¿Cómo proteges tus datos frente a un ataque de ransomware o un desastre natural? ¿Cuál es tu plan de recuperación? ¿Tu plan de recuperación ante desastres es el mismo que tu plan de Recovery cibernético? Las medidas que adoptes para proteger tus datos pueden ser las mismas, pero tus esfuerzos de recuperación pueden variar. Ambos tipos de desastres podrían resultar devastadores para tu empresa, pero lo fundamental es la recuperación. El coste medio del tiempo de inactividad para las grandes empresas es de más de 11 600 dólares por minuto,¹ y entre el 40 % y el 60 % de las pequeñas empresas no vuelven a abrir tras una pérdida de datos.² Por eso, la forma en que enfocas la Recovery es importante.
- ¿¿Qué es un ciberataque?,un desastre natural¿Qué es un ciberataque?,Recuperación ante desastres¿Qué es un ciberataque?,Recuperación cibernética?
- ¿En qué se diferencian la recuperación cibernética y la recuperación ante desastres??
- ¿Qué es un plan de respuesta ante incidentes?
- ¿Cuáles son los tipos de ciberataques??
- ¿Cómo se propaga el ransomware?
- Cómo combate Commvault el ransomware
- Medidas de seguridad contra el ransomware
¿Qué es un ciberataque?
Gartner define un ataque de ransomware como «una extorsión cibernética que se produce cuando un software malicioso se infiltra en los sistemas informáticos y cifra los datos, reteniéndolos como rehenes hasta que la víctima paga un rescate».³ Un ciberataque es muy diferente de un desastre natural. En este caso, tus datos son objeto de una infiltración intencionada. Los delincuentes han obtenido acceso de forma proactiva y han introducido malware en su entorno, bloqueando sus sistemas, apropiándose de datos críticos y exigiendo un rescate. Se estima que se produce un ataque de ransomware cada 11 segundos.⁴
¿Qué es un desastre natural?
Cuando se produce una catástrofe, como una inundación, un terremoto, un incendio o una tormenta, tus entornos de datos se apagan de forma involuntaria o incluso quedan destruidos. En este caso, no se produce una intrusión intencionada en tus datos. En 2021, se registraron 401 catástrofes naturales en todo el mundo.5
¿Qué es la recuperación ante desastres?
La recuperación ante desastres es la capacidad de recuperar el acceso y la funcionalidad de los sistemas de datos críticos y la infraestructura de TI lo antes posible tras la ocurrencia de un desastre natural. Se basa en la replicación de datos desde una ubicación externa o un entorno en la nube, donde se guardan copias de seguridad de los datos y estos no se ven afectados por el desastre natural. En una situación de recuperación ante desastres, el objetivo es restablecer las operaciones empresariales de manera eficiente, con un tiempo de inactividad mínimo y sin pérdida de datos, ya que se considera que los datos están preparados para la recuperación. En una situación de recuperación ante desastres, los esfuerzos se centran en la eficiencia a la hora de restablecer las operaciones.
¿Qué es la recuperación cibernética?
La recuperación cibernética tiene como objetivo proporcionar la capacidad de recuperar el acceso y la funcionalidad de los sistemas de datos críticos y la infraestructura de TI lo antes posible tras un ciberataque, como por ejemplo un ataque de ransomware. En una situación de recuperación cibernética, tus objetivos consisten en que tu empresa vuelva a estar operativa a partir de una copia de los datos aislada físicamente (air-gapped) e inmutable, lo que garantiza la integridad de los datos. Las soluciones de protección de datos que incorporan una arquitectura de confianza cero te garantizan un enfoque de defensa por capas, incluso para tu entorno de copias de seguridad. Sin embargo, «ver para creer», y aquí es donde resulta importante asegurarse de que se valida con frecuencia la Readiness operativa de los datos como parte de los ejercicios de simulación de Recovery cibernética. Esto se puede lograr realizando una validación de los datos a nivel de aplicación mediante scripts personalizados en un entorno de sandbox en cuarentena de red. De este modo, se puede prevenir cualquier posible reinfección del entorno y, por lo tanto, contener el «radio de impacto» tras un ataque.
¿En qué se diferencian la recuperación cibernética y la recuperación ante desastres?
La recuperación cibernética y la recuperación ante desastres son dos conceptos distintos. En la recuperación ante desastres, la atención se centra en el tiempo medio de recuperación (MTTR) de las operaciones y en el buen funcionamiento del negocio. En el mejor de los casos, los datos no se ven comprometidos. En cuanto a la recuperación cibernética, lo fundamental es la supervivencia de tu empresa, centrándose en los datos, las aplicaciones, la infraestructura y otros aspectos.
Características de la recuperación ante desastres frente a la recuperación cibernética
| Recuperación en caso de desastre | Recuperación cibernética | |
|---|---|---|
| Requisito fundamental | Medios rápidos para la Recovery de las operaciones empresariales con un tiempo de inactividad mínimo. Normalmente se da por supuesto que la pérdida de datos es nula. | Recovery rápida de la empresa y sus datos, sin pérdida alguna de datos, y con la garantía de que los datos no han sido manipulados ni alterados. |
| Objetivo de Recovery previsto | Recovery hasta el punto en el tiempo más cercano. | Recovery hasta el punto en el tiempo más cercano a partir de una copia inmutable aislada físicamente. |
| Herramientas utilizadas | Normalmente se requieren herramientas de replicación para facilitar la replicación de datos entre sitios y ubicaciones, junto con una orquestación que permita operaciones fluidas de conmutación por error y recuperación. | Requiere un conjunto de herramientas y procesos para confirmar que los datos no han sido manipulados, con el fin de proteger las aplicaciones y las redes, así como el uso de soluciones del ecosistema SIEM/SOAR para análisis forense y de datos, y herramientas de supervisión de la red. |
| Frecuencia de las pruebas del manual de Recovery | Normalmente, una vez cada seis meses o una vez al año. | Con la mayor frecuencia posible para validar la Readiness de los datos para el negocio. Los ejercicios incluyen procesos en los que participan los equipos de respuesta ante incidentes (IRT), los departamentos jurídico, corporativo, de relaciones públicas, de comunicaciones, de seguros de terceros y los equipos de TI. Estos ejercicios de simulación ayudan a minimizar el tiempo de inactividad en momentos de crisis, de modo que se convierta en una «memoria muscular» colectiva a la hora de llevar a cabo la Recovery. |
¿Qué es un plan de respuesta ante incidentes?
¿Dispone de un plan de respuesta ante incidentes? ¿Están preparados su organización y sus empleados para hacer frente a un ataque de ransomware o a una catástrofe natural?
Todos los equipos implicados deben poder desempeñar su papel en el proceso de Recovery cibernética de forma eficaz
Deben ser capaces de poner en práctica los planes y contar con autorización para ejecutarlos si surge algún imprevisto. Durante un ataque real, no es deseable que los equipos se culpen mutuamente sobre quién es responsable de qué. A esto se suele denominar «colisión de TI», lo que puede afectar significativamente a la capacidad de una organización para responder de manera eficiente a una crisis cibernética. Garantizar que todas las partes interesadas y equipos clave cuenten con los permisos adecuados asegura que puedan tomar decisiones rápidas con autoridad; y esto se consigue, por lo general, otorgando a los equipos una autorización previa para llevar a cabo las acciones prescritas. Se puede eliminar la latencia en el ejercicio de Recovery provocada por los procesos sin tener que sacar a la gente de la cama y reunirla en una llamada de Zoom para recibir la autorización.
En cuanto a los altos directivos, ¿están en sintonía los responsables de su empresa? ¿Cuántas unidades de negocio y socios diferentes deben participar en un plan de respuesta ante incidentes? ¿Le preocupan las consecuencias para los accionistas en caso de un ataque de ransomware?
- Es importante que los directivos impulsen un análisis del impacto empresarial en todo el entorno, que incluya los tres pilares (personas, procesos y tecnología), para medir el impacto global del tiempo de inactividad tras un incidente cibernético.
- Determina qué elementos deben formar parte del plan de recuperación cibernética.
- Identifica los equipos con los que hay que colaborar, como los equipos de seguridad, los equipos de respuesta ante incidentes (IRT), los socios de seguros cibernéticos y los equipos de protección de datos, ya que todos ellos deben trabajar en estrecha colaboración para que el ejercicio de Recovery cibernético resulte eficaz.
- Es necesario definir con detalle los procedimientos que deben seguirse durante un ataque de ransomware.
- Por último, hay que practicar, practicar y practicar hasta que se convierta en una memoria muscular colectiva que permita responder con el mínimo de obstáculos durante la gestión real de una crisis.
¿Cuáles son los tipos de ciberataques?
Es fácil dar por sentado que todos los programas de ransomware son similares, y no es raro pensar que existe una solución única válida para todos en lo que respecta a la prevención y la preparación. Sin embargo, dado que cada tipo de ransomware suele desarrollarse para atacar redes específicas y diferentes, su forma de actuar puede variar considerablemente. Es fundamental conocer los distintos tipos que se utilizan actualmente (teniendo en cuenta que los atacantes son capaces de combinar varios tipos de ransomware).
La eficacia de la protección frente a cualquier ataque de ransomware radica en tu estrategia de defensa, sobre todo teniendo en cuenta el aumento de los vectores de «día cero», para los que no se conocen tácticas, técnicas ni procedimientos (TTP).
Seis tipos de ransomware:
CryptoWall: es responsable de un alto porcentaje de ataques de ransomware. Por lo general, CryptoWall se utiliza para atacar a sus víctimas a través de correos electrónicos de phishing. El virus de ransomware WannaCry es un derivado de la familia Crypto y fue el protagonista de los mayores ciberataques jamás perpetrados. Lamentablemente, los creadores de CryptoWall siguen lanzando nuevas versiones diseñadas para eludir las medidas de seguridad.
Locky: como su nombre indica, Locky hace precisamente eso (te impide acceder a tus archivos y los sustituye por otros con la extensión .lockey). Sin embargo, su nombre no refleja el aspecto más dañino de este tipo de ransomware: su velocidad. Locky destaca por propagarse a otros archivos de la red más rápido que otras variantes de ransomware.
Crysis: lleva los ataques a los datos a un nuevo nivel, ya que, de hecho, secuestra tus datos y los traslada a una nueva ubicación virtual. La importancia de este aspecto del ataque radica en que se considera una filtración si tu empresa trabaja con datos personales; las organizaciones deben ponerse en contacto con cualquier persona que pueda tener información en tu red para cumplir con la normativa local, autonómica y estatal.
SamSam: ataca servidores de aplicaciones WildFly sin parches en la parte de la red expuesta a Internet. Una vez dentro de la red, el ransomware busca otros sistemas a los que atacar.
Cerber â ataca los procesos del servidor de la base de datos para obtener acceso, en lugar de ir directamente a por los archivos. Sus creadores venden el software de ransomware a delincuentes a cambio de una parte del rescate recaudado, es decir, se trata de «ransomware como servicio» (RaaS).
Maze es una variante de ransomware que representa la tendencia conocida como «leakware». Una vez cifrados los datos, los ciberdelincuentes amenazan con filtrar en la dark web los datos privados objeto del rescate, a menos que se pague el rescate.
La protección frente al ransomware debe ser una prioridad en las medidas de seguridad de las organizaciones.
¿Cómo se propaga el ransomware?
La ingeniería social es una táctica clave que utilizan los ciberdelincuentes para incitar a usuarios desprevenidos a descargar o hacer clic en un enlace o sitio web fraudulento. El ransomware suele propagarse a través de mensajes de phishing por correo electrónico que contienen enlaces maliciosos o mediante descargas automáticas, que se producen cuando un usuario visita sin querer un sitio web infectado y se descarga malware en su ordenador o dispositivo móvil. Una vez dentro del entorno informático, los vectores de amenaza se desplazan lateralmente por la red hasta que son detectados. La estrategia típica de un ataque de ransomware consiste en desplazarse a través de datos no estructurados para pasar desapercibido el mayor tiempo posible. Hasta hace poco, se sabía que el malware y los vectores de amenaza podían permanecer latentes en un entorno hasta 300 días, mientras cifraban gradualmente conjuntos de datos y causaban estragos generalizados.
Sin embargo, en los ataques más recientes, observamos que los vectores de amenaza son capaces de infiltrarse y provocar una destrucción instantánea y a gran escala mediante eliminaciones masivas o cifrado. La rapidez de estos ataques no permite a los equipos responder con la suficiente rapidez. Por lo tanto, es fundamental garantizar que el entorno de protección de datos esté protegido desde el primer día frente a cualquier ritmo de ataque. Los profesionales de la seguridad deben confiar en copias de seguridad «aisladas físicamente e inmutables» como su póliza de seguro.
Cómo combate Commvault el ransomware
La protección y Recovery de datos de Commvault pueden constituir un elemento valioso de su estrategia contra el ransomware. La seguridad multicapa de Commvault se basa en los principios de «confianza cero» y en el marco de ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST) para proteger los datos y permitir una rápida recuperación en caso de un ataque de ransomware. Commvault ayuda a proteger y aislar sus datos, proporciona supervisión proactiva y alertas, y permite restauraciones rápidas. Las tecnologías avanzadas impulsadas por la inteligencia artificial y el aprendizaje automático, incluidos los «honeypots», permiten detectar y alertar sobre posibles ataques en el momento en que se producen, para que puedas responder con rapidez. Al mantener tus copias de seguridad a salvo y garantizar su restauración dentro de los plazos establecidos en tus acuerdos de nivel de servicio, puedes minimizar el impacto de un ataque de ransomware y reanudar tu actividad empresarial de inmediato (además de evitar el pago de costosos rescates).
Proteger y aislar las copias de seguridad es fundamental para la integridad y la seguridad de los datos. Por ello, Commvault ha adoptado un enfoque agnóstico respecto a la inmutabilidad. Con Commvault, no necesitas hardware especial ni cuentas de almacenamiento en la nube para proteger los datos de las copias de seguridad frente a las amenazas de ransomware. Si dispone de hardware compatible con WORM (Write-Once, Read Many), bloqueo de objetos o instantáneas (que Commvault admite plenamente), puede seguir utilizando las capacidades de bloqueo integradas de Commvault para complementar y reforzar los controles de seguridad existentes. La capacidad de Commvault para ofrecer una defensa por capas que proteja los conjuntos de datos frente al ransomware garantiza que nuestros clientes se beneficien de una arquitectura sólida y preparada para la Recovery. A continuación se indican algunos elementos que debe incluir en su arquitectura de inmutabilidad:
- Bloquea el acceso para aislar el almacén de copias frente al ransomware
- Inmutabilidad con bloqueos a lo largo del ciclo de vida para reducir los riesgos, equilibrando el impacto en el consumo
- Red de aislamiento con cámara de aire y controles
- Control de la configuración para protegerla frente a cambios intencionados o accidentales
- Rendimiento de la Recovery simultánea: reducir la latencia prestando la debida atención a la velocidad y al impacto en los costes
- Aplicación automática de parches para mantenerse al día, lo que simplifica la gestión y el mantenimiento de la infraestructura de protección de datos
- Cumplimiento de la filosofía de protección de datos «3-2-1» (3 copias de los datos, 2 soportes diferentes, 1 copia en un almacén seguro)
Obtén más información sobre la arquitectura de infraestructura inmutable de Commvaultaquí.
Protección de seguridad multicapa de Commvault
Dado que cada entorno cuenta con una combinación de diferentes infraestructuras, proteger los datos de copia de seguridad frente a cambios aleatorios no autorizados puede parecer todo un reto. Al igual que cuando proteges tu casa, debes identificar los riesgos y activar las funciones de protección y supervisión que mejor se adapten a tus necesidades.
Muchos expertos recomiendan contar con una estrategia de varias capas contra el malware y el ransomware. Commvault ha integrado estas capacidades de seguridad en nuestro software y nuestras políticas de protección de datos sin que ello suponga una carga administrativa adicional. La plataforma de protección y gestión de datos de Commvault incluye cinco capas de seguridad:
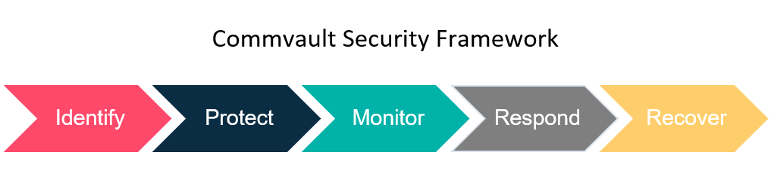
- Identify and mitigate risks to backup data within a single interface
- Protege aplicando controles de seguridad basados en las normas más destacadas del sector
- Supervisar la presencia de ransomware, amenazas internas y otras amenazas
- Responder y tomar medidas ante las amenazas, y validar continuamente los datos de las copias de seguridad
- Recover data quickly across multiple on-premises, cloud, and hybrid environments
Commvault multi-layered security consists of feature sets, guidelines, and best practices to manage cybersecurity risk and ensure data is readily available. It is essential to understand that these capabilities are part of Commvault’s core platform experience, Commvault Complete™ Data Protection. There is no special licensing, no additional costs, and no required hardware or software. The layered security depth is enhanced through greater integration with Metallic™ and Commvault Grid for those customers seeking the simplicity of Backup as a Service or a data protection appliance, respectively.
Ransomware Security Measures
Air gap: Traditionally, air-gapped networks have absolutely no connectivity to public networks. Tape is a traditional medium for air-gapped backups because tape can be removed from the tape library and stored offsite. To air gap secondary backup targets on disk or cloud, some access is needed, but communication is severed when it is not required. When the isolated data does not need to be accessed, communication is severed either by turning communication ports off, disabling VLAN switching, enabling next-gen firewall controls, or turning systems off.
Multi-factor Authentication (MFA)6: This is a layered approach to securing data and applications where a system requires a user to present two or more credentials to verify a user’s identity for login. MFA increases security because even if one credential becomes compromised, unauthorized users will be unable to meet the second authentication requirement and will not be able to access the targeted physical space, computing device, network, or database.
Least Privilege Access: This standard security practice provides access to users and/or accounts with the bare minimum capabilities to do their job and nothing more. You decide who has access to what. This minimizes exposure if the account is compromised and limits data access leaks.
Perform Regular Backups with Immutability: Consider increasing the frequency of backups and expanding your data protection to a 3-2-1 backup strategy; 3 copies of your data, on 2 different media types, with a copy offsite and preferably air-gapped. Other essential data protection tools include encryption, write once, read many (WORM), and strict access controls.
Data immutability: Data that cannot be altered. To better protect against ransomware, ensure backup copies are immutable by using layered security controls, write once read many (WORM) capabilities, and immutable storage, as well as built-in ransomware protection for backup data.
Data encryption and key management: A technology in which data is translated into an unreadable form or code, and only users with access to a secret key or password can read it. Encryption at rest and in-flight ensures the backup data, even if exfiltrated, is rendered useless to bad actors without the decryption keys or password.
Anomaly Alerts: These indicate deviation from the expected pattern of data or events. Anomaly detection helps provide behavioral insight, giving your organization the ability to learn about identification patterns to understand your environment and recognize unusual behavior before a threat impacts your environment and business.
Honeypots7: A network-attached system set up as a decoy to lure cyberattackers and detect, deflect and study hacking attempts to gain unauthorized access to information systems. The function of a honeypot is to represent itself on the internet as a potential target for attackers — usually, a server or other high-value asset – and to gather information and notify defenders of any attempts to access the honeypot by unauthorized users.
Application hardening8: A catchall term for protecting an app against intrusions by eliminating vulnerabilities and increasing layers of security. Data security involves multiple layers of defense that are not limited to the app itself: the host level, the operating system level, the user level, the administrator level, and even the physical level of the device all have vulnerabilities that a good security system must address. For this reason, application hardening might be called system hardening or OS hardening as well.
Tanto si sufres un ciberataque como si te enfrentas a una catástrofe natural, la realidad es que tu organización debe estar preparada y tomar medidas para proteger tus datos, además de colaborar con un proveedor que ofrezca soluciones rápidas de ciberseguridad y Recovery. ¿Hasta qué punto estás preparado? Lee nuestrolibro electrónico sobre «Cómo entender las funciones y responsabilidades del equipoin Fighting Ransomware.
Referencias
1.,2. Branko K: Web tribunal: 15+ scary data loss statistics to Keep in Mind in 2022, March 2022. – 3. Gartner, 6 Ways to Defend Against a Ransomware Attack, by Manasi Sakpal, November 2020 – 4. Safe at Last, 22 Ransomware Statistics to Help Fortify Your Cybersecurity Models: Jan 2022 – 5 Statistica, Madhumitha Jaganmohan, Global Number of Natural Disasters Events 2007-2021, February 2022 – 6. CISA – 7. TechTarget, Ben Lutkevich, Casey Clark, Michael Cobb, honeypot (computing) – 8. Thales, Application Hardening