Che cos’è il ransomware? Come proteggersi e ripristinare i dati dopo un attacco.
Il tempo accelera durante un attacco ransomware

Un attacco ransomware è un classico esempio di situazione in cui il tempo stringe. I tuoi dati aziendali critici sono stati improvvisamente presi in ostaggio. Gli hacker hanno utilizzato una crittografia avanzata per renderli inaccessibili e ora chiedono denaro per decrittografarli. Come reagirai? Puoi garantire la sicurezza dei tuoi dati se ti rifiuti di pagare, o anche se lo fai? Mentre valuti le opzioni a tua disposizione, la tua organizzazione rimane paralizzata. Ogni minuto che passa aumenta la pressione per prendere la decisione giusta.
Questa situazione ha già colpito aziende di ogni dimensione in tutti i settori a livello mondiale. La vostra potrebbe essere la prossima. Siete pronti?
In this blog, we will examine:
Che cos’è la protezione dal ransomware?
Il panorama delle minacce informatiche, compreso il ransomware, è ormai arrivato al punto in cui non si tratta più di chiedersi “se” accadrà, ma “quando”. Per assicurarti di poter recuperare i tuoi dati, hai bisogno della soluzione giusta, con la tecnologia migliore, le persone giuste e i processi adeguati.
Si prevede che entro il 2031 gli attacchi ransomware contro le aziende avverranno ogni 2 secondi, rispetto agli attuali 11 secondi del 2021.1
Le organizzazioni necessitano di strumenti (quali il rilevamento delle anomalie, i backup immutabili, l’air gap e i controlli di autenticazione a più fattori (MFA)) per misurare e proteggere costantemente il proprio stato di Readiness per il ripristino. Lo fanno per individuare e risolvere i problemi, verificare la recuperabilità dei propri dati e delle applicazioni aziendali e migliorare la propria sicurezza al fine di ridurre il proprio profilo di rischio. In caso di attacco riuscito, sono necessari ripristini rapidi per riprendere tempestivamente le operazioni aziendali.
Una soluzione di Recovery è praticabile solo se è resiliente rispetto a diverse modalità di guasto. Uno scenario potrebbe essere un’operazione di Recovery volta a ripristinare le istanze precedenti al danneggiamento. Allo stesso tempo, un altro scenario potrebbe richiedere il ripristino completo delle applicazioni aziendali in una nuova sede. Progettare la ripristinabilità in tutti gli ambienti e fornire un’automazione semplificata per testare e convalidare ogni scenario contribuisce a garantire la Readiness al ripristino. Sapere che i dati e le applicazioni mission-critical sono già stati convalidati per il ripristino tramite un processo automatizzato garantisce il livello necessario di sicurezza, conformità e tranquillità. Scopri di più con questo eBook:Ransomware: nozioni di base.
Che cos’è un attacco ransomware?
Gartner definisce il ransomware come «un’estorsione informatica che si verifica quando un software dannoso si infiltra nei sistemi informatici e crittografa i dati, tenendoli in ostaggio fino a quando la vittima non paga un riscatto».2
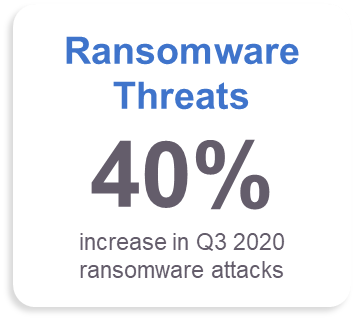
C’è un motivo per cui il ransomware fa notizia. È il tipo di attacco che attira l’attenzione: è improvviso, brutale e lascia la vittima in uno stato di impotenza. Negli ultimi anni, la rapida diffusione del ransomware ha gettato un’ombra di ansia sulle organizzazioni. Le aziende, i responsabili IT e i responsabili della sicurezza allarmati non sono semplicemente paranoici. Nel terzo trimestre del 2021, si è registrato un aumento del 36,8% degli attacchi ransomware.3
Quali sono i tipi di ransomware?
È facile dare per scontato che tutti i ransomware siano simili, e non è raro pensare che esista un approccio unico valido per tutti in termini di prevenzione e preparazione. Tuttavia, poiché ogni tipo di ransomware viene solitamente sviluppato per attaccare reti diverse e specifiche, il loro funzionamento può variare notevolmente. È fondamentale comprendere i diversi tipi attualmente in uso (tenendo presente che è anche possibile combinare più tipi di ransomware). Supponiamo che la vostra organizzazione subisca un attacco e che non disponiate di un piano di difesa contro i diversi tipi di ransomware. In tal caso, è probabile che l’attacco abbia un impatto significativo sulla vostra azienda.
Ecco sei tipi di ransomware:
- CryptoWall – è responsabile di un’alta percentuale di attacchi ransomware. In genere, CryptoWall attacca le proprie vittime tramite e-mail di phishing. Il virus ransomware WannaCry è un derivato della famiglia Crypto ed è stato al centro dei più grandi attacchi informatici mai perpetrati. Purtroppo, gli autori di CryptoWall continuano a rilasciare nuove versioni progettate per aggirare le misure di sicurezza.
- Locky – come suggerisce il nome stesso – fa esattamente ciò che promette (blocca l’accesso ai file e li sostituisce con file con estensione .lockey). Tuttavia, il suo nome non rende conto dell’aspetto più dannoso di questo tipo di ransomware: la sua velocità. Locky si distingue per la sua capacità di diffondersi ad altri file in rete più rapidamente rispetto ad altre varianti di ransomware.
- Crysis – porta gli attacchi ai dati a un nuovo livello – di fatto sottraendo i vostri dati e trasferendoli in una nuova posizione virtuale. L’importanza di questo aspetto dell’attacco risiede nel fatto che, se la vostra azienda tratta dati personali, tale evento costituisce una violazione; le organizzazioni devono contattare chiunque possa disporre di informazioni presenti sulla vostra rete per garantire la conformità alle normative locali, statali e federali.
- Samsan – attacca i server applicativi WildFly privi di patch nella porzione di rete esposta a Internet. Una volta entrato nella rete, il ransomware cerca altri sistemi da attaccare.
- Cerber – attacca i processi del server di database per ottenere l’accesso, anziché prendere di mira direttamente i file. I suoi creatori vendono il software ransomware ai criminali in cambio di una percentuale del riscatto riscosso, ovvero il cosiddetto “Ransomware-as-a-Service”.
- Maze – è una variante di ransomware che rientra nella tendenza nota come “leakware”. Dopo aver crittografato i dati, i malintenzionati minacciano di divulgare sul dark web i dati privati oggetto del riscatto, a meno che non venga pagato il riscatto.
La prevenzione del ransomware e la conoscenza in materia devono rimanere al centro delle iniziative di sicurezza delle organizzazioni. Purtroppo, dato che gli hacker diventano sempre più abili nel crittografare i dati e nello sviluppare nuovi ransomware, è necessario monitorare costantemente tali sviluppi.
Chi sono questi malintenzionati?
Gli attori malintenzionati esterni sono, in parole povere, i cattivi. Si tratta di hacker o altre persone che cercano di infiltrarsi nella vostra organizzazione per i propri scopi malvagi.
- L’avidità. Il guadagno è un fattore motivante fondamentale. Ad esempio, il cryptojacking è diventato un metodo diffuso per sottrarre risorse di calcolo all’interno di un’organizzazione al fine di estrarre criptovalute.
- Politica. Gli autori di attacchi malevoli possono essere spinti da motivazioni politiche, tra cui l’uso del ransomware per finanziare il terrorismo.
- Concorrenziale. Alcuni malintenzionati potrebbero voler cancellare dati, divulgare informazioni riservate o interrompere i servizi aziendali.
A prescindere dalle loro intenzioni, spesso ricorrono a tecniche di “password spraying” per ottenere un accesso non autorizzato a un’organizzazione o a un sistema. Oppure potrebbero cercare di sfruttare vulnerabilità, introdurre botnet e rootkit per rubare o cancellare dati oppure compromettere il funzionamento di un’organizzazione.
È qui che entra in gioco il ransomware. In un attacco tipico, l’hacker utilizza un software dannoso (malware) per crittografare i dati dell’utente, spesso diffuso tramite un allegato infetto o un link contenuto in un’e-mail. Proprio come in una situazione di ricatto nella vita reale, l’hacker richiede quindi il pagamento: altrimenti non si rivedranno mai più i propri dati! Senza una strategia di Recovery efficace, si potrebbe pensare che l’unica opzione sia pagare il riscatto e sperare per il meglio.
Come si diffonde il ransomware?
Il ransomware si diffonde spesso tramite messaggi di phishing inviati via e-mail che contengono link dannosi o tramite il cosiddetto “drive-by download”. Il drive-by download si verifica quando un utente visita involontariamente un sito infetto e il malware viene scaricato sul suo computer o dispositivo mobile. Il drive-by download sfrutta solitamente un browser, un’applicazione o un sistema operativo non aggiornato o che presenta una falla di sicurezza. Il ransomware utilizza quindi queste vulnerabilità per individuare altri sistemi in cui diffondersi.
10 tips to minimize ransomware exposure
L’obiettivo è ridurre i rischi e minimizzare gli effetti del ransomware. La mitigazione del ransomware richiede una combinazione di best practice e costante vigilanza, insieme a un approccio di sicurezza a più livelli. Le misure per ridurre al minimo il ransomware includono:
- Pianificare, pianificare e ancora pianificare per proteggersi dal ransomware e garantire il ripristino: prepararsi al peggio e sperare di non dover mai ricorrere a tali misure. È fondamentale disporre di una strategia di sicurezza a più livelli e ricordare che la Readiness al ripristino è essenziale.
- I dipendenti sono fondamentali per garantire una difesa efficace; organizzate corsi di formazione sulla sicurezza per i dipendenti: insegnate loro come evitare il ransomware e come individuare le campagne di phishing, i siti web sospetti e altre truffe. Nonostante le loro migliori intenzioni, i dipendenti rimangono una delle principali cause di diffusione del malware.
- Assicurarsi che le patch siano aggiornate e rimanere sempre al passo con gli ultimi sviluppi: mantenere aggiornati software, firmware e applicazioni per ridurre il rischio che il ransomware sfrutti le vulnerabilità più comuni.
- Installa un programma antivirus e anti-malware: utilizza un software antivirus dotato di monitoraggio attivo, progettato per contrastare gli attacchi malware più sofisticati.
- Implementare l’autenticazione a più fattori: il processo di autenticazione richiede che ogni utente disponga di una combinazione unica di criteri per ottenere l’accesso. L’attivazione dei metodi di autenticazione a più fattori (MFA) rende altamente improbabile che un account utente valido possa essere oggetto di usurpazione d’identità.
- Segmentate le vostre reti per impedire i movimenti laterali: se un attacco informatico va a buon fine, non concedete agli aggressori un accesso illimitato all’interno della vostra rete. Suddividete la rete in segmenti più piccoli per impedire i movimenti laterali e contenere i danni.
- Conoscere i propri dati per proteggerli: identificare i dati critici per l’azienda e quelli sensibili in tutto l’ambiente. Successivamente, verificare se tali dati sono esposti a vulnerabilità. Grazie alle informazioni ricavate dai dati, è possibile mitigare efficacemente questi rischi rimuovendo, spostando o proteggendo i dati esposti, al fine di ridurre il rischio di costose violazioni e attacchi ransomware.
- Eseguire backup regolari: adottare una soluzione di Backup and Recovery che offra un’architettura a più livelli per la protezione, il monitoraggio e il ripristino in caso di minacce. La soluzione deve supportare una strategia di backup 3-2-1 per un ripristino rapido e copie sicure nel cloud per una protezione aggiuntiva. La strategia 3-2-1 prevede 3 copie dei dati, su 2 tipi diversi di supporti, con una copia fuori sede e preferibilmente isolata fisicamente (air-gapped).
- Test, test e ancora test: una volta messo a punto il piano, insieme alle procedure e alle tecnologie necessarie per attuarlo, assicuratevi che funzioni come previsto. Eseguite test frequenti per verificare di riuscire a rispettare gli SLA che avete definito per i dati e le applicazioni critici e ad alta priorità.
- Attiva la dashboard di valutazione dello stato di sicurezza (se sei un cliente Commvault): utilizza la dashboard di valutazione dello stato di sicurezza per identificare, valutare, mitigare e monitorare i controlli di sicurezza all’interno dell’ambiente di protezione dei dati Commvault.
La prevenzione del ransomware non deve necessariamente essere complessa. Con una preparazione adeguata, che parta dalla definizione di un piano, dal monitoraggio costante e da una solida soluzione di Backup and Recovery, è possibile ridurre il rischio di ransomware.
Come sbarazzarsi del ransomware?
Quando si verifica un attacco ransomware, l’approccio migliore consiste nel ripristinare rapidamente una copia convalidata dei dati di backup per riprendere le operazioni aziendali. Le organizzazioni necessitano di un approccio di sicurezza a più livelli che comprenda diversi strumenti di sicurezza, risorse, controlli, best practice e strategie per garantire una copia dei dati di backup affidabile e protetta. Questi controlli di sicurezza vengono applicati all’interno e intorno all’infrastruttura di protezione dei dati per garantire che i dati di backup siano protetti e recuperabili. Queste misure offrono la certezza che, in caso di attacco, i dati di backup siano protetti e pronti all’uso.
Quali sono i rischi legati al pagamento del riscatto?
Il pagamento di un riscatto è un argomento molto dibattuto, e solo tu puoi decidere cosa sia meglio per la tua organizzazione. Fattori da considerare:
- Molti servizi di sicurezza governativi raccomandano di non pagare e, in alcuni paesi, il pagamento del riscatto potrebbe essere illegale. Ad esempio, negli Stati Uniti, il Dipartimento del Tesoro ha emanato un avviso sulle sanzioni associate al pagamento del riscatto.4
- I kit per il ransomware as a Service spesso finanziano la criminalità organizzata.
- I malintenzionati forniranno le chiavi per recuperare i tuoi file? Lasceranno in giro del malware pronto a colpire di nuovo? È facile dare per scontato che tutti i ransomware siano simili, e non è raro pensare che esista un unico approccio valido per tutti in termini di prevenzione e preparazione.
- Se si tratta di un caso di “leak-ware”, il Regolamento generale sulla protezione dei dati (GDPR) lo considera una violazione dei dati nel momento in cui viene scoperto, e si hanno 72 ore di tempo per elaborare un piano e segnalarlo.
- La tua disponibilità a pagare ti rende un potenziale bersaglio?
Ricorda che, anche se paghi il riscatto, non c’è alcuna garanzia di poter recuperare tutti i tuoi dati. Il 35% dei dati rimane crittografato anche dopo il pagamento del riscatto.5. E anche con le chiavi di crittografia, potrebbero essere necessari diversi giorni, settimane o addirittura mesi per ripristinare tutto.
Come Commvault combatte il ransomware
La protezione e il Recovery dei dati di Commvault possono rappresentare una componente preziosa della vostra strategia anti-ransomware. La sicurezza multilivello di Commvault si basa sui principi Zero Trust e sul quadro di riferimento per la sicurezza informatica del National Institute of Standards and Technology (NIST), al fine di proteggere i dati e garantire un Recovery rapido in caso di attacco ransomware. Commvault contribuisce a proteggere e isolare i vostri dati, fornisce monitoraggio proattivo e avvisi e consente ripristini rapidi. Tecnologie avanzate basate sull’intelligenza artificiale e sull’apprendimento automatico, tra cui gli honeypot, consentono di rilevare e segnalare potenziali attacchi nel momento stesso in cui si verificano, in modo da poter reagire rapidamente. Mantenendo i backup al sicuro e garantendo il ripristino entro i tempi previsti dai vostri accordi sul livello di servizio (SLA), potrete ridurre al minimo l’impatto anche di un attacco ransomware riuscito, in modo da poter riprendere immediatamente l’attività (ed evitare di pagare costosi riscatti).
Proteggere e isolare le copie di backup è fondamentale per l’integrità e la sicurezza dei dati. Pertanto, Commvault ha adottato un approccio indipendente all’immutabilità. Con Commvault, non sono necessari hardware specifico né account di archiviazione cloud per proteggere i dati di backup dalle minacce del ransomware. Se si dispone di hardware che supporta le tecnologie WORM (Write-Once, Read Many), il blocco degli oggetti o gli snapshot (tutte pienamente supportate da Commvault), è comunque possibile utilizzare le funzionalità di blocco integrate di Commvault per integrare e potenziare i controlli di sicurezza esistenti. La possibilità di stratificare i controlli di sicurezza su diversi tipi di infrastruttura pone la soluzione immutabile di Commvault un passo avanti rispetto alla concorrenza. Scopri di più suCommvault Cloud Cyber Resilienza.
I livelli di protezione di sicurezza di Commvault
Poiché ogni ambiente presenta un mix di infrastrutture diverse, proteggere i dati di backup da modifiche casuali e non autorizzate può sembrare un compito arduo. Proprio come quando si mette in sicurezza la propria casa, è necessario identificare i rischi e attivare le funzionalità di protezione e monitoraggio più adatte alle proprie esigenze.
Molti esperti raccomandano di adottare una strategia a più livelli contro malware e ransomware. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati senza comportare ulteriori oneri gestionali. La piattaforma di protezione e gestione dei dati di Commvault comprende cinque livelli di sicurezza:
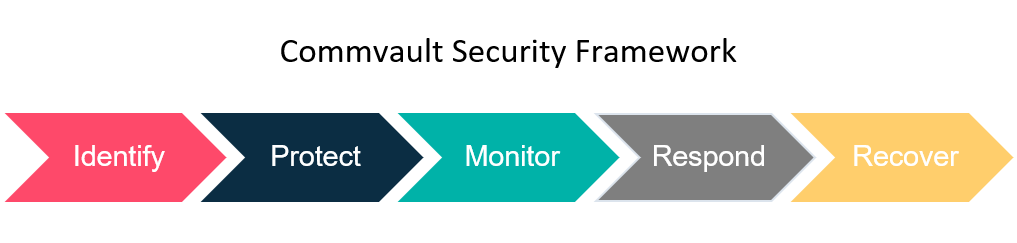
- Identify and mitigate risks to backup data within a single interface
- Protect by applying security controls based on industry-leading standards
- Monitor for ransomware, insider threats, and other threats
- Respond and take action on threats and continuously validate backup data
- Recover data quickly across multiple on-premises, cloud, and hybrid environments
La sicurezza multilivello di Commvault è costituita da insiemi di funzionalità, linee guida e best practice volte a gestire i rischi legati alla sicurezza informatica e a garantire la pronta disponibilità dei dati. È fondamentale comprendere che queste funzionalità fanno parte dell’esperienza della piattaforma principale di Commvault, Commvault Complete™ Data Protection. Non sono previste licenze speciali, costi aggiuntivi né hardware o software obbligatori. La profondità della sicurezza a più livelli è potenziata grazie a una maggiore integrazione con Metallic™ e Commvault Grid per quei clienti che cercano, rispettivamente, la semplicità del Backup as a Service o di un’Appliance per la protezione dei dati.
Opportunità e rischi: questa è la realtà odierna per le aziende e per chi si occupa della gestione dei dati. Un singolo attacco ransomware può mettere a rischio i profitti o segnare il destino di una carriera. Come prepararsi, quindi? Assicurandosi di essere pronti al Recovery. Per saperne di più, visita il sitohttps://www.commvault.com/use-cases/ransomware-and-cyber-defense.
Note a piè di pagina
1 CYBERSECURITY VENTURES, “I costi globali dei danni causati dal ransomware dovrebbero superare i 265 miliardi di dollari entro il 2031”, David Braue, 3 giugno 2021.
2 Gartner, “6 modi per difendersi da un attacco ransomware”, di Manasi Sakpal, 16 novembre 2020.
3 Digital Shadows_, Panoramica sul ransomware nel quarto trimestre, Ivan Righi, 19 gennaio 2022.
4 Dipartimento del Tesoro, Comunicato sui potenziali rischi di sanzioni per aver agevolato il pagamento di riscatti in caso di attacchi ransomware, 1° ottobre 2020. https://home.treasury.gov/policy-issues/financial-sanctions/recent-actions/20201001
5 SOPHOS, “The State of Ransomware 2021”, 19 aprile 2021.