Organizações em todo o mundo alinharam suas estratégias de segurança ao Quadro de Segurança Cibernética (CSF) do NIST, pois ele oferece uma boa maneira de detalhar as necessidades táticas das equipes modernas de segurança cibernética. A versão mais recente, o CSF 2.0, introduziu uma categoria abrangente que vinha sendo gravemente negligenciada: a governança.
O ponto-chave a ser observado é que o CSF não se destina necessariamente a ser um tipo de aplicação do tipo “comece aqui, termine ali”. O objetivo é que as organizações invistam em pessoas, processos e tecnologia em toda a estrutura, de maneira equilibrada e que reflita o risco empresarial.
The areas of focus for the CSF
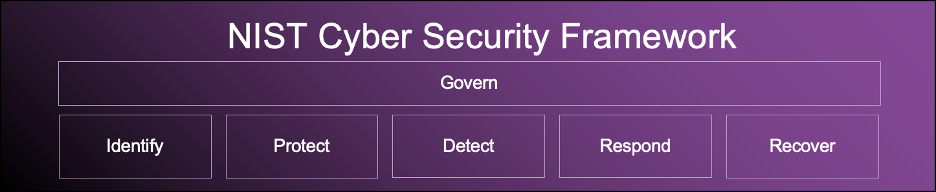
“Identificar” é um elemento fundamental, pois não é possível proteger nem priorizar seus esforços se você não souber o que possui. O que é essencial? O que é regulamentado? O que é necessário para que nossa empresa funcione e gere receita?
A maioria das equipes enfrenta dificuldades com esse aspecto, especialmente devido à prevalência da TI descentralizada e da TI paralela. Além do CSF, a maioria das outras estruturas de segurança cibernética e diretrizes regulatórias exige a identificação e o inventário de sistemas e dados como uma etapa fundamental.
“Proteger” refere-se às tecnologias implantadas para impedir, desde o início, que invasores obtenham acesso aos dados. Isso abrange toda a gama de tecnologias, desde verificadores de vulnerabilidades até gerenciamento de identidade e acesso, passando por antivírus e antimalware.
Essas ferramentas precisam ser configuradas corretamente e, acima de tudo, implantadas em todos os dispositivos e sistemas da organização. Nem sempre é isso que acontece. Às vezes, os itens são adquiridos com cartões de compra corporativos, e não por meio do departamento de TI. Outras vezes, os sistemas simplesmente não são atualizados corretamente e, por isso, executam softwares desatualizados e vulneráveis.
“Detectar” significa armar armadilhas e garantir que os alarmes funcionem quando houver indícios de algo fora do normal. Infelizmente, muitas organizações possuem dezenas de ferramentas que geram milhões de alertas para detectar agentes mal-intencionados que se infiltram em seus sistemas.
Esse fluxo massivo de alertas, que podem ou não indicar realmente algum problema, pode causar fadiga de alertas — gastando uma quantidade enorme de tempo investigando possíveis anomalias, apenas para descobrir que se tratava de um falso positivo. Isso também desvia a atenção de outros alertas, que podem ser ameaças reais.
Em seguida, temos os dois “Rs” da estrutura: “Responder” e “Recuperar”. Essas duas áreas da segurança cibernética são onde sua capacidade é posta à prova. As organizações sofrerão violações. Não é uma questão de “se”, mas de “quando e qual será a gravidade?”.
Para se saírem bem na etapa “Resposta”, as equipes precisam estar alinhadas em várias frentes. Boa liderança, estratégia e táticas sólidas, excelente documentação e planejamento e, o mais importante de tudo: prática.
Na resposta a incidentes, você não estará à altura da situação, mas sim se limitará ao nível de preparação que tiver. Sem praticar e testar os processos que você criou, você estará se expondo a um possível fracasso ou, no mínimo, a um estresse maior do que o necessário quando ocorrer um incidente real.
A fase de “recuperação” é onde a coisa fica séria. Após a inevitável violação, cabe a todos os membros das equipes de segurança e de TI restaurar o bom funcionamento dos sistemas e ambientes. Mas, para isso, é preciso dar um passo atrás e refletir sobre como fazer isso com segurança, eficácia e sem recuperar os invasores e tudo o que eles contaminaram.
Cada elemento deve receber o mesmo nível de rigor e atenção para ser eficaz. Infelizmente, nem sempre é assim. Historicamente, as organizações têm concentrado a maior parte de seus esforços e investimentos na prevenção de incidentes cibernéticos, em vez de estabelecer tecnologias, processos e fluxos de trabalho rigorosos a serem seguidos quando ocorre um incidente cibernético.
Com os dados espalhados por ambientes híbridos, a prevenção não é mais suficiente. Empresas de todos os tamanhos buscam tranquilidade em um mundo híbrido caótico. Os líderes de segurança e os CISOs devem adaptar suas estratégias para garantir uma Recovery sem atritos e a resiliência cibernética, além de implementar práticas, processos e tecnologias voltadas para a integridade e a recuperabilidade dos dados.
O ransomware mudou o panorama da Recovery. Devido ao aumento das ameaças cibernéticas, os líderes de segurança estão avaliando ambientes isolados de Recovery (IRE) para que sirvam como locais limpos e não infectados para a Recovery. No entanto, diante da complexidade dos tipos de ataques que ocorrem, esse IRE precisa ser mais do que apenas um espaço seguro. Ele é parte do processo de Recovery, mas não é tudo.
O Commvault® Cloud Cleanroom™ Recovery é uma solução abrangente de testes e failover, que oferece um novo IRE seguro, promovendo (1) o teste de planos de recuperação cibernética, (2) a realização de análises forenses e (3) a continuidade dos negócios em caso de violação.
Pivot from preventive measures and invest in response and recovery
Whether you look at the CSF as a list, organizations have, for better or worse, started at the top or the right. The problem lies in the sequential nature of the work. Most organizations don’t get to Respond or Recover because they’ve spent all their time and money on Protect and Detect.
O fato de as organizações não terem distribuído seu orçamento e seus recursos por todas as seções do CSF fez com que os invasores continuassem levando vantagem. Quando eles conseguem romper suas defesas e escapar da sua detecção, a equipe típica de segurança cibernética responsável pela resposta a incidentes pode fazer um excelente trabalho na investigação da violação, mas pouco em termos de recuperação.
You can’t always rely on the IT team’s backups
Com o tempo médio de permanência dos invasores nas organizações em204 dias, é provável que eles já tenham localizado, se infiltrado e, possivelmente, corrompido seus backups. Esse é um assunto que abordaremos em um próximo post, mas vale a pena destacar aqui. Ao lidar com violações, não só é provável que seus dados de produção sejam adulterados, mas também há cada vez mais agentes mal-intencionados buscando ativamente derrubar e comprometer algumas dasmedidas que você tomou para garantir a restauração de cópias válidas dos dados.
You can’t count on just blocking an IP address
Muitas ferramentas respondem a violações bloqueando endereços IP para expulsar os invasores da rede. Isso não funciona mais na nuvem. Eles conseguiram ou compraram credenciais legítimas e/ou se infiltraram nos seus sistemas de gerenciamento de identidade e acesso. Portanto, agora eles se tornaram usuários legítimos.
In a word, you can’t trust anything
In a world where the phrase zero trust is thrown around quite a bit following a breach, there truly is and shouldn’t be any trust. Data needs to be scrutinized and checked for infection. Infrastructure needs to be rebuilt to ensure that only authorized folks are inside.
Se você está procurando maneiras de melhorar a resiliência cibernética da sua organização,entre em contato com nossa equipe de vendas da Commvault para uma consulta. Discutiremos todos os elementos que compõem uma boa estratégia de Recovery cibernética para adaptá-la às necessidades da sua empresa.


