Skip to content

Os 25 anos de colaboração em engenharia entre a Microsoft e a Commvault serão destacados no Microsoft Ignite, com foco em uma solução única e fácil de implementar para continuidade de negócios e recuperação de desastres (BCDR)

Em uma conversa recente com um cliente de longa data, os comentários dele sobre a situação atual do Backup and Recovery (ou proteção de dados, como é mais comumente chamada) resumem bem a questão: “De repente, isso se tornou a coisa mais importante para todos na organização — e não é mais chato!” 

Com os criminosos cibernéticos encontrando novas maneiras de acessar seus dados, somado à pressão dos altos escalões de todas as organizações para garantir que os dados estejam protegidos e possam ser recuperados quando ocorrerem incidentes, o foco na proteção dos dados é inegável. A agilidade e a capacidade de estar sempre um passo à frente são fundamentais para o sucesso.

No Microsoft Ignite, que acontecerá de 12 a 14 de outubro, a parceria entre a Commvault e a Microsoft estará em destaque, apresentando as melhores práticas comprovadas ao longo de mais de duas décadas que aproveitamos para criar uma solução poderosa rodando no Azure. Por meio de uma única solução, a oferta conjunta da Commvault e da Microsoft protege todo o seu patrimônio de dados – independentemente de onde eles estejam – proporcionando a confiança necessária para inovar mais rapidamente, ao mesmo tempo em que garante que você não precise gerenciar e manter várias soluções.

Se você estiver enfrentando dificuldades para resolver esses cinco desafios relacionados a dados, não deixe de aproveitar tudo o que o Ignite tem a oferecer:

Derrote os criminosos usando as mesmas táticas deles — engane quem quer enganar

O Metallic, a oferta de Gerenciamento de Dados como Serviço (DMaaS) da Commvault, leva a proteção dos dados contra ameaças de ransomware além da recuperabilidade, com a introdução do Threatwise™. Pense nisso como seu sistema de alerta precoce. Trata-se de mais uma inovação pioneira da Commvault no setor, já que oferecemos uma tecnologia patenteada de engano cibernético para identificar, enganar e detectar ameaças de dia zero e desconhecidas no momento em que um ataque de ransomware começa — antes que seus dados sejam comprometidos.

Acompanhando você em qualquer etapa de sua jornada na nuvem

Sua jornada para a nuvem é única – e você tem necessidades únicas. A Commvault oferece a flexibilidade de que você precisa, independentemente da etapa em que você se encontre na sua jornada para a nuvem. Protegemos e gerenciamos todos os seus dados com uma solução única que abrange ambientes locais, nuvem híbrida e SaaS. Vamos ajudá-lo a buscar simplicidade, o que contribuirá para reduzir custos e complexidade.

A certeza de que, independentemente da carga de trabalho, você está pronto para a nuvem

A cobertura líder do setor para cargas de trabalho oferecida pela Commvault — abrangendo aplicativos da Microsoft, bancos de dados e muito mais — permite que você acelere sua jornada para a nuvem. Seja para migrar suas primeiras cargas de trabalho para o Azure ou suas cargas de trabalho de missão crítica (desde Oracle até SAP HANA — incluindo até mesmo seus aplicativos específicos do setor e bancos de dados PaaS do Azure), a Commvault permite que você transfira, proteja e utilize seus dados, proporcionando a tranquilidade e a agilidade de que você precisa. 

Uma transição suave para o SaaS – o futuro da proteção holística e da mobilidade de dados

Impulsionada por uma combinação de prioridades decorrentes da pandemia e das realidades do ransomware, a migração para o SaaS está em andamento. De acordo com os principais analistas, em breve essa será a opção dominante para a implantação de proteção de dados. O Metallic DMaaS pode ajudá-lo a proteger seus dados de forma abrangente, ao mesmo tempo em que reduz custos e elimina a necessidade de conhecimentos especializados em nuvem. Com o Metallic, desenvolvido com base na comprovada tecnologia da Commvault, sua jornada para o DMaaS é simplificada e integrada, permitindo que você planeje a rapidez e a abrangência de sua migração para a nuvem, ao mesmo tempo em que oferece uma interface única e uma visão unificada de seus dados por meio do Commvault/Metallic Command Center. Sim, o futuro da proteção de dados já está aqui – e só com a Commvault.

Conheça a Commvault e a Metallic no Ignite

Use o Ignite para ver a Commvault e a Metallic em ação. Não perca a sessão sob demanda “BCDR moderna com o Metallic DMaaS e o Azure”, com a excepcional dupla de diretores de tecnologia (CTO) formada por Dave Totten (Microsoft) e David Ngo (Metallic). É uma conversa criada para ajudar você a resolver seus maiores desafios de BCDR e preparar sua proteção de dados para o futuro.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A temporada anual de eventos de TI já começou, com destaque para o Microsoft Ignite (12 a 13 de outubro), onde David Ngo, especialista em Metallic e diretor de tecnologia (CTO) da Commvault, se juntará a Dave Totten, diretor de tecnologia (CTO) da Microsoft para a área de Parceiros nos EUA, para discutir estratégias de continuidade de negócios e recuperação de desastres (BCDR), segurança, o Metallic Data Management as a Service (DMaaS) e tudo mais relacionado a esses temas (mais detalhes aqui).

O Ignite não é apenas um excelente espaço para que os profissionais de tecnologia recebam os treinamentos mais recentes e aprendam diretamente com os engenheiros da Microsoft sobre as mais novas tecnologias de nuvem híbrida; é também o primeiro de uma série de eventos de grande destaque no setor, que se sucedem em ritmo acelerado e estão repletos de conselhos práticos sobre a transformação para a nuvem.

Somando a isso o fato de que estamos no Mês Internacional da Conscientização sobre Segurança Cibernética e comemorando o terceiro aniversário do portfólio Metallic DMaaS da Commvault, este é o momento perfeito para se atualizar sobre as melhores e mais promissoras inovações desenvolvidas por meio de nossa sólida parceria com a Microsoft e sobre como estamos liderando o setor na prestação de serviços inteligentes de gerenciamento e proteção de dados.

A versão mais recente da plataforma Commvault está repleta de novos recursos, integrações, aprimoramentos e atualizações de segurança voltadas para o combate às ameaças cibernéticas em ambientes de nuvem e nuvem híbrida. Além do suporte a três das plataformas mais populares da nuvem da Microsoft – Azure, Dynamics 365 e O365 –, a Commvault oferece uma série de novos recursos em seu portfólio de software e SaaS, projetados para proteger e garantir a segurança dos dados na nuvem da Microsoft:

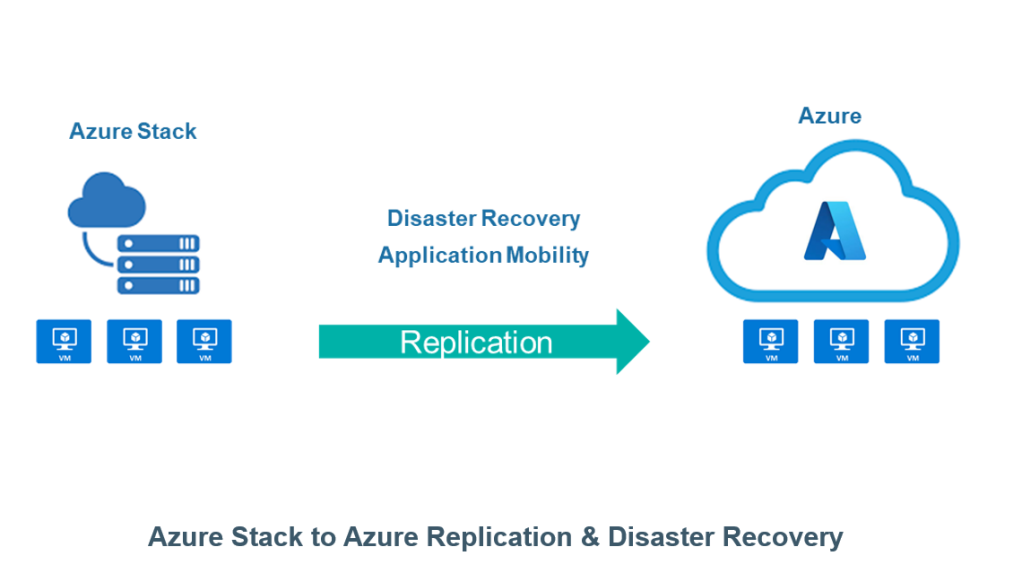
What’s New: Replicação e Recovery de desastres do Azure Stack para o Azure

Por que: Novos recursos de Recovery e mobilidade de aplicativos para clientes do Azure Stack e do Azure

O que há de diferente:

  • Simplifique sua estratégia de nuvem híbrida com Recovery e mobilidade de aplicativos entre as implantações do Azure Stack e do Azure
  • Melhore o RPO/RTO em relação às metas de nível de serviço padrão de backup
  • Configure, gerencie e monitore com facilidade por meio da administração do Grupo de Replicação já existente no Commvault Command Center

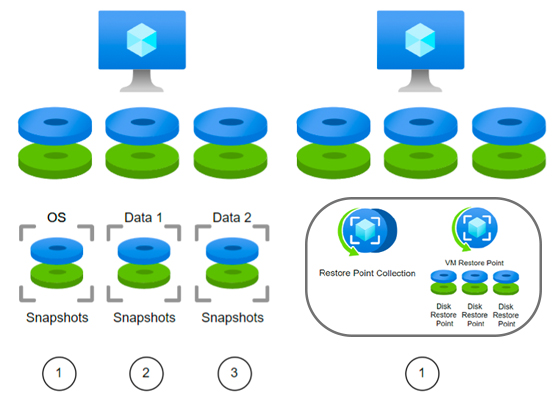
What’s New: Recursos aprimorados com os pontos de restauração do Azure

Por que: Os novos pontos de restauração de VMs do Azure criam coleções de instantâneos de pontos de restauração que abrangem todos os volumes gerenciados dentro de uma VM

O que há de diferente:

  • Design simplificado que aproveita a plataforma da Commvault para permitir a proteção e a Recovery escaláveis de dados com um único clique
  • Maior resiliência, garantindo que os aplicativos e o sistema operacional estejam sincronizados ao criar essas coleções no nível da instância nativa
  • Maior eficiência de custo, com pontos de coleta armazenados em camadas de armazenamento com menos redundância

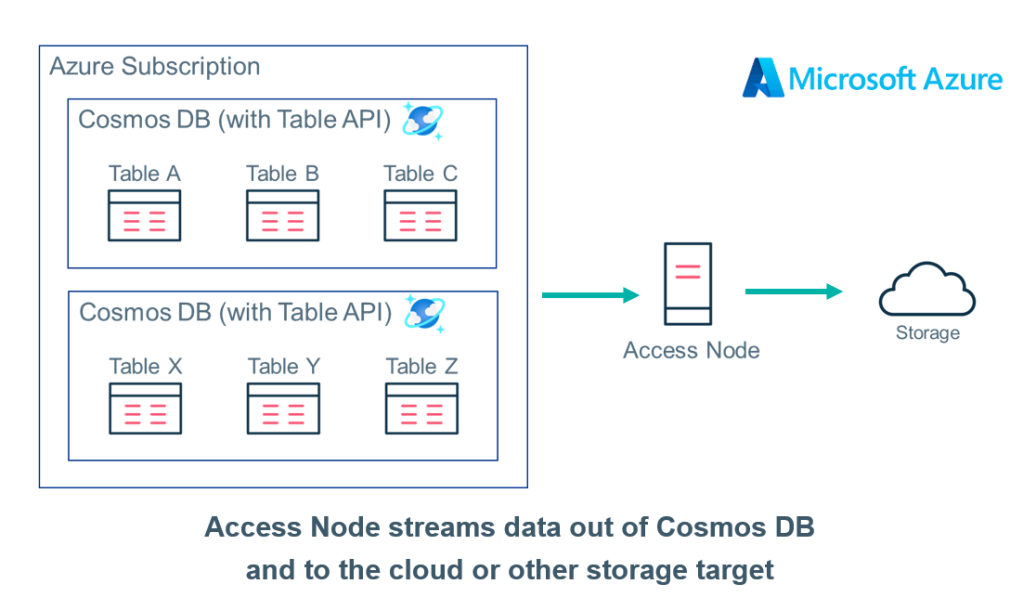
What’s New: O Metallic agora oferece suporte à mais ampla seleção de bancos de dados do Azure entre todas as soluções DMaaS

Por que: Amplie os recursos nativos da Microsoft com proteção dedicada para bancos de dados do Azure multimodais, totalmente gerenciados e distribuídos globalmente

O que há de diferente:  

  • Proteção em uma única solução para bancos de dados críticos do Azure, incluindo SQL Server, SQL Managed Instance, Cosmos DB, MariaDB, MySQL e PostgreSQL
  • Proteção desenvolvida especificamente para iniciativas de desenvolvimento na nuvem e modernização de aplicativos
  • Arquitetura fisicamente isolada para proteger os dados contra exclusão, corrupção ou ataques
  • Retenção prolongada de longo prazo com rápida capacidade de recuperação

E como se tudo isso não bastasse, daremos continuidade à conversa com a Microsoft em poucas semanas no Commvault Connections, uma verdadeira experiência em gerenciamento de dados na nuvem, onde a Microsoft conduzirá uma discussão sobre o tema “Proteja seus ativos críticos de TI com o Azure”. Durante essa sessão, os participantes do evento aprenderão mais sobre as soluções conjuntas de nuvem híbrida da Commvault e da Microsoft e como elas podem ser utilizadas para criar um plano de continuidade de negócios e recuperação de desastres que proteja máquinas virtuais críticas, bancos de dados, serviços PaaS e SaaS (como o M365) e muito mais.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

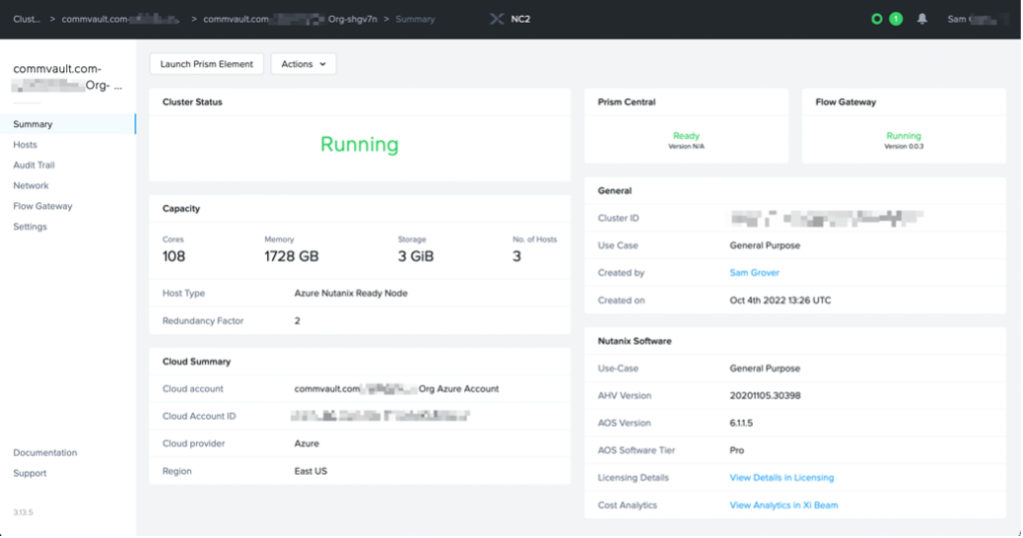
No Microsoft Ignite, a Nutanix anunciou o suporte ao Nutanix Cloud Clusters (NC2) em execução no Microsoft Azure. Isso ajudará os clientes da Nutanix a acelerar a adoção da nuvem por meio do gerenciamento unificado e da mobilidade integrada para aplicativos, dados e licenças entre ambientes locais e do Azure.1 Essa plataforma permitirá que os clientes da Nutanix transfiram cargas de trabalho da Nutanix de – e para – ambientes locais para um cluster NC2 baseado no Azure, como uma extensão de seu ecossistema Nutanix existente.

A plataforma líder do setor da Commvault oferece proteção e gerenciamento de dados sem interrupções para o NC2 no Azure. Os clientes que desejam estender sua plataforma de proteção existente para a nuvem podem migrar para um modelo de nuvem híbrida ou até mesmo criar uma plataforma de proteção de dados totalmente nova e baseada na nuvem para proteger ambientes NC2 no Azure criados do zero. Os clientes podem aproveitar de forma integrada os recursos de máquinas virtuais do Azure para construir sua plataforma de gerenciamento de dados e podem utilizar facilmente as opções de armazenamento do Azure para cópias de retenção de seus dados, sem a necessidade de recursos adicionais em execução no NC2 no Azure.

Fácil de configurar e usar

Após a implantação do NC2 no Azure, os clientes podem criar uma sub-rede na VNet de gerenciamento do Prism Central criada no Azure, permitindo a comunicação direta entre os recursos de proteção de dados do Azure e o NC2 no Azure. Com essa sub-rede configurada, os clientes podem implantar recursos da Commvault dentro dela. Isso pode incluir o CommServe, o MediaAgent, os Nós de Acesso e outros, todos com acesso direto ao ambiente do NC2 no Azure. A Commvault oferece ainda uma solução no Azure Marketplace que implantará todos os recursos necessários para o cliente com apenas um clique.

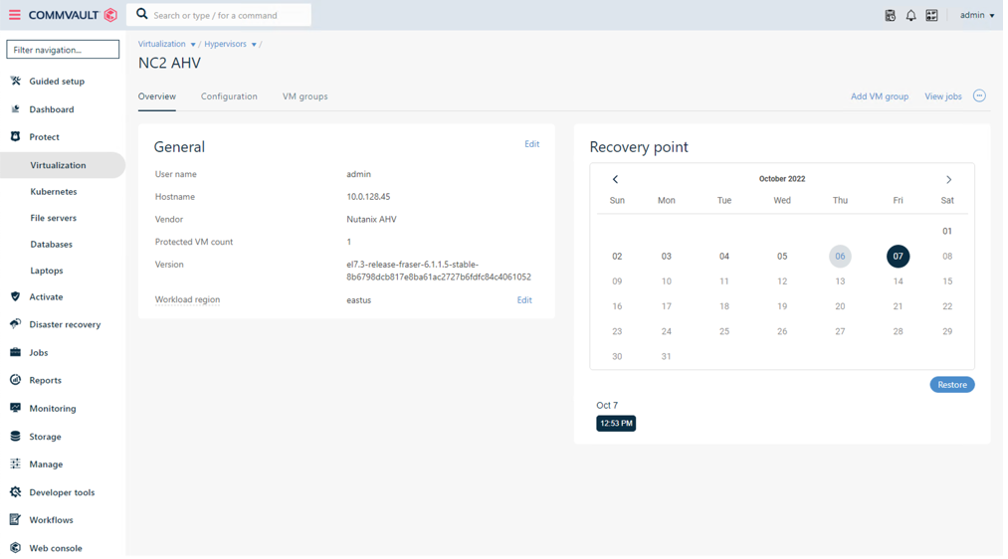
Com a plataforma Commvault configurada, a instalação do hipervisor Nutanix AHV leva apenas alguns segundos, e a proteção de dados pode começar imediatamente. As operações de proteção de dados podem utilizar o método de transporte Direct NFS para o Nutanix AHV, reduzindo os requisitos de recursos na plataforma NC2 no Azure.

Simplicidade na proteção e Recovery de dados

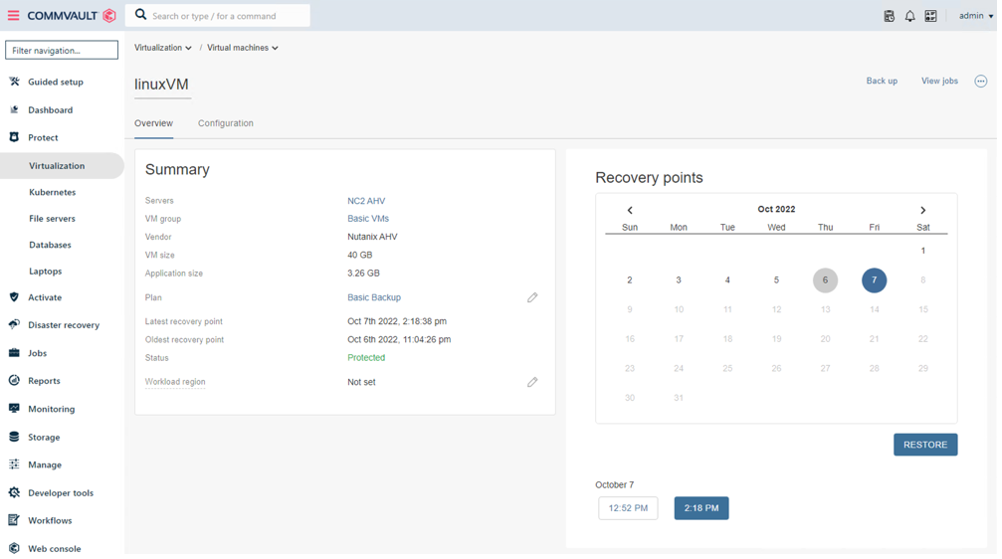
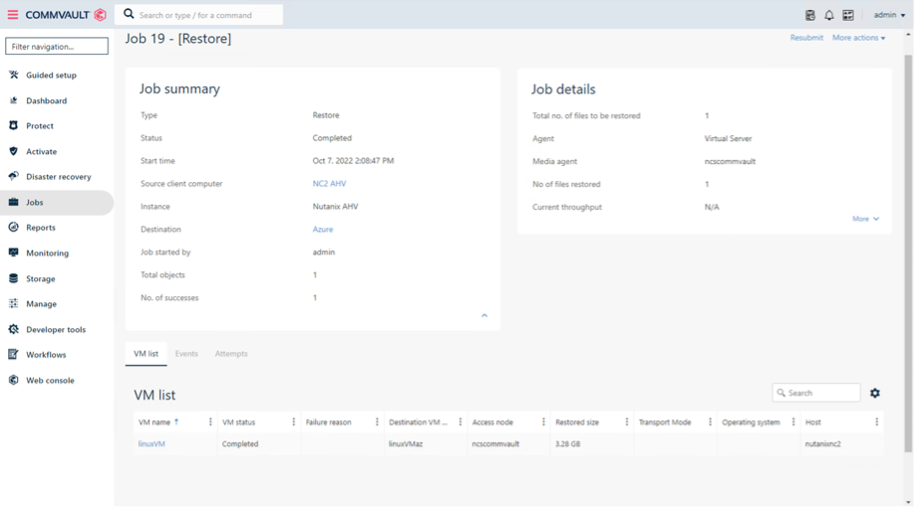
A Commvault também permite que os clientes transfiram cargas de trabalho de maneira rápida e fácil entre ambientes locais e o NC2 no Azure, ao mesmo tempo em que facilita a migração dessas cargas de trabalho — por meio de uma simples operação de Recovery — para plataformas nativas da nuvem, como o Azure VM.

Resumo rápido

O Nutanix Cloud Clusters no Azure permite que os clientes acelerem sua jornada rumo à nuvem híbrida. E a Commvault está pronta para proteger seus dados e cargas de trabalho onde quer que estejam: no local, na nuvem e em ambientes híbridos. Além de proteger os dados no Nutanix Cloud Clusters no Azure, a Commvault é líder do setor na proteção de VMs do Azure, do Azure Storage e de praticamente todas as outras cargas de trabalho em um ambiente corporativo.

A Commvault oferece desempenho líder do setor em escalabilidade de proteção de dados, transformação de dados, gerenciamento de dados e desduplicação.

Referência

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dando continuidade à nossa agenda bastante cheia para outubro, nesta semana a equipe da Commvault está em Las Vegas, no Oracle CloudWorld, e, embora estejamos muito entusiasmados por sermos patrocinadores ouro do evento, a Commvault e a Oracle são muito mais do que meros apoiadores do evento — somos também parceiros em múltiplas nuvens! Na verdade, ampliamos nossa parceria estratégica com a Oracle há alguns meses para incluir todo o portfólio de ofertas do Metallic Data Management as a Service (DMaaS) na Oracle Cloud Infrastructure (OCI). 

É uma equação simples: OCI + Metallic DMaaS = gerenciamento de dados corporativos, proteção contra ameaças e Recovery fáceis de usar. Então, o que exatamente isso significa? Os clientes da Oracle agora podem proteger cargas de trabalho críticas na nuvem ou no local, mantendo a flexibilidade entre o armazenamento gerenciado pela TI e a proteção de dados fornecida por SaaS em armazenamento gerenciado na nuvem. A simplicidade está na interface. Todos os ativos de dados protegidos e seguros em ambientes híbridos e multicloud são gerenciados por meio de um único console baseado na web.

Mas isso é apenas o começo. A Commvault e a Oracle já estão bem avançadas em nossa recém-lançada jornada de DMaaS, baseada em multicloud e fornecida como SaaS. Ainda nesta semana, a Commvault lançou novos recursos e suporte para o portfólio Metallic DMaaS, projetados especificamente para ampliar o suporte ao OCI.

Especificamente, a Metallic agora oferece proteção para o Oracle Database Cloud Service (DBCS) e o Oracle Exadata Database Service na OCI, bem como para o OCI Object Storage. Essas cargas de trabalho se somam ao nosso suporte já existente para Oracle, Oracle RAC, Oracle Container Engine for Kubernetes (OKE) e VMs da OCI. A Metallic oferece suporte tanto ao Metallic Recovery Reserve para armazenamento na OCI quanto ao BYO OCI Storage para proteção em ambiente isolado. 

Como meu colega Jeff mencionou em seu resumo sobre os eventos da semana passada, a conversa não termina no CloudWorld. A Oracle está trazendo sua expertise para atuar ao lado dos nossos melhores e mais brilhantes profissionais no próximo evento Commvault Connections 22. Joe Corvaia, vice-presidente geral de vendas para ISVs, MGS e MSPs da NACT na Oracle, se juntará a Alan Atkinson, diretor de parcerias da Commvault, para discutir as melhores práticas de proteção contra ransomware em um mundo multicloud. Faltam apenas algumas semanas e posso garantir que será uma experiência de ponta em nuvem. Inscreva-se hoje mesmo no Connections e reserve já seu lugar para esta sessão especial para parceiros!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

À medida que continuamos a comemoração do Mês do Commvault Cares, estamos promovendo a conscientização sobre causas que nos são caras.

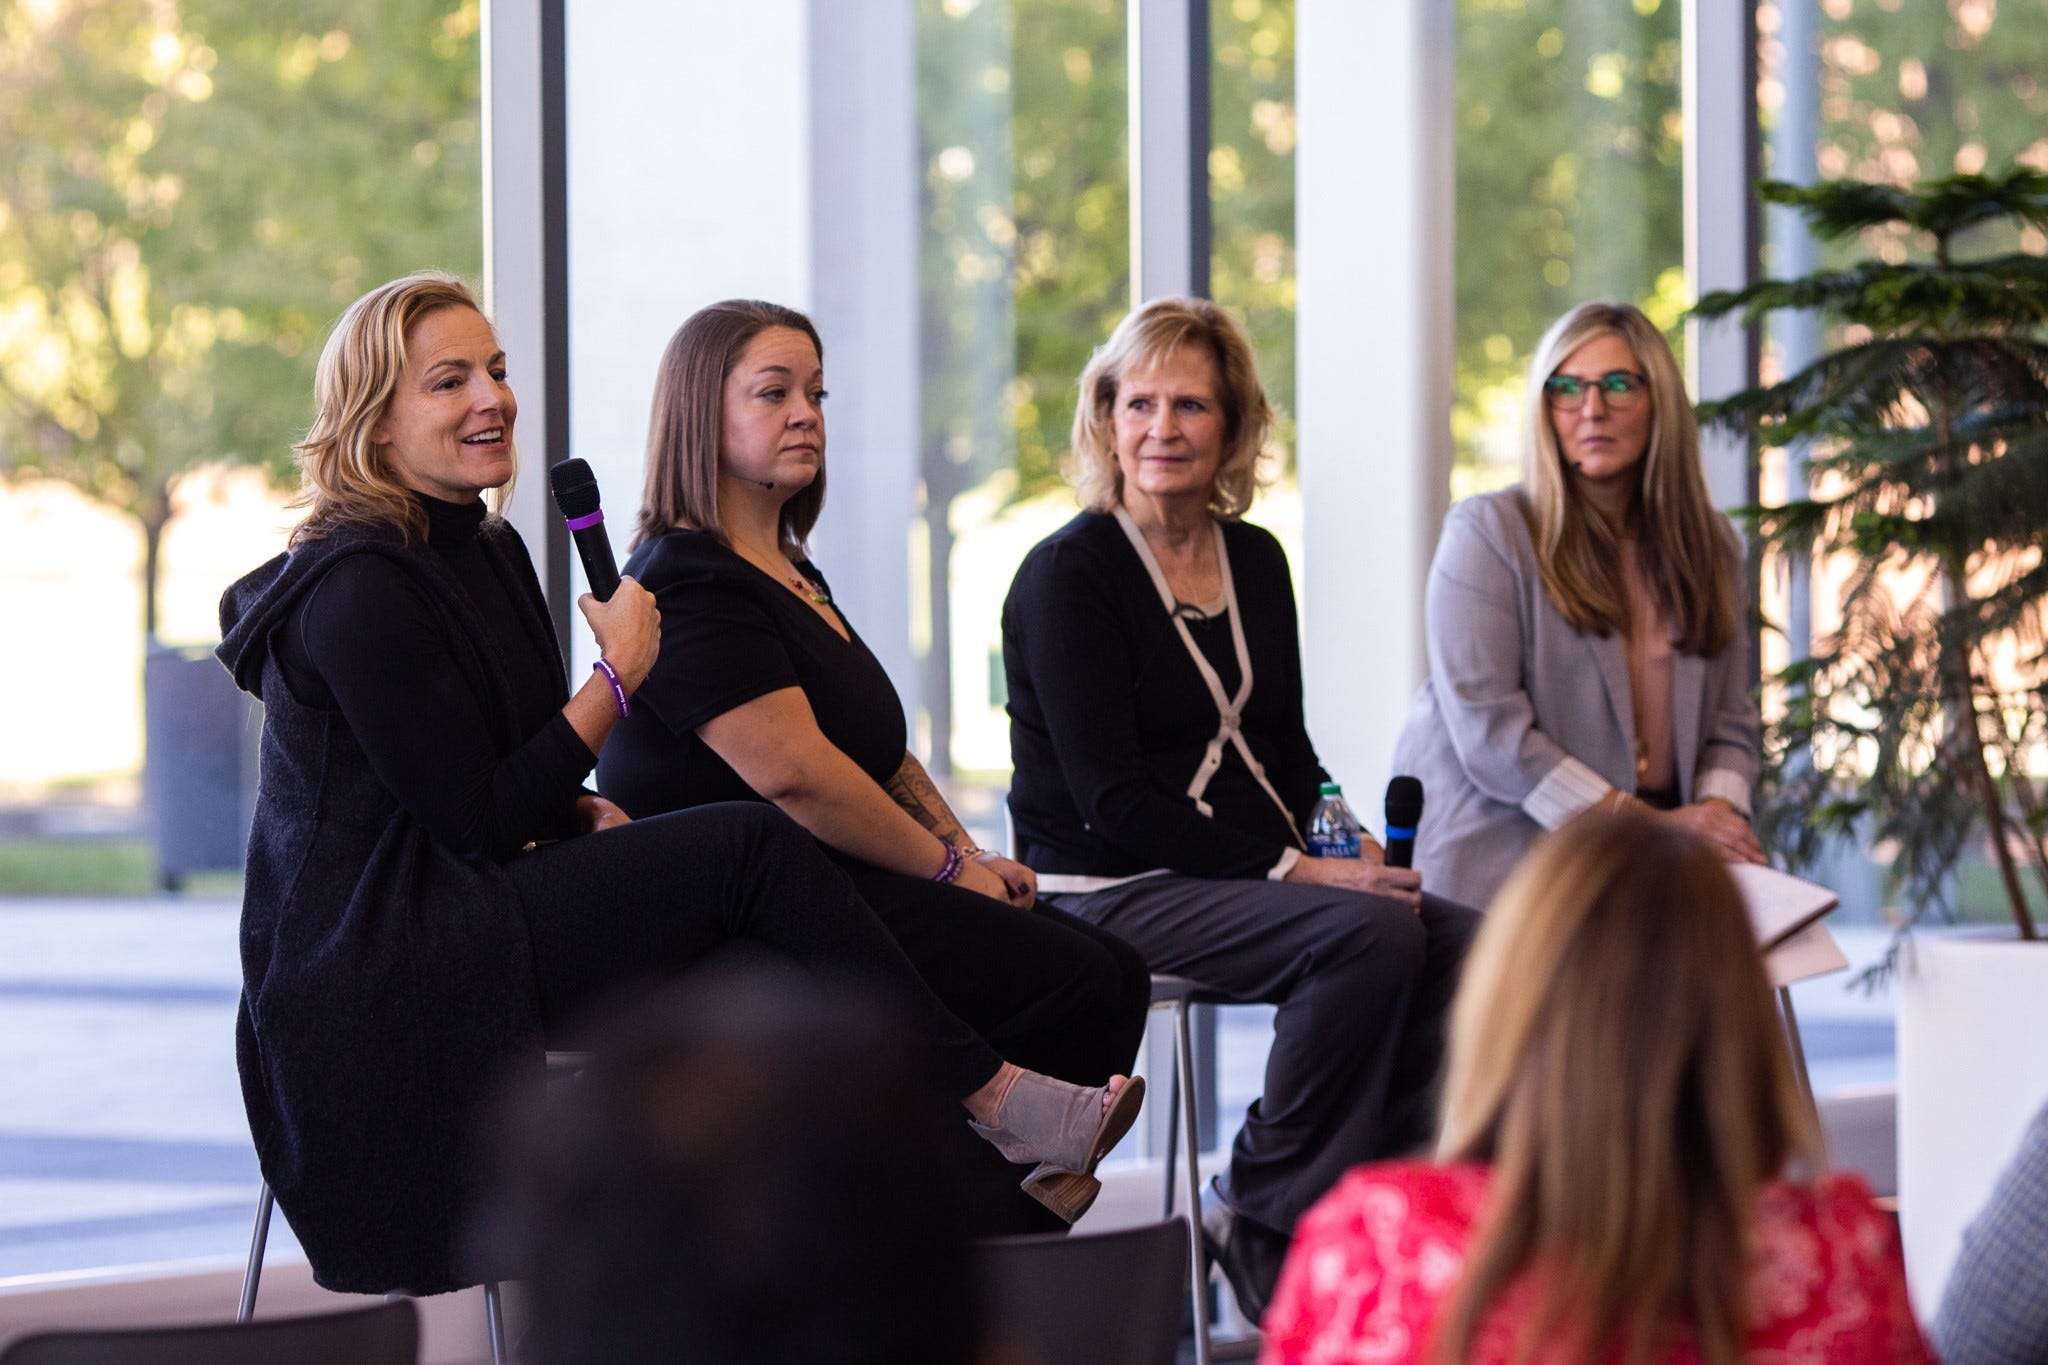
Nesta semana, tive a honra de moderar uma “Conversa Corajosa” sobre a conscientização em relação à violência doméstica. Nossa plataforma “Conversa Corajosa” é a nossa maneira de abordar assuntos delicados que realmente importam — e essa conversa certamente não deixou a desejar!

Durante nossa “Conversa Corajosa”, recebi as convidadas especiais Anna Diaz-White, Caitlin Tamayo e Randi Zamkotowicz, da 180 Turning Lives Around, uma organização sem fins lucrativos local da região de Nova Jersey que empodera sobreviventes e famílias afetadas pela violência doméstica e pela violência sexual a encontrarem a coragem e a força necessárias para dar uma reviravolta em suas vidas. Também contamos com a presença de Bill Appleton, do nosso Programa de Assistência ao Funcionário (EAP), para compartilhar mais sobre os recursos e o apoio que temos à disposição como funcionários da Vault. Disponível 24 horas por dia, 7 dias por semana, 365 dias por ano, nosso EAP conecta os participantes a conselheiros especializados em diversas áreas de atuação, muitas das quais relacionadas à saúde mental.

Transmitimos ao vivo, a partir da nossa sede, nossa “Conversa Corajosa” sobre violência doméstica para que todos os nossos funcionários pudessem participar da discussão. Durante o evento, nos concentramos em três maneiras de promover a conscientização sobre a violência doméstica – como reconhecer, reagir e encaminhar –, seja para nós mesmos, nossos colegas de trabalho, amigos ou familiares:

  1. Reconheça os sinais de violência doméstica e compreenda melhor o quanto ela é comum. A realidade é que qualquer pessoa pode ser vítima de violência doméstica, independentemente de raça, idade, etnia, orientação sexual ou condição econômica. Se você está questionando a forma como é tratado(a) pelo(pela) seu(sua) parceiro(a), recomendo que consulte esta lista de verificação da Coalizão Nacional Contra a Violência Doméstica. E quando se trata de reconhecer sinais de violência doméstica em um colega, amigo ou familiar, é importante observar mudanças no comportamento e na maneira de se vestir e verificar se você acha que alguém pode estar em uma situação de risco.  
  2. Reaja elaborando um plano de segurança para ajudar a reduzir o risco de sofrer violência por parte do parceiro. Trata-se de um conjunto de ações a serem seguidas ao sofrer violência, ao se preparar para sair de casa ou após a vítima ter se afastado. Ter um plano de segurança é especialmente importante em momentos de crise, quando o estresse torna muito difícil pensar com clareza. Um exemplo dessas ações é manter uma “bolsa de emergência” pronta e à mão. Dessa forma, em caso de emergência, a pessoa que está sofrendo abuso poderá ir embora imediatamente com todos os itens essenciais.
  3. Consulte os recursos locais e/ou da empresa para obter orientação e apoio em questões de segurança. Assim como muitas organizações locais nos Estados Unidos e em todo o mundo, a 180 Turning Lives Around dispõe de linhas de atendimento, um abrigo e profissionais de aconselhamento para ajudar vítimas de violência doméstica. Na Commvault, nossa equipe de RH e nosso Programa de Assistência ao Funcionário (EAP) estão à disposição para ajudar todos os nossos funcionários a superar quaisquer desafios da vida.

E, embora outubro seja o Mês da Conscientização sobre a Violência Doméstica nos EUA, continuamos a abordar esse tema extremamente importante durante todo o ano, ao celebrarmos os dias dedicados à conscientização sobre a violência doméstica em todo o mundo ao longo do ano.

Acreditamos que é preciso ter essa conversa para mudar o rumo da conversa. E qualquer conversa, seja ela grande ou pequena, pode fazer a diferença. Tenho muito orgulho da nossa comunidade Vaulter por continuar a promover discussões abertas, ao mesmo tempo em que apoiamos nossa cultura de respeito, cuidado e pertencimento.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Esses ataques podem ser usados para bloquear o acesso a — ou simplesmente roubar — dados essenciais da empresa, que muitas vezes incluem tanto os dados de backup quanto os de restauração contidos em locais como o Amazon Cloud Backup (AWS Backup). Os criminosos, então, criptografam os dados e os retêm até que a empresa pague um resgate, ou ameaçam excluí-los completamente caso a empresa se recuse a atender às suas exigências.

Os ataques de ransomware podem causar caos dentro de uma organização devido a interrupções nos serviços, perda de dados essenciais para as funções comerciais fundamentais, exposição de informações confidenciais dos clientes e perda de credibilidade perante o público. E o problema só está piorando.

De acordo com a Rede de Combate a Crimes Financeiros dos EUA (FinCEN), o número de ataques de ransomware em 2021 excederá amplamente o número de ataques registrados em 2020. Esses ataques também estão se tornando cada vez mais onerosos — o custo médio das transações de ransomware relatadas por mês em 2021 foi de US$ 102,3 milhões.

Talvez você esteja se perguntando qual é o papel dos backups na nuvem e dos snapshots nessa questão. Afinal, não seria possível simplesmente restaurar os dados roubados a partir de um backup ou snapshot em caso de um ataque? Em teoria, sim. Mas os autores de ataques de ransomware também têm como alvo os backups de dados de uma organização; é por isso que é fundamental proteger esses backups para evitar o pagamento de resgates exorbitantes, garantindo, ao mesmo tempo, a continuidade dos negócios e uma recuperação rápida.

Vulnerabilidades do Amazon Cloud Backup

​​Embora os instantâneos de backup na nuvem sejam excelentes para recuperações operacionais, eles não oferecem proteção completa contra ameaças como o ransomware. Quando utilizados diretamente, sem configurações adicionais, as vulnerabilidades do backup da AWS incluem:

  • Sem proteção por “air-gap” – os snapshots da AWS são criados, por padrão, na mesma conta que as fontes de dados primárias. Nesse cenário, se a conta primária for comprometida, os snapshots também serão. E, se os snapshots forem comprometidos, não há como recuperar dados excluídos ou criptografados por terceiros.
  • Os backups não são automaticamente imutáveis — a AWS, por si só, não torna os snapshots imutáveis, e os backups mutáveis podem ser alterados — ou até mesmo, em alguns casos, excluídos acidentalmente.
  • Recovery lenta – A falta de flexibilidade nas restaurações da AWS afeta a velocidade da Recovery e pode causar interrupções na continuidade dos negócios no caso de um ataque que exija a restauração de dados.
  • Possíveis erros de script – São necessários scripts complexos, escritos manualmente, para replicar snapshots em todas as contas da AWS. Isso é obviamente demorado e suscetível a erros humanos, o que pode deixar os snapshots expostos durante um ataque.

Como proteger os backups da AWS contra ransomware

As possíveis vulnerabilidades inerentes aos backups da AWS podem deixar suas cópias de dados expostas a agentes mal-intencionados. E, embora a AWS ofereça algumas ferramentas e soluções nativas para proteger os backups, elas podem ser complicadas de usar e, ainda assim, não oferecem proteção total.

Aqui estão algumas medidas importantes que você deve tomar para proteger seus dados valiosos e seus backups contra ransomware e outros ataques:

  • Isolamento físico – Os backups devem ser fisicamente isolados e armazenados fora da conta principal e da região do cliente. Em caso de ataque, isso impede que hackers e agentes mal-intencionados corrompam ou excluam as cópias de backup, bem como os dados em uso.
  • Backups imutáveis – As cópias de backup dos dados devem ser tornadas imutáveis (impossíveis de serem alteradas ou excluídas), o que preserva os dados em um formato que impede que sejam alterados de qualquer forma.
  • Criptografia para dados em repouso e em trânsito – Tanto em repouso quanto em trânsito, os dados devem ser criptografados, de preferência com as próprias chaves de criptografia do usuário, e protegidos no nível da plataforma com recursos de segurança de ponta, em conformidade com certificações como ISO 27001, SOC II Tipo 1, SOC II Tipo 2 e PCI DSS.
  • Teste periodicamente sua capacidade de recuperação de dados – Em caso de invasão ou interrupção em seus dados e cargas de trabalho, é essencial saber que você pode se recuperar rapidamente e garantir a continuidade dos negócios. As organizações devem testar rotineiramente sua capacidade de recuperar dados a partir de seus backups.

(Seus dados estão totalmente protegidos contra ransomware? Clique aqui para acessar nossa lista de verificação completa sobre ransomware.)

Proteja seu AWS Backup contra ransomware em apenas alguns minutos com o Clumio

A plataforma inovadora e líder do setor da Clumio foi projetada na nuvem para proteger a própria nuvem.

Com o Clumio, seus backups da AWS recebem proteção instantânea por meio do isolamento físico (air-gap), o que mantém seus valiosos dados de backup “fora do local” e fora dos ambientes de produção e de outras contas.

Os dados também são criptografados com a chave de criptografia de sua escolha antes de saírem de qualquer uma de suas contas na nuvem. A verificação de integridade integrada, a imutabilidade total dos seus arquivos de backup e os testes de recuperação de dados estão disponíveis com apenas alguns cliques na interface intuitiva.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A importância da conformidade e da segurança dos dados

As empresas não só precisam proteger suas próprias informações confidenciais, como também devem salvaguardar as informações pessoais de seus clientes. O descumprimento das regulamentações pertinentes pode acarretar prejuízos financeiros e danos à reputação, além de possíveis consequências legais.

Por exemplo, considere as recentes violações de dados que afetaram inúmeras empresas de grande visibilidade. Esses incidentes não apenas resultaram em multas onerosas, mas também abalaram a confiança dos clientes e prejudicaram a reputação da marca. De fato, de acordo com uma pesquisa recente realizada pela Edelman, uma empresa global de comunicação, 81% dos consumidores deixarão de comprar de uma empresa caso se constate que ela está lidando indevidamente com os dados.

A conformidade com as regulamentações pode ajudar a reduzir riscos à segurança e à privacidade, alinhar os requisitos de segurança cibernética aos processos de negócios, manter programas eficazes de segurança cibernética, conquistar a confiança dos clientes e melhorar a reputação da empresa. Por isso, as empresas devem priorizar tanto a conformidade quanto a segurança dos dados para se manterem competitivas no mercado atual.

Para ilustrar melhor a importância da conformidade e da segurança de dados, vamos considerar o setor de saúde. Os prestadores de serviços médicos precisam seguir várias leis e regulamentações relativas à privacidade dos pacientes e à proteção de informações confidenciais, como a HIPAA (Lei de Portabilidade e Responsabilidade do Seguro Saúde), que responsabiliza as organizações pela proteção inadequada de prontuários médicos. O descumprimento dessas leis pode levar à perda da confiança dos clientes ou, na pior das hipóteses, a processos judiciais por descumprimento das obrigações de confidencialidade.

Além disso, a adoção de medidas adequadas de conformidade garante que as informações comerciais confidenciais permaneçam sigilosas entre as partes interessadas que precisam acessá-las diariamente, ao mesmo tempo em que impede o acesso de pessoas não autorizadas. Isso gera uma sensação de segurança entre os funcionários que lidam com informações confidenciais, reduzindo os casos de violação de dados que poderiam causar graves prejuízos financeiros.

No entanto, algumas pessoas podem argumentar que os custos associados à manutenção dessas normas de conformidade podem superar alguns dos benefícios decorrentes delas. Isso é totalmente falso, pois os benefícios decorrentes do cumprimento das normas de conformidade em matéria de proteção de dados superam os custos, graças à economia a longo prazo e à proteção que elas proporcionam.

  • De acordo com um estudo de 2020 realizado pela Statista, cerca de 45% das organizações em todo o mundo aumentaram seus gastos com proteção de dados e iniciativas de conformidade.
  • Um relatório de pesquisa do Ponemon Institute, de 2021, revelou que o custo médio de uma violação de dados nos Estados Unidos foi de US$ 8,64 milhões, ressaltando a importância de se contar com soluções confiáveis de backup para o cumprimento das normas regulatórias.
  • Em uma pesquisa realizada pela Spiceworks em 2019, aproximadamente 42% das organizações relataram utilizar uma combinação de ambientes de nuvem pública, nuvem privada e nuvem híbrida para seus backups de dados, a fim de alcançar maior conformidade e redundância.

O papel dos backups na conformidade regulatória

Quando se trata de segurança de dados, os backups desempenham um papel crucial para garantir a conformidade regulatória e a continuidade dos negócios. A conformidade regulatória pode ser extremamente complexa, envolvendo diretrizes rigorosas que devem ser seguidas para evitar multas financeiras, consequências legais e danos à reputação. Contar com um plano de backup confiável pode ajudar as empresas a manter a conformidade com regulamentações como o GDPR (Regulamento Geral de Proteção de Dados), que estabelece regras para a proteção dos dados pessoais dos residentes da União Europeia; as normas PCI (Indústria de Cartões de Pagamento) para o processamento e armazenamento seguro de informações de cartões de pagamento; e as normas HIPAA (Lei de Portabilidade e Responsabilidade do Seguro Saúde) para a proteção de informações de saúde.

Além de atender aos requisitos de conformidade, os backups também ajudam as empresas a garantir a continuidade dos negócios. Desastres naturais, quedas de energia, ataques cibernéticos e outros eventos inesperados podem causar perda ou danos aos dados. Sem um plano de backup eficaz em vigor, as empresas correm o risco de perder dados importantes, bem como a confiança dos clientes.

Para compreender melhor a importância dos backups, vamos considerar uma empresa que sofre um ataque de ransomware. O ransomware é um tipo de software malicioso que ameaça divulgar dados confidenciais caso o pagamento não seja efetuado.

Se a empresa não tiver um plano de backup robusto em vigor, ela pode não ter outra opção a não ser pagar o resgate ou perder quantidades significativas de dados valiosos. No entanto, se ela tiver feito backups de seus arquivos regularmente e seguido corretamente os protocolos de recuperação recomendados ao implementar seu processo de backup — o que envolve backups completos e parciais realizados com a maior frequência possível, entre outros recursos disponíveis em serviços de ponta como a Rewind Backup Tool, de acordo com a solução de conformidade SaaS —, ela seria capaz de recuperar arquivos críticos sem precisar pagar aos criminosos pela liberação dos arquivos sequestrados nem esgotar seus recursos.

Portanto, contar com uma estrutura robusta, conforme exigido pelo sistema de conformidade de backup, permite que as empresas mitiguem riscos que, de outra forma, resultariam em perda de dados, interrupção dos serviços aos clientes, pagamento de multas onerosas, ações judiciais movidas pelas partes afetadas, além da perda de confiança entre a empresa e os clientes.

Algumas pessoas podem argumentar que os backups não são necessários se os dados já estiverem armazenados com segurança. No entanto, acidentes acontecem e, quando ocorrem, alguns fornecedores não seriam capazes de oferecer serviços de recuperação de dados sem ter feito um backup do sistema de seus clientes. É melhor prevenir do que remediar ao lidar com dados confidenciais, cuja violação poderia acarretar consequências legais.

  • Os backups são essenciais para que as empresas mantenham a conformidade regulatória e garantam a continuidade dos negócios. As normas de conformidade podem ser complexas, e diretrizes rigorosas devem ser seguidas para evitar multas financeiras, consequências legais e danos à reputação. Backups confiáveis também ajudam as empresas a se protegerem contra a perda ou corrupção de dados decorrentes de desastres naturais, ataques cibernéticos ou outros eventos inesperados. Investir em um plano de backup robusto, incluindo backups completos e parciais realizados com a maior frequência possível, entre outras Features disponíveis em serviços de ponta como a Ferramenta de Backup Rewind, de acordo com a solução de conformidade SaaS, pode ajudar a mitigar riscos que, de outra forma, resultariam em perda de dados, tempo de inatividade para os clientes, pagamento de multas onerosas, ações judiciais por parte das partes afetadas e perda de confiança entre a empresa e os clientes. Afinal, acidentes acontecem; por isso, é melhor prevenir do que remediar ao lidar com dados confidenciais que poderiam resultar em uma violação com consequências legais.

Impacto na continuidade dos negócios

O impacto da conformidade e da segurança de dados na continuidade dos negócios não pode ser subestimado. De fato, sem um plano de backup robusto em vigor, as empresas correm um risco significativo de sofrerem danos irreversíveis às suas operações e à sua reputação. Com o número de ataques cibernéticos aumentando a cada ano, é fundamental que as empresas adotem medidas proativas para proteger seus dados e garantir que seus sistemas permaneçam operacionais em caso de um ataque.

Por exemplo, imagine uma situação em que uma empresa fosse vítima de um ataque de ransomware que criptografasse todos os seus dados e backups. Sem um plano de backup adequado em vigor, ela perderia o acesso a todos os arquivos e dados críticos necessários para a continuidade dos negócios. Como resultado, seria forçada a recomeçar do zero, o que resultaria em tempo de inatividade prolongado, perda de receita devido à interrupção das operações e danos à reputação.

Um plano de contingência garante que, caso ocorra um ataque desse tipo, a empresa possa restaurar rapidamente o funcionamento de seus sistemas sem interrupções significativas em suas operações. Isso é especialmente importante para empresas com obrigações de conformidade ou que lidam com informações sensíveis ou confidenciais.

Os backups também ajudam as empresas a manter a confiança dos clientes e a construir sua reputação. Empresas que enfrentam continuamente interrupções nos serviços ou violações de dados correm o risco de perder clientes, que acabarão por procurar outros fornecedores. Ao contar com um plano de backup confiável, as empresas podem demonstrar seu compromisso com a proteção das informações confidenciais de seus clientes, ao mesmo tempo em que mantêm a continuidade de seus serviços.

Algumas empresas podem argumentar que não é necessário criar um plano de backup robusto, pois sua implementação exige muito tempo e recursos. Elas podem considerar isso um custo adicional sem retorno significativo e imediato sobre o investimento. No entanto, os riscos de não ter um plano desse tipo superam em muito quaisquer custos percebidos. O custo da recuperação após um ataque cibernético, sem backups adequados em vigor, excede em muito o investimento necessário para implementar um plano de backup eficaz.

Principais regulamentações e certificações

Várias regulamentações regem a forma como as organizações lidam com dados confidenciais, tornando essencial compreender as implicações do não cumprimento e quais certificações são necessárias para mitigar esses riscos.

Regulamentações como o GDPR, o PCI e o HIPAA exigem que as empresas protejam as informações confidenciais de seus clientes. Especificamente, o GDPR se aplica aos dados pessoais dos cidadãos da União Europeia (UE), enquanto as normas de conformidade do PCI tratam do tratamento de dados de cartões de pagamento. Da mesma forma, o HIPAA regulamenta o tratamento de informações de saúde protegidas (PHI). O descumprimento dessas regulamentações pode resultar em repercussões legais e financeiras significativas.

Quando as empresas cumprem essas regulamentações, elas alinham seus requisitos de segurança cibernética aos processos de negócios, mantêm programas eficazes de segurança cibernética que protegem os dados dos clientes, reduzem os riscos à segurança e à privacidade e melhoram a reputação da empresa.

A obtenção de certificações como a ISO 27001 e a SOC 2 serve como prova de que uma organização implementou auditorias rigorosas quanto à conformidade com as normas de segurança de dados. A ISO 27001 é uma certificação de gestão da segurança da informação que exige que a empresa cumpra normas rigorosas de proteção de dados. Por outro lado, a SOC 2 exige o cumprimento de critérios específicos relativos à segurança do sistema, disponibilidade, confidencialidade, integridade do processamento e privacidade. Essas certificações abrangem diferentes aspectos da conformidade, mas atuam em conjunto para garantir práticas eficazes de segurança de dados.

GDPR, PCI e HIPAA

No que diz respeito à conformidade e à segurança de dados, há uma série de regulamentações e certificações que as empresas precisam conhecer para garantir que seu plano de backup esteja atualizado e seja eficaz. Entre elas, três normas importantes são o Regulamento Geral sobre a Proteção de Dados (RGPD), a Norma de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) e a Lei de Portabilidade e Responsabilidade do Seguro Saúde (HIPAA).

O GDPR, que entrou em vigor em maio de 2018, tem como objetivo proteger os dados pessoais dos cidadãos da União Europeia. Qualquer organização que colete ou processe dados de cidadãos da UE deve cumprir essas rigorosas normas. O descumprimento pode resultar em multas pesadas, perda de reputação ou ações judiciais. Para estar em conformidade com o GDPR, as empresas precisam dispor de um sistema robusto de gerenciamento de dados, incluindo backups adequados que contenham dados pessoais.

A norma PCI DSS se aplica especificamente a empresas que lidam com informações de cartões de pagamento. Ela regulamenta como as empresas devem processar informações confidenciais de clientes, como números de cartão de crédito, para evitar fraudes e invasões. A norma PCI DSS exige auditorias anuais realizadas por um Avaliador de Segurança Qualificado (QSA) aprovado e revisões regulares das políticas de backup.

A HIPAA é outra regulamentação essencial para as organizações da área da saúde. Ela exige métodos rigorosos para proteger os prontuários médicos, tanto fisicamente quanto eletronicamente. A lei também garante aos pacientes o acesso aos seus próprios prontuários médicos, ao mesmo tempo em que exige que os prestadores de serviços de saúde adotem práticas adequadas de proteção de privacidade.

Cumprir essas normas é como apertar o cinto de segurança antes de pegar a estrada – a segurança vem em primeiro lugar! As normas oferecem à sua empresa as ferramentas necessárias para proteger informações confidenciais e evitar violações de dados, mantendo, ao mesmo tempo, a confiança dos seus clientes.

ISO 27001 e SOC 2

Além dos requisitos regulatórios, existem certificações que demonstram o compromisso com as melhores práticas na gestão da segurança cibernética. A Organização Internacional de Normalização (ISO) oferece tanto diretrizes quanto certificação na área de segurança da informação. A norma ISO 27001 concentra-se especificamente na criação de um Sistema de Gestão da Segurança da Informação (SGSI) em qualquer organização.

A implementação da norma ISO 27001 envolve a avaliação de riscos e a elaboração de políticas e procedimentos para garantir a segurança dos dados em todos os momentos, incluindo os dados de backup. Isso inclui requisitos específicos para redundância de dados, planejamento de recuperação de desastres, bem como o teste dessas políticas em ambientes como, por exemplo, backups externos.

Além disso, o relatório de auditoria SOC 2 é uma avaliação independente realizada por terceiros que oferece garantia quanto à eficácia da aplicação de seus controles. Os relatórios SOC 2 concentram-se nos controles de relatórios não financeiros de uma empresa, na medida em que se relacionam com questões-chave de conformidade e segurança.

A obtenção desse tipo de certificação pode ser comparada à obtenção da carteira de motorista — é preciso dedicação para aprender as regras de trânsito antes de poder dirigir com segurança até o destino desejado. Com essas certificações, as empresas demonstram seu compromisso com as melhores práticas em gestão de segurança cibernética, que protegem as informações confidenciais de seus clientes.

Criação de um plano de backup robusto

Quando se trata de criar um plano de backup robusto para conformidade e segurança de dados, há muitos fatores que as organizações precisam levar em consideração. Um plano de backup abrangente deve não apenas garantir a proteção de dados confidenciais, mas também oferecer uma maneira de restaurar informações perdidas ou corrompidas em caso de um ataque ou perda de dados. Nesta seção, examinaremos algumas das principais considerações para a criação de um plano de backup robusto.

Em primeiro lugar, sua organização precisa decidir qual tipo de backup utilizará. Isso pode envolver a implementação de backups completos e parciais com a maior frequência possível, dependendo do grau de importância dos seus dados. Os backups completos são projetados para capturar todos os dados de um sistema, enquanto os parciais capturam apenas subconjuntos menores de dados. A frequência dos backups variará dependendo de fatores como a rapidez com que os dados mudam dentro da sua organização e a quantidade de dados com que você lida.

Depois de decidir o tipo e a frequência dos backups que sua organização utilizará, é preciso determinar onde eles serão armazenados. Há muitas opções disponíveis, incluindo soluções de backup baseadas na nuvem e dispositivos de armazenamento físico, como discos rígidos e fitas. Backups armazenados em vários locais costumam ser mais seguros do que aqueles armazenados em apenas um lugar.

Outra consideração importante ao criar um plano de backup é determinar por quanto tempo os backups devem ser mantidos. Embora, em alguns casos, as exigências regulatórias determinem as políticas de retenção, as organizações podem optar por armazenar seus backups por um período ainda mais longo do que o exigido pelas regulamentações, caso a continuidade dos negócios possa ser ameaçada sem isso. Em resumo, manter mais cópias tem um custo — exigindo investimento em espaço de armazenamento adicional e esforços de gerenciamento —, mas ter essas cópias extras proporciona uma camada adicional de mitigação de riscos.

É importante lembrar que criar um plano de backup robusto é como criar uma rede de segurança para os dados confidenciais da sua organização. Se algo der errado, ter um plano de backup em vigor garantirá que sua organização possa se recuperar rapidamente e restaurar os dados perdidos ou corrompidos.

Vamos dar uma olhada em algumas das principais considerações a serem levadas em conta ao escolher as ferramentas de backup certas para a sua organização.

Como escolher as ferramentas de backup certas

Ao selecionar as ferramentas de backup adequadas, é essencial encontrar uma solução que atenda às necessidades específicas da sua organização. Há vários fatores a serem considerados antes de tomar uma decisão final, incluindo a frequência com que os backups devem ser realizados, como eles são criados e operados — seja por meio de um mecanismo automatizado ou de soluções manuais — e que tipo de algoritmos de criptografia você prefere para proteger informações confidenciais.

Um fator crucial a ser considerado na seleção de ferramentas de backup é a escalabilidade e a confiabilidade. As organizações que prevêem crescimento futuro devem optar por soluções capazes de se expandir para atender às suas necessidades em constante mudança. Soluções automatizadas, como o Clumio, devem ser preferidas, pois oferecem maior flexibilidade para lidar com aumentos inesperados no volume de dados sem sobrecarregar a equipe de TI. Com ferramentas escaláveis, os usuários se beneficiam de uma plataforma estável, minimizando interrupções e garantindo a continuidade dos negócios.

Além disso, as ferramentas de backup devem ser projetadas levando em conta a segurança. Elas devem ser atualizadas com frequência para garantir que quaisquer vulnerabilidades conhecidas sejam corrigidas imediatamente, além de contarem com métodos robustos de criptografia para proteger dados confidenciais nas linhas de comunicação ao longo de todo o ciclo de vida do backup.

Outras considerações importantes na escolha de uma ferramenta de backup incluem a relação custo-benefício e a facilidade de gerenciamento. Esses fatores são especialmente cruciais para empresas que operam com orçamentos apertados, onde os recursos podem não ser abundantes. Antes de tomar qualquer decisão sobre uma ferramenta de backup, avalie se ela oferece um bom custo-benefício, garantindo ao mesmo tempo facilidade de manutenção, implantação e administração, além de fornecer os recursos de segurança adequados exigidos pela sua empresa.

Escolher a ferramenta de backup certa é como encontrar o par de sapatos perfeito. Assim como encontrar um bom par de sapatos exige uma avaliação cuidadosa do conforto, do estilo e do preço ao longo do tempo, encontrar a solução ideal requer levar em consideração fatores-chave, incluindo escalabilidade, segurança, custo-benefício e necessidades de gerenciamento, ao selecionar a solução certa para a sua organização.

Agora que já exploramos alguns dos aspectos essenciais a serem considerados ao criar um plano de backup, vamos passar para o monitoramento e a geração de relatórios de conformidade.

Implementação de backups completos e parciais

Quando se trata de implementar backups para fins de conformidade e segurança de dados, não existe uma solução única que sirva para todos. As necessidades específicas da sua organização determinarão o tipo de estratégia de backup mais adequada para você. Os backups completos são ideais caso você precise de cópias completas de todos os seus dados regularmente. No entanto, os backups parciais também podem ser necessários para garantir a proteção dos seus dados mais críticos.

Por exemplo, digamos que você administre um site de comércio eletrônico que gere um volume significativo de vendas diárias. Nesse cenário, provavelmente seria interessante implementar backups completos e parciais. Um backup completo poderia ser realizado uma vez por semana ou por mês, enquanto os backups parciais ocorreriam várias vezes ao dia, garantindo que os dados críticos de vendas estejam sempre protegidos.

Outro caso em que backups parciais seriam essenciais é o de uma empresa de pesquisa em biotecnologia que realiza experimentos complexos. Nesse contexto, os dados em tempo real desempenham um papel crucial nos experimentos; portanto, backups de hora em hora serão a melhor opção para garantir a recuperação de qualquer informação perdida durante um incidente indesejado.

Além disso, a implementação de vários tipos de estratégias de backup pode proporcionar camadas adicionais de redundância, o que ajuda a garantir a proteção dos dados caso um backup falhe. Por exemplo, o uso de backups incrementais e diferenciais significa que apenas os arquivos alterados desde o último backup são salvos. Essa abordagem reduz a quantidade de espaço de armazenamento necessária e minimiza o tempo exigido para cada backup.

Por outro lado, os backups completos levam mais tempo, mas permitem uma restauração mais rápida, pois incluem todos os arquivos do sistema de uma só vez. Embora alternar entre os dois tipos possa aumentar a complexidade, utilizar ambos os métodos oferece uma proteção contra perdas graves.

Um elemento fundamental na implementação de qualquer plano de backup é considerar opções de armazenamento externo, como serviços baseados na nuvem ou locais remotos seguros. Essa etapa garante que haja arquivos de backup disponíveis caso ocorra algum evento catastrófico no local principal.

Monitoramento e elaboração de relatórios para fins de conformidade

O acompanhamento das informações sobre cada estratégia de backup é muito importante para atender às normas de conformidade. O monitoramento regular dos processos e resultados de backup permite identificar backups malsucedidos e reduzir o risco de perda de dados.

Para garantir o cumprimento das normas regulatórias, é fundamental definir métricas que avaliem o desempenho do backup ao longo do tempo. Desde a medição do espaço total de armazenamento utilizado no processo de backup até o acompanhamento da rapidez com que ocorre uma restauração completa do sistema, contar com estatísticas ajuda sua organização a manter o rumo em direção às suas metas, ao mesmo tempo em que garante a conformidade.

Além disso, ao utilizar ferramentas de automação de software, os gerentes podem receber relatórios diários sobre o status dos backups sem qualquer intervenção manual. Essas ferramentas fornecem informações em tempo real sobre os backups, como, por exemplo, se houve acesso não autorizado ou alguma modificação nos arquivos. Atualmente, os registros tornaram-se uma maneira fácil de analisar essas informações.

As avaliações de desempenho dos backups são essenciais para que as empresas avaliem sua conformidade com as normas regulatórias estabelecidas, como o GDPR, a HIPAA e o PCI DSS. É necessário criar políticas que especifiquem os tipos de testes necessários e sua frequência — essas políticas devem ser revisadas regularmente durante as auditorias.

Embora algumas estratégias de backup envolvam o uso de fitas externas para armazenar dados de forma redundante, esses métodos nem sempre são adequados para empresas de maior porte, com maiores demandas de processamento, ou para aquelas com várias unidades. Essa abordagem pode implicar em longos tempos de restauração, o que pode prejudicar a continuidade dos negócios.

Assim, a implementação de um sistema de backup confiável e eficiente faz toda a diferença nesse contexto, pois reduz o tempo de inatividade operacional causado por corrupção de dados ou falhas no servidor. Portanto, estabelecer um “período de retenção de backup” programado, no qual os profissionais de TI avaliem os riscos prováveis e tomem medidas para a substituição oportuna dos equipamentos, é mais prático do que realizar backups recorrentes.

É como construir uma estrutura resistente o suficiente para aguentar desastres naturais, em vez de ficar só contando baldes quando a água chega até os joelhos!

Métricas de desempenho de backup

Um dos aspectos mais críticos do planejamento de backup é o monitoramento e a geração de relatórios. No mundo atual, em que a conformidade é fundamental, as organizações devem ser capazes de comprovar que estão cumprindo as regulamentações e protegendo os dados dos usuários. As métricas de desempenho do backup desempenham um papel vital para garantir a conformidade regulatória e evitar violações de dados.

Por exemplo, as métricas de desempenho de backup podem fornecer informações sobre o tempo que leva para criar backups, a frequência dos backups ou quantos backups são criados por dia/semana. Se houver algum problema com o processo de backup, essas métricas podem ser usadas para identificá-los e resolvê-los antes que se tornem um problema.

Além disso, as métricas de desempenho de backup também podem servir como prova do cumprimento dos requisitos regulatórios. Por exemplo, regulamentações como a HIPAA exigem que as organizações mantenham uma trilha de auditoria que mostre quem acessou os registros dos pacientes e quando isso ocorreu. Da mesma forma, o GDPR exige que as organizações forneçam uma trilha de auditoria para violações de dados. As métricas de desempenho de backup podem ajudar as organizações a atender a esses requisitos, fornecendo evidências de backups regulares e testes de Recovery.

No entanto, é fundamental observar que as métricas de desempenho de backup, por si só, não garantem a conformidade. A conformidade envolve a implementação de uma ampla gama de procedimentos de segurança, incluindo planejamento de recuperação de desastres, avaliações de risco, monitoramento de controles de segurança e integração das melhores práticas de segurança aos fluxos de trabalho do dia a dia. Embora as métricas de desempenho de backup sejam uma parte essencial do monitoramento e da geração de relatórios de conformidade, elas devem ser utilizadas em conjunto com outras medidas de segurança.

Dito isso, como as organizações podem garantir que seu plano de backup esteja em conformidade?

Garantindo a conformidade regulatória

Para garantir a conformidade regulatória, as organizações precisam adotar uma abordagem holística em relação ao seu plano de backup. Aqui estão algumas etapas importantes a serem consideradas:

Primeiro, escolha ferramentas de backup que atendam aos padrões do setor. Ferramentas de backup de dados de ponta, como o Clumio, podem facilitar o complexo processo de conformidade e segurança de dados, automatizando os backups diários e garantindo que a restauração dos dados esteja disponível, ao mesmo tempo em que seguem os mais rigorosos padrões de segurança.

Pense da seguinte maneira: escolher as ferramentas de backup certas é como escolher a fechadura certa para a porta da frente. Assim como você quer uma fechadura que seja difícil de arrombar, você quer ferramentas de backup que sejam difíceis de hackear. As ferramentas certas podem ajudar a garantir que seus dados sejam armazenados com segurança e em conformidade com as normas do setor.

Em seguida, realize backups completos e parciais com a maior frequência possível. Os backups completos devem ser realizados regularmente (por exemplo, semanalmente ou mensalmente) para garantir que todos os dados sejam copiados. Os backups parciais devem ser realizados com maior frequência (por exemplo, diariamente) para garantir que as alterações nos dados sejam registradas.

Por exemplo, se você tiver um site de comércio eletrônico, pode realizar backups completos mensalmente, mas fazer backups parciais todas as noites para registrar novos pedidos.

Por fim, teste regularmente os backups para garantir que eles possam ser restaurados em caso de um ataque ou perda de dados. Os testes devem incluir testes de failover (ou seja, verificar se o sistema de backup pode assumir o controle caso o sistema primário falhe) e testes de failback (ou seja, verificar se o sistema primário pode reassumir o controle depois que o sistema de backup tiver sido utilizado).

No entanto, é importante ter em mente que a implementação de um plano de backup em conformidade com as normas não é algo que se faz uma única vez — trata-se de um processo contínuo. À medida que as regulamentações mudam e novas ameaças surgem, as organizações devem continuar a avaliar e aprimorar seus planos de backup para manter a conformidade regulatória e proteger os dados dos usuários.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Uma das partes mais essenciais de um plano de continuidade de negócios robusto e, em última análise, eficaz é o plano de recuperação de desastres. Afinal, uma empresa pode fazer tudo o que estiver ao seu alcance para se proteger contra um evento de desastre — como um ataque de ransomware, uma interrupção na nuvem ou dados corrompidos —, mas ainda assim precisa de um plano à prova de falhas que defina como restaurará os dados e as cargas de trabalho no caso de qualquer interrupção que, apesar de tudo, venha a ocorrer.

O que é recuperação de desastres?

Embora “recuperação de desastres” seja um termo frequentemente usado de forma intercambiável com “continuidade de negócios”, trata-se, na verdade, de um subconjunto da gestão da continuidade de negócios que envolve principalmente a restauração de dados e operações essenciais, minimizando ao mesmo tempo qualquer tempo de inatividade causado por um evento de desastre.

Ter um plano de recuperação de desastres em vigor é essencial para qualquer empresa. Sem ele, as consequências de um desastre podem sair do controle e deixar a empresa vulnerável à perda permanente de dados e à interrupção das operações, o que acaba afetando tudo, desde a receita até os clientes.

Backup na nuvem e otimização da recuperação de desastres

O plano de recuperação de desastres de uma empresa deve incluir uma maneira de identificar todos os dados essenciais à missão que devem ter prioridade durante uma restauração, além de um método para recuperar e restaurar rapidamente os dados perdidos a partir de backups — tudo isso sem interromper as operações essenciais durante a recuperação. Isso se soma à identificação do número adequado de backups necessários para atender ao objetivo de ponto de recuperação (RPO), evitando, ao mesmo tempo, custos excessivos decorrentes da criação e do armazenamento de backups desnecessários.

Tudo isso começa com o uso de um serviço de backup em nuvem para replicar e armazenar continuamente os dados corporativos. Aqui estão três recursos de Recovery de desastres que devem ser considerados em uma solução de backup em nuvem, os quais proporcionarão vantagens significativas durante a Recovery de desastres:

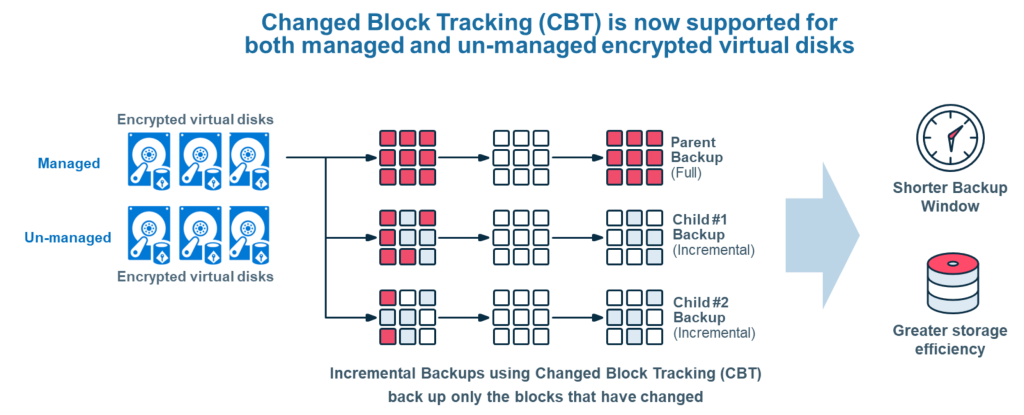
Backup Incremental Permanente

O backup incremental contínuo é um tipo de backup incremental que utiliza um método chamado “recuperação de blocos alterados”. Isso agiliza o processo de restauração, poupando as equipes de TI de ter que examinar os backups e identificar quais cópias precisam ser restauradas para recuperar os dados mais recentes.

O backup incremental contínuo agiliza o processo de restauração, pois restaura apenas as versões mais recentes dos blocos pertencentes a um backup restaurado, resultando em restaurações significativamente mais rápidas.

Recuperação Granular

Durante a recuperação de desastres, a velocidade efetiva da restauração de dados é o elemento central do RTO de uma organização. No entanto, durante a recuperação, alguns dados são mais importantes do que outros — especialmente os dados e processos essenciais à missão, dos quais a organização precisa para se manter operacional enquanto a recuperação total está em andamento. Restaurar uma instância inteira pode ser demorado e colocar em risco a continuidade dos negócios.

The granular recovery capability is the solution for this evident problem, as it allows IT teams to initiate recovery at the file and record levels from a single backup operation instead of waiting for a complete instance restore. This enables them to identify and prioritize specific mission-critical data and workloads to keep essential processes and operations functioning, while dramatically speeding up recovery.

Recovery flexível

Flexible recovery is another advantageous resource to include in your disaster recovery plan through your cloud backup solution. With flexible recovery, you can recover the data in any account or region that has not been affected by the disaster event and quickly resume operations.

Recuperação de desastres líder do setor com a Clumio

Desenvolvido na nuvem, o Clumio oferece suporte à gestão otimizada da continuidade dos negócios e à recuperação de desastres com recursos como recuperação granular, backup incremental contínuo, recuperação flexível e muito mais. Os recursos de restauração rápida do Clumio, líderes do setor, proporcionam a empresas de todos os tamanhos restaurações de dados extremamente rápidas, capazes de manter e garantir a continuidade dos negócios diante de um evento de desastre.

Além de features otimizadas de recuperação de desastres, o Clumio também oferece:

  • Backups instantâneos de dados da AWS de qualquer região em toda a sua organização
  • Proteção contra ransomware e outros ataques maliciosos por meio de backups isolados
  • Conformidade simplificada dos dados com as políticas globais
  • Modelo flexível de consumo com pagamento conforme o uso
  • Redução de custos por meio de análises detalhadas dos gastos da empresa com a nuvem

Clumio é líder em inovação no setor de backup em nuvem da AWS.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Chegou o Mês da Conscientização sobre Segurança Cibernética e, como você pode imaginar, esse tema sempre faz parte das nossas conversas aqui na Commvault, especialmente na minha função como Diretor de Segurança da Informação.  

A proteção dos dados de nossos clientes é fundamental para a nossa identidade como empresa.    

Todos sabemos que os dados nunca foram tão valiosos — nem tão vulneráveis — quanto no cenário digital atual. As organizações enfrentam um ambiente de dados cada vez mais turbulento, com ataques cibernéticos aumentando ano após ano. É por isso que é tão importante sermos mais proativos do que nunca – fizemos isso implantando tecnologias como o Metallic Threatwise, uma solução de engano cibernético de última geração que identifica e neutraliza ameaças imediatamente no momento em que elas ocorrem, mas também capacitando nossos funcionários. Discutimos proteção de dados, Recovery e ransomware com nossos parceiros e clientes todos os dias, mas é fundamental que nossos funcionários compreendam que são a primeira linha de defesa na mitigação de riscos de segurança. 

Ao analisarmos internamente na Commvault como abordamos esse assunto com nossos Vaulters, percebemos que criar uma cultura de educação contínua e diálogo sobre temas de segurança cibernética é parte integrante da nossa estratégia de segurança. Recentemente, concluímos nosso Treinamento Anual de Segurança, que nos ajuda a reforçar a postura de segurança da nossa empresa e capacita nossos Vaulters a assumirem seu papel como primeira linha de defesa diante de ameaças cibernéticas. É nossa principal prioridade garantir que nossas equipes saibam como identificar, mitigar e responder a riscos de segurança que possam potencialmente comprometer a Commvault, nossos dados e afetar nossas partes interessadas. A Commvault tem orgulho de ser uma Campeã do Mês da Conscientização sobre Cibersegurança de 2022 e, nas próximas semanas, forneceremos aos nossos Vaulters novos recursos e oportunidades de aprendizado sobre esse tema tão importante.   

E fora da Commvault, continuamos, sem dúvida, focados na segurança cibernética. Estamos dando continuidade a essa conversa no Connections, nosso evento dedicado à gestão de dados na nuvem. Junte-se a mim na moderação da nossa sessão “Retrospectiva sobre ransomware: apoiando a Recovery”, uma das três trilhas de soluções para “Defesa contra ransomware” que serão oferecidas durante nosso evento. Participe conosco para ouvir histórias reais de Recovery de clientes contadas pela nossa Equipe de Suporte e Serviços da Commvault®, que compartilhará o que deu certo, o que deu errado e os desafios enfrentados. Saiba por que algumas recuperações ocorreram bem e outras não. Aproveite essa interação direta e pessoal com a Equipe de Suporte e Serviços da Commvault®, que tem ajudado organizações a se recuperarem rapidamente e a manterem um estado de Readiness para recuperação e resposta constante. A importância das estratégias de proteção de dados e da conscientização sobre segurança cibernética só vai continuar a crescer – certifique-se de que sua empresa e seus funcionários estejam preparados para o sucesso neste mês e nos próximos. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O que é um modelo de plano de recuperação de desastres?

Recuperação de desastres é um subcomponente de um plano de continuidade de negócios. Ela se concentra na restauração das operações essenciais, minimizando ou evitando o tempo de inatividade causado por um evento de desastre. No ambiente empresarial atual, centrado em dados, a parte de TI de um plano de recuperação de desastres costuma ser o cerne de um plano moderno de continuidade de negócios. Seu objetivo é garantir que as operações essenciais permaneçam em funcionamento quando um evento de desastre — como um ataque de ransomware, um desastre natural ou uma queda de energia prolongada — ameaça interromper a continuidade dos negócios.

Muitas organizações utilizam um modelo de plano de recuperação de desastres para garantir que levem em conta todos os detalhes ao elaborar seu plano. Esse documento abrange aspectos que vão desde a manutenção do fornecimento de energia até linhas secundárias de comunicação e a garantia de que os sistemas de TI permaneçam operacionais.

A seguir, abordaremos o que talvez seja a parte mais importante de um modelo de plano de Recovery para organizações que migraram seus dados e cargas de trabalho para a nuvem: o backup na nuvem.

Como o backup em nuvem se encaixa em um modelo de plano de recuperação de desastres

A parte de TI de um plano de recuperação de desastres concentra-se principalmente na recuperação e restauração dos dados e cargas de trabalho essenciais à missão, necessários para garantir a continuidade dos negócios. Por exemplo, se sua empresa sofreu um ataque de ransomware e perdeu o acesso aos seus dados principais, o plano de recuperação de desastres descreve as etapas necessárias para restaurar esses dados, de modo que as operações essenciais possam continuar.

Se sua organização migrou para a nuvem, uma solução de backup na nuvem é o método ideal para facilitar a restauração, uma vez que pode aproveitar a escala e a elasticidade da nuvem. A solução de backup na nuvem permite que você faça backup automático dos dados de acordo com uma programação personalizada e, em seguida, armazene esses dados. Caso seja necessária a recuperação dos dados, a solução pode restaurá-los a partir do backup mais recente.

É fundamental observar que os dados só podem ser recuperados e restaurados se houver uma cópia de backup válida a partir da qual se possa restaurar, o que torna a segurança dos dados de backup de suma importância. Se sua cópia de backup não estiver protegida e estiver exposta, você estará colocando em risco sua capacidade de recuperar os dados. Além disso, como a continuidade dos negócios depende do tempo, o plano de recuperação de desastres deve ser capaz de restaurar primeiro os dados e as cargas de trabalho mais importantes, para que suas operações e processos mais essenciais possam continuar sem interrupções enquanto a restauração completa é concluída.

Portanto, um modelo eficaz de plano de recuperação de desastres para uma organização nativa da nuvem deve incluir:

  • Uma solução viável de backup na nuvem
  • Uma maneira de garantir a segurança dos backups
  • Uma maneira de identificar e priorizar os dados essenciais à missão, necessários para garantir a continuidade dos negócios

No entanto, nem todas as soluções de backup em nuvem são capazes de atender a todos esses requisitos. A ferramenta de backup em nuvem que você escolher afetará diretamente a capacidade de recuperação de desastres da sua organização.

Obtenha um backup seguro na nuvem e uma rápida recuperação de desastres com o Clumio

A plataforma segura de backup em nuvem da Clumio otimiza a recuperação de desastres com Features projetadas para agilizar a restauração de dados — permitindo que uma organização atinja ou supere seu objetivo de tempo de recuperação (RTO) durante um evento de desastre.

O Clumio protege as cópias de backup armazenando-as em uma solução de backup criptografada e isolada (air-gapped) fora da conta principal — o que significa que, caso seus dados principais sejam acessados ou comprometidos, o backup permanece seguro. Quando é necessária a restauração de dados, os recursos de recuperação granulares e flexíveis do Clumio podem identificar rapidamente e restaurar com agilidade os dados e aplicativos específicos de importância crítica necessários para manter a continuidade dos negócios enquanto a recuperação completa é concluída.

O backup em nuvem é a chave para um modelo de plano de recuperação de desastres bem-sucedido. Descubra por que a Clumio é líder em inovação no setor de backup em nuvem e recuperação rápida de desastres agendando uma demonstração hoje mesmo.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nosso valor – We Connect – é um princípio orientador do meu dia a dia aqui na Commvault.

Desde que entrei na Commvault, há sete anos, tenho tido a grande sorte de trabalhar com um grupo de “Vaulters” incrivelmente motivados e dedicados.

Comecei na Commvault como Gerente de Projetos Digitais na equipe de Marketing, onde auxiliei a equipe de marketing digital no planejamento e na execução de campanhas multicanais. Quando lançamos a Metallic em 2019, fui convidado a integrar a equipe. É incrível pensar que, naquela época, a equipe da Metallic era um pequeno grupo de funcionários da Commvault, ágeis e determinados, em uma cultura de startup, criando e desenvolvendo nossa nova oferta de software como serviço. E agora, mais de três anos depois, ela cresceu e se tornou um negócio com receita recorrente anual (ARR) de US$ 50 milhões para a Commvault.

Atualmente, como Diretor de Gestão de Programas da Metallic, sou o principal responsável por gerenciar o roteiro geral, os cronogramas e a coordenação multifuncional em toda a equipe da Metallic. Em um negócio de SaaS, todos os membros da equipe — desde nossos engenheiros até nossos profissionais de marketing — precisam estar conectados para criar uma experiência impecável para o cliente. Minha equipe de gestão de programas e eu promovemos a comunicação e garantimos que todas as equipes tenham o que precisam para oferecer soluções inovadoras, campanhas e experiências aprimoradas para o cliente.

Grande parte do meu trabalho consiste em conectar diferentes pessoas e equipes entre si, e tenho o privilégio de ver em primeira mão os benefícios da nossa colaboração para alcançar resultados com eficiência. Mais recentemente, a Commvault adquiriu a TrapX e lançou o Metallic® Threatwise™, um serviço de segurança de dados recém-lançado que oferece aos clientes detecção precoce de ameaças. Esse é apenas um exemplo de como reunimos pessoas inteligentes para resolver problemas complexos para nossos clientes — e nos divertimos fazendo isso!

Se você quer saber mais sobre como é trabalhar na Commvault, dê uma olhada neste post recente do David para conhecer a perspectiva dele!  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Com o anúncio de hoje sobre o Metallic Threatwise Cyber Deception Service, a Commvault está revolucionando a forma de lidar com ameaças à segurança, incluindo ransomware. Mas nossas inovações para aprimorar a segurança dos dados não param por aí. Recentemente, também lançamos a versão 2022E da Commvault Platform, e com esse lançamento vêm aprimoramentos adicionais para ajudar nossos clientes a proteger melhor seus dados. Essa nova versão traz vários novos recursos para simplificar o gerenciamento de dados – neste blog, vou me concentrar nas novidades em segurança de dados incluídas nessa nova versão.

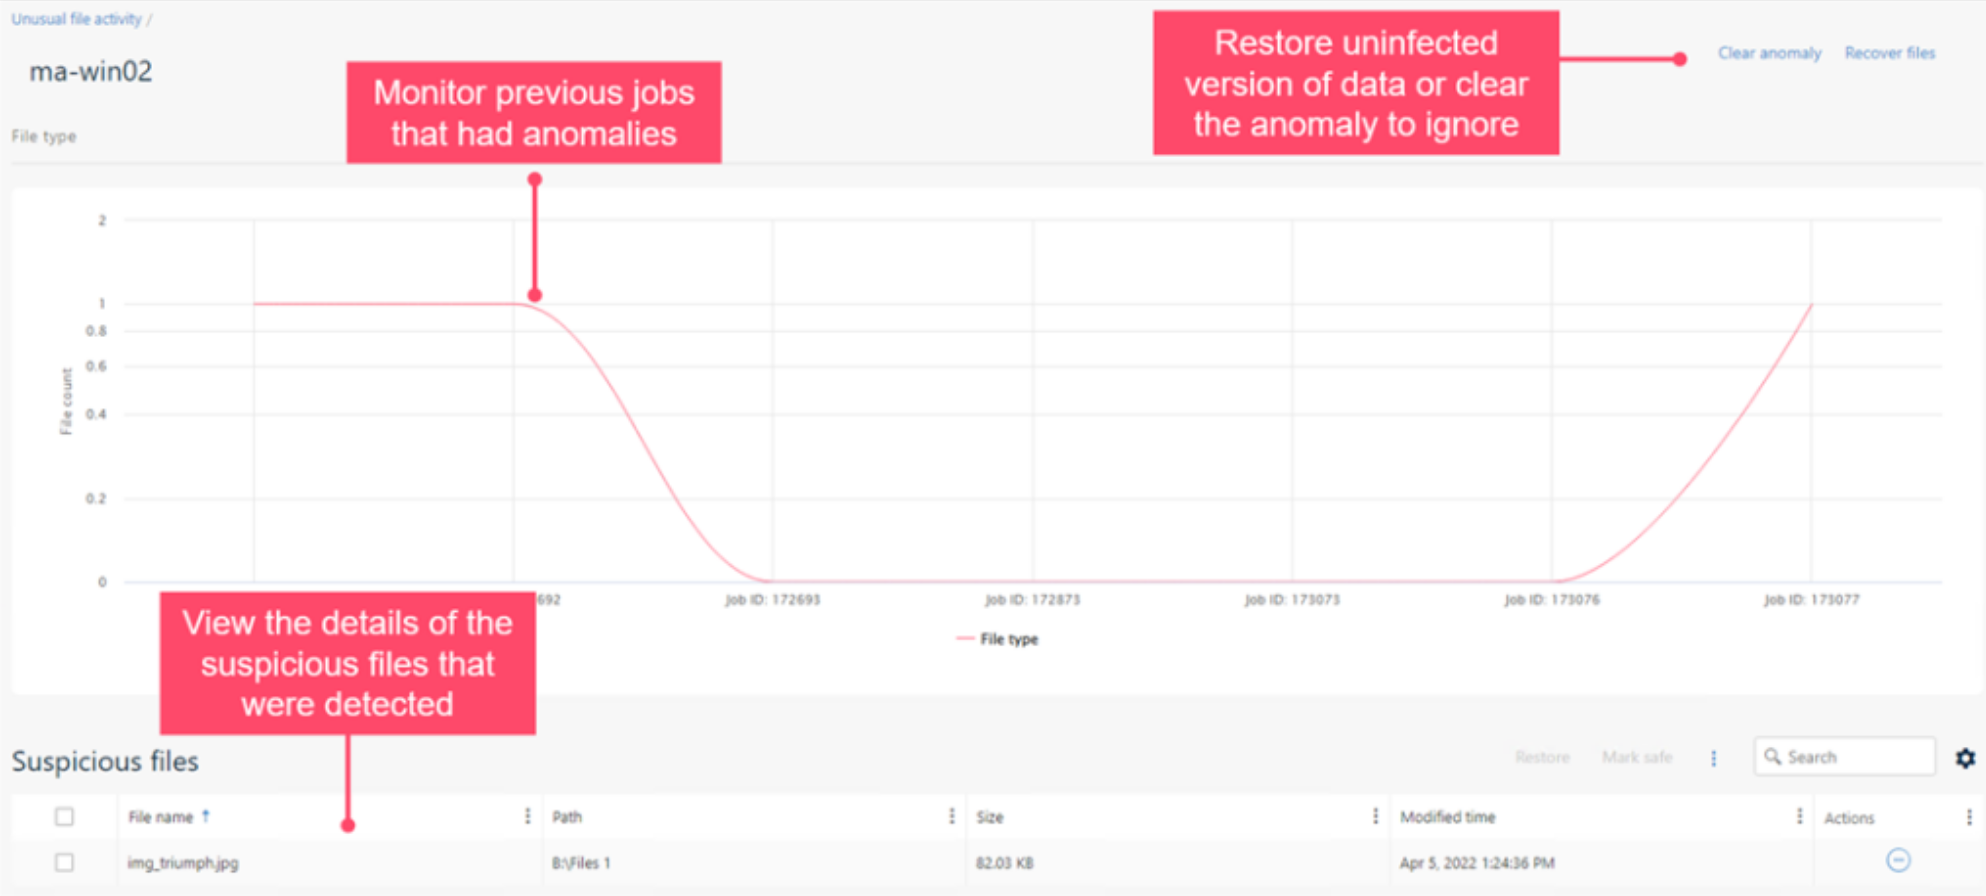
A Estratégia Zero Loss foi concebida para ajudar a protegê-lo contra ataques de ransomware e se baseia nos pilares da visibilidade de dados de ponta a ponta, na proteção mais abrangente das cargas de trabalho e na resposta mais rápida dos negócios, construída com base nos princípios do Zero Trust. A visibilidade completa dos dados garante que você identifique as ameaças antes que elas afetem seus dados – além do Metallic Threatwise para detecção precoce por meio de cyberdeception, também expandimos nossa estrutura de detecção de anomalias em arquivos para identificar aplicativos maliciosos que possam escapar dos métodos tradicionais de detecção ao se passarem por tipos de arquivos seguros.

Uma análise mais aprofundada das atividades suspeitas em arquivos permite uma detecção mais eficaz e respostas mais rápidas a possíveis ameaças aos seus dados


Esse recurso agiliza a resposta da empresa por meio de alertas imediatos sobre atividades suspeitas, além de oferecer recuperação automática e eficiente de dados usando versões limpas de backups não afetados. E não é só isso: também ampliamos nossos recursos de governança de dados para agora analisar o armazenamento de objetos no Azure, na AWS e no GCP, eliminando mais uma área comum de vazamento de dados.

Outra melhoria que adicionamos é o suporte ao Changed Block Tracking (CBT) para a criptografia de disco do Azure. O CBT melhora o desempenho do backup e, ao mesmo tempo, reduz os custos, pois consome menos espaço de armazenamento e largura de banda para backups incrementais. No passado, porém, a capacidade de realizar criptografia ao usar o CBT era limitada, forçando os clientes a uma difícil escolha entre segurança e economia de custos. Trabalhando em estreita colaboração com a Microsoft, temos o prazer de apresentar agora as eficiências do CBT com a criptografia de disco do Azure para discos criptografados gerenciados e não gerenciados. Você não precisa mais escolher entre segurança, desempenho e eficiência de custos!

Por último, mas não menos importante, estou animado em compartilhar que agora obtivemos a certificação Sec17a em conformidade com o padrão WORM para o Commvault Grid, ampliando nossa já extensa lista de certificações de segurança — que inclui FIPS 140-2, FedRAMP High In Process (em andamento — pronto para análise pelo PMO) e outras — e completando os recursos do sistema de arquivos imutável do Commvault Grid.

Esses são apenas alguns dos novos recursos de segurança de dados disponíveis na versão 2022E da Plataforma Commvault, uma versão repleta de novas Features e inovações, que reflete nosso investimento contínuo em Serviços Inteligentes de Dados.

Para obter mais informações sobre esta versão, acesse esta página e fique ligado, pois discutiremos mais detalhes sobre as novas e empolgantes atualizações da Versão 2022E da Plataforma Commvault em nosso evento virtual, o Connections, nos dias 2 e 3 de novembro.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

No dia 22 de setembro, a Commvault fará uma apresentação ao vivo de San Jose, como parte do Cloud Field Day 15. 

Para quem ainda não conhece, o Cloud Field Day faz parte da popular série “Field Day”, que também inclui o Tech Field Day e o Security Field Day. 

Apresentado por Stephen Foskett, representantes de empresas de ponta, incluindo a Commvault, compartilham ao vivo as últimas novidades e inovações sobre seus produtos com um grupo de influenciadores cuidadosamente selecionados. Geralmente, isso dá origem a um debate animado, que também ocorre nas redes sociais.

Neste Cloud Field Day, apresentaremos aos participantes as novidades mais recentes em tecnologia de segurança de dados, incluindo uma primeira análise detalhada do Metallic Threatwise, um serviço de segurança de dados recém-lançado que oferece aos clientes a tão necessária detecção precoce de ameaças. Também serão apresentados destaques da versão 2022E da plataforma da Commvault, lançada recentemente, para demonstrar a amplitude dos Serviços Inteligentes de Dados da Commvault.

Transmitiremos a sessão ao vivo aqui mesmo neste blog, bem como nos canais da Commvault no LinkedIn.

Nos vemos na quinta-feira, 22 de setembro, às 13h30 (horário do Pacífico). Participe da conversa nas redes sociais usando a hashtag #CFD15. Você não vai querer perder isso.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O Microsoft 365 é um componente essencial do ambiente de dados corporativo atual. No entanto, muitas organizações deixam de incluí-lo em seu plano de proteção de dados. Isso se deve, em parte, ao equívoco de que os provedores de serviços em nuvem são responsáveis tanto pela administração da solução quanto pela proteção dos dados criados e armazenados nela. No entanto, esse não é o caso.

Seus dados, sua responsabilidade

A Microsoft oferece uma plataforma altamente resiliente e não mede esforços para proteger os dados armazenados em seu aplicativo. No entanto, assim como muitos provedores de serviços em nuvem, ela segue o chamado modelo de responsabilidade compartilhada, no qual é responsável por garantir o tempo de atividade, a disponibilidade e o acesso à solução, enquanto o cliente é responsável por proteger os dados criados e armazenados nessa solução. E agora, mais do que nunca, seus dados do Microsoft 365 devem estar protegidos e ser recuperáveis diante das ameaças emergentes.

Não é segredo que os ataques cibernéticos estão aumentando, e os aplicativos SaaS não estão imunes a eles. Além disso, existem outros riscos potenciais para os dados, além dos riscos relacionados ao ransomware. A exclusão acidental de dados, as vulnerabilidades de rede e as violações internas são todas causas de perda de dados em aplicativos SaaS.

As medidas de proteção para evitar a perda de dados vão além da compreensão do modelo de responsabilidade compartilhada. Elas exigem ferramentas específicas para ajudar você a proteger seus dados contra as ameaças atuais.

Você precisa de uma solução dedicada à proteção e Recovery de dados

Embora a Microsoft ofereça controles nativos para replicação de dados, as empresas atuais precisam de retenção de longo prazo, separação de dados e ferramentas para conformidade com o SLA e capacidade de recuperação. Você precisa de uma solução de backup de terceiros dedicada que ofereça os recursos essenciais necessários para proteger e garantir a segurança dos seus dados.

Aqui estão apenas alguns componentes em que a proteção oferecida pelo backup de terceiros vai além dos recursos nativos, proporcionando proteção avançada contra as ameaças atuais:

  • Isolamento de dados
  • Retenção prolongada
  • Restauração flexível
  • Conformidade com o SLA

A Commvault aprimora a proteção de dados do Microsoft 365

Seja você um cliente atual da Commvault ou alguém que pretenda utilizar a Commvault no futuro, oferecemos proteção de dados do Microsoft 365 tanto por meio do Commvault Complete Data Protection quanto do Metallic SaaS Backup, o que significa que você pode escolher a opção que melhor atende às necessidades específicas da sua empresa.

Você está procurando uma solução oferecida como SaaS com implantações rápidas, armazenamento e retenção ilimitados incluídos e sem a necessidade de infraestrutura adicional? Então, o Metallic para Microsoft 365 é a melhor opção.

Está procurando uma solução de proteção de dados no local ou deseja aproveitar sua própria infraestrutura? Você tem necessidades específicas de retenção de longo prazo ou de migração entre o Exchange no local e o Microsoft 365? Então, considere a proteção no local por meio do Commvault Complete Data Protection for Microsoft 365.

Para saber mais sobre como a Commvault aprimora a proteção de dados do Microsoft 365, acesse commvault.com/microsoft-365.

Saiba mais sobre a Responsabilidade Compartilhada da Microsoft.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

https://play.vidyard.com/HSrWMH7cRstsFT42QdpTua.jpg

Suas equipes sabem quais são suas funções e responsabilidades durante um ataque cibernético real?

Suas equipes têm autonomia para tomar decisões na hora, ou precisam participar de chamadas no Zoom para obter permissão para desligar servidores?

Suas equipes operacionais de TI, redes e segurança estão alinhadas quanto a quais são as responsabilidades de cada equipe, quando devem intervir e quando não devem?

De acordo com um relatório recente da Gartner, equipes multidisciplinares que combinam tecnologia ou análise de dados com conhecimento especializado na área de negócios e compartilham a responsabilidade pelos resultados comerciais e tecnológicos promovem a inovação por meio da fusão de equipes para a entrega digital. As equipes de fusão são compostas por profissionais de negócios e de TI: proprietários de produto, scrum masters, desenvolvedores e especialistas na área de negócios. Essas equipes ajudam a eliminar atritos e a lidar com questões e requisitos em toda a empresa.1

Uma vila

Com tantos fatores relacionados ao ransomware, geralmente é em um contexto aparentemente inofensivo que alguém simplesmente clica em um link, infectando toda a rede de uma organização com malware. Há muitas considerações a serem feitas sobre como se defender contra essa ameaça tão comum. A defesa contra o ransomware é um grande desafio – e nenhuma equipe isoladamente consegue combatê-la sozinha. É necessária uma comunidade bem equipada, preparada e treinada para lidar com sucesso com ameaças complexas – uma comunidade que inclua:

Pessoas

Manter o alinhamento com as equipes internas e externas antes, durante e após um ataque de ransomware é fundamental para agilizar a Recovery, permitindo que elas reajam mais rapidamente e reduzam os custos associados ao tempo de inatividade.

Processo

É importante que as equipes internas e externas estejam cientes e em sintonia quanto às suas responsabilidades e aos processos que precisam seguir durante um ataque de ransomware. Teste, teste e teste seu processo, pois a rapidez será essencial, e você não vai querer testá-lo durante um ataque.

Tecnologia

Siga a Estrutura de Segurança Cibernética do Instituto Nacional de Padrões e Tecnologia (NIST) para facilitar sua preparação. A adoção de uma estrutura de segurança em várias camadas ajuda a garantir que seus dados estejam prontos para Recovery e reduz o risco de perda.

Chamada à ação

A perda de dados e a incapacidade de recuperá-los rapidamente custarão tempo e dinheiro à sua organização e colocarão em risco sua reputação e suas operações.

  • Identificar as principais partes interessadas: determinar quem precisa estar envolvido durante um ataque cibernético.
  • Identifique os principais ativos: saiba o que é importante e o que não é.
  • Realize um exercício simulado: analise e comunique seus planos de forma proativa.
  • Análise pós-projeto e implementação de mudanças: identificar áreas que precisam de melhorias e colocar essas mudanças em prática.

Leia nosso e-book “Entendendo as funções e responsabilidades da equipe no combate ao ransomware” para saber mais.

Este conteúdo foi extraído do Commvault Connections 2021. Assista à apresentação de Dave Martin aqui.


  1. Gartner, “I&O; Forward: Liderando a Próxima Fase de Crescimento”, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Alguns exemplos do Efeito Mandela:

  • Embora a maioria das pessoas se lembre do personagem infantil Curious George como tendo um rabo, ele não tem nenhum.
  • Muitas pessoas acreditam que existe uma marca de manteiga de amendoim chamada “Jiffy”, mas isso não é verdade. Existem a Jif e a Skippy, mas não existe a Jiffy.
  • Na cena icônica de “O Silêncio dos Inocentes”, Hannibal Lecter não diz “Olá, Clarice”, como muitas pessoas se lembram. Ele diz “bom dia”.

O Efeito Mandela na nuvem

O efeito Mandela não é apenas um fenômeno da cultura pop; ele também existe no mundo da tecnologia empresarial. É um equívoco comum pensar que os dados armazenados na nuvem tenham backup automático. A verdade é que os provedores de nuvem operam com base em um modelo de responsabilidade compartilhada, no qual o provedor é responsável pela segurança do software, do hardware e da infraestrutura, mas não pelos dados dos clientes.

Modelo de Responsabilidade Compartilhada da AWS

Por exemplo, quando a AWS se refere ao seu serviço Amazon S3, de alta durabilidade, é verdade que a plataforma é incrivelmente durável, o que significa que é improvável que você enfrente qualquer problema com os sistemas ou a infraestrutura deles. No entanto, isso não tem nada a ver com a proteção de seus dados contra exclusões acidentais, ataques de ransomware ou ameaças internas. De acordo com o modelo de responsabilidade compartilhada, essa é uma tarefa sua.

Medidas para proteger seus dados na nuvem

Os clientes adoram trabalhar com a Clumio porque obtêm proteção de dados imutável e isolada do ambiente externo, com um tempo de retorno sobre o investimento incrivelmente rápido, enquanto a simplicidade do SaaS garante uma captação, catalogação, pesquisa e Recovery rápidas e simples em qualquer escala. A Clumio permite que os clientes automatizem a proteção de seus dados da AWS e do Microsoft 365, economizando tempo e recursos, o que lhes permite se concentrar em iniciativas estratégicas e reduzir o custo total de propriedade (TCO) em comparação com outras opções.

Não deixe que os equívocos sobre proteção de dados o deixem vulnerável.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Neste blog, vamos abordar:

Containerização

O que é um contêiner?

  • Um contêiner é uma unidade básica de software que agrupa o código e todas as suas dependências para que um aplicativo possa ser executado sem problemas em qualquer ambiente. Cada contêiner é composto por hardware, um sistema operacional, um mecanismo de contêiner, bibliotecas e dependências e, por fim, o aplicativo. Tudo o que o aplicativo precisa para ser executado está dentro do contêiner, o que significa que ele pode ser criado e excluído rapidamente por meio de automação.
    • Até 2025, 85% das empresas globais estarão executando aplicativos em contêineres em ambiente de produção¹

Orquestração de contêineres

  • A orquestração de contêineres é a automação de cargas de trabalho em contêineres. Ela é fundamental ao se trabalhar com contêineres, pois permite implantar o mesmo aplicativo em diferentes ambientes sem a necessidade de reprojetá-lo.

Kubernetes

O que é o Kubernetes (também conhecido como K8s)?

  • O Kubernetes é um software de orquestração de contêineres de código aberto projetado para implantar, gerenciar e dimensionar contêineres. Então, o que isso significa? Essencialmente, ele elimina grande parte dos processos manuais que precisam ser realizados durante a implantação e o dimensionamento de cargas de trabalho em contêineres, mesmo em diversos tipos de ambientes físicos, virtuais e na nuvem.
  • De acordo com uma pesquisa recente realizada pela Cloud Native Computing Foundation, dos 3.800 participantes da pesquisa, 96% das organizações estão usando ou avaliando o Kubernetes²

Você sabia?

  • O nome Kubernetes deriva da palavra grega κυβερνήτης (kubernḗtēs), que significa piloto ou timoneiro; por isso, o logotipo do Kubernetes é um leme de navio. O Kubernetes costuma ser abreviado como K8s, pois há 8 letras entre o “K” e o “S”.
  • O Kubernetes foi originalmente desenvolvido e projetado por engenheiros do Google e, posteriormente, doado à CNCF em 2015.

Como isso funciona?

  • O Kubernetes é um conceito composto por diversos componentes diferentes e, embora existam vários elementos e casos de uso na implementação do Kubernetes, os principais conceitos a serem compreendidos são: o Plano de Controle, os Pods e os Nós.
    • O Plano de Controle é composto por elementos e processos de API que coordenam cargas de trabalho e comunicações, permitindo o fluxo contínuo de informações e a alocação de recursos em todo o ambiente.
    • Os pods são o elemento básico do Kubernetes. Um pod é composto por um ou mais contêineres e está localizado no mesmo nó.
    • Um(também conhecido como “minion” ou “worker”) é uma máquina na qual os contêineres são implantados. Cada nó deve executar um ambiente de execução de contêineres, como o Docker, o CoreOS rkt, o Containerd etc. Vários nós podem ser agrupados em clusters.

Seu ambiente de TI e o Kubernetes

  • Como resultado das mudanças nas práticas modernas de computação, os usuários esperam que os aplicativos estejam disponíveis 24 horas por dia, 7 dias por semana, e, às vezes, espera-se que os desenvolvedores sejam capazes de implantar novas versões dos aplicativos várias vezes ao dia. Além disso, os ambientes de TI estão se tornando cada vez mais híbridos e baseados em abordagens multicloud, integrando recursos locais a nuvens públicas ou privadas de diferentes fornecedores. Embora os sistemas de contêineres tenham permitido que os desenvolvedores tornassem o software mais portátil e mantivessem todos os pacotes necessários para executar um serviço, eles ainda eram limitados pela quantidade de trabalho manual necessária para provisionar e modificar cada contêiner em um ambiente.
  • O Kubernetes pode ajudar as organizações a gerenciar melhor suas cargas de trabalho e reduzir riscos. O Kubernetes é capaz de automatizar as operações de gerenciamento de contêineres e otimizar o uso dos recursos de TI. Ele pode até mesmo reiniciar contêineres órfãos, desligar aqueles que não estão sendo utilizados e recriá-los. O Kubernetes automatiza a implantação de contêineres sem que a equipe de DevOps precise mover todos os componentes manualmente. Isso permite que os desenvolvedores implantem novas versões de aplicativos específicos com maior frequência e possibilita que elas sejam lançadas e atualizadas sem tempo de inatividade, mesmo em diversos ambientes (por exemplo, Desenvolvimento, Teste, Produção).

Benefícios do Kubernetes

  • Os principais benefícios do Kubernetes podem ser resumidos da seguinte forma: redução dos prazos de desenvolvimento e lançamento de aplicativos, otimização dos custos de TI, maior escalabilidade e disponibilidade do software, flexibilidade em ambientes multicloud e portabilidade na nuvem.
  • Cargas de trabalho portáteis
    • Como o Kubernetes é um projeto de código aberto, suas cargas de trabalho tornam-se portáteis, permitindo que você aproveite os benefícios de ambientes locais, híbridos e em múltiplas nuvens — tudo isso mantendo a consistência entre cada um desses ambientes.
  • Flexibilidade
    • Não importa onde você esteja executando o Kubernetes, ele oferece flexibilidade em ambientes híbridos e multicloud, permitindo que qualquer um de nossos aplicativos funcione sem problemas em qualquer ambiente público ou privado.
  • Automação
    • O Kubernetes pode automatizar ambientes em contêineres, atuando como seu sistema operacional. Ele faz isso automatizando os requisitos operacionais das cargas de trabalho em contêineres.
  • Escalabilidade e disponibilidade
    • O Kubernetes permite definir aplicativos complexos em contêineres e implantá-los em clusters de servidores. À medida que o Kubernetes dimensiona os aplicativos de acordo com o estado desejado, ele monitora e mantém automaticamente a integridade dos contêineres.

Arquitetura do Kubernetes 

  • Plano de controle do Kubernetes: também conhecido como máquina mestre, é a camada de orquestração de contêineres que disponibiliza a API e as interfaces para definir, implantar e gerenciar o ciclo de vida dos contêineres, bem como dos nós que hospedam as aplicações em contêineres. Ele garante que cada cluster seja mantido no estado desejado.

Os componentes do plano de controle

  • Servidor de API: A Interface de Programação de Aplicativos, também conhecida como API, é a interface de usuário do Kubernetes. É nela que os clientes fazem uma solicitação inicial por um objeto ou uma coleção; ela determina se a solicitação é válida e, em seguida, a processa. O servidor de API também é utilizado para transmitir, criar e configurar dados dentro dos clusters do K8.
  • Agendador do K8s: O agendador é responsável por monitorar e gerenciar os pods recém-criados, atribuindo-os a um nó para que possam ser executados nele sem problemas.
  • Gerenciador de controladores: No plano de controle, há vários controladores; eles são os circuitos de controle projetados para monitorar o estado do seu cluster e realizar ou solicitar alterações conforme necessário.
  • Etcd: É um banco de dados onde todo o seu armazenamento de contêineres fica guardado. Trata-se de um armazenamento distribuído de chave-valor, fortemente consistente, que armazena e gerencia as informações essenciais de que os sistemas precisam para funcionar.
  • Cluster
    • NÓ: (também conhecido como “minion” ou “trabalhador”) é uma máquina na qual os contêineres são implantados. Cada nó deve executar um ambiente de execução de contêineres, como o Docker, o CoreOS rkt, o Containerd etc. Vários nós podem ser agrupados em clusters.
    • Pod: é o elemento básico do Kubernetes. Um Pod consiste em um ou mais contêineres e está hospedado nos nós.
      • É aqui que todas as suas informações importantes ficam armazenadas

Modernize com o Kubernetes

  • O Kubernetes permite simplificar e acelerar a migração de aplicativos de um ambiente local para nuvens públicas ou privadas, oferecidas por qualquer provedor. Os aplicativos podem ser migrados para a nuvem por meio da adoção de diversas metodologias:
    • uma simples migração do aplicativo, sem nenhuma alteração no código (Lift & Shift);
    • as alterações mínimas necessárias para permitir que a aplicação funcione em novos ambientes (mudança de plataforma);
    • uma ampla reformulação da estrutura e da funcionalidade do aplicativo (refatoração).
  • Modernize seu ambiente com mais facilidade do que nunca com a adoção do Kubernetes. Não é mais preciso se perguntar onde estão seus dados, pois todos ficam armazenados em um único lugar. O armazenamento do Kubernetes é baseado em volumes. Os volumes podem ser persistentes ou não persistentes. Dentro dos pods, os contêineres solicitam mais espaço de armazenamento.
    • O Kubernetes pode ser criado uma única vez e, depois, implantado em qualquer lugar. Isso significa que, independentemente de onde você crie seu cluster — seja no local ou na nuvem —, não é necessário recriar a solução; basta implantar um cluster diferente.

Desafio

  • Os clusters do Kubernetes podem estar sujeitos a ataques de ransomware, assim como qualquer outra carga de trabalho. Em alguns casos, um hacker pode obter acesso ao conteúdo do seu pod — e, assim, obter informações críticas sobre a sua organização. Portanto, fazer backup e garantir a proteção dos dados dos seus clusters é fundamental na hora de migrar suas cargas de trabalho.

Backup do Kubernetes

  • Trata-se do processo de fazer backup de todos os componentes executados em uma plataforma de orquestração do Kubernetes, o que inclui todos os aplicativos em contêineres da organização. Como um cluster do Kubernetes possui tantos componentes — pods, nós, plano de controle e volumes —, cada um deles precisa de um nível de proteção. A proteção é fundamental para um cluster, especialmente porque as organizações dependem cada vez mais do Kubernetes. Fazer backup de um cluster do Kubernetes garante que os dados, as configurações e os arquivos fiquem protegidos contra qualquer ataque. É por isso que você precisa de uma solução capaz de fazer backup de todo o seu cluster.
  • As principais etapas do Kubernetes Backup incluem:
    • Descoberta
    • Identificação de recursos
    • Backup
      • De acordo com o Relatório sobre o Estado da Segurança do Kubernetes 2022, da Red Hat, 93% dos entrevistados sofreram pelo menos um incidente de segurança em seus ambientes do Kubernetes nos últimos 12 meses, o que, em alguns casos, resultou em perda de receita ou de clientes³

Kubernetes Backup da Commvault e da Metallic

Proteção de dados da Commvault e do Kubernetes

  • A Commvault tem a capacidade de fazer backup de todo o seu cluster, ao contrário da maioria das soluções, que só conseguem fazer backup de seus contêineres. A Commvault oferece proteção de dados para armazenamento persistente em seus aplicativos com estado. A solução da Commvault automatiza o backup desses dados a partir de uma única plataforma, o que aumenta a visibilidade e os recursos de gerenciamento de todo o seu ambiente. Nossa solução oferece a flexibilidade necessária para migrar e implantar contêineres do ambiente local para a nuvem, de uma nuvem para outra e até mesmo de volta ao ambiente local, de forma integrada e com facilidade. Ela também oferece amplo suporte a máquinas virtuais, serviços de dados e serviços em nuvem em uma única plataforma. Além disso, é compatível com todas as distribuições certificadas pela CNCF e está integrada ao CSI para backups baseados em snapshots.
  • A Commvault foi reconhecida pelo relatório da GigaOm de 2022 como “líder e destaque” em proteção de dados no Kubernetes, graças à nossa arquitetura de implantação flexível e à interface única que abrange várias implantações. O relatório também afirma que nossos controles de segurança e contra ransomware são abrangentes, o que torna nossa solução adequada para grandes empresas.

Como a Commvault faz isso

  • A Commvault utiliza um grupo de trabalhadores temporários para realizar a movimentação de dados. As configurações especificam um registro privado de contêineres onde você armazena uma imagem que a Commvault pode baixar. Isso permite consolidar clusters, simplificar a migração entre clusters e otimizar o gerenciamento do ciclo de vida dos clusters.

Desafios enfrentados pela Commvault

  • Antes da Commvault, as organizações precisavam lidar com a proliferação de clusters, tendo que gerenciar seus ciclos de vida e consolidá-los. A Commvault ajuda a superar esses desafios, permitindo que você migre suas aplicações do Kubernetes para qualquer nuvem com facilidade.

Backup do Metallic e do Kubernetes Backup

  • A Metallic oferece o VM & Kubernetes Backup. Este é o único serviço de proteção de dados no modelo SaaS que oferece cobertura completa para cargas de trabalho híbridas, garantindo que seus contêineres estejam sempre protegidos.
  • O VM & Kubernetes Backup da Metallic é uma solução que permite ampliar facilmente a modernização de aplicativos para contêineres com confiança, ao mesmo tempo em que protege os aplicativos tradicionais. Seja em ambiente local ou na nuvem, a Metallic oferece suporte a todas as distribuições do Kubernetes certificadas pela Cloud Native Computing Foundation, como o Azure Kubernetes Service (AKS), Amazon EKS, VMware, Rancher e muitas outras.
  • A Metallic pode proteger bancos de dados na nuvem ou locais, sistemas de controle de código-fonte, registros de imagens e armazenamento de objetos nativo da nuvem.
  • Com a flexibilidade incomparável, a segurança máxima e o gerenciamento descomplicado desta solução, todas as suas cargas de trabalho estão protegidas.

Conclusão

O Kubernetes é o futuro; agora é a hora de garantir que todas as suas cargas de trabalho estejam protegidas e possam migrar com segurança para a nuvem. A Commvault é a escolha mais fácil. Fomos reconhecidos como líderes e com desempenho superior no relatório da GigaOm de 2022 sobre proteção de dados no Kubernetes devido ao nosso amplo suporte a cargas de trabalho, compatibilidade com distribuições certificadas pela CNCF e controles abrangentes contra ransomware. Então, faça as malas: o navio parte hoje mesmo rumo à nuvem.

Referências

1. Melhores práticas para a execução de contêineres e do Kubernetes em produção – 4 de agosto de 2020 – ID do Gartner G00730344 – 2. CNCF 2021, Pesquisa Anual – 3. Red Hat 2022, Relatório sobre o estado da segurança do Kubernetes

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Atualmente, as empresas são inerentemente heterogêneas, executando aplicativos e suportando cargas de trabalho em ambientes locais, na borda e em múltiplas nuvens. À medida que as empresas aceleram sua transformação de TI, essa presença híbrida em múltiplas nuvens tende a se expandir ainda mais. É imperativo, portanto, que as soluções de proteção e gerenciamento de dados corporativos se destaquem em todas essas áreas — em ambientes locais, na borda e em múltiplas nuvens.

O relatório “Critical Capabilities” da Gartner avalia esses tipos de soluções em vários aspectos-chave, como segurança, eficiência, escalabilidade e desempenho, ecossistema de data center, além de relatórios e análises nos principais casos de uso: local, na borda e na nuvem. Em minhas conversas com CIOs, líderes de TI e arquitetos, esses são exatamente os aspectos-chave com os quais eles se preocupam ao arquitetar sua estratégia de gerenciamento de dados para proteger seus ativos mais valiosos.

É por isso que estamos entusiasmados e honrados pelo fato de o Commvault Backup and Recovery ter obtido a pontuação mais alta em todos os três casos de uso no relatório “Gartner Critical Capabilities for Enterprise Backup and Recovery Software Solutions” de 2022: Ambientes de Data Center (4,23/5), Ambientes de Nuvem (4,18/5) e Ambientes de Borda (4,22/5). Com as pontuações mais altas nos três casos de uso – pela terceira vez consecutiva –, acreditamos que essa seja mais uma confirmação do nosso compromisso de ser um parceiro de confiança para nossos clientes na proteção de seus dados e cargas de trabalho, independentemente de onde estejam localizados.

Ambientes de data center (4,23/5)
Ambientes em nuvem (4,18/5)
Ambientes de borda (4,22/5)

As empresas estão em constante evolução e expansão para atender às necessidades de negócios. Portanto, outro fator essencial para acelerar a transformação de TI é uma solução de gerenciamento de dados capaz de evoluir de maneira flexível junto com o restante da infraestrutura de TI.

“Nossa inovação contínua foi concebida para oferecer o máximo de flexibilidade no que diz respeito ao gerenciamento de dados – oferecendo não apenas uma solução de software empresarial, mas também a capacidade de gerenciar e proteger os dados corporativos com o Commvault Grid como uma solução integrada ou por meio do Metallic como uma solução DMaaS fornecida na nuvem.”


Infelizmente, em nosso setor, a flexibilidade e a abrangência costumam ser oferecidas à custa da simplicidade. Em contrapartida, a Commvault rompe com esse paradigma por meio de nossa abordagem “infinitamente escalável e radicalmente simples”. Reunimos todo o gerenciamento — abrangendo nosso amplo conjunto de cargas de trabalho suportadas, formatos flexíveis e variedade de Serviços Inteligentes de Dados — por meio da experiência única do Commvault Command Center. Essa simplicidade — sem comprometer a flexibilidade e a abrangência — capacita os clientes a acelerar a transformação de seus negócios, alinhando o gerenciamento de dados à sua estratégia mais ampla de TI. À medida que as empresas se modernizam e se transformam, fazendo a transição de aplicativos e cargas de trabalho de um formato ou local para outro (do ambiente local para a nuvem, por exemplo), garantimos que elas permaneçam protegidas, independentemente de onde estejam nessa jornada.

Por termos sido reconhecidos como Líder no Gartner® Magic Quadrant™ por onze vezes e por termos obtido, em anos consecutivos, as pontuações mais altas nos três casos de uso do relatório Capacidades Críticas da Gartner, agradecemos aos nossos clientes por se unirem a nós nessa jornada de inovação contínua com foco no cliente, e aos nossos parceiros pela construção de um ecossistema de dados sem limites. Nossa jornada para resolver os complexos problemas de gerenciamento de dados com soluções elegantes continua… junto com nossos queridos clientes e parceiros!

Gartner®, Magic Quadrant™ para Soluções de Software de Backup and Recovery Corporativas, 28 de julho de 2022, Michael Hoeck e outros. Gartner®, Capacidades Críticas para Soluções de Software de Backup and Recovery Corporativas, 22 de agosto de 2022, Nik Simpson e outros.

Isenção de responsabilidade da Gartner:

**A Gartner não endossa nenhum fornecedor, produto ou serviço mencionado em suas publicações de pesquisa e não aconselha os usuários de tecnologia a escolherem apenas os fornecedores com as melhores classificações ou outras designações. As publicações de pesquisa da Gartner refletem as opiniões da organização de pesquisa da Gartner e não devem ser interpretadas como declarações de fato. A Gartner isenta-se de todas as garantias, expressas ou implícitas, com relação a esta pesquisa, incluindo quaisquer garantias de comercialização ou adequação a uma finalidade específica.**

**GARTNER e Magic Quadrant são marcas registradas e marcas de serviço da Gartner, Inc. e/ou suas afiliadas nos Estados Unidos e internacionalmente e são usadas aqui com permissão. Todos os direitos reservados.**

Adquira sua cópia do relatório “Gartner Critical Capabilities for Enterprise Backup and Recovery Solutions 2022”

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone