Die wichtigsten Erkenntnisse
- Das Wachstum im Multi-Cloud-Bereich kann zu einer Lücke in der Ausfallsicherheit führen. Da sich die Ressourcen über verschiedene Konten, Regionen und Cloud-Anbieter hinweg vermehren, wird es immer schwieriger, den Überblick zu behalten und einen konsistenten Schutz zu gewährleisten.
- Die kontinuierliche Erkennung trägt dazu bei, Sicherheitslücken zu verringern. Commvault erkennt Workloads in AWS, Azure und der Google Cloud Platform (GCP) automatisch und bietet Teams so einen zentralen Überblick über geschützte, teilweise geschützte und ungeschützte Ressourcen.
- Schutzgruppen setzen Richtlinien in skalierbare Schutzmaßnahmen um. Teams können Schutzregeln auf der Grundlage von Attributen wie Tags, Regionen, Konten und Workload-Typen definieren, sodass neu erkannte Ressourcen automatisch den entsprechenden Schutz erhalten.
- Durch die automatische Skalierung entfällt der Bedarf an persistenter Rechenleistung für Backups. Commvault stellt die Infrastruktur bereit, wenn Backup- oder Wiederherstellungsaufträge ausgeführt werden, skaliert die Kapazität entsprechend dem Bedarf der Workloads und entlastet die Ressourcen, sobald die Aufträge abgeschlossen sind.
- Das Ergebnis ist ein flexibleres Backup-Modell. Die Kombination aus Erkennung, richtliniengesteuertem Schutz und automatischer Skalierung trägt dazu bei, Konfigurationsabweichungen, Verwaltungsaufwand und unnötige Infrastrukturkosten zu reduzieren und gleichzeitig den Schutz an sich schnell verändernde Cloud-Umgebungen anzupassen.
Die meisten Unternehmen haben das Ziel einer einzigen, konsolidierten IT-Umgebung bereits vor einiger Zeit aufgegeben. Die Infrastruktur erstreckt sich mittlerweile routinemäßig über mehrere Cloud-Anbieter, verschiedene Regionen und Dutzende von Konten, die jeweils von einem anderen Team verwaltet werden. Diese Autonomie beschleunigt die Bereitstellung, stellt die Teams, die dafür verantwortlich sind, dass jede Workload geschützt bleibt, jedoch auch vor erhebliche Herausforderungen.
Das zugrunde liegende Problem ist einfach: Die Infrastruktur lässt sich mühelos skalieren, der Datenschutz hingegen nicht. Ständig werden neue Ressourcen erstellt, Konfigurationen weichen im Laufe der Zeit voneinander ab, und die Transparenz über verschiedene Konten hinweg nimmt ab. Die Kluft zwischen dem, was in der Cloud vorhanden ist, und dem, was tatsächlich geschützt ist, wird immer größer. Und auf Unternehmensebene stellt diese Kluft ein erhebliches Risiko dar.
Was ist die Multi-Cloud-Resilienzlücke?
Da Unternehmen ihre Workloads rasch auf AWS, Azure und GCP ausweiten, übersteigt die betriebliche Komplexität oft ihre Fähigkeit, konsistente Transparenz, Governance und Recovery-Bereitschaft aufrechtzuerhalten. Commvault bezeichnet diese Herausforderung als die Multi-Cloud-Resilienzlücke.
Um dem entgegenzuwirken, unterstützt Commvault Cloud nun Discovery, Auto-Scale und Schutzgruppen. Damit können Teams Cloud-Ressourcen automatisch identifizieren, den Schutz an sich verändernde Umgebungen anpassen und konsistente Datenschutzrichtlinien in dynamischen Multi-Cloud-Landschaften durchsetzen.
Die verborgenen Schwachstellen beim Multi-Cloud-Datenschutz in Unternehmen
Backup-Teams, die in großem Maßstab arbeiten, nennen immer wieder dieselben drei Schwachstellen.
1. Fehlende zentralisierte Transparenz über alle Cloud-Konten hinweg
Administratoren und Sicherheitsteams haben selten einen zentralen Überblick über alle Cloud-Ressourcen. Die kritischsten Workloads – jene, deren Verlust sich ein Unternehmen nicht leisten kann – sind auf verschiedene Konten verteilt, ohne dass ein klarer Überblick besteht. Unternehmen können nicht schützen, was sie nicht sehen, und sie können sicherlich auch keine Compliance dafür nachweisen.
2. Nicht tragbare manuelle Einbindung und Konfigurationsabweichungen
Das manuelle Einrichten von Konten, das Ermitteln von Ressourcen und das individuelle Konfigurieren von Backup-Richtlinien ist in einer dynamischen Umgebung nicht nachhaltig. Teams sind gezwungen, sich entweder darauf zu verlassen, dass einzelne Anwendungsverantwortliche bewährte Verfahren befolgen, oder standardisierte Prozesse vorzuschreiben, die der tatsächlichen Funktionsweise von Cloud-Umgebungen nicht gerecht werden.
3. Hohe Kosten durch ungenutzte, im Voraus bereitgestellte Backup-Infrastruktur
Herkömmliche Backups sind auf eine im Voraus bereitgestellte Infrastruktur angewiesen, was einen unvermeidbaren Kompromiss darstellt. Die Bereitstellung für Spitzenauslastung führt zu laufenden Kosten für ungenutzte Rechenkapazitäten während des größten Teils des Betriebszyklus, während eine konservative Bereitstellung bei Nachfragespitzen zu Leistungsengpässen führt. In beiden Fällen verursacht die dauerhaft bereitgestellte Infrastruktur weiterhin Kosten, selbst wenn keine Jobs ausgeführt werden. In einer großen Cloud-Landschaft summieren sich diese Ineffizienzen rasch.
Zu diesen drei Herausforderungen kommen noch Bedrohungen hinzu, die oft unentdeckt bleiben: Ransomware, die wochenlang in einer Umgebung schlummern kann, bevor sie entdeckt wird, übermäßige Zugriffsrechte und nicht klassifizierte sensible Daten, die die Angriffsfläche unbemerkt vergrößern.
Ein richtliniengesteuerter Ansatz für den Multi-Cloud-Schutz
Commvault Cloud ist eine Cloud-native Lösung, die die Erkennung, Einbindung und den Schutz von Workloads in AWS, Azure und GCP automatisiert und gleichzeitig die Backup-Infrastruktur dynamisch an den Bedarf anpasst. Anstatt auf vorab bereitgestellte, dauerhaft aktive Rechenkapazitäten zurückzugreifen, stellt die Lösung Ressourcen bedarfsgerecht bereit, sobald ein Backup- oder Wiederherstellungsauftrag ausgeführt wird, und entzieht sie automatisch wieder, sobald der Auftrag abgeschlossen ist.
Die Lösung basiert auf einem richtliniengesteuerten Modell, bei dem Teams Regeln – sogenannte „Schutzgruppen“ – einmalig definieren und das System diese konsistent in der gesamten Umgebung durchsetzt. Durch die kontinuierliche Erkennung von Assets, deren Organisation in Schutzgruppen und die Anwendung vordefinierter Backup-Pläne sorgt die automatische Skalierung für einen unternehmensweiten Echtzeit-Überblick darüber, was geschützt ist und was nicht – ohne die manuelle Konfiguration, die herkömmliche Backup-Ansätze erfordern.
Dies trägt zu einem konsistenten Schutz bei, der mit der Cloud Schritt hält, sowie zu niedrigeren Infrastrukturkosten und einem reduzierten Betriebsaufwand.
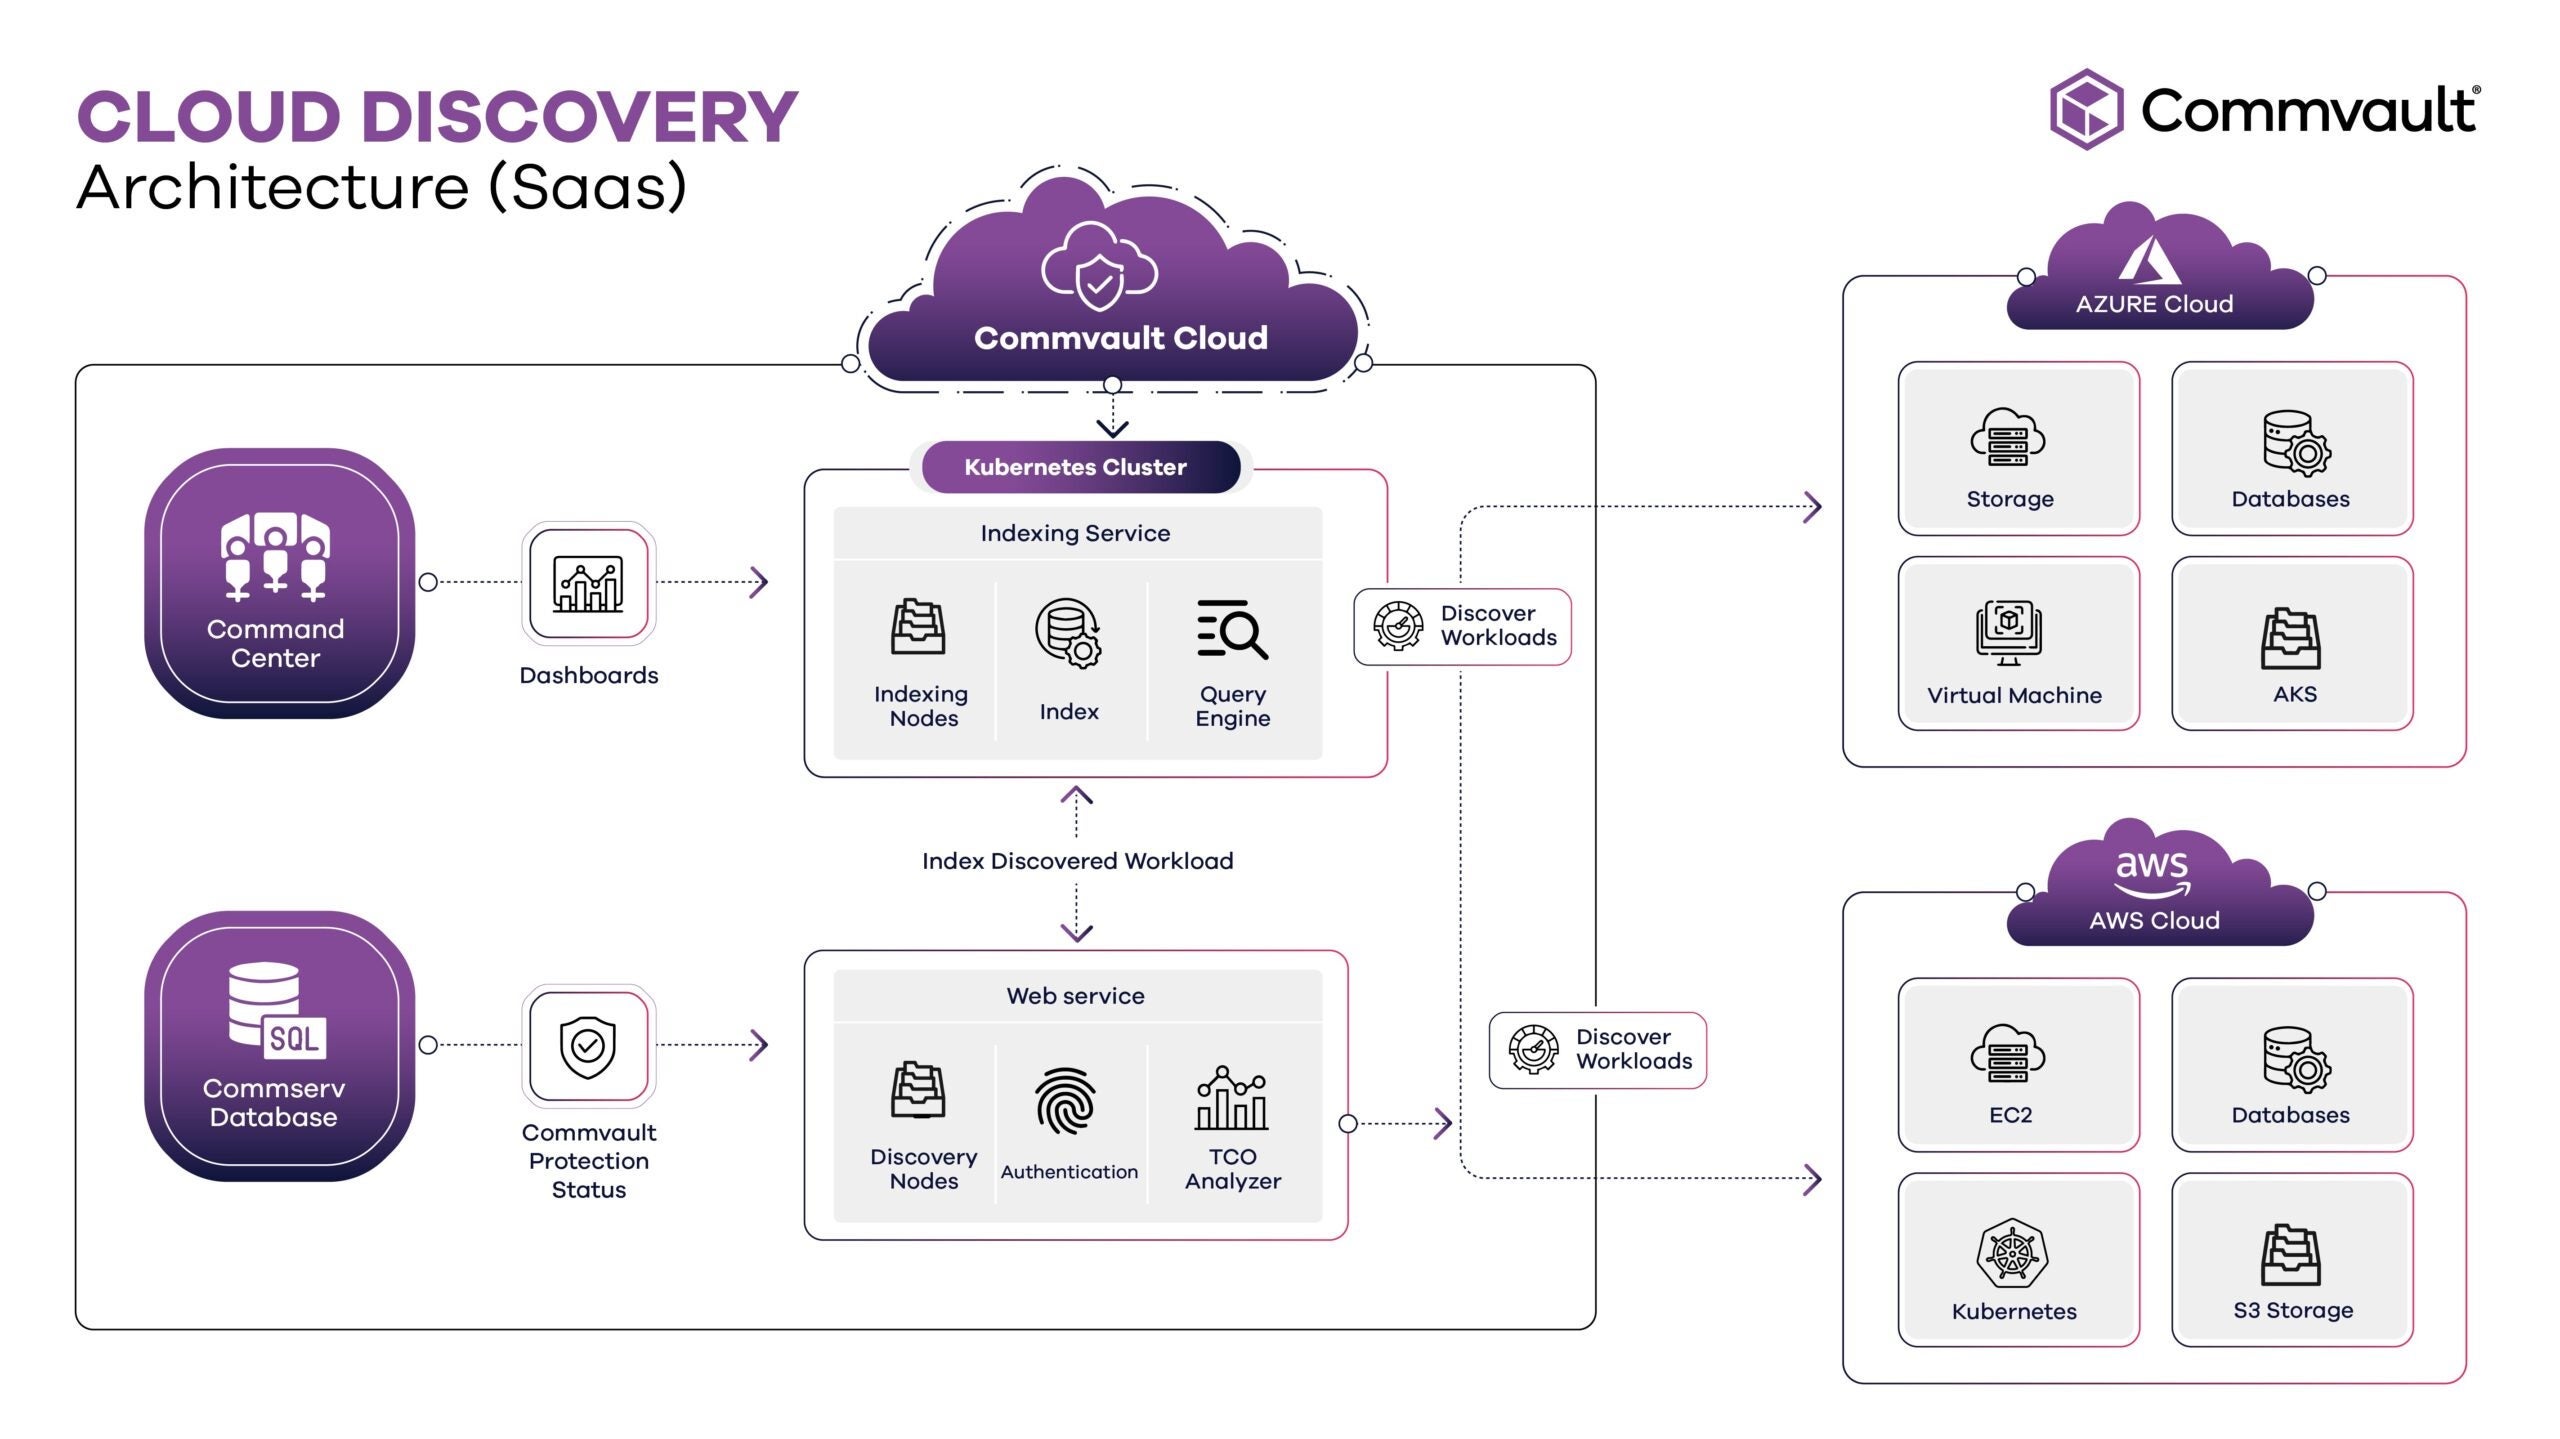
Abb.: Die Commvault Cloud-Erkennungsarchitektur für Transparenz bei Multi-Cloud-Backups
1. Automatisierte Erkennung in AWS, Azure und GCP
Der Prozess beginnt mit der Erkennung. Durch die sichere Anbindung an AWS, Azure und GCP identifiziert Auto-Scale automatisch Recheninstanzen, Objektspeicher wie S3, verwaltete Datenbanken einschließlich RDS, Redshift und DynamoDB sowie andere kritische Workloads. Dies trägt dazu bei, manuelle Nachverfolgungen und Tabellenkalkulationen zu reduzieren und stattdessen eine Echtzeit-Bestandsaufnahme der Umgebung zu ermöglichen.
2. Onboarding auf Organisationsebene unter einer einheitlichen Leitungsebene
Nach der Erkennung geht die Lösung zum Onboarding auf Organisationsebene über. Anstatt Backups für jedes Konto einzeln zu konfigurieren, verbinden Teams ganze Cloud-Umgebungen auf einmal, definieren den Umfang mithilfe von Tags, Regionen oder Richtlinien und konsolidieren mehrere Konten unter einer einzigen Steuerungsebene. Das Ergebnis ist eine einheitliche Übersicht und konsistente Governance in der gesamten Organisation, unterstützt durch klare Statusindikatoren, die Ressourcen, die als „ungeschützt“ oder „teilweise geschützt“ klassifiziert sind, sofort sichtbar machen.
3. Umsetzung der Erkennung in Schutzmaßnahmen durch intelligente Gruppierung
Die Identifizierung von Assets ist nur der erste Schritt. Mithilfe von Schutzgruppen können Administratoren Regeln auf der Grundlage von Attributen wie Tags, Regionen, Konten oder Workload-Typen definieren, um festzulegen, welche Ressourcen geschützt werden sollen.
Wenn neue Assets erkannt werden, identifiziert die automatische Skalierung (Auto-Scale) automatisch geeignete Ressourcen und ordnet sie den entsprechenden Schutzgruppen zu. So wird sichergestellt, dass sie die richtigen Backup-Pläne und Schutzrichtlinien übernehmen, ohne dass ein manueller Eingriff erforderlich ist.
Hier kommt der Ansatz „Regeln definieren, nicht Konfigurationen“ zum Tragen. Anstatt die Schutz-Einstellungen für einzelne Assets zu verwalten, legen Teams einmalig richtliniengesteuerte Kriterien fest und lassen das System diese automatisch in großem Maßstab anwenden. Das Ergebnis sorgt für eine konsistentere Schutzabdeckung, einen geringeren Verwaltungsaufwand und ein geringeres Risiko von Konfigurationsabweichungen im Zuge der Weiterentwicklung von Cloud-Umgebungen.
Der Commvault-Workflow zur automatischen Skalierung: Bereitstellung, Ausführung und Außerbetriebnahme
Herkömmliche Backup-Systeme basieren auf einer festen Recheninfrastruktur, die auch im Leerlauf weiterläuft. Commvault ersetzt dies durch ein On-Demand-Modell, bei dem Rechenkapazitäten erst dann bereitgestellt werden, wenn Backup- oder Wiederherstellungsaufträge beginnen.
[Bildunterschrift id=”attachment_61443″ align=”alignnone” width=”2560″]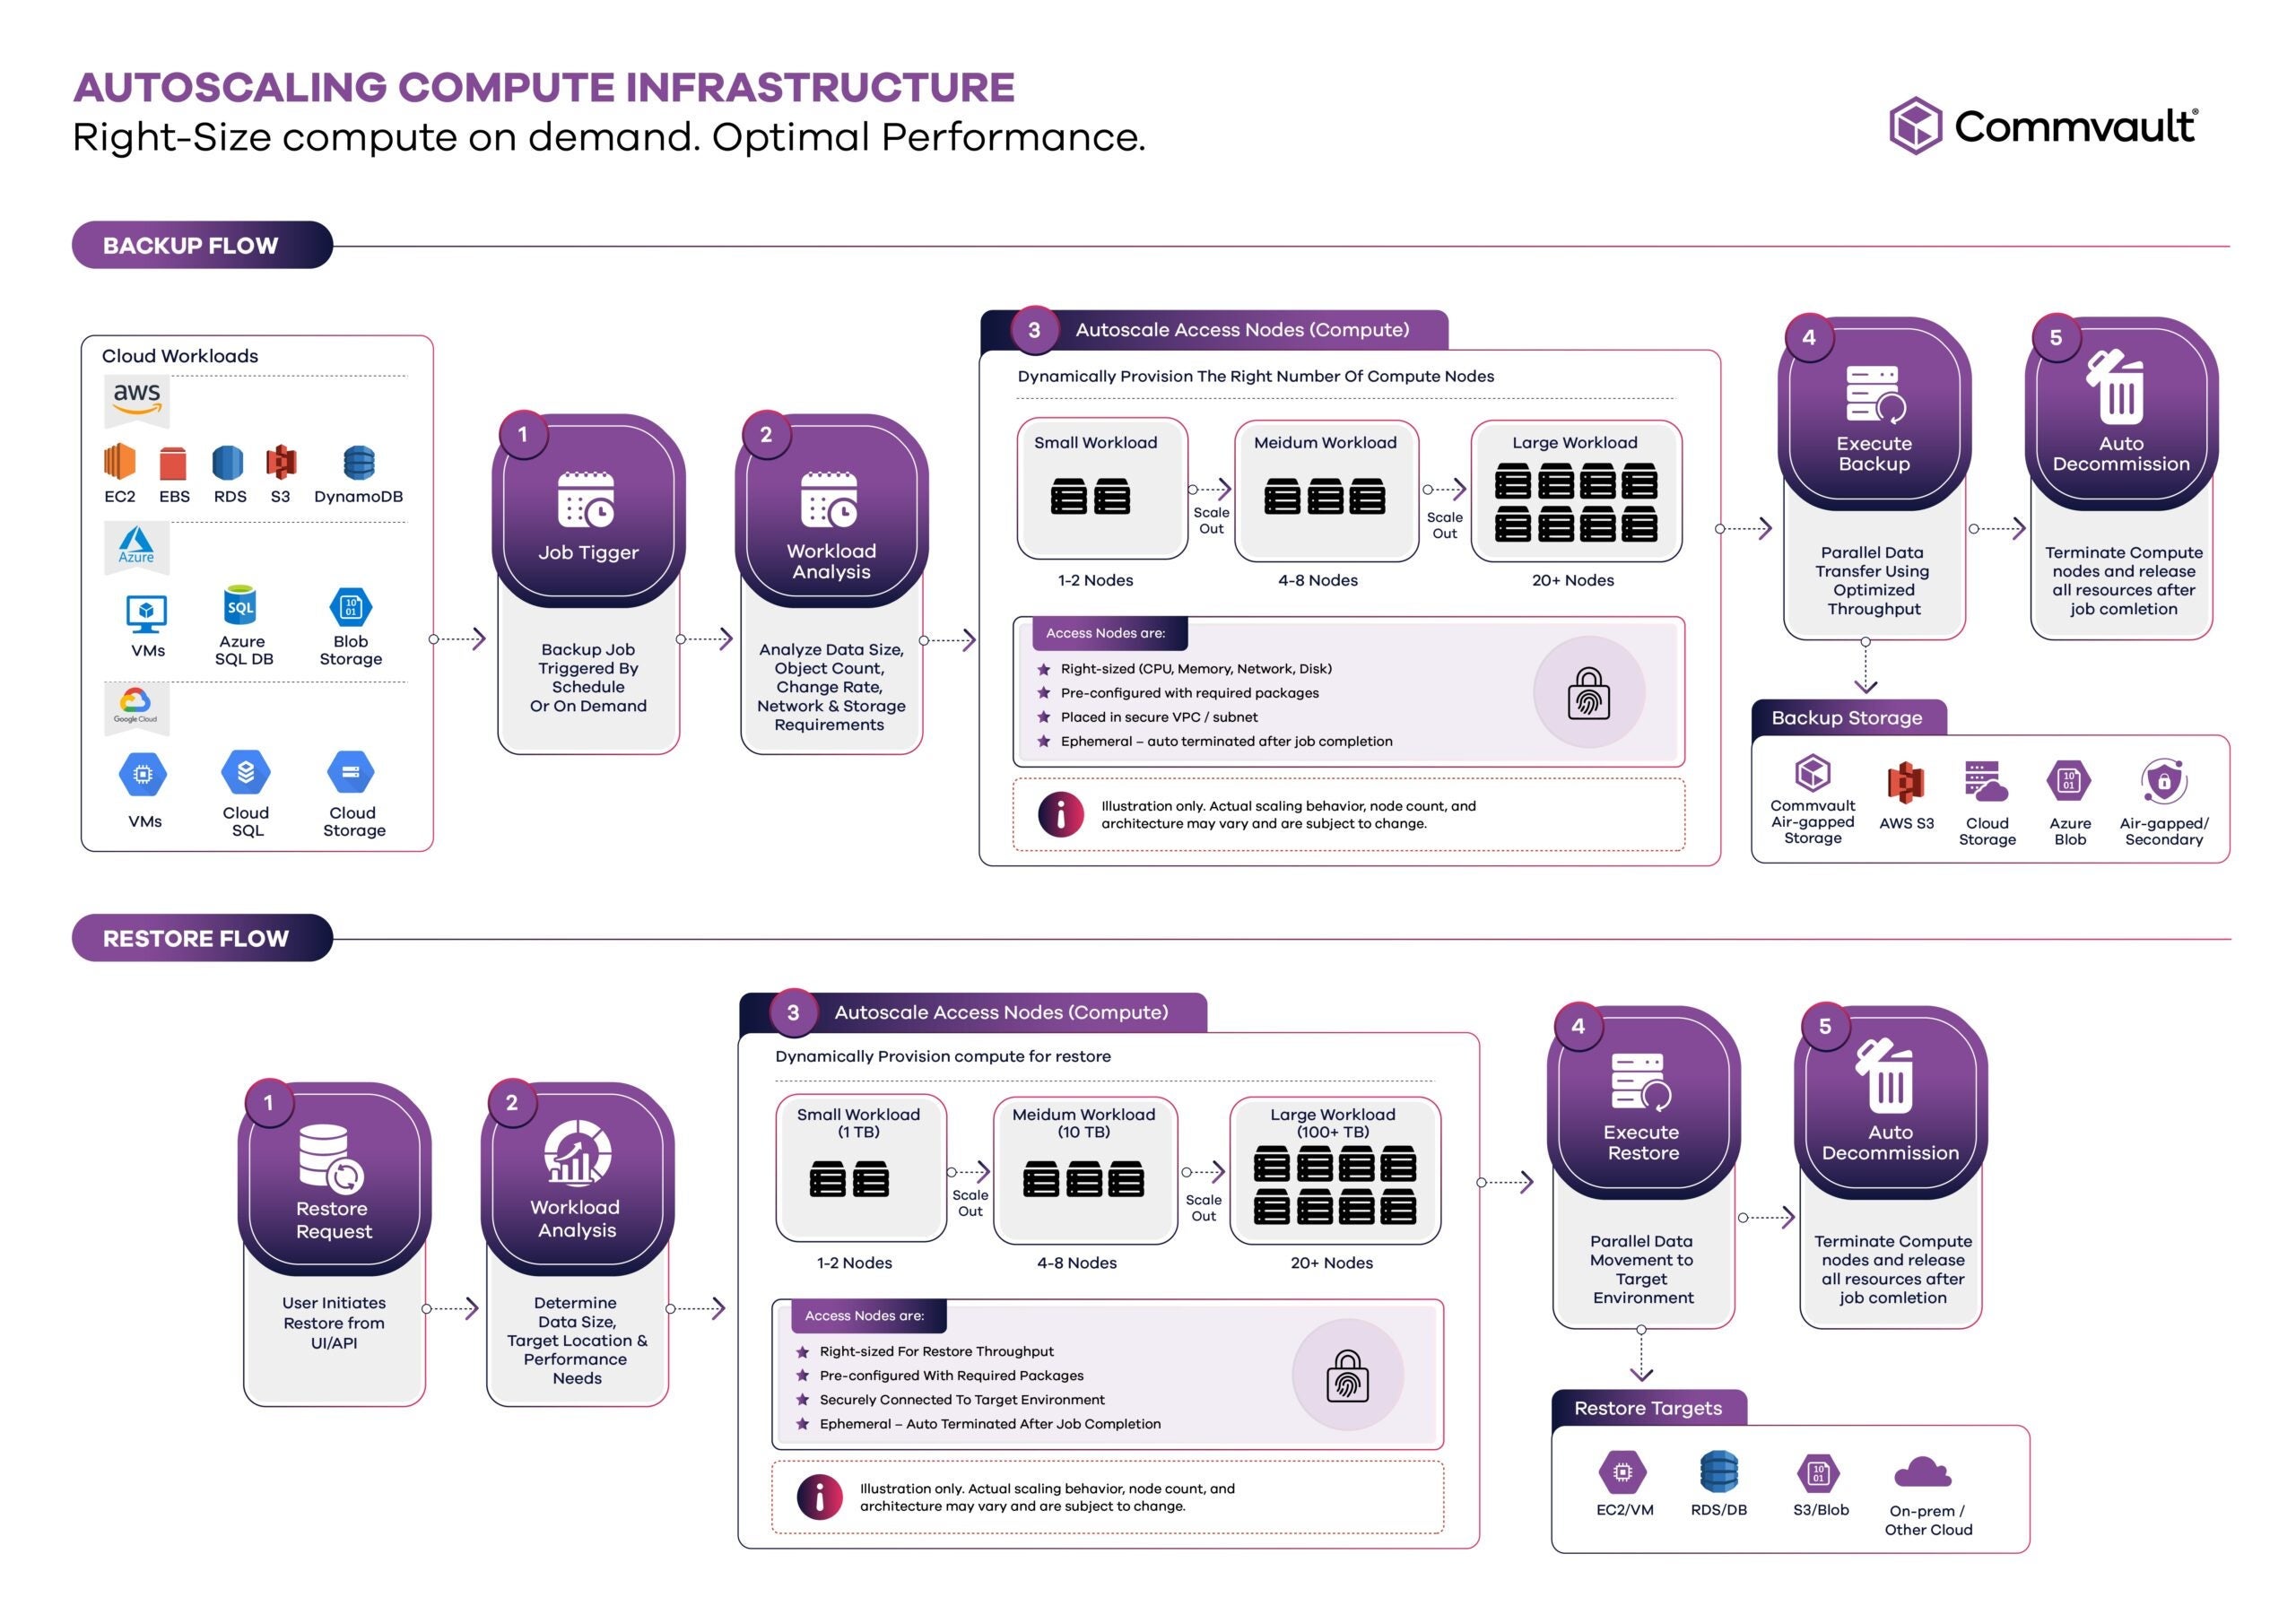 Abb.: So funktioniert die automatische Skalierung von Commvault[/caption]
Das System hilft dabei, den Umfang und die Komplexität der Arbeitslasten zu bewerten, die erforderliche Rechenkapazität dynamisch zuzuweisen und die Ressourcen entsprechend zu skalieren. Große Arbeitslasten können auf mehrere Knoten parallel verteilt werden, während kleinere Arbeitslasten weniger Ressourcen beanspruchen. Sobald der Auftrag abgeschlossen ist, werden alle Rechenressourcen automatisch außer Betrieb genommen – so kann die Infrastruktur den Bedarf decken, ohne dass unnötige Leerlaufkosten entstehen.
Eine einzige Bereitstellungs-Engine
Administratoren konfigurieren Größe, Region, Netzwerk, Tags und Zugriffskontrollen der virtuellen Maschinen einmalig über einen zentralen „Scale Config“-Assistenten, der native Unterstützung für Azure-, GCP- und AWS-Umgebungen bietet.
Zunehmende betriebliche Vorteile
Mehrere Features tragen dazu bei, die betriebliche Komplexität zu reduzieren – automatische Knotenregistrierung, richtliniengesteuerte Skalierung, automatische Rückgewinnung ungenutzter Ressourcen sowie integriertes Debug-Log-Streaming, das die Überwachung und Fehlerbehebung während Skalierungsvorgängen vereinfacht.
Die betrieblichen Vorteile der dynamischen Multi-Cloud-Backup-Skalierung
Durch die Kombination aus kontinuierlicher Erkennung, richtliniengesteuerter Sicherung und automatisch skalierbarer Infrastruktur in einem einzigen Framework trägt Commvault dazu bei, messbare betriebliche und geschäftliche Vorteile zu erzielen. Das Ergebnis sind nicht nur effizientere Backup-Abläufe, sondern ein Modell, das sich konsistent über komplexe Multi-Cloud-Umgebungen hinweg skalieren lässt und gleichzeitig dazu beiträgt, den Verwaltungsaufwand und unnötige Infrastrukturkosten zu reduzieren. Der geschäftliche Nutzen zeigt sich in drei Schlüsselbereichen.
1. Kosteneffizienz: Nur für das bezahlen, was tatsächlich läuft
Die automatische Skalierung hilft dabei, die Rechenkapazität optimal an jede Arbeitslast anzupassen und dauerhaft ungenutzte Infrastruktur zu eliminieren, sodass Unternehmen nur für die Ressourcen bezahlen, die während aktiver Jobs genutzt werden. Ungenutzte und verwaist gewordene Rechenkapazitäten werden automatisch entfernt.
2. Einfache Betriebsführung: Weniger Wartungsaufwand, mehr strategischer Fokus
Dank der richtliniengesteuerten automatischen Skalierung entfällt die Notwendigkeit, Infrastrukturanforderungen manuell abzuschätzen, Systeme über verschiedene Konten hinweg zu verwalten oder Konfigurationen kontinuierlich anzupassen – so können sich die Teams auf Governance und Strategie konzentrieren.
3. Unternehmensweite Skalierbarkeit und Sicherheit: Einheitlicher Schutz überall
Dank zentraler Transparenz und richtlinienbasierter Kontrollen können Unternehmen einen einheitlichen Schutz über alle Backup-, Wiederherstellungs- und Bedrohungs-Workflows hinweg gewährleisten und gleichzeitig isolierte, ausfallsichere Recovery-Umgebungen aufrechterhalten.
Vom reaktiven zum adaptiven Backup
Angesichts der zunehmenden Skalierung von Cloud-Umgebungen ist der traditionelle Ansatz – manuelle Prozesse, statische Infrastruktur und fragmentierte Transparenz – nicht mehr tragfähig. Commvault wandelt das Backup von einem reaktiven zu einem adaptiven Modell um: Es hilft dabei, Routineaufgaben zu automatisieren, die Infrastruktur dynamisch zu skalieren und den Betrieb in einem einzigen richtliniengesteuerten Rahmen zu vereinheitlichen.
Cloud-Umgebungen entwickeln sich rasant weiter, und Backup-Strategien sollten mit diesem Tempo Schritt halten. Die entscheidende Frage lautet: Ist der aktuelle Ansatz wirklich auf die Größe und Komplexität ausgelegt, mit der das Unternehmen heute arbeitet, oder schränkt er das Geschäft unbemerkt ein?
FAQs
F: Was ist die Multi-Cloud-Resilienzlücke?
A: Die Multi-Cloud-Resilienzlücke ist die Herausforderung, die entsteht, wenn Cloud-Umgebungen schneller wachsen als die Fähigkeit eines Unternehmens, über alle hinweg konsistente Transparenz, Governance und Recovery-Bereitschaft aufrechtzuerhalten.
F: Wie verbessert Commvault die Transparenz in Multi-Cloud-Umgebungen?
A: Commvault erfasst kontinuierlich Cloud-Ressourcen in AWS, Azure und GCP und fasst sie in einer zentralen Übersicht zusammen. So können Teams Ressourcen identifizieren, die geschützt, teilweise geschützt oder ungeschützt sind, ohne auf manuelle Bestandsaufnahmen oder Tabellenkalkulationen zurückgreifen zu müssen.
F: Was sind Schutzgruppen?
A: Mithilfe von Schutzgruppen können Administratoren Regeln auf der Grundlage von Attributen wie Tags, Regionen, Konten oder Workload-Typen definieren. Geeignete Ressourcen können dann den entsprechenden Gruppen zugeordnet werden und vordefinierte Backup-Pläne sowie Schutzrichtlinien übernehmen.
F: Wie funktioniert die automatische Skalierung bei Commvault?
A: Wenn ein Backup- oder Wiederherstellungsauftrag beginnt, unterstützt Commvault dabei, die Arbeitslast zu bewerten und die für die Ausführung erforderliche Rechenkapazität dynamisch bereitzustellen. Das System kann dabei helfen, die Anzahl der Ressourcen bedarfsgerecht zu skalieren und diese Rechenkapazität nach Abschluss des Auftrags automatisch wieder freizugeben.
F: Wie kann die automatische Skalierung dazu beitragen, die Kosten für Cloud-Backups zu senken?
A: Anstatt im Voraus bereitgestellte Rechenkapazitäten zu unterhalten, die auch im Leerlauf weiterhin Kosten verursachen, hilft die automatische Skalierung dabei, Ressourcen bedarfsgerecht bereitzustellen und sie zu entfernen, wenn sie nicht mehr benötigt werden. Dadurch wird die Infrastrukturnutzung besser an die aktiven Backup- und Wiederherstellungs-Workloads angepasst.
F: Unterstützt Commvault AWS, Microsoft Azure und GCP?
A: Ja. Commvault bietet Funktionen zur Erkennung, Integration, Sicherung und automatischen Skalierung für AWS, Azure und GCP.
F: Wie trägt Commvault dazu bei, den manuellen Verwaltungsaufwand für Backups zu reduzieren?
A: Commvault kombiniert die Einbindung auf Organisationsebene, automatische Erkennung, Schutzgruppen, richtliniengesteuerten Schutz, automatische Knotenregistrierung, automatische Skalierung und die Rückgewinnung ungenutzter Ressourcen. Dadurch müssen Administratoren nicht mehr jede Schutzressource einzeln konfigurieren und verwalten.
Chandresh Sharmaist Principal Engineering Manager bei Commvault.