Puntos clave
- El crecimiento de los entornos multinube puede provocar una brecha en la resiliencia. A medida que los recursos se multiplican entre cuentas, regiones y proveedores de nube, resulta cada vez más difícil mantener la visibilidad y una protección coherente.
- La detección continua ayuda a reducir los puntos ciegos en la protección. Commvault detecta automáticamente las cargas de trabajo en AWS, Azure y Google Cloud Platform (GCP), lo que ofrece a los equipos una visión centralizada de los recursos protegidos, parcialmente protegidos y desprotegidos.
- Los grupos de protección convierten las políticas en protección escalable. Los equipos pueden definir reglas de protección basadas en atributos como etiquetas, regiones, cuentas y tipos de cargas de trabajo, lo que permite que los recursos recién detectados hereden automáticamente la protección adecuada.
- El autoescalado elimina la necesidad de disponer de recursos informáticos de copia de seguridad permanentes. Commvault aprovisiona la infraestructura cuando se ejecutan tareas de copia de seguridad o restauración, escala la capacidad en función de la demanda de las cargas de trabajo y libera los recursos cuando las tareas finalizan.
- El resultado es un modelo de copias de seguridad más adaptable. La combinación de la detección, la protección basada en políticas y el autoescalado contribuye a reducir las desviaciones en la configuración, la carga administrativa y los costes innecesarios de infraestructura, al tiempo que mantiene la protección en consonancia con los entornos de nube en rápida evolución.
La mayoría de las empresas abandonaron hace tiempo el objetivo de contar con un único entorno de TI consolidado. En la actualidad, la infraestructura suele abarcar múltiples proveedores de nube, varias regiones y docenas de cuentas, cada una de ellas a cargo de un equipo diferente. Esta autonomía acelera la entrega, pero también plantea retos significativos para los equipos encargados de garantizar que todas las cargas de trabajo permanezcan protegidas.
El problema subyacente es sencillo: la infraestructura se escala sin esfuerzo, mientras que la protección de datos no. Se crean nuevos recursos continuamente, las configuraciones se desvían con el tiempo y la visibilidad entre cuentas disminuye. La brecha entre lo que existe en la nube y lo que está realmente protegido sigue ampliándose. Y a escala empresarial, esa brecha supone un riesgo importante.
¿Qué es la brecha de resiliencia multicloud?
A medida que las organizaciones amplían rápidamente sus cargas de trabajo en AWS, Azure y GCP, la complejidad operativa suele superar su capacidad para mantener una visibilidad, un control y una preparación para la recuperación coherentes. Commvault define este reto como la brecha de resiliencia multicloud.
Para abordarlo, Commvault Cloud ahora admite Discovery, Auto-scale y grupos de protección, lo que ayuda a los equipos a identificar automáticamente los recursos en la nube, adaptar la protección a medida que evolucionan los entornos y aplicar políticas coherentes de protección de datos en entornos multinube dinámicos.
Los puntos débiles ocultos de la protección de datos en entornos multicloud empresariales
Los equipos de copias de seguridad que operan a gran escala identifican sistemáticamente los mismos tres puntos débiles.
1. Falta de visibilidad centralizada en todas las cuentas en la nube
Los administradores y los equipos de seguridad rara vez disponen de una visión centralizada de todos los activos en la nube. Las cargas de trabajo más críticas —aquellas que una organización no puede permitirse perder— se distribuyen entre distintas cuentas sin una supervisión clara. Las organizaciones no pueden proteger lo que no ven y, por supuesto, tampoco pueden demostrar el cumplimiento normativo al respecto.
2. Incorporación manual insostenible y desviación en la configuración
La incorporación manual de cuentas, la detección de activos y la configuración individual de las políticas de copias de seguridad no son viables en un entorno dinámico. Los equipos se ven obligados a confiar en que los responsables de cada aplicación sigan las mejores prácticas o a imponer procesos estandarizados que no se adaptan al funcionamiento real de los entornos en la nube.
3. Altos costes derivados de una infraestructura de copias de seguridad inactiva y preconfigurada
Las copias de seguridad tradicionales dependen de una infraestructura preaprovisionada, lo que plantea un dilema inevitable. El aprovisionamiento para cubrir picos de demanda genera costes continuos por recursos informáticos inactivos durante la mayor parte del ciclo operativo, mientras que un aprovisionamiento conservador provoca cuellos de botella en el rendimiento cuando la demanda se dispara. En ambos casos, la infraestructura permanente sigue generando costes incluso cuando no se están ejecutando tareas. En un gran parque de cloud, estas ineficiencias se acumulan rápidamente.
A estos tres retos se suman amenazas que a menudo pasan desapercibidas: el ransomware, que puede permanecer latente en un entorno durante semanas antes de ser detectado; los permisos de acceso excesivos; y los datos sensibles no clasificados que amplían silenciosamente la superficie de ataque.
Un enfoque basado en políticas para la protección en entornos multicloud
Commvault es una solución nativa de la nube que automatiza la detección, la incorporación y la protección de cargas de trabajo en AWS, Azure y GCP, al tiempo que adapta dinámicamente la infraestructura de copias de seguridad a la demanda. En lugar de depender de recursos informáticos persistentes y preasignados, aprovisiona recursos bajo demanda cuando se ejecuta un trabajo de copia de seguridad o restauración y los desactiva automáticamente una vez finalizado el trabajo.
La solución se basa en un modelo basado en políticas en el que los equipos definen una sola vez unas reglas denominadas «grupos de protección», y el sistema se encarga de aplicarlas de forma coherente en todo el entorno. Al detectar continuamente los activos, organizarlos en grupos de protección y aplicar planes de copia de seguridad predefinidos, el escalado automático ayuda a mantener una visión en tiempo real y de toda la organización sobre lo que está protegido y lo que no, sin la configuración manual que requieren los enfoques tradicionales de copia de seguridad.
Esto contribuye a ofrecer una protección coherente que se adapta al ritmo de la nube, reduce los costes de infraestructura y disminuye los gastos operativos.
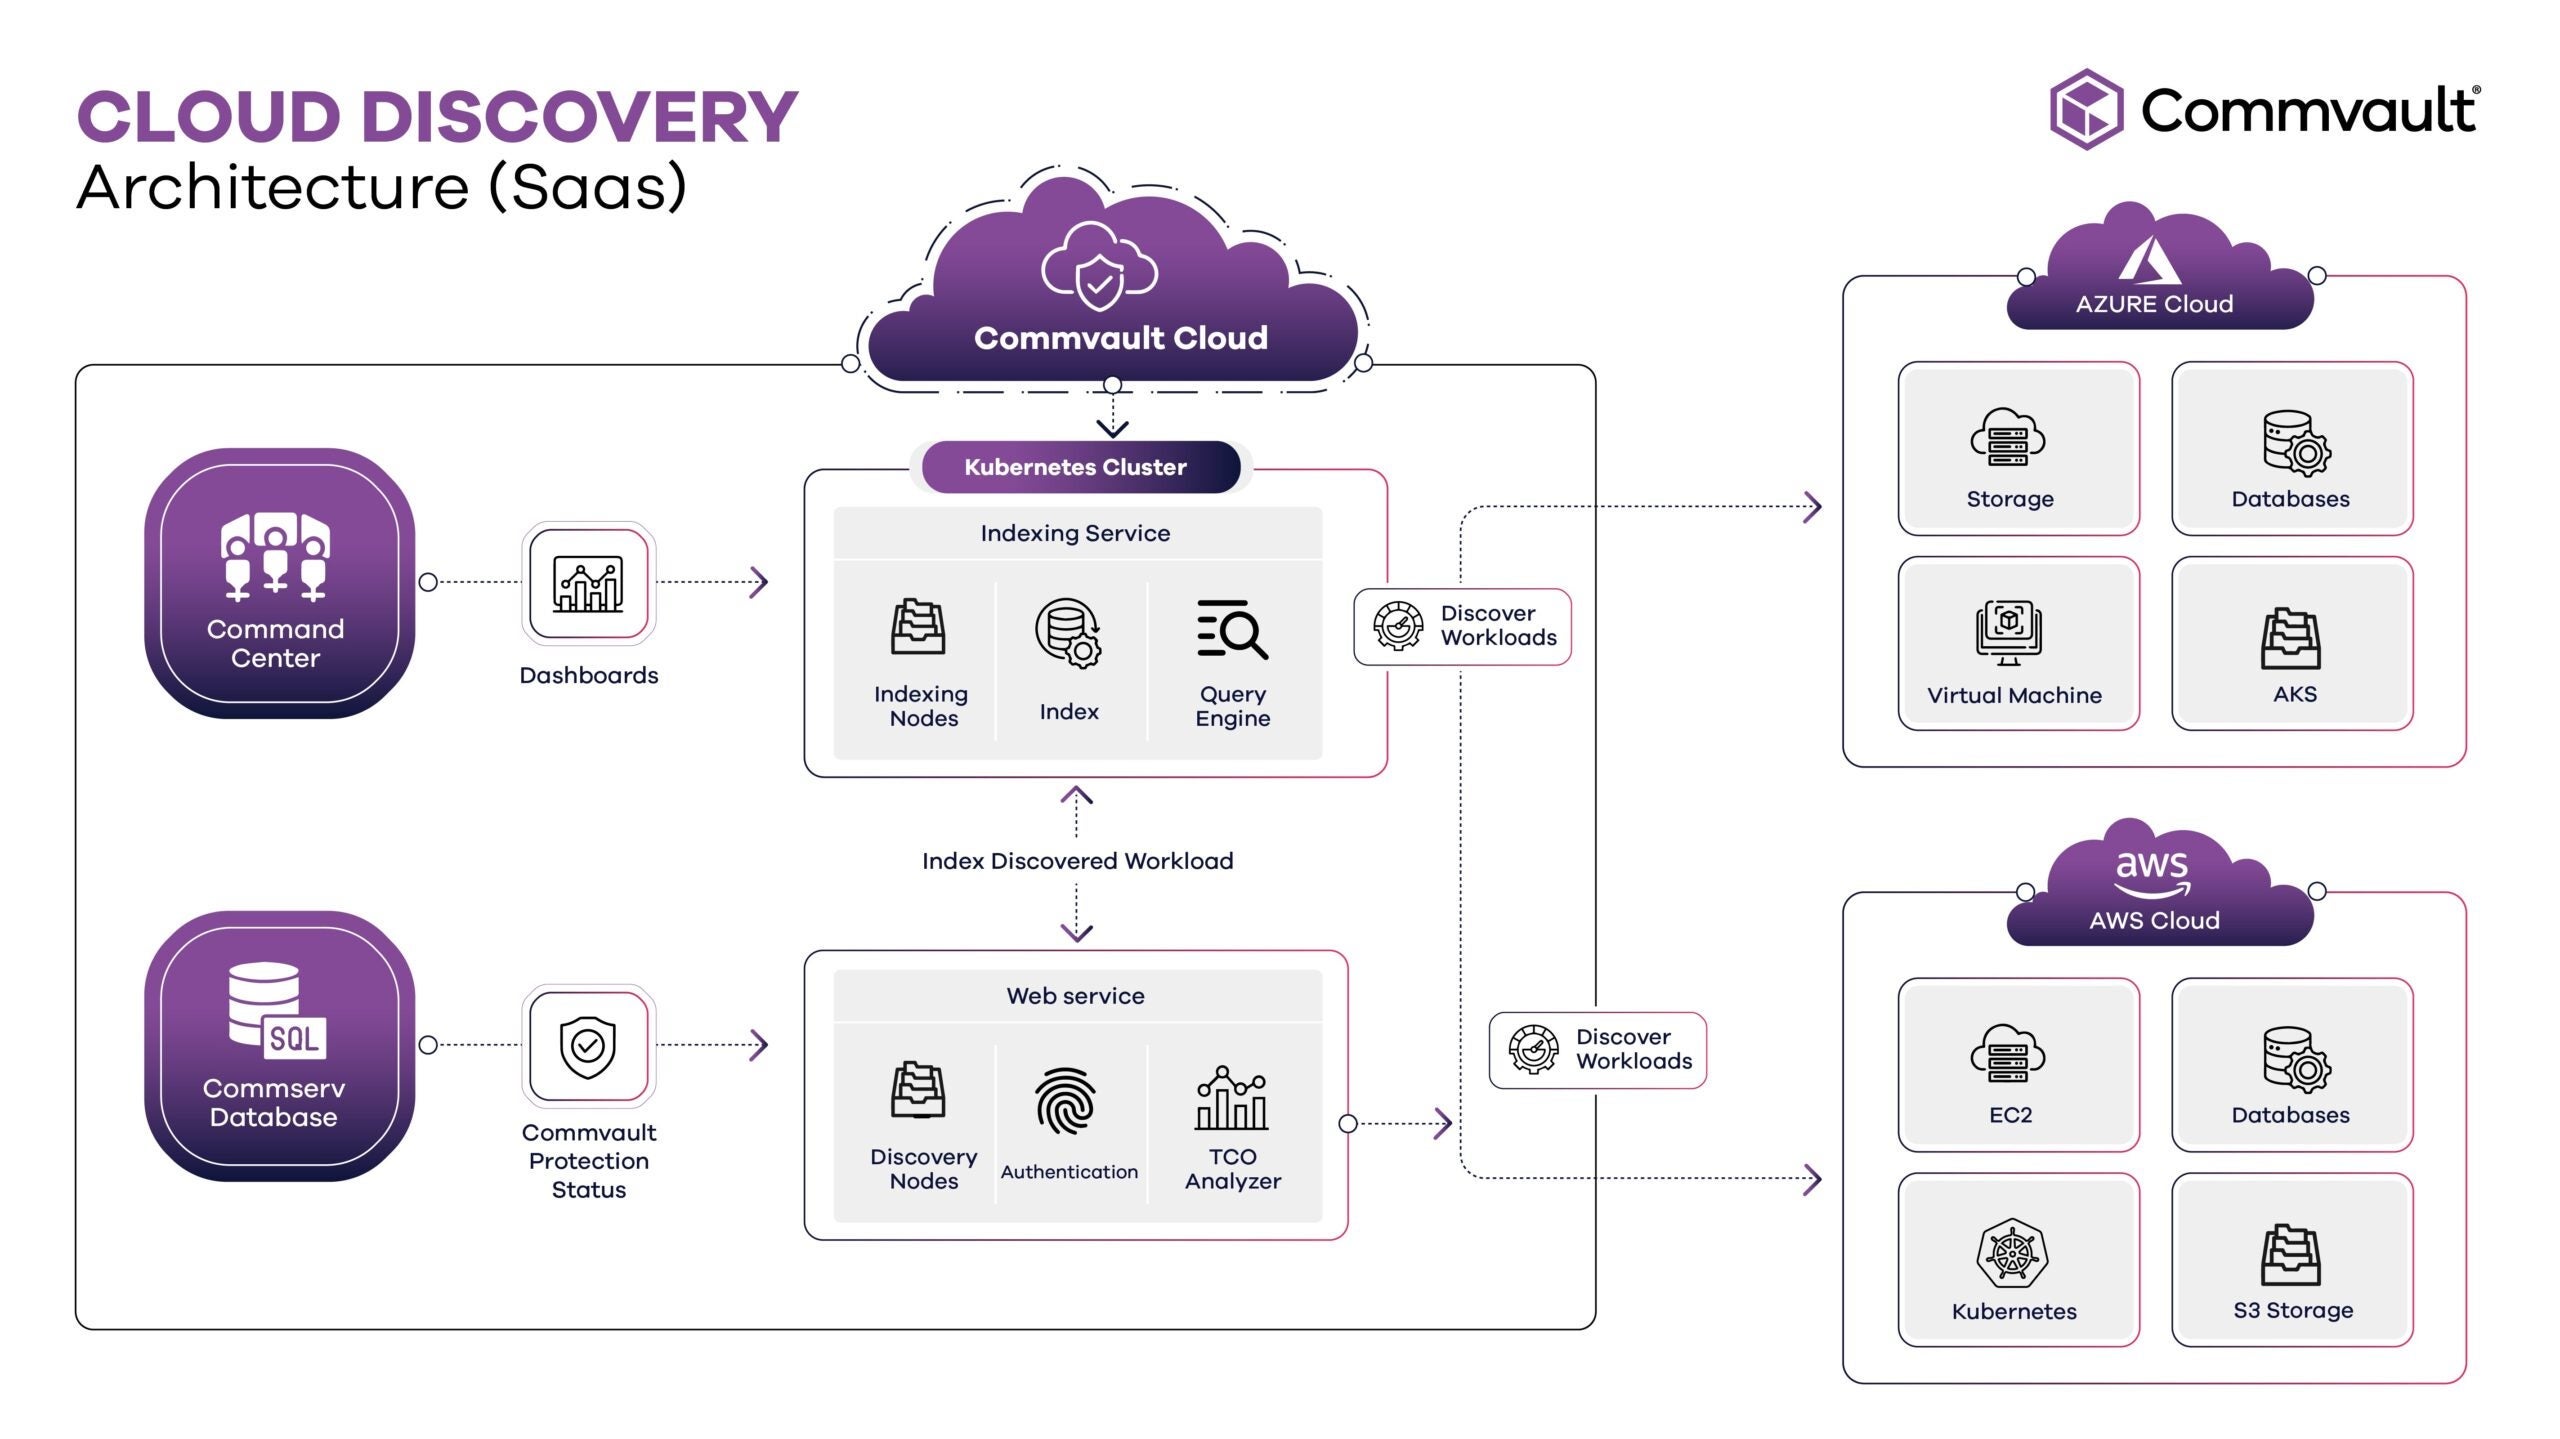
Fig.: Arquitectura de detección en la nube de Commvault Cloud para la visibilidad de las copias de seguridad multicloud
1. Detección automatizada en AWS, Azure y GCP
El proceso comienza con el descubrimiento. Al conectarse de forma segura a AWS, Azure y GCP, Auto-scale identifica automáticamente las instancias de computación, el almacenamiento de objetos como S3, las bases de datos gestionadas —entre las que se incluyen RDS, Redshift y DynamoDB— y otras cargas de trabajo críticas. Esto ayuda a reducir el seguimiento manual y el uso de hojas de cálculo, lo que favorece un inventario en tiempo real del entorno.
2. Integración a nivel organizativo bajo un único plano de control
A partir del descubrimiento, la solución pasa a integrarse a nivel de organización. En lugar de configurar las copias de seguridad cuenta por cuenta, los equipos conectan entornos completos en la nube de una sola vez, definen el alcance mediante etiquetas, regiones o políticas, y consolidan varias cuentas bajo un único panel de control. El resultado es una visión unificada y una gobernanza coherente en toda la organización, respaldada por indicadores de estado claros que muestran de inmediato los activos clasificados como «no protegidos» o «parcialmente protegidos».
3. Convertir el descubrimiento en protección mediante una agrupación inteligente
Identificar los activos es solo el primer paso. Con los grupos de protección, los administradores pueden definir reglas basadas en atributos como etiquetas, regiones, cuentas o tipos de cargas de trabajo para determinar qué recursos deben protegerse.
A medida que se descubren nuevos activos, el escalado automático identifica y asocia automáticamente los recursos elegibles con los grupos de protección adecuados, lo que ayuda a garantizar que hereden los planes de copia de seguridad y las políticas de protección correctos sin necesidad de intervención manual.
Aquí es donde el enfoque de «definir reglas, no configuraciones» aporta valor. En lugar de gestionar los ajustes de protección de cada activo de forma individual, los equipos establecen una vez unos criterios basados en políticas y permiten que el sistema los aplique automáticamente a gran escala. El resultado contribuye a proporcionar una cobertura de protección más coherente, a reducir la carga administrativa y a disminuir el riesgo de desviaciones en la configuración a medida que evolucionan los entornos en la nube.
El flujo de trabajo de autoescalado de Commvault: aprovisionamiento, ejecución y desactivación
Los sistemas de copia de seguridad tradicionales se basan en una infraestructura informática fija que sigue funcionando incluso cuando está inactiva. Commvault sustituye este modelo por uno bajo demanda que aprovisiona recursos informáticos únicamente cuando se inician los procesos de copia de seguridad o restauración.
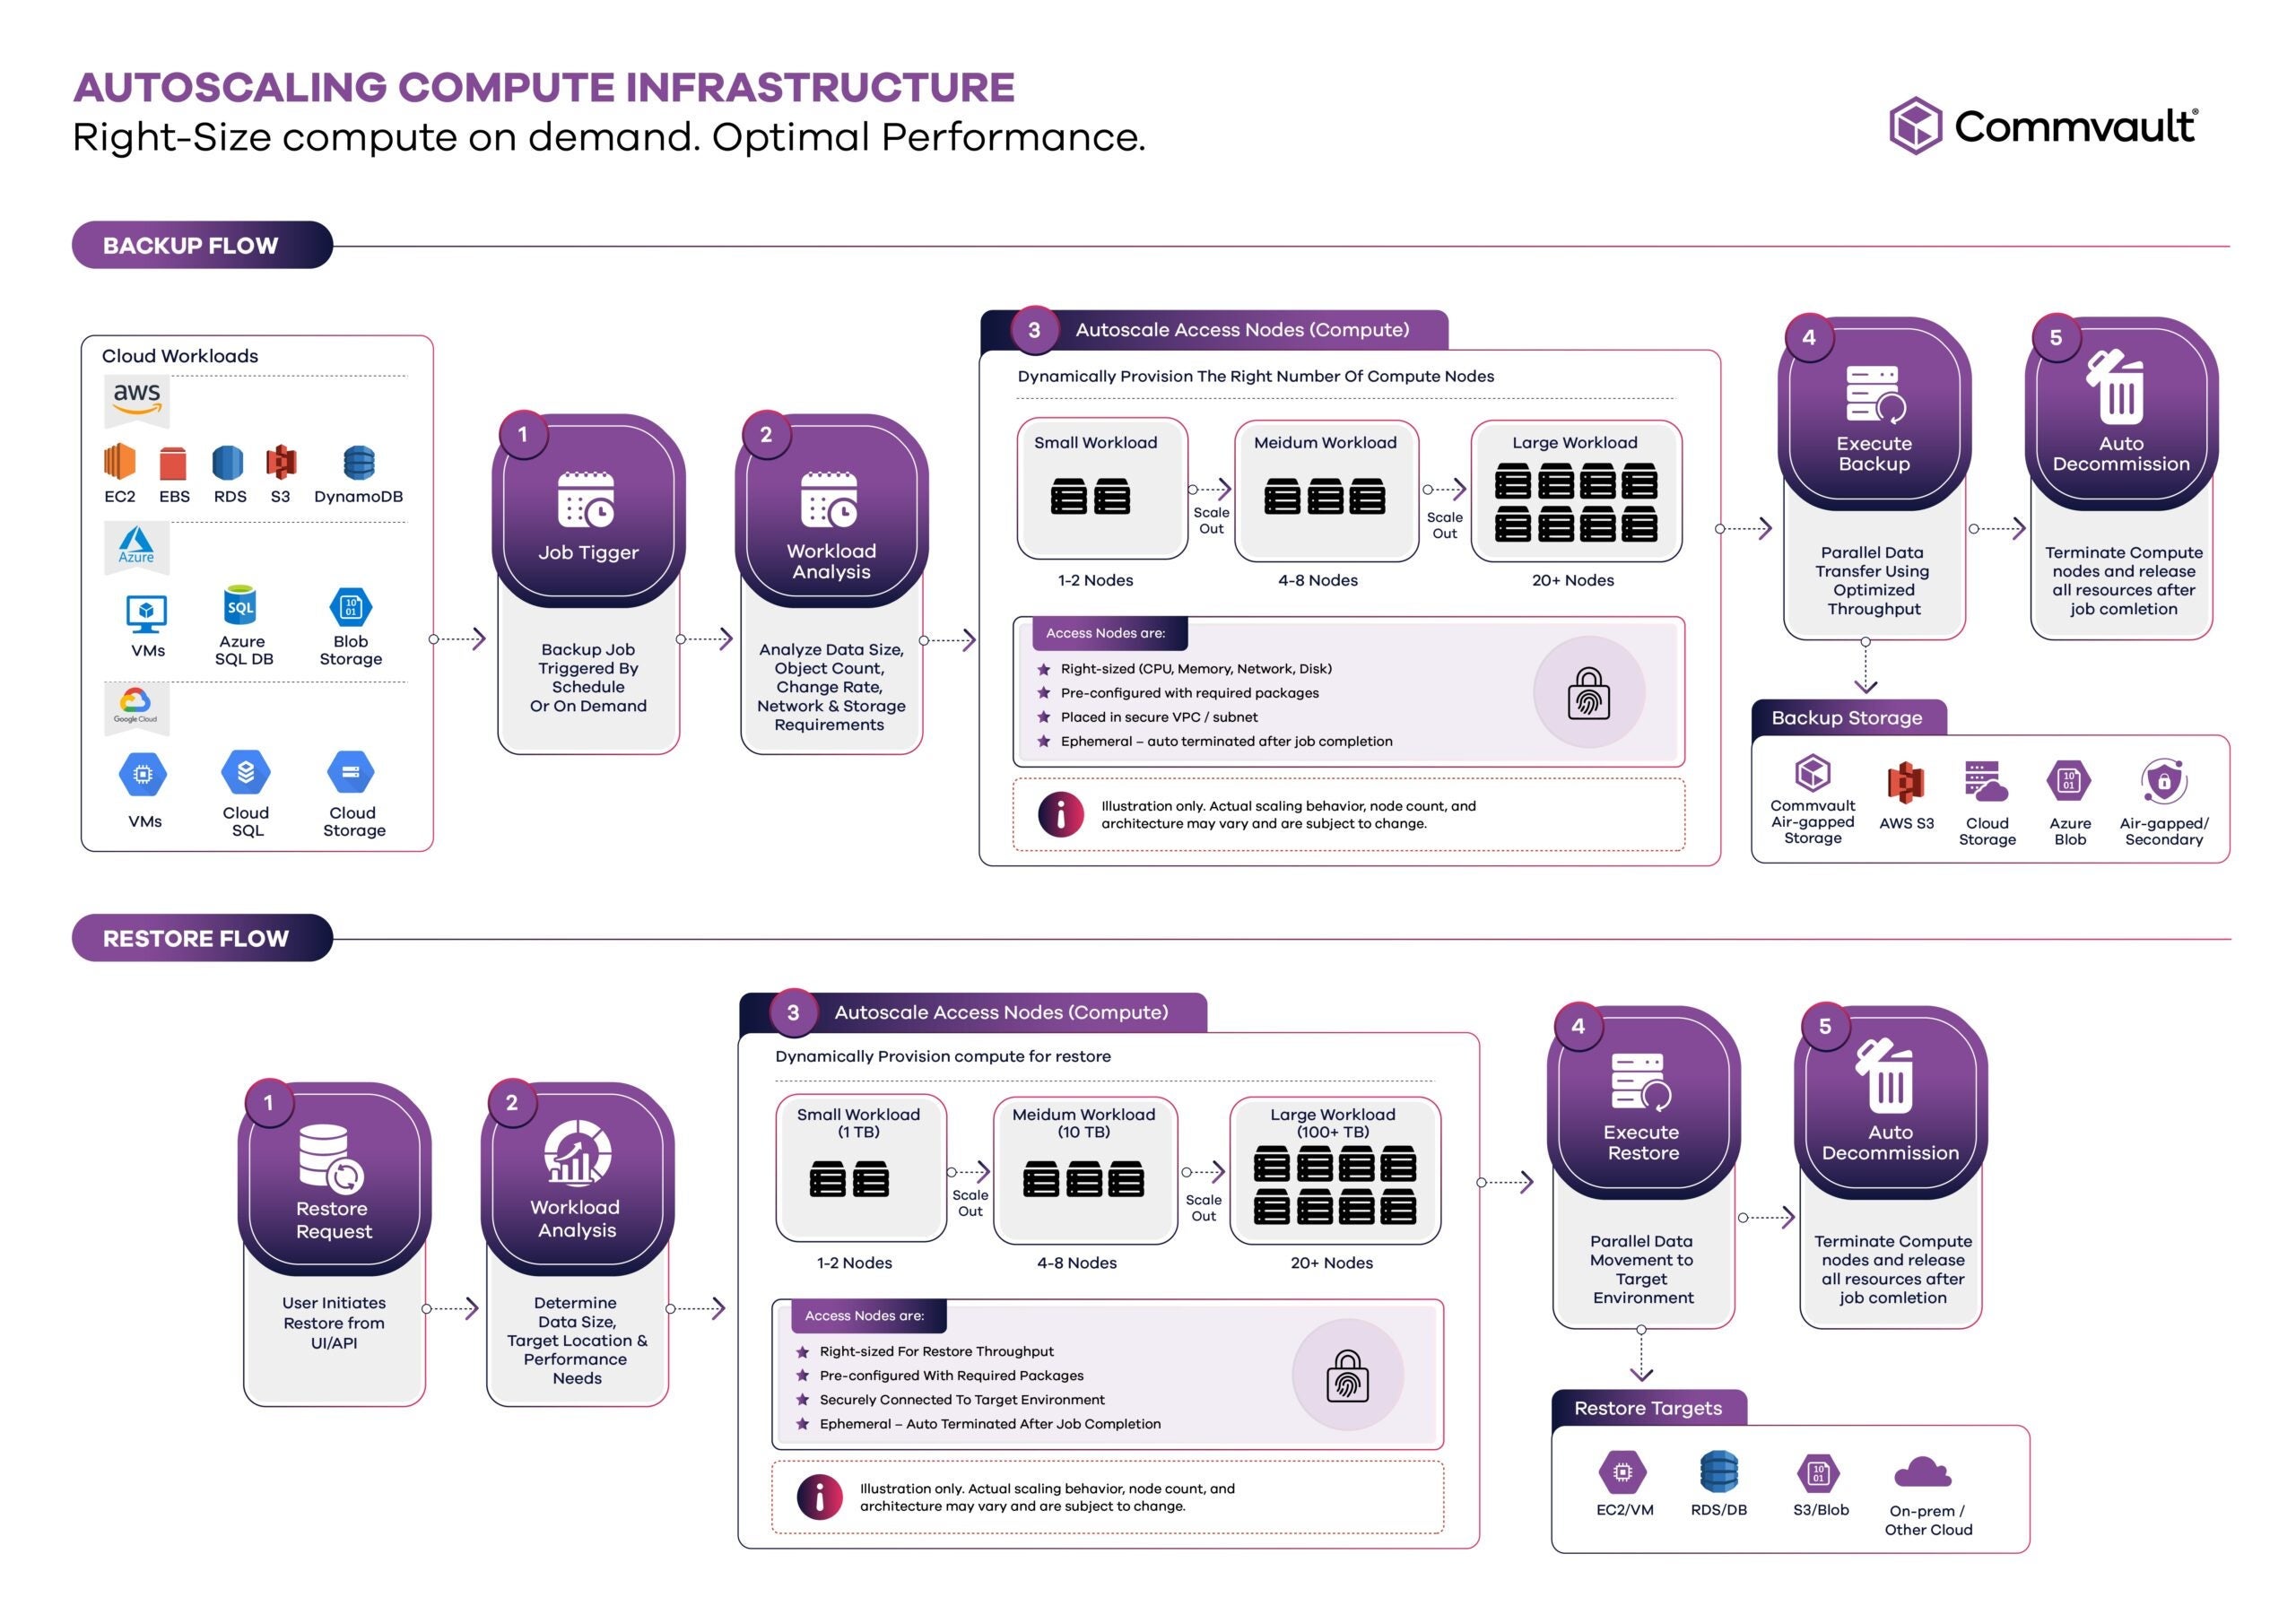
Fig.: Cómo funciona el autoescalado de Commvault
El sistema ayuda a evaluar el tamaño y la complejidad de la carga de trabajo, a asignar dinámicamente la capacidad informática necesaria y a escalar los recursos en consecuencia. Las cargas de trabajo de gran volumen pueden aprovisionar varios nodos en paralelo, mientras que las más pequeñas consumen menos recursos. Una vez finalizado el trabajo, toda la capacidad informática se desactiva automáticamente, lo que permite que la infraestructura se adapte a la demanda sin incurrir en costes innecesarios por inactividad.
Un único motor de aprovisionamiento
Los administradores configuran el tamaño de la máquina virtual, la región, la red, las etiquetas y los controles de acceso de una sola vez mediante un asistente centralizado de configuración de escalabilidad (Scale Config), con compatibilidad nativa con entornos de Azure, GCP y AWS.
Ventajas operativas que se multiplican
Hay varias características que ayudan a reducir la complejidad operativa: el registro automatizado de nodos, el escalado basado en políticas, la recuperación automática de recursos inactivos y la transmisión integrada de registros de depuración, lo que simplifica la supervisión y la resolución de problemas durante los eventos de escalado.
Las ventajas operativas del escalado dinámico de las copias de seguridad en múltiples nubes
Al combinar la detección continua, la protección basada en políticas y la infraestructura de escalado automático en un único marco, Commvault ayuda a generar un impacto operativo y empresarial cuantificable. El resultado no es solo unas operaciones de copia de seguridad más eficientes, sino un modelo que se adapta de forma coherente a entornos multicloud complejos, al tiempo que ayuda a reducir la sobrecarga administrativa y los costes innecesarios de infraestructura. El valor empresarial se materializa en tres áreas clave.
1. Eficiencia en los costes: solo pagas por lo que se ejecuta
El autoescalado ayuda a adaptar la capacidad de cálculo a cada carga de trabajo y a eliminar la infraestructura persistente, de modo que las organizaciones solo pagan por los recursos utilizados durante los trabajos activos. La capacidad de cálculo inactiva y huérfana se elimina automáticamente.
2. Simplicidad operativa: menos mantenimiento, mayor enfoque estratégico
El escalado automático basado en políticas contribuye a eliminar la necesidad de estimar manualmente los requisitos de infraestructura, gestionar sistemas entre cuentas o ajustar continuamente las configuraciones, lo que permite a los equipos centrarse en la gobernanza y la estrategia.
3. Escala empresarial y seguridad: protección coherente en todas partes
Gracias a la visibilidad centralizada y a los controles basados en políticas, las organizaciones pueden aplicar una protección coherente en los flujos de trabajo de copia de seguridad, restauración y gestión de amenazas, al tiempo que mantienen entornos de recuperación aislados y resilientes.
De la copia de seguridad reactiva a la adaptativa
A medida que crecen los entornos en la nube, el enfoque tradicional —procesos manuales, infraestructura estática y visibilidad fragmentada— ya no es viable. Commvault transforma la copia de seguridad de un modelo reactivo a uno adaptativo: ayuda a automatizar el trabajo rutinario, a escalar la infraestructura de forma dinámica y a unificar las operaciones dentro de un único marco basado en políticas.
Los entornos en la nube están evolucionando rápidamente, y las estrategias de copia de seguridad deben evolucionar al mismo ritmo. La pregunta clave es si el enfoque actual está realmente diseñado para la escala y la complejidad con las que opera la organización en la actualidad, o si, sin que nos demos cuenta, está limitando el negocio.
Preguntas frecuentes
P: ¿Qué es la brecha de resiliencia multicloud?
R: La brecha de resiliencia multicloud es el reto que surge cuando los entornos en la nube crecen más rápido que la capacidad de una organización para mantener una visibilidad, una gobernanza y una preparación para la recuperación coherentes en todos ellos.
P: ¿Cómo mejora Commvault la visibilidad en entornos multinube?
R: Commvault detecta continuamente los recursos en la nube de AWS, Azure y GCP y los reúne en una vista centralizada. Esto ayuda a los equipos a identificar los recursos que están protegidos, parcialmente protegidos o desprotegidos sin tener que recurrir a inventarios manuales ni hojas de cálculo.
P: ¿Qué son los grupos de protección?
R: Los grupos de protección permiten a los administradores definir reglas basadas en atributos como etiquetas, regiones, cuentas o tipos de cargas de trabajo. Los recursos que cumplan los requisitos pueden asociarse a los grupos adecuados y heredar planes de copia de seguridad y políticas de protección predefinidos.
P: ¿Cómo funciona el autoescalado de Commvault?
R: Cuando se inicia un trabajo de copia de seguridad o restauración, Commvault ayuda a evaluar la carga de trabajo y a aprovisionar dinámicamente la capacidad de computación necesaria para ejecutarlo. Puede ayudar a ampliar el número de recursos en función de la demanda y a desactivar automáticamente dicha capacidad de computación cuando finaliza el trabajo.
P: ¿Cómo puede el autoescalado ayudar a reducir los costes de las copias de seguridad en la nube?
R: En lugar de mantener recursos informáticos preasignados que siguen generando costes mientras están inactivos, el autoescalado permite aprovisionar recursos bajo demanda y eliminarlos cuando ya no son necesarios. De este modo, el consumo de infraestructura se adapta mejor a las cargas de trabajo activas de copia de seguridad y restauración.
P: ¿Es compatible Commvault con AWS, Microsoft Azure y GCP?
R: Sí. Commvault ofrece funciones de detección, integración, protección y autoescalado en AWS, Azure y GCP.
P: ¿Cómo ayuda Commvault a reducir la gestión manual de las copias de seguridad?
R: Commvault ayuda a combinar la integración a nivel de organización, la detección automatizada, los grupos de protección, la protección basada en políticas, el registro automatizado de nodos, el autoescalado y la recuperación de recursos inactivos. Esto libera a los administradores de la tarea de configurar y mantener la protección recurso por recurso.
Chandresh SharmaEs director principal de ingeniería en Commvault.