Points clés à retenir
- Le développement du multicloud peut entraîner un manque de résilience. À mesure que les ressources se multiplient entre les comptes, les régions et les fournisseurs de cloud, il devient de plus en plus difficile d’assurer une visibilité et une protection cohérentes.
- La découverte continue permet de réduire les angles morts en matière de protection. Commvault détecte automatiquement les charges de travail sur AWS, Azure et Google Cloud Platform (GCP), offrant ainsi aux équipes une vue centralisée des ressources protégées, partiellement protégées et non protégées.
- Les groupes de protection transforment les politiques en une protection évolutive. Les équipes peuvent définir des règles de protection en fonction d’attributs tels que les balises, les régions, les comptes et les types de charges de travail, ce qui permet aux ressources nouvellement détectées de bénéficier automatiquement de la protection appropriée.
- La mise à l’échelle automatique élimine le besoin d’une puissance de calcul dédiée en permanence à la sauvegarde. Commvault provisionne l’infrastructure lorsque des tâches de sauvegarde ou de restauration sont en cours d’exécution, adapte la capacité à la demande des charges de travail et libère les ressources une fois les tâches terminées.
- Il en résulte un modèle de sauvegarde plus adaptatif. La combinaison de la découverte, de la protection basée sur des politiques et de la mise à l’échelle automatique contribue à réduire les écarts de configuration, la charge administrative et les coûts d’infrastructure superflus, tout en garantissant une protection en phase avec des environnements cloud en constante évolution.
La plupart des entreprises ont depuis longtemps renoncé à l’objectif d’un environnement informatique unique et consolidé. L’infrastructure s’étend désormais systématiquement sur plusieurs fournisseurs de cloud, plusieurs régions et des dizaines de comptes, chacun étant géré par une équipe différente. Cette autonomie accélère la mise à disposition, mais elle pose également des défis importants aux équipes chargées d’assurer la protection de chaque charge de travail.
Le problème sous-jacent est simple : l’infrastructure s’adapte sans effort, contrairement à la protection des données. De nouvelles ressources sont créées en continu, les configurations dérivent au fil du temps et la visibilité entre les comptes diminue. L’écart entre ce qui existe dans le cloud et ce qui est réellement protégé ne cesse de se creuser. Et à l’échelle de l’entreprise, cet écart constitue un risque concret.
Qu’est-ce que le « fossé de résilience multicloud » ?
Alors que les entreprises étendent rapidement leurs charges de travail sur AWS, Azure et GCP, la complexité opérationnelle dépasse souvent leur capacité à maintenir une visibilité, une gouvernance et une préparation à la reprise cohérentes. Commvault qualifie ce défi de « fossé de résilience multicloud ».
Pour y remédier, Commvault Cloud prend désormais en charge les fonctionnalités de découverte, de mise à l’échelle automatique et les groupes de protection, aidant ainsi les équipes à identifier automatiquement les ressources cloud, à adapter la protection à mesure que les environnements évoluent et à appliquer des politiques de protection des données cohérentes sur l’ensemble des environnements multicloud dynamiques.
Les difficultés cachées de la protection des données dans un environnement multicloud en entreprise
Les équipes chargées de la sauvegarde à grande échelle identifient systématiquement les trois mêmes points faibles.
1. Absence de visibilité centralisée sur l’ensemble des comptes cloud
Les administrateurs et les équipes de sécurité disposent rarement d’une vue centralisée de l’ensemble des ressources cloud. Les charges de travail les plus critiques – celles qu’une entreprise ne peut se permettre de perdre – sont réparties entre différents comptes sans supervision claire. Les entreprises ne peuvent pas protéger ce qu’elles ne voient pas, et elles ne peuvent certainement pas démontrer leur conformité à cet égard.
2. Impossibilité d’une intégration manuelle et dérive de configuration
L’intégration manuelle des comptes, l’identification des ressources et la configuration individuelle des politiques de sauvegarde ne sont pas viables dans un environnement dynamique. Les équipes sont contraintes soit de compter sur les responsables de chaque application pour qu’ils respectent les bonnes pratiques, soit d’imposer des processus standardisés qui ne tiennent pas compte du fonctionnement réel des environnements cloud.
3. Coûts élevés liés à une infrastructure de sauvegarde préconfigurée et inutilisée
La sauvegarde traditionnelle repose sur une infrastructure pré-provisionnée, ce qui implique un compromis inévitable. Le provisionnement en fonction des pics de demande entraîne des coûts permanents liés à des ressources informatiques inutilisées pendant la majeure partie du cycle d’exploitation, tandis qu’un provisionnement prudent génère des goulots d’étranglement au niveau des performances lorsque la demande augmente brusquement. Dans les deux cas, l’infrastructure permanente continue de générer des coûts même lorsqu’aucune tâche n’est en cours d’exécution. Au sein d’un vaste parc cloud, ces inefficacités s’accumulent rapidement.
À ces trois défis s’ajoutent des menaces qui passent souvent inaperçues : des ransomwares pouvant rester dormants dans un environnement pendant des semaines avant d’être détectés, des accès dotés de droits excessifs et des données sensibles non classifiées qui élargissent discrètement la surface d’attaque.
Une approche de la protection multicloud axée sur les politiques
Commvault Cloud est une solution native du cloud qui automatise l’inventaire, l’intégration et la protection des charges de travail sur AWS, Azure et GCP, tout en adaptant dynamiquement l’infrastructure de sauvegarde à la demande. Plutôt que de s’appuyer sur des ressources de calcul persistantes et pré-provisionnées, elle provisionne les ressources à la demande lorsqu’une tâche de sauvegarde ou de restauration s’exécute, puis les libère automatiquement une fois la tâche terminée.
La solution s’articule autour d’un modèle basé sur des politiques dans lequel les équipes définissent une seule fois des règles appelées « groupes de protection », et le système veille à leur application cohérente dans l’ensemble de l’environnement. En détectant en continu les actifs, en les organisant en groupes de protection et en appliquant des plans de sauvegarde prédéfinis, la mise à l’échelle automatique permet de conserver une vue en temps réel, à l’échelle de l’organisation, de ce qui est protégé et de ce qui ne l’est pas – sans la configuration manuelle requise par les approches de sauvegarde traditionnelles.
Cela permet d’offrir une protection cohérente qui suit le rythme du cloud, de réduire les coûts d’infrastructure et d’alléger les frais généraux opérationnels.
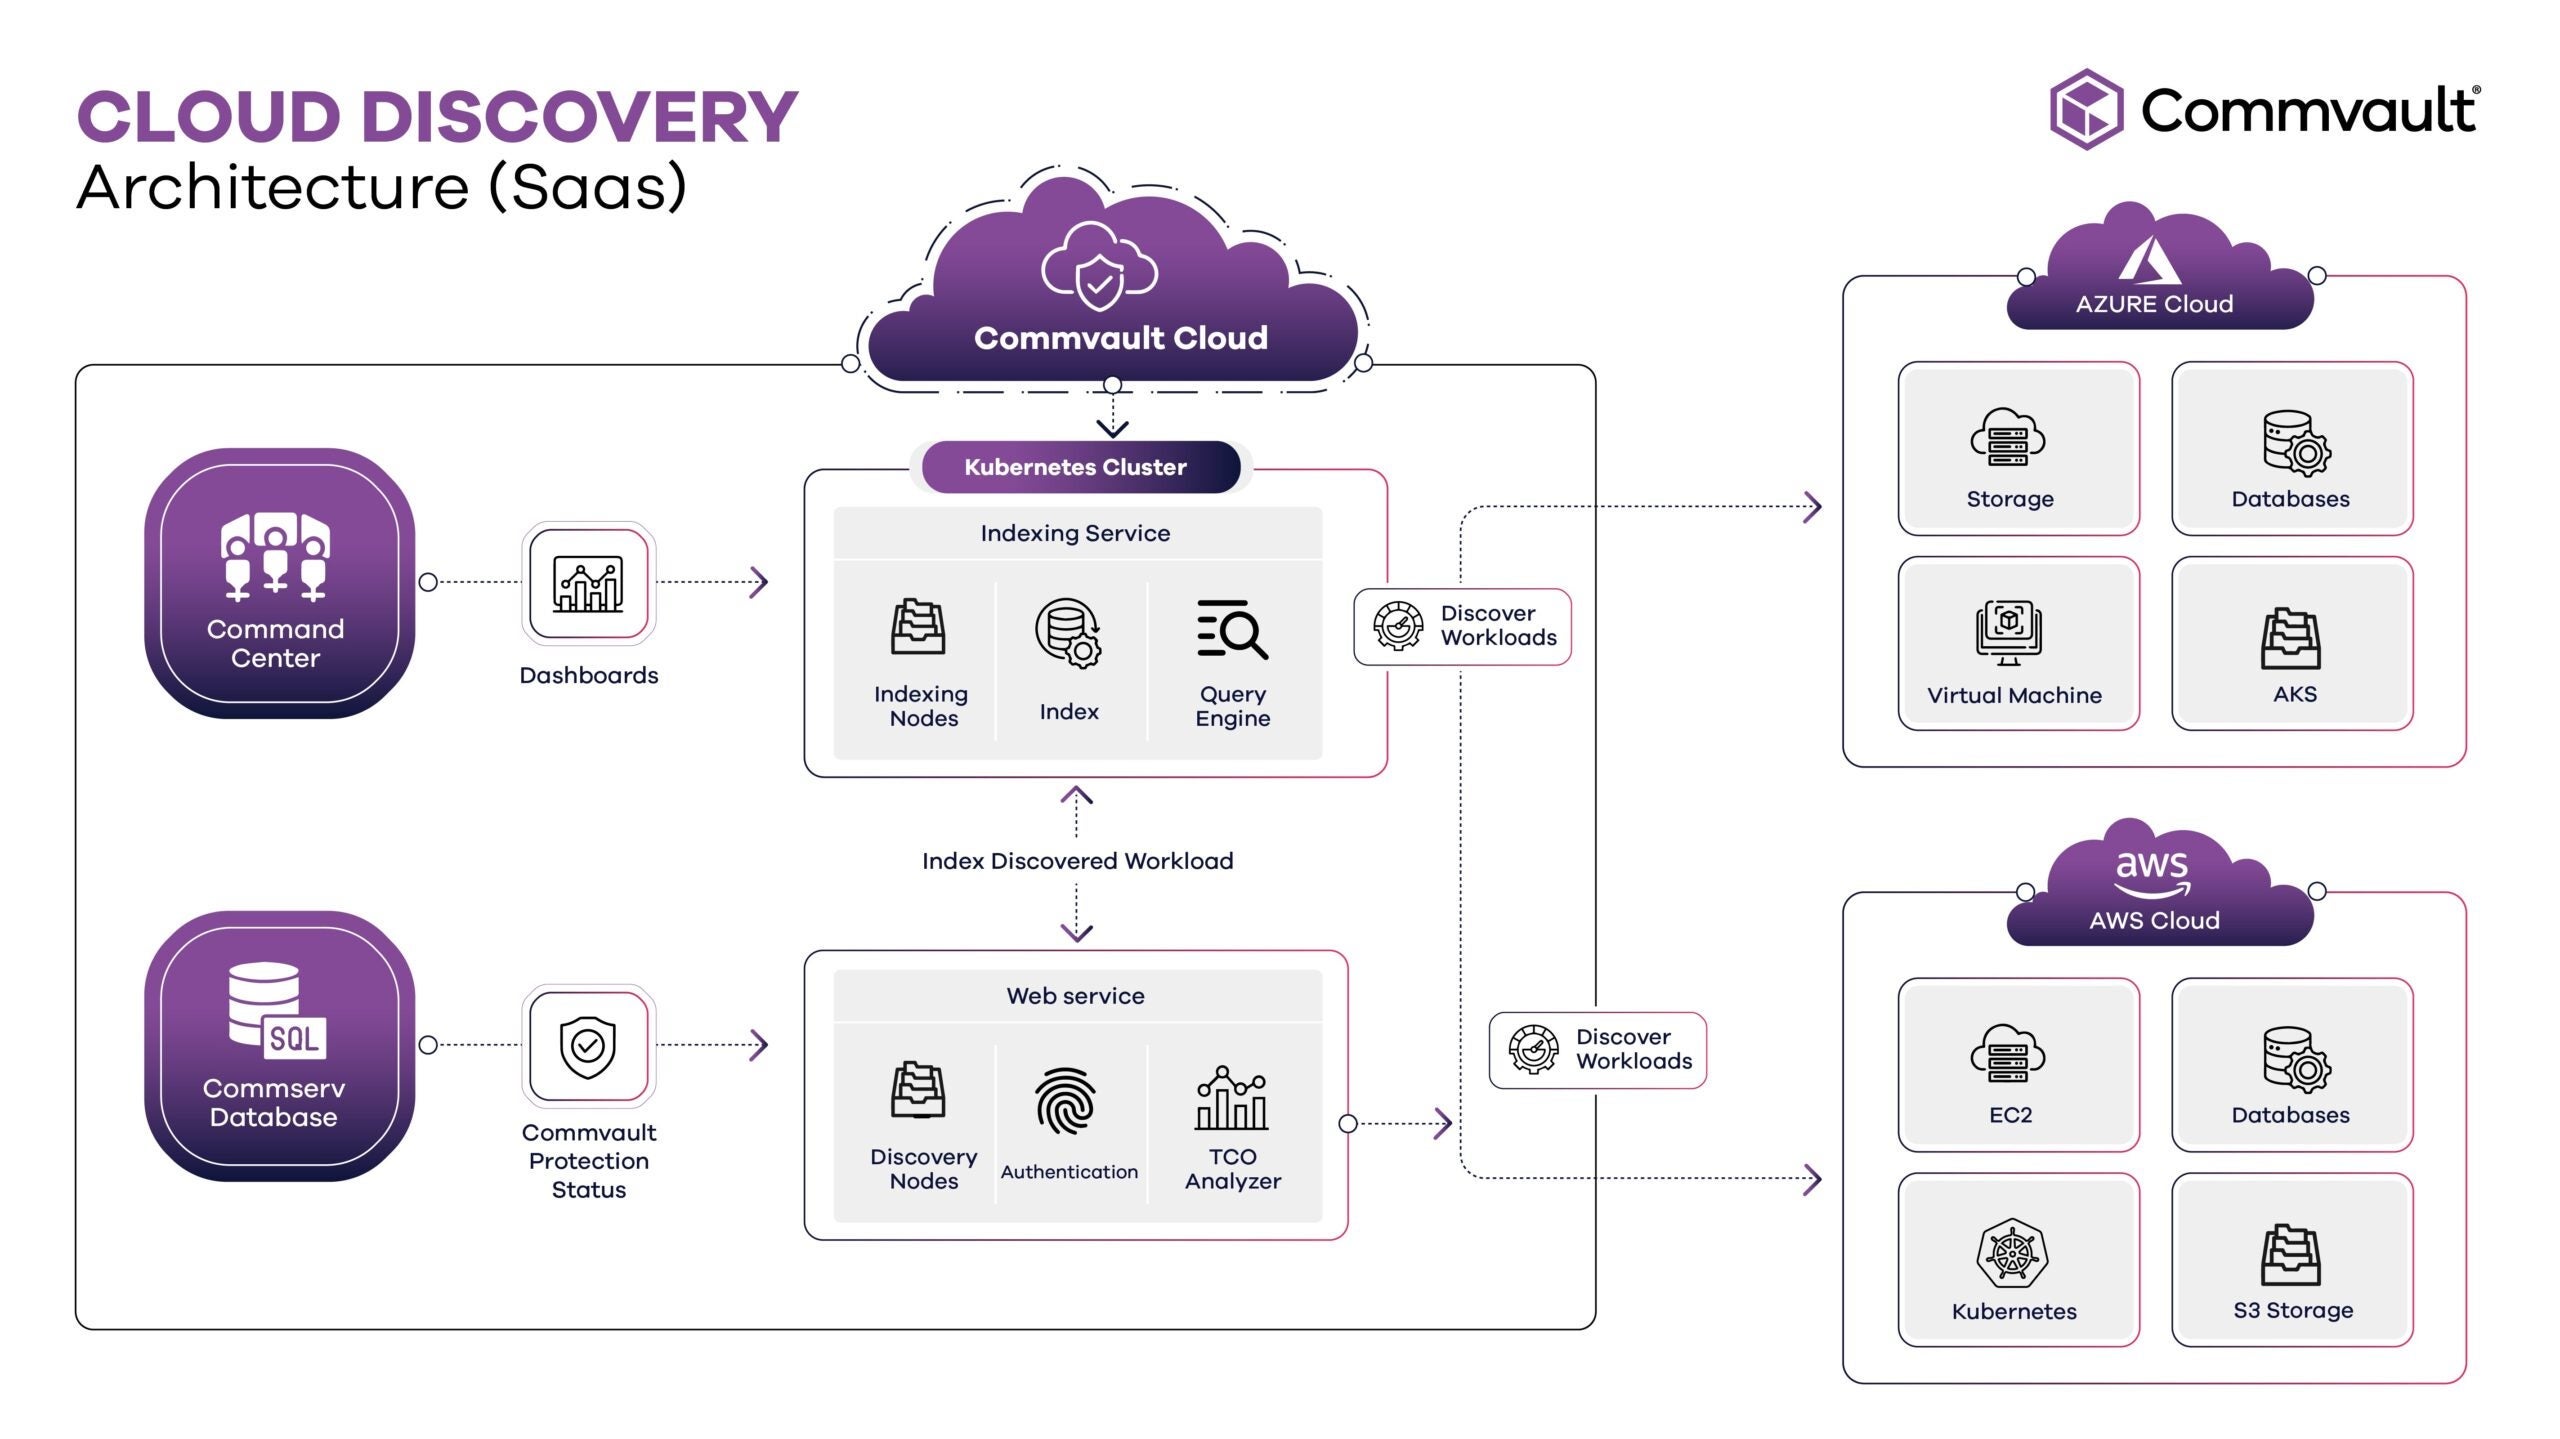
Fig. : Architecture de découverte du cloud de Commvault Cloud pour une visibilité sur les sauvegardes multicloud
1. Découverte automatisée sur AWS, Azure et GCP
Le processus commence par la découverte. En se connectant de manière sécurisée à AWS, Azure et GCP, la fonctionnalité Auto-scale identifie automatiquement les instances de calcul, le stockage d’objets tel que S3, les bases de données gérées, notamment RDS, Redshift et DynamoDB, ainsi que d’autres charges de travail critiques. Cela permet de réduire le suivi manuel et l’utilisation de feuilles de calcul au profit d’un inventaire en temps réel de l’environnement.
2. Intégration au niveau de l’organisation dans le cadre d’un plan de contrôle unique
Une fois la découverte effectuée, la solution passe à l’étape de l’intégration au niveau de l’organisation. Plutôt que de configurer la sauvegarde compte par compte, les équipes connectent des environnements cloud entiers en une seule fois, définissent la portée à l’aide de balises, de régions ou de politiques, et regroupent plusieurs comptes sous un seul plan de contrôle. Il en résulte une vue unifiée et une gouvernance cohérente à l’échelle de l’organisation, étayées par des indicateurs d’état clairs qui mettent immédiatement en évidence les ressources classées comme « non protégées » ou « partiellement protégées ».
3. Transformer la découverte en protection grâce au regroupement intelligent
L’identification des actifs n’est que la première étape. Grâce aux groupes de protection, les administrateurs peuvent définir des règles basées sur des attributs tels que les balises, les régions, les comptes ou les types de charges de travail afin de déterminer quelles ressources doivent être protégées.
À mesure que de nouveaux actifs sont détectés, la fonctionnalité d’auto-scaling identifie et associe automatiquement les ressources éligibles aux groupes de protection appropriés, ce qui permet de s’assurer qu’elles bénéficient des plans de sauvegarde et des politiques de protection adéquats sans nécessiter d’intervention manuelle.
C’est là que l’approche « définir des règles, pas des configurations » prend tout son sens. Au lieu de gérer les paramètres de protection de chaque ressource individuellement, les équipes définissent une seule fois des critères basés sur des politiques et laissent le système les appliquer automatiquement à grande échelle. Il en résulte une couverture de protection plus homogène, une réduction de la charge administrative et un risque moindre de dérive de configuration à mesure que les environnements cloud évoluent.
Le workflow d’auto-scaling de Commvault : provisionnement, exécution et mise hors service
Les systèmes de sauvegarde traditionnels s’appuient sur une infrastructure informatique fixe qui continue de fonctionner même lorsqu’elle est inactive. Commvault remplace ce modèle par un modèle à la demande qui ne mobilise la puissance de calcul que lorsque les tâches de sauvegarde ou de restauration démarrent.
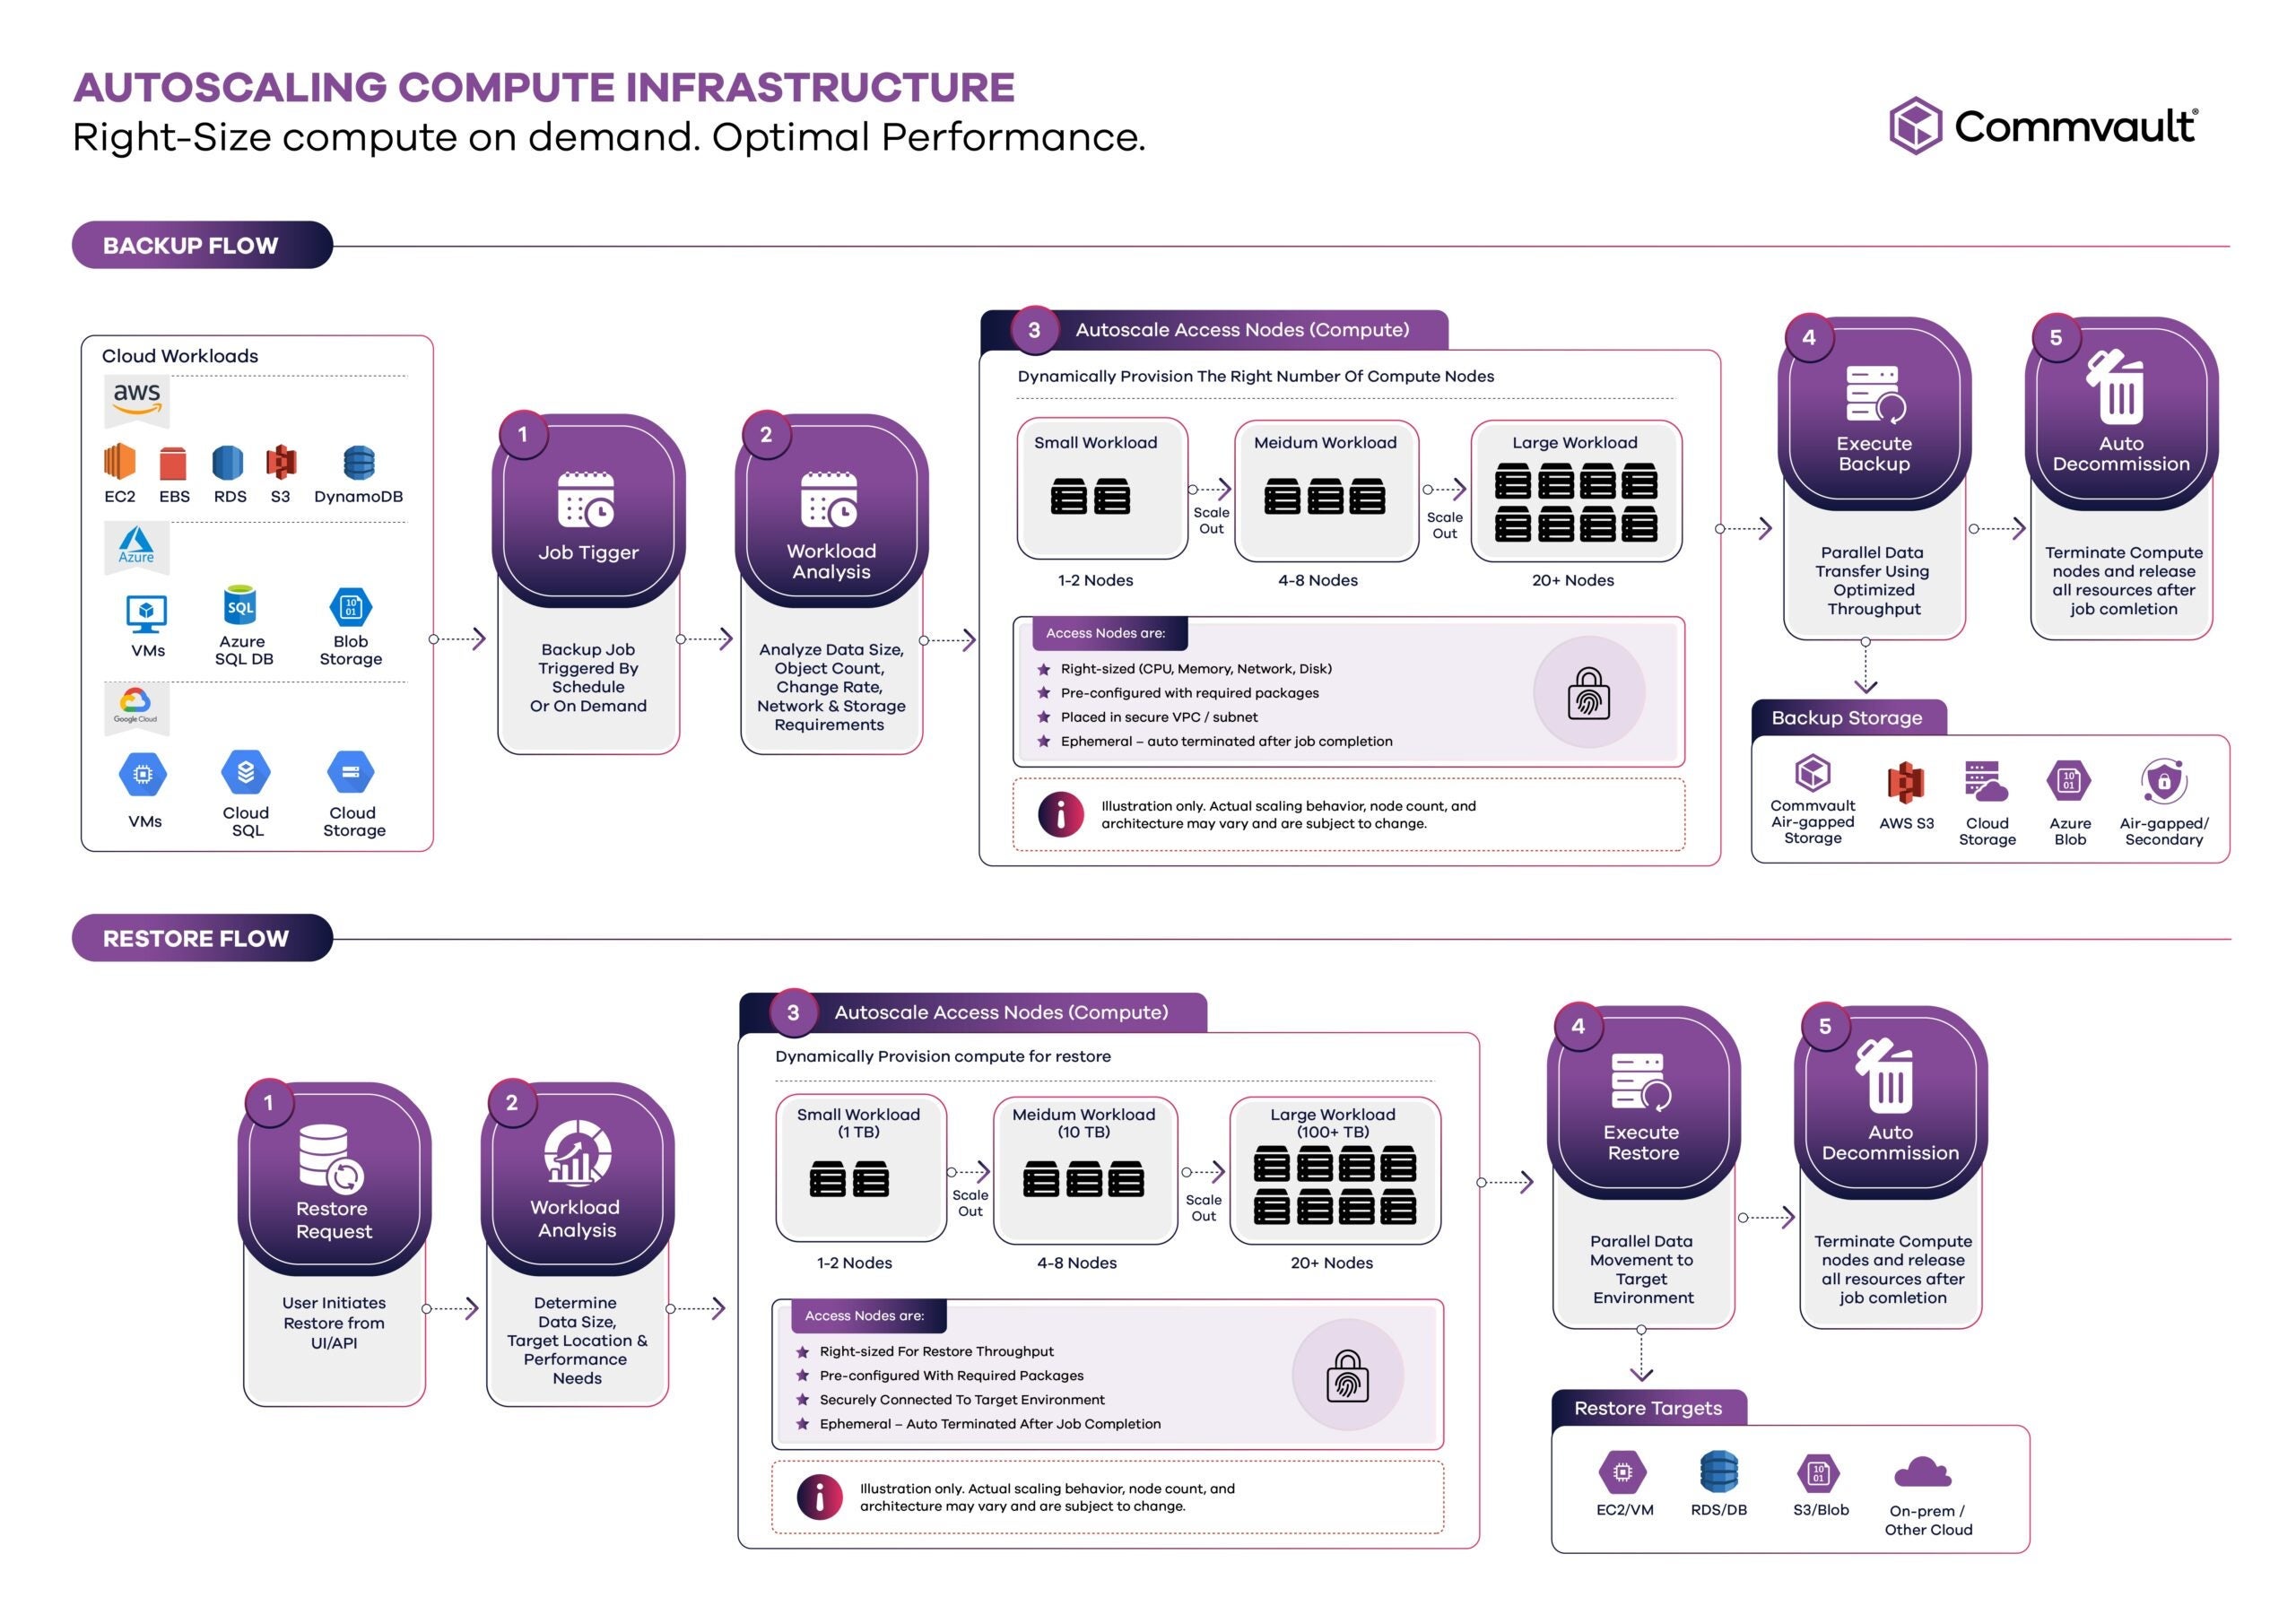
Fig. : Fonctionnement de l’auto-scaling de Commvault
Le système permet d’évaluer la taille et la complexité de la charge de travail, d’allouer dynamiquement la capacité de calcul requise et d’adapter les ressources en conséquence. Les charges de travail importantes peuvent mobiliser plusieurs nœuds en parallèle, tandis que les charges de travail plus modestes consomment moins de ressources. Une fois la tâche terminée, toute la capacité de calcul est automatiquement désactivée, ce qui permet à l’infrastructure de s’adapter à la demande sans engendrer de coûts inutiles liés à l’inactivité.
Un moteur de provisionnement unique
Les administrateurs configurent une seule fois la taille des machines virtuelles, la région, la mise en réseau, les balises et les contrôles d’accès via un assistant centralisé « Scale Config », qui prend en charge nativement les environnements Azure, GCP et AWS.
Des avantages opérationnels qui ne cessent de se multiplier
Plusieurs fonctionnalités contribuent à réduire la complexité opérationnelle : l’enregistrement automatisé des nœuds, la mise à l’échelle pilotée par des politiques, la récupération automatique des ressources inactives et la diffusion intégrée des journaux de débogage, qui simplifie la surveillance et le dépannage lors des événements de mise à l’échelle.
Les avantages opérationnels de la mise à l’échelle dynamique des sauvegardes multi-cloud
En combinant la découverte continue, la protection basée sur des politiques et une infrastructure à évolutivité automatique au sein d’un cadre unique, Commvault contribue à générer un impact opérationnel et commercial mesurable. Il en résulte non seulement des opérations de sauvegarde plus efficaces, mais aussi un modèle qui s’adapte de manière cohérente aux environnements multicloud complexes, tout en contribuant à réduire la charge administrative et les coûts d’infrastructure superflus. La valeur commerciale se concrétise dans trois domaines clés.
1. Rentabilité : ne payez que ce que vous consommez
La mise à l’échelle automatique permet d’adapter la puissance de calcul à chaque charge de travail et de supprimer l’infrastructure permanente, de sorte que les entreprises ne paient que pour les ressources utilisées pendant les tâches actives. Les ressources de calcul inactives ou orphelines sont automatiquement supprimées.
2. Simplicité opérationnelle : moins de maintenance, plus de temps à consacrer à la stratégie
L’auto-scaling piloté par des règles permet d’éviter d’avoir à estimer manuellement les besoins en infrastructure, à gérer les systèmes entre les comptes ou à ajuster en permanence les configurations, ce qui permet aux équipes de se concentrer sur la gouvernance et la stratégie.
3. Échelle d’entreprise et sécurité : une protection homogène partout
Grâce à une visibilité centralisée et à des contrôles basés sur des politiques, les entreprises peuvent mettre en place une protection cohérente pour l’ensemble des processus de sauvegarde, de restauration et de gestion des menaces, tout en conservant des environnements de reprise isolés et résilients.
De la sauvegarde réactive à la sauvegarde adaptative
À mesure que les environnements cloud évoluent, l’approche traditionnelle (processus manuels, infrastructure statique et visibilité fragmentée) n’est plus viable. Commvault fait passer la sauvegarde d’un modèle réactif à un modèle adaptatif : la solution permet d’automatiser les tâches routinières, de faire évoluer l’infrastructure de manière dynamique et d’unifier les opérations au sein d’un cadre unique régi par des politiques.
Les environnements cloud évoluent rapidement, et les stratégies de sauvegarde doivent suivre le rythme. La question qui se pose est de savoir si l’approche actuelle est véritablement adaptée à l’échelle et à la complexité des opérations de l’entreprise aujourd’hui, ou si elle freine discrètement son développement.
FAQ
Q : Qu’est-ce que le déficit de résilience multicloud ?
R : Le déficit de résilience multicloud est le défi qui se pose lorsque les environnements cloud se développent plus rapidement que la capacité d’une organisation à maintenir une visibilité, une gouvernance et une préparation à la Recovery cohérentes sur l’ensemble de ces environnements.
Q : Comment Commvault améliore-t-il la visibilité sur les environnements multicloud ?
R : Commvault recense en continu les ressources cloud sur AWS, Azure et GCP et les regroupe dans une vue centralisée. Cela permet aux équipes d’identifier les ressources protégées, partiellement protégées ou non protégées sans avoir à recourir à des inventaires manuels ou à des feuilles de calcul.
Q : Que sont les groupes de protection ?
R : Les groupes de protection permettent aux administrateurs de définir des règles basées sur des attributs tels que les balises, les régions, les comptes ou les types de charges de travail. Les ressources éligibles peuvent alors être associées aux groupes appropriés et hériter de plans de sauvegarde et de politiques de protection prédéfinis.
Q : Comment fonctionne la mise à l’échelle automatique de Commvault ?
R : Lorsqu’une tâche de sauvegarde ou de restauration démarre, Commvault aide à évaluer la charge de travail et à allouer de manière dynamique la capacité de calcul nécessaire à son exécution. Il permet d’adapter le nombre de ressources en fonction de la demande et de libérer automatiquement cette capacité de calcul une fois la tâche terminée.
Q : Comment l’auto-scaling peut-il contribuer à réduire les coûts de sauvegarde dans le cloud ?
R : Au lieu de conserver une capacité de calcul pré-allouée qui continue à générer des coûts lorsqu’elle est inactive, la fonctionnalité « Auto-scale » permet d’allouer des ressources à la demande et de les supprimer lorsqu’elles ne sont plus nécessaires. Cela permet de mieux adapter la consommation d’infrastructure aux charges de travail actives liées à la sauvegarde et à la restauration.
Q : Commvault prend-il en charge AWS, Microsoft Azure et GCP ?
R : Oui. Commvault propose des fonctionnalités de découverte, d’intégration, de protection et d’auto-scaling sur AWS, Azure et GCP.
Q : Comment Commvault contribue-t-il à réduire la gestion manuelle des sauvegardes ?
R : Commvault permet de combiner l’intégration au niveau de l’organisation, la découverte automatisée, les groupes de protection, la protection basée sur des politiques, l’enregistrement automatisé des nœuds, l’auto-scaling et la récupération des ressources inactives. Cela évite aux administrateurs d’avoir à configurer et à gérer la protection ressource par ressource.
Chandresh Sharmaest directeur principal de l’ingénierie chez Commvault.