Mantenere i dati di backup puliti
Recupera e ripristina rapidamente i dati puliti ed evita la reinfezione dei file mettendo automaticamente in quarantena i dati sospetti o compromessi.
Video dimostrativo
Commvault® Cloud Threat Scan
Scoprite come Commvault Cloud Threat Scan analizza automaticamente i file di backup alla ricerca di malware, rileva le anomalie dei dati e consente un ripristino rapido e pulito.
Come lo facciamo
Scansione abilitata dall’intelligenza artificiale per rilevare e bloccare le minacce
Il monitoraggio attivo dei backup, con la messa in quarantena automatica dei dati infetti o sospetti, offre la certezza di poter recuperare rapidamente i dati puliti.

Quarantena intelligente
I file infetti vengono automaticamente messi in quarantena dal contenuto del backup e saltati durante il ripristino.

Analisi dei file a più livelli
La nostra scansione sicura utilizza un motore malware integrato basato su firme, algoritmi e confronti di file per identificare, etichettare e mettere in quarantena le minacce trovate nei backup.

IA avanzata integrata
Sfruttate oltre 100 milioni di indicatori di threat intelligence per identificare rapidamente le nuove minacce.

Integrazione di SIEM e SOAR
Gli avvisi si integrano con gli strumenti operativi di sicurezza esistenti, come le piattaforme SIEM e SOAR, per avviare le indagini con un contesto aggiuntivo.

Minacce sconosciute, fermate
Individua le minacce informatiche polimorfiche e mutaforma di nuova generazione.

Una precisione mai vista prima
Individua le minacce con maggiore precisione e riduce i falsi positivi.
CARATTERISTICHE DELLA SCANSIONE DELLE MINACCE
Recupero e ripristino automatico dei dati puliti
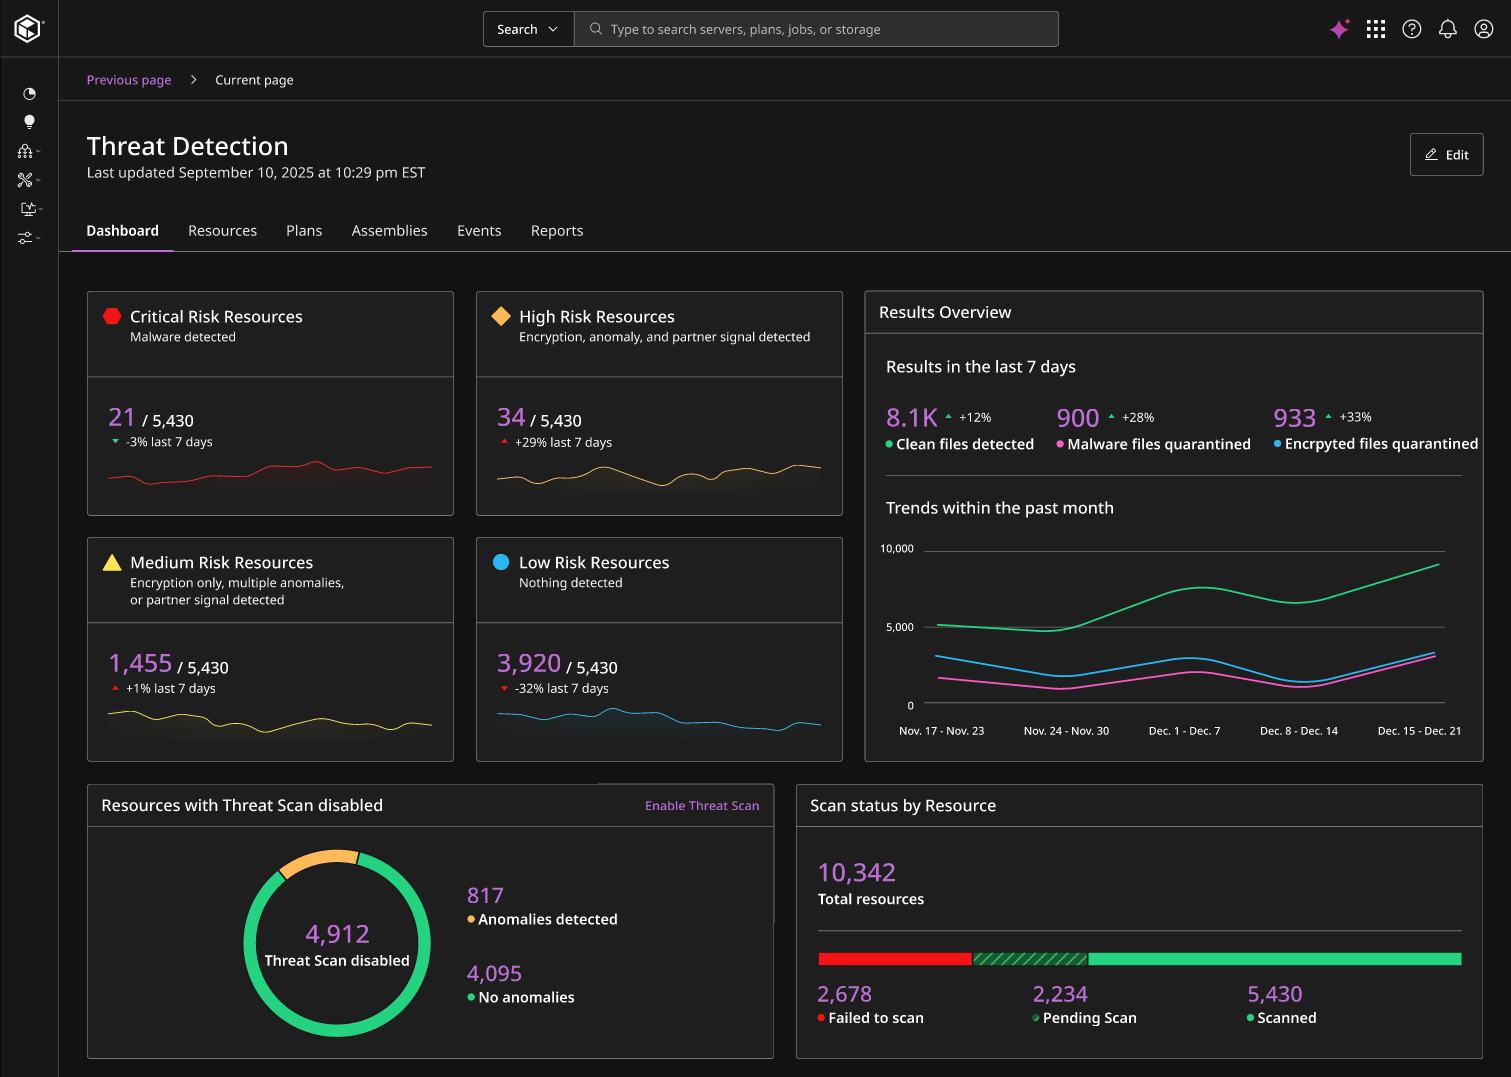
Individuare e isolare i contenuti di backup compromessi, come i file crittografati e quelli infettati da malwaredi macchine virtuali, oppure quelli che presentano modifiche significative.
IDENTIFICARE I BACKUP ERRATI
Scoprite le minacce presenti nei file di backup
Spotbackup compromessos eautomatizzarerispostacon soluzioni basate sull’intelligenza artificialecrittografareione rilevamento, malware rilevamento ,ofilecon modifiche significative.
RECUPERARE I DATI PULITI
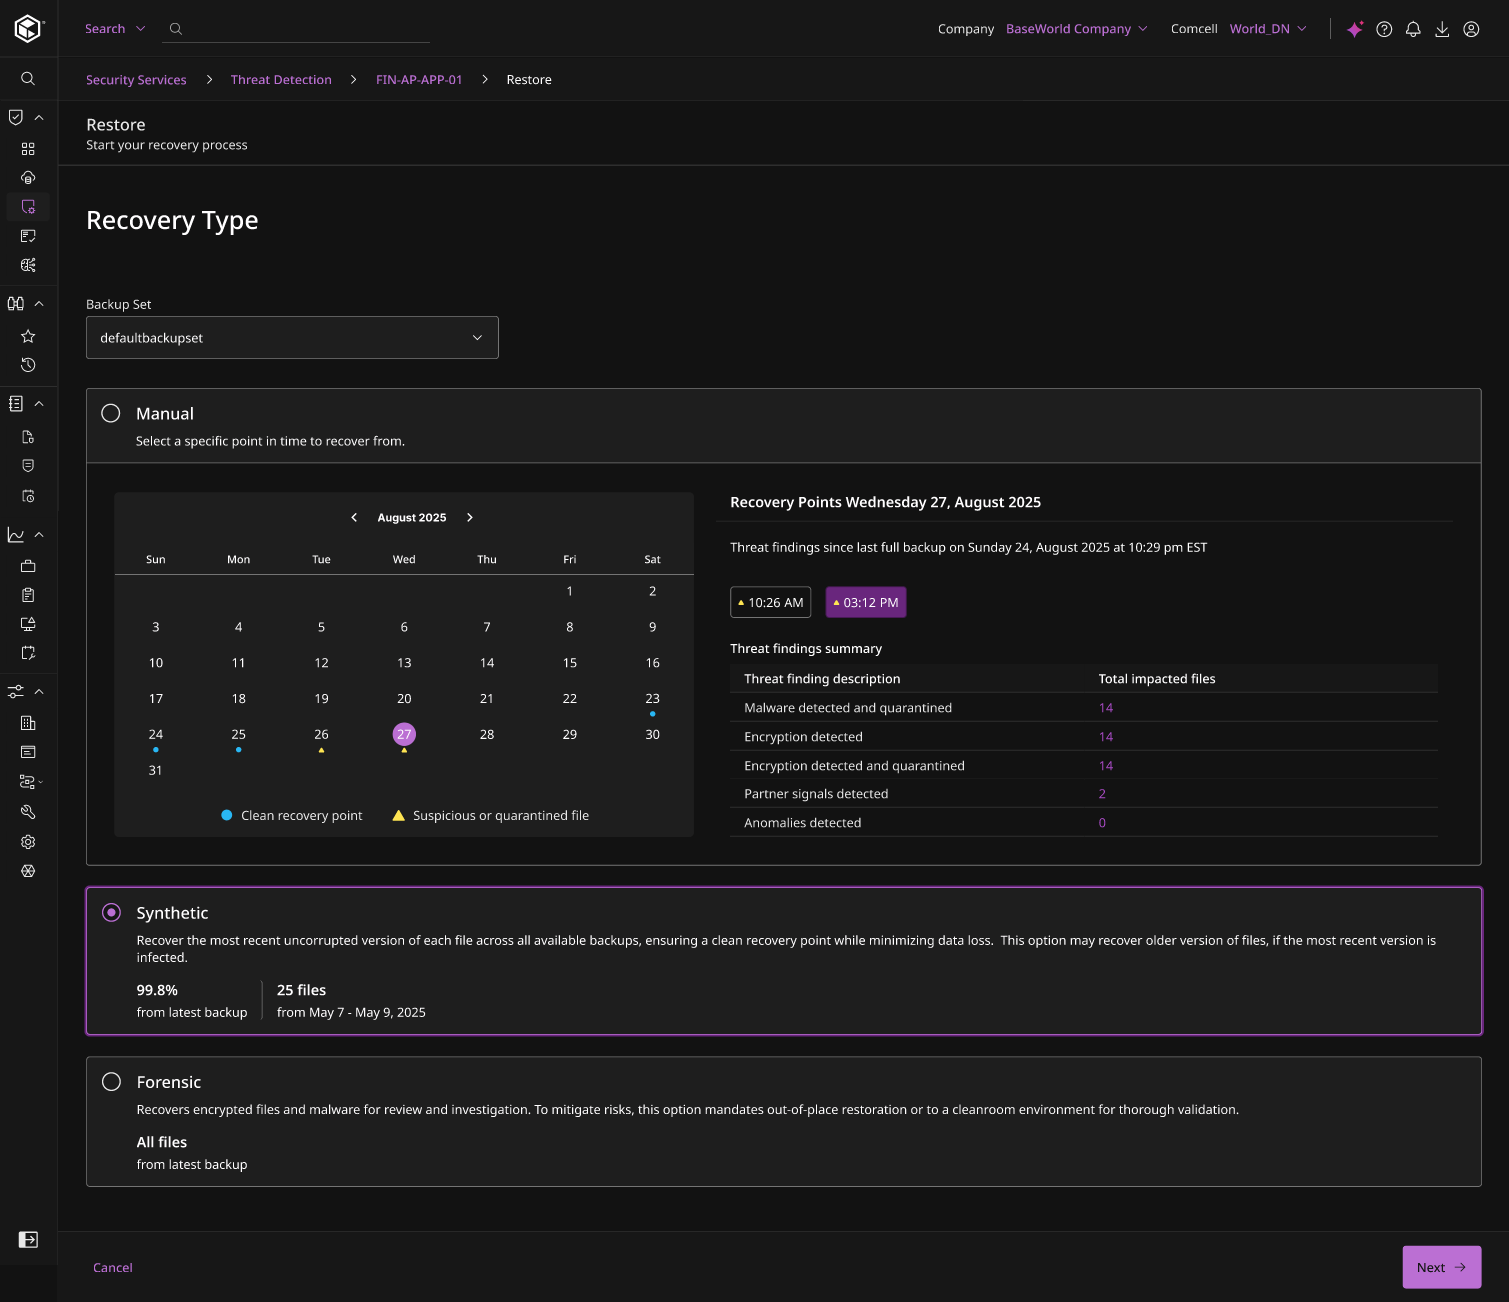
Prevenire la reinfezione durante i processi di recupero
Identificazione e assemblaggio automatici dell’ultima versione buona conosciuta dei vostri dati, conservando, isolando e mettendo in quarantena i dati non validi per le indagini forensi.
DATI DI RECUPERO DEL TEST
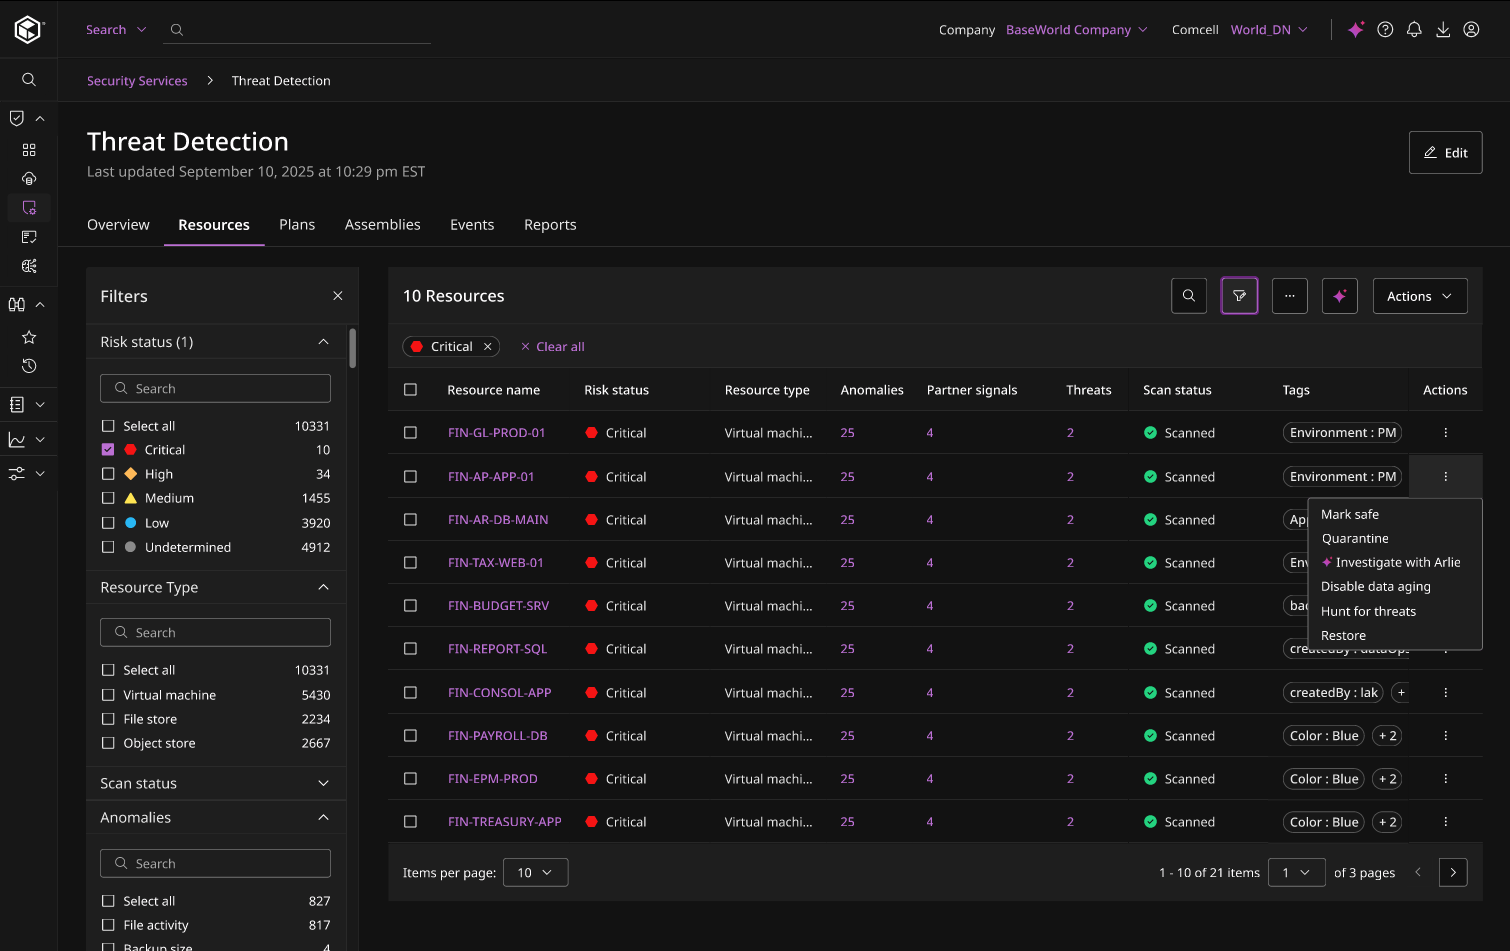
Cercare le minacce e convalidare il ripristino prima di andare in onda
Individua minacce zero-day e mai rilevate primae verifica il ripristino dei dati inunisolatoCommvault Cleanroomsprima di essere reimmessi nei siti di produzione.
Report dell’analista
IDC MarketScape: Valutazione dei fornitori per il Cyber-Recovery 2025 a livello mondiale
Commvault è stata premiata per i suoi punti di forza nell’architettura di cyber recovery, nell’ampiezza dei workload e delle platform , nell’integrazione dell’ecosistema di sicurezza e nella formazione dedicata alla cyber-resilienza.
La nostra Portata
Supportiamo oltre 100.000 aziende

“Eravamo soliti progettare manualmente la ridondanza per evitare la perdita di dati. Commvault offre la flessibilità e la granularità necessarie per ripristini rapidi”.
“Commvault ci dà la certezza che i nostri dati sono al sicuro e che i nostri servizi importanti possono essere operativi rapidamente. ”
“Con una strategia di conservazione prolungata, i nostri costi di storage cloud stavano rapidamente accelerando. Commvault Cloud ci ha dato la possibilità di ridurre drasticamente questi costi e di mantenerli prevedibili, fornendoci al contempo la resilienza dei dati necessaria per mantenere la nostra attività.”
Scheda tecnica
Threat Scan scheda tecnica
Consente il recupero rapido e pulito dei dati analizzando i file di backup per trovare i dati danneggiati e crittografati.
Protezione dalle minacce informatiche con resilienza e ripristino
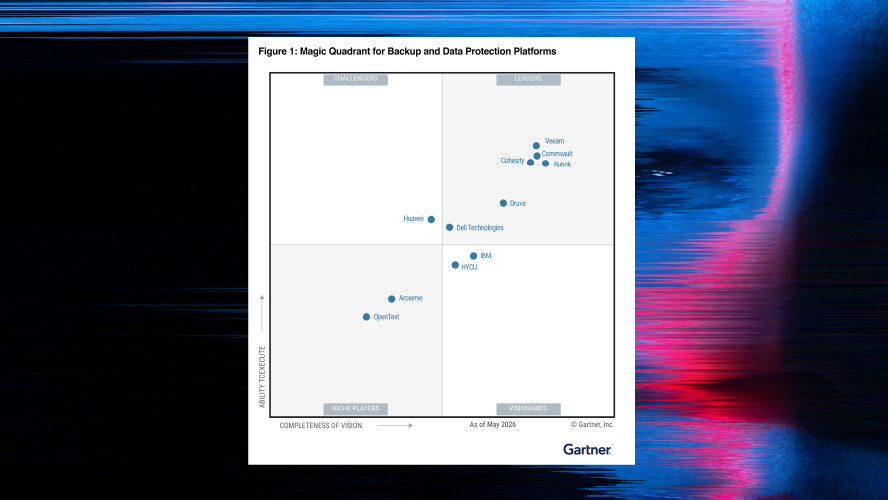
Gartner® Magic Quadrant™
I clienti parlano del rafforzamento del rilevamento delle minacce
Domande frequenti
In che modo Threat Scan impedisce il ripristino dei file?
Threat Scan analizza i file durante il processo di backup, alla ricerca di firme di malware, eventi o modifiche relative alla crittografia o persino cambiamenti sospetti nel tempo (se il file è stato sottoposto a backup in precedenza). Se un file presenta caratteristiche sospette, viene messo in quarantena e ne viene impedito il ripristino durante un processo di recupero in ambiente di produzione.
Conservare una copia dei file sospetti o compromessi?
Sì. Oltre aidentificare i Cleanpointper permetterti di ripristinare velocemente da solo i dati puliti e validi negli ambienti di produzione, conserviamo anche una copia del file sospetto, in modo che il tuo team di risposta agli incidenti o di analisi forense possa esaminarloin un caso isolato e determinarne l’origine o gli effetti desiderati da chi ha lanciato la minaccia.
Perché Threat Scan è più preciso del nostro attuale sistema di rilevamento delle minacce basato sulle firme?
Per proteggere davvero i tuoi dati, le firme statiche non bastano. La funzione Threat Scan di Commvault combina metodi tradizionali con euristiche avanzate, analisi comportamentale, la potenza dell’intelligenza artificiale e dell’apprendimento automatico, nonché la correlazione dei dati telemetrici, oltre a integrazioni con le principali soluzioni di sicurezza. Questo approccio a più livelli ti aiuta a rilevare sia le minacce note che quelle sconosciute, a smascherare malware nascosti o offuscati e a individuarei Cleanpoint, consentendoti di recuperare rapidamente i dati integri.
In che modo Threat Scan si integra con le tecnologie di sicurezza?
Threat Scan può inviare avvisi relativi ad anomalie o al rilevamento di malware direttamente agli strumenti SIEM o SOAR, come Splunk, Palo Alto Networks XSOAR o Microsoft Sentinel, consentendo ai team SecOps di ricevere avvisi che indicano che qualcosa potrebbe non funzionare correttamente. Possiamo inoltre trasferire i file sospetti direttamente a un sistema sandbox per un’ulteriore analisi o per eseguire un test di detonazione.
Inoltre, le organizzazioni possono creare una sinergia tra i team IT e di sicurezza integrando i segnali provenienti dai principali strumenti di sicurezza nella dashboard di Commvault Cloud Threat Detection and Response e unificando la visibilità per una risposta più rapida agli incidenti.
Sei pronto per iniziare?
Prova Commvault® Cloud Threat Scan
Richiedete una demo oggi stesso.
