Mantenere i dati di backup puliti
Recupera e ripristina rapidamente i dati puliti ed evita la reinfezione dei file mettendo automaticamente in quarantena i dati sospetti o compromessi.
Video dimostrativo
Commvault® Cloud Threat Scan
Scoprite come Commvault Cloud Threat Scan analizza automaticamente i file di backup alla ricerca di malware, rileva le anomalie dei dati e consente un ripristino rapido e pulito.
Come lo facciamo
Scansione abilitata dall’intelligenza artificiale per rilevare e bloccare le minacce
Il monitoraggio attivo dei backup, con la messa in quarantena automatica dei dati infetti o sospetti, offre la certezza di poter recuperare rapidamente i dati puliti.

Quarantena intelligente
I file infetti vengono automaticamente messi in quarantena dal contenuto del backup e saltati durante il ripristino.

Analisi dei file a più livelli
La nostra scansione sicura utilizza un motore malware integrato basato su firme, algoritmi e confronti di file per identificare, etichettare e mettere in quarantena le minacce trovate nei backup.

IA avanzata integrata
Sfruttate oltre 100 milioni di indicatori di threat intelligence per identificare rapidamente le nuove minacce.

Integrazione di SIEM e SOAR
Gli avvisi si integrano con gli strumenti operativi di sicurezza esistenti, come le piattaforme SIEM e SOAR, per avviare le indagini con un contesto aggiuntivo.

Minacce sconosciute, fermate
Individua le minacce informatiche polimorfiche e mutaforma di nuova generazione.

Accuracy like you’ve never seen
Individua le minacce con maggiore precisione e riduce i falsi positivi.
THREAT SCAN FEATURES
Recover and restore clean data, automatically
Pinpoint and isolate compromised backup content like encrypted files, malware-infecteddi macchine virtuali, or those with significant changes.
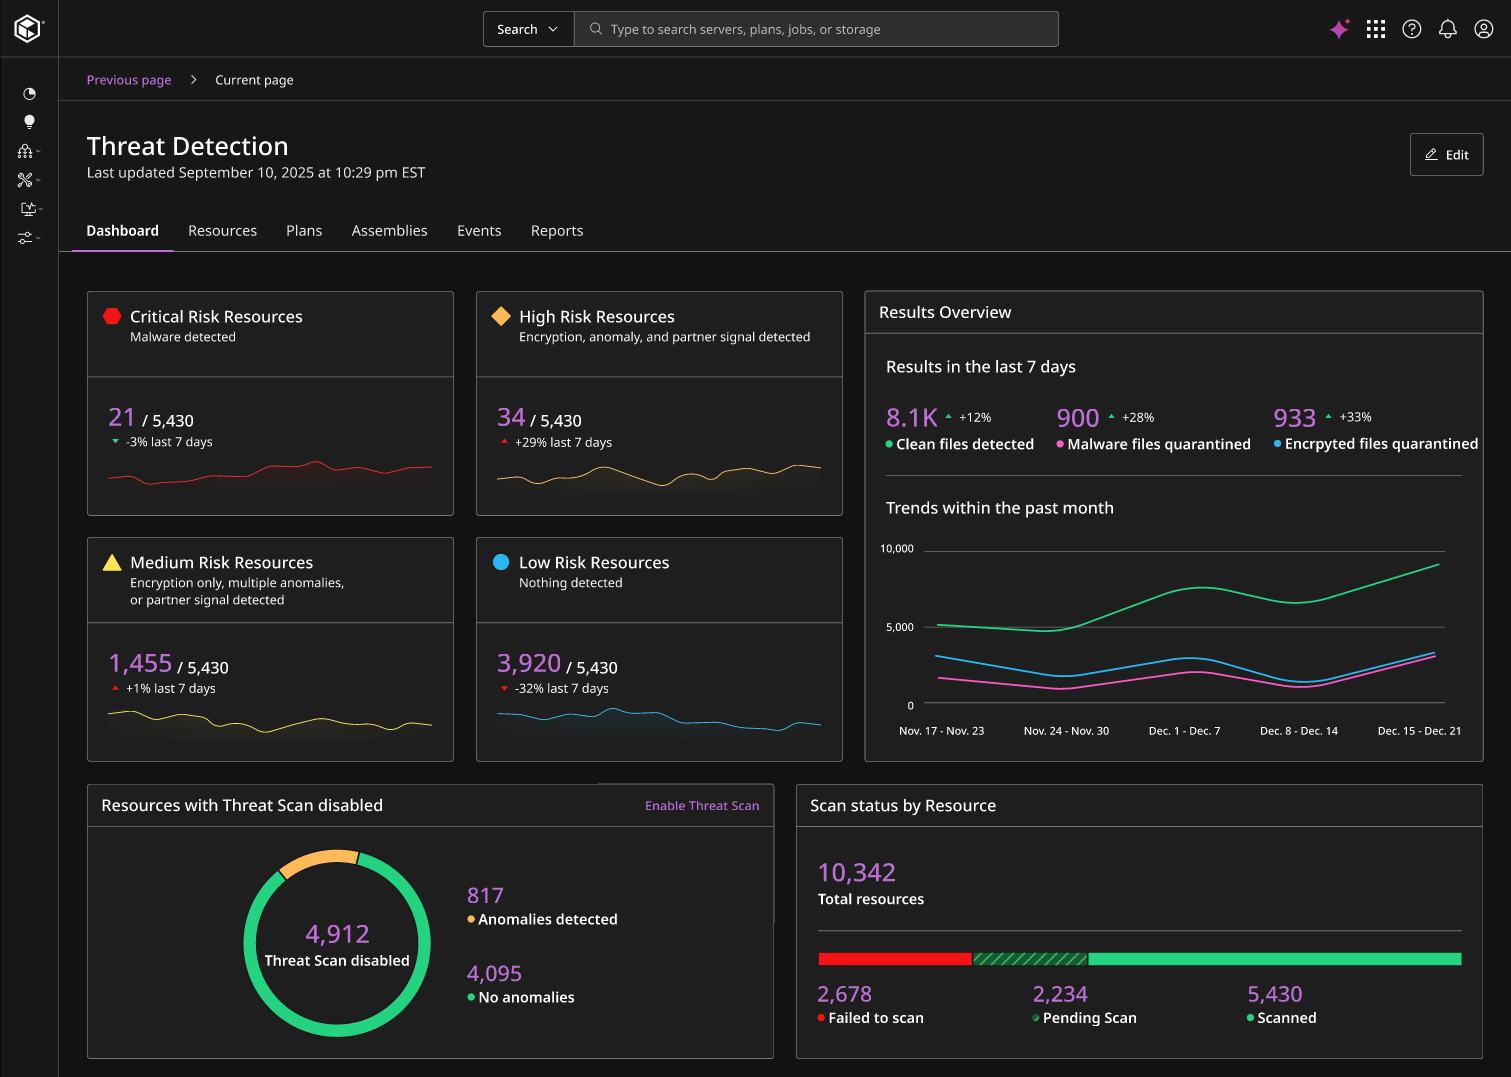
IDENTIFY BAD BACKUPS
Discover threats that live in backed up files
Spotcompromised backups eautomaterispostas with AI-drivenencryption detection, malware detection ,ofileswith significant changes.
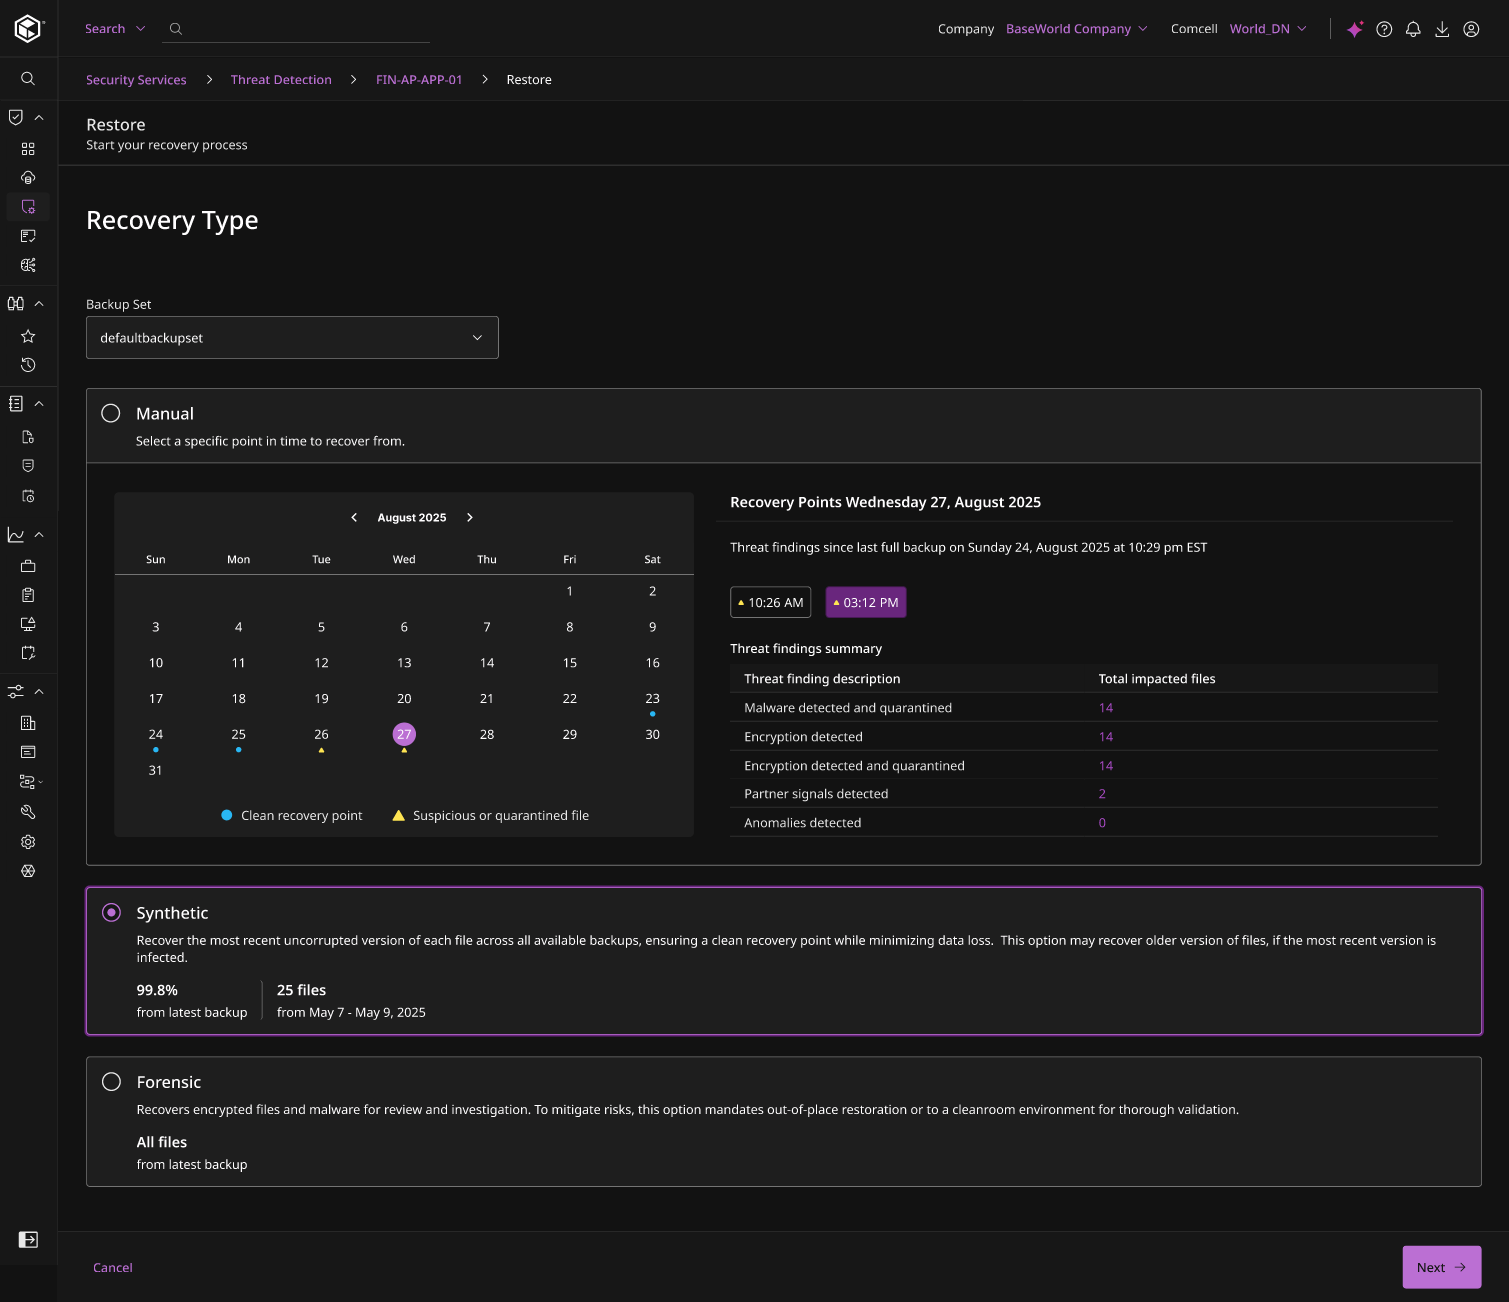
RECUPERARE I DATI PULITI
Prevenire la reinfezione durante i processi di recupero
Identificazione e assemblaggio automatici dell’ultima versione buona conosciuta dei vostri dati, conservando, isolando e mettendo in quarantena i dati non validi per le indagini forensi.
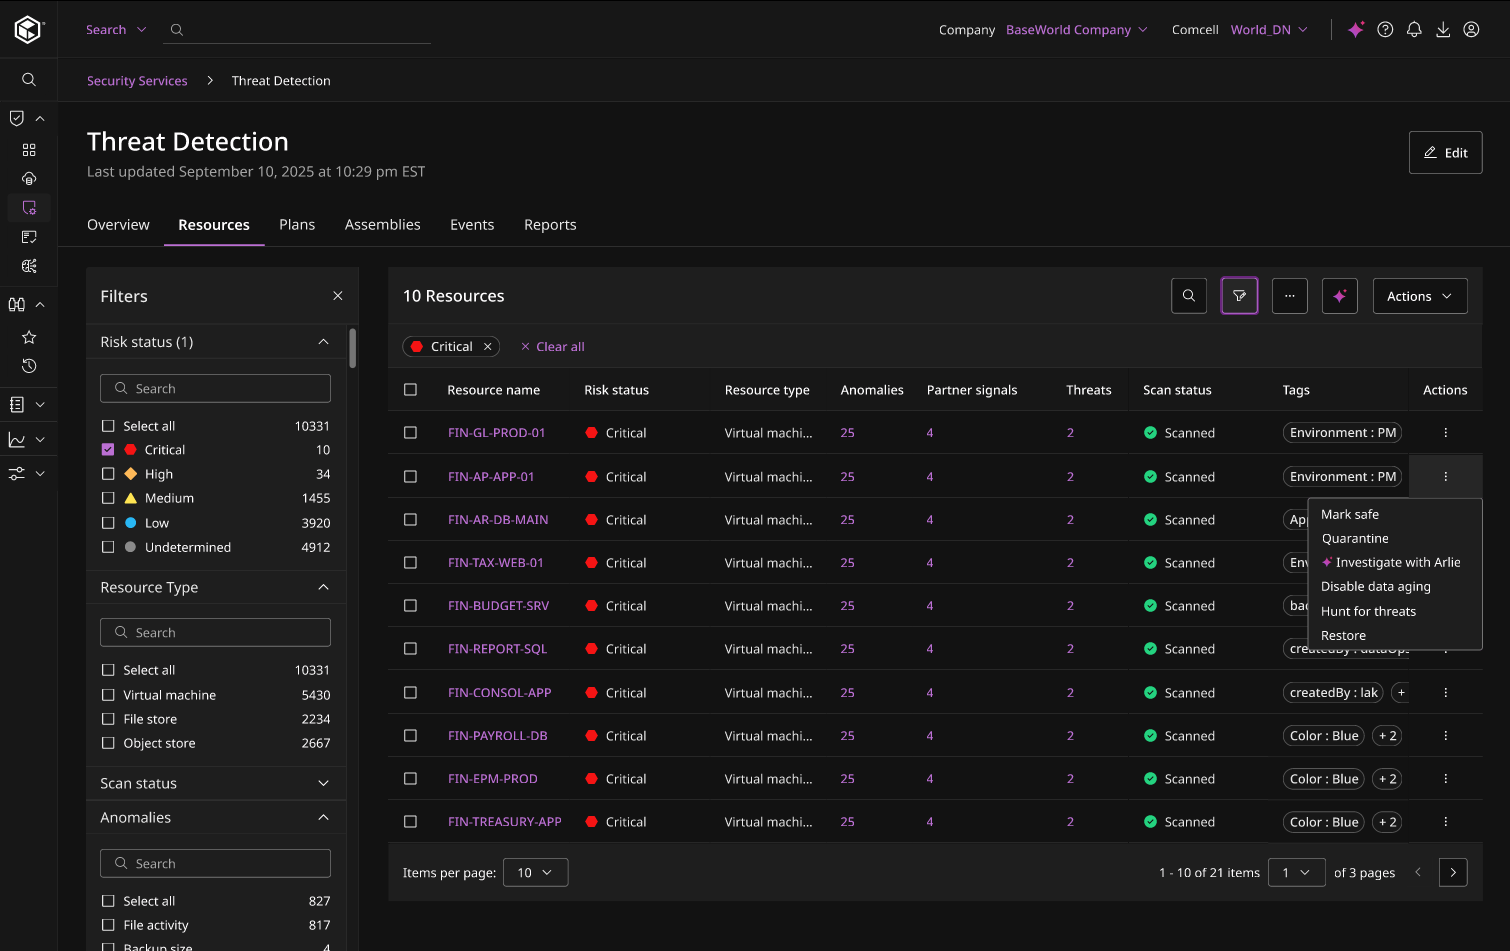
TEST RECOVERY DATA
Hunt for threats and validate your restore before going live
Report dell’analista
IDC MarketScape: Valutazione dei fornitori per il Cyber-Recovery 2025 a livello mondiale
Commvault è stata premiata per i suoi punti di forza nell’architettura di cyber recovery, nell’ampiezza dei workload e delle platform , nell’integrazione dell’ecosistema di sicurezza e nella formazione dedicata alla cyber-resilienza.
La nostra Portata
Supportiamo oltre 100.000 aziende

“We used to manually engineer redundancy to avoid data loss. Commvault provides the needed flexibility and granularity for fast restores.”
“Commvault gives us confidence that our data is safe, and our important services can be up and running quickly. ”
“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.”
Scheda tecnica
Threat Scan scheda tecnica
Consente il recupero rapido e pulito dei dati analizzando i file di backup per trovare i dati danneggiati e crittografati.
Protezione dalle minacce informatiche con resilienza e ripristino
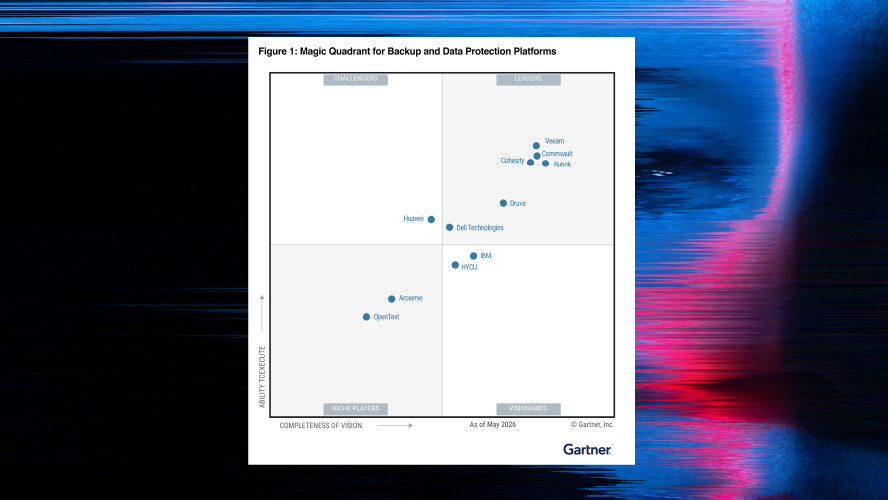
Gartner® Magic Quadrant™
I clienti parlano del rafforzamento del rilevamento delle minacce
Domande frequenti
How does Threat Scan prevent files di being restored?
Threat Scan analyzes filesduring the backup process, looking for malware signatures, encryption events/changes, or even suspicious changes over time (if the file has been backed up before). If a fileexhibits any suspicious characteristics,it’squarantined eprevented di being restored during a recovery processin production.
Do you keep a copy of suspicious or compromised files?
Yes. While weidentificare Cleanpointsso you canrapidamenteripristinaunicaclean, good datato live environments, we also keep a copy of the suspicious file so your incident response or forensics team can analyze itinan isolated instanceedetermine its origin or the threat actor’s desired effects.
Why is Threat Scan more accurate than our existing signature-based threat detection?
To truly protect your data, you need more than static signatures. Commvault’s Threat Scan pairs traditional methods with advanced heuristics, behavioral analysis, the power ofAI emachine learning, etelemetry correlation—plus integrations with leading security solutions. This layered approachhelps you detect both known eunknown threats, exposes hidden or obfuscated malware, esurfacesCleanpointsto enable youto recoverclean data, fast.
How does Threat Scan integrate with security technologies?
Threat Scan can send alerts to anomalies or malware detection directly to your SIEM or SOAR tools, like Splunk, Palo Alto Networks XSOAR, or Microsoft Sentinel, enabling SecOps teams to get warnings that something may be wrong. We can also deliver suspicious files directly to a Sandbox system for further analysis or detonation.
Further,organizations can create a synergy between IT eSecurity teams by integrating signals dileading security tools within the Commvault Cloud Threat Detection eResponse dashboard eunify visibility for accelerated incident response.
Sei pronto per iniziare?
Experience Commvault® Cloud Threat Scan
Richiedete una demo oggi stesso.
