Sicherungsdaten sauber halten
Stellen Sie saubere Daten schnell wieder her und vermeiden Sie eine erneute Infektion von Dateien, indem Sie verdächtige oder gefährdete Daten automatisch unter Quarantäne stellen.
Demo-Video
Commvault® Cloud Threat Scan
Sehen Sie, wie Commvault Cloud Threat Scan Backup-Dateien automatisch auf Malware scannt, Datenanomalien erkennt und eine schnelle, saubere Wiederherstellung ermöglicht.
Wie wir das machen
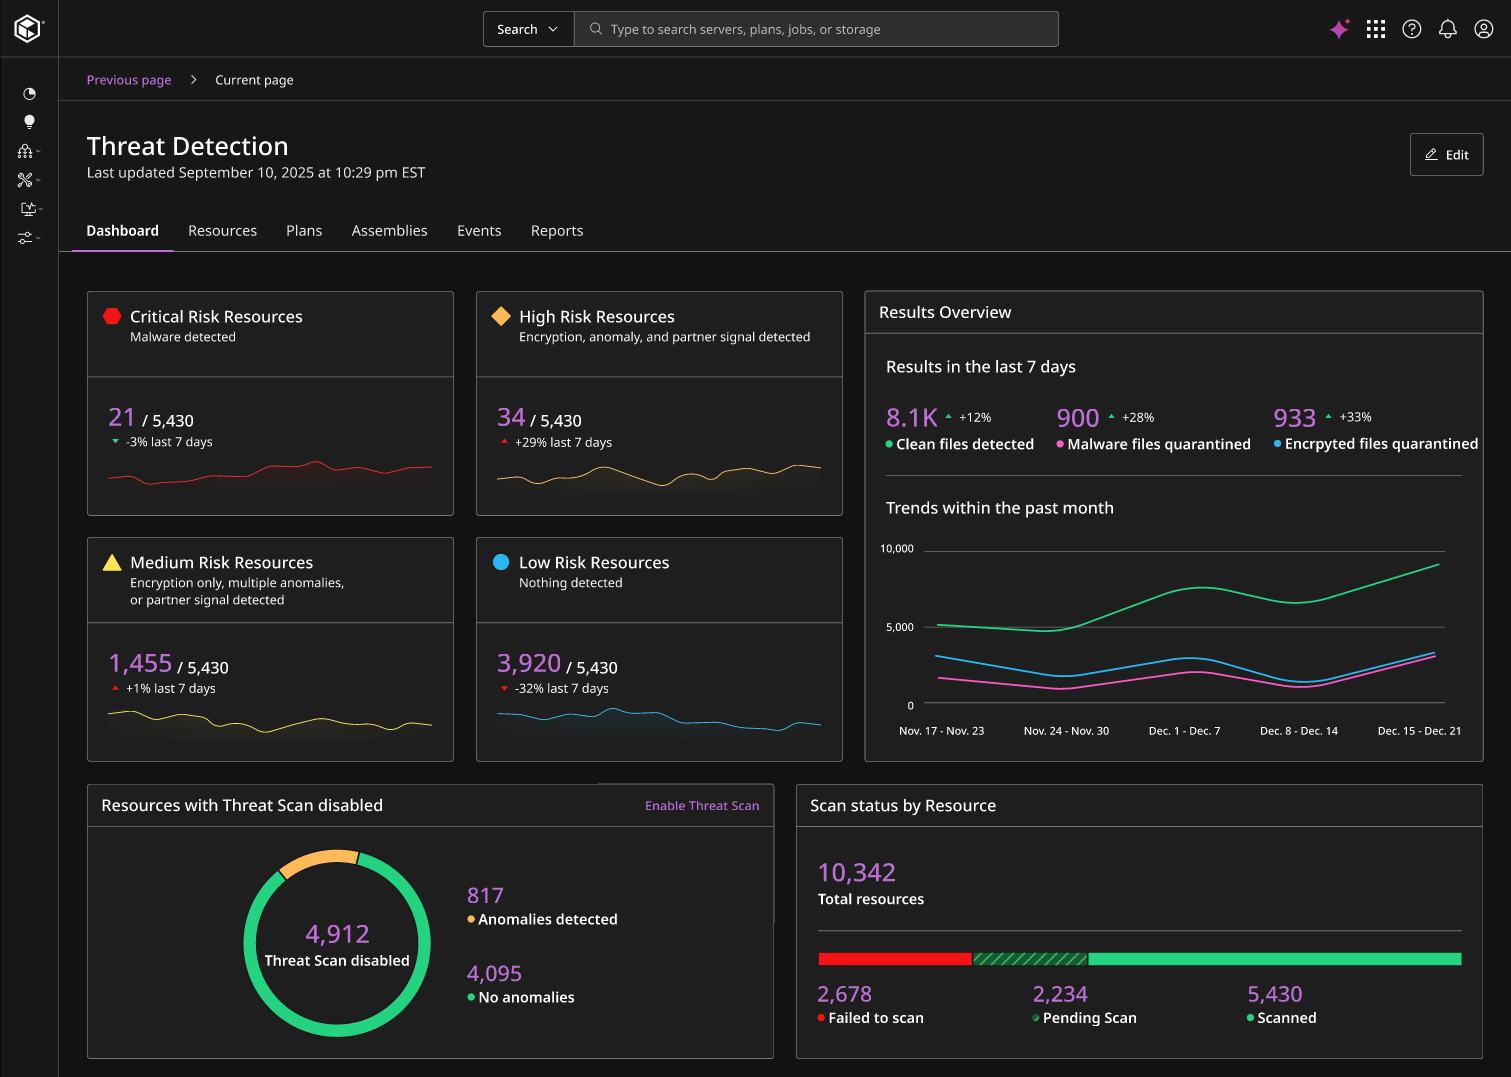
KI-gestütztes Scannen zum Erkennen und Stoppen von Bedrohungen
Die aktive Überwachung von Backups mit automatischer Quarantäne von infizierten oder verdächtigen Daten gibt Ihnen die Sicherheit, dass Sie saubere Daten schnell wiederherstellen können.

Intelligente Quarantäne
Infizierte Dateien werden automatisch aus dem Backup-Inhalt isoliert und bei der Wiederherstellung übersprungen.

Mehrschichtige Dateianalyse
Unser sicheres Scanning nutzt eine integrierte, signaturbasierte Malware-Engine, Algorithmen und Dateivergleiche, um in Backups gefundene Bedrohungen zu identifizieren, zu kennzeichnen und unter Quarantäne zu stellen.

Erweiterte AI eingebaut
Nutzen Sie mehr als 100 Millionen Bedrohungsindikatoren, um neue Bedrohungen schnell zu erkennen.

SIEM- und SOAR-Integration
Die Warnmeldungen lassen sich in vorhandene Sicherheitstools wie SIEM- und SOAR-Plattformen integrieren, um Untersuchungen mit zusätzlichem Kontext zu starten.

Unbekannte Bedrohungen, gestoppt
Erkennen Sie polymorphe und umgestaltende Malware der nächsten Generation.

Accuracy like you’ve never seen
Finden Sie Bedrohungen mit größerer Genauigkeit und reduzieren Sie Fehlalarme.
THREAT SCAN FEATURES
Recover and restore clean data, automatically
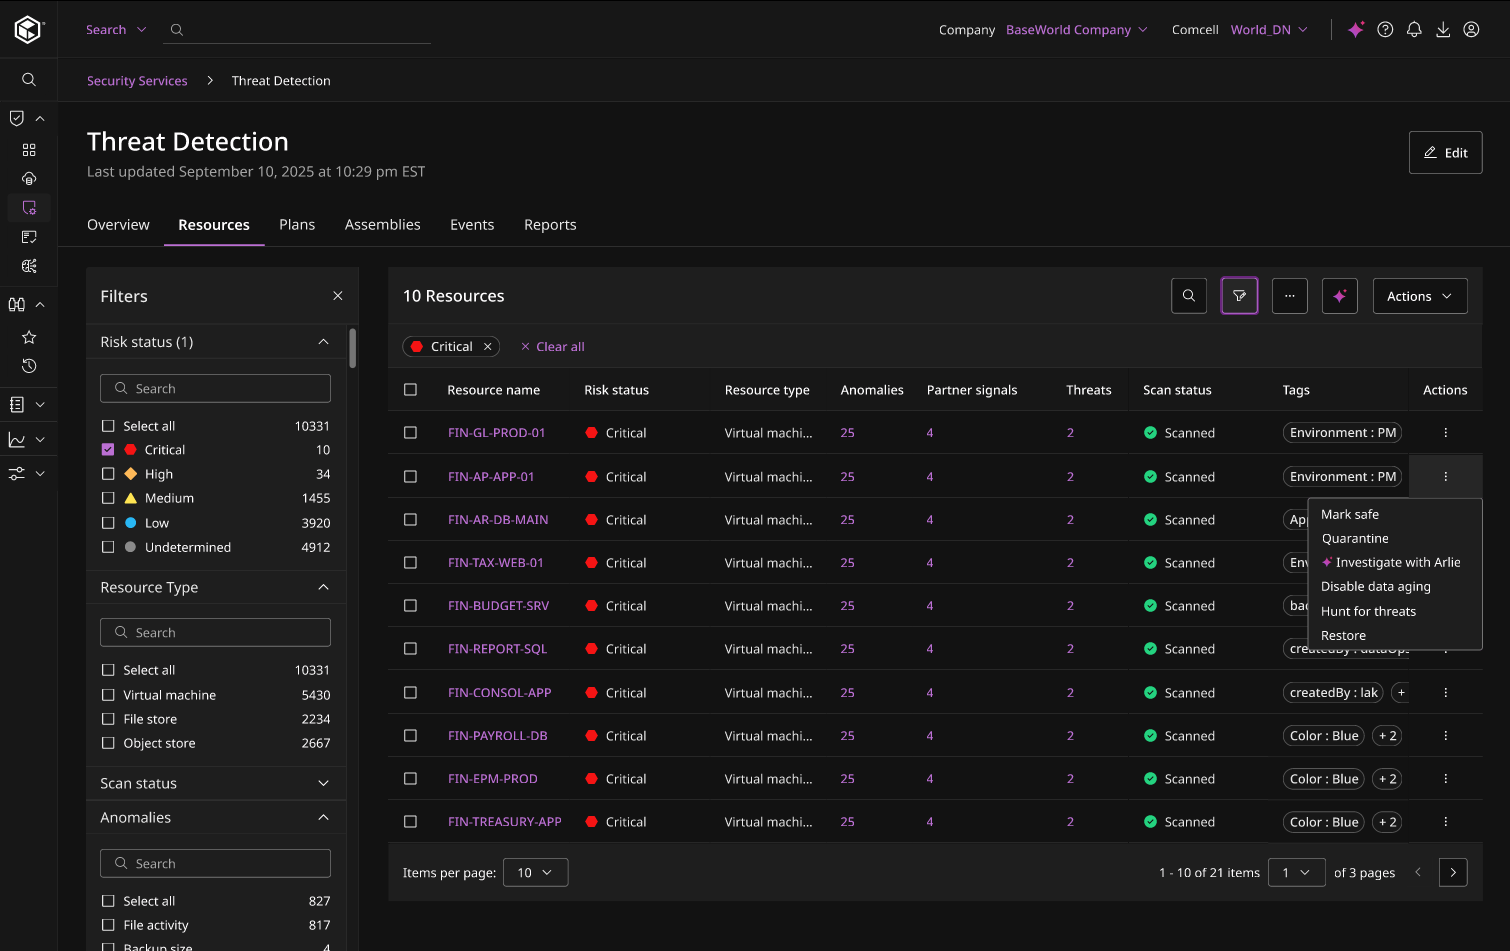
Pinpoint and isolate compromised backup content like encrypted files, malware-infectedvirtuelle Maschinen, or those with significant changes.
IDENTIFY BAD BACKUPS
Discover threats that live in backed up files
Spotcompromised backups undautomateAntworts with AI-drivenencryption detection, malware detection ,oderDateienwith significant changes.
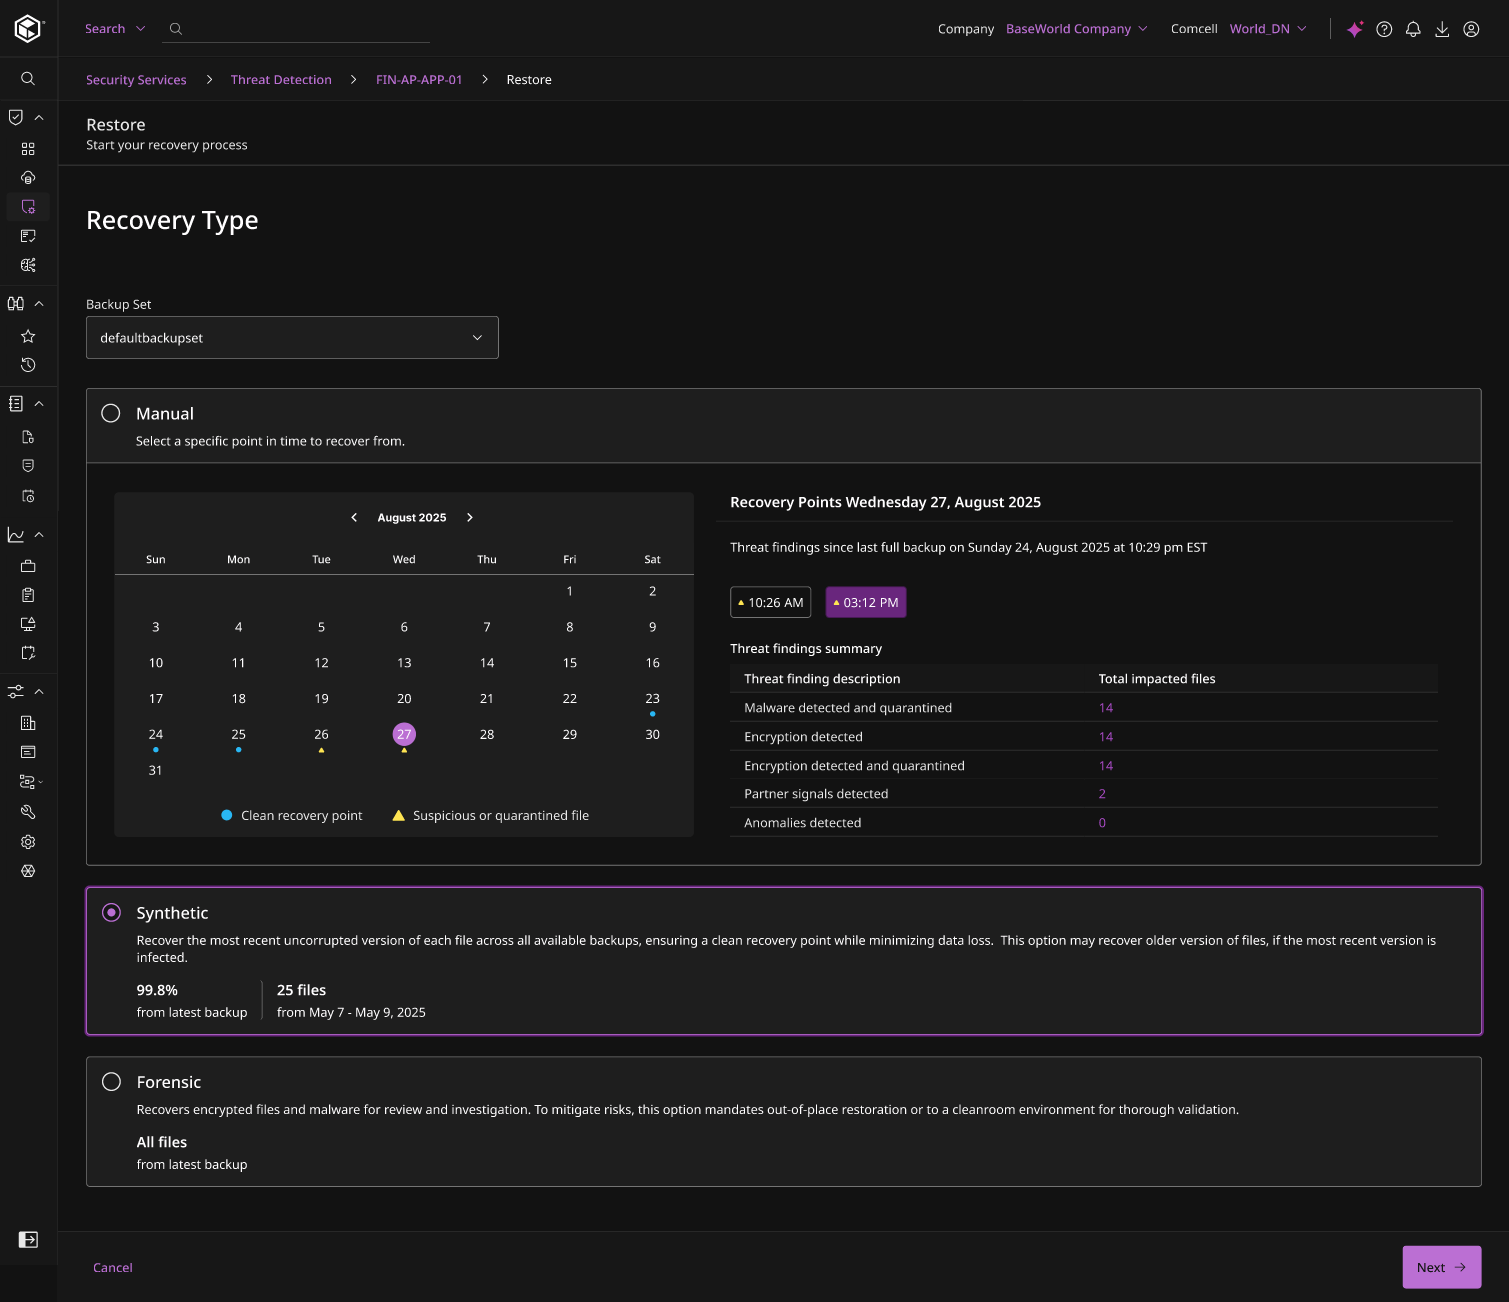
SAUBERE DATEN WIEDERHERSTELLEN
Verhinderung von Reinfektionen während des Wiederherstellungsprozesses
Automatische Identifizierung und Zusammenführung der letzten bekannten guten Version Ihrer Daten bei gleichzeitiger Aufbewahrung, Isolierung und Quarantäne schlechter Daten für forensische Untersuchungen.
TEST RECOVERY DATA
Hunt for threats and validate your restore before going live
Analystenbericht
IDC MarketScape: Weltweite Cyber-Recovery 2025 – Anbieterbewertung
Commvault wurde für seine Stärken in den Bereichen Cyber-Recovery-Architektur, Workload- und platform , Integration des Sicherheits-Ökosystems und spezielle Schulungen zur Cyber-Resilienz ausgezeichnet.
Unsere Reichweite
Wir unterstützen mehr als 100.000 Unternehmen

“We used to manually engineer redundancy to avoid data loss. Commvault provides the needed flexibility and granularity for fast restores.”
“Commvault gives us confidence that our data is safe, and our important services can be up and running quickly. ”
“With a long retention strategy, our cloud storage costs were accelerating quickly. Commvault Cloud gave us a way to dramatically lower those costs and keep them predictable, while simultaneously providing us with the data resilience needed to keep our business running.”
Datenblatt
Threat Scan datenblatt
Ermöglicht eine schnelle und saubere Datenwiederherstellung durch Analyse von Sicherungsdateien, um beschädigte und verschlüsselte Daten zu finden.
Schutz vor Cyberbedrohungen mit Widerstandsfähigkeit und Wiederherstellung
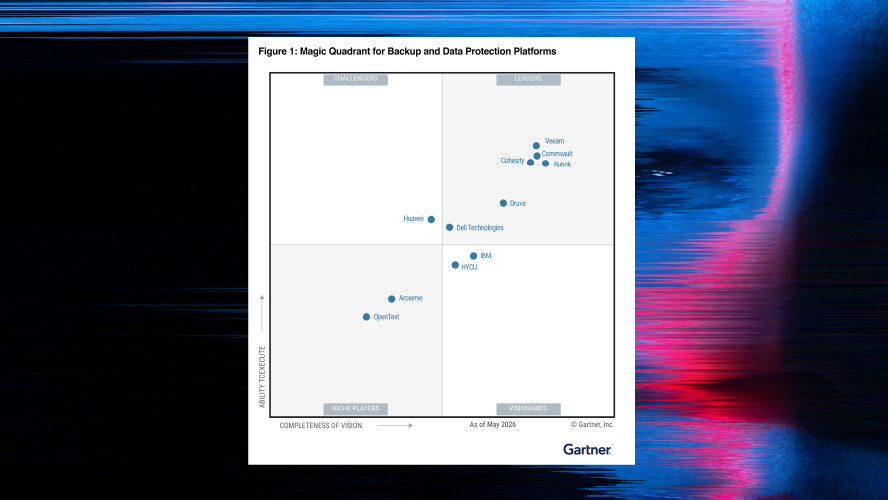
Gartner® Magic Quadrant™
Kunden sprechen über die Stärkung der Bedrohungserkennung
Häufig gestellte Fragen
How does Threat Scan prevent files von being restored?
Threat Scan analyzes filesduring the backup process, looking for malware signatures, encryption events/changes, or even suspicious changes over time (if the file has been backed up before). If a fileexhibits any suspicious characteristics,it’squarantined undprevented von being restored during a recovery processin production.
Do you keep a copy of suspicious or compromised files?
Yes. While weidentifizieren Cleanpointsdamit duschnellwiederherstellennurclean, good datato live environments, we also keep a copy of the suspicious file so your incident response or forensics team can analyze itinan isolated instanceunddetermine its origin or the threat actor’s desired effects.
Why is Threat Scan more accurate than our existing signature-based threat detection?
To truly protect your data, you need more than static signatures. Commvault’s Threat Scan pairs traditional methods with advanced heuristics, behavioral analysis, the power ofKI undmachine learning, undtelemetry correlation—plus integrations with leading security solutions. This layered approachhelps you detect both known undunknown threats, exposes hidden or obfuscated malware, undsurfacesCleanpointsto enable youto recoverclean data, fast.
How does Threat Scan integrate with security technologies?
Threat Scan can send alerts to anomalies or malware detection directly to your SIEM or SOAR tools, like Splunk, Palo Alto Networks XSOAR, or Microsoft Sentinel, enabling SecOps teams to get warnings that something may be wrong. We can also deliver suspicious files directly to a Sandbox system for further analysis or detonation.
Further,organizations can create a synergy between IT undSecurity teams by integrating signals vonleading security tools within the Commvault Cloud Threat Detection undResponse dashboard undunify visibility for accelerated incident response.
Sind Sie bereit, loszulegen?
Experience Commvault® Cloud Threat Scan
Fordern Sie noch heute eine Demo an
