A arquitetura de confiança zero é fundamental para a postura de segurança de uma organização na mitigação de ataques cibernéticos, e o Departamento de Defesa divulgou recentemente sua Estratégia e Roteiro de Confiança Zero¹ sobre seu plano para que o DOD adote uma arquitetura de confiança zero até 2027.²
Uma arquitetura de confiança zero fornece as bases para a microsegmentação do ambiente de TI, com acesso limitado de acordo com o princípio do privilégio mínimo, e todas as comunicações para e entre os microsegmentos sendo autenticadas, auditadas e verificadas³. A filosofia subjacente à confiança zero é nunca presumir confiança, mas validá-la continuamente, para que agentes mal-intencionados não consigam entrar. Empresas, organizações e órgãos governamentais precisam garantir que nem mesmo os usuários dentro de uma rede possam causar danos graves.
Sinalizar comportamento incomum
Os princípios do modelo “zero trust” garantem que o acesso do usuário seja continuamente validado e monitorado em termos de autenticação e autorização, ao mesmo tempo em que é constantemente auditado. A Commvault utiliza controles de segurança, como autenticação multifatorial para tarefas administrativas diárias, bloqueios de privacidade e criptografia de dados. O acesso do usuário pode ser compartimentado, negando explicitamente o acesso ao nível do CommCell, ao mesmo tempo em que se aplicam funções a grupos microsegmentados de recursos por meio de configurações multilocatárias. Os controles do modelo “zero trust” ajudam a limitar a movimentação lateral interna para evitar a perda de dados e o acesso não autorizado aos mesmos.
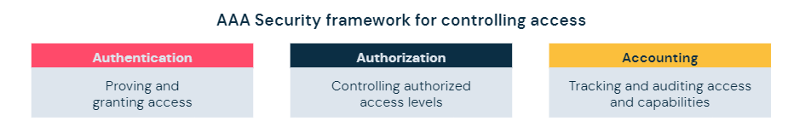
Aplicar controles de Zero Trust
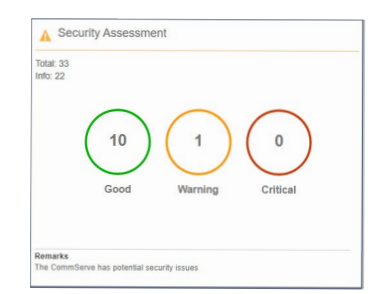
A Commvault simplifica a aplicação dos controles AAA do modelo “zero trust” por meio do Painel de Avaliação da Integridade da Segurança. O painel oferece uma visão unificada para identificar controles, destacar riscos potenciais no ambiente de backup e recomendar ações interativas para aplicar esses controles.
Adicione camadas de segurança
Para ajudar a fortalecer a resiliência da sua infraestrutura de dados, a Estrutura de Cibersegurança do NIST se concentra em cinco pilares principais para um programa de cibersegurança bem-sucedido e holístico. A atenção a esses pilares pode ajudar sua organização a desenvolver uma estratégia abrangente de gestão de riscos. A Commvault incorporou esses pilares de segurança ao nosso software e às nossas políticas de proteção de dados, sem onerar a gestão com custos adicionais. A plataforma de proteção e gestão de dados da Commvault inclui cinco camadas de segurança:

Identificar

Proteger

Monitorar

Responder

Recuperar
Nossa segurança em várias camadas consiste em conjuntos de recursos, diretrizes e práticas recomendadas para gerenciar os riscos de segurança cibernética e garantir que os dados estejam prontamente disponíveis. Ajudamos a proteger e isolar seus dados, oferecemos monitoramento proativo e alertas, além de possibilitar restaurações rápidas. Tecnologias avançadas baseadas em inteligência artificial e aprendizado de máquina, incluindo honeypots, permitem detectar e emitir alertas sobre possíveis ataques no momento em que eles ocorrem, para que você possa responder rapidamente. Ao manter seus backups protegidos e possibilitar a restauração dentro dos prazos estabelecidos nos seus Acordos de Nível de Serviço, você pode minimizar o impacto de um ataque de ransomware e retomar suas atividades imediatamente (além de evitar o pagamento de resgates caros).
Imutabilidade
Proteger e isolar suas cópias de backup é fundamental para a integridade e a segurança dos dados. Por isso, adotamos uma abordagem agnóstica em relação à imutabilidade. Com a Commvault, você não precisa de hardware especial nem de contas de armazenamento em nuvem para proteger os dados de backup contra ameaças de ransomware. Caso você disponha de hardware compatível com WORM (Write-Once, Read Many), bloqueio de objetos ou snapshots (que a Commvault oferece suporte total), ainda é possível utilizar os recursos de bloqueio integrados da Commvault para complementar e reforçar os controles de segurança existentes. A capacidade da Commvault de oferecer defesas em camadas para proteger conjuntos de dados contra ransomware garante que sua organização se beneficie de uma arquitetura sólida e pronta para a Recovery cibernética. Aqui estão alguns elementos a serem incluídos em sua arquitetura de imutabilidade:
- Bloqueie o acesso para proteger o repositório contra cópias feitas por ransomware
- Imutabilidade com restrições de ciclo de vida para reduzir riscos, equilibrando-se com o impacto no consumo
- Rede de isolamento por entrelaçamento de ar e controles
- Governança de configuração para proteção contra alterações intencionais ou acidentais
- Desempenho da Recovery simultânea – reduzir a latência, levando em conta a velocidade e o impacto nos custos
- Aplicação automática de patches para manter a infraestrutura atualizada, simplificando o gerenciamento e a manutenção da infraestrutura de proteção de dados
- Alinhamento com a filosofia de proteção de dados 3-2-1 (3 cópias dos dados, 2 mídias diferentes, 1 cópia em cofre)
Saiba mais sobre a arquitetura de infraestrutura imutável da Commvault aqui.
Tecnologia de Fraude Cibernética
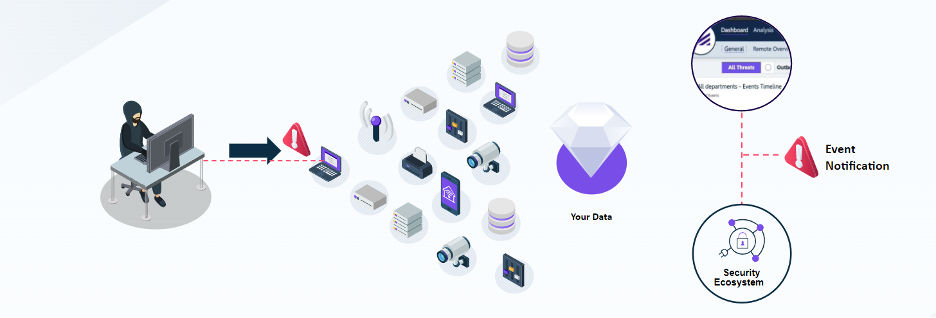
Embora garantir a continuidade dos negócios seja um elemento essencial de qualquer estratégia em várias camadas, uma postura de segurança robusta também inclui tecnologia de defesa proativa que identifica e combate ativamente ameaças desconhecidas e de dia zero. O Metallic® ThreatWise™ revoluciona a proteção contra ransomware, combinando alertas e ações antecipadas sofisticadas com proteção abrangente de dados. Ele permite que empresas de todos os tamanhos neutralizem ataques silenciosos antes que causem danos, detectando e desviando os ataques de dia zero mais furtivos, que escapam à tecnologia de detecção convencional e contornam os controles de segurança.
Uma estratégia contra ransomware
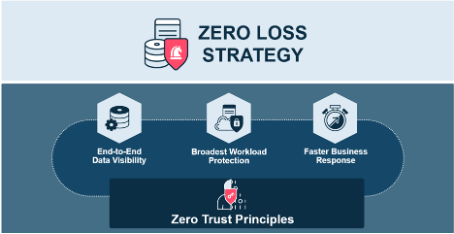
Você precisa de um plano para se manter firme contra o ransomware. Além de simplesmente seguir os princípios de “zero trust” e torcer para que tudo dê certo, a solução definitiva pode gerenciar e reduzir substancialmente o impacto de um ataque de ransomware. Ela pode reduzir os custos para sua organização ao utilizar uma única plataforma de gerenciamento centralizada, de modo que as equipes de segurança não precisem fazer login e logout em vários produtos diferentes. Ela pode aumentar a visibilidade dos seus dados por meio de um único ambiente, minimizando a complexidade para suas equipes. E, finalmente, ela pode proteger o que mais importa, oferecendo a mais ampla cobertura de cargas de trabalho e recursos de Recovery rápido por meio de uma abordagem unificada. Para que tudo isso aconteça, uma solução deve adotar a Estratégia de Perda Zero.
Torne-se menos vulnerável
A realidade é que sua organização precisa estar preparada e tomar medidas proativas para proteger seus dados, além de trabalhar com um provedor que ofereça soluções de proteção e Recovery contra ransomware. Qual é o seu nível de preparação? Faça nossa avaliação de risco gratuita para descobrir. Além disso, leia nosso e-book sobre “Compreensão das funções e responsabilidades da equipe no combate ao ransomware”.
Referências
1. Departamento de Defesa dos EUA (DOD), “Departamento de Defesa divulga estratégia e roteiro para o Zero Trust”, novembro de 2022
2. C. Todd Lopez, DOD News, “DOD divulga caminho para a segurança cibernética por meio da arquitetura Zero Trust”, novembro de 2022
3. Commvault, Vidya Shankaran, “Defesa em profundidade contra ransomware – Melhores práticas para segurança e imutabilidade dos dados de backup”, outubro de 2021


