La arquitectura «zero trust» es fundamental para la postura de seguridad de una organización a la hora de mitigar los ciberataques, y el Departamento de Defensa ha publicado recientemente su «Estrategia y hoja de ruta de zero trust»¹ sobre su plan para que el DOD adopte una arquitectura «zero trust» de aquí a 2027.²
Una arquitectura de confianza cero sienta las bases para la microsegmentación del entorno informático, con un acceso limitado según el principio del «privilegio mínimo», y en la que todas las comunicaciones hacia y entre los microsegmentos se autentican, auditan y verifican³. La filosofía subyacente a la confianza cero consiste en no dar nunca por sentada la confianza, sino validarla continuamente, para que los atacantes no puedan acceder al sistema. Las empresas, organizaciones y organismos públicos deben asegurarse de que ni siquiera los usuarios que se encuentran dentro de una red puedan causar daños graves.
Señalar un comportamiento inusual
Los principios de «cero confianza» garantizan que el acceso de los usuarios se valide y supervise de forma continua en lo que respecta a la autenticación y la autorización, al tiempo que se lleva a cabo una auditoría constante. Commvault aprovecha controles de seguridad como la autenticación multifactorial para las tareas administrativas cotidianas, los bloqueos de privacidad y el cifrado de datos. El acceso de los usuarios se puede compartimentar, denegando explícitamente el acceso a nivel de CommCell, al tiempo que se aplican roles a grupos de recursos microsegmentados mediante configuraciones multitenant. Los controles de «cero confianza» ayudan a limitar el movimiento lateral interno para evitar la pérdida de datos y el acceso no autorizado a los mismos.
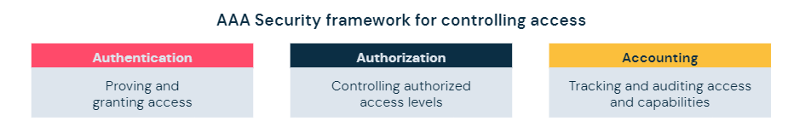
Aplicar controles de «Zero Trust»
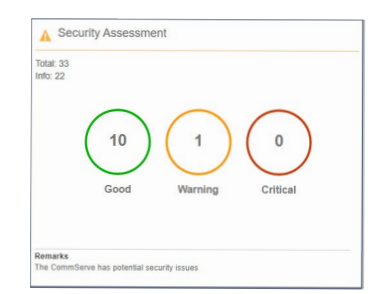
Commvault facilita la aplicación de controles AAA de «confianza cero» a través del panel de control de evaluación del estado de seguridad. Este panel ofrece una vista unificada que permite identificar controles, señalar posibles riesgos en el entorno de las copias de seguridad y recomendar medidas interactivas para aplicar dichos controles.
Añadir capas de seguridad
Para contribuir a reforzar la resiliencia de su infraestructura de datos, el Marco de Ciberseguridad del NIST se centra en cinco pilares fundamentales para un programa de ciberseguridad eficaz e integral. Prestar atención a estos pilares puede ayudar a su organización a desarrollar una estrategia global de gestión de riesgos. Commvault ha integrado estos pilares de seguridad en nuestro software y nuestras políticas de protección de datos sin que ello suponga una carga administrativa adicional. La plataforma de protección y gestión de datos de Commvault incluye cinco capas de seguridad:

Identificar

Protegido

Supervisar

Responder

Recuperar
Nuestro sistema de seguridad multicapa se compone de conjuntos de funciones, directrices y prácticas recomendadas para gestionar los riesgos de ciberseguridad y garantizar que los datos estén siempre disponibles. Ayudamos a proteger y aislar sus datos, ofrecemos supervisión proactiva y alertas, y facilitamos restauraciones rápidas. Las tecnologías avanzadas basadas en la inteligencia artificial y el aprendizaje automático, incluidos los honeypots, permiten detectar y alertar de posibles ataques en el momento en que se producen, para que puedas responder con rapidez. Al mantener tus copias de seguridad a salvo y garantizar su restauración dentro de los plazos establecidos en tus acuerdos de nivel de servicio, puedes minimizar el impacto de un ataque de ransomware y reanudar tu actividad de inmediato (además de evitar el pago de costosos rescates).
Inmutabilidad
Proteger y aislar las copias de seguridad es fundamental para la integridad y la seguridad de los datos. Por ello, hemos adoptado un enfoque agnóstico respecto a la inmutabilidad. Con Commvault, no necesitas hardware especial ni cuentas de almacenamiento en la nube para proteger los datos de las copias de seguridad frente a las amenazas de ransomware. Si dispone de hardware compatible con WORM (Write-Once, Read Many), bloqueo de objetos o instantáneas (que Commvault admite plenamente), puede seguir utilizando las funciones de bloqueo integradas de Commvault para complementar y reforzar los controles de seguridad existentes. La capacidad de Commvault para admitir defensas en capas que protejan los conjuntos de datos frente al ransomware garantiza que su organización se beneficie de una arquitectura sólida y preparada para la recuperación cibernética. A continuación se indican algunos elementos que debe incluir en su arquitectura de inmutabilidad:
- Bloquea el acceso para aislar el almacén de copias frente al ransomware
- Inmutabilidad con controles a lo largo del ciclo de vida para reducir los riesgos, en equilibrio con el impacto en el consumo
- Red de aislamiento con espacio de aire y controles
- Control de la configuración para protegerla frente a cambios intencionados o accidentales
- Rendimiento de la Recovery simultánea: reducir la latencia prestando la debida atención a la velocidad y al impacto en los costes
- Aplicación automática de parches para mantenerse al día, lo que simplifica la gestión y el mantenimiento de la infraestructura de protección de datos
- Cumplimiento de la filosofía de protección de datos «3-2-1» (3 copias de los datos, 2 soportes diferentes, 1 copia en un almacén seguro)
Obtén más información sobre la arquitectura de infraestructura inmutable de Commvault aquí.
Tecnología de Ciberengaño
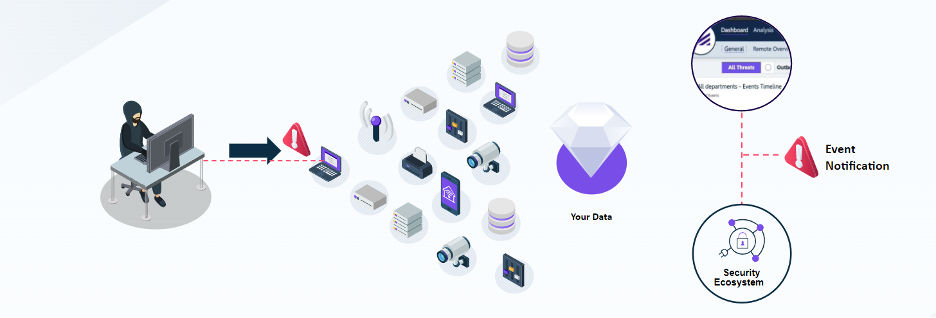
Si bien garantizar la continuidad del negocio es un elemento fundamental de cualquier estrategia en múltiples niveles, una sólida postura de seguridad también incluye tecnología de defensa proactiva que detecta y combate de forma activa las amenazas desconocidas y de «día cero». Metallic® ThreatWise™ supone un punto de inflexión en la protección contra el ransomware, al combinar un sofisticado sistema de alerta temprana y actuación precoz con una protección integral de los datos. Permite a las empresas de cualquier tamaño neutralizar los ataques silenciosos antes de que causen daños, detectando y desviando los ataques de día cero más sigilosos, que eluden la tecnología de detección convencional y burlan los controles de seguridad.
Una estrategia contra el ransomware
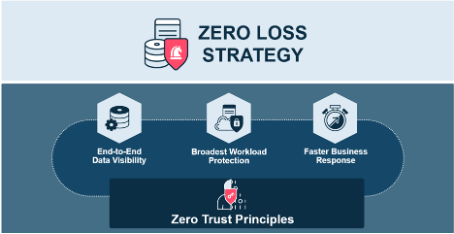
Necesitas un plan para mantenerte firme frente al ransomware. Más allá de limitarte a seguir los principios de «confianza cero» y cruzar los dedos, la solución definitiva puede gestionar y reducir sustancialmente el impacto de un ataque de ransomware. Puede reducir los costes de tu organización mediante el uso de una única plataforma de gestión centralizada, de modo que los equipos de seguridad no tengan que iniciar y cerrar sesión en múltiples productos. Puede aumentar la visibilidad de tus datos a través de un único entorno para minimizar la complejidad para tus equipos. Y, por último, puede proteger lo que más importa al ofrecer la cobertura más amplia de cargas de trabajo y capacidades de Recovery rápido mediante un enfoque unificado. Para que todo esto sea posible, la solución debe adoptar la estrategia «Zero Loss».
Ser menos vulnerable
La realidad es que tu organización debe estar preparada y tomar medidas proactivas para proteger tus datos y colaborar con un proveedor que ofrezca soluciones de protección y Recovery frente al ransomware. ¿Estás preparado? Realiza nuestra evaluación de riesgos gratuita para averiguarlo. Además, lee nuestro libro electrónico titulado «Comprender las funciones y responsabilidades del equipo en la lucha contra el ransomware».
Referencias
1. Departamento de Defensa de EE. UU. (DOD), «El Departamento de Defensa publica su estrategia y hoja de ruta sobre el modelo Zero Trust», noviembre de 2022
. 2. C. Todd López, DOD News, «El DOD presenta una hoja de ruta hacia la ciberseguridad a través de la arquitectura Zero Trust», noviembre de 2022
. 3. Commvault, Vidya Shankaran, «Defensa en profundidad contra el ransomware: mejores prácticas para la seguridad y la inmutabilidad de los datos de copia de seguridad», octubre de 2021.


