The world around us is changing rapidly where everything is being offered and consumed as a Service – including Ransomware. Ransomware as a Service (RaaS) is proving to be the “virus” (pun intended) that is forcing the evolution of security postures adopted by organizations.
As organizações encontram-se em diferentes estágios de sua jornada para a nuvem, que está se tornando ainda mais desafiadora devido a agentes mal-intencionados e vetores de ameaça. Somam-se a isso as preocupações com relação a configurações incorretas na nuvem, que os analistas de mercado apontaram como uma das principais vulnerabilidades que os agentes mal-intencionados tendem a explorar em primeiro lugar.
In the current IT climate, with the ransomware threat looming large, Zero Trust architecture has become central to all enterprise’s security posture. “Challenge and Verify” all communication and access paths between components of the IT landscape is the core tenet of a Zero Trust architecture, which, when available on an easy-to-consume platform, makes it a compelling proposition.
Zero Trust architecture is a shift in paradigm from the concepts of “persistence” of connection that we have seen in the past. It starts with laying the foundations for micro-segmentation of the IT landscape, access limited with the Least Privilege principle, and all communication to and between the micro-segments being authenticated, audited, and verified. Leveraging micro-segmentation helps create micro-containment zones in the event of a disaster to minimize the lateral movement of threat vectors.
No entanto, apesar dos planos mais bem elaborados, vemos organizações sendo vítimas deataques de ransomware and being subject to double extortion. In such cases, an organization’s ability to minimize business downtime relies heavily on its secure backup copies and recovering safely, at optimal speed, performance, and cost. This is proving to be the insurance policy that customers are relying on.
Sempre em sintonia com as mudanças dos tempos, a Commvault, com 25 anos de experiência na área de proteção e gerenciamento de dados, ajuda os clientes a recuperar seus dados e se reerguer após crises cibernéticas e de recuperação de desastres (DR) por meio de uma abordagem de segurança em várias camadas. Essas histórias de sucesso apenas reforçam a importância de cópias de backup preparadas para ameaças cibernéticas e para a recuperação!
To be able to bring all siloed workloads – reducing the surface area of attack, into a unified framework that can easily fit into customers current hybrid ecosystem, with on-premises and SaaS presence, and consistently deliver the highest level of protection and recovery assurance at every layer of interaction, is now the gold standard in cyber-recoverability.For Commvault, adhering to business SLAs is of the highest priority and a non-negotiable parameter.
Por meio de nossa Plataforma de Serviços de Dados Inteligentes, os clientes contam com uma ampla gama de opções para dar suporte às suas cargas de trabalho e garantir flexibilidade de implantação. Os clientes da Commvault desfrutam de uma experiência integrada de proteção e gerenciamento de dados em ambientes locais, na nuvem e em plataformas SaaS.
- Commvault HyperScale X is Commvault’s hyperconverged infrastructure (HCI) offering leveraging Commvault Distributed Storage. Customers benefit from uniformly high standards of security, segmentation, and ease of deployment. HyperScale X also benefits the customer with seamless cloud integration options.
- O Metallic Cloud Storage Services (MCSS) é uma oferta emblemática da Commvault/Metallic desenvolvida com base nos serviços do Azure. O Metallic Hub oferece flexibilidade de SaaS para o Microsoft 365 e o Salesforce.com, além de várias outras cargas de trabalho centradas na nuvem. Da mesma forma, os serviços de armazenamento em nuvem da Metallic complementam os casos de uso híbridos de clientes corporativos que buscam a tão necessária segmentação lógica e isolamento físico dos dados em uma cópia secundária ou terciária. O armazenamento MCSS oferece aos clientes tranquilidade e a garantia de que, com a abstração do acesso e camadas adicionais de segurança, além da criptografia de dados em repouso e em trânsito, seus dados são imutáveis.
With backup copies becoming the “insurance policy” for enterprises to recover from, data immutability is critical.
Customers have an array of capabilities built into Commvault software that complement anomaly detection and notification mechanisms, making it a secure and cyber-ready data protection solution. As described by the NIST Cybersecurity Framework, enterprises are fast aligning themselves to the “Defense in Depth” strategy. When extended to data protection and management environments, the same framework helps achieve desired levels of immutability and security without compromising recovery, performance, and cost.
Best Practices for Security and backup data immutability
A imutabilidade é definida como a capacidade de quaisquer dados serem mantidos em um estado não fungível por um período específico de tempo. A imutabilidade dos dados pode ser alcançada por meio de vários métodos que atuam em conjunto.
Aqui estão as principais práticas recomendadas pela Commvault para garantir a segurança e a imutabilidade dos dados de backup:
1. Have a tighter grip on Role-Based Access Controls to ensure only resources within the organization have access to backup repositories. Coupled with multi-factor authentication (MFA) and Multi-person authentication, this ensures protection against rogue admin or compromised admin credentials. Answering basic questions like “Who has access to what and why?” helps guide the Role-based Access Control (RBAC) principles. This aligns with Least Privilege Access guidelines.
2. Protect against “rogue admin” or “compromised admin credentials” wreaking havoc on your Commvault environment by enabling Commvault Retention Lock on the policies (formerly known as WORM Copy). Once enabled on a policy, this software level locking configuration helps protect against accidental or intentional deletions or changes to the policy retention, deleted jobs or unmounted/dropped libraries, by anyone including admins.
3. A criptografia é uma configuração padrão do Commvault. Os dados em repouso e em trânsito são criptografados, o que garante que os dados de backup, mesmo que sejam exfiltrados, se tornem inúteis para agentes mal-intencionados sem as chaves de descriptografia. Além disso, como os dados gravados pelo Commvault são organizados em blocos desduplicados, esses blocos de dados não têm utilidade alguma para agentes mal-intencionados no caso de ameaças de ransomware de dupla extorsão.
Commvault’s integration with and support for 3rd party Key Management Servers provides an additional layer of security.
4. Commvault’s Ransomware Lock protects on-premises data mover mount paths, wherever relevant. This ensures data can be written into the target disk storage only by Commvault and Commvault approved processes, thus rendering the mount path inaccessible to read, writes, and updates any non-Commvault process, hence immutable.
5. Com o Commvault HyperScale X, os clientes obtêm uma proteção de dados mais rigorosa no nível do sistema operacional, que impede que usuários e/ouataques de ransomware from bypassing other security layers through access controls. Under the hood, HyperScale X engages SELinux to enhance immutability by providing access policies restricting file modifications or disk-level activity, such as reformatting drives. Most importantly, HyperScale X powered by Commvault’s integrated scale-out file system provides additional immutability at the storage layer. This ensures that data in backup repositories cannot be modified or encrypted at the file system level. This capability is enabled by default.
6. Access to cloud storage services is authenticated just before backup jobs are triggered. This also aligns closely with Zero Trust architecture, which mandates all communication channels be “Challenged” and then “Verified,” thus negating the notion of persistence.
7. Commvault also allows leveraging time–based retention lock (WORM immutable lock) on Cloud Object storage and on-premises object storage that support it. Backup copies placed in cloud storage, where a time-based retention lock is applied, cannot be deleted or updated by any process or persons, including Cloud IaaS vendors until retention is met.
8. Network topologies recommended by Commvault emphasize “Pull” architecture vs. “Push” thus, adhering to the principles of Zero Trust architecture. Push architecture relies on the persistence of connection and has the potential for malware to infiltrate through this always-on connection; however, in “Pull” architecture, connection to the clients is periodic, which requires a request for access, authentication of access, and finally resulting in “pulling” of data and events.
9. Nos Serviços de Armazenamento em Nuvem da Metallic (MCSS), a assinatura do armazenamento da Metallic é abstraída dos clientes, uma vez que eles têm visibilidade apenas de sua conta de armazenamento da Metallic e não da assinatura da Metallic. Essa camada de abstração, quando utilizada em conjunto com o Commvault Retention Lock, fornece uma cópia segura e imutável dos dados no MCSS.
Key Architecture Considerations for Immutability
Uma das perguntas mais frequentes é: como podemos projetar a arquitetura mais adequada para um determinado ambiente, considerando todos esses recursos? Quais são as principais considerações de arquitetura ao projetar um ambiente híbrido, buscando equilibrar os parâmetros de segurança, custo e desempenho?
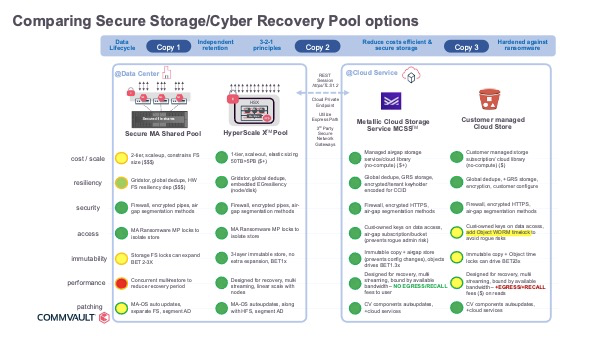
Inclua esses elementos em sua arquitetura de imutabilidade
- Bloqueie o acesso para isolar o repositório de cópias contra ransomware
- Imutabilidade com bloqueios de ciclo de vida para reduzir riscos, em equilíbrio com o impacto no consumo
- Rede de isolamento por entrelaço de ar e controles
- Governança de configuração para proteção contra alterações intencionais ou acidentais
- Desempenho simultâneo da Recovery — reduzir a latência, levando em consideração a velocidade e o impacto nos custos
- Aplicação automática de patches para manter a infraestrutura atualizada, simplificando o gerenciamento e a manutenção da infraestrutura de proteção de dados
- 3-2-1 Cópia em cofre externo
A imagem abaixo ilustra esses pontos principais, que podem servir como um guia rápido e prático.
Para saber mais sobre a imutabilidade da Commvault, leia o artigo sobrea arquitetura de infraestrutura imutável da Commvault.


