Lixeira do Active Directory
Aprenda a habilitar a Lixeira do Active Directory e a restaurar objetos do AD excluídos com este guia passo a passo para administradores de TI.
Definição
O que é a Lixeira do Active Directory?
A Lixeira do Active Directory funciona de maneira semelhante à Lixeira do Windows em computadores de mesa, integrando-se perfeitamente às operações padrão do AD para fornecer um mecanismo de Recovery de objetos excluídos.
Quando ativado, esse recurso preserva os objetos excluídos em um estado recuperável, mantendo seus valores de atributos e associações a grupos para facilitar a restauração. Os administradores podem acessar essa funcionalidade tanto pelo Centro de Administração do Active Directory (ADAC) quanto pelo PowerShell, tornando-a acessível independentemente da preferência de gerenciamento.
In AD environments, deleted objects transition through two distinct states: “deleted” and “recycled.” In the deleted state, most object attributes remain intact and recoverable, while in the recycled state, most attributes are stripped away, making recovery significantly more difficult. Without the Active Directory Recycle Bin enabled, objects immediately enter a “tombstone” state, where many attributes are permanently lost, complicating recovery efforts.
Para florestas legadas do Windows Server, o recurso Lixeira do Active Directory está desativado por padrão e requer ativação explícita. O recurso tornou-se disponível pela primeira vez no Windows Server 2008 R2, mas requer um nível funcional de floresta de, no mínimo, Windows Server 2008 R2 para ser implementado. Uma vez ativado, a alteração se aplica a toda a floresta e não pode ser revertida, tornando essencial um planejamento adequado antes da ativação.
Como ativar a Lixeira
Como habilitar a lixeira no Active Directory
Active Directory (AD) serves as the backbone of identity management for countless organizations worldwide, with its database containing critical user accounts, groups, and security policies. The accidental deletion of these objects can disrupt business operations and create significant administrative challenges without proper recovery mechanisms in place.
O recurso Lixeira do Active Directory oferece aos administradores uma rede de segurança, permitindo a restauração rápida de objetos excluídos sem a necessidade de procedimentos complexos de restauração de backup. Essa funcionalidade preserva todos os atributos dos objetos e associações a grupos, simplificando drasticamente o que antes era um processo de Recovery tedioso.
Organizations that implement the Active Directory Recycle Bin gain operational resilience against common administrative errors while maintaining business continuity. The feature represents a critical component of any comprehensive de gerenciamento do AD strategy, particularly for enterprises that cannot afford extended downtime or data loss.
Comparação
Estados dos objetos: excluídos x reciclados
Esta tabela compara as principais diferenças entre os estados de objeto excluído e reciclado no AD:
| Estado | Período de retenção | Atributos preservados | Complexidade da Recovery | Impacto nos negócios |
| Excluído | 180 dias (padrão) | A maioria dos atributos, incluindo associações a grupos | Low – Full recovery possible | Interrupção mínima |
| Reciclado | Após o término do período de retenção após a exclusão | Atributos mínimos; a maioria é removida | High – Limited recovery options | Possível perda de dados |
Como ativar
Como habilitar a lixeira do Active Directory
A ativação da Lixeira do Active Directory requer uma preparação cuidadosa devido à sua natureza irreversível. O processo pode ser concluído por meio da interface gráfica do ADAC ou por meio de comandos do PowerShell, dependendo da preferência do administrador e dos requisitos do ambiente.
Antes de prosseguir com a ativação, vários pré-requisitos devem ser atendidos para que esse recurso seja implementado com sucesso. Acima de tudo, o nível funcional da floresta deve estar no Windows Server 2008 R2 ou superior, e o administrador deve ter as permissões adequadas na floresta para realizar essa alteração.
Siga estas etapas para habilitar a Lixeira do Active Directory por meio do ADAC:
- Faça login em um controlador de domínio com uma conta que possua privilégios de Administrador Corporativo.
- Abra o ADAC.
- In the navigation pane, right-click on the domain name and select “Raise Forest Functional Level” if not already at Windows Server 2008 R2 or higher.
- Navegue até o domínio raiz da floresta no ADAC.
- In the Tasks pane, click “Enable Recycle Bin.”
- Leia a mensagem de aviso sobre a natureza irreversível dessa ação.
- Click “OK” to confirm and enable the feature.
- Aguarde até que a replicação seja concluída em todos os controladores de domínio.
Como alternativa, os administradores podem usar o PowerShell para habilitar esse recurso com o seguinte comando:
Enable-ADOptionalFeature -Identity ‘Recycle Bin Feature’ -Scope ForestOrConfigurationSet -Target
Pré-requisitos
Pré-requisitos para ativar a Lixeira do Active Directory
Antes de ativar a Lixeira do Active Directory, verifique se o seu ambiente atende a estes pré-requisitos:
| Requisito | Detalhes | Método de verificação |
| Nível funcional da floresta | Windows Server 2008 R2 ou superior | Execute Get-ADForest | Format-List functionalLevel no PowerShell |
| Direitos administrativos | Pertencer ao grupo “Administradores da Empresa” | Execute whoami /groups no Prompt de Comando |
| Disponibilidade dos controladores de domínio | Todos os controladores de domínio devem estar online para que a replicação ocorra corretamente | Use repadmin /showrepl para verificar o status da replicação |
| Versão do esquema do AD | 47 ou superior | Verifique usando Get-ADObject (Get-ADRootDSE).schemaNamingContext -Property objectVersion |
Melhores práticas
Melhores práticas para a recuperação de objetos do AD
O monitoramento das configurações de tombstone e retenção desempenha um papel crucial no sucesso das operações de recuperação de dados. O período de retenção padrão para objetos excluídos é de 180 dias, mas isso pode ser personalizado para se alinhar aos requisitos organizacionais e às necessidades de conformidade. A verificação regular dessas configurações ajuda a manter os recursos de recuperação ideais e a evitar a perda inesperada de dados devido ao vencimento dos períodos de retenção.
A documentação constitui a base de procedimentos de Recovery eficazes. Ao restaurar contas excluídas, os administradores devem manter registros detalhados do processo de Recovery, incluindo a verificação de associações a grupos, permissões de segurança e outros atributos críticos. Essa documentação serve tanto como trilha de auditoria quanto como referência para futuras operações de Recovery, reduzindo o risco de restaurações incompletas.
Testes regulares tanto da funcionalidade da Lixeira quanto das soluções tradicionais de backup validam os recursos de Recovery e identificam possíveis problemas antes que eles afetem cenários reais de Recovery. Esses testes devem simular vários cenários de exclusão e requisitos de Recovery para fornecer uma validação abrangente dos procedimentos de Recovery.
Melhores práticas
Melhores práticas para Recovery de objetos do AD
| Melhor prática | Descrição | Benefícios |
| Monitore as configurações de retenção | Verifique e ajuste regularmente o tempo de vida dos tombstones e os períodos de retenção de objetos excluídos | Evita a eliminação prematura de objetos e maximiza a janela de Recovery |
| Documentar os procedimentos de recuperação | Manter registros detalhados das etapas de Recovery e dos atributos dos objetos | Cria um registro de auditoria e agiliza recuperações futuras |
| Implemente o princípio do privilégio mínimo | Restringe os recursos de exclusão apenas aos administradores autorizados | Reduz incidentes de exclusão acidental |
| Testes regulares de Recovery | Agendar testes trimestrais dos procedimentos de Recovery de objetos | Valida os processos e identifica possíveis problemas de forma proativa |
| Verificação de associação a grupos | Verifique todas as associações a grupos após a restauração de objetos | Ajuda a evitar problemas de acesso e brechas de segurança após a Recovery |
Opções adicionais de Recovery para objetos do AD
Os backups do Windows Server oferecem uma opção abrangente de recuperação quando a Lixeira não consegue lidar com cenários específicos de recuperação. Os backups de estado do sistema capturam todo o banco de dados do AD, permitindo restaurações confiáveis quando necessário. Essa abordagem se mostra particularmente valiosa para recuperar objetos cujo período de retenção expirou ou ao recuperar de falhas mais catastróficas.
O PowerShell oferece recursos poderosos de linha de comando para operações de Recovery direcionadas por meio de comandos como o Restore-ADObject. Essa abordagem proporciona controle granular sobre o processo de Recovery, permitindo que os administradores especifiquem exatamente quais objetos restaurar e como lidar com possíveis conflitos durante o processo de restauração.
Os pontos a seguir destacam como as abordagens de Recovery diferem significativamente dependendo das ferramentas utilizadas:
Recovery com o Windows Server Backup:
- Exige que o controlador de domínio seja colocado offline durante a Recovery.
- Restaura todo o estado do sistema, incluindo o banco de dados do AD.
- É mais demorado, mas recupera objetos independentemente do período de retenção.
- Exige um manuseio cuidadoso da restauração autoritativa/não autoritativa.
Recovery pelo PowerShell:
- Pode ser realizada enquanto o controlador de domínio permanece online.
- Permite a recuperação seletiva e granular de objetos específicos.
- Limitada a objetos que ainda estejam dentro do período de retenção.
- Preserva a maioria dos atributos dos objetos ao usar a Lixeira.
Estudo de Caso
Bilthoven Biologicals se recupera de um ataque de ransomware
A Bilthoven Biologicals (BBio), uma empresa farmacêutica especializada na produção de vacinas, enfrentou um teste crítico de suas capacidades de recuperação de dados ao sofrer um grave ataque de ransomware. O ataque começou quando os usuários relataram a impossibilidade de acessar arquivos ou fazer login nos sistemas, o que levou o consultor de TI Paul Vries a descobrir uma nota de resgate exigindo pagamento para a descriptografia dos arquivos.
“The ransomware spread through the domain field and the factory. Basically, everything connected to the Active Directory was compromised,” said Vries. The impact was immediate and potentially devastating for a company handling sensitive pharmaceutical data. BBio’s response team had to act quickly to contain the spread and assess the damage.
The company’s first response was methodical: Disconnect the network and shut down infected servers and virtual machines while maintaining operation of unaffected systems to minimize disruption to vaccine production. It also prioritized clear communication with employees about the situation to maintain operational awareness throughout the organization.
By the second day of the attack, Vries and the team successfully brought the AD and their backup environment back online. The recovery process benefited significantly from the intuitive interface of their backup solution. “We love the simplicity of the dashboard. With just a few clicks, we can restore a virtual machine or backups after an attack, which is vital in our line of work as a pharmaceutical company with very sensitive data,” Vries explained.
The recovery effort involved round-the-clock work, with team members taking shifts to restore services throughout the night. Through this coordinated effort between the internal IT team and its managed service provider, BBio fully restored services across multiple offices and its factory in just nine days. Vries noted that without proper backups made before the attack, “the situation could have been much worse.”
Esse incidente destacou várias lições importantes para a BBio:
- A necessidade de um plano formal de Recovery de desastres, que não existia no momento do ataque.
- A importância de manter a infraestrutura crítica de backup separada do domínio para evitar a criptografia durante um ataque.
- O valor de implementar proteção por isolamento físico (air gap) para seu ambiente híbrido.
Após o ataque, a BBio implementou várias melhorias em sua estratégia de proteção de dados, incluindo o desenvolvimento de um plano abrangente de Recovery de desastres que prioriza sistemas críticos e estabelece uma sequência clara de Recovery. A empresa também reforçou sua proteção contra ransomware ao implementar a proteção por “air gap” para seu ambiente híbrido de nuvem e local.
“With proper protection, we can easily manage, protect, and recover data in the cloud and on-premises, even in the worst-case scenario,” said Vries, reflecting the company’s renewed confidence in its data resilience strategy.
Commvault’s Support
Como a Commvault oferece suporte ao Active Directory
Commvault delivers comprehensive protection for Ambientes de publicidade through automated backup and recovery solutions for both on-premises and cloud-based deployments. The platform’s intelligent automation capabilities minimize administrative overhead while maximizing data protection, creating consistent, application-aware backups that maintain the integrity of the AD database and its objects.
While the native Active Directory Recycle Bin provides basic recovery capabilities, Commvault complements and extends these features with enhanced recovery workflows. Commvault’s solutions offer simplified, guided recovery processes that reduce the technical complexity often associated with AD restoration, enabling even less experienced administrators to perform successful recoveries with confidence.
Commvault’s recursos de restauração granular allow administrators to recover specific AD objects, attributes, or entire organizational units without disrupting the broader environment. This precision helps minimize downtime during recovery operations while maintaining business continuity throughout the process. The platform also maintains detailed recovery logs and audit trails, supporting compliance requirements and providing documentation for regulatory purposes.
Recursos
Features de proteção do AD da Commvault
The table highlights key features of Commvault’s AD protection capabilities:
| Destaque | Descrição |
| Backup automatizado | Backups programados e consistentes de bancos de dados do AD com reconhecimento de aplicativos |
| Fluxo de trabalho de recuperação aprimorado | Recovery processes guided and simplified, with clear step-by-step instructions |
| Opções de restauração granular | Capacidade de recuperar objetos, atributos ou unidades organizacionais específicos |
| Suporte a múltiplos ambientes | Proteção em implantações do AD locais, híbridas e na nuvem |
| Documentação de conformidade | Registros de auditoria detalhados e relatórios de Recovery para atender aos requisitos regulatórios |
A proteção do Active Directory requer uma estratégia abrangente que vá além das ferramentas nativas e das soluções básicas de backup. As organizações precisam de soluções robustas e automatizadas que protejam os dados do Active Directory em ambientes híbridos, ao mesmo tempo em que ofereçam suporte à recuperação rápida quando necessário. Ao implementar tanto a Lixeira do Active Directory quanto soluções de backup de nível empresarial, as organizações criam múltiplas camadas de proteção para sua infraestrutura crítica de identidades.
We understand the critical role AD plays in your organization’s operations. Solicite uma demonstração to see how we can help protect your AD environment.
Termos relacionados
Active Directory
Um serviço de diretório desenvolvido pela Microsoft para redes de domínio do Windows; essencial para o gerenciamento das identidades e relações que compõem um ambiente de rede.
Active Directory
Um serviço de diretório desenvolvido pela Microsoft para redes de domínio do Windows; essencial para o gerenciamento das identidades e relações que compõem um ambiente de rede.
Proteção de Dados
As práticas, tecnologias e políticas utilizadas para proteger os dados contra acesso não autorizado, perda, corrupção e outras ameaças.
Proteção de Dados
As práticas, tecnologias e políticas utilizadas para proteger os dados contra acesso não autorizado, perda, corrupção e outras ameaças.
Política de backup
A set of rules and procedures that describe an enterprise’s strategy for creating backup copies of data for safekeeping and recovery.
Política de backup
A set of rules and procedures that describe an enterprise’s strategy for creating backup copies of data for safekeeping and recovery.
Backup e recuperação para o Microsoft Active Directory
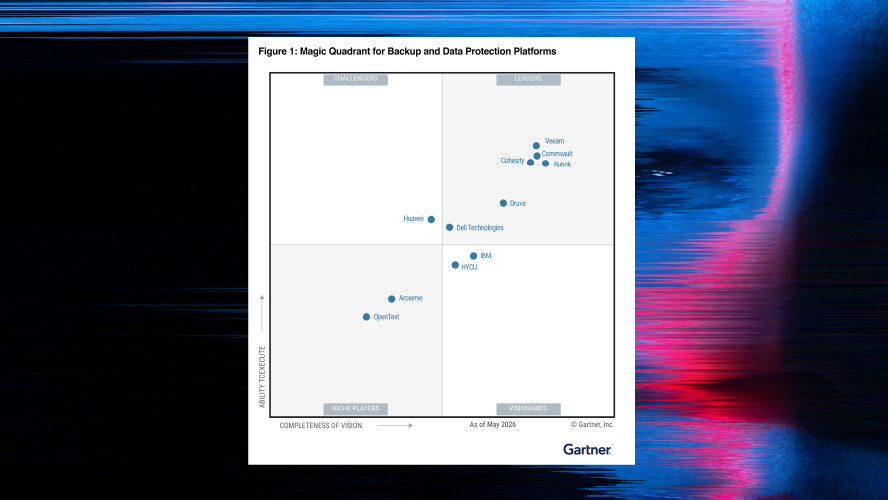
Gartner® Magic Quadrant™