Skip to content

As garantias de segurança do seu provedor de backup estão tirando seu sono? Está preocupado com a possibilidade de hackers estarem na sua rede neste exato momento, tentando comprometer seus dados? Você sabia que um ransomware comum permanece na sua rede por mais de 200 dias antes de criptografar seus dados? Quer saber o que eles estão fazendo? Estão à caça dos seus backups!

As metodologias de backup estão passando por uma mudança fundamental: deixaram de se concentrar na proteção dos dados contra “força maior” para passar a enfatizar a necessidade de proteção contra “agentes mal-intencionados e hackers”. Com ataques ocorrendo dentro da sua rede ou em suas contas na nuvem, a verdadeira pergunta que você deve se fazer é: “nossos backups locais ou snapshots em nossa conta na nuvem pública são suficientes para nos proteger em caso de um ataque de ransomware?” Infelizmente, a história recente comprovou que o backup por si só não é suficiente.

Nos últimos meses, a Agência de Segurança Cibernética e de Infraestrutura (CISA) vem divulgando alertas e avisos às empresas sobre essa vulnerabilidade. A CISA recomenda uma solução que inclua backups regulares, proteção por “air gap” e backup externo, fora da sua rede e da sua esfera de segurança (consulte os alertas AA20-345A e AA20-302A). A CISA reconhece que, se você ou seus administradores tiverem acesso ao hardware de back-end ou à infraestrutura em nuvem, os hackers encontrarão uma maneira de comprometê-los. Mesmo que você ache que possui a melhor segurança, a verdadeira questão é: você quer se concentrar em ficar à frente dos hackers como último recurso (seu backup), em vez de se dedicar à missão da sua empresa? Acreditamos que há uma maneira melhor.

Reconhecemos que muitas organizações planejam adotar uma solução de backup nativa da nuvem no futuro, ao longo de sua jornada para a nuvem, mas talvez este não seja o momento ideal devido aos ciclos de depreciação do hardware. No entanto, em vez de desperdiçar mais dinheiro com esse backup ultrapassado que só serve como lastro, temos uma solução.

Temos o prazer de anunciar o Clumio RansomProtect™, a primeira solução “air gap” nativa da nuvem do setor que protege nuvens públicas, privadas e SaaS em um único serviço e em uma única plataforma.

O Clumio RansomProtect oferece uma solução para empresas que desejam se proteger AGORA contra ransomware com:

  • O tempo mais rápido para obter proteção, com uma configuração de 15 minutos e sem necessidade de hardware
  • Retenção de 30 dias para VMware / VMware Cloud on AWS, serviços nativos da AWS (EC2/RDS/EBS) e Microsoft 365
  • Recovery granular rápida onde você precisar
  • Máxima segurança dos dados com isolamento físico (air-gapping)
  • Até 50% do custo dos produtos de proteção de dados já existentes, que, para começar, não são bons o suficiente

Com o Clumio RansomProtect, você não precisa mais se preocupar em comprar mais hardware e software para proteção, gerenciar a segurança da rede e da infraestrutura para criar um “air gap”, procurar um local secundário ou tentar se manter à frente dos hackers que tentam atacar sua infraestrutura de backup.

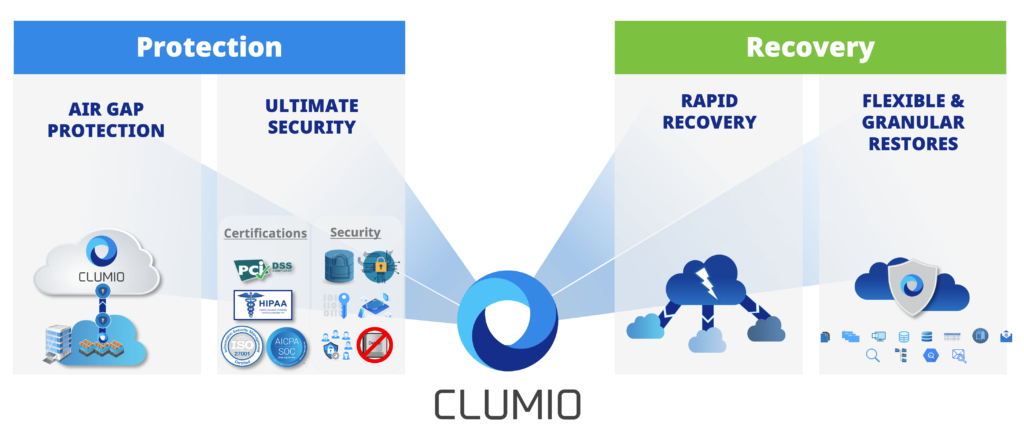
A plataforma principal da Clumio oferece metodologias de proteção e Recovery para garantir que você não apenas esteja protegido, mas também seja capaz de retomar suas operações rapidamente.

Commvault AirGap com a máxima segurança

Clumio simplifica a proteção contra ataques de ransomware e oferece o máximo em segurança. Para começar, todos os dados são protegidos fora de suas redes locais ou infraestrutura em nuvem. Não deixe que as soluções tradicionais de proteção de dados de hoje tentem convencê-lo a comprar mais hardware e software ou, pior ainda, que um cluster na nuvem ou o descarregamento para o S3 sejam suficientes para protegê-lo. A imutabilidade e a criptografia, por si sós, não são suficientes se alguém conseguir obter credenciais e excluir, criptografar ou desligar a infraestrutura para torná-la inutilizável.

O que é necessário são testes, certificações e validações constantes, além de todos os recursos de segurança da plataforma oferecidos pelo Clumio. Sua solução de backup realiza testes de penetração trimestrais para garantir sua segurança? Ela possui certificação de conformidade com as normas ISO 27001, ISO 27701, PCI DSS, SOC 2 Tipo I e Tipo II ou HIPAA? Bem, se você fosse um cliente do Clumio, poderia responder: “Sim!”. No fim das contas, se o seu administrador tiver acesso e a capacidade de excluir os dados, os hackers encontrarão uma maneira de comprometer seus dados.

A replicação de dados para um local secundário não só é cara, exigindo hardware adicional, como também coloca o peso da segurança sobre os seus ombros. Agora, você precisa gerenciar medidas adicionais de segurança de rede quando o backup primário tem acesso ao dispositivo de backup secundário. Já vimos soluções tradicionais de backup serem vítimas de ataques de ransomware.

Recovery rápida com restaurações flexíveis e detalhadas

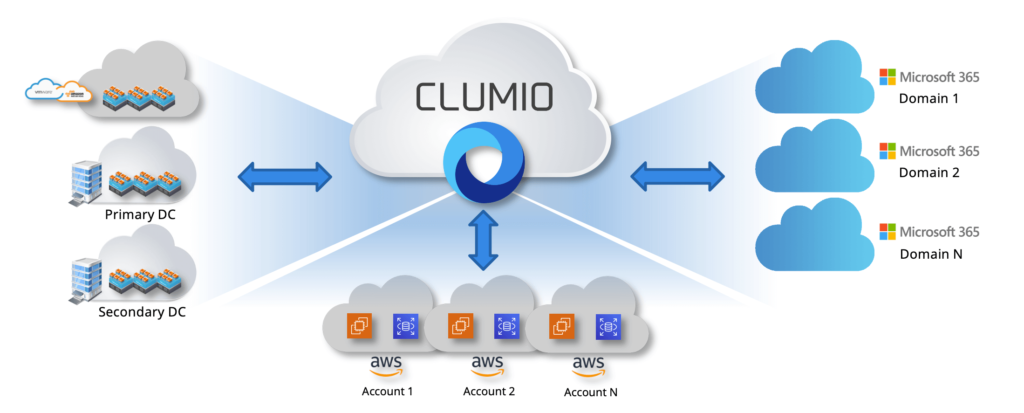
Sofrer um ataque já é um grande desafio, mas contar com restaurações flexíveis e detalhadas pode ser fundamental quando isso acontece. Com o Clumio, a recuperação após um ataque de ransomware não poderia ser mais fácil. O Clumio oferece a máxima flexibilidade para restaurações, com a capacidade de restaurar VMs em qualquer datacenter ou no VMware Cloud on AWS, restaurar instâncias do EC2 ou RDS em qualquer conta da AWS, ou caixas de correio do Microsoft 365 em qualquer domínio. Você pode pesquisar ou navegar pelos dados que deseja restaurar, e as restaurações são realizadas com alta granularidade — em nível de arquivo, diretório, VM, e-mail, banco de dados ou até mesmo registro de banco de dados —, tudo com apenas alguns cliques.

Proteja-se e reduza seus custos ao mesmo tempo

O RansomProtect complementa seu produto de backup atual e oferece a proteção em ambiente isolado (air-gap) de 14 dias de que você precisa contra ataques agressivos de ransomware, tudo isso pela metade do custo das soluções concorrentes. E, no futuro, se você decidir substituir sua antiga solução de backup em ambiente isolado pelo Clumio, poderá economizar até 70% em comparação com uma solução nativa de ambiente isolado, ao mesmo tempo em que simplifica drasticamente a implantação e o gerenciamento.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Esse recurso permite que os clientes da AWS listem os blocos de um snapshot do EBS, comparem as diferenças entre dois snapshots do EBS e leiam dados diretamente desses snapshots. Para realizar essas tarefas antes do lançamento das APIs diretas do EBS pela AWS, era necessário iniciar instâncias temporárias do Amazon Elastic Compute Cloud (EC2) e anexar volumes do EBS criados a partir dos snapshots do EBS. Agora, é possível chamar as APIs a partir de instâncias do EC2, funções do AWS Lambda ou contêineres. Isso permite que você leia, liste o conteúdo de um único snapshot ou liste as alterações entre dois snapshots do EBS sem precisar criar volumes do EBS a partir dos snapshots primeiro. Em julho de 2020, a AWS lançou um conjunto adicional de APIs diretas do EBS que permitem aos clientes criar e gravar diretamente em snapshots do EBS. Temos observado muito interesse e recebido muitos comentários dos parceiros da AWS desde que lançamos as APIs diretas.

Esta postagem do blog enfoca especificamente a Clumio, uma Parceira de Tecnologia Avançada da AWS com competência em Armazenamento da AWS. A Clumio oferece um serviço de backup como serviço seguro e multiplataforma, lançado em agosto de 2019, que inicialmente protegia cargas de trabalho locais do VMware e do VMware Cloud on AWS. Em dezembro de 2019, as ofertas da Clumio se expandiram rapidamente para incluir a proteção de volumes EBS. Nesta postagem, discuto como a introdução das APIs diretas do Amazon EBS em seu fluxo de trabalho de backup de EBS ajudou a proporcionar uma economia média de 30% nos custos e uma redução geral de 15% nos tempos de backup para os clientes da Clumio. Como participante ativo do programa beta das APIs diretas, a Clumio demonstrou grande interesse em implementá-las em seus fluxos de trabalho de backup de EBS.

Introdução ao Clumio para serviços nativos da AWS

A Clumio oferece backup como serviço para empresas que precisam proteger instâncias do EC2, volumes do EBS e instâncias do Amazon Relational Database Service (Amazon RDS). Desenvolvida na AWS, a Clumio oferece aos seus clientes um método simples e sem agentes para proteger volumes do EBS, sem a complexidade e os custos típicos do gerenciamento de snapshots ou da infraestrutura de backup. Com Clumio, você pode proteger todas as suas contas, em todas as regiões, em uma única interface. Isso ajuda a manter a consistência da proteção de dados e abre possibilidades de uso para recuperação de desastres (DR), testes e desenvolvimento, além de migração.

Depois de assinarem o Clumio, os clientes da Clumio simplesmente implantam um modelo do AWS CloudFormation em sua conta e configuram suas políticas de backup. O processo é simplificado e pode estar pronto e funcionando em 15 minutos ou menos. O Clumio faz backup de todos os dados de forma segura e imutável, além de fornecer aos clientes uma cópia “isolada” de seus dados fora de sua conta. Dessa forma, se a conta de um cliente for comprometida ou se volumes/snapshots forem excluídos por engano, o Clumio pode ajudá-lo a restaurar rapidamente seus dados na conta. Por fim, como uma oferta de SaaS, o Clumio fornece atualizações e aprimoramentos para seus serviços de forma transparente a cada duas semanas, como a integração com as APIs diretas do Amazon EBS. Isso permite que os clientes do Clumio se concentrem mais em suas competências essenciais, em vez de perder tempo mantendo a infraestrutura de backup.

O fluxo de trabalho do Clumio para o Amazon EBS antes das APIs diretas do EBS

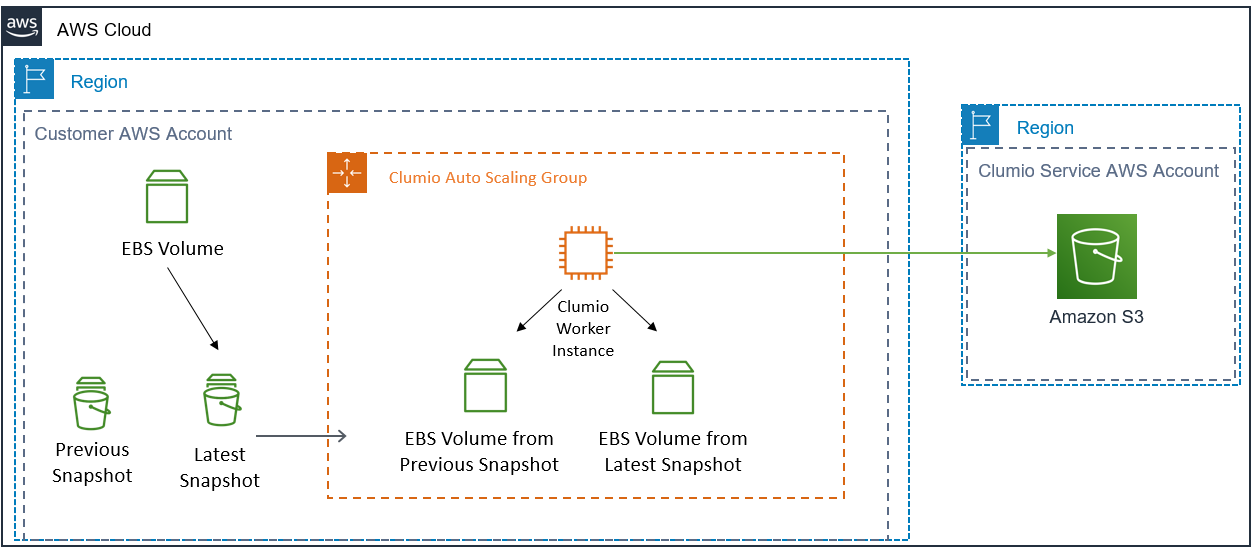
Quando a Clumio lançou seu serviço Clumio for Amazon EBS no final de 2019, as APIs diretas do EBS ainda não estavam disponíveis. Consequentemente, sempre que a Clumio iniciava um backup de um volume do Amazon EBS, era necessário montar o volume do EBS em uma instância de trabalho do Amazon EC2 dentro de um Grupo de Autoescalonamento do EC2 da Clumio. Nesse momento, a Clumio precisava ler todo o conteúdo do volume para determinar quais blocos haviam sido alterados e, em seguida, processar e enviar os dados alterados para o serviço da Clumio. Embora esse fluxo de trabalho fosse automatizado e transparente para o cliente, havia algumas desvantagens. Uma delas era que a instância de trabalho do EC2 precisava ler todo o conteúdo do volume para identificar os dados alterados durante o processo de backup. A leitura de todo o conteúdo de um volume para identificar alterações era onerosa tanto em termos de tempo quanto de custo para os clientes.

Clumio Amazon EBS workflow before Amazon direct APIs

Fluxo de trabalho do Clumio para o Amazon EBS após as APIs diretas do Amazon EBS

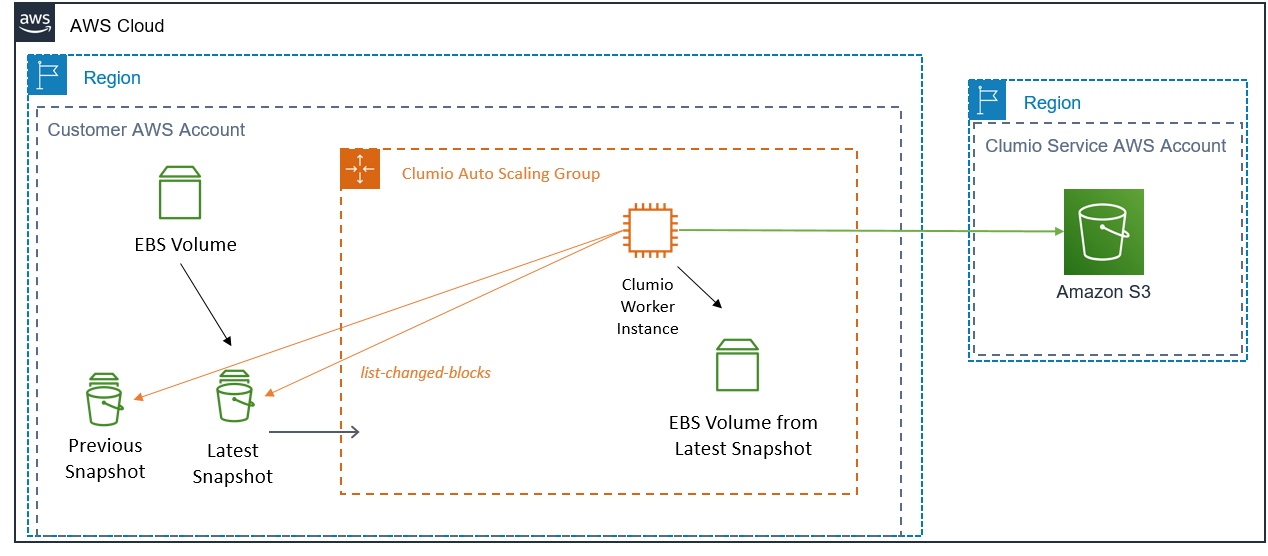
Em fevereiro de 2020, a Clumio lançou uma atualização em sua plataforma que aproveitava as novas APIs diretas do Amazon EBS. Como resultado, a Clumio agora é capaz de determinar programaticamente os blocos alterados entre instantâneos do EBS. A empresa não precisa mais restaurar volumes do EBS a partir de instantâneos e comparar as diferenças em uma instância de trabalho do EC2, o que trouxe grandes benefícios aos clientes da Clumio. Os clientes da Clumio agora podem realizar essas tarefas com até 15% mais rapidez e gastar até 30% menos em custos de infraestrutura da AWS associados à execução de instâncias de trabalho da Clumio (EC2 e EBS). A Clumio ainda utiliza instâncias de trabalho do EC2 atualmente para fornecer serviços como desduplicação, compactação e indexação aos clientes antes que eles recebam os dados no serviço da Clumio.

Clumio Amazon EBS workflow after Amazon EBS direct APIs

Planos futuros do Clumio para o Amazon EBS com as APIs de snapshot direto do EBS

Clumio, assim como a AWS, está aprimorando continuamente seus serviços e inovando com base no feedback dos clientes. As APIs diretas do Amazon EBS foram o resultado da AWS ter ouvido atentamente seus parceiros e clientes, compreendido quais Features eram mais importantes para eles e inovado com isso em mente. A Clumio está trabalhando em estreita colaboração com as equipes de serviços da AWS em métodos que lhes permitam introduzir APIs diretas do Amazon EBS adicionais em seu fluxo de trabalho. O objetivo é reduzir persistentemente as despesas de seus clientes por meio da integração de estratégias de otimização de custos da AWS, ao mesmo tempo em que aprimora sua eficiência operacional. Isso inclui a simplificação de processos para minimizar gastos com serviços da AWS, além de melhorar os tempos de backup e restauração para aumentar a resiliência e a relação custo-benefício.

Uma medida em análise é eliminar completamente a necessidade de instâncias de trabalho do Amazon EC2 na conta AWS do cliente. A Clumio poderia buscar fazer isso por meio da introdução de fluxos de trabalho sem servidor que chamariam as APIs diretas do EBS para operações de listagem, leitura e gravação. Eles também têm a opção de usar uma arquitetura sem servidor para realizar a deduplicação e a compactação necessárias. Considerar essas opções poderia simplificar ainda mais as operações de backup e restauração do EBS para os clientes da Clumio.

Resumo

Nesta postagem, apresentei uma breve visão geral do serviço nativo da Clumio para a AWS e expliquei como eram os fluxos de trabalho de backup do Amazon EBS antes e depois do uso das APIs diretas do EBS. As APIs diretas são uma maneira programática de comparar as alterações entre dois Snapshots do EBS, o que ajudou os clientes da Clumio a economizar, em média, 30% nos custos e a reduzir em 15% os tempos de backup. Também discuti como a empresa planeja aprimorar seu serviço no futuro, utilizando mais as APIs diretas do EBS.

Caso você também queira considerar as APIs diretas do Amazon EBS para seu fluxo de trabalho de backup e restauração do EBS, consulte a documentação das APIs diretas do EBS disponível em nosso site.

Obrigado por ler esta postagem do blog! Se você tiver algum comentário ou dúvida, não hesite em deixá-los na seção de comentários.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por Ranga Rajagopalan

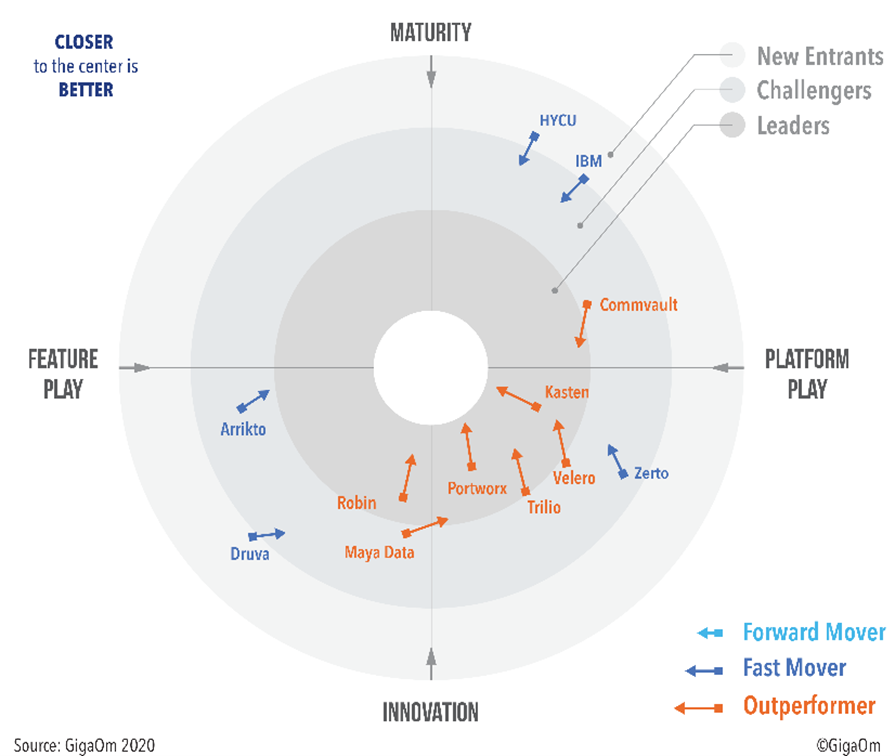
Estamos muito animados com o fato de a Commvault ter sido classificada como “Outperformer” no relatório GigaOm Radar sobre proteção de dados do Kubernetes, divulgado recentemente — um reconhecimento incrível de nossa inovação contínua para simplificar a forma como nossos clientes armazenam, protegem e migram suas aplicações do Kubernetes!

Enrico Signoretti, autor do relatório da GigaOm, resumiu isso perfeitamente: “A Commvault está demonstrando um forte compromisso com o Kubernetes e seus modelos operacionais, ao mesmo tempo em que mantém seu sólido suporte às plataformas e operações tradicionais. E, graças ao Metallic, a solução SaaS da empresa, a Commvault pode oferecer proteção de dados para o Kubernetes em uma ampla gama de organizações. No fim das contas, a Commvault é líder de mercado em proteção de dados corporativos.”

Obrigado, Enrico. Não poderíamos concordar mais!

As empresas estão acelerando rapidamente sua jornada para a nuvem nativa ao adotarem contêineres para proporcionar portabilidade de aplicativos, integração mais rápida e custos de infraestrutura mais baixos. Previmos essa tendência há mais de três anos, quando iniciamos nossa jornada de proteção de dados em contêineres, começando com o suporte ao Docker, seguido pelo OpenShift e, agora, pelo Kubernetes.

Também percebemos que o armazenamento e a proteção de dados precisavam se unir para uma gestão eficaz — ou, melhor dizendo, inteligente — dos dados dos contêineres. É exatamente por isso que incorporamos proteção de dados nativa ao armazenamento nativo em nuvem definido por software da Hedvig para contêineres, totalmente integrado ao Kubernetes e projetado para DevOps.

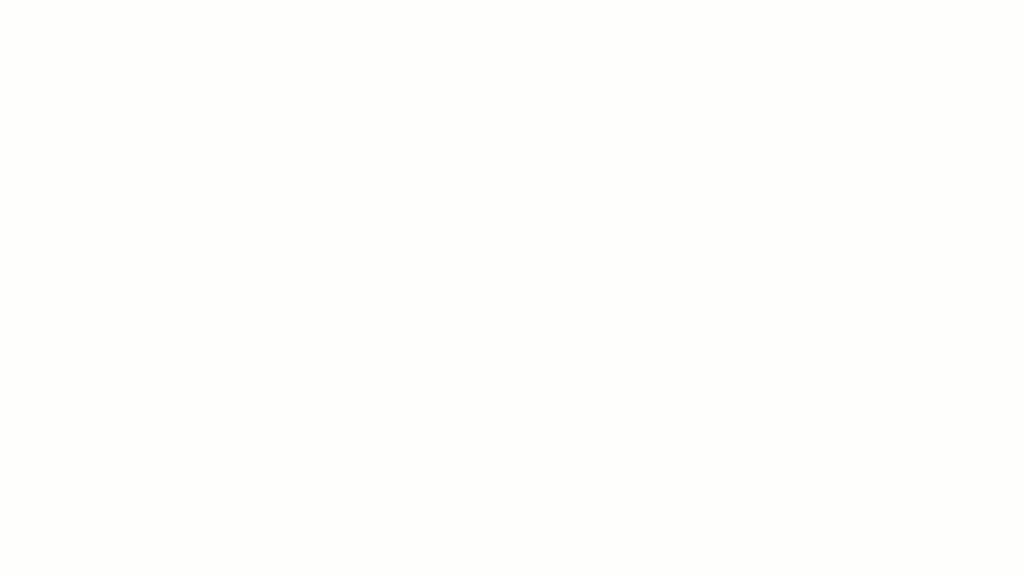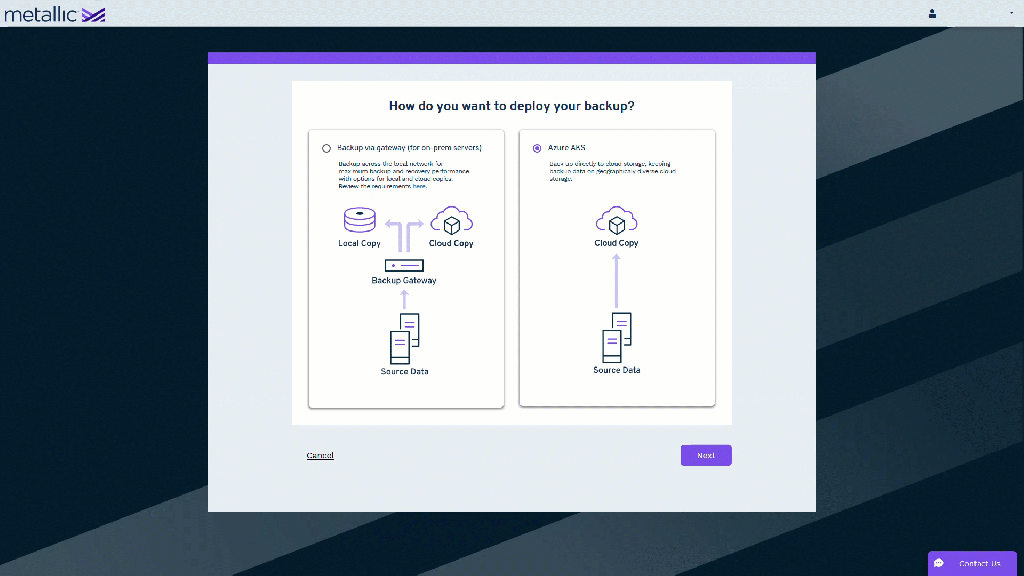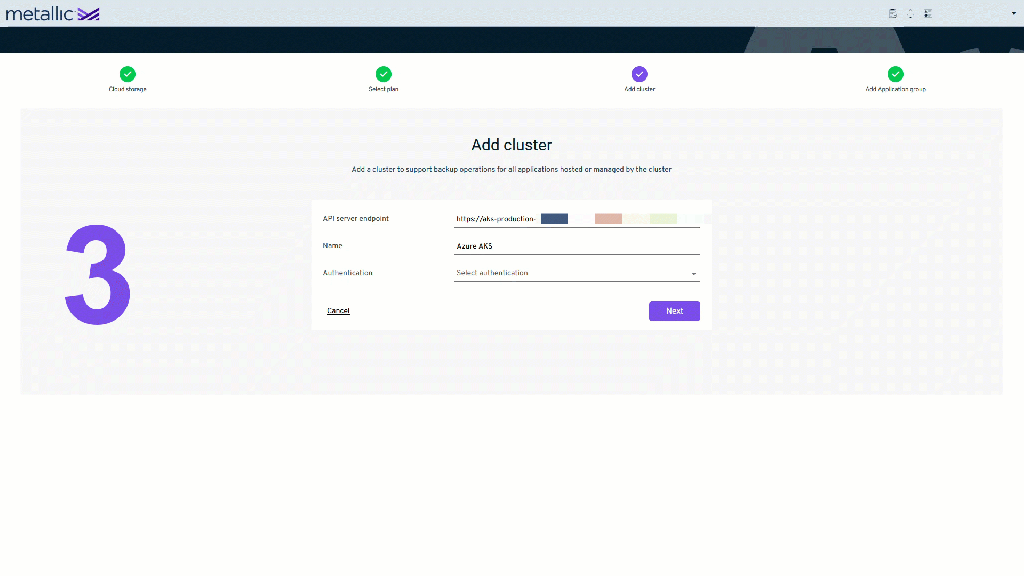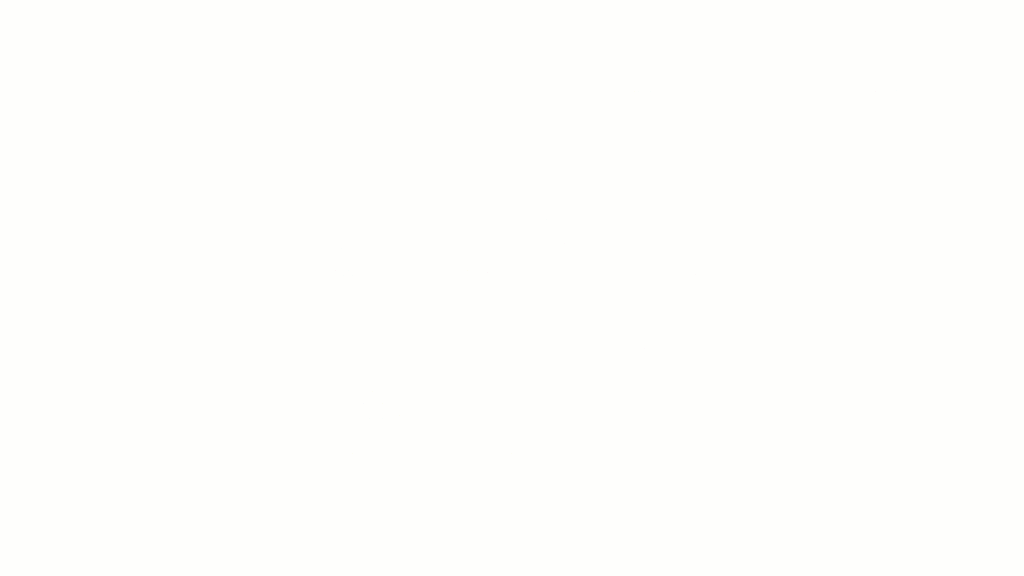
E, nesta semana, transformamos ainda mais a proteção de dados para o Kubernetes com o lançamento do Metallic VM & Kubernetes Backup, uma solução BaaS (Backup como Serviço) fornecida na nuvem para aplicativos do Kubernetes. O Metallic protege os aplicativos do Kubernetes, independentemente de estarem em execução no local, no Azure ou na AWS, em apenas quatro etapas!

Com armazenamento híbrido nativo da nuvem, definido por software, e proteção de dados BaaS, totalmente integrados ao Kubernetes, a Commvault é uma solução simples e abrangente de gerenciamento de dados para contêineres. Diga adeus à complexidade dos produtos isolados – aproveite a simplicidade da Commvault, que oferece uma única solução para todas as cargas de trabalho, incluindo aplicativos em contêineres, independentemente de onde seu aplicativo esteja hospedado. Ou, como bem descreve o relatório da GigaOm, aproveite os pontos fortes da Commvault: “um ambiente familiar e fácil de usar, que ajuda o usuário a consolidar todas as operações de backup em uma única plataforma”.

Ranga Rajagopalan é vice-presidente de Produtos da Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Essa nova ameaça levou a Agência de Segurança Cibernética e Infraestrutura (CISA) do Departamento de Segurança Interna a divulgar, nesta semana, um comunicado alertando os prestadores de serviços de saúde para que fiquem atentos ao ransomware e tomem medidas imediatas para evitar um ataque. O setor de saúde é o alvo mais recente, mas ninguém está a salvo de ataques de ransomware. Pesquisadores de segurança acompanharam uma crescente ameaça de ransomware durante o terceiro trimestre de 2020, incluindo um aumento maciço em setembro. Durante esse período, os EUA registraram a impressionante marca de 145,2 milhões de ataques de ransomware — um aumento de 139% em relação ao ano anterior (Fonte: Pesquisa da SonicWall aponta crescimento agressivo do ransomware e aumento nos ataques à IoT).

No comunicado, a CISA detalha como muitos desses ataques funcionam e como proteger seus dados. Os backups têm sido, tradicionalmente, a salvação contra muitos desses ataques, mas apenas ter um backup não é suficiente. Sabe-se que o ransomware pode criptografar backups se eles estiverem na mesma rede ou até mesmo excluí-los completamente. A melhor solução detalhada neste comunicado é isolar fisicamente o backup para que você sempre tenha uma cópia fora da rede ou da esfera de segurança da empresa. Dessa forma, os dados não podem ser criptografados por agentes mal-intencionados e podem ser restaurados em qualquer circunstância. O comunicado recomenda: “Faça backups regulares dos dados, isole-os fisicamente e proteja as cópias de backup offline com senha. Implemente um plano de Recovery para manter e conservar várias cópias de dados confidenciais ou proprietários e servidores em um local fisicamente separado e seguro.” Embora isso pareça simples e claro, criar uma solução de backup com isolamento físico não é nada simples. Mas o tempo é essencial; por isso, nesta postagem do blog, detalharemos as três melhores práticas para proteger seus dados contra ransomware.

Nem todas as soluções de intervalo de ar são iguais

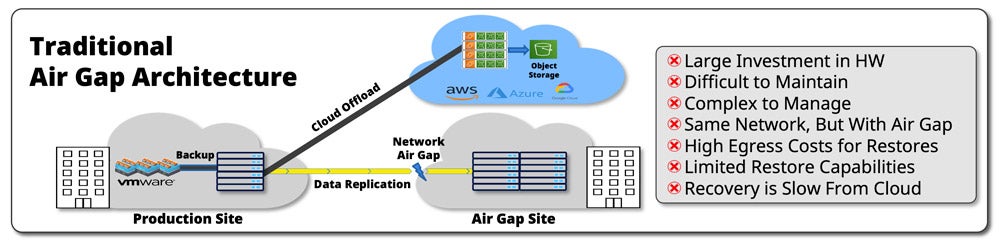
A arquitetura tradicional de air gap para soluções de backup legadas recorre ao uso de hardware para resolver o problema, proporcionando tanto o air gap de rede quanto o air gap de hardware. Os fornecedores que oferecem esse tipo de solução geralmente recomendam que as empresas repliquem seus dados para um local secundário ou terciário, o que requer outro produto de backup em outro local e uma rede que suporte o air gap. A expectativa é que agentes mal-intencionados que obtenham acesso ao local primário ou secundário não consigam acessar o air gap. Muitas empresas estão utilizando a nuvem como uma forma de descarregar a carga para reduzir os custos de hardware nos locais primário e secundário, mas, com um “air gap”, recomenda-se que todos os dados fiquem localizados nesse próprio local, o que torna a cópia do “air gap” ainda mais cara do que a do local primário ou secundário. Isso resulta em um investimento maciço tanto em equipamentos e instalação quanto em tempo de gerenciamento, e não garante proteção total, já que a empresa é responsável pela segurança e pelo gerenciamento da solução de isolamento físico para garantir que ela esteja bem protegida e não possa ser comprometida. A complexidade de implementar e colocar isso em funcionamento pode levar meses para ser concluída.

Clumio pode ajudar você a não se preocupar mais com a complexidade, os altos custos ou a necessidade de estar constantemente atento à segurança dos backups. Podemos ajudar a proteger você contra ransomware em apenas alguns minutos e oferecer o seguinte:

  • Os backups são fisicamente isolados na nuvem e armazenados fora da esfera de segurança da empresa, garantindo proteção contra ransomware que pode ser implementada em questão de minutos, e não semanas ou meses.
  • Todos os dados são criptografados durante a transmissão e em repouso com nossas chaves; caso contrário, você pode usar suas próprias chaves.
  • Não é possível excluir backups pela interface do usuário; portanto, caso um hacker consiga acessar suas credenciais, ele não poderá fazer nada.

Segurança e testes são fundamentais

Incorporar medidas de segurança à sua solução de backup com isolamento físico não é uma tarefa simples. Isso envolve certificações e testes de penetração regulares para garantir o cumprimento dos procedimentos. Na Clumio, realizamos testes de penetração trimestrais conduzidos pela BishopFox para verificar se todas as nossas metodologias de segurança estão em conformidade. Realizamos todo esse trabalho para que nossos clientes possam se concentrar em sua missão, em vez de precisarem se preocupar em garantir que seus dados de backup estejam altamente protegidos e seguros. Isso elimina toda a complexidade de criar uma solução com isolamento físico por conta própria.

A Clumio concluiu diversos processos rigorosos de certificação, incluindo ISO 27001, SOC II Tipo 1, SOC II Tipo 2, HIPAA e PCI DSS. Esses testes rigorosos fazem da Clumio uma das plataformas SaaS mais seguras do mercado.

Tenha sempre flexibilidade quanto ao tipo e ao local de restauração dos dados

Não há nada pior do que ser atacado por um ransomware, mas, para se proteger, você precisa se preparar como se isso fosse acontecer hoje mesmo. Quando isso acontecer, você precisará de uma maneira rápida de sair dessa situação e colocar sua empresa de volta em operação. Para isso, é preciso ter flexibilidade para restaurar os dados em diversos ambientes diferentes, caso o ambiente de produção ainda esteja comprometido. Ter uma solução isolada fisicamente é ótimo, mas se você não puder restaurar os dados no local onde eles são necessários, então você não tem uma solução.

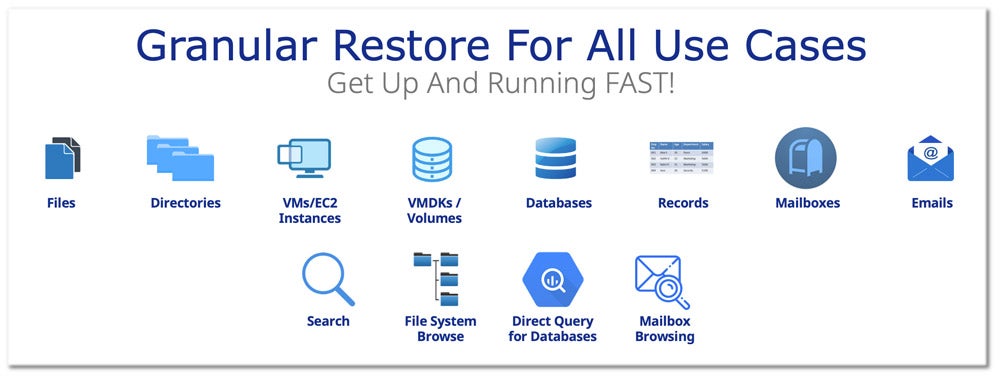
Com o Clumio, oferecemos granularidade precisa para restaurar rapidamente os dados de que você precisa, sem a necessidade de recuperar tudo, independentemente de você precisar restaurar um arquivo, diretório, instância de VM/EC2, volume, banco de dados, registro, caixa de correio ou e-mail. Essa funcionalidade é possibilitada por meio de pesquisa, navegação no sistema de arquivos, acesso direto por consulta a bancos de dados e navegação na caixa de correio. A plataforma nativa da nuvem da Clumio torna as restaurações rápidas e simples, com os dados podendo ser restaurados em qualquer lugar onde um conector de nuvem esteja instalado.

Então, agora é a hora de colocar o Clumio em funcionamento para que possamos ajudar a protegê-lo contra ransomware. Para saber mais sobre como é realmente simples proteger seus dados contra ransomware, confira uma demonstração de 4 minutos que mostra com que rapidez você pode se livrar das preocupações com ransomware.

Video Thumbnail

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Hoje em dia, um plano moderno de continuidade de negócios começa com a capacidade de fazer backup, proteger e restaurar dados rapidamente.

Os dados estão agora no centro do planejamento moderno de continuidade de negócios

As empresas de hoje são extremamente centradas em dados e hospedam a maioria de suas aplicações na nuvem. Situações como uma falha no servidor ou um ataque de ransomware — embora não pareçam tão significativas à primeira vista quanto, por exemplo, uma enchente ou um incêndio — ameaçam paralisar as operações internas e causar transtornos aos usuários finais. Essas interrupções podem resultar em perdas significativas de receita e repercussões duradouras em termos de reputação e experiência do cliente.

Mas isso só se aplica caso sua organização não esteja preparada para lidar com essas ameaças.

O papel do backup, da proteção e da recuperação rápida de dados no planejamento da continuidade dos negócios

O planejamento de continuidade de negócios não se resume apenas a uma estratégia e organização adequadas; envolve também o uso das ferramentas certas, capazes de garantir que seu plano seja à prova de falhas. Se sua empresa hospeda seus dados e aplicativos na nuvem, seu planejamento deve se concentrar em como garantir que suas cargas de trabalho mais essenciais tenham backups seguros e permaneçam operacionais diante de um desastre. Tudo isso começa com o uso de uma solução robusta e abrangente de backup na nuvem.

O backup em nuvem oferece às organizações que migraram para a nuvem uma maneira simples, otimizada e automatizada de fazer backups de dados regularmente na nuvem, em vez de utilizar hardware físico de backup. Os backups em nuvem são, então, armazenados com segurança em um ambiente protegido por criptografia e atualizados automaticamente de acordo com a programação de backup da organização. Se ocorrer um desastre, a cópia mais recente do backup dos dados pode ser usada para recuperar e restaurar os dados de qualquer lugar, utilizando a mesma solução de backup como serviço na nuvem.

Quando um desastre ameaça os dados da sua organização, o tempo é essencial. Se a sua solução de backup em nuvem não estiver preparada para oferecer uma recuperação rápida, as consequências podem ser graves. O tempo de inatividade de dados e cargas de trabalho essenciais pode paralisar as operações comerciais e gerar um efeito dominó oneroso, cuja recuperação total pode exigir um tempo considerável.

Isso torna a escolha de uma solução de backup na nuvem ainda mais crucial.

O planejamento de continuidade de negócios deve incluir uma solução abrangente de backup em nuvem

Desenvolvidas nativamente na nuvem, as Features líderes do setor de Backup and Recovery e recuperação rápida da Clumio oferecem restaurações rápidas de dados, capazes de garantir a continuidade dos negócios quando eventos de desastre ameaçam causar interrupções nas operações. As organizações podem optar por restaurar uma instância inteira ou utilizar as Features de recuperação granulares e flexíveis da Clumio para identificar e restaurar arquivos específicos de missão crítica.

Além dos recursos de restauração rápida da Clumio, as organizações também contam com:

  • Proteção completa contra ransomware com backups fisicamente isolados, armazenados em local distinto das contas principais
  • Conformidade simplificada dos dados com as políticas globais
  • Analisadores de custos para ajudar a reduzir gastos desnecessários com a nuvem

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O Objetivo de Ponto de Recuperação (RPO) refere-se à quantidade máxima de dados que pode ser perdida após uma recuperação de um desastre ou falha, antes que a perda de dados se torne inaceitável para uma organização. O RPO desempenha um papel fundamental no planejamento de backup and recovery, pois ajuda a determinar a frequência dos backups e as tecnologias e procedimentos ideais de recuperação de desastres. Em última análise, compreender sua tolerância ao RPO é essencial para garantir que sua organização possa recuperar seus ativos de dados críticos dentro de um prazo aceitável, mesmo após eventos inesperados.

Entendendo o Objetivo de Ponto de Recuperação (RPO)

À medida que uma empresa cresce, ela acumula uma quantidade cada vez maior de dados que precisam ser armazenados e protegidos. Porém, por mais que uma empresa seja cuidadosa com seus backups, sempre existe a possibilidade de falhas inesperadas no sistema ou perda irreversível de dados. É aí que entra em cena o Objetivo de Ponto de Recuperação (RPO).

Em termos simples, o RPO refere-se à quantidade máxima de dados que uma organização determina que pode perder, em caso de desastre ou falha, sem causar prejuízos significativos às suas operações. Ele serve como parâmetro para definir a frequência dos backups e a estratégia de recuperação.

Por exemplo, se uma empresa definir um RPO de a cada cinco horas e sofrer uma perda grave de dados dentro de duas horas após o backup, ela perderá o equivalente a três horas de dados, já que o backup mais recente foi realizado há 3 horas. Nesse cenário, o RPO não foi cumprido, pois a perda de dados foi maior do que o aceitável e, portanto, representa uma ameaça à continuidade dos negócios.

Pense na possibilidade de perder fotos de família inestimáveis devido a uma falha imprevista de hardware, uma queda de energia ou um ataque cibernético. A dor associada à perda permanente de dados é impossível de quantificar. Agora imagine que seus arquivos comerciais essenciais, como contratos com clientes ou materiais criativos para apresentar em reuniões com clientes, sejam destruídos sem nenhuma possibilidade de recuperação rápida. Se você deseja proteger sua empresa contra tais calamidades, é fundamental ter um Objetivo de Ponto de Recuperação (RPO) definido.

Sem limites e objetivos claros quanto ao volume máximo aceitável de perda de dados em diferentes níveis de importância para os processos da sua empresa e suas relações entre si, não há como evitar consequências desastrosas.

As medidas de RPO determinam qual deve ser a frequência mínima para os backups e quais são as tecnologias ideais de Recovery de desastres que precisam ser implementadas.

Além disso, fornece às empresas critérios definidos para uma possível perda de dados. Em vez de um desastre ser imprevisível e ocorrer sem que haja qualquer preparação, as organizações saberão qual seria o volume máximo de perda de dados e o tempo máximo de inatividade.

RPO no Planejamento de Continuidade de Negócios

Os Planos de Continuidade de Negócios (BCPs) são um conjunto detalhado de diretrizes, processos e procedimentos estabelecidos para garantir que uma organização possa manter suas operações durante um desastre ou evento imprevisto. Ao elaborar sua estratégia de BCP, é fundamental levar em consideração seu Objetivo de Ponto de Recuperação.

Definir seus limites de RPO desde o início facilitará às equipes de TI a escolha de sistemas de backup que atendam a esses padrões e permitam uma recuperação o mais rápida possível.

Os níveis de tolerância à perda para a sua empresa, com base no seu RPO, funcionam definindo por quanto tempo os dados podem ficar perdidos antes que o volume de perda de dados exceda o permitido no plano de continuidade de negócios.

É por isso que é tão importante identificar com precisão qual é o Objetivo de Ponto de Recuperação (RPO) da sua organização. Independentemente do tamanho ou da escala da sua empresa, ter um RPO definido de forma a atender até mesmo às práticas recomendadas mínimas pode evitar que você sofra perdas financeiras potencialmente prejudiciais no futuro.

Por exemplo, se você administra um centro de saúde onde é necessário proteger registros críticos de pacientes, deixar de realizar backups regulares com RPOs rigorosos pode levar a perdas significativas de dados e documentos, o que pode resultar em consequências fatais para os pacientes.

No entanto, nem todos concordam com a importância de estabelecer RPOs rigorosos — alguns argumentam que concentrar-se excessivamente em medidas de proteção de dados de curto prazo pode prejudicar a segurança geral, pois essas estratégias podem não oferecer capacidade suficiente para lidar com violações de maior magnitude.

Embora possa haver alguma verdade nessa crença, é fundamental ressaltar que todas as empresas devem escolher as opções de armazenamento e backup com as quais se sintam mais à vontade, após avaliarem suas prioridades específicas, restrições orçamentárias e estratégias de gestão de riscos.

RPO x Tempo Objetivo de Recuperação (RTO)

Um dos parâmetros essenciais para garantir a proteção de dados no planejamento de continuidade de negócios é estabelecer e cumprir dois valores importantes: o Objetivo de Ponto de Recuperação (RPO) e o Objetivo de Tempo de Recuperação (RTO). Enquanto o RPO especifica o volume de perda de dados que uma organização pode tolerar após a ocorrência de um desastre, o RTO determina a rapidez com que uma empresa precisa restaurar seus processos. Apesar de suas diferenças aparentes, as duas métricas estão intimamente relacionadas e atuam em conjunto para formar a espinha dorsal de qualquer plano de recuperação de dados.

Por exemplo, vamos supor que a Empresa A tenha definido um RPO de duas horas, o que lhe confere uma tolerância de no máximo duas horas de perda de dados caso ocorra algum problema no sistema. Por outro lado, se o RTO da empresa for de quatro horas, isso significa que levará até quatro horas para que seus sistemas voltem a estar totalmente operacionais. Nesse caso, a Empresa A precisa garantir que suas soluções de backup e tecnologias de recuperação de desastres possam oferecer tempos de recuperação de quatro horas, mantendo a perda de dados dentro do limite de duas horas.

A diferença fundamental entre RPO e RTO é que eles tratam de aspectos distintos da proteção de dados e do planejamento de continuidade. Enquanto o RPO se refere à quantidade de dados que pode ser perdida antes que ocorra algum dano, o RTO se refere ao tempo de inatividade que uma empresa pode tolerar após um desastre ou falha do sistema. Em outras palavras, os administradores utilizam ambos os parâmetros em conjunto para determinar fatores como a frequência com que os backups devem ser realizados e quais tecnologias são necessárias para um tempo de recuperação ideal.

Embora estejam relacionados entre si, as empresas devem abordar o RPO e o RTO de maneira diferente ao elaborar suas políticas de backup. Dependendo das prioridades organizacionais, como a criticidade das aplicações ou os requisitos de conformidade regulatória, as empresas têm preferências variadas quanto ao nível de perda de dados que podem tolerar nos piores cenários possíveis e quanto ao tempo necessário para retomarem totalmente as operações normais. Portanto, enquanto algumas organizações podem optar por se concentrar na otimização de seus RPOs, outras preferem priorizar seus RTOs.

Por exemplo, uma instituição financeira que precisa atender a rigorosos requisitos regulatórios pode priorizar seu RPO em detrimento do RTO. Isso porque tal empresa pode ser obrigada a registrar todas as transações que ocorrem em seus sistemas, incorrendo em perdas significativas caso haja perda de dados durante a recuperação. Por outro lado, uma empresa de tecnologia pode preferir uma abordagem que priorize o RTO, uma vez que depende mais de atualizações em tempo real de seus produtos e serviços, exigindo uma janela de tempo de recuperação mais rápida.

Considerando as necessidades e prioridades específicas de cada empresa, o cálculo do RPO e do RTO adequados para qualquer negócio deve envolver uma compreensão completa da criticidade de suas aplicações, do valor dos dados e dos possíveis cenários de perda.

  • Estabelecer e cumprir os valores da Meta de Ponto de Recuperação (RPO) e da Meta de Tempo de Recuperação (RTO) é fundamental para garantir a proteção dos dados no planejamento de continuidade de negócios. Essas métricas atuam em conjunto para formar a espinha dorsal de qualquer plano de recuperação de dados, sendo que o RPO especifica qual o nível de perda de dados que uma organização pode tolerar após a ocorrência de um desastre, e o RTO determina com que rapidez uma empresa precisa restaurar seus processos. Para elaborar uma política de backup eficaz, as empresas devem priorizar o RPO ou o RTO com base em suas prioridades organizacionais, como a criticidade das aplicações ou os requisitos de conformidade regulatória. Portanto, o cálculo do RPO e do RTO adequados para qualquer empresa deve envolver uma compreensão completa da criticidade de suas aplicações, do valor dos dados e dos cenários potenciais de perda.

Como calcular o RPO para a sua empresa

Conforme mencionado anteriormente, as organizações precisam calcular seus Objetivos de Ponto de Recuperação (RPO) para determinar o nível máximo tolerável de perda de dados em diferentes situações de desastre. Esta seção mostrará como as empresas podem calcular seu próprio RPO por meio de vários métodos.

Um método comum para calcular um RPO consiste em realizar um inventário de dados para determinar a quantidade de dados críticos que são alterados diariamente. Isso requer identificar quais dados são mais essenciais para a organização e com que frequência são atualizados. Uma vez que esse entendimento esteja claro, os administradores podem então estimar a quantidade total de dados criados ou modificados em um determinado dia.

Outra maneira pela qual as empresas podem calcular seu RPO é analisando relatórios de incidentes decorrentes de desastres ou falhas de sistema anteriores. Esses registros ajudam as organizações a compreender melhor o nível de gravidade dos problemas passados e as áreas típicas de vulnerabilidade. Com esse conhecimento, as empresas podem então estabelecer um plano de backup adequado que atenda explicitamente aos riscos identificados como parte desses incidentes.

Para ilustrar isso: imagine que Susan tenha sua própria confeitaria, com um fluxo constante de pedidos chegando online todos os dias. Susan sabe que os clientes esperam receber seus pedidos em até 24 horas e, por isso, definiu um RTO inferior a um dia para qualquer evento de perda de dados. Agora, para calcular seu RPO, Susan precisa identificar seus dados mais críticos — os dados dos clientes e seus pedidos — e estimar quantas alterações ocorrem por dia nesses registros. Suponha que a taxa total de alterações diárias seja de aproximadamente 10%. Nesse caso, Susan precisa fazer backup de seus sistemas pelo menos uma vez a cada dez horas para manter um RPO aceitável.

No entanto, o cálculo de um RPO adequado exige que as empresas escolham entre garantir proteção total contra qualquer evento de perda de dados ou equilibrar as despesas com backups com taxas toleráveis de perda de dados. As organizações devem ponderar o custo de cumprir RPOs mais rigorosos em relação aos danos potenciais decorrentes de ultrapassá-los.

Por exemplo, imaginemos que João tenha uma pequena empresa de fotografia. João analisa seus níveis de atividade anteriores e estima que pode suportar uma perda de dados de menos de quatro horas antes que surjam consequências graves. Nesse caso, um intervalo de backup de 12 horas pode ser suficiente, custando menos do que a replicação em tempo real ou backups constantes em hardware.

Em última análise, calcular um RPO ideal nunca é um processo simples. Isso exige uma análise cuidadosa da propensão ao risco da organização, do ambiente regulatório, da criticidade das aplicações e da frequência das alterações nos dados, bem como das metas de tempo de Recovery.

Depois de calcular um valor adequado de RPO para sua empresa, você precisará de soluções confiáveis que atendam ao nível de tolerância à perda de dados que você determinou. Felizmente, hoje existem muitas opções disponíveis em termos de hardware, software e plataformas em nuvem que atendem às necessidades e prioridades específicas das empresas.

  • De acordo com um estudo realizado pelo Conselho de Preparação para Recuperação de Desastres em 2022, quase 80% das empresas sofreram um incidente de perda de dados ou falha de infraestrutura no último ano, o que ressalta a importância de estabelecer um RPO.
  • Uma pesquisa realizada pela empresa de pesquisa de TI Gartner revelou que apenas 35% das pequenas e médias empresas (PMEs) possuem um plano abrangente de recuperação de desastres, que inclua RPOs claramente definidos.
  • Um estudo publicado na revista “International Journal of Disaster Risk Reduction” revelou que as empresas com RPOs e Objetivos de Tempo de Recuperação (RTOs) bem definidos conseguiram reduzir o tempo de inatividade em aproximadamente 60% durante um evento de desastre, em comparação com aquelas que não possuíam objetivos claros.

Seleção de soluções de backup para um RPO ideal

Escolher as soluções de backup adequadas para atingir um RPO ideal pode ser uma tarefa desafiadora, mas não precisa ser assim. Não existe uma solução única que sirva para todos quando se trata de backup, e vários fatores devem ser levados em consideração para atingir tanto o RPO quanto o tempo objetivo de recuperação (RTO) desejados.

Uma das etapas mais importantes na seleção da solução de backup adequada é identificar os tipos de dados que precisam ser copiados, a frequência com que sofrem alterações e a rapidez com que precisarão ser restaurados em caso de desastre. Por exemplo, dados essenciais para os negócios, como registros financeiros ou informações de clientes, podem exigir backups de alta frequência com um RPO baixo. Em contrapartida, dados menos importantes, que sofrem alterações com menos frequência, podem ter RPOs mais longos.

Suponha que você administre uma loja virtual que atualiza seu catálogo de produtos apenas a cada duas semanas. Nesse caso, você não precisa de backups em tempo real nem de RPOs curtos, já que a perda de dados correspondente a duas semanas não causaria prejuízos significativos à continuidade dos negócios.

Outro aspecto essencial a ser considerado na escolha de soluções de backup é o próprio processo de backup. Os backups tradicionais em fita demoram mais e são menos confiáveis do que as soluções mais recentes baseadas na nuvem. As soluções de backup baseadas na nuvem oferecem facilidade de uso, escalabilidade e disponibilidade instantânea de dados essenciais em caso de desastre.

Um estudo da StorageCraft revela que 51% das pequenas empresas dependem de backups manuais em um único local, o que representa um risco de perda de dados em caso de desastre. Por outro lado, 86% das empresas que utilizam serviços de backup baseados na nuvem conseguiram se recuperar de ataques de ransomware em seis horas ou menos.

A replicação de dados é outro fator crucial na escolha de uma solução de backup para um RPO ideal. A replicação garante a redundância ao copiar dados de produção em tempo real para locais secundários, que também podem atuar como locais de failover durante a recuperação de desastres. Vários níveis de replicação garantem que, mesmo que seu local primário fique fora do ar, você possa realizar instantaneamente o failover para sistemas redundantes, reduzindo seu RPO a quase zero.

Um dos temas mais debatidos no âmbito das soluções de backup é a escolha entre soluções locais ou baseadas na nuvem. As soluções de backup locais oferecem maior controle e privacidade dos dados do que as soluções baseadas na nuvem, uma vez que os dados permanecem nas instalações da organização. No entanto, elas podem ser mais caras para configurar, gerenciar e atualizar do que as soluções baseadas na nuvem.

Por outro lado, as soluções de backup baseadas na nuvem oferecem escalabilidade ilimitada, acessibilidade de qualquer lugar com conexão à internet e custos iniciais mais baixos, já que os usuários pagam apenas pelo que utilizam. No entanto, os usuários também devem garantir que as medidas de segurança de seus provedores de serviços na nuvem atendam aos padrões de conformidade regulatória.

Soluções de hardware, software e nuvem

Soluções de backup em hardware, software e na nuvem têm, todas, prós e contras quando se trata de atingir RPOs ideais. Os backups baseados em hardware envolvem o uso de dispositivos físicos, como unidades de fita ou discos rígidos externos conectados a um servidor. Embora as soluções de hardware ofereçam tempos de backup rápidos e altas velocidades para grandes conjuntos de dados, elas exigem substituição frequente devido ao desgaste natural. Além disso, estão sujeitas ao risco de roubo ou danos em caso de desastres, como incêndios.

Imagine perder seus dados mais importantes, além de ter o hardware danificado, em um incêndio. Sem cópias disponíveis fora do local, haverá um tempo de inatividade significativo e perda de produtividade enquanto se aguarda o novo hardware para restaurar os dados perdidos.

Os backups baseados em software envolvem o uso de aplicativos de software implantados em uma rede de computadores para automatizar os backups. Essas estruturas de suporte também oferecem backups incrementais, que permitem o backup regular de arquivos alterados sem duplicar os dados já copiados anteriormente, resultando em tempos de backup mais rápidos e menor consumo de espaço de armazenamento em comparação com as soluções baseadas em hardware.

Pense em fazer backup usando soluções de software como se fosse cozinhar seguindo uma receita: uma vez que as instruções estejam definidas, o processo se torna automatizado e sem complicações.

Os backups baseados em nuvem utilizam servidores externos gerenciados por provedores terceirizados para fazer o backup de dados críticos. Essas soluções oferecem facilidade de uso, acessibilidade de qualquer lugar, opções ilimitadas de escalabilidade e disponibilidade instantânea de dados cruciais durante os processos de recuperação de desastres. No entanto, as soluções de backup em nuvem podem não ser práticas para organizações com conexão à Internet lenta ou inexistente.

De acordo com uma reportagem da Information Age, 69% das empresas já sofreram interrupções nas operações devido a falhas na rede causadas pelo aumento da dependência de serviços em nuvem. Portanto, embora os backups baseados em nuvem sejam benéficos em termos de tempos de RPO e RTO para algumas empresas, eles nem sempre são a melhor solução para todos os tipos ou tamanhos de empresas.

Prós e contras das estratégias de proteção de dados orientadas por RPO

Não há dúvida de que definir um RPO para seus backups pode ser um divisor de águas para a recuperação de desastres. No entanto, como em toda estratégia, há vantagens e desvantagens potenciais a serem consideradas. Nesta seção, exploramos tanto os prós quanto os contras das estratégias de proteção de dados orientadas pelo RPO.

Uma das vantagens mais significativas de definir um RPO é que isso ajuda as organizações a definir sua tolerância à perda, o que pode ser fundamental para a tomada de decisões informadas sobre a frequência e a tecnologia de backup. Isso também permite que você priorize com confiança seus aplicativos críticos, atribuindo RPOs mais baixos a dados e aplicativos de maior prioridade. Com a estratégia de backup correta em vigor, você estará bem protegido mesmo contra eventos graves de perda de dados, como ransomware ou falha de hardware.

Uma possível desvantagem a ser considerada é que definir um RPO pode exigir mais investimento em hardware, software, pessoal ou todos esses itens para garantir tempos de Recovery mais rápidos. Dependendo dos requisitos específicos da sua organização, um RPO pode exigir backups mais frequentes, o que pode requerer mais recursos do que o esperado. Ainda assim, os benefícios da redução do tempo de inatividade e do aumento da proteção de dados podem justificar essas despesas extras em muitos casos.

Outro ponto a ser considerado é que um RPO agressivo pode não ser necessário para todas as organizações, dependendo da natureza e da criticidade de suas operações comerciais. Enquanto algumas empresas, como prestadoras de serviços de saúde, têm tolerância zero para perda de dados ou tempo de inatividade, outras podem considerar adequados intervalos mais longos entre os backups.

No entanto, é importante lembrar que qualquer empresa está sujeita à perda de dados devido a diversos tipos de danos, sejam eles de origem natural (incêndio, enchente) ou decorrentes de erros humanos (exclusão acidental). Portanto, a gestão calculada de riscos deve sempre ser levada em consideração ao se decidir sobre as frequências ideais de backup.

Embora seja tentador pensar na frequência de backup apenas em termos de custo-benefício, é importante abordar essa decisão sob uma perspectiva mais abrangente. Pense na frequência de backup como um seguro para seus dados, da mesma forma que você faria suas apostas em corridas de cavalos; o apostador bem-sucedido avalia os riscos em relação aos ganhos potenciais e escolhe seus cavalos de acordo com isso.

Na Clumio, acreditamos que a proteção de dados orientada por RPO traz mais benefícios do que desvantagens. Ao definir um RPO, você obtém uma compreensão mais clara da importância crítica das operações da sua empresa, ao mesmo tempo em que coloca em prática estratégias de backup mais avançadas. Configurar vários pontos de Recovery pode significar a diferença entre uma restauração instantânea e dias de inatividade sem um prazo definido para o fim do problema.

Em última análise, cabe a cada empresa determinar o RPO adequado com base em suas necessidades específicas, objetivos e restrições orçamentárias. Cabe aos profissionais de proteção de dados defender estratégias orientadas pelo RPO que ofereçam ferramentas flexíveis e econômicas para proteção contra qualquer eventualidade.

Respostas a perguntas frequentes com explicações

Como as soluções de Backup and Recovery de dados podem ajudar a atingir as metas de RPO?

As soluções de Backup and Recovery de dados são fundamentais para atingir as metas do Objetivo de Ponto de Recuperação (RPO), pois oferecem proteção contra desastres, ataques cibernéticos, erros de usuários e falhas de hardware. Essas soluções também ajudam a minimizar o tempo de inatividade e a perda de dados, facilitando a restauração de arquivos ou de sistemas inteiros a um estado anterior.

Por exemplo, os serviços de backup em nuvem podem ajudar as empresas a atingir seus objetivos de RPO, graças à capacidade de realizar backups contínuos e automáticos dos dados regularmente. Um estudo realizado pela Datto revelou que 60% das empresas que sofrem um incidente de perda significativa de dados são forçadas a encerrar suas atividades em até seis meses. É por isso que, agora mais do que nunca, é importante investir em soluções de Backup and Recovery para evitar consequências tão devastadoras.

Além disso, as soluções de Backup and Recovery podem reduzir o tempo necessário para backups manuais e restaurações do sistema — que são responsáveis pela maioria dos incidentes de interrupção dos negócios — por meio da automação desses processos. De acordo com um relatório da Druva, o backup automatizado proporciona uma redução média de 85% no tempo de backup, ao mesmo tempo em que melhora os tempos de recuperação em 90%.

Em resumo, investir em soluções confiáveis de Backup and Recovery de dados pode ajudar significativamente as empresas a atingirem suas metas de RPO, ao proporcionar backups contínuos, reduzir o tempo de inatividade durante eventos catastróficos e melhorar significativamente as taxas de Recovery.

De que forma o RPO afeta o planejamento da continuidade dos negócios e da recuperação de desastres?

No mundo da continuidade de negócios e da recuperação de desastres, o RPO é como o ovo de ouro que garante que uma empresa possa se recuperar de qualquer evento catastrófico. O Objetivo de Ponto de Recuperação (RPO) é a quantidade máxima de perda de dados que uma organização pode tolerar em caso de falha do sistema ou de qualquer calamidade natural. Ele ajuda a determinar a frequência dos backups e da replicação necessários para garantir que os dados sejam restaurados ao seu estado anterior.

Quando o RPO é definido corretamente, ele minimiza a perda de informações importantes e o tempo de inatividade operacional de uma empresa. O impacto de não cumprir o RPO durante um desastre pode ser prejudicial, levando a perdas financeiras significativas, danos à reputação, consequências legais e perda de oportunidades de negócios. De acordo com estudos recentes da IDC, as empresas que não possuem um plano confiável de recuperação de desastres sofrem uma perda média de US$ 82.200 por hora.

Por outro lado, as empresas que contam com planos eficazes de recuperação de desastres, incluindo o RPO, podem minimizar significativamente suas perdas. Por exemplo, um estudo realizado pelo Ponemon Institute constatou que as organizações com um RPO inferior a quatro horas tiveram uma redução de 90% nos custos decorrentes do tempo de inatividade, em comparação com aquelas com um RPO superior a 12 horas.

Portanto, contar com RPOs bem definidos como parte do Planejamento de Recovery de Desastres é fundamental para as empresas, pois isso garante que elas possam continuar operando independentemente dos desafios que surgirem, ao mesmo tempo em que minimiza a perda de dados e garante tempos de recuperação rápidos após quaisquer eventos imprevistos.

Quais são os desafios mais comuns enfrentados pelas organizações para atingir suas metas de RPO?

Os desafios comuns enfrentados pelas organizações para atingir suas metas desejadas de Objetivo de Ponto de Recuperação (RPO) são muitos. Isso ocorre porque a meta de RPO depende de vários fatores e exige um bom nível de planejamento e investimento para ser alcançada.

Um dos maiores obstáculos para atingir o RPO é a restrição orçamentária. As soluções de proteção de dados podem ser onerosas, e as organizações devem alocar recursos financeiros suficientes para garantir que disponham de sistemas adequados para cumprir suas metas de RPO.

Outro desafio é que as equipes de TI podem enfrentar dificuldades para criar e manter políticas de backup. À medida que os dados evoluem, as fontes de dados aumentam e os aplicativos mudam, garantir que os backups estejam atualizados e funcionando sem problemas torna-se cada vez mais desafiador.

Além disso, a complexidade das tecnologias de backup também pode representar um obstáculo. Como existem diversas tecnologias de backup disponíveis no mercado atualmente, selecionar uma que se adapte ao seu ambiente exige algum esforço. Portanto, escolher uma solução de backup adequada que atenda tanto aos objetivos de ponto de recuperação quanto aos objetivos de tempo de recuperação provavelmente será complicado.

A velocidade com que os dados se acumulam também representa um desafio para as organizações que buscam atingir as metas de RPO desejadas, pois isso exige uma quantidade cada vez maior de hardware de armazenamento. Uma empresa precisa utilizar soluções tecnológicas modernas que atendam às suas necessidades de backup sem exigir continuamente espaço de armazenamento adicional.

Por fim, ataques cibernéticos, como o ransomware, têm se tornado mais frequentes, levando a possíveis perdas de dados e ao aumento do tempo de inatividade. De acordo com um relatório da Sophos, cerca de 37% das organizações sofreram ataques de ransomware somente em 2020 [1]. O impacto decorrente do aumento dos casos de crimes cibernéticos ressalta ainda mais a importância de se ter um plano eficiente de Recovery que atenda às metas de RPO desejadas.

Em conclusão, as empresas que buscam atingir suas metas de RPO enfrentarão diversos obstáculos ao longo do caminho. No entanto, por meio de estratégias de planejamento bem elaboradas, aliadas ao investimento em tecnologias confiáveis de proteção de dados, esses desafios podem ser superados.

Referências:

[1] “O estado do ransomware em 2021”. Sophos, 2021.

Qual é a diferença entre o Objetivo de Ponto de Recuperação (RPO) e o Objetivo de Tempo de Recuperação (RTO)?

Quando se trata de recuperação de desastres, o Objetivo de Ponto de Recuperação (RPO) e o Objetivo de Tempo de Recuperação (RTO) são dois conceitos essenciais que as empresas precisam compreender. O RTO se refere ao tempo que uma empresa leva para recuperar seus sistemas e dados após uma interrupção. Já o RPO define o momento específico até o qual os dados devem ser recuperados após uma interrupção ou desastre.

Em termos simples, o RTO se concentra no tempo, enquanto o RPO se concentra nos dados. Por exemplo, se o seu RTO for de quatro horas, isso significa que você espera que as operações da sua empresa estejam totalmente restabelecidas e em funcionamento dentro de quatro horas após a interrupção dos sistemas. Por outro lado, se o seu RPO for de uma hora, você perderá, no máximo, o equivalente a uma hora de dados.

Embora ambas sejam métricas essenciais para o planejamento de recuperação de desastres, elas apresentam diferenças significativas no que diz respeito às implicações para a empresa. Especificamente, o RTO mede quanto tempo de inatividade uma empresa pode suportar sem sofrer consequências graves, como perda de produtividade e de receita. Em contrapartida, o RPO mede qual o volume de perda de dados que uma empresa pode suportar sem sofrer danos significativos.

Para colocar essa diferença em perspectiva, considere este exemplo: o sistema de prontuários eletrônicos de um hospital sofre uma interrupção. Se o RTO for de quatro horas, mas o RPO for de 30 minutos, isso significa que o hospital precisa realizar backups regulares de seus sistemas de prontuários eletrônicos a cada 30 minutos. E se não cumprir esse requisito e levar quatro horas para recuperar todos os dados e sistemas durante uma interrupção, poderá sofrer um impacto grave, já que os prontuários em tempo real são essenciais em situações de emergência.

Em conclusão, é essencial que as empresas identifiquem tanto seu Objetivo de Ponto de Recuperação (RPO) quanto seu Objetivo de Tempo de Recuperação (RTO) como parte de seu plano de recuperação de desastres. Embora possam parecer semelhantes em essência, essas duas métricas medem aspectos diferentes da recuperação após uma interrupção ou um evento catastrófico que afete as operações comerciais.

Quais são as melhores práticas para determinar o RPO de uma organização?

Ao definir o Objetivo de Ponto de Recuperação (RPO) para uma organização, é importante seguir as melhores práticas para garantir a proteção e a continuidade adequadas dos dados. Aqui estão algumas diretrizes importantes a serem consideradas ao definir seu RPO:

1. Entenda a importância crítica dos seus dados: é importante determinar quais dados são essenciais para a continuidade das operações e dos processos da sua empresa. Isso pode ajudar você a priorizar quais dados precisam ser copiados com mais frequência e com maior precisão.

2. Avalie os objetivos de tempo de recuperação (RTO): Seu RTO determina com que rapidez você precisa que os dados estejam de volta e em operação após a ocorrência de um desastre. O RPO deve estar alinhado com o RTO, pois um RPO muito baixo pode afetar a capacidade de cumprir o RTO estabelecido.

3. Leve em consideração os requisitos legais e regulatórios: as leis governamentais e as regulamentações do setor podem estabelecer ou exigir padrões mínimos; portanto, certifique-se de que sua organização cumpra esses requisitos no que diz respeito à frequência e à precisão dos backups.

4. Teste regularmente a capacidade de recuperação: Realizar exercícios de teste regulares pode ajudar a determinar se seus backups estão implementados corretamente e se são suficientes para recuperar arquivos após um incidente.

De acordo com um estudo da Forrester Research, estima-se que 27% das empresas tenham sofrido uma interrupção significativa ou um desastre no ano passado, o que resultou em perda de produtividade, receita e danos à reputação e, por fim, custou às empresas quantias substanciais em oportunidades de negócios perdidas ou no controle de danos. Determinar o Objetivo de Ponto de Recuperação (RPO) da sua organização não apenas protege a sua empresa, mas também ajuda a manter a viabilidade diante de um desastre.

RPO x RTO
Neste artigo, definimos o objetivo de ponto de recuperação (RPO) e o objetivo de tempo de recuperação (RTO), explicamos suas diferenças e ajudamos você a entender como calcular o RPO e o RTO da sua organização.

Formas de otimizar seu Tempo Objetivo
de Recuperação
(RTO) – em relação ao Ponto Objetivo de Recuperação (RPO) –, nesta publicação abordamos o Tempo Objetivo de Recuperação (RTO) e como otimizá-lo para sua organização.

Por que o backup na nuvem é um componente essencial da continuidade
dos negócios
? Saiba como as empresas podem mitigar os efeitos de um desastre utilizando o backup na nuvem.

Recursos essenciais de recuperação de desastres para a gestão
da continuidade dos negócios.
Descubra os três recursos de recuperação de desastres que você deve procurar em uma solução de backup como serviço na nuvem.

Backup incremental x backup completo e diferencial: qual é a diferença?
Conheça as diferenças entre os principais tipos de backup disponíveis e saiba como cada um deles funciona dentro de um plano de recuperação de desastres.
More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Registrar e monitorar eventos em logs traz várias vantagens, incluindo, entre outras:

  1. Detecção de violações: Assim como sua câmera de segurança ajuda a flagrar qualquer pessoa desconhecida que entre em sua casa, os registros de auditoria ajudam a detectar eventos de login que pareçam suspeitos. Se o seu administrador estiver fazendo login às 3h da manhã na Rússia, você sabe que algo está errado.
  2. Comprovação de conformidade: Às vezes, mesmo que as instruções digam para não permitir que seus filhos assistam à TV, sua babá ainda assim permite que eles o façam! Suas câmeras de segurança ajudam a verificar se a babá está seguindo as instruções ou não. Da mesma forma, se sua empresa exige que seja feito backup de seus ativos com uma determinada frequência, os registros de auditoria mantêm um histórico disso; assim, em caso de auditoria, você pode comprovar a conformidade.
  3. Integração com soluções SIEM (Gerenciamento de Incidentes e Eventos de Segurança): No mundo atual da IoT (Internet das Coisas), ocorre uma interação mútua entre câmeras de segurança, fechaduras inteligentes, sensores de movimento, lâmpadas inteligentes etc. Todos esses dispositivos se coordenam entre si por meio do Apple HomeKit ou do Google Assistant. Da mesma forma, é recomendável que os registros de auditoria sejam encaminhados para uma solução SIEM centralizada. Isso ajuda as organizações a reunir todos os registros necessários em um único local e a criar fluxos de trabalho a partir deles.
  4. Informações valiosas: as imagens de suas câmeras de segurança revelam qual vizinho derruba suas lixeiras ou quando os pássaros vêm beber água da sua fonte. Da mesma forma, a análise dos registros de auditoria pode fornecer informações sobre quais ativos funcionam bem e quais apresentam dificuldades durante o processo de backup.

Depois de conversar com muitos clientes, percebemos que a maioria dos problemas que eles enfrentam decorre de soluções centradas em hardware, como servidores de backup e Appliances que possuem recursos limitados em termos de CPU, memória e disco. Além disso, a experiência do usuário não está otimizada para o mundo atual, centrado na nuvem, e os clientes são obrigados a criar e executar scripts complexos. Para resolver esses problemas, voltamos à prancheta para construir a arquitetura correta. Queríamos garantir que tivéssemos:

  1. Registro “Always On”: Como alguns fornecedores de hardware/software, por definição, dispõem de recursos limitados, eles não ativam os registros por padrão. Os clientes precisam decidir se desejam ativar o registro. É como ter uma câmera de segurança que não está ligada porque o fornecedor quer economizar na conta de luz. Clumio, por ser uma solução SaaS genuína, tem acesso a recursos praticamente infinitos e ativa os registros de auditoria para todos os seus clientes sem custos adicionais.
  2. Capture informações detalhadas: mesmo que seu provedor de backup ofereça registro de logs, às vezes esses logs não capturam todos os detalhes importantes. Quando esses logs são analisados por alguém da equipe do seu SOC (Centro de Operações de Segurança), é necessário o máximo de detalhes possível. O Clumio SaaS, por padrão, registra todas as informações relevantes para garantir que as investigações de segurança não fiquem paralisadas por falta de detalhes. Com o Clumio, você sempre obtém 4K UHD, enquanto seu provedor de backup pode recomendar que você escolha uma resolução mais baixa para compensar suas deficiências.
  3. Não perca eventos: com soluções baseadas em hardware/software, recursos como memória e disco são limitados. Quando uma Appliance está realizando alguma operação (como um backup) e, ao mesmo tempo, precisa gravar em um log de auditoria em uma situação de pouca memória, adivinhe qual operação ela realizará e qual será descartada? Esse desafio não existe no ambiente do Clumio, graças à nossa capacidade de consumir recursos sob demanda. Também projetamos nosso serviço adequadamente para garantir que os registros sejam capturados antes e depois de qualquer evento ocorrer. Clumio pode gravar todos os dias, 24 horas por dia, 7 dias por semana, 365 dias por ano, independentemente das condições climáticas, mas os concorrentes podem não ter imagens de vídeo em dias com neve.
  4. Escalabilidade elástica: Alguns clientes tiveram que tomar a difícil decisão de extrair logs semanalmente devido à capacidade limitada da Appliance. Quando ampliam a cobertura de proteção de dados para incluir um novo ativo, de repente percebem que só têm capacidade para armazenar os logs por 4 dias. Esses desafios são comuns no mundo das Appliances, mas no ambiente SaaS da Clumio não há restrições de recursos. Podemos utilizar nossos recursos infinitos de disco para capturar quantos eventos de auditoria nossos clientes possam gerar. A questão do armazenamento limitado também é muito comum em câmeras de segurança, mas, com a Clumio, você obtém o equivalente a armazenamento ilimitado de vídeo na nuvem e pode acessá-lo em qualquer lugar e a qualquer momento.
  5. Ajude a encontrar aquela agulha no palheiro: a Clumio oferece recursos de filtragem granular para que os clientes possam encontrar exatamente as informações que procuram. É como encontrar o quadro exato na gravação da câmera de segurança em que o rosto do ladrão está claramente capturado.

A Clumio vem investindo em seus recursos de registro de auditoria, desenvolvendo uma solução de registros de auditoria para atender e superar as expectativas dos clientes. Com o aumento da adoção de serviços em nuvem e SaaS, muitos clientes estão migrando para o SIEM na nuvem. Os registros podem ser transmitidos diretamente da Clumio para a sua nuvem. Nesse cenário, mesmo que sua rede seja comprometida, os invasores ainda não terão acesso aos seus registros. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Há quem diga que as melhores coisas da vida são de graça, mas, quando se trata de proteção de dados na nuvem, as opções gratuitas podem oferecer apenas parte do que você precisa e acabar saindo mais caro a longo prazo. No fim das contas, é bom ter opções e avaliar os prós e os contras de qualquer solução de proteção de dados na nuvem pública para garantir que você esteja obtendo o que precisa pelo menor custo possível.

Tenho certeza de que muitas pessoas devem ter pensado: “por que a Clumio está oferecendo recursos gratuitos de gerenciamento de snapshots, já que os snapshots não são backups?”. Vocês estão certos, os snapshots não são backups, mas têm seu lugar na nuvem pública.

Os snapshots são um excelente mecanismo de recuperação operacional para aplicativos que precisam de recuperação em um momento específico na AWS. A recuperação operacional pode ser o único requisito caso você seja um dos primeiros a adotar a nuvem; para a maioria, porém, ela pode fazer parte de uma solução mais ampla e holística de proteção de dados, que exige backup com retenção superior a 14 a 30 dias para atender aos requisitos de conformidade.

Estamos oferecendo esse recurso de gerenciamento de snapshots gratuitamente aos nossos clientes, ao contrário de muitos de nossos colegas do setor, que cobram por ele. Trata-se apenas de uma parte de uma solução completa de proteção de dados na nuvem. Embora eu ache que eles devessem renomeá-lo para “AWS Operational Recovery”. 🙂

Quais são as vantagens e desvantagens dos snapshots na AWS e por que eles não são backups?

Uma das principais vantagens dos snapshots é a capacidade de restaurar rapidamente após erros, exclusões acidentais ou corrupção de dados. Os snapshots locais são normalmente armazenados no mesmo array ou na mesma infraestrutura de aplicativos que o aplicativo principal, para permitir uma recuperação rápida. Na AWS, os snapshots são armazenados na mesma conta da AWS que os dados de produção. Independentemente de onde esses snapshots estejam, eles são normalmente mantidos por períodos relativamente curtos, já que seu valor para a Recovery operacional diminui com o tempo.

Além dos snapshots, é necessário manter os backups fora do ambiente de produção para garantir que você tenha acesso aos seus dados, mesmo quando a infraestrutura de produção ficar fora do ar ou apresentar problemas graves. Os backups também são excelentes para Recovery detalhada, pois são indexados e catalogados para uma Recovery granular rápida fora do ambiente de produção. O backup de conformidade vai ainda mais longe, pois precisa ser mantido para fins legais ou de conformidade, e deve ser protegido mesmo quando um site ou conta inteira for comprometida.

Uma das principais desvantagens dos snapshots é que eles falham miseravelmente tanto em termos de funcionalidade quanto de custo quando usados para backup e conformidade de longo prazo. Por exemplo, digamos que você tenha um novo aplicativo que desenvolveu ou migrou de um ambiente local e que exija 30 backups diários e 12 backups mensais para retenção de longo prazo. Os snapshots são armazenados na mesma conta que os dados de produção; portanto, se você digitar errado um script, excluir o que não deveria ou se um invasor obtiver acesso à sua conta, você perderá o backup e, potencialmente, os dados. Isso é obviamente ruim.

Para evitar essa vulnerabilidade, você sempre pode replicar esses snapshots para outra conta da AWS como medida de segurança, mas, nesse caso, terá que arcar com custos de transferência, o dobro da cobrança pelos snapshots e, se estiver usando serviços PaaS, como o RDS, será obrigado a manter cópias completas em vez de cadeias de snapshots. Como nenhum dos dados é indexado ou catalogado, agora você precisa restaurar tudo e localizar os dados por conta própria. Recuperar os dados também é trabalhoso, mas os custos, por si só, nesse cenário tornam os snapshots inutilizáveis.

Por que usar o plano gratuito da Clumio para Recovery operacional em vez do AWS Backup ou de gerenciadores de snapshots?

O serviço de backup da Clumio para serviços nativos da AWS oferece uma solução holística de proteção de dados que vai muito além do gerenciamento de snapshots. À medida que você avança em sua jornada para a nuvem, a Clumio pode fornecer um único serviço de proteção de dados para atender às necessidades da sua empresa. Talvez hoje você utilize snapshots para Recovery operacional em um ambiente de teste e desenvolvimento. Quando o aplicativo entra em produção, os requisitos mudam e você precisa de mais proteção, mas não quer — e provavelmente não planejou — arcar com custos exorbitantes decorrentes do uso de snapshots.

Com o Clumio, você pode aproveitar nossa proteção exclusiva contra air gap, indexação e catálogo completos, além de restaurações granulares de arquivos para o EBS ou recuperação granular de registros para o RDS por meio de acesso direto por consulta ao nosso data lake. A experiência é excelente e pode ser ativada para qualquer aplicativo que exija esses recursos além dos snapshots. A melhor parte é que tudo isso pode ser oferecido a um custo até 50% menor em comparação com os snapshots da AWS.

Como é a experiência do Clumio no gerenciamento de snapshots?

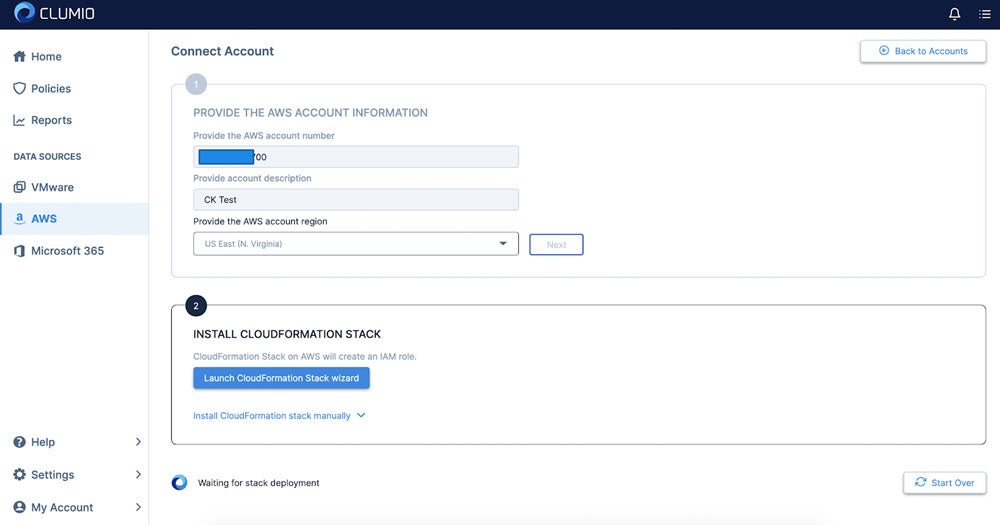
Assim como tudo na Clumio, a experiência é simples e a configuração inicial leva apenas 15 minutos. O primeiro passo é criar seu login, o que é tão simples quanto inserir um e-mail e uma senha. Em seguida, insira as informações da sua conta da AWS, incluindo o número da conta, a descrição da conta (para que você possa se lembrar), a região da AWS e clique em “Avançar”; depois, inicie o assistente do CloudFormation Stack:

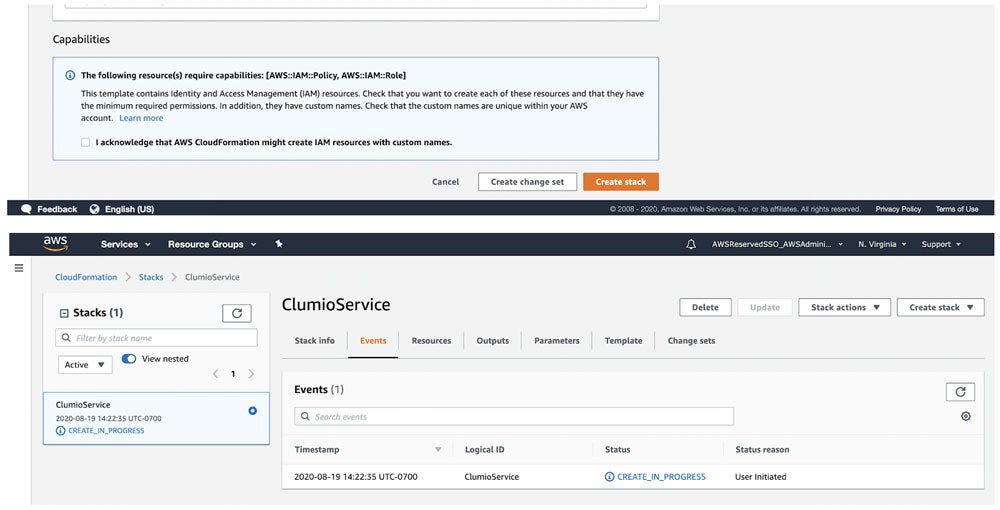
Isso o redirecionará para a AWS para criar a pilha. Clique em “Criar pilha” e aguarde cerca de 3 a 5 minutos até que o processo seja concluído.

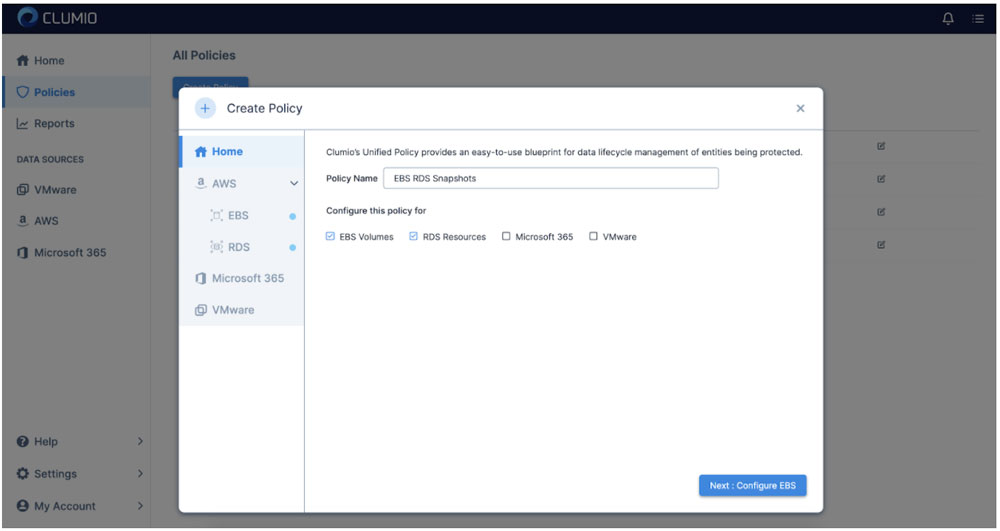
Assim que estiver concluída, sua conta passará pelos serviços de inventário. Você também pode executar o mesmo processo em todas as outras contas que desejar proteger. Ao concluir, o próximo passo é criar uma política unificada para o EBS e/ou o RDS.

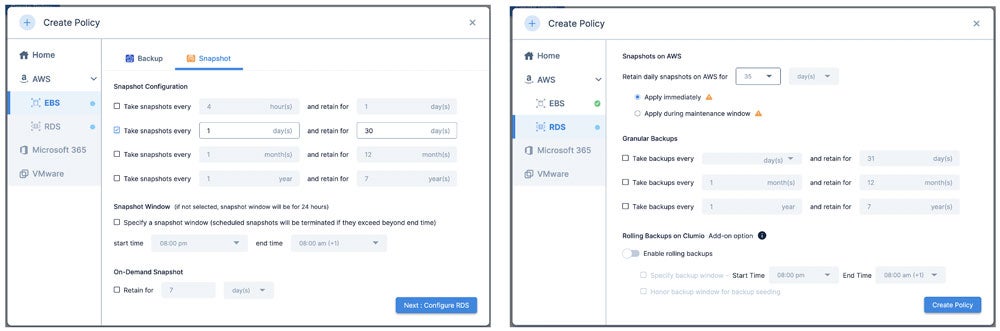
Defina as políticas para até 30 dias para o EBS ou até 35 dias para o RDS:

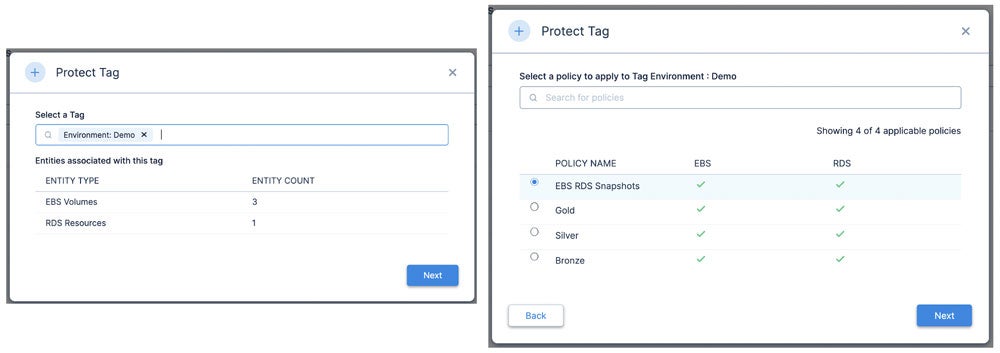
O Clumio utiliza as tags existentes para alinhar as políticas; portanto, o próximo passo é determinar quais tags você deseja proteger com a nova política que acabou de criar. Isso permite que você marque recursos específicos para protegê-los com essa política.

É isso aí! Agora você já está pronto para usar o plano gratuito do Clumio para Recovery operacional tanto para o EBS quanto para o RDS.

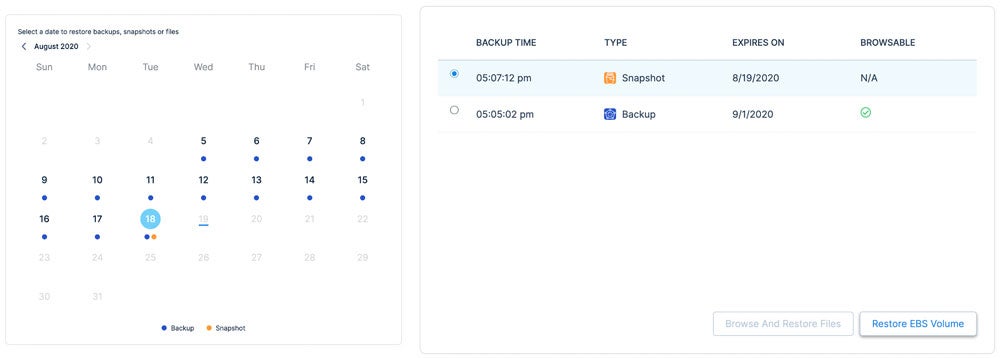
Agora que temos a recuperação operacional disponível para o EBS e o RDS, vamos revisar o processo de restauração do EBS. Primeiro, você seleciona o volume do EBS que deseja restaurar e, em seguida, define o momento específico em que deseja fazer a restauração. Neste caso, tenho backups (indicados por pontos azuis) e snapshots (indicados por pontos laranja). Ao clicar na data, serão exibidas opções para ambos.

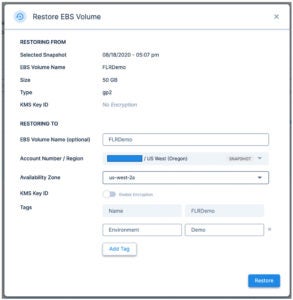
Em seguida, você pode restaurar o volume em qualquer AZ disponível.

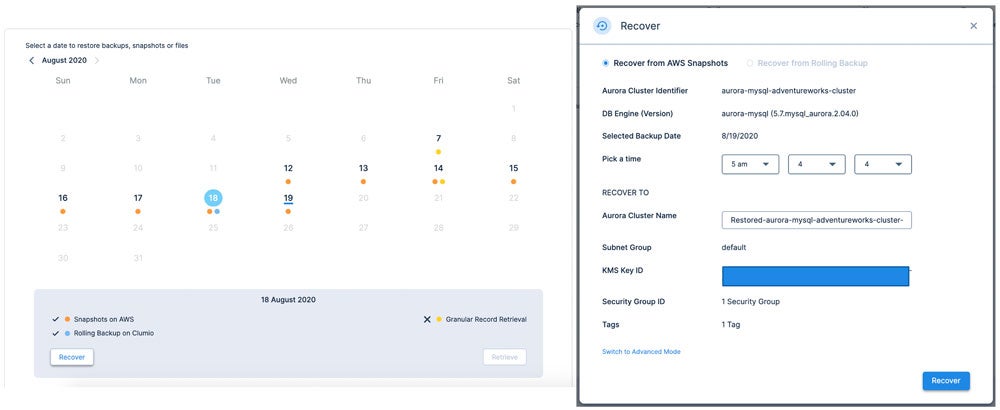
O RDS oferece uma experiência semelhante, mas ligeiramente diferente, pois há várias opções disponíveis para a proteção do RDS, incluindo backup contínuo (instância do RDS com atraso temporal no Clumio) e recuperação granular de registros (backup de longo prazo).

Primeiro, escolha uma data de restauração em que haja um snapshot disponível (ponto laranja), clique em “Recuperar” e, em seguida, selecione o momento exato — com precisão de segundos — em que deseja recuperar o banco de dados. Neste caso, estou restaurando para as 5h04min04s.

Como você pode ver nesta rápida visão geral, proteger os recursos da AWS para Recovery operacional é incrivelmente fácil! Não importa se você está desenvolvendo aplicativos totalmente novos, migrando aplicativos legados do seu data center local ou se já é um usuário experiente e otimizado para a nuvem, com 100% dos seus aplicativos rodando na nuvem: a Clumio tem uma solução para ajudar. Para mais informações, confira nosso serviço de backup como serviço para a AWS.

Até a próxima, continuem com o estilo SaaSy, meus amigos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Em 2007, dez anos após a fundação da empresa, a Netflix enviava por correio, em envelopes vermelhos, os DVDs de “Weekend at Bernie’s” para aluguel. Alguém se lembra do último DVD da Netflix que não devolveu? Não estou dizendo que o meu fosse “Weekend at Bernie’s”, mas muito bem poderia ter sido. Em 2007, a Netflix mudou seu foco para serviços de streaming. Já em 2011, eles perceberam que seus fornecedores de conteúdo digital acabariam se tornando seus concorrentes e passaram de uma dependência de conteúdo de terceiros para se tornarem produtores de conteúdo original. Em julho deste ano, a Netflix quebrou o recorde da HBO de maior número de indicações ao Emmy.

A Netflix não começou com o objetivo final de desbancar a Blockbuster, mas sim com a intenção clara de oferecer streaming assim que a largura de banda da rede e o conteúdo digital estivessem prontamente disponíveis. Afinal, seu nome desde o início foi Netflix, e não DVDsDirect.com. Nos primeiros passos, a empresa cumpriu metas de curto prazo e manteve o foco no cliente, e não na concorrência. Ela também teve a sorte de atuar em um segmento de mercado enorme e de contar com alguns concorrentes antigos e desatualizados que pôde desbancar logo no início. Aqui na Clumio, há muitas coisas interessantes que pretendemos oferecer. Há também uma grande quantidade de oportunidades fáceis de aproveitar por aí.

Para quem já atua na área de proteção de dados e ainda não conhece a Clumio:

  • Estamos incansavelmente empenhados em simplificar a proteção de dados por meio de um serviço seguro de Backup and Recovery em ambiente isolado (air-gapped), para um mundo em que os dados dos clientes estão cada vez mais distribuídos entre nuvens, SaaS e ambientes locais. Também estamos aqui para um mundo em que o “bicho-papão” que busca bitcoins representa uma ameaça tão grande quanto um desastre natural.
  • Somos uma empresa focada na satisfação do cliente. Acreditamos na simplificação da proteção de dados. O Clumio pode ser ativado em apenas 10 minutos, e nossos clientes podem se concentrar em assuntos mais importantes para impulsionar seus negócios.
  • Somos uma empresa de plataforma com o olhar voltado para o horizonte. Buscamos oferecer oportunidades de criação de valor como resultado de nossa oferta de proteção de dados. Pense em análise de dados e ETL. Pense em gerenciamento de dados em múltiplas nuvens e arbitragem de nuvem. Nossas ações subsequentes são a razão pela qual este autor se juntou a nós e pela qual pessoas inteligentes, com experiência em pesquisa, segurança, análise de dados e nuvem, estão conduzindo a empresa, seja em nosso conselho ou por meio de seus investimentos.

Para os analistas, meus amigos e familiares que talvez não conheçam muito bem a Clumio:

  • Clumio para proteção de VMware = “Weekend at Bernie’s” enviado em um envelope vermelho da Netflix. Proteger ativos locais é o nosso caso de uso do “DVD no envelope vermelho”. Esse é o nosso foco atual: simplificar e revolucionar o mercado de proteção de dados na nuvem privada, um mercado gigantesco e pronto para uma transformação.
  • Clumio para serviços nativos da nuvem e proteção de SaaS = assistir a “The Office” na Netflix. Trata-se de um mercado emergente, à medida que as organizações migram para a nuvem pública e para o SaaS e percebem que os serviços nativos de proteção de dados oferecidos pelos provedores tradicionais são projetados especificamente para o data center, apresentam poucas funcionalidades e são extremamente caros.
  • Clumio Data Platform = Netflix Studios. Vou arriscar um palpite: acho que “Ozark” ajuda a atrair muito mais consumidores para o serviço da Netflix do que “Weekend at Bernie’s”. Com o tempo, vocês verão que evoluiremos de um foco exclusivamente na proteção de dados para a abertura da plataforma, a fim de oferecer aos clientes e seus parceiros a oportunidade de obter um valor maior do que apenas a Recovery operacional. Os indícios e sinais já estão lá, basta procurá-los.

Obrigado por aturar o desejo incessante deste autor de recorrer a analogias. É que se cadastrar e implementar uma estratégia de proteção com a Clumio é tão simples quanto se cadastrar na Netflix. E, assim como no serviço da Netflix, novos conteúdos e novidades chegam enquanto você dorme.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Recuperação: Um Guia Completo

O tempo de inatividade custa às empresas milhares por minuto, e o backup tradicional por si só não é suficiente. Este guia explica o que é a Recovery na nuvem, por que ela é importante e como criar uma estratégia para manter seus dados seguros. 

(Atualizado em 20 de agosto de 2026)

Pontos principais

Recovery na nuvem é uma área em rápida evolução. Aqui estão os pontos mais importantes que você deve reter deste guia: 

  • Recovery na nuvem combina proteção de dados com recuperação rápida para ajudar a reduzir o tempo de inatividade e a perda de dados.
  • Atualmente, as violações de dados custam às organizações, em média, milhões de dólares, tornando uma estratégia de recuperação de desastres na nuvem mais essencial do que nunca.
  • Backup and Recovery têm finalidades diferentes – o backup preserva cópias dos dados, enquanto a Recovery se concentra na restauração das operações após uma falha.
  • As melhores práticas incluem definir metas de tempo de recuperação (RTO) e ponto de recuperação (RPO), seguir a regra de backup 3-2-1, classificar as cargas de trabalho por nível de criticidade e testar os planos de recuperação regularmente.
  • O Clumio da Commvault oferece Backup and Recovery isolados fisicamente e nativos da nuvem para cargas de trabalho da AWS, incluindo Amazon S3, DynamoDB e muito mais.

Recovery na nuvem é a prática de replicar dados para um ambiente de nuvem, para que sua organização possa restaurar as operações rapidamente após uma interrupção. Seja diante de um ataque de ransomware, de uma implantação mal configurada ou de uma interrupção em toda a região, uma estratégia robusta de Recovery na nuvem ajuda a garantir a capacidade de recuperar dados críticos e retomar as operações comerciais sem depender de infraestrutura legada.   

Há muito em jogo. Os ataques cibernéticos estão se tornando cada vez mais frequentes e sofisticados. Falhas de hardware ocorrem sem aviso prévio. O erro humano — desde exclusões acidentais até envios de código incorreto — continua sendo uma das principais causas de perda de dados. E, para organizações que executam cargas de trabalho de produção na nuvem, o alcance de qualquer um desses eventos pode se estender por aplicativos, bancos de dados e regiões inteiras.  

Uma abordagem de recuperação de desastres na nuvem ajuda a lidar com esses riscos ao armazenar cópias de backup de seus dados em ambientes de nuvem isolados e externos e ao fornecer as ferramentas necessárias para restaurar esses dados rapidamente. Ao contrário do backup tradicional no local, as soluções baseadas na nuvem se adaptam à sua infraestrutura e podem ser testadas e validadas sem interromper os sistemas de produção.  

Neste guia, explicamos o que é a Recovery na nuvem, como ela difere do backup tradicional e quais práticas recomendadas você deve seguir para ajudar a proteger sua organização. 

O que é Recovery na nuvem?

O backup na nuvem e a recuperação de desastres são duas disciplinas relacionadas, mas distintas, que atuam em conjunto para ajudar a proteger os dados e as operações da sua organização.   

O backup em nuvem é o processo de copiar dados — arquivos, bancos de dados, configurações de aplicativos e imagens de sistema — para um ambiente remoto na nuvem. Essas cópias funcionam como instantâneos de um determinado momento, que você pode usar para ajudar a restaurar dados caso o original seja perdido, corrompido ou comprometido. O backup em nuvem elimina a necessidade de mídias físicas, como fitas ou matrizes de armazenamento no local, e ajuda a oferecer flexibilidade para armazenar dados em várias regiões e contas.   

Recovery vai além. Recovery é uma estratégia para restaurar não apenas os dados, mas também os aplicativos, a infraestrutura e os fluxos de trabalho dos quais sua empresa depende. Um plano de recovery define com que rapidez você precisa estar de volta à ativa (seu RTO) e qual o nível de perda de dados que você pode tolerar (seu RPO). 

Ao combinar o backup na nuvem com a recuperação de desastres, você obtém uma estratégia de recuperação de desastres baseada na nuvem — que ajuda a armazenar cópias protegidas de seus dados fora do local e fornece a automação e as ferramentas necessárias para recuperar cargas de trabalho em escala.  

Por que a Recovery na nuvem é importante

O custo de não proteger seus dados nunca foi tão alto. Atualmente, as violações de dados custam às organizações, em média, milhões de dólares.  

Mas os custos das violações são apenas parte do quadro. O tempo de inatividade não planejado prejudica a receita, corrói a confiança do cliente e desencadeia fiscalização regulatória. Para organizações em setores regulamentados, como serviços financeiros, saúde e jurídico, a incapacidade de recuperar dados dentro dos prazos definidos pode resultar em multas, litígios e perda de licenças operacionais.   

O ransomware alterou ainda mais esse cenário. Os invasores têm cada vez mais como alvo a própria infraestrutura de backup, criptografando ou destruindo os dados de recuperação antes de lançar seu ataque principal. Sem uma estratégia de recuperação na nuvem que inclua cópias isoladas e imutáveis de seus dados, você corre o risco de perder tanto seu ambiente de produção quanto sua capacidade de se recuperar dele.   

Recovery como serviço (DRaaS) surgiu como uma resposta a esse desafio, ajudando a proporcionar às organizações a capacidade de replicar e fazer failover de cargas de trabalho para um ambiente hospedado na nuvem sem precisar gerenciar sua própria infraestrutura de Recovery.  

Um plano de recuperação na nuvem bem elaborado ajuda a reduzir tanto o impacto financeiro quanto o operacional de interrupções não planejadas – e, cada vez mais, é uma expectativa básica de auditores, órgãos reguladores e provedores de seguros cibernéticos.  

Conclusão: a Readiness para a recuperação contra ransomware não é mais opcional. É uma exigência comercial.  

Backup na nuvem x Recovery de desastres: qual é a diferença?

Muitas organizações confundem backup com recuperação de desastres, mas um backup sem um plano de recuperação deixa lacunas críticas na sua estratégia de resposta. Compreender essa distinção é essencial para elaborar um plano completo de backup and recovery. Vamos compará-los.  

  Backup Cloud  Recuperação de Desastres 
Objetivo  Preservar cópias dos dados em momentos específicos.  Restaurar todas as operações – aplicativos, infraestrutura e dados – após uma falha. 
Escopo  Proteção no nível dos dados (arquivos, bancos de dados, objetos).  Continuidade no nível do sistema e no nível dos negócios. 
Velocidade  Restaurar arquivos individuais ou conjuntos de dados; a velocidade varia de acordo com o volume.  Projetado para atender a metas definidas de RTO – de minutos a horas. 
Métrica principal  RPO – com que frequência os dados são copiados para backup.  RTO – com que rapidez as operações são retomadas. 
Modelo de custo  Pagamento pelo armazenamento e pela transferência.  Pagamento pela replicação, infraestrutura de failover e orquestração. 

O backup responde à pergunta: “Posso fazer cópias dos meus dados?” A Recovery responde: “Posso colocar minha empresa em funcionamento novamente?” Você precisa dos dois.

Uma estratégia de backup sem um plano de recuperação de desastres significa que você pode ter seus dados, mas não terá como restaurar os aplicativos e a infraestrutura que dependem deles. Um plano de recuperação de desastres sem backups confiáveis significa que você pode conseguir fazer o failover, mas os dados recuperados podem estar incompletos, desatualizados ou corrompidos.

A proteção mais robusta vem da combinação do backup em nuvem com um plano estruturado de Recovery de desastres que defina metas de RTO e RPO por carga de trabalho e teste os procedimentos de Recovery regularmente.

Melhores práticas para Recovery na nuvem

Criar uma estratégia eficaz de recuperação na nuvem exige mais do que apenas selecionar uma ferramenta. É necessária uma abordagem estruturada para o planejamento, a arquitetura e os testes. As melhores práticas a seguir ajudam você a projetar uma solução de recuperação de desastres na nuvem que se mantenha sólida em condições reais.   

Siga a regra de backup 3-2-1. Mantenha pelo menos três cópias dos seus dados, armazenadas em dois tipos diferentes de mídia, com uma cópia fora do local, na nuvem. Essa regra fundamental ajuda a reduzir o risco de que um único ponto de falha elimine todas as suas opções de recuperação.  

Defina metas de RTO e RPO por carga de trabalho. Nem toda carga de trabalho tem o mesmo nível de criticidade. Seu banco de dados de produção voltado para o cliente pode exigir um RPO de cinco minutos e um RTO de 15 minutos, enquanto um ambiente de desenvolvimento pode tolerar horas de inatividade. Classifique suas cargas de trabalho de acordo com isso e aloque soluções de backup na nuvem para continuidade de negócios com base nessas camadas.  

Utilize armazenamento isolado fisicamente e imutável. Cofres isolados fisicamente e backups imutáveis ajudam a impedir que ransomware criptografe ou exclua seus dados de Recovery.   

Teste seu plano de recuperação regularmente. Um backup que você nunca restaurou é um backup em que não se pode confiar. Programe simulados de recuperação operacional pelo menos trimestralmente, verifique se suas metas de RTO e RPO são alcançáveis e documente os resultados.  

Automatize sempre que possível. Processos manuais de Backup and Recovery introduzem erros humanos e atrasos. Soluções nativas da nuvem podem automatizar programações de Backup and Recovery, políticas de retenção e fluxos de trabalho de Recovery para ajudar a reduzir a janela de exposição. 

Como o Clumio da Commvault ajuda a proteger seus dados na nuvem

 O Clumio da Commvault foi desenvolvido para organizações que executam cargas de trabalho de produção na AWS e no Google Cloud e precisam de uma solução de recuperação de desastres na nuvem que ofereça velocidade, confiabilidade e segurança em escala. 

O Clumio adota uma abordagem nativa da nuvem e sem servidor para Backup and Recovery. Não há infraestrutura para implantar ou gerenciar — basta conectar seus ambientes na nuvem, definir suas políticas de proteção e o Clumio cuida do resto. Os dados de backup são armazenados em um cofre imutável e isolado fisicamente da produção, o que ajuda a proteger os dados de Recovery mesmo que o ambiente primário seja comprometido. 

O Clumio oferece suporte a cargas de trabalho nativas da nuvem, incluindo Amazon S3, DynamoDB, RDS e Aurora, EC2 e EBS, Apache Iceberg na AWS, Amazon Neptune, Amazon DocumentDB e Google Cloud. Recovery é granular, permitindo restaurações no nível de objeto, prefixo, bucket, partição, tabela ou carga de trabalho, dependendo do serviço. O Clumio Backtrack permite a reversão no local para Amazon S3 e DynamoDB, enquanto o Instant Access permite consultar dados de backup do S3 sem a necessidade de reidratação completa. 

Para a recuperação de ransomware, o Clumio ajuda as organizações a restaurar pontos de recuperação limpos com fluxos de trabalho de recuperação granulares. O Clumio também oferece suporte à recuperação entre contas, regiões e projetos, proporcionando flexibilidade para restaurar dados em ambientes de nuvem limpos quando necessário. 

Casos de uso comuns para soluções de recuperação de desastres na nuvem

Uma solução de recuperação de desastres na nuvem não é uma ferramenta única que serve para todos. A abordagem correta depende dos cenários de falha para os quais você precisa se preparar e das cargas de trabalho que precisa proteger. Aqui estão os casos de uso mais comuns para recuperação de desastres na nuvem.  

Recovery após ataques de ransomware. Os ataques de ransomware têm como alvo, cada vez mais, a própria infraestrutura de backup, tornando as soluções de recuperação de desastres na nuvem com isolamento físico (air-gapped) uma camada crítica de defesa. Ter backups imutáveis e isolados fisicamente, armazenados fora da sua conta principal na nuvem, pode ajudá-lo a restaurar dados limpos sem precisar pagar resgate.  

Exclusão acidental de dados. Um único script aplicado incorretamente ou um erro manual pode apagar um bucket S3 inteiro ou uma tabela DynamoDB. O backup granular na nuvem permite recuperar objetos, prefixos ou partições específicos sem restaurar um ambiente inteiro – fazendo com que sua equipe volte ao trabalho em minutos, e não em dias.   

Falha de infraestrutura ou região. Interrupções na nuvem são raras, mas não impossíveis. O Backup and Recovery entre regiões oferece a capacidade de restaurar cargas de trabalho em uma região diferente caso sua região principal fique fora do ar, ajudando a manter a continuidade dos negócios.  

Requisitos de conformidade e auditoria. As estruturas regulatórias nos setores de serviços financeiros, saúde e outros exigem recursos documentados de Backup and Recovery. A Recovery como serviço pode ajudar a atender aos requisitos de auditoria, fornecendo backup automatizado e orientado por políticas, com relatórios completos e controles de retenção.  

Ambientes de nuvem multirregional e híbrida. Organizações que operam em várias regiões ou em configurações de nuvem híbrida precisam de uma estratégia unificada de recuperação de desastres na nuvem que abranja todos os ambientes sem criar complexidade de gerenciamento. 


O backup em nuvem não é mais um recurso opcional — é um requisito fundamental para qualquer organização que execute cargas de trabalho na nuvem. As ameaças são reais, os custos de uma falha são medidos em milhões e as exigências regulatórias continuam a aumentar.  

A boa notícia é que as soluções modernas nativas da nuvem ajudam a proteger seus dados, atingir seus objetivos de Recovery e manter a resiliência — sem a complexidade e os custos adicionais das abordagens tradicionais. Seja para se defender contra ransomware, se recuperar de erros humanos ou atender às exigências de um auditor, uma estratégia de Recovery na nuvem bem projetada ajuda a manter o controle. 

Perguntas frequentes

O que é Recovery na nuvem?

Recovery na nuvem é uma estratégia que combina a cópia de dados para um ambiente remoto na nuvem com as ferramentas e os processos necessários para restaurar as operações após uma interrupção. Ela ajuda a proteger contra a perda de dados causada por ransomware, falha de hardware, exclusão acidental e outras ameaças. 

Qual é a diferença entre Backup and Recovery e recuperação de desastres?

O backup preserva cópias dos dados em momentos específicos. A recuperação de desastres é uma estratégia mais ampla, focada na restauração de aplicativos, infraestrutura e operações de negócios. Um plano completo de Backup and Recovery inclui ambas as disciplinas trabalhando em conjunto. 

O que é DRaaS?
O que são RTO e RPO?

RTO (objetivo de tempo de recuperação) é o tempo máximo aceitável de inatividade após uma falha. RPO (objetivo de ponto de recuperação) é a perda máxima aceitável de dados, medida em tempo. Ambos devem ser definidos por carga de trabalho, com base na criticidade dos negócios. 

Quais são as melhores práticas para backup em nuvem?

Siga a regra 3-2-1, defina metas de RTO e RPO por carga de trabalho, utilize armazenamento isolado e imutável, classifique as cargas de trabalho por criticidade e teste seu plano de recuperação pelo menos trimestralmente. Essas práticas ajudam a construir uma solução resiliente de recuperação de desastres na nuvem. 

Como o Clumio protege cloud dados?

A Clumio oferece Backup and Recovery nativos da nuvem e isolados fisicamente para cargas de trabalho da AWS e do Google Cloud. Ela ajuda a reduzir o tempo de Recovery com restaurações granulares e protege contra ransomware por meio de uma arquitetura de cofre isolado e detecção de ameaças aprimorada por IA. 


Em um post anterior, expliquei em detalhes como a plataforma de proteção de dados da Clumio para o Amazon RDS foi utilizada em uma auditoria SOC 2 conduzida pela AICPA para demonstrar que um processo adequado de backup e restauração havia sido implementado para uma fonte de dados crítica. Neste post, abordarei os aspectos mais amplos da proteção de dados, da segurança da informação e dos requisitos de conformidade contidos nos Critérios de Serviços de Confiança de 2017, nos quais o SOC 2 se baseia.

O que significa estar em conformidade com a norma SOC 2?

O Service Organization Control 2 (comumente conhecido como SOC 2) é um relatório sobre os controles de organizações prestadoras de serviços a outras organizações, elaborado por um auditor independente. O relatório detalha como sua organização implementou as diretrizes do TSC (Trust Services Criteria) de 2017 (PDF) e qual foi a eficácia dos controles durante o período coberto pelo relatório (geralmente 6 meses ou mais). A conformidade com o SOC 2 é um indicador para os clientes e comprova, por meio de relatórios de conformidade, que eles podem confiar de que os serviços prestados atendem a um conjunto padronizado de controles de qualidade. Essas certificações, incluindo o SOC 2, são extremamente valiosas na prevenção de violações de dados.

Existem 5 critérios, que abrangem a segurança de dados e diversas práticas de segurança:

  • Segurança
  • Confidencialidade
  • Disponibilidade
  • Integridade do processamento
  • Privacidade

e, juntamente com um conjunto de Critérios Comuns. A maioria das organizações seleciona, projeta e implementa controles para segurança, confidencialidade e disponibilidade, no mínimo. Os Critérios Comuns devem ser considerados independentemente dos critérios adicionais selecionados.

Os Critérios Comuns no que se refere às obrigações de proteção de dados

CC6.4 A entidade restringe o acesso físico às instalações e aos ativos de informação protegidos (por exemplo, instalações de centros de dados, locais de armazenamento de mídias de backup e outros locais sensíveis) ao pessoal autorizado, a fim de cumprir os objetivos da entidade.

Se você estiver utilizando um provedor de serviços em nuvem como a Amazon Web Services (AWS), conta com a vantagem dos controles físicos e ambientais da AWS que protegem seus data centers. No entanto, o armazenamento de mídia de backup geralmente consiste em snapshots em suas contas da AWS. Esses snapshots residem em sua conta, dentro do mesmo domínio administrativo que seus dados online. Isso pode ser indesejável do ponto de vista da segurança, especialmente se um incidente como um ataque de ransomware permitir que alguém assuma o controle de sua conta. Se essa pessoa tiver controle sobre sua conta, ela terá controle sobre seus backups. No entanto, se seus dados estiverem protegidos pelo Clumio, suas mídias de backup estarão em um domínio administrativo separado, utilizando uma chave de criptografia dedicada. Adicionar a autenticação de dois fatores ou um provedor de identidade externo baseado em SAML à sua conta do Clumio oferece proteção adicional.

CC6.7 A entidade restringe a transmissão, o transporte e a remoção de informações a usuários e processos internos e externos autorizados e protege essas informações durante a transmissão, o transporte ou a remoção, a fim de atender aos objetivos da entidade.

Especificamente para o CC6.7, estou analisando este ponto em particular:

  • Proteção de mídias removíveis — São utilizadas tecnologias de criptografia e medidas de proteção física para mídias removíveis (como pen drives e fitas de backup), conforme o caso.

A plataforma da Clumio possui criptografia integrada, com opções de chave gerenciada pela Clumio ou de “traga sua própria chave”…!

Agora, podemos examinar alguns controles que representam um desafio maior para muitas organizações:

1. CC7.5 A entidade identifica, desenvolve e implementa atividades para se recuperar de incidentes de segurança identificados.

Existem vários pontos de destaque nesse controle, mas vou me concentrar nestes:

  • Restaura o ambiente afetado — As atividades restauram o funcionamento do ambiente afetado por meio da reconstrução de sistemas, atualização de softwares, instalação de patches e alteração de configurações, conforme necessário.
  • Aprimora os procedimentos de resposta e Recovery — As lições aprendidas são analisadas, e o plano de resposta a incidentes e os procedimentos de Recovery são aprimorados.
  • Implementa testes do plano de recuperação de incidentes — Os testes do plano de recuperação de incidentes são realizados periodicamente.

2. CC9.1 A entidade identifica, seleciona e desenvolve atividades de mitigação de riscos decorrentes de possíveis interrupções nas operações.

Considere esse ponto de foco, com ênfase adicional no processamento de dados e na importância da criptografia adequada dos dados:

  • Aborda a mitigação de riscos de interrupção dos negócios — As atividades de mitigação de riscos incluem o desenvolvimento de políticas, procedimentos, comunicações e soluções alternativas de processamento planejadas para responder, mitigar e se recuperar de eventos de segurança que interrompam as operações comerciais. Essas políticas e procedimentos incluem processos de monitoramento, informações e comunicações para atender aos objetivos da entidade durante os esforços de resposta, mitigação e Recovery.

Certamente, essas medidas de controle devem ser priorizadas no atual contexto de ameaças cibernéticas constantes.

Um grande recurso do Clumio, que utiliza a computação em nuvem, é a capacidade de realizar o que chamamos de “Recovery entre contas”. Posso associar várias contas da AWS ao meu ambiente do Clumio e proteger ativos como instâncias EC2, volumes EBS, buckets S3 etc.  No entanto, ao realizar a Recovery, posso optar por restaurar alguns ou todos esses ativos em qualquer conta da AWS que tenha vinculado, e não apenas na conta em que as fontes de dados estavam originalmente protegidas. Isso permite que as empresas simulem um processo de auditoria, um recurso crucial em auditorias de conformidade. Isso significa que posso ter uma conta da AWS vinculada e pronta para realizar a Recovery após um incidente.  Isso não apenas pode auxiliar enormemente na recuperação caso ocorra um incidente real, mas também me permite simular exatamente esse procedimento para fins de teste e aprimoramento. A essência de abordagens como SOC 2 e ISO 27001 é que os procedimentos sejam testados, refinados, ampliados e aprimorados ao longo do tempo. A recuperação do seu ambiente há um ano pode não ser a mesma que a recuperação do seu ambiente na próxima semana. Você pode ter adicionado novos dados ou recursos essenciais para a operação do ambiente ao longo do último ano. Testes e atualizações frequentes de seus procedimentos de Recovery devem ser a base de uma operação saudável.

Critérios do serviço de confiança de disponibilidade

Agora, quanto a controles mais específicos associados a elementos como criptografia e processamento de dados. Nos critérios do serviço de confiança de Disponibilidade, considere:

A1.2 A entidade autoriza, projeta, desenvolve ou adquire, implementa, opera, aprova, mantém e monitora medidas de proteção ambiental, software, processos de backup de dados e infraestrutura de Recovery para atingir seus objetivos.

A1.3 A entidade testa os procedimentos do plano de Recovery que dão suporte à recuperação do sistema, a fim de garantir que os objetivos sejam alcançados.

Os pontos específicos a serem considerados nesses controles são:

(em A1.2)

  • Determina quais dados precisam de backup — Os dados são avaliados para determinar se é necessário fazer backup.
  • Realiza backup dos dados — Existem procedimentos para realizar o backup dos dados, monitorar a detecção de falhas no backup e tomar medidas corretivas quando tais falhas ocorrerem.
  • Aborda o armazenamento externo — Os dados de backup são armazenados em um local distante do local de armazenamento principal, de modo que a probabilidade de um evento que represente ameaça à segurança ou ao meio ambiente afetar ambos os conjuntos de dados seja reduzida a um nível adequado.

(em A1.3)

  • Implementa testes do plano de continuidade de negócios — Os testes do plano de continuidade de negócios são realizados periodicamente. Os testes incluem (1) o desenvolvimento de cenários de teste com base na probabilidade e na magnitude das ameaças; (2) a análise dos componentes do sistema em toda a entidade que possam comprometer a disponibilidade; (3) cenários que levem em conta a possibilidade de indisponibilidade de pessoal-chave; e (4) a revisão dos planos e sistemas de continuidade com base nos resultados dos testes.
  • Testa a integridade e a completude dos dados de backup — A integridade e a completude das informações de backup são testadas periodicamente

A plataforma da Clumio se concentra em uma abordagem orientada por políticas para a proteção de dados. Você seleciona os critérios para os ativos que devem ter backup, por meio do nome, tipo, agrupamento, tags, etc. Em seguida, você define uma política e, opcionalmente, uma janela de tempo que determina quando e com que frequência seus ativos serão protegidos. Esse método poderoso proporciona um planejamento e uma implementação claros dos pontos de foco listados no controle A1.2 acima, além de ajudar a cumprir as normas relativas ao processamento e à criptografia de dados.

Para o A1.3, a ênfase está na continuidade dos negócios e em seu conceito intimamente relacionado, a recuperação de desastres. Esse controle também está intimamente relacionado ao controle CC7.5 mencionado acima, já que um incidente de segurança poderia facilmente acionar a necessidade de acionar seus procedimentos de continuidade dos negócios/recuperação de desastres. Vale reiterar que testar seus procedimentos é de extrema importância. Não existe um botão “fácil”, mas testar a integridade e a capacidade de restauração dos seus dados protegidos no Clumio é simples por meio da interface do usuário (UI) e pode ser automatizado por meio da API.

Confidencialidade

Os últimos controles sobre os quais falaremos fazem parte dos critérios de confidencialidade. Aqui estão eles:

  1. C1.1 A entidade identifica e mantém as informações confidenciais para cumprir seus objetivos relacionados à confidencialidade.
  2. C1.2 A entidade descarta informações confidenciais para cumprir seus objetivos relacionados à confidencialidade.

Os pontos de destaque são:

  • Identifica informações confidenciais — Existem procedimentos para identificar e classificar informações confidenciais no momento em que são recebidas ou criadas, bem como para determinar o período durante o qual essas informações devem ser mantidas.
  • Protege as informações confidenciais contra a destruição — Existem procedimentos em vigor para proteger as informações confidenciais contra o apagamento ou a destruição durante o período de retenção especificado para essas informações.
  • Identifica informações confidenciais para destruição — Existem procedimentos para identificar as informações confidenciais que devem ser destruídas ao término do período de retenção.
  • Destruição de informações confidenciais — Existem procedimentos em vigor para apagar ou destruir, de outra forma, as informações confidenciais identificadas para destruição.

Esses pontos podem apresentar dificuldades, dependendo de como seus dados são armazenados. No entanto, a abordagem baseada em políticas para a proteção de dados pode amenizar algumas dessas dificuldades. 

Conclusão

No fim das contas, muitas organizações enfrentam desafios significativos em relação à proteção de dados. As necessidades são múltiplas: é preciso proteger seus dados com segurança e também ser capaz de comprovar os procedimentos que os protegem e garantem sua recuperabilidade. Os controles detalhados aqui representam apenas uma fração dos requisitos para uma auditoria SOC 2, mas são controles essenciais cujos benefícios vão muito além do escopo de um relatório de conformidade. Para saber mais sobre como facilitar suas auditorias, agende uma demonstração personalizada com um especialista em nuvem.

Para obter mais informações sobre a conformidade com a norma SOC 2, além de dicas de especialistas para ajudá-lo a ser aprovado em sua próxima auditoria SOC 2, inscreva-se no webinar “Simplificando a Conformidade com a Norma SOC 2”, um excelente recurso para quem ocupa cargos de governança.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Embora os primeiros meses deste ano tenham trazido mudanças globais sem precedentes — desde a maneira como pensamos até a forma como trabalhamos —, na Commvault nos unimos para nos adaptarmos ao “novo normal”. Permanecemos firmes em nossas principais prioridades: garantir a segurança de nossos funcionários e comunidades, continuar ao lado de nossos clientes e manter-nos inabaláveis em nossa inovação.  

E, embora a forma como interagimos com nossos clientes tenha mudado, os negócios não pararam. Trouxemos muitos novos usuários para a família Commvault e expandimos os relacionamentos existentes, com casos de uso que abrangem cargas de trabalho cloud, cloud, cloud e SaaS . Com o intuito de compartilhar algumas boas notícias, gostaria de aproveitar a oportunidade para comemorar alguns dos novos e ampliados casos de uso de nossos clientes em nosso quarto trimestre fiscal.

A Blue Cross and Blue Shield of Minnesota; a NASA (veja abaixo); a operadora de telefonia móvel MTS; a Shaanxi Coal Industry; a CPA Global; o Ministério das Finanças da Polônia; e a provedora de serviços em nuvem Chmury Krajowej, todas adotaram a Commvault para atender às suas necessidades críticas no quarto trimestre.

https://share.vidyard.com/watch/H1RYLBTzeT29s7M7htSUEb?

Kira Blackwell, executiva de programas na sede da NASA, no Escritório da Diretoria de Missões de Tecnologia Espacial, explica a importância dos dados, dos dados bem gerenciados e da utilização da Commvault.


Além disso, a McDonald’s Corporation recorreu à Commvault para lidar com a tendência crescente de migrar a infraestrutura para a nuvem. Veja a seguir o que eles disseram sobre como a Commvault está ajudando-os a enfrentar essa iniciativa.

A McDonald’s Corporation migra para a nuvem

Com uma implantação já robusta da Commvault em funcionamento, agora estamos aproveitando os recursos de nuvem da Commvault para nos livrarmos da responsabilidade pela nossa infraestrutura de tecnologia; em vez disso, estamos investindo fortemente na nuvem para manter nossas operações de TI em funcionamento. A solução de software da Commvault preenche lacunas nas ferramentas nativas da nuvem e atende a todos os casos de uso exigidos pela equipe de Serviços em Nuvem do McDonald’s, oferecendo backups otimizados e eficazes em todos os bancos de dados. A solução da Commvault otimiza o desempenho nos servidores em nuvem da AWS e do Microsoft Azure e gera economia de custos por meio da desduplicação e da compactação.

– Douglas Leonard, Diretor – Serviços em Nuvem, McDonald’s Corporation

Também gostaria de destacar os clientes que compartilharam suas histórias neste trimestre. Esses clientes abrangem diversos setores e casos de uso, utilizando a Commvault para proteger dados críticos tanto no local quanto na nuvem, ao mesmo tempo em que garantem a conformidade com normas de retenção de documentos, privacidade de prontuários médicos e muito mais.

A Commvault protege a Parsons Corporation  

https://share.vidyard.com/watch/WYnraLDUt7DfM1Ck88zaRU?

A Parsons utiliza o gerenciamento inteligente de dados da Commvault para cargas de trabalho distribuídas entre os locais de armazenamento em nuvem AWS S3 Standard-IA e AWS S3 Glacier, máquinas virtuais VMware e Hyper-V, além de servidores físicos.


Os ambientes em nuvem geralmente não contam com recursos robustos de proteção de dados integrados — e também podem ser difíceis de proteger sem as ferramentas adequadas. A Parsons Corporation gerencia todo o seu ambiente de recuperação local e a proteção de dados na AWS com a Commvault.

“Deixamos de usar backups em fita e migramos para a AWS; agora, temos uma iniciativa para migrar todo o ambiente para a nuvem. A migração para a nuvem tem sido realmente simples. Com a solução da Commvault, basta usar o Command Center. Tudo é muito simples.” – Benjamin Roper, especialista em Backup and Recovery corporativa, Parsons Corporation

O Departamento Penitenciário de Delaware está pronto para o uso de dados

https://share.vidyard.com/watch/i1NVW9yeBrFHYm36YqnKpq?

“Os dados ajudam a contar uma história”, afirma Phil Winder, diretor de Tecnologia da Informação do Departamento Penitenciário de Delaware.


Quando cada dado influencia a vida de uma pessoa, o setor público precisa estar preparado para lidar com dados. Uma gestão simplificada dos dados é fundamental, desde a Recovery após desastres sem perda de dados até o acesso rápido a informações que afetam a liberdade de uma pessoa.

“Realizamos um exercício de recuperação de desastres e, na verdade, pensamos que tínhamos perdido alguns dados. Não temos tempo para perder dados. Com uma rápida ligação para o suporte da Commvault, o problema foi identificado. A organização voltou a funcionar em menos de uma hora — sem perda de dados.” — Phil Winder, Departamento de Correção de Delaware

Como alguém que adora se encontrar com os clientes, sinto falta do contato pessoal que tivemos que suspender neste contexto atual, mas temos sido criativos na forma como interagimos com nossos clientes para manter o toque pessoal. Foi ótimo ver e ouvir alguns de nossos clientes em vídeos recentes. Recomendo que você dê uma olhada em como clientes como a Cochlear, a Penn State Health e a Mitchell International (veja os vídeos abaixo) estão usando a Commvault para resolver seus desafios mais críticos relacionados a dados.

https://share.vidyard.com/watch/GMP6VNbo8SJBU3SNnkSX8u?

Consistência, confiabilidade, backups diários de máquinas virtuais VMware e um ambiente sem preocupações? Ao consolidar os produtos de backup, a Cochlear conseguiu otimizar a proteção segura dos dados da área da saúde e alcançar esse ambiente sem preocupações.


https://share.vidyard.com/watch/FWb33HvixuZJR6Jh4iCLoa?

A substituição do IBM TSM pela solução de proteção de dados da Commvault proporcionou à Penn State Health maior capacidade de gerenciar grandes volumes de dados, melhorou o atendimento ao cliente e garantiu a certeza de que os dados poderiam ser facilmente recuperados.


https://share.vidyard.com/watch/rf6uwp5RwX9hDiM5WJgs1g?

Para a Mitchell International, um provedor de tecnologia para o setor de seguros de automóveis e acidentes, o software da Commvault cobre a proteção de dados para um ambiente de TI em expansão e ajuda a oferecer um melhor atendimento ao cliente.


A Commvault está na boca de todo mundo

Além das conquistas dos nossos clientes, também temos recebido reconhecimento do setor! Confira nossos prêmios recentes concedidos pela CRN, Gartner, Storage Magazine e outras entidades:

Embora este seja um momento em que o setor — e o mundo — definitivamente não estejam operando como de costume, temos orgulho de estar ao lado de nossos clientes. Nossa abordagem é sempre centrada no cliente, e esses casos de uso dos clientes falam por si mesmos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Conformidade de dados: o que é e por que é importante

A conformidade de dados na nuvem garante que seus dados armazenados na nuvem estejam em conformidade com todas as leis, regulamentações e padrões do setor aplicáveis. Saiba quais estruturas se aplicam e como criar um ambiente de nuvem em conformidade.

(Atualizado em 25 de agosto de 2026)

Pontos principais

A conformidade de dados na nuvem abrange regulamentações, responsabilidade compartilhada e monitoramento contínuo. Aqui estão os pontos essenciais.

  • A conformidade de dados na nuvem é a prática de alinhar suas operações na nuvem aos requisitos regulatórios, padrões do setor e políticas internas de governança de dados.
  • As principais estruturas regulatórias, incluindo GDPR, HIPAA, PCI DSS, SOC 2 e FedRAMP, impõem obrigações distintas, dependendo do seu setor, região geográfica e tipos de dados.
  • O modelo de responsabilidade compartilhada significa que seu provedor de nuvem ajuda a proteger a infraestrutura, mas você é responsável pela forma como configura, acessa e protege seus dados.
  • As melhores práticas incluem classificação de dados, acesso com privilégios mínimos, criptografia, monitoramento automatizado de conformidade e avaliações regulares de risco.
  • A conformidade contínua requer ferramentas automatizadas, cadências de auditoria definidas e planos de resposta a incidentes que evoluam junto com as mudanças regulatórias.

O que é a conformidade com a lei “ cloud ” de dados? 

A conformidade de dados na nuvem é a disciplina que visa garantir que os dados armazenados, processados e transmitidos em ambientes de nuvem cumpram todas as leis, regulamentações, padrões do setor e políticas de governança interna aplicáveis. Ela abrange tudo, desde a forma como você coleta e classifica as informações até como as criptografa em trânsito e em repouso, controla o acesso e responde a violações.  

Por que a conformidade de dados na nuvem exige sua atenção neste momento? Porque o custo de cometer erros nesse aspecto não para de aumentar. Violações de dados agora acarretam custos de vários milhões de dólares quando se leva em conta a correção técnica, multas regulatórias, honorários advocatícios e danos duradouros à reputação.

Se sua organização lida com dados de clientes, registros financeiros, informações de saúde ou cargas de trabalho governamentais na nuvem, a conformidade de dados não é opcional. Regulamentações como o GDPR e a HIPAA têm medidas coercitivas, e os clientes esperam cada vez mais provas de que você protege suas informações. A conformidade na nuvem também é um diferencial competitivo: organizações que demonstram forte governança de dados conquistam confiança, fecham negócios mais rapidamente e evitam o caos operacional de ter que lidar com as consequências após uma violação. Seja

ao migrar suas primeiras cargas de trabalho ou ao gerenciar um ambiente multicloud maduro, compreender a conformidade de dados na nuvem é a base para construir operações em nuvem resilientes e confiáveis. 

Principais estruturas e normas de conformidade 

Para se orientar nas normas de conformidade de dados em nuvem, é preciso primeiro entender quais estruturas se aplicam à sua organização. Aqui estão as cinco mais importantes: RGPD

(Regulamento Geral sobre a Proteção de Dados): aplica-se a qualquer organização que processe dados pessoais de residentes da UE, independentemente de onde esteja localizada a sede. Os principais requisitos incluem os direitos dos titulares dos dados, notificação de violação em até 72 horas e proteção de dados desde a concepção. As violações estão sujeitas a multas de até 20 milhões de euros ou 4% do faturamento global anual, o que for maior. Para uma análise mais aprofundada do panorama regulatório, consulte nosso guia sobre regulamentações de privacidade de dados.  

HIPAA (Lei de Portabilidade e Responsabilidade do Seguro Saúde): Regula as informações de saúde protegidas (PHI) nos Estados Unidos. Se você é um prestador de serviços de saúde, plano de saúde ou parceiro comercial que lida com PHI na nuvem, a conformidade com a HIPAA exige criptografia, controles de acesso e registros de auditoria.

PCI DSS (Padrão de Segurança de Dados da Indústria de Cartões de Pagamento): Aplica-se a qualquer entidade que armazene, processe ou transmita dados de titulares de cartões. A conformidade com o PCI DSS exige segmentação de rede, gerenciamento de vulnerabilidades e testes de penetração regulares.

SOC 2 (Service Organization Control 2): Uma estrutura de conformidade em nuvem baseada na confiança, construída sobre cinco critérios: segurança, disponibilidade, integridade do processamento, confidencialidade e privacidade. A conformidade com o SOC 2 costuma ser um pré-requisito para fornecedores de SaaS corporativos.

FedRAMP e NIST: O FedRAMP padroniza o processo de avaliação de segurança e autorização para produtos em nuvem utilizados por órgãos federais dos EUA. A Estrutura de Cibersegurança do NIST, atualizada para a versão 2.0 em fevereiro de 2024, agora inclui a governança como uma sexta função essencial, refletindo a crescente importância das estruturas de conformidade em nuvem no nível organizacional. 

O Modelo de Responsabilidade Compartilhada

O modelo de responsabilidade compartilhada é o conceito fundamental por trás da conformidade de dados na nuvem e da conformidade de segurança na nuvem, e interpretá-lo incorretamente é a principal causa de falhas na conformidade na nuvem. Em termos simples, seu provedor de nuvem é responsável por ajudar a proteger a infraestrutura, e você é responsável por proteger tudo o que colocar nela.

Para Infraestrutura como Serviço (IaaS), o provedor oferece suporte ao hardware físico, aos hipervisores e à malha de rede. Você é responsável pelo sistema operacional, middleware, aplicativos, classificação de dados, gerenciamento de identidade e acesso e criptografia. À medida que você avança na pilha para a Plataforma como Serviço (PaaS), o provedor assume mais responsabilidade pelo ambiente de execução e pelo sistema operacional, mas você ainda controla a lógica dos aplicativos e o acesso aos dados. No caso do Software como Serviço (SaaS), o provedor gerencia quase tudo, mas você continua sendo responsável pelo acesso dos usuários, pelo compartilhamento de dados e pelas configurações.  

O impacto financeiro de cometer erros nesse sentido é grave. Muitos desses incidentes têm origem em buckets de armazenamento mal configurados, políticas de acesso excessivamente permissivas ou integrações de terceiros não monitoradas — todos aspectos que se enquadram diretamente no lado do cliente no modelo de responsabilidade compartilhada. 

Melhores práticas de conformidade na nuvem 

A construção de uma postura sólida de conformidade e segurança de dados na nuvem requer uma abordagem sistemática. Aqui estão oito práticas que constituem a base de uma conformidade eficaz na nuvem:

  1. Classifique seus dados confidenciais. Não é possível proteger o que não se compreende. Mapeie cada ativo de dados à sua categoria regulatória, sejam dados pessoais sob o GDPR, informações de saúde protegidas (PHI) sob a HIPAA ou dados de titulares de cartões sob o PCI DSS.
  2. Implemente o acesso com privilégios mínimos e a autenticação multifatorial (MFA). Conceda aos usuários apenas as permissões necessárias e aplique a MFA em todas as contas na nuvem. Isso reduz o alcance de um possível incidente caso as credenciais sejam comprometidas.
  3. Criptografe dados em repouso e em trânsito. Utilize padrões de criptografia robustos, como AES-256 para dados armazenados e TLS 1.2 ou superior para dados em trânsito.
  4. Automatize o monitoramento de conformidade. Auditorias manuais não conseguem acompanhar o ritmo das implantações na nuvem. Implemente ferramentas que avaliem continuamente as configurações em relação às suas metas de conformidade.
  5. Realize avaliações de risco regulares. Avaliações trimestrais ajudam a identificar lacunas emergentes antes que os auditores o façam.
  6. Crie um programa de governança de nuvem. Estabeleça políticas, atribua responsabilidades e crie estruturas de prestação de contas que conectem as equipes técnicas à liderança de conformidade.
  7. Lide com a TI paralela. Serviços em nuvem não autorizados criam pontos cegos em sua postura de conformidade. Implemente ferramentas de detecção e políticas claras de aquisição.
  8. Desenvolva um plano de recuperação de desastres. As estruturas de conformidade exigem cada vez mais capacidades comprovadas de recuperação. Documente seus objetivos de tempo de recuperação e teste seus planos regularmente. Para obter orientações sobre como elaborar um plano, consulte nossa publicação sobre a criação de um plano de backup para conformidade.
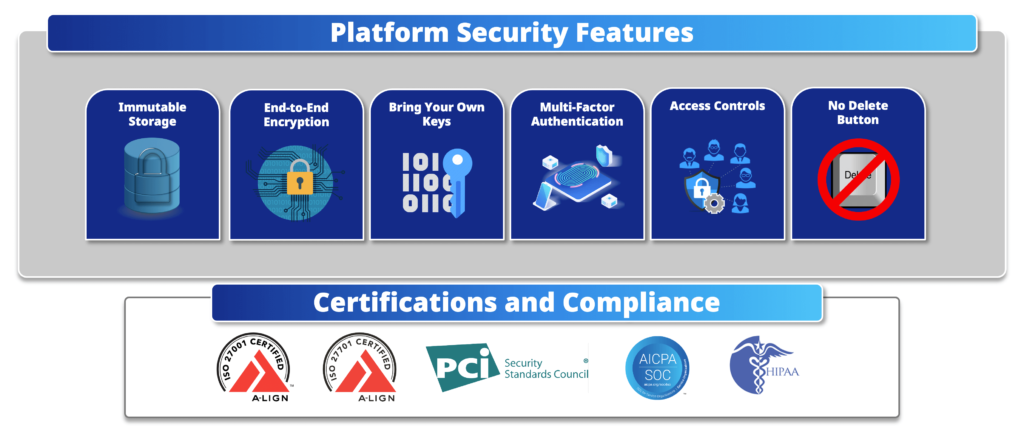
Como manter a conformidade ao longo do tempo 

A conformidade de dados não é um destino. É uma prática contínua que evolui à medida que as regulamentações mudam, sua presença na nuvem cresce e novas ameaças surgem. Veja a seguir como estabelecer uma disciplina duradoura de conformidade de dados na nuvem.

Invista em ferramentas de monitoramento automatizadas. Verificações manuais não são eficazes na escala da nuvem. Plataformas automatizadas verificam continuamente seu ambiente em busca de desvios de configuração, violações de políticas e anomalias de acesso, alertando sua equipe em tempo real.   

Defina uma cadência clara de auditoria. Realize revisões internas de conformidade trimestralmente e auditorias externas abrangentes anualmente. Documente todas as constatações e acompanhe as correções até a conclusão.

Mantenha um plano de resposta a incidentes testado.
Regulamentações como o GDPR exigem a notificação de violações em até 72 horas. Não é possível cumprir esse prazo com um plano não testado. Realize simulados pelo menos duas vezes por ano e atualize seu manual de procedimentos após cada incidente real.  

Audite fornecedores terceirizados. Sua postura de conformidade na nuvem se estende a todos os fornecedores que têm acesso aos seus dados. Exija relatórios SOC 2, realize análises anuais dos fornecedores e inclua obrigações de conformidade em seus contratos.

Acompanhe as mudanças regulatórias de forma proativa. Designe responsáveis pelo monitoramento de atualizações regulatórias em todas as jurisdições onde você opera. Inscreva-se em feeds regulatórios, participe de grupos do setor e incorpore as mudanças regulatórias ao seu calendário de governança. 

Clumio oferece proteção de dados nativa da nuvem com backups isolados fisicamente, Recovery granular e monitoramento contínuo de conformidade, desenvolvidos especificamente para cargas de trabalho na nuvem.

Solicite uma demonstração para ver como a Clumio ajuda a manter seus dados na nuvem em conformidade e recuperáveis. 


Perguntas Frequentes

O que é a conformidade com a lei “ cloud ” de dados?

A conformidade de dados na nuvem é a prática de garantir que os dados em ambientes de nuvem atendam a todos os requisitos legais, regulatórios e organizacionais aplicáveis. Isso envolve alinhar suas configurações de nuvem, políticas de acesso e práticas de tratamento de dados com estruturas regulatórias como o GDPR, a HIPAA e o PCI DSS.

Quais regulamentações se aplicam aos dados na nuvem?

As regulamentações aplicáveis dependem do seu setor, da sua localização geográfica e dos tipos de dados. Entre os marcos normativos mais comuns estão o GDPR para dados pessoais na União Europeia, a HIPAA para informações de saúde nos EUA, o PCI DSS para dados de cartões de pagamento, o SOC 2 para organizações prestadoras de serviços e o FedRAMP para serviços em nuvem federais dos EUA. Muitas organizações precisam estar em conformidade com vários marcos normativos simultaneamente.

O que significa o modelo de responsabilidade compartilhada?

O modelo de responsabilidade compartilhada divide as obrigações de segurança na nuvem entre o provedor de nuvem e o cliente. O provedor protege a infraestrutura subjacente, enquanto você é responsável por configurar seu ambiente, gerenciar o acesso, proteger seus dados e atender aos requisitos de conformidade específicos para suas cargas de trabalho.

Quais são os desafios comuns de conformidade na nuvem?

Os desafios mais comuns incluem gerenciar a conformidade em ambientes multicloud, acompanhar a rápida evolução das regulamentações e lidar com a TI paralela, onde serviços em nuvem não autorizados criam pontos cegos. A falta de pessoal qualificado e a automação inadequada também contribuem para lacunas de conformidade.

Como as organizações podem manter a conformidade?

As organizações mantêm a conformidade por meio de auditorias internas regulares, ferramentas de monitoramento automatizadas que detectam desvios de configuração, treinamento contínuo de funcionários e estruturas de governança claramente definidas. A parceria com plataformas de conformidade nativas da nuvem ajuda a reduzir o esforço manual e permite a Readiness contínua para auditorias.

Quais são as consequências da não conformidade?

A não conformidade pode resultar em penalidades financeiras substanciais. As violações do GDPR acarretam multas de até 20 milhões de euros ou 4% do faturamento anual global. Além das multas, uma violação de dados custa, em média, US$ 4,44 milhões, e as organizações enfrentam danos à reputação, perda de clientes e possíveis ações judiciais.  


Digamos que você tenha um Grupo de Disponibilidade (AG) do SQL Server em seu data center virtualizado. Esse AG do SQL Server hospeda diversos bancos de dados que atendem a aplicativos de missão crítica. Atualmente, há um total de meio terabyte de dados de missão crítica, mas esse volume está crescendo rapidamente. Você está preocupado com a disponibilidade desse SQL Server, e foi por isso que o configurou como um Grupo de Disponibilidade AlwaysOn desde o início. Além disso, você está ciente de que o AG não oferece proteção contra falhas de software, corrupção de dados e vulnerabilidades de segurança; por isso, deseja fazer backup desse meio terabyte em outro local, de preferência isolado fisicamente do ambiente de produção. No caso infeliz de perda de dados, qual é o melhor tempo objetivo de recuperação (RTO) que seu fornecedor de backup pode oferecer?

É provável que você ouça fornecedores de soluções de backup para ambientes locais, como Bricks and Blocks, exaltando o valor da “recuperação instantânea” para máquinas virtuais. O RTO prometido varia de segundos a minutos. Mas, quando se trata de recuperar uma máquina virtual (VM) para seu nível operacional de produção, não há nada de “instantâneo” na chamada recuperação instantânea.

A chamada “recuperação instantânea” consiste em disponibilizar os arquivos de disco da VM a partir do sistema de backup via NFS e permitir que o VMware vSphere execute a VM a partir desses arquivos de disco. É verdade que o processo de inicialização de uma VM a partir do backup dessa forma leva apenas alguns minutos. É verdade que o armazenamento flash nos sistemas de backup pode atuar como um mecanismo de cache para E/S de gravação. No entanto, para que a VM esteja operacionalmente pronta para uso em produção, o administrador da VM deve planejar cuidadosamente e executar o Storage vMotion no momento certo. Esse processo migrará os discos da VM do armazenamento de backup para o de produção enquanto a VM estiver em funcionamento. Esse processo costuma ser limitado pelo vSphere para não prejudicar a VM em operação. Leva várias horas, ou até mesmo um dia inteiro, para que uma VM de grande porte seja migrada e esteja operacionalmente pronta para o desempenho de nível de produção. Lá se vai o “instantâneo” da Recovery instantânea!

Assim, no exemplo do AG do SQL Server acima, os nós devem ser atendidos por um único sistema de armazenamento de backup, o que vai contra a razão pela qual se utiliza o AG. O AG deve ser configurado com sistemas de armazenamento dedicados em cada nó para garantir a disponibilidade. Nesse caso, o cluster do AG teria dificuldade para entrar em operação, pois a sincronização seria extremamente lenta, já que as leituras de E/S estariam ocorrendo a partir do armazenamento de backup. Observe que o AG fica indisponível durante esse período e, portanto, não há realmente uma “Recovery instantânea”. Para piorar a situação, o AG funcionaria de forma precária enquanto o storage vMotion necessário precisasse ser executado, transferindo dados do armazenamento de backup sobrecarregado para o armazenamento de produção.

O problema dessa recuperação instantânea não termina aí. O backup ainda está localizado no mesmo local que o ambiente de produção e, portanto, está sujeito a perdas no local e vulnerabilidades de segurança. Não é possível usar o armazenamento em nuvem como um destino viável de backup para a recuperação operacional dessas soluções. Além disso, a recuperação instantânea se torna inútil quando se planeja migrar cargas de trabalho para o VMware Cloud on AWS, pois não há suporte para armazenamento NFS de terceiros.

Clumio Rapid Recovery – RTO operacional superior

Ajude a garantir Backup and Recovery seguros para seus dados – onde quer que eles estejam. O Rapid Recovery é um conjunto de inovações da Clumio que permite restaurações operacionais rápidas a partir do armazenamento em nuvem, mesmo quando você está protegendo cargas de trabalho locais. Graças ao Rapid Recovery com o Clumio SaaS, levou apenas 5 minutos para recuperar um ambiente ativo de SQL Server AG com 500 GB de dados, conforme mostrado no exemplo acima. Esse é o tempo necessário para a recuperação de ponta a ponta e para que os dados sejam restaurados a um estado totalmente operacional. Como conseguimos isso? Há duas inovações no Rapid Recovery que desempenham papéis fundamentais nesse processo.


Reidratação com expansão horizontal:

A reidratação escalável da Clumio elimina completamente a perda de desempenho associada à reidratação em sistemas tradicionais baseados em “bricks” e “blocos”. A reidratação é realizada pela Clumio por meio de computação sem servidor e aproveita a capacidade computacional ilimitada da nuvem, ao mesmo tempo em que executa operações de E/S em paralelo em todos os blocos de interesse para uma determinada solicitação. O resultado: a taxa de transferência de restauração do serviço de backup da Clumio supera a de um sistema tradicional de desduplicação instalado no datacenter.

Rastreamento reverso de blocos alterados:

Ao recuperar uma VM em produção a partir de um backup, você está, essencialmente, tentando voltar no tempo para chegar ao último estado conhecido como funcional. O rastreamento reverso de blocos alterados do Clumio ajuda você a fazer exatamente isso, sem a necessidade de realizar uma restauração completa. O serviço de backup da Clumio recupera os blocos alterados (regenerados por meio da reidratação em escala horizontal descrita anteriormente) e os aplica diretamente no armazenamento de produção para reverter a VM para o ponto anterior no tempo. O resultado: o tempo necessário para recuperar uma VM do serviço de backup da Clumio até um nível operacional de produção é menor do que o tempo de recuperação a partir do armazenamento local!

Esses dois recursos de Recovery rápida da Clumio eliminam TODAS as limitações da Recovery instantânea oferecida por fornecedores tradicionais.

Vamos resumir os principais benefícios para o cliente do Rapid Recovery da Clumio:

  • Não é necessária intervenção humana: o administrador de backup ou o administrador da VM não precisa fazer nada durante o backup ou a recuperação para aproveitar as vantagens do Rapid Recovery. O Clumio SaaS detecta automaticamente se o ponto de restauração solicitado atende aos critérios de reversão e o inicia automaticamente durante a recuperação.
  • O RTO é superior ao da Recovery Instantânea: você traz apenas os dados necessários para reverter a VM, e a recuperação está concluída. O tempo necessário para fazer isso é menor do que o tempo total necessário para realizar a Recovery Instantânea seguida pelo Storage vMotion.
  • Proteja-se contra perda de dados e ransomware: ao contrário das soluções tradicionais de backup, baseadas em equipamentos físicos e localizadas no mesmo local — necessárias para a recuperação instantânea —, os backups da Clumio estão fisicamente isolados do seu datacenter de produção. A Clumio ajuda a protegê-lo contra a perda de instalações e vulnerabilidades no nível do local.
  • Prepara você para o VMware Cloud on AWS: a Recovery Instantânea não funciona em ambientes VMware Cloud on AWS devido à sua dependência do NFS. O Rapid Recovery oferece a solução ideal quando você estiver migrando para o VMware Cloud on AWS.

Quer experimentar o Rapid Recovery? Entre em contato conosco.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Depois de passar os últimos 20 anos ajudando meus clientes a avaliar adequadamente e dimensionar corretamente as arquiteturas de armazenamento para esses picos, nunca deixei de perceber que eles geralmente ocorriam em menos de 20% do tempo total de operação do ambiente dimensionado. Na era da infraestrutura local, isso significava uma grande quantidade de recursos ociosos mantidos em reserva.

Na Clumio, agora que estou passando a atuar na área de ajudar os clientes a dimensionar adequadamente uma solução de proteção de dados para a nuvem pública, a primeira coisa que ficou clara é que, se feita corretamente, a escalabilidade dinâmica da nuvem pública permite uma utilização muito mais precisa dos recursos em todos os momentos. Na verdade, essa é uma otimização que deve ocorrer para transformar qualquer ideia em uma solução totalmente formada e desenvolvida, pois, na nuvem pública, cada segundo em que um recurso fica reservado ou “em uso” custa dinheiro. É exatamente por isso que soluções projetadas para resolver um problema local não podem simplesmente ser transferidas para a nuvem pública. Muitas vezes ouvimos os clientes falarem sobre a necessidade de “refatorar” um aplicativo. Esse é um trabalho demorado, mas o valor de desperdiçar menos recursos, no final das contas, compensa o tempo gasto no redesenho de uma solução.

Para que um aplicativo SaaS consiga gerenciar picos de carga de trabalho em grande escala, a utilização de recursos é ainda mais importante — não apenas para os recursos disponibilizados no ambiente do cliente, mas especialmente para os serviços de back-end que dão suporte não apenas a um cliente, mas a milhares de clientes. Somente ao desenvolver um aplicativo de ponta a ponta com um modelo inteligente de utilização de recursos é que se alcançará a verdadeira escalabilidade, minimizando ao mesmo tempo os custos para os usuários do serviço.

Ao adotar uma abordagem nativa da nuvem com o uso de microsserviços, a Clumio já projetou nosso serviço de backup corporativo seguro para ajudar nossos clientes a aproveitar os benefícios da eficiência da nuvem, em vez de terem que “refatorar” seus aplicativos de backup existentes. Isso fica bem ilustrado pela maneira como a Clumio não insere nenhum recurso de computação fixo no caminho dos dados e, em vez disso, incorpora o paralelismo do AWS S3 combinado com a escalabilidade dinâmica das funções do AWS Lambda e dos recursos do AWS DynamoDB para ajudar a proporcionar aquela experiência fluida e sem interrupções que os clientes esperam ao usar SaaS. Isso também cria uma metodologia muito mais simples para dimensionar corretamente o ambiente do cliente – a Clumio fornecerá os recursos solicitados sob demanda.

A Clumio ajudou a eliminar a necessidade da árdua tarefa de dimensionar a infraestrutura para picos de carga de trabalho. Percebo que agora passo a maior parte do meu tempo orientando os clientes sobre a importância de uma arquitetura verdadeiramente otimizada e o valor que isso agrega ao consumidor. É claro que a melhor maneira de descobrir o valor da Clumio é experimentá-la em primeira mão… Recomendo que você faça um teste.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A Commvault está “no seu melhor” – um estado de espírito e um lugar especial geralmente reservados aos atletas em uma sequência de gols. 

Embora ninguém aqui discorde de que o sucesso do cliente é uma das validações mais importantes do nosso negócio, é difícil não ficar impressionado com a recente série de reconhecimentos do setor que a Commvault recebeu por seus produtos, serviços e equipe, sob a liderança de Sanjay Mirchandani. A recente onda de reconhecimento e o impulso da empresa em todas as áreas de negócios falam por si mesmos.

Ainda neste mês, a Commvault foi informada de que sua solução Commvault Complete Backup and Recovery havia sido indicada como finalista do prêmio de produtos de armazenamento da TechTarget, na categoria de hardware, software e serviços de Backup and Recovery. Avaliado por um painel imparcial de analistas, consultores e usuários, o programa de prêmios “Produto do Ano” da TechTarget ajuda os compradores a identificar os melhores produtos em um mercado altamente competitivo. Isso é algo bastante significativo. Embora os vencedores de cada categoria sejam anunciados em fevereiro no site SearchStorage.com, sentimos que já vencemos.

A Commvault também foi incluída nos guias do comprador da Solutions Review sobre software de Backup and Recovery e gerenciamento de dados, enquanto a Hedvig — uma empresa que adquirimos recentemente, caso você ainda não saiba — foi incluída no guia de armazenamento de dados corporativos. A Solutions Review publica esses guias para auxiliar as organizações durante a fase de pesquisa e descoberta na compra de software empresarial. Os editores compilam cada Guia do Comprador com base em pesquisas, relatórios de analistas, especialistas do setor e demonstrações de produtos. Esses guias são científicos e muito respeitados. Embora seja ótimo ver a Commvault reconhecida em dois guias, também vale a pena notar que concorrentes como Rubrik, Veeam e Veritas foram reconhecidos apenas em um.

Por último, mas certamente não menos importante, ocupando um lugar de destaque em nossa proverbial sala de troféus, há apenas alguns meses a Forrester nomeou a Commvault como Líder em Soluções de Resiliência de Dados, enquanto a Gartner reconheceu a Commvault como Líder em seu Magic Quadrant para Soluções de Backup and Recovery de Data Center. A Forrester classificou a Commvault na posição mais alta na categoria “Oferta Atual”, enquanto a Gartner posicionou a Commvault no ponto mais avançado em termos de abrangência da visão no quadrante dos Líderes e na posição mais alta em capacidade de execução em todo o seu Magic Quadrant pelo 8º ano consecutivo. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por ser uma solução de backup verdadeiramente nativa da nuvem, podemos oferecer aos nossos clientes um nível de suporte inédito em relação aos produtos de backup corporativos tradicionais.

Os usuários percebem a diferença, conforme observado nesta mensagem de um cliente da Clumio após ter sido notificado de forma proativa sobre um problema pela nossa equipe de suporte:

“Obrigado por cuidar dessa questão. Agradecemos por ter alguém revisando nossos backups e pela facilidade com que tudo isso tem sido para nós” –
Prestador de serviços de saúde do Meio-Oeste dos EUA

Atendimento proativo ao cliente

Ser um SaaS autêntico significa que projetamos nossa solução para eliminar as complexidades do gerenciamento de backup corporativo para nossos clientes. Isso se reflete em nosso modelo de prestação de serviços – desde o suporte proativo até as atualizações de software transparentes e remotas.

Nossos clientes contam com o monitoramento em tempo real do serviço Clumio, realizado por meio de software, processos e equipes. Em novembro de 2019, 72% dos casos de nossos clientes foram abertos e classificados de forma proativa pela nossa equipe de suporte, sem que fosse necessária qualquer ação por parte do cliente.

Suporte proativo automatizado da Clumio

Ao contrário dos ineficazes alertas do tipo “call home” oferecidos por fornecedores de hardware tradicionais, os recursos de suporte da Clumio são desenvolvidos na nuvem e oferecem:

  • Monitoramento contínuo, 24 horas por dia, 7 dias por semana, de falhas nas tarefas e no ambiente
  • Fatores que desencadeiam a criação de tickets de suporte proativos
  • Melhoria contínua do serviço Clumio por meio da detecção automatizada de falhas no produto

Nossa estrutura para oferecer o suporte mais inovador do setor consiste em três etapas:

Etapa 1 – Coleta de dados

Por sermos uma solução SaaS autêntica, temos acesso total a informações críticas sobre falhas que os fornecedores de hardware e software tradicionais não possuem, sejam elas geradas na nuvem ou no ambiente local do cliente. As fontes de dados incluem:

  • Status da tarefa – Falhas no backup, na restauração, na indexação em nível de arquivo ou na restauração em nível de arquivo.
  • Status da conectividade – Falhas na rede local ou nos aplicativos.

Etapa 2 – Análise

Para interpretar os dados coletados, a etapa de análise realiza 1) deduplicação, 2) correlação e 3) classificação dos dados de falhas.

A fase de análise é fundamental para garantir que minimizemos a quantidade de ruído indesejado e sintetizemos as informações em etapas sucintas e passíveis de ação, a fim de melhorar a experiência do cliente.

Etapa 3 – Ação!

Os dados de falha que surgem após a etapa de análise acionam, então, um dos três fluxos de trabalho de correção:

  • Emissão automatizada de tickets – É aberto um ticket de suporte proativo para triagem
  • Alerta de serviço – Os clientes são notificados sobre falhas por meio de alertas do produto
  • Atualizações transparentes – As falhas do produto são monitoradas por nossa equipe de suporte e resolvidas por meio de atualizações remotas

O resultado dessa etapa de ação é uma experiência do cliente que rompe com a natureza tradicional e reativa do suporte oferecido pelos fornecedores de hardware e software tradicionais.

Modelo de atualização via OTA

Além disso, os clientes não precisam se preocupar com as complexidades tradicionalmente associadas à atualização de produtos de backup legados: tempo de inatividade planejado, administradores de plantão, testes de validação ou interrupção do serviço. As atualizações, correções e patches do Clumio são fornecidos de forma integrada por transmissão sem fio, sem a necessidade de um planejamento complicado para a atualização.

Isso se traduziu em uma experiência sem precedentes em backup corporativo. Até novembro de 2019, 100% das falhas nos produtos da Clumio foram resolvidas sem a necessidade de qualquer ação por parte do cliente.

A experiência inovadora do cliente é uma jornada

Como um fornecedor inovador de soluções de backup corporativo, também devemos oferecer um atendimento ao cliente corporativo inovador; o fornecedor mais inovador de soluções de backup corporativo também deve oferecer o atendimento ao cliente corporativo mais inovador. É por isso que a experiência do cliente e o aproveitamento das tecnologias de nuvem e automação estão no centro da nossa estratégia de sucesso do cliente.

Nossa equipe é formada por engenheiros altamente qualificados, com especialização em nuvem, segurança, armazenamento, automação e muito mais, todos comprometidos com o sucesso de nossos clientes.

À medida que seguimos em nossa jornada de inovação, a experiência do cliente sempre será uma prioridade máxima, e estamos ansiosos para trabalhar em parceria com vocês.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A nuvem pública tem proporcionado um valor imenso para as empresas, mas é necessária uma nova mentalidade. Sem essa nova mentalidade, você inevitavelmente enfrentará os mesmos desafios de antes, pois eles o acompanharão em toda a sua nova jornada.

Nos últimos dez anos, a jornada para a nuvem proporcionou três grandes lições que moldaram a forma como as empresas abordam a nuvem na era atual. A TI paralela demonstrou o valor da agilidade e da escalabilidade, mas também nos alertou para o fato de que é necessária uma mentalidade que priorize a segurança, à medida que os dados se dispersam pelas nuvens. A era do “cloud-first” nos lembrou que a nuvem é onerosa se você aplicar as mesmas metodologias locais na nuvem pública. O objetivo da era atual, que gosto de chamar de “era da nuvem inteligente”, é acelerar a migração para a nuvem de maneira inteligente, aproveitando a inovação, a escalabilidade e a economia da nuvem pública.

Uma função essencial dos negócios que não evoluiu nessa jornada é a proteção de dados. Se observarmos o data center hoje, as metodologias de proteção de dados são robustas, incluindo replicação entre matrizes de armazenamento, snapshots, backups, backups replicados e backups em fita para armazenamento externo. Mas na nuvem pública, as soluções de proteção de dados são mínimas, especialmente no que diz respeito ao backup. As opções atuais incluem uma versão virtualizada (ou adaptação para a nuvem) do mesmo produto de backup legado que você usa hoje no seu data center ou instantâneos no nível do volume que você precisa orquestrar na nuvem pública. Vamos dar uma olhada nos desafios de cada uma dessas opções.

Produto de backup legado – “Atualização para a nuvem”

Os produtos tradicionais de backup estão presentes no data center há anos. A maioria dessas soluções tem 10, senão 30 anos. Como vimos na era do “cloud-first”, simplesmente migrar os produtos existentes como uma Appliance virtualizada — mesmo com um modelo de “consumo semelhante ao da nuvem” — resulta em complexidade, custos mais elevados, uma conta de software, uma conta de nuvem e falta de escalabilidade e agilidade. Sem reestruturar ou reconstruir esses produtos de backup a partir da nuvem, o resultado são os mesmos desafios locais dos quais as empresas estão tentando fugir desde o início.

Gerenciamento nativo de instantâneos na nuvem

A maioria das empresas percebeu a complexidade e as falsas promessas dos produtos tradicionais de backup e decidiu desenvolver seus próprios gerenciadores de snapshots ou orquestrar a criação desses snapshots. Os snapshots são adequados para uma Recovery rápida de um volume a um determinado momento no tempo, mas não oferecem economia a longo prazo, recursos de busca de arquivos nem restaurações de arquivos individuais com facilidade. Imagine se você apagasse acidentalmente alguns arquivos espalhados por vários volumes, precisasse voltar no tempo para uma investigação digital ou precisasse de dados de cinco anos atrás para comparação. Ter snapshots como sua única ferramenta torna a vida muito complicada. Outra área de preocupação é colocar seus dados primários e snapshots na mesma conta, o que traz o risco adicional de ransomware ou agentes mal-intencionados que poderiam comprometer os dados e o “backup”. Para amenizar esse problema, muitos usuários copiam seus snapshots para outras contas a fim de mantê-los separados, o que acarreta custos adicionais de tráfego de saída. Como se isso não fosse desafiador o suficiente, a maioria das empresas possui dezenas, senão milhares, de contas na nuvem pública, de modo que o desafio cresce exponencialmente.

O que as empresas exigem é uma solução de proteção de dados SaaS segura, simples e previsível, que acompanhe o ritmo à medida que aceleram sua jornada para a nuvem. Na Clumio, temos o privilégio de criar produtos em um mundo que prioriza a nuvem, desenvolvendo serviços de forma nativa a partir da nuvem, sem nenhum produto ou serviço legado em nossa plataforma que precise ser alterado ou adaptado. Desenvolvemos produtos que proporcionam aos nossos clientes uma vantagem competitiva, eliminando a complexidade das soluções legadas de backup e protegendo os dados à medida que as empresas aceleram sua jornada para a nuvem pública. Acreditamos que o backup deve ser um serviço prestado à empresa com uma configuração que possa levar apenas 10 minutos, a rápida identificação de todos os ativos de dados, pesquisa global e Recovery de um único arquivo, volume ou aplicativo, com uma mentalidade que prioriza a segurança. E isso é apenas o começo. Na minha próxima postagem no blog, vamos nos aprofundar em como a Clumio resolve o desafio da proteção de dados em múltiplas nuvens.

Cuidem-se e continuem sendo “autênticos”, meus amigos SaaSy.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone