Skip to content

¿Las afirmaciones sobre seguridad de tu proveedor de copias de seguridad te quitan el sueño? ¿Te preocupa que haya hackers en tu red en este mismo momento, intentando comprometer tus datos? ¿Sabías que el ransomware típico permanece en tu red durante más de 200 días antes de cifrar tus datos? ¿Te preguntas qué están haciendo? ¡Están buscando tus copias de seguridad!

Las metodologías de copia de seguridad están experimentando un cambio fundamental: han pasado de proteger los datos frente a «casos de fuerza mayor» a la necesidad de protegerlos frente a «delincuentes y piratas informáticos». Dado que los ataques se producen tanto dentro de la red como en las cuentas en la nube, la verdadera pregunta que deberías plantearte es: «¿Son suficientes nuestras copias de seguridad locales o nuestras instantáneas locales en nuestra cuenta de la nube pública para protegernos en caso de un ataque de ransomware?». Por desgracia, la historia reciente ha demostrado que las copias de seguridad no son suficientes.

En los últimos meses, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) ha venido publicando alertas y advertencias dirigidas a las empresas sobre esta vulnerabilidad. La CISA recomienda una solución que incluya copias de seguridad periódicas, protección mediante «air gap» y copias de seguridad externas, fuera de la red y del ámbito de seguridad (véanse las alertas AA20-345A y AA20-302A). La CISA es consciente de que, si usted o sus administradores tienen acceso al hardware de backend o a la infraestructura en la nube, los hackers encontrarán la forma de comprometerlo. Aunque crea que cuenta con la mejor seguridad, la verdadera pregunta es: ¿prefiere dedicar sus esfuerzos a ir un paso por delante de los hackers para proteger su último recurso (la copia de seguridad), en lugar de centrarse en impulsar la misión de su empresa? Creemos que hay una forma mejor de hacerlo.

Somos conscientes de que muchas organizaciones tienen previsto implantar una solución de copias de seguridad nativa de la nube en el futuro, a medida que avancen en su transición a la nube, pero es posible que ahora no sea el momento más adecuado debido a los ciclos de amortización del hardware. Sin embargo, en lugar de seguir malgastando dinero en ese lastre que supone el sistema de copias de seguridad obsoleto, tenemos una solución.

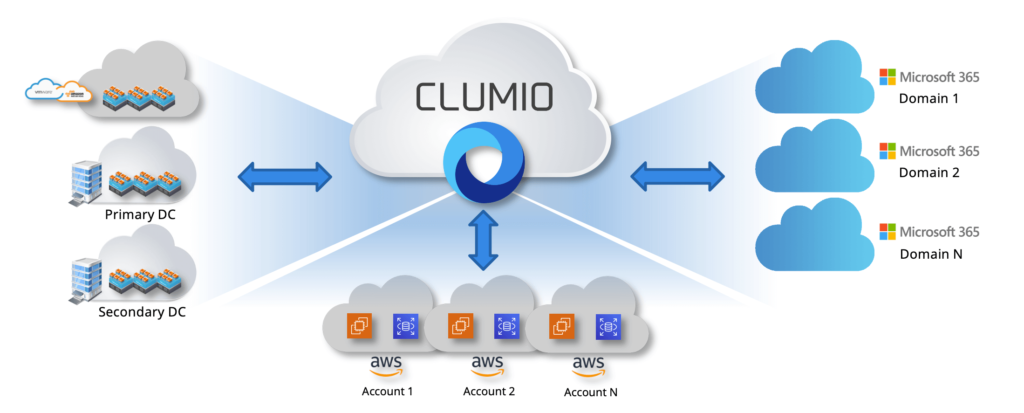
Nos complace anunciar Clumio RansomProtect™, la primera solución «air gap» nativa de la nube del sector que protege la nube pública, la nube privada y las nubes SaaS en un único servicio y en una única plataforma.

Clumio RansomProtect ofrece una solución para las empresas que desean protegerse YA del ransomware mediante:

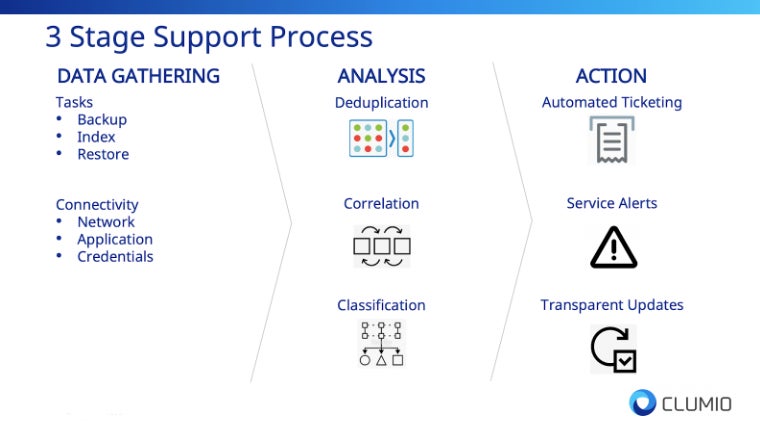
  • La forma más rápida de obtener protección, con una configuración de 15 minutos y sin necesidad de hardware
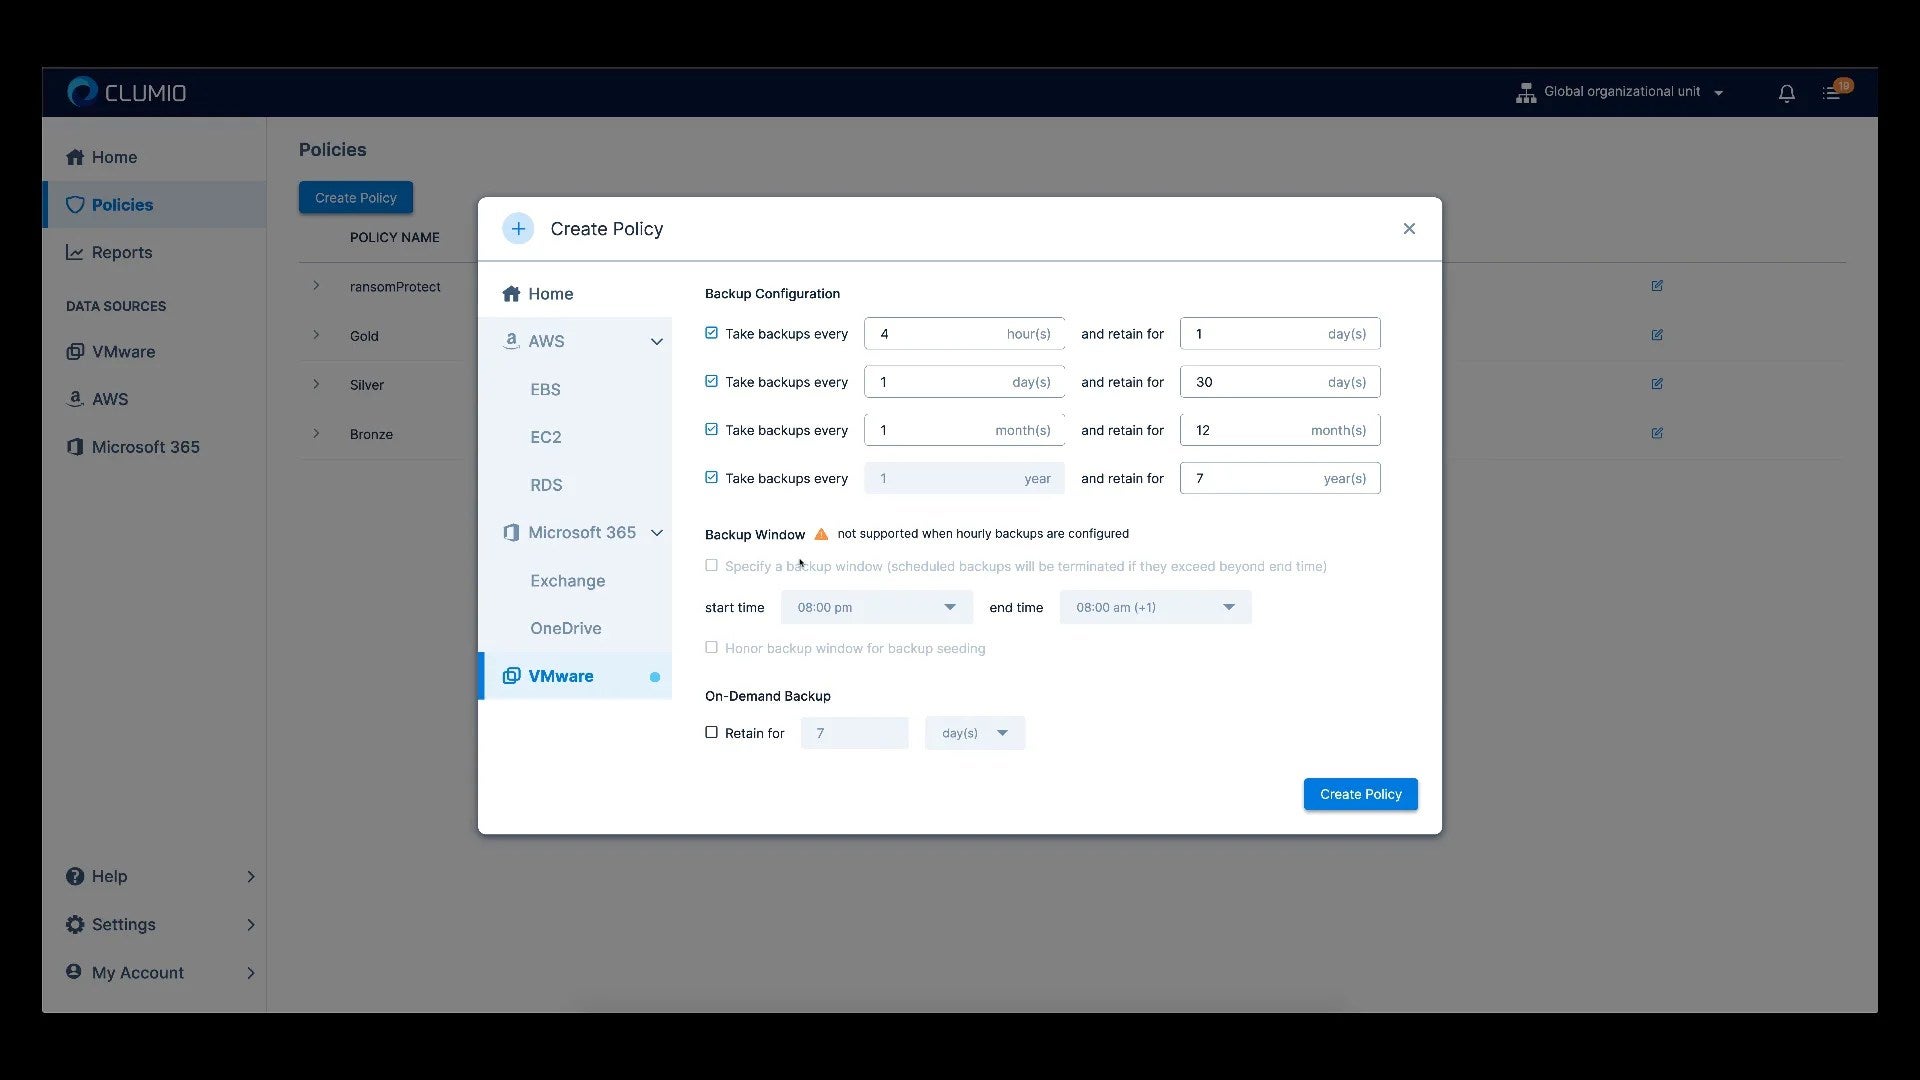
  • Retención de 30 días para VMware / VMware Cloud on AWS, servicios nativos de AWS (EC2/RDS/EBS) y Microsoft 365
  • Recovery rápida y granular dondequiera que la necesites
  • Máxima seguridad de los datos gracias al aislamiento físico
  • Hasta un 50 % del coste de los productos de protección de datos existentes, que, para empezar, no son lo suficientemente buenos

Con Clumio RansomProtect ya no tendrás que preocuparte por comprar más hardware y software de protección, gestionar la seguridad de la red y la infraestructura para crear un «air gap», buscar una sede secundaria ni intentar estar a la altura de los piratas informáticos que intentan atacar tu infraestructura de copias de seguridad.

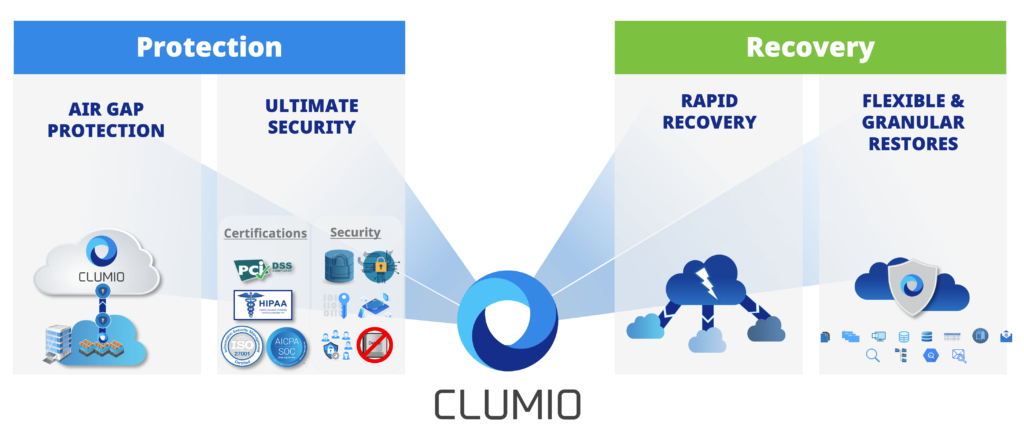
La plataforma principal de Clumio ofrece tanto métodos de protección como de Recovery para garantizar que no solo estés protegido, sino que también puedas volver a estar operativo rápidamente.

Commvault AirGap con la máxima seguridad

Clumio elimina la complejidad de la protección frente a los ataques de ransomware y ofrece la máxima seguridad. Para empezar, todos los datos se protegen fuera de tus redes locales o de tu infraestructura en la nube. No dejes que las soluciones tradicionales de protección de datos actuales intenten convencerte de que compres más hardware y software o, lo que es peor, te hagan creer que un clúster en la nube o la descarga a S3 son suficientes para protegerte. La inmutabilidad y el cifrado por sí solos no son suficientes si alguien puede hacerse con las credenciales y borrar, cifrar o apagar la infraestructura para dejarla inutilizable.

Lo que se necesita son pruebas, certificaciones y validaciones constantes, además de todas las funciones de seguridad de la plataforma que ofrece Clumio. ¿Tu solución de copias de seguridad realiza pruebas de penetración trimestrales para garantizar tu seguridad? ¿Cuentan con certificaciones de cumplimiento de las normas ISO 27001, ISO 27701, PCI DSS, SOC 2 Tipo I y Tipo II, o HIPAA? Pues bien, si fueras cliente de Clumio, podrías responder: «¡Sí!». Al fin y al cabo, si su administrador tiene acceso y la capacidad de borrar los datos, los hackers encontrarán la manera de comprometer su información.

La replicación de datos en un sitio secundario no solo resulta costosa, ya que requiere hardware adicional, sino que además te hace asumir toda la responsabilidad en materia de seguridad. Ahora tienes que gestionar medidas de seguridad de red adicionales cuando la copia de seguridad principal tiene acceso al dispositivo de copia de seguridad secundario. Ya hemos visto cómo las soluciones de copia de seguridad tradicionales han sido víctimas de ataques de rescate.

Recovery rápida con restauraciones flexibles y detalladas

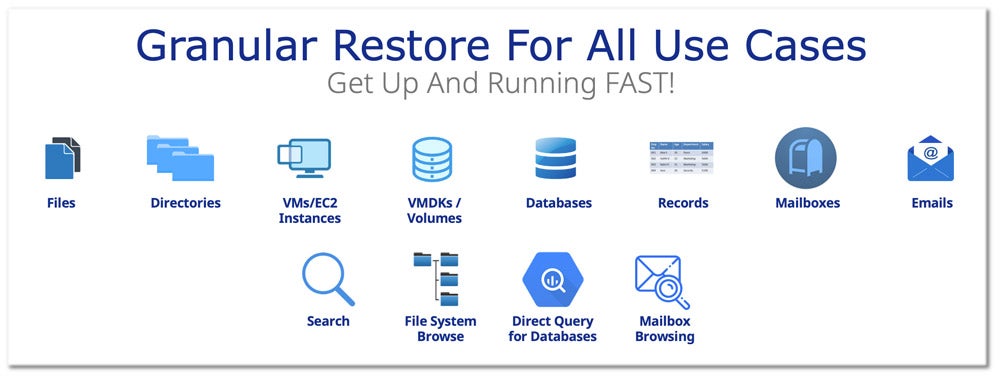
Sufrir un ataque ya es de por sí un reto, pero disponer de restauraciones flexibles y detalladas puede ser un salvavidas cuando esto ocurre. Con Clumio, recuperarse de un ataque de ransomware no podría ser más sencillo. Clumio ofrece la máxima flexibilidad para las restauraciones, con la posibilidad de restaurar máquinas virtuales (VM) en cualquier centro de datos o en VMware Cloud on AWS, restaurar instancias de EC2 o RDS en cualquier cuenta de AWS, o restaurar buzones de correo de Microsoft 365 en cualquier dominio. Puedes buscar o explorar los datos que deseas restaurar, y las restauraciones se realizan con un alto nivel de detalle a nivel de archivo, directorio, máquina virtual, correo electrónico, base de datos o incluso registro de base de datos, todo ello con unos pocos clics.

Protégete y reduce tus costes al mismo tiempo

RansomProtect complementa tu producto de copias de seguridad actual y te ofrece la protección de «air gap» de 14 días que necesitas frente a los agresivos ataques de ransomware, a la mitad del coste de las soluciones de la competencia. Además, si más adelante decides sustituir tu antigua solución de copias de seguridad «air gap» por Clumio, podrás ahorrar hasta un 70 % en comparación con una solución «air gap» nativa, al tiempo que simplificas considerablemente la implementación y la gestión.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Esta función permite a los clientes de AWS obtener una lista de los bloques de una instantánea de EBS, comparar las diferencias entre dos instantáneas de EBS y leer datos directamente desde las instantáneas de EBS. Para realizar estas tareas antes de que AWS lanzara las API directas de EBS, era necesario iniciar instancias temporales de Amazon Elastic Compute Cloud (EC2) y conectar volúmenes de EBS creados a partir de las instantáneas de EBS. Ahora se pueden invocar las API desde instancias de EC2, funciones de AWS Lambda o contenedores. Esto permite leer, enumerar el contenido de una única instantánea o enumerar los cambios entre dos instantáneas de EBS sin tener que crear primero volúmenes de EBS a partir de las instantáneas. En julio de 2020, AWS lanzó un conjunto adicional de API directas de EBS que permiten a los clientes crear y escribir directamente en instantáneas de EBS. Hemos observado un gran interés y hemos recibido numerosos comentarios de los socios de AWS desde que lanzamos las API directas.

Esta entrada del blog se centra específicamente en Clumio, un socio tecnológico avanzado de AWS con la competencia de almacenamiento de AWS. Clumio ofrece un servicio de copias de seguridad seguro y multiplataforma que se lanzó en agosto de 2019 y que, en un principio, protegía las cargas de trabajo de VMware en las instalaciones y de VMware Cloud on AWS. En diciembre de 2019, la oferta de Clumio se amplió rápidamente para incluir la protección de volúmenes de EBS. En esta entrada, analizo cómo la incorporación de las API directas de Amazon EBS a su flujo de trabajo de copias de seguridad de EBS ayudó a proporcionar un ahorro medio del 30 % en los costes y una reducción global del 15 % en los tiempos de copia de seguridad para los clientes de Clumio. Como participante activo en el programa beta de las API directas, Clumio tenía un gran interés en implementarlas en sus flujos de trabajo de copias de seguridad de EBS.

Introducción a Clumio para los servicios nativos de AWS

Clumio ofrece un servicio de copias de seguridad para empresas que necesitan proteger instancias de EC2, volúmenes de EBS e instancias de Amazon Relational Database Service (Amazon RDS). Basado en AWS, Clumio proporciona a sus clientes un método sencillo y sin agentes para proteger volúmenes de EBS, sin la complejidad ni los costes habituales que conlleva la gestión de instantáneas o de la infraestructura de copias de seguridad. Con Clumio, puedes proteger todas tus cuentas, en todas las regiones, desde una única interfaz. Esto ayuda a mantener la coherencia en la protección de datos y abre nuevas posibilidades de aplicación para la recuperación ante desastres (DR), las pruebas y el desarrollo, así como la migración.

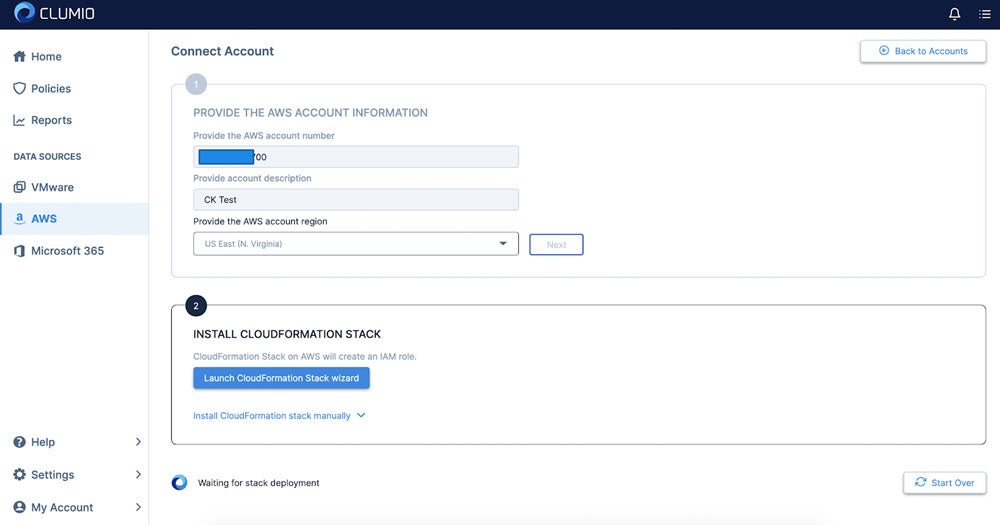
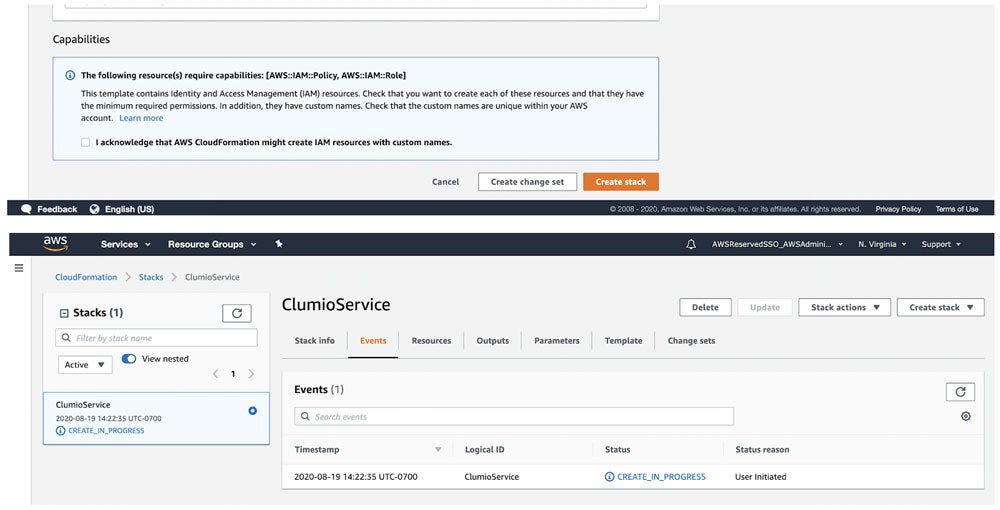
Una vez suscritos a Clumio, los clientes de Clumio solo tienen que implementar una plantilla de AWS CloudFormation en su cuenta y configurar sus políticas de copia de seguridad. El proceso está optimizado y puede estar en funcionamiento en 15 minutos o menos. Clumio realiza copias de seguridad de todos los datos de forma segura e inmutable, y proporciona a los clientes una copia «aislada» de sus datos fuera de su cuenta. De este modo, si la cuenta de un cliente se ve comprometida o se borran por error volúmenes o instantáneas, Clumio puede ayudarle a restaurar rápidamente sus datos en su cuenta. Por último, al tratarse de una oferta SaaS, Clumio proporciona de forma transparente actualizaciones y mejoras para sus servicios cada dos semanas, como la integración con las API directas de Amazon EBS. Esto permite a los clientes de Clumio centrarse más en sus competencias principales, en lugar de dedicar tiempo al mantenimiento de la infraestructura de copias de seguridad.

El flujo de trabajo de Clumio para Amazon EBS antes de las API directas de EBS

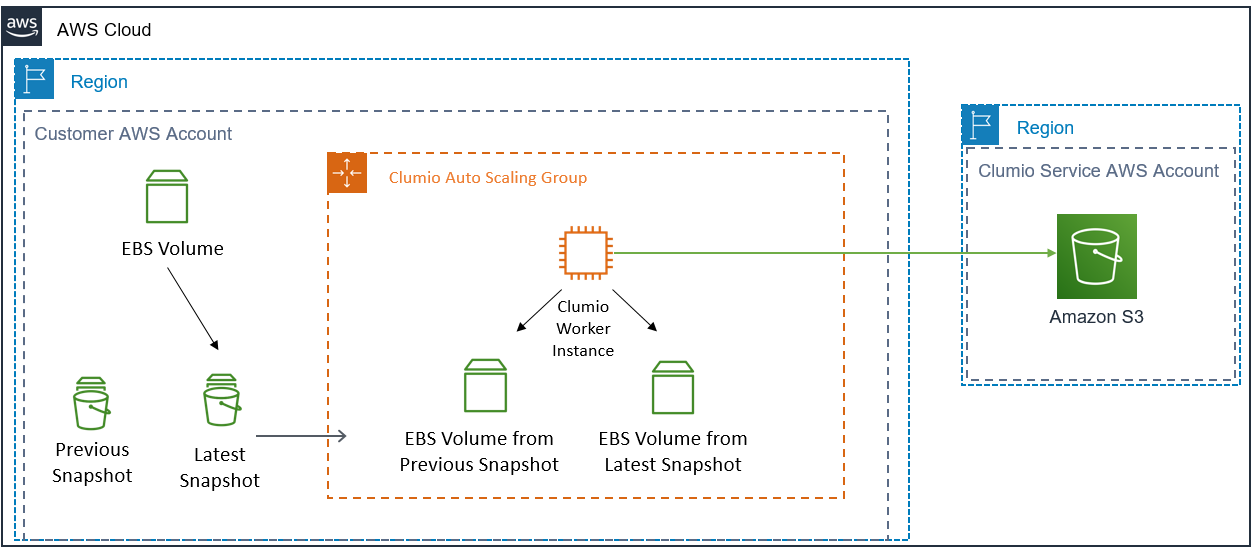
Cuando Clumio lanzó su servicio «Clumio for Amazon EBS» a finales de 2019, las API directas de EBS aún no estaban disponibles. Como consecuencia, cada vez que Clumio iniciaba una copia de seguridad de un volumen de Amazon EBS, tenía que montar dicho volumen en una instancia de trabajo de Amazon EC2 dentro de un grupo de autoescalado de EC2 de Clumio. En ese momento, Clumio tenía que leer el contenido completo del volumen para determinar qué bloques habían cambiado y, a continuación, procesar y enviar los datos modificados al servicio de Clumio. Aunque este flujo de trabajo estaba automatizado y resultaba transparente para el cliente, presentaba algunos inconvenientes. Uno de ellos era que la instancia de trabajo de EC2 tenía que leer el contenido completo del volumen para determinar los datos modificados durante el proceso de copia de seguridad. Leer todo el contenido de un volumen para detectar cambios suponía una gran inversión, tanto en tiempo como en costes, para los clientes.

Clumio Amazon EBS workflow before Amazon direct APIs

Flujo de trabajo de Clumio para Amazon EBS tras la implementación de las API directas de Amazon EBS

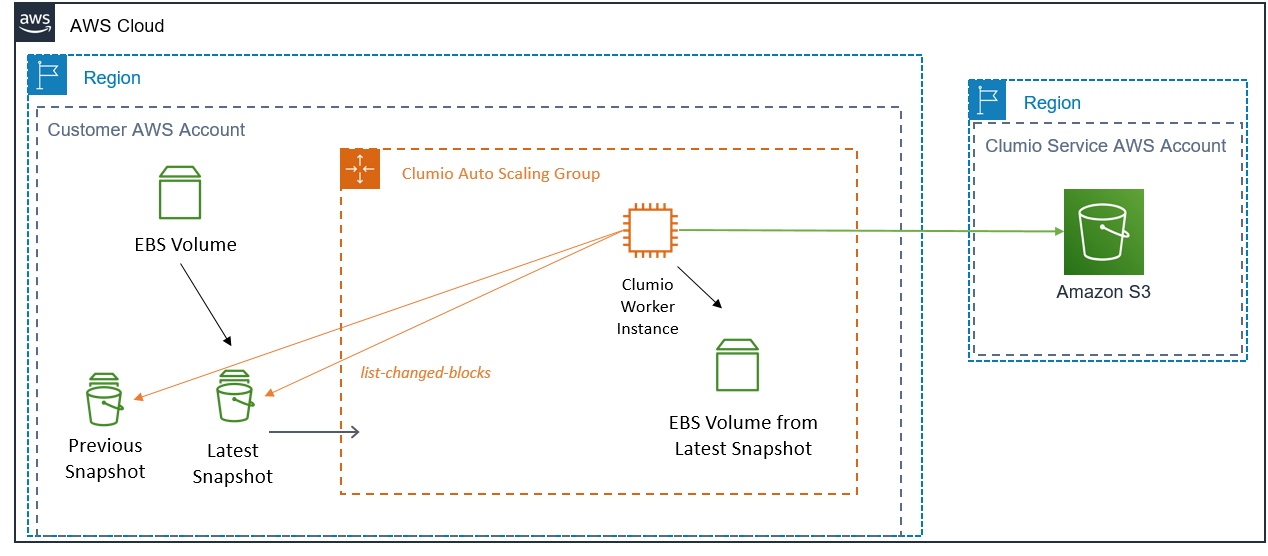
En febrero de 2020, Clumio lanzó una actualización de su plataforma que aprovechaba las nuevas API directas de Amazon EBS. Como resultado, Clumio ahora es capaz de determinar mediante programación los bloques modificados entre instantáneas de EBS. Ya no es necesario restaurar los volúmenes de EBS a partir de instantáneas ni comparar las diferencias en una instancia de trabajo de EC2, lo que ha supuesto un gran beneficio para los clientes de Clumio. Los clientes de Clumio pueden ahora «realizar las tareas hasta un 15 % más rápido» y «reducir hasta un 30 % los costes de infraestructura de AWS asociados al funcionamiento de las instancias de trabajo de Clumio (EC2 y EBS)». Clumio sigue utilizando hoy en día instancias de trabajo de EC2 para proporcionar servicios como la deduplicación, la compresión y la indexación a los clientes antes de que estos reciban los datos en el servicio de Clumio.

Clumio Amazon EBS workflow after Amazon EBS direct APIs

Planes de futuro de Clumio para Amazon EBS con las API de instantáneas directas de EBS

Clumio, al igual que AWS, mejora continuamente sus servicios e innova basándose en los comentarios de los clientes. Las API directas de Amazon EBS fueron el resultado de que AWS escuchara atentamente a sus socios y clientes, comprendiera qué características eran más importantes para ellos e innovara teniendo esto en cuenta. Clumio colabora estrechamente con los equipos de servicio de AWS en el desarrollo de métodos que les permitan incorporar nuevas API directas de Amazon EBS a su flujo de trabajo. El objetivo es reducir de forma constante los gastos de sus clientes mediante la integración de estrategias de optimización de costes de AWS, al tiempo que se mejora su eficiencia operativa. Esto incluye la optimización de procesos para minimizar los gastos en servicios de AWS, así como la mejora de los tiempos de copia de seguridad y restauración para lograr una mayor resiliencia y rentabilidad.

Una de las medidas que se está barajando es eliminar por completo la necesidad de utilizar instancias de trabajo de Amazon EC2 en las cuentas de AWS de los clientes. Clumio podría intentar lograrlo mediante la introducción de flujos de trabajo sin servidor que invocaran las API directas de EBS para operaciones de listado, lectura y escritura. También tienen la opción de utilizar una arquitectura sin servidor para llevar a cabo la deduplicación y la compresión necesarias. Considerar estas opciones podría simplificar aún más las operaciones de copia de seguridad y restauración de EBS para los clientes de Clumio.

Resumen

En esta entrada, he ofrecido una breve descripción general del servicio nativo de AWS de Clumio y he explicado cómo eran sus flujos de trabajo de copias de seguridad de Amazon EBS antes y después de utilizar las API directas de EBS. Las API directas constituyen una forma programática de comparar los cambios entre dos instantáneas de EBS, lo que ha ayudado a los clientes de Clumio a ahorrar una media del 30 % en costes y a reducir en un 15 % los tiempos de copia de seguridad. También he comentado cómo tienen previsto mejorar su servicio en el futuro utilizando en mayor medida las API directas de EBS.

Si también desea considerar el uso de las API directas de Amazon EBS para su flujo de trabajo de copia de seguridad y restauración de EBS, consulte la documentación sobre las API directas de EBS disponible en nuestra página web.

¡Gracias por leer esta entrada del blog! Si tienes algún comentario o pregunta, no dudes en dejarlo en la sección de comentarios.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por Ranga Rajagopalan

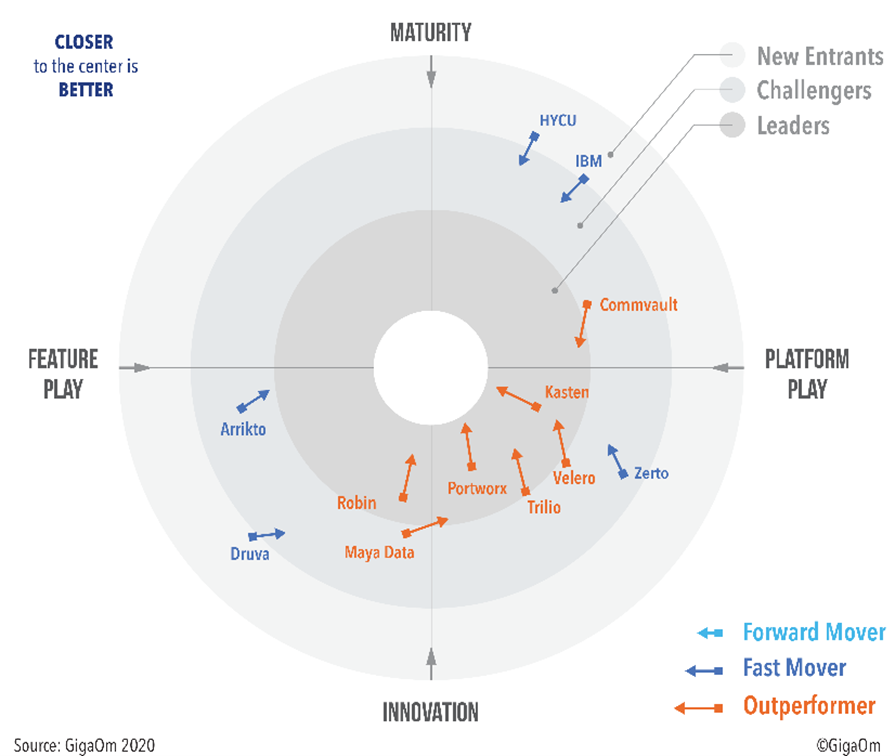
Nos alegra mucho que Commvault haya sido calificado como «Outperformer» en el informe GigaOm Radar sobre protección de datos en Kubernetes publicado recientemente: ¡una magnífica confirmación de nuestra innovación constante para simplificar la forma en que nuestros clientes almacenan, protegen y migran sus aplicaciones de Kubernetes!

Enrico Signoretti, autor del informe de GigaOm, lo resumió a la perfección: «Commvault está demostrando un firme compromiso con Kubernetes y sus modelos operativos, al tiempo que mantiene su sólido apoyo a las plataformas y operaciones tradicionales. Y gracias a Metallic, la solución SaaS de la empresa, Commvault puede ofrecer protección de datos para Kubernetes a una amplia variedad de organizaciones. En definitiva, Commvault es líder del mercado en protección de datos empresariales».

Gracias, Enrico. ¡No podríamos estar más de acuerdo!

Las empresas están acelerando rápidamente su transición hacia la nube nativa mediante la adopción de contenedores para garantizar la portabilidad de las aplicaciones, una integración más rápida y unos costes de infraestructura más bajos. Predijimos esta tendencia hace más de tres años, cuando iniciamos nuestro proyecto de protección de datos en contenedores, comenzando con nuestra compatibilidad con Docker, seguida de OpenShift y, ahora, Kubernetes.

También observamos que era necesario combinar el almacenamiento y la protección de datos para lograr una gestión eficaz —o, mejor dicho, inteligente— de los datos de los contenedores. Precisamente por eso hemos incorporado la protección de datos nativa al almacenamiento nativo en la nube definido por software de Hedvig para contenedores, totalmente integrado con Kubernetes y diseñado para DevOps.

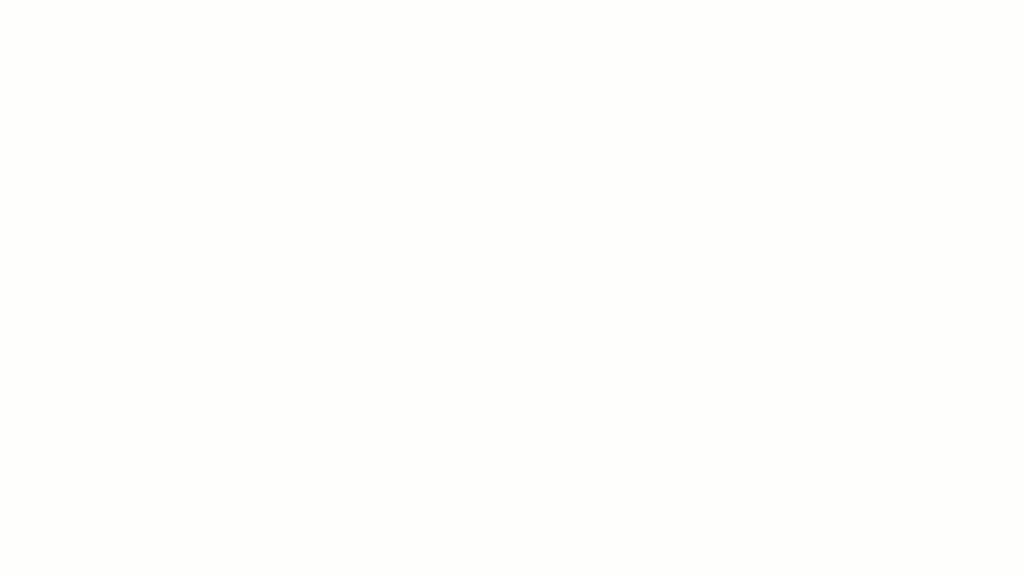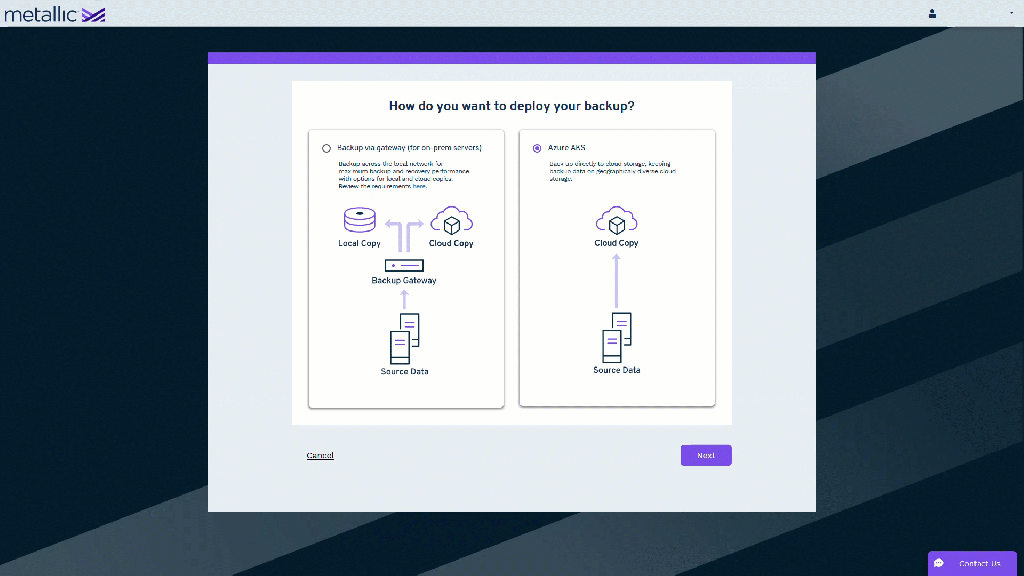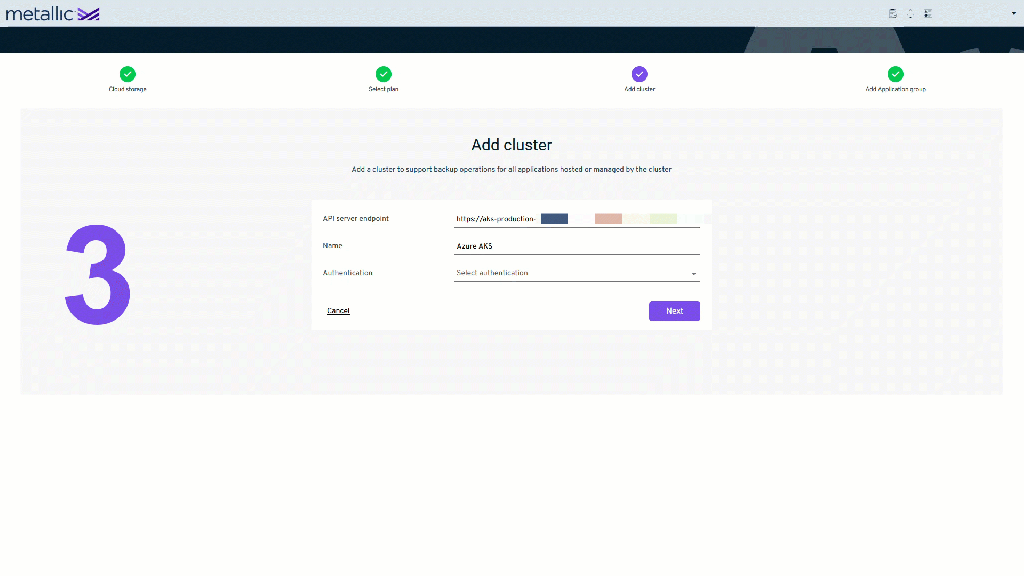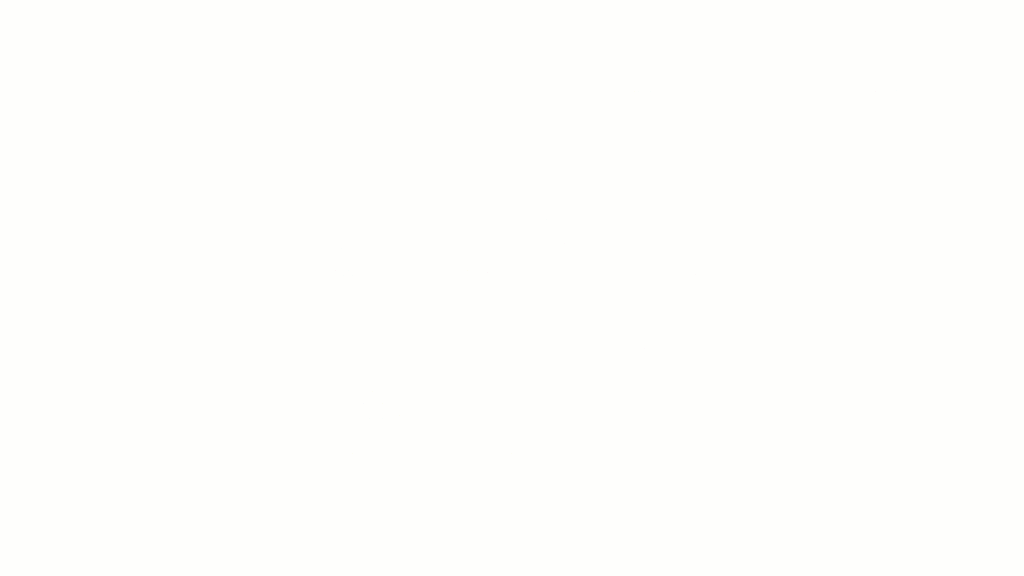
Y esta semana hemos dado un paso más en la transformación de la protección de datos para Kubernetes con la presentación de Metallic VM y Kubernetes Backup, una solución BaaS (servicio de copia de seguridad) en la nube para aplicaciones de Kubernetes. ¡Metallic protege las aplicaciones de Kubernetes, independientemente de si se ejecutan en las propias instalaciones, en Azure o en AWS, en solo cuatro pasos!

Con un almacenamiento híbrido nativo en la nube definido por software y protección de datos BaaS, totalmente integrados con Kubernetes, Commvault es una solución de gestión de datos sencilla y completa para contenedores. Despídete de la complejidad de los productos puntuales: disfruta de la simplicidad de Commvault, una solución única para todas las cargas de trabajo, incluidas las aplicaciones en contenedores, independientemente de dónde se encuentren tus aplicaciones. O, como bien lo describe el informe de GigaOm, disfruta de las ventajas de Commvault: «un entorno fácil de usar y familiar que ayuda al usuario a consolidar todas las operaciones de copia de seguridad en una única plataforma».

Ranga Rajagopalan es el vicepresidente de Productos de Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Esta nueva amenaza ha llevado a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) del Departamento de Seguridad Nacional a publicar esta semana un aviso en el que advierte a los proveedores de servicios sanitarios que se mantengan alerta ante el ransomware y tomen medidas inmediatas para prevenir un ataque. El sector sanitario es el objetivo más reciente, pero nadie está a salvo de los ataques de ransomware. Los investigadores de seguridad han detectado un aumento de la amenaza de ransomware durante el tercer trimestre de 2020, incluido un repunte masivo en septiembre. Durante ese periodo, Estados Unidos ha registrado la asombrosa cifra de 145,2 millones de ataques de ransomware, lo que supone un aumento interanual del 139 % (Fuente: Un estudio de SonicWall revela un crecimiento agresivo del ransomware y un aumento de los ataques al IoT).

En el aviso, la CISA detalla cómo funcionan muchos de estos ataques y cómo proteger tus datos. Las copias de seguridad han sido tradicionalmente la salvación ante muchos de estos ataques, pero no basta con tener una copia de seguridad. Se sabe que el ransomware puede cifrar las copias de seguridad si se encuentran en la misma red o eliminarlas por completo. La mejor solución que se detalla en este aviso es aislar físicamente la copia de seguridad para que siempre se disponga de una copia fuera de la red o del ámbito de seguridad de la empresa. De este modo, los datos no pueden ser cifrados por personas malintencionadas y pueden restaurarse pase lo que pase. El aviso recomienda: «Realiza copias de seguridad de los datos con regularidad, aíslalas físicamente y protege con contraseña las copias de seguridad fuera de línea. Implementa un plan de Recovery para mantener y conservar múltiples copias de los datos y servidores confidenciales o de propiedad exclusiva en una ubicación físicamente separada y segura». Aunque esto parece sencillo y claro, crear una solución de copias de seguridad aisladas físicamente no es nada sencillo. Pero el tiempo es esencial, por lo que en esta entrada del blog detallaremos las tres prácticas recomendadas para proteger sus datos contra el ransomware.

No todas las soluciones de «air gap» son iguales

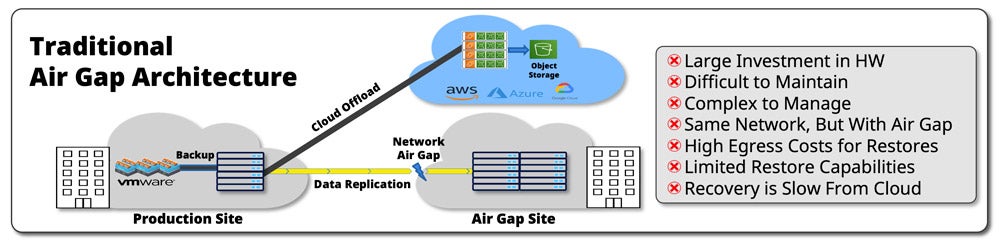
La arquitectura tradicional de «air gap» para soluciones de copia de seguridad heredadas recurre al hardware para resolver el problema, con el fin de proporcionar tanto un «air gap» de red como uno de hardware. Los proveedores que ofrecen este tipo de solución suelen recomendar a las empresas que repliquen sus datos en una sede secundaria o terciaria, lo que requiere otro producto de copia de seguridad en otra ubicación y una red que admita el «air gap». La idea es que los atacantes que consigan acceder a la sede principal o secundaria no puedan acceder al «air gap». Muchas empresas utilizan la nube como solución de descarga para reducir los costes de hardware en las ubicaciones principal y secundaria, pero con un «air gap» se recomienda que todos los datos se encuentren localmente en ese sitio, lo que hace que la copia del «air gap» tenga un coste aún mayor que la principal o la secundaria. Esto supone una inversión enorme tanto en equipamiento como en instalación y tiempo de gestión, y no garantiza una protección total, ya que la empresa es responsable de la seguridad y la gestión de la solución de aislamiento físico para asegurarse de que esté bien protegida y no pueda verse comprometida. La complejidad de poner en marcha este sistema podría llevar meses.

Clumio puede ayudarte a olvidarte de la complejidad, los altos costes y la preocupación de tener que estar constantemente pendiente de la seguridad de tus copias de seguridad. Podemos ayudarte a protegerte contra el ransomware en tan solo un par de minutos y ofrecerte lo siguiente:

  • Las copias de seguridad se almacenan en la nube, con aislamiento físico y fuera del ámbito de seguridad de la empresa, lo que ofrece una protección contra el ransomware que puede estar operativa en cuestión de minutos, en lugar de semanas o meses.
  • Todos los datos se cifran tanto durante la transmisión como en reposo con nuestras claves; si lo prefiere, también puede utilizar sus propias claves.
  • No es posible eliminar las copias de seguridad desde la interfaz de usuario, por lo que, si un pirata informático consigue acceder a tus credenciales, no podrá hacer nada.

La seguridad y las pruebas son fundamentales

Incorporar medidas de seguridad en tu solución de copias de seguridad con aislamiento físico no es una tarea sencilla. Implica obtener certificaciones y realizar pruebas de penetración periódicas para garantizar el cumplimiento de los procedimientos. En Clumio, llevamos a cabo pruebas de penetración trimestrales a cargo de BishopFox para verificar que todas nuestras metodologías de seguridad sean adecuadas. Nos encargamos de todo este trabajo para que nuestros clientes puedan centrarse en su misión, en lugar de tener que preocuparse por garantizar que sus datos de copia de seguridad estén altamente protegidos y seguros. De este modo, se elimina toda la complejidad que supone crear por cuenta propia una solución con aislamiento físico.

Clumio ha superado numerosas y rigurosas certificaciones, entre las que se incluyen la ISO 27001, SOC II Tipo 1, SOC II Tipo 2, HIPAA y PCI DSS. Estas rigurosas pruebas convierten a Clumio en una de las plataformas SaaS más seguras del mercado.

Ten siempre flexibilidad a la hora de decidir qué datos se restauran y dónde

No hay nada peor que sufrir un ataque de ransomware, pero, para estar a salvo, hay que prepararse como si fuera a ocurrir hoy mismo. Una vez que ocurra, necesitarás una forma rápida de salir de la situación y volver a poner en marcha tu empresa. Para ello, necesitas la flexibilidad necesaria para restaurar los datos en distintos entornos, por si el entorno de producción sigue comprometido. Contar con una solución aislada físicamente es estupendo, pero si no puedes restaurar los datos en la ubicación donde los necesitas, entonces no tienes ninguna solución.

Con Clumio, ofrecemos una granularidad muy precisa para restaurar rápidamente los datos que necesitas, sin tener que recuperarlo todo, independientemente de si deseas restaurar un archivo, un directorio, una instancia de VM/EC2, un volumen, una base de datos, un registro, un buzón de correo o un correo electrónico. Esta funcionalidad se hace posible gracias a la búsqueda, la exploración del sistema de archivos, el acceso directo mediante consultas a las bases de datos y la exploración de buzones de correo. La plataforma nativa en la nube de Clumio hace que las restauraciones sean rápidas y sencillas, ya que los datos se pueden restaurar en cualquier lugar donde haya instalado un conector en la nube.

Así que ahora es el momento de poner en marcha Clumio para que podamos ayudarte a protegerte contra el ransomware. Para saber más sobre lo sencillo que es proteger tus datos contra el ransomware, echa un vistazo a una demostración de 4 minutos en la que verás lo rápido que puedes librarte de las preocupaciones que genera el ransomware.

Video Thumbnail

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Hoy en día, un plan moderno de continuidad del negocio comienza por la capacidad de realizar copias de seguridad, proteger y restaurar rápidamente los datos.

Los datos ocupan ahora un lugar central en la planificación moderna de la continuidad del negocio

Las empresas actuales están muy centradas en los datos y alojan la mayor parte de sus aplicaciones en la nube. Situaciones como una caída del servidor o un ataque de ransomware —aunque a simple vista no parezcan tan graves como, por ejemplo, una inundación o un incendio— amenazan con paralizar las operaciones internas y causar trastornos a los usuarios finales. Estas interrupciones pueden provocar importantes pérdidas de ingresos y repercusiones duraderas en lo que respecta a la reputación y la experiencia de los clientes.

Pero eso solo ocurre si tu organización no está preparada para hacer frente a estas amenazas.

El papel de la copia de seguridad, la protección y la recuperación rápida de datos en la planificación de la continuidad del negocio

La planificación de la continuidad del negocio no solo consiste en contar con una estrategia y una organización adecuadas, sino también en utilizar las herramientas adecuadas que garanticen que tu plan sea a prueba de fallos. Si tu empresa aloja sus datos y aplicaciones en la nube, tu planificación debe centrarse en cómo garantizar que tus cargas de trabajo más esenciales cuenten con copias de seguridad seguras y sigan operativas ante un desastre. Todo ello comienza con el uso de una solución de copias de seguridad en la nube sólida y completa.

Las copias de seguridad en la nube ofrecen a las organizaciones que han migrado a la nube una forma sencilla, optimizada y automatizada de realizar copias de seguridad periódicas de los datos en la nube, en lugar de utilizar equipos físicos de copia de seguridad. A continuación, las copias de seguridad en la nube se almacenan de forma segura en un entorno protegido mediante cifrado y se actualizan automáticamente según el calendario de copias de seguridad de la organización. Si se produce un incidente grave, se puede utilizar la última copia de seguridad de los datos para recuperarlos y restaurarlos desde cualquier lugar mediante la misma solución de copia de seguridad en la nube como servicio.

Cuando un desastre pone en peligro los datos de tu organización, el tiempo es fundamental. Si tu solución de copia de seguridad en la nube no está preparada para ofrecer una Recovery rápida, las consecuencias pueden ser graves. El tiempo de inactividad de los datos y las cargas de trabajo de misión crítica puede paralizar las operaciones empresariales y provocar un costoso efecto dominó cuya Recovery total puede requerir mucho tiempo.

Esto hace que la elección de una solución de copia de seguridad en la nube sea aún más importante.

La planificación de la continuidad del negocio debe incluir una solución integral de copias de seguridad en la nube

Desarrolladas de forma nativa en la nube, las capacidades de Clumio en materia de copias de seguridad en la nube y Recovery rápido, líderes en el sector, permiten restaurar los datos con rapidez, lo que garantiza la continuidad del negocio cuando se producen incidentes que amenazan con provocar interrupciones en el servicio. Las organizaciones pueden optar por restaurar una instancia completa o utilizar las Features de Recovery granulares y flexibles de Clumio para seleccionar y restaurar archivos específicos de importancia crítica.

Además de las funciones de restauración rápida de Clumio, las organizaciones también obtienen:

  • Protección «llave en mano» contra el ransomware con copias de seguridad «air-gapped» almacenadas fuera de las cuentas principales
  • Cumplimiento normativo simplificado en materia de datos gracias a las políticas globales
  • Herramientas de análisis de costes para ayudar a reducir los gastos innecesarios en la nube

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El objetivo de punto de recuperación (RPO) se refiere a la cantidad máxima de datos que se pueden perder tras una recuperación tras un desastre o un fallo, antes de que la pérdida de datos resulte inaceptable para una organización. El RPO desempeña un papel fundamental en la planificación de las copias de seguridad y la recuperación ante desastres, ya que ayuda a determinar la frecuencia de las copias de seguridad y las tecnologías y procedimientos óptimos de recuperación ante desastres. En definitiva, conocer cuál es tu tolerancia al RPO es clave para garantizar que tu organización pueda recuperar sus activos de datos críticos en un plazo aceptable, incluso tras la ocurrencia de acontecimientos inesperados.

Entender el objetivo de punto de recuperación (RPO)

A medida que una empresa crece, acumula una cantidad cada vez mayor de datos que es necesario almacenar y proteger. Pero, por mucho cuidado que tenga una empresa con sus copias de seguridad, siempre existe la posibilidad de que se produzcan fallos inesperados en el sistema o una pérdida irreversible de datos. Aquí es donde entra en juego el objetivo de punto de recuperación (RPO).

En términos sencillos, el RPO se refiere a la cantidad máxima de datos que una organización considera que puede permitirse perder en caso de desastre o fallo sin que ello suponga un perjuicio significativo para sus operaciones. Sirve como criterio de referencia para determinar la frecuencia de las copias de seguridad y la estrategia de Recovery.

Por ejemplo, si una empresa establece un RPO de cada cinco horas y sufre una pérdida grave de datos en las dos horas siguientes a la realización de la copia de seguridad, perderá los datos correspondientes a tres horas, ya que la copia de seguridad más reciente se realizó hace tres horas. En este caso, no se ha cumplido el RPO, ya que se ha perdido más información de la aceptable y, por lo tanto, supone una amenaza para la continuidad del negocio.

Piensa en la posibilidad de perder valiosas fotos familiares debido a un fallo imprevisto del hardware, un corte de electricidad o un ciberataque. El sufrimiento que conlleva la pérdida definitiva de datos es imposible de cuantificar. Ahora imagina que tus archivos empresariales más importantes, como contratos con clientes o materiales creativos para presentar en reuniones con clientes, se destruyeran sin posibilidad de recuperarlos rápidamente. Si quieres proteger tu empresa de este tipo de contratiempos, deberás contar con un objetivo de punto de recuperación (RPO).

Sin límites ni objetivos claros sobre la cantidad máxima de pérdida de datos aceptable en los distintos niveles de importancia de tus procesos empresariales y las relaciones que existen entre ellos, no hay forma de evitar consecuencias desastrosas.

Las medidas de RPO determinan cuál debe ser la frecuencia mínima de las copias de seguridad y cuáles son las tecnologías óptimas de Recovery que deben implementarse.

Además, ofrece a las empresas criterios definidos para evaluar una posible pérdida de datos. En lugar de que un desastre sea impredecible y se produzca sin que exista ninguna preparación previa, las organizaciones sabrán cuál podría ser la cantidad máxima de datos perdidos y el tiempo máximo de inactividad.

El RPO en la planificación de la continuidad del negocio

Los planes de continuidad del negocio (PCN) son un conjunto detallado de directrices, procesos y procedimientos establecidos para garantizar que una organización pueda mantener sus operaciones durante un desastre o un incidente imprevisto. A la hora de elaborar tu estrategia de PCN, es fundamental tener en cuenta tu objetivo de punto de Recovery.

Establecer los límites de RPO desde el principio facilitará a los equipos de TI la elección de sistemas de copia de seguridad que cumplan estos estándares y permitan una recuperación lo más rápida posible.

Los niveles de tolerancia a la pérdida de datos de tu empresa, basados en tu RPO, establecen el tiempo durante el que se puede producir una pérdida de datos antes de que el volumen de datos perdidos supere el límite permitido en el plan de continuidad del negocio.

Por eso es tan importante determinar con precisión cuál es el objetivo de punto de recuperación (RPO) de tu organización. Independientemente del tamaño o la envergadura de tu empresa, contar con un RPO que cumpla, aunque sea mínimamente, con las mejores prácticas puede evitarte pérdidas económicas potencialmente perjudiciales en el futuro.

Por ejemplo, si gestionas un centro sanitario en el que es necesario custodiar historiales clínicos críticos, no realizar copias de seguridad periódicas con RPO estrictos puede provocar pérdidas significativas de datos y documentos en papel, lo que podría acarrear consecuencias fatales para los pacientes.

Sin embargo, no todo el mundo está de acuerdo en la importancia de establecer objetivos de recuperación de datos (RPO) estrictos: hay quien sostiene que centrarse demasiado en medidas de protección de datos a corto plazo puede perjudicar la seguridad general, ya que es posible que estas estrategias no ofrezcan la capacidad suficiente para hacer frente a filtraciones de mayor envergadura.

Aunque puede que haya algo de verdad en esta creencia, es fundamental destacar que todas las empresas deben elegir las opciones de almacenamiento y copias de seguridad con las que se sientan más cómodas, tras evaluar sus prioridades específicas, sus limitaciones presupuestarias y sus estrategias de gestión de riesgos.

RPO frente al objetivo de tiempo de recuperación (RTO)

Uno de los parámetros fundamentales para garantizar la protección de los datos en la planificación de la continuidad del negocio es establecer y cumplir dos valores clave: el objetivo de punto de recuperación (RPO) y el objetivo de tiempo de recuperación (RTO). Mientras que el RPO especifica cuánta pérdida de datos puede tolerar una organización tras producirse un desastre, el RTO determina la rapidez con la que una empresa debe restablecer sus procesos. A pesar de sus diferencias aparentes, ambas métricas están estrechamente relacionadas y funcionan conjuntamente para constituir la columna vertebral de cualquier plan de recuperación de datos.

Por ejemplo, supongamos que la empresa A ha establecido un RPO de dos horas, lo que le otorga una tolerancia de no más de dos horas de pérdida de datos si le ocurre algo al sistema. Por otro lado, si el RTO de la empresa es de cuatro horas, eso significa que se tardará hasta cuatro horas en volver a tener los sistemas plenamente operativos. En este caso, la empresa A debe asegurarse de que sus soluciones de copia de seguridad y sus tecnologías de recuperación ante desastres puedan ofrecer tiempos de recuperación de cuatro horas, manteniendo la pérdida de datos dentro del límite de dos horas.

La diferencia fundamental entre el RPO y el RTO radica en que se refieren a aspectos distintos de la protección de datos y la planificación de la continuidad. Mientras que el RPO se refiere a la cantidad de datos que se pueden perder antes de que se produzcan daños, el RTO se refiere al tiempo de inactividad que una empresa puede tolerar tras un desastre o un fallo del sistema. En otras palabras, los administradores utilizan ambos parámetros de forma conjunta para determinar factores como la frecuencia con la que deben realizarse las copias de seguridad y qué tecnologías son necesarias para lograr un tiempo de recuperación óptimo.

Aunque están relacionados entre sí, las empresas deben abordar el RPO y el RTO de forma diferente a la hora de diseñar sus políticas de copia de seguridad. En función de las prioridades de la organización, como la importancia de las aplicaciones o los requisitos de cumplimiento normativo, las empresas tienen preferencias diferentes en cuanto a la cantidad de pérdida de datos que pueden tolerar en los peores escenarios posibles, frente al tiempo que tardan en reanudar plenamente sus operaciones normales. Por lo tanto, mientras que algunas organizaciones pueden optar por centrarse en optimizar sus RPO, otras prefieren dar prioridad a sus RTO.

Por ejemplo, una entidad financiera que deba cumplir estrictos requisitos normativos podría dar prioridad a su RPO frente al RTO. Esto se debe a que es posible que dicha empresa esté obligada a registrar todas las transacciones que se producen en sus sistemas, lo que le supondría pérdidas significativas en caso de que se perdieran datos durante la recuperación. Por el contrario, una empresa tecnológica podría optar por un enfoque que dé prioridad al RTO, ya que depende en mayor medida de las actualizaciones en tiempo real de sus productos y servicios, lo que requiere un plazo de recuperación más rápido.

Dadas las necesidades y prioridades específicas de cada empresa, el cálculo de los valores adecuados de RPO y RTO para cualquier negocio debe basarse en un conocimiento profundo de la importancia crítica de sus aplicaciones, el valor de los datos y los posibles escenarios de pérdida.

  • Establecer y cumplir los valores del Objetivo de Punto de Recuperación (RPO) y del Objetivo de Tiempo de Recuperación (RTO) es fundamental para garantizar la protección de los datos en la planificación de la continuidad del negocio. Estas métricas se complementan para constituir la columna vertebral de cualquier plan de recuperación de datos: el RPO especifica cuánta pérdida de datos puede tolerar una organización tras un desastre, mientras que el RTO determina la rapidez con la que una empresa debe restablecer sus procesos. Para diseñar una política de copias de seguridad eficaz, las empresas deben dar prioridad al RPO o al RTO en función de sus prioridades organizativas, como la criticidad de las aplicaciones o los requisitos de cumplimiento normativo. Por lo tanto, el cálculo del RPO y el RTO adecuados para cualquier empresa debe implicar un conocimiento profundo de la criticidad de sus aplicaciones, el valor de los datos y los posibles escenarios de pérdida.

Cómo calcular el RPO de tu empresa

Como se ha mencionado anteriormente, las organizaciones deben calcular sus objetivos de punto de recuperación (RPO) para determinar el nivel máximo de pérdida de datos que pueden tolerar ante distintas situaciones de desastre. En esta sección se explica cómo las empresas pueden calcular su propio RPO mediante diversos métodos.

Un método habitual para calcular el RPO consiste en realizar un inventario de datos con el fin de conocer la cantidad de datos críticos que se modifican a diario. Para ello, es necesario identificar qué datos son los más esenciales para la organización y con qué frecuencia se actualizan. Una vez que se tiene clara esta información, los administradores pueden estimar la cantidad total de datos creados o modificados a lo largo de un día determinado.

Otra forma en que las empresas pueden calcular su RPO es analizando los informes de incidentes de desastres o fallos del sistema anteriores. Estos registros ayudan a las organizaciones a comprender mejor el nivel de gravedad de los problemas pasados y las áreas típicas de vulnerabilidad. Con esta información, las empresas pueden entonces establecer un plan de respaldo adecuado que aborde de forma específica los riesgos identificados en el marco de dichos incidentes.

Para ilustrarlo: imagina que Susan tiene su propio negocio de repostería y que cada día recibe un flujo constante de pedidos por Internet. Susan sabe que los clientes esperan recibir sus pedidos en un plazo de 24 horas, por lo que ha establecido un RTO inferior a un día para cualquier incidente de pérdida de datos. Ahora bien, para calcular su RPO, Susan debe identificar sus datos más críticos —los datos de los clientes y sus pedidos— y estimar cuántos cambios se producen al día en estos registros. Supongamos que la tasa total de cambios diarios se sitúa en aproximadamente el diez por ciento. En ese caso, Susan necesita realizar una copia de seguridad de sus sistemas al menos una vez cada diez horas para mantener un RPO aceptable.

No obstante, para calcular un RPO adecuado, las empresas deben elegir entre garantizar una protección total frente a cualquier incidente de pérdida de datos o encontrar un equilibrio entre los gastos de copia de seguridad y unos índices de pérdida de datos aceptables. Las organizaciones deben sopesar el coste que supone cumplir unos RPO más estrictos frente al daño potencial que supondría sobrepasarlos.

Por ejemplo, imaginemos que John dirige una pequeña empresa de fotografía. John analiza sus niveles de actividad anteriores y calcula que puede soportar una pérdida de datos de menos de cuatro horas antes de que se produzcan consecuencias graves. En este caso, un intervalo de copia de seguridad de 12 horas podría ser suficiente, lo que supondría un coste menor que la replicación en tiempo real o las copias de seguridad constantes en hardware.

En definitiva, calcular un RPO óptimo nunca es un proceso sencillo. Requiere un análisis minucioso de la tolerancia al riesgo de la organización, el marco normativo, la importancia crítica de las aplicaciones y la frecuencia de los cambios en los datos, así como los objetivos de tiempo de recuperación.

Una vez calculado el valor adecuado de RPO para tu empresa, necesitarás soluciones fiables que se ajusten al nivel de tolerancia a la pérdida de datos que hayas establecido. Afortunadamente, hoy en día existen numerosas opciones disponibles en materia de hardware, software y plataformas en la nube que se adaptan a las necesidades y prioridades específicas de las empresas.

  • Según un estudio realizado por el Consejo de Preparación para la Recuperación ante Desastres en 2022, casi el 80 % de las empresas han sufrido una pérdida de datos o un fallo en la infraestructura durante el último año, lo que pone de relieve la importancia de establecer un RPO.
  • Una encuesta realizada por la consultora de tecnologías de la información Gartner reveló que solo el 35 % de las pequeñas y medianas empresas (pymes) cuenta con un plan integral de recuperación ante desastres que incluya objetivos de punto de recuperación (RPO) claramente definidos.
  • Un estudio publicado en la revista *International Journal of Disaster Risk Reduction* reveló que las empresas con objetivos de punto de recuperación (RPO) y objetivos de tiempo de recuperación (RTO) bien definidos lograron reducir el tiempo de inactividad en aproximadamente un 60 % durante una situación de catástrofe, en comparación con aquellas que carecían de objetivos claros.

Selección de soluciones de copia de seguridad para un RPO óptimo

Elegir las soluciones de copia de seguridad adecuadas para alcanzar un RPO óptimo puede resultar complicado, pero no tiene por qué serlo. No existe una solución única válida para todos los casos en lo que respecta a las copias de seguridad, y hay que tener en cuenta diversos factores para alcanzar tanto el RPO deseado como el tiempo objetivo de recuperación (RTO).

Uno de los pasos más importantes a la hora de seleccionar la solución de copias de seguridad adecuada es identificar los tipos de datos que deben copiarse, la frecuencia con la que cambian y la rapidez con la que deberán restaurarse en caso de desastre. Por ejemplo, los datos críticos para el negocio, como los registros financieros o la información de los clientes, pueden requerir copias de seguridad de alta frecuencia con un RPO bajo. Por el contrario, los datos menos importantes que cambian con menos frecuencia pueden tener RPO más largos.

Supongamos que gestionas una tienda online que solo actualiza su catálogo de productos cada dos semanas. En ese caso, no necesitas copias de seguridad en tiempo real ni RPO cortos, ya que la pérdida de datos correspondientes a dos semanas no supondría un perjuicio significativo para la continuidad de tu negocio.

Otro aspecto fundamental a tener en cuenta a la hora de seleccionar soluciones de copia de seguridad es el propio proceso de copia de seguridad. Las copias de seguridad tradicionales en cinta tardan más tiempo y son menos fiables que las soluciones más modernas basadas en la nube. Las soluciones de copia de seguridad basadas en la nube ofrecen facilidad de uso, escalabilidad y disponibilidad inmediata de los datos cruciales en caso de desastre.

Un estudio realizado por StorageCraft revela que el 51 % de las pequeñas empresas recurre a copias de seguridad manuales en una única ubicación, lo que supone un riesgo de pérdida de datos en caso de desastre. Por otro lado, el 86 % de las empresas que utilizan servicios de copia de seguridad en la nube pudieron recuperarse de ataques de ransomware en seis horas o menos.

La replicación de datos es otro factor crucial a la hora de seleccionar una solución de copia de seguridad para lograr un RPO óptimo. La replicación garantiza la redundancia al copiar datos de producción en tiempo real a ubicaciones secundarias que también pueden actuar como sitios de conmutación por error durante la recuperación ante desastres. Los múltiples niveles de replicación garantizan que, incluso si su sitio principal deja de funcionar, pueda realizar una conmutación por error instantánea a sistemas redundantes, reduciendo así su RPO a casi cero.

Uno de los temas más debatidos en el ámbito de las soluciones de copias de seguridad es si optar por soluciones locales o basadas en la nube. Las soluciones de copias de seguridad locales ofrecen un mayor control y una mayor privacidad de los datos que las soluciones basadas en la nube, ya que los datos permanecen dentro de las instalaciones de la organización. No obstante, su instalación, gestión y actualización pueden resultar más costosas que las de sus homólogas basadas en la nube.

Por otro lado, las soluciones de copia de seguridad en la nube ofrecen una escalabilidad ilimitada, accesibilidad desde cualquier lugar con conexión a Internet y menores costes iniciales, ya que los usuarios solo pagan por lo que utilizan. No obstante, los usuarios también deben asegurarse de que las medidas de seguridad de sus proveedores de servicios en la nube cumplan con las normas de cumplimiento normativo.

Soluciones de hardware, software y en la nube

Tanto las soluciones de copia de seguridad de hardware y software como las basadas en la nube presentan ventajas e inconvenientes a la hora de alcanzar unos RPO óptimos. Las copias de seguridad basadas en hardware implican el uso de dispositivos físicos, como unidades de cinta o discos duros externos conectados a un servidor. Si bien las soluciones de hardware ofrecen tiempos de copia de seguridad rápidos y altas velocidades para grandes conjuntos de datos, requieren una sustitución frecuente debido al desgaste. Además, están expuestas al riesgo de robo o daños en caso de desastres como incendios.

Imagina que pierdes tus datos más importantes y que el hardware resulta dañado en un incendio. Al no disponer de copias fuera de las instalaciones, se produce un importante tiempo de inactividad y una pérdida de productividad mientras se espera a que llegue el nuevo hardware para recuperar los datos perdidos.

Las copias de seguridad basadas en software consisten en el uso de aplicaciones de software instaladas en una red de ordenadores para automatizar las copias de seguridad. Estos sistemas también cuentan con copias de seguridad incrementales que permiten realizar copias periódicas de los archivos modificados sin duplicar los datos de los que ya se ha realizado una copia de seguridad, lo que se traduce en tiempos de copia más rápidos y un menor espacio de almacenamiento en comparación con las soluciones basadas en hardware.

Piensa en hacer copias de seguridad con soluciones de software como si fuera cocinar siguiendo una receta: una vez que las instrucciones están claras, el proceso se automatiza y no da ningún problema.

Las copias de seguridad en la nube utilizan servidores externos gestionados por proveedores externos para realizar copias de seguridad de los datos críticos. Estas soluciones ofrecen facilidad de uso, accesibilidad desde cualquier lugar, opciones de escalabilidad ilimitadas y disponibilidad inmediata de los datos cruciales durante los procesos de recuperación ante desastres. Sin embargo, es posible que las soluciones de copia de seguridad en la nube no resulten prácticas para organizaciones con una conexión a Internet lenta o sin conexión.

Según un informe de Information Age, el 69 % de las empresas ha sufrido interrupciones en el servicio debido a cortes en la red provocados por una mayor dependencia de los servicios en la nube. Por lo tanto, aunque las copias de seguridad en la nube resultan beneficiosas en términos de tiempos de RPO y RTO para algunas empresas, no siempre son la mejor solución para todo tipo o tamaño de empresa.

Ventajas e inconvenientes de las estrategias de protección de datos basadas en el RPO

No cabe duda de que establecer un RPO para las copias de seguridad puede suponer un cambio radical en la recuperación ante desastres. Sin embargo, como ocurre con cualquier estrategia, hay que tener en cuenta las posibles ventajas e inconvenientes. En esta sección, analizamos tanto los pros como los contras de las estrategias de protección de datos basadas en el RPO.

Una de las ventajas más importantes de establecer un RPO es que ayuda a las organizaciones a definir su tolerancia a la pérdida, lo que puede resultar fundamental a la hora de tomar decisiones fundamentadas sobre la frecuencia y la tecnología de las copias de seguridad. Además, te permite priorizar con confianza tus aplicaciones críticas, asignando RPO más bajos a los datos y aplicaciones de mayor prioridad. Con la estrategia de copias de seguridad adecuada, estarás bien protegido incluso frente a incidentes graves de pérdida de datos, como el ransomware o los fallos de hardware.

Un posible inconveniente a tener en cuenta es que establecer un RPO puede requerir una mayor inversión en hardware, software, personal o todo ello, para garantizar tiempos de Recovery más rápidos. Dependiendo de los requisitos específicos de tu organización, un RPO puede exigir copias de seguridad más frecuentes, lo que a su vez puede requerir más recursos de los previstos. No obstante, las ventajas de reducir el tiempo de inactividad y aumentar la protección de los datos pueden justificar estos gastos adicionales en muchos casos.

Otro aspecto a tener en cuenta es que puede que no sea necesario un RPO agresivo para todas las organizaciones, dependiendo de la naturaleza y la importancia de sus operaciones empresariales. Mientras que algunas empresas, como los proveedores de asistencia sanitaria, tienen tolerancia cero ante la pérdida de datos o los tiempos de inactividad, otras pueden considerar adecuados intervalos más largos entre copias de seguridad.

Sin embargo, es importante recordar que cualquier empresa es vulnerable a la pérdida de datos debido a diversos tipos de daños, ya sean de origen natural (incendios, inundaciones) o debidos a errores humanos (eliminación accidental). Por lo tanto, siempre debe aplicarse una gestión calculada del riesgo a la hora de decidir cuáles son las frecuencias óptimas de copia de seguridad.

Aunque resulta tentador plantearse la frecuencia de las copias de seguridad únicamente en términos de rentabilidad, es importante abordar esta decisión desde una perspectiva más integral. Piensa en la frecuencia de las copias de seguridad como un seguro para tus datos, igual que harías al apostar en las carreras de caballos: el apostante exitoso calcula los riesgos frente a las posibles ganancias y elige sus caballos en consecuencia.

En Clumio, creemos que la protección de datos basada en el RPO ofrece más ventajas que inconvenientes. Al establecer un RPO, se obtiene una visión más clara de la importancia crítica de las operaciones de la empresa, al tiempo que se ponen en práctica estrategias de copia de seguridad más avanzadas. Configurar múltiples puntos de recuperación de datos puede marcar la diferencia entre una restauración inmediata y días de inactividad sin un final a la vista.

En última instancia, corresponde a cada empresa determinar el RPO adecuado en función de sus necesidades específicas, sus objetivos y sus limitaciones presupuestarias. Corresponde a los profesionales de la protección de datos promover estrategias basadas en el RPO que ofrezcan herramientas flexibles y rentables para protegerse ante cualquier eventualidad.

Respuestas a preguntas frecuentes con explicaciones

¿Cómo pueden las soluciones de Backup and Recovery ayudar a alcanzar los objetivos de RPO?

Las soluciones de Backup and Recovery son fundamentales para alcanzar los objetivos del punto de Recovery (RPO), ya que ofrecen protección de los datos frente a desastres, ciberataques, errores de los usuarios y fallos de hardware. Estas soluciones también contribuyen a minimizar el tiempo de inactividad y la pérdida de datos, al facilitar la restauración de archivos o de sistemas completos a un estado anterior.

Por ejemplo, los servicios de copia de seguridad en la nube pueden ayudar a las empresas a alcanzar sus objetivos de RPO gracias a su capacidad para realizar copias de seguridad de los datos de forma continua, automática y periódica. Un estudio realizado por Datto reveló que el 60 % de las empresas que sufren una pérdida significativa de datos se ven obligadas a cerrar en un plazo de seis meses. Por eso es más importante que nunca invertir en soluciones de Backup and Recovery para evitar consecuencias tan devastadoras.

Además, las soluciones de Backup and Recovery pueden reducir el tiempo necesario para realizar copias de seguridad manuales y restauraciones del sistema —que constituyen la mayor parte de los incidentes que provocan interrupciones en la actividad empresarial— mediante la automatización de estos procesos. Según un informe de Druva, las copias de seguridad automatizadas permiten reducir el tiempo de copia de seguridad en un 85 % de media, al tiempo que mejoran los tiempos de Recovery en un 90 %.

En resumen, invertir en soluciones fiables de Backup and Recovery de datos puede ayudar enormemente a las empresas a alcanzar sus objetivos de RPO, ya que proporcionan copias de seguridad continuas, reducen el tiempo de inactividad durante incidentes catastróficos y mejoran significativamente las tasas de Recovery.

¿Cómo influye el RPO en la planificación de la continuidad del negocio y la recuperación ante desastres?

En el ámbito de la continuidad del negocio y la recuperación ante desastres, el RPO es como el huevo de oro que garantiza que una empresa pueda recuperarse de cualquier evento catastrófico. El objetivo de punto de recuperación (RPO) es la cantidad máxima de pérdida de datos que una organización puede tolerar en caso de fallo del sistema o de cualquier catástrofe natural. Ayuda a determinar la frecuencia de las copias de seguridad y la replicación necesarias para garantizar que los datos se restauren a su estado anterior.

Cuando el RPO se establece correctamente, se minimiza la pérdida de información importante y el tiempo de inactividad operativa de una empresa. Las consecuencias de no cumplir el RPO durante un desastre pueden ser devastadoras, ya que pueden provocar pérdidas económicas significativas, daños a la reputación, consecuencias legales y la pérdida de oportunidades de negocio. Según estudios recientes de IDC, las empresas que no cuentan con un plan fiable de Recovery sufren una pérdida media de 82 200 dólares por hora.

Por otro lado, las empresas que cuentan con planes eficaces de recuperación ante desastres que incluyan el RPO pueden reducir sus pérdidas de forma significativa. Por ejemplo, un estudio del Ponemon Institute reveló que las organizaciones con un RPO inferior a cuatro horas experimentaron una reducción del 90 % en los costes derivados del tiempo de inactividad, en comparación con aquellas con un RPO superior a 12 horas.

Por lo tanto, contar con objetivos de recuperación (RPO) bien definidos como parte de la planificación de la recuperación ante desastres es fundamental para las empresas, ya que garantiza que puedan seguir operando independientemente de las circunstancias que se les presenten, al tiempo que se minimiza la pérdida de datos y se aseguran tiempos de recuperación rápidos tras cualquier imprevisto.

¿Cuáles son los retos más habituales a los que se enfrentan las organizaciones a la hora de alcanzar los objetivos de RPO deseados?

Son muchos los retos comunes a los que se enfrentan las organizaciones a la hora de alcanzar sus objetivos deseados en cuanto al objetivo de punto de recuperación (RPO). Esto se debe a que el objetivo de RPO depende de varios factores y requiere una buena dosis de planificación e inversión para alcanzarlo.

Uno de los principales obstáculos para alcanzar el RPO es la limitación presupuestaria. Las soluciones de protección de datos pueden resultar costosas, por lo que las organizaciones deben destinar fondos suficientes para garantizar que cuentan con los sistemas adecuados que les permitan cumplir sus objetivos de RPO.

Otro reto es que los equipos de TI pueden tener dificultades para crear y mantener políticas de copias de seguridad. A medida que los datos evolucionan, las fuentes de datos aumentan y las aplicaciones cambian, garantizar que las copias de seguridad estén actualizadas y funcionen sin problemas se vuelve cada vez más complicado.

Además, la complejidad de las tecnologías de copia de seguridad también puede suponer un obstáculo. Dado que actualmente existen diversas tecnologías de copia de seguridad disponibles en el mercado, seleccionar una que se adapte a tu entorno requiere cierto esfuerzo. Por lo tanto, elegir una solución de copia de seguridad adecuada que cumpla tanto con los objetivos de punto de recuperación como con los de tiempo de recuperación puede resultar complicado.

La velocidad a la que se acumulan los datos también supone un reto para las organizaciones que desean alcanzar los objetivos de RPO deseados, ya que esto requiere una cantidad cada vez mayor de hardware de almacenamiento. Una empresa debe utilizar soluciones tecnológicas modernas que satisfagan sus necesidades de copia de seguridad sin tener que recurrir continuamente a espacio de almacenamiento adicional.

Por último, los ciberataques, como el ransomware, se han vuelto más frecuentes, lo que conlleva una posible pérdida de datos y un aumento del tiempo de inactividad. Según un informe de Sophos, alrededor del 37 % de las organizaciones sufrieron ataques de ransomware solo en 2020 [1]. El impacto derivado del aumento de los casos de ciberdelincuencia pone aún más de relieve la importancia de contar con un plan de recuperación ante desastres eficaz que cumpla los objetivos de RPO deseados.

En conclusión, las empresas que aspiren a alcanzar sus objetivos de RPO se enfrentarán a múltiples obstáculos en el camino. Sin embargo, mediante estrategias de planificación sólidas, combinadas con la inversión en tecnologías fiables de protección de datos, es posible superar estos retos.

Referencias:

[1] «The State of Ransomware 2021». Sophos, 2021.

¿En qué se diferencia el objetivo de punto de recuperación (RPO) del objetivo de tiempo de recuperación (RTO)?

En lo que respecta a la recuperación ante desastres, el objetivo de punto de recuperación (RPO) y el objetivo de tiempo de recuperación (RTO) son dos conceptos fundamentales que las empresas deben comprender. El RTO se refiere al tiempo que tarda una empresa en recuperar sus sistemas y datos tras una interrupción del servicio. Por su parte, el RPO define el momento en el tiempo hasta el que deben recuperarse los datos tras una interrupción o un desastre.

En términos sencillos, el RTO se centra en el tiempo, mientras que el RPO se centra en los datos. Por ejemplo, si tu RTO es de cuatro horas, esto significa que esperas que las operaciones de tu empresa vuelvan a funcionar plenamente en un plazo de cuatro horas tras la interrupción de tus sistemas. Por otro lado, si tu RPO es de una hora, perderás, como máximo, los datos correspondientes a una hora.

Aunque ambos son indicadores esenciales para la planificación de la recuperación ante desastres, presentan diferencias significativas en cuanto a sus implicaciones para la empresa. Concretamente, el RTO mide cuánto tiempo de inactividad puede soportar una empresa sin sufrir consecuencias graves, como la pérdida de productividad y de ingresos. Por el contrario, el RPO mide cuánta pérdida de datos puede soportar una empresa sin sufrir daños significativos.

Para poner esta diferencia en perspectiva, consideremos el siguiente ejemplo: el sistema de historias clínicas electrónicas de un hospital sufre una interrupción del servicio. Si su RTO es de cuatro horas, pero su RPO es de 30 minutos, esto significa que el hospital necesita copias de seguridad periódicas de sus sistemas de historias clínicas electrónicas cada 30 minutos. Y si no cumplen este requisito y tardan cuatro horas en recuperar todos los datos y sistemas durante una interrupción, podrían sufrir graves consecuencias, ya que las historias clínicas en tiempo real son imprescindibles en situaciones de emergencia.

En conclusión, es fundamental que las empresas determinen tanto su objetivo de punto de recuperación (RPO) como su objetivo de tiempo de recuperación (RTO) como parte de su plan de recuperación ante desastres. Aunque puedan parecer similares en esencia, estos dos indicadores miden aspectos distintos de la recuperación tras una interrupción o un suceso catastrófico que afecte a las operaciones de la empresa.

¿Cuáles son las mejores prácticas para determinar el RPO de una organización?

A la hora de determinar el objetivo de punto de recuperación (RPO) de una organización, es importante seguir las mejores prácticas para garantizar una protección y una continuidad adecuadas de los datos. A continuación se indican algunas pautas clave que debes tener en cuenta a la hora de determinar tu RPO:

1. Comprende la importancia crítica de tus datos: es importante determinar qué datos son esenciales para la continuidad de tus operaciones y procesos empresariales. Esto puede ayudarte a priorizar qué datos deben copiarse con mayor frecuencia y mayor precisión.

2. Evalúa los objetivos de tiempo de recuperación (RTO): tu RTO determina la rapidez con la que necesitas que los datos vuelvan a estar operativos tras producirse un desastre. El RPO debe estar en consonancia con el RTO, ya que tener un RPO muy bajo podría afectar a la capacidad de cumplir con el RTO establecido.

3. Ten en cuenta los requisitos legales y normativos: las leyes gubernamentales y las normativas del sector pueden establecer o exigir unos estándares mínimos; por lo tanto, asegúrate de que tu organización cumpla dichos requisitos en cuanto a la frecuencia y la precisión de las copias de seguridad.

4. Comprueba periódicamente la capacidad de Recovery: Realizar ejercicios de prueba periódicos puede ayudarte a determinar si tus copias de seguridad están correctamente implementadas y si son suficientes a la hora de recuperar archivos tras un incidente.

Según un estudio de Forrester Research, se estima que el 27 % de las empresas sufrió una interrupción significativa o un desastre el año pasado, lo que provocó una pérdida de productividad e ingresos, un daño a la reputación y, en última instancia, supuso un coste económico considerable para las empresas debido a la pérdida de oportunidades de negocio o a las medidas de control de daños. Determinar el objetivo de punto de recuperación (RPO) de tu organización no solo protege a tu empresa, sino que también ayuda a mantener su viabilidad ante un desastre.

RPO frente a RTO
: en este artículo definimos el objetivo de punto de recuperación (RPO) y el objetivo de tiempo de recuperación (RTO), explicamos sus diferencias y te ayudamos a comprender cómo calcular el RPO y el RTO de tu organización.

Formas de optimizar tu objetivo
de tiempo de recuperación
(RTO). En relación con el objetivo de punto de recuperación (RPO), en esta entrada analizamos en profundidad el objetivo de tiempo de recuperación (RTO) y cómo optimizarlo para tu organización.

Por qué las copias de seguridad en la nube son un componente fundamental de la continuidad
del negocio
: descubre cómo las empresas pueden mitigar los efectos de un desastre mediante el uso de copias de seguridad en la nube.

Capacidades esenciales de recuperación ante desastres para la gestión
de la continuidad del negocio
. Descubre las tres capacidades de recuperación ante desastres que debes tener en cuenta en una solución de copia de seguridad en la nube como servicio.

Copia de seguridad incremental frente a copia de seguridad completa y diferencial: ¿en qué se diferencian?
Descubre las diferencias entre los principales tipos de copias de seguridad disponibles y cómo funciona cada una de ellas dentro de un plan de recuperación ante desastres.
More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El registro y la supervisión de los eventos en los archivos de registro te ayudan de varias maneras, entre las que se incluyen, entre otras:

  1. Detección de infracciones: al igual que tu cámara de seguridad ayuda a captar a cualquier persona desconocida que entre en tu casa, los registros de auditoría ayudan a detectar eventos de inicio de sesión que parecen sospechosos. Si tu administrador inicia sesión a las 3 de la madrugada desde Rusia, sabes que algo no va bien.
  2. Demostrar el cumplimiento: A veces, aunque las instrucciones indiquen que no se debe permitir que los niños vean la televisión, ¡tu niñera les sigue dejando hacerlo! Tus cámaras de seguridad te ayudan a comprobar si tu niñera cumple o no con las instrucciones. Del mismo modo, si tu empresa exige que se realicen copias de seguridad de tus activos con una frecuencia determinada, los registros de auditoría lo documentan todo, de modo que, en caso de auditoría, puedas demostrar el cumplimiento.
  3. Integración con soluciones SIEM (gestión de incidentes y eventos de seguridad): En el mundo actual del IoT (Internet de las cosas), existe una interacción mutua entre cámaras de seguridad, cerraduras inteligentes, sensores de movimiento, luces inteligentes, etc. Todos estos dispositivos se coordinan entre sí mediante Apple HomeKit o Google Assistant. Del mismo modo, también es recomendable que los registros de auditoría se transfieran a una solución SIEM centralizada. Esto ayuda a las organizaciones a reunir todos los registros necesarios en un único lugar y a crear flujos de trabajo a partir de ellos.
  4. Información valiosa: Las grabaciones de tus cámaras de seguridad te permiten saber qué vecino tira tus contenedores de basura o cuándo vienen los pájaros a beber agua de tu fuente. Del mismo modo, el análisis de los registros de auditoría puede ofrecer información sobre qué activos funcionan correctamente y cuáles presentan problemas a la hora de realizar las copias de seguridad.

Tras hablar con numerosos clientes, nos dimos cuenta de que la mayoría de los problemas a los que se enfrentan se deben a soluciones centradas en el hardware, como servidores y Appliances de copia de seguridad, que cuentan con recursos limitados en cuanto a CPU, memoria y disco. Además, la experiencia del usuario no está optimizada para el mundo actual, centrado en la nube, y los clientes se ven obligados a crear y ejecutar scripts complejos. Para abordar estos problemas, volvimos a empezar desde cero con el fin de diseñar la arquitectura adecuada. Queríamos asegurarnos de contar con:

  1. Registro «Always On»: Dado que algunos proveedores de hardware y software, por definición, cuentan con recursos limitados, no activan los registros de forma predeterminada. Los clientes deben decidir si desean activar el registro. Es como tener una cámara de seguridad que no está encendida porque el proveedor quiere ahorrarte en la factura de la luz. Clumio, al ser una auténtica solución SaaS, tiene acceso a recursos prácticamente ilimitados y activa los registros de auditoría para todos sus clientes sin costes adicionales.
  2. Captura de información detallada: Aunque tu proveedor de copias de seguridad ofrezca la función de registro, a veces los registros no recogen todos los detalles importantes. Cuando alguien del equipo de tu SOC (Centro de Operaciones de Seguridad) analiza estos registros, necesita el mayor nivel de detalle posible. El SaaS de Clumio, de forma predeterminada, registra toda la información relevante para garantizar que las investigaciones de seguridad no se estanquen por falta de detalles. Con Clumio, siempre obtienes 4K UHD, mientras que tu proveedor de copias de seguridad puede recomendarte que elijas una resolución inferior para compensar sus carencias.
  3. No te pierdas ningún evento: con las soluciones basadas en hardware o software, los recursos como la memoria y el disco son limitados. Cuando una Appliance está realizando alguna operación (como una copia de seguridad) y, al mismo tiempo, quiere escribir en un registro de auditoría en una situación de escasez de memoria, ¿adivinas qué operación llevará a cabo y cuál descartará? Este reto no existe en el entorno de Clumio gracias a nuestra capacidad para consumir recursos bajo demanda. Además, hemos diseñado nuestro servicio de forma adecuada para garantizar que los registros se capturen antes y después de que se produzca cualquier suceso. Clumio puede grabar todos los días, las 24 horas del día, los 7 días de la semana y los 365 días del año, independientemente de las condiciones meteorológicas, mientras que es posible que la competencia no disponga de vídeo durante los días en los que nieva.
  4. Escalabilidad elástica: algunos clientes se han visto obligados a tomar la difícil decisión de extraer los registros cada semana debido a la capacidad limitada de la Appliance. Cuando amplían su cobertura de protección de datos para incluir un nuevo activo, de repente se dan cuenta de que solo tienen capacidad para almacenar los registros durante 4 días. Estos retos son habituales en el mundo de las Appliances, pero en el entorno SaaS de Clumio no existen limitaciones de recursos. Podemos aprovechar nuestros recursos de disco ilimitados para capturar tantos eventos de auditoría como generen nuestros clientes. El problema del almacenamiento limitado también es muy habitual con las cámaras de seguridad, pero con Clumio se obtiene el equivalente a un almacenamiento de vídeo ilimitado en la nube, al que se puede acceder en cualquier lugar y en cualquier momento.
  5. Ayuda a encontrar esa aguja en un pajar: Clumio ofrece funciones de filtrado granular para que los clientes puedan encontrar exactamente la información que buscan. Es como encontrar el fotograma exacto en las grabaciones de las cámaras de seguridad en el que se ve claramente la cara del ladrón.

Clumio ha venido invirtiendo en sus capacidades de registro de auditoría mediante el diseño de una solución de registros de auditoría que satisfaga y supere las expectativas de los clientes. Con el aumento de la adopción de servicios en la nube y SaaS, muchos clientes están optando por soluciones SIEM en la nube. Los registros se pueden transmitir directamente desde Clumio a tu nube. En este contexto, incluso si tu red se ve comprometida, los atacantes seguirán sin tener acceso a tus registros. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Algunos dicen que las mejores cosas de la vida son gratis, pero cuando se trata de protección de datos en el cloud Lo gratuito podría ofrecerte solo una parte de lo que necesitas y, a la larga, costar más. En definitiva, es bueno tener opciones y analizar las ventajas y desventajas de cualquier solución de protección de datos en la nube pública para asegurarte de que obtienes lo que necesitas al menor coste posible.

Estoy seguro de que mucha gente se habrá preguntado: «¿Por qué ofrece Clumio funciones gratuitas de gestión de instantáneas si estas no son copias de seguridad?». Tienes razón, las instantáneas no son copias de seguridad, pero sí tienen su utilidad en la nube pública.

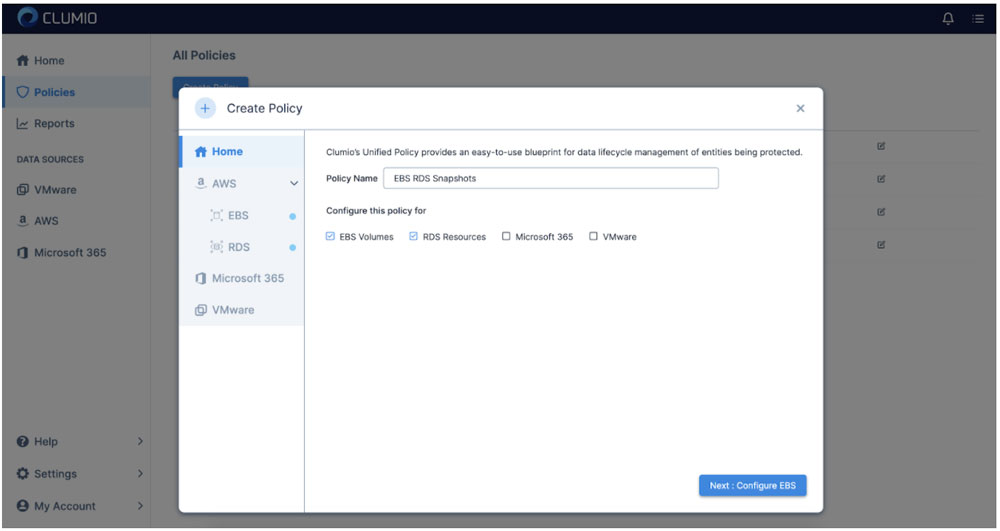
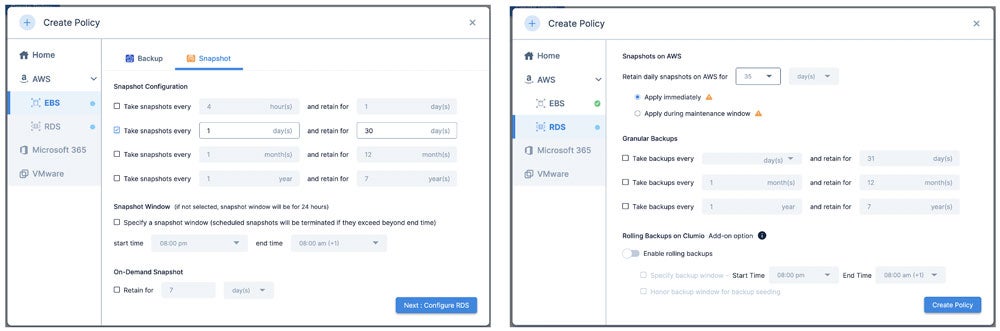
Las instantáneas son un mecanismo de recuperación operativa fantástico para aplicaciones que necesitan una recuperación a un momento determinado en AWS. La recuperación operativa puede ser el único requisito si eres uno de los primeros en adoptar la nube, o, para la mayoría, puede formar parte de una solución de protección de datos integral más amplia que requiera copias de seguridad con un periodo de retención superior a entre 14 y 30 días para cumplir con los requisitos normativos.

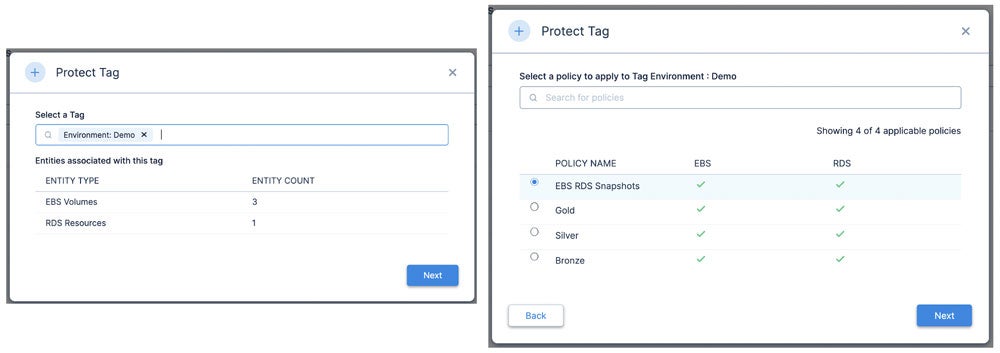
Ofrecemos esta función de gestión de instantáneas de forma gratuita a nuestros clientes, en lugar de cobrar por ella como hacen muchos de nuestros colegas del sector. No es más que una parte de una solución completa de protección de datos en la nube. Aunque creo que deberían cambiarle el nombre por «AWS Operational Recovery». 🙂

¿Cuáles son las ventajas y los inconvenientes de las instantáneas en AWS y por qué no se consideran copias de seguridad?

Una de las principales ventajas de las instantáneas es la capacidad de restaurar rápidamente los datos tras errores, eliminaciones accidentales o daños en los datos. Las instantáneas locales suelen almacenarse en la misma matriz o infraestructura de aplicaciones que la aplicación principal, para permitir una recuperación rápida. En AWS, las instantáneas se almacenan en la misma cuenta de AWS que los datos de producción. Independientemente de dónde se encuentren estas instantáneas, suelen conservarse durante períodos relativamente cortos, ya que su valor para la Recovery operativa disminuye con el tiempo.

Más allá de las instantáneas, es necesario que las copias de seguridad se almacenen fuera del entorno de producción para garantizar que se tenga acceso a los datos, incluso cuando la infraestructura de producción sufra una interrupción o presente problemas graves. Las copias de seguridad también son excelentes para la recuperación granular, ya que están indexadas y catalogadas para permitir una recuperación rápida y detallada fuera del entorno de producción. Las copias de seguridad de cumplimiento normativo van aún más allá, ya que deben conservarse por motivos legales o de cumplimiento normativo, y deben protegerse incluso cuando todo un sitio o una cuenta se vean comprometidos.

Uno de los principales inconvenientes de las instantáneas es que fallan estrepitosamente, tanto en funcionalidad como en coste, cuando se utilizan para copias de seguridad y cumplimiento normativo a largo plazo. Por ejemplo, supongamos que tienes una nueva aplicación que has desarrollado o que has trasladado desde un entorno local y que requiere 30 copias de seguridad diarias y 12 mensuales para su conservación a largo plazo. Las instantáneas se almacenan en la misma cuenta que los datos de producción, por lo que, si cometes un error al ejecutar un script, borras algo que no debías o un malintencionado consigue acceder a tu cuenta, perderás la copia de seguridad y, posiblemente, los datos. Obviamente, esto es muy perjudicial.

Para evitar esta vulnerabilidad, siempre se pueden replicar estas instantáneas a otra cuenta de AWS para mayor seguridad, pero entonces hay que hacer frente a los costes de transferencia, al doble de la factura de las instantáneas y, si se utilizan servicios PaaS como RDS, se exigirá mantener copias completas en lugar de cadenas de instantáneas. Dado que ninguno de los datos está indexado ni catalogado, ahora hay que restaurarlo todo y buscar los datos por uno mismo. Recuperar los datos también es complicado, pero solo los costes en este escenario hacen que las instantáneas resulten inutilizables.

¿Por qué utilizar el plan gratuito de Clumio para la recuperación operativa en lugar de AWS Backup o los gestores de instantáneas?

El servicio de copias de seguridad como servicio de Clumio para los servicios nativos de AWS ofrece una solución integral de protección de datos que va mucho más allá de la gestión de instantáneas. A medida que avanza en su transición a la nube, Clumio puede proporcionarle un único servicio de protección de datos que le ayude a satisfacer las necesidades de su empresa. Quizá hoy en día utilices instantáneas para la recuperación operativa en un entorno de pruebas y desarrollo. Cuando la aplicación entra en producción, los requisitos cambian y necesitas más protección, pero no quieres —y probablemente no habías previsto— incurrir en costes elevados con las instantáneas.

Con Clumio, puedes aprovechar nuestra exclusiva protección «air gap», la indexación y el catálogo completos, así como las restauraciones granulares de archivos para EBS o la recuperación granular de registros para RDS mediante el acceso directo mediante consultas a nuestro lago de datos. La experiencia es excelente y se puede activar para cualquier aplicación que requiera estas funciones más allá de las instantáneas. Lo mejor de todo es que todo esto se puede ofrecer con un coste hasta un 50 % menor en comparación con las instantáneas de AWS.

¿Cómo es la experiencia con Clumio en la gestión de instantáneas?

Al igual que con todo en Clumio, la experiencia es sencilla y ponerlo en marcha lleva tan solo 15 minutos. El primer paso es crear tus datos de acceso, lo cual es tan sencillo como introducir un correo electrónico y una contraseña. A continuación, introduce la información de tu cuenta de AWS, incluyendo el número de cuenta, la descripción de la cuenta (para que puedas recordarla) y la región de AWS, y haz clic en «Siguiente»; después, inicia el asistente de CloudFormation Stack:

Esto te redirigirá a AWS para crear la pila. Haz clic en «Crear pila» y espera entre 3 y 5 minutos a que se complete el proceso.

Una vez completado este proceso, tu cuenta pasará por los servicios de inventario. También puedes aplicar el mismo proceso a todas las demás cuentas que desees proteger. Cuando hayas terminado, el siguiente paso es crear una política unificada para EBS y/o RDS.

Defina las políticas para un máximo de 30 días en el caso de EBS o de 35 días en el caso de RDS:

Clumio utiliza las etiquetas existentes para ajustar las políticas, por lo que el siguiente paso es determinar las etiquetas que deseas proteger con la nueva política que acabas de crear. Esto te permite etiquetar recursos específicos para protegerlos con esta política.

¡Y ya está! Ya puedes empezar a utilizar el plan gratuito de Clumio para la recuperación operativa tanto de EBS como de RDS.

Ahora que disponemos de la recuperación operativa para EBS y RDS, repasemos el proceso de restauración de EBS. En primer lugar, debes seleccionar el volumen de EBS que deseas restaurar y, a continuación, definir el momento concreto al que deseas restaurarlo. En este caso, dispongo de copias de seguridad (marcadas con puntos azules) e instantáneas (marcadas con puntos naranjas). Al hacer clic en la fecha, aparecerán opciones para ambas.

A continuación, puedes restaurar el volumen en cualquier zona de disponibilidad (AZ) disponible.

RDS ofrece una experiencia similar, aunque ligeramente diferente, ya que existen varias opciones disponibles para la protección de RDS, entre las que se incluyen la copia de seguridad continua (instancia de RDS con desfase temporal en Clumio) y la recuperación granular de registros (copia de seguridad a largo plazo).

Primero, elige una fecha de restauración en la que haya una instantánea disponible (punto naranja), haz clic en «Recuperar» y, a continuación, selecciona el momento exacto —con precisión de segundos— en el que quieres recuperar la base de datos. En este caso, voy a restaurarla a las 5:04:04 de la mañana.

Como puedes ver en esta breve descripción general, ¡proteger los recursos de AWS para la recuperación operativa es increíblemente fácil! Da igual si estás desarrollando aplicaciones totalmente nuevas, migrando aplicaciones heredadas desde tu centro de datos local o si eres un experto en la nube con el 100 % de tus aplicaciones ejecutándose en la nube: Clumio tiene una solución que te puede ayudar. Para obtener más información, echa un vistazo a nuestro servicio de copias de seguridad para AWS.

Hasta la próxima, manteneos «SaaSy», amigos míos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En 2007, diez años después de la fundación de la empresa, Netflix enviaba por correo, en sobres rojos, los DVD de «Weekend at Bernie’s» para alquilar. ¿Alguien recuerda el último DVD de Netflix que no devolvió? No digo que el mío fuera «Weekend at Bernie’s», pero bien podría haberlo sido. En 2007, Netflix dio un giro hacia los servicios de streaming. Ya en 2011, se dieron cuenta de que sus proveedores de contenido digital acabarían siendo sus competidores y pasaron de depender de contenido de terceros a convertirse en productores de contenido original. En julio de este año, Netflix batió el récord de HBO de mayor número de nominaciones a los Emmy.

Netflix no comenzó con el objetivo final de desbancar a Blockbuster, sino con la firme intención de ofrecer streaming en cuanto el ancho de banda de la red y los contenidos digitales estuvieran fácilmente disponibles. Al fin y al cabo, su nombre desde el principio fue Netflix, no DVDsDirect.com. En sus inicios, se centraron en objetivos a corto plazo y mantuvieron el enfoque en el cliente, no en la competencia. También tuvieron la suerte de encontrarse con un mercado enorme y unos cuantos competidores anticuados y agotados a los que pudieron desbancar desde el principio. Aquí en Clumio, hay muchas cosas interesantes que nos proponemos ofrecer. También hay una gran cantidad de oportunidades fáciles de aprovechar ahí fuera.

Para aquellos que llevan tiempo en el ámbito de la protección de datos y no conocen Clumio:

  • Nos dedicamos sin descanso a simplificar la protección de datos mediante un servicio seguro de Backup and Recovery con aislamiento físico (air-gap), diseñado para un mundo en el que los datos de los clientes se distribuyen cada vez más entre la nube, el SaaS y los entornos locales. También estamos preparados para un mundo en el que el «hombre del saco» que busca bitcoins supone una amenaza tan grande como un desastre natural.
  • Somos una empresa centrada en la satisfacción del cliente. Creemos en la simplificación de la protección de datos. Clumio se puede poner en marcha en tan solo 10 minutos, lo que permite a nuestros clientes centrarse en asuntos más importantes para impulsar el crecimiento de sus empresas.
  • Somos una empresa de plataformas con la mirada puesta en el horizonte. Nuestro objetivo es ofrecer oportunidades de creación de valor gracias a nuestra oferta en materia de protección de datos. Piensa en análisis y ETL. Piensa en la gestión de datos en entornos multinube y en el arbitraje en la nube. Nuestras acciones posteriores son la razón por la que este autor se unió a nosotros y por la que personas con talento y experiencia en búsqueda, seguridad, análisis y la nube están al frente de la empresa, ya sea en nuestro consejo de administración o habiendo apostado por nosotros con su dinero.

Para los analistas, así como para mis amigos y familiares que quizá no conozcan bien Clumio:

  • Clumio para la protección de VMware = «Un fin de semana con Bernie» enviado por correo en un sobre rojo de Netflix. La protección de los activos locales es nuestro caso de uso del «DVD en un sobre rojo». Es nuestro interés «inmediato» para simplificar y revolucionar el mercado de la protección de datos en la nube privada, y se trata de un mercado enorme que está listo para una transformación radical.
  • Clumio para servicios nativos en la nube y protección de SaaS = ver «The Office» en Netflix. Se trata de un mercado emergente, ya que las organizaciones están migrando a la nube pública y al SaaS y se dan cuenta de que los servicios nativos de protección de datos que ofrecen los proveedores tradicionales están diseñados específicamente para el centro de datos, carecen de funcionalidades y resultan extremadamente costosos.
  • Clumio Data Platform = Netflix Studios. Me atrevo a aventurar que «Ozark» contribuye a atraer a muchos más consumidores al servicio de Netflix que «Weekend at Bernie’s». Con el tiempo, veréis cómo evolucionamos desde un enfoque centrado exclusivamente en la protección de datos hasta abrir la plataforma para ofrecer a los clientes y a sus socios la oportunidad de obtener un valor añadido que va más allá de la mera recuperación operativa. Las pruebas y las pistas ya están ahí, si las buscáis.

Gracias por aguantar el incesante afán de este autor por sacar a relucir analogías. Es que registrarse y poner en marcha una estrategia de protección con Clumio es tan sencillo como darse de alta en Netflix. Y, al igual que con el servicio de Netflix, los nuevos contenidos y las novedades llegan mientras duermes.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud La recuperación: una guía completa

El tiempo de inactividad le cuesta a las empresas miles por minuto, y las copias de seguridad tradicionales por sí solas no son suficientes. Esta guía explica qué es la Recovery en la nube, por qué es importante y cómo desarrollar una estrategia que mantenga tus datos a salvo. 

(Actualizado el 20 de agosto de 2026)

Puntos clave

Recovery en la nube es un campo en rápida evolución. Estos son los puntos más importantes que debes tener en cuenta de esta guía: 

  • Recovery en la nube combina la protección de datos con una recuperación rápida para ayudar a reducir el tiempo de inactividad y la pérdida de datos.
  • Las filtraciones de datos suponen ahora un coste medio de millones de dólares para las organizaciones, lo que hace que una estrategia de recuperación ante desastres en la nube sea más crucial que nunca.
  • Las copias de seguridad y la recuperación ante desastres tienen finalidades diferentes: las copias de seguridad conservan copias de los datos, mientras que la recuperación ante desastres se centra en restablecer las operaciones tras un fallo.
  • Entre las mejores prácticas se incluyen definir los objetivos de tiempo de recuperación (RTO) y de punto de recuperación (RPO), seguir la regla de copia de seguridad 3-2-1, clasificar las cargas de trabajo por nivel de criticidad y probar los planes de recuperación con regularidad.
  • Clumio by Commvault ofrece Backup and Recovery nativo de la nube y aislado físicamente para cargas de trabajo de AWS, incluyendo Amazon S3, DynamoDB y otras.

Recovery en la nube consiste en replicar datos en un entorno de nube para que su organización pueda restablecer las operaciones rápidamente tras una interrupción. Ya se trate de un ataque de ransomware, una implementación mal configurada o un corte de servicio en toda la región, una sólida estrategia de Recovery en la nube le permite recuperar datos críticos y reanudar las operaciones empresariales sin depender de la infraestructura heredada.   

Hay mucho en juego. Los ciberataques son cada vez más frecuentes y sofisticados. Los fallos de hardware se producen sin previo aviso. El error humano —desde eliminaciones accidentales hasta la implementación de código defectuoso— sigue siendo una de las principales causas de pérdida de datos. Y para las organizaciones que ejecutan cargas de trabajo de producción en la nube, el alcance de cualquiera de estos incidentes puede extenderse a aplicaciones, bases de datos y regiones enteras.  

A cloud Recovery approach helps address these risks by storing backup copies of your data in isolated, off-site cloud environments and providing the tools to help restore that data quickly. Unlike traditional on-premises backup, cloud-based solutions scale with your infrastructure and can be tested and validated without interrupting production systems.  

En esta guía, explicamos en detalle qué es la recuperación en la nube, en qué se diferencia de las copias de seguridad tradicionales y qué prácticas recomendadas debe seguir para proteger su organización. 

¿Qué es la recuperación en la nube?

Backup and Recovery en la nube y la recuperación ante desastres son dos disciplinas relacionadas, pero distintas, que funcionan conjuntamente para ayudar a proteger los datos y las operaciones de su organización.   

La copia de seguridad en la nube es el proceso de copiar datos —archivos, bases de datos, configuraciones de aplicaciones e imágenes del sistema— a un entorno remoto en la nube. Estas copias sirven como instantáneas de un momento concreto que puedes utilizar para restaurar los datos en caso de que los originales se pierdan, se dañen o se vean comprometidos. La copia de seguridad en la nube elimina la necesidad de soportes físicos como cintas o matrices de almacenamiento in situ y te ofrece la flexibilidad de almacenar datos en varias regiones y cuentas.   

La recuperación ante desastres va más allá. La recuperación ante desastres es una estrategia para restaurar no solo los datos, sino también las aplicaciones, la infraestructura y los flujos de trabajo de los que depende su empresa. Un plan de recuperación ante desastres define con qué rapidez debe volver a estar operativo (su RTO) y cuánta pérdida de datos puede tolerar (su RPO). 

Al combinar la copia de seguridad en la nube con la recuperación ante desastres, se obtiene una estrategia de recuperación ante desastres basada en la nube, que permite almacenar copias protegidas de sus datos fuera de las instalaciones y proporciona la automatización y las herramientas necesarias para recuperar cargas de trabajo a gran escala.  

Por qué es importante la recuperación en la nube

El coste de no proteger tus datos nunca ha sido tan elevado. Las filtraciones de datos suponen ahora un gasto medio de millones de dólares para las organizaciones.  

Pero los costes de las filtraciones son solo una parte del problema. El tiempo de inactividad no planificado afecta a los ingresos, merma la confianza de los clientes y da lugar a un escrutinio regulatorio. Para las organizaciones de sectores regulados, como los servicios financieros, la sanidad y el ámbito jurídico, no recuperar los datos dentro de los plazos establecidos puede acarrear multas, litigios y la pérdida de licencias de funcionamiento.   

El ransomware ha cambiado aún más el panorama. Los atacantes se centran cada vez más en la propia infraestructura de copias de seguridad, cifrando o destruyendo los datos de recuperación antes de lanzar su ataque principal. Sin una estrategia de recuperación en la nube que incluya copias aisladas e inmutables de tus datos, corres el riesgo de perder tanto tu entorno de producción como tu capacidad para recuperarte de él.   

Recovery como servicio (DRaaS) ha surgido como una respuesta a este reto, ayudando a las organizaciones a replicar y realizar la conmutación por error de las cargas de trabajo a un entorno alojado en la nube sin tener que gestionar su propia infraestructura de Recovery.  

Un plan de recuperación en la nube bien diseñado ayuda a reducir tanto el impacto financiero como el operativo de las interrupciones no planificadas; además, cada vez más, es una expectativa básica por parte de auditores, organismos reguladores y proveedores de seguros cibernéticos.  

En resumen: la Readiness para la recuperación ante ataques de ransomware ya no es opcional. Es un requisito empresarial.  

Copia de seguridad en la nube frente a recuperación ante desastres: ¿cuál es la diferencia?

Muchas organizaciones confunden la copia de seguridad con la recuperación ante desastres, pero una copia de seguridad sin un plan de recuperación deja lagunas críticas en su estrategia de respuesta. Comprender la distinción es esencial para elaborar un plan completo de copia de seguridad y recuperación ante desastres. Comparémoslas.  

  Cloud Backup  Recuperación en caso de desastre 
Objetivo  Conservar copias de los datos en momentos concretos.  Restablecer el pleno funcionamiento —aplicaciones, infraestructura y datos— tras un fallo. 
Ámbito  Protección a nivel de datos (archivos, bases de datos, objetos).  Continuidad a nivel de sistema y a nivel empresarial. 
Velocidad  Restauración de archivos individuales o conjuntos de datos; la velocidad varía en función del volumen.  Diseñado para cumplir con los objetivos de RTO definidos: desde minutos hasta horas. 
Métrica clave  RPO: la frecuencia con la que se realiza la copia de seguridad de los datos.  RTO: la rapidez con la que se reanudan las operaciones. 
Modelo de costes  Pago por almacenamiento y transferencia.  Pago por la replicación, la infraestructura de conmutación por error y la orquestación. 

La copia de seguridad responde a la pregunta: «¿Puedo hacer copias de mis datos?». La recuperación ante desastres responde: «¿Puedo volver a poner en marcha mi negocio?». Necesitas ambas cosas.

Una estrategia de copia de seguridad sin un plan de recuperación ante desastres significa que puede que tengas tus datos, pero no hay forma de restaurar las aplicaciones y la infraestructura que dependen de ellos. Un plan de recuperación ante desastres sin copias de seguridad fiables significa que quizá puedas realizar una conmutación por error, pero los datos que recuperes podrían estar incompletos, desactualizados o dañados.

La protección más sólida se consigue combinando la copia de seguridad en la nube con un plan estructurado de recuperación ante desastres que defina los objetivos de RTO y RPO por cada carga de trabajo y que pruebe los procedimientos de recuperación de forma regular.

Buenas prácticas para la recuperación en la nube

Para desarrollar una estrategia eficaz de recuperación en la nube no basta con elegir una herramienta. Se requiere un enfoque estructurado en materia de planificación, arquitectura y pruebas. Las siguientes prácticas recomendadas te ayudarán a diseñar una solución de recuperación ante desastres en la nube que resista en condiciones reales.   

Siga la regla de copia de seguridad «3-2-1». Mantenga al menos tres copias de sus datos, almacenadas en dos tipos de soportes diferentes, con una copia fuera de las instalaciones, en la nube. Esta regla básica ayuda a reducir el riesgo de que un único punto de fallo elimine todas sus opciones de Recovery.  

Define los objetivos de RTO y RPO por cada carga de trabajo. No todas las cargas de trabajo tienen el mismo nivel de criticidad. Tu base de datos de producción orientada al cliente puede requerir un RPO de cinco minutos y un RTO de 15 minutos, mientras que un entorno de desarrollo puede tolerar horas de inactividad. Clasifica tus cargas de trabajo en niveles según corresponda y asigna soluciones de copia de seguridad en la nube para la continuidad del negocio en función de estos niveles.  

Utilice almacenamiento inmutable y aislado físicamente. Los almacenes aislados físicamente y las copias de seguridad inmutables ayudan a evitar que el ransomware cifre o elimine sus datos de Recovery.   

Pruebe su plan de recuperación con regularidad. Una copia de seguridad que nunca se ha restaurado es una copia de seguridad en la que no se puede confiar. Programe simulacros de recuperación operativa al menos una vez al trimestre, compruebe que sus objetivos de RTO y RPO son alcanzables y documente los resultados.  

Automatice siempre que sea posible. Los procesos manuales de Backup and Recovery conllevan errores humanos y retrasos. Las soluciones nativas de la nube pueden automatizar las programaciones de Backup and Recovery, las políticas de retención y los flujos de trabajo de Recovery para ayudar a reducir la ventana de exposición. 

Cómo Clumio de Commvault te ayuda a proteger tus datos en la nube

 Clumio de Commvault está diseñado para organizaciones que ejecutan cargas de trabajo de producción en AWS y Google Cloud y necesitan una solución de recuperación ante desastres en la nube que ofrezca rapidez, fiabilidad y seguridad a gran escala. 

Clumio adopta un enfoque nativo de la nube y sin servidores para Backup and Recovery. No hay que implementar ni gestionar ninguna infraestructura: solo tienes que conectar tus entornos en la nube, definir tus políticas de protección y Clumio se encarga del resto. Los datos de Backup and Recovery se almacenan en un almacén inmutable y aislado físicamente del entorno de producción, lo que ayuda a proteger los datos de Recovery incluso si el entorno principal se ve comprometido. 

Clumio es compatible con cargas de trabajo nativas de la nube, incluyendo Amazon S3, DynamoDB, RDS y Aurora, EC2 y EBS, Apache Iceberg en AWS, Amazon Neptune, Amazon DocumentDB y Google Cloud, en AWS y Google Cloud. Recovery is granular, which allows restoring at the object, prefix, bucket, partition, table, or workload level, depending on the service. Clumio Backtrack allows in-situ rollback for Amazon S3 and DynamoDB, while Instant Access allows accessing S3 backup data without full rehydration. 

Para la recuperación tras un ataque de ransomware, Clumio ayuda a las organizaciones a restaurar puntos de recuperación limpios mediante flujos de trabajo de recuperación granular. Clumio también admite la recuperación entre cuentas, entre regiones y entre proyectos, lo que ofrece flexibilidad para restaurar datos en entornos de nube limpios cuando sea necesario. 

Casos de uso habituales de las soluciones de recuperación ante desastres en la nube

Una solución de recuperación ante desastres en la nube no es una herramienta válida para todos los casos. El enfoque adecuado depende de los escenarios de fallo para los que haya que planificar y de las cargas de trabajo que haya que proteger. A continuación se presentan los casos de uso más comunes de la recuperación ante desastres en la nube.  

Recovery tras un ataque de ransomware. Los ataques de ransomware se dirigen cada vez más a la propia infraestructura de copias de seguridad, lo que convierte a las soluciones de Recovery en la nube con aislamiento físico en una capa de defensa fundamental. Disponer de copias de seguridad inmutables y aisladas físicamente, almacenadas fuera de tu cuenta principal en la nube, puede ayudarte a restaurar datos limpios sin tener que pagar un rescate.  

Eliminación accidental de datos. Un único script aplicado incorrectamente o un error manual puede borrar por completo un bucket de S3 o una tabla de DynamoDB. Las copias de seguridad granulares en la nube te permiten recuperar objetos, prefijos o particiones específicos sin tener que restaurar todo el entorno, lo que permite que tu equipo vuelva al trabajo en cuestión de minutos, en lugar de días.   

Fallos de infraestructura o de región. Las interrupciones del servicio en la nube son poco frecuentes, pero no imposibles. El Backup and Recovery entre regiones le ofrece la posibilidad de restaurar cargas de trabajo en una región diferente si su región principal deja de funcionar, lo que ayuda a mantener la continuidad del negocio.  

Requisitos de cumplimiento normativo y auditoría. Los marcos normativos de los servicios financieros, la sanidad y otros sectores exigen capacidades documentadas de Backup and Recovery. La Recovery como servicio puede ayudar a cumplir los requisitos de auditoría al proporcionar copias de seguridad automatizadas y basadas en políticas, con controles completos de generación de informes y retención.  

Entornos de nube multirregional e híbrida. Las organizaciones que operan en múltiples regiones o en configuraciones de nube híbrida necesitan una estrategia unificada de recuperación ante desastres en la nube que abarque todos los entornos sin aumentar la complejidad de la gestión. 


La copia de seguridad en la nube ya no es un extra, sino un requisito fundamental para cualquier organización que ejecute cargas de trabajo en la nube. Las amenazas son reales, los costes de un fallo se miden en millones y el listón normativo sigue subiendo.  

La buena noticia es que las soluciones modernas nativas de la nube permiten proteger sus datos, cumplir sus objetivos de Recovery y mantener la resiliencia, sin la complejidad ni los costes adicionales de los enfoques tradicionales. Ya sea para defenderse del ransomware, recuperarse de un error humano o satisfacer a un auditor, una estrategia de Recovery en la nube bien diseñada le ayuda a mantener el control. 

Preguntas frecuentes

¿Qué es la recuperación en la nube?

Recovery en la nube es una estrategia que combina la copia de datos a un entorno remoto en la nube con las herramientas y los procesos necesarios para restablecer las operaciones tras una interrupción. Ayuda a proteger contra la pérdida de datos provocada por ransomware, fallos de hardware, eliminaciones accidentales y otras amenazas. 

¿En qué se diferencian la copia de seguridad y la recuperación ante desastres?

La copia de seguridad conserva copias de los datos en momentos concretos. La recuperación ante desastres es una estrategia más amplia centrada en restaurar aplicaciones, infraestructura y operaciones empresariales. Un plan completo de Backup and Recovery incluye ambas disciplinas trabajando conjuntamente. 

¿Qué es DRaaS?
¿Qué son el RTO y el RPO?

El RTO (objetivo de tiempo de recuperación) es el tiempo de inactividad máximo aceptable tras un fallo. El RPO (objetivo de punto de recuperación) es la pérdida máxima aceptable de datos medida en tiempo. Ambos deben definirse por cada carga de trabajo en función de la criticidad del negocio. 

¿Cuáles son las mejores prácticas para las copias de seguridad en la nube?

Sigue la regla 3-2-1, define los objetivos de RTO y RPO por cada carga de trabajo, utiliza almacenamiento aislado y inmutable, clasifica las cargas de trabajo por nivel de criticidad y prueba tu plan de recuperación al menos una vez al trimestre. Estas prácticas ayudan a crear una solución resiliente de Recovery ante desastres en la nube. 

¿Cómo protege Clumio cloud los datos?

Clumio ofrece Backup and Recovery nativas de la nube y aisladas físicamente para cargas de trabajo de AWS y Google Cloud. Ayuda a reducir el tiempo de Recovery gracias a restauraciones granulares y contribuye a la protección contra el ransomware mediante una arquitectura de almacén aislado y la detección de amenazas mejorada con IA. 


En un blog anterior, detallé cómo se utilizó la platform protección de datos de Clumio para Amazon RDS en una auditoría SOC 2 dirigida por el AICPA para demostrar que se habían implementado backup y restauraciones adecuadas para una fuente de datos crítica. En este blog, hablaré de los aspectos más amplios de la protección de datos, la seguridad de la información y los requisitos de cumplimiento en los Criterios de Servicios de Confianza de 2017, en los que se basa la norma SOC 2.

¿Qué significa cumplir con la norma SOC 2?

El «Service Organization Control 2» (conocido comúnmente como SOC 2) es un informe sobre los controles de las organizaciones de servicios que prestan servicios a otras organizaciones, elaborado por un auditor independiente. El informe detalla cómo su organización ha aplicado las directrices TSC (Trust Services Criteria) de 2017 (PDF) y la eficacia con la que han funcionado los controles durante el periodo cubierto por el informe (normalmente 6 meses o más). El cumplimiento de la norma SOC 2 es un indicador para los clientes y demuestra, mediante informes de cumplimiento, que pueden confiar en que los servicios prestados cumplen un conjunto estandarizado de controles de calidad. Estas certificaciones, incluida la SOC 2, son extremadamente valiosas para la prevención de fugas de datos.

Hay cinco criterios, que abarcan la seguridad de los datos y diversas prácticas de seguridad:

  • Seguridad
  • Confidencialidad
  • Disponibilidad
  • Integridad del procesamiento
  • Privacidad

y junto con un conjunto de Criterios Comunes. La mayoría de las organizaciones seleccionan, diseñan y aplican controles para garantizar, como mínimo, la seguridad, la confidencialidad y la disponibilidad. Los Criterios Comunes deben tenerse en cuenta independientemente de los criterios adicionales que se seleccionen.

Los Criterios Comunes en lo que respecta a las obligaciones en materia de protección de datos

CC6.4 La entidad restringe el acceso físico a las instalaciones y a los activos de información protegidos (por ejemplo, instalaciones de centros de datos, soportes de almacenamiento de copias de seguridad y otros lugares sensibles) al personal autorizado, con el fin de cumplir los objetivos de la entidad.

Si utilizas un proveedor de servicios en la nube como Amazon Web Services (AWS), te beneficias de los controles físicos y ambientales de AWS que protegen sus centros de datos. Sin embargo, el almacenamiento de tus soportes de copia de seguridad suele consistir en instantáneas en tus cuentas de AWS. Estas se encuentran en tu cuenta, dentro del mismo dominio administrativo que tus datos en línea. Esto puede resultar poco recomendable desde el punto de vista de la seguridad, especialmente si un incidente como un ataque de ransomware permite que alguien obtenga el control de tu cuenta. Si alguien tiene el control de tu cuenta, también tiene el control de tus copias de seguridad. Sin embargo, si tus datos están protegidos por Clumio, tus soportes de copia de seguridad se encuentran en un dominio administrativo independiente, utilizando una clave de cifrado dedicada. Añadir la autenticación de dos factores o un proveedor de identidad externo basado en SAML a tu cuenta de Clumio te ofrece una protección adicional.

CC6.7 La entidad limita la transmisión, el traslado y la retirada de la información a los usuarios y procesos internos y externos autorizados, y la protege durante su transmisión, traslado o retirada para cumplir los objetivos de la entidad.

En lo que respecta específicamente a CC6.7, estoy analizando este aspecto concreto:

  • Protección de los soportes extraíbles: se utilizan tecnologías de cifrado y medidas de protección de los activos físicos para los soportes extraíbles (como memorias USB y cintas de copia de seguridad), según corresponda.

La plataforma de Clumio cuenta con cifrado integrado, con opciones para utilizar una clave gestionada por Clumio o una clave propia… ¡…!

Ahora, podemos analizar algunos controles que suponen un mayor reto para muchas organizaciones:

1. CC7.5 La entidad identifica, desarrolla y pone en práctica medidas para recuperarse de los incidentes de seguridad detectados.

Hay varios aspectos destacados en este control, pero me centraré en los siguientes:

  • Restauración del entorno afectado: estas actividades permiten que el entorno afectado vuelva a funcionar correctamente mediante la reconstrucción de sistemas, la actualización de software, la instalación de parches y la modificación de configuraciones, según sea necesario.
  • Mejora de los procedimientos de respuesta y Recovery: se analizan las lecciones aprendidas y se mejoran el plan de respuesta ante incidentes y los procedimientos de Recovery.
  • Realiza pruebas del plan de recuperación ante incidentes: las pruebas del plan de recuperación ante incidentes se llevan a cabo de forma periódica.

2. CC9.1 La entidad identifica, selecciona y desarrolla medidas de mitigación de los riesgos derivados de posibles interrupciones de la actividad empresarial.

Ten en cuenta este aspecto, prestando especial atención al tratamiento de datos y a la importancia de un cifrado adecuado de los mismos:

  • Aborda la mitigación de los riesgos de interrupción de la actividad empresarial: las actividades de mitigación de riesgos incluyen el desarrollo de políticas, procedimientos, comunicaciones y soluciones de procesamiento alternativas planificadas para responder a incidentes de seguridad que interrumpan las operaciones empresariales, mitigarlos y recuperarse de ellos. Dichas políticas y procedimientos incluyen procesos de supervisión, información y comunicación para cumplir los objetivos de la entidad durante las acciones de respuesta, mitigación y Recovery.

Sin duda, estos controles deben ser una prioridad en el contexto actual de amenazas cibernéticas constantes.

Una gran ventaja de Clumio, que aprovecha la computación en la nube, es la capacidad de llevar a cabo lo que denominamos «Recovery entre cuentas». Puedo vincular varias cuentas de AWS a mi entorno de Clumio y proteger activos como instancias de EC2, volúmenes de EBS, buckets de S3, etc.  Sin embargo, al realizar la Recovery, puedo elegir restaurar algunos o todos estos activos en cualquier cuenta de AWS que haya vinculado, no solo en la cuenta en la que se protegían originalmente las fuentes de datos. Esto permite a las empresas simular un proceso de auditoría, una característica crucial en las auditorías de cumplimiento normativo. Esto significa que puedo tener una cuenta de AWS vinculada y lista para llevar a cabo la Recovery tras un incidente.  Esto no solo puede facilitar enormemente la Recovery si se produce un incidente real, sino que me permite simular ese procedimiento exacto con fines de prueba y perfeccionamiento. La esencia de normas como SOC 2 e ISO 27001 radica en que los procedimientos se prueban, se perfeccionan, se amplían y se mejoran con el tiempo. La Recovery de tu entorno de hace un año puede no ser la misma que la de la próxima semana. Es posible que, a lo largo del último año, haya añadido nuevos datos o recursos críticos para el funcionamiento del entorno. La realización frecuente de pruebas y la actualización de sus procedimientos de Recovery deben ser la piedra angular de un funcionamiento óptimo.

Criterios del servicio de confianza en materia de disponibilidad

Ahora, en cuanto a los controles más específicos combinados con elementos como el cifrado y el tratamiento de datos, en los criterios del servicio de confianza «Disponibilidad», hay que tener en cuenta lo siguiente:

A1.2 La entidad autoriza, diseña, desarrolla o adquiere, implementa, gestiona, aprueba, mantiene y supervisa las medidas de protección medioambiental, el software, los procesos de copia de seguridad de datos y la infraestructura de Recovery para cumplir sus objetivos.

A1.3 La entidad comprueba los procedimientos del plan de Recovery que permiten la recuperación del sistema para cumplir sus objetivos.

Los aspectos concretos que hay que tener en cuenta en estos controles son:

(en A1.2)

  • Determina qué datos deben incluirse en la copia de seguridad: se evalúan los datos para determinar si es necesario realizar una copia de seguridad.
  • Realiza copias de seguridad de los datos: se han establecido procedimientos para realizar copias de seguridad de los datos, supervisar su correcto funcionamiento con el fin de detectar fallos en las copias de seguridad e iniciar medidas correctivas cuando se produzcan dichos fallos.
  • Aborda el almacenamiento externo: los datos de la copia de seguridad se almacenan en una ubicación lo suficientemente alejada de su ubicación de almacenamiento principal como para que la probabilidad de que se produzca un incidente de seguridad o una amenaza ambiental que afecte a ambos conjuntos de datos se reduzca a un nivel adecuado.

(en A1.3)

  • Realiza pruebas del plan de continuidad del negocio: las pruebas del plan de continuidad del negocio se llevan a cabo de forma periódica. Las pruebas incluyen: (1) el desarrollo de escenarios de prueba basados en la probabilidad y la magnitud de las amenazas; (2) el análisis de los componentes del sistema de toda la entidad que puedan afectar a la disponibilidad; (3) escenarios que tengan en cuenta la posible falta de disponibilidad del personal clave; y (4) la revisión de los planes y sistemas de continuidad en función de los resultados de las pruebas.
  • Comprobación de la integridad y la exhaustividad de los datos de copia de seguridad: la integridad y la exhaustividad de la información de copia de seguridad se comprueban periódicamente.

La plataforma de Clumio se centra en un enfoque de la protección de datos basado en políticas. El usuario selecciona los criterios de los activos de los que desea realizar una copia de seguridad, mediante el nombre del activo, el tipo, la agrupación, las etiquetas, etc. A continuación, crea una política y, de forma opcional, una ventana temporal que determina cuándo y con qué frecuencia se protegen los activos. Este potente método permite diseñar e implementar con claridad los puntos clave enumerados en el control A1.2 anterior, además de contribuir al cumplimiento de las normas relativas al tratamiento y el cifrado de datos.

En el caso de A1.3, se hace hincapié en la continuidad del negocio y en su concepto estrechamente relacionado: la recuperación ante desastres. Este control también está estrechamente relacionado con el control CC7.5 mencionado anteriormente, ya que un incidente de seguridad podría provocar fácilmente la necesidad de activar los procedimientos de continuidad del negocio y recuperación ante desastres. Vale la pena reiterar que probar estos procedimientos es de vital importancia. No hay ningún «botón mágico», pero comprobar la integridad y la capacidad de restauración de los datos protegidos en Clumio es sencillo a través de la interfaz de usuario y se puede automatizar mediante la API.

Confidencialidad

Los últimos controles de los que hablaremos forman parte de los criterios de confidencialidad. Aquí los tenemos:

  1. C1.1 La entidad identifica y protege la información confidencial para cumplir sus objetivos en materia de confidencialidad.
  2. C1.2 La entidad elimina la información confidencial para cumplir sus objetivos en materia de confidencialidad.

Los puntos clave son:

  • Identificación de la información confidencial: se han establecido procedimientos para identificar y clasificar la información confidencial en el momento de su recepción o creación, así como para determinar el plazo durante el cual debe conservarse dicha información.
  • Protección de la información confidencial frente a su destrucción: se han establecido procedimientos para proteger la información confidencial frente a su borrado o destrucción durante el plazo de conservación especificado para dicha información.
  • Identificación de la información confidencial que debe destruirse: se han establecido procedimientos para identificar la información confidencial que debe destruirse una vez finalizado el plazo de conservación.
  • Destrucción de información confidencial: existen procedimientos para borrar o destruir de cualquier otra forma la información confidencial que se haya determinado que debe destruirse.

Estos aspectos pueden resultar complicados dependiendo de cómo se almacenen los datos. Sin embargo, el enfoque basado en políticas para la protección de datos puede mitigar algunas de esas dificultades. 

Conclusión

A fin de cuentas, muchas organizaciones se enfrentan a importantes retos en materia de protección de datos. Las necesidades son múltiples: hay que proteger los datos de forma segura y hay que poder demostrar los procedimientos que los protegen y permiten su recuperación. Los controles que aquí se detallan son solo una pequeña parte de los requisitos para una auditoría SOC 2, pero se trata de controles fundamentales cuyos beneficios van mucho más allá del alcance de un informe de cumplimiento. Para obtener más información sobre cómo facilitar tus auditorías, programa una demostración personalizada con un experto en la nube.

Para obtener más información sobre el cumplimiento de la norma SOC 2, así como consejos de expertos que te ayudarán a superar tu próxima auditoría SOC 2, inscríbete en el seminario web «Simplifying SOC 2 Compliance», un recurso excelente para quienes ocupan puestos de gobernanza.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Aunque los primeros meses de este año trajeron consigo cambios globales sin precedentes, desde nuestra forma de pensar hasta nuestra forma de trabajar, en Commvault nos hemos unido para adaptarnos a la «nueva normalidad». Nos hemos mantenido fieles a nuestras principales prioridades: garantizar la seguridad de nuestros empleados y comunidades, seguir estando al lado de nuestros clientes y mantener nuestro compromiso inquebrantable con la innovación.  

Y aunque la forma en que interactuamos con nuestros clientes ha cambiado, el negocio no se ha detenido. Incorporamos muchos usuarios nuevos a la familia Commvault y ampliamos las relaciones existentes, con casos de uso que abarcan cloud, la cloud, la cloud múltiple y las cargas de trabajo SaaS . Con el ánimo de compartir algunas buenas noticias, me gustaría aprovechar la ocasión para celebrar algunos de los casos de uso nuevos y amplificados de nuestros clientes durante nuestro cuarto trimestre fiscal.

Blue Cross and Blue Shield of Minnesota; la NASA (véase más abajo); el operador de telefonía móvil MTS; Shaanxi Coal Industry; CPA Global; el Ministerio de Hacienda de Polonia; y el proveedor de servicios en la nube Chmury Krajowej: todas estas empresas apostaron por Commvault para satisfacer sus necesidades críticas durante el cuarto trimestre.

¿https://share.vidyard.com/watch/H1RYLBTzeT29s7M7htSUEb?

Kira Blackwell, responsable de programas en la sede central de la NASA, dentro de la Oficina de la Dirección de Misiones de Tecnología Espacial, explica la importancia de los datos, de una gestión adecuada de los mismos y de utilizar Commvault.


Además, McDonald’s Corporation recurrió a Commvault para hacer frente a la tendencia cada vez más extendida de trasladar la infraestructura a la nube. A continuación, explicamos lo que han dicho sobre cómo Commvault les está ayudando a llevar a cabo esa iniciativa.

McDonald’s Corporation da el salto a la nube

Con una implementación de Commvault ya bien consolidada, ahora estamos aprovechando las capacidades en la nube de Commvault para liberarnos de la responsabilidad de nuestra infraestructura tecnológica; en su lugar, estamos realizando una importante inversión en la nube para mantener en funcionamiento nuestras operaciones de TI. La solución de software de Commvault subsana las carencias de las herramientas nativas de la nube y ha dado respuesta a todos los casos de uso que requiere el equipo de Servicios en la Nube de McDonald’s, proporcionando copias de seguridad optimizadas y eficaces en todas las bases de datos. La solución de Commvault optimiza el rendimiento en los servidores en la nube de AWS y Microsoft Azure y genera un ahorro de costes gracias a la deduplicación y la compresión.

– Douglas Leonard, director de Servicios en la Nube, McDonald’s Corporation

También me gustaría destacar a los clientes que han compartido sus experiencias este trimestre. Estos clientes abarcan diversos sectores y casos de uso, y aprovechan Commvault para proteger datos críticos tanto en sus propias instalaciones como en la nube, al tiempo que garantizan el cumplimiento normativo en materia de conservación de documentos, privacidad de los historiales médicos y mucho más.

Commvault protege a Parsons Corporation  

¿https://share.vidyard.com/watch/WYnraLDUt7DfM1Ck88zaRU?

Parsons utiliza la gestión inteligente de datos de Commvault para las cargas de trabajo en los entornos de almacenamiento en la nube AWS S3 Standard-IA y AWS S3 Glacier, en máquinas virtuales VMware e Hyper-V, así como en servidores físicos.


Los entornos en la nube no suelen contar con sólidas funciones integradas de protección de datos, y además puede resultar complicado protegerlos sin las herramientas adecuadas. Parsons Corporation gestiona todo su entorno de Recovery local y la protección de datos en AWS con Commvault.

«Hemos dejado de utilizar copias de seguridad en cinta para pasar a AWS, y ahora tenemos una iniciativa para trasladar todo el entorno a la nube. La transición a la nube ha sido realmente sencilla. Con la solución de Commvault, basta con disponer del Command Center. Todo es muy sencillo». –Benjamin Roper, especialista en Backup and Recovery empresarial, Parsons Corporation

El Departamento Correccional de Delaware ya está preparado para gestionar datos

¿https://share.vidyard.com/watch/i1NVW9yeBrFHYm36YqnKpq?

«Los datos ayudan a contar una historia», afirma Phil Winder, director de Tecnologías de la Información del Departamento Penitenciario de Delaware.


Cuando cada dato influye en la vida de una persona, el sector público debe estar preparado para gestionar los datos. Es fundamental contar con una gestión de datos optimizada, desde la Recovery tras un desastre sin pérdida de datos hasta el acceso rápido a los datos que afectan a la libertad de una persona.

«Realizamos un simulacro de recuperación ante desastres y, de hecho, pensamos que habíamos perdido algunos datos. No podemos permitirnos perder datos. Con una breve llamada al servicio de asistencia de Commvault, se identificó el problema. La organización volvió a estar operativa en menos de una hora, sin pérdida alguna de datos». — Phil Winder, Departamento Correccional de Delaware

Como persona a la que le encanta reunirme con los clientes, echo de menos el contacto presencial que hemos tenido que dejar en suspenso en la situación actual, pero hemos dado rienda suelta a nuestra creatividad a la hora de interactuar con ellos para mantener ese toque personal. Ha sido estupendo ver y escuchar a algunos de nuestros clientes en los últimos vídeos. Os animo a que echéis un vistazo a cómo clientes como Cochlear, Penn State Health y Mitchell International (ved los vídeos a continuación) están utilizando Commvault para resolver sus retos más importantes en materia de datos.

¿https://share.vidyard.com/watch/GMP6VNbo8SJBU3SNnkSX8u?

¿Coherencia, fiabilidad, copias de seguridad diarias de las máquinas virtuales de VMware y un entorno sin preocupaciones? Al consolidar los productos de copia de seguridad, Cochlear logró optimizar la protección segura de los datos sanitarios y conseguir ese entorno sin preocupaciones.


¿https://share.vidyard.com/watch/FWb33HvixuZJR6Jh4iCLoa?

La sustitución de IBM TSM por la solución de protección de datos de Commvault proporcionó a Penn State Health una mayor capacidad para gestionar grandes volúmenes de datos, mejoró la atención al cliente y ofreció la tranquilidad de saber que los datos se podían recuperar fácilmente.


¿https://share.vidyard.com/watch/rf6uwp5RwX9hDiM5WJgs1g?

Para Mitchell International, un proveedor de tecnología para el sector de los seguros de automóviles y de responsabilidad civil, el software de Commvault garantiza la protección de los datos en un entorno informático en constante crecimiento y contribuye a ofrecer un mejor servicio al cliente.


Commvault está en boca de todos

Además de los éxitos de nuestros clientes, ¡también hemos recibido reconocimientos del sector! Echa un vistazo a los premios que nos han concedido recientemente CRN, Gartner, Storage Magazine y otras publicaciones:

Aunque nos encontramos en un momento en el que el sector —y el mundo— no está, sin duda, funcionando como de costumbre, nos enorgullece estar ahí para nuestros clientes. Siempre ponemos al cliente en el centro de todo, y estos casos de uso de nuestros clientes hablan por sí solos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cumplimiento normativo de los datos en la nube: qué es y por qué es importante

El cumplimiento normativo de los datos en la nube garantiza que los datos almacenados en la nube cumplan con todas las leyes, normativas y estándares del sector aplicables. Descubre qué marcos normativos se aplican y cómo crear un entorno en la nube que cumpla con la normativa.

(Actualizado el 25 de agosto de 2026)

Puntos clave

El cumplimiento normativo de los datos en la nube abarca la normativa, la responsabilidad compartida y la supervisión continua. Estos son los puntos esenciales.

  • El cumplimiento normativo de los datos en la nube consiste en adaptar las operaciones en la nube a los requisitos normativos, los estándares del sector y las políticas internas de gobernanza de datos.
  • Los principales marcos normativos, como el RGPD, la HIPAA, el PCI DSS, el SOC 2 y el FedRAMP, imponen obligaciones distintas en función de tu sector, tu ubicación geográfica y los tipos de datos.
  • El modelo de responsabilidad compartida implica que su proveedor de servicios en la nube contribuye a la seguridad de la infraestructura, pero usted es responsable de cómo configura, accede y protege sus datos.
  • Entre las mejores prácticas se incluyen la clasificación de datos, el acceso con privilegios mínimos, el cifrado, la supervisión automatizada del cumplimiento normativo y las evaluaciones periódicas de riesgos.
  • El cumplimiento continuo requiere herramientas automatizadas, frecuencias de auditoría definidas y planes de respuesta ante incidentes que evolucionen al ritmo de los cambios normativos.

¿Qué es el cumplimiento de la ley « cloud » de los datos? 

El cumplimiento normativo de los datos en la nube es la disciplina que garantiza que los datos almacenados, procesados y transmitidos en entornos de nube cumplan con todas las leyes, normativas, estándares del sector y políticas de gobernanza interna aplicables. Abarca todo, desde cómo se recopila y clasifica la información hasta cómo se cifra tanto en tránsito como en reposo, cómo se controla el acceso y cómo se responde ante las violaciones de seguridad.  

¿Por qué el cumplimiento normativo de los datos en la nube exige tu atención ahora mismo? Porque el coste de cometer errores no deja de aumentar. Las violaciones de datos suponen hoy en día un coste de varios millones de dólares si se tienen en cuenta las medidas técnicas de corrección, las multas reglamentarias, los gastos legales y el daño duradero a la reputación. Si

tu organización gestiona datos de clientes, registros financieros, información sanitaria o cargas de trabajo gubernamentales en la nube, el cumplimiento normativo de los datos no es opcional. Normativas como el RGPD y la HIPAA cuentan con medidas coercitivas, y los clientes esperan cada vez más pruebas de que proteges su información. El cumplimiento normativo en la nube también es un factor diferenciador frente a la competencia: las organizaciones que demuestran una sólida gobernanza de datos se ganan la confianza, cierran acuerdos más rápidamente y evitan el caos operativo que supone tener que apagar incendios tras una filtración.

Tanto si estás migrando tus primeras cargas de trabajo como si gestionas un entorno multicloud maduro, comprender el cumplimiento normativo de los datos en la nube es la base para construir operaciones en la nube resilientes y fiables. 

Marcos y normas clave de cumplimiento 

Para orientarse en las normas de cumplimiento de datos en la nube, lo primero es comprender qué marcos se aplican a su organización. Estos son los cinco más importantes:

RGPD (Reglamento General de Protección de Datos): se aplica a cualquier organización que trate datos personales de residentes en la UE, independientemente de dónde tenga su sede. Entre los requisitos clave se incluyen los derechos de los interesados, la notificación de violaciones de seguridad en un plazo de 72 horas y la protección de datos desde el diseño. Las infracciones conllevan multas de hasta 20 millones de euros o el 4 % de la facturación global anual, lo que sea mayor. Para conocer más a fondo el panorama normativo, consulta nuestra guía sobre normativas de privacidad de datos.  

HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico): regula la información sanitaria protegida (PHI) en Estados Unidos. Si es usted un proveedor de asistencia sanitaria, un plan de salud o un socio comercial que gestiona PHI en la nube, el cumplimiento de la HIPAA exige cifrado, controles de acceso y registros de auditoría.

PCI DSS (Norma de Seguridad de Datos de la Industria de Tarjetas de Pago): se aplica a cualquier entidad que almacene, procese o transmita datos de titulares de tarjetas. El cumplimiento de la norma PCI DSS requiere segmentación de la red, gestión de vulnerabilidades y pruebas de penetración periódicas.

SOC 2 (Control de Organizaciones de Servicios 2): un marco de cumplimiento en la nube basado en la confianza y construido sobre cinco criterios: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. El cumplimiento de SOC 2 suele ser un requisito previo para los proveedores de SaaS empresariales.

FedRAMP y NIST: FedRAMP estandariza el proceso de evaluación de seguridad y autorización de los productos en la nube utilizados por las agencias federales de EE. UU. El Marco de Ciberseguridad del NIST subyacente, actualizado a la versión 2.0 en febrero de 2024, incluye ahora la gobernanza como sexta función fundamental, lo que refleja la creciente importancia de los marcos de cumplimiento en la nube a nivel organizativo. 

El Modelo de responsabilidad compartida

El modelo de responsabilidad compartida es el concepto fundamental que subyace al cumplimiento normativo en materia de datos y seguridad en la nube, y su malentendido es la principal causa de los fallos en el cumplimiento normativo de la nube. En términos sencillos, tu proveedor de servicios en la nube es responsable de ayudar a proteger la infraestructura, y tú eres responsable de proteger todo lo que alojes en ella.

En el caso de la Infraestructura como Servicio (IaaS), el proveedor se encarga del hardware físico, los hipervisores y la estructura de red. Usted es responsable del sistema operativo, el middleware, las aplicaciones, la clasificación de datos, la gestión de identidades y accesos, y el cifrado. A medida que se asciende en la pila hacia la Plataforma como Servicio (PaaS), el proveedor asume más responsabilidad sobre el entorno de ejecución y el sistema operativo, pero usted sigue controlando la lógica de las aplicaciones y el acceso a los datos. Con el Software como Servicio (SaaS), el proveedor gestiona casi todo, pero usted sigue siendo responsable del acceso de los usuarios, el intercambio de datos y los ajustes de configuración.  

Las consecuencias económicas de cometer errores en este ámbito son graves. Muchos de esos incidentes se deben a compartimentos de almacenamiento mal configurados, políticas de acceso excesivamente permisivas o integraciones de terceros no supervisadas, todo ello dentro del ámbito de responsabilidad del cliente en el modelo de responsabilidad compartida. 

Prácticas recomendadas para el cumplimiento normativo en la nube 

Para establecer una sólida estrategia de cumplimiento normativo y seguridad de los datos en la nube es necesario adoptar un enfoque sistemático. A continuación se presentan ocho prácticas que constituyen la base de un cumplimiento normativo eficaz en la nube:

  1. Clasifica tus datos sensibles. No puedes proteger lo que no comprendes. Asigna cada activo de datos a su categoría normativa, ya se trate de datos personales según el RGPD, información médica protegida (PHI) según la HIPAA o datos de titulares de tarjetas según la norma PCI DSS.
  2. Implemente el principio de «privilegio mínimo» y la autenticación multifactorial (MFA). Conceda a los usuarios únicamente los permisos que necesiten y aplique la MFA en todas las cuentas en la nube. Esto reduce el alcance de un posible incidente si se ven comprometidas las credenciales.
  3. Cifra los datos en reposo y en tránsito. Utiliza estándares de cifrado robustos, como AES-256 para los datos almacenados y TLS 1.2 o superior para los datos en movimiento.
  4. Automatice la supervisión del cumplimiento normativo. Las auditorías manuales no pueden seguir el ritmo de las implementaciones en la nube. Implemente herramientas que evalúen continuamente las configuraciones en función de sus criterios de referencia de cumplimiento.
  5. Realice evaluaciones de riesgos periódicas. Las evaluaciones trimestrales le ayudan a identificar las brechas emergentes antes de que lo hagan los auditores.
  6. Crea un programa de gobernanza de la nube. Establece políticas, asigna responsabilidades y crea estructuras de rendición de cuentas que conecten a los equipos técnicos con los responsables del cumplimiento normativo.
  7. Aborda la «TI en la sombra». Los servicios en la nube no autorizados crean puntos ciegos en tu postura de cumplimiento normativo. Implementa herramientas de detección y políticas de adquisición claras.
  8. Elabora un plan de recuperación ante desastres. Los marcos de cumplimiento exigen cada vez más que se demuestren las capacidades de recuperación. Documenta tus objetivos de tiempo de recuperación y prueba tus planes periódicamente. Para obtener orientación sobre cómo elaborar uno, consulta nuestra publicación sobre la creación de un plan de respaldo para el cumplimiento normativo.
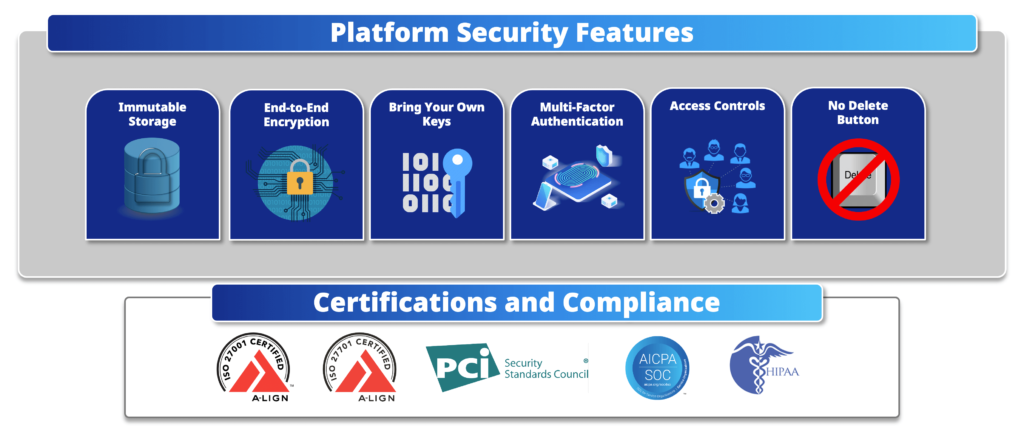
Cómo mantener el cumplimiento normativo a largo plazo 

El cumplimiento normativo en materia de datos no es un objetivo final. Se trata de una práctica continua que evoluciona a medida que cambian las normativas, crece su presencia en la nube y surgen nuevas amenazas. A continuación le indicamos cómo establecer una disciplina duradera de cumplimiento normativo de los datos en la nube.

Invierta en herramientas de supervisión automatizadas. Las comprobaciones manuales no son eficaces a la escala de la nube. Las plataformas automatizadas analizan continuamente su entorno en busca de desviaciones en la configuración, incumplimientos de políticas y anomalías de acceso, y alertan a su equipo en tiempo real.   

Define una periodicidad clara para las auditorías. Realiza revisiones internas de cumplimiento trimestrales y auditorías externas exhaustivas anuales. Documenta cada hallazgo y realiza un seguimiento de las medidas correctivas hasta su finalización.

Mantén un plan de respuesta ante incidentes probado.
Normativas como el RGPD exigen la notificación de infracciones en un plazo de 72 horas. No puedes cumplir ese plazo con un plan que no se haya probado. Realiza simulacros al menos dos veces al año y actualiza tu manual de procedimientos tras cada incidente real.  

Audita a los proveedores externos. Tu postura de cumplimiento normativo en la nube se extiende a todos los proveedores que manejan tus datos. Exige informes SOC 2, realiza revisiones anuales de los proveedores e incluye las obligaciones de cumplimiento en tus contratos.

Realiza un seguimiento proactivo de los cambios normativos. Asigna la responsabilidad de supervisar las actualizaciones normativas en todas las jurisdicciones en las que operes. Suscríbete a canales de información sobre normativa, únete a grupos del sector e incorpora los cambios normativos a tu calendario de gobernanza. 

Clumio ofrece protección de datos nativa en la nube con copias de seguridad aisladas físicamente, recuperación granular y supervisión continua del cumplimiento, diseñada específicamente para cargas de trabajo en la nube.

Solicita una demostración para ver cómo Clumio te ayuda a mantener tus datos en la nube conformes con la normativa y recuperables. 


Preguntas frecuentes

¿Qué es el cumplimiento de la ley « cloud » de los datos?

El cumplimiento normativo de los datos en la nube es la práctica que garantiza que los datos en entornos de nube cumplan todos los requisitos legales, normativos y organizativos aplicables. Implica adaptar las configuraciones de la nube, las políticas de acceso y las prácticas de tratamiento de datos a marcos normativos como el RGPD, la HIPAA y la norma PCI DSS.

¿Qué normativas se aplican a los datos en la nube?

Las normativas aplicables dependen de su sector, su ubicación geográfica y los tipos de datos. Entre los marcos normativos más comunes se incluyen el RGPD para los datos personales en la UE, la HIPAA para la información sanitaria en EE. UU., el PCI DSS para los datos de tarjetas de pago, el SOC 2 para las organizaciones de servicios y el FedRAMP para los servicios en la nube federales de EE. UU. Muchas organizaciones deben cumplir con varios marcos normativos al mismo tiempo.

¿Qué significa el modelo de responsabilidad compartida?

El modelo de responsabilidad compartida divide las obligaciones de seguridad en la nube entre el proveedor de servicios en la nube y el cliente. El proveedor se encarga de la seguridad de la infraestructura subyacente, mientras que usted es responsable de configurar su entorno, gestionar el acceso, proteger sus datos y cumplir los requisitos de cumplimiento específicos de sus cargas de trabajo.

¿Cuáles son los retos habituales en materia de cumplimiento normativo en la nube?

Entre los retos más comunes se encuentran la gestión del cumplimiento normativo en entornos multinube, mantenerse al día con una normativa en rápida evolución y hacer frente a la «TI en la sombra», donde los servicios en la nube no autorizados crean puntos ciegos. La falta de personal cualificado y una automatización inadecuada también contribuyen a las deficiencias en el cumplimiento normativo.

¿Cómo pueden las organizaciones mantener el cumplimiento normativo?

Las organizaciones mantienen el cumplimiento normativo mediante auditorías internas periódicas, herramientas de supervisión automatizadas que detectan desviaciones en la configuración, formación continua de los empleados y estructuras de gobernanza claramente definidas. La colaboración con plataformas de cumplimiento normativo nativas de la nube ayuda a reducir el esfuerzo manual y permite estar siempre preparados para una auditoría de Readiness.

¿Cuáles son las consecuencias del incumplimiento normativo?

El incumplimiento normativo puede acarrear sanciones económicas considerables. Las infracciones del RGPD conllevan multas de hasta 20 millones de euros o el 4 % de la facturación anual global. Más allá de las multas, una filtración de datos cuesta de media 4,44 millones de dólares, y las organizaciones se enfrentan a daños a su reputación, pérdida de clientes y posibles acciones legales.  


Supongamos que tienes un grupo de disponibilidad (AG) de SQL Server en tu centro de datos virtualizado. Este AG de SQL Server aloja numerosas bases de datos que dan servicio a aplicaciones críticas. Actualmente hay un total de medio terabyte de datos críticos, pero esta cifra está creciendo rápidamente. Te preocupa la disponibilidad de este SQL Server, y por eso lo configuraste como un grupo de disponibilidad AlwaysOn desde el principio. Además, eres plenamente consciente de que un AG no protege contra fallos de software, daños en los datos ni vulnerabilidades de seguridad, por lo que quieres realizar una copia de seguridad de ese medio terabyte en otro lugar, preferiblemente aislado físicamente del entorno de producción. En el desafortunado caso de que se produjera una pérdida de datos, ¿cuál es el mejor objetivo de tiempo de recuperación (RTO) que puede ofrecerte tu proveedor de copias de seguridad?

Es probable que oigas a los proveedores de soluciones de copia de seguridad para entornos locales alabar las ventajas de la «recuperación instantánea» de máquinas virtuales. El RTO que prometen oscila entre segundos y minutos. Pero cuando se trata de recuperar una máquina virtual (VM) hasta su nivel operativo de producción, la llamada «recuperación instantánea» no tiene nada de «instantáneo».

La denominada «recuperación instantánea» consiste en proporcionar los archivos de disco de la máquina virtual desde el sistema de copia de seguridad a través de NFS y permitir que VMware vSphere ejecute la máquina virtual a partir de dichos archivos de disco. Es cierto que el proceso de arrancar una máquina virtual desde una copia de seguridad de esta forma solo lleva unos minutos. Es cierto que el almacenamiento flash de los sistemas de copia de seguridad puede actuar como mecanismo de caché para las operaciones de E/S de escritura. Sin embargo, para que la máquina virtual esté a la altura de las exigencias operativas del entorno de producción, el administrador debe planificar y ejecutar cuidadosamente Storage vMotion en el momento oportuno. Este proceso migrará los discos de la máquina virtual desde el almacenamiento de copia de seguridad al de producción mientras la máquina virtual está en funcionamiento. A menudo, vSphere limita la velocidad de este proceso para no afectar al funcionamiento de la máquina virtual en tiempo real. Se tarda varias horas, o incluso un día entero, en migrar una máquina virtual de gran tamaño y en dejarla lista para ofrecer un rendimiento a nivel de producción. ¡Menudo «instantáneo» resulta la Recovery instantánea!

Por lo tanto, en el ejemplo anterior del grupo de disponibilidad (AG) de SQL Server, los nodos deben estar gestionados por un único sistema de almacenamiento de copias de seguridad, lo que va en contra de la razón por la que se utiliza un AG. Se supone que el AG debe configurarse con sistemas de almacenamiento dedicados en cada nodo para garantizar la disponibilidad. En ese caso, el clúster del AG tendría dificultades para ponerse en marcha, ya que la sincronización sería extremadamente lenta debido a que las lecturas de E/S se realizan desde el almacenamiento de copias de seguridad. Hay que tener en cuenta que el AG no estará disponible durante este periodo de tiempo y, por lo tanto, en realidad no existe una «recuperación instantánea». Para colmo, el AG funcionaría a duras penas mientras se lleva a cabo el vMotion de almacenamiento necesario desde el almacenamiento de copia de seguridad, que está sobrecargado, al almacenamiento de producción.

El problema de esta recuperación instantánea no termina ahí. La copia de seguridad sigue estando ubicada en el mismo lugar que el entorno de producción y, por lo tanto, es vulnerable a la pérdida del sitio y a las brechas de seguridad. No es posible utilizar el almacenamiento en la nube como destino viable para la copia de seguridad con fines de recuperación operativa desde estas soluciones. Además, la recuperación instantánea resulta inútil si se tiene previsto migrar las cargas de trabajo a VMware Cloud on AWS, ya que no se admite el almacenamiento NFS de terceros.

Clumio Rapid Recovery: un RTO operativo superior

Ayuda a garantizar un Backup and Recovery seguro de tus datos, estén donde estén. Rapid Recovery es un conjunto de innovaciones de Clumio que permite restauraciones operativas rápidas desde el almacenamiento en la nube, incluso cuando se protegen cargas de trabajo locales. Gracias a Rapid Recovery con Clumio SaaS, solo se tardó 5 minutos en recuperar un entorno activo de SQL Server AG con 500 GB de datos, tal y como se muestra en el ejemplo anterior. Este es el tiempo que se tarda en realizar una recuperación de extremo a extremo y en restaurar los datos hasta un estado plenamente operativo. ¿Cómo lo hemos conseguido? Hay dos innovaciones de Rapid Recovery que desempeñan un papel clave en este sentido.


Rehidratación escalable:

La rehidratación escalable de Clumio elimina por completo la pérdida de rendimiento asociada a los sistemas tradicionales de «bricks» y «blocks». Clumio lleva a cabo la rehidratación mediante computación sin servidor y aprovecha la capacidad de computación ilimitada de la nube, al tiempo que ejecuta operaciones de E/S en paralelo en todos los bloques de interés para una solicitud determinada. El resultado: el rendimiento de restauración del servicio de copia de seguridad de Clumio supera al de un sistema de deduplicación tradicional ubicado en el centro de datos.

Seguimiento inverso de bloques modificados:

Cuando se recupera una máquina virtual en producción a partir de una copia de seguridad, lo que se está intentando, en esencia, es retroceder en el tiempo para volver a un último estado conocido en el que todo funcionaba correctamente. El seguimiento inverso de bloques modificados de Clumio te ayuda a hacer precisamente eso sin necesidad de realizar una restauración completa. El servicio de copia de seguridad de Clumio recupera los bloques modificados (regenerados mediante la rehidratación de escalabilidad horizontal descrita anteriormente) y los aplica directamente en el almacenamiento de producción para revertir la máquina virtual a un punto anterior en el tiempo. El resultado: ¡el tiempo que se tarda en recuperar una máquina virtual desde el servicio de copia de seguridad de Clumio hasta un nivel operativo de producción es más rápido que el que se tarda en recuperarla desde el almacenamiento local!

Estas dos funciones de Recovery rápido de Clumio eliminan TODAS las limitaciones de la recuperación instantánea que ofrecen los proveedores tradicionales.

Resumamos las principales ventajas para los clientes de Rapid Recovery de Clumio:

  • No se requiere intervención humana: ni el administrador de copias de seguridad ni el administrador de máquinas virtuales tienen que hacer nada durante la copia de seguridad o la Recovery para aprovechar las ventajas de Rapid Recovery. Clumio SaaS detecta automáticamente si el punto de restauración solicitado cumple los criterios de reversión y lo inicia automáticamente durante la Recovery.
  • El RTO es mejor que el de la Recovery instantánea: solo se transfieren los datos necesarios para revertir la máquina virtual y la Recovery queda completada. El tiempo que se tarda en hacerlo es menor que el tiempo total que se tarda en realizar una Recovery instantánea seguida de Storage vMotion.
  • Protección contra la pérdida de datos y el ransomware: a diferencia de las soluciones de copia de seguridad tradicionales basadas en equipos físicos que se encuentran en el mismo centro de datos y que son necesarias para una Recovery inmediata, las copias de seguridad de Clumio están físicamente aisladas de tu centro de datos de producción. Clumio te ayuda a protegerte contra la pérdida de la sede y las vulnerabilidades a nivel de sede.
  • Te prepara para VMware Cloud on AWS: la Recovery instantánea no funciona en entornos de VMware Cloud on AWS debido a su dependencia de NFS. Rapid Recovery te ofrece la solución que necesitas cuando migras a VMware Cloud on AWS.

¿Quieres probar Rapid Recovery? Contacta con nosotros.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Después de pasar los últimos 20 años ayudando a mis clientes a evaluar adecuadamente y dimensionar correctamente las arquitecturas de almacenamiento para estos picos, nunca se me pasó por alto que generalmente se producían en menos del 20% del tiempo total de ejecución del entorno dimensionado. En la era de la infraestructura local, esto equivalía a una gran cantidad de recursos inactivos a la espera en reserva.

En Clumio, ahora que me dedico a ayudar a los clientes a adaptar adecuadamente una solución de protección de datos para la nube pública, lo primero que me ha quedado claro es que, si se hace correctamente, la escalabilidad dinámica de la nube pública permite un uso mucho más preciso de los recursos en todo momento. De hecho, se trata de una optimización imprescindible para convertir cualquier idea en una solución plenamente desarrollada, ya que, en la nube pública, cada segundo que un recurso está reservado o «en uso» supone un coste. Precisamente por eso, las soluciones diseñadas para resolver un problema en las instalaciones no pueden simplemente trasladarse a la nube pública. A menudo oímos a los clientes hablar de la necesidad de «refactorizar» una aplicación. Se trata de una tarea que requiere mucho tiempo, pero el valor que supone desperdiciar menos recursos, al final, compensa el tiempo dedicado a rediseñar una solución.

Para que una aplicación SaaS pueda gestionar picos de carga de trabajo a gran escala, la utilización de los recursos cobra aún mayor importancia, no solo en lo que respecta a los recursos que se presentan en el entorno del cliente, sino especialmente en los servicios de fondo que dan soporte no solo a un cliente, sino a miles de ellos. Solo mediante el desarrollo de una aplicación de extremo a extremo con un modelo inteligente de utilización de recursos se logrará una verdadera escalabilidad, al tiempo que se minimizan los costes para los usuarios del servicio.

Al aplicar un enfoque nativo de la nube basado en microservicios, Clumio ya ha diseñado nuestro servicio de copias de seguridad empresarial y seguro para ayudar a nuestros clientes a beneficiarse de la eficiencia de la nube, en lugar de tener que «refactorizar» sus aplicaciones de copias de seguridad existentes. El mejor ejemplo de ello es la forma en que Clumio no introduce ningún recurso informático fijo en la ruta de datos y, en su lugar, incorpora el paralelismo de AWS S3 combinado con la escalabilidad dinámica de las funciones de AWS Lambda y los recursos de AWS DynamoDB para ayudar a proporcionar esa experiencia fluida y sin interrupciones que los clientes esperan al utilizar el SaaS. Esto también crea una metodología mucho más sencilla para dimensionar adecuadamente el entorno de un cliente: Clumio proporcionará los recursos solicitados bajo demanda.

Clumio ha contribuido a eliminar la necesidad de realizar la ardua tarea de dimensionar el sistema para las cargas de trabajo máximas. Ahora dedico la mayor parte de mi tiempo a explicar a los clientes la importancia de contar con una arquitectura verdaderamente optimizada y el valor que esto aporta al usuario. Por supuesto, la mejor forma de descubrir el valor de Clumio es probándolo de primera mano… Te animo a que lo pruebes.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Commvault está «en racha», una actitud mental y un estado especial que suele reservarse para los deportistas que encadenan una racha de goles. 

Aunque nadie aquí discute que el éxito de los clientes es una de las validaciones más importantes de nuestro negocio, es difícil no quedar impresionado por la reciente racha de reconocimientos del sector que ha recibido Commvault por sus productos, servicios y personal, bajo el liderazgo de Sanjay Mirchandani. La reciente oleada de reconocimientos y el impulso que está experimentando la empresa en todas las áreas de negocio hablan por sí solos.

Este mismo mes, Commvault ha recibido la noticia de que su solución «Commvault Complete Backup and Recovery» ha sido seleccionada como finalista en los premios a los mejores productos de almacenamiento de TechTarget, en la categoría de hardware, software y servicios de Backup and Recovery. El programa de premios al producto del año de TechTarget, evaluado por un jurado imparcial compuesto por analistas, consultores y usuarios, ayuda a los compradores a identificar los mejores productos en un mercado muy saturado. Es algo muy importante. Aunque los ganadores de cada categoría se darán a conocer en febrero en SearchStorage.com, sentimos que ya hemos ganado.

Commvault también fue incluida en las guías para compradores de Solutions Review sobre software de Backup and Recovery y de gestión de datos, mientras que Hedvig —una empresa que hemos adquirido recientemente, por si no lo sabías— fue incluida en la guía de almacenamiento de datos empresariales. Solutions Review publica estas guías para ayudar a las organizaciones durante la fase de investigación y análisis previa a la compra de software empresarial. Los editores elaboran cada guía para compradores basándose en estudios, informes de analistas, opiniones de expertos del sector y demostraciones de productos. Estas guías tienen un enfoque riguroso y gozan de gran prestigio. Aunque es estupendo que Commvault haya sido reconocida en dos guías, también cabe destacar que competidores como Rubrik, Veeam y Veritas solo han sido reconocidos en una.

Por último, pero no por ello menos importante, ocupando un lugar destacado en nuestra proverbial sala de trofeos, hace apenas unos meses Forrester nombró a Commvault «líder» en soluciones de resiliencia de datos, mientras que Gartner reconoció a Commvault como «líder» en su Magic Quadrant de soluciones de Backup and Recovery para centros de datos. Forrester otorgó a Commvault la máxima puntuación en su categoría de «Oferta actual», mientras que Gartner situó a Commvault en la posición más avanzada en cuanto a «integridad de la visión» dentro de su cuadrante de «Líderes» y en la más alta en cuanto a «capacidad de ejecución» en todo su Magic Quadrant por octavo año consecutivo. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El hecho de ser una auténtica solución de copias de seguridad nativa de la nube nos permite ofrecer a nuestros clientes un nivel de asistencia sin precedentes en comparación con los productos de copias de seguridad empresariales tradicionales.

Los usuarios notan la diferencia, tal y como se refleja en este mensaje de un cliente de Clumio tras haber sido informado de forma proactiva de un problema por parte de nuestro equipo de asistencia:

«Gracias por ocuparos de este asunto. Agradecemos que haya alguien más que supervise nuestras copias de seguridad y lo fácil que nos ha resultado todo este proceso» –
Proveedor de servicios sanitarios del Medio Oeste de EE. UU.

Atención al cliente proactiva

Ser un auténtico SaaS significa que hemos diseñado nuestra solución para eliminar las complejidades que supone para nuestros clientes la gestión de las copias de seguridad empresariales. Esto se refleja en nuestro modelo de prestación de servicios, desde la asistencia proactiva hasta las actualizaciones de software transparentes y remotas.

Nuestros clientes disfrutan de una supervisión en tiempo real de su servicio Clumio, que se lleva a cabo mediante software, procesos y personal. A fecha de noviembre de 2019, el 72 % de los casos de nuestros clientes han sido abiertos y clasificados de forma proactiva por nuestro equipo de asistencia sin que el cliente haya tenido que intervenir.

Soporte proactivo automatizado de Clumio

A diferencia de las ineficaces alertas de «call home» que ofrecen los proveedores de hardware tradicionales, las funciones de asistencia de Clumio están integradas en la nube y ofrecen:

  • Supervisión continua, las 24 horas del día, los 7 días de la semana, de los fallos en las tareas y de los fallos ambientales
  • Factores desencadenantes para la creación de tickets de asistencia proactivos
  • Mejora continua del servicio de Clumio mediante la detección automática de defectos en el producto

Nuestro marco para ofrecer el servicio de asistencia más innovador del sector consta de tres fases:

Fase 1: Recopilación de datos

Al tratarse de una auténtica solución SaaS, disponemos de acceso completo a información crítica sobre fallos a la que los proveedores de hardware y software tradicionales no tienen acceso, tanto si se genera en la nube como en el entorno local del cliente. Las fuentes de datos incluyen:

  • Estado de la tarea: errores en la copia de seguridad, la restauración, la indexación a nivel de archivo o la restauración a nivel de archivo.
  • Estado de la conectividad: fallos en la red local o en las aplicaciones.

Fase 2: Análisis

Para dar sentido a los datos recopilados, en la fase de análisis se llevan a cabo: 1) la deduplicación, 2) la correlación y 3) la clasificación de los datos de fallos.

La fase de análisis es fundamental para garantizar que reducimos al mínimo el ruido indeseado y sintetizamos la información en medidas concisas y aplicables que permitan mejorar la experiencia del cliente.

Etapa 3: ¡A la acción!

Los datos sobre fallos que se obtienen tras la fase de análisis activan a continuación uno de los tres flujos de trabajo de corrección:

  • Gestión automatizada de incidencias: se abre una incidencia de asistencia proactiva para su clasificación
  • Alerta de servicio: se notifica a los clientes los fallos mediante alertas del producto
  • Actualizaciones transparentes: nuestro equipo de asistencia técnica realiza un seguimiento de los defectos de los productos y los resuelve mediante actualizaciones inalámbricas.

El resultado de la fase de acción es una experiencia del cliente que rompe con el carácter tradicional y reactivo de la asistencia prestada por los proveedores de hardware y software tradicionales.

Modelo de actualización inalámbrica

Además, los clientes no tienen por qué preocuparse por las complejidades que suelen conllevar las actualizaciones de los productos de copia de seguridad heredados: tiempos de inactividad planificados, administradores de guardia, pruebas de validación o interrupciones del servicio. Los parches, las actualizaciones y las correcciones de Clumio se distribuyen de forma fluida de forma inalámbrica, sin que sea necesaria una planificación complicada de la actualización.

Esto se ha traducido en una experiencia de copias de seguridad para empresas sin precedentes. A fecha de noviembre de 2019, el 100 % de los defectos de los productos de Clumio se han resuelto sin que los clientes hayan tenido que intervenir.

Una experiencia de cliente innovadora es todo un proceso

Como proveedor innovador de soluciones de copia de seguridad para empresas, también debemos ofrecer un servicio de atención al cliente empresarial innovador; el proveedor más innovador de soluciones de copia de seguridad para empresas también debe ofrecer el servicio de atención al cliente empresarial más innovador. Por eso, la experiencia del cliente y el aprovechamiento de la tecnología en la nube y la automatización son el núcleo de nuestra estrategia de éxito con los clientes.

Nuestro equipo está formado por ingenieros altamente cualificados con experiencia en la nube, seguridad, almacenamiento, automatización y otros ámbitos, todos ellos comprometidos con el éxito de nuestros clientes.

A medida que avanzamos en nuestro camino hacia la innovación, la experiencia del cliente seguirá siendo siempre una de nuestras principales prioridades, y esperamos poder colaborar contigo.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La nube pública ha aportado un valor enorme a las empresas, pero se necesita una nueva mentalidad. Sin ella, es inevitable que te enfrentes de nuevo a los mismos retos que tenías antes, ya que te acompañarán en tu nuevo camino.

En los últimos diez años, el camino hacia la nube nos ha enseñado tres grandes lecciones que han marcado la forma en que las empresas abordan la nube en la era actual. La «TI en la sombra» puso de manifiesto el valor de la agilidad y la escalabilidad, pero también nos alertó de que es necesario adoptar una mentalidad que dé prioridad a la seguridad, a medida que los datos se dispersan por las distintas nubes. La era de «la nube primero» nos recordó que la nube resulta costosa si se aplican las mismas metodologías locales en la nube pública. El objetivo de la era actual, a la que me gusta llamar «era de la nube inteligente», es acelerar la transición a la nube de forma inteligente aprovechando la innovación, la escalabilidad y la rentabilidad de la nube pública.

Una función empresarial fundamental que no ha evolucionado a lo largo de este proceso es la protección de datos. Si observamos el centro de datos actual, las metodologías de protección de datos son sólidas e incluyen la replicación entre matrices de almacenamiento, instantáneas, copias de seguridad, copias de seguridad replicadas y copias de seguridad en cinta para el almacenamiento externo. Sin embargo, en la nube pública, las soluciones de protección de datos son mínimas, especialmente en lo que respecta a las copias de seguridad. Las opciones actuales incluyen una versión virtualizada (o adaptación a la nube) del mismo producto de copias de seguridad heredado que utilizas hoy en día en tu centro de datos, o instantáneas a nivel de volumen que debes coordinar en la nube pública. Echemos un vistazo a los retos que plantea cada una de estas opciones.

Producto de copia de seguridad heredado: «Adaptación a la nube»

Los productos de copia de seguridad tradicionales llevan años en los centros de datos. La mayoría de estas soluciones tienen 10, si no 30 años. Como hemos visto en la era del «cloud-first», trasladar los productos existentes como Appliances virtualizadas —incluso con un modelo de «consumo similar al de la nube»— da lugar a complejidad, mayores costes, una factura de software, una factura de la nube y una falta de escalabilidad y agilidad. Sin rediseñar o reconstruir estos productos de copia de seguridad partiendo de la nube, el resultado son los mismos retos locales de los que las empresas están huyendo en primer lugar.

Gestión nativa de instantáneas en la nube

La mayoría de las empresas se han dado cuenta de la complejidad y las falsas promesas de los productos de copia de seguridad tradicionales y han decidido desarrollar sus propios gestores de instantáneas u organizar la creación de dichas instantáneas. Las instantáneas son adecuadas para una recuperación rápida de un volumen a un momento determinado, pero no pueden ofrecer rentabilidad a largo plazo, capacidades de búsqueda de archivos ni restauraciones de archivos individuales con facilidad. Imagina que borras por error algunos archivos repartidos en varios volúmenes, que necesitas retroceder en el tiempo para un proceso de descubrimiento electrónico o que necesitas datos de hace cinco años para realizar una comparación. Contar únicamente con instantáneas como herramienta te complica mucho la vida. Otro motivo de preocupación es alojar los datos principales y las instantáneas en la misma cuenta, lo que conlleva un riesgo adicional de que el ransomware o los atacantes puedan comprometer tanto los datos como la «copia de seguridad». Para paliar este problema, muchos usuarios copian sus instantáneas a otras cuentas para mantenerlas separadas, lo que conlleva costes adicionales de salida de datos. Por si esto no fuera ya un reto suficiente, la mayoría de las empresas tienen decenas, si no miles, de cuentas en la nube pública, por lo que el desafío crece de forma exponencial.

Lo que las empresas demandan es una solución de protección de datos SaaS segura, sencilla y predecible que les acompañe a medida que aceleran su transición a la nube. En Clumio, tenemos la ventaja de crear productos en un mundo en el que prima la nube, desarrollando servicios de forma nativa desde la nube, sin productos ni servicios heredados en nuestra plataforma que debamos modificar o adaptar. Desarrollamos productos que proporcionan a nuestros clientes una ventaja competitiva al eliminar la complejidad de las soluciones de copia de seguridad heredadas y proteger los datos a medida que las empresas aceleran su transición a la nube pública. Creemos que la copia de seguridad debe ser un servicio que se preste a la empresa con una configuración que pueda realizarse en tan solo 10 minutos, la detección rápida de todos los activos de datos, la búsqueda global y la recuperación de un único archivo, volumen o aplicación, todo ello con una mentalidad que anteponga la seguridad. Y esto es solo el principio. En mi próxima entrada del blog, profundizaremos en cómo Clumio resuelve el reto de la protección de datos en entornos multinube.

Cuidaos y seguid siendo «auténticos», SaaSy, amigos míos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone