Skip to content

Le garanzie di sicurezza fornite dal tuo fornitore di servizi di backup ti tengono sveglio la notte? Temi che in questo momento degli hacker possano trovarsi nella tua rete, cercando di compromettere i tuoi dati? Sapevi che un tipico ransomware rimane nella tua rete per oltre 200 giorni prima di crittografare i tuoi dati? Ti chiedi cosa stiano facendo? Stanno cercando i tuoi backup!

Le metodologie di backup stanno subendo un cambiamento radicale: non si tratta più di proteggere i dati da “cause di forza maggiore”, ma di garantire la protezione da “malintenzionati e hacker”. Con attacchi che si verificano all’interno della rete aziendale o negli account cloud, la vera domanda che dovreste porvi è: “I nostri backup on-premise o le snapshot locali nel nostro account di cloud pubblico sono sufficienti a garantirci protezione in caso di attacco ransomware?”. Purtroppo, la storia recente ha dimostrato che il backup da solo non è sufficiente.

Negli ultimi mesi, la Cybersecurity & Infrastructure Security Agency (CISA) ha diffuso avvisi e allerte alle aziende riguardo a questa vulnerabilità. La CISA raccomanda una soluzione che includa backup regolari, protezione tramite air-gap e backup off-site al di fuori della propria rete e della propria sfera di sicurezza (si vedano gli avvisi AA20-345A e AA20-302A). La CISA è consapevole che, se voi o i vostri amministratori avete accesso all’hardware di backend o all’infrastruttura cloud, gli hacker troveranno un modo per comprometterla. Anche se ritenete di disporre della migliore sicurezza possibile, la vera domanda è: volete davvero dedicare le vostre risorse a stare un passo avanti agli hacker per proteggere la vostra ultima risorsa (il backup), piuttosto che concentrarvi sulla realizzazione della vostra missione aziendale? Noi crediamo che ci sia un modo migliore.

Siamo consapevoli che molte organizzazioni intendono adottare in futuro una soluzione di backup cloud-native nel quadro del proprio percorso di migrazione al cloud, ma il momento attuale potrebbe non essere quello ideale a causa dei cicli di ammortamento dell’hardware. Tuttavia, invece di sprecare altro denaro in quel sistema di backup obsoleto e ingombrante, abbiamo una soluzione.

Siamo lieti di annunciare Clumio RansomProtect™, la prima soluzione air gap cloud-native del settore che protegge il cloud pubblico, il cloud privato e i cloud SaaS in un unico servizio e su un’unica piattaforma.

Clumio RansomProtect offre una soluzione per le aziende che desiderano proteggersi SUBITO dal ransomware grazie a:

  • Protezione immediata grazie a una configurazione che richiede solo 15 minuti e non necessita di alcun hardware
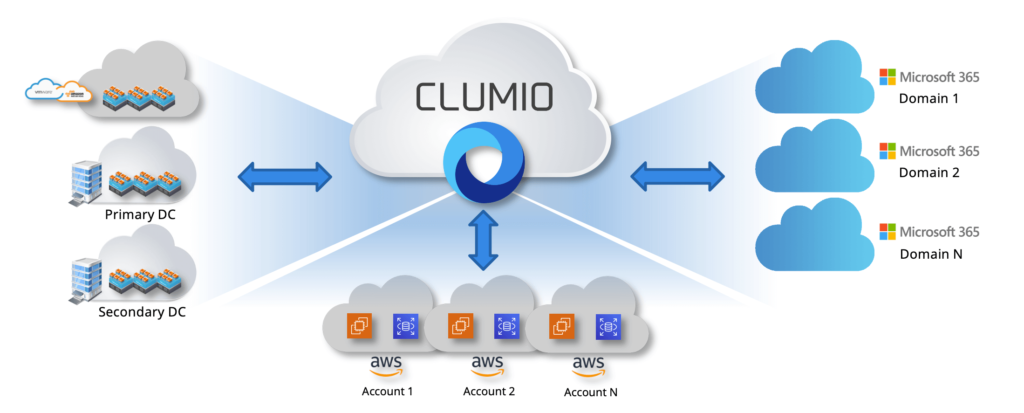
  • Conservazione dei dati per 30 giorni per VMware / VMware Cloud on AWS, servizi nativi di AWS (EC2/RDS/EBS) e Microsoft 365
  • Ripristino rapido e granulare ovunque sia necessario
  • Massima sicurezza dei dati grazie all’air-gap
  • Fino al 50% del costo dei prodotti esistenti per la protezione dei dati, che già di per sé non sono all’altezza

Con Clumio RansomProtect potrete dimenticarvi di dover acquistare ulteriore hardware e software per la protezione, di gestire la sicurezza della rete e dell’infrastruttura per creare un air gap, di cercare una sede secondaria o di cercare di stare al passo con gli hacker che tentano di attaccare la vostra infrastruttura di backup.

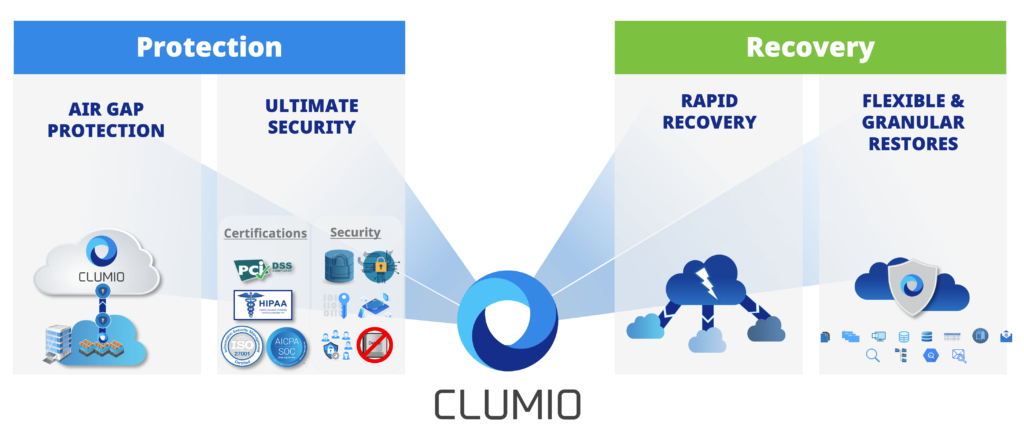
La piattaforma principale di Clumio offre sia soluzioni di protezione che di Recovery, per garantire non solo la vostra sicurezza, ma anche la possibilità di tornare operativi in tempi rapidi.

Commvault AirGap: la massima sicurezza

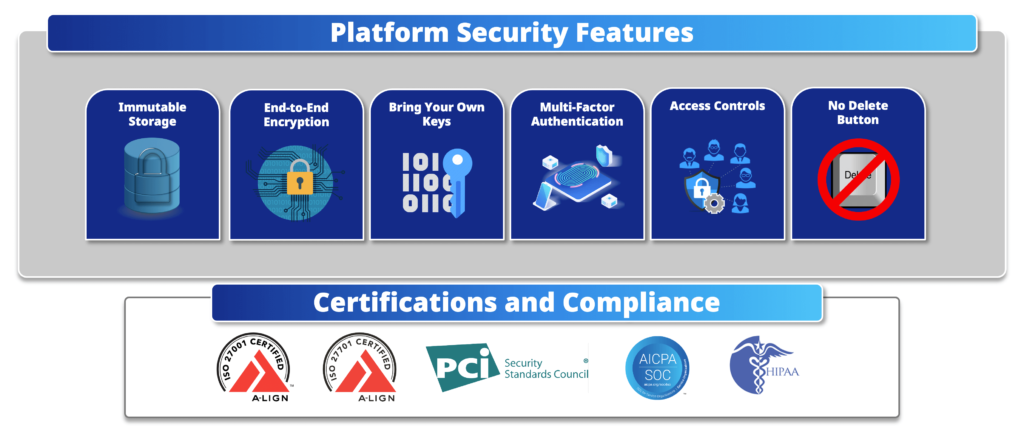
Clumio semplifica la protezione dagli attacchi ransomware e garantisce la massima sicurezza. Innanzitutto, tutti i dati vengono protetti al di fuori delle reti on-premise o dell’infrastruttura cloud. Non lasciate che le soluzioni tradizionali di protezione dei dati di oggi cerchino di convincervi ad acquistare altro hardware e software o, peggio ancora, vi facciano credere che un cluster cloud o l’offload su S3 siano sufficienti a proteggervi. L’immutabilità e la crittografia da sole non bastano se qualcuno riesce a ottenere le credenziali e a cancellare, crittografare o spegnere l’infrastruttura per renderla inutilizzabile.

Ciò che serve sono test, certificazioni e convalide costanti, oltre a tutte le funzionalità di sicurezza della piattaforma offerte da Clumio. La vostra soluzione di backup esegue test di penetrazione trimestrali per garantire la vostra sicurezza? È certificata per la conformità alle norme ISO 27001, ISO 27701, PCI DSS, SOC 2 Tipo I e Tipo II o HIPAA? Ebbene, se foste clienti Clumio, potreste rispondere: “Sì!”. In fin dei conti, se il vostro amministratore ha accesso ai dati e la possibilità di cancellarli, gli hacker troveranno un modo per comprometterli.

La replica dei dati su un sito secondario non solo è costosa, poiché richiede hardware aggiuntivo, ma comporta anche un onere in termini di sicurezza a carico dell’utente. È infatti necessario gestire ulteriori misure di sicurezza di rete quando il backup primario ha accesso al dispositivo di backup secondario. Abbiamo già visto come le soluzioni di backup tradizionali siano state vittime di attacchi di ransomware.

Rapid Recovery with Flexible and Granular Restores

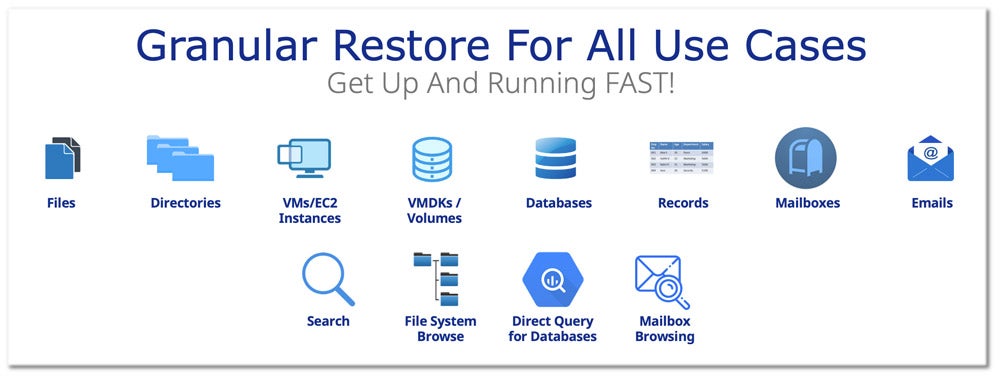
Subire un attacco è già di per sé una sfida, ma disporre di ripristini flessibili e granulari può rivelarsi fondamentale quando ciò accade. Con Clumio, il ripristino a seguito di un attacco ransomware non potrebbe essere più semplice. Clumio offre la massima flessibilità per i ripristini, con la possibilità di ripristinare macchine virtuali (VM) in qualsiasi data center o su VMware Cloud su AWS, ripristinare EC2 o RDS su qualsiasi account AWS, oppure le caselle di posta di Microsoft 365 su qualsiasi dominio. È possibile cercare o sfogliare i dati che si desidera ripristinare; i ripristini vengono effettuati con un livello di granularità molto elevato, a livello di file, directory, VM, e-mail, database o persino record di database, il tutto con pochi clic.

Proteggiti e riduci i costi allo stesso tempo

RansomProtect integra il vostro attuale prodotto di backup e offre la protezione “air-gapped” di 14 giorni di cui avete bisogno contro gli attacchi ransomware più aggressivi, il tutto a metà del costo delle soluzioni concorrenti. Inoltre, in futuro, se decideste di sostituire la vostra vecchia soluzione di backup “air-gapped” con Clumio, potrete risparmiare fino al 70% rispetto a una soluzione “air-gapped” nativa, semplificando notevolmente l’implementazione e la gestione.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Questa funzionalità consente ai clienti AWS di elencare i blocchi presenti in uno snapshot EBS, confrontare le differenze tra due snapshot EBS e leggere direttamente i dati dagli snapshot EBS. Prima che AWS rilasciasse le API dirette EBS, per eseguire queste operazioni era necessario avviare istanze temporanee di Amazon Elastic Compute Cloud (EC2) e collegarvi volumi EBS creati dagli snapshot EBS. Ora è possibile richiamare le API da istanze EC2, funzioni AWS Lambda o container. Ciò consente di leggere, elencare il contenuto di un singolo snapshot o elencare le modifiche tra due snapshot EBS senza dover prima creare volumi EBS dagli snapshot. Nel luglio 2020, AWS ha lanciato un ulteriore set di API dirette EBS che consentono ai clienti di creare e scrivere direttamente negli snapshot EBS. Da quando abbiamo lanciato le API dirette, abbiamo riscontrato un grande interesse e ricevuto numerosi feedback dai partner AWS.

Questo articolo del blog si concentra in particolare su Clumio, un AWS Advanced Technology Partner con competenza AWS Storage. Clumio offre un servizio di backup as a service sicuro e multipiattaforma, lanciato nell’agosto 2019, che inizialmente proteggeva i carichi di lavoro VMware on-premise e VMware Cloud su AWS. Nel dicembre 2019, l’offerta di Clumio si è rapidamente ampliata fino a includere la protezione dei volumi EBS. In questo post illustrerò come l’introduzione delle API dirette di Amazon EBS nel flusso di lavoro di backup EBS abbia contribuito a garantire ai clienti di Clumio un risparmio medio del 30% sui costi e una riduzione complessiva del 15% dei tempi di backup. In qualità di partecipante attivo al programma beta per le API dirette, Clumio era molto interessata a implementarle nei propri flussi di lavoro di backup EBS.

Introduzione a Clumio per i servizi nativi di AWS

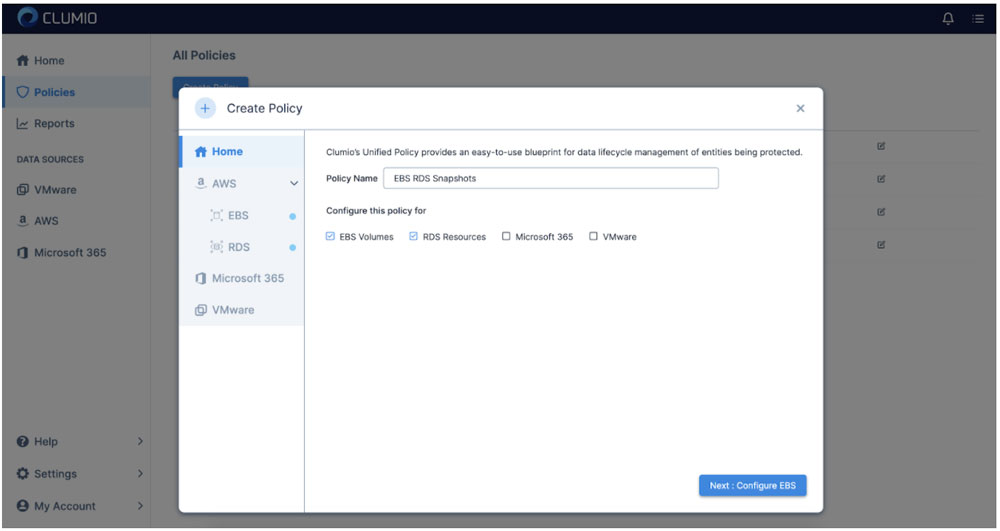
Clumio offre un servizio di backup per le aziende che necessitano di proteggere istanze EC2, volumi EBS e istanze Amazon Relational Database Service (Amazon RDS). Basato su AWS, Clumio offre ai propri clienti un metodo semplice e senza agenti per proteggere i volumi EBS, senza la complessità e i costi tipici legati alla gestione degli snapshot o dell’infrastruttura di backup. Con Clumio è possibile proteggere tutti i propri account, in tutte le regioni, da un’unica interfaccia. Ciò contribuisce a mantenere la coerenza della protezione dei dati e apre la strada a casi d’uso quali il disaster recovery (DR), il testing e lo sviluppo, nonché la migrazione.

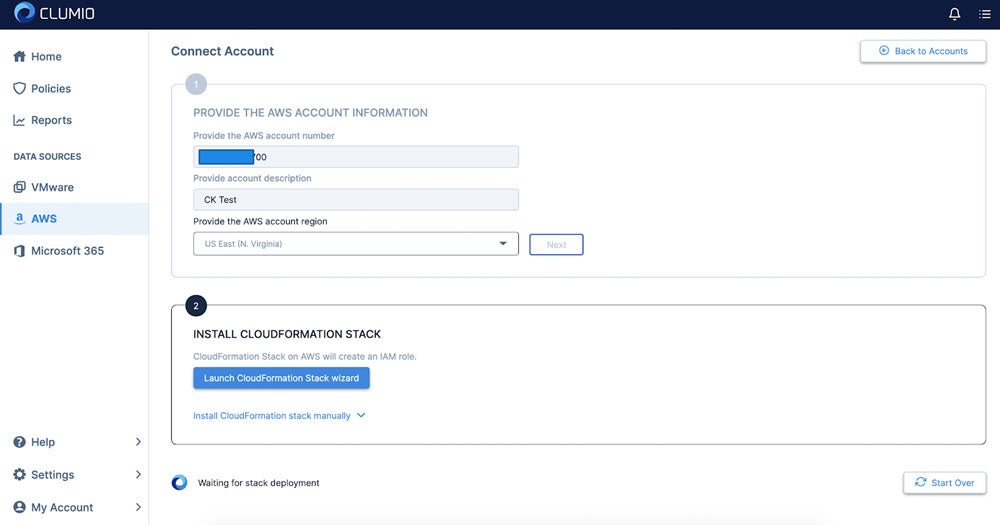
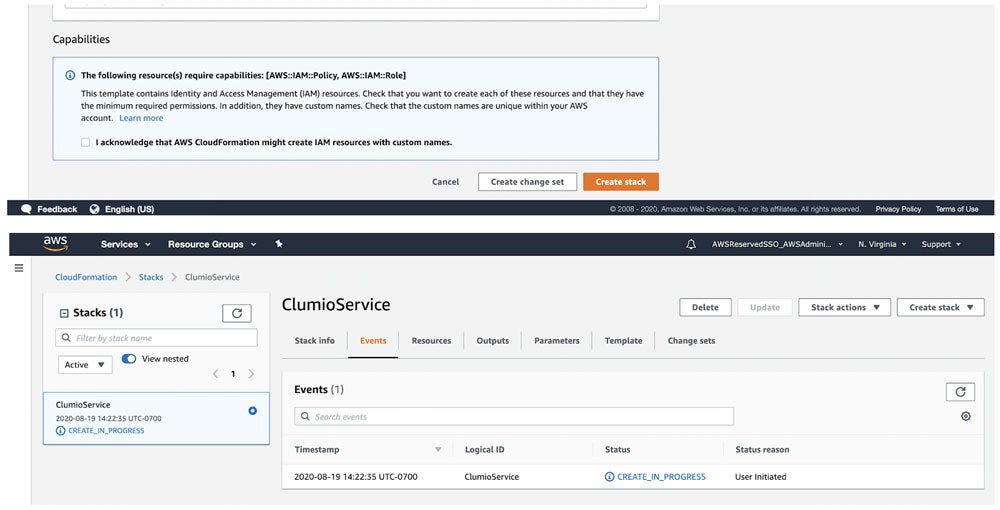
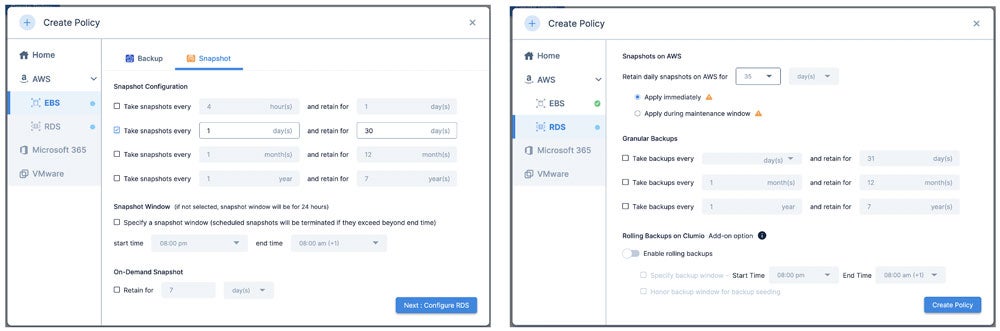
Una volta sottoscritto l’abbonamento a Clumio, i clienti devono semplicemente implementare un modello AWS CloudFormation nel proprio account e configurare le politiche di backup. Il processo è semplificato e può essere reso operativo in 15 minuti o meno. Clumio esegue il backup di tutti i dati in modo sicuro e immutabile e fornisce ai clienti una copia “air-gapped” dei propri dati al di fuori del proprio account. In questo modo, se l’account di un cliente viene compromesso o se alcuni volumi o snapshot vengono cancellati per errore, Clumio può aiutarlo a ripristinare rapidamente i dati nel proprio account. Infine, in quanto offerta SaaS, Clumio fornisce in modo trasparente aggiornamenti e miglioramenti per i propri servizi con cadenza bisettimanale, come l’integrazione con le API dirette di Amazon EBS. Ciò consente ai clienti Clumio di concentrarsi maggiormente sulle proprie competenze chiave, anziché dedicare tempo alla manutenzione dell’infrastruttura di backup.

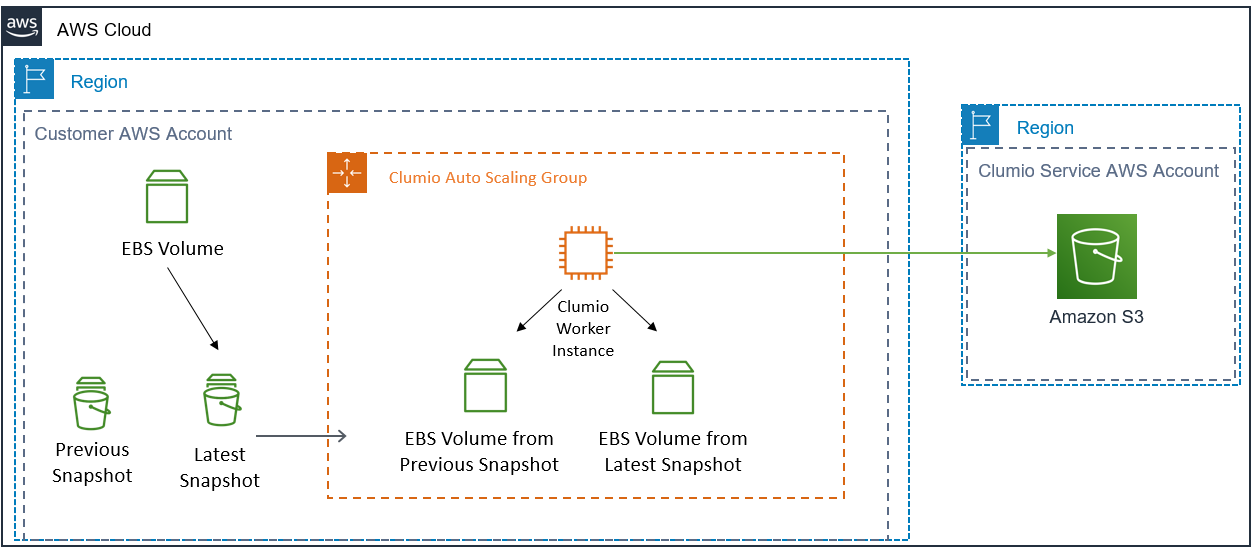
Il flusso di lavoro di Clumio per Amazon EBS prima dell’introduzione delle API EBS Direct

Quando Clumio ha lanciato il proprio servizio “Clumio for Amazon EBS” alla fine del 2019, le API dirette di EBS non erano ancora disponibili. Di conseguenza, ogni volta che Clumio avviava un backup di un volume Amazon EBS, doveva montare il volume EBS su un’istanza worker Amazon EC2 all’interno di un gruppo di auto-scaling EC2 di Clumio. A quel punto, Clumio doveva leggere l’intero contenuto del volume per individuare i blocchi modificati, quindi elaborare e inviare i dati modificati al servizio Clumio. Sebbene questo flusso di lavoro fosse automatizzato e trasparente per il cliente, presentava alcuni svantaggi. Uno di questi era che l’istanza di lavoro EC2 doveva leggere l’intero contenuto del volume per individuare i dati modificati durante il processo di backup. La lettura dell’intero contenuto di un volume per individuare le modifiche comportava un notevole dispendio in termini di tempo e costi per i clienti.

Clumio Amazon EBS workflow before Amazon direct APIs

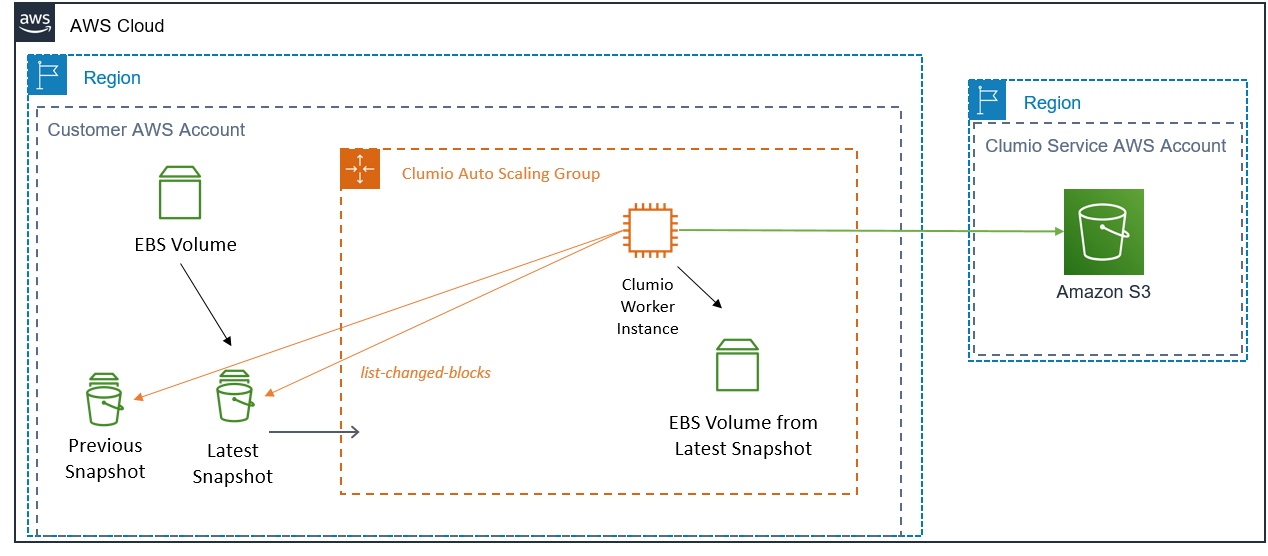
Flusso di lavoro Clumio per Amazon EBS dopo l’introduzione delle API dirette di Amazon EBS

Nel febbraio 2020, Clumio ha lanciato un aggiornamento della propria piattaforma che sfruttava le nuove API dirette di Amazon EBS. Di conseguenza, Clumio è ora in grado di individuare a livello programmatico i blocchi modificati tra gli snapshot EBS. Non è più necessario ripristinare i volumi EBS dagli snapshot e confrontare le differenze su un’istanza EC2 di lavoro, il che ha portato notevoli vantaggi ai clienti di Clumio. I clienti di Clumio possono ora ottenere prestazioni fino al 15% più veloci e ridurre fino al 30% i costi dell’infrastruttura AWS associati all’esecuzione delle istanze di lavoro Clumio (EC2 ed EBS). Clumio continua ancora oggi a utilizzare le istanze di lavoro EC2 per fornire servizi quali deduplicazione, compressione e indicizzazione ai clienti prima che questi ricevano i dati nel servizio Clumio.

Clumio Amazon EBS workflow after Amazon EBS direct APIs

Piani futuri per Clumio relativi ad Amazon EBS con le API EBS Direct Snapshot

Clumio, proprio come AWS, migliora costantemente i propri servizi e innova sulla base del feedback dei clienti. Le API dirette di Amazon EBS sono il risultato dell’attenzione che AWS ha prestato ai propri partner e clienti, della comprensione delle Features per loro più importanti e dell’innovazione sviluppata tenendo conto di tali esigenze. Clumio sta collaborando strettamente con i team di servizio di AWS per individuare metodi che consentano di introdurre ulteriori API dirette di Amazon EBS nel proprio flusso di lavoro. L’obiettivo è ridurre costantemente i costi per i propri clienti integrando le strategie di ottimizzazione dei costi di AWS, migliorando al contempo la loro efficienza operativa. Ciò include la semplificazione dei processi per ridurre al minimo le spese relative ai servizi AWS, oltre al miglioramento dei tempi di backup e ripristino per una maggiore resilienza ed economicità.

Una delle azioni all’esame consiste nell’eliminare completamente la necessità di istanze worker Amazon EC2 nell’account AWS di un cliente. Clumio potrebbe cercare di raggiungere questo obiettivo introducendo flussi di lavoro serverless che richiamino le API dirette di EBS per le operazioni di elenco, lettura e scrittura. L’azienda ha inoltre la possibilità di utilizzare un’architettura serverless per eseguire le operazioni necessarie di deduplicazione e compressione. La valutazione di queste opzioni potrebbe semplificare ulteriormente le operazioni di backup e ripristino di EBS per i clienti di Clumio.

Sintesi

In questo post ho fornito una breve panoramica del servizio nativo per AWS di Clumio e ho illustrato come si presentavano i flussi di lavoro di backup di Amazon EBS prima e dopo l’adozione delle API EBS Direct. Le API Direct rappresentano un metodo programmatico per confrontare le modifiche tra due snapshot EBS, il che ha consentito ai clienti di Clumio di risparmiare in media il 30% sui costi e di ridurre del 15% i tempi di backup. Ho inoltre illustrato come l’azienda intenda migliorare il proprio servizio in futuro, avvalendosi maggiormente delle API dirette di EBS.

Se desiderate prendere in considerazione anche le API dirette di Amazon EBS per il vostro flusso di lavoro di backup e ripristino di EBS, vi invitiamo a consultare la documentazione relativa alle API dirette di EBS disponibile sul nostro sito web.

Grazie per aver letto questo post sul blog! Se avete commenti o domande, non esitate a lasciarli nella sezione commenti.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Di Ranga Rajagopalan

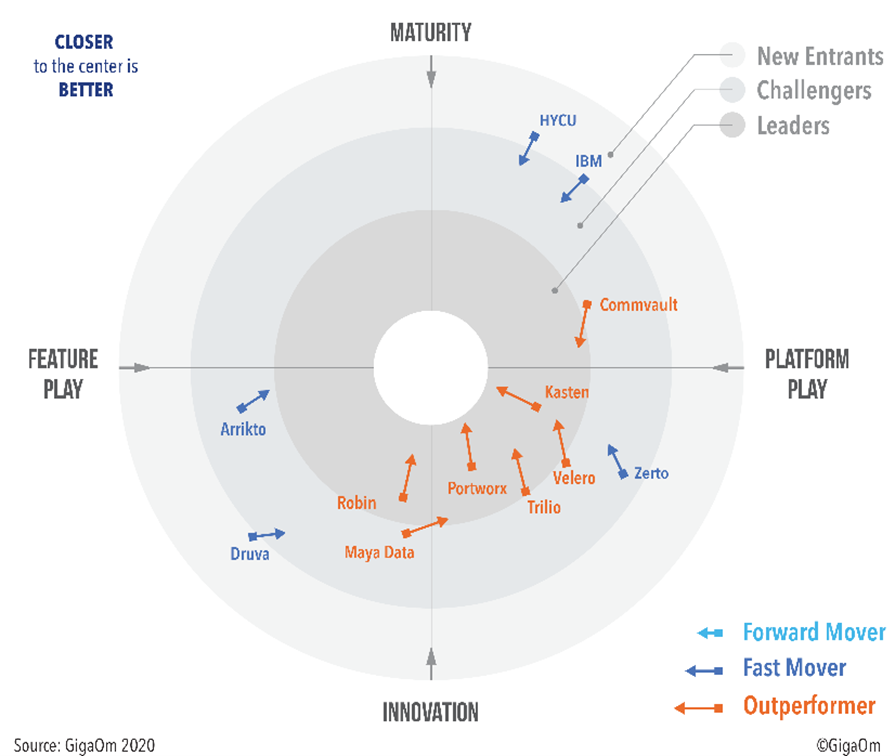
Siamo entusiasti che Commvault sia stata classificata come “Outperformer” nel rapporto GigaOm Radar dedicato alla protezione dei dati su Kubernetes, pubblicato di recente: un riconoscimento straordinario del nostro impegno costante nell’innovazione volta a semplificare il modo in cui i nostri clienti archiviano, proteggono e migrano le loro applicazioni Kubernetes!

Enrico Signoretti, autore del rapporto di GigaOm, ha sintetizzato perfettamente la situazione: “Commvault sta dimostrando un forte impegno nei confronti di Kubernetes e dei suoi modelli operativi, pur continuando a garantire un solido supporto alle piattaforme e alle operazioni tradizionali. E grazie a Metallic, la soluzione SaaS dell’azienda, Commvault è in grado di fornire protezione dei dati per Kubernetes a un’ampia gamma di organizzazioni. In definitiva, Commvault è leader di mercato nella protezione dei dati aziendali”.

Grazie, Enrico. Non potremmo essere più d’accordo!

Le aziende stanno accelerando rapidamente il proprio percorso verso il cloud-native adottando i container per garantire la portabilità delle applicazioni, un onboarding più rapido e costi di infrastruttura ridotti. Avevamo previsto questa tendenza più di tre anni fa, quando abbiamo avviato il nostro percorso verso la protezione dei dati nei container, iniziando con il supporto a Docker, seguito da OpenShift e, ora, Kubernetes.

Abbiamo inoltre constatato che lo storage e la protezione dei dati dovevano integrarsi per garantire una gestione efficace – o, per così dire, intelligente – dei dati dei container. È proprio per questo motivo che abbiamo aggiunto la protezione dei dati nativa allo storage cloud-native definito dal software di Hedvig per i container, pienamente integrato con Kubernetes e progettato per il DevOps.

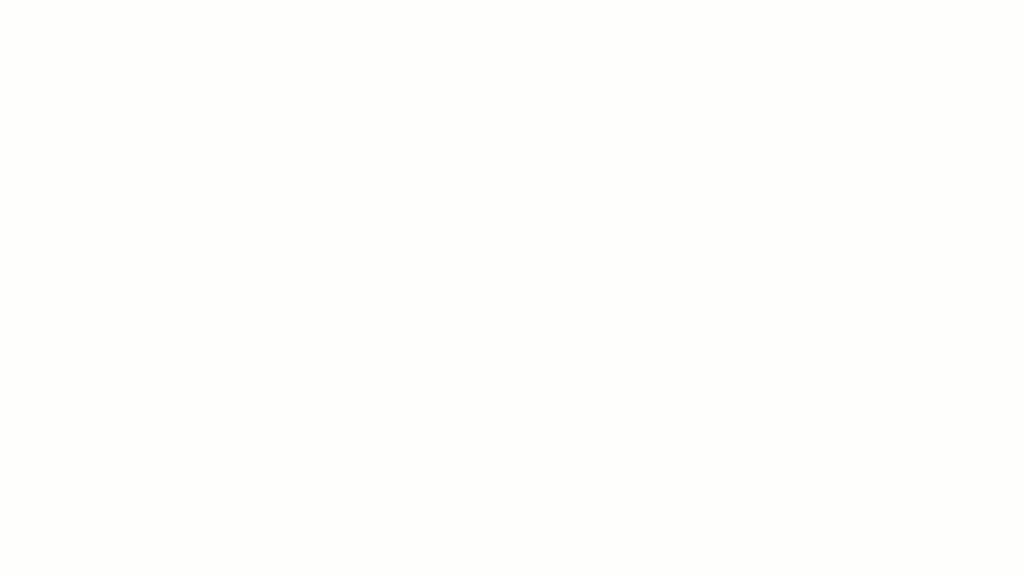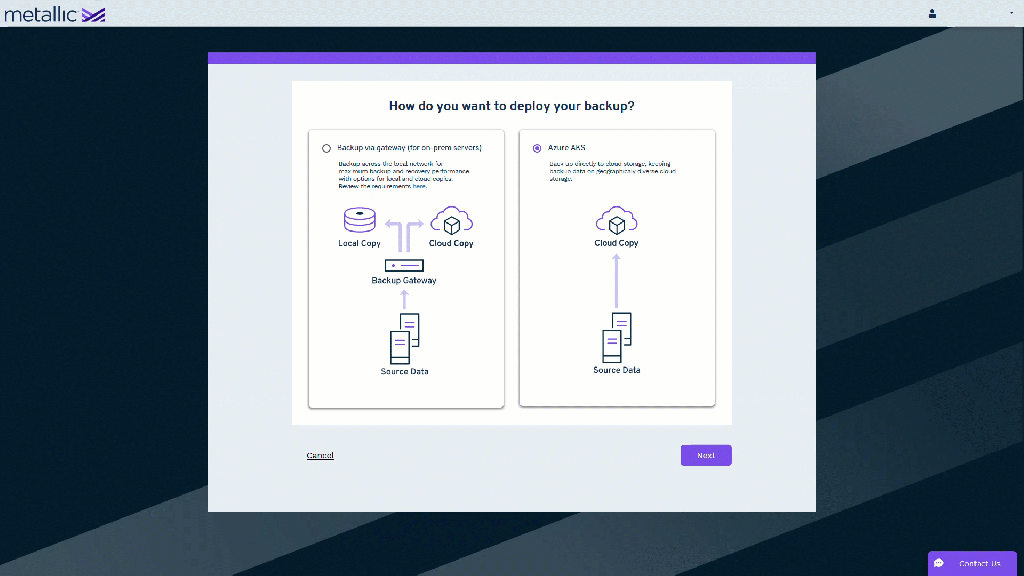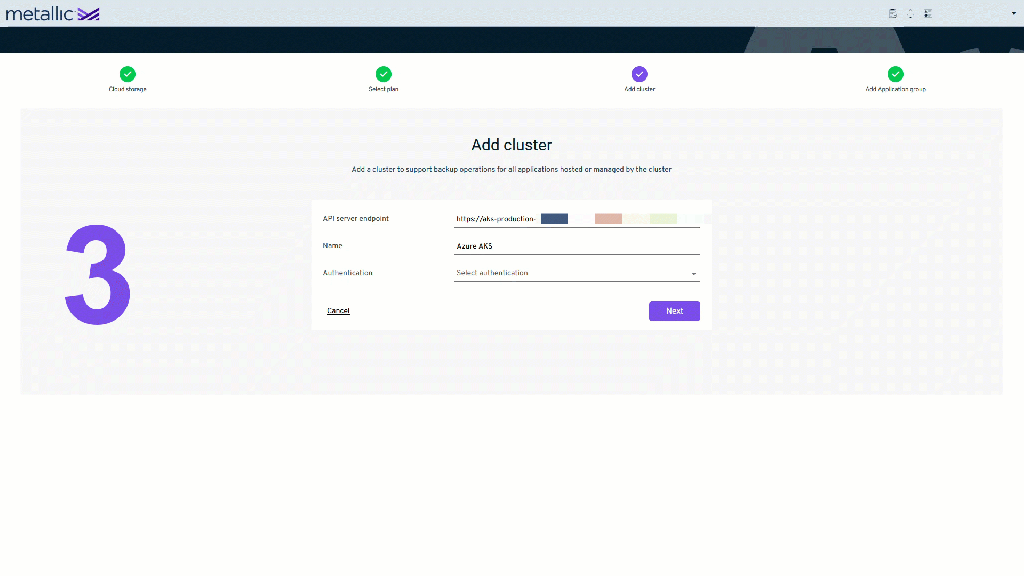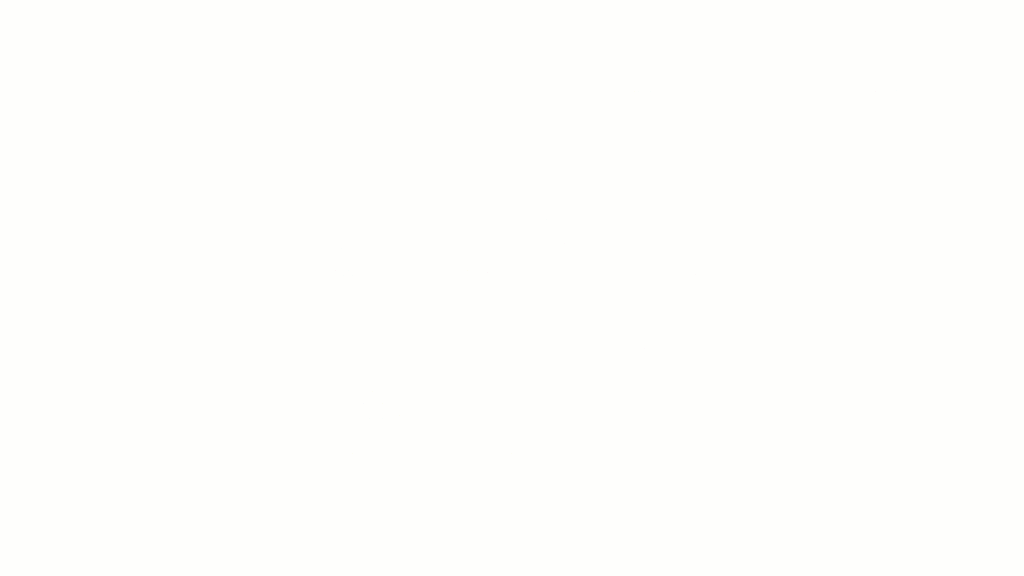
E questa settimana abbiamo ulteriormente rivoluzionato la protezione dei dati per Kubernetes introducendo Metallic VM e Kubernetes Backup, una soluzione BaaS fornita via cloud per le applicazioni Kubernetes. Metallic protegge le applicazioni Kubernetes, indipendentemente dal fatto che siano in esecuzione on-premise, su Azure o su AWS, in soli quattro passaggi!

Grazie allo storage ibrido cloud-native definito dal software e alla protezione dei dati BaaS, completamente integrati con Kubernetes, Commvault rappresenta una soluzione semplice e completa per la gestione dei dati nei container. Dite addio alla complessità dei prodotti puntuali: godetevi la semplicità di Commvault, una soluzione unica per tutti i carichi di lavoro, comprese le applicazioni containerizzate, indipendentemente da dove si trovino le vostre applicazioni. Oppure, come ben sintetizza il rapporto di GigaOm, godetevi i punti di forza di Commvault: «un ambiente familiare e facile da usare, che aiuta l’utente a consolidare tutte le operazioni di backup su un’unica piattaforma».

Ranga Rajagopalan è vicepresidente responsabile dei prodotti di Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Questa nuova minaccia ha spinto l’Agenzia per la sicurezza informatica e delle infrastrutture (CISA) del Dipartimento per la Sicurezza Interna a diffondere questa settimana un avviso in cui si esortano gli operatori sanitari a prestare attenzione al ransomware e ad adottare misure immediate per prevenire un attacco. Il settore sanitario è l’obiettivo più recente, ma nessuno è al sicuro dagli attacchi ransomware. I ricercatori di sicurezza hanno rilevato una crescente minaccia ransomware nel terzo trimestre del 2020, con un picco massiccio registrato a settembre. In quel periodo, gli Stati Uniti hanno registrato l’incredibile cifra di 145,2 milioni di attacchi ransomware, con un aumento del 139% su base annua (Fonte: una ricerca di SonicWall rileva una crescita aggressiva del ransomware e un aumento degli attacchi all’IoT).

Nell’avviso, la CISA illustra in dettaglio come funzionano molti di questi attacchi e come proteggere i propri dati. I backup sono stati tradizionalmente la salvezza in molti di questi attacchi, ma il semplice fatto di disporre di un backup non è sufficiente. È noto che il ransomware crittografa i backup se si trovano sulla stessa rete o li elimina del tutto. La soluzione migliore descritta in questo avviso consiste nel creare un “air gap” per il backup, in modo da disporre sempre di una copia al di fuori della rete aziendale o della sfera di sicurezza. In questo modo i dati non possono essere crittografati da malintenzionati e possono essere ripristinati in qualsiasi circostanza. L’avviso raccomanda: «Eseguite regolarmente il backup dei dati, create un air gap e proteggete con password le copie di backup offline. Implementate un piano di Recovery per conservare e mantenere più copie dei dati sensibili o proprietari e dei server in una sede fisicamente separata e sicura». Sebbene ciò sembri semplice e chiaro, la realizzazione di una soluzione di backup isolata fisicamente non è affatto semplice. Ma il tempo è essenziale, quindi in questo post del blog illustreremo in dettaglio le 3 migliori pratiche per proteggere i vostri dati dal ransomware.

Non tutte le soluzioni “air gap” sono uguali

L’architettura tradizionale “air gap” delle soluzioni di backup legacy affronta il problema ricorrendo all’hardware per garantire sia l’air gap di rete che quello hardware. I fornitori che offrono questo tipo di soluzione raccomandano in genere alle aziende di replicare i propri dati su un sito secondario o terziario, il che richiede un altro prodotto di backup in un’altra sede e una rete che supporti l’air gap. La speranza è che i malintenzionati che ottengono l’accesso al sito primario o secondario non possano accedere all’air gap. Molte aziende utilizzano il cloud come soluzione di offload per ridurre i costi dell’hardware nelle sedi primaria e secondaria, ma con un “air gap” si raccomanda di mantenere tutti i dati in locale in quella sede, il che rende la copia nell’air gap ancora più costosa rispetto a quella primaria o secondaria. Ciò comporta un ingente investimento sia in termini di apparecchiature e installazione, sia di tempo dedicato alla gestione, senza garantire una protezione completa, poiché spetta all’azienda garantire la sicurezza e la gestione della soluzione air gap per assicurarsi che sia ben protetta e non possa essere compromessa. La complessità legata alla messa in opera di questo sistema potrebbe richiedere mesi per essere completata.

Clumio può aiutarti a dimenticarti della complessità, dei costi elevati e della preoccupazione di dover prestare costante attenzione alla sicurezza dei tuoi backup. Possiamo aiutarti a proteggerti dal ransomware in appena un paio di minuti e offrirti quanto segue:

  • I backup vengono fisicamente isolati nel cloud e archiviati al di fuori dell’ambito di sicurezza dell’azienda per garantire una protezione dal ransomware che può essere resa operativa in pochi minuti, anziché in settimane o mesi.
  • Tutti i dati vengono crittografati sia durante il trasferimento che in fase di archiviazione utilizzando le nostre chiavi; in alternativa, è possibile utilizzare le proprie chiavi.
  • Non è possibile eliminare i backup dall’interfaccia utente, quindi se un hacker dovesse ottenere l’accesso alle tue credenziali, non avrebbe modo di agire.

La sicurezza e i test sono fondamentali

Garantire la sicurezza della vostra soluzione di backup con air gap non è un compito semplice. Ciò comporta certificazioni e test di penetrazione regolari per garantire il rispetto delle procedure. Noi di Clumio affidiamo a BishopFox l’esecuzione di test di penetrazione trimestrali, per verificare che tutte le nostre metodologie di sicurezza siano conformi. Ci occupiamo noi di tutto questo lavoro, in modo che i nostri clienti possano concentrarsi sulla loro attività principale, senza doversi preoccupare di garantire che i loro dati di backup siano altamente protetti e sicuri. In questo modo si elimina tutta la complessità legata alla realizzazione autonoma di una soluzione con air gap.

Clumio ha completato numerosi e rigorosi processi di certificazione, tra cui ISO 27001, SOC II Tipo 1, SOC II Tipo 2, HIPAA e PCI DSS. Questi rigorosi test rendono Clumio una delle piattaforme SaaS più sicure attualmente disponibili.

Garantire sempre la flessibilità su quali dati ripristinare e dove

Non c’è niente di peggio che subire un attacco ransomware, ma per stare al sicuro è necessario prepararsi come se dovesse accadere proprio oggi. Una volta che si verifica l’attacco, è necessario un modo rapido per uscire dalla situazione e riportare la propria azienda operativa. Per farlo, occorre la flessibilità necessaria per ripristinare i dati in diversi ambienti, nel caso in cui l’ambiente di produzione sia ancora compromesso. Disporre di una soluzione “air-gapped” è ottimo, ma se non è possibile ripristinare i dati nella posizione in cui servono, allora non si ha una soluzione.

Con Clumio, garantiamo una granularità dettagliata per ripristinare rapidamente i dati necessari, senza dover recuperare tutto, indipendentemente dal fatto che si tratti di un file, una directory, un’istanza VM/EC2, un volume, un database, un record, una casella di posta o un’e-mail. Questa funzionalità è resa possibile dalla ricerca, dalla navigazione nel file system, dall’accesso diretto tramite query ai database e dalla navigazione nelle caselle di posta. La piattaforma cloud-native di Clumio rende i ripristini rapidi e semplici, consentendo di ripristinare i dati ovunque sia installato un connettore cloud.

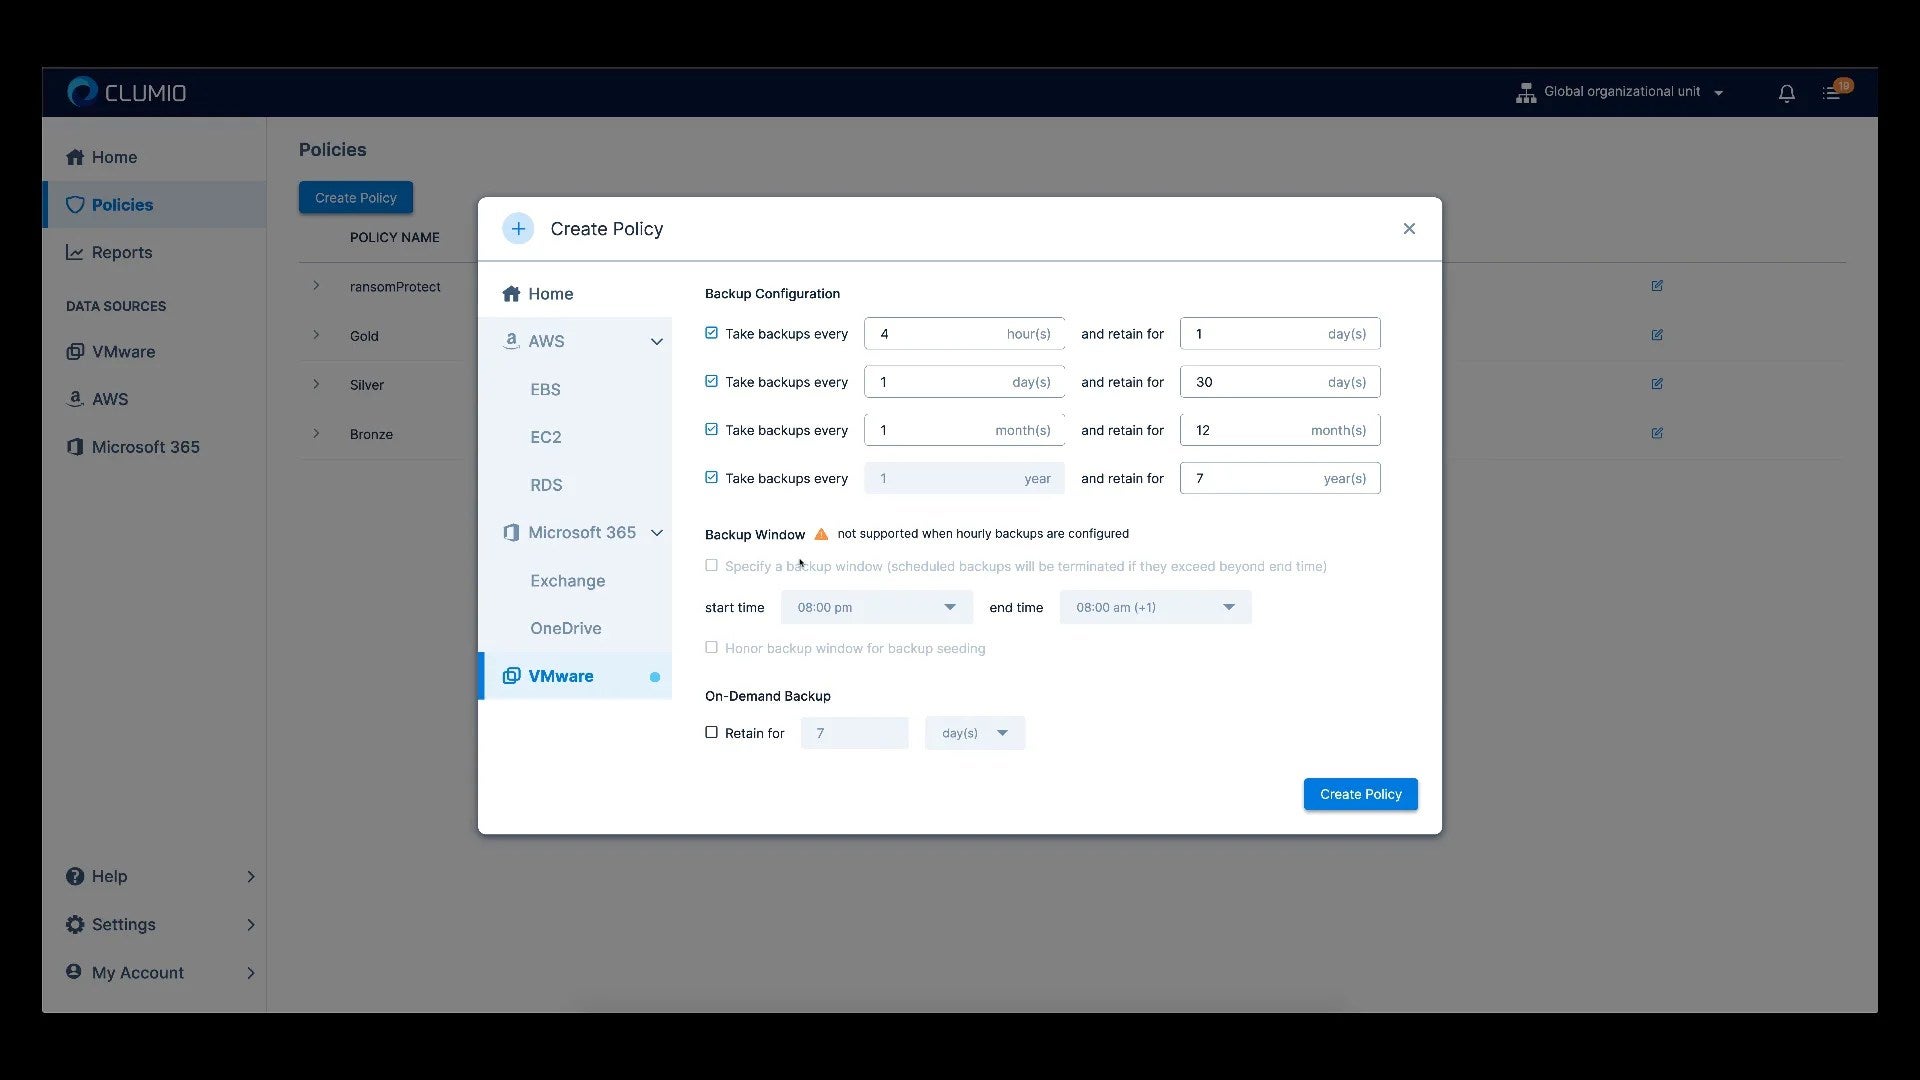
È quindi giunto il momento di mettere in funzione Clumio, in modo da potervi aiutare a proteggervi dal ransomware. Per scoprire quanto sia davvero semplice proteggere i vostri dati dal ransomware, guardate questa demo di 4 minuti che vi mostrerà quanto velocemente potrete liberarvi delle preoccupazioni legate al ransomware.

Video Thumbnail

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Oggi, un piano di continuità operativa moderno parte dalla capacità di eseguire il backup, proteggere e ripristinare rapidamente i dati.

I dati sono ormai al centro della moderna pianificazione della continuità operativa

Le aziende odierne sono estremamente incentrate sui dati e ospitano la maggior parte delle loro applicazioni nel cloud. Situazioni come un’interruzione del server o un attacco ransomware — sebbene a prima vista non sembrino così gravi come, ad esempio, un’alluvione o un incendio — rischiano di paralizzare le operazioni interne e di causare disagi agli utenti finali. Queste interruzioni possono comportare una significativa perdita di ricavi e ripercussioni durature in termini di reputazione ed esperienza dei clienti.

Ma questo vale solo se la vostra organizzazione non è in grado di far fronte a queste minacce.

Il ruolo del backup, della protezione e del ripristino rapido dei dati nella pianificazione della continuità operativa

La pianificazione della continuità operativa non riguarda solo una strategia e un’organizzazione adeguate, ma anche l’utilizzo degli strumenti giusti in grado di garantire che il piano sia a prova di errore. Se la vostra azienda ospita i propri dati e le proprie applicazioni nel cloud, la pianificazione dovrebbe concentrarsi su come garantire che i carichi di lavoro più essenziali siano sottoposti a backup in modo sicuro e rimangano operativi anche in caso di evento disastroso. Tutto questo inizia con l’utilizzo di una soluzione di backup nel cloud solida e completa.

Il backup su cloud offre alle organizzazioni che sono migrate al cloud un modo semplice, snello e automatizzato per eseguire regolarmente il backup dei dati sul cloud, anziché ricorrere a dispositivi fisici dedicati. I backup su cloud vengono quindi archiviati in modo sicuro in un ambiente protetto da crittografia e aggiornati automaticamente in base alla pianificazione dei backup dell’organizzazione. In caso di evento disastroso, è possibile utilizzare l’ultima copia di backup dei dati per recuperare e ripristinare i dati da qualsiasi luogo utilizzando la stessa soluzione di backup su cloud come servizio.

Quando un disastro minaccia i dati della vostra organizzazione, il tempo è fondamentale. Se la vostra soluzione di backup su cloud non è in grado di garantire un rapido Recovery, le conseguenze possono essere gravi. I tempi di inattività relativi a dati e carichi di lavoro mission-critical possono bloccare le operazioni aziendali e innescare un costoso effetto domino, il cui completo Recovery potrebbe richiedere molto tempo.

Questo rende la scelta di una soluzione di backup su cloud ancora più cruciale.

La pianificazione della continuità operativa dovrebbe includere una soluzione completa di backup su cloud

Realizzate nativamente nel cloud, le funzionalità di Backup and Recovery di Clumio, leader del settore, garantiscono un ripristino veloce dei dati in grado di assicurare la continuità operativa quando eventi di emergenza minacciano di causare tempi di inattività. Le organizzazioni possono scegliere di ripristinare un’intera istanza oppure utilizzare le funzionalità di ripristino granulari e flessibili di Clumio per individuare e ripristinare specifici file mission-critical.

Oltre alle funzionalità di ripristino rapido di Clumio, le organizzazioni beneficiano anche di:

  • Protezione completa contro il ransomware grazie a backup “air-gapped” archiviati separatamente dagli account principali
  • Conformità semplificata dei dati alle politiche globali
  • Strumenti di analisi dei costi per aiutare a ridurre le spese superflue nel cloud

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il Recovery Point Objective (RPO) indica la quantità massima di dati che può andare persa in seguito al ripristino da un disastro o da un guasto, prima che la perdita di dati diventi inaccettabile per un’organizzazione. L’RPO svolge un ruolo fondamentale nella pianificazione del backup dei dati e del ripristino di emergenza, poiché contribuisce a determinare la frequenza dei backup e le tecnologie e le procedure ottimali per il ripristino di emergenza. In definitiva, comprendere la propria tolleranza all’RPO è fondamentale per garantire che l’organizzazione sia in grado di recuperare le proprie risorse di dati critiche entro un lasso di tempo accettabile, anche a seguito di eventi imprevisti.

Comprendere l’obiettivo del punto di Recovery (RPO)

Man mano che un’azienda cresce, accumula una quantità sempre maggiore di dati che devono essere archiviati e protetti. Tuttavia, per quanto un’azienda possa prestare attenzione ai propri backup, esiste sempre la possibilità che si verifichino guasti imprevisti al sistema o perdite irreversibili di dati. È qui che entra in gioco il Recovery Point Objective (RPO).

In parole semplici, l’RPO indica la quantità massima di dati che un’organizzazione ritiene di potersi permettere di perdere in caso di disastro o guasto senza che ciò causi danni significativi alle proprie operazioni. Funge da parametro di riferimento per la frequenza dei backup e la strategia di Recovery.

Ad esempio, se un’azienda imposta un RPO di cinque ore e subisce una grave perdita di dati entro due ore dal backup, perderà i dati relativi a tre ore, poiché l’ultimo backup è stato effettuato tre ore fa. In questo scenario, l’RPO non è stato rispettato in quanto la quantità di dati persi supera quella accettabile e, di conseguenza, rappresenta una minaccia per la continuità operativa.

Pensate alla possibilità di perdere preziose foto di famiglia a causa di un guasto imprevisto all’hardware, un’interruzione di corrente o un attacco informatico. Il dolore causato dalla perdita definitiva dei dati è impossibile da quantificare. Ora immaginate che i vostri file aziendali fondamentali, come i contratti con i clienti o il materiale creativo da presentare durante le riunioni con i clienti, vengano distrutti senza alcuna possibilità di recuperarli rapidamente. Se volete proteggere la vostra azienda da tali disastri, dovrete dotarvi di un Recovery Point Objective.

Senza limiti e obiettivi chiari riguardo alla quantità massima di perdita di dati accettabile ai diversi livelli di importanza per i vostri processi aziendali e alle relazioni tra di essi, non c’è modo di evitare conseguenze disastrose.

Le misure RPO determinano quale debba essere la frequenza minima dei backup e quali siano le tecnologie ottimali di Recovery di emergenza da implementare.

Inoltre, fornisce alle aziende criteri ben definiti in merito alla potenziale perdita di dati. Anziché trovarsi di fronte a un disastro imprevedibile e senza alcuna preparazione, le organizzazioni sapranno quale potrebbe essere l’entità massima della perdita di dati e dei tempi di inattività.

L’RPO nella pianificazione della continuità operativa

I piani di continuità operativa (BCP) sono una serie dettagliata di linee guida, processi e procedure messe in atto per garantire che un’organizzazione possa continuare a operare in caso di calamità o eventi imprevisti. Nel definire la propria strategia BCP, è fondamentale tenere in considerazione il proprio obiettivo di punto di ripristino (RPO).

Stabilire fin dall’inizio i limiti relativi all’RPO consentirà ai team IT di scegliere più facilmente sistemi di backup conformi a tali standard e di ripristinare i dati il più rapidamente possibile.

I livelli di tolleranza alla perdita per la tua azienda, basati sul tuo RPO, definiscono per quanto tempo i dati possono rimanere persi prima che il volume dei dati persi superi il limite consentito dal piano di continuità operativa.

Ecco perché è così importante identificare con precisione quale sia l’obiettivo di punto di ripristino (RPO) della vostra organizzazione. Indipendentemente dalle dimensioni o dalla portata della vostra azienda, disporre di un RPO che soddisfi anche solo le migliori pratiche minime può evitarvi perdite finanziarie potenzialmente gravi in futuro.

Ad esempio, se gestisci un centro sanitario in cui è necessario conservare in modo sicuro le cartelle cliniche dei pazienti in condizioni critiche, la mancata esecuzione di backup regolari con RPO rigorosi potrebbe comportare perdite significative di dati e documenti cartacei, con conseguenze potenzialmente fatali per i pazienti.

Tuttavia, non tutti concordano sull’importanza di fissare obiettivi rigorosi in materia di protezione dei dati (RPO): alcuni sostengono che concentrarsi eccessivamente sulle misure di protezione dei dati a breve termine possa compromettere la sicurezza complessiva, poiché tali strategie potrebbero non garantire una capacità sufficiente in caso di violazioni di più ampia portata.

Sebbene questa convinzione possa contenere un fondo di verità, è fondamentale sottolineare che tutte le aziende devono scegliere le opzioni di archiviazione e backup con cui si sentono più a loro agio, dopo aver valutato le proprie priorità specifiche, i vincoli di budget e le strategie di gestione del rischio.

RPO vs. Tempo di ripristino previsto (RTO)

Uno dei parametri fondamentali per garantire la protezione dei dati nella pianificazione della continuità operativa consiste nello stabilire e rispettare due valori significativi: il Recovery Point Objective (RPO) e il Recovery Time Objective (RTO). Mentre l’RPO specifica la quantità di perdita di dati che un’organizzazione può tollerare a seguito di un disastro, l’RTO determina la rapidità con cui un’azienda deve ripristinare i propri processi. Nonostante le loro apparenti differenze, i due parametri sono strettamente correlati e operano in sinergia per costituire la spina dorsale di qualsiasi piano di ripristino dei dati.

Ad esempio, supponiamo che l’azienda A abbia fissato un RPO di due ore, il che le garantisce una tolleranza di non più di due ore di perdita di dati qualora dovesse verificarsi un problema al sistema. D’altra parte, se l’RTO dell’azienda è di quattro ore, ciò significa che ci vorranno fino a quattro ore per riportare i sistemi alla piena operatività. In questo caso, l’azienda A deve garantire che le proprie soluzioni di backup e le tecnologie di disaster recovery siano in grado di garantire tempi di ripristino di quattro ore, mantenendo al contempo la perdita di dati entro le due ore.

La differenza fondamentale tra RPO e RTO risiede nel fatto che essi riguardano aspetti distinti della protezione dei dati e della pianificazione della continuità operativa. Mentre l’RPO si riferisce alla quantità di dati che può andare persa prima che si verifichino danni, l’RTO indica il tempo di inattività che un’azienda è in grado di tollerare a seguito di un disastro o di un guasto del sistema. In altre parole, gli amministratori utilizzano entrambi i parametri in modo complementare per determinare fattori quali la frequenza con cui devono essere effettuati i backup e le tecnologie necessarie per garantire un tempo di ripristino ottimale.

Sebbene siano correlati tra loro, le aziende devono adottare un approccio diverso nei confronti dell’RPO e dell’RTO nella definizione delle proprie politiche di backup. A seconda delle priorità organizzative, quali la criticità delle applicazioni o i requisiti di conformità normativa, le aziende hanno preferenze diverse riguardo al livello di perdita di dati che sono in grado di tollerare negli scenari peggiori rispetto al tempo necessario per riprendere pienamente le normali operazioni. Pertanto, mentre alcune organizzazioni potrebbero scegliere di concentrarsi sull’ottimizzazione dei propri RPO, altre preferiscono dare priorità ai propri RTO.

Ad esempio, un istituto finanziario che deve soddisfare rigorosi requisiti normativi potrebbe dare priorità all’RPO rispetto all’RTO. Questo perché a tale azienda potrebbe essere richiesto di registrare ogni transazione effettuata sui propri sistemi, con conseguenti perdite significative in caso di perdita di dati durante il Recovery. Al contrario, un’azienda tecnologica potrebbe privilegiare un approccio che dia priorità all’RTO, poiché fa maggiore affidamento sugli aggiornamenti in tempo reale dei propri prodotti e servizi, il che richiede una finestra temporale di Recovery più rapida.

Date le esigenze e le priorità specifiche di ciascuna azienda, il calcolo di RPO e RTO adeguati per qualsiasi attività aziendale deve basarsi su una comprensione approfondita della criticità delle sue applicazioni, del valore dei dati e dei potenziali scenari di perdita.

  • La definizione e il rispetto dei valori relativi al Recovery Point Objective (RPO) e al Recovery Time Objective (RTO) sono fondamentali per garantire la protezione dei dati nell’ambito della pianificazione della continuità operativa. Questi parametri costituiscono insieme la spina dorsale di qualsiasi piano di ripristino dei dati: l’RPO specifica la quantità di perdita di dati che un’organizzazione può tollerare a seguito di un disastro, mentre l’RTO determina la rapidità con cui un’azienda deve ripristinare i propri processi. Per elaborare una politica di backup efficace, le aziende devono dare la priorità all’RPO o all’RTO in base alle proprie priorità organizzative, quali la criticità delle applicazioni o i requisiti di conformità normativa. Pertanto, il calcolo dell’RPO e dell’RTO adeguati per qualsiasi azienda deve comportare una comprensione approfondita della criticità delle sue applicazioni, del valore dei dati e dei potenziali scenari di perdita.

Come calcolare l’RPO per la tua azienda

Come accennato in precedenza, le organizzazioni devono calcolare i propri Recovery Point Objective (RPO) per determinare il livello massimo tollerabile di perdita di dati in diverse situazioni di emergenza. Questa sezione illustrerà come le aziende possano calcolare il proprio RPO attraverso vari metodi.

Un metodo diffuso per calcolare l’RPO consiste nell’effettuare un inventario dei dati per determinare la quantità di dati critici che vengono modificati quotidianamente. Ciò richiede di identificare quali dati siano più essenziali per l’organizzazione e con quale frequenza vengano aggiornati. Una volta chiarito questo aspetto, gli amministratori possono stimare la quantità totale di dati creati o modificati in un dato giorno.

Un altro modo in cui le aziende possono calcolare il proprio RPO consiste nell’analizzare i rapporti sugli incidenti relativi a disastri o guasti di sistema verificatisi in passato. Questi dati aiutano le organizzazioni a comprendere meglio il livello di gravità dei problemi passati e le aree tipiche di vulnerabilità. Grazie a queste informazioni, le aziende possono quindi mettere a punto un piano di backup adeguato che tenga conto in modo specifico dei rischi individuati nell’ambito di tali incidenti.

Per illustrare questo concetto: immaginiamo che Susan gestisca una propria attività di pasticceria con un flusso costante di ordini che arrivano online ogni giorno. Susan sa che i clienti si aspettano di ricevere i propri ordini entro 24 ore, e quindi ha impostato un RTO inferiore a un giorno per qualsiasi evento di perdita di dati. Ora, per calcolare il suo RPO, Susan deve identificare i dati più critici — i dati dei clienti e i loro ordini — e stimare quante modifiche avvengono ogni giorno su questi record. Supponiamo che il tasso di modifica giornaliero totale si attesti intorno al dieci per cento. In tal caso, Susan deve eseguire il backup dei suoi sistemi almeno una volta ogni dieci ore per mantenere un RPO accettabile.

Tuttavia, il calcolo di un RPO adeguato richiede alle aziende di scegliere tra garantire una protezione totale da qualsiasi evento di perdita di dati e trovare un equilibrio tra i costi di backup e livelli tollerabili di perdita di dati. Le organizzazioni devono valutare il costo del rispetto di RPO più rigorosi rispetto al potenziale danno derivante dal loro superamento.

Ad esempio, immaginiamo che John gestisca una piccola attività nel settore della fotografia. John tiene conto dei suoi livelli di attività passati e stima di poter sopportare una perdita di dati inferiore a quattro ore prima che si verifichino conseguenze gravi. In questo caso, un intervallo di backup di 12 ore potrebbe essere sufficiente, con un costo inferiore rispetto alla replica in tempo reale o ai backup costanti su hardware.

In definitiva, il calcolo di un RPO ottimale non è mai un processo semplice. Richiede un’attenta valutazione della propensione al rischio dell’organizzazione, del quadro normativo, della criticità delle applicazioni e della frequenza delle modifiche ai dati, nonché degli obiettivi relativi ai tempi di Recovery.

Dopo aver calcolato un valore RPO adeguato alla vostra azienda, avrete bisogno di soluzioni affidabili in grado di soddisfare il livello di tolleranza alla perdita di dati da voi stabilito. Fortunatamente, oggi sono disponibili numerose opzioni tra hardware, software e piattaforme cloud in grado di rispondere alle esigenze e alle priorità specifiche delle aziende.

  • Secondo uno studio condotto dal Disaster Recovery Preparedness Council nel 2022, quasi l’80% delle aziende ha subito un episodio di perdita di dati o un guasto alle infrastrutture nell’ultimo anno, il che evidenzia l’importanza di definire un RPO.
  • Da un sondaggio condotto dalla società di ricerca nel settore IT Gartner è emerso che solo il 35% delle piccole e medie imprese (PMI) dispone di un piano completo di Recovery che includa RPO chiaramente definiti.
  • Uno studio pubblicato sull’International Journal of Disaster Risk Reduction ha riportato che le aziende dotate di RPO e Recovery Time Objectives (RTO) ben definiti sono riuscite a ridurre i tempi di inattività di circa il 60% durante un evento calamitoso rispetto a quelle prive di obiettivi chiari.

Scelta delle soluzioni di backup per un RPO ottimale

Scegliere le soluzioni di backup giuste per ottenere un RPO ottimale può essere un compito impegnativo, ma non deve necessariamente esserlo. Non esiste una soluzione valida per tutti quando si parla di backup, e occorre tenere conto di diversi fattori per raggiungere sia l’RPO desiderato che l’obiettivo di tempo di ripristino (RTO).

Uno dei passaggi più importanti nella scelta della soluzione di backup più adatta consiste nell’identificare i tipi di dati di cui è necessario eseguire il backup, la frequenza con cui subiscono modifiche e la rapidità con cui dovranno essere ripristinati in caso di disastro. Ad esempio, i dati critici per l’azienda, come i registri finanziari o le informazioni sui clienti, potrebbero richiedere backup ad alta frequenza con un RPO basso. Al contrario, i dati meno importanti, che subiscono modifiche meno frequentemente, possono avere RPO più lunghi.

Supponiamo che tu gestisca un negozio online che aggiorna il proprio catalogo prodotti solo ogni due settimane. In tal caso, non hai bisogno di backup in tempo reale né di RPO brevi, poiché la perdita di dati relativi a un periodo di due settimane non causerebbe un danno significativo alla continuità operativa della tua attività.

Un altro aspetto fondamentale da considerare nella scelta delle soluzioni di backup è il processo di backup vero e proprio. I backup tradizionali su nastro richiedono più tempo e sono meno affidabili rispetto alle soluzioni più recenti basate sul cloud. Le soluzioni di backup basate sul cloud offrono facilità d’uso, scalabilità e disponibilità immediata dei dati cruciali in caso di emergenza.

Uno studio condotto da StorageCraft rivela che il 51% delle piccole imprese si affida a backup manuali conservati in un’unica sede, con il rischio di perdere i dati in caso di emergenza. D’altra parte, l’86% delle aziende che utilizzano servizi di backup basati sul cloud è riuscito a ripristinare i dati dopo attacchi ransomware entro sei ore o meno.

La replica dei dati è un altro fattore cruciale nella scelta di una soluzione di backup che garantisca un RPO ottimale. La replica assicura la ridondanza copiando i dati di produzione in tempo reale in sedi secondarie che possono fungere anche da siti di failover durante il ripristino di emergenza. I diversi livelli di replica garantiscono che, anche in caso di interruzione del sito primario, sia possibile eseguire immediatamente il failover verso sistemi ridondanti, riducendo l’RPO quasi a zero.

Uno degli argomenti più dibattuti nel campo delle soluzioni di backup è se optare per soluzioni on-premise o basate sul cloud. Le soluzioni di backup on-premise offrono un maggiore controllo e una maggiore riservatezza dei dati rispetto a quelle basate sul cloud, poiché i dati rimangono all’interno della sede dell’organizzazione. Tuttavia, potrebbero risultare più costose da implementare, gestire e aggiornare rispetto alle controparti basate sul cloud.

D’altra parte, le soluzioni di backup basate sul cloud offrono una scalabilità illimitata, accessibilità da qualsiasi luogo dotato di connessione a Internet e costi iniziali inferiori, poiché gli utenti pagano solo ciò che utilizzano. Tuttavia, gli utenti devono anche assicurarsi che le misure di sicurezza dei propri fornitori di servizi cloud soddisfino gli standard di conformità normativa.

Soluzioni hardware, software e cloud

Le soluzioni di backup hardware, software e cloud presentano tutte vantaggi e svantaggi quando si tratta di raggiungere RPO ottimali. I backup basati su hardware comportano l’uso di dispositivi fisici quali unità a nastro o dischi rigidi esterni collegati a un server. Sebbene le soluzioni hardware garantiscano tempi di backup rapidi e velocità elevate per grandi insiemi di dati, richiedono frequenti sostituzioni a causa dell’usura. Sono inoltre soggette al rischio di furto o danneggiamento in caso di disastri quali incendi.

Immaginate di perdere i vostri dati più importanti insieme all’hardware danneggiato a causa di un incendio. Senza copie disponibili fuori sede, si verificherebbero notevoli tempi di inattività e perdite di produttività in attesa che il nuovo hardware consenta di ripristinare i dati persi.

I backup basati su software prevedono l’utilizzo di applicazioni software distribuite su una rete di computer per automatizzare i backup. Tali sistemi di supporto dispongono anche di backup incrementali che consentono di eseguire regolarmente il backup dei file modificati senza duplicare i dati già sottoposti a backup in precedenza, garantendo tempi di backup più rapidi e un minore ingombro in termini di spazio di archiviazione rispetto alle soluzioni basate su hardware.

Pensate al backup tramite soluzioni software come a cucinare seguendo una ricetta: una volta stabilite le istruzioni, il processo è automatizzato e non richiede alcuno sforzo.

I backup basati sul cloud utilizzano server remoti gestiti da fornitori terzi per eseguire il backup dei dati critici. Queste soluzioni offrono facilità d’uso, accessibilità da qualsiasi luogo, opzioni di scalabilità illimitate e disponibilità immediata dei dati cruciali durante i processi di Recovery di emergenza. Tuttavia, le soluzioni di backup su cloud potrebbero non essere praticabili per le organizzazioni con una connessione Internet lenta o assente.

Secondo un rapporto pubblicato da Information Age, il 69% delle aziende ha subito tempi di inattività dovuti a interruzioni di rete causate dalla crescente dipendenza dai servizi cloud. Pertanto, sebbene i backup basati sul cloud siano vantaggiosi in termini di tempi RPO e RTO per alcune aziende, non rappresentano sempre la soluzione migliore per tutte le tipologie o dimensioni di impresa.

Pro e contro delle strategie di protezione dei dati basate sull’RPO

Non c’è dubbio che definire un RPO per i backup possa rappresentare una svolta decisiva per il ripristino di emergenza. Tuttavia, come per ogni strategia, occorre valutare i potenziali vantaggi e svantaggi. In questa sezione analizzeremo sia i pro che i contro delle strategie di protezione dei dati basate sull’RPO.

Uno dei vantaggi più significativi della definizione di un RPO è che aiuta le organizzazioni a definire la propria tolleranza alla perdita, il che può essere fondamentale per prendere decisioni informate sulla frequenza e sulla tecnologia di backup. Consente inoltre di stabilire con sicurezza le priorità delle applicazioni critiche, assegnando RPO più bassi ai dati e alle applicazioni con priorità più elevata. Con la giusta strategia di backup in atto, si è ben protetti anche da eventi di perdita di dati di grave entità, come attacchi ransomware o guasti hardware.

Un potenziale svantaggio da considerare è che la definizione di un RPO potrebbe richiedere maggiori investimenti in hardware, software, personale o in tutti questi aspetti per garantire tempi di ripristino più rapidi. A seconda dei requisiti specifici della vostra organizzazione, un RPO può richiedere backup più frequenti, il che potrebbe comportare un impiego di risorse superiore al previsto. Tuttavia, i vantaggi derivanti dalla riduzione dei tempi di inattività e da una maggiore protezione dei dati possono giustificare queste spese aggiuntive in molti casi.

Un altro aspetto da considerare è che un RPO aggressivo potrebbe non essere necessario per tutte le organizzazioni, a seconda della natura e della criticità delle operazioni aziendali. Mentre alcune aziende, come gli operatori sanitari, hanno tolleranza zero per la perdita di dati o i tempi di inattività, altre potrebbero ritenere adeguati intervalli più lunghi tra un backup e l’altro.

Tuttavia, è importante ricordare che qualsiasi azienda è esposta al rischio di perdita di dati a causa di vari tipi di danni, siano essi di origine naturale (incendi, allagamenti) o dovuti a errori umani (cancellazione accidentale). Pertanto, nella scelta delle frequenze ottimali di backup è sempre necessario adottare un approccio di gestione del rischio ben ponderato.

Sebbene si sia tentati di considerare la frequenza dei backup esclusivamente in termini di rapporto costo-efficacia, è importante affrontare questa decisione da una prospettiva più olistica. Pensate alla frequenza dei backup come a un’assicurazione per i vostri dati, proprio come quando scommettete alle corse dei cavalli: lo scommettitore esperto valuta i rischi rispetto alle potenziali vincite e sceglie i cavalli di conseguenza.

Noi di Clumio riteniamo che la protezione dei dati basata sull’RPO presenti vantaggi più significativi rispetto agli svantaggi. Definendo un RPO, è possibile comprendere meglio la criticità delle proprie operazioni aziendali e, al contempo, mettere in atto strategie di backup più avanzate. La configurazione di più punti di ripristino dei dati può fare la differenza tra un ripristino immediato e giorni di inattività senza una fine chiara.

In definitiva, spetta a ciascuna azienda stabilire l’RPO adeguato in base alle proprie esigenze specifiche, ai propri obiettivi e ai propri vincoli di budget. Spetta ai professionisti della protezione dei dati promuovere strategie basate sull’RPO che forniscano strumenti flessibili ed economici per proteggersi da qualsiasi eventualità.

Risposte alle domande più frequenti con relative spiegazioni

In che modo le soluzioni di Backup and Recovery dei dati possono contribuire al raggiungimento degli obiettivi RPO?

Le soluzioni di Backup and Recovery dei dati sono fondamentali per il raggiungimento degli obiettivi di Recovery Point Objective (RPO), poiché garantiscono la protezione dei dati da disastri, attacchi informatici, errori degli utenti e guasti hardware. Queste soluzioni contribuiscono inoltre a ridurre al minimo i tempi di inattività e la perdita di dati, facilitando il ripristino di file o interi sistemi a uno stato precedente.

Ad esempio, i servizi di backup su cloud possono aiutare le aziende a raggiungere gli obiettivi di RPO grazie alla loro capacità di eseguire backup continui, automatici e regolari dei dati. Uno studio condotto da Datto ha rivelato che il 60% delle aziende che subiscono un evento di perdita significativa di dati è costretto a cessare l’attività entro sei mesi. Ecco perché è più importante che mai investire in soluzioni di Backup and Recovery per prevenire conseguenze così devastanti.

Inoltre, le soluzioni di Backup and Recovery possono ridurre il tempo necessario per i backup manuali e i ripristini di sistema – che costituiscono la maggior parte degli incidenti che causano interruzioni dell’attività aziendale – grazie all’automazione di tali processi. Secondo un rapporto di Druva, il backup automatizzato garantisce una riduzione media dell’85% dei tempi di backup, migliorando al contempo i tempi di Recovery del 90%.

In sintesi, investire in soluzioni affidabili per il Backup and Recovery dei dati può aiutare notevolmente le aziende a raggiungere i propri obiettivi di RPO, garantendo backup continui, riducendo i tempi di inattività in caso di eventi catastrofici e migliorando in modo significativo i tassi di Recovery.

In che modo l’RPO influisce sulla continuità operativa e sulla pianificazione del ripristino di emergenza?

Nel mondo della continuità operativa e del ripristino di emergenza, l’RPO è come l’uovo d’oro che garantisce a un’azienda di riprendersi da qualsiasi evento catastrofico. Il Recovery Point Objective (RPO) è la quantità massima di perdita di dati che un’organizzazione può tollerare in caso di guasto del sistema o di calamità naturale. Aiuta a determinare la frequenza dei backup e della replica necessaria per garantire che i dati vengano ripristinati allo stato precedente.

Quando l’RPO è impostato correttamente, riduce al minimo la perdita di informazioni importanti e i tempi di inattività operativa per un’azienda. Il mancato rispetto dell’RPO in caso di disastro può avere conseguenze devastanti, causando ingenti perdite finanziarie, danni alla reputazione, conseguenze legali e la perdita di opportunità commerciali. Secondo recenti studi condotti da IDC, le aziende che non dispongono di un piano di ripristino di emergenza affidabile subiscono una perdita media di 82.200 dollari all’ora.

D’altra parte, le aziende dotate di piani di ripristino di emergenza efficaci, che includano l’RPO, possono ridurre significativamente le proprie perdite. Ad esempio, uno studio condotto dal Ponemon Institute ha rilevato che le organizzazioni con un RPO inferiore a quattro ore hanno registrato una riduzione del 90% dei costi legati ai tempi di inattività rispetto a quelle con un RPO superiore a 12 ore.

Pertanto, disporre di RPO ben definiti nell’ambito della pianificazione del Recovery di emergenza è fondamentale per le aziende: ciò garantisce loro di poter continuare a operare indipendentemente dalle difficoltà che dovessero presentarsi, riducendo al minimo la perdita di dati e assicurando tempi di Recovery rapidi a seguito di eventuali eventi imprevisti.

Quali sono le sfide più comuni che le organizzazioni devono affrontare per raggiungere gli obiettivi di RPO prefissati?

Le sfide comuni che le organizzazioni devono affrontare per raggiungere gli obiettivi desiderati in termini di Recovery Point Objective (RPO) sono numerose. Ciò è dovuto al fatto che l’obiettivo RPO dipende da diversi fattori e richiede una notevole quantità di pianificazione e investimenti per essere raggiunto.

Uno dei principali ostacoli al raggiungimento dell’RPO è rappresentato dai vincoli di bilancio. Le soluzioni per la protezione dei dati possono essere costose e le organizzazioni devono stanziare fondi sufficienti per garantire di disporre di sistemi adeguati che consentano loro di raggiungere i propri obiettivi di RPO.

Un’altra sfida è rappresentata dal fatto che i team IT potrebbero avere difficoltà a definire e gestire le politiche di backup. Con l’evoluzione dei dati, l’aumento delle fonti di dati e i cambiamenti nelle applicazioni, garantire che i backup siano aggiornati e funzionino senza intoppi diventa sempre più difficile.

Inoltre, anche la complessità delle tecnologie di backup può rappresentare un ostacolo. Poiché oggi sul mercato sono disponibili diverse tecnologie di backup, sceglierne una adatta al proprio ambiente richiede un certo impegno. Di conseguenza, la scelta di una soluzione di backup adeguata, in grado di soddisfare sia gli obiettivi relativi al punto di ripristino (RPO) che quelli relativi al tempo di ripristino (RTO), rischia di rivelarsi complessa.

Anche la velocità con cui i dati si accumulano rappresenta una sfida per le organizzazioni che intendono raggiungere gli obiettivi RPO desiderati, poiché ciò richiede una quantità sempre maggiore di hardware di archiviazione. Un’azienda deve avvalersi di soluzioni tecnologiche moderne in grado di soddisfare le proprie esigenze di backup senza richiedere continuamente spazio di archiviazione aggiuntivo.

Infine, gli attacchi informatici come il ransomware sono diventati più frequenti, con il rischio di perdita di dati e un aumento dei tempi di inattività. Secondo un rapporto di Sophos, circa il 37% delle organizzazioni ha subito attacchi ransomware solo nel 2020 [1]. L’impatto derivante dal crescente numero di casi di criminalità informatica sottolinea ulteriormente l’importanza fondamentale di disporre di un piano di ripristino di emergenza efficiente che soddisfi gli obiettivi RPO desiderati.

In conclusione, le aziende che intendono raggiungere gli obiettivi di RPO prefissati dovranno affrontare numerosi ostacoli lungo il percorso. Tuttavia, grazie a solide strategie di pianificazione, unite a investimenti in tecnologie affidabili per la protezione dei dati, queste sfide possono essere superate.

Riferimenti:

[1] “The State of Ransomware 2021”. Sophos, 2021.

In che modo l’obiettivo di punto di ripristino (Recovery Point Objective) differisce dall’obiettivo di tempo di ripristino (Recovery Time Objective, RTO)?

Quando si parla di ripristino di emergenza, il Recovery Point Objective (RPO) e il Recovery Time Objective (RTO) sono due concetti fondamentali che le aziende devono comprendere. L’RTO indica il tempo necessario a un’azienda per ripristinare i propri sistemi e dati dopo un’interruzione. L’RPO, invece, definisce il momento nel tempo fino al quale i dati devono essere ripristinati a seguito di un’interruzione o di un disastro.

In parole semplici, l’RTO si concentra sul tempo, mentre l’RPO si concentra sui dati. Ad esempio, se il vostro RTO è di quattro ore, ciò significa che vi aspettate che le vostre operazioni aziendali tornino pienamente operative entro quattro ore dall’interruzione dei sistemi. D’altra parte, se il vostro RPO è di un’ora, perderete al massimo i dati relativi a un’ora.

Sebbene entrambi siano parametri fondamentali per la pianificazione del ripristino di emergenza, presentano differenze significative in termini di implicazioni per l’azienda. Nello specifico, l’RTO misura il tempo di inattività che un’azienda può sopportare senza subire gravi conseguenze, quali la perdita di produttività e di ricavi. Al contrario, l’RPO misura la quantità di dati che un’azienda può perdere senza subire danni significativi.

Per mettere questa differenza nella giusta prospettiva, si consideri il seguente esempio: il sistema di cartelle cliniche elettroniche di un ospedale subisce un’interruzione. Se il RTO è di quattro ore ma l’RPO è di 30 minuti, ciò significa che l’ospedale deve effettuare backup regolari dei propri sistemi di cartelle cliniche elettroniche ogni 30 minuti. E se non riesce a soddisfare questo requisito e impiega quattro ore per ripristinare tutti i dati e i sistemi durante un’interruzione, potrebbe subire gravi conseguenze, poiché le cartelle cliniche in tempo reale sono indispensabili nelle situazioni di emergenza.

In conclusione, è fondamentale che le aziende definiscano sia il Recovery Point Objective (RPO) che il Recovery Time Objective (RTO) nell’ambito del proprio piano di ripristino di emergenza. Sebbene possano sembrare simili, questi due parametri misurano aspetti diversi del ripristino a seguito di un’interruzione o di un evento catastrofico che incida sulle operazioni aziendali.

Quali sono le migliori pratiche per determinare l’RPO di un’organizzazione?

Nel definire il Recovery Point Objective (RPO) di un’organizzazione, è importante seguire le migliori pratiche per garantire un’adeguata protezione dei dati e la continuità operativa. Di seguito sono riportate alcune linee guida fondamentali da tenere in considerazione nella definizione dell’RPO:

1. Comprendere la criticità dei propri dati: è importante individuare quali dati siano essenziali per la sopravvivenza delle operazioni e dei processi aziendali. Ciò può aiutare a stabilire quali dati debbano essere sottoposti a backup con maggiore frequenza e con un livello di accuratezza più elevato.

2. Valutare gli obiettivi di tempo di ripristino (RTO): l’RTO determina la rapidità con cui è necessario ripristinare il funzionamento dei dati dopo il verificarsi di un disastro. L’RPO dovrebbe essere allineato all’RTO, poiché un RPO molto basso potrebbe compromettere la capacità di rispettare l’RTO previsto.

3. Tenere conto dei requisiti legali e normativi: le leggi governative e le normative di settore possono stabilire o imporre standard minimi; pertanto, assicurarsi che la propria organizzazione soddisfi tali requisiti in termini di frequenza e accuratezza dei backup.

4. Verificare regolarmente la capacità di Recovery: effettuare regolarmente delle simulazioni di test può aiutare a stabilire se i backup siano stati implementati correttamente e se siano sufficienti per il recupero dei file a seguito di un incidente.

Secondo uno studio condotto da Forrester Research, si stima che lo scorso anno il 27% delle aziende abbia subito un’interruzione significativa delle attività o un disastro, con conseguenti perdite di produttività e ricavi, danni alla reputazione e, in ultima analisi, costi ingenti per le aziende in termini di opportunità commerciali perse o misure di contenimento dei danni. Definire il Recovery Point Objective della propria organizzazione non solo protegge l’azienda, ma contribuisce anche a mantenerne la redditività in caso di disastro.

RPO vs. RTO
: in questo articolo definiamo l’obiettivo di punto di ripristino (RPO) e l’obiettivo di tempo di ripristino (RTO), ne spieghiamo le differenze e vi aiutiamo a capire come calcolare l’RPO e l’RTO della vostra organizzazione.

Come ottimizzare il Recovery Time Objective
(RTO) in relazione al Recovery Point Objective (RPO): in questo articolo approfondiamo il concetto di Recovery Time Objective (RTO) e vediamo come ottimizzarlo per la vostra organizzazione.

Perché il backup su cloud è una componente fondamentale della continuità
operativa
: scopri in che modo le aziende possono mitigare gli effetti di un evento disastroso utilizzando il backup su cloud.

Funzionalità essenziali di disaster recovery per la gestione
della continuità operativa:
scopri le tre funzionalità di disaster recovery da ricercare in una soluzione di backup-as-a-service nel cloud.

Backup incrementale vs. backup completo e differenziale: qual è la differenza?
Scopri le differenze tra i principali tipi di backup disponibili e come ciascuno di essi si inserisce in un piano di ripristino di emergenza.
More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La registrazione e il monitoraggio degli eventi nei log offrono numerosi vantaggi, tra cui, a titolo esemplificativo ma non esaustivo:

  1. Individuazione delle violazioni: proprio come una telecamera di sicurezza aiuta a riprendere qualsiasi persona sconosciuta che entri in casa tua, i registri di audit aiutano a individuare gli eventi di accesso che sembrano sospetti. Se il tuo amministratore accede al sistema alle 3 del mattino dalla Russia, capisci subito che c’è qualcosa che non va.
  2. Dimostrare la conformità: a volte, anche se le istruzioni dicono di non permettere ai bambini di guardare la TV, la tata glielo permette comunque! Le telecamere di sicurezza aiutano a verificare se la tata sta rispettando le istruzioni o meno. Allo stesso modo, se la vostra azienda richiede che i dati vengano sottoposti a backup con una certa frequenza, i registri di audit ne conservano traccia, così in caso di verifica potrete dimostrare la vostra conformità.
  3. Integrazione con le soluzioni SIEM (Security Incident and Event Management): nell’odierno mondo dell’IoT (Internet delle cose), si verifica un’interazione reciproca tra telecamere di sicurezza, serrature intelligenti, sensori di movimento, luci intelligenti, ecc. Tutti questi dispositivi si coordinano tra loro utilizzando Apple HomeKit o Google Assistant. Allo stesso modo, è auspicabile che anche i registri di audit confluiscano in una soluzione SIEM centralizzata. Ciò aiuta le organizzazioni a raccogliere tutti i registri necessari in un unico posto e a creare flussi di lavoro a partire da essi.
  4. Informazioni preziose: le riprese delle telecamere di sicurezza ti permettono di scoprire quale vicino rovescia i tuoi bidoni della spazzatura o quando gli uccelli vengono a bere acqua dalla tua fontana. Allo stesso modo, l’analisi dei registri di audit può fornire informazioni su quali risorse funzionano correttamente e quali presentano problemi durante il processo di backup.

Dopo aver parlato con molti clienti, ci siamo resi conto che la maggior parte dei problemi che devono affrontare deriva da soluzioni incentrate sull’hardware, come server di backup e Appliance con risorse limitate in termini di CPU, memoria e disco. Inoltre, l’esperienza utente non è ottimizzata per l’odierno mondo incentrato sul cloud e i clienti sono costretti a creare ed eseguire script complessi. Per risolvere questi problemi, siamo tornati al punto di partenza per costruire l’architettura giusta. Volevamo assicurarci di avere:

  1. Registrazione “Always On”: poiché alcuni fornitori di hardware/software, per definizione, dispongono di risorse limitate, non attivano i registri di audit per impostazione predefinita. I clienti devono scegliere se abilitare o meno la registrazione. È come avere una telecamera di sicurezza spenta perché il fornitore vuole farti risparmiare sulla bolletta elettrica. Clumio, essendo una vera e propria soluzione SaaS, ha accesso a risorse pressoché infinite e attiva i registri di audit per tutti i suoi clienti senza costi aggiuntivi.
  2. Acquisizione di informazioni approfondite: anche se il vostro fornitore di servizi di backup offre la registrazione dei log, a volte questi non catturano tutti i dettagli importanti. Quando tali log vengono analizzati da un membro del vostro team SOC (Security Operations Center), è necessario disporre del maggior numero possibile di dettagli. Il servizio SaaS di Clumio, per impostazione predefinita, registra tutte le informazioni rilevanti per garantire che le indagini di sicurezza non subiscano rallentamenti a causa della mancanza di dettagli. Con Clumio, si ottiene sempre una risoluzione 4K UHD, mentre il vostro fornitore di servizi di backup potrebbe consigliarvi di optare per una risoluzione inferiore per ovviare alle proprie carenze.
  3. Non perdetevi gli eventi: con le soluzioni basate su hardware/software, risorse come la memoria e lo spazio su disco sono limitate. Quando un’appliance sta eseguendo un’operazione (come un backup) e contemporaneamente deve scrivere in un registro di audit in una situazione di memoria insufficiente, indovinate quale operazione verrà eseguita e quale verrà tralasciata? Questa sfida non si presenta nell’ambiente Clumio grazie alla nostra capacità di consumare risorse su richiesta. Abbiamo inoltre progettato il nostro servizio in modo da garantire che i log vengano acquisiti prima e dopo il verificarsi di qualsiasi evento. Clumio è in grado di registrare ogni singolo giorno, 24 ore su 24, 7 giorni su 7, 365 giorni all’anno, indipendentemente dalle condizioni meteorologiche, mentre i concorrenti potrebbero non disporre di registrazioni relative ai giorni in cui nevica.
  4. Scalabilità elastica: alcuni clienti hanno dovuto prendere la difficile decisione di estrarre i log ogni settimana a causa della capacità limitata dell’Appliance. Quando ampliano la copertura della protezione dei dati per includere una nuova risorsa, si rendono improvvisamente conto di avere spazio sufficiente solo per conservare i log per 4 giorni. Queste difficoltà sono comuni nel mondo delle Appliance, ma nell’ambiente SaaS di Clumio non esistono vincoli di risorse. Possiamo attingere alle nostre risorse su disco illimitate per acquisire tutti gli eventi di audit generati dai nostri clienti. Il problema dello spazio di archiviazione limitato è molto comune anche nel caso delle telecamere di sicurezza, ma con Clumio si ottiene l’equivalente di uno spazio di archiviazione video illimitato nel cloud, accessibile ovunque e in qualsiasi momento.
  5. Aiutaci a trovare l’ago nel pagliaio: Clumio offre funzionalità di filtraggio granulare che consentono ai clienti di individuare esattamente le informazioni che cercano. È come trovare il fotogramma esatto nel filmato della telecamera di sorveglianza in cui si vede chiaramente il volto del ladro.

Clumio ha investito nelle proprie funzionalità di registrazione degli audit, sviluppando una soluzione di log di audit in grado di soddisfare e superare le aspettative dei clienti. Con la crescente diffusione dei servizi cloud e SaaS, molti clienti stanno passando a soluzioni SIEM nel cloud. I log possono essere trasmessi in streaming direttamente da Clumio al vostro cloud. In questo contesto, anche se la vostra rete dovesse subire una violazione, gli aggressori non avrebbero comunque accesso ai vostri log. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Alcuni dicono che le cose migliori della vita sono gratuite, ma quando si tratta di protezione dei dati nel cloud, la gratuità potrebbe darvi solo una parte di ciò che vi serve e costare di più a lungo termine. In fin dei conti, è bene avere delle opzioni ed esaminare i pro e i contro di qualsiasi soluzione di protezione dei dati nel cloud pubblico, per assicurarvi di ottenere ciò di cui avete bisogno al minor costo possibile.

Sono certo che molti si siano chiesti: «Perché Clumio offre funzionalità gratuite di gestione degli snapshot, visto che gli snapshot non sono backup?». Avete ragione, gli snapshot non sono backup, ma hanno comunque la loro utilità nel cloud pubblico.

Gli snapshot rappresentano un eccellente meccanismo di Recovery operativo per le applicazioni che necessitano di un ripristino a un momento specifico su AWS. La Recovery potrebbe essere l’unico requisito per chi ha adottato il cloud sin dalle prime fasi, oppure, per la maggior parte degli utenti, può far parte di una soluzione più ampia e olistica di protezione dei dati che richiede il backup dei dati con un periodo di conservazione superiore a 14–30 giorni per soddisfare i requisiti di conformità.

Stiamo offrendo gratuitamente ai nostri clienti questa funzionalità di gestione degli snapshot, a differenza di molti nostri colleghi del settore che invece la fanno pagare. Si tratta solo di una parte di una soluzione completa per la protezione dei dati nel cloud. Anche se, a mio avviso, dovrebbero ribattezzarla “AWS Operational Recovery”. 🙂

Quali sono i pro e i contro degli snapshot in AWS e perché non sono dei backup?

Uno dei principali vantaggi degli snapshot è la possibilità di ripristinare rapidamente i dati in caso di errori, cancellazioni accidentali o danneggiamento dei dati. Gli snapshot on-premise vengono in genere archiviati sullo stesso array o sulla stessa infrastruttura applicativa dell’applicazione principale per consentire un ripristino rapido. In AWS, gli snapshot vengono archiviati nello stesso account AWS dei dati di produzione. Indipendentemente dalla loro ubicazione, questi snapshot vengono in genere conservati per periodi relativamente brevi, poiché il loro valore ai fini della Recovery operativa diminuisce col passare del tempo.

Oltre alle istantanee, è necessario conservare i backup al di fuori dell’ambiente di produzione per garantire l’accesso ai dati anche in caso di interruzione dell’infrastruttura di produzione o di gravi problemi. I backup sono inoltre eccellenti per la Recovery granulare, poiché sono indicizzati e catalogati per un rapido recupero granulare al di fuori dell’ambiente di produzione. I backup di conformità vanno ancora oltre, in quanto devono essere conservati per esigenze legali o di conformità e devono essere protetti anche nel caso in cui un intero sito o account venga compromesso.

Uno dei principali svantaggi degli snapshot è che falliscono miseramente sia in termini di funzionalità che di costi quando vengono utilizzati per il backup e la conformità a lungo termine. Ad esempio, supponiamo di avere una nuova applicazione sviluppata o trasferita da un ambiente on-premises che richieda 30 backup giornalieri e 12 backup mensili per la conservazione a lungo termine. Gli snapshot vengono archiviati sullo stesso account dei dati di produzione, quindi se si commette un errore digitando uno script, si elimina qualcosa per sbaglio o un malintenzionato ottiene l’accesso al proprio account, si perdono il backup e, potenzialmente, anche i dati. Questo è ovviamente un problema.

Per evitare questa vulnerabilità, si potrebbero sempre replicare questi snapshot su un altro account AWS a scopo di sicurezza, ma in tal caso si incorrerebbe in costi di trasferimento, nel doppio della fattura degli snapshot e, se si utilizzano servizi PaaS come RDS, si sarebbe obbligati a conservare copie complete anziché catene di snapshot. Poiché nessuno dei dati è indicizzato o catalogato, a quel punto si dovrebbe ripristinare l’intero sistema e individuare i dati autonomamente. Anche recuperare i dati è una procedura complessa, ma in questo scenario i costi da soli rendono gli snapshot inutilizzabili.

Perché utilizzare il piano gratuito di Clumio per il Recovery operativo invece di AWS Backup o degli strumenti di gestione degli snapshot?

Il servizio di backup as a service di Clumio per i servizi nativi di AWS offre una soluzione completa di protezione dei dati che va ben oltre la semplice gestione degli snapshot. Man mano che procedete nel vostro percorso verso il cloud, Clumio è in grado di fornire un unico servizio di protezione dei dati per soddisfare le esigenze della vostra azienda. Forse oggi utilizzate gli snapshot per la Recovery operativa in un ambiente di test e sviluppo. Quando l’applicazione entra in produzione, i requisiti cambiano e avete bisogno di maggiore protezione, ma non volete – e probabilmente non avete previsto – costi ingenti legati agli snapshot.

Con Clumio, è possibile sfruttare la nostra esclusiva protezione air gap, l’indicizzazione completa e il catalogo, nonché il ripristino granulare dei file per EBS o il recupero granulare dei record per RDS tramite accesso diretto tramite query al nostro data lake. L’esperienza è eccezionale e può essere attivata per qualsiasi applicazione che richieda queste funzionalità oltre alle snapshot. La parte migliore è che tutto questo può essere offerto a un costo inferiore fino al 50% rispetto alle snapshot di AWS.

Qual è l’esperienza offerta da Clumio nella gestione degli snapshot?

Come per tutto ciò che riguarda Clumio, l’esperienza è semplice e bastano appena 15 minuti per diventare operativi. Il primo passo consiste nel creare le proprie credenziali di accesso, il che richiede semplicemente l’inserimento di un indirizzo e-mail e di una password. Successivamente, occorre inserire le informazioni relative all’account AWS, tra cui il numero dell’account AWS, la descrizione dell’account (per poterlo ricordare), la regione AWS, quindi fare clic su “Avanti” e avviare la procedura guidata CloudFormation Stack:

Verrà reindirizzato ad AWS per creare lo stack. Faccia clic su “Crea stack” e attenda circa 3-5 minuti affinché l’operazione venga completata.

Una volta completata l’operazione, il tuo account verrà sottoposto ai servizi di inventario. Puoi eseguire la stessa procedura anche su tutti gli altri account che desideri proteggere. Una volta terminato, il passo successivo consiste nel creare una politica unificata per EBS e/o RDS.

Definire le politiche per un massimo di 30 giorni per EBS o fino a 35 giorni per RDS:

Clumio sfrutta i tag esistenti per allineare le politiche; pertanto, il passo successivo consiste nel determinare i tag che si desidera proteggere con la nuova politica appena creata. Ciò consente di contrassegnare risorse specifiche da proteggere con questa politica.

Ecco fatto! Ora puoi iniziare a utilizzare il piano gratuito di Clumio per il Recovery operativo sia per EBS che per RDS.

Ora che disponiamo della funzionalità di ripristino operativo per EBS e RDS, esaminiamo la procedura di ripristino per EBS. Innanzitutto, occorre selezionare il volume EBS che si desidera ripristinare, quindi definire il momento specifico in cui si desidera effettuare il ripristino. In questo caso, ho a disposizione backup (indicati dai puntini blu) e snapshot (indicati dai puntini arancioni). Cliccando sulla data, verranno visualizzate le opzioni relative a entrambi.

È quindi possibile ripristinare il volume su qualsiasi AZ disponibile.

RDS offre un’esperienza simile, ma leggermente diversa, poiché sono disponibili diverse opzioni per la protezione di RDS, tra cui il backup a rotazione (istanza RDS con differimento temporale in Clumio) e il recupero granulare dei record (backup a lungo termine).

Per prima cosa, scegli una data di ripristino per la quale sia disponibile uno snapshot (punto arancione), fai clic su “Recupera”, quindi seleziona il momento esatto in cui desideri ripristinare il database, con precisione al secondo. In questo caso, sto effettuando il ripristino alle 5:04:04 del mattino.

Come puoi vedere da questa breve panoramica, proteggere le risorse AWS ai fini del Recovery operativo è incredibilmente facile! Che tu stia sviluppando applicazioni completamente nuove, trasferendo applicazioni legacy dal tuo data center on-premise oppure che tu sia un esperto del cloud con il 100% delle tue applicazioni in esecuzione sul cloud, Clumio ha una soluzione adatta alle tue esigenze. Per ulteriori informazioni, dai un’occhiata al nostro servizio di backup as a service per AWS.

Alla prossima, restate SaaSy, amici miei.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nel 2007, dieci anni dopo la fondazione dell’azienda, Netflix spediva per posta, in buste rosse, le copie a noleggio di *Weekend at Bernie’s*. Qualcuno ricorda l’ultimo DVD di Netflix che non è riuscito a restituire? Non sto dicendo che il mio fosse *Weekend at Bernie’s*, ma avrebbe benissimo potuto esserlo. Nel 2007, Netflix ha virato verso i servizi di streaming. Già nel 2011, l’azienda si è resa conto che i propri fornitori di contenuti digitali sarebbero diventati, prima o poi, i suoi concorrenti e ha smesso di affidarsi a contenuti di terze parti per diventare un produttore di contenuti originali. A luglio di quest’anno, Netflix ha battuto il record di HBO per il maggior numero di nomination agli Emmy.

Netflix non è nata con l’obiettivo finale di rivoluzionare Blockbuster, ma con la piena intenzione di dedicarsi allo streaming non appena la larghezza di banda di rete e i contenuti digitali fossero stati prontamente disponibili. Dopotutto, il loro nome sin dall’inizio era Netflix, non DVDsDirect.com. Nelle fasi iniziali, hanno perseguito obiettivi a breve termine, rimanendo concentrati sul cliente e non sulla concorrenza. Hanno inoltre avuto la fortuna di trovarsi in un settore di mercato enorme e di poter sfidare sin dall’inizio alcuni concorrenti ormai obsoleti e in declino. Qui a Clumio, ci sono molte cose interessanti che puntiamo a realizzare. E là fuori c’è anche una grande quantità di opportunità facili da cogliere.

Per chi opera da tempo nel settore della protezione dei dati e non conosce Clumio:

  • Il nostro obiettivo principale è semplificare la protezione dei dati grazie a un servizio sicuro di Backup and Recovery in modalità “air-gapped”, pensato per un mondo in cui i dati dei clienti sono sempre più distribuiti tra cloud, soluzioni SaaS e ambienti on-premise. Siamo qui anche per affrontare un mondo in cui lo “spauracchio” alla ricerca di bitcoin rappresenta una minaccia pari a quella di un disastro naturale.
  • Siamo un’azienda che punta alla soddisfazione del cliente. Crediamo nella semplificazione della protezione dei dati. Clumio può essere attivato in soli 10 minuti e i nostri clienti possono così concentrarsi su aspetti più importanti per far crescere la propria attività.
  • Siamo un’azienda che opera nel settore delle piattaforme e guarda verso l’orizzonte. Il nostro obiettivo è offrire opportunità di creazione di valore grazie alla nostra offerta in materia di protezione dei dati. Pensate all’analisi dei dati e all’ETL. Pensate alla gestione dei dati multi-cloud e all’arbitraggio cloud. Sono proprio le nostre iniziative future a spiegare perché chi scrive abbia deciso di unirsi a noi e perché persone di grande talento con esperienza nei settori della ricerca, della sicurezza, dell’analisi dei dati e del cloud stiano guidando l’azienda, sia nel nostro consiglio di amministrazione sia investendo in noi con i propri capitali.

Per gli analisti, i miei amici e i miei familiari che magari non conoscono bene Clumio:

  • Clumio for VMware Protection = “Weekend con Bernie” spedito in una busta rossa di Netflix. La protezione delle risorse on-premise è il nostro caso d’uso “DVD in una busta rossa”. È il nostro obiettivo immediato: semplificare e rivoluzionare il mercato della protezione dei dati nel cloud privato, un mercato enorme e pronto per una svolta.
  • Clumio per i servizi cloud-native e la protezione SaaS = guardare “The Office” in streaming su Netflix. Si tratta di un mercato emergente, poiché le organizzazioni, nel passaggio al cloud pubblico e al SaaS, si rendono conto che i servizi nativi di protezione dei dati offerti dai provider tradizionali sono progettati specificamente per i data center, presentano funzionalità limitate e sono estremamente costosi.
  • Clumio Data Platform = Netflix Studios. Oserei dire che “Ozark” contribuisca ad attirare molti più utenti verso il servizio Netflix rispetto a “Weekend at Bernie’s”. Con il tempo vedrete che evolveremo da un approccio incentrato esclusivamente sulla protezione dei dati verso un’apertura della piattaforma che consentirà ai clienti e ai loro partner di trarne un valore aggiunto che va ben oltre il semplice ripristino operativo. Se cercate bene, gli indizi e le prove sono già lì.

Grazie per la pazienza che dimostrate nei confronti dell’incessante voglia di questo autore di tirare fuori analogie. È solo che registrarsi e implementare una strategia di protezione con Clumio è semplice quasi quanto iscriversi a Netflix. E proprio come con il servizio Netflix, nuovi contenuti e vantaggi arrivano mentre dormite.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Il recupero: una guida completa

I tempi di inattività costano alle aziende migliaia al minuto e il backup tradizionale da solo non è sufficiente. Questa guida spiega cos’è il Recovery nel cloud, perché è importante e come sviluppare una strategia che garantisca la sicurezza dei tuoi dati. 

(Aggiornato il 20 agosto 2026)

Punti di forza

Il Recovery nel cloud è un settore in rapida evoluzione. Ecco i punti più importanti da tenere a mente dopo aver letto questa guida: 

  • Il ripristino nel cloud combina la protezione dei dati con un ripristino rapido per contribuire a ridurre i tempi di inattività e la perdita di dati.
  • Le violazioni dei dati costano ora alle organizzazioni in media milioni di dollari, rendendo una strategia di disaster recovery nel cloud più critica che mai.
  • Il backup and Recovery hanno finalità diverse: il backup conserva copie dei dati, mentre il Recovery si concentra sul ripristino delle operazioni dopo un guasto.
  • Le best practice includono la definizione degli obiettivi di tempo di ripristino (RTO) e di punto di ripristino (RPO), il rispetto della regola di backup 3-2-1, la classificazione dei carichi di lavoro in base alla criticità e il test regolare dei piani di ripristino.
  • Clumio by Commvault offre soluzioni di Backup and Recovery native per il cloud e con isolamento fisico (air-gapped) per i carichi di lavoro AWS, tra cui Amazon S3, DynamoDB e altri.

Recovery nel cloud consiste nel replicare i dati in un ambiente cloud in modo che la vostra organizzazione possa ripristinare rapidamente le operazioni dopo un’interruzione. Che si tratti di un attacco ransomware, di un’implementazione configurata in modo errato o di un’interruzione a livello di regione, una solida strategia di Recovery nel cloud vi offre la possibilità di recuperare i dati critici e riprendere le operazioni aziendali senza fare affidamento su infrastrutture legacy.   

La posta in gioco è alta. Gli attacchi informatici stanno aumentando in frequenza e sofisticazione. I guasti hardware si verificano senza preavviso. L’errore umano – dalle cancellazioni accidentali all’invio di codice errato – rimane una delle principali cause di perdita di dati. E per le organizzazioni che eseguono carichi di lavoro di produzione nel cloud, l’impatto di uno qualsiasi di questi eventi può estendersi ad applicazioni, database e intere regioni.  

Un approccio di disaster recovery nel cloud aiuta ad affrontare questi rischi archiviando copie di backup dei dati in ambienti cloud isolati e fuori sede e fornendo gli strumenti necessari per ripristinare rapidamente tali dati. A differenza dei tradizionali backup on-premise, le soluzioni basate sul cloud si adattano alle dimensioni della vostra infrastruttura e possono essere testate e convalidate senza interrompere i sistemi di produzione.  

In questa guida spieghiamo in dettaglio cos’è il Recovery nel cloud, in che modo differisce dal backup tradizionale e quali best practice dovreste seguire per proteggere la vostra organizzazione. 

Che cos’è la Recovery nel cloud?

Il backup su cloud e il disaster recovery sono due discipline correlate ma distinte che operano in sinergia per proteggere i dati e le operazioni della vostra organizzazione.   

Il backup su cloud è il processo di copia dei dati – file, database, configurazioni delle applicazioni e immagini di sistema – in un ambiente cloud remoto. Queste copie fungono da istantanee puntuali che è possibile utilizzare per ripristinare i dati in caso di perdita, danneggiamento o compromissione dell’originale. Il backup su cloud elimina la necessità di supporti fisici come nastri o array di archiviazione in loco e offre la flessibilità di archiviare i dati in più regioni e account.   

Il disaster recovery va oltre. Il disaster recovery è una strategia volta a ripristinare non solo i dati, ma anche le applicazioni, l’infrastruttura e i flussi di lavoro da cui dipende la vostra azienda. Un piano di disaster recovery definisce in quanto tempo è necessario tornare online (il vostro RTO) e quale livello di perdita di dati è tollerabile (il vostro RPO). 

Quando si combinano il backup su cloud e il disaster recovery, si ottiene una strategia di disaster recovery basata sul cloud, che consente di archiviare copie protette dei dati fuori sede e fornisce l’automazione e gli strumenti necessari per ripristinare i carichi di lavoro su larga scala.  

Perché la Recovery nel cloud è fondamentale

Il costo derivante dalla mancata protezione dei dati non è mai stato così elevato. Le violazioni dei dati costano ora alle organizzazioni, in media, milioni di dollari.  

Ma i costi delle violazioni sono solo una parte del quadro. I tempi di inattività non pianificati compromettono i ricavi, minano la fiducia dei clienti e innescano controlli normativi. Per le organizzazioni che operano in settori regolamentati come i servizi finanziari, la sanità e il settore legale, la mancata ripristinazione dei dati entro i tempi definiti può comportare multe, contenziosi e la perdita delle licenze operative.   

Il ransomware ha ulteriormente cambiato le carte in tavola. Gli aggressori prendono sempre più di mira l’infrastruttura di backup stessa, crittografando o distruggendo i dati di ripristino prima di sferrare il loro attacco principale. Senza una strategia di ripristino nel cloud che includa copie isolate e immutabili dei dati, si rischia di perdere sia l’ambiente di produzione sia la capacità di ripristinarlo.   

Il Disaster Recovery as a Service (DRaaS) si è affermato come una risposta a questa sfida, consentendo alle organizzazioni di replicare e trasferire i carichi di lavoro in un ambiente ospitato nel cloud senza dover gestire la propria infrastruttura di disaster recovery.  

Un piano di Recovery nel cloud ben progettato contribuisce a ridurre sia l’impatto finanziario che quello operativo delle interruzioni impreviste – e, sempre più spesso, rappresenta un requisito minimo richiesto da revisori, autorità di regolamentazione e fornitori di assicurazioni contro gli attacchi informatici.  

In sintesi: la Readiness per il ripristino in caso di attacchi ransomware non è più facoltativa. È un requisito aziendale.  

Backup su cloud vs. Recovery di emergenza: qual è la differenza?

Molte organizzazioni confondono il backup con il Recovery di emergenza, ma un backup senza un piano di Recovery lascia lacune critiche nella strategia di risposta. Comprendere la distinzione è essenziale per elaborare un piano completo di Backup and Recovery. Confrontiamoli.  

  Backup Cloud  Recupero dai disastri 
Scopo  Conservare copie dei dati in momenti specifici.  Ripristinare la piena operatività – applicazioni, infrastruttura e dati – a seguito di un guasto. 
Ambito  Protezione a livello di dati (file, database, oggetti).  Continuità a livello di sistema e a livello aziendale. 
Velocità  Ripristino di singoli file o set di dati; la velocità varia in base al volume.  Progettato per soddisfare obiettivi RTO definiti – da pochi minuti a poche ore. 
Metrica chiave  RPO: la frequenza con cui viene eseguito il backup dei dati.  RTO: la rapidità con cui riprendono le operazioni. 
Modello di costo  Si paga per lo spazio di archiviazione e il trasferimento.  Pagamento per la replica, l’infrastruttura di failover e l’orchestrazione. 

Il backup risponde alla domanda: “Posso creare copie dei miei dati?” Il disaster recovery risponde: “Posso rimettere in funzione la mia azienda?” Servono entrambi.

Una strategia di backup senza un piano di disaster recovery significa che potresti avere i tuoi dati, ma nessun modo per ripristinare le applicazioni e l’infrastruttura che dipendono da essi. Un piano di disaster recovery senza backup affidabili significa che potresti essere in grado di eseguire il failover, ma i dati recuperati potrebbero risultare incompleti, obsoleti o danneggiati.

La protezione più efficace deriva dalla combinazione del backup su cloud con un piano di disaster recovery strutturato che definisca gli obiettivi RTO e RPO per ogni carico di lavoro e verifichi regolarmente le procedure di ripristino.

Migliori pratiche per la Recovery nel cloud

Per definire una strategia efficace di ripristino nel cloud non basta scegliere uno strumento. È necessario un approccio strutturato alla pianificazione, all’architettura e ai test. Le migliori pratiche riportate di seguito consentono di progettare una soluzione di disaster recovery nel cloud in grado di reggere in condizioni reali.   

Segui la regola del backup 3-2-1. Mantieni almeno tre copie dei tuoi dati, archiviate su due diversi tipi di supporto, con una copia fuori sede nel cloud. Questa regola fondamentale aiuta a ridurre il rischio che un singolo punto di guasto elimini tutte le tue opzioni di Recovery.  

Definite gli obiettivi RTO e RPO per ogni carico di lavoro. Non tutti i carichi di lavoro hanno la stessa criticità. Il database di produzione rivolto ai clienti potrebbe richiedere un RPO di cinque minuti e un RTO di 15 minuti, mentre un ambiente di sviluppo potrebbe tollerare ore di inattività. Classificate i vostri carichi di lavoro di conseguenza e assegnate soluzioni di backup nel cloud per la continuità operativa in base a questi livelli.  

Utilizzate un’archiviazione immutabile e isolata fisicamente (air-gapped). I depositi isolati fisicamente e i backup immutabili aiutano a impedire che il ransomware crittografi o elimini i vostri dati di Recovery.   

Testate regolarmente il vostro piano di Recovery. Un backup che non avete mai ripristinato è un backup di cui non potete fidarvi. Pianificate esercitazioni operative di Recovery almeno una volta al trimestre, verificate che i vostri obiettivi RTO e RPO siano raggiungibili e documentate i risultati.  

Automatizzate il più possibile. I processi manuali di Backup and Recovery comportano errori umani e ritardi. Le soluzioni native per il cloud possono automatizzare le pianificazioni dei backup, le politiche di conservazione e i flussi di lavoro di Recovery, contribuendo a ridurre la finestra di esposizione. 

In che modo Clumio by Commvault contribuisce a proteggere i tuoi dati nel cloud

 Clumio di Commvault è progettato per le organizzazioni che eseguono carichi di lavoro di produzione su AWS e Google Cloud e necessitano di una soluzione di disaster recovery nel cloud in grado di garantire velocità, affidabilità e sicurezza su larga scala. 

Clumio adotta un approccio cloud-native e serverless per il Backup and Recovery. Non è necessario implementare o gestire alcuna infrastruttura: basta collegare i propri ambienti cloud, definire le politiche di protezione e Clumio si occuperà del resto. I dati di backup vengono archiviati in un vault immutabile e isolato fisicamente dall’ambiente di produzione, contribuendo a proteggere i dati di Recovery anche nel caso in cui l’ambiente primario venga compromesso. 

Clumio supporta carichi di lavoro cloud-native su AWS e Google Cloud, tra cui Amazon S3, DynamoDB, RDS e Aurora, EC2 ed EBS, Apache Iceberg su AWS, Amazon Neptune, Amazon DocumentDB e Google Cloud. Recovery è granulare e consente di ripristinare a livello di oggetto, prefisso, bucket, partizione, tabella o carico di lavoro, a seconda del servizio. Clumio Backtrack consente il rollback in loco per Amazon S3 e DynamoDB, mentre Instant Access permette di interrogare i dati di backup di S3 senza una reidratazione completa. 

Per il ripristino in caso di attacchi ransomware, Clumio aiuta le organizzazioni a ripristinare punti di ripristino puliti grazie a flussi di lavoro di ripristino granulari. Clumio supporta inoltre il ripristino tra account, tra regioni e tra progetti, offrendo la flessibilità necessaria per ripristinare i dati in ambienti cloud puliti quando necessario. 

Casi d’uso comuni delle soluzioni di disaster recovery nel cloud

Una soluzione di disaster recovery su cloud non è uno strumento universale. L’approccio corretto dipende dagli scenari di guasto per cui è necessario pianificare e dai carichi di lavoro che occorre proteggere. Ecco i casi d’uso più comuni per il disaster recovery su cloud.  

Recovery in seguito ad attacchi ransomware. Gli attacchi ransomware prendono sempre più di mira l’infrastruttura di backup stessa, rendendo le soluzioni di disaster recovery su cloud con isolamento fisico (air-gapped) un livello di difesa fondamentale. Disporre di backup immutabili e isolati fisicamente, archiviati al di fuori del proprio account cloud principale, può aiutare a ripristinare dati integri senza dover pagare un riscatto.  

Cancellazione accidentale dei dati. Un singolo script applicato in modo errato o un errore manuale possono cancellare un intero bucket S3 o una tabella DynamoDB. Il backup granulare nel cloud consente di recuperare oggetti, prefissi o partizioni specifici senza ripristinare l’intero ambiente, permettendo al vostro team di tornare al lavoro in pochi minuti, anziché in giorni.   

Guasti all’infrastruttura o alla regione. Le interruzioni del cloud sono rare ma non impossibili. Il Backup and Recovery interregionale offre la possibilità di ripristinare i carichi di lavoro in una regione diversa qualora la regione principale smettesse di funzionare, contribuendo a mantenere la continuità operativa.  

Requisiti di conformità e di audit. I quadri normativi nei servizi finanziari, nella sanità e in altri settori richiedono capacità di Backup and Recovery documentate. Il disaster recovery as a service può aiutare a soddisfare i requisiti di audit fornendo un backup automatizzato e basato su policy, con reportistica completa e controlli sulla conservazione dei dati.  

Ambienti cloud multiregionali e ibridi. Le organizzazioni che operano in più regioni o in configurazioni cloud ibride necessitano di una strategia unificata di Recovery nel cloud che abbracci tutti gli ambienti senza creare complessità di gestione. 


Il backup nel cloud non è più un optional: è un requisito fondamentale per qualsiasi organizzazione che esegua carichi di lavoro nel cloud. Le minacce sono reali, i costi di un guasto si misurano in milioni e gli standard normativi continuano a inasprirsi.  

La buona notizia è che le moderne soluzioni native per il cloud consentono di proteggere i dati, soddisfare gli obiettivi di Recovery e garantire la resilienza, senza la complessità e i costi aggiuntivi degli approcci tradizionali. Che si tratti di difendersi dal ransomware, di recuperare da un errore umano o di soddisfare un revisore, una strategia di Recovery nel cloud ben progettata consente di mantenere il controllo. 

Domande frequenti

Che cos’è il ripristino su cloud?

Recovery su cloud è una strategia che combina la copia dei dati in un ambiente cloud remoto con gli strumenti e i processi necessari per ripristinare le operazioni dopo un’interruzione. Aiuta a proteggere dalla perdita di dati causata da ransomware, guasti hardware, cancellazioni accidentali e altre minacce. 

In che modo il backup e il Recovery differiscono?

Il backup conserva copie dei dati in momenti specifici. Il ripristino di emergenza è una strategia più ampia incentrata sul ripristino di applicazioni, infrastruttura e operazioni aziendali. Un piano completo di Backup and Recovery prevede che entrambe le discipline operino in sinergia. 

Che cos’è il DRaaS?
Cosa sono RTO e RPO?

L’RTO (Recovery Time Objective) è il tempo massimo di inattività accettabile dopo un guasto. L’RPO (Recovery Point Objective) è la perdita massima di dati accettabile misurata in termini di tempo. Entrambi dovrebbero essere definiti per ogni carico di lavoro in base alla criticità aziendale. 

Quali sono le migliori pratiche per il backup nel cloud?

Seguire la regola del 3-2-1, definire gli obiettivi RTO e RPO per ogni carico di lavoro, utilizzare archiviazione isolata fisicamente e immutabile, classificare i carichi di lavoro in base alla criticità e testare il piano di Recovery almeno una volta al trimestre. Queste pratiche aiutano a creare una soluzione resiliente di Recovery di emergenza nel cloud. 

In che modo Clumio protegge i dati cloud?

Clumio offre funzionalità di Backup and Recovery cloud-native e isolate fisicamente per i carichi di lavoro su AWS e Google Cloud. Contribuisce a ridurre i tempi di Recovery grazie a ripristini granulari e aiuta a proteggersi dal ransomware grazie a un’architettura di archiviazione isolata e al rilevamento delle minacce potenziato dall’intelligenza artificiale. 


In un precedente articolo del blog, ho illustrato in dettaglio come la piattaforma di protezione dei dati di Clumio per Amazon RDS sia stata utilizzata in un audit SOC 2 condotto dall’AICPA per dimostrare che fossero state implementate procedure adeguate di backup e ripristino per una fonte di dati critica. In questo articolo del blog, tratterò gli aspetti più generali della protezione dei dati, della sicurezza delle informazioni e dei requisiti di conformità contenuti nei Criteri dei Servizi di Fiducia del 2017, su cui si basa lo standard SOC 2.

Cosa significa essere conformi allo standard SOC 2?

Il Service Organization Control 2 (comunemente denominato SOC 2) è un rapporto sui controlli relativi alle organizzazioni di servizi che forniscono servizi ad altre organizzazioni, redatto da un revisore indipendente. Il rapporto illustra in dettaglio in che modo la vostra organizzazione ha implementato le linee guida TSC (Trust Services Criteria) del 2017 (PDF) e l’efficacia con cui i controlli hanno funzionato durante il periodo di riferimento del rapporto (di solito 6 mesi o più). La conformità SOC 2 è un indicatore per i clienti e dimostra, tramite i rapporti di conformità, che essi possono fidarsi del fatto che i servizi forniti soddisfano una serie standardizzata di controlli di qualità. Queste certificazioni, tra cui SOC 2, sono estremamente preziose nella prevenzione delle violazioni dei dati.

I criteri sono 5 e riguardano la sicurezza dei dati e diverse pratiche di sicurezza:

  • Sicurezza
  • Riservatezza
  • Disponibilità
  • Integrità del processo
  • Privacy

insieme a una serie di Criteri Comuni. La maggior parte delle organizzazioni seleziona, progetta e implementa controlli che garantiscano, come minimo, la sicurezza, la riservatezza e la disponibilità. I Criteri Comuni devono essere rispettati indipendentemente dai criteri aggiuntivi selezionati.

I Criteri Comuni in relazione agli obblighi in materia di protezione dei dati

CC6.4 L’ente limita l’accesso fisico alle strutture e alle risorse informative protette (ad esempio, strutture dei centri dati, archivi dei supporti di backup e altre aree sensibili) al personale autorizzato, al fine di soddisfare gli obiettivi dell’ente.

Se utilizzi un fornitore di servizi cloud come Amazon Web Services (AWS), beneficerai dei controlli fisici e ambientali di AWS che proteggono i suoi data center. Tuttavia, i tuoi supporti di archiviazione dei backup sarebbero in genere delle snapshot presenti nei tuoi account AWS. Queste risiedono nel tuo account, all’interno dello stesso dominio amministrativo dei tuoi dati online. Ciò può risultare indesiderabile dal punto di vista della sicurezza, specialmente se un incidente come un attacco ransomware consentisse a qualcuno di assumere il controllo del tuo account. Se qualcuno ottiene il controllo del tuo account, ottiene anche il controllo dei tuoi backup. Tuttavia, se i tuoi dati sono protetti da Clumio, i tuoi supporti di backup si trovano in un dominio amministrativo separato, utilizzando una chiave di crittografia dedicata. L’aggiunta dell’autenticazione a due fattori o di un provider di identità esterno basato su SAML al tuo account Clumio garantisce una protezione aggiuntiva.

CC6.7 L’ente limita la trasmissione, il trasferimento e la rimozione delle informazioni agli utenti e ai processi interni ed esterni autorizzati e le protegge durante la trasmissione, il trasferimento o la rimozione, al fine di soddisfare gli obiettivi dell’ente.

Per quanto riguarda in particolare la versione CC6.7, sto analizzando questo aspetto specifico:

  • Protezione dei supporti rimovibili — Per i supporti rimovibili (come chiavette USB e nastri di backup) vengono utilizzate, a seconda dei casi, tecnologie di crittografia e misure di protezione fisica.

La piattaforma di Clumio integra la crittografia, con la possibilità di scegliere tra una chiave gestita da Clumio o una chiave fornita dall’utente…!

Ora possiamo esaminare alcuni aspetti più complessi per molte organizzazioni:

1. CC7.5 L’organizzazione individua, sviluppa e attua misure volte al ripristino a seguito di incidenti di sicurezza individuati.

In questo controllo ci sono diversi aspetti su cui soffermarsi, ma mi concentrerò su questi:

  • Ripristino dell’ambiente interessato — Le attività mirano a riportare l’ambiente interessato al normale funzionamento tramite la ricostruzione dei sistemi, l’aggiornamento del software, l’installazione di patch e la modifica delle configurazioni, secondo necessità.
  • Miglioramento delle procedure di risposta e di Recovery — Si analizzano gli insegnamenti tratti e si migliorano il piano di risposta agli incidenti e le procedure di Recovery.
  • Attua i test relativi al piano di Recovery in caso di incidenti — I test relativi al piano di Recovery in caso di incidenti vengono effettuati a cadenza periodica.

2. CC9.1 L’entità identifica, seleziona e sviluppa attività volte a mitigare i rischi derivanti da potenziali interruzioni dell’attività.

Si consideri questo punto chiave, ponendo particolare enfasi sul trattamento dei dati e sull’importanza di una corretta crittografia degli stessi:

  • Prende in considerazione la mitigazione dei rischi di interruzione dell’attività — Le attività di mitigazione dei rischi comprendono lo sviluppo di politiche, procedure, comunicazioni e soluzioni alternative di elaborazione pianificate per rispondere a eventi di sicurezza che interrompono le operazioni aziendali, mitigarne l’impatto e ripristinare la normalità. Tali politiche e procedure includono processi di monitoraggio, informazione e comunicazione volti a garantire il raggiungimento degli obiettivi dell’entità durante le fasi di risposta, mitigazione e Recovery.

Certamente, questi controlli dovrebbero essere una priorità assoluta nell’attuale contesto caratterizzato da minacce informatiche costanti.

Una delle principali funzionalità di Clumio, che sfrutta il cloud computing, è la possibilità di eseguire ciò che chiamiamo “Recovery tra account”. Posso collegare più account AWS al mio ambiente Clumio e proteggere risorse quali istanze EC2, volumi EBS, bucket S3, ecc.  Tuttavia, al momento della Recovery, posso scegliere di ripristinare alcune o tutte queste risorse in qualsiasi account AWS che ho collegato, non solo nell’account in cui le fonti dei dati erano originariamente protette. Ciò consente alle aziende di simulare un processo di audit, una funzionalità fondamentale negli audit di conformità. Ciò significa che posso avere un account AWS collegato e pronto per eseguire la Recovery a seguito di un incidente.  Questo non solo può aiutare enormemente il Recovery in caso di un incidente reale, ma mi permette anche di simulare quella stessa procedura a scopo di test e perfezionamento. Il fulcro di standard come SOC 2 e ISO 27001 è che le procedure vengono testate, perfezionate, ampliate e migliorate nel tempo. Il Recovery del proprio ambiente di un anno fa potrebbe non essere lo stesso del Recovery del proprio ambiente della prossima settimana. Nel corso dell’ultimo anno potreste aver aggiunto nuovi dati o risorse fondamentali per il funzionamento dell’ambiente. Testare e aggiornare frequentemente le vostre procedure di Recovery dovrebbe essere un elemento fondamentale per un funzionamento ottimale.

Criteri relativi ai servizi di fiducia in materia di disponibilità

Passiamo ora a controlli più specifici, abbinati a elementi quali la crittografia e il trattamento dei dati. Nei criteri relativi al servizio di fiducia “Disponibilità”, occorre considerare quanto segue:

A1.2 L’ente autorizza, progetta, sviluppa o acquisisce, implementa, gestisce, approva, mantiene e monitora le misure di tutela ambientale, il software, i processi di backup dei dati e l’infrastruttura di Recovery al fine di raggiungere i propri obiettivi.

A1.3 L’entità verifica che le procedure del piano di Recovery a supporto del ripristino del sistema siano conformi ai propri obiettivi.

Gli aspetti specifici su cui concentrarsi in questi controlli sono:

(in A1.2)

  • Individua i dati di cui è necessario eseguire il backup — I dati vengono analizzati per stabilire se sia necessario eseguire il backup.
  • Esegue il backup dei dati — Sono in atto procedure per il backup dei dati, il monitoraggio volto a individuare eventuali errori nel processo di backup e l’adozione di misure correttive qualora tali errori si verifichino.
  • Prevede l’archiviazione fuori sede — I dati di backup vengono archiviati in una sede sufficientemente distante dalla sede di archiviazione principale, in modo tale da ridurre a un livello adeguato la probabilità che un evento di natura ambientale o di sicurezza possa compromettere entrambe le serie di dati.

(in A1.3)

  • Attua i test dei piani di continuità operativa — I test dei piani di continuità operativa vengono effettuati a cadenza periodica. I test comprendono: (1) lo sviluppo di scenari di test basati sulla probabilità e sull’entità delle minacce; (2) l’analisi delle componenti di sistema dell’intera entità che potrebbero compromettere la disponibilità; (3) scenari che tengono conto della potenziale indisponibilità del personale chiave; e (4) la revisione dei piani e dei sistemi di continuità operativa sulla base dei risultati dei test.
  • Verifica dell’integrità e della completezza dei dati di backup — L’integrità e la completezza delle informazioni di backup vengono verificate periodicamente

La piattaforma di Clumio si basa su un approccio alla protezione dei dati guidato da criteri. È possibile selezionare i criteri relativi alle risorse di cui eseguire il backup, in base al nome, al tipo, al raggruppamento, ai tag, ecc. Successivamente, si definisce un criterio e, facoltativamente, una finestra temporale che determina quando e con quale frequenza le risorse vengono protette. Questo potente metodo garantisce una chiara definizione e implementazione dei punti chiave elencati nel controllo A1.2 sopra riportato, oltre a contribuire al rispetto degli standard relativi al trattamento e alla crittografia dei dati.

Per quanto riguarda l’A1.3, l’attenzione è rivolta alla continuità operativa e al concetto ad essa strettamente correlato, ovvero il ripristino di emergenza. Questo controllo è inoltre strettamente correlato al controllo CC7.5 sopra menzionato, poiché un incidente di sicurezza potrebbe facilmente determinare la necessità di attivare le procedure di continuità operativa e di ripristino di emergenza. È importante ribadire che testare le proprie procedure è di fondamentale importanza. Non esiste una soluzione “facile”, ma verificare l’integrità e la ripristinabilità dei dati protetti in Clumio è semplice tramite l’interfaccia utente e automatizzabile tramite l’API.
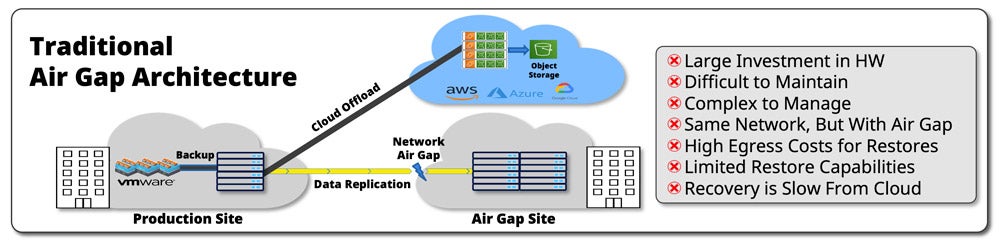
Riservatezza

Gli ultimi controlli di cui parleremo rientrano nei criteri di riservatezza. Eccoli:

  1. C1.1 L’ente identifica e conserva le informazioni riservate al fine di soddisfare i propri obiettivi in materia di riservatezza.
  2. C1.2 L’entità divulga informazioni riservate al fine di soddisfare i propri obiettivi in materia di riservatezza.

I punti chiave sono:

  • Identificazione delle informazioni riservate — Sono state adottate procedure per identificare e classificare le informazioni riservate al momento della loro ricezione o creazione, nonché per stabilire il periodo di conservazione delle stesse.
  • Protezione delle informazioni riservate dalla distruzione — Sono state adottate procedure volte a proteggere le informazioni riservate dalla cancellazione o dalla distruzione durante il periodo di conservazione specificato.
  • Identificazione delle informazioni riservate da distruggere — Sono in vigore procedure volte a identificare le informazioni riservate che devono essere distrutte al termine del periodo di conservazione.
  • Distruzione delle informazioni riservate — Sono state adottate procedure per cancellare o distruggere in altro modo le informazioni riservate che sono state identificate come soggette a distruzione.

Questi aspetti possono risultare complessi a seconda delle modalità di archiviazione dei dati. Tuttavia, l’approccio alla protezione dei dati basato su criteri prestabiliti può attenuare alcune di queste difficoltà. 

Conclusione

A conti fatti, molte organizzazioni devono far fronte a oneri significativi in materia di protezione dei dati. Le esigenze sono molteplici: è necessario proteggere i dati in modo sicuro ed essere in grado di dimostrare le procedure che li tutelano e ne garantiscono il recupero. I controlli qui descritti rappresentano solo una parte dei requisiti previsti per un audit SOC 2, ma si tratta di controlli fondamentali che offrono vantaggi ben oltre l’ambito di un semplice rapporto di conformità. Per saperne di più su come semplificare i tuoi audit, prenota una demo personalizzata con un esperto di cloud.

Per ottenere ulteriori informazioni sulla conformità SOC 2 e consigli da parte di esperti che ti aiutino a superare il tuo prossimo audit SOC 2, iscriviti al webinar “Simplifying SOC 2 Compliance”, una risorsa eccellente per chi ricopre ruoli di governance.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Sebbene i primi mesi di quest’ anno abbiano portato cambiamenti globali senza precedenti, dal nostro modo di pensare a quello di lavorare, noi di Commvault abbiamo unito le forze per adattarci alla “nuova normalità”. Siamo rimasti fedeli alle nostre priorità principali: garantire la sicurezza dei nostri dipendenti e delle nostre comunità, continuare a essere al fianco dei nostri clienti e perseguire con determinazione la nostra innovazione.  

E sebbene il modo in cui interagiamo con i nostri clienti sia cambiato, l’attività non si è fermata. Abbiamo portato molti nuovi utenti nella famiglia Commvault e ampliato le relazioni esistenti, con casi d’uso che abbracciano cloud, cloud, cloud e carichi di lavoro SaaS . Nello spirito di condividere alcune buone notizie, vorrei cogliere l’occasione per celebrare alcuni dei casi d’uso nuovi e ampliati dei nostri clienti nel nostro quarto trimestre fiscale.

Blue Cross and Blue Shield of Minnesota; la NASA (vedi sotto); l’operatore di telefonia mobile MTS; Shaanxi Coal Industry; CPA Global; il Ministero delle Finanze della Polonia; e il fornitore di servizi cloud Chmury Krajowej hanno tutti scelto Commvault per le loro esigenze critiche nel quarto trimestre.

https://share.vidyard.com/watch/H1RYLBTzeT29s7M7htSUEb?

Kira Blackwell, responsabile di programma presso la sede centrale della NASA, all’interno dell’Ufficio della Direzione delle missioni tecnologiche spaziali, illustra l’importanza dei dati, di una loro corretta gestione e dei vantaggi derivanti dall’utilizzo di Commvault.


Inoltre, McDonald’s Corporation si è rivolta a Commvault per far fronte alla crescente tendenza a trasferire le infrastrutture sul cloud. Ecco cosa hanno dichiarato riguardo al modo in cui Commvault li sta aiutando ad affrontare tale iniziativa.

McDonald’s Corporation passa al cloud

Grazie a un’implementazione Commvault già consolidata, stiamo ora sfruttando le funzionalità cloud di Commvault per liberarci dalla gestione della nostra infrastruttura tecnologica; stiamo invece investendo massicciamente nel cloud per garantire il funzionamento delle nostre operazioni IT. La soluzione software di Commvault colma le lacune degli strumenti cloud nativi e ha soddisfatto ogni esigenza del team Cloud Services di McDonald’s, fornendo backup ottimizzati ed efficaci per tutti i database. La soluzione di Commvault ottimizza le prestazioni sui server cloud AWS e Microsoft Azure e garantisce risparmi sui costi grazie alla deduplicazione e alla compressione.

– Douglas Leonard, Direttore – Cloud Services, McDonald’s Corporation

Vorrei inoltre mettere in evidenza i clienti che hanno condiviso le loro esperienze in questo trimestre. Questi clienti provengono da diversi settori e casi d’uso e utilizzano Commvault per proteggere i dati critici sia in locale che nel cloud, garantendo al contempo la conformità in materia di conservazione dei documenti, privacy delle cartelle cliniche e altro ancora.

Commvault garantisce la protezione dei dati di Parsons Corporation  

https://share.vidyard.com/watch/WYnraLDUt7DfM1Ck88zaRU?

Parsons utilizza la gestione intelligente dei dati di Commvault per i carichi di lavoro distribuiti tra le posizioni di archiviazione cloud AWS S3 Standard-IA e AWS S3 Glacier, le macchine virtuali VMware e Hyper-V, oltre ai server fisici.


Gli ambienti cloud in genere non dispongono di solide funzionalità integrate di protezione dei dati e, inoltre, possono risultare difficili da proteggere senza gli strumenti adeguati. Parsons Corporation gestisce il proprio ambiente di Recovery on-premise e la protezione dei dati su AWS con Commvault.

“Siamo passati dai backup su nastro ad AWS e ora stiamo portando avanti un’iniziativa volta a trasferire l’intero ambiente sul cloud. Il passaggio al cloud è stato davvero semplice. Con la soluzione Commvault basta avere il Command Center. È tutto semplicissimo.” – Benjamin Roper, specialista in Backup and Recovery aziendale, Parsons Corporation

Il Dipartimento penitenziario del Delaware è ora pronto per la gestione dei dati

https://share.vidyard.com/watch/i1NVW9yeBrFHYm36YqnKpq?

“I dati aiutano a raccontare una storia”, afferma Phil Winder, direttore del dipartimento informatico del Dipartimento penitenziario del Delaware.


Quando ogni dato influisce sulla vita di una persona, il settore pubblico deve essere pronto a gestire i dati. Una gestione ottimizzata dei dati è fondamentale, dal Recovery in caso di disastri senza perdita di dati all’accesso rapido ai dati che incidono sulla libertà di una persona.

“Abbiamo svolto un’esercitazione di Recovery di emergenza e, in effetti, pensavamo di aver perso alcuni dati. Non possiamo permetterci di perdere dati. Grazie a una rapida telefonata all’assistenza di Commvault, il problema è stato individuato. L’organizzazione è tornata operativa nel giro di un’ora, senza alcuna perdita di dati.” – Phil Winder, Dipartimento di correzione del Delaware

Essendo una persona che ama incontrare i clienti, mi manca il contatto diretto che abbiamo dovuto sospendere a causa della situazione attuale, ma abbiamo dato sfogo alla nostra creatività nel modo in cui interagiamo con i nostri clienti per mantenere quel tocco personale. È stato fantastico vedere e ascoltare alcuni dei nostri clienti nei video pubblicati di recente. Vi invito a scoprire come clienti quali Cochlear, Penn State Health e Mitchell International (guardate i video qui sotto) utilizzano Commvault per risolvere le loro sfide più critiche in materia di dati.

https://share.vidyard.com/watch/GMP6VNbo8SJBU3SNnkSX8u?

Coerenza, affidabilità, backup giornalieri delle macchine virtuali VMware e un ambiente senza preoccupazioni? Grazie al consolidamento dei prodotti di backup, Cochlear è riuscita a semplificare la protezione sicura dei dati sanitari e a ottenere quell’ambiente senza preoccupazioni.


https://share.vidyard.com/watch/FWb33HvixuZJR6Jh4iCLoa?

La sostituzione di IBM TSM con la soluzione di protezione dei dati Commvault ha consentito a Penn State Health di gestire più efficacemente grandi volumi di dati, di migliorare l’assistenza clienti e di avere la certezza che i dati potessero essere facilmente recuperati.


https://share.vidyard.com/watch/rf6uwp5RwX9hDiM5WJgs1go?

Per Mitchell International, fornitore di soluzioni tecnologiche per il settore delle assicurazioni auto e contro i rischi, il software Commvault garantisce la protezione dei dati in un ambiente IT in continua espansione e contribuisce a migliorare il servizio clienti.


Commvault è sulla bocca di tutti

Oltre ai successi ottenuti con i nostri clienti, abbiamo ricevuto anche numerosi riconoscimenti dal settore! Scopri i premi che ci sono stati recentemente assegnati da CRN, Gartner, Storage Magazine e altri:

Sebbene questo sia un periodo in cui il settore – e il mondo intero – non stanno certo operando come di consueto, siamo orgogliosi di essere al fianco dei nostri clienti. Il cliente è sempre al centro della nostra attenzione, e questi casi d’uso parlano da soli.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Conformità dei dati: cos’è e perché è importante

La conformità dei dati nel cloud garantisce che i dati archiviati nel cloud siano conformi a tutte le leggi, i regolamenti e gli standard di settore applicabili. Scopri quali framework si applicano e come creare un ambiente cloud conforme.

(Aggiornato il 25 agosto 2026)

Punti di forza

La conformità dei dati nel cloud comprende normative, responsabilità condivisa e monitoraggio continuo. Ecco i punti essenziali.

  • La conformità dei dati nel cloud consiste nell’allineare le operazioni cloud ai requisiti normativi, agli standard di settore e alle politiche interne di governance dei dati.
  • I principali quadri normativi, tra cui GDPR, HIPAA, PCI DSS, SOC 2 e FedRAMP, impongono obblighi distinti a seconda del settore, dell’area geografica e dei tipi di dati.
  • Il modello di responsabilità condivisa implica che il fornitore di servizi cloud contribuisca a proteggere l’infrastruttura, ma che l’azienda sia responsabile di come configura, accede e protegge i propri dati.
  • Le best practice includono la classificazione dei dati, l’accesso con privilegi minimi, la crittografia, il monitoraggio automatizzato della conformità e valutazioni periodiche dei rischi.
  • La conformità continua richiede strumenti automatizzati, cadenzamenti definiti per gli audit e piani di risposta agli incidenti che si evolvano di pari passo con i cambiamenti normativi.

Che cos’è la conformità dei dati all’ cloud ? 

La conformità dei dati nel cloud è la disciplina volta a garantire che i dati archiviati, elaborati e trasmessi in ambienti cloud rispettino tutte le leggi, i regolamenti, gli standard di settore e le politiche di governance interne applicabili. Copre ogni aspetto, dalle modalità di raccolta e classificazione delle informazioni a quelle di crittografia durante il trasferimento e l’archiviazione, dal controllo degli accessi alla risposta alle violazioni.  

Perché la conformità dei dati nel cloud richiede la vostra attenzione proprio ora? Perché il costo di un errore continua a salire. Le violazioni dei dati comportano ormai costi di svariati milioni di dollari se si considerano gli interventi tecnici correttivi, le sanzioni normative, le spese legali e il danno reputazionale duraturo.

Se la vostra organizzazione gestisce nel cloud dati dei clienti, documenti finanziari, informazioni sanitarie o carichi di lavoro governativi, la conformità dei dati non è facoltativa. Normative come il GDPR e l’HIPAA prevedono misure coercitive, e i clienti si aspettano sempre più spesso la prova che le loro informazioni siano protette. La conformità nel cloud rappresenta inoltre un fattore di differenziazione competitiva: le organizzazioni che dimostrano una solida governance dei dati conquistano la fiducia, concludono accordi più rapidamente ed evitano il caos operativo causato dalla gestione delle emergenze post-violazione. Sia

che stiate migrando i vostri primi carichi di lavoro o gestendo un ambiente multi-cloud maturo, comprendere la conformità dei dati nel cloud è il fondamento per costruire operazioni cloud resilienti e affidabili. 

Principali quadri normativi e standard di conformità 

Per orientarsi tra gli standard di conformità dei dati nel cloud, occorre innanzitutto comprendere quali quadri normativi si applicano alla propria organizzazione. Ecco i cinque più importanti:

GDPR (Regolamento generale sulla protezione dei dati): si applica a qualsiasi organizzazione che tratti dati personali di residenti nell’UE, indipendentemente dalla sede centrale. I requisiti principali includono i diritti degli interessati, la notifica delle violazioni entro 72 ore e la protezione dei dati fin dalla progettazione. Le violazioni comportano multe fino a 20 milioni di euro o al 4% del fatturato globale annuo, a seconda di quale sia l’importo più elevato. Per un’analisi più approfondita del panorama normativo, consulta la nostra guida alle normative sulla privacy dei dati.  

HIPAA (Health Insurance Portability and Accountability Act): disciplina le informazioni sanitarie protette (PHI) negli Stati Uniti. Se sei un operatore sanitario, un piano sanitario o un partner commerciale che gestisce PHI nel cloud, la conformità all’HIPAA richiede crittografia, controlli di accesso e registrazione degli audit.

PCI DSS (Payment Card Industry Data Security Standard): si applica a qualsiasi entità che archivia, elabora o trasmette i dati dei titolari di carte di pagamento. La conformità allo standard PCI DSS richiede la segmentazione della rete, la gestione delle vulnerabilità e test di penetrazione regolari.

SOC 2 (Service Organization Control 2): un quadro di conformità cloud basato sulla fiducia e fondato su cinque criteri: sicurezza, disponibilità, integrità del trattamento, riservatezza e privacy. La conformità SOC 2 è spesso un prerequisito per i fornitori SaaS aziendali.

FedRAMP e NIST: FedRAMP standardizza il processo di valutazione della sicurezza e di autorizzazione per i prodotti cloud utilizzati dalle agenzie federali statunitensi. Il quadro di riferimento per la sicurezza informatica del NIST, aggiornato alla versione 2.0 nel febbraio 2024, include ora la governance come sesta funzione fondamentale, riflettendo la crescente importanza dei quadri di riferimento per la conformità cloud a livello organizzativo. 

Il Modello di responsabilità condivisa

Il modello di responsabilità condivisa è il concetto fondamentale alla base della conformità dei dati nel cloud e della conformità alla sicurezza nel cloud, e fraintenderlo è la causa principale dei fallimenti in materia di conformità nel cloud. In termini semplici, il vostro fornitore di servizi cloud è responsabile di contribuire a proteggere l’infrastruttura, mentre voi siete responsabili della sicurezza di tutto ciò che vi collocate. Per

l’Infrastruttura come Servizio (IaaS), il fornitore gestisce l’hardware fisico, gli hypervisor e la struttura di rete. L’utente è responsabile del sistema operativo, del middleware, delle applicazioni, della classificazione dei dati, della gestione delle identità e degli accessi e della crittografia. Man mano che ci si sposta verso l’alto nello stack fino alla Platform as a Service (PaaS), il provider si assume maggiori responsabilità per l’ambiente di esecuzione e il sistema operativo, ma l’utente mantiene comunque il controllo sulla logica applicativa e sull’accesso ai dati. Con la Software as a Service (SaaS), il provider gestisce quasi tutto, ma l’utente rimane responsabile dell’accesso degli utenti, della condivisione dei dati e delle impostazioni di configurazione.  

L’impatto finanziario di un errore in questo ambito è grave. Molti di questi incidenti sono riconducibili a bucket di archiviazione configurati in modo errato, politiche di accesso eccessivamente permissive o integrazioni di terze parti non monitorate, tutti aspetti che rientrano pienamente nella sfera di responsabilità del cliente all’interno del modello di responsabilità condivisa. 

Migliori pratiche per la conformità nel cloud 

Per garantire un solido livello di conformità e sicurezza dei dati nel cloud è necessario un approccio sistematico. Ecco otto pratiche che costituiscono la base di una conformità efficace nel cloud:

  1. Classificate i vostri dati sensibili. Non è possibile proteggere ciò che non si comprende. Assegnate ogni risorsa di dati alla categoria normativa di appartenenza, che si tratti di dati personali ai sensi del GDPR, di informazioni sanitarie protette (PHI) ai sensi dell’HIPAA o di dati dei titolari di carte di credito ai sensi dello standard PCI DSS.
  2. Implementate l’accesso con il principio del privilegio minimo e l’autenticazione a più fattori (MFA). Concedete agli utenti solo le autorizzazioni di cui hanno bisogno e applicate l’autenticazione a più fattori su tutti gli account cloud. Ciò riduce l’entità del danno nel caso in cui le credenziali vengano compromesse.
  3. Crittografate i dati inattivi e in transito. Utilizzate standard di crittografia robusti come AES-256 per i dati archiviati e TLS 1.2 o versioni successive per i dati in transito.
  4. Automatizzate il monitoraggio della conformità. Gli audit manuali non riescono a stare al passo con la velocità delle implementazioni cloud. Implementate strumenti che valutino continuamente le configurazioni rispetto ai vostri standard di conformità.
  5. Effettuare valutazioni periodiche dei rischi. Le valutazioni trimestrali consentono di individuare le lacune emergenti prima che lo facciano i revisori.
  6. Creare un programma di governance del cloud. Stabilire politiche, assegnare le responsabilità e creare strutture di rendicontazione che colleghino i team tecnici alla leadership in materia di conformità.
  7. Affrontare il fenomeno dello “shadow IT”. I servizi cloud non autorizzati creano punti ciechi nel vostro quadro di conformità. Implementate strumenti di rilevamento e politiche di approvvigionamento chiare.
  8. Sviluppate un piano di Recovery di emergenza. I quadri normativi di conformità richiedono sempre più spesso capacità di Recovery comprovate. Documentate i vostri obiettivi di tempo di Recovery e testate regolarmente i vostri piani. Per indicazioni su come crearne uno, consultate il nostro articolo sulla creazione di un piano di Backup per la conformità.
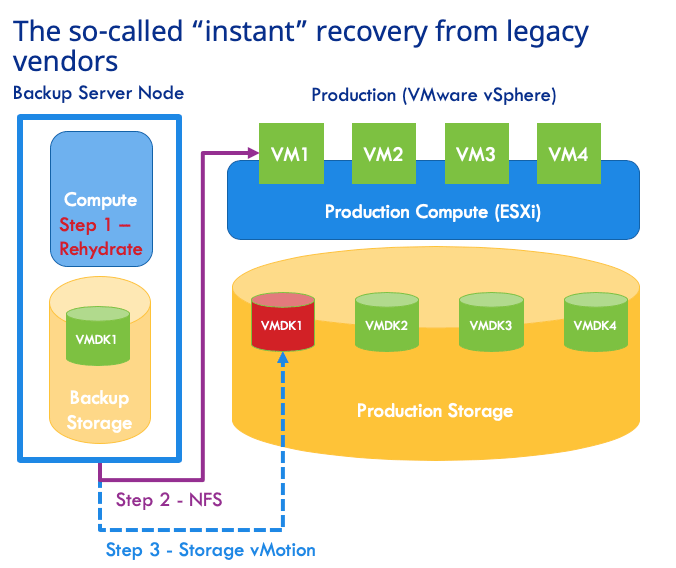
Come garantire la conformità nel tempo 

La conformità dei dati non è un traguardo. È una pratica continua che si evolve man mano che le normative cambiano, la vostra presenza nel cloud cresce e emergono nuove minacce. Ecco come instaurare una disciplina duratura in materia di conformità dei dati nel cloud.

Investite in strumenti di monitoraggio automatizzato. I controlli manuali non sono efficaci su scala cloud. Le piattaforme automatizzate analizzano continuamente il vostro ambiente alla ricerca di scostamenti nella configurazione, violazioni delle politiche e anomalie di accesso, per poi avvisare il vostro team in tempo reale.   

Definire una cadenza chiara per gli audit. Effettuare revisioni interne di conformità su base trimestrale e audit esterni completi su base annuale. Documentare ogni risultato e monitorare le azioni correttive fino al loro completamento.

Mantenere un piano di risposta agli incidenti collaudato.
Normative come il GDPR richiedono la notifica delle violazioni entro 72 ore. Non è possibile rispettare tale scadenza con un piano non testato. Eseguire esercitazioni teoriche almeno due volte all’anno e aggiornare il proprio piano d’azione dopo ogni incidente reale.  

Sottoponete a audit i fornitori terzi. Il vostro livello di conformità nel cloud si estende a ogni fornitore che entra in contatto con i vostri dati. Richiedete i rapporti SOC 2, conducete revisioni annuali dei fornitori e includete gli obblighi di conformità nei vostri contratti.

Monitorate in modo proattivo le modifiche normative. Assegnate la responsabilità del monitoraggio degli aggiornamenti normativi in ogni giurisdizione in cui operate. Iscrivetevi ai feed normativi, entrate a far parte di gruppi di settore e integrate le modifiche normative nel vostro calendario di governance. 

Clumio offre una protezione dei dati nativa per il cloud con backup air-gapped, ripristino granulare e monitoraggio continuo della conformità, progettata appositamente per i carichi di lavoro nel cloud.

Richiedete una demo per scoprire come Clumio contribuisce a garantire la conformità e la recuperabilità dei vostri dati nel cloud. 


Domande frequenti

Che cos’è la conformità dei dati all’ cloud ?

La conformità dei dati nel cloud consiste nel garantire che i dati presenti in ambienti cloud soddisfino tutti i requisiti legali, normativi e organizzativi applicabili. Ciò comporta l’allineamento delle configurazioni cloud, delle politiche di accesso e delle pratiche di gestione dei dati a quadri normativi quali il GDPR, l’HIPAA e il PCI DSS.

Quali normative si applicano ai dati nel cloud?

Le normative applicabili dipendono dal settore, dall’area geografica e dai tipi di dati. Tra i quadri normativi più comuni figurano il GDPR per i dati personali nell’UE, l’HIPAA per le informazioni sanitarie negli Stati Uniti, il PCI DSS per i dati delle carte di pagamento, il SOC 2 per le organizzazioni di servizi e il FedRAMP per i servizi cloud federali statunitensi. Molte organizzazioni devono conformarsi contemporaneamente a più quadri normativi.

Cosa significa il modello di responsabilità condivisa?

Il modello di responsabilità condivisa ripartisce gli obblighi di sicurezza del cloud tra il fornitore di servizi cloud e il cliente. Il fornitore garantisce la sicurezza dell’infrastruttura sottostante, mentre il cliente è responsabile della configurazione del proprio ambiente, della gestione degli accessi, della protezione dei propri dati e del rispetto dei requisiti di conformità specifici per i propri carichi di lavoro.

Quali sono le sfide più comuni relative alla conformità nel cloud?

Le sfide più comuni includono la gestione della conformità in ambienti multi-cloud, stare al passo con normative in rapida evoluzione e affrontare il fenomeno dello “shadow IT”, in cui servizi cloud non autorizzati creano punti ciechi. Anche la mancanza di personale qualificato e un’automazione inadeguata contribuiscono alle lacune di conformità.

In che modo le organizzazioni possono garantire la conformità?

Le organizzazioni mantengono la conformità attraverso audit interni regolari, strumenti di monitoraggio automatizzati che rilevano le deviazioni di configurazione, la formazione continua dei dipendenti e strutture di governance chiaramente definite. La collaborazione con piattaforme di conformità native per il cloud aiuta a ridurre lo sforzo manuale e consente di essere sempre pronti per gli audit.

Quali sono le conseguenze della non conformità?

La non conformità può comportare sanzioni finanziarie sostanziali. Le violazioni del GDPR comportano multe fino a 20 milioni di euro o al 4% del fatturato annuo globale. Oltre alle multe, una violazione dei dati costa in media 4,44 milioni di dollari e le organizzazioni devono affrontare danni alla reputazione, perdita di clienti e potenziali azioni legali.  


Supponiamo che abbiate un gruppo di disponibilità (AG) di SQL Server nel vostro data center virtualizzato. Questo AG di SQL Server ospita numerosi database che supportano applicazioni mission-critical. Attualmente il volume totale dei dati mission-critical è pari a mezzo terabyte, ma è in rapida crescita. Siete preoccupati per la disponibilità di questo SQL Server, ed è proprio per questo che lo avete configurato fin dall’inizio come gruppo di disponibilità AlwaysOn. Inoltre, siete ben consapevoli che l’AG non protegge da malfunzionamenti del software, danneggiamenti dei dati e vulnerabilità di sicurezza; pertanto, desiderate eseguire il backup di quel mezzo terabyte altrove, preferibilmente in un ambiente isolato fisicamente dal sito di produzione. Nel malaugurato caso di perdita dei dati, qual è il miglior obiettivo di tempo di Recovery (RTO) che il vostro fornitore di servizi di Backup and Recovery può offrirvi?

È probabile che sentiate i fornitori di soluzioni di backup per sistemi on-premise vantare i vantaggi del “ripristino istantaneo” per le macchine virtuali. L’RTO promesso va da pochi secondi a pochi minuti. Tuttavia, quando si tratta di riportare una macchina virtuale (VM) al suo livello operativo di produzione, non c’è nulla di “istantaneo” nel cosiddetto ripristino istantaneo.

Il cosiddetto “ripristino istantaneo” consiste nel fornire i file del disco della macchina virtuale dal sistema di backup tramite NFS e consentire a VMware vSphere di eseguire la macchina virtuale a partire da tali file. È vero che il processo di avvio di una macchina virtuale dal backup in questo modo richiede solo pochi minuti. È vero che lo storage flash sui sistemi di backup può fungere da meccanismo di cache per le operazioni di I/O in scrittura. Tuttavia, affinché la VM sia operativa a livelli pari a quelli di produzione, l’amministratore della VM deve pianificare e eseguire con attenzione lo Storage vMotion al momento opportuno. Questo processo migrerà i dischi della VM dallo storage di backup a quello di produzione mentre la VM è in esecuzione. Spesso vSphere limita la velocità di questo processo per non ostacolare il funzionamento della VM attiva. Ci vogliono diverse ore, se non addirittura un’intera giornata, prima che una VM di grandi dimensioni possa essere migrata e diventi operativa con prestazioni a livello di produzione. Alla faccia del termine “istantaneo” nel Recovery istantaneo!

Pertanto, nell’esempio sopra riportato relativo all’AG di SQL Server, i nodi devono essere serviti da un unico sistema di archiviazione di backup, il che va contro lo scopo stesso dell’AG. L’AG dovrebbe essere configurato con sistemi di archiviazione dedicati su ciascun nodo per garantire la disponibilità. In tal caso, il cluster AG avrebbe difficoltà a riavviarsi, poiché la sincronizzazione risulterebbe estremamente lenta a causa delle operazioni di lettura I/O provenienti dall’archiviazione di backup. Si noti che l’AG non è disponibile durante questo periodo di tempo e quindi non esiste realmente un “ripristino istantaneo”. A peggiorare la situazione, l’AG funzionerebbe a singhiozzo mentre sarebbe necessario eseguire lo storage vMotion richiesto dal sistema di archiviazione di backup sovraccarico a quello di produzione.

Il problema relativo al ripristino istantaneo non si esaurisce qui. Il backup si trova ancora nella stessa sede dell’ambiente di produzione ed è quindi esposto al rischio di perdita dei dati e a vulnerabilità di sicurezza. Non è possibile utilizzare lo storage cloud come destinazione di backup valida per il ripristino operativo da queste soluzioni. Inoltre, il ripristino istantaneo risulta inutile se si prevede di migrare i carichi di lavoro su VMware Cloud on AWS, poiché non è previsto il supporto per lo storage NFS di terze parti.

Clumio Rapid Recovery – RTO operativo superiore

Aiuta a garantire Backup and Recovery sicuri per i tuoi dati, ovunque sia necessario. Rapid Recovery è una serie di innovazioni di Clumio che consente rapidi ripristini operativi dal cloud, anche quando si proteggono carichi di lavoro on-premise. Grazie a Rapid Recovery con Clumio SaaS, nell’esempio sopra riportato sono bastati solo 5 minuti per ripristinare un ambiente SQL Server AG attivo con 500 GB di dati. Questo è il tempo impiegato per il ripristino end-to-end e per riportare i dati a uno stato pienamente operativo. Come ci siamo riusciti? Ci sono due innovazioni di Rapid Recovery che svolgono un ruolo chiave in questo contesto.


Reidratazione scalabile:

La reidratazione scalabile di Clumio elimina del tutto la penalizzazione in termini di prestazioni tipica dei sistemi tradizionali basati su “bricks” e “blocchi”. La reidratazione viene eseguita da Clumio utilizzando risorse di calcolo serverless e sfrutta la capacità di calcolo illimitata del cloud, eseguendo operazioni di I/O in parallelo su tutti i blocchi di interesse per una determinata richiesta. Il risultato: la velocità di ripristino del servizio di backup Clumio supera quella di un sistema di deduplicazione tradizionale collocato nel data center.

Tracciamento dei blocchi modificati inverso:

Quando si ripristina una macchina virtuale in produzione da un backup, in sostanza si sta cercando di tornare indietro nel tempo per raggiungere l’ultimo stato funzionante conosciuto. Il tracciamento inverso dei blocchi modificati di Clumio consente di fare esattamente questo senza dover ricorrere a un ripristino completo. Il servizio di backup di Clumio recupera i blocchi modificati (rigenerati tramite la reidratazione scale-out descritta in precedenza) e li applica direttamente nello storage di produzione per riportare la macchina virtuale a un punto temporale precedente. Il risultato: il tempo necessario per ripristinare una macchina virtuale dal servizio di backup di Clumio a un livello operativo di produzione è inferiore a quello richiesto per il ripristino dallo storage locale!

Queste due funzionalità di Recovery rapido (Rapid Recovery) di Clumio eliminano TUTTE le limitazioni del Recovery istantaneo offerto dai fornitori tradizionali.

Riassumiamo i principali vantaggi per i clienti offerti dalla soluzione Rapid Recovery di Clumio:

  • Non è richiesto alcun intervento umano: né l’amministratore del backup né l’amministratore della macchina virtuale devono eseguire alcuna operazione durante il backup o il ripristino per usufruire della funzione Rapid Recovery. Clumio SaaS rileva automaticamente se il punto di ripristino richiesto soddisfa i criteri di rollback e lo avvia automaticamente durante il ripristino.
  • L’RTO è inferiore rispetto a quello del Recovery istantaneo: vengono trasferiti solo i dati necessari per il rollback della VM e il ripristino viene completato. Il tempo necessario per eseguire questa operazione è inferiore al tempo complessivo richiesto per eseguire il Recovery istantaneo seguito da Storage vMotion.
  • Protezione contro la perdita di dati e il ransomware: a differenza delle soluzioni di backup tradizionali basate su hardware fisico in co-locazione, necessarie per un ripristino immediato, i backup Clumio sono fisicamente isolati dal vostro data center di produzione. Clumio vi aiuta a proteggervi dalla perdita del sito e dalle vulnerabilità a livello di sito.
  • Vi prepara al passaggio a VMware Cloud on AWS: la funzione di Recovery istantaneo non funziona negli ambienti VMware Cloud on AWS poiché dipende dal protocollo NFS. Rapid Recovery vi offre la soluzione ideale durante la migrazione a VMware Cloud on AWS.

Vuoi provare Rapid Recovery? Contattaci.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dopo aver passato gli ultimi 20 anni ad aiutare i miei clienti a valutare correttamente e a dimensionare le architetture di storage per questi picchi, non mi è mai sfuggito che in genere si verificano per meno del 20% del tempo di esecuzione totale dell’ambiente dimensionato. Nell’era delle infrastrutture on-premise, ciò equivaleva a una grande quantità di risorse inattive tenute di riserva.

In Clumio, ora che mi sto dedicando ad aiutare i clienti a dimensionare correttamente una soluzione di protezione dei dati per il cloud pubblico, la prima cosa che mi è apparsa chiara è che, se gestita correttamente, la scalabilità dinamica del cloud pubblico consente un utilizzo molto più preciso delle risorse in ogni momento. In effetti, si tratta di un’ottimizzazione indispensabile per trasformare qualsiasi idea in una soluzione completa e matura, poiché nel cloud pubblico ogni secondo in cui una risorsa è riservata o “in uso” comporta un costo. È proprio per questo che le soluzioni progettate per risolvere un problema on-premise non possono essere semplicemente trasferite nel cloud pubblico. Spesso sentiamo i clienti parlare della necessità di “rifattorizzare” un’applicazione. Si tratta di un’operazione che richiede tempo, ma il valore derivante da un minore spreco di risorse, alla fine, ripaga il tempo impiegato per riprogettare una soluzione.

Affinché un’applicazione SaaS sia in grado di gestire carichi di lavoro di picco su larga scala, l’utilizzo delle risorse assume un’importanza ancora maggiore: non solo per le risorse disponibili nell’ambiente del cliente, ma soprattutto per i servizi di backend che supportano non un solo cliente, bensì migliaia di clienti. Solo realizzando un’applicazione end-to-end con un modello intelligente di utilizzo delle risorse sarà possibile ottenere una vera scalabilità, riducendo al minimo i costi per gli utenti del servizio.

Adottando un approccio cloud-native basato sui microservizi, Clumio ha già progettato il proprio servizio di backup aziendale sicuro per aiutare i clienti a trarre vantaggio dall’efficienza del cloud, senza dover “rifattorizzare” le loro applicazioni di backup esistenti. Ciò trova la sua migliore espressione nel modo in cui Clumio non inserisce alcuna risorsa di elaborazione fissa nel percorso dei dati e, invece, integra il parallelismo di AWS S3 con la scalabilità dinamica delle funzioni AWS Lambda e delle risorse AWS DynamoDB per garantire quell’esperienza fluida e senza interruzioni che i clienti si aspettano quando utilizzano il SaaS. Ciò crea inoltre una metodologia molto più semplice per il dimensionamento ottimale dell’ambiente del cliente: Clumio fornirà le risorse richieste su richiesta.

Clumio ha contribuito a eliminare la necessità di svolgere il compito arduo di dimensionare i sistemi in base ai picchi di carico di lavoro. Mi rendo conto che ora dedico la maggior parte del mio tempo a spiegare ai clienti l’importanza di un’architettura realmente ottimizzata e il valore che essa apporta all’utente. Naturalmente, il modo migliore per scoprire il valore di Clumio è provarlo in prima persona… Vi incoraggio a testarlo.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Commvault è “in the zone” – uno stato mentale e un posto speciale spesso riservati agli atleti in serie positiva. 

Sebbene nessuno qui metta in dubbio che il successo dei clienti sia una delle conferme più importanti della nostra attività, è difficile non rimanere colpiti dalla recente serie di riconoscimenti di settore ottenuti da Commvault per i suoi prodotti, i suoi servizi e il suo personale sotto la guida di Sanjay Mirchandani. La recente ondata di riconoscimenti e lo slancio aziendale in tutti i settori dell’attività parlano da soli.

Proprio questo mese, Commvault ha appreso che la sua soluzione “Commvault Complete Backup and Recovery” è stata nominata finalista ai premi TechTarget per i prodotti di storage nella categoria dedicata all’hardware, al software e ai servizi di Backup and Recovery. Valutato da una giuria imparziale composta da analisti, consulenti e utenti, il programma dei premi “Prodotto dell’anno” di TechTarget aiuta gli acquirenti a individuare i migliori prodotti in un panorama molto affollato. È un risultato davvero importante. Anche se i vincitori di ciascuna categoria saranno annunciati a febbraio su SearchStorage.com, noi ci sentiamo già vincitori.

Commvault è stata inoltre inserita nelle guide all’acquisto di Solutions Review dedicate al software di Backup and Recovery e gestione dei dati, mentre Hedvig – un’azienda che abbiamo recentemente acquisito, se non ne avete sentito parlare – è stata inserita nella guida dedicata allo storage dei dati aziendali. Solutions Review pubblica queste guide per assistere le organizzazioni durante la fase di ricerca e valutazione in vista dell’acquisto di software aziendale. I redattori redigono ogni guida all’acquisto attingendo a ricerche, rapporti di analisti, pareri di esperti del settore e demo dei prodotti. Queste guide sono scientifiche e molto autorevoli. Se da un lato è fantastico vedere Commvault citata in due guide, d’altro è degno di nota il fatto che concorrenti come Rubrik, Veeam e Veritas siano stati citati solo in una.

Ultimo ma certamente non meno importante, al centro della nostra proverbiale bacheca dei trofei: solo pochi mesi fa Forrester ha nominato Commvault “Leader” nelle soluzioni di resilienza dei dati, mentre Gartner ha riconosciuto Commvault come “Leader” nel proprio Magic Quadrant per le soluzioni di Backup and Recovery dei data center. Forrester ha assegnato a Commvault il punteggio più alto nella categoria «Offerta attuale», mentre Gartner ha posizionato Commvault all’estrema destra del quadrante dei leader per la completezza della visione e al primo posto per la capacità di esecuzione nell’intero Magic Quadrant per l’ottavo anno consecutivo. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Essendo una soluzione di backup autenticamente cloud-native, siamo in grado di offrire ai nostri clienti un livello di assistenza mai visto prima con i prodotti di backup aziendali tradizionali.

Gli utenti notano la differenza, come evidenziato in questo messaggio inviato da un cliente Clumio dopo aver ricevuto una notifica proattiva da parte del nostro team di assistenza in merito a un problema:

“Grazie per esservi occupati della questione. Apprezziamo molto che ci sia qualcuno che controlli i nostri backup e quanto sia stato semplice per noi tutto questo” –
Operatore sanitario del Midwest degli Stati Uniti

Assistenza clienti proattiva

Essere un vero SaaS significa che abbiamo progettato la nostra soluzione in modo da eliminare le complessità legate alla gestione dei backup aziendali per i nostri clienti. Ciò si riflette nel nostro modello di erogazione dei servizi: dall’assistenza proattiva agli aggiornamenti software over-the-air trasparenti.

I nostri clienti possono usufruire di un monitoraggio in tempo reale del servizio Clumio, garantito da software, processi e personale. A novembre 2019, il 72% delle richieste dei nostri clienti è stato aperto e valutato in modo proattivo dal nostro team di assistenza senza che il cliente dovesse intervenire in alcun modo.

Supporto proattivo automatizzato di Clumio

A differenza dei sistemi di allerta “call home” poco efficaci offerti dai fornitori di hardware tradizionali, le funzionalità di assistenza di Clumio sono integrate nel cloud e offrono:

  • Monitoraggio continuo, 24 ore su 24, 7 giorni su 7, dei guasti relativi alle attività e all’ambiente
  • Fattori scatenanti per la creazione di ticket di assistenza proattiva
  • Miglioramento continuo del servizio Clumio grazie al rilevamento automatico dei difetti del prodotto

Il nostro approccio, volto a fornire il supporto più innovativo del settore, si articola in tre fasi:

Fase 1 – Raccolta dei dati

In quanto autentica soluzione SaaS, disponiamo di un accesso completo alle informazioni critiche relative ai guasti a cui i fornitori di hardware e software tradizionali non hanno accesso, indipendentemente dal fatto che siano generate nel cloud o nell’ambiente on-premise del cliente. Le fonti dei dati includono:

  • Stato dell’operazione – Errori durante il backup, il ripristino, l’indicizzazione a livello di file o il ripristino a livello di file.
  • Stato della connettività – Errori di rete o delle applicazioni locali.

Fase 2 – Analisi

Per dare un senso ai dati raccolti, la fase di analisi prevede 1) la deduplicazione, 2) la correlazione e 3) la classificazione dei dati relativi ai guasti.

La fase di analisi è fondamentale per garantire che si riduca al minimo il rumore indesiderato e che le informazioni vengano sintetizzate in azioni concrete e concise volte a migliorare l’esperienza del cliente.

Fase 3 – Si gira!

I dati relativi ai guasti che emergono al termine della fase di analisi attivano quindi uno dei tre flussi di lavoro di risoluzione dei problemi:

  • Gestione automatizzata dei ticket – Viene aperto un ticket di assistenza proattiva per la valutazione iniziale
  • Avvisi di servizio – I clienti vengono informati dei guasti tramite avvisi relativi ai prodotti
  • Aggiornamenti trasparenti – I difetti dei prodotti vengono monitorati dal nostro team di assistenza e risolti tramite aggiornamenti over-the-air

Il risultato di questa fase operativa è un’esperienza cliente che si discosta dalla natura tradizionale e reattiva dell’assistenza fornita dai fornitori di hardware e software di vecchia generazione.

Modello di aggiornamento over-the-air

Inoltre, i clienti non devono preoccuparsi delle complessità tradizionalmente associate all’aggiornamento dei prodotti di backup legacy: tempi di inattività programmati, amministratori di turno, test di convalida o interruzioni del servizio. Le patch, gli aggiornamenti e le correzioni di Clumio vengono distribuiti in modo trasparente via over-the-air, senza che sia necessaria una complessa pianificazione degli aggiornamenti.

Ciò si è tradotto in un’esperienza di backup aziendale senza precedenti. A novembre 2019, il 100% dei difetti dei prodotti Clumio è stato risolto senza richiedere alcun intervento da parte dei clienti.

Un’esperienza cliente innovativa è un percorso

In qualità di fornitore innovativo di soluzioni di backup aziendali, dovremmo anche offrire un’assistenza clienti aziendale altrettanto innovativa; il fornitore più innovativo di soluzioni di backup aziendali dovrebbe anche fornire l’assistenza clienti aziendale più innovativa. Ecco perché l’esperienza del cliente e il ricorso alle tecnologie cloud e di automazione sono al centro della nostra strategia per il successo dei clienti.

Il nostro team è composto da ingegneri altamente qualificati con competenze nei settori del cloud, della sicurezza, dello storage, dell’automazione e in molti altri ambiti, tutti impegnati a garantire il successo dei nostri clienti.

Mentre proseguiamo il nostro percorso di innovazione, l’esperienza del cliente rimarrà sempre una priorità assoluta e non vediamo l’ora di collaborare con voi.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il cloud pubblico ha apportato un valore enorme alle aziende, ma è necessario un nuovo modo di pensare. Senza un nuovo modo di pensare, si è destinati a ritrovarsi ad affrontare le stesse sfide di prima, poiché queste vi seguiranno nel vostro nuovo percorso.

Negli ultimi dieci anni, il percorso verso il cloud ha fornito tre grandi insegnamenti che hanno plasmato il modo in cui le imprese affrontano il cloud nell’era attuale. Lo “Shadow IT” ha messo in luce il valore dell’agilità e della scalabilità, ma ci ha anche fatto capire che è necessaria una mentalità incentrata sulla sicurezza, dato che i dati si disperdono tra i vari cloud. L’era del “cloud-first” ci ha ricordato che il cloud è costoso se si applicano le stesse metodologie on-premise nel cloud pubblico. L’obiettivo dell’era odierna, che mi piace definire «era del cloud intelligente», è accelerare il passaggio al cloud in modo intelligente, sfruttando l’innovazione, la scalabilità e i vantaggi economici del cloud pubblico.

Una funzione aziendale fondamentale che non si è evoluta lungo questo percorso è la protezione dei dati. Se si osserva il data center odierno, le metodologie di protezione dei dati sono solide e includono la replica tra array di storage, snapshot, backup, backup replicati e backup su nastro per l’archiviazione off-site. Nel cloud pubblico, invece, le soluzioni di protezione dei dati sono minime, specialmente per quanto riguarda il backup. Le opzioni attualmente disponibili comprendono una versione virtualizzata (o “adattamento al cloud”) dello stesso prodotto di backup legacy che utilizzate oggi nel vostro data center oppure snapshot a livello di volume che dovete orchestrare nel cloud pubblico. Diamo un’occhiata alle sfide poste da ciascuna di queste opzioni.

Prodotto di backup legacy – “Cloud Retrofit”

I prodotti di backup tradizionali sono presenti nei data center da anni. La maggior parte di queste soluzioni ha 10, se non addirittura 30 anni. Come abbiamo visto nell’era del “cloud-first”, il semplice trasferimento dei prodotti esistenti sotto forma di Appliance virtualizzate, anche con un modello di “consumo simile al cloud”, comporta complessità, costi più elevati, una fattura per il software, una fattura per il cloud e una mancanza di scalabilità e agilità. Senza riprogettare o ricostruire questi prodotti di backup partendo dal cloud, il risultato è lo stesso: le stesse sfide on-premise da cui le aziende stanno cercando di fuggire.

Gestione delle istantanee Native Cloud

La maggior parte delle aziende, rendendosi conto della complessità e delle false promesse dei prodotti di backup tradizionali, ha deciso di sviluppare autonomamente i propri gestori di snapshot o di orchestrare la creazione di tali snapshot. Gli snapshot sono adatti per un ripristino rapido di un volume a un determinato punto nel tempo, ma non sono in grado di garantire un buon rapporto costo-efficacia a lungo termine, funzionalità di ricerca dei file o ripristini di singoli file con facilità. Immaginate di aver cancellato accidentalmente alcuni file su più volumi, di dover tornare indietro nel tempo per un’e-discovery o di aver bisogno di dati di 5 anni fa a scopo di confronto. Avere gli snapshot come unico strumento rende la vita davvero difficile. Un’altra fonte di preoccupazione è l’archiviazione dei dati primari e degli snapshot nello stesso account, il che comporta un rischio aggiuntivo di attacchi da parte di ransomware o malintenzionati che potrebbero compromettere sia i dati che il “backup”. Per ovviare a questo problema, molti utenti copiano le proprie istantanee su altri account per tenerle separate, il che comporta costi di traffico in uscita aggiuntivi. Come se ciò non bastasse, la maggior parte delle aziende dispone di decine, se non migliaia, di account nel cloud pubblico, quindi la sfida cresce in modo esponenziale.

Ciò che le aziende richiedono è una soluzione SaaS per la protezione dei dati sicura, semplice e prevedibile, in grado di accompagnarle nel loro percorso di migrazione verso il cloud. Noi di Clumio abbiamo il vantaggio di poter sviluppare prodotti in un mondo “cloud-first”, creando servizi nativi a partire dal cloud, senza prodotti o servizi legacy nella nostra piattaforma da modificare o far evolvere. Sviluppiamo prodotti che offrono ai nostri clienti un vantaggio competitivo, eliminando la complessità delle soluzioni di backup legacy e proteggendo i dati mentre le aziende accelerano il loro percorso verso il cloud pubblico. Riteniamo che il backup debba essere un servizio fornito all’azienda con una configurazione che richieda appena 10 minuti, l’individuazione rapida di tutte le risorse di dati, la ricerca globale e il Recovery di singoli file, volumi o applicazioni, il tutto con un approccio che metta la sicurezza al primo posto. E questo è solo l’inizio. Nel mio prossimo post sul blog approfondiremo come Clumio risolva la sfida della protezione dei dati in ambiente multi-cloud.

Abbiate cura di voi e rimanete “autentici”, miei cari amici di SaaSy.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone