A computação quântica voltou a ser destaque, a partir de um importante encontro realizado na conferência GTC AI da Nvidia. O CEO Jensen Huang organizou uma reunião com 14 CEOs e líderes técnicos do setor quântico, na qual discutiram o estado atual e o futuro da tecnologia quântica. Foi empolgante ouvir sobre as diferentes formas de resfriamento, de aprimoramento das portas lógicas e de experimentação de novas abordagens nessa área. Essas empresas estão se empenhando em tornar a computação quântica acessível a todos.
Desde então, tem havido uma enxurrada constante de notícias sobre computação quântica para redes de última geração, blockchains e até mesmo casos de uso no setor bancário. Mas, antes de todo esse alvoroço, houve um grande anúncio do Instituto Nacional de Padrões e Tecnologia (NIST) que não recebeu muita atenção da mídia. O NIST selecionou um quinto algoritmo, o Hamming Quasi-Cyclic (HQC), que servirá como backup aos algoritmos existentes do Mecanismo de Encapsulamento de Chave Baseado em Módulo-Rede (ML-KEM), recomendados pela norma FIPS 203 para proteção contra ataques quânticos.
A Commvault implementa o algoritmo HQC do NIST para aprimorar a resiliência cibernética
No cenário em constante evolução da segurança cibernética, é fundamental estar um passo à frente das possíveis ameaças. A Commvault está comprometida em ajudar a proteger nossos clientes contra ameaças modernas, incluindo a famosa exfiltração do tipo “coletar agora, descriptografar depois”.
Para aprimorar nossas defesas, temos o prazer de anunciar que estamos utilizando o novo algoritmo HQC do NIST para criptografia pós-quântica. Esse algoritmo faz parte de nossa sólida estratégia de “criptoagilidade” (sobre a qual falaremos em breve). O HQC foi projetado para oferecer uma segunda linha de defesa para proteger o tráfego da internet e os dados armazenados, mesmo que sejam descobertas vulnerabilidades no ML-KEM.
Talvez não fique apenas como uma opção de reserva… Por que o HQC é importante
O HQC baseia-se em códigos de correção de erros, um conceito que tem sido parte integrante da segurança da informação há décadas. Ao contrário do ML-KEM, que se baseia em reticulados estruturados, o fundamento matemático exclusivo do HQC oferece uma alternativa robusta que pode ajudar a combater as possíveis ameaças representadas por futuros computadores quânticos.
Essa mudança nas abordagens matemáticas é fundamental para manter a integridade dos dados criptografados. Na Commvault, sabemos como é importante contar com medidas de segurança de dados e adotar uma abordagem “cripto-ágil” para responder rapidamente às ameaças em constante evolução.
O mundo quântico está mudando rapidamente, o que exige respostas ágeis. Essa capacidade é essencial para manter a resiliência cibernética em relação a dados confidenciais, com uma vida útil de mais de 10 anos para hardware e software, com base em estimativas recentes.
E quanto aos algoritmos FIPS 204 e FIPS 205?
FIPS 204 e FIPS 205 são duas normas de algoritmos de assinatura digital (DSA). Elas foram projetadas para comprovar quem enviou uma mensagem e garantir que ela não tenha sido alterada. Apesar de ambos serem DSAs, eles adotam abordagens matemáticas diferentes para garantir a segurança das assinaturas. O FIPS 204 é baseado em rede modular (ML-DSA), enquanto o FIPS 205 é um DSA baseado em hash sem estado (SLH-DSA).
Esses mecanismos diferem do HQC e do ML-KEM, que são mecanismos de encapsulamento de chaves responsáveis pelo handshake, ou troca de chaves, entre duas partes.
Gosto de pensar da seguinte maneira: os DSAs fornecem autenticação, enquanto os KEMs fornecem troca de chaves. Eles lidam com problemas distintos; portanto, ambos são necessários para a resiliência. Na mesma linha de raciocínio, você pode considerar o FIPS 205 como uma alternativa ao FIPS 204, assim como o HQC é uma alternativa ao ML-KEM, e é por isso que a agilidade criptográfica é uma necessidade.
Implementação da “criptoagilidade” para aumentar a resiliência cibernética
A estratégia de “criptoagilidade” da Commvault envolve várias etapas fundamentais para a preparação para a era quântica:
A implementação do algoritmo HQC do NIST pela Commvault e nossa estratégia abrangente de “criptoagilidade” demonstram nosso compromisso em fornecer soluções de resiliência de alto nível. À medida que lidamos com as complexidades da criptografia pós-quântica, nossa prioridade continua clara: proteger a integridade dos dados de nossos clientes e ajudá-los a garantir a continuidade dos negócios. Fique atento a mais atualizações, à medida que continuamos a aprimorar nossos recursos de segurança de dados e a proteger seus negócios.
A resiliência é essencial em um mundo marcado por ameaças em rápida evolução, regulamentações complexas e onde a tecnologia avança a um ritmo sem precedentes. Na Commvault, acreditamos que a resiliência começa com confiança, transparência, consistência e uma liderança sólida.
É por isso que tenho orgulho de compartilhar o Relatório de Sustentabilidade da Commvault para o ano fiscal de 2025, que detalha nossa estratégia e nosso compromisso com a continuidade dos negócios, a resiliência operacional e a responsabilidade ambiental.
Como Diretor de Segurança Corporativa Global e Ambiente de Trabalho, vivencio isso todos os dias. Nossos espaços físicos, sistemas digitais e programas voltados para as pessoas devem funcionar em conjunto para manter uma empresa segura e resiliente. Seja fortalecendo nossas defesas cibernéticas, melhorando a eficiência de nossas instalações ou investindo no bem-estar dos funcionários, cada elemento desempenha um papel fundamental na construção de um futuro mais seguro e sustentável.
Nossos esforços em segurança cibernética continuam a se ampliar à medida que as ameaças se tornam cada vez mais sofisticadas. Com certificações líderes do setor e controles internos rigorosos, ajudamos a garantir a confidencialidade, a integridade e a disponibilidade dos dados que nos são confiados. Nosso Comitê de Gestão de Riscos Corporativos e nosso Conselho de Resiliência Cibernética proporcionam a visão de futuro, a supervisão e a estrutura necessárias para nos anteciparmos aos riscos e reagirmos quando necessário.
Ao mesmo tempo, nossos compromissos ambientais continuam sendo uma prioridade. Nossa sede e nosso principal data center estão localizados em uma instalação com certificação LEED, e nosso perfil geral de emissões permanece relativamente baixo para uma empresa que atua em um setor dependente de energia elétrica. No ano fiscal de 25, concluímos nossa segunda avaliação de emissões de gases de efeito estufa e começamos a nos preparar para metas de redução de longo prazo. Isso nos ajuda a nos mantermos atentos às mudanças nas regulamentações climáticas, ao mesmo tempo em que garantimos a estabilidade operacional.
E continuamos a investir em nosso pessoal. No ano fiscal de 25, nossos funcionários e parceiros acumularam mais de 260.000 horas de treinamento e desenvolvimento. Mantivemos um histórico de segurança impecável e ampliamos os programas que promovem a saúde, o bem-estar e o crescimento profissional. Essas iniciativas não são apenas benéficas para os funcionários, mas também essenciais para manter a continuidade e o desempenho em todas as nossas operações.
Como você verá, a sustentabilidade não é uma função isolada na Commvault — ela está intimamente ligada à forma como protegemos nossos negócios, atendemos nossos clientes e apoiamos nossas equipes. É fundamental para quem somos hoje e para como continuaremos a ser um parceiro de confiança para nossos clientes, parceiros e partes interessadas.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
A Lei de Segurança de Infraestruturas Críticas (SOCI), promulgada em 2018, é um marco legislativo na Austrália destinado a reforçar a segurança e a resiliência das infraestruturas críticas. Seus principais objetivos são proteger ativos importantes de infraestrutura contra ameaças, tanto físicas quanto cibernéticas. A lei visa salvaguardar 11 setores-chave, essenciais para a segurança nacional, a segurança pública e o bem-estar econômico, e garantir que as organizações desses setores disponham de programas sólidos de gestão de riscos.
Definição de infraestrutura crítica
A infraestrutura crítica, conforme definida pela SOCI, inclui ativos, sistemas e redes essenciais para o funcionamento do país e o bem-estar de sua população. Esses ativos são considerados críticos porque sua interrupção ou destruição poderia ter graves impactos na segurança pública, na atividade econômica e na segurança nacional. Os 11 setores regulamentados pela SOCI são:
Energia
Água e esgoto
Telecomunicações
Setor bancário e financeiro
Alimentos e mantimentos
Transporte
Saúde e medicina
Armazenamento e processamento de dados
Setor de defesa
Indústria espacial
Aviação civil
Conformidade e Regras da SOCI
As principais obrigações de conformidade previstas na SOCI podem ser resumidas como as “Obrigações Positivas de Segurança”. As organizações devem adotar medidas proativas para proteger sua infraestrutura crítica contra riscos e, para a maioria delas, isso é feito por meio de:
Registro de ativos de infraestrutura crítica: Identificar e registrar seus ativos de infraestrutura crítica junto ao Centro de Segurança Cibernética e Infraestrutura Crítica.
Programa de Gestão de Riscos de Infraestruturas Críticas: Estabelecer, manter e apresentar relatórios anuais sobre seu programa de gestão de “riscos”, incluindo ataques cibernéticos.
Notificação obrigatória de incidentes cibernéticos: Notificar incidentes cibernéticos ao Centro Australiano de Segurança Cibernética.
As organizações consideradas pelo governo como Sistemas de Importância Nacional também podem ser obrigadas a cumprir Obrigações Reforçadas de Segurança Cibernética, que podem incluir:
Desenvolver e manter um plano abrangente de resposta a incidentes de segurança cibernética.
Realizar exercícios de segurança cibernética para testar e validar os processos e as capacidades de resposta a incidentes.
Realizar avaliações de vulnerabilidade para identificar pontos fracos ou lacunas.
Fornecer informações relevantes sobre o sistema ao governo.
Como a Commvault auxilia na conformidade com a norma SOCI
A Commvault auxilia as organizações a alcançar e manter a conformidade com a norma SOCI, oferecendo uma estratégia abrangente de resiliência cibernética. A Commvault também pode ajudá-lo a:
Entenda seus ativos de dados e reduza os riscos por meio da automação do monitoramento de riscos.
Detecte ameaças e anomalias em seu ambiente por meio da detecção de anomalias e ameaças em tempo real.
Implemente e teste seu CIRMP em um ambiente seguro e isolado para garantir a continuidade das operações comerciais.
A SOCI desempenha um papel crucial na proteção dos ativos e sistemas essenciais da Austrália. Ao definir o que constitui infraestrutura crítica e estabelecer regras claras de conformidade, as organizações em setores-chave estão bem preparadas para gerenciar e mitigar os riscos de segurança.
As soluções abrangentes de resiliência cibernética da Commvault oferecem as ferramentas e o suporte necessários para ajudá-lo a atender a esses requisitos e a desenvolver seu CIRMP. Fortaleça sua resiliência cibernética com as melhores práticas e ferramentas — como cópias isoladas fisicamente (air-gapped) de dados críticos, a capacidade de ativar automaticamente um ambiente isolado (Cleanroom) para testar planos de recuperação, identificar pontos de recuperação e recuperar dados em um ambiente isolado —, que permitem um retorno mais rápido às atividades após um ataque, uma interrupção ou um problema, além de garantir a continuidade dos negócios.
No episódio de estreia do podcast “Continuous Compliance” da Commvault, a diretora de confiança, Danielle Sheer, recebeu o diretor de operações da GigaOm, Howard Holton, para uma discussão sobre o cenário em constante evolução da conformidade, as vulnerabilidades na infraestrutura crítica e as implicações da perda de dados e da segurança cibernética.
A discussão foi esclarecedora e instigante, oferecendo perspectivas valiosas sobre como as organizações podem se proteger melhor, bem como proteger seus dados, em um mundo cada vez mais digital. Assista ao episódio completo aqui.
A Mudança na Percepção sobre a Conformidade
A conformidade tem sido vista, há muito tempo, como uma função administrativa, um mero item a ser marcado em uma lista de tarefas a serem concluídas. No entanto, essa mentalidade levou a que infraestruturas críticas se tornassem altamente vulneráveis devido à atenção insuficiente aos padrões arquitetônicos adequados. Danielle enfatizou a importância de tratar a conformidade como um aspecto essencial da segurança e da integridade organizacional.
Fazendo uma comparação contundente entre a conformidade física e a digital, observando que, enquanto uma falha física, como carne bovina contaminada, pode levar a consequências imediatas e graves, uma falha digital, como uma violação de dados que afeta 300 milhões de pessoas, pode não resultar no mesmo nível de repercussões.
Essa disparidade e a falta de urgência em lidar com as questões de segurança digital ressaltam a necessidade de penalidades mais rigorosas e de estruturas regulatórias para que as organizações levem a sério a conformidade.
“O diretor executivo deveria receber as penas mais severas, seguido pelo presidente do conselho. Isso mudaria a situação da noite para o dia”, sugeriu Howard.
O Regulamento Geral sobre a Proteção de Dados (RGPD) da União Europeia foi citado como um modelo a ser seguido pelos Estados Unidos. O RGPD teve um impacto significativo na conformidade, com mais multas em seu primeiro ano do que em toda a história da HIPAA nos EUA. O sucesso do RGPD ressalta a importância do envolvimento do governo federal na criação de um marco regulatório unificado para a segurança cibernética nos EUA.
A evolução do papel do CISO
O papel do CISO está se tornando cada vez mais crucial para preencher a lacuna entre o conhecimento técnico e a tomada de decisões executivas. Danielle e Howard enfatizaram que o cargo de CISO deve ser um cargo de nível do conselho de administração, com comunicação regular e transparente com o conselho.
“Se o seu CISO não se apresenta ao conselho de administração pelo menos uma vez por trimestre, você não tem um CISO”, disse Danielle. “E se você não está permitindo que o seu CISO se comunique com o conselho pelo menos uma vez por trimestre, forneça informações realmente úteis e seja o mais aberto e transparente possível, você não tem um programa de segurança.”
Howard também sugeriu uma composição equilibrada do conselho, com 60% de profissionais com MBA e 40% de especialistas em tecnologia. Esse equilíbrio ajudaria os membros do conselho a compreender melhor e lidar com os desafios da segurança cibernética.
O papel do CISO na resposta a incidentes e no planejamento estratégico também é fundamental. “A melhor maneira de promover mudanças é contar com um CISO competente na sua organização quando você sofre um ataque de ransomware. Todo mundo simplesmente pensa: ‘Ah, droga, deveríamos ter dado ouvidos’, e é isso que vamos fazer”, observou ele.
A complexidade das regulamentações estaduais
A diversidade de regulamentações estaduais nos Estados Unidos representa desafios significativos para a conformidade eficaz em matéria de segurança cibernética. Danielle explicou que, no que diz respeito à conformidade, os EUA são, na prática, 51 países, já que cada estado tem a autonomia para promulgar suas próprias leis.
Essa complexidade pode gerar confusão e uma implementação inconsistente das medidas de segurança. Os palestrantes defenderam o envolvimento do governo federal para padronizar as regulamentações, facilitando o cumprimento das normas pelas organizações e possibilitando uma abordagem mais coesa e eficaz em relação à segurança cibernética.
O potencial da IA na gestão da informação
A IA tem o potencial de causar mudanças significativas nos setores, mas esse potencial depende da qualidade e da maturidade das práticas de gerenciamento de dados de uma organização.
“A IA acelera tudo de uma forma tão absurda que não há nada que acelere o potencial da maneira como a IA consegue”, disse Howard.
Empresas com gestão de dados madura e dados de alta qualidade têm uma vantagem de pioneirismo no cenário impulsionado pela IA. “Se a qualidade dos seus dados não estiver à altura e a maturidade organizacional em relação aos dados simplesmente não existir, isso pode custar-lhe tudo”, alertou ele.
Pontos principais
A conformidade como função essencial: a conformidade deve ser tratada como um aspecto essencial da segurança e da integridade organizacional, e não apenas como uma tarefa administrativa. A falta de padrões adequados no software tem gerado riscos significativos à segurança.
São necessárias penalidades mais rigorosas: a disparidade nas penalidades entre falhas de conformidade físicas e digitais destaca a necessidade de uma aplicação mais rigorosa e consistente das normas de segurança digital. Penalidades severas para diretores executivos e membros do conselho de administração poderiam impulsionar mudanças significativas.
Valorizando o CISO: A função do CISO deve ser elevada ao nível do conselho administrativo, com comunicação regular e transparente. Uma composição equilibrada do conselho, incluindo especialistas em tecnologia, pode ajudar a enfrentar os desafios da segurança cibernética de maneira mais eficaz.
Padronização federal: A complexidade das regulamentações estaduais dificulta a conformidade efetiva com as normas de segurança cibernética. É necessária uma intervenção federal para criar um marco regulatório unificado e padronizado.
IA e qualidade dos dados: a IA tem o potencial de acelerar as capacidades organizacionais, mas esse potencial depende da qualidade e da maturidade das práticas de gerenciamento de dados de uma organização. Empresas com dados de alta qualidade têm uma vantagem significativa.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
O MVC concentra-se nas operações essenciais necessárias para retomar rapidamente as atividades após um ataque cibernético. Ao contrário dos planos tradicionais de Recovery de desastres, que priorizam a rapidez e a perda mínima de dados, a abordagem do MVC significa que apenas os dados e sistemas essenciais são restaurados primeiro. A título de exemplo, uma lista de prioridade dos sistemas de negócios que precisam ser restaurados primeiro poderia incluir:
Serviços do Active Directory para acesso seguro e escalável.
Sistemas de comunicação seguros, como e-mail e mensagens instantâneas.
Dados essenciais para manter as operações em andamento e atender aos clientes.
Infraestrutura operacional necessária para executar aplicativos essenciais à missão.
Essa estratégia ajuda as organizações a minimizar o tempo de inatividade e a manter as operações essenciais. Saiba mais sobre a viabilidade mínima aqui.
2. Integrar a proteção de dados e a detecção de anomalias.
A integração da detecção de anomalias e ameaças com a proteção de dados é fundamental para manter a integridade dos dados durante a Recovery. Isso envolve a análise dos dados em busca de padrões incomuns e a integração com ferramentas de segurança de terceiros para detectar indicadores de comprometimento e indicadores de ataque. Dessa forma, as organizações podem ajudar a impedir a restauração de dados infectados e reduzir o risco de reinfecção.
3. Configure ambientes de Recovery isolados.
Os IREs baseados em nuvem, como o Commvault® Cloud Cleanroom™ Recovery, são essenciais para uma recuperação cibernética eficaz. Esses ambientes são criados dinamicamente, são elásticos e seguros, reduzindo o risco de reinfecção e minimizando os custos em comparação com os IREs tradicionais locais. Os IREs baseados em nuvem podem ser configurados rapidamente, normalmente em até 30 minutos, e podem ser dimensionados conforme necessário, garantindo que os dados fiquem protegidos e seguros.
4. Faça testes regularmente.
Testes regulares e exercícios de simulação de situações de caos são essenciais para desenvolver a memória muscular e verificar se o plano de Recovery cibernético funciona de maneira eficaz. A colaboração multifuncional durante esses testes é fundamental, pois ajuda a identificar e resolver problemas antes que um ataque cibernético real ocorra.
Como Michael observou, a falta de memória muscular é um dos principais motivos pelos quais as organizações levam, em média, 24 dias para restabelecer as operações mínimas. Testes regulares e a colaboração interfuncional podem ajudar a reduzir esse tempo de inatividade e minimizar os custos.
Desafios da Recuperação Cibernética
O webinar aborda os custos significativos associados aos ataques cibernéticos, incluindo o custo médio de uma violação de segurança e o custo do tempo de inatividade (spoiler: é caro). Mas não é apenas o custo que representa um desafio; Michael explica por que a recuperação cibernética é, especificamente, mais complicada do que a recuperação tradicional após desastres.
Você tem um plano de recuperação de desastres? Ótimo. Mas você também precisa de um plano de recuperação cibernética, por uma infinidade de razões, como ele explica. Confira este relatório, leia este e-book e assista ao webinar sob demanda para saber mais sobre as diferenças e entender melhor como prosperar em meio ao caos.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Tudo começa com uma pequena oscilação — uma tarefa de backup rodando mais devagar do que o normal, um alerta de segurança ignorado, um campo de conformidade deixado sem marcar. Cada mudança, aparentemente insignificante, parece trivial por si só. Mas, com o tempo, a estrutura se enfraquece. Então, com um único passo em falso, tudo desmorona. Talvez você perceba a tempo. Talvez não.
Gerenciar a infraestrutura de TI pode parecer, às vezes, um jogo de Jenga. Pequenas rachaduras se formam sob camadas de complexidade, muitas vezes passando despercebidas até se transformarem em falhas graves. Mas e se o seu sistema pudesse detectar essas mudanças antes que se tornassem um problema? E se, em vez de correr para consertar as rachaduras, o seu sistema de TI se mantivesse estável?
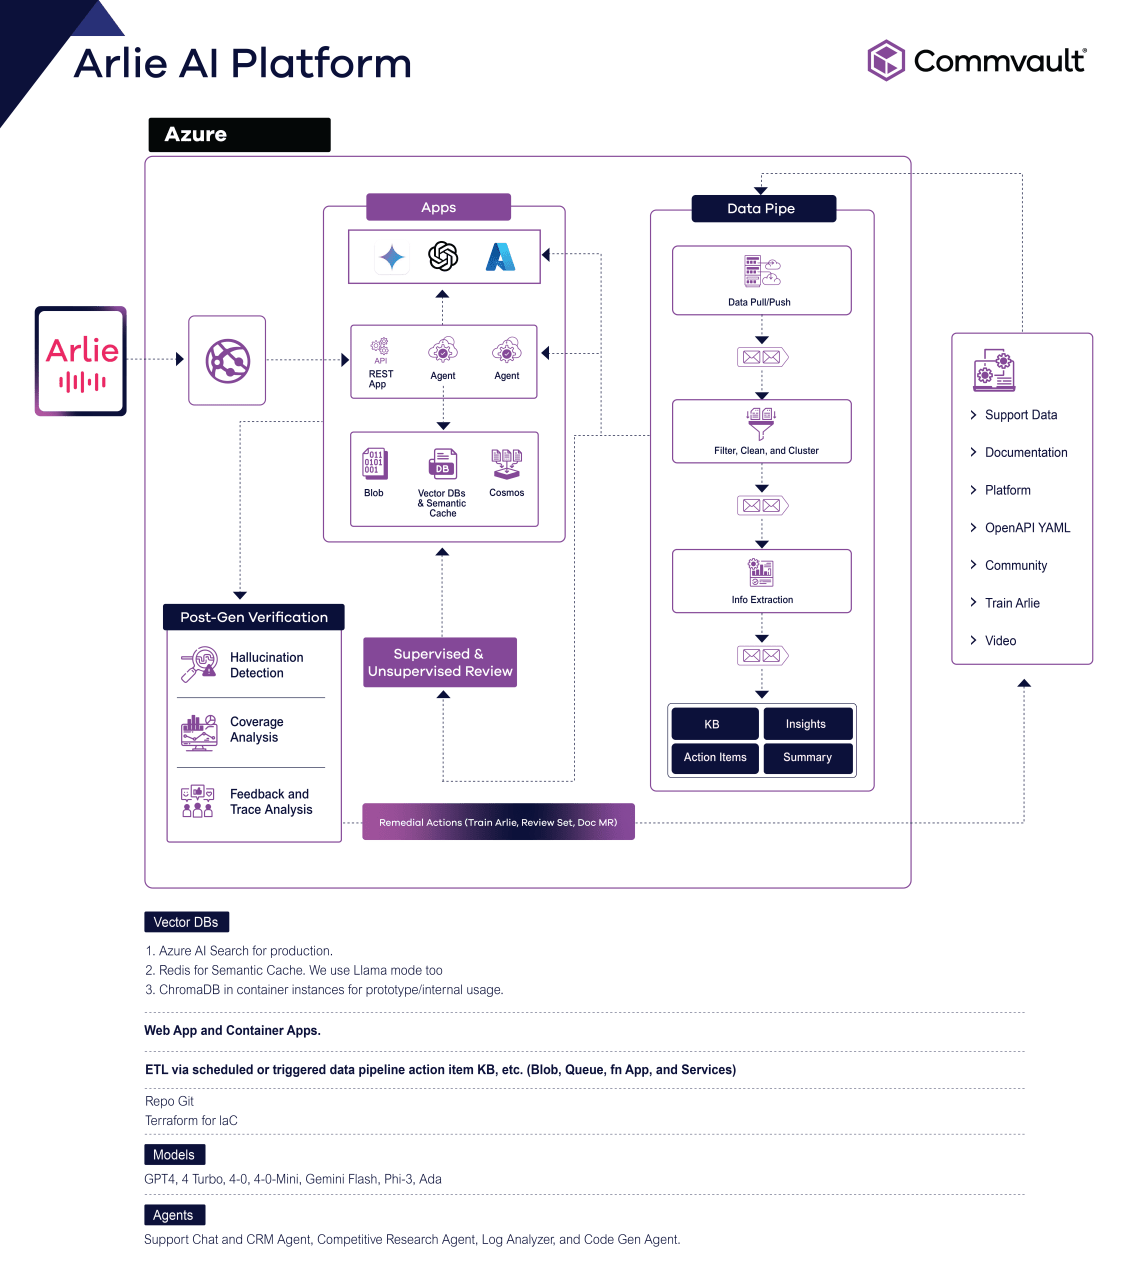
É exatamente aí que entra o Arlie, da Commvault. Abreviação de “Autonomous Resilience” (Resiliência Autônoma), o Arlie foi projetado para fornecer insights práticos, ajudando você a economizar tempo, resolver ameaças e lidar com complexidades. Com seu assistente baseado em IA, disponível 24 horas por dia, 7 dias por semana, você pode manter tudo estável, seguro e funcionando perfeitamente antes que os problemas se agravem.
Como a Commvault usa a IA para aprimorar a experiência do usuário
A IA prometeu revolucionar a área de TI: solução mais rápida de problemas, automação mais inteligente, defesas mais robustas. Mas, na realidade, as soluções de IA muitas vezes podem apresentar erros, ser difíceis de escalar, causar preocupações com a segurança dos dados e não conseguir se adaptar. O que as equipes de TI precisam não é de mais IA; elas precisam de uma IA que se adapte ao seu contexto — precisa, escalável, segura e inteligente o suficiente para evoluir.
O Arlie não é um simples chatbot complementar nem uma ferramenta piloto. Ele foi projetado para pensar, se adaptar e automatizar operações de TI com precisão de nível empresarial. O Arlie está integrado nativamente ao Commvault Cloud, é seguro por padrão e está disponível onde as equipes já trabalham — por meio do console, do chatbot ou dos fluxos de trabalho via API. Ele se adapta a ambientes em nuvem, locais, híbridos e isolados, sem interferir na arquitetura existente. Isso significa insights em tempo real, fluxos de trabalho mais inteligentes e menos erros.
Além disso, por ser onipresente, o Arlie oferece visibilidade em todo o sistema, fornecendo respostas às suas perguntas mais importantes. Por exemplo, ele pode ajudar em tarefas como a criação de relatórios e o fornecimento de um resumo diário em tempo real das questões mais relevantes. Se você estiver enfrentando problemas com suas máquinas virtuais críticas, o Arlie pode fornecer relatórios mostrando backups com falha nessas máquinas, juntamente com motivos específicos, explicações e possíveis soluções.
O Arlie não é apenas seu novo colega favorito, capaz de realizar tarefas organizacionais tediosas sem esforço, mas também é simples de entender e fácil de usar. Ele está prontamente disponível para os clientes do software Commvault Cloud com apenas umclique.
Como Arlie pensa: o cérebro por trás do assistente
Por trás de cada interação tranquila com o Arlie está uma arquitetura cuidadosamente construída — projetada para ser precisa, segura e confiável no mundo da TI, onde os riscos são elevados.
Vamos examinar mais de perto como o Arlie lida com os desafios da IA que outras ferramentas não conseguem superar.
IA que se adapta facilmente às necessidades das empresas
As soluções de IA costumam prometer eficiência, mas enfrentam dificuldades com cargas de trabalho em escala empresarial. Eis o motivo:
Exigem grande capacidade computacional, são lentos e caros. Muitos modelos de IA exigem recursos enormes, o que os torna impraticáveis para grandes ambientes de TI.
O desempenho diminui sob cargas reais. Ferramentas de IA que funcionam bem em demonstrações muitas vezes falham quando implantadas em milhares de sistemas.
Arquiteturas rígidas. Soluções de IA com infraestrutura fixa não conseguem se adaptar às demandas variáveis de TI, o que gera gargalos.
O Arlie é capaz de lidar com grandes volumes de trabalho de forma eficiente, sem comprometer o desempenho nem os orçamentos. Ele possui:
Processamento leve de IA. O Arlie otimiza o uso da capacidade computacional, executando modelos de IA com eficiência, sem consumo excessivo de energia.
Equilíbrio adaptativo da carga de trabalho. A IA ajusta dinamicamente a capacidade para mais ou para menos com base na demanda em tempo real, evitando lentidão.
Implantação em diversos ambientes. O Arlie pode ser executado na nuvem, no local ou em ambientes isolados, o que o torna adaptável a qualquer infraestrutura de TI.
Integração com prioridade na API. Integra-se perfeitamente aos fluxos de trabalho existentes, permitindo que as empresas escalem a IA em milhares de sistemas sem a necessidade de reengenharia.
Traga seu próprio modelo de linguagem e índice de vetores. Não importa se você usa OpenAI, Gemini, Llama ou traz seu próprio LLM e armazenamento de vetores, o Arlie se adapta. Traga seu próprio banco de dados de vetores (Qdrant, Azure AI Search ou Cosmos DB).
IA que minimiza as alucinações
Uma das maiores barreiras à confiança na IA é a “alucinação”, que ocorre quando os modelos geram, com convicção, respostas imprecisas ou enganosas. Entre os problemas estão:
Os chatbots fazem suposições em vez de terem certeza. Sem um contexto verificado, as ferramentas de IA muitas vezes “preenchem as lacunas”, gerando riscos em vez de clareza.
As respostas dos LLMs estáticos carecem de responsabilização. Não há uma maneira integrada de verificar se uma resposta está correta.
A desinformação atrasa o trabalho das equipes de TI. Em vez de resolver problemas, as equipes perdem tempo validando os resultados da IA.
O Arlie é baseado em uma estrutura de geração complementada por recuperação de informações — o que significa que ele busca respostas em fontes confiáveis e verificadas por empresas antes de responder. Os benefícios dessa abordagem incluem:
Recuperação contextual em vez de geração. O Arlie se baseia em documentação conhecida, registros de logs e registros de incidentes anteriores – e não apenas na previsão de linguagem de um LLM.
Pesquisa por vetores semânticos. Ela compreende a intenção do usuário e a associa a dados relevantes – não apenas a palavras-chave.
Rastreamento de alucinações em tempo real. Se o nível de confiança for baixo ou forem detectadas lacunas na cobertura, a resposta é sinalizada, reavaliada ou retida.
Validação contínua. Os engenheiros analisam as respostas sinalizadas e incorporam um feedback estruturado ao modelo para seu aprimoramento contínuo.
IA que minimiza os riscos relacionados aos dados desde a concepção
Os modelos de IA nem sempre são desenvolvidos levando em conta a segurança. Na verdade, eles podem até tratar os dados corporativos como se fossem dados de teste – sem dar muita importância à conformidade, ao isolamento ou aos controles de acesso. Algumas das questões incluem:
LLMs treinados com dados confidenciais. Algumas ferramentas de IA retêm ou reutilizam inadvertidamente informações fornecidas pelos clientes, gerando enormes riscos à segurança.
Fluxos de dados opacos. As empresas nem sempre conseguem saber para onde seus dados estão indo ou como estão sendo processados.
Não são adequados para setores regulamentados. A maioria dos assistentes de IA não está preparada para ambientes isolados, auditorias de conformidade ou governança rigorosa de dados.
O Arlie foi projetado com foco na segurança, com controles que atendem às necessidades dos setores mais regulamentados – desde o financeiro até o governamental. O Arlie possui:
Os dados dos clientes estão protegidos. Os dados dos clientes nunca são utilizados para treinar modelos de IA. Apenas metadados e registros estruturados de consultas são analisados – nunca o conteúdo.
Ambientes de IA em sandbox. O Arlie é executado em uma estrutura isolada e segura que ajuda a reduzir o vazamento de dados entre locatários.
Implantação em diversos ambientes. Oferece suporte a instalações na nuvem, no local e fisicamente isoladas, para que os recursos de IA não comprometam o controle.
Automação alinhada às políticas. O Arlie detecta padrões de acesso não autorizado e ajuda a aplicar políticas de segurança e conformidade automaticamente.
IA que aprende e evolui
A IA não é estática. Seus sistemas evoluem, suas ameaças mudam, seus fluxos de trabalho se adaptam. Mas a maioria das ferramentas de IA não muda. Uma vez implantadas, elas ficam estagnadas. Essa abordagem apresenta desvantagens, tais como:
Não há aprendizado com o uso no mundo real. Muitos assistentes não melhoram seus resultados com o tempo, repetindo as mesmas imprecisões.
Indiferença ao feedback. Se um usuário sinalizar um erro, isso não significa necessariamente que essa informação será incorporada ao sistema para que melhorias sejam feitas.
Não consegue se adaptar às mudanças na infraestrutura. A IA que não é ajustada continuamente fica desatualizada rapidamente – especialmente em ambientes empresariais dinâmicos.
O Arlie foi desenvolvido com ciclos contínuos de aprendizado, o que lhe permite aprimorar-se a cada interação. As vantagens dessa abordagem são:
Aprendizado supervisionado e não supervisionado. As respostas marcadas são revisadas manualmente por engenheiros, enquanto os modelos de detecção de anomalias monitoram os resultados com baixo nível de confiança.
Ajuste adaptativo. O Arlie ajusta as ponderações da busca semântica, os escores de limite e os algoritmos de classificação com base no que funciona na prática.
Aperfeiçoamento por meio do uso. Cada registro que ele analisa e cada fluxo de trabalho que ele suporta ajudam a tornar os resultados futuros mais inteligentes e mais rápidos.
Evita que as falhas se repitam. O Arlie identifica padrões recorrentes de erros e ajusta suas recomendações para resolvê-los mais cedo na próxima vez.
Não é só IA. É IA que funciona.
A IA na área de TI não pode se dar ao luxo de ser experimental. Ela precisa ser escalável, segura, precisa e adaptável – pronta para funcionar sob pressão e evoluir à medida que a complexidade aumenta. É exatamente isso que a Arlie oferece.
Em vez de adivinhar, ele verifica. Em vez de sobrecarregar os sistemas, ele os otimiza. Em vez de gerar ruído, ele o elimina. Profundamente integrado ao seu ambiente de TI — desde cargas de trabalho até fluxos de trabalho —, o Arlie é mais do que um assistente. Ele faz parte da sua infraestrutura.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Como patrocinador executivo do Grupo de Recursos para Funcionários (ERG) VALOR (Veteranos e Aliados) da Commvault, uma das responsabilidades mais gratificantes é compartilhar reflexões sinceras com todos os Vaulters e nossos Aliados ao celebrarmos o Memorial Day nesta segunda-feira, 26 de maio. Muitas de nossas equipes internacionais realizaram eventos semelhantes em homenagem ao Dia da Memória nos últimos meses.
O Memorial Day é um feriado nos Estados Unidos que homenageia e relembra os veteranos que morreram em combate ou faleceram. Neste dia, convido cada um de nós a reservar um momento para refletir e lembrar daqueles que, com coragem, sacrificaram suas vidas, e a expressar gratidão por sua bravura e altruísmo. Cada vez mais, precisamos olhar para a nossa esquerda e para a nossa direita em busca de conforto, confiança e apoio para nos ajudar a chegar ao topo da colina.
Como veterano da Marinha dos Estados Unidos, sinto-me honrado em ajudar a liderar os inspiradores “Vaulters”, que fazem parte do nosso VALOR ERG. O VALOR se dedica a promover a conscientização sobre o valor que nossos veteranos agregam aos setores público e privado.
O VALOR tem como objetivo aprimorar o recrutamento e a retenção de veteranos na Commvault, ao mesmo tempo em que fortalece nosso envolvimento com a comunidade e promove uma cultura favorável aos militares. Promovemos a conscientização sobre o valor que nossos veteranos agregam ao setor privado por meio da criação de programas que os homenageiam, bem como a suas famílias, e que também preservam seus legados. O VALOR é um espaço onde veteranos e aliados da Commvault se conectam, colaboram, comemoram e aprendem.
Nesse sentido, anunciamos recentemente nossa parceria com a Warrior Canine Connection (WCC). Essa organização utiliza a Recovery de Trauma Baseada em Missão, juntamente com cães de serviço terapêuticos, para empoderar veteranos que sofreram lesões físicas e psicológicas.
Juntos, por meio de nossa parceria, ajudaremos a fortalecer a resiliência dos veteranos e apoiaremos os heróis militares a se reconectarem com a vida, suas famílias, suas comunidades e uns com os outros, por meio do poder curativo dos animais de apoio. Não poderia estar mais orgulhoso de fazer parte de uma organização que apoia a comunidade de veteranos.
Clique aqui para saber mais sobre a nossa cultura na Commvault.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Aqui na Commvault, demonstrar que nos importamos, fazer a diferença e causar impacto são aspectos fundamentais dos nossos valores e da nossa cultura.
Em homenagem ao Mês de Valorização dos Militares, temos o prazer de anunciar nossa nova parceria com a Warrior Canine Connection (WCC), à medida que continuamos a cuidar das comunidades que atendemos. A WCC é uma organização pioneira que utiliza um modelo de Recovery de traumas baseado em missões para empoderar veteranos de combate que retornam ao país e que sofreram ferimentos físicos e psicológicos enquanto prestavam serviço aos Estados Unidos.
Com base no conceito de “guerreiros ajudando guerreiros”, o programa de treinamento de cães de serviço terapêutico do WCC foi concebido para amenizar os sintomas do transtorno de estresse pós-traumático, da lesão cerebral traumática e de outros desafios, ao mesmo tempo em que proporciona aos veteranos de combate feridos um senso de propósito e os auxilia na reintegração às suas famílias e comunidades.
Nossa parceria com a WCC contribuirá para fortalecer a resiliência dos veteranos e ajudará os heróis militares a se reconectarem com a vida, suas famílias, suas comunidades e uns com os outros por meio do poder terapêutico dos animais de serviço. Essa é uma causa que nos é muito cara e fundamental para a missão do nosso Grupo de Recursos para Funcionários VALOR. Nossos funcionários da Vault agora também têm uma oportunidade maravilhosa de acolher e/ou cuidar temporariamente dos cães de serviço da WCC que estão em treinamento.
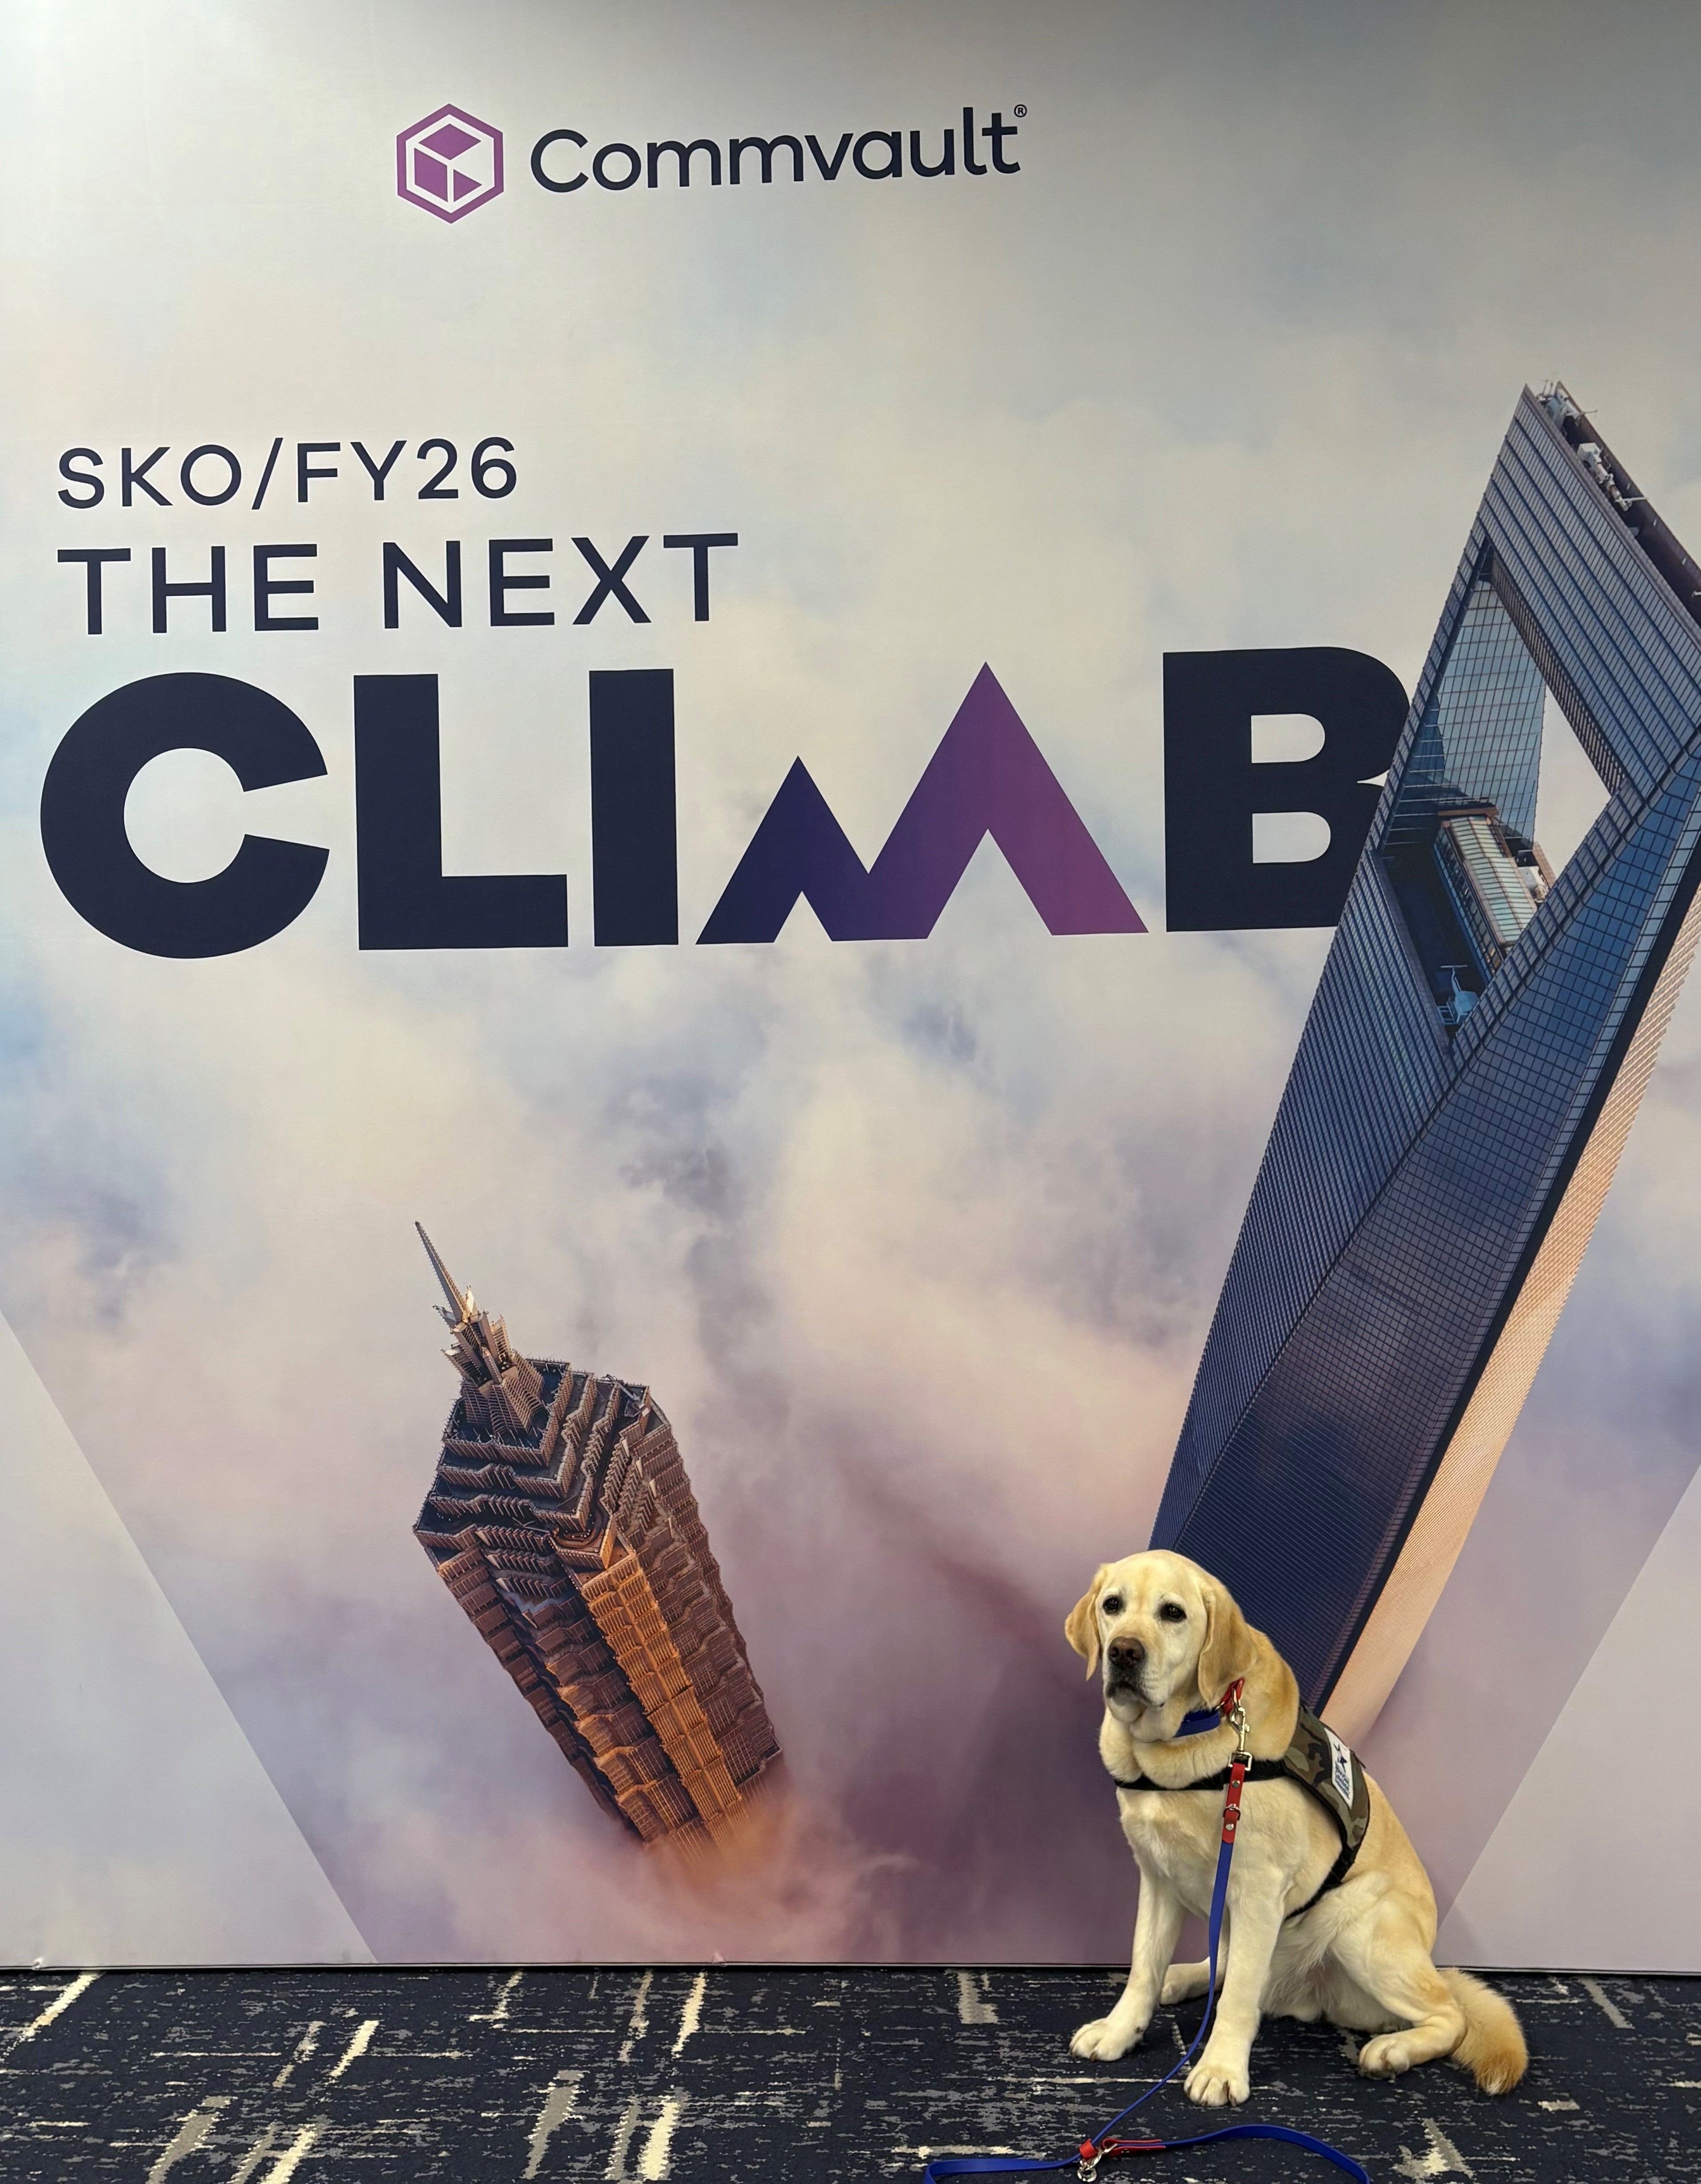
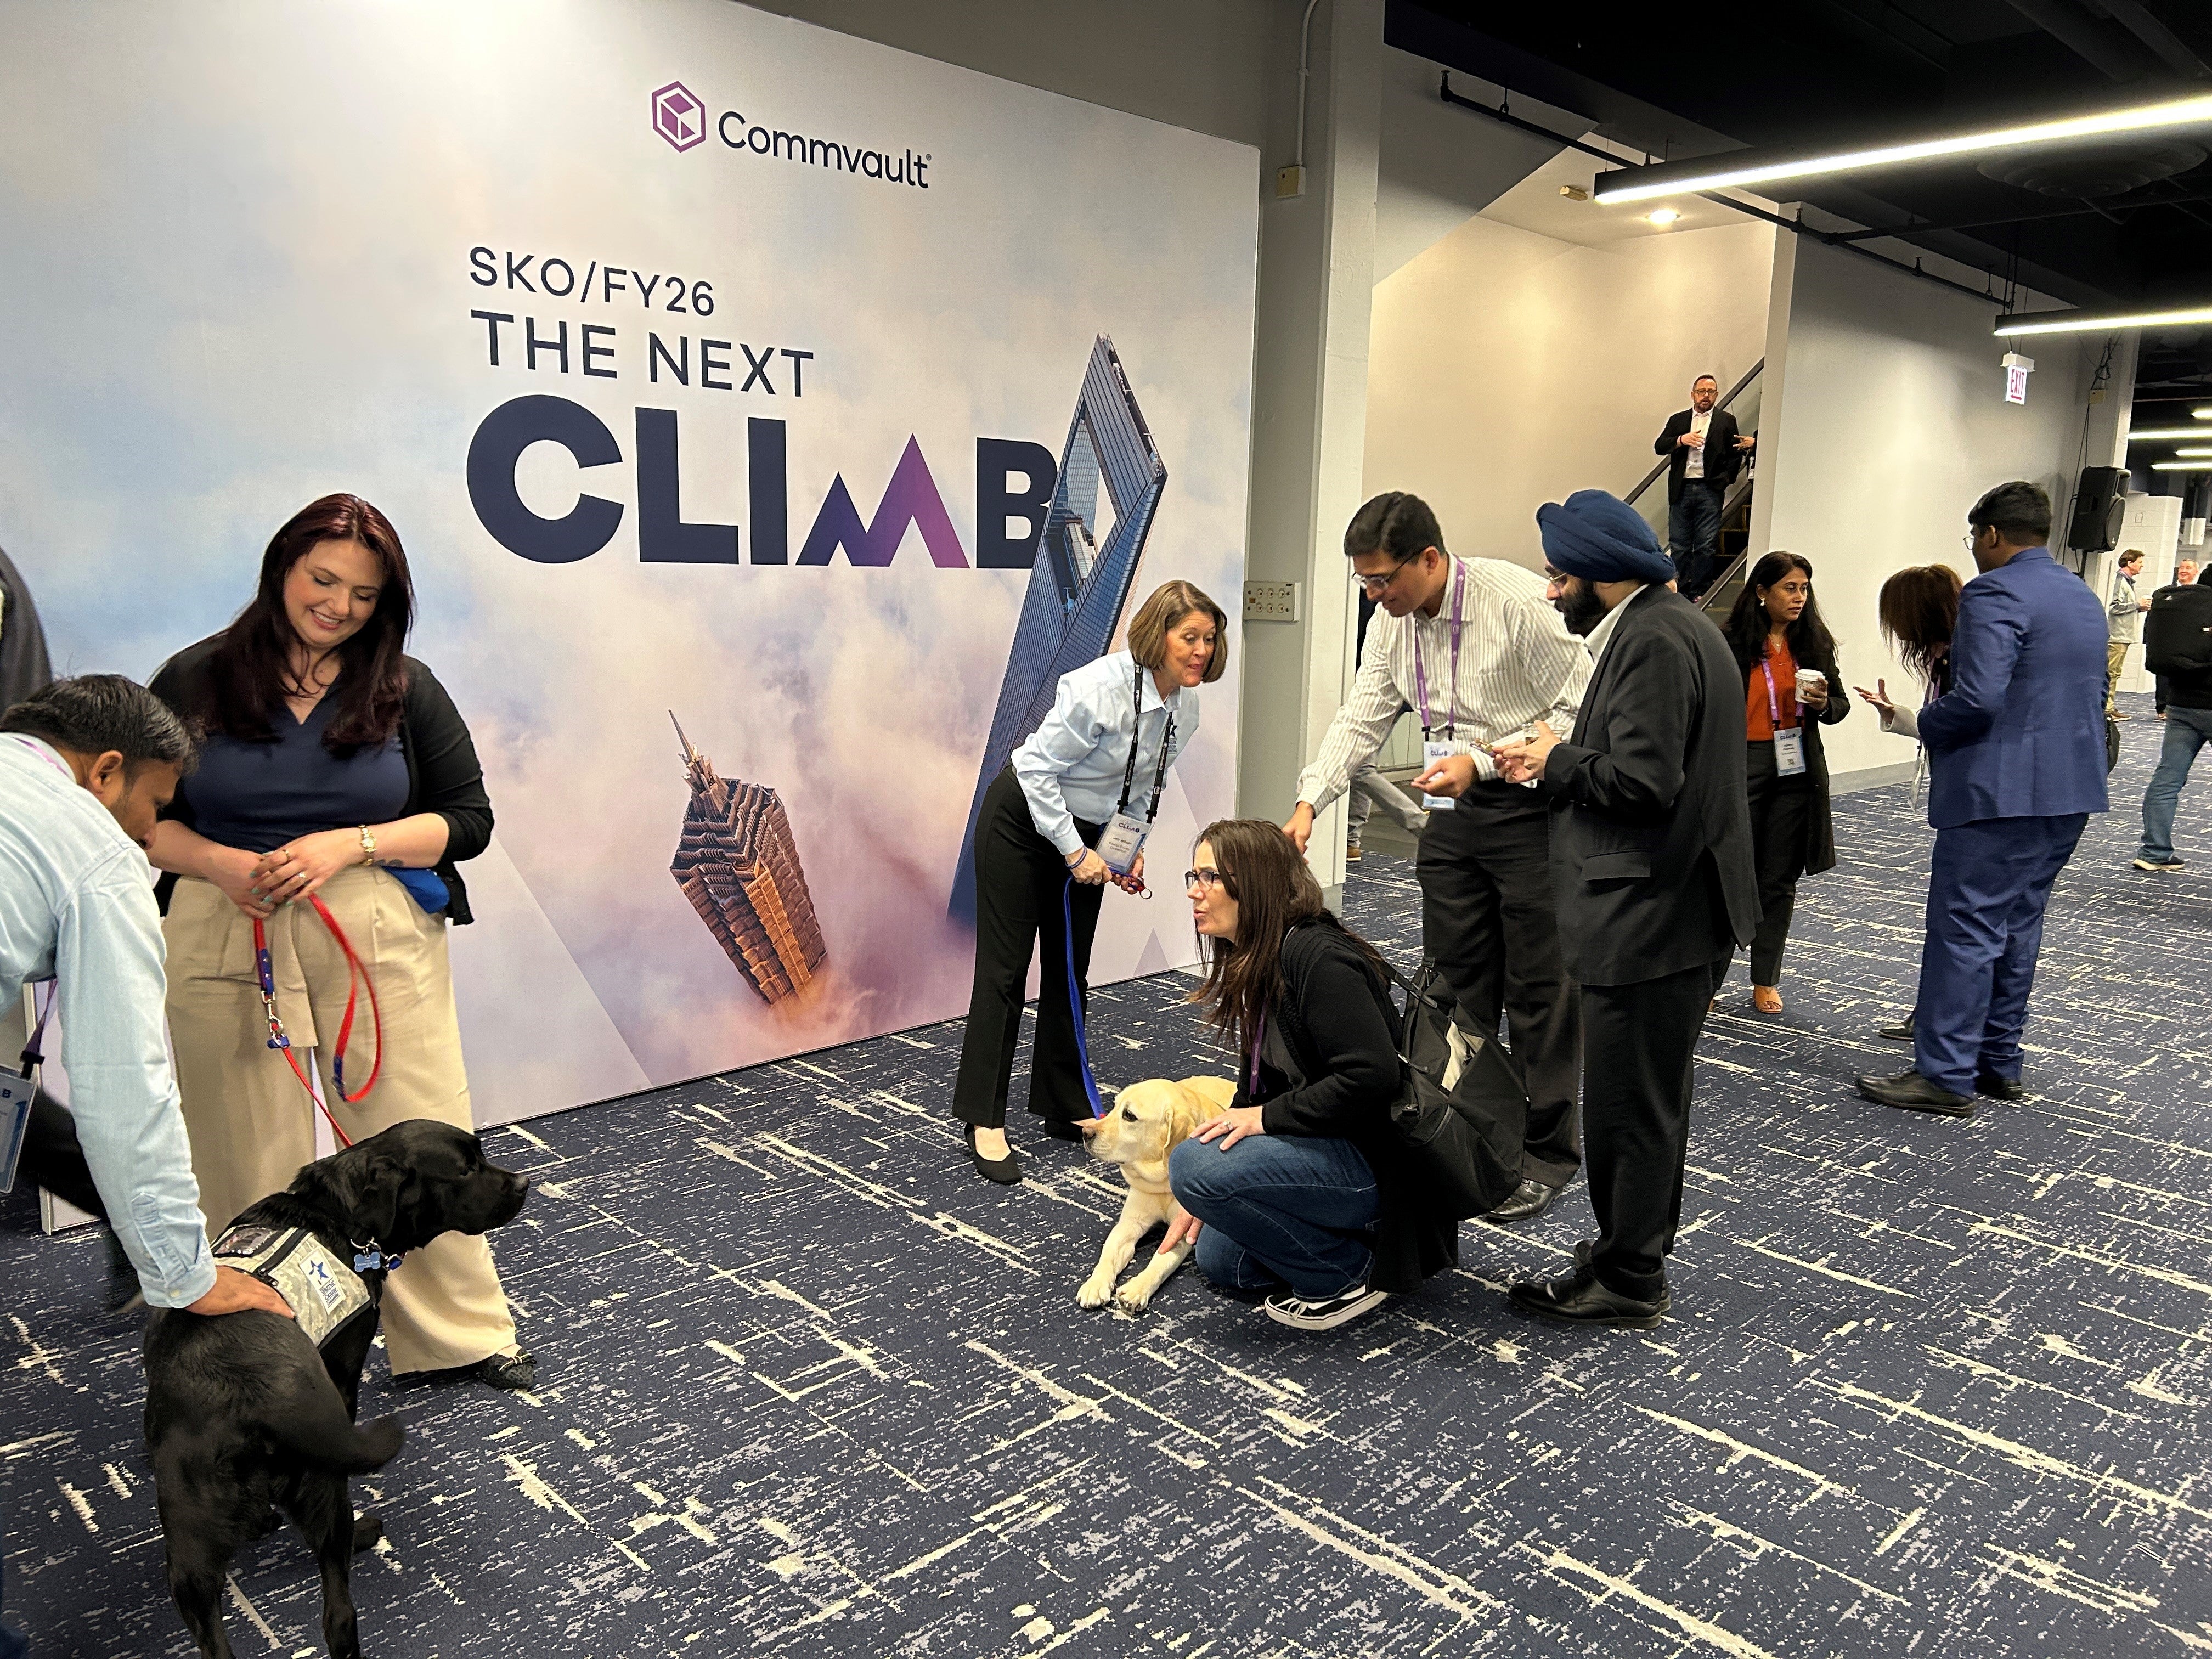
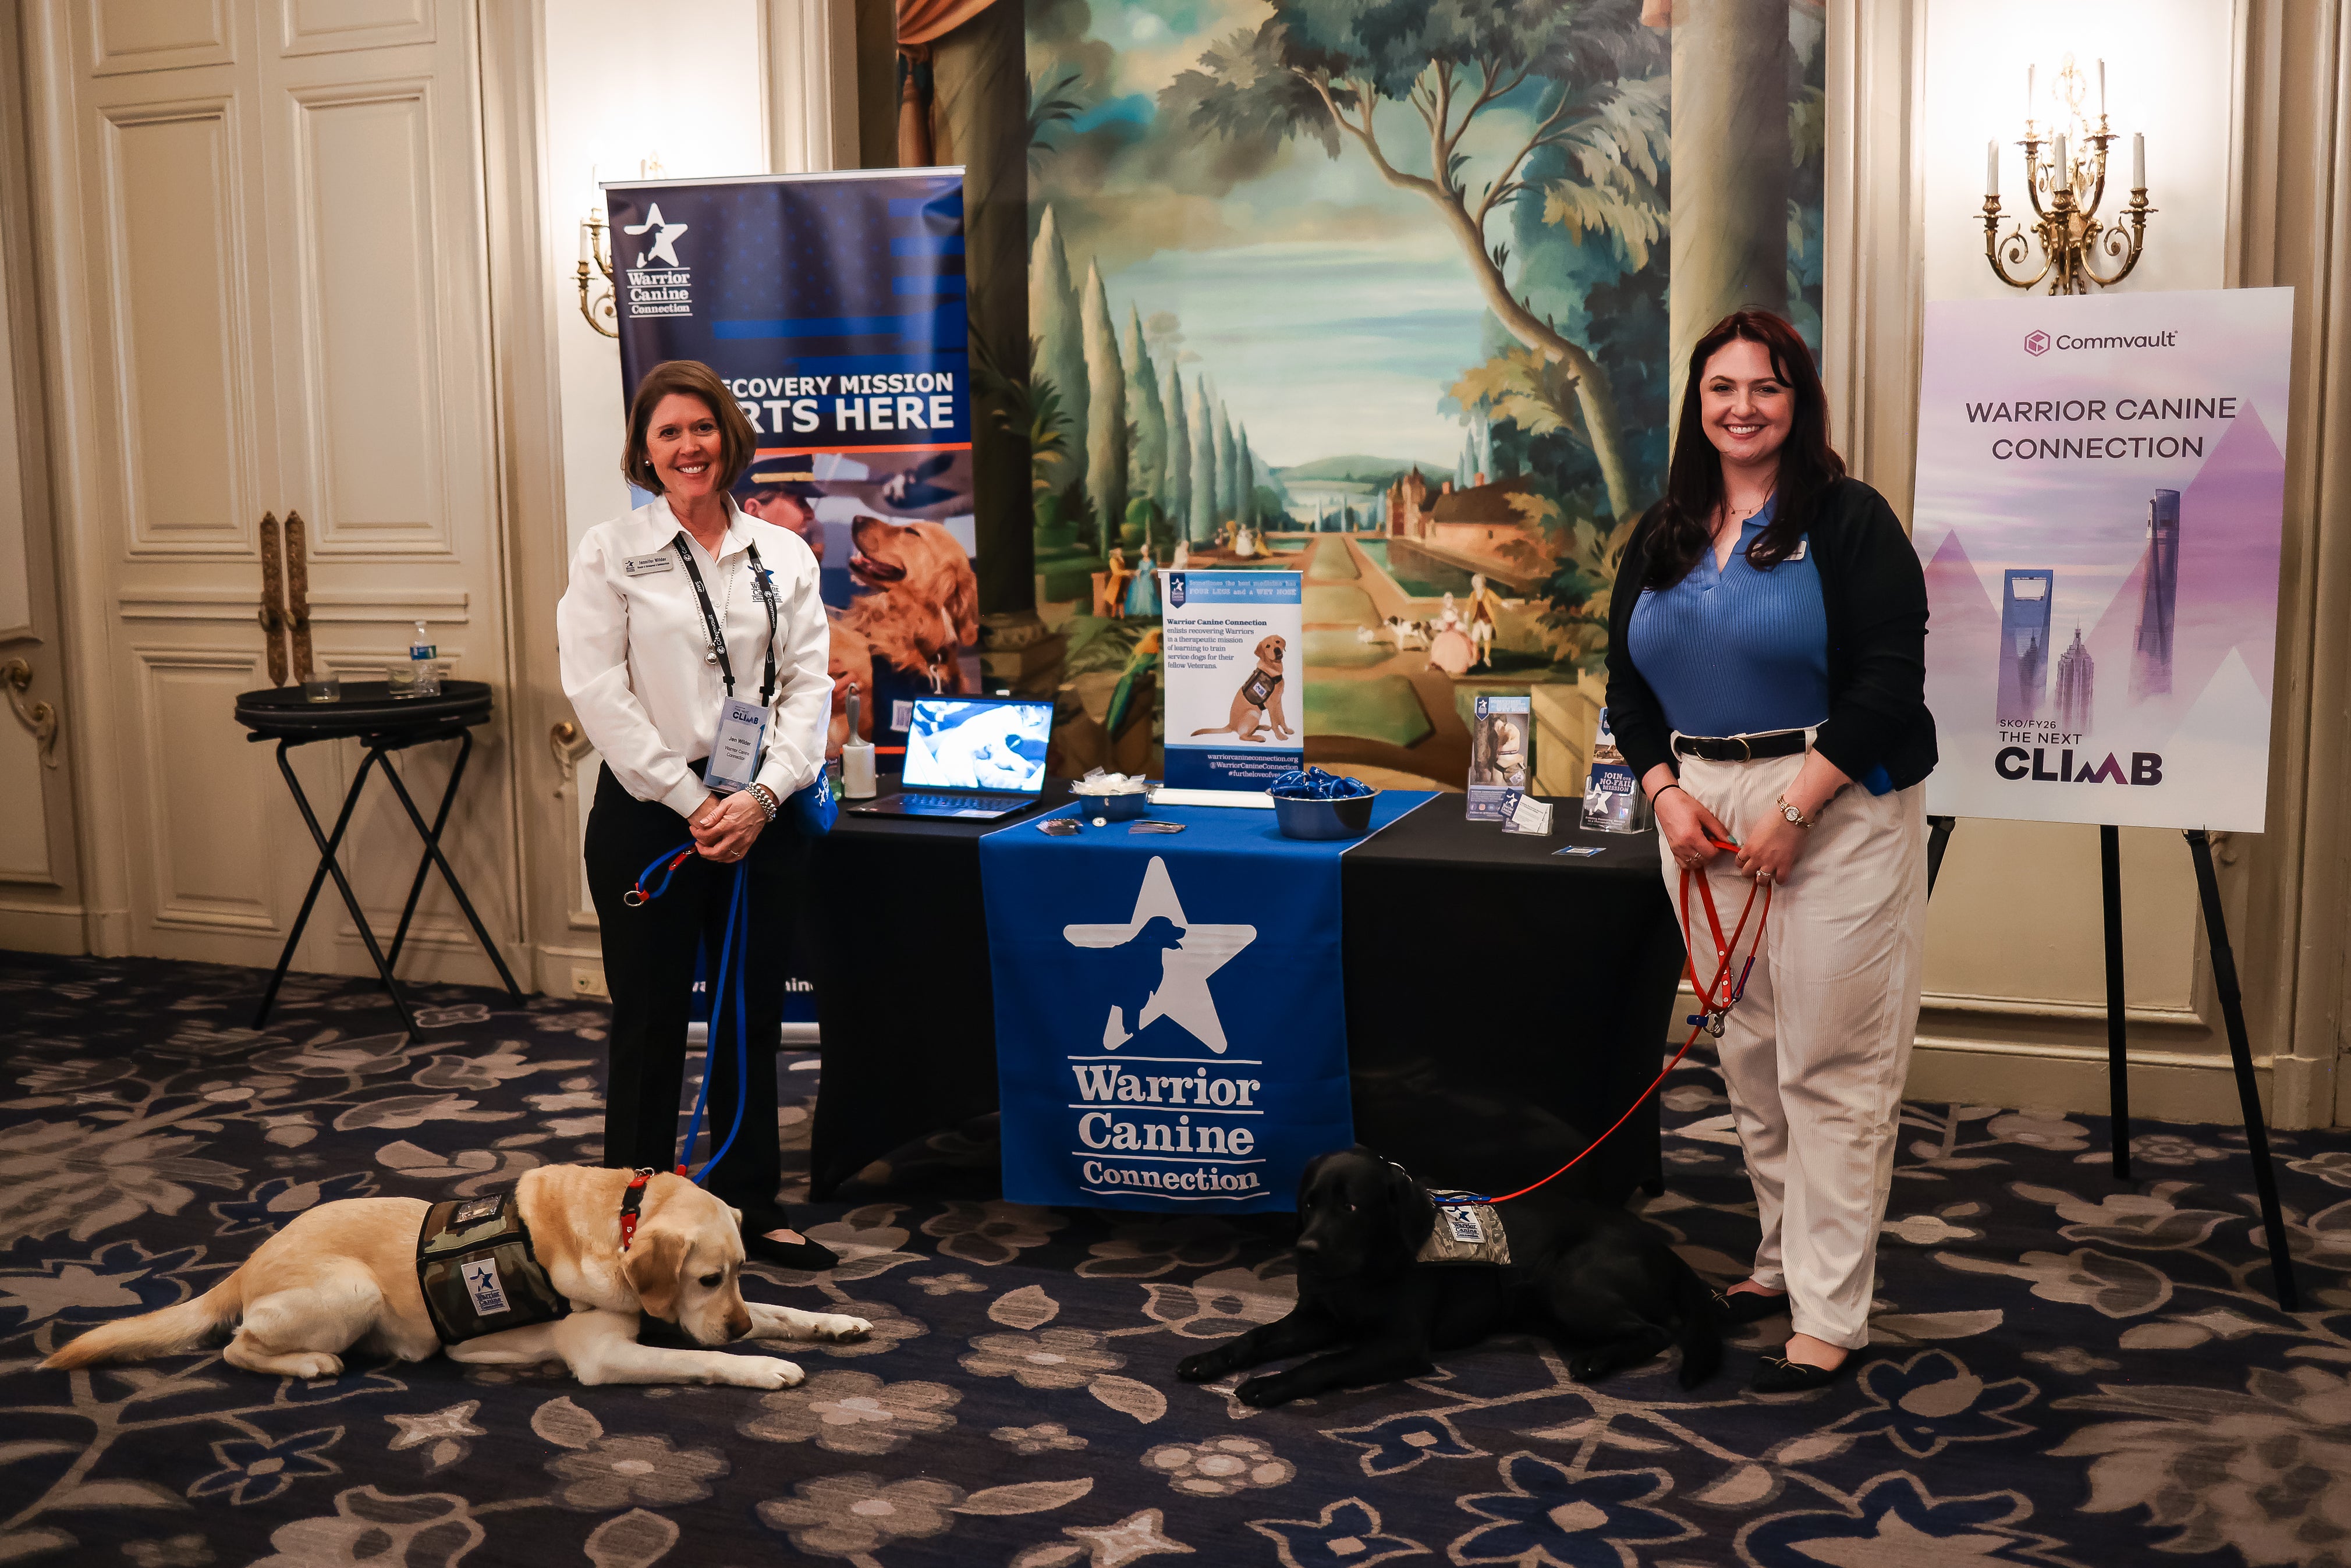
Ficamos muito felizes por ter membros do WCC, incluindo nossos amigos peludos Kathy e Eli, participando do nosso evento de lançamento das vendas do ano fiscal de 2026, realizado em Chicago, em abril. Confira abaixo alguns dos destaques:
Estamos entusiasmados em causar um impacto com essa nova parceria e ajudar os veteranos a receberem o apoio e os cuidados que merecem. A resiliência está no cerne do que fazemos aqui na Commvault, e temos orgulho de fazer parceria com a WCC em sua missão de promover resiliência e força na comunidade de veteranos.
Para saber mais sobre como é trabalhar na Commvault, acesse nosso site de Carreiras.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
No campo da computação em nuvem, que cresce rapidamente, proteger aplicativos e dados críticos contra ameaças cibernéticas avançadas é fundamental para as empresas em todo o mundo. O ransomware representa um grande risco, colocando à prova os limites da segurança na nuvem.
As defesas tradicionais, por si só, são insuficientes, mas o Commvault® Cloud Rewind oferece um modelo de resiliência na nuvem que se concentra na recuperação e na reconstrução robustas. Este blog destaca como o Cloud Rewind utiliza a imutabilidade de dados, o isolamento físico (air gap), a abordagem “zero trust” e a recuperação automatizada para fortalecer os ambientes de nuvem após ataques.
A essência da resiliência na nuvem
Resiliência na nuvem significa que os serviços em nuvem, os aplicativos e os dados importantes podem continuar funcionando e se recuperar rapidamente após interrupções. Não se trata apenas de consertar os problemas após um desastre, mas de evitar o tempo de inatividade e a perda de dados, além de aprimorar a segurança e as políticas.
Imutabilidade: o alicerce da resiliência
No cerne de uma estratégia de resiliência na nuvem está a imutabilidade dos dados e das configurações. Imutabilidade significa que, uma vez definidos os dados ou as configurações, eles não podem ser alterados nem adulterados, o que oferece proteção contra alterações não autorizadas e ataques cibernéticos.
Gapping de ar: Fortificação Virtual
Tradicionalmente, o “air gap” consistia em separar fisicamente uma rede da internet para protegê-la contra acessos não autorizados. O Commvault Cloud Rewind adaptou esse conceito para a nuvem. São criados ambientes praticamente isolados, que protegem dados e aplicativos importantes contra possíveis ameaças.
Zero Trust: Uma Mudança de Paradigma na Segurança
O modelo de resiliência na nuvem baseia-se na estrutura de segurança “zero-trust”. Essa estrutura estabelece que ninguém deve ser considerado confiável por padrão, independentemente de onde esteja ou de como atue na organização. Ao implementar controles de acesso rigorosos e verificar continuamente cada solicitação de acesso, o Cloud Rewind permite que apenas pessoal autorizado tenha acesso a dados críticos, evitando assim violações de dados e reforçando o nível geral de segurança.
A diferença da Cloud Rewind: uma abordagem abrangente para a resiliência na nuvem
O Cloud Rewind conta com um conjunto robusto de proteções para garantir que seus aplicativos em nuvem e dados importantes estejam seguros e sejam resilientes. Nossa abordagem é adaptada para atender a diferentes requisitos e níveis de maturidade, proporcionando tranquilidade por meio de múltiplas camadas de imutabilidade e proteção com isolamento físico.
Imutabilidade da configuração na nuvem
Em sua essência, nossa Cloud Time Machine com armazenamento duplo protege as configurações na nuvem em uma conta externa na nuvem. Essa separação é reforçada por criptografia de 256 bits e segue rigorosos controles SOC 2. Isso permite que suas configurações permaneçam inalteradas, isoladas e protegidas contra acesso não autorizado.
Imutabilidade dos dados da aplicação
Nível 1: Nossa estratégia de proteção de dados baseada em snapshots garante a imutabilidade dos dados do seu aplicativo. Ao criar snapshots não modificáveis, os dados não podem ser alterados, a menos que sejam restaurados propositalmente, mantendo assim sua integridade sem a necessidade de extrair dados do seu ambiente.
Nível 2 com rede isolada: O Cloud Rewind replica os dados das aplicações para uma região de nuvem separada, dentro de uma Nuvem Privada Virtual (VPC) isolada. Essa camada não apenas preserva a imutabilidade dos dados, mas também reduz significativamente o risco de acesso não autorizado.
Nível 3 com modelo “zero trust” e rede fisicamente isolada: O Cloud Rewind oferece replicação para uma conta na nuvem AWS totalmente isolada. Essa conta está fisicamente isolada e é acessível apenas a pessoal autorizado, sob uma estrutura de “zero trust”, na qual as permissões são atribuídas e revogadas dinamicamente. O Cloud Rewind valida os snapshots por meio de impressões digitais dos ambientes de produção originais, de modo que apenas os snapshots verificados possam ser recuperados para a reconstrução de aplicativos.
Nível 4 com arquitetura de confiança zero e rede entre nuvens fisicamente isolada: Para aplicativos totalmente em contêineres, o Cloud Rewind amplia seus recursos para oferecer proteção entre nuvens. Migre o ambiente e os dados do seu aplicativo para diferentes provedores de hiperescala, alcançando isolamento total da rede da nuvem de produção, com base em uma arquitetura de confiança zero e fisicamente isolada.
Por que os testes automatizados de Recovery ainda são importantes?
Além dessas medidas de proteção, o Cloud Rewind integra recursos de recuperação automatizada baseada em políticas e de geração de relatórios. Isso permite a realização de testes de recuperação sem intervenção humana e a geração de relatórios abrangentes, aumentando ainda mais sua resiliência contra possíveis interrupções.
Cloud Rewind para resiliência holística na nuvem
À medida que a computação em nuvem continua a evoluir, a necessidade de estratégias inovadoras de resiliência na nuvem torna-se cada vez mais crítica. O Cloud Rewind ajuda as organizações a navegar pelo mundo digital com confiança. Ele oferece uma combinação única de imutabilidade, isolamento físico (air-gapping) e arquiteturas de confiança zero. Os ambientes em nuvem não são apenas seguros, mas também resilientes, com recursos de reconstrução. Vamos ir além dos modelos tradicionais de Backup and Recovery, rumo a um modelo holístico de resiliência na nuvem.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Em um episódio recente do podcast STRIVE, o apresentador Darren Thomson abordou o conceito de viabilidade mínima para sua organização. Com a ameaça de ataques cibernéticos sempre presente, é preciso estar preparado para responder a possíveis interrupções nas operações da sua empresa.
Mas e se houvesse uma maneira de ajudar sua empresa a sobreviver e até mesmo prosperar diante dessas ameaças? É aí que entra o conceito de empresa mínima viável (MVC) para a resiliência cibernética.
O que é uma empresa minimamente viável?
O MVC é o conjunto mínimo absoluto de funções e recursos necessários para manter sua empresa em operação e se recuperar de um ataque cibernético. Imagine um cenário em que toda a sua infraestrutura de TI, aplicativos críticos, tecnologia de comunicação, dados de clientes e cadeias de suprimentos estejam comprometidos. Nessa situação, ter um MVC bem definido pode ser a diferença entre uma recuperação rápida e uma paralisação total.
Por que o MVC é importante?
Priorização de funções críticas: o MVC ajuda a identificar as funções essenciais que devem ser executadas em primeiro lugar. Entre elas podem estar finanças, atendimento ao cliente, cadeias de suprimentos e operações relacionadas à conformidade.
Recovery rápida: ao se concentrar no mínimo necessário, você pode se recuperar mais rapidamente do que se esperasse por uma recuperação completa. Isso é fundamental para minimizar o impacto negativo sobre suas finanças e sua reputação.
Manter a confiança: após um ataque cibernético, a confiança é um bem precioso. Um MVC bem definido ajuda você a continuar operando, mesmo que com capacidade reduzida, o que contribui para manter a confiança e a segurança.
Como definir seu MVC
Análise de impacto nos negócios: Comece realizando uma análise de impacto nos negócios para identificar as funções e os ativos essenciais à missão e que possam ser temporariamente suspensos.
Exercícios simulados: Teste as respostas de sua equipe por meio de exercícios simulados que reproduzem incidentes cibernéticos e ajudam a identificar lacunas em seu plano de resposta. Esses exercícios são essenciais para verificar se todos conhecem suas funções e responsabilidades durante uma crise.
Manuais de procedimentos: Elabore manuais detalhados que documentem as etapas de recuperação e os planos de comunicação. Esses manuais devem ser acessíveis e fáceis de seguir, mesmo em situações de grande estresse. Devem incluir instruções passo a passo para restaurar serviços essenciais e se comunicar com as partes interessadas.
Testes exaustivos: Os testes não são uma atividade pontual. É essencial realizar testes regulares e minuciosos para confirmar que seu MVC possa ser implementado de forma eficaz quando necessário. Isso inclui testar seu ambiente de TI, planos de comunicação e soluções alternativas manuais.
Principais estratégias e práticas
Funções essenciais da empresa: concentre-se nas funções que são absolutamente necessárias para o funcionamento da sua empresa. Isso pode incluir finanças, atendimento ao cliente e gestão da cadeia de suprimentos.
Ambiente de TI minimalista, porém funcional: identifique e restaure os serviços de maior prioridade em um estado seguro e livre de ameaças. Ferramentas como backups baseados na nuvem, zonas de recuperação isoladas e salas limpas podem ser de inestimável valor nesse processo.
Pessoas e processos essenciais: identifique os funcionários essenciais capazes de manter as operações da empresa em um nível mínimo. Garanta que eles tenham os acessos e as ferramentas necessárias e estabeleça soluções alternativas manuais e planos de comunicação para casos de paralisação prolongada.
Aperfeiçoamento contínuo
O MVC não é um conceito estático. Ele exige um aprimoramento contínuo por meio de análises de impacto nos negócios, exercícios simulados e testes. Essas atividades ajudam você a se antecipar a possíveis ameaças e permitem que sua empresa responda de forma eficaz a qualquer incidente cibernético.
Ao se concentrar nas funções essenciais, em um ambiente de TI minimalista, porém funcional, e nas pessoas e nos processos-chave, é possível manter a continuidade dos negócios e a confiança. Estabelecer sua viabilidade mínima é uma ferramenta poderosa para a sobrevivência da empresa e para se manter resiliente diante de qualquer desafio.
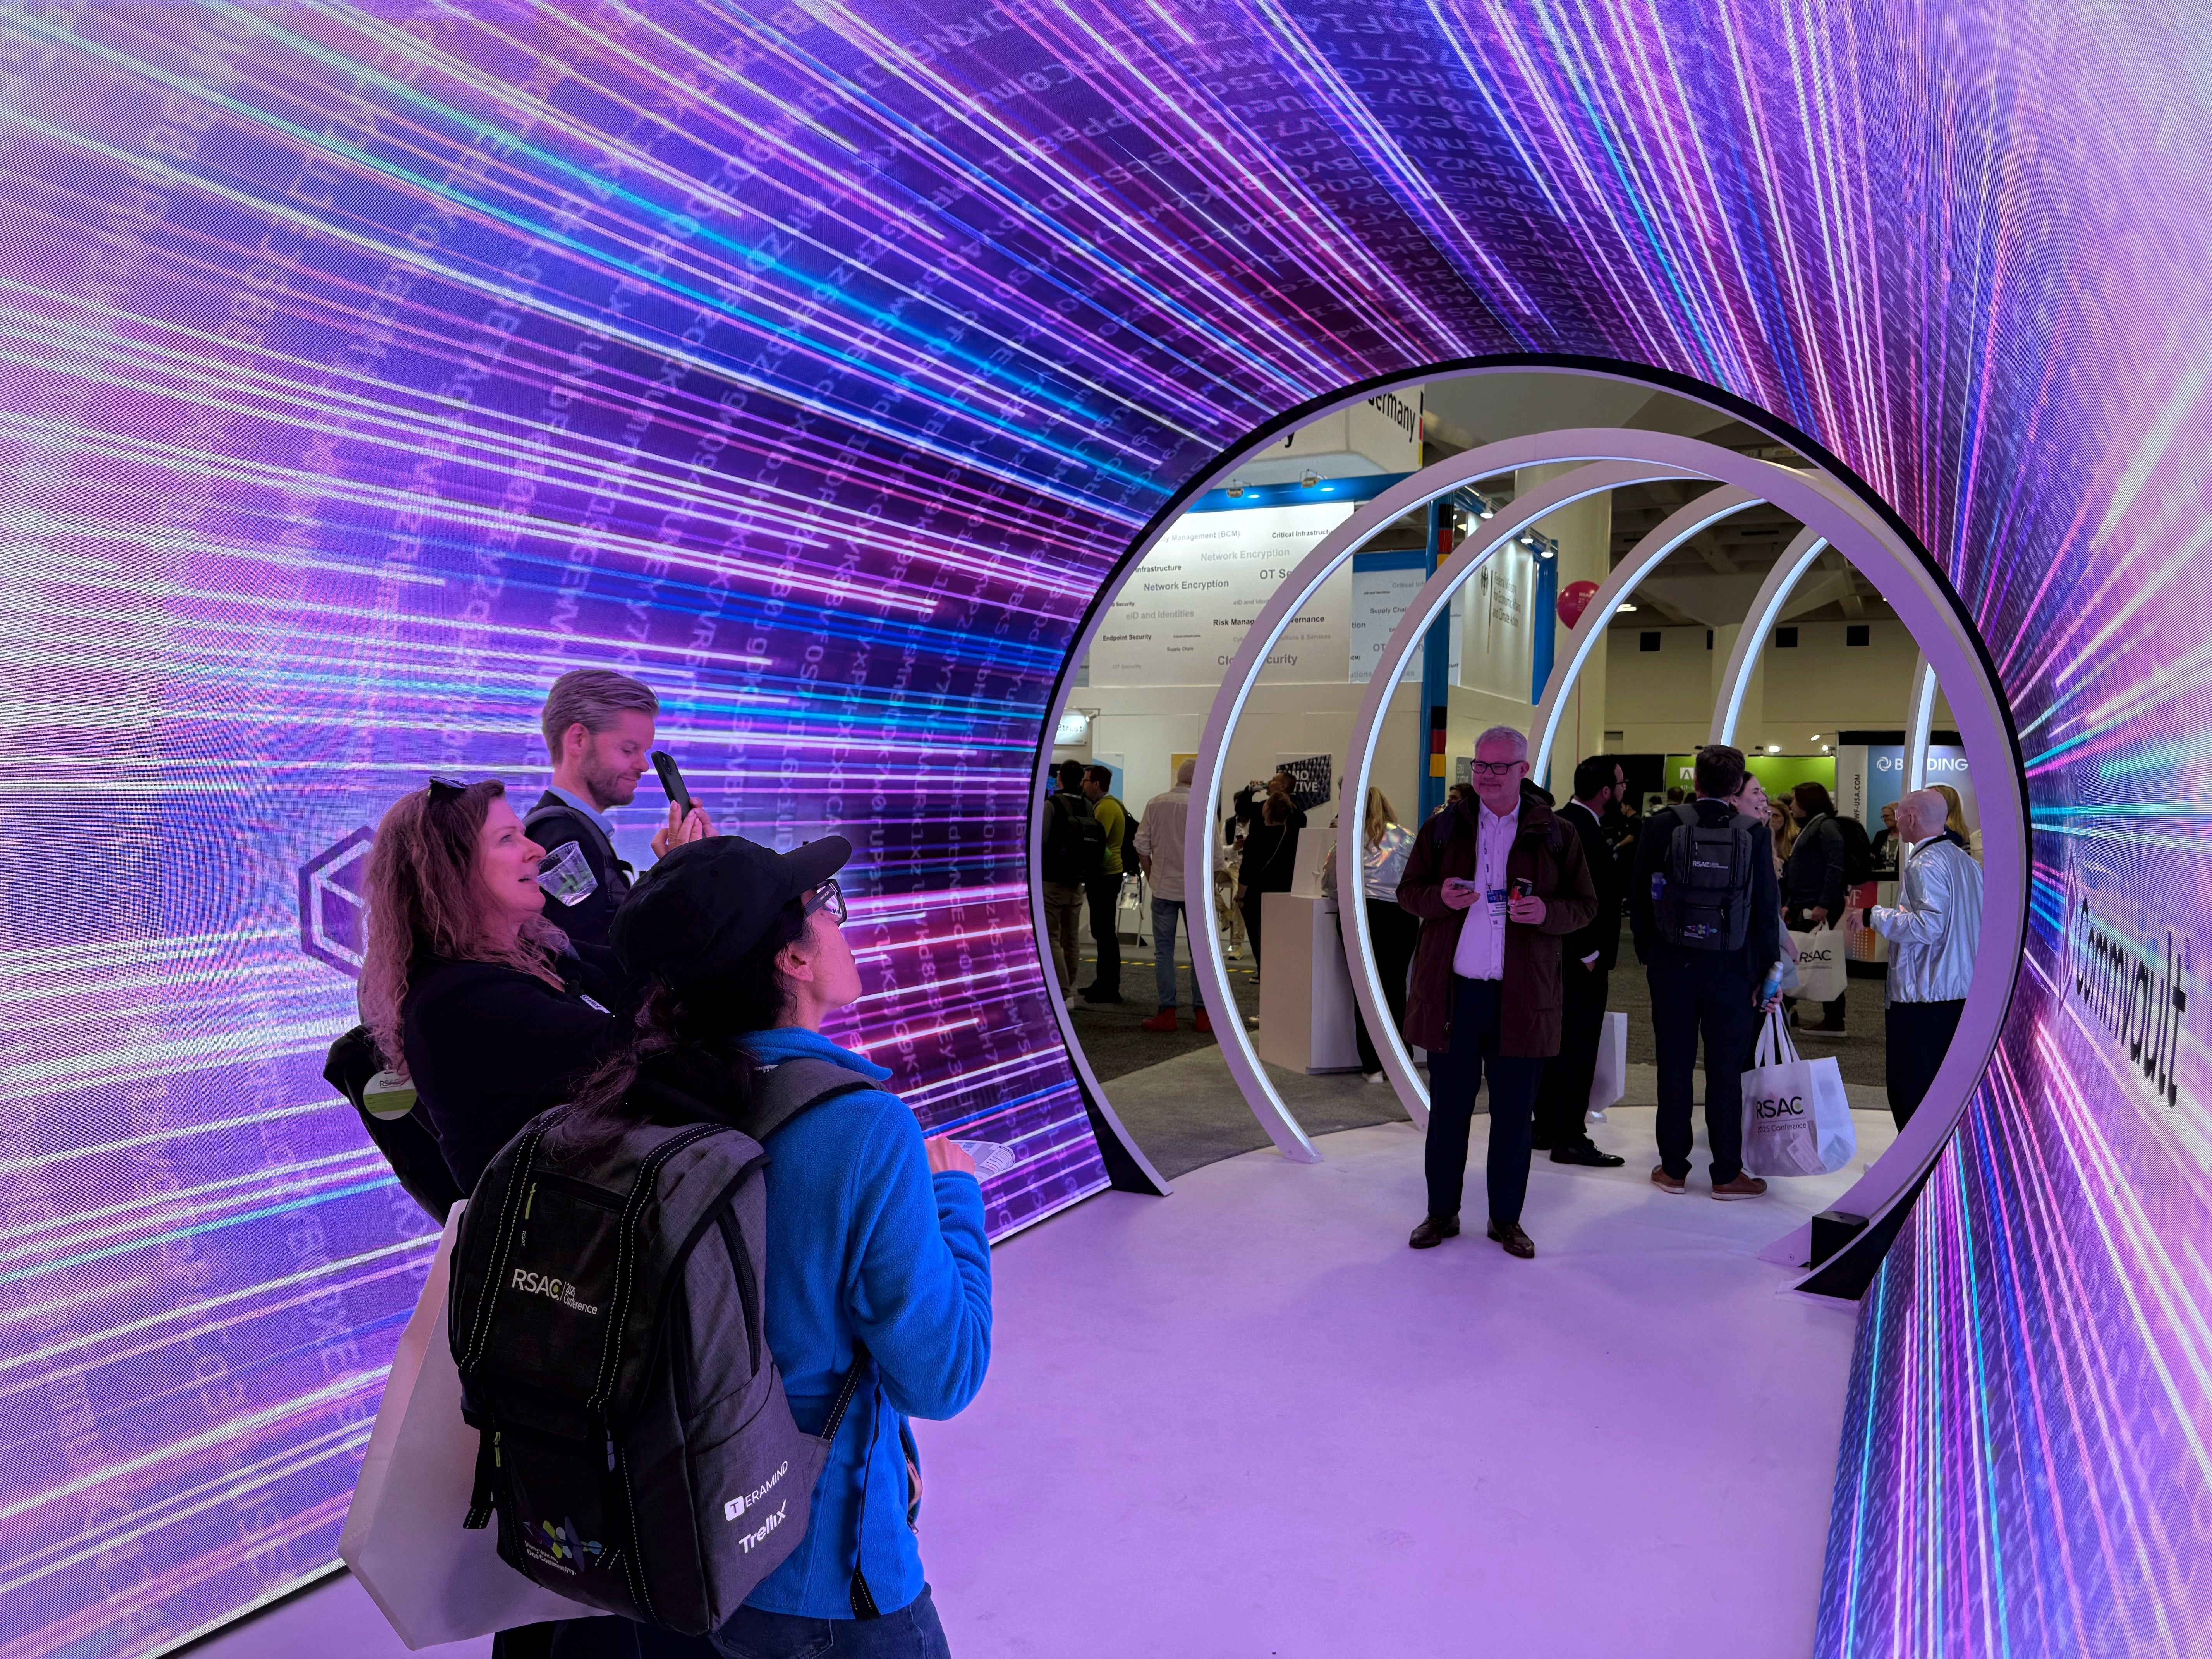
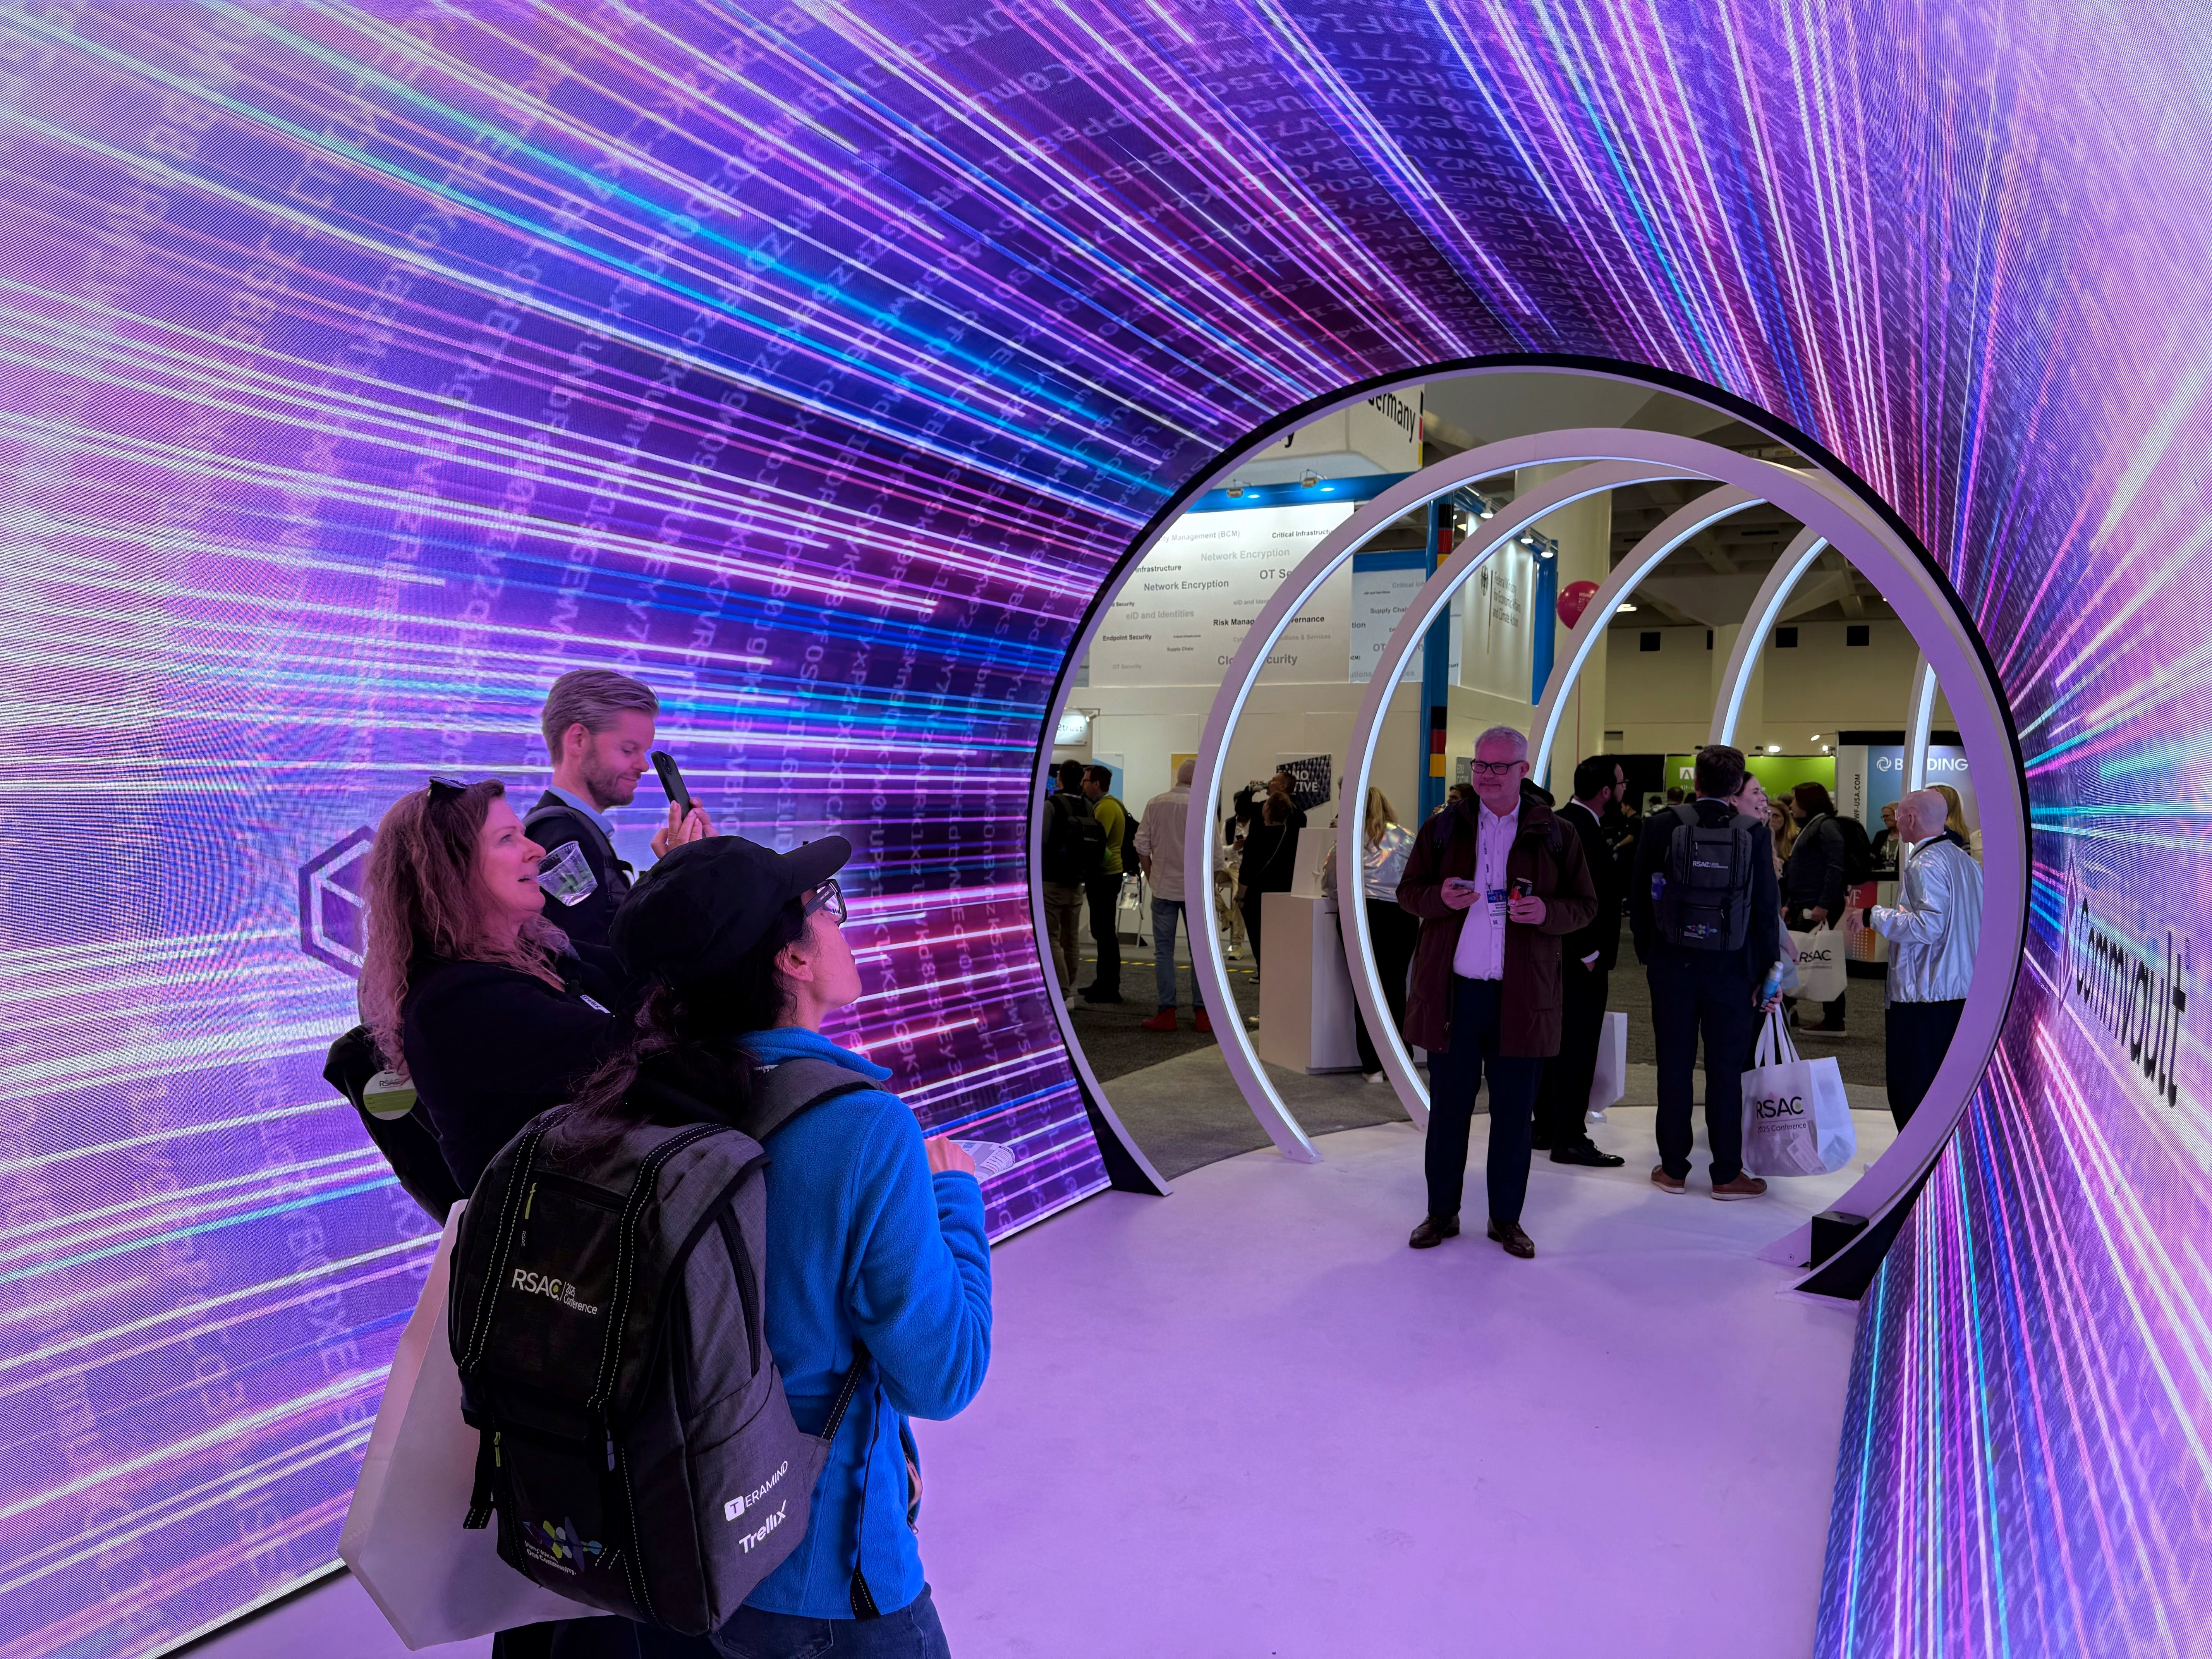
A RSA Conference, realizada de 28 de abril a 1º de maio em São Francisco, é um dos principais eventos do setor de segurança cibernética, reunindo especialistas, líderes de opinião e inovadores para discutir as últimas tendências e soluções em resiliência cibernética e proteção de dados.
Eu estava lá, e a energia era palpável, o conteúdo didático de primeira qualidade e a cidade fervilhava de atividade. Com tanto para ver, incluindo nossa experiência futurística “Rewind to the Future”, queríamos garantir que você não perdesse esses cinco anúncios empolgantes da Commvault.
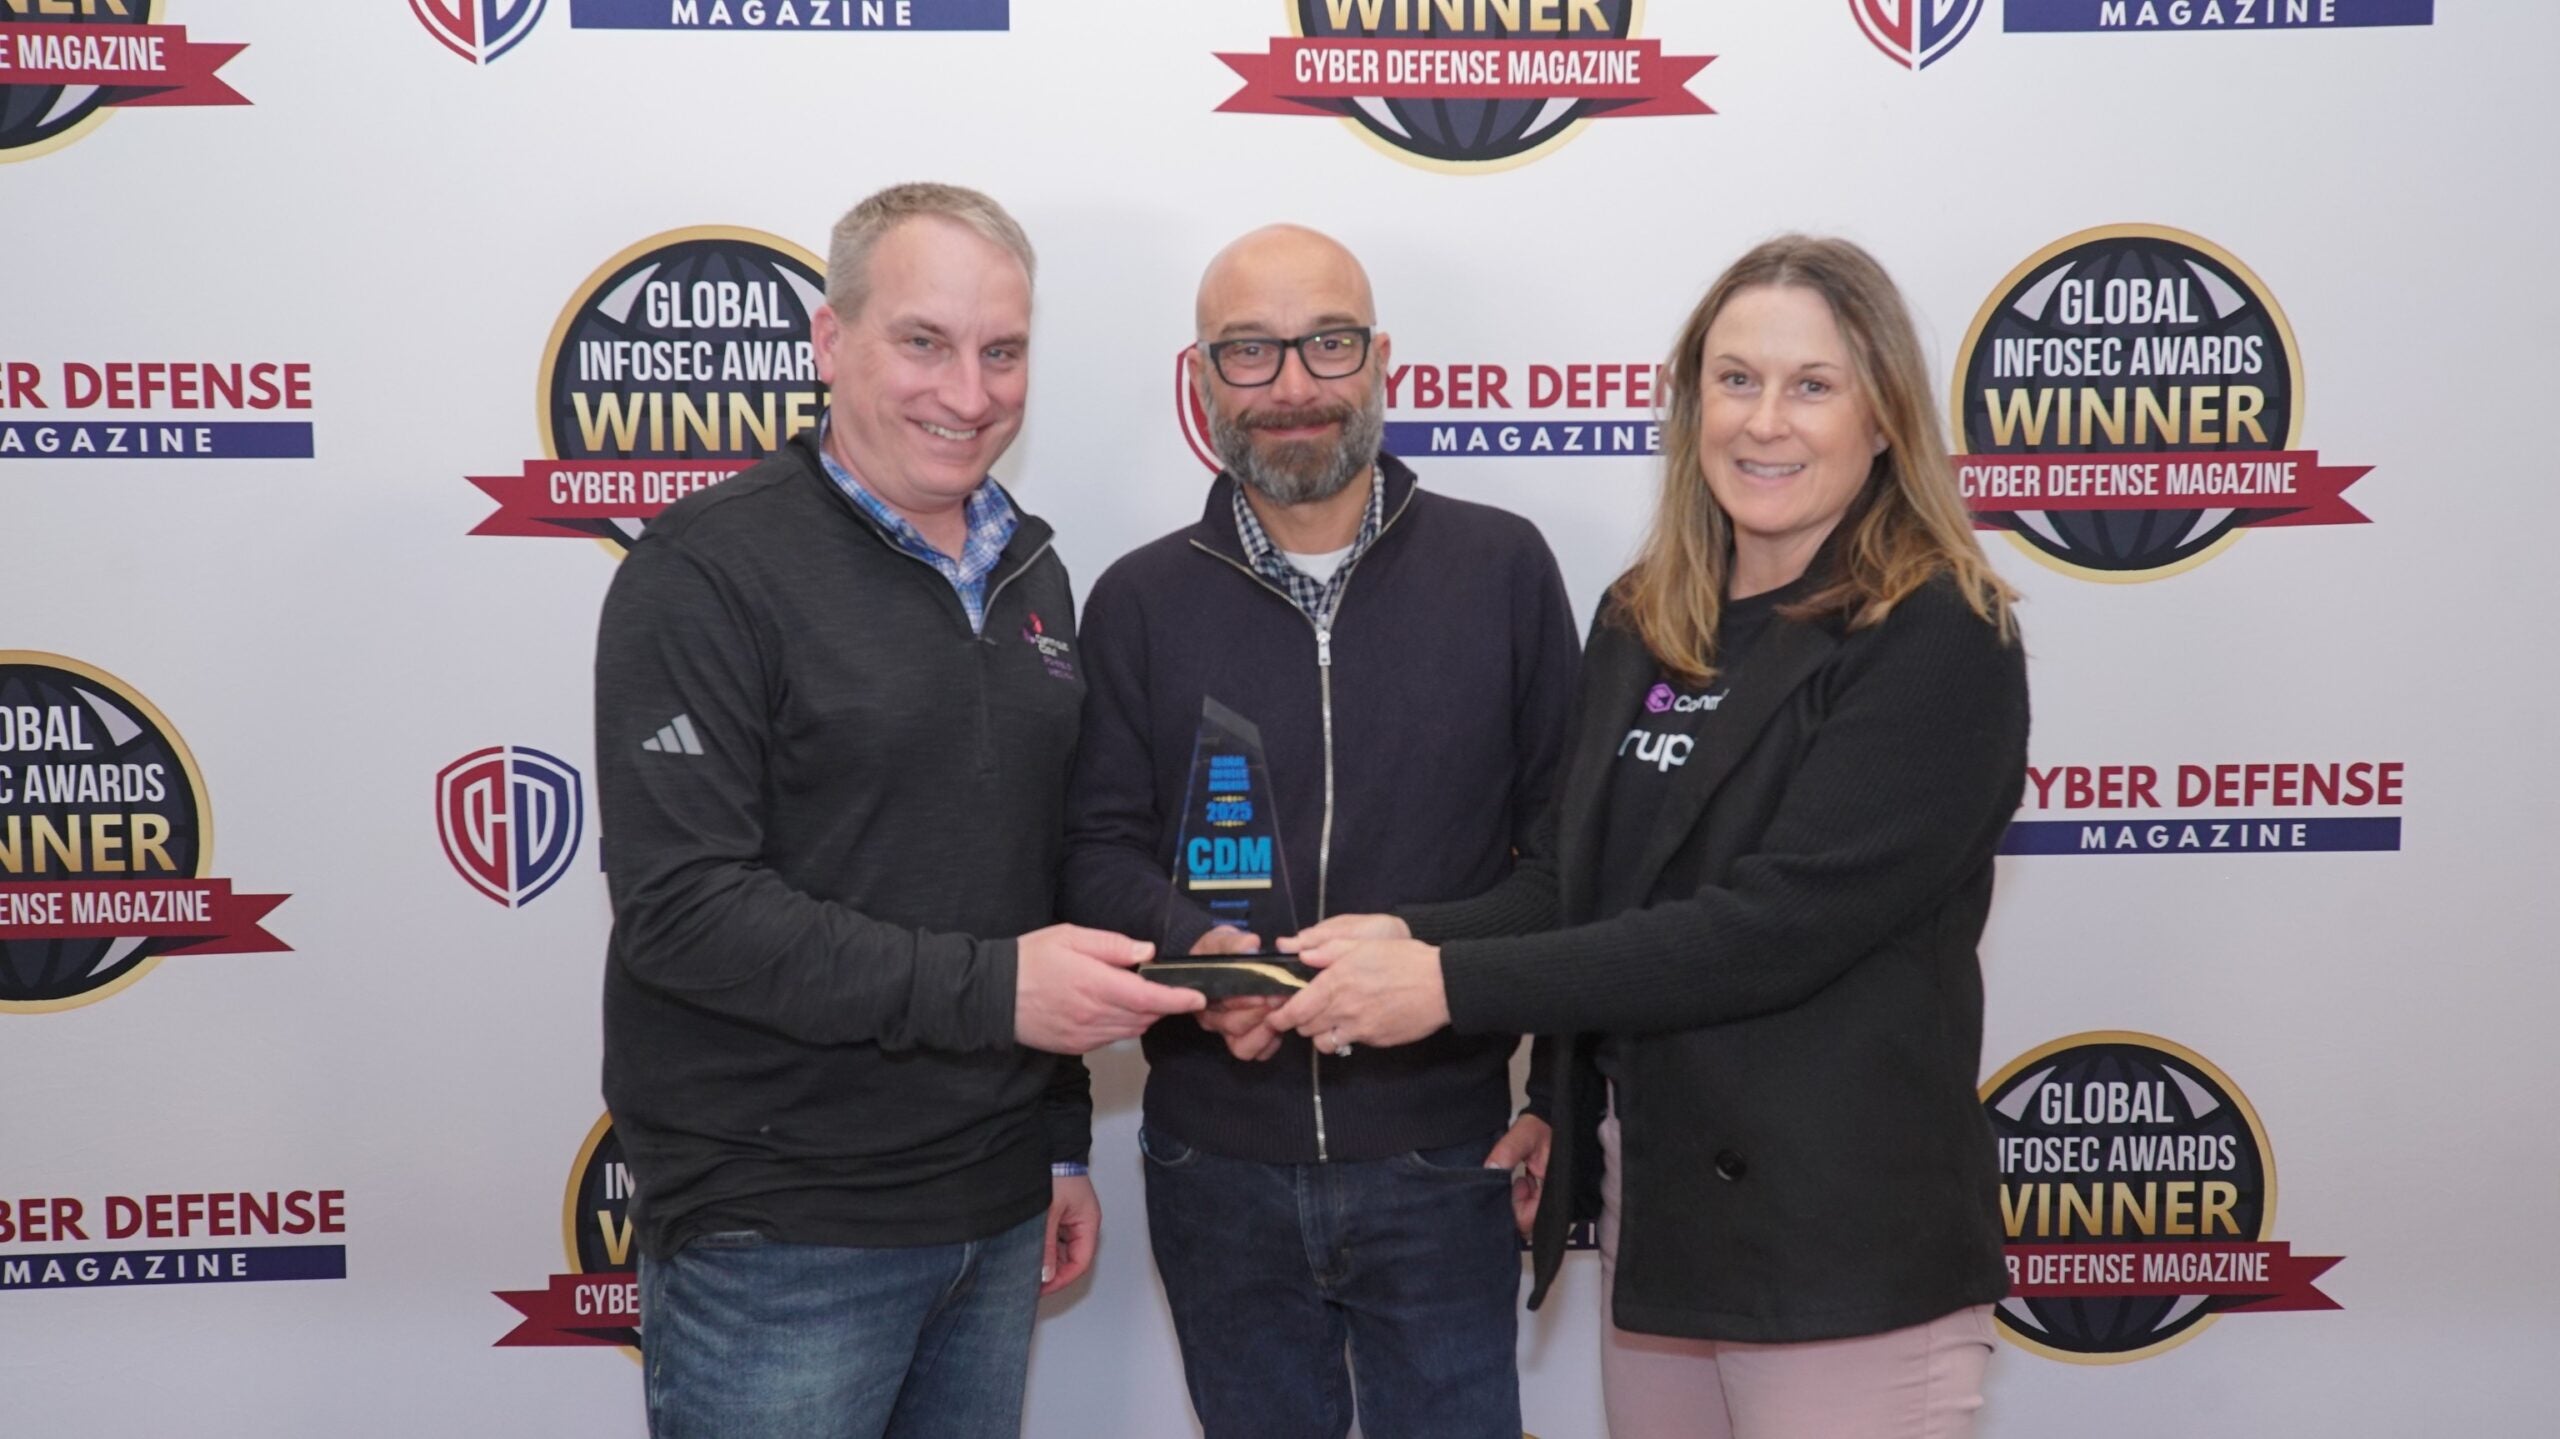
1. Commvault ganha o prêmio InfoSec Global de Resiliência Cibernética Excepcional 2025.
Fui um dos orgulhosos funcionários da Commvault que tiveram o prazer de receber o Prêmio Global de Segurança da Informação “Outstanding Cyber Resilience” de 2025 em nome da empresa. Trata-se de uma conquista significativa que destaca nossa liderança e inovação no campo da resiliência cibernética.
O prêmio reconhece a Commvault Cloud Platform por suas soluções avançadas, incluindo Cleanroom Recovery, Clumio Backtrack e Cloud Rewind. Essas soluções permitem que as organizações protejam, testem e recuperem rapidamente seus dados, aplicativos e cargas de trabalho de produção, independentemente da localização dos dados.
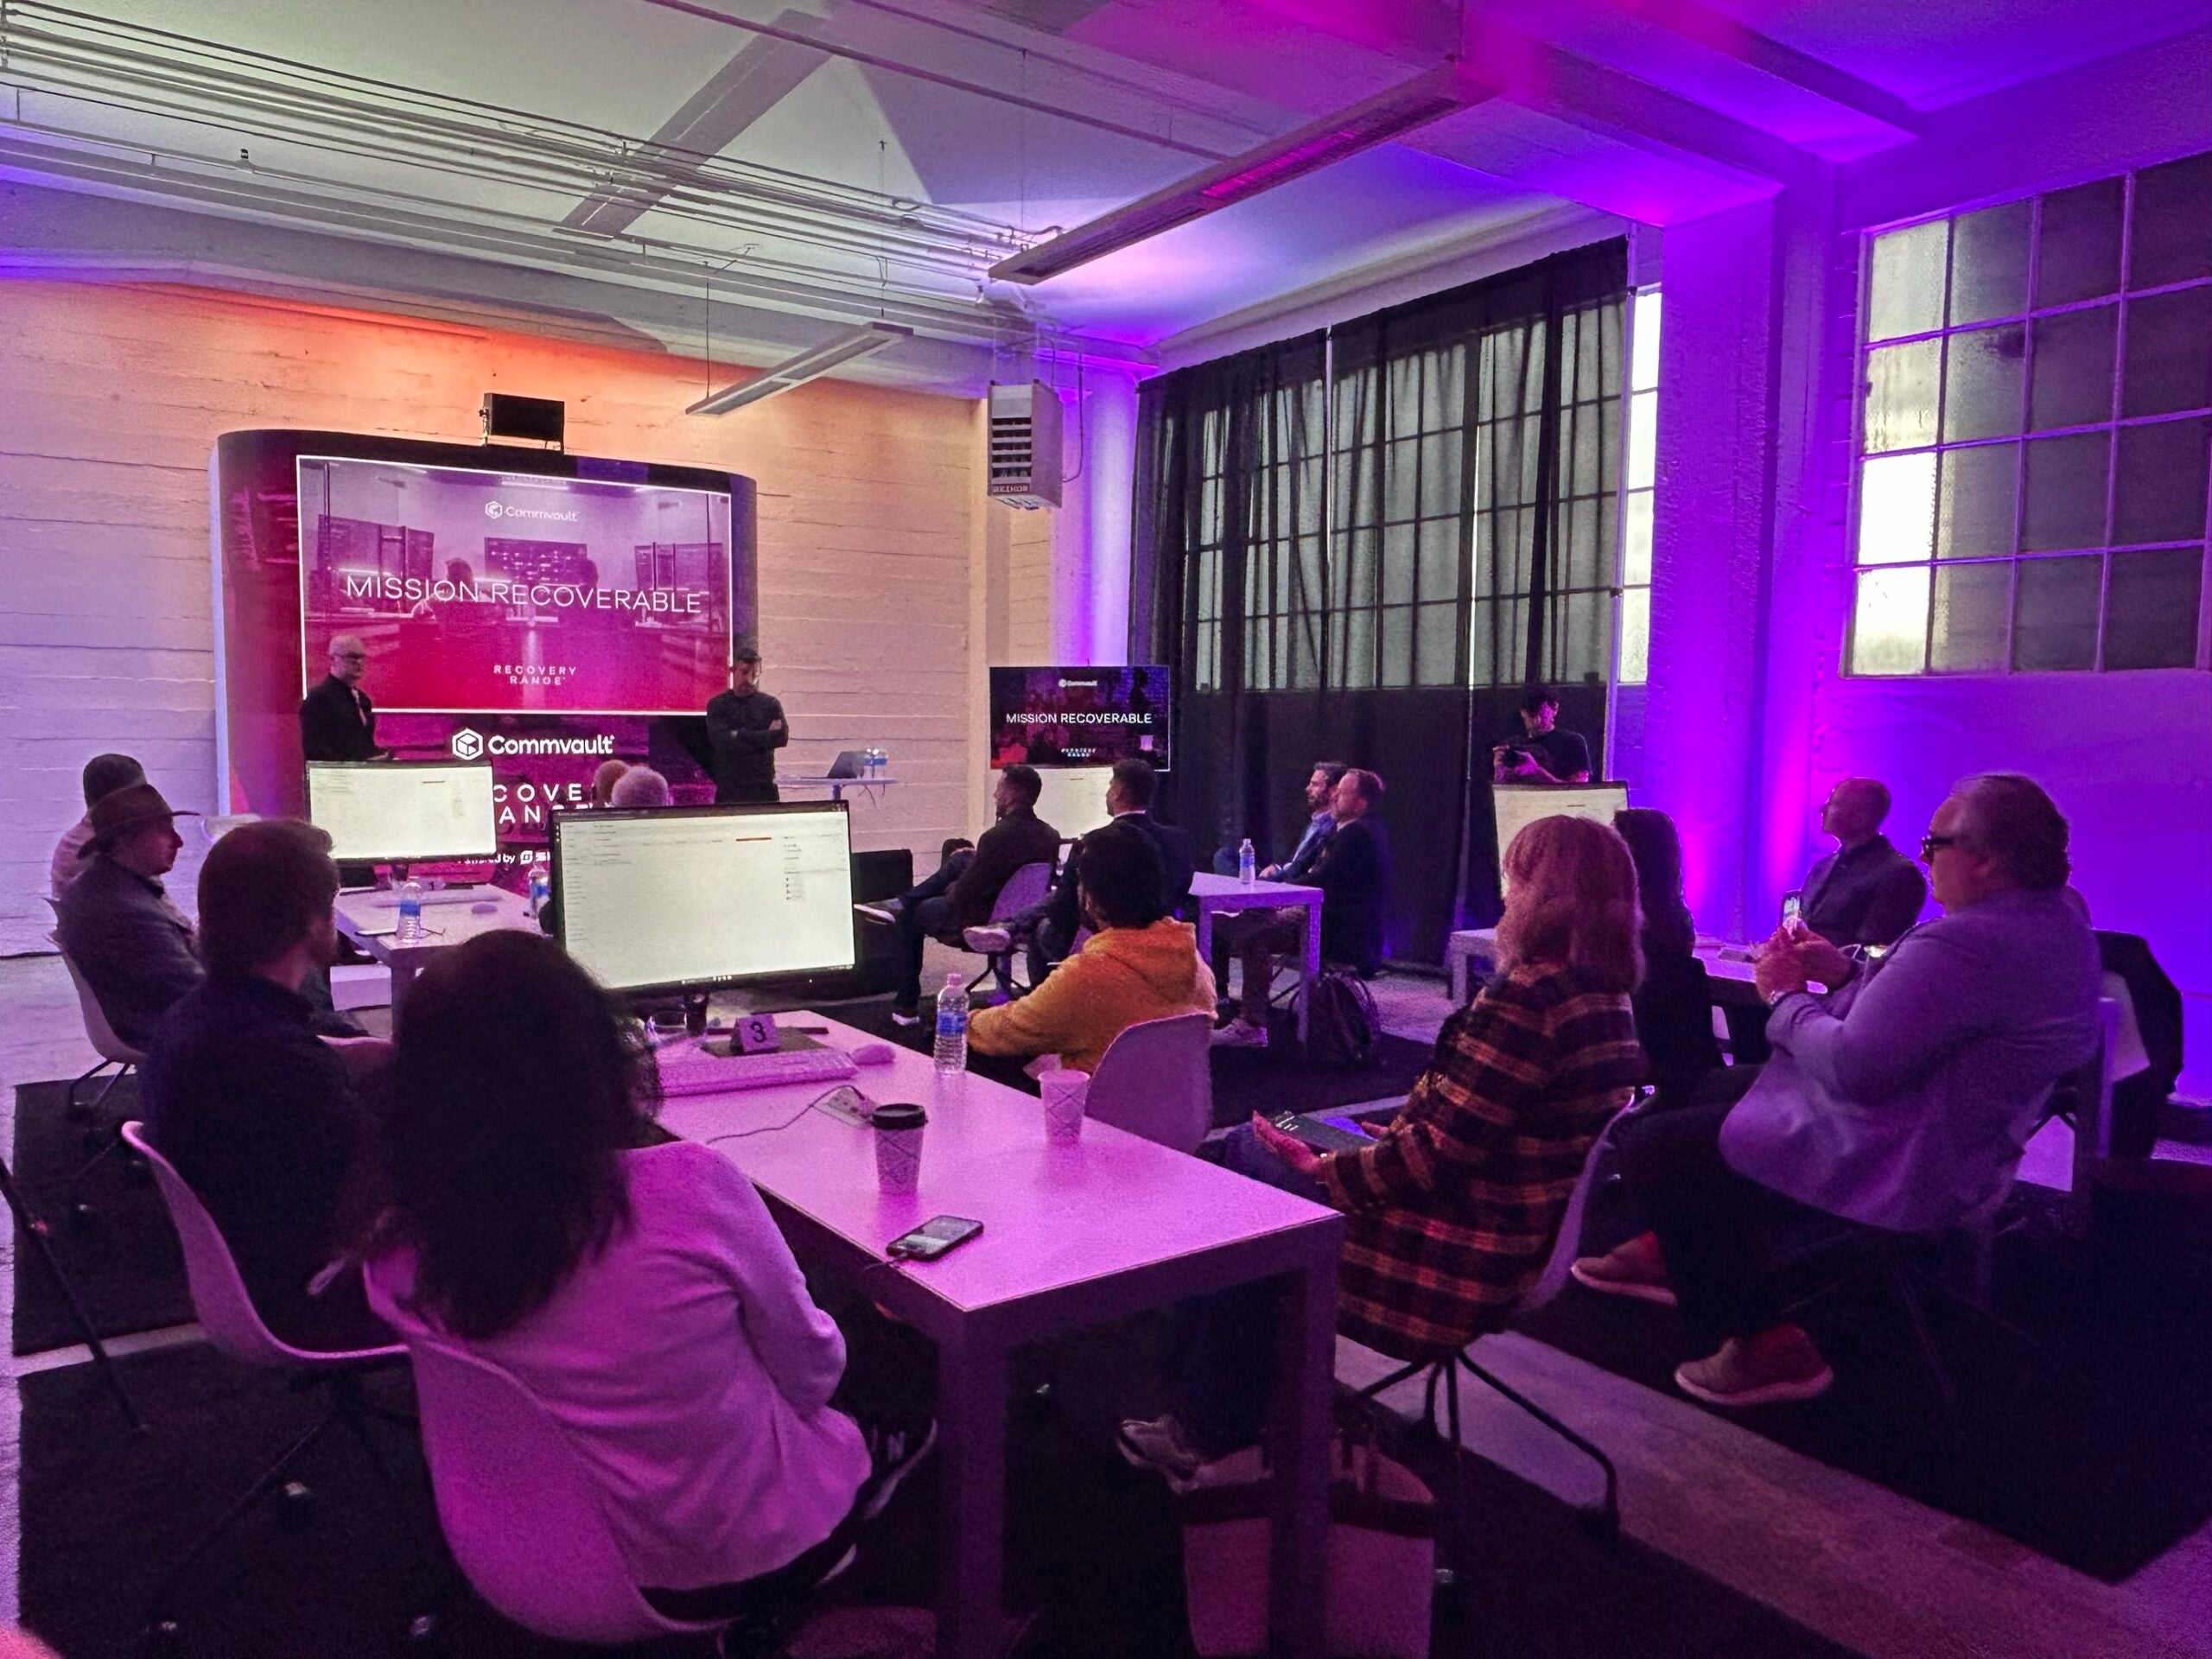
Realizamos nossa primeira edição do Commvault Recovery Range, um ambiente de treinamento prático de segurança cibernética que integra simulações realistas de ataques com exercícios essenciais de recuperação. Pude ver em primeira mão os participantes da conferência praticando a recuperação de dados em um ambiente hiper-realista.
Mais do que um simples exercício simulado do tipo “equipe vermelha x equipe azul”, este ambiente de recuperação — o primeiro do gênero — reproduz as redes e a infraestrutura reais dos participantes, onde eles enfrentam ataques sofisticados e precisam validar backups, limpar dados infectados e executar restaurações rápidas.
Foi um momento revelador para muitos participantes, que perceberam que é fundamental compreender sua viabilidade mínima e que isso exige um esforço coletivo. CSOs, CISOs, CIOs, equipes de operações de TI e de segurança precisam trabalhar juntos para desenvolver uma estratégia coesa para lidar com crises cibernéticas e restaurar rapidamente os serviços essenciais. Fique atento ao Commvault Recovery Range, que chegará a uma cidade perto de você. https://www.commvault.com/news/commvault-and-simspace-launch-cyber-recovery-range
3. A Commvault lança o recurso “Factory Reset” para aprimorar a Cleanroom Recovery.
A Commvault também lançou o Factory Reset, um novo recurso da nossa tecnologia Cleanroom Recovery. Esse recurso permite que as empresas restaurem rapidamente sua infraestrutura dentro de uma sala limpa, utilizando uma imagem limpa, predefinida e validada, com um ponto de Recovery personalizável no tempo.
Este é um avanço significativo para a resiliência cibernética, pois reduz drasticamente o tempo médio de recuperação de 24 dias após um incidente cibernético, minimiza a interrupção das operações e ajuda a garantir que os sistemas sejam restaurados a um estado impecável, livre de quaisquer elementos maliciosos. Leia mais em nosso comunicado aqui: https://www.commvault.com/news/cleanroom-recovery-restoring-compromised-infrastructure
4. O Commvault Cloud alcança o status de “Autorizado” no GovRAMP.
Também tenho muito orgulho de anunciar que a Commvault Cloud obteve o status de “GovRAMP Authorized” para suas soluções SaaS de resiliência cibernética. A obtenção do status de “GovRAMP Authorized” no nível de alto impacto significa que a Commvault Cloud atende aos mais rigorosos padrões de segurança e gestão de riscos, demonstrando nosso compromisso inabalável com a resiliência cibernética e com a construção de confiança no setor público.
Ao lado de nossos concorrentes, em nossos estandes, foi gratificante ser o único fornecedor de resiliência cibernética a possuir as certificações GovRAMP Authorized no nível “High Impact”, FedRAMP High Authorized e a validação FIPS 140-3 para nossas soluções de resiliência cibernética em SaaS.
5. A Commvault amplia sua parceria com a CrowdStrike.
Por último, mas certamente não menos importante, a parceria ampliada entre a Commvault e a CrowdStrike foi um dos destaques da conferência. Essa colaboração reúne as melhores soluções da categoria em resposta a incidentes e Recovery, oferecendo às organizações maneiras mais rápidas e eficazes de lidar com incidentes cibernéticos.
Os serviços integrados, incluindo visibilidade de ameaças em tempo real e restauração rápida de dados, ressaltam a importância de uma estratégia robusta de resiliência cibernética. As contribuições da Commvault, como os serviços baseados em contrato de retenção Guardian e a integração com a plataforma Falcon da CrowdStrike, são fundamentais para ajudar as organizações a se anteciparem às ameaças em constante evolução e a manter a continuidade dos negócios. Saiba mais: https://www.commvault.com/news/enhances-cyber-recovery-offerings-crowdstrike-incident-response
As inovações da Commvault são um dos destaques da RSAC
Participar da RSA Conference 2025 foi uma experiência incrível, e aprendi muito sobre os avanços mais recentes em segurança cibernética. Uma das lições mais marcantes foi a forte mensagem da Commvault sobre continuidade dos negócios e viabilidade mínima.
Nossas soluções inovadoras, como o “Factory Reset for Cleanroom Recovery” e a linha “Commvault Recovery Range”, demonstram nosso compromisso em ajudar as organizações a se recuperarem de forma rápida e eficaz de incidentes cibernéticos, com o mínimo de interrupções.
A ampliação da parceria com a CrowdStrike e a obtenção do status de Autorizada pelo GovRAMP consolidam ainda mais nossa posição como líderes no setor. Estou animado para ver como esses avanços continuarão a moldar o futuro da resiliência cibernética e da proteção de dados.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Em 20 de fevereiro de 2025, a Microsoft começou a nos notificar sobre atividades não autorizadas realizadas por um agente de ameaça ligado a um Estado-nação, com base em dados coletados nos ambientes do Azure. A Commvault iniciou imediatamente uma investigação com a ajuda de especialistas renomados em segurança cibernética e publicou um comunicado de segurança.
Estamos trabalhando com as autoridades competentes e com os clientes identificados como alvos à medida que as informações ficam à nossa disposição. Em abril, a Microsoft forneceu novas informações sobre ameaças e publicamos uma atualização do comunicado de segurança.
O que há de novo
De acordo com especialistas do setor, esse agente malicioso utiliza técnicas sofisticadas para tentar obter acesso aos ambientes do M365 dos clientes. Nossa investigação até o momento indica que esse agente de ameaças pode ter obtido acesso a um subconjunto de credenciais de aplicativos que certos clientes da Commvault utilizam para autenticar seus ambientes do M365. Em resposta, a Commvault tomou várias medidas corretivas detalhadas abaixo, incluindo a rotação de credenciais. A Commvault continua atualizando os indicadores de comprometimento (IOCs) para possibilitar que os clientes realizem investigações em seus ambientes do M365.
Nossa investigação revela que não houve acesso não autorizado aos dados de backup dos clientes que a Commvault armazena e protege, nem qualquer impacto significativo em nossas operações comerciais ou em nossa capacidade de fornecer produtos e serviços.
O que estamos fazendo para proteger os clientes:
Rotação das credenciais dos aplicativos do M365 gerenciadas pela Commvault e aprimoramento do monitoramento de segurança.
Atualização de alertas de segurança, práticas recomendadas e indicadores de comprometimento (IOCs).
Oferecimento de configurações opcionais alinhadas às recomendações de segurança mais recentes da Microsoft.
Promover a divulgação responsável de vulnerabilidades e a aplicação de correções, especificamente para o CVE-2025-3928, que é o CVE conhecido até o momento relacionado a este comunicado de segurança.
Continuamos nossa investigação à medida que recebemos informações sobre ameaças.
Ações recomendadas para os clientes:
Para clientes de SaaS que implementaram aplicativos personalizados
Atualize as credenciais do aplicativo para o M365 utilizadas pela Commvault o mais rápido possível.
Reavalie o registro para garantir o escopo e as permissões adequadas.
Aplique políticas de acesso condicional a qualquer aplicativo de locatário único em uso.
Aplique o princípio do acesso com o mínimo de privilégios, por meio de permissões com escopo restrito.
Mantenha-se atualizado com os boletins de ameaças da Microsoft e as atualizações da Commvault.
Analise os registros de auditoria do EntraID utilizando os IOCs.
Aqui na Commvault, nossos valores – nós nos conectamos, inspiramos, cuidamos e entregamos – são fundamentais para tudo o que fazemos e por que isso é importante.
Nesta semana, realizamos nosso evento anual Global Company Kickoff e entregamos os prêmios “CEO Living Our Values” do 4º trimestre do ano fiscal de 2025. Esse programa de prêmios reconhece e celebra, em nível global, nossos “Vaulters” por seu trabalho incrível ao longo do último trimestre e por colocarem nossos valores em prática todos os dias.
Tenho muito orgulho em anunciar os vencedores do Prêmio CEO Living Our Values do 4º trimestre do ano fiscal de 25 e o vencedor do Prêmio Vaulters’ Choice, indicado pelos funcionários, abaixo:
Vencedores do Prêmio CEO
Sarah Bricker
Lee Norman
Mrityuanjay Upadhyay
Equipe de Campanha Integrada, Mídia Global e Equipe da Web
Sarah Mutscheller
Jenny Nelson
Michelle Norris
John Harned
Kyra Garcia
Katie Lisun
Vencedor do prêmio Vaulters’ Choice
Maria Torres
Esses Vaulters são um exemplo inspirador do que realmente significa fazer parte da Commvault.
Para saber mais sobre como é trabalhar na Commvault, consulte nosso site de carreiras.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Como o trabalho remoto é um dos fatores de risco que impulsionam a demanda por segurança de terminais, é compreensível que ele tenha ganhado destaque durante a pandemia da COVID-19. Mas isso não deixa de ser uma preocupação de segurança, mesmo depois que muitas organizações retomaram as operações no escritório.
Com o aumento contínuo dos ataques cibernéticos e a proliferação de dispositivos, a segurança dos seus terminais é mais essencial do que nunca. De laptops a tablets e dispositivos IoT, cada terminal representa um ponto de entrada em potencial para ameaças cibernéticas. É aí que entra em cena o Commvault Cloud Backup and Recovery for Endpoints, oferecendo uma abordagem robusta e fácil de usar para proteger seus dados e dispositivos.
O que é proteção de terminais?
A proteção de terminais, também conhecida como segurança de terminais, envolve proteger os terminais (dispositivos que se conectam a uma rede) contra diversas ameaças cibernéticas. Essas ameaças podem variar de malware e vírus a ataques de phishing e ransomware. Uma proteção eficaz dos terminais mantém seus dispositivos seguros, seus dados confidenciais e suas operações funcionando sem interrupções.
Vantagens do Commvault Endpoint Protection
O Commvault Cloud Backup and Recovery for Endpoints é poderoso e fácil de usar. Ele oferece:
Cobertura abrangente: Proteja uma ampla variedade de terminais, incluindo sistemas Windows, macOS e Linux, bem como dispositivos móveis.
Detecção avançada de ameaças: a Commvault é capaz de detectar e responder a ameaças em tempo real. Isso inclui identificar e mitigar ataques de dia zero, que são ameaças novas e desconhecidas que as soluções tradicionais de segurança podem deixar passar.
Amplas integrações: as soluções da Commvault se integram à sua infraestrutura de TI existente — sejam servidores locais, serviços em nuvem ou um ambiente híbrido — com o mínimo de interrupção em suas operações.
Interface fácil de usar: o console da Commvault foi projetado para ser intuitivo, permitindo que você gerencie e monitore facilmente a proteção de seus terminais a partir de um único painel centralizado.
Escalabilidade: as soluções da Commvault são altamente escaláveis, permitindo que você adicione mais dispositivos e usuários conforme necessário, sem comprometer o desempenho.
Principais benefícios do Commvault Endpoint Protection
Aqui estão as Features do Commvault Cloud Backup and Recovery for Endpoints que ajudarão a manter sua organização protegida:
Criptografia de dados: Proteja dados confidenciais com criptografia robusta, de modo que, mesmo em caso de perda ou roubo de um dispositivo, os dados permaneçam seguros.
Backup and Recovery: Faça backups regulares dos seus dados para evitar perdas em caso de um ataque cibernético ou falha de hardware. As soluções da Commvault oferecem opções de Recovery rápidas e confiáveis para minimizar o tempo de inatividade.
Gerenciamento de políticas: Crie e aplique políticas de segurança para garantir que todos os terminais estejam em conformidade com os padrões da sua organização. Isso inclui configurações relacionadas à complexidade de senhas, bloqueio de dispositivos e muito mais.
Gerenciamento remoto: gerencie seus terminais de qualquer lugar, a qualquer momento.
Conformidade: ajuda você a manter a conformidade com regulamentações e normas do setor, como o GDPR, a HIPAA e outros marcos regulatórios.
Introdução ao Commvault
A implementação do Commvault Cloud Backup and Recovery para terminais é simples. Aqui está um guia rápido para você começar:
Avaliação: Avalie sua situação atual de segurança e identifique áreas que precisam de melhorias. A Commvault oferece avaliações gratuitas para ajudá-lo a entender suas necessidades específicas.
Implantação: Escolha o método de implantação mais adequado ao seu ambiente. As opções incluem soluções locais, na nuvem ou híbridas.
Configuração: Defina suas políticas e preferências por meio do console intuitivo da Commvault. Personalize as configurações para atender às necessidades da sua empresa.
Treinamento: Familiarize sua equipe de TI com as ferramentas e as Features da Commvault. A Commvault oferece treinamento e suporte abrangentes para garantir uma transição tranquila.
Monitoramento e manutenção: Monitore regularmente seus terminais e atualize suas medidas de segurança conforme necessário. As soluções da Commvault oferecem alertas e relatórios em tempo real para mantê-lo informado.
Soluções da Commvault para sua tranquilidade
Como as ameaças cibernéticas estão em constante evolução, é essencial contar com uma solução confiável e robusta de proteção de terminais. A Commvault oferece uma abordagem abrangente, intuitiva e escalável para a segurança de terminais, garantindo a proteção de seus dados e dispositivos.
Pronto para aprimorar a proteção dos seus terminais? Obtenha uma versão de avaliação gratuita de 30 dias do Commvault Cloud Backup and Recovery for Endpoints.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
A importância de soluções robustas de proteção de dados não pode ser subestimada, especialmente para órgãos governamentais estaduais e municipais, bem como para instituições de ensino. A Commvault obteve a certificação GovRAMP Authorized para suas soluções de resiliência cibernética em modelo SaaS. Aliada às nossas certificações FedRAMP® High Authorized e FIPS 140-3 Validated, essa conquista consolida ainda mais nossa posição como parceiro de confiança para organizações do setor público em todos os Estados Unidos.
O que é o GovRAMP?
O GovRAMP, anteriormente conhecido como StateRAMP, é uma autoridade de referência em padrões de segurança na nuvem para governos estaduais e municipais. Ele oferece uma abordagem padronizada para avaliar e autorizar serviços em nuvem, ajudando essas organizações a lidar com as complexidades da segurança na nuvem com confiança.
A Importância da Autorização do GovRAMP
A obtenção do status de autorização GovRAMP no nível “High” é uma prova de nossa capacidade de atender aos rigorosos padrões governamentais de segurança e gestão de riscos. Ao obter essa autorização, a Commvault demonstra nosso compromisso inabalável com a proteção de dados e nossa dedicação em construir confiança no setor público. A Commvault se destaca como o único fornecedor de resiliência cibernética a possuir todas essas três autorizações:
O status de autorização do Commvault Cloud GovRAMP confirma que os governos estaduais e municipais, bem como as instituições de ensino, obtêm:
A segurança aprimorada visa proteger os dados contra violações e acessos não autorizados, de acordo com os mais elevados padrões de segurança.
Garantia de que os rigorosos requisitos regulatórios federais e estaduais sejam cumpridos, reduzindo o risco associado à não conformidade.
Confiança e credibilidade organizacionais entre órgãos governamentais por meio da adesão a normas de segurança reconhecidas e rigorosas.
Adoção sem complicações, com um processo simplificado de aquisição e implementação para órgãos que necessitem de soluções autorizadas pelo GovRAMP.
Mitigação dos riscos operacionais, financeiros e de reputação associados a violações de dados e questões jurídicas.
Inovação e flexibilidade por meio do uso de soluções avançadas e seguras na nuvem para a resiliência cibernética, que lhes permitem se antecipar às ameaças emergentes.
Este ano marca duas décadas de colaboração entre a Commvault e a Hitachi Vantara — 20 anos trabalhando lado a lado para apoiar as empresas em meio a mudanças constantes e à crescente complexidade.
O que começou como uma aliança tecnológica evoluiu para uma parceria de confiança, focada em ajudar as organizações a se manterem seguras, resilientes e preparadas para o futuro. De empresas globais a startups inovadoras, apoiamos equipes na modernização de ambientes de dados, na ampliação de operações e na transformação digital de seus negócios, com desempenho robusto e recursos de resiliência cibernética líderes do setor. Juntos, desenvolvemos soluções profundamente integradas para garantir a continuidade dos negócios.
Nossas soluções ajudam as organizações a:
Antecipar e mitigar ameaças cibernéticas
Elimine o tempo de inatividade e minimize as interrupções
Habilite a recuperação rápida para garantir a continuidade dos negócios
Gerenciar e proteger dados em ambientes híbridos
Um brinde a duas décadas de inovação e aos nossos mais de 1.300 clientes em comum, que confiam em nós em sua jornada rumo à resiliência cibernética.
“A Commvault e a Hitachi Vantara mantêm uma parceria de longa data, colaborando para oferecer soluções avançadas e de ponta em resiliência cibernética. Nossa parceria resultou em inúmeras inovações voltadas para o aprimoramento da segurança dos dados e da Readiness para empresas globais. Estamos entusiasmados em continuar aprimorando nossas novas ofertas de tecnologia em conjunto com a Hitachi Vantara nos próximos anos.” – Alan Atkinson, Diretor de Parcerias da Commvault
“Comemorando 20 anos de inovação, a Hitachi Vantara e a Commvault construíram uma parceria de confiança focada em oferecer soluções de proteção e recuperação de dados de alto desempenho, além de soluções de ponta em resiliência cibernética. Oferecemos às empresas segurança de dados segura, escalável e confiável em 86 países e, juntas, já protegemos mais de 1 exabyte de dados. Olhando para o futuro, estamos entusiasmados em dar continuidade a esse legado de sucesso, ajudando as organizações a explorar todo o potencial de seus dados, ao mesmo tempo em que garantimos sua integridade e disponibilidade nos próximos anos.” – Greg Bucyk, vice-presidente de Parceiros Estratégicos e Alianças da Hitachi Vantara
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
A resiliência cibernética é mais do que apenas uma palavra da moda – é um componente essencial da estratégia empresarial. É o que afirma Rosa Kariger, uma das principais especialistas em segurança cibernética, que recentemente participou do podcast“Resilience Uncompromised” ao lado de Sanjay Mirchandani, presidente e CEO da Commvault. Rosa reflete sobre sua experiência como CISO na Iberdrola e na área de segurança cibernética no Fórum Econômico Mundial, além de compartilhar insights valiosos sobre como as organizações podem construir uma cultura de resiliência cibernética.
Entendendo a resiliência cibernética como um risco operacional
A resiliência cibernética não se resume apenas a contar com sistemas robustos de Backup and Recovery. Trata-se de permitir que sua empresa continue a funcionar e a prestar serviços essenciais mesmo quando sua infraestrutura de TI estiver comprometida. Rosa enfatiza que a resiliência cibernética deve ser integrada à sua estratégia geral de gestão de riscos. Isso significa tratar a segurança cibernética como um facilitador estratégico dos negócios, e não apenas como um desafio técnico.
A importância da preparação
A preparação é um dos pilares da resiliência cibernética. Rosa destaca a necessidade de planejamento de cenários, especialmente para situações em que possa ocorrer a perda total da conectividade. É essencial ter um Plano B em vigor para as funções críticas do negócio. Isso permite que sua organização mantenha as operações e continue atendendo seus clientes durante um incidente cibernético.
Responsabilidades e prestação de contas bem definidas
A construção de uma cultura de resiliência cibernética exige responsabilidades claras e prestação de contas. Rosa destaca que todos os funcionários, especialmente aqueles que implementam tecnologia, devem ser responsabilizados pela segurança cibernética de seus processos. A segurança cibernética não deve ser responsabilidade exclusiva do CISO ou das equipes de TI. Pelo contrário, deve ser uma responsabilidade compartilhada por toda a organização.
Os profissionais da área técnica devem ser incentivados a zelar pela segurança cibernética, pois são responsáveis pela qualidade, eficiência e custo da tecnologia com a qual trabalham. Essa abordagem integra a segurança cibernética ao cerne das operações empresariais e garante que ela não seja tratada como algo secundário.
O Papel da Função de Segurança Cibernética
A função de segurança cibernética deve atuar como consultora e segunda linha de defesa. Isso significa fornecer orientação e informações à organização, enquanto as responsabilidades específicas de segurança cibernética estão integradas às equipes técnicas e operacionais. Dessa forma, a função de segurança cibernética pode oferecer insights estratégicos e apoio, ajudando a criar uma organização mais resiliente e segura.
Medidas práticas para desenvolver a resiliência cibernética
Construir uma cultura de resiliência cibernética não se resume apenas à implementação de tecnologias avançadas de segurança; trata-se de promover uma mentalidade em que cada funcionário compreenda e assuma a responsabilidade pela segurança cibernética. Aqui estão algumas medidas práticas e exemplos reais para ajudar as organizações a alcançar esse objetivo:
Integrar o risco cibernético à gestão geral de riscos: isso significa que os riscos associados ao uso da tecnologia são identificados, aceitos e gerenciados em todos os níveis. Dessa forma, os funcionários ficam mais bem preparados para lidar com incidentes cibernéticos, garantindo a continuidade ininterrupta dos negócios mesmo em caso de falha da tecnologia.
Aumentar a preparação: Realizar simulações periódicas de perda total de conectividade ou outras interrupções graves. Isso ajuda a aumentar a tolerância da organização a falhas. Por exemplo, uma instituição financeira poderia simular um cenário em que todas as transações digitais fossem interrompidas e os funcionários tivessem que recorrer a processos manuais para dar continuidade às operações.
Defina funções e responsabilidades claras: certifique-se de que todas as equipes, incluindo as funções técnicas e operacionais, tenham responsabilidades claras em matéria de segurança cibernética. Essa responsabilização distribuída incentiva todos a zelar pela segurança. Por exemplo, em um ambiente industrial, um engenheiro que trabalha na digitalização de um processo deve ser responsável pela segurança cibernética desse processo, e não apenas o CISO.
Ofereça treinamento adequado: o treinamento é fundamental para capacitar os funcionários a gerenciar os riscos de segurança cibernética de forma eficaz. Os profissionais da área técnica devem receber treinamento para compreender e mitigar os riscos de segurança cibernética em suas funções específicas. Isso garante que eles tenham o conhecimento necessário e sejam capazes de implementar as medidas de proteção necessárias.
Implemente uma estratégia de “continuidade”: desenvolva um Plano B para garantir a continuidade das operações durante interrupções na infraestrutura de TI. Isso pode envolver o uso de sistemas de backup, processos manuais ou canais alternativos de comunicação. Por exemplo, um prestador de serviços de saúde pode ter um plano para utilizar prontuários em papel e registros manuais de admissão caso seu sistema de prontuários eletrônicos fique fora de serviço.
Ao seguir essas etapas, as organizações podem construir uma cultura robusta de resiliência cibernética. Essa abordagem ajuda a preparar todos para lidar com incidentes cibernéticos, manter a continuidade dos negócios e proteger informações confidenciais.
A resiliência cibernética é uma jornada, não um destino. Ao integrar a segurança cibernética às suas práticas de gestão de riscos, promover uma cultura de responsabilidade e manter uma força de trabalho bem preparada e informada, você pode ajudar a criar uma organização resiliente, pronta para enfrentar qualquer desafio. Seja proativo, mantenha-se informado e seja resiliente.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Jane Frankland, uma veterana em segurança cibernética e defensora das mulheres na área de tecnologia, participou recentemente do podcast STRIVE ao lado de Darren Thomson para discutir a lacuna crítica entre as equipes de TI e de segurança. Com mais de 28 anos de experiência na área, Jane traz uma perspectiva única, combinando sua formação em arte e design com sua profunda especialização em segurança cibernética. Suas ideias não são apenas informativas, mas também oferecem soluções práticas para organizações que buscam aprimorar sua postura de segurança.
A lacuna entre TI e segurança
Jane e Darren abordam a questão de longa data da divergência entre as equipes de TI e de segurança. Embora tanto o CIO quanto o CISO tenham como objetivo apoiar os negócios, suas metas frequentemente entram em conflito. O CIO está focado na inovação e na transformação digital, impulsionando a organização com novas tecnologias e processos. Por outro lado, o CISO tem a missão de reduzir riscos e garantir a conformidade, o que, às vezes, pode ser visto como um obstáculo às metas do CIO.
Esse conflito pode fazer com que o CISO seja visto como um obstáculo, em vez de um facilitador. Jane afirma que essa lacuna já existe há muitos anos e está se agravando. Ela observa que, às vezes, os CISOs são afastados pelos CIOs porque, ao desempenharem suas funções, acabam atrasando a missão do CIO. Isso ressalta a necessidade de um melhor alinhamento e colaboração entre essas funções.
Preenchendo a lacuna
Jane sugere várias estratégias para ajudar essas funções a trabalharem melhor em conjunto:
Projetos colaborativos: Envolva tanto o CIO quanto o CISO em iniciativas, como o planejamento de recuperação cibernética e a aplicação de patches nos sistemas, desde o início. Isso permite que a segurança seja integrada ao projeto desde o início, em vez de ser uma consideração tardia.
Incentivos e KPIs alinhados: quando ambas as equipes trabalham em prol dos mesmos objetivos, isso estimula a colaboração e promove uma abordagem mais coesa e eficaz em relação à segurança.
Compreensão do negócio: os CISOs precisam compreender o negócio e estabelecer relações com outras partes interessadas. Isso os ajuda a atender melhor às necessidades da empresa e a evitar serem vistos como um obstáculo. Jane destaca a importância de os CISOs serem capazes de comunicar o valor da segurança a partes interessadas sem formação técnica.
Definição da tolerância ao risco: as organizações devem definir sua tolerância ao risco no nível do conselho administrativo. Isso proporciona um marco claro para o trabalho tanto do CIO quanto do CISO e mantém a inovação e a segurança alinhadas.
Desafios culturais e organizacionais
Jane também compartilha várias histórias que destacam os desafios culturais e organizacionais na área de segurança cibernética. Ela menciona que a distância entre a equipe de infraestrutura de TI e a equipe de segurança tem sido um problema de longa data. Os objetivos opostos do CIO e do CISO podem criar um ambiente tóxico, no qual a segurança é vista como um obstáculo ao progresso.
Para enfrentar esses desafios, Jane defende uma mudança cultural. Isso envolve integrar a segurança à organização, em vez de depender exclusivamente da tecnologia. Ela destaca a importância do alinhamento da liderança e a necessidade de o CIO e o CISO estarem em sintonia no âmbito do conselho administrativo.
O impacto e o trabalho de defesa de Jane
A vasta experiência e a trajetória única de Jane fazem dela uma voz valiosa na comunidade de segurança cibernética. Ela é embaixadora da marca e foi reconhecida na Lista de Honras de Ano Novo do Rei por suas contribuições para a área. Suas bolsas de estudo do IN Security já ajudaram 442 mulheres, aumentando significativamente a alfabetização cibernética e a inclusão.
Seu compromisso com a defesa de perspectivas diversas e, especialmente, com o apoio às mulheres, fica evidente em seu trabalho. Jane incentiva profissionais de outras áreas a se envolverem com as equipes de segurança e a ampliarem seus conhecimentos sobre segurança cibernética. Isso não apenas ajuda a diminuir a distância entre TI e segurança, mas também cria um ambiente mais relevante e inclusivo para todos.
Um roteiro para superar as lacunas
A conversa de Jane e Darren no podcast STRIVE oferece dicas práticas para organizações que buscam alinhar melhor suas funções e líderes de TI e segurança. Ao promover a colaboração, buscar objetivos comuns e integrar a segurança à organização, as empresas podem criar um ambiente mais seguro e inovador. A defesa de Jane por maior alfabetização cibernética e inclusão ressalta ainda mais a importância de uma abordagem holística à segurança cibernética.