La informática cuántica ha vuelto a dar que hablar, empezando por una importante reunión celebrada en la conferencia GTC AI de Nvidia. El director ejecutivo, Jensen Huang, organizó un encuentro con 14 directores ejecutivos y responsables técnicos del sector cuántico, en el que debatieron sobre la situación actual y el futuro de la tecnología cuántica. Fue apasionante conocer las diferentes formas de refrigerar los sistemas, mejorar las puertas lógicas y probar nuevas ideas en este ámbito. Estas empresas están tratando de poner la informática cuántica al alcance de todos.
Desde entonces, ha habido un aluvión constante de noticias sobre la computación cuántica aplicada a las redes de próxima generación, las cadenas de bloques e incluso a casos de uso en el sector bancario. Pero antes de todo ese revuelo, hubo un anuncio muy importante del Instituto Nacional de Estándares y Tecnología (NIST) que no recibió mucha cobertura mediática. El NIST seleccionó un quinto algoritmo, el Hamming Quasi-Cyclic (HQC), que servirá como respaldo a los algoritmos existentes del Mecanismo de Encapsulación de Claves Basado en Módulos y Retículas (ML-KEM) recomendados por la norma FIPS 203 para la protección contra ataques cuánticos.
Commvault implementa el algoritmo HQC del NIST para mejorar la ciberresiliencia
En el panorama de la ciberseguridad, en constante evolución, es fundamental adelantarse a las posibles amenazas. Commvault se compromete a ayudar a proteger a nuestros clientes frente a las amenazas actuales, incluida la conocida técnica de exfiltración conocida como «recoger ahora, descifrar después».
Para mejorar nuestras defensas, nos complace anunciar que estamos utilizando el nuevo algoritmo HQC del NIST para el cifrado poscuántico. Este algoritmo forma parte de nuestra sólida estrategia de «criptoagilidad» (de la que hablaremos en un momento). El HQC está diseñado para proporcionar una segunda línea de defensa que proteja el tráfico de Internet y los datos almacenados, incluso si se descubrieran vulnerabilidades en ML-KEM.
Puede que no se quede solo como plan de reserva… Por qué es importante el HQC
El HQC se basa en códigos de corrección de errores, un concepto que lleva décadas siendo fundamental para la seguridad de la información. A diferencia del ML-KEM, que se basa en retículas estructuradas, los fundamentos matemáticos únicos del HQC ofrecen una alternativa sólida que puede ayudar a combatir las posibles amenazas que planteen los futuros ordenadores cuánticos.
Este cambio en los enfoques matemáticos es fundamental para mantener la integridad de los datos cifrados. En Commvault, sabemos lo importante que es contar con medidas de seguridad de los datos y aplicar un enfoque «cripto-ágil» para responder rápidamente a las amenazas en constante evolución.
El mundo cuántico está cambiando rápidamente, lo que exige respuestas ágiles. Esta capacidad es esencial para mantener la resiliencia cibernética en lo que respecta a los datos sensibles, con una vida útil de más de 10 años para el hardware y el software, según estimaciones recientes.
¿Qué hay de los algoritmos FIPS 204 y FIPS 205?
FIPS 204 y FIPS 205 son dos normas de algoritmos de firma digital (DSA). Están diseñadas para demostrar quién ha enviado un mensaje y garantizar que no ha sido modificado. Aunque ambos son DSA, adoptan un enfoque matemático diferente para garantizar la seguridad de las firmas. FIPS 204 se basa en módulos y retículas (ML-DSA), mientras que FIPS 205 es un DSA sin estado basado en hash (SLH-DSA).
Estos se diferencian de HQC y ML-KEM, que son mecanismos de encapsulación de claves que permiten el «handshake», o intercambio de claves, entre dos partes.
Me gusta verlo de esta manera: los DSA se encargan de la autenticación, mientras que los KEM se encargan del intercambio de claves. Abordan problemas distintos; por lo tanto, ambos son necesarios para garantizar la resiliencia. En la misma línea, se puede considerar la norma FIPS 205 como una alternativa a la norma FIPS 204, al igual que HQC es una alternativa a ML-KEM, y por eso la «agilidad criptográfica» es una necesidad.
Implementación de la«criptoagilidad» para mejorar la ciberresiliencia
La estrategia de «criptoagilidad» de Commvault comprende varios pasos clave para prepararse para la era cuántica:
La implementación por parte de Commvault del algoritmo HQC del NIST y nuestra estrategia integral de «criptoagilidad» demuestran nuestro compromiso con ofrecer soluciones de resiliencia de primer nivel. A medida que nos enfrentamos a las complejidades del cifrado poscuántico, nuestra prioridad sigue siendo clara: proteger la integridad de los datos de nuestros clientes y ayudarles a garantizar la continuidad de su actividad empresarial. Permaneced atentos a las próximas novedades, ya que seguimos mejorando nuestras funciones de seguridad de datos y protegiendo vuestro negocio.
La resiliencia es esencial en un mundo en el que las amenazas evolucionan rápidamente, las normativas son complejas y la tecnología avanza a un ritmo sin precedentes. En Commvault, creemos que la resiliencia se basa en la confianza, la transparencia, la coherencia y un liderazgo sólido.
Por eso me enorgullece compartir el Informe de sostenibilidad del ejercicio fiscal 25 de Commvault, en el que se detallan nuestra estrategia y nuestro compromiso con la continuidad del negocio, la resiliencia operativa y la responsabilidad medioambiental.
Como responsable de Seguridad Corporativa Global y Entorno Laboral, lo vivo en primera persona cada día. Nuestros espacios físicos, nuestros sistemas digitales y nuestros programas de recursos humanos deben funcionar como un todo para mantener una empresa segura y resiliente. Ya sea reforzando nuestras defensas cibernéticas, mejorando la eficiencia de nuestras instalaciones o invirtiendo en el bienestar de los empleados, cada elemento desempeña un papel fundamental a la hora de contribuir a un futuro más seguro y sostenible.
Nuestras iniciativas en materia de ciberseguridad siguen ampliándose a medida que aumenta la sofisticación de las amenazas. Gracias a certificaciones líderes en el sector y a rigurosos controles internos, contribuimos a garantizar la confidencialidad, la integridad y la disponibilidad de los datos que se nos confían. Nuestro Comité de Gestión de Riesgos Empresariales y nuestro Consejo de Resiliencia Cibernética aportan la visión de futuro, la supervisión y la estructura necesarias para adelantarnos a los riesgos y responder cuando sea necesario.
Al mismo tiempo, nuestros compromisos medioambientales siguen siendo una prioridad. Nuestra sede central y nuestro centro de datos principal se encuentran en unas instalaciones con certificación LEED, y nuestro perfil general de emisiones sigue siendo relativamente bajo para una empresa del sector que depende de la electricidad. En el ejercicio fiscal 25, completamos nuestra segunda evaluación de emisiones de gases de efecto invernadero y comenzamos a prepararnos para establecer objetivos de reducción a largo plazo. Esto nos ayuda a adaptarnos a la evolución de la normativa climática, al tiempo que garantizamos la estabilidad operativa.
Y seguimos invirtiendo en nuestro personal. En el ejercicio fiscal 25, nuestros empleados y colaboradores acumularon más de 260.000 horas de formación y desarrollo profesional. Mantuvimos un historial de seguridad impecable y ampliamos los programas destinados a fomentar la salud, el bienestar y el desarrollo profesional. Estas iniciativas no solo benefician a los empleados, sino que también son esenciales para mantener la continuidad y el rendimiento en todas nuestras operaciones.
Como podrás leer, la sostenibilidad no es una función independiente en Commvault, sino que forma parte integral de la forma en que garantizamos la seguridad de nuestro negocio, atendemos a nuestros clientes y apoyamos a nuestros equipos. Es un elemento fundamental de lo que somos hoy y de cómo seguiremos siendo un socio de confianza para nuestros clientes, socios y partes interesadas.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
La Ley de Seguridad de las Infraestructuras Críticas (SOCI), promulgada en 2018, es un marco legislativo australiano diseñado para mejorar la seguridad y la resiliencia de las infraestructuras críticas. Sus principales objetivos son proteger los activos de infraestructura importantes frente a amenazas, tanto físicas como cibernéticas. La ley tiene por objeto salvaguardar 11 sectores clave, que son esenciales para la seguridad nacional, la seguridad pública y el bienestar económico, y verificar que las organizaciones de dichos sectores cuenten con sólidos programas de gestión de riesgos.
Definición de «infraestructura crítica»
Las infraestructuras críticas, según la definición de la SOCI, incluyen activos, sistemas y redes que son esenciales para el funcionamiento del país y el bienestar de su población. Estos activos se consideran críticos porque su interrupción o destrucción podría tener graves repercusiones en la seguridad pública, la actividad económica y la seguridad nacional. Los 11 sectores regulados por la SOCI son:
Energía
Agua y alcantarillado
Telecomunicaciones
Banca y finanzas
Alimentación y productos alimenticios
Transporte
Sanidad y medicina
Almacenamiento y tratamiento de datos
Sector de la defensa
Industria espacial
Aviación civil
Cumplimiento normativo y normas de la SOCI
Las principales obligaciones de cumplimiento previstas en la norma SOCI pueden resumirse en las «obligaciones de seguridad proactivas». Las organizaciones deben adoptar medidas proactivas para proteger su infraestructura crítica frente a los riesgos y, en la mayoría de los casos, esto se lleva a cabo mediante:
Registro de activos de infraestructuras críticas: Identificar y registrar sus activos de infraestructuras críticas en el Centro de Ciberseguridad e Infraestructuras Críticas.
Programa de gestión de riesgos de infraestructuras críticas: Establecer, mantener e informar anualmente sobre su programa de gestión de «riesgos», incluidos los ciberataques.
Notificación obligatoria de incidentes cibernéticos: Notificar los incidentes cibernéticos al Centro Australiano de Ciberseguridad.
Las organizaciones que el Gobierno considere «sistemas de importancia nacional» también pueden estar obligadas a cumplir con obligaciones reforzadas en materia de ciberseguridad, entre las que pueden figurar:
Elaborar y mantener un plan integral de respuesta ante incidentes de ciberseguridad.
Realizar ejercicios de ciberseguridad para poner a prueba y validar los procesos y las capacidades de respuesta ante incidentes.
Realizar evaluaciones de vulnerabilidad para identificar puntos débiles o deficiencias.
Facilitar al Gobierno la información relevante sobre el sistema.
Cómo ayuda Commvault a cumplir con la normativa SOCI
Commvault ayuda a las organizaciones a alcanzar y mantener el cumplimiento de la norma SOCI mediante una estrategia integral de resiliencia cibernética. Además, Commvault puede ayudarte a:
Conoce tus activos de datos y reduce el riesgo mediante la automatización de la supervisión de riesgos.
Detecta amenazas y anomalías en tu entorno gracias a la detección de amenazas y anomalías en tiempo real.
Implementa y prueba tu CIRMP en un entorno seguro y aislado para garantizar la continuidad de las operaciones empresariales.
La SOCI desempeña un papel fundamental en la protección de los activos y sistemas esenciales de Australia. Al definir qué se entiende por «infraestructura crítica» y establecer normas de cumplimiento claras, las organizaciones de los sectores clave están bien preparadas para gestionar y mitigar los riesgos de seguridad.
Las soluciones integrales de ciberresiliencia de Commvault proporcionan las herramientas y el apoyo necesarios para ayudarle a cumplir estos requisitos y desarrollar su CIRMP. Refuerce su ciberresiliencia con las mejores prácticas y herramientas —como copias aisladas físicamente de los datos críticos, la capacidad de poner en marcha automáticamente un «cleanroom» para probar los planes de recuperación, identificar puntos limpios y recuperar los datos en un entorno limpio—, que permiten una reanudación más rápida de la actividad tras un ataque, una interrupción del servicio o una perturbación, y mantener la continuidad del negocio.
En el episodio inaugural del podcast «Continuous Compliance» de Commvault, la directora de confianza, Danielle Sheer, recibió al director de operaciones de GigaOm, Howard Holton, para debatir sobre el panorama cambiante del cumplimiento normativo, las vulnerabilidades de las infraestructuras críticas y las implicaciones de la pérdida de datos y la ciberseguridad.
El debate resultó muy esclarecedor y estimulante, y ofreció valiosas perspectivas sobre cómo las organizaciones pueden protegerse mejor a sí mismas y a sus datos en un mundo cada vez más digital. Mira el episodio completo aquí.
El cambio en la percepción del cumplimiento normativo
Durante mucho tiempo, el cumplimiento normativo se ha considerado una función administrativa, una mera casilla que marcar en una lista de tareas pendientes. Sin embargo, esta mentalidad ha provocado que las infraestructuras críticas sean muy vulnerables debido a la falta de atención a las normas arquitectónicas adecuadas. Danielle destacó la importancia de considerar el cumplimiento normativo como un aspecto fundamental de la seguridad y la integridad de la organización.
Establece una comparación contundente entre el cumplimiento normativo en el ámbito físico y en el digital, señalando que, mientras que un fallo físico —como la carne de vacuno contaminada— puede acarrear consecuencias inmediatas y graves, un fallo digital —como una filtración de datos que afecte a 300 millones de personas— podría no tener el mismo nivel de repercusiones.
Esta disparidad y la falta de urgencia a la hora de abordar las cuestiones de seguridad digital ponen de relieve la necesidad de establecer sanciones más estrictas y marcos normativos más rigurosos para que las organizaciones se tomen en serio el cumplimiento normativo.
«El director general debería enfrentarse a las penas más severas, y el presidente del consejo de administración, en segundo lugar. Eso cambiaría las cosas de la noche a la mañana», sugirió Howard.
El Reglamento General de Protección de Datos (RGPD) de la UE se citó como modelo a seguir por Estados Unidos. El RGPD ha tenido un impacto significativo en el cumplimiento normativo, con más multas en su primer año que en toda la historia de la HIPAA en Estados Unidos. El éxito del RGPD subraya la importancia de la participación federal en la creación de un marco normativo unificado para la ciberseguridad en Estados Unidos.
La evolución del papel del CISO
El papel del CISO es cada vez más fundamental a la hora de tender puentes entre los conocimientos técnicos y la toma de decisiones a nivel directivo. Danielle y Howard hicieron hincapié en que el cargo de CISO debería ser un puesto a nivel del consejo de administración, con una comunicación periódica y transparente con este.
«Si tu CISO no se presenta ante el consejo de administración al menos una vez al trimestre, es como si no tuvieras CISO», afirmó Danielle. «Y si no permites que tu CISO se dirija al consejo de administración al menos una vez al trimestre para aportar información realmente útil y ser lo más abierto y transparente posible, es como si no tuvieras un programa de seguridad».
Howard también sugirió una composición equilibrada del consejo de administración, con un 60 % de titulados en Administración de Empresas y un 40 % de expertos en tecnología. Este equilibrio ayudaría a los miembros del consejo a comprender mejor y abordar los retos en materia de ciberseguridad.
El papel del CISO en la respuesta ante incidentes y en la planificación estratégica también es fundamental. «La mejor manera de lograr un cambio es contar con un CISO inteligente en tu organización cuando sufres un ataque de ransomware. Todo el mundo se queda pensando: “Vaya, deberíamos haberle hecho caso”, y esto es lo que haremos», señaló.
La complejidad de las normativas de cada estado
El mosaico de normativas que varían de un estado a otro en Estados Unidos plantea importantes retos para el cumplimiento efectivo de la ciberseguridad. Danielle explicó que, en lo que respecta al cumplimiento normativo, Estados Unidos es, en la práctica, como si fueran 51 países, ya que cada estado tiene la capacidad de promulgar sus propias leyes.
Esta complejidad puede generar confusión y una aplicación inconsistente de las medidas de seguridad. Los ponentes abogaron por la intervención del Gobierno federal para armonizar la normativa, lo que facilitaría el cumplimiento por parte de las organizaciones y permitiría adoptar un enfoque más coherente y eficaz en materia de ciberseguridad.
El potencial de la inteligencia artificial en la gestión de la información
La inteligencia artificial tiene el potencial de transformar profundamente los sectores, pero este potencial depende de la calidad y la madurez de las prácticas de gestión de datos de una organización.
«La IA acelera todo de una forma tan alucinante que no hay nada que acelere el potencial como lo hace la IA», afirmó Howard.
Las empresas que cuentan con un sistema de gestión de datos consolidado y datos de alta calidad disfrutan de una ventaja como pioneras en el panorama impulsado por la inteligencia artificial. «Si la calidad de tus datos no está a la altura y tu organización no tiene la madurez necesaria en materia de datos, eso podría costarte lo más importante», advirtió.
Puntos clave
El cumplimiento normativo como función fundamental: El cumplimiento normativo debe considerarse un aspecto fundamental de la seguridad y la integridad de la organización, y no solo una tarea administrativa. La falta de normas adecuadas en el software ha dado lugar a importantes riesgos de seguridad.
Se necesitan sanciones más estrictas: La disparidad en las sanciones entre los incumplimientos físicos y digitales pone de manifiesto la necesidad de una aplicación más rigurosa y coherente de las normas de seguridad digital. La imposición de sanciones severas a los directores generales y a los miembros del consejo de administración podría impulsar un cambio significativo.
Reforzar el papel del CISO: El cargo de CISO debería elevarse al nivel del consejo de administración, con una comunicación regular y transparente. Una composición equilibrada del consejo de administración, que incluya a expertos en tecnología, puede ayudar a abordar los retos de ciberseguridad de forma más eficaz.
Normalización federal: La complejidad de las normativas de cada estado dificulta el cumplimiento efectivo de las normas de ciberseguridad. Es necesaria la intervención federal para crear un marco normativo unificado y normalizado.
La IA y la calidad de los datos: la IA tiene el potencial de potenciar las capacidades de las organizaciones, pero este potencial depende de la calidad y la madurez de las prácticas de gestión de datos de cada organización. Las empresas que cuentan con datos de alta calidad tienen una ventaja significativa.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
En nuestro reciente seminario web «Prosperar en el caos: cómo volver a poner en marcha tu empresa mínimamente viable», Michael Stempf, vicepresidente de Experiencia de Producto de Commvault, ofreció valiosas ideas y estrategias para ayudar a las organizaciones no solo a sobrevivir, sino también a prosperar frente a las ciberamenazas.
Aquí tienes un adelanto de los puntos clave:
1. Define tu empresa mínima viable.
El MVC se centra en las operaciones básicas necesarias para reanudar rápidamente la actividad empresarial tras un ciberataque. A diferencia de los planes tradicionales de Recovery, que dan prioridad a la rapidez y a minimizar la pérdida de datos, el enfoque del MVC consiste en restaurar en primer lugar únicamente los datos y sistemas esenciales. A modo de ejemplo, una lista de prioridades de los sistemas empresariales que deben restaurarse en primer lugar podría incluir:
Servicios de Active Directory para un acceso seguro y escalable.
Sistemas de comunicación seguros, como el correo electrónico y la mensajería.
Datos esenciales para mantener las operaciones en marcha y atender a los clientes.
Infraestructura operativa necesaria para ejecutar aplicaciones críticas para la misión.
Esta estrategia ayuda a las organizaciones a minimizar el tiempo de inactividad y a mantener las operaciones críticas. Puedes obtener más información sobre la viabilidad mínima aquí.
2. Integrar la protección de datos y la detección de anomalías.
La integración de la detección de anomalías y amenazas con la protección de datos es fundamental para mantener la integridad de los datos durante la Recovery. Esto implica analizar los datos en busca de patrones inusuales e integrar herramientas de seguridad de terceros para detectar indicadores de compromiso e indicadores de ataque. De este modo, las organizaciones pueden ayudar a evitar la restauración de datos infectados y reducir el riesgo de reinfección.
3. Configurar entornos de Recovery aislados.
Los entornos de recuperación de información (IRE) basados en la nube, como Commvault® Cloud Cleanroom™ Recovery, son esenciales para una recuperación cibernética eficaz. Estos entornos se crean de forma dinámica, son elásticos y seguros, lo que reduce el riesgo de reinfección y minimiza los costes en comparación con los IRE tradicionales instalados en las propias instalaciones. Los IRE basados en la nube se pueden configurar rápidamente, normalmente en menos de 30 minutos, y se pueden ampliar según sea necesario, por lo que los datos están protegidos y a salvo.
4. Haz pruebas con regularidad.
Las pruebas periódicas y los simulacros de situaciones de caos son fundamentales para desarrollar la memoria muscular y comprobar que el plan de recuperación cibernética funciona de manera eficaz. La colaboración interfuncional durante estas pruebas es crucial, ya que ayuda a identificar y resolver problemas antes de que se produzca un ciberataque real.
Como ha señalado Michael, la falta de memoria muscular es una de las principales razones por las que las organizaciones tardan una media de 24 días en restablecer un nivel mínimo de operaciones. La realización de pruebas periódicas y la colaboración entre departamentos pueden ayudar a reducir este tiempo de inactividad y a minimizar los costes.
Desafíos de la recuperación cibernética
En el seminario web se analizan los elevados costes asociados a los ciberataques, incluido el coste medio de una filtración de datos y el coste del tiempo de inactividad (spoiler: sale caro). Pero el coste no es el único reto; Michael explica por qué la recuperación tras un ciberataque es, concretamente, más complicada que la Recovery tradicional ante desastres.
¿Tienes un plan de recuperación ante desastres? Estupendo. Pero también necesitas un plan de recuperación cibernética, por un sinfín de razones, tal y como él explica. Echa un vistazo a este informe, lee este libro electrónico y ve el seminario web bajo demanda para saber más sobre las diferencias y comprender mejor cómo salir adelante en medio del caos.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Todo empieza con un pequeño tambaleo: una tarea de copia de seguridad que tarda más de lo habitual, una alerta de seguridad ignorada, una casilla de cumplimiento normativo sin marcar. Cada cambio, aparentemente insignificante, parece sin importancia por sí solo. Pero, con el tiempo, la estructura se debilita. Entonces, con un solo paso en falso, todo se desmorona. Quizá te des cuenta a tiempo. Quizá no.
A veces, gestionar la infraestructura informática puede parecer un juego de Jenga. Se forman pequeñas grietas bajo las capas de complejidad, que a menudo pasan desapercibidas hasta que se convierten en fallos graves. Pero, ¿y si tu sistema pudiera detectar esos cambios antes de que se convirtieran en un problema? ¿Y si, en lugar de tener que apresurarte a reparar las grietas, tu sistema informático se mantuviera estable por sí mismo?
Ahí es precisamente donde entra en juego Arlie, de Commvault. Arlie, abreviatura de «Autonomous Resilience» (resiliencia autónoma), está diseñada para ofrecer información útil que te ayude a ahorrar tiempo, resolver amenazas y hacer frente a las complejidades. Con tu asistente basado en inteligencia artificial, disponible las 24 horas del día, los 7 días de la semana, podrás mantener todo estable, seguro y funcionando sin problemas antes de que los problemas se agraven.
Cómo utiliza Commvault la inteligencia artificial para mejorar la experiencia del usuario
La IA ha prometido revolucionar el sector de las tecnologías de la información: resolución de problemas más rápida, automatización más inteligente y defensas más sólidas. Pero, en realidad, las soluciones de IA a menudo pueden dar resultados erróneos, resultar difíciles de escalar, plantear problemas de seguridad de los datos y no adaptarse adecuadamente. Lo que necesitan los equipos de TI no es más IA, sino unaIA que se adapte a su realidad: precisa, escalable, segura y lo suficientemente inteligente como para evolucionar.
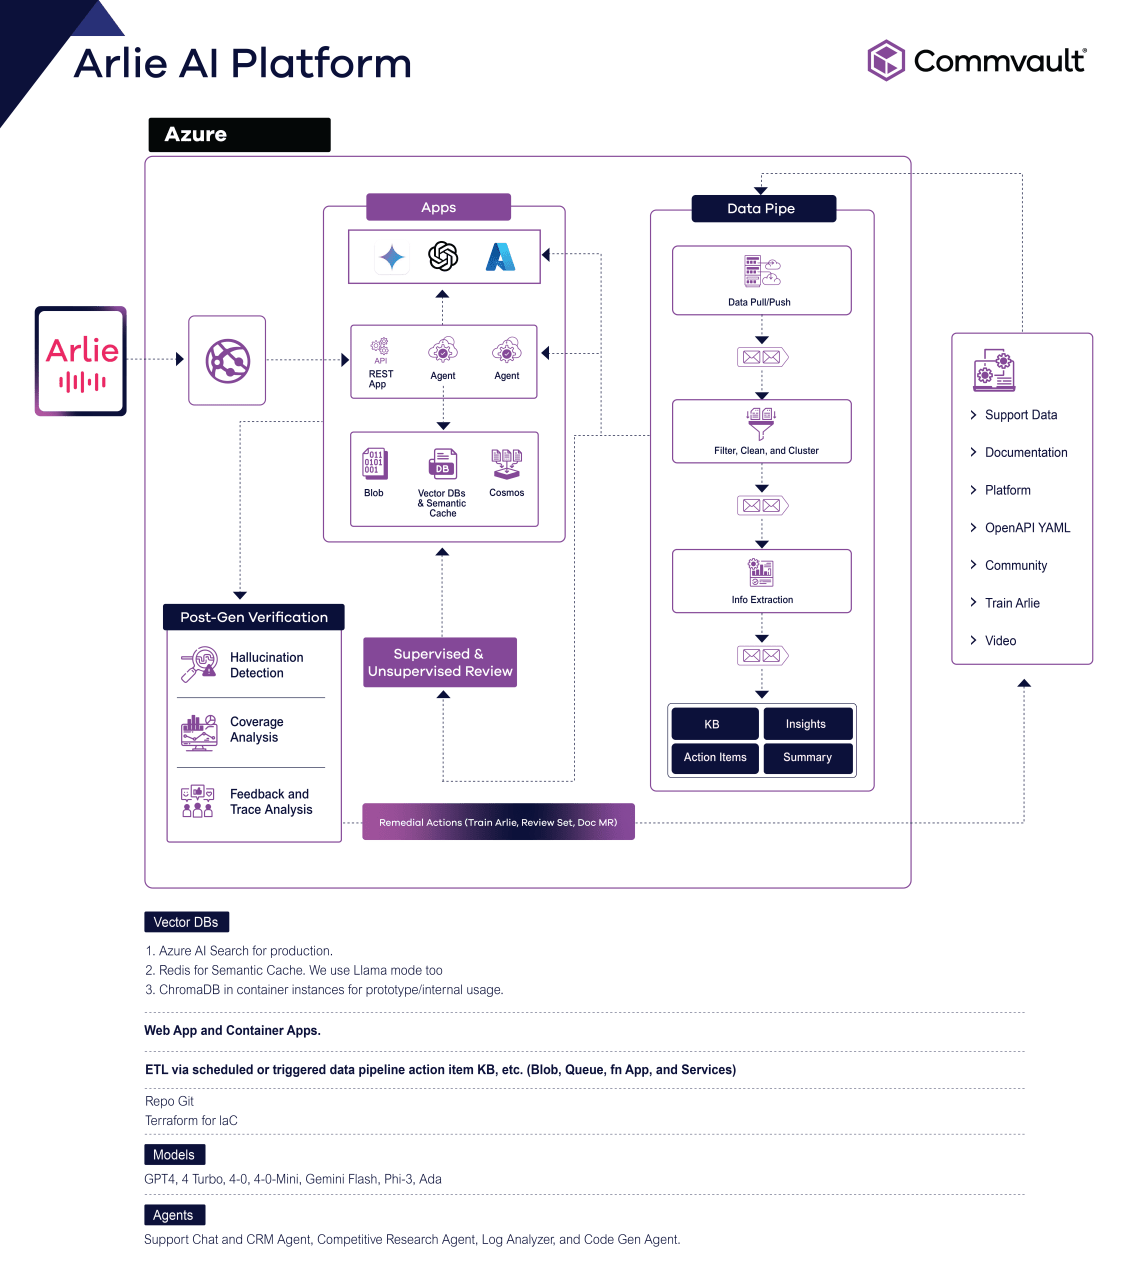
Arlie no es un simple chatbot complementario ni una herramienta piloto. Está diseñado para pensar, adaptarse y automatizar las operaciones de TI con precisión de nivel empresarial. Arlie está integrado de forma nativa en Commvault Cloud, es seguro por diseño y está disponible allí donde los equipos ya trabajan: a través de la consola, el chatbot o los flujos de trabajo de la API. Se adapta a entornos en la nube, locales, híbridos y aislados sin alterar la arquitectura existente. Esto se traduce en información en tiempo real, flujos de trabajo más inteligentes y menos errores.
Además, al estar presente en todas partes, Arlie ofrece visibilidad en todo el sistema, proporcionándote respuestas a tus preguntas más importantes. Por ejemplo, puede ayudarte con tareas como la creación de informes y ofrecerte un resumen diario en tiempo real de lo que más importa. Si tienes problemas con tus máquinas virtuales críticas, Arlie puede proporcionarte informes que muestren las copias de seguridad fallidas en dichas máquinas virtuales, junto con los motivos concretos, las explicaciones y las posibles soluciones.
Arlie no solo es tu nuevo compañero de trabajo favorito, capaz de realizar tediosas tareas organizativas sin esfuerzo, sino que además es fácil de entender y de usar. Está disponible de inmediato para los clientes del software Commvault Cloud con solo hacerclic en un botón.
Cómo piensa Arlie: el cerebro que hay detrás del asistente
Detrás de cada interacción fluida con Arlie hay una arquitectura cuidadosamente diseñada, concebida para ser precisa, segura y fiable en el exigente mundo de las tecnologías de la información.
Veamos más de cerca cómo Arlie aborda los retos de la IA que otras herramientas no pueden resolver.
Una IA que se adapta sin esfuerzo a las necesidades de las empresas
Las soluciones de IA suelen prometer eficiencia, pero tienen dificultades para gestionar cargas de trabajo a escala empresarial. He aquí el motivo:
Requieren un gran esfuerzo computacional, son lentos y costosos. Muchos modelos de IA necesitan recursos enormes, lo que los hace poco viables para entornos informáticos a gran escala.
El rendimiento se ve afectado bajo cargas reales. Las herramientas de IA que funcionan bien en las demostraciones suelen fallar cuando se amplían a miles de sistemas.
Arquitecturas rígidas. Las soluciones de IA con una infraestructura fija no pueden adaptarse a las fluctuaciones en la demanda de TI, lo que provoca cuellos de botella.
Arlie es capaz de gestionar de forma eficiente grandes volúmenes de trabajo sin que ello afecte al rendimiento ni a los presupuestos. Cuenta con:
Procesamiento ligero de IA. Arlie optimiza el uso de la potencia de cálculo, ejecutando modelos de IA de forma eficiente sin un consumo excesivo de energía.
Equilibrio adaptativo de la carga de trabajo. La IA se adapta dinámicamente al aumento o la disminución de la demanda en tiempo real, evitando las ralentizaciones.
Implementación en múltiples entornos. Arlie funciona en la nube, en las propias instalaciones o en entornos aislados, lo que lo hace adaptable a cualquier infraestructura de TI.
Integración basada en API. Se integra a la perfección en los flujos de trabajo existentes, lo que permite a las empresas ampliar la IA a miles de sistemas sin necesidad de rediseñarlos.
Utiliza tu propio modelo de lenguaje y índice vectorial. Tanto si utilizas OpenAI, Gemini o Llama como si aportas tu propio modelo de lenguaje a gran escala (LLM) y almacén vectorial, Arlie se adapta. Utiliza tu propia base de datos vectorial (Qdrant, Azure AI Search o Cosmos DB).
IA que minimiza las alucinaciones
Una de las mayores barreras para la confianza en la IA es la «alucinación», que se produce cuando los modelos generan con total seguridad respuestas inexactas o engañosas. Entre los problemas se incluyen:
Los chatbots hacen conjeturas en lugar de saberlo con certeza. Sin un contexto verificado, las herramientas de IA suelen «rellenar los huecos», lo que genera riesgos en lugar de aportar claridad.
Las respuestas de los grandes modelos de lenguaje (LLM) estáticos carecen de fiabilidad. No existe ningún mecanismo integrado para verificar si una respuesta es correcta.
La desinformación ralentiza el trabajo de los equipos de TI. En lugar de resolver problemas, los equipos pierden tiempo verificando los resultados de la IA.
Arlie se basa en un marco de generación reforzada por recuperación, lo que significa que, antes de responder, recaba respuestas de fuentes fiables y verificadas por la empresa. Entre las ventajas de este enfoque se incluyen:
Recuperación contextual frente a generación. Arlie se basa en documentación conocida, registros y antecedentes de incidentes, y no solo en la predicción lingüística de un modelo de lenguaje a gran escala (LLM).
Búsqueda semántica por vectores. Entiende la intención del usuario y la relaciona con datos relevantes, no solo con palabras clave.
Seguimiento de alucinaciones en tiempo real. Si el nivel de confianza es bajo o se detectan lagunas en la cobertura, la respuesta se marca, se reevalúa o se retiene.
Validación continua. Los ingenieros revisan las respuestas señaladas e incorporan comentarios estructurados al modelo para su mejora continua.
IA que minimiza el riesgo relacionado con los datos desde su diseño
Los modelos de IA no siempre se diseñan teniendo en cuenta la seguridad. De hecho, pueden llegar incluso a tratar los datos de la empresa como si fueran datos de prueba, sin prestar apenas atención al cumplimiento normativo, al aislamiento o a los controles de acceso. Entre los problemas que pueden surgir se incluyen:
Modelos de lenguaje a gran escala (LLM) entrenados con datos sensibles. Algunas herramientas de IA conservan o reutilizan, sin darse cuenta, la información facilitada por los clientes, lo que genera graves riesgos de seguridad.
Flujos de datos opacos. Las empresas no siempre saben adónde van sus datos ni cómo se procesan.
No son adecuados para sectores regulados. La mayoría de los asistentes de IA no están preparados para entornos físicamente aislados, auditorías de cumplimiento normativo ni una gestión estricta de los datos.
Arlie se ha diseñado pensando en la seguridad, con controles que se adaptan a las necesidades de los sectores más regulados, desde el financiero hasta el público. Arlie cuenta con:
Los datos de los clientes están protegidos. Los datos de los clientes nunca se utilizan para entrenar modelos de inteligencia artificial. Solo se analizan los metadatos y los registros estructurados de consultas, nunca el contenido.
Entornos de IA en «sandbox». Arlie se ejecuta en un entorno aislado y seguro que ayuda a reducir la fuga de datos entre los distintos usuarios.
Implementación en múltiples entornos. Admite instalaciones en la nube, locales y aisladas, para que las capacidades de IA no pongan en riesgo el control.
Automatización alineada con las políticas. Arlie detecta patrones de acceso no autorizado y ayuda a aplicar automáticamente las políticas de seguridad y cumplimiento normativo.
IA que aprende y evoluciona
La IA no es estática. Tus sistemas evolucionan, las amenazas cambian y los flujos de trabajo se transforman. Sin embargo, la mayoría de las herramientas de IA no lo hacen. Una vez implementadas, se estancan. Ese enfoque tiene inconvenientes, como por ejemplo:
No aprenden del uso en el mundo real. Muchos asistentes no mejoran sus resultados con el tiempo, por lo que repiten los mismos errores.
No se tiene en cuenta la información recibida. Si un usuario señala un error, esto no se tiene necesariamente en cuenta en el sistema para mejorarlo.
No se adapta a los cambios en la infraestructura. La IA que no se optimiza continuamente queda obsoleta rápidamente, sobre todo en entornos empresariales dinámicos.
Arlie está diseñado con ciclos de aprendizaje continuos, lo que le permite mejorar con cada interacción. Las ventajas de este enfoque son:
Aprendizaje supervisado y no supervisado. Las respuestas marcadas son revisadas manualmente por los ingenieros, mientras que los modelos de detección de anomalías realizan un seguimiento de los resultados con baja fiabilidad.
Ajuste adaptativo. Arlie ajusta las ponderaciones de la búsqueda semántica, los umbrales de puntuación y los algoritmos de clasificación en función de lo que da buenos resultados en la práctica.
Mejora con el uso. Cada registro que analiza y cada flujo de trabajo que gestiona contribuye a que los resultados futuros sean más inteligentes y rápidos.
Evita que se repitan los errores. Arlie identifica patrones de error recurrentes y adapta sus recomendaciones para resolverlos antes de que se repitan.
No es solo IA. Es IA que funciona.
La IA en el ámbito de las tecnologías de la información no puede permitirse ser experimental. Debe ser escalable, segura, precisa y adaptable, capaz de rendir bajo presión y evolucionar a medida que aumenta la complejidad. Eso es precisamente lo que ofrece Arlie.
En lugar de hacer conjeturas, verifica. En lugar de sobrecargar los sistemas, los optimiza. En lugar de generar ruido, lo elimina. Profundamente integrado en todo tu entorno informático —desde las cargas de trabajo hasta los flujos de trabajo—, Arlie es más que un asistente. Forma parte de tu infraestructura.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Como patrocinador ejecutivo del Grupo de Recursos para Empleados (ERG) VALOR (Veteranos y Aliados) de Commvault, una de mis responsabilidades más gratificantes es compartir unas palabras sinceras con todos los «Vaulters» y nuestros aliados con motivo de la celebración del Día de los Caídos este lunes, 26 de mayo. Muchos de nuestros equipos internacionales han celebrado actos similares en conmemoración de este día durante los últimos meses.
El Día de los Caídos es una festividad estadounidense en la que se rinde homenaje y se recuerda a los veteranos que han caído en combate o han fallecido. En este día, os animo a que cada uno de nosotros dedique un momento a reflexionar y recordar a aquellos que han sacrificado valientemente sus vidas, y a expresar nuestra gratitud por su valentía y altruismo. Cada vez más, todos necesitamos mirar a nuestra izquierda y a nuestra derecha para encontrar consuelo, confianza y apoyo que nos ayuden a llegar a la cima de la colina.
Como veterano de la Marina de los Estados Unidos, es un honor para mí ayudar a dirigir a los inspiradores «Vaulters», que forman parte de nuestro grupo VALOR ERG. VALOR se dedica a dar a conocer el valor que nuestros veteranos aportan a los sectores público y privado.
VALOR tiene como objetivo mejorar la contratación y la retención de veteranos en Commvault, al tiempo que refuerza nuestro compromiso con la comunidad y fomenta una cultura favorable a los militares. Damos a conocer el valor que aportan nuestros veteranos al sector privado mediante la creación de programas para rendirles homenaje a ellos y a sus familias, lo que además contribuye a preservar su legado. VALOR es un espacio en el que los veteranos y sus aliados en Commvault se relacionan, colaboran, celebran y aprenden.
En este sentido, hemos anunciado recientemente nuestra colaboración con Warrior Canine Connection (WCC). Esta organización utiliza la «Recovery del trauma basada en misiones», junto con perros de servicio terapéuticos, para empoderar a los veteranos que han sufrido lesiones físicas y psicológicas.
Juntos, gracias a nuestra colaboración, contribuiremos a reforzar la resiliencia de los veteranos y ayudaremos a los héroes militares a volver a conectar con la vida, con sus familias, con sus comunidades y entre ellos, a través del poder curativo de los animales de apoyo. No podría sentirme más orgulloso de formar parte de una organización que apoya a la comunidad de veteranos.
Haz clic aquí para obtener más información sobre nuestra cultura en Commvault.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
En Commvault, demostrar que nos preocupamos por los demás, marcar la diferencia y dejar huella son aspectos fundamentales de nuestros valores y nuestra cultura.
Con motivo del Mes de Agradecimiento a los Militares, nos complace enormemente anunciar nuestra nueva colaboración con Warrior Canine Connection (WCC), en el marco de nuestro compromiso continuo con las comunidades a las que prestamos servicio. WCC es una organización pionera que utiliza un modelo de Recovery del trauma basado en misiones para empoderar a los veteranos de combate que regresan y que han sufrido lesiones físicas y psicológicas durante su servicio en Estados Unidos.
Basado en el concepto de «guerreros que ayudan a guerreros», el programa de adiestramiento de perros de terapia del WCC está diseñado para aliviar los síntomas del trastorno por estrés postraumático, las lesiones cerebrales traumáticas y otros problemas, al tiempo que proporciona a los veteranos de guerra heridos un sentido de propósito y les ayuda a reintegrarse en sus familias y comunidades.
Nuestra colaboración con WCC contribuirá a reforzar la resiliencia de los veteranos y ayudará a los héroes militares a reconectarse con la vida, sus familias, sus comunidades y entre ellos mismos a través del poder curativo de los animales de asistencia. Se trata de una causa que nos toca de cerca y que es fundamental para la misión de nuestro Grupo de Recursos para Empleados VALOR. Nuestros «Vaulters» tienen ahora también una maravillosa oportunidad de acoger en régimen de acogida y/o cuidar temporalmente a los perros de asistencia de WCC que se encuentran en fase de adiestramiento.
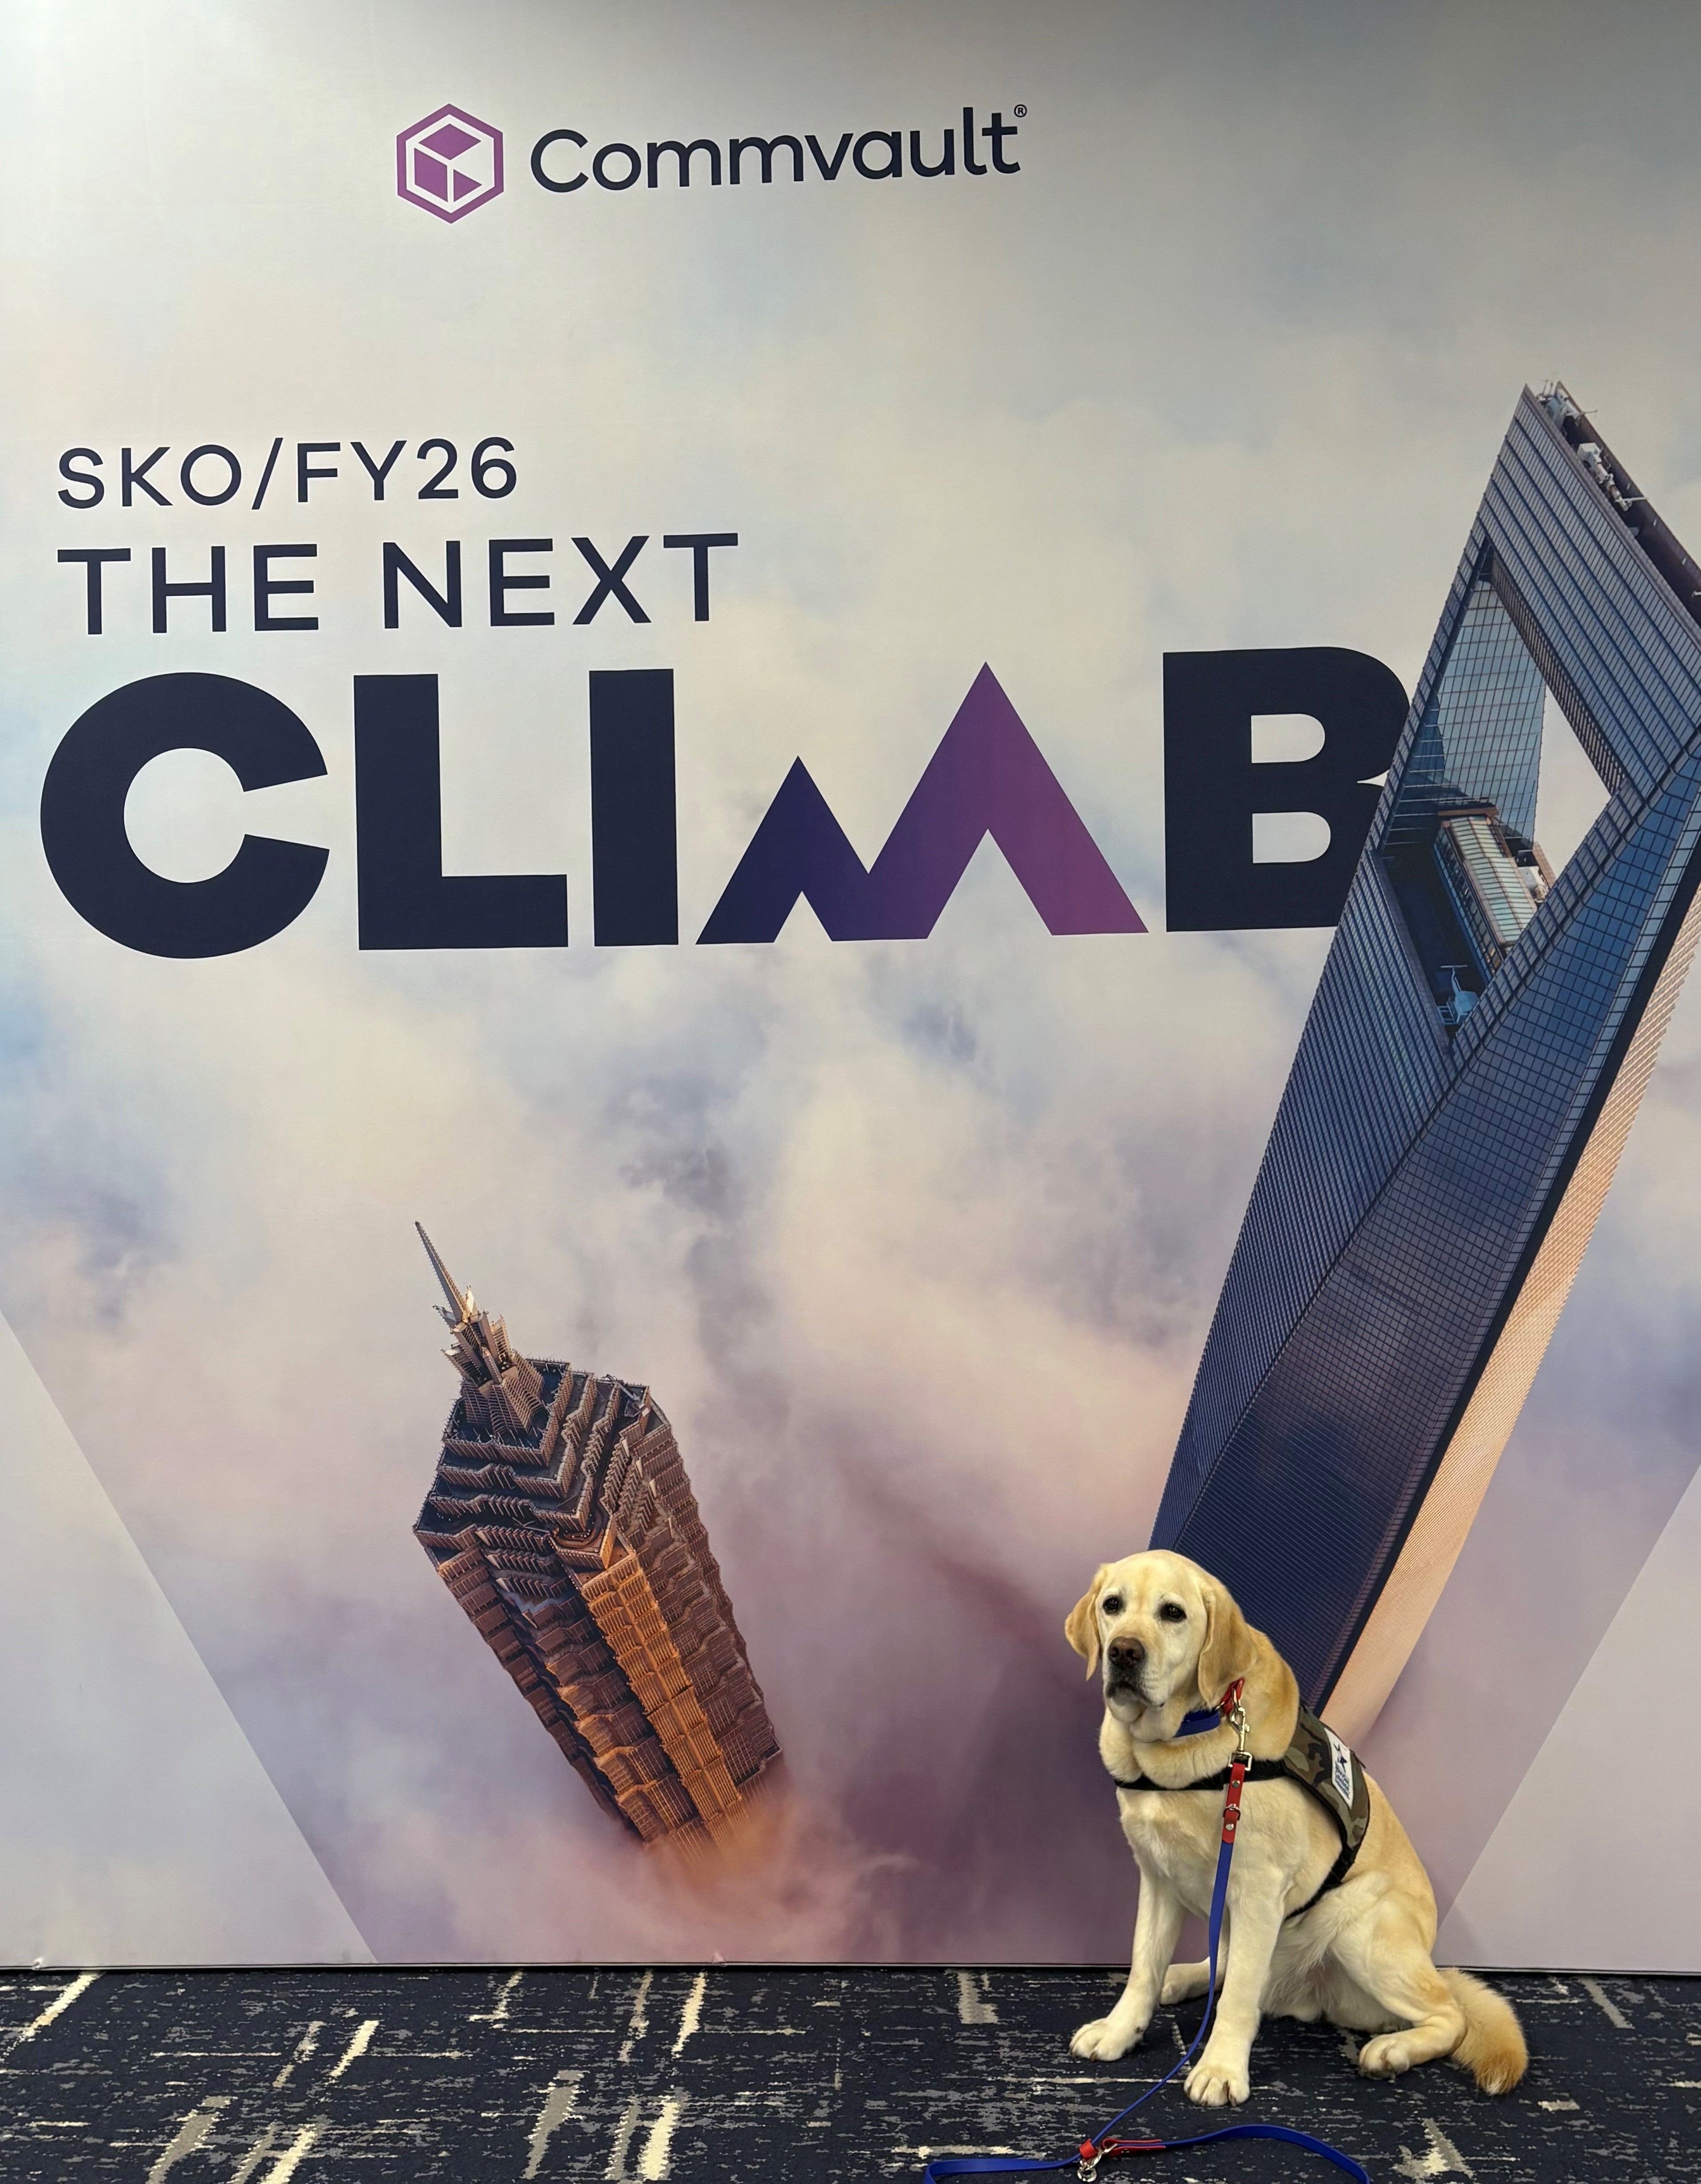
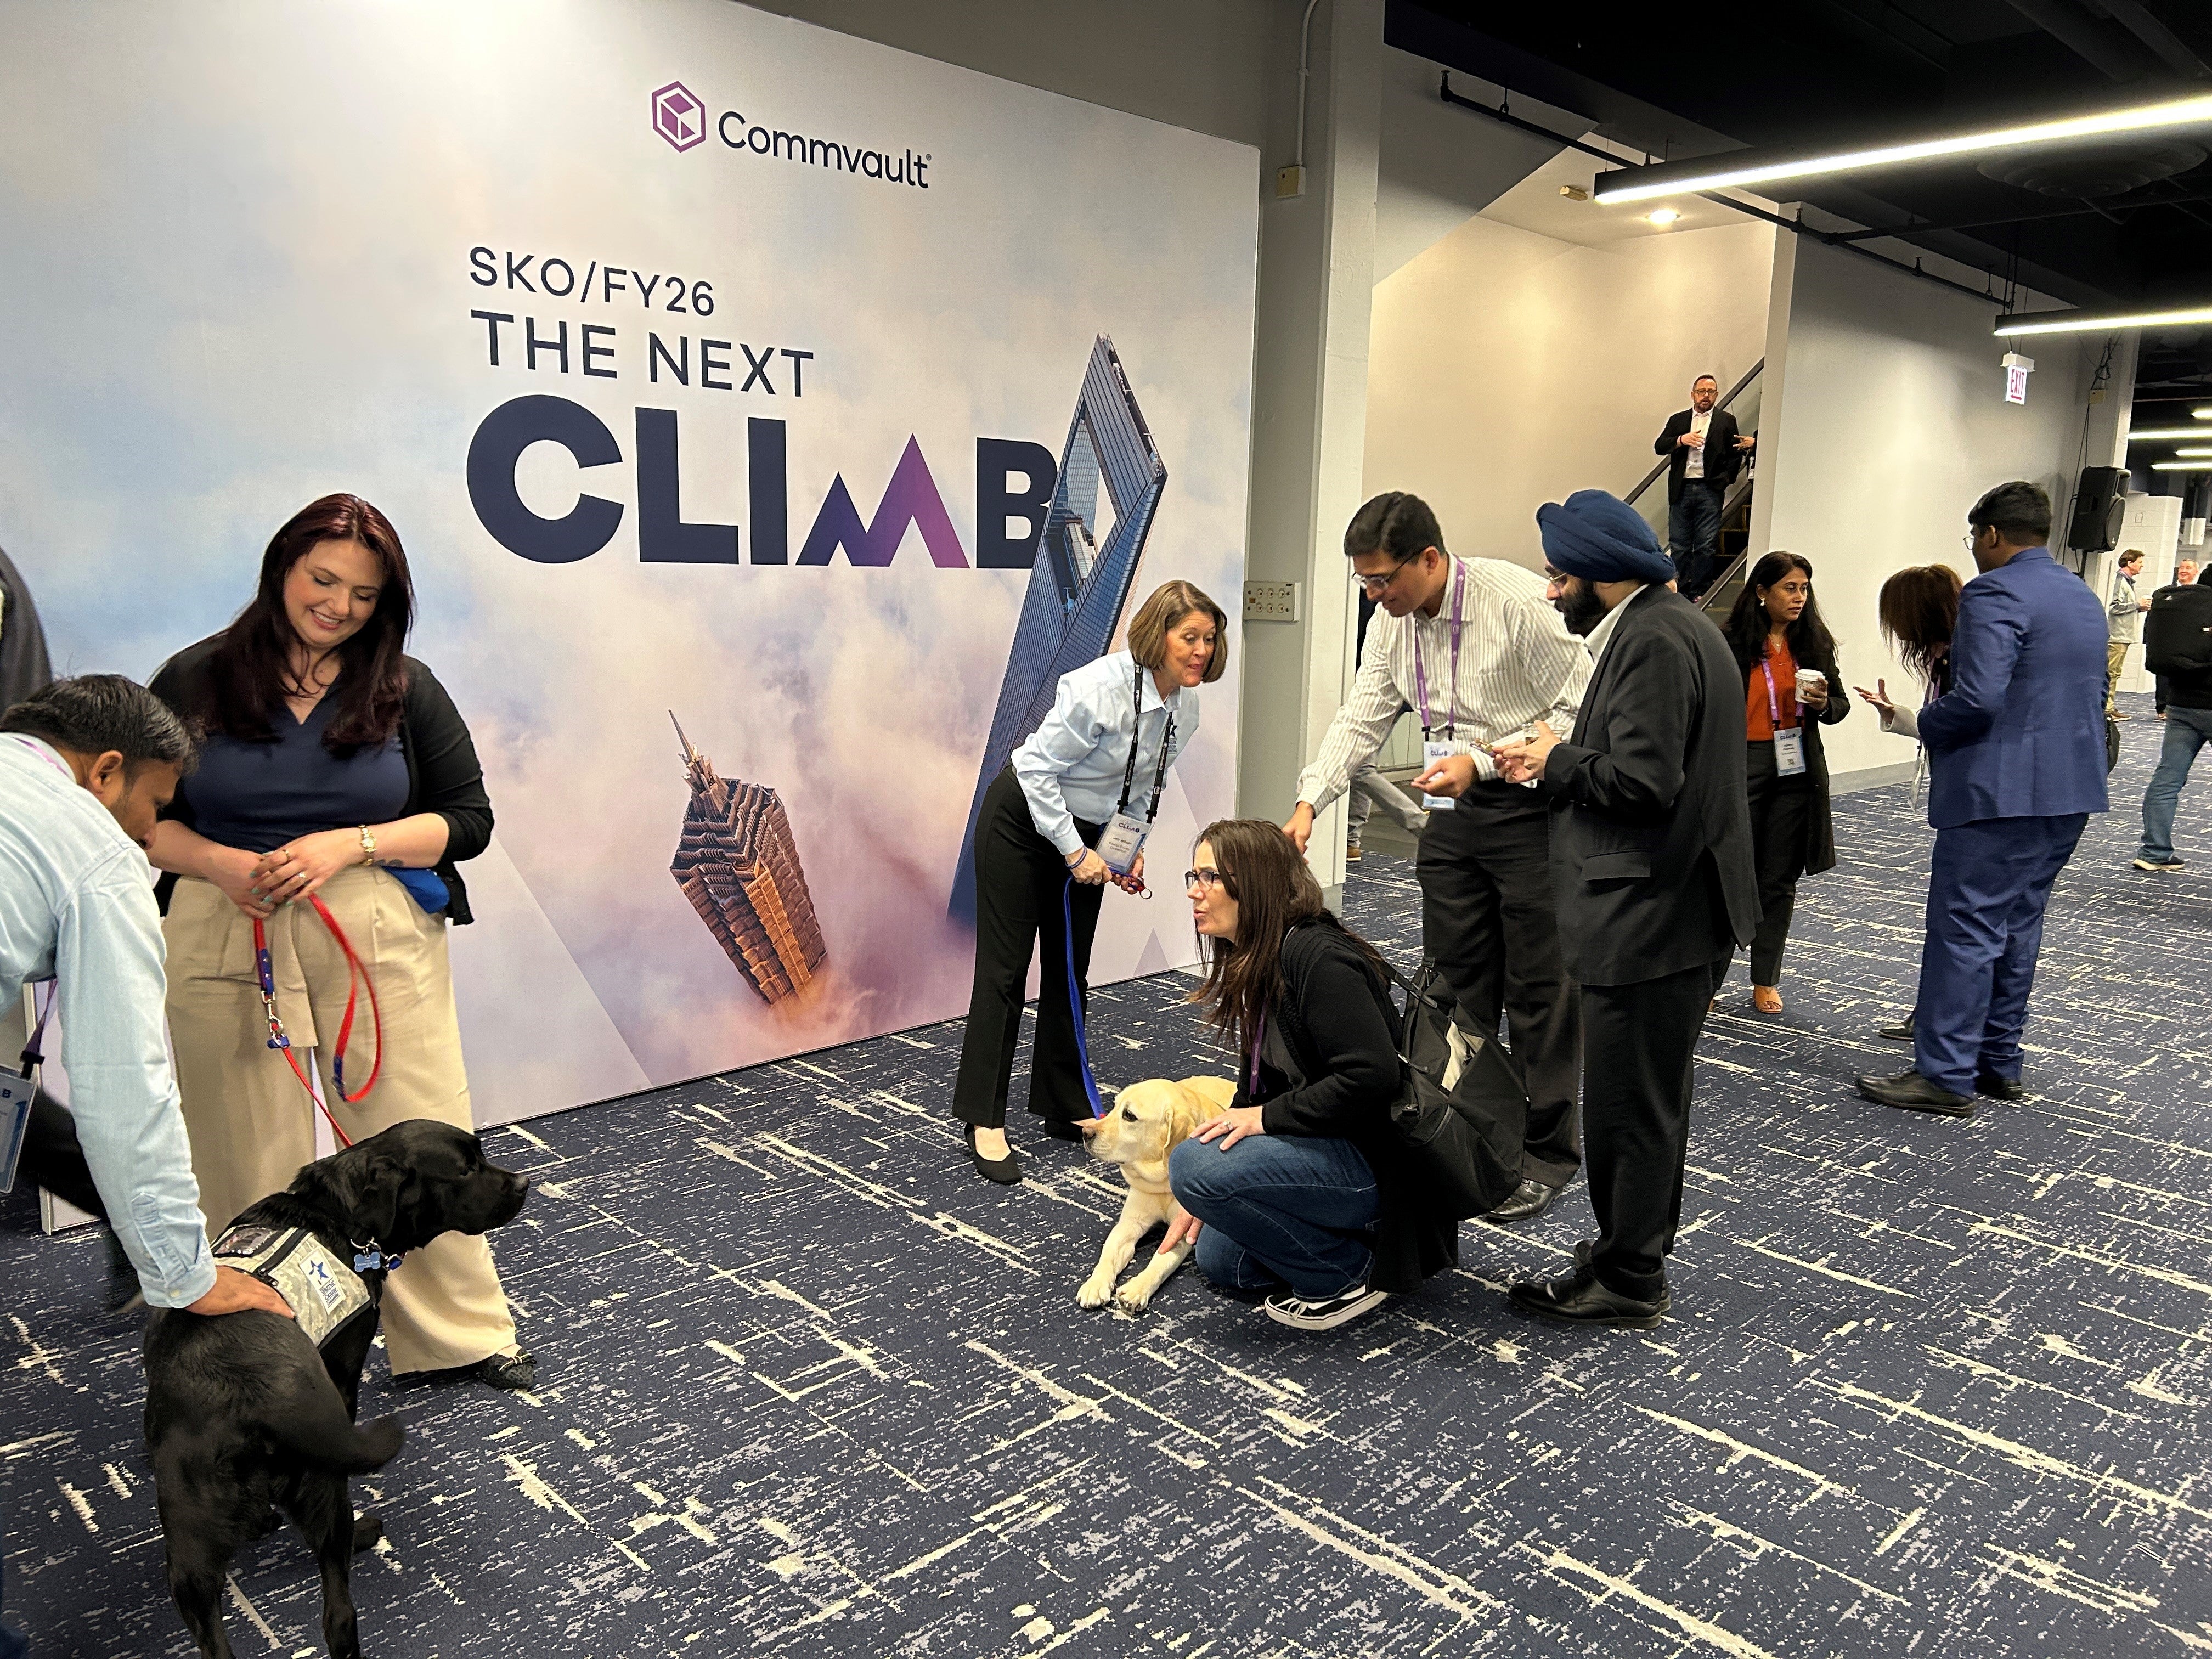
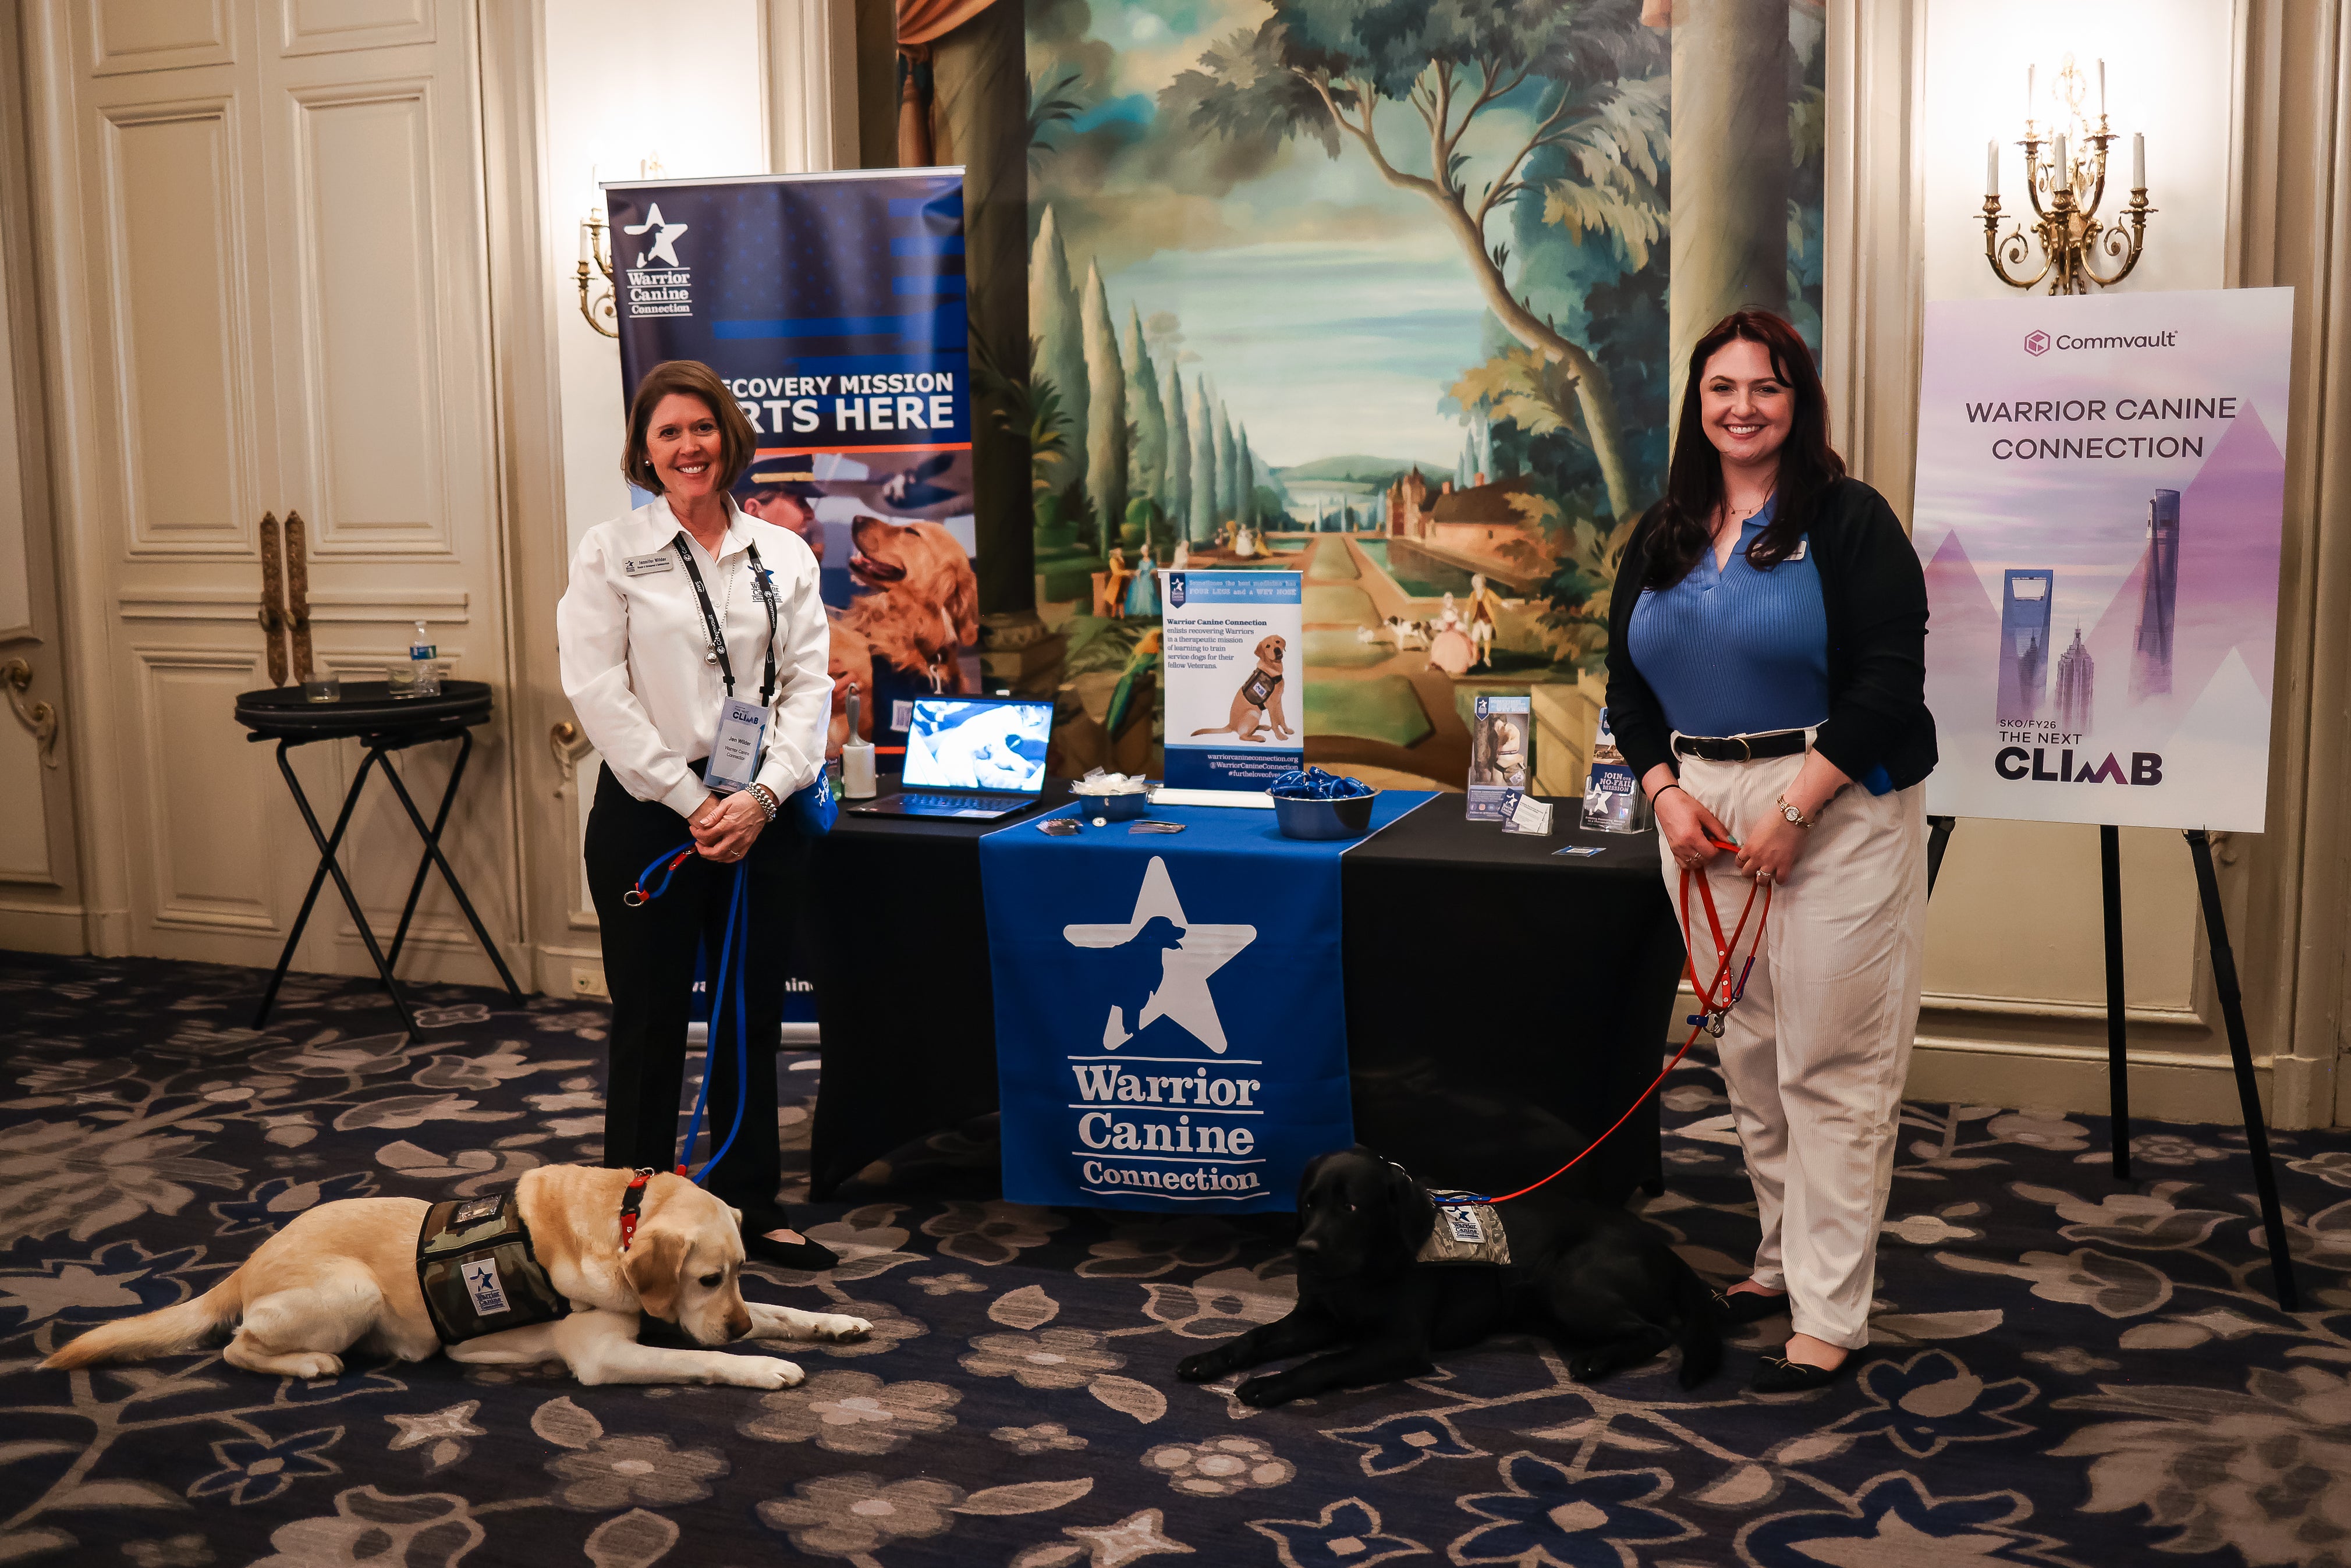
Nos encantó contar con la presencia de miembros del WCC, incluidos nuestros amigos peludos Kathy y Eli, en nuestro evento de lanzamiento de ventas del ejercicio fiscal 2026, celebrado en Chicago en abril. Echa un vistazo a algunos de los momentos más destacados a continuación:
Estamos encantados de poder marcar la diferencia con esta nueva colaboración y ayudar a los veteranos a recibir el apoyo y la atención que se merecen. La resiliencia es la esencia de lo que hacemos aquí en Commvault, y nos enorgullece colaborar con WCC en su misión de fomentar la resiliencia y la fortaleza dentro de la comunidad de veteranos.
Para saber más sobre cómo es trabajar en Commvault, visita nuestra página de empleo.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
En el ámbito de la computación en la nube, que está experimentando un rápido crecimiento, proteger las aplicaciones y los datos críticos frente a las ciberamenazas avanzadas es fundamental para las empresas de todo el mundo. El ransomware supone un riesgo importante, que pone a prueba los límites de la seguridad en la nube.
Las defensas tradicionales por sí solas no son suficientes, pero Commvault® Cloud Rewind ofrece un modelo de resiliencia en la nube que se centra en una recuperación y reconstrucción sólidas. En este blog se destaca cómo Cloud Rewind utiliza la inmutabilidad de los datos, el aislamiento físico, el modelo «zero trust» y la recuperación automatizada para reforzar los entornos en la nube tras sufrir un ataque.
La esencia de la resiliencia en la nube
La resiliencia en la nube significa que los servicios en la nube, las aplicaciones y los datos importantes pueden seguir funcionando y recuperarse rápidamente tras cualquier interrupción. No se trata solo de solucionar los problemas tras un desastre, sino de evitar el tiempo de inactividad y la pérdida de datos, y de mejorar la seguridad y las políticas.
La inmutabilidad: la base de la resiliencia
La inmutabilidad de los datos y las configuraciones constituye el núcleo de una estrategia de resiliencia en la nube. La inmutabilidad significa que, una vez establecidos los datos o las configuraciones, no pueden modificarse ni alterarse, lo que ofrece protección frente a cambios no autorizados y ciberataques.
Air Gapping: fortificación virtual
Tradicionalmente, el «air gap» consistía en separar físicamente una red de Internet para protegerla frente a accesos no autorizados. Commvault Cloud Rewind ha adaptado este concepto a la nube. Se crean entornos prácticamente herméticos que protegen los datos y las aplicaciones importantes frente a posibles amenazas.
«Zero Trust»: un cambio de paradigma en materia de seguridad
El modelo de resiliencia en la nube se basa en el marco de seguridad «zero-trust». Este marco establece que, por defecto, no se debe confiar en nadie, independientemente de dónde se encuentre o de cómo colabore con la organización. Mediante la implementación de controles de acceso estrictos y la verificación continua de cada solicitud de acceso, Cloud Rewind permite que solo el personal autorizado acceda a los datos críticos, lo que evita las fugas de datos y mejora el nivel general de seguridad.
La diferencia de Cloud Rewind: un enfoque integral de la resiliencia en la nube
Cloud Rewind cuenta con un sólido conjunto de medidas de protección para garantizar que tus aplicaciones en la nube y tus datos importantes estén seguros y sean resistentes. Nuestro enfoque se adapta a los distintos requisitos y niveles de madurez, lo que te proporciona tranquilidad gracias a múltiples capas de inmutabilidad y protección mediante aislamiento físico.
Inmutabilidad de la configuración en la nube
En esencia, nuestra solución «Cloud Time Machine» de doble almacén de datos protege las configuraciones en la nube en una cuenta externa. Esta separación se refuerza con un cifrado de 256 bits y cumple con los estrictos controles de la norma SOC 2. Esto permite que sus configuraciones permanezcan inalteradas, aisladas y protegidas frente a accesos no autorizados.
Inmutabilidad de los datos de la aplicación
Nivel 1: Nuestra estrategia de protección de datos basada en instantáneas garantiza la inmutabilidad de los datos de tu aplicación. Al crear instantáneas no modificables, los datos no pueden alterarse a menos que se restauren de forma intencionada, lo que permite mantener su integridad sin extraer datos de tu entorno.
Nivel 2 con red físicamente aislada: Cloud Rewind replica los datos de las aplicaciones en una región de nube independiente dentro de una nube privada virtual (VPC) físicamente aislada. Esta capa no solo preserva la inmutabilidad de los datos, sino que también reduce significativamente el riesgo de acceso no autorizado.
Nivel 3 con modelo «zero trust» y red físicamente aislada: Cloud Rewind ofrece replicación en una cuenta de AWS totalmente aislada. Esta cuenta está físicamente aislada y solo es accesible para el personal autorizado en el marco de un modelo «zero trust», en el que los permisos se asignan y revocan de forma dinámica. Cloud Rewind valida las instantáneas con las huellas digitales de los entornos de producción originales, de modo que solo las instantáneas verificadas pueden recuperarse para la reconstrucción de las aplicaciones.
Nivel 4 con arquitectura «zero-trust» y red entre nubes con aislamiento físico: Para aplicaciones totalmente contenedorizadas, Cloud Rewind amplía sus capacidades a la protección entre nubes. Migra el entorno y los datos de tu aplicación a diferentes proveedores a hiperescala, logrando un aislamiento completo de la red de la nube de producción, respaldado por una arquitectura «zero-trust» y con aislamiento físico.
¿Por qué siguen siendo importantes las pruebas de Recovery automatizadas?
Además de estas medidas de protección, Cloud Rewind integra funciones de recuperación automatizada basadas en políticas y de generación de informes. Esto permite realizar pruebas de recuperación sin intervención humana y elaborar informes exhaustivos, lo que mejora aún más su resiliencia frente a posibles interrupciones.
Cloud Rewind para una resiliencia integral en la nube
A medida que la computación en la nube sigue evolucionando, la necesidad de estrategias innovadoras de resiliencia en la nube se vuelve cada vez más crucial. Cloud Rewind ayuda a las organizaciones a moverse por el mundo digital con confianza. Cuenta con una combinación única de inmutabilidad, aislamiento físico (air-gapping) y arquitecturas de confianza cero. Los entornos en la nube no solo son seguros, sino también resilientes, con capacidades de reconstrucción. Vamos más allá de los modelos tradicionales de Backup and Recovery para avanzar hacia un modelo holístico de resiliencia en la nube.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
En un episodio reciente del podcast STRIVE, el presentador Darren Thomson profundizó en una introducción al concepto de viabilidad mínima para tu organización. Dada la amenaza siempre presente de los ciberataques, debes estar preparado para responder ante posibles interrupciones en tus operaciones empresariales.
Pero, ¿y si existiera una forma de ayudar a tu empresa a sobrevivir e incluso a prosperar ante tales amenazas? Aquí entra en juego el concepto de empresa mínima viable (MVC, por sus siglas en inglés) para la ciberresiliencia.
¿Qué es una empresa mínimamente viable?
El MVC es el conjunto mínimo imprescindible de funciones y recursos necesarios para mantener tu empresa en funcionamiento y recuperarse de un ciberataque. Imagina una situación en la que toda tu infraestructura informática, tus aplicaciones críticas, tu tecnología de comunicaciones, los datos de tus clientes y tus cadenas de suministro se vean comprometidos. En una situación así, contar con un MVC bien definido puede marcar la diferencia entre una recuperación rápida y un parón total.
¿Por qué es importante el MVC?
Priorizar las funciones críticas: El modelo MVC te ayuda a identificar las funciones esenciales que deben estar operativas en primer lugar. Entre ellas pueden figurar las finanzas, la atención al cliente, las cadenas de suministro y las operaciones relacionadas con el cumplimiento normativo.
Recovery rápida: al centrarte en lo estrictamente necesario, podrás recuperarte más rápido que si esperas a una recuperación completa. Esto es fundamental para minimizar el impacto negativo en tus finanzas y en tu reputación.
Mantener la confianza: tras un ciberataque, la confianza es un bien muy preciado. Un modelo MVC bien definido te ayuda a seguir operando, aunque sea a capacidad reducida, lo que contribuye a mantener la confianza y la seguridad.
Cómo definir tu MVC
Análisis del impacto en el negocio: Empieza por realizar un análisis del impacto en el negocio para identificar las funciones y los activos que son fundamentales para la misión y que pueden suspenderse temporalmente.
Simulacros de mesa: Pon a prueba la capacidad de respuesta de tu equipo mediante simulacros de mesa que simulen incidentes cibernéticos y te ayuden a identificar las deficiencias de tu plan de respuesta. Estos simulacros son fundamentales para comprobar que todos conozcan sus funciones y responsabilidades durante una crisis.
Manuales de actuación: Elabora manuales de actuación detallados que recojan los pasos a seguir para la Recovery y los planes de comunicación. Estos manuales deben ser accesibles y fáciles de seguir, incluso en situaciones de gran estrés. Deben incluir instrucciones paso a paso para restablecer los servicios esenciales y comunicarse con las partes interesadas.
Pruebas exhaustivas: Las pruebas no son una actividad puntual. Es fundamental realizar pruebas periódicas y exhaustivas para confirmar que tu plan de respuesta ante emergencias (MVC) se pueda poner en práctica de forma eficaz cuando sea necesario. Esto incluye realizar pruebas de tu entorno informático, los planes de comunicación y las soluciones manuales alternativas.
Estrategias y prácticas clave
Funciones empresariales esenciales: céntrate en las funciones que son absolutamente necesarias para el funcionamiento de tu empresa. Entre ellas pueden figurar las finanzas, la atención al cliente y la gestión de la cadena de suministro.
Entorno informático mínimo pero funcional: identifica y restablece los servicios de máxima prioridad en un estado seguro y libre de contaminaciones. Herramientas como las copias de seguridad en la nube, las zonas de Recovery aisladas y las salas blancas pueden resultar de gran utilidad en este proceso.
Personal y procesos clave: identifica a los empleados clave que puedan mantener el funcionamiento mínimo de la empresa. Asegúrate de que dispongan de los accesos y las herramientas necesarias, y establece soluciones alternativas manuales y planes de comunicación para casos de interrupciones prolongadas del servicio.
Mejora continua
El MVC no es un concepto estático. Requiere un perfeccionamiento continuo mediante análisis de impacto en el negocio, simulacros y pruebas. Estas actividades te ayudan a adelantarte a posibles amenazas y permiten que tu empresa responda de forma eficaz ante cualquier incidente cibernético.
Si te centras en las funciones esenciales, en un entorno informático mínimo pero funcional y en las personas y los procesos clave, podrás garantizar la continuidad de la actividad empresarial y mantener la confianza. Establecer tu viabilidad mínima es una herramienta muy eficaz para la supervivencia de la empresa y para mantener la resiliencia ante cualquier desafío.
La Conferencia RSA, que se celebra del 28 de abril al 1 de mayo en San Francisco, es uno de los eventos más importantes del sector de la ciberseguridad y reúne a expertos, líderes de opinión e innovadores para debatir sobre las últimas tendencias y soluciones en materia de ciberresiliencia y protección de datos.
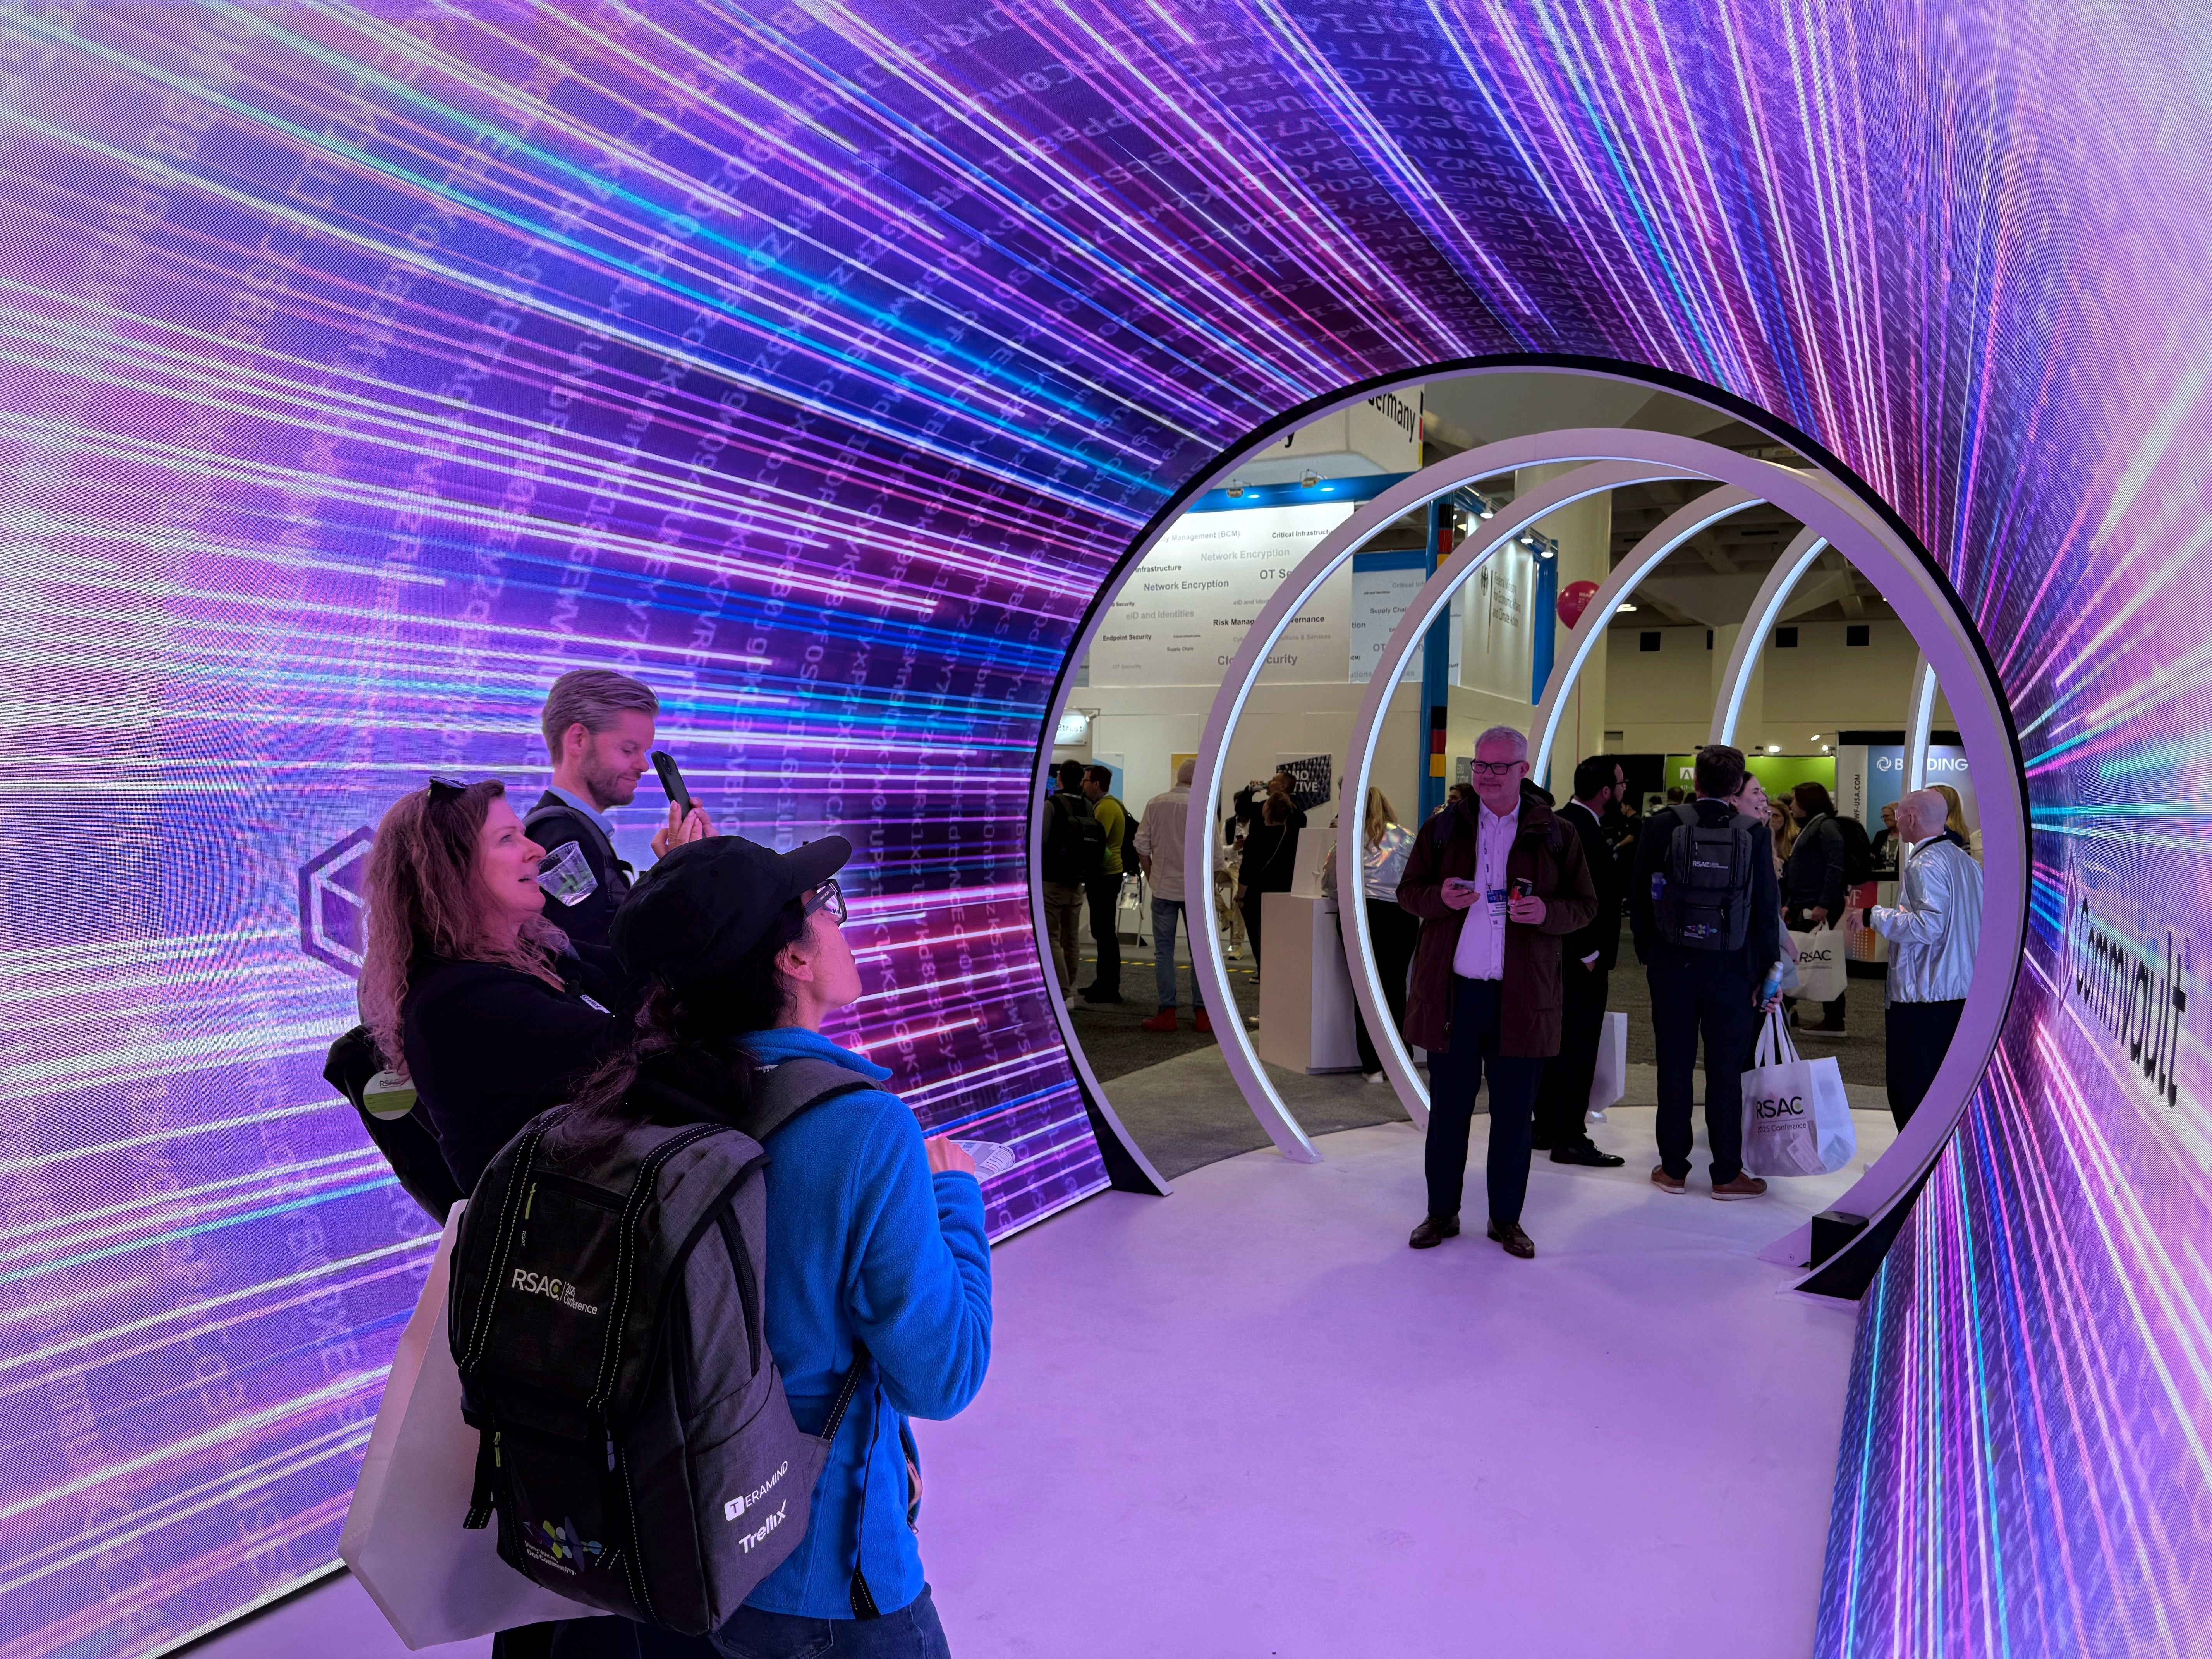
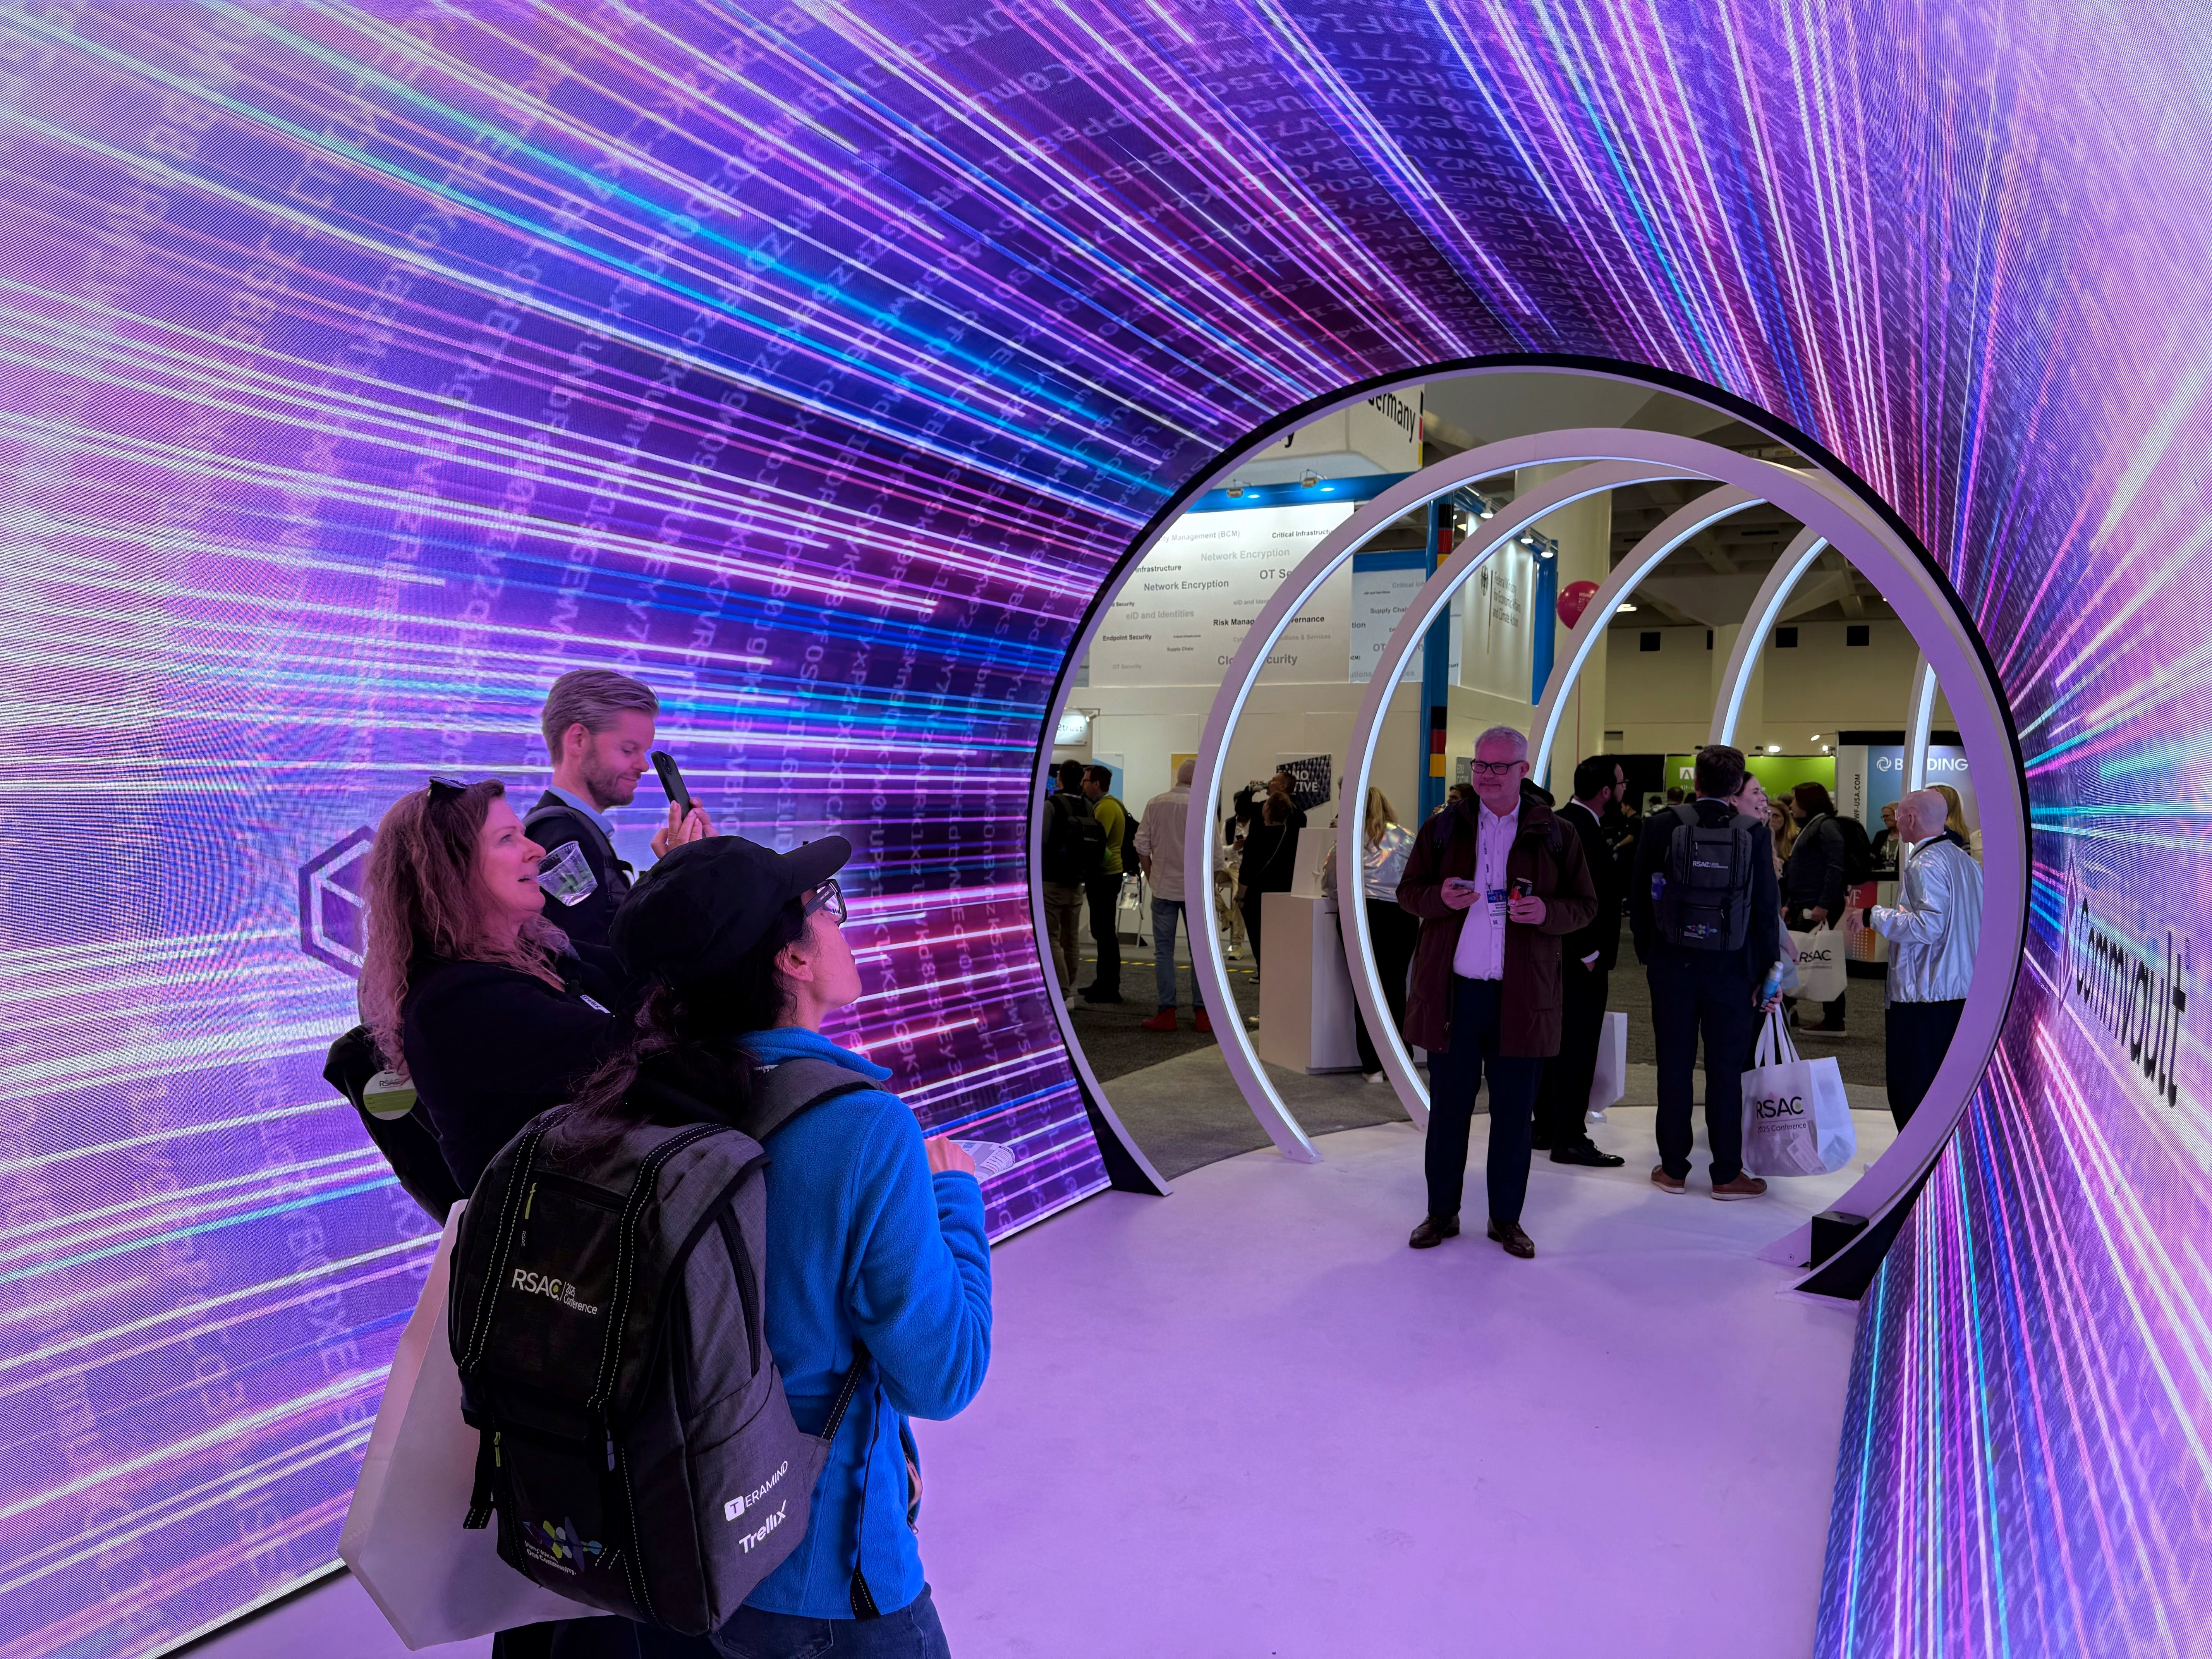
Yo estuve allí, y la energía se notaba en el ambiente, la formación fue de primera categoría y la ciudad bullía de actividad. Con tanto que ver, incluida nuestra experiencia futurista «Rewind to the Future», queríamos asegurarnos de que no te perdieras estas cinco emocionantes novedades de Commvault.
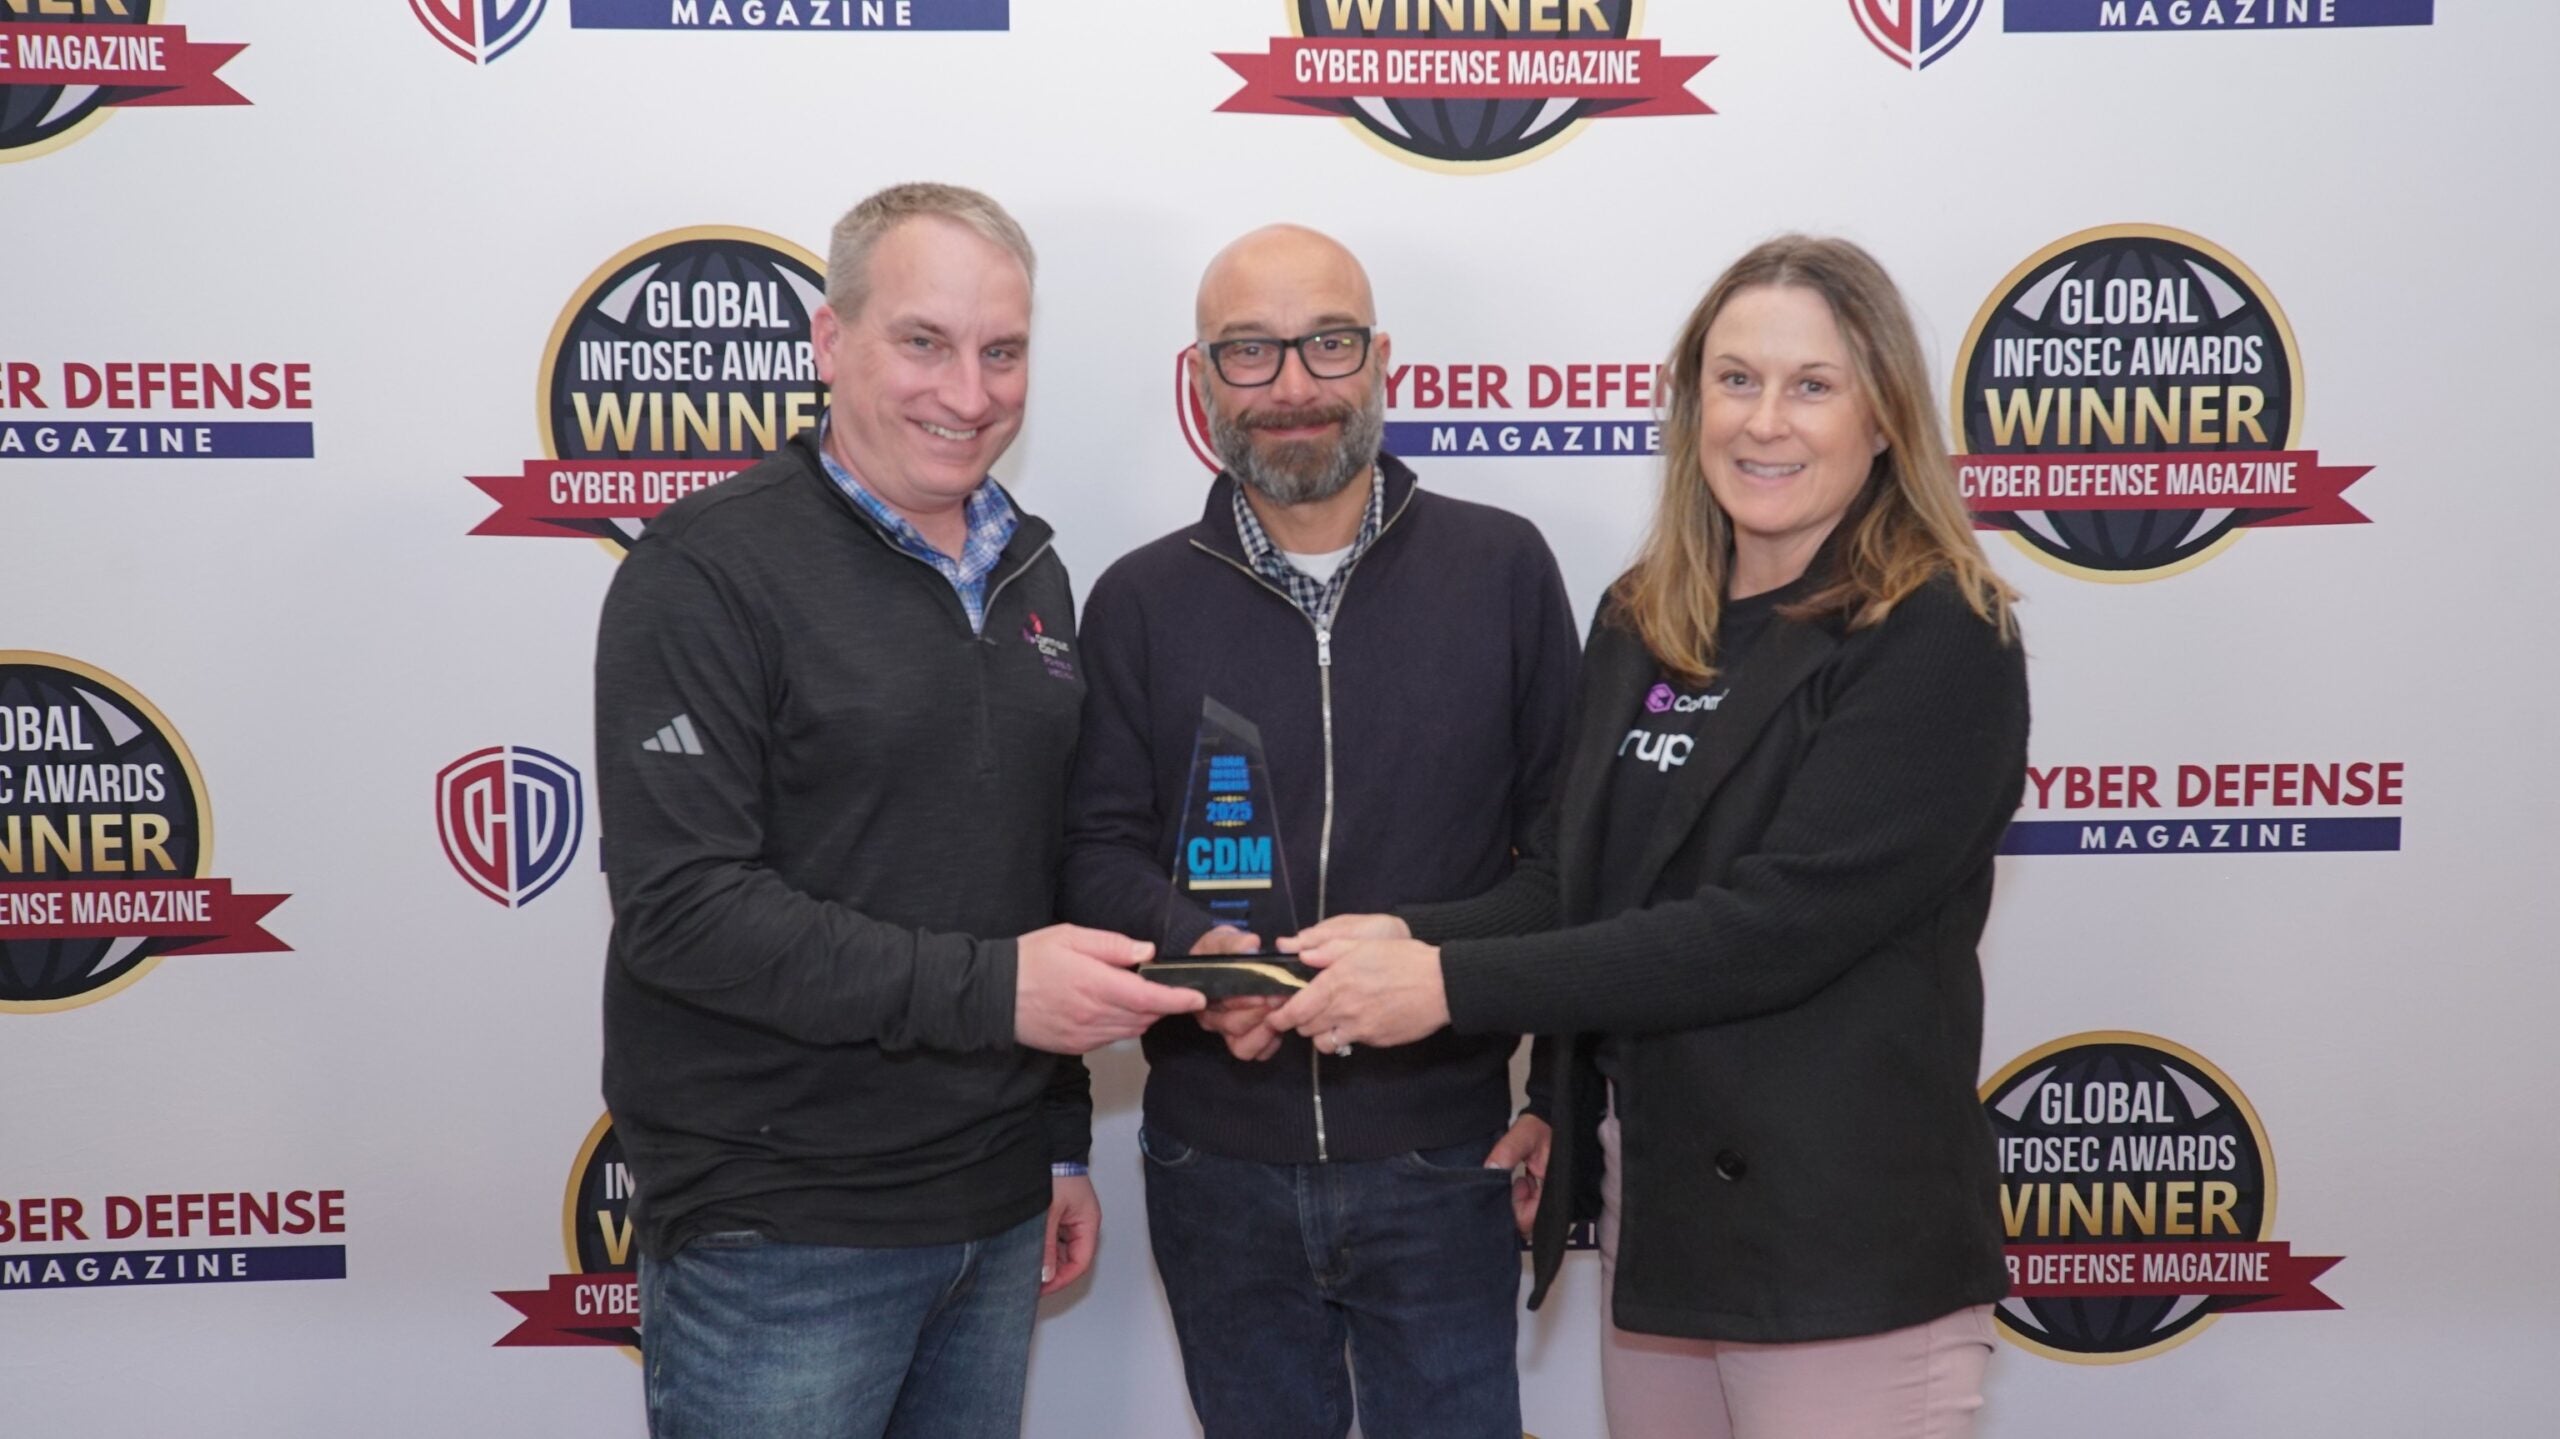
1. Commvault gana el premio global InfoSec 2025 a la Excelencia en ciberresiliencia.
Fui uno de los orgullosos empleados de Commvault que tuvo el placer de recoger el Premio Global InfoSec 2025 a la Excelencia en Ciberresiliencia en nombre de la empresa. Se trata de un logro significativo que pone de relieve nuestro liderazgo e innovación en el ámbito de la ciberresiliencia.
El premio reconoce a la Commvault Cloud Platform por sus soluciones avanzadas, entre las que se incluyen Cleanroom Recovery, Clumio Backtrack y Cloud Rewind. Estas soluciones permiten a las organizaciones proteger, comprobar y recuperar rápidamente sus datos, aplicaciones y cargas de trabajo de producción, independientemente de dónde se encuentren los datos.
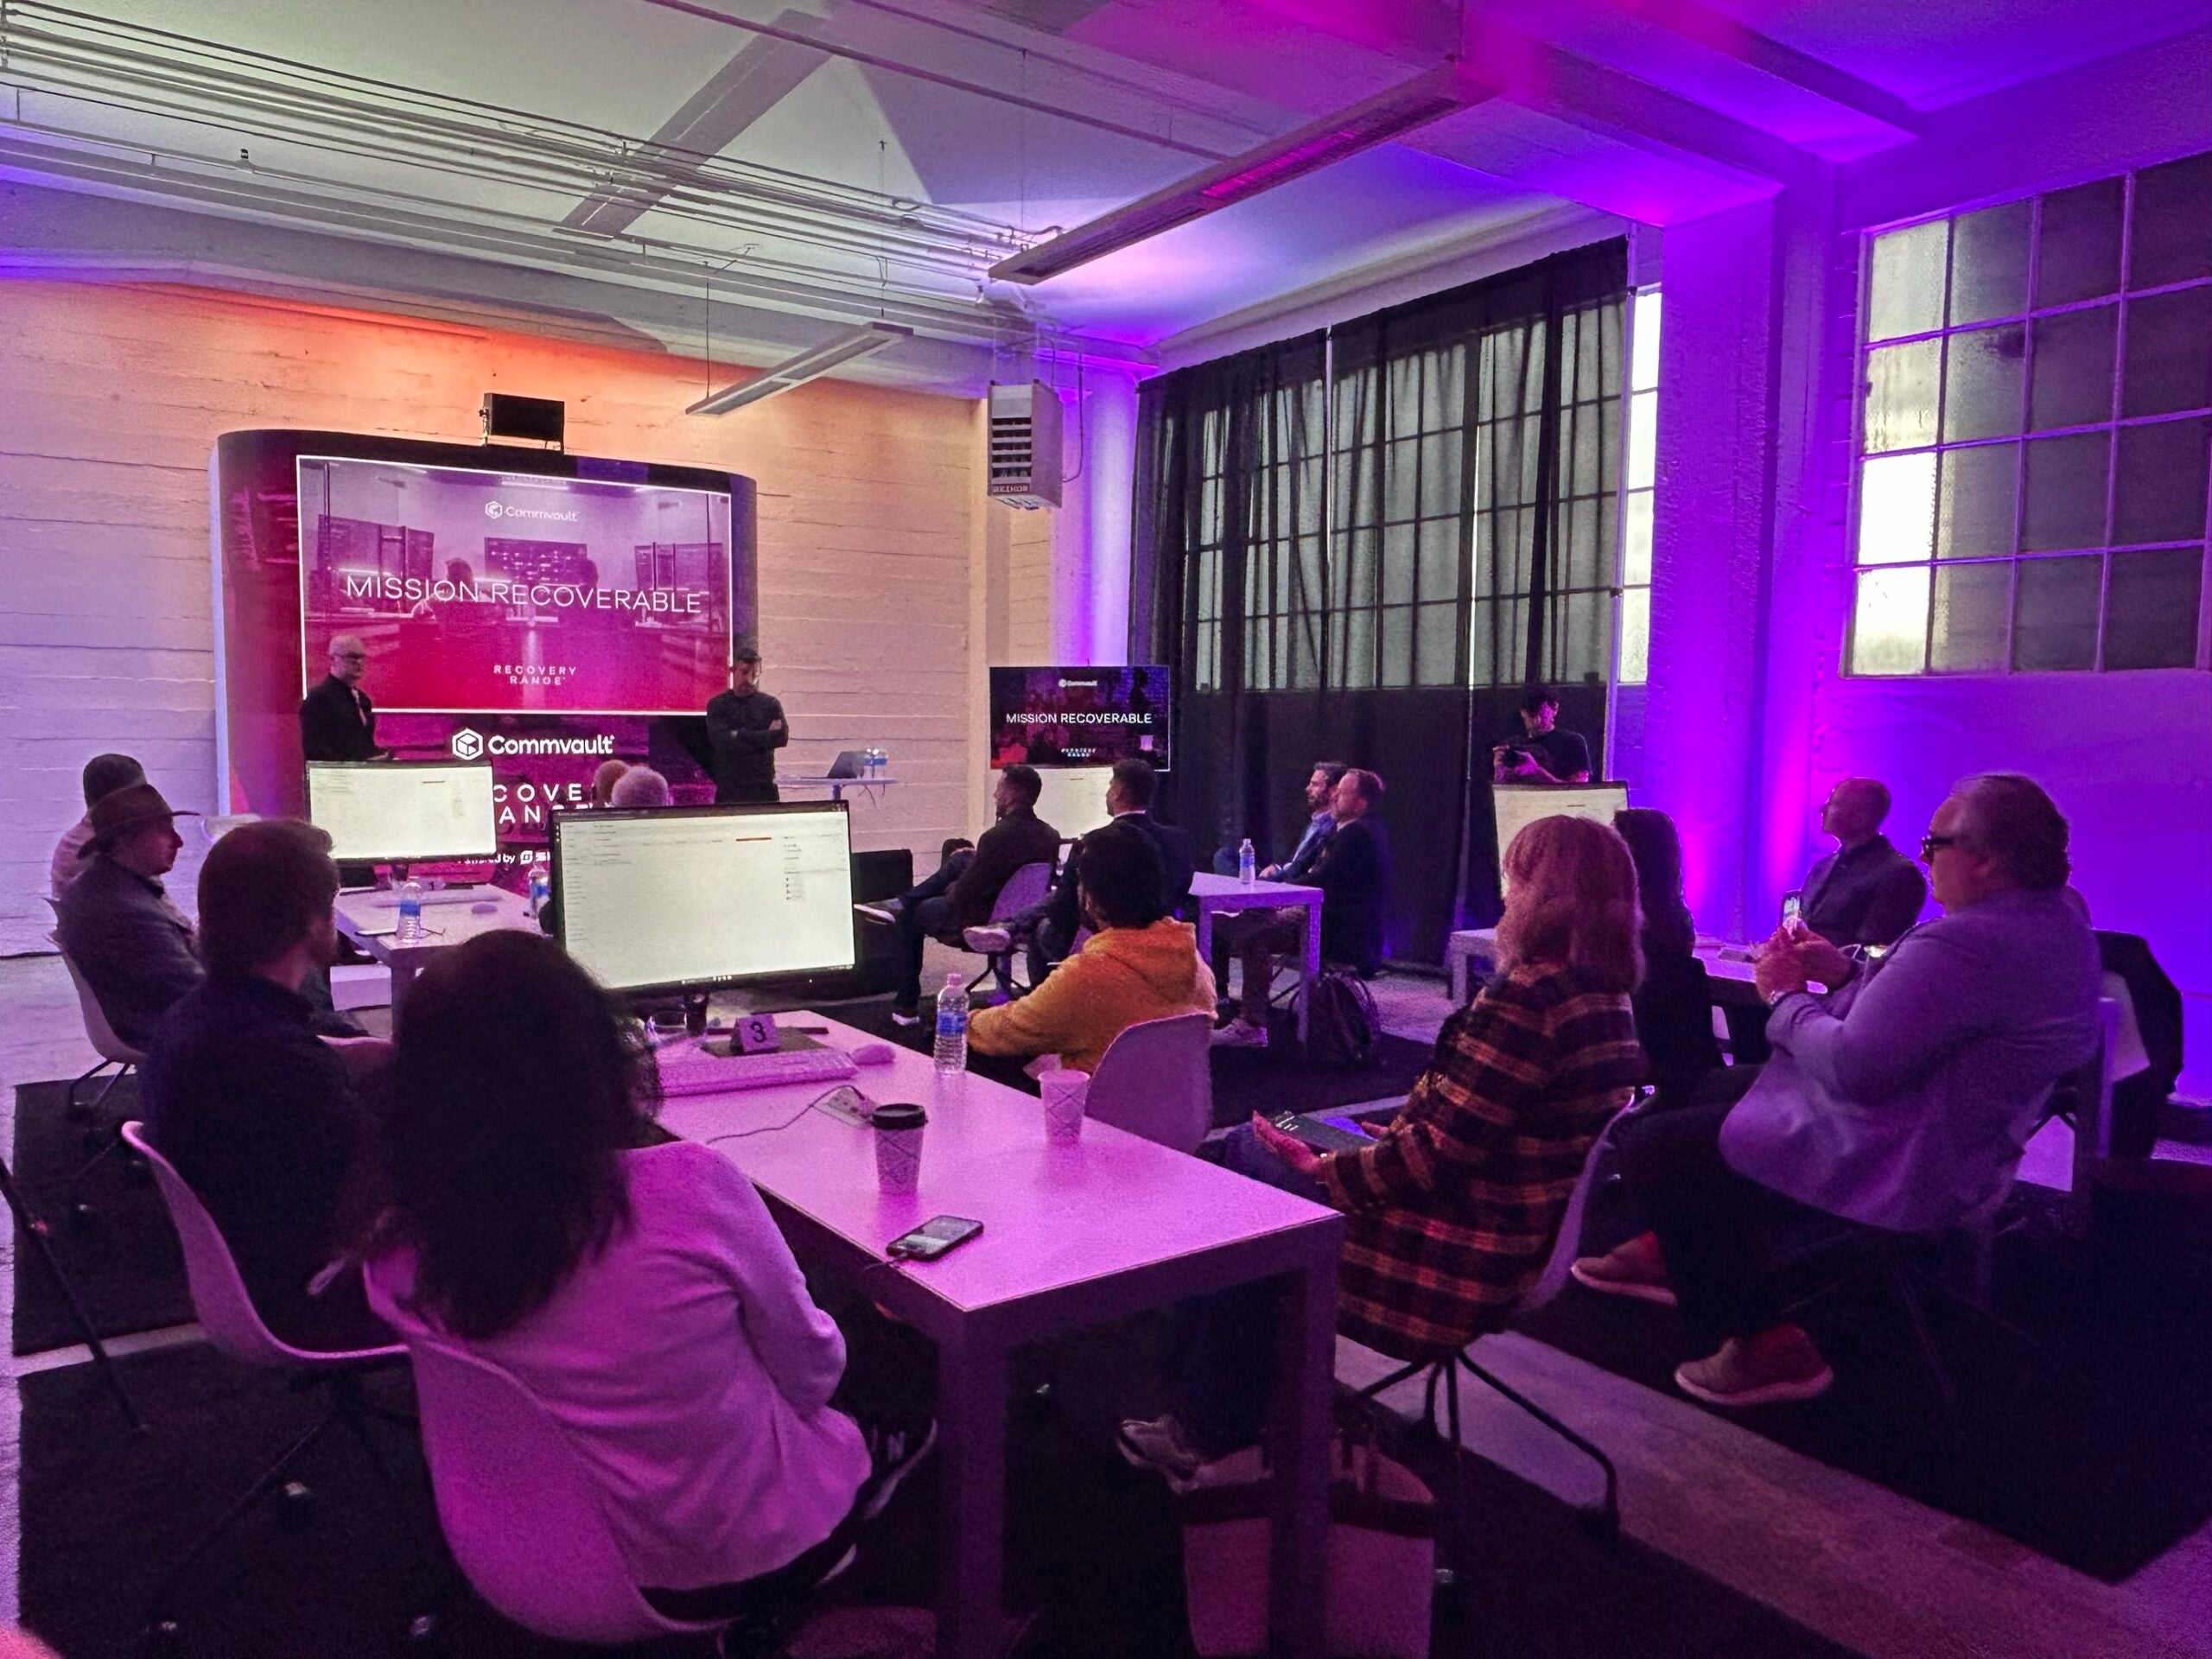
Hemos realizado nuestra primera sesión de Commvault Recovery Range, un campo de entrenamiento cibernético práctico que integra simulaciones realistas de ataques con ejercicios esenciales de recuperación. Pude ver de primera mano cómo los asistentes a la conferencia practicaban la recuperación de datos en un entorno hiperrealista.
Más allá de un simple ejercicio de simulación entre el «equipo rojo» y el «equipo azul», este entorno de Recovery —el primero de su clase— reproduce las redes y la infraestructura reales de los participantes, en el que estos se enfrentan a ataques sofisticados y deben validar copias de seguridad, limpiar datos infectados y llevar a cabo restauraciones rápidas.
Fue un momento revelador para muchos asistentes, ya que se dieron cuenta de que es imprescindible comprender cuál es su nivelmínimo de viabilidad y de que se necesita el esfuerzo conjunto de todos. Los CSO, CISO, CIO, equipos de operaciones de TI y de seguridad deben trabajar juntos para desarrollar una estrategia coherente que permita gestionar las crisis cibernéticas y restablecer rápidamente los servicios esenciales. Estad atentos a la llegada de Commvault Recovery Range a una ciudad cercana a vosotros. {https://www.commvault.com/news/commvault-and-simspace-launch-cyber-recovery-range}
3. Commvault presenta «Factory Reset» para mejorar la Cleanroom Recovery.
Commvault también ha presentado «Factory Reset», una nueva función de nuestra tecnología «Cleanroom Recovery». Esta función permite a las empresas restaurar rápidamente su infraestructura dentro de una sala limpia utilizando una imagen limpia, predefinida y validada, con un punto de recuperación en el tiempo personalizable.
Se trata de un avance significativo para la resiliencia cibernética, ya que reduce drásticamente el tiempo medio de recuperación de 24 días tras un incidente cibernético, minimiza la interrupción de la actividad empresarial y ayuda a garantizar que los sistemas se restablezcan a un estado impecable, libre de cualquier elemento malicioso. Para más información, consulta nuestro comunicado aquí: https://www.commvault.com/news/cleanroom-recovery-restoring-compromised-infrastructure
4. Commvault Cloud obtiene la certificación «Autorizado» de GovRAMP.
También me enorgullece mucho anunciar que Commvault Cloud ha obtenido la certificación «GovRAMP Authorized» para sus soluciones SaaS de ciberresiliencia. La obtención de la certificación «GovRAMP Authorized» en el nivel de alto impacto significa que Commvault Cloud cumple con los estándares más rigurosos de seguridad y gestión de riesgos, lo que demuestra nuestro compromiso inquebrantable con la ciberresiliencia y con el fomento de la confianza en el sector público.
Al estar codo con codo con nuestros competidores en la feria, fue muy gratificante ser el único proveedor de ciberresiliencia que contaba con la certificación GovRAMP «Authorized» en el nivel «High Impact», la certificación FedRAMP «High Authorized» y la validación FIPS 140-3 para nuestras soluciones de ciberresiliencia SaaS.
Para saber más sobre qué significa el estado «Autorizado» de GovRAMP, lee nuestro comunicado: https://www.commvault.com/news/commvault-awarded-govramp-authorization-for-commvault-cloud
5. Commvault amplía su colaboración con CrowdStrike.
Por último, pero no por ello menos importante, la ampliación de la colaboración entre Commvault y CrowdStrike fue uno de los momentos más destacados de la conferencia. Esta colaboración aúna las mejores soluciones de respuesta ante incidentes y Recovery del mercado, lo que ofrece a las organizaciones formas más rápidas y eficaces de gestionar los incidentes cibernéticos.
Los servicios integrados, que incluyen la visibilidad de las amenazas en tiempo real y la restauración rápida de datos, ponen de relieve la importancia de contar con una estrategia sólida de ciberresiliencia. Las aportaciones de Commvault, como los servicios Guardian basados en contratos de mantenimiento y la integración con la plataforma Falcon de CrowdStrike, son fundamentales para ayudar a las organizaciones a adelantarse a las amenazas en constante evolución y a garantizar la continuidad de sus actividades. Más información: https://www.commvault.com/news/enhances-cyber-recovery-offerings-crowdstrike-incident-response
Las innovaciones de Commvault, uno de los puntos destacados de la RSAC
Asistir a la Conferencia RSA 2025 fue una experiencia increíble, y aprendí muchísimo sobre los últimos avances en ciberseguridad. Una de las ideas más interesantes que me llevé fue el claro mensaje de Commvault sobre la continuidad del negocio y la viabilidad mínima.
Nuestras soluciones innovadoras, como «Factory Reset for Cleanroom Recovery» y la gama «Commvault Recovery», ponen de manifiesto nuestro compromiso de ayudar a las organizaciones a recuperarse de forma rápida y eficaz tras sufrir incidentes cibernéticos, con una interrupción mínima de sus actividades.
La ampliación de nuestra colaboración con CrowdStrike y la obtención de la certificación «GovRAMP Authorized» consolidan aún más nuestra posición como líderes en este ámbito. Estoy deseando ver cómo estos avances seguirán marcando el futuro de la ciberresiliencia y la protección de datos.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
El 20 de febrero de 2025, Microsoft comenzó a informarnos sobre una actividad no autorizada por parte de un actor malicioso vinculado a un Estado, basándose en la información de que disponía sobre los entornos de Azure. Commvault puso en marcha de inmediato una investigación con la ayuda de expertos líderes en ciberseguridad y publicó un aviso de seguridad.
Estamos colaborando con las autoridades competentes y con los clientes afectados de los que tenemos constancia a medida que disponemos de información. En abril, Microsoft facilitó nueva información sobre amenazas y publicamos una actualización del aviso de seguridad.
Novedades
Según los expertos del sector, este actor malicioso utiliza técnicas sofisticadas para intentar acceder a los entornos de M365 de los clientes. Nuestra investigación hasta la fecha indica que este actor malicioso podría haber accedido a un subconjunto de credenciales de aplicaciones que determinados clientes de Commvault utilizan para autenticarse en sus entornos de M365. En respuesta a ello, Commvault ha adoptado varias medidas correctivas que se detallan a continuación, incluida la rotación de credenciales. Commvault sigue actualizando los indicadores de compromiso (IOC) para facilitar las investigaciones de los clientes en sus entornos de M365.
Nuestra investigación revela que no se ha producido ningún acceso no autorizado a los datos de copia de seguridad de los clientes que Commvault almacena y protege, ni ha habido ningún impacto significativo en nuestras operaciones comerciales ni en nuestra capacidad para ofrecer productos y servicios.
Qué estamos haciendo para proteger a los clientes:
Rotación de las credenciales de las aplicaciones de M365 gestionadas por Commvault y mejora de la supervisión de la seguridad.
Actualización de alertas de seguridad, buenas prácticas e indicadores de compromiso (IOC).
Ofrece configuraciones opcionales que se ajustan a las últimas recomendaciones de seguridad de Microsoft.
Fomentar la divulgación responsable de vulnerabilidades y la aplicación de parches, concretamente en relación con CVE-2025-3928, que es el CVE conocido hasta la fecha relacionado con este aviso de seguridad.
Continuamos con nuestra investigación a medida que recibimos información sobre amenazas.
Medidas recomendadas para los clientes:
Para los clientes de SaaS que hayan implementado aplicaciones personalizadas
Actualiza lo antes posible las credenciales de la aplicación para M365 que utiliza Commvault.
Vuelve a comprobar el registro para asegurarte de que el ámbito de aplicación y los permisos sean los adecuados.
Aplica políticas de acceso condicional a cualquier aplicación de inquilino único que se esté utilizando.
Aplica el principio del «privilegio mínimo» mediante permisos con un ámbito de aplicación muy limitado.
Mantente al día de los boletines de amenazas de Microsoft y de las actualizaciones de Commvault.
Revisa los registros de auditoría de EntraID utilizando los IOC.
Aquí en Commvault, nuestros valores -conectamos, inspiramos, cuidamos y entregamos- son fundamentales en todo lo que hacemos y en las razones por las que nos importa.
Esta semana hemos celebrado nuestro evento anual «Global Company Kickoff» y hemos entregado los premios «CEO Living Our Values» correspondientes al cuarto trimestre del ejercicio fiscal 25. Este programa de premios reconoce y celebra a nivel mundial a nuestros «Vaulters» por su increíble trabajo durante el último trimestre y por poner en práctica nuestros valores cada día.
Me enorgullece anunciar a los ganadores del premio «CEO Living Our Values Award» del cuarto trimestre del año fiscal 25 y al ganador del premio «Vaulters’ Choice Award», nominado por los empleados, que se indican a continuación:
Ganadores del Premio CEO
Sarah Bricker
Lee Norman
Mrityuanjay Upadhyay
Equipo de Campañas Integradas, Equipo de Medios Globales y Equipo Web
Sarah Mutscheller
Jenny Nelson
Michelle Norris
John Harned
Kyra García
Katie Lisun
Ganador del premio Vaulters’ Choice
María Torres
Estos Vaulters son un ejemplo inspirador de lo que realmente significa formar parte de Commvault.
Para obtener más información sobre cómo es trabajar en Commvault, visita nuestro sitio de empleo.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Dado que el teletrabajo es uno de los factores de riesgo que impulsan la demanda de seguridad de los terminales, es comprensible que haya cobrado especial relevancia durante la pandemia de COVID-19. Sin embargo, sigue siendo un motivo de preocupación en materia de seguridad, incluso ahora que muchas organizaciones han reanudado sus actividades en la oficina.
Ante el aumento constante de los ciberataques y la proliferación de dispositivos, la seguridad de tus terminales es más importante que nunca. Desde ordenadores portátiles hasta tabletas y dispositivos del Internet de las cosas (IoT), cada terminal representa una posible vía de acceso para las ciberamenazas. Aquí es donde entra en juego Commvault Cloud Backup and Recovery for Endpoints, que ofrece un enfoque sólido y fácil de usar para proteger tus datos y dispositivos.
¿Qué es la protección de terminales?
La protección de terminales, también conocida como seguridad de terminales, consiste en proteger los terminales (los dispositivos que se conectan a una red) frente a diversas amenazas cibernéticas. Estas amenazas pueden ir desde el malware y los virus hasta los ataques de phishing y el ransomware. Una protección eficaz de los terminales garantiza la seguridad de tus dispositivos, la confidencialidad de tus datos y el buen funcionamiento de tus operaciones.
Ventajas de Commvault Endpoint Protection
Commvault Cloud Backup and Recovery for Endpoints es una solución potente y fácil de usar. Ofrece:
Cobertura integral: protege una amplia gama de dispositivos, incluidos los sistemas Windows, macOS y Linux, así como los dispositivos móviles.
Detección avanzada de amenazas: Commvault puede detectar y responder a las amenazas en tiempo real. Esto incluye identificar y mitigar los ataques de «día cero», que son amenazas nuevas y desconocidas que las soluciones de seguridad tradicionales podrían pasar por alto.
Amplias integraciones: Las soluciones de Commvault se integran con tu infraestructura de TI actual —ya sean servidores locales, servicios en la nube o un entorno híbrido— con una interrupción mínima de tus operaciones.
Interfaz fácil de usar: La consola de Commvault está diseñada para ser intuitiva, de modo que puedas gestionar y supervisar fácilmente la protección de tus terminales desde un único panel de control centralizado.
Escalabilidad: Las soluciones de Commvault son altamente escalables, lo que te permite añadir más dispositivos y usuarios según sea necesario sin que el rendimiento se vea afectado.
Principales ventajas de Commvault Endpoint Protection
Estas son las características de Commvault Cloud Backup and Recovery for Endpoints que te ayudarán a mantener tu organización protegida:
Cifrado de datos: Protege los datos confidenciales con un cifrado robusto, de modo que, incluso en caso de pérdida o robo de un dispositivo, los datos sigan estando seguros.
Backup and Recovery: Realiza copias de seguridad de tus datos con regularidad para evitar su pérdida en caso de un ciberataque o un fallo de hardware. Las soluciones de Commvault ofrecen opciones de Recovery rápidas y fiables para minimizar el tiempo de inactividad.
Gestión de políticas: Crea y aplica políticas de seguridad para garantizar que todos los dispositivos finales cumplan con los estándares de tu organización. Esto incluye ajustes relacionados con la seguridad de las contraseñas, el bloqueo de dispositivos y mucho más.
Gestión remota: gestiona tus dispositivos desde cualquier lugar y en cualquier momento.
Cumplimiento normativo: te ayuda a cumplir con las normativas y estándares del sector, como el RGPD, la HIPAA y otros marcos normativos.
Primeros pasos con Commvault
La implementación de Commvault Cloud Backup and Recovery para terminales es muy sencilla. A continuación te ofrecemos una guía rápida para que puedas empezar:
Evaluación: Evalúa tu situación actual en materia de seguridad e identifica las áreas que necesitan mejoras. Commvault ofrece evaluaciones gratuitas para ayudarte a comprender tus necesidades específicas.
Implementación: Elige el método de implementación que mejor se adapte a tu entorno. Las opciones incluyen soluciones locales, en la nube o híbridas.
Configuración: Configura tus políticas y preferencias a través de la intuitiva consola de Commvault. Personaliza los ajustes para adaptarlos a las necesidades de tu empresa.
Formación: Familiariza a tu equipo de TI con las herramientas y Features de Commvault. Commvault ofrece formación y asistencia completas para garantizar una transición fluida.
Supervisión y mantenimiento: Supervisa periódicamente tus dispositivos finales y actualiza tus medidas de seguridad según sea necesario. Las soluciones de Commvault ofrecen alertas e informes en tiempo real para mantenerte informado.
Soluciones de Commvault para tu tranquilidad
Dado que las amenazas cibernéticas evolucionan constantemente, es fundamental contar con una solución de protección de terminales fiable y sólida. Commvault ofrece un enfoque integral, fácil de usar y escalable para la seguridad de los terminales, de modo que tus datos y dispositivos estén protegidos.
¿Estás listo para mejorar la protección de tus dispositivos finales? Obtén una prueba gratuita de 30 días de Commvault Cloud Backup and Recovery for Endpoints.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Nunca se insistirá lo suficiente en la importancia de contar con soluciones sólidas de protección de datos, especialmente para los organismos gubernamentales estatales y locales, así como para las instituciones educativas. Commvault ha obtenido la certificación «GovRAMP Authorized» para sus soluciones SaaS de ciberresiliencia. Junto con nuestras certificaciones «FedRAMP® High Authorized» y «FIPS 140-3 Validated», este logro consolida aún más nuestra posición como socio de confianza para las organizaciones del sector público de todo Estados Unidos.
¿Qué es GovRAMP?
GovRAMP, anteriormente conocido como StateRAMP, es una autoridad de referencia en materia de normas de seguridad en la nube para las administraciones estatales y locales. Ofrece un enfoque estandarizado para evaluar y autorizar los servicios en la nube, lo que ayuda a estas organizaciones a afrontar con confianza las complejidades de la seguridad en la nube.
La importancia de la autorización de GovRAMP
La obtención de la autorización GovRAMP en el nivel de referencia «High» demuestra nuestra capacidad para cumplir con las estrictas normas gubernamentales en materia de seguridad y gestión de riesgos. Al conseguir esta autorización, Commvault pone de manifiesto nuestro compromiso inquebrantable con la protección de datos y nuestra dedicación a fomentar la confianza en el sector público. Commvault destaca como el único proveedor de ciberesiliencia que cuenta con estas tres autorizaciones:
La certificación «Commvault Cloud GovRAMP Authorized» confirma que las administraciones estatales y locales, así como las instituciones educativas, obtienen:
La seguridad mejorada ayuda a proteger los datos frente a filtraciones y accesos no autorizados, de acuerdo con los más altos estándares de seguridad.
Garantíade verificación del cumplimiento de los exigentes requisitos normativos federales y estatales, lo que reduce el riesgo asociado al incumplimiento.
Confianza y credibilidad institucional entre los organismos públicos gracias al cumplimiento de normas de seguridad reconocidas y rigurosas.
Una adopción sin complicaciones, con un proceso simplificado de adquisición e implementación para los organismos que necesiten soluciones autorizadas por GovRAMP.
Mitigación de los riesgos operativos, financieros y de reputación asociados a las filtraciones de datos y a los problemas legales.
Innovación y flexibilidad gracias al uso de soluciones en la nube avanzadas y seguras para la resiliencia cibernética, que les permiten adelantarse a las amenazas emergentes.
Este año se cumplen dos décadas de colaboración entre Commvault e Hitachi Vantara: 20 años trabajando codo con codo para apoyar a las empresas en un contexto de cambios constantes y creciente complejidad.
Lo que comenzó como una alianza tecnológica se ha convertido en una colaboración de confianza centrada en ayudar a las organizaciones a mantenerse seguras, resilientes y preparadas para lo que está por venir. Desde empresas globales hasta startups innovadoras, ayudamos a los equipos a modernizar sus entornos de datos, ampliar sus operaciones y llevar a cabo la transformación digital de sus negocios con un rendimiento sólido y capacidades de ciberresiliencia líderes en el sector. Juntos, hemos creado soluciones profundamente integradas que permiten la continuidad del negocio.
Nuestras soluciones ayudan a las organizaciones a:
Prevenir y mitigar las amenazas cibernéticas
Eliminar los tiempos de inactividad y reducir al mínimo las interrupciones
Facilitar una recuperación rápida para garantizar la continuidad del negocio
Gestionar y proteger los datos en entornos híbridos
Brindemos por dos décadas de innovación y por nuestros más de 1.300 clientes comunes que confían en nosotros para su proceso de ciberresiliencia.
«Commvault e Hitachi Vantara mantienen una colaboración de larga duración, en la que trabajan conjuntamente para ofrecer soluciones avanzadas y de vanguardia en materia de ciberresiliencia. Nuestra colaboración ha dado lugar a numerosas innovaciones destinadas a mejorar la seguridad de los datos y la Readiness de las empresas globales. Estamos encantados de seguir impulsando nuestras nuevas ofertas tecnológicas junto con Hitachi Vantara en los próximos años». –Alan Atkinson, director de socios de Commvault
«Con motivo de la celebración de 20 años de innovación, Hitachi Vantara y Commvault han forjado una alianza de confianza centrada en ofrecer soluciones de protección y recuperación de datos de alto rendimiento, así como soluciones de ciberresiliencia de vanguardia. Proporcionamos a las empresas una seguridad de datos segura, escalable y fiable en 86 países y, juntos, hemos protegido más de 1 exabyte de datos. De cara al futuro, nos ilusiona seguir construyendo sobre este legado de éxito, ayudando a las organizaciones a liberar todo el potencial de sus datos, al tiempo que garantizamos su integridad y disponibilidad en los años venideros». —Greg Bucyk, vicepresidente de Socios Estratégicos y Alianzas de Hitachi Vantara
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
La ciberresiliencia es más que una simple palabra de moda: es un componente fundamental de la estrategia empresarial. Así lo afirma Rosa Kariger, una destacada experta en ciberseguridad, que recientemente participó junto al presidente y director ejecutivo de Commvault, Sanjay Mirchandani, en el podcast «Resilience Uncompromised». Rosa reflexiona sobre su experiencia como directora de seguridad de la información (CISO) en Iberdrola y en el ámbito de la ciberseguridad en el Foro Económico Mundial, y comparte valiosas ideas sobre cómo las organizaciones pueden fomentar una cultura de ciberresiliencia.
La ciberesiliencia como riesgo operativo
La ciberresiliencia no consiste únicamente en contar con sistemas sólidos de Recovery y de copias de seguridad. Se trata de garantizar que tu empresa pueda seguir funcionando y prestando los servicios esenciales incluso cuando tu infraestructura informática se vea comprometida. Rosa hace hincapié en que la ciberresiliencia debe integrarse en tu estrategia global de gestión de riesgos. Esto significa considerar la ciberseguridad como un factor estratégico que impulsa el negocio, y no solo como un reto técnico.
La importancia de la preparación
La preparación es una piedra angular de la resiliencia cibernética. Rosa destaca la necesidad de planificar escenarios, especialmente para situaciones en las que se podría perder por completo la conectividad. Es fundamental contar con un plan B para las funciones críticas de la empresa. Esto permite a tu organización mantener sus operaciones y seguir prestando servicio a tus clientes durante un incidente cibernético.
Responsabilidades y rendición de cuentas claras
Para crear una cultura de resiliencia cibernética es necesario establecer responsabilidades y obligaciones claras. Rosa señala que todos los empleados, especialmente aquellos que implementan tecnología, deben asumir la responsabilidad de la ciberseguridad de sus procesos. La ciberseguridad no debe ser responsabilidad exclusiva del CISO ni de los equipos de TI. Por el contrario, debe ser una responsabilidad compartida por toda la organización.
Se debe incentivar a los profesionales técnicos para que velen por la ciberseguridad, ya que son responsables de la calidad, la eficiencia y el coste de la tecnología con la que trabajan. Este enfoque integra la ciberseguridad en el núcleo de las operaciones empresariales y garantiza que no se trate como algo secundario.
El papel de la función de ciberseguridad
La función de ciberseguridad debe actuar como asesora y como segunda línea de defensa. Esto implica proporcionar orientación e información a la organización, mientras que las responsabilidades específicas en materia de ciberseguridad se integran en los equipos técnicos y operativos. De este modo, la función de ciberseguridad puede ofrecer perspectivas estratégicas y apoyo, contribuyendo a crear una organización más resiliente y segura.
Medidas prácticas para desarrollar la resiliencia cibernética
Crear una cultura de resiliencia cibernética no consiste únicamente en implementar tecnologías de seguridad avanzadas, sino en fomentar una mentalidad en la que todos los empleados comprendan la importancia de la ciberseguridad y asuman su responsabilidad al respecto. A continuación se ofrecen algunas medidas prácticas y ejemplos reales que pueden ayudar a las organizaciones a lograrlo:
Integrar el riesgo cibernético en la gestión global de riesgos: esto significa que los riesgos asociados al uso de la tecnología se identifican, se aceptan y se gestionan a todos los niveles. De este modo, los empleados están mejor preparados para hacer frente a los incidentes cibernéticos, lo que garantiza la continuidad de la actividad empresarial incluso cuando la tecnología falla.
Mejorar la preparación: Realizar simulacros periódicos de pérdida total de conectividad u otras interrupciones graves. Esto contribuye a aumentar la tolerancia de la organización ante los fallos. Por ejemplo, una entidad financiera podría simular una situación en la que se interrumpan todas las transacciones digitales y los empleados tengan que recurrir a procesos manuales para continuar con las operaciones.
Definir funciones y responsabilidades claras: hay que asegurarse de que todos los equipos, incluidas las funciones técnicas y operativas, tengan responsabilidades claras en materia de ciberseguridad. Esta responsabilidad distribuida motiva a todos a mantener la seguridad. Por ejemplo, en un entorno industrial, un ingeniero que trabaje en la digitalización de un proceso debería ser responsable de la ciberseguridad de dicho proceso, y no solo el CISO.
Impartir una formación adecuada: la formación es fundamental para que los empleados puedan gestionar los riesgos de ciberseguridad de forma eficaz. Los profesionales técnicos deben recibir formación para comprender y mitigar los riesgos de ciberseguridad en sus funciones específicas. De este modo, se garantiza que cuenten con los conocimientos necesarios y sean capaces de aplicar las medidas de protección necesarias.
Aplicar una estrategia de «continuidad»: elaborar un plan B para garantizar la continuidad de la actividad empresarial ante interrupciones en la infraestructura informática. Esto podría implicar disponer de sistemas de respaldo, procesos manuales o canales de comunicación alternativos. Por ejemplo, un centro sanitario podría contar con un plan para utilizar historiales en papel y registros manuales en caso de que su sistema de historiales médicos electrónicos dejara de funcionar.
Siguiendo estos pasos, las organizaciones pueden crear una cultura sólida de ciberresiliencia. Este enfoque ayuda a preparar a todo el mundo para gestionar incidentes cibernéticos, garantizar la continuidad de las actividades empresariales y proteger la información confidencial.
La resiliencia cibernética es un proceso, no un objetivo final. Al integrar la ciberseguridad en tus prácticas de gestión de riesgos, fomentar una cultura de responsabilidad y contar con una plantilla bien preparada e informada, puedes contribuir a crear una organización resiliente, preparada para afrontar cualquier reto. Mantente proactivo, mantente informado y mantén tu resiliencia.
More related posts
What Is ResOps – and Why Cyber Resilience Needs It
Jane Frankland, una veterana en ciberseguridad y defensora de las mujeres en el sector tecnológico, se unió recientemente a Darren Thomson en el podcast STRIVE para hablar sobre la brecha crítica que existe entre los equipos de TI y de seguridad. Con más de 28 años de experiencia en el sector, Jane aporta una perspectiva única, combinando su formación en arte y diseño con su profunda experiencia en ciberseguridad. Sus opiniones no solo son informativas, sino que también ofrecen soluciones prácticas para las organizaciones que buscan mejorar su nivel de seguridad.
La brecha entre TI y seguridad
Jane y Darren analizan en profundidad el problema, ya de larga data, de la brecha existente entre los equipos de TI y de seguridad. Aunque tanto el director de sistemas de información (CIO) como el director de seguridad de la información (CISO) tienen como objetivo apoyar a la empresa, sus objetivos suelen entrar en conflicto. El CIO se centra en la innovación y la transformación digital, impulsando a la organización hacia adelante con nuevas tecnologías y procesos. Por su parte, el CISO tiene la misión de reducir el riesgo y garantizar el cumplimiento normativo, lo que en ocasiones puede percibirse como un obstáculo para los objetivos del CIO.
Este conflicto puede dar lugar a que se perciba al CISO como un obstáculo, en lugar de como un facilitador. Jane señala que esta brecha existe desde hace muchos años y que se está agravando. Observa que, en ocasiones, los CIO destituyen a los CISO porque, al desempeñar sus funciones, ralentizan la misión del CIO. Esto pone de relieve la necesidad de una mayor coordinación y colaboración entre estas funciones.
Tender puentes
Jane propone varias estrategias para que estas funciones se coordinen mejor entre sí:
Proyectos colaborativos: Involucra tanto al director de sistemas de información (CIO) como al director de seguridad de la información (CISO) en iniciativas como la planificación de la recuperación tras un ciberataque y la aplicación de parches al sistema desde el principio. Esto permite integrar la seguridad en el proyecto desde el inicio, en lugar de que se considere como algo secundario.
Incentivos e indicadores clave de rendimiento (KPI) alineados: cuando ambos equipos trabajan con los mismos objetivos, se fomenta la colaboración y se promueve un enfoque de seguridad más cohesionado y eficaz.
Comprender el negocio: los CISO deben comprender el negocio y establecer relaciones con otras partes interesadas. Esto les ayuda a prestar un mejor servicio a la empresa y a evitar que se les considere un obstáculo. Jane destaca la importancia de que los CISO sean capaces de transmitir el valor de la seguridad a las partes interesadas sin conocimientos técnicos.
Definición de la tolerancia al riesgo: Las organizaciones deben definir su tolerancia al riesgo a nivel del consejo de administración. Esto proporciona un marco claro en el que pueden trabajar tanto el director de sistemas de información (CIO) como el director de seguridad de la información (CISO), y garantiza que la innovación y la seguridad estén alineadas.
Retos culturales y organizativos
Jane también comparte varias anécdotas que ponen de relieve los retos culturales y organizativos en materia de ciberseguridad. Menciona que la brecha entre el equipo de infraestructura informática y el equipo de seguridad ha sido un problema de larga data. Los objetivos contrapuestos del director de sistemas de información (CIO) y del director de seguridad de la información (CISO) pueden crear un ambiente tóxico en el que la seguridad se considere un obstáculo para el progreso.
Para hacer frente a estos retos, Jane aboga por un cambio cultural. Esto implica integrar la seguridad en la organización, en lugar de depender únicamente de la tecnología. Destaca la importancia de la coordinación entre los responsables y la necesidad de que el director de sistemas de información (CIO) y el responsable de seguridad de la información (CISO) estén en sintonía a nivel del consejo de administración.
El impacto y la defensa de Jane
La amplia experiencia y la trayectoria única de Jane la convierten en una voz valiosa dentro de la comunidad de la ciberseguridad. Es embajadora de la marca y ha sido reconocida en la Lista de Honores de Año Nuevo del Rey por sus contribuciones a este campo. Sus becas «IN Security» han ayudado a 442 mujeres, lo que ha supuesto un aumento significativo de los conocimientos sobre ciberseguridad y de la inclusión.
Su compromiso con la defensa de perspectivas diversas, y especialmente con el apoyo a las mujeres, queda patente en su trabajo. Jane anima a los profesionales que no pertenecen al ámbito de la seguridad a colaborar con los equipos de seguridad y a mejorar sus conocimientos sobre ciberseguridad. Esto no solo contribuye a reducir la brecha entre las tecnologías de la información y la seguridad, sino que también crea un entorno más relevante e inclusivo para todos.
Una hoja de ruta para salvar la brecha
La conversación de Jane y Darren en el podcast STRIVE ofrece consejos prácticos para las organizaciones que desean armonizar mejor sus funciones y responsables de TI y seguridad. Al fomentar la colaboración, perseguir objetivos comunes e integrar la seguridad en la organización, las empresas pueden crear un entorno más seguro e innovador. El compromiso de Jane con el fomento de la alfabetización cibernética y la inclusión subraya aún más la importancia de adoptar un enfoque integral en materia de ciberseguridad.