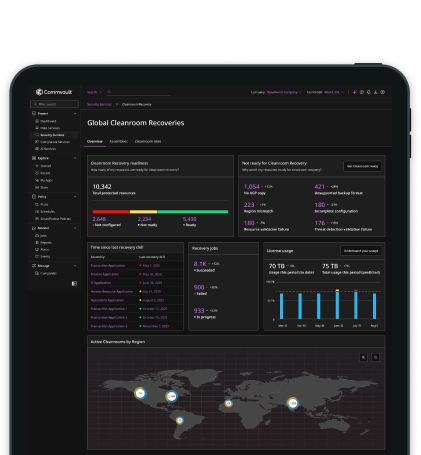
Pesquisas e orientações sobre segurança
Centro de Segurança
Pesquisas de segurança e orientações sobre ameaças da equipe de segurança da Commvault. Para acessar divulgações completas de CVE e avisos técnicos, consulte nossa documentação sobre Avisos de Segurança.
O panorama
O que mudou na forma como as vulnerabilidades são identificadas e divulgadas?

A detecção está mais rápida
Quase 48.000 CVEs foram publicados em 2025, cerca de 130 por dia.

O fluxo de alertas está diminuindo
O Banco de Dados Nacional de Vulnerabilidades passou a adotar um processamento seletivo e baseado em risco.

A janela de oportunidade está se fechando
Códigos de exploração funcionais agora podem surgir antes que uma correção seja amplamente implantada.
No Centro de Segurança
Comece sua jornada aqui
A janela entre a descoberta e a exploração está se fechando
O rápido aumento no número de vulnerabilidades e a detecção baseada em IA estão reduzindo o tempo entre a divulgação da vulnerabilidade e sua exploração ativa.
Rajiv Kottomtharayil, diretor de produtos, Commvault
IA e inovação
A janela entre a descoberta e a exploração está se fechando
O rápido aumento no número de vulnerabilidades e a detecção baseada em IA estão reduzindo o tempo entre a divulgação da vulnerabilidade e sua exploração ativa.
Rajiv Kottomtharayil, diretor de produtos, Commvault
A anatomia de um CVE: como a Commvault protege seus clientes
Um CVE é um identificador globalmente exclusivo para uma vulnerabilidade de software divulgada publicamente, permitindo que fornecedores, pesquisadores e especialistas em segurança se refiram à mesma falha de maneira consistente.
Werner Nel, Diretor de Experiência do Produto, Commvault
Resiliência cibernética e segurança de dados
A anatomia de um CVE: como a Commvault protege seus clientes
Um CVE é um identificador globalmente exclusivo para uma vulnerabilidade de software divulgada publicamente, permitindo que fornecedores, pesquisadores e especialistas em segurança se refiram à mesma falha de maneira consistente.
Werner Nel, Diretor de Experiência do Produto, Commvault
Learn more
Browse the latest security articles
Blog: Commvault’s Approach to Leveraging Frontier AI for Vulnerability Discovery
Nosso processo de avaliação rigoroso nos ajuda a nos antecipar às ameaças.
Read the blog
Blog: What JadePuffer Reveals About Who Holds the Keys
Recovery means knowing what your accounts and agents can reach, and whether they should.
Read the blog
Blog: The QTFY Advisory Is More Than a Threat Warning. It Is a Readiness Test
Why the latest joint advisory reinforces the need to test, validate, and prove resilience.
Read the blog
Blog: Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever
Por que a evolução do ransomware exige uma Recovery comprovada e alinhada aos objetivos da empresa.
Read the blog
Blog: Quando o teste ultrapassou os limites de contenção
O que sabemos até agora sobre o incidente envolvendo a OpenAI e a Hugging Face.
Read the blog
Confiança e Conformidade
Com o respaldo de uma certificação independente
Nossa postura em relação à conformidade é documentada e auditada de forma independente. View our full certifications andassurancedocumentation in theCentro de Confiança.
Perguntas frequentes
O que a Commvault está fazendo em relação aos testes de segurança assistidos por IA?
Avaliamos ativamente nossos produtos utilizando métodos assistidos por IA como parte de nosso programa estruturado de engenharia de segurança, em ambientes controlados pela Commvault, sob a mesma governança que todas as outras formas de teste.
Como a Commvault está se preparando para a detecção de vulnerabilidades impulsionada por IA?
Nosso programa foi projetado para ser independente de modelos e de ferramentas, de modo que possamos incorporar novos métodos dentro de uma estrutura de governança consistente.
A Commvault está utilizando esses modelos com segurança?
Sim. Toda a avaliação é realizada em hardware isolado ou na infraestrutura de nuvem gerenciada pela Commvault. O código-fonte nunca sai de nossas instalações, e cada resultado gerado pela IA requer confirmação humana antes de qualquer ação ser tomada.
Como a Commvault está ampliando o gerenciamento de vulnerabilidades para a era da IA?
Estamos investindo em uma infraestrutura de triagem e correção baseada em risco para que o processo de resposta possa se adaptar ao volume de detecções, e não apenas à detecção em si.
Tem alguma dúvida sobre um aviso de segurança ou algo a relatar?
Consulte nossos avisos de segurança ou entre em contato diretamente com nossa equipe.