Skip to content

In der heutigen schnelllebigen und sich ständig weiterentwickelnden Geschäftswelt suchen Unternehmen ständig nach Wegen, agil und anpassungsfähig zu bleiben. Dies veranlasst Unternehmen dazu, nach mehr Flexibilität bei ihren Softwarelösungen zu streben. Herkömmliche On-Premise-Software wird diesen Anforderungen oft nicht gerecht, was zum Aufstieg von Software-as-a-Service-Lösungen (SaaS) geführt hat. In diesem Blogbeitrag werden wir die Vorteile der durch SaaS gebotenen Flexibilität untersuchen und erläutern, wie sie die Arbeitsweise von Unternehmen revolutionieren kann.

Die durch SaaS gebotene Flexibilität bietet Unternehmen die Freiheit und Anpassungsfähigkeit, die sie von ihren Softwarelösungen erwarten. Im Gegensatz zu herkömmlicher On-Premise-Software basieren SaaS-Lösungen auf einer Cloud-Infrastruktur, sodass Unternehmen ihre Kapazitäten je nach Bedarf problemlos nach oben oder unten skalieren können. Tatsächlich verfolgen 89 % der Unternehmen eine Multi-Cloud-Strategie.1 Diese Skalierbarkeit ermöglicht es Unternehmen, sich schnell an veränderte Marktanforderungen anzupassen, neue Nutzer hinzuzufügen, in neue Märkte zu expandieren oder saisonale Schwankungen auszugleichen.

Überlegungen zu SaaS

Um die Flexibilität von SaaS-Lösungen zu nutzen, sind fünf wesentliche Faktoren zu berücksichtigen:

  1.  Es ist wichtig, einen SaaS-Anbieter zu wählen, der eine hochgradig skalierbare und zuverlässige Cloud-Infrastruktur bietet. Ein wesentlicher Vorteil von SaaS ist die ihm innewohnende Skalierbarkeit. Diese gewährleistet, dass die Software erhöhte Arbeitslasten bewältigen und den Nutzern einen unterbrechungsfreien Zugriff ermöglichen kann.
  2. Unternehmen sollten nach SaaS-Lösungen Ausschau halten, die jederzeit und überall Zugriff bieten. Vorbei sind die Zeiten, in denen man an einen bestimmten physischen Standort gebunden war, um auf wichtige Geschäftsanwendungen zugreifen zu können. Im vergangenen Jahr gaben 41,4 % der Cloud-Vorreiter an, dass sie aufgrund der gesamtwirtschaftlichen Lage verstärkt auf cloudbasierte Dienste zurückgreifen.2 Das bedeutet, dass Mitarbeiter von jedem Ort aus auf die Software und Daten zugreifen können, solange sie über eine Internetverbindung verfügen. Diese Flexibilität ermöglicht Remote-Arbeit, standortübergreifende Zusammenarbeit und steigert die Produktivität.
  3. Eine schnelle Bereitstellung und Aktualisierung sind entscheidend, um die Flexibilität von SaaS-Lösungen voll auszuschöpfen. SaaS-Lösungen lassen sich schnell bereitstellen – oft innerhalb weniger Stunden oder Tage –, sodass Unternehmen die Software schneller nutzen und von ihren Vorteilen profitieren können, was wiederum die Effizienz und Produktivität steigert. Darüber hinaus kümmern sich die SaaS-Anbieter um Updates und Wartung und stellen so sicher, dass Unternehmen stets Zugriff auf die neuesten Features und Sicherheitsverbesserungen haben, ohne dass es zu Unterbrechungen oder kostspieligen Aufwendungen für die Wartung lokaler Systeme kommt.
  4. Anpassbarkeit ohne Komplexität ist ein weiterer wichtiger Aspekt, den es zu berücksichtigen gilt. Flexibilität bei Software geht oft Hand in Hand mit Anpassbarkeit. Daher sollten Unternehmen nach SaaS-Lösungen suchen, die die Möglichkeit bieten, die Software an ihre spezifischen Geschäftsanforderungen anzupassen, ohne dass komplexe und kostspielige Anpassungen erforderlich sind. Auch hier erkennen wir einen Bedarf an diesem Grad an Anpassbarkeit, da 72 % der IT-Fachleute einen hybriden Ansatz verfolgen, bei dem öffentliche und private Clouds kombiniert werden Mit diesem Modell können Unternehmen die Software so konfigurieren, dass sie auf ihre individuellen Prozesse und Arbeitsabläufe abgestimmt ist, und so auf die von ihnen gewünschte Weise arbeiten, ohne dabei Abstriche bei der Funktionalität machen zu müssen.
  5. Integrations- und Kooperationsfunktionen sind unerlässlich, um die Flexibilität von SaaS-Lösungen voll auszuschöpfen. SaaS-Lösungen sollten APIs und Konnektoren bieten, die eine nahtlose Integration und den Datenaustausch mit anderen Systemen ermöglichen. Auf diese Weise können Unternehmen ein einheitliches Ökosystem aus Softwaretools schaffen, Prozesse optimieren und die Produktivität steigern.

Zusammenfassend lässt sich sagen, dass die durch SaaS gebotene Flexibilität Unternehmen in die Lage versetzt, sich schnell an veränderte geschäftliche Anforderungen anzupassen. Durch die Wahl einer SaaS-Lösung, die Skalierbarkeit, jederzeitigen Zugriff, schnelle Bereitstellung und Updates, Anpassungsmöglichkeiten sowie Integrationsfunktionen bietet, können Unternehmen die Flexibilität erreichen, die sie benötigen, um im dynamischen Geschäftsumfeld von heute erfolgreich zu sein. Die Einführung von SaaS ist nicht nur ein technologischer Wandel, sondern ein strategischer Schritt, um Ihr Unternehmen zukunftssicher zu machen und sein volles Potenzial auszuschöpfen.

Weitere Informationen zur Flexibilität von SaaS-Lösungen finden Sie in unserer Lösungsübersicht und in der Aufzeichnung unseres Webinars vom 3. Oktober, das Sie auf Abruf ansehen können.

Referenzen

1. Flexera-Bericht „State of the Cloud“, 2023 – 2. Google Cloud Brand Pulse-Umfrage, 2022 – 3. Google Cloud Brand Pulse-Umfrage, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Warum sollten Sie Ihre RTO senken?

Mit einem niedrigen RTO können Sie sicherstellen, dass der Geschäftsbetrieb für Ihre internen Abläufe und Ihre Kunden nur minimal oder gar nicht beeinträchtigt wird. Auch der Umsatz steht auf dem Spiel. Jede Sekunde, die vergeht, während Ihre Systeme ausgefallen sind und auf die Wiederherstellung warten, bedeutet Umsatzverlust. Der RTO steht in direktem Zusammenhang mit geringeren Umsatzverlusten.

Hier sind zwei verschiedene Möglichkeiten, wie Sie Cloud-Backup-as-a-Service nutzen können, um Ihre RTO effektiv zu verbessern und die Geschäftskontinuität bei Störungen jeglicher Art sicherzustellen.

1. Granulare Verwertung

Im Falle eines Datenverlusts oder einer Datenbeeinträchtigung ist die Geschwindigkeit, mit der Sie die Daten wiederherstellen können, der zentrale Aspekt Ihres RTO. Zwar ist die Wiederherstellung eines vollständigen Backup-Images eine Option für die Datenwiederherstellung, doch kann dies zu langen Verzögerungen und ausgedehnten Ausfallzeiten führen, da Sie auf die Wiederherstellung jeder einzelnen Datei warten müssen – unabhängig davon, ob diese geschäftskritisch ist oder nicht.

Granular file recovery is the better alternative to image recovery, as it allows you to perform both file-based and image-based recovery from a single backup run. This type of recovery enables you to identify and prioritize certain critical business data and workloads to shorten recovery time and ensure business continuity, instead of waiting for the entire instance to be recovered – which would result in a significant improvement in RTO.

2. Flexible Recovery

Die flexible Recovery steht in gewisser Weise im Zusammenhang mit der granularen Recovery. Bei der flexiblen Recovery können Sie die Daten auf einem beliebigen Konto in einer beliebigen Region wiederherstellen. Das bedeutet: Sollte ein Konto oder eine Region ausfallen, können Sie die Daten auf einem anderen Konto oder in einer anderen Region wiederherstellen, die nicht betroffen sind, und den Betrieb schnell wieder aufnehmen – was zweifellos zur Optimierung der RTO beiträgt.

Optimieren Sie das Recovery Time Objective mit der branchenweit besten Cloud-Backup-Lösung

Die Planung von Recovery-Maßnahmen ist für Unternehmen unerlässlich, die die Geschäftskontinuität bei böswilligen Angriffen und ungeplanten Störungen der internen Infrastruktur sicherstellen möchten. Die Festlegung einer optimierten (d. h. verkürzten) Wiederherstellungszeit (RTO) ist ein wesentlicher Bestandteil des Schutzes Ihres Unternehmens und Ihrer Endnutzer.

Die branchenführenden Funktionen zur schnellen Recovery von Clumio, die von Grund auf für die Cloud entwickelt wurden, nutzen granulare Recovery, inkrementelle Backups auf Dauer und flexible Recovery-Möglichkeiten, um moderne Unternehmen mit schnellen und effizienten Datenwiederherstellungen auszustatten, die die RTO optimieren und die Geschäftskontinuität bei jeder Art von Notfall gewährleisten.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Zwar bieten die AWS-Backup-Dienste zweifellos zahlreiche Vorteile hinsichtlich ihrer Vielseitigkeit, doch weisen sie auch gewisse Mängel auf, die verhindern, dass sie eine umfassende Lösung darstellen – ganz zu schweigen davon, dass sie nur eine marginale Kontrolle über die Cloud-Kosten ermöglichen.

Hier sind fünf der größten Herausforderungen, die sich bei der alleinigen Nutzung von AWS-Backups ergeben.

Fünf häufige Herausforderungen bei der Nutzung von AWS Backup

Kein Schutz vor Ransomware

Ransomware ist zu einer allgegenwärtigen Bedrohung für Unternehmen aller Art und Größe geworden, wobei die Kosten bis 2025 voraussichtlich 10,5 Billionen US-Dollar pro Jahr erreichen werden. Sicherheitsexperten schätzen, dass alle 11 Sekunden ein Ransomware-Angriff stattfindet. Wie können Sie Ihre Daten wirksam schützen und im Idealfall einen Ransomware-Angriff gänzlich vermeiden? Oder sogar sicherstellen, dass Sie sich nach einem Angriff schnell wieder erholen können?

Wenn Unternehmen AWS Backup zum Schutz von Datenquellen wie S3, EC2, EBS und RDS nutzen, werden automatisch Snapshots erstellt und im selben Konto wie die Primärdaten gespeichert, sodass keine Trennung zwischen den Primärdaten und den Snapshots besteht.

Das bedeutet: Wenn ein Hacker Zugriff auf das Hauptkonto erlangt, kann er die Snapshots problemlos manipulieren, bevor er sich die eigentlichen Daten vornehmen kann.

Sobald die Primärdaten kompromittiert wurden, gibt es keine Backups mehr, aus denen eine Wiederherstellung möglich wäre – die Daten des Unternehmens sind vollständig gesperrt. Das Unternehmen ist nun den Hackern ausgeliefert, die die Daten möglicherweise auch nach Erhalt des Lösegeldes behalten oder vernichten.

Lange Erholungszeiten

Die Datensicherung ist nicht der einzige Aspekt des Datenschutzes; die Datenwiederherstellung ist ebenso wichtig. Wenn die Primärdaten eines Unternehmens beschädigt werden – sei es durch böswillige Akteure oder durch einen Datenausfall –, muss es über eine Möglichkeit verfügen, die Daten so schnell wie möglich wiederherzustellen, um erhebliche Beeinträchtigungen der Geschäftskontinuität und der Endnutzer zu vermeiden.

Der Mangel an Transparenz bei Snapshots kann zu kostspieligen Verzögerungen bei der Recovery führen. Ohne eine präzise, granulare Recovery kann die Recovery von Daten aus einem AWS-Backup sehr viel Zeit in Anspruch nehmen, da es ein komplexer Prozess ist, festzustellen, welche Daten in welcher Reihenfolge wiederhergestellt werden müssen.

Eingeschränkte Sicht

Die mangelnde Transparenz hinsichtlich der Snapshots innerhalb von AWS wirkt sich nicht nur auf die Recovery-Zeit aus, sondern kann auch den Nachweis der Backup-Compliance gegenüber Wirtschaftsprüfern und Versicherern erschweren. Darüber hinaus ist die Einhaltung einheitlicher Richtlinien für alle Anwendungen und Konten schwierig und zeitaufwendig, wenn nur begrenzte Transparenz hinsichtlich der Snapshots besteht.

Zusätzliche Komplexität

Die standardmäßigen Funktionen von AWS Backup können zu anhaltenden Komplexitäten führen, die ständige Aufmerksamkeit seitens der IT-Teams und deren Ressourcen erfordern. So müssen IT-Teams beispielsweise regelmäßig komplexe Skripte erstellen, um fehlende Funktionen in ihre Datensicherungslösung zu integrieren.

Solche Szenarien stehen dem eigentlichen Ziel des Cloud-Computing entgegen, nämlich die Geschwindigkeit und Flexibilität der Cloud zu nutzen. Wenn Sie ständig zusätzliche Ressourcen aufwenden müssen, nur um den reibungslosen Betrieb des AWS-Cloud-Backups zu gewährleisten, arbeiten Sie nicht effizient.

Unvorhersehbare Kosten

Neben der Gewährleistung eines zuverlässigen und sicheren Systems für Backup and Recovery setzen Unternehmen auch auf Cloud-Backups, um Kosteneinsparungen zu erzielen. Auf den ersten Blick mögen die Gesamtbetriebskosten (TCO) bei AWS-Backups angemessen erscheinen, doch die Ausgaben können sich mit der Zeit summieren – manchmal sogar exponentiell.

Dies ist auf den standardmäßigen Replikations- und Speichervorgang für Snapshots im Rahmen der AWS-Sicherung zurückzuführen. Snapshots werden zur langfristigen Aufbewahrung kontoübergreifend repliziert, was zu höheren Sicherungskosten führt.

Zusätzliche Auszahlungsgebühren für kontoübergreifende Überweisungen können diese Kosten noch weiter in die Höhe treiben, was im Laufe der Zeit zu einer regelrechten Kostenexplosion führen kann, die viele Unternehmen unvorbereitet trifft.

Warum Clumio die Lösung für die Herausforderungen bei AWS-Backups ist

Clumio wurde speziell entwickelt, um die vielfältigen Herausforderungen zu bewältigen, denen Unternehmen bei der Nutzung von AWS-Backups begegnen können. Die cloudnative Plattform ermöglicht AWS-Backup and Recovery über eine intuitive Benutzeroberfläche, für deren Betrieb keine zusätzliche Hardware oder Software erforderlich ist.

Mit Clumio profitieren Unternehmen von folgenden Vorteilen:

  • Erstklassige Sicherheit durch luftisolierte und unveränderliche Backups, die durchgehend verschlüsselt sind – zum Schutz vor Bedrohungen wie Ransomware und böswilligen Akteuren
  • Schnelle Recovery dank eines granularen Ansatzes, der Sicherungsdateien zügig ausfindig macht und wiederherstellt und die Recovery-Zeit von mehreren Stunden auf nur wenige Minuten verkürzen kann
  • Besserer Überblick über Ihre Datenschutzkonzepte und den Compliance-Status, um sicherzustellen, dass Sie die geschäftlichen Anforderungen erfüllen
  • Einfachere Verwaltung von Backups dank Features wie globalen Richtlinien und Schutzgruppen, die die langfristige Datenaufbewahrung sowie die Datenklassifizierung automatisieren
  • Geringere Gesamtbetriebskosten (TCO), da keine zusätzlichen Ressourcen mehr installiert, keine Ausgangsgebühren mehr gezahlt, keine zusätzlichen IT-Ressourcen mehr für die Verwaltung des Prozesses bereitgestellt und keine Spiegelkopien von Snapshots mehr erstellt werden müssen – wodurch die Backup-Kosten um bis zu 50 % gesenkt werden

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

„EC2-Other“ ist eine Kostenkategorie in der AWS-Abrechnung, die verschiedene nutzungsabhängige Dienstarten umfasst, darunter Datenübertragung, EBS-Volumes und Snapshots, elastische IP-Adressen sowie NAT-Gateways. Kunden können diese Kategorie nutzen, um die Gesamtkosten für den Betrieb von EC2-Instanzen zu berechnen, wobei die festen stündlichen Betriebskosten der Instanzen nicht berücksichtigt werden. Ein Verständnis von „EC2-Other“ ist entscheidend, um die einzelnen darin enthaltenen Kostenkategorien zu identifizieren, damit Sie die Nutzung Ihrer EC2-Instanzen effizient optimieren und unnötige Kosten reduzieren können.

EC2 – Sonstiges verstehen

Wenn es um Cloud Computing geht, ist die Amazon Elastic Compute Cloud (EC2) eine der beliebtesten Optionen auf dem Markt. EC2 bietet eine Vielzahl von Vorteilen, darunter Kosteneinsparungen, Flexibilität und Zugänglichkeit. Um jedoch das Beste aus Ihrer Instanz herauszuholen, ist es wichtig, die verschiedenen Arten von EC2-Instanzen sowie die damit verbundenen Abrechnungs- und Kostenkategorien zu verstehen.

Schauen wir uns zunächst „EC2-Other“ genauer an. Diese Kostenkategorie wurde von Amazon eingeführt und ist für intensive EC2-Nutzer oft die zweitgrößte Kostenkategorie auf einer AWS-Rechnung. Sie umfasst verschiedene dienstbezogene Nutzungstypen wie Datenübertragung, elastische IP-Adressen, EBS-Volumes und Snapshots, NAT-Gateways und mehr. Im Wesentlichen umfasst „EC2-Other“ alle Kosten, die mit dem Betrieb Ihrer EC2-Instanzen verbunden sind, mit Ausnahme der festen stündlichen Betriebskosten für die Instanzen.

Um eine Analogie zu ziehen: Stellen Sie sich die stündlichen Betriebskosten einer EC2-Instanz so vor, als würden Sie eine Wohnung mit einer festen monatlichen Miete mieten. Im Vergleich dazu würden unter „EC2-Sonstiges“ alle anderen monatlichen Ausgaben wie Nebenkosten (Strom, Wasser, Gas), Gebühren für Kabel- oder Internetanschluss sowie etwaige zusätzliche Wartungsgebühren fallen.

Es kann schwierig sein, zu verstehen, wie AWS die Gesamtkosten für EC2 ausweist, da verschiedene Berichtstools die Kosten auf unterschiedliche Weise darstellen. Es ist jedoch entscheidend, Ihre Nutzung zu verfolgen und Ihre Ausgaben zu überwachen, damit Sie einzelne Kostenkategorien innerhalb von „EC2-Other“ herausfiltern können. Zwei Kategorien, anhand derer Kunden die Gesamtkosten für den Betrieb ihrer EC2-Instanzen ermitteln können, sind „EC2-Instances“ und „EC2-Other“.

Nachdem wir nun ein grundlegendes Verständnis davon haben, was „EC2-Other“ in einer AWS-Rechnung bedeutet, wollen wir uns nun näher mit den verschiedenen verfügbaren EC2-Instanztypen befassen.

Arten von EC2-Instanzen

Amazon bietet verschiedene Instanztypen an, die auf die individuellen Bedürfnisse der Nutzer zugeschnitten sind. Innerhalb dieser Kategorien gibt es unterschiedliche Instanzgrößen und Preisoptionen.

So bieten beispielsweise die „General Purpose Burstable“-Instanzen, wie der Name schon sagt, ein ausgewogenes Verhältnis zwischen Rechenleistung, Arbeitsspeicher, CPU und Netzwerkbandbreite. Die Instanzfamilien T3 und M6g gehören zu dieser Kategorie. Wenn Sie Workloads mit unregelmäßigen Nutzungsmustern haben, könnten diese Instanzen eine hervorragende Wahl sein.

Im Gegensatz dazu eignen sich für Hochleistungs-Computing-Workloads eher rechenoptimierte Instanzen, die in den Familien C6g und C5n erhältlich sind. Diese Instanzen verfügen über maßgeschneiderte Prozessoren und große Speicherkapazitäten.

Speicheroptimierte Instanzen eignen sich ideal für Workloads, die umfangreiche Datenbearbeitung und hohe Rechenleistung erfordern. Dazu gehören die Instanzen R5a und R6g. Nutzer können bis zu 768 GB nutzen, um ihre Big-Data-Anwendungen zu unterstützen.

Als Nächstes kommen die speicheroptimierten Instanzen (I3en) an die Reihe, die sich perfekt für datenintensive Aufgaben im Petabyte-Maßstab eignen.

Nicht zuletzt kombinieren GPU-basierte Instanzen die CPU-Leistung von EC2 mit GPUs, die speziell für das ML-Training oder das Rendering entwickelt wurden.

Natürlich könnte man einwenden: Warum sollte man sich mit all diesen verschiedenen Typen beschäftigen? Auch wenn es zunächst überwältigend erscheinen mag, hilft Ihnen das genaue Verständnis Ihres Anwendungsfalls dabei, Kosten zu sparen und gleichzeitig eine optimale Leistung zu gewährleisten. So ist beispielsweise die Ausführung von Batch-Jobs mit den Optionen „Standard“ oder höher deutlich kostengünstiger, als mehrere On-Demand-Instanzen zu starten, um dieselbe Rechenleistung zu einem höheren Preis zu erzielen.

Da Unternehmen zunehmend auf virtualisierte Umgebungen setzen, ist es in den letzten Jahren immer wichtiger geworden, zu verstehen, welcher EC2-Instanztyp für eine bestimmte Arbeitslast geeignet ist. Im nächsten Abschnitt werden wir uns genauer ansehen, wie sich die einzelnen Instanztypen hinsichtlich Leistung und Features unterscheiden, damit Sie eine fundierte Entscheidung treffen können, welche Lösung für Ihre spezifischen geschäftlichen Anforderungen am besten geeignet ist.

  • Amazon bietet eine Reihe von EC2-Instanzen an, aus denen Nutzer je nach ihren spezifischen Anforderungen an die Arbeitslast auswählen können. Jeder Instanztyp verfügt über eigene, einzigartige Features und Fähigkeiten, die darauf ausgelegt sind, die Leistung zu optimieren und gleichzeitig die Kosten zu minimieren. Für Unternehmen ist es wichtig, ihre genauen Anwendungsfälle zu kennen, um den EC2-Instanztyp auszuwählen, der ihren geschäftlichen Anforderungen am besten entspricht. Auf diese Weise können sie eine optimale Leistung sicherstellen und gleichzeitig unnötige Kosten vermeiden.

AWS-Abrechnung und Kostenkategorien

Amazon Elastic Compute Cloud (EC2) ist einer der weltweit am häufigsten genutzten Cloud-Computing-Dienste. Mit EC2 haben Nutzer Zugriff auf eine breite Palette virtueller Maschinen, sogenannter „Instanzen“, mit denen sie Softwareanwendungen ausführen, Daten speichern und andere Rechenaufgaben in der Cloud erledigen können. Wie bei jedem Cloud-Dienst ist es jedoch entscheidend, die mit der Nutzung von EC2 verbundenen Kosten zu verstehen, um die Ausgaben zu verwalten und die Nutzung zu optimieren.

Die AWS-Abrechnung und die Kostenkategorien sind ein wesentlicher Aspekt für die effektive Nutzung von EC2. Amazon hat spezielle Kostenkategorien entwickelt, um den Nutzern einen klaren Überblick darüber zu verschaffen, wie viel sie für verschiedene Arten von EC2-Instanzen und damit verbundene Dienste ausgeben. Durch diese Aufschlüsselung der Kosten können Nutzer wertvolle Einblicke in ihre Nutzungsmuster gewinnen, Möglichkeiten zur Kosteneinsparung identifizieren und ihre allgemeine Erfahrung mit EC2 optimieren.

Bei EC2 gibt es zwei Hauptkostenkategorien: „EC2-Instanzen“ und „EC2 – Sonstiges“. Zu den EC2-Instanzen gehören die stündliche Gebühr für den Betrieb einer Instanz sowie etwaige zusätzliche Kosten für Datenübertragung oder -speicherung, die mit dieser Instanz verbunden sind. Das Preismodell für diese Instanzen hängt von Faktoren wie Standort, Betriebssystem, Instanztyp und Nutzungsmuster ab.

„EC2-Other“ ist eine von Amazon eingerichtete separate Kostenkategorie, die bei intensiver EC2-Nutzung die zweitgrößte Kostenkategorie auf Ihrer AWS-Rechnung darstellen könnte. Sie umfasst eine Reihe von nutzungsbezogenen Dienstleistungen wie Datenübertragung, EBS-Volumes und -Snapshots, elastische IP-Adressen, NAT-Gateways und vieles mehr. Es ist entscheidend zu verstehen, welche Kosten unter diese Kategorie fallen, um zu ermitteln, wo genau Ihre Ausgaben innerhalb dieser Gruppe liegen.

Die AWS-Berichtstools zeigen die gesamten EC2-Kosten auf unterschiedliche Weise an, da es je nach verwendetem Tool verschiedene Methoden zur Berechnung der gesamten EC2-Kosten gibt. Eine von Cost Explorer berechnete Kennzahl heißt „EC2-Other expenditure“ und ermittelt die Gesamtkosten für den Betrieb Ihrer EC2-Instanzen, wobei die festen stündlichen Betriebskosten der Instanzen nicht berücksichtigt werden. Dies kann AWS-Nutzern dabei helfen, die mit verschiedenen Aktivitäten verbundenen Ausgaben zu ermitteln, ohne sich in den Details einzelner Nutzungsvorgänge zu verlieren.

Vorteile der Nutzung von EC2-Other

„EC2-Other“ bietet mehrere Vorteile, die es zu einem wesentlichen Bestandteil jeder Cloud-Computing-Strategie machen. Zu den wichtigsten Vorteilen zählen Kosteneinsparungen und Flexibilität. Wenn Nutzer verstehen, wie sie einzelne Kostenkategorien innerhalb von „EC2-Other“ isolieren können, lassen sich durch die Optimierung der Nutzung von EC2-Instanzen in der Cloud Kosten einsparen. Wenn ein Nutzer beispielsweise ein ungenutztes NAT-Gateway oder eine ungenutzte elastische IP-Adresse identifiziert, kann er diese Dienste entfernen und so entsprechende Kosten einsparen.

Neben Kosteneinsparungen bietet „EC2-Other“ den Nutzern verbesserte Sicherheits- und Zugangsfeatures. Zugängliche Speichervolumes und Snapshots ermöglichen flexiblere Backup-Lösungen, während Elastic IPs zuverlässige Möglichkeiten für Failover und Disaster Recovery bieten. Dieses Maß an Redundanz stellt einen hervorragenden Schutz vor kostspieligen Ausfällen oder Störungen dar, die zu inkonsistenten Ergebnissen, Produktivitätsverlusten oder sogar potenziellen Datenverlusten führen könnten.

Ein weiterer entscheidender Vorteil der Nutzung von „EC2-Other“ ist die Möglichkeit, Nutzungsdaten weiter zu analysieren. Die Nutzungsgruppen gliedern die einzelnen Typen nach ihrem Verwendungszweck auf und bieten so einen klaren Überblick darüber, wie viel in den einzelnen Bereichen ausgegeben wird. Dies ermöglicht eine äußerst präzise Optimierung des Gesamtsystems, indem Sie zwischen der Gesamtsicht Ihrer EC2-Nutzung und der detaillierten Betrachtung einzelner, besonders zu beachtender Nutzungsaspekte wechseln können.

Durch den Einsatz von Tools wie der Gruppierung von Kaufoptionen können Nutzer, die bereits AWS Reserved Instances erworben haben, ihre Nutzungsmuster weiter optimieren und ihre Gesamtkosten senken, indem sie die Abdeckung der Reserved Instances auf der Grundlage der tatsächlichen Auslastung anstelle der prognostizierten Auslastung anpassen.

  • Im Jahr 2023 wurde berichtet, dass EC2-Dienste etwa 55 % des gesamten AWS-Umsatzes ausmachten, weshalb es von entscheidender Bedeutung ist, Einblicke in die damit verbundenen Kosten zu gewinnen.
  • Die Kosten für „Amazon EC2 – Sonstiges“ machen in der Regel etwa 10 bis 20 Prozent der gesamten EC2-bezogenen Ausgaben auf der AWS-Rechnung eines durchschnittlichen Nutzers aus.
  • Eine aktuelle Studie schätzt, dass die Analyse und Optimierung der „EC2-Other“-Kosten für Amazon-EC2-Nutzer mit hohem Datenvolumen, die effiziente Verwaltungsstrategien anwenden, potenziell zu durchschnittlichen Einsparungen von 15 % bis 30 % führen könnte.

Kosteneinsparungen und Flexibilität

Einer der größten Vorteile des Cloud Computing sind Kosteneinsparungen. Amazon EC2-Other bietet zahlreiche Möglichkeiten zur Kosteneinsparung, mit denen Sie Ihre AWS-Ausgaben optimieren und letztendlich Ihre AWS-Rechnung senken können.

Bei „EC2-Other“ zahlen Sie beispielsweise nur für das, was Sie tatsächlich nutzen. Anstatt Hardware und Infrastruktur im Voraus anzuschaffen, was kostspielig sein kann, können Sie einfach nur die Ressourcen mieten, die Sie für den Betrieb Ihrer Anwendungen benötigen. Dies gibt Ihnen die Flexibilität, die Kapazitäten je nach Bedarf zu erhöhen oder zu verringern, ohne dabei Ihr Budget zu sprengen.

Eine weitere Möglichkeit, mit EC2-Other Kosten einzusparen, bieten Reserved Instances oder Spot Instances. Reserved Instances bieten Rabatte auf die Nutzung und gleichzeitig Flexibilität hinsichtlich Instanztypen, Betriebssystemen und Tenancy-Optionen. Spot Instances bieten noch größere Rabatte, werden jedoch für nicht kritische Anwendungen empfohlen, deren Start- und Endzeiten flexibel sind.

Dies bietet nicht nur erhebliche Kosteneinsparungen, sondern sorgt durch die Möglichkeit, die Kapazitäten problemlos nach oben oder unten anzupassen, auch für ein hohes Maß an Flexibilität. Sie können die Kapazität bei einem plötzlichen Nachfrageschub schnell erhöhen oder Ihre Rechenumgebung in Zeiten geringerer Auslastung verkleinern.

Angenommen, Sie betreiben eine E-Commerce-Website und rechnen im Rahmen einer bevorstehenden Verkaufsaktion mit einem starken Anstieg der Besucherzahlen. Mit „EC2-Other“ müssen Sie sich keine Gedanken darüber machen, ob für die kommende Woche genügend Ressourcen zur Verfügung stehen, sondern können während der Spitzenzeiten einfach nach Bedarf zusätzliche Instanzen hochfahren und diese anschließend wieder herunterfahren. So stellen Sie sicher, dass Sie bei Bedarf genau die richtigen Ressourcen zur Verfügung haben, ohne in Zeiten ohne Spitzenauslastung für unnötige Instanzen bezahlen zu müssen.

All diese Features machen Amazon EC2-Other zu einer beliebten Wahl bei Cloud-Nutzern, die Kosten einsparen und gleichzeitig die Flexibilität ihrer Infrastruktur erhöhen möchten.

Sicherheit und Barrierefreiheit

AWS hat sich stets an branchenübliche Sicherheitsstandards gehalten, um einen sicheren Zugriff auf seine Dienste zu gewährleisten. Amazon EC2-Other untermauert diese bewährten Verfahren durch sichere, isolierte Netzwerkverbindungen, Features zur automatischen Skalierung, die vor Systemausfällen schützen, und vieles mehr.

EC2-Other bietet zudem eine detaillierte Steuerung des Zugriffs auf Instanzen und andere Ressourcen. So können Sie beispielsweise mithilfe von Sicherheitsgruppen Regeln für den ein- und ausgehenden Datenverkehr Ihrer Instanzen festlegen, Netzwerkzugriffslisten konfigurieren, um bestimmten IP-Adressen oder CIDR-Blöcken den Zugriff zu gewähren oder zu verweigern, und Amazon VPCs (Virtual Private Clouds) nutzen, um isolierte Netzwerke für Ihre Instanzen zu erstellen.

Gleichzeitig ist EC2-Other von überall auf der Welt aus sehr gut erreichbar. So können Sie beispielsweise eine Instanz auf einem Cloud-Server in Singapur starten und deren Anwendungen problemlos von New York aus ausführen. Sie können auch über die AWS Management Console auf Ihre Instanzen zugreifen – eine Weboberfläche, die Ihnen die volle Kontrolle über die Einstellungen Ihrer Instanzen, Leistungskennzahlen, Speicherauslastung und vieles mehr bietet.

Genauso wie der Tresorraum einer Bank sowohl Sicherheit als auch Zugänglichkeit bietet – Schlösser schützen Wertgegenstände, während Schalterangestellte berechtigten Personen den Zugriff auf ihre Konten ermöglichen –, schützt das Gleichgewicht zwischen Sicherheit und Zugänglichkeit bei „EC2-Other“ die Datenbestände der Nutzer und ermöglicht gleichzeitig die parallelen Arbeitsabläufe ihrer Teams.

Darüber hinaus gewährleistet EC2-Other Sicherheit durch die Verschlüsselung von Daten sowohl im Ruhezustand als auch während der Übertragung. Sie können Elastic Block Store (EBS)-Volumes oder Snapshots entweder mit von AWS-KMS (Key Management Service) verwalteten Schlüsseln oder mit Kunden-Hauptschlüsseln verschlüsseln. Dies bietet einen zusätzlichen Schutz für vertrauliche Daten bei der Übertragung an verschiedene Parteien über externe Protokolle wie HTTPS oder SSH.

Analyse der EC2-Sonstigen Kosten

Die Analyse der Kosten unter „EC2 – Sonstiges“ ist unerlässlich, um die Gesamtkosten für EC2 zu verstehen, die alle Betriebskosten einer EC2-Instanz mit Ausnahme der festen stündlichen Betriebskosten der Instanz umfassen. „EC2 – Sonstiges“ umfasst eine Reihe von Nutzungstypen wie Datenübertragung, EBS-Volumes und Snapshots, elastische IP-Adressen sowie NAT-Gateways. Die Identifizierung einzelner Kostenkategorien innerhalb von „EC2 – Sonstiges“ kann jedoch aufgrund der unterschiedlichen Darstellungsweisen der Gesamtkosten für EC2 in den AWS-Berichtstools eine Herausforderung darstellen.

Um einzelne Kostenkategorien innerhalb von „EC2 – Sonstiges“ zu isolieren, ist es entscheidend, die drei logischen Kategorien der EC2-Kosten zu verstehen: Existenzkosten, Nutzungskosten und Kosten für Unterressourcen. Existenzkosten sind Kosten, die anfallen, solange eine EC2-Instanz läuft, unabhängig davon, wie stark sie ausgelastet ist. Nutzungskosten sind Kosten, die anfallen, wenn eine Instanz über ihre festen Stundenkosten hinaus genutzt wird. Schließlich entstehen Kosten für Unterressourcen aufgrund zusätzlicher Dienste, die mit einer Instanz verknüpft sind.

Betrachten wir beispielsweise eine Situation, in der ein Unternehmen einen rund um die Uhr laufenden Webserver auf einer m5.large-Instanz in der Region „US East“ betreibt. In diesem Fall entsprechen die Vorhalte-Kosten dem Stundensatz, den Amazon für die Aufrechterhaltung dieser Instanz im Online-Betrieb für 730 Stunden pro Monat (24 × 30 Tage) berechnet. Die Auslastungskosten für diese Situation lassen sich anhand der Herkunftsregionen des eingehenden Datenverkehrs ermitteln. In Zeiten mit hohem Datenverkehr – beispielsweise aus Russland oder China statt von der Zielgruppe in der Region „US East“ – könnte übermäßiger Datenverkehr zu überhöhten Auslastungsgebühren führen.

Der Kostenverteilungsbericht von AWS zeigt die Nutzungskosten für jede Nutzungsart innerhalb jeder Dienstkategorie separat an. Im Gegensatz dazu fasst der Cost Explorer diese Gebühren in übergeordnete Kategorien wie „Datenübertragung“ oder „Elastic IP-Adressen“ zusammen und lässt dabei spezifische nutzungsbezogene Gebühren wie „VPC Peering – In und Out“ oder „Public IP – In und Out“ außer Acht.

Ein Verständnis der einzelnen Kostenarten trägt wesentlich dazu bei, dass Unternehmen die Zusammensetzung ihrer EC2-Rechnungsbeträge nachvollziehen können, wodurch sie unnötige Kosten erkennen und ihre Nutzung optimieren können.

Nutzung, Vorhandensein und Kosten für Teilressourcen

Bevor Sie Ihre Kosten mit „EC2-Other“ senken, sollten Sie sich zunächst darüber im Klaren sein, wie Amazon Ihnen seine Dienste in Rechnung stellt.

Wie bereits erwähnt, unterteilt AWS die Kosten je nach dem jeweiligen Dienst in verschiedene Kategorien. Eine dieser Kategorien ist „EC2-Sonstiges“. Wenn Sie sich die einzelnen Kostenkategorien innerhalb von „EC2-Sonstiges“ ansehen, erhalten Sie einen Überblick darüber, welche Dienste die höchsten Kosten verursachen und wo Sie kostensparende Optimierungen vornehmen können.

Im nächsten Abschnitt werden wir uns eingehend mit diesen einzelnen Kategorien befassen und dabei insbesondere darauf eingehen, wie man sie im Hinblick auf eine Kostenoptimierung identifizieren und isolieren kann.

So finden Sie den richtigen EC2-Other-Typ für Ihre Anforderungen

Optimierung der Nutzung von „EC2 – Sonstiges“

Die Nutzungskosten sind eine der einzelnen Kategorien unter „EC2 – Sonstiges“. Amazon berechnet diese auf der Grundlage der Netzwerknutzung und des Datenverbrauchs von Instanzen, die ihre festen stündlichen Betriebskosten überschreiten. Im Gegensatz dazu umfassen die Standby-Kosten die Kosten, die für eine Instanz anfallen, wenn diese nicht aktiv genutzt wird, aber online bleibt und auf Anfragen wartet. Schließlich handelt es sich bei den subressourcenbezogenen Gebühren um Kosten, die als zusätzliche, nutzungsbezogene Dienste im Zusammenhang mit einer Instanz anfallen.

Um die Nutzungskosten pro Vorgang von anderen Kostenarten wie Vorhaltungskosten oder Kosten im Zusammenhang mit Unterressourcen zu unterscheiden, analysieren Sie die Werte in der Spalte „lineItem/Operation“ Ihres AWS Cost Explorer-Berichts. Einige Werte stehen für Vorhaltungskosten, wie beispielsweise „RunningHours:C5“ bei On-Demand-Nutzung, während andere Nutzungskosten anzeigen, wie beispielsweise „VPCPeering-In“ und „VPCPeering-Out“ oder „PublicIP-In“ und „PublicIP-Out“.

Manche Unternehmen könnten argumentieren, dass eine Aufschlüsselung einzelner Kategorien innerhalb von „EC2 – Sonstiges“ wenig Sinn macht, da diese Kategorien miteinander interagieren. Ein hoher Datenverkehr zu einer EC2-Instanz – beispielsweise beim Versenden großer Dateien oder beim Sichern von Datenbanken – führt zu höheren Nutzungsgebühren für Elastic IP und NAT-Gateways, was unerwartete Rechnungen zur Folge haben kann. Daher lässt sich eine bessere Optimierung eher durch die Analyse der Gesamtkosten erreichen als durch den Versuch, einzelne Kategorien innerhalb dieser zu unterteilen.

Die Analyse der „EC2-Sonstige“-Kosten gleicht einem Puzzle, bei dem die Teile präzise zusammengesetzt werden müssen, um ein vollständiges Bild zu erhalten. Letztendlich ermöglicht das Verständnis der einzelnen Teile den Unternehmen zunächst zu erkennen, inwieweit jeder Problembereich zur Lösung des Endzustands beiträgt, bevor sie Lösungen für alle diese Bereiche formulieren können.

AWS bietet verschiedene Tools an, mit denen Kunden ihre Kosten effektiv nachverfolgen und ihre Nutzung von „EC2-Other“ optimieren können. Durch die Auswertung umfassender Datensätze wie Auslastung, Existenz und subressourcenbezogene Gebühren können Sie damit beginnen, Ihre Nutzung von „EC2-Other“ wirklich zu optimieren und gleichzeitig Kosten zu senken.

So finden Sie die richtige „EC2-Other“-Instanz für Ihre Anforderungen

Um das Potenzial von „EC2-Other“ voll auszuschöpfen, ist ein tiefgreifendes Verständnis der verschiedenen Instanztypen sowie der damit verbundenen Kostenaufschlüsselungen erforderlich. Die Ermittlung des für Ihre Anforderungen am besten geeigneten Instanztyps und die anschließende Optimierung seiner Nutzung durch kontinuierliche Überwachung können zu erheblichen Kosteneinsparungen beitragen.

Amazon bietet zahlreiche verschiedene Instanztypen für „EC2-Other“ an, die von Allzweckinstanzen für rechen- und speicherintensive Anwendungen bis hin zu speicheroptimierten Instanzen für Unternehmen mit riesigen Datenmengen reichen. Die Wahl eines Instanztyps, der nicht zu Ihrer Arbeitslast passt, kann zu unnötigen Kosten oder suboptimaler Leistung führen. Daher ist es unerlässlich, zunächst spezifische Muster in Ihrer Nutzung der einzelnen Instanzen zu erkennen, um die Bereiche zu identifizieren, in denen Anpassungen erforderlich sind.

Die Nutzungskosten variieren je nach Anwendungs-Workload und betrieblichen Anforderungen erheblich. Daher ist es unerlässlich, Ihre EC2-Nutzung regelmäßig zu überwachen, um eine optimale Ressourcenzuweisung sicherzustellen. Oft zeigt sich, dass Unternehmen durch die Aufrechterhaltung eines Gleichgewichts zwischen Instanzen mit spitzen Workloads und Instanzen mit gleichbleibendem Bedarf erhebliche Kosteneinsparungen erzielen und gleichzeitig die Leistung maximieren können.

Unternehmen mit dynamischen Workload-Anforderungen sollten nach Möglichkeit Spot-Preise nutzen. Diese Preise liegen deutlich unter denen des üblichen Pay-as-you-go-Modells, da sie die verfügbare Kapazität in einer bestimmten Verfügbarkeitszone widerspiegeln. Spot-Preise kommen jedoch nur bei nicht kritischen Workloads in Frage, da die Preise je nach Nachfragedynamik schwanken können. Daher müssen Unternehmen ihren Workload-Bedarf sorgfältig abwägen, bevor sie entscheiden, ob Spot-Preise für sie geeignet sind.

Die Optimierung der Nutzung von EC2-Instanzen lässt sich mit dem effizienteren Fahren eines Autos vergleichen, bei dem man Geschwindigkeit, Gangwahl und Kraftstoffverbrauch in Echtzeit überwacht. Je mehr Informationen Sie über die Leistung Ihres Autos haben, desto besser sind Sie in der Lage, den Kraftstoffverbrauch zu optimieren und die Lebensdauer Ihres Autos zu verlängern.

Häufig gestellte Fragen

Wie viel kostet die Nutzung von „EC2-Other“ im Vergleich zu anderen Instanzen?

Die Kosten für die Nutzung von EC2-Other-Instanzen können je nach verschiedenen Faktoren wie der Region, dem Instanztyp und der Nutzungsdauer variieren. Im Allgemeinen sind EC2-Other-Instanzen jedoch im Vergleich zu anderen von Amazon Web Services (AWS) angebotenen Instanzen preislich wettbewerbsfähig.

Laut dem Preisrechner von AWS betragen die Kosten für eine m5.xlarge-Instanz (einer der beliebtesten Instanztypen) in der Region „US East (N. Virginia)“ beispielsweise 0,192 US-Dollar pro Stunde. Demgegenüber betragen die Kosten für eine x1e.xlarge-Instanz (eine „EC2-Other“-Instanz, die für Hochleistungs-Computing-Workloads optimiert ist) in derselben Region 0,759 US-Dollar pro Stunde. Auch wenn dies auf den ersten Blick teurer erscheinen mag, ist es wichtig zu beachten, dass „EC2-Other“-Instanzen für bestimmte Aufgaben konzipiert sind und spezielle Hardware erfordern, um eine optimale Leistung zu erzielen.

Darüber hinaus bietet AWS verschiedene Preismodelle an, mit denen sich die Kosten bei der Nutzung von EC2-Other-Instanzen weiter senken lassen. Ein solches Modell sind Spot-Instanzen, mit denen Nutzer freie Rechenkapazitäten zu einem vergünstigten Preis nutzen können, wenn in den AWS-Rechenzentren überschüssige Kapazitäten verfügbar sind. Dieses Modell kann erhebliche Preisnachlässe von bis zu 90 % gegenüber den On-Demand-Preisen bieten.

Zusammenfassend lässt sich sagen: Auch wenn die Kosten für EC2-Other-Instanzen auf den ersten Blick höher erscheinen mögen als die anderer Instanzen, bieten sie angesichts ihres spezialisierten Charakters und ihrer einzigartigen Funktionen ein hervorragendes Preis-Leistungs-Verhältnis und sind preislich mit anderen ähnlichen Diensten auf dem Markt konkurrenzfähig.

Welche konkreten Dienste oder Features fallen unter die Kategorie „EC2 – Sonstiges“?

„EC2 – Sonstiges“ bezieht sich auf die verschiedenen Dienste und Features, die im Rahmen der Elastic Compute Cloud (EC2)-Plattform von Amazon über die Standardinstanzen hinaus verfügbar sind. Diese Dienste und Features bieten enorme Vorteile für Unternehmen, die eine höhere Rechenleistung benötigen oder spezielle Anwendungen ausführen müssen.

Zu den konkreten Beispielen für „EC2 – Sonstige Dienste und Features“ gehören:

1. Dedizierte Server: Mit dedizierten Servern steht Unternehmen ein kompletter physischer Server ausschließlich zur Verfügung, was ihnen mehr Kontrolle über die Ressourcen und eine höhere Sicherheit bietet.

2. Spot-Instanzen: Mit Spot-Instanzen können Unternehmen auf ungenutzte EC2-Kapazitäten bieten und so potenziell bis zu 90 % der Kosten einsparen, während sie weiterhin Zugang zu leistungsstarker Rechenleistung erhalten.

3. GPU-Instanzen: Für Unternehmen, die leistungsstarke Grafikprozessoren (GPUs) für anspruchsvolle Anwendungen wie maschinelles Lernen oder wissenschaftliche Forschung benötigen, bietet Amazon leistungsstarke GPU-Instanzen mit bis zu 8 NVIDIA Tesla V100-GPUs pro Instanz an.

4. Fargate: Fargate ist ein serverloser Computing-Dienst, mit dem Unternehmen containerisierte Anwendungen direkt auf EC2 bereitstellen können, ohne Server selbst verwalten zu müssen.

5. Batch: Batch ist ein vollständig verwalteter Dienst für die Ausführung von Batch-Computing-Workloads in großem Maßstab.

Dies sind nur einige Beispiele für die zahlreichen Dienste und Features, die unter der Kategorie „EC2 – Sonstiges“ angeboten werden. Jüngsten Studien zufolge sind EC2-Instanzen (sowohl Standard- als auch „Other“-Instanzen) weltweit sehr gefragt: Im Jahr 2020 lief fast die Hälfte aller Cloud-Workloads auf AWS (Quelle: Synergy Research Group). Daher kann die Nutzung von „EC2-Other“ Unternehmen, die die Vorteile der Cloud-Computing-Technologie nutzen möchten, erhebliche Vorteile in Bezug auf Skalierbarkeit, Leistung und Kosteneinsparungen bieten.

Kann „EC2-Other“ für bestimmte Arten von Anwendungen oder Workloads verwendet werden?

Ja, „EC2-Other“ kann für bestimmte Arten von Anwendungen oder Workloads genutzt werden. Tatsächlich bietet es eine große Auswahl an Instanztypen, um unterschiedlichen Rechenanforderungen gerecht zu werden – von Allzweckinstanzen bis hin zu speicheroptimierten und GPU-Instanzen. Diese Instanzen verfügen über unterschiedliche CPU-, Speicher-, Speicherplatz- und Netzwerkkapazitäten, um den spezifischen Anforderungen verschiedener Workloads gerecht zu werden.

Wenn Sie beispielsweise rechenintensive Workloads wie wissenschaftliche Simulationen oder Videokodierung ausführen, könnten Sie einen Instanztyp wählen, der über mehr CPU-Kerne und höhere Taktraten verfügt. Wenn Sie hingegen speicherintensive Workloads wie groß angelegte relationale Datenbanken oder In-Memory-Caching-Systeme ausführen, könnten Sie sich für einen Instanztyp entscheiden, der über mehr RAM verfügt.

Neben der Vielzahl an Instanztypen bietet „EC2-Other“ auch flexible Preisoptionen, mit denen Sie Ihre Kosten entsprechend Ihren Nutzungsmustern und Kapazitätsanforderungen optimieren können. Sie haben die Wahl zwischen On-Demand-Instanzen, bei denen die Abrechnung nach tatsächlichem Verbrauch erfolgt und keine Vorabkosten oder Reservierungen anfallen, Reserved Instances, die erhebliche Rabatte bieten, jedoch eine Vorauszahlung für einen festgelegten Zeitraum erfordern, sowie Spot-Instanzen, bei denen Sie zu einem niedrigeren Preis auf ungenutzte Kapazitäten bieten können.

Laut einem Bericht der Synergy Research Group hatte Amazon Web Services (AWS), einschließlich EC2-Other, im dritten Quartal 2022 einen Anteil von 33 % am globalen Markt für Cloud-Infrastruktur. Dies zeugt von der Beliebtheit und Vertrauenswürdigkeit der AWS-Dienste bei Nutzern weltweit.

Zusammenfassend lässt sich sagen, dass EC2-Other ein vielseitiger und skalierbarer Rechendienst ist, der für verschiedene Arten von Anwendungen und Workloads genutzt werden kann. Er bietet eine Reihe von Instanztypen mit unterschiedlichen Konfigurationen und wettbewerbsfähigen Preisoptionen, um den vielfältigen geschäftlichen Anforderungen gerecht zu werden. Mit seiner bewährten Erfolgsbilanz und seinem soliden Kundenstamm ist er definitiv eine Überlegung wert als Ihre Cloud-Computing-Lösung.

Inwiefern unterscheidet sich „EC2-Other“ von anderen EC2-Instanzen?

EC2-Other unterscheidet sich von anderen EC2-Instanzen dadurch, dass es Benutzern einzigartige Konfigurationen bietet, um spezifische Rechenanforderungen zu erfüllen. Im Gegensatz zu anderen EC2-Instanzen lässt sich EC2-Other keiner vordefinierten Kategorie zuordnen und ermöglicht es Benutzern, ihre virtuellen Maschinen durch die Auswahl verschiedener Kombinationen aus CPU-, Arbeitsspeicher-, Speicher- und Netzwerkoptionen vollständig anzupassen.

Dank dieses Maßes an Anpassungsmöglichkeiten eignet sich „EC2-Other“ hervorragend für die Ausführung spezialisierter Workloads wie maschinelles Lernen, Hochleistungsrechnen, Big-Data-Analysen und andere komplexe Anwendungen, die maßgeschneiderte Konfigurationen erfordern. Laut einem aktuellen Bericht der Synergy Research Group hat Amazon Web Services (AWS), die Muttergesellschaft hinter „EC2-Other“, mit einem Marktanteil von über 30 % einen deutlichen Vorsprung auf dem Markt für Cloud-Infrastrukturdienste.

Einer der wichtigsten Vorteile von EC2-Other besteht darin, dass es Skalierbarkeit und Flexibilität ohne langfristige Verpflichtungen oder Vorabkosten bietet. Nutzer zahlen nur für das, was sie tatsächlich nutzen, und können ihre Instanztypen oder die Anzahl der Instanzen mit nur wenigen Klicks ganz einfach anpassen. Darüber hinaus verfügt EC2-Other über eine Vielzahl von Sicherheitsfeatures wie Netzwerk-Firewalls, Verschlüsselung im Ruhezustand und während der Übertragung, Identitäts- und Zugriffsmanagement (IAM) sowie Compliance-Zertifizierungen, die einen sicheren Betrieb gewährleisten.

Zusammenfassend lässt sich sagen, dass „EC2-Other“ eine bahnbrechende Funktion innerhalb des AWS-Ökosystems ist, da sie den Nutzern die vollständige Kontrolle über ihre Rechenumgebungen ermöglicht. Damit können Unternehmen ihre Ressourcenzuweisung optimieren, um Kosten zu senken und gleichzeitig ein optimales Leistungsniveau für ihre individuellen Anwendungsfälle zu erzielen.

Gibt es Einschränkungen oder Aspekte hinsichtlich der Leistung, die bei der Nutzung von „EC2-Other“ zu beachten sind?

Ja, bei der Nutzung von „EC2-Other“ für Cloud-Computing sind bestimmte Einschränkungen und Leistungsaspekte zu beachten. Hier finden Sie eine Übersicht über einige der wichtigsten davon:

1. Begrenzte Verfügbarkeitszonen: „EC2-Other“ ist nur in bestimmten Verfügbarkeitszonen verfügbar, was bedeutet, dass Ihre Möglichkeiten für die Bereitstellung in verschiedenen Regionen möglicherweise eingeschränkt sind. Dies kann zu Problemen führen, wenn Sie eine bessere geografische Abdeckung über verschiedene Regionen hinweg benötigen.

2. Geringere Netzwerkleistung: Im Vergleich zu anderen EC2-Instanztypen weisen EC2-Other-Instanzen aufgrund der Verwendung von Software-Defined-Networking-Technologie (SDN) anstelle dedizierter Hardware-Ressourcen eine geringere Netzwerkleistung auf. Dies kann sich auf die Anforderungen an Bandbreite und Latenz bei bestimmten Workloads auswirken.

3. Mangelnde Flexibilität: EC2-„Other“-Instanzen sind nicht so flexibel wie andere Instanzen, was bei der Skalierung oder Anpassung Ihrer Infrastrukturanforderungen zu gewissen Herausforderungen führen kann.

Trotz dieser Einschränkungen ist es wichtig zu beachten, dass „EC2-Other“ nach wie vor zahlreiche Vorteile für Cloud-Computing-Workloads bietet. So kann es beispielsweise kostengünstigere Optionen für bestimmte Anwendungen mit geringem Ressourcenbedarf bieten.

Laut einer aktuellen Studie der Synergy Research Group ist AWS mit einem Marktanteil von 33 % (Stand: 4. Quartal 2022) weiterhin führend auf dem Public-Cloud-Markt. Angesichts der weltweiten Verbreitung und Nachfrage nach AWS-Diensten sind wir daher der Ansicht, dass etwaige Einschränkungen bei der Nutzung von „EC2-Other“ durch die klaren Vorteile gegenüber herkömmlicher lokaler IT-Infrastruktur in Bezug auf Kosteneffizienz und Skalierbarkeit für Unternehmen aufgewogen werden.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

In der heutigen digitalen Landschaft sind hybride Umgebungen für Unternehmen jeder Größe eher die Regel als die Ausnahme. Während Unternehmen eine Vielzahl von Workloads bewältigen, SaaS-Lösungen einführen und Anwendungen in die Cloud migrieren, stehen sie gleichzeitig vor der Herausforderung, Daten wieder in eigene Systeme zurückzuführen. Diese anhaltende Datenflut in Verbindung mit einer sich ständig weiterentwickelnden Bedrohungslandschaft, die durch ausgefeilte, KI-gestützte Angriffe gekennzeichnet ist, unterstreicht die entscheidende Bedeutung robuster Datensicherungsstrategien für die Stärkung der Cyber-Resilienz.

Um die Datensicherheit und die Einhaltung gesetzlicher Vorschriften in ihrer gesamten Infrastruktur zu gewährleisten, müssen Unternehmen Datenschutzmaßnahmen von Anfang an integrieren. Dieser proaktive Ansatz minimiert Risiken und potenzielle Schwachstellen und sorgt so für umfassende Cyber-Resilienz.

Der Weg zur Cloud-Einführung lässt sich jedoch nicht pauschal gestalten. Er ist detailliert und anwendungsspezifisch: Einige Anwendungen werden neu gehostet, während andere überarbeitet werden, um cloudnative PaaS- und Kubernetes-Dienste zu nutzen. Um diese Komplexität zu bewältigen, benötigen Unternehmen einen klaren Plan für den Datenschutz und die Ausfallsicherheit in der Cloud, der sich bis an den Rand ihrer Umgebung erstreckt.

Dieser Plan muss eine Cloud-Datensicherung umfassen, die Sicherheit und Ausfallsicherheit über die gesamte Hybridinfrastruktur hinweg gewährleistet. Dies schließt alle Cloud-Workloads, Anwendungen und Dienste ein, unabhängig von ihrem Standort. Darüber hinaus sollte er eine nahtlose Datenübertragung zwischen den Clouds und zurück in die lokale Umgebung ermöglichen und gleichzeitig einen einheitlichen Überblick über Ihre gesamte Umgebung bieten.

Um die Cyber-Resilienz zu stärken, sollte ein umfassender Plan zum Schutz von Cloud-Daten die folgenden entscheidenden Aspekte berücksichtigen:

  1. Kostenoptimierung: Das einzigartige Lösungsangebot von Commvault, das SaaS-, Software- und On-Premises-Lösungen umfasst, kann den Verwaltungsaufwand für die Infrastruktur erheblich reduzieren.
  1. Schnelle Recovery: Dank flexibler, leistungsoptimierter Speichersysteme und der Möglichkeit, zum Schutz vor Ransomware „Air-Gapped“-Kopien zu erstellen, können Unternehmen kostspielige Ausfallzeiten minimieren.
  1. Air-Gapped-Sicherheit: Eine Hybrid-Cloud-Architektur ermöglicht einen Air-Gapped-Schutz und ergänzt damit Strategien zum Schutz vor Ransomware.
  1. Umfassende Abdeckung: Commvault bietet die umfassendste Abdeckung für Workloads in lokalen Umgebungen, als SaaS und in Hybrid-Clouds.
  1. Einfache Verwaltung: Commvault bietet eine Verwaltungsoberfläche mit zentraler Übersicht, kombiniert mit der Flexibilität eines Cloud-Dienstes.
  1. Zuverlässigkeit für ein beruhigendes Gefühl: Der Einsatz branchenführender, bewährter Lösungen anstelle von unerprobten Einzelprodukten sorgt für ein beruhigendes Gefühl in einem Umfeld, in dem Cyber-Resilienz und Datenschutz von größter Bedeutung sind.

Der Einstieg in die Hybrid-Cloud

Datenschutz ist nicht nur eine Notwendigkeit, sondern kann für viele Unternehmen auch der Schlüssel zu einer erfolgreichen Einführung der Hybrid-Cloud sein. Die richtige Datenschutzlösung fördert die Cloud-Reife, indem sie den Datenschutz für alle Workloads gewährleistet – unabhängig davon, an welcher Stelle der Cloud-Reise sich diese gerade befinden. Dies bildet eine solide Grundlage für ein hybrides Unternehmen und bietet die Flexibilität, Daten dort zu schützen, wo sie sich heute befinden und wo sie sich in Zukunft befinden werden.

Commvault zeichnet sich als einheitliche Datensicherheitsplattform aus, die speziell für die Cyber-Resilienz in der modernen Hybrid-Cloud-Umgebung entwickelt wurde. Mit einem Anwendungsbereich, der den von Konkurrenzlösungen übertrifft, und einer zentralen Verwaltung über eine einzige Benutzeroberfläche schafft Commvault Vertrauen in die Bewältigung laufender Veränderungen, ohne dass bei der Weiterentwicklung und dem Wachstum von Workloads mehrere Einzellösungen erforderlich sind.

In einer Hybrid-Cloud-Umgebung, in der Daten über verschiedene Plattformen verteilt sind, sorgt Commvault dafür, dass das wertvollste Kapital Ihres Unternehmens – Ihre Daten – geschützt und konform sind und dazu beitragen, Ihr Geschäft voranzubringen, unabhängig davon, wo sich diese Daten befinden. Gestalten Sie die Zukunft der Cyber-Resilienz gemeinsam mit Commvault, Ihrem vertrauenswürdigen Partner für den Schutz Ihrer Daten in der Hybrid-Welt.

Um mehr darüber zu erfahren, wie Kunden Commvault genutzt haben, um ihren Plan für die Cloud zu erstellen, klicken Sie hier oder nehmen Sie an unserem kommenden Webinar am 3. Oktober teil: „Fünf entscheidende Bausteine für den Erfolg in der Hybrid Cloud“.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

In der heutigen hybriden Multi-Cloud-Umgebung betreiben Unternehmen Anwendungen und unterstützen Workloads vor Ort, am Netzwerkrand, in der Cloud oder als SaaS. Angesichts neuer Anwendungen und Standorte ist es von entscheidender Bedeutung, eine einheitliche Strategie für den Datenschutz und die Wiederherstellbarkeit zu gewährleisten – unabhängig davon, wo sich die Daten befinden –, insbesondere angesichts der rasant zunehmenden und zunehmend autonomen Bedrohungen.

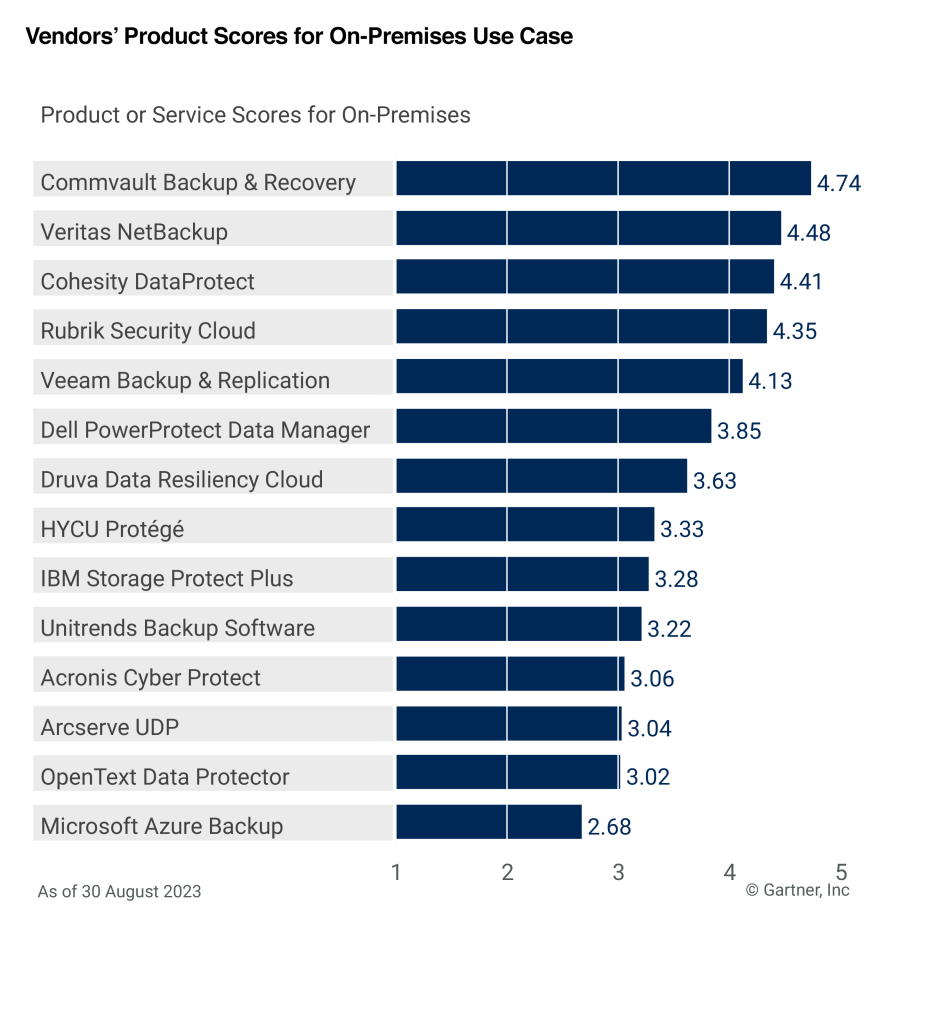
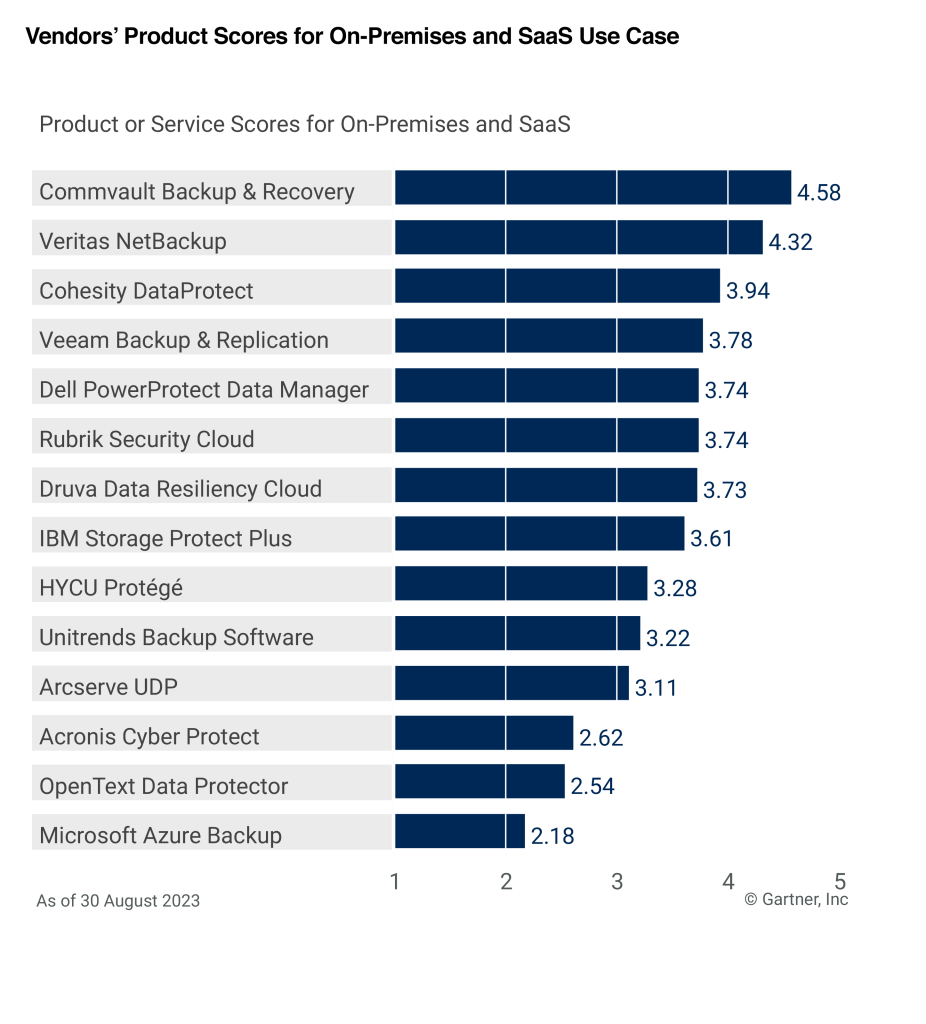
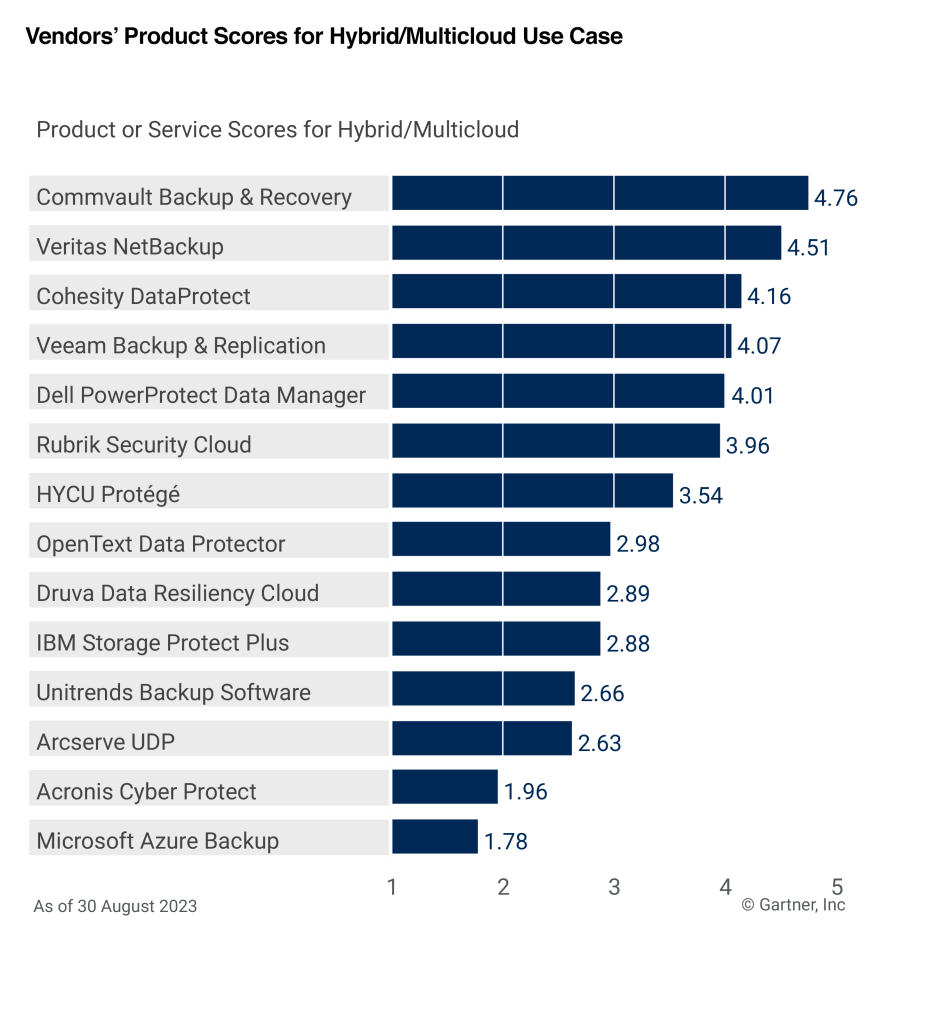
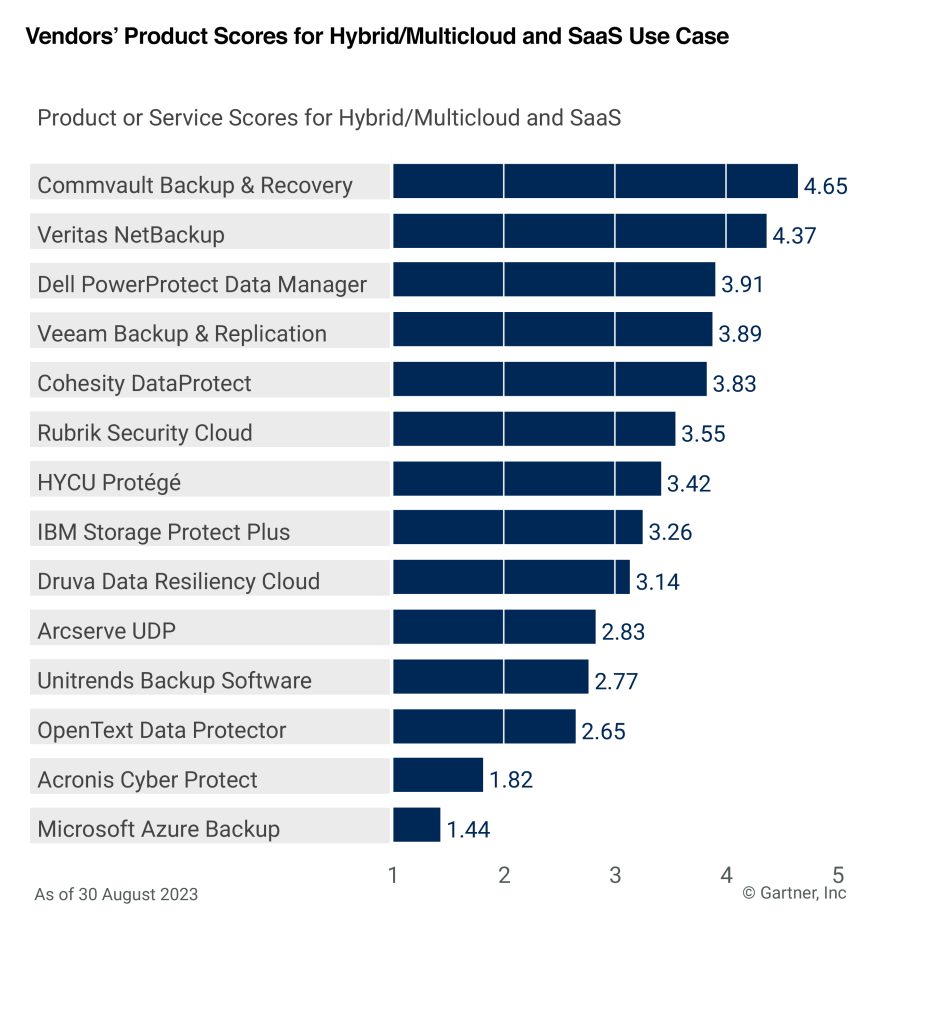
Der „Gartner Critical Capabilities“-Bericht, der als unverzichtbare Ergänzung zum „Gartner® Magic Quadrant™“ veröffentlicht wird, bewertet Anbieter anhand von 15 Schlüsselkompetenzen – darunter Rechenzentrumsintegration, Plattformsicherheit, Ransomware sowie Verwaltung und weitere Bereiche – in sieben Anwendungsfällen.

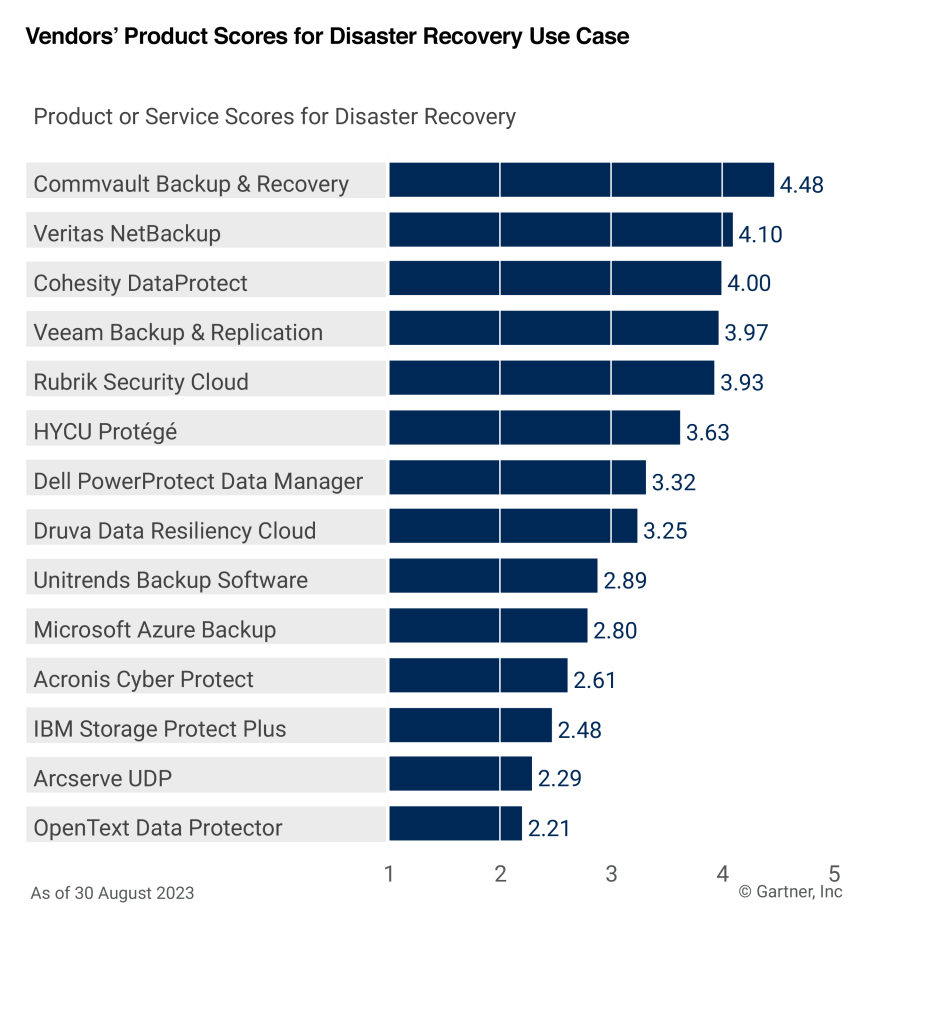
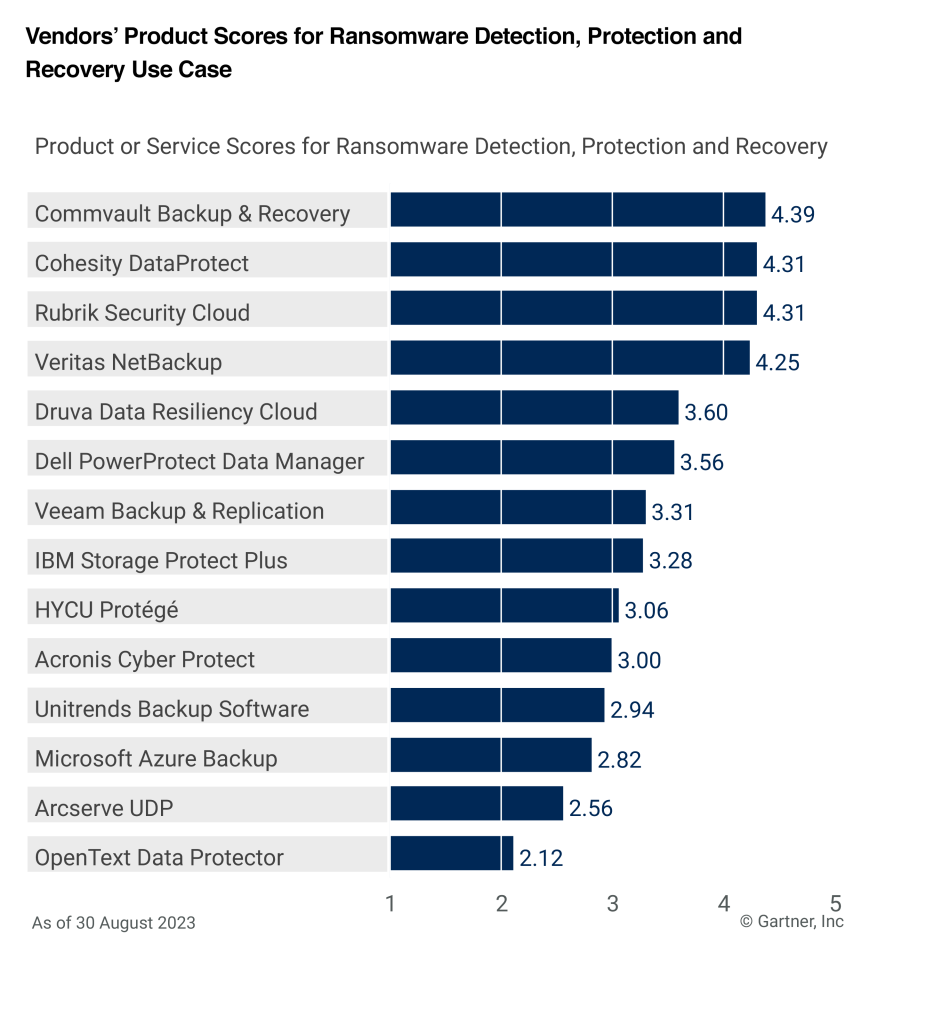
Wir freuen uns sehr und fühlen uns geehrt, dass Commvault Backup and Recovery in sechs der sieben Anwendungsfälle des Gartner-Berichts „Critical Capabilities for Enterprise Backup and Recovery Software Solutions“ die höchste Bewertung erhalten hat: On-Premises (4,74/5), On-Premises und SaaS (4,58/5), Hybrid/Multicloud (4,76/5), Hybrid/Multicloud und SaaS (4,65/5), Disaster Recovery (4,48/5) sowie Erkennung, Schutz und Recovery bei Ransomware-Angriffen (4,39/5)! Bei dem Anwendungsfall „Datendienste“ belegte Commvault den zweitbesten Platz (4,36/5).1

Vor Ort (4,74/5)

Vor Ort und SaaS (4,58/5)

Hybrid/Multicloud (4,76/5)

Hybrid-/Multicloud und SaaS (4,65/5)

Notfall-Recovery (4,48/5)

Erkennung, Schutz und Recovery bei Ransomware (4,39/5)

Wir glauben/denken/sind der Ansicht, dass die Veröffentlichung des diesjährigen Berichts bezeichnend für die Branche insgesamt ist: Daten erfordern weiterhin einen stärkeren Schutz, die Erkennung von Cyberbedrohungen und die Recovery in immer mehr Umgebungen. Bei Commvault liegt genau hier unsere Stärke – wir bieten sicheren Datenschutz für die hybride Welt. Es ist uns eine Ehre, im diesjährigen „Critical Capabilities“-Bericht gewürdigt zu werden und in sechs von sieben Anwendungsfällen den ersten Platz zu belegen. Wir bieten die richtige Kombination aus Erkennungs-, Sicherheits- und Wiederherstellungsfunktionen, um Kunden dabei zu helfen, Cyberbedrohungen entschlossen zu begegnen.

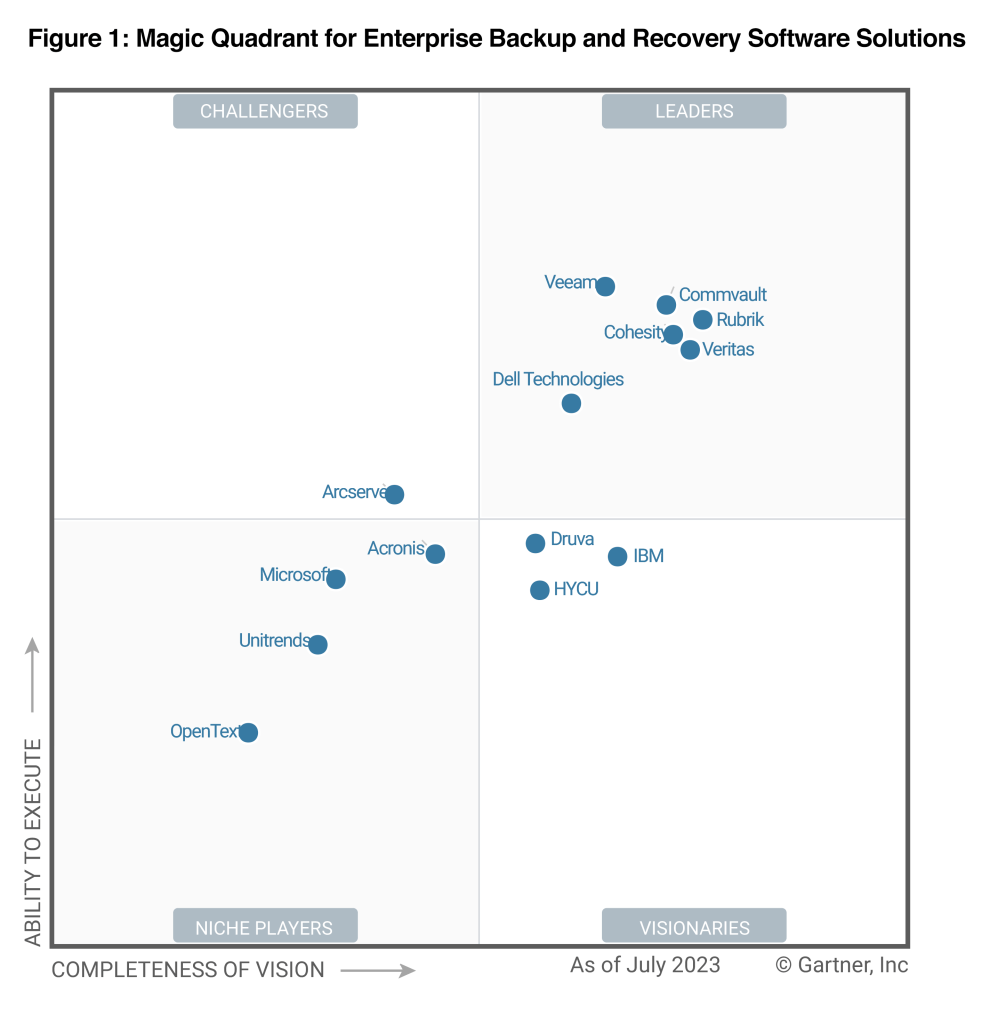
Wir wurden bereits zwölf Mal als „Leader“ im Gartner® Magic Quadrant™ ausgezeichnet und finden erneut Erwähnung im Gartner-Bericht „Critical Capabilities“. Wir [AG3] sind unseren Kunden dankbar, dass sie uns auf diesem Weg der kontinuierlichen, kundenorientierten Innovation begleiten, und unseren Partnern dafür, dass sie gemeinsam mit uns ein Datenökosystem ohne Grenzen aufbauen.

Holen Sie sich Ihr Exemplar des Gartner-Berichts „Critical Capabilities for Enterprise Backup and Recovery Solutions 2023“!


Gartner, Magic Quadrant für Backup- und Recovery-Softwarelösungen für Unternehmen, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7. August 2023. Dieser Magic Quadrant-Bericht wurde zuvor unter dem Titel „Magic Quadrant für Backup- und Recovery-Lösungen für Rechenzentren“ (2016–2017; 2019–2020); „Magic Quadrant für Backup-Software und integrierte Appliances für Unternehmen“ (2014–2015); „Magic Quadrant für Backup-/Recovery-Software für Unternehmen“ (2012–2013) sowie „Magic Quadrant für festplattenbasierte Backup-/Recovery-Lösungen für Unternehmen“ (2011) veröffentlicht.

GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren Tochtergesellschaften in den USA und international. Magic Quadrant™ ist eine eingetragene Marke von Gartner, Inc. und/oder deren Tochtergesellschaften und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten.

Diese Grafik wurde von Gartner, Inc. als Teil einer umfassenderen Studie veröffentlicht und sollte im Kontext des gesamten Dokuments betrachtet werden. Das Gartner-Dokument ist auf Anfrage bei Commvault erhältlich.

1. Gartner, „2023 Gartner® Critical Capabilities for Enterprise Backup and Recovery Software Solutions“, Jason Donham, Jerry Rozeman, Michael Hoeck, Nik Simpson, 18. September 2023.

Haftungsausschluss von Gartner

Gartner unterstützt keine der in unseren Forschungsberichten genannten Anbieter, Produkte oder Dienstleistungen und rät Technologieanwendern nicht dazu, ausschließlich diejenigen Anbieter auszuwählen, die die höchsten Bewertungen oder sonstige Auszeichnungen erhalten haben. Die Forschungsberichte von Gartner geben die Meinungen der Gartner-Forschungsorganisation wieder und sind nicht als Tatsachenbehauptungen zu verstehen. Gartner lehnt jegliche ausdrückliche oder stillschweigende Gewährleistung in Bezug auf diese Forschungsergebnisse ab, einschließlich jeglicher Gewährleistung der Marktgängigkeit oder der Eignung für einen bestimmten Zweck.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Der Herbst steht vor der Tür! Das bedeutet: Es ist wieder Zeit für Pumpkin Spiced Latte, und der Monat der Cybersicherheit steht kurz bevor. Dies ist ein guter Zeitpunkt, um Ihr Handbuch zur Reaktion auf Sicherheitsvorfälle zu überprüfen, insbesondere die Phase der Recovery. Denken Sie daran: Ihr Cloud-Anbieter ist für die Beständigkeit und Verfügbarkeit seines Dienstes verantwortlich, aber Ihre Daten – deren Ausfallsicherheit, Integrität und Sicherheit – liegen in Ihrer Verantwortung.

Backups – Ihre letzte Verteidigungslinie in der Cloud

Risikoprofile für Cloud-Daten umfassen eine Reihe von Szenarien, darunter unbeabsichtigtes Löschen von Daten aufgrund menschlicher Fehler, fehlerhafte Software-Löschvorgänge, böswillige Datenlöschungen, Insider-Bedrohungen durch verärgerte oder ausscheidende Mitarbeiter sowie gezielte Ransomware-Kampagnen. Eine robuste Strategie für Backup and Recovery, ergänzt durch Features wie Datenversionierung, Verschlüsselung und Air Gaps, dient dazu, die Datenresilienz des Unternehmens zu stärken. Dieser mehrschichtige Ansatz zielt darauf ab, die Auswirkungen negativer Datenvorfälle durch eine schnelle und sichere Datenwiederherstellung zu minimieren und so Betriebsausfälle und finanzielle Verluste zu begrenzen.

Air-Gapped-Backups können Ihr Unternehmen retten

Snapshots, die häufig in Produktionskonten gespeichert werden, unterliegen denselben Risiken wie Produktionsdaten. Auch kontoübergreifende Snapshots reichen nicht aus, da sie weiterhin unter die primäre Sicherheitsdomäne des Unternehmens fallen. Erlangt ein Angreifer beispielsweise Zugriff auf die richtige Workload oder die richtigen Administrator-Anmeldedaten, können oft alle Daten manipuliert werden. Ein sichererer Ansatz besteht darin, eine virtuelle Luftbrücke zwischen dem Hauptkonto und dem Backup-Speicher zu schaffen, die eine „Out-of-Band“-Abwehrschicht gegen Ransomware und andere Cyberangriffe bietet.

Vorteile von Backups mit Luftspalt

  • Widerstandsfähigkeit gegen Ransomware: Air-Gapped-Backups gewährleisten die Wiederherstellbarkeit von Daten, selbst wenn die primären Datensätze kompromittiert wurden.
  • Datenintegrität: Unbefugter Zugriff und Datenmanipulation werden insbesondere durch unveränderliche Sicherungskopien verhindert.
  • Einhaltung gesetzlicher Vorschriften: Cybersicherheitsversicherungen und branchenspezifische Vorschriften schreiben häufig „Air-Gapped“-Backups vor, um sowohl den Datenschutz als auch die Einhaltung der Richtlinien zu gewährleisten.
  • Schnelle Recovery: „Air-Gapped“-Backups ermöglichen eine schnelle Recovery, wodurch Ausfallzeiten verkürzt und negative Auswirkungen gemindert werden.
  • Sicherheit: Sichere Backups sorgen für ein beruhigendes Gefühl und ermöglichen es den IT-Mitarbeitern, sich auf andere geschäftskritische Aufgaben zu konzentrieren.

Mehr Schutz ohne zusätzliche Kosten oder Komplexität

Ein besserer Datenschutz durch „Air-Gapped“-Backups, deren Inhalte nicht verändert werden können, ist nur einer der Gründe, warum sich Kunden für Clumio entscheiden. Mit dem Ausbau ihrer Cloud-Präsenz steht Unternehmen die Bewältigung einer weiteren Herausforderung bevor: die Kostenkontrolle. IT-Teams haben die Aufgabe, die Cloud-Kosten zu senken, wissen jedoch oft nicht genau, wo sie ihre AWS-Rechnung reduzieren können, ohne die geschäftliche Innovation einzuschränken.

Das Analystenunternehmen ESG hat festgestellt, dass Clumio seinen Kunden durch eine einzigartig konzipierte Lösung, die Backup and Recovery-Prozesse optimiert, dabei hilft, ihre Kosten um durchschnittlich 30 % zu senken. Nutzungsberichte unterstützen IT-Teams zusätzlich, indem sie aufzeigen, wo Unternehmen die höchsten Ausgaben für ihre AWS-Backups tätigen, sodass sie ihre Speicherausgaben besser verwalten können. Clumio-Kunden sind in der Regel in der Lage, ihre Backup-Kosten zu senken und gleichzeitig ihre Datensicherheit zu erhöhen.

Clumio auf dem Gartner IT Symposium, 16. bis 19. Oktober 2023

Besuchen Sie uns auf dem Gartner IT Symposium in Orlando, Florida, am Stand Nr. 147. Kommen Sie vorbei und sprechen Sie mit mir oder unserem Field CTO darüber, wie Clumio in Ihre AWS-Datensicherungsstrategie passt und dabei Ihre Budgetvorgaben einhält.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Datenschutz, Cloud-Migration und Recovery – oh je! Erleben Sie all das mit Commvault auf der Oracle CloudWorld, Stand Nr. 23, vom 19. bis 21. September in Las Vegas.

Es sind nur noch wenige Wochen bis zur Messe, und wir haben ein randvolles Programm für Kunden, Partner und Messebesucher auf die Beine gestellt!

Zunächst einmal unsere Vorträge und Workshops. Tragt diese Termine in euren Kalender ein, bevor es zu spät ist!

  • Dienstag, 19. September, um 17:00 Uhr PDT – OCI-Datensicherheit: Entwicklung von Strategien zur Cyber-Reaktion zur Senkung von Risiken – und der Gesamtbetriebskosten (TCO)
    • Risiken und Kosten senken! Erfahren Sie, wie Commvault und Oracle die moderne Datensicherung für die Oracle Cloud Infrastructure (OCI) neu definieren.
  • Mittwoch, 20. September, um 13:00 Uhr PDT – Migration Ihrer VMware-Umgebung: Behalten Sie die Kontrolle und maximieren Sie die Sicherheit
    • Es ist kinderleicht! Folgen Sie dieser Schritt-für-Schritt-Anleitung, um VMware-Workloads mithilfe der Commvault-Datensicherung nahtlos auf OCVS (Oracle Cloud VMware Solution) bereitzustellen und zu migrieren.
  • Mittwoch, 20. September, 15:55 Uhr PDT – Partner: Das Ransomware-Handbuch – warum Firewalls und Backups nicht ausreichen
    • Achtung, Partner: Jetzt ist der richtige Zeitpunkt, sich als Held zu profilieren und Ihren Kunden dabei zu helfen, ihre größte Bedrohung zu besiegen – Ransomware.
  • Donnerstag, 21. September, 8:30 Uhr PDT – OCI und Commvault arbeiten zusammen, um Ihre Hybridumgebung zu sichern, zu schützen und wiederherzustellen
    • Möchten Sie das Geheimnis der Kosteneinsparungen kennenlernen? Vereinfachen Sie die Verwaltung, optimieren Sie Ihre Cloud-Strategien, reduzieren Sie Sicherheitsrisiken und verbessern Sie die Geschäftskontinuität mit Commvault.
  • Donnerstag, 21. September, 13:05 Uhr PDT – Wie Commvault dazu beiträgt, den Datenschutz für Oracle-Partner und -Kunden neu zu definieren
    • Partner, das hier ist für Sie! Entdecken Sie Möglichkeiten, die Erwartungen Ihrer Kunden zu übertreffen und ihnen gleichzeitig dabei zu helfen, ihre wertvollste Ressource – ihre Daten – zu sichern, zu schützen und wiederherzustellen.

Schauen Sie anschließend unbedingt am Commvault-Stand (Stand Nr. 23) vorbei, wo Sie aus erster Hand die besten Lösungen für den Datenschutz bei einer Vielzahl von Workloads erleben können. Wir sind hier, um Sie auf Ihrem Weg zu OCI zu unterstützen – mit einem hervorragenden Preis-Leistungs-Verhältnis, integrierten erweiterten Sicherheitsfunktionen sowie vereinfachter Recovery- und Verwaltung.

  • Sind Sie ein planungsorientierter Mensch? Dann müssen Sie sich während der Messe nicht hetzen. Vereinbaren Sie im Voraus einen Termin, und wir halten Ihren Platz frei.
  • Bevorzugen Sie einen eher spontanen Ansatz? An allen Messetagen veranstalten wir kurze 10-minütige Sessions. Das ist Ihre Gelegenheit, schnell die Feinheiten einer vereinfachten Backup-Strategie kennenzulernen … und vielleicht gewinnen Sie dabei sogar ein paar coole Preise.
  • Wie wäre es, wenn Sie die Technologie selbst ausprobieren? Wir bieten Ihnen Demos, in denen das schnelle Backup and Recovery von Cloud- und lokalen Workloads sowie die „Metallic Recovery Reserve“ auf OCI für einen Air-Gapped-Schutz vorgestellt werden. 

Sind Sie schon davon überzeugt, dass der Commvault-Stand Nr. 23 der richtige Ort für Sie ist? Wir sehen uns in Las Vegas!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Montag, der 11. September, ist in den Vereinigten Staaten der „Patriot Day“ und ein nationaler Tag des Engagements und des Gedenkens, an dem wir des 22. Jahrestags der Terroranschläge vom 11. September (9/11) gedenken.  

Der 11. September 2001 war ein Verlust, der weltweit zu spüren war. Heute gedenken wir derer, die an diesem Tag ihr Leben verloren haben, danken den mutigen Ersthelfern, die ihr Leben aufs Spiel gesetzt haben, und ehren die Opfer, die zum Schutz unserer Freiheit gebracht wurden.  

Wenn ich an diesen Tag zurückdenke, fällt mir immer wieder besonders auf, wie unsere Gemeinschaften zusammengewachsen sind. Wir haben unsere Differenzen beiseite gelegt und uns zusammengeschlossen, um füreinander da zu sein, einander zu unterstützen und Hoffnung zu vermitteln; ich bezeichne das gerne als Mitgefühl. Diese Bemühungen hallen noch heute in mir nach – jedes Mal, wenn ich aus meiner Haustür trete und mich den alltäglichen Herausforderungen stelle, die uns alle umgeben. Jede Begegnung, bei der wir der Gemeinschaft mehr Mitgefühl entgegenbringen können, hilft. 

Als Veteran der US-Marine bin ich stolz darauf, hier bei Commvault als leitender Pate unserer Mitarbeitergruppe VALOR (Veterans) zu fungieren. Anlässlich des Jahrestags des 11. September veranstaltete unsere VALOR-ERG unsere jährliche „Commvault Climbs“-Challenge, bei der „Vaulters“ auf der ganzen Welt dazu aufgefordert sind, bis zu 104 Treppenläufe zu bewältigen, um die mutigen Feuerwehrleute und Rettungskräfte zu ehren, die die Treppen der Zwillingstürme des World Trade Centers hinaufstiegen, um das Leben der dort eingeschlossenen Menschen zu retten. Jedes Jahr werde ich daran erinnert, welch unglaubliche Unterstützung in unserem gesamten Unternehmen herrscht, wenn wir unseren Wert der Fürsorge leben. Nehmen

wir uns heute die Zeit, derer zu gedenken, die am 11. September ihr Leben verloren haben, über den Mut der Ersthelfer in jenen Momenten nachzudenken und diejenigen zu ehren, die sich als Freiwillige gemeldet haben, um ihrem Land als Reaktion auf die Tragödie zu dienen. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cyberbedrohungen entwickeln sich ständig weiter und werden immer hartnäckiger. Die weltweiten Ausgaben für Sicherheitslösungen und -dienste werden im Jahr 2026 voraussichtlich fast 300 Milliarden US-Dollar erreichen¹ – ein Anstieg von 37 % gegenüber den aktuellen Ausgaben, was auf ein zunehmendes Bedrohungsniveau hindeutet. Überraschenderweise haben 83 % der Unternehmen trotz größerer Sensibilisierung und höherer Investitionen im Laufe ihrer Existenz bereits mehr als einen Datenverstoß erlebt². Diese Zahlen unterstreichen die entscheidende Notwendigkeit einer guten Recovery-Readiness, wobei die Datensicherheit ein zentrales Anliegen ist, da Cloud-Speicher zur beliebten Option für externe Backups wird.

Die Notwendigkeit der Unveränderlichkeit

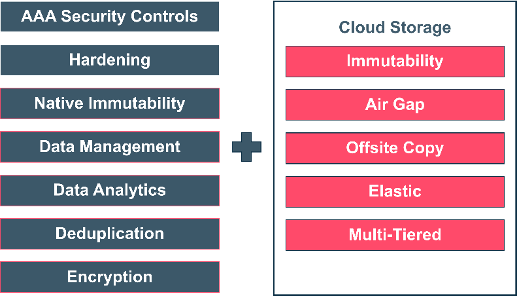
Unveränderlichkeit wird definiert als „die Fähigkeit, beliebige Daten für einen bestimmten Zeitraum in einem nicht austauschbaren Zustand zu erhalten“. Die Unveränderlichkeit von Daten lässt sich durch verschiedene, miteinander kombinierte Methoden erreichen. Eine unveränderliche Architektur ist somit ein Modell, bei dem keine Aktualisierungen, Sicherheitspatches oder Konfigurationsänderungen „vor Ort“ auf Produktionssystemen vorgenommen werden. Ist eine Änderung erforderlich, wird eine neue Version der Architektur erstellt und in der Produktion bereitgestellt.  Die Unveränderlichkeit bietet Schutz sowohl innerhalb als auch außerhalb der Backup-Lösung.

Unternehmen benötigen eine unveränderliche Architektur, um sicherzustellen, dass ihre Daten sicher und geschützt sind und – was noch wichtiger ist – jederzeit zur Verfügung stehen, wenn sie wiederhergestellt werden müssen. Unveränderlichkeit ist eine bewährte Methode, um Cyberangriffe auf Sicherungsdaten zu reduzieren und sicherzustellen, dass Sicherungskopien in keiner Weise verändert werden.

Der beste Indikator dafür, dass Sie über eine zuverlässige Backup-Lösung verfügen, ist Ihre Fähigkeit, Daten schnell wiederherzustellen. Dies hängt zum Teil von der richtigen Planung und Architektur Ihrer Backup and Recovery-Lösung ab. Dies kann jedoch eine große Herausforderung sein, wenn Ihre Daten so vielen Gefahren ausgesetzt sind. In der Vergangenheit waren Hardwareausfälle, Naturkatastrophen und menschliches Versagen wahrscheinlich die „vorrangigen“ Ausfallrisiken. Heute haben Ransomware und Insider-Bedrohungen diese Rolle als größte Sorgenfaktoren übernommen. Es ist offensichtlich, dass Planung und Architekturentwurf allein nicht ausreichen; die heutige Lösung für Backup and Recovery muss unveränderlich sein, damit Sie die Gewissheit haben, dass Ihre Daten sicher sind.

Veränderlich vs. Unveränderlich

Beim Schutz wertvoller Daten gibt es einen wesentlichen Unterschied zwischen veränderbarer und unveränderbarer Infrastruktur. Die herkömmliche, veränderbare Infrastruktur ist flexibler und ermöglicht schnelle Aktualisierungen und Integrationen, doch dies kann es Cyberkriminellen auch erleichtern, auf Daten zuzugreifen und diese zu manipulieren.

Diese Kriminellen greifen Unternehmen häufig über Datenlecks an, was schwerwiegende Folgen wie Reputationsschäden, Umsatzverluste und rechtliche Probleme nach sich ziehen kann. Hier kommt eine unveränderliche Architektur ins Spiel, die eine sicherere und manipulationssichere Lösung zum Schutz der Daten vor internen und externen Bedrohungen bietet.

Unveränderlichkeit zur Einhaltung gesetzlicher Vorschriften

Unveränderlicher Speicher ist für jedes Unternehmen unverzichtbar, um geschäftskritische oder vertrauliche Daten zu schützen. Dies ist besonders wichtig für Branchen wie das Gesundheitswesen, den Finanzsektor und die Rechtsbranche, in denen strenge gesetzliche und behördliche Anforderungen gelten, um sensible Daten vor unbefugtem Zugriff oder Manipulationen zu schützen. Unveränderlicher Speicher hilft Unternehmen dabei, Anforderungen wie die der SEC, CFTC und FINRA hinsichtlich der Erfassung, Speicherung und Aufbewahrung elektronischer Unterlagen zu erfüllen, und ermöglicht eine einfache Recovery im Falle eines Datenverlusts oder einer Datenbeschädigung.

Commvault Cloud ist standardmäßig unveränderlich

Da jede Umgebung über eine eigene Infrastruktur verfügt, kann es eine Herausforderung sein, Backup-Daten vor zufälligen, unbefugten Änderungen zu schützen. Aus diesem Grund verfolgt Commvault einen plattformunabhängigen Ansatz in Bezug auf Unveränderlichkeit. Durch einen robusten, mehrschichtigen Ansatz zum Datenschutz bieten wir zuverlässige Kontrollmechanismen, die verschiedene Arten von Bedrohungen für Backup-Daten verhindern und sicherstellen, dass Kopien auch nach versehentlichem Löschen oder böswilligen Angriffen in hohem Maße wiederherstellbar sind. Von Haus aus werden alle Backup-Daten auf Speicherebene geschützt. Backup-Kopien und -Vorgänge befinden sich an einem virtuell luftisolierten Standort in einer isolierten Sicherheitsdomäne, die von den Quellumgebungen entkoppelt ist. Zudem können Aufbewahrungssperren angewendet werden, um unberechtigte Änderungen an den Datenaufbewahrungsrichtlinien zu verhindern.

Mit Commvault Cloud benötigen Sie keine spezielle Hardware oder Cloud-Speicherkonten, um Ihre Backup-Daten vor Ransomware-Bedrohungen zu schützen. Sollten Sie über Hardware verfügen, die WORM (Write-Once, Read Many), Objektsperren oder Snapshots unterstützt (was Commvault vollständig unterstützt), können Sie dennoch die integrierten Sperrfunktionen von Commvault nutzen, um bestehende Sicherheitsmaßnahmen zu ergänzen und zu verstärken. Die Möglichkeit, Sicherheitsmaßnahmen über verschiedene Infrastrukturtypen hinweg zu kombinieren, ist es, was die unveränderliche Lösung von Commvault von der Konkurrenz abhebt.

Mehrfaktor-Authentifizierung, AES-256-Bit-Verschlüsselung im Ruhezustand, Firewalls und andere Zero-Trust-Zugriffskontrollen verhindern den internen und externen Datentransfer durch unbefugte Personen. Alle eingesetzten Sicherheitsprotokolle entsprechen den Best Practices im Bereich Sicherheit und basieren auf den Richtlinien und Compliance-Anforderungen von NIST 800-53, SOC 2 Typ II und ISO 27001:2013.

Dank integrierter Zero-Trust-Sicherheitsprotokolle erfüllt Commvault Cloud die strengsten Standards hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit – sowohl für Behörden als auch für Unternehmen.

Die unveränderliche Infrastruktur-Architektur von Commvault Cloud

Die Machine-Learning-Plattform von Commvault erweitert die Funktionen zum unveränderlichen Schutz, indem sie eine proaktive Plattform zur Erkennung von Bedrohungen und zur entsprechenden Reaktion darauf bereitstellt. Wir setzen einen mehrschichtigen Ansatz ein, um vor verschiedenen Bedrohungsvektoren zu schützen und die Sicherheit der Daten zu gewährleisten. Dazu gehören eine Speichersperre zur Abwehr von Ransomware sowie Zero-Trust-AAA-Kontrollen entlang des gesamten Stacks für Backup and Recovery, um einen umfassenden Schutz zu gewährleisten. Zur Isolierung und zur Schaffung von Air Gaps kommen TLS-verschlüsselte Netzwerktopologien zum Einsatz, und die Infrastruktur wird gehärtet, um die Angriffsfläche zu verringern.

Auf hoher Ebene umfasst die Commvault Cloud Platform diese sieben Schichten in Kombination mit unveränderlichem Cloud-Speicher:

Cloud-Speicher bietet erweiterte Möglichkeiten zum Schutz, zur Sicherung und zur Wiederherstellung Ihrer Daten. Da die Daten standardmäßig unveränderlich sind, ergibt sich daraus die flexibelste Datensicherung, die Sie überall und in beliebigem Umfang für jede Arbeitslast einsetzen können.

Ihr Schutz, ganz nach Ihren Vorstellungen: Unveränderlichkeit für Software und SaaS

Commvault Grid erleichtert die Implementierung einer unveränderlichen Architektur als integrierte Appliance oder Referenzdesign für eine All-in-One-Lösung. Es bietet umfassendes Datenmanagement für alle Workloads über eine einzige, erweiterbare Plattform. Commvault Cloud nutzt einen mehrschichtigen Ansatz, um vor verschiedenen Bedrohungsvektoren zu schützen und die Sicherheit der Daten zu gewährleisten. Die unveränderliche Architektur von Commvault besteht aus:

  • Software (Compliance Lock)
    • Szenario: Der Backup-Administrator versucht, die Aufbewahrungsdauer zu verkürzen, und löscht dabei versehentlich einen Backup-Auftrag, eine Richtlinie oder eine Bibliothek
    • Aktion: Durch Compliance-Sperre verweigert
  • Betriebssystem (Zugriffskontrollen)
    • Versuch: Ein berechtigter Benutzer versucht, Dateien zu verschlüsseln, zu verschieben oder zu löschen oder eine Festplatte neu zu formatieren
    • Maßnahme: Das Betriebssystem blockiert Benutzer und/oder Ransomware-Angriffe durch Zugriffskontrollen
  • Dateisystem (Unveränderlichkeit auf Speicherebene)
    • Versuch: Ein autorisierter oder böswilliger Benutzer versucht, geschützte Sicherungsdaten zu ändern oder zu verschlüsseln
    • Maßnahme: Ein unveränderliches Dateisystem verhindert, dass Sicherungsdaten verändert oder verschlüsselt werden

Commvault AirGap ist ein vollständig verwaltetes Cloud-Speicherziel für das Commvault-SaaS-Hybrid-Cloud-Portfolio sowie für „Backup and Recovery“ und „Commvault Grid“. Die Umstellung auf die Cloud wird durch optimierte Speicheroptionen und „Air-Gapped“-Kopien der Daten beschleunigt, um die Wiederherstellung nach einem Ransomware-Angriff zu gewährleisten.

Commvault AirGap ist eine optimierte Lösung für die Datensicherung in der Cloud und bietet:

  • Kurz- oder langfristige Cloud-Speicherung bei einem Anbieter, verwaltet über eine einzige Benutzeroberfläche
  • Kostenkontrolle durch optimierte Speicherung
  • Einheitliche Benennung für alle Cloud-Speicher

Mit Commvault AirGap können Sie sowohl primäre als auch sekundäre Sicherungskopien für alle Ihre Workloads in den folgenden Speicherebenen erstellen:

  • Azure Hot
  • Azure Cool
  • OCI-Standard (nur Commvault Cloud SaaS)
  • OCI – Seltener Zugriff (nur Commvault Cloud SaaS)

Und während alle oben genannten Lösungen Ihre Strategie zur Cyber-Resilienz verbessern können, sorgen sie zudem für erhebliche Kosteneinsparungen. Das Air-Gapping, die Unveränderlichkeit und – was noch wichtiger ist – die Fähigkeit von Commvault Cloud, eine Umgebung effektiv wiederherzustellen, können im Rahmen der 3-Jahres-Analyse zu einem Vorteil in Höhe von 1,06 Millionen US-Dollar im Zusammenhang mit Ransomware führen.3

Schlussfolgerung

Datenbedrohungen werden immer raffinierter, und es lässt sich nicht leugnen, dass Backup and Recovery-Plattformen heutzutage einen besseren Schutz vor Cyberbedrohungen bieten müssen. Commvault löst dieses Problem mit einer unveränderlichen Architektur, die umfassende Datensicherheit und eine schnelle Recovery-Prozesse für jede Workload gewährleistet – unabhängig davon, wo diese sich befindet. Unser mehrschichtiger Ansatz reduziert Risiken und hilft Unternehmen dabei, Compliance-Anforderungen zu erfüllen, ohne dabei Leistungseinbußen hinnehmen zu müssen.

Jetzt ist es an der Zeit, Ihrem Anbieter für Datensicherheit kritische Fragen zu stellen, damit Sie sich voll und ganz darauf verlassen können, dass Ihre Daten sicher, geschützt und konform sind. Entdecken Sie noch heute unsere unveränderliche Architektur und erfahren Sie, wie es mit der richtigen Lösung noch nie so einfach und sicher war, potenziellen Bedrohungen einen Schritt voraus zu sein.


Referenzen

1. IDC Worldwide Security Spending Guide – 2. IBM-Bericht „Cost of a Data Breach“ 2022 – 3. Analyse der wirtschaftlichen Vorteile der Datensicherung mit Commvault auf Microsoft Azure

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Im fortwährenden Kampf eines Unternehmens gegen Ransomware-Bedrohungen ist der Schutz personenbezogener Daten (PII) – also Daten, die sensible persönliche Informationen umfassen und deren Kompromittierung schwerwiegende rechtliche, finanzielle und rufschädigende Folgen nach sich ziehen kann – von entscheidender Bedeutung. Da Ransomware-Angriffe immer ausgefeilter werden, ist der Schutz personenbezogener Daten für wirksame Abwehrstrategien von größter Bedeutung geworden.

  • Minderung rechtlicher und finanzieller Risiken: Nach einem Ransomware-Angriff kann die Offenlegung personenbezogener Daten Unternehmen erheblichen rechtlichen und finanziellen Risiken aussetzen. Datenpannen können zu hohen Geldbußen, behördlichen Sanktionen und Sammelklagen führen. Um die Anfälligkeit für solche Haftungsrisiken zu verringern, müssen Unternehmen personenbezogene Daten proaktiv ermitteln und schützen und damit ihr Engagement für Datenschutz und Privatsphäre unter Beweis stellen.
  • Verhinderung von Datenexfiltration: Ransomware-Angreifer drohen häufig damit, gestohlene Daten zu veröffentlichen oder zu verkaufen, um die Opfer zur Zahlung von Lösegeld zu zwingen. Die Identifizierung und Sicherung personenbezogener Daten ist erforderlich, um kritische Ressourcen zu ermitteln, die Angreifer möglicherweise für eine Exfiltration ins Visier nehmen könnten. Robuste Zugriffskontrollen, Verschlüsselungsmaßnahmen und Protokolle zur Verhinderung von Datenverlusten wirken als wirksame Abschreckung gegen unbefugte Datenexfiltration.
  • Maßgeschneiderter Schutz durch Priorisierung personenbezogener Daten: Da nicht alle Daten den gleichen Wert haben, sollten Unternehmen einen strategischen Ansatz für den Datenschutz verfolgen. Personenbezogene Daten erfordern aufgrund ihrer hohen Anfälligkeit für Identitätsdiebstahl und Betrug besondere Aufmerksamkeit. Durch sorgfältige Erfassung und Kategorisierung können Unternehmen Ressourcen zur Absicherung ihrer sensibelsten und wertvollsten Daten einsetzen und so die Wirksamkeit ihrer gesamten Cybersicherheitsmaßnahmen verbessern.

Der erste Schritt besteht darin, die Notwendigkeit eines wirksamen Schutzes personenbezogener Daten anzuerkennen. Der zweite Schritt besteht darin, eine Lösung zu finden, um diese Aufgabe zu bewältigen.

Commvault-Risk Analysis: KI als Retter in der Not

Commvault Risk Analysis ist eine umfassende Lösung, die Unternehmen dabei unterstützt, datenbezogene Risiken zu erkennen, zu bewerten, zu überwachen und Maßnahmen zu deren Minimierung umzusetzen. Durch den gewonnenen Einblick in diese Risiken können Unternehmen sensible Daten leicht identifizieren und kategorisieren, um potenzielle Datenverstöße zu minimieren und eine effiziente funktionsübergreifende Zusammenarbeit zu fördern. Commvault Risk Analysis bildet das Rückgrat intelligenter, proaktiver Datenmanagementstrategien, die darauf ausgelegt sind, Risiken und Kosten zu reduzieren.

Die Erkennung sensibler Daten stützt sich in hohem Maße auf KI-Verfahren, die riesige Datenmengen schnell und präzise verarbeiten können, und Commvault Risk Analysis wurde mit solchen Funktionen modernisiert. Diese KI-gestützten Techniken verbessern die Genauigkeit und Effizienz bei der Identifizierung sensibler Informationen in großen und vielfältigen Datensätzen erheblich.

  • Umfassendes PII-Management: Der Risk Analysis Entity Manager bietet Unternehmen ein vielseitiges Toolset zur Verwaltung verschiedener PII-Typen, die durch Inhaltsanalysen identifiziert wurden. Diese Funktion umfasst vordefinierte PII-Entitäten sowie die Flexibilität, benutzerdefinierte Entitäten zu erstellen, um das Modell für bestimmte Datensätze und Datentypen genau anzupassen. Diese Entitäten umfassen spezifische PII-Kategorien und ermöglichen die Anpassung des Sensitivitätsgrades sowie die Zuordnung entsprechender Schlüsselwörter. Das System ermöglicht die Konfiguration von Standard- und benutzerdefinierten Entitätstypen und bildet damit die Grundlage für ein effektives PII-Management.
  • KI-gestütztes kontextbezogenes Lernen für die Datenklassifizierung: Durch den Einsatz von KI-gestütztem kontextbezogenem Lernen ermöglicht Commvault Risk Analysis eine präzise Datenklassifizierung. Im Gegensatz zu herkömmlichen Methoden nutzen KI-gestützte Ansätze Algorithmen des maschinellen Lernens, um den Kontext zu verstehen und sich an sich verändernde Datenmuster anzupassen. Durch die Berücksichtigung von umgebendem Text, Metadaten und kontextbezogenen Hinweisen werden Fehlalarme und Fehlausfälle reduziert. Diese Systeme identifizieren sensible Daten effizient und automatisieren die Klassifizierung, wodurch Datensicherheit, Compliance und Governance gestärkt werden.
  • Optimierung der Datenklassifizierung durch Trainingsmodelle: Das Trainieren von Klassifizierungsmodellen mit benutzerdefinierten Datensätzen ist für die genaue Identifizierung von Dokumenttypen unerlässlich. Dazu müssen repräsentative Dateien hochgeladen werden, die die gewünschten Kategorien widerspiegeln, damit das Modell eine solide Grundlage aufbauen kann. Eine kontinuierliche Verfeinerung ist möglich, indem zusätzliche Dokumente hinzugefügt werden, die das Klassifizierungsmodell verfeinern und so zu einer genaueren Erkennung sensibler Daten führen.
  • Azure Cognitive Services für Einblicke in die Datenklassifizierung: Durch die Integration von Azure Cognitive Services in Commvault Risk Analysis wird die Erkennung unterschiedlicher Datentypen innerhalb sensibler Datensätze weiter verbessert. KI-gesteuerte Algorithmen können komplexe Muster identifizieren, die verschiedene Datenkategorien und Geschäftsbereiche definieren. Die Deep-Learning- und Textanalysefunktionen von Azure Cognitive Services steigern die Genauigkeit, Effizienz und Compliance der Datenklassifizierung selbst bei komplexen, unstrukturierten Daten. Die Synergie zwischen den Azure Cognitive Services und den Funktionen zur Verwaltung sensibler Daten von Risk Analysis bietet eine einheitliche und integrierte Lösung, die nicht nur eine genauere Datenverwaltung ermöglicht, sondern auch einen modernen, KI-gestützten Deep-Learning-Ansatz, der sich kontinuierlich an die Entwicklung der Datensätze anpasst.

In der heutigen digitalen Landschaft, die von Ransomware-Gefahren geprägt ist, ist der Schutz personenbezogener Daten nicht nur eine Notwendigkeit, sondern eine Verpflichtung. Durch den Einsatz KI-gestützter intelligenter Technologien und das Bekenntnis zu einem robusten Datenschutzkonzept für sensible Daten können Unternehmen ihre Abwehrmaßnahmen gegen Ransomware-Angriffe stärken und die Sicherheit sowie den Datenschutz der von ihnen gespeicherten sensiblen Daten gewährleisten.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Fans von Science-Fiction wissen, dass künstliche Intelligenz (KI) ein immer wiederkehrendes Thema ist – und das schon seit geraumer Zeit. Filme, Bücher und sogar Videospiele greifen sie als fortschrittliche Technologie auf, die Roboter, Cyborgs, Raumschiffe und was auch immer antreibt. Und im Zentrum des Mythos der KI steht, dass sie auf eine Weise denkt, die von der eines Menschen nicht zu unterscheiden ist, während sie gleichzeitig mit der Geschwindigkeit und Intelligenz eines Computers arbeitet.

So weit sind wir noch nicht; so sehr ich mir auch meine eigene Version von Tony Starks Mark-V-Rüstung wünschen würde, muss ich mich vorerst damit begnügen, Alexa nach Fakten über Chuck Norris zu fragen. Aber wir machen rasante Fortschritte – ich habe kürzlich erfahren, dass eine beliebte Online-Tech-Publikation seit Monaten KI zur Erstellung von Artikeln einsetzt – und dank ChatGPT und anderer großer Sprachmodelle (LLMs) habe ich davon nichts mitbekommen.  

Große Sprachmodelle (LLMs) versprechen, die Art und Weise, wie wir privat und beruflich miteinander interagieren, zu revolutionieren. Wir beobachten ein enormes Interesse und enorme Investitionen in ihre Entwicklung – und das ist erst der Anfang. In der heutigen Geschäftswelt gilt KI als Schlüssel zu technologischem Fortschritt, Wettbewerbsvorteilen und damit auch zur Rentabilität.

Deshalb haben Technologiegiganten wie Microsoft, Meta und Google in ihren jüngsten Bilanzpressekonferenzen jeweils fast 50 Mal auf KI Bezug genommen. Daher fragen Sie sich vielleicht: „Was wäre, wenn KI meinem Unternehmen helfen könnte …“

  • Bessere Entscheidungen treffen?
  • Effizienter arbeiten?
  • Kosten sparen?
  • Kundenbeziehungen verbessern?

Die gute Nachricht ist, dass es all das ohne Weiteres leisten kann.

Die schlechte Nachricht? KI ist nicht kostenlos. Ganz im Gegenteil.

Die Kosten der KI

KI muss, wie alles, was noch in den Kinderschuhen steckt, erst lernen. Wie bringt man also ChatGPT und anderen großen Sprachmodellen bei, wie sie funktionieren sollen? Ganz einfach: mit Geld. Mit Geld wie Tony Stark.

Es wurde berichtet, dass ChatGPT für sein Training über 10.000 GPUs (Graphic Processing Units) genutzt hat. (Jetzt wissen wir, wo all die Grafikkarten in den letzten zwei Jahren geblieben sind.) Und die leistungsstärkste GPU der Welt kostet 30.000 Dollar. Das bedeutet, dass ChatGPT eine furchtbar teure Kindheit hatte. Aber das ist noch nicht alles. Schätzungen zufolge kostet der Betrieb von ChatGPT täglich mehr als 700.000 Dollar. Warum? Nun ja …

KI erfordert eine Cloud-Infrastruktur

Wenn die Entwicklung von KI so einfach wäre wie die Nutzung der Grafikleistung von Nvidia oder AMD, würde sie sich noch schneller verbreiten als derzeit. Doch um KI bereitzustellen, benötigt man zusätzliche Hardware und Infrastruktur. Das bedeutet Server – sehr, sehr viele Server. Und es ist kein Zufall, dass moderne Unternehmen genau das benötigen, um ihre Anforderungen an den Datenschutz zu erfüllen. Und wohin wenden sie sich dafür? An die Cloud.

Das ist richtig – dieselbe Infrastruktur, die Ihre Daten verteidigt, schützt und sichert, wird nun genutzt, um KI der breiten Masse zugänglich zu machen. Sie treibt LLMs, maschinelles Lernen und Automatisierung voran, um nur einige Beispiele zu nennen. Diese Anwendungsfälle werden exponentiell zunehmen, da KI die Rechenleistung und Skalierbarkeit in hohem Maße nutzt. Und da sich die Dinge umso weniger ändern, je mehr sie sich ändern – in diesem Fall geht es darum, die Kosten für KI zu senken, um ein gesundes Geschäftsergebnis für Ihr Unternehmen zu gewährleisten.

Zusätzlicher ROI durch Ihre Datenschutzplattform

Der natürliche Verlauf von Innovation und technischer Ökonomie beinhaltet das Experimentieren, um einen Weg zu finden, einen Anwendungsfall in der Hardware (Siliziumprozessoren) zu optimieren und ihn anschließend in Software (ChatGPT) zu übertragen, damit alle davon profitieren können. Nach dieser Logik nutzen Sie wahrscheinlich bereits die Cloud – oder sogar mehrere Clouds. Um die Vorteile dieses Paradigmas zu nutzen, müssen Sie kosteneffiziente Lösungen implementieren, die die Integrität Ihres Datensatzes gewährleisten.

Eine Möglichkeit hierfür ist der Einsatz von „Data Protection as a Service“ (DPaaS), um Ihre Betriebskosten für die Cloud-Infrastruktur zu senken und so die steigenden KI-Kosten besser finanzieren zu können. Sie optimieren Ihr Unternehmen bereits auf vielfältige Weise; diese Vorgehensweise fügt sich nahtlos in diesen Prozess ein. Es entsteht ein positiver Kreislauf: Sie bauen Ihr Geschäft aus, indem Sie vorhandene Ressourcen nutzen, um Kosten zu senken, die dann wieder in das Unternehmen investiert werden.

Die Senkung der heutigen Gesamtbetriebskosten ist erst der Anfang

Wenn es um DPaaS geht, steht für Unternehmen zu Recht die Sicherheit an erster Stelle, dicht gefolgt von den Gesamtbetriebskosten (TCO). Da die TCO quantitativer Natur sind, kann es schwierig sein, die Angaben der Anbieter richtig einzuschätzen. Letztendlich sind dies die aktuellen Grundvoraussetzungen:

  • Deduplizierung und Data Tiering: Maximieren Sie die Speichereffizienz und kontrollieren Sie die Cloud-Kosten.
  • Cloud-nativer Speicher: Die Speicherkosten sollten stets sinken, wenn Sie neben Ihrem Cloud-Anbieter auch einen DPaaS-Anbieter nutzen.
  • Proaktive Ransomware-Überwachung und -Warnung: Dazu gehören auch durchgängige Datenverschlüsselung und Datenunveränderlichkeit.
  • Multi-Cloud-Datensicherung: Unternehmen sollten die Cloud-Technologie einsetzen, die ihren geschäftlichen Anforderungen am besten entspricht. Und Anbieter sollten DPaaS-Lösungen bereitstellen, die alle diese Technologien unterstützen.
  •  Breites Spektrum an Workloads: Unternehmen nutzen eine Mischung aus SaaS-, IaaS- und lokalen Ressourcen – Ihre DPaaS-Lösung muss all dies unterstützen.
  • Robuste Berichterstellung: Umfasst Compliance-Analysen, um auf dem neuesten Stand zu bleiben und zukünftige Anforderungen bedarfsgerecht proaktiv zu erfüllen.

Wenn Sie alle oben genannten Punkte abhaken können, sind Sie auf dem besten Weg, die Kosten Ihrer Investitionen in die Datensicherung zu senken. Nun ist es an der Zeit, darüber nachzudenken, wie es weitergeht und wo Sie diese Einsparungen reinvestieren können.

Die Zukunft des Datenschutzes

Der KI-gestützte Datenschutz wird kontinuierliche Innovationen ermöglichen, die auf maschinellem Lernen und anderen Fortschritten basieren, die von den Anforderungen moderner Unternehmen vorangetrieben werden. Und da wir uns an der Schnittstelle zwischen Datenschutz in der Cloud und vor Ort befinden, benötigen wir eine einzigartige Perspektive darauf, wie dies aussehen könnte. Was wäre, wenn Sie Folgendes könnten:

  • Aufgaben automatisieren, um die Effizienz zu steigern?
  • Daten kontinuierlich analysieren und die Ursachen von Problemen sofort ermitteln?
  • Mit weniger Ressourcen effizienter arbeiten?
  • Ihre Daten nutzen, um bessere Entscheidungen zu treffen?
  • Hochpräzise Sicherheitswarnungen erhalten?
  • Datengestützte Erkenntnisse nutzen, um die Bedürfnisse von Kunden oder Mitarbeitern automatisch zu verstehen und zum richtigen Zeitpunkt das richtige Ergebnis zu erzielen?

Bald werden dies die neuen Grundvoraussetzungen sein. Ihr Datenschutz ist – ob Sie es wissen oder nicht – der direkte Schlüssel dazu, KI kostengünstig nutzen zu können.

Es sind IHRE Daten. Was werden Sie damit machen?

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Wir bei Commvault sind davon überzeugt, dass Investitionen in unsere Mitarbeiter bei der nächsten Generation von Führungskräften beginnen.

Unser Sommerpraktikumsprogramm in den USA ist kürzlich zu Ende gegangen, und ich bin unglaublich stolz auf die Arbeit, die unsere Praktikanten in den letzten Monaten geleistet haben! Unser Praktikumsprogramm bietet Studierenden wertvolle Berufserfahrungen und ermöglicht es diesen angehenden Fachkräften, sich bei Commvault weiterzuentwickeln und dazuzulernen. Und dank unserer hybriden Arbeitsumgebung lässt sich unser „Remote-First“-Ansatz auch auf die Förderung der nächsten Generation von Talenten übertragen.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Im Mittelpunkt dieses Programms stehen die Zusammenarbeit mit Führungskräften, Mentoring und Networking-Möglichkeiten sowie Schulungen und praktische Erfahrungen, die es unseren Praktikanten ermöglichen, ihr berufliches Netzwerk und ihre fachlichen Kompetenzen zu erweitern. Das sind die Köpfe, die die Zukunft für uns alle mitgestalten werden!

Das Praktikumsprogramm endet mit einem Projektwettbewerb, der unseren Praktikanten die spannende Gelegenheit bietet, einer Jury aus unseren Führungskräften verschiedener Fachbereiche eine Produktidee, eine Prozessverbesserung oder Umfrageergebnisse vorzustellen, die einen Bezug zu ihrem Studienfach haben. Und ich kann Ihnen versichern: Die Innovationen, die wir jedes Jahr durch diese Projekte erleben, sind außergewöhnlich! Die diesjährigen Projekte reichten von entwickelten Anwendungen über Dimensionierungstools bis hin zu vielem mehr!

Jedes Jahr wird mir wieder bewusst, wie wichtig es ist, Mentoren zu haben, die Einblicke in neue Innovationen und Perspektiven am Arbeitsplatz vermitteln. Unsere Kultur des kontinuierlichen Lernens ermöglicht es uns, die Ideen aller Mitglieder unserer globalen Vaulter-Community anzunehmen und zu würdigen!

Wir werden auch weiterhin unsere nächste Generation von Führungskräften inspirieren und ihnen während ihrer Zeit hier eine außergewöhnliche Erfahrung bieten. Ich möchte mich ganz herzlich bei unseren Sommerpraktikanten des Jahrgangs 2023 aus den USA für all ihre großartigen Beiträge bei Commvault bedanken. Herzlichen Glückwunsch an alle!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Vor kurzem fand der fünfte jährliche AWS Storage Day statt – eine virtuelle Veranstaltung, die auf Twitch übertragen wurde und bei der Amazon Web Services (AWS) die neuesten Nachrichten und Innovationen rund um sein Speicherportfolio vorstellte. Die Veranstaltung ist eine Hommage an kundenorientierte Innovation – etwas, worauf wir bei Commvault besonders stolz sind. Deshalb fühlen wir uns geehrt, von AWS zur Teilnahme an den diesjährigen Feierlichkeiten eingeladen worden zu sein.

Als wir den Vorträgen zuhörten, war es für uns keine Überraschung (angesichts unserer Führungsposition im Bereich Datenschutz – tatsächlich bereits zum zwölften Mal in Folge), dass Daten im Mittelpunkt jeder Diskussion standen. Die neuesten Features und Möglichkeiten, die während des Storage Day vorgestellt wurden, bieten Kunden und Anwendungsentwicklern neue Optionen, um grenzenlos innovativ zu sein, indem sie die Elastizität und Skalierbarkeit von AWS-Speicher nutzen und dabei gleichzeitig die so wichtige Kosteneffizienz gewährleisten. Es ist offensichtlich, dass diese neuen Verbesserungen und die mehr als 17 Jahre Innovation, die ihnen vorausgingen – bei Amazon S3, Amazon EBS und vielen weiteren Diensten –, die nächste Generation generativer KI-Anwendungen vorantreiben werden, die derzeit entwickelt werden.

Zu den Ankündigungen, die wir als besonders spannend empfanden, gehörten unter anderem:

Dann gibt es noch eine Neuerung, die uns ganz besonders am Herzen liegt: Kunden können Daten aus Amazon S3 Glacier nun bis zu 85 % schneller wiederherstellen und so den Wert ihrer archivierten Daten noch weiter steigern. Wir sind hier vielleicht ein wenig voreingenommen, da unser Kollege Michael Fasulo gemeinsam mit Nitish Pandey, einem Produktmanager im Amazon S3-Team, bei einer Veranstaltung im Rahmen des Storage Day genau zu diesem Thema einen Vortrag gehalten hat (den Sie sich hier noch einmal ansehen können).

Wir haben uns sehr gefreut, das neueste Beispiel für die großartige Zusammenarbeit und Innovation vorstellen zu können, die Commvault und AWS unseren gemeinsamen Kunden bieten – damit können diese ihre Daten deutlich schneller und ohne zusätzliche Kosten aus der äußerst kostengünstigen, langfristigen, sicheren und langlebigen Speicherklasse „Amazon S3 Glacier Flexible Retrieval“ wiederherstellen. Im Grunde geht es darum, unseren Kunden dabei zu helfen, ihre Daten zu schützen und sie wiederherzustellen, wenn ihr Unternehmen sie am dringendsten benötigt. Und dank Partnern wie AWS, die diese Vision teilen und ebenso kundenorientiert sind wie wir, können wir gemeinsam Bemerkenswertes erreichen. Mehr über diese gemeinsame Lösung und warum wir so begeistert davon sind, erfahren Sie im AWS Storage Blog: Verkürzung der Recovery-Zeit und Optimierung der Speicherkosten durch schnellere Wiederherstellungen aus den Amazon S3 Glacier-Speicherklassen und Commvault.

Der „Storage Day“ bestand jedoch nicht nur aus neuen Ankündigungen. Es gab auch einige hervorragende Einführungen zu Amazon S3, die uns allen die Gewissheit gaben, dass Sicherheit für AWS und die Daten seiner Kunden weiterhin oberste Priorität hat, während gleichzeitig bei allen Aktivitäten rund um den Kundenspeicher unermüdlich der Schwerpunkt auf der Datendauerhaftigkeit liegt. Diese Themen finden auch bei uns großen Anklang, da wir uns intensiv darauf konzentrieren, die Daten unserer Kunden über AWS und ihre gesamte Datenlandschaft hinweg zu sichern, zu schützen und wiederherzustellen. Und wenn Sie mehr darüber erfahren möchten, wie wir gemeinsam daran arbeiten, die Sicherheitslage unserer Kunden zu stärken und ihre Ausfallsicherheit zu verbessern, haben Sie Glück.  

Wir haben es bereits während unseres Streams angedeutet, aber jetzt können Sie sich für unsere „Technology Touchdowns“-Veranstaltung am 6. September anmelden, bei der wir unser Playbook ausführlich vorstellen und Ihnen zeigen, wie „Game-Winning Data Protection“ mit Commvault und AWS aussieht. Zu uns gesellt sich sogar Peyton Manning – zweifacher Super-Bowl-Sieger, fünfmaliger NFL-MVP und Mitglied der Pro Football Hall of Fame – für ein offenes Gespräch über Teamwork, Führung und Erfahrungen aus seiner erfolgreichen Karriere. Wir freuen uns darauf, die Dynamik dieses „Storage Day“-Events fortzusetzen und noch tiefer einzutauchen in das, was unsere Partnerschaft mit AWS für Kunden so spannend macht. 

Schnellzugriff:

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Im Rahmen unseres Versprechens, unseren Kunden nicht nur bei der Umsetzung zu helfen, sondern auch eine nachhaltigere Welt zu schaffen, freue ich mich, die Einführung unseres CO₂-Emissionsreduktionsrechners bekannt zu geben. Dieser ist ab sofort auf unserem Command Center-Dashboard verfügbar und bietet einen Überblick über die Einsparungen beim CO₂-Fußabdruck, die unsere Kunden potenziell mit der Deduplizierung und Komprimierung von Commvault erzielen können.

Rechenzentren sind große Energieverbraucher und können daher erheblich zu den weltweiten Kohlendioxidemissionen beitragen. Daher kann die Umsetzung von Energieeffizienzmaßnahmen – wie beispielsweise die Umstellung auf effizientere Hardware, die Verbesserung von Kühlsystemen und die Optimierung der Serverauslastung sowie der Einsatz von Technologien wie Deduplizierung und Komprimierung, die unter anderem dazu beitragen, den Gesamtspeicherbedarf des Rechenzentrums zu senken – den CO₂-Fußabdruck eines Rechenzentrums erheblich verringern.

Da sich die Verbraucher zunehmend der Umweltauswirkungen ihrer Kaufentscheidungen bewusst werden, kann die Verringerung des CO₂-Fußabdrucks ein wichtiges Verkaufsargument für Unternehmen sein, die Wert auf Nachhaltigkeit legen. Die Einführung nachhaltiger Praktiken und Technologien sowie die Verringerung des CO₂-Fußabdrucks können nicht nur zu einem gesünderen Planeten beitragen, sondern auch zu Kosteneinsparungen führen und das Ansehen der Marke stärken. 

Ein Rechner zur Ermittlung der Einsparungen beim CO₂-Fußabdruck im Zusammenhang mit Rechenzentren kann Unternehmen dabei helfen, ihre Umweltauswirkungen zu bewerten und fundierte Entscheidungen über die Einführung nachhaltiger Verfahren und Technologien zu treffen, die zur Verringerung ihres gesamten CO₂-Fußabdrucks beitragen können. Bei der Berechnung der Einsparungen beim CO₂-Fußabdruck in einem Rechenzentrum berücksichtigen unsere Kunden in der Regel Faktoren wie den Standort, die Größe, den Energieverbrauch und die Stromquelle des Rechenzentrums. All diese Faktoren basieren auf branchenweit etablierten Messgrößen.

Unser Rechner zur CO₂-Reduzierung ermittelt den Speicherplatzbedarf und den Energieverbrauch vor und nach der Deduplizierung und Komprimierung durch Commvault und stellt diese Informationen in Form von besser nachvollziehbaren Äquivalenzwerten dar, wie beispielsweise der Anzahl der verbrauchten Barrel Öl, der Anzahl der aufgeladenen Smartphones oder der Anzahl der Personenkraftwagen, die damit hätten betrieben werden können, usw.

Bei Commvault ist es Teil unseres Engagements im Bereich Umwelt, Soziales und Unternehmensführung (ESG), unseren Kunden und Partnern dabei zu helfen, ihre Daten nachhaltiger zu verwalten. 

Mit unserem CO₂-Reduktionsrechner helfen wir unseren Kunden nicht nur dabei, ihre Daten zu verwalten und zu schützen, sondern unterstützen sie auch dabei, durch nachhaltigere Geschäftspraktiken einen Beitrag zum Umweltschutz zu leisten.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Bei Commvault revolutionieren wir die Art und Weise, wie Unternehmen Risiken bewältigen, wertvolle Daten schützen und bessere Geschäftsergebnisse erzielen. Am 6. Juni haben wir unsere bahnbrechenden Innovationen vorgestellt, die es Unternehmen jeder Größe ermöglichen, mit einem mehrschichtigen Schutzkonzept proaktiv vorzugehen.

Doch unser Engagement für die Datensicherheit geht noch weiter. Wir freuen uns, die Einführung der Commvault Platform Release 2023E bekannt zu geben – unsere neueste Version, die weitere Verbesserungen für die Verwaltung und den Schutz Ihrer gesamten Datenlandschaft bietet.

Globales Datenmanagement über Metallic- und Commvault-Implementierungen hinweg

Commvault PR 2023E stellt „https://www.commvault.com/platform/products/cloud-command“ vor – unsere neue SaaS-basierte Plattform, die Echtzeit-Einblicke, einheitliche Dashboards und konsolidierte Übersichten über Ihre Daten in allen Bereitstellungsformen bietet. Alles an einem praktischen Ort!

 Unsere neue Lösung erweitert die Funktionen des Commvault Command Center, optimiert Prozesse und macht manuelle Überprüfungen sowie wiederholte Dashboard-Kontrollen überflüssig. Verfolgen und analysieren Sie Datentrends mühelos, bereiten Sie sich auf zukünftige Risiken vor und identifizieren Sie Schwachstellen über alle Bereitstellungsoptionen hinweg mithilfe umfassender Sicherheitskennzahlen. Profitieren Sie von verbesserter Transparenz und umsetzbaren Erkenntnissen, um Ihr Datenmanagement zu optimieren.

Weniger Rätselraten. Automatisieren Sie die Erkennung latenter Bedrohungen und die Recovery-Prozesse für intakte Dateien.

Commvault PR 2023E umfasst die allgemeine Verfügbarkeit (GA) unseres neuen Produkts „Threat Scan“, das IT-Administratoren die Gewissheit gibt, dass ihre Backup-Daten fehlerfrei, sicher und wiederherstellbar sind.

Ransomware-Bedrohungen sind uns allen ein Begriff, und wir wissen, wie verheerende Folgen sie für Unternehmen haben können. Alles beginnt mit dem ersten Zugriff, der in der Regel über Phishing, gestohlene Zugangsdaten oder einen Exploit erfolgt. Anschließend breitet sich die Bedrohung lateral aus, bevor es zu den schwerwiegenden Folgen kommt – Datenvernichtung, Verschlüsselung und Datenexfiltration.

Im Durchschnitt verweilt eine Bedrohung etwa 20 bis 52 Tage¹ in einer Umgebung, je nachdem, wie ausgereift die Abwehrmaßnahmen des Unternehmens sind. Doch hier liegt der Haken: Backups werden ständig erstellt, und Bedrohungen können sich darin verstecken, noch bevor sie überhaupt entdeckt werden. Das bedeutet, dass infizierte Backups die Datenwiederherstellung gefährden. Es dauert nicht nur länger, bis saubere Daten wiederhergestellt sind, sondern es besteht auch die Gefahr einer erneuten Infektion.

Hier kommt Commvault Threat Scan ins Spiel: IT-Administratoren können die Kontrolle übernehmen und ihre Backup-Daten schützen, indem sie Malware-Bedrohungen proaktiv identifizieren, um eine erneute Infektion während der Recovery zu vermeiden. Threat Scan analysiert Backup-Daten automatisch auf verschlüsselte oder beschädigte Dateien, sodass Benutzer vertrauenswürdige Versionen ihrer Daten schnell wiederherstellen können. Verdächtige Bedrohungen können isoliert und unter Quarantäne gestellt werden, was eine weitere Analyse durch Forensik-Teams in einer sicheren Umgebung ermöglicht.

Datenschutz und Sicherheit vereinen

Aufbauend auf dem bestehenden SIEM-Konnektor von Commvault bietet PR2023E nun Unterstützung für die bidirektionale Integration mit Microsoft Sentinel und Palo Alto XSOAR, um die Zusammenarbeit zu verbessern und die Reaktionszeit bei Vorfällen durch automatisierte Koordination und kombinierte Erkenntnisse zu verkürzen.

SecOps-Teams stehen vor der ständigen Herausforderung, eine große Menge an Sicherheitsereignissen zu bewältigen. Um effektiv auf Cyberbedrohungen reagieren und diese minimieren zu können, müssen sie daher auf Automatisierung setzen. Zwar werden spezielle Tools zur Erfassung von Sicherheitsereignissen, Protokollen und Warnmeldungen eingesetzt, doch besteht eine erhebliche Lücke, da diese Tools wichtige Informationen aus Datenschutzplattformen nicht erfassen. Dieser Mangel an Transparenz führt dazu, dass SecOps-Teams einen toten Winkel in ihrer gesamten Verteidigungsstrategie haben.

Unsere neueste Integration vereint die Leistungsfähigkeit und Transparenz von Datenschutz- und Sicherheitsplattformen und verbessert so die interne Zusammenarbeit sowie die allgemeine Sicherheitslage. Mit unseren Runbooks lassen sich Maßnahmen über eine sichere Verbindung sofort und ganz einfach automatisieren. Schluss mit der Arbeit in Silos! SecOps und ITOps können nun gemeinsam Sicherheitsvorfälle bewältigen und Maßnahmen wie das Entziehen von Zugriffsrechten, das Deaktivieren der Datenalterung oder andere Datenrichtlinien automatisieren.

Besserer Datenschutz durch neue Integrationen für Dell Powerprotect Data Domain

Kunden, die PowerProtect Data Domain nutzen, können ihre Daten nun ganz einfach über dieselben nativen Komprimierungs-, Deduplizierungs- und Replikationsprozesse verwalten. Dieses spannende Update sorgt für eine engere Integration zwischen Commvault und PowerProtect Data Domain – eine Funktion, die sich unsere Kunden schon lange gewünscht haben.

Dank der neuesten Funktionen können Kunden nun den Data Domain Boost Client für die native Integration mit PowerProtect Data Domain nutzen. Ganz gleich, ob Sie bereits unsere native SDK-Unterstützung mit Commvault-Komprimierung und -Deduplizierung nutzen oder gerade erst damit beginnen, PowerProtect Data Domain als Zielsystem zu schützen und einzusetzen – Sie haben die Flexibilität, selbst zu entscheiden. Greifen Sie über die PowerProtect-Dashboards auf erweiterte Features zu und profitieren Sie von Features wie der nativen Replikation.

Commvault nutzt sichere APIs für die Kommunikation mit PowerProtect Data Domain, und unsere Integration auf Datenebene gewährleistet einen nahtlosen Zugriff für alle Workloads.

Dies sind nur einige der großartigen Features, die wir in der Plattformversion 2023E bieten. Weitere Informationen zu den neuesten Features finden Sie auf unserer Seite „What’s New“ für Plattformversionen. Tauschen Sie sich mit unserem Produktmanagement-Team und anderen Mitgliedern unserer Communities aus, um alle aktuellen Neuigkeiten und Informationen zu den neuen Versionen zu erhalten. 

Referenzen

1. Sophos-Leitfaden zu aktiven Angreifern 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Der Schutz vor Ransomware und die Recovery nach einem Angriff sind eine nie endende Herausforderung. Unternehmen investieren in die Verbesserung ihrer Cybersicherheit, während Cyberkriminelle neue Hacks und Taktiken einsetzen, um Schwachstellen in Netzwerken und Systemen aufzuspüren und auszunutzen. Es ist ein ständiges Katz-und-Maus-Spiel, dem sich jedes Unternehmen stellen muss. Da sich diese Cyberbedrohungen ständig weiterentwickeln, benötigen Unternehmen die richtigen Tools, um ihre Daten zu schützen und sicherzustellen, dass diese im Falle eines Angriffs oder eines Systemausfalls zuverlässig wiederhergestellt werden können. Sie benötigen eine moderne Datensicherungslösung mit integrierten Sicherheits- und Abwehrfunktionen sowie schneller Recovery, um sich vor den raffiniertesten Bedrohungen zu schützen.

Datenschutz neu definiert

In der heutigen digitalen Landschaft werden Cyberbedrohungen immer raffinierter, weshalb Unternehmen einen proaktiven Ansatz beim Datenschutz verfolgen müssen. Diese Lösungen kommen oft erst nach einem Vorfall zum Einsatz, nachdem Angreifer Daten kompromittiert haben und bereits Schaden entstanden ist. Um dem entgegenzuwirken, müssen Unternehmen über herkömmliche Sicherheitstools hinausdenken und Maßnahmen ergreifen, um die Ausfallsicherheit ihrer Daten zu gewährleisten. Commvault bietet die richtige Bandbreite an Erkennungs-, Sicherheits- und Recovery-Funktionen, um Daten in Produktions- und Backup-Umgebungen umfassend aktiv zu schützen, zu verteidigen und wiederherzustellen.

Die drei Säulen des Datenschutzes

Die A-bis-Z-Datensicherung von Commvault bietet mehrschichtigen Schutz für Workloads in der Cloud, vor Ort und im SaaS-Bereich. Dies erreichen wir durch unsere drei Säulen der Datensicherung: „Secure“, „Defend“ und „Recover“. Sicherung von Daten durch eine gehärtete, Zero-Trust- und unveränderliche Architektur mit integrierten Sicherheitsprotokollen, um unerwünschten Zugriff zu verhindern und die Compliance angesichts sich ständig weiterentwickelnder Cyberbedrohungen zu gewährleisten. Wir verteidigen Daten mit Frühwarnsystemen der nächsten Generation und einer umfassenden Überwachung, um Zero-Day- und Insider-Bedrohungen aufzudecken und zu neutralisieren, bevor sie Schaden anrichten. Wir stellen Daten proaktiv und zuverlässig wieder her – mit der branchenweit breitesten Abdeckung von Workloads –, was nachweislich Ausfallzeiten reduziert, Datenverluste verhindert und Reaktionszeiten verkürzt, um eine unübertroffene Geschäftskontinuität zu gewährleisten.

Datenschutz von A bis Z

Die Schaffung einer sicheren Umgebung ist für jedes Unternehmen unerlässlich, und ein klar definierter Plan zum Schutz der Daten ist wichtiger denn je. Commvault bietet eine breite Palette an Datensicherungsfunktionen, die Daten vor internen und externen Bedrohungen schützen. Diese Funktionen bieten Unternehmen zahlreiche Vorteile in Bezug auf Sicherheit, Datenintegrität und Zuverlässigkeit. Verbesserte Sicherheitsmaßnahmen sorgen dafür, dass vertrauliche Informationen vor unbefugtem Zugriff oder böswilligen Angriffen geschützt sind. Eine verbesserte Datenintegrität gewährleistet, dass Kundendaten korrekt und auf dem neuesten Stand bleiben. Darüber hinaus hilft die erhöhte Zuverlässigkeit Unternehmen dabei, die Einhaltung branchenspezifischer Vorschriften sicherzustellen. Robuste, von Grund auf sicher konzipierte Protokolle umfassen „Air-Gapped“-Sicherungskopien, bei denen Cloud-Sicherheit mit restriktivem Kontozugriff und Datenisolierung kombiniert wird. Stellen Sie sicher, dass Ihre Sicherungsdaten unveränderbar sind – mit Sicherheitskontrollen, die verhindern, dass Daten manipuliert, gelöscht, modifiziert oder verändert werden. Im Falle eines Cyberangriffs, bei dem Ihr Unternehmensnetzwerk infiziert wird, bleiben die „Air-Gapped“-Sicherungskopien isoliert, unberührt und für eine Wiederherstellung verfügbar.

Eine schnelle und reibungslose Recovery-Prozedur ist für die Geschäftskontinuität unerlässlich. Alle Ihre Datensicherungslösungen müssen einem mehrschichtigen Sicherheitsmodell und einem Zero-Trust-Architekturkonzept folgen, um Ihre Angriffsfläche zu verringern und Sicherheitslücken in Ihrer Infrastruktur zu beseitigen.

Durch den Einsatz dieser Technologien und die Umsetzung von Maßnahmen zur Schaffung einer sicheren Umgebung können Unternehmen bei der Abwehr neu auftretender Bedrohungen immer einen Schritt voraus sein und sicherstellen, dass ihre Systeme stets vor Cyberbedrohungen geschützt sind.

Vom Air Gap bis hin zu Zero-Trust-Prinzipien – Commvault bietet Ihnen umfassende Unterstützung von A bis Z mit den Kernfunktionen „Daten sichern“, „Daten schützen“ und „Daten wiederherstellen“. Mit Commvault sind Sie bestens gerüstet, um sich vor Ransomware zu schützen und Daten wiederherzustellen. Lesen Sie dazu unsere Lösungsübersicht von A bis Z und die Infografik von A bis Z.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Es ist uns eine Ehre, zum zwölften Mal in Folge im Gartner® Magic Quadrant™ 2023 für Backup and Recovery-Softwarelösungen für Unternehmen als „Leader“ ausgezeichnet worden zu sein. Und als Chief Marketing Officer und Chief Product Officer von Commvault müssen wir sagen: Das ist immer wieder ein tolles Gefühl.

Aus unserer Sicht bestätigt eine solche Auszeichnung einmal mehr, dass Commvault weiterhin innovativ ist und die ausfallsichere Datensicherung bietet, auf die sich CIOs, CISOs und ihre Teams heute verlassen.

In seinem jüngsten Bericht hat Gartner Commvault aufgrund unserer Umsetzungsfähigkeit und der Vollständigkeit unserer Vision als „Leader“ ausgezeichnet, wobei unsere Software- und SaaS-Angebote bewertet wurden. Lesen Sie den Bericht, um mehr über die identifizierten Stärken und Schwachstellen der einzelnen anerkannten Anbieter auf dem Markt zu erfahren.

Aber wie sieht es mit der Zukunft aus? In jüngsten Gesprächen mit Kunden und Partnern haben wir immer wieder dasselbe gehört: Die Komplexität und die Kosten für den Datenschutz in einer hybriden Umgebung überfordern Sicherheits- und IT-Teams überall.

Warum? Das liegt vor allem an den modernen Bedrohungen, die von der neuen Welle allgegenwärtiger, sich rasant ausbreitender und zunehmend autonomer Bedrohungen ausgehen, mit denen wir täglich konfrontiert sind. Die Angriffe mögen neu sein, doch der Ansatz, mit dem die meisten versuchen, sie zu stoppen, ist es nicht. Es bedarf eines moderneren Ansatzes, der Schutz und Cyber-Resilienz vereint und die Leistungsfähigkeit von KI mit der Flexibilität und Benutzerfreundlichkeit von SaaS verbindet. So bieten beispielsweise unsere neuesten Funktionen für Threatwise den Kunden zusätzlich zum herkömmlichen Schutz Cyber-Täuschungstaktiken, die dabei helfen, unbekannte Bedrohungen aufzudecken, Angriffsfenster einzudämmen und zu begrenzen sowie Ransomware-Aktivitäten zu erkennen, bevor sie sich ausbreiten können.

Dies ist nicht nur der einzige Weg, um sicherzustellen, dass moderne Hybrid-Unternehmen einen einheitlichen Schutz für alle ihre Daten und Workloads genießen – unabhängig davon, wo diese sich befinden –, sondern senkt auch die Infrastrukturkosten und die Komplexität erheblich. Mit einer einzigen Datensicherungsplattform, die Software und SaaS umfasst, können Sie Ihre gesamte Umgebung zentral verwalten. Und dank der in unsere Lösungen integrierten Automatisierung und des maschinellen Lernens können Kunden ihre Daten im Falle eines Problems einfacher wiederherstellen.

Es ist eine neue Vision davon, wie Datenschutz aussehen sollte und muss, während sich die moderne Bedrohungslandschaft ständig weiterentwickelt. Eine Vision, die durch umfangreiche Investitionen in Innovationen gestützt wird, die wir in den kommenden Monaten in Form einiger spannender neuer Funktionen vorstellen werden. Bleiben Sie dran.


Gartner, Magic Quadrant für Backup- und Recovery-Softwarelösungen für Unternehmen, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7. August 2023. Dieser Magic Quadrant-Bericht wurde zuvor unter dem Titel „Magic Quadrant für Backup- und Recovery-Lösungen für Rechenzentren“ (2016–2017; 2019–2020); „Magic Quadrant für Backup-Software und integrierte Appliances für Unternehmen“ (2014–2015); „Magic Quadrant für Backup-/Recovery-Software für Unternehmen“ (2012–2013) sowie „Magic Quadrant für festplattenbasierte Backup-/Recovery-Lösungen für Unternehmen“ (2011).

GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren Tochtergesellschaften in den USA und international. Magic Quadrant™ ist eine eingetragene Marke von Gartner, Inc. und/oder deren Tochtergesellschaften und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten.

Gartner unterstützt keine der in seinen Forschungsberichten genannten Anbieter, Produkte oder Dienstleistungen und rät Technologieanwendern nicht dazu, ausschließlich Anbieter mit den höchsten Bewertungen oder anderen Auszeichnungen auszuwählen. Die Forschungsberichte von Gartner geben die Meinungen der Forschungsorganisation von Gartner wieder und sollten nicht als Tatsachenbehauptungen ausgelegt werden. Gartner lehnt jegliche ausdrückliche oder stillschweigende Gewährleistung in Bezug auf diese Forschungsergebnisse ab, einschließlich jeglicher Gewährleistung der Marktgängigkeit oder der Eignung für einen bestimmten Zweck.

Diese Grafik wurde von Gartner, Inc. als Teil eines umfassenderen Forschungsberichts veröffentlicht und sollte im Kontext des gesamten Dokuments betrachtet werden. Der Gartner-Bericht ist auf Anfrage bei Commvault erhältlich.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone