Skip to content

Nel panorama aziendale odierno, caratterizzato da ritmi frenetici e in continua evoluzione, le organizzazioni sono costantemente alla ricerca di modi per rimanere agili e adattabili. Ciò sta spingendo le organizzazioni a cercare una maggiore flessibilità nelle proprie soluzioni software. Il software tradizionale on-premise spesso non riesce a soddisfare queste esigenze, il che ha portato all’ascesa delle soluzioni Software-as-a-Service (SaaS). In questo blog esploreremo la potenza della flessibilità offerta dal SaaS e come questa possa rivoluzionare il modo in cui le aziende operano.

La flessibilità offerta dal modello SaaS garantisce alle organizzazioni la libertà e l’adattabilità di cui hanno bisogno dalle loro soluzioni software. A differenza del tradizionale software on-premise, le soluzioni SaaS si basano su un’infrastruttura cloud, consentendo alle aziende di scalare facilmente verso l’alto o verso il basso in base alle proprie esigenze. Infatti, l’89% delle imprese adotta una strategia multicloud.1 Questa scalabilità permette alle organizzazioni di adattarsi rapidamente alle mutevoli esigenze del mercato, aggiungere nuovi utenti, espandersi in nuovi mercati o far fronte alle fluttuazioni stagionali.

Aspetti da considerare riguardo al SaaS

Per ottenere la flessibilità offerta dal modello SaaS, occorre tenere conto di cinque fattori chiave:

  1.  È importante scegliere un fornitore SaaS che offra un’infrastruttura cloud altamente scalabile e affidabile. Uno dei principali vantaggi del SaaS è proprio la sua scalabilità intrinseca. Ciò garantisce che il software sia in grado di gestire carichi di lavoro crescenti e di fornire agli utenti un accesso ininterrotto.
  2. Le organizzazioni dovrebbero cercare soluzioni SaaS che offrano accesso in qualsiasi momento e da qualsiasi luogo. Sono ormai superati i tempi in cui era necessario trovarsi in una sede fisica specifica per accedere alle applicazioni aziendali critiche. Lo scorso anno, il 41,4% dei leader del settore cloud ha dichiarato di aver aumentato l’utilizzo dei servizi basati sul cloud a causa del clima macroeconomico.2 Ciò significa che i dipendenti possono accedere al software e ai dati da qualsiasi luogo, purché dispongano di una connessione a Internet. Questa flessibilità favorisce il lavoro da remoto, la collaborazione tra diverse aree geografiche e aumenta la produttività.
  3. L’implementazione rapida e gli aggiornamenti sono fondamentali per ottenere la flessibilità offerta dal modello SaaS. Le soluzioni SaaS possono essere implementate rapidamente, spesso nel giro di poche ore o giorni, consentendo alle organizzazioni di iniziare a utilizzare il software e a trarne vantaggio in tempi più brevi, aumentando così l’efficienza e la produttività. Inoltre, i fornitori SaaS si occupano degli aggiornamenti e della manutenzione, garantendo alle aziende l’accesso costante alle funzionalità più recenti e ai miglioramenti in materia di sicurezza, senza alcuna interruzione né i costi elevati legati alla gestione dei sistemi on-premise.
  4. La personalizzazione senza complessità è un altro aspetto importante da considerare. La flessibilità del software va spesso di pari passo con la personalizzazione; pertanto, le organizzazioni dovrebbero cercare soluzioni SaaS che offrano la possibilità di adattare il software alle proprie specifiche esigenze aziendali senza la necessità di personalizzazioni complesse e costose. Ancora una volta, emerge la necessità di questo livello di personalizzazione, dato che il 72% dei professionisti IT sta adottando un approccio ibrido che combina cloud pubblici e privati Con questo modello, le aziende possono configurare il software in modo che si adatti ai propri processi e flussi di lavoro specifici, consentendo loro di lavorare nel modo desiderato, senza compromettere la funzionalità.
  5. Le funzionalità di integrazione e collaborazione sono fondamentali per ottenere la flessibilità offerta dal modello SaaS. Le soluzioni SaaS dovrebbero offrire API e connettori che consentano un’integrazione e uno scambio di dati senza soluzione di continuità con altri sistemi. Ciò permette alle aziende di creare un ecosistema unificato di strumenti software, ottimizzando i processi e migliorando la produttività.

In conclusione, la flessibilità offerta dal modello SaaS consente alle organizzazioni di adattarsi rapidamente alle mutevoli esigenze aziendali. Scegliendo una soluzione SaaS che offra scalabilità, accesso in qualsiasi momento, implementazione e aggiornamenti rapidi, opzioni di personalizzazione e capacità di integrazione, le aziende possono ottenere la flessibilità necessaria per prosperare nell’odierno contesto aziendale dinamico. Adottare il modello SaaS non è solo un cambiamento tecnologico, ma una mossa strategica volta a rendere la propria azienda a prova di futuro e a sbloccarne il pieno potenziale.

Per ulteriori informazioni sulla flessibilità offerta dal modello SaaS, consulta la nostra scheda informativa sulla soluzione e guarda on demand il nostro recente webinar del 3 ottobre.

Riferimenti

1. Rapporto “State of the Cloud” di Flexera, 2023 – 2. Sondaggio “Brand Pulse” di Google Cloud, 2022 – 3. Sondaggio “Brand Pulse” di Google Cloud, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Perché dovresti ridurre il tuo RTO?

Con un RTO basso, è possibile garantire un’interruzione minima, o addirittura nulla, delle operazioni aziendali sia per le attività interne che per i clienti. Anche il fatturato è in gioco: ogni secondo che trascorre mentre i sistemi sono inattivi in attesa del ripristino rappresenta una perdita di fatturato. L’RTO è direttamente correlato a una minore perdita di fatturato.

Ecco due modi distinti in cui è possibile utilizzare il servizio di backup su cloud per migliorare efficacemente il proprio RTO e garantire la continuità operativa in caso di qualsiasi tipo di interruzione.

1. Recupero granulare

In caso di perdita o compromissione dei dati, la velocità con cui è possibile ripristinarli costituisce l’elemento centrale del proprio RTO. Sebbene il ripristino completo dell’immagine di backup sia un’opzione per il recupero dei dati, ciò può comportare lunghi ritardi e tempi di inattività prolungati, poiché occorre attendere il ripristino di ogni singolo file, indipendentemente dalla sua importanza critica per l’attività.

Il recupero granulare dei file rappresenta l’alternativa migliore al ripristino completo dell’immagine di backup, poiché consente di eseguire il recupero sia a livello di file che a livello di immagine a partire da un’unica operazione di backup. Questo tipo di recupero permette all’utente di identificare e dare priorità a determinati dati e carichi di lavoro mission-critical per accelerare i tempi di recupero e garantire la continuità operativa, anziché attendere il ripristino dell’intera istanza, migliorando notevolmente l’RTO.

2. Recovery flessibile

Il ripristino flessibile è in qualche modo correlato al ripristino granulare. Con il ripristino flessibile, è possibile eseguire il ripristino su qualsiasi account in qualsiasi regione. Ciò significa che, se un account o una regione non è disponibile, è possibile eseguire il ripristino su un altro account o in un’altra regione che non sia stata compromessa e riprendere rapidamente l’operatività, il che può certamente contribuire a ottimizzare l’RTO.

Ottimizza il Recovery Time Objective con il miglior servizio di backup su cloud del settore

La pianificazione del recupero di emergenza è fondamentale per le aziende che intendono garantire la continuità operativa in caso di attacchi dolosi e interruzioni impreviste dell’infrastruttura interna. La definizione di un RTO ottimizzato (ovvero ridotto) è un elemento fondamentale per proteggere la vostra azienda e gli utenti finali.

Realizzate nativamente nel cloud, le funzionalità di ripristino rapido di Clumio, leader del settore, sfruttano il ripristino granulare, il backup incrementale continuo e il ripristino flessibile per fornire alle aziende odierne un ripristino dei dati veloce ed efficiente, in grado di ottimizzare l’RTO e garantire la continuità operativa in caso di qualsiasi tipo di evento di emergenza.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Sebbene i servizi di backup di AWS offrano indubbiamente numerosi vantaggi in termini di versatilità, presentano anche alcune carenze che ne impediscono di essere una soluzione completa, senza contare che offrono solo un controllo marginale sui costi del cloud.

Ecco cinque delle principali difficoltà che il backup AWS comporta quando viene utilizzato da solo.

Cinque difficoltà comuni nell’utilizzo di AWS Backup

Nessuna protezione da ransomware

Il ransomware è diventato una minaccia dominante per le aziende di ogni tipo e dimensione, con costi che, secondo le previsioni, raggiungeranno i 10,5 trilioni di dollari all’anno entro il 2025. Gli esperti di sicurezza stimano che si verifichi un attacco ransomware ogni 11 secondi. Come è possibile proteggere efficacemente i propri dati e, idealmente, evitare del tutto una situazione di ransomware? O addirittura garantire di potersi riprendere rapidamente da un attacco?

Quando le aziende utilizzano AWS Backup per proteggere fonti di dati quali S3, EC2, EBS e RDS, vengono create automaticamente delle istantanee che vengono conservate nello stesso account dei dati primari, senza alcuna separazione tra questi ultimi e le istantanee.

Ciò significa che, se un hacker riesce ad accedere all’account principale, può facilmente compromettere le istantanee prima di passare ai dati principali.

Una volta che i dati primari sono stati compromessi, non ci sono più backup da cui effettuare il ripristino: i dati dell’azienda sono stati completamente bloccati. Ora l’azienda è in balia degli hacker, che potrebbero decidere di conservare o distruggere i dati anche dopo aver ricevuto il pagamento del riscatto.

Tempi di recupero lunghi

Il backup non è l’unico aspetto della protezione dei dati; il recupero dei dati è altrettanto importante. Se i dati primari di un’azienda vengono danneggiati — sia a causa di malintenzionati che di guasti ai sistemi — è necessario disporre di un modo per recuperarli il più rapidamente possibile, al fine di evitare gravi interruzioni della continuità operativa e disagi per gli utenti finali.

La mancanza di visibilità sugli snapshot può causare costosi ritardi nel ripristino. In assenza di una forma precisa di ripristino granulare, il ripristino dei dati da un backup AWS può richiedere molto tempo a causa della complessità del processo di identificazione dei dati da ripristinare e dell’ordine in cui farlo.

Visibilità limitata

La mancanza di visibilità sugli snapshot all’interno di AWS non solo influisce sui tempi di Recovery, ma può anche rendere più complicato dimostrare la conformità dei backup agli auditor e agli assicuratori. Inoltre, mantenere politiche coerenti su tutte le applicazioni e gli account risulta difficile e richiede molto tempo quando la visibilità sugli snapshot è limitata.

Ulteriore complessità

Le funzionalità di base predefinite del servizio di backup di AWS possono comportare complessità ricorrenti che richiedono un’attenzione costante da parte dei team IT e delle loro risorse. Ad esempio, i team IT devono scrivere regolarmente script complessi per integrare eventuali funzionalità mancanti nella loro soluzione di protezione dei dati.

Tali scenari vanno contro l’obiettivo stesso del cloud computing, ovvero sfruttare la velocità e l’agilità del cloud. Se devi costantemente destinare risorse aggiuntive solo per garantire il corretto funzionamento del backup su AWS, non stai operando in modo efficiente.

Costi imprevedibili

Oltre a garantire un sistema affidabile e sicuro per il Backup and Recovery dei dati, le aziende ricorrono al backup su cloud anche per ottenere vantaggi in termini di efficienza dei costi. A prima vista, il costo totale di proprietà (TCO) del backup su AWS può sembrare ragionevole, ma le spese possono iniziare ad accumularsi, a volte in modo esponenziale nel corso del tempo.

Ciò è dovuto al processo standard di replica e archiviazione degli snapshot previsto dal servizio di backup di AWS. Gli snapshot vengono replicati tra diversi account ai fini della conservazione a lungo termine, con un conseguente aumento dei costi di backup.

Eventuali commissioni aggiuntive per i trasferimenti tra conti possono aumentare ulteriormente questi costi, che col tempo si accumuleranno a effetto valanga, cogliendo di sorpresa molte imprese.

Perché Clumio è la soluzione alle sfide legate al backup su AWS

Clumio è stato progettato appositamente per affrontare le diverse sfide che le aziende possono incontrare quando utilizzano il backup su AWS. La piattaforma cloud-native offre funzionalità di Backup and Recovery su AWS attraverso un’interfaccia intuitiva che non richiede hardware o software aggiuntivi per funzionare.

Con Clumio, le aziende ottengono:

  • Sicurezza ai massimi livelli che garantisce backup fisicamente isolati e immutabili, crittografati end-to-end, per garantire protezione contro minacce quali il ransomware e gli autori di attacchi malintenzionati
  • Rapida Recovery grazie a un approccio granulare che individua e ripristina rapidamente i file di backup, riducendo i tempi di ripristino da diverse ore a pochi minuti
  • Maggiore visibilità sui vostri piani di protezione dei dati e sullo stato di conformità, per garantire il rispetto dei requisiti aziendali
  • Gestione semplificata dei backup grazie a funzionalità quali le politiche globali e i gruppi di protezione, che automatizzano sia la conservazione a lungo termine dei dati sia la loro classificazione
  • Costo totale di proprietà (TCO) ridotto grazie all’eliminazione della necessità di installare risorse aggiuntive, pagare costi di traffico in uscita, dedicare risorse IT aggiuntive alla gestione del processo o creare copie speculari degli snapshot, con una riduzione dei costi di backup fino al 50%

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

“EC2-Other” è una categoria di costo nella fatturazione AWS che comprende diverse tipologie di utilizzo relative a vari servizi, quali il trasferimento dei dati, i volumi EBS e gli snapshot, gli indirizzi IP elastici e i gateway NAT. I clienti possono utilizzarla per calcolare il costo totale dell’esecuzione delle istanze EC2, esclusi i costi fissi orari di esecuzione delle istanze. Comprendere la categoria “EC2-Other” è fondamentale per isolare le singole voci di costo in essa contenute, in modo da poter ottimizzare in modo efficiente l’utilizzo delle istanze EC2 e ridurre i costi superflui.

Approfondimento su EC2 – Altro

Quando si parla di cloud computing, Amazon Elastic Compute Cloud (EC2) è una delle opzioni più diffuse disponibili sul mercato. EC2 offre una vasta gamma di vantaggi, tra cui risparmio sui costi, flessibilità e accessibilità, ma per ottenere il massimo dalla propria istanza è importante comprendere i diversi tipi di istanze EC2, nonché le categorie di fatturazione e di costo ad esse associate.

Innanzitutto, diamo un’occhiata più da vicino alla voce “EC2-Other”. Questa categoria di costi è stata creata da Amazon e spesso rappresenta la seconda voce di costo più consistente nella fattura AWS per gli utenti che fanno un uso intensivo di EC2. Comprende diversi tipi di utilizzo relativi ai servizi, come il trasferimento dati, gli indirizzi IP elastici, i volumi e gli snapshot EBS, i gateway NAT e altro ancora. In sostanza, “EC2-Other” comprende tutti i costi associati all’esecuzione delle istanze EC2, ad eccezione dei costi fissi orari di esecuzione delle istanze.

Per fare un paragone: pensate ai costi orari di gestione di un’istanza EC2 come se fossero simili all’affitto di un appartamento con canone mensile fisso. In confronto, la voce “EC2-Altro” includerebbe tutte le altre spese mensili, come le utenze (elettricità, acqua, gas), i canoni per la TV via cavo o la connessione a Internet, nonché eventuali costi aggiuntivi di manutenzione.

Capire come AWS riporti i costi totali di EC2 può risultare complesso, poiché i diversi strumenti di reportistica visualizzano i costi in modi diversi. Tuttavia, è fondamentale per tenere traccia dell’utilizzo e monitorare la spesa, in modo da poter isolare le singole categorie di costo all’interno della voce “EC2-Other”. Due categorie che i clienti possono utilizzare per ottenere il costo totale di gestione delle proprie istanze EC2 sono “EC2-Instances” e “EC2-Other”.

Ora che abbiamo una comprensione di base del significato della voce “EC2-Other” nella fattura AWS, approfondiamo i diversi tipi di istanze EC2 disponibili.

Tipi di istanze EC2

Amazon offre diversi tipi di istanze per soddisfare le esigenze specifiche degli utenti. All’interno di queste categorie sono disponibili istanze di diverse dimensioni e opzioni di prezzo.

Ad esempio, le istanze burstable General Purpose, come suggerisce il nome, offrono un equilibrio tra le capacità di elaborazione, memoria, CPU e larghezza di banda di rete. Le famiglie di istanze T3 e M6g rientrano in questa categoria. Se si hanno carichi di lavoro con modelli di utilizzo incostanti, queste istanze potrebbero essere la soluzione ideale.

Al contrario, i carichi di lavoro di calcolo ad alte prestazioni potrebbero richiedere istanze ottimizzate per il calcolo, appartenenti alle famiglie C6g e C5n. Queste istanze sono dotate di processori personalizzati e di grandi capacità di memoria.

Le istanze ottimizzate per la memoria sono ideali per i carichi di lavoro che richiedono la gestione di grandi volumi di dati e una potenza di elaborazione elevata. Tra queste figurano i modelli R5a e R6g. Gli utenti possono sfruttare fino a 768 GB per supportare qualsiasi applicazione di big data.

Il prossimo argomento riguarda le istanze ottimizzate per lo storage (I3en), ideali per attività ad alta intensità di dati su scala di petabyte.

Infine, ma non meno importante, le istanze basate su GPU combinano le capacità della CPU di EC2 con GPU progettate appositamente per consentire l’addestramento di modelli di machine learning o il rendering.

Naturalmente, ci si potrebbe chiedere: perché preoccuparsi di tutte queste diverse tipologie? Anche se può sembrare complicato, comprendere con precisione il proprio caso d’uso vi aiuterà a risparmiare sui costi, garantendo al contempo prestazioni ottimali. Ad esempio, l’esecuzione di processi batch risulta molto più economica con le opzioni Standard o superiori, piuttosto che avviare più istanze on-demand per ottenere lo stesso risultato di calcolo a un costo più elevato.

Capire quale tipo di istanza EC2 sia più adatta a un determinato carico di lavoro è diventato sempre più importante negli ultimi anni, dato che le aziende tendono a privilegiare gli ambienti virtualizzati. Nella prossima sezione esamineremo più da vicino le differenze tra i vari tipi di istanza in termini di prestazioni e Features, in modo che possiate prendere una decisione informata su quale sia la soluzione più adatta alle vostre specifiche esigenze aziendali.

  • Amazon offre una gamma di istanze EC2 tra cui gli utenti possono scegliere in base alle specifiche esigenze del proprio carico di lavoro. Ogni tipo di istanza presenta una serie unica di Features e funzionalità progettate per ottimizzare le prestazioni riducendo al minimo i costi. È importante che le aziende comprendano con precisione i propri casi d’uso per poter selezionare il tipo di istanza EC2 più adatto alle proprie esigenze aziendali. In questo modo, possono garantire prestazioni ottimali riducendo al contempo le spese superflue.

Fatturazione AWS e categorie di costo

Amazon Elastic Compute Cloud (EC2) è uno dei servizi di cloud computing più utilizzati al mondo. Con EC2, gli utenti hanno accesso a un’ampia gamma di macchine virtuali, o “istanze”, che possono utilizzare per eseguire applicazioni software, archiviare dati e svolgere altre attività di elaborazione nel cloud. Tuttavia, come per qualsiasi servizio cloud, comprendere i costi associati all’utilizzo di EC2 è fondamentale per gestire le spese e ottimizzare l’utilizzo.

La fatturazione AWS e le categorie di costo rappresentano un aspetto fondamentale per un utilizzo efficace di EC2. Amazon ha definito specifiche categorie di costo per consentire agli utenti di comprendere chiaramente quanto stanno spendendo per i diversi tipi di istanze EC2 e per i servizi correlati. Grazie a questa suddivisione dei costi, gli utenti possono ottenere informazioni preziose sui propri modelli di utilizzo, individuare opportunità di risparmio e ottimizzare la propria esperienza complessiva con EC2.

Esistono due categorie principali di costi per EC2: “Istanze EC2” e “EC2-Altro”. Le istanze EC2 comprendono il costo orario per l’esecuzione di un’istanza, nonché eventuali costi aggiuntivi relativi al trasferimento o all’archiviazione dei dati associati a tale istanza. Il modello di tariffazione per queste istanze varia in base a fattori quali la posizione, il sistema operativo, il tipo di istanza e il modello di utilizzo.

“EC2-Other” è una categoria di costi distinta creata da Amazon che potrebbe rappresentare la seconda voce di spesa più consistente nella vostra fattura AWS, se siete utenti intensivi di EC2. Comprende una serie di tipi di utilizzo relativi ai servizi, quali il trasferimento dei dati, i volumi EBS e gli snapshot, gli indirizzi IP elastici, i gateway NAT e altro ancora. Comprendere quali costi rientrano in questa categoria è fondamentale per individuare con precisione dove si collocano le vostre spese all’interno di tale raggruppamento.

Gli strumenti di reportistica di AWS visualizzano i costi totali di EC2 in modi diversi, poiché esistono diverse metodologie per il calcolo di tali costi a seconda dello strumento utilizzato. Una metrica calcolata da Cost Explorer è denominata “EC2-Other expenditure” (Spese EC2 – Altre) e calcola il costo totale di esecuzione delle istanze EC2, escludendo i costi fissi orari di esecuzione delle istanze. Ciò può aiutare gli utenti AWS a determinare le spese associate alle diverse attività senza perdersi nei dettagli delle singole operazioni di utilizzo.

Vantaggi dell’utilizzo di EC2-Other

EC2-Other offre numerosi vantaggi che lo rendono una componente fondamentale di qualsiasi strategia di cloud computing. Tra i principali figurano il risparmio sui costi e la flessibilità. Comprendendo come isolare le singole categorie di costo all’interno di EC2-Other, gli utenti possono risparmiare ottimizzando l’utilizzo delle istanze EC2 nel cloud. Ad esempio, se un utente individua un gateway NAT o un indirizzo IP elastico inutilizzato, può rimuovere tali servizi e ottenere un conseguente risparmio sui costi.

Oltre al risparmio sui costi, EC2-Other offre agli utenti funzionalità avanzate in termini di sicurezza e accessibilità. I volumi di archiviazione e gli snapshot accessibili garantiscono soluzioni di backup più flessibili, mentre gli IP elastici forniscono strumenti affidabili per il failover e il ripristino di emergenza. Questo livello di ridondanza costituisce un’eccellente protezione contro costosi arresti o guasti che potrebbero causare risultati incoerenti, perdite di produttività o persino potenziali perdite di dati.

Un altro vantaggio fondamentale dell’utilizzo di EC2-Other è la possibilità di analizzare in modo più approfondito i dati di utilizzo. I gruppi di tipologie di utilizzo suddividono ciascuna tipologia in base al suo scopo, fornendo così una chiara visibilità su quanto si sta spendendo in ogni ambito. Ciò consente una precisione millimetrica nell’ottimizzazione del sistema nel suo complesso, passando da una visione d’insieme dell’intero impiego di EC2 all’analisi approfondita di alcuni aspetti di utilizzo secondari che richiedono attenzione.

Grazie a strumenti quali il raggruppamento delle opzioni di acquisto, gli utenti che hanno già acquistato istanze riservate AWS possono ottimizzare ulteriormente i propri modelli di utilizzo e ridurre le spese complessive, adeguando la copertura delle istanze riservate in base ai livelli di utilizzo effettivi anziché a quelli previsti.

  • Nel 2023 è emerso che i servizi EC2 rappresentavano circa il 55% del fatturato totale di AWS, rendendo fondamentale acquisire una visione d’insieme dei costi ad essi associati.
  • Il costo della voce “Amazon EC2 – Altro” rappresenta in genere circa il 10-20% delle spese totali relative a EC2 nella fattura AWS di un utente medio.
  • Uno studio recente ha stimato che l’analisi e l’ottimizzazione dei costi relativi alla categoria “EC2-Other” potrebbero potenzialmente generare un risparmio medio compreso tra il 15% e il 30% per gli utenti di Amazon EC2 con volumi elevati che adottano strategie di gestione efficienti.

Risparmio sui costi e flessibilità

Quando si parla di cloud computing, uno dei principali vantaggi è il risparmio sui costi. Amazon EC2-Other offre numerose opportunità di risparmio che possono aiutarti a ottimizzare la tua spesa AWS e, in ultima analisi, a ridurre la tua fattura AWS.

Ad esempio, con EC2-Other paghi solo ciò che utilizzi. Invece di acquistare in anticipo hardware e infrastrutture, il che può risultare costoso, puoi semplicemente noleggiare solo le risorse necessarie per eseguire le tue applicazioni. Questo ti offre la flessibilità di aumentare o ridurre la capacità in base alle tue esigenze senza spendere una fortuna.

Un altro modo in cui EC2-Other consente di risparmiare sui costi è attraverso le istanze riservate (Reserved Instances) o le istanze spot (Spot Instances). Le istanze riservate offrono sconti sull’utilizzo, garantendo al contempo flessibilità in termini di tipi di istanza, sistemi operativi e opzioni di tenancy. Le istanze spot offrono sconti ancora maggiori, ma sono consigliate per applicazioni non critiche con orari di inizio e fine flessibili.

Oltre a garantire notevoli risparmi sui costi, la possibilità di aumentare o ridurre la scalabilità con facilità offre anche un’elevata flessibilità. È possibile aumentare rapidamente la capacità in caso di improvvisi picchi di domanda o ridimensionare l’ambiente di elaborazione durante i periodi di attività ridotta.

Supponiamo che tu gestisca un sito di e-commerce e preveda un forte picco di traffico in vista di un prossimo evento promozionale. Con EC2-Other, invece di preoccuparti di disporre di risorse sufficienti per la settimana successiva, puoi semplicemente avviare istanze aggiuntive secondo necessità durante il periodo di picco e poi spegnerle in seguito. In questo modo avrai a disposizione le risorse necessarie al momento giusto, senza dover pagare per istanze non necessarie nei periodi di minor traffico.

Tutte queste caratteristiche rendono Amazon EC2-Other una scelta molto diffusa tra gli utenti del cloud che desiderano ridurre i costi aumentando al contempo la flessibilità della propria infrastruttura.

Sicurezza e accessibilità

AWS ha sempre seguito le pratiche di sicurezza standard del settore per garantire nel tempo un accesso sicuro ai propri servizi. Amazon EC2-Other rafforza queste best practice fornendo connessioni di rete sicure e isolate, funzionalità di scalabilità automatica che proteggono dai guasti di sistema e altro ancora.

EC2-Other offre inoltre un controllo dettagliato sull’accesso alle istanze e ad altre risorse. Ad esempio, è possibile utilizzare i gruppi di sicurezza per definire regole relative al traffico in entrata e in uscita per le proprie istanze, configurare gli elenchi di accesso alla rete per consentire o negare l’accesso a specifici indirizzi IP o blocchi CIDR e utilizzare le VPC (Virtual Private Cloud) di Amazon per creare reti isolate per le proprie istanze.

Allo stesso tempo, EC2-Other è facilmente accessibile da qualsiasi parte del mondo. Ad esempio, è possibile avviare un’istanza su un server cloud situato a Singapore ed eseguire le relative applicazioni da New York con estrema facilità. È inoltre possibile accedere alle proprie istanze tramite la Console di gestione AWS, un’interfaccia web che offre il pieno controllo delle impostazioni delle istanze, delle metriche sulle prestazioni, dell’utilizzo dello spazio di archiviazione e altro ancora.

Proprio come il caveau di una banca garantisce sia sicurezza che accessibilità — le serrature proteggono gli oggetti di valore, mentre gli sportelli consentono alle persone autorizzate di accedere ai propri conti — l’equilibrio tra sicurezza e accessibilità offerto da EC2-Other protegge le risorse di dati degli utenti, consentendo al contempo ai loro team di svolgere flussi di lavoro simultanei.

Inoltre, EC2-Other garantisce la sicurezza crittografando i dati sia inattivi che in transito. È possibile crittografare i volumi o gli snapshot di Elastic Block Store (EBS) utilizzando sia le chiavi gestite da AWS-KMS (Key Management Service) sia le chiavi master del cliente. Ciò aggiunge un ulteriore livello di protezione ai dati riservati durante il trasferimento a soggetti terzi tramite protocolli esterni come HTTPS o SSH.

Analisi dei costi relativi a EC2 – Altro

L’analisi dei costi della voce “EC2-Other” è fondamentale per comprendere il costo totale di EC2, che comprende tutti i costi di funzionamento di un’istanza EC2 ad eccezione dei costi fissi orari di funzionamento dell’istanza. La voce “EC2-Other” comprende una serie di tipi di utilizzo quali il trasferimento dati, i volumi EBS e gli snapshot, gli indirizzi IP elastici e i gateway NAT. Tuttavia, identificare le singole categorie di costo all’interno della voce “EC2-Other” può risultare complesso a causa delle diverse modalità con cui gli strumenti di reportistica di AWS visualizzano i costi totali di EC2.

Per isolare le singole categorie di costo all’interno di “EC2-Altro”, è fondamentale comprendere le tre categorie logiche dei costi EC2: costi di esistenza, costi di utilizzo e costi delle risorse secondarie. I costi di esistenza sono quelli che si accumulano quando un’istanza EC2 è in esecuzione, indipendentemente dal suo livello di utilizzo. I costi di utilizzo sono quelli che si accumulano quando un’istanza viene utilizzata oltre il suo costo orario fisso. Infine, i costi relativi alle risorse secondarie derivano dai servizi aggiuntivi collegati a un’istanza.

Si consideri, ad esempio, una situazione in cui un’azienda disponga di un server web attivo 24 ore su 24, 7 giorni su 7, su un’istanza m5.large nella regione US East. In questo caso, il costo di mantenimento sarà la tariffa oraria addebitata da Amazon per mantenere questa istanza online per 730 ore al mese (24×30 giorni). Il costo di utilizzo in questa situazione può essere valutato esaminando le regioni di provenienza del traffico in entrata. Durante i periodi di traffico intenso, ad esempio proveniente dalla Russia o dalla Cina anziché dal pubblico di destinazione nella regione Est degli Stati Uniti, il traffico in eccesso potrebbe comportare costi di utilizzo eccessivi.

Il report sull’allocazione dei costi di AWS mostra i costi di utilizzo separatamente per ciascun tipo di utilizzo all’interno di ogni categoria di servizio. Al contrario, Cost Explorer raggruppa tali costi in categorie più ampie, quali “Trasferimento dati” o “Indirizzi IP elastici”, tralasciando invece i costi specifici legati all’utilizzo, come VPC Peering in entrata e in uscita o Public IP in entrata e in uscita.

Comprendere le singole categorie di costi aiuta notevolmente le aziende a capire la composizione dei propri addebiti di fatturazione EC2, consentendo loro di individuare i costi superflui e ottimizzare l’utilizzo del servizio.

Costi di utilizzo, di esistenza e delle risorse secondarie

Prima di ridurre i costi con EC2-Other, è importante capire come Amazon addebita i propri servizi.

Come già accennato in precedenza, AWS suddivide i costi in diverse categorie a seconda del servizio a cui si riferiscono. Una di queste categorie è “EC2-Altro”. Analizzando le singole voci di costo all’interno della categoria “EC2-Altro”, è possibile farsi un’idea di quali servizi comportino i costi maggiori e dove sia possibile apportare ottimizzazioni per ridurre i costi.

Nella prossima sezione approfondiremo queste singole categorie, concentrandoci su come identificarle e isolarle ai fini dell’ottimizzazione dei costi.

Come individuare l’opzione “EC2-Other” più adatta alle tue esigenze

Ottimizzazione dell’utilizzo di EC2-Other

Il costo di utilizzo è una delle singole categorie comprese nella voce “EC2-Altro”. Amazon lo calcola in base all’utilizzo della rete e al consumo di dati da parte delle istanze che superano il costo orario fisso di funzionamento dell’istanza. Al contrario, il costo di presenza comprende i costi sostenuti dall’istanza quando non è utilizzata attivamente ma rimane online in attesa di richieste. Infine, gli addebiti relativi alle sottorisorse sono quelli derivanti da servizi aggiuntivi legati all’utilizzo e associati a un’istanza.

Per distinguere i costi di utilizzo per operazione da altri tipi di costi, come quelli di mantenimento o quelli relativi alle risorse secondarie, analizza i valori presenti nella riga “lineItem/Operation” del tuo report di AWS Cost Explorer. Alcuni valori indicano costi di mantenimento, come “RunningHours:C5” per i servizi on demand, mentre altri indicano costi di utilizzo, come “VPCPeering-In” e “VPCPeering-Out” o “PublicIP-In” e “PublicIP-Out”.

Alcune aziende potrebbero obiettare che isolare le singole categorie all’interno della voce “EC2-Altro” non sia di grande aiuto, poiché tali categorie interagiscono tra loro. Un elevato volume di trasferimento dati verso un’istanza EC2, come l’invio di file di grandi dimensioni o il backup di database, comporterà costi più elevati per l’utilizzo degli indirizzi IP elastici e dei gateway NAT, con conseguenti fatture impreviste. Pertanto, è possibile ottenere una maggiore ottimizzazione analizzando il costo totale piuttosto che cercando di suddividere le singole categorie al suo interno.

L’analisi dei costi “EC2-Other” è simile a un puzzle in cui i pezzi devono essere assemblati con precisione per ottenere il quadro completo. In definitiva, comprendere i singoli pezzi consente alle aziende innanzitutto di capire in che misura ciascuna area problematica contribuisca alla soluzione finale, prima di formulare soluzioni che abbraccino tutte queste aree.

AWS offre diversi strumenti che i clienti possono utilizzare per monitorare efficacemente i propri costi e ottimizzare l’utilizzo di EC2-Other. Analizzando serie di dati complete, quali l’utilizzo, la presenza e i costi relativi alle sottorisorse, è possibile iniziare a ottimizzare realmente l’utilizzo di EC2-Other, riducendo al contempo i costi.

Come individuare l’istanza EC2-Other più adatta alle tue esigenze

Per sfruttare appieno le potenzialità di EC2-Other è necessaria una conoscenza approfondita dei diversi tipi di istanze e della ripartizione dei costi associati a ciascuna di esse. Individuare il tipo di istanza più adatto alle proprie esigenze e ottimizzarne l’utilizzo attraverso un monitoraggio continuo può aiutare a ottenere significativi risparmi sui costi.

Amazon offre numerosi tipi di istanze diverse per EC2-Other, che spaziano dalle istanze generiche per applicazioni che richiedono un elevato carico di calcolo e memoria alle istanze ottimizzate per lo storage destinate alle aziende con grandi quantità di dati. La scelta di un tipo di istanza non adatto al proprio carico di lavoro può comportare spese superflue o prestazioni non ottimali. Pertanto, è fondamentale innanzitutto individuare modelli specifici di utilizzo delle singole istanze per identificare le aree che richiedono modifiche.

I costi di utilizzo variano in modo significativo a seconda del carico di lavoro delle applicazioni e dei requisiti operativi; è quindi fondamentale monitorare regolarmente l’utilizzo di EC2 per garantire un’allocazione ottimale delle risorse. Spesso si riscontra che mantenere un equilibrio tra istanze con carichi di lavoro irregolari e una domanda costante consente alle organizzazioni di ottenere significativi risparmi sui costi, massimizzando al contempo le prestazioni.

Le organizzazioni con esigenze di carico di lavoro dinamiche dovrebbero avvalersi, ove possibile, delle tariffe spot. Queste tariffe sono molto più basse rispetto al modello standard “pay-as-you-consume”, poiché riflettono la capacità disponibile in una determinata zona di disponibilità. Tuttavia, le tariffe spot sono praticabili solo quando si gestiscono carichi di lavoro non critici, poiché la tariffa potrebbe variare a seconda delle dinamiche della domanda. Pertanto, le organizzazioni devono valutare attentamente le proprie esigenze in termini di carico di lavoro prima di decidere se le tariffe spot siano la soluzione più adatta alle loro esigenze.

Ottimizzare l’utilizzo delle istanze EC2 è simile a guidare un’auto in modo più efficiente monitorando in tempo reale la velocità, la scelta delle marce e i dati relativi al consumo di carburante. Maggiori sono le informazioni a tua disposizione sulle prestazioni della tua auto, più sarai in grado di ottimizzare il consumo di carburante e prolungarne la durata.

Domande frequenti

Quanto costa utilizzare EC2-Other rispetto ad altre istanze?

Il costo di utilizzo delle istanze EC2-Other può variare in base ad alcuni fattori, quali la regione, il tipo di istanza e la durata dell’utilizzo. Tuttavia, in generale, le istanze EC2-Other hanno prezzi competitivi rispetto alle altre istanze offerte da Amazon Web Services (AWS).

Ad esempio, secondo il calcolatore dei prezzi di AWS, il costo di un’istanza m5.xlarge (uno dei tipi di istanza più diffusi) nella regione US East (N. Virginia) è di 0,192 $/ora. D’altra parte, il costo di un’istanza x1e.xlarge (un’istanza EC2-Other ottimizzata per carichi di lavoro di calcolo ad alte prestazioni) nella stessa regione è di 0,759 $ all’ora. Sebbene a prima vista possa sembrare più costosa, è fondamentale tenere presente che le istanze EC2-Other sono progettate per attività specifiche e richiedono hardware specializzato per garantire prestazioni ottimali.

Inoltre, AWS offre diversi modelli di tariffazione che consentono di ridurre ulteriormente i costi quando si utilizzano le istanze EC2-Other. Uno di questi modelli è quello delle istanze Spot, che permette agli utenti di ottenere capacità di calcolo in eccesso a un prezzo scontato quando nei data center di AWS è disponibile capacità in eccesso. Questo modello può garantire sconti significativi, fino al 90% rispetto ai prezzi on-demand.

In conclusione, sebbene i costi delle istanze EC2-Other possano inizialmente sembrare più elevati rispetto ad altre istanze, se si tiene conto della loro natura specializzata e delle loro funzionalità uniche, esse offrono un ottimo rapporto qualità-prezzo e possono competere in termini di prezzo con altri servizi simili presenti sul mercato.

Quali servizi o Features specifici rientrano nella categoria “EC2-Altro”?

La voce “EC2-Altro” si riferisce ai vari servizi e Features disponibili nell’ambito della piattaforma Elastic Compute Cloud (EC2) di Amazon, oltre alle istanze standard. Questi servizi e Features offrono enormi vantaggi alle aziende che necessitano di una potenza di calcolo maggiore o che devono eseguire applicazioni specializzate.

Tra gli esempi specifici di servizi e Features di EC2-Other figurano:

1. Server dedicati: grazie ai server dedicati, le aziende possono disporre di un intero server fisico dedicato esclusivamente al proprio uso, il che garantisce un maggiore controllo sulle risorse e sulla sicurezza.

2. Istanze Spot: le istanze Spot consentono alle aziende di fare offerte sulla capacità EC2 inutilizzata, con un potenziale risparmio sui costi fino al 90%, pur continuando ad avere accesso a una potenza di calcolo ad alte prestazioni.

3. Istanze GPU: per le aziende che necessitano di unità di elaborazione grafica (GPU) ad alte prestazioni per applicazioni avanzate come l’apprendimento automatico o la ricerca scientifica, Amazon offre potenti istanze GPU con un massimo di 8 GPU NVIDIA Tesla V100 per istanza.

4. Fargate: Fargate è un servizio di elaborazione serverless che consente alle aziende di distribuire applicazioni containerizzate direttamente su EC2 senza dover gestire autonomamente i server.

5. Batch: Batch è un servizio completamente gestito per l’esecuzione di carichi di lavoro di elaborazione batch su larga scala.

Questi sono solo alcuni esempi dei numerosi servizi e Features offerti nella categoria “EC2-Other”. Secondo studi recenti, le istanze EC2 (sia standard che di altro tipo) sono molto richieste a livello globale, con quasi la metà di tutti i carichi di lavoro cloud in esecuzione su AWS nel 2020 (Fonte: Synergy Research Group). Pertanto, l’utilizzo di EC2-Other può offrire vantaggi significativi in termini di scalabilità, prestazioni e risparmio sui costi per le aziende che desiderano sfruttare la tecnologia del cloud computing.

È possibile utilizzare EC2-Other per tipi specifici di applicazioni o carichi di lavoro?

Sì, EC2-Other può essere utilizzato per tipi specifici di applicazioni o carichi di lavoro. Infatti, offre un’ampia varietà di tipi di istanze per soddisfare diverse esigenze di elaborazione, che vanno dalle istanze per uso generico a quelle ottimizzate per la memoria e alle istanze GPU. Queste istanze presentano diverse capacità in termini di CPU, memoria, spazio di archiviazione e rete per soddisfare i requisiti specifici dei diversi carichi di lavoro.

Ad esempio, se si eseguono carichi di lavoro ad alta intensità di calcolo, come simulazioni scientifiche o codifica video, è possibile scegliere un tipo di istanza con un numero maggiore di core CPU e frequenze di clock più elevate. D’altra parte, se si eseguono carichi di lavoro ad alta intensità di memoria, come database relazionali su larga scala o sistemi di caching in memoria, è possibile optare per un tipo di istanza con una maggiore quantità di RAM.

Oltre alla varietà di tipi di istanze, EC2-Other offre anche opzioni di tariffazione flessibili che consentono di ottimizzare i costi in base alle proprie abitudini di utilizzo e alle esigenze di capacità. È possibile scegliere tra le istanze On-Demand, che offrono una tariffazione pay-as-you-go senza costi iniziali né prenotazioni; le istanze riservate (Reserved Instances), che garantiscono sconti significativi ma richiedono il pagamento anticipato per un periodo determinato; oppure le istanze Spot, che consentono di fare offerte sulla capacità inutilizzata a un prezzo inferiore.

Secondo un rapporto di Synergy Research Group, Amazon Web Services (AWS), compreso EC2-Other, ha registrato una quota del 33% del mercato globale delle infrastrutture cloud nel terzo trimestre del 2022. Ciò dimostra la popolarità e l’affidabilità dei servizi AWS tra gli utenti di tutto il mondo.

In conclusione, EC2-Other è un servizio di elaborazione versatile e scalabile che può essere utilizzato per vari tipi di applicazioni e carichi di lavoro. Offre una gamma di tipi di istanze con diverse configurazioni e opzioni tariffarie competitive, in grado di soddisfare le più svariate esigenze aziendali. Grazie alla sua comprovata esperienza e alla solida base clienti, vale sicuramente la pena prenderlo in considerazione come soluzione di cloud computing.

In che modo EC2-Other si differenzia dalle altre istanze EC2?

EC2-Other si differenzia dalle altre istanze EC2 in quanto offre agli utenti configurazioni esclusive per soddisfare specifiche esigenze di elaborazione. A differenza delle altre istanze EC2, EC2-Other non rientra in alcuna categoria predefinita e consente agli utenti di personalizzare completamente le proprie macchine virtuali selezionando diverse combinazioni di CPU, memoria, spazio di archiviazione e opzioni di rete.

Questo livello di personalizzazione rende EC2-Other una scelta eccellente per l’esecuzione di carichi di lavoro specializzati quali machine learning, calcolo ad alte prestazioni, analisi dei big data e altre applicazioni complesse che richiedono configurazioni su misura. Secondo un recente rapporto di Synergy Research Group, Amazon Web Services (AWS), la società madre di EC2-Other, detiene un vantaggio significativo nel mercato dei servizi di infrastruttura cloud con una quota superiore al 30%.

Uno dei principali vantaggi dell’utilizzo di EC2-Other è che offre scalabilità e flessibilità senza impegni a lungo termine né costi iniziali. Gli utenti pagano solo ciò che utilizzano e possono modificare facilmente il tipo o il numero delle istanze con pochi clic. Inoltre, EC2-Other è dotato di un’ampia gamma di funzionalità di sicurezza, quali firewall di rete, crittografia dei dati inattivi e in transito, gestione delle identità e degli accessi (IAM) e certificazioni di conformità che garantiscono operazioni sicure.

In conclusione, EC2-Other rappresenta una funzionalità rivoluzionaria all’interno dell’ecosistema AWS, poiché offre agli utenti il controllo completo sui propri ambienti di elaborazione. Consente alle aziende di ottimizzare l’allocazione delle risorse per ridurre i costi, raggiungendo al contempo livelli di prestazioni ottimali per i propri casi d’uso specifici.

Ci sono limitazioni o aspetti relativi alle prestazioni da tenere presenti quando si utilizza EC2-Other?

Sì, ci sono alcune limitazioni e aspetti relativi alle prestazioni da tenere presenti quando si utilizza EC2-Other per il cloud computing. Ecco una panoramica di alcuni dei più significativi:

1. Zone di disponibilità limitate: EC2-Other è disponibile solo in alcune zone di disponibilità, il che significa che le opzioni a disposizione per l’implementazione in diverse regioni potrebbero essere limitate. Ciò può causare problemi se è necessaria una copertura geografica più ampia su diverse regioni.

2. Prestazioni di rete inferiori: rispetto ad altri tipi di istanze EC2, le istanze EC2-Other presentano prestazioni di rete inferiori a causa dell’utilizzo della tecnologia SDN (Software-Defined Networking) anziché di risorse hardware dedicate. Ciò può influire sui requisiti di larghezza di banda e latenza per determinati carichi di lavoro.

3. Mancanza di flessibilità: le istanze EC2-Other non sono flessibili quanto altre istanze, il che può comportare alcune difficoltà quando si tratta di scalare o adeguare i requisiti dell’infrastruttura.

Nonostante queste limitazioni, è importante sottolineare che EC2-Other offre comunque numerosi vantaggi per i carichi di lavoro nel cloud computing. Ad esempio, può rappresentare un’opzione più economica per determinate applicazioni con requisiti di utilizzo delle risorse ridotti.

Secondo un recente studio condotto da Synergy Research Group, AWS continua a guidare il mercato del cloud pubblico con una quota del 33% (dati relativi al quarto trimestre del 2022). Pertanto, considerando il tasso di adozione e la domanda dei servizi AWS a livello mondiale, riteniamo che eventuali limitazioni nell’utilizzo di EC2-Other siano superate dai suoi evidenti vantaggi rispetto alle tradizionali infrastrutture IT on-premise in termini di rapporto costo-efficacia e scalabilità per le aziende.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nel panorama digitale odierno, gli ambienti ibridi rappresentano la norma piuttosto che l’eccezione per le organizzazioni di ogni dimensione. Mentre le aziende gestiscono una moltitudine di carichi di lavoro, adottano soluzioni SaaS e migrano le applicazioni sul cloud, si trovano anche ad affrontare la sfida di riportare i dati in ambiente locale. Questa continua proliferazione dei dati, unita a un panorama delle minacce in continua evoluzione caratterizzato da attacchi avanzati basati sull’intelligenza artificiale, sottolinea l’importanza fondamentale di solide strategie di protezione dei dati per garantire la resilienza informatica.

Per garantire la sicurezza dei dati e la conformità in tutto il proprio ambiente, le organizzazioni devono integrare misure di protezione dei dati sin dall’inizio. Questo approccio proattivo riduce al minimo i rischi e le potenziali vulnerabilità, garantendo una resilienza informatica completa.

Tuttavia, il percorso verso l’adozione del cloud non prevede un approccio unico valido per tutti. Si tratta di un processo graduale e specifico per ogni applicazione: alcune vengono semplicemente trasferite, mentre altre vengono rifattorizzate per sfruttare i servizi PaaS cloud-native e Kubernetes. Per districarsi in questa complessità, le organizzazioni hanno bisogno di un piano d’azione chiaro per la protezione dei dati nel cloud e la resilienza, che si estenda fino ai confini del proprio ambiente.

Questo piano d’azione deve includere una soluzione di protezione dei dati nel cloud in grado di garantire sicurezza e resilienza nell’intera infrastruttura ibrida. Ciò comprende tutti i carichi di lavoro, le applicazioni e i servizi nel cloud, indipendentemente dalla loro ubicazione. Inoltre, dovrebbe consentire il trasferimento senza soluzione di continuità dei dati tra i vari cloud e le infrastrutture on-premise, offrendo al contempo una visione unificata dell’intero ambiente.

Per rafforzare la resilienza informatica, un piano completo per la protezione dei dati nel cloud dovrebbe tenere conto dei seguenti aspetti fondamentali:

  1. Ottimizzazione dei costi: l’esclusiva gamma di soluzioni offerte da Commvault, che spazia dal SaaS al software fino alle soluzioni on-premise, è in grado di ridurre in modo significativo i costi di gestione dell’infrastruttura.
  1. Ripristino rapido: grazie a una soluzione di archiviazione flessibile e ottimizzata in termini di prestazioni e alla possibilità di creare copie “air-gapped” a protezione dal ransomware, le aziende possono ridurre al minimo i costosi tempi di inattività.
  1. Sicurezza “air-gapped”: l’architettura cloud ibrida garantisce una protezione “air-gapped”, integrando le strategie di difesa contro il ransomware.
  1. Ampia copertura: Commvault offre la copertura più ampia per i carichi di lavoro on-premise, SaaS e nel cloud ibrido.
  1. Gestione semplificata: Commvault offre un’interfaccia di gestione con una vista unificata, unita all’agilità di un servizio.
  1. Affidabilità per la massima tranquillità: affidarsi a soluzioni affidabili e leader del settore, anziché a prodotti specifici non collaudati, garantisce la massima tranquillità in un contesto in cui la resilienza informatica e la protezione dei dati sono fondamentali.

La chiave per l’adozione del cloud ibrido

La protezione dei dati non è solo una necessità, ma può anche rappresentare per molte organizzazioni la chiave per un’adozione efficace del cloud ibrido. La giusta soluzione di protezione dei dati favorisce la maturità del cloud, garantendo la protezione dei dati su tutti i carichi di lavoro, indipendentemente dalla loro posizione nel percorso di transizione verso il cloud. Ciò fornisce una solida base per un’azienda ibrida, offrendo la flessibilità necessaria per proteggere i dati sia dove si trovano oggi sia dove si troveranno in futuro.

Commvault si distingue come piattaforma unificata di protezione dei dati progettata per garantire la resilienza informatica nel moderno mondo del cloud ibrido. Con un’ampiezza di copertura che supera quella delle soluzioni concorrenti e gestibile tramite un unico pannello di controllo, Commvault infonde fiducia nella gestione dei continui cambiamenti, senza la necessità di ricorrere a molteplici soluzioni puntuali man mano che i carichi di lavoro si evolvono e crescono.

In un ambiente cloud ibrido in cui i dati sono distribuiti su diverse piattaforme, Commvault garantisce che la risorsa più preziosa della vostra organizzazione — i vostri dati — sia protetta, conforme alle normative e pronta a far progredire la vostra attività, indipendentemente da dove si trovi. Abbracciate il futuro della resilienza informatica con Commvault, il vostro partner di fiducia nella protezione dei dati nel mondo ibrido.

Per saperne di più su come i clienti hanno utilizzato Commvault per definire il proprio piano di transizione verso il cloud, clicca qui oppure partecipa al nostro prossimo webinar in programma il 3 ottobre, intitolato “Cinque elementi fondamentali per il successo del cloud ibrido”.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nell’odierno panorama ibrido e multi-cloud, le aziende gestiscono applicazioni e carichi di lavoro in ambienti on-premise, Edge, cloud o SaaS. Con la comparsa di nuove applicazioni e sedi, è fondamentale garantire una strategia coerente in materia di protezione e recuperabilità dei dati, indipendentemente dalla loro ubicazione, soprattutto di fronte a minacce in rapida proliferazione e sempre più autonome.

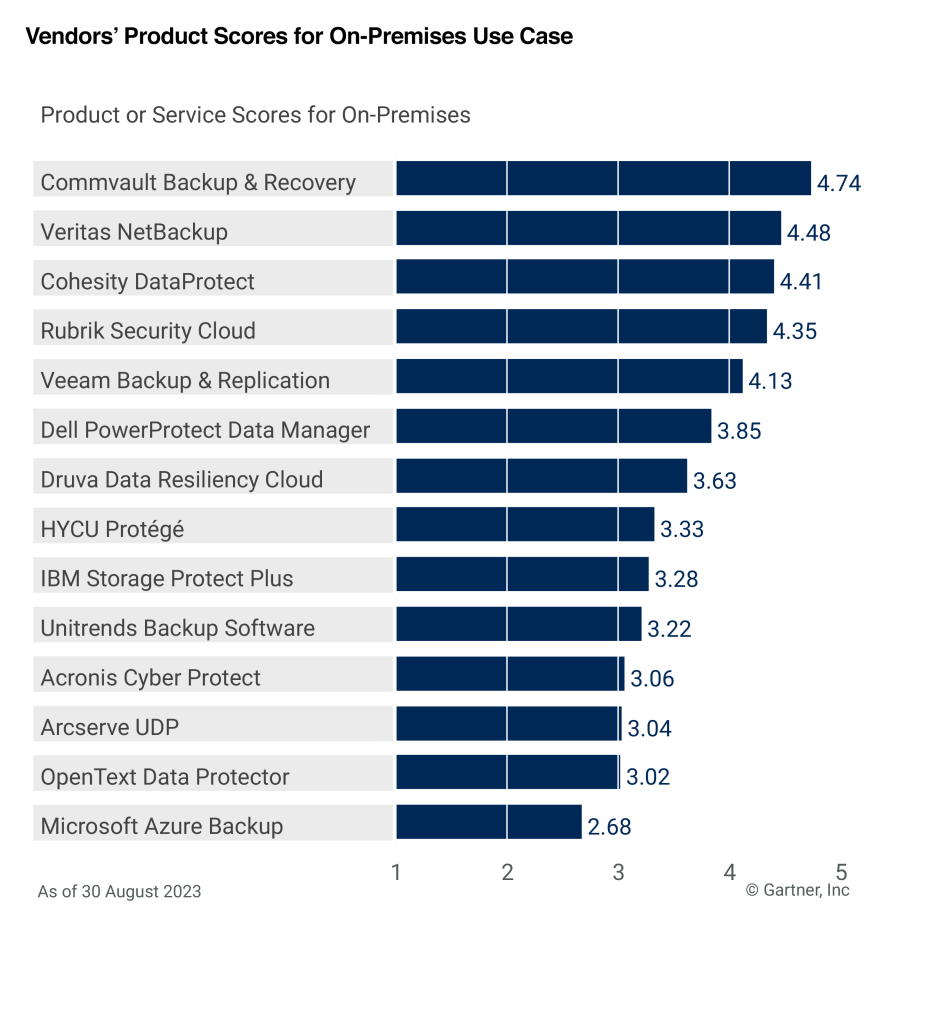
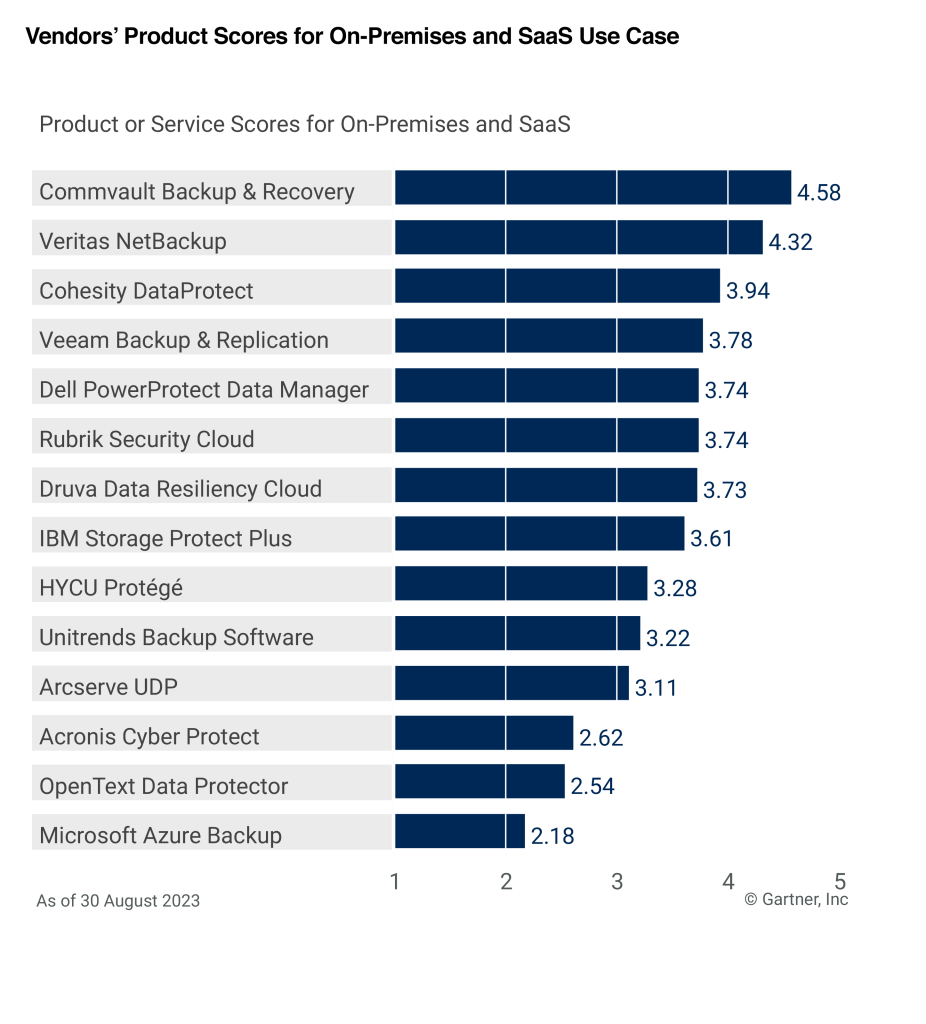
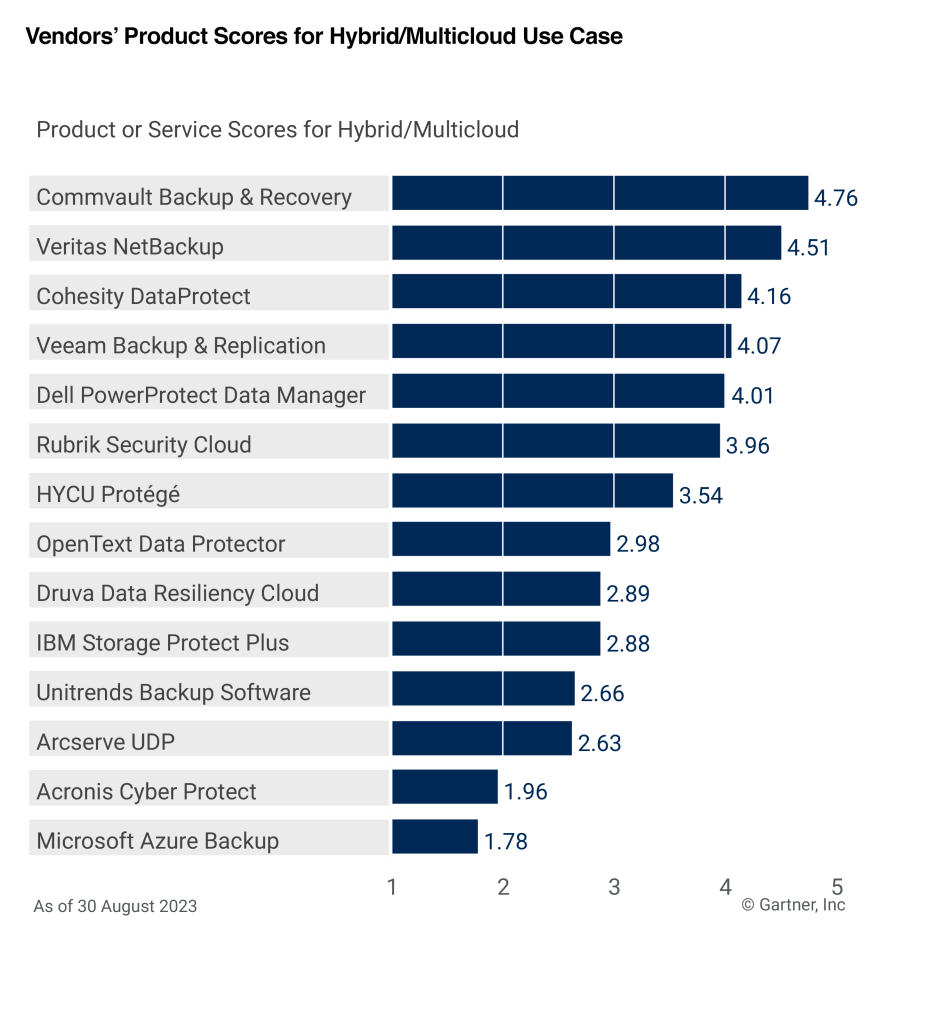
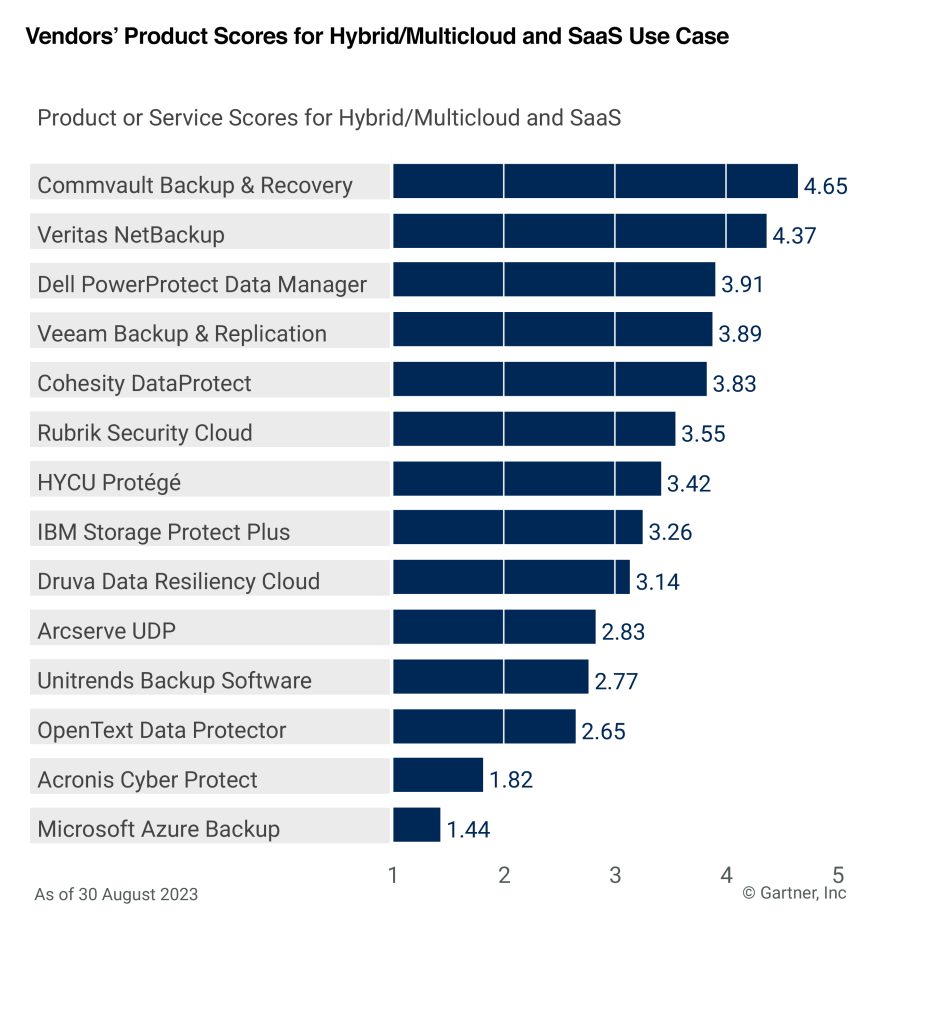
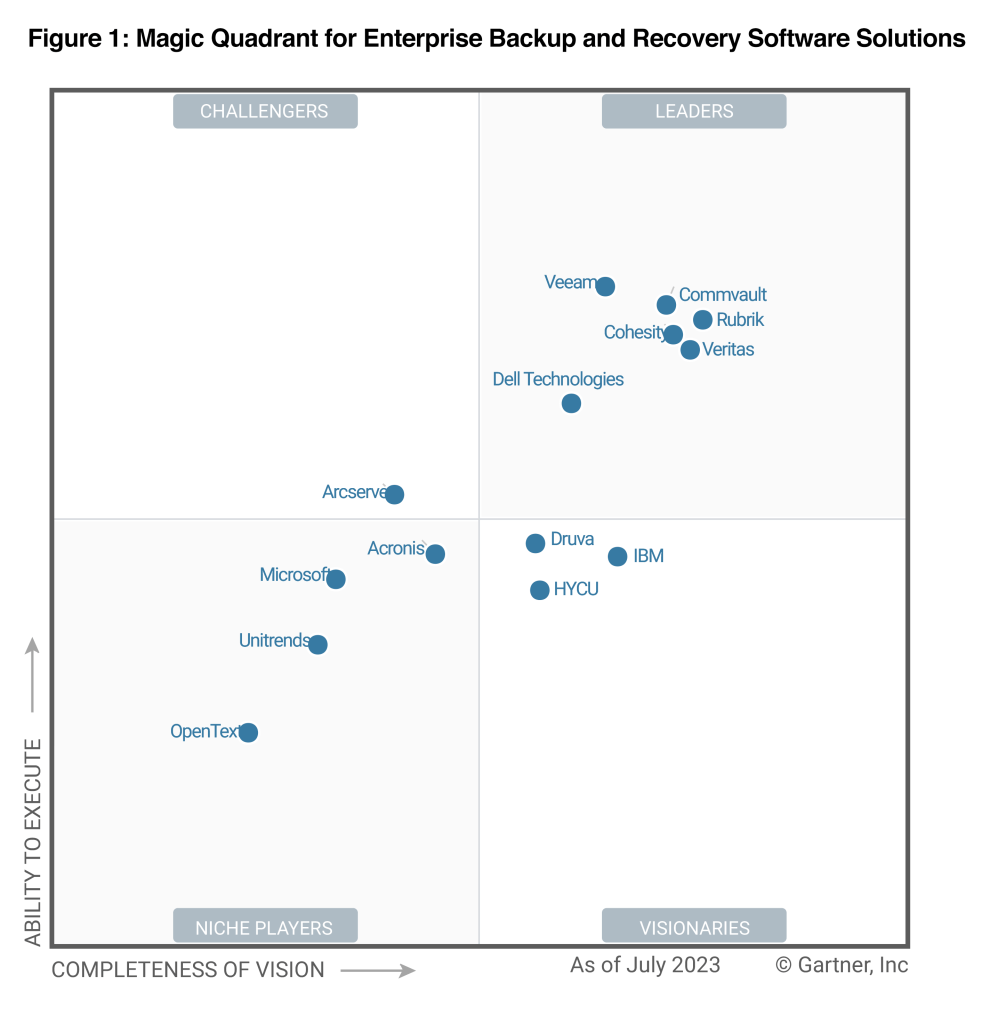
Il rapporto “Critical Capabilities” di Gartner, pubblicato come complemento essenziale al Gartner® Magic Quadrant™, valuta i fornitori sulla base di 15 funzionalità chiave, tra cui l’integrazione dei data center, la sicurezza delle piattaforme, il ransomware e la gestione, oltre ad altre, in sette casi d’uso.

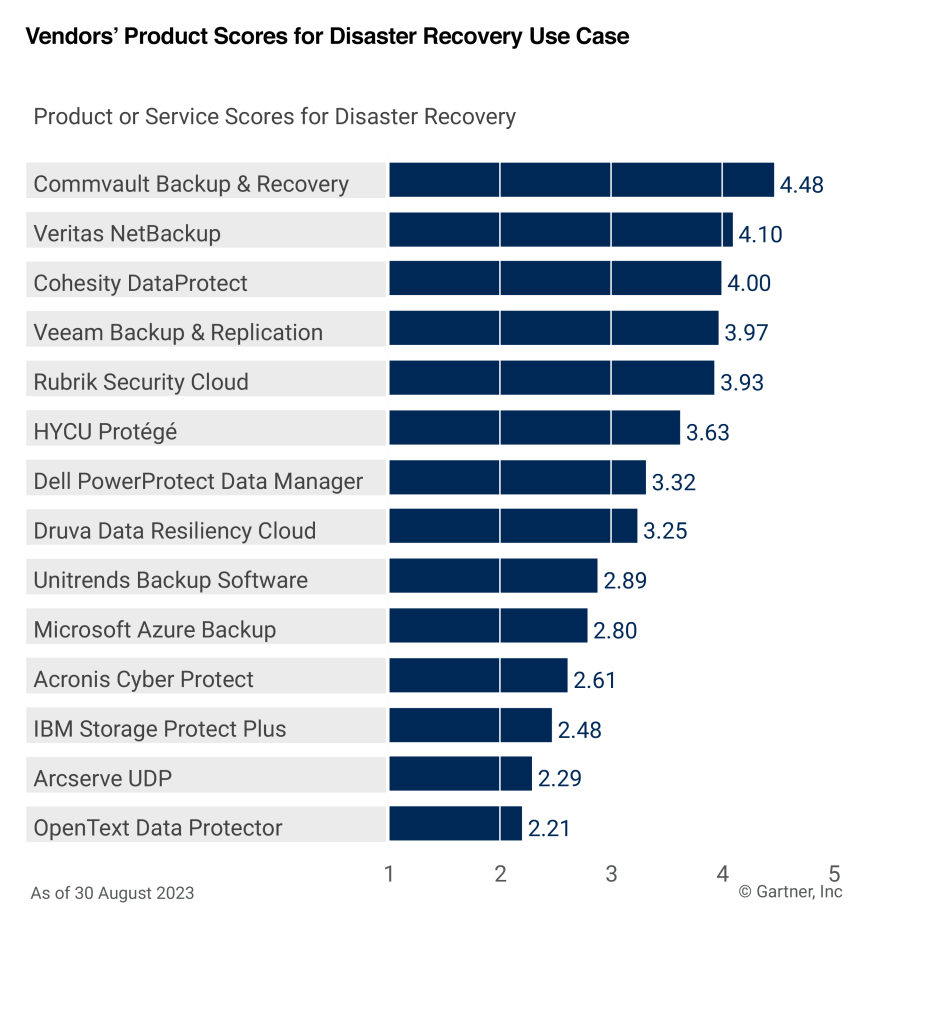
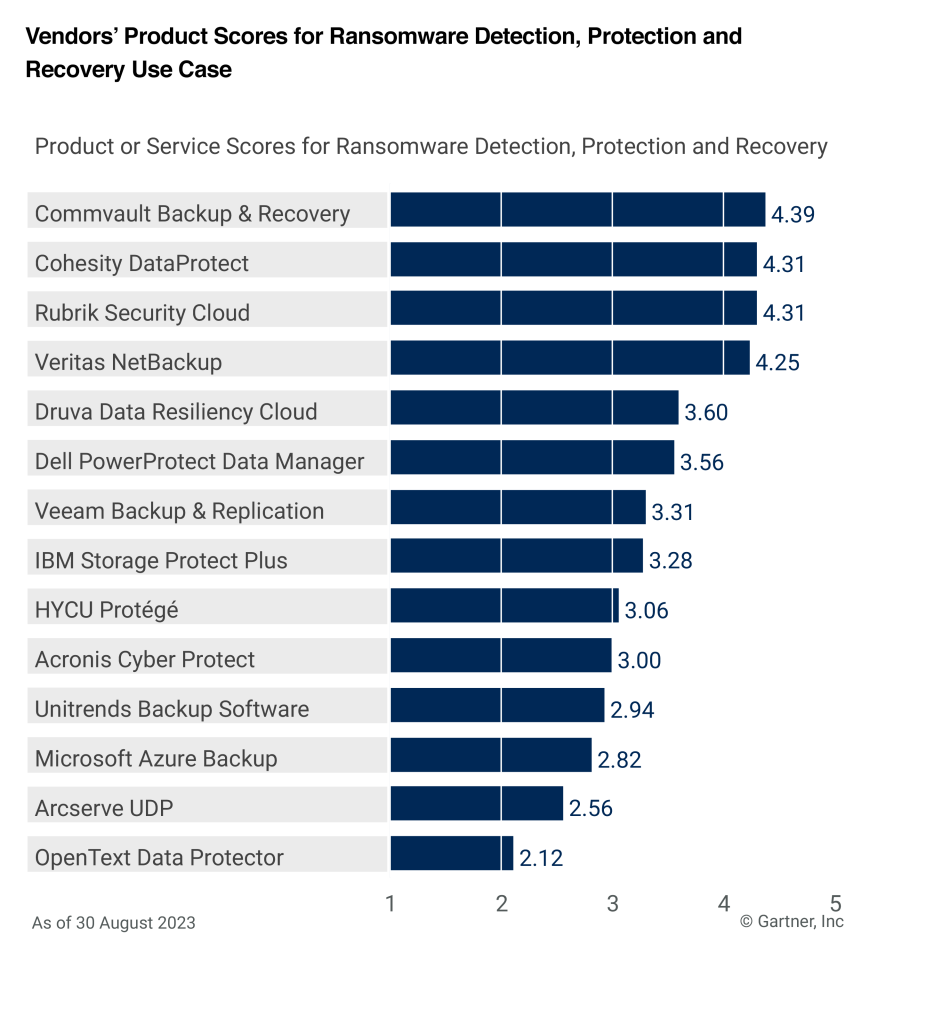
Siamo entusiasti e onorati che Commvault Backup and Recovery abbia ottenuto il punteggio più alto in sei dei sette casi d’uso previsti dal rapporto Gartner “Critical Capabilities for Enterprise Backup and Recovery Software Solutions”: On-premises (4,74/5), On-premises e SaaS (4,58/5), Ibrido/Multicloud (4,76/5), Ibrido/Multicloud e SaaS (4,65/5), Disaster Recovery (4,48/5) e Rilevamento, protezione e Recovery da ransomware (4,39/5)! Commvault si è classificata al secondo posto (4,36/5) per il caso d’uso “Servizi dati”.1

In loco (4,74/5)

On-premise e SaaS (4,58/5)

Ibrido/Multicloud (4,76/5)

Ibrido/multicloud e SaaS (4,65/5)

Recovery di emergenza (4,48/5)

Rilevamento, protezione e Recovery in caso di ransomware (4,39/5)

Riteniamo/pensiamo/senza che la pubblicazione del rapporto di quest’anno sia indicativa dell’intero settore; i dati continuano a richiedere una protezione più solida, il rilevamento delle minacce informatiche e la capacità di Recovery in un numero sempre maggiore di ambienti. In Commvault, questo è il nostro punto di forza: garantire una protezione sicura dei dati per il mondo ibrido. Siamo onorati di essere stati inseriti nel rapporto Critical Capabilities di quest’anno e di aver ottenuto il punteggio più alto in sei dei sette casi d’uso. Offriamo la giusta combinazione di funzionalità di rilevamento, sicurezza e ripristino per aiutare i clienti ad affrontare direttamente le minacce informatiche.

Siamo stati nominati Leader nel Gartner® Magic Quadrant™ per la dodicesima volta e siamo stati nuovamente menzionati nel rapporto “Critical Capabilities” di Gartner. Noi [AG3] siamo grati ai nostri clienti per averci affiancato in questo percorso di innovazione continua incentrata sul cliente e ai nostri partner per aver contribuito a costruire un ecosistema di dati senza confini.

Scarica la tua copia del rapporto “Gartner Critical Capabilities for Enterprise Backup and Recovery Solutions 2023”!


Gartner, Magic Quadrant per le soluzioni software di Backup and Recovery aziendali, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 agosto 2023. Il presente rapporto Magic Quadrant era stato precedentemente pubblicato con il titolo “Magic Quadrant per le soluzioni di Backup and Recovery per data center” (2016-2017; 2019-2020); «Magic Quadrant per il software di backup aziendale e le Appliance integrate» (2014-2015); «Magic Quadrant per il software di backup and Recovery aziendale» (2012-2013); e «Magic Quadrant per il backup and Recovery aziendale su disco» (2011).

GARTNER è un marchio registrato e un marchio di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale. Magic Quadrant è un marchio registrato di Gartner, Inc. e/o delle sue affiliate ed è utilizzato nel presente documento previa autorizzazione. Tutti i diritti riservati.

Questo grafico è stato pubblicato da Gartner, Inc. nell’ambito di un documento di ricerca più ampio e va valutato nel contesto dell’intero documento. Il documento di Gartner è disponibile su richiesta presso Commvault.

1. Gartner, “2023 Gartner® Critical Capabilities for Enterprise Backup and Recovery Software Solutions”, Jason Donham, Jerry Rozeman, Michael Hoeck, Nik Simpson, 18 settembre 2023.

Dichiarazione di non responsabilità di Gartner

Gartner non promuove alcun fornitore, prodotto o servizio citato nelle proprie pubblicazioni di ricerca, né consiglia agli utenti di tecnologia di scegliere esclusivamente i fornitori con le valutazioni più elevate o altre designazioni. Le pubblicazioni di ricerca di Gartner riflettono le opinioni dell’organizzazione di ricerca di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina ogni garanzia, espressa o implicita, in relazione alla presente ricerca, incluse eventuali garanzie di commerciabilità o idoneità per uno scopo particolare.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’autunno è alle porte! Il che significa che è arrivata la stagione del latte macchiato alla zucca e che il Mese della sensibilizzazione sulla sicurezza informatica è ormai alle porte. È il momento ideale per rivedere il vostro piano di risposta agli incidenti, in particolare la fase di Recovery. Ricordate: il vostro fornitore di servizi cloud è responsabile della durata e della disponibilità del proprio servizio, ma i vostri dati – la loro resilienza, integrità e sicurezza – sono di vostra responsabilità.

I backup: la tua ultima linea di difesa nel cloud

I profili di rischio relativi ai dati nel cloud comprendono una serie di scenari, tra cui la cancellazione involontaria dei dati dovuta a errori umani, cancellazioni errate da parte del software, cancellazioni dolose, minacce interne da parte di dipendenti scontenti o in procinto di lasciare l’azienda e campagne mirate di ransomware. Una solida strategia di Backup and Recovery, potenziata da Features quali il controllo delle versioni dei dati, la crittografia e gli air gap, contribuisce a migliorare la resilienza dei dati aziendali. Questo approccio a più livelli mira a ridurre al minimo l’impatto di incidenti informatici dannosi, garantendo un ripristino dei dati rapido e sicuro, mitigando così i tempi di inattività operativa e le perdite finanziarie.

I backup “air-gapped” possono salvare la tua azienda

Gli snapshot, spesso archiviati in account di produzione, presentano lo stesso rischio dei dati di produzione. Anche gli snapshot tra account non sono sufficienti, poiché rientrano comunque nel dominio di sicurezza primario dell’organizzazione. Ad esempio, se un malintenzionato ottiene l’accesso al carico di lavoro giusto o alle credenziali giuste dell’amministratore, spesso è possibile manipolare tutti i dati. Un approccio più sicuro prevede la creazione di un “air gap” virtuale tra l’account principale e l’archivio di backup, offrendo un livello di difesa fuori banda contro il ransomware e altri attacchi informatici.

Vantaggi dei backup “air-gapped”

  • Resilienza al ransomware: i backup “air-gap” garantiscono la recuperabilità dei dati, anche quando i set di dati primari sono compromessi.
  • Integrità dei dati: gli accessi non autorizzati e la manomissione dei dati vengono limitati, in particolare grazie ai backup immutabili.
  • Conformità normativa: le polizze assicurative sulla sicurezza informatica e le normative specifiche di settore spesso impongono l’utilizzo di backup “air-gapped”, garantendo sia la protezione dei dati che il rispetto delle politiche aziendali.
  • Rapid Recovery: i backup “air-gapped” facilitano la Recovery rapida dei dati, riducendo i tempi di inattività e mitigando gli effetti negativi.
  • Garanzia: i backup sicuri offrono tranquillità e consentono alle risorse IT di concentrarsi su altre operazioni fondamentali per l’azienda.

Aggiungere protezione senza aumentare i costi né la complessità

Una maggiore protezione dei dati grazie a backup immutabili e isolati fisicamente è solo uno dei motivi per cui i clienti scelgono Clumio. Man mano che le organizzazioni ampliano la propria presenza nel cloud, il controllo dei costi diventa un’altra sfida da affrontare. I team IT hanno il compito di ridurre i costi del cloud, ma spesso non dispongono della visibilità necessaria per individuare dove poter tagliare la fattura AWS senza limitare l’innovazione aziendale.

La società di analisi ESG ha rilevato che Clumio aiuta i clienti a ridurre i costi in media del 30% grazie a una soluzione dall’architettura esclusiva che ottimizza i processi di Backup and Recovery. I report sui consumi forniscono ulteriore supporto ai team IT, individuando le aree in cui le organizzazioni sostengono le spese maggiori per i backup su AWS, consentendo loro di gestire meglio i costi relativi allo storage. I clienti di Clumio riescono in genere a ridurre i costi di backup aumentando al contempo la sicurezza dei dati.

Clumio al Gartner IT Symposium, 16-19 ottobre 2023

Venite a trovarci al Gartner IT Symposium di Orlando, in Florida, allo stand n. 147. Passate a trovarci per parlare con me o con il nostro Field CTO di come Clumio possa integrarsi nella vostra strategia di protezione dei dati su AWS, rispettando al contempo i vostri vincoli di budget.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Protezione dei dati, migrazione al cloud e pianificazione del Recovery: che da capogiro! Scopri tutto questo con Commvault all’Oracle CloudWorld, allo stand n. 23, dal 19 al 21 settembre a Las Vegas.

Mancano solo poche settimane alla fiera e, cavolo, abbiamo un programma davvero ricco per clienti, partner e visitatori!

Per cominciare, le nostre conferenze e i nostri tutorial. Segnateli sul calendario prima che sia troppo tardi!

  • Martedì 19 settembre alle 17:00 PDT – Protezione dei dati su OCI: sviluppare strategie di risposta agli attacchi informatici per ridurre i rischi e il TCO
    • Riducete rischi e costi! Scoprite come Commvault e Oracle stanno ridefinendo la protezione dei dati moderna per Oracle Cloud Infrastructure (OCI).
  • Mercoledì 20 settembre alle 13:00 PDT – Migrazione del vostro ambiente VMware: mantenete il controllo e ottimizzate la sicurezza
    • È facile come contare fino a 3! Segui questa guida passo passo per implementare e migrare senza intoppi i carichi di lavoro VMware su OCVS (Oracle Cloud VMware Solution), utilizzando la protezione dei dati di Commvault.
  • Mercoledì 20 settembre alle 15:55 PDT – Partner: La guida al ransomware – perché i firewall e i backup non bastano
    • Attenzione, partner: è giunto il momento di diventare degli eroi e aiutare i vostri clienti a sconfiggere la minaccia più grave: il ransomware.
  • Giovedì 21 settembre alle 8:30 PDT – OCI e Commvault collaborano per garantire la sicurezza, la protezione e il ripristino del vostro ambiente ibrido
    • Volete conoscere il segreto per risparmiare sui costi? Semplificare la gestione, ottimizzare le strategie cloud, ridurre i rischi per la sicurezza e migliorare la continuità operativa con Commvault.
  • Giovedì 21 settembre alle 13:05 PDT – Come Commvault contribuisce a ridefinire la protezione dei dati per i partner e i clienti Oracle
    • Partner, questo è per voi! Scoprite come superare le aspettative dei vostri clienti aiutandoli a proteggere, difendere e recuperare la loro risorsa più preziosa: i dati.

Non dimenticate poi di fare un salto allo stand Commvault (stand n. 23), dove potrete sperimentare in prima persona le migliori soluzioni di protezione dei dati per la più ampia gamma di carichi di lavoro. Siamo qui per aiutarvi ad accelerare il vostro percorso su OCI, offrendovi un rapporto qualità-prezzo eccezionale, sicurezza avanzata integrata e procedure semplificate di Recovery e gestione.

  • Sei una persona che ama pianificare? Non c’è bisogno di correre da una parte all’altra durante la fiera. Fissa un appuntamento in anticipo e ti terremo il posto.
  • Preferisci un approccio più spontaneo? Durante i giorni della fiera organizzeremo brevi sessioni di 10 minuti. È l’occasione giusta per scoprire in poco tempo tutti i dettagli su come semplificare la tua strategia di backup… e potresti anche portare a casa dei premi davvero interessanti.
  • Che ne dici di provare tu stesso questa tecnologia? Abbiamo preparato per te alcune demo che illustrano il Backup and Recovery rapido dei carichi di lavoro sia nel cloud che on-premise, oltre alla Metallic Recovery Reserve su OCI per una protezione “air-gapped”. 

Ti abbiamo già convinto che lo stand n. 23 di Commvault è il posto giusto dove andare? Ci vediamo a Las Vegas!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

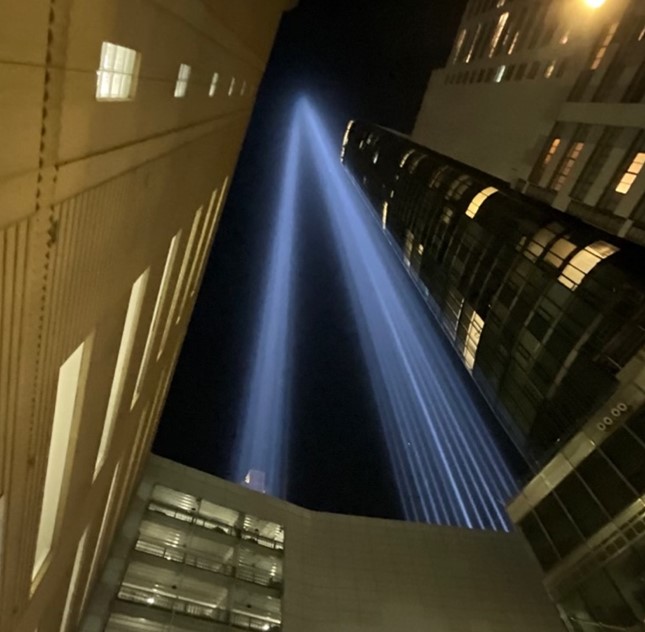
Lunedì 11 settembre è il Patriot Day, Giornata nazionale del servizio e del ricordo negli Stati Uniti, in cui si commemora il 22° anniversario degli attacchi terroristici dell’11 settembre (9/11).  

L’11 settembre 2001 è stato un lutto sentito in tutto il mondo. Oggi ricordiamo coloro che hanno perso la vita quel giorno, ringraziamo i coraggiosi soccorritori che hanno rischiato la propria vita e onoriamo i sacrifici compiuti per proteggere la nostra libertà.  

Quando ripenso a quel giorno, ciò che mi colpisce sempre è il modo in cui le nostre comunità si sono unite. Abbiamo messo da parte le nostre divisioni e ci siamo uniti per prenderci cura gli uni degli altri, sostenerci a vicenda e trasmettere speranza; tendo a descrivere questo atteggiamento come compassione. Quegli sforzi risuonano ancora oggi dentro di me, ogni volta che varco la soglia di casa mia per affrontare le complessità quotidiane che circondano tutti noi. Ogni interazione in cui riusciamo a infondere più compassione nella comunità è di aiuto. 

In qualità di veterano della Marina degli Stati Uniti, sono orgoglioso di essere lo sponsor esecutivo del nostro gruppo di risorse per i dipendenti (ERG) VALOR (Veterani) qui in Commvault. Per commemorare l’anniversario dell’11 settembre, il nostro ERG VALOR ha organizzato la sfida annuale “Commvault Climbs”, in cui i dipendenti Commvault di tutto il mondo sono chiamati a salire fino a 104 rampe di scale per rendere omaggio ai coraggiosi vigili del fuoco e soccorritori che hanno scalato le scale delle Torri Gemelle del World Trade Center per salvare la vita delle persone rimaste intrappolate. Ogni anno mi rendo conto dell’incredibile sostegno che c’è in tutta la nostra azienda mentre mettiamo in pratica il nostro valore della solidarietà.

Prendiamoci oggi il tempo per ricordare coloro che hanno perso la vita l’11 settembre, riflettere sul coraggio dei primi soccorritori in quei momenti e onorare coloro che si sono offerti volontari per servire il proprio Paese in risposta a quella tragedia. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le minacce informatiche continuano a evolversi e a diventare sempre più persistenti. Si prevede che la spesa mondiale per soluzioni e servizi di sicurezza raggiungerà quasi 300 miliardi di dollari nel 2026¹ – un aumento del 37% rispetto alla spesa attuale, a indicare il crescente livello di minaccia. Sorprendentemente, nonostante una maggiore consapevolezza e maggiori investimenti, l’83% delle organizzazioni ha subito più di una violazione dei dati nel corso della propria attività². Questi numeri evidenziano la necessità fondamentale di essere pronti alla Readiness, con la sicurezza dei dati che rappresenta una delle principali preoccupazioni, dato che l’archiviazione su cloud sta diventando l’opzione più diffusa per i backup fuori sede.

La necessità dell’immutabilità

L’immutabilità è definita come «la capacità di qualsiasi dato di essere mantenuto in uno stato non fungibile per un determinato periodo di tempo». L’immutabilità dei dati può essere ottenuta tramite vari metodi che operano in sinergia tra loro. Un’architettura immutabile, quindi, è un modello in cui nessun aggiornamento, patch di sicurezza o modifica alla configurazione avviene «in loco» sui sistemi di produzione. Se è necessaria una modifica, viene creata una nuova versione dell’architettura e distribuita in produzione.  L’immutabilità garantisce protezione sia all’interno che all’esterno della soluzione di backup.

Le organizzazioni hanno bisogno di un’architettura immutabile per garantire che i propri dati siano al sicuro e, soprattutto, pronti all’uso ogni volta che sia necessario ripristinarli. L’immutabilità è una tecnica collaudata utilizzata per ridurre gli attacchi informatici ai dati di backup e garantire che le copie di backup non vengano modificate in alcun modo.

Il miglior indicatore della presenza di una soluzione di Backup and Recovery affidabile è la capacità di recuperare rapidamente i dati. Ciò deriva in parte da una corretta pianificazione e progettazione della soluzione di Backup and Recovery. Tuttavia, questa può rivelarsi una sfida ardua quando i dati devono affrontare così tante minacce. In passato, i guasti hardware, i disastri naturali e gli errori umani erano probabilmente le minacce di interruzione del servizio più temute. Oggi, il ransomware e le minacce interne hanno preso il sopravvento come principali motivi di preoccupazione. È evidente che la pianificazione e la progettazione dell’architettura non sono sufficienti; le soluzioni di Backup and Recovery odierne devono essere immutabili, in modo da garantire la tranquillità che i dati siano al sicuro.

Mutabile vs. Immutabile

Quando si tratta di proteggere dati di valore, esiste una distinzione fondamentale tra infrastruttura mutabile e immutabile. L’infrastruttura mutabile tradizionale è più flessibile e consente di effettuare rapidamente aggiornamenti e integrazioni, ma ciò può anche rendere più facile per i criminali informatici accedere ai dati e manipolarli.

Questi malintenzionati prendono spesso di mira le aziende attraverso violazioni dei dati, che possono avere gravi conseguenze quali danni alla reputazione, perdita di ricavi e problemi legali. È qui che entra in gioco un’architettura immutabile, che offre una soluzione più sicura e a prova di manomissione per proteggere i dati dalle minacce interne ed esterne.

Immutabilità ai fini della conformità normativa

L’archiviazione immutabile è essenziale per qualsiasi organizzazione che intenda proteggere i propri dati critici per l’attività o riservati. Ciò è particolarmente importante per settori quali quello sanitario, finanziario e legale, che devono rispettare rigorosi requisiti legali e normativi volti a salvaguardare i dati sensibili da accessi non autorizzati o manomissioni. L’archiviazione immutabile aiuta le organizzazioni a conformarsi a requisiti quali quelli stabiliti dalla SEC, dalla CFTC e dalla FINRA in materia di registrazione, archiviazione e conservazione dei documenti elettronici e facilita il Recovery dei dati in caso di perdita o danneggiamento.

Commvault Cloud è immutabile per impostazione predefinita

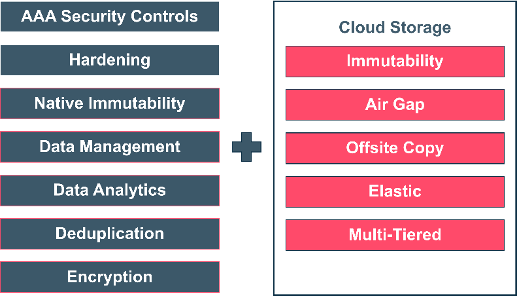
Poiché ogni ambiente presenta una propria combinazione di infrastrutture, proteggere i dati di backup da modifiche casuali non autorizzate può sembrare una sfida. Per questo motivo, Commvault ha adottato un approccio agnostico all’immutabilità. Sfruttando un approccio rinforzato e multistrato alla protezione dei dati, forniamo controlli robusti che prevengono vari tipi di minacce ai dati di backup e garantiscono che le copie siano altamente recuperabili in caso di cancellazione accidentale o attacco doloso. Per impostazione predefinita, tutti i dati di backup sono protetti a livello di archiviazione. Le copie di backup e le operazioni risiedono in una posizione virtualmente isolata (air-gap), all’interno di un dominio di sicurezza isolato, disaccoppiato dagli ambienti di origine. È inoltre possibile applicare blocchi di conservazione per impedire modifiche ingiustificate alle politiche di conservazione dei dati.

Con Commvault Cloud, non servono hardware specifico né account di archiviazione cloud per proteggere i dati di backup dalle minacce ransomware. Se si dispone di hardware che supporta le tecnologie WORM (Write-Once, Read Many), il blocco degli oggetti o gli snapshot (che Commvault supporta pienamente), è comunque possibile utilizzare le funzionalità di blocco integrate di Commvault per integrare e potenziare i controlli di sicurezza esistenti. La possibilità di sovrapporre controlli di sicurezza su diversi tipi di infrastruttura è ciò che pone la soluzione immutabile di Commvault un passo avanti rispetto alla concorrenza.

L’autenticazione a più fattori, la crittografia AES a 256 bit dei dati inattivi, i firewall e altri controlli di accesso “zero-trust” impediscono il trasferimento dei dati, sia interno che esterno, da parte di soggetti non autorizzati. Tutti i protocolli di sicurezza adottati sono conformi alle migliori pratiche in materia e si basano sulle linee guida e sui requisiti di conformità previsti dagli standard NIST 800-53, SOC2 Tipo II e ISO 27001:2013.

Grazie ai protocolli di sicurezza “zero-trust” integrati, Commvault Cloud soddisfa i più rigorosi standard di riservatezza, integrità e disponibilità sia per le agenzie governative che per le aziende.

L’architettura dell’infrastruttura immutabile di Commvault Cloud

La piattaforma di machine learning di Commvault amplia le funzionalità di protezione immutabile, fornendo una piattaforma proattiva per il rilevamento delle minacce e la risposta adeguata. Adottiamo un approccio multilivello per proteggere dai vari vettori di minaccia e garantire la sicurezza dei dati; includiamo il blocco dello storage per contrastare il ransomware e controlli AAA Zero Trust a tutti i livelli dello stack di Backup and Recovery, al fine di fornire una protezione completa. L’isolamento e l’air gap utilizzano topologie di rete crittografate con TLS e l’infrastruttura è rafforzata per ridurre la superficie di attacco.

A livello generale, la piattaforma Commvault comprende questi sette livelli, integrati con uno storage cloud immutabile:

L’archiviazione su cloud offre opzioni avanzate per la protezione, la sicurezza e il ripristino dei dati. Essendo immutabile per impostazione predefinita, garantisce la protezione dei dati più flessibile che si possa implementare ovunque e su larga scala per qualsiasi carico di lavoro.

La tua protezione, a modo tuo: immutabilità per software e SaaS

Commvault Grid semplifica l’implementazione di un’architettura immutabile sotto forma di Appliance integrata o progetto di riferimento per una soluzione “tutto in uno”. Offre una gestione completa dei dati per tutti i carichi di lavoro da un’unica piattaforma estensibile. Commvault Cloud adotta un approccio multistrato per proteggere dai vari vettori di minaccia e garantire la sicurezza dei dati. L’architettura immutabile di Commvault è costituita da:

  • Software (Compliance Lock)
    • Tentativo: l’amministratore dei backup cerca di ridurre il periodo di conservazione o di eliminare accidentalmente un processo di backup, una politica o una libreria
    • Azione: rifiutata dal blocco di conformità
  • Sistema operativo (Controlli di accesso)
    • Tentativo: un utente autorizzato tenta di crittografare, spostare o eliminare file oppure di riformattare un disco
    • Azione: il sistema operativo blocca gli utenti e/o gli attacchi ransomware tramite controlli di accesso
  • File system (immutabilità a livello di archiviazione)
    • Tentativo: un utente autorizzato o malintenzionato tenta di modificare o crittografare i dati di backup protetti
    • Azione: il file system immutabile impedisce che i dati di backup vengano modificati o crittografati

Commvault AirGap è una soluzione di archiviazione cloud completamente gestita, destinata al portafoglio di soluzioni cloud ibride SaaS di Commvault, nonché alle soluzioni di Backup and Recovery e a Commvault Grid. L’adozione del cloud viene accelerata grazie a opzioni di archiviazione ottimizzate e a copie dei dati in modalità “air gap”, che garantiscono il ripristino in caso di attacchi ransomware.

Commvault AirGap è una soluzione ottimizzata per la protezione dei dati nel cloud che offre:

  • Archiviazione cloud a breve o lungo termine, da un unico fornitore, gestita tramite un’unica interfaccia
  • Costi sotto controllo grazie a una gestione ottimizzata delle scorte
  • Denominazione unificata per tutti i servizi di archiviazione cloud

Con Commvault AirGap, è possibile disporre di copie di backup primarie e secondarie per tutti i carichi di lavoro nei seguenti livelli di archiviazione:

  • Azure Hot
  • Azure Cool
  • OCI Standard (solo Commvault Cloud SaaS)
  • OCI Accesso sporadico (solo Commvault Cloud SaaS)

E sebbene tutte le soluzioni sopra citate possano migliorare la vostra strategia di resilienza informatica, esse consentono anche un notevole risparmio sui costi. L’air-gap, l’immutabilità e, soprattutto, la capacità di Commvault Cloud di ripristinare efficacemente un ambiente possono comportare un risparmio di 1,06 milioni di dollari in caso di attacco ransomware nell’arco dei tre anni oggetto dell’analisi.3

Conclusione

Le minacce ai dati stanno diventando sempre più sofisticate ed è innegabile che oggi le piattaforme di Backup and Recovery debbano offrire una maggiore protezione contro le minacce informatiche. Commvault risolve questo problema grazie a un’architettura immutabile che garantisce la completa sicurezza dei dati e il ripristino rapido di qualsiasi carico di lavoro, indipendentemente dalla sua ubicazione. Il nostro approccio a più livelli riduce i rischi, aiutando al contempo le organizzazioni a soddisfare i requisiti di conformità senza compromettere le prestazioni.

È giunto il momento di porre le domande più scottanti al vostro fornitore di servizi di sicurezza dei dati, in modo da poter avere la piena certezza che i vostri dati siano al sicuro, protetti e conformi alle normative. Iniziate oggi stesso a esplorare la nostra architettura immutabile e scoprite come, grazie alla soluzione giusta, anticipare le potenziali minacce non sia mai stato così facile e sicuro.


Riferimenti

1. Guida IDC alla spesa globale per la sicurezza – 2. Rapporto IBM sul costo delle violazioni dei dati 2022 – 3. Analisi dei vantaggi economici della protezione dei dati con Commvault su Microsoft Azure

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nella lotta continua di un’organizzazione contro le minacce del ransomware, la tutela delle informazioni di identificazione personale (PII) – ovvero quei dati che comprendono informazioni personali sensibili la cui compromissione può comportare gravi conseguenze legali, finanziarie e reputazionali – è un imperativo fondamentale. Poiché gli attacchi ransomware continuano a evolversi in termini di sofisticazione, la tutela dei dati PII è diventata fondamentale per strategie di difesa efficaci.

  • Riduzione dei rischi legali e finanziari: a seguito di un attacco ransomware, la divulgazione di dati personali identificativi (PII) può esporre le organizzazioni a rischi legali e finanziari significativi. Le violazioni dei dati possono comportare multe salate, sanzioni normative e azioni legali collettive. Per ridurre la vulnerabilità a tali responsabilità, le organizzazioni devono individuare e proteggere in modo proattivo i dati personali identificativi (PII), dimostrando il proprio impegno a favore della protezione dei dati e della privacy.
  • Prevenire l’esfiltrazione dei dati: gli autori degli attacchi ransomware minacciano spesso di pubblicare o vendere i dati rubati per costringere le vittime a pagare il riscatto. È necessario identificare e proteggere i dati personali (PII) per individuare le risorse critiche che gli autori degli attacchi potrebbero prendere di mira per l’esfiltrazione. Controlli di accesso rigorosi, misure di crittografia e protocolli di prevenzione della perdita dei dati fungono da potenti deterrenti contro l’estrazione non autorizzata.
  • Protezione su misura attraverso la prioritizzazione dei dati PII: riconoscendo che non tutti i dati hanno lo stesso valore, le organizzazioni dovrebbero adottare un approccio strategico alla protezione. I dati PII, data la loro elevata vulnerabilità al furto di identità e alle frodi, richiedono un’attenzione particolare. Attraverso un’accurata identificazione e classificazione, le organizzazioni possono destinare risorse al rafforzamento dei propri dati più sensibili e preziosi, migliorando così l’efficacia delle misure complessive di sicurezza informatica.

Riconoscere la necessità di una protezione efficace dei dati personali è la prima parte. Individuare una soluzione per raggiungere questo obiettivo è il secondo tassello del puzzle.

Risk Analysis di Commvault: l’intelligenza artificiale in soccorso

Commvault Risk Analysis è una soluzione completa che aiuta le organizzazioni a individuare, valutare, monitorare e attuare misure volte a ridurre al minimo i rischi legati ai dati. Grazie alla maggiore visibilità su tali aspetti, le organizzazioni possono identificare e classificare facilmente i dati sensibili, contribuendo così a mitigare potenziali violazioni dei dati e a promuovere una collaborazione interfunzionale efficiente. Commvault Risk Analysis costituisce la colonna portante di strategie di gestione dei dati intelligenti e proattive, progettate per ridurre rischi e costi.

Il rilevamento dei dati sensibili si basa in larga misura su metodi di intelligenza artificiale in grado di elaborare grandi quantità di dati in modo rapido e accurato, e Commvault Risk Analysis è stato aggiornato con tali funzionalità. Queste tecniche basate sull’intelligenza artificiale migliorano significativamente l’accuratezza e l’efficienza nell’identificazione delle informazioni sensibili all’interno di set di dati di grandi dimensioni e eterogenei.

  • Gestione completa delle informazioni personali identificabili (PII): Risk Analysis Entity Manager fornisce alle organizzazioni una suite di strumenti versatile per la gestione dei vari tipi di PII identificati tramite l’analisi dei contenuti. Questa funzionalità include entità PII predefinite e la flessibilità necessaria per creare entità personalizzate, al fine di ottimizzare il modello per specifici set di dati e tipi di dati. Queste entità comprendono categorie specifiche di PII, consentendo di regolare i livelli di sensibilità e le parole chiave associate. Il sistema permette di configurare tipi di entità predefiniti e personalizzati, gettando le basi per una gestione efficace delle PII.
  • Apprendimento contestuale basato sull’intelligenza artificiale per la classificazione dei dati: grazie all’apprendimento contestuale basato sull’intelligenza artificiale, Commvault Risk Analysis è in grado di garantire una classificazione precisa dei dati. A differenza dei metodi tradizionali, gli approcci basati sull’intelligenza artificiale utilizzano algoritmi di apprendimento automatico per comprendere il contesto e adattarsi all’evoluzione dei modelli dei dati. Ciò riduce i falsi positivi e i falsi negativi, tenendo conto del testo circostante, dei metadati e degli indizi contestuali. Questi sistemi identificano in modo efficiente i dati sensibili e automatizzano la classificazione, rafforzando la sicurezza dei dati, la conformità e la governance.
  • Ottimizzazione della classificazione dei dati tramite modelli di addestramento: l’addestramento dei modelli di classificazione con set di dati personalizzati è fondamentale per identificare con precisione i tipi di documento. Ciò comporta il caricamento di file rappresentativi che rispecchino le categorie desiderate, consentendo al modello di costruire una solida base. È possibile un perfezionamento continuo aggiungendo ulteriori documenti che ottimizzino il modello di classificazione, portando a un rilevamento più accurato dei dati sensibili.
  • Azure Cognitive Services per la classificazione dei dati: l’integrazione di Azure Cognitive Services con Commvault Risk Analysis migliora ulteriormente il riconoscimento di diversi tipi di dati all’interno di set di dati sensibili. Gli algoritmi basati sull’intelligenza artificiale sono in grado di identificare modelli complessi che definiscono varie categorie di dati e ambiti aziendali. Le funzionalità di deep learning e analisi testuale di Azure Cognitive Services migliorano l’accuratezza, l’efficienza e la conformità della classificazione dei dati anche in presenza di dati non strutturati complessi. La sinergia tra Azure Cognitive Services e le funzionalità di governance dei dati sensibili di Risk Analysis offre un’esperienza coerente e integrata, che non solo facilita una governance dei dati più accurata, ma anche un moderno approccio di deep learning basato sull’intelligenza artificiale che si adatta continuamente all’evoluzione dei set di dati.

Nell’attuale panorama digitale, caratterizzato dai pericoli legati al ransomware, la protezione dei dati personali (PII) non è solo una necessità, ma una responsabilità. Adottando tecnologie intelligenti basate sull’intelligenza artificiale e impegnandosi a garantire una solida protezione dei dati sensibili, le organizzazioni possono rafforzare le proprie difese contro gli attacchi ransomware e garantire la sicurezza e la privacy dei dati sensibili che conservano.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Gli appassionati di fantascienza sanno bene che l’intelligenza artificiale (IA) è un tema ricorrente, e lo è ormai da parecchio tempo. Film, libri e persino videogiochi la presentano come una tecnologia avanzata che alimenta robot, cyborg, astronavi e chi più ne ha più ne metta. E al centro del mito dell’IA c’è l’idea che essa pensi in modo indistinguibile da quello umano, pur operando con la velocità e l’intelligenza di un computer.

Non siamo ancora arrivati a quel punto; per quanto mi piacerebbe avere la mia versione dell’armatura Mark V di Tony Stark, dovrò accontentarmi di poter chiedere ad Alexa informazioni su Chuck Norris. Ma stiamo facendo rapidi progressi: recentemente ho scoperto che una nota testata online di tecnologia utilizzava da mesi l’intelligenza artificiale per generare articoli, e io non ne avevo la minima idea, grazie a ChatGPT e ad altri modelli linguistici di grandi dimensioni (LLM).  

I modelli di linguaggio di grandi dimensioni (LLM) promettono di rivoluzionare il modo in cui interagiamo sia a livello personale che professionale. Stiamo assistendo a un incredibile interesse e a ingenti investimenti destinati al loro sviluppo – e siamo solo all’inizio. Nel mondo degli affari odierno, l’intelligenza artificiale è considerata la chiave per sbloccare il progresso tecnologico, il vantaggio competitivo e, di conseguenza, la redditività.

È per questo che giganti della tecnologia come Microsoft, Meta e Google hanno menzionato l’IA quasi 50 volte ciascuno durante le loro recenti conferenze sui risultati finanziari. Di conseguenza, potresti chiederti: «E se l’IA potesse aiutare la mia azienda…?»

  • Prendere decisioni migliori?
  • Operare in modo più efficiente?
  • Risparmiare sui costi?
  • Migliorare i rapporti con i clienti?

La buona notizia è che è assolutamente in grado di fare tutto quanto sopra.

La brutta notizia? L’intelligenza artificiale non è gratuita. Anzi, è proprio il contrario.

Il costo dell’intelligenza artificiale

L’intelligenza artificiale, come ogni cosa agli albori, ha bisogno di imparare. Quindi, come si fa a insegnare a ChatGPT e ad altri modelli di linguaggio di grandi dimensioni (LLM) come funzionare? In poche parole: con i soldi. Soldi alla Tony Stark.

È stato riferito che ChatGPT abbia utilizzato oltre 10.000 GPU (unità di elaborazione grafica) per il proprio addestramento. (Ora sappiamo dove sono finite tutte le schede grafiche negli ultimi due anni.) E la GPU più potente del pianeta costa 30.000 dollari. Il che significa che ChatGPT ha avuto un’infanzia terribilmente costosa. Ma non è tutto. Si stima che il funzionamento di ChatGPT costi oltre 700.000 dollari al giorno. Perché? Beh…

L’intelligenza artificiale richiede un’infrastruttura cloud

Se la creazione di sistemi di intelligenza artificiale fosse semplice come sfruttare la potenza di elaborazione grafica di Nvidia o AMD, assisteremmo a una sua diffusione a un ritmo ancora più elevato di quello attuale. Ma per implementare l’intelligenza artificiale sono necessari hardware e infrastrutture aggiuntivi. Ciò significa server: moltissimi server. E non a caso, le aziende odierne hanno bisogno proprio di questo per soddisfare le loro esigenze in materia di protezione dei dati. E a chi si rivolgono per farlo? Al cloud.

Esatto: la stessa infrastruttura che difende, protegge e mette al sicuro i vostri dati viene ora utilizzata per rendere l’IA accessibile a tutti. È alla base dei modelli di linguaggio di grandi dimensioni (LLM), dell’apprendimento automatico e dell’automazione, solo per citarne alcuni. Questi casi d’uso sono destinati ad aumentare in modo esponenziale perché l’intelligenza artificiale sfrutta al meglio la potenza di calcolo grezza e la scalabilità. E poiché più le cose cambiano, più rimangono uguali – in questo caso, stiamo parlando di ridurre il costo dell’intelligenza artificiale per garantire un risultato economico positivo per la vostra azienda.

Un ROI aggiuntivo dalla tua piattaforma di protezione dei dati

Il naturale percorso dell’innovazione e dell’economia tecnica prevede di sperimentare per trovare un modo di ottimizzare un caso d’uso nell’hardware (processori al silicio) e poi trasferirlo nel software (ChatGPT), in modo che tutti possano trarne vantaggio. Seguendo questa logica, probabilmente state già utilizzando il cloud. Anzi, molto probabilmente state utilizzando più cloud. Per trarre vantaggio da questo paradigma, è necessario implementare soluzioni economicamente vantaggiose che garantiscano l’integrità del vostro set di dati.

Un modo per farlo è utilizzare il Data Protection as a Service (DPaaS) per ridurre i costi operativi legati all’infrastruttura cloud e contribuire così a far fronte alle crescenti spese legate all’intelligenza artificiale. State già ottimizzando la vostra attività in mille modi diversi; questa metodologia si inserisce perfettamente in tale contesto. Si tratta di un circolo virtuoso: fate crescere la vostra attività utilizzando le risorse esistenti per ridurre i costi, che vengono poi reinvestiti nell’azienda stessa.

Ridurre il TCO odierno è solo l’inizio

Per quanto riguarda il DPaaS, le aziende puntano giustamente in primo luogo sulla sicurezza, mentre il TCO (costo totale di proprietà) occupa un secondo posto di rilievo. Il TCO è di natura quantitativa, quindi può risultare difficile capire come valutare le affermazioni dei fornitori. In definitiva, questi sono gli elementi fondamentali da considerare:

  • Deduplicazione e tiering dei dati: ottimizza l’efficienza dello storage e controlla i costi del cloud.
  • Archiviazione cloud-native: i costi di archiviazione dovrebbero sempre diminuire quando si utilizza un fornitore DPaaS insieme al proprio provider cloud.
  • Monitoraggio proattivo e avvisi relativi al ransomware: ciò include anche la crittografia end-to-end dei dati e l’immutabilità dei dati.
  • Protezione dei dati multi-cloud: le aziende dovrebbero utilizzare la tecnologia cloud più adatta alle proprie esigenze aziendali. E i fornitori dovrebbero offrire soluzioni DPaaS in grado di supportarle tutte.
  •  Ampio spettro di carichi di lavoro: le aziende utilizzano una combinazione di risorse SaaS, IaaS e on-premise; la soluzione DPaaS deve supportarle tutte.
  • Reportistica completa: include analisi di conformità per rimanere aggiornati e affrontare in modo proattivo le future richieste su richiesta.

Se riesci a spuntare tutte le caselle sopra elencate, sei sulla buona strada per ridurre i costi del tuo investimento nella protezione dei dati. Ora è il momento di iniziare a pensare a quali saranno i prossimi passi e a dove reinvestire tali risparmi.

Il futuro della protezione dei dati

La protezione dei dati potenziata dall’intelligenza artificiale offrirà un’innovazione continua, basata sull’apprendimento automatico e su altri progressi dettati dalle esigenze delle organizzazioni moderne. E poiché ci troviamo al crocevia tra la protezione dei dati non solo nel cloud, ma anche in locale, abbiamo bisogno di una prospettiva unica su come potrebbe presentarsi tale scenario. E se fosse possibile:

  • Automatizzare le attività per migliorare l’efficienza?
  • Analizzare continuamente i dati e individuare immediatamente la causa principale dei problemi?
  • Essere più efficienti con meno risorse?
  • Utilizzare i dati per prendere decisioni migliori?
  • Ricevere avvisi di sicurezza altamente affidabili?
  • Utilizzare approfondimenti basati sui dati per comprendere automaticamente le esigenze dei clienti o dei dipendenti e generare il risultato giusto al momento giusto?

Presto questi saranno i nuovi requisiti minimi. La protezione dei vostri dati, che ne siate consapevoli o meno, è la chiave di accesso diretta alla vostra capacità di sfruttare l’intelligenza artificiale in modo conveniente.

Sono i TUOI dati. Cosa ne farai?

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Noi di Commvault crediamo che investire nelle nostre persone significhi innanzitutto puntare sulla prossima generazione di leader.

Il nostro programma di tirocini estivi negli Stati Uniti si è appena concluso e sono incredibilmente orgoglioso del lavoro svolto dai nostri tirocinanti negli ultimi mesi! Il nostro programma di tirocini offre agli studenti esperienze lavorative significative, consentendo a questi aspiranti professionisti di crescere e imparare insieme a noi in Commvault. Inoltre, il nostro ambiente di lavoro ibrido permette al nostro approccio “remote-first” di estendersi anche alla formazione della prossima generazione di talenti.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Diamo priorità alla collaborazione con i vertici aziendali, al tutoraggio e alle opportunità di networking, offrendo formazione ed esperienza diretta che consentono ai nostri stagisti di ampliare la propria rete professionale e le proprie competenze tecniche: tutti elementi fondamentali di questo programma. Sono proprio queste menti che contribuiranno a plasmare il futuro di tutti noi!

Il programma di tirocinio si conclude con un concorso di progetti, che rappresenta un’entusiasmante opportunità per i nostri tirocinanti di presentare a una giuria composta dai nostri dirigenti interfunzionali un’idea di prodotto, un miglioramento di processo o i risultati di un sondaggio legati al proprio ambito di studio. E, credetemi, l’innovazione che vediamo ogni anno in questi progetti è eccezionale! I progetti di quest’anno spaziavano da applicazioni sviluppate a strumenti di dimensionamento e molto altro ancora!

Ogni anno mi rendo conto di quanto sia importante poter contare su dei mentori che mi aiutino a comprendere meglio le innovazioni e le nuove prospettive nel mondo del lavoro. La nostra cultura dell’apprendimento continuo ci permette di accogliere e valorizzare le idee di tutti i membri della nostra comunità globale di Vaulter!

Continuiamo a essere fonte di ispirazione per la nostra prossima generazione di leader e a offrire loro un’esperienza straordinaria durante il loro percorso qui con noi. Desidero rivolgere un enorme ringraziamento ai nostri tirocinanti estivi statunitensi del 2023 per tutti i loro straordinari contributi a Commvault. Congratulazioni a tutti!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Di recente si è tenuta la quinta edizione dell’AWS Storage Day, un evento virtuale trasmesso in streaming su Twitch durante il quale Amazon Web Services (AWS) presenta le ultime novità e innovazioni relative al proprio portafoglio di soluzioni di storage. L’evento celebra l’innovazione orientata al cliente, un aspetto di cui noi di Commvault andiamo fieri; per questo motivo siamo onorati di essere stati invitati da AWS a partecipare alle celebrazioni di quest’anno.

Ascoltando le sessioni, non ci ha sorpreso affatto (data la nostra posizione di leadership nel settore della protezione dei dati – 12 volte di fila, per la precisione) che i dati fossero al centro di ogni discussione. Le nuove funzionalità e capacità annunciate durante lo Storage Day offrono ai clienti e agli sviluppatori di applicazioni nuove opzioni per innovare senza limiti, sfruttando l’elasticità e la scalabilità dello storage AWS, pur mantenendo quella fondamentale efficienza in termini di costi. È chiaro che questi nuovi miglioramenti e gli oltre 17 anni di innovazione che li hanno preceduti – su Amazon S3, Amazon EBS e molti altri servizi – daranno impulso alla prossima generazione di applicazioni di IA generativa attualmente in fase di sviluppo.

Tra gli annunci che abbiamo ritenuto particolarmente entusiasmanti figurano:

E poi c’è la novità che ci sta più a cuore: i clienti possono ora recuperare i dati da Amazon S3 Glacier con una velocità superiore fino all’85%, massimizzando ulteriormente il valore delle loro risorse archiviate. Forse siamo un po’ di parte, però, dato che il nostro Michael Fasulo ha tenuto una presentazione proprio su questo argomento insieme a Nitish Pandey, responsabile di prodotto del team Amazon S3, in una sessione durante lo Storage Day (che potete rivedere qui).

Eravamo davvero entusiasti di condividere l’ultimo esempio della straordinaria collaborazione e innovazione che Commvault e AWS stanno offrendo ai nostri clienti comuni, consentendo loro di recuperare i propri dati in modo significativamente più rapido, senza costi aggiuntivi, dalla classe di archiviazione Amazon S3 Glacier Flexible Retrieval, caratterizzata da costi estremamente contenuti, lunga durata, sicurezza e affidabilità. In sostanza, si tratta di aiutare i nostri clienti a proteggere i propri dati e a poterli recuperare quando la loro azienda ne ha più bisogno. E avere partner come AWS, che condividono questa visione e la stessa attenzione al cliente, ci permette di realizzare insieme risultati straordinari. Potete leggere ulteriori informazioni su questa soluzione congiunta e sul motivo per cui ne siamo così entusiasti sul blog AWS Storage: Riducete i tempi di Recovery e ottimizzate i costi di archiviazione con ripristini più rapidi grazie alle classi di archiviazione Amazon S3 Glacier e a Commvault.

Ora, lo Storage Day non è stato solo una serie di nuovi annunci. Ci sono state anche alcune ottime presentazioni introduttive su Amazon S3 che ci hanno aiutato a confermare che la sicurezza rimane la priorità assoluta per AWS e per i dati dei propri clienti, pur mantenendo un’attenzione costante alla durabilità dei dati in ogni aspetto della gestione dello storage dei clienti. Questi temi trovano riscontro anche in noi, poiché siamo fortemente concentrati sulla protezione, la difesa e il recupero dei dati dei nostri clienti su AWS e nell’intero patrimonio di dati. E se volete saperne di più su come stiamo collaborando per rafforzare la sicurezza dei nostri clienti e migliorarne la resilienza, siete nel posto giusto.  

Ne abbiamo accennato durante lo streaming della nostra sessione, ma ora potete iscrivervi al nostro evento “Technology Touchdowns” del 6 settembre, dove approfondiremo il nostro playbook e vi mostreremo come funziona la protezione dei dati decisiva per il successo con Commvault e AWS. Avremo anche l’onore di ospitare Peyton Manning — due volte vincitore del Super Bowl, cinque volte MVP della NFL e membro della Pro Football Hall of Fame — per una discussione schietta sul lavoro di squadra, la leadership e le esperienze della sua brillante carriera. Non vediamo l’ora di dare seguito allo slancio generato da questo evento “Storage Day” e di approfondire ciò che rende la nostra partnership con AWS così entusiasmante per i clienti. 

Collegamenti rapidi:

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nell’ambito del nostro impegno non solo ad aiutare i nostri clienti a raggiungere i loro obiettivi, ma anche a creare un mondo più sostenibile, sono lieto di annunciare il lancio del nostro Calcolatore di riduzione delle emissioni di carbonio. Ora disponibile nella dashboard del nostro Command Center, questo strumento offre una panoramica dei risparmi in termini di impronta di carbonio che i nostri clienti possono potenzialmente ottenere grazie alla deduplicazione e alla compressione di Commvault.

I data center sono grandi consumatori di energia e, in quanto tali, possono contribuire in modo significativo alle emissioni globali di anidride carbonica. Pertanto, l’adozione di misure di efficienza energetica, quali l’aggiornamento a hardware più efficiente, il miglioramento dei sistemi di raffreddamento e l’ottimizzazione dell’utilizzo dei server, nonché l’impiego di tecnologie quali la deduplicazione e la compressione che contribuiscono, tra l’altro, a ridurre i requisiti complessivi di archiviazione dei data center, può ridurre in modo significativo l’impronta di carbonio di un data center.

Poiché i consumatori sono sempre più consapevoli dell’impatto ambientale delle loro decisioni di acquisto, la riduzione dell’impronta di carbonio può rappresentare un importante punto di forza per le aziende che danno priorità alla sostenibilità. L’adozione di pratiche e tecnologie sostenibili e la riduzione dell’impronta di carbonio non solo possono contribuire a un pianeta più sano, ma anche portare a risparmi sui costi e migliorare la reputazione del marchio. 

Un calcolatore della riduzione dell’impronta di carbonio nel contesto dei data center può aiutare le organizzazioni a valutare il proprio impatto ambientale e a prendere decisioni informate sull’adozione di pratiche e tecnologie sostenibili che possano contribuire a ridurre la loro impronta di carbonio complessiva. Per calcolare la riduzione dell’impronta di carbonio in un data center, i nostri clienti prendono in considerazione, in genere, fattori quali l’ubicazione del data center, le sue dimensioni, il consumo energetico e la fonte di energia elettrica. Tutti questi fattori si basano su metriche misurate e consolidate nel settore.

Il nostro calcolatore di riduzione delle emissioni di carbonio misura la quantità di spazio su disco e il consumo energetico necessari prima e dopo la deduplicazione e la compressione, secondo i dati forniti da Commvault, e presenta queste informazioni sotto forma di valori equivalenti più facilmente comprensibili, come il numero di barili di petrolio consumati, il numero di smartphone ricaricati, il numero di autovetture che avrebbero potuto essere alimentate, ecc.

In Commvault, parte del nostro impegno in materia ambientale, sociale e di governance (ESG) consiste nell’aiutare i nostri clienti e partner a gestire i propri dati in modo più sostenibile. 

Con il nostro Calcolatore di riduzione delle emissioni di carbonio, non solo aiutiamo i nostri clienti a gestire e proteggere i propri dati, ma li aiutiamo anche a fare del bene all’ambiente grazie a pratiche aziendali più sostenibili.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Noi di Commvault stiamo rivoluzionando il modo in cui le aziende affrontano i rischi, proteggono i dati preziosi e ottengono risultati aziendali migliori. Il 6 giugno abbiamo presentato le nostre innovazioni rivoluzionarie che consentono alle aziende di ogni dimensione di adottare un approccio proattivo grazie a una protezione a più livelli.

Ma il nostro impegno per la sicurezza dei dati non si ferma qui. Siamo lieti di annunciare il lancio della versione 2023E della piattaforma Commvault, la nostra ultima versione che introduce ulteriori miglioramenti per la gestione e la protezione dell’intero patrimonio di dati.

Gestione globale dei dati nelle implementazioni Metallic e Commvault

Commvault PR 2023E presenta “https://www.commvault.com/platform/products/cloud-command“, la nostra nuova piattaforma basata su SaaS che offre analisi in tempo reale, dashboard unificate e viste consolidate dei vostri dati in tutte le forme di implementazione. Il tutto in un’unica comoda posizione!

 Ampliando le funzionalità di Commvault Command Center, la nostra nuova soluzione semplifica i processi ed elimina i controlli manuali e le revisioni multiple delle dashboard. È possibile monitorare e analizzare facilmente l’andamento dei dati, prepararsi ai rischi futuri e identificare rapidamente le vulnerabilità in tutte le opzioni di distribuzione utilizzando metriche di sicurezza complete. Approfittate di una maggiore visibilità e di informazioni utili per ottimizzare la gestione dei dati.

Riduci le incertezze. Automatizza il rilevamento delle minacce latenti e la Recovery dei file integri.

Commvault PR 2023E include il lancio ufficiale (GA) del nostro nuovo prodotto Threat Scan, che garantisce agli amministratori IT la certezza che i propri dati di backup siano integri, sicuri e recuperabili.

Le minacce ransomware sono un fenomeno di cui tutti abbiamo sentito parlare e sappiamo quanto possano essere devastanti per le organizzazioni. Tutto inizia con l’accesso iniziale, solitamente tramite phishing, credenziali rubate o un exploit. La minaccia si diffonde poi lateralmente, prima di provocare il danno principale: la distruzione, la crittografia e l’esfiltrazione dei dati.

In media, il tempo di permanenza di una minaccia in un ambiente è di circa 20-52 giorni¹, a seconda del livello di avanzamento delle difese dell’organizzazione. Ma ecco il problema: i backup vengono eseguiti continuamente e le minacce possono annidarsi al loro interno prima ancora di essere individuate. Ciò significa che i backup infetti mettono a rischio il recupero dei dati. Non solo ci vuole più tempo per recuperare dati puliti, ma c’è anche il rischio di una reinfezione.

È qui che entra in gioco Commvault Threat Scan: gli amministratori IT possono assumere il controllo e proteggere i propri dati di backup identificando in modo proattivo le minacce malware, al fine di evitare una reinfezione durante il Recovery. Threat Scan analizza automaticamente i dati di backup per individuare file crittografati o danneggiati, consentendo agli utenti di ripristinare rapidamente versioni affidabili dei propri dati. Le minacce sospette possono essere isolate e messe in quarantena, consentendo un’ulteriore analisi da parte dei team forensi in un ambiente sicuro.

Unificare protezione e sicurezza dei dati

Basandosi sul connettore SIEM già esistente di Commvault, PR2023E introduce il supporto all’integrazione bidirezionale con Microsoft Sentinel e Palo Alto XSOAR per migliorare la collaborazione e ridurre i tempi di risposta agli incidenti grazie all’orchestrazione automatizzata e all’analisi combinata dei dati.

I team SecOps devono affrontare la sfida costante di gestire un elevato volume di eventi di sicurezza, il che li obbliga ad adottare soluzioni di automazione per rispondere in modo efficace alle minacce informatiche e ridurne al minimo l’impatto. Sebbene vengano utilizzati strumenti specifici per raccogliere eventi di sicurezza, log e avvisi, esiste una lacuna significativa, poiché tali strumenti non riescono a raccogliere informazioni importanti dalle piattaforme di protezione dei dati. Questa mancanza di visibilità crea un punto cieco nella difesa complessiva dei team SecOps.

La nostra ultima integrazione unisce la potenza e la visibilità delle piattaforme dedicate alla protezione dei dati e alla sicurezza, migliorando la collaborazione interna e il livello complessivo di sicurezza. I nostri runbook consentono di automatizzare facilmente le azioni fin da subito tramite una connessione sicura. Basta lavorare in silos! I team SecOps e ITOps possono ora unire le forze per affrontare gli incidenti di sicurezza e automatizzare azioni quali la revoca dell’accesso, la disattivazione della scadenza dei dati o altre politiche relative ai dati.

Proteggi meglio i dati grazie alle nuove integrazioni per Dell Powerprotect Data Domain

I clienti che utilizzano PowerProtect Data Domain possono ora gestire facilmente i propri dati attraverso gli stessi processi nativi di compressione, deduplicazione e replica. Questo entusiasmante aggiornamento garantisce una maggiore integrazione tra Commvault e PowerProtect Data Domain, come da richiesta dei nostri clienti.

Grazie alle nuove funzionalità, i clienti possono ora avvalersi di Data Domain Boost Client per un’integrazione nativa con PowerProtect Data Domain. Sia che stiate già utilizzando il nostro supporto SDK nativo con la compressione e la deduplicazione di Commvault, sia che stiate appena iniziando a proteggere e utilizzare PowerProtect Data Domain come destinazione, avete la possibilità di scegliere. Accedete alle funzionalità avanzate tramite le dashboard di PowerProtect e approfittate di caratteristiche come la replica nativa.

Commvault utilizza API sicure per comunicare con PowerProtect Data Domain e la nostra integrazione a livello di piano dati garantisce un’accessibilità senza soluzione di continuità per tutti i carichi di lavoro.

Queste sono solo alcune delle straordinarie Features incluse nella versione 2023E della piattaforma. Per saperne di più sulle ultime novità, consulta la nostra pagina “What’s New” dedicata alle versioni della piattaforma. Entra in contatto con il nostro team di gestione dei prodotti e con gli altri membri delle nostre comunità per ricevere tutte le ultime notizie e informazioni sulle versioni. 

Riferimenti

1. Guida strategica Sophos sugli avversari attivi 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La protezione dal ransomware e il Recovery rappresentano una sfida senza fine. Le organizzazioni investono nel miglioramento della propria sicurezza informatica, mentre i criminali informatici sfruttano nuovi metodi di attacco e nuove tattiche per individuare e sfruttare le vulnerabilità delle reti e dei sistemi. Si tratta di un continuo gioco al gatto e al topo che ogni organizzazione deve affrontare. Poiché queste minacce informatiche continuano ad evolversi, le aziende hanno bisogno degli strumenti giusti per proteggere i propri dati e garantire che possano essere ripristinati in modo affidabile in caso di attacco o guasto del sistema. È necessaria una soluzione moderna per la protezione dei dati, dotata di funzionalità integrate di sicurezza, difesa e Recovery rapido, per proteggersi dalle minacce più avanzate.

Una nuova definizione della protezione dei dati

Nell’attuale panorama digitale, le minacce informatiche sono diventate sempre più sofisticate e le organizzazioni devono adottare un approccio proattivo alla protezione dei dati. Spesso queste soluzioni entrano in gioco solo a posteriori, dopo che i malintenzionati hanno compromesso i dati e il danno è già stato fatto. Per contrastare questa situazione, le organizzazioni devono guardare oltre gli strumenti di sicurezza convenzionali e adottare misure volte a garantire la resilienza dei dati. Commvault offre la giusta gamma di funzionalità di rilevamento, sicurezza e Recovery per proteggere, difendere e recuperare attivamente i dati in tutti gli ambienti di produzione e di backup.

I tre pilastri della protezione dei dati

La protezione dei dati “dalla A alla Z” di Commvault offre una difesa a più livelli per i carichi di lavoro su cloud, on-premise e SaaS. Raggiungiamo questo obiettivo attraverso i nostri tre pilastri della protezione dei dati: Sicurezza, Difesa e Ripristino. Proteggiamo i dati grazie a un’architettura rinforzata, zero-trust e immutabile, dotata di protocolli di sicurezza integrati per impedire accessi non autorizzati e garantire la conformità di fronte a minacce informatiche in continua evoluzione. Difendiamo i dati con sistemi di allerta precoce di nuova generazione e un monitoraggio approfondito per individuare e neutralizzare le minacce zero-day e quelle provenienti dall’interno prima che possano causare danni. Recuperiamo i dati con una capacità di ripristino proattiva e affidabile che copre la più ampia gamma di carichi di lavoro del settore; tale capacità ha dimostrato di ridurre i tempi di inattività, prevenire la perdita di dati e accelerare i tempi di risposta, garantendo una continuità operativa senza pari.

La protezione dei dati dalla A alla Z

La creazione di un ambiente sicuro è essenziale per qualsiasi organizzazione e disporre di un piano ben definito per proteggere i dati è più cruciale che mai. Commvault offre un’ampia gamma di funzionalità di protezione dei dati che li salvaguardano da minacce interne ed esterne. Queste funzionalità offrono alle organizzazioni numerosi vantaggi in termini di sicurezza, integrità dei dati e affidabilità. Misure di sicurezza potenziate garantiscono che le informazioni riservate siano al riparo da accessi non autorizzati o attacchi dannosi. Una maggiore integrità dei dati assicura che i dati dei clienti rimangano accurati e aggiornati. Inoltre, una maggiore affidabilità aiuta le organizzazioni a mantenere la conformità alle normative di settore. I protocolli rinforzati e progettati per garantire la sicurezza includono copie di backup “air-gapped”, ottenute combinando la sicurezza del cloud con un accesso limitato agli account e l’isolamento dei dati. Assicuratevi che i vostri dati di backup siano immutabili grazie a controlli di sicurezza che impediscano la manomissione, la cancellazione, la modifica o l’alterazione dei dati. In caso di attacco informatico, se la rete aziendale dovesse essere compromessa, le copie di backup isolate (air-gapped) rimarranno isolate, intatte e disponibili per il ripristino.

Un Recovery rapido e sicuro è fondamentale per garantire la continuità operativa. Tutte le vostre soluzioni di protezione dei dati devono seguire un modello di sicurezza a più livelli e un’architettura Zero Trust, al fine di ridurre la superficie di attacco ed eliminare eventuali lacune di sicurezza all’interno della vostra infrastruttura.

Utilizzando queste tecnologie e adottando misure volte a creare un ambiente sicuro, le organizzazioni possono mantenere un vantaggio competitivo nella difesa contro le minacce emergenti e garantire che i propri sistemi siano sempre protetti dalle minacce informatiche.

Dall’air gap ai principi Zero Trust, Commvault ti offre una copertura completa, dalla A alla Z, grazie alle funzionalità fondamentali di “Data secured”, “Data defended” e “Data recovered”. Con Commvault, sei pronto a proteggerti dal ransomware e a ripristinare i dati in caso di attacco: leggi la nostra guida alle soluzioni dalla A alla Z e l’infografica dalla A alla Z.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Siamo onorati di essere stati riconosciuti come leader nel Gartner® Magic Quadrant™ 2023 per le soluzioni software di Backup and Recovery aziendali per il dodicesimo anno consecutivo. E, in qualità di Chief Marketing Officer e Chief Product Officer di Commvault, dobbiamo ammettere che è sempre una grande soddisfazione.

Dal nostro punto di vista, un riconoscimento come questo conferma ulteriormente che Commvault continua a innovare e a fornire quella protezione dei dati resiliente e quel supporto su cui oggi fanno affidamento i CIO, i CISO e i loro team.

Nel suo ultimo rapporto, Gartner ha riconosciuto Commvault come leader per la nostra “capacità di esecuzione” e la “completezza della visione”, sulla base della valutazione delle nostre offerte software e SaaS. Leggi il rapporto per saperne di più sui punti di forza e sugli aspetti da tenere in considerazione relativi a ciascun fornitore riconosciuto sul mercato.

Ma cosa ci riserva il futuro? Nelle recenti conversazioni con clienti e partner, abbiamo sentito ripetere costantemente una cosa: la complessità e i costi legati alla protezione dei dati in un ambiente ibrido stanno mettendo a dura prova i team di sicurezza e IT di tutto il mondo.

Perché? In gran parte ciò è dovuto alle minacce moderne provenienti dalla nuova ondata di pericoli pervasivi, in rapida proliferazione e sempre più autonomi a cui assistiamo ogni giorno. Gli attacchi possono essere nuovi, ma l’approccio adottato dalla maggior parte delle aziende per fermarli non lo è. È necessario un approccio più moderno che abbracci sia la protezione che la resilienza informatica e che unisca la potenza dell’intelligenza artificiale alla flessibilità e alla semplicità del SaaS. Ad esempio, le nostre ultime funzionalità per Threatwise offrono ai clienti tattiche di cyber-inganno oltre alla protezione tradizionale, aiutandoli a scoprire minacce sconosciute, a contenere e limitare le finestre di esposizione e a segnalare l’attività del ransomware prima che prenda piede.

Non solo questo è l’unico modo per garantire che le aziende ibride di oggi dispongano di una protezione uniforme su tutti i propri dati e carichi di lavoro, indipendentemente dalla loro ubicazione, ma riduce anche notevolmente i costi e la complessità dell’infrastruttura. Disporre di un’unica piattaforma di protezione dei dati che integra software e SaaS consente di gestire l’intera esperienza in tutto l’ambiente. Inoltre, l’automazione e l’apprendimento automatico che abbiamo integrato nelle nostre soluzioni rendono più semplice per i clienti il recupero dei propri dati in caso di problemi.

Si tratta di una nuova visione di ciò che la protezione dei dati dovrebbe e deve diventare, alla luce della continua evoluzione del panorama delle minacce moderne. Una visione sostenuta da un ingente investimento nell’innovazione, che sveleremo nei prossimi mesi attraverso alcune nuove ed entusiasmanti funzionalità. Restate sintonizzati.


Gartner®, Magic Quadrant™ per le soluzioni software di Backup and Recovery aziendali, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 agosto 2023. Il presente rapporto Magic Quadrant™ era stato precedentemente pubblicato con il titolo “Magic Quadrant™ per le soluzioni di Backup and Recovery dei data center” (2016-2017; 2019-2020); “Magic Quadrant per il software di backup aziendale e le Appliance integrate” (2014-2015); “Magic Quadrant per il software di backup e Recovery aziendale” (2012-2013); e “Magic Quadrant per il backup e il Recovery aziendale su disco” (2011).

GARTNER è un marchio registrato e un marchio di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale. Magic Quadrant è un marchio registrato di Gartner, Inc. e/o delle sue affiliate ed è utilizzato nel presente documento previa autorizzazione. Tutti i diritti riservati.

Gartner non promuove alcun fornitore, prodotto o servizio citato nelle proprie pubblicazioni di ricerca e non consiglia agli utenti di tecnologia di scegliere esclusivamente i fornitori con le valutazioni più elevate o altre designazioni. Le pubblicazioni di ricerca di Gartner riflettono le opinioni dell’organizzazione di ricerca di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina ogni garanzia, espressa o implicita, in relazione alla presente ricerca, incluse eventuali garanzie di commerciabilità o idoneità per uno scopo particolare.

Questo grafico è stato pubblicato da Gartner, Inc. nell’ambito di un documento di ricerca più ampio e va valutato nel contesto dell’intero documento. Il documento di Gartner è disponibile su richiesta presso Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone