Skip to content

En el panorama empresarial actual, caracterizado por su ritmo acelerado y en constante evolución, las organizaciones buscan constantemente formas de mantenerse ágiles y adaptables. Esto las está llevando a buscar una mayor flexibilidad en sus soluciones de software. El software tradicional instalado en las propias instalaciones suele quedarse corto a la hora de satisfacer estas demandas, lo que ha propiciado el auge de las soluciones de software como servicio (SaaS). En este blog, analizaremos el potencial de la flexibilidad que ofrece el SaaS y cómo puede revolucionar la forma de operar de las empresas.

La flexibilidad que ofrece el modelo SaaS proporciona a las organizaciones la libertad y la adaptabilidad que necesitan de sus soluciones de software. A diferencia del software tradicional instalado en las propias instalaciones, las soluciones SaaS se basan en una infraestructura en la nube, lo que permite a las empresas ampliar o reducir fácilmente su capacidad en función de sus necesidades. De hecho, el 89 % de las empresas cuenta con una estrategia multicloud.1 Esta escalabilidad permite a las organizaciones adaptarse rápidamente a las cambiantes demandas del mercado, añadir nuevos usuarios, expandirse a nuevos mercados o hacer frente a las fluctuaciones estacionales.

Aspectos a tener en cuenta sobre el SaaS

Para lograr la flexibilidad que ofrece el modelo SaaS, hay que tener en cuenta cinco factores clave:

  1.  Es importante elegir un proveedor de SaaS que ofrezca una infraestructura en la nube altamente escalable y fiable. Una ventaja significativa del SaaS es su escalabilidad inherente. Esto garantiza que el software pueda gestionar un aumento de las cargas de trabajo y proporcionar un acceso ininterrumpido a los usuarios.
  2. Las organizaciones deberían buscar soluciones SaaS que ofrezcan acceso en cualquier momento y desde cualquier lugar. Atrás quedaron los días en los que había que estar atado a una ubicación física concreta para acceder a aplicaciones empresariales críticas. Según datos del año pasado, el 41,4 % de los líderes del sector de la nube afirman que están aumentando su uso de servicios basados en la nube debido a la situación macroeconómica.² Esto significa que los empleados pueden acceder al software y a los datos desde cualquier lugar, siempre que dispongan de conexión a Internet. Esta flexibilidad facilita el teletrabajo, la colaboración entre distintas zonas geográficas y aumenta la productividad.
  3. La rápida implementación y las actualizaciones son fundamentales para lograr la flexibilidad que ofrece el modelo SaaS. Las soluciones SaaS pueden implementarse rápidamente, a menudo en cuestión de horas o días, lo que permite a las organizaciones empezar a utilizar el software y aprovechar sus ventajas antes, impulsando así la eficiencia y la productividad. Además, los proveedores de SaaS se encargan de las actualizaciones y el mantenimiento, lo que garantiza que las empresas siempre tengan acceso a las últimas funciones y mejoras de seguridad sin interrupciones ni los costosos gastos generales que supone el mantenimiento de los sistemas locales.
  4. La personalización sin complicaciones es otro aspecto importante a tener en cuenta. La flexibilidad del software suele ir de la mano de la personalización, por lo que las organizaciones deben buscar soluciones SaaS que ofrezcan la posibilidad de adaptar el software a sus requisitos empresariales específicos sin necesidad de una personalización compleja y costosa. Una vez más, observamos la necesidad de este nivel de personalización, ya que el 72 % de los profesionales de TI están adoptando un enfoque híbrido que combina nubes públicas y privadas Con este modelo, las empresas pueden configurar el software para adaptarlo a sus procesos y flujos de trabajo únicos, lo que les permite trabajar como deseen, sin renunciar a la funcionalidad.
  5. Las capacidades de integración y colaboración son esenciales para lograr la flexibilidad que ofrece el modelo SaaS. Las soluciones SaaS deben ofrecer API y conectores que permitan una integración y un intercambio de datos fluidos con otros sistemas. Esto permite a las empresas crear un ecosistema unificado de herramientas de software, lo que agiliza los procesos y mejora la productividad.

En conclusión, la flexibilidad que ofrece el modelo SaaS permite a las organizaciones adaptarse rápidamente a las necesidades cambiantes de las empresas. Al elegir una solución SaaS que ofrezca escalabilidad, acceso en cualquier momento, rápida implementación y actualizaciones, opciones de personalización y capacidades de integración, las empresas pueden alcanzar la flexibilidad que necesitan para prosperar en el dinámico entorno empresarial actual. Adoptar el modelo SaaS no es solo un cambio tecnológico; es una apuesta estratégica para preparar tu empresa para el futuro y liberar todo su potencial.

Para obtener más información sobre la flexibilidad que ofrece el modelo SaaS, consulta nuestro resumen de la solución y ve a la carta nuestro reciente seminario web del 3 de octubre.

Referencias

1. Informe «El estado de la nube» de Flexera, 2023 – 2. Encuesta «Brand Pulse» de Google Cloud, 2022 – 3. Encuesta «Brand Pulse» de Google Cloud, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¿Por qué deberías reducir tu RTO?

Con un RTO bajo, puedes garantizar que las interrupciones perceptibles en las operaciones empresariales, tanto para tus procesos internos como para tus clientes, sean mínimas o nulas. Los ingresos también están en juego. Cada segundo que transcurre mientras tus sistemas están inactivos y a la espera de recuperarse supone una pérdida de ingresos. El RTO guarda una correlación directa con una menor pérdida de ingresos.

A continuación te presentamos dos formas distintas de utilizar el servicio de copia de seguridad en la nube para reforzar eficazmente tu RTO y garantizar la continuidad del negocio ante cualquier tipo de interrupción.

1. Recuperación Granular

En caso de pérdida o compromiso de los datos, la rapidez con la que se puedan restaurar es el elemento central de su RTO. Aunque la restauración de una imagen de copia de seguridad completa es una opción para la Recovery, esto puede acarrear largos retrasos y un tiempo de inactividad prolongado, ya que hay que esperar a que se restaure cada archivo, independientemente de su importancia crítica para la misión.

Granular file recovery is the superior alternative to full backup image restore, as it allows you to perform file-level and image-level recoveries from a single backup operation. This type of recovery enables you to identify and prioritize critical business data and workloads, which helps to accelerate recovery time and ensure business continuity, instead of waiting for the entire instance to be restored, which dramatically improves RTO.

2. Recovery flexible

Recovery flexible está relacionada, en cierta medida, con Recovery granular. Con Recovery flexible, puedes realizar la recuperación en cualquier cuenta de cualquier región. Esto significa que, si una cuenta o una región deja de estar operativa, puedes realizar la recuperación en otra cuenta o región que no se haya visto afectada y reanudar rápidamente el funcionamiento, lo que sin duda puede ayudar a optimizar el RTO.

Optimiza el tiempo objetivo de Recovery con la mejor solución de copias de seguridad en la nube del sector

La planificación de la recuperación ante desastres es esencial para las empresas que desean garantizar la continuidad del negocio ante ataques maliciosos e interrupciones imprevistas en la infraestructura interna. Establecer un RTO optimizado (es decir, reducido) es un componente fundamental para proteger a tu empresa y a los usuarios finales.

Desarrolladas de forma nativa en la nube, las capacidades de recuperación rápida de Clumio, líderes en el sector, aprovechan la recuperación granular, las copias de seguridad incrementales continuas y la recuperación flexible para dotar a las empresas actuales de restauraciones de datos rápidas y eficientes que permiten ajustar el RTO y mantener la continuidad del negocio ante cualquier tipo de incidente.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Aunque los servicios de copia de seguridad de AWS ofrecen sin duda numerosas ventajas en cuanto a versatilidad, también presentan ciertas deficiencias que impiden que constituyan una solución integral, por no hablar de que solo ofrecen un control muy limitado sobre los costes de la nube.

A continuación se enumeran cinco de los principales retos que plantea la copia de seguridad de AWS cuando se utiliza de forma independiente.

Cinco retos habituales a la hora de utilizar AWS Backup

Sin Protección contra ransomware

El ransomware se ha convertido en una amenaza generalizada para empresas de todo tipo y tamaño, y se prevé que los costes alcancen los 10,5 billones de dólares anuales para 2025. Los expertos en seguridad estiman que se produce un ataque de ransomware cada 11 segundos. ¿Cómo puedes proteger eficazmente tus datos y, en el mejor de los casos, evitar por completo una situación de ransomware? ¿O incluso asegurarte de que puedes recuperarte rápidamente de un ataque?

Cuando las empresas utilizan AWS Backup para proteger fuentes de datos como S3, EC2, EBS y RDS, las instantáneas se crean automáticamente y se almacenan en la misma cuenta que los datos principales, por lo que no existe ninguna separación entre estos y las instantáneas.

Esto significa que, si un pirata informático consigue acceder a la cuenta principal, puede comprometer fácilmente las instantáneas antes de pasar a los datos principales.

Una vez que los datos primarios se han visto comprometidos, ya no quedan copias de seguridad desde las que restaurarlos: los datos de la empresa han quedado completamente bloqueados. Ahora están a merced de los piratas informáticos, que podrían quedarse con los datos o destruirlos incluso después de haber recibido el pago del rescate.

Tiempos de recuperación largos

La copia de seguridad no es el único aspecto de la ecuación de la protección de datos; la recuperación de datos es igual de importante. Si los datos principales de una empresa se corrompen —ya sea por culpa de personas malintencionadas o por un fallo en los datos—, esta debe disponer de un método para recuperarlos lo antes posible, a fin de evitar interrupciones significativas en la continuidad del negocio y para sus usuarios finales.

La falta de visibilidad sobre las instantáneas puede provocar costosos retrasos en la recuperación. Sin un método preciso de recuperación granular, la restauración de datos desde una copia de seguridad de AWS puede requerir una cantidad considerable de tiempo debido a la complejidad del proceso de identificar qué datos deben restaurarse y en qué orden.

Visibilidad limitada

La falta de visibilidad de las instantáneas en AWS no solo afecta al tiempo de recuperación, sino que también puede complicar la demostración del cumplimiento de las normas de copias de seguridad ante auditores y aseguradoras. Además, mantener políticas coherentes en todas las aplicaciones y cuentas resulta difícil y lleva mucho tiempo cuando la visibilidad de las instantáneas es limitada.

Complejidad adicional

Las capacidades básicas de AWS Backup, tal y como vienen de fábrica, pueden dar lugar a complejidades continuas que requieren una atención constante por parte de los equipos de TI y sus recursos. Por ejemplo, los equipos de TI tienen que escribir habitualmente scripts complejos para añadir cualquier funcionalidad que falte a su solución de protección de datos.

Este tipo de situaciones van en contra del objetivo principal de la computación en la nube, que es aprovechar la velocidad y la agilidad de la nube. Si tienes que dedicar constantemente recursos adicionales solo para que la copia de seguridad en la nube de AWS funcione sin problemas, no estás siendo eficiente.

Costes imprevistos

Además de garantizar un sistema fiable y seguro de Backup and Recovery de datos, las empresas también recurren a las copias de seguridad en la nube para lograr una mayor rentabilidad. A primera vista, el coste total de propiedad (TCO) de las copias de seguridad en AWS puede parecer razonable, pero los gastos pueden empezar a acumularse, a veces de forma exponencial con el paso del tiempo.

Esto se debe al proceso estándar de replicación y almacenamiento de instantáneas que se lleva a cabo en el servicio de copias de seguridad de AWS. Las instantáneas se replican para su conservación a largo plazo en todas las cuentas, lo que se traduce en unos costes de copia de seguridad más elevados.

Los cargos adicionales por salida que se aplican a las transferencias entre cuentas pueden incrementar aún más estos costes, lo que, con el tiempo, provocará un efecto bola de nieve que pillará desprevenidas a muchas empresas.

Por qué Clumio es la solución a los retos de las copias de seguridad en AWS

Clumio se ha diseñado específicamente para hacer frente a los diversos retos a los que se pueden enfrentar las empresas al utilizar las copias de seguridad de AWS. Esta plataforma nativa de la nube ofrece servicios de Backup and Recovery de AWS a través de una interfaz intuitiva que no requiere hardware ni software adicional para funcionar.

Con Clumio, las empresas obtienen:

  • Seguridad líder en su categoría que ofrece copias de seguridad físicamente aisladas e inmutables, cifradas de extremo a extremo, para proteger contra amenazas como el ransomware y los actores maliciosos.
  • Recovery rápida mediante un enfoque granular que localiza y restaura rápidamente los archivos de copia de seguridad y puede reducir el tiempo de restauración de varias horas a tan solo unos minutos.
  • Mayor visibilidad de tus planes de protección de datos y del estado de cumplimiento normativo para garantizar que cumples con los requisitos empresariales
  • Una gestión de copias de seguridad más sencilla gracias a funciones como las políticas globales y los grupos de protección, que automatizan la retención de datos a largo plazo, así como la clasificación de datos.
  • Menor coste total de propiedad (TCO), ya que ya no es necesario instalar recursos adicionales, pagar tarifas por salida de datos, dedicar recursos de TI adicionales a la gestión del proceso ni realizar copias espejo de las instantáneas, lo que reduce los costes de copia de seguridad hasta en un 50 %.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

«EC2-Otros» es una categoría de costes de la factura de AWS que incluye varios tipos de uso relacionados con los servicios, como la transferencia de datos, los volúmenes y las instantáneas de EBS, las direcciones IP elásticas y las puertas de enlace NAT. Los clientes pueden utilizarla para calcular el coste total de la ejecución de instancias de EC2, excluyendo los costes fijos por hora de ejecución de las instancias. Es fundamental comprender «EC2-Otros» para identificar las distintas categorías de costes que la componen, de modo que puedas optimizar el uso de las instancias de EC2 de forma eficiente y reducir los costes innecesarios.

Comprender EC2: Otros

En lo que respecta a la computación en la nube, Amazon Elastic Compute Cloud (EC2) es una de las opciones más populares del mercado. EC2 ofrece una amplia gama de ventajas, entre las que se incluyen el ahorro de costes, la flexibilidad y la accesibilidad; sin embargo, para sacar el máximo partido a tu instancia, es importante comprender los diferentes tipos de instancias de EC2, así como las categorías de facturación y costes asociadas a ellas.

En primer lugar, analicemos más detenidamente la categoría «EC2-Other». Esta categoría de costes la ha creado Amazon y suele ser la segunda más importante en la factura de AWS para los usuarios intensivos de EC2. Incluye múltiples tipos de uso relacionados con los servicios, como la transferencia de datos, las direcciones IP elásticas, los volúmenes y las instantáneas de EBS, las puertas de enlace NAT y mucho más. Básicamente, «EC2-Other» abarca todos los costes asociados al funcionamiento de tus instancias de EC2, excepto los costes fijos por hora de ejecución de las instancias.

A modo de analogía: piensa en los costes de funcionamiento por hora de una instancia de EC2 como si fueran similares al alquiler de un piso con una cuota fija mensual. En comparación, «EC2-Otros» incluiría todos los demás gastos mensuales, como los servicios públicos (electricidad, agua, gas), las cuotas de televisión por cable o de conexión a Internet, así como cualquier gasto adicional de mantenimiento.

Entender cómo AWS presenta los costes totales de EC2 puede resultar complicado, ya que las diferentes herramientas de generación de informes muestran los costes de diversas formas. Sin embargo, es fundamental para realizar un seguimiento de tu uso y controlar tus gastos, de modo que puedas identificar las categorías de costes individuales dentro de «EC2-Otros». Dos categorías que los clientes pueden utilizar para obtener el coste total del funcionamiento de sus instancias de EC2 son «EC2-Instancias» y «EC2-Otros».

Ahora que ya tenemos una idea básica de lo que significa «EC2-Other» en la factura de AWS, profundicemos en los diferentes tipos de instancias de EC2 disponibles.

Tipos de instancias de EC2

Amazon ofrece varios tipos diferentes de instancias para adaptarse a las necesidades de cada usuario. Dentro de estas categorías hay distintos tamaños de instancias y opciones de precios.

Por ejemplo, las instancias «burstable» de uso general, como su nombre indica, ofrecen un equilibrio entre las capacidades de memoria de cálculo, CPU y ancho de banda de red. Las familias de instancias T3 y M6g forman parte de esta categoría. Si tienes cargas de trabajo con patrones de uso irregulares, estas instancias podrían ser una opción ideal.

Por el contrario, para las cargas de trabajo de computación de alto rendimiento puede ser más adecuado recurrir a instancias optimizadas para la computación, que se clasifican en las familias C6g y C5n. Estas instancias cuentan con procesadores personalizados y una gran capacidad de memoria.

Las instancias optimizadas para memoria son ideales para cargas de trabajo que requieren la manipulación de datos a gran escala y una gran capacidad de procesamiento. Entre ellas se incluyen los modelos R5a y R6g. Los usuarios pueden aprovechar hasta 768 GB para dar soporte a cualquiera de sus aplicaciones de big data.

A continuación, las instancias optimizadas para almacenamiento (I3en), perfectas para tareas con gran volumen de datos a escala de petabytes.

Por último, pero no por ello menos importante, las instancias basadas en GPU combinan las capacidades de la CPU de EC2 con GPU diseñadas específicamente para permitir el entrenamiento de aprendizaje automático o el renderizado.

Por supuesto, uno podría preguntarse: ¿por qué complicarse con todos estos tipos diferentes? Aunque pueda parecer abrumador, comprender tu caso de uso concreto te ayudará a ahorrar costes y, al mismo tiempo, a garantizar un rendimiento óptimo. Por ejemplo, ejecutar trabajos por lotes resulta mucho más económico con las opciones «Standard» o superiores que iniciar varias instancias bajo demanda para realizar el mismo cálculo a un precio más elevado.

En los últimos años, a medida que las empresas se decantan cada vez más por los entornos virtualizados, se ha vuelto cada vez más importante saber qué tipo de instancia EC2 es la más adecuada para una carga de trabajo concreta. En la siguiente sección analizaremos con más detalle en qué se diferencian los distintos tipos de instancias en cuanto a rendimiento y Features, para que puedas tomar una decisión fundamentada sobre cuál se adapta mejor a las necesidades específicas de tu empresa.

  • Amazon ofrece una amplia gama de instancias EC2 entre las que los usuarios pueden elegir en función de los requisitos específicos de su carga de trabajo. Cada tipo de instancia cuenta con un conjunto único de Features y capacidades diseñadas para optimizar el rendimiento y minimizar los costes. Es importante que las empresas comprendan con precisión sus casos de uso para poder seleccionar el tipo de instancia EC2 que mejor se adapte a sus necesidades empresariales. De este modo, pueden garantizar un rendimiento óptimo y reducir los gastos innecesarios.

Facturación de AWS y categorías de costes

Amazon Elastic Compute Cloud (EC2) es uno de los servicios de computación en la nube más utilizados del mundo. Con EC2, los usuarios tienen acceso a una amplia gama de máquinas virtuales, o «instancias», que pueden utilizar para ejecutar aplicaciones de software, almacenar datos y realizar otras tareas informáticas en la nube. Sin embargo, al igual que con cualquier servicio en la nube, comprender los costes asociados al uso de EC2 es fundamental para gestionar los gastos y optimizar el uso.

La facturación de AWS y las categorías de costes son un aspecto clave para utilizar EC2 de forma eficaz. Amazon ha diseñado categorías de costes específicas para que los usuarios puedan comprender claramente cuánto están gastando en los diferentes tipos de instancias de EC2 y en los servicios relacionados. Al desglosar los costes de esta manera, los usuarios pueden obtener información valiosa sobre sus patrones de uso, identificar formas de ahorrar dinero y optimizar su experiencia general al utilizar EC2.

Hay dos categorías principales de costes en EC2: «Instancias de EC2» y «EC2-Otros». Las instancias de EC2 incluyen la tarifa por hora por el funcionamiento de una instancia, así como cualquier coste adicional por la transferencia o el almacenamiento de datos asociado a dicha instancia. El modelo de precios de estas instancias varía en función de factores como la ubicación, el sistema operativo, el tipo de instancia y el patrón de uso.

«EC2-Otros» es una categoría de costes independiente creada por Amazon que podría constituir la segunda categoría de costes más importante de tu factura de AWS si eres un usuario intensivo de EC2. Incluye una serie de tipos de uso relacionados con los servicios, como la transferencia de datos, los volúmenes y las instantáneas de EBS, las direcciones IP elásticas, las puertas de enlace NAT y mucho más. Comprender qué costes se incluyen en esta categoría es fundamental para analizar en qué conceptos se desglosan tus gastos dentro de ese grupo.

Las herramientas de generación de informes de AWS muestran los costes totales de EC2 de diferentes maneras, ya que existen varias metodologías para calcular dichos costes en función de la herramienta utilizada. Una de las métricas calculadas por Cost Explorer se denomina «EC2-Otros gastos» y calcula el coste total de la ejecución de tus instancias de EC2, excluyendo los costes fijos por hora de funcionamiento de las instancias. Esto puede ayudar a los usuarios de AWS a determinar los gastos asociados a diferentes actividades sin perderse en los detalles de las operaciones de uso individuales.

Ventajas de utilizar EC2-Other

EC2-Other ofrece varias ventajas que lo convierten en un elemento fundamental de cualquier estrategia de computación en la nube. Una de las principales ventajas es el ahorro de costes y la flexibilidad. Al comprender cómo aislar las distintas categorías de costes dentro de EC2-Other, los usuarios pueden ahorrar dinero optimizando el uso de sus instancias de EC2 en la nube. Por ejemplo, si un usuario detecta una puerta de enlace NAT o una dirección IP elástica que no se utiliza, puede eliminar estos servicios y ahorrar costes en consecuencia.

Además del ahorro de costes, EC2-Other ofrece a los usuarios features mejoradas de seguridad y accesibilidad. Los volúmenes de almacenamiento y las instantáneas accesibles proporcionan soluciones de copia de seguridad más flexibles, mientras que las direcciones IP elásticas ofrecen un medio sólido de conmutación por error y Recovery. Este nivel de redundancia constituye una excelente protección frente a costosas interrupciones o fallos que podrían provocar resultados incoherentes, pérdidas de productividad o incluso una posible pérdida de datos.

Otra ventaja fundamental de utilizar EC2-Other es la posibilidad de analizar los datos de uso con mayor profundidad. Los grupos de tipos de uso desglosan cada tipo según su finalidad, lo que ofrece una visión clara de cuánto se está gastando en cada aspecto. Esto permite una precisión milimétrica a la hora de optimizar el sistema en su conjunto, ya que permite alternar entre la visión global de tu huella de EC2 y profundizar en algunos de los aspectos de uso complementarios que requieren atención.

Al aprovechar herramientas como la agrupación de opciones de compra, los usuarios que ya hayan adquirido instancias reservadas de AWS pueden optimizar aún más sus patrones de uso y reducir los gastos generales ajustando la cobertura de las instancias reservadas en función de los niveles de utilización reales, en lugar de los previstos.

  • En 2023, se informó de que los servicios de EC2 representaban aproximadamente el 55 % de los ingresos totales de AWS, por lo que resultaba fundamental conocer los costes asociados a los mismos.
  • El coste de «Amazon EC2-Otros» suele representar entre el 10 % y el 20 % del total de los gastos relacionados con EC2 en la factura de AWS de un usuario medio.
  • Un estudio reciente ha estimado que el análisis y la optimización de los costes de «EC2-Otros» podrían suponer un ahorro medio de entre el 15 % y el 30 % para los usuarios de Amazon EC2 con un elevado volumen de uso que adopten estrategias de gestión eficientes.

Ahorro de costes y flexibilidad

En lo que respecta a la computación en la nube, una de las principales ventajas es el ahorro de costes. Amazon EC2-Other ofrece numerosas oportunidades de ahorro que pueden ayudarte a optimizar tu gasto en AWS y, en última instancia, a reducir tu factura de AWS.

Por ejemplo, con EC2-Other, solo pagas por lo que utilizas. En lugar de adquirir hardware e infraestructura por adelantado, lo cual puede resultar caro, puedes limitarte a alquilar únicamente los recursos que necesitas para ejecutar tus aplicaciones. Esto te ofrece la flexibilidad de ampliar o reducir la capacidad en función de tus necesidades sin que te cueste un ojo de la cara.

Otra forma en la que EC2-Other permite ahorrar costes es a través de las instancias reservadas o las instancias Spot. Las instancias reservadas ofrecen descuentos por uso, al tiempo que proporcionan flexibilidad en cuanto a tipos de instancia, sistemas operativos y opciones de tenencia. Las instancias Spot ofrecen descuentos aún mayores, pero se recomiendan para aplicaciones no críticas que tengan horarios de inicio y fin flexibles.

Además de ofrecer un importante ahorro de costes, la posibilidad de ampliar o reducir la capacidad con facilidad también proporciona una gran flexibilidad. Puedes aumentar rápidamente la capacidad cuando se produce un repunte repentino de la demanda o reducir tu entorno informático durante los periodos de menor actividad.

Imagina que gestionas una página web de comercio electrónico y prevés un gran aumento del tráfico con motivo de una próxima campaña de rebajas. Con EC2-Other, en lugar de preocuparte por disponer de recursos suficientes para la semana que viene, puedes simplemente poner en marcha instancias adicionales según sea necesario durante el periodo de mayor actividad y, a continuación, desactivarlas. De este modo, te aseguras de disponer de los recursos justos cuando los necesitas, sin tener que pagar por instancias innecesarias durante los periodos de menor actividad.

Todas estas características hacen que Amazon EC2-Other sea una opción muy popular entre los usuarios de la nube que buscan ahorrar costes y, al mismo tiempo, aumentar la flexibilidad de su infraestructura.

Seguridad y accesibilidad

AWS ha seguido sistemáticamente las prácticas de seguridad estándar del sector para garantizar un acceso seguro a sus servicios a lo largo del tiempo. Amazon EC2-Other refuerza estas buenas prácticas al ofrecer conexiones de red seguras y aisladas, funciones de escalado automático que protegen frente a fallos del sistema y mucho más.

EC2-Other también ofrece un control muy preciso sobre el acceso a las instancias y otros recursos. Por ejemplo, puedes utilizar grupos de seguridad para definir reglas de tráfico entrante y saliente para tus instancias, configurar listas de acceso a la red para permitir o denegar el acceso a direcciones IP o bloques CIDR específicos, y utilizar Amazon VPC (nubes privadas virtuales) para crear redes aisladas para tus instancias.

Al mismo tiempo, EC2-Other ofrece una gran accesibilidad desde cualquier parte del mundo. Por ejemplo, puedes iniciar una instancia en un servidor en la nube ubicado en Singapur y ejecutar sus aplicaciones desde Nueva York sin ningún problema. También puedes acceder a tus instancias mediante la Consola de gestión de AWS, una interfaz web que te permite controlar por completo la configuración de tus instancias, las métricas de rendimiento, el uso del almacenamiento y mucho más.

Al igual que la cámara acorazada de un banco ofrece tanto seguridad como accesibilidad —las cerraduras protegen los objetos de valor, mientras que los cajeros permiten a las personas autorizadas acceder a sus cuentas—, el equilibrio entre seguridad y accesibilidad que ofrece EC2-Other protege los activos de datos de los usuarios al tiempo que permite que sus equipos realicen flujos de trabajo simultáneos.

Además, EC2-Other garantiza la seguridad mediante el cifrado de los datos tanto en reposo como en tránsito. Puedes cifrar volúmenes o instantáneas de Elastic Block Store (EBS) utilizando claves gestionadas por AWS-KMS (Key Management Service) o claves maestras del cliente. Esto añade una capa adicional de protección a los datos confidenciales durante su transferencia a terceros a través de protocolos externos como HTTPS o SSH.

Análisis de los costes de EC2 (otros)

Analizar los costes de «EC2-Otros» es fundamental para comprender el coste total de EC2, que incluye todos los costes de funcionamiento de una instancia de EC2, excepto los costes fijos por hora de funcionamiento de la instancia. «EC2-Otros» abarca diversos tipos de uso, como la transferencia de datos, los volúmenes y las instantáneas de EBS, las direcciones IP elásticas y las pasarelas NAT. Sin embargo, identificar las categorías de costes individuales dentro de «EC2-Otros» puede resultar complicado debido a las diferentes formas en que las herramientas de generación de informes de AWS muestran los costes totales de EC2.

Para aislar las categorías de costes individuales dentro de «EC2-Otros», es fundamental comprender las tres categorías lógicas de los costes de EC2: los costes de existencia, los costes de utilización y los costes de subrecursos. Los costes de existencia son aquellos que se acumulan cuando una instancia de EC2 está en funcionamiento, independientemente de su nivel de utilización. Los costes de utilización son aquellos que se acumulan cuando una instancia se utiliza más allá de su coste horario fijo. Por último, los cargos relacionados con los subrecursos surgen debido a los servicios adicionales vinculados a una instancia.

Por ejemplo, imaginemos una situación en la que una empresa tiene un servidor web en funcionamiento las 24 horas del día, los 7 días de la semana, en una instancia m5.large de la región Este de EE. UU. En este caso, el coste de mantenimiento será la tarifa por hora que cobra Amazon por mantener esta instancia en línea durante 730 horas al mes (24 × 30 días). El coste de utilización en esta situación puede evaluarse analizando las regiones de origen del tráfico entrante. Durante los periodos de mucho tráfico, por ejemplo, procedente de Rusia o China en lugar de su público objetivo en la región Este de EE. UU., el exceso de tráfico podría dar lugar a cargos por utilización excesivos.

El informe de asignación de costes de AWS muestra los costes de uso por separado para cada tipo de uso dentro de cada categoría de servicio. Por el contrario, Cost Explorer agrupa estos cargos en categorías más amplias, como «Transferencia de datos» o «Direcciones IP elásticas», y no tiene en cuenta los cargos específicos relacionados con la utilización, como «VPCPeering-In» y «VPCPeering-Out» o «PublicIP-In» y «PublicIP-Out».

Comprender las distintas categorías de costes resulta de gran ayuda para que las empresas entiendan el desglose de sus cargos de facturación de EC2, lo que les permite identificar costes innecesarios y optimizar su uso.

Costes de utilización, existencia y subrecursos

Antes de reducir tus costes con EC2-Other, es importante que comprendas primero cómo te factura Amazon por sus servicios.

Como se ha comentado anteriormente, AWS clasifica los costes en diversas categorías en función del servicio al que correspondan. Una de estas categorías es «EC2-Otros». Al analizar las categorías de costes individuales dentro de «EC2-Otros», puedes hacerte una idea de qué servicios te están suponiendo un mayor gasto y en qué aspectos puedes realizar optimizaciones para reducir costes.

En la siguiente sección, analizaremos en profundidad estas categorías concretas, centrándonos en cómo identificarlas y aislarlas para optimizar los costes.

Cómo elegir el tipo «EC2-Other» más adecuado para tus necesidades

Optimización del uso de EC2-Otros

El coste de utilización es una de las categorías individuales incluidas en «EC2-Otros». Amazon lo calcula en función del uso de la red y del consumo de datos de las instancias que superan su coste fijo por hora de funcionamiento. Por el contrario, el coste de existencia incluye los gastos en los que incurre la instancia cuando no se está utilizando de forma activa, pero permanece conectada a la espera de solicitudes. Por último, los cargos relacionados con los subrecursos son aquellos que surgen como servicios adicionales relacionados con la utilización y vinculados a una instancia.

Para diferenciar los costes de utilización por operación de otros tipos de costes, como los de mantenimiento o los relacionados con los subrecursos, analiza los valores de la línea «lineItem/Operation» de tu informe de AWS Cost Explorer. Algunos valores indican costes de mantenimiento, como «RunningHours:C5» en el modo bajo demanda, mientras que otros indican costes de utilización, como «VPCPeering-In» y «Out» o «PublicIP-In» y «Out».

Algunas empresas podrían argumentar que aislar categorías concretas dentro de «EC2-Otros» no resulta de gran ayuda, ya que estas categorías interactúan entre sí. Un volumen elevado de transferencia de datos a una instancia de EC2 —como el envío de archivos de gran tamaño o la realización de copias de seguridad de bases de datos— dará lugar a mayores cargos por el uso de direcciones IP elásticas y puertas de enlace NAT, lo que puede traducirse en facturas inesperadas. Por lo tanto, se puede lograr una mayor optimización analizando el coste total, en lugar de intentar desglosar las categorías individuales que lo componen.

Analizar los costes de «EC2-Otros» es como un rompecabezas en el que hay que encajar las piezas con precisión para obtener una visión completa. En última instancia, comprender cada una de las piezas permite a las empresas entender, en primer lugar, en qué medida cada área problemática contribuye a la solución final, antes de formular soluciones que abarquen todas estas áreas.

AWS ofrece varias herramientas que los clientes pueden utilizar para realizar un seguimiento eficaz de sus costes y optimizar su uso de EC2-Other. Al analizar conjuntos de datos exhaustivos, como la utilización, la existencia y los cargos relacionados con los subrecursos, podrás empezar a optimizar realmente tu uso de EC2-Other y, al mismo tiempo, reducir los costes.

Cómo elegir el tipo «EC2-Other» más adecuado para tus necesidades

Para aprovechar al máximo las posibilidades de «EC2-Other», es necesario conocer a fondo los diferentes tipos de instancias, así como el desglose de costes asociado a cada una de ellas. Determinar qué tipo de instancia se adapta mejor a tus necesidades y, a continuación, optimizar su uso mediante una supervisión continua puede ayudarte a lograr un ahorro significativo en los costes.

Amazon ofrece numerosos tipos de instancias diferentes para EC2-Other, que van desde instancias de uso general para aplicaciones que requieren un uso intensivo de recursos de computación y memoria hasta instancias optimizadas para el almacenamiento, destinadas a empresas con grandes volúmenes de datos. Elegir un tipo de instancia que no se adapte a tu carga de trabajo puede suponer un gasto innecesario o un rendimiento inferior al óptimo. Por lo tanto, es fundamental identificar primero los patrones específicos de uso en cada instancia para determinar qué áreas requieren modificaciones.

Los costes de utilización varían considerablemente en función de la carga de trabajo de la aplicación y los requisitos operativos, por lo que es fundamental supervisar periódicamente el uso de EC2 para garantizar una asignación óptima de los recursos. A menudo se observa que mantener un equilibrio entre las instancias con picos de carga de trabajo y las que tienen una demanda constante permite a las organizaciones lograr un ahorro significativo en los costes y, al mismo tiempo, maximizar el rendimiento.

Las organizaciones con demandas de carga de trabajo dinámicas deberían aprovechar los precios de mercado siempre que sea posible. Estas tarifas son mucho más bajas que las del modelo estándar de pago por consumo, ya que reflejan la capacidad disponible en una zona de disponibilidad determinada. Sin embargo, los precios de mercado solo son viables cuando se trabaja con cargas de trabajo no críticas, ya que la tarifa podría fluctuar en función de la dinámica de la demanda. Por lo tanto, las organizaciones deben evaluar cuidadosamente sus necesidades de carga de trabajo antes de decidir si los precios de mercado son la opción adecuada para ellas.

Optimizar el uso de las instancias de EC2 es similar a conducir un coche de forma más eficiente controlando en tiempo real la velocidad, la selección de marchas y los indicadores de consumo de combustible. Cuanta más información tengas sobre el rendimiento de tu coche, mejor preparado estarás para optimizar el consumo de combustible y prolongar la vida útil del vehículo.

Preguntas frecuentes

¿Cuánto cuesta utilizar EC2-Other en comparación con otras instancias?

El coste de utilizar instancias EC2-Other puede variar en función de varios factores, como la región, el tipo de instancia y la duración del uso. No obstante, en general, las instancias EC2-Other tienen un precio competitivo en comparación con otras instancias que ofrece Amazon Web Services (AWS).

Por ejemplo, según la calculadora de precios de AWS, el coste de una instancia m5.xlarge (uno de los tipos de instancia más populares) en la región del Este de EE. UU. (Virginia del Norte) es de 0,192 dólares por hora. Por otro lado, el coste de una instancia x1e.xlarge (una instancia EC2-Other optimizada para cargas de trabajo de computación de alto rendimiento) en la misma región es de 0,759 dólares por hora. Aunque a primera vista esto pueda parecer más caro, es fundamental tener en cuenta que las instancias EC2-Other están diseñadas para tareas específicas y requieren hardware especializado para alcanzar un rendimiento óptimo.

Además, AWS ofrece diferentes modelos de precios que pueden reducir aún más los costes al utilizar instancias EC2-Other. Uno de estos modelos son las instancias Spot, que permiten a los usuarios obtener capacidad informática sobrante a un precio reducido cuando hay exceso de capacidad disponible en los centros de datos de AWS. Este modelo puede ofrecer importantes descuentos de hasta un 90 % respecto a los precios bajo demanda.

En conclusión, aunque los costes de las instancias EC2-Other puedan parecer inicialmente más elevados que los de otras instancias, si se tiene en cuenta su carácter especializado y sus capacidades únicas, ofrecen una excelente relación calidad-precio y su precio puede ser competitivo en comparación con otros servicios similares del mercado.

¿Qué servicios o Features concretos se incluyen en la categoría «EC2-Otros»?

«EC2-Otros» hace referencia a los diversos servicios y Features disponibles como parte de la plataforma Elastic Compute Cloud (EC2) de Amazon, más allá de sus instancias estándar. Estos servicios y Features ofrecen enormes ventajas a las empresas que requieren una potencia de cálculo mayor o que necesitan ejecutar aplicaciones especializadas.

Algunos ejemplos concretos de servicios y Features de «EC2 – Otros» son:

1. Servidores dedicados: Con los servidores dedicados, las empresas pueden disponer de un servidor físico completo dedicado exclusivamente a su uso, lo que les proporciona un mayor control sobre los recursos y la seguridad.

2. Instancias Spot: Las instancias Spot permiten a las empresas pujar por capacidad EC2 no utilizada, lo que puede suponer un ahorro de hasta el 90 % en los costes sin dejar de tener acceso a una potencia de cálculo de alto rendimiento.

3. Instancias con GPU: Para las empresas que necesitan unidades de procesamiento gráfico (GPU) de alto rendimiento para aplicaciones avanzadas, como el aprendizaje automático o la investigación científica, Amazon ofrece potentes instancias con GPU que pueden incluir hasta 8 GPU NVIDIA Tesla V100 por instancia.

4. Fargate: Fargate es un servicio de computación sin servidor que permite a las empresas implementar aplicaciones en contenedores directamente en EC2 sin tener que gestionar los servidores por sí mismas.

5. Batch: Batch es un servicio totalmente gestionado para ejecutar cargas de trabajo de computación por lotes a gran escala.

Estos son solo algunos ejemplos de los numerosos servicios y Features que se ofrecen en la categoría «EC2-Otros». Según estudios recientes, las instancias de EC2 (tanto las estándar como las de la categoría «EC2-Other») tienen una gran demanda a nivel mundial, ya que, en 2020, casi la mitad de todas las cargas de trabajo en la nube se ejecutaban en AWS (Fuente: Synergy Research Group). Por ello, el uso de «EC2-Other» puede ofrecer ventajas significativas en términos de escalabilidad, rendimiento y ahorro de costes para las empresas que deseen aprovechar la tecnología de la computación en la nube.

¿Se puede utilizar EC2-Other para determinados tipos de aplicaciones o cargas de trabajo?

Sí, EC2-Other se puede utilizar para tipos específicos de aplicaciones o cargas de trabajo. De hecho, ofrece una amplia variedad de tipos de instancias para satisfacer diferentes necesidades informáticas, que van desde instancias de uso general hasta instancias optimizadas para memoria e instancias con GPU. Estas instancias cuentan con diferentes capacidades de CPU, memoria, almacenamiento y red para cumplir con los requisitos específicos de las distintas cargas de trabajo.

Por ejemplo, si estás ejecutando cargas de trabajo que requieren un uso intensivo de la capacidad de cálculo, como simulaciones científicas o la codificación de vídeo, podrías optar por un tipo de instancia que cuente con más núcleos de CPU y velocidades de reloj más altas. Por otro lado, si estás ejecutando cargas de trabajo que requieren un uso intensivo de la memoria, como bases de datos relacionales a gran escala o sistemas de almacenamiento en caché en memoria, podrías optar por un tipo de instancia que cuente con más RAM.

Además de la variedad de tipos de instancias, EC2-Other también ofrece opciones de precios flexibles que te permiten optimizar tus costes en función de tus patrones de uso y tus necesidades de capacidad. Puedes elegir entre instancias bajo demanda, que ofrecen una tarificación de pago por uso sin costes iniciales ni reservas; instancias reservadas, que ofrecen importantes descuentos pero requieren un pago por adelantado para un plazo determinado; o instancias spot, que te permiten pujar por capacidad no utilizada a un precio más bajo.

Según un informe de Synergy Research Group, Amazon Web Services (AWS), incluido EC2-Other, alcanzó una cuota del 33 % del mercado mundial de infraestructura en la nube en el tercer trimestre de 2022. Esto pone de manifiesto la popularidad y la fiabilidad de los servicios de AWS entre los usuarios de todo el mundo.

En conclusión, EC2-Other es un servicio de computación versátil y escalable que puede utilizarse para diversos tipos de aplicaciones y cargas de trabajo. Ofrece una amplia gama de tipos de instancias con diferentes configuraciones y opciones de precios competitivas que se adaptan a las diversas necesidades empresariales. Gracias a su trayectoria contrastada y a su sólida base de clientes, sin duda merece la pena tenerlo en cuenta como solución de computación en la nube.

¿En qué se diferencia «EC2-Other» de otras instancias de EC2?

EC2-Other se diferencia de otras instancias de EC2 en que ofrece a los usuarios configuraciones únicas para satisfacer requisitos informáticos específicos. A diferencia de otras instancias de EC2, EC2-Other no se enmarca en ninguna categoría predefinida y permite a los usuarios personalizar por completo sus máquinas virtuales seleccionando diferentes combinaciones de opciones de CPU, memoria, almacenamiento y red.

Este nivel de personalización convierte a EC2-Other en una excelente opción para ejecutar cargas de trabajo especializadas, como el aprendizaje automático, la computación de alto rendimiento, el análisis de big data y otras aplicaciones complejas que requieren configuraciones a medida. Según un informe reciente de Synergy Research Group, Amazon Web Services (AWS), la empresa matriz de EC2-Other, ostenta una ventaja significativa en el mercado de los servicios de infraestructura en la nube, con una cuota superior al 30 %.

Una de las principales ventajas de utilizar EC2-Other es que ofrece escalabilidad y flexibilidad sin compromisos a largo plazo ni costes iniciales. Los usuarios solo pagan por lo que consumen y pueden modificar fácilmente los tipos o el número de instancias con tan solo unos clics. Además, EC2-Other cuenta con una amplia gama de funciones de seguridad, como cortafuegos de red, cifrado en reposo y en tránsito, gestión de identidades y accesos (IAM) y certificaciones de cumplimiento normativo que garantizan la seguridad de las operaciones.

En conclusión, EC2-Other es una función revolucionaria dentro del ecosistema de AWS, ya que ofrece a los usuarios un control total sobre sus entornos informáticos. Permite a las empresas optimizar la asignación de recursos para reducir costes y, al mismo tiempo, alcanzar niveles óptimos de rendimiento para sus casos de uso específicos.

¿Hay alguna limitación o aspecto relacionado con el rendimiento que se deba tener en cuenta al utilizar EC2-Other?

Sí, hay ciertas limitaciones y aspectos relacionados con el rendimiento que hay que tener en cuenta al utilizar EC2-Other para la computación en la nube. A continuación se ofrece un resumen de algunos de los más importantes:

1. Zonas de disponibilidad limitadas: EC2-Other solo está disponible en determinadas zonas de disponibilidad, lo que significa que tus opciones para realizar implementaciones en diferentes regiones pueden verse limitadas. Esto puede suponer un problema si necesitas una mayor cobertura geográfica en diferentes regiones.

2. Menor rendimiento de red: En comparación con otros tipos de instancias de EC2, las instancias EC2-Other presentan un menor rendimiento de red debido al uso de la tecnología de redes definidas por software (SDN) en lugar de recursos de hardware dedicados. Esto puede afectar a los requisitos de ancho de banda y latencia de determinadas cargas de trabajo.

3. Falta de flexibilidad: Las instancias EC2-Other no son tan flexibles como otras instancias, lo que puede plantear algunas dificultades a la hora de ampliar o ajustar los requisitos de tu infraestructura.

A pesar de estas limitaciones, es importante señalar que EC2-Other sigue ofreciendo numerosas ventajas para las cargas de trabajo de computación en la nube. Por ejemplo, puede ofrecer opciones más económicas para determinadas aplicaciones con bajos requisitos de utilización de recursos.

Según un estudio reciente de Synergy Research Group, AWS sigue liderando el mercado de la nube pública con una cuota del 33 % (a fecha del cuarto trimestre de 2022). Por lo tanto, dada la tasa de adopción y la demanda de los servicios de AWS a nivel mundial, creemos que las claras ventajas que ofrece EC2-Other frente a la infraestructura informática tradicional en las propias instalaciones —en cuanto a rentabilidad y escalabilidad para las empresas— compensan con creces cualquier limitación que pueda presentar su uso.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En el panorama digital actual, los entornos híbridos son la norma y no la excepción para las organizaciones de todos los tamaños. A medida que las empresas gestionan una gran cantidad de cargas de trabajo, adoptan soluciones SaaS y migran aplicaciones a la nube, también se enfrentan al reto de repatriar los datos a sus instalaciones. Esta continua proliferación de datos, combinada con un panorama de amenazas en constante evolución que incluye ataques avanzados impulsados por la inteligencia artificial, pone de relieve la importancia fundamental de contar con estrategias sólidas de protección de datos para impulsar la ciberresiliencia.

Para garantizar la seguridad de los datos y el cumplimiento normativo en todo su entorno, las organizaciones deben integrar medidas de protección de datos desde el primer momento. Este enfoque proactivo minimiza los riesgos y las posibles vulnerabilidades, lo que proporciona una ciberresiliencia integral.

Sin embargo, el proceso de adopción de la nube no sigue un enfoque único para todos. Se trata de un proceso detallado y específico para cada aplicación: algunas se reubican, mientras que otras se rediseñan para aprovechar los servicios PaaS nativos de la nube y de Kubernetes. Para hacer frente a esta complejidad, las organizaciones necesitan un plan claro para la protección de los datos en la nube y la resiliencia que se extienda hasta el perímetro de su entorno.

Este plan debe abarcar la protección de datos en la nube que garantice la seguridad y la resiliencia en toda la infraestructura híbrida. Esto incluye todas las cargas de trabajo, aplicaciones y servicios en la nube, independientemente de su ubicación. Además, debe permitir un movimiento fluido de datos entre las nubes y de vuelta a las instalaciones, al tiempo que ofrece una visión unificada de todo su entorno.

Para reforzar la resiliencia cibernética, un plan integral de protección de datos en la nube debería abordar los siguientes aspectos fundamentales:

  1. Optimización de costes: La gama exclusiva de productos de Commvault, que incluye soluciones SaaS, de software y locales, puede reducir considerablemente los gastos generales de gestión de la infraestructura.
  1. Rápida Recovery: gracias a un almacenamiento flexible y optimizado para el rendimiento, así como a la posibilidad de crear copias físicamente aisladas para protegerse contra el ransomware, las empresas pueden minimizar los costosos tiempos de inactividad.
  1. Seguridad «air-gapped»: La arquitectura de nube híbrida permite una protección «air-gapped», que complementa las estrategias contra el ransomware.
  1. Amplia cobertura: Commvault ofrece la cobertura más amplia para cargas de trabajo locales, de SaaS y en la nube híbrida.
  1. Gestión sencilla: Commvault ofrece una interfaz de gestión con un único panel de control, combinada con la agilidad de un servicio.
  1. Fiabilidad para una mayor tranquilidad: el uso de soluciones líderes en el sector y de confianza, en lugar de productos puntuales sin contrastar, aporta tranquilidad en un entorno en el que la resiliencia cibernética y la protección de datos son fundamentales.

La puerta de entrada a la adopción de la nube híbrida

La protección de datos no es solo una necesidad; también puede ser la clave para que muchas organizaciones adopten con éxito la nube híbrida. La solución adecuada de protección de datos favorece la madurez en la nube al permitir proteger los datos en todas las cargas de trabajo, independientemente de en qué punto del proceso de transición a la nube se encuentren. Esto proporciona una base sólida para una empresa híbrida, ya que ofrece la flexibilidad necesaria para proteger los datos tanto donde se encuentran actualmente como donde estarán en el futuro.

Commvault destaca como la plataforma unificada de protección de datos diseñada para garantizar la ciberresiliencia en el mundo actual de la nube híbrida. Con un alcance que supera al de las soluciones de la competencia y que se puede gestionar a través de un único panel de control, Commvault infunde confianza a la hora de gestionar los cambios continuos sin necesidad de recurrir a múltiples soluciones puntuales a medida que las cargas de trabajo evolucionan y crecen.

En un entorno de nube híbrida en el que los datos se encuentran dispersos por diversas plataformas, Commvault garantiza que el activo más valioso de tu organización —tus datos— esté protegido, cumpla con la normativa y esté listo para impulsar tu negocio, independientemente de dónde se encuentren. Apuesta por el futuro de la ciberresiliencia con Commvault, tu socio de confianza para proteger tus datos en el mundo híbrido.

Para obtener más información sobre cómo los clientes han utilizado Commvault para crear su plan de implementación en la nube, haz clic aquí o participa en nuestro próximo seminario web, que tendrá lugar el 3 de octubre: «Cinco pilares fundamentales para el éxito de la nube híbrida».

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En el mundo híbrido y multinube actual, las empresas ejecutan aplicaciones y gestionan cargas de trabajo en entornos locales, en el borde, en la nube o mediante SaaS. A medida que surgen nuevas aplicaciones y ubicaciones, resulta fundamental garantizar una estrategia coherente en materia de protección y recuperación de datos, independientemente de dónde se encuentren estos, especialmente ante amenazas que proliferan rápidamente y son cada vez más autónomas.

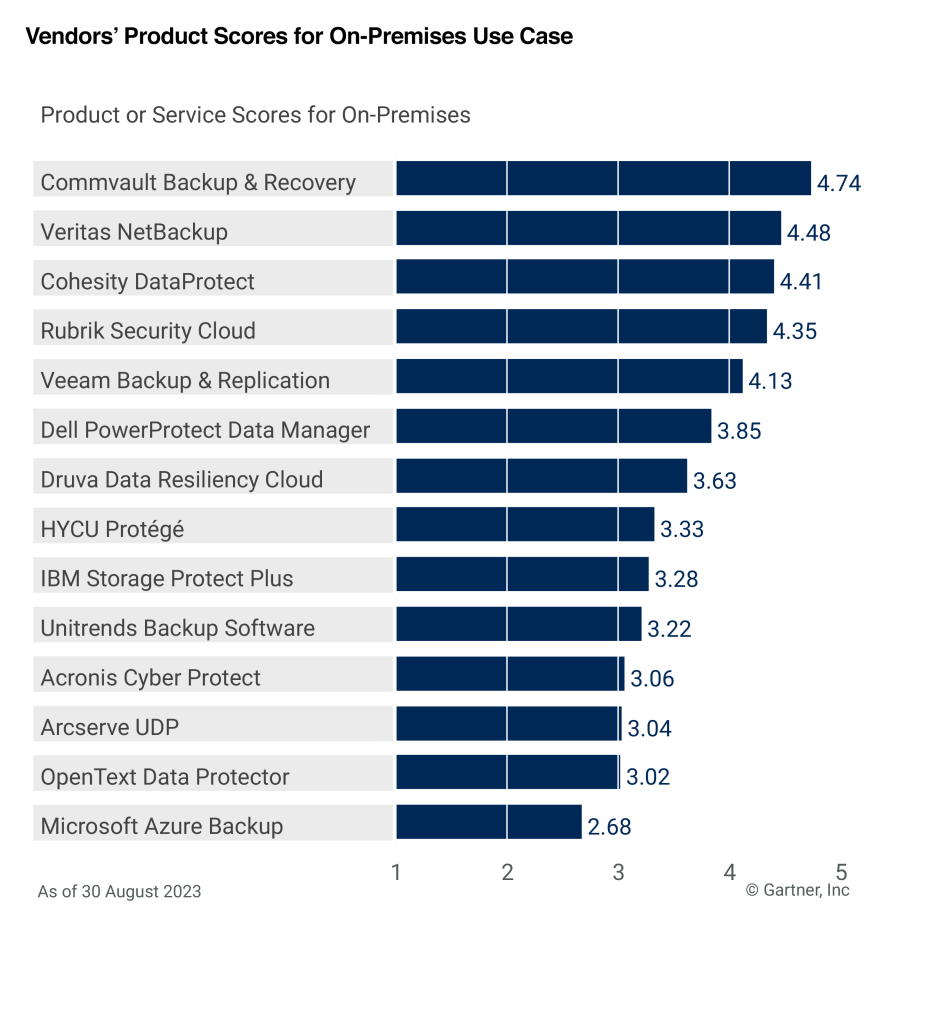
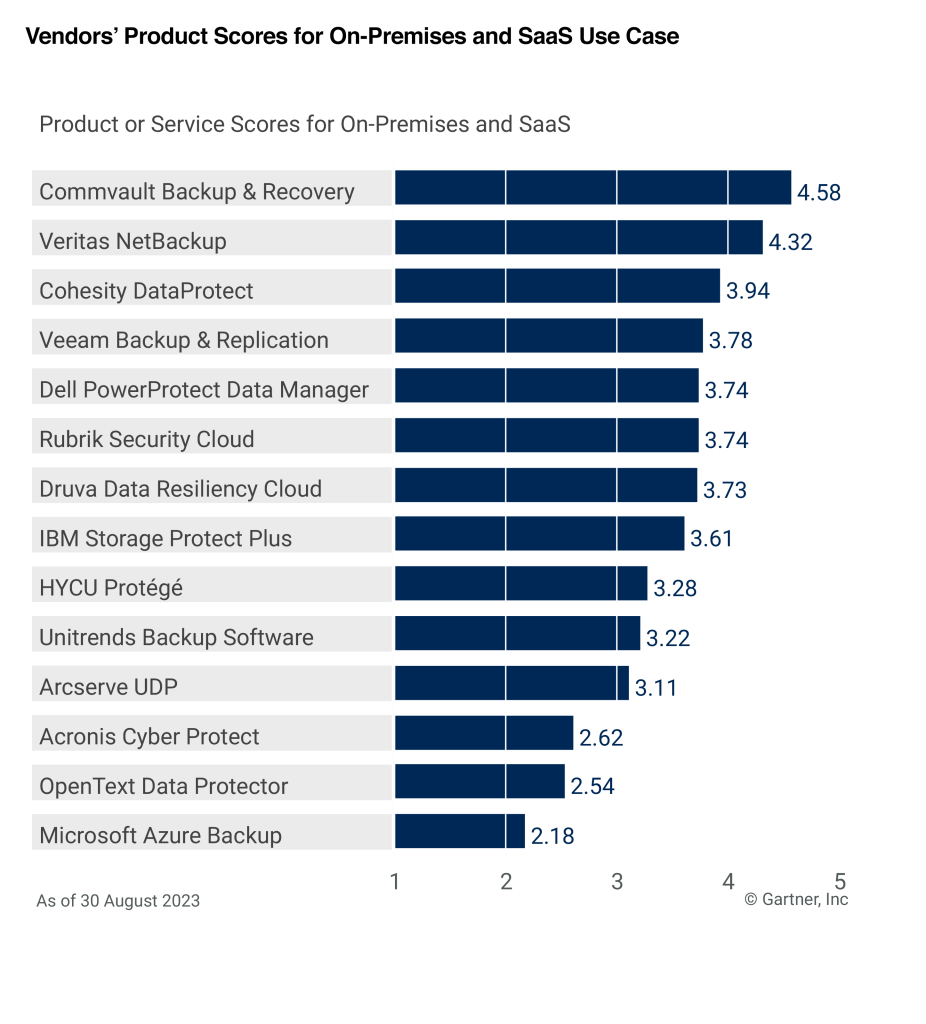
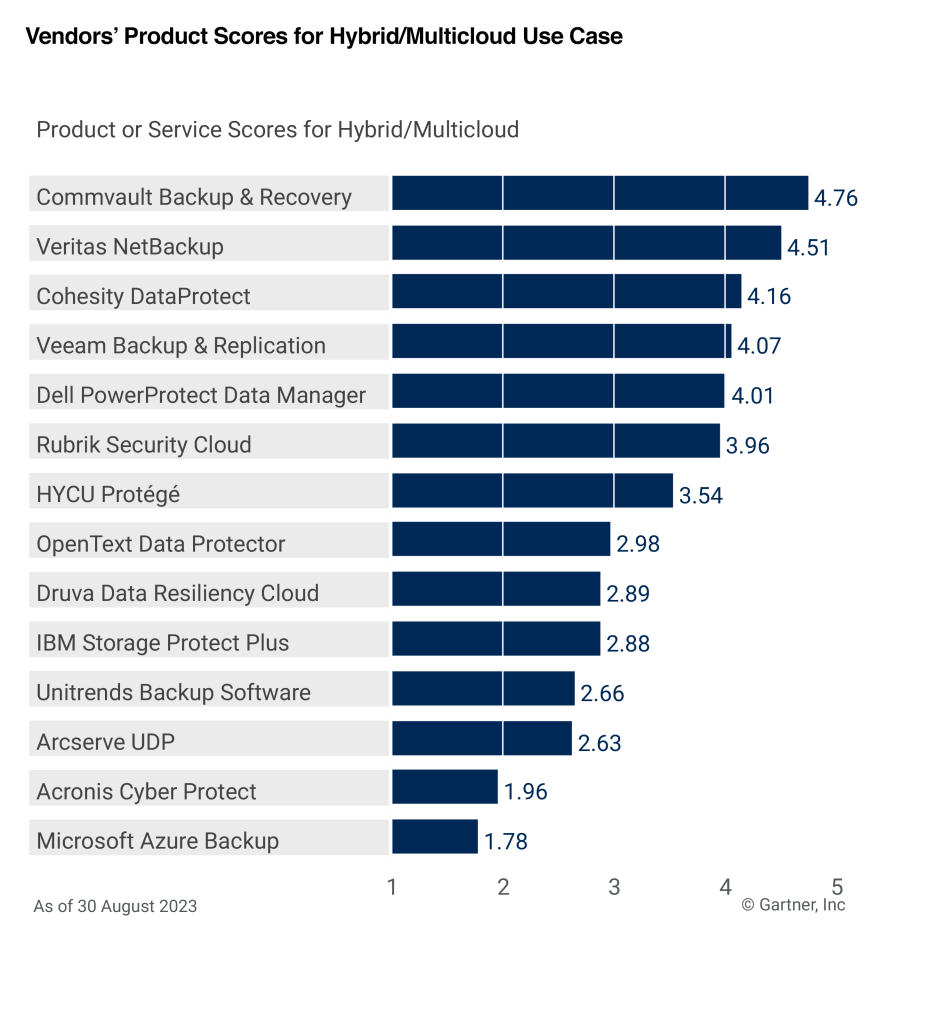
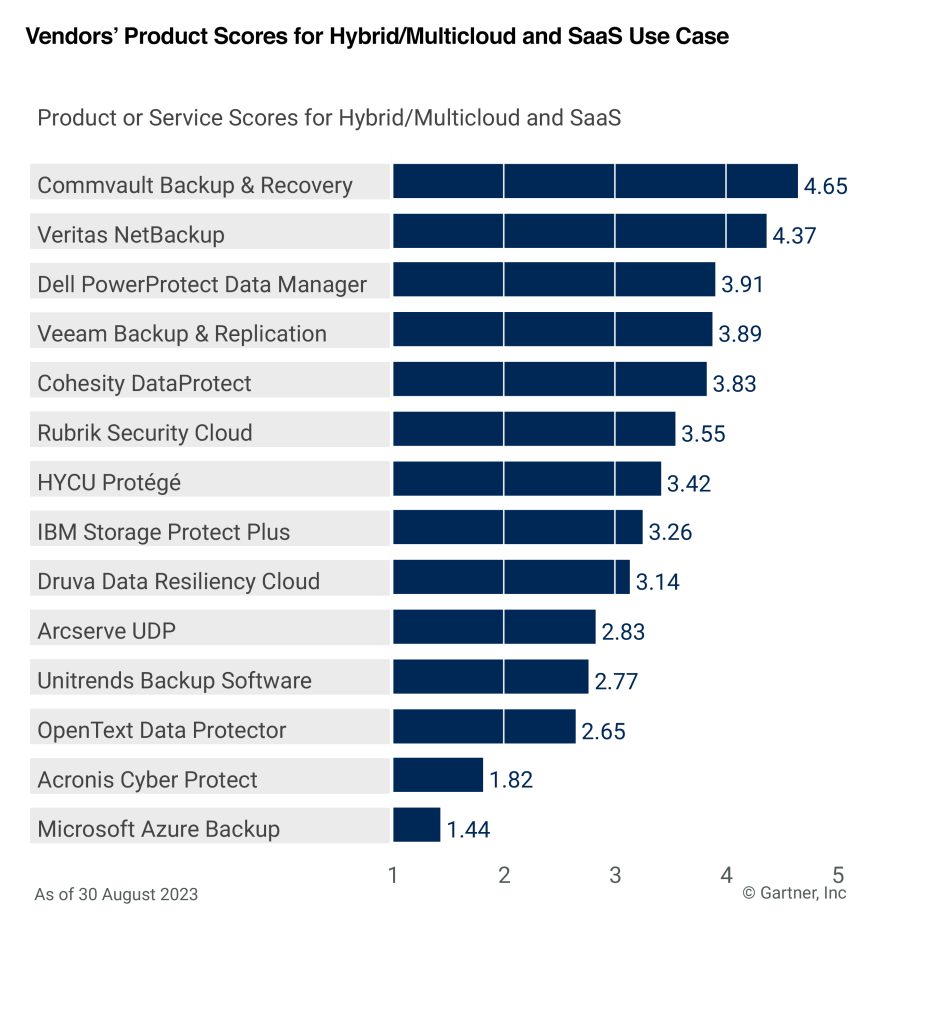
El informe «Critical Capabilities» de Gartner, que se publica como complemento esencial del Gartner® Magic Quadrant™, evalúa a los proveedores en función de 15 capacidades clave —entre las que se incluyen la integración en centros de datos, la seguridad de las plataformas, el ransomware y la gestión, entre otras— en siete casos de uso.

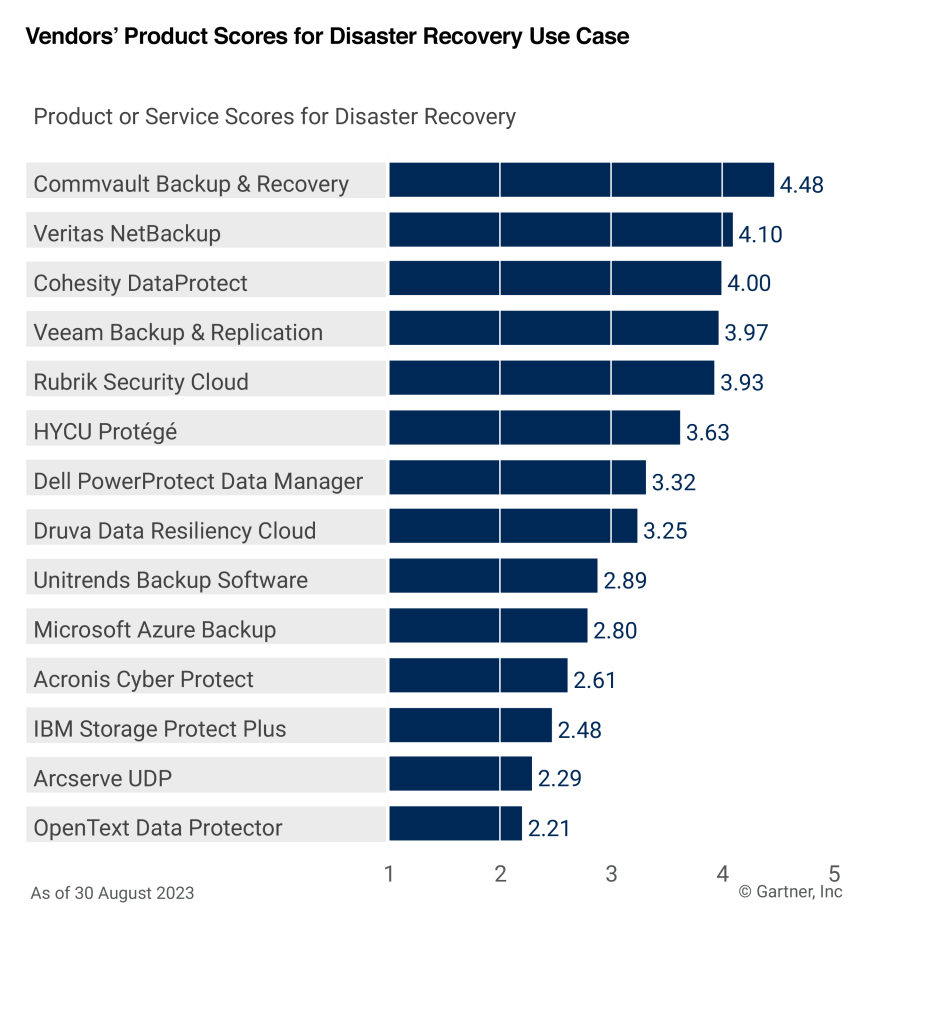
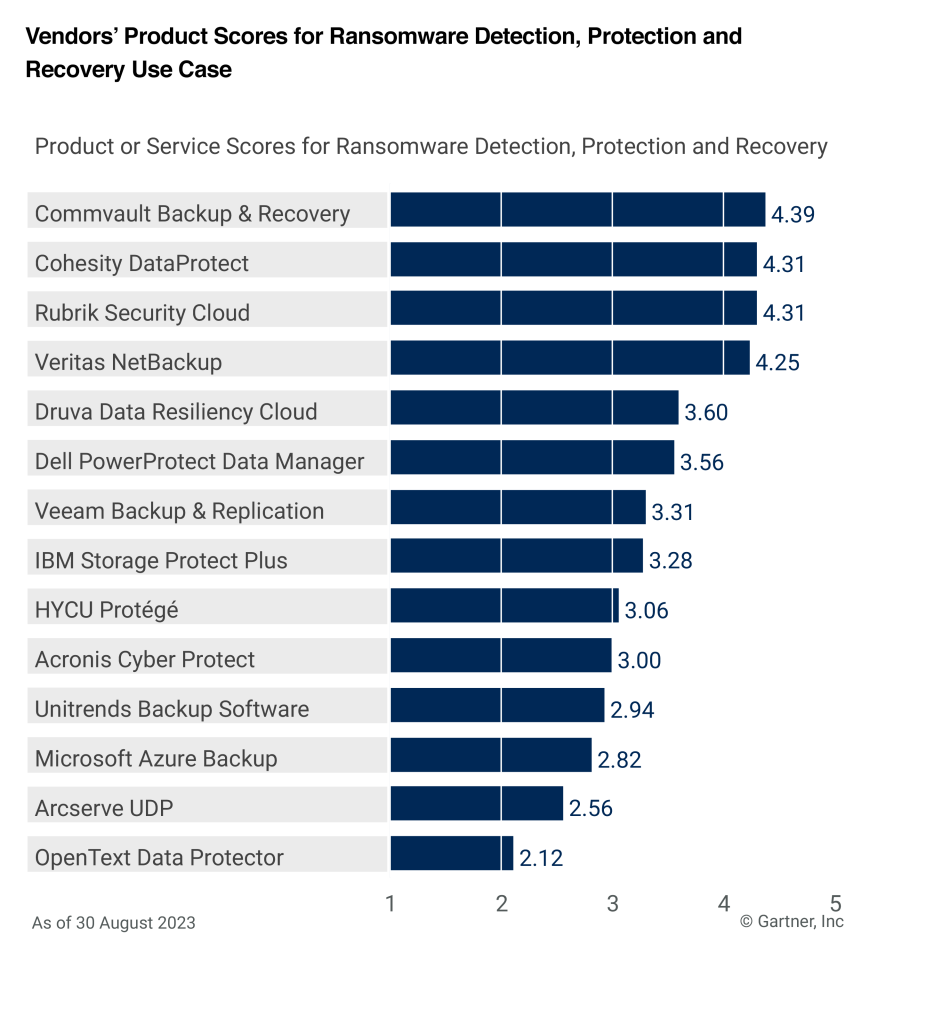
Estamos encantados y nos sentimos honrados de que Commvault Backup and Recovery haya obtenido la puntuación más alta en seis de los siete casos de uso del informe «Capacidades críticas de Gartner para soluciones de software de Backup and Recovery empresarial»: «En las instalaciones» (4,74/5), «En las instalaciones y SaaS» (4,58/5), «Híbrido/multinube» (4,76/5), «Híbrido/multinube y SaaS» (4,65/5), «Recuperación ante desastres» (4,48/5) y «Detección, protección y recuperación ante ransomware» (4,39/5). Commvault ocupó el segundo puesto (4,36/5) en el caso de uso de «Servicios de datos».1

In situ (4,74/5)

In situ y SaaS (4,58/5)

Híbrido/multinube (4,76/5)

Híbrido/multinube y SaaS (4,65/5)

Recovery ante desastres (4,48/5)

Detección, protección y Recovery frente al ransomware (4,39/5)

Creemos/pensamos/sentimos que la publicación del informe de este año es representativa del sector en su conjunto; los datos siguen requiriendo una mayor protección, así como la detección de amenazas cibernéticas y la Recovery en un mayor número de entornos. En Commvault, este es nuestro punto fuerte: ofrecer una protección de datos segura para el mundo híbrido. Es un honor para nosotros haber sido reconocidos en el informe «Critical Capabilities» de este año y haber obtenido la máxima puntuación en seis de los siete casos de uso. Ofrecemos la combinación adecuada de capacidades de detección, seguridad y recuperación para ayudar a los clientes a hacer frente a las amenazas cibernéticas.

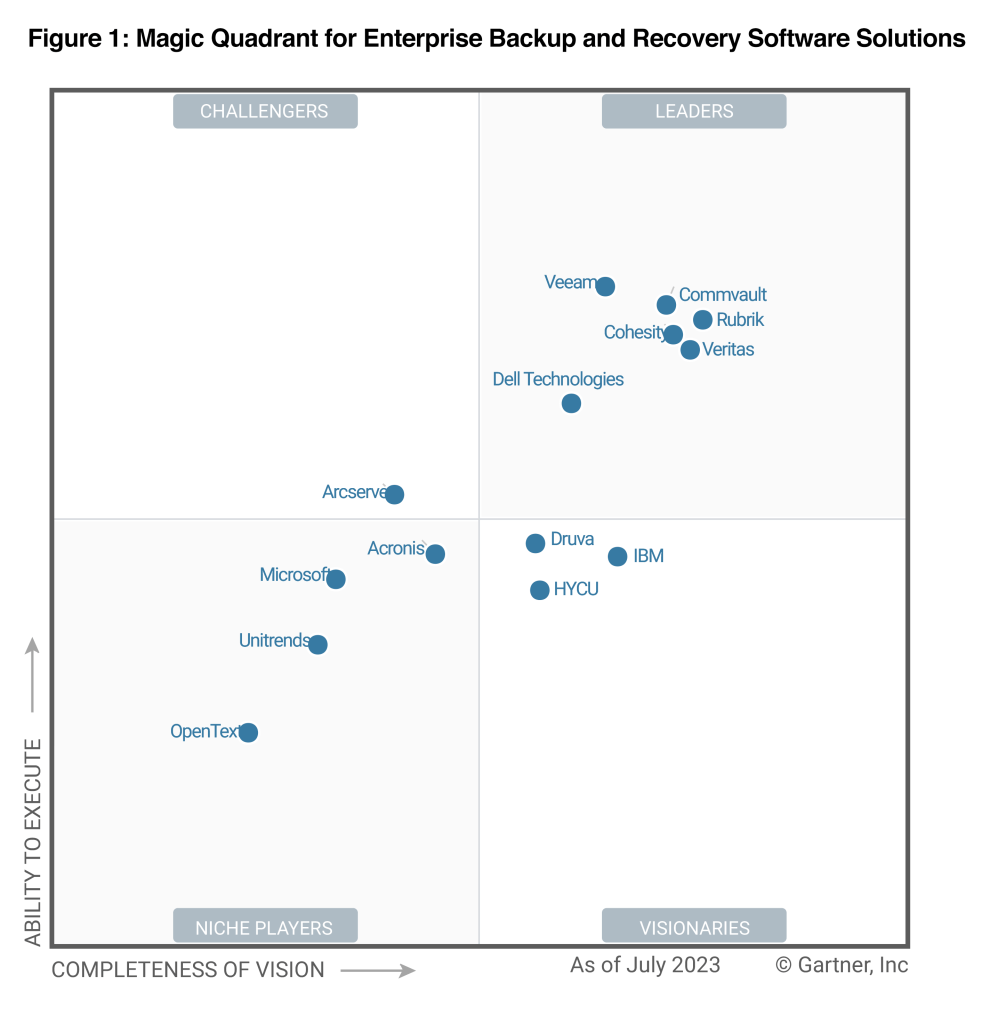
Hemos sido nombrados líderes en el Gartner® Magic Quadrant™ en doce ocasiones y hemos vuelto a ser reconocidos en el informe «Critical Capabilities» de Gartner. Nosotros [AG3] agradecemos a nuestros clientes su colaboración en este viaje de innovación continua centrada en el cliente, así como a nuestros socios por ayudarnos a construir un ecosistema de datos sin límites.

¡Consigue tu ejemplar del informe «Gartner Critical Capabilities for Enterprise Backup and Recovery Solutions» de 2023!


Gartner®, «Magic Quadrant™ para soluciones de software de Backup and Recovery empresarial», Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 de agosto de 2023. Este informe del Magic Quadrant se publicó anteriormente como «Magic Quadrant™ para soluciones de Backup and Recovery de centros de datos» (2016-2017; 2019-2020); «Magic Quadrant para software de copia de seguridad empresarial y Appliances» (2014-2015); «Magic Quadrant para software de copia de seguridad y Recovery empresarial» (2012-2013); y «Magic Quadrant para copia de seguridad y Recovery empresarial basada en disco» (2011).

GARTNER es una marca comercial registrada y una marca de servicio de Gartner, Inc. y/o sus filiales en Estados Unidos y a nivel internacional. Magic Quadrant es una marca comercial registrada de Gartner, Inc. y/o sus filiales y se utilizan en este documento con permiso. Todos los derechos reservados.

Este gráfico ha sido publicado por Gartner, Inc. como parte de un documento de investigación más amplio y debe evaluarse en el contexto de dicho documento en su totalidad. El documento de Gartner está disponible previa solicitud a Commvault.

1. Gartner, «Capacidades críticas de Gartner® para 2023 en soluciones de software de Backup and Recovery empresarial», Jason Donham, Jerry Rozeman, Michael Hoeck y Nik Simpson, 18 de septiembre de 2023.

Aviso legal de Gartner

Gartner no respalda a ningún proveedor, producto o servicio mencionado en nuestras publicaciones de investigación, ni aconseja a los usuarios de tecnología que elijan únicamente a aquellos proveedores con las calificaciones más altas u otras distinciones. Las publicaciones de investigación de Gartner recogen las opiniones de la organización de investigación de Gartner y no deben interpretarse como afirmaciones de hecho. Gartner renuncia a toda garantía, expresa o implícita, con respecto a esta investigación, incluidas las garantías de comerciabilidad o de idoneidad para un fin determinado.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¡Ya está aquí el otoño! Lo que significa que es la temporada del café con leche con sabor a calabaza y que el Mes de la Concienciación sobre la Ciberseguridad está a la vuelta de la esquina. Es un buen momento para revisar tu plan de respuesta ante incidentes, sobre todo la fase de Recovery. Recuerda que tu proveedor de servicios en la nube es responsable de la durabilidad y el tiempo de actividad de su servicio, pero tus datos —su resiliencia, integridad y seguridad— son responsabilidad tuya.

Las copias de seguridad: tu última línea de defensa en la nube

Los perfiles de riesgo de los datos en la nube abarcan una amplia gama de escenarios, entre los que se incluyen la eliminación involuntaria de datos debido a un error humano, eliminaciones erróneas por parte del software, borrados maliciosos, amenazas internas por parte de empleados descontentos o que abandonan la empresa, y campañas de ransomware dirigidas. Una estrategia sólida de Backup and Recovery, reforzada con características como el control de versiones de los datos, el cifrado y los «air gaps», sirve para mejorar la resiliencia de los datos de la organización. Este enfoque multicapa tiene como objetivo minimizar el impacto de los incidentes adversos relacionados con los datos, proporcionando una restauración rápida y segura de los mismos, mitigando así el tiempo de inactividad operativa y las pérdidas económicas.

Las copias de seguridad aisladas físicamente pueden salvar a tu empresa

Las instantáneas, que suelen almacenarse en cuentas de producción, comparten el mismo riesgo que los datos de producción. Las instantáneas entre cuentas tampoco son suficientes, ya que siguen perteneciendo al dominio de seguridad principal de la organización. Por ejemplo, si un atacante consigue acceder a la carga de trabajo adecuada o a las credenciales de administrador correctas, a menudo puede manipular todos los datos. Un enfoque más seguro consiste en crear un «air gap» virtual entre la cuenta principal y el almacenamiento de copia de seguridad, lo que ofrece una capa de defensa fuera de banda contra el ransomware y otros ciberataques.

Ventajas de las copias de seguridad con aislamiento físico

  • Resiliencia frente al ransomware: las copias de seguridad en un entorno aislado garantizan la recuperabilidad de los datos, incluso cuando los conjuntos de datos principales se ven comprometidos.
  • Integridad de los datos: Se minimizan los riesgos de acceso no autorizado y manipulación de datos, especialmente gracias a las copias de seguridad inmutables.
  • Cumplimiento normativo: los seguros de ciberseguridad y las normativas específicas del sector suelen exigir copias de seguridad físicamente aisladas, lo que garantiza tanto la protección de los datos como el cumplimiento de las políticas.
  • Rápida recuperación: las copias de seguridad físicamente aisladas facilitan la rápida restauración de los datos, lo que reduce el tiempo de inactividad y mitiga los efectos negativos.
  • Garantía: Las copias de seguridad fiables aportan tranquilidad y permiten que los recursos de TI se centren en otras operaciones de importancia crítica.

Aportar protección sin aumentar los costes ni la complejidad

Una mayor protección de los datos gracias a copias de seguridad inmutables y aisladas físicamente es solo una de las razones por las que los clientes recurren a Clumio. A medida que las organizaciones amplían su presencia en la nube, el control de los costes se convierte en otro reto al que hay que hacer frente. Los equipos de TI tienen la misión de reducir los costes de la nube, pero a menudo carecen de visibilidad sobre en qué aspectos pueden recortar su factura de AWS sin limitar la innovación empresarial.

La consultora ESG ha constatado que Clumio ayuda a los clientes a reducir los costes en un 30 % de media gracias a una solución con una arquitectura única que optimiza los procesos de Backup and Recovery. Los informes de consumo ayudan además a los equipos de TI a identificar en qué aspectos las organizaciones gastan más en sus copias de seguridad de AWS, lo que les permite gestionar mejor sus gastos en almacenamiento. Por lo general, los clientes de Clumio consiguen reducir sus costes de Backup and Recovery al tiempo que aumentan la seguridad de sus datos.

Clumio en el Simposio de TI de Gartner, del 16 al 19 de octubre de 2023

Acompáñanos en el Simposio de TI de Gartner en Orlando, Florida, en el stand n.º 147. Pásate por allí para charlar conmigo o con nuestro director técnico de campo sobre cómo Clumio encaja en tu estrategia de protección de datos de AWS sin salirse de tu presupuesto.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¡Protección de datos, migración a la nube y planificación de la recuperación, vaya! Descúbrelo todo con Commvault en Oracle CloudWorld, stand n.º 23, del 19 al 21 de septiembre en Las Vegas.

¡Ya solo quedan unas semanas para la feria y, vaya, tenemos un programa repleto de actividades para clientes, socios y asistentes a la feria!

Para empezar, nuestras charlas y tutoriales. ¡Apúntalos en tu agenda antes de que sea demasiado tarde!

  • Martes, 19 de septiembre, a las 17:00 h PDT – Protección de datos en OCI: cómo desarrollar estrategias de respuesta cibernética para reducir el riesgo y el coste total de propiedad (TCO)
    • ¡Reduzca los riesgos y los costes! Descubra cómo Commvault y Oracle están redefiniendo la protección de datos moderna para Oracle Cloud Infrastructure (OCI).
  • Miércoles, 20 de septiembre, a las 13:00 h PDT – Migración de tu entorno VMware: mantén el control y maximiza la seguridad
    • ¡Es tan fácil como contar hasta tres! Sigue este tutorial paso a paso para implementar y migrar sin problemas las cargas de trabajo de VMware a OCVS (Oracle Cloud VMware Solution), utilizando la protección de datos de Commvault.
  • Miércoles, 20 de septiembre, a las 15:55 h (PDT) – Socios: La guía sobre el ransomware: por qué los cortafuegos y las copias de seguridad no son suficientes
    • Atención, socios: ha llegado el momento de convertiros en héroes y ayudar a vuestros clientes a vencer su mayor amenaza: el ransomware.
  • Jueves, 21 de septiembre, a las 8:30 h PDT – OCI y Commvault se alían para garantizar la seguridad, la protección y la recuperación de tu entorno híbrido
    • ¿Quieres conocer el secreto para ahorrar costes? Simplificar la gestión, optimizar las estrategias en la nube, reducir los riesgos de seguridad y mejorar la continuidad del negocio con Commvault.
  • Jueves, 21 de septiembre, a las 13:05 h (PDT) – Cómo Commvault ayuda a redefinir la protección de datos para los socios y clientes de Oracle
    • ¡Socios, esto va para vosotros! Descubrid cómo superar las expectativas de vuestros clientes al tiempo que les ayudáis a proteger, defender y recuperar su recurso más valioso: sus datos.

A continuación, no dejes de pasar por el stand de Commvault (stand n.º 23), donde podrás conocer de primera mano lo mejor en protección de datos para una amplia variedad de cargas de trabajo. Estamos aquí para ayudarte a acelerar tu transición a OCI, ofreciéndote una relación calidad-precio superior, seguridad mejorada integrada y una Recovery y gestión simplificadas.

  • ¿Eres de los que planifican todo? No hace falta que vayas con prisas durante la feria. Concierta una reunión con antelación y te reservaremos una plaza.
  • ¿Prefieres un enfoque más espontáneo? Organizaremos breves sesiones de 10 minutos a lo largo de los días de la feria. Esta es tu oportunidad para conocer rápidamente todos los entresijos de cómo simplificar tu estrategia de copias de seguridad… y quizá te lleves algún que otro premio muy interesante.
  • ¿Qué te parece probar la tecnología por ti mismo? Tenemos todo lo que necesitas: demostraciones que muestran la rapidez del Backup and Recovery de cargas de trabajo en la nube y locales, así como Metallic Recovery Reserve en OCI para una protección totalmente aislada. 

¿Ya te has convencido de que el stand n.º 23 de Commvault es el lugar al que hay que acudir? ¡Nos vemos en Las Vegas!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

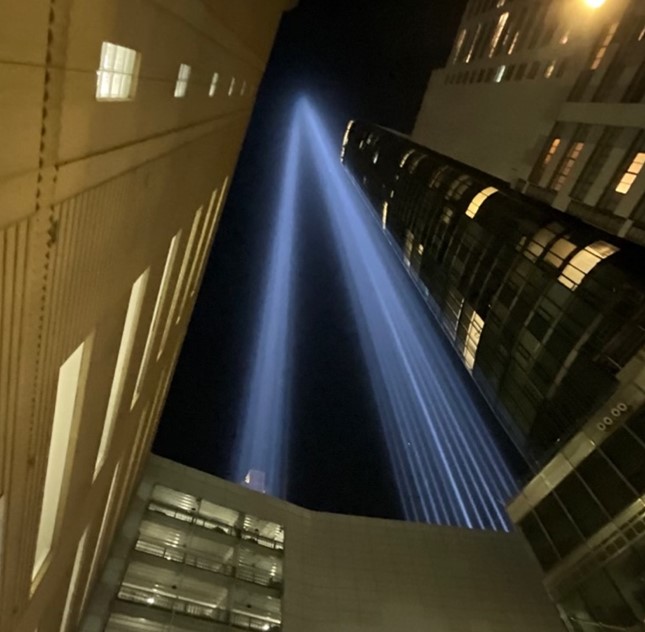
El lunes 11 de septiembre es el Día de los Patriotas y el Día Nacional del Servicio y el Recuerdo en Estados Unidos, en el que conmemoramos el 22.º aniversario de los atentados terroristas del 11 de septiembre (9/11).  

El 11 de septiembre de 2001 fue una pérdida que se sintió en todo el mundo. Hoy, recordamos a los que perdieron la vida ese día, agradecemos a los valientes equipos de primera respuesta que arriesgaron sus vidas y honramos los sacrificios realizados para proteger nuestra libertad.  

Cuando pienso en aquel día, lo que siempre me llama la atención es cómo nuestras comunidades se unieron. Dejamos a un lado nuestras diferencias y nos unimos para cuidarnos unos a otros, apoyarnos mutuamente y transmitir esperanza; suelo describir esto como compasión. Esos esfuerzos siguen resonando en mí hoy y cada vez que salgo por la puerta de mi casa y me enfrento a las complejidades cotidianas que nos rodean a todos. Cada interacción en la que podamos aportar más compasión a la comunidad ayuda. 

Como veterano de la Marina de los Estados Unidos, me enorgullece ser el patrocinador ejecutivo de nuestro Grupo de Recursos para Empleados (ERG) VALOR (Veteranos) aquí en Commvault. Para conmemorar el aniversario del 11-S, nuestro Grupo de Recursos para Empleados VALOR organizó nuestro reto anual «Commvault Climbs», en el que los empleados de Commvault de todo el mundo tienen el reto de subir hasta 104 tramos de escaleras en homenaje a los valientes bomberos y equipos de primera intervención que subieron las escaleras de las Torres Gemelas del World Trade Center para salvar las vidas de quienes se encontraban atrapados. Cada año, vuelvo a darme cuenta del increíble apoyo que hay en toda nuestra empresa al poner en práctica nuestro valor de «cuidar de los demás».

Dediquemos hoy un momento a recordar a quienes perdieron la vida el 11 de septiembre, a reflexionar sobre la valentía de los equipos de primera intervención en aquellos momentos y a honrar a quienes se ofrecieron voluntarios para servir a su país en respuesta a la tragedia. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Las amenazas cibernéticas siguen evolucionando y se vuelven cada vez más persistentes. Se prevé que el gasto mundial en soluciones y servicios de seguridad alcance casi 300 000 millones de dólares en 2026¹ —un aumento del 37 % respecto al gasto actual—, lo que indica un nivel de amenaza cada vez mayor. Sorprendentemente, a pesar de una mayor concienciación e inversión, el 83 % de las organizaciones ha sufrido más de una filtración de datos a lo largo de su historia². Estas cifras ponen de relieve la necesidad crucial de Readiness, siendo la seguridad de los datos una de las principales preocupaciones, ya que el almacenamiento en la nube se está convirtiendo en la opción más popular para las copias de seguridad externas.

La necesidad de la inmutabilidad

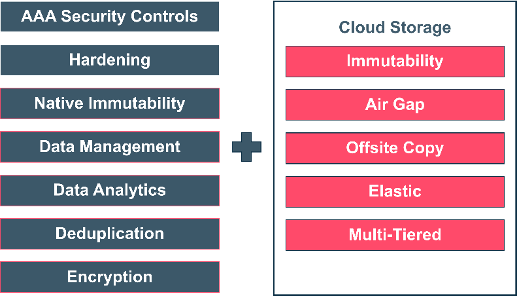
La inmutabilidad se define como «la capacidad de cualquier dato de mantenerse en un estado no fungible durante un periodo de tiempo específico». La inmutabilidad de los datos puede lograrse mediante diversos métodos que funcionan de forma conjunta. Una arquitectura inmutable es, por tanto, un modelo en el que no se producen actualizaciones, parches de seguridad ni cambios de configuración «in situ» en los sistemas de producción. Si es necesario realizar algún cambio, se crea una nueva versión de la arquitectura y se implementa en producción.  La inmutabilidad protege tanto dentro como fuera de la solución de copia de seguridad.

Las organizaciones necesitan una arquitectura inmutable para garantizar que sus datos estén a salvo y, lo que es más importante, disponibles siempre que necesiten restaurarlos. La inmutabilidad es una técnica probada que se utiliza para reducir los ciberataques contra los datos de copia de seguridad y garantizar que las copias de seguridad no sufran ningún tipo de modificación.

El mejor indicador de que dispones de una solución de Backup and Recovery fiable es tu capacidad para recuperar datos rápidamente. Esto se debe, en parte, a una planificación y un diseño adecuados de tu solución de Backup and Recovery. Sin embargo, esto puede suponer un reto difícil cuando tus datos se enfrentan a tantas amenazas. En el pasado, los fallos de hardware, los desastres naturales y los errores humanos eran probablemente las principales amenazas de interrupción del servicio. Hoy en día, el ransomware y las amenazas internas han pasado a ser las principales preocupaciones. Es evidente que la planificación y el diseño de la arquitectura no son suficientes; la solución de Backup and Recovery actual debe ser inmutable, para que puedas estar tranquilo sabiendo que tus datos están a salvo.

Mutables frente a inmutables

Existe una distinción fundamental entre la infraestructura mutable y la inmutable a la hora de proteger datos valiosos. La infraestructura mutable tradicional es más flexible y permite realizar actualizaciones e integraciones con rapidez, pero esto también puede facilitar que los ciberdelincuentes accedan a los datos y los manipulen.

Estos delincuentes suelen atacar a las empresas mediante filtraciones de datos, lo que puede acarrear graves consecuencias, como daños a la reputación, pérdida de ingresos y problemas legales. Aquí es donde entra en juego una arquitectura inmutable, que ofrece una solución más segura y a prueba de manipulaciones para proteger los datos frente a amenazas internas y externas.

Inmutabilidad para el cumplimiento normativo

El almacenamiento inmutable es esencial para que cualquier organización proteja sus datos críticos para el negocio o de carácter privado. Esto reviste especial importancia en sectores como la sanidad, las finanzas y el derecho, que deben cumplir estrictos requisitos legales y normativos para proteger los datos sensibles frente al acceso no autorizado o la manipulación. El almacenamiento inmutable ayuda a las organizaciones a cumplir requisitos como los establecidos por la SEC, la CFTC y la FINRA en relación con el registro, el almacenamiento y la conservación de registros electrónicos, y facilita la Recovery en caso de pérdida o corrupción de datos.

Commvault Cloud es inmutable por defecto

Dado que cada entorno cuenta con su propia combinación de infraestructuras, proteger los datos de copia de seguridad frente a cambios aleatorios no autorizados puede parecer un reto. Por ello, Commvault ha adoptado un enfoque agnóstico respecto a la inmutabilidad. Aprovechando un enfoque reforzado y de múltiples capas para la protección de datos, ofrecemos controles robustos que previenen diversos tipos de amenazas a los datos de copia de seguridad y garantizan que las copias sean altamente recuperables en caso de eliminación accidental o ataque malicioso. De forma nativa, todos los datos de copia de seguridad están protegidos a nivel de almacenamiento. Las copias de seguridad y las operaciones se encuentran en una ubicación virtualmente aislada («air-gap»), dentro de un dominio de seguridad aislado, desacoplado de los entornos de origen. También se pueden aplicar bloqueos de retención para evitar modificaciones injustificadas en las políticas de retención de datos.

Con Commvault Cloud, no necesitas hardware especial ni cuentas de almacenamiento en la nube para proteger los datos de las copias de seguridad frente a las amenazas de ransomware. Si dispone de hardware compatible con WORM (Write-Once, Read Many), bloqueo de objetos o instantáneas (tecnologías con las que Commvault es totalmente compatible), puede seguir utilizando las funciones de bloqueo integradas de Commvault para complementar y reforzar los controles de seguridad existentes. La capacidad de combinar controles de seguridad en diferentes tipos de infraestructura es lo que sitúa a la solución inmutable de Commvault por delante de la competencia.

La autenticación multifactorial, el cifrado AES de 256 bits en reposo, los cortafuegos y otros controles de acceso de «confianza cero» impiden el movimiento de datos, tanto interno como externo, por parte de personas no autorizadas. Todos los protocolos de seguridad empleados se ajustan a las mejores prácticas en materia de seguridad y se basan en las directrices y los requisitos de cumplimiento de las normas NIST 800-53, SOC 2 Tipo II e ISO 27001:2013.

Gracias a sus protocolos de seguridad «zero-trust» integrados, Commvault Cloud cumple con los estándares más exigentes de confidencialidad, integridad y disponibilidad, tanto para organismos públicos como para empresas.

Arquitectura de infraestructura inmutable de Commvault Cloud

La plataforma de aprendizaje automático de Commvault amplía las capacidades de protección inmutable al ofrecer una plataforma proactiva para detectar amenazas y responder a ellas de forma adecuada. Empleamos un enfoque multicapa para protegernos frente a diversos vectores de amenaza y garantizar la seguridad de los datos; además, incluimos el bloqueo del almacenamiento para combatir el ransomware y controles AAA de «cero confianza» en toda la pila de Backup and Recovery, con el fin de proporcionar una protección integral. El aislamiento y el «air gap» utilizan topologías de red cifradas mediante TLS, y la infraestructura está reforzada para reducir la superficie de ataque.

A grandes rasgos, la plataforma de Commvault incluye estas siete capas, combinadas con un almacenamiento en la nube inmutable:

El almacenamiento en la nube ofrece opciones mejoradas para proteger, asegurar y restaurar tus datos. Al ser inmutable por defecto, todo ello se traduce en la protección de datos más flexible que puedes implementar en cualquier lugar y a gran escala para cualquier carga de trabajo.

Tu protección, a tu manera: inmutabilidad para software y SaaS

Commvault Grid facilita la implementación de una arquitectura inmutable, ya sea como Appliance integrada o como diseño de referencia para una solución «todo en uno». Ofrece una gestión integral de los datos para todas las cargas de trabajo desde una única plataforma ampliable. Commvault Cloud emplea un enfoque multicapa para proteger contra diversos vectores de amenaza y garantizar la seguridad de los datos. La arquitectura inmutable de Commvault consta de:

  • Software (Compliance Lock)
    • Intento: el administrador de copias de seguridad intenta reducir el periodo de retención o eliminar accidentalmente una tarea de copia de seguridad, una política o una biblioteca.
    • Acción: denegada por el bloqueo de cumplimiento
  • Sistema operativo (controles de acceso)
    • Intento: un usuario autorizado intenta cifrar, mover o eliminar archivos, o formatear un disco.
    • Acción: el sistema operativo bloquea a los usuarios y/o los ataques de ransomware mediante controles de acceso.
  • Sistema de archivos (inmutabilidad en la capa de almacenamiento)
    • Intento: un usuario autorizado o malintencionado intenta modificar o cifrar datos de copia de seguridad protegidos
    • Acción: el sistema de archivos inmutable impide que los datos de la copia de seguridad se modifiquen o se cifren.

Commvault AirGap es un destino de almacenamiento en la nube totalmente gestionado para la cartera de soluciones de nube híbrida SaaS de Commvault, así como para Backup and Recovery y Commvault Grid. La adopción de la nube se acelera gracias a opciones de almacenamiento optimizadas y a copias de los datos aisladas físicamente, lo que garantiza la recuperación en caso de ataque de ransomware.

Commvault AirGap es una solución optimizada de protección de datos en la nube que ofrece:

  • Almacenamiento en la nube a corto o largo plazo, de un único proveedor, gestionado desde una única interfaz
  • Control de costes mediante un almacenamiento optimizado
  • Nomenclatura unificada para todos los servicios de almacenamiento en la nube

Con Commvault AirGap, puedes disponer de copias de seguridad tanto primarias como secundarias para todas tus cargas de trabajo en los siguientes niveles de almacenamiento:

  • Azure Hot
  • Azure Cool
  • Estándar OCI (solo Commvault Cloud SaaS)
  • OCI de acceso poco frecuente (solo Commvault Cloud SaaS)

Y, si bien todas las soluciones mencionadas anteriormente pueden mejorar tu estrategia de ciberresiliencia, también suponen un importante ahorro de costes. El aislamiento físico (air-gap), la inmutabilidad y, lo que es más importante, la capacidad de Commvault Cloud para restaurar eficazmente un entorno pueden suponer un ahorro de 1,06 millones de dólares frente al ransomware durante el periodo de análisis de tres años

Conclusión

Las amenazas a los datos son cada vez más sofisticadas, y es innegable que, hoy en día, las plataformas de Backup and Recovery deben ofrecer una mayor protección frente a las ciberamenazas. Commvault resuelve este problema con una arquitectura inmutable que garantiza la seguridad total de los datos y una rápida Recovery de cualquier carga de trabajo, independientemente de dónde se encuentre. Nuestro enfoque por capas reduce el riesgo y, al mismo tiempo, ayuda a las organizaciones a cumplir los requisitos de cumplimiento normativo sin sacrificar el rendimiento.

Ahora es el momento de plantear las preguntas difíciles sobre tu proveedor de seguridad de datos para que puedas tener plena confianza en que tus datos están a salvo, protegidos y cumplen con la normativa. Empieza hoy mismo a explorar nuestra arquitectura inmutable y descubre cómo adelantarse a las posibles amenazas con la solución adecuada nunca ha sido tan fácil ni tan seguro.


Referencias

1. Guía de IDC sobre el gasto mundial en seguridad – 2. Informe de IBM sobre el coste de una filtración de datos de 2022 – 3. Analizar los beneficios económicos de la protección de datos con Commvault en Microsoft Azure

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En la lucha constante de una organización contra las amenazas de ransomware, la protección de la información de identificación personal (PII) —es decir, los datos que incluyen información personal sensible cuya filtración puede acarrear graves consecuencias legales, económicas y para la reputación— es una necesidad imperiosa. A medida que los ataques de ransomware siguen ganando en sofisticación, la protección de los datos de PII se ha convertido en un elemento fundamental para las estrategias de defensa eficaces.

  • Mitigación de los riesgos jurídicos y financieros: Tras un ataque de ransomware, la divulgación de datos de carácter personal puede exponer a las organizaciones a importantes riesgos jurídicos y financieros. Las filtraciones de datos pueden acarrear cuantiosas multas, sanciones reglamentarias y demandas colectivas. Para reducir su vulnerabilidad ante tales responsabilidades, las organizaciones deben identificar y proteger de forma proactiva los datos de carácter personal, demostrando así su compromiso con la protección de datos y la privacidad.
  • Prevención de la filtración de datos: Los autores de ataques de ransomware suelen amenazar con publicar o vender los datos robados para obligar a las víctimas a pagar rescates. Es necesario identificar y proteger los datos de carácter personal (PII) para determinar cuáles son los activos críticos que los atacantes podrían intentar sustraer. Unos controles de acceso sólidos, medidas de cifrado y protocolos de prevención de pérdida de datos actúan como potentes medidas disuasorias frente a la extracción no autorizada.
  • Protección a medida mediante la priorización de los datos de identificación personal (PII): Al reconocer que no todos los datos tienen el mismo valor, las organizaciones deben adoptar un enfoque estratégico en materia de protección. Los datos de identificación personal (PII), dada su elevada vulnerabilidad al robo de identidad y al fraude, requieren una atención especial. Mediante un proceso meticuloso de identificación y categorización, las organizaciones pueden destinar recursos a reforzar la protección de sus datos más sensibles y valiosos, mejorando así la eficacia de las medidas generales de ciberseguridad.

Reconocer la necesidad de proteger adecuadamente los datos de carácter personal es la primera parte. Encontrar una solución para llevar a cabo esta tarea es la segunda pieza del rompecabezas.

Risk Analysis de Commvault: la IA al rescate

Commvault Risk Analysis es una solución integral que ayuda a las organizaciones a detectar, evaluar, supervisar y aplicar medidas para minimizar los riesgos relacionados con los datos. Al obtener visibilidad sobre estos riesgos, las organizaciones pueden identificar y clasificar fácilmente los datos confidenciales, lo que contribuye a mitigar posibles filtraciones de datos y a fomentar una colaboración interfuncional eficaz. Commvault Risk Analysis constituye la columna vertebral de estrategias de gestión de datos inteligentes y proactivas, diseñadas para reducir riesgos y costes.

La detección de datos confidenciales se basa en gran medida en métodos de inteligencia artificial capaces de procesar grandes cantidades de datos con rapidez y precisión, y Commvault Risk Analysis se ha modernizado incorporando estas capacidades. Estas técnicas basadas en la inteligencia artificial mejoran significativamente la precisión y la eficiencia a la hora de identificar información confidencial dentro de conjuntos de datos grandes y diversos.

  • Gestión integral de la información de carácter personal (PII): Risk Analysis Entity Manager proporciona a las organizaciones un conjunto de herramientas versátil para gestionar diversos tipos de PII identificados mediante el análisis de contenidos. Esta función incluye entidades de PII predefinidas y la flexibilidad necesaria para crear entidades personalizadas con el fin de ajustar el modelo a conjuntos de datos y tipos de datos específicos. Estas entidades abarcan categorías específicas de PII, lo que permite ajustar los niveles de sensibilidad y las palabras clave asociadas. Este sistema permite configurar tipos de entidades predeterminados y personalizados, lo que constituye la base para una gestión eficaz de la PII.
  • Aprendizaje contextual basado en IA para la clasificación de datos: Gracias al aprendizaje contextual impulsado por la IA, Commvault Risk Analysis puede lograr una clasificación precisa de los datos. A diferencia de los métodos tradicionales, los enfoques basados en la IA utilizan algoritmos de aprendizaje automático para comprender el contexto y adaptarse a los patrones de datos en constante evolución. Esto reduce los falsos positivos y los falsos negativos al tener en cuenta el texto circundante, los metadatos y las pistas contextuales. Estos sistemas identifican de forma eficaz los datos sensibles y automatizan la clasificación, lo que refuerza la seguridad, el cumplimiento normativo y la gobernanza de los datos.
  • Potenciar la clasificación de datos mediante modelos de entrenamiento: El entrenamiento de modelos de clasificación con conjuntos de datos personalizados es esencial para identificar con precisión los tipos de documentos. Esto implica cargar archivos representativos que reflejen las categorías deseadas, lo que permite al modelo sentar unas bases sólidas. Es posible un perfeccionamiento continuo añadiendo documentos adicionales que ajusten el modelo de clasificación, lo que conduce a una detección más precisa de los datos sensibles.
  • Azure Cognitive Services para la clasificación de datos: La integración de Azure Cognitive Services con Commvault Risk Analysis mejora aún más el reconocimiento de diversos tipos de datos dentro de conjuntos de datos confidenciales. Los algoritmos basados en IA pueden identificar patrones complejos que definen diversas categorías de datos y ámbitos empresariales. Las capacidades de aprendizaje profundo y análisis de texto de Azure Cognitive Services mejoran la precisión, la eficiencia y el cumplimiento normativo en la clasificación de datos, incluso en el caso de datos no estructurados complejos. La sinergia entre Azure Cognitive Services y las capacidades de gobernanza de datos confidenciales de Risk Analysis ofrece una experiencia coherente e integrada que no solo facilita una gobernanza de datos más precisa, sino que también proporciona un enfoque moderno de aprendizaje profundo basado en la IA que se adapta continuamente a medida que evolucionan los conjuntos de datos.

En el panorama digital actual, plagado de amenazas de ransomware, proteger los datos de carácter personal no es solo una necesidad, sino también una responsabilidad. Al adoptar tecnologías inteligentes basadas en la inteligencia artificial y comprometerse a aplicar un sólido marco de protección de datos en torno a la información confidencial, las organizaciones pueden reforzar sus defensas frente a los ataques de ransomware y garantizar la seguridad y la privacidad de los datos confidenciales que almacenan.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Los aficionados a la ciencia ficción saben que la inteligencia artificial (IA) es un tema recurrente, y lo ha sido desde hace bastante tiempo. Las películas, los libros e incluso los videojuegos la presentan como una tecnología avanzada que da vida a robots, ciborgs, naves espaciales… lo que se te ocurra. Y un elemento fundamental del mito de la IA es que piensa de una manera indistinguible de la de un ser humano, al tiempo que funciona con la velocidad y la inteligencia de un ordenador.

Aún no hemos llegado a ese punto; por mucho que me gustaría tener mi propia versión de la armadura Mark V de Tony Stark, tendré que conformarme con poder preguntarle a Alexa cosas sobre Chuck Norris. Pero estamos avanzando a buen ritmo: hace poco me enteré de que una popular publicación tecnológica en línea llevaba meses utilizando la IA para generar artículos, y yo no me había dado cuenta, gracias a ChatGPT y otros modelos de lenguaje a gran escala (LLM).  

Los modelos de lenguaje grande (LLM) prometen revolucionar la forma en que interactuamos tanto en el ámbito personal como en el profesional. Estamos siendo testigos de un interés y una inversión increíbles en su desarrollo, y esto no ha hecho más que empezar. En el mundo empresarial actual, la inteligencia artificial se considera la clave para impulsar el avance tecnológico, la ventaja competitiva y, a su vez, la rentabilidad.

Por eso, gigantes tecnológicos como Microsoft, Meta y Google mencionaron la IA casi 50 veces cada uno en sus recientes conferencias sobre resultados. Por ello, quizá te estés preguntando: «¿Y si la IA pudiera ayudar a mi empresa…?»

  • ¿Tomar mejores decisiones?
  • ¿Funcionar de forma más eficiente?
  • ¿Ahorrar costes?
  • ¿Mejorar las relaciones con los clientes?

La buena noticia es que, sin duda alguna, puede hacer todo lo mencionado anteriormente.

¿La mala noticia? La IA no es gratis. Más bien al contrario, de hecho.

El coste de la IA

La IA, como cualquier cosa que se encuentra en sus inicios, requiere un proceso de aprendizaje. Entonces, ¿cómo se enseña a ChatGPT y a otros modelos de lenguaje grande (LLM) a funcionar? En pocas palabras: con dinero. Dinero al estilo de Tony Stark.

Se ha informado de que ChatGPT utilizó más de 10.000 GPU (unidades de procesamiento gráfico) para su entrenamiento. (Ahora ya sabemos dónde han ido a parar todas las tarjetas gráficas en los últimos dos años.) Y la GPU más potente del planeta te costará 30.000 dólares. Lo que significa que ChatGPT tuvo una infancia tremendamente cara. Pero eso no es todo. Se calcula que el funcionamiento de ChatGPT cuesta más de 700 000 dólares al día. ¿Por qué? Bueno…

La IA requiere una infraestructura en la nube

Si desarrollar IA fuera tan sencillo como aprovechar la potencia de procesamiento gráfico de Nvidia o AMD, veríamos cómo se extendía a un ritmo aún mayor del actual. Pero para ofrecer IA se necesita hardware e infraestructura adicionales. Eso significa servidores: muchísimos servidores. Y no es casualidad que las empresas actuales necesiten lo mismo para satisfacer sus necesidades de protección de datos. ¿Y a dónde recurren para ello? A la nube.

Así es: la misma infraestructura que defiende, protege y garantiza la seguridad de tus datos se está utilizando ahora para poner la IA al alcance de todos. Impulsa los modelos de lenguaje grande (LLM), el aprendizaje automático y la automatización, por citar solo algunos ejemplos. Esos casos de uso van a aumentar exponencialmente porque la IA aprovecha al máximo la potencia de cálculo bruta y la escalabilidad. Y como cuanto más cambian las cosas, más permanecen igual, en este caso estamos hablando de reducir el coste de la IA para garantizar unos resultados financieros sólidos para tu empresa.

Mayor rentabilidad de la inversión gracias a tu plataforma de protección de datos

La evolución natural de la innovación y la economía técnica pasa por experimentar para encontrar la forma de optimizar un caso de uso en hardware (procesadores de silicio) y, a continuación, trasladarlo al software (ChatGPT) para que todo el mundo pueda beneficiarse de ello. Siguiendo esa lógica, probablemente ya estés en la nube. Es más probable que estés en varias nubes. Para sacar partido a este paradigma, debes implementar soluciones rentables que garanticen la integridad de tu conjunto de datos.

Una forma de hacerlo es utilizando la «Protección de datos como servicio» (DPaaS) para reducir los gastos operativos en infraestructura en la nube y así poder hacer frente a las crecientes facturas relacionadas con la IA. Ya estás optimizando tu negocio de mil y una formas; esta metodología encaja a la perfección. Se trata de un círculo virtuoso: haz crecer tu negocio utilizando los recursos existentes para reducir costes, que luego se reinvierten en el propio negocio.

Reducir el coste total de propiedad (TCO) actual es solo el principio

En lo que respecta al DPaaS, las empresas se centran, con razón, en primer lugar en la seguridad, seguida muy de cerca por el TCO (coste total de propiedad). El TCO es de naturaleza cuantitativa, por lo que puede resultar difícil saber cómo evaluar las afirmaciones de los proveedores. A fin de cuentas, estos son los requisitos mínimos actuales:

  • Desduplicación y organización de datos por niveles: maximiza la eficiencia del almacenamiento y controla los costes de la nube.
  • Almacenamiento nativo en la nube: los costes de almacenamiento siempre deberían reducirse al utilizar un proveedor de DPaaS junto con su proveedor de servicios en la nube.
  • Supervisión proactiva y alertas de ransomware: esto también incluye el cifrado de datos de extremo a extremo y la inmutabilidad de los datos.
  • Protección de datos multicloud: las empresas deben utilizar la tecnología en la nube adecuada que se adapte a sus necesidades empresariales. Y los proveedores deben ofrecer soluciones DPaaS que sean compatibles con todas ellas.
  •  Amplio espectro de cargas de trabajo: las empresas utilizan una combinación de recursos SaaS, IaaS y locales; su solución DPaaS debe ser compatible con todos ellos.
  • Generación de informes sólidos: incluye análisis de cumplimiento normativo para mantenerse al día y abordar de forma proactiva futuras solicitudes bajo demanda.

Si puedes marcar todas las casillas anteriores, vas por buen camino para reducir el coste de tu inversión en protección de datos. Ahora es el momento de empezar a pensar en cuál es el siguiente paso y en dónde reinvertir ese ahorro.

El futuro de la protección de datos

La protección de datos potenciada por la inteligencia artificial ofrecerá una innovación continua, basada en el aprendizaje automático y otros avances impulsados por las necesidades de las organizaciones modernas. Y dado que nos encontramos en la encrucijada de la protección de datos, no solo en la nube, sino también en las instalaciones, necesitamos una perspectiva única sobre cómo podría ser eso. ¿Y si pudieras:

  • ¿Automatizar tareas para mejorar la eficiencia?
  • ¿Analizar datos de forma continua e identificar al instante la causa raíz de los problemas?
  • ¿Ser más eficiente con menos recursos?
  • ¿Utilizar tus datos para tomar mejores decisiones?
  • ¿Recibir alertas de seguridad de alta fiabilidad?
  • ¿Utilizar información basada en datos para comprender automáticamente las necesidades de los clientes o empleados y generar el resultado adecuado en el momento oportuno?

Pronto, estos serán los nuevos requisitos mínimos. La protección de tus datos, lo sepas o no, es la vía directa para que puedas aprovechar la IA de forma asequible.

Son TUS datos. ¿Qué vas a hacer con ellos?

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En Commvault, creemos que invertir en nuestro personal empieza por la próxima generación de líderes.

Nuestro programa de prácticas de verano en EE. UU. acaba de concluir, ¡y estoy increíblemente orgulloso del trabajo realizado por nuestro grupo de becarios durante estos últimos meses! Nuestro programa de prácticas ofrece a los estudiantes experiencias laborales enriquecedoras, al tiempo que empoderamos a estos futuros profesionales para que crezcan y aprendan con nosotros en Commvault. Además, nuestro entorno de trabajo híbrido permite que nuestro enfoque de «teletrabajo como prioridad» se extienda al desarrollo de la próxima generación de talentos.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Damos prioridad a la colaboración con los directivos, a la tutoría y a las oportunidades para establecer contactos; ofrecer formación y experiencia directa que permita a nuestros becarios ampliar su red profesional y sus competencias técnicas es un elemento fundamental de este programa. ¡Estas son las mentes que nos ayudarán a forjar el futuro de todos nosotros!

El programa de prácticas culmina con un concurso de proyectos, que supone una oportunidad emocionante para que nuestros becarios presenten ante un jurado compuesto por nuestros líderes de diferentes departamentos una idea de producto, una mejora de procesos o los resultados de una encuesta relacionados con su campo de estudio. Y déjame decirte que la innovación que vemos cada año a través de estos proyectos es excepcional. ¡Los proyectos de este año abarcaron desde aplicaciones desarrolladas hasta herramientas de dimensionamiento, y mucho más!

Cada año me doy cuenta de lo importante que es contar con mentores que nos aporten ideas y perspectivas sobre las innovaciones en el ámbito laboral. ¡Nuestra cultura de aprendizaje continuo nos permite acoger y celebrar las ideas de todos los miembros de nuestra comunidad global de Vaulter!

Seguimos inspirando siempre a nuestra próxima generación de líderes y ofreciéndoles una experiencia excepcional durante su estancia aquí. Quiero expresar mi más sincero agradecimiento a nuestra promoción de becarios de verano de 2023 en EE. UU. por todas sus increíbles aportaciones a Commvault. ¡Enhorabuena a todos!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Recientemente se celebró la quinta edición anual del AWS Storage Day, un evento virtual retransmitido en Twitch durante el cual Amazon Web Services (AWS) comparte las últimas novedades e innovaciones relacionadas con su cartera de soluciones de almacenamiento. El evento es una celebración de la innovación centrada en el cliente, algo de lo que en Commvault nos enorgullecemos, y por eso nos sentimos honrados de haber sido invitados por AWS a participar en las celebraciones de este año.

Al escuchar las sesiones, no nos sorprendió en absoluto (dada nuestra posición de liderazgo en el ámbito de la protección de datos —12 veces consecutivas, de hecho—) que los datos fueran el eje central de todos los debates. Las nuevas características y funcionalidades anunciadas durante el Storage Day ofrecen nuevas opciones a los clientes y a los desarrolladores de aplicaciones para innovar sin límites, aprovechando la elasticidad y la escalabilidad del almacenamiento de AWS, sin dejar de mantener esa rentabilidad tan importante en todo momento. Está claro que estas nuevas mejoras y los más de 17 años de innovación que las han precedido —en Amazon S3, Amazon EBS y muchos otros servicios— impulsarán la próxima generación de aplicaciones de IA generativa que se están desarrollando en estos momentos.

Algunos de los anuncios que nos parecieron especialmente interesantes fueron:

Y luego está la novedad que más nos ilusiona: ahora los clientes pueden recuperar datos de Amazon S3 Glacier hasta un 85 % más rápido, lo que maximiza aún más el valor de sus activos archivados. Aunque quizá seamos un poco parciales, ya que nuestro compañero Michael Fasulo habló sobre este mismo tema junto a Nitish Pandey, responsable de producto del equipo de Amazon S3, en una sesión celebrada durante el Storage Day (que podéis volver a ver aquí).

Estábamos muy ilusionados por compartir el último ejemplo de la magnífica colaboración e innovación que Commvault y AWS están ofreciendo a nuestros clientes comunes, lo que les permite recuperar sus datos de forma significativamente más rápida, sin coste adicional, desde la clase de almacenamiento «Amazon S3 Glacier Flexible Retrieval», que es de coste ultrabajo, a largo plazo, segura y duradera. En pocas palabras, se trata de ayudar a nuestros clientes a proteger sus datos y a poder recuperarlos cuando su empresa más lo necesite. Y contar con socios como AWS, que comparten esa visión y esa obsesión por el cliente, nos permite lograr juntos cosas extraordinarias. Puedes leer más sobre esta solución conjunta y por qué nos entusiasma tanto en el blog de almacenamiento de AWS: «Reduce el tiempo de Recovery y optimiza los costes de almacenamiento con restauraciones más rápidas gracias a las clases de almacenamiento de Amazon S3 Glacier y Commvault».

Ahora bien, el Storage Day no se limitó a los nuevos anuncios. También hubo algunas excelentes sesiones introductorias sobre Amazon S3 que nos ayudaron a confirmar que la seguridad sigue siendo la máxima prioridad para AWS y los datos de sus clientes, al tiempo que se mantiene un enfoque inquebrantable en la durabilidad de los datos en todo lo que hacen en relación con el almacenamiento de los clientes. Estos temas también nos interesan especialmente, ya que estamos totalmente centrados en proteger, defender y recuperar los datos de nuestros clientes en AWS y en todo su entorno de datos. Y si quieres saber más sobre cómo estamos colaborando para reforzar la seguridad de nuestros clientes y mejorar su resiliencia, estás de suerte.  

Ya lo adelantamos durante la retransmisión de nuestra sesión, pero ya puedes inscribirte en nuestro evento «Technology Touchdowns», que tendrá lugar el 6 de septiembre, donde profundizaremos en nuestra estrategia y te mostraremos cómo es la protección de datos decisiva con Commvault y AWS. Incluso contaremos con la presencia de Peyton Manning —dos veces campeón de la Super Bowl, cinco veces MVP de la NFL y miembro del Salón de la Fama del Fútbol Americano Profesional— para mantener una charla sincera sobre el trabajo en equipo, el liderazgo y las experiencias de su exitosa carrera. Estamos deseando dar continuidad al impulso generado por este evento «Storage Day» y profundizar en lo que hace que nuestra colaboración con AWS resulte tan interesante para los clientes. 

Enlaces rápidos:

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como parte de nuestro compromiso no solo de ayudar a nuestros clientes a cumplir sus objetivos, sino también de crear un mundo más sostenible, me complace anunciar el lanzamiento de nuestra calculadora de reducción de emisiones de carbono. Ya disponible en el panel de control de nuestro Command Center, ofrecemos una visión general de la reducción de la huella de carbono que nuestros clientes pueden llegar a conseguir gracias a la deduplicación y la compresión de Commvault.

Los centros de datos son grandes consumidores de energía y, como tales, pueden contribuir de manera significativa a las emisiones globales de dióxido de carbono. Por lo tanto, la aplicación de medidas de eficiencia energética —como la actualización a hardware más eficiente, la mejora de los sistemas de refrigeración y la optimización de la utilización de los servidores, así como el uso de tecnologías como la deduplicación y la compresión, que ayudan a reducir, entre otras cosas, las necesidades generales de almacenamiento del centro de datos— puede reducir significativamente la huella de carbono de un centro de datos.

A medida que los consumidores son cada vez más conscientes del impacto medioambiental de sus decisiones de compra, la reducción de la huella de carbono puede convertirse en un importante argumento de venta para las empresas que dan prioridad a la sostenibilidad. La adopción de prácticas y tecnologías sostenibles, así como la reducción de la huella de carbono, no solo pueden contribuir a un planeta más saludable, sino que también pueden generar un ahorro de costes y mejorar la reputación de la marca. 

Una calculadora de reducción de la huella de carbono en el contexto de un centro de datos puede ayudar a las organizaciones a evaluar su impacto medioambiental y a tomar decisiones fundamentadas sobre la implantación de prácticas y tecnologías sostenibles que contribuyan a reducir su huella de carbono global. Para calcular la reducción de la huella de carbono en un centro de datos, nuestros clientes suelen tener en cuenta factores como la ubicación del centro de datos, su tamaño, el consumo energético y la fuente de electricidad. Todos estos factores se basan en métricas establecidas por el sector.

Nuestra calculadora de reducción de emisiones de carbono mide la cantidad de almacenamiento en disco y el consumo energético necesarios antes y después de la deduplicación y la compresión, tal y como las proporciona Commvault, y presenta esta información en términos de valores equivalentes más fáciles de entender, como el número de barriles de petróleo consumidos, el número de smartphones recargados o el número de turismos a los que habría podido dar energía, etc.

En Commvault, parte de nuestro compromiso con los aspectos medioambientales, sociales y de gobernanza (ESG) consiste en ayudar a nuestros clientes y socios a gestionar sus datos de forma más sostenible. 

Con nuestra calculadora de reducción de emisiones de carbono, no solo ayudamos a nuestros clientes a gestionar y proteger sus datos, sino que también les ayudamos a contribuir a la protección del medio ambiente mediante prácticas empresariales más sostenibles.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En Commvault, estamos revolucionando la forma en que las empresas abordan los riesgos, protegen sus datos valiosos y obtienen mejores resultados empresariales. El 6 de junio presentamos nuestras innovaciones revolucionarias, que permiten a las empresas de cualquier tamaño adoptar un enfoque proactivo con una protección por capas.

Pero nuestro compromiso con la seguridad de los datos no se queda ahí. Nos complace anunciar el lanzamiento de la versión 2023E de Commvault Platform, nuestra última versión, que incorpora nuevas mejoras para gestionar y proteger todo su conjunto de datos.

Gestión global de datos en entornos de Metallic y Commvault

Commvault PR 2023E presenta «https://www.commvault.com/platform/products/cloud-command», nuestra nueva plataforma basada en SaaS que ofrece información en tiempo real, paneles unificados y vistas consolidadas de tus datos en todos los tipos de implementación. ¡Todo en un único y práctico lugar!

 Al mejorar las capacidades de Commvault Command Center, nuestra nueva solución agiliza los procesos y elimina las comprobaciones manuales y las revisiones múltiples de los paneles de control. Realiza un seguimiento y analiza fácilmente las tendencias de los datos, prepárate para riesgos futuros e identifica rápidamente las vulnerabilidades en todas las opciones de entrega mediante métricas de seguridad exhaustivas. Disfruta de una mayor visibilidad y de información útil para optimizar la gestión de tus datos.

Elimina las conjeturas. Automatiza la detección de amenazas latentes y la Recovery de archivos limpios.

Commvault PR 2023E incluye la disponibilidad general (GA) de nuestro nuevo producto Threat Scan, que garantiza a los administradores de TI que sus datos de copia de seguridad están limpios, seguros y son recuperables.

Todos hemos oído hablar de las amenazas de ransomware y sabemos lo devastadoras que pueden ser para las organizaciones. Todo comienza con el acceso inicial, que suele producirse mediante phishing, credenciales robadas o un exploit. A continuación, la amenaza se propaga lateralmente, antes de provocar el gran impacto: la destrucción, el cifrado y la exfiltración de datos.

De media, el tiempo de permanencia de una amenaza en un entorno oscila entre los 20 y los 52 días¹, dependiendo del nivel de sofisticación de las defensas de la organización. Pero aquí está el problema: las copias de seguridad se realizan constantemente, y las amenazas pueden acechar en ellas antes incluso de que se detecten. Esto significa que las copias de seguridad infectadas ponen en riesgo la recuperación de datos. No solo se tarda más en recuperar datos limpios, sino que también existe el riesgo de reinfección.

Ahí es donde entra en juego Commvault Threat Scan: los administradores de TI pueden tomar el control y proteger sus datos de copia de seguridad identificando de forma proactiva las amenazas de malware para evitar la reinfección durante la Recovery. Threat Scan analiza automáticamente los datos de copia de seguridad para detectar archivos cifrados o dañados, lo que permite a los usuarios recuperar rápidamente versiones fiables de sus datos. Las amenazas sospechosas pueden aislarse y ponerse en cuarentena, lo que permite un análisis más detallado por parte de los equipos forenses en un entorno seguro.

Unificar la protección de datos y la seguridad

Partiendo del conector SIEM ya existente de Commvault, la versión PR2023E introduce la compatibilidad con la integración bidireccional para Microsoft Sentinel y Palo Alto XSOAR, con el fin de mejorar la colaboración y reducir el tiempo de respuesta ante incidentes gracias a la orquestación automatizada y a la combinación de información.

Los equipos de SecOps se enfrentan al reto constante de gestionar un gran volumen de incidentes de seguridad, lo que les obliga a adoptar la automatización para responder de forma eficaz a las ciberamenazas y minimizarlas. Aunque se utilizan herramientas específicas para recopilar incidentes de seguridad, registros y alertas, existe una laguna importante, ya que estas herramientas no recogen información relevante de las plataformas de protección de datos. Esta falta de visibilidad deja a los equipos de SecOps con un punto ciego en su defensa global.

Nuestra última integración aúna la potencia y la visibilidad de las plataformas de protección de datos y seguridad, lo que mejora la colaboración interna y el nivel general de seguridad. Nuestros manuales de procedimientos facilitan la automatización de acciones desde el primer momento a través de una conexión segura. ¡Se acabó el trabajar de forma aislada! Los equipos de SecOps e ITOps ahora pueden unir fuerzas para hacer frente a los incidentes de seguridad y automatizar acciones como revocar el acceso, desactivar la caducidad de los datos u otras políticas relacionadas con los datos.

Protege mejor los datos con las nuevas integraciones de Dell Powerprotect Data Domain

Los clientes que utilizan PowerProtect Data Domain ya pueden gestionar fácilmente sus datos mediante los mismos procesos nativos de compresión, deduplicación y replicación. Esta interesante actualización ofrece una integración más estrecha entre Commvault y PowerProtect Data Domain, algo que nuestros clientes llevaban tiempo solicitando con entusiasmo.

Gracias a las nuevas funciones, los clientes ya pueden aprovechar el Data Domain Boost Client para una integración nativa con PowerProtect Data Domain. Tanto si ya utilizas nuestra compatibilidad nativa con el SDK para la compresión y la deduplicación de Commvault, como si acabas de empezar a proteger y utilizar PowerProtect Data Domain como destino, tienes la flexibilidad de elegir. Accede a funciones mejoradas a través de los paneles de control de PowerProtect y disfruta de características como la replicación nativa.

Commvault utiliza API seguras para comunicarse con PowerProtect Data Domain, y nuestra integración en el plano de datos garantiza un acceso fluido para todas las cargas de trabajo.

Estas son solo algunas de las fantásticas Features que incluye la versión 2023E de la plataforma. Puedes obtener más información sobre las últimas novedades en nuestra página What’s New de las versiones de la plataforma. Ponte en contacto con nuestro equipo de gestión de productos y con otros miembros de nuestras comunidades para conocer las últimas noticias e información sobre las versiones. 

Referencias

1. Guía de Sophos sobre adversarios activos 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La protección contra el ransomware y la Recovery son un reto constante. Las organizaciones invierten en mejorar su ciberseguridad, mientras que los ciberdelincuentes aprovechan nuevas técnicas y tácticas para descubrir y explotar las vulnerabilidades de las redes y los sistemas. Se trata de un juego continuo de «carrera de saltos» cibernético al que se enfrenta toda organización. A medida que estas ciberamenazas siguen evolucionando, las empresas necesitan las herramientas adecuadas para proteger sus datos y garantizar que puedan recuperarse de forma fiable en caso de ataque o fallo del sistema. Necesitas una solución moderna de protección de datos con seguridad, defensa y Recovery rápidos integrados para protegerte frente a las amenazas más avanzadas.

La protección de datos redefinida

En el panorama digital actual, las ciberamenazas se han vuelto cada vez más sofisticadas, por lo que las organizaciones deben adoptar un enfoque proactivo en materia de protección de datos. A menudo, estas soluciones solo entran en juego una vez se ha producido el impacto, cuando los atacantes ya han comprometido los datos y el daño ya está hecho. Para hacer frente a esta situación, las organizaciones deben ir más allá de las herramientas de seguridad convencionales y tomar medidas para garantizar la resiliencia de los datos. Commvault ofrece la gama adecuada de capacidades de detección, seguridad y Recovery para proteger, defender y recuperar de forma activa los datos de manera integral en entornos de producción y de copia de seguridad.

Los tres pilares de la protección de datos

La protección de datos integral de Commvault ofrece una protección por capas para cargas de trabajo en la nube, locales y SaaS. Lo hacemos a través de nuestros tres pilares de protección de datos: Proteger, Defender y Recuperar. Protegemos los datos mediante una arquitectura reforzada, de confianza cero e inmutable, con protocolos de seguridad integrados para evitar el acceso no autorizado y garantizar el cumplimiento normativo ante las ciberamenazas en constante evolución. Defendemos los datos mediante sistemas de alerta temprana de última generación y una supervisión exhaustiva para detectar y neutralizar las amenazas de «día cero» y las amenazas internas antes de que causen daños. Recuperamos los datos con una capacidad de recuperación proactiva y fiable que abarca la gama más amplia de cargas de trabajo del sector, lo que ha demostrado reducir el tiempo de inactividad, evitar la pérdida de datos y acelerar los tiempos de respuesta para lograr una continuidad del negocio sin igual.

La protección de datos de la A a la Z

Crear un entorno seguro es esencial para cualquier organización, y contar con un plan bien definido para proteger los datos es más importante que nunca. Commvault ofrece una amplia gama de funciones de protección de datos que los protegen frente a amenazas internas y externas. Estas funciones aportan diversas ventajas a las organizaciones en términos de seguridad, integridad de los datos y fiabilidad. La mejora de las medidas de seguridad garantiza que la información confidencial esté a salvo de accesos no autorizados o ataques maliciosos. La mayor integridad de los datos asegura que los registros de los clientes se mantengan precisos y actualizados. Además, una mayor fiabilidad ayuda a las organizaciones a cumplir con la normativa del sector. Los protocolos reforzados y seguros desde su diseño incluyen copias de seguridad con aislamiento físico (air-gapped), que combinan la seguridad en la nube con un acceso restringido a las cuentas y el aislamiento de los datos. Asegúrate de que tus datos de copia de seguridad sean inmutables mediante controles de seguridad que impidan que los datos sean manipulados, eliminados, modificados o alterados. En caso de ciberataque, si su red corporativa resultara infectada, las copias de seguridad con aislamiento físico permanecerán aisladas, intactas y disponibles para su restauración.

Una Recovery rápida y segura es esencial para la continuidad del negocio. Todas tus soluciones de protección de datos deben seguir un modelo de seguridad multicapa y un marco de arquitectura «Zero Trust» para ayudar a reducir tu superficie de ataque y eliminar cualquier brecha de seguridad en tu infraestructura.

Al utilizar estas tecnologías y adoptar medidas para crear un entorno seguro, las organizaciones pueden mantenerse a la vanguardia a la hora de defenderse de las amenazas emergentes y garantizar que sus sistemas estén siempre protegidos frente a las ciberamenazas.

Desde el «air gap» hasta los principios de «Zero Trust», Commvault te ofrece una cobertura completa, de la A a la Z, con las capacidades fundamentales de «Datos protegidos», «Datos defendidos» y «Datos recuperados». Con Commvault, estarás preparado para protegerte y recuperarte ante un ataque de ransomware. Lee nuestro resumen de soluciones de la A a la Z y consulta nuestra infografía de la A a la Z.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Es un honor para nosotros haber sido reconocidos como líderes en el «Gartner® Magic Quadrant™» de 2023 para soluciones de software de Backup and Recovery empresarial por duodécimo año consecutivo. Y, como directores de marketing y de producto de Commvault, debemos decir que esto nunca deja de emocionarnos.

Desde nuestro punto de vista, un reconocimiento como este reafirma que Commvault sigue innovando y ofreciendo la protección de datos resiliente y el apoyo en los que confían hoy en día los directores de sistemas de información (CIO), los directores de seguridad de la información (CISO) y sus equipos.

En su último informe, Gartner ha reconocido a Commvault como líder por nuestra capacidad de ejecución y la exhaustividad de nuestra visión, tras evaluar nuestras ofertas de software y SaaS. Lee el informe para obtener más información sobre los puntos fuertes y las consideraciones señaladas para cada proveedor reconocido del mercado.

Pero, ¿qué nos depara el futuro? En conversaciones recientes con clientes y socios, hemos oído una y otra vez lo mismo: la complejidad y el coste que supone proteger los datos en un entorno híbrido están desbordando a los equipos de seguridad y de TI de todo el mundo.

¿Por qué? En gran parte tiene que ver con las amenazas modernas que provienen de la nueva ola de amenazas generalizadas, que se propagan rápidamente y son cada vez más autónomas, a las que nos enfrentamos a diario. Puede que los ataques sean nuevos, pero el enfoque que se suele adoptar para detenerlos no lo es. Se requiere un enfoque más moderno que abarque tanto la protección como la ciberresiliencia y que aúne el poder de la IA con la flexibilidad y la facilidad de uso del SaaS. Por ejemplo, nuestras últimas funcionalidades para Threatwise proporcionan a los clientes tácticas de ciberengaño, además de la protección tradicional, lo que ayuda a descubrir amenazas desconocidas, contener y limitar las ventanas de exposición, y detectar la actividad del ransomware antes de que se afiance.

No solo es la única forma de garantizar que las empresas híbridas actuales cuenten con una protección uniforme para todos sus datos y cargas de trabajo, independientemente de dónde se encuentren, sino que además reduce considerablemente los costes y la complejidad de la infraestructura. Contar con una única plataforma de protección de datos que combine software y SaaS te permite gestionar toda tu experiencia en todo tu entorno. Además, la automatización y el aprendizaje automático que hemos integrado en nuestras soluciones facilitan a los clientes la recuperación de sus datos en caso de que surja algún problema.

Se trata de una nueva visión de lo que debería y debe llegar a ser la protección de datos a medida que el panorama de amenazas actual sigue evolucionando. Una visión respaldada por una importante inversión en innovación que iremos desvelando a través de nuevas y emocionantes funcionalidades en los próximos meses. Estad atentos.


Gartner®, Magic Quadrant™ de soluciones de software de Backup and Recovery para empresas, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 de agosto de 2023. Este informe del Magic Quadrant se publicó anteriormente como «Magic Quadrant™ de soluciones de Backup and Recovery para centros de datos» (2016-2017; 2019-2020); «Magic Quadrant para software de copia de seguridad empresarial y Appliances» (2014-2015); «Magic Quadrant para software de copia de seguridad y Recovery empresarial» (2012-2013); y «Magic Quadrant para copia de seguridad y Recovery empresarial basada en disco» (2011).

GARTNER es una marca comercial registrada y una marca de servicio de Gartner, Inc. y/o sus filiales en Estados Unidos y a nivel internacional. Magic Quadrant™ es una marca comercial registrada de Gartner, Inc. y/o sus filiales y se utiliza en este documento con permiso. Todos los derechos reservados.

Gartner no respalda a ningún proveedor, producto o servicio mencionado en sus publicaciones de investigación, ni aconseja a los usuarios de tecnología que elijan únicamente a aquellos proveedores con las calificaciones más altas u otras distinciones. Las publicaciones de investigación de Gartner reflejan las opiniones de su organización de investigación y no deben interpretarse como afirmaciones de hecho. Gartner renuncia a toda garantía, expresa o implícita, con respecto a esta investigación, incluidas las garantías de comerciabilidad o de idoneidad para un fin determinado.

Este gráfico ha sido publicado por Gartner, Inc. como parte de un documento de investigación más amplio y debe interpretarse en el contexto de dicho documento en su totalidad. El documento de Gartner está disponible previa solicitud a Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone