Erkennung von Anomalien
Überwachen Sie Identitätssysteme kontinuierlich auf unbefugte Änderungen, Berechtigungserweiterungen und ungewöhnliche Zugriffsmuster, damit Sie identitätsbasierte Angriffe abwehren können, bevor sie eskalieren.
WIE WIR DAS MACHEN
Schwer erkennbare Identitätsbedrohungen schnell aufspüren
Unbefugte Änderungen schnell identifizieren, verdächtiges Verhalten untersuchen und einen genauen zeitlichen Ablauf der Aktivitäten erstellen, um eine schnelle Erkennung von Bedrohungen und eine präzise Recovery zu ermöglichen.

Monitor and audit changes
Gain visibility into critical identity changes and activity that have been discovered.

Risiken und Belastungen minimieren
Pinpoint, investigate, and remediate suspicious activityto help minimize potential risk or disruption.

Ausfallzeiten minimieren
Quickly rollback unwanted changes to stop fast moving attacks in their tracks.
Echtzeit-Erkennung
Schnelle Überprüfung und Behebung böswilliger Änderungen
Commvault Cloud delivers real-time auditing and anomaly detection, helping to detect malicious identity changes in real-time and uncover hidden vulnerabilities before they’re exploited.
Echtzeit-Änderungsüberwachung
Überwachen und verfolgen Sie kontinuierlich alle Sicherheitsänderungen in Active Directory, einschließlich der Details dazu, wer sie vorgenommen hat, wann und von wo aus.
Warnmeldungen bei Anomalien
Lassen Sie sich über unregelmäßige und verdächtige Identitätsaktionen benachrichtigen, wie z. B. unbefugte Berechtigungserweiterungen, ungewöhnliche Anmeldungen und Änderungen des Zugriffsbereichs auf Tier-0-Ressourcen, sobald diese auftreten.
Rollback mit einem Klick
Erkennen und rollen Sie böswillige Änderungen direkt aus derselben Ansicht zurück.
Visuelle Zeitleisten der Bedrohungen
Beschleunigen Sie die Reaktion auf Vorfälle, indem Sie eine genaue Zeitleiste der Aktivitäten erstellen. So können Sie schnell feststellen, wann ein Angriff begann, um einen optimalen Recovery-Point auszuwählen oder böswillige Änderungen rückgängig zu machen und die Spuren eines Angriffs zu beseitigen.
ANALYSTENBERICHT
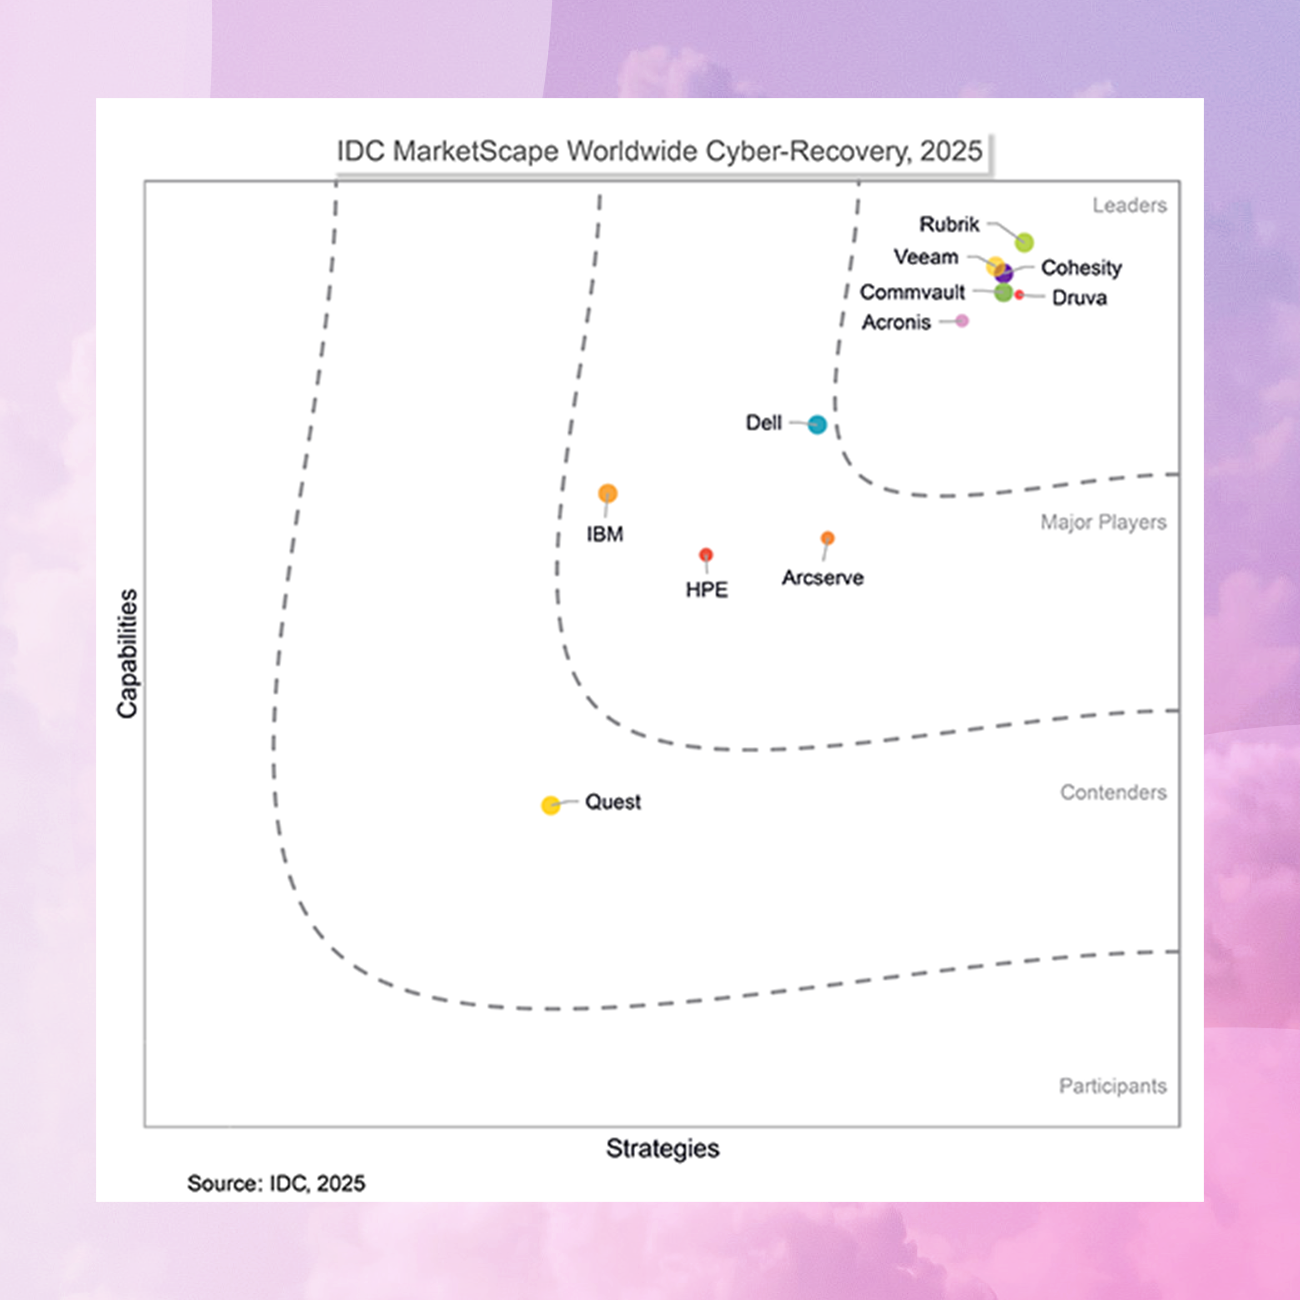
IDC-Marktübersicht
Commvault wurde aufgrund seiner Stärken in den Bereichen Cyber-Recovery-Architektur, platform des Workload- und platform , Integration in das Sicherheitsökosystem sowie spezielle Schulungen zur Cyber-Resilienz als „Leader“ ausgezeichnet.
Unsere Reichweite
Wir unterstützen mehr als 100.000 Unternehmen

“We used to manually engineer redundancy to avoid data loss. Commvault provides the needed flexibility and granularity for fast restores.”

“Commvault gives us confidence that our data is safe, and our important services can be up and running quickly.”
eBook
Aufgedeckt: Die Wahrheit über Active Directory, Identitätsresilienz und schnelle Wiederherstellung
Your organization’s identity infrastructure is under siege, and traditional backup and recovery methods are no longer sufficient. Learn why these approaches fall short and discover how you can build identity resilience with Commvault.
Securing the Core
Safeguard Microsoft AD and Entra ID Resilience and Recoverability
Identity Security Health Check
Häufig gestellte Fragen
Warum ist die Identitätsinfrastruktur ein häufiges Ziel für Angriffe?
Identity systems are a prime target for attacks because they serve as a centralized gateway to multiple applications and services across the organization, making them a lucrative target for attackers seeking to gain broad access to sensitive information. By compromising an identity system, attackers can potentially obtain credentials or authentication tokens that grant access to numerous downstream systems, allowing them to move laterally within an organization’s infrastructure.
Was ist die Überwachung von Identitätsänderungen?
Die Überwachung von Identitätsänderungen überwacht und protokolliert kontinuierlich Änderungen und Authentifizierungsereignisse in Ihren Identitätssystemen und verfolgt, wer was wann und wo geändert hat. Dieser kontinuierliche Ansatz liefert einen historischen Verlauf in Echtzeit und warnt vor verdächtigen Änderungen.
Warum ist die Überwachung von Active Directory wichtig?
Die Überwachung von Active Directory bietet Einblick in Authentifizierungsmuster, Änderungen von Berechtigungen und Richtlinienanpassungen, die auf eine Kompromittierung hindeuten könnten.
Ihre Fähigkeit, unbefugte Änderungen an Sicherheitsgruppen, ungewöhnliche Authentifizierungsmuster oder verdächtige Kontoänderungen zu erkennen, kann den Unterschied ausmachen zwischen der Abwehr eines Angriffs im Frühstadium und der Bewältigung einer umfassenden Sicherheitsverletzung. Die AD-Überwachung unterstützt zudem die Einhaltung von Compliance-Anforderungen durch die Bereitstellung von Prüfpfaden für administrative Maßnahmen und Zugriffsversuche.
Gehen Sie den nächsten Schritt
We’re ready when you are
Resilience is a continuous journey. No matter where you are in your path, we’ll help you take the next step.
