Skip to content

Auf der Microsoft Ignite steht die 25-jährige Zusammenarbeit zwischen Microsoft und Commvault im Bereich der gemeinsamen Produktentwicklung im Mittelpunkt, wobei der Schwerpunkt auf einer einheitlichen und einfach zu implementierenden Lösung für Geschäftskontinuität und Notfallwiederherstellung (BCDR) liegt.

In einem kürzlich geführten Gespräch mit einem langjährigen Kunden haben dessen Äußerungen zur aktuellen Situation im Bereich Backup and Recovery (oder Datensicherung, wie es gemeinhin genannt wird) die Lage ziemlich treffend auf den Punkt gebracht: „Plötzlich ist es für jeden im Unternehmen das Wichtigste – und es ist gar nicht mehr langweilig!“ 

Da böswillige Akteure immer neue Wege finden, an Ihre Daten zu gelangen, und gleichzeitig von der obersten Führungsebene jedes Unternehmens Druck ausgeübt wird, sicherzustellen, dass Daten geschützt und im Falle eines Vorfalls wiederherstellbar sind, steht der Datenschutz unbestreitbar im Mittelpunkt. Flexibilität und die Fähigkeit, immer einen Schritt voraus zu sein, sind der Schlüssel zum Erfolg.

Auf der Microsoft Ignite, die vom 12. bis 14. Oktober stattfindet, wird die Partnerschaft zwischen Commvault und Microsoft umfassend vorgestellt. Dabei präsentieren wir die bewährten Best Practices aus über zwei Jahrzehnten, die wir in eine leistungsstarke Lösung auf Basis von Azure umgesetzt haben. Als einheitliche Lösung schützt das Angebot von Commvault und Microsoft Ihre gesamte Datenbasis – unabhängig davon, wo sich Ihre Daten befinden – und gibt Ihnen die nötige Sicherheit, um Innovationen schneller voranzutreiben, ohne dass Sie mehrere Lösungen verwalten und warten müssen.

Wenn Sie vor der Aufgabe stehen, diese fünf Datenherausforderungen zu meistern, sollten Sie unbedingt alles nutzen, was die Ignite zu bieten hat:

Schlagen Sie den Tätern mit ihren eigenen Waffen – täuschen Sie die Betrüger

Metallic, das „Data Management as a Service“ (DMaaS)-Angebot von Commvault, geht mit der Einführung von Threatwise™ beim Schutz von Daten vor Ransomware-Bedrohungen über die bloße Wiederherstellbarkeit hinaus. Stellen Sie sich das als Ihr Frühwarnsystem vor. Dies ist eine weitere Branchenneuheit von Commvault, denn wir setzen patentierte Cyber-Täuschungstechniken ein, um Zero-Day- und unbekannte Bedrohungen bereits im Moment des Beginns eines Ransomware-Angriffs aufzudecken, zu täuschen und zu erkennen – noch bevor Ihre Daten kompromittiert werden.

Wir begleiten Sie auf jedem Schritt Ihrer Cloud-Reise

Ihr Weg in die Cloud ist einzigartig – und Sie haben einzigartige Anforderungen. Commvault bietet Ihnen die Flexibilität, die Sie benötigen, ganz gleich, wo Sie sich gerade auf Ihrem Weg in die Cloud befinden. Wir schützen und verwalten alle Ihre Daten mit einer einzigen Lösung, die On-Premise-Umgebungen, Hybrid-Clouds und SaaS abdeckt. Wir helfen Ihnen dabei, die Komplexität zu reduzieren und die Prozesse zu vereinfachen, wodurch Sie Kosten senken und Abläufe optimieren können.

Die Gewissheit, dass Sie unabhängig vom Arbeitsaufkommen für die Cloud gerüstet sind

Dank der branchenführenden Abdeckung von Workloads durch Commvault – darunter Microsoft-Anwendungen, Datenbanken und vieles mehr – können Sie Ihre Cloud-Umstellung beschleunigen. Ganz gleich, ob Sie Ihre ersten Workloads oder Ihre geschäftskritischen Workloads auf Azure migrieren möchten (von Oracle bis SAP HANA – sogar Ihre branchenspezifischen Anwendungen und Azure-PaaS-Datenbanken): Commvault ermöglicht es Ihnen, Ihre Daten zu migrieren, zu schützen und zu nutzen, und bietet Ihnen dabei die Sicherheit und Flexibilität, die Sie benötigen. 

Nahtloser Übergang zu SaaS – die Zukunft der ganzheitlichen Datensicherheit und Datenmobilität

Angetrieben durch eine Kombination aus pandemiebedingten Prioritäten und den Realitäten im Bereich Ransomware schreitet die Umstellung auf SaaS voran. Nach Ansicht führender Analysten wird dies bald die vorherrschende Option für den Einsatz von Datenschutzlösungen sein. Metallic DMaaS kann Ihnen dabei helfen, Ihre Daten umfassend zu schützen, gleichzeitig Kosten zu senken und den Bedarf an speziellen Cloud-Kenntnissen zu beseitigen. Mit Metallic, das auf bewährter Commvault-Technologie basiert, wird Ihr Weg zu DMaaS vereinfacht und nahtlos gestaltet. So können Sie planen, wie schnell und umfassend Sie in die Cloud wechseln möchten, und erhalten über das Commvault/Metallic Command Center eine einheitliche Oberfläche sowie einen zentralen Überblick über Ihre Daten. Ja, die Zukunft der Datensicherung ist bereits da – und das ausschließlich von Commvault.

Entdecken Sie Commvault und Metallic auf der Ignite

Nutzen Sie die Ignite, um Commvault und Metallic in Aktion zu erleben. Verpassen Sie nicht die On-Demand-Session „Modernes BCDR mit Metallic DMaaS und Azure“, in der das herausragende CTO-Duo Dave Totten (Microsoft) und David Ngo (Metallic) zu Gast ist. In diesem Gespräch erfahren Sie, wie Sie Ihre größten BCDR-Herausforderungen meistern und Ihre Datensicherung zukunftssicher gestalten können.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die jährliche IT-Veranstaltungssaison ist in vollem Gange und beginnt mit der Microsoft Ignite (12.–13. Oktober), auf der David Ngo, „Metallic-Zauberer“ und CTO von Commvault, gemeinsam mit Dave Totten, CTO für US-Partner bei Microsoft, über Strategien zur Geschäftskontinuität und Notfall-Recovery (BCDR), Sicherheit, „Metallic Data Management as a Service“ (DMaaS) und alles, was dazwischen liegt, sprechen wird (mehr dazu hier).

Ignite ist nicht nur eine hervorragende Plattform für Technologen, um sich weiterzubilden und direkt von Microsoft-Ingenieuren mehr über die neuesten Hybrid-Cloud-Technologien zu erfahren, sondern auch die erste einer Reihe von spannenden Branchenveranstaltungen, die in rascher Folge stattfinden und jede Menge praxisnahe Tipps zur Cloud-Transformation bieten.

Da zudem gerade der Internationale Monat der Cybersicherheitsaufklärung stattfindet und wir den dritten Jahrestag des „Metallic DMaaS“-Portfolios von Commvault feiern, ist jetzt der perfekte Zeitpunkt, um sich über die besten und vielversprechendsten Innovationen zu informieren, die im Rahmen unserer engen Partnerschaft mit Microsoft entwickelt wurden, und zu erfahren, wie wir in der Branche eine Vorreiterrolle bei der Bereitstellung intelligenter Datenmanagement- und -schutzdienste einnehmen.

Die neueste Version der Commvault Cloud Platform ist vollgepackt mit neuen Features, Integrationen, Verbesserungen und Sicherheitsupgrades, die darauf abzielen, Cyberbedrohungen in Cloud- und Hybrid-Cloud-Umgebungen zu bekämpfen. Neben der Unterstützung für drei der beliebtesten Plattformen in der Microsoft Cloud – Azure, Dynamics 365 und O365 – bietet Commvault eine Vielzahl neuer Features in seinem gesamten Software- und SaaS-Portfolio, die speziell für die Sicherung und den Schutz von Microsoft-Cloud-Daten entwickelt wurden:

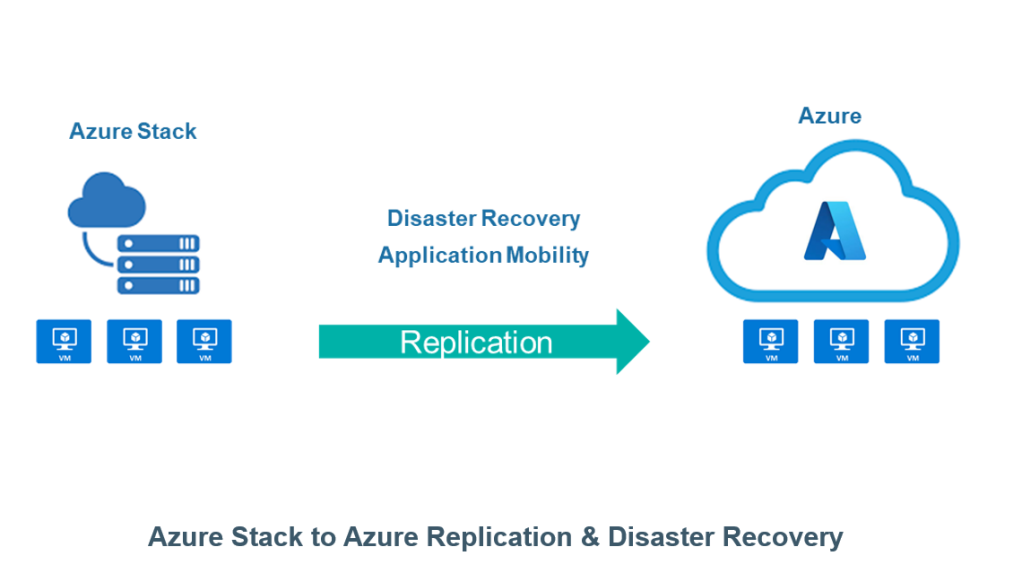
What’s New: Replikation und Notfall-Recovery von Azure Stack nach Azure

Warum: Neue Funktionen für die Disaster Recovery-Recovery und Anwendungsmobilität für Azure Stack- und Azure-Kunden

Was ist anders:

  • Optimieren Sie Ihre Hybrid-Cloud-Strategie mit Disaster Recovery und Anwendungsmobilität über Azure Stack- und Azure-Bereitstellungen hinweg
  • Verbesserung von RPO/RTO gegenüber den Standard-Service-Level-Zielen für Backups
  • Einfache Konfiguration, Verwaltung und Überwachung über die vorhandene Verwaltung der Replikationsgruppen im Commvault Command Center

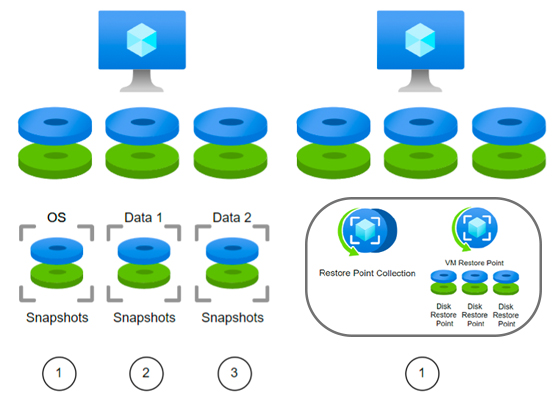
What’s New: Erweiterte Funktionen mit Azure-Wiederherstellungspunkten

Grund: Neue Azure-VM-Wiederherstellungspunkte erstellen Sammlungen von Snapshots der Wiederherstellungspunkte, die sich über alle verwalteten Volumes innerhalb einer VM erstrecken.

Was ist anders:

  • Ein vereinfachtes Konzept, das die Commvault-Plattform nutzt, um skalierbaren Datenschutz und eine skalierbare Recovery mit nur einem Klick zu ermöglichen
  • Verbesserte Ausfallsicherheit, die sicherstellt, dass die Anwendungen und das Betriebssystem bei der Erstellung dieser Sammlungen auf der Ebene der nativen Instanz konsistent sind
  • Höhere Kosteneffizienz durch die Speicherung von Erfassungsdaten auf weniger redundanten Speicherebenen

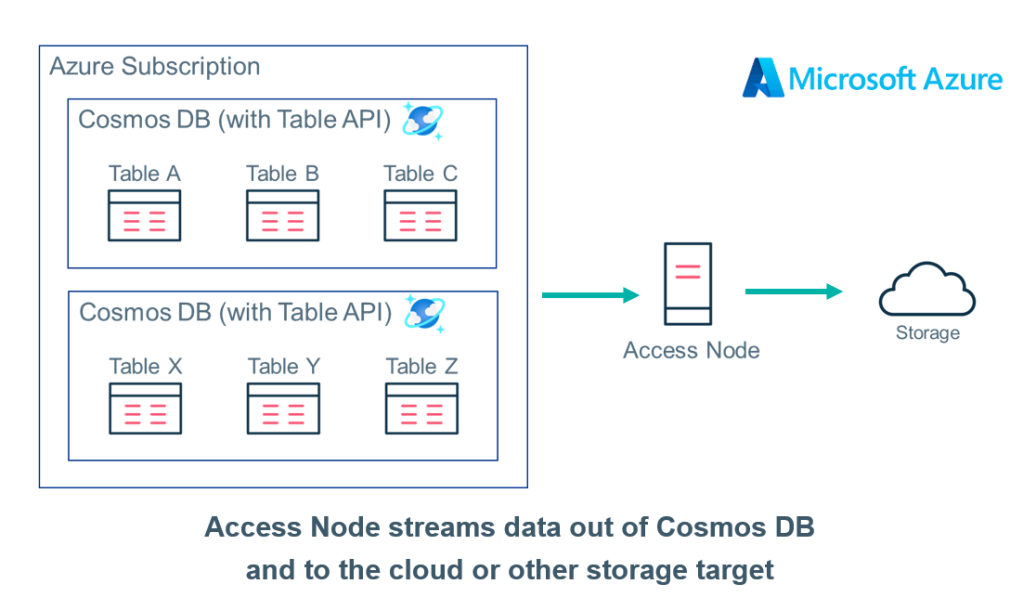
What’s New: Metallic unterstützt nun die größte Auswahl an Azure-Datenbanken aller DMaaS-Lösungen

Warum: Erweitern Sie die nativen Funktionen von Microsoft um einen speziellen Schutz für vollständig verwaltete, weltweit verteilte, multimodale Azure-Datenbanken

Was ist anders:  

  • Umfassender Schutz für kritische Azure-Datenbanken aus einer Hand, darunter SQL Server, SQL Managed Instance, Cosmos DB, MariaDB, MySQL und PostgreSQL
  • Speziell entwickelter Schutz für Cloud-Entwicklungs- und App-Modernisierungsinitiativen
  • Air-Gap-Architektur zum Schutz der Daten vor Löschung, Beschädigung oder Angriffen
  • Längere Langzeitarchivierung bei schneller Wiederherstellbarkeit

Und als ob das noch nicht genug wäre, werden wir den Dialog mit Microsoft in nur wenigen Wochen auf der „Commvault Connections“ fortsetzen – einer Veranstaltung rund um das Cloud-Datenmanagement, bei der Microsoft eine Diskussion zum Thema „Schützen Sie Ihre kritischen IT-Ressourcen mit Azure“ leiten wird. Im Rahmen dieser Sitzung erfahren die Veranstaltungsteilnehmer mehr über die gemeinsamen Hybrid-Cloud-Lösungen von Commvault und Microsoft und darüber, wie diese zur Erstellung eines Plans für Geschäftskontinuität und Notfall-Recovery genutzt werden können, der kritische VMs, Datenbanken, PaaS- und SaaS-Dienste (wie M365) und vieles mehr schützt.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

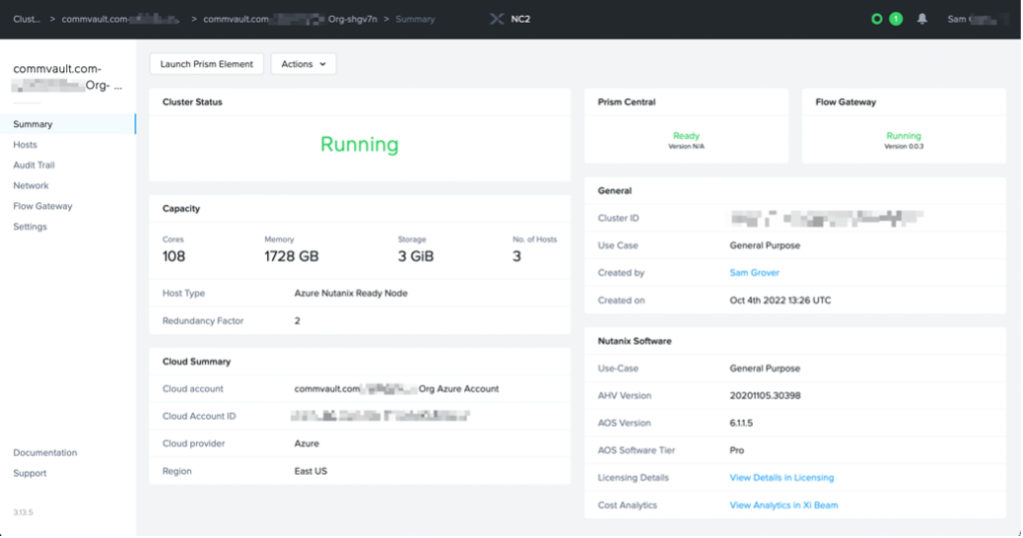
Auf der Microsoft Ignite kündigte Nutanix die Unterstützung für Nutanix Cloud Clusters (NC2) an, die auf Microsoft Azure laufen. Dies wird Nutanix-Kunden dabei helfen, die Cloud-Einführung durch ein einheitliches Management und nahtlose Mobilität für Anwendungen, Daten und Lizenzen über lokale und Azure-Umgebungen hinweg zu beschleunigen.1 Diese Plattform ermöglicht es Nutanix-Kunden, Nutanix-Workloads als Erweiterung ihres bestehenden Nutanix-Ökosystems von lokalen Umgebungen in einen Azure-basierten NC2-Cluster zu verlagern – und umgekehrt.

Die branchenführende Plattform von Commvault bietet nahtlosen Datenschutz und nahtloses Datenmanagement für NC2 auf Azure. Kunden, die ihre bestehende Schutzplattform auf die Cloud ausweiten möchten, können auf ein Hybrid-Cloud-Modell umsteigen oder sogar eine komplett neue, cloudbasierte Datenschutzplattform aufbauen, um NC2-Umgebungen auf Azure von Grund auf zu schützen. Kunden können Azure-VM-Ressourcen nahtlos für den Aufbau ihrer Datenverwaltungsplattform nutzen und Azure-Speicheroptionen problemlos für die Aufbewahrung von Kopien ihrer Daten einsetzen, ohne dass dafür zusätzliche Ressourcen auf NC2 auf Azure erforderlich sind.

Einfach zu konfigurieren und zu nutzen

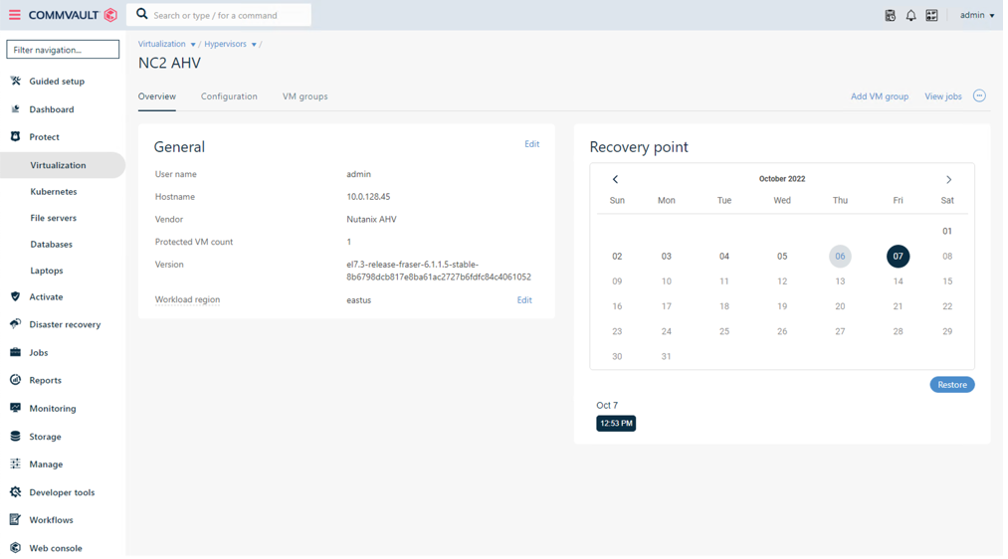
Sobald NC2 auf Azure bereitgestellt wurde, können Kunden ein Subnetz im Prism Central-Verwaltungs-VNet erstellen, das innerhalb von Azure angelegt wurde, wodurch eine direkte Kommunikation zwischen den Azure-Datensicherungsressourcen und NC2 auf Azure ermöglicht wird. Sobald dieses Subnetz konfiguriert ist, können Kunden Commvault-Ressourcen innerhalb des Subnetzes bereitstellen. Dazu können CommServe, MediaAgent, Access Nodes und weitere Komponenten gehören, die alle direkten Zugriff auf die NC2-Umgebung auf Azure haben. Commvault bietet sogar ein Azure-Marketplace-Angebot an, mit dem alle erforderlichen Ressourcen für den Kunden auf Knopfdruck bereitgestellt werden.

Sobald die Commvault-Plattform konfiguriert ist, dauert die Einrichtung des Nutanix AHV-Hypervisors nur wenige Sekunden, und die Datensicherung kann sofort beginnen. Bei der Datensicherung kann die Direct-NFS-Übertragungsmethode für Nutanix AHV genutzt werden, wodurch sich der Ressourcenbedarf auf der NC2-on-Azure-Plattform verringert.

Einfachheit bei Datenschutz und Recovery

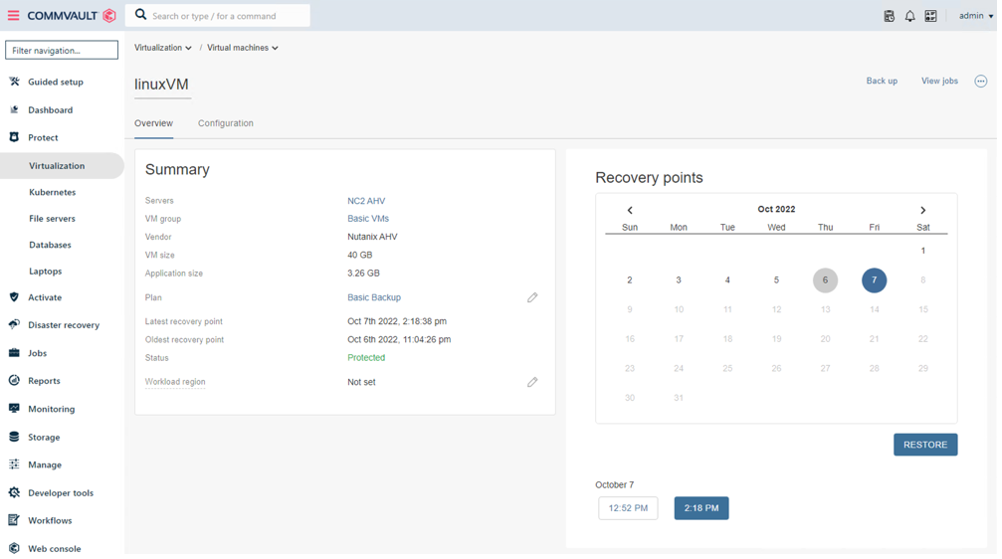
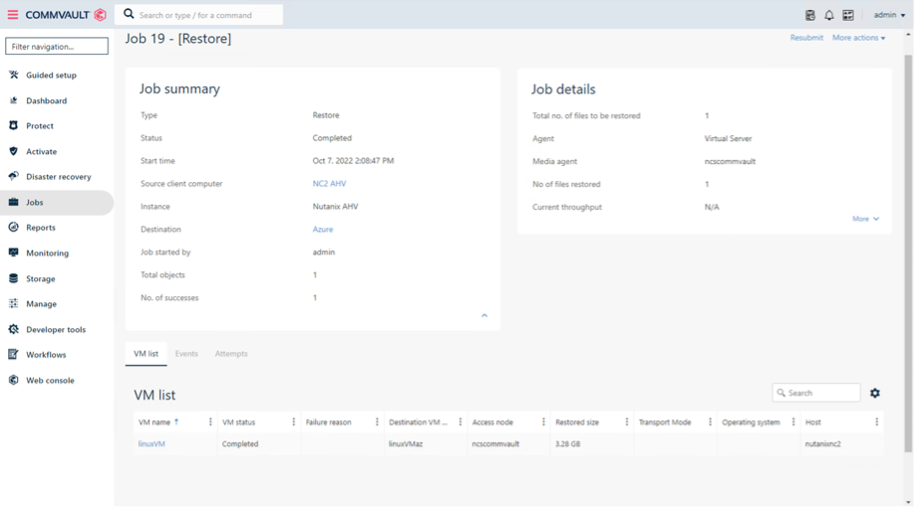
Mit Commvault On-Prem können Kunden zudem Workloads schnell und einfach zwischen lokalen Umgebungen und NC2-Umgebungen auf Azure verschieben und gleichzeitig Workloads – durch einen einfachen Recovery-Vorgang – problemlos auf cloudnative Plattformen wie Azure VM übertragen.

Kurze Zusammenfassung

Mit „Nutanix Cloud Clusters on Azure“ können Kunden ihren Weg in die Hybrid-Cloud beschleunigen. Und Commvault ist bereit, ihre Daten und Workloads zu schützen, unabhängig davon, wo sie sich befinden: vor Ort, in der Cloud und in Hybridumgebungen. Neben dem Schutz von Daten auf den „Nutanix Cloud Clusters on Azure“ ist Commvault der Branchenführer beim Schutz von Azure-VMs, Azure Storage und praktisch allen anderen Workloads in einer Unternehmensumgebung.

Commvault bietet branchenführende Leistung in den Bereichen Skalierbarkeit der Datensicherung, Datentransformation, Datenmanagement und Deduplizierung.

Quelle

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Unser vollgepackter Terminkalender für den Oktober geht weiter: Diese Woche ist das Commvault-Team in Las Vegas auf der Oracle CloudWorld. Wir freuen uns sehr, Gold-Sponsor der Veranstaltung zu sein, doch Commvault und Oracle sind weit mehr als nur Unterstützer der Veranstaltung – wir sind auch Multi-Cloud-Partner! Tatsächlich haben wir unsere strategische Partnerschaft mit Oracle vor einigen Monaten erweitert, um das gesamte Portfolio an „Metallic Data Management as a Service“ (DMaaS)-Angeboten auf der Oracle Cloud Infrastructure (OCI) einzubinden. 

Die Gleichung ist einfach: OCI + Metallic DMaaS = benutzerfreundliches Unternehmensdatenmanagement, Schutz vor Bedrohungen und Recovery. Was bedeutet das nun genau? Oracle-Kunden können nun kritische Workloads in der Cloud oder vor Ort schützen, indem sie Flexibilität zwischen IT-verwaltetem Speicher und SaaS-basiertem Datenschutz für verwalteten Cloud-Speicher gewährleisten. Die Einfachheit liegt in der Benutzeroberfläche. Alle Datenbestände, die in Hybrid- und Multi-Cloud-Umgebungen geschützt und gesichert sind, werden über eine einzige webbasierte Konsole verwaltet.

Doch das ist erst der Anfang. Commvault und Oracle sind auf unserem neu eingeschlagenen Weg hin zu einem Multi-Cloud-basierten, als SaaS bereitgestellten DMaaS-Angebot bereits ein gutes Stück vorangekommen. Erst diese Woche hat Commvault neue Supportleistungen und Features für das Metallic-DMaaS-Portfolio eingeführt, die speziell darauf ausgerichtet sind, die Unterstützung für OCI auszuweiten.

Konkret schützt Metallic nun den Oracle Database Cloud Service (DBCS) und den Oracle Exadata Database Service auf OCI sowie OCI Object Storage. Diese Workloads ergänzen unsere bestehende Unterstützung für Oracle, Oracle RAC, Oracle Container Engine for Kubernetes (OKE) und OCI-VMs. Metallic bietet Unterstützung sowohl für „Metallic Recovery Reserve for OCI Storage“ als auch für „BYO OCI Storage“ zum Schutz durch eine Luftbrücke. 

Wie mein Kollege Jeff bereits in seinem Rückblick auf die Veranstaltungen der letzten Woche erwähnt hat, endet der Austausch nicht mit der CloudWorld. Oracle wird sein Fachwissen gemeinsam mit unseren besten und klügsten Köpfen auf der bevorstehenden Veranstaltung „Commvault Connections 22“ einbringen. Joe Corvaia, GVP, NACT ISV, MGS und MSP Sales bei Oracle, wird gemeinsam mit Alan Atkinson, Chief Partner Officer bei Commvault, über Best Practices zum Schutz vor Ransomware in einer Multi-Cloud-Umgebung sprechen. Es sind nur noch wenige Wochen bis dahin, und ich kann Ihnen versichern, dass es ein Cloud-Erlebnis der Extraklasse werden wird. Melden Sie sich noch heute für die Connections an und sichern Sie sich jetzt Ihren Platz für diese besondere Partner-Session!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Im Rahmen unserer Feierlichkeiten zum „Commvault Cares Month“ machen wir auf Anliegen aufmerksam, die uns besonders am Herzen liegen.

Diese Woche hatte ich die Ehre, eine „Courageous Conversation“ zum Thema Sensibilisierung für häusliche Gewalt zu moderieren. Unsere Plattform „Courageous Conversation“ ist unsere Art, schwierige Gespräche über wichtige Themen zu führen – und dieses Mal hat es auf jeden Fall geklappt!

Bei unserer „Courageous Conversation“ waren die besonderen Gäste Anna Diaz-White, Caitlin Tamayo und Randi Zamkotowicz von „180 Turning Lives Around“ zu Gast, einer lokalen gemeinnützigen Organisation im Raum New Jersey, die Überlebende und Familien, die von häuslicher Gewalt und sexuellen Übergriffen betroffen sind, dabei unterstützt, den Mut und die Kraft zu finden, ihr Leben neu zu gestalten. Außerdem war Bill Appleton von unserem Mitarbeiterhilfsprogramm (Employee Assistance Program, EAP) zu Gast, um mehr über die Ressourcen und die Unterstützung zu berichten, die uns als Vaulters zur Verfügung stehen. Unser EAP ist rund um die Uhr, 365 Tage im Jahr erreichbar und vermittelt den Teilnehmern Berater, die auf verschiedene Schwerpunktbereiche spezialisiert sind, von denen viele Aspekte der psychischen Gesundheit betreffen.

Wir haben unsere „Courageous Conversation“ zum Thema häusliche Gewalt live aus unserer Zentrale übertragen, damit alle unsere „Vaulters“ an der Diskussion teilnehmen konnten. Im Rahmen der Veranstaltung haben wir uns auf drei Möglichkeiten konzentriert, das Bewusstsein für häusliche Gewalt zu schärfen – wie man Anzeichen erkennt, darauf reagiert und Hilfe vermittelt –, sei es für uns selbst, unsere Kollegen, Freunde oder Familienangehörige:

  1. Erkennen Sie Anzeichen häuslicher Gewalt und verschaffen Sie sich ein besseres Bild davon, wie weit verbreitet sie ist. Tatsache ist, dass jeder Opfer häuslicher Gewalt werden kann, unabhängig von Hautfarbe, Alter, ethnischer Zugehörigkeit, sexueller Orientierung oder wirtschaftlichem Status. Wenn Sie sich fragen, wie Sie von Ihrem Partner behandelt werden, empfehle ich Ihnen, diese Checkliste der National Coalition Against Domestic Violence durchzugehen. Und wenn es darum geht, Anzeichen häuslicher Gewalt bei einem Kollegen, Freund oder Familienmitglied zu erkennen, ist es wichtig, Veränderungen im Verhalten und in der Kleidung zu bemerken und nachzufragen, ob es jemandem gut geht, wenn Sie den Verdacht haben, dass sich jemand in einer gefährlichen Situation befindet.  
  2. Reagieren Sie, indem Sie einen Sicherheitsplan erstellen, um das Risiko zu verringern, von einem Partner verletzt zu werden. Dabei handelt es sich um eine Reihe von Maßnahmen, auf die Sie zurückgreifen können, wenn Sie Missbrauch erleben, sich auf den Auszug vorbereiten oder nachdem das Opfer ausgezogen ist. Ein Sicherheitsplan ist besonders in Krisensituationen wichtig, in denen es aufgrund von Stress sehr schwer ist, klar zu denken. Ein Beispiel für eine solche Maßnahme ist das Bereithalten einer „Fluchttasche“. Auf diese Weise kann eine misshandelte Person im Notfall sofort mit allen wichtigen Dingen das Haus verlassen.
  3. Nutzen Sie lokale und/oder unternehmensinterne Ressourcen für die Sicherheitsplanung und Unterstützung. Wie viele lokale Organisationen in den USA und weltweit verfügt auch „180 Turning Lives Around“ über Hotlines, eine Schutzunterkunft und Berater, die Opfern häuslicher Gewalt helfen. Bei Commvault stehen unser HR-Team und unser EAP bereit, um all unseren „Vaulters“ bei allen Herausforderungen des Lebens zur Seite zu stehen.

Und obwohl der Oktober in den USA der Monat zur Sensibilisierung für häusliche Gewalt ist, beschäftigen wir uns das ganze Jahr über mit diesem unglaublich wichtigen Thema, da wir weltweit das ganze Jahr hindurch Tage zur Sensibilisierung für häusliche Gewalt begehen.

Wir sind davon überzeugt, dass man das Gespräch suchen muss, um den Diskurs zu verändern. Und jedes Gespräch, egal ob groß oder klein, kann etwas bewirken. Ich bin so stolz auf unsere Vaulter-Community, die weiterhin offene Diskussionen führt und damit unsere Kultur des Respekts, der Fürsorge und der Zugehörigkeit fördert.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Diese Angriffe können dazu genutzt werden, den Zugriff auf wichtige Geschäftsdaten zu blockieren oder diese sogar direkt zu stehlen. Dazu gehören häufig sowohl Sicherungs- als auch Wiederherstellungsdaten, die beispielsweise in einem Amazon Cloud Backup (AWS Backup) gespeichert sind. Die Täter verschlüsseln die Daten anschließend und halten sie dem Unternehmen so lange vor, bis dieses ein Lösegeld zahlt, oder drohen damit, die Daten vollständig zu löschen, sollte das Unternehmen sich weigern, ihren Forderungen nachzukommen.

Ransomware-Angriffe können innerhalb eines Unternehmens Chaos verursachen – durch Betriebsunterbrechungen, den Verlust von Daten, die für wesentliche Geschäftsabläufe entscheidend sind, die Offenlegung vertraulicher Kundendaten und den Verlust der öffentlichen Glaubwürdigkeit. Und das Problem verschärft sich zunehmend.

Nach Angaben des US-amerikanischen Financial Crimes Enforcement Network (FinCEN) wird die Zahl der Ransomware-Angriffe im Jahr 2021 die Zahl der Angriffe im Jahr 2020 bei weitem übersteigen. Auch die Kosten dieser Angriffe steigen – die durchschnittlichen Kosten der gemeldeten Ransomware-Transaktionen beliefen sich im Jahr 2021 auf 102,3 Millionen US-Dollar pro Monat.

Vielleicht fragen Sie sich, welche Rolle Cloud-Backups und Snapshots dabei spielen. Kann man die gestohlenen Daten im Falle eines Angriffs nicht einfach aus einem Backup oder Snapshot wiederherstellen? Im Idealfall ja. Allerdings haben Ransomware-Angreifer es auch auf die Datensicherungen eines Unternehmens abgesehen. Deshalb ist es entscheidend, diese Backups zu schützen, um die Zahlung exorbitanter Lösegeldforderungen zu vermeiden und gleichzeitig die Geschäftskontinuität sowie eine schnelle Recovery zu gewährleisten.

Sicherheitslücken bei Amazon Cloud Backup

​​Obwohl Cloud-Backup-Snapshots sich hervorragend für die Recovery des Betriebs eignen, bieten sie keinen vollständigen Schutz vor Bedrohungen wie Ransomware. Bei der Verwendung in der Standardkonfiguration weisen AWS-Backups folgende Schwachstellen auf:

  • Kein Air-Gap-Schutz – AWS-Snapshots werden standardmäßig im selben Konto erstellt wie die primären Datenquellen. In diesem Szenario sind die Snapshots ebenfalls kompromittiert, wenn das primäre Konto kompromittiert wird. Und wenn die Snapshots kompromittiert sind, gibt es keine Möglichkeit, Daten wiederherzustellen, die von Dritten gelöscht oder verschlüsselt wurden.
  • Backups sind nicht automatisch unveränderlich – AWS allein macht Snapshots nicht unveränderlich, und veränderbare Backups können bearbeitet oder in manchen Fällen sogar versehentlich gelöscht werden.
  • Langsame Recovery – Die mangelnde Flexibilität bei der Datenwiederherstellung bei AWS beeinträchtigt die Recovery-Geschwindigkeit und kann im Falle eines Angriffs, der eine Datenwiederherstellung erforderlich macht, zu Störungen der Geschäftskontinuität führen.
  • Mögliche Skriptfehler – Um Snapshots auf alle Konten innerhalb von AWS zu replizieren, sind komplexe, manuell erstellte Skripte erforderlich. Dies ist offensichtlich zeitaufwendig und anfällig für menschliche Fehler, wodurch die Snapshots im Falle eines Angriffs ungeschützt bleiben können.

So schützen Sie AWS-Backups vor Ransomware

Die potenziellen Schwachstellen von AWS-Backups können dazu führen, dass Ihre Datenkopien dem Risiko durch böswillige Akteure ausgesetzt sind. Zwar bietet AWS einige native Tools und Lösungen zur Sicherung von Backups an, doch deren Nutzung kann umständlich sein, und sie bieten zudem keinen vollständigen Schutz.

Hier sind einige wichtige Maßnahmen, die Sie ergreifen sollten, um Ihre wertvollen Daten und Backups vor Ransomware und anderen Angriffen zu schützen:

  • Air-Gapping – Sicherungskopien sollten durch Air-Gapping isoliert und außerhalb des Hauptkontos sowie der Region des Kunden gespeichert werden. Im Falle eines Angriffs verhindert dies, dass Hacker und böswillige Akteure sowohl die Sicherungskopien als auch die Arbeitsdaten beschädigen oder löschen können.
  • Unveränderliche Sicherungskopien – Sicherungskopien von Daten sollten unveränderlich gemacht werden (d. h., sie dürfen weder geändert noch gelöscht werden), wodurch die Daten in einem Format erhalten bleiben, das jegliche Änderung verhindert.
  • Verschlüsselung gespeicherter und übertragener Daten – Sowohl gespeicherte als auch übertragene Daten sollten verschlüsselt werden, idealerweise mit den eigenen Verschlüsselungsschlüsseln des Benutzers, und auf Plattformebene durch erstklassige Sicherheitsfunktionen geschützt werden, die den Anforderungen von Zertifizierungen wie ISO 27001, SOC II Typ 1, SOC II Typ 2 und PCI DSS entsprechen.
  • Testen Sie regelmäßig Ihre Fähigkeiten zur Datenwiederherstellung – Im Falle eines Angriffs oder einer Störung Ihrer Daten und Arbeitslasten ist es unerlässlich, dass Sie wissen, dass Sie Daten schnell wiederherstellen und die Geschäftskontinuität gewährleisten können. Unternehmen sollten regelmäßig testen, ob sie Daten aus ihren Backups wiederherstellen können.

(Sind Ihre Daten vollständig vor Ransomware geschützt? Klicken Sie hier, um unsere umfassende Ransomware-Checkliste anzuzeigen.)

Schützen Sie Ihr AWS-Backup mit Clumio in nur wenigen Minuten vor Ransomware

Die innovative, branchenführende Plattform von Clumio wurde in der Cloud entwickelt, um die Cloud zu schützen.

Mit Clumio werden Ihre AWS-Backups durch ein „Air-Gap“ sofort geschützt, wodurch Ihre wertvollen Backup-Daten „außerhalb des Standorts“ und außerhalb von Produktionsumgebungen sowie anderen Konten gespeichert werden.

Die Daten werden zudem mit einem Verschlüsselungsschlüssel Ihrer Wahl verschlüsselt, bevor sie eines Ihrer Cloud-Konten verlassen. Integrierte Integritätsprüfungen, vollständige Unveränderlichkeit Ihrer Sicherungsdateien und Test-Recoverys sind über die intuitive Benutzeroberfläche mit nur wenigen Klicks möglich.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die Bedeutung von Compliance und Datensicherheit

Unternehmen müssen nicht nur ihre eigenen sensiblen Daten schützen, sondern auch die personenbezogenen Daten ihrer Kunden und Klienten. Die Nichteinhaltung der einschlägigen Vorschriften kann zu finanziellen Einbußen und Reputationsschäden sowie zu möglichen rechtlichen Konsequenzen führen.

Betrachten wir zum Beispiel die jüngsten Datenpannen, von denen zahlreiche namhafte Unternehmen betroffen waren. Diese Vorfälle führten nicht nur zu kostspieligen Geldstrafen, sondern untergruben auch das Vertrauen der Kunden und wirkten sich negativ auf den Ruf der Marke aus. Tatsächlich werden laut einer aktuellen Umfrage des weltweit tätigen Kommunikationsunternehmens Edelman 81 % der Verbraucher den Kauf bei einem Unternehmen einstellen, wenn sich herausstellt, dass dieses Daten unsachgemäß handhabt.

Die Einhaltung von Vorschriften kann dazu beitragen, Sicherheits- und Datenschutzrisiken zu verringern, Cybersicherheitsanforderungen an Geschäftsprozesse anzupassen, wirksame Cybersicherheitsprogramme aufrechtzuerhalten, das Vertrauen der Kunden zu stärken und den Ruf des Unternehmens zu verbessern. Daher müssen Unternehmen sowohl der Einhaltung von Vorschriften als auch der Datensicherheit Priorität einräumen, um auf dem heutigen Markt wettbewerbsfähig zu bleiben.

Um die Bedeutung von Compliance und Datensicherheit weiter zu veranschaulichen, betrachten wir das Beispiel der Gesundheitsbranche. Medizinische Dienstleister müssen verschiedene Gesetze und Vorschriften zum Schutz der Privatsphäre von Patienten und zum Schutz vertraulicher Informationen befolgen, wie beispielsweise den HIPAA (Health Insurance Portability and Accountability Act), der Organisationen für den unsachgemäßen Schutz von Patientenakten zur Rechenschaft zieht. Die Nichteinhaltung dieser Gesetze könnte dazu führen, dass Kunden das Vertrauen verlieren oder im schlimmsten Fall sogar wegen Verletzung der Vertraulichkeitspflichten verklagt werden.

Darüber hinaus stellt die Einführung geeigneter Compliance-Maßnahmen sicher, dass sensible Geschäftsinformationen unter den Beteiligten, die täglich darauf zugreifen müssen, vertraulich bleiben, während unbefugte Personen davon ferngehalten werden. Dies schafft ein Gefühl der Sicherheit bei den Mitarbeitern, die mit vertraulichen Informationen umgehen, und verringert so die Zahl der Datenverstöße, die schwerwiegende finanzielle Schäden verursachen könnten.

Manche mögen jedoch argumentieren, dass die mit der Einhaltung solcher Compliance-Standards verbundenen Kosten die daraus resultierenden Vorteile überwiegen könnten. Dies ist jedoch keineswegs der Fall, da die Vorteile der Einhaltung von Datenschutzvorschriften die Kosten durch die langfristigen Einsparungen und den Schutz, den sie bieten, bei weitem überwiegen.

  • Laut einer von Statista im Jahr 2020 durchgeführten Studie haben rund 45 % der Unternehmen weltweit ihre Ausgaben für Datenschutz und Compliance-Maßnahmen erhöht.
  • Ein Forschungsbericht des Ponemon Institute aus dem Jahr 2021 ergab, dass die durchschnittlichen Kosten eines Datenlecks in den Vereinigten Staaten bei 8,64 Millionen US-Dollar lagen, was die Bedeutung zuverlässiger Backup-Lösungen für die Einhaltung gesetzlicher Vorschriften unterstreicht.
  • In einer Umfrage von Spiceworks aus dem Jahr 2019 gaben etwa 42 % der Unternehmen an, für ihre Datensicherungen eine Kombination aus Public-Cloud-, Private-Cloud- und Hybrid-Cloud-Umgebungen zu nutzen, um eine bessere Compliance und Redundanz zu erreichen.

Die Rolle von Backups bei der Einhaltung gesetzlicher Vorschriften

Wenn es um Datensicherheit geht, spielen Backups eine entscheidende Rolle bei der Gewährleistung der Einhaltung gesetzlicher Vorschriften und der Geschäftskontinuität. Die Einhaltung gesetzlicher Vorschriften kann äußerst komplex sein und strenge Richtlinien beinhalten, die befolgt werden müssen, um Geldstrafen, rechtliche Konsequenzen und Reputationsschäden zu vermeiden. Ein zuverlässiger Backup-Plan kann Unternehmen dabei helfen, Vorschriften wie die DSGVO (Datenschutz-Grundverordnung) einzuhalten, die Regeln zum Schutz der personenbezogenen Daten von Bürgern der Europäischen Union festlegt; die PCI-Standards (Payment Card Industry) für die sichere Verarbeitung und Speicherung von Zahlungskartendaten; sowie die HIPAA-Standards (Health Insurance Portability and Accountability Act) zum Schutz von Gesundheitsdaten.

Backups dienen nicht nur der Einhaltung gesetzlicher Vorschriften, sondern helfen Unternehmen auch dabei, die Geschäftskontinuität zu gewährleisten. Naturkatastrophen, Stromausfälle, Cyberangriffe und andere unerwartete Ereignisse können zum Verlust oder zur Beschädigung von Daten führen. Ohne einen wirksamen Backup-Plan laufen Unternehmen Gefahr, wichtige Daten sowie das Vertrauen ihrer Kunden zu verlieren.

Um die Bedeutung von Backups noch besser zu verstehen, betrachten wir einmal ein Unternehmen, das Opfer eines Ransomware-Angriffs wird. Ransomware ist eine Art von Schadsoftware, die damit droht, vertrauliche Daten zu veröffentlichen, wenn keine Zahlung erfolgt.

Verfügt das Unternehmen nicht über einen soliden Notfallplan, bleibt ihm möglicherweise keine andere Wahl, als das Lösegeld zu zahlen oder erhebliche Mengen wertvoller Daten zu verlieren. Wenn das Unternehmen jedoch seine Dateien regelmäßig gesichert und bei der Umsetzung seines Backup-Prozesses die bewährten Verfahren für die Recovery-Prozesse ordnungsgemäß befolgt hat – wozu unter anderem vollständige und partielle Backups gehören, die so häufig wie möglich durchgeführt werden, wie es bei erstklassigen Diensten wie dem „Rewind Backup Tool“ gemäß der SaaS-Compliance-Lösung üblich ist –, wäre es in der Lage, kritische Dateien wiederherzustellen, ohne Kriminelle für die Freigabe der entführten Dateien bezahlen zu müssen oder seine Ressourcen zu erschöpfen.

Eine robuste Infrastruktur, wie sie für die Einhaltung der Backup-Vorschriften erforderlich ist, ermöglicht es Unternehmen somit, Risiken zu minimieren, die andernfalls zu Datenverlusten, Ausfallzeiten für Kunden, der Zahlung hoher Geldstrafen, Rechtsstreitigkeiten mit betroffenen Parteien sowie einem Vertrauensverlust zwischen dem Unternehmen und seinen Kunden führen würden.

Manche mögen argumentieren, dass Backups nicht notwendig sind, wenn die Daten bereits sicher gespeichert sind. Doch Unfälle passieren, und wenn es dazu kommt, wären manche Anbieter nicht in der Lage, Daten-Recovery-Dienste anzubieten, ohne zuvor ein Backup des Systems ihres Kunden erstellt zu haben. Bei sensiblen Daten, deren Verlust zu einer Datenschutzverletzung mit rechtlichen Konsequenzen führen könnte, ist Vorsicht besser als Nachsicht.

  • Backups sind für Unternehmen von entscheidender Bedeutung, um die Einhaltung gesetzlicher Vorschriften zu gewährleisten und die Geschäftskontinuität sicherzustellen. Compliance-Vorschriften können komplex sein, und es müssen strenge Richtlinien befolgt werden, um Geldstrafen, rechtliche Konsequenzen und Reputationsschäden zu vermeiden. Zuverlässige Backups helfen Unternehmen zudem, sich vor Datenverlust oder -beschädigung aufgrund von Naturkatastrophen, Cyberangriffen oder anderen unerwarteten Ereignissen zu schützen. Die Investition in einen robusten Backup-Plan – einschließlich vollständiger und teilweiser Backups, die so häufig wie möglich durchgeführt werden, sowie weiterer Features, die erstklassige Dienste wie das „Rewind Backup Tool“ im Rahmen einer SaaS-Compliance-Lösung bieten – kann dazu beitragen, Risiken zu mindern, die andernfalls zu Datenverlusten, Ausfallzeiten für Kunden, der Zahlung hoher Geldstrafen, Klagen betroffener Parteien und einem Vertrauensverlust zwischen Unternehmen und Kunden führen würden. Letztendlich passieren Unfälle nun einmal, daher ist Vorsicht besser als Nachsicht, wenn es um sensible Daten geht, deren Verlust zu einer Datenschutzverletzung mit rechtlichen Konsequenzen führen könnte.

Auswirkungen auf die Geschäftskontinuität

Die Bedeutung von Compliance und Datensicherheit für die Geschäftskontinuität kann gar nicht hoch genug eingeschätzt werden. Tatsächlich besteht für Unternehmen ohne einen soliden Notfallplan das erhebliche Risk, dass ihr Geschäftsbetrieb und ihr Ruf irreversibel geschädigt werden. Angesichts der von Jahr zu Jahr steigenden Zahl von Cyberangriffen ist es von entscheidender Bedeutung, dass Unternehmen proaktive Maßnahmen ergreifen, um ihre Daten zu schützen und sicherzustellen, dass ihre Systeme im Falle eines Angriffs weiterhin funktionsfähig bleiben.

Stellen Sie sich zum Beispiel ein Szenario vor, in dem ein Unternehmen von einem Ransomware-Angriff betroffen war, bei dem alle Daten und Backups verschlüsselt wurden. Ohne einen geeigneten Backup-Plan würde das Unternehmen den Zugriff auf alle wichtigen Dateien und Daten verlieren, die für die Aufrechterhaltung des Geschäftsbetriebs notwendig sind. Infolgedessen wäre es gezwungen, von Grund auf neu anzufangen, was zu langen Ausfallzeiten, Umsatzverlusten durch den Betriebsstillstand und Reputationsschäden führen würde.

Ein Notfallplan bietet die Gewissheit, dass das Unternehmen im Falle eines solchen Angriffs die Funktionsfähigkeit seiner Systeme schnell wiederherstellen kann, ohne dass es zu nennenswerten Betriebsstörungen kommt. Dies ist besonders wichtig für Unternehmen, die Compliance-Verpflichtungen unterliegen oder mit sensiblen oder vertraulichen Informationen umgehen.

Backups tragen zudem dazu bei, das Vertrauen der Kunden zu bewahren und den guten Ruf eines Unternehmens zu stärken. Unternehmen, bei denen es immer wieder zu Dienstunterbrechungen oder Datenlecks kommt, laufen Gefahr, Kunden zu verlieren, die sich anderweitig umsehen. Mit einem zuverlässigen Backup-Konzept können Unternehmen ihr Engagement für den Schutz der sensiblen Daten ihrer Kunden unter Beweis stellen und gleichzeitig die Kontinuität ihrer Dienstleistungen gewährleisten.

Manche Unternehmen argumentieren möglicherweise, dass die Erstellung eines soliden Backup-Plans unnötig sei, da dessen Umsetzung zu viel Zeit und Ressourcen in Anspruch nehme. Sie betrachten dies möglicherweise als zusätzliche Kosten ohne nennenswerten unmittelbaren Return on Investment. Die Risiken, die mit dem Fehlen eines solchen Plans einhergehen, überwiegen jedoch bei weitem die vermeintlichen Kosten. Die Kosten für die Wiederherstellung nach einem Cyberangriff ohne ordnungsgemäße Backups übersteigen bei weitem die Investitionen, die für die Umsetzung eines wirksamen Backup-Plans erforderlich sind.

Wichtige Vorschriften und Zertifizierungen

Es gibt verschiedene Vorschriften, die regeln, wie Unternehmen mit sensiblen Daten umgehen. Daher ist es unerlässlich, die Folgen einer Nichteinhaltung dieser Vorschriften zu verstehen und zu wissen, welche Zertifizierungen erforderlich sind, um diese Risiken zu mindern.

Vorschriften wie die DSGVO, PCI und HIPAA verpflichten Unternehmen, die sensiblen Daten ihrer Kunden zu schützen. Konkret gilt die DSGVO für personenbezogene Daten von Bürgern der Europäischen Union (EU), während die PCI-Vorschriften den Umgang mit Zahlungskartendaten regeln. In ähnlicher Weise regelt die HIPAA den Umgang mit geschützten Gesundheitsdaten (PHI). Die Nichteinhaltung dieser Vorschriften kann erhebliche rechtliche und finanzielle Konsequenzen nach sich ziehen.

Wenn Unternehmen diese Vorschriften einhalten, stimmen sie ihre Anforderungen an die Cybersicherheit auf ihre Geschäftsprozesse ab, unterhalten wirksame Cybersicherheitsprogramme, die Kundendaten schützen, verringern Sicherheits- und Datenschutzrisiken und verbessern den Ruf des Unternehmens.

Der Erwerb von Zertifizierungen wie ISO 27001 und SOC 2 dient als Nachweis dafür, dass eine Organisation gründliche Prüfungen hinsichtlich der Einhaltung ihrer Datensicherheitsvorschriften durchgeführt hat. ISO 27001 ist eine Zertifizierung für das Informationssicherheits-Management, die von einem Unternehmen die Einhaltung strenger Datenschutzstandards verlangt. SOC 2 hingegen erfordert die Einhaltung spezifischer Kriterien hinsichtlich Systemsicherheit, Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität und Datenschutz. Diese Zertifizierungen decken unterschiedliche Aspekte der Compliance ab, wirken jedoch zusammen, um wirksame Datensicherheitsmaßnahmen zu gewährleisten.

DSGVO, PCI und HIPAA

Was Compliance und Datensicherheit angeht, gibt es eine Reihe von Vorschriften und Zertifizierungen, die Unternehmen beachten müssen, um sicherzustellen, dass ihr Backup-Plan aktuell und wirksam ist. Zu den wichtigsten Standards zählen dabei die Datenschutz-Grundverordnung (DSGVO), der Payment Card Industry Data Security Standard (PCI DSS) und der Health Insurance Portability and Accountability Act (HIPAA).

Die DSGVO, die im Mai 2018 in Kraft getreten ist, dient dem Schutz personenbezogener Daten von Bürgern der Europäischen Union. Jede Organisation, die Daten von EU-Bürgern erhebt oder verarbeitet, muss diese strengen Vorschriften einhalten. Die Nichteinhaltung kann zu hohen Geldstrafen, Reputationsverlust oder rechtlichen Schritten führen. Um die DSGVO einzuhalten, benötigen Unternehmen ein robustes Datenmanagementsystem, einschließlich ordnungsgemäßer Sicherungskopien, die personenbezogene Daten enthalten.

Der PCI DSS gilt speziell für Unternehmen, die mit Zahlungskartendaten umgehen. Er regelt, wie Unternehmen sensible Kundendaten wie Kreditkartennummern verarbeiten müssen, um Betrug und Hackerangriffe zu verhindern. Der PCI DSS schreibt jährliche Audits durch einen zugelassenen Qualified Security Assessor (QSA) sowie regelmäßige Überprüfungen der Sicherungsrichtlinien vor.

HIPAA ist eine weitere wichtige Vorschrift für Einrichtungen des Gesundheitswesens. Sie schreibt strenge Maßnahmen zur Sicherung von Patientenakten sowohl in physischer als auch in elektronischer Form vor. Das Gesetz gewährt Patienten zudem Zugang zu ihren eigenen Patientenakten und verpflichtet Gesundheitsdienstleister gleichzeitig, angemessene Datenschutzmaßnahmen zu gewährleisten.

Die Einhaltung dieser Vorschriften lässt sich mit dem Anlegen des Sicherheitsgurts vor der Fahrt vergleichen – Sicherheit geht vor! Vorschriften geben Ihrem Unternehmen die notwendigen Mittel an die Hand, um sensible Informationen zu schützen, Datenlecks zu vermeiden und gleichzeitig das Vertrauen Ihrer Kunden zu bewahren.

ISO 27001 und SOC 2

Abgesehen von gesetzlichen Anforderungen gibt es Zertifizierungen, die das Engagement für bewährte Verfahren im Bereich des Cybersicherheitsmanagements belegen. Die Internationale Organisation für Normung (ISO) stellt sowohl Leitlinien als auch Zertifizierungen zum Thema Informationssicherheit bereit. Die Norm ISO 27001 konzentriert sich speziell auf die Einrichtung eines Informationssicherheits-Managementsystems (ISMS) in jeder Organisation.

Die Umsetzung der Norm ISO 27001 umfasst die Bewertung von Risiken sowie die Ausarbeitung von Richtlinien und Verfahren zur Gewährleistung der Datensicherheit zu jeder Zeit, einschließlich der Sicherungsdaten. Dazu gehören spezifische Anforderungen an die Datenredundanz, die Notfall-Recovery-Planung sowie die Prüfung der Richtlinien, insbesondere im Hinblick auf externe Datensicherungen.

Darüber hinaus handelt es sich bei dem SOC-2-Prüfbericht um eine unabhängige Bewertung durch einen Dritten, die Gewissheit darüber vermittelt, wie gut Sie Ihre Kontrollmaßnahmen umsetzen. SOC-2-Berichte konzentrieren sich auf die nichtfinanziellen Berichtskontrollen eines Unternehmens, soweit diese sich auf zentrale Compliance- und Sicherheitsaspekte beziehen.

Der Erwerb solcher Zertifizierungen lässt sich mit dem Erwerb des Führerscheins vergleichen – man muss sich intensiv mit den Verkehrsregeln auseinandersetzen, bevor man sicher ans Ziel fahren kann. Mit diesen Zertifizierungen zeigen Unternehmen ihr Engagement für bewährte Verfahren im Bereich des Cybersicherheitsmanagements, die die sensiblen Daten ihrer Kunden schützen.

Erstellung eines zuverlässigen Backup-Plans

Bei der Erstellung eines soliden Backup-Plans zur Gewährleistung der Compliance und Datensicherheit müssen Unternehmen zahlreiche Faktoren berücksichtigen. Ein umfassender Backup-Plan sollte nicht nur den Schutz sensibler Daten gewährleisten, sondern auch eine Möglichkeit bieten, verlorene oder beschädigte Daten im Falle eines Angriffs oder Datenverlusts wiederherzustellen. In diesem Abschnitt werden wir einige der wichtigsten Aspekte bei der Erstellung eines soliden Backup-Plans betrachten.

Zunächst einmal muss Ihr Unternehmen entscheiden, welche Art von Backups es einsetzen möchte. Je nachdem, wie kritisch Ihre Daten sind, kann dies bedeuten, dass sowohl Voll- als auch Teilbackups so oft wie möglich durchgeführt werden. Vollbackups dienen dazu, alle Daten auf einem System zu erfassen, während Teilbackups nur kleinere Teilmengen der Daten erfassen. Die Häufigkeit der Backups hängt von verschiedenen Faktoren ab, beispielsweise davon, wie schnell sich die Daten in Ihrem Unternehmen ändern und wie groß die Datenmenge ist, mit der Sie arbeiten.

Sobald Sie sich für die Art und Häufigkeit der Backups entschieden haben, die Ihr Unternehmen nutzen wird, müssen Sie festlegen, wo die Backups gespeichert werden sollen. Es stehen zahlreiche Optionen zur Verfügung, darunter cloudbasierte Backup-Lösungen und physische Speichergeräte wie Festplatten und Bandlaufwerke. Backups, die an mehreren Standorten gespeichert werden, sind in der Regel sicherer als solche, die nur an einem Ort gespeichert werden.

Ein weiterer wichtiger Aspekt bei der Erstellung eines Backup-Plans ist die Festlegung, wie lange Backups aufbewahrt werden sollen. Auch wenn die Aufbewahrungsrichtlinien in manchen Fällen durch gesetzliche Vorschriften bestimmt werden, entscheiden sich Unternehmen unter Umständen dafür, ihre Backups sogar länger als vorgeschrieben aufzubewahren, wenn die Geschäftskontinuität andernfalls gefährdet wäre. Kurz gesagt: Die Aufbewahrung weiterer Kopien ist zwar mit Kosten verbunden – sie erfordert Investitionen in zusätzlichen Speicherplatz und Verwaltungsaufwand –, doch bieten diese zusätzlichen Kopien eine weitere Ebene der Risikominderung.

Man sollte sich vor Augen halten, dass die Erstellung eines soliden Backup-Plans so etwas wie ein Sicherheitsnetz für die sensiblen Daten Ihres Unternehmens ist. Sollte etwas schiefgehen, stellt ein solcher Backup-Plan sicher, dass Ihr Unternehmen verlorene oder beschädigte Daten schnell wiederherstellen kann.

Werfen wir einen Blick auf einige der wichtigsten Aspekte, die Sie bei der Auswahl der richtigen Backup-Tools für Ihr Unternehmen berücksichtigen sollten.

Die Auswahl der richtigen Backup-Tools

Bei der Auswahl der richtigen Backup-Tools ist es entscheidend, eine Lösung zu finden, die den spezifischen Anforderungen Ihres Unternehmens entspricht. Vor einer endgültigen Entscheidung sind mehrere Faktoren zu berücksichtigen, darunter die Häufigkeit der Backups, die Art und Weise ihrer Erstellung und Durchführung – sei es durch automatisierte Verfahren oder manuelle Lösungen – sowie die Art der Verschlüsselungsalgorithmen, die Sie zum Schutz sensibler Daten bevorzugen.

Ein entscheidender Faktor, der bei der Auswahl von Backup-Tools zu berücksichtigen ist, sind Skalierbarkeit und Zuverlässigkeit. Unternehmen, die mit zukünftigem Wachstum rechnen, müssen Lösungen wählen, die sich an ihre sich ändernden Anforderungen anpassen lassen. Automatisierte Lösungen wie Clumio sind zu bevorzugen, da sie mehr Flexibilität bieten, um unerwartete Anstiege des Datenvolumens zu bewältigen, ohne das IT-Personal zu überlasten. Mit skalierbaren Tools profitieren Anwender von einer stabilen Plattform, während Unterbrechungen minimiert und die Geschäftskontinuität gewährleistet werden.

Darüber hinaus müssen Backup-Tools unter Berücksichtigung von Sicherheitsaspekten entwickelt werden. Sie müssen regelmäßig aktualisiert werden, um sicherzustellen, dass bekannte Sicherheitslücken umgehend behoben werden, und gleichzeitig über starke Verschlüsselungsmethoden verfügen, um sensible Daten über die gesamten Kommunikationswege hinweg während des gesamten Backup-Lebenszyklus zu schützen.

Weitere wichtige Aspekte bei der Auswahl eines Backup-Tools sind die Kosteneffizienz und eine einfache Verwaltung. Diese sind besonders entscheidend für Unternehmen mit knappen Budgets, in denen die Ressourcen möglicherweise begrenzt sind. Bevor Sie eine Entscheidung für ein Backup-Tool treffen, sollten Sie prüfen, ob es ein gutes Preis-Leistungs-Verhältnis bietet und gleichzeitig eine einfache Wartung, Bereitstellung und Verwaltung gewährleistet sowie die für Ihr Unternehmen erforderlichen Sicherheitsfunktionen bereitstellt.

Die Wahl des richtigen Backup-Tools ist wie die Suche nach dem perfekten Paar Schuhe. Genauso wie die Suche nach einem guten Paar Schuhe eine sorgfältige Abwägung von Komfort, Stil und Preis über einen längeren Zeitraum erfordert, müssen bei der Suche nach einer idealen Lösung wichtige Faktoren wie Skalierbarkeit, Sicherheit, Kosteneffizienz und Verwaltungsanforderungen berücksichtigt werden, um die richtige Lösung für Ihr Unternehmen zu finden.

Nachdem wir nun einige der wesentlichen Aspekte beleuchtet haben, die bei der Erstellung eines Backup-Plans zu berücksichtigen sind, wollen wir uns nun der Überwachung und Berichterstattung zur Einhaltung von Vorschriften zuwenden.

Vollständige und partielle Backups durchführen

Wenn es um die Umsetzung von Backups zur Einhaltung von Vorschriften und zur Datensicherheit geht, gibt es keine Einheitslösung. Die spezifischen Anforderungen Ihres Unternehmens bestimmen, welche Backup-Strategie für Sie am besten geeignet ist. Vollbackups sind ideal, wenn Sie regelmäßig vollständige Kopien aller Ihrer Daten benötigen. Teilbackups können jedoch ebenfalls erforderlich sein, um den Schutz Ihrer wichtigsten Daten zu gewährleisten.

Nehmen wir zum Beispiel an, Sie betreiben eine E-Commerce-Website, die täglich einen beträchtlichen Umsatz generiert. In diesem Fall würden Sie wahrscheinlich sowohl vollständige als auch partielle Backups durchführen wollen. Ein vollständiges Backup könnte einmal pro Woche oder Monat durchgeführt werden, während partielle Backups mehrmals täglich erfolgen würden, um sicherzustellen, dass wichtige Verkaufsdaten stets geschützt sind.

Ein weiterer Fall, in dem Teil-Backups unerlässlich wären, ist ein Biotech-Forschungsunternehmen, das komplexe Experimente durchführt. Da hier Echtzeitdaten eine entscheidende Rolle bei den Experimenten spielen, sind stündliche Backups die beste Lösung, um die Recovery verlorener Daten im Falle eines unvorhergesehenen Zwischenfalls zu gewährleisten.

Darüber hinaus kann die Umsetzung verschiedener Arten von Sicherungsstrategien zusätzliche Redundanzebenen schaffen, die dazu beitragen, den Schutz der Daten zu gewährleisten, falls eine Sicherung fehlschlagen sollte. Der Einsatz sowohl inkrementeller als auch differentieller Sicherungen bedeutet beispielsweise, dass nur die Dateien gespeichert werden, die sich seit der letzten Sicherung geändert haben. Dieser Ansatz reduziert den benötigten Speicherplatz und minimiert die für jede Sicherung erforderliche Zeit.

Andererseits dauern vollständige Sicherungen zwar länger, ermöglichen aber eine schnellere Wiederherstellung, da sie alle Systemdateien auf einmal umfassen. Der Wechsel zwischen den beiden Arten kann zwar die Komplexität erhöhen, doch die Nutzung beider Methoden bietet Schutz vor schwerwiegenden Verlusten.

Ein wesentlicher Aspekt bei der Umsetzung eines Backup-Plans ist die Berücksichtigung von externen Speicheroptionen wie Cloud-basierten Diensten oder sicheren Remote-Standorten. Dieser Schritt stellt sicher, dass Backup-Dateien vorhanden sind, falls am Hauptstandort ein katastrophales Ereignis eintritt.

Überwachung und Berichterstattung zur Einhaltung von Vorschriften

Die Nachverfolgung der Daten zu jeder Sicherungsstrategie ist für die Einhaltung von Compliance-Standards von großer Bedeutung. Durch die regelmäßige Überwachung der Sicherungsprozesse und -ergebnisse lassen sich fehlgeschlagene Sicherungen erkennen und das Risiko eines Datenverlusts verringern.

Um die Einhaltung gesetzlicher Vorschriften zu gewährleisten, ist es entscheidend, Kennzahlen zu definieren, mit denen sich die Backup-Leistung im Zeitverlauf messen lässt. Von der Ermittlung des für den Backup-Prozess insgesamt belegten Speicherplatzes bis hin zur Erfassung der Dauer einer vollständigen Systemwiederherstellung – Statistiken helfen Ihrem Unternehmen dabei, seine Ziele im Blick zu behalten und gleichzeitig die Einhaltung gesetzlicher Vorschriften sicherzustellen.

Darüber hinaus können Manager mithilfe von Software-Automatisierungstools täglich Berichte über den Status der Backups erhalten, ohne dass ein manueller Eingriff erforderlich ist. Diese Tools bieten Einblicke in Echtzeit in die Backups, beispielsweise darüber, ob unbefugte Zugriffe oder Änderungen an Dateien stattgefunden haben. Heutzutage sind Protokolle eine einfache Möglichkeit, diese Informationen zu überprüfen.

Die Bewertung der Backup-Leistung ist für Unternehmen unerlässlich, um die Einhaltung festgelegter Compliance-Vorschriften wie DSGVO, HIPAA und PCI DSS zu überprüfen. Es müssen Richtlinien erstellt werden, in denen die Art der erforderlichen Tests und deren Häufigkeit festgelegt sind – diese Richtlinien sollten im Rahmen von Audits regelmäßig überprüft werden.

Zwar sehen einige Backup-Ansätze die redundante Speicherung von Daten auf externen Bändern vor, doch sind diese Methoden nicht immer für größere Unternehmen mit höheren Rechenanforderungen oder für Unternehmen mit mehreren Standorten geeignet. Dieser Ansatz kann zu langen Wiederherstellungszeiten führen, die die Geschäftskontinuität beeinträchtigen können.

Daher wirkt sich die Implementierung eines zuverlässigen, effizienten Backup-Systems hier äußerst positiv aus, da sie Betriebsausfälle reduziert, die durch Datenbeschädigungen oder Serverausfälle verursacht werden. Daher ist es sinnvoller, festgelegte „Backup-Aufbewahrungsfristen“ einzurichten, in denen IT-Fachleute mögliche Risiken untersuchen und rechtzeitig Maßnahmen zum Austausch der Geräte ergreifen, als regelmäßig Backups durchzuführen.

Das ist so, als würde man ein Gebäude errichten, das stark genug ist, um Naturkatastrophen standzuhalten, anstatt erst dann Eimer zu zählen, wenn das Wasser schon bis zu den Knien steht!

Leistungskennzahlen für Backups

Einer der wichtigsten Aspekte der Backup-Planung ist die Überwachung und Berichterstellung. In der heutigen, von Compliance-Anforderungen geprägten Welt müssen Unternehmen nachweisen können, dass sie die Vorschriften einhalten und die Daten ihrer Nutzer schützen. Kennzahlen zur Backup-Leistung spielen eine entscheidende Rolle dabei, die Einhaltung gesetzlicher Vorschriften sicherzustellen und Datenverstöße zu vermeiden.

So können beispielsweise Leistungskennzahlen für Backups Aufschluss darüber geben, wie lange die Erstellung von Backups dauert, wie oft Backups durchgeführt werden oder wie viele Backups pro Tag bzw. Woche erstellt werden. Sollten beim Backup-Prozess Probleme auftreten, können diese Kennzahlen genutzt werden, um diese zu erkennen und zu beheben, bevor sie zu einem Problem werden.

Darüber hinaus können Leistungskennzahlen für Backups auch als Nachweis für die Einhaltung gesetzlicher Vorschriften dienen. So verlangen beispielsweise Vorschriften wie HIPAA von Organisationen, dass sie einen Prüfpfad führen, aus dem hervorgeht, wer wann auf Patientenakten zugegriffen hat. In ähnlicher Weise verlangt die DSGVO von Organisationen, dass sie einen Prüfpfad für Datenschutzverletzungen bereitstellen. Leistungskennzahlen für Backups können Organisationen dabei helfen, diese Anforderungen zu erfüllen, indem sie den Nachweis für regelmäßige Backups und Recovery-Tests liefern.

Es ist jedoch wichtig zu beachten, dass Leistungskennzahlen für Backups allein die Einhaltung von Vorschriften nicht gewährleisten. Zur Einhaltung von Vorschriften gehört die Umsetzung einer Vielzahl von Sicherheitsmaßnahmen, darunter Notfallwiederherstellungsplanung, Risikobewertungen, die Überwachung von Sicherheitskontrollen und die Integration bewährter Sicherheitsverfahren in die täglichen Arbeitsabläufe. Leistungskennzahlen für Backups sind zwar ein wesentlicher Bestandteil der Überwachung und Berichterstattung im Hinblick auf die Einhaltung von Vorschriften, sollten jedoch in Verbindung mit anderen Sicherheitsmaßnahmen eingesetzt werden.

Vor diesem Hintergrund stellt sich die Frage: Wie können Unternehmen sicherstellen, dass ihr Backup-Plan den Vorschriften entspricht?

Gewährleistung der Einhaltung gesetzlicher Vorschriften

Um die Einhaltung gesetzlicher Vorschriften zu gewährleisten, müssen Unternehmen bei ihrem Backup-Plan einen ganzheitlichen Ansatz verfolgen. Hier sind einige wichtige Schritte, die zu beachten sind:

Wählen Sie zunächst Backup-Tools aus, die den Branchenstandards entsprechen. Hochwertige Datensicherungstools wie Clumio können den komplexen Prozess der Compliance und Datensicherheit vereinfachen, indem sie tägliche Backups automatisieren und sicherstellen, dass eine Datenwiederherstellung möglich ist, während gleichzeitig die strengsten Sicherheitsstandards eingehalten werden.

Stellen Sie sich das einmal so vor: Die Auswahl der richtigen Backup-Tools ist wie die Wahl des richtigen Schlosses für Ihre Haustür. Genauso wie Sie ein Schloss wollen, das schwer zu knacken ist, wollen Sie auch Backup-Tools, die schwer zu hacken sind. Mit den richtigen Tools können Sie sicherstellen, dass Ihre Daten sicher und unter Einhaltung der Branchenvorschriften gespeichert werden.

Führen Sie als Nächstes so oft wie möglich Voll- und Teil-Backups durch. Voll-Backups sollten regelmäßig (z. B. wöchentlich oder monatlich) durchgeführt werden, um sicherzustellen, dass alle Daten gesichert werden. Teil-Backups sollten häufiger (z. B. täglich) durchgeführt werden, um sicherzustellen, dass Datenänderungen erfasst werden.

Wenn Sie beispielsweise eine E-Commerce-Website betreiben, könnten Sie monatlich vollständige Backups durchführen, aber jede Nacht Teilbackups erstellen, um neue Bestellungen zu erfassen.

Testen Sie schließlich regelmäßig Ihre Sicherungen, um sicherzustellen, dass diese im Falle eines Angriffs oder eines Datenverlusts wiederhergestellt werden können. Die Tests sollten Failover-Tests (d. h. die Überprüfung, ob Ihr Sicherungssystem den Betrieb übernehmen kann, wenn Ihr Primärsystem ausfällt) und Failback-Tests (d. h. die Überprüfung, ob Ihr Primärsystem den Betrieb wieder übernehmen kann, sobald das Sicherungssystem zum Einsatz gekommen ist) umfassen.

Es ist jedoch wichtig zu bedenken, dass die Umsetzung eines vorschriftsmäßigen Backup-Plans keine einmalige Angelegenheit ist, sondern ein fortlaufender Prozess. Da sich Vorschriften ändern und neue Bedrohungen entstehen, müssen Unternehmen ihre Backup-Pläne kontinuierlich überprüfen und optimieren, um die Einhaltung gesetzlicher Vorschriften zu gewährleisten und Benutzerdaten zu schützen.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Einer der wichtigsten Bestandteile eines soliden und letztlich wirksamen Geschäftskontinuitätsplans ist der Notfall-Recovery-Plan. Schließlich kann ein Unternehmen zwar alles in seiner Macht Stehende tun, um sich vor einem Katastrophenfall – wie beispielsweise einem Ransomware-Angriff, einem Cloud-Ausfall oder beschädigten Daten – zu schützen, benötigt aber dennoch einen ausfallsicheren Plan dafür, wie es im Falle einer dennoch eintretenden Störung Daten und Workloads wiederherstellen kann.

Was ist Disaster Recovery?

Obwohl der Begriff „Disaster Recovery“ oft synonym mit „Geschäftskontinuität“ verwendet wird, handelt es sich dabei eigentlich um einen Teilbereich des Geschäftskontinuitätsmanagements, bei dem es vor allem darum geht, wichtige Daten und Betriebsabläufe wiederherzustellen und gleichzeitig die durch ein Katastrophenereignis verursachten Ausfallzeiten so gering wie möglich zu halten.

Ein Notfall-Recovery-Plan ist für jedes Unternehmen unverzichtbar. Ohne einen solchen Plan können die Folgen einer Katastrophe außer Kontrolle geraten und ein Unternehmen dem Risiko eines dauerhaften Datenverlusts sowie von Betriebsstörungen aussetzen, die sich letztendlich auf alle Bereiche auswirken – vom Umsatz bis hin zu den Kunden.

Cloud-Backup und Optimierung der Notfallwiederherstellung

Der Notfallwiederherstellungsplan eines Unternehmens sollte eine Methode zur Ermittlung aller geschäftskritischen Daten enthalten, denen bei einer Wiederherstellung Vorrang eingeräumt werden sollte, sowie eine Möglichkeit zur schnellen Wiederherstellung verlorener Daten aus Backups – und dies alles unter Aufrechterhaltung der wesentlichen Betriebsabläufe während der Wiederherstellung. Hinzu kommt die Ermittlung der angemessenen Anzahl von Backups, die zur Erreichung des Recovery Point Objective (RPO) erforderlich ist, wobei gleichzeitig übermäßige Kosten durch die Erstellung und Speicherung unnötiger Backups vermieden werden sollten.

Alles beginnt mit der Nutzung eines Cloud-Backup-as-a-Service-Angebots zur kontinuierlichen Replikation und Speicherung von Unternehmensdaten. Hier sind drei Funktionen zur Disaster Recovery, auf die Sie bei einer Cloud-Backup-as-a-Service-Lösung achten sollten, da sie bei der Disaster Recovery erhebliche Vorteile bieten:

Inkrementelle „Forever“-Sicherung

Die „Incremental Forever“-Sicherung ist eine Art der inkrementellen Sicherung, bei der ein Verfahren namens „Changed Block Recovery“ zum Einsatz kommt. Dies optimiert den Wiederherstellungsprozess und erspart IT-Teams die mühsame Durchsicht der Sicherungen, um herauszufinden, welche Kopien wiederhergestellt werden müssen, um die aktuellsten Daten wiederherzustellen.

Die inkrementelle Dauersicherung beschleunigt den Wiederherstellungsprozess, indem nur die neuesten Versionen der Blöcke wiederhergestellt werden, die zu einer wiederhergestellten Sicherung gehören, was zu deutlich schnelleren Wiederherstellungen führt.

Granulare Verwertung

Bei der Recovery ist die tatsächliche Geschwindigkeit der Datenwiederherstellung von zentraler Bedeutung für den RTO eines Unternehmens. Allerdings sind während der Recovery einige Daten wichtiger als andere – insbesondere die geschäftskritischen Daten und Prozesse, die das Unternehmen benötigt, um während der vollständigen Recovery betriebsfähig zu bleiben. Die Wiederherstellung einer gesamten Instanz kann zeitaufwendig sein und ein Risiko für die Geschäftskontinuität darstellen.

Die granulare Recovery-Funktion ist die Lösung für dieses dringende Problem, da sie es IT-Teams ermöglicht, sowohl die Recovery auf Datei- als auch auf Datensatzebene aus einem einzigen Sicherungsdurchlauf heraus durchzuführen, anstatt auf eine vollständige Instanzwiederherstellung warten zu müssen. Dadurch lassen sich bestimmte geschäftskritische Daten und Workloads identifizieren und priorisieren, um wesentliche Prozesse und Abläufe aufrechtzuerhalten und gleichzeitig die Recovery drastisch zu beschleunigen.

Flexible Recovery

Die flexible Recovery ist eine weitere nützliche Funktion, die Sie über Ihre Cloud-Backup-Lösung in Ihren Notfallwiederherstellungsplan integrieren sollten. Mit der flexiblen Recovery können Sie Daten auf jedes Konto oder in jede Region wiederherstellen, die vom Notfallereignis nicht betroffen sind, und den Betrieb schnell wieder aufnehmen.

Branchenführende Disaster Recovery mit Clumio

Clumio basiert auf einer Cloud-Architektur und unterstützt ein optimiertes Business-Continuity-Management sowie die Notfallwiederherstellung mit Funktionen wie granularer Wiederherstellung, inkrementeller Dauer-Sicherung, flexibler Wiederherstellung und vielem mehr. Die branchenführenden Funktionen zur schnellen Wiederherstellung von Clumio ermöglichen Unternehmen jeder Größe blitzschnelle Datenwiederherstellungen, mit denen die Geschäftskontinuität im Falle eines Notfalls aufrechterhalten und gewährleistet werden kann.

Neben optimierten Features zur Notfallwiederherstellung bietet Clumio außerdem:

  • Sofortige Backups von AWS-Daten aus jeder Region für Ihr gesamtes Unternehmen
  • Schutz vor Ransomware und anderen böswilligen Angriffen durch „Air-Gapped“-Backups
  • Vereinfachte Einhaltung globaler Richtlinien zur Datenkonformität
  • Flexibles, nutzungsabhängiges Abrechnungsmodell
  • Kosteneinsparungen durch detaillierte Einblicke in die Cloud-Ausgaben des Unternehmens

Clumio ist der branchenweit führende Innovator im Bereich AWS-Cloud-Backups.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Der Monat der Cybersicherheit ist da, und wie Sie sich vorstellen können, ist dieses Thema hier bei Commvault stets Teil unserer Gespräche – insbesondere in meiner Funktion als Chief Information Security Officer.  

Der Schutz der Daten unserer Kunden ist ein zentraler Bestandteil unserer Unternehmensidentität.    

Wir alle wissen, dass Daten noch nie so wertvoll und zugleich so anfällig waren wie in der heutigen digitalen Welt. Unternehmen sehen sich mit einem zunehmend turbulenten Datenumfeld konfrontiert, in dem Cyberangriffe von Jahr zu Jahr zunehmen. Deshalb ist es für uns so wichtig, proaktiver denn je zu handeln – dies erreichen wir zum einen durch den Einsatz von Technologien wie Metallic Threatwise, einer Cyber-Täuschungslösung der nächsten Generation, die Bedrohungen sofort nach ihrem Auftreten aufspürt und zu Tage fördert, zum anderen aber auch, indem wir unsere Mitarbeiter befähigen. Wir sprechen täglich mit unseren Partnern und Kunden über Datenschutz, Recovery und Ransomware, doch es ist entscheidend, dass unsere Mitarbeiter verstehen, dass sie die erste Verteidigungslinie bei der Minderung von Risiken bilden. 

Wenn wir uns bei Commvault anschauen, wie wir mit unseren „Vaulters“ darüber sprechen, ist die Schaffung einer Kultur der kontinuierlichen Weiterbildung und des Austauschs zu Themen der Cybersicherheit ein wesentlicher Bestandteil unserer Sicherheitsstrategie. Wir haben kürzlich unsere jährliche Sicherheitsschulung abgeschlossen, die uns dabei hilft, die Sicherheitslage unseres Unternehmens zu stärken und unsere „Vaulters“ in die Lage versetzt, ihre Rolle als erste Verteidigungslinie im Kampf gegen Cyberbedrohungen wahrzunehmen. Es hat für uns oberste Priorität, sicherzustellen, dass unsere Teams wissen, wie sie Sicherheitsrisiken erkennen, mindern und darauf reagieren können, die Commvault und unsere Daten potenziell gefährden und Auswirkungen auf unsere Stakeholder haben könnten. Commvault ist stolz darauf, 2022 als „Champion“ des Cybersecurity Awareness Month aufzutreten, und in den nächsten Wochen werden wir unseren „Vaulters“ neue Ressourcen und Lernmöglichkeiten zu diesem äußerst wichtigen Thema zur Verfügung stellen.   

Auch außerhalb von Commvault bleibt das Thema Cybersicherheit weiterhin im Mittelpunkt. Wir setzen den Austausch auf der „Connections“, unserer Veranstaltung zum Thema Cloud-Datenmanagement, fort. Seien Sie dabei, wenn ich unsere Session „Ransomware-Rückblick: Unterstützung bei der Recovery“ moderiere – eine von drei Veranstaltungsreihen zum Thema „Abwehr von Ransomware“, die im Rahmen unserer Veranstaltung angeboten werden. Seien Sie dabei und hören Sie echte Recovery-Berichte von Kunden, die unser Commvault® Support & Services-Team vorstellt – mit allen Höhen und Tiefen. Erfahren Sie, warum manche Wiederherstellungen gut verliefen und andere nicht. Nutzen Sie diese Gelegenheit zum direkten Austausch mit dem Commvault® Support & Services-Team, das Unternehmen dabei unterstützt hat, sich schnell zu erholen und stets in einem Zustand der Recovery-Readiness zu sein sowie stabil zu reagieren. Die Bedeutung von Datenschutzstrategien und Cybersicherheitsbewusstsein wird weiter zunehmen – stellen Sie sicher, dass Ihr Unternehmen und Ihre Mitarbeiter diesen Monat und darüber hinaus für den Erfolg gerüstet sind. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Was ist eine Vorlage für einen Notfall-Recovery-Plan?

Die Disaster Recovery ist ein Teilbereich eines Geschäftskontinuitätsplans. Ihr Schwerpunkt liegt auf der Wiederherstellung der Kernabläufe bei gleichzeitiger Minimierung oder Vermeidung von Ausfallzeiten, die durch ein Katastrophenereignis verursacht werden. In der heutigen datenzentrierten Geschäftswelt bildet der IT-Teil eines Disaster Recovery-Plans in der Regel das Herzstück eines modernen Geschäftskontinuitätsplans. Er soll sicherstellen, dass die Kernabläufe weiterhin verfügbar sind, wenn ein Katastrophenereignis – wie beispielsweise ein Ransomware-Angriff, eine Naturkatastrophe oder ein längerer Stromausfall – die Geschäftskontinuität zu unterbrechen droht.

Viele Organisationen nutzen eine Vorlage für einen Plan zur Notfall-Recovery, um sicherzustellen, dass sie bei der Erstellung ihres Plans auch den kleinsten Aspekt berücksichtigen. Dieses Dokument deckt Aspekte ab, die von der Aufrechterhaltung der Stromversorgung über sekundäre Kommunikationswege bis hin zur Gewährleistung der Betriebsfähigkeit von IT-Systemen reichen können.

Im Folgenden befassen wir uns mit dem vielleicht wichtigsten Bestandteil einer Vorlage für einen Notfall-Recovery-Plan für Unternehmen, die ihre Daten und Workloads in die Cloud migriert haben: dem Cloud-Backup.

Wie sich Cloud-Backups in eine Vorlage für einen Notfall-Recovery-Plan einfügen lassen

Der IT-Teil eines Notfall-Recovery-Plans konzentriert sich in erster Linie auf die Wiederherstellung der geschäftskritischen Daten und Workloads, die zur Gewährleistung der Geschäftskontinuität erforderlich sind. Wenn Ihr Unternehmen beispielsweise Opfer eines Ransomware-Angriffs geworden ist und den Zugriff auf seine primären Daten verloren hat, beschreibt der Notfall-Recovery-Plan die erforderlichen Schritte zur Wiederherstellung dieser Daten, damit der Kernbetrieb fortgesetzt werden kann.

Wenn Ihr Unternehmen auf die Cloud umgestellt hat, ist eine Cloud-Backup-Lösung die ideale Methode zur Wiederherstellung, da sie die Skalierbarkeit und Flexibilität der Cloud nutzt. Mit der Cloud-Backup-Lösung können Sie Daten nach einem individuell festgelegten Zeitplan automatisch sichern und anschließend speichern. Sollte eine Datenwiederherstellung erforderlich sein, kann die Lösung die Daten aus dem aktuellsten Backup wiederherstellen.

Es ist wichtig zu beachten, dass Daten nur dann wiederhergestellt werden können, wenn eine gültige Sicherungskopie zur Verfügung steht, weshalb die Sicherheit der Sicherungsdaten von größter Bedeutung ist. Wenn Ihre Sicherungskopie ungesichert und ungeschützt ist, riskieren Sie die Möglichkeit, die Daten wiederherzustellen. Da die Geschäftskontinuität zudem zeitkritisch ist, sollte der Recovery-Plan in der Lage sein, die wichtigsten Daten und Arbeitslasten zuerst wiederherzustellen, damit Ihre wichtigsten Abläufe und Prozesse ungehindert weiterlaufen können, während die vollständige Wiederherstellung abgeschlossen wird.

Daher sollte eine effektive Vorlage für einen Notfall-Recovery-Plan für ein Cloud-natives Unternehmen Folgendes enthalten:

  • Eine praktikable Cloud-Backup-Lösung
  • Eine Möglichkeit, die Sicherheit der Backups zu gewährleisten
  • Eine Methode zur Ermittlung und Priorisierung der geschäftskritischen Daten, die zur Gewährleistung der Geschäftskontinuität erforderlich sind

Allerdings erfüllen nicht alle Cloud-Backup-Lösungen alle diese Anforderungen. Die Wahl des richtigen Cloud-Backup-Tools hat direkten Einfluss auf die Notfall-Recovery-Fähigkeiten Ihres Unternehmens.

Sichere Cloud-Backups und schnelle Notfall-Recovery mit Clumio

Die sichere Cloud-Backup-Plattform von Clumio optimiert die Notfallwiederherstellung durch Features, die darauf ausgelegt sind, die Datenwiederherstellung zu vereinfachen – so kann ein Unternehmen sein Wiederherstellungszeitziel (RTO) im Falle eines Notfalls einhalten oder sogar übertreffen.

Clumio schützt Sicherungskopien, indem es diese in einer verschlüsselten, isolierten Backup-Lösung außerhalb des Hauptkontos speichert – das bedeutet: Selbst wenn auf Ihre Primärdaten zugegriffen wird oder diese kompromittiert werden, bleibt das Backup sicher. Wenn eine Datenwiederherstellung erforderlich ist, können die granularen und flexiblen Recovery-Funktionen von Clumio die spezifischen geschäftskritischen Daten und Anwendungen, die zur Aufrechterhaltung der Geschäftskontinuität benötigt werden, schnell identifizieren und umgehend wiederherstellen, während die vollständige Wiederherstellung abgeschlossen wird.

Cloud-Backups sind der Schlüssel zu einer erfolgreichen Vorlage für einen Notfallwiederherstellungsplan. Vereinbaren Sie noch heute einen Termin für eine Demo und erfahren Sie, warum Clumio der branchenweit führende Innovator im Bereich Cloud-Backups und schneller Notfallwiederherstellung ist.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Unser Leitbild – „We Connect“ – ist ein Leitprinzip für meinen Arbeitsalltag hier bei Commvault.

Seit ich vor sieben Jahren bei Commvault angefangen habe, habe ich das große Glück, mit einer Gruppe unglaublich motivierter und fleißiger „Vaulters“ zusammenzuarbeiten.

Ich kam ursprünglich als Digital-Projektmanager im Marketing-Team zu Commvault, wo ich das Digital-Marketing-Team bei der Planung und Umsetzung von Multi-Channel-Kampagnen unterstützte. Als wir 2019 Metallic ins Leben riefen, wurde ich in das Team aufgenommen. Es ist kaum zu glauben, dass das Metallic-Team damals noch eine kleine Gruppe agiler, kämpferischer „Vaulters“ in einer Start-up-Kultur war, die unser neues Software-as-a-Service-Angebot entwickelte und aufbaute. Und jetzt, mehr als drei Jahre später, ist es zu einem Geschäft mit einem Jahresumsatz von 50 Millionen US-Dollar für Commvault herangewachsen.

Als Leiter des Programmmanagements bei Metallic bin ich nun in erster Linie für die Steuerung der übergreifenden Roadmap, der Zeitpläne und der funktionsübergreifenden Koordination im gesamten Metallic-Team verantwortlich. In einem SaaS-Unternehmen müssen alle Teammitglieder – von unseren Ingenieuren bis hin zu unseren Marketingmitarbeitern – eng zusammenarbeiten, um ein makelloses Kundenerlebnis zu schaffen. Mein Programmmanagement-Team und ich fördern die Kommunikation und stellen sicher, dass alle Teams über die notwendigen Ressourcen verfügen, um innovative Lösungen, Kampagnen und ein verbessertes Kundenerlebnis zu liefern.

Ein großer Teil meiner Arbeit besteht darin, verschiedene Menschen und Teams miteinander zu vernetzen, und ich habe das Privileg, aus erster Hand zu erleben, wie unsere Zusammenarbeit dazu beiträgt, effizient Ergebnisse zu erzielen. Vor kurzem hat Commvault TrapX übernommen und Metallic® Threatwise™ auf den Markt gebracht, einen neuen Datensicherheitsdienst, der Kunden eine frühzeitige Erkennung von Bedrohungen ermöglicht. Dies ist nur ein Beispiel dafür, wie wir kluge Köpfe zusammenbringen, um schwierige Probleme für unsere Kunden zu lösen – und dabei haben wir auch noch Spaß!

Wenn Sie mehr darüber erfahren möchten, wie es ist, bei Commvault zu arbeiten, lesen Sie diesen aktuellen Blogbeitrag von David, um seine Sichtweise kennenzulernen!  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mit der heutigen Ankündigung des „Metallic Threatwise Cyber Deception Service“ setzt Commvault neue Maßstäbe bei der Bekämpfung von Sicherheitsbedrohungen, einschließlich Ransomware. Doch unsere Innovationen zur Verbesserung der Datensicherheit gehen noch weiter. Kürzlich haben wir außerdem die Commvault Platform Release 2022E veröffentlicht, die weitere Verbesserungen enthält, mit denen unsere Kunden ihre Daten noch besser schützen können. Diese neue Version bietet mehrere neue Funktionen zur Vereinfachung der Datenverwaltung – in diesem Blogbeitrag werde ich mich auf die neuen Funktionen zur Datensicherheit in unserer aktuellen Version konzentrieren.

Eine „Zero-Loss“-Strategie soll Sie vor Ransomware-Angriffen schützen und stützt sich auf die Säulen durchgängige Datentransparenz, umfassender Schutz der Workloads und schnellere Reaktionszeiten des Unternehmens – auf der Grundlage der Zero-Trust-Prinzipien. Die durchgängige Datentransparenz stellt sicher, dass Sie Bedrohungen erkennen, bevor sie Ihre Daten beeinträchtigen – zusätzlich zu „Metallic Threatwise“ für die frühzeitige Erkennung durch Cyber-Täuschung haben wir auch unser Framework zur Erkennung von Dateianomalien erweitert, um bösartige Anwendungen zu identifizieren, die sich möglicherweise traditionellen Erkennungsmethoden entziehen, indem sie sich als sichere Dateitypen tarnen.

Tiefere Einblicke in verdächtige Dateiaktivitäten ermöglichen eine bessere Erkennung und schnellere Reaktionen auf potenzielle Bedrohungen für Ihre Daten


Diese Funktion ermöglicht eine schnellere Reaktion des Unternehmens durch sofortige Benachrichtigung bei verdächtigen Aktivitäten sowie eine automatische, effiziente Datenwiederherstellung mithilfe einwandfreier Versionen aus nicht betroffenen Backups. Und nicht nur das – wir haben auch unsere Funktionen zur Datenverwaltung erweitert und erstellen nun Profile für Objektspeicher bei Azure, AWS und GCP, wodurch ein weiterer häufiger Bereich für Datenlecks beseitigt wird.

Eine weitere Verbesserung, die wir hinzugefügt haben, ist die Unterstützung von Changed Block Tracking (CBT) für die Azure-Festplattenverschlüsselung. CBT verbessert die Backup-Leistung und senkt gleichzeitig die Backup-Kosten, da für inkrementelle Backups weniger Speicherplatz und Bandbreite benötigt werden. Bisher waren die Möglichkeiten, Verschlüsselung bei gleichzeitiger Nutzung von CBT durchzuführen, jedoch begrenzt, was Kunden vor die schwierige Wahl zwischen Sicherheit und Kosteneinsparungen stellte. In enger Zusammenarbeit mit Microsoft freuen wir uns, nun die Vorteile von CBT mit der Azure-Festplattenverschlüsselung für verwaltete und nicht verwaltete verschlüsselte Festplatten einführen zu können. Sie müssen sich nun nicht mehr zwischen Sicherheit, Leistung und Kosteneffizienz entscheiden!

Zu guter Letzt freue ich mich, Ihnen mitteilen zu können, dass wir nun die WORM-konforme Sec17a-Zertifizierung für Commvault Grid erhalten haben. Diese ergänzt unsere bereits umfangreiche Liste an Sicherheitszertifizierungen – darunter FIPS 140-2, FedRAMP High „In Process“ – bereit zur Prüfung durch das PMO – und weitere – und rundet die Funktionen des unveränderlichen Dateisystems von Commvault Grid ab.

Dies sind nur einige der neuen Features zur Datensicherheit, die in der Commvault Platform-Version 2022E verfügbar sind – einer Version, die zahlreiche neue Features und Innovationen bietet und unsere kontinuierlichen Investitionen in „Intelligent Data Services“ widerspiegelt.

Weitere Informationen zu dieser Version finden Sie auf dieser Seite. Bleiben Sie auf dem Laufenden – bei unserer virtuellen Veranstaltung „Connections“ am 2. und 3. November werden wir näher auf die spannenden neuen Updates der Commvault Platform Release 2022E eingehen.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Am 22. September wird Commvault im Rahmen des Cloud Field Day 15 live aus San Jose berichten. 

Für alle, die es noch nicht wissen: Der Cloud Field Day ist Teil der beliebten „Field Day“-Reihe, zu der auch der Tech Field Day und der Security Field Day gehören. 

Unter der Moderation von Stephen Foskett präsentieren Vertreter von führenden Unternehmen, darunter Commvault, einer Gruppe handverlesener Influencer live ihre neuesten Produktneuheiten und Innovationen. Daraus entsteht in der Regel eine lebhafte Debatte, die sich auch in den sozialen Medien fortsetzt.

An diesem Cloud Field Day werden wir den Teilnehmern die allerneuesten Entwicklungen im Bereich der Datensicherheitstechnologie vorstellen, darunter einen ersten detaillierten Einblick in Metallic Threatwise, einen neu verfügbaren Datensicherheitsdienst, der Kunden die dringend benötigte frühzeitige Erkennung von Bedrohungen ermöglicht. Außerdem werden wir die Highlights der kürzlich veröffentlichten Commvault-Plattformversion 2022E präsentieren, um die Bandbreite der „Intelligent Data Services“ von Commvault zu veranschaulichen.

Wir werden die Veranstaltung hier auf diesem Blog sowie auf den LinkedIn-Kanälen von Commvault live übertragen.

Wir sehen uns am Donnerstag, den 22. September, um 13:30 Uhr PT. Beteiligen Sie sich an der Diskussion in den sozialen Medien unter dem Hashtag #CFD15. Das sollten Sie nicht verpassen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Microsoft 365 ist ein wesentlicher Bestandteil der heutigen Unternehmensdatenumgebung. Dennoch versäumen es viele Unternehmen, es in ihren Datenschutzplan einzubeziehen. Dies ist zum Teil auf das Missverständnis zurückzuführen, dass Cloud-Dienstleister sowohl für die Verwaltung der Lösung als auch für den Schutz der darin erstellten und gespeicherten Daten verantwortlich sind. Dies ist jedoch nicht der Fall.

Ihre Daten, Ihre Verantwortung

Microsoft bietet eine äußerst ausfallsichere Plattform und unternimmt große Anstrengungen, um die in seiner Anwendung gespeicherten Daten zu schützen. Wie viele andere Cloud-Dienstleister folgt auch Microsoft jedoch dem sogenannten Modell der geteilten Verantwortung: Microsoft ist für die Aufrechterhaltung der Betriebszeit, der Verfügbarkeit und des Zugriffs auf die Lösung verantwortlich, während der Kunde für den Schutz der Daten zuständig ist, die innerhalb dieser Lösung erstellt und gespeichert werden. Und gerade jetzt, mehr denn je, müssen Ihre Microsoft 365-Daten angesichts neuer Bedrohungen geschützt und wiederherstellbar sein.
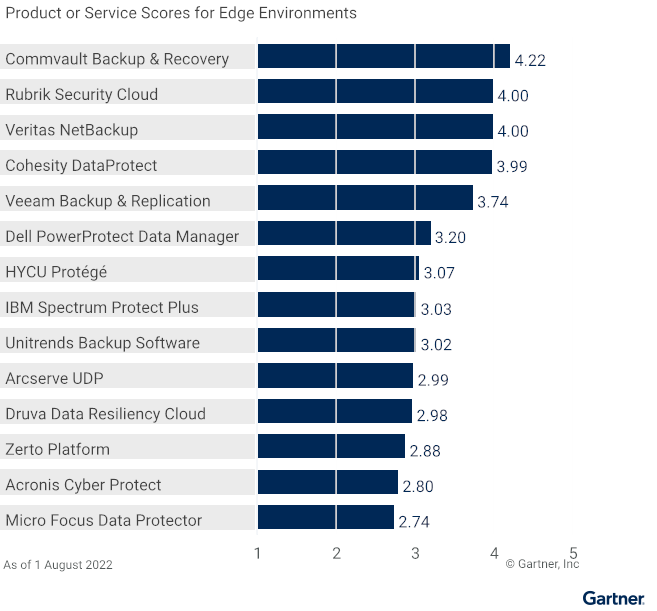
Es ist kein Geheimnis, dass Cyberangriffe zunehmen, und auch SaaS-Anwendungen sind davor nicht gefeit. Darüber hinaus gibt es neben den Risiken durch Ransomware noch weitere potenzielle Gefahren für die Daten. Das versehentliche Löschen von Daten, Schwachstellen im Netzwerk und interne Sicherheitsverletzungen sind allesamt Ursachen für Datenverluste in SaaS-Anwendungen.

Maßnahmen zum Schutz vor Datenverlust gehen über das Verständnis des Modells der geteilten Verantwortung hinaus. Sie erfordern speziell entwickelte Tools, mit denen Sie Ihre Daten vor den heutigen Bedrohungen schützen können.

Sie benötigen spezielle Lösungen für Datenschutz und Recovery

Zwar bietet Microsoft native Funktionen für die Datenreplikation an, doch benötigen Unternehmen heutzutage langfristige Datenaufbewahrung, Datentrennung sowie Tools zur Einhaltung von SLAs und zur Wiederherstellbarkeit. Sie benötigen eine spezielle Backup-Lösung eines Drittanbieters, die die wesentlichen Funktionen zum Schutz und zur Sicherung Ihrer Daten bietet.

Hier sind nur einige Komponenten, bei denen der Schutz durch Backup-Lösungen von Drittanbietern über die nativen Funktionen hinausgeht und somit einen erweiterten Schutz vor den heutigen Bedrohungen bietet:

  • Isolierung von Daten
  • Verlängerte Aufbewahrungsfrist
  • Flexible Wiederherstellung
  • Einhaltung von SLAs

Commvault verbessert den Datenschutz für Microsoft 365

Ganz gleich, ob Sie bereits Commvault-Kunde sind oder Commvault in Zukunft einsetzen möchten – wir bieten Ihnen Datenschutz für Microsoft 365 sowohl über „Commvault Complete Data Protection“ als auch über „Metallic SaaS Backup“ an, sodass Sie die Lösung wählen können, die Ihren individuellen geschäftlichen Anforderungen am besten entspricht.

Sind Sie auf der Suche nach einer SaaS-basierten Lösung mit schneller Bereitstellung, unbegrenztem Speicherplatz und Aufbewahrungsfristen inklusive sowie ohne zusätzlichen Infrastrukturbedarf? Dann ist „Metallic for Microsoft 365“ genau das Richtige für Sie.

Suchen Sie nach einer Lösung für die Datensicherung vor Ort oder möchten Sie Ihre eigene Infrastruktur nutzen? Haben Sie spezielle Anforderungen hinsichtlich der langfristigen Aufbewahrung oder der Migration zwischen Exchange vor Ort und Microsoft 365? Dann sollten Sie sich für die Datensicherung vor Ort mit „Commvault Complete Data Protection for Microsoft 365“ entscheiden.

Um mehr darüber zu erfahren, wie Commvault den Datenschutz für Microsoft 365 verbessert, besuchen Sie bitte commvault.com/microsoft-365.

Erfahren Sie mehr über das Prinzip der geteilten Verantwortung bei Microsoft.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

https://play.vidyard.com/HSrWMH7cRstsFT42QdpTua.jpg

Wissen Ihre Teams, welche Aufgaben und Verantwortlichkeiten sie bei einem tatsächlichen Cyberangriff haben?

Verfügen Ihre Teams über die Entscheidungsbefugnis, um spontan Entscheidungen zu treffen, oder müssen sie erst eine Zoom-Konferenz einberufen, um die Genehmigung zum Herunterfahren von Servern zu erhalten?

Sind Ihre IT-, Netzwerk- und Sicherheits-OP-Teams sich einig darüber, welches Team für was zuständig ist, wann es eingreifen soll und wann nicht?

Laut einem aktuellen Gartner-Bericht fördern multidisziplinäre Teams, die technologisches oder analytisches Fachwissen mit Fachwissen aus dem Geschäftsbereich verbinden und gemeinsam die Verantwortung für geschäftliche und technologische Ergebnisse tragen, die Innovation durch Teamzusammenführung im Hinblick auf die digitale Umsetzung. Fusion-Teams setzen sich aus Mitarbeitern aus dem Geschäftsbereich und der IT zusammen: Product Owner, Scrum Master, Entwickler und Fachexperten. Fusion-Teams tragen dazu bei, Reibungsverluste zu beseitigen und unternehmensweite Probleme und Anforderungen anzugehen.1

Ein Dorf

Angesichts der Vielzahl von Faktoren, die zur Verbreitung von Ransomware beitragen, geschieht es meist in einem harmlosen Kontext, dass jemand einfach auf einen Link klickt und dadurch das gesamte Netzwerk eines Unternehmens mit Malware infiziert. Es gibt viele Aspekte zu berücksichtigen, wenn es darum geht, sich gegen diese weit verbreitete Bedrohung zu schützen. Der Schutz vor Ransomware ist eine große Herausforderung – und kein einzelnes Team kann sie alleine bewältigen. Um komplexe Bedrohungen erfolgreich abzuwehren, bedarf es einer gut ausgestatteten, vorbereiteten und eingespielten Gemeinschaft, zu der unter anderem gehören:

Menschen

Die Abstimmung mit internen und externen Teams vor, während und nach einem Ransomware-Angriff ist entscheidend für eine schnelle Reaktion und Recovery, damit diese schneller reagieren und die mit Ausfallzeiten verbundenen Kosten minimieren können.

Prozess

Es ist wichtig, dass interne und externe Teams sich ihrer Verantwortlichkeiten bewusst sind und sich darüber abstimmen, welche Prozesse sie während eines Ransomware-Angriffs befolgen müssen. Testen, testen und nochmals testen Sie Ihren Prozess, denn Schnelligkeit ist entscheidend, und Sie möchten Ihren Prozess schließlich nicht erst während eines Angriffs ausprobieren.

Technologie

Orientieren Sie sich an dem Cybersicherheits-Rahmenwerk des National Institute of Standards and Technology (NIST), um Ihre Vorbereitungen zu erleichtern. Die Einführung eines mehrschichtigen Sicherheitskonzepts trägt dazu bei, dass Ihre Daten für die Recovery bereitstehen, und verringert das Risiko eines Datenverlusts.

Aufruf zum Handeln

Datenverlust und die Unfähigkeit, Daten schnell wiederherzustellen, kosten Ihr Unternehmen Geld und Zeit und gefährden Ihren Ruf sowie Ihren Geschäftsbetrieb.

  • Identifizieren Sie die wichtigsten Beteiligten: Legen Sie fest, wer im Falle eines Cyberangriffs einbezogen werden muss.
  • Identifizieren Sie die wichtigsten Vermögenswerte: Machen Sie sich klar, was wichtig ist und was nicht.
  • Führen Sie eine Tabletop-Übung durch: Überprüfen und kommunizieren Sie Ihre Pläne proaktiv.
  • Nachbetrachtung und Umsetzung von Änderungen: Ermitteln Sie Verbesserungspotenziale und setzen Sie diese Änderungen um.

Bitte lesen Sie unser E-Book „Teamrollen und Verantwortlichkeiten im Kampf gegen Ransomware verstehen“, um mehr zu erfahren.

Dieser Inhalt stammt von der Commvault Connections 2021. Sehen Sie sich hier den Vortrag von Dave Martin an.


  1. Gartner, „I&O; Forward: Wegbereiter für die nächste Wachstumsphase“, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Einige Beispiele für den Mandela-Effekt:

  • Obwohl die meisten Menschen sich an die Kinderfigur „Curious George“ als eine Figur mit Schwanz erinnern, hat er gar keinen.
  • Viele Menschen glauben, es gäbe eine Erdnussbuttermarke namens „Jiffy“, doch das ist nicht der Fall. Es gibt „Jif“ und es gibt „Skippy“, aber kein „Jiffy“.
  • In der legendären Szene aus „Das Schweigen der Lämmer“ sagt Hannibal Lecter nicht „Hallo Clarice“, wie viele Menschen glauben. Er sagt „Guten Morgen“.

Der Mandela-Effekt in der Cloud

Der Mandela-Effekt ist nicht nur ein Phänomen der Popkultur, sondern existiert auch in der Welt der Unternehmenstechnologie. Es ist ein weit verbreiteter Irrtum, dass in der Cloud gespeicherte Daten automatisch gesichert werden. Tatsächlich arbeiten Cloud-Anbieter nach einem Modell der geteilten Verantwortung, bei dem der Cloud-Anbieter für die Sicherheit der Software, der Hardware und der Infrastruktur verantwortlich ist, nicht jedoch für die Daten der Kunden.

Modell der geteilten Verantwortung von AWS

Wenn AWS beispielsweise auf seinen äußerst ausfallsicheren Amazon S3-Dienst verweist, stimmt es zwar, dass die Plattform unglaublich ausfallsicher ist, was bedeutet, dass Sie wahrscheinlich keine Probleme mit den Systemen oder der Infrastruktur haben werden. Dies hat jedoch nichts mit dem Schutz Ihrer Daten vor versehentlichem Löschen, Ransomware-Angriffen oder Insider-Bedrohungen zu tun. Gemäß dem Modell der geteilten Verantwortung ist das Ihre Aufgabe.

Maßnahmen zum Schutz Ihrer Cloud-Daten

Kunden schätzen die Zusammenarbeit mit Clumio, weil sie eine „Air-Gapped“- und unveränderliche Datensicherung mit unglaublich kurzer Amortisationszeit erhalten, während die Einfachheit von SaaS eine schnelle und unkomplizierte Erfassung, Katalogisierung, Suche und Recovery in jedem Umfang gewährleistet. Mit Clumio können Kunden den Schutz ihrer AWS- und Microsoft 365-Daten automatisieren, wodurch sie Zeit und Ressourcen sparen, sich auf strategische Initiativen konzentrieren können und im Vergleich zu anderen Optionen die Gesamtbetriebskosten senken.

Lassen Sie sich nicht durch falsche Vorstellungen zum Thema Datenschutz angreifbar machen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

In diesem Blog werden wir folgende Themen behandeln:

Containerisierung

Was ist ein Container?

  • Ein Container ist eine grundlegende Softwareeinheit, die Code und alle zugehörigen Abhängigkeiten bündelt, damit eine Anwendung in jeder Umgebung reibungslos ausgeführt werden kann. Jeder Container besteht aus Hardware, einem Betriebssystem, einer Container-Engine, Bibliotheken, Abhängigkeiten und schließlich der Anwendung. Alles, was die Anwendung zur Ausführung benötigt, befindet sich im Container, was bedeutet, dass dieser mithilfe von Automatisierung schnell erstellt und gelöscht werden kann.
    • Bis 2025 werden weltweit 85 % der Unternehmen containerisierte Anwendungen im Produktivbetrieb einsetzen1

Container-Orchestrierung

  • Unter Container-Orchestrierung versteht man die Automatisierung containerisierter Workloads. Sie spielt bei der Arbeit mit Containern eine zentrale Rolle, da sie es ermöglicht, dieselbe Anwendung in verschiedenen Umgebungen bereitzustellen, ohne dass eine Neugestaltung erforderlich ist.

Kubernetes

Was ist Kubernetes (auch bekannt als K8s)?

  • Kubernetes ist eine Open-Source-Software zur Container-Orchestrierung, die für die Bereitstellung, Verwaltung und Skalierung von Containern entwickelt wurde. Was bedeutet das nun konkret? Im Wesentlichen entfallen dadurch viele der manuellen Prozesse, die bei der Bereitstellung und Skalierung containerisierter Workloads erforderlich sind – und zwar selbst über verschiedene Arten von physischen, virtuellen und Cloud-Umgebungen hinweg.
  • Laut einer aktuellen Umfrage der Cloud Native Computing Foundation nutzen oder prüfen 96 % der 3.800 befragten Unternehmen Kubernetes2

Wusstest du schon?

  • Der Name „Kubernetes“ leitet sich vom griechischen Wort „κυβερνήτης“ (kubernḗtēs) ab, was „Steuermann“ oder „Ruderer“ bedeutet; daher stellt das Kubernetes-Logo ein Schiffssteuerrad dar. Kubernetes wird oft mit „K8s“ abgekürzt, da zwischen dem „K“ und dem „S“ acht Buchstaben liegen.
  • Kubernetes wurde ursprünglich von Google-Ingenieuren entwickelt und konzipiert und später, im Jahr 2015, an die CNCF übergeben.

Wie funktioniert das?

  • Kubernetes ist ein Konzept, das sich aus mehreren verschiedenen Komponenten zusammensetzt. Zwar gibt es bei der Implementierung von Kubernetes zahlreiche Elemente und Anwendungsfälle, doch die wichtigsten Konzepte, die es zu verstehen gilt, sind: die Steuerungsebene, Pods und Knoten.
    • Die Steuerungsebene besteht aus Elementen und API-Prozessen, die Workloads und die Kommunikation koordinieren und so einen reibungslosen Informationsfluss sowie die Zuweisung von Ressourcen in der gesamten Umgebung ermöglichen.
    • Pods sind das Grundelement in Kubernetes. Ein Pod besteht aus einem oder mehreren Containern und befindet sich auf demselben Knoten.
    • Ein Knoten (auch als „Minion“ oder „Worker“ bezeichnet) ist ein Rechner, auf dem Container bereitgestellt werden. Auf jedem Knoten muss eine Container-Laufzeitumgebung wie Docker, CoreOS rkt, Containerd usw. ausgeführt werden. Mehrere Knoten können zu Clustern zusammengefasst werden.

Ihre IT-Umgebung und Kubernetes

  • Aufgrund der Veränderungen in der modernen IT-Praxis erwarten Nutzer, dass Anwendungen rund um die Uhr verfügbar sind, und von Entwicklern wird mitunter erwartet, dass sie mehrmals täglich neue Versionen der Anwendungen bereitstellen können. Zudem werden IT-Umgebungen zunehmend hybrider und basieren auf Multi-Cloud-Ansätzen, bei denen lokale Ressourcen mit öffentlichen oder privaten Clouds verschiedener Anbieter integriert werden. Zwar ermöglichten Containersysteme den Entwicklern, Software portabler zu gestalten und alle für den Betrieb eines Dienstes erforderlichen Pakete zu bündeln, doch waren sie nach wie vor durch den manuellen Aufwand eingeschränkt, der für die Bereitstellung und Änderung jedes einzelnen Containers in einer Umgebung erforderlich war.
  • Kubernetes kann Unternehmen dabei helfen, ihre Workloads besser zu verwalten und Risiken zu reduzieren. Kubernetes ist in der Lage, Prozesse im Container-Management zu automatisieren und die Nutzung von IT-Ressourcen zu optimieren. Es kann sogar verwaistete Container neu starten, nicht genutzte Container herunterfahren und sie neu erstellen. Kubernetes automatisiert die Bereitstellung von Containern, ohne dass das DevOps-Team alle Schritte manuell selbst durchführen muss. Dadurch können Entwickler neue Versionen bestimmter Anwendungen häufiger bereitstellen und diese ohne Ausfallzeiten veröffentlichen und aktualisieren – sogar über mehrere Umgebungen hinweg (z. B. Dev, Test, Prod).

Vorteile von Kubernetes

  • Die wichtigsten Vorteile von Kubernetes lassen sich wie folgt zusammenfassen: kürzere Entwicklungs- und Release-Zeiten für Anwendungen, Optimierung der IT-Kosten, erhöhte Skalierbarkeit und Verfügbarkeit der Software, Flexibilität in Multi-Cloud-Umgebungen sowie Cloud-Portabilität.
  • Portable Workloads
    • Da Kubernetes Open Source ist, sind Ihre Workloads portabel, sodass Sie die Vorteile von On-Premise-, Hybrid- und Multi-Cloud-Umgebungen nutzen können – und das bei gleichbleibender Konsistenz über alle Umgebungen hinweg.
  • Flexibilität
    • Unabhängig davon, wo Sie Kubernetes einsetzen, bietet es Flexibilität in Hybrid- und Multi-Cloud-Umgebungen und ermöglicht so den reibungslosen Betrieb all unserer Anwendungen in jeder öffentlichen oder privaten Umgebung.
  • Automatisierung
    • Kubernetes kann containerisierte Umgebungen automatisieren, indem es als deren Betriebssystem fungiert. Dies geschieht durch die Automatisierung der Betriebsanforderungen containerisierter Workloads.
  • Skalierbarkeit und Verfügbarkeit
    • Mit Kubernetes lassen sich komplexe containerisierte Anwendungen definieren und über Servercluster hinweg bereitstellen. Während Kubernetes Anwendungen entsprechend dem von Ihnen gewünschten Zustand skaliert, überwacht es automatisch den ordnungsgemäßen Betrieb der Container und stellt diesen sicher.

Kubernetes-Architektur 

  • Kubernetes-Control-Plane: Auch als Master-Rechner bezeichnet, handelt es sich hierbei um die Container-Orchestrierungsebene, die die API und Schnittstellen bereitstellt, um den Lebenszyklus von Containern sowie der Knoten, auf denen die containerisierten Anwendungen laufen, zu definieren, bereitzustellen und zu verwalten. Sie stellt sicher, dass jeder Cluster in seinem gewünschten Zustand gehalten wird.

Die Komponenten der Steuerungsebene

  • API-Server: Die Anwendungsprogrammierschnittstelle (Application Programming Interface), auch als API bekannt, ist das Frontend von Kubernetes. Hier stellen Clients eine erste Anfrage nach einem Objekt oder einer Sammlung, und der API-Server prüft, ob die Anfrage gültig ist, und verarbeitet sie anschließend. Der API-Server dient außerdem dazu, Daten innerhalb von K8-Clustern zu übertragen, zu erstellen und zu konfigurieren.
  • K8s-Scheduler: Der Scheduler überwacht und verwaltet neu erstellte Pods und ordnet sie einem Knoten zu, damit sie dort reibungslos ausgeführt werden können.
  • Controller-Manager: Innerhalb der Control Plane gibt es mehrere Controller. Dabei handelt es sich um Regelkreise, die den Zustand Ihres Clusters überwachen und bei Bedarf Änderungen vornehmen oder anfordern.
  • Etcd: Ist eine Datenbank, in der Ihr gesamter Containerspeicher abgelegt ist. Es handelt sich um einen stark konsistenten, verteilten Schlüssel-Wert-Speicher, der die für den Betrieb der Systeme erforderlichen kritischen Informationen enthält und verwaltet.
  • Cluster
    • Knoten: (auch als „Minion“ oder „Worker“ bezeichnet) ist ein Rechner, auf dem Container bereitgestellt werden. Auf jedem Knoten muss eine Container-Laufzeitumgebung wie Docker, CoreOS rkt, Containerd usw. ausgeführt werden. Mehrere Knoten können zu Clustern zusammengefasst werden.
    • Pods: sind die Grundbausteine in Kubernetes. Ein Pod besteht aus einem oder mehreren Containern und wird auf Knoten bereitgestellt.
      • Hier werden alle Ihre wichtigen Informationen gespeichert

Modernisierung mit Kubernetes

  • Kubernetes ermöglicht es, die Migration von Anwendungen aus einer lokalen Umgebung in öffentliche oder private Clouds beliebiger Anbieter zu vereinfachen und zu beschleunigen. Die Migration von Anwendungen in die Cloud kann mithilfe verschiedener Methoden erfolgen:
    • die einfache Portierung der Anwendung ohne jegliche Änderungen am Code (Lift & Shift);
    • die minimalen Änderungen, die erforderlich sind, damit die Anwendung in neuen Umgebungen funktioniert (Replatforming);
    • die umfassende Überarbeitung der Struktur und Funktionalität der Anwendung (Refactoring).
  • Modernisieren Sie Ihre Umgebung mit der Einführung von Kubernetes reibungsloser als je zuvor. Sie müssen sich nicht mehr fragen, wo sich Ihre Daten befinden – alle Ihre Daten werden an einem Ort gespeichert. Der Speicher bei Kubernetes basiert auf Volumes. Die Volumes können entweder persistent oder nicht-persistent sein. Innerhalb der Pods fordern Container zusätzlichen Speicherplatz an.
    • Kubernetes lässt sich einmal einrichten und kann anschließend überall bereitgestellt werden. Das bedeutet: Ganz gleich, wo Sie Ihren Cluster einrichten – ob vor Ort oder in der Cloud –, Sie müssen die Lösung nicht neu erstellen, sondern lediglich einen anderen Cluster bereitstellen.

Herausforderung

  • Kubernetes-Cluster können, wie jede andere Workload auch, anfällig für Ransomware-Angriffe sein. In manchen Fällen kann sich ein Hacker Zugriff auf den Inhalt Ihres Pods verschaffen – und so möglicherweise an kritische Informationen über Ihr Unternehmen gelangen. Daher sind Backups und ein wirksamer Datenschutz für Ihre Cluster von entscheidender Bedeutung, wenn Sie Ihre Workloads verlagern.

Kubernetes-Sicherung

  • Dabei handelt es sich um den Prozess der Sicherung aller Komponenten, die auf einer Kubernetes-Orchestrierungsplattform ausgeführt werden, darunter alle containerisierten Anwendungen des Unternehmens. Da ein Kubernetes-Cluster aus so vielen Komponenten besteht – Pods, Knoten, Control Plane und Volumes –, benötigt jede einzelne davon ein gewisses Maß an Schutz. Der Schutz ist für einen Cluster von entscheidender Bedeutung, insbesondere da Unternehmen zunehmend auf Kubernetes setzen. Die Sicherung eines Kubernetes-Clusters stellt sicher, dass die Daten, Konfigurationen und Dateien vor Angriffen geschützt sind. Aus diesem Grund benötigen Sie eine Lösung, die in der Lage ist, Ihren gesamten Cluster zu sichern.
  • Zu den wichtigsten Phasen der Kubernetes-Sicherung gehören:
    • Discovery
    • Ressourcen ermitteln
    • Sicherung
      • Laut dem „State of Kubernetes Security Report 2022“ von Red Hat verzeichneten 93 % der Befragten in den letzten 12 Monaten mindestens einen Sicherheitsvorfall in ihren Kubernetes-Umgebungen, was in einigen Fällen zu Umsatz- oder Kundenverlusten führte.³

Kubernetes Backup von Commvault und Metallic

Commvault und Kubernetes-Datensicherung

  • Im Gegensatz zu den meisten Lösungen, die nur Ihre Container sichern können, ist Commvault in der Lage, Ihren gesamten Cluster zu sichern. Commvault bietet Datensicherheit für persistenten Speicher in Ihren zustandsbehafteten Anwendungen. Die Lösung von Commvault automatisiert die Sicherung dieser Daten über eine einzige Plattform, wodurch die Transparenz und die Verwaltungsmöglichkeiten Ihrer gesamten Umgebung verbessert werden. Unsere Lösung bietet Ihnen die Flexibilität, Container nahtlos und mühelos von der lokalen Umgebung in die Cloud, von einer Cloud in eine andere und sogar wieder zurück in die lokale Umgebung zu migrieren und bereitzustellen. Darüber hinaus bietet sie umfassende Unterstützung für VMs, Datendienste und Cloud-Dienste auf einer einzigen Plattform. Sie ist zudem mit allen CNCF-zertifizierten Distributionen kompatibel und für Snapshot-basierte Backups in CSI integriert.
  • Commvault wurde im GigaOm-Bericht 2022 aufgrund unserer flexiblen Bereitstellungsarchitektur und der einheitlichen Benutzeroberfläche für mehrere Bereitstellungen als „Marktführer und Outperformer“ im Bereich der Kubernetes-Datensicherung ausgezeichnet. Der Bericht hebt zudem hervor, dass unsere Sicherheits- und Ransomware-Schutzmaßnahmen umfassend sind, wodurch sich unsere Lösung besonders für größere Unternehmen eignet.

So macht es Commvault

  • Commvault richtet einen Pod mit temporären Mitarbeitern ein, um die Datenübertragung durchzuführen. In den Einstellungen wird eine private Container-Registry angegeben, in der Sie ein Image speichern, das Commvault herunterladen kann. Auf diese Weise können Sie Cluster konsolidieren, die clusterübergreifende Migration vereinfachen und das Lebenszyklusmanagement von Clustern optimieren.

Herausforderungen für Commvault

  • Vor der Einführung von Commvault mussten sich Unternehmen mit einer steigenden Anzahl von Clustern auseinandersetzen, deren Lebenszyklen verwalten und Cluster konsolidieren. Commvault hilft Ihnen bei der Bewältigung dieser Herausforderungen, indem es Ihnen ermöglicht, Ihre Kubernetes-Anwendungen mühelos in jede beliebige Cloud zu migrieren.

Metallic- und Kubernetes Backup

  • Metallic bietet „VM & Kubernetes Backup“ an. Dies ist der einzige SaaS-Datensicherungsdienst, der eine umfassende Abdeckung hybrider Workloads bietet und so gewährleistet, dass Ihre Container stets geschützt sind.
  • „VM & Kubernetes Backup by Metallic“ ist eine Lösung, mit der Sie Ihre Infrastruktur ganz einfach auf Container ausweiten können, um Anwendungen sicher zu modernisieren und gleichzeitig herkömmliche Anwendungen zu schützen. Ganz gleich, ob Sie vor Ort oder in der Cloud arbeiten – Metallic unterstützt alle von der Cloud Native Computing Foundation zertifizierten Kubernetes-Distributionen wie Azure Kubernetes Service (AKS), Amazon EKS, VMware, Rancher und viele weitere.
  • Metallic kann Cloud- oder lokale Datenbanken, Quellcode-Verwaltungssysteme, Image-Registries und cloud-native Objektspeicher schützen.
  • Dank der unübertroffenen Flexibilität, der ultimativen Sicherheit und der unkomplizierten Verwaltung dieser Lösung sind alle Ihre Workloads bestens abgesichert.

Schlussfolgerung

Kubernetes ist die Zukunft – jetzt ist es an der Zeit, sicherzustellen, dass alle Ihre Workloads geschützt sind und sicher in die Cloud migriert werden können. Commvault ist die naheliegende Wahl. Im GigaOm-Bericht 2022 zum Thema Kubernetes-Datensicherheit wurden wir aufgrund unserer umfassenden Workload-Unterstützung, der Kompatibilität mit CNCF-zertifizierten Distributionen und unserer umfangreichen Ransomware-Schutzmaßnahmen als „Leader“ und „Outperformer“ ausgezeichnet. Also packen Sie Ihre Koffer – das Schiff sticht noch heute in See, Richtung Cloud.

Referenzen

1. Best Practices für den Einsatz von Containern und Kubernetes in der Produktion – 4. August 2020 – Gartner-ID G00730344 – 2. CNCF 2021, Jahresumfrage – 3. Red Hat 2022, Bericht zum Stand der Kubernetes-Sicherheit

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Unternehmen sind heutzutage von Natur aus heterogen und betreiben Anwendungen sowie Workloads sowohl vor Ort als auch am Netzwerkrand und in mehreren Clouds. Da Unternehmen ihre IT-Transformation vorantreiben, wird diese hybride Multi-Cloud-Präsenz voraussichtlich weiter zunehmen. Daher ist es unerlässlich, dass Lösungen für den Datenschutz und die Datenverwaltung in Unternehmen in all diesen Bereichen – vor Ort, am Netzwerkrand und in mehreren Clouds – hervorragende Leistungen erbringen.

Der „Critical Capabilities“-Bericht von Gartner bewertet diese Arten von Lösungen anhand verschiedener Schlüsselaspekte wie Sicherheit, Effizienz, Skalierbarkeit und Leistung, das Ökosystem des Rechenzentrums sowie Berichterstellung und Analytik für die wichtigsten Anwendungsfälle in den Bereichen On-Premise, Edge und Cloud. In meinen Gesprächen mit CIOs, IT-Führungskräften und Architekten sind dies genau die Schlüsselaspekte, die ihnen bei der Ausarbeitung ihrer Datenmanagementstrategie zum Schutz ihrer wertvollsten Vermögenswerte am Herzen liegen.

Deshalb freuen wir uns sehr und fühlen uns geehrt, dass Commvault Backup and Recovery in allen drei Anwendungsfällen des Gartner-Berichts „Critical Capabilities for Enterprise Backup and Recovery Software Solutions: Data Center Environments“ (4,23/5), „Cloud Environments“ (4,18/5) und „Edge Environments“ (4,22/5) aus dem Jahr 2022 die höchste Punktzahl erzielt hat. Mit den höchsten Bewertungen in allen drei Anwendungsfällen – zum dritten Mal in Folge – sehen wir darin eine weitere Bestätigung unseres Engagements, unseren Kunden als vertrauenswürdiger Partner beim Schutz ihrer Daten und Workloads zur Seite zu stehen – ganz gleich, wo sich diese befinden.

Rechenzentrumsumgebungen (4,23/5)
Cloud-Umgebungen (4,18/5)
Edge-Umgebungen (4,22/5)

Unternehmen entwickeln sich ständig weiter und wachsen, um den geschäftlichen Anforderungen gerecht zu werden. Daher ist ein weiterer entscheidender Beschleuniger der IT-Transformation eine Datenmanagement-Lösung, die sich flexibel zusammen mit dem Rest der IT weiterentwickeln kann.

„Unsere kontinuierlichen Innovationen sind auf höchste Flexibilität im Datenmanagement ausgerichtet – wir bieten nicht nur eine Unternehmenssoftwarelösung, sondern auch die Möglichkeit, Unternehmensdaten mit Commvault Grid als integrierte Lösung oder über Metallic als cloudbasierte DMaaS-Lösung zu verwalten und zu schützen.“


Leider gehen Flexibilität und Breite in unserer Branche oft auf Kosten der Einfachheit. Im Gegensatz dazu durchbricht Commvault dieses Paradigma mit unserem Ansatz „unendlich skalierbar, radikal einfach“. Wir vereinen die gesamte Verwaltung – über unser breites Spektrum an unterstützten Workloads, flexiblen Formfaktoren und einer Vielzahl intelligenter Datendienste hinweg – in einer einzigen Benutzeroberfläche: dem Commvault Command Center. Diese Einfachheit – ohne Abstriche bei Flexibilität und Umfang – ermöglicht es Kunden, ihre Geschäftstransformation zu beschleunigen und ihr Datenmanagement an ihre übergeordnete IT-Strategie anzupassen. Während Unternehmen sich modernisieren und transformieren und Anwendungen sowie Workloads von einem Formfaktor oder Standort zu einem anderen verlagern (beispielsweise von On-Premise in die Cloud), stellen wir sicher, dass sie auf jedem Schritt dieses Weges geschützt bleiben.

Als elfmaliger „Leader“ im Gartner® Magic Quadrant™ und mit den höchsten Bewertungen in allen drei Anwendungsfällen im Gartner Critical Capabilities-Bericht in zwei aufeinanderfolgenden Jahren sind wir unseren Kunden dankbar, dass sie uns auf diesem Weg der kontinuierlichen, kundenorientierten Innovation begleiten, und unseren Partnern, dass sie gemeinsam mit uns ein Datenökosystem ohne Grenzen aufbauen. Unser Weg, die komplexen Probleme des Datenmanagements mit eleganten Lösungen zu bewältigen, geht weiter … gemeinsam mit unseren geschätzten Kunden und Partnern!

Gartner, „Magic Quadrant für Backup and Recovery-Softwarelösungen für Unternehmen“, 28. Juli 2022, Michael Hoeck u. a. Gartner, „Critical Capabilities für Backup and Recovery-Softwarelösungen für Unternehmen“, 22. August 2022, Nik Simpson u. a.

Haftungsausschluss von Gartner:

**Gartner unterstützt keine der in seinen Forschungsberichten genannten Anbieter, Produkte oder Dienstleistungen und empfiehlt Technologieanwendern nicht, ausschließlich diejenigen Anbieter auszuwählen, die die höchsten Bewertungen oder sonstige Auszeichnungen erhalten haben. Die Forschungsberichte von Gartner geben die Meinungen der Gartner-Forschungsorganisation wieder und sollten nicht als Tatsachenbehauptungen ausgelegt werden. Gartner lehnt jegliche ausdrückliche oder stillschweigende Gewährleistung in Bezug auf diese Forschungsergebnisse ab, einschließlich jeglicher Gewährleistung der Marktgängigkeit oder der Eignung für einen bestimmten Zweck.**

**GARTNER und Magic Quadrant sind eingetragene Marken und Dienstleistungsmarken von Gartner, Inc. und/oder deren Tochtergesellschaften in den USA und international und werden hier mit Genehmigung verwendet. Alle Rechte vorbehalten.**

Holen Sie sich Ihr Exemplar des Gartner-Berichts „Critical Capabilities for Enterprise Backup and Recovery Solutions 2022“

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone