Skip to content

Machen Ihnen die Sicherheitsversprechen Ihres Backup-Anbieters schlaflose Nächte? Befürchten Sie, dass sich gerade jetzt Hacker in Ihrem Netzwerk befinden und versuchen, Ihre Daten zu kompromittieren? Wussten Sie, dass sich typische Ransomware bereits mehr als 200 Tage in Ihrem Netzwerk befindet, bevor sie Ihre Daten verschlüsselt? Fragen Sie sich, was sie dort tun? Sie sind auf der Jagd nach Ihren Backups!

Die Methoden der Datensicherung durchlaufen derzeit einen grundlegenden Wandel: Früher ging es darum, Daten vor „höherer Gewalt“ zu schützen, heute müssen sie vor „böswilligen Akteuren und Hackern“ geschützt werden. Angesichts von Angriffen, die innerhalb Ihres Netzwerks oder auf Ihre Cloud-Konten abzielen, sollten Sie sich folgende Frage stellen: „Reichen unsere lokale Backups oder Snapshots in unserem öffentlichen Cloud-Konto aus, um uns im Falle eines Ransomware-Angriffs zu schützen?“ Leider hat die jüngste Vergangenheit gezeigt, dass Backups allein nicht ausreichen.

In den letzten Monaten hat die Cybersecurity & Infrastructure Security Agency (CISA) Warnmeldungen und Hinweise zu dieser Sicherheitslücke an Unternehmen herausgegeben. Die CISA empfiehlt als Lösung regelmäßige Datensicherungen, einen Air-Gap-Schutz sowie eine externe Datensicherung außerhalb Ihres Netzwerks und Ihres Sicherheitsbereichs (siehe Warnmeldungen AA20-345A und AA20-302A). Der CISA ist sich bewusst, dass Hacker einen Weg finden werden, die Hardware oder die Cloud-Infrastruktur zu kompromittieren, wenn Sie oder Ihre Administratoren Zugriff darauf haben. Selbst wenn Sie glauben, über die bestmögliche Sicherheit zu verfügen, lautet die eigentliche Frage: Wollen Sie es wirklich darauf ankommen lassen, Hackern immer einen Schritt voraus zu sein – und sich dabei auf Ihre letzte Rettung (Ihre Backups) verlassen –, anstatt sich ganz auf die Erfüllung Ihrer Unternehmensziele zu konzentrieren? Wir glauben, dass es einen besseren Weg gibt.

Wir sind uns bewusst, dass viele Unternehmen planen, im Zuge ihrer Cloud-Strategie künftig eine Cloud-native Backup-Lösung einzusetzen, doch aufgrund der Abschreibungszyklen für Hardware ist der Zeitpunkt dafür derzeit möglicherweise nicht optimal. Anstatt jedoch noch mehr Geld für dieses veraltete Backup-System zu verschwenden, haben wir eine Lösung parat.

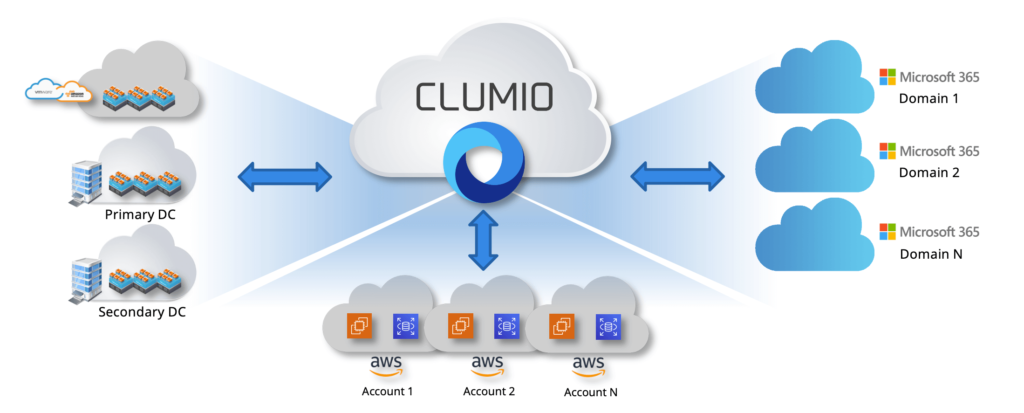
Wir freuen uns, Clumio RansomProtect™ vorstellen zu dürfen die branchenweit erste cloudnative Air-Gap-Lösung, die Public-Cloud-, Private-Cloud- und SaaS-Clouds in einem einzigen Dienst und auf einer einzigen Plattform schützt.

Clumio RansomProtect bietet eine Lösung für Unternehmen, die sich JETZT vor Ransomware schützen möchten, mit folgenden Funktionen:

  • Schnellster Schutz dank einer 15-minütigen Einrichtung ohne Hardwareaufwand
  • 30-tägige Aufbewahrungsfrist für VMware / VMware Cloud on AWS, AWS Native Services (EC2/RDS/EBS) und Microsoft 365
  • Schnelle Recovery auf Granulatbasis – überall dort, wo Sie sie benötigen
  • Höchste Datensicherheit durch Air-Gapping
  • Bis zu 50 Prozent der Kosten bestehender Datenschutzprodukte, die ohnehin nicht gut genug sind

Mit Clumio RansomProtect müssen Sie sich keine Gedanken mehr darüber machen, zusätzliche Hardware und Software zum Schutz Ihrer Daten anzuschaffen, die Sicherheit Ihres Netzwerks und Ihrer Infrastruktur zu verwalten, um eine physische Trennung (Air Gap) zu schaffen, einen zweiten Standort zu finden oder mit Hackern Schritt zu halten, die versuchen, Ihre Backup-Infrastruktur anzugreifen.

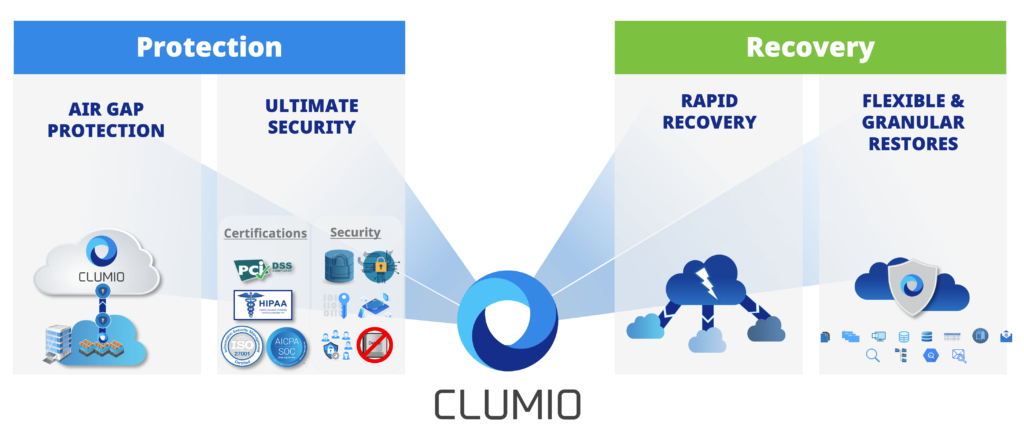
Die Kernplattform von Clumio bietet sowohl Schutz- als auch Recovery-Methoden, um sicherzustellen, dass Sie nicht nur geschützt sind, sondern auch schnell wieder einsatzbereit sind.

Commvault AirGap – für höchste Sicherheit

Clumio vereinfacht den Schutz vor Ransomware-Angriffen und bietet höchste Sicherheit. Zunächst einmal werden alle Daten außerhalb Ihrer lokalen Netzwerke oder Ihrer Cloud-Infrastruktur geschützt. Lassen Sie sich von den heutigen herkömmlichen Datensicherungslösungen nicht davon überzeugen, mehr Hardware und Software zu kaufen – oder, schlimmer noch, dass ein Cloud-Cluster oder eine S3-Auslagerung ausreicht, um Sie zu schützen. Unveränderlichkeit und Verschlüsselung allein reichen nicht aus, wenn jemand Zugriffsdaten erlangen und die Infrastruktur löschen, verschlüsseln oder abschalten kann, um sie unbrauchbar zu machen.

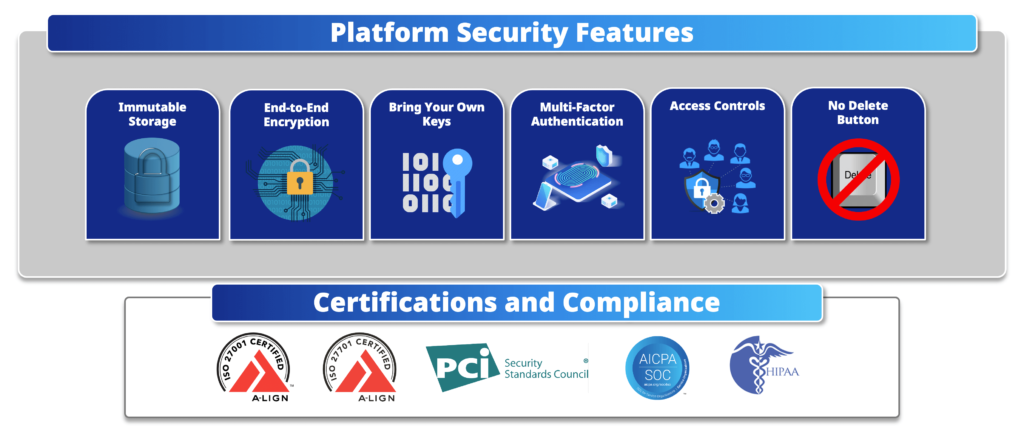
Erforderlich sind ständige Tests, Zertifizierungen und Validierungen zusätzlich zu allen Sicherheitsfeatures der Clumio-Plattform. Führt Ihre Backup-Lösung vierteljährliche Penetrationstests durch, um sicherzustellen, dass Sie geschützt sind? Sind sie für die Einhaltung der Normen ISO 27001, ISO 27701, PCI DSS, SOC 2 Typ I und Typ II oder HIPAA zertifiziert? Nun, wenn Sie Clumio-Kunde wären, könnten Sie mit „Ja!“ antworten. Letztendlich gilt: Solange Ihr Administrator Zugriff auf die Daten hat und diese löschen kann, werden Hacker einen Weg finden, Ihre Daten zu kompromittieren.

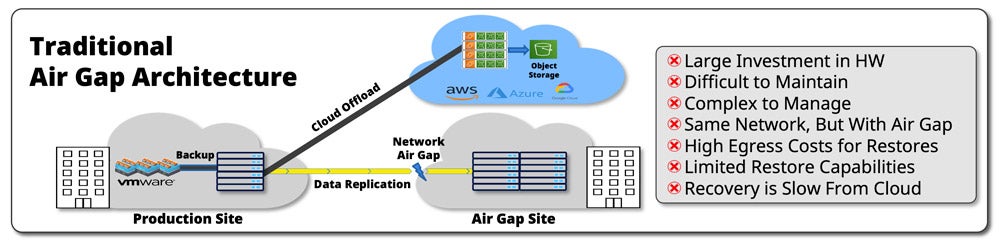
Die Replikation von Daten an einen sekundären Standort ist nicht nur kostspielig und erfordert zusätzliche Hardware, sondern bürdet Ihnen auch die Verantwortung für die Sicherheit auf. Sie müssen nun zusätzliche Netzwerksicherheitsmaßnahmen verwalten, wenn das primäre Backup Zugriff auf das sekundäre Backup-Gerät hat. Wir haben bereits erlebt, wie herkömmliche Backup-Lösungen Opfer von Erpressungsangriffen wurden.

Schnelle Recovery durch flexible und detaillierte Wiederherstellungsvorgänge

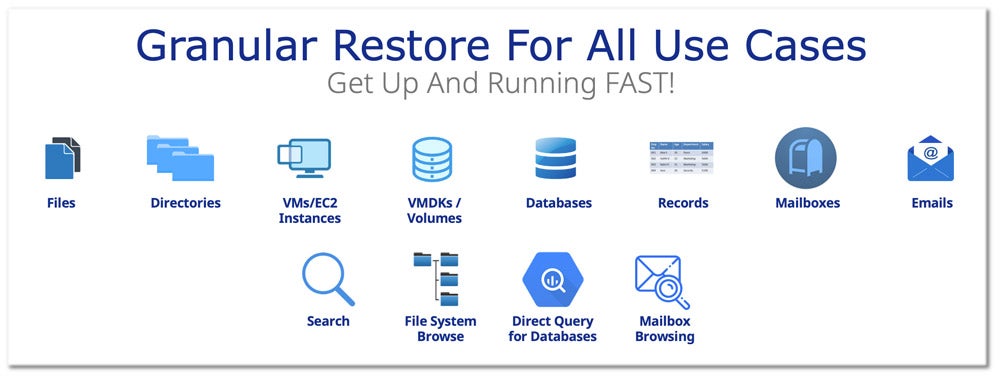
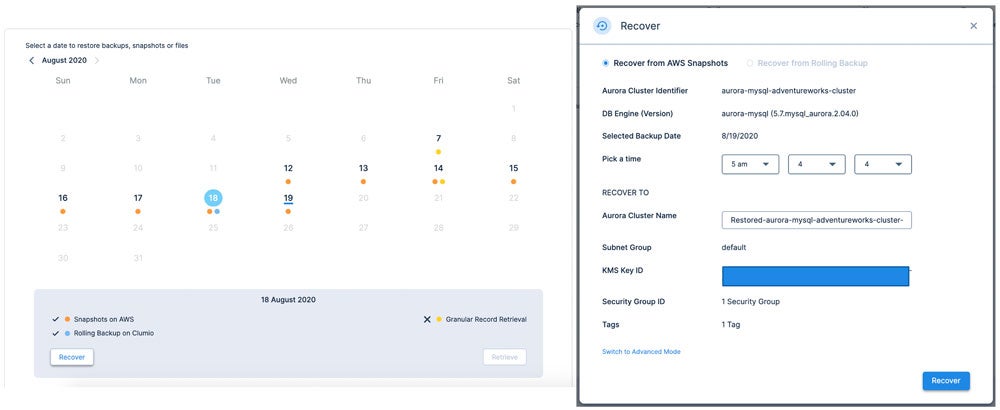
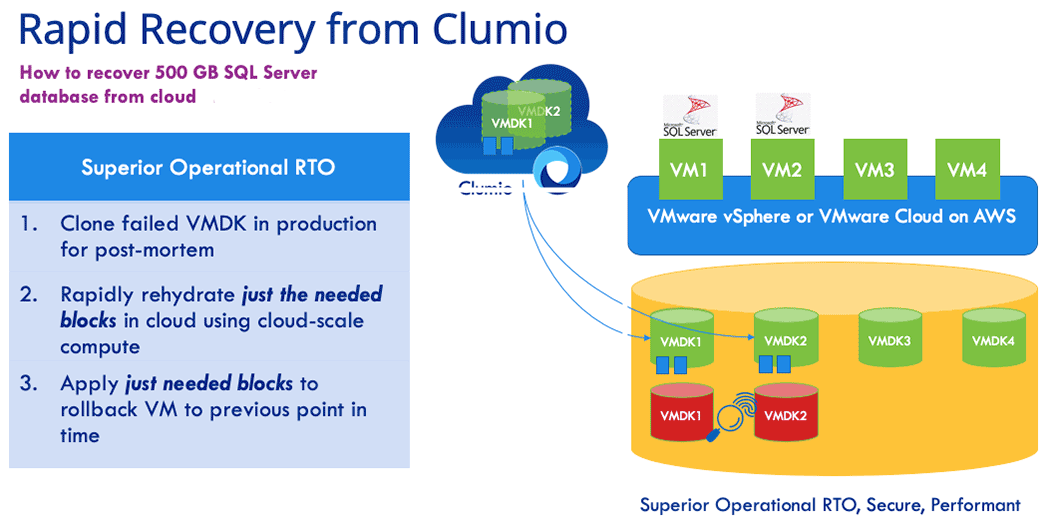
Ein Angriff ist schon Herausforderung genug, doch flexible und detaillierte Wiederherstellungsmöglichkeiten können in einem solchen Fall lebensrettend sein. Mit Clumio könnte die Wiederherstellung nach einem Ransomware-Angriff nicht einfacher sein. Clumio bietet höchste Flexibilität bei der Wiederherstellung: Sie können VMs in jedes Rechenzentrum oder in die VMware Cloud auf AWS wiederherstellen, EC2- oder RDS-Instanzen in jedes AWS-Konto oder Microsoft 365-Postfächer in jede beliebige Domäne. Sie können nach den Daten suchen oder diese durchsuchen, die Sie wiederherstellen möchten, und die Wiederherstellung erfolgt mit hoher Granularität auf Datei-, Verzeichnis-, VM-, E-Mail-, Datenbank- oder sogar Datenbankdatensatzebene – alles mit nur wenigen Klicks.

Sichern Sie sich ab und senken Sie gleichzeitig Ihre Kosten

RansomProtect ergänzt Ihre bestehende Backup-Lösung und bietet Ihnen den 14-tägigen Air-Gap-Schutz, den Sie vor aggressiven Ransomware-Angriffen benötigen – und das zum halben Preis im Vergleich zu Konkurrenzlösungen. Sollten Sie sich später entscheiden, Ihre alte Air-Gap-Backup-Lösung durch Clumio zu ersetzen, können Sie im Vergleich zu einer nativen Air-Gap-Lösung bis zu 70 Prozent einsparen und gleichzeitig die Bereitstellung und Verwaltung erheblich vereinfachen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mit dieser Funktion können AWS-Kunden die Blöcke in einem EBS-Snapshot auflisten, die Unterschiede zwischen zwei EBS-Snapshots vergleichen und Daten direkt aus EBS-Snapshots lesen. Um diese Aufgaben vor der Veröffentlichung der EBS Direct APIs durch AWS durchführen zu können, mussten Sie temporäre Amazon Elastic Compute starten. Cloud (EC2)-Instanzen und EBS-Volumes anhängen, die aus den EBS-Snapshots erstellt wurden. Jetzt können Sie die APIs von EC2-Instanzen, AWS Lambda-Funktionen oder Containern aus aufrufen. So können Sie Daten auslesen, den Inhalt eines einzelnen Snapshots auflisten oder die Änderungen zwischen zwei EBS-Snapshots auflisten, ohne zuvor EBS-Volumes aus Snapshots erstellen zu müssen. Im Juli 2020 hat AWS eine weitere Reihe von EBS-Direct-APIs eingeführt, mit denen Kunden EBS-Snapshots erstellen und direkt in diese schreiben können. Seit der Einführung der Direct-APIs haben wir großes Interesse und viel Feedback von AWS-Partnern erhalten.

Dieser Blogbeitrag befasst sich speziell mit Clumio, einem AWS Advanced Technology Partner mit AWS Storage-Kompetenz. Clumio bietet ein sicheres, plattformübergreifendes „Backup-as-a-Service“-Angebot, das im August 2019 eingeführt wurde und ursprünglich VMware-Workloads vor Ort sowie VMware Cloud on AWS-Workloads schützte. Im Dezember 2019 wurde das Angebot von Clumio rasch um den Schutz von EBS-Volumes erweitert. In diesem Beitrag erläutere ich, wie die Einbindung der Amazon EBS Direct-APIs in den EBS-Backup-Workflow dazu beigetragen hat, für Clumio-Kunden durchschnittlich 30 % Kosteneinsparungen und eine allgemeine Verkürzung der Backup-Zeiten um 15 % zu erzielen. Als aktiver Teilnehmer am Beta-Programm für die Direct-APIs war Clumio sehr daran interessiert, diese in seine EBS-Backup-Workflows zu integrieren.

Einführung in Clumio für AWS-native Dienste

Clumio bietet „Backup as a Service“ für Unternehmen, die EC2-Instanzen, EBS-Volumes und Amazon Relational Database Service (Amazon RDS)-Instanzen schützen müssen. Clumio basiert auf AWS und bietet seinen Kunden eine einfache, agentenlose Methode zum Schutz von EBS-Volumes – ganz ohne die üblichen Komplexitäten und Kosten, die mit der Verwaltung von Snapshots oder einer Backup-Infrastruktur verbunden sind. Mit Clumio können Sie alle Ihre Konten regionenübergreifend über eine einzige Benutzeroberfläche schützen. Dies trägt zur Konsistenz der Datensicherung bei und eröffnet Anwendungsfälle für Disaster Recovery (DR), Test- und Entwicklungsumgebungen sowie Migrationen.

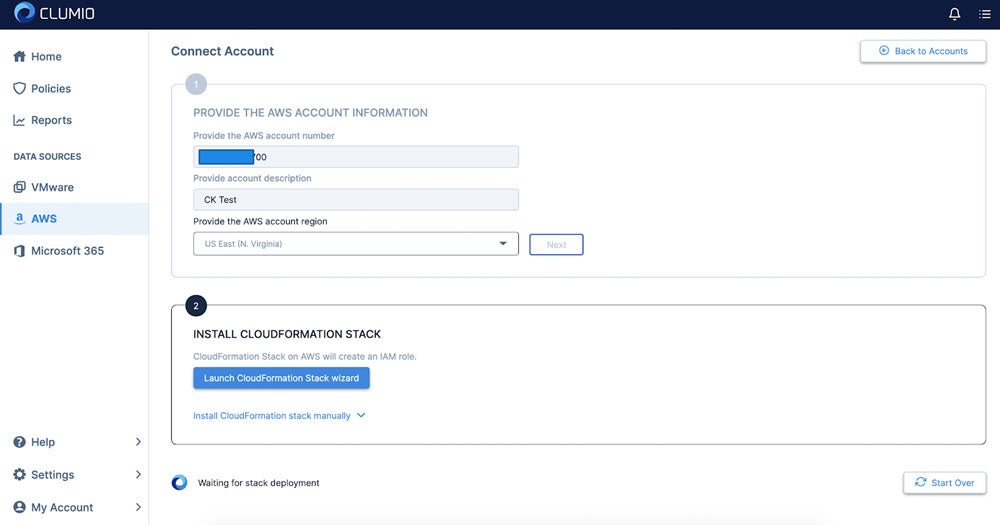
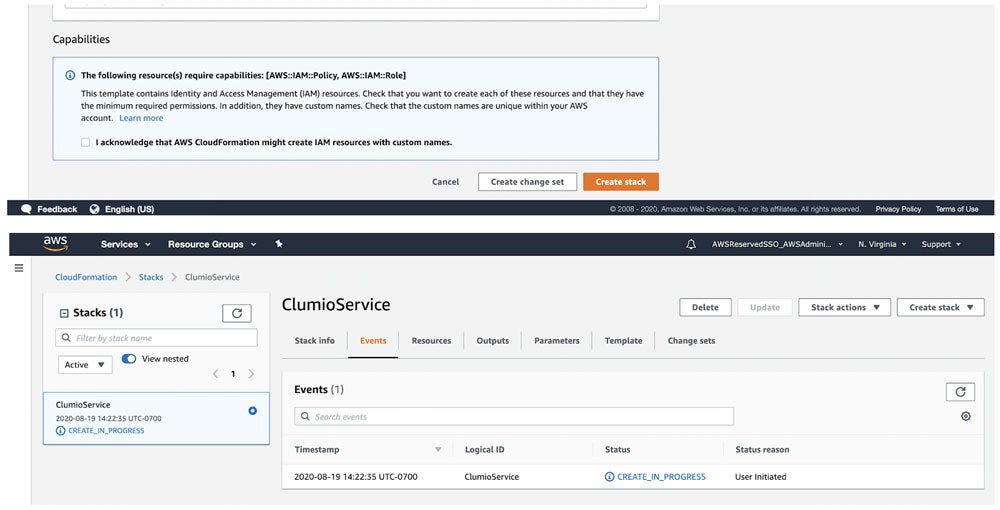
Sobald sie Clumio abonniert haben, stellen Clumio-Kunden einfach eine AWS CloudFormation-Vorlage in ihrem Konto bereit und richten ihre Backup-Richtlinien ein. Der Vorgang ist optimiert und kann in maximal 15 Minuten zum Laufen gebracht werden. Clumio sichert alle Daten sicher und unveränderlich und stellt den Kunden eine „air-gapped“ Kopie ihrer Daten außerhalb ihres Kontos zur Verfügung. Auf diese Weise kann Clumio Kunden dabei helfen, ihre Daten schnell wieder in ihr Konto wiederherzustellen, falls ihr Konto kompromittiert wird oder Volumes/Snapshots versehentlich gelöscht werden. Schließlich stellt Clumio als SaaS-Angebot alle zwei Wochen transparent Updates und Verbesserungen für seine Dienste bereit, wie beispielsweise die Integration mit den Amazon EBS Direct-APIs. So können sich Clumio-Kunden stärker auf ihre Kernkompetenzen konzentrieren, anstatt Zeit mit der Wartung der Backup-Infrastruktur zu verbringen.

Der Amazon-EBS-Workflow von Clumio vor der Einführung der EBS-Direct-APIs

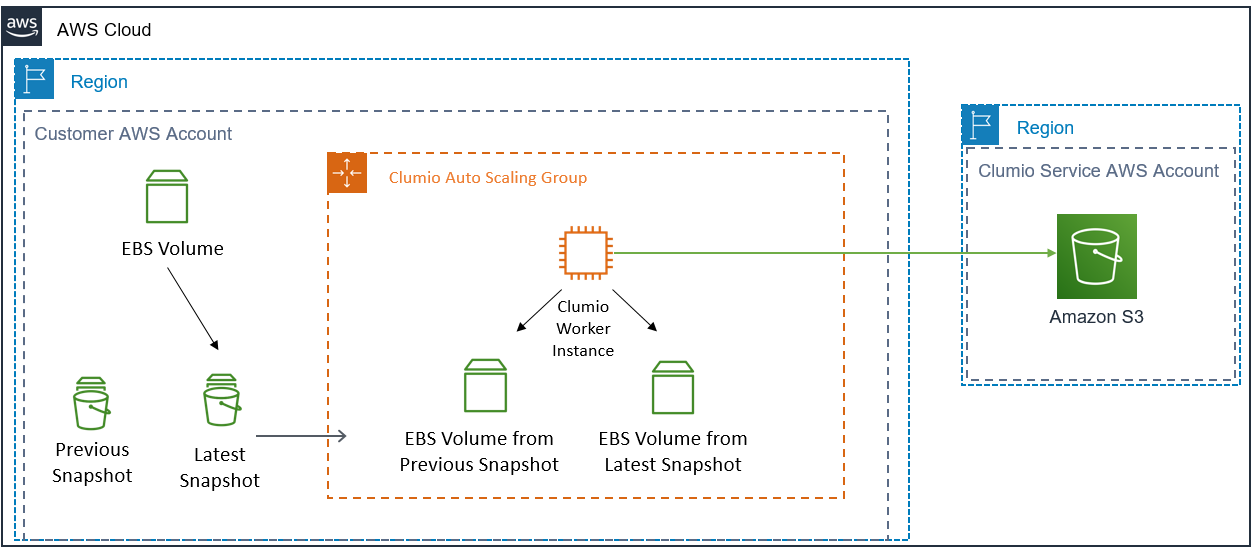
Als Clumio Ende 2019 seinen Dienst „Clumio for Amazon EBS“ einführte, standen die EBS-Direct-APIs noch nicht zur Verfügung. Daher musste Clumio jedes Mal, wenn eine Sicherung eines Amazon-EBS-Volumes gestartet wurde, das EBS-Volume auf einer Amazon-EC2-Worker-Instanz innerhalb einer Clumio-EC2-Auto-Scaling-Gruppe einbinden. Zu diesem Zeitpunkt musste Clumio den gesamten Inhalt des Volumes lesen, um festzustellen, welche Blöcke sich geändert hatten, und anschließend die geänderten Daten verarbeiten und an den Clumio-Dienst senden. Dieser Arbeitsablauf war zwar automatisiert und für den Kunden nahtlos, wies jedoch einige Nachteile auf. Ein solcher Nachteil bestand darin, dass die EC2-Worker-Instanz den gesamten Inhalt des Volumes lesen musste, um während des Sicherungsvorgangs die geänderten Daten zu ermitteln. Das Auslesen des gesamten Inhalts eines Volumes zur Ermittlung von Änderungen war für die Kunden sowohl zeit- als auch kostenintensiv.

Clumio Amazon EBS workflow before Amazon direct APIs

Clumio-Amazon-EBS-Workflow nach Einführung der Amazon-EBS-Direct-APIs

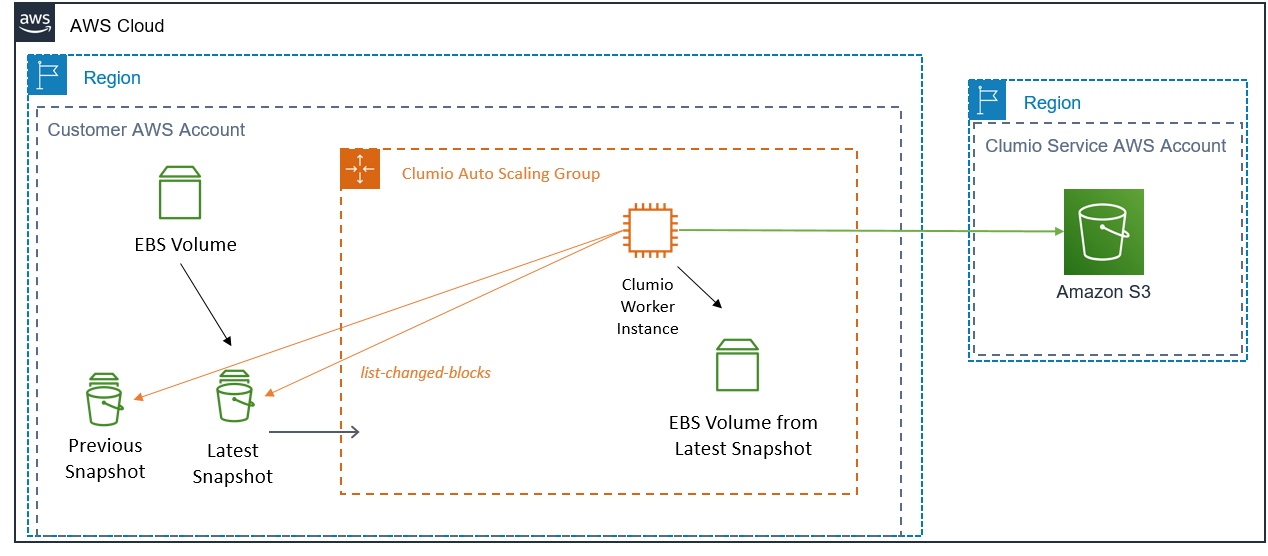
Im Februar 2020 führte Clumio ein Update seiner Plattform ein, das die neuen Amazon EBS Direct-APIs nutzte. Dadurch ist Clumio nun in der Lage, die geänderten Blöcke zwischen EBS-Snapshots programmgesteuert zu ermitteln. Es ist nicht mehr erforderlich, EBS-Volumes aus Snapshots wiederherzustellen und die Unterschiede auf einer EC2-Worker-Instanz zu vergleichen, was den Clumio-Kunden erhebliche Vorteile brachte. Die Kunden von Clumio können nun „bis zu 15 % schneller arbeiten“ und „bis zu 30 % weniger für AWS-Infrastrukturkosten ausgeben, die mit dem Betrieb von Clumio-Worker-Instanzen (EC2 und EBS) verbunden sind“. Clumio nutzt auch heute noch EC2-Worker-Instanzen, um Dienste wie Deduplizierung, Komprimierung und Indizierung für Kunden bereitzustellen, bevor diese die Daten im Clumio-Dienst erhalten.

Clumio Amazon EBS workflow after Amazon EBS direct APIs

Zukünftige Pläne für Clumio für Amazon EBS mit EBS-Direct-Snapshot-APIs

Clumio verbessert, genau wie AWS, kontinuierlich seine Dienste und entwickelt auf der Grundlage von Kundenfeedback Innovationen. Die Amazon EBS Direct-APIs entstanden dadurch, dass AWS seinen Partnern und Kunden aufmerksam zugehört, verstanden hat, welche Features für sie am wichtigsten sind, und auf dieser Grundlage Innovationen entwickelt hat. Clumio arbeitet eng mit den AWS-Serviceteams an Methoden, die es ermöglichen, weitere Amazon EBS Direct-APIs in den Workflow zu integrieren. Ziel ist es, die Kosten für die Kunden durch die Einbindung von AWS-Strategien zur Kostenoptimierung nachhaltig zu senken und gleichzeitig die betriebliche Effizienz zu steigern. Dazu gehören die Rationalisierung von Prozessen zur Minimierung der Ausgaben für AWS-Dienste sowie die Verkürzung der Backup- und Wiederherstellungszeiten für eine höhere Ausfallsicherheit und Kosteneffizienz.

Eine der derzeit in Erwägung gezogenen Maßnahmen ist der vollständige Verzicht auf Amazon EC2-Worker-Instanzen in einem AWS-Kundenkonto. Clumio könnte dies durch die Einführung serverloser Workflows erreichen, die die EBS-Direct-APIs für Listen-, Lese- und Schreibvorgänge aufrufen würden. Außerdem besteht die Möglichkeit, eine serverlose Architektur zu nutzen, um die erforderliche Deduplizierung und Komprimierung durchzuführen. Die Berücksichtigung dieser Optionen könnte die EBS-Sicherungs- und Wiederherstellungsvorgänge für Clumio-Kunden weiter vereinfachen.

Zusammenfassung

In diesem Beitrag habe ich einen kurzen Überblick über den AWS-nativen Dienst von Clumio gegeben und erläutert, wie die Amazon-EBS-Backup-Workflows vor und nach der Nutzung der EBS-Direct-APIs aussahen. Die Direct-APIs bieten eine programmatische Möglichkeit, die Änderungen zwischen zwei EBS-Snapshots zu vergleichen, wodurch Clumio-Kunden durchschnittlich 30 % der Kosten einsparen und die Backup-Zeiten um 15 % verkürzen konnten. Außerdem habe ich erläutert, wie das Unternehmen plant, seinen Dienst in Zukunft durch den verstärkten Einsatz der EBS-Direct-APIs weiter zu verbessern.

Falls Sie auch die Amazon EBS Direct-APIs für Ihren EBS-Sicherungs- und Wiederherstellungs-Workflow in Betracht ziehen möchten, lesen Sie bitte die Dokumentation zu den EBS Direct-APIs auf unserer Website.

Vielen Dank, dass Sie diesen Blogbeitrag gelesen haben! Falls Sie Anmerkungen oder Fragen haben, zögern Sie bitte nicht, diese im Kommentarbereich zu hinterlassen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Von Ranga Rajagopalan

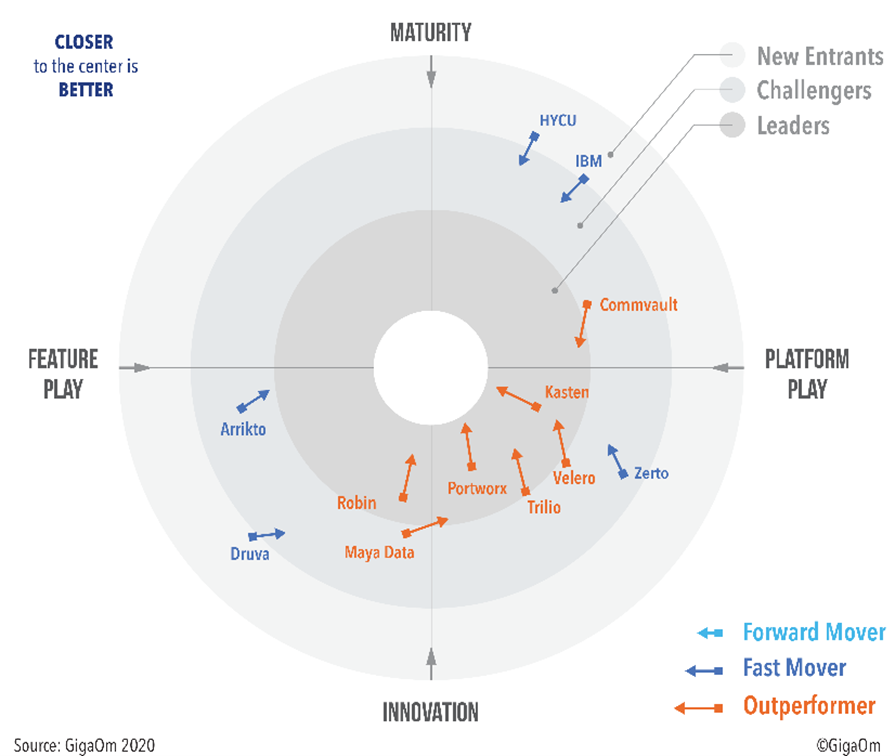
Wir freuen uns sehr, dass Commvault im kürzlich veröffentlichten GigaOm-Radar-Bericht zum Thema „Kubernetes-Datensicherung“ als „Outperformer“ eingestuft wurde – eine großartige Bestätigung für unsere kontinuierlichen Innovationsbemühungen, die Art und Weise zu vereinfachen, wie unsere Kunden ihre Kubernetes-Anwendungen speichern, schützen und migrieren!

Enrico Signoretti, Autor des GigaOm-Berichts, fasste es treffend zusammen: „Commvault beweist ein starkes Engagement für Kubernetes und dessen Betriebsmodelle und setzt gleichzeitig seine zuverlässige Unterstützung für traditionelle Plattformen und Betriebsabläufe fort. Und dank Metallic, der SaaS-Lösung des Unternehmens, kann Commvault Datensicherheit für Kubernetes in einer Vielzahl von Organisationen gewährleisten. Letztendlich ist Commvault ein Marktführer im Bereich der Datensicherheit für Unternehmen.“

Danke, Enrico. Da können wir dir nur zustimmen!

Unternehmen treiben ihre Umstellung auf Cloud-native Lösungen rasant voran, indem sie Container einsetzen, um die Portabilität von Anwendungen, eine schnellere Einbindung und geringere Infrastrukturkosten zu gewährleisten. Wir haben diesen Trend bereits vor mehr als drei Jahren vorhergesehen, als wir mit der Entwicklung von Lösungen zum Schutz von Containerdaten begannen – zunächst mit der Unterstützung von Docker, gefolgt von OpenShift und nun Kubernetes.

Wir haben außerdem erkannt, dass Speicher und Datensicherung Hand in Hand gehen müssen, um ein effektives – oder sagen wir lieber: intelligentes – Datenmanagement für Container zu gewährleisten. Genau aus diesem Grund haben wir den softwaredefinierten, cloud-nativen Hedvig-Speicher für Container um eine native Datensicherung erweitert, die vollständig in Kubernetes integriert und speziell für DevOps konzipiert ist.

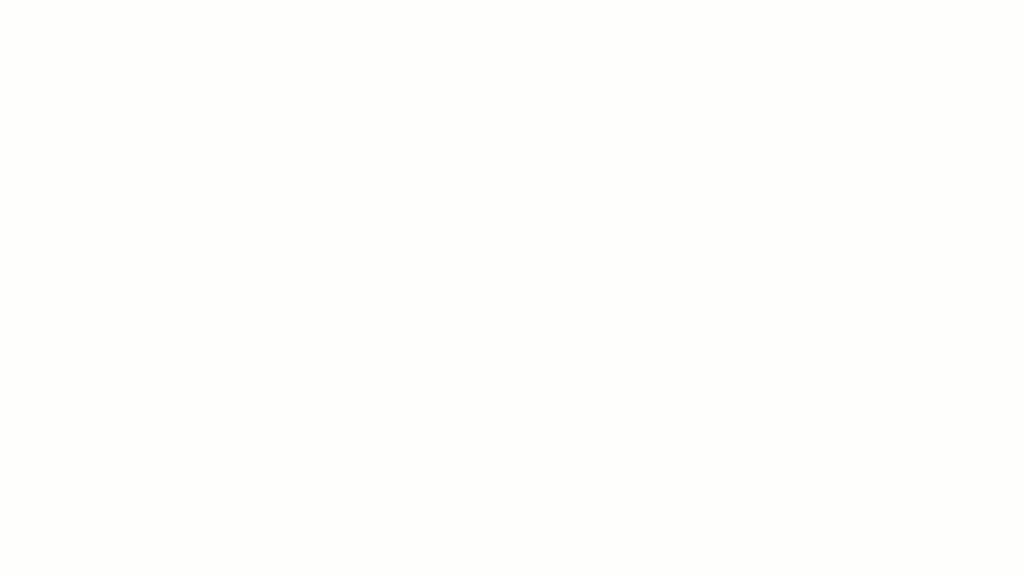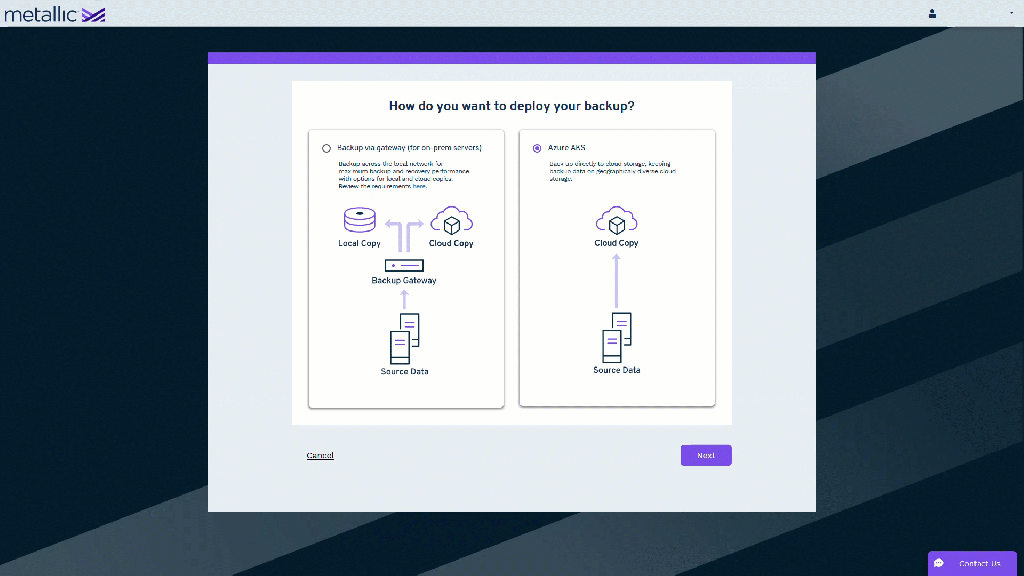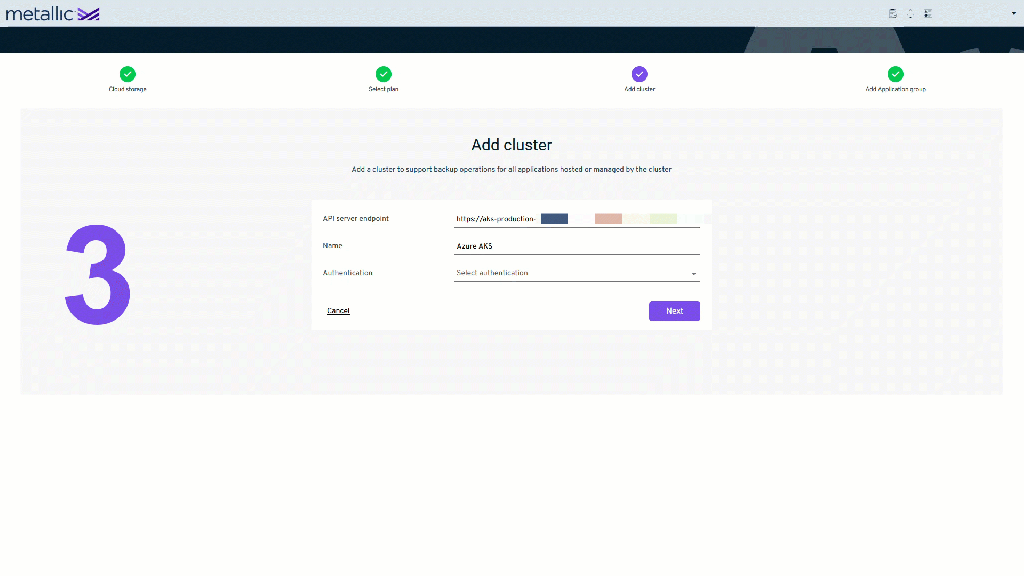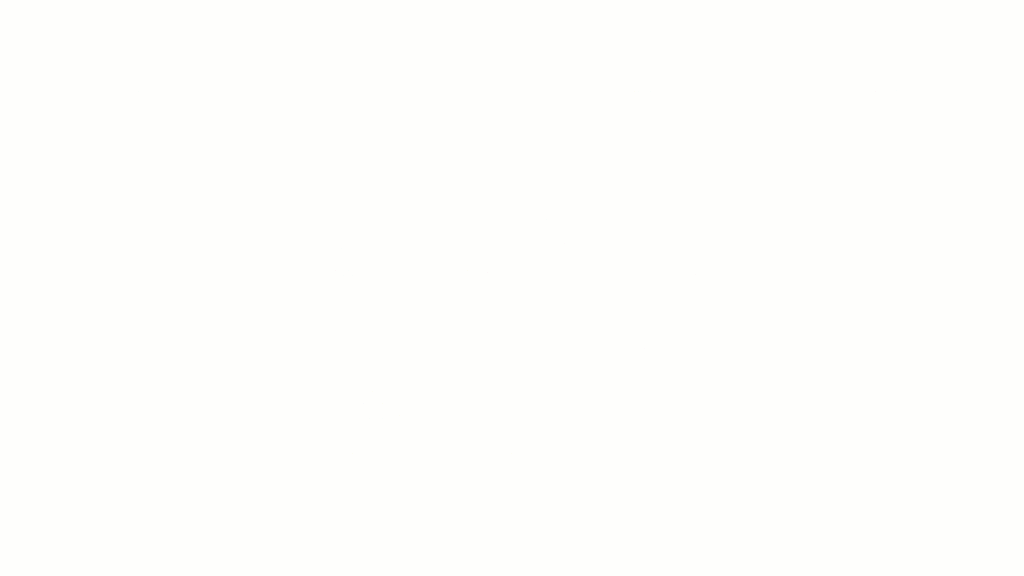
Und diese Woche haben wir den Datenschutz für Kubernetes weiter vorangetrieben, indem wir Metallic VM & Kubernetes Backup als cloudbasierte BaaS-Lösung für Kubernetes-Anwendungen eingeführt haben. Metallic schützt Kubernetes-Anwendungen – ganz gleich, ob sie vor Ort, in Azure oder bei AWS ausgeführt werden – und das in nur vier Schritten!

Mit hybrider, cloud-nativer, softwaredefinierter Speicherung und BaaS-Datensicherung, die vollständig in Kubernetes integriert sind, ist Commvault eine einfache und umfassende Datenmanagement-Lösung für Container. Verabschieden Sie sich von der Komplexität einzelner Produkte – profitieren Sie von der Commvault-Einfachheit einer einzigen Lösung für alle Workloads, einschließlich containerisierter Anwendungen, unabhängig davon, wo sich Ihre Anwendung befindet. Oder wie es der GigaOm-Bericht treffend formuliert: Profitieren Sie von den Stärken von Commvault, nämlich „einer benutzerfreundlichen und vertrauten Betriebsumgebung, die dem Anwender hilft, alle Backup-Vorgänge auf einer einzigen Plattform zu konsolidieren“.

Ranga Rajagopalan ist Vice President für Produkte bei Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Diese neue Bedrohung veranlasste die Cybersecurity and Infrastructure Security Agency (CISA) des US-Heimatschutzministeriums, diese Woche eine Warnung herauszugeben, in der Gesundheitsdienstleister aufgefordert wurden, sich vor Ransomware in Acht zu nehmen und unverzüglich Maßnahmen zu ergreifen, um einen Angriff zu verhindern. Das Gesundheitswesen ist derzeit das Ziel, doch niemand ist vor Ransomware-Angriffen sicher. Sicherheitsforscher haben im dritten Quartal 2020 eine zunehmende Ransomware-Bedrohung festgestellt, einschließlich eines massiven Anstiegs im September. In diesem Zeitraum wurden in den USA unglaubliche 145,2 Millionen Ransomware-Angriffe verzeichnet – ein Anstieg von 139 % im Vergleich zum Vorjahr (Quelle: SonicWall-Studie stellt aggressives Wachstum bei Ransomware und Anstieg von IoT-Angriffen fest).

In der Empfehlung erläutert die CISA, wie viele dieser Angriffe funktionieren und wie Sie Ihre Daten schützen können. Backups waren bislang oft die Rettung bei vielen dieser Angriffe, doch ein Backup allein reicht nicht aus. Es ist bekannt, dass Ransomware Backups verschlüsselt, wenn diese sich im selben Netzwerk befinden, oder sie sogar gänzlich löscht. Die in dieser Empfehlung beschriebene beste Lösung besteht darin, die Sicherungskopien durch einen Air Gap zu isolieren, sodass Sie stets eine Kopie außerhalb des Unternehmensnetzwerks oder des Sicherheitsbereichs besitzen. So können die Daten nicht von Angreifern verschlüsselt werden und lassen sich unter allen Umständen wiederherstellen. In der Empfehlung heißt es: „Sichern Sie Daten regelmäßig, isolieren Sie die Sicherungskopien durch einen Air Gap und schützen Sie sie offline mit einem Passwort. Implementieren Sie einen Recovery-Plan, um mehrere Kopien sensibler oder geschützter Daten und Server an einem physisch getrennten, sicheren Ort zu verwahren.“ Auch wenn dies einfach und eindeutig erscheint, ist die Einrichtung einer Air-Gap-Sicherungslösung keineswegs einfach. Da jedoch jede Minute zählt, werden wir in diesem Blogbeitrag die drei besten Vorgehensweisen zum Schutz Ihrer Daten vor Ransomware detailliert erläutern.

Nicht alle Air-Gap-Lösungen sind gleich

Herkömmliche Air-Gap-Architekturen für ältere Backup-Lösungen setzen auf umfangreiche Hardware, um sowohl ein Netzwerk-Air-Gap als auch ein Hardware-Air-Gap zu gewährleisten. Anbieter solcher Lösungen empfehlen Unternehmen in der Regel, ihre Daten an einen sekundären oder tertiären Standort zu replizieren, was ein weiteres Backup-Produkt an einem anderen Standort sowie ein Netzwerk erfordert, das Air-Gap unterstützt. Die Hoffnung dabei ist, dass Angreifer, die Zugriff auf den primären oder sekundären Standort erlangen, keinen Zugriff auf das Air-Gap erhalten. Viele Unternehmen nutzen die Cloud als Auslagerungsmöglichkeit, um die Hardwarekosten am primären und sekundären Standort zu senken. Bei einem Air Gap wird jedoch empfohlen, alle Daten lokal an diesem Standort zu speichern, wodurch die Air-Gap-Kopie noch kostspieliger wird als die Daten am primären oder sekundären Standort. Dies führt zu enormen Investitionen sowohl in die Ausrüstung als auch in die Installation und den Verwaltungsaufwand und garantiert dennoch keinen vollständigen Schutz, da das Unternehmen selbst für die Sicherheit und Verwaltung der Air-Gap-Lösung verantwortlich ist, um sicherzustellen, dass diese gut geschützt ist und nicht kompromittiert werden kann. Die Komplexität der Einrichtung und Inbetriebnahme kann Monate in Anspruch nehmen.

Mit Clumio gehören Komplexität, hohe Kosten und die ständige Sorge um die Sicherheit Ihrer Backups der Vergangenheit an. Wir können Sie bereits in wenigen Minuten vor Ransomware schützen und bieten Ihnen folgende Vorteile:

  • Die Backups werden in der Cloud mit einem „Air Gap“ versehen und außerhalb des Sicherheitsbereichs des Unternehmens gespeichert, um Schutz vor Ransomware zu bieten – und das innerhalb von Minuten statt Wochen oder Monaten.
  • Alle Daten werden sowohl während der Übertragung als auch im Ruhezustand mit unseren Schlüsseln verschlüsselt; alternativ können Sie auch Ihre eigenen Schlüssel verwenden.
  • In der Benutzeroberfläche gibt es keine Möglichkeit, Backups zu löschen. Sollte ein Hacker also Zugriff auf Ihre Zugangsdaten erhalten, kann er damit nichts anfangen.

Sicherheit und Tests sind entscheidend

Die Integration von Sicherheitsmaßnahmen in Ihre Air-Gap-Backup-Lösung ist keine einfache Aufgabe. Dazu gehören Zertifizierungen und regelmäßige Penetrationstests, um die Einhaltung der Verfahren sicherzustellen. Bei Clumio führen wir vierteljährlich Penetrationstests durch BishopFox durch, um alle unsere Sicherheitsmethoden zu überprüfen. Wir übernehmen all diese Aufgaben, damit sich unsere Kunden auf ihr Kerngeschäft konzentrieren können, anstatt sich darum kümmern zu müssen, dass ihre Backup-Daten umfassend geschützt und sicher sind. Dadurch entfällt der gesamte Aufwand, der mit der eigenständigen Entwicklung einer Air-Gap-Lösung verbunden ist.

Clumio hat zahlreiche strenge Zertifizierungsprozesse durchlaufen, darunter ISO 27001, SOC II Typ 1, SOC II Typ 2, HIPAA und PCI DSS. Diese strengen Prüfungen machen Clumio zu einer der sichersten SaaS-Plattformen auf dem Markt.

Seien Sie stets flexibel, was die Art und den Ort der Datenwiederherstellung angeht

Nichts ist schlimmer, als Opfer einer Ransomware-Attacke zu werden, doch um auf der sicheren Seite zu sein, müssen Sie sich so vorbereiten, als würde es heute passieren. Sobald es passiert, benötigen Sie einen schnellen Weg, um die Situation zu bewältigen und Ihr Unternehmen wieder zum Laufen zu bringen. Dazu benötigen Sie die Flexibilität, die Daten in verschiedenen Umgebungen wiederherzustellen, falls die Produktionsumgebung weiterhin kompromittiert ist. Eine Air-Gapped-Lösung ist großartig, aber wenn Sie die Daten nicht an dem Ort wiederherstellen können, an dem Sie sie benötigen, dann haben Sie keine Lösung.

Mit Clumio ermöglichen wir eine feinkörnige Granularität, um die benötigten Daten schnell wiederherzustellen, ohne alles wiederherstellen zu müssen – ganz gleich, ob Sie eine Datei, ein Verzeichnis, eine VM-/EC2-Instanz, ein Volume, eine Datenbank, einen Datensatz, ein Postfach oder eine E-Mail wiederherstellen möchten. Diese Funktionalität wird durch Suchfunktionen, das Durchsuchen des Dateisystems, direkten Abfragezugriff auf Datenbanken und das Durchsuchen von Postfächern ermöglicht. Die cloudnative Plattform von Clumio macht Wiederherstellungen schnell und einfach, wobei Daten überall dort wiederhergestellt werden können, wo ein Cloud-Konnektor installiert ist.

Jetzt ist also der richtige Zeitpunkt, Clumio in Betrieb zu nehmen, damit wir Sie vor Ransomware schützen können. Um mehr darüber zu erfahren, wie einfach es tatsächlich ist, Ihre Daten vor Ransomware zu schützen, sehen Sie sich bitte eine 4-minütige Demo an, in der gezeigt wird, wie schnell Sie sich die Sorgen um Ransomware nehmen können.

Video Thumbnail

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Heutzutage beginnt ein moderner Business-Continuity-Plan mit der Fähigkeit, Daten zu sichern, zu schützen und schnell wiederherzustellen.

Daten stehen heute im Mittelpunkt der modernen Geschäftskontinuitätsplanung

Heutige Unternehmen sind äußerst datenorientiert und hosten den Großteil ihrer Anwendungen in der Cloud. Szenarien wie ein Serverausfall oder ein Ransomware-Angriff – die auf den ersten Blick zwar nicht so gravierend erscheinen wie beispielsweise eine Überschwemmung oder ein Brand – drohen jedoch, den internen Betrieb lahmzulegen und die Endnutzer zu beeinträchtigen. Diese Störungen können zu erheblichen Umsatzverlusten und dauerhaften Folgen für den Ruf des Unternehmens sowie das Kundenerlebnis führen.

Das gilt jedoch nur, wenn Ihr Unternehmen nicht in der Lage ist, diesen Bedrohungen zu begegnen.

Die Rolle von Datensicherung, Datenschutz und schneller Recovery bei der Planung der Geschäftskontinuität

Bei der Planung der Geschäftskontinuität geht es nicht nur um die richtige Strategie und Organisation, sondern auch um den Einsatz der richtigen Tools, die die Ausfallsicherheit Ihres Plans gewährleisten. Wenn Ihr Unternehmen seine Daten und Anwendungen in der Cloud hostet, sollte sich Ihre Planung darauf konzentrieren, wie Sie sicherstellen können, dass Ihre wichtigsten Arbeitslasten sicher gesichert werden und im Falle einer Katastrophe weiterhin betriebsbereit bleiben. All dies beginnt mit dem Einsatz einer robusten und umfassenden Cloud-Backup-Lösung.

Cloud-Backups bieten Unternehmen, die auf die Cloud umgestiegen sind, eine einfache, optimierte und automatisierte Möglichkeit, Daten regelmäßig in der Cloud zu sichern, anstatt physische Backup-Hardware zu verwenden. Die Cloud-Backups werden anschließend sicher in einer verschlüsselten Umgebung gespeichert und gemäß dem Backup-Zeitplan des Unternehmens automatisch aktualisiert. Im Falle eines Notfalls kann die aktuellste Kopie des Daten-Backups verwendet werden, um Daten von jedem beliebigen Ort aus mithilfe derselben Cloud-Backup-as-a-Service-Lösung wiederherzustellen.

Wenn eine Katastrophe die Daten Ihres Unternehmens bedroht, ist schnelles Handeln gefragt. Ist Ihre Cloud-Backup-Lösung nicht für eine schnelle Recovery-Phase ausgelegt, kann dies schwerwiegende Folgen haben. Ausfälle bei geschäftskritischen Daten und Workloads können den Geschäftsbetrieb lahmlegen und einen kostspieligen Dominoeffekt auslösen, dessen vollständige Behebung unter Umständen viel Zeit in Anspruch nimmt.

Umso wichtiger ist daher die Wahl der richtigen Cloud-Backup-Lösung.

Die Planung der Geschäftskontinuität sollte eine umfassende Cloud-Backup-Lösung umfassen

Die branchenführenden Cloud-Backup- und Schnellwiederherstellungsfeatures von Clumio, die von Grund auf für die Cloud entwickelt wurden, ermöglichen eine schnelle Datenwiederherstellung und gewährleisten so die Geschäftskontinuität, wenn Katastrophenfälle zu Ausfallzeiten führen könnten. Unternehmen können entweder eine gesamte Instanz wiederherstellen oder die granularen und flexiblen Recovery-Features von Clumio nutzen, um bestimmte geschäftskritische Dateien gezielt wiederherzustellen.

Neben den Funktionen zur schnellen Wiederherstellung von Clumio profitieren Unternehmen außerdem von folgenden Vorteilen:

  • Schlüsselfertiger Ransomware-Schutz mit „Air-Gapped“-Backups, die getrennt von den Hauptkonten gespeichert werden
  • Vereinfachte Einhaltung globaler Richtlinien zur Datenkonformität
  • Kostenanalyse-Tools zur Reduzierung unnötiger Cloud-Ausgaben

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Der Begriff „Recovery Point Objective“ (RPO) bezieht sich auf die maximale Datenmenge, die nach einer Recovery nach einer Katastrophe oder einem Ausfall verloren gehen darf, bevor der Datenverlust für ein Unternehmen inakzeptabel wird. Das RPO spielt eine entscheidende Rolle bei der Planung von Datensicherungen und der Recovery, da es dabei hilft, die Häufigkeit der Sicherungen sowie die optimalen Technologien und Verfahren für die Recovery zu bestimmen. Letztendlich ist das Verständnis Ihrer RPO-Toleranz entscheidend dafür, dass Ihr Unternehmen seine kritischen Datenbestände auch nach unerwarteten Ereignissen innerhalb eines akzeptablen Zeitrahmens wiederherstellen kann.

Das Recovery Point Objective (RPO) verstehen

Wenn ein Unternehmen wächst, fallen immer mehr Daten an, die gespeichert und geschützt werden müssen. Doch ganz gleich, wie sorgfältig ein Unternehmen auch mit seinen Backups umgeht – es besteht immer die Möglichkeit unerwarteter Systemausfälle oder unwiederbringlicher Datenverluste. Hier kommt das Recovery Point Objective (RPO) ins Spiel.

Einfach ausgedrückt bezeichnet RPO die maximale Datenmenge, deren Verlust sich eine Organisation im Falle einer Katastrophe oder eines Ausfalls leisten kann, ohne dass ihr Geschäftsbetrieb dadurch erheblich beeinträchtigt wird. Es dient als Maßstab für die Häufigkeit der Datensicherung und die Recovery-Strategie.

Wenn ein Unternehmen beispielsweise einen RPO von fünf Stunden festlegt und innerhalb von zwei Stunden nach der Datensicherung einen schwerwiegenden Datenverlust erleidet, gehen Daten im Umfang von drei Stunden verloren, da die letzte Datensicherung vor drei Stunden durchgeführt wurde. In diesem Szenario wurde der RPO nicht eingehalten, da mehr Daten verloren gingen, als akzeptabel ist, was somit eine Gefahr für die Geschäftskontinuität darstellt.

Stellen Sie sich vor, Sie würden wertvolle Familienfotos aufgrund eines unvorhergesehenen Hardwareausfalls, eines Stromausfalls oder eines Cyberangriffs verlieren. Der Schmerz, der mit einem dauerhaften Datenverlust einhergeht, lässt sich nicht in Zahlen ausdrücken. Stellen Sie sich nun vor, Ihre wichtigen Geschäftsdateien – wie Verträge mit Kunden oder kreative Materialien für Kundengespräche – würden zerstört, ohne dass eine schnelle Wiederherstellung möglich wäre. Wenn Sie Ihr Unternehmen vor solchen Katastrophen schützen möchten, sollten Sie über ein Recovery Point Objective verfügen.

Ohne klare Grenzen und Vorgaben hinsichtlich des maximal zulässigen Datenverlusts auf den verschiedenen Wichtigkeitsstufen Ihrer Geschäftsprozesse und deren Beziehungen untereinander lassen sich katastrophale Folgen nicht verhindern.

Anhand von RPO-Kennzahlen wird festgelegt, wie hoch die Mindesthäufigkeit für Backups sein sollte und welche Technologien zur Notfallwiederherstellung optimal eingesetzt werden sollten.

Außerdem bietet es Unternehmen klare Kriterien für potenzielle Datenverluste. Anstatt dass eine Katastrophe unvorhersehbar eintritt und keine Vorbereitungen getroffen wurden, wissen Unternehmen nun, wie hoch der maximale Datenverlust und die maximale Ausfallzeit sein könnten.

RPO in der Geschäftskontinuitätsplanung

Geschäftskontinuitätspläne (BCPs) sind detaillierte Richtlinien, Prozesse und Verfahren, die eingeführt werden, um sicherzustellen, dass eine Organisation ihren Betrieb auch während einer Katastrophe oder eines unvorhergesehenen Ereignisses aufrechterhalten kann. Bei der Ausarbeitung Ihrer BCP-Strategie ist es von entscheidender Bedeutung, Ihr Recovery Point Objective zu berücksichtigen.

Wenn Sie Ihre RPO-Grenzwerte frühzeitig festlegen, fällt es den IT-Teams leichter, Backup-Systeme auszuwählen, die diesen Standards entsprechen und eine möglichst schnelle Wiederherstellung ermöglichen.

Die auf Ihrem RPO basierenden Verlusttoleranzgrenzen für Ihr Unternehmen legen fest, wie lange Daten ausfallen dürfen, bevor das Ausmaß des Datenverlusts die im Rahmen des Geschäftskontinuitätsplans zulässigen Grenzen überschreitet.

Deshalb ist es so wichtig, das Recovery Point Objective (RPO) Ihres Unternehmens genau zu bestimmen. Unabhängig von der Größe oder dem Umfang Ihres Unternehmens kann ein RPO, das selbst nur die minimalen Best-Practice-Anforderungen erfüllt, Sie später vor potenziell schwerwiegenden finanziellen Verlusten bewahren.

Wenn Sie beispielsweise ein Gesundheitszentrum betreiben, in dem wichtige Patientenakten sicher aufbewahrt werden müssen, kann die Nichtdurchführung regelmäßiger Sicherungen mit engen RPOs zu erheblichen Daten- und Papierverlusten führen, die für die Patienten fatale Folgen haben können.

Allerdings sind sich nicht alle einig, wie wichtig die Festlegung strenger RPOs ist – einige argumentieren, dass eine zu starke Konzentration auf kurzfristige Datenschutzmaßnahmen der Gesamtsicherheit schaden kann, da diese Strategien möglicherweise keine ausreichende Kapazität für umfangreichere Sicherheitsverletzungen bieten.

Auch wenn diese Ansicht vielleicht einen Funken Wahrheit enthält, muss doch betont werden, dass jedes Unternehmen die Speicher- und Sicherungsoptionen wählen muss, mit denen es sich am wohlsten fühlt – und zwar nach Abwägung seiner individuellen Prioritäten, Budgetvorgaben und Risikomanagementstrategien.

RPO im Vergleich zum Recovery Time Objective (RTO)

Einer der entscheidenden Parameter für die Gewährleistung des Datenschutzes im Rahmen der Geschäftskontinuitätsplanung ist die Festlegung und Einhaltung zweier wichtiger Kennzahlen: des Recovery Point Objective (RPO) und des Recovery Time Objective (RTO). Während das RPO angibt, wie viel Datenverlust ein Unternehmen nach dem Eintreten einer Katastrophe tolerieren kann, bestimmt das RTO, wie schnell ein Unternehmen seine Prozesse wiederherstellen muss. Trotz ihrer offensichtlichen Unterschiede sind die beiden Kennzahlen eng miteinander verbunden und bilden gemeinsam das Rückgrat jedes Datenwiederherstellungsplans.

Nehmen wir zum Beispiel an, dass Unternehmen A ein RPO von zwei Stunden festgelegt hat, was bedeutet, dass bei einem Systemausfall eine Toleranz für Datenverluste von höchstens zwei Stunden gilt. Beträgt das RTO des Unternehmens hingegen vier Stunden, so bedeutet dies, dass es bis zu vier Stunden dauern wird, bis die Systeme wieder voll funktionsfähig sind. In diesem Fall muss Unternehmen A sicherstellen, dass seine Backup-Lösungen und Disaster-Recovery-Technologien Recovery-Zeiten von vier Stunden gewährleisten und gleichzeitig den Datenverlust auf maximal zwei Stunden begrenzen.

Der entscheidende Unterschied zwischen RPO und RTO besteht darin, dass sie unterschiedliche Aspekte des Datenschutzes und der Ausfallvorsorge betreffen. Während sich RPO auf die Datenmenge bezieht, die verloren gehen darf, bevor ein Schaden entsteht, bezieht sich RTO auf die Ausfallzeit, die ein Unternehmen nach einer Katastrophe oder einem Systemausfall tolerieren kann. Mit anderen Worten: Administratoren nutzen beide Parameter gemeinsam, um Faktoren wie die Häufigkeit der Datensicherungen und die für eine optimale Recovery-Zeit erforderlichen Technologien zu bestimmen.

Obwohl RPO und RTO miteinander zusammenhängen, müssen Unternehmen bei der Ausarbeitung ihrer Backup-Richtlinien unterschiedlich vorgehen. Je nach den Prioritäten des Unternehmens, wie beispielsweise der Kritikalität von Anwendungen oder gesetzlichen Compliance-Anforderungen, haben Unternehmen unterschiedliche Präferenzen hinsichtlich der Frage, wie viel Datenverlust sie im schlimmsten Fall tolerieren können und wie lange es dauert, bis sie den normalen Betrieb wieder vollständig aufnehmen können. Während sich manche Unternehmen daher auf die Optimierung ihrer RPOs konzentrieren, legen andere den Schwerpunkt lieber auf ihre RTOs.

Beispielsweise könnte ein Finanzinstitut, das strenge regulatorische Anforderungen erfüllen muss, seinem RPO Vorrang vor dem RTO einräumen. Der Grund dafür ist, dass ein solches Unternehmen möglicherweise verpflichtet ist, jede in seinen Systemen stattfindende Transaktion zu protokollieren, wodurch erhebliche Verluste entstehen würden, sollten während der Recovery Daten verloren gehen. Umgekehrt könnte ein Technologieunternehmen einen „RTO-first“-Ansatz bevorzugen, da es stärker auf Echtzeit-Aktualisierungen seiner Produkte und Dienstleistungen angewiesen ist und daher ein schnelleres Zeitfenster für die Recovery benötigt.

Angesichts der individuellen Anforderungen und Prioritäten jedes Unternehmens erfordert die Berechnung der geeigneten RPO- und RTO-Werte für jedes Unternehmen ein umfassendes Verständnis der Kritikalität seiner Anwendungen, des Werts der Daten und möglicher Verlustszenarien.

  • Die Festlegung und Einhaltung der Werte für das Recovery Point Objective (RPO) und das Recovery Time Objective (RTO) sind entscheidend für die Gewährleistung des Datenschutzes im Rahmen der Geschäftskontinuitätsplanung. Diese Kennzahlen bilden gemeinsam das Rückgrat jedes Datenwiederherstellungsplans, wobei das RPO festlegt, wie viel Datenverlust ein Unternehmen nach einem Ausfall tolerieren kann, und das RTO bestimmt, wie schnell ein Unternehmen seine Prozesse wiederherstellen muss. Um eine effektive Backup-Richtlinie zu entwerfen, müssen Unternehmen je nach ihren organisatorischen Prioritäten – wie beispielsweise der Kritikalität von Anwendungen oder Anforderungen zur Einhaltung gesetzlicher Vorschriften – entweder ihrem RPO oder ihrem RTO Vorrang einräumen. Daher erfordert die Berechnung des geeigneten RPO und RTO für jedes Unternehmen ein umfassendes Verständnis der Kritikalität seiner Anwendungen, des Werts der Daten und potenzieller Verlustszenarien.

Berechnung des RPO für Ihr Unternehmen

Wie bereits erwähnt, müssen Unternehmen ihre Recovery Point Objectives (RPO) berechnen, um den maximal tolerierbaren Datenverlust bei verschiedenen Katastrophenszenarien zu ermitteln. In diesem Abschnitt wird erläutert, wie Unternehmen ihr eigenes RPO mithilfe verschiedener Methoden berechnen können.

Eine gängige Methode zur Berechnung des RPO besteht darin, eine Datenbestandsaufnahme durchzuführen, um die Menge der kritischen Daten zu ermitteln, die täglich geändert werden. Dazu muss festgestellt werden, welche Daten für das Unternehmen am wichtigsten sind und wie häufig sie aktualisiert werden. Sobald dies klar ist, können Administratoren die Gesamtmenge der Daten schätzen, die an einem bestimmten Tag erstellt oder geändert werden.

Eine weitere Möglichkeit für Unternehmen, ihren RPO zu berechnen, besteht darin, Vorfallberichte aus früheren Katastrophen oder Systemausfällen zu analysieren. Diese Aufzeichnungen helfen Unternehmen dabei, den Schweregrad vergangener Probleme und typische Schwachstellen besser zu verstehen. Mit diesem Wissen können Unternehmen dann einen geeigneten Notfallplan erstellen, der ausdrücklich auf die im Rahmen dieser Vorfälle identifizierten Risiken zugeschnitten ist.

Zur Veranschaulichung: Stellen Sie sich vor, Susan betreibt ihr eigenes Bäckereigeschäft, bei dem täglich ein stetiger Strom an Online-Bestellungen eingeht. Susan weiß, dass die Kunden erwarten, ihre Bestellungen innerhalb von 24 Stunden zu erhalten, und hat daher für jeden Datenverlust ein RTO von weniger als einem Tag festgelegt. Um nun ihren RPO zu berechnen, muss Susan ihre kritischsten Daten – die Kundendaten und deren Bestellungen – ermitteln und abschätzen, wie viele Änderungen pro Tag an diesen Datensätzen vorgenommen werden. Angenommen, die tägliche Änderungsrate liegt bei etwa zehn Prozent. In diesem Fall muss Susan ihre Systeme mindestens alle zehn Stunden sichern, um einen akzeptablen RPO einzuhalten.

Dennoch müssen Unternehmen bei der Berechnung eines angemessenen RPO eine Entscheidung treffen: Entweder gewährleisten sie einen vollständigen Schutz vor jeglichem Datenverlust oder sie suchen einen Kompromiss zwischen den Kosten für die Datensicherung und akzeptablen Datenverlustraten. Unternehmen müssen die Kosten für die Einhaltung strengerer RPOs gegen den potenziellen Schaden abwägen, der durch deren Überschreitung entstehen würde.

Nehmen wir zum Beispiel an, John betreibt ein kleines Fotostudio. John berücksichtigt sein bisheriges Arbeitspensum und schätzt, dass er einen Datenverlust von weniger als vier Stunden verkraften kann, bevor schwerwiegende Folgen eintreten. In diesem Fall könnte ein Backup-Intervall von 12 Stunden ausreichen, was kostengünstiger wäre als eine Echtzeit-Replikation oder ständige Backups auf Hardware.

Letztendlich ist die Ermittlung eines optimalen RPO niemals ein einfacher Vorgang. Sie erfordert eine sorgfältige Abwägung der Risikobereitschaft des Unternehmens, des regulatorischen Umfelds, der Kritikalität der Anwendungen und der Häufigkeit von Datenänderungen sowie der angestrebten Recovery-Zeiten.

Nachdem Sie einen für Ihr Unternehmen geeigneten RPO-Wert ermittelt haben, benötigen Sie zuverlässige Lösungen, die Ihrem festgelegten Toleranzniveau für Datenverluste entsprechen. Glücklicherweise gibt es mittlerweile zahlreiche Optionen in den Bereichen Hardware, Software und Cloud-Plattformen, die auf die spezifischen Anforderungen und Prioritäten von Unternehmen zugeschnitten sind.

  • Laut einer Studie des Disaster Recovery Preparedness Council aus dem Jahr 2022 waren im vergangenen Jahr fast 80 % der Unternehmen von einem Datenverlust oder einem Infrastrukturausfall betroffen, was die Bedeutung der Festlegung eines RPO unterstreicht.
  • Eine vom IT-Marktforschungsunternehmen Gartner durchgeführte Umfrage ergab, dass nur 35 % der kleinen und mittleren Unternehmen (KMU) über einen umfassenden Plan für die Notfall-Recovery verfügen, der klar definierte RPOs enthält.
  • Eine im „International Journal of Disaster Risk Reduction“ veröffentlichte Studie ergab, dass Unternehmen mit klar definierten RPOs und Wiederherstellungszeitzielen (RTOs) im Vergleich zu Unternehmen ohne klare Ziele in der Lage waren, die Ausfallzeiten während eines Katastrophenereignisses um etwa 60 % zu reduzieren.

Auswahl von Backup-Lösungen für ein optimales RPO

Die Auswahl der richtigen Backup-Lösungen zur Erreichung eines optimalen RPO kann eine Herausforderung sein, muss es aber nicht. Bei Backups gibt es keine Einheitslösung, und es müssen verschiedene Faktoren berücksichtigt werden, um sowohl das gewünschte RPO als auch das Recovery Time Objective (RTO) zu erreichen.

Einer der wichtigsten Schritte bei der Auswahl der richtigen Backup-Lösung besteht darin, die Arten von Daten zu ermitteln, die gesichert werden müssen, wie häufig sie sich ändern und wie schnell sie im Katastrophenfall wiederhergestellt werden müssen. So erfordern beispielsweise geschäftskritische Daten wie Finanzunterlagen oder Kundeninformationen möglicherweise hochfrequente Backups mit einem niedrigen RPO. Im Gegensatz dazu können weniger wichtige Daten, die sich seltener ändern, längere RPOs aufweisen.

Angenommen, Sie betreiben einen Online-Shop, dessen Produktkatalog nur alle zwei Wochen aktualisiert wird. In diesem Fall benötigen Sie keine Echtzeit-Backups oder kurze RPOs, da der Verlust von Daten aus zwei Wochen keinen nennenswerten Schaden für Ihre Geschäftskontinuität bedeuten würde.

Ein weiterer wichtiger Aspekt bei der Auswahl von Backup-Lösungen ist der eigentliche Backup-Prozess. Herkömmliche Band-Backups dauern länger und sind weniger zuverlässig als neuere cloudbasierte Lösungen. Cloudbasierte Backup-Lösungen bieten Benutzerfreundlichkeit, Skalierbarkeit und die sofortige Verfügbarkeit wichtiger Daten im Katastrophenfall.

Eine Studie von StorageCraft zeigt, dass 51 % der kleinen Unternehmen auf manuelle Backups an einem einzigen Standort setzen, was im Katastrophenfall das Risiko eines Datenverlusts birgt. Demgegenüber konnten 86 % der Unternehmen, die cloudbasierte Backup-Dienste nutzen, nach Ransomware-Angriffen innerhalb von sechs Stunden oder weniger ihre Daten wiederherstellen.

Die Datenreplikation ist ein weiterer entscheidender Faktor bei der Auswahl einer Backup-Lösung für ein optimales RPO. Die Replikation gewährleistet Redundanz, indem Live-Produktionsdaten an sekundäre Standorte kopiert werden, die bei der Notfall-Recovery auch als Failover-Standorte dienen können. Mehrere Replikationsebenen stellen sicher, dass Sie selbst bei einem Ausfall Ihres Primärstandorts sofort auf redundante Systeme umschalten können, wodurch sich Ihr RPO nahezu auf null reduziert.

Eines der am meisten diskutierten Themen im Bereich der Backup-Lösungen ist die Frage, ob man sich für eine lokale oder eine cloudbasierte Lösung entscheiden sollte. Lokale Backup-Lösungen bieten eine bessere Kontrolle und mehr Datenschutz als cloudbasierte Lösungen, da die Daten innerhalb der Räumlichkeiten des Unternehmens verbleiben. Allerdings können ihre Einrichtung, Verwaltung und Aktualisierung kostspieliger sein als bei cloudbasierten Lösungen.

Andererseits bieten cloudbasierte Backup-Lösungen unbegrenzte Skalierbarkeit, Zugriff von überall aus, wo eine Internetverbindung besteht, sowie geringere Anschaffungskosten, da die Nutzer nur für das bezahlen, was sie tatsächlich nutzen. Allerdings müssen die Nutzer auch sicherstellen, dass die Sicherheitsmaßnahmen ihrer Cloud-Anbieter den gesetzlichen Compliance-Standards entsprechen.

Hardware, Software und Cloud-Lösungen

Sowohl Hardware- als auch Software- und Cloud-Backup-Lösungen haben Vor- und Nachteile, wenn es darum geht, optimale RPOs zu erreichen. Hardwarebasierte Backups erfordern den Einsatz physischer Geräte wie Bandlaufwerke oder externer Festplatten, die an einen Server angeschlossen werden. Zwar bieten Hardwarelösungen kurze Backup-Zeiten und hohe Übertragungsraten bei großen Datenmengen, doch müssen sie aufgrund von Verschleiß häufig ausgetauscht werden. Zudem besteht bei Katastrophen wie Bränden das Risiko von Diebstahl oder Beschädigung.

Stellen Sie sich vor, Sie würden bei einem Brand Ihre wichtigsten Daten zusammen mit der beschädigten Hardware verlieren. Da keine externen Kopien verfügbar sind, kommt es zu erheblichen Ausfallzeiten und Produktivitätsverlusten, während Sie auf neue Hardware warten, um Ihre verlorenen Daten wiederherzustellen.

Bei softwarebasierten Backups werden Softwareanwendungen eingesetzt, die in einem Computernetzwerk bereitgestellt werden, um Backups zu automatisieren. Solche Backends verfügen zudem über inkrementelle Backups, die eine regelmäßige Sicherung geänderter Dateien ermöglichen, ohne bereits gesicherte Daten zu duplizieren. Dies führt zu kürzeren Backup-Zeiten und einem geringeren Speicherplatzbedarf als bei hardwarebasierten Lösungen.

Stellen Sie sich das Erstellen von Backups mithilfe von Softwarelösungen wie das Kochen nach einem Rezept vor: Sobald die Anweisungen feststehen, läuft der Vorgang automatisch und problemlos ab.

Bei cloudbasierten Backups werden wichtige Daten auf externen Servern gesichert, die von Drittanbietern verwaltet werden. Diese Lösungen zeichnen sich durch einfache Bedienung, ortsunabhängigen Zugriff, unbegrenzte Skalierbarkeit und die sofortige Verfügbarkeit wichtiger Daten bei der Recovery aus. Für Unternehmen mit langsamer oder fehlender Internetverbindung sind Cloud-Backup-Lösungen jedoch möglicherweise nicht praktikabel.

Laut einem Bericht von „Information Age“ hatten 69 % der Unternehmen Betriebsausfälle aufgrund von Netzwerkausfällen zu verzeichnen, die durch die zunehmende Abhängigkeit von Cloud-Diensten verursacht wurden. Daher sind cloudbasierte Backups zwar für manche Unternehmen hinsichtlich der RPO- und RTO-Zeiten von Vorteil, stellen jedoch nicht immer die beste Lösung für alle Unternehmensarten oder -größen dar.

Vor- und Nachteile von RPO-gesteuerten Datensicherungsstrategien

Es steht außer Frage, dass die Festlegung eines RPO für Ihre Backups einen entscheidenden Unterschied bei der Recovery-Prozesse ausmachen kann. Wie bei jeder Strategie gibt es jedoch potenzielle Vor- und Nachteile, die es zu berücksichtigen gilt. In diesem Abschnitt beleuchten wir sowohl die Vor- als auch die Nachteile von RPO-gesteuerten Datensicherungsstrategien.

Einer der wichtigsten Vorteile der Festlegung eines RPO besteht darin, dass er Unternehmen dabei hilft, ihre Verlusttoleranz zu definieren, was entscheidend sein kann, um fundierte Entscheidungen hinsichtlich der Backup-Häufigkeit und der verwendeten Technologie zu treffen. Außerdem können Sie so Ihre kritischen Anwendungen sicher priorisieren, indem Sie Daten und Anwendungen mit höherer Priorität niedrigere RPOs zuweisen. Mit der richtigen Backup-Strategie sind Sie selbst vor schwerwiegenden Datenverlusten wie Ransomware oder Hardwareausfällen gut geschützt.

Ein möglicher Nachteil, den es zu berücksichtigen gilt, ist, dass die Festlegung eines RPO möglicherweise höhere Investitionen in Hardware, Software, Personal oder all diese Bereiche erfordert, um schnellere Recovery-Zeiten zu gewährleisten. Je nach den spezifischen Anforderungen Ihres Unternehmens kann ein RPO häufigere Datensicherungen erfordern, was unter Umständen mehr Ressourcen beansprucht als erwartet. Dennoch können die Vorteile durch geringere Ausfallzeiten und einen besseren Datenschutz diese zusätzlichen Kosten in vielen Fällen rechtfertigen.

Ein weiterer zu berücksichtigender Punkt ist, dass ein aggressiver RPO je nach Art und Kritikalität Ihrer Geschäftsabläufe möglicherweise nicht für alle Organisationen erforderlich ist. Während einige Unternehmen, wie beispielsweise Gesundheitsdienstleister, keinerlei Toleranz gegenüber Datenverlusten oder Ausfallzeiten haben, reichen für andere möglicherweise längere Intervalle zwischen den Backups aus.

Man darf jedoch nicht vergessen, dass jedes Unternehmen anfällig für Datenverluste durch verschiedene Arten von Schäden ist, sei es durch Naturkatastrophen (Brand, Überschwemmung) oder durch menschliches Versagen (versehentliches Löschen). Daher muss bei der Festlegung optimaler Sicherungsintervalle stets ein wohlüberlegtes Risikomanagement zum Tragen kommen.

Auch wenn es verlockend ist, die Häufigkeit von Datensicherungen ausschließlich unter dem Gesichtspunkt der Wirtschaftlichkeit zu betrachten, ist es wichtig, diese Entscheidung aus einer ganzheitlicheren Perspektive anzugehen. Betrachten Sie die Häufigkeit von Datensicherungen als eine Art Versicherung für Ihre Daten – ganz so, wie Sie bei Pferderennen Ihre Wetten platzieren würden: Ein erfolgreicher Wetter wägt die Risiken gegen die potenziellen Gewinne ab und wählt seine Pferde entsprechend aus.

Wir bei Clumio sind davon überzeugt, dass eine RPO-gesteuerte Datensicherung mehr Vorteile als Nachteile mit sich bringt. Durch die Festlegung eines RPO erhalten Sie ein klareres Verständnis für die Kritikalität Ihrer Geschäftsabläufe und können gleichzeitig fortschrittlichere Backup-Strategien umsetzen. Die Konfiguration mehrerer Punkte für die Datenwiederherstellung kann den Unterschied zwischen einer sofortigen Wiederherstellung und tagelangen Ausfallzeiten ohne klares Ende ausmachen.

Letztendlich liegt es an jedem Unternehmen, das geeignete RPO auf der Grundlage seiner individuellen Anforderungen, Ziele und Budgetvorgaben festzulegen. Es ist Aufgabe der Datenschutzexperten, sich für RPO-orientierte Strategien einzusetzen, die flexible und kosteneffiziente Instrumente zum Schutz vor allen möglichen Eventualitäten bieten.

Antworten auf häufig gestellte Fragen mit Erläuterungen

Inwiefern können Lösungen für Backup and Recovery dazu beitragen, die RPO-Ziele zu erreichen?

Lösungen für Backup and Recovery sind für das Erreichen der Recovery Point Objective (RPO)-Ziele von entscheidender Bedeutung, da sie Schutz vor Katastrophen, Cyberangriffen, Benutzerfehlern und Hardwareausfällen bieten. Diese Lösungen tragen zudem dazu bei, Ausfallzeiten und Datenverluste zu minimieren, indem sie die Wiederherstellung von Dateien oder ganzen Systemen in einen früheren Zustand ermöglichen.

So können beispielsweise Cloud-Backup-Dienste Unternehmen dabei helfen, ihre RPO-Ziele zu erreichen, da sie Daten kontinuierlich und automatisch regelmäßig sichern. Eine von Datto durchgeführte Studie ergab, dass 60 % der Unternehmen, die einen erheblichen Datenverlust erleiden, innerhalb von sechs Monaten aus dem Geschäft gedrängt werden. Deshalb ist es wichtiger denn je, in Backup and Recovery-Lösungen zu investieren, um solche verheerenden Folgen zu verhindern.

Darüber hinaus können Backup- und Recovery-Lösungen den Zeitaufwand für manuelle Backups und Systemwiederherstellungen – die den Großteil der Betriebsunterbrechungen ausmachen – durch die Automatisierung dieser Prozesse reduzieren. Laut einem Bericht von Druva führt automatisiertes Backup zu einer durchschnittlichen Verkürzung der Backup-Zeit um 85 % und verbessert gleichzeitig die Recovery-Zeiten um 90 %.

Zusammenfassend lässt sich sagen, dass Investitionen in zuverlässige Lösungen für Backup and Recovery Unternehmen erheblich dabei unterstützen können, ihre RPO-Ziele zu erreichen, indem sie kontinuierliche Sicherungen gewährleisten, Ausfallzeiten bei Katastrophenfällen reduzieren und die Recovery-Raten deutlich verbessern.

Wie wirkt sich RPO auf die Planung der Geschäftskontinuität und der Notfall-Recovery aus?

In der Welt der Geschäftskontinuität und der Notfallwiederherstellung ist das RPO so etwas wie das goldene Ei, das sicherstellt, dass sich ein Unternehmen von jedem katastrophalen Ereignis erholen kann. Das Recovery Point Objective (RPO) ist der maximale Datenverlust, den ein Unternehmen im Falle eines Systemausfalls oder einer Naturkatastrophe tolerieren kann. Es hilft dabei, die Häufigkeit der Backups und Replikationen zu bestimmen, die erforderlich sind, um sicherzustellen, dass die Daten in ihren vorherigen Zustand wiederhergestellt werden.

Wenn das RPO korrekt festgelegt ist, werden der Verlust wichtiger Informationen und Betriebsausfälle für ein Unternehmen auf ein Minimum reduziert. Die Folgen einer Nichteinhaltung des RPO im Katastrophenfall können verheerend sein und zu erheblichen finanziellen Verlusten, Reputationsschäden, rechtlichen Konsequenzen und entgangenen Geschäftsmöglichkeiten führen. Laut aktuellen Studien von IDC entstehen Unternehmen, die über keinen zuverlässigen Notfall-Recovery-Plan verfügen, durchschnittlich Verluste in Höhe von 82.200 US-Dollar pro Stunde.

Andererseits können Unternehmen mit wirksamen Notfall-Recovery-Plänen, die einen RPO beinhalten, ihre Verluste erheblich minimieren. So ergab beispielsweise eine Studie des Ponemon Institute, dass Unternehmen mit einem RPO von weniger als vier Stunden im Vergleich zu solchen mit einem RPO von mehr als 12 Stunden eine Reduzierung der Ausfallkosten um 90 % verzeichneten.

Daher ist es für Unternehmen von entscheidender Bedeutung, im Rahmen ihrer Notfall-Recovery-Planung klar definierte RPOs festzulegen. Dies stellt sicher, dass sie ihren Betrieb unabhängig von den auftretenden Ereignissen aufrechterhalten können, während Datenverluste minimiert und schnelle Recovery-Zeiten nach unvorhergesehenen Ereignissen gewährleistet werden.

Mit welchen typischen Herausforderungen sind Unternehmen konfrontiert, wenn sie ihre angestrebten RPO-Ziele erreichen wollen?

Es gibt zahlreiche Herausforderungen, denen sich Unternehmen bei der Erreichung ihrer angestrebten Recovery Point Objective (RPO)-Ziele gegenübersehen. Das liegt daran, dass das RPO-Ziel von mehreren Faktoren abhängt und seine Erreichung einen erheblichen Planungsaufwand sowie erhebliche Investitionen erfordert.

Eines der größten Hindernisse für die Erreichung des RPO sind Budgetbeschränkungen. Datenschutzlösungen können kostspielig sein, und Unternehmen müssen ausreichende Mittel bereitstellen, um sicherzustellen, dass sie über geeignete Systeme verfügen, mit denen sie ihre RPO-Ziele erreichen können.

Eine weitere Herausforderung besteht darin, dass IT-Teams möglicherweise Schwierigkeiten bei der Erstellung und Pflege von Backup-Richtlinien haben. Da sich die Daten weiterentwickeln, die Datenquellen wachsen und sich Anwendungen ändern, wird es immer schwieriger, sicherzustellen, dass Backups auf dem neuesten Stand sind und reibungslos funktionieren.

Darüber hinaus kann auch die Komplexität der Backup-Technologien eine Hürde darstellen. Da es heute auf dem Markt eine Vielzahl verschiedener Backup-Technologien gibt, erfordert die Auswahl einer Lösung, die zu Ihrer Umgebung passt, einen gewissen Aufwand. Daher dürfte es kompliziert sein, eine geeignete Backup-Lösung zu finden, die sowohl die Wiederherstellungszielwerte (Recovery Point Objectives) als auch die Wiederherstellungszeitziele (Recovery Time Objectives) erfüllt.

Die Geschwindigkeit, mit der sich Daten ansammeln, stellt für Unternehmen, die bestimmte RPO-Ziele erreichen wollen, ebenfalls eine Herausforderung dar, da hierfür immer mehr Speicherhardware benötigt wird. Ein Unternehmen muss moderne Technologielösungen einsetzen, die seinen Backup-Anforderungen gerecht werden, ohne dass ständig zusätzlicher Speicherplatz benötigt wird.

Schließlich sind Cyberangriffe wie Ransomware häufiger geworden, was zu potenziellen Datenverlusten und längeren Ausfallzeiten führen kann. Laut einem Bericht von Sophos waren allein im Jahr 2020 rund 37 % der Unternehmen von Ransomware-Angriffen betroffen [1]. Die Folgen der zunehmenden Fälle von Cyberkriminalität unterstreichen einmal mehr, wie wichtig es ist, über einen effizienten Notfall-Recovery-Plan zu verfügen, der die gewünschten RPO-Ziele erfüllt.

Zusammenfassend lässt sich sagen, dass Unternehmen, die ihre angestrebten RPO-Ziele erreichen wollen, auf diesem Weg mit zahlreichen Hindernissen konfrontiert sein werden. Durch fundierte Planungsstrategien in Verbindung mit Investitionen in zuverlässige Datensicherungstechnologien lassen sich diese Herausforderungen jedoch bewältigen.

Referenzen:

[1] „The State of Ransomware 2021“. Sophos, 2021.

Inwiefern unterscheidet sich das Recovery Point Objective vom Recovery Time Objective (RTO)?

Im Zusammenhang mit der Notfallwiederherstellung sind das Recovery Point Objective (RPO) und das Recovery Time Objective (RTO) zwei wichtige Konzepte, die Unternehmen verstehen müssen. Das RTO bezieht sich auf die Zeit, die ein Unternehmen benötigt, um seine Systeme und Daten nach einer Störung wiederherzustellen. Das RPO hingegen definiert den Zeitpunkt, bis zu dem die Daten nach einem Ausfall oder einer Katastrophe wiederhergestellt sein müssen.

Einfach ausgedrückt: Beim RTO steht die Zeit im Vordergrund, beim RPO hingegen die Daten. Beträgt Ihr RTO beispielsweise vier Stunden, bedeutet dies, dass Sie davon ausgehen, dass Ihr Geschäftsbetrieb innerhalb von vier Stunden nach einem Systemausfall wieder vollständig läuft. Beträgt Ihr RPO hingegen eine Stunde, gehen Ihnen höchstens die Daten einer Stunde verloren.

Obwohl beide Kennzahlen für die Planung der Disaster Recovery unverzichtbar sind, unterscheiden sie sich erheblich hinsichtlich ihrer Auswirkungen auf das Unternehmen. Konkret misst der RTO, wie lange ein Unternehmen einen Ausfall verkraften kann, ohne dass schwerwiegende Folgen wie Produktivitäts- und Umsatzverluste entstehen. Im Gegensatz dazu misst der RPO, wie viel Datenverlust ein Unternehmen verkraften kann, ohne dass ihm dadurch erheblicher Schaden entsteht.

Um diesen Unterschied zu veranschaulichen, betrachten Sie folgendes Beispiel: Das elektronische Patientenakten-System eines Krankenhauses fällt aus. Wenn die RTO vier Stunden beträgt, die RPO jedoch 30 Minuten, bedeutet dies, dass das Krankenhaus alle 30 Minuten regelmäßige Sicherungen seiner EHR-Systeme durchführen muss. Und wenn diese Anforderung nicht erfüllt wird und es vier Stunden dauert, bis alle Daten und Systeme nach einem Ausfall wiederhergestellt sind, könnte dies schwerwiegende Folgen haben, da in Notfallsituationen Patientenakten in Echtzeit erforderlich sind.

Zusammenfassend lässt sich sagen, dass es für Unternehmen unerlässlich ist, im Rahmen ihres Notfallwiederherstellungsplans sowohl ihr Recovery Point Objective (RPO) als auch ihr Recovery Time Objective (RTO) festzulegen. Auch wenn diese beiden Kennzahlen auf den ersten Blick ähnlich erscheinen mögen, messen sie doch unterschiedliche Aspekte der Recovery nach einer Störung oder einem katastrophalen Ereignis, das den Geschäftsbetrieb beeinträchtigt.

Was sind die bewährten Verfahren zur Ermittlung des RPO für ein Unternehmen?

Bei der Festlegung des Recovery Point Objective (RPO) für ein Unternehmen ist es wichtig, bewährte Verfahren zu befolgen, um einen angemessenen Datenschutz und die Geschäftskontinuität zu gewährleisten. Hier sind einige wichtige Richtlinien, die Sie bei der Festlegung Ihres RPO berücksichtigen sollten:

1. Ermitteln Sie die Kritikalität Ihrer Daten: Es ist wichtig festzustellen, welche Daten für den Fortbestand Ihrer Geschäftsabläufe und -prozesse unverzichtbar sind. Dies kann Ihnen dabei helfen, Prioritäten zu setzen, welche Daten häufiger und mit höherer Genauigkeit gesichert werden müssen.

2. Bewerten Sie die Recovery-Zeitziele (RTO): Ihr RTO legt fest, wie schnell die Daten nach einem Ausfall wieder einsatzbereit sein müssen. Das RPO sollte auf das RTO abgestimmt sein, da ein sehr niedriges RPO die Fähigkeit beeinträchtigen könnte, das festgelegte RTO einzuhalten.

3. Berücksichtigen Sie gesetzliche und behördliche Anforderungen: Gesetze und Branchenvorschriften können Mindeststandards festlegen oder vorschreiben; stellen Sie daher sicher, dass Ihr Unternehmen diese Anforderungen hinsichtlich der Häufigkeit und Genauigkeit der Datensicherung erfüllt.

4. Testen Sie regelmäßig die Recovery-Fähigkeit: Regelmäßige Testläufe können dabei helfen festzustellen, ob Ihre Sicherungen korrekt eingerichtet sind und ob sie ausreichen, um Dateien nach einem Vorfall wiederherzustellen.

Laut einer Studie von Forrester Research waren im vergangenen Jahr schätzungsweise 27 % der Unternehmen von einer erheblichen Betriebsstörung oder Katastrophe betroffen, was zu Produktivitäts- und Umsatzverlusten sowie zu Reputationsschäden führte und den Unternehmen letztendlich erhebliche Kosten durch entgangene Geschäftsmöglichkeiten oder Maßnahmen zur Schadensbegrenzung verursachte. Die Festlegung des Recovery Point Objective (RPO) Ihres Unternehmens schützt nicht nur Ihr Unternehmen, sondern trägt auch dazu bei, die Betriebsfähigkeit im Katastrophenfall aufrechtzuerhalten.

RPO vs. RTO
In diesem Artikel definieren wir den Wiederherstellungspunkt (Recovery Point Objective, RPO) und die Wiederherstellungszeit (Recovery Time Objective, RTO), erläutern deren Unterschiede und zeigen Ihnen, wie Sie den RPO und den RTO Ihres Unternehmens berechnen können.

Möglichkeiten zur Optimierung Ihres „Recovery Time Objective“
(RTO) – im Zusammenhang mit dem „Recovery Point Objective“ (RPO) befassen wir uns in diesem Beitrag eingehend mit dem Recovery Time Objective (RTO) und damit, wie Sie dieses für Ihr Unternehmen optimieren können.

Warum Cloud-Backups ein wesentlicher Bestandteil der Geschäftskontinuität
sind
– Erfahren Sie, wie Unternehmen die Auswirkungen eines Notfalls durch den Einsatz von Cloud-Backups abmildern können.

Unverzichtbare Funktionen zur Notfallwiederherstellung für das Business-Continuity-Management
Erfahren Sie, auf welche drei Funktionen zur Notfallwiederherstellung Sie bei einer Cloud-Backup-as-a-Service-Lösung achten sollten.

Inkrementelle Sicherung vs. vollständige und differenzielle Sicherung: Was ist der Unterschied?
Erfahren Sie mehr über die Unterschiede zwischen den wichtigsten Arten von Sicherungen und wie diese jeweils im Rahmen eines Notfallwiederherstellungsplans funktionieren.
More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Das Erfassen und Überwachen von Ereignissen in Protokollen bietet Ihnen zahlreiche Vorteile, unter anderem:

  1. Sicherheitsverletzungen erkennen: Genauso wie Ihre Überwachungskamera dabei hilft, unbekannte Personen zu erfassen, die Ihr Haus betreten, helfen Audit-Protokolle dabei, verdächtige Anmeldevorgänge zu erkennen. Wenn sich Ihr Administrator um 3 Uhr morgens aus Russland anmeldet, wissen Sie, dass etwas nicht stimmt.
  2. Nachweis der Einhaltung von Vorschriften: Manchmal erlaubt Ihre Kinderbetreuerin Ihren Kindern trotz der Anweisung, nicht fernzusehen, dennoch das Fernsehen! Ihre Überwachungskameras helfen Ihnen dabei, zu überprüfen, ob Ihre Kinderbetreuerin die Anweisungen befolgt oder nicht. Ebenso gilt: Wenn Ihr Unternehmen vorschreibt, dass Ihre Daten in bestimmten Abständen gesichert werden müssen, werden diese Vorgänge in Prüfprotokollen festgehalten, sodass Sie im Falle einer Prüfung die Einhaltung der Vorschriften nachweisen können.
  3. Integration mit SIEM-Lösungen (Security Incident and Event Management): In der heutigen IoT-Welt (Internet der Dinge) findet eine gegenseitige Interaktion zwischen Sicherheitskameras, intelligenten Schlössern, Bewegungssensoren, intelligenten Leuchten usw. statt. All diese Geräte koordinieren sich untereinander mithilfe von Apple HomeKit oder Google Assistant. Ebenso möchten Sie, dass Audit-Protokolle in eine zentralisierte SIEM-Lösung einfließen. Dies hilft Unternehmen dabei, alle erforderlichen Protokolle an einem Ort zu bündeln und darauf aufbauend Workflows zu erstellen.
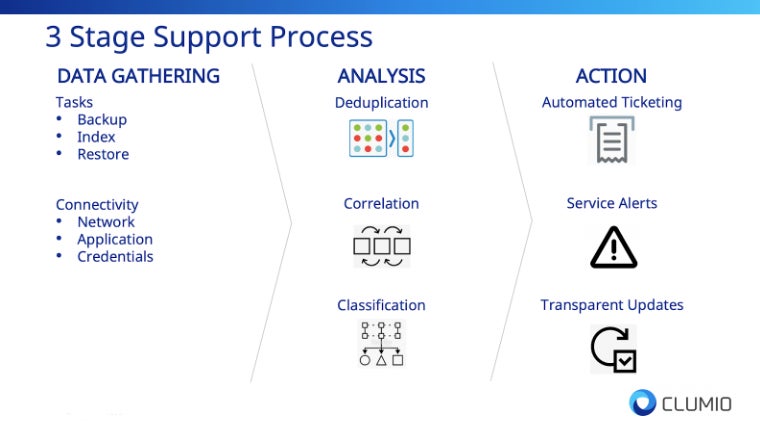
  4. Wertvolle Erkenntnisse: Die Aufnahmen Ihrer Überwachungskameras zeigen Ihnen, welcher Nachbar Ihre Mülltonnen umwirft oder wann Vögel kommen, um aus Ihrem Springbrunnen zu trinken. In ähnlicher Weise kann die Analyse von Audit-Protokollen Aufschluss darüber geben, welche Geräte einwandfrei funktionieren und bei welchen es bei der Datensicherung zu Problemen kommt.

Nach Gesprächen mit vielen Kunden wurde uns klar, dass die meisten Probleme, mit denen sie konfrontiert sind, auf hardwareorientierte Lösungen wie Backup-Server und -Appliances zurückzuführen sind, deren Ressourcen in Bezug auf CPU, Arbeitsspeicher und Festplattenspeicher begrenzt sind. Zudem ist die Benutzererfahrung nicht für die heutige cloudorientierte Welt optimiert, und Kunden sind gezwungen, komplexe Skripte zu erstellen und auszuführen. Um diese Probleme anzugehen, haben wir noch einmal von Grund auf neu angefangen, um die richtige Architektur zu entwickeln. Wir wollten sicherstellen, dass wir Folgendes haben:

  1. „Always On“-Protokollierung: Da einige Hardware- und Softwareanbieter naturgemäß nur über begrenzte Ressourcen verfügen, aktivieren sie die Protokollierung standardmäßig nicht. Die Kunden müssen selbst entscheiden, ob sie die Protokollierung aktivieren möchten. Das ist so, als hätte man eine Überwachungskamera, die nicht eingeschaltet ist, weil der Anbieter Ihre Stromkosten senken möchte. Clumio ist eine echte SaaS-Lösung und verfügt über nahezu unbegrenzte Ressourcen. Daher aktiviert das Unternehmen die Audit-Protokolle für alle seine Kunden ohne zusätzliche Kosten.
  2. Erfassen Sie detaillierte Informationen: Selbst wenn Ihr Backup-Anbieter eine Protokollierung anbietet, enthalten die Protokolle manchmal nicht alle wichtigen Details. Wenn diese Protokolle von einem Mitarbeiter Ihres SOC-Teams (Security Operations Center) analysiert werden, benötigt dieser so viele Details wie möglich. Das Clumio-SaaS-System protokolliert standardmäßig alle relevanten Informationen, um sicherzustellen, dass Sicherheitsuntersuchungen nicht aufgrund fehlender Details ins Stocken geraten. Mit Clumio erhalten Sie stets 4K-UHD, während Ihr Backup-Anbieter Ihnen möglicherweise empfiehlt, eine niedrigere Auflösung zu wählen, um dessen Defizite auszugleichen.
  3. Verpassen Sie keine Ereignisse: Bei hardware- oder softwarebasierten Lösungen sind Ressourcen wie Arbeitsspeicher und Festplattenspeicher begrenzt. Wenn eine Appliance einen Vorgang ausführt (z. B. eine Sicherung) und gleichzeitig bei knappem Arbeitsspeicher in ein Audit-Protokoll schreiben möchte – raten Sie mal, welchen Vorgang sie ausführen und welchen sie vernachlässigen wird? Diese Herausforderung gibt es bei Clumio nicht, da wir Ressourcen bedarfsgerecht nutzen können. Außerdem haben wir unseren Dienst so konzipiert, dass Protokolle sowohl vor als auch nach dem Eintreten eines Ereignisses erfasst werden. Clumio kann jeden Tag rund um die Uhr (24x7x365) unabhängig von den Wetterbedingungen aufzeichnen, während Wettbewerber an Tagen mit Schneefall möglicherweise keine Videoaufnahmen haben.
  4. Elastische Skalierung: Einige Kunden standen vor der schwierigen Entscheidung, Protokolle aufgrund der begrenzten Kapazität der Appliance wöchentlich zu extrahieren. Wenn sie ihren Datenschutz auf eine neue Ressource ausweiten, stellen sie plötzlich fest, dass die Kapazität nur noch ausreicht, um die Protokolle vier Tage lang aufzubewahren. Diese Herausforderungen sind in der Welt der Appliances weit verbreitet, doch in der SaaS-Umgebung von Clumio gibt es keine Ressourcenbeschränkungen. Wir können auf unsere unbegrenzten Speicherressourcen zurückgreifen, um so viele Audit-Ereignisse zu erfassen, wie unsere Kunden generieren können. Das Problem begrenzter Speicherkapazität tritt auch bei Sicherheitskameras sehr häufig auf, doch mit Clumio erhalten Sie praktisch unbegrenzten Videospeicherplatz in der Cloud, auf den Sie jederzeit und von jedem Ort aus zugreifen können.
  5. Helfen Sie mit, die Nadel im Heuhaufen zu finden: Clumio unterstützt detaillierte Filterfunktionen, damit Kunden genau die Informationen finden können, nach denen sie suchen. Das ist vergleichbar mit der Suche nach genau jenem Bildausschnitt im Überwachungsvideo, auf dem das Gesicht des Diebes deutlich zu erkennen ist.

Clumio hat in seine Funktionen zur Protokollierung von Audits investiert und eine Lösung für Audit-Protokolle entwickelt, die die Erwartungen der Kunden erfüllt und sogar übertrifft. Angesichts der zunehmenden Nutzung von Cloud- und SaaS-Diensten setzen viele Kunden zunehmend auf SIEM-Lösungen in der Cloud. Protokolle können direkt von Clumio in Ihre Cloud gestreamt werden. Selbst wenn Ihr Netzwerk kompromittiert wird, haben Angreifer in diesem Szenario dennoch keinen Zugriff auf Ihre Protokolle. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Manche sagen, die besten Dinge im Leben seien kostenlos, aber wenn es um Datenschutz im cloud , kostenlos bietet Ihnen möglicherweise nur einen Teil dessen, was Sie benötigen, und kostet auf lange Sicht mehr. Letztendlich ist es gut, Optionen zu haben und die Vor- und Nachteile jeder Datenschutzlösung in der Public Cloud abzuwägen, um sicherzustellen, dass Sie das, was Sie benötigen, zu den niedrigsten Kosten erhalten.

Ich bin mir sicher, dass sich viele Leute gefragt haben: „Warum bietet Clumio kostenlose Funktionen zur Snapshot-Verwaltung an, wo Snapshots doch keine Backups sind?“ Sie haben Recht, Snapshots sind keine Backups, aber sie haben durchaus ihre Berechtigung in der Public Cloud.

Snapshots sind ein hervorragender Mechanismus zur operativen Recovery für Anwendungen, die eine zeitpunktbezogene Recovery in AWS erfordern. Die operative Recovery ist möglicherweise die einzige Anforderung, wenn Sie zu den ersten Cloud-Nutzern gehören. Für die meisten Nutzer kann sie jedoch Teil einer umfassenderen, ganzheitlichen Datensicherungslösung sein, die eine Datensicherung mit einer Aufbewahrungsdauer von mehr als 14 bis 30 Tagen zur Erfüllung von Compliance-Anforderungen erfordert.

Wir stellen unseren Kunden diese Snapshot-Verwaltungsfunktion kostenlos zur Verfügung, während viele unserer Branchenkollegen dafür Gebühren erheben. Sie ist nur ein Teil einer umfassenden Datensicherungslösung in der Cloud. Allerdings finde ich, dass sie sie stattdessen in „AWS Operational Recovery“ umbenennen sollten. 🙂

Was sind die Vor- und Nachteile von Snapshots in AWS und warum handelt es sich dabei nicht um Backups?

Einer der größten Vorteile von Snapshots ist die Möglichkeit, Fehler, versehentliche Löschungen oder Datenbeschädigungen schnell wiederherzustellen. Lokale Snapshots werden in der Regel auf demselben Array oder in derselben Anwendungsinfrastruktur wie die Kernanwendung gespeichert, um eine schnelle Recovery-Prozesse zu ermöglichen. In AWS werden Snapshots im selben AWS-Konto wie die Produktionsdaten gespeichert. Unabhängig davon, wo sich diese Snapshots befinden, werden sie in der Regel nur für einen relativ kurzen Zeitraum aufbewahrt, da ihr Wert für die Recovery des Betriebsbetriebs mit der Zeit abnimmt.

Über Snapshots hinaus müssen Backups außerhalb der Produktionsumgebung aufbewahrt werden, um sicherzustellen, dass Sie auch dann Zugriff auf Ihre Daten haben, wenn die Produktionsinfrastruktur ausfällt oder schwerwiegende Probleme auftreten. Backups eignen sich zudem hervorragend für eine detaillierte Recovery, da sie indexiert und katalogisiert sind und so außerhalb der Produktionsumgebung schnell und granular abgerufen werden können. Compliance-Backups gehen sogar noch einen Schritt weiter, da sie aus rechtlichen oder Compliance-Gründen aufbewahrt werden müssen und auch dann geschützt sein müssen, wenn ein gesamter Standort oder ein Konto kompromittiert wird.

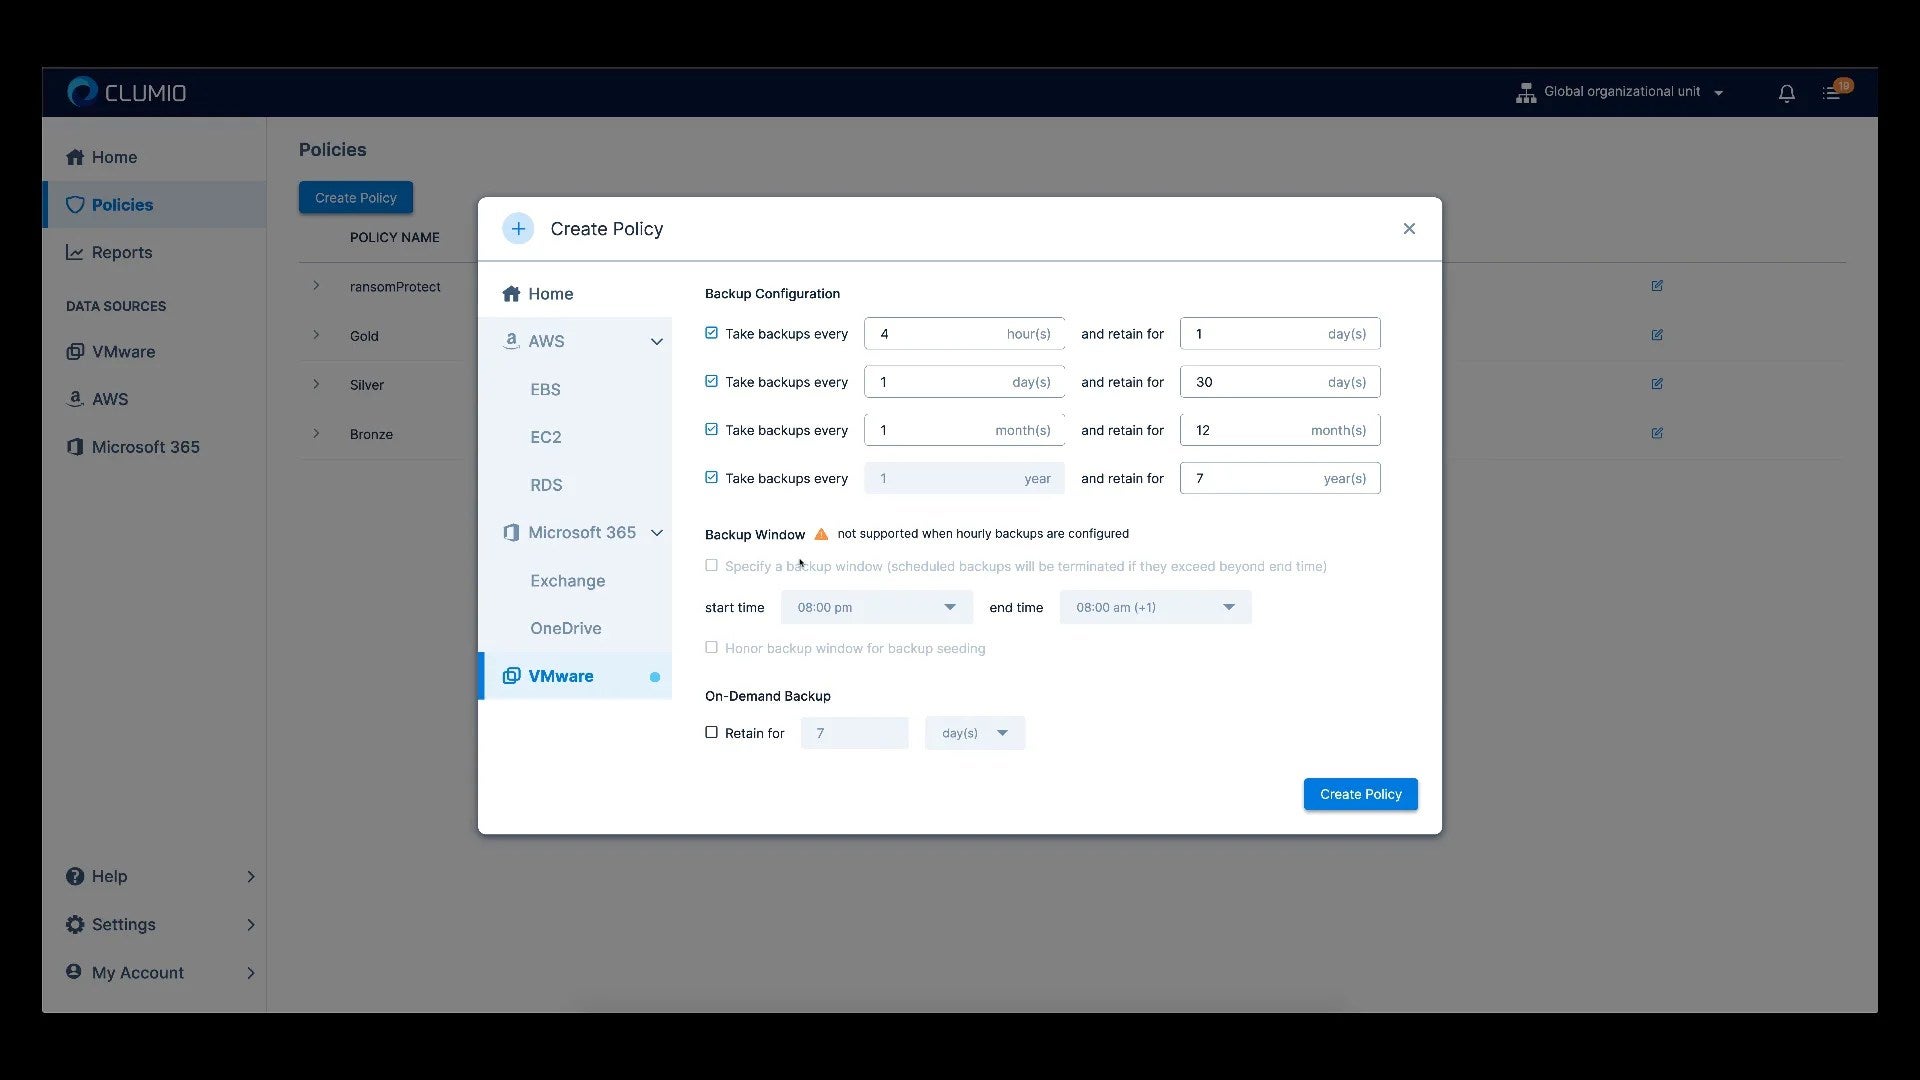
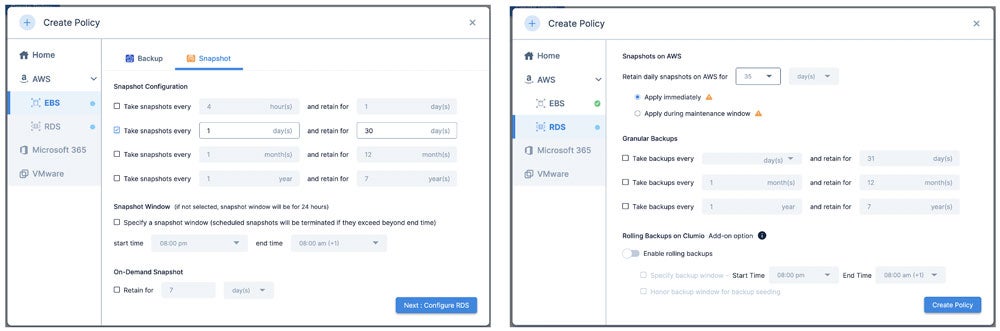
Einer der größten Nachteile von Snapshots ist, dass sie sowohl in Bezug auf die Funktionalität als auch auf die Kosten völlig versagen, wenn sie für Backups und die langfristige Einhaltung von Vorschriften eingesetzt werden. Nehmen wir zum Beispiel an, Sie haben eine neue Anwendung, die Sie entwickelt oder aus einer lokalen Umgebung migriert haben und für die 30 tägliche Backups sowie 12 monatliche Backups zur langfristigen Aufbewahrung erforderlich sind. Snapshots werden auf demselben Konto wie die Produktionsdaten gespeichert. Wenn Sie also versehentlich ein Skript falsch ausführen, etwas Falsches löschen oder ein Angreifer Zugriff auf Ihr Konto erhält, verlieren Sie das Backup und möglicherweise auch die Daten. Das ist natürlich schlimm.

Um diese Schwachstelle zu vermeiden, könnten Sie diese Snapshots zwar jederzeit zur sicheren Aufbewahrung auf ein anderes AWS-Konto replizieren, doch dann entstehen Ihnen Übertragungskosten, die doppelte Snapshot-Rechnung, und wenn Sie PaaS-Dienste wie RDS nutzen, müssen Sie vollständige Kopien anstelle von Snapshot-Ketten aufbewahren. Da keine der Daten indiziert oder katalogisiert ist, müssen Sie nun das gesamte System wiederherstellen und die Daten selbst suchen. Die Wiederherstellung der Daten ist ebenfalls mühsam, doch allein die Kosten in diesem Szenario machen Snapshots unbrauchbar.

Warum sollte man für die operative Recovery-Phase das kostenlose Angebot von Clumio nutzen statt AWS Backup oder Snapshot-Manager?

Der „Backup as a Service“-Dienst von Clumio für native AWS-Dienste bietet eine ganzheitliche Lösung zur Datensicherung, die weit über das Snapshot-Management hinausgeht. Auf Ihrem Weg in die Cloud kann Clumio Ihnen einen einheitlichen Datensicherungsdienst bereitstellen, der Ihren unternehmensweiten Anforderungen gerecht wird. Vielleicht nutzen Sie heute Snapshots für die Recovery-Prozesse in einer Test- und Entwicklungsumgebung. Wenn die Anwendung in die Produktion geht, ändern sich die Anforderungen und Sie benötigen mehr Schutz – dennoch möchten Sie keine massiven Kosten durch Snapshots verursachen und haben diese wahrscheinlich auch nicht eingeplant.

Mit Clumio können Sie unseren einzigartigen Air-Gap-Schutz, die vollständige Indizierung und Katalogisierung sowie die granulare Wiederherstellung von Dateien für EBS oder den granularen Abruf von Datensätzen für RDS über den direkten Abfragezugriff auf unseren Data Lake nutzen. Die Benutzererfahrung ist hervorragend und kann für jede Anwendung aktiviert werden, die über Snapshots hinaus diese Features benötigt. Das Beste daran ist, dass all dies im Vergleich zu AWS-Snapshots zu bis zu 50 % geringeren Kosten bereitgestellt werden kann.

Wie sieht die Clumio-Lösung für das Snapshot-Management aus?

Wie bei allem bei Clumio ist die Bedienung einfach, und die Inbetriebnahme dauert nur 15 Minuten. Der erste Schritt besteht darin, ein Benutzerkonto anzulegen – dazu müssen Sie lediglich eine E-Mail-Adresse und ein Passwort eingeben. Anschließend geben Sie Ihre AWS-Kontodaten ein, darunter die AWS-Kontonummer, eine Kontobeschreibung (damit Sie sich daran erinnern können) und die AWS-Region. Klicken Sie dann auf „Weiter“ und starten Sie den CloudFormation-Stack-Assistenten:

Dadurch werden Sie zu AWS weitergeleitet, um den Stack zu erstellen. Klicken Sie auf „Stack erstellen“ und warten Sie etwa 3 bis 5 Minuten, bis der Vorgang abgeschlossen ist.

Sobald der Vorgang abgeschlossen ist, wird Ihr Konto einer Bestandsaufnahme unterzogen. Sie können denselben Vorgang auch für alle anderen Konten durchführen, die Sie schützen möchten. Sobald Sie damit fertig sind, besteht der nächste Schritt darin, eine einheitliche Richtlinie für EBS und/oder RDS zu erstellen.

Legen Sie die Richtlinien für maximal 30 Tage für EBS bzw. maximal 35 Tage für RDS fest:

Clumio nutzt vorhandene Tags zur Anpassung von Richtlinien. Der nächste Schritt besteht daher darin, die Tags festzulegen, die Sie mit der soeben erstellten neuen Richtlinie schützen möchten. Auf diese Weise können Sie bestimmte Ressourcen mit Tags versehen, die durch diese Richtlinie geschützt werden sollen.

Das war’s! Jetzt können Sie die kostenlose Version von Clumio für die Betriebswiederherstellung sowohl für EBS als auch für RDS nutzen.

Da nun die Recovery-Funktionalität für EBS und RDS verfügbar ist, wollen wir uns den Wiederherstellungsprozess für EBS noch einmal ansehen. Zunächst wählen Sie das EBS-Volume aus, das Sie wiederherstellen möchten, und legen dann den Zeitpunkt fest, zu dem die Wiederherstellung erfolgen soll. In diesem Fall verfüge ich über Backups (dargestellt durch blaue Punkte) und Snapshots (dargestellt durch orangefarbene Punkte). Wenn Sie auf das Datum klicken, werden Ihnen Optionen für beides angezeigt.

Anschließend können Sie das Volume in einer beliebigen verfügbaren AZ wiederherstellen.

RDS bietet ein ähnliches Erlebnis, unterscheidet sich jedoch geringfügig, da für den Schutz von RDS mehrere Optionen zur Verfügung stehen, darunter das rollierende Backup (zeitversetzte RDS-Instanz in Clumio) und die granulare Datensatzwiederherstellung (Langzeit-Backup).

Wählen Sie zunächst ein Wiederherstellungsdatum aus, für das ein Snapshot verfügbar ist (orangefarbener Punkt), klicken Sie auf „Wiederherstellen“ und wählen Sie dann den Zeitpunkt aus, zu dem Sie die Datenbank wiederherstellen möchten – bis auf die Sekunde genau. In diesem Fall führe ich die Wiederherstellung auf 5:04:04 Uhr durch.

Wie Sie in dieser kurzen Übersicht sehen können, ist der Schutz von AWS-Ressourcen für die Recovery unglaublich einfach! Ganz gleich, ob Sie völlig neue Anwendungen entwickeln, Legacy-Anwendungen aus Ihrem lokalen Rechenzentrum in die Cloud migrieren oder bereits ein erfahrener Cloud-Nutzer sind, bei dem 100 % Ihrer Anwendungen in der Cloud laufen – Clumio hat die passende Lösung für Sie. Weitere Informationen finden Sie in unserem „Backup as a Service“ für AWS.

Bis zum nächsten Mal, bleibt SaaSy, meine Freunde.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Im Jahr 2007, zehn Jahre nach der Gründung des Unternehmens, verschickte Netflix Leih-DVDs von „Weekend at Bernie’s“ in roten Umschlägen per Post. Erinnert sich noch jemand an die letzte Netflix-DVD, die er nicht zurückgeschickt hat? Ich will nicht behaupten, dass es bei mir „Weekend at Bernie’s“ war, aber es hätte durchaus so sein können. Im Jahr 2007 stellte Netflix auf Streaming-Dienste um. Bereits 2011 erkannte das Unternehmen, dass seine Anbieter digitaler Inhalte letztendlich zu Konkurrenten werden würden, und wandte sich von der Abhängigkeit von Inhalten Dritter ab, um selbst zum Produzenten von Originalinhalten zu werden. Im Juli dieses Jahres brach Netflix den Rekord von HBO für die meisten Emmy-Nominierungen.

Netflix startete nicht mit dem Ziel, Blockbuster zu verdrängen, sondern mit der festen Absicht, Streaming-Dienste anzubieten, sobald Netzwerkbandbreite und digitale Inhalte in ausreichendem Maße verfügbar waren. Schließlich hieß das Unternehmen von Anfang an Netflix und nicht DVDsDirect.com. In der Anfangsphase verfolgte das Unternehmen kurzfristige Ziele und konzentrierte sich weiterhin auf die Kunden und nicht auf den Wettbewerb. Außerdem hatte es das Glück, in einem riesigen Marktsegment zu agieren und auf einige müde gewordene, alte Konkurrenten zu treffen, die es schon früh verdrängen konnte. Hier bei Clumio gibt es viele tolle Dinge, die wir umsetzen wollen. Außerdem gibt es da draußen eine riesige Menge an „niedrig hängenden Früchten“, die es zu ernten gilt.

Für alle, die sich schon länger mit dem Thema Datenschutz beschäftigen und Clumio noch nicht kennen:

  • Wir konzentrieren uns unermüdlich darauf, den Datenschutz durch einen sicheren, Air-Gapped-Backup- und Recovery-Dienst zu vereinfachen – für eine Welt, in der Kundendaten zunehmend über Clouds, SaaS und lokale Umgebungen verteilt sind. Wir sind auch für eine Welt da, in der der „Bitcoin-jagende Buhmann“ eine ebenso große Bedrohung darstellt wie eine Naturkatastrophe.
  • Wir sind ein Unternehmen, bei dem die Zufriedenheit unserer Kunden im Mittelpunkt steht. Wir sind davon überzeugt, dass Datenschutz vereinfacht werden kann. Clumio lässt sich in nur 10 Minuten aktivieren, sodass sich unsere Kunden auf wichtigere Dinge konzentrieren können, um ihr Geschäft voranzubringen.
  • Wir sind ein Plattformunternehmen, das stets den Blick auf die Zukunft richtet. Unser Ziel ist es, als Nebenprodukt unseres Datenschutzangebots Möglichkeiten zur Wertschöpfung zu schaffen. Denken Sie an Analytik und ETL. Denken Sie an Multi-Cloud-Datenmanagement und Cloud-Arbitrage. Unsere weiteren Schritte sind der Grund, warum der Autor dieses Artikels zu uns gekommen ist und warum kluge Köpfe mit Hintergrund in den Bereichen Suche, Sicherheit, Analytik und Cloud das Unternehmen leiten, in unserem Vorstand sitzen oder mit ihrem Geld für uns gestimmt haben.

Für die Analysten sowie meine Freunde und Familienangehörigen, die vielleicht noch nicht viel über Clumio wissen:

  • Clumio für VMware-Schutz = „Weekend at Bernie’s“ in einer roten Netflix-Hülle. Der Schutz lokaler Ressourcen ist unser Anwendungsfall „DVD in der roten Hülle“. Das ist unser aktuelles Anliegen: den Markt für Datensicherheit in privaten Clouds zu vereinfachen und zu revolutionieren – und es handelt sich um einen riesigen Markt, der reif für eine Revolution ist.
  • Clumio für Cloud-native Dienste und SaaS-Schutz = „The Office“ auf Netflix streamen. Dies ist ein aufstrebender Markt, da Unternehmen zunehmend auf öffentliche Clouds und SaaS umsteigen und feststellen, dass die von traditionellen Anbietern angebotenen nativen Datensicherungsdienste speziell für Rechenzentren konzipiert sind, nur über eingeschränkte Funktionen verfügen und extrem kostspielig sind.
  • Clumio Data Platform = Netflix Studios. Ich wage die Vermutung, dass „Ozark“ weitaus mehr Nutzer zum Netflix-Dienst lockt als „Weekend at Bernie’s“. Mit der Zeit werden Sie sehen, wie wir uns weiterentwickeln: von einem reinen Fokus auf Datenschutz hin zur Öffnung der Plattform, um Kunden und ihren Partnern die Möglichkeit zu bieten, einen größeren Mehrwert als nur die Recovery zu erzielen. Die Belege und Hinweise dafür liegen bereits vor, man muss nur danach suchen.

Vielen Dank für Ihre Geduld mit dem unaufhörlichen Drang dieses Autors, immer wieder Analogien anzuführen. Es ist nur so: Die Anmeldung bei Clumio und die Implementierung einer Schutzstrategie sind ungefähr so unkompliziert wie die Anmeldung bei Netflix. Und genau wie beim Netflix-Dienst kommen neue Inhalte und Vorteile, während Sie schlafen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Genesung: Ein umfassender Leitfaden

Ausfallzeiten kosten Unternehmen Tausende pro Minute, und herkömmliche Backups allein reichen nicht aus. In diesem Leitfaden erfahren Sie, was Cloud-Recovery ist, warum sie wichtig ist und wie Sie eine Strategie entwickeln, die Ihre Daten schützt. 

(Aktualisiert am 20. August 2026)

Die wichtigsten Erkenntnisse

Cloud-Recovery ist ein sich schnell entwickelnder Bereich. Hier sind die wichtigsten Punkte, die Sie aus diesem Leitfaden mitnehmen sollten: 

  • Cloud-Recovery verbindet Datenschutz mit schneller Recovery, um Ausfallzeiten und Datenverluste zu reduzieren.
  • Datenpannen kosten Unternehmen mittlerweile im Durchschnitt Millionen von Dollar, weshalb eine Cloud-Disaster-Recovery-Strategie wichtiger denn je ist.
  • Backup and Recovery dienen unterschiedlichen Zwecken – beim Backup werden Kopien der Daten gesichert, während sich Disaster Recovery auf die Wiederherstellung des Betriebs nach einem Ausfall konzentriert.
  • Zu den Best Practices gehören die Festlegung von Zielen für die Wiederherstellungszeit (RTO) und den Wiederherstellungspunkt (RPO), die Einhaltung der 3-2-1-Backup-Regel, die Einstufung von Workloads nach ihrer Kritikalität sowie das regelmäßige Testen von Wiederherstellungsplänen.
  • Clumio von Commvault bietet „air-gapped“, cloud-native Backup and Recovery-Lösungen für AWS-Workloads, darunter Amazon S3, DynamoDB und weitere.

Cloud-Recovery bezeichnet die Replikation von Daten in eine Cloud-Umgebung, damit Ihr Unternehmen den Betrieb nach einer Störung schnell wiederherstellen kann. Ganz gleich, ob es sich um einen Ransomware-Angriff, eine fehlerhaft konfigurierte Bereitstellung oder einen regionenweiten Ausfall handelt – eine solide Cloud-Recovery-Strategie versetzt Sie in die Lage, kritische Daten wiederherzustellen und den Geschäftsbetrieb fortzusetzen, ohne auf veraltete Infrastruktur angewiesen zu sein.   

Es steht viel auf dem Spiel. Cyberangriffe werden immer häufiger und raffinierter. Hardwareausfälle treten ohne Vorwarnung auf. Menschliches Versagen – von versehentlichem Löschen bis hin zu fehlerhaften Code-Pushes – bleibt eine der Hauptursachen für Datenverluste. Und für Unternehmen, die Produktions-Workloads in der Cloud betreiben, kann sich die Auswirkung eines solchen Ereignisses auf Anwendungen, Datenbanken und ganze Regionen erstrecken.  

Ein Cloud-Disaster-Recovery-Ansatz hilft dabei, diesen Risiken zu begegnen, indem er Sicherungskopien Ihrer Daten in isolierten, externen Cloud-Umgebungen speichert und die Tools bereitstellt, mit denen sich diese Daten schnell wiederherstellen lassen. Im Gegensatz zu herkömmlichen lokalen Backups lassen sich cloudbasierte Lösungen an Ihre Infrastruktur anpassen und können getestet und validiert werden, ohne die Produktionssysteme zu stören.  

In diesem Leitfaden erläutern wir, was Cloud-Recovery ist, wie es sich von herkömmlichen Backups unterscheidet und welche Best Practices Sie befolgen sollten, um Ihr Unternehmen zu schützen. 

Was ist Cloud-Recovery?

Cloud-Backup and Recovery sind zwei miteinander verbundene, aber unterschiedliche Bereiche, die zusammenwirken, um die Daten und Betriebsabläufe Ihres Unternehmens zu schützen.   

Beim Cloud-Backup werden Daten – Dateien, Datenbanken, Anwendungskonfigurationen und Systemabbilder – in eine entfernte Cloud-Umgebung kopiert. Diese Kopien dienen als Momentaufnahmen, mit deren Hilfe Sie Daten wiederherstellen können, falls das Original verloren geht, beschädigt oder kompromittiert wird. Durch das Cloud-Backup entfallen physische Speichermedien wie Bandlaufwerke oder lokale Speicher-Arrays, und Sie erhalten die Flexibilität, Daten über mehrere Regionen und Konten hinweg zu speichern.   

Die Disaster Recovery geht noch einen Schritt weiter. Disaster Recovery handelt sich um eine Strategie zur Wiederherstellung nicht nur von Daten, sondern auch der Anwendungen, der Infrastruktur und der Arbeitsabläufe, auf die Ihr Unternehmen angewiesen ist. Ein Disaster Recovery-Plan legt fest, wie schnell Sie wieder online sein müssen (Ihr RTO) und wie viel Datenverlust Sie tolerieren können (Ihr RPO). 

Wenn Sie Cloud-Backup mit Disaster Recovery kombinieren, erhalten Sie eine cloudbasierte Disaster-Recovery-Strategie – eine Strategie, die Ihnen hilft, geschützte Kopien Ihrer Daten extern zu speichern und die Automatisierung sowie die Tools bereitzustellen, die für die Wiederherstellung von Workloads in großem Maßstab erforderlich sind.  

Warum Cloud-Recovery so wichtig ist

Die Kosten für einen mangelnden Datenschutz waren noch nie so hoch wie heute. Datenpannen kosten Unternehmen mittlerweile im Durchschnitt Millionen von Dollar.  

Doch die Kosten von Datenschutzverletzungen sind nur ein Teil des Problems. Ungeplante Ausfallzeiten beeinträchtigen den Umsatz, untergraben das Vertrauen der Kunden und führen zu behördlichen Untersuchungen. Für Unternehmen in regulierten Branchen wie Finanzdienstleistungen, Gesundheitswesen und Rechtswesen kann das Versäumnis, Daten innerhalb festgelegter Fristen wiederherzustellen, zu Geldstrafen, Rechtsstreitigkeiten und dem Verlust von Betriebslizenzen führen.   

Ransomware hat die Lage weiter verschärft. Angreifer zielen zunehmend auf die Backup-Infrastruktur selbst ab und verschlüsseln oder zerstören Wiederherstellungsdaten, bevor sie ihren eigentlichen Angriff starten. Ohne eine Cloud-Recovery-Strategie, die isolierte, unveränderliche Kopien Ihrer Daten umfasst, riskieren Sie, sowohl Ihre Produktionsumgebung als auch Ihre Fähigkeit zur Wiederherstellung zu verlieren.   

Disaster Recovery as a Service (DRaaS) hat sich als eine Antwort auf diese Herausforderung etabliert und ermöglicht es Unternehmen, Workloads in eine cloudbasierte Umgebung zu replizieren und dort ein Failover durchzuführen, ohne eine eigene Disaster-Recovery-Infrastruktur verwalten zu müssen.  

Ein gut durchdachter Cloud-Recovery-Plan trägt dazu bei, sowohl die finanziellen als auch die betrieblichen Auswirkungen ungeplanter Ausfälle zu verringern – und wird zunehmend zur Grundvoraussetzung von Wirtschaftsprüfern, Aufsichtsbehörden und Anbietern von Cyberversicherungen.  

Fazit: Die Readiness für die Recovery-Prozesse nach einem Ransomware-Angriff ist nicht mehr optional. Sie ist eine geschäftliche Anforderung.  

Cloud-Backup vs. Disaster Recovery: Was ist der Unterschied?

Viele Unternehmen verwechseln Backup mit Disaster Recovery, doch ein Backup ohne Recovery-Plan hinterlässt kritische Lücken in Ihrer Reaktionsstrategie. Das Verständnis dieses Unterschieds ist für die Erstellung eines umfassenden Backup- und Disaster-Recovery-Plans unerlässlich. Vergleichen wir beide Konzepte.  

  Cloud  Katastrophen-Wiederherstellung 
Zweck  Kopien von Daten zu bestimmten Zeitpunkten sichern.  Wiederherstellung des vollständigen Betriebs – Anwendungen, Infrastruktur und Daten – nach einem Ausfall. 
Umfang  Schutz auf Datenebene (Dateien, Datenbanken, Objekte).  Kontinuität auf System- und Geschäftsebene. 
Geschwindigkeit  Wiederherstellung einzelner Dateien oder Datensätze; die Geschwindigkeit hängt vom Umfang ab.  Entwickelt zur Einhaltung definierter RTO-Ziele – von Minuten bis zu Stunden. 
Wichtige Kennzahl  RPO – wie häufig Daten gesichert werden.  RTO – wie schnell der Betrieb wieder aufgenommen wird. 
Kostenmodell  Bezahlung für Speicherplatz und Datenübertragung.  Kosten für Replikation, Failover-Infrastruktur und Orchestrierung. 

Backup beantwortet die Frage: „Kann ich Kopien meiner Daten erstellen?“ Disaster Recovery beantwortet die Frage: „Kann ich meinen Geschäftsbetrieb wieder aufnehmen?“ Sie benötigen beides.

Eine Backup-Strategie ohne Disaster-Recovery-Plan bedeutet, dass Sie zwar über Ihre Daten verfügen, aber keine Möglichkeit haben, die davon abhängigen Anwendungen und die Infrastruktur wiederherzustellen. Ein Disaster-Recovery-Plan ohne zuverlässige Backups bedeutet, dass Sie zwar ein Failover durchführen können, die wiederhergestellten Daten jedoch unvollständig, veraltet oder beschädigt sein könnten.

Den besten Schutz bietet die Kombination aus Cloud-Backup und einem strukturierten Disaster-Recovery-Plan, der RTO- und RPO-Ziele pro Workload definiert und die Wiederherstellungsverfahren regelmäßig testet.

Bewährte Verfahren für die Cloud-Recovery

Die Entwicklung einer effektiven Strategie zur Cloud-Recovery erfordert mehr als nur die Auswahl eines Tools. Sie erfordert einen strukturierten Ansatz in Bezug auf Planung, Architektur und Tests. Die folgenden Best Practices helfen Ihnen dabei, eine Cloud-Recovery-Lösung zu entwerfen, die sich unter realen Bedingungen bewährt.   

Befolgen Sie die 3-2-1-Backup-Regel. Bewahren Sie mindestens drei Kopien Ihrer Daten auf, die auf zwei verschiedenen Medientypen gespeichert sind, wobei sich eine Kopie extern in der Cloud befindet. Diese Grundregel hilft dabei, das Risiko zu verringern, dass ein einzelner Ausfallpunkt alle Ihre Recovery-Möglichkeiten zunichte macht.  

Legen Sie RTO- und RPO-Ziele pro Workload fest. Nicht jede Workload hat denselben Kritikalitätsgrad. Ihre kundenorientierte Produktionsdatenbank erfordert möglicherweise ein RPO von fünf Minuten und ein RTO von 15 Minuten, während eine Entwicklungsumgebung stundenlange Ausfallzeiten tolerieren kann. Stufen Sie Ihre Workloads entsprechend ein und weisen Sie Cloud-Backup-Lösungen für die Geschäftskontinuität auf der Grundlage dieser Stufen zu.  

Verwenden Sie „air-gapped“ und unveränderlichen Speicher. „Air-gapped“-Speicher und unveränderliche Backups tragen dazu bei, zu verhindern, dass Ransomware Ihre Recovery-Daten verschlüsselt oder löscht.   

Testen Sie Ihren Recovery-Plan regelmäßig. Ein Backup, das Sie noch nie wiederhergestellt haben, ist ein Backup, dem Sie nicht vertrauen können. Planen Sie mindestens vierteljährlich Recovery-Übungen ein, überprüfen Sie, ob Ihre RTO- und RPO-Ziele erreichbar sind, und dokumentieren Sie die Ergebnisse.  

Automatisieren Sie, wo immer möglich. Manuelle Prozesse des Backup and Recovery bergen das Risiko menschlicher Fehler und Verzögerungen. Cloud-native Lösungen können Backup-Zeitpläne, Aufbewahrungsrichtlinien und Recovery-Abläufe automatisieren und so dazu beitragen, das Risiko eines Sicherheitsvorfalls zu verringern. 

So trägt Clumio von Commvault zum Schutz Ihrer Cloud-Daten bei

 Clumio von Commvault wurde für Unternehmen entwickelt, die Produktions-Workloads in AWS und Google Cloud ausführen und eine Cloud-Notfallwiederherstellung benötigen, die Geschwindigkeit, Zuverlässigkeit und Sicherheit in großem Maßstab bietet. 

Clumio verfolgt einen cloud-nativen, serverlosen Ansatz für Backup and Recovery. Es muss keine Infrastruktur bereitgestellt oder verwaltet werden – Sie verbinden Ihre Cloud-Umgebungen, legen Ihre Schutzrichtlinien fest, und Clumio kümmert sich um den Rest. Die Backup-Daten werden in einem unveränderlichen, von der Produktion isolierten „Air-Gapped“-Tresor gespeichert, wodurch die Recovery-Daten auch dann geschützt sind, wenn die Primärumgebung kompromittiert wird. 

Clumio unterstützt cloud-native Workloads, darunter Amazon S3, DynamoDB, RDS und Aurora, EC2 und EBS, Apache Iceberg auf AWS, Amazon Neptune, Amazon DocumentDB und Google Cloud. Recovery erfolgt granular und ermöglicht je nach Dienst Wiederherstellungen auf Objekt-, Präfix-, Bucket-, Partitions-, Tabellen- oder Workload-Ebene. Clumio Backtrack ermöglicht ein Rollback an Ort und Stelle für Amazon S3 und DynamoDB, während Sie mit „Instant Access“ S3-Sicherungsdaten abfragen können, ohne dass eine vollständige Rehydrierung erforderlich ist. 

Bei der Recovery-Wiederherstellung nach Ransomware-Angriffen unterstützt Clumio Unternehmen dabei, saubere Recovery-Punkte mithilfe granularer Recovery-Workflows wiederherzustellen. Clumio unterstützt zudem die konto-, regionen- und projektübergreifende Recovery-Wiederherstellung und bietet so die Flexibilität, Daten bei Bedarf in saubere Cloud-Umgebungen wiederherzustellen. 

Häufige Anwendungsfälle für Cloud-DR-Lösungen

Eine Cloud-Disaster-Recovery-Lösung ist kein Allzweckwerkzeug. Der richtige Ansatz hängt von den Ausfallszenarien ab, auf die Sie sich vorbereiten müssen, sowie von den Workloads, die Sie schützen müssen. Hier sind die häufigsten Anwendungsfälle für Cloud-Disaster-Recovery.  

Wiederherstellung nach Ransomware-Angriffen. Ransomware-Angriffe zielen zunehmend auf die Backup-Infrastruktur selbst ab, wodurch „Air-Gapped“-Cloud-Disaster-Recovery-Lösungen zu einer entscheidenden Verteidigungsschicht werden. Unveränderliche, „Air-Gapped“-Backups, die außerhalb Ihres primären Cloud-Kontos gespeichert sind, können Ihnen helfen, saubere Daten wiederherzustellen, ohne ein Lösegeld zahlen zu müssen.  

Versehentliches Löschen von Daten. Ein einziges falsch angewendetes Skript oder ein manueller Fehler kann einen gesamten S3-Bucket oder eine DynamoDB-Tabelle auslöschen. Dank granularer Cloud-Backups können Sie bestimmte Objekte, Präfixe oder Partitionen wiederherstellen, ohne eine gesamte Umgebung wiederherstellen zu müssen – so kann Ihr Team innerhalb von Minuten statt Tagen wieder an die Arbeit gehen.   

Ausfall der Infrastruktur oder einer Region. Cloud-Ausfälle sind selten, aber nicht ausgeschlossen. Regionsübergreifende Backup and Recovery-Prozesse ermöglichen es Ihnen, Workloads in einer anderen Region wiederherzustellen, falls Ihre primäre Region ausfällt, und tragen so zur Aufrechterhaltung der Geschäftskontinuität bei.  

Compliance- und Audit-Anforderungen. Regulatorische Rahmenbedingungen in der Finanzdienstleistungsbranche, im Gesundheitswesen und in anderen Branchen erfordern dokumentierte Funktionen für Backup and Recovery. Disaster Recovery as a Service kann zur Erfüllung von Audit-Anforderungen beitragen, indem es automatisierte, richtliniengesteuerte Backups mit umfassenden Berichts- und Aufbewahrungskontrollen bereitstellt.  

Multiregionale und hybride Cloud-Umgebungen. Unternehmen, die in mehreren Regionen oder in hybriden Cloud-Konfigurationen tätig sind, benötigen eine einheitliche Cloud-Disaster-Recovery-Strategie, die alle Umgebungen abdeckt, ohne die Verwaltung zu verkomplizieren. 


Cloud-Backup ist längst kein „Nice-to-have“ mehr – es ist eine grundlegende Anforderung für jedes Unternehmen, das Workloads in der Cloud betreibt. Die Bedrohungen sind real, die Kosten eines Ausfalls gehen in die Millionen, und die regulatorischen Anforderungen steigen weiter.  

Die gute Nachricht ist, dass moderne, cloudnative Lösungen es ermöglichen, Ihre Daten zu schützen, Ihre Recovery-Ziele zu erreichen und widerstandsfähig zu bleiben – ohne die Komplexität und den Aufwand herkömmlicher Ansätze. Ganz gleich, ob Sie sich gegen Ransomware schützen, Folgen menschlicher Fehler beheben oder die Anforderungen eines Wirtschaftsprüfers erfüllen müssen: Eine gut durchdachte Cloud-Recovery-Strategie verschafft Ihnen die nötige Kontrolle. 

Häufig gestellte Fragen

Was ist Cloud-Recovery?

Cloud-Recovery ist eine Strategie, die das Kopieren von Daten in eine entfernte Cloud-Umgebung mit den Tools und Prozessen kombiniert, die zur Wiederherstellung des Betriebs nach einer Störung erforderlich sind. Sie schützt vor Datenverlust durch Ransomware, Hardwareausfälle, versehentliches Löschen und andere Bedrohungen. 

Wie unterscheiden sich Backup and Recovery?

Bei der Datensicherung werden Kopien der Daten zu bestimmten Zeitpunkten gesichert. Die Notfall-Recovery ist eine umfassendere Strategie, die sich auf die Wiederherstellung von Anwendungen, Infrastruktur und Geschäftsabläufen konzentriert. Ein vollständiger Plan für Backup and Recovery umfasst beide Bereiche, die zusammenwirken. 

Was ist DRaaS?
Was sind RTO und RPO?

RTO (Recovery Time Objective) ist die maximal akzeptable Ausfallzeit nach einem Ausfall. RPO (Recovery Point Objective) ist der maximal akzeptable Datenverlust, gemessen in Zeit. Beide sollten je nach Workload auf der Grundlage der geschäftlichen Kritikalität definiert werden. 

Was sind Best Practices für Cloud-Backups?

Befolgen Sie die 3-2-1-Regel, legen Sie RTO- und RPO-Ziele pro Workload fest, nutzen Sie isolierte und unveränderliche Speicher, ordnen Sie Workloads nach ihrer Kritikalität ein und testen Sie Ihren Recovery-Plan mindestens vierteljährlich. Diese Vorgehensweisen tragen zum Aufbau einer widerstandsfähigen Cloud-Notfall-Recovery-Lösung bei. 

Wie schützt Clumio cloud Daten?

Clumio bietet cloud-native, Air-Gapped-Backup and Recovery für AWS- und Google Cloud-Workloads. Es trägt durch granulare Wiederherstellungen zur Verkürzung der Recovery-Zeit bei und schützt dank einer isolierten Vault-Architektur und KI-gestützter Bedrohungserkennung vor Ransomware. 


In einem früheren Blog habe ich ausführlich beschrieben, wie die platform von Clumio für Amazon RDS in einem von der AICPA geleiteten SOC-2-Audit verwendet wurde, um nachzuweisen, dass eine ordnungsgemäße Sicherung und Wiederherstellung für eine wichtige Datenquelle implementiert wurde. In diesem Blog spreche ich über die umfassenderen Aspekte von Datenschutz, Informationssicherheit und Compliance-Anforderungen in den „Trust Services Criteria“ von 2017, auf denen SOC 2 basiert.

Was bedeutet es, SOC 2-konform zu sein?

Service Organization Control 2 (allgemein als SOC 2 bezeichnet) ist ein von einem unabhängigen Prüfer erstellter Bericht über die Kontrollmechanismen von Dienstleistungsunternehmen, die Dienstleistungen für andere Organisationen erbringen. Der Bericht beschreibt detailliert, wie Ihr Unternehmen die TSC-Leitlinien (Trust Services Criteria) von 2017 (PDF) umgesetzt hat und wie wirksam die Kontrollmechanismen während des vom Bericht abgedeckten Zeitraums (in der Regel 6 Monate oder länger) funktioniert haben. Die SOC-2-Konformität ist ein Indikator für Kunden und belegt anhand von Konformitätsberichten, dass sie darauf vertrauen können, dass die erbrachten Dienstleistungen einem standardisierten Satz von Qualitätskontrollen entsprechen. Diese Zertifizierungen, einschließlich SOC 2, sind äußerst wertvoll für die Verhinderung von Datenverletzungen.

Es gibt 5 Kriterien, die sich auf die Datensicherheit und verschiedene Sicherheitsmaßnahmen beziehen:

  • Sicherheit
  • Vertraulichkeit
  • Verfügbarkeit
  • Verarbeitungsintegrität
  • Datenschutz

sowie eine Reihe von Common Criteria. Die meisten Organisationen wählen, konzipieren und implementieren zumindest Kontrollmaßnahmen für Sicherheit, Vertraulichkeit und Verfügbarkeit. Die Common Criteria müssen unabhängig von den zusätzlich ausgewählten Kriterien berücksichtigt werden.

Die „Common Criteria“ im Zusammenhang mit Datenschutzverpflichtungen

CC6.4 Die Organisation beschränkt den physischen Zugang zu Einrichtungen und geschützten Informationsressourcen (z. B. Rechenzentren, Speicherorte für Sicherungsmedien und andere sensible Standorte) auf autorisiertes Personal, um ihre Ziele zu erreichen.

Wenn Sie einen Cloud-Dienstleister wie Amazon Web Services (AWS) nutzen, profitieren Sie von den physischen und umgebungsbezogenen Sicherheitsmaßnahmen von AWS, die deren Rechenzentren schützen. Ihre Backup-Medien werden jedoch in der Regel als Snapshots in Ihren AWS-Konten gespeichert. Diese befinden sich in Ihrem Konto, innerhalb derselben Verwaltungsdomäne wie Ihre Online-Daten. Dies kann aus Sicherheitssicht unerwünscht sein, insbesondere wenn ein Vorfall wie ein Ransomware-Angriff dazu führt, dass jemand die Kontrolle über Ihr Konto erlangt. Wenn jemand die Kontrolle über Ihr Konto erlangt hat, hat er auch die Kontrolle über Ihre Backups. Wenn Ihre Daten jedoch durch Clumio geschützt sind, befinden sich Ihre Backup-Medien in einer separaten Verwaltungsdomäne und werden mit einem dedizierten Verschlüsselungsschlüssel gesichert. Durch die Einrichtung einer Zwei-Faktor-Authentifizierung oder eines externen SAML-basierten Identitätsanbieters für Ihr Clumio-Konto können Sie zusätzlichen Schutz gewährleisten.

CC6.7 Das Unternehmen beschränkt die Übermittlung, den Transport und die Entnahme von Informationen auf autorisierte interne und externe Nutzer und Prozesse und schützt diese Informationen während der Übermittlung, des Transports oder der Entnahme, um die Ziele des Unternehmens zu erreichen.

Speziell im Hinblick auf CC6.7 beschäftige ich mich mit folgendem Schwerpunkt:

  • Schutz von Wechseldatenträgern — Für Wechseldatenträger (wie USB-Sticks und Sicherungsbänder) kommen je nach Bedarf Verschlüsselungstechnologien und physische Schutzmaßnahmen zum Einsatz.

Die Plattform von Clumio verfügt über eine integrierte Verschlüsselung mit Optionen für einen von Clumio verwalteten Schlüssel oder einen eigenen Schlüssel…!

Nun wollen wir uns einige Kontrollmaßnahmen ansehen, die für viele Organisationen eine größere Herausforderung darstellen:

1. CC7.5 Die Organisation ermittelt, entwickelt und setzt Maßnahmen zur Wiederherstellung nach festgestellten Sicherheitsvorfällen um.

Bei dieser Kontrolle gibt es mehrere Schwerpunkte, aber ich werde mich auf folgende konzentrieren:

  • Wiederherstellung der betroffenen Umgebung — Im Rahmen dieser Maßnahmen wird die betroffene Umgebung wieder in einen funktionsfähigen Zustand versetzt, indem Systeme neu eingerichtet, Software aktualisiert, Patches installiert und Konfigurationen bei Bedarf angepasst werden.
  • Verbesserung der Reaktions- und Recovery-Maßnahmen — Die gewonnenen Erkenntnisse werden analysiert und der Plan zur Reaktion auf Vorfälle sowie die Recovery-Maßnahmen werden verbessert.
  • Führt Tests der Recovery-Pläne durch — Die Tests der Recovery-Pläne werden in regelmäßigen Abständen durchgeführt.

2. CC9.1 Das Unternehmen ermittelt, wählt aus und entwickelt Maßnahmen zur Risikominderung für Risiken, die sich aus potenziellen Betriebsunterbrechungen ergeben.

Betrachten Sie diesen Schwerpunkt, wobei ein zusätzlicher Fokus auf der Datenverarbeitung und der Bedeutung einer ordnungsgemäßen Datenverschlüsselung liegt:

  • Befasst sich mit der Minderung von Risiken einer Betriebsunterbrechung — Zu den Maßnahmen zur Risikominderung gehören die Entwicklung von Richtlinien, Verfahren, Kommunikationsmaßnahmen und alternativen Verarbeitungslösungen, um auf Sicherheitsvorfälle, die den Geschäftsbetrieb stören, zu reagieren, deren Auswirkungen zu mindern und den Normalbetrieb wiederherzustellen. Diese Richtlinien und Verfahren umfassen Überwachungsprozesse, Informationen und Kommunikationsmaßnahmen, um die Unternehmensziele während der Reaktions-, Minderungs- und Recovery-Maßnahmen zu erreichen.

Angesichts der derzeitigen Lage, die von ständigen Cyberbedrohungen geprägt ist, sollten diese Kontrollmaßnahmen natürlich oberste Priorität haben.

Ein großartiges Feature von Clumio, das sich das Cloud-Computing zunutze macht, ist die Möglichkeit zur sogenannten „kontenübergreifenden Recovery“. Ich kann mehrere AWS-Konten mit meiner Clumio-Umgebung verknüpfen und Ressourcen wie EC2-Instanzen, EBS-Volumes, S3-Buckets usw. schützen.  Bei der Recovery kann ich jedoch wählen, ob ich einige oder alle dieser Ressourcen in einem beliebigen der von mir verknüpften AWS-Konten wiederherstellen möchte – nicht nur in dem Konto, in dem die Datenquellen ursprünglich geschützt waren. Dies ermöglicht es Unternehmen, einen Audit-Prozess zu simulieren – eine Funktion, die bei Compliance-Audits von entscheidender Bedeutung ist. Das bedeutet, dass ich ein AWS-Konto verknüpft und für die Recovery nach einem Vorfall bereit halten kann.  Dies kann nicht nur die Recovery im Falle eines tatsächlichen Vorfalls erheblich erleichtern, sondern ermöglicht es mir auch, genau diesen Ablauf zu Test- und Optimierungszwecken zu simulieren. Der Kern von Ansätzen wie SOC 2 und ISO 27001 besteht darin, dass Verfahren im Laufe der Zeit getestet, verfeinert, erweitert und verbessert werden. Die Recovery Ihrer Umgebung vor einem Jahr ist möglicherweise nicht mit der Recovery Ihrer Umgebung in der nächsten Woche vergleichbar. Möglicherweise haben Sie im Laufe des letzten Jahres neue Daten oder Ressourcen hinzugefügt, die für den Betrieb der Umgebung entscheidend sind. Häufige Tests und Aktualisierungen Ihrer Recovery-Verfahren sollten ein Eckpfeiler eines reibungslosen Betriebs sein.

Kriterien für Verfügbarkeits-Vertrauensdienste

Nun zu spezifischeren Kontrollmaßnahmen in Verbindung mit Elementen wie Datenverschlüsselung und Datenverarbeitung. Berücksichtigen Sie bei den Kriterien für den Vertrauensdienst „Verfügbarkeit“ Folgendes:

A1.2 Die Organisation genehmigt, konzipiert, entwickelt oder erwirbt, implementiert, betreibt, genehmigt, wartet und überwacht Umweltschutzmaßnahmen, Software, Datensicherungsprozesse und Recovery-Infrastruktur, um ihre Ziele zu erreichen.

A1.3 Das Unternehmen prüft die Verfahren des Recovery-Plans, die die Systemwiederherstellung unterstützen, um sicherzustellen, dass diese den Zielen des Unternehmens entsprechen.

Die folgenden Punkte sollten bei diesen Kontrollen besonders berücksichtigt werden:

(in A1.2)

  • Ermittelt die zu sichernden Daten — Die Daten werden ausgewertet, um festzustellen, ob eine Datensicherung erforderlich ist.
  • Führt Datensicherungen durch — Es gibt festgelegte Verfahren für die Datensicherung, die Überwachung auf Sicherungsfehler sowie die Einleitung von Korrekturmaßnahmen, falls solche Fehler auftreten.
  • Behandelt die externe Speicherung — Die Sicherungsdaten werden an einem Ort gespeichert, der so weit vom Hauptspeicherort entfernt ist, dass die Wahrscheinlichkeit eines Sicherheits- oder Umweltvorfalls, der beide Datensätze betrifft, auf ein angemessenes Maß reduziert wird.

(in A1.3)

  • Durchführung von Tests des Geschäftskontinuitätsplans — Tests des Geschäftskontinuitätsplans werden in regelmäßigen Abständen durchgeführt. Die Tests umfassen (1) die Entwicklung von Testszenarien auf der Grundlage der Wahrscheinlichkeit und des Ausmaßes von Bedrohungen; (2) die Berücksichtigung von Systemkomponenten aus dem gesamten Unternehmen, die die Verfügbarkeit beeinträchtigen können; (3) Szenarien, die die mögliche Nichtverfügbarkeit von Schlüsselpersonal berücksichtigen; und (4) die Überarbeitung der Kontinuitätspläne und -systeme auf der Grundlage der Testergebnisse.
  • Prüfung der Integrität und Vollständigkeit der Sicherungsdaten — Die Integrität und Vollständigkeit der Sicherungsdaten wird in regelmäßigen Abständen geprüft

Die Plattform von Clumio setzt auf einen richtliniengesteuerten Ansatz für den Datenschutz. Sie wählen Kriterien für die zu sichernden Ressourcen aus, beispielsweise anhand des Namens, des Typs, der Gruppierung oder von Tags. Anschließend erstellen Sie eine Richtlinie und legen optional ein Zeitfenster fest, das bestimmt, wann und wie oft Ihre Ressourcen gesichert werden. Diese leistungsstarke Methode ermöglicht eine klare Gestaltung und Umsetzung der oben in Kontrollpunkt A1.2 aufgeführten Schwerpunkte und trägt zudem dazu bei, die Standards für Datenverarbeitung und Verschlüsselung zu erfüllen.

Bei A1.3 liegt der Schwerpunkt auf der Geschäftskontinuität und dem eng damit verbundenen Thema der Notfall-Recovery. Diese Kontrollmaßnahme steht zudem in engem Zusammenhang mit der oben genannten Kontrollmaßnahme CC7.5, da ein Sicherheitsvorfall leicht dazu führen kann, dass Ihre Verfahren zur Geschäftskontinuität bzw. Notfall-Recovery zum Einsatz kommen müssen. Es sei nochmals betont, dass das Testen Ihrer Verfahren von entscheidender Bedeutung ist. Es gibt zwar keinen „Easy“-Button, aber das Testen der Integrität und Wiederherstellbarkeit Ihrer in Clumio geschützten Daten ist über die Benutzeroberfläche einfach und über die API automatisierbar.

Vertraulichkeit

Die letzten Kontrollmaßnahmen, auf die wir eingehen werden, sind Teil der Vertraulichkeitskriterien. Hier sind sie:

  1. C1.1 Das Unternehmen ermittelt und verwaltet vertrauliche Informationen, um seine Ziele im Hinblick auf die Vertraulichkeit zu erreichen.
  2. C1.2 Das Unternehmen entsorgt vertrauliche Informationen, um seine Ziele im Zusammenhang mit der Vertraulichkeit zu erreichen.

Die Schwerpunkte sind:

  • Ermittlung vertraulicher Informationen — Es gibt Verfahren, um vertrauliche Informationen bei ihrem Eingang oder ihrer Erstellung zu ermitteln und als solche zu kennzeichnen sowie die Aufbewahrungsfrist für diese vertraulichen Informationen festzulegen.
  • Schutz vertraulicher Informationen vor Vernichtung — Es sind Verfahren vorhanden, um vertrauliche Informationen während der festgelegten Aufbewahrungsfrist vor Löschung oder Vernichtung zu schützen.
  • Ermittlung vertraulicher Informationen zur Vernichtung — Es gibt Verfahren zur Ermittlung vertraulicher Informationen, die nach Ablauf der Aufbewahrungsfrist vernichtet werden müssen.
  • Vernichtung vertraulicher Informationen — Es bestehen Verfahren zur Löschung oder anderweitigen Vernichtung vertraulicher Informationen, die zur Vernichtung vorgesehen sind.

Je nachdem, wie Ihre Daten gespeichert sind, können diese Punkte schwierig sein. Der richtlinienbasierte Ansatz beim Datenschutz kann jedoch einige dieser Schwierigkeiten abmildern. 

Schlussfolgerung

Letztendlich stellen der Datenschutz für viele Unternehmen eine erhebliche Belastung dar. Die Anforderungen sind vielfältig: Sie müssen Ihre Daten sicher schützen und in der Lage sein, die Verfahren nachzuweisen, die Ihre Daten schützen und deren Wiederherstellung gewährleisten. Die hier beschriebenen Kontrollmaßnahmen sind nur ein Bruchteil der Anforderungen für ein SOC-2-Audit, aber es handelt sich um entscheidende Kontrollmaßnahmen, deren Nutzen weit über den Rahmen eines Compliance-Berichts hinausgeht. Um mehr darüber zu erfahren, wie wir Sie bei Ihren Audits unterstützen können, vereinbaren Sie einen Termin für eine maßgeschneiderte Demo mit einem Cloud-Experten.

Wenn Sie weitere Informationen zur SOC-2-Compliance sowie Expertentipps erhalten möchten, die Ihnen helfen, Ihr nächstes SOC-2-Audit erfolgreich zu bestehen, melden Sie sich für das Webinar „Simplifying SOC 2 Compliance“ an – eine hervorragende Informationsquelle für alle, die in Führungspositionen tätig sind.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Während die ersten Monate dieses Jahres weltweit beispiellose Veränderungen mit sich brachten – von unserer Denkweise bis hin zu unserer Arbeitsweise –, haben wir bei Commvault gemeinsam daran gearbeitet, uns an die „neue Normalität“ anzupassen. Dabei sind wir unseren obersten Prioritäten treu geblieben: die Sicherheit unserer Mitarbeiter und unserer Gemeinden zu gewährleisten, weiterhin für unsere Kunden da zu sein und unbeirrt an unseren Innovationen festzuhalten.  

Und auch wenn sich die Art und Weise, wie wir mit unseren Kunden interagieren, verändert hat, ist das Geschäft nicht zum Stillstand gekommen. Wir haben viele neue Benutzer in die Commvault-Familie aufgenommen und bestehende Beziehungen erweitert, wobei die Anwendungsfälle cloud, cloud, cloud und SaaS umfassen. Um ein paar gute Nachrichten zu teilen, möchte ich die Gelegenheit nutzen, einige der neuen und erweiterten Kundenanwendungsfälle in unserem vierten Geschäftsquartal zu würdigen.

Blue Cross and Blue Shield of Minnesota, die NASA (siehe unten), der Mobilfunkanbieter MTS, Shaanxi Coal Industry, CPA Global, das polnische Finanzministerium sowie der Cloud-Dienstleister Chmury Krajowej haben sich im vierten Quartal für Commvault entschieden, um ihre kritischen Anforderungen zu erfüllen.

https://share.vidyard.com/watch/H1RYLBTzeT29s7M7htSUEb?

Kira Blackwell, Programmleiterin im NASA-Hauptquartier im Büro des Space Technology Mission Directorate, erläutert den Wert von Daten, von gut verwalteten Daten und die Vorteile des Einsatzes von Commvault.


Darüber hinaus wandte sich die McDonald’s Corporation an Commvault, um dem wachsenden Trend zur Verlagerung der Infrastruktur in die Cloud Rechnung zu tragen. Hier erfahren Sie, was das Unternehmen darüber zu sagen hatte, wie Commvault es bei der Umsetzung dieser Initiative unterstützt.

Die McDonald’s Corporation steigt auf die Cloud um

Da wir bereits über eine solide Commvault-Implementierung verfügen, nutzen wir nun die Cloud-Fähigkeiten von Commvault, um uns von der Verantwortung für unsere Technologieinfrastruktur zu entlasten; stattdessen investieren wir massiv in die Cloud, um unseren IT-Betrieb aufrechtzuerhalten. Die Softwarelösung von Commvault schließt Lücken in den nativen Cloud-Tools und deckt jeden Anwendungsfall ab, den das Cloud-Services-Team von McDonald’s benötigt, um optimierte und effektive Backups für alle Datenbanken zu erstellen. Die Lösung von Commvault optimiert die Leistung auf AWS- und Microsoft Azure-Cloud-Servern und sorgt durch Deduplizierung und Komprimierung für Kosteneinsparungen.

– Douglas Leonard, Director – Cloud Services, McDonald’s Corporation

Außerdem möchte ich Kunden hervorheben, die in diesem Quartal ihre Erfahrungen mit uns geteilt haben. Diese Kunden kommen aus verschiedenen Branchen und Anwendungsbereichen und nutzen Commvault, um kritische Daten sowohl vor Ort als auch in der Cloud zu schützen und gleichzeitig die Einhaltung von Vorschriften hinsichtlich der Aufbewahrungspflichten für Dokumente, des Datenschutzes bei Krankenakten und vielem mehr sicherzustellen.

Commvault schützt die Parsons Corporation  

https://share.vidyard.com/watch/WYnraLDUt7DfM1Ck88zaRU?

Parsons nutzt das intelligente Datenmanagement von Commvault für Workloads auf den Cloud-Speicherorten AWS S3 Standard-IA und AWS S3 Glacier, auf virtuellen Maschinen unter VMware und Hyper-V sowie auf physischen Servern.


Cloud-Umgebungen verfügen in der Regel nicht über robuste integrierte Datensicherungsfunktionen – und ohne die richtigen Tools kann es zudem schwierig sein, sie angemessen zu schützen. Die Parsons Corporation verwaltet ihre gesamte lokale Recovery-Umgebung sowie die Datensicherung in AWS mit Commvault.

„Wir haben die Datensicherung von Band auf AWS umgestellt und verfolgen nun das Ziel, die gesamte Umgebung in die Cloud zu verlagern. Der Umstieg auf die Cloud war wirklich einfach. Bei der Commvault-Lösung reicht es aus, das Command Center zu nutzen. Alles ist ganz unkompliziert.“ – Benjamin Roper, Spezialist für Backup and Recovery, Parsons Corporation

Das Justizvollzugsministerium von Delaware ist nun datenbereit

https://share.vidyard.com/watch/i1NVW9yeBrFHYm36YqnKpq?

„Daten helfen dabei, eine Geschichte zu erzählen“, sagt Phil Winder, Leiter der Abteilung für Informationstechnologie beim Justizvollzugsamt von Delaware.


Wenn jeder Datenpunkt das Leben eines Menschen prägt, muss der öffentliche Sektor datenbereit sein. Ein optimiertes Datenmanagement ist von entscheidender Bedeutung – von der Notfall-Recovery ohne Datenverlust bis hin zum schnellen Zugriff auf Daten, die die Freiheit einer Person betreffen.

„Wir haben eine Notfall-Recovery-Übung durchgeführt und dachten tatsächlich, wir hätten einige Daten verloren. Wir können uns keinen Datenverlust leisten. Nach einem kurzen Anruf beim Commvault-Support wurde das Problem identifiziert. Innerhalb einer Stunde war das System wieder einsatzbereit – ohne Datenverlust.“ – Phil Winder, Delaware Department of Correction

Da ich den Kontakt mit Kunden sehr schätze, vermisse ich den persönlichen Austausch, den wir unter den derzeitigen Umständen vorübergehend einstellen mussten. Wir haben jedoch kreative Wege gefunden, um mit unseren Kunden zu interagieren und so die persönliche Note zu bewahren. Es war toll, einige unserer Kunden in den jüngsten Videos zu sehen und von ihnen zu hören. Ich möchte Sie dazu ermutigen, sich anzusehen, wie Kunden wie Cochlear, Penn State Health und Mitchell International (siehe Videos unten) Commvault einsetzen, um ihre wichtigsten Datenherausforderungen zu meistern.

https://share.vidyard.com/watch/GMP6VNbo8SJBU3SNnkSX8u?

Konsistenz, Zuverlässigkeit, tägliche Backups der virtuellen VMware-Maschinen und eine sorgenfreie Umgebung? Durch die Konsolidierung von Backup-Produkten war Cochlear in der Lage, den Schutz von Gesundheitsdaten zu optimieren und eine sorgenfreie Umgebung zu schaffen.


https://share.vidyard.com/watch/FWb33HvixuZJR6Jh4iCLoa?

Durch den Ersatz von IBM TSM durch die Datensicherungslösung von Commvault erhielt Penn State Health mehr Möglichkeiten zur Verwaltung großer Datenmengen, einen verbesserten Kundensupport und die Gewissheit, dass Daten problemlos wiederhergestellt werden können.


https://share.vidyard.com/watch/rf6uwp5RwX9hDiM5WJgs1g?

Bei Mitchell International, einem Technologieanbieter für die Auto- und Unfallversicherungsbranche, sorgt die Commvault-Software für den Datenschutz in einer wachsenden IT-Umgebung und für einen besseren Kundenservice.


Commvault ist in aller Munde

Neben den Erfolgen bei unseren Kunden haben wir auch Auszeichnungen der Branche erhalten! Sehen Sie sich unsere jüngsten Auszeichnungen von CRN, Gartner, Storage Magazine und anderen an:

Auch wenn die Branche – und die ganze Welt – derzeit definitiv nicht wie gewohnt arbeitet, sind wir stolz darauf, für unsere Kunden da zu sein. Wir stellen den Kunden stets in den Mittelpunkt, und diese Anwendungsbeispiele sprechen für sich.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cloud Datenschutzkonformität: Was das ist und warum sie wichtig ist

Cloud-Datencompliance stellt sicher, dass Ihre in der Cloud gespeicherten Daten alle geltenden Gesetze, Vorschriften und Branchenstandards erfüllen. Erfahren Sie, welche Rahmenwerke gelten und wie Sie eine konforme Cloud-Umgebung aufbauen.

(Aktualisiert am 25. August 2026)

Die wichtigsten Erkenntnisse

Die Einhaltung von Vorschriften für Cloud-Daten umfasst gesetzliche Vorschriften, geteilte Verantwortung und kontinuierliche Überwachung. Hier sind die wesentlichen Punkte.

  • Die Einhaltung von Datenschutzvorschriften in der Cloud bezeichnet die Praxis, Ihre Cloud-Abläufe an gesetzliche Anforderungen, Branchenstandards und interne Richtlinien zur Datenverwaltung anzupassen.
  • Wichtige Rahmenwerke wie die DSGVO, HIPAA, PCI DSS, SOC 2 und FedRAMP legen je nach Branche, Region und Datentyp jeweils unterschiedliche Verpflichtungen fest.
  • Das Modell der geteilten Verantwortung bedeutet, dass Ihr Cloud-Anbieter zur Sicherung der Infrastruktur beiträgt, Sie jedoch dafür verantwortlich sind, wie Sie Ihre Daten konfigurieren, darauf zugreifen und schützen.
  • Zu den bewährten Verfahren gehören die Datenklassifizierung, der Zugriff nach dem Prinzip der geringsten Berechtigungen, Verschlüsselung, automatisierte Compliance-Überwachung und regelmäßige Risikobewertungen.
  • Eine kontinuierliche Compliance erfordert automatisierte Tools, festgelegte Audit-Zyklen und Pläne zur Reaktion auf Vorfälle, die sich parallel zu regulatorischen Änderungen weiterentwickeln.

Was versteht man unter der Einhaltung der „ cloud “-Datenschutzvorschriften? 

Cloud-Datencompliance ist der Bereich, der sicherstellt, dass Daten, die in Cloud-Umgebungen gespeichert, verarbeitet und übertragen werden, alle geltenden Gesetze, Vorschriften, Branchenstandards und internen Governance-Richtlinien erfüllen. Sie umfasst alles von der Erfassung und Klassifizierung von Informationen bis hin zu deren Verschlüsselung während der Übertragung und im Ruhezustand, der Zugriffskontrolle und der Reaktion auf Datenschutzverletzungen.  

Warum erfordert Cloud-Daten-Compliance gerade jetzt Ihre Aufmerksamkeit? Weil die Kosten für Fehler immer weiter steigen. Datenpannen verursachen mittlerweile Kosten in Millionenhöhe, wenn man technische Abhilfemaßnahmen, Bußgelder, Anwaltskosten und dauerhaften Reputationsschaden mit einberechnet.

Wenn Ihr Unternehmen Kundendaten, Finanzunterlagen, Gesundheitsdaten oder behördliche Arbeitsabläufe in der Cloud verarbeitet, ist Daten-Compliance keine Option mehr. Vorschriften wie die DSGVO und HIPAA werden konsequent durchgesetzt, und Kunden erwarten zunehmend den Nachweis, dass Sie ihre Daten schützen. Cloud-Compliance ist zudem ein Wettbewerbsvorteil: Unternehmen, die eine starke Daten-Governance nachweisen, gewinnen Vertrauen, schließen Geschäfte schneller ab und vermeiden das operative Chaos, das nach einer Sicherheitsverletzung entsteht. Ganz gleich

, ob Sie Ihre ersten Workloads migrieren oder eine ausgereifte Multi-Cloud-Umgebung verwalten – das Verständnis der Cloud-Daten-Compliance ist die Grundlage für den Aufbau eines widerstandsfähigen, vertrauenswürdigen Cloud-Betriebs. 

Wichtige Compliance-Rahmenwerke und -Standards 

Um sich im Dschungel der Compliance-Standards für Cloud-Daten zurechtzufinden, muss man zunächst verstehen, welche Rahmenwerke für das eigene Unternehmen gelten. Hier sind die fünf wichtigsten:

DSGVO (Datenschutz-Grundverordnung): Gilt für jedes Unternehmen, das personenbezogene Daten von EU-Bürgern verarbeitet, unabhängig davon, wo sich der Hauptsitz befindet. Zu den wichtigsten Anforderungen zählen die Rechte der betroffenen Personen, die Meldung von Datenschutzverletzungen innerhalb von 72 Stunden sowie der Datenschutz durch Technikgestaltung. Verstöße werden mit Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes geahndet, je nachdem, welcher Betrag höher ist. Einen tieferen Einblick in die regulatorische Landschaft erhalten Sie in unserem Leitfaden zu Datenschutzvorschriften.  

HIPAA (Health Insurance Portability and Accountability Act): Regelt den Umgang mit geschützten Gesundheitsdaten (PHI) in den Vereinigten Staaten. Wenn Sie ein Gesundheitsdienstleister, eine Krankenkasse oder ein Geschäftspartner sind, der PHI in der Cloud verarbeitet, erfordert die HIPAA-Konformität Verschlüsselung, Zugriffskontrollen und Audit-Protokollierung.

PCI DSS (Payment Card Industry Data Security Standard): Gilt für jede Organisation, die Karteninhaberdaten speichert, verarbeitet oder überträgt. Die Einhaltung der PCI-DSS-Vorgaben erfordert Netzwerksegmentierung, Schwachstellenmanagement und regelmäßige Penetrationstests.

SOC 2 (Service Organization Control 2): Ein vertrauensbasiertes Rahmenwerk für die Cloud-Compliance, das auf fünf Kriterien basiert: Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz. Die SOC-2-Konformität ist häufig eine Voraussetzung für SaaS-Anbieter im Unternehmensbereich.

FedRAMP und NIST: FedRAMP standardisiert den Sicherheitsbewertungs- und Autorisierungsprozess für Cloud-Produkte, die von US-Bundesbehörden genutzt werden. Das zugrunde liegende NIST-Cybersicherheits-Framework, das im Februar 2024 auf Version 2.0 aktualisiert wurde, umfasst nun Governance als sechste Kernfunktion, was die wachsende Bedeutung von Cloud-Compliance-Rahmenwerken auf Organisationsebene widerspiegelt. 

Das Modell der geteilten Verantwortung

Das Modell der geteilten Verantwortung ist das grundlegende Konzept hinter der Einhaltung von Datenschutz- und Sicherheitsvorschriften in der Cloud, und ein Missverständnis dieses Modells ist die Hauptursache für Verstöße gegen Cloud-Compliance-Vorschriften. Einfach ausgedrückt: Ihr Cloud-Anbieter ist dafür verantwortlich, die Infrastruktur zu sichern, und Sie sind dafür verantwortlich, alles zu sichern, was Sie darauf ablegen. Bei

Infrastructure as a Service (IaaS) unterstützt der Anbieter die physische Hardware, Hypervisoren und die Netzwerkstruktur. Sie sind für das Betriebssystem, die Middleware, die Anwendungen, die Datenklassifizierung, das Identitäts- und Zugriffsmanagement sowie die Verschlüsselung verantwortlich. Wenn Sie in der Schichthierarchie weiter nach oben zu „Platform as a Service“ (PaaS) gelangen, übernimmt der Anbieter mehr Verantwortung für die Laufzeitumgebung und das Betriebssystem, doch Sie behalten weiterhin die Kontrolle über die Anwendungslogik und den Datenzugriff. Bei „Software as a Service“ (SaaS) verwaltet der Anbieter fast alles, doch Sie bleiben weiterhin verantwortlich für den Benutzerzugriff, die Datenfreigabe und die Konfigurationseinstellungen.  

Die finanziellen Folgen eines Fehlers sind gravierend. Viele dieser Vorfälle lassen sich auf falsch konfigurierte Speicher-Buckets, zu großzügige Zugriffsrichtlinien oder unüberwachte Integrationen von Drittanbietern zurückführen – allesamt Bereiche, die eindeutig auf der Kundenseite des Modells der geteilten Verantwortung liegen. 

Bewährte Verfahren für die Cloud-Compliance 

Der Aufbau einer soliden Compliance- und Sicherheitsstrategie für Cloud-Daten erfordert einen systematischen Ansatz. Hier sind acht Vorgehensweisen, die das Rückgrat einer effektiven Cloud-Compliance bilden:

  1. Klassifizieren Sie Ihre sensiblen Daten. Was Sie nicht verstehen, können Sie nicht schützen. Ordnen Sie jeden Datenbestand seiner jeweiligen regulatorischen Kategorie zu, sei es personenbezogene Daten gemäß DSGVO, geschützte Gesundheitsdaten (PHI) gemäß HIPAA oder Karteninhaberdaten gemäß PCI DSS.
  2. Setzen Sie das Prinzip der geringsten Berechtigungen und die Multi-Faktor-Authentifizierung (MFA) um. Gewähren Sie Benutzern nur die Berechtigungen, die sie benötigen, und setzen Sie MFA für alle Cloud-Konten durch. Dies verringert den Schadensumfang, falls Zugangsdaten kompromittiert werden.
  3. Verschlüsseln Sie Daten im Ruhezustand und während der Übertragung. Verwenden Sie starke Verschlüsselungsstandards wie AES-256 für gespeicherte Daten und TLS 1.2 oder höher für Daten während der Übertragung.
  4. Automatisieren Sie die Überwachung der Compliance. Manuelle Audits können mit der Geschwindigkeit von Cloud-Bereitstellungen nicht Schritt halten. Setzen Sie Tools ein, die Konfigurationen kontinuierlich anhand Ihrer Compliance-Richtlinien bewerten.
  5. Führen Sie regelmäßige Risikobewertungen durch. Vierteljährliche Bewertungen helfen Ihnen, aufkommende Lücken zu erkennen, bevor dies die Prüfer tun.
  6. Bauen Sie ein Cloud-Governance-Programm auf. Legen Sie Richtlinien fest, weisen Sie Verantwortlichkeiten zu und schaffen Sie Strukturen der Rechenschaftspflicht, die technische Teams mit der Compliance-Führung verbinden.
  7. Gehen Sie gegen „Shadow-IT“ vor. Nicht autorisierte Cloud-Dienste schaffen blinde Flecken in Ihrer Compliance-Situation. Implementieren Sie Erkennungstools und klare Beschaffungsrichtlinien.
  8. Entwickeln Sie einen Notfall-Recovery-Plan. Compliance-Rahmenwerke verlangen zunehmend nach nachgewiesenen Recovery-Fähigkeiten. Dokumentieren Sie Ihre Recovery-Zeitziele und testen Sie Ihre Pläne regelmäßig. Eine Anleitung zur Erstellung finden Sie in unserem Beitrag zur Erstellung eines Backup-Plans für die Compliance.

So gewährleisten Sie langfristige Compliance 

Datenschutzkonformität ist kein Endziel. Es handelt sich um einen kontinuierlichen Prozess, der sich weiterentwickelt, wenn sich Vorschriften ändern, Ihre Cloud-Präsenz wächst und neue Bedrohungen auftreten. So bauen Sie eine dauerhafte Disziplin zur Einhaltung der Cloud-Datenschutzvorschriften auf:

Investieren Sie in automatisierte Überwachungstools. Manuelle Überprüfungen scheitern im Cloud-Maßstab. Automatisierte Plattformen scannen Ihre Umgebung kontinuierlich auf Konfigurationsabweichungen, Richtlinienverstöße und Zugriffsanomalien und benachrichtigen Ihr Team in Echtzeit.   

Legen Sie einen klaren Prüfungsrhythmus fest. Führen Sie vierteljährlich interne Compliance-Prüfungen und jährlich umfassende externe Audits durch. Dokumentieren Sie jeden Befund und verfolgen Sie die Behebung bis zum Abschluss.

Halten Sie einen erprobten Plan zur Reaktion auf Vorfälle bereit.
Vorschriften wie die DSGVO verlangen eine Meldung von Datenschutzverletzungen innerhalb von 72 Stunden. Diese Frist können Sie mit einem ungetesteten Plan nicht einhalten. Führen Sie mindestens zweimal im Jahr Tabletop-Übungen durch und aktualisieren Sie Ihr Playbook nach jedem tatsächlichen Vorfall.  

Überprüfen Sie Drittanbieter. Ihre Cloud-Compliance erstreckt sich auf jeden Anbieter, der mit Ihren Daten in Berührung kommt. Verlangen Sie SOC-2-Berichte, führen Sie jährliche Anbieterüberprüfungen durch und nehmen Sie Compliance-Verpflichtungen in Ihre Verträge auf.

Verfolgen Sie regulatorische Änderungen proaktiv. Weisen Sie in jeder Rechtsordnung, in der Sie tätig sind, Verantwortliche für die Überwachung regulatorischer Aktualisierungen zu. Abonnieren Sie regulatorische Feeds, treten Sie Branchenverbänden bei und integrieren Sie regulatorische Änderungen in Ihren Governance-Kalender. 

Clumio bietet cloud-nativen Datenschutz mit Air-Gapped-Backups, granularer Recovery und kontinuierlicher Compliance-Überwachung, die speziell für Cloud-Workloads entwickelt wurden.

Fordern Sie eine Demo an, um zu erfahren, wie Clumio Ihnen dabei hilft, die Compliance und Wiederherstellbarkeit Ihrer Cloud-Daten zu gewährleisten. 


Häufig gestellte Fragen

Was versteht man unter der Einhaltung der „ cloud “-Datenschutzvorschriften?

Cloud-Datenschutzkonformität bezeichnet die Vorgehensweise, mit der sichergestellt wird, dass Daten in Cloud-Umgebungen alle geltenden gesetzlichen, behördlichen und unternehmensinternen Anforderungen erfüllen. Dazu gehört die Anpassung Ihrer Cloud-Konfigurationen, Zugriffsrichtlinien und Datenverarbeitungsverfahren an Rahmenwerke wie die DSGVO, HIPAA und PCI DSS.

Welche Vorschriften gelten für Cloud-Daten?

Welche Vorschriften gelten, hängt von Ihrer Branche, Ihrem Standort und den Datentypen ab. Zu den gängigen Rahmenwerken gehören die DSGVO für personenbezogene Daten in der EU, HIPAA für Gesundheitsdaten in den USA, PCI DSS für Zahlungskartendaten, SOC 2 für Dienstleistungsunternehmen und FedRAMP für Cloud-Dienste der US-Bundesbehörden. Viele Unternehmen müssen mehrere Rahmenwerke gleichzeitig einhalten.

Was bedeutet das Modell der geteilten Verantwortung?

Das Modell der geteilten Verantwortung teilt die Verpflichtungen zur Cloud-Sicherheit zwischen dem Cloud-Anbieter und dem Kunden auf. Der Anbieter sorgt für die Sicherheit der zugrunde liegenden Infrastruktur, während Sie für die Konfiguration Ihrer Umgebung, die Verwaltung der Zugriffsrechte, den Schutz Ihrer Daten und die Einhaltung der für Ihre Workloads spezifischen Compliance-Anforderungen verantwortlich sind.

Was sind häufige Herausforderungen bei der Cloud-Compliance?

Zu den häufigsten Herausforderungen zählen die Verwaltung der Compliance in Multi-Cloud-Umgebungen, das Schritthalten mit sich rasch ändernden Vorschriften sowie der Umgang mit Schatten-IT, bei der nicht autorisierte Cloud-Dienste blinde Flecken verursachen. Ein Mangel an qualifiziertem Personal und unzureichende Automatisierung tragen ebenfalls zu Compliance-Lücken bei.

Wie können Unternehmen die Compliance gewährleisten?

Unternehmen gewährleisten die Compliance durch regelmäßige interne Audits, automatisierte Überwachungstools, die Konfigurationsabweichungen erkennen, fortlaufende Mitarbeiterschulungen und klar definierte Governance-Strukturen. Die Zusammenarbeit mit Cloud-nativen Compliance-Plattformen hilft, den manuellen Aufwand zu reduzieren und ermöglicht eine kontinuierliche Readiness für Audits.

Was sind die Folgen von Compliance-Verstößen?

Die Nichteinhaltung von Vorschriften kann zu erheblichen finanziellen Strafen führen. Verstöße gegen die DSGVO werden mit Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes geahndet. Abgesehen von den Geldbußen kostet ein Datenleck im Durchschnitt 4,44 Millionen US-Dollar, und Unternehmen müssen mit Reputationsschäden, Kundenabwanderung und möglichen rechtlichen Schritten rechnen.  


Nehmen wir an, Sie verfügen über eine SQL Server-Verfügbarkeitsgruppe (AG) in Ihrem virtualisierten Rechenzentrum. Diese SQL Server-AG hostet zahlreiche Datenbanken, die geschäftskritische Anwendungen bedienen. Derzeit liegen insgesamt ein halbes Terabyte an geschäftskritischen Daten vor, doch die Datenmenge wächst rasant. Sie machen sich Sorgen um die Verfügbarkeit dieses SQL Servers, und genau aus diesem Grund haben Sie ihn von vornherein als AlwaysOn-Verfügbarkeitsgruppe konfiguriert. Außerdem ist Ihnen durchaus bewusst, dass eine AG keinen Schutz vor Softwarefehlern, Datenbeschädigungen und Sicherheitslücken bietet. Daher möchten Sie dieses halbe Terabyte an einem anderen Ort sichern, vorzugsweise in einer vom Produktionsstandort isolierten Umgebung („Air-Gap“). Was ist im unglücklichen Fall eines Datenverlusts das beste Wiederherstellungszeitziel (Recovery Time Objective, RTO), das Ihr Backup-Anbieter bieten kann?

Sie werden wahrscheinlich oft hören, wie Anbieter von Backup-Lösungen für On-Premise-Umgebungen den Wert der „sofortigen Recovery-Methode“ für virtuelle Maschinen anpreisen. Die versprochene Wiederherstellungszeit (RTO) liegt bei Sekunden bis Minuten. Doch wenn es darum geht, eine virtuelle Maschine (VM) wieder auf ihr produktives Betriebsniveau zu bringen, hat die sogenannte sofortige Recovery-Methode nichts „Sofortiges“ an sich.

Die sogenannte „Instant Recovery“ besteht darin, die Festplattendateien der VM über NFS vom Backup-System bereitzustellen und VMware vSphere die VM anhand dieser Festplattendateien ausführen zu lassen. Es stimmt, dass der Vorgang, eine VM auf diese Weise aus einem Backup zu starten, nur wenige Minuten dauert. Es stimmt zwar, dass der Flash-Speicher auf Backup-Systemen als Caching-Mechanismus für Schreib-E/A dienen kann. Um die VM jedoch für den Produktionseinsatz betriebsbereit zu machen, muss der VM-Administrator „Storage vMotion“ sorgfältig planen und zum richtigen Zeitpunkt ausführen. Bei diesem Vorgang werden die VM-Festplatten vom Backup-Speicher auf den Produktionsspeicher migriert, während die VM live ist. Dieser Vorgang wird oft von vSphere gedrosselt, um die laufende VM nicht zu beeinträchtigen. Es dauert mehrere Stunden bis hin zu einem ganzen Tag, bis eine große VM migriert ist und betrieblich bereit für Leistung auf Produktionsniveau ist. So viel zum „Instant“ in „Instant Recovery“!

Für das oben genannte Beispiel einer SQL Server-AG müssen die Knoten somit von einem einzigen Backup-Speichersystem versorgt werden, was dem Sinn einer AG zuwiderläuft. Die AG sollte eigentlich mit dedizierten Speichersystemen an jedem Knoten eingerichtet werden, um die Verfügbarkeit zu gewährleisten. In diesem Fall hätte der AG-Cluster Schwierigkeiten beim Hochfahren, da die Synchronisierung extrem langsam verlaufen würde, weil die Lesezugriffe vom Backup-Speicher aus erfolgen. Beachten Sie, dass die AG während dieses Zeitraums nicht verfügbar ist und es daher keine echte „sofortige Recovery“ gibt. Zu allem Übel würde die AG nur noch notdürftig funktionieren, während das erforderliche Storage vMotion vom überlasteten Backup-Speicher auf den Produktionsspeicher durchgeführt werden muss.

Das Problem bei dieser sofortigen Recovery-Methode ist damit noch nicht gelöst. Das Backup befindet sich nach wie vor am selben Standort wie die Produktionsumgebung und ist daher anfällig für Standortausfälle und Sicherheitslücken. Cloud-Speicher kann bei diesen Lösungen nicht als geeignetes Backup-Ziel für die Recovery-Methode genutzt werden. Außerdem ist die sofortige Recovery-Methode nutzlos, sobald Sie planen, Workloads in die VMware Cloud on AWS zu migrieren, da NFS-Speicher von Drittanbietern nicht unterstützt wird.

Clumio Rapid Recovery – Hervorragende betriebliche Wiederherstellungszeit (RTO)

Sorgen Sie für ein sicheres Backup and Recovery Ihrer Daten – ganz gleich, wo diese sich befinden. Rapid Recovery ist eine Reihe von Innovationen von Clumio, die eine schnelle Recovery-Wiederherstellung des Betriebs aus dem Cloud-Speicher ermöglicht, selbst wenn Sie On-Premises-Workloads schützen. Dank „Rapid Recovery“ mit Clumio SaaS dauerte die Wiederherstellung einer aktiven SQL Server AG-Umgebung mit 500 GB Daten, wie im obigen Beispiel dargestellt, nur 5 Minuten. Dies ist die Zeit, die für die durchgängige Recovery-Prozesse benötigt wurden, bis die Daten wieder voll funktionsfähig waren. Wie haben wir das geschafft? Dabei spielen zwei Innovationen in „Rapid Recovery“ eine entscheidende Rolle.


Skalierbare Rehydrierung:

Die skalierbare Rehydration von Clumio beseitigt die durch herkömmliche „Bricks-and-Blocks“-Systeme verursachten Rehydrationsverluste vollständig. Die Rehydration erfolgt bei Clumio mithilfe serverloser Rechenleistung und nutzt die unbegrenzte Rechenkapazität der Cloud, während für eine bestimmte Anfrage parallele E/A-Vorgänge über alle relevanten Blöcke hinweg ausgeführt werden. Das Ergebnis: Der Wiederherstellungsdurchsatz des Clumio-Backup-Dienstes übertrifft den eines herkömmlichen Deduplizierungssystems, das im Rechenzentrum untergebracht ist.

Reverse Changed Block Tracking:

Wenn Sie eine VM in der Produktion aus einem Backup wiederherstellen, versuchen Sie im Grunde genommen, die Zeit zurückzudrehen, um einen letzten bekannten fehlerfreien Zustand zu erreichen. Die Funktion „Reverse Changed Block Tracking“ von Clumio hilft Ihnen dabei, genau das zu tun, ohne eine vollständige Wiederherstellung durchführen zu müssen. Der Clumio-Backup-Dienst ruft die geänderten Blöcke (die über die zuvor beschriebene Scale-out-Rehydration neu generiert wurden) ab und wendet sie direkt auf den Produktionsspeicher an, um die VM auf den vorherigen Zeitpunkt zurückzusetzen. Das Ergebnis: Die Zeit, die benötigt wird, um eine VM vom Clumio-Backup-Dienst wieder auf ein produktionsfähiges Niveau zu bringen, ist kürzer als bei einer Wiederherstellung aus dem lokalen Speicher!

Diese beiden Rapid-Recovery-Funktionen von Clumio beseitigen ALLE Einschränkungen der Sofort-Recovery-Funktionen bei herkömmlichen Anbietern.

Fassen wir die wichtigsten Kundenvorteile von „Rapid Recovery“ von Clumio zusammen:

  • Kein menschliches Eingreifen erforderlich: Der Backup-Administrator oder VM-Administrator muss während der Sicherung oder Recovery nichts unternehmen, um die Vorteile von Rapid Recovery zu nutzen. Clumio SaaS erkennt automatisch, ob der angeforderte Wiederherstellungspunkt die Rollback-Kriterien erfüllt, und leitet die Wiederherstellung automatisch ein.
  • Die RTO ist besser als bei der Sofort-Recovery: Sie übertragen lediglich die Daten, die für das Zurücksetzen der VM erforderlich sind, und schon ist die Recovery abgeschlossen. Die dafür benötigte Zeit ist kürzer als die Gesamtzeit, die für die Sofort-Recovery gefolgt von Storage vMotion benötigt wird.
  • Schutz vor Datenverlust und Ransomware: Im Gegensatz zu lokalen, hardwarebasierten Backup-Lösungen, die für eine Sofort-Recovery erforderlich sind, sind Clumio-Backups physisch von Ihrem Produktionsrechenzentrum getrennt. Clumio schützt Sie vor Standortausfällen und Schwachstellen auf Standortebene.
  • So sind Sie für VMware Cloud on AWS gerüstet: Die Sofort-Recovery-Funktion funktioniert in VMware Cloud on AWS-Umgebungen nicht, da sie auf NFS angewiesen ist. Rapid Recovery bietet Ihnen die nötige Unterstützung bei der Migration zu VMware Cloud on AWS.

Möchten Sie „Rapid Recovery“ ausprobieren? Kontakt.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nachdem ich meine Kunden in den letzten 20 Jahren bei der Bewertung und richtigen Dimensionierung von Speicherarchitekturen für diese Spitzenlasten unterstützt habe, ist mir nie entgangen, dass sie in der Regel weniger als 20 % der Gesamtlaufzeit der dimensionierten Umgebung ausmachen. Im Zeitalter der On-Premise-Infrastruktur bedeutete dies, dass eine Menge ungenutzter Ressourcen in Reserve bereitstanden.

Seit ich bei Clumio nun damit beschäftigt bin, Kunden dabei zu unterstützen, eine Datensicherungslösung für die Public Cloud in der richtigen Größe zu finden, ist mir als Erstes klar geworden: Wenn man es richtig macht, ermöglicht die dynamische Skalierbarkeit der Public Cloud eine wesentlich präzisere Auslastung der Ressourcen zu jedem Zeitpunkt. Tatsächlich ist dies eine Optimierung, die stattfinden muss, um jede Idee ernsthaft zu einer ausgereiften, entwickelten Lösung voranzubringen, denn in der Public Cloud kostet jede Sekunde, in der eine Ressource reserviert oder „in Nutzung“ ist, Geld. Genau aus diesem Grund können Lösungen, die für ein On-Premise-Problem konzipiert wurden, nicht einfach in die Public Cloud übertragen werden. Wir hören oft von Kunden, dass eine Anwendung „umgestaltet“ werden muss. Dies ist zwar ein zeitaufwändiger Prozess, doch der Vorteil, weniger Ressourcen zu verschwenden, ist letztendlich die Zeit wert, die für die Neugestaltung einer Lösung aufgewendet wird.

Damit eine SaaS-Anwendung Spitzenauslastungen in großem Maßstab bewältigen kann, ist die Ressourcenauslastung von noch größerer Bedeutung – nicht nur für die Ressourcen, die in der Umgebung des Kunden bereitgestellt werden, sondern insbesondere für die Backend-Dienste, die nicht nur einen, sondern Tausende von Kunden unterstützen. Nur durch die Entwicklung einer durchgängigen Anwendung mit einem intelligenten Modell zur Ressourcenauslastung lässt sich echte Skalierbarkeit erreichen und gleichzeitig die Kosten für die Nutzer des Dienstes minimieren.

Durch den Einsatz eines cloud-nativen Ansatzes mit Microservices hat Clumio unseren sicheren Backup-Service für Unternehmen bereits so konzipiert, dass unsere Kunden von der Effizienz der Cloud profitieren können, ohne ihre bestehenden Backup-Anwendungen „umgestalten“ zu müssen. Dies zeigt sich am besten daran, dass Clumio keinerlei feste Rechenressourcen in den Datenpfad einbindet, sondern stattdessen die Parallelität von AWS S3 mit der dynamischen Skalierbarkeit von AWS Lambda-Funktionen und AWS DynamoDB-Ressourcen kombiniert, um jene nahtlose, flüssige Benutzererfahrung zu bieten, die Kunden bei der Nutzung von SaaS erwarten. Dies schafft zudem eine wesentlich einfachere Methode zur bedarfsgerechten Dimensionierung einer Kundenumgebung – Clumio stellt die angeforderten Ressourcen bedarfsgerecht bereit.

Clumio hat dazu beigetragen, dass die mühsame Aufgabe der Dimensionierung für Spitzenauslastungen entfällt. Ich stelle fest, dass ich mittlerweile den Großteil meiner Zeit damit verbringe, Kunden über die Bedeutung einer wirklich optimierten Architektur und den damit verbundenen Nutzen für den Endnutzer aufzuklären. Natürlich lässt sich der Nutzen von Clumio am besten erkennen, wenn man es selbst ausprobiert … Ich empfehle Ihnen daher, es einmal zu testen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Commvault ist „in der Zone“ – eine mentale Verfassung und ein besonderer Zustand, der oft Sportlern vorbehalten ist, die gerade eine Punkteserie hinlegen. 

Zwar wird hier wohl niemand bestreiten, dass der Erfolg unserer Kunden eine der wichtigsten Bestätigungen für unser Geschäft ist, doch ist es schwer, sich nicht von der jüngsten Reihe an Branchenauszeichnungen beeindrucken zu lassen, die Commvault unter der Führung von Sanjay Mirchandani für seine Produkte, Dienstleistungen und Mitarbeiter erhalten hat. Die jüngste Welle der Anerkennung und die Dynamik des Unternehmens in allen Geschäftsbereichen sprechen für sich.

Erst in diesem Monat erfuhr Commvault, dass seine Lösung „Commvault Complete Backup and Recovery“ als Finalist für die TechTarget-Produktpreise im Bereich Speicher in der Kategorie „Hardware, Software und Dienstleistungen für Backup and Recovery“ nominiert wurde. Das von einer unabhängigen Jury aus Analysten, Beratern und Anwendern bewertete TechTarget-Auszeichnungsprogramm „Produkt des Jahres“ hilft Käufern dabei, die besten Produkte in einem stark umkämpften Markt zu finden. Das ist schon eine große Sache. Auch wenn die Gewinner in den einzelnen Kategorien erst im Februar auf SearchStorage.com bekannt gegeben werden, haben wir das Gefühl, bereits gewonnen zu haben.

Commvault wurde zudem in die Einkaufsführer von Solutions Review für Backup- und Recovery- sowie Datenmanagement-Software aufgenommen, während Hedvig – ein Unternehmen, das wir kürzlich übernommen haben, falls Sie es noch nicht gehört haben – im Einkaufsführer für Unternehmensdatenspeicherung aufgeführt wurde. Solutions Review veröffentlicht diese Einkaufsführer, um Unternehmen in der Recherche- und Entscheidungsphase beim Kauf von Unternehmenssoftware zu unterstützen. Die Redakteure erstellen jeden Einkaufsratgeber auf der Grundlage von Forschungsergebnissen, Analystenberichten, Branchenexpertenmeinungen und Produktdemos. Diese Ratgeber sind wissenschaftlich fundiert und genießen hohes Ansehen. Es ist zwar großartig, dass Commvault in zwei Ratgebern aufgeführt ist, doch ist es auch bemerkenswert, dass Wettbewerber wie Rubrik, Veeam und Veritas nur in einem Ratgeber aufgeführt wurden.

Zu guter Letzt steht Commvault im Mittelpunkt unserer sprichwörtlichen Trophäensammlung: Vor wenigen Monaten hat Forrester Commvault als „Leader“ im Bereich Datenresilienzlösungen ausgezeichnet, während Gartner Commvault in seinem Magic Quadrant für Backup and Recovery für Rechenzentren als „Leader“ anerkannt hat. Forrester stufte Commvault in der Kategorie „Aktuelles Angebot“ als bestes Unternehmen ein, während Gartner Commvault im „Leaders“-Quadranten hinsichtlich der Vollständigkeit der Vision am weitesten vorne und hinsichtlich der Umsetzungsfähigkeit im gesamten „Magic Quadrant“ zum achten Mal in Folge an oberster Stelle positionierte. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Da es sich um eine echte, cloudnative Backup-Lösung handelt, können wir unseren Kunden ein Maß an Support bieten, das bei herkömmlichen Backup-Produkten für Unternehmen bisher unerreicht war.

Die Nutzer erkennen den Unterschied, wie aus dieser Nachricht eines Clumio-Kunden hervorgeht, der von unserem Support-Team proaktiv über ein Problem informiert wurde:

„Vielen Dank, dass Sie sich um dieses Problem gekümmert haben. Wir wissen es sehr zu schätzen, dass jemand anderes einen Blick auf unsere Backups wirft, und wie einfach das Ganze für uns war“ –
Gesundheitsdienstleister aus dem Mittleren Westen der USA

Proaktiver Kundensupport

Als „Authentic SaaS“-Anbieter haben wir unsere Lösung so konzipiert, dass wir unseren Kunden die Komplexität der Verwaltung von Unternehmens-Backups abnehmen. Dies spiegelt sich in unserem Dienstleistungsmodell wider – vom proaktiven Support bis hin zu transparenten Software-Updates per Fernzugriff.

Unsere Kunden profitieren von einer Echtzeit-Überwachung ihres Clumio-Dienstes, die durch Software, Prozesse und Mitarbeiter gewährleistet wird. Im November 2019 wurden 72 % unserer Kundenfälle von unserem Support-Team proaktiv eröffnet und eingestuft, ohne dass seitens des Kunden ein Eingreifen erforderlich war.

Clumio – Automatisierter, proaktiver Support

Im Gegensatz zu den ineffektiven „Call-Home“-Benachrichtigungen, die von Anbietern älterer Hardware bereitgestellt werden, sind die Support-Funktionen von Clumio in der Cloud integriert und bieten:

  • Kontinuierliche Überwachung von Aufgaben- und Umgebungsfehlern rund um die Uhr (24/7)
  • Auslöser für die Erstellung proaktiver Support-Tickets
  • Kontinuierliche Verbesserung des Clumio-Dienstes durch die automatisierte Erkennung von Produktfehlern

Unser Rahmenkonzept für die Bereitstellung der branchenweit innovativsten Unterstützung umfasst drei Phasen:

Phase 1 – Datenerhebung

Als echte SaaS-Lösung haben wir uneingeschränkten Zugriff auf wichtige Fehlerinformationen, über die Anbieter von herkömmlicher Hardware und Software nicht verfügen – unabhängig davon, ob diese in der Cloud oder in der lokalen Umgebung des Kunden generiert werden. Zu den Datenquellen gehören:

  • Aufgabenstatus – Fehler bei der Sicherung, Wiederherstellung, Indizierung auf Dateiebene oder Wiederherstellung auf Dateiebene.
  • Verbindungsstatus – Ausfälle im lokalen Netzwerk oder bei Anwendungen.

Phase 2 – Analyse

Um die gesammelten Daten auszuwerten, werden in der Analysephase 1) die Dublettenbereinigung, 2) die Korrelation und 3) die Klassifizierung der Fehlerdaten durchgeführt.

Die Analysephase ist entscheidend, um sicherzustellen, dass wir unerwünschte Störfaktoren auf ein Minimum reduzieren und die Informationen auf prägnante, umsetzbare Maßnahmen zur Verbesserung des Kundenerlebnisses verdichten.

Phase 3 – Los geht’s!

Die nach der Analysephase gewonnenen Fehlerdaten lösen dann einen von drei Behebungsworkflows aus:

  • Automatisierte Ticketerstellung – Zur Triage wird proaktiv ein Support-Ticket eröffnet
  • Servicebenachrichtigung – Kunden werden über Produktbenachrichtigungen über Störungen informiert
  • Transparente Updates – Produktfehler werden von unserem Support-Team nachverfolgt und durch drahtlose Updates behoben

Das Ergebnis der Aktionsphase ist ein Kundenerlebnis, das sich vom traditionellen, reaktiven Charakter des Supports abhebt, wie er von Anbietern veralteter Hardware und Software geboten wird.

Modell für drahtlose Updates

Zudem müssen sich Kunden keine Gedanken über die Komplexitäten machen, die üblicherweise mit der Aktualisierung älterer Backup-Produkte verbunden sind: geplante Ausfallzeiten, Administratoren im Bereitschaftsdienst, Validierungstests oder Serviceausfälle. Patches, Upgrades und Fehlerbehebungen von Clumio werden nahtlos über Funk bereitgestellt, ohne dass eine komplizierte Upgrade-Planung erforderlich ist.

Dies hat zu einem beispiellosen Backup-Erlebnis für Unternehmen geführt. Bis November 2019 wurden 100 % der Produktfehler bei Clumio behoben, ohne dass seitens der Kunden ein Eingreifen erforderlich war.

Ein innovatives Kundenerlebnis ist eine Reise

Als innovativer Anbieter von Backup-Lösungen für Unternehmen sollte man auch einen innovativen Kundensupport für Unternehmen bieten – der innovativste Anbieter von Backup-Lösungen für Unternehmen sollte auch den innovativsten Kundensupport für Unternehmen bieten. Aus diesem Grund stehen das Kundenerlebnis sowie der Einsatz von Cloud- und Automatisierungstechnologien im Mittelpunkt unserer Strategie für den Kundenerfolg.

Unser Team besteht aus hochqualifizierten Ingenieuren mit Fachkenntnissen in den Bereichen Cloud, Sicherheit, Speicher, Automatisierung und vielem mehr, die sich alle für den Erfolg unserer Kunden einsetzen.

Auf unserem weiteren Weg der Innovation wird das Kundenerlebnis stets oberste Priorität haben, und wir freuen uns auf die Zusammenarbeit mit Ihnen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die Public Cloud hat den Unternehmen einen enormen Mehrwert gebracht, doch dafür ist eine neue Denkweise erforderlich. Ohne eine neue Denkweise werden Sie unweigerlich wieder mit denselben Herausforderungen konfrontiert, die Sie bereits zuvor hatten, da diese Sie auf Ihrem neuen Weg weiterhin begleiten werden.

In den letzten zehn Jahren hat uns der Weg in die Cloud drei wichtige Erkenntnisse gebracht, die die Herangehensweise von Unternehmen an die Cloud in der heutigen Zeit geprägt haben. Shadow-IT hat den Wert von Agilität und Skalierbarkeit deutlich gemacht, uns aber auch darauf aufmerksam gemacht, dass eine „Security-First“-Denkweise erforderlich ist, da Daten zunehmend über verschiedene Clouds verteilt sind. Die „Cloud-First“-Ära hat uns daran erinnert, dass die Cloud kostspielig ist, wenn man in der Public Cloud dieselben Methoden wie vor Ort anwendet. Das Ziel der heutigen Ära, die ich gerne als „Cloud-Smart-Ära“ bezeichne, besteht darin, den Umstieg auf die Cloud intelligent zu beschleunigen, indem man die Innovationen, die Skalierbarkeit und die Wirtschaftlichkeit der öffentlichen Cloud nutzt.

Eine zentrale Geschäftsfunktion, die sich auf diesem Weg nicht weiterentwickelt hat, ist der Datenschutz. Wenn man sich das heutige Rechenzentrum ansieht, sind die Methoden zum Datenschutz robust – darunter Replikation zwischen Speicher-Arrays, Snapshots, Backups, replizierte Backups und Band-Backups für die externe Speicherung. In der öffentlichen Cloud sind die Lösungen zum Datenschutz jedoch minimal, insbesondere was Backups betrifft. Zu den heutigen Optionen gehören eine virtualisierte Version (oder eine Cloud-Nachrüstung) desselben älteren Backup-Produkts, das Sie derzeit in Ihrem Rechenzentrum verwenden, oder Snapshots auf Volume-Ebene, die Sie in der Public Cloud selbst koordinieren müssen. Werfen wir einen Blick auf die Herausforderungen, die mit jeder dieser Optionen verbunden sind.

Altes Backup-Produkt – „Cloud-Nachrüstung“

Herkömmliche Backup-Produkte sind seit Jahren im Rechenzentrum im Einsatz. Die meisten dieser Lösungen sind 10, wenn nicht sogar 30 Jahre alt. Wie wir im Zeitalter von „Cloud-First“ gesehen haben, führt die einfache Übertragung bestehender Produkte als virtualisierte Appliance – selbst bei einem „cloudähnlichen Nutzungsmodell“ – zu Komplexität, höheren Kosten, einer Software-Rechnung, einer Cloud-Rechnung sowie einem Mangel an Skalierbarkeit und Agilität. Ohne eine Neugestaltung oder einen Neuaufbau dieser Backup-Produkte von Grund auf für die Cloud bleiben die gleichen Herausforderungen vor Ort bestehen, vor denen Unternehmen ursprünglich fliehen wollten.

Native Cloud-Snapshot-Verwaltung

Die meisten Unternehmen haben die Komplexität und die falschen Versprechungen herkömmlicher Backup-Produkte erkannt und beschlossen, eigene Snapshot-Manager zu entwickeln oder die Erstellung dieser Snapshots zu koordinieren. Snapshots eignen sich zwar für eine schnelle Recovery-Prozedur eines Volumes zu einem bestimmten Zeitpunkt, bieten jedoch keine langfristige Kosteneffizienz, keine Funktionen zur Dateisuche und keine einfache Wiederherstellung einzelner Dateien. Stellen Sie sich vor, Sie hätten versehentlich einige Dateien auf mehreren Volumes gelöscht, müssten für eine E-Discovery in der Zeit zurückgehen oder bräuchten Daten zum Vergleich aus der Zeit vor fünf Jahren. Wenn Snapshots Ihr einziges Werkzeug sind, wird das Leben sehr mühsam. Ein weiterer Grund zur Sorge ist die Speicherung Ihrer Primärdaten und Snapshots im selben Konto, was das zusätzliche Risiko durch Ransomware oder böswillige Akteure mit sich bringt, die sowohl die Daten als auch das „Backup“ kompromittieren könnten. Um dieses Problem zu mildern, kopieren viele Nutzer ihre Snapshots in andere Konten, um sie getrennt zu halten, was zusätzliche Datenausgangskosten verursacht. Als wäre dies nicht schon Herausforderung genug: Die meisten Unternehmen verfügen über Dutzende, wenn nicht sogar Tausende von Konten in der öffentlichen Cloud, sodass sich die Herausforderung exponentiell vergrößert.

Unternehmen benötigen eine sichere, einfache und planbare SaaS-Lösung für den Datenschutz, die sie auf ihrem Weg in die Cloud begleitet. Bei Clumio haben wir den Vorteil, Produkte in einer „Cloud-first“-Welt zu entwickeln und Dienste von Grund auf nativ in der Cloud aufzubauen, ohne dass wir auf unserer Plattform bestehende Produkte oder Dienste anpassen oder weiterentwickeln müssen. Wir entwickeln Produkte, die unseren Kunden einen Wettbewerbsvorteil verschaffen, indem sie die Komplexität herkömmlicher Backup-Lösungen beseitigen und Daten schützen, während Unternehmen ihren Weg in die Public Cloud beschleunigen. Wir sind davon überzeugt, dass Backup ein Service sein sollte, der Unternehmen mit einer Einrichtung bereitgestellt wird, die in nur 10 Minuten abgeschlossen sein kann – einschließlich der schnellen Erfassung aller Datenbestände, einer globalen Suche sowie der Recovery einzelner Dateien, Volumes oder Anwendungen, und das alles mit einem „Security-First“-Ansatz. Und das ist erst der Anfang. In meinem nächsten Blogbeitrag werden wir uns eingehend damit befassen, wie Clumio die Herausforderung des Multi-Cloud-Datenschutzes löst.

Passt auf euch auf und bleibt „authentisch“, SaaSy, meine Freunde.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone