Skip to content

In einer Welt, in der gesunder Wettbewerb allgegenwärtig ist, befindet sich unsere Branche in ständiger Bewegung – und dabei steht im Mittelpunkt, unseren Kunden kontinuierlich einen Mehrwert zu bieten. Dieses Umfeld fördert Innovationen, von denen unsere Kunden, unser Unternehmen und der Markt insgesamt profitieren. 

Gerade in Zeiten wie diesen freue ich mich, Ihnen mitteilen zu können, dass sich Commvault und Rubrik heute über alle noch anhängigen Patentstreitigkeiten zwischen unseren Unternehmen, die im vergangenen Frühjahr begonnen hatten, geeinigt haben.

Wir haben eine einvernehmliche Einigung erzielt, die unser gegenseitiges geistiges Eigentum respektiert und im besten Interesse unseres Unternehmens und unserer Aktionäre liegt.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die Anerkennung von Auszeichnungen ist bei Commvault ein Mannschaftssport, und wenn der Preisträger ein Mitglied Ihres Teams ist, ist die Nachricht noch schöner. Deshalb bin ich stolz, Ihnen mitteilen zu können, dass CRN®, eine Marke von The Channel Company, Kalesha Wiley, Partner Business Manager, in die Liste der Rising Female Stars 2021 aufgenommen hat. Diese Liste würdigt aufstrebende, talentierte Frauen im IT-Channel, deren Beiträge durch ihre Führungsqualitäten, ihren unermüdlichen Einsatz und ihre innovativen Ideen die Zukunft des IT-Channels prägen.

Die von der CRN-Redaktion zusammengestellte Liste „Rising Female Stars“, die nun zum zweiten Mal erscheint, umfasst herausragende Führungskräfte im Channel-Bereich. Die Preisträgerinnen werden aufgrund ihrer einzigartigen Erfahrung, ihrer Fachkompetenz, ihres Einflusses auf ihre Partner und ihres Engagements für den IT-Channel ausgewählt. Diese Frauen spielen eine Schlüsselrolle dabei, ihren Unternehmen zu helfen, ihre Channel-Partnerprogramme in einer Vielzahl von Bereichen – darunter Marketing, Programmmanagement und Partnerbindung – aufrechtzuerhalten und auszubauen.

Mit über 12 Jahren Erfahrung im Channel-Management in der Zusammenarbeit mit National-, VAR-, GSI- und Distributor-Partnern ist Kalesha ein fester Bestandteil unseres Channel-Sales-Teams. Sie leitet als Teamleiterin die Entwicklung der allgemeinen Markteinführungsstrategie von Commvault gemeinsam mit CDW und ist seit zwei Jahren für das Wachstum, die Einbindung und die Unterstützung von mehr als 3.000 CDW-Vertriebspartnern in den USA und Kanada verantwortlich.

„Die Liste der ‚Rising Female Stars 2021‘ von CRN würdigt Fachkräfte, die sich unermüdlich für das Wachstum und die Exzellenz des Channel-Bereichs einsetzen. Diese zukünftigen Führungskräfte treiben die Innovationen von morgen für die Unternehmen von heute voran“, sagte Blaine Raddon, CEO von The Channel Company. „Im Namen von The Channel Company gratulieren wir allen Ausgezeichneten. Was diese Frauen heute leisten, wird den IT-Channel noch viele Jahre lang prägen.“

Einer von Kaleshas herausragenden Momenten ereignete sich anlässlich eines für Commvault bedeutenden Ereignisses – der Einführung von Metallic im Oktober 2019. Mit CDW als Einführungspartner arbeitete Kalesha im Vorfeld der Ankündigung unermüdlich und nutzte dabei ihr Engagement für das Geschäft von Commvault, ihre Liebe zum Detail und ihre zielgerichtete Umsetzung, um Wachstumschancen bei CDW zu identifizieren und das Portfolio an SaaS-Lösungen von Metallic zu erweitern.

Ihr Erfolg ist nicht unbemerkt geblieben, und Kalesha ist keine Unbekannte, wenn es um Erfolge geht. Im Geschäftsjahr 21 wurde sie zusammen mit einer Gruppe ihrer Kollegen zum „Channel Team of the Year“ von Commvault gekürt und sicherte sich einen begehrten Platz im „Infinity Club“ von Commvault. Es versteht sich von selbst, dass Kaleshas Aufnahme in die CRN-Liste der „Rising Female Stars“ keine Überraschung ist.

Um mehr über Kalesha zu erfahren und die vollständige Liste der aufstrebenden weiblichen Stars 2021 einzusehen, besuchen Sie www.CRN.com/risingstars.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Warum brauchen Sie einen IT-Notfallplan?

Es ist kein Geheimnis, dass Daten und die Netzwerkinfrastruktur das Herzstück des Betriebs moderner Unternehmen bilden. Ein IT-Notfallplan ist entscheidend, um den Betrieb eines Unternehmens während eines Notfalls wie eines Cloud-Ausfalls oder eines böswilligen Cyberangriffs – beispielsweise durch Ransomware – aufrechtzuerhalten. Im Wesentlichen handelt es sich dabei um einen Teilplan innerhalb des Gesamtplans, da er alle IT-bezogenen Aspekte abdeckt – von der Aufrechterhaltung des Serverbetriebs bis hin zur Wiederherstellung verlorener oder gestohlener Daten. Und bei einem potenziell verheerenden Notfall ist die Geschwindigkeit, mit der Sie Daten wiederherstellen können, entscheidend.

So aktivieren Sie die schnelle Daten-Recovery-Methode in einem IT-Geschäftskontinuitätsplan

Zwar sind alle Daten für ein Unternehmen wichtig, doch sind nicht alle Daten zwangsläufig gleichwertig oder für die Aufrechterhaltung des Geschäftsbetriebs unverzichtbar. Bei der Recovery ist es wichtig, über eine Möglichkeit zu verfügen, bestimmte Datensätze und Workloads zu identifizieren und deren Wiederherstellung gegenüber anderen zu priorisieren.

Wenn Ihr Unternehmen auf die Cloud umgestellt hat, sollten Sie sich bewusst sein, dass Ihre Recovery-Möglichkeiten letztendlich von der Wahl Ihrer Cloud-Backup-Plattform abhängen.

Die Wiederherstellung kompletter Daten und Workload-Instanzen über ein Cloud-Backup kann zeitaufwendig sein und die Wiederherstellungsgeschwindigkeit verlangsamen, was möglicherweise die Recovery Time Objective- und Recovery Point Objective-Parameter eines Unternehmens gefährdet und zu einer Unterbrechung der Geschäftskontinuität führt. Eine schnelle Recovery-Prozedur lässt sich mit Funktionen wie der granularen Recovery-Prozedur erreichen, bei der Sie bestimmte Daten und Instanzen für die Recovery-Prozedur auswählen und priorisieren können, während eine vollständige Recovery-Prozedur bereits beginnt – anstatt darauf zu warten, dass alle Unternehmensdaten unabhängig von ihrer Wichtigkeit wiederhergestellt werden.

Schnelle Wiederherstellung mit Clumio

Das branchenführende Cloud-Backup-as-a-Service-Angebot von Clumio bietet Unternehmen alle notwendigen Tools, um im Katastrophenfall eine schnelle Datenwiederherstellung zu gewährleisten. Mit Funktionen wie granularer Recovery, flexibler Recovery und globaler Suche ermöglicht Clumio den Anwendern, bestimmte geschäftskritische Daten und Workloads gezielt zu identifizieren, die zuerst wiederhergestellt werden sollen, und bietet zudem die Möglichkeit, Daten sofort aus beliebigen Regionen wiederherzustellen, die von dem Ausfall oder der Katastrophe nicht betroffen sind.

Zu den weiteren Features gehören:

  • Sofortige Backups von AWS-Daten im gesamten Unternehmen
  • Air-Gapped-Backup-Speicher zum Schutz vor Ransomware und anderen böswilligen Angriffen
  • Vereinfachte Einhaltung globaler Richtlinien zur Datenkonformität
  • Optimierte Datensicherungen und Einblicke in mögliche Kosteneinsparungen

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Warum brauchen Sie einen IT-Notfallplan?

Es ist kein Geheimnis, dass Daten und die Netzwerkinfrastruktur das Herzstück des Betriebs moderner Unternehmen bilden. Ein IT-Notfallplan ist entscheidend, um den Betrieb eines Unternehmens während eines Notfalls wie eines Cloud-Ausfalls oder eines böswilligen Cyberangriffs – beispielsweise durch Ransomware – aufrechtzuerhalten. Im Wesentlichen handelt es sich dabei um einen Teilplan innerhalb des Gesamtplans, da er alle IT-bezogenen Aspekte abdeckt – von der Aufrechterhaltung des Serverbetriebs bis hin zur Wiederherstellung verlorener oder gestohlener Daten. Und bei einem potenziell verheerenden Notfall ist die Geschwindigkeit, mit der Sie Daten wiederherstellen können, entscheidend.

So aktivieren Sie die schnelle Daten-Recovery-Methode in einem IT-Geschäftskontinuitätsplan

Zwar sind alle Daten für ein Unternehmen wichtig, doch sind nicht alle Daten zwangsläufig gleichwertig oder für die Aufrechterhaltung des Geschäftsbetriebs unverzichtbar. Bei der Recovery ist es wichtig, über eine Möglichkeit zu verfügen, bestimmte Datensätze und Workloads zu identifizieren und deren Wiederherstellung gegenüber anderen zu priorisieren.

Wenn Ihr Unternehmen auf die Cloud umgestellt hat, sollten Sie sich bewusst sein, dass Ihre Recovery-Möglichkeiten letztendlich von der Wahl Ihrer Cloud-Backup-Plattform abhängen.

Die Wiederherstellung kompletter Daten und Workload-Instanzen über ein Cloud-Backup kann zeitaufwendig sein und die Wiederherstellungsgeschwindigkeit verlangsamen, was möglicherweise die Recovery Time Objective- und Recovery Point Objective-Parameter eines Unternehmens gefährdet und zu einer Unterbrechung der Geschäftskontinuität führt. Eine schnelle Recovery-Prozedur lässt sich mit Funktionen wie der granularen Recovery-Prozedur erreichen, bei der Sie bestimmte Daten und Instanzen für die Recovery-Prozedur auswählen und priorisieren können, während eine vollständige Recovery-Prozedur bereits beginnt – anstatt darauf zu warten, dass alle Unternehmensdaten unabhängig von ihrer Wichtigkeit wiederhergestellt werden.

Schnelle Wiederherstellung mit Clumio

Das branchenführende Cloud-Backup-as-a-Service-Angebot von Clumio bietet Unternehmen die notwendigen Tools für eine schnelle Datenwiederherstellung im Katastrophenfall. Mit Funktionen wie granularer Recovery, flexibler Recovery und globaler Suche ermöglicht Clumio den Anwendern, bestimmte geschäftskritische Daten und Workloads zu identifizieren, die zuerst wiederhergestellt werden sollen, und bietet zudem die Möglichkeit, Daten sofort aus beliebigen Regionen wiederherzustellen, die von dem Ausfall oder der Katastrophe nicht betroffen sind.

Zu den weiteren Features gehören:

  • Sofortige Backups von AWS-Daten im gesamten Unternehmen
  • Air-Gapped-Backup-Speicher zum Schutz vor Ransomware und anderen böswilligen Angriffen
  • Vereinfachte Einhaltung globaler Richtlinien zur Datenkonformität
  • Optimierte Datensicherungen und Einblicke in mögliche Kosteneinsparungen


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ransomware-Angriffe werden mit der Zeit immer häufiger und ausgefeilter, daher ist es wichtig, die notwendigen Schritte für die Recovery zu kennen. „Bei 70 % der Ransomware-Angriffe wurde damit gedroht, gestohlene Daten zu veröffentlichen“.1

Es ist das Worst-Case-Szenario, das immer wieder neu definiert wird. Die Zahlung des Lösegelds kostet Unternehmen in der Regel Hunderttausende Dollar. „Die durchschnittliche Lösegeldzahlung bei Ransomware beträgt 154.108 Dollar“.1

Die Recovery-Prozesse sind wichtig, da Unternehmen sich darauf konzentrieren möchten, den normalen Geschäftsbetrieb wieder aufzunehmen. Es ist schwer, diesen Prozess nachzuvollziehen, wenn man ihn nicht selbst oder im eigenen Unternehmen erlebt hat. Die folgenden Schritte helfen Ihnen dabei, zu verstehen, was die Recovery nach einem Ransomware-Angriff beinhaltet und wie Sie dabei vorgehen sollten.

  1. Kundendienst kontaktieren
  2. Antiviren- und Ransomware-Schutzsoftware aktualisieren und bereitstellen
  3. Commvault CommServe wiederherstellen
  4. Commvault MediaAgents wiederherstellen
  5. Erstellen Sie eine Prioritätenliste für die Recovery-Prozesse der Clients
  6. Rückforderungen einleiten

Der erste Schritt zur Recovery nach einem Ransomware-Angriff ist die Kontaktaufnahme mit dem Commvault-Kundensupport. So lässt sich das Ausmaß der Auswirkungen des Angriffs ermitteln und gemeinsam ein Plan erarbeiten.

Der zweite Schritt besteht darin, Antiviren- und Ransomware-Software zu aktualisieren und zu installieren. Dieser Schritt dient dazu, eine erneute Verbreitung von Ransomware-Viren zu verhindern.

Die Wiederherstellung des Commvault CommServe und die Deaktivierung der Sicherungspläne sind der dritte Schritt in diesem Prozess. Das Unternehmen muss außerdem vorübergehend alle Sicherungspläne und geplanten Sicherungen deaktivieren, um weiteren Schaden zu verhindern.  

Schritt vier dient der Wiederherstellung der Commvault MediaAgents und des Zugriffs auf die Bibliotheken. Es ist von entscheidender Bedeutung, sicherzustellen, dass die MediaAgents erreichbar und funktionsfähig sind.

Der fünfte Schritt ist die Prioritätenliste für die Recovery-Prozesse der Kundensysteme. Hier erstellt Ihr Unternehmen eine Liste der kritischen Systeme und Anwendungen und legt fest, was für die Wiederaufnahme des Geschäftsbetriebs am wichtigsten ist.

Der letzte und sechste Schritt besteht darin, die Recovery einzuleiten. Das Unternehmen muss darauf achten, dass der Zeitpunkt der Recovery vor dem Befall liegt. Auf diese Weise wird keine Recovery von einem Zeitpunkt durchgeführt, zu dem die Ransomware-Dateien bereits vorhanden waren.    

Es ist wichtig zu betonen, dass Sie noch heute mit Ihren Vorbereitungen beginnen sollten, denn jeder noch so kleine Schritt hilft. Im Commvault Command Center™ stehen Ihnen wertvolle Tools und Dashboards zur Verfügung, mit denen Sie Ihre Daten sowie Ihre Möglichkeiten zur Datensicherung und -wiederherstellung besser verstehen können. Eine hervorragende Ressource ist der Commvault Recovery Readiness Report, mit dem Sie Ihre RPO- und RTO-Service-Levels bewerten können.

Diese sechs Schritte helfen Ihnen dabei, sich besser auf Cyberangriffe vorzubereiten und sich von ihnen zu erholen – Angriffe, die mit der Zeit immer raffinierter geworden sind.

Quellen

1. Coveware-Quartalsbericht zu Ransomware, 1. Februar 2021

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Wenn Ihr Unternehmen immer wieder umfassende Anerkennung für seine Führungsrolle erhält – vom Rechenzentrum bis zur Cloud –, dann wissen Sie, dass Sie die Bedürfnisse Ihrer Kunden auf ihrem gesamten Weg der digitalen Transformation erfüllen. Deshalb freue ich mich sehr, Ihnen mitteilen zu können, dass wir bei den diesjährigen 16. jährlichen IT World Awards zwei Gold-Globee-Auszeichnungen erhalten haben – Commvault in der Kategorie „Data Center Backup and Recovery“ und Metallic in der Kategorie „Cloud Computing/SaaS“ –, was die „The Power of And“ verdeutlicht, die unser Portfolio unseren Kunden bietet!

Für mich unterstreichen diese Auszeichnungen das Vertrauen, das unsere Kunden in unsere technologische Führungsrolle setzen, um ihre komplexesten Herausforderungen im Datenmanagement zu lösen. Fragen Sie einfach die Arvest Bank, die älteste und größte Bank in Arkansas, nach den Datensicherungs- und Schutzlösungen von Commvault. Josh Kimes, Netzwerkingenieur bei Arvest, sagte: „Die Backup-Tools, die ich in der Vergangenheit verwaltet habe, lagen im Vergleich zu Commvault definitiv weit zurück. Andere Produkte, die ich verwendet habe, scheinen ihre Software nicht annähernd so schnell zu innovieren und zu aktualisieren, um Backups für neue Technologien zu unterstützen, wie es Commvault tut.“ Aus diesem Grund war Metallic SaaS als langjähriger Commvault-Kunde die klare Wahl zum Schutz dieser Daten, als Arvest Microsoft Teams einführen wollte, um die Zusammenarbeit aus der Ferne voranzutreiben. Es sind Geschichten wie diese, die unser echtes Engagement zeigen, den Bedürfnissen unserer Kunden immer einen Schritt voraus zu sein.

Führend sowohl im Bereich Disaster Recovery als auch beim Datenschutz für SaaS-Lösungen

Die diesjährigen IT World Awards sind ein weiteres perfektes Beispiel dafür, wie wir durch das Angebot zukunftssicherer Lösungen weiterhin eine Vorreiterrolle in der Datenschutzbranche einnehmen. Die IT World Awards stehen allen weltweit tätigen Unternehmen aus den Bereichen Informationstechnologie und Cybersicherheit sowie deren Endnutzern von Produkten und Dienstleistungen offen. Sie gehören zu den elf führenden Business-Award-Programmen und Ranglisten, die von den Globee Awards organisiert werden, und werden von mehr als 65 Branchenexperten aus aller Welt bewertet.

In der Kategorie „Data Center Backup and Recovery“ wurde Commvault Disaster Recovery mit dem Golden Globe ausgezeichnet, da es die Geschäftskontinuität sicherstellt und die Wiederherstellbarkeit in den Rechenzentren, Cloud-Umgebungen und anderen Umgebungen unserer Kunden gewährleistet – dank einer optimierten, automatisierten Koordination der Notfallwiederherstellung, flexibler Replikation und nachgewiesener Readiness. Genau diese Unterstützung suchen unsere Kunden heute mehr denn je.

Um beispielsweise der Zunahme von Ransomware-Angriffen im Gesundheitswesen entgegenzuwirken, wandte sich Sang-seok Park, Leiter der Abteilung für Informationsstrategie am SAM Medical Center, an Commvault, um die Backup-Infrastruktur der Einrichtung zu modernisieren und Datenverluste zu verhindern. Park erklärte: „Commvault ist der einzige Anbieter, den wir gefunden haben, der eine All-in-One-Lösung für Backup and Recovery bietet. Commvault gibt uns die Gewissheit, dass wir sofort auf unerwartete Ereignisse reagieren können, wie zum Beispiel einen Ransomware-Angriff oder Datenverluste aufgrund von Benutzerfehlern.“

In der Kategorie „Cloud Computing/SaaS“ haben wir für unser „Metallic Backup as a Service“ (BaaS)-Portfolio den Golden Globee gewonnen. Seit der Markteinführung im Oktober 2019 verzeichnet Metallic ein starkes Wachstum – wir sind mittlerweile in 24 Ländern vertreten, Tendenz steigend, und bieten unübertroffene Flexibilität sowie eine umfassende Abdeckung verschiedener Workloads, darunter VMs, Endgeräte, Office 365, Salesforce und Microsoft Dynamics. Vor kurzem haben wir die „Metallic Government Cloud“ mit dem Status „FedRAMP High In Process – In PMO Review“ eingeführt – damit ist Metallic die einzige umfassende SaaS-Datensicherheitslösung, die derzeit die höchsten von der US-Regierung anerkannten Standards hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit erfüllt. Es war zweifellos eine rasante und spannende Reise, an der wir teilhaben durften.

Führungskompetenz in einer Zeit, in der unsere Kunden sie am dringendsten benötigen

Wie wir insbesondere im letzten Jahr gesehen haben, nehmen Katastrophen-Recovery und Ransomware zu, wobei Cybersicherheit für Unternehmen jeder Größe eine der obersten Prioritäten darstellt. San Madan, Co-Präsident der Globee Awards, erklärt: „Die IT-Branche beweist weiterhin ihre Widerstandsfähigkeit. Der Technologiesektor ist robust und innovativ. Und die Pandemie hat die Art und Weise verändert, wie Menschen leben, arbeiten, einkaufen und Kontakte pflegen, wodurch die Nachfrage nach neueren Technologien und Innovationen überall beschleunigt wurde.“

Ich freue mich, sagen zu können, dass unsere Kunden mit unserem Portfolio an intelligenten Datendiensten, darunter Commvault Disaster Recovery und Metallic BaaS, verschiedene Optionen zur Auswahl haben – einfache, flexible und skalierbare Lösungen auf Enterprise-Niveau für die schnelle und zuverlässige Wiederherstellung von Rechenzentrums- und anderen Workloads, die aufgrund einer Katastrophe gesperrt wurden oder verloren gegangen sind, sei es vor Ort oder in der Cloud. Ich bin stolz auf die Arbeit, die wir in diesem Jahr geleistet haben und weiterhin leisten, um unseren Kunden und Partnern Sicherheit zu geben.

Weitere Informationen zu den Gewinnern der IT World Awards 2021 finden Sie unter: https://globeeawards.com/it-world-awards/winners/

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Wie Sie hoffentlich bereits mitbekommen haben, haben wir heute bekannt gegeben, dass Commvault für unser „Metallic Backup-as-a-Service“ (BaaS)-Portfolio und unsere „Metallic Cloud Storage Service“ (MCSS)-Angebote den Status „High Readiness“ im Rahmen des Federal Risk and Authorization Management Program (FedRAMP) erhalten hat, und wir haben unsere neuen „Metallic Government Cloud“-Angebote für Bundesbehörden vorgestellt. Als einzige SaaS-Datensicherungslösung, die derzeit die FedRAMP-Standards der Klasse D (High) „Certified In Process – In PMO Review“ erfüllt, freuen wir uns sehr, unseren Kunden im Bundesbereich den Goldstandard im Bereich der SaaS-basierten Datensicherung bieten zu können, indem wir die strengsten von der US-Regierung festgelegten Protokolle einhalten.

Ich freue mich, sagen zu können, dass die Zeiten endloser Wartezeiten vor Behörden, um Dienstleistungen in Anspruch zu nehmen, möglicherweise bald der Vergangenheit angehören. Behörden, die für regionale, Landes- oder kommunale Dienstleistungen zuständig sind, folgen nach und nach dem Beispiel privater Unternehmen und konzentrieren sich auf die Umstellung auf die Cloud, um ihren „Kunden“ zuverlässige Bürgerdienste anzubieten.

Unser Status „FedRAMP Class D (High) zertifiziert – in Bearbeitung – in PMO-Prüfung“ ist ein Beleg dafür, dass Commvault und Metallic sich konsequent darauf konzentrieren, allen unseren Kunden höchste Sicherheit zu gewährleisten – in einer Zeit, in der das Risiko so hoch ist wie nie zuvor. Während der Schutz vor Ransomware und die Wiederherstellbarkeit von Daten für jede Branche von entscheidender Bedeutung sind, ist die Dringlichkeit für unsere Kunden im Bundesbereich besonders groß. Commvault hat es sich zur Aufgabe gemacht, unseren Behörden die branchenführende Datenmanagement-Technologie zur Verfügung zu stellen, um kritischen Bedrohungen durch unerwünschten Zugriff und Datenverlust durch böswillige Akteure entgegenzuwirken. Angesichts der zunehmenden Cyberangriffe – so wird beispielsweise prognostiziert, dass es im Jahr 2021 alle 11 Sekunden zu einem Ransomware-Angriff kommen wird – ist es offensichtlich, dass Behörden Spitzentechnologie benötigen, um diese Risiken zu mindern.

Sicherheit hatte bei Commvault schon immer oberste Priorität, und dies ist ein weiterer Beweis für unser Engagement, unseren Kunden in allen Branchen den Weg zu weisen. Da Behörden die digitale Transformation weiterhin vorantreiben, muss der Datenschutz bei SaaS-Lösungen ein integraler Bestandteil dieser Strategie sein. Wir freuen uns sehr, das Beste aus den Bereichen Datenschutz und SaaS vereinen zu können – damit unsere Kunden aus dem öffentlichen Sektor die Vorteile der Cloud-Nutzung sorgenfrei nutzen können.

Was sind also diese Vorteile? Lassen Sie uns zunächst über die Beschaffung von Technologielösungen sprechen, da dies ein großes Problem im öffentlichen Sektor darstellt. Oftmals durch Bürokratie und Haushaltszyklen behindert, ist der Einkauf branchenführender Datenschutztechnologien, um staatliche Daten vor Verlust, Angriffen oder Löschung zu schützen, eine undankbare und schwierige Aufgabe. Es gibt jedoch Möglichkeiten, den Übergang reibungsloser zu gestalten.

Die Bedeutung der Investition in die richtige Lösung. Die Umstellung auf Cloud-Computing ist zweifellos der logische nächste Schritt für zukunftsorientierte Behörden. Dies bedeutet auch, dass die Flut an kritischen Daten, die in der Cloud gespeichert werden, das Thema Sicherheit wieder in den Fokus gerückt hat. Netzwerkangriffe, Ransomware und andere Cyberangriffe bedrohen alles – vom Behördenbetrieb bis hin zur nationalen Sicherheit.

Alles beginnt damit, wie Sie die Kaufentscheidung treffen. Im öffentlichen Sektor besteht die größte Herausforderung manchmal darin, herauszufinden, wie ein IT-Einkauf getätigt werden soll. Selbst mit klar definierten Anforderungen und einem feststehenden Budget steht der öffentliche Einkäufer noch vor der letzten, manchmal schwer zu überwindenden Hürde: der Frage, wie eine Lösung unter vertraglichen Gesichtspunkten beschafft werden kann.

Metallic wurde genau zu diesem Zweck entwickelt – um den Kaufprozess für jeden Kunden so einfach und flexibel wie möglich zu gestalten, damit er mühelos, sicher und vertrauensvoll in die Cloud wechseln kann. Unsere Metallic-Lösungen sind sicher und bieten Datenschutz auf Unternehmensniveau in einem unkomplizierten, unaufwändigen Abonnementmodell. Genau wie bei einem Mobilfunkvertrag können Sie über ein einfaches Pay-as-you-go-Modell bewährte und zuverlässige Technologien nutzen, die den erforderlichen Sicherheits- und behördlichen Vorschriften entsprechen – was durch unseren Status „FedRAMP Class D (High) Certified In Process – In PMO Review“ belegt wird. Sie können sogar eine Testversion anfordern, eine behördliche Kreditkarte für die Verwaltung verwenden und den Vertrag jederzeit problemlos kündigen.

Eine gut durchdachte Beschaffungsstrategie ist für Behörden der erste Schritt zur Erreichung ihrer Ziele und zur Gewährleistung einer sicheren betrieblichen Effizienz. Hier ist die Zusammenarbeit mit einem Technologieanbieter, der nach FedRAMP Klasse D (High) zertifiziert ist und sich derzeit im Prüfungsverfahren (In PMO Review) befindet, besonders hilfreich. Sobald dieser Schritt abgeschlossen ist, können Sie das nächste Mal, wenn jemand fragt, ob Ihre Cloud-Infrastruktur sicher, skalierbar und zuverlässig ist, mit „JA!“ antworten.

Und mit der heutigen Ankündigung kann diese Lösung „Metallic Office 365 Backup for Government Cloud“ sein – Commvaults erstes SaaS-Datensicherungsangebot, das nach FedRAMP Klasse D (High) zertifiziert ist („In Process – In PMO Readiness“) und Bundes-, Landes- sowie Kommunalbehörden unterstützt, die Office 365 GCC High-Umgebungen auf der Azure Government Cloud betreiben. In den kommenden Wochen und Monaten beabsichtigen wir, weitere Workloads sowie „Metallic Cloud Storage“ hinzuzufügen, um Behördenkunden ein umfassendes Lösungsportfolio zur Verfügung zu stellen, das ihren Anforderungen gerecht wird und strenge Sicherheitsstandards erfüllt.

In den kommenden Wochen werden wir uns außerdem eingehender damit befassen, wie Metallic SaaS Ihnen das Leben erleichtern, Ihr Budget stabilisieren und Ihre Bedenken hinsichtlich des Datenschutzes in der Cloud der Vergangenheit angehören lassen kann.

Weitere Informationen darüber, wie die SaaS- und Cloud-Technologien von Metallic und MCSS Kommunal-, Landes- und Regionalverwaltungen dabei unterstützen, einen sicheren Betrieb zu gewährleisten und bessere Dienstleistungen für die Bürger anzubieten, finden Sie auf der Seite „Government Cloud“ auf unserer Website.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Für den Clumio Protect Backup Service nutzen wir den Amazon Elastic Kubernetes Service (EKS) zur Verwaltung unserer Kubernetes-Cluster. Der Hauptvorteil der Nutzung eines verwalteten Kubernetes-Dienstes besteht darin, dass Sie eine enge Integration mit anderen Diensten Ihres Cloud-Anbieters erhalten. Konkret bedeutet dies: Wenn Sie einen neuen Kubernetes-Dienst erstellen, richtet ein von AWS bereitgestellter und im Cluster installierter Service-Controller eine neue Instanz von Elastic Load Balancer (ELB) ein und konfiguriert diese so, dass der Datenverkehr an den Dienst weitergeleitet wird. Gleichzeitig verwaltet dieser Controller den gesamten Lebenszyklus des entsprechenden Load Balancers: Er sorgt für eine korrekte Konfiguration der Zustandsprüfungen und hält die Zielgruppe des Load Balancers auf dem neuesten Stand, wenn Sie Knoten zum Cluster hinzufügen oder daraus entfernen. Schließlich löscht er den Load Balancer, wenn Sie Ihren Kubernetes-Service aus dem Cluster löschen.

Die Nutzung von Kubernetes-Diensten, die auf AWS-Load-Balancern basieren, ist zwar sehr praktisch, doch gibt es dabei einige Aspekte zu beachten.

Die Cloud-native Architektur von Clumio

Unsere Architektur basiert auf Microservices, und jeder unserer Kubernetes-Cluster umfasst mehrere Dutzend dieser Dienste. Die Anzahl der Dienste fällt besonders bei unseren Entwicklungsclustern ins Auge, in denen wir so viele isolierte Entwicklungsumgebungen wie möglich in einem einzigen Cluster hosten. In einigen Entwicklungsclustern haben wir mehr als 300 Dienste, Tendenz steigend. Es versteht sich von selbst, dass jeder AWS-Load-Balancer kostenpflichtig ist und es für uns unzumutbar wäre, mehr als 300 AWS-Load-Balancer nur für einen einzigen Entwicklungscluster zu betreiben. Ein weiteres Problem ist die Begrenzung der Anzahl der Load-Balancer, die jeder EKS-Cluster unterstützen kann. Diese Begrenzung hängt mit der maximalen Anzahl der Regeln in der EC2-Sicherheitsgruppe zusammen. Konkret könnte unser durchschnittlicher EKS-Cluster nicht mehr als 60 klassische Load-Balancer haben. Um dieses Problem zu lösen, haben wir uns entschieden, für die meisten unserer Dienste Kubernetes Ingress zu nutzen. Der Ingress-Mechanismus ermöglicht es uns, einen ELB für mehrere Dienste in einem EKS-Cluster gemeinsam zu nutzen, was den Ressourcenverbrauch und die Kosten senkt.

Warum Kubernetes Ingress hinzufügen?

Die Erstellung eines neuen AWS-Load-Balancers nimmt in der Regel einige Zeit in Anspruch. Diese Verzögerung ist für die meisten Vorgänge akzeptabel, doch bei bestimmten Änderungen – beispielsweise beim gleichzeitigen Bereitstellen mehrerer Microservices – wollten wir die Zeit bis zur Readiness so kurz wie möglich halten. Um diesen Anwendungsfall abzudecken, sorgt das Hinzufügen eines neuen Kubernetes-Ingresses für sofortige Readiness. Je nach konkreter Implementierung muss ein Ingress-Controller die neue Konfiguration neu laden – ähnlich wie bei Nginx-Ingress-Controllern – oder die neue Konfiguration zur Laufzeit anwenden – ähnlich wie bei Envoy-basierten Ingress-Controllern.

Bei der Arbeit mit Diensten geht man davon aus, dass jeder Dienst über einen DNS-Namen verfügt, möglicherweise sogar über einen externen. Beim Ansatz „ein ELB pro Dienst“ kann ein DNS-Name erst nach der Erstellung des ELB angelegt werden. Mit einem einzigen, vorab zugewiesenen ELB für den Ingress-Controller ist es möglich, diesem ELB im Voraus beliebig viele DNS-Aliase zuzuweisen, sodass alle unsere Dienste verfügbar sind, sobald wir Ingress-Definitionen für sie erstellen.

Einige unserer Dienste stellen eine REST-API bereit, doch die überwiegende Mehrheit unserer Dienste verfügt über gRPC-Endpunkte. Wir benötigten einen Ingress-Controller, der sowohl HTTPS als auch gRPC gleichzeitig unterstützt, und wir wollten TLS auf dem Ingress-Controller beenden. Letzteres war keine zwingende Anforderung, und wir haben erwogen, Istio-Sidecars zu verwenden, um TLS direkt in einem Microservice-Pod zu beenden. Wir haben uns jedoch dafür entschieden, TLS über den Ingress-Controller zu beenden, da dies einfacher zu verwalten ist und im Allgemeinen weniger Overhead für den Cluster verursacht. Eine weitere Anforderung war, dass wir mehrere Instanzen des Ingress-Controllers im selben Cluster bereitstellen können. Eine bestimmte Ingress-Definition kann eine Annotation enthalten kubernetes.io/ingress.class enthalten, um anzugeben, welcher Ingress-Controller verwendet werden soll.

Wir haben mehrere Ingress-Controller getestet und festgestellt, dass es überraschend schwierig war, einen zu finden, der alle Anforderungen erfüllt. Einige Controller funktionierten nicht korrekt mit gRPC, andere unterstützten keine mehreren Controller-Instanzen im selben Cluster. Schließlich haben wir festgestellt, dass der NGINX Ingress-Controller für uns geeignet ist. Wir mussten lediglich eine kleine Anpassung an der Konfiguration vornehmen, um die gRPC-Puffergröße zu erhöhen, damit er mit unserem gRPC-Stack funktioniert.

Wir verbessern kontinuierlich unsere Dienste auf Infrastrukturebene, um unsere Infrastruktur zu skalieren und die Wartungskosten zu optimieren. Anfangs nutzten wir für jeden Dienst einen eigenen Load Balancer, stießen jedoch sehr schnell an die Obergrenze der zulässigen Anzahl von Load Balancern pro Cluster. Zu diesem Zeitpunkt haben wir unsere Infrastruktur so angepasst, dass wir für die externe Anbindung unserer Dienste gehostete Ingress-Controller einsetzen, wodurch wir die Anzahl der für das Produkt benötigten klassischen AWS-Load-Balancer deutlich reduzieren konnten. Der Einsatz des AWS Application Load Balancer (ALB) kam zu diesem Zeitpunkt nicht in Frage, da der ALB gRPC nicht unterstützte. Ende 2020 gab AWS bekannt, dass der Application Load Balancer nun End-to-End-HTTP/2 und gRPC unterstützt. Nun können wir den AWS Load Balancer Controller nutzen, der früher als „AWS ALB Ingress Controller“ bekannt war und an die Kubernetes AWS Special Interest Group (SIG-AWS) gespendet wurde, damit AWS und andere SIG-AWS-Mitwirkende das Projekt offiziell weiterführen können. Wir freuen uns darauf, diesen Ingress-Controller für unsere Infrastruktur einzusetzen. Ein weiterer Schwerpunkt unseres Interesses ist die Kubernetes Gateway API, eine neue Kubernetes-API, die derzeit von der Network Special Interest Group (SIG-Network) entwickelt wird. Im Vergleich zur Ingress-API stellt die Gateway-API eine allgemeinere API für das Proxying bereit, die nicht nur für HTTP, sondern auch für weitere Protokolle genutzt werden kann, und modelliert mehr Infrastrukturkomponenten, um Cluster-Betreibern bessere Bereitstellungs- und Verwaltungsoptionen zu bieten. Wir freuen uns darauf, zukünftige Kubernetes-Controller auszuprobieren, die die Gateway-API implementieren.

Senkung des Ressourcenverbrauchs und der Kosten

Der Kubernetes-Ingress-Mechanismus hilft uns, den Ressourcenverbrauch und die Kosten zu senken. Wir sind nicht mehr durch die EC2- und EKS-Beschränkungen hinsichtlich der Anzahl der Dienste eingeschränkt, die in einem einzelnen verwalteten Kubernetes-Cluster bereitgestellt werden können. Einige der Open-Source-Ingress-Controller funktionieren von Haus aus mit gRPC-Diensten, erfordern jedoch eine zusätzliche Überprüfung, ob sie für einen bestimmten Anwendungsfall geeignet sind. Die Kubernetes-Community stellt Kubernetes-APIs wie die Ingress-API oder die Gateway-API bereit und verbessert diese kontinuierlich, während kommerzielle und Open-Source-Anbieter verschiedene Implementierungen solcher APIs anbieten. Dies ermöglicht es, die richtige Implementierung für einen bestimmten Anwendungsfall auszuwählen und Implementierungen zu ersetzen, ohne größere Änderungen auf Anwendungsebene vornehmen zu müssen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ransomware-Angriffe, Malware, menschliches Versagen und Cloud-Ausfälle sind nur einige der Bedrohungen, die ein Unternehmen schlagartig lahmlegen können – und damit die Integrität und Verfügbarkeit seiner Daten riskieren.

Die Disaster Recovery ist die gemeinsame Reaktion auf solche Ereignisse. Ein Teil dieser Reaktion umfasst die Wiederherstellung der Daten und Anwendungen, die zur Aufrechterhaltung der Geschäftskontinuität erforderlich sind. Bei erfolgreicher Planung und Umsetzung kann ein Disaster Recovery-Plan Ausfallzeiten minimieren oder gänzlich vermeiden, die zu einem dauerhaften Datenverlust, zur Lähmung interner Prozesse und zu Beeinträchtigungen für Kunden und Endnutzer führen würden.

Im Katastrophenfall und bei der anschließenden Recovery ist Schnelligkeit von größter Bedeutung – schon wenige Minuten können darüber entscheiden, ob die lebenswichtige Infrastruktur eines Unternehmens ausfällt oder weiterhin betriebsbereit bleibt, ohne dass es zu nennenswerten Beeinträchtigungen für Prozesse und Endnutzer kommt.

Wichtige Voraussetzungen für eine schnellere Disaster Recovery in der Cloud

Da viele Unternehmen ihre Anwendungen und Workloads mittlerweile in der Cloud hosten, setzen die meisten von ihnen auch auf cloudnative Backup-Lösungen zum Schutz ihrer Daten – und lassen veraltete Lösungen wie physische Backups vor Ort hinter sich. Sollte es zu einem Vorfall kommen, der zu Datenverlust, -beschädigung oder -kompromittierung führt, kann die Cloud-Backup-Lösung die Datenwiederherstellung einleiten und die aktuellste Kopie der Daten von jedem beliebigen Standort aus wiederherstellen.

Allerdings sind nicht alle Cloud-Backup-Lösungen hinsichtlich ihrer Features und Leistungsmerkmale gleich. Die Nutzung einer Cloud-Backup-Lösung garantiert nicht automatisch, dass die Daten sicher und fehlerfrei sind oder so schnell wiederhergestellt werden können, dass die Geschäftskontinuität gewährleistet ist.

Die Wahrheit ist: Die Disaster-Recovery-Fähigkeiten Ihres Unternehmens sind nur so gut wie die Tools, die es einsetzt. Damit eine Cloud-Backup-Lösung eine schnelle und effektive IT-Notfallwiederherstellung ermöglicht, muss sie folgende Voraussetzungen erfüllen:

  • Daten effizient sichern und speichern
  • Schützen Sie Ihre Backups vor Bedrohungen wie Ransomware und Malware, indem Sie sie durch einen „Air-Gap“ isolieren.
  • Schnelle Wiederherstellung geschäftskritischer Daten und Workloads, die für die Geschäftskontinuität erforderlich sind

Sie benötigen nicht nur eine Möglichkeit, die Sicherungsdaten vor Bedrohungen zu schützen, sondern auch eine Möglichkeit, die für den fortlaufenden Betrieb erforderlichen Daten schnell wiederherzustellen, anstatt darauf warten zu müssen, dass alle Daten wiederhergestellt werden. So geht Clumio direkt auf diese Anforderungen ein.

Schnellere Notfall-Recovery mit Clumio

Clumio wurde von Grund auf in der Cloud entwickelt und ist eine branchenweit wegweisende Cloud-Backup-as-a-Service-Plattform, die Unternehmen eine breite Palette innovativer Features für Datensicherung, -schutz und -wiederherstellung bietet.

Clumio bietet eine optimierte Cloud-Notfallwiederherstellung, indem es sofortige Datensicherungen unternehmensweit erstellt und die Daten in einer verschlüsselten, luftisolierten Umgebung außerhalb des Hauptkontos speichert, um sie vor Bedrohungen wie Ransomware zu schützen. So ist sichergestellt, dass Sie stets über eine gültige Sicherungskopie verfügen, aus der Sie Ihre Daten wiederherstellen können.

Sollte eine Datenwiederherstellung erforderlich sein, nutzt Clumio detaillierte, flexible Features zur Dateiwiederherstellung, mit denen sich bestimmte geschäftskritische Dateien und Workloads schnell wiederherstellen lassen. Dadurch wird der Disaster-Recovery-Prozess beschleunigt und sichergestellt, dass Sie das RTO (Recovery Time Objective) einhalten und so die Geschäftskontinuität gewährleisten können.

Eine schnellere Disaster Recovery kann den Unterschied zwischen kostspieligen Ausfallzeiten und nahtloser Geschäftskontinuität ausmachen. Vereinbaren Sie noch heute einen Termin für eine Demo und erfahren Sie, wie Ihr Unternehmen in weniger als 15 Minuten mit Clumio loslegen und Ihre Wiederherstellungszeit (RTO) verkürzen kann – ganz ohne die Installation neuer Infrastruktur oder Software und ohne vorherige Planung.

Weitere Informationen zur Disaster Recovery

Drei bewährte Praktiken für die Cloud

Cloud-basierte Recovery ist mittlerweile die beste Wahl für jedes Unternehmen, das seine Daten und Workloads in der Cloud hostet. Entdecken Sie drei bewährte Vorgehensweisen, mit denen Sie einen optimalen Recovery-Plan erstellen können, der die Vorteile der Cloud voll ausschöpft.

Einsatz von Cloud-Backups im IT-Notfall-Recovery-Plan

Ein spezifischer IT-Notfall-Recovery-Plan ist für Unternehmen unerlässlich, die die Betriebsfähigkeit und Funktionsfähigkeit ihrer geschäftskritischen IT-Infrastruktur im Katastrophenfall sicherstellen möchten. Erfahren Sie mehr über die entscheidende Rolle, die Cloud-Backups in einem robusten IT-Notfall-Recovery-Plan spielen.

Untersuchung der Rolle von Cloud in einer Disaster Recovery Plan Vorlage

Die Notfallwiederherstellung ist in der Tat ein komplexer Prozess, weshalb eine Vorlage für einen Notfallwiederherstellungsplan dabei helfen kann, einen Plan zu erstellen, der nichts außer Acht lässt. Erfahren Sie, warum Cloud-Backups das Herzstück jedes Notfallwiederherstellungsplans sein sollten – und welche Vorlage Sie zur Erstellung eines solchen Plans nutzen können.

Kann ein Notfallwiederherstellungsplan vor den Auswirkungen von Ransomware-Angriffen schützen?

Ransomware ist nur eine von vielen potenziellen Bedrohungen, die die Integrität der Daten eines Unternehmens von einem Moment auf den anderen gefährden können und einen Dominoeffekt auslösen, der zu kostspieligen Ausfallzeiten und Störungen sowohl bei internen Prozessen als auch bei den Endnutzern führen kann.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

1996 wurde Commvault als Ausgründung der AT&T Bell Labs zu einem eigenständigen, eingetragenen Unternehmen. Etwas mehr als ein Jahr später wagten Bob Hammer und Al Bunte den Sprung und schlossen sich diesem kleinen Unternehmen an – Bob als Vorstandsvorsitzender und CEO, Al als COO. Sie setzten auf eine zentrale Prämisse: Das Datenvolumen wird weiter wachsen.

„Unsere These lautete: Wenn die Datenmenge weiterhin rasant wächst, wird dies ein vielversprechender Bereich sein“, sagte Al.

Wie sich herausstellte, hatten sie recht. Sie bauten ein Unternehmen auf, dessen Schwerpunkt darauf lag, den Kunden die beste Technologie für ihre Datenanforderungen zu bieten, führten dieses Unternehmen an die Börse und bauten in den letzten 25 Jahren einen treuen Kundenstamm auf.

Das heutige Commvault treibt diese Vision voran. Wir geben unseren Kunden die Sicherheit, die sie dazu befähigt, mit Daten Großartiges zu leisten. Wir vereinfachen und bewältigen die Komplexität der Daten unserer Kunden, gewinnen neue Erkenntnisse, beschleunigen ihr Wachstum und tragen dazu bei, die grundlegende Integrität ihres Unternehmens zu gewährleisten. Mit technologischer Exzellenz als Kernkompetenz sind wir mit unserer „Intelligent Data Services Platform“ weiterhin marktführend.

Unter der Leitung von CEO Sanjay Mirchandani, der im Februar 2019 in das Unternehmen eintrat, hat Commvault seine Transformation fortgesetzt, um den wachsenden und sich weiterentwickelnden Datenumgebungen unserer Kunden gerecht zu werden. Wir haben mit „Metallic“ ein Software-as-a-Service-Portfolio der Enterprise-Klasse aufgebaut, das rasant wächst. Tatsächlich hat Metallic im kürzlich bekannt gegebenen Geschäftsjahr 2021 seine Kundenzahl in jedem Quartal verdoppelt. Wir haben Hedvig, den Marktführer im Bereich Software-Defined-Storage, übernommen und zuletzt im Geschäftsjahr 2021 das beste Finanzjahr in der Unternehmensgeschichte erzielt. Der Markt nimmt Notiz davon – Commvault ist da!

In unserer 25-jährigen Unternehmensgeschichte waren wir stets Vorreiter bei Innovationen und wissen, dass Kunden Flexibilität und Auswahlmöglichkeiten benötigen. Heute bieten wir unsere „Intelligent Data Services“ als Software vor Ort, in der Cloud, als Managed Service über Partner oder als SaaS an – ein entscheidendes Alleinstellungsmerkmal auf dem Markt. Noch nie hatten wir so große Möglichkeiten, unseren Kunden zu helfen.

All dies tun wir, geleitet von unseren Grundwerten – „Connect“, „Inspire“, „Care“ und „Deliver“ – und wir sorgen für die Sicherheit, die es den Menschen ermöglicht, mit Daten Großartiges zu leisten.

Anlässlich unseres 25-jährigen Jubiläums möchten wir uns bei allen Wegbereitern bedanken, die Commvault zu dem großartigen Unternehmen gemacht haben, das wir heute sind. Ohne Sie hätten wir das alles nicht geschafft.

Entdecken Sie unsere Geschichte:

Die Anfänge: Die Commvault-Gründer Bob Hammer und Al Bunte.
  • Sehen Sie sich hier unser Video zum 25-jährigen Jubiläum an.
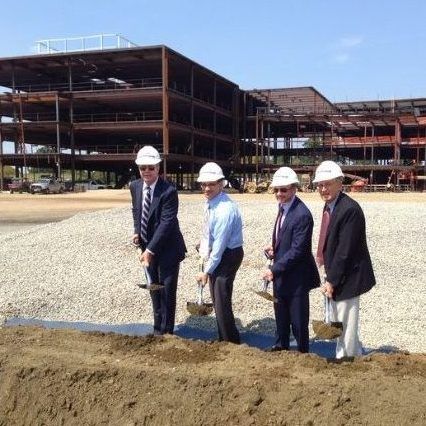
Im Jahr 2013 haben wir den ersten Spatenstich für eine neue
Unternehmenszentrale in Tinton Falls, New Jersey, gesetzt.
  • Lesen Sie Erfahrungsberichte von Kunden, die sich seit Jahrzehnten auf Commvault verlassen:

Norfolk Southern

Bundesstaat Oregon

Olymp

Universität Leicester

  • Unser Kollege Don Foster unterhält sich mit Vertretern von Coca-Cola.
  • Hören Sie Beiträge der Branchenanalysten Steve Duplessie und Christophe Bertrand von ESG sowie von Phil Goodwin von IDC.

  • Sehen Sie sich an, wie Sanjay und sein Team bei Bloomberg an dem Tag reagiert haben, an dem wir die Übernahme von Hedvig bekannt gegeben haben.
  • Erfahren Sie, wie wir unsere langjährigen Mitarbeiter würdigen und neue Ideen fördern, um Innovation, Vielfalt und eine Kultur der Fürsorge voranzutreiben.

  • Apropos Fürsorge: All dies erreichen wir, indem wir unsere Werte jeden Tag wirklich leben. Erfahren Sie hier, wie unsere Mitarbeiter unsere Werte tagtäglich umsetzen.
  • Im Einklang mit unseren Werten sind uns Umwelt, Soziales und Corporate Governance wichtig. Werfen Sie hier einen Blick auf einige unserer Initiativen.
  • Anlässlich unseres 25-jährigen Jubiläums teilt unsere vielfältige Gruppe globaler Mitarbeiter unseren Leitspruch für die Zukunft, der von unserer unglaublichen Vergangenheit beflügelt wird.
  • Unser furchtloser Chef, Sanjay Mirchandani, spricht darüber, wie wir weiterhin in Innovation investieren, um unseren Kunden das umfassendste Portfolio zu bieten und ihnen letztendlich die Sicherheit zu geben, die sie brauchen.

Die Zukunft sah noch nie so vielversprechend aus, und die Chancen waren noch nie so groß. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Amazon EC2 verstehen

Um Amazon EC2 besser zu verstehen, kann man es mit einem Mietwagen-Service vergleichen. Genauso wie man ein Auto für einen bestimmten Zeitraum mietet, die Größe und den Typ des Autos je nach Bedarf auswählt und es nach der Nutzung wieder abgibt, können Sie mit Amazon EC2 Server nach Bedarf mieten. Es ist fast so, als würde man nur für das bezahlen, was man tatsächlich nutzt – und nicht mehr.

Da Amazon EC2 zudem in die meisten AWS-Dienste integriert ist, bietet es Entwicklern eine umfangreiche Auswahl an Optionen für Rechenressourcen. Zu den Diensten gehören die Ausführung von Big-Data-Verarbeitungsaufträgen wie Hadoop-Clustern, die Bereitstellung skalierbarer Microservices mit Load Balancern von Elastic Load Balancing (ELB) sowie die Einrichtung infrastrukturfreier Datenbanken mit Amazon Aurora.

Nehmen wir zum Beispiel an, ein Unternehmen benötigt zusätzliche Server, um den Anstieg des Datenverkehrs während der Weihnachtssaison zu bewältigen. Anstatt in physische Hardware zu investieren, die den Rest des Jahres ungenutzt bleibt, kann dieses Unternehmen Amazon EC2 nutzen, um Server in Zeiten mit hohem Datenverkehr automatisch zu starten und so sicherzustellen, dass die Kunden das bestmögliche Einkaufserlebnis erhalten.

Wenn Sie zudem eine Instanz in Amazon EC2 erstellen, haben Sie die vollständige Kontrolle darüber – das heißt, Sie können deren Leistung direkt verwalten und gleichzeitig die Vorteile des Amazon Web Services-Ökosystems nutzen. Diese maßgeschneiderte Kontrolle bietet Entwicklern Flexibilität bei der Wahl ihrer eigenen Sicherheitsmaßnahmen, wie beispielsweise die Deaktivierung des Root-Zugriffs oder das automatische Herunterfahren von Instanzen, die nicht ausgelastet sind.

Um die Kontrolle der Nutzer über das Leistungsmanagement auf Amazon EC2-Instanzen noch einmal zu verdeutlichen, möchte ich Ihnen ein Beispiel nennen: Als Houseparty im vergangenen Frühjahr als die beliebteste Video-Chat-App während des Lockdowns für Schlagzeilen sorgte, hielten die Server der App dem hohen Datenverkehr nicht besonders gut stand. Die Entwickler mussten die Anzahl der auf Amazon EC2 genutzten Instanzen anpassen und weitere Änderungen an der Infrastruktur vornehmen. Dies ist nur ein Beispiel dafür, wie Amazon EC2 den Nutzern vollständige Kontrolle über ihre Leistung ermöglicht.

Nachdem wir uns nun ein grundlegendes Verständnis davon verschafft haben, worum es bei Amazon EC2 geht, ist es an der Zeit, einen weiteren wichtigen Aspekt des Dienstes näher zu betrachten: virtuelle Rechenumgebungen.

  • Laut einer Umfrage von Flexera aus dem Jahr 2020 dominiert Amazon Web Services (AWS) den Cloud-Computing-Markt mit einem Anteil von 67 %, wobei Amazon EC2 eine zentrale Rolle spielt.
  • Eine Studie der Synergy Research Group aus dem Jahr 2021 ergab, dass AWS einen Marktanteil von 32 % im Segment „Infrastructure as a Service“ (IaaS) für öffentliche Dienste hält, wobei Amazon EC2 zu den wichtigsten IaaS-Diensten von AWS zählt.
  • In einer 2018 von Stratoscale veröffentlichten Studie wurde berichtet, dass Unternehmen aller Größenordnungen, von Start-ups bis hin zu Großunternehmen, Amazon-EC2-Instanzen nutzen, wobei sich 77 % für On-Demand-Instanzen entscheiden, während sich die übrigen für reservierte Instanzen oder Spot-Instanzen entscheiden.

Virtuelle Rechenumgebungen

Einer der faszinierendsten Vorteile von Amazon EC2 besteht darin, dass Nutzer damit virtuelle Rechenumgebungen erstellen und konfigurieren können, die physischen Computern ähneln, jedoch virtuell in der Cloud genutzt werden. Diese virtuellen Maschinen werden als „Instanzen“ bezeichnet und verwenden vorkonfigurierte Anwendungen und Betriebssysteme, die mit der überwiegenden Mehrheit der bestehenden serverbasierten Anwendungen kompatibel sind, was die Nutzung besonders benutzerfreundlich macht.

Ihre virtuelle Rechenumgebung könnte beispielsweise auf einem Windows- oder Linux-Betriebssystem basieren und auf einer beliebigen Instanz installiert sein, die den für Ihre Anwendung erforderlichen Serverressourcen entspricht. Sie können außerdem zusätzliche Speichervolumes für Ihre Speicheranforderungen hinzufügen, eine elastische IP-Adresse für eine einfache Anbindung zuweisen und Sicherheitsgruppen einrichten, um die Regeln für den eingehenden Datenverkehr zu verwalten.

Diese virtuellen Maschinen bieten den Nutzern eine Reihe leistungsbasierter Optionen, darunter verschiedene Instanztypen wie speicheroptimierte oder CPU-optimierte Konfigurationen, die auf die Arbeitslasten von Unternehmen wie Datenanalyse oder die Verarbeitung lokaler Transaktionen zugeschnitten sind. Bei der Erstellung neuer Instanzen können die Nutzer genau auswählen, welche Ressourcen sie benötigen, sodass ihnen entsprechend den geschäftlichen Anforderungen stets genau die richtige Kapazität zur Verfügung steht – weder zu viel noch zu wenig.

Wir sollten jedoch nicht vergessen, dass die Konfiguration dieser virtuellen Rechenumgebungen mit einer gewissen Verantwortung seitens der Nutzer einhergeht. Zwar stellt Amazon Web Services gebrauchsfertige Vorlagen zur Verfügung, mit denen Sie ganz von vorne beginnen können, doch ist es unerlässlich, diese stets auf dem neuesten Stand zu halten und auch die Patches für Anwendungen zu installieren, da veraltete Software Sicherheitsrisiken für Ihren Geschäftsbetrieb mit sich bringen könnte.

Das erinnert mich auch daran, wie es ist, wenn man eine Wohnung mietet, im Gegensatz zum Kauf einer Wohnung. Das Mieten bietet zwar Flexibilität und die Möglichkeit, leicht umzuziehen, hat aber auch seine Nachteile, wie zum Beispiel eingeschränkte Gestaltungsfreiheit im Vergleich zum Eigenbesitz. Ebenso haben Sie bei der Nutzung von EC2-Instanzen zwar die vollständige Kontrolle über das Leistungsmanagement und die Skalierbarkeit, sind aber dennoch in gewisser Weise daran gebunden, sich an die Aktualisierungen der Vorlagen durch Amazon zu halten.

Nachdem wir uns nun mit virtuellen Rechenumgebungen befasst haben, ist es an der Zeit zu untersuchen, wie wir unsere EC2-Instanzen durch die Integration mit anderen AWS-Diensten auf dem Markt noch besser nutzen können.

Skalierbare und flexible Ressourcen

Wenn Unternehmen wachsen, steigen in der Regel auch ihre Anforderungen an Cloud-Computing. Glücklicherweise bietet Amazon EC2 einen skalierbaren Dienst, mit dem sich die Rechenkapazität mühelos erweitern oder reduzieren lässt. Wenn Sie beispielsweise eine E-Commerce-Website betreiben, die zu bestimmten Tages- oder Jahreszeiten Spitzenauslastungen verzeichnet, benötigen Sie möglicherweise zusätzliche Serverkapazität, um das erhöhte Datenverkehrsvolumen zu bewältigen. Mit Amazon EC2 können Sie bei Bedarf schnell neue Instanzen erstellen und diese wieder beenden, sobald Sie sie nicht mehr benötigen. Diese Skalierbarkeit ermöglicht es Ihrem Unternehmen, seine Ressourcen entsprechend der Nachfrage in Echtzeit anzupassen.

Stellen Sie sich vor, Sie sind Inhaber eines kleinen Unternehmens und betreiben einen Online-Kunstshop. In der Weihnachtszeit steigt die Nachfrage der Verbraucher nach Ihren einzigartigen Kunstwerken sprunghaft an. Die derzeitige Infrastruktur Ihrer Website reicht nicht aus, um mit dieser erhöhten Nachfrage Schritt zu halten, was zu betrieblichen Verzögerungen und Umsatzverlusten führt. Durch die Integration von Amazon EC2 können Sie ganz einfach einen neuen Server mit höherer Kapazität in Betrieb nehmen, um den zusätzlichen Web-Traffic während der Feiertage zu bewältigen.

Amazon EC2 bietet zahlreiche flexible Features, mit denen Nutzer ihre virtuellen Server an ihre Bedürfnisse anpassen und konfigurieren können. Entwickler haben die Wahl zwischen verschiedenen Betriebssystemen, Softwarepaketen, CPU-Konfigurationen, Speichertypen und Speicheroptionen. Sollten zudem kurzfristig neue Ressourcen benötigt werden, können Nutzer mithilfe vorkonfigurierter Vorlagen innerhalb weniger Minuten virtuelle Server starten.

Einige Nutzer könnten jedoch einwenden, dass eine schnelle Skalierung in Zeiten übermäßigen Webverkehrs zu einem kostspieligen und ineffizienten Vorgang werden kann. Die schnelle Anpassung virtueller Server erfordert im Vorfeld erhebliche Investitionen in die Hardwarekapazitäten. Diese Kapazitäten könnten über lange Zeiträume ungenutzt bleiben, sobald die Nachfrage nachlässt. Dank der einfachen Skalierbarkeit von Amazon EC2 ist die Reduzierung der Rechenleistung jedoch genauso einfach wie deren Erhöhung.

Die Flexibilität von Amazon EC2 geht noch weiter. Lesen Sie weiter, um mehr über die fortschrittlichen Sicherheitsfeatures von Amazon zu erfahren, darunter Amazon RDS, ECS und CloudWatch.

Integration von EC2 mit AWS-Diensten

Einer der wesentlichen Vorteile von Amazon EC2 ist die Möglichkeit der Integration mit anderen AWS-Diensten. Das bedeutet: Wenn Sie auf den Cloud-Computing-Dienst Amazon EC2 umsteigen, erhalten Sie Zugriff auf eine Vielzahl leistungsstarker Tools, mit denen Sie Ihre Geschäftsabläufe optimieren können. Hier sind drei Dienste, die sich nahtlos in Amazon EC2 integrieren lassen.

Stellen Sie sich einen Einkaufswagen vor: Er verfügt in der Regel über eine Reihe von Fächern und Ablagen, die speziell dafür konzipiert sind, verschiedene Artikel aufzunehmen, um die Handhabung zu erleichtern. In ähnlicher Weise können Nutzer durch die Integration mehrerer Dienste in ein und derselben Plattform die verschiedenen Tools, die für unterschiedliche Aufgaben benötigt werden, effizienter nutzen, ohne ständig zwischen verschiedenen Systemen hin- und herwechseln zu müssen.

Der Amazon Relational Database Service (Amazon RDS) arbeitet mit Amazon EC2 zusammen, um den Zugriff auf relationale Datenbanken wie SQL-Server oder Oracle-Datenbanken in der Cloud zu ermöglichen. Mit RDS müssen sich Nutzer nicht mehr um die manuelle Verwaltung komplexer Datenbankinfrastrukturen kümmern. Stattdessen können sie sich ganz auf die Anwendungsentwicklung konzentrieren, die Mehrwert für ihr Unternehmen schafft.

Amazon Elastic Container Service (Amazon ECS) ist ein weiteres Tool, das den Betrieb von Anwendungen in einer öffentlichen Cloud vereinfacht. Mit ECS können Entwickler leistungsstarke containerisierte Anwendungen erstellen und diese in großem Maßstab auf der sicheren und robusten Infrastruktur von Amazon ausführen.

Amazon CloudWatch ist eine weitere wichtige Komponente, die sich in EC2 integrieren lässt und den Nutzern umfassende Überwachungskennzahlen für ihre Anwendungen und Ressourcen bereitstellt, die innerhalb eines AWS-Ökosystems ausgeführt werden.

Nehmen wir zum Beispiel an, Sie haben eine E-Commerce-Website über Amazon EC2 in der Region „US West“ gehostet und hatten Leistungsprobleme, weil Nutzer aus aller Welt gleichzeitig auf die Website zugegriffen haben. AWS bietet zusätzliche Ressourcen wie Elastic Load Balancing-Dienste in verschiedenen Regionen weltweit an, die den Datenverkehr auf verschiedene Standorte verteilen können, sodass Nutzer schnelle Ladezeiten von einem lokalen Server aus genießen können.

Zwar stehen zahlreiche Tools für eine nahtlose Integration mit Amazon EC2 zur Verfügung, doch könnten Nutzer einwenden, dass die Migration in eine ungewohnte Cloud-Umgebung zu Komplikationen oder hohen Kosten führen kann. Auch wenn dies durchaus zutreffen mag, bietet AWS zahlreiche Ressourcen und äußerst zuverlässige Migrationsoptionen für Nutzer, die noch keine Erfahrung mit der Cloud-Umgebung haben, um den Übergang so reibungslos wie möglich zu gestalten.

Insgesamt ist es wichtig zu bedenken, wie die in diesem Blogbeitrag erörterten Veränderungen und Erkenntnisse Unternehmen jeder Größe dabei unterstützen können, ihre Abläufe effizienter zu gestalten, indem sie Amazon EC2-Dienste in Verbindung mit anderen AWS-Tools nutzen.

Amazon RDS, ECS und CloudWatch

Amazon EC2 ist ein leistungsstarker Webdienst, der Nutzern den Zugriff auf skalierbare und flexible Rechenressourcen in der Cloud ermöglicht. EC2 ist jedoch kein isolierter Dienst; er lässt sich mit einer Vielzahl anderer AWS-Dienste integrieren, um noch komplexere und leistungsfähigere Lösungen zu schaffen.

Einer dieser Dienste ist Amazon RDS (Relational Database Service), der verwaltete Datenbankinstanzen in der Cloud bereitstellt. Mit RDS können Sie aus verschiedenen gängigen Datenbank-Engines wie MySQL, PostgreSQL, Oracle, SQL Server und MariaDB wählen. RDS übernimmt alle Backend-Verwaltungsaufgaben wie Patching, Datensicherung, Replikation und Skalierung, ohne dass ein Eingreifen des Benutzers erforderlich ist. Durch die Integration von EC2 mit RDS können Sie eine mehrschichtige Anwendungsumgebung erstellen, in der Ihre Anwendungen auf EC2-Instanzen mit Datenbanken auf RDS-Instanzen interagieren. Diese Integration schafft eine leistungsstarke Lösung für die Skalierung von Anwendungen und gewährleistet zuverlässige Leistung und Ausfallsicherheit.

Ein weiterer wichtiger Dienst, der sich gut in Amazon EC2 integrieren lässt, ist der Amazon Elastic Container Service (ECS). ECS ist ein fortschrittlicher Container-Management-Dienst, der es einfach macht, Docker-Container sicher in der Cloud auszuführen und zu skalieren. Mit ECS können Sie Docker-fähige Anwendungen starten und stoppen, die auf Clustern aus EC2-Instanzen laufen. Sie verwalten Ihren Cluster über die ECS-Konsole oder die API, wenn Sie die Infrastrukturverwaltung mithilfe von AWS CloudFormation-Vorlagen automatisieren möchten. Durch die Integration von ECS in Ihre Architektur auf Basis von Amazon EC2 werden Container im Vergleich zu virtuellen Maschinen (VMs) kleiner und starten schneller, was einen schnelleren Bereitstellungszyklus ermöglicht.

CloudWatch ist ein Überwachungsdienst, der bei der Erfassung von Protokollen und Metriken über mehrere AWS-Ressourcen hinweg hilft. Er bietet systemweite Transparenz hinsichtlich der Ressourcenauslastung, sowohl bei der Rechenleistung als auch bei der Speicherkapazität – beispielsweise bei Volumes oder S3-Buckets – sowie beim Netzwerkverkehr. Kombiniert man dies mit Amazon EC2-Instanzen, auf denen Anwendungen laufen, die über Amazon Elastic Load Balancing auf Amazon RDS-Datenbanken zugreifen, Wie Sie sehen, ermöglicht Ihnen die Integration von EC2 mit anderen AWS-Diensten die Erstellung noch leistungsfähigerer Lösungen, die auf die Anforderungen Ihres Unternehmens zugeschnitten sind. Amazon RDS, ECS und CloudWatch sind nur einige Beispiele für die vielen Dienste, die zusammen mit EC2 genutzt werden können, um eine robuste Cloud-Computing-Lösung zu schaffen. Doch wie sieht es mit den Preisen aus?

Preisoptionen für Amazon EC2

Was die in Amazon EC2 verfügbaren Kostenstrukturen betrifft, haben Kunden zwei Hauptoptionen: On-Demand-Instanzen und Savings Plans.

Das On-Demand-Preismodell eignet sich besonders für Nutzer, die Flexibilität benötigen und keine langfristigen Verpflichtungen eingehen möchten. Bei On-Demand-Instanzen zahlen Nutzer nur für die tatsächlich genutzten Ressourcen – die Abrechnung erfolgt stunden- oder sekundengenau, ohne dass eine Vorabverpflichtung erforderlich ist. Mit diesem Modell können Sie Ihre Infrastruktur bei Bedarf sofort erweitern.

Für diejenigen, die bereit sind, sich auf längerfristige Verpflichtungen bzw. Verträge einzulassen, bieten Sparpläne jedoch möglicherweise ein besseres Preis-Leistungs-Verhältnis. Sparpläne funktionieren ähnlich wie der Kauf von reservierten Instanzen, jedoch ohne den Kauf eines bestimmten Instanztyps oder einer bestimmten Instanzgröße. Stattdessen verpflichten sich Kunden zur Nutzung bestimmter Regionen innerhalb ihres geografischen Gebiets und erhalten Preisnachlässe entsprechend der Ressourcennutzung des Vormonats.

Zu den weiteren Faktoren, die die Preisgestaltung beeinflussen, gehören die Verfügbarkeitszone und der Standort, der Instanztyp (Rechenkapazität), die Optionen für Softwarelizenzen und vieles mehr.

Denken Sie an eine Stromrechnung – die meisten Verbraucher wissen: Wenn sie das Licht über Nacht brennen lassen, fallen höhere Stromkosten an, als wenn sie es beim Verlassen eines Raums vollständig ausschalten. In gewisser Weise könnte man die On-Demand-Preisgestaltung so interpretieren, als würde man für jede Glühbirne bezahlen, die im Laufe des Tages ein- und ausgeschaltet wird. Viele Kunden werden es vorziehen, bestimmte „Lichter“ in regelmäßigen Abständen auszuschalten, wichtige jedoch die ganze Nacht über brennen zu lassen, und reservierte Stunden in großen Mengen zu vorhersehbaren Konditionen und Preisen zu erwerben.

Zwar sind die Kosten zweifellos ein entscheidender Faktor, doch sollten Nutzer ihre Wahl für AWS nicht ausschließlich auf der Grundlage des Preises treffen. On-Demand-Instanzen bieten den Vorteil der Flexibilität und der Möglichkeit, die Kapazitäten entsprechend den Kundenbedürfnissen zu skalieren. Da Workloads unvorhersehbar sind, bevorzugen Kunden möglicherweise die dynamische Zuweisung von Ressourcen, die On-Demand-Instanzen bieten. Nutzer, die ihre Kosten niedrig halten möchten, können sich jedoch für erweiterte Optionen wie Spot-Instanzen oder EC2-Reserved-Instances entscheiden. Reserved Instances sind auf Konsistenz und Vorhersehbarkeit optimiert und eignen sich daher hervorragend für Anwendungen mit stabilen Nutzungsmustern, bei denen sich der zu erwartende Datenverkehr korrekt prognostizieren lässt.

Darüber hinaus unterstützen AWS-Dienste wie Elastic Load Balancing (ELB) beide Arten von Instanzklassen – On-Demand- und Reserved Instances –, die je nach Bedarf automatisch skaliert werden können. Außerdem bieten sie Auto-Scaling-Funktionen, um große Traffic-Spitzen oder übermäßigen Datenverkehr zu bewältigen und gleichzeitig die Kosten zu minimieren. Es ist unerlässlich, die Arbeitslast zu analysieren und die effizienteste Instanzklasse zu ermitteln, wobei ein Gleichgewicht zwischen Flexibilität und Konsistenz gefunden werden muss.

Die Preisgestaltung von Amazon EC2 bietet flexible Modelle, die sich an jedes Budget und jede geschäftliche Anforderung anpassen lassen, darunter On-Demand-Instanzen und Sparpläne mit verschiedenen Zahlungsmodellen in verschiedenen Regionen. Durch eine detaillierte Analyse Ihrer Workload-Anforderungen und Nutzungstrends können Sie die optimale Kombination auswählen, die den Funktionsanforderungen Ihres Unternehmens entspricht.

On-Demand- und Sparpläne

Einer der größten Vorteile von Amazon EC2 sind die flexiblen Preisoptionen, die den Dienst für Nutzer mit unterschiedlichen Budgets und Nutzungsanforderungen zugänglich machen. Zwei beliebte AWS-Preismodelle sind „On-Demand-Instanzen“ und „Savings Plans“.

On-Demand-Instanzen eignen sich am besten für kurzfristige Workloads oder stark schwankende Rechenanforderungen, wie beispielsweise in Test- und Entwicklungsumgebungen. Da keine Vorabkosten oder langfristigen Verpflichtungen anfallen, zahlen Nutzer nur für das, was sie tatsächlich nutzen. Dank der On-Demand-Preisgestaltung können Nutzer Instanzen bei Bedarf starten und nach Abschluss der Aufgabe wieder beenden, wodurch die Kosten minimiert werden.

Savings Plans richten sich hingegen an Nutzer, die regelmäßig gleichbleibende Workloads ausführen. Sie ermöglichen Einsparungen von bis zu 72 % im Vergleich zu den On-Demand-Preisen und bieten Nutzern die Möglichkeit, Geld zu sparen, während sie sich gleichzeitig zur Nutzung von AWS verpflichten. Bei Savings Plans verpflichten sich Nutzer, über einen Zeitraum von einem oder drei Jahren eine bestimmte Rechenleistung in Anspruch zu nehmen, und erhalten im Gegenzug deutlich niedrigere Stundensätze.

Nehmen wir beispielsweise an, ein Unternehmen benötigt pro Jahr 2.000 Stunden auf t2.micro-Instanzen. Es kann sich entweder für die On-Demand-Preisgestaltung (0,0116 US-Dollar pro Stunde) oder für einen einjährigen Sparplan (0,0031 US-Dollar pro Stunde) entscheiden. Wenn sich das Unternehmen für das gesamte Jahr für die On-Demand-Preisgestaltung entscheiden würde, würden sich jährliche Kosten von 23.200 $ ergeben, während sich diese durch einen einjährigen Sparplan auf 6.200 $ reduzieren würden.

Zwar führen Sparpläne langfristig zu erheblichen Kosteneinsparungen, doch sind ihre starren Verpflichtungen möglicherweise nicht geeignet für Cloud-Umgebungen mit stark schwankendem Bedarf oder solche, die häufige Skalierungen (Scale-in/Scale-out) erfordern.

Da wir uns jedoch in Richtung agilerer Cloud-Strukturen bewegen, bei denen die IT-Ressourcen auf mehrere Anbieter verteilt werden und gleichzeitig Anbieterabhängigkeiten vermieden werden, könnte es weniger attraktiv werden, sich für einige Jahre an die Dienste eines einzigen Anbieters (einschließlich „Saving Plans“) zu binden.

Der Kauf eines AWS Savings Plan ist vergleichbar mit dem Abschluss einer Mitgliedschaft im Fitnessstudio. Auch wenn dies zunächst wie eine kluge Investition erscheint, bei der sich das Mitglied zu einem bestimmten Nutzungsvolumen verpflichten muss, kann es schwierig sein, diese Verpflichtung einzuhalten, wenn sich die persönlichen Umstände oder Bedürfnisse ändern.

Nachdem wir uns nun mit dem von Amazon EC2 angebotenen Preismodell befasst haben, wollen wir uns die Sicherheit und Zuverlässigkeit des Dienstes genauer ansehen.

  • Amazon EC2 bietet flexible Preisoptionen, die einer Vielzahl von Budgets und Nutzungsanforderungen gerecht werden. On-Demand-Instanzen eignen sich für kurzfristige Workloads, während Savings Plans ideal für Nutzer mit konstanten Workloads sind. Savings Plans bieten zwar im Laufe der Zeit erhebliche Kosteneinsparungen, sind jedoch mit starren Verpflichtungen verbunden, die möglicherweise nicht für alle Cloud-Umgebungen geeignet sind. Es ist wichtig, die Vorteile und Einschränkungen der einzelnen Preismodelle abzuwägen, bevor man sich für einen Tarif entscheidet.

Sicherheit und Zuverlässigkeit bei EC2

Sicherheit und Zuverlässigkeit sind entscheidende Faktoren für Unternehmen, die in der Cloud tätig sind, da bereits geringfügige Störungen oder Datenlecks zu erheblichen finanziellen Einbußen und Reputationsschäden führen können. Amazon EC2 verfügt über mehrere Features, die sicherstellen, dass Nutzerdaten vertraulich und sicher bleiben und nur autorisierten Personen zugänglich sind.

AWS verfolgt in Sachen Sicherheit einen Ansatz der geteilten Verantwortung. Das Unternehmen betreibt, steuert, wartet und schützt die Infrastruktur, auf der seine Dienste laufen, und stellt den Nutzern gleichzeitig Tools zur Verfügung, mit denen diese ihre Daten entsprechend ihren spezifischen Anforderungen schützen können.

So trägt beispielsweise AWS Identity and Access Management (IAM) zur Sicherung der Anmeldedaten der Benutzer bei, während Elastic Load Balancer den Datenverkehr auf Instanzen in verschiedenen Verfügbarkeitszonen verteilen, um eine höhere Fehlertoleranz zu gewährleisten.

Obwohl AWS über umfangreiche Ressourcen verfügt, ist es keineswegs vor Sicherheitsverletzungen gefeit. Unternehmen, die auf Cloud-Dienste umsteigen oder sich hauptsächlich auf diese stützen, müssen die Entwicklungen im Bereich der cloudspezifischen Sicherheitsbedrohungen kontinuierlich im Auge behalten.

Um ein Höchstmaß an Transparenz zu gewährleisten, unterzieht sich AWS im Rahmen seiner Compliance-Programme strengen Zertifizierungen durch unabhängige Dritte und erstellt entsprechende Berichte. Zu den Audits gehören unter anderem die PCI-DSS-Zertifizierung der Stufe 1, SOC-1/2/3-Berichte sowie die HIPAA-Konformität.

Amazon EC2 bietet Schutz auf Netzwerkebene durch Sicherheitsgruppen, die als virtuelle Firewalls fungieren und den ein- und ausgehenden Datenverkehr der mit ihnen verbundenen Instanzen anhand vordefinierter Regeln steuern.

Die Sicherung von Daten in der Cloud ist vergleichbar mit dem Schutz wertvoller Gegenstände in einem Hochsicherheitstresor. Um ein Höchstmaß an Sicherheit zu gewährleisten, sind mehrere Sicherheitsebenen, integrierte Systeme und das Engagement des gesamten Unternehmens erforderlich.

Wie Sie sehen, bietet Amazon EC2 flexible Preisoptionen und gewährleistet seinen Nutzern eine zuverlässige Infrastruktur sowie hohe Sicherheit. Im nächsten Abschnitt werden wir uns mit den AWS-Integrationen mit anderen Diensten wie Amazon RDS, ECS und CloudWatch befassen.

Cloud-Sicherheit und Hochverfügbarkeit

Wenn es um Cloud Computing geht, sind Sicherheit und Zuverlässigkeit zwei der wichtigsten Aspekte für Unternehmen. Amazon EC2 nimmt diese Aspekte ernst und bietet eine Reihe von Features, die dafür sorgen, dass Ihre Daten stets geschützt und zugänglich sind.

Die Cloud-Sicherheit hat bei AWS höchste Priorität, weshalb kontinuierlich in diesen Bereich investiert wird. Das Nitro-System, die neue Serverarchitektur von AWS, wurde unter Verwendung von speziell auf Sicherheit ausgerichteter Hardware und Software entwickelt und bietet einen verbesserten Schutz vor potenziellen Bedrohungen. Darüber hinaus ist der Nitro-Hypervisor speziell für das Hosting von Workloads in der Cloud optimiert und weist eine geringere Angriffsfläche auf als herkömmliche Hypervisoren.

Amazon EC2 bietet zudem über das Identity and Access Management (IAM) detaillierte Kontrollmöglichkeiten für den Zugriff auf Ihre Ressourcen. Mit IAM können Sie einzelne Benutzer oder Benutzergruppen verwalten und ihnen nur Zugriff auf die Ressourcen gewähren, die sie zur Erfüllung ihrer Aufgaben benötigen. Darüber hinaus unterstützt EC2 die Netzwerkisolierung durch die Virtual Private Cloud (VPC), mit der Sie einen logisch isolierten Teil der AWS-Cloud erstellen können, in dem Sie Ressourcen in einem von Ihnen definierten virtuellen Netzwerk starten können.

Zwar bietet EC2 eine Reihe robuster Sicherheitstools und Features, doch letztendlich liegt es in der Verantwortung des Nutzers, sicherzustellen, dass seine Anwendungen sicher und ordnungsgemäß konfiguriert sind. Fehlkonfigurationen können für viele Sicherheitsverletzungen in Cloud-Umgebungen verantwortlich sein. Daher ist es von entscheidender Bedeutung, dass Nutzer bei der Einrichtung ihrer Infrastruktur auf Amazon EC2 stets wachsam bleiben. In der heutigen Softwareentwicklung ist es zudem wichtig, DevSecOps-Praktiken wie „Security by Design“ und automatisierte Tests in Verbindung mit AWS-Sicherheitstechnologien anzuwenden.

Zudem bietet EC2 zwar Hochverfügbarkeitsgarantien für jede Amazon EC2-Region, dennoch kann es zu Ausfällen kommen. Auch wenn diese selten sind, sollten Sie diese Möglichkeit bei Ihrer Planung berücksichtigen, wenn Sie einen Cloud-Computing-Dienst in Betracht ziehen.

Um Risiken zu minimieren und im Falle eines Ausfalls vor möglichem Datenverlust oder Betriebsunterbrechungen zu schützen, bietet EC2 die Möglichkeit, Daten über mehrere Verfügbarkeitszonen (AZs) hinweg zu speichern und zu synchronisieren. So wird sichergestellt, dass Ihre Daten im Falle eines Ausfalls in einer AZ innerhalb weniger Minuten in einer anderen Region weiterhin verfügbar sind.

Stellen Sie sich das so vor, als würde ein Fallschirmspringer einen Ersatzfallschirm einpacken. Auch wenn die Wahrscheinlichkeit, dass dieser Ersatzfallschirm zum Einsatz kommt, gering ist, sorgt seine Anwesenheit doch für ein beruhigendes Gefühl und bietet einen Notfallplan für den Fall, dass der Hauptfallschirm versagt.

Zusammenfassend lässt sich sagen, dass Amazon EC2 Cloud-Sicherheit und -Zuverlässigkeit sehr ernst nimmt, massiv in das Nitro-System investiert und eine Reihe von Tools anbietet, die dazu beitragen, dass Ihre Daten zugänglich und sicher bleiben. Dennoch ist es wichtig, dass Nutzer sich der Notwendigkeit einer ordnungsgemäßen Konfiguration bewusst bleiben und Vorkehrungen für mögliche Systemausfälle treffen. Letztendlich können Unternehmen durch die richtige Nutzung der von Amazon EC2 bereitgestellten Tools und die Beachtung der Best Practices für Cloud Computing ihre Infrastruktur sicher in die Cloud migrieren und gleichzeitig die Sicherheit und Hochverfügbarkeit ihrer Anwendungen gewährleisten.

Antworten auf häufig gestellte Fragen mit Erläuterungen

Welche Alternativen zu Amazon EC2 gibt es für Cloud Computing?

Da die Nachfrage nach Cloud-Computing-Diensten weiter wächst, sind zahlreiche Wettbewerber auf den Markt getreten, die Alternativen zu Amazon EC2 anbieten. Zu den beliebtesten Alternativen zählen unter anderem:

1. Microsoft Azure – Mit einem geschätzten Marktanteil von 16 % im Jahr 2019 bietet diese Cloud-Computing-Plattform eine breite Palette an Diensten und wird oft als der stärkste Konkurrent von Amazon Web Services (AWS) angesehen.

2. Google Cloud – Obwohl sie im Vergleich zu AWS und Azure einen geringeren Marktanteil hat, verzeichnet die Cloud-Computing-Plattform von Google dank innovativer Features und wettbewerbsfähiger Preise ein rasantes Wachstum.

3. IBM Cloud – Diese Plattform bietet eine breite Palette an Diensten, die auf bestimmte Branchen wie das Gesundheitswesen und den Finanzsektor zugeschnitten sind.

4. Alibaba Cloud – Alibaba Cloud richtet sich zwar in erster Linie an den chinesischen Binnenmarkt, baut seine globale Präsenz jedoch dank einer umfangreichen Infrastruktur und wettbewerbsfähiger Preise rasch aus.

Es ist anzumerken, dass diese alternativen Plattformen zwar vergleichbare Dienste wie Amazon EC2 anbieten, jede jedoch je nach den Bedürfnissen des Nutzers ihre eigenen Stärken und Schwächen hat. Letztendlich sollte die Wahl zwischen diesen Alternativen auf der Grundlage von Faktoren wie Kosten, Skalierbarkeit, Zuverlässigkeit, Sicherheit und Support getroffen werden.

Wie sicher ist Amazon EC2?

Was die Sicherheit angeht, ist Amazon EC2 äußerst sicher. Es nutzt eine Vielzahl von Techniken, um die Vertraulichkeit, Integrität und Verfügbarkeit Ihrer Ressourcen zu gewährleisten. Schauen wir uns einmal genauer an, wie Amazon EC2 konzipiert ist, um Ihre Daten zu schützen.

Erstens ermöglicht Ihnen Amazon EC2, den Zugriff auf Ihre Instanzen mithilfe einer Vielzahl von Sicherheitsfeatures zu steuern, darunter Sicherheitsgruppen, Netzwerk-ACLs sowie die Identitäts- und Zugriffsverwaltung (IAM). In Kombination mit Verschlüsselungsoptionen für gespeicherte und übertragene Daten können Sie ein hohes Maß an Sicherheit für Ihre auf EC2 ausgeführten Anwendungen erreichen.

Darüber hinaus bietet Amazon EC2 Features wie AWS Shield und AWS WAF, die zum Schutz vor Distributed-Denial-of-Service-Angriffen (DDoS) und Angriffen auf Webanwendungen beitragen. Laut dem AWS-Cloud-Sicherheitsbericht 2021 verzeichneten Kunden, die AWS Shield nutzten, im Vergleich zu denen, die den Dienst nicht nutzten, einen Rückgang der DDoS-Angriffshäufigkeit um 37 %.

Darüber hinaus erfüllt Amazon EC2 mehrere branchenweit anerkannte Zertifizierungen und Standards wie PCI DSS Level 1, HIPAA, ISO 27001, SOC 1/2/3 und weitere. Das bedeutet, dass die Infrastruktur, auf der EC2 läuft, von unabhängigen Organisationen auf die Einhaltung strenger Sicherheitsanforderungen geprüft wurde.

Insgesamt lässt sich angesichts der von Amazon EC2 umgesetzten Maßnahmen und der Einhaltung verschiedener Compliance-Standards mit Sicherheit sagen, dass Amazon EC2 äußerst sichere Cloud-Computing-Dienste anbietet.

Wie funktioniert Amazon EC2?

Amazon Elastic Compute Cloud (EC2) ist ein Webdienst, der sichere, skalierbare Rechenkapazität in der Cloud bereitstellt. Im Wesentlichen ermöglicht EC2 es Ihnen, virtuelle Maschinen in verschiedenen Größen und mit unterschiedlichen Spezifikationen ganz nach Ihren Bedürfnissen zu mieten.

Wenn Sie eine Instanz mit EC2 starten, wird ein virtueller Server in der Cloud erstellt, auf den von jedem Ort mit Internetverbindung aus zugegriffen werden kann. Amazon EC2-Instanzen sind in hohem Maße anpassbar und verfügen über vorinstallierte Betriebssysteme und Anwendungssoftware. Darüber hinaus können Sie je nach den Anforderungen Ihres Projekts weitere Softwarepakete hinzufügen.

Einer der größten Vorteile von Amazon EC2 ist, dass Sie nur für das bezahlen, was Sie tatsächlich nutzen. Sie können Ihre Rechenkapazität je nach Bedarf ganz einfach nach oben oder unten skalieren, ohne sich um die physische Infrastruktur oder Wartungskosten kümmern zu müssen. Das ist nicht nur kostengünstig, sondern stellt auch sicher, dass Ihnen die Rechenleistung sofort zur Verfügung steht, wann immer Sie sie benötigen.

Darüber hinaus bietet Amazon EC2 zahlreiche Features wie automatische Skalierung, Lastenausgleich und Sicherheitsgruppen, die dafür sorgen, dass Ihre Anwendungen jederzeit reibungslos und sicher laufen.

Zusammenfassend lässt sich sagen, dass Amazon EC2 virtuelle Maschinen nach Bedarf mit benutzerdefinierten Spezifikationen bereitstellt, um den Anforderungen der Nutzer gerecht zu werden. Der Dienst bietet Flexibilität und Skalierbarkeit zu geringen Kosten und gewährleistet gleichzeitig ein hohes Maß an Zuverlässigkeit und Sicherheit.

Referenzen:

– „Was ist Amazon EC2?“ Amazon Webdienste. https://aws.amazon.com/ec2/

– „Recheninstanzen – Amazon Elastic Compute Cloud (EC2)“. AWS-Dokumentation. https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/Instances.html

Welche Vorteile bietet der Einsatz von Amazon EC2 für Unternehmen?

Amazon Elastic Compute Cloud (EC2) ist ein führendes Beispiel für Cloud-Computing und bietet Unternehmen die Möglichkeit, bei Bedarf auf sichere, skalierbare und kosteneffiziente Rechenressourcen zuzugreifen. Einer der wesentlichen Vorteile der Nutzung von Amazon EC2 für Unternehmen ist die Flexibilität, die es hinsichtlich der Rechenressourcen bietet. Mit EC2 können Unternehmen ihre Recheninfrastruktur schnell erweitern oder verkleinern, um sich ändernden Anforderungen gerecht zu werden, ohne sich Gedanken über Investitionen in die Infrastruktur machen zu müssen. Das bedeutet, dass sie nur für das bezahlen, was sie tatsächlich nutzen, was weitaus kostengünstiger ist als eine herkömmliche IT-Infrastruktur.

Darüber hinaus gewährleistet der Einsatz von Amazon EC2 eine hohe Verfügbarkeit und Zuverlässigkeit, da Amazon eine Betriebszeit von 99,99 % garantiert. AWS verfügt zudem über mehrere Rechenzentren, die auf verschiedene Standorte weltweit verteilt sind, was eine hervorragende Latenzleistung und Disaster-Recovery-Fähigkeiten gewährleistet.

Ein weiterer Vorteil von EC2 besteht darin, dass sich Unternehmen auf ihre Kernkompetenzen konzentrieren können, anstatt sich um die Verwaltung der IT-Infrastruktur kümmern zu müssen. Durch die Nutzung der Managed Services von AWS wie Auto Scaling, Elastic Load Balancing und Amazon RDS können Unternehmen viele operative Aufgaben automatisieren und so den IT-Teams Zeit für strategischere Aufgaben verschaffen.

Statistiken zeigen, dass Unternehmen durch den Einsatz von AWS ihre Kosten erheblich senken konnten. Eine kürzlich von IDC durchgeführte Umfrage ergab, dass Unternehmen, die AWS nutzen, pro Anwendung durchschnittlich 1,6 Millionen US-Dollar pro Jahr einsparen und gleichzeitig ihren Umsatz um 44 % steigern konnten. Darüber hinaus wurde AWS im Jahr 2021 laut Statista mit einem Marktanteil von über 50 % zum meistgenutzten Cloud-Anbieter unter den Online-Händlern in Nordamerika gekürt.

Zusammenfassend lässt sich sagen, dass der Einsatz von Amazon EC2 Unternehmen eine Vielzahl von Vorteilen bietet, darunter Kosteneffizienz, Flexibilität, hohe Verfügbarkeit und Zuverlässigkeit, Möglichkeiten zur Notfall-Recovery sowie die Entlastung der IT-Ressourcen für wichtigere Aufgaben. Daher sollte jedes Unternehmen, das seine betriebliche Effizienz steigern möchte, den Einsatz von Amazon EC2 für seine Anforderungen an die Recheninfrastruktur in Betracht ziehen.

Kann Amazon EC2 für Datenanalysen und maschinelles Lernen genutzt werden?

Auf jeden Fall! Amazon EC2 ist eine der beliebtesten Cloud-Computing-Plattformen für Datenanalyse und maschinelles Lernen. Dank der Vielzahl an Datenspeicher- und Verarbeitungsdiensten, die über Amazon Web Services (AWS) angeboten werden, lassen sich EC2-Instanzen problemlos in eine Reihe von Frameworks für maschinelles Lernen wie TensorFlow, PyTorch und Scikit-learn integrieren.

Tatsächlich hält AWS laut einer Studie der Synergy Research Group aus dem Jahr 2021 einen beeindruckenden Marktanteil von 33 % am globalen Markt für Cloud-Infrastruktur, was vor allem auf das breite Angebot in den Bereichen künstliche Intelligenz und maschinelles Lernen zurückzuführen ist.

Darüber hinaus bieten EC2-Instanzen dank ihrer Fähigkeit zur bedarfsgerechten automatischen Skalierung eine unübertroffene Skalierbarkeit und Leistung bei der Verarbeitung großer Datensätze. So können Datenwissenschaftler und Ingenieure Experimente zügig durchführen, ohne sich um die Verwaltung der Infrastruktur oder um Engpässe kümmern zu müssen.

Ganz gleich, ob Sie tiefe neuronale Netze trainieren oder komplexe statistische Analysen an Terabytes an Daten durchführen – Amazon EC2 ist nach wie vor eine hervorragende Wahl für alle Ihre Anforderungen im Bereich Datenanalyse und maschinelles Lernen.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Was ist passiert?

Wir haben den Namen des Hedvig-Produkts von Hedvig Distributed Storage Platform™ in Commvault® Distributed Storage geändert.

Bitte beachten Sie, dass wir das Wort „Platform“ nicht mehr in die Beschreibung aufnehmen und am Ende des Namens kein ™ mehr steht. Das ® steht wie bei den anderen Produkten hinter dem Wort „Commvault“ (z. B. Commvault® Backup and Recovery, Commvault® Disaster Recovery).

Wann ist das passiert?

Die Änderung erfolgte am 15. März 2021 im Zuge der Veröffentlichung von FR 11.23/Hedvig 4.3.

Es gab keine offizielle Pressemitteilung zu dieser Namensänderung; wir haben lediglich das Partnerportal und die wichtigsten Inhalte entsprechend aktualisiert.

Warum haben wir das getan?

Wir haben diese Änderung vorgenommen, um Hedvig vollständig in die Hauptmarke Commvault zu integrieren. Seit der Übernahme sind etwa 18 Monate vergangen, und wir wollten mit der Namensänderung warten, bis die Hedvig-Technologie vollständig in das Commvault Grid-Portfolio integriert war. Diese Integration erfolgte zunächst im Juli 2020 für die Appliance und anschließend im November für die Referenzdesigns. Diese Integrationen haben nicht nur die Leistung, Ausfallsicherheit und Skalierbarkeit des Produkts erheblich verbessert, sondern waren auch der logische Zeitpunkt für die Namensänderung.

Gibt es noch weitere Änderungen, die damit einhergehen?

Auch wenn sich die Produktfunktionen nicht ändern, passen wir die Positionierung von Commvault Distributed Storage leicht an. Bislang haben wir uns auf vier Anwendungsfälle im Bereich des Primär- und Sekundärspeichers konzentriert: Virtualisierung und Container für den Primärspeicher sowie Backup und Objektspeicher für den Sekundärspeicher.

Angesichts der Integration der Hedvig-Technologie in Commvault Grid und der Tatsache, dass Commvault Grid unser Flaggschiffprodukt für Backups ist, werden wir für den Anwendungsfall „Backup“ Commvault Grid in den Vordergrund stellen. Dies vereinfacht unsere Botschaft.

Die übrigen Anwendungsfälle bleiben unverändert. In Zukunft werden wir darauf hinarbeiten, unseren Bekanntheitsgrad im Bereich Primärspeicher – insbesondere bei Speicherlösungen für Virtualisierung und Container – zu steigern, wodurch wir unsere Botschaften gezielter auf Zielgruppen wie DevOps ausrichten können.

Weitere Informationen finden Sie auf der Seite „Commvault Distributed Storage“ im Partnerportal oder auf commvault.com.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

HIPAA, PCI, der California Consumer Privacy Act (CCPA) und die europäische Datenschutz-Grundverordnung (DSGVO) stellen aufgrund ihrer Komplexität und der unterschiedlichen Vorschriften auf bundesstaatlicher und internationaler Ebene jeweils eigene Herausforderungen hinsichtlich der Einhaltung gesetzlicher Vorschriften und der Aufbewahrungspflichten dar. So gilt beispielsweise für HIPAA-geschützte Unterlagen eine Mindestaufbewahrungsfrist von sechs Jahren auf Bundesebene, während die Anforderungen auf bundesstaatlicher Ebene zwischen fünf und zehn Jahren variieren.

Ungeachtet der Komplexität (und der scheinbaren Widersprüche) der Compliance-Vorschriften liegt die Verantwortung für deren Einhaltung stets bei der Organisation.

Das Modell der geteilten Verantwortung bei der Einhaltung gesetzlicher Vorschriften

Die meisten Cloud-Anbieter – darunter auch AWS – arbeiten nach einem sogenannten Modell der geteilten Verantwortung. Das bedeutet, dass der Cloud-Anbieter zwar für die Einhaltung der Vorschriften in Bezug auf seine Infrastruktur und Plattform verantwortlich ist, die das Unternehmen, das den Cloud-Anbieter nutzt, jedoch dafür verantwortlich ist, die Vorschriften hinsichtlich der Nutzung der Cloud-Dienste, des Hostings von Anwendungen und der Datenspeicherung einzuhalten.

Dieses Modell gilt auch für den Bereich der Sicherheit. Der Cloud-Anbieter ist für die Sicherheit der Cloud (d. h. der Cloud-Service-Infrastruktur) verantwortlich, während das Unternehmen für die Sicherheit in der Cloud (d. h. für Anwendungen, Software oder Dienstprogramme, die vom Kunden auf den Instanzen installiert wurden, für den Zugriff auf die Endpunkte, die zum Speichern und Abrufen von Daten verwendet werden, sowie für die Verwaltung der Daten) verantwortlich ist.

Und das ist noch nicht alles. Der Benutzer muss außerdem Ressourcen klassifizieren und mithilfe von IAM-Tools (Identity and Access Management) entsprechende Berechtigungen zuweisen sowie die Service-Level-Vereinbarungen (SLAs) mit den Kunden einhalten.

Versteckte Kosten und veraltete manuelle Methoden zur Einhaltung von Vorschriften

Ineffiziente Methoden zur Einhaltung gesetzlicher Vorschriften können zu versteckten Kosten führen, die sich im Laufe der Zeit wie ein Schneeball auftürmen und zu einem untragbaren Verwaltungsaufwand führen – insbesondere bei der Verwendung von Snapshots als Backup-Strategie. Dieser Ansatz macht die Speicherung mehrerer Snapshot-Volumes erforderlich, wodurch die Speicherkosten mit zunehmender Zeit schrittweise steigen.

Manche entscheiden sich möglicherweise für einen manuellen Ansatz beim Compliance-Management, bei dem in der Regel mehrere Tools oder manuell erstellte Skripte zum Erstellen und Pflegen einer Reihe von Richtlinien zum Einsatz kommen. Diese Methode kann jedoch zunehmend komplexer und aufwändiger in der Pflege werden. Zudem bietet sie reichlich Spielraum für menschliche Fehler, die letztendlich die Compliance eines Unternehmens gefährden und es schwerwiegenden Konsequenzen aussetzen können.

Das richtige Cloud-Backup kann die Komplexität und die Risiken der Compliance beseitigen

Bei der Einhaltung von Vorschriften steht zweifellos viel auf dem Spiel. Sollte Ihr Unternehmen aus irgendeinem Grund gegen Vorschriften verstoßen – beispielsweise durch einen Cyberangriff wie Ransomware –, könnten Ihnen Geldstrafen drohen, Sie könnten das Vertrauen Ihrer Kunden verlieren und langfristigen Reputationsschaden erleiden.

Glücklicherweise muss die Einhaltung der Vorschriften nicht kompliziert sein, auch wenn sich die Gesetze zur Datenaufbewahrung ständig ändern und weiterentwickeln.

Clumio ist eine absolut sichere Cloud-Backup-as-a-Service-Lösung, die durch vollautomatisierte Prozesse eine auf Compliance ausgerichtete Datenaufbewahrung gewährleistet. Durch den Einsatz branchenführender Innovationen definiert die Plattform Backup-Richtlinien und überwacht die Einhaltung der Vorschriften in Echtzeit in der gesamten AWS-Umgebung Ihres Unternehmens.

Zu den Features von Clumio gehören:

  • Eine einfache Benutzeroberfläche, die einen einheitlichen Überblick über alle Ihre AWS-Ressourcen bietet
  • Die Möglichkeit, AWS-Konten automatisch zu erkennen und bestehende sowie zukünftige Ressourcen anhand einheitlicher Richtlinien zu erfassen
  • Sofortige Benachrichtigungen, wenn die Compliance im Risk-Bereich liegt
  • Zertifizierungen nach ISO 27001, ISO 27701, SOC 2 Typ 2, HIPAA und PCI DSS
  • Air-Gapped-Speicherung von Backups außerhalb von Produktionsumgebungen, wodurch Schutz vor Bedrohungen wie Ransomware und Angriffen durch böswillige Akteure gewährleistet wird
  • Vorhersehbare Kosten für Cloud-Backups und Datenspeicherung in Verbindung mit einem nutzungsabhängigen Abrechnungsmodell, das die Übertragung von Guthaben ermöglicht

Befreien Sie sich von der Komplexität und den überhöhten Kosten, die oft mit der Einhaltung von Compliance-Vorgaben in Ihrem Unternehmen einhergehen. Überzeugen Sie sich selbst davon, warum Clumio der branchenweit führende Innovator für AWS-Cloud-Backups ist. Vereinbaren Sie noch heute einen Termin für eine Demo und erfahren Sie, wie Ihr Unternehmen mit Clumio in weniger als 15 Minuten umfassend geschützt werden kann – ganz ohne die Installation neuer Infrastruktur oder Software.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Wie wir im vergangenen Jahr erfahren haben, ist es nahezu unmöglich, die Herausforderungen, die auf uns zukommen, vollständig vorherzusagen. Eine Konstante bei Commvault ist jedoch unser Engagement für die Entwicklung intelligenter Datendienste, die bei unseren Kunden Veränderungen bewirken und sie digital fit für die Zukunft ihres Unternehmens machen. Schauen Sie sich zum Beispiel Metallic an – innerhalb von anderthalb Jahren haben wir ein stetig wachsendes SaaS-Lösungsportfolio in 24 Ländern auf den Markt gebracht, und es werden immer mehr. So wie sich die Bedürfnisse unserer Kunden ändern, passen wir auch unser Angebot an, um sie auf ihrem Weg in die Cloud bestmöglich zu unterstützen. Wie Bob Iger von The Walt Disney Company so treffend sagte: „Innovate or die.“ Wir folgen diesem Mantra wirklich, und genau diese Vision hat uns bereits vier Monate nach Beginn des Jahres 2021 branchenweite Anerkennung sowohl für Commvault als auch für Metallic eingebracht.

Wir sind mit einigen bedeutenden Auszeichnungen für Commvault und Metallic ins neue Jahr gestartet, darunter Features bei den „TrustRadius Best of Awards“ im Bereich Sicherheit, in der CRN-Liste der „Top 20 Coolest Cloud Storage Companies of 2021“, in der DCIG-Liste der „TOP 5 Office 365 Online SaaS Backup Solutions“ sowie in der CRN-Liste der „Channel Chiefs 2021“, in der drei Führungskräfte unserer globalen Partnerorganisation für ihre Beiträge zum Channel gewürdigt wurden. Darauf folgten eine Auszeichnung für unsere Backup- und Recovery-Lösungen im Rahmen des „Peer Award“ 2021 von IT Central Station sowie eine Fünf-Sterne-Bewertung im „Partner Program Guide“ von CRN. Nun bin ich stolz darauf, unseren jüngsten Erfolg als eines der „Top 20 Coolest Data Management Companies of 2021“ von CRN innerhalb der „Storage 100“-Liste bekannt zu geben.

Die in die „Storage 100“-Liste 2021 aufgenommenen Unternehmen wurden von einer Jury aus renommierten CRN-Redakteuren ausgewählt und zeichnen sich durch ihre Beharrlichkeit aus, die Grenzen der Innovation durch Spitzentechnologie und strategische Partnerschaften zu erweitern. Die Liste selbst ist eine wertvolle Ressource für Lösungsanbieter, die nach Anbietern suchen, die sie in einem komplexen Speichermarkt mit branchenführenden Speicherlösungen in Bereichen wie softwaredefiniertem Speicher, Datenschutz, Datenmanagement und Speicherkomponenten unterstützen können.

Die Auszeichnung wird jährlich von den Kunden selbst an Unternehmen vergeben, basierend auf deren Erfahrungen und Zufriedenheit im vorangegangenen Kalenderjahr. Die Auszeichnung von Commvault als eines der „Top 20 Coolest Data Management Companies of 2021“ unterstreicht deutlich unser Engagement für die Kundenzufriedenheit.

Kundenzufriedenheit hat für unser Unternehmen oberste Priorität

Das Kundenerlebnis ist wohl eines der wichtigsten Themen in der IT-Landschaft. Tatsächlich haben wir in unseren mehr als 25 Jahren im Geschäft zwei wertvolle Lektionen gelernt: „Veränderung ist die einzige Konstante“ und „Um relevant zu bleiben, muss man kundenorientiert und partnerfokussiert sein.“ Unsere Kunden sind mehr als nur Käufer, sie sind unsere Partner, und unsere Beziehung ist eine Teamleistung. Durch unseren unermüdlichen Fokus auf Kundenzufriedenheit legen wir den Grundstein für die Entwicklung innovativer Lösungen, die virtualisierte Infrastrukturen hochgradig skalierbar, schnell und auf bestmögliche Weise einfach zu verwalten machen.

Wie unser CEO Sanjay Mirchandani kürzlich sagte: „Noch nie waren Daten wertvoller und zugleich anfälliger.“ Da der Umstieg auf die Cloud für Unternehmen mittlerweile eine Grundvoraussetzung ist, um mit dem ständigen Wandel Schritt zu halten, der die Datenflut und die Datennutzung weiter antreibt, ist die Nachfrage nach Datenmanagement so groß wie nie zuvor.

Kunden suchen nach einer Zusammenarbeit mit einem vielseitigeren und beständigeren Technologiepartner, der ihnen eine uneingeschränkte Skalierbarkeit ermöglicht. Da Commvault diesen konkreten Schwachpunkt erkannt hat, hat das Unternehmen im vergangenen Jahr die neueste Generation seiner On-Premise-Technologie eingeführt: Commvault Grid, eine vollständig integrierte Technologie für das Speicherdatenmanagement, die Skalierbarkeit, Flexibilität und Einfachheit für alle Workloads – einschließlich Container, virtuelle Maschinen, Datenbanken und mehr – optimiert. Mit integriertem Ransomware-Schutz ist Commvault Grid die perfekte Lösung, die die Einführung der Hybrid-Cloud vereinfacht und beschleunigt.

Einfach ausgedrückt: Die Kombination aus hervorragenden Produkten wie Commvault Grid, der Unterstützung durch unser Team und dem großartigen Engagement unserer Partner hat uns dabei geholfen, in diesem sehr herausfordernden Jahr unglaubliche Ergebnisse zu erzielen. Wir wissen jedoch, dass dies noch nicht das Ende ist und dass noch ein langer Weg vor uns liegt und wir noch viel erreichen müssen, um unseren Kunden die besten intelligenten Datendienste anzubieten.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ist Ihr Notfall-Recovery-Plan für die Anforderungen von Cloud-, On-Premises- und Hybrid-Daten gerüstet? Die unvorhersehbaren Ereignisse des vergangenen Jahres haben viele Fragen zum Thema Notfall-Recovery aufgeworfen. 

Tatsächlich gaben 89 % der befragten Commvault-Kunden im Bereich Commvault Cloud an, dass die Notfallwiederherstellung während der globalen Pandemie oberste Priorität hatte.1

Da die weltweite Pandemie Unternehmen dazu zwang, rasch auf die Cloud umzusteigen, arbeiteten die Teams mit Hochdruck daran, sicherzustellen, dass Daten verfügbar waren, um Kunden zu bedienen, Mitarbeiter zu schützen und den Geschäftsbetrieb aufrechtzuerhalten. In der Eile beim Umstieg auf die Cloud wurden die Pläne für die Notfall-Recovery jedoch manchmal nicht aktualisiert.

Großangelegte Ransomware-Angriffe, Naturkatastrophen und unerwartete Krisen haben die Pläne für die Notfall-Recovery wie nie zuvor auf die Probe gestellt.

Jetzt ist es an der Zeit, einen Recovery-Plan zu entwickeln, der alle Ihre Daten umfasst – in der Cloud, vor Ort und jene hybriden Daten, die heute oder morgen möglicherweise zwischen Standorten verschoben werden.

Was ist Notfall-Recovery?

Heutzutage kann Disaster Recovery die Fähigkeit bedeuten, Anwendungen, Datenbanken, ganze Umgebungen virtueller Maschinen oder ganze IT-Umgebungen wiederherzustellen. Dabei kann es sich um das Failover einer einzelnen Anwendung, eines einzelnen Produktionswerks oder Ihres gesamten IT-Betriebs in einem Land handeln.

Die Disaster-Recovery-Recovery kann in die Cloud, aus der Cloud, über verschiedene Clouds hinweg oder über verschiedene Cloud-Regionen hinweg erfolgen. Cloud-Workloads können lokal wiederhergestellt werden, lokale Workloads können aus der Cloud wiederhergestellt werden.

Angesichts sich rasch ändernder geschäftlicher Anforderungen ist es wichtig, mit einem Softwareanbieter zusammenzuarbeiten, der Ihre Anforderungen an die Cloud-Disaster-Recovery erfüllt – heute und in Zukunft.

Ausarbeitung eines umfassenden Plans für Disaster Recovery

Die Entwicklung eines umfassenden Disaster-Recovery-Plans umfasst mehrere Schritte. Einige Unternehmen entscheiden sich dafür, bei der Entwicklung des Disaster-Recovery-Plans mit einem Lösungsanbieter, Systemintegrator oder einem anderen Servicepartner zusammenzuarbeiten. Andere Unternehmen verwalten das Cloud-Disaster-Recovery intern und koordinieren sich dabei mit den Verantwortlichen der Fachabteilungen, um neue DBaaS- oder SaaS-Anwendungen bei deren Einführung zu unterstützen. 

Commvault bietet spezialisierte Beratungsdienste an, um Kunden dabei zu helfen, eine hohe Recovery-Bereitschaft aufzubauen und aufrechtzuerhalten. Klicken Sie hier, um mehr über die Recovery-Bereitschaftsdienste von Commvault zu erfahren.

Wie kann Ihr Unternehmen mit einer umfassenden Cloud-Recovery-Strategie Zeit und Geld sparen? 

Checkliste zur Entwicklung eines Cloud-Notfall-Recovery-Plans

Sind Sie bereit, mit einem Cloud-Notfall-Recovery-Plan zu beginnen?

Überlegen Sie sich zunächst, welche Workloads in den Plan für die Disaster Recovery aufgenommen werden müssen. Welche Workloads befinden sich derzeit vor Ort, in der Cloud oder am Edge? Wo sollen diese Workloads wiederhergestellt werden?

Beginnen Sie mit dem Wesentlichen – den Cloud-basierten Anwendungen und Datenbanken, die Ihr Unternehmen am Laufen halten. Wenn Sie Ihren Disaster-Recovery-Plan seit einem Jahr nicht mehr aktualisiert haben, denken Sie an die neuen Cloud-basierten Anwendungen und Datenbanken, die in Ihrem Unternehmen hinzugekommen sind.

Aktualisierungen des Plans für die Recovery Fragen, die Sie sich stellen sollten Beispiele
Welche Geschäftsanwendungen haben sich kürzlich geändert? Fehlen im Plan vielleicht übersehene Anwendungen? • SaaS-basierte Marketing-Anwendungen•
Kundenservice-Anwendungen wie
Chatbots• Umstellung von lokal installierten auf SaaS-basierte CRM- oder ERP-Systeme
Wer hat „Databases-as-a-Service“ implementiert? In welchen „Database-as-a-Service“-Implementierungen werden kritische Daten verarbeitet? • Azure Cosmos DB, Azure Database for
MariaDB• AWS Redshift, Amazon Aurora, Amazon DynamoDB•
Google Cloud SQL für MySQL, Google Cloud SQL für PostgreSQL

Betrachten Sie nun Ihre Cloud-Speicherumgebung, Ihren lokalen Speicher und Ihren Hybridplan. Bei vielen Unternehmen sind die Datenbestände heute über lokale Standorte, Edge-Standorte, Private Clouds und Public Clouds verteilt.

Da 76 % der Unternehmen Multi-Cloud-Strategien verfolgen (ESG, 2019), ist die cloudbasierte Recovery-Lösung wichtiger denn je. In solchen Notfällen ist Zeit ein entscheidender Faktor, daher sind Automatisierung, Flexibilität und Skalierbarkeit wichtige Anforderungen.

Welche Standorte kommen für die Cloud-Notfall-Recovery-Lösung in Frage?

Hybrid – lokal und Multi-Cloud:

Bereiten Sie sich auf die heutige Cloud-Umgebung vor – und auf die Technologien, die Sie morgen benötigen werden. Commvault unterstützt mehr als 40 Cloud-Speicheroptionen und zahlreiche Hypervisoren. Sehen Sie sich die vollständige Liste der unterstützten Technologien an.

Warum Multi-Cloud oder Hybrid-Cloud für die Recovery-Prozesse geeignet sind

Wie wir bei den jüngsten Notfällen gesehen haben, ist es wichtig, über ein geografisch verteiltes Team zu verfügen, das wichtige Anwendungen und Datenbanken umschalten kann.

Während des Eissturms und Stromausfalls in Texas im Februar 2021 konnten einige Bankkunden nicht auf ihre Online-Banking-Anwendung zugreifen. Sowohl die Bank als auch die Infrastruktur für die Anwendung befanden sich an Standorten ohne Stromversorgung. Ohne ihre App konnten Kunden in Texas keine Rechnungen bezahlen oder ihre Debitkarte für lebensnotwendige Dinge wie Lebensmittel oder Transportmittel nutzen. Selbst Kunden außerhalb des Bundesstaates konnten die Online-Banking-Anwendung nicht nutzen.  Die Kundenzufriedenheit war ein Problem, da sich unzufriedene Kunden in den sozialen Medien lautstark Luft machten.

Im März 2021 verdeutlichte der Brand im OHV-Cloud-Rechenzentrum in Frankreich die Notwendigkeit von regionen- oder cloudübergreifenden Strategien zur Notfallwiederherstellung. Der Brand zerstörte eines der Rechenzentren in Straßburg, beschädigte ein weiteres und führte dazu, dass zwei weitere Rechenzentren vorsorglich abgeschaltet wurden. Unternehmen und Behörden hatten mehrere Tage lang keinen Zugriff auf Daten, E-Mails und Anwendungen. Viele meldeten einen vollständigen Datenverlust.

Viele Organisationen entscheiden sich für cloudbasierte Dienste, die in eine andere Cloud oder eine andere Cloud-Region verlagert werden können. On-Premises- oder Edge-Anwendungen könnten auf die Public Cloud – oder auf Public-Cloud-Regionen in anderen geografischen Zonen – umgeschaltet werden.

Aktualisierungen des Plans für die Recovery Fragen, die Sie stellen sollten Beispiele
Beziehen Sie Optionen für die Datenübertragung in, aus, über und zwischen Clouds ein Wann müssen Daten von einem Cloud-Standort – oder einem Cloud-Anbieter – zu einem anderen verlagert werden? Wie teuer wird die Wiederherstellung der Daten sein? Stellen Sie Daten und Workloads über Hypervisoren und
Clouds hinweg wieder her • Microsoft
Azure •
AWS • Google
Cloud
Stellen Sie sicher, dass Edge-Geräte über ein Backup verfügen Verfügen wir über ein Backup für Daten in der Hybrid-Cloud oder auf Edge-Geräten? • Microsoft Azure Stack und Azure Stack
HCI• AWS Outposts

Berücksichtigen Sie unbedingt die RTO- und RPO-Werte für die Cloud-Notfall-Recovery-Wiederherstellung

Zur Planung der Recovery-Wiederherstellung gehört es, im Voraus Wiederherstellungsübungen einzuplanen. Testen Sie unbedingt Ihre Wiederherstellungszeitziele (RTO) und Wiederherstellungspunktziele (RPO). Können Sie nachweisen, dass Sie kritische Dienste innerhalb der erforderlichen Zeiträume wiederherstellen können?

Commvault-Kunden arbeiten mit unterschiedlichen RTO- und RPO-Zielen für virtualisierte Workloads, Anwendungen, Datenbanken, Dateisysteme und mehr. Die Flexibilität, RTO und RPO anhand verschiedener Faktoren zu steuern, ermöglicht skalierbare, maßgeschneiderte Disaster-Recovery-Optionen für sich ändernde Geschäftsanforderungen.

Wie geht es weiter mit der Cloud-Notfall-Recovery?

Das Jahr 2021 hat bereits als ein Jahr mit gemischten Entwicklungen begonnen. Einerseits sehen wir bereits die Notwendigkeit, Naturkatastrophen, Unfälle und vom Menschen verursachte Datennotfälle wie Cyberangriffe zu berücksichtigen. Andererseits haben Unternehmen, die das Jahr 2020 widerstandsfähig überstanden haben, ihre Initiativen zur digitalen Transformation beschleunigt. 

Da die digitale Transformation alles rasant verändert, interessieren sich immer mehr Unternehmen für Cloud-Disaster-Recovery-Lösungen.

Beginnen Sie doch mit einem 2-minütigen Demo-Video zur Cloud-Notfall-Recovery von Commvault Cloud. Erfahren Sie, wie Orchestrierung, Automatisierung und überprüfbare Wiederherstellbarkeit in lokalen und Cloud-Umgebungen funktionieren.

https://play.vidyard.com/yFCP4XA5m1essCJFZ8bGwe
Commvault bietet eine benutzerfreundliche Software-Lösung für die Notfall-Recovery mit Orchestrierung, Automatisierung und nachweisbarer Wiederherstellbarkeit für Geschäftskontinuität in lokalen und Cloud-Umgebungen.

Commvault-Produkte für die Notfall-Recovery-Lösung

Referenz
1: TechValidate, Oktober 2020

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mit jedem Schritt, der widerhallt, wird Ihnen bewusst, dass dies nicht nur ein Tresorraum ist, sondern eine HIPAA-konforme Datensicherung, die den „Kronjuwelen“ der Gesundheitsdienstleister – den Patientendaten – absolut zuverlässige Sicherheit bietet. Stellen Sie sich nun vor, dass dieser Tresorraum, ganz ohne physische Schlüssel oder komplizierte Codes, so virtuell ist wie die Luft, die wir atmen, aber dennoch so robust wie Stahl. Willkommen am Ausgangspunkt unserer heutigen Diskussion: HIPAA-konforme Backup-Lösungen, die nicht nur den Schutz sensibler Gesundheitsdaten gewährleisten, sondern auch die Sicherheit und das Vertrauen der Patienten.

So wie ein Kompass den Norden anzeigt, wollen wir unseren Blick direkt auf einen weniger diskutierten, aber dennoch entscheidenden Aspekt der Gesundheitstechnologie richten – HIPAA-konforme Backup-Lösungen. Denken Sie daran: Schon ein kleiner Fehler bei der Datensicherheit kann zu einem katastrophalen Vertrauensverlust in der Öffentlichkeit und zu hohen Strafen führen. Schnallen Sie sich also an, während wir Ihnen den Weg zu einem sichereren Gesundheitsmanagement weisen!

Unter einer HIPAA-konformen Datensicherung versteht man eine Lösung zur Datensicherung, die die strengen Anforderungen des Health Insurance Portability and Accountability Act (HIPAA) erfüllt, der strenge Sicherheits- und Datenschutzstandards für Organisationen im Gesundheitswesen vorschreibt. Dies ist wichtig, da dadurch der Schutz und die Vertraulichkeit elektronisch geschützter Gesundheitsdaten (ePHI) im Falle einer Katastrophe oder eines Notfalls sowie die Einhaltung der Bundesvorschriften gewährleistet werden. Eine HIPAA-konforme Backup-Lösung muss Verschlüsselung, regelmäßige Tests und Überarbeitungen von Notfallplänen, sichere Übertragungsprotokolle sowie unterzeichnete „Business Associate Agreements“ mit Anbietern von Cloud-Backup-Diensten umfassen, um ein Höchstmaß an Datensicherheit zu gewährleisten.

Grundlagen der HIPAA-Konformität

Der „Health Insurance Portability and Accountability Act“ (HIPAA) ist ein Bundesgesetz, das nationale Standards für den Schutz sensibler Patientendaten festlegt. Betroffene Einrichtungen wie Gesundheitsdienstleister, Versicherungsgesellschaften und deren Geschäftspartner sind verpflichtet, die Vorschriften einzuhalten, um die Vertraulichkeit, Integrität und Verfügbarkeit geschützter Gesundheitsdaten (PHI) zu gewährleisten.

Eine Analogie, die zum Verständnis der HIPAA-Konformität herangezogen werden kann, ist ein Schließfach. So wie ein Schließfach sensible Dokumente und Wertsachen schützt, werden Maßnahmen zur HIPAA-Konformität ergriffen, um die medizinischen Daten der Patienten zu schützen. Dazu gehören physische, administrative und technische Sicherheitsvorkehrungen wie die Überwachung und Kontrolle des Zugriffs auf geschützte Gesundheitsdaten (PHI), die Verschlüsselung elektronischer Geräte, die PHI enthalten, die Durchführung von Risikobewertungen sowie die Schulung der Mitarbeiter.

Um zu veranschaulichen, warum die Einhaltung der HIPAA-Vorschriften wichtig ist, stellen Sie sich folgendes Szenario vor: Der unverschlüsselte Laptop eines Gesundheitsdienstleisters, auf dem Patientendaten gespeichert waren, wurde gestohlen. Wenn die Daten nicht ordnungsgemäß gesichert oder in einem Backup gespeichert wurden, könnten sie für immer verloren gehen oder in die falschen Hände geraten. Dies könnte sowohl für den Dienstleister als auch für seine Patienten schwerwiegende Folgen haben, die von rechtlichen Sanktionen bis hin zu Reputationsschäden reichen.

Die Nichteinhaltung der HIPAA-Vorschriften kann schwerwiegende finanzielle und rechtliche Folgen haben. Gesundheitsdienstleister, die gegen Datenschutzgesetze verstoßen, müssen mit zivil- oder strafrechtlichen Sanktionen durch das Office for Civil Rights (OCR) rechnen, das im Rahmen einer Untersuchung Geldstrafen von bis zu 1,5 Millionen US-Dollar pro Verstoßkategorie verhängen kann.

Vor diesem Hintergrund wollen wir uns die wesentlichen Anforderungen und Vorschriften der HIPAA einmal genauer ansehen.

Wesentliche Anforderungen und Vorschriften

Die Einhaltung der HIPAA-Vorschriften verpflichtet betroffene Einrichtungen und ihre Geschäftspartner, bestimmte Regeln hinsichtlich der Erhebung, Nutzung, Weitergabe, Speicherung und Vernichtung von PHI einzuhalten.

Einer der wichtigsten Aspekte der HIPAA-Konformität ist die Wahrung der Vertraulichkeit von PHI. Das bedeutet, dass Einrichtungen des Gesundheitswesens den Zugriff auf PHI auf das erforderliche Maß beschränken und sichere Zugriffskontrollen einführen müssen, um vor unbefugtem Zugriff zu schützen.

Eine weitere wichtige Anforderung des HIPAA betrifft die Datensicherung und die Planung der Notfallwiederherstellung. Betroffene Einrichtungen müssen über einen Datensicherungsplan verfügen, der es ihnen ermöglicht, abrufbare, exakte Kopien elektronischer PHI aufzubewahren, um sicherzustellen, dass die Daten im Falle einer Katastrophe oder eines Cyberangriffs wiederhergestellt werden können.

Zusätzlich zu diesen Maßnahmen sind die betroffenen Einrichtungen verpflichtet, regelmäßig Risk Analysen durchzuführen, um Schwachstellen und potenzielle Gefahren für geschützte Gesundheitsdaten (PHI) zu ermitteln. Auf der Grundlage der Ergebnisse dieser Analysen müssen sie geeignete Schutzmaßnahmen ergreifen, um sich vor diesen Risiken zu schützen.

Einige Einrichtungen des Gesundheitswesens mögen argumentieren, dass die Einhaltung der HIPAA-Vorschriften eine unangemessene Belastung für ihren Betrieb darstellt oder ihre Möglichkeiten einschränkt, Patientendaten für Forschungszwecke zu nutzen. Der Schutz der Privatsphäre und der Sicherheit der Patienten sollte jedoch stets Vorrang vor geschäftlichen Interessen haben. Darüber hinaus schreibt die HIPAA vor, dass geschützte Gesundheitsdaten (PHI) nur in dem für die Behandlung, die Abrechnung und den Betrieb von Gesundheitseinrichtungen unbedingt erforderlichen Umfang genutzt oder weitergegeben werden dürfen.

Nachdem wir nun ein tieferes Verständnis der HIPAA-Konformität und ihrer wesentlichen Anforderungen und Vorschriften gewonnen haben, wollen wir uns damit befassen, wie Unternehmen eine HIPAA-konforme Backup-Strategie entwickeln können.

Entwicklung einer HIPAA-konformen Backup-Strategie

Im Gesundheitswesen sind Datenpannen keine Seltenheit. Die Verschlüsselung und der Schutz sensibler Patientendaten sind für jede Organisation, die mit geschützten Gesundheitsdaten (Protected Health Information, PHI) umgeht, von entscheidender Bedeutung. Obwohl es Vorschriften zur Einhaltung des HIPAA-Gesetzes gibt, sind viele Organisationen aufgrund ungeeigneter Sicherungsstrategien nach wie vor von Datenpannen oder dem Verlust wichtiger Gesundheitsdaten betroffen.

Um solche Risiken zu vermeiden, müssen Einrichtungen des Gesundheitswesens eine gut durchdachte, HIPAA-konforme Backup-Strategie entwickeln. Ein solcher Plan sollte nicht nur die Verfügbarkeit geschützter Gesundheitsdaten gewährleisten, sondern auch sicherstellen, dass diese Daten allen geltenden Sicherheitsstandards und Vorschriften entsprechen.

In einem Krankenhaus fiel das gesamte Netzwerk aufgrund einer Ransomware-Attacke für 24 Stunden aus. Das Krankenhauspersonal war auf Papierakten angewiesen, um die Patientenversorgung zu dokumentieren, während das IT-Team darum kämpfte, die Daten wiederherzustellen. Das IT-Team stellte die Backups wieder her, nachdem es eine enorme Geldsumme an die Hacker gezahlt hatte. Infolgedessen hatten viele Patienten schwerwiegende gesundheitliche Folgen, da ihre Versorgung während dieser 24 Stunden verzögert oder beeinträchtigt wurde.

Um solche Szenarien zu vermeiden, müssen Einrichtungen des Gesundheitswesens in einen robusten Plan für Backup and Recovery investieren, der den HIPAA-Vorschriften entspricht. Dies erfordert eine sorgfältige Abwägung der wesentlichen Komponenten und Aspekte eines solchen Plans.

In erster Linie muss jede HIPAA-konforme Backup-Strategie über zuverlässige und sichere Verschlüsselungsverfahren sowie ausgefeilte Zugriffskontrollen verfügen, um sensible Gesundheitsdaten wirksam zu schützen.

Zweitens ist es von entscheidender Bedeutung, Richtlinien hinsichtlich der Häufigkeit von Datensicherungen, des Speicherorts und der Verfahren zur Systemwiederherstellung zu entwickeln. Dies kann den Einsatz redundanter Sicherungskonzepte oder verschiedener Arten von Sicherungstechnologien beinhalten, die das Risiko im Falle eines Hardwareausfalls mindern.

Drittens ist die Entwicklung eines geeigneten Plans zur Reaktion auf Vorfälle entscheidend, um bei unvorhergesehenen Ereignissen wie Ransomware-Angriffen schnell reagieren zu können.

Viertens ist es äußerst ratsam, den gesamten Sicherungsprozess regelmäßig zu testen. Dazu gehören Tests sowohl der automatisierten als auch der manuellen Schritte innerhalb der Prozesse von Backup and Recovery. Am besten machen Sie das Testen zu einem unverzichtbaren Bestandteil Ihrer Strategie, damit Sie eventuelle Schwachstellen erkennen können, bevor sie Auswirkungen auf das Unternehmen haben.

Jede der oben genannten Komponenten ist für die Entwicklung eines umfassenden, HIPAA-konformen Backup-Plans von entscheidender Bedeutung. Um jedoch ein effektives Backup-System zu gewährleisten, muss jede Einrichtung im Gesundheitswesen zudem einige grundlegende Aspekte berücksichtigen.

  • Die Gesundheitsbranche muss der Entwicklung einer robusten, HIPAA-konformen Backup-Strategie Priorität einräumen, um Datenlecks oder den Verlust kritischer Gesundheitsdaten zu verhindern. Dazu gehören zuverlässige Verschlüsselungsmethoden, Richtlinien zur Häufigkeit und zum Speicherort von Backups, die Erstellung eines Plans für die Reaktion auf Vorfälle sowie regelmäßige Tests des Backup-Prozesses. Durch die Umsetzung eines solchen Plans können Organisationen sicherstellen, dass die Patientenversorgung bei unvorhergesehenen Ereignissen nicht beeinträchtigt oder verzögert wird und alle aktuellen Sicherheitsstandards und Vorschriften eingehalten werden.

Wesentliche Komponenten und zu beachtende Aspekte

Die Entwicklung geeigneter Komponenten für einen HIPAA-konformen Backup-Plan erfordert mehr als nur die Implementierung von Verschlüsselung und die Einhaltung von Standardvorschriften. Hier sind weitere wichtige Aspekte, die es zu berücksichtigen gilt:

Stellen Sie sich Backup-Lösungen als eine Waffe in Ihrem Arsenal vor, sozusagen als ein Exekutionskommando. Ein erfolgreiches Ergebnis erfordert mehrere ruhige Hände, die genau auf dasselbe Ziel zielen. Jede Hand muss ihre Aufgabe einwandfrei erfüllen, von der Durchführung ordnungsgemäßer Datensicherungen bis hin zur Gewährleistung einer sicheren Speicherung – nur dann kann das Endergebnis erfolgreich sein.

Zunächst einmal ist es von entscheidender Bedeutung, vor der Auswahl einer Lösung alle erforderlichen Backups und Anforderungen an die Notfallwiederherstellung zu ermitteln. Die Häufigkeit der Backups, Sicherheitsprotokolle und Maßnahmen zur Zugriffskontrolle sind zentrale Aspekte, die in diesem Schritt sorgfältig analysiert werden müssen.

Zweitens ist die Entscheidung zwischen hardwarebasierten und virtuellen Servern ein weiterer wichtiger Aspekt bei der Auswahl eines HIPAA-konformen Backup-Systems. Zwar sind beide Optionen HIPAA-konform, doch könnten einige Organisationen im Gesundheitswesen feststellen, dass aufgrund ihrer individuellen IT-Infrastruktur eine der beiden Lösungen besser geeignet ist als die andere.

Drittens ist die Auswahl des richtigen Anbieters von entscheidender Bedeutung, wenn es um Entscheidungen bezüglich der für sichere Datensicherungen erforderlichen Technologien und Dienstleistungen geht. Die Anbieter sollten HIPAA-konform sein, über Erfahrung im Umgang mit Strategien zum Schutz personenbezogener Gesundheitsdaten (PHI) verfügen und in der Lage sein, Kunden dabei zu unterstützen, ihren Bedarf an Datensicherungen gründlich zu ermitteln und potenzielle Lücken zu identifizieren.

Viertens ist die Zugänglichkeit ein weiterer entscheidender Aspekt bei der Entwicklung einer soliden Backup-Strategie für PHI-Daten. Cloud-basierte Backup-Lösungen bieten zahlreiche Vorteile gegenüber herkömmlichen Methoden der externen Speicherung. Sie ermöglichen autorisierten Mitarbeitern jederzeit und von überall auf der Welt aus einen einfachen Zugriff auf verschlüsselte Daten über sichere Kanäle wie SSL-VPN-Verbindungen, Proxy-Dienste oder auf ähnlichen Technologien basierende Lösungen wie Zero Trust Network Access (ZTNA).

Eine häufig geführte Debatte im Zusammenhang mit HIPAA-konformen Backup-Strategien dreht sich um die Aufbewahrungsdauer von Daten. Zwar ist es richtig, dass die Aufbewahrung älterer Backups kostspielig sein und mehr Speicherplatz erfordern kann, doch kann sich dies als vorteilhaft erweisen, wenn etwas schiefgeht und die Einrichtung des Gesundheitswesens auf frühere Versionen ihrer Daten zurückgreifen muss. Umgekehrt gibt es keinen klaren Konsens darüber, wie lange Backups aufbewahrt werden sollten. Die beste Lösung besteht hier darin, die Aufbewahrungsfrist entsprechend den spezifischen Branchenvorschriften oder gesetzlichen Anforderungen anzupassen.

Angesichts der sich ständig weiterentwickelnden Technologie und der Fortschritte im Cloud-Bereich ist es für Organisationen im Gesundheitswesen eine kluge Entscheidung, sich von vertrauenswürdigen Anbietern und IT-Teams unterstützen zu lassen, die ihnen exklusives Fachwissen im Bereich Backup zur Einhaltung der HIPAA-Vorschriften bieten können.

Geeignete Backup-Lösungen zur Einhaltung der HIPAA-Vorschriften

Was Backup-Lösungen zur Einhaltung der HIPAA-Vorschriften angeht, stehen auf dem Markt verschiedene Optionen zur Auswahl. Allerdings sind nicht alle Backup-Lösungen gleichwertig, und manche erfüllen möglicherweise nicht die strengen Anforderungen der HIPAA. Es ist daher unerlässlich, eine Lösung zu finden, die sowohl effizient ist als auch alle relevanten Vorschriften erfüllt.

Eine der besten Backup-Lösungen zur Einhaltung der HIPAA-Vorschriften ist das Cloud-basierte Backup. Das Cloud-basierte Backup ist eine einfache und sichere Methode zur Speicherung und zum Schutz medizinischer Daten. Bei der Auswahl einer Cloud-basierten Backup-Lösung für Ihre Organisation ist es von entscheidender Bedeutung, sicherzustellen, dass der Anbieter alle erforderlichen gesetzlichen Anforderungen erfüllt.

Eine weitere Option für Backup-Lösungen sind lokale Backups. Unter lokalen Backups versteht man die Sicherung von Daten auf Servern, die sich in den Räumlichkeiten eines Unternehmens befinden. Lokale Backups können kostengünstiger sein als cloudbasierte Backups, weisen jedoch gewisse Einschränkungen auf. Unternehmen müssen über geeignete Systeme verfügen, um die Integrität und Sicherheit ihrer lokalen Backups zu gewährleisten.

Für Unternehmen, die mehr Kontrolle über ihre Backups benötigen, sind Hybrid-Backups eine weitere geeignete Option. Mit Hybrid-Backups können Unternehmen sowohl Cloud- als auch lokale Backups kombinieren, was zu einem zuverlässigeren Schutz vor Katastrophen oder Datenlecks führt.

Es ist wichtig zu beachten, dass nicht alle Backup-Lösungen alle Anforderungen der HIPAA-Vorschriften erfüllen. Die Wahl einer Lösung, die die Verschlüsselung von Dateien unterstützt, stärkt jedoch Ihre allgemeine Datensicherheit. Darüber hinaus müssen Unternehmen im Rahmen der HIPAA-Vorschriften eine unterzeichnete „Business Associate Agreement“ (BAA) mit ihrem Cloud-Backup-Anbieter abschließen.

Um die HIPAA-Standards für den Umgang mit und die Speicherung von Daten vollständig einzuhalten, wurden Anbieter wie MSP360 Backup speziell für Gesundheitsdienstleister oder Managed Service Provider (MSPs) entwickelt, die sich mit der Speicherung und dem Schutz von Gesundheitsdaten befassen. Die Software stellt sicher, dass die Übertragung von Patientendaten den HIPAA-Vorschriften entspricht und die Anforderungen an die Verschlüsselung elektronischer geschützter Gesundheitsdaten (ePHI) erfüllt.

Lokale Speicherbestände werden häufig nicht voll ausgeschöpft, da ihre Wartung mit hohen Kosten und Aufwand verbunden ist. Leider können lokale Speicherlösungen Sicherheitsprobleme verursachen, beispielsweise wenn Backups an ungeschützten Orten erstellt oder Dateien nicht angemessen verschlüsselt werden.

Während cloudbasierte Backup-Lösungen bei medizinischen Einrichtungen immer beliebter werden, spielen lokale Backups im Hinblick auf die Einhaltung der HIPAA-Vorschriften nach wie vor eine wichtige Rolle. Medizinische Einrichtungen profitieren zudem davon, dass sie bei lokal durchgeführten Backups selbst überprüfen können, ob die Backup-Verfahren sicher und überschaubar sind, anstatt sich auf die Unterstützung durch Dritte verlassen zu müssen. Durch lokale Backups können Unternehmen nachverfolgen, wer innerhalb der Organisation Zugriff auf sensible Daten hat.

  • Umfragen haben ergeben, dass bis 2023 rund 60 % der Einrichtungen im Gesundheitswesen auf HIPAA-konforme Cloud-Backup-Lösungen umgestellt haben, die nun fester Bestandteil ihrer Datenmanagementstrategie sind.
  • Ein Bericht des Office for Civil Rights (OCR) aus dem Jahr 2021 zeigt, dass die Zahl der Untersuchungen im Zusammenhang mit Verstößen gegen die HIPAA-Anforderungen an die Datensicherung um 22 % gestiegen ist, was die zunehmende Bedeutung sicherer und vorschriftsmäßiger Datensicherungsverfahren unterstreicht.
  • Nach Angaben des Marktforschungsunternehmens Markets and Markets wird der weltweite Markt für Cloud-Computing im Gesundheitswesen, einschließlich HIPAA-konformer Cloud-Backup-Dienste, von 2020 bis 2025 voraussichtlich mit einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von etwa 17,2 % wachsen, was die steigende Nachfrage nach solchen Diensten seitens der Gesundheitsdienstleister widerspiegelt.

Bevorzugte cloudbasierte Optionen

Cloud-basierte Datensicherung wird bei Gesundheitsdienstleistern immer beliebter, um Patienteninformationen zu speichern, ohne hohe Investitionen in Infrastruktur oder Personal tätigen zu müssen. Sie ermöglicht zudem eine schnelle Recovery-Prozedur und eine außergewöhnliche Skalierbarkeit. Bei der Auswahl der besten cloudbasierten Datensicherungslösung sollten Sie auf mehrere spezifische Features achten.

Ein entscheidender Aspekt einer geeigneten cloudbasierten Datensicherung ist, dass sie verschlüsselt sein sollte. Alle gespeicherten Informationen sollten über sichere Verschlüsselungsmechanismen verfügen, sodass nur autorisierte Personen mit einem Verschlüsselungsschlüssel sicher darauf zugreifen können. Zu den Standards gehören unter anderem die AES-256-Verschlüsselung sowie eine durchgängige SSL/TLS-Verschlüsselung über alle Datenübertragungspunkte hinweg.

Ein robustes Orchestrierungssystem ist ein weiteres wesentliches Feature. Eine gute Backup-Lösung sollte über eine umfassende Dashboard-Suite verfügen, mit der sich Verwaltungsprozesse wie die Planung von Backups, die Festlegung von Aufbewahrungsrichtlinien und die Durchführung von Wiederherstellungen mühelos optimieren lassen.

Wählen Sie außerdem einen Cloud-Anbieter mit angemessenen Transparenzmaßnahmen, der Ihnen verwertbare Einblicke in die ePHI Ihres Unternehmens bietet und strenge Vorschriften wie die HIPAA-Konformität erfüllt. Der Speicheranbieter muss zuverlässig und konsequent genug sein, um zu verhindern, dass andere Kunden seine Server überlasten.

Die Investition in HIPAA-konforme Backup-Lösungen ist vergleichbar mit dem Bau einer Festung rund um die kritischen Daten Ihrer Einrichtung zum Schutz vor Cyberbedrohungen – ähnlich wie das Einschließen Ihrer Wertsachen in einem Tresor unter Verschluss, ganz wie bei einer sicheren Backup-Lösung. Cloud-basierte Backup-Optionen bieten den zusätzlichen Vorteil, dass eine Kopie der sensiblen Daten erstellt wird, auf die im Falle eines Datenverlusts oder anderer Notfälle leicht zugegriffen werden kann.

Nachdem wir nun verstanden haben, was die Einhaltung der HIPAA-Vorschriften beinhaltet und welche verschiedenen Backup-Lösungen zur Auswahl stehen, ist es an der Zeit, einen Blick auf einige häufige Fallstricke zu werfen, die Gesundheitsdienstleister bei der Umsetzung ihrer HIPAA-konformen Backup-Strategien möglicherweise übersehen.

Häufige Fehler bei der HIPAA-Datensicherung vermeiden

Wenn es um den Schutz sensibler Patientendaten geht, ist es wichtig, alle möglichen Maßnahmen zu ergreifen. Deshalb ist es entscheidend, häufige Fehler bei der Datensicherung zu vermeiden, die zu Datenschutzverletzungen und anderen Compliance-Problemen führen könnten. Hier sind einige der häufigsten Fehler bei der Datensicherung im Rahmen der HIPAA-Vorschriften und Tipps, wie Sie diese vermeiden können.

Verwendung ungesicherter Geräte für Backups

Einer der größten Fehler bei der HIPAA-Datensicherung ist die Verwendung ungeschützter Geräte zur Datensicherung. Dazu gehört die Nutzung privater Smartphones, Laptops oder Tablets ohne entsprechende Sicherheitsmaßnahmen. Diese Geräte verfügen oft nicht über eine Verschlüsselung, sodass Unbefugte Zugriff auf sensible Daten erhalten können. Eine bessere Lösung ist die Verwendung eines dedizierten und sicheren Sicherungsgeräts mit robusten Verschlüsselungsmethoden.

Versäumnis, Backups regelmäßig zu testen

Ein weiterer Fehler, den Organisationen im Gesundheitswesen begehen, besteht darin, ihre Backups nicht regelmäßig zu testen. Manche Organisationen gehen davon aus, dass ihre Backups wie vorgesehen funktionieren, und stellen erst im Katastrophenfall fest, dass dies nicht der Fall ist. Durch regelmäßige Tests lassen sich etwaige Probleme erkennen und sicherstellen, dass alles wie vorgesehen funktioniert. Die Tests sollten auch einen Wiederherstellungsprozess umfassen, um zu überprüfen, ob die wiederhergestellten Dateien ihrem ursprünglichen Zustand entsprechen.

Unklare Methoden der Zugriffskontrolle

Ein weiterer häufiger Fehler ist die Beibehaltung unklarer Zugriffskontrollverfahren. Das bedeutet im Wesentlichen, dass es keine klaren Richtlinien dafür gibt, wer Zugriff auf bestimmte medizinische Daten – einschließlich Sicherungsdateien – hat. Organisationen müssen proaktiv vorgehen, indem sie starke Authentifizierungsmechanismen einrichten und die Zugriffsrechte entsprechend den jeweiligen Aufgabenbereichen und Verantwortlichkeiten einschränken.

Unzureichende Schulung der Mitarbeiter

Die Schulung der Mitarbeiter zu bewährten Verfahren im Hinblick auf Datensicherheit und regelmäßige Datensicherungen ist unerlässlich, wird von Organisationen jedoch häufig übersehen. Die Mitarbeiter müssen sich der Risiken bewusst sein, die mit Verstößen gegen die HIPAA-Vorschriften verbunden sind, insbesondere im Zusammenhang mit Datensicherungen. Es kann hilfreich sein, Beispiele für erfolgreiche Angriffe auf Gesundheitssysteme aus jüngster Zeit anzuführen, um die Schwere von Mängeln bei der Einhaltung der HIPAA-Vorschriften anschaulich zu verdeutlichen.

Versäumnis, Vereinbarungen mit Geschäftspartnern auf dem neuesten Stand zu halten

Wie bereits weiter oben in diesem Artikel erwähnt, schreiben die HIPAA-Vorschriften vor, dass Unternehmen eine unterzeichnete „Business Associate Agreement“ (BAA) mit ihrem Anbieter für Cloud-Backups abschließen müssen. Darüber hinaus sollten diese Vereinbarungen den aktuellen gesetzlichen Anforderungen, sich weiterentwickelnden Sicherheitsstandards sowie organisatorischen Änderungen oder Upgrades an Software oder Hardware Rechnung tragen. Es ist wichtig, diese Verträge regelmäßig zu überprüfen und sich aktiv an den Verhandlungen über die Vertragsbedingungen mit Ihrem HIPAA-konformen Backup-Anbieter zu beteiligen.

Maßnahmen zur Vermeidung häufiger HIPAA-Fehler im Zusammenhang mit Datensicherungen können einen wesentlichen Beitrag zum Schutz sensibler Patientendaten leisten. Indem Sie bei Datensicherungen proaktiv vorgehen, diese regelmäßig testen, strenge Zugriffskontrollen für die beteiligten Akteure einführen und sicherstellen, dass Ihre Vereinbarungen mit Geschäftspartnern den Branchenstandards entsprechen, können Sie Risiken erheblich reduzieren und Ihre Chancen auf die Einhaltung der HIPAA-Vorschriften verbessern.

Häufig gestellte Fragen und Antworten

Ist ein spezielles Backup-System für HIPAA-Daten erforderlich?

Auf jeden Fall! Das ist sogar gesetzlich vorgeschrieben. Die HIPAA-Vorschriften (Health Insurance Portability and Accountability Act) schreiben vor, dass jede Organisation, die geschützte Gesundheitsdaten (PHI) verarbeitet, über ein sicheres und zuverlässiges Backup-System verfügen muss, um Datenverlust oder -beschädigung zu verhindern. Damit sollen die Vertraulichkeit, Integrität und Verfügbarkeit von PHI gewährleistet werden.

Laut einer aktuellen Studie des Ponemon Institute waren 91 % der Organisationen im Gesundheitswesen in den letzten zwei Jahren von mindestens einem Datenleck betroffen, wobei 39 % zwei oder mehr Vorfälle verzeichneten. Datenverluste lassen sich auf viele Faktoren zurückführen, darunter Naturkatastrophen, menschliches Versagen, Hardwareausfälle oder Cyberangriffe.

Daher ist ein spezielles Backup-System für HIPAA-Daten nicht nur notwendig, sondern auch von entscheidender Bedeutung für Organisationen im Gesundheitswesen, um die Einhaltung der Vorschriften zu gewährleisten, Ausfallzeiten zu minimieren und das Risiko von Datenverlusten oder -verletzungen zu verringern. Eine HIPAA-konforme Backup-Lösung fungiert als eine Art Versicherung, die Sie vor potenziellen Risiken wie Bußgeldern wegen Nichteinhaltung der Vorschriften und Rechtsstreitigkeiten schützt.

Zusammenfassend lässt sich sagen, dass die Investition in eine spezialisierte, HIPAA-konforme Backup-Lösung eine unverzichtbare Maßnahme für jede Einrichtung im Gesundheitswesen ist, die geschützte Gesundheitsdaten (PHI) sichern und gleichzeitig die Einhaltung der gesetzlichen Vorschriften nachweisen möchte.

HIPAA-konforme Datensicherungen sind ein Muss für Einrichtungen im Gesundheitswesen, die ihre sensiblen Daten schützen und die Privatsphäre ihrer Patienten gewährleisten wollen. Die gesetzlichen Anforderungen an HIPAA-konforme Datensicherungen sind in der HIPAA-Sicherheitsvorschrift festgelegt und umfassen die Umsetzung geeigneter administrativer, physischer und technischer Sicherheitsmaßnahmen.

Zu den administrativen Sicherheitsmaßnahmen können die Entwicklung von Richtlinien und Verfahren, die Zuweisung von Sicherheitsverantwortlichkeiten, die Durchführung von Risikobewertungen sowie Schulungen der Mitarbeiter zur Einhaltung der HIPAA-Vorschriften gehören. Zu den physischen Sicherheitsmaßnahmen kann der Schutz oder die physische Sicherung elektronischer Geräte gehören, die zur Speicherung oder Sicherung geschützter Gesundheitsdaten (PHI) verwendet werden, wie beispielsweise Server, Festplatten oder Sicherungsbänder. Zu den technischen Sicherheitsmaßnahmen kann der Einsatz von Verschlüsselungssoftware zum Schutz von PHI während der Datenübertragung und bei der Speicherung in Sicherungskopien gehören.

Die Kosten für die Nichteinhaltung der HIPAA-Vorschriften können enorm sein. Allein im Jahr 2020 waren allein in den USA über 21 Millionen Patienten von Datenschutzverletzungen im Gesundheitswesen betroffen, wobei die Kosten pro Vorfall durchschnittlich 7,13 Millionen US-Dollar betrugen. Glücklicherweise gibt es mehrere HIPAA-konforme Backup-Lösungen, mit denen sich solche kostspieligen Vorfälle verhindern lassen.

Zusammenfassend lässt sich sagen, dass Gesundheitsdienstleister und ihre Geschäftspartner bei der Implementierung von Backup-Lösungen die in der HIPAA-Sicherheitsvorschrift festgelegten gesetzlichen Anforderungen einhalten müssen. Dazu gehört die Umsetzung geeigneter administrativer, physischer und technischer Sicherheitsmaßnahmen, um die Privatsphäre der Patienten zu gewährleisten und kostspielige Datenschutzverletzungen zu vermeiden.

Welche häufigen Fehler können bei der Sicherung von HIPAA-Daten zu Verstößen gegen die Vorschriften führen?

Es gibt einige häufige Fehler, die Gesundheitsdienstleister bei der Sicherung von HIPAA-Daten begehen und die zu schwerwiegenden Verstößen gegen die Vorschriften führen können. Hier sind einige der wichtigsten davon:

1. Unterlassung der Verschlüsselung von Sicherungskopien: Die Verschlüsselung ist ein wesentlicher Bestandteil der HIPAA-Konformität und besonders wichtig bei der Sicherung sensibler Patientendaten. Viele Gesundheitsdienstleister versäumen es jedoch, ihre Sicherungskopien ordnungsgemäß zu verschlüsseln, wodurch Patientendaten dem Risiko von Diebstahl oder unbefugtem Zugriff ausgesetzt sind.

2. Verwendung unsicherer Speichermedien: Viele Gesundheitsdienstleister nutzen nach wie vor ungesicherte Speichermedien wie USB-Sticks oder tragbare Festplatten, um ihre Daten zu sichern. Diese Geräte sind jedoch sehr anfällig für Verlust oder Diebstahl und könnten sensible Patientendaten gefährden.

3. Längere Aufbewahrung von Sicherungskopien als erforderlich: Die HIPAA-Vorschriften verpflichten Gesundheitsdienstleister, Patientendaten für einen bestimmten Zeitraum aufzubewahren; nach Ablauf dieses Zeitraums sollten die Daten jedoch sicher und endgültig gelöscht werden. Einige Anbieter bewahren Sicherungskopien jedoch möglicherweise länger als erforderlich auf, was im Falle einer Datenschutzverletzung das Risiko einer Nichteinhaltung der Vorschriften erhöhen könnte.

4. Versäumnis, Backups regelmäßig zu testen: Schließlich gehört das Versäumnis, Backups regelmäßig zu testen, zu den schwerwiegendsten Fehlern, die zu Verstößen gegen Vorschriften führen können. Wenn ein Backup fehlschlägt oder im Bedarfsfall nicht ordnungsgemäß funktioniert, kann dies zu schwerwiegenden Compliance-Problemen führen oder Verzögerungen beim Zugriff auf wichtige Patientendaten verursachen.

Indem sie diese häufigen Fehler vermeiden und HIPAA-konforme Backup-Lösungen einsetzen, können Gesundheitsdienstleister die sensiblen Daten ihrer Patienten schützen und gleichzeitig die Einhaltung der Bundesvorschriften gewährleisten.

Wie oft sollten HIPAA-konforme Sicherungen durchgeführt werden?

HIPAA-konforme Datensicherungen müssen regelmäßig durchgeführt werden, wobei die Häufigkeit von der Größe Ihrer Gesundheitseinrichtung und der Menge der erzeugten Daten abhängt.

Als allgemeine Faustregel gilt, dass Einrichtungen des Gesundheitswesens täglich Sicherungskopien kritischer Systeme und Daten, wie beispielsweise Patientenakten und Finanzdaten, erstellen sollten. Bei einigen kleineren Einrichtungen können jedoch wöchentliche oder zweiwöchentliche Sicherungen ausreichend sein.

Die Bedeutung von Datensicherungen kann gar nicht genug betont werden. Jüngsten Studien zufolge müssen 60 % der kleinen Unternehmen, die Opfer eines Cyberangriffs werden, innerhalb von sechs Monaten den Betrieb einstellen. Darüber hinaus kann ein Datenverlust schwerwiegende Folgen für die Patientensicherheit und den Datenschutz haben. Aus diesem Grund verpflichten die HIPAA-Vorschriften Einrichtungen des Gesundheitswesens dazu, sichere und vorschriftsmäßige Backup-Lösungen zu nutzen.

Um sicherzustellen, dass Ihr Unternehmen die HIPAA-Vorschriften vollständig einhält, ist es wichtig, mit Anbietern zusammenzuarbeiten, die HIPAA-konforme Backup-Lösungen anbieten, die alle erforderlichen Sicherheitsanforderungen erfüllen. Diese Lösungen sollten regelmäßige Tests und Überwachungsmaßnahmen umfassen, um sicherzustellen, dass die Backups ordnungsgemäß und sicher funktionieren.

Zusammenfassend lässt sich sagen, dass Einrichtungen des Gesundheitswesens der regelmäßigen Durchführung von HIPAA-konformen Datensicherungen Priorität einräumen müssen, um die Sicherheit von Patientendaten zu gewährleisten und die Einhaltung gesetzlicher Vorschriften sicherzustellen. Die Häufigkeit dieser Datensicherungen sollte sich nach der Größe und den Anforderungen Ihrer Einrichtung richten, doch es sollten alle Anstrengungen unternommen werden, um sicherzustellen, dass sie regelmäßig und sicher durchgeführt werden.

Kann Cloud-Speicher für HIPAA-Backups genutzt werden, und wenn ja, welche Sicherheitsmaßnahmen sollten getroffen werden?

Auf jeden Fall! Cloud-Speicher kann für HIPAA-konforme Backups genutzt werden. Tatsächlich erfreuen sich Cloud-Backup-Lösungen in den letzten Jahren aufgrund ihrer Benutzerfreundlichkeit und Kosteneffizienz zunehmender Beliebtheit. Es ist jedoch wichtig, sicherzustellen, dass der gewählte Cloud-Speicheranbieter HIPAA-konform ist, um rechtliche oder ethische Verstöße zu vermeiden.

Eine HIPAA-konforme Cloud-Backup-Lösung sollte über angemessene administrative, physische und technische Sicherheitsvorkehrungen verfügen, um den Datenschutz und die Datensicherheit zu gewährleisten. Dazu gehören Maßnahmen wie die Verschlüsselung von Daten im Ruhezustand und während der Übertragung, strenge Zugriffskontrollen durch Multi-Faktor-Authentifizierung, regelmäßige Backups und Verfahren zur Notfallwiederherstellung sowie sichere Rechenzentren mit einer Überwachung rund um die Uhr.

Zu den beliebten HIPAA-konformen Cloud-Speicherlösungen zählen Microsoft Azure, AWS S3 und Google Cloud Storage. Es ist von entscheidender Bedeutung, den Compliance-Status jedes Anbieters gründlich zu prüfen und dessen Business Associate Agreement (BAA) anzufordern, bevor man sich für dessen Dienst anmeldet.

Laut einer von HIMSS Analytics im Jahr 2020 durchgeführten Umfrage nutzen derzeit mehr als 50 % der Organisationen im Gesundheitswesen Cloud-Technologie für Backup and Recovery. Aus derselben Umfrage ging außerdem hervor, dass 90 % der Organisationen im Gesundheitswesen planen, ihre Cloud-Nutzung in den nächsten Jahren auszuweiten.

Zusammenfassend lässt sich sagen, dass Cloud-Speicher durchaus für HIPAA-konforme Backups genutzt werden kann, sofern die erforderlichen Sicherheitsmaßnahmen getroffen werden. Solange Gesundheitsdienstleister bei der Auswahl eines konformen Anbieters und der Einhaltung bewährter Verfahren zum Datenschutz die gebotene Sorgfalt walten lassen, können sie die Vorteile leicht zugänglicher Backups nutzen und gleichzeitig die Daten ihrer Patienten schützen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cyberbedrohungen entwickeln sich in rasantem Tempo weiter. Ransomware ist dabei oft der Hauptgegner, der Unternehmen lahmlegt und sie der Willkür von Cyberkriminellen ausliefert. Commvault unterstützt Unternehmen dabei, ihre Daten zu schützen und wiederherzustellen, um den Geschäftsbetrieb schnell wieder aufzunehmen. Da sich die Bedrohungen jedoch weiterentwickeln, sind sogar Backup and Recovery-Plattformen dem Risiko von Ransomware ausgesetzt. Dies hat zur Entwicklung von Sicherheitsmaßnahmen der nächsten Generation geführt, wie beispielsweise Unveränderlichkeit und Multi-Faktor-Authentifizierung, um diesen invasiven Bedrohungen entgegenzuwirken. Wie sieht es mit herkömmlichen Air-Gap-Lösungen aus? Ist ein Air Gap eine praktikable Lösung gegen Ransomware-Bedrohungen? In manchen Fällen reicht ein Air Gap allein möglicherweise nicht aus, um vor Bedrohungen zu schützen; umgekehrt reichen auch Unveränderlichkeit und Multi-Faktor-Authentifizierung (MFA) allein möglicherweise nicht aus. Die Kombination aus Unveränderlichkeit, MFA und den modernisierten Air-Gap-Kontrollen von Commvault bietet jedoch eine hochwirksame Lösung zur Abwehr von Bedrohungen. Lassen Sie uns dies näher betrachten.

Grundlagen von Ransomware verstehen

Zunächst wollen wir uns einen Überblick darüber verschaffen, wie Ransomware im Großen und Ganzen funktioniert. Ich betrachte Ransomware gerne als Symptom, aber nicht unbedingt als Auslöser. Die meisten der heute verbreiteten Ransomware-Varianten begannen als „Advanced Persistent Threat“ (APT), die durch einen gezielten Phishing-Angriff unter Ausnutzung sozialer Manipulation in die Umgebung eingeschleust wurde. Beispielsweise erhalten Sie möglicherweise eine E-Mail von einer scheinbar legitimen Absenderquelle (wie einem Arbeitgeber oder einer Bank), die Sie dazu verleitet, eine schädliche Anwendung herunterzuladen, die die APT einschleust. Die APT bleibt in der Umgebung verborgen und führt dort Erkundungsmaßnahmen durch, beispielsweise die Suche nach Benutzerkonten und Daten, die gestohlen werden können, sowie nach Ressourcen, die infiziert werden können. APTs nutzen „Standard“-Tools, die in vielen Betriebssystemen integriert sind, um verborgen zu bleiben, Daten zu sammeln und Ransomware zu verbreiten. Sie nutzen ungeschützte und ausnutzbare Protokolle, um sich in der Umgebung zu bewegen. Es ist zudem bekannt, dass APTs Backup-Anwendungen und -Daten lahmlegen, wie aus der Analyse der Ryuk-Ransomware hervorgeht. Bedrohungen, die sich im Netzwerk bewegen und verbreiten, werden als „lateral moving threats“ bezeichnet. Sobald die APT ihre Arbeit erledigt hat, wird die Ransomware wie eine Zeitbombe freigesetzt.

Dies ist entscheidend für das Verständnis, wie ein Air Gap eine wirksame Sicherheitsebene bietet. Man geht davon aus, dass Ransomware Ihre Umgebung infizieren wird, wenn eine Verbindung zu öffentlichen Netzwerken wie dem Internet besteht. Dies gilt insbesondere während der COVID-Pandemie, in der Unternehmen „Homeoffice“-Richtlinien eingeführt haben, die es Endnutzern ermöglichten, sich mit der Arbeitsumgebung zu verbinden, wodurch mehr Angriffsflächen und Einfallstore für Bedrohungen entstanden sind. Backup-Speicherziele, die innerhalb des Unternehmens durch ein Air Gap isoliert sind, sind jedoch vor sich seitlich ausbreitenden Bedrohungen geschützt.

Was versteht man unter einem herkömmlichen Air Gap?

Wir haben festgestellt, dass Air-Gapping einen Mehrwert bietet. Wenn man an Air-Gapping denkt, kommen einem vielleicht sofort Band-Backups oder der klassische „staatliche“ Dark-Site-Standort in den Sinn. Beide Lösungen bieten Schutz vor lateraler Ausbreitung von Bedrohungen, da die Bänder aus dem Magazin entfernt werden und Dark-Site-Standorte isoliert sind und keine dauerhaften Verbindungen zu öffentlichen Netzwerken aufweisen. Allerdings sind beide Lösungen langsam und in modernen Umgebungen, die auf Zugänglichkeit und schnelle Recovery angewiesen sind, ineffektiv. Unternehmen suchen nach Air-Gap-Prinzipien, die auf moderne Speicherlösungen – einschließlich Cloud-Ziele – angewendet werden können, um die laterale Ausbreitung von Bedrohungen einzudämmen und gleichzeitig bei Bedarf eine nahtlose Recovery-Erfahrung zu ermöglichen.

Der modernisierte Air Gap von Commvault

Der Ansatz von Commvault im Bereich Air-Gapping ermöglicht es Unternehmen, effiziente Recovery-Ziele hinsichtlich Punkt und Zeit einzuhalten und gleichzeitig die Auswirkungen von Bedrohungen durch laterale Ausbreitung zu minimieren. 

Die am besten zugängliche Air-Gap-Lösung von Commvault ist der Metallic™ Cloud Storage Service (MCSS). Bei MCSS bestehen keine dauerhaften Verbindungen zum Speicher, da sich alle Daten in der Metallic Cloud befinden und der Zugriff ausschließlich über authentifizierte API-Aufrufe erfolgt. Ein direkter Zugriff auf den Cloud-Speicher ist nicht möglich, da keine Anmeldedaten offengelegt werden. Der Speicher ist sicher, skalierbar und zugänglich. Wenn Ransomware die Umgebung infiziert, breitet sie sich nicht auf den Cloud-Speicher aus, da dieser praktisch durch einen Air Gap isoliert ist, wodurch laterale Bedrohungen reduziert werden. MCSS ist in die Datensicherungslösungen von Commvault integriert und vorkonfiguriert. Es ist so einfach wie das Anwenden einer Lizenz und die Auswahl des Speichers; es sind keine zusätzliche Infrastruktur oder Einstellungen erforderlich.

Unternehmen, die die Cloud nicht nutzen können, haben die Möglichkeit, mithilfe der Netzwerktopologien und der integrierten Intelligenz von Commvault zur Verwaltung persistenter Verbindungen zum Speicher eine Air-Gap-Lösung zu realisieren. Diese On-Premises-Lösung segmentiert und isoliert den Speicher; jegliche eingehende Kommunikation zum Speicher wird blockiert, und die Daten werden in den isolierten Speicher übertragen. Die Kommunikation wird durch die automatische Steuerung des Energiemanagements für virtuelle Gateways oder Datenübertragungsprogramme luftisoliert. Diese Lösung erfordert nur minimale Infrastruktur; sie lässt sich jedoch auf die On-Premise-Angebote von Commvault und nahezu jeden Speicher anwenden.

Um die Backup-Inhalte zu schützen, erkennt das Machine-Learning-Framework von Commvault anomale Aktivitäten und Änderungen an den Inhalten. Es werden automatisch Ereignisse und Benachrichtigungen ausgelöst, sodass Kunden proaktiv reagieren können. Das Entfernen von Bedrohungen aus den Inhalten ist ganz einfach: Sie müssen lediglich Ihre Inhalte durchsuchen und die zu löschende Bedrohung auswählen. Sehen Sie sich dieses Demonstrationsvideo auf YouTube an – „Vermeiden Sie eine erneute Ransomware-Infektion mit Commvault“ –, um zu erfahren, wie dies funktioniert. So wird sichergestellt, dass die Backup-Daten sauber und für die Recovery bereit sind.

Die Sicherheitsmaßnahmen für maximalen Schutz vor Ransomware zusammenführen

An dieser Stelle fragen Sie sich vielleicht: Warum sollte ich mich mit einer Air-Gap-Lösung beschäftigen, wenn ich doch über einen unveränderlichen Speicher verfüge, der durch MFA-Kontrollen abgesichert ist? Es besteht kein Zweifel daran, dass Unveränderlichkeit und MFA ein wesentlicher Bestandteil der mehrschichtigen Lösung sind; sie bieten jedoch keinen Schutz vor Bedrohungen durch laterale Bewegung.  

Nehmen wir einmal die Analogie eines Zahlenschloss-Tresors. Wenn Ihre Offline-Bitcoin-Wallet in einem Tresor aufbewahrt wird: Ist sie sicherer, wenn sie offen im Blickfeld liegt, sodass ein Einbrecher sie leicht sehen kann, oder wäre es besser, wenn der Tresor gesichert und in Ihrem Haus versteckt wäre? Auch wenn Ihr Tresor verschlossen und gesichert ist – warum sollten Sie ihn einem zusätzlichen Risiko aussetzen? Man braucht nicht die Kombination, um in den Safe zu gelangen; man braucht eine Möglichkeit, den Safe zu knacken. Es ist logisch, dass die sicherste Option darin besteht, Ihre Bitcoin-Wallet in einer Schließkassette aufzubewahren, die in einer abgelegenen, gesicherten Einrichtung wie einer Bank gelagert wird – wo sie luftisoliert und unerreichbar ist. Damit haben Sie das mögliche Risiko durch einen Einbrecher vollständig beseitigt. 

Das Gleiche gilt für Backups: Ihr Speicher sollte unveränderlich sein und durch MFA-Maßnahmen geschützt werden. Sobald Sie eine Segmentierung vornehmen, Systeme isolieren und eine physische Trennung (Air Gap) herstellen, verringern Sie das Risiko zusätzlich und gewährleisten so einen optimalen Schutz.

Bekämpfung von Ransomware mit dem mehrschichtigen Sicherheitsansatz von Commvault

Ein mehrschichtiger Ansatz zur Sicherung von Backup-Daten bietet den besten umfassenden Schutz vor Bedrohungen wie Ransomware. Der modernisierte Ansatz von Commvault für Air-Gapping ist nicht nur einfach, sondern bietet auch das höchste Maß an Sicherheit, das zum Schutz vor Bedrohungen durch laterale Bewegung erforderlich ist, sodass Kunden sicher sein können, dass ihre Daten jederzeit bereit für die Recovery sind.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Während der EMEA Commvault Virtual Connections im Dezember war ich erstaunt, wie sehr sie sich wie eine persönliche Konferenz anfühlte. Wir hatten so viele tolle Gespräche mit Kunden und Experten – es war großartig, mit so vielen Menschen über die heißen Kundenthemen cloud, Container und natürlich Ransomware zu sprechen.

Leider hatten wir, wie bei allen gelungenen Veranstaltungen, nicht genug Zeit, um auf alle Fragen einzugehen. Dennoch möchten wir sicherstellen, dass Sie die Antworten von Commvault erhalten, die Sie benötigen, um das Beste aus Ihren Daten herauszuholen. Nachfolgend finden Sie die Antworten unseres Commvault-Expertenteams auf Ihre Fragen.

KUNDE:

Wenn Commvault vom Schutz von Kubernetes spricht, sind dann die Container und der Speicher gemeint? Oder kann Commvault auch das Registry, die Namespace-Konfiguration und die Ingress-Konfiguration sichern? Gibt es außerdem eine Möglichkeit, die STDOUT- und STDERR-Ausgaben von Kubernetes zu erfassen bzw. zu schützen? Werden diese ebenfalls gesichert, wenn der Container geschützt wird? 

 Marek Kedzierski, Senior Sales Engineer bei Commvault:

Der Kubernetes-Agent von Commvault kann sowohl Anwendungen als auch persistente Volumes schützen. Eine Anwendung kann ein Pod, ein Deployment, ein StatefulSet oder eine Workload sein. Unser Agent schützt automatisch alle mit einer Anwendung verbundenen Ressourcen, wie beispielsweise Secrets und ConfigMaps. Unser Backup-Prozess für persistente Volumes nutzt CSI-Snapshots. Daher empfehlen wir, unseren Agenten in Kubernetes-Clustern bereitzustellen, in denen persistente Volumes mit einer Storage-Klasse bereitgestellt werden, die auf dem CSI-Treiber basiert. 

Container-Registries, Namespace- und Ingress-Konfigurationen sowie die von Pods generierten STDOUT-/STDERR-Ausgaben werden derzeit von unserem Agent nicht unterstützt. Unser Agent wird jedoch aktiv weiterentwickelt, sodass diese Ressourcen möglicherweise in Zukunft unterstützt werden (natürlich ohne Garantie).

https://share.vidyard.com/watch/54ZZKoXFt8LWLNW4VM3tLn?
Commvault schützt eine lokal betriebene Kubernetes-Anwendung und migriert sie zu Google Kubernetes Engine (GKE). Dank der Cloud-nativen Integration mit Kubernetes und CSI erfolgt die Recovery vollständig automatisiert, und über das Commvault Command Center™ ist Self-Service möglich.

KUNDE:

Verfügen Sie über ein spezielles Portal, über das Sie Backups für die Kunden konfigurieren können, die auf das Cloud-Portal zugreifen?

Marek Kedzierski, Senior Sales Engineer bei Commvault:

Wenn sich die Frage auf Metallic bezieht, hat jeder Kunde über eine benutzerfreundliche Weboberfläche die volle Kontrolle darüber, was und wie seine Systeme und Daten in der Cloud geschützt werden.

Bezieht sich die Frage auf Commvault-Software in einem Shared Service, so kann diese in einer mandantenfähigen Konfiguration bereitgestellt werden, die darauf ausgelegt ist, mehrere verschiedene Unternehmen oder „Mandanten“ zu bedienen und dabei den Zugriff auf Daten und Systeme sicher voneinander zu trennen.

Ein Multi-Tenant-Modell dient dazu, die Anforderungen an die Datenverwaltung mehrerer unterschiedlicher Organisationen, Unternehmen oder Mandanten zu bündeln. Ein Mandant wird in der Regel als eigenständige juristische Person mit einer separaten Infrastruktur für die Identitätsverwaltung (Active Directory-Domäne, Benutzer und Gruppen) definiert. Das Commvault Command Center bietet seinen Mandanten rollenbasierte Zugriffskontrollen und eine unternehmensspezifische Verwaltung.

In einer Multi-Tenant-Umgebung kann ein Benutzer eines Unternehmens die Systeme oder Daten eines anderen Mandanten bzw. Unternehmens nicht einsehen.

Darüber hinaus behält der Mandant bei der Nutzung von mandantenbereitgestellten Identitätsservern die vollständige Kontrolle darüber, wer auf das Datenmanagementsystem zugreifen darf. Sollte ein Mitarbeiter das Unternehmen verlassen, kann sein Konto deaktiviert werden, wodurch er sofort den Zugriff auf das bzw. die Commvault-Systeme verliert.

Für Kunden, die Commvault für eigene Zwecke in einer Hybrid-Cloud nutzen, lassen sich rollenbasierte Self-Service-Konsolen schnell und einfach in Ihren Servicekatalog aufnehmen.

Weitere Informationen: Multi-Tenancy in Commvault

KUNDE:

Kann Commvault Workloads auf Azure Stack-Plattformen schützen? Wie sieht es mit der Integration und der Benutzerfreundlichkeit aus?

Marek Kedzierski, Senior Sales Engineer bei Commvault:

Commvault lässt sich problemlos sowohl in die Azure Stack Hub- als auch in die Azure Stack HCI-Plattform integrieren. 

Mit unserer intuitiven, webbasierten Benutzeroberfläche können Sie:

  • Sicherung anwendungsorientierter virtueller Maschinen
  • Stellen Sie Gastdateien und -ordner, komplette virtuelle Maschinen oder Festplatten von virtuellen Maschinen ganz einfach wieder her
  • Konvertieren Sie VMs von einer anderen Virtualisierungsplattform wie VMware mithilfe einer Konvertierung auf Image-Ebene in Azure Stack
  • Replizieren Sie VMs für die Recovery – mit Orchestrierung für Failovers
  • Konfigurieren Sie die Sicherung mit globaler Deduplizierung, Komprimierung und Verschlüsselung
  • Schützen Sie die auf Azure Stack Block Storage gespeicherten Daten

Weitere Ressourcen: Commvault für Microsoft® Azure Stack

KUNDE:

Unterstützt Commvault eine nahtlose Integration mit Cloud-Plattformen (OpenStack oder VMware Cloud Director)?

 Christian Kubik, Principal Sales Engineer bei Commvault:

Commvault unterstützt eine Vielzahl von öffentlichen und privaten Cloud-Plattformen für IaaS- und VM-Backups. Dazu gehören nicht nur VMware vCloud Director und OpenStack, sondern auch Azure Stack HCI und Azure Stack Hub als private Plattformen sowie Microsoft Azure, Amazon AWS, Google Cloud und weitere öffentliche Cloud-Anbieter. Eine Übersicht über die unterstützten Plattformen finden Sie hier: Virtualisierung und Cloud

Commvault lässt sich zudem in eine Vielzahl von Cloud- und Objektspeicherplattformen integrieren – eine umfassende Liste finden Sie hier in unserer Dokumentation: Informationen zu Cloud-Anbietern

KUNDE:

Gilt eine Sicherungskopie in einer Cloud-Bibliothek wie S3 als offizielle Offline-Sicherung, vergleichbar mit einer Bandsicherung? 

Commvault Cloud-Backups sind für zusätzlichen Schutz luftisoliert. Wenn also „Access & Secret Key“ verwendet wird, sollte Ransomware nicht ohne Weiteres auf einen S3-Bucket zugreifen können, da sie diese Informationen erst irgendwie in Erfahrung bringen müsste. Falls zusätzlicher Schutz gewünscht ist, können wir die von Amazon bereitgestellte WORM-Funktionalität nutzen, um zusätzlichen Schutz zu gewährleisten. Es steht ein neuer Workflow zur Verfügung, mit dem der WORM-Schutz für Cloud-Bibliotheken aktiviert werden kann.

KUNDE:

Unterstützt Commvault Backups von Desktop- und Laptop-Clients? Wie kann Commvault dies über das WAN realisieren, um die Daten von Benutzern zu schützen, die tatsächlich im Homeoffice arbeiten?

 Ronnie Kaftal, Senior Sales Engineer bei Commvault:

Commvault unterstützt die Sicherung von Desktops als Softwarelösung (Commvault Backup and Recovery) oder als Service (Metallic Desktop- und Laptop-Backup als Service auf Basis von Commvault). 

Beide Lösungen bieten eine blockbasierte, inkrementelle Datensicherung mit quellenseitiger Deduplizierung und Verschlüsselung, um sicherzustellen, dass nur eindeutige Datenblöcke über das WAN übertragen werden.

Commvault kann ein hohes Maß an Effizienz erzielen, da wir auf bewährten Technologien basieren, die seit über einem Jahrzehnt in großen und kleinen Unternehmen weltweit zum Einsatz kommen. 

Der „Metallic“-Backup-as-a-Service für Desktop-PCs und Laptops geht noch einen Schritt weiter. Im Gegensatz zu herkömmlicher Backup-Software, die vor Ort installiert wird, wird der „Metallic“-Dienst über Microsoft Azure aus einer Region in Ihrer Nähe bereitgestellt, sodass die Desktop-Daten nicht durch eine Unternehmensfirewall geleitet werden müssen und die VPN-Konzentratoren der Kunden nicht belastet werden.

Der vom Dienst auf den Desktop des Benutzers installierte Agent übernimmt die Authentifizierung und Verschlüsselung der Daten, bevor diese das System des Endbenutzers verlassen. Zudem nutzt er eine intelligente Zeitplanung, sodass er nur dann ausgeführt wird, wenn genügend Rechenleistung und Bandbreite für die Datensicherung zur Verfügung stehen. In der Praxis werden die Endbenutzer wahrscheinlich gar nicht bemerken, dass ihr Desktop regelmäßig geschützt wird. 

Probieren Sie es hier kostenlos aus: Mit Endgeräteschutz sind Sie rundum abgesichert

Wir würden uns sehr freuen, von Ihnen zu erfahren, wie Ihnen die Erfahrung gefallen hat. 

KUNDE:  

Da Metallic auf Microsoft Azure läuft, worin besteht der Vorteil von Metallic gegenüber der nativen Azure-Sicherungsfunktion?

 Ronnie Kaftal, Senior Sales Engineer bei Commvault:

Metallic bietet ein höheres Maß an Datenschutz und eine feinere Granularität bei der Recovery. Da wir Daten aus dem Azure-Tenant des Kunden in unseren Service-Tenant sichern, können wir sicherstellen, dass die Daten wiederherstellbar sind, falls der Tenant des Kunden kompromittiert oder anderweitig nicht verfügbar ist. Darüber hinaus können wir dank des datenmieterenen Schutzes und der geografisch redundanten Azure-Blob-Speicherung die von uns geschützte VM indexieren, sodass der Kunde einzelne Dateien zu jedem beliebigen Sicherungszeitpunkt durchsuchen und wiederherstellen sowie Daten sogar an einen Standort außerhalb von Azure ohne Ausgangsgebühren wiederherstellen kann.  

Probieren Sie es hier kostenlos aus: VM & Kubernetes Backup

Wir würden uns sehr freuen, von Ihnen zu erfahren, wie Ihnen die Erfahrung gefallen hat. 

KUNDE:

Kann Metallic auch eine lokale Umgebung schützen?

Ronnie Kaftal, Senior Sales Engineer bei Commvault:

Unsere „Metallic“-Hybridlösung wird für lokale Workloads wie virtuelle Maschinen, Datenbanken sowie Windows- und Linux-Dateiserver vollständig unterstützt.

Metallic-Abonnenten haben die Wahl, ihren On-Premise-Dienst auf einer Commvault-Speicher-Appliance vor Ort, auf ihren eigenen Speichergeräten oder direkt in der Azure-Cloud zu sichern. 

Viele Abonnenten entscheiden sich für eine Kombination aus verschiedenen Speicherzielen, um sicherzustellen, dass die Daten auf mindestens zwei Kopien geschützt sind, von denen eine über einen „Air Gap“ verfügt und sich an einem vom Quellstandort entfernten Ort befindet.   

Bitte informieren Sie sich hier auf unserer Website über die verschiedenen Backup-Optionen für lokale Workloads: Einfache, intelligente und sichere Datensicherung als Service

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone