Skip to content

No cenário empresarial atual, em constante evolução e com um ritmo acelerado, as organizações buscam constantemente maneiras de se manterem ágeis e adaptáveis. Isso está levando as organizações a buscar maior flexibilidade em suas soluções de software. O software tradicional instalado localmente muitas vezes não consegue atender a essas demandas, o que levou ao surgimento das soluções de Software como Serviço (SaaS). Neste blog, exploraremos o poder da flexibilidade oferecida pelo SaaS e como ela pode revolucionar a forma como as empresas operam.

A flexibilidade oferecida pelo modelo SaaS proporciona às organizações a liberdade e a adaptabilidade de que precisam em suas soluções de software. Ao contrário do software tradicional instalado localmente, as soluções SaaS são desenvolvidas em infraestrutura em nuvem, permitindo que as empresas aumentem ou reduzam facilmente sua capacidade de acordo com suas necessidades. De fato, 89% das empresas adotam uma estratégia multicloud.1 Essa escalabilidade permite que as organizações se adaptem rapidamente às mudanças nas demandas do mercado, adicionem novos usuários, expandam para novos mercados ou se ajustem às flutuações sazonais.

Considerações sobre SaaS

Para alcançar a flexibilidade oferecida pelo modelo SaaS, há cinco fatores-chave a serem considerados:

  1.  É importante escolher um provedor de SaaS que ofereça uma infraestrutura em nuvem altamente escalável e confiável. Uma vantagem significativa do SaaS é sua escalabilidade inerente. Isso garante que o software seja capaz de lidar com cargas de trabalho crescentes e forneça acesso ininterrupto aos usuários.
  2. As organizações devem buscar soluções SaaS que ofereçam acesso a qualquer hora e em qualquer lugar. Já se foram os dias em que era preciso estar vinculado a um local físico específico para acessar aplicativos essenciais para os negócios. No ano passado, 41,4% dos líderes em nuvem afirmaram que estão aumentando o uso de serviços baseados em nuvem devido ao clima macroeconômico.2 Isso significa que os funcionários podem acessar o software e os dados de qualquer local, desde que tenham uma conexão com a internet. Essa flexibilidade possibilita o trabalho remoto, a colaboração entre diferentes regiões e aumenta a produtividade.
  3. A rápida implantação e as atualizações são fundamentais para alcançar a flexibilidade oferecida pelo modelo SaaS. As soluções SaaS podem ser implantadas rapidamente, muitas vezes em questão de horas ou dias, permitindo que as organizações comecem a usar o software e a colher seus benefícios mais cedo, promovendo eficiência e produtividade. Além disso, os provedores de SaaS cuidam das atualizações e da manutenção, garantindo que as empresas tenham sempre acesso aos recursos mais recentes e às melhorias de segurança, sem qualquer interrupção ou custos elevados associados à manutenção de sistemas locais.
  4. A personalização sem complexidade é outro aspecto importante a ser considerado. A flexibilidade do software costuma andar de mãos dadas com a personalização; portanto, as organizações devem buscar soluções SaaS que ofereçam a capacidade de adaptar o software às suas necessidades específicas de negócios, sem a necessidade de personalizações complexas e onerosas. Mais uma vez, percebemos a necessidade desse nível de personalização, já que 72% dos profissionais de TI estão adotando uma abordagem híbrida, combinando nuvens públicas e privadas Com esse modelo, as empresas podem configurar o software para se alinhar aos seus processos e fluxos de trabalho exclusivos, permitindo que trabalhem da maneira que desejarem, sem comprometer a funcionalidade.
  5. Os recursos de integração e colaboração são essenciais para alcançar a flexibilidade proporcionada pelo SaaS. As soluções SaaS devem oferecer APIs e conectores que permitam uma integração e uma troca de dados sem interrupções com outros sistemas. Isso permite que as empresas criem um ecossistema unificado de ferramentas de software, simplificando processos e aumentando a produtividade.

Em conclusão, a flexibilidade proporcionada pelo SaaS permite que as organizações se adaptem rapidamente às necessidades comerciais em constante mudança. Ao escolher uma solução SaaS que ofereça escalabilidade, acesso a qualquer momento, rápida implantação e atualizações, opções de personalização e recursos de integração, as empresas podem alcançar a flexibilidade necessária para prosperar no ambiente de negócios dinâmico de hoje. Adotar o SaaS não é apenas uma mudança tecnológica; é uma jogada estratégica para preparar sua empresa para o futuro e liberar todo o seu potencial.

Para obter mais informações sobre a flexibilidade oferecida pelo modelo SaaS, consulte nosso resumo da solução e assista ao nosso webinar recente, realizado em 3 de outubro, sob demanda.

Referências

1. Relatório “State of the Cloud” da Flexera, 2023 – 2. Pesquisa “Brand Pulse” do Google Cloud, 2022 – 3. Pesquisa “Brand Pulse” do Google Cloud, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por que você deve reduzir seu RTO?

Com um RTO baixo, você pode garantir que a interrupção perceptível nas operações comerciais seja mínima para suas operações internas e seus clientes — ou que não haja interrupção alguma. A receita também está em jogo. Cada segundo que se passa enquanto seus sistemas estão fora do ar e aguardam a recuperação representa uma perda de receita. O RTO tem uma correlação direta com a redução da perda de receita.

Aqui estão duas maneiras distintas de utilizar o backup como serviço na nuvem para melhorar efetivamente seu RTO e garantir a continuidade dos negócios durante qualquer tipo de interrupção.

1. Recuperação Granular

Em caso de perda ou comprometimento de dados, a rapidez com que você consegue restaurá-los é o ponto central do seu RTO. Embora a restauração da imagem completa do backup seja uma opção para a recuperação de dados, isso pode resultar em longos atrasos e tempo de inatividade prolongado, já que você precisa aguardar a restauração de cada arquivo, independentemente de sua importância crítica para a operação.

Granular file recovery is the superior alternative to full backup image restoration, as it allows you to perform file-level and image-level recovery from a single backup operation. This type of recovery enables you to identify and prioritize essential data and workloads to accelerate recovery time and ensure business continuity, instead of waiting for the entire instance to be restored — dramatically improving RTO.

2. Recuperação flexível

Recovery flexível está, de certa forma, relacionada à Recovery granular. Com a Recovery flexível, é possível recuperar os dados em qualquer conta, em qualquer região. Isso significa que, se uma conta ou região estiver fora do ar, você poderá recuperar os dados em outra conta ou região que não tenha sido comprometida e retomar rapidamente as operações, o que certamente ajuda a otimizar o RTO.

Otimize o Tempo Objetivo de Recovery com o melhor serviço de backup em nuvem do setor

O planejamento de recuperação de desastres é essencial para empresas que buscam garantir a continuidade dos negócios durante ataques maliciosos e interrupções imprevistas na infraestrutura interna. Estabelecer um RTO otimizado (ou seja, reduzido) é um componente vital para proteger sua empresa e os usuários finais.

Desenvolvido nativamente na nuvem, os recursos de recuperação rápida da Clumio, líderes do setor, utilizam recuperação granular, backup incremental contínuo e recuperação flexível para oferecer às empresas de hoje restaurações de dados rápidas e eficientes, capazes de otimizar o RTO e manter a continuidade dos negócios durante qualquer tipo de evento de desastre.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Embora os serviços de backup da AWS certamente ofereçam inúmeras vantagens próprias em termos de versatilidade, eles também apresentam certas limitações que os impedem de ser uma solução abrangente — sem falar que oferecem apenas um controle mínimo sobre os custos da nuvem.

Aqui estão cinco dos principais desafios que o backup da AWS apresenta quando usado isoladamente.

Cinco desafios comuns no uso do AWS Backup

Sem Proteção contra ransomware

O ransomware tornou-se uma ameaça predominante para empresas de todos os tipos e tamanhos, com custos que devem atingir US$ 10,5 trilhões por ano até 2025. Especialistas em segurança estimam que ocorre um ataque de ransomware a cada 11 segundos. Como você pode proteger seus dados de forma eficaz e, de preferência, evitar completamente uma situação de ransomware? Ou até mesmo garantir que consiga se recuperar rapidamente de um ataque?

Quando as empresas utilizam o AWS Backup para proteger fontes de dados como S3, EC2, EBS e RDS, os snapshots são criados automaticamente e mantidos na mesma conta que os dados primários, sem que haja separação entre os dados primários e os snapshots.

Isso significa que, se um hacker conseguir acesso à conta principal, poderá facilmente comprometer os snapshots antes de passar para os dados principais.

Uma vez que os dados primários tenham sido comprometidos, não há mais backups dos quais se possa restaurar — os dados da empresa ficaram completamente bloqueados. Agora, a empresa está à mercê dos hackers, que podem optar por manter ou destruir os dados mesmo após receberem o pagamento do resgate.

Tempos de recuperação longos

O backup não é o único aspecto da equação da proteção de dados; a recuperação de dados é igualmente importante. Se os dados primários de uma empresa forem corrompidos — seja por agentes mal-intencionados ou por falha nos dados —, ela precisa ter uma maneira de recuperá-los o mais rápido possível para evitar interrupções significativas na continuidade dos negócios e para seus usuários finais.

A falta de visibilidade sobre os snapshots pode causar atrasos onerosos na Recovery. Sem uma forma precisa de Recovery granular, restaurar dados a partir de um backup da AWS pode exigir um tempo considerável, devido ao complexo processo de identificar quais dados precisam ser restaurados e em que ordem.

Visibilidade limitada

A falta de visibilidade sobre os snapshots na AWS não afeta apenas o tempo de Recovery, mas também pode dificultar a comprovação da conformidade dos backups perante auditores e seguradoras. Além disso, manter políticas consistentes em todos os aplicativos e contas é difícil e demorado quando há visibilidade limitada sobre os snapshots.

Complexidade adicional

Os recursos básicos prontos para uso do backup da AWS podem gerar complexidades contínuas que exigem atenção constante das equipes de TI e de seus recursos. Por exemplo, as equipes de TI precisam escrever rotineiramente scripts complexos para adicionar quaisquer funcionalidades ausentes à sua solução de proteção de dados.

Esses cenários vão contra o objetivo principal da computação em nuvem, que é aproveitar a velocidade e a agilidade da nuvem. Se você precisa constantemente dedicar recursos extras apenas para garantir que o backup na nuvem da AWS funcione sem problemas, não está sendo eficiente.

Custos imprevisíveis

Além de garantir um sistema confiável e seguro de Backup and Recovery de dados, as empresas também recorrem ao backup na nuvem para obter economia de custos. À primeira vista, o custo total de propriedade (TCO) do backup na AWS pode parecer razoável, mas as despesas podem começar a se acumular — às vezes, exponencialmente, com o passar do tempo.

Isso se deve ao processo padrão de replicação e armazenamento de snapshots no backup da AWS. Os snapshots são replicados para retenção de longo prazo entre contas, o que resulta em custos mais elevados com backup.

Taxas adicionais de saída para quaisquer transferências entre contas podem aumentar ainda mais esses custos, que, com o tempo, tendem a crescer exponencialmente, pegando muitas empresas de surpresa.

Por que a Clumio é a solução para os desafios do AWS Backup

O Clumio foi projetado especificamente para atender aos diversos desafios que as empresas podem enfrentar ao utilizar o backup da AWS. A plataforma nativa da nuvem oferece Backup and Recovery da AWS por meio de uma interface intuitiva que não requer hardware ou software adicional para funcionar.

Com o Clumio, as empresas contam com:

  • Segurança de ponta que oferece backups fisicamente isolados e imutáveis, com criptografia de ponta a ponta — para garantir proteção contra ameaças como ransomware e agentes mal-intencionados
  • Rapid Recovery por meio de uma abordagem granular que localiza e restaura rapidamente os arquivos de backup, podendo reduzir o tempo de restauração de várias horas para apenas alguns minutos
  • Maior visibilidade sobre seus planos de proteção de dados e status de conformidade para garantir que você esteja atendendo aos requisitos comerciais
  • Gerenciamento de backup mais simples, com recursos como políticas globais e grupos de proteção que automatizam a retenção de dados a longo prazo, bem como a classificação de dados
  • Menor custo total de propriedade (TCO), já que não é mais necessário instalar recursos adicionais, pagar taxas de tráfego de saída, dedicar recursos de TI adicionais para gerenciar o processo nem criar cópias espelhadas de instantâneos — reduzindo os custos de backup em até 50%

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

EC2-Outros é uma categoria de custo na fatura da AWS que inclui diversos tipos de uso relacionados a serviços, como transferência de dados, volumes e snapshots do EBS, endereços IP elásticos e gateways NAT. Os clientes podem utilizá-la para calcular o custo total da execução de instâncias do EC2, excluindo os custos fixos por hora de execução das instâncias. Compreender a categoria EC2-Outros é fundamental para identificar as categorias de custo individuais nela contidas, de modo que você possa otimizar o uso das instâncias do EC2 de forma eficiente e reduzir custos desnecessários.

Entendendo o EC2 – Outros

Quando se trata de computação em nuvem, o Amazon Elastic Compute Cloud (EC2) é uma das opções mais populares disponíveis no mercado. O EC2 oferece uma ampla gama de benefícios, incluindo economia de custos, flexibilidade e acessibilidade, mas, para aproveitar ao máximo sua instância, é importante compreender os diferentes tipos de instâncias do EC2, bem como as categorias de cobrança e custo associadas a elas.

Primeiro, vamos examinar mais de perto a categoria “EC2-Outros”. Essa categoria de custos é criada pela Amazon e costuma ser a segunda maior categoria de custos na fatura da AWS para usuários intensivos do EC2. Ela inclui vários tipos de uso relacionados a serviços, como transferência de dados, endereços IP elásticos, volumes e snapshots do EBS, gateways NAT e muito mais. Essencialmente, a categoria “EC2-Outros” abrange todos os custos associados à execução de suas instâncias EC2, exceto os custos fixos por hora de execução das instâncias.

Para dar uma analogia: pense nos custos de operação por hora de uma instância do EC2 como algo semelhante ao aluguel de um apartamento com valor fixo mensal. Em comparação, o EC2-Outros incluiria todas as outras despesas mensais, como serviços públicos (eletricidade, água, gás), taxas de TV a cabo ou conexão à internet, bem como quaisquer taxas adicionais de manutenção.

Entender como a AWS apresenta os custos totais do EC2 pode ser complicado, já que diferentes ferramentas de relatórios exibem os custos de maneiras distintas. No entanto, isso é fundamental para acompanhar seu uso e monitorar seus gastos, para que você possa identificar categorias de custo específicas dentro da categoria “EC2-Outros”. Duas categorias que os clientes podem usar para obter o custo total da operação de suas instâncias EC2 são “EC2-Instâncias” e “EC2-Outros”.

Agora que já temos uma noção básica do que significa “EC2-Other” na fatura da AWS, vamos nos aprofundar nos diferentes tipos de instâncias EC2 disponíveis.

Tipos de instâncias do EC2

A Amazon oferece diversos tipos de instâncias para atender às necessidades específicas de cada usuário. Dentro dessas categorias, há diferentes tamanhos de instâncias e opções de preços.

Por exemplo, as instâncias burstable de uso geral, como o próprio nome sugere, oferecem um equilíbrio entre recursos de computação, memória, CPU e largura de banda de rede. As famílias de instâncias T3 e M6g fazem parte dessa categoria. Se você tiver cargas de trabalho com padrões de uso irregulares, essas instâncias podem ser uma ótima opção.

Em contrapartida, as cargas de trabalho de computação de alto desempenho podem se beneficiar mais de instâncias otimizadas para computação, que pertencem às famílias C6g e C5n. Essas instâncias contam com processadores personalizados e grande capacidade de memória.

As instâncias otimizadas para memória são ideais para cargas de trabalho que exigem manipulação de dados em grande escala e alta capacidade de processamento. Elas incluem os modelos R5a e R6g. Os usuários podem utilizar até 768 GB para dar suporte a qualquer uma de suas aplicações de big data.

A seguir, temos as instâncias otimizadas para armazenamento (I3en), perfeitas para tarefas que exigem grande volume de dados na escala de petabytes.

Por último, mas não menos importante, as instâncias baseadas em GPU combinam os recursos da CPU do EC2 com GPUs projetadas especificamente para permitir o treinamento de aprendizado de máquina ou a renderização.

É claro que alguém poderia argumentar: por que se preocupar com todos esses tipos diferentes? Embora possa parecer complicado, entender exatamente o seu caso de uso ajudará você a economizar custos e, ao mesmo tempo, garantir um desempenho ideal. Por exemplo, executar tarefas em lote sai muito mais barato com as opções “Standard” ou superiores do que iniciar várias instâncias sob demanda para realizar o mesmo cálculo a um custo mais alto.

Entender qual tipo de instância EC2 é a mais adequada para uma carga de trabalho específica tem se tornado cada vez mais importante nos últimos anos, à medida que as empresas optam por ambientes virtualizados. Na próxima seção, analisaremos mais detalhadamente como cada tipo de instância se diferencia em termos de desempenho e Features, para que você possa tomar uma decisão informada sobre o que funciona melhor para as necessidades específicas da sua empresa.

  • A Amazon oferece uma variedade de instâncias EC2 para que os usuários possam escolher de acordo com os requisitos específicos de suas cargas de trabalho. Cada tipo de instância possui um conjunto exclusivo de Features e capacidades, projetados para otimizar o desempenho e, ao mesmo tempo, minimizar os custos. É importante que as empresas compreendam seus casos de uso específicos para selecionar o melhor tipo de instância EC2 que atenda às suas necessidades comerciais. Dessa forma, elas podem garantir um desempenho ideal e, ao mesmo tempo, reduzir despesas desnecessárias.

Faturamento da AWS e categorias de custos

O Amazon Elastic Compute Cloud (EC2) é um dos serviços de computação em nuvem mais utilizados no mundo. Com o EC2, os usuários têm acesso a uma ampla variedade de máquinas virtuais, ou “instâncias”, que podem ser utilizadas para executar aplicativos de software, armazenar dados e realizar outras tarefas de computação na nuvem. No entanto, assim como em qualquer serviço em nuvem, compreender os custos associados ao uso do EC2 é fundamental para gerenciar despesas e otimizar o uso.

O faturamento da AWS e as categorias de custo são um aspecto fundamental para o uso eficaz do EC2. A Amazon criou categorias de custo específicas para proporcionar aos usuários uma compreensão clara de quanto estão gastando com diferentes tipos de instâncias do EC2 e serviços relacionados. Ao detalhar os custos dessa forma, os usuários podem obter informações valiosas sobre seus padrões de uso, identificar maneiras de economizar e otimizar sua experiência geral com o EC2.

Existem duas categorias principais de custos para o EC2: Instâncias do EC2 e EC2-Outros. As Instâncias do EC2 incluem a cobrança por hora pela execução de uma instância, bem como quaisquer custos adicionais de transferência ou armazenamento de dados associados a essa instância. O modelo de preços para essas instâncias varia de acordo com fatores como localização, sistema operacional, tipo de instância e padrão de uso.

“EC2-Outros” é uma categoria de custo separada criada pela Amazon, que pode ser a segunda maior categoria de custo em sua fatura da AWS, caso você seja um usuário assíduo do EC2. Ela inclui uma variedade de tipos de uso relacionados a serviços, como transferência de dados, volumes e snapshots do EBS, endereços IP elásticos, gateways NAT e muito mais. Entender quais custos se enquadram nessa categoria é fundamental para identificar de onde vêm suas despesas dentro desse grupo.

As ferramentas de relatórios da AWS exibem os custos totais do EC2 de maneiras diferentes, pois existem várias metodologias para calcular esses custos, dependendo da ferramenta utilizada. Uma métrica calculada pelo Cost Explorer é chamada de “EC2 – Outras despesas”, que calcula o custo total da execução de suas instâncias EC2, excluindo os custos fixos por hora de execução das instâncias. Isso pode ajudar os usuários da AWS a determinar as despesas associadas a diferentes atividades sem se perderem nos detalhes de cada operação de uso.

Benefícios do uso do EC2-Outros

O EC2-Outros oferece diversos benefícios que o tornam um elemento essencial de qualquer estratégia de computação em nuvem. Um dos principais benefícios é a redução de custos e a flexibilidade. Ao compreender como isolar categorias de custos específicas dentro do EC2-Outros, os usuários podem economizar dinheiro otimizando o uso de instâncias do EC2 na nuvem. Por exemplo, se um usuário identificar um gateway NAT ou um endereço IP elástico não utilizado, ele poderá remover esses serviços e, assim, reduzir custos.

Além da redução de custos, o EC2-Other oferece recursos aprimorados de segurança e acessibilidade para os usuários. Os volumes de armazenamento e os snapshots acessíveis proporcionam soluções de backup mais flexíveis, enquanto os IPs elásticos oferecem meios robustos de failover e Recovery de desastres. Esse nível de redundância é uma excelente proteção contra interrupções ou falhas onerosas que poderiam causar resultados inconsistentes, perdas de produtividade ou até mesmo a possível perda de dados.

Outra vantagem fundamental do uso do EC2-Other é a capacidade de analisar os dados de uso de forma mais aprofundada. Os grupos de tipos de uso detalham cada tipo de acordo com sua finalidade, proporcionando assim uma visibilidade clara sobre quanto está sendo gasto em cada aspecto. Isso permite uma precisão milimétrica na otimização do sistema como um todo, permitindo alternar entre a visão geral de toda a sua infraestrutura do EC2 e aprofundar-se em alguns aspectos complementares de uso que requerem atenção.

Ao utilizar ferramentas como o agrupamento de Opções de Compra, os usuários que já adquiriram Instâncias Reservadas da AWS podem otimizar ainda mais seus padrões de uso e reduzir as despesas gerais, ajustando a cobertura das instâncias reservadas com base nos níveis reais de utilização, em vez dos previstos.

  • Em 2023, foi divulgado que os serviços do EC2 representavam aproximadamente 55% da receita total da AWS, o que torna fundamental obter informações sobre os custos associados a eles.
  • O custo do Amazon EC2 – Outros normalmente representa cerca de 10% a 20% do total das despesas relacionadas ao EC2 na fatura da AWS de um usuário médio.
  • Um estudo recente estimou que a análise e a otimização dos custos do EC2 – Outros poderiam gerar uma economia média de 15% a 30% para usuários de alto volume do Amazon EC2 que adotarem estratégias eficientes de gerenciamento.

Economia de custos e flexibilidade

Quando se trata de computação em nuvem, uma das maiores vantagens é a redução de custos. O Amazon EC2-Other oferece inúmeras oportunidades de economia que podem ajudá-lo a otimizar seus gastos com a AWS e, por fim, reduzir sua fatura da AWS.

Por exemplo, com o EC2-Other, você paga apenas pelo que usa. Em vez de adquirir hardware e infraestrutura antecipadamente, o que pode sair caro, você pode simplesmente alugar apenas os recursos necessários para executar seus aplicativos. Isso lhe dá a flexibilidade de aumentar ou reduzir a capacidade de acordo com suas necessidades, sem gastar uma fortuna.

Outra forma pela qual o EC2-Other proporciona economia de custos é por meio das Instâncias Reservadas ou das Instâncias Spot. As instâncias reservadas oferecem descontos no uso, ao mesmo tempo em que proporcionam flexibilidade em termos de tipos de instância, sistemas operacionais e opções de locação. As instâncias Spot oferecem descontos ainda maiores, mas são recomendadas para aplicativos não críticos que tenham horários flexíveis de início e término.

Além de proporcionar uma grande economia de custos, a capacidade de aumentar ou reduzir a escala com facilidade também oferece uma grande flexibilidade. É possível aumentar rapidamente a capacidade quando há um aumento repentino na demanda ou reduzir a escala do ambiente de computação durante períodos de menor atividade.

Suponha que você administre um site de comércio eletrônico e preveja um grande aumento no tráfego para uma promoção que está por vir. Com o EC2-Other, em vez de se preocupar em ter recursos suficientes disponíveis para a próxima semana, você pode simplesmente ativar instâncias adicionais conforme necessário durante o período de pico e, em seguida, desativá-las. Isso garante que você tenha recursos suficientes quando necessário, sem precisar pagar por instâncias desnecessárias durante os períodos fora do pico.

Todos esses recursos fazem do Amazon EC2-Other uma opção popular entre os usuários da nuvem que buscam reduzir custos e, ao mesmo tempo, aumentar a flexibilidade de sua infraestrutura.

Segurança e acessibilidade

A AWS tem seguido consistentemente as práticas de segurança padrão do setor para garantir o acesso seguro aos seus serviços ao longo do tempo. O Amazon EC2-Other reforça essas melhores práticas ao oferecer conexões de rede seguras e isoladas, recursos de escalonamento automático que protegem contra falhas do sistema e muito mais.

O EC2-Outros também oferece controle detalhado sobre o acesso a instâncias e outros recursos. Por exemplo, você pode usar grupos de segurança para definir regras de tráfego de entrada e saída para suas instâncias, configurar listas de acesso à rede para permitir ou negar acesso a endereços IP específicos ou blocos CIDR e usar Amazon VPCs (Nuvens Privadas Virtuais) para criar redes isoladas para suas instâncias.

Ao mesmo tempo, o EC2-Other oferece ampla acessibilidade de qualquer lugar do mundo. Por exemplo, você pode iniciar uma instância em um servidor na nuvem localizado em Cingapura e executar seus aplicativos a partir de Nova York com facilidade. Você também pode acessar suas instâncias usando o AWS Management Console, uma interface web que oferece controle total sobre as configurações das instâncias, métricas de desempenho, uso de armazenamento e muito mais.

Assim como o cofre de um banco oferece segurança e acessibilidade — as fechaduras mantêm os objetos de valor protegidos, enquanto os caixas permitem que pessoas autorizadas tenham acesso às suas contas —, o equilíbrio entre segurança e acessibilidade do EC2-Other protege os ativos de dados dos usuários e, ao mesmo tempo, possibilita os fluxos de trabalho simultâneos de suas equipes.

Além disso, o EC2-Other garante a segurança por meio da criptografia de dados tanto em repouso quanto em trânsito. É possível criptografar volumes ou instantâneos do Elastic Block Store (EBS) usando chaves gerenciadas pelo AWS-KMS (Key Management Service) ou chaves-mestra do cliente. Isso adiciona uma camada extra de proteção aos dados confidenciais durante a transferência para diferentes partes por meio de protocolos externos, como HTTPS ou SSH.

Análise dos custos do EC2 – Outros

A análise dos custos da categoria “EC2-Outros” é essencial para compreender o custo total do EC2, que inclui todos os custos de operação de uma instância EC2, exceto os custos fixos por hora de execução da instância. A categoria “EC2-Outros” abrange diversos tipos de uso, como transferência de dados, volumes e snapshots do EBS, endereços IP elásticos e gateways NAT. No entanto, identificar categorias de custo individuais dentro da categoria “EC2-Outros” pode ser um desafio devido às diferentes formas como as ferramentas de relatórios da AWS exibem os custos totais do EC2.

Para isolar categorias de custo individuais dentro do EC2-Outros, é fundamental compreender as três categorias lógicas dos custos do EC2: custos de existência, custos de utilização e custos de sub-recursos. Os custos de existência são aqueles que se acumulam quando uma instância do EC2 está em execução, independentemente do nível de utilização. Os custos de utilização são aqueles que se acumulam quando uma instância é utilizada além de seu custo fixo por hora. Por fim, os encargos relacionados a sub-recursos surgem devido a serviços adicionais vinculados a uma instância.

Por exemplo, considere uma situação em que uma empresa tenha um servidor web em funcionamento 24 horas por dia, 7 dias por semana, em uma instância m5.large na Região Leste dos EUA. Nesse caso, o custo de manutenção será a tarifa por hora cobrada pela Amazon para manter essa instância online por 730 horas por mês (24 × 30 dias). O custo de utilização nessa situação pode ser avaliado analisando-se as regiões de origem do tráfego recebido. Durante períodos de alto tráfego, digamos, proveniente da Rússia ou da China, em vez do público-alvo na Região Leste dos EUA, o excesso de tráfego pode resultar em cobranças excessivas por utilização.

O relatório de alocação de custos da AWS mostra os custos de uso separadamente para cada tipo de uso dentro de cada categoria de serviço. Em contrapartida, o Cost Explorer agrupa essas cobranças em categorias mais amplas, como “Transferência de Dados” ou “Endereços IP Elásticos”, ignorando cobranças específicas relacionadas à utilização, como “VPC Peering – Entrada e Saída” ou “PublicIP – Entrada e Saída”.

Compreender as diferentes categorias de custos ajuda muito as empresas a entender a composição de suas cobranças do EC2, permitindo-lhes identificar custos desnecessários e otimizar o uso do serviço.

Custos de utilização, existência e subrecursos

Antes de reduzir seus custos com o EC2-Other, é importante primeiro entender como a Amazon cobra por seus serviços.

Conforme discutido anteriormente, a AWS divide os custos em várias categorias, dependendo do serviço ao qual se referem. Uma dessas categorias é “EC2-Outros”. Ao analisar as categorias de custo individuais dentro de “EC2-Outros”, você pode ter uma ideia de quais serviços estão gerando mais gastos e onde é possível realizar otimizações para reduzir custos.

Na próxima seção, vamos nos aprofundar nessas categorias específicas, com foco em como identificá-las e isolá-las para otimizar custos.

Como identificar o tipo “EC2-Outros” mais adequado às suas necessidades

Otimização do uso do EC2 – Outros

O custo de utilização é uma das categorias específicas incluídas em “EC2 – Outros”. A Amazon calcula esse valor com base no uso da rede e no consumo de dados das instâncias que excedem seu custo fixo por hora de execução. Já o custo de existência inclui os custos incorridos pela instância quando ela não está sendo usada ativamente, mas permanece online aguardando solicitações. Por fim, as cobranças relacionadas a sub-recursos são aquelas decorrentes de serviços adicionais relacionados à utilização e vinculados a uma instância.

Para isolar os custos de utilização por operação de outros tipos de custos, como custos de manutenção ou despesas relacionadas a sub-recursos, analise os valores na linha Item/Operação do seu relatório do AWS Cost Explorer. Alguns valores representam custos de manutenção, como RunningHours:C5 no modelo sob demanda, enquanto outros indicam custos de utilização, como VPCPeering-In e Out ou PublicIP-In e Out.

Algumas empresas podem argumentar que isolar categorias individuais dentro da categoria “EC2-Outros” não ajuda muito, já que essas categorias interagem entre si. Um grande volume de transferência de dados para uma instância EC2 — como o envio de arquivos grandes ou o backup de bancos de dados — resultará em cobranças mais altas pelo uso de IPs elásticos e gateways NAT, levando a faturas inesperadas. Portanto, é possível obter uma otimização maior analisando o custo total, em vez de tentar detalhar categorias individuais dentro dele.

A análise dos custos do EC2-Outros é semelhante a um quebra-cabeça, no qual as peças precisam ser encaixadas com precisão para formar o quadro completo. Em última análise, compreender cada peça permite que as empresas, em primeiro lugar, entendam o quanto cada área problemática contribui para a solução final, antes de formular soluções que abranjam todas essas áreas.

A AWS oferece diversas ferramentas que os clientes podem utilizar para acompanhar seus custos de maneira eficaz e otimizar o uso do EC2-Other. Ao analisar conjuntos de dados abrangentes, como utilização, existência e cobranças relacionadas a sub-recursos, você pode começar a otimizar de fato o uso do EC2-Other e, ao mesmo tempo, reduzir custos.

Como identificar o tipo “EC2-Outros” adequado às suas necessidades

Para aproveitar ao máximo o EC2-Other, é necessário ter um profundo conhecimento dos diferentes tipos de instâncias, bem como da composição dos custos associados a cada uma delas. Determinar qual tipo de instância melhor atende às suas necessidades e, em seguida, otimizar seu uso por meio de monitoramento contínuo pode ajudar a obter uma economia significativa de custos.

A Amazon oferece diversos tipos de instâncias para o EC2-Other, que vão desde instâncias de uso geral para aplicações que exigem muito processamento e memória até instâncias otimizadas para armazenamento, destinadas a empresas com grandes volumes de dados. A adoção de um tipo de instância que não se adapte à sua carga de trabalho pode resultar em gastos desnecessários ou em desempenho abaixo do ideal. Portanto, é fundamental identificar primeiro os padrões específicos de uso em cada instância para determinar as áreas que exigem ajustes.

Os custos de utilização variam significativamente de acordo com a carga de trabalho da aplicação e os requisitos operacionais, tornando essencial monitorar regularmente o uso do EC2 para garantir a alocação ideal de recursos. É comum constatar que manter um equilíbrio entre instâncias com picos de carga de trabalho e demanda estável permite que as organizações obtenham economias significativas de custo, ao mesmo tempo em que maximizam o desempenho.

As organizações com demandas dinâmicas de cargas de trabalho devem aproveitar os preços spot sempre que possível. Essas tarifas são muito mais baixas do que as do modelo padrão de pagamento conforme o consumo, pois representam a capacidade disponível em uma determinada zona de disponibilidade. No entanto, os preços spot só são viáveis ao se trabalhar com cargas de trabalho não críticas, já que a tarifa pode flutuar dependendo da dinâmica da demanda. Portanto, as organizações precisam avaliar cuidadosamente suas necessidades de cargas de trabalho antes de decidir se os preços spot são adequados para elas.

Otimizar o uso das instâncias do EC2 é semelhante a dirigir um carro de forma mais eficiente, monitorando a velocidade, a escolha da marcha e os indicadores de economia de combustível em tempo real. Quanto mais informações você tiver sobre o desempenho do seu carro, mais bem preparado estará para otimizar o consumo de combustível e prolongar a vida útil do veículo.

Perguntas frequentes

Quanto custa usar o EC2-Other em comparação com outras instâncias?

O custo de uso das instâncias EC2-Outras pode variar de acordo com alguns fatores, como a região, o tipo de instância e a duração do uso. No entanto, em geral, as instâncias EC2-Outras têm preços competitivos em comparação com outras instâncias oferecidas pela Amazon Web Services (AWS).

Por exemplo, de acordo com a calculadora de preços da AWS, o custo de uma instância m5.xlarge (um dos tipos de instância mais populares) na região Leste dos EUA (Virgínia do Norte) é de US$ 0,192/hora. Por outro lado, o custo de uma instância x1e.xlarge (uma instância EC2-Outros otimizada para cargas de trabalho de computação de alto desempenho) na mesma região é de US$ 0,759 por hora. Embora isso possa parecer mais caro à primeira vista, é essencial observar que as instâncias EC2-Outros são projetadas para tarefas específicas e exigem hardware especializado para atingir o desempenho ideal.

Além disso, a AWS oferece diferentes modelos de precificação que podem reduzir ainda mais os custos ao utilizar instâncias EC2-Other. Um desses modelos é o das Instâncias Spot, que permite aos usuários obter capacidade computacional ociosa a um preço com desconto quando há excesso de capacidade disponível nos data centers da AWS. Esse modelo pode proporcionar descontos significativos de até 90% em relação aos preços sob demanda.

Em conclusão, embora os custos das instâncias EC2-Other possam parecer inicialmente mais altos do que os de outras instâncias, quando se leva em conta a natureza especializada dessas instâncias e seus recursos exclusivos, elas oferecem uma excelente relação custo-benefício e podem ter preços competitivos em relação a outros serviços semelhantes no mercado.

Quais serviços ou Features específicos se enquadram na categoria “EC2-Outros”?

“EC2-Outros” refere-se aos diversos serviços e recursos disponíveis como parte da plataforma Elastic Compute Cloud (EC2) da Amazon, além de suas instâncias padrão. Esses serviços e recursos oferecem enormes benefícios para empresas que exigem um poder de computação mais robusto ou que precisam executar aplicativos especializados.

Alguns exemplos específicos de serviços e Features do EC2-Outros incluem:

1. Servidores dedicados: Com servidores dedicados, as empresas podem dispor de um servidor físico inteiro dedicado exclusivamente ao seu uso, o que proporciona maior controle sobre os recursos e a segurança.

2. Instâncias Spot: As instâncias Spot permitem que as empresas façam lances por capacidade ociosa do EC2, com potencial de economia de até 90% nos custos, sem deixar de ter acesso a poder de computação de alto desempenho.

3. Instâncias com GPU: Para empresas que precisam de unidades de processamento gráfico (GPUs) de alto desempenho para aplicações avançadas, como aprendizado de máquina ou pesquisa científica, a Amazon oferece instâncias com GPUs potentes, com até 8 GPUs NVIDIA Tesla V100 por instância.

4. Fargate: O Fargate é um serviço de computação sem servidor que permite que as empresas implantem aplicativos em contêineres diretamente no EC2, sem precisar gerenciar os servidores por conta própria.

5. Batch: O Batch é um serviço totalmente gerenciado para a execução de cargas de trabalho de computação em lote em grande escala.

Esses são apenas alguns exemplos dos diversos serviços e Features oferecidos na categoria EC2-Outros. De acordo com estudos recentes, as instâncias EC2 (tanto padrão quanto “Outros”) têm alta demanda globalmente, com quase metade de todas as cargas de trabalho em nuvem sendo executadas na AWS em 2020 (Fonte: Synergy Research Group). Assim, a utilização do EC2-Other pode oferecer vantagens significativas em termos de escalabilidade, desempenho e economia de custos para empresas que buscam aproveitar a tecnologia de computação em nuvem.

O EC2-Other pode ser usado para tipos específicos de aplicativos ou cargas de trabalho?

Sim, o EC2-Other pode ser usado para tipos específicos de aplicativos ou cargas de trabalho. Na verdade, ele oferece uma ampla variedade de tipos de instâncias para atender a diferentes necessidades de computação, desde instâncias de uso geral até instâncias otimizadas para memória e instâncias com GPU. Essas instâncias possuem diferentes recursos de CPU, memória, armazenamento e rede para atender aos requisitos específicos de diferentes cargas de trabalho.

Por exemplo, se você estiver executando cargas de trabalho que exigem grande capacidade de computação, como simulações científicas ou codificação de vídeo, pode optar por um tipo de instância com mais núcleos de CPU e velocidades de clock mais altas. Por outro lado, se estiver executando cargas de trabalho que exigem grande capacidade de memória, como bancos de dados relacionais em grande escala ou sistemas de cache em memória, pode optar por um tipo de instância com mais RAM.

Além da variedade de tipos de instâncias, o EC2-Other também oferece opções flexíveis de preços que permitem otimizar seus custos com base em seus padrões de uso e necessidades de capacidade. Você pode escolher entre Instâncias Sob Demanda, que oferecem preços no modelo “pague conforme o uso”, sem custos iniciais nem reservas; Instâncias Reservadas, que oferecem descontos significativos, mas exigem pagamento antecipado por um prazo específico; ou Instâncias Spot, que permitem que você dê lances por capacidade ociosa a um preço mais baixo.

De acordo com um relatório do Synergy Research Group, a Amazon Web Services (AWS), incluindo o EC2-Other, detinha uma participação de 33% no mercado global de infraestrutura em nuvem no terceiro trimestre de 2022. Isso demonstra a popularidade e a confiabilidade dos serviços da AWS entre os usuários em todo o mundo.

Em conclusão, o EC2-Other é um serviço de computação versátil e escalável que pode ser utilizado para diversos tipos de aplicativos e cargas de trabalho. Ele oferece uma variedade de tipos de instâncias com diferentes configurações e opções de preços competitivas para atender às diversas necessidades empresariais. Com seu histórico comprovado e sua sólida base de clientes, definitivamente vale a pena considerá-lo como sua solução de computação em nuvem.

Em que o EC2-Other difere das outras instâncias do EC2?

O EC2-Other difere de outras instâncias do EC2 por oferecer aos usuários configurações exclusivas para atender a requisitos específicos de computação. Ao contrário de outras instâncias do EC2, o EC2-Other não se enquadra em nenhuma categoria predefinida e permite que os usuários personalizem totalmente suas máquinas virtuais, selecionando diferentes combinações de opções de CPU, memória, armazenamento e rede.

Esse nível de personalização torna o EC2-Other uma excelente opção para executar cargas de trabalho especializadas, como aprendizado de máquina, computação de alto desempenho, análise de big data e outras aplicações complexas que exigem configurações sob medida. De acordo com um relatório recente do Synergy Research Group, a Amazon Web Services (AWS), empresa controladora do EC2-Other, detém uma liderança significativa no mercado de serviços de infraestrutura em nuvem, com mais de 30% de participação.

Uma das principais vantagens de usar o EC2-Other é que ele oferece escalabilidade e flexibilidade sem compromissos de longo prazo nem custos iniciais. Os usuários pagam apenas pelo que utilizam e podem alterar facilmente os tipos ou a quantidade de instâncias com apenas alguns cliques. Além disso, o EC2-Other vem equipado com uma ampla gama de recursos de segurança, como firewalls de rede, criptografia em repouso e em trânsito, gerenciamento de identidade e acesso (IAM) e certificações de conformidade que garantem operações seguras.

Em conclusão, o EC2-Other é um recurso revolucionário no ecossistema da AWS, pois oferece aos usuários controle total sobre seus ambientes de computação. Ele permite que as empresas otimizem a alocação de recursos para reduzir custos e, ao mesmo tempo, alcancem níveis ideais de desempenho para seus casos de uso específicos.

Existem limitações ou considerações de desempenho que devemos levar em conta ao usar o EC2-Other?

Sim, há certas limitações e considerações de desempenho que devem ser levadas em conta ao usar o EC2-Other para computação em nuvem. Aqui está um resumo de algumas das mais importantes:

1. Zonas de disponibilidade limitadas: O EC2-Other está disponível apenas em algumas zonas de disponibilidade, o que significa que suas opções de implantação em diferentes regiões podem ser limitadas. Isso pode causar problemas caso você precise de uma melhor cobertura geográfica em diferentes regiões.

2. Menor desempenho de rede: Em comparação com outros tipos de instâncias EC2, as instâncias EC2-Other apresentam menor desempenho de rede devido ao uso da tecnologia de rede definida por software (SDN), em vez de recursos de hardware dedicados. Isso pode afetar os requisitos de largura de banda e latência para determinadas cargas de trabalho.

3. Falta de flexibilidade: as instâncias EC2-Outras não são tão flexíveis quanto outras instâncias, o que pode representar alguns desafios ao dimensionar ou ajustar os requisitos da sua infraestrutura.

Apesar dessas limitações, é importante observar que o EC2-Other ainda oferece muitos benefícios para cargas de trabalho de computação em nuvem. Por exemplo, ele pode oferecer opções mais econômicas para certas aplicações com baixos requisitos de utilização de recursos.

De acordo com um estudo recente do Synergy Research Group, a AWS continua liderando o mercado de nuvem pública com uma participação de 33% (no 4º trimestre de 2022). Portanto, considerando a taxa de adoção e a demanda por serviços da AWS em todo o mundo, acreditamos que quaisquer limitações no uso do EC2-Other são superadas por suas vantagens evidentes em relação à infraestrutura de TI local tradicional no que diz respeito à relação custo-benefício e à escalabilidade para as empresas.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

No cenário digital atual, os ambientes híbridos são a regra e não a exceção para organizações de todos os tamanhos. À medida que as empresas lidam com uma infinidade de cargas de trabalho, adotam soluções SaaS e migram aplicativos para a nuvem, elas também enfrentam o desafio de repatriar dados para o ambiente local. Essa proliferação contínua de dados, combinada com o cenário de ameaças em constante evolução — caracterizado por ataques avançados impulsionados por IA —, ressalta a importância crítica de estratégias robustas de proteção de dados para promover a resiliência cibernética.

Para garantir a segurança dos dados e a conformidade em todo o seu ambiente, as organizações devem integrar medidas de proteção de dados desde o início. Essa abordagem proativa minimiza os riscos e as possíveis vulnerabilidades, proporcionando uma resiliência cibernética abrangente.

No entanto, a jornada rumo à adoção da nuvem não segue uma abordagem única para todos. Trata-se de um processo detalhado e específico para cada aplicativo, em que algumas aplicações são realojadas, enquanto outras são refatoradas para aproveitar os serviços PaaS nativos da nuvem e do Kubernetes. Para lidar com essa complexidade, as organizações precisam de um plano claro para a proteção e resiliência dos dados na nuvem que se estenda até a borda de seu ambiente.

Esse plano deve abranger a proteção de dados na nuvem, garantindo segurança e resiliência em toda a infraestrutura híbrida. Isso inclui todas as cargas de trabalho, aplicativos e serviços na nuvem, independentemente de sua localização. Além disso, deve permitir a movimentação contínua de dados entre as nuvens e de volta para o ambiente local, ao mesmo tempo em que oferece uma visão unificada de todo o seu ambiente.

Para reforçar a resiliência cibernética, um plano abrangente de proteção de dados na nuvem deve abordar os seguintes aspectos cruciais:

  1. Otimização de custos: A linha exclusiva de produtos da Commvault, que inclui soluções SaaS, de software e locais, pode reduzir significativamente os custos de gerenciamento de infraestrutura.
  1. Recovery rápida: graças ao armazenamento flexível e otimizado para desempenho, além da capacidade de criar cópias fisicamente isoladas (air-gapped) para proteção contra ransomware, as empresas podem minimizar o tempo de inatividade, que acarreta altos custos.
  1. Segurança por isolamento físico: a arquitetura de nuvem híbrida permite a proteção por meio do isolamento físico, complementando as estratégias contra ransomware.
  1. Ampla cobertura: A Commvault oferece a mais ampla cobertura para cargas de trabalho locais, em SaaS e na nuvem híbrida.
  1. Gerenciamento simplificado: a Commvault oferece uma interface de gerenciamento com visualização unificada, aliada à agilidade de um serviço.
  1. Confiabilidade para tranquilidade: Contar com soluções confiáveis e líderes do setor, em vez de produtos pontuais sem comprovação, proporciona tranquilidade em um ambiente em que a resiliência cibernética e a proteção de dados são fundamentais.

A porta de entrada para a adoção da nuvem híbrida

A proteção de dados não é apenas uma necessidade; ela também pode ser a porta de entrada para a adoção eficaz da nuvem híbrida por muitas organizações. A solução certa de proteção de dados contribui para a maturidade na nuvem, permitindo a proteção de dados em todas as cargas de trabalho, independentemente de onde elas se encontrem nessa jornada para a nuvem. Isso proporciona uma base sólida para uma empresa híbrida, oferecendo a flexibilidade necessária para proteger os dados onde eles estão hoje e onde estarão no futuro.

A Commvault se destaca como a plataforma unificada de proteção de dados projetada para a resiliência cibernética no mundo moderno da nuvem híbrida. Com uma amplitude de cobertura que supera as soluções concorrentes e que pode ser gerenciada por meio de um único painel, a Commvault inspira confiança no gerenciamento das mudanças contínuas, sem a necessidade de múltiplas soluções pontuais à medida que as cargas de trabalho evoluem e crescem.

Em um ambiente de nuvem híbrida, onde os dados estão espalhados por várias plataformas, a Commvault garante que o ativo mais valioso da sua organização — seus dados — esteja protegido, em conformidade com as normas e pronto para impulsionar seus negócios, independentemente de onde estejam armazenados. Adote o futuro da resiliência cibernética com a Commvault, sua parceira de confiança na proteção de seus dados no mundo híbrido.

Para saber mais sobre como os clientes têm utilizado a Commvault para criar seu plano de implantação na nuvem, clique aqui ou participe do nosso próximo webinar, no dia 3 de outubro, intitulado “Cinco elementos essenciais para o sucesso da nuvem híbrida”.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

No mundo híbrido e multicloud atual, as empresas executam aplicativos e gerenciam cargas de trabalho em ambientes locais, na borda (Edge), na nuvem ou como SaaS. À medida que surgem novos aplicativos e locais, é fundamental garantir uma estratégia consistente em relação à proteção e recuperabilidade dos dados, independentemente de onde eles estejam armazenados — especialmente diante de ameaças que se proliferam rapidamente e se tornam cada vez mais autônomas.

O relatório “Critical Capabilities” da Gartner, publicado como um complemento essencial ao Gartner® Magic Quadrant™, avalia os fornecedores com base em 15 capacidades-chave, incluindo integração com data center, segurança de plataforma, ransomware e gerenciamento, entre outras, em sete casos de uso.

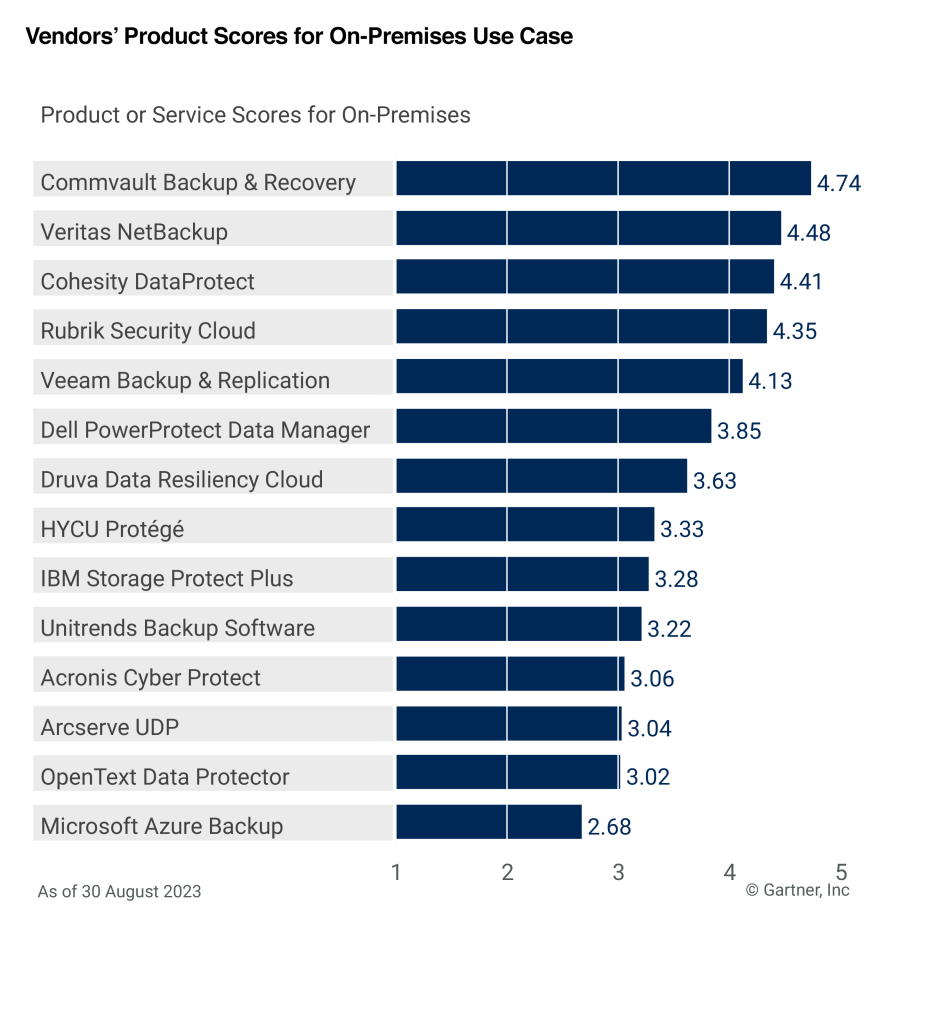
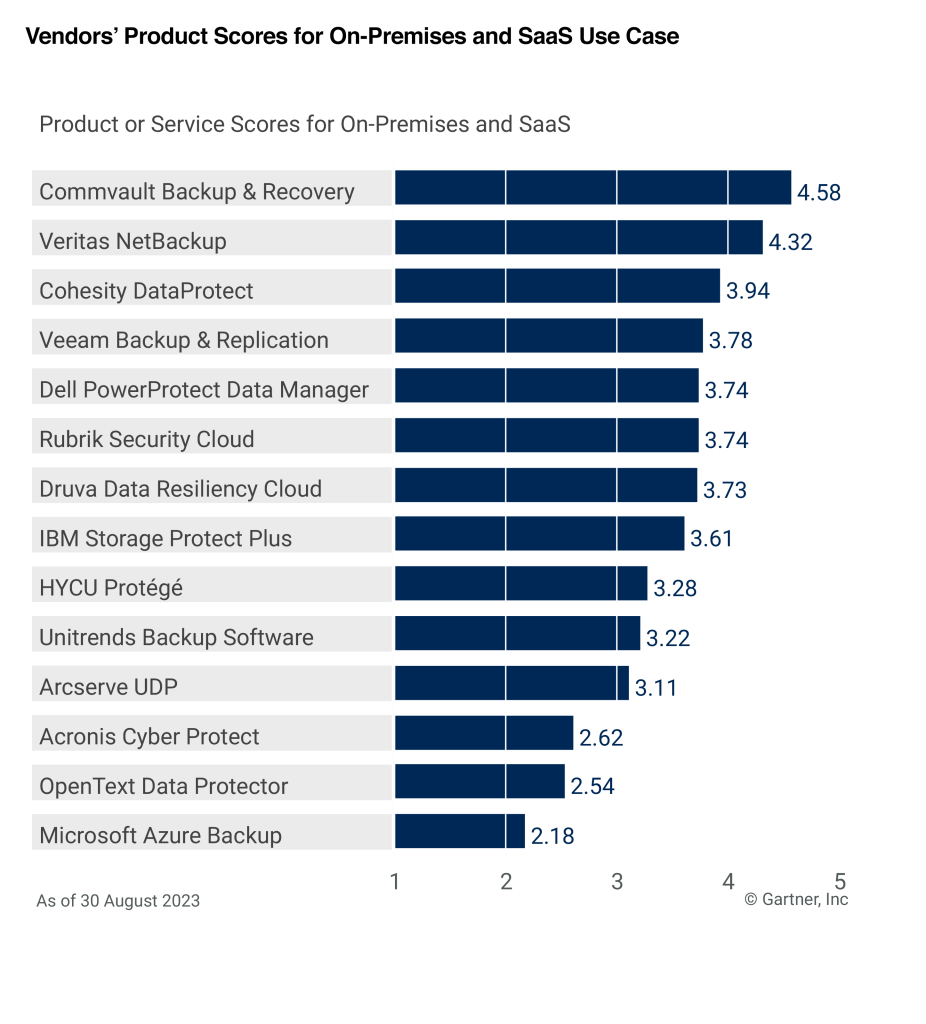
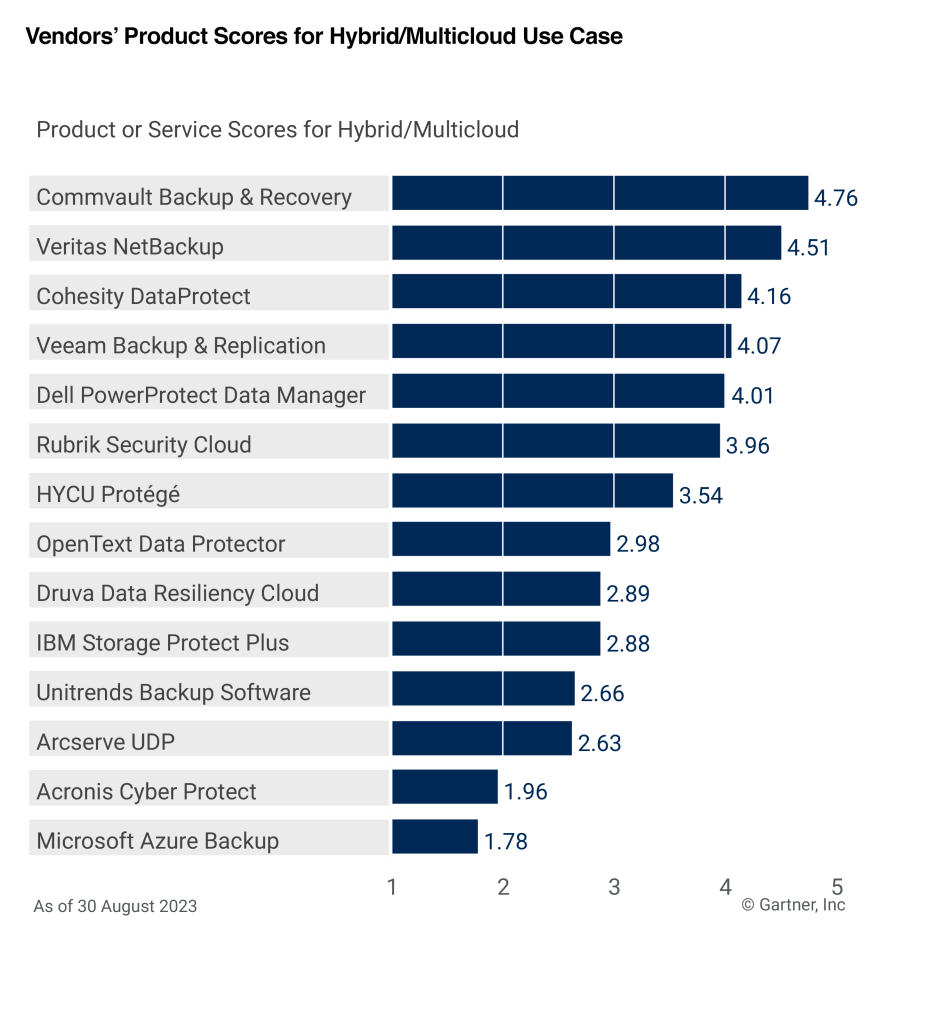
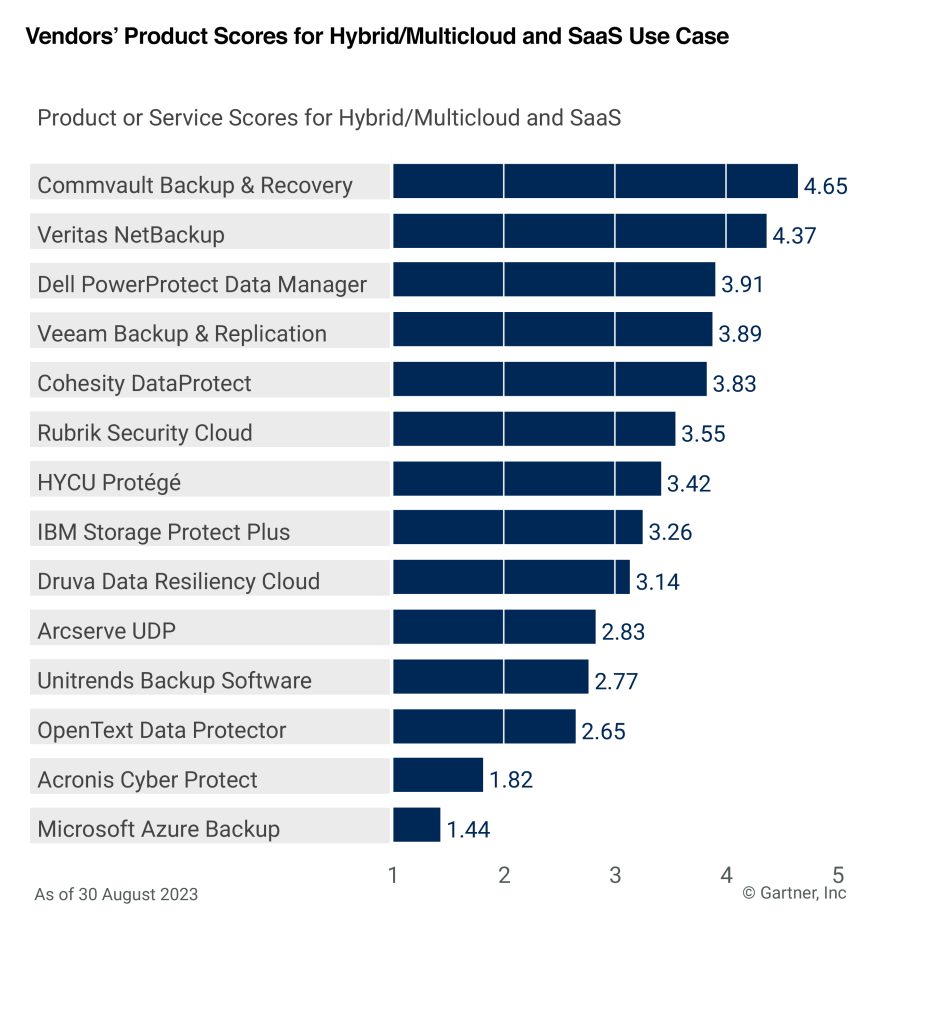
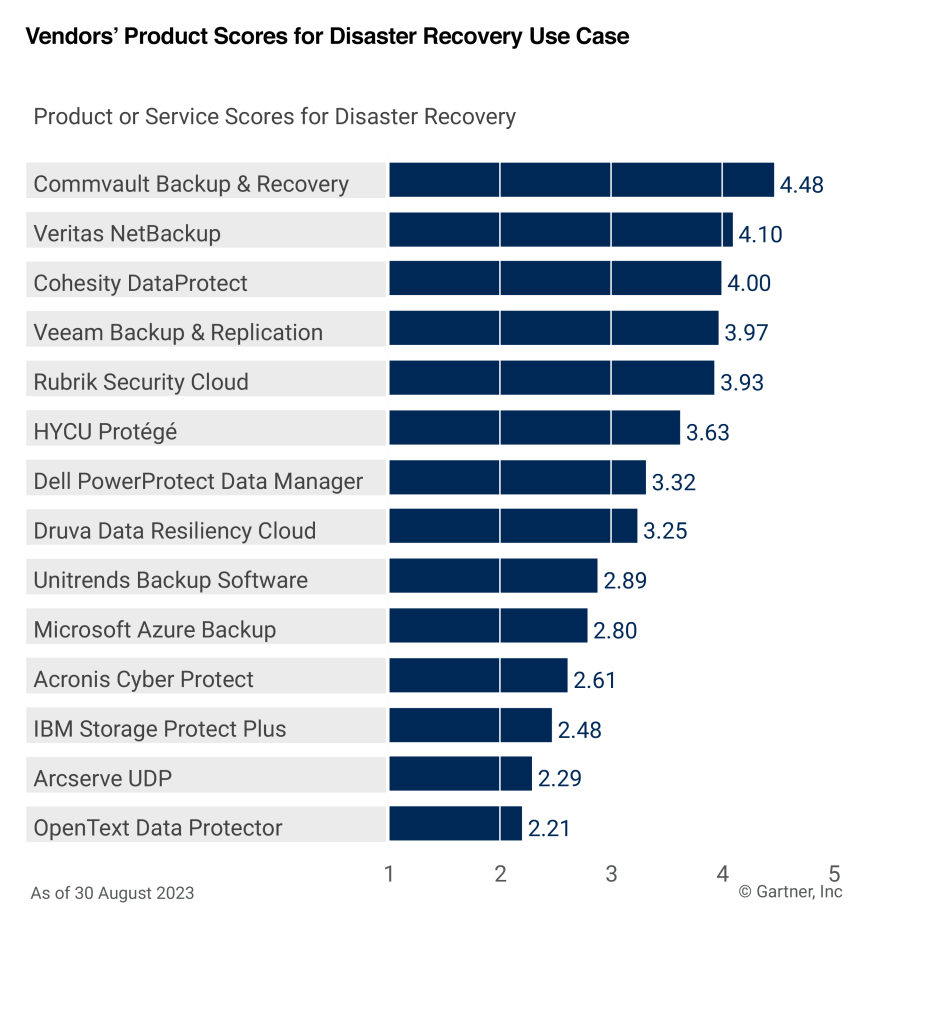
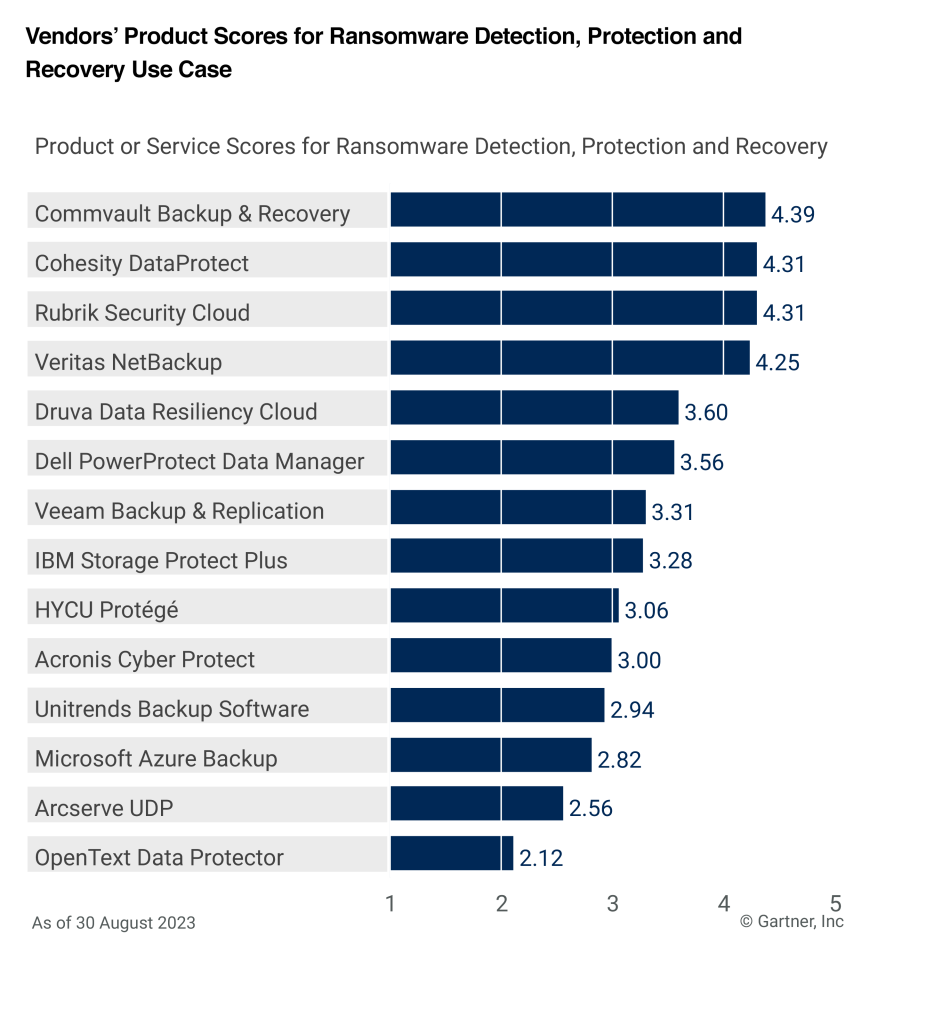
Estamos muito entusiasmados e honrados pelo fato de o Commvault Backup and Recovery ter obtido a pontuação mais alta em seis dos sete casos de uso do relatório “Critical Capabilities for Enterprise Backup and Recovery Software Solutions” da Gartner: Local (4,74/5), Local e SaaS (4,58/5), Híbrido/Multicloud (4,76/5), Híbrido/Multicloud e SaaS (4,65/5), Recovery de Desastres (4,48/5) e Detecção, Proteção e Recuperação contra Ransomware (4,39/5)! A Commvault ficou em segundo lugar (4,36/5) no caso de uso “Serviços de Dados”.1

Sem avaliação local (4,74/5)

Local e SaaS (4,58/5)

Híbrido/Multicloud (4,76/5)

Híbrido/Multicloud e SaaS (4,65/5)

Recovery após desastres (4,48/5)

Detecção, proteção e Recovery contra ransomware (4,39/5)

Acreditamos/pensamos/sentimos que a divulgação do relatório deste ano é indicativa do setor como um todo; os dados continuam exigindo proteção mais robusta, detecção de ameaças cibernéticas e Recovery em um número cada vez maior de ambientes. Na Commvault, esse é o nosso ponto forte: oferecer proteção segura de dados para o mundo híbrido. Estamos honrados por termos sido reconhecidos no relatório “Critical Capabilities” deste ano e por termos obtido a classificação mais alta em seis dos sete casos de uso. Oferecemos a combinação certa de recursos de detecção, segurança e capacidade de recuperação para ajudar os clientes a enfrentar as ameaças cibernéticas de frente.

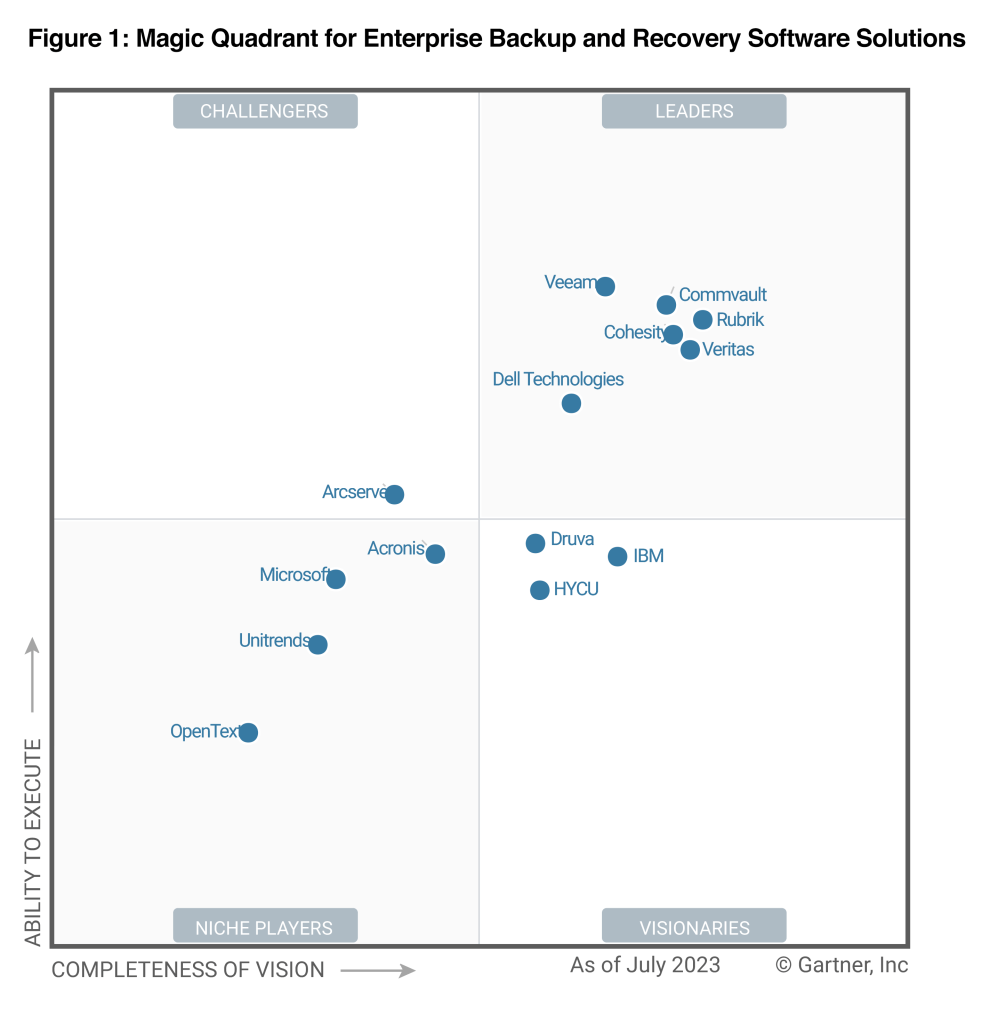
Fomos reconhecidos como líderes no Gartner® Magic Quadrant™ por doze vezes e fomos novamente destacados no relatório “Critical Capabilities” da Gartner. Nós [AG3] agradecemos aos nossos clientes por nos acompanharem nessa jornada de inovação contínua com foco no cliente e aos nossos parceiros pela construção de um ecossistema de dados sem limites.

Adquira sua cópia do relatório “Gartner Critical Capabilities for Enterprise Backup and Recovery Solutions 2023”!


Gartner®, Magic Quadrant™ para Soluções de Software de Backup and Recovery Corporativas, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 de agosto de 2023. Este relatório do Magic Quadrant foi publicado anteriormente como Magic Quadrant™ para Soluções de Backup and Recovery para Data Centers (2016-2017; 2019-2020); Magic Quadrant para Software de Backup Corporativo e Appliances (2014-2015); Magic Quadrant para Software de Backup and Recovery Corporativo (2012-2013); e Magic Quadrant para Backup and Recovery Corporativo Baseado em Disco (2011).

GARTNER é uma marca registrada e marca de serviço da Gartner, Inc. e/ou suas afiliadas nos Estados Unidos e internacionalmente. Magic Quadrant é uma marca registrada da Gartner, Inc. e/ou suas afiliadas e é usada aqui com permissão. Todos os direitos reservados.

Este gráfico foi publicado pela Gartner, Inc. como parte de um documento de pesquisa mais abrangente e deve ser analisado no contexto do documento como um todo. O documento da Gartner está disponível mediante solicitação à Commvault.

1. Gartner, “Capacidades Críticas do Gartner® para 2023: Soluções de Software de Backup and Recovery Corporativos”, Jason Donham, Jerry Rozeman, Michael Hoeck, Nik Simpson, 18 de setembro de 2023.

Isenção de responsabilidade da Gartner

A Gartner não endossa nenhum fornecedor, produto ou serviço mencionado em nossas publicações de pesquisa e não aconselha os usuários de tecnologia a selecionar apenas os fornecedores com as melhores classificações ou outras designações. As publicações de pesquisa da Gartner refletem as opiniões da organização de pesquisa da Gartner e não devem ser interpretadas como declarações de fato. A Gartner isenta-se de todas as garantias, expressas ou implícitas, com relação a esta pesquisa, incluindo quaisquer garantias de comercialização ou adequação a uma finalidade específica.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O outono já está aí! Isso significa que é época do latte com sabor de abóbora e que o Mês da Conscientização sobre Segurança Cibernética está chegando. É um bom momento para revisar seu manual de resposta a incidentes, especialmente a fase de Recovery. Lembre-se: seu provedor de nuvem é responsável pela durabilidade e pelo tempo de atividade do serviço, mas seus dados — sua resiliência, integridade e segurança — são de sua responsabilidade.

Backups — sua última linha de defesa na nuvem

Os perfis de risco para dados na nuvem abrangem uma variedade de cenários, incluindo exclusão acidental de dados devido a erro humano, exclusões errôneas por software, apagamentos maliciosos, ameaças internas por parte de funcionários insatisfeitos ou que estão deixando a empresa e campanhas direcionadas de ransomware. Uma estratégia robusta de Backup and Recovery, reforçada com Features como controle de versões dos dados, criptografia e isolamentos físicos, serve para aumentar a resiliência dos dados da organização. Essa abordagem em várias camadas visa minimizar o impacto de incidentes adversos relacionados aos dados, proporcionando uma restauração rápida e segura dos dados, mitigando assim o tempo de inatividade operacional e as perdas financeiras.

Backups isolados fisicamente podem salvar sua empresa

Os snapshots, frequentemente armazenados em contas de produção, apresentam o mesmo risco que os dados de produção. Os snapshots entre contas também não são suficientes, pois ainda se enquadram no domínio de segurança principal da organização. Por exemplo, se um agente mal-intencionado obtiver acesso à carga de trabalho correta ou às credenciais corretas de administrador, todos os dados podem, muitas vezes, ser manipulados. Uma abordagem mais segura envolve a criação de um “air gap” virtual entre a conta principal e o armazenamento de backup, oferecendo uma camada de defesa fora da banda contra ransomware e outros ataques cibernéticos.

Benefícios dos backups isolados fisicamente

  • Resiliência contra ransomware: os backups em ambiente isolado garantem a recuperabilidade dos dados, mesmo quando os conjuntos de dados primários são comprometidos.
  • Integridade dos dados: o acesso não autorizado e a adulteração de dados são minimizados, especialmente por meio de backups imutáveis.
  • Conformidade regulatória: os seguros de segurança cibernética e as regulamentações específicas do setor frequentemente exigem backups fisicamente isolados, garantindo tanto a proteção dos dados quanto o cumprimento das normas.
  • Recovery rápida: os backups fisicamente isolados facilitam a restauração rápida dos dados, reduzindo o tempo de inatividade e minimizando os impactos negativos.
  • Garantia: backups seguros proporcionam tranquilidade e permitem que as equipes de TI se concentrem em outras operações essenciais.

Adicionar proteção sem aumentar os custos nem a complexidade

Uma proteção de dados mais robusta por meio de backups imutáveis e isolados fisicamente é apenas uma das razões pelas quais os clientes optam pela Clumio. À medida que as organizações ampliam sua presença na nuvem, o controle de custos se torna outro desafio a ser enfrentado. As equipes de TI têm a missão de reduzir os custos com a nuvem, mas muitas vezes não têm visibilidade sobre onde podem cortar gastos com a AWS sem limitar a inovação nos negócios.

A empresa de análise ESG constatou que a Clumio ajuda os clientes a reduzir os custos em 30%, em média, por meio de uma solução com arquitetura exclusiva que otimiza os processos de Backup and Recovery. Os relatórios de consumo auxiliam ainda mais as equipes de TI, identificando onde as organizações estão gastando mais com seus backups na AWS, para que possam gerenciar melhor seus gastos com armazenamento. Os clientes da Clumio geralmente conseguem reduzir seus custos com backup e, ao mesmo tempo, aumentar a segurança de seus dados.

A Clumio no Gartner IT Symposium, de 16 a 19 de outubro de 2023

Junte-se a nós no Gartner IT Symposium, em Orlando, Flórida, no estande nº 147. Venha nos visitar para conversar comigo ou com nosso CTO de campo sobre como a Clumio se encaixa na sua estratégia de proteção de dados da AWS, ao mesmo tempo em que atende às suas restrições orçamentárias.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Proteção de dados, migração para a nuvem e planejamento de Recovery… Nossa! Conheça tudo isso com a Commvault na Oracle CloudWorld, no estande nº 23, de 19 a 21 de setembro, em Las Vegas.

Faltam apenas algumas semanas para a feira e, cara, temos uma programação bem cheia para clientes, parceiros e participantes do evento!

Para começar, nossas palestras e tutoriais. Anote tudo na sua agenda antes que seja tarde demais!

  • Terça-feira, 19 de setembro, às 17h PDT – Proteção de dados na OCI: criando estratégias de resposta a ameaças cibernéticas para reduzir riscos — e o TCO
    • Reduza riscos e custos! Saiba como a Commvault e a Oracle estão redefinindo a proteção de dados moderna para a Oracle Cloud Infrastructure (OCI).
  • Quarta-feira, 20 de setembro, às 13h PDT – Migração do seu ambiente VMware: mantenha o controle e maximize a segurança
    • É tão fácil quanto 1, 2, 3! Siga este tutorial passo a passo para implantar e migrar cargas de trabalho VMware para o OCVS (Oracle Cloud VMware Solution) de maneira integrada, utilizando a proteção de dados da Commvault.
  • Quarta-feira, 20 de setembro, às 15h55 PDT – Parceiros: O Guia sobre Ransomware – por que firewalls e backups não são suficientes
    • Atenção, parceiros: agora é a hora de se tornarem heróis e ajudarem seus clientes a derrotar sua maior ameaça – o ransomware.
  • Quinta-feira, 21 de setembro, às 8h30 PDT – OCI e Commvault firmam parceria para garantir a segurança, proteger e recuperar seu ambiente híbrido
    • Quer saber o segredo para economizar custos? Simplificar o gerenciamento, otimizar estratégias de nuvem, reduzir riscos de segurança e melhorar a continuidade dos negócios com a Commvault.
  • Quinta-feira, 21 de setembro, às 13h05 PDT – Como a Commvault ajuda a redefinir a proteção de dados para parceiros e clientes da Oracle
    • Parceiros, esta apresentação é para vocês! Descubram maneiras de superar as expectativas de seus clientes, ao mesmo tempo em que os ajudam a proteger, defender e recuperar seu recurso mais precioso: seus dados.

Em seguida, não deixe de visitar o estande da Commvault (estande nº 23), onde você poderá conhecer em primeira mão o que há de melhor em proteção de dados para a mais ampla variedade de cargas de trabalho. Estamos aqui para ajudar a acelerar sua jornada na OCI, oferecendo excelente custo-benefício, segurança aprimorada integrada e Recovery e gerenciamento simplificados.

  • Você gosta de se planejar? Não precisa ficar correndo durante a feira. Agende uma reunião com antecedência e nós reservaremos um horário para você.
  • Você prefere uma abordagem mais espontânea? Estaremos realizando breves sessões de 10 minutos durante todos os dias do evento. Essa é a sua oportunidade de aprender rapidamente os detalhes sobre como simplificar sua estratégia de backup… e você ainda pode ganhar alguns prêmios bem legais.
  • Que tal testar a tecnologia por conta própria? Temos tudo o que você precisa: demonstrações que mostram o Backup and Recovery rápido de cargas de trabalho na nuvem e no local, além do Metallic Recovery Reserve no OCI para proteção com isolamento físico. 

Você já está convencido de que o estande nº 23 da Commvault é o lugar certo para estar? Nos vemos em Las Vegas!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

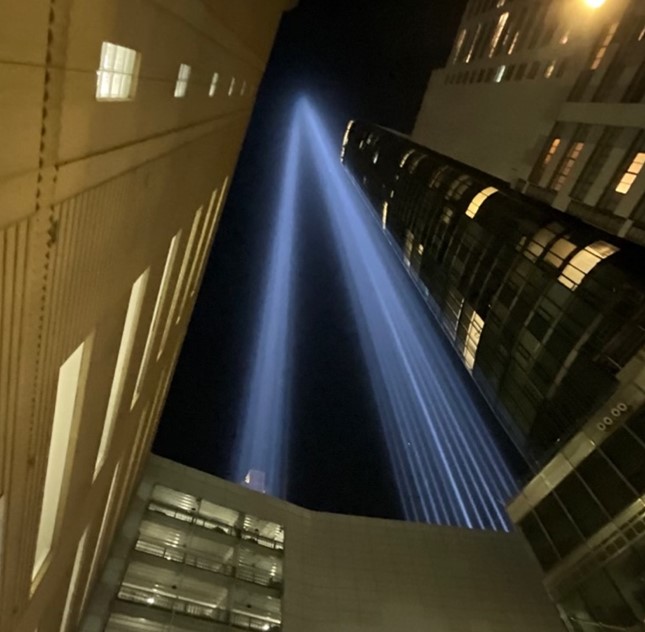
Segunda-feira, 11 de setembro, é o Dia do Patriota e o Dia Nacional do Serviço e da Memória nos Estados Unidos, quando comemoramos o 22º aniversário dos ataques terroristas de 11 de setembro (11/9).  

O dia 11 de setembro de 2001 foi uma perda sentida em todo o mundo. Hoje, lembramos aqueles que perderam suas vidas naquele dia, agradecemos aos corajosos socorristas que arriscaram suas vidas e honramos os sacrifícios feitos para proteger nossa liberdade.  

Ao refletir sobre aquele dia, o que sempre me chama a atenção é como nossas comunidades se uniram. Deixamos de lado nossas divisões e nos unimos para cuidar uns dos outros, apoiar-nos mutuamente e transmitir esperança; costumo descrever isso como compaixão. Esses esforços ainda ressoam em mim hoje e sempre que saio pela porta da frente e me deparo com as complexidades do dia a dia que nos cercam. Cada interação em que podemos trazer mais compaixão para a comunidade faz a diferença. 

Como veterano da Marinha dos Estados Unidos, tenho orgulho de ser o patrocinador executivo do nosso Grupo de Recursos para Funcionários (ERG) VALOR (Veteranos) aqui na Commvault. Para homenagear o aniversário do 11 de setembro, nosso ERG VALOR realizou nosso desafio anual “Commvault Climbs”, no qual os funcionários da Commvault em todo o mundo são desafiados a subir até 104 lances de escada em homenagem aos bravos bombeiros e socorristas que subiram as escadas das Torres Gêmeas do World Trade Center para salvar a vida daqueles que estavam presos. A cada ano, sou lembrado do incrível apoio em toda a nossa empresa, à medida que vivemos nosso valor de solidariedade.

Vamos reservar um momento hoje para lembrar aqueles que perderam a vida no 11 de setembro, refletir sobre a coragem dos socorristas naqueles momentos e homenagear aqueles que se ofereceram para servir ao seu país em resposta à tragédia. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

As ameaças cibernéticas continuam a evoluir e a se tornar mais persistentes. Estima-se que os gastos mundiais com soluções e serviços de segurança atinjam quase US$ 300 bilhões em 2026¹ — um aumento de 37% em relação aos gastos atuais, o que indica o aumento do nível de ameaça. Surpreendentemente, apesar da maior conscientização e dos maiores investimentos, 83% das organizações já sofreram mais de uma violação de dados ao longo de sua existência². Esses números destacam a necessidade crucial de Readiness para a recuperação, sendo a segurança dos dados uma das principais preocupações, à medida que o armazenamento em nuvem se torna a opção mais popular para backups externos.

A necessidade de imutabilidade

A imutabilidade é definida como “a capacidade de quaisquer dados serem mantidos em um estado não fungível por um período específico de tempo”. A imutabilidade dos dados pode ser alcançada por meio de vários métodos que atuam em conjunto. Uma arquitetura imutável, portanto, é um modelo no qual nenhuma atualização, patch de segurança ou alteração de configuração ocorre “no local” nos sistemas de produção. Se for necessária alguma alteração, uma nova versão da arquitetura é criada e implantada em produção.  A imutabilidade protege tanto dentro quanto fora da solução de backup.

As organizações precisam de uma arquitetura imutável para garantir que seus dados estejam seguros e protegidos e, mais importante ainda, prontos sempre que for necessário restaurá-los. A imutabilidade é uma técnica comprovada, utilizada para reduzir os ataques cibernéticos aos dados de backup e garantir que as cópias de backup não sofram nenhuma alteração.

O melhor indicador de que você possui uma solução de backup confiável é a sua capacidade de recuperar dados rapidamente. Isso decorre, em parte, do planejamento e da arquitetura adequados da sua solução de Backup and Recovery. No entanto, isso pode ser um grande desafio quando seus dados enfrentam tantas ameaças. No passado, falhas de hardware, desastres naturais e erros humanos eram provavelmente as principais ameaças de interrupção em que se pensava. Hoje, o ransomware e as ameaças internas assumiram o papel de principais preocupações. É evidente que o planejamento e o projeto da arquitetura não são suficientes; a solução de Backup and Recovery atual deve ser imutável, para que você tenha a tranquilidade de saber que seus dados estão seguros.

Mutável x Imutável

Existe uma distinção essencial entre infraestrutura mutável e imutável na proteção de dados valiosos. A infraestrutura mutável tradicional é mais flexível e permite que atualizações e integrações sejam realizadas rapidamente, mas isso também pode facilitar o acesso e a manipulação dos dados por parte de cibercriminosos.

Esses agentes mal-intencionados costumam atacar empresas por meio de violações de dados, o que pode acarretar consequências graves, como prejuízo à reputação, perda de receita e problemas legais. É aí que entra em cena uma arquitetura imutável, oferecendo uma solução mais segura e à prova de adulterações para proteger os dados contra ameaças internas e externas.

Imutabilidade para conformidade regulatória

O armazenamento imutável é essencial para que qualquer organização proteja seus dados críticos para os negócios ou de caráter privado. Isso é especialmente importante para setores como saúde, finanças e direito, que enfrentam rigorosos requisitos legais e regulatórios para proteger dados confidenciais contra acesso não autorizado ou adulteração. O armazenamento imutável ajuda as organizações a cumprir requisitos como os estabelecidos pela SEC, CFTC e FINRA relacionados ao registro, armazenamento e retenção de registros eletrônicos, além de facilitar a recuperação em caso de perda ou corrupção de dados.

O Commvault Cloud é imutável por padrão

Como cada ambiente possui sua própria combinação de infraestrutura, proteger os dados de backup contra alterações aleatórias e não autorizadas pode parecer um desafio. Por isso, a Commvault adotou uma abordagem agnóstica em relação à imutabilidade. Aproveitando uma abordagem reforçada e em várias camadas para a proteção de dados, oferecemos controles robustos que impedem diversos tipos de ameaças aos dados de backup e garantem que as cópias sejam altamente recuperáveis em caso de exclusão acidental ou ataque malicioso. Por padrão, todos os dados de backup são protegidos no nível do armazenamento. As cópias de backup e as operações residem em um local virtualmente isolado, em um domínio de segurança isolado, separado dos ambientes de origem. Também é possível aplicar bloqueios de retenção para impedir modificações indevidas nas políticas de retenção de dados.

Com o Commvault Cloud, você não precisa de hardware específico nem de contas de armazenamento em nuvem para proteger os dados de backup contra ameaças de ransomware. Caso você disponha de hardware compatível com WORM (Write-Once, Read Many), bloqueio de objetos ou snapshots (tecnologias totalmente suportadas pela Commvault), ainda poderá usar os recursos de bloqueio integrados da Commvault para complementar e reforçar os controles de segurança existentes. A capacidade de sobrepor controles de segurança em diferentes tipos de infraestrutura é o que coloca a solução imutável da Commvault à frente da concorrência.

A autenticação multifatorial, a criptografia AES de 256 bits em repouso, os firewalls e outros controles de acesso do modelo “zero trust” impedem a movimentação interna e externa de dados por parte de pessoas não autorizadas. Todos os protocolos de segurança empregados seguem as melhores práticas de segurança e se baseiam nas diretrizes e nos requisitos de conformidade da norma NIST 800-53, da certificação SOC 2 Tipo II e da norma ISO 27001:2013.

Com protocolos de segurança “zero-trust” integrados, o Commvault Cloud atende aos mais rigorosos padrões de confidencialidade, integridade e disponibilidade, tanto para órgãos governamentais quanto para empresas.

Arquitetura de infraestrutura imutável da Commvault Cloud

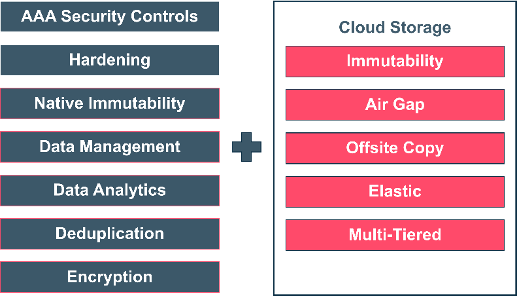
A plataforma de aprendizado de máquina da Commvault amplia os recursos de proteção imutável, oferecendo uma plataforma proativa para detectar ameaças e responder a elas de forma adequada. Adotamos uma abordagem em várias camadas para proteger contra diversos vetores de ameaças e garantir a segurança dos dados, incluindo o bloqueio de armazenamento para combater ransomware e controles AAA de Zero Trust em toda a pilha de Backup and Recovery, a fim de oferecer proteção abrangente. O isolamento e o air gap utilizam topologias de rede criptografadas por TLS, e a infraestrutura é reforçada para reduzir a superfície de ataque.

Em linhas gerais, a plataforma da Commvault inclui essas sete camadas combinadas com armazenamento imutável na nuvem:

O armazenamento em nuvem oferece opções aprimoradas para proteger, garantir a segurança e restaurar seus dados. Imutável por padrão, tudo isso resulta na proteção de dados mais flexível que você pode implantar em qualquer lugar e em escala para qualquer carga de trabalho.

Sua proteção, do seu jeito: imutabilidade para software e SaaS

O Commvault Grid facilita a implementação de uma arquitetura imutável como uma Appliance integrada ou projeto de referência para uma solução completa. Ele oferece gerenciamento abrangente de dados para todas as cargas de trabalho a partir de uma única plataforma extensível. O Commvault Cloud adota uma abordagem em várias camadas para proteger contra diversos vetores de ameaças e garantir a segurança dos dados. A arquitetura imutável da Commvault consiste em:

  • Software (Compliance Lock)
    • Tentativa: O administrador de backup tenta reduzir o período de retenção ou excluir acidentalmente uma tarefa de backup, uma política ou uma biblioteca
    • Ação: Negada devido ao bloqueio de conformidade
  • Sistema operacional (Controles de acesso)
    • Tentativa: Um usuário autorizado tenta criptografar, mover ou excluir arquivos, ou reformatar um disco
    • Ação: O sistema operacional bloqueia usuários e/ou ataques de ransomware por meio de controles de acesso
  • Sistema de arquivos (imutabilidade na camada de armazenamento)
    • Tentativa: Um usuário autorizado ou mal-intencionado tenta modificar ou criptografar dados de backup protegidos
    • Ação: O sistema de arquivos imutável impede que os dados de backup sejam modificados ou criptografados

O Commvault AirGap é um destino de armazenamento em nuvem totalmente gerenciado para o portfólio de nuvem híbrida SaaS da Commvault, bem como para o Backup and Recovery e o Commvault Grid. A adoção da nuvem é acelerada por meio de opções de armazenamento otimizadas e cópias dos dados em ambiente isolado (air gap), a fim de garantir a recuperação em caso de ataque de ransomware.

O Commvault AirGap é uma solução otimizada de proteção de dados na nuvem, que oferece:

  • Armazenamento em nuvem de curto ou longo prazo, de um único fornecedor, gerenciado por meio de uma única interface
  • Custos controlados por meio de armazenamento otimizado
  • Nomenclatura unificada para todos os serviços de armazenamento em nuvem

Com o Commvault AirGap, você pode ter cópias de backup primárias e secundárias para todas as suas cargas de trabalho nos seguintes níveis de armazenamento:

  • Azure Hot
  • Azure Cool
  • Padrão OCI (apenas Commvault Cloud SaaS)
  • Acesso pouco frequente à OCI (apenas Commvault Cloud SaaS)

E, embora todas as soluções acima possam aprimorar sua estratégia de resiliência cibernética, elas também proporcionam uma economia significativa de custos. O isolamento físico (air-gap), a imutabilidade e, mais importante ainda, a capacidade do Commvault Cloud de restaurar efetivamente um ambiente podem representar uma economia de US$ 1,06 milhão em relação a ataques de ransomware ao longo do período de análise de três anos.3

Conclusão

As ameaças aos dados estão se tornando cada vez mais sofisticadas, e não há como negar que, atualmente, as plataformas de Backup and Recovery devem oferecer maior proteção contra ameaças cibernéticas. A Commvault resolve esse problema com uma arquitetura imutável que garante segurança total dos dados e recuperação rápida de qualquer carga de trabalho, independentemente de onde ela esteja localizada. Nossa abordagem em camadas reduz os riscos e, ao mesmo tempo, ajuda as organizações a cumprir os requisitos de conformidade sem comprometer o desempenho.

Agora é o momento de fazer as perguntas difíceis sobre seu provedor de segurança de dados, para que você possa ter total confiança de que seus dados estão protegidos, seguros e em conformidade. Comece a explorar nossa arquitetura imutável hoje mesmo e descubra como se antecipar a possíveis ameaças com a solução certa nunca foi tão fácil nem tão seguro.


Referências

1. Guia Mundial de Gastos com Segurança da IDC – 2. Relatório da IBM sobre o Custo de uma Violação de Dados 2022 – 3. Analisando os benefícios econômicos da proteção de dados com a Commvault no Microsoft Azure

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Na batalha contínua de uma organização contra as ameaças de ransomware, proteger as Informações de Identificação Pessoal (PII) — os dados que abrangem informações pessoais confidenciais cuja violação pode levar a graves consequências legais, financeiras e de reputação — é um imperativo fundamental. À medida que os ataques de ransomware continuam a se tornar cada vez mais sofisticados, proteger os dados PII tornou-se essencial para estratégias de defesa eficazes.

  • Mitigação de riscos jurídicos e financeiros: Após um ataque de ransomware, a divulgação de dados de identificação pessoal (PII) pode expor as organizações a riscos jurídicos e financeiros significativos. As violações de dados podem resultar em multas pesadas, sanções regulatórias e ações coletivas. Para reduzir a vulnerabilidade a tais responsabilidades, as organizações devem identificar e proteger proativamente os dados de identificação pessoal (PII), demonstrando seu compromisso com a proteção de dados e a privacidade.
  • Impedindo a exfiltração de dados: Os autores de ataques de ransomware frequentemente ameaçam publicar ou vender dados roubados para coagir as vítimas a pagar resgates. É necessário identificar e proteger os dados de identificação pessoal (PII) para localizar os ativos críticos que os invasores possam ter como alvo para exfiltração. Controles de acesso robustos, medidas de criptografia e protocolos de prevenção contra perda de dados atuam como fortes medidas dissuasórias contra a extração não autorizada.
  • Proteção personalizada com priorização dos dados de identificação pessoal (PII): Reconhecendo que nem todos os dados têm o mesmo valor, as organizações devem adotar uma abordagem estratégica para a proteção. Os dados de identificação pessoal (PII), devido à sua alta vulnerabilidade ao roubo de identidade e à fraude, exigem atenção especial. Por meio de uma análise e categorização meticulosas, as organizações podem alocar recursos para fortalecer seus dados mais confidenciais e valiosos, aumentando assim a eficácia das medidas gerais de segurança cibernética.

Reconhecer a necessidade de uma proteção robusta dos dados de identificação pessoal (PII) é a primeira parte. Identificar uma solução para realizar essa tarefa é a segunda peça do quebra-cabeça.

Risk Analysis da Commvault: a IA vem ao resgate

O Commvault Risk Analysis é uma solução abrangente que auxilia as organizações a identificar, avaliar, supervisionar e implementar medidas para minimizar os riscos relacionados aos dados. Ao obter visibilidade sobre esses riscos, as organizações podem identificar e categorizar facilmente os dados confidenciais, o que ajuda a mitigar possíveis violações de dados e promove uma colaboração interfuncional eficiente. O Commvault Risk Analysis constitui a espinha dorsal de estratégias inteligentes e proativas de gerenciamento de dados, projetadas para reduzir riscos e custos.

A detecção de dados confidenciais depende fortemente de métodos de IA capazes de processar grandes volumes de dados com rapidez e precisão, e o Commvault Risk Analysis foi modernizado com esses recursos. Essas técnicas baseadas em IA aumentam significativamente a precisão e a eficiência na identificação de informações confidenciais em conjuntos de dados grandes e diversificados.

  • Gerenciamento abrangente de PII: O Risk Analysis Entity Manager oferece às organizações um conjunto versátil de ferramentas para gerenciar diversos tipos de PII identificados por meio da análise de conteúdo. Esse recurso inclui entidades de PII predefinidas e a flexibilidade de criar entidades personalizadas para ajustar o modelo a conjuntos de dados e tipos de dados específicos. Essas entidades abrangem categorias específicas de PII, permitindo ajustes no nível de sensibilidade e palavras-chave associadas. Esse sistema permite a configuração de tipos de entidades padrão e personalizadas, formando a base para um gerenciamento eficaz de PII.
  • Aprendizado contextual baseado em IA para classificação de dados: Ao aproveitar o aprendizado contextual impulsionado por IA, o Commvault Risk Analysis consegue realizar uma classificação precisa dos dados. Ao contrário dos métodos tradicionais, as abordagens baseadas em IA utilizam algoritmos de aprendizado de máquina para compreender o contexto e se adaptar a padrões de dados em constante evolução. Isso reduz os falsos positivos e os falsos negativos, levando em consideração o texto circundante, os metadados e as pistas contextuais. Esses sistemas identificam com eficiência os dados confidenciais e automatizam a classificação, reforçando a segurança, a conformidade e a governança dos dados.
  • Potencializando a classificação de dados por meio de modelos de treinamento: O treinamento de modelos de classificação com conjuntos de dados personalizados é essencial para a identificação precisa dos tipos de documentos. Isso envolve o envio de arquivos representativos que reflitam as categorias desejadas, permitindo que o modelo construa uma base sólida. É possível realizar um aprimoramento contínuo por meio da adição de documentos adicionais que refinem o modelo de classificação, levando a uma detecção mais precisa de dados confidenciais.
  • Insights do Azure Cognitive Services para classificação de dados: a integração do Azure Cognitive Services com o Commvault Risk Analysis aprimora ainda mais o reconhecimento de diversos tipos de dados em conjuntos de dados confidenciais. Algoritmos baseados em IA são capazes de identificar padrões complexos que definem várias categorias de dados e domínios de negócios. Os recursos de aprendizado profundo e análise de texto do Azure Cognitive Services aumentam a precisão, a eficiência e a conformidade da classificação de dados, mesmo em dados não estruturados complexos. A sinergia entre o Azure Cognitive Services e os recursos de governança de dados confidenciais do Risk Analysis oferece uma experiência coesa e integrada, que não apenas facilita uma governança de dados mais precisa, mas também proporciona uma abordagem moderna de aprendizado profundo habilitada por IA que se adapta continuamente à medida que os conjuntos de dados evoluem.

No cenário digital atual, repleto de ameaças de ransomware, proteger os dados de identificação pessoal (PII) não é apenas uma necessidade, mas uma responsabilidade. Ao adotar tecnologias inteligentes baseadas em IA e se comprometer com uma estrutura robusta de proteção de dados para informações confidenciais, as organizações podem fortalecer suas defesas contra ataques de ransomware e garantir a segurança e a privacidade dos dados confidenciais que armazenam.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Os fãs de ficção científica sabem que a Inteligência Artificial (IA) é um tema recorrente — e já há bastante tempo. Filmes, livros e até mesmo videogames a apresentam como uma tecnologia avançada que dá vida a robôs, ciborgues, naves espaciais — o que você quiser. E um elemento central do mito da IA é que ela pensa de uma maneira indistinguível da de um ser humano, ao mesmo tempo em que opera com a velocidade e a inteligência de um computador.

Ainda não chegamos lá; por mais que eu queira ter minha própria versão da armadura Mark V do Tony Stark, vou ter que me contentar em poder perguntar à Alexa curiosidades sobre o Chuck Norris. Mas estamos avançando rapidamente — descobri recentemente que uma publicação popular de tecnologia na internet vinha usando IA para gerar artigos há meses — e eu nem percebi, graças ao ChatGPT e a outros Grandes Modelos de Linguagem (LLMs).  

Os LLMs prometem revolucionar a forma como interagimos, tanto na esfera pessoal quanto na profissional. Estamos vendo um interesse incrível e um grande volume de investimentos sendo direcionados ao seu desenvolvimento – e isso é apenas o começo. No mundo dos negócios atual, a IA é vista como a chave para o avanço tecnológico, a vantagem competitiva e, por sua vez, a lucratividade.

É por isso que gigantes da tecnologia como a Microsoft, a Meta e o Google mencionaram a IA quase 50 vezes cada um em suas recentes teleconferências sobre resultados financeiros. Com isso, você pode estar se perguntando: “E se a IA pudesse ajudar minha empresa…”

  • Tomar decisões melhores?
  • Operar com mais eficiência?
  • Reduzir custos?
  • Melhorar o relacionamento com os clientes?

A boa notícia é que ele é perfeitamente capaz de fazer tudo isso.

A má notícia? A IA não é de graça. Muito pelo contrário, na verdade.

O custo da IA

A IA, como qualquer coisa que está dando os primeiros passos, precisa aprender. Então, como se faz para ensinar o ChatGPT e outros LLMs a funcionar? Resumindo: dinheiro. Dinheiro do tipo do Tony Stark.

Foi divulgado que o ChatGPT utilizou mais de 10.000 GPUs (Unidades de Processamento Gráfico) para seu treinamento. (Agora sabemos para onde foram todas as placas de vídeo nos últimos dois anos.) E a GPU mais potente do planeta custa US$ 30.000. O que significa que o ChatGPT teve uma infância extremamente cara. Mas isso não é tudo. Estima-se que a operação do ChatGPT custe mais de US$ 700.000 por dia. Por quê? Bem…

A IA requer infraestrutura em nuvem

Se a criação de IA fosse tão simples quanto aproveitar o poder de processamento gráfico da Nvidia ou da AMD, veríamos essa tecnologia se proliferar a um ritmo ainda maior do que o atual. Mas, para implementar a IA, é necessário hardware e infraestrutura adicionais. Isso significa servidores — muitos, muitos servidores. E não por acaso, as empresas de hoje precisam do mesmo para atender às suas necessidades de proteção de dados. E aonde elas recorrem para fazer isso? À nuvem.

É isso mesmo – a mesma infraestrutura que defende, protege e garante a segurança dos seus dados agora está sendo usada para disponibilizar a IA para o grande público. Ela impulsiona os LLMs, o aprendizado de máquina e a automação, só para citar alguns exemplos. Esses casos de uso vão aumentar exponencialmente, pois a IA aproveita ao máximo o poder bruto de computação e a escalabilidade. E como quanto mais as coisas mudam, mais elas permanecem as mesmas – neste caso, estamos falando sobre reduzir o custo da IA para garantir resultados financeiros sólidos para sua empresa.

Retorno sobre o investimento adicional com sua plataforma de proteção de dados

A evolução natural da inovação e da economia técnica envolve a realização de experimentos para encontrar uma maneira de otimizar um caso de uso em hardware (processadores de silício) e, em seguida, transferi-lo para o software (ChatGPT), de modo que todos possam se beneficiar disso. Seguindo essa lógica, você provavelmente já está na nuvem. Ou, mais provavelmente, em várias nuvens. Para aproveitar esse paradigma, é preciso implementar soluções econômicas que garantam a integridade do seu conjunto de dados.

Uma maneira de fazer isso é utilizar a Proteção de Dados como Serviço (DPaaS) para reduzir seus gastos operacionais com infraestrutura em nuvem, o que ajuda a arcar com essas contas cada vez maiores relacionadas à IA. Você já está otimizando seus negócios de inúmeras maneiras; essa metodologia se encaixa perfeitamente nesse contexto. É um ciclo virtuoso: expanda seus negócios utilizando os recursos existentes para reduzir custos, que são então reinvestidos na empresa.

Reduzir o TCO atual é apenas o começo

No que diz respeito ao DPaaS, as empresas estão, com razão, focadas primeiro na segurança, com o TCO (Custo Total de Propriedade) em segundo lugar, logo em seguida. O TCO é de natureza quantitativa, por isso pode ser difícil saber como avaliar as alegações dos fornecedores. No fim das contas, estes são os requisitos básicos atuais:

  • Desduplicação e hierarquização de dados: maximize a eficiência do armazenamento e controle os custos da nuvem.
  • Armazenamento nativo da nuvem: os custos de armazenamento devem sempre diminuir ao utilizar um provedor de DPaaS em conjunto com seu provedor de nuvem.
  • Monitoramento e alertas proativos contra ransomware: isso também inclui criptografia de dados de ponta a ponta e imutabilidade dos dados.
  • Proteção de dados em múltiplas nuvens: as empresas devem usar a tecnologia de nuvem adequada às suas necessidades de negócios. E os fornecedores devem oferecer soluções DPaaS que ofereçam suporte a todas elas.
  •  Amplo espectro de cargas de trabalho: as empresas utilizam uma combinação de recursos SaaS, IaaS e locais — sua solução DPaaS precisa oferecer suporte a todos eles.
  • Relatórios robustos: Inclui análises de conformidade para se manter atualizado e atender proativamente a futuras solicitações sob demanda.

Se você puder marcar todas as opções acima, estará no caminho certo para reduzir o custo do seu investimento em proteção de dados. Agora é hora de começar a pensar no que vem a seguir e onde reinvestir essa economia.

O Futuro da Proteção de Dados

A proteção de dados aprimorada por IA oferecerá inovação contínua, com base no aprendizado de máquina e em outros avanços impulsionados pelas necessidades das organizações modernas. E, como estamos na interseção entre a proteção de dados não apenas na nuvem, mas também no ambiente local, precisamos de uma perspectiva única sobre como isso poderia ser. E se você pudesse:

  • Automatizar tarefas para aumentar a eficiência?
  • Analisar dados continuamente e identificar a causa raiz dos problemas instantaneamente?
  • Ser mais eficiente com menos recursos?
  • Utilizar seus dados para tomar melhores decisões?
  • Receber alertas de segurança de alta precisão?
  • Usar insights baseados em dados para compreender automaticamente as necessidades dos clientes ou funcionários e gerar o resultado certo, no momento certo?

Em breve, esses serão os novos requisitos mínimos. A proteção dos seus dados, quer você saiba disso ou não, é o caminho direto para que você consiga aproveitar a IA de maneira econômica.

São os SEUS dados. O que você vai fazer com eles?

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Na Commvault, acreditamos que investir em nosso pessoal começa com a próxima geração de líderes.

Nosso programa de estágio de verão nos EUA foi concluído recentemente, e estou extremamente orgulhoso do trabalho realizado por nosso grupo de estagiários nos últimos meses! Nosso programa de estágio oferece aos estudantes experiências profissionais significativas, à medida que capacitamos esses aspirantes a profissionais a crescer e aprender conosco na Commvault. E nosso ambiente de trabalho híbrido permite que nossa abordagem de “trabalho remoto em primeiro lugar” se estenda ao desenvolvimento da próxima geração de talentos.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Priorizamos a colaboração com a liderança, a orientação e as oportunidades de networking, oferecendo treinamento e experiência prática que permitem aos nossos estagiários ampliar sua rede de contatos profissionais e suas habilidades técnicas — tudo isso é fundamental para este programa. São essas mentes que ajudarão a moldar o futuro de todos nós!

O programa de estágio é encerrado com um concurso de projetos, que representa uma oportunidade empolgante para nossos estagiários apresentarem uma ideia de produto, uma melhoria de processo ou resultados de pesquisa relacionados à sua área de estudo a um painel de nossos líderes de diversas áreas. E, acredite, a inovação que vemos a cada ano por meio desses projetos é excepcional! Os projetos deste ano abrangeram desde aplicativos desenvolvidos até ferramentas de dimensionamento e muito mais!

Todos os anos, percebo a importância de contar com mentores que nos ofereçam insights sobre inovações e novas perspectivas no ambiente de trabalho. Nossa cultura de aprendizagem contínua nos permite acolher e valorizar as ideias de todos os membros da nossa comunidade global Vaulter!

Continuamos sempre a inspirar nossa próxima geração de líderes e a proporcionar a eles uma experiência excepcional durante o tempo que passam aqui. Gostaria de expressar meu enorme agradecimento à nossa turma de estagiários de verão de 2023 dos EUA por todas as suas incríveis contribuições à Commvault. Parabéns a todos!

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Recentemente, foi realizada a quinta edição anual do AWS Storage Day – um evento virtual transmitido pelo Twitch, durante o qual a Amazon Web Services (AWS) compartilha as últimas novidades e inovações relacionadas ao seu portfólio de armazenamento. O evento é uma celebração da inovação voltada para o cliente, algo de que nós, da Commvault, nos orgulhamos; é por isso que nos sentimos honrados por termos sido convidados pela AWS a participar das comemorações deste ano.

Ao acompanhar as sessões, não foi surpresa para nós (dada nossa posição de liderança na área de proteção de dados – 12 vezes consecutivas, na verdade) que os dados estivessem no centro de todas as discussões. Os recursos e funcionalidades mais recentes anunciados durante o Storage Day oferecem novas opções aos clientes e desenvolvedores de aplicativos para inovar sem limites, aproveitando a elasticidade e a escalabilidade do armazenamento da AWS, ao mesmo tempo em que mantêm essa importantíssima eficiência de custo ao longo do processo. Fica claro que essas novas melhorias e os mais de 17 anos de inovação que as antecederam – no Amazon S3, no Amazon EBS e em muitos outros serviços – impulsionarão a próxima geração de aplicativos de IA generativa que estão em desenvolvimento neste momento.

Alguns dos anúncios que consideramos especialmente empolgantes incluíram:

E há ainda uma novidade que nos é especialmente querida: agora, os clientes podem recuperar dados do Amazon S3 Glacier até 85% mais rápido, maximizando ainda mais o valor de seus ativos arquivados. Talvez estejamos sendo um pouco tendenciosos, no entanto, já que nosso colega Michael Fasulo fez uma apresentação sobre esse mesmo tema ao lado de Nitish Pandey, líder de produto da equipe do Amazon S3, em uma sessão durante o Storage Day (que você pode assistir novamente aqui).

Ficamos muito animados em compartilhar o mais recente exemplo da excelente colaboração e inovação que a Commvault e a AWS estão oferecendo aos nossos clientes em comum — permitindo que eles recuperem seus dados de forma significativamente mais rápida, sem custo adicional, a partir da classe de armazenamento Amazon S3 Glacier Flexible Retrieval, que é de custo ultrabaixo, de longo prazo, segura e durável. Em termos simples, o objetivo é ajudar nossos clientes a proteger seus dados e a recuperá-los quando seus negócios mais precisarem. E ter parceiros como a AWS, que estão alinhados com essa visão e compartilham essa obsessão pelo cliente, nos permite realizar coisas notáveis juntos. Você pode ler mais sobre essa solução conjunta e por que estamos tão entusiasmados com ela no Blog de Armazenamento da AWS: Reduza o tempo de Recovery e otimize os custos de armazenamento com restaurações mais rápidas a partir das classes de armazenamento do Amazon S3 Glacier e da Commvault.

Bem, o Storage Day não se resumiu apenas a novos anúncios. Houve também excelentes apresentações introdutórias sobre o Amazon S3 que nos ajudaram a ter certeza de que a segurança continua sendo a principal prioridade para a AWS e para os dados de seus clientes, ao mesmo tempo em que a empresa mantém um foco incansável na durabilidade dos dados em tudo o que faz em relação ao armazenamento dos clientes. Esses temas também ressoam conosco, já que estamos totalmente focados em proteger, defender e recuperar os dados de nossos clientes na AWS e em todo o seu ambiente de dados. E se você quer saber mais sobre como estamos trabalhando juntos para fortalecer a postura de segurança de nossos clientes e melhorar sua resiliência, está com sorte.  

Demos uma prévia disso durante a transmissão ao vivo da nossa sessão, mas agora você já pode se inscrever no nosso evento “Technology Touchdowns”, que acontecerá no dia 6 de setembro, onde vamos explorar a fundo nosso manual de estratégias e mostrar como funciona a proteção de dados decisiva com a Commvault e a AWS. Teremos até a presença de Peyton Manning — bicampeão do Super Bowl, cinco vezes MVP da NFL e membro do Hall da Fama do Futebol Americano Profissional — para uma conversa franca sobre trabalho em equipe, liderança e experiências de sua carreira de sucesso. Estamos ansiosos para dar continuidade ao impulso gerado por este evento Storage Day e nos aprofundar ainda mais no que torna nossa parceria com a AWS tão empolgante para os clientes. 

Links rápidos:

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como parte do nosso compromisso não apenas de ajudar nossos clientes a cumprir suas metas, mas também de criar um mundo mais sustentável, tenho o prazer de anunciar o lançamento da nossa Calculadora de Redução de Emissões de Carbono. Agora disponível no painel do Command Center, oferecemos uma visão geral da redução na pegada de carbono que nossos clientes podem potencialmente alcançar com a deduplicação e a compactação da Commvault.

Os data centers são grandes consumidores de energia e, como tal, podem contribuir significativamente para as emissões globais de dióxido de carbono. Portanto, a implementação de medidas de eficiência energética — como a atualização para hardware mais eficiente, o aprimoramento dos sistemas de refrigeração e a otimização da utilização dos servidores, além do uso de tecnologias como a deduplicação e a compactação, que ajudam a reduzir as necessidades gerais de armazenamento do data center, entre outras coisas — pode reduzir significativamente a pegada de carbono de um data center.

À medida que os consumidores se tornam cada vez mais conscientes do impacto ambiental de suas decisões de compra, a redução da pegada de carbono pode ser um importante argumento de venda para empresas que priorizam a sustentabilidade. A adoção de práticas e tecnologias sustentáveis e a redução da pegada de carbono podem não apenas contribuir para um planeta mais saudável, mas também gerar economia de custos e melhorar a reputação da marca. 

Uma calculadora de redução da pegada de carbono no contexto de um data center pode ajudar as organizações a avaliar seu impacto ambiental e a tomar decisões informadas sobre a implementação de práticas e tecnologias sustentáveis que possam contribuir para a redução de sua pegada de carbono geral. Para calcular a redução da pegada de carbono em um data center, nossos clientes geralmente levam em consideração fatores como a localização, o tamanho, o consumo de energia e a fonte de eletricidade do data center. E todos esses fatores se baseiam em métricas estabelecidas pelo setor.

Nossa Calculadora de Redução de Emissões de Carbono mede a quantidade de armazenamento em disco e o consumo de energia necessários antes e depois da deduplicação e da compactação, conforme fornecido pela Commvault, e apresenta essas informações em termos de valores equivalentes mais fáceis de compreender, como o número de barris de petróleo consumidos, o número de smartphones recarregados, o número de veículos de passageiros que poderiam ter sido movidos com essa energia, etc.

Na Commvault, parte do nosso compromisso com as questões ambientais, sociais e de governança (ESG) consiste em ajudar nossos clientes e parceiros a gerenciar seus dados de forma mais sustentável. 

Com nossa Calculadora de Redução de Emissões de Carbono, não estamos apenas ajudando nossos clientes a gerenciar e proteger seus dados, mas também a contribuir para o bem do meio ambiente por meio de práticas comerciais mais sustentáveis.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Na Commvault, estamos revolucionando a maneira como as empresas lidam com riscos, protegem dados valiosos e alcançam melhores resultados comerciais. No dia 6 de junho, apresentamos nossas inovações revolucionárias que capacitam empresas de todos os tamanhos a adotar uma abordagem proativa com proteção em camadas.

Mas nosso compromisso com a segurança dos dados não para por aí. Temos o prazer de anunciar o lançamento da versão 2023E da Commvault Platform – nossa versão mais recente, que traz melhorias adicionais para o gerenciamento e a proteção de todo o seu conjunto de dados.

Gerenciamento global de dados em ambientes Metallic e Commvault

O Commvault PR 2023E apresenta o https://www.commvault.com/platform/products/cloud-command, nossa nova plataforma baseada em SaaS que oferece insights em tempo real, painéis unificados e visões consolidadas dos seus dados em todas as formas de implantação. Tudo em um único local prático!

 Ao aprimorar os recursos do Commvault Command Center, nossa nova solução agiliza os processos e elimina verificações manuais e análises repetidas nos painéis. Acompanhe e analise com facilidade as tendências dos dados, prepare-se para riscos futuros e identifique rapidamente vulnerabilidades em todas as opções de entrega por meio de métricas de segurança abrangentes. Desfrute de maior visibilidade e insights práticos para otimizar seu gerenciamento de dados.

Reduza as suposições. Automatize a detecção de ameaças latentes e a Recovery de arquivos limpos.

O Commvault PR 2023E inclui o lançamento geral (GA) do nosso novo produto Threat Scan, que garante que os administradores de TI possam ter certeza de que seus dados de backup estão livres de ameaças, seguros e recuperáveis.

As ameaças de ransomware são algo de que todos já ouvimos falar, e sabemos o quanto podem ser devastadoras para as organizações. Tudo começa com o acesso inicial, geralmente por meio de phishing, credenciais roubadas ou uma vulnerabilidade. Em seguida, a ameaça se espalha lateralmente, antes de causar o grande impacto: destruição, criptografia e exfiltração de dados.

Em média, o tempo de permanência de uma ameaça em um ambiente gira em torno de 20 a 52 dias¹, dependendo do nível de avanço das defesas da organização. Mas eis o problema: os backups são feitos o tempo todo, e as ameaças podem se esconder neles antes mesmo de serem descobertas. Isso significa que backups infectados colocam a recuperação de dados em risco. Não só leva mais tempo para recuperar dados limpos, como também há o risco de reinfecção.

É aí que entra o Commvault Threat Scan; os administradores de TI podem assumir o controle e proteger seus dados de backup, identificando proativamente ameaças de malware para evitar reinfecções durante a Recovery. O Threat Scan analisa automaticamente os dados de backup para localizar arquivos criptografados ou corrompidos, permitindo que os usuários recuperem rapidamente versões confiáveis de seus dados. Ameaças suspeitas podem ser isoladas e colocadas em quarentena, possibilitando uma análise mais aprofundada por equipes forenses em um ambiente seguro.

Unificar proteção e segurança de dados

Com base no conector SIEM já existente da Commvault, o PR2023E introduz suporte à integração bidirecional com o Microsoft Sentinel e o Palo Alto XSOAR para melhorar a colaboração e reduzir o tempo de resposta a incidentes por meio da orquestração automatizada e de análises combinadas.

As equipes de SecOps enfrentam o desafio constante de lidar com um grande volume de eventos de segurança, o que exige que adotem a automação para responder de forma eficaz às ameaças cibernéticas e minimizá-las. Embora sejam utilizadas ferramentas específicas para coletar eventos de segurança, logs e alertas, existe uma lacuna significativa, pois essas ferramentas não conseguem coletar informações importantes das plataformas de proteção de dados. Essa falta de visibilidade deixa as equipes de SecOps com um ponto cego em sua defesa geral.

Nossa mais recente integração reúne o poder e a visibilidade das plataformas de proteção de dados e segurança, aprimorando a colaboração interna e a postura geral de segurança. Nossos manuais operacionais facilitam a automação de ações prontas para uso por meio de uma conexão segura. Chega de trabalhar em silos! As equipes de SecOps e ITOps agora podem unir forças para lidar com incidentes de segurança e automatizar ações como revogar acesso, desativar o envelhecimento de dados ou aplicar outras políticas de dados.

Proteja melhor os dados com as novas integrações do Dell Powerprotect Data Domain

Os clientes que utilizam o PowerProtect Data Domain agora podem gerenciar facilmente seus dados por meio dos mesmos processos nativos de compactação, desduplicação e replicação. Essa atualização empolgante traz uma integração mais estreita entre o Commvault e o PowerProtect Data Domain, algo que nossos clientes vinham solicitando ansiosamente.

Com os recursos mais recentes, os clientes agora podem aproveitar o Data Domain Boost Client para integração nativa com o PowerProtect Data Domain. Quer você já esteja utilizando nosso suporte nativo ao SDK com compressão e desduplicação da Commvault, quer esteja apenas começando a proteger e utilizar o PowerProtect Data Domain como destino, você tem a flexibilidade de escolher. Acesse recursos aprimorados por meio dos painéis do PowerProtect e aproveite funcionalidades como a replicação nativa.

A Commvault utiliza APIs seguras para se comunicar com o PowerProtect Data Domain, e nossa integração no plano de dados garante acesso contínuo para todas as cargas de trabalho.

Essas são apenas algumas das incríveis funcionalidades que oferecemos na Versão 2023E da Plataforma. Você pode conhecer mais sobre as funcionalidades mais recentes em nossa página “What’s New” para as versões da Plataforma. Entre em contato com nossa equipe de gerenciamento de produtos e com outros membros de nossas comunidades para ficar por dentro das últimas notícias e informações sobre lançamentos. 

Referências

1. Manual da Sophos sobre Adversários Ativos 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A proteção contra ransomware e a Recovery são um desafio sem fim. As organizações investem na melhoria de sua segurança cibernética, enquanto os cibercriminosos utilizam novos métodos e táticas para descobrir e explorar vulnerabilidades na rede e nos sistemas. Trata-se de um jogo contínuo de “pular corda cibernético” que todas as organizações enfrentam. À medida que essas ameaças cibernéticas continuam a evoluir, as empresas precisam das ferramentas certas para proteger seus dados e garantir que eles possam ser recuperados de forma confiável em caso de um ataque ou falha do sistema. Você precisa de uma solução moderna de proteção de dados com segurança, defesa e Recovery rápidos integrados para se proteger contra as ameaças mais avançadas.

A Proteção de Dados Redefinida

No cenário digital atual, as ameaças cibernéticas têm se tornado cada vez mais sofisticadas, e as organizações precisam adotar uma abordagem proativa em relação à proteção de dados. Essas soluções geralmente só entram em ação após o impacto, quando os agentes mal-intencionados já comprometeram os dados e o dano já está feito. Para combater isso, as organizações devem ir além das ferramentas de segurança convencionais e tomar medidas para garantir a resiliência dos dados. A Commvault oferece o escopo adequado de recursos de detecção, segurança e Recovery para proteger, defender e recuperar ativamente os dados de forma abrangente em ambientes de produção e backup.

Os três pilares da proteção de dados

A proteção de dados completa da Commvault oferece proteção em camadas para cargas de trabalho na nuvem, no local e em SaaS. Oferecemos isso por meio de nossos três pilares de proteção de dados: Proteger, Defender e Recuperar. Protegemos os dados com uma arquitetura reforçada, de confiança zero e imutável, com protocolos de segurança integrados para impedir acessos indesejados e garantir a conformidade diante das ameaças cibernéticas em constante evolução. Defendemos os dados com alertas antecipados de última geração e monitoramento aprofundado para identificar e neutralizar ameaças de dia zero e internas antes que causem danos. Recuperamos os dados com capacidade de recuperação proativa e confiável, abrangendo a mais ampla cobertura de cargas de trabalho do setor, comprovadamente capaz de reduzir o tempo de inatividade, impedir a perda de dados e acelerar os tempos de resposta para uma continuidade de negócios inigualável.

Proteção de dados de A a Z

Criar um ambiente seguro é essencial para qualquer organização, e ter um plano bem definido para proteger os dados é mais importante do que nunca. A Commvault oferece uma ampla gama de recursos de proteção de dados que protegem as informações contra ameaças internas e externas. Esses recursos proporcionam diversos benefícios às organizações em termos de segurança, integridade dos dados e confiabilidade. Medidas de segurança aprimoradas garantem que as informações confidenciais fiquem protegidas contra acesso não autorizado ou ataques maliciosos. A integridade de dados reforçada assegura que os registros dos clientes permaneçam precisos e atualizados. Além disso, a maior confiabilidade ajuda as organizações a manter a conformidade com as regulamentações do setor. Protocolos reforçados e seguros desde a concepção incluem cópias de backup em ambiente isolado (air-gapped), combinando segurança na nuvem com acesso restrito às contas e isolamento de dados. Garanta que seus dados de backup sejam imutáveis por meio de controles de segurança para impedir que sejam adulterados, excluídos, modificados ou alterados. No caso de um ataque cibernético, se a rede corporativa for infectada, as cópias de backup isoladas permanecerão isoladas, intocadas e disponíveis para restauração.

Uma recuperação rápida e segura é essencial para a continuidade dos negócios. Todas as suas soluções de proteção de dados devem seguir um modelo de segurança em várias camadas e uma arquitetura Zero Trust para ajudar a reduzir sua superfície de ataque e eliminar quaisquer brechas de segurança em sua infraestrutura.

Ao utilizar essas tecnologias e adotar medidas para criar um ambiente seguro, as organizações podem se manter à frente das tendências na defesa contra ameaças emergentes e garantir que seus sistemas estejam sempre protegidos contra ameaças cibernéticas.

Desde o “air gap” até os princípios do Zero Trust, a Commvault oferece suporte completo, de A a Z, com os recursos essenciais de “Dados protegidos”, “Dados defendidos” e “Dados recuperados”. Com a Commvault, você estará pronto para se proteger e se recuperar de ataques de ransomware. Leia nosso resumo de soluções de A a Z e o infográfico de A a Z.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

É uma honra sermos reconhecidos como Líder no Gartner® Magic Quadrant™ 2023 para Soluções de Software de Backup and Recovery Corporativa pelo 12º ano consecutivo. E, como diretores de marketing e de produto da Commvault, temos que admitir que essa sensação nunca perde o encanto.

Do nosso ponto de vista, um reconhecimento como esse reforça ainda mais que a Commvault continua inovando e oferecendo a proteção de dados resiliente e o suporte dos quais os CIOs, CISOs e suas equipes dependem atualmente.

Em seu último relatório, a Gartner reconheceu a Commvault como Líder por nossa Capacidade de Execução e Abrangência da Visão, tendo sido avaliadas nossas ofertas de software e SaaS. Leia o relatório para saber mais sobre os pontos fortes e as recomendações identificadas para cada fornecedor reconhecido no mercado.

Mas e quanto ao futuro? Em conversas recentes com clientes e parceiros, temos ouvido constantemente uma coisa: a complexidade e os custos da proteção de dados em um ambiente híbrido estão sobrecarregando as equipes de segurança e de TI em todos os lugares.

Por quê? Muito disso tem a ver com as ameaças modernas provenientes da nova onda de ameaças generalizadas, que se proliferam rapidamente e são cada vez mais autônomas, as quais vemos todos os dias. Os ataques podem ser novos, mas a abordagem que a maioria adota para detê-los não é. Eles exigem uma abordagem mais moderna que abranja proteção e resiliência cibernética e una o poder da IA com a flexibilidade e a facilidade do SaaS. Por exemplo, nossos recursos mais recentes para o Threatwise oferecem aos clientes táticas de engano cibernético, além da proteção tradicional, ajudando a descobrir ameaças desconhecidas, conter e limitar as janelas de exposição e sinalizar atividades de ransomware antes que elas se consolidem.

Essa não é apenas a única maneira de garantir que as empresas híbridas de hoje tenham proteção uniforme para todos os seus dados e cargas de trabalho, independentemente de onde estejam armazenados, mas também reduz drasticamente os custos e a complexidade da infraestrutura. Contar com uma única plataforma de proteção de dados que inclui software e SaaS permite que você gerencie toda a sua experiência em todo o seu ambiente. Além disso, a automação e o aprendizado de máquina que incorporamos às nossas soluções facilitam a recuperação dos dados pelos clientes em caso de algum problema.

É uma nova visão sobre o que a proteção de dados deve e precisa se tornar, à medida que o cenário atual de ameaças continua a evoluir. Uma visão respaldada por um grande investimento em inovações que revelaremos por meio de novos e empolgantes recursos nos próximos meses. Fiquem ligados.


Gartner®, Magic Quadrant™ para Soluções de Software de Backup and Recovery Corporativas, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 de agosto de 2023. Este relatório do Magic Quadrant foi publicado anteriormente como Magic Quadrant™ para Soluções de Backup and Recovery para Data Center (2016-2017; 2019-2020); Magic Quadrant para Software de Backup Corporativo e Appliances (2014-2015); Magic Quadrant para Software de Backup/Recovery Corporativo (2012-2013); e Magic Quadrant para Backup/Recovery Corporativo Baseado em Disco (2011).

GARTNER é uma marca registrada e marca de serviço da Gartner, Inc. e/ou suas afiliadas nos Estados Unidos e internacionalmente. Magic Quadrant é uma marca registrada da Gartner, Inc. e/ou suas afiliadas e é usada aqui com permissão. Todos os direitos reservados.

A Gartner não endossa nenhum fornecedor, produto ou serviço mencionado em suas publicações de pesquisa e não aconselha os usuários de tecnologia a selecionarem apenas os fornecedores com as melhores classificações ou outras designações. As publicações de pesquisa da Gartner refletem as opiniões da organização de pesquisa da Gartner e não devem ser interpretadas como declarações de fato. A Gartner isenta-se de todas as garantias, expressas ou implícitas, com relação a esta pesquisa, incluindo quaisquer garantias de comercialização ou adequação a uma finalidade específica.

Este gráfico foi publicado pela Gartner, Inc. como parte de um documento de pesquisa mais abrangente e deve ser analisado no contexto do documento como um todo. O documento da Gartner está disponível mediante solicitação à Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone