No mundo das empresas de SaaS, novos empreendimentos surgem todos os dias. No entanto, o potencial de crescimento — e até mesmo a sobrevivência — de uma empresa de SaaS não pode ser dado como certo. Na verdade, no ano em que a Commvault lançou a Metallic – nosso próprio empreendimento SaaS –, estimava-se que apenas 0,04% das startups de SaaS chegassem a faturar US$ 10 milhões. Mas a Metallic tinha algo especial: era uma solução elegante e nativa da nuvem que aproveitava o melhor das tecnologias de nuvem em conjunto com a propriedade intelectual (IP) líder do setor da Commvault. Tínhamos uma ótima equipe pronta, comprometida com a missão única de mudar o status quo na proteção de dados, e um mercado pronto para a mudança. A Metallic foi lançada como uma Commvault Venture, uma startup dentro da empresa, que contava com a tecnologia, o talento e a expertise em estratégia de entrada no mercado (GTM) para impulsionar uma entrada verdadeiramente disruptiva no mercado. Em apenas dois anos, a Metallic experimentou um crescimento incrível e alcançou o que a maioria das startups sonharia:
Expansão acelerada do portfólio – mais do que triplicando nossa oferta desde o lançamento
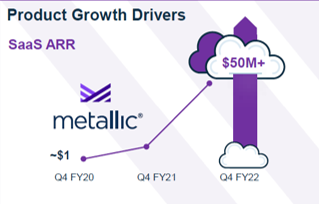
Crescimento de 1 milhão para US$ 50 milhões de ARR em 6 trimestres
Estabelecimento de parcerias incríveis na nuvem — incluindo a Microsoft e um negócio de MSP recém-lançado com a SoftwareOne, nossa parceira global de design
Expansão para atender a mais de 2.000 clientes, com presença em mais de 30 países ao redor do mundo
Tornou o DMaaS de nível empresarial uma realidade para empresas de todos os tamanhos, desde as maiores da Fortune 500 até as menores empresas
Mas, acima de tudo, nosso crescimento e sucesso atuais são a prova de que tocamos o coração dos clientes: a Metallic oferece a segurança e a flexibilidade de que empresas de todos os tamanhos precisam para enfrentar este momento único de mudanças aceleradas… e riscos crescentes.
O crescimento vem de aproveitar o momento
A proteção de dados como serviço é o segmento que mais cresce em nosso setor¹, e a Commvault teve a visão de perceber que havia uma lacuna: as empresas precisavam de uma solução fornecida como SaaS na qual pudessem confiar. O que não poderíamos ter previsto foi um mundo mergulhado em uma pandemia global e o aumento meteórico das ameaças cibernéticas, acompanhado por uma adoção hiperaxelera da nuvem. No ano passado, as empresas previram que dobrariam seu ritmo de adoção da nuvem até o final do ano². Além disso, os ambientes estão se tornando cada vez mais híbridos e multicloud. Esse tipo de infraestrutura de dados distribuída significa uma superfície de ataque ampliada. É uma tempestade (im)perfeita. Mas estamos aqui para ajudá-lo:
O Metallic foi projetado para permitir que os clientes gerenciem dados próximos à fonte, garantindo um desempenho rápido na nuvem híbrida.
O Metallic oferece suporte a um amplo conjunto de cargas de trabalho — incluindo aplicativos SaaS, terminais e cargas de trabalho críticas de data centers corporativos — em diversas nuvens.
Oferecemos soluções de segurança exclusivas, sendo a única solução do setor com certificação FedRAMP High “In Process – In PMO Review”, além doSecurity IQ, que permite antecipar-se às ameaças em constante evolução por meio de insights de segurança.
E agora? Metallic® Recovery Reserve™ e Metallic® Threatwise™
Em primeiro lugar, estamos entusiasmados em anunciar que o Metallic Cloud Storage Service (MCSS) ganha um novo nome: Metallic Recovery Reserve. Desde seu lançamento em 2020, empresas em todo o mundo têm adotado esse serviço de nuvem gerenciado da Metallic para garantir a capacidade de recuperação contra ransomware – e estamos animados em dar um novo nome ao MCSS para refletir o valor que esses clientes têm destacado. Os dados de uma empresa são sua reserva estratégica – e essa reserva deve ser mobilizada para ajudar a acelerar a recuperação e garantir que as empresas possam retomar suas operações rapidamente diante de um ataque cibernético.
Para dar continuidade ao nosso crescimento, continuamos lançando inovações. Após a aquisição da TrapX pela Commvault em fevereiro, lançamos nesta semana um programa de acesso antecipado ao Threatwise, um sistema de alerta que ajuda as empresas a identificar ataques cibernéticos e permite uma ação imediata, além de oferecer ferramentas abrangentes para recuperação de dados. O Threatwise ajuda a detectar ameaças latentes e silenciosas que se propagam pelos ambientes, a fim de conter e limitar as janelas de exposição — pois a verdadeira proteção de dados não se resume apenas à recuperação de dados.
Saiba mais sobre a importância disso e como as empresas podem se inscrever para obter mais informações à medida que avançamos rumo à disponibilidade geral nos próximos meses.
Com o Metallic, aliado a um amplo conjunto de serviços inteligentes de dados oferecidos como SaaS, software ou Appliance, a Commvault está ajudando os clientes a agir com rapidez, manter a agilidade e priorizar a segurança à medida que modernizam seus negócios. Há muito mais por vir este ano e nos próximos, com o Metallic, à medida que continuamos a ouvir as necessidades dos nossos clientes — em termos de segurança e conformidade, eficiência nos negócios e gerenciamento inteligente de dados em ambientes híbridos e multicloud. Fiquem ligados, o melhor ainda está por vir.
Referências
1. SaaSPath 2º trimestre de 2020, abril de 2020, IDC – 2. IDC Info Snapshot, patrocinado pela Microsoft, Doc. nº US4697620
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Os dados de backup de uma empresa constituem sua reserva estratégica e, diante das ameaças cibernéticas, é fundamental que ela seja capaz de recorrer a essas reservas, restaurar seus dados e retomar as operações comerciais da forma mais rápida e contínua possível. O armazenamento em nuvem com isolamento físico (air-gapped) é parte essencial de qualquer estratégia de proteção de dados, à medida que as empresas enfrentam o aumento e a crescente sofisticação do ransomware; é por isso que lançamos o Metallic Cloud Storage Service no mercado há quase dois anos. Desde então, temos visto empresas em todo o mundo adotarem essa solução como parte de sua estratégia de segurança de dados, ao mesmo tempo em que colhem os frutos de suas iniciativas de transformação para a nuvem e do esforço para gerar eficiências e reduzir custos. Hoje, temos o prazer de anunciar que nossa oferta de armazenamento gerenciado na nuvem ganha um novo nome: Metallic® Recovery Reserve™, um novo nome, mas ainda focado na capacidade da Commvault de oferecer proteção e recuperação de dados corporativos de nível empresarial, líderes do setor.
Armazenamento em nuvem para sua estratégia contra ransomware
Ataques cibernéticos, como os de ransomware, ocorrem a cada 11 segundos¹ e devem aumentar ano a ano; além disso, se uma organização for atingida por um ataque cibernético, o custo médio do tempo de inatividade para grandes empresas pode chegar a milhares por minuto.² Essas estatísticas reforçam a importância da Readiness para a Recovery de dados, especialmente à medida que as organizações aceleram a migração para a nuvem. Como os dados são a força vital de todas as organizações, os clientes adotaram e continuam adotando o Metallic Recovery Reserve para proteger seus negócios e recuperar seus dados quando mais precisam.
Com opções de imutabilidade e isolamento físico, além de gerenciamento simplificado, a Commvault, em parceria com a Metallic, foi a primeira no mercado a oferecer uma solução de armazenamento em nuvem gerenciada por um líder reconhecido do setor em proteção de dados, que os clientes conhecem e no qual confiam.
Segurança com simplicidade
Embora o Metallic Recovery Reserve ofereça a capacidade de proteger e recuperar dados contra ameaças à segurança, a questão é: isso é simples? Sim.
Uma solução de segurança complexa traz suas próprias armadilhas e pode se tornar menos segura quanto mais complexa for sua utilização. O Metallic Recovery Reserve é a “solução fácil” para proteger dados e controlar custos. Como está totalmente integrado ao software da Commvault, os administradores podem usar o Metallic Recovery Reserve como destino de backup, assim como qualquer outro destino em disco ou fita. Isso elimina a necessidade de oferecer treinamento extensivo, já que tudo isso é gerenciado pelo software da Commvault. A Commvault grava diretamente no armazenamento em nuvem e faz a leitura a partir dele para restaurações, sem que haja computação em execução na nuvem. Tudo isso é gerenciado por meio do Commvault Command Center, que oferece uma única interface de usuário para gerenciar todos os dados corporativos.
O Metallic Recovery Reserve também está disponível como um destino simples de armazenamento em nuvem para cargas de trabalho de data centers em nuvem híbrida que os clientes protegem com as soluções SaaS da Metallic. Além disso, os clientes têm mais opções, já que o Metallic Recovery Reserve oferece níveis flexíveis de armazenamento tanto no software SaaS da Metallic quanto no software da Commvault, atendendo às necessidades de retenção de curto e longo prazo.
Enquanto outros fornecedores de backup afirmam que sua solução é a “última linha de defesa”, a Commvault oferece um conjunto abrangente de recursos de proteção contra ransomware que inclui não apenas a capacidade de recuperação, mas também proteção, monitoramento e detecção, além de recursos de alerta precoce e ação imediata com o Metallic Threatwise. Com o Metallic Recovery Reserve, você conta com um serviço robusto de armazenamento em nuvem gerenciado que oferece proteção contra ransomware com isolamento físico e garante que seus dados estarão recuperáveis quando você mais precisar deles.
Referências
1. CYBERSECURITY VENTURES, “Previsão: custos globais dos danos causados por ransomware devem ultrapassar US$ 265 bilhões até 2031”, David Braue, 3 de junho de 2021 – 2. Web tribunal, Branko K., “Mais de 15 estatísticas assustadoras sobre perda de dados para se ter em mente em 2022”, março de 2022
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Durante a maior parte da minha vida, fui um construtor. Quando era criança, minha imaginação era dominada por uma paixão por carros. Eu passeava pelo corredor de modelismo e via modelos em escala chamativos de muscle cars americanos com suas pinturas personalizadas em estilo “chamas”, além de carros esportivos europeus exóticos com detalhes incríveis. Eu ficava hipnotizado. Cortava grama e transportava galhos para conseguir ganhar dinheiro suficiente para comprar os kits e os materiais necessários para tentar recriar as obras-primas retratadas na caixa do modelo.
Foi divertido e desafiador, mas há uma coisa que nem mesmo minha imaginação conseguiu superar. Nunca construí o modelo atingindo todo o seu potencial e nunca recriei o nível de detalhes exibido pelas fotografias estampadas nas caixas. Não foi por falta de esforço, mas principalmente por falta de habilidade e experiência. Minha cola sempre escorria, os adesivos colavam tortos ou rasgavam quando eu tentava esticá-los sobre os painéis da carroceria. Pintar era difícil e eu simplesmente não tinha todas as ferramentas necessárias para alcançar detalhes suficientes para recriar o exemplo da caixa. O resultado foi medíocre, mesmo seguindo cuidadosamente todas as instruções do manual.
Agora pense em como uma situação semelhante se aplica à nuvem. Nós, desenvolvedores, temos diante de nós um mundo de possibilidades e, embora possamos ter as habilidades certas, a vida está um pouco mais complicada hoje em dia e geralmente temos inúmeras outras prioridades disputando nosso tempo e concentração. É claro que o resultado depende de ambos. Existem componentes em que a versão rápida é aceitável; por exemplo, podemos nos dar ao luxo de usar instâncias superdimensionadas por um tempo. Mas alguns detalhes da arquitetura em nuvem não deixam margem para erros. Isso fica especialmente evidente quando se analisa a questão pela ótica da proteção de dados. A proteção de dados é sua última linha de defesa. Se ela não for construída com cuidado, você estará em risco justamente quando mais precisar da Recovery.
Com o backup da AWS, são fornecidos os fundamentos básicos do backup. Se sua conta estiver em bom estado, provavelmente você poderá restaurar os dados. Vamos definir o que é “bom estado”: a região não apresenta interrupções, seu ambiente de produção está praticamente intacto e os backups estão disponíveis. O risco está nesse “se”. Com o backup da AWS, você pode criar um plano de backup para sua conta, mas provavelmente só conseguirá um ponto de recuperação operacional com um snapshot dentro da conta. É isso que você precisa? No mundo da infraestrutura como código, quem constrói também pode destruir. Temos direitos administrativos incríveis que nos permitem gerenciar um ambiente inteiro, e essas funções permissivas não estão isentas de risco, especialmente quando podemos criar e excluir backups à vontade. O fluxo de trabalho do plano de backup apresenta várias orientações para ajudá-lo a criar um plano “concluído”, escolhendo uma criptografia padrão ou um dos modelos padrão fornecidos; no entanto, essas opções não são ideais, pois não foram projetadas para levar em conta a necessidade de proteger seus backups contra agentes mal-intencionais ou exclusões acidentais, e não abordam a disponibilidade em caso de interrupções regionais.
No mundo da infraestrutura como código, quem constrói também pode se tornar quem destrói.
Na Clumio, ajudamos a eliminar o risco. Criamos um cofre seguro para fontes de dados na nuvem. Nossa solução cria uma barreira física entre seus backups na nuvem e o plano de acesso primário. Isso ajuda a impedir que funções de usuário com permissões excessivas comprometam a retenção ou excluam backups. Com a ajuda da Clumio, você pode restaurar seus dados. Você obtém proteção ideal e Recovery simples, mesmo para outras regiões. Ter um backup pronto para ajudá-lo no pior cenário possível certamente parece melhor do que um que só funciona em condições ideais.
Percorri um longo caminho como construtor. Conheço minhas prioridades e limites, e sei quando devo recorrer a especialistas. Veja, por exemplo, meu projeto mais recente: embora minhas habilidades tenham melhorado na montagem, ainda não sou pintor. Provavelmente poderia investir em aprender essa habilidade, mas não é nisso que valho a pena gastar meu tempo. Em vez disso, vou terceirizar essa parte importante para garantir um resultado bonito, em vez de arriscar a qualidade do resultado, o prazo ou ambos ao fazer isso sozinho.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
A transformação para a nuvem é uma parte importante da transformação digital. À medida que a revolução da nuvem entra em sua terceira década, fica claro que há um valor imenso na adoção da nuvem, com a McKinsey estimando mais de US$ 1 trilhão apenas para as empresas da Fortune 500. Curiosamente, quase todo esse valor provém da inovação e da otimização dos negócios, e não da redução dos custos de TI.
Então, como as organizações podem aproveitar os benefícios potenciais?
Neste vídeo, você aprenderá o que fazer e o que não fazer em relação ao que é necessário em seu ambiente de proteção de dados para realizar com sucesso uma transformação para a nuvem que trará um impacto positivo para sua empresa.
Para ajudá-lo ainda mais a implementar uma estratégia de nuvem bem-sucedida, confira abaixo uma lista de verificação prática.
Requisito
Commvault
Ampla cobertura de cargas de trabalho – Nos últimos anos, seu ambiente de dados passou por um alto nível de mudança e inovação – resultando em uma ampla variedade de cargas de trabalho. Para um ambiente seguro, todas essas cargas de trabalho exigem proteção e gerenciamento de dados – tanto as legadas quanto as de última geração.
✔
Modelo de fornecimento flexível. Esse é um ponto importante. Um modelo de fornecimento flexível permitirá que você utilize, implemente e expanda de acordo com as necessidades atuais e futuras da sua empresa, incluindo SaaS.
✔
Suporte a múltiplas nuvens. Com 80% dos clientes utilizando múltiplas nuvens, é fundamental trabalhar com um fornecedor que possua integrações nativas e relacionamentos sólidos. Isso permite que você, o cliente, tenha acesso antecipado e rápido às inovações no ambiente de nuvem escolhido, além de protegê-lo contra o aprisionamento em nuvem ou armazenamento.
✔
Automação inteligente. Automação inteligente significa que a transferência de dados entre a nuvem e o ambiente local será fácil e rápida. Automatizar o processo permitirá que suas equipes se concentrem em entregar inovação e reduzirá o risco de não cumprir os SLAs.
✔
Segurança de nível empresarial. Com ataques de ransomware ocorrendo, segundo estimativas conservadoras, a cada 11 segundos, precisamos garantir que sua postura de segurança seja robusta. A visibilidade de ponta a ponta por meio de uma única plataforma garante que você esteja pronto para lidar com quaisquer problemas ou ataques que possam surgir.
Embora as tendências vintage tenham se tornado mais populares nos últimos anos, o mesmo não se aplica aos seus backups ultrapassados. Eles não estão ficando mais fáceis de gerenciar; na verdade, a maioria das pessoas os considera um fardo em seu ambiente de TI. Seria ótimo se pudéssemos levar todos os nossos backups vintage a um brechó e trocá-los por algo mais novo e mais simples de usar, mas não é assim que as coisas funcionam.
A complexidade e a falta de integração desses backups mais antigos restringem a escalabilidade, criam silos que diminuem a visibilidade dos dados, reduzem a produtividade da TI e aumentam o risco geral. Você precisa manter esses backups desatualizados para atender aos requisitos de retenção e conformidade, mas isso acarreta uma série de restrições que impedem a inovação.
Ao buscar modernizar sua proteção de dados, certifique-se de não apenas acompanhar as tendências, mas também de se manter à frente delas — você precisa migrar seus backups para a nuvem com simplicidade e eficácia. Em vez de manter backups legados e caros, transfira-os, juntamente com outros conjuntos de dados, para um armazenamento em nuvem econômico com a Commvault. Ao migrar backups antigos para a nuvem, você pode eliminar silos de dados, melhorar a disponibilidade deles e reduzir o risco geral em sua organização.
Confira cinco, entre outras, vantagens de migrar backups legados para a nuvem com a Commvault:
A consolidação em uma única plataforma com navegação e gerenciamento baseados na web simplificará todo o seu ambiente de TI. A Commvault é uma solução única de Backup and Recovery, fornecida como uma Appliance “tudo em um” que oferece gerenciamento unificado em todo o seu ambiente — desde as instalações locais até a nuvem —, permitindo que você agregue mais valor por meio de um único console.
A eficiência da equipe será alcançada por meio da automação e do gerenciamento baseado em interface gráfica (GUI) dentro da plataforma abrangente da Commvault. A automação ajudará você a otimizar o gerenciamento de tarefas, para que sua equipe possa se concentrar em projetos mais inovadores, além de tornar a migração um processo que não exija intervenção manual por parte da equipe.
A redução de custos ocorrerá devido à diminuição das taxas de manutenção, já que não será mais necessário manter backups antigos e onerosos. Você também poderá descartar equipamentos desnecessários e reduzir o número de soluções pontuais pelas quais está pagando. Sua equipe não precisará mais receber treinamento em soluções ultrapassadas e, em vez disso, poderá dedicar tempo ao aprimoramento de suas habilidades.
Melhore a conformidade regulatória, pois a migração para a plataforma Commvault facilitará a busca, a identificação e a Recovery. Melhore a disponibilidade e a capacidade de Recovery dos dados com acesso instantâneo e automação orientada por políticas.
Otimize a Recovery com SLAs mais rápidos e confiáveis. A proteção abrangente de dados a partir de uma única plataforma garantirá, sempre, uma Recovery de desastres em nível empresarial.
Evite um deslize de estilo com um ambiente de TI desatualizado
A migração para a nuvem exige flexibilidade e simplicidade de uma solução moderna de proteção de dados. Sem a Commvault, você corre o risco de ficar para trás em relação às tendências atuais e comprometer o sucesso de suas metas de TI. É hora de adotar uma abordagem simples, econômica e moderna para proteger com segurança seus dados onde quer que estejam — no local e na nuvem — e migrá-los com facilidade e eficácia.
Para uma renovação completa do seu ambiente de TI, dê uma olhada neste white paper.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Com novas ameaças surgindo diariamente e se tornando cada vez mais complexas e sofisticadas, a segurança cibernética tornou-se uma prioridade fundamental para todas as organizações — já que todas as empresas, independentemente de seu tamanho e localização, correm o risco de sofrer um ataque cibernético. Como resultado, a maioria passou a optar por um seguro cibernético para cobrir as perdas que tais ataques possam causar, às vezes acompanhado de uma cobertura específica contra ransomware, impulsionado pelo fato de que esse tipo de ameaça é responsável por cerca de 75% dos sinistros de seguro cibernético (AM Best 2021). Além do ransomware, o seguro cibernético pode cobrir áreas como exigências de extorsão e esforços de remediação.
Mas este é um mercado sob pressão, com a relação entre perdas e prêmios arrecadados em 73% em 2021, segundo a Fitch Ratings, e dificuldade em diversificar o risco, já que os ataques cibernéticos não conhecem fronteiras. Além disso, a ausência de dados históricos complica a capacidade de realizar o tipo de previsão de risco que o setor de seguros normalmente emprega para definir as taxas de precificação. Em conjunto, isso acaba ameaçando a rentabilidade do setor e, consequentemente, a proteção que ele oferece — além de impulsionar o aumento dos preços dos prêmios para os clientes.
As garantias oferecidas por ransomware que ganham destaque na mídia também são uma área que exige uma investigação mais aprofundada e a leitura das letras miúdas. O que pode parecer uma proposta atraente (e, muitas vezes, uma escolha óbvia) em muitos casos nunca resultará em pagamento e pode levar a uma complacência perigosa.
Além disso, as cláusulas relacionadas ao seguro de segurança cibernética estão se tornando cada vez mais restritivas, conforme destacado pelo recente anúncio da Lloyds of London sobre a limitação da cobertura; por exemplo, seus produtos de seguro não cobrirão mais as consequências de ataques cibernéticos entre Estados-nação. Muitas seguradoras também estão impondo requisitos de proteção mais rigorosos, o que, embora ajude a reforçar os níveis de defesa em cibersegurança, também pode deixar algumas organizações — especialmente as pequenas e médias empresas — vulneráveis, já que elas têm menos condições de atender aos novos limites mínimos exigidos.
Isso torna essencial, tanto do ponto de vista empresarial quanto tecnológico, saber exatamente o que está coberto em qualquer apólice que você tenha hoje ou que esteja pensando em adquirir no futuro. As empresas devem estar cientes de que as apólices de seguro cibernético e as garantias de proteção contra ransomware não cobrem todos os aspectos dos ataques e, na maioria dos casos, haverá diferentes critérios de acionamento, limites, condições e coberturas para os diversos tipos de sinistros, o que pode levar à recusa do pedido de indenização ou a um valor reduzido, criando um descompasso entre as expectativas e a realidade. A educação e a conscientização são fundamentais nesse contexto — você deve estar plenamente ciente do que não está coberto pelo seu seguro cibernético hoje, para evitar surpresas mais tarde. Roy May aborda esse ponto com excelência.
Vamos explorar, uma a uma, algumas das principais questões para fundamentar exatamente isso.
Erros de terceiros: As seguradoras cibernéticas não oferecem cobertura caso ocorra um ataque cibernético em qualquer sistema de terceiros que cause danos à sua atividade principal. Esses softwares ou serviços de terceiros podem incluir sua hospedagem na web, e-mail, serviços em nuvem, gestão de atendimento ao cliente ou qualquer outra relação comercial online significativa.
Perdas sofridas durante o “período de carência”: Nomundo dos seguros, costuma haver uma franquia baseada no tempo, conhecida como “período de carência”. Apenas as perdas ocorridas após o término desse período são cobertas pelo seguro. Esse período de carência geralmente varia de 10 a 12 horas. Isso significa que, se sua rede sofrer um ataque cibernético durante o período de carência, você não poderá solicitar indenização ao seu seguro.
Prejuízo durante o tempo de inatividade: os prejuízos sofridos durante o evento de interrupção dos negócios não são cobertos pelas principais apólices. O tempo de inatividade pode causar danos à sua empresa de várias maneiras, levando à perda de produtividade e à perda da confiança e lealdade dos clientes e, em última instância, à perda de seus negócios. Não importa quanto prejuízo de vendas esse tempo de inatividade lhe custe, ele não será coberto.
Dano à reputação: Esse é um dos riscos mais significativos que uma empresa enfrenta caso ocorra um ataque cibernético ou uma violação de dados. De fato, 1 em cada 3 clientes está disposto a abandonar uma marca que ama após apenas uma experiência ruim, número que sobe para mais de 90% após 2 ou 3 interações com experiências insatisfatórias. (ADICIONAR REFERÊNCIA). Quaisquer ataques durante eventos especiais, como a Cyber Monday, podem causar danos ainda maiores à organização. Como é difícil quantificar tais perdas, as seguradoras cibernéticas não as cobrem em suas apólices.
Lesões corporais ou danos materiais: os ataques cibernéticos têm consequências tangíveis. À medida que o mundo caminha em direção à IoT (Internet das Coisas), as conexões entre objetos estão aumentando, e há chances de que isso possa levar a lesões corporais ou danos materiais. Pode parecer incomum, mas muitas empresas de produção hoje em dia operam inteiramente por meio de computadores.
Tudo, desde a coleta de matérias-primas até o envio dos produtos finais, ocorre por meio de sistemas automatizados. Caso ocorra um ataque cibernético em qualquer etapa desse processo, isso resultaria em uma catástrofe. Se alguma empresa se deparar com tal situação, é provável que o seguro cibernético não cubra (na totalidade) as necessidades.
Novo hardware: Normalmente, as apólices de seguro cibernético não cobrem danos materiais, como a substituição de hardware e outros equipamentos, causados por um ataque cibernético. Isso se torna um problema quando o hardware fica tão danificado que é impossível consertá-lo. A melhor solução nesses casos é substituir o hardware por um novo, mas a própria organização terá que arcar com os custos.
Atualizações de software: Tradicionalmente, as versões mais recentes do software não são cobertas pelas apólices de seguro cibernético. Em caso de um ataque cibernético, as principais seguradoras cibernéticas apenas ajudarão a restaurar o software ao estado em que se encontrava antes do ataque ocorrer.
Perda de equipamentos: A maioria das apólices de seguro cibernético não cobre crimes cibernéticos originados pela perda de dispositivos portáteis, como laptops ou tablets da empresa. Poucas apólices incluem apenas dispositivos criptografados em sua cobertura; portanto, todos os dispositivos utilizados na organização devem possuir patches de segurança adequados.
Multas e penalidades impostas por emissores de cartões: Uma das principais preocupações ao lidar com uma violação de dados está relacionada às penalidades e possíveis multas impostas à empresa por emissores de cartões, como MasterCard, Visa etc., ou mesmo impostas aos diretores da empresa de acordo com o GDPR e regulamentações semelhantes. Essas multas ou penalidades podem atingir valores substanciais, chegando a seis dígitos. Algumas seguradoras excluem a cobertura desse tipo de multa, o que pode levar a graves prejuízos financeiros.
Ataques especializados: Muitas apólices de seguro cobrem apenas os ataques cometidos por cibercriminosos que buscam lucros pessoais ou lucros coletivos, quando agentes mal-intencionados colaboram entre si para obter ganhos compartilhados. Elas negam a cobertura se o ataque for realizado com motivação terrorista ou por um agente estatal para fins políticos — uma área em que pesquisas mostram um aumento na escala e no volume de ataques para evitar a detecção (Microsoft 2021)
Considerações finais – Então, vale a pena contratar um seguro cibernético?
A resiliência de uma empresa está ligada à sua resiliência cibernética, tornando fundamental um foco contínuo e abrangente em toda a organização na segurança cibernética, tanto na tecnologia quanto nos processos, na cultura e nas competências. Nesse contexto, o seguro cibernético desempenha um papel importante na proteção, exigindo avanços na segurança desde a concepção (security by design) sob termos cada vez mais rigorosos — e apoiando a Recovery da organização em caso de violação, desde que todas essas obrigações tenham sido cumpridas. No entanto, nem todas as apólices de seguro cibernético são iguais, havendo diferenças significativas na cobertura e nas condições. Portanto, é fundamental compreender plenamente tanto suas necessidades quanto suas obrigações antes de tomar uma decisão final.
Start-ups e pequenas e médias empresas (PMEs) com portfólios reduzidos ou poucos ativos digitais podem não conseguir justificar o custo de um seguro de segurança cibernética, já que é provável que se obtenha um melhor retorno sobre o investimento ao se concentrar na defesa de segurança, por exemplo, por meio de práticas de Zero Trust e de treinamento e conscientização dos funcionários. Para grandes empresas que gerenciam um volume significativo de informações financeiras confidenciais ou dados pessoais identificáveis (PII) de seus clientes, o investimento em uma apólice de seguro cibernético de renome pode ser bem justificado — mas apenas como parte de uma estratégia holística de segurança cibernética. Nenhuma apólice irá prevenir nem resolver espontaneamente problemas relacionados à segurança; ao contrário, ela pode constituir a peça final de um programa de defesa proativo que se concentra tanto na identificação precoce de riscos quanto na Recovery rápida quando (e não se) um ataque de algum tipo inevitavelmente ocorrer.
Sobre o autor
A Dra. Sally Eaves é presidente do Global Cyber Trust no renomado think tank GFCYBER e consultora em Descentralização Digital, Democracia e Segurança do Centro para uma Nova Segurança Americana (CNAS), órgão que presta contas ao Governo dos Estados Unidos. Com vasta experiência como diretora de tecnologia, professora de tecnologias avançadas e consultora estratégica global em transformação digital, Sally é especialista na aplicação de tecnologias emergentes — notadamente inteligência artificial, segurança, 5G, nuvem e Internet das Coisas — para a transformação empresarial e de TI, além de promover impacto social em grande escala.
Palestrante internacional e autora, Sally foi a primeira ganhadora do prêmio “Frontier Technology and Social Impact”, concedido nas Nações Unidas, e tem sido descrita como a “porta-bandeira da tecnologia ética”. Ela fundou a Aspirational Futures com o objetivo de promover a inclusão, a diversidade, a equidade e o sentimento de pertencimento no setor de tecnologia e em outras áreas.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Quando nos aprofundamos no assunto, frequentemente percebemos que os clientes ficam confusos com as diferenças entre instantâneos, replicação e backups. Aprendi isso por meio de inúmeras visitas de vendas, nas quais tenho a oportunidade de orientar as empresas sobre as opções de armazenamento, proteção e recuperação de dados de seus aplicativos.
Instantâneos para recuperação operacional da conta
Os snapshots são o ponto de partida para a maioria das discussões sobre proteção e recuperação de dados. Um snapshot pode ser criado manualmente pelo console da AWS ou de forma totalmente automatizada. A automação pode ser programada por meio de scripts ou como parte do agendador de um plano do AWS Backup. Os snapshots são excelentes para a recuperação operacional; no entanto, exigem uma série de etapas para serem transformados em um volume ou banco de dados utilizável. Outra limitação é que os snapshots não são facilmente portáveis entre contas ou regiões para recuperações fora da conta ou da região. Recuperar um único arquivo, diretório ou registro de banco de dados a partir de um snapshot também pode ser complicado, exigindo várias etapas e muito tempo para realizar uma recuperação tão granular.
Do ponto de vista da segurança, certifique-se de proteger seus snapshots, pois eles podem ser um dos muitos alvos que os hackers procuram em suas contas. Os snapshots podem ser acessados, copiados, transformados em volumes ou bancos de dados, e os dados confidenciais neles contidos podem ser roubados. Os snapshots também podem ser excluídos, o que impediria sua capacidade de recuperação ou de atender aos requisitos de retenção de conformidade de longo prazo. Para proteger seus snapshots, copie-os para uma conta secundária altamente segura, de preferência fora de suas contas de produção da AWS.
Replicação para failovers em caso de interrupção da produção para contas/regiões alternativas
Outra estratégia utilizada para proteção e Recovery é a replicação em tempo real ou quase em tempo real dos dados de produção. À medida que são feitas atualizações nos dados de produção, essas atualizações são enviadas para as cópias replicadas em outras contas ou regiões o mais rápido possível. Ter dados replicados é uma excelente estratégia para failovers rápidos para um local secundário quando um desastre atinge seu ambiente de produção primário. No entanto, é necessário muito trabalho e planejamento para conseguir promover rapidamente um site secundário para produção. As aplicações precisam ser distribuídas por várias contas/regiões, a rede precisa estar disponível para acesso dos clientes e é preciso priorizar a operação em um ambiente altamente seguro.
Embora a replicação seja excelente, existem alguns cenários que podem tornar seus dados replicados inutilizáveis. Se os dados forem corrompidos, alvo de ransomware ou excluídos no local de origem, você deve esperar que eles estejam no mesmo estado no local secundário. Quando isso acontecer, você precisará de uma cópia dos dados em um determinado momento, armazenada em um local seguro, que possa ser restaurada em seus ambientes de produção. É por isso que, mesmo que você esteja usando uma solução de replicação, também precisa de uma boa solução de backup como parte de seus planos de Continuidade de Negócios e Recuperação de Desastres.
Backups para restaurar dados a partir de um momento específico em que se sabe que os dados estavam corretos
O backup é uma terceira estratégia para a proteção de dados. Backups programados de seus conjuntos de dados importantes permitem que você restaure seus dados para um estado anterior conhecido como válido. Uma solução de backup deve ajudar a manter a segurança de seus backups, inclusive contra exclusões intencionais ou acidentais… Na nuvem, isso significaria enviar seus backups para um “bunker” ou “cofre” que esteja isolado de todas as suas outras contas. Essa conta-bunker também deve ser altamente segura, com acesso restrito e rede bloqueada. A criptografia deve estar ativada para os backups armazenados nessa conta-bunker. Quando chegar a hora da recuperação, certifique-se de ter um processo que permita localizar facilmente os backups necessários e restaurá-los rapidamente. Também é importante poder restaurar de forma rápida e eficiente para a conta/região onde você recuperará seus aplicativos.
A Clumio é uma plataforma SaaS que se enquadra na categoria de soluções de backup. Oferecemos backups programados de fontes de dados na nuvem, como Amazon S3, DynamoDB, RDS, EC2, EBS, SQL Server no Amazon EC2 e Microsoft 365. Configure as programações de backup para atender aos seus objetivos de ponto de recuperação; um backup por dia ou vários por dia, a escolha é sua. Um benefício adicional dos backups do Clumio SecureVault é que eles ficam isolados fisicamente de suas contas. O Clumio ajuda você a proteger e bloquear sua conta, para que você não precise se preocupar. Nossos dados estão seguros conosco, e podemos ajudá-lo a recuperar dados em qualquer conta ou região. Faça a restauração com a granularidade que desejar – um arquivo, um registro de banco de dados, um único objeto ou instâncias completas; a escolha é sua.
Resumo
Toda estratégia de proteção tem sua utilidade, mas nem todas são iguais. Embora haja circunstâncias e exceções para tudo, em geral você pode seguir estas orientações simplificadas:
Utilize instantâneos para uma rápida recuperação operacional em suas contas de produção.
A replicação serve para atualizações em tempo real em um local secundário, a ser utilizado para transições de failover quando ocorrerem desastres regionais que afetem o serviço.
Os backups programados são úteis quando seus dados estão em situação de emergência e você precisa recuperá-los a partir de um momento em que se sabe que estavam em bom estado — horas ou dias atrás.
Ao definir sua estratégia de proteção, certifique-se de analisar a fundo as expectativas das equipes de negócios que você apoia. São elas que sofrem com a perda de receita quando não dispõem dos dados de que precisam.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Quando as organizações realizam migrações para a nuvem a fim de atender às suas necessidades de transformação digital, muitas vezes os riscos e os custos são ignorados. Não é incomum ver conjuntos de dados não estruturados sendo transferidos em massa por meio de uma simples ação de copiar e colar ou da execução de um script para mover arquivos. Mas será que isso realmente economiza tempo a longo prazo? Uma pergunta que você precisa se fazer é: a empresa realmente precisa de todos esses dados?
Ao migrar cegamente todos esses dados ROT indesejados, você não apenas está prolongando o prazo da migração, mas também aumentando o custo de armazenamento na nuvem de destino, prejudicando os níveis de serviço e aumentando o risco à informação da sua organização.
Informações sobre seus dados
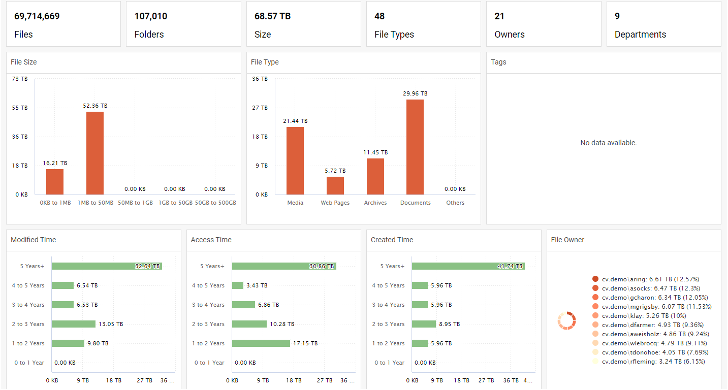
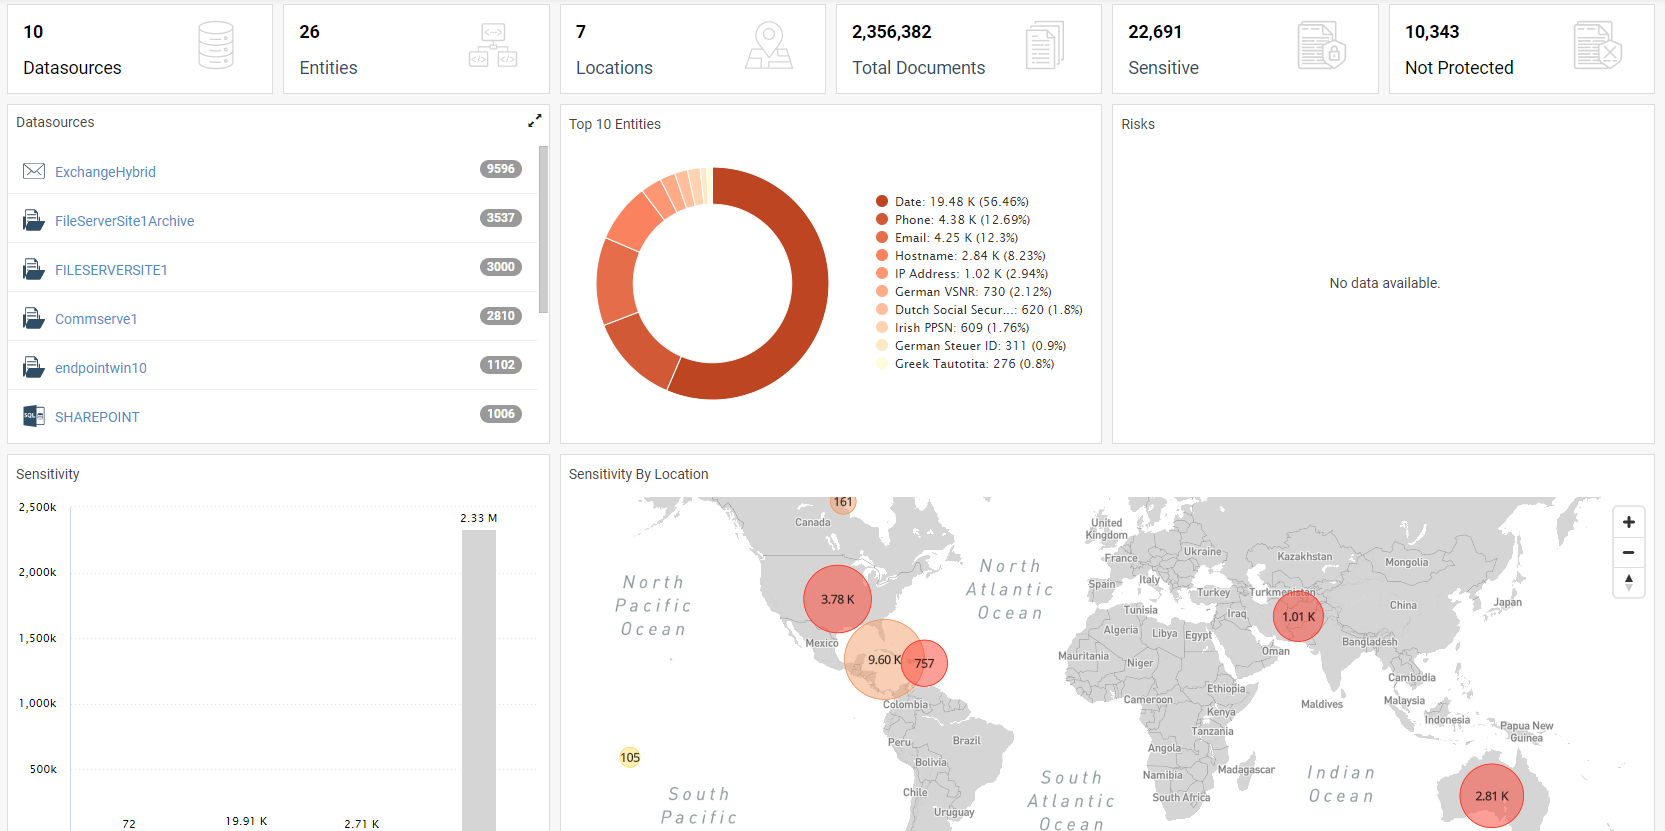
Seja você um cliente atual da Commvault ou alguém que pretende utilizar a Commvault no futuro, a Commvault vai além do Backup and Recovery com o Commvault® File Storage Optimization. Ele oferece análises detalhadas dos dados, apresentadas em painéis de controle de fácil visualização, diretamente a partir da mesma interface de usuário utilizada para operações de Backup and Recovery: o Commvault Command Center™. Essas análises ajudam você a identificar dados ROT e a tomar as medidas certas para excluí-los das migrações. Ao incluir informações como a data da última modificação, do último acesso ou da criação — todas agrupadas por ano —, você pode priorizar quais arquivos são importantes e quais são ROT, para que possa mover os dados certos para onde eles precisam estar, com mais rapidez. Isso ajuda a economizar em custos de armazenamento, reduz a carga de trabalho da equipe de TI e permite que os responsáveis pelos dados sejam mais produtivos.
Dados duplicados? Não há problema!
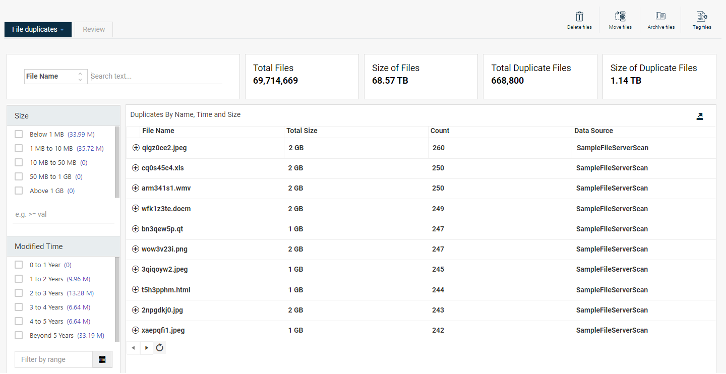
O Commvault® File Storage Optimization também permite identificar facilmente dados duplicados. Esses dados podem estar presentes devido a erros de importação, de software ou humanos, e representam riscos inerentes caso sejam mantidos. Como os dados duplicados podem conter informações confidenciais, decidir quais dados manter e quais remover pode ser uma decisão complicada. Mas, com o Commvault® File Storage Optimization, você pode obter rapidamente insights sobre os dados para auxiliar na sua tomada de decisão. Descobrir onde esses dados duplicados estão localizados, quem tem acesso a eles e excluí-los antes da migração ajudará a garantir que os dados corretos sejam movidos para onde precisam estar, de forma rápida e sem complicações.
Os dados são seus, não os coloque em risco
Outra consideração é o risco. O armazenamento de dados ROT representa um risco para sua organização. Isso pode levar à tomada de decisões empresariais equivocadas com base em dados desatualizados, ao aumento da superfície de ataque para ataques de ransomware e ao aumento do risco de violações de conformidade. Por que migrar dados ROT e agravar esse risco? Ao usar o Commvault® File Storage Optimization para identificar e excluir dados ROT antes da migração, você não apenas transfere os dados corretos, mas também reduz o risco à informação ao manter um controle mais rigoroso sobre seus dados. E, ao revisar as listas de controle de acesso (ACLs) dos arquivos, você ajuda a garantir que os dados que estão sendo transferidos só possam ser acessados pelo pessoal autorizado, reduzindo ainda mais o risco.
Acelere suas migrações hoje mesmo
A Commvault vai além do backup e da recuperação para ajudar a acelerar as migrações com a otimização do armazenamento de arquivos da Commvault®. Utilizando a mesma interface de usuário familiar usada nas operações de Backup and Recovery, você pode identificar e excluir facilmente os dados ROT antes das migrações, reduzindo o tempo de migração, economizando em custos de armazenamento, aliviando a carga de trabalho da equipe de TI e diminuindo os riscos relacionados às informações. Saiba como você pode acelerar suas migrações hoje mesmo e transferir os dados certos para onde eles precisam estar com mais rapidez.
Hoje em dia, todas as organizações estão preocupadas com a segurança e com a inevitabilidade de um ataque de ransomware. À medida que seus dados continuam a crescer, você precisa gerenciá-los e protegê-los de forma eficaz. O ideal é não agir de forma reativa em nenhuma situação em que se sinta pressionado a tomar decisões rápidas. Para acompanhar todas as suas necessidades relacionadas a dados, você precisa de uma solução de proteção e gerenciamento de dados que garanta a sustentabilidade futura dos seus dados e integre novas tecnologias às suas necessidades. Assim, você agirá de forma proativa contra as ameaças cibernéticas, e não reativa.
Identifique, proteja e prepare seus dados para o futuro
Gerencie de forma eficaz e consistente toda a segurança, conformidade, transformação e análises de seus dados a partir de uma única plataforma unificada e simples, abrangendo cargas de trabalho híbridas, para minimizar riscos e acelerar o crescimento. Identifique melhor os dados essenciais para os negócios, bem como as informações confidenciais ou sensíveis, a fim de garantir que seus dados estejam devidamente protegidos e seguros. Uma vez que os dados tenham sido identificados e protegidos, as organizações podem utilizá-los para obter melhores insights e orientar as decisões de negócios. As organizações devem garantir que possam:
Identifique e proteja rapidamente os dados confidenciais e essenciais para os negócios
Reduzir a dispersão de dados e a ameaça de ransomware
Gerencie dados de forma centralizada em ambientes na nuvem, locais e multicloud
Gerencie medidas corretivas de risco por meio da tomada de decisão colaborativa
Recupere dados e aplicativos rapidamente com base em prioridades predefinidas
File Storage Optimization da Commvault® – reduza sua superfície de ataque
Obtenha insights valiosos a partir dos dados, o que permite diminuir a superfície de ataque e reduzir os riscos de ransomware. Isso é possível graças a um método altamente eficiente de analisar silos de dados ativos e de backup em grande escala, ao mesmo tempo em que oferece fácil gerenciamento por meio de uma única interface de usuário – o Commvault Command Center™.
O Commvault® File Storage Optimization pode ajudar a identificar dados essenciais para os negócios e dados redundantes, obsoletos ou irrelevantes (ROT), além de garantir que as ações corretas sejam realizadas (backup, proteção, arquivamento ou exclusão).
Identificar os dados essenciais para os negócios que estejam em risco e classificá-los por tipo de dado e localização
Adote medidas proativas de correção para fazer backup, arquivar ou transferir os dados para um local seguro
Garanta a disponibilidade dos dados por meio de cópias de backup
Figura 1: Saiba quais dados você possui
Governança de Dados da Commvault® — identifique e corrija rapidamente os riscos relacionados aos seus dados críticos ou confidenciais
Obtenha insights valiosos sobre os dados, o que permite identificar riscos relacionados a dados confidenciais, otimizar a tomada de decisões colaborativas sobre medidas corretivas e garantir a conformidade regulatória. Isso é alcançado por meio de uma solução altamente eficiente para analisar silos de dados ativos e de backup em grande escala, ao mesmo tempo em que oferece fácil gerenciamento por meio de uma única interface de usuário – o Commvault Command Center™.
O Commvault® Data Governance pode ajudar a definir, localizar, gerenciar e proteger arquivos que contenham dados confidenciais em silos de dados ativos e de backup na nuvem híbrida, tudo a partir de uma única interface de usuário.
Identificar e proteger rapidamente dados confidenciais, incluindo informações de identificação pessoal (PII)
Gerenciar medidas corretivas de risco por meio de uma tomada de decisão colaborativa
Exclua dados confidenciais dos backups para garantir que os dados removidos anteriormente não sejam recuperados acidentalmente
Figura 2: São os seus dados. Não os coloque em risco
Commvault Complete™ Data Protection —proteja e recupere todo o seu ambiente de dados
O Commvault Complete™ Data Protection é uma solução de proteção de dados abrangente e fácil de usar que combina o Commvault® Backup and Recovery com o Commvault® Disaster Recovery. Ela oferece backup, replicação e recuperação de desastres para todas as cargas de trabalho, em ambientes híbridos completos. Proporciona recuperação confiável de dados e aplicativos, máquinas virtuais e contêineres, além de recuperabilidade verificável das réplicas, mobilidade de dados na nuvem com otimização de custos, segurança e proteção resiliente contra ransomware, bem como gerenciamento flexível de dados de cópia para aproveitar os dados protegidos em DevOps, testes e análises.
O Commvault® File Storage Optimization e o Commvault® Data Governance podem operar independentemente do Commvault Complete™ Data Protection ou como parte de uma solução combinada para maximizar os recursos de gerenciamento de dados da sua empresa
No atual cenário geopolítico, ter acesso aos seus dados é apenas parte da batalha.
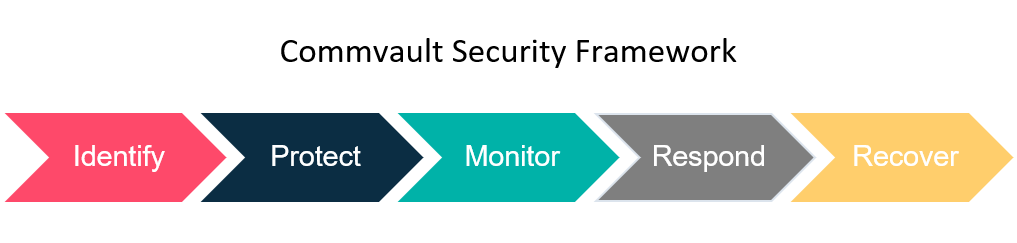
Você precisa estar preparado para qualquer coisa que possa acontecer: não é uma questão de “se”, mas de “quando”. Atualmente, ocorrem ataques de ransomware a cada 11 segundos¹ em todo o mundo. Isso significa que você precisa não apenas ter seus dados prontos e disponíveis, mas também, em caso de desastre, ser capaz de recuperá-los rapidamente. Na Commvault, acreditamos que uma estrutura em várias camadas é a maneira de deixá-lo preparado e pronto para qualquer situação que seus dados possam enfrentar.
https://play.vidyard.com/4ZTXfskUCDiDJt9p33nMpt
Identifique:
Primeiro, é preciso identificar todas as fontes de dados das quais talvez seja necessário fazer backup. Elas podem vir de todos os tipos de lugares — de servidores de arquivos a data centers, e isso é apenas o básico. Você pode ter e-mails no O365, no Salesforce ou até mesmo em aplicativos SaaS. É preciso identificar os dados e saber com o que está trabalhando para entender quais são os elementos essenciais para a gestão do seu negócio.
Proteger:
Proteger seus dados deve ser algo com que você já esteja bastante acostumado. Provavelmente, você já possui algum tipo de backup, seguindo procedimentos e práticas padrão. O problema é que esses procedimentos e backups padrão simplesmente não são mais suficientes. Seja no ambiente local ou na nuvem, as ferramentas nativas simplesmente não são suficientes. Para aprimorar a proteção dos seus dados, é necessário ter pelo menos mais uma cópia para backup, de preferência em um local secundário. Ao ter uma cópia secundária em outro local, você conta com replicação e Recovery rápido. Essa é uma boa solução para recuperar dados em caso de desastre no local. Mas e se ocorrer um ataque cibernético e ambos os locais forem afetados? Para aprimorar sua proteção e defender seus dados de forma abrangente contra ataques locais e cibernéticos, ter uma terceira cópia dos seus dados em uma solução na nuvem (como os Serviços de Armazenamento em Nuvem da Metallic) é a melhor opção. Especialmente ao isolar fisicamente a solução (air gap) para mantê-la offline para acesso padrão, você tem a certeza de possuir uma cópia confiável e protegida dos seus dados. Essa estratégia 3, 2, 1 é a chave para uma proteção sólida dos dados: três cópias, dois locais diferentes (no mínimo) e uma delas isolada fisicamente.
Monitor:
Como você monitora seus dados para garantir que estejam seguros? Primeiro, é preciso simplicidade para garantir que você não apenas consiga visualizar todos os seus dados e entender o que está acontecendo, mas também tenha tudo isso em um único lugar. O Commvault Command Center é a solução ideal: ele gerencia todos os seus backups em todos os locais, mantendo você a par do que está acontecendo. Além disso, ele utiliza recursos como honeypots e inteligência artificial (IA) e aprendizado de máquina (ML) para garantir que saibamos o que está acontecendo com seus dados. Melhor ainda é o Painel de Segurança, que permite que você veja o que está acontecendo em todos os seus dados e em todo o seu ambiente a partir de um único local. Isso oferece uma visão detalhada dos elementos que você está protegendo e permite que você faça um monitoramento ativo dos seus dados. Você pode até mesmo perceber se houve alterações tanto nos dados ativos quanto nos de backup, o que é um diferencial importante ao analisar a solução da Commvault.
Responder:
Depois de ter a proteção e o monitoramento bem definidos, é hora de testar sua capacidade de resposta. Você precisa ser capaz de reagir rapidamente caso algo aconteça com seus dados. Com a Commvault, você pode usar nossa arquitetura baseada em API para criar scripts de testes de Recovery e testar os backups. O mundo não é perfeito e, como profissionais de backup, sabemos que podem ocorrer falhas. Testar sua Recovery é essencial para sua capacidade de resposta.
Recuperar:
O objetivo é a recuperação rápida: poder acessar seu sistema e recuperar seus dados rapidamente — isso permite que você continue operando em qualquer ambiente. Não importa em qual setor você atue, é fundamental poder retomar as operações rapidamente e manter seu sistema em funcionamento. Portanto, ao analisar como recuperar e proteger seus dados rapidamente, lembre-se de que é preciso considerar a identificação, a proteção, o monitoramento, a resposta e a recuperação rápida.
Como economizar dinheiro e, ao mesmo tempo, seguir em frente com a inovação em TI? Algumas organizações mais experientes sabem que as melhores práticas de proteção de dados podem ajudar a reduzir os custos de TI e, ao mesmo tempo, impulsionar a inovação nessa área.
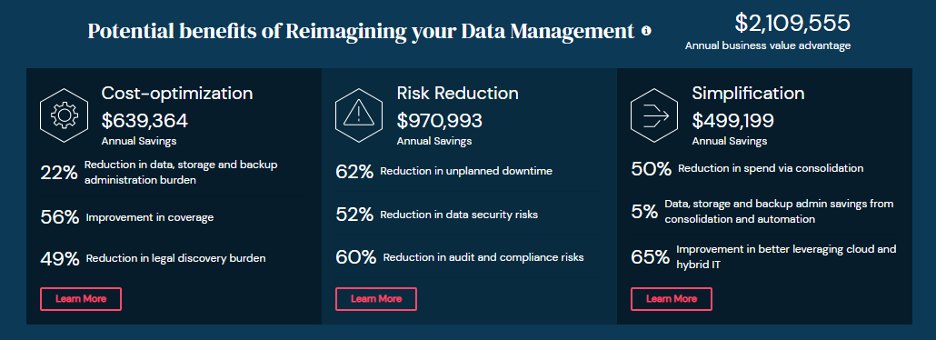
Hoje, as organizações são chamadas a adotar tecnologias que economizem tempo, reduzam riscos, melhorem os níveis de serviço e ajudem os líderes de TI a gerar economia de custos. Esse dinheiro economizado pode financiar a aquisição de uma nova tecnologia que ofereça melhor suporte a uma força de trabalho remota, viabilize um projeto de dados centrado no cliente ou desenvolva um novo produto competitivo.
Você pode obter economia nos custos de TI já agora, adotando melhores práticas de proteção de dados.
A proteção de dados apoia sua estratégia de TI
Todos sabemos que os ambientes corporativos são complexos. A nuvem híbrida, a virtualização, o SaaS e a computação de ponta continuam a se expandir e evoluir em muitas organizações modernas. À medida que novas tecnologias são adotadas, a abordagem corporativa em relação ao gerenciamento e à proteção de dados deve se adaptar e se tornar mais eficiente.
Essa complexidade crescente dificulta o controle dos custos. O provisionamento excessivo, as tarefas operacionais repetitivas e a capacidade de armazenamento distribuída de forma ineficiente aumentam os riscos, elevam os custos e consomem o tempo da equipe de TI.
À medida que adotam novas tecnologias ou dão suporte a sistemas com décadas de existência (como o AS/400), as organizações precisam proteger todos os dados e cargas de trabalho dentro dos prazos exigidos pelo SLA. As organizações que não se atualizaram com as práticas modernas de proteção de dados enfrentam dificuldades para proteger, fazer backup e recuperar dados em diversos ambientes, como nuvem, borda e instalações locais.
Os líderes de TI precisam ter a capacidade de conduzir os negócios com base em dados, mesmo diante de um ambiente de dados em constante evolução e crescimento. Para isso, precisam otimizar seus gastos e minimizar custos, ao mesmo tempo em que acompanham as mudanças do mercado e da tecnologia. Os líderes de TI desejam reduzir tanto as interrupções nas operações de TI quanto nas de negócios. Eles precisam diminuir o risco de proliferação descontrolada de dados, preenchendo a lacuna de integridade dos negócios — ou seja, a diferença entre onde o ambiente de dados da organização se encontra atualmente e onde deveria estar para que as organizações possam prosperar, acelerar seu crescimento e realizar a transformação digital.
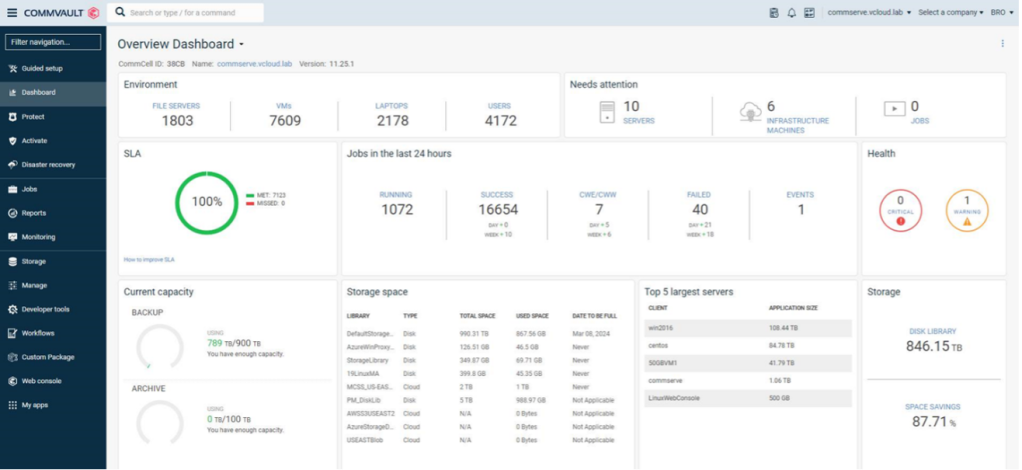
Acima de tudo, os líderes de TI precisam ter o status da proteção de dados disponível em um único lugar. A Commvault simplifica a visualização do seu ambiente de dados por meio de um único painel. Confira o estado de saúde da sua organização, eventuais alertas, necessidades de armazenamento, status dos backups e o grau de cumprimento dos SLAs. Basta um único painel e as opções de diversos relatórios para atender às necessidades atuais dos executivos de TI em relação aos dados.
Questões-chave para alinhar a proteção de dados e a estratégia de TI
Quando você para para analisar sua estratégia de TI, até que ponto você aborda a questão da proteção de dados? Seria melhor se você fizesse perguntas básicas.
Quantos produtos de proteção de dados temos? Quantos realmente precisamos?
O que poderíamos economizar se consolidássemos os produtos de proteção de dados? Tempo? Dinheiro? Funcionários em tempo integral?
Será que podemos expandir a proteção de dados de forma rápida e fácil para novas tecnologias, como serviços em nuvem?
Como estamos protegendo sistemas críticos, como nosso ERP, CRM e Microsoft 365?
Quais produtos SaaS são essenciais para nossos negócios, mas ainda não estão incluídos em nosso plano de proteção de dados?
A estratégia de TI inclui backup para terminais, especialmente para funcionários remotos?
Com nossa equipe atual, seríamos capazes de manter a continuidade dos negócios caso ocorresse um ataque de ransomware ou uma situação de Recovery de desastres?
Se essas questões forem motivo de preocupação, talvez seja hora de se reunir com seu provedor de soluções, seu integrador global de sistemas e a Commvault. Você poderá traçar um plano de cobertura de proteção de dados que esteja alinhado à sua estratégia de TI.
Vocês contam com uma equipe de TI capaz de dar suporte à proteção de dados e à inovação em TI?
Todos nós conhecemos as notícias: as pessoas estão deixando seus empregos. Seja para assumir um cargo melhor, se aposentar ou perseguir um sonho de toda a vida, os funcionários estão deixando os empregos na área de tecnologia. A situação do seu quadro de pessoal de TI pode mudar amanhã.
Veja estas estatísticas:
68% do setor de tecnologia da Austrália e da Nova Zelândia enfrenta escassez de mão de obra qualificada 1
57% dos executivos do setor de tecnologia entrevistados afirmaram que encontrar funcionários qualificados é a maior preocupação de suas empresas no momento — mais preocupante do que problemas na cadeia de suprimentos e ameaças à segurança cibernética 2
Apenas 29% dos profissionais de tecnologia do Reino Unido entrevistados afirmaram que permaneceriam em suas funções atuais nos próximos 12 meses 3
Uma maneira de reter sua equipe e atrair novos líderes de TI é oferecer a eles as melhores ferramentas para realizar seu trabalho. Você conseguirá atrair os melhores candidatos se eles descobrirem que precisam aprender a usar quatro ou cinco produtos diferentes de proteção de dados? Melhor ainda, espere até que eles descubram que cada um desses produtos possui várias interfaces diferentes.
Em uma pesquisa recente, 49% dos entrevistados afirmaram que deixariam o emprego se a tecnologia fosse ultrapassada ou difícil de usar. Os líderes de TI podem reduzir a carga administrativa e gerencial relacionada à proteção de dados para reter os funcionários e tornar o trabalho mais agradável.
O CIO da Commvault, Reza Morakabati, chama isso de “eliminar o trabalho desgastante”. Em uma mesa redonda do Gartner IOCS com líderes de TI corporativos, ele compartilhou ideias para reduzir o tempo e o esforço envolvidos na proteção de dados corporativos.
Será que seu ambiente VMware poderia ser mais econômico e exigir menos trabalho se você optasse pelo backup na nuvem em vez de em fita?
Quanto tempo seria economizado se você pudesse fazer backup e restauração diretamente no ServiceNow? A integração da Commvault com produtos de ITSM, como o ServiceNow, também permite que você configure alertas da Commvault para criar incidentes no ServiceNow.
Como você pode otimizar a proteção de dados na nuvem? Gerenciar dados na nuvem — ou entre nuvens — poderia ser muito mais simples com uma solução de gerenciamento de dados com integração nativa ao Microsoft Azure, AWS e Google Cloud Platform. Com a Commvault, o acesso à nuvem está disponível diretamente no painel principal. Para um acesso ainda mais fácil à nuvem, realize backups na nuvem sem precisar de experiência prévia usando a integração com o Metallic™ Cloud Storage Service — também disponível diretamente no painel da Commvault.
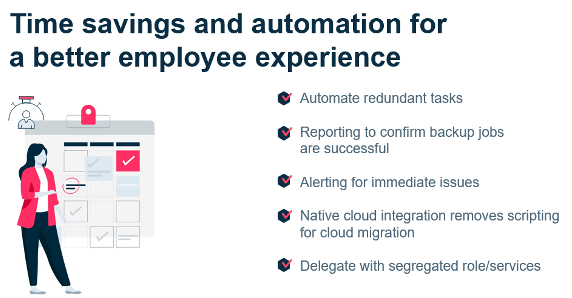
Suas equipes podem ser mais produtivas — dedicando menos tempo a tarefas manuais e mais tempo ao trabalho estratégico. As soluções modernas de proteção de dados devem incluir Features essenciais para facilitar o dia a dia de trabalho.
Automação para agilizar tarefas. Elimine o trabalho manual repetitivo — e o risco de erros manuais — com automação moderna.
Integração para otimizar o trabalho. Seja na integração com sua nuvem pública, fornecedores de armazenamento ou plataforma de ITSM, a integração economiza tempo e esforço.
Alertas – alertas confiáveis – para notificar as equipes sobre problemas e possíveis soluções.
Acima de tudo, as equipes de TI precisam de confiabilidade. Os backups funcionarão? Conseguiremos recuperar os dados? Recuperaremos nossos fins de semana? Conseguiremos dormir tranquilos à noite?
Economize dinheiro reduzindo o número de sistemas de Backup and Recovery
As empresas, por vezes, enfrentam uma série de sistemas antigos de Backup and Recovery. Seja porque esses sistemas foram adotados por um gerente anterior ou porque entraram na organização por meio de fusões e aquisições, as empresas estão arcando com custos elevados.
Vários cronogramas de manutenção e renovação, diferentes equipes de atendimento ao cliente e tantas interfaces — esses desafios geram custos e consomem o tempo da equipe. Hoje em dia, ninguém tem pessoal, tempo ou dinheiro sobrando.
Frequentemente, conversamos com líderes de TI corporativos que se surpreendem com os altos custos decorrentes desses diversos sistemas. Às vezes, as organizações percebem que precisam pagar por um gateway de nuvem adicional para transferir dados para a nuvem, uma Appliance para desduplicação na nuvem ou um produto totalmente diferente para backup de SaaS.
O alto custo da renovação de todos esses produtos diversos costuma ser uma surpresa desagradável para os líderes de TI que ainda não viram o retorno sobre o investimento (ROI) da compra inicial.
Os líderes de TI afirmam que esses produtos de backup são complexos e não estão necessariamente bem integrados. Essa falta de alinhamento limita a escalabilidade e cria silos que diminuem a visibilidade dos dados, reduzindo a produtividade da TI e aumentando o risco geral.
As organizações começam comparando sua situação atual com a situação futura. O primeiro passo é comparar os custos e as opções possíveis usando as Calculadoras de Valor da Commvault – em seguida, é preciso trabalhar com a Commvault e nossos parceiros de serviços para discutir o retorno sobre o investimento (ROI).
Ideias para reduzir os custos com a nuvem
Com uma melhor proteção de dados, é possível economizar dinheiro na nuvem. Algumas empresas economizaram quantias significativas do orçamento por meio de uma deduplicação e compressão aprimoradas. Outras obtiveram economia ao garantir que as cargas de trabalho fossem alinhadas ao nível de armazenamento adequado. Parece simples, mas é uma grande oportunidade.
Em muitos casos, você é solicitado a lidar com mais complexidade e mais dados, mas não dispõe de um orçamento suficiente para resolver essas questões. E se você pudesse economizar dinheiro por meio de métodos mais eficientes de proteção de dados?
A nuvem é provavelmente uma das suas maiores áreas de orçamento. As melhores práticas de proteção de dados podem ajudá-lo a reduzir os gastos com armazenamento em nuvem de baixo nível, para redirecionar esses recursos para serviços de nuvem de nível superior. Em vez de gastar demais com armazenamento de baixo nível, redirecione esses recursos para serviços inovadores que ajudem a atender às necessidades de inovação da sua organização.
Se você gerenciar adequadamente os dados em todo o seu ambiente multicloud, poderá reduzir os custos de armazenamento na nuvem e de tráfego de saída.
Como? Primeiro, deduplicação e compactação – no local, antes da migração e até mesmo na nuvem. Temos visto empresas reduzirem drasticamente os custos de armazenamento na nuvem. Assim, elas podem destinar esse orçamento a serviços em nuvem de maior valor agregado.
Lembre-se de que você pode estender essa deduplicação até mesmo aos níveis de arquivamento. A Commvault oferece suporte a diversos níveis de armazenamento “cold” e “very cold”, como o Amazon Glacier Deep Archive. Embora esse seja um serviço de arquivamento de custo muito baixo, você pode reduzir ainda mais seus custos ao aplicar a deduplicação.
E mais uma observação: na Commvault, a deduplicação está integrada — sem nenhuma Appliance separada, sem nada separado. A deduplicação está integrada e é acessível.
Você pode reduzir os custos de computação – a Commvault permite que você faça o dimensionamento dinâmico e utilize o gerenciamento de energia, além de gravar diretamente no armazenamento de objetos sem requisitos adicionais de computação. A Commvault otimiza os recursos por meio de técnicas de aprendizado de máquina que reduzem os custos na nuvem.
Além disso, você pode controlar quem toma as decisões em seu ambiente de nuvem. Por exemplo, a Commvault oferece suporte ao uso de permissões de privilégios mínimos da AWS e se integra às definições de funções do AWS Identity & Access Management (IAM) para casos de uso comuns, como Backup and Recovery ou conversão de máquinas virtuais.
E, mais uma vez, a Commvault faz isso por meio de integração nativa com as principais plataformas de nuvem — Azure, AWS, GCP e outras —, de modo que não há necessidade de adquirir gateways nem de enfrentar atrasos no seu progresso.
Com o crescimento significativo dos volumes de dados, as organizações buscam ampliar o armazenamento de dados de forma mais dinâmica e “pagar à medida que crescem”. A Commvault permite que os clientes expandam a proteção de dados na nuvem para várias classes de armazenamento em nuvem, buscando economia de custos sempre que possível.
É importante que você compreenda o crescimento dos dados e o uso de dados em múltiplas nuvens a partir de um único console. Com uma visão clara do seu ambiente, você pode tomar decisões para planejar estrategicamente o crescimento futuro do armazenamento, otimizar seus custos e reduzir riscos.
Apoiando a inovação em TI com proteção abrangente de dados
Impulsionar a inovação é a meta número 1 dos CIOs nos próximos 3 anos.5 As equipes de TI precisam dedicar menos tempo a tarefas ultrapassadas e mais tempo ao apoio à inovação.
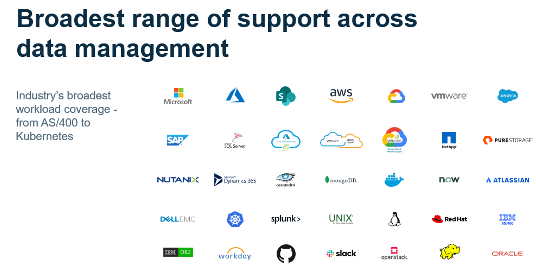
Não é incomum que nos peçam para dar suporte ao AS/400 em uma nova aquisição e proteger os dados em um novo projeto do Kubernetes. Ofereça suporte a tecnologias antigas e novas por meio de um único painel da Commvault.
Conhecida pelo suporte desde o primeiro dia a novos serviços em nuvem e classes de armazenamento, a Commvault mantém parcerias com os principais fornecedores de nuvem pública e privada para ajudar a garantir que você possa proteger seus dados em ambientes multicloud e de borda. Explore a gama de tecnologias compatíveis com a Commvault.
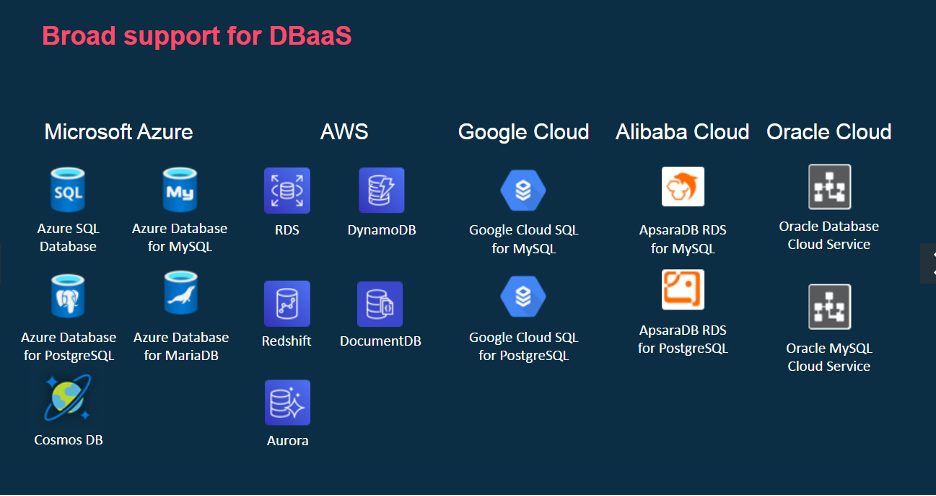
As organizações estão cada vez mais contando com serviços baseados em nuvem para atender às necessidades dos clientes, lançar novos produtos e acelerar a entrada no mercado. Com a mais ampla gama de suporte para Banco de Dados como Serviço (DBaaS), a Commvault ajuda você a se preparar para as necessidades de inovação de ponta da sua organização.
Nem todos os produtos de backup são compatíveis com serviços em nuvem de última geração – especialmente em grande escala. A Commvault facilita a ampliação da proteção para esses novos serviços baseados em nuvem e sua integração perfeita aos planos de proteção de dados já existentes.
Comece a economizar tempo, reduzir custos e apoiar a inovação com a proteção estratégica de dados
É o momento certo para atualizar sua estratégia de proteção de dados. Comece a desenvolver um plano para desativar seus produtos de proteção de dados mais antigos e consolidá-los em uma plataforma de proteção de dados abrangente, flexível e moderna.
1. ZDNet, A escassez de profissionais de TI persiste na Austrália e na Nova Zelândia com as fronteiras fechadas, maio de 2021 – 2. CNBC, A escassez de mão de obra supera as ameaças cibernéticas como a maior preocupação das empresas de tecnologia, outubro de 2021 – 3. CW Jobs, A confiança e a satisfação no trabalho entre os profissionais de tecnologia do Reino Unido permanecem fortes em 2021, julho de 2021 – 4. Adobe, O Estado do Trabalho em 2021 – 5. O Estado do CIO em 2021, IDG
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Chegou novamente aquela época do ano em que a CRN divulga seu Guia de Programas de Parceria, apresentando os melhores programas de parceria do setor. Pelo nono ano consecutivo, tenho o prazer de anunciar que o Programa Commvault Partner Advantage recebeu uma classificação de 5 estrelas nessa prestigiosa lista.
O Guia Anual de Programas de Parceiros da CRN destaca os programas de parceiros mais notáveis dos principais fornecedores de tecnologia do setor, que oferecem produtos inovadores e serviços flexíveis por meio do canal de TI. A classificação de 5 estrelas é concedida apenas a fornecedores selecionados que oferecem o melhor dos melhores, indo além do esperado em seus programas de parceiros para ajudar a impulsionar o crescimento e mudanças positivas.
No que diz respeito ao Programa Commvault Partner Advantage, nosso principal objetivo é desenvolver continuamente um programa de parceria que evolua junto com nossos parceiros e suas necessidades. Buscamos regularmente o feedback de nossos parceiros sobre o que está funcionando e o que eles precisam de forma mais ampla. Fazemos ajustes que vão à raiz dos desafios dos nossos parceiros e criamos um ambiente que promova o sucesso mútuo.
Basta dar uma olhada no nosso Programa Partner Advantage do ano fiscal de 2022, no qual lançamos programas direcionados para Provedores de Serviços Gerenciados (MSPs) e Agregadores, a fim de acelerar as práticas de Proteção de Dados como Serviço (DPaaS) junto aos provedores. Também aprimoramos nossa estrutura de descontos para Provedores de Soluções, a fim de recompensar o desempenho em oportunidades originadas por parceiros, e melhoramos a experiência geral dos parceiros por meio do nosso portal de parceiros. Essas são as áreas que foram e continuam sendo as mais importantes para nossos parceiros.
O que mais nos orgulha em nosso programa de parceiros é a capacidade que eles têm de desenvolver competências aprofundadas em suas áreas de especialização. Oferecemos incentivos direcionados ao crescimento, à aquisição de novos clientes e ao uso de licenças de software, permitindo que os parceiros obtenham recompensas generosas. Os parceiros também podem desenvolver seus negócios, impulsionar a demanda dos clientes, realizar vendas conjuntas e fechar negócios, além de oferecer suporte aos seus clientes.
É fundamental que ajudemos nossos parceiros a fortalecer suas áreas de atuação e, por sua vez, garantamos que eles possam oferecer nossos serviços de dados inteligentes, os melhores do setor, que protegem, otimizam e recuperam dados, seja no local, na nuvem ou em ambos. Juntamente com nossos parceiros, oferecemos aos clientes a capacidade de fazer coisas incríveis com seus dados – e não gostaríamos que fosse de outra forma.
Para saber mais sobre o Guia do Programa de Parceiros da CRN 2022, confira a edição de abril de 2022 da revista CRN e acesse o site www.CRN.com/PPG.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
O que é ransomware? Como se proteger e se recuperar de um ataque.
O tempo passa mais rápido durante um ataque de ransomware
Um ataque de ransomware é um exemplo clássico de uma situação em que o tempo está correndo. Seus dados críticos de negócios foram repentinamente tomados como reféns. Os hackers utilizaram criptografia avançada para torná-los inacessíveis — e agora estão exigindo dinheiro para descriptografá-los. Como você vai reagir? Você consegue garantir a segurança dos seus dados se se recusar a pagar — ou mesmo se decidir pagar? Enquanto você avalia suas opções, sua organização permanece paralisada. Cada minuto que passa aumenta a pressão para tomar a decisão certa.
Esse cenário já afetou empresas de todos os tamanhos em diversos setores em todo o mundo. A sua pode ser a próxima. Você está preparado?
O panorama das ameaças cibernéticas, incluindo o ransomware, passou a ser uma questão de “quando”, e não mais de “se”. Para garantir que você consiga recuperar seus dados, é preciso contar com a solução certa, que inclua a melhor tecnologia, as pessoas certas e os processos adequados.
Até 2031, prevê-se que os ataques de ransomware contra empresas ocorram a cada 2 segundos, em comparação com a cada 11 segundos em 2021.1
As organizações precisam de ferramentas (como detecção de anomalias, backups imutáveis, isolamento físico e controles de autenticação multifatorial (MFA)) para avaliar e proteger continuamente seu estado de Readiness para recuperação. Elas fazem isso para identificar e corrigir problemas, validar a capacidade de recuperação de seus dados e aplicativos de negócios e aprimorar sua segurança a fim de reduzir seu perfil de risco. No caso de um ataque bem-sucedido, são necessárias restaurações rápidas para retomar as operações comerciais sem demora.
Uma solução de Recovery só é viável se for resiliente diante de diversos modos de falha. Um cenário pode ser uma operação de Recovery de dados para reverter às instâncias anteriores à corrupção. Ao mesmo tempo, outro cenário pode exigir a recuperação completa das aplicações de negócios para um novo local. Projetar a capacidade de Recovery em diferentes ambientes e oferecer automação simplificada para testar e validar cada cenário ajuda a estabelecer a Readiness para a Recovery. Saber que os dados e aplicações de missão crítica já foram validados para Recovery por meio de um processo automatizado garante o nível necessário de segurança, conformidade e tranquilidade. Saiba mais com este e-book: Ransomware 101.
O que é um ataque de ransomware?
A Gartner define ransomware como “extorsão cibernética que ocorre quando um software malicioso se infiltra em sistemas de computador e criptografa dados, mantendo-os como reféns até que a vítima pague um resgate”.2
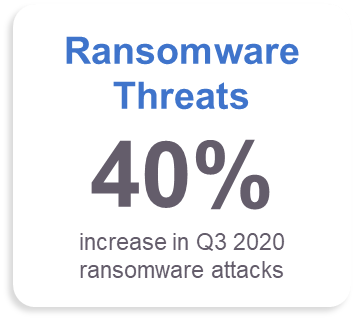
Há um motivo para o ransomware virar manchete. É o tipo de ataque que chama a atenção — é repentino, brutal e deixa a vítima se sentindo impotente. Nos últimos anos, o rápido aumento dos ataques de ransomware lançou uma sombra de ansiedade sobre as organizações. As empresas, os profissionais de TI e os líderes de segurança, alarmados, não estão apenas sendo paranóicos. No terceiro trimestre de 2021, houve um aumento de 36,8% nos ataques de ransomware.3
Quais são os tipos de ransomware?
É fácil supor que todos os ransomwares sejam semelhantes, e não é incomum pensar que existe uma solução única para todos em termos de prevenção e preparação. No entanto, como cada tipo de ransomware geralmente é desenvolvido para atacar redes diferentes e específicas, eles podem ser muito distintos em seu modo de funcionamento. É essencial compreender os diferentes tipos atualmente em uso (lembrando que também é possível combinar vários tipos de ransomware). Suponha que sua organização seja atacada e você não tenha um plano de defesa contra os diferentes tipos de ransomware. Nesse caso, é provável que o ataque cause um impacto significativo na sua empresa.
Aqui estão seis tipos de ransomware:
CryptoWall – é responsável por uma alta porcentagem dos ataques de ransomware. Normalmente, o CryptoWall ataca seu alvo por meio de e-mails de phishing. O vírus de ransomware WannaCry é um derivado da família Crypto e esteve no centro dos maiores ataques cibernéticos já perpetrados. Infelizmente, os criadores do CryptoWall continuam lançando novas versões projetadas para contornar as proteções de segurança.
O Locky – como o próprio nome indica – faz exatamente o que seu nome sugere (bloqueia o acesso aos arquivos e os substitui por arquivos com a extensão .lockey). No entanto, seu nome não reflete o aspecto mais prejudicial desse tipo de ransomware: sua velocidade. O Locky se destaca por se espalhar para outros arquivos pela rede mais rapidamente do que outras variantes de ransomware.
O Crysis – eleva os ataques a dados a um novo patamar –, chegando a sequestrar seus dados e transferi-los para um novo local virtual. A importância desse aspecto do ataque reside no fato de que ele se qualifica como uma violação de dados caso sua empresa trabalhe com dados pessoais; as organizações devem entrar em contato com qualquer pessoa que possa ter informações em sua rede para permanecer em conformidade com as diretrizes locais, estaduais e federais.
Samsan – ataca servidores de aplicativos WildFly sem patch na parte da rede exposta à Internet. Uma vez dentro da rede, o ransomware procura outros sistemas para atacar.
O Cerber – ataca os processos do servidor de banco de dados para obter acesso, em vez de atacar diretamente os arquivos. Seus criadores vendem o software de ransomware a criminosos em troca de uma parte do resgate arrecadado, ou seja, o modelo “Ransomware como Serviço” (RaaS).
Maze – é uma variante de ransomware que representa a tendência conhecida como “leakware”. Após a criptografia dos dados, os criminosos ameaçam divulgar os dados privados resgatados na dark web, a menos que o resgate seja pago.
A prevenção contra ransomware e o conhecimento sobre o assunto devem permanecer na vanguarda dos esforços de segurança das organizações. Infelizmente, como os hackers estão cada vez mais sofisticados na criptografia de dados e no desenvolvimento de novos tipos de ransomware, é preciso acompanhar constantemente essas evoluções.
Quem são esses malfeitores?
Agentes mal-intencionados externos são, em termos simples, vilões. São hackers ou outras pessoas que buscam se infiltrar na sua organização para fins nefastos.
Ganância. Ganhar dinheiro é um fator motivador significativo. Por exemplo, o cryptojacking tornou-se um método popular de roubar recursos computacionais dentro de uma organização para minerar criptomoedas.
Político. Os agentes mal-intencionados podem ser motivados por razões políticas, incluindo o uso de ransomware para financiar o terrorismo.
Competitivo. Alguns agentes mal-intencionados podem querer excluir dados, vazar informações ou interromper os serviços da empresa.
Seja qual for a intenção deles, costumam utilizar técnicas de “password spraying” para obter acesso não autorizado a uma organização ou sistema. Ou podem tentar explorar vulnerabilidades, injetar botnets e rootkits para roubar e excluir dados ou prejudicar o funcionamento de uma organização.
É aí que entra o ransomware. Em um ataque típico, o hacker usa software malicioso (malware) para criptografar seus dados, geralmente transmitido por meio de um anexo ou link infectado em um e-mail. Assim como em uma situação real de resgate, o hacker então exige o pagamento — ou você nunca mais verá seus dados! Sem uma estratégia de Recovery eficaz, você pode pensar que sua única opção é pagar o resgate e torcer para que tudo dê certo.
Como o ransomware se espalha?
O ransomware costuma se espalhar por meio de mensagens de phishing enviadas por e-mail que contêm links maliciosos ou por meio do download automático. O download automático ocorre quando um usuário acessa, sem querer, um site infectado, e o malware é baixado para o computador ou dispositivo móvel do usuário. Esse tipo de download geralmente explora um navegador, aplicativo ou sistema operacional desatualizado ou com uma falha de segurança. O ransomware, então, usa essas vulnerabilidades para encontrar outros sistemas nos quais se espalhar.
10 dicas para minimizar a exposição a ransomware
O objetivo é reduzir os riscos e minimizar os efeitos do ransomware. A mitigação do ransomware exige uma combinação de melhores práticas e vigilância constante, juntamente com uma abordagem de segurança em camadas. As medidas para minimizar o ransomware incluem:
Planeje, planeje e planeje ainda mais para se proteger contra ransomware e garantir a Recovery: prepare-se para o pior e torça para nunca precisar colocar isso em prática. É fundamental ter uma estratégia de segurança em várias camadas e lembrar que a Readiness para a Recovery é essencial.
Os funcionários são fundamentais para uma boa defesa; realize treinamentos de segurança para eles: ensine-os a evitar ransomware e a detectar campanhas de phishing, sites suspeitos e outros golpes. Apesar de suas melhores intenções, os funcionários ainda são uma das principais causas de malware.
Certifique-se de que as atualizações estejam em dia e permaneçam atualizadas: mantenha o software, o firmware e os aplicativos atualizados para reduzir o risco de ransomware explorar vulnerabilidades comuns.
Instale proteção antivírus e antimalware: utilize um software antivírus com monitoramento ativo, projetado para impedir ataques avançados de malware.
Implemente a autenticação multifatorial: o processo de autenticação exige que cada usuário cumpra um conjunto exclusivo de critérios para obter acesso. A ativação de métodos de autenticação multifatorial (MFA) torna altamente improvável que uma conta de usuário válida possa ser usurpada.
Segmente suas redes para impedir movimentos laterais: se um ataque cibernético for bem-sucedido, não conceda aos invasores acesso ilimitado à sua rede. Divida sua rede em segmentos menores para impedir movimentos laterais e conter os danos.
Conheça seus dados para protegê-los: identifique os dados essenciais para os negócios e os dados confidenciais em todo o seu ambiente. Em seguida, determine se esses dados estão expostos a vulnerabilidades. Com base nas informações obtidas sobre os dados, você pode corrigir esses riscos de maneira eficiente, removendo, transferindo ou protegendo os dados expostos, a fim de reduzir as chances de violações onerosas e ataques de ransomware.
Faça backups regulares: utilize uma solução de Backup and Recovery que ofereça uma estrutura em várias camadas para proteger, monitorar e recuperar dados em caso de ameaças. A solução deve ser compatível com a estratégia de backup 3-2-1 para Recovery rápida e cópias seguras na nuvem, proporcionando proteção adicional. A estratégia 3-2-1 consiste em 3 cópias dos seus dados, em 2 tipos diferentes de mídia, com uma cópia fora do local e, de preferência, fisicamente isolada (air-gapped).
Teste, teste e teste: depois de definir seu plano, juntamente com os procedimentos e as tecnologias necessárias para executá-lo, certifique-se de que ele funcionará conforme o esperado. Realize testes frequentes para verificar se você consegue cumprir os SLAs definidos para dados e aplicativos críticos e de alta prioridade.
Ative o Painel de Avaliação de Integridade de Segurança (se você for cliente da Commvault): utilize o Painel de Avaliação de Integridade de Segurança para identificar, avaliar, mitigar e monitorar os controles de segurança no ambiente de proteção de dados da Commvault.
A prevenção contra ransomware não precisa ser complexa. Com a preparação adequada — começando pela elaboração de um plano, monitoramento constante e uma solução robusta de Backup and Recovery —, é possível mitigar o risco de ransomware.
Como se livrar do ransomware?
Quando ocorre um ataque de ransomware, a melhor abordagem é restaurar rapidamente uma cópia validada dos dados de backup para retomar as operações comerciais. As organizações precisam de uma abordagem de segurança em camadas que abranja diversas ferramentas de segurança, recursos, controles, práticas recomendadas e estratégias para garantir uma cópia confiável e protegida dos dados de backup. Esses controles de segurança são aplicados dentro e ao redor da infraestrutura de proteção de dados para garantir que os dados de backup estejam protegidos e sejam recuperáveis. Essas etapas proporcionam a confiança de que, quando ocorrer um ataque, seus dados de backup estarão protegidos e prontos para uso.
Quais são os riscos de pagar o resgate?
O pagamento de resgate é um tema bastante polêmico, e só você pode decidir o que é melhor para a sua organização. Fatores a serem considerados:
Muitos órgãos de segurança do governo recomendam não pagar e, em alguns países, pode ser ilegal pagar o resgate exigido pelo ransomware. Por exemplo, nos Estados Unidos, o Departamento do Tesouro dos EUA emitiu um comunicado sobre as sanções associadas ao pagamento de resgates exigidos por ransomware.4
Os kits de ransomware como serviço costumam financiar o crime organizado.
Será que os criminosos fornecerão as chaves para recuperar seus arquivos? Será que deixarão algum malware para atacar novamente? É fácil presumir que todos os ransomwares sejam semelhantes, e não é incomum pensar que exista uma solução única para todos em termos de prevenção e preparação.
Se houver vazamento de dados, o Regulamento Geral de Proteção de Dados (RGPD) considera isso uma violação de dados assim que for descoberta, e você tem 72 horas para elaborar um plano e notificá-la.
Você se torna um alvo em potencial por causa da sua disposição em pagar?
Lembre-se: mesmo que você pague o resgate, não há garantia de que recuperará todos os seus dados. 35% dos dados permanecem criptografados após o pagamento do resgate.5. E mesmo com as chaves de criptografia, pode levar vários dias, semanas e até meses para restaurar tudo.
Como a Commvault combate o ransomware
A proteção e Recovery de dados da Commvault podem ser um componente valioso da sua estratégia contra ransomware. A segurança em múltiplas camadas da Commvault é construída com base nos Princípios Zero Trust e na estrutura de cibersegurança do Instituto Nacional de Padrões e Tecnologia (NIST) para proteger os dados e garantir uma recuperação rápida em caso de um ataque de ransomware. A Commvault ajuda a proteger e isolar seus dados, oferece monitoramento proativo e alertas, além de permitir restaurações rápidas. Tecnologias avançadas impulsionadas por inteligência artificial e aprendizado de máquina, incluindo honeypots, permitem detectar e emitir alertas sobre possíveis ataques no momento em que eles ocorrem, para que você possa responder rapidamente. Ao manter seus backups a salvo e possibilitar a restauração dentro dos prazos estabelecidos em seus Acordos de Nível de Serviço (SLA), você pode minimizar o impacto até mesmo de um ataque de ransomware bem-sucedido, para que possa retomar suas atividades imediatamente (e evitar o pagamento de resgates onerosos).
Proteger e isolar suas cópias de backup é fundamental para a integridade e a segurança dos dados. Por isso, a Commvault adotou uma abordagem agnóstica em relação à imutabilidade. Com a Commvault, você não precisa de hardware especial nem de contas de armazenamento em nuvem para proteger os dados de backup contra ameaças de ransomware. Caso você disponha de hardware compatível com WORM (Write-Once, Read Many), bloqueio de objetos ou snapshots (que a Commvault oferece suporte total), ainda é possível utilizar os recursos de bloqueio integrados da Commvault para complementar e reforçar os controles de segurança existentes. A capacidade de sobrepor controles de segurança em diferentes tipos de infraestrutura coloca a solução imutável da Commvault à frente de seus concorrentes. Saiba mais sobre o Commvault Cloud Cyber Resilience.
Camadas de proteção de segurança da Commvault
Como cada ambiente conta com uma combinação de diferentes infraestruturas, proteger os dados de backup contra alterações aleatórias e não autorizadas pode parecer um desafio. Assim como ao proteger sua casa, é preciso identificar os riscos e ativar os recursos de proteção e monitoramento que atendam às suas necessidades.
Muitos especialistas recomendam adotar uma estratégia em camadas contra malware e ransomware. A Commvault incorporou esses recursos de segurança ao nosso software e às nossas políticas de proteção de dados, sem onerar o gerenciamento. A plataforma de proteção e gerenciamento de dados da Commvault inclui cinco camadas de segurança:
Identificar e mitigar riscos aos dados de backup por meio de uma única interface
Proteja-se aplicando controles de segurança baseados nos principais padrões do setor
Monitorar ransomware, ameaças internas e outras ameaças
Responda e tome medidas em relação às ameaças, além de validar continuamente os dados de backup
Recupere dados rapidamente em diversos ambientes locais, na nuvem e híbridos
A segurança em múltiplas camadas da Commvault consiste em conjuntos de recursos, diretrizes e melhores práticas para gerenciar riscos de cibersegurança e garantir a disponibilidade imediata dos dados. É essencial compreender que esses recursos fazem parte da experiência central da plataforma da Commvault, o Commvault Complete™ Data Protection. Não há licenciamento especial, custos adicionais nem exigência de hardware ou software específico. A profundidade da segurança em camadas é aprimorada por meio de uma maior integração com o Metallic™ e o Commvault Grid para os clientes que buscam a simplicidade do Backup como Serviço ou de uma Appliance de proteção de dados, respectivamente.
Oportunidades e riscos — essa é a realidade das empresas hoje em dia e das pessoas responsáveis pelos dados. Um único ataque de ransomware pode ameaçar os resultados financeiros ou definir uma carreira. Então, como se preparar? Garantindo que você esteja pronto para a Recovery. Saiba mais em https://www.commvault.com/use-cases/ransomware-and-cyber-defense.
Notas de rodapé
1 CYBERSECURITY VENTURES, “Previsão: custos globais dos danos causados por ransomware devem ultrapassar US$ 265 bilhões até 2031”, David Braue, 3 de junho de 2021.
2 Gartner, “Seis maneiras de se proteger contra um ataque de ransomware”, por Manasi Sakpal, 16 de novembro de 2020.
3 Digital Shadows_, Visão geral do ransomware no 4º trimestre, Ivan Righi, 19 de janeiro de 2022.
4 Departamento do Tesouro, Comunicado sobre o risco potencial de sanções pela facilitação de pagamentos de resgate, 1º de outubro de 2020. https://home.treasury.gov/policy-issues/financial-sanctions/recent-actions/20201001
5 SOPHOS, O estado do ransomware em 2021, 19/04/21.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Uma política de retenção de dados é um conjunto de diretrizes que define por quanto tempo determinados tipos de dados devem ser mantidos e quando devem ser eliminados. É importante que as organizações tenham uma política de retenção de dados, não apenas para cumprir os requisitos regulatórios, mas também para reduzir os riscos legais, gerenciar os custos de armazenamento e garantir a relevância dos dados existentes. A elaboração de uma política de retenção de dados exige a identificação dos requisitos legais e comerciais, a consideração dos diferentes tipos de dados, a definição de responsabilidades e a revisão e atualização regulares da política.
As normas de retenção de dados têm como foco tanto a facilidade de acesso aos dados dos clientes quanto a segurança desses dados. O cumprimento de leis de proteção de dados, como o GDPR, a HIPAA ou a Lei de Privacidade da Califórnia, é obrigatório para todos os setores de atividade, mas o setor de varejo, as instituições acadêmicas, os órgãos governamentais, os serviços financeiros e as instituições de saúde têm requisitos específicos adicionais.
Com uma infinidade cada vez maior de normas e regulamentações que exigem o uso de dados, pode ser uma tarefa difícil para órgãos públicos e empresas de todos os tamanhos e setores cumprir essas exigências.
Possíveis dificuldades relacionadas à retenção de dados na nuvem
Embora muitas organizações estejam atualmente utilizando soluções de proteção de dados na nuvem para proteger seus dados armazenados na nuvem, a conformidade regulatória em matéria de retenção de dados está se tornando cada vez mais complexa e onerosa.
Algumas dessas possíveis questões incluem:
Políticas múltiplas e complexas – As políticas de retenção variam de acordo com as fronteiras estaduais e internacionais, e diferentes tipos de dados estão sujeitos a regras distintas que devem ser cumpridas. Além disso, as organizações precisam acompanhar quais dados podem ser mantidos, quais podem ser excluídos e quando os dados retidos devem ser excluídos. Quando novos recursos são adicionados, as organizações precisam aplicar novas políticas a eles. Se a organização cometer qualquer falha, pode estar sujeita a multas e até mesmo a ações judiciais — mesmo que seja apenas por reter dados além da data prevista.
Custo – A retenção de dados, obviamente, envolve o armazenamento de dados. Na nuvem, isso pode gerar custos elevados rapidamente se não forem utilizadas as soluções adequadas de proteção de dados. Por exemplo, organizações que optam por backups baseados em snapshots nativos da nuvem podem ver seus custos de armazenamento dispararem à medida que novos dados são retidos e duplicados ao longo do tempo.
Segurança – As normas de retenção de dados e conformidade também envolvem a segurança dos dados armazenados. A organização é responsável pelo aspecto da segurança e por manter os dados protegidos. Embora violações de segurança e vazamentos de dados possam ocorrer em decorrência de erros humanos, a ameaça constante de ataques de ransomware criou um cenário de segurança perigoso.
Felizmente, problemas como esses podem ser mitigados ou até mesmo evitados por completo com o uso de uma solução de backup em nuvem que não apenas gerencia a conformidade e oferece visibilidade das políticas, mas também ajuda a controlar os custos — tudo isso ao mesmo tempo em que proporciona segurança de alto nível para as próprias cópias de backup dos dados.
A solução completa para a manutenção e proteção de dados, além de garantir a conformidade
O Clumio é uma solução de backup baseada na nuvem e totalmente segura que oferece às organizações um backup e proteção abrangentes dos dados, ao mesmo tempo em que proporciona uma visão clara sobre quaisquer políticas de segurança de dados por meio de diversas ferramentas de ponta.
Por meio do Clumio, sua empresa conta com
Uma interface de usuário simples que oferece uma visão geral abrangente de todos os elementos e materiais
A capacidade de reconhecer contas da AWS de forma autônoma, catalogar os recursos existentes e aplicar políticas consistentes aos novos ativos à medida que são incorporados aos backups
Notificações imediatas quando a conformidade com as normas de tratamento de dados puder estar comprometida
Obtenção de certificações como ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA e PCI DSS
Armazenamento de backups em locais isolados dos sistemas operacionais para proteção contra ataques de ransomware por meio do isolamento físico (air-gap).
Taxas fixas para backup em nuvem e preservação de dados, combinadas com um sistema de cobrança por uso que oferece créditos acumulados
Reduzir o tempo e a perda de dados para manter as operações estáveis quando ocorre algo imprevisto
Ferramentas para identificar possíveis reduções de custos em serviços em nuvem
Confira por si mesmo os benefícios de um sistema de armazenamento em nuvem completo e integrado. Agende uma consulta agora mesmo para entender como você pode proteger suas informações e cumprir as normas com a referência em backup na nuvem da AWS, com apenas 15 minutos de trabalho — não é necessária a instalação de novas tecnologias ou softwares, nem qualquer preparação prévia.
Saiba mais sobre a Política de Retenção de Dados
Retenção de dados conforme a HIPAA na nuvem : Descubra como o backup na nuvem pode simplificar a conformidade com a HIPAA e proteger sua organização contra responsabilidades relacionadas à retenção de dados nos termos da HIPAA.
Como garantir a conformidade regulatória com o backup em nuvem: cumprir os requisitos de conformidade regulatória pode ser complicado e propenso a erros se você usar as ferramentas erradas. Descubra como a Clumio pode eliminar a complexidade e os riscos relacionados à conformidade para a sua organização.
Por que a proteção de dados é essencial para a retenção de dados? A conformidade com as políticas de retenção de dados vai muito além de apenas definir quais dados uma organização pode ou não manter — a segurança dos dados também é um requisito essencial. Saiba como o backup em nuvem pode oferecer proteção de alto nível para todos os dados da sua organização.
Uma visão geral das considerações sobre políticas de retenção de dados Há muitos fatores a serem levados em conta na definição de suas políticas de retenção de dados. Conheça alguns pontos de partida e práticas recomendadas para definir as políticas da sua organização.
Gerenciamento de dados como serviço — Por que a Clumio supera a Cohesity O gerenciamento de dados passou por uma mudança decisiva para uma abordagem que prioriza a nuvem, abandonando a complexidade do hardware e exigindo escalabilidade e agilidade.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
A ordem executiva do presidente Biden sobre segurança cibernética é clara como o dia… A arquitetura Zero Trust e a infraestrutura modernizada são a chave para proteger os dados do país contra um cenário de ameaças cada vez mais generalizado. Vimos os efeitos devastadores em primeira mão com um ataque de ransomware que interrompeu a distribuição de gasolina, causando interrupções no abastecimento e aumento dos preços em todos os Estados Unidos. Trata-se de um problema global e, estatisticamente, vem crescendo mês a mês desde o ano passado. https://www.blackfog.com/the-state-of-ransomware-in-2021/
Nesta postagem do blog, explicarei por que o Zero Trust é importante, o que ele é e como fortalecer sua infraestrutura adotando os princípios do Zero Trust com o Commvault e o Metallic.
O que é o modelo “Zero Trust”?
O Zero Trust não é uma tecnologia ou recurso específico. O Zero Trust é um conjunto de princípios de projeto para infraestrutura de TI que adota uma abordagem de “não confiar em ninguém; sempre validar a confiança” no acesso aos dados.
Uma ótima maneira de entender a arquitetura Zero Trust é pensar na segurança residencial. Ao redor do perímetro da sua casa, você tem câmeras, fechaduras, sensores nas janelas e uma cerca. Essencialmente, todos os seus pertences estão seguros dentro do perímetro da casa. No entanto, se você receber amigos e conhecidos para tomar um café, você autoriza a entrada na sua casa — nesse momento, seus pertences pessoais ficam acessíveis e correm o risco de serem roubados.
O exemplo acima ilustra perfeitamente uma abordagem tradicional à segurança — na qual os firewalls fornecem segurança de perímetro (impedem a entrada de invasores) e as permissões dos usuários controlam o acesso. Quando um invasor consegue entrar e obter acesso a credenciais privilegiadas (o que de fato acontece), ele geralmente fica sem ser detectado enquanto se move lateralmente pelo ambiente, causando danos.
Com uma abordagem de Zero Trust, o acesso privilegiado é constantemente questionado, limitando a capacidade dos agentes mal-intencionados de se movimentarem e agirem com eficácia. Voltando ao exemplo da casa, só porque estou autorizado a entrar nela, cofres com combinação, fechaduras nas portas internas e câmeras internas oferecem múltiplas camadas de fiscalização e validação. Assim, embora tenha autorização para entrar na casa, preciso continuar a me identificar, fornecendo a combinação do cofre ou as chaves das portas dos quartos, caso tente me movimentar pela casa.
Princípios fundamentais do Zero Trust
A publicação SP 800-207 do Instituto Nacional de Padrões e Tecnologia (NIST) é o guia de referência definitivo para a Arquitetura Zero Trust (ZTA). Muitos dos princípios descritos na publicação do NIST foram implementados como Features e práticas recomendadas, permitindo que a plataforma Commvault seja totalmente implantada em uma arquitetura Zero Trust. Além disso, o Metallic™ Data Management as a Service (DMaaS) foi totalmente projetado para a nuvem, utilizando os princípios do Zero Trust desde o início. Alguns dos princípios-chave descritos pelo NIST são o acesso com privilégios mínimos, a autenticação multifatorial e a microsegmentação. Vamos explorar isso mais a fundo.
Acesso com privilégios mínimos – NIST SP 800-207, Seção 2.1
O conceito de acesso com privilégios mínimos concede aos usuários e/ou contas apenas as capacidades estritamente necessárias para realizar seu trabalho, e nada além disso. Isso minimiza a exposição caso a conta seja comprometida, além de limitar vazamentos de acesso aos dados. A Commvault pode restringir o acesso aos dados de backup por meio de controles de acesso baseados em funções e bloqueios especiais de privacidade de dados. É fácil limitar os usuários a funções específicas, como apenas restauração ou apenas visualização. Além disso, é possível restringir o acesso de navegação/restauração aos proprietários dos dados, substituindo apenas quaisquer permissões administrativas de nível global. A integração adicional com plataformas de Gerenciamento de Acesso Privilegiado (PAM), como o CyberArk®, aprimora ainda mais a postura de segurança por meio do gerenciamento de contas orientado por políticas, da rotação de credenciais e do gerenciamento de sessões privilegiadas.
A autenticação multifatorial (MFA) é outro conceito fundamental do modelo Zero Trust. Como a confiança precisa ser validada continuamente, a MFA oferece uma camada adicional de validação para qualquer solicitação de autenticação, dificultando que um agente mal-intencionado obtenha acesso aos dados. A Commvault e o Metallic BaaS oferecem suporte a implementações modernas de MFA por meio de sua estrutura de autenticação baseada em SAML. Utilizando o Azure AD, o ADFS, o Okta ou outro provedor de identidade (IDP), a Commvault permite que os clientes implementem ferramentas de MFA baseadas em PIN e ferramentas de autenticação por hardware para controlar o acesso aos dados de backup.
As implantações locais que utilizam o AD ou contas locais contam com autenticação de dois fatores (2FA) integrada, permitindo que as organizações utilizem qualquer aplicativo gerador de PIN baseado no algoritmo de senha única baseada em tempo (TOTP), especificado na RFC 6238, como o Google Authenticator, o Microsoft Authenticator e muitos outros.
De acordo com as diretrizes de Identidade Digital do NIST (NIST 800-63), mencionadas em sua publicação sobre ZTA, as tecnologias de autenticação por hardware oferecem um dos mais altos padrões para a autenticação multifatorial (MFA), proporcionando o Nível 3 de Garantia de Autenticação. Isso inclui tecnologias de MFA que utilizam especificações modernas, como FIDO/FIDO2. A Commvault está totalmente integrada a dispositivos de MFA FIDO/FIDO2, como os oferecidos pela Yubico por meio do YubiKey, bem como aos Common Access Cards (CACs) baseados em PKI. Isso maximiza completamente o nível de proteção contra tentativas de autenticação ilegítimas e garante a preparação do seu ambiente de proteção de dados para o futuro.
Após a autenticação na interface de gerenciamento, a estrutura de autorização de comandos valida as ações realizadas nessa interface. Independentemente da função do usuário, qualquer solicitação de exclusão, restauração ou configuração requer a autorização de uma autoridade responsável pela aprovação. Isso protege contra ameaças internas, tanto maliciosas quanto acidentais, e mantém os dados a salvo de ações destrutivas.
Microssegmentação — NIST SP 800-207, Seção 3.1.2
A microsegmentação é outro princípio fundamental do modelo Zero Trust. A microsegmentação é a técnica de separar recursos tanto lógica quanto fisicamente, a fim de tornar o acesso altamente restritivo e controlado.
As instalações locais podem utilizar técnicas de segmentação de rede para isolar e criar um “air gap” para os destinos de armazenamento dentro da rede. Uma vez segmentada a arquitetura de rede, aplique as Topologias de Rede da Commvault para bloquear conexões de entrada para o destino de armazenamento e automatizar políticas de acesso por lista de permissões, permitindo apenas conexões de autenticação de saída para transferir dados para o cofre de dados seguro. Muitos de nossos clientes também optam por segmentar os dados na nuvem, aproveitando os controles de armazenamento WORM oferecidos pelo provedor de nuvem.
O Metallic Cloud Storage Service (MCSS) oferece uma abordagem de isolamento físico ainda mais simples, que não requer nenhuma alteração na infraestrutura. O MCSS é um destino de armazenamento em nuvem gerenciado pela Metallic, oferecendo recursos de proteção de dados seguros e com “air gap” em local remoto para a plataforma Commvault. Os dados protegidos no MCSS são imutáveis e não podem ser acessados nem expostos na conta de nuvem de back-end. Os dados são protegidos no ambiente da Metallic, projetado com arquitetura de confiança zero. Isso oferece um método fácil para segmentar e separar os dados de um ambiente local.
Além da segmentação física, o gerenciamento de dados também pode ser segmentado logicamente. Por meio de controles de multilocação, o acesso aos dados é segmentado e compartimentado, reduzindo a exposição potencial dos dados.
O gerenciamento de chaves de criptografia também pode ser distribuído entre vários sistemas KMS, como o AWS Key Management Service, o Azure KeyVault, bem como por meio de um dos muitos provedores certificados pelo KMIP, proporcionando níveis mais elevados de proteção contra o acesso aos dados.
Arquitetura DMaaS da Metallic
Para uma plataforma gerenciada totalmente baseada no modelo “zero trust”, a Metallic é a escolha certa. A Metallic é uma plataforma SaaS multilocatária com segregação integrada entre locatários. Os dados dos clientes são totalmente isolados e armazenados em locais separados, criando um “air-gap” virtual entre os ambientes de origem e as cópias de backup dos dados. Segurança reforçada e controles de acesso “zero trust”, incluindo autenticação multifatorial, acesso baseado em funções, criptografia avançada de dados e bloqueios de privacidade, impedem o acesso não autorizado e a movimentação lateral de dados. A Metallic também atende aos padrões de segurança mais rigorosos do setor e mantém a conformidade com HIPAA, ISO 27001, GDPR e SOC 2, além de ser a única solução de proteção de dados SaaS a atingir o padrão FedRAMP High In Process — atualmente em análise pelo PMO.
Conclusão
Como você pode ver, seja ao implantar uma solução da Commvault no local, ao utilizar o Metallic DMaaS ou ao combinar qualquer combinação das opções acima, a plataforma da Commvault é protegida com base nos princípios da arquitetura Zero Trust.
Saiba mais participando do próximo webinar da Commvault, “Going beyond Zero Trust”, no dia 23 de março.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Hoje, mais do que nunca, as organizações dependem dos dados para impulsionar seus negócios. A necessidade de transformação digital é evidente, devido às mudanças contínuas pelas quais sua empresa e seu ambiente de TI têm passado em função do aumento do número de funcionários trabalhando de casa. No entanto, é difícil colocar seus dados a serviço dos clientes e da inovação quando eles estão espalhados pelo mundo em silos, nuvens e armazenamentos locais, sendo gerenciados por diferentes produtos de Backup and Recovery. Você precisa de uma estratégia moderna de proteção de dados que promova agilidade e flexibilidade em todo o seu ambiente, e não apenas em uma parte dele. Uma solução que unifique gerações de cargas de trabalho dispersas, para que seu ambiente fique consolidado e simples, ao mesmo tempo em que acelera a transformação digital.
Ao longo de sua jornada rumo à proteção de dados moderna, nossos clientes enfrentaram alguns obstáculos comuns que impediram o sucesso:
Rápido crescimento dos dados
Ambientes distintos
Modernização para se adaptar às mudanças do mercado
Selecionamos uma amostra de nossos clientes que representasse diferentes setores, regiões geográficas e tamanhos para oferecer a você uma visão realista dos desafios que eles enfrentam, mas também do sucesso que pode ser alcançado com as soluções da Commvault. Os cinco clientes que analisaremos são: Laing O’Rourke, Woodward Inc., Nashville Wire, Linamar Corporation e Optima Italia. Também examinaremos alguns outros obstáculos que esses clientes enfrentaram e que ainda podem afetar sua jornada rumo à modernização. Vamos analisar primeiro esses obstáculos comuns e ver como a Commvault conseguiu resolver esses problemas e ajudar esses clientes a avançarem em sua trajetória rumo a uma estratégia moderna de gerenciamento de dados.
O rápido crescimento dos dados se intensificou nos últimos anos para todos, e a infraestrutura teve que se modernizar e evoluir para um ambiente mais flexível e centrado na nuvem, a fim de acompanhar essa tendência.
A Laing O’Rourke, uma empresa líder no setor de construção e engenharia com centros de dados protegidos por soluções pontuais, obteve resultados variáveis e enfrentou um verdadeiro pesadelo de gestão devido ao seu rápido crescimento. O rápido aumento do volume de dados se devia a requisitos de retenção de longo prazo impostos pela regulamentação, o que tornava seu ambiente híbrido mais complexo e trabalhoso.
“O crescimento dos nossos dados segue apenas em uma direção, e a Commvault provou ser uma parceira experiente e valiosa à medida que nos transformamos para um ambiente de TI híbrido cada vez mais complexo.” – Gareth Burton, CIO para a Europa, Laing O’Rourke
Outro exemplo é a Woodward, Inc., uma empresa americana que projeta, fabrica e presta serviços relacionados a sistemas de controle e componentes para motores de aeronaves, motores industriais e sistemas de energia. A empresa vem crescendo significativamente em dezenas de locais de rede em todo o mundo, com uma expansão exponencial de dados que quadruplicou o volume de dados e de servidores de backup. Isso resultou em um aumento no consumo de armazenamento, que se tornou oneroso, e em restaurações que demoravam muito para serem executadas, impedindo o cumprimento dos requisitos de RPO/RTO.
A Commvault conseguiu controlar a complexidade causada pelo crescimento acelerado dos dados por meio de nossa solução única e unificada, que protege todas as cargas de trabalho em seu ambiente de nuvem híbrida, proporcionando à Laing O’Rourke uma solução simples e eficiente para o gerenciamento de dados, capaz de se adaptar desde ambientes locais até soluções híbridas e até mesmo totalmente na nuvem. Apesar do crescimento contínuo dos dados — no caso da Woodward, uma quadruplicação do volume —, a Commvault ainda conseguiu escalar sem problemas e ajudar a Woodward a expandir-se com segurança para a nuvem da AWS. Essa abordagem híbrida proporcionou à Woodward uma maneira de escalar e acomodar seu rápido crescimento sem se preocupar com despesas de capital.
Os ambientes dispersos são causados pelo crescimento exponencial dos dados e pela dispersão das cargas de trabalho pelo ambiente de dados, o que leva à fragmentação dos dados e à criação de pontos de falha, além de complicar a automação — retardando os esforços de transformação digital.
Uma tática para a transformação digital consiste em aprimorar os processos tradicionais de uma empresa com novas soluções digitais de ponta. A Nashville Wire, uma fabricante familiar de produtos para manuseio de materiais, está liderando essa tendência ao adotar exatamente essa abordagem. A empresa gerencia os dados de seus 900 funcionários distribuídos por 15 unidades nos Estados Unidos e no México.
Além de enfrentar um rápido crescimento dos dados, os dados críticos da Laing O’Rourke também estavam dispersos por 150 locais, com gerenciamento local — em vez de centralizado — de backups, recuperação de desastres (DR) e retenção de dados. O gerenciamento era uma tarefa trabalhosa, pois era necessário que houvesse pessoal presente em cada local remoto para gerenciar os backups em fita de forma contínua.
A Commvault forneceu um backup centralizado de todas as localidades, tanto no local quanto na nuvem, incluindo armazenamento praticamente ilimitado para arquivos de longo prazo. Isso proporcionou a esses clientes a capacidade de migrar e utilizar dados independentemente de onde estejam armazenados, por meio de serviços de dados integrados entre cargas de trabalho e ambientes. Essa conectividade aprimorada resultará em um melhor atendimento ao cliente, espaço para o desenvolvimento de novos produtos e oportunidades de crescimento para a empresa.
“O Commvault Grid Appliance, com seus recursos integrados do Commvault Complete Backup and Recovery, conseguiu proteger todos os ambientes da empresa e permitiu que ela fizesse backup e restaurasse arquivos e servidores em locais remotos a partir de um console central. Os agentes da Commvault hospedados em servidores distribuídos permitem que a Nashville Wire gerencie a proteção remotamente em vários locais. “O Commvault Command Center™ é realmente incrível! Ele coordena os agentes para que possamos gerenciar a proteção de forma centralizada em diferentes locais e ativos.” – Monica Stancik, Diretora de Tecnologia da Informação | Nashville Wire
Adaptar-se às mudanças do mercado pode ser difícil quando os clientes têm prioridades variadas, mas a rápida transformação na forma como trabalhamos e operamos nos últimos dois anos acelerou a necessidade de acompanhar essas mudanças. Essa mudança constante também traz novos riscos para o seu ambiente, pois nem toda plataforma oferece a agilidade necessária para lidar com as mudanças — como, por exemplo, fazer a transição da sua empresa para o trabalho remoto da noite para o dia. Você sabe que precisa fazer algo para modernizar e melhorar seu ambiente, mas há muitas opções e soluções pontuais disponíveis que resolvem apenas uma parte dos seus problemas — causando lacunas que tornam seu ambiente vulnerável e impedem seu crescimento.
A Optima Italia é uma empresa líder no setor de serviços digitais que oferece pacotes completos de serviços de energia (eletricidade e gás) e telecomunicações (internet, telefone e celular) para empresas e consumidores em toda a Itália e em algumas regiões do sul da Europa. Como as informações dos clientes são essenciais para os negócios, a Optima desejava replicar suas cópias de backup e armazená-las fora de suas instalações. O objetivo é garantir a disponibilidade dos dados em várias regiões geográficas e responder mais rapidamente às operações de recuperação. Para isso, a empresa precisava de uma solução moderna e ágil para fortalecer sua estratégia de proteção de dados e garantir uma recuperação rápida em caso de ataques cibernéticos ou desastres naturais.
“A combinação do Commvault Backup and Recovery com o Metallic Cloud Storage Service nos oferece escalabilidade ilimitada na proteção de nossos dados críticos, além de nos proporcionar os benefícios de um suporte contínuo.” – Ugo Morra, Gerente de Infraestrutura de TI | Optima Italia
Outro exemplo é a Linamar Corporation, uma empresa global de manufatura diversificada e líder mundial em projeto, desenvolvimento e produção de produtos de alta engenharia. Recentemente, a Linamar migrou do Microsoft® Exchange local para o O365 baseado em nuvem para seus mais de 7.000 usuários em todo o mundo, e sua solução atual de backup em fita não oferecia suporte a essa mudança. A proteção de dados integrada ao O365 foi um começo, mas não conseguia lidar com as demandas em rápida expansão impostas pela rede global na qual a Linamar operava. A migração para o Metallic O365 Backup and Recovery ajudou a organização a se modernizar, e o tempo dedicado à administração não é mais tão dependente de tarefas manuais. A escalabilidade e a disponibilidade agora se adaptam facilmente para acomodar até 15.000 caixas de correio únicas, realizando backups dessas caixas pelo menos três vezes por dia.
A migração de dados é um aspecto que nem todas as empresas enfrentam durante essa transição, mas a ideia de uma mudança completa na infraestrutura pode ser assustadora quando não é acompanhada de medidas de proteção de dados. Para dar suporte às suas ambições digitais, a Nashville Wire optou por migrar do VMware para a infraestrutura hiperconvergente Acropolis, oferecida pela Nutanix. “Precisamos ser capazes de dar suporte a volumes crescentes de dados, bem como a sistemas de TI legados e novos”, explica Monica Stancik, diretora de Tecnologia da Informação da Nashville Wire. A solução legada de Backup and Recovery da empresa não conseguia proteger seu novo ambiente virtual.
“Precisávamos de uma solução de proteção de dados moderna, escalável, confiável e fácil de gerenciar, que nos permitisse proteger novas fontes de dados de fabricação à medida que aumentamos as capacidades digitais em nossas instalações de produção”, afirma Stancik. “A Commvault era a única solução no mercado compatível tanto com o Acropolis quanto com o VMware – e ainda tem uma excelente reputação.”
Para acelerar a transformação digital, em vez de impedi-la, a Commvault oferece serviços de dados inteligentes que representam uma abordagem radicalmente simples e infinitamente escalável aos dados, com um modelo de entrega flexível que permite aos clientes utilizar e implantar soluções de acordo com suas necessidades de negócios. Esses clientes, juntamente com milhares de outros em todo o mundo, têm conseguido transformar seus negócios com a ajuda de uma solução robusta de gerenciamento de dados. Com a Commvault, eles podem consolidar soluções legadas e pontuais em uma única plataforma abrangente que simplifica o gerenciamento de dados, independentemente de onde estejam armazenados. Os serviços de dados inteligentes da Commvault oferecem a flexibilidade de que os clientes precisam para gerenciar as mudanças contínuas e superar os obstáculos que muitos enfrentam durante a transformação digital.
Há muito entusiasmo em torno do comunicado à imprensa e da publicaçãono blog da Hitachi Vantara desta semana. Caso você não tenha visto, a empresa agora está oferecendo aos seus clientes uma solução integrada e escalável de proteção de dados baseada na tecnologia Commvault Grid. A Hitachi Vantara se orgulha de orientar os clientes do presente para o futuro – e está claro que o Commvault Grid, oferecido no hardware da Hitachi, líder do setor, é o futuro no mundo da proteção de dados com escalabilidade horizontal.
Esta é a mais recente adição a uma longa história de colaboração e inovação entre as duas empresas, ambas reconhecidas pela Gartner como líderes em seus respectivos setores. A parceria já dura mais de 17 anos — com mais de 1.200 clientes em comum — e o lançamento do Commvault Grid mostra que não há sinais de que ela vá perder força tão cedo.
https://play.vidyard.com/m7WFciMSrLhARL2Es9Ndk2
O Commvault Grid é um produto emblemático da Commvault, que combina uma arquitetura inovadora de expansão horizontal baseada em Distributed Storage com proteção e gerenciamento de dados líderes do setor, por meio do portfólio de Serviços Inteligentes de Dados da Commvault. O resultado é uma solução desenvolvida especificamente para modernizar a forma como os clientes gerenciam seus dados — tanto no local quanto na nuvem. Algumas das principais características do Commvault Grid incluem:
Backup and Recovery de alto desempenho com balanceamento automático de carga, que otimiza a eficiência e o desempenho e aprimora os recursos de Recovery
Proteção para cargas de trabalho modernas, como contêineres, IaaS/PaaS nativas da nuvem e aplicativos SaaS
Escalabilidade otimizada que permite a expansão por meio de um único nó, evitando custos excessivos decorrentes do provisionamento excessivo
Mobilidade na nuvem para transferir cargas de trabalho e dados de forma nativa por meio de automação orientada por políticas
Resiliência capaz de suportar múltiplas falhas de hardware e reduzir o tempo de inatividade
Proteção aprimorada e em várias camadas contra ransomware, com detecção avançada de anomalias e armazenamento imutável para garantir a recuperabilidade
A Hitachi Vantara agora incorpora o Commvault Grid ao seu portfólio de proteção de dados (como Commvault Grid para Hitachi Data Protection Suite), oferecendo essa moderna arquitetura escalável como uma solução integrada e pré-configurada (baseada nos servidores Hitachi Advanced Server HA820) enviada diretamente de seus centros de distribuição. Os clientes se beneficiarão do tempo de retorno acelerado, bem como da confiabilidade e do serviço de confiança que a Hitachi Vantara oferece. Isso torna o processo de implantação, que já é simples, ainda mais fácil — e mais previsível —, conferindo à solução uma qualidade semelhante à de uma Appliance, ao mesmo tempo em que mantém a flexibilidade em termos de escalabilidade e manutenção.
Nossos parceiros de longa data também estão entusiasmados com a notícia. Kim King é vice-presidente sênior de Parceiros Estratégicos e Alianças da Hitachi Vantara e compartilhou suas impressões sobre o anúncio:
https://play.vidyard.com/PZ6VtDRihe3Hu72SgrJUhp
“O Commvault Grid se encaixa perfeitamente em nosso portfólio de proteção de dados, ao lado de outros produtos integrados à Commvault, como o HCP for CloudScale e nossa premiada plataforma VSP.”
“Com um amplo portfólio de soluções diferenciadas como essas”, acrescentou ela, “estamos extremamente confiantes de que podemos resolver os desafios de gerenciamento de dados dos nossos clientes e oferecer a eles uma solução que os ajude não apenas a proteger seus dados, mas também a utilizá-los para inovar e expandir seus negócios.”
Concordamos com Kim e nossos amigos da Hitachi — este anúncio sobre o Commvault Grid é, sem dúvida, motivo de comemoração. Para os clientes da Hitachi Vantara, é uma oportunidade de inovar e expandir seus negócios com uma solução moderna de proteção de dados que combina o melhor de dois líderes do setor. E para nós, da Commvault, é um momento de orgulho fazer parte da iniciativa “What’s Next” da Hitachi, enriquecendo e aprofundando nossa fantástica parceria, construída com base na resolução dos desafios dos clientes por meio da inovação.
De hospitais, escolas e governos estaduais até os doces de Halloween, o ransomware tem perturbado nossas vidas justamente quando pensávamos que a situação não poderia piorar. As organizações são levadas a reavaliar sua postura de segurança e definir processos e controles para garantir que os sistemas e os dados permaneçam seguros e resilientes contra o ransomware. À medida que os ambientes se expandem para o modelo híbrido e se integram à nuvem, os vetores de ataque se multiplicam. Uma abordagem sistemática é a melhor maneira de reduzir a complexidade da proteção contra o ransomware, com foco no monitoramento de dados em tempo real.
Para ajudar as organizações a minimizar seus riscos de segurança, a Commvault oferece o Painel de Avaliação de Integridade de Segurança para identificar e mitigar riscos no ambiente de proteção e gerenciamento de dados da Commvault. O Painel de Avaliação de Integridade de Segurança é uma interface unificada baseada em estruturas de gerenciamento de riscos líderes do setor e nos Princípios Zero Trust. Ele ajuda as organizações a gerenciar e proteger seus dados, reduzindo a superfície de ataque e, ao mesmo tempo, fortalecendo sua postura de segurança. Acima de tudo, as organizações podem se concentrar em corrigir as lacunas para reduzir o risco de ransomware.
O que é o Painel de Avaliação de Integridade de Segurança da Commvault?
Módulo de Avaliação de Segurança da Commvault
O Painel de Avaliação de Integridade de Segurança da Commvault está disponível no relatório de integridade do Commvault Command Center™ para todos os clientes atuais que utilizam a Versão de Recursos 11.20 ou superior. Também está disponível uma versão na nuvem para organizações que monitoram a integridade do CommCell na nuvem da Commvault. À medida que são feitas alterações nos controles de segurança, elas são refletidas diariamente no relatório de integridade, a fim de proporcionar um monitoramento contínuo.
Você pode visualizar o relatório de integridade do painel do Command Center e localizar o bloco “Avaliação de Segurança”, Figura 1. Se desejar mais detalhes, clique no bloco “Painel de Segurança”.
Visualização e implementação de medidas de segurança
O Painel de Avaliação da Integridade de Segurança permite que as organizações identifiquem, avaliem, mitiguem e monitorem os controles de segurança no ambiente de proteção de dados da Commvault, Figura 2. Por padrão, o painel identifica os controles disponíveis no CommCell da Commvault e fornece pontuação e observações para permitir que as organizações avaliem o risco adequadamente e monitorem continuamente a postura de segurança. Nem todo controle é adequado para todas as organizações. Por exemplo, algumas organizações podem utilizar provedores de identidade externos com controles multifatoriais integrados e lógica de complexidade de senha. Já outras podem contar com contas locais da Commvault para segmentar o acesso a partir de seu ambiente principal. De qualquer forma, o painel fornecerá informações para que as medidas adequadas sejam tomadas.
Para mitigar os riscos, siga as medidas a serem tomadas para o controle específico. As ações incluem documentação direcionada, relatórios mais detalhados, fluxos de trabalho e aplicativos e ferramentas disponíveis na loja de software. A aplicação das soluções é simplificada e otimizada para minimizar a necessidade de alternar entre as janelas da interface.
Painel de Avaliação da Integridade da Segurança
Além disso, o Painel de Avaliação de Integridade de Segurança oferece monitoramento contínuo sempre que bloqueios, alertas e controles não estiverem aplicados ou estiverem desativados. Isso inclui quaisquer novos conjuntos de recursos que venham a ser disponibilizados no futuro e que a Commvault possa recomendar.
Para obter mais detalhes sobre como utilizar o relatório e tomar medidas, consulte o “Relatório de Avaliação de Segurança” na Documentação Online da Commvault.
Melhore sua postura de segurança hoje mesmo
O Painel de Avaliação de Integridade de Segurança da Commvault é o ponto de partida para uma postura de segurança aprimorada no ambiente de proteção e gerenciamento de dados da Commvault. Com sua visualização unificada, a capacidade de fornecer automaticamente insights e práticas recomendadas, além de ações interativas intuitivas, o painel ajuda a simplificar a complexidade da implementação e do gerenciamento de segurança. Para ver o painel em ação, assista ao vídeo da Commvault “Você está no controle: Protegendo seu ambiente de gerenciamento de dados com a Commvault”.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock