In der Welt der SaaS-Unternehmen entstehen jeden Tag neue Start-ups. Das Wachstumspotenzial – und sogar das Überleben – eines SaaS-Unternehmens ist jedoch keineswegs selbstverständlich. Tatsächlich wurde in dem Jahr, in dem Commvault Metallic – unser eigenes SaaS-Start-up – auf den Markt brachte, geschätzt, dass nur 0,04 Prozent der SaaS-Start-ups einen Umsatz von 10 Millionen US-Dollar erreichen. Doch Metallic hatte etwas Besonderes: Es handelte sich um eine elegante, cloud-native Lösung, die das Beste aus Cloud-Technologien mit Commvaults branchenführendem geistigem Eigentum kombinierte. Wir hatten ein großartiges Team bereitstehen, das sich einer einzigen Mission verschrieben hatte: den Status quo im Bereich Datenschutz zu verändern – und einen Markt, der bereit für Veränderungen war. Metallic wurde als „Commvault Venture“ ins Leben gerufen, ein Start-up innerhalb des Unternehmens, das über die Technologie, die Talente und die GTM-Kompetenzen verfügte, um einen wahrhaft disruptiven Markteintritt zu ermöglichen. In nur zwei Jahren hat Metallic ein erstaunliches Wachstum verzeichnet und das erreicht, wovon die meisten Start-ups nur träumen können:
Rasante Erweiterung unseres Portfolios – unser Angebot hat sich seit dem Start mehr als verdreifacht
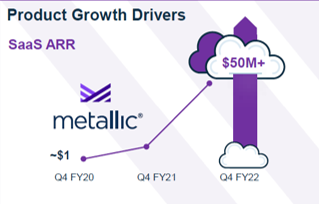
Wachstum von 1 Mio. auf 50 Mio. $ ARR in 6 Quartalen
Aufbau herausragender Cloud-Partnerschaften – darunter Microsoft sowie ein neu gegründetes MSP-Geschäft mit dem globalen Designpartner SoftwareOne
Ausweitung des Angebots auf mehr als 2.000 Kunden, mit Verfügbarkeit in mehr als 30 Ländern weltweit
Hat DMaaS auf Unternehmensniveau für Firmen jeder Größe Wirklichkeit werden lassen – von den größten Fortune-500-Unternehmen bis hin zu den kleinsten Firmen
Vor allem aber sind unser Wachstum und unser heutiger Erfolg ein Beweis dafür, dass wir bei unseren Kunden den richtigen Nerv getroffen haben: Metallic bietet die Sicherheit und Flexibilität, die Unternehmen jeder Größe benötigen, um dieser einzigartigen Phase des beschleunigten Wandels … und steigender Risiken gerecht zu werden.
Wachstum entsteht dadurch, dass man sich auf den Moment einlässt
Datenschutz als Dienstleistung ist das am schnellsten wachsende Segment unserer Branche¹ und Commvault hatte die Weitsicht zu erkennen, dass hier eine Lücke bestand: Unternehmen benötigten eine als SaaS bereitgestellte Lösung, der sie vertrauen konnten. Was wir nicht vorhersehen konnten, war eine Welt, die in eine globale Pandemie stürzte, sowie der rasante Anstieg von Cyberbedrohungen parallel zur extrem beschleunigten Einführung der Cloud. Im vergangenen Jahr gingen Unternehmen davon aus, dass sie ihr Tempo bei der Cloud-Einführung bis zum Jahresende verdoppeln würden². Hinzu kommt, dass Umgebungen zunehmend hybrid und Multi-Cloud-basiert sind. Eine derart verteilte Datenlandschaft bedeutet eine vergrößerte Angriffsfläche. Es ist ein (un)vollkommener Sturm. Aber wir haben alles im Griff:
Metallic wurde so konzipiert, dass Kunden Daten nahe an der Quelle verwalten können, um eine schnelle Leistung in der Hybrid-Cloud zu erzielen.
Metallic unterstützt eine breite Palette von Workloads – darunter SaaS-Anwendungen, Endgeräte und geschäftskritische Workloads in Rechenzentren – über verschiedene Clouds hinweg.
Wir bieten einzigartige Sicherheitslösungen an: Als einziger Anbieter in unserer Branche, dessen Lösung sich derzeit im Status „FedRAMP High In Process – In PMO Review“ befindet, sowie „Security IQ“, mit dem Sie dank Sicherheitserkenntnissen den sich ständig weiterentwickelnden Bedrohungen immer einen Schritt voraus sind.
Wie geht es weiter? Metallic® Recovery Reserve™ und Metallic® Threatwise™
Zunächst freuen wir uns, Ihnen mitteilen zu können, dass der Metallic Cloud Storage Service (MCSS) einen neuen Namen erhält: Metallic Recovery Reserve. Seit seiner Einführung im Jahr 2020 nutzen Unternehmen weltweit diesen verwalteten Cloud-Dienst von Metallic für die Wiederherstellung nach Ransomware-Angriffen – und wir freuen uns, dem MCSS einen neuen Namen zu geben, der den Mehrwert widerspiegelt, den diese Kunden darin sehen. Die Daten eines Unternehmens sind seine strategische Reserve – und diese Reserve muss genutzt werden, um die Wiederherstellung zu beschleunigen und sicherzustellen, dass Unternehmen nach einem Cyberangriff schnell wieder einsatzbereit sind.
Um unser Wachstum fortzusetzen, bringen wir weiterhin Innovationen auf den Markt. Nach der Übernahme von TrapX durch Commvault im Februar starten wir diese Woche ein Early-Access-Programm für Threatwise, ein Warnsystem, das Unternehmen dabei unterstützt, Cyberangriffe zu erkennen und frühzeitig Maßnahmen zu ergreifen, ergänzt durch umfassende Tools zur Wiederherstellbarkeit. Threatwise hilft dabei, latente und unbemerkte Bedrohungen aufzuspüren, die sich durch Umgebungen bewegen, um diese einzudämmen und die Dauer der Gefährdung zu begrenzen – denn bei echtem Datenschutz geht es nicht nur um Wiederherstellbarkeit.
Erfahren Sie mehr darüber, warum dies wichtig ist und wie sich Unternehmen anmelden können, um weitere Informationen zu erhalten, während wir in den kommenden Monaten auf die allgemeine Verfügbarkeit zusteuern.
Mit Metallic und einer breiten Palette intelligenter Datendienste, die als SaaS, Software oder Appliance bereitgestellt werden, unterstützt Commvault seine Kunden dabei, schnell voranzukommen, agil zu bleiben und der Sicherheit bei der Modernisierung ihres Unternehmens oberste Priorität einzuräumen. In diesem Jahr und darüber hinaus wird es noch viel Neues von Metallic geben, da wir weiterhin auf die Bedürfnisse unserer Kunden eingehen – in Bezug auf Sicherheit und Compliance, auf Geschäftseffizienz sowie auf intelligentes Hybrid- und Multi-Cloud-Datenmanagement. Bleiben Sie dran, das Beste kommt erst noch.
Referenzen
1. SaaSPath 2Q20, April 2020, IDC – 2. IDC Info Snapshot, gesponsert von Microsoft, Dok.-Nr. US4697620
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Die Backup-Daten eines Unternehmens sind seine strategische Reserve, und angesichts von Cyberbedrohungen ist es unerlässlich, dass Unternehmen auf diese Reserven zurückgreifen, ihre Daten wiederherstellen und den Geschäftsbetrieb so schnell und nahtlos wie möglich wieder aufnehmen können. Air-Gapped-Cloud-Speicher ist ein wesentlicher Bestandteil jeder Datensicherheitsstrategie, da Unternehmen mit der zunehmenden Verbreitung und Raffinesse von Ransomware konfrontiert sind. Aus diesem Grund haben wir vor fast zwei Jahren den Metallic Cloud Storage Service auf den Markt gebracht. Seitdem haben Unternehmen weltweit diese Lösung als Teil ihrer Datensicherheitsstrategie eingeführt und gleichzeitig von ihren Initiativen zur Cloud-Transformation sowie von den Bemühungen um Effizienzsteigerungen und Kostensenkungen profitiert. Heute freuen wir uns, bekannt zu geben, dass unser Managed-Cloud-Storage-Angebot einen neuen Namen erhält: „Metallic® Recovery Reserve™“ – ein neuer Name, der jedoch weiterhin die Fähigkeit von Commvault unterstreicht, branchenführenden Schutz und Wiederherstellung Ihrer Unternehmensdaten auf Enterprise-Niveau zu bieten.
Cloud-Speicher für Ihre Ransomware-Strategie
Cyberangriffe wie Ransomware-Angriffe finden alle 11 Sekunden statt¹ und werden voraussichtlich von Jahr zu Jahr zunehmen. Wenn ein Unternehmen von einem Cyberangriff betroffen ist, können sich die durchschnittlichen Kosten für Ausfallzeiten bei großen Unternehmen auf mehrere Tausend pro Minute belaufen.² Diese Statistiken unterstreichen die Bedeutung der Recovery-Readiness von Daten, insbesondere da Unternehmen den Umstieg auf die Cloud beschleunigen. Da Daten das Lebenselixier aller Unternehmen sind, haben Kunden „Metallic Recovery Reserve“ eingeführt und tun dies auch weiterhin, um ihr Geschäft zu schützen und ihre Daten wiederherzustellen, wenn sie diese am dringendsten benötigen.
Mit Optionen zur Unveränderlichkeit und Air-Gapping sowie einer vereinfachten Verwaltung war Commvault zusammen mit Metallic das erste Unternehmen auf dem Markt, das ein verwaltetes Cloud-Speicherangebot von einem anerkannten Branchenführer im Bereich Datenschutz bereitstellte, den die Kunden kennen und dem sie vertrauen.
Sicherheit durch Einfachheit
Zwar bietet die „Metallic Recovery Reserve“ die Möglichkeit, Daten vor Sicherheitsbedrohungen zu schützen und wiederherzustellen, doch stellt sich die Frage: Ist das einfach? Ja.
Eine komplexe Sicherheitslösung birgt ihre eigenen Fallstricke und kann umso unsicherer sein, je komplexer ihre Nutzung ist. Metallic Recovery Reserve ist die „einfache Lösung“ für Datensicherheit und Kostenkontrolle. Da es vollständig in die Commvault-Software integriert ist, können Administratoren Metallic Recovery Reserve wie jedes andere Festplatten- oder Bandziel als Backup-Ziel nutzen. Dadurch entfällt der Bedarf an umfangreichen Schulungen, da all dies von der Commvault-Software übernommen wird. Commvault schreibt direkt in den Cloud-Speicher und liest bei Wiederherstellungen daraus, ohne dass in der Cloud Rechenleistung benötigt wird. All dies wird über das Commvault Command Center verwaltet, das eine zentrale Benutzeroberfläche für die Verwaltung aller Unternehmensdaten bietet.
Metallic Recovery Reserve steht zudem als einfacher Cloud-Speicherort für Workloads in Hybrid-Cloud-Rechenzentren zur Verfügung, die Kunden mit Metallic-SaaS-Lösungen schützen. Darüber hinaus haben Kunden die Wahl, da Metallic Recovery Reserve flexible Speicherebenen sowohl für Metallic-SaaS- als auch für Commvault-Software bietet – sowohl für kurz- als auch für langfristige Aufbewahrungsanforderungen.
Während andere Backup-Anbieter behaupten, ihre Lösung sei die „letzte Verteidigungslinie“, bietet Commvault ein umfassendes Spektrum an Funktionen zum Schutz vor Ransomware, das nicht nur die Wiederherstellbarkeit, sondern auch Schutz, Überwachung und Erkennung sowie Frühwarn- und Frühmaßnahmenfunktionen mit Metallic Threatwise umfasst. Mit Metallic Recovery Reserve erhalten Sie einen zuverlässigen, verwalteten Cloud-Speicherdienst, der einen „Air-Gapped“-Schutz vor Ransomware bietet und sicherstellt, dass Ihre Daten wiederherstellbar sind, wenn Sie sie am dringendsten benötigen.
Referenzen
1. CYBERSECURITY VENTURES, Weltweite Schäden durch Ransomware werden bis 2031 voraussichtlich 265 Milliarden US-Dollar übersteigen, David Braue, 3. Juni 2021 – 2. Web Tribunal, Branko K., Über 15 beunruhigende Statistiken zum Datenverlust, die man 2022 im Auge behalten sollte, März 2022
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Die meiste Zeit meines Lebens war ich ein Baumeister. Schon als kleines Kind wurde meine Fantasie von der Leidenschaft für Autos beflügelt. Ich schlenderte durch den Bastelbereich und sah auffällige Modelle amerikanischer Muscle Cars mit ihren speziellen Flammenlacken und exotische europäische Sportwagen mit erstaunlichen Details. Ich war wie gebannt. Ich mähte Rasenflächen und transportierte Reisig, um gerade genug Geld zu verdienen, um die Bausätze und das nötige Zubehör zu kaufen, mit denen ich versuchen konnte, die auf der Modellverpackung abgebildeten Meisterwerke nachzubilden.
Es hat Spaß gemacht und war eine Herausforderung, aber es gab eine Sache, die selbst meine Fantasie nicht bewältigen konnte. Ich habe das Modell nie so gebaut, wie es sein Potenzial erlaubt hätte, und nie den Detaillierungsgrad erreicht, den die Fotos auf den Verpackungen zeigten. Das lag nicht an mangelndem Einsatz, sondern vor allem an fehlendem Können und Erfahrung. Mein Kleber lief immer über, Aufkleber klebten schief oder rissen, wenn ich versuchte, sie über Karosserieteile zu spannen. Das Bemalen war schwierig, und mir fehlten einfach die notwendigen Werkzeuge, um genügend Details zu erzielen, um das Vorbild auf der Verpackung nachzubilden. Das Ergebnis war eher dürftig, obwohl ich die vollständige Bauanleitung sorgfältig befolgt hatte.
Denken Sie nun darüber nach, wie sich eine ähnliche Situation in der Cloud darstellt. Uns Entwicklern eröffnet sich eine Welt voller Möglichkeiten, und auch wenn wir vielleicht über die richtigen Fähigkeiten verfügen, ist das Leben heutzutage etwas komplizierter, und wir haben in der Regel zahlreiche andere Prioritäten, die um unsere Zeit und Aufmerksamkeit konkurrieren. Natürlich hängt das Ergebnis von beidem ab. Es gibt Komponenten, bei denen die schnelle Variante in Ordnung ist; so können wir beispielsweise eine Zeit lang damit durchkommen, Instanzen überdimensioniert zu wählen. Doch einige Details der Cloud-Architektur lassen keinen Spielraum für Fehler. Dies wird besonders deutlich, wenn man die Sache unter dem Gesichtspunkt des Datenschutzes betrachtet. Der Datenschutz ist Ihre letzte Verteidigungslinie. Wenn er nicht sorgfältig aufgebaut ist, sind Sie gefährdet, wenn Sie Recovery am dringendsten benötigen.
Mit AWS Backup werden die absoluten Grundlagen der Datensicherung bereitgestellt. Wenn Ihr Konto in einem einwandfreien Zustand ist, können Sie Daten wahrscheinlich wiederherstellen. Definieren wir „einwandfreien Zustand“ einmal so: In der Region gibt es keine Ausfälle, Ihre Produktionsumgebung ist weitgehend intakt und Backups sind verfügbar. Das Risiko liegt in dem „wenn“. Mit AWS Backup können Sie einen Backup-Plan für Ihr Konto erstellen, aber höchstwahrscheinlich erreichen Sie einen operativen Recovery-Punkt nur mit einem Snapshot innerhalb des Kontos. Ist das das, was Sie brauchen? In der Welt von „Infrastructure as Code“ können diejenigen, die etwas aufbauen, auch zu Zerstörern werden. Wir verfügen über weitreichende Administratorrechte, die es uns ermöglichen, eine gesamte Umgebung zu verwalten, und diese weitreichenden Rollen sind nicht ohne Risk, insbesondere wenn wir Backups nach Belieben erstellen und löschen können. Der Workflow für den Backup-Plan enthält zahlreiche Eingabeaufforderungen, die Ihnen helfen, einen „fertigen“ Plan zu erstellen, indem Sie eine Standardverschlüsselung oder eine der vorgegebenen Standardvorlagen auswählen. Diese Auswahlmöglichkeiten sind jedoch nicht optimal, da sie nicht darauf ausgelegt sind, Ihre Backups vor vorsätzlichen Angriffen oder versehentlichem Löschen zu schützen, und sie berücksichtigen auch nicht die Verfügbarkeit bei regionalen Ausfällen.
In der Welt von „Infrastructure as Code“ können Entwickler auch zu Zerstörern werden.
Wir bei Clumio helfen Ihnen, dieses Risk zu beseitigen. Wir haben einen „Secure Vault“ für Cloud-Datenquellen entwickelt. Unsere Lösung schafft eine physische Trennung zwischen Ihren Cloud-Backups und der primären Zugriffsebene. So wird verhindert, dass Benutzer mit weitreichenden Berechtigungen die Aufbewahrungsfristen unterlaufen oder Backups löschen. Mit Hilfe von Clumio können Sie Daten wiederherstellen. Sie erhalten optimalen Schutz und einfache Recovery, sogar in andere Regionen. Ein Backup, das Ihnen im schlimmsten Fall hilft, klingt doch sicherlich besser als eines, das nur unter optimalen Bedingungen funktioniert.
Als Heimwerker habe ich schon viel erreicht. Ich kenne meine Prioritäten und Grenzen und weiß, wann ich Experten hinzuziehen muss. Nehmen wir zum Beispiel mein neuestes Projekt: Auch wenn ich beim Zusammenbau besser geworden bin, bin ich immer noch kein Maler. Ich könnte wahrscheinlich in das Erlernen dieser Fertigkeit investieren, aber das ist einfach nicht der Bereich, in dem ich meine Zeit gerne investiere. Stattdessen werde ich diesen wichtigen Teil auslagern, um ein schönes Ergebnis zu gewährleisten, anstatt die Qualität, den Zeitplan oder beides zu riskieren, indem ich es selbst mache.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Die Cloud-Transformation ist ein wesentlicher Bestandteil der digitalen Transformation. Nun, da die Cloud-Revolution bereits in ihr drittes Jahrzehnt eintritt, ist klar, dass die Einführung der Cloud einen enormen Mehrwert bietet – McKinsey schätzt diesen allein für die Fortune-500-Unternehmen auf mehr als 1 Billion US-Dollar. Interessanterweise stammt fast der gesamte Mehrwert aus geschäftlichen Innovationen und Optimierungen und nicht aus der Senkung der IT-Kosten.
Wie können Unternehmen also die potenziellen Vorteile nutzen?
In diesem Video erfahren Sie, was Sie in Ihrer Datenschutzumgebung beachten sollten und was Sie vermeiden sollten, um eine erfolgreiche Cloud-Transformation zu erreichen, die sich positiv auf Ihr Unternehmen auswirkt.
Um Sie bei der Umsetzung einer erfolgreichen Cloud-Strategie noch besser zu unterstützen, finden Sie im Folgenden eine praktische Checkliste.
Anforderung
Commvault
Umfassende Workload-Abdeckung – In den letzten Jahren hat Ihre Datenumgebung tiefgreifende Veränderungen und Innovationen durchlaufen, wodurch eine Vielzahl unterschiedlicher Workloads entstanden ist. Für eine sichere Umgebung erfordern all diese Workloads – sowohl ältere als auch solche der nächsten Generation – Datenschutz und Verwaltung.
✔
Flexibles Bereitstellungsmodell. Dies ist ein entscheidender Punkt. Ein flexibles Bereitstellungsmodell ermöglicht es Ihnen, die Lösung entsprechend Ihren aktuellen und zukünftigen Geschäftsanforderungen zu nutzen, bereitzustellen und zu erweitern – einschließlich SaaS.
✔
Multi-Cloud-Unterstützung. Da 80 % der Kunden mehrere Clouds nutzen, ist es unerlässlich, mit einem Anbieter zusammenzuarbeiten, der über native Integrationen und enge Partnerschaften verfügt. Dies ermöglicht Ihnen als Kunde einen frühen und schnellen Zugang zu Innovationen innerhalb der gewählten Cloud-Umgebung und schützt Sie gleichzeitig vor einer Bindung an eine bestimmte Cloud oder Speichersystem.
✔
Intelligente Automatisierung. Intelligente Automatisierung bedeutet, dass der Datenaustausch zwischen Cloud und lokalen Systemen einfach und schnell erfolgt. Durch die Automatisierung des Prozesses können sich Ihre Teams auf die Umsetzung von Innovationen konzentrieren, und das Risiko, SLAs nicht einzuhalten, wird verringert.
✔
Sicherheit auf Unternehmensniveau. Da Ransomware-Angriffe nach vorsichtigen Schätzungen alle 11 Sekunden auftreten, müssen wir sicherstellen, dass Ihre Sicherheitslage auf höchstem Niveau ist. Eine durchgängige Transparenz über eine einzige Plattform gewährleistet, dass Sie auf alle möglicherweise auftretenden Probleme oder Angriffe vorbereitet sind.
Auch wenn Vintage-Trends in den letzten Jahren an Beliebtheit gewonnen haben, gilt das nicht für Ihre veralteten Backups. Ihre Verwaltung wird nicht einfacher – im Gegenteil: Die meisten Menschen betrachten sie als Belastung für ihre IT-Umgebung. Es wäre schön, wenn wir all unsere alten Backups in einen Secondhand-Laden bringen und gegen etwas Neueres und Einfacher zu Handhabendes eintauschen könnten, aber so einfach ist es leider nicht.
Die Komplexität und die mangelnde Integration dieser älteren Backups schränken die Skalierbarkeit ein, führen zur Bildung von Silos, die die Datentransparenz beeinträchtigen, mindern die IT-Produktivität und erhöhen das Gesamtrisiko. Sie müssen diese veralteten Backups aufgrund von Aufbewahrungs- und Compliance-Anforderungen aufbewahren, doch damit geht eine ganze Reihe von Einschränkungen einher, die Sie bei der Umsetzung von Innovationen behindern.
Wenn Sie Ihre Datensicherheit modernisieren möchten, sollten Sie nicht nur mit den Trends Schritt halten, sondern ihnen sogar einen Schritt voraus sein – Sie müssen Ihre Backups auf einfache und effiziente Weise in die Cloud migrieren. Anstatt an teuren Alt-Backups festzuhalten, sollten Sie diese und andere Datensätze mit Commvault in kostengünstigen Cloud-Speicher verlagern. Durch die Migration alter Backups in die Cloud können Sie Datensilos beseitigen, deren Verfügbarkeit verbessern und das Gesamtrisiko in Ihrem Unternehmen verringern.
Werfen Sie einen Blick auf fünf – wenn auch nicht alle – Vorteile der Migration älterer Backups in die Cloud mit Commvault:
Die Konsolidierung auf einer einzigen Plattform mit webbasierter Anzeige und Verwaltung vereinfacht Ihre gesamte IT-Umgebung. Commvault ist eine einheitliche Lösung für Backup and Recovery, die als All-in-One-Appliance bereitgestellt wird und eine einheitliche Verwaltung Ihrer gesamten Umgebung ermöglicht – von lokalen Systemen bis hin zur Cloud. So erzielen Sie mit einer einzigen Konsole einen höheren Mehrwert.
Die Effizienz Ihrer Mitarbeiter wird durch die Automatisierung und die GUI-basierte Verwaltung innerhalb der umfassenden Commvault-Plattform gesteigert. Die Automatisierung hilft Ihnen dabei, die Verwaltung von Aufgaben zu optimieren, sodass sich Ihre Mitarbeiter auf innovativere Projekte konzentrieren können und die Migration für sie zu einem vollautomatischen Prozess wird.
Die Kosteneinsparungen ergeben sich aus der Senkung der Wartungskosten, da Sie keine teuren, veralteten Backups mehr vorhalten müssen. Zudem können Sie nicht mehr benötigte Hardware ausmustern und die Anzahl der Einzellösungen reduzieren, für die Sie bezahlen. Ihre Mitarbeiter müssen nicht mehr im Umgang mit veralteten Lösungen geschult werden und können stattdessen ihre Fähigkeiten weiter ausbauen.
Verbessern Sie die Einhaltung gesetzlicher Vorschriften, da die Migration auf die Commvault-Plattform eine einfache Suche, Erfassung und Recovery ermöglicht. Verbessern Sie die Datenverfügbarkeit und Recovery durch sofortigen Zugriff und richtliniengesteuerte Automatisierung.
Optimieren Sie die Recovery mit schnelleren und zuverlässigeren SLAs. Umfassender Datenschutz über eine einzige Plattform gewährleistet jederzeit eine Disaster Recovery auf Unternehmensniveau.
Vermeiden Sie einen Mode-Fauxpas mit einer veralteten IT-Umgebung
Die Migration in die Cloud erfordert Flexibilität und Einfachheit von einer modernen Datensicherungslösung. Ohne Commvault könnten Sie den aktuellen Trends hinterherhinken und den Erfolg Ihrer IT-Ziele beeinträchtigen. Es ist an der Zeit, einen einfachen, kostengünstigen und modernen Ansatz zu wählen, um Ihre Daten dort sicher zu schützen, wo sie sich befinden – vor Ort und in der Cloud – und sie einfach und effektiv zu migrieren.
Wenn Sie Ihre IT-Umgebung komplett auf den neuesten Stand bringen möchten, werfen Sie einen Blick in dieses Whitepaper.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Da täglich neue Bedrohungen auftauchen, die zudem immer komplexer und ausgefeilter werden, ist Cybersicherheit zu einem zentralen Thema für alle Organisationen geworden – denn jedes einzelne Unternehmen, unabhängig von seiner Größe und seinem Standort, ist dem Risiko eines Cyberangriffs ausgesetzt. Infolgedessen entscheiden sich die meisten Unternehmen mittlerweile für eine Cyberversicherung, um die durch solche Angriffe möglicherweise entstehenden Verluste abzudecken – manchmal in Verbindung mit einer speziellen Ransomware-Garantie, da diese Art von Bedrohung rund 75 % der Cyberversicherungsansprüche ausmacht (AM Best 2021). Über Ransomware hinaus kann eine Cyberversicherung Bereiche wie Erpressungsforderungen und Maßnahmen zur Schadensbehebung abdecken.
Doch dieser Markt steht unter Druck: Laut Fitch Ratings lag die Quote der Verluste im Verhältnis zu den eingenommenen Prämien im Jahr 2021 bei 73 %, und es ist schwierig, das Risiko zu diversifizieren, da Cyberangriffe keine Grenzen kennen. Zudem erschwert das Fehlen historischer Daten die Erstellung der Art von Risikoprognosen, auf die sich die Versicherungsbranche üblicherweise stützt, um ihre Tarife festzulegen. Zusammengenommen bedroht dies letztlich die Rentabilität der Branche und damit auch den von ihr gebotenen Schutz – und treibt zudem die Prämienpreise für die Kunden in die Höhe.
Auch die viel beachteten Ransomware-Garantien sind ein Bereich, der einer genaueren Prüfung bedarf und bei dem man das Kleingedruckte lesen sollte. Was auf den ersten Blick wie ein attraktives Angebot (und oft wie eine Selbstverständlichkeit) erscheint, wird in vielen Fällen niemals zur Auszahlung kommen und könnte zu gefährlicher Selbstzufriedenheit führen.
Zudem werden die Bedingungen für Cybersicherheitsversicherungen zunehmend verschärft, wie die jüngste Ankündigung von Lloyd’s of London bezüglich der Deckungsbeschränkungen verdeutlicht: So decken deren Versicherungsprodukte künftig beispielsweise nicht mehr die Folgen von Cyberangriffen ab, die zwischen Nationalstaaten ausgetragen werden. Viele Versicherer stellen zudem strengere Sicherheitsanforderungen, was zwar zu einem höheren Niveau der Cybersicherheitsmaßnahmen beiträgt, aber auch dazu führen kann, dass einige Unternehmen – insbesondere kleine und mittlere Unternehmen (KMU) – ungeschützt bleiben, da sie die neuen Mindestanforderungen weniger gut erfüllen können.
Daher ist es aus geschäftlicher und technologischer Sicht unerlässlich, genau zu wissen, was in jeder Police abgedeckt ist, die Sie heute haben oder deren Abschluss Sie in Zukunft in Erwägung ziehen. Unternehmen sollten sich darüber im Klaren sein, dass Cyberversicherungen und Ransomware-Schutzgarantien nicht jeden Aspekt von Angriffen abdecken und dass es in den meisten Fällen unterschiedliche Auslösebedingungen, Höchstbeträge, Bedingungen und Deckungsumfänge für verschiedene Arten von Schadensfällen gibt, was zur Ablehnung oder zu einer Kürzung der Entschädigung führen kann und somit eine Lücke zwischen Erwartung und Realität schafft. Aufklärung und Sensibilisierung sind hier entscheidend – Sie müssen sich voll und ganz darüber im Klaren sein, was Ihre Cyberversicherung heute nicht abdeckt, um spätere Überraschungen zu vermeiden. Roy May beleuchtet genau diesen Punkt hervorragend.
Lassen Sie uns nun nacheinander einige der wichtigsten Aspekte beleuchten, um genau dies zu untermauern.
Fehler Dritter: Cyber-Versicherungen bieten keinen Versicherungsschutz, wenn ein Cyberangriff auf ein System eines Dritten erfolgt, der Ihrem Kerngeschäft Schaden zufügt. Bei dieser Software oder diesen Diensten Dritter kann es sich um Ihr Webhosting, Ihre E-Mail-Dienste, Cloud-Dienste, Ihr Kundendienstmanagement oder jede andere wichtige Online-Geschäftsbeziehung handeln.
Verluste, die während der „Wartezeit“ entstehen: In der Versicherungsbranche gibt es häufig einen zeitabhängigen Selbstbehalt, der als „Wartezeit“ bezeichnet wird. Nur Verluste, die nach Ablauf der Wartezeit entstehen, sind versichert. Diese Wartezeit beträgt in der Regel etwa 10 bis 12 Stunden. Das bedeutet: Wenn Ihr Netzwerk während der Wartezeit einem Cyberangriff ausgesetzt ist, können Sie keine Entschädigung von Ihrer Versicherung geltend machen.
Verluste während Ausfallzeiten: Verluste, die während einer Betriebsunterbrechung entstehen, sind in den meisten Policen nicht abgedeckt. Die Ausfallzeit kann Ihrem Unternehmen in vielerlei Hinsicht schaden und zu Produktivitätsverlusten sowie zum Verlust des Vertrauens und der Loyalität Ihrer Kunden und letztendlich zu Geschäftsverlusten führen. Ganz gleich, wie hoch die Umsatzverluste sind, die Ihnen diese Ausfallzeit verursacht – sie werden nicht gedeckt.
Reputationsschaden: Dies ist eines der größten Risiken, denen ein Unternehmen ausgesetzt ist, wenn es zu einem Cyberangriff oder einer Datenpanne kommt. Tatsächlich ist jeder dritte Kunde bereit, eine Marke, die er liebt, bereits nach einer einzigen negativen Erfahrung zu verlassen; nach zwei oder drei negativen Erfahrungen steigt dieser Anteil auf über 90 % (QUELLE HINZUFÜGEN). Angriffe während besonderer Veranstaltungen wie dem Cyber Monday können dem Unternehmen sogar noch größeren Schaden zufügen. Da es schwierig ist, solche Verluste zu beziffern, decken Cyber-Versicherungsgesellschaften diese in ihren Policen nicht ab.
Körperverletzung oder Sachschaden: Cyberangriffe haben greifbare Folgen. Da sich die Welt in Richtung IoT (Internet of Everything) bewegt, nehmen die Verbindungen zwischen Objekten zu, und es besteht die Gefahr, dass dies zu Körperverletzungen oder Sachschäden führen kann. Es mag ungewöhnlich klingen, aber viele Produktionsunternehmen werden heutzutage vollständig computergesteuert betrieben.
Der gesamte Prozess – von der Beschaffung der Rohstoffe bis zum Versand der Endprodukte – läuft über automatisierte Systeme ab. Sollte es in irgendeinem Abschnitt dieses Prozesses zu einem Cyberangriff kommen, hätte dies katastrophale Folgen. Gerät ein Unternehmen in eine solche Situation, wird eine Cyberversicherung den Bedarf (in vollem Umfang) wahrscheinlich nicht decken.
Neue Hardware: In der Regel deckt eine Cyberversicherung keine Sachschäden wie den Austausch von Hardware und anderen Geräten ab, die durch einen Cyberangriff verursacht wurden. Problematisch wird es, wenn die Hardware so stark beschädigt ist, dass eine Reparatur unmöglich ist. In solchen Fällen ist es am besten, die Hardware durch neue zu ersetzen, doch die Kosten dafür muss das Unternehmen selbst tragen.
Software-Upgrades: Die neuesten Versionen der Software sind in der Regel nicht durch Cyberversicherungen abgedeckt. Im Falle eines Cyberangriffs helfen Ihnen die großen Cyberversicherungen lediglich dabei, die Software auf den Stand vor dem Angriff zurückzusetzen.
Verlorene Geräte: Die meisten Cyberversicherungen decken keine Cyberkriminalität ab, die durch den Verlust eines tragbaren Geräts wie eines Firmenlaptops oder -tablets verursacht wurde. Nur wenige Versicherungspolicen schließen ausschließlich verschlüsselte Geräte in ihren Versicherungsschutz ein; daher müssen alle im Unternehmen verwendeten Geräte über entsprechende Sicherheitspatches verfügen.
Bußgelder und Strafen von Kartenausstellern: Ein zentrales Problem im Zusammenhang mit einer Datenpanne betreffen die Strafen und potenziellen Bußgelder, die von Kartenausstellern wie MasterCard, Visa usw. gegen ein Unternehmen oder gar gegen Unternehmensleiter gemäß der DSGVO und ähnlichen Vorschriften verhängt werden. Diese Bußgelder oder Strafen können beträchtliche sechsstellige Summen erreichen. Einige Versicherungsgesellschaften schließen die Deckung dieser Art von Bußgeldern aus, was zu schweren finanziellen Verlusten führen könnte.
Spezialisierte Angriffe: Viele Versicherungspolicen decken nur Angriffe ab, die von Cyberkriminellen begangen werden, die persönlichen Gewinn anstreben, oder kollektiven Gewinn, wenn böswillige Akteure zum gemeinsamen Vorteil zusammenarbeiten. Sie verweigern den Versicherungsschutz, wenn der Angriff aus terroristischen Motiven oder von einem staatlichen Akteur zu politischen Zwecken durchgeführt wird – ein Bereich, in dem Untersuchungen zeigen, dass Umfang und Häufigkeit von Angriffen zunehmen, um der Aufdeckung zu entgehen (Microsoft 2021).
Abschließende Überlegungen – Lohnt sich eine Cyberversicherung also?
Die Widerstandsfähigkeit eines Unternehmens hängt von seiner Cyber-Resilienz ab, weshalb ein nachhaltiger und unternehmensweiter Fokus auf Cybersicherheit – quer durch Technologie, Prozesse, Kultur und Kompetenzen – von entscheidender Bedeutung ist. In diesem Zusammenhang spielt die Cyberversicherung eine wichtige Rolle beim Schutz, indem sie im Rahmen immer strengerer Bedingungen Fortschritte bei der „Security by Design“ erfordert – und indem sie die Recovery des Betriebs im Falle einer Sicherheitsverletzung unterstützt, sofern alle entsprechenden Verpflichtungen erfüllt wurden. Allerdings sind nicht alle Cyberversicherungen gleich, sondern weisen wesentliche Unterschiede hinsichtlich des Versicherungsumfangs und der Bedingungen auf. Daher müssen Sie sowohl Ihre Anforderungen als auch Ihre Verpflichtungen vollständig verstehen, bevor Sie eine endgültige Entscheidung treffen.
Start-ups und kleine sowie mittlere Unternehmen (KMU) mit kleinen Portfolios oder minimalen digitalen Vermögenswerten können die Kosten für eine Cybersicherheitsversicherung möglicherweise nicht rechtfertigen, da sich eine bessere Kapitalrendite wahrscheinlich durch die Konzentration auf Sicherheitsmaßnahmen erzielen lässt, beispielsweise durch Zero-Trust-Praktiken sowie Mitarbeiterschulungen und Sensibilisierungsmaßnahmen. Für große Unternehmen, die ein erhebliches Volumen an sensiblen Finanzdaten oder personenbezogenen Daten ihrer Kunden verwalten, kann die Investition in eine seriöse Cyberversicherung durchaus gerechtfertigt sein – jedoch nur als Teil einer ganzheitlichen Cybersicherheitsstrategie. Keine Police wird Sicherheitsprobleme verhindern oder spontan lösen, sondern sie kann vielmehr das letzte Puzzlestück in einem proaktiven Verteidigungsprogramm bilden, das sich sowohl auf die frühzeitige Erkennung von Risiken als auch auf eine zügige Recovery-Prozedur konzentriert, wenn (nicht falls) ein Angriff in irgendeiner Form unvermeidlich eintritt.
Über den Autor
Dr. Sally Eaves ist Vorsitzende für „Global Cyber Trust“ beim führenden Think Tank GFCYBER sowie Beraterin für digitale Dezentralisierung, Demokratie und Sicherheit beim Centre for a New American Security (CNAS), das der US-Regierung unterstellt ist. Als erfahrene Chief Technology Officerin, Professorin für fortschrittliche Technologien und globale strategische Beraterin für digitale Transformation ist Sally auf die Anwendung neuer Technologien spezialisiert, insbesondere in den Bereichen KI, Sicherheit, 5G, Cloud und IoT, um die Transformation von Unternehmen und IT voranzutreiben und gleichzeitig gesellschaftliche Wirkung in großem Maßstab zu erzielen.
Als internationale Keynote-Sprecherin und Autorin war Sally die erste Preisträgerin des „Frontier Technology and Social Impact Award“, der bei den Vereinten Nationen verliehen wurde. Sie wird als „Vorreiterin für ethische Technologie“ bezeichnet und gründete „Aspirational Futures“, um Inklusion, Vielfalt, Gerechtigkeit und Zugehörigkeit im Technologiebereich und darüber hinaus zu fördern.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Wenn wir uns näher mit dem Thema befassen, stellen wir oft fest, dass Kunden die Unterschiede zwischen Snapshots, Replikation und Backups nicht ganz verstehen. Diese Erkenntnis habe ich aus unzähligen Verkaufsgesprächen gewonnen, in denen ich Unternehmen bei der Auswahl der richtigen Optionen für die Datenspeicherung, -sicherung und -Recovery ihrer Anwendungen beraten durfte.
Snapshots für die operative Recovery des Kontos
Snapshots bilden den Ausgangspunkt für die meisten Diskussionen zum Thema Datensicherung und Recovery. Ein Snapshot kann manuell über die AWS-Konsole oder vollautomatisch erstellt werden. Die Automatisierung lässt sich über Skripte oder im Rahmen des Schedulers eines AWS-Backup-Plans planen. Snapshots eignen sich hervorragend für die operative Recovery, erfordern jedoch eine Reihe von Schritten, um sie in ein nutzbares Volume oder eine Datenbank umzuwandeln. Eine weitere Einschränkung besteht darin, dass Snapshots für Recoverys außerhalb des Kontos oder der Region nicht ohne Weiteres zwischen Konten oder Regionen übertragen werden können. Die Recovery-Prozesse für einzelne Dateien, Verzeichnisse oder Datenbankdatensätze aus einem Snapshot sind zudem umständlich, da eine derart granulare Recovery-Prozesse mehrere Schritte erfordert und viel Zeit in Anspruch nimmt.
Aus Sicherheitsgründen sollten Sie darauf achten, Ihre Snapshots zu schützen, da diese eines von vielen Zielen sein können, nach denen Hacker in Ihren Konten suchen. Auf Snapshots kann zugegriffen, sie können kopiert, in Volumes oder Datenbanken umgewandelt und sensible Daten daraus gestohlen werden. Snapshots können zudem gelöscht werden, was Ihre Möglichkeiten zur Wiederherstellung oder zur Erfüllung langfristiger Aufbewahrungsanforderungen im Rahmen der Compliance zunichte machen würde. Um Ihre Snapshots zu sichern, kopieren Sie diese in ein hochsicheres sekundäres Konto, vorzugsweise außerhalb Ihrer AWS-Produktionskonten.
Replikation für Failovers bei Produktionsausfällen auf alternative Konten/Regionen
Eine weitere Strategie zum Schutz und zur Recovery ist die Replikation von Produktionsdaten in Echtzeit oder nahezu in Echtzeit. Sobald Änderungen an den Produktionsdaten vorgenommen werden, werden diese so schnell wie möglich an Replikate in anderen Konten oder Regionen weitergeleitet. Replizierte Daten sind eine hervorragende Strategie für schnelle Failover an einen sekundären Standort, falls Ihre primäre Produktionsumgebung von einer Katastrophe betroffen ist. Es erfordert jedoch viel Arbeit und Planung, um einen sekundären Standort schnell in den Produktivbetrieb zu überführen. Anwendungen müssen auf mehrere Konten/Regionen verteilt sein, Netzwerkverbindungen für den Client-Zugriff müssen verfügbar sein, und Sie müssen den Betrieb in einer hochsicheren Umgebung priorisieren.
Replikation ist zwar eine hervorragende Lösung, doch gibt es einige Szenarien, in denen Ihre replizierten Daten unbrauchbar werden können. Wenn Daten am Quellstandort beschädigt, mit einer Lösegeldforderung versehen oder gelöscht werden, müssen Sie davon ausgehen, dass sich Ihre Daten am sekundären Standort in demselben Zustand befinden. In diesem Fall benötigen Sie eine zeitpunktbezogene Kopie Ihrer Daten an einem sicheren Ort, die wieder in Ihre Produktionsumgebungen zurückgespielt werden kann. Aus diesem Grund benötigen Sie – selbst wenn Sie eine Replikationslösung einsetzen – im Rahmen Ihrer Business-Continuity- und Disaster-Recovery-Pläne zusätzlich eine gute Backup-Lösung.
Sicherungen zur Wiederherstellung von Daten aus einem bekanntermaßen fehlerfreien Zeitpunkt
Backups sind eine dritte Strategie zum Datenschutz. Durch planmäßige Backups Ihrer wichtigen Datensätze können Sie Ihre Daten in einen zuvor bekannten, fehlerfreien Zustand wiederherstellen. Eine Backup-Lösung sollte dazu beitragen, die Sicherheit Ihrer Backups zu gewährleisten, auch vor absichtlichen oder versehentlichen Löschungen … In der Cloud würde dies bedeuten, Ihre Backups an einen „Bunker“ oder „Tresor“ zu senden, der von all Ihren anderen Konten getrennt ist. Dieses „Bunker“-Konto sollte zudem hochgradig sicher sein, mit minimalen Zugriffsrechten und streng eingeschränkten Netzwerkverbindungen. Für Backups, die in diesem „Bunker“-Konto gespeichert werden, sollte eine Verschlüsselung aktiviert sein. Stellen Sie sicher, dass Sie für den Fall einer Wiederherstellung über einen Prozess verfügen, der es Ihnen ermöglicht, die benötigten Backups leicht zu finden und schnell wiederherzustellen. Es ist außerdem wichtig, dass Sie die Daten schnell und effizient in dem Konto bzw. der Region wiederherstellen können, in der Sie Ihre Anwendungen wieder in Betrieb nehmen werden.
Clumio ist eine SaaS-Plattform, die zur Kategorie der Backup-Lösungen gehört. Wir bieten geplante Backups von Cloud-Datenquellen wie Amazon S3, DynamoDB, RDS, EC2, EBS, SQL Server auf Amazon EC2 und Microsoft 365. Konfigurieren Sie die Backup-Zeitpläne entsprechend Ihren Recovery-Zielen – ob ein Backup pro Tag oder mehrere pro Tag, die Wahl liegt ganz bei Ihnen. Ein weiterer Vorteil der Clumio SecureVault-Backups besteht darin, dass sie vollständig von Ihren Konten isoliert sind. Clumio hilft Ihnen dabei, Ihr Konto zu sichern und zu schützen, sodass Sie sich keine Sorgen machen müssen. Ihre Daten sind bei uns sicher, und wir können Ihnen helfen, sie auf jedes beliebige Konto oder in jede beliebige Region wiederherzustellen. Führen Sie die Wiederherstellung in beliebiger Granularität durch – eine Datei, einen Datenbankdatensatz, ein einzelnes Objekt oder komplette Instanzen; Sie haben die Wahl.
Zusammenfassung
Jede Schutzstrategie hat ihre Berechtigung, aber nicht alle sind gleichwertig. Auch wenn es zu allem Umstände und Ausnahmen gibt, können Sie sich im Allgemeinen an diese vereinfachten Richtlinien halten:
Nutzen Sie Snapshots für eine schnelle Recovery-Prozedur in Ihren Produktionskonten.
Die Replikation dient der Echtzeit-Aktualisierung eines sekundären Standorts, der bei regionalen Dienstausfällen für das Failover genutzt wird.
Geplante Backups sind für den Fall vorgesehen, dass Ihre Daten von einer Katastrophe betroffen sind und Sie sie von einem bekannten, fehlerfreien Zeitpunkt – vor Stunden oder Tagen – wiederherstellen müssen.
Achten Sie bei der Festlegung Ihrer Sicherheitsstrategie darauf, dass Sie sich intensiv mit den Erwartungen der Geschäftsteams auseinandersetzen, die Sie unterstützen. Denn genau diese Teams sind es, die unter Umsatzverlusten leiden, wenn ihnen die benötigten Daten fehlen.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Wenn Unternehmen Cloud-Migrationen durchführen, um den Anforderungen ihrer digitalen Transformation gerecht zu werden, werden Risiken und Kosten oft übersehen. Es ist nicht ungewöhnlich, dass Datensätze mit unstrukturierten Daten massenhaft per „Kopieren und Einfügen“ oder mithilfe eines Skripts verschoben werden. Aber spart Ihnen das langfristig wirklich Zeit? Eine Frage, die Sie sich stellen sollten, lautet: Braucht das Unternehmen all diese Daten tatsächlich?
Wenn Sie all diese unerwünschten ROT-Daten blindlings migrieren, verlängern Sie nicht nur Ihren Migrationszeitraum, sondern erhöhen auch Ihre Speicherkosten in der Ziel-Cloud, erweitern die Service-Levels und erhöhen das Informationsrisiko Ihres Unternehmens.
Einblicke in Ihre Daten
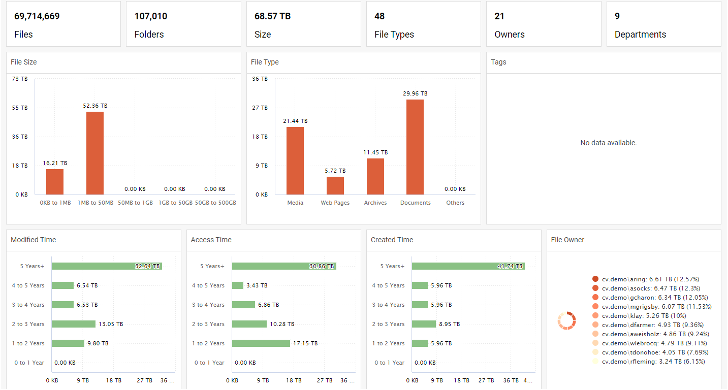
Ganz gleich, ob Sie bereits Commvault-Kunde sind oder Commvault in Zukunft einsetzen möchten – mit der Commvault® File Storage Optimization geht Commvault über reine Backup and Recovery hinaus. Die Lösung bietet umfassende Dateneinblicke, die in übersichtlichen Dashboards dargestellt werden – direkt über dieselbe Benutzeroberfläche, die auch für Backup and Recovery-Vorgänge verwendet wird: das Commvault Command Center™. Diese Einblicke helfen Ihnen dabei, ROT-Daten zu identifizieren und die richtigen Maßnahmen zu ergreifen, um diese bei Migrationen auszuschließen. Anhand von Informationen wie dem Zeitpunkt der letzten Änderung, des letzten Zugriffs oder der Erstellung – alles nach Jahr gruppiert – können Sie priorisieren, welche Dateien wichtig sind und welche ROT-Daten darstellen, sodass Sie die richtigen Daten schneller dorthin verschieben können, wo sie benötigt werden. Dies hilft Ihnen, Speicherkosten zu sparen, entlastet Ihr IT-Personal und ermöglicht es Ihren Datenverantwortlichen, produktiver zu arbeiten.
Doppelte Daten? Kein Problem!
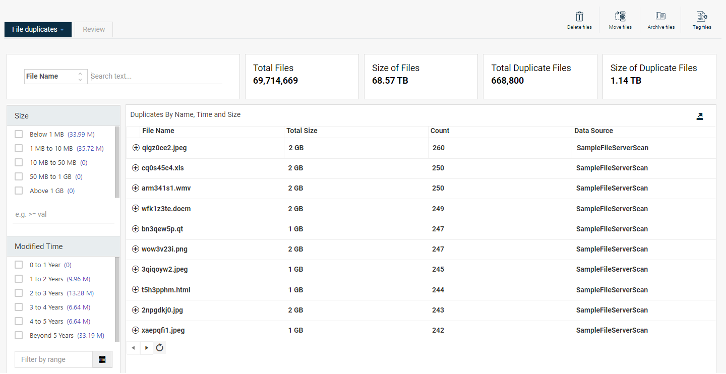
Mit Commvault® File Storage Optimization können Sie zudem auf einfache Weise Datenduplikate aufspüren. Diese Daten können durch Importe, Softwarefehler oder menschliches Versagen entstanden sein und bergen bei Aufbewahrung potenzielle Risiken. Da Datenduplikate sensible Informationen enthalten können, ist die Entscheidung, welche Daten aufbewahrt und welche entfernt werden sollen, mitunter schwierig. Mit Commvault® File Storage Optimization erhalten Sie jedoch schnell Einblicke in Ihre Daten, die Sie bei Ihrer Entscheidungsfindung unterstützen. Wenn Sie herausfinden, wo sich diese doppelten Daten befinden, wer Zugriff darauf hat, und sie vor Ihrer Migration ausschließen, können Sie sicherstellen, dass die richtigen Daten schnell und reibungslos an den richtigen Ort verschoben werden.
Es sind Ihre Daten – gehen Sie kein Risiko ein
Ein weiterer Aspekt ist das Risk. Die Speicherung von ROT-Daten stellt ein Risiko für Ihr Unternehmen dar. Dies kann dazu führen, dass auf der Grundlage veralteter Daten falsche Geschäftsentscheidungen getroffen werden, die Angriffsfläche für Ransomware-Angriffe vergrößert wird und das Risiko von Compliance-Verstößen steigt. Warum sollten Sie ROT-Daten migrieren und dieses Risiko noch verstärken? Durch den Einsatz von Commvault® File Storage Optimization zur Identifizierung und Ausschließung von ROT-Daten vor einer Migration verschieben Sie nicht nur die richtigen Daten, sondern senken auch das Informationsrisiko, indem Sie eine strengere Kontrolle über Ihre Daten behalten. Und durch die Überprüfung der Dateizugriffsrechte (ACLs) stellen Sie sicher, dass nur befugte Mitarbeiter auf die zu migrierenden Daten zugreifen können, wodurch sich Ihr Risiko noch weiter verringert.
Beschleunigen Sie Ihre Migrationen noch heute
Commvault geht über Backup und Wiederherstellung hinaus und hilft Ihnen, Migrationen mit Commvault® File Storage Optimization zu beschleunigen. Über dieselbe vertraute Benutzeroberfläche, die Sie bereits für Backup- und Recovery-Vorgänge nutzen, können Sie ROT-Daten vor Migrationen einfach identifizieren und ausschließen. Dadurch verkürzen sich die Migrationszeiten, Sie sparen Speicherkosten, entlasten Ihr IT-Personal und verringern Informationsrisiken. Erfahren Sie, wie Sie Ihre Migrationen noch heute beschleunigen und die richtigen Daten schneller dorthin verschieben können, wo sie benötigt werden.
Heutzutage macht sich jedes Unternehmen Gedanken über Sicherheit und die Unvermeidbarkeit eines Ransomware-Angriffs. Da Ihre Datenmenge stetig wächst, müssen Sie diese effektiv verwalten und schützen. Im Idealfall möchten Sie in keiner Situation reaktiv handeln, in der Sie sich unter Druck gesetzt fühlen, schnelle Entscheidungen treffen zu müssen. Um all Ihren Datenanforderungen gerecht zu werden, benötigen Sie eine Lösung für Datenschutz und Datenmanagement, die Ihre Daten zukunftssicher macht und neue Technologien in Ihre Datenanforderungen integriert. So gehen Sie proaktiv gegen Cyberbedrohungen vor und reagieren nicht nur reaktiv.
Identifizieren, schützen und sichern Sie Ihre Daten für die Zukunft ab
Verwalten Sie alle Aspekte der Datensicherheit, Compliance, Transformation und Analyse effektiv und einheitlich über eine einzige, einfache und einheitliche Plattform hinweg, die hybride Workloads abdeckt, um Risiken zu minimieren und das Wachstum zu beschleunigen. Identifizieren Sie geschäftskritische Daten sowie vertrauliche oder sensible Informationen besser, um sicherzustellen, dass Ihre Daten ordnungsgemäß gesichert und geschützt sind. Sobald Daten identifiziert und gesichert sind, können Unternehmen diese für tiefere Einblicke nutzen und geschäftliche Entscheidungen darauf stützen. Unternehmen sollten sicherstellen, dass sie in der Lage sind:
Geschäftskritische und sensible Daten schnell identifizieren und schützen
Datenwucher und die Gefahr durch Ransomware eindämmen
Zentrale Verwaltung von Daten in Cloud-, On-Premises- und Multi-Cloud-Umgebungen
Risikominderungsmaßnahmen durch gemeinsame Entscheidungsfindung steuern
Daten und Anwendungen anhand voreingestellter Prioritäten schnell wiederherstellen
Commvault®-File Storage Optimization – Verringern Sie Ihre Angriffsfläche
Gewinnen Sie wertvolle Dateneinblicke, mit denen Sie die Angriffsfläche verkleinern und das Risiko von Ransomware-Angriffen verringern können. Dies wird durch eine äußerst effiziente Methode erreicht, mit der sowohl Live- als auch Backup-Datensilos in großem Umfang erfasst werden können, während gleichzeitig eine einfache Verwaltung über eine einzige Benutzeroberfläche – das Commvault Command Center™ – gewährleistet ist.
Commvault® File Storage Optimization kann dabei helfen, geschäftskritische sowie redundante, veraltete oder unwichtige (ROT) Daten zu identifizieren und sicherzustellen, dass die richtigen Maßnahmen ergriffen werden (Sicherung, Sicherung, Archivierung oder Löschung).
Geschäftskritische Daten, die einem Risiko ausgesetzt sind, identifizieren und nach Datentyp und Speicherort kategorisieren
Ergreifen Sie proaktive Maßnahmen, um die Daten zu sichern, zu archivieren oder an einen sicheren Ort zu verschieben
Stellen Sie die Datenverfügbarkeit mithilfe von Sicherungskopien sicher
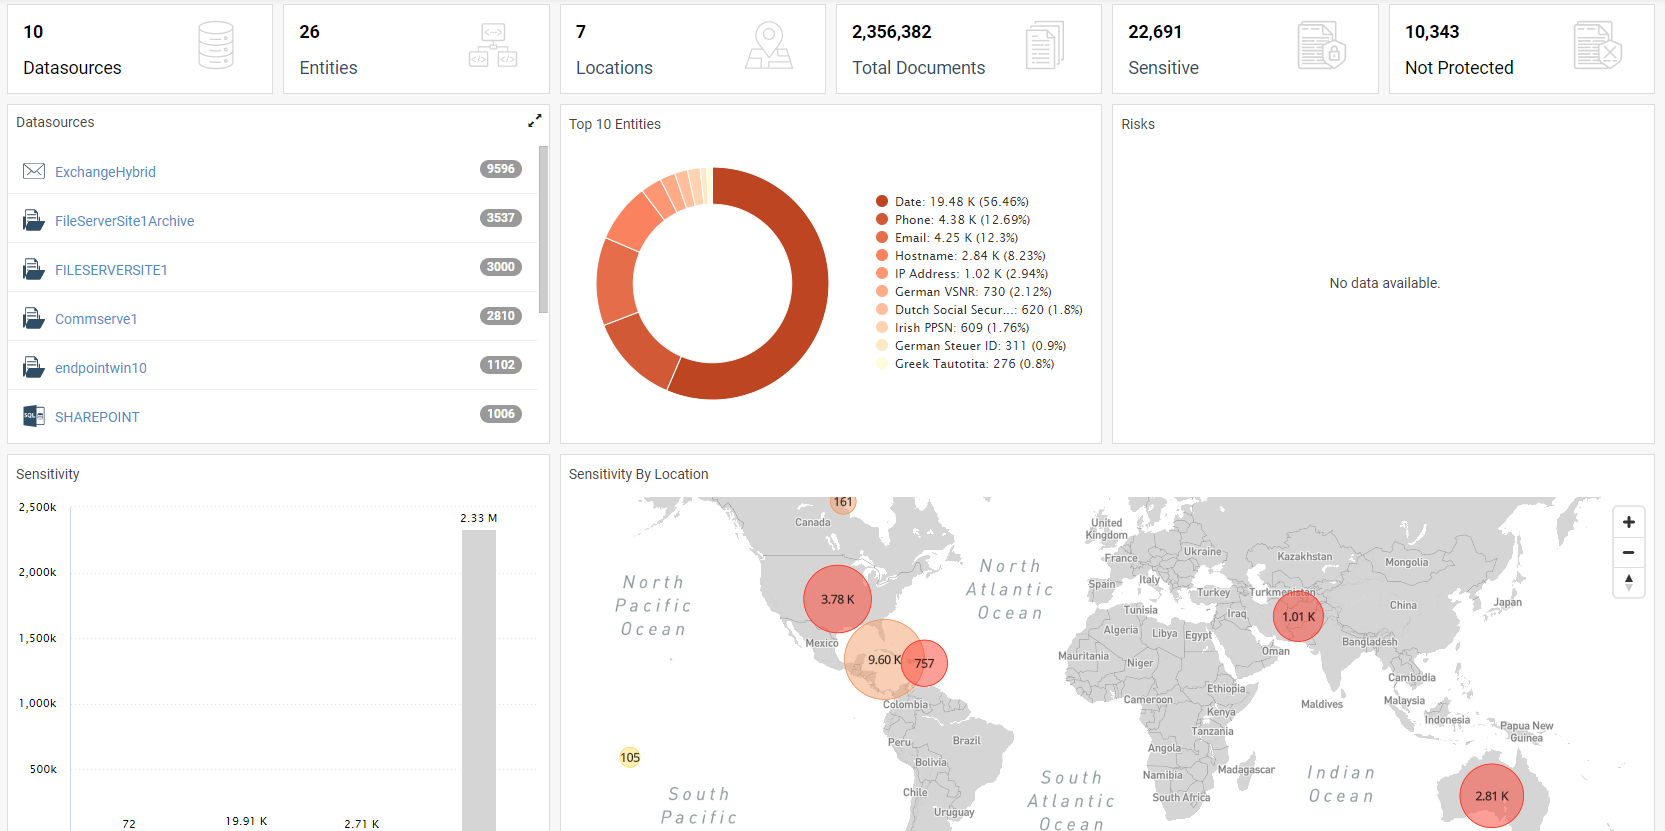
Abbildung 1: Machen Sie sich bewusst, über welche Daten Sie verfügen
Commvault® Data Governance – Identifizieren und beheben Sie Risiken im Zusammenhang mit kritischen oder sensiblen Daten im Handumdrehen
Gewinnen Sie wertvolle Einblicke in Ihre Daten, mit denen Sie Risiken im Zusammenhang mit sensiblen Daten erkennen, gemeinsame Entscheidungsprozesse zur Behebung von Problemen optimieren und die Einhaltung gesetzlicher Vorschriften unterstützen können. Dies wird durch eine hocheffiziente Methode erreicht, mit der sowohl Live- als auch Backup-Datensilos in großem Umfang erfasst werden können, während gleichzeitig eine einfache Verwaltung über eine einzige Benutzeroberfläche – das Commvault Command Center™ – gewährleistet ist.
Mit Commvault® Data Governance lassen sich Dateien mit sensiblen Daten über hybride Cloud-Umgebungen hinweg – sowohl in Live- als auch in Backup-Datensilos – über eine einzige Benutzeroberfläche definieren, auffinden, verwalten und schützen.
Schnelle Identifizierung und Sicherung sensibler Daten, einschließlich personenbezogener Daten (PII)
Risikominderungsmaßnahmen durch gemeinsame Entscheidungsfindung steuern
Löschen Sie sensible Daten aus den Backups, um sicherzustellen, dass zuvor gelöschte Daten nicht versehentlich wiederhergestellt werden.
Abbildung 2: Es sind Ihre Daten. Gehen Sie kein Risiko ein
Commvault Complete™ Data Protection –Schutz und Wiederherstellung Ihrer gesamten Datenumgebung
Commvault Complete™ Data Protection ist eine umfassende und dennoch benutzerfreundliche Datensicherungslösung, die Commvault® Backup and Recovery mit Commvault® Disaster Recovery kombiniert. Sie bietet Backup, Replikation und Disaster Recovery für alle Workloads in gesamten Hybridumgebungen. Sie gewährleistet eine zuverlässige Wiederherstellung von Daten und Anwendungen, virtuellen Maschinen und Containern sowie eine nachprüfbare Wiederherstellbarkeit von Replikaten, kostenoptimierte Cloud-Datenmobilität, Sicherheit und robusten Schutz vor Ransomware sowie ein flexibles Kopierdatenmanagement, um geschützte Daten für DevOps, Tests und Analysen zu nutzen.
Commvault® File Storage Optimization und Commvault® Data Governance können unabhängig von Commvault Complete™ Data Protection oder als Teil einer kombinierten Lösung eingesetzt werden, um die Datenmanagement-Fähigkeiten Ihres Unternehmens zu maximieren.
Im heutigen geopolitischen Umfeld ist der Besitz der eigenen Daten nur ein Teil des Kampfes.
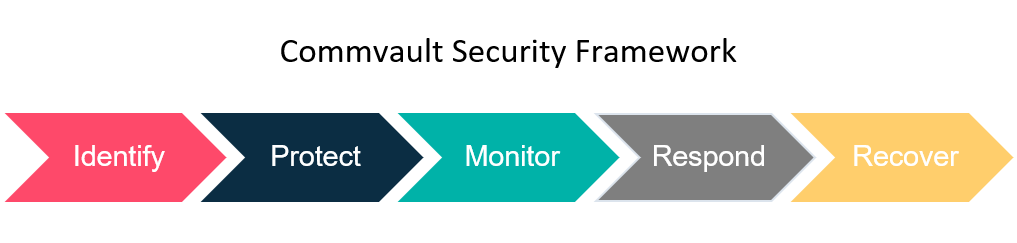
Sie müssen auf alles vorbereitet sein, was passieren könnte: Die Frage ist nicht „ob“, sondern „wann“. Derzeit finden weltweit alle 11 Sekunden1 Ransomware-Angriffe statt. Das bedeutet, dass Sie nicht nur Ihre Daten bereit und verfügbar halten müssen, sondern im Falle einer Katastrophe auch in der Lage sein müssen, diese schnell wiederherzustellen. Wir bei Commvault sind davon überzeugt, dass ein mehrschichtiges Framework der richtige Weg ist, um Sie auf alles vorzubereiten, was mit Ihren Daten geschieht.
https://play.vidyard.com/4ZTXfskUCDiDJt9p33nMpt
Identifizieren:
Zunächst müssen Sie alle Datenquellen identifizieren, die Sie möglicherweise sichern müssen. Diese können aus den unterschiedlichsten Quellen stammen – von Dateiservern bis hin zu Rechenzentren, das sind nur die Grundlagen. Möglicherweise haben Sie E-Mails in O365, in Salesforce oder sogar in SaaS-Anwendungen. Sie müssen die Daten identifizieren und wissen, womit Sie es zu tun haben, um zu erkennen, welche Daten für den Betrieb Ihres Unternehmens entscheidend sind.
Schützen Sie:
Der Schutz Ihrer Daten sollte für Sie selbstverständlich sein. Wahrscheinlich verfügen Sie bereits über eine Art Backup und führen Standard-Backups sowie Standardverfahren durch. Das Problem ist jedoch, dass Standard-Backups und -Verfahren einfach nicht mehr ausreichen. Ganz gleich, ob Sie Ihre Daten vor Ort oder in der Cloud nutzen – native Tools reichen einfach nicht mehr aus. Um Ihren Datenschutz zu verbessern, benötigen Sie mindestens eine weitere Kopie als Backup, vorzugsweise an einem sekundären Standort. Durch eine sekundäre Kopie an einem anderen Standort verfügen Sie über Replikation und schnelle Recovery. Dies ist eine gute Lösung für die Datenwiederherstellung im Falle einer Katastrophe am Standort. Was aber, wenn Sie Opfer eines Cyberangriffs werden und beide Standorte betroffen sind? Um Ihren Schutz zu verbessern und Ihre Daten umfassend vor lokalen und Cyberangriffen zu schützen, ist eine dritte Kopie Ihrer Daten in einer Cloud-Lösung (wie den Metallic Cloud Storage Services) die beste Option. Insbesondere durch die Einrichtung eines Air-Gaps, der die Lösung für den Standardzugriff vom Netz trennt, können Sie sicher sein, dass Sie über eine zuverlässige, geschützte Kopie Ihrer Daten verfügen. Diese 3-2-1-Strategie ist der Schlüssel zu einem soliden Datenschutz: drei Kopien, zwei verschiedene Standorte (mindestens) und eine davon in einem Air-Gap.
Monitor:
Wie überwachen Sie Ihre Daten, um sicherzustellen, dass sie geschützt sind? Zunächst benötigen Sie eine einfache Lösung, damit Sie nicht nur alle Ihre Daten einsehen und verstehen können, was vor sich geht, sondern auch alles an einem Ort im Blick haben. Das Commvault Command Center ist die ideale Lösung: Es verwaltet alle Ihre Backups an allen Standorten und hält Sie stets auf dem Laufenden. Zudem nutzt es Funktionen wie Honeypots und KI- sowie ML-Fähigkeiten, um sicherzustellen, dass wir wissen, was mit Ihren Daten geschieht. Noch besser ist das Security Dashboard, mit dem Sie von einem einzigen Ort aus einsehen können, was in Ihren Daten und Ihrer gesamten Umgebung vor sich geht. Dies gibt Ihnen Einblick in die Komponenten, die Sie schützen, und ermöglicht Ihnen eine aktive Überwachung Ihrer Daten. Sie können sogar feststellen, ob sich sowohl bei den Live- als auch bei den Backup-Daten Änderungen ergeben haben – ein entscheidendes Unterscheidungsmerkmal der Commvault-Lösung.
Antworten:
Sobald Sie die Schutz- und Überwachungsmaßnahmen eingerichtet haben, ist es an der Zeit, Ihre Reaktionsfähigkeit zu testen. Sie müssen in der Lage sein, schnell zu reagieren, falls etwas mit Ihren Daten passieren sollte. Mit Commvault können Sie mithilfe unserer API-gesteuerten Architektur Recovery-Tests automatisieren und Ihre Backups überprüfen. Die Welt ist nicht perfekt, und als Backup-Experten wissen wir, dass es zu Ausfällen kommen kann. Das Testen Ihrer Recovery ist für Ihre Reaktionsfähigkeit von entscheidender Bedeutung.
Wiederherstellen:
Das Ziel ist eine schnelle Recovery: Sie sollen in der Lage sein, auf Ihr System zuzugreifen und Ihre Daten zügig wiederherzustellen – so können Sie in jeder Umgebung den Betrieb aufrechterhalten. Unabhängig davon, in welcher Branche Sie tätig sind, müssen Sie in der Lage sein, den Betrieb schnell wieder aufzunehmen und Ihr System aufrechtzuerhalten. Denken Sie also daran: Wenn Sie nach Möglichkeiten suchen, Ihre Daten schnell wiederherzustellen und zu schützen, müssen Sie die folgenden Aspekte berücksichtigen: Identifizierung, Schutz, Überwachung, Reaktion und schnelle Recovery.
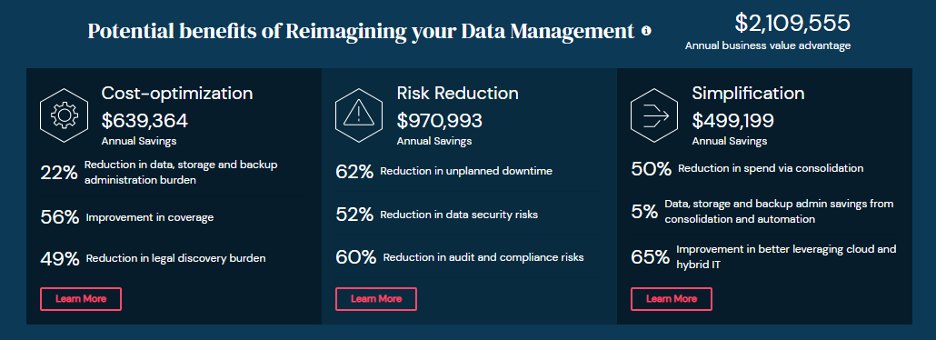
Wie lässt sich Geld sparen und gleichzeitig die IT-Innovation vorantreiben? Einige versierte Unternehmen wissen, dass bewährte Verfahren im Bereich Datenschutz dazu beitragen können, die IT-Kosten zu senken und gleichzeitig die IT-Innovation voranzutreiben.
Heutzutage wird von Unternehmen erwartet, dass sie Technologien einsetzen, die Zeit sparen, Risiken mindern, das Serviceniveau verbessern und IT-Verantwortlichen dabei helfen, Kosteneinsparungen zu erzielen. Mit diesen eingesparten Mitteln lassen sich neue Technologien anschaffen, die die Arbeit von Mitarbeitern im Homeoffice besser unterstützen, kundenorientierte Datenprojekte ermöglichen oder die Entwicklung eines neuen, wettbewerbsfähigen Produkts vorantreiben.
Durch bessere Maßnahmen zum Datenschutz könnten Sie bereits jetzt IT-Kosten einsparen.
Der Datenschutz unterstützt Ihre IT-Strategie
Wir alle wissen, dass Unternehmensumgebungen komplex sind. Hybrid-Cloud, Virtualisierung, SaaS und Edge-Computing breiten sich in vielen modernen Unternehmen immer weiter aus und entwickeln sich ständig weiter. Mit der Einführung neuer Technologien muss auch der unternehmensweite Ansatz für Datenmanagement und Datenschutz skalierbar und effizienter werden.
Diese zunehmende Komplexität erschwert es, die Kosten unter Kontrolle zu halten. Überdimensionierung, sich wiederholende operative Aufgaben und ineffizient gestaffelte Speicherkapazitäten erhöhen das Risiko, treiben die Kosten in die Höhe und beanspruchen die Zeit der IT-Mitarbeiter.
Unabhängig davon, ob neue Technologien eingeführt oder jahrzehntealte Systeme (wie AS/400) weiterbetrieben werden, müssen Unternehmen alle Daten und Workloads innerhalb der vorgeschriebenen SLA-Fenster schützen. Unternehmen, die mit modernen Datensicherungsverfahren nicht Schritt gehalten haben, tun sich schwer damit, Daten über eine Vielzahl von Cloud-, Edge- und lokalen Standorten hinweg zu schützen, zu sichern und wiederherzustellen.
IT-Führungskräfte müssen in der Lage sein, das Unternehmen datengestützt zu führen – trotz einer sich ständig weiterentwickelnden und wachsenden Datenlandschaft. Dazu müssen sie ihre Ausgaben optimieren und Kosten minimieren, während sie gleichzeitig mit den Veränderungen am Markt und in der Technologie Schritt halten. IT-Führungskräfte möchten sowohl IT- als auch Geschäftsunterbrechungen reduzieren. Sie müssen das Risiko einer unkontrollierten Datenausbreitung verringern und die Lücke in der Geschäftsintegrität schließen – also die Kluft zwischen dem aktuellen Stand der Datenlandschaft des Unternehmens und dem Zustand, den diese haben sollte, damit das Unternehmen florieren, sein Wachstum beschleunigen und die digitale Transformation vorantreiben kann.
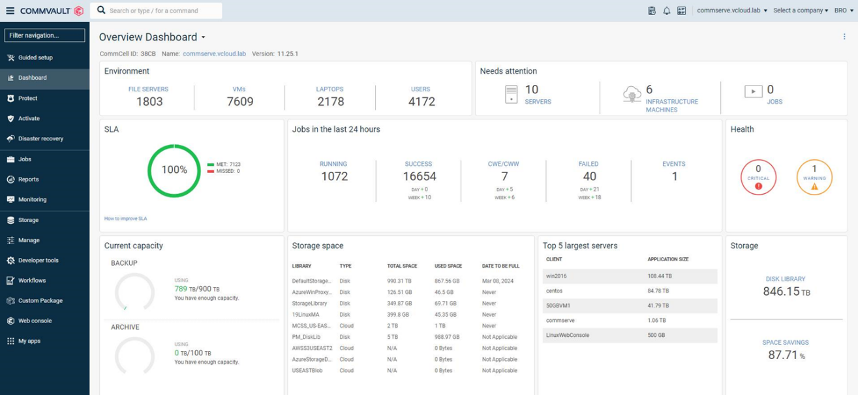
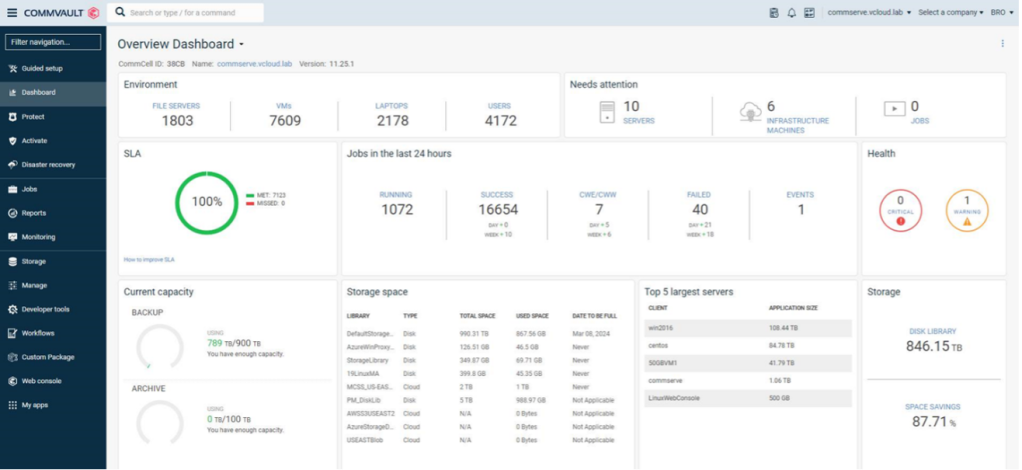
Vor allem benötigen IT-Führungskräfte einen zentralen Überblick über ihren Datenschutzstatus. Commvault macht es einfach, Ihre Datenumgebung über ein einziges Dashboard zu überblicken. Verschaffen Sie sich einen Überblick über den Zustand Ihres Unternehmens, etwaige Warnmeldungen, Speicherbedarf, den Backup-Status und die Einhaltung von SLAs. Ein einziges Dashboard und eine Vielzahl von Berichtsoptionen decken die aktuellen Datenanforderungen von IT-Führungskräften ab.
Zentrale Fragen zur Abstimmung von Datenschutz und IT-Strategie
Wenn Sie innehalten, um Ihre IT-Strategie zu überprüfen, wie viel Raum nehmen dabei Themen rund um den Datenschutz ein? Am besten wäre es, wenn Sie sich grundlegende Fragen stellen würden.
Wie viele Datenschutzprodukte haben wir? Wie viele brauchen wir wirklich?
Was könnten wir einsparen, wenn wir unsere Datenschutzlösungen konsolidieren würden? Zeit? Geld? Vollzeitäquivalente?
Können wir den Datenschutz schnell und einfach auf neue Technologien wie Cloud-Dienste ausweiten?
Wie schützen wir kritische Systeme wie unser ERP, CRM und Microsoft 365?
Welche SaaS-Produkte sind für unser Unternehmen kritisch, aber noch nicht in unserem Datenschutzplan berücksichtigt?
Umfasst die IT-Strategie Backups für Endgeräte, insbesondere für Remote-Mitarbeiter?
Können wir mit unserem derzeitigen Personal die Geschäftskontinuität aufrechterhalten, falls es zu einem Ransomware-Angriff oder einer Situation mit Disaster-Recovery kommt?
Sollten Ihnen diese Fragen Sorgen bereiten, ist es vielleicht an der Zeit, sich mit Ihrem Lösungsanbieter, Ihrem globalen Systemintegrator und Commvault an einen Tisch zu setzen. So können Sie einen Plan zur Datensicherung erarbeiten, der auf Ihre IT-Strategie abgestimmt ist.
Verfügen Sie über ein IT-Team, das den Datenschutz und IT-Innovationen unterstützt?
Wir alle kennen die Schlagzeilen – Menschen kündigen ihre Jobs. Ob wegen einer besseren Stelle, wegen des Eintritts in den Ruhestand oder um sich einem Lebenstraum zu widmen: Mitarbeiter verlassen ihre Jobs in der Technologiebranche. Ihre Personalsituation im IT-Bereich könnte sich schon morgen ändern.
Betrachten Sie folgende Zahlen:
68 % der Technologiebranche in Australien und Neuseeland leiden unter Fachkräftemangel 1
57 % der befragten Führungskräfte aus der Technologiebranche gaben an, dass die Suche nach qualifizierten Mitarbeitern derzeit das größte Problem für ihr Unternehmen darstellt – noch vor Problemen in der Lieferkette und Bedrohungen der Cybersicherheit 2
Nur 29 % der befragten Tech-Mitarbeiter im Vereinigten Königreich gaben an, dass sie in den nächsten 12 Monaten in ihrer derzeitigen Position bleiben würden 3
Eine Möglichkeit, Ihre Mitarbeiter zu halten und neue IT-Führungskräfte zu gewinnen, besteht darin, ihnen die besten Werkzeuge für ihre Arbeit an die Hand zu geben. Werden Sie die besten Kandidaten für sich gewinnen können, wenn diese feststellen, dass sie sich erst mit vier oder fünf verschiedenen Datensicherungsprodukten vertraut machen müssen? Oder noch besser: Warten Sie ab, bis sie erfahren, dass jedes dieser Produkte über zahlreiche unterschiedliche Benutzeroberflächen verfügt.
In einer kürzlich durchgeführten Umfrage gaben 49 % der Befragten an, dass sie ihren Job kündigen würden, wenn die Technologie veraltet oder schwer zu bedienen ist. IT-Führungskräfte können den Verwaltungs- und Managementaufwand im Bereich Datenschutz reduzieren, um Mitarbeiter zu binden und die Arbeit angenehmer zu gestalten.
Reza Morakabati, CIO bei Commvault, bezeichnet dies als die Beseitigung der „seelenzerstörenden Arbeit“. Bei einer IOCS-Diskussionsrunde von Gartner mit IT-Führungskräften aus dem Unternehmensbereich stellte er Ideen vor, wie sich der Zeit- und Arbeitsaufwand für die Datensicherung in Unternehmen reduzieren lässt.
Könnte Ihre VMware-Umgebung kostengünstiger und mit weniger Aufwand betrieben werden, wenn Sie die Daten statt auf Band in die Cloud sichern würden?
Wie viel Zeit würden Sie sparen, wenn Sie Backups und Wiederherstellungen direkt in ServiceNow durchführen könnten? Durch die Integration von Commvault in ITSM-Produkte wie ServiceNow können Sie außerdem Commvault-Warnmeldungen so konfigurieren, dass sie Incidents in ServiceNow auslösen.
Wie können Sie die Datensicherung in der Cloud optimieren? Die Verwaltung von Daten in der Cloud – oder über verschiedene Clouds hinweg – könnte mit einer Datenmanagement-Lösung, die nativ in Microsoft Azure, AWS und die Google Cloud Platform integriert ist, wesentlich einfacher sein. Mit Commvault ist der Zugriff auf die Cloud direkt über das Haupt-Dashboard möglich. Für einen noch einfacheren Cloud-Zugriff können Sie mithilfe der Integration des Metallic™ Cloud Storage Service – die ebenfalls direkt im Commvault-Dashboard verfügbar ist – Cloud-Backups durchführen, ohne über Vorkenntnisse im Cloud-Bereich zu verfügen.
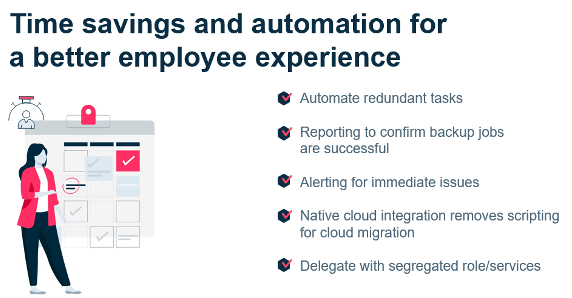
Ihre Teams können produktiver arbeiten – indem sie weniger Zeit mit manuellen Aufgaben verbringen und mehr Zeit für strategische Tätigkeiten nutzen. Moderne Datensicherungslösungen sollten wichtige Features enthalten, die den Arbeitsalltag erleichtern.
Automatisierung zur Beschleunigung von Aufgaben. Mit moderner Automatisierung lassen sich wiederholende manuelle Arbeiten – und das Risiko manueller Fehler – vermeiden.
Integration zur Optimierung der Arbeitsabläufe. Ob bei der Anbindung an Ihre Public Cloud, Ihre Speicheranbieter oder Ihre ITSM-Plattform – Integration spart Zeit und Aufwand.
Benachrichtigungen – zuverlässige Benachrichtigungen –, um Teams über Probleme und mögliche Lösungen zu informieren.
Vor allem brauchen IT-Teams Zuverlässigkeit. Werden die Backups funktionieren? Werden wir die Daten wiederherstellen können? Werden wir unsere Wochenenden zurückbekommen? Werden wir nachts ruhig schlafen können?
Sparen Sie Geld, indem Sie die Anzahl der Systeme für Backup and Recovery reduzieren
Unternehmen haben manchmal mit einer Reihe älterer Systeme für Backup and Recovery zu kämpfen. Unabhängig davon, ob diese älteren Systeme von einem früheren Manager eingeführt wurden oder durch Fusionen und Übernahmen in das Unternehmen gelangten – für die Unternehmen entstehen dadurch hohe Kosten.
Zahlreiche Wartungs- und Erneuerungspläne, unterschiedliche Kundensupport-Teams und unzählige Schnittstellen – diese Herausforderungen verursachen Kosten und beanspruchen die Zeit der Mitarbeiter. Heutzutage hat niemand mehr Personal, Zeit oder Geld im Überfluss.
Häufig sprechen wir mit IT-Verantwortlichen in Unternehmen, die von den hohen Kosten überrascht sind, die durch diese Vielzahl an Systemen entstehen. Unternehmen stellen manchmal fest, dass sie für ein zusätzliches Cloud-Gateway zur Datenübertragung in die Cloud, eine externe Appliance für die Cloud-Deduplizierung oder ein völlig anderes Produkt für das SaaS-Backup aufkommen müssen.
Die hohen Kosten für die Verlängerung all dieser unterschiedlichen Produkte sind oft eine unangenehme Überraschung für IT-Verantwortliche, die den ROI der ursprünglichen Anschaffung noch nicht gesehen haben.
IT-Führungskräfte sind sich einig, dass diese Backup-Produkte komplex sind und nicht unbedingt gut miteinander integriert sind. Diese mangelnde Abstimmung schränkt die Skalierbarkeit ein und führt zur Bildung von Silos, die den Überblick über die Daten beeinträchtigen, die IT-Produktivität mindern und das Gesamtrisiko erhöhen.
Unternehmen beginnen damit, ihren aktuellen Stand mit dem Zielzustand zu vergleichen. Der erste Schritt besteht darin, die Kosten und die möglichen Optionen mithilfe der Commvault-Wertberechnungsrechner zu vergleichen – anschließend erfolgt gemeinsam mit Commvault und unseren Servicepartnern eine Erörterung des ROI.
Ideen zur Senkung der Cloud-Kosten
Mit besserem Datenschutz können Sie in der Cloud Geld sparen. Einige Unternehmen haben durch verbesserte Deduplizierung und Komprimierung erhebliche Einsparungen erzielt. Andere haben Kosten eingespart, indem sie sichergestellt haben, dass die Workloads der richtigen Speicherebene zugeordnet sind. Das klingt einfach, birgt aber ein großes Potenzial.
In vielen Fällen werden Sie damit konfrontiert, immer komplexere Abläufe und Datenmengen zu bewältigen, verfügen dabei aber nicht über ein ausreichendes Budget, um diese Herausforderungen zu meistern. Was wäre, wenn Sie durch effizientere Methoden der Datensicherung Geld sparen könnten?
Die Cloud ist wahrscheinlich einer Ihrer größten Budgetposten. Bewährte Verfahren im Bereich Datenschutz können Ihnen dabei helfen, die Ausgaben für einfache Cloud-Speicherlösungen zu senken, um Ihre Cloud-Ausgaben stattdessen für anspruchsvollere Cloud-Dienste einzusetzen. Anstatt zu viel für einfache Speicherlösungen auszugeben, sollten Sie diese Mittel lieber in innovative Dienste investieren, die dazu beitragen, die Innovationsanforderungen Ihres Unternehmens zu erfüllen.
Wenn Sie die Daten in Ihrer Multi-Cloud-Umgebung richtig verwalten, können Sie die Kosten für Cloud-Speicher und Datenübertragung senken.
Wie? Zunächst einmal durch Deduplizierung und Komprimierung – vor Ort, vor der Migration und sogar in der Cloud. Wir haben gesehen, wie Unternehmen ihre Kosten für Cloud-Speicher drastisch senken konnten. Dieses Budget können sie dann für hochwertigere Cloud-Dienste nutzen.
Denken Sie daran, dass Sie diese Deduplizierung sogar auf die Archiv-Ebenen ausweiten können. Commvault unterstützt eine Reihe von „Cold“- und „Very Cold“-Speicherebenen wie beispielsweise Amazon Glacier Deep Archive. Das ist zwar bereits ein sehr kostengünstiger Archivdienst, doch durch Deduplizierung können Sie Ihre Kosten noch weiter senken.
Und noch ein Hinweis: Bei Commvault ist die Deduplizierung integriert – keine separate Appliance, nichts extra. Die Deduplizierung ist integriert und leicht zugänglich.
Sie können Ihre Rechenkosten senken – mit Commvault können Sie die Kapazitäten dynamisch skalieren, die Energieverwaltung nutzen und direkt in den Objektspeicher schreiben, ohne dass zusätzliche Rechenressourcen erforderlich sind. Commvault optimiert die Ressourcen mithilfe von Techniken des maschinellen Lernens, wodurch die Cloud-Kosten gesenkt werden.
Außerdem können Sie steuern, wer in Ihrer Cloud-Umgebung Entscheidungen trifft. So unterstützt Commvault beispielsweise die Verwendung von AWS-Berechtigungen nach dem Prinzip der geringsten Berechtigungen und lässt sich in die Rollendefinitionen von AWS Identity & Access Management (IAM) für gängige Anwendungsfälle wie Backup and Recovery oder die Konvertierung von virtuellen Maschinen integrieren.
Und auch hier nutzt Commvault die native Integration in die wichtigsten Cloud-Plattformen – Azure, AWS, GCP und weitere –, sodass Sie keine Gateways erwerben müssen, die Ihren Fortschritt verlangsamen könnten.
Angesichts des erheblichen Datenwachstums sind Unternehmen bestrebt, ihre Datenspeicherkapazitäten dynamischer zu skalieren und „nach Bedarf zu bezahlen“. Commvault ermöglicht es Kunden, den Datenschutz in der Cloud auf mehrere Cloud-Speicherklassen auszuweiten und dabei, wo immer möglich, Kosteneinsparungen zu erzielen.
Es ist wichtig, dass Sie das Datenwachstum und die Nutzung von Multi-Cloud-Daten über eine einzige Konsole im Blick behalten. Mit einem klaren Überblick über Ihre Umgebung können Sie Entscheidungen treffen, um das zukünftige Speicherwachstum strategisch zu planen, Ihre Kosten zu optimieren und Risiken zu minimieren.
IT-Innovationen durch umfassenden Datenschutz unterstützen
Innovation voranzutreiben ist das oberste Ziel der CIOs in den nächsten drei Jahren.5 IT-Teams müssen weniger Zeit mit veralteten Aufgaben verbringen und mehr Zeit darauf verwenden, Innovationen zu fördern.
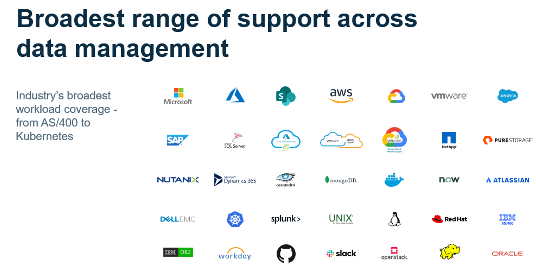
Es kommt nicht selten vor, dass man gebeten wird, den AS/400 einer neu erworbenen Firma zu betreuen und die Daten in einem neuen Kubernetes-Projekt zu schützen. Unterstützen Sie alte und neue Technologien mit einem einzigen Commvault-Dashboard.
Commvault ist dafür bekannt, neue Cloud-Dienste und Speicherklassen bereits vom ersten Tag an zu unterstützen. Das Unternehmen arbeitet mit den führenden Anbietern öffentlicher und privater Clouds zusammen, um sicherzustellen, dass Sie Ihre Daten in Multi-Cloud- und Edge-Umgebungen schützen können. Entdecken Sie die Bandbreite der von Commvault unterstützten Technologien.
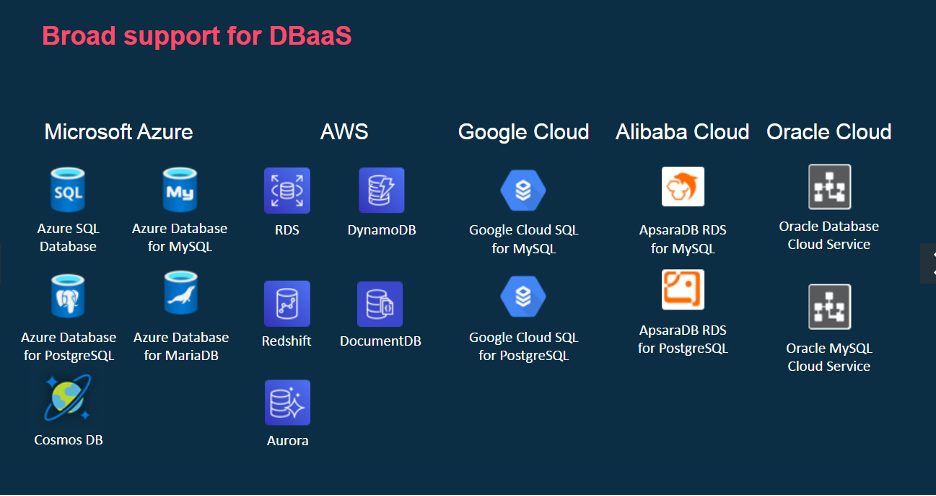
Unternehmen setzen zunehmend auf cloudbasierte Dienste, um Kundenanforderungen zu erfüllen, neue Produkte zu entwickeln und die Markteinführung zu beschleunigen. Mit dem umfassendsten Supportangebot für Database-as-a-Service (DBaaS) hilft Ihnen Commvault dabei, für die Anforderungen Ihres Unternehmens im Bereich modernster Innovationen gerüstet zu sein.
Nicht alle Backup-Produkte unterstützen modernste Cloud-Dienste – insbesondere nicht in großem Maßstab. Mit Commvault lässt sich der Schutz auf diese neuen Cloud-basierten Dienste problemlos ausweiten und diese nahtlos in bestehende Datensicherungskonzepte integrieren.
Sparen Sie Zeit, senken Sie Kosten und fördern Sie Innovationen durch strategische Datensicherung
Jetzt ist der richtige Zeitpunkt, um Ihre Datenschutzstrategie zu aktualisieren. Beginnen Sie damit, einen Plan zu entwickeln, um Ihre älteren Datenschutzprodukte außer Betrieb zu nehmen und sie auf einer umfassenden, flexiblen und modernen Datenschutzplattform zusammenzufassen.
Vereinbaren Sie einen Termin, um mit einem Commvault-Partner oder dem Commvault-Team über Ihre Datensicherungsstrategie zu sprechen.
Referenzen
1. ZDNet, Der Mangel an IT-Fachkräften in Australien und Neuseeland hält an, da die Grenzen geschlossen bleiben, Mai 2021 – 2. CNBC, Der Arbeitskräftemangel übertrifft Cyberbedrohungen als größte Sorge für Technologieunternehmen, Oktober 2021 – 3. CW Jobs, Zuversicht und Arbeitszufriedenheit unter britischen Tech-Fachkräften bleiben 2021 weiterhin hoch, Juli 2021 – 4. Adobe, „The 2021 State of Work“ – 5. „2021 State of the CIO“, IDG
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Es ist wieder soweit: CRN veröffentlicht seinen „Partner Program Guide“, in dem die besten Partnerprogramme der Branche vorgestellt werden. Ich freue mich sehr, Ihnen mitteilen zu können, dass das „Commvault Partner Advantage Program“ bereits zum neunten Mal in Folge eine 5-Sterne-Bewertung in dieser renommierten Liste erhalten hat.
Der jährliche „Partner Program Guide“ von CRN stellt die herausragendsten Partnerprogramme branchenführender Technologieanbieter vor, die über den IT-Channel innovative Produkte und flexible Dienstleistungen anbieten. Die 5-Sterne-Bewertung erhalten nur ausgewählte Anbieter, die das Beste vom Besten bieten und in ihren Partnerprogrammen über das Übliche hinausgehen, um Wachstum und positive Veränderungen voranzutreiben.
Was das „Commvault Partner Advantage Program“ betrifft, ist es unser oberstes Ziel, ein Partnerprogramm kontinuierlich weiterzuentwickeln, das sich gemeinsam mit unseren Partnern und deren Bedürfnissen weiterentwickelt. Wir holen regelmäßig Feedback von unseren Partnern ein, um zu erfahren, was gut funktioniert und was sie sich noch wünschen. Wir nehmen Anpassungen vor, die die Ursachen der Herausforderungen unserer Partner angehen, und schaffen so ein Umfeld, das den gemeinsamen Erfolg fördert.
Werfen Sie doch einfach einen Blick auf unser „Partner Advantage Program“ für das Geschäftsjahr 2022, in dessen Rahmen wir gezielte Programme für Managed Service Provider (MSPs) und Aggregatoren ins Leben gerufen haben, um die Umsetzung von Data Protection-as-a-Service (DPaaS) bei Anbietern zu beschleunigen. Außerdem haben wir unsere Rabattstruktur für Lösungsanbieter erweitert, um die Leistung bei von Partnern vermittelten Geschäftsmöglichkeiten zu belohnen, und die allgemeine Partnererfahrung über unser Partnerportal verbessert. Dies sind die Bereiche, die für unsere Partner am wichtigsten waren und sind.
Was uns an unserem Partnerprogramm besonders stolz macht, ist die Möglichkeit für Partner, fundierte Kompetenzen in ihren jeweiligen Fachgebieten aufzubauen. Wir bieten gezielte Anreize in den Bereichen Wachstum, Neukundengewinnung und Nutzung von Softwarelizenzen, wodurch Partner attraktive Prämien verdienen können. Außerdem können Partner ihr Geschäft ausbauen, die Kundennachfrage ankurbeln, gemeinsam verkaufen und Aufträge gewinnen sowie ihre Kunden unterstützen.
Es ist von entscheidender Bedeutung, dass wir unseren Partnern dabei helfen, ihre Fachgebiete zu stärken, und damit sicherstellen, dass sie unsere branchenführenden Intelligent Data Services bereitstellen können, die Daten schützen, optimieren und wiederherstellen – sei es vor Ort, in der Cloud oder in beiden Umgebungen. Gemeinsam mit unseren Partnern bieten wir Kunden die Möglichkeit, mit ihren Daten Großes zu leisten – und wir würden es nicht anders wollen.
Weitere Informationen zum „CRN Partner Program Guide 2022“ finden Sie in der Aprilausgabe 2022 des CRN-Magazins sowie online unter www.CRN.com/PPG.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Was ist Ransomware? Wie kann man sich davor schützen und die Folgen beheben?
Bei einem Ransomware-Angriff verläuft die Zeit immer schneller
Ein Ransomware-Angriff ist ein klassisches Beispiel für eine tickende Uhr. Ihre geschäftskritischen Daten wurden plötzlich als Geiseln genommen. Hacker haben sie mithilfe fortschrittlicher Verschlüsselung unzugänglich gemacht – und fordern nun Geld für ihre Entschlüsselung. Wie werden Sie reagieren? Können Sie die Sicherheit Ihrer Daten gewährleisten, wenn Sie sich weigern zu zahlen – oder selbst wenn Sie zahlen? Während Sie Ihre Optionen abwägen, bleibt Ihr Unternehmen gelähmt. Mit jeder Minute, die verstreicht, wächst der Druck, die richtige Entscheidung zu treffen.
Dieses Szenario hat bereits Unternehmen aller Größenordnungen und aus allen Branchen weltweit getroffen. Ihr Unternehmen könnte das nächste sein. Sind Sie bereit?
In diesem Blog werden wir uns mit folgenden Themen befassen:
Bei Cyberbedrohungen, einschließlich Ransomware, geht es mittlerweile nicht mehr um die Frage „ob“, sondern um die Frage „wann“. Um sicherzustellen, dass Sie Ihre Daten wiederherstellen können, benötigen Sie die richtige Lösung mit der besten Technologie, den richtigen Mitarbeitern und den richtigen Prozessen.
Es wird erwartet, dass bis zum Jahr 2031 alle 2 Sekunden Ransomware-Angriffe auf Unternehmen stattfinden werden – gegenüber alle 11 Sekunden im Jahr 2021.1
Unternehmen benötigen Instrumente (wie beispielsweise Maßnahmen zur Erkennung von Anomalien, unveränderliche Backups, Air-Gap-Lösungen und Multi-Faktor-Authentifizierung (MFA)), um ihre Readiness für die Recovery kontinuierlich zu messen und zu sichern. Damit wollen sie Probleme aufdecken und beheben, die Wiederherstellbarkeit ihrer Daten und Geschäftsanwendungen überprüfen sowie ihre Sicherheit verbessern, um ihr Risikoprofil zu senken. Im Falle eines erfolgreichen Angriffs sind schnelle Wiederherstellungen erforderlich, um den Geschäftsbetrieb zügig wieder aufzunehmen.
Eine Recovery-Lösung ist nur dann praktikabel, wenn sie gegenüber verschiedenen Ausfallarten widerstandsfähig ist. Ein Szenario könnte eine Recovery-Aktion sein, bei der der Zustand vor der Beschädigung wiederhergestellt wird. Gleichzeitig kann ein anderes Szenario die vollständige Recovery der Geschäftsanwendungen an einem neuen Standort erfordern. Die Konzeption einer umgebungsübergreifenden Recovery-Readiness sowie die Bereitstellung einer vereinfachten Automatisierung zum Testen und Validieren jedes Szenarios tragen dazu bei, die Recovery-Readiness aufzubauen. Das Wissen, dass die geschäftskritischen Daten und Anwendungen bereits durch einen automatisierten Prozess auf ihre Recovery-Readiness geprüft wurden, rundet das erforderliche Maß an Sicherheit, Compliance und Vertrauen ab. Erfahren Sie mehr in diesem E-Book: Ransomware 101.
Was ist ein Ransomware-Angriff?
Gartner definiert Ransomware als „Cyber-Erpressung, bei der bösartige Software in Computersysteme eindringt, Daten verschlüsselt und diese so lange als Geiseln hält, bis das Opfer ein Lösegeld zahlt.“2
Es gibt einen Grund, warum Ransomware Schlagzeilen macht. Es ist die Art von Angriff, die Aufmerksamkeit erregt – sie erfolgt plötzlich, ist brutal und hinterlässt beim Opfer ein Gefühl der Hilflosigkeit. In den letzten Jahren hat der rasante Anstieg von Ransomware einen Schatten der Angst über Unternehmen geworfen. Beunruhigte Unternehmens-, IT- und Sicherheitsverantwortliche sind nicht einfach nur paranoid. Im dritten Quartal 2021 gab es einen Anstieg der Ransomware-Angriffe um 36,8 %.3
Welche Arten von Ransomware gibt es?
Man könnte leicht annehmen, dass alle Ransomware-Varianten ähnlich sind, und es ist nicht ungewöhnlich zu glauben, dass es in Bezug auf Prävention und Vorbereitung eine Einheitslösung gibt. Da jedoch jede Ransomware-Variante in der Regel entwickelt wird, um unterschiedliche, spezifische Netzwerke anzugreifen, können sie sich in ihrer Funktionsweise stark voneinander unterscheiden. Es ist unerlässlich, die verschiedenen derzeit verwendeten Varianten zu verstehen (wobei zu beachten ist, dass es auch möglich ist, mehrere Ransomware-Varianten zu kombinieren). Angenommen, Ihr Unternehmen wird angegriffen, und Sie verfügen über keinen Plan zur Abwehr der verschiedenen Ransomware-Typen. In diesem Fall ist es sehr wahrscheinlich, dass der Angriff erhebliche Auswirkungen auf Ihr Unternehmen haben wird.
Hier sind sechs Arten von Ransomware:
CryptoWall – ist für einen Großteil der Ransomware-Angriffe verantwortlich. In der Regel greift CryptoWall seine Ziele über Phishing-E-Mails an. Der Ransomware-Virus „WannaCry“ ist ein Ableger der Crypto-Familie und stand im Mittelpunkt der größten Cyberangriffe, die jemals verübt wurden. Leider bringen die Entwickler von CryptoWall weiterhin neue Versionen heraus, die darauf ausgelegt sind, Sicherheitsmaßnahmen zu umgehen.
Locky – wie der Name schon sagt, tut genau das, was er verspricht (er sperrt den Zugriff auf Dateien und ersetzt diese durch Dateien mit der Endung .lockey). Der Name lässt jedoch den schädlichsten Aspekt dieser Art von Ransomware außer Acht – ihre Geschwindigkeit. Locky zeichnet sich dadurch aus, dass er sich schneller als andere Ransomware-Varianten im gesamten Netzwerk auf andere Dateien ausbreitet.
Crysis – hebt Datenangriffe auf eine neue Ebene, indem es Ihre Daten regelrecht entführt und an einen neuen virtuellen Standort verschiebt. Die Tragweite dieses Aspekts des Angriffs besteht darin, dass er als Datenschutzverletzung gilt, wenn Ihr Unternehmen mit personenbezogenen Daten arbeitet; Organisationen müssen jeden kontaktieren, der möglicherweise Informationen über Ihr Netzwerk besitzt, um die lokalen, Landes- und Bundesrichtlinien einzuhalten.
Samsan – greift ungepatchte WildFly-Anwendungsserver im internetseitigen Teil Ihres Netzwerks an. Sobald die Ransomware in das Netzwerk eingedrungen ist, sucht sie nach weiteren Systemen, die sie angreifen kann.
Cerber – greift die Prozesse des Datenbankservers an, um sich Zugriff zu verschaffen, anstatt direkt auf die Dateien abzuzielen. Seine Entwickler verkaufen die Ransomware-Software an Kriminelle gegen einen Anteil an den eingenommenen Lösegeldzahlungen, d. h. im Rahmen eines „Ransomware-as-a-Service“-Modells.
Maze – ist eine Ransomware-Variante, die den Trend der sogenannten „Leakware“ repräsentiert. Nachdem die Daten verschlüsselt wurden, drohen die Angreifer damit, die als Lösegeld geforderten privaten Daten im Dark Web zu veröffentlichen, sofern das Lösegeld nicht gezahlt wird.
Die Prävention von Ransomware und das entsprechende Fachwissen müssen im Mittelpunkt der Sicherheitsmaßnahmen von Unternehmen stehen. Da Hacker bei der Verschlüsselung von Daten und der Entwicklung neuer Ransomware immer raffinierter vorgehen, müssen Sie diese Entwicklungen leider kontinuierlich im Auge behalten.
Wer sind diese Übeltäter?
Externe böswillige Akteure sind, vereinfacht gesagt, Bösewichte. Es handelt sich dabei um Hacker oder andere Personen, die versuchen, zu ihren ruchlosen Zwecken in Ihr Unternehmen einzudringen.
Gier. Geld zu verdienen ist ein wesentlicher Motivationsfaktor. So hat sich beispielsweise Cryptojacking zu einer beliebten Methode entwickelt, um Rechenressourcen innerhalb eines Unternehmens für das Mining von Kryptowährungen zu missbrauchen.
Politisch. Böswillige Akteure können aus politischen Gründen handeln, unter anderem, um mit Ransomware den Terrorismus zu finanzieren.
Wettbewerbsbedingt. Einige böswillige Akteure könnten versuchen, Daten zu löschen, Daten zu veröffentlichen oder Geschäftsabläufe zu stören.
Unabhängig von ihrer Absicht nutzen sie häufig „Password-Spraying“-Techniken, um sich unbefugten Zugriff auf eine Organisation oder ein System zu verschaffen. Oder sie versuchen, Schwachstellen auszunutzen, Botnets und Rootkits einzuschleusen, um Daten zu stehlen und zu löschen oder die Funktionsfähigkeit einer Organisation zu beeinträchtigen.
Hier kommt Ransomware ins Spiel. Bei einem typischen Angriff verschlüsselt der Hacker Ihre Daten mithilfe von Schadsoftware (Malware), die häufig über einen infizierten Anhang oder einen Link in einer E-Mail verbreitet wird. Genau wie bei einer echten Lösegeldforderung verlangt der Hacker dann eine Zahlung – andernfalls werden Sie Ihre Daten nie wieder sehen! Ohne eine wirksame Recovery-Strategie könnten Sie glauben, dass Ihre einzige Möglichkeit darin besteht, das Lösegeld zu zahlen und auf das Beste zu hoffen.
Wie verbreitet sich Ransomware?
Ransomware wird häufig über Phishing-E-Mails verbreitet, die bösartige Links enthalten, oder durch sogenannte „Drive-by-Downloads“. Ein Drive-by-Download findet statt, wenn ein Nutzer unbeabsichtigt eine infizierte Website aufruft und dadurch Malware auf seinen Computer oder sein Mobilgerät heruntergeladen wird. Ein Drive-by-Download nutzt in der Regel eine Sicherheitslücke in einem veralteten Browser, einer veralteten Anwendung oder einem veralteten Betriebssystem aus. Die Ransomware nutzt diese Schwachstellen dann aus, um weitere Systeme zu finden, auf die sie sich ausbreiten kann.
10 Tipps zur Minimierung des Ransomware-Risikos
Das Ziel besteht darin, Risiken zu verringern und die Auswirkungen von Ransomware zu minimieren. Die Abwehr von Ransomware erfordert eine Kombination aus bewährten Verfahren und ständiger Wachsamkeit sowie einen mehrschichtigen Sicherheitsansatz. Zu den Maßnahmen zur Minimierung von Ransomware gehören:
Planen, planen und noch mehr planen – zum Schutz vor Ransomware und zur Recovery: Planen Sie für den schlimmsten Fall und hoffen Sie, dass Sie den Plan niemals in die Tat umsetzen müssen. Es ist von größter Bedeutung, eine mehrschichtige Sicherheitsstrategie zu verfolgen und sich bewusst zu machen, dass die Readiness zur Recovery entscheidend ist.
Mitarbeiter sind für eine wirksame Abwehr von entscheidender Bedeutung; führen Sie Sicherheitsschulungen für Mitarbeiter durch: Klären Sie die Mitarbeiter darüber auf, wie sie Ransomware vermeiden und Phishing-Kampagnen, verdächtige Websites sowie andere Betrugsversuche erkennen können. Trotz bester Absichten sind Mitarbeiter nach wie vor eine der Hauptursachen für Malware.
Stellen Sie sicher, dass Patches auf dem neuesten Stand sind und bleiben: Halten Sie Software, Firmware und Anwendungen auf dem neuesten Stand, um das Risiko zu verringern, dass Ransomware bekannte Sicherheitslücken ausnutzt.
Installieren Sie einen Viren- und Malware-Schutz: Verwenden Sie eine Antivirensoftware mit aktiver Überwachung, die darauf ausgelegt ist, komplexe Malware-Angriffe abzuwehren.
Führen Sie eine Multi-Faktor-Authentifizierung ein: Der Authentifizierungsprozess erfordert, dass jeder Benutzer über eine einzigartige Kombination von Kriterien verfügt, um Zugriff zu erhalten. Durch die Aktivierung von Methoden der Multi-Faktor-Authentifizierung (MFA) wird es äußerst unwahrscheinlich, dass ein gültiges Benutzerkonto missbraucht werden kann.
Segmentieren Sie Ihre Netzwerke, um laterale Bewegungen zu verhindern: Sollte ein Cyberangriff erfolgreich sein, gewähren Sie den Angreifern keinen uneingeschränkten Zugriff auf Ihr Netzwerk. Unterteilen Sie Ihr Netzwerk in kleinere Segmente, um laterale Bewegungen zu verhindern und den Schaden einzudämmen.
Kennen Sie Ihre Daten, um sie zu schützen: Identifizieren Sie geschäftskritische und sensible Daten in Ihrer gesamten Umgebung. Stellen Sie anschließend fest, ob diese Daten Sicherheitslücken ausgesetzt sind. Mithilfe von Datenanalysen können Sie diese Risiken effizient beheben, indem Sie die gefährdeten Daten entfernen, verschieben oder sichern, um das Risiko kostspieliger Datenschutzverletzungen und Ransomware-Angriffe zu verringern.
Führen Sie regelmäßige Backups durch: Setzen Sie eine Lösung für Backup and Recovery ein, die ein mehrschichtiges Konzept zum Schutz vor Bedrohungen, zur Überwachung und zur Recovery nach Bedrohungen bietet. Die Lösung muss eine 3-2-1-Backup-Strategie für eine schnelle Recovery sowie sichere Cloud-Kopien für zusätzlichen Schutz unterstützen. 3-2-1 bedeutet: 3 Kopien Ihrer Daten auf 2 verschiedenen Medientypen, wobei eine Kopie außerhalb des Standorts und vorzugsweise luftisoliert aufbewahrt wird.
Testen, testen und nochmals testen: Sobald Sie Ihren Plan sowie die Verfahren und Technologien zu dessen Umsetzung festgelegt haben, stellen Sie sicher, dass alles wie vorgesehen funktioniert. Führen Sie regelmäßig Tests durch, um zu überprüfen, ob Sie die von Ihnen festgelegten SLAs für kritische Daten und Anwendungen sowie solche mit hoher Priorität einhalten können.
Aktivieren Sie das „Security Health Assessment Dashboard“ (sofern Sie Commvault-Kunde sind): Nutzen Sie das „Security Health Assessment Dashboard“, um Sicherheitskontrollen innerhalb der Commvault-Datensicherungsumgebung zu identifizieren, zu bewerten, zu minimieren und zu überwachen.
Die Vorbeugung gegen Ransomware muss nicht kompliziert sein. Mit der richtigen Vorbereitung – angefangen bei der Erstellung eines Plans über eine ständige Überwachung bis hin zu einer robusten Lösung für Backup and Recovery – können Sie das Risiko einer Ransomware-Attacke mindern.
Wie kann man Ransomware loswerden?
Wenn es doch einmal zu einem Ransomware-Angriff kommt, besteht die beste Vorgehensweise darin, eine validierte Kopie Ihrer Sicherungsdaten schnell wiederherzustellen, um den Geschäftsbetrieb wieder aufzunehmen. Unternehmen benötigen einen mehrschichtigen Sicherheitsansatz, der verschiedene Sicherheitstools, Ressourcen, Kontrollmaßnahmen, bewährte Verfahren und Strategien für eine vertrauenswürdige und geschützte Kopie der Sicherungsdaten umfasst. Diese Sicherheitskontrollen werden innerhalb und rund um die Datensicherungsinfrastruktur angewendet, um sicherzustellen, dass die Sicherungsdaten geschützt und wiederherstellbar sind. Diese Maßnahmen geben Ihnen die Gewissheit, dass Ihre Sicherungsdaten im Falle eines Angriffs geschützt und einsatzbereit sind.
Welche Risiken birgt die Zahlung des Lösegelds?
Die Zahlung eines Lösegelds ist ein sehr umstrittenes Thema, und nur Sie können entscheiden, was für Ihr Unternehmen am besten ist. Zu berücksichtigende Faktoren:
Viele staatliche Sicherheitsbehörden raten davon ab, das Lösegeld zu zahlen, und in einigen Ländern kann die Zahlung von Lösegeld sogar illegal sein. In den Vereinigten Staaten hat beispielsweise das US-Finanzministerium eine Empfehlung zu den Sanktionen herausgegeben, die mit der Zahlung von Lösegeld verbunden sind.4
Die „Ransomware-as-a-Service“-Kits dienen häufig der Finanzierung der organisierten Kriminalität.
Werden die Angreifer die Schlüssel bereitstellen, mit denen Sie Ihre Dateien zurückerhalten können? Werden sie Malware zurücklassen, um erneut zuzuschlagen? Man neigt leicht dazu anzunehmen, dass alle Ransomware-Varianten ähnlich sind, und es ist nicht ungewöhnlich zu glauben, dass es in Sachen Prävention und Vorbereitung eine Einheitslösung gibt.
Handelt es sich um „Leak-Ware“, gilt dies gemäß der Datenschutz-Grundverordnung (DSGVO) als Datenpanne, sobald sie entdeckt wird, und Sie haben 72 Stunden Zeit, um einen Plan auszuarbeiten und die Vorfälle zu melden.
Wird man aufgrund seiner Zahlungsbereitschaft zu einem zukünftigen Ziel?
Denken Sie daran: Selbst wenn Sie das Lösegeld zahlen, gibt es keine Garantie dafür, dass Sie alle Ihre Daten wiederherstellen können. 35 % der Daten bleiben auch nach Zahlung des Lösegelds verschlüsselt.5. Und selbst mit den Verschlüsselungsschlüsseln kann es mehrere Tage, Wochen oder sogar Monate dauern, bis alles wiederhergestellt ist.
Wie Commvault Ransomware bekämpft
Die Datensicherung und -Recovery mit Commvault kann ein wertvoller Bestandteil Ihrer Anti-Ransomware-Strategie sein. Die mehrschichtige Sicherheit von Commvault basiert auf Zero-Trust-Prinzipien und orientiert sich am Cybersicherheits-Framework des National Institute of Standards and Technology (NIST), um Daten zu schützen und im Falle eines Ransomware-Angriffs eine schnelle Recovery zu gewährleisten. Commvault hilft dabei, Ihre Daten zu schützen und zu isolieren, bietet proaktive Überwachung und Warnmeldungen und ermöglicht schnelle Recoverys. Fortschrittliche Technologien auf Basis künstlicher Intelligenz und maschinellen Lernens, darunter Honeypots, ermöglichen es, potenzielle Angriffe in Echtzeit zu erkennen und zu melden, sodass Sie umgehend reagieren können. Indem Sie Ihre Backups vor Gefahren schützen und deren Wiederherstellung im Rahmen Ihrer Service Level Agreements sicherstellen, können Sie die Auswirkungen selbst eines erfolgreichen Ransomware-Angriffs minimieren und so den Geschäftsbetrieb umgehend wieder aufnehmen (und die Zahlung teurer Lösegeldforderungen vermeiden).
Der Schutz und die Isolierung Ihrer Sicherungskopien sind für die Datenintegrität und -sicherheit von entscheidender Bedeutung. Aus diesem Grund verfolgt Commvault einen plattformunabhängigen Ansatz in Bezug auf Unveränderlichkeit. Mit Commvault benötigen Sie keine spezielle Hardware oder Cloud-Speicherkonten, um Sicherungsdaten vor Ransomware-Bedrohungen zu schützen. Sollten Sie über Hardware verfügen, die „Write-Once, Read Many“ (WORM), Objektsperren oder Snapshots unterstützt (was Commvault vollständig unterstützt), können Sie dennoch die integrierten Sperrfunktionen von Commvault nutzen, um bestehende Sicherheitskontrollen zu ergänzen und zu verstärken. Die Möglichkeit, Sicherheitskontrollen über verschiedene Infrastrukturtypen hinweg zu kombinieren, hebt die unveränderliche Lösung von Commvault von der Konkurrenz ab. Erfahren Sie mehr über Commvault Cloud Cyber Resilience.
Die Sicherheitsschichten von Commvault
Da jede Umgebung aus einer Mischung verschiedener Infrastrukturen besteht, kann es schwierig erscheinen, Backup-Daten vor zufälligen, unbefugten Änderungen zu schützen. Genau wie beim Schutz Ihres Hauses müssen Sie die Risiken identifizieren und Schutz- sowie Überwachungsfunktionen aktivieren, die Ihren Anforderungen entsprechen.
Viele Experten empfehlen eine mehrschichtige Strategie zum Schutz vor Malware und Ransomware. Commvault hat diese Sicherheitsfunktionen in seine Datensicherungssoftware und -richtlinien integriert, ohne dass dadurch zusätzlicher Verwaltungsaufwand entsteht. Die Datensicherungs- und Verwaltungsplattform von Commvault umfasst fünf Sicherheitsebenen:
Risiken für Sicherungsdaten über eine einzige Benutzeroberfläche erkennen und mindern
Schützen Sie sich durch die Anwendung von Sicherheitsmaßnahmen, die auf branchenführenden Standards basieren
Überwachung auf Ransomware, Bedrohungen durch Insider und andere Bedrohungen
Auf Bedrohungen reagieren, entsprechende Maßnahmen ergreifen und die Sicherungsdaten kontinuierlich überprüfen
Daten schnell aus verschiedenen lokalen, Cloud- und Hybridumgebungen wiederherstellen
Die mehrschichtige Sicherheit von Commvault umfasst Features, Richtlinien und Best Practices zur Bewältigung von Cybersicherheitsrisiken und zur Gewährleistung der jederzeitigen Verfügbarkeit von Daten. Es ist wichtig zu verstehen, dass diese Funktionen Teil der Kernplattform von Commvault, Commvault Complete™ Data Protection, sind. Es sind keine speziellen Lizenzen, keine zusätzlichen Kosten und keine spezielle Hardware oder Software erforderlich. Die Tiefe der mehrschichtigen Sicherheit wird durch eine stärkere Integration mit Metallic™ und Commvault Grid für diejenigen Kunden erweitert, die die Einfachheit von „Backup as a Service“ bzw. einer Datensicherungs-Appliance suchen.
Chancen und Risiken – das ist die Realität, mit der Unternehmen und die für die Daten Verantwortlichen heute konfrontiert sind. Ein einziger Ransomware-Angriff kann den Gewinn gefährden oder über eine Karriere entscheiden. Wie können Sie sich also darauf vorbereiten? Indem Sie sicherstellen, dass Sie für die Recovery gerüstet sind. Erfahren Sie mehr unter https://www.commvault.com/use-cases/ransomware-and-cyber-defense.
Fußnoten
1 CYBERSECURITY VENTURES, Weltweite Schäden durch Ransomware sollen bis 2031 voraussichtlich 265 Milliarden US-Dollar übersteigen, David Braue, 3. Juni 2021.
2 Gartner, „6 Möglichkeiten, sich gegen einen Ransomware-Angriff zu schützen“, von Manasi Sakpal, 16. November 2020.
3 Digital Shadows_, Überblick über Ransomware im 4. Quartal, Ivan Righi, 19. Januar 2022.
4 US-Finanzministerium, Hinweis zu potenziellen Sanktionsrisiken bei der Erleichterung von Lösegeldzahlungen, 1. Oktober 2020.https://home.treasury.gov/policy-issues/financial-sanctions/recent-actions/20201001
5 SOPHOS, „The State of Ransomware 2021“, 19.04.2021.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Eine Richtlinie zur Datenaufbewahrung ist eine Reihe von Leitlinien, in denen festgelegt ist, wie lange bestimmte Datenarten aufbewahrt werden müssen und wann sie zu löschen sind. Für Unternehmen ist es wichtig, über eine Richtlinie zur Datenaufbewahrung zu verfügen, nicht nur, um gesetzliche Anforderungen zu erfüllen, sondern auch, um rechtliche Risiken zu minimieren, Speicherkosten zu kontrollieren und die Relevanz der vorhandenen Daten sicherzustellen. Die Erstellung einer Richtlinie zur Datenaufbewahrung erfordert die Ermittlung rechtlicher und geschäftlicher Anforderungen, die Berücksichtigung verschiedener Datenarten, die Festlegung von Zuständigkeiten sowie die regelmäßige Überprüfung und Aktualisierung der Richtlinie.
Die Vorschriften zur Datenaufbewahrung konzentrieren sich sowohl auf den einfachen Zugriff auf Kundendaten als auch auf deren Sicherheit. Die Einhaltung von Datenschutzgesetzen wie der DSGVO, dem HIPAA oder dem California Privacy Act ist für alle Wirtschaftsbereiche verpflichtend, doch für den Einzelhandel, akademische Einrichtungen, staatliche Stellen, Finanzdienstleister und Einrichtungen des Gesundheitswesens gelten zusätzliche spezifische Anforderungen.
Angesichts einer ständig wachsenden Flut von Normen und Vorschriften, die die Nutzung von Daten erfordern, kann es für Behörden und Unternehmen jeder Größe und aus allen Branchen eine schwierige Aufgabe sein, diese einzuhalten.
Mögliche Schwierigkeiten bei der Datenspeicherung in der Cloud
Während viele Unternehmen mittlerweile Cloud-Datensicherungslösungen einsetzen, um ihre Cloud-Daten zu schützen, wird die Einhaltung gesetzlicher Vorschriften zur Datenaufbewahrung immer komplexer und kostspieliger.
Zu diesen potenziellen Problemen gehören unter anderem:
Zahlreiche, komplexe Richtlinien – Die Aufbewahrungsrichtlinien variieren je nach Bundesland und international, und für verschiedene Arten von Daten gelten unterschiedliche Regeln, die eingehalten werden müssen. Darüber hinaus müssen Unternehmen den Überblick darüber behalten, welche Daten sie aufbewahren dürfen, welche gelöscht werden können und wann die aufbewahrten Daten gelöscht werden müssen. Wenn neue Ressourcen hinzukommen, müssen Unternehmen neue Richtlinien auf diese anwenden. Sollte das Unternehmen in irgendeiner Weise einen Fehler begehen, muss es mit Geldstrafen und sogar rechtlichen Schritten rechnen – selbst wenn es lediglich darum geht, dass Daten über das vorgeschriebene Datum hinaus aufbewahrt werden.
Kosten – Die Datenaufbewahrung ist naturgemäß mit der Speicherung von Daten verbunden. In der Cloud können sich die Kosten hierfür schnell summieren, wenn keine geeigneten Datenschutzlösungen zum Einsatz kommen. So können beispielsweise bei Unternehmen, die sich für cloudnative, auf Snapshots basierende Backups entscheiden, die Speicherkosten sprunghaft ansteigen, da neue Daten im Laufe der Zeit aufbewahrt und dupliziert werden.
Sicherheit – Vorschriften zur Datenaufbewahrung und zur Einhaltung gesetzlicher Bestimmungen betreffen auch die Sicherheit der gespeicherten Daten. Das Unternehmen trägt die Verantwortung für den Sicherheitsaspekt und ist dafür verantwortlich, die Daten zu schützen. Zwar können Sicherheitsverletzungen und Datenlecks durch menschliches Versagen verursacht werden, doch die anhaltende Bedrohung durch Ransomware-Angriffe hat zu einer gefährlichen Sicherheitslage geführt.
Glücklicherweise lassen sich solche Probleme durch den Einsatz einer Cloud-Backup-Lösung mindern oder sogar gänzlich vermeiden, die nicht nur die Einhaltung von Vorschriften gewährleistet und Transparenz hinsichtlich der Richtlinien bietet, sondern auch zur Kostenkontrolle beiträgt – und dabei gleichzeitig erstklassige Sicherheit für die Backup-Kopien selbst gewährleistet.
Die umfassende Lösung für die Datenpflege, den Datenschutz und die Einhaltung gesetzlicher Vorschriften
Clumio ist eine cloudbasierte, absolut sichere Backup-Lösung, die Unternehmen umfassende Datensicherung und -schutz bietet und ihnen gleichzeitig mithilfe verschiedener hochmoderner Tools einen klaren Überblick über alle Datensicherheitsrichtlinien verschafft.
Mit Clumio erhält Ihr Unternehmen
Eine übersichtliche Benutzeroberfläche, die einen umfassenden Überblick über alle Elemente und Materialien bietet
Die Fähigkeit, AWS-Konten selbstständig zu erkennen, vorhandene Ressourcen zu katalogisieren und einheitliche Richtlinien auf neue Ressourcen anzuwenden, während diese in Backups integriert werden
Sofortige Benachrichtigungen, wenn die Therapietreue gefährdet sein könnte
Erlangung von Zertifizierungen wie ISO 27001, ISO 27701, SOC 2 Typ 2, HIPAA und PCI DSS
Speicherung von Backups außerhalb der Betriebssysteme zum Schutz vor Ransomware-Angriffen durch die Einrichtung eines „Air-Gaps“.
Feste Gebühren für Cloud-Backups und Datensicherung in Verbindung mit einem nutzungsbasierten Abrechnungssystem, das die Übertragung von Guthaben ermöglicht
Reduzierung von Zeit- und Datenverlusten, um den Betrieb auch bei unerwarteten Ereignissen stabil aufrechtzuerhalten
Tools zur Ermittlung möglicher Kosteneinsparungen bei Cloud-Diensten
Überzeugen Sie sich selbst von den Vorteilen eines integrierten, umfassenden Cloud-Speichersystems. Vereinbaren Sie noch heute einen Termin, um zu erfahren, wie Sie Ihre Daten schützen und die Richtlinien des führenden Anbieters für AWS-Cloud-Backups mit nur 15 Minuten Aufwand erfüllen können – es ist weder die Installation neuer Technologien oder Software noch irgendeine Vorbereitung erforderlich.
Erfahren Sie mehr über die Richtlinie zur Datenaufbewahrung
HIPAA-konforme Datenaufbewahrung in der Cloud Erfahren Sie, wie Cloud-Backups die Einhaltung der HIPAA-Vorschriften vereinfachen und Ihr Unternehmen vor Haftungsrisiken im Zusammenhang mit der HIPAA-konformen Datenaufbewahrung schützen können.
Einhaltung gesetzlicher Vorschriften bei Cloud-Backups Die Einhaltung gesetzlicher Vorschriften kann kompliziert und fehleranfällig sein, wenn Sie die falschen Tools verwenden. Erfahren Sie, wie Clumio die Komplexität und die Risiken im Zusammenhang mit der Einhaltung gesetzlicher Vorschriften für Ihr Unternehmen beseitigen kann.
Warum Datenschutz für die Datenaufbewahrung unerlässlich ist Bei der Einhaltung von Richtlinien zur Datenaufbewahrung geht es um weit mehr als nur darum, welche Daten ein Unternehmen aufbewahren darf und welche nicht – auch die Sicherheit der Daten ist eine wesentliche Anforderung. Erfahren Sie, wie Cloud-Backups erstklassigen Schutz für alle Daten in Ihrem gesamten Unternehmen bieten können.
Ein Überblick über die zu berücksichtigenden Aspekte bei der Festlegung von Richtlinien zur Datenaufbewahrung Die Festlegung Ihrer Richtlinien zur Datenaufbewahrung ist mit zahlreichen Aspekten verbunden. Erfahren Sie mehr über erste Ansatzpunkte und bewährte Verfahren für die Erstellung der Richtlinien Ihres Unternehmens.
Datenmanagement als Service – Warum Clumio Cohesity übertrifft Das Datenmanagement hat einen deutlichen Wandel hin zu einem „Cloud-First“-Ansatz vollzogen, der die Komplexität der Hardware hinter sich lässt und gleichzeitig Skalierbarkeit und Agilität fordert.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Die Verordnung von Präsident Biden zur Cybersicherheit ist glasklar … Eine Zero-Trust-Architektur und eine modernisierte Infrastruktur sind der Schlüssel zum Schutz der Daten des Landes vor der sich ausbreitenden Bedrohungslage. Wir haben die verheerenden Auswirkungen hautnah miterlebt, als ein Ransomware-Angriff die Benzinversorgung lahmlegte und in den gesamten Vereinigten Staaten zu Versorgungsengpässen und Preisanstiegen führte. Es handelt sich um ein globales Problem, dessen Ausmaß seit letztem Jahr statistisch gesehen von Monat zu Monat zunimmt. https://www.blackfog.com/the-state-of-ransomware-in-2021/
In diesem Blogbeitrag werde ich erläutern, warum Zero Trust wichtig ist, was es ist und wie Sie Ihre Infrastruktur durch die Einführung von Zero Trust Prinzipien mit Commvault und Metallic absichern können.
Was ist „Zero Trust“?
Zero Trust ist keine einzelne Technologie oder Feature. Zero Trust ist eine Sammlung von Gestaltungsprinzipien für die IT-Infrastruktur, die beim Datenzugriff den Ansatz „Vertraue niemandem; überprüfe immer die Vertrauenswürdigkeit“ durchsetzen.
Eine gute Möglichkeit, sich die Zero-Trust-Architektur vorzustellen, ist der Vergleich mit der Sicherheit zu Hause. Rund um Ihr Haus sind Kameras, Schlösser, Fenstersensoren und ein Zaun angebracht. Grundsätzlich sind alle Ihre Habseligkeiten innerhalb des Zauns Ihres Hauses sicher. Wenn Sie jedoch Freunde und Bekannte zum Kaffee zu Besuch haben, gewähren Sie ihnen Zutritt zu Ihrem Haus – und in diesem Moment sind Ihre persönlichen Gegenstände zugänglich und laufen Gefahr, gestohlen zu werden.
Das obige Beispiel veranschaulicht perfekt einen traditionellen Sicherheitsansatz – bei dem Firewalls für Perimetersicherheit sorgen (und böswillige Akteure fernhalten) und Benutzerberechtigungen den Zugriff kontrollieren. Sobald ein böswilliger Akteur eindringt und Zugriff auf privilegierte Anmeldedaten erhält (was er in der Regel tut), bleibt er oft ungestört, während er sich seitlich durch die Umgebung bewegt und Schaden anrichtet.
Bei einem Zero-Trust-Ansatz wird der privilegierte Zugriff kontinuierlich überprüft, wodurch böswillige Akteure daran gehindert werden, sich frei zu bewegen und effektiv zu agieren. Um noch einmal auf das Beispiel mit dem Haus zurückzukommen: Nur weil ich im Haus autorisiert bin, sorgen Kombinationssafes, Innentürschlösser und interne Kameras für mehrere Ebenen der Überprüfung und Authentifizierung. Obwohl ich also Zugang zum Haus habe, muss ich mich weiterhin authentifizieren, indem ich die Kombination für den Safe oder die Schlüssel für die Schlafzimmertüren vorlege, wenn ich mich im Haus bewegen möchte.
Grundprinzipien von Zero Trust
Die NIST-Veröffentlichung SP 800-207 des National Institute of Standards and Technology (NIST) ist der maßgebliche Leitfaden für die Zero-Trust-Architektur (ZTA). Viele der in der NIST-Veröffentlichung dargelegten Prinzipien wurden als Features und Best Practices umgesetzt, sodass die Commvault-Plattform vollständig in einer Zero-Trust-Architektur bereitgestellt werden kann. Darüber hinaus ist Metallic™ Data Management as a Service (DMaaS) von Grund auf vollständig in der Cloud nach den Zero-Trust-Prinzipien konzipiert. Zu den wichtigsten vom NIST dargelegten Prinzipien zählen der Zugriff nach dem Prinzip der geringsten Berechtigungen, die Multi-Faktor-Authentifizierung und die Mikrosegmentierung. Schauen wir uns dies einmal genauer an.
Zugriff nach dem Prinzip der geringsten Berechtigungen – NIST SP 800-207, Abschnitt 2.1
Das Konzept des Zugriffs mit geringsten Berechtigungen gewährt Benutzern und/oder Konten genau die minimalen Berechtigungen, die sie zur Erfüllung ihrer Aufgaben benötigen – und nicht mehr. Dies minimiert das Risiko im Falle einer Kompromittierung des Kontos und begrenzt zudem Datenlecks. Commvault kann Backup-Daten mithilfe rollenbasierter Zugriffskontrollen und spezieller Datenschutzsperren absichern. Es ist einfach, Benutzern nur bestimmte Funktionen zuzuweisen, wie beispielsweise „nur Wiederherstellung“ oder „nur Anzeige“. Zudem können Sie den Zugriff zum Durchsuchen und Wiederherstellen auf die Dateninhaber beschränken, wobei nur globale Administratorrechte Vorrang haben. Eine zusätzliche Integration mit PAM-Plattformen (Privilege Access Management) wie CyberArk® verbessert die Sicherheitslage durch richtliniengesteuertes Kontenmanagement, die Rotation von Anmeldedaten und die Verwaltung von Privilegiensitzungen.
Die Multi-Faktor-Authentifizierung (MFA) ist ein weiteres zentrales Konzept des Zero-Trust-Ansatzes. Da das Vertrauen kontinuierlich überprüft werden muss, bietet die MFA eine zusätzliche Überprüfungsebene für jede Authentifizierungsanfrage, wodurch es Angreifern erschwert wird, Zugriff auf Daten zu erlangen. Commvault und Metallic BaaS unterstützen moderne MFA-Implementierungen durch ihr SAML-basiertes Authentifizierungs-Framework. Mithilfe von Azure AD, ADFS, Okta oder anderen Identitätsanbietern (IDP) ermöglicht Commvault seinen Kunden den Einsatz von PIN-basierten MFA-Tools und Hardware-Authentifizierungstools, um den Datenzugriff auf Backups zu kontrollieren.
Bei lokalen Bereitstellungen mit AD- oder lokalen Konten ist die Zwei-Faktor-Authentifizierung (2FA) integriert, sodass Unternehmen jede beliebige Anwendung zur Generierung von PINs nutzen können, die auf dem in RFC 6238 festgelegten Algorithmus „Time-based One-Time Password“ (TOTP) basiert, wie beispielsweise Google Authenticator, Microsoft Authentication sowie viele andere.
Gemäß den NIST-Richtlinien zur digitalen Identität (NIST 800-63), auf die in der ZTA-Veröffentlichung verwiesen wird, bieten Hardware-Authentifizierungstechnologien mit dem „Authenticator Assurance Level 3“ einen der höchsten Standards für die Multi-Faktor-Authentifizierung (MFA). Dazu gehören MFA-Technologien, die moderne Spezifikationen wie FIDO/FIDO2 nutzen. Commvault ist vollständig mit FIDO/FIDO2-MFA-Geräten integriert, wie sie beispielsweise durch den YubiKey von Yubico sowie durch PKI-basierte Common Access Cards angeboten werden. Dadurch wird der Schutz vor unberechtigten Authentifizierungsversuchen vollständig maximiert und Ihre Datenschutzumgebung zukunftssicher gemacht.
Sobald die Authentifizierung in der Verwaltungsoberfläche erfolgt ist, überprüft das Befehlsautorisierungssystem alle Aktionen innerhalb der Verwaltungsoberfläche. Unabhängig von der Rolle des Benutzers erfordert jeder Lösch-, Wiederherstellungs- oder Konfigurationsantrag die Genehmigung durch eine zuständige Stelle. Dies schützt vor Insider-Bedrohungen – sowohl vor böswilligen als auch vor versehentlichen – und bewahrt die Daten vor zerstörerischen Handlungen.
Die Mikrosegmentierung ist ein weiteres zentrales Prinzip des Zero-Trust-Ansatzes. Bei der Mikrosegmentierung werden Ressourcen sowohl logisch als auch physisch voneinander getrennt, um den Zugriff streng zu beschränken und zu kontrollieren.
Bei lokalen Installationen können Techniken zur Netzwerksegmentierung eingesetzt werden, um Speicherziele innerhalb des Netzwerks zu isolieren und durch eine physische Trennung (Air Gap) abzusichern. Sobald die Netzwerkarchitektur segmentiert ist, wenden Sie die Commvault-Netzwerktopologien an, um eingehende Verbindungen zum Speicherziel zu blockieren und Zugriffsrichtlinien auf Basis einer Whitelist zu automatisieren, die ausschließlich authentifizierte ausgehende Verbindungen zulassen, um Daten in den sicheren Datenspeicher zu übertragen. Viele unserer Kunden entscheiden sich zudem dafür, Daten in der Cloud zu segmentieren und dabei die vom Cloud-Anbieter angebotenen WORM-Speicherkontrollen zu nutzen.
Der Metallic Cloud Storage Service (MCSS) bietet einen noch einfacheren Air-Gap-Ansatz, der keine Änderungen an der Infrastruktur erfordert. MCSS ist ein über Metallic verwaltetes Cloud-Speicherziel, das sichere, standortunabhängige „Air-Gap“-Datensicherungsfunktionen für die Commvault-Plattform bietet. Die in MCSS geschützten Daten sind unveränderbar und können im Backend-Cloud-Konto weder abgerufen noch offengelegt werden. Die Daten werden in der auf dem Zero-Trust-Prinzip basierenden Umgebung von Metallic geschützt. Dies bietet eine einfache Methode, Daten von einer lokalen Umgebung abzugrenzen und zu trennen.
Neben der physischen Segmentierung können Daten auch logisch segmentiert werden. Mithilfe von Multi-Tenancy-Kontrollen wird der Zugriff auf Daten segmentiert und abgegrenzt, wodurch das Risiko einer Datenpreisgabe verringert wird.
Die Verwaltung von Verschlüsselungsschlüsseln kann auch auf mehrere KMS-Systeme verteilt werden, beispielsweise auf den AWS Key Management Service, Azure KeyVault sowie einen der zahlreichen zertifizierten KMIP-Anbieter, wodurch ein höherer Schutz vor unbefugtem Datenzugriff gewährleistet wird.
Metallic-DMaaS-Architektur
Wenn Sie auf der Suche nach einer Plattform sind, die vollständig nach dem Zero-Trust-Prinzip verwaltet wird, sind Sie bei Metallic genau richtig. Metallic ist eine mandantenfähige SaaS-Plattform mit integrierter Trennung zwischen den Mandanten. Kundendaten werden vollständig isoliert und an separaten Standorten gespeichert, wodurch eine virtuelle Luftbrücke zwischen den Quellumgebungen und den Sicherungskopien der Daten entsteht. Robuste Sicherheitsmaßnahmen und Zero-Trust-Zugriffskontrollen, darunter Multi-Faktor-Authentifizierung, rollenbasierter Zugriff, fortschrittliche Datenverschlüsselung und Datenschutzsperren, verhindern unbefugten Zugriff auf Daten sowie deren laterale Bewegung. Metallic erfüllt zudem die strengsten Sicherheitsstandards der Branche und gewährleistet die Einhaltung von HIPAA, ISO 27001, DSGVO und SOC 2. Darüber hinaus ist Metallic die einzige SaaS-Lösung für den Datenschutz, die den FedRAMP-Standard „High In Process – In PMO Review“ erreicht hat.
Schlussfolgerung
Wie Sie sehen, wird die Commvault-Plattform – ganz gleich, ob Sie eine Commvault-Lösung vor Ort implementieren, Metallic DMaaS nutzen oder eine beliebige Kombination aus all diesen Optionen wählen – nach den Prinzipien der Zero-Trust-Architektur gesichert.
Erfahren Sie mehr dazu im kommenden Commvault-Webinar „Going beyond Zero Trust“ am 23. März.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Heute verlassen sich Unternehmen mehr denn je auf Daten, um ihr Geschäft voranzutreiben. Die Notwendigkeit einer digitalen Transformation ist offensichtlich, da sich Ihr Unternehmen und Ihre IT-Umgebung aufgrund der gestiegenen Zahl von Mitarbeitern, die von zu Hause aus arbeiten, einem kontinuierlichen Wandel unterzogen haben. Es ist jedoch schwierig, Ihre Daten für Kunden und Innovationen nutzbar zu machen, wenn sie weltweit über Silos, Clouds und lokale Speicher verstreut sind und zudem mit unterschiedlichen Backup- und Recovery-Produkten verwaltet werden. Sie benötigen eine moderne Datensicherungsstrategie, die Agilität und Flexibilität in Ihrer gesamten Umgebung fördert – nicht nur in einem Teil davon. Eine Lösung, die verstreute Workloads verschiedener Generationen vereint, sodass Ihre Umgebung konsolidiert und übersichtlich wird und gleichzeitig die digitale Transformation beschleunigt wird.
Auf ihrem Weg zu einem modernen Datenschutz stießen unsere Kunden auf einige typische Hindernisse, die dem Erfolg im Wege standen:
Rasantes Datenwachstum
Unterschiedliche Umgebungen
Modernisierung zur Anpassung an Marktveränderungen
Wir haben eine Stichprobe unserer Kunden ausgewählt, die verschiedene Branchen, Regionen und Unternehmensgrößen repräsentieren, um Ihnen einen realistischen Einblick in ihre Herausforderungen, aber auch in die Erfolge zu geben, die mit Commvault-Lösungen erzielt werden können. Die fünf Kunden, die wir uns ansehen werden, sind Laing O’Rourke, Woodward Inc., Nashville Wire, Linamar Corporation und Optima Italia. Wir werden uns außerdem einige weitere Hindernisse ansehen, mit denen diese Kunden konfrontiert waren und die möglicherweise auch Ihren Weg zur Modernisierung beeinträchtigen könnten. Schauen wir uns zunächst diese häufigen Hindernisse an und sehen wir uns an, wie Commvault diese Probleme beheben und diese Kunden auf ihrem Weg zu einer modernen Datenmanagementstrategie voranbringen konnte.
Das rasante Datenwachstum hat sich in den letzten Jahren für alle beschleunigt, und die Infrastruktur musste modernisiert und zu einer flexibleren, cloudorientierten Umgebung weiterentwickelt werden, um mit dieser Entwicklung Schritt halten zu können.
Laing O’Rourke, ein führendes Bau- und Ingenieurunternehmen, dessen Rechenzentren mit Punktlösungen gesichert wurden, verzeichnete unterschiedliche Erfolge und sah sich angesichts seines rasanten Wachstums mit einem Verwaltungsalptraum konfrontiert. Der rasante Anstieg der Datenmengen war auf gesetzliche Vorschriften zur langfristigen Aufbewahrung zurückzuführen und machte die Hybridumgebung des Unternehmens immer komplexer und aufwendiger.
„Unser Datenwachstum verläuft ausschließlich in eine Richtung, und Commvault hat sich bei unserer Umstellung auf eine immer komplexer werdende hybride IT-Umgebung als kompetenter und wertvoller Partner erwiesen.“ – Gareth Burton, CIO Europa, Laing O’Rourke
Ein weiteres Beispiel ist Woodward, Inc., ein US-amerikanischer Entwickler, Hersteller und Dienstleister von Steuerungssystemen und Komponenten für Flugzeugtriebwerke, Industriemotoren und Antriebssysteme. Das Unternehmen ist an Dutzenden von Standorten weltweit erheblich gewachsen, was zu einemexponentiellen Datenwachstum führte, durch das sich die Datenmenge und die Anzahl der zu sichernden Server vervierfachten. Dies hatte einen Anstieg der kostspieligen Speichernutzung zur Folge, und die Wiederherstellungen dauerten zu lange, um die RPO-/RTO-Anforderungen zu erfüllen.
Commvault gelang es, die durch das beschleunigte Datenwachstum verursachte Komplexität durch unsere einheitliche Lösung in den Griff zu bekommen, die alle Workloads in der Hybrid-Cloud-Umgebung von Laing O’Rourke schützt und dem Unternehmen eine einfache, übersichtliche Datenlösung bietet, die sich von On-Premise- über Hybrid- bis hin zu reinen Cloud-Lösungen skalieren lässt. Trotz des anhaltenden Datenwachstums – im Fall von Woodward hat sich die Datenmenge vervierfacht – konnte Commvault weiterhin nahtlos skalieren und Woodward dabei unterstützen, sicher in die AWS-Cloud zu expandieren. Dieser hybride Ansatz bot Woodward die Möglichkeit, zu skalieren und das rasante Wachstum zu bewältigen, ohne sich Gedanken über Investitionsausgaben machen zu müssen.
Uneinheitliche Umgebungen entstehen durch exponentielles Datenwachstum und die Streuung von Workloads über die gesamte Datenumgebung hinweg, was zu Datenfragmentierung und Schwachstellen führt und die Automatisierung erschwert – wodurch die Bemühungen um die digitale Transformation verlangsamt werden.
Eine Strategie für die digitale Transformation besteht darin, die traditionellen Prozesse eines Unternehmens durch neue, moderne digitale Lösungen zu ergänzen. Nashville Wire, ein familiengeführter Hersteller von Produkten für den Materialumschlag, ist mit genau diesem Ansatz Vorreiter auf diesem Gebiet. Das Unternehmen verwaltet die Daten seiner 900 Mitarbeiter an 15 Standorten in den USA und Mexiko.
Laing O’Rourke hatte nicht nur mit einem rasanten Datenwachstum zu kämpfen, sondern die kritischen Daten des Unternehmens waren zudem auf 150 Standorte verteilt, wobei die Verwaltung von Backups, Disaster Recovery (DR) und Datenaufbewahrung lokal und nicht zentral erfolgte. Die Verwaltung war eine mühsame Aufgabe, da an jedem Remote-Standort Mitarbeiter vor Ort sein mussten, um die Band-Backups kontinuierlich zu verwalten.
Commvault ermöglichte eine zentralisierte Datensicherung aller Standorte – sowohl vor Ort als auch in der Cloud –, einschließlich nahezu unbegrenztem Speicherplatz für Langzeitarchive. Dadurch erhielten diese Kunden die Möglichkeit, Daten unabhängig von ihrem Speicherort mithilfe integrierter Datendienste über Workloads und Umgebungen hinweg zu migrieren und zu nutzen. Diese verbesserte Konnektivität wird zu einem besseren Kundenservice, Spielraum für die Entwicklung neuer Produkte und Wachstumschancen für das Unternehmen führen.
„Die Commvault Grid Appliance mit ihren integrierten Commvault Complete Backup and Recovery-Funktionen konnte alle Umgebungen des Unternehmens schützen und es ihm ermöglichen, Dateien und Server an entfernten Standorten von einer zentralen Konsole aus zu sichern und wiederherzustellen. Dank der auf verteilten Servern gehosteten Commvault-Agenten kann Nashville Wire die Datensicherung über mehrere Standorte hinweg aus der Ferne verwalten. ‚Das Commvault Command Center™ ist wirklich toll! Es koordiniert die Agenten, sodass wir die Datensicherung über verschiedene Standorte und Ressourcen hinweg zentral verwalten können.‘“ – Monica Stancik, Leiterin der IT-Abteilung | Nashville Wire
Die Anpassung an Marktveränderungen kann schwierig sein, wenn Kunden unterschiedliche Prioritäten haben, doch der rasante Wandel in unserer Arbeits- und Betriebsweise in den letzten Jahren hat die Notwendigkeit, Schritt zu halten, noch verstärkt. Dieser ständige Wandel birgt zudem neue Risiken für Ihre Umgebung, da nicht jede Plattform die nötige Flexibilität bietet, um auf Veränderungen zu reagieren – beispielsweise um Ihr Unternehmen von heute auf morgen auf Remote-Arbeit umzustellen. Sie wissen, dass Sie etwas unternehmen müssen, um Ihre Umgebung zu modernisieren und zu verbessern, doch es gibt zu viele Optionen und Einzellösungen, die nur einen Teil Ihrer Probleme lösen – was zu Lücken führt, die Ihre Umgebung anfällig machen und Ihr Wachstum behindern.
Optima Italia ist ein führendes Digital-Utility-Unternehmen, das Geschäfts- und Privatkunden in ganz Italien und Teilen Südeuropas umfassende Dienstleistungspakete in den Bereichen Energie (Strom und Gas) und Telekommunikation (Internet, Festnetz und Mobilfunk) anbietet. Da Kundendaten für das Unternehmen von entscheidender Bedeutung sind, wollte Optima seine Sicherungskopien replizieren und außerhalb des Unternehmensstandorts speichern. Damit soll die Verfügbarkeit der Daten über mehrere Regionen hinweg gewährleistet und eine schnellere Reaktion bei Recovery-Maßnahmen ermöglicht werden. Um dies zu erreichen, benötigte das Unternehmen eine moderne und agile Lösung, um seine Datensicherheitsstrategie zu stärken und im Falle von Cyberangriffen oder Naturkatastrophen eine schnelle Wiederherstellung zu gewährleisten.
„Die Kombination aus Commvault Backup and Recovery und dem Metallic Cloud Storage Service bietet uns unbegrenzte Skalierbarkeit beim Schutz unserer kritischen Daten und profitiert von kontinuierlichem Support.“ – Ugo Morra, IT-Infrastrukturmanager | Optima Italia
Ein weiteres Beispiel ist die Linamar Corporation, ein weltweit tätiges, diversifiziertes Fertigungsunternehmen und weltweit führend in der Konzeption, Entwicklung und Produktion hochtechnisierter Produkte. Linamar hat kürzlich für seine mehr als 7.000 Nutzer weltweit die Umstellung von lokal installiertem Microsoft® Exchange auf das cloudbasierte O365 vorgenommen, was von der bisherigen bandbasierten Backup-Lösung nicht unterstützt wurde. Die integrierte O365-Datensicherung war ein Anfang, konnte jedoch die schnell wachsenden Anforderungen des globalen Netzwerks, in dem Linamar operierte, nicht bewältigen. Die Umstellung auf Metallic O365 Backup and Recovery half dem Unternehmen bei der Modernisierung, und der Verwaltungsaufwand ist nun nicht mehr so manuell. Skalierbarkeit und Verfügbarkeit lassen sich nun problemlos anpassen, um bis zu 15.000 einzelne Postfächer zu unterstützen, wobei diese Postfächer mindestens dreimal täglich gesichert werden.
Die Datenmigration ist ein Aspekt, mit dem nicht jedes Unternehmen während dieser Umstellung konfrontiert ist, doch die Vorstellung einer umfassenden Umstellung der Infrastruktur kann einschüchternd wirken, wenn sie nicht durch Datensicherheit abgesichert ist. Um seine digitalen Ambitionen zu unterstützen, entschied sich Nashville Wire für eine Migration von VMware auf die von Nutanix angebotene hyperkonvergente Acropolis-Infrastruktur. „Wir müssen in der Lage sein, wachsende Datenmengen sowie alte und neue IT-Systeme zu unterstützen“, erklärt Monica Stancik, Leiterin der IT-Abteilung bei Nashville Wire. Die bisherige Lösung für Backup and Recovery des Unternehmens konnte die neue virtuelle Umgebung nicht schützen.
„Wir brauchten eine moderne, skalierbare, zuverlässige und einfach zu verwaltende Datensicherungslösung, mit der wir neue Quellen von Fertigungsdaten schützen können, während wir die digitalen Kapazitäten in unseren Produktionsstätten ausbauen“, sagt Stancik. „Commvault war die einzige Lösung auf dem Markt, die sowohl Acropolis als auch VMware unterstützt – und sie genießt zudem einen hervorragenden Ruf.“
Um die digitale Transformation zu beschleunigen, anstatt sie zu behindern, bietet Commvault „Intelligent Data“-Services an, die einen radikal einfachen und unbegrenzt skalierbaren Ansatz für den Umgang mit Daten darstellen. Das flexible Bereitstellungsmodell ermöglicht es Kunden, Lösungen entsprechend ihren geschäftlichen Anforderungen zu nutzen und zu implementieren. Diese Kunden sowie Tausende andere weltweit konnten ihre Unternehmen mit Hilfe einer robusten Datenmanagement-Lösung transformieren. Mit Commvault können sie Altsysteme und Einzellösungen auf einer umfassenden Plattform konsolidieren, die die Verwaltung ihrer Daten vereinfacht – unabhängig davon, wo diese gespeichert sind. Die „Intelligent Data“-Services von Commvault bieten die Flexibilität, die Kunden benötigen, um den ständigen Wandel zu bewältigen und die Hindernisse zu überwinden, mit denen viele bei der digitalen Transformation konfrontiert sind.
Die Pressemitteilung und der Blogbeitrag von Hitachi Vantara aus dieser Woche sorgen für große Begeisterung. Falls Sie es verpasst haben sollten: Das Unternehmen bietet seinen Kunden nun eine integrierte, skalierbare Datensicherungslösung auf Basis der Commvault Grid-Technologie an. Hitachi Vantara ist stolz darauf, seine Kunden vom Status quo in die Zukunft zu begleiten – und es ist klar, dass Commvault Grid, bereitgestellt auf branchenführender Hitachi-Hardware, die Zukunft im Bereich der Scale-out-Datensicherung darstellt.
Dies ist der jüngste Meilenstein in einer langen Geschichte der Zusammenarbeit und Innovation zwischen den beiden Unternehmen, die beide von Gartner als Marktführer in ihren jeweiligen Branchen anerkannt sind. Die Partnerschaft besteht seit über 17 Jahren – mit mehr als 1.200 gemeinsamen Kunden – und die Veröffentlichung von Commvault Grid zeigt, dass ein Ende dieser Entwicklung in absehbarer Zeit nicht in Sicht ist.
https://play.vidyard.com/m7WFciMSrLhARL2Es9Ndk2
Commvault Grid ist ein Flaggschiffprodukt von Commvault, das eine innovative Scale-out-Architektur auf Basis von Distributed Storage mit branchenführender Datensicherung und -verwaltung durch das „Intelligent Data Services“-Portfolio von Commvault verbindet. Das Ergebnis ist eine speziell entwickelte Lösung, die die Art und Weise modernisiert, wie Kunden ihre Daten verwalten – sowohl vor Ort als auch in der Cloud. Zu den wichtigsten Features von Commvault Grid gehören:
Leistungsstarke Backup and Recovery-Funktionen mit automatischem Lastausgleich, der Effizienz und Leistung optimiert und die Recovery-Funktionen verbessert
Schutz für moderne Workloads wie Container, cloudnative IaaS-/PaaS- und SaaS-Anwendungen
Optimierte Skalierbarkeit, die die Erweiterung um einzelne Knoten unterstützt und so durch Überdimensionierung verursachte Mehrkosten vermeidet
Cloud-Mobilität zur nativen Verlagerung von Workloads und Daten mithilfe richtliniengesteuerter Automatisierung
Ausfallsicherheit, die mehrere Hardwareausfälle übersteht und Ausfallzeiten reduziert
Verbesserter, mehrschichtiger Ransomware-Schutz mit fortschrittlicher Anomalieerkennung und unveränderlichem Speicher zur Gewährleistung der Wiederherstellbarkeit
Hitachi Vantara nimmt nun Commvault Grid in sein Datensicherungsportfolio auf (als „Commvault Grid for Hitachi Data Protection Suite“) und bietet diese moderne Scale-out-Architektur als integrierte, vorgefertigte Lösung (basierend auf Hitachi Advanced Server HA820-Servern) an, die direkt aus den eigenen Vertriebszentren ausgeliefert wird. Kunden profitieren von einer schnelleren Amortisation sowie von der Zuverlässigkeit und dem bewährten Service von Hitachi Vantara. Dies macht den ohnehin schon einfachen Bereitstellungsprozess noch einfacher – und berechenbarer – und verleiht der Lösung die Qualität einer Appliance, während gleichzeitig die Flexibilität bei der Skalierung und Wartung erhalten bleibt.
Auch unsere langjährigen Partner sind von dieser Nachricht begeistert. Kim King ist Senior Vice President für strategische Partnerschaften und Allianzen bei Hitachi Vantara und äußerte sich wie folgt zu dieser Ankündigung:
https://play.vidyard.com/PZ6VtDRihe3Hu72SgrJUhp
„Commvault Grid fügt sich hervorragend in unser Datensicherungsportfolio ein – neben anderen mit Commvault integrierten Produkten wie HCP for CloudScale und unserer preisgekrönten VSP-Plattform.“
„Mit einem umfassenden Angebot an differenzierten Lösungen wie diesen“, fügte sie hinzu, „sind wir äußerst zuversichtlich, dass wir die Herausforderungen unserer Kunden im Bereich Datenmanagement bewältigen und ihnen eine Lösung bieten können, die ihnen nicht nur hilft, ihre Daten zu schützen, sondern diese auch zu nutzen, um Innovationen voranzutreiben und ihr Geschäft auszubauen.“
Wir stimmen mit Kim und unseren Freunden bei Hitachi überein – diese Ankündigung zu Commvault Grid ist definitiv ein Grund zum Feiern. Für Kunden von Hitachi Vantara ist dies eine Gelegenheit, ihr Geschäft mit einer modernen Datensicherungslösung, die das Beste von zwei Branchenführern vereint, innovativ weiterzuentwickeln und auszubauen. Und für uns bei Commvault ist es ein stolzer Moment, Teil von Hitachis „What’s Next“ zu sein und unsere fantastische Partnerschaft weiter zu bereichern und zu vertiefen, die darauf basiert, die Herausforderungen unserer Kunden durch Innovation zu lösen.
Besuchen Sie https://www.commvault.com/hyperscale, um mehr über Commvault Grid zu erfahren, oder https://commvault.com/hitachi, um mehr über die Partnerschaft zwischen Commvault und Hitachi zu erfahren.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Von Krankenhäusern über Schulen und Landesregierungen bis hin zu Halloween-Süßigkeiten – Ransomware hat unser Leben auf den Kopf gestellt, gerade als wir dachten, es könnte nicht schlimmer kommen. Unternehmen sind nun gezwungen, ihre Sicherheitslage neu zu bewerten und Prozesse sowie Kontrollmaßnahmen festzulegen, um sicherzustellen, dass Systeme und Daten sicher und widerstandsfähig gegen Ransomware bleiben. Da sich Umgebungen zunehmend auf Hybridmodelle ausweiten und in die Cloud integriert werden, vervielfachen sich die Angriffsvektoren. Ein systematischer Ansatz ist der beste Weg, um die Komplexität des Schutzes vor Ransomware zu reduzieren, wobei der Schwerpunkt auf der Datenüberwachung in Echtzeit liegt.
Um Unternehmen dabei zu unterstützen, ihre Sicherheitsrisiken zu minimieren, bietet Commvault das Security Health Assessment Dashboard an, um Risiken innerhalb der Commvault-Datenschutz- und -Managementumgebung zu identifizieren und zu minimieren. Das „Security Health Assessment Dashboard“ ist eine zentrale Übersicht, die auf branchenführenden Risikomanagement-Frameworks und Zero-Trust-Prinzipien basiert. Es hilft Unternehmen dabei, ihre Daten zu verwalten und zu schützen, indem es die Angriffsfläche verringert und gleichzeitig ihre Sicherheitslage stärkt. Vor allem aber können sich Unternehmen darauf konzentrieren, Schwachstellen zu beheben, um ihr Ransomware-Risiko zu senken.
Was ist das „Commvault Security Health Assessment Dashboard“?
Commvault-Kachel zur Sicherheitsbewertung
Das „Commvault Security Health Assessment Dashboard“ steht allen bestehenden Kunden mit Feature Release 11.20 oder höher im Commvault Command Center™-Zustandsbericht zur Verfügung. Für Unternehmen, die den CommCell-Zustand in der Commvault Cloud überwachen, ist zudem eine Cloud-Version verfügbar. Änderungen an den Sicherheitskontrollen werden täglich im Zustandsbericht berücksichtigt, um eine kontinuierliche Überwachung zu gewährleisten.
Sie können den Zustandsbericht auf dem Dashboard des Command Center aufrufen und dort die Kachel „Sicherheitsbewertung“ finden (Abbildung 1). Wenn Sie weitere Details wünschen, können Sie auf die Kachel „Sicherheits-Dashboard“ klicken.
Sicherheitsmaßnahmen einsehen und umsetzen
Das „Security Health Assessment Dashboard“ ermöglicht es Unternehmen, Sicherheitskontrollen innerhalb der Commvault-Datensicherungsumgebung zu identifizieren, zu bewerten, zu mindern und zu überwachen (Abbildung 2). Das Dashboard ist so konzipiert, dass es verfügbare Kontrollen in der Commvault CommCell identifiziert und Bewertungen sowie Anmerkungen bereitstellt, damit Unternehmen das Risiko angemessen einschätzen und den Sicherheitsstatus kontinuierlich überwachen können. Nicht jede Kontrolle ist für alle Unternehmen geeignet. Beispielsweise nutzen manche Unternehmen möglicherweise externe Identitätsanbieter mit integrierten Multi-Faktor-Kontrollen und Regeln zur Passwortkomplexität. Andere wiederum verlassen sich möglicherweise auf lokale Commvault-Konten, um den Zugriff von ihrer primären Umgebung zu trennen. In jedem Fall liefert das Dashboard Erkenntnisse, um die entsprechenden Maßnahmen zu ergreifen.
Um Risiken zu mindern, befolgen Sie die Maßnahmen für die jeweilige Kontrollmaßnahme. Zu den Maßnahmen gehören eine gezielte Dokumentation, detailliertere Berichte, Arbeitsabläufe sowie Anwendungen und Tools aus dem Software-Store. Die Umsetzung der Lösungen wird vereinfacht und optimiert, um das Wechseln zwischen den Fenstern der Benutzeroberfläche auf ein Minimum zu reduzieren.
Dashboard zur Bewertung des Sicherheitszustands
Zudem sorgt das Dashboard zur Sicherheitszustandsbewertung dafür, dass Sie stets darüber informiert sind, wenn Sperren, Warnmeldungen und Kontrollmechanismen nicht angewendet oder deaktiviert sind. Dies umfasst auch alle neuen Features, die in Zukunft verfügbar werden und von Commvault möglicherweise empfohlen werden.
Weitere Informationen zur Verwendung des Berichts und zu den zu ergreifenden Maßnahmen finden Sie im Abschnitt „Sicherheitsbewertungsbericht“ in der Commvault-Online-Dokumentation.
Verbessern Sie noch heute Ihre Sicherheitslage
Das „Commvault Security Health Assessment Dashboard“ ist der Ausgangspunkt für eine verbesserte Sicherheitslage innerhalb der Commvault-Umgebung für Datensicherung und -verwaltung. Mit seiner zentralen Übersicht, der Fähigkeit, automatisch Einblicke und Best Practices bereitzustellen, sowie intuitiven interaktiven Funktionen trägt das Dashboard dazu bei, die Komplexität bei der Implementierung und Verwaltung von Sicherheitsmaßnahmen zu verringern und diese zu vereinfachen. Um das Dashboard in Aktion zu sehen, schauen Sie sich das Commvault-Video „Sie haben die Kontrolle: Sicherung Ihrer Datenverwaltungsumgebung mit Commvault“ an.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock