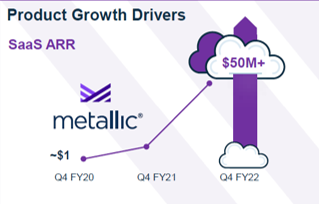
Nel mondo delle aziende SaaS, ogni giorno nascono nuove iniziative. Tuttavia, il potenziale di crescita – e persino la sopravvivenza – di un’azienda SaaS non possono essere dati per scontati. Infatti, l’anno in cui Commvault ha lanciato Metallic – la nostra iniziativa SaaS – si stimava che solo lo 0,04% delle start-up SaaS riuscisse a raggiungere i 10 milioni di dollari. Ma Metallic aveva qualcosa di speciale: era una soluzione elegante e cloud-native che sfruttava il meglio delle tecnologie cloud insieme alla proprietà intellettuale leader del settore di Commvault. Avevamo a disposizione un team eccezionale, impegnato nella missione unica di cambiare lo status quo nella protezione dei dati, e un mercato pronto al cambiamento. Metallic è stata lanciata come Commvault Venture, una start-up interna all’azienda, che vantava la tecnologia, il talento e le competenze di GTM necessarie per alimentare un ingresso davvero dirompente nel mercato. In soli due anni, Metallic ha registrato una crescita straordinaria e ha realizzato ciò che la maggior parte delle start-up può solo sognare:
Espansione rapidissima del portafoglio: abbiamo più che triplicato la nostra offerta rispetto al momento del lancio
Siamo passati da 1 milione a 50 milioni di dollari di ARR in 6 trimestri
Creazione di partnership straordinarie nel settore cloud – tra cui Microsoft – e avvio di una nuova attività MSP in collaborazione con SoftwareOne, partner globale per la progettazione
Espansione per servire oltre 2.000 clienti, con presenza in più di 30 paesi in tutto il mondo
Ha reso il DMaaS di livello aziendale una realtà per le imprese di tutte le dimensioni, dalle più grandi società Fortune 500 alle aziende più piccole
Ma più di ogni altra cosa, la nostra crescita e il nostro successo odierni dimostrano che abbiamo saputo colpire nel segno con i clienti: Metallic offre la sicurezza e la flessibilità di cui le aziende di ogni dimensione hanno bisogno per affrontare questo momento unico di cambiamento accelerato… e di rischi crescenti.
La crescita nasce dal saper cogliere l’attimo
La protezione dei dati come servizio è il segmento in più rapida crescita del nostro settore¹ e Commvault ha avuto la lungimiranza di individuare una lacuna: le aziende avevano bisogno di una soluzione fornita in modalità SaaS di cui potersi fidare. Ciò che non potevamo prevedere era un mondo travolto da una pandemia globale e l’ascesa vertiginosa delle minacce informatiche, accompagnata da un’adozione del cloud iper-accelerata. L’anno scorso, le aziende avevano previsto di raddoppiare il ritmo di adozione del cloud entro la fine dell’anno2. A ciò si aggiunge il fatto che gli ambienti sono sempre più ibridi e multi-cloud. Questo tipo di infrastruttura dati distribuita comporta un’area di attacco più ampia. È una tempesta (im)perfetta. Ma ci pensiamo noi:
Metallic è stato progettato per consentire ai clienti di gestire i dati vicino alla fonte, garantendo prestazioni elevate nel cloud ibrido.
Metallic supporta un’ampia gamma di carichi di lavoro – tra cui applicazioni SaaS, endpoint e carichi di lavoro critici per le aziende nei data center – su diverse piattaforme cloud.
Offriamo soluzioni di sicurezza uniche nel loro genere: siamo l’unica azienda del nostro settore ad aver ottenuto la certificazione FedRAMP High In Process – In PMO Review, oltre a disporre di Security IQ, che ci consente di anticipare le minacce in continua evoluzione grazie ad approfondimenti sul fronte della sicurezza.
E ora? Metallic® Recovery Reserve™ e Metallic® ThreatWise™
Innanzitutto, siamo lieti di annunciare che il Metallic Cloud Storage Service (MCSS) ha un nuovo nome: Metallic Recovery Reserve. Dal suo lancio nel 2020, le aziende di tutto il mondo hanno adottato questo servizio cloud gestito da Metallic per garantire la ripristinabilità in caso di attacchi ransomware – e siamo entusiasti di dare a MCSS un nuovo nome che rifletta il valore che questi clienti ci hanno segnalato. I dati di un’azienda rappresentano la sua riserva strategica e tale riserva deve poter essere utilizzata per accelerare il ripristino e garantire che le aziende possano tornare operative rapidamente in caso di attacchi informatici.
Per continuare a crescere, non smettiamo di innovare. Dopo l’acquisizione di TrapX da parte di Commvault a febbraio, questa settimana lanciamo un programma di accesso anticipato a Threatwise, un sistema di allerta che aiuta le aziende a individuare gli attacchi informatici e consente di intervenire tempestivamente, affiancato da strumenti completi per il ripristino dei dati. Threatwise aiuta a individuare le minacce latenti e silenziose che si diffondono negli ambienti, per contenerle e limitare i periodi di esposizione: perché la vera protezione dei dati non riguarda solo il ripristino.
Scopri perché questo è importante e come le aziende possono registrarsi per ricevere ulteriori informazioni in vista del lancio ufficiale previsto nei prossimi mesi.
Con Metallic, insieme a un’ampia gamma di servizi intelligenti per la gestione dei dati forniti come SaaS, software o Appliance, Commvault aiuta i clientia muoversi rapidamente, a rimanere agili e a mettere la sicurezza al primo posto mentre modernizzano la propria attività. Ci sono molte altre novità in arrivo quest’anno e oltre da Metallic, poiché continuiamo ad ascoltare le esigenze dei nostri clienti: in materia di sicurezza e conformità, di efficienza aziendale e di gestione intelligente dei dati in ambienti ibridi e multi-cloud. Restate sintonizzati: il meglio deve ancora venire.
Riferimenti
1. SaaSPath 2Q20, aprile 2020, IDC – 2. IDC Info Snapshot, sponsorizzato da Microsoft, Doc. n. US4697620
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
I dati di backup di un’azienda costituiscono la sua riserva strategica e, di fronte alle minacce informatiche, è fondamentale che le aziende siano in grado di attingere a tali riserve, ripristinare i propri dati e riprendere le operazioni aziendali nel modo più rapido e fluido possibile. Lo storage cloud “air-gapped” è una componente essenziale di qualsiasi strategia di protezione dei dati, mentre le aziende devono affrontare l’aumento e la crescente sofisticazione del ransomware: ecco perché, quasi due anni fa, abbiamo lanciato sul mercato il Metallic Cloud Storage Service. Da allora, abbiamo visto aziende di tutto il mondo adottare questa soluzione come parte integrante della loro strategia di sicurezza dei dati, ottenendo al contempo risultati positivi nelle loro iniziative di trasformazione cloud e nell’impegno volto a migliorare l’efficienza e ridurre i costi. Oggi siamo lieti di annunciare che la nostra offerta di archiviazione cloud gestita assume un nuovo nome: Metallic® Recovery Reserve™, un nome nuovo ma sempre incentrato sulla capacità di Commvault di fornire protezione e ripristino dei dati aziendali di livello enterprise, leader nel settore.
Archiviazione su cloud per la tua strategia contro il ransomware
Gli attacchi informatici, come quelli ransomware, si verificano ogni 11 secondi¹ e si prevede che aumentino di anno in anno; se un’organizzazione viene colpita da un attacco informatico, il costo medio dei tempi di inattività per le grandi imprese può ammontare a migliaia al minuto.² Queste statistiche sottolineano l’importanza della Readiness nel Recovery dei dati, soprattutto ora che le organizzazioni stanno accelerando il passaggio al cloud. Poiché i dati sono la linfa vitale di tutte le organizzazioni, i clienti hanno adottato e continuano ad adottare Metallic Recovery Reserve per proteggere la propria attività e recuperare i dati quando ne hanno più bisogno.
Grazie alle opzioni di immutabilità e all’air gap, unite a una gestione semplificata, Commvault, in collaborazione con Metallic, è stata la prima azienda sul mercato a proporre un’offerta di storage cloud gestito da un leader riconosciuto nel settore della protezione dei dati, che i clienti conoscono e di cui si fidano.
Sicurezza e semplicità
Sebbene Metallic Recovery Reserve offra la possibilità di proteggere e recuperare i dati in caso di minacce alla sicurezza, la domanda è: è semplice? Sì.
Una soluzione di sicurezza complessa comporta delle insidie e rischia di risultare meno sicura quanto più è complesso il suo utilizzo. Metallic Recovery Reserve è la soluzione più semplice per proteggere i dati e contenere i costi. Essendo completamente integrata con il software Commvault, gli amministratori possono utilizzare Metallic Recovery Reserve come destinazione di backup proprio come qualsiasi altra destinazione su disco o nastro. Ciò elimina la necessità di fornire una formazione approfondita, poiché tutto viene gestito dal software Commvault. Commvault scrive direttamente nell’archivio cloud e ne legge il contenuto per i ripristini, senza che nel cloud venga eseguita alcuna elaborazione. Il tutto viene gestito tramite il Commvault Command Center, che offre un’unica interfaccia utente per la gestione di tutti i dati aziendali.
Metallic Recovery Reserve è disponibile anche come semplice destinazione di archiviazione cloud per i carichi di lavoro dei data center in cloud ibrido che i clienti proteggono con le soluzioni SaaS di Metallic. Inoltre, i clienti hanno la possibilità di scegliere, poiché Metallic Recovery Reserve offre livelli di archiviazione flessibili sia con il software SaaS di Metallic che con quello di Commvault, per esigenze di conservazione sia a breve che a lungo termine.
Mentre altri fornitori di soluzioni di backup sostengono che la loro soluzione sia l’“ultima linea di difesa”, Commvault offre una suite completa di funzionalità di protezione contro il ransomware che include non solo la recuperabilità, ma anche protezione, monitoraggio e rilevamento, oltre a funzionalità di allerta precoce e intervento tempestivo grazie a Metallic Threatwise. Con Metallic Recovery Reserve, si ottiene un solido servizio di archiviazione cloud gestito che garantisce una protezione contro il ransomware con isolamento fisico (air-gapped) e assicura che i dati siano recuperabili proprio quando ne avete più bisogno.
Riferimenti
1. CYBERSECURITY VENTURES, “Si prevede che i costi globali dei danni causati dal ransomware supereranno i 265 miliardi di dollari entro il 2031”, David Braue, 3 giugno 2021 – 2. Web tribunal, Branko K., “Oltre 15 statistiche allarmanti sulla perdita di dati da tenere a mente nel 2022”, marzo 2022
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Per la maggior parte della mia vita sono stato un costruttore. Da bambino, la mia immaginazione era consumata dalla passione per le automobili. Passeggiavo per i negozi di hobbistica e vedevo modelli in scala di muscle car americane con verniciature personalizzate a fiamma, auto sportive europee esotiche con dettagli sorprendenti. Ne ero affascinato. Falciavo prati e trasportavo ramaglie nel tentativo di guadagnare quel tanto che bastava per acquistare i kit e il materiale necessario per provare a ricreare i capolavori raffigurati sulla confezione del modellino.
È stato divertente e stimolante, ma c’è una cosa che nemmeno la mia immaginazione è riuscita a superare. Non sono mai riuscito a realizzare il modellino al massimo delle sue potenzialità né a ricreare il livello di dettaglio che si vedeva nelle fotografie stampate sulle confezioni. Non è stato per mancanza di impegno, ma soprattutto per mancanza di abilità ed esperienza. La colla finiva sempre per colare, gli adesivi si attaccavano storti o si strappavano mentre cercavo di stenderli sui pannelli della carrozzeria. Verniciare era difficile e semplicemente non avevo tutti gli strumenti necessari per ottenere un livello di dettaglio sufficiente a ricreare l’esempio sulla confezione. Il risultato è stato deludente, nonostante avessi seguito attentamente tutte le istruzioni.
Ora pensate a come una situazione simile si presenti nel cloud. A noi sviluppatori si apre un mondo di possibilità e, sebbene possiamo possedere le competenze giuste, la vita è un po’ più complicata al giorno d’oggi e di solito abbiamo numerose altre priorità che competono per il nostro tempo e la nostra concentrazione. Naturalmente il risultato dipende da entrambi. Ci sono aspetti in cui va bene una soluzione rapida; ad esempio, possiamo cavarcela per un po’ sovradimensionando le istanze. Ma alcuni dettagli dell’architettura cloud non lasciano spazio all’errore. Ciò è particolarmente evidente se si guarda attraverso la lente della protezione dei dati. La protezione dei dati è la vostra ultima linea di difesa. Se non viene implementata con cura, sarete a rischio proprio quando avrete più bisogno di Recovery.
Con AWS Backup vengono fornite le funzionalità di base del backup. Se il tuo account è in buono stato, probabilmente potrai ripristinare i dati. Definiamo cosa si intende per “buono stato”: la regione non presenta interruzioni di servizio, il tuo ambiente di produzione è sostanzialmente intatto e i backup sono disponibili. Il rischio sta proprio in quel “se”. Con AWS Backup puoi creare un piano di backup per il tuo account, ma molto probabilmente otterrai un punto di ripristino operativo solo con uno snapshot all’interno dell’account. È questo ciò di cui hai bisogno? Nel mondo dell’infrastruttura come codice, chi costruisce può anche diventare chi distrugge. Disponiamo di incredibili diritti amministrativi che ci consentono di gestire un intero ambiente e questi ruoli permissivi non sono privi di rischi, specialmente quando possiamo creare ed eliminare backup a nostro piacimento. Il flusso di lavoro del piano di backup presenta numerose indicazioni per aiutarti a ottenere un piano “completo” scegliendo una crittografia predefinita o uno dei modelli predefiniti forniti, ma queste scelte non sono ottimali poiché non sono progettate per tenere conto della necessità di proteggere i tuoi backup da malintenzionati o da cancellazioni accidentali, e non affrontano il tema della disponibilità in caso di interruzioni a livello regionale.
Nel mondo dell’“infrastruttura come codice”, chi costruisce può anche diventare chi distrugge.
Noi di Clumio contribuiamo a eliminare il rischio. Abbiamo creato un Secure Vault per le fonti di dati nel cloud. La nostra soluzione crea un “air gap” tra i backup nel cloud e il piano di accesso primario. Ciò contribuisce a impedire che ruoli utente con autorizzazioni troppo ampie compromettano la conservazione dei dati o cancellino i backup. Con l’aiuto di Clumio, è possibile ripristinare i dati. Si ottiene una protezione ottimale e un ripristino semplice, anche in altre regioni. Avere un backup pronto ad aiutarvi nel peggiore dei casi è sicuramente meglio di uno che funziona solo in condizioni ottimali.
Ho fatto molta strada come costruttore. Conosco le mie priorità e i miei limiti, e so quando affidarmi a degli esperti. Prendiamo ad esempio il mio ultimo progetto: sebbene le mie competenze nel montaggio siano migliorate, non sono ancora un imbianchino. Probabilmente potrei investire nell’apprendimento di questa competenza, ma non è proprio lì che preferisco dedicare il mio tempo. Preferisco invece affidare quella parte importante a un professionista per garantire un risultato eccellente, piuttosto che rischiare di compromettere la qualità del risultato, le tempistiche o entrambe le cose facendolo da solo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
La trasformazione cloud rappresenta una parte fondamentale della trasformazione digitale. Mentre la rivoluzione del cloud entra nel suo terzo decennio, è chiaro che l’adozione del cloud comporta un valore enorme: secondo le stime di McKinsey, solo per le aziende della Fortune 500 tale valore supera i 1.000 miliardi di dollari. È interessante notare che quasi tutto questo valore deriva dall’innovazione e dall’ottimizzazione aziendale, piuttosto che dalla riduzione dei costi IT.
In che modo, quindi, le organizzazioni possono trarne i potenziali vantaggi?
In questo video scoprirai cosa fare e cosa evitare nel tuo ambiente di protezione dei dati per portare a termine con successo una trasformazione verso il cloud che avrà un impatto positivo sulla tua azienda.
Per aiutarvi ulteriormente ad attuare una strategia cloud di successo, di seguito trovate una pratica lista di controllo.
Requisito
Commvault
Ampia copertura dei carichi di lavoro – Negli ultimi anni, il vostro ambiente dati ha subito notevoli cambiamenti e innovazioni, generando una vasta gamma di carichi di lavoro. Per garantire un ambiente sicuro, tutti questi carichi di lavoro richiedono protezione e gestione dei dati, sia quelli legacy che quelli di nuova generazione.
✔
Modello di erogazione flessibile. Questo è un aspetto fondamentale. Un modello di erogazione flessibile vi consentirà di utilizzare, implementare e scalare in base alle vostre esigenze aziendali attuali e future, compreso il SaaS.
✔
Supporto multi-cloud. Poiché l’80% dei clienti utilizza più cloud, è fondamentale collaborare con un fornitore che disponga di integrazioni native e di solide relazioni. Ciò consente a voi, in quanto clienti, di ottenere un accesso tempestivo e rapido alle innovazioni all’interno dell’ambiente cloud scelto, proteggendovi al contempo dal vincolo a un singolo cloud o sistema di storage.
✔
Automazione intelligente. L’automazione intelligente significa che lo spostamento dei dati tra il cloud e l’infrastruttura on-premise sarà facile e veloce. L’automazione del processo consentirà ai vostri team di concentrarsi sulla realizzazione di innovazioni e ridurrà il rischio di non rispettare gli SLA.
✔
Sicurezza di livello enterprise. Considerando che, secondo stime prudenti, gli attacchi ransomware si verificano ogni 11 secondi, dobbiamo assicurarci che il vostro livello di sicurezza sia elevato. La visibilità end-to-end tramite un’unica piattaforma garantisce che siate pronti ad affrontare qualsiasi problema o attacco che possa presentarsi.
Sebbene negli ultimi anni le tendenze vintage abbiano guadagnato popolarità, lo stesso non vale per i vostri backup obsoleti. Gestirli non sta diventando affatto più facile; anzi, la maggior parte delle persone li considera un peso nel proprio ambiente IT. Sarebbe bello poter portare tutti i nostri backup vintage in un negozio dell’usato e scambiarli con qualcosa di più recente e più semplice da usare, ma purtroppo non è così.
La complessità e la mancanza di integrazione di questi backup obsoleti limitano la scalabilità, creano silos che riducono la visibilità dei dati, diminuiscono la produttività IT e aumentano il rischio complessivo. È necessario conservare questi backup obsoleti per soddisfare i requisiti di conservazione e conformità, ma ciò comporta tutta una serie di restrizioni che ostacolano l’innovazione.
Se state cercando di modernizzare la vostra strategia di protezione dei dati, assicuratevi non solo di stare al passo con le tendenze, ma anche di anticiparle: dovete migrare i vostri backup sul cloud con estrema semplicità. Invece di conservare costosi backup legacy, trasferite questi e altri set di dati su uno spazio di archiviazione cloud economico con Commvault. Migrando i vecchi backup sul cloud, potrete eliminare i silos di dati, migliorarne la disponibilità e ridurre il rischio complessivo all’interno della vostra organizzazione.
Ecco cinque dei numerosi vantaggi offerti dalla migrazione dei backup legacy sul cloud con Commvault:
Il consolidamento su un’unica piattaforma con funzionalità di navigazione e gestione basate sul web semplificherà l’intero ambiente IT. Commvault è una soluzione unica per il Backup and Recovery, fornita sotto forma di Appliance “tutto in uno” che garantisce una gestione unificata dell’intero ambiente – dall’infrastruttura on-premise al cloud – consentendovi di ottenere un valore aggiunto tramite un’unica console.
L’efficienza del personale deriverà dall’automazione e dalla gestione basata su interfaccia grafica (GUI) all’interno della piattaforma completa di Commvault. L’automazione vi aiuterà a semplificare la gestione delle attività, consentendo al vostro personale di concentrarsi su progetti più innovativi e rendendo la migrazione un processo che non richiede alcun intervento manuale da parte dei vostri collaboratori.
La riduzione dei costi deriverà dal taglio delle spese di manutenzione, grazie all’eliminazione dei costosi backup legacy. Potrete inoltre dismettere l’hardware non necessario e ridurre il numero di soluzioni specifiche per cui state pagando. Il vostro personale non dovrà più seguire corsi di formazione su soluzioni obsolete e potrà invece dedicare il proprio tempo al potenziamento delle proprie competenze.
Migliorate la conformità normativa, poiché la migrazione alla piattaforma Commvault consentirà di effettuare facilmente ricerche, individuare e recuperare i dati. Migliorate la disponibilità e la recuperabilità dei dati grazie all’accesso immediato e all’automazione basata su criteri prestabiliti.
Ottimizzate il processo di Recovery grazie a SLA più rapidi e affidabili. Una protezione completa dei dati da un’unica piattaforma garantirà sempre una Recovery di livello aziendale.
Evita di commettere un errore di stile con un ambiente IT obsoleto
La migrazione al cloud richiede flessibilità e semplicità da parte di una soluzione moderna per la protezione dei dati. Senza Commvault, rischiereste di rimanere indietro rispetto alle tendenze attuali e di compromettere il raggiungimento dei vostri obiettivi IT. È giunto il momento di adottare un approccio semplice, conveniente e moderno per proteggere in modo sicuro i vostri dati ovunque si trovino – in locale e nel cloud – e migrarli in modo facile ed efficace.
Per rinnovare completamente il vostro ambiente IT, date un’occhiata a questo white paper.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Con nuove minacce che emergono ogni giorno e che diventano sempre più complesse e sofisticate, la sicurezza informatica è diventata una priorità fondamentale per tutte le organizzazioni: ogni singola azienda, indipendentemente dalle dimensioni e dall’ubicazione, è a rischio di un attacco informatico. Di conseguenza, la maggior parte di esse ha iniziato a optare per un’assicurazione contro i rischi informatici per coprire le perdite che tali attacchi potrebbero causare, talvolta abbinata a una garanzia specifica contro il ransomware, una scelta incentivata dal fatto che questo tipo di minaccia rappresenta circa il 75% dei sinistri relativi alle assicurazioni contro i rischi informatici (AM Best 2021). Oltre al ransomware, l’assicurazione contro i rischi informatici può coprire aspetti quali le richieste di estorsione e le misure di ripristino.
Si tratta però di un mercato sotto pressione, con un rapporto tra sinistri e premi incassati pari al 73% nel 2021 secondo Fitch Ratings e difficoltà nel diversificare il rischio, dato che gli attacchi informatici non conoscono confini. Inoltre, l’assenza di dati storici complica la capacità di effettuare quel tipo di previsione del rischio che il settore assicurativo utilizza tipicamente per fissare i tassi di tariffazione. Nel complesso, ciò sta minacciando in ultima analisi la redditività del settore e, di conseguenza, la protezione che esso offre, alimentando anche l’aumento dei premi a carico dei clienti.
Anche le garanzie relative ai ransomware, che fanno scalpore, sono un ambito che richiede ulteriori approfondimenti e un’attenta lettura delle clausole scritte in piccolo. Ciò che può sembrare un’offerta allettante (e spesso una scelta ovvia) in molti casi non porterà mai a un risarcimento e potrebbe indurre a un pericoloso senso di sicurezza.
Inoltre, le clausole relative alle assicurazioni sulla sicurezza informatica stanno diventando sempre più restrittive, come evidenziato dal recente annuncio di Lloyd’s of London sui limiti di copertura: ad esempio, i suoi prodotti assicurativi non copriranno più le conseguenze degli attacchi informatici sferrati tra Stati-nazione. Molti assicuratori stanno inoltre imponendo requisiti di protezione più rigorosi, che, pur contribuendo a rafforzare i livelli di difesa in materia di sicurezza informatica, possono anche lasciare alcune organizzazioni, e in particolare le PMI, esposte al rischio, poiché queste ultime hanno maggiori difficoltà a soddisfare i nuovi limiti minimi richiesti.
Per questo motivo, sapere esattamente cosa è coperto da qualsiasi polizza che avete oggi, o che state pensando di acquistare in futuro, è un imperativo sia dal punto di vista aziendale che tecnologico. Le aziende devono sapere che le polizze di assicurazione informatica e le garanzie di protezione dal ransomware non coprono ogni aspetto degli attacchi e che, nella maggior parte dei casi, ci saranno diversi fattori scatenanti, limiti, condizioni e coperture per i diversi tipi di sinistri, il che può portare al rifiuto o a una riduzione del risarcimento, creando un divario tra aspettative e realtà. In questo ambito, la formazione e la consapevolezza sono fondamentali: è necessario essere pienamente consapevoli di ciò che oggi non è coperto dalla propria assicurazione informatica, per evitare sorprese in seguito. Roy May illustra in modo eccellente proprio questo punto.
Esaminiamo una per una alcune delle questioni chiave proprio a sostegno di questo.
Errori di terzi: le compagnie di assicurazione contro i rischi informatici non ti coprono nel caso in cui un attacco informatico avvenga su un sistema di terzi causando danni alla tua attività principale. Questi software o servizi di terzi possono essere il tuo hosting web, la posta elettronica, i servizi cloud, la gestione del servizio clienti o qualsiasi altra relazione commerciale online significativa.
Perdite subite durante il «periodo di attesa»: nel mondo assicurativo è spesso prevista una franchigia temporanea denominata «periodo di attesa». Sono coperte dall’assicurazione solo le perdite subite dopo la scadenza di tale periodo. Questo periodo di attesa è solitamente compreso tra le 10 e le 12 ore. Ciò significa che se la vostra rete subisce un attacco informatico durante il periodo di attesa, non potrete richiedere un risarcimento alla vostra assicurazione.
Perdite durante i tempi di inattività: le perdite subite durante l’interruzione dell’attività non sono coperte dalle principali polizze. I tempi di inattività possono causare danni alla vostra azienda in molti modi, portando a una perdita di produttività e di fiducia e fedeltà dei clienti e, in ultima analisi, alla perdita del loro business. Indipendentemente dall’entità della perdita di fatturato causata da questi tempi di inattività, essa non sarà coperta.
Danno alla reputazione: Si tratta di uno dei rischi più significativi che un’azienda deve affrontare in caso di attacco informatico o violazione dei dati. Infatti, 1 cliente su 3 è disposto ad abbandonare un marchio che ama dopo una sola esperienza negativa, percentuale che sale a oltre il 90% dopo 2 o 3 interazioni negative. (AGGIUNGERE RIFERIMENTO). Qualsiasi attacco durante eventi speciali come il Cyber Monday può causare danni ancora maggiori all’organizzazione. Poiché è difficile quantificare tali perdite, le compagnie di assicurazione contro i rischi informatici non le coprono nelle loro polizze.
Lesioni personali o danni alla proprietà: gli attacchi informatici hanno conseguenze tangibili. Man mano che il mondo si muove verso l’IoT (Internet of Everything), le connessioni tra gli oggetti aumentano e vi è il rischio che ciò possa causare lesioni personali o danni alla proprietà. Può sembrare insolito, ma molte aziende di produzione oggi funzionano interamente tramite computer.
Tutte le fasi, dalla raccolta delle materie prime alla spedizione dei prodotti finiti, avvengono tramite sistemi automatizzati. Se dovesse verificarsi un attacco informatico in qualsiasi fase di questo processo, le conseguenze sarebbero catastrofiche. Se un’azienda dovesse trovarsi in una situazione del genere, è probabile che l’assicurazione contro i rischi informatici non copra (nell’entità necessaria) il danno.
Nuovo hardware: di norma, le polizze assicurative contro i rischi informatici non coprono i danni materiali, come la sostituzione dell’hardware e di altre apparecchiature, causati da un attacco informatico. La situazione diventa problematica quando l’hardware è danneggiato a tal punto da renderne impossibile la riparazione. La soluzione migliore in questi casi è sostituire l’hardware con uno nuovo, ma i relativi costi saranno a carico dell’organizzazione stessa.
Aggiornamenti software: le versioni più recenti del software non sono tradizionalmente coperte dalle polizze assicurative contro i rischi informatici. In caso di attacco informatico, le principali compagnie assicurative vi aiuteranno solo a ripristinare il software allo stato in cui si trovava prima che l’attacco avesse luogo.
Smarrimento delle apparecchiature: la maggior parte delle polizze assicurative contro i rischi informatici non copre alcun reato informatico derivante dallo smarrimento di un dispositivo portatile, come un laptop o un tablet aziendale. Poche polizze assicurative includono nella copertura esclusivamente i dispositivi crittografati; pertanto, tutti i dispositivi utilizzati nell’organizzazione devono disporre di adeguate patch di sicurezza.
Multe e sanzioni da parte degli emittenti di carte di credito: una delle principali preoccupazioni in caso di violazione dei dati riguarda le sanzioni e le potenziali multe inflitte a un’azienda da emittenti di carte di credito come MasterCard, Visa, ecc., o addirittura ai dirigenti aziendali ai sensi del GDPR e di normative simili. Tali multe o sanzioni possono raggiungere importi considerevoli, anche a sei cifre. Alcune compagnie assicurative escludono la copertura di questo tipo di multe, il che potrebbe comportare gravi perdite finanziarie.
Attacchi mirati: Molte polizze assicurative coprono solo gli attacchi perpetrati da criminali informatici che perseguono profitti personali, o profitti collettivi quando malintenzionati collaborano tra loro per un guadagno condiviso. Esse negano la copertura se l’attacco viene sferrato con motivazioni terroristiche o da un attore statale per fini politici, un ambito in cui le ricerche evidenziano un aumento della portata e del volume degli attacchi volti a eludere il rilevamento (Microsoft 2021).
Considerazioni finali – Allora, vale la pena stipulare un’assicurazione contro i rischi informatici?
La resilienza di un’azienda è legata alla sua resilienza informatica, rendendo fondamentale un impegno costante e trasversale a livello organizzativo in materia di sicurezza informatica, che abbracci tecnologia, processi, cultura e competenze. In questo contesto, l’assicurazione informatica svolge un ruolo di protezione, imponendo progressi nella “sicurezza fin dalla progettazione” (security by design) secondo termini sempre più rigorosi e sostenendo il Recovery operativo dell’organizzazione in caso di violazione, a condizione che tutti tali obblighi siano stati rispettati. Tuttavia, non tutte le polizze assicurative informatiche sono uguali, poiché presentano differenze sostanziali in termini di copertura e condizioni. È quindi necessario comprendere appieno sia le proprie esigenze che i propri obblighi prima di prendere una decisione definitiva.
Le start-up e le PMI con portafogli ridotti o risorse digitali minime potrebbero non riuscire a giustificare la spesa per un’assicurazione sulla sicurezza informatica, poiché è probabile che si ottenga un migliore ritorno sull’investimento concentrandosi sulle misure di difesa, ad esempio le pratiche Zero Trust e la formazione e la sensibilizzazione dei dipendenti. Per le grandi imprese che gestiscono un volume significativo di informazioni finanziarie sensibili o dati personali (PII) dei propri clienti, l’investimento in una polizza assicurativa informatica di comprovata affidabilità può essere ben giustificato, ma solo come parte di una strategia olistica di sicurezza informatica. Nessuna polizza potrà prevenire né risolvere spontaneamente i problemi legati alla sicurezza; piuttosto, può costituire l’ultimo tassello di un programma di difesa proattivo incentrato sia sull’identificazione precoce dei rischi, sia sul Recovery tempestivo quando (non “se”) si verificherà inevitabilmente un attacco di qualche tipo.
Informazioni sull’autore
La dott.ssa Sally Eaves è presidente del Global Cyber Trust presso il prestigioso think tank GFCYBER e consulente in materia di decentralizzazione digitale, democrazia e sicurezza per il Centre for a New American Security (CNAS), che opera sotto l’egida del governo degli Stati Uniti. Con un background di Chief Technology Officer di grande esperienza, docente di Tecnologie Avanzate e consulente strategico globale in materia di trasformazione digitale, Sally è specializzata nell’applicazione delle tecnologie emergenti, in particolare nell’ambito dell’intelligenza artificiale, della sicurezza, del 5G, del cloud e dell’IoT, per la trasformazione aziendale e informatica, oltre che per favorire un impatto sociale su larga scala.
Relatrice di fama internazionale e autrice, Sally è stata la prima vincitrice del premio “Frontier Technology and Social Impact”, consegnato presso le Nazioni Unite, ed è stata definita la “portabandiera della tecnologia etica”; ha fondato Aspirational Futures per promuovere l’inclusione, la diversità, l’equità e il senso di appartenenza nel settore tecnologico e oltre.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Quando approfondiamo l’argomento, spesso ci rendiamo conto che i clienti sono confusi riguardo alle differenze tra snapshot, replica e backup. L’ho capito grazie a innumerevoli incontri commerciali, durante i quali ho avuto l’opportunità di fornire consulenza alle aziende sulle opzioni di archiviazione, protezione e Recovery dei dati delle loro applicazioni.
Istantanee per il recupero operativo dell’account
Gli snapshot costituiscono il punto di partenza per la maggior parte delle discussioni sulla protezione e il ripristino dei dati. Uno snapshot può essere creato manualmente tramite la console AWS oppure in modo completamente automatizzato. L’automazione può essere pianificata tramite script o nell’ambito dello scheduler di un piano AWS Backup. Gli snapshot sono ottimi per la Recovery operativa; tuttavia, richiedono una serie di passaggi per essere convertiti in un volume o database utilizzabile. Un’altra limitazione è che gli snapshot non sono facilmente trasferibili tra account o regioni per le Recovery al di fuori dell’account o della regione. Anche il ripristino di un singolo file, di una directory o di un record di database da uno snapshot può risultare complesso, poiché richiede diversi passaggi e molto tempo per effettuare una Recovery così granulare.
Dal punto di vista della sicurezza, assicurati di proteggere i tuoi snapshot, poiché possono rappresentare uno dei tanti obiettivi che gli hacker cercano nei tuoi account. Gli snapshot possono essere consultati, copiati, trasformati in volumi o database e i dati sensibili in essi contenuti possono essere sottratti. Gli snapshot possono anche essere eliminati, il che comprometterebbe la tua capacità di recupero o di soddisfare i requisiti di conservazione a lungo termine previsti dalla normativa. Per proteggere le vostre istantanee, copiatele in un account secondario altamente sicuro, preferibilmente al di fuori dei vostri account AWS di produzione.
Replica per il failover in caso di interruzione della produzione verso account/regioni alternative
Un’altra strategia utilizzata per la protezione e la Recovery è la replica in tempo reale o quasi in tempo reale dei dati di produzione. Man mano che vengono apportati aggiornamenti ai dati di produzione, questi vengono trasferiti alle copie replica presenti in altri account o regioni il più rapidamente possibile. Disporre di dati replicati è un’ottima strategia per effettuare rapidi failover verso una sede secondaria quando un disastro colpisce l’ambiente di produzione primario. Tuttavia, è necessario un grande impegno e un’accurata pianificazione per poter promuovere rapidamente un sito secondario in produzione. Le applicazioni devono essere distribuite su più account/regioni, la rete deve essere disponibile per l’accesso dei clienti ed è necessario dare priorità al funzionamento in un ambiente altamente sicuro.
Sebbene la replica sia un’ottima soluzione, esistono alcuni scenari in cui i dati replicati potrebbero risultare inutilizzabili. Se i dati vengono danneggiati, sottoposti a ricatto informatico o cancellati nella sede di origine, è probabile che si trovino nelle stesse condizioni anche nella sede secondaria. In questi casi, è necessaria una copia dei dati relativa a un determinato momento, conservata in un luogo sicuro, che possa essere ripristinata negli ambienti di produzione. Ecco perché, anche se si utilizza una soluzione di replica, è necessario disporre anche di una valida soluzione di backup nell’ambito dei piani di continuità operativa e di Recovery di emergenza.
Backup per il ripristino dei dati a partire da un momento in cui il sistema funzionava correttamente
Il backup è una terza strategia per la protezione dei dati. I backup programmati dei vostri set di dati importanti vi consentono di ripristinare i dati a uno stato precedentemente noto come corretto. Una soluzione di backup dovrebbe contribuire a mantenere la sicurezza dei vostri backup, anche da cancellazioni intenzionali o accidentali… Nel cloud, ciò significherebbe inviare i vostri backup a un “bunker” o “cassaforte” separato da tutti gli altri vostri account. Anche questo account “bunker” dovrebbe essere altamente sicuro, con accessi limitati al minimo e una rete bloccata. La crittografia dovrebbe essere abilitata per i backup che vengono archiviati in questo account “bunker”. Quando arriva il momento del ripristino, assicuratevi di aver creato una procedura che vi consenta di trovare facilmente i backup necessari e di ripristinarli rapidamente. È inoltre importante poter effettuare il ripristino in modo rapido ed efficiente nell’account o nella regione in cui verranno ripristinate le applicazioni.
Clumio è una piattaforma SaaS che rientra nella categoria delle soluzioni di backup. Forniamo backup programmati di fonti di dati cloud quali Amazon S3, DynamoDB, RDS, EC2, EBS, SQL Server su Amazon EC2 e Microsoft 365. Configura le pianificazioni di backup in base ai tuoi obiettivi di punto di ripristino (RPO); un backup al giorno o più al giorno, la scelta spetta a te. Un ulteriore vantaggio dei backup Clumio SecureVault è che sono isolati fisicamente dai vostri account. Clumio vi aiuta a proteggere e a mettere in sicurezza il vostro account, così non dovrete preoccuparvi di nulla. I vostri dati sono al sicuro con noi e possiamo aiutarvi a ripristinarli su qualsiasi account o regione. Eseguite il ripristino con la granularità che preferite: un file, un record di database, un singolo oggetto o istanze complete; la scelta è vostra.
Sintesi
Ogni strategia di protezione ha la sua ragion d’essere, ma non sono tutte uguali. Sebbene ci siano circostanze ed eccezioni a ogni regola, in linea di massima è possibile seguire queste linee guida semplificate:
Utilizza le istantanee per un processo di Recovery rapido all’interno dei tuoi account di produzione.
La replica serve a garantire aggiornamenti in tempo reale su un sito secondario, da utilizzare in caso di failover quando si verificano disastri che compromettono il servizio a livello regionale.
I backup pianificati sono utili quando i dati subiscono un grave malfunzionamento ed è necessario ripristinarli a partire da un punto temporale in cui il sistema funzionava correttamente – ore o giorni prima.
Quando definisci la tua strategia di protezione, assicurati di approfondire le aspettative dei team aziendali che supporti. Sono proprio loro a subire le conseguenze della perdita di ricavi quando non dispongono dei dati necessari.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Quando le organizzazioni effettuano migrazioni al cloud per soddisfare le proprie esigenze di trasformazione digitale, capita spesso che i rischi e i costi vengano trascurati. Non è raro vedere set di dati non strutturati trasferiti in blocco tramite un semplice “copia e incolla” o l’esecuzione di uno script per spostare i file. Ma questo vi fa davvero risparmiare tempo nel lungo periodo? Una domanda che dovete porvi è: l’azienda ha davvero bisogno di tutti questi dati?
Migrando ciecamente tutti questi dati ROT indesiderati, non solo si allunga il periodo di migrazione, ma si aumentano anche i costi di archiviazione nel cloud di destinazione, si ampliano i livelli di servizio e si accresce il rischio informatico per la propria organizzazione.
Approfondimenti sui tuoi dati
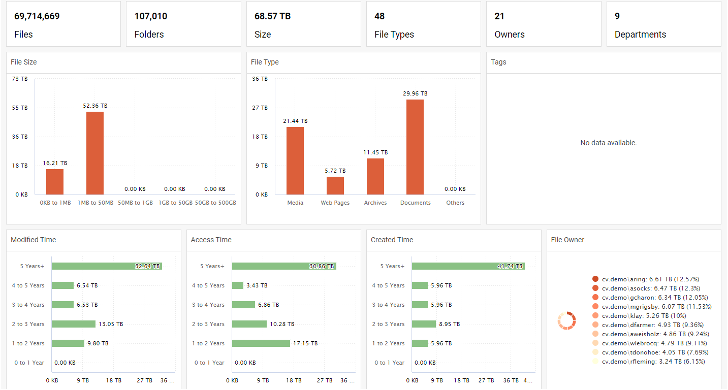
Che siate già clienti Commvault o che stiate valutando di utilizzare Commvault in futuro, Commvault va oltre il Backup and Recovery grazie a Commvault® File Storage Optimization. Questa soluzione offre approfondimenti dettagliati sui dati, presentati in dashboard di facile consultazione, direttamente dalla stessa interfaccia utente utilizzata per le operazioni di Backup and Recovery: il Commvault Command Center™. Questi approfondimenti vi aiutano a identificare i dati ROT e a intraprendere le azioni appropriate per escluderli dalle migrazioni. Grazie a informazioni quali la data dell’ultima modifica, dell’ultimo accesso o della creazione – tutte raggruppate per anno – è possibile stabilire la priorità tra i file importanti e quelli ROT, in modo da spostare più rapidamente i dati corretti dove devono essere. Ciò consente di risparmiare sui costi di archiviazione, riduce il carico di lavoro del personale IT e permette ai responsabili dei dati di essere più produttivi.
Dati duplicati? Nessun problema!
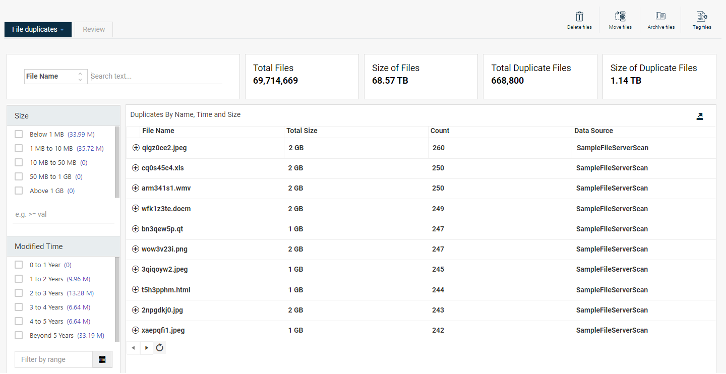
Commvault® File Storage Optimization consente inoltre di individuare facilmente i dati duplicati. Questi dati potrebbero essere presenti a causa di errori di importazione, di software o umani, e rappresentano un rischio intrinseco se conservati. Dato che i dati duplicati possono contenere informazioni sensibili, stabilire quali dati conservare e quali rimuovere può essere una decisione complessa. Tuttavia, con Commvault® File Storage Optimization, è possibile ottenere rapidamente informazioni dettagliate sui dati per facilitare il processo decisionale. Individuare dove si trovano questi dati duplicati, chi vi ha accesso ed escluderli prima della migrazione contribuirà a garantire che i dati corretti vengano spostati dove devono essere, in modo rapido e senza intoppi.
Sono i tuoi dati, non metterli a rischio
Un altro aspetto da considerare è il rischio. L’archiviazione dei dati ROT comporta dei rischi per la vostra organizzazione. Ciò può portare all’adozione di decisioni aziendali errate basate su dati obsoleti, a un aumento della superficie di attacco per gli attacchi ransomware e a un aumento del rischio di violazioni della conformità. Perché migrare i dati ROT e aggravare tale rischio? Utilizzando Commvault® File Storage Optimization per identificare ed escludere i dati ROT prima della migrazione, non solo si trasferiscono i dati corretti, ma si riduce anche il rischio informatico mantenendo un controllo più rigoroso sui dati. Inoltre, verificando gli ACL dei file, si contribuisce a garantire che i dati trasferiti siano accessibili solo al personale autorizzato, riducendo ulteriormente il rischio.
Accelera le tue migrazioni oggi stesso
Commvault va oltre il backup e il ripristino per aiutarti ad accelerare le migrazioni con Commvault® File Storage Optimization. Utilizzando la stessa interfaccia utente a cui sei abituato per le operazioni di Backup and Recovery, puoi facilmente identificare ed escludere i dati ROT prima delle migrazioni, riducendo i tempi di migrazione, risparmiando sui costi di archiviazione, alleggerendo il carico di lavoro del personale IT e riducendo i rischi legati alle informazioni. Scopri come puoi accelerare le tue migrazioni fin da oggi e trasferire i dati giusti dove devono essere più rapidamente.
Oggi, ogni organizzazione è preoccupata per la sicurezza e per l’inevitabilità di un attacco ransomware. Man mano che i dati continuano ad aumentare, è necessario gestirli e proteggerli in modo efficace. Idealmente, non si dovrebbe mai trovarsi a reagire in situazioni in cui ci si sente costretti a prendere decisioni affrettate. Per stare al passo con tutte le esigenze relative ai dati, è necessaria una soluzione di protezione e gestione dei dati in grado di garantire la loro sicurezza a lungo termine e di integrare le nuove tecnologie in base alle esigenze specifiche. In questo modo si adotta un approccio proattivo contro le minacce informatiche, anziché reattivo.
Identifica, proteggi e rendi i tuoi dati a prova di futuro
Gestisci in modo efficace e coerente tutti gli aspetti relativi alla sicurezza dei dati, alla conformità, alla trasformazione e all’analisi dei dati da un’unica piattaforma semplice e unificata, che copre i carichi di lavoro ibridi, per ridurre al minimo i rischi e accelerare la crescita. Identifica con maggiore precisione i dati critici per l’azienda e le informazioni riservate o sensibili, per garantire che i tuoi dati siano adeguatamente protetti e messi in sicurezza. Una volta identificati e protetti, le organizzazioni possono utilizzare i dati per ottenere una visione più approfondita e guidare le decisioni aziendali. Le organizzazioni dovrebbero assicurarsi di poter:
Identificare e proteggere rapidamente i dati sensibili e fondamentali per l’azienda
Ridurre la proliferazione dei dati e la minaccia del ransomware
Gestire centralmente i dati in ambienti cloud, on-premise e multi-cloud
Gestire le misure correttive relative ai rischi attraverso un processo decisionale collaborativo
Ripristinare rapidamente dati e applicazioni in base a priorità prestabilite
File Storage Optimization di Commvault® – riduci la superficie di attacco
Ottieni informazioni preziose dai dati, che ti consentono di ridurre la superficie di attacco e i rischi legati al ransomware. Ciò è possibile grazie a uno strumento altamente efficiente in grado di analizzare su vasta scala sia i silos di dati attivi che quelli di backup, garantendo al contempo una gestione semplificata tramite un’unica interfaccia utente: il Commvault Command Center™.
Commvault® File Storage Optimization può aiutare a identificare i dati critici per l’azienda e quelli ridondanti, obsoleti o irrilevanti (ROT) e garantire che vengano intraprese le azioni appropriate (backup, protezione, archiviazione o eliminazione).
Identificare i dati critici per l’azienda che sono a rischio e classificarli in base al tipo di dati e alla posizione
Adottare misure correttive proattive per eseguire il backup, l’archiviazione o lo spostamento dei dati in un luogo sicuro
Garantire la disponibilità dei dati tramite copie di backup
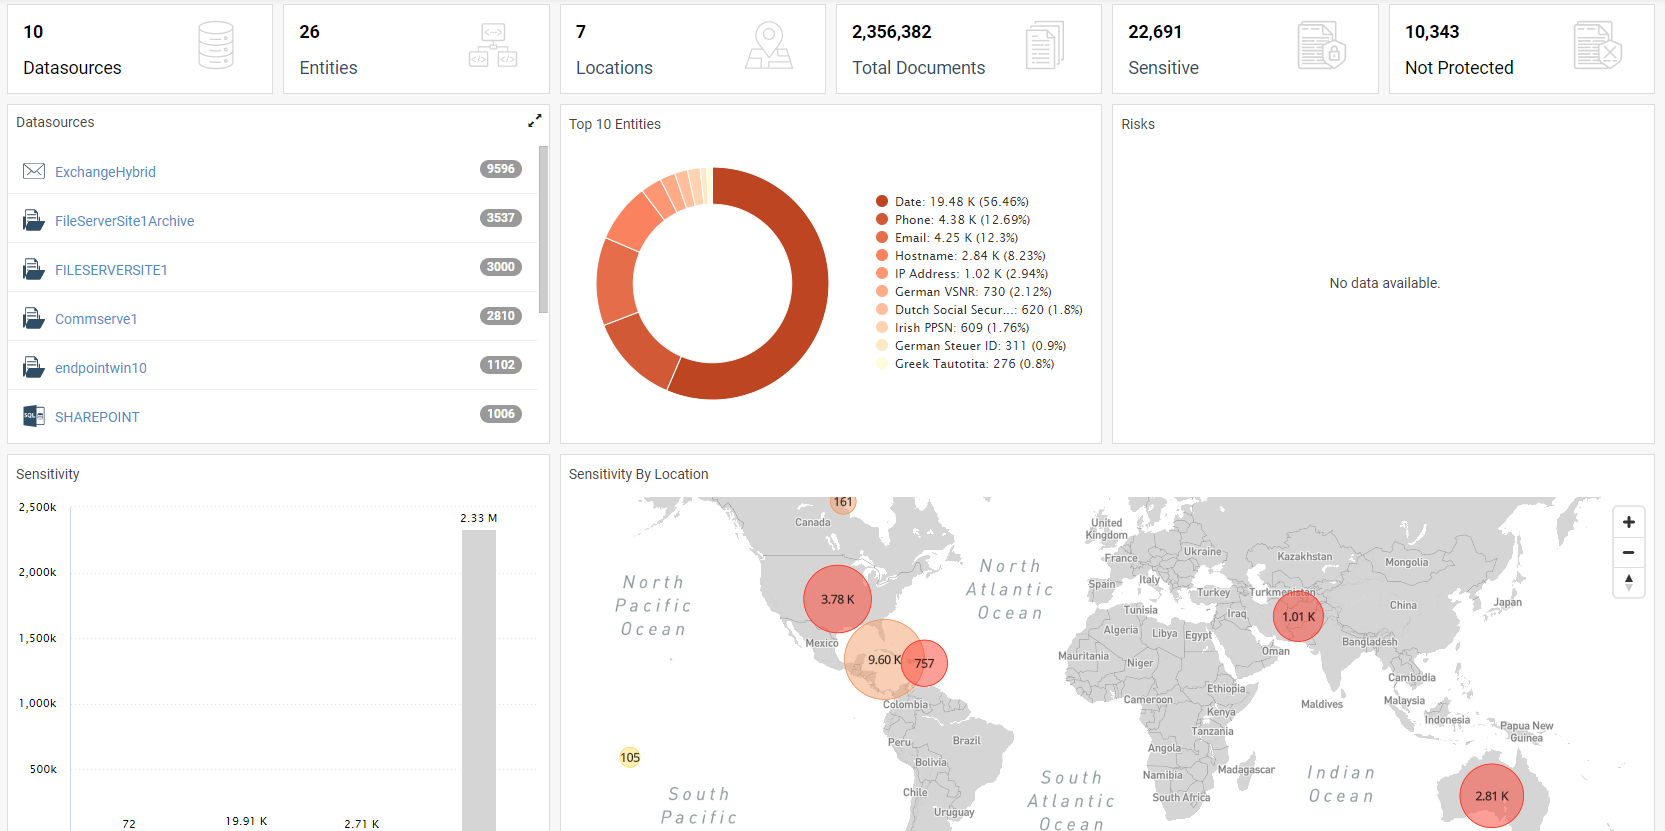
Figura 1: Sapere di quali dati si dispone
Commvault® Data Governance: individua e risolvi rapidamente i rischi legati ai tuoi dati critici o sensibili
Ottieni informazioni preziose sui dati, che ti consentono di identificare i rischi legati ai dati sensibili, semplificare i processi decisionali collaborativi e le misure correttive, e garantire la conformità normativa. Ciò è possibile grazie a uno strumento altamente efficiente che consente di analizzare su vasta scala sia i silos di dati attivi che quelli di backup, garantendo al contempo una gestione semplificata tramite un’unica interfaccia utente: il Commvault Command Center™.
Commvault® Data Governance consente di definire, individuare, gestire e proteggere i file contenenti dati sensibili presenti nei silos di dati attivi e di backup del cloud ibrido, il tutto da un’unica interfaccia utente.
Identificare e proteggere rapidamente i dati sensibili, comprese le informazioni di identificazione personale (PII)
Gestire le misure correttive relative ai rischi attraverso un processo decisionale collaborativo
Eliminare i dati sensibili dai backup per garantire che i dati precedentemente rimossi non vengano recuperati accidentalmente
Figura 2: Sono i tuoi dati. Non metterli a rischio
Commvault Complete™ Data Protection:proteggi e ripristina l’intero ambiente dei tuoi dati
Commvault Complete™ Data Protection è una soluzione completa ma di facile utilizzo per la protezione dei dati che combina Commvault® Backup and Recovery con Commvault® Disaster Recovery. Offre funzionalità di backup, replica e Recovery di emergenza per tutti i carichi di lavoro, in interi ambienti ibridi. Assicura un Recovery affidabile di dati e applicazioni, macchine virtuali e container, oltre a una recuperabilità verificabile delle repliche, una mobilità dei dati nel cloud ottimizzata in termini di costi, sicurezza e protezione resiliente contro il ransomware, nonché una gestione flessibile dei dati di copia per sfruttare i dati protetti a fini di DevOps, test e analisi.
Commvault® File Storage Optimization e Commvault® Data Governance possono funzionare indipendentemente da Commvault Complete™ Data Protection oppure come parte di una soluzione integrata per ottimizzare le capacità di gestione dei dati della vostra azienda
Nell’attuale contesto geopolitico, disporre dei propri dati è solo una parte della battaglia.
È necessario essere preparati a qualsiasi evenienza: non è questione di “se”, ma di “quando”. Attualmente, in tutto il mondo si verificano attacchi ransomware ogni 11 secondi1. Ciò significa che non solo è necessario che i dati siano pronti e disponibili, ma che, in caso di emergenza, si debba essere in grado di ripristinarli rapidamente. Noi di Commvault crediamo che una struttura a più livelli sia il modo migliore per essere preparati e pronti ad affrontare qualsiasi problema dei vostri dati.
https://play.vidyard.com/4ZTXfskUCDiDJt9p33nMpt
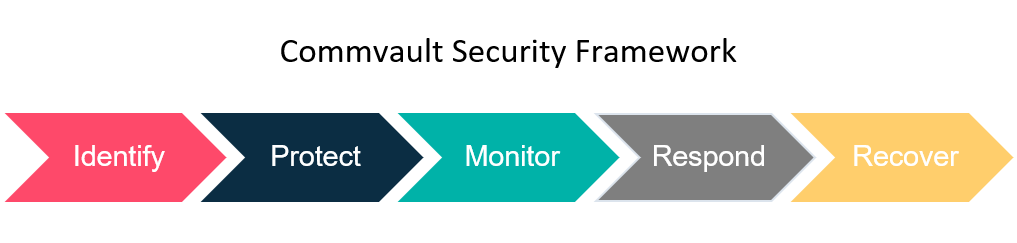
Identificare:
Innanzitutto, è necessario identificare tutte le fonti di dati di cui potrebbe essere necessario eseguire il backup. Questi possono provenire da ogni tipo di fonte: dai file server ai data center, per citare solo gli esempi più comuni. Potreste avere e-mail su O365, su Salesforce o persino su applicazioni SaaS. È necessario identificare i dati e sapere con cosa si ha a che fare, per comprendere quali sono gli elementi fondamentali per la gestione della vostra attività.
Proteggere:
La protezione dei dati dovrebbe essere ormai una pratica a cui siete ben abituati. Probabilmente disponete già di una qualche forma di backup, limitandovi a eseguire backup e procedure standard. Il problema è che i backup e le procedure standard non sono più sufficienti. Che si tratti di un ambiente on-premise o cloud, gli strumenti nativi semplicemente non bastano. Per migliorare la protezione dei dati, è necessario disporre di almeno un’altra copia da cui eseguire il backup, preferibilmente in una sede secondaria. Disponendo di una copia secondaria in un altro sito, si ottiene la replica e un Recovery rapido. Questa è una buona soluzione per il recupero dei dati in caso di disastro che colpisca il sito principale. Ma cosa succede se subite un attacco informatico e entrambi i siti ne risentono? Per migliorare la protezione e difendere in modo completo i vostri dati dagli attacchi locali e informatici, la soluzione migliore è disporre di una terza copia dei dati in una soluzione cloud (come Metallic Cloud Storage Services). In particolare, isolando fisicamente la soluzione (air gap) per renderla inaccessibile dall’accesso standard, si ha la certezza di disporre di una copia valida e protetta dei propri dati. Questa strategia 3, 2, 1 è la chiave per una solida protezione dei dati: tre copie, due sedi diverse (come minimo) e una di queste in un ambiente isolato fisicamente (air gap).
Monitor:
Come monitorate i vostri dati per assicurarvi che siano al sicuro? Innanzitutto, è necessaria la semplicità per garantire non solo di poter visualizzare tutti i vostri dati e comprendere cosa sta accadendo, ma anche di poterli vedere tutti in un unico posto. Il Commvault Command Center è la soluzione ideale: gestisce tutti i vostri backup in tutte le sedi, tenendovi sempre aggiornati su ciò che sta accadendo. Inoltre, utilizza strumenti come gli honeypot e le funzionalità di intelligenza artificiale e machine learning per garantire che si sia sempre a conoscenza di ciò che accade ai dati. Ancora più utile è la Security Dashboard, che consente di visualizzare l’andamento dei dati e dell’intero ambiente da un’unica interfaccia. Ciò fornisce una visione d’insieme degli elementi protetti e offre la possibilità di effettuare un monitoraggio attivo dei dati. È persino possibile rilevare eventuali modifiche sia nei dati attivi che in quelli di backup: questo rappresenta un elemento chiave di differenziazione della soluzione Commvault.
Rispondi:
Una volta messi a punto i sistemi di protezione e monitoraggio, è il momento di testare la vostra capacità di risposta. Dovete essere in grado di reagire rapidamente se dovesse verificarsi un problema con i vostri dati. Con Commvault, potete utilizzare la nostra architettura basata su API per automatizzare i test di Recovery e verificare i backup. Il mondo non è perfetto e, in qualità di professionisti del backup, sappiamo bene che possono verificarsi degli errori. Testare la Recovery è fondamentale per garantire un’efficace capacità di risposta.
Recupero:
L’obiettivo è un ripristino rapido, ovvero la possibilità di accedere al proprio sistema e recuperare rapidamente i dati: questo permette di garantire la continuità operativa in qualsiasi ambiente. Indipendentemente dal settore in cui operate, è fondamentale poter ripristinare rapidamente il sistema e mantenerlo operativo. Pertanto, quando valutate come ripristinare e proteggere rapidamente i vostri dati, ricordate che è necessario concentrarvi su identificazione, protezione, monitoraggio, risposta e ripristino rapido.
Come si fa a risparmiare denaro senza rinunciare all’innovazione informatica? Alcune organizzazioni più avvedute sanno che le migliori pratiche in materia di protezione dei dati possono contribuire a ridurre i costi IT, favorendo al contempo l’innovazione in questo settore.
Oggi alle organizzazioni viene chiesto di adottare tecnologie che consentano di risparmiare tempo, ridurre i rischi, migliorare i livelli di servizio e aiutare i responsabili IT a ottenere risparmi sui costi. Il denaro così risparmiato può essere destinato all’acquisto di nuove tecnologie in grado di supportare meglio la forza lavoro in remoto, consentire la realizzazione di progetti di analisi dei dati incentrati sul cliente o sviluppare un nuovo prodotto competitivo.
Potresti ottenere fin da subito un risparmio sui costi IT grazie all’adozione di migliori pratiche di protezione dei dati.
La protezione dei dati sostiene la vostra strategia IT
Sappiamo tutti che gli ambienti aziendali sono complessi. Il cloud ibrido, la virtualizzazione, il SaaS e l’edge continuano a espandersi e ad evolversi in molte organizzazioni moderne. Con l’adozione di nuove tecnologie, l’approccio aziendale alla gestione e alla protezione dei dati deve adattarsi e diventare più efficiente.
Questa crescente complessità rende difficile tenere sotto controllo i costi. Il sovradimensionamento delle risorse, le attività operative ripetitive e una capacità di archiviazione stratificata in modo inefficiente aumentano i rischi, fanno lievitare i costi e assorbono tempo prezioso del personale IT.
Man mano che si adottano nuove tecnologie o si gestiscono sistemi vecchi di decenni (come l’AS/400), le organizzazioni devono proteggere tutti i dati e i carichi di lavoro entro i tempi previsti dagli SLA. Le organizzazioni che non si sono adeguate alle moderne pratiche di protezione dei dati hanno difficoltà a proteggere, eseguire il backup e ripristinare i dati in una varietà di ambienti cloud, edge e on-premise.
I responsabili IT devono essere in grado di gestire l’azienda basandosi sui dati, nonostante un ambiente di dati in continua evoluzione e crescita. Per farlo, devono ottimizzare la spesa e ridurre al minimo i costi, rimanendo al passo con i cambiamenti del mercato e della tecnologia. I responsabili IT mirano a ridurre sia le interruzioni dei servizi IT che quelle aziendali. Devono ridurre il rischio di proliferazione dei dati, colmando il divario di integrità aziendale: ovvero la distanza tra lo stato attuale dell’ambiente di dati dell’organizzazione e quello che dovrebbe essere affinché le organizzazioni possano prosperare, accelerare la propria crescita e attuare la trasformazione digitale.
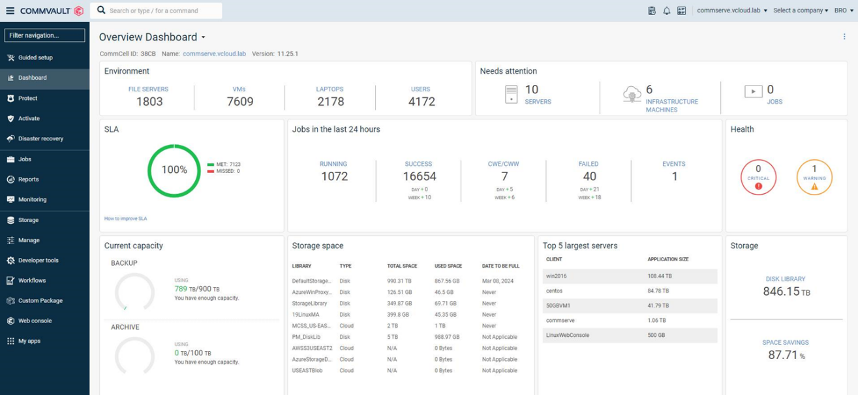
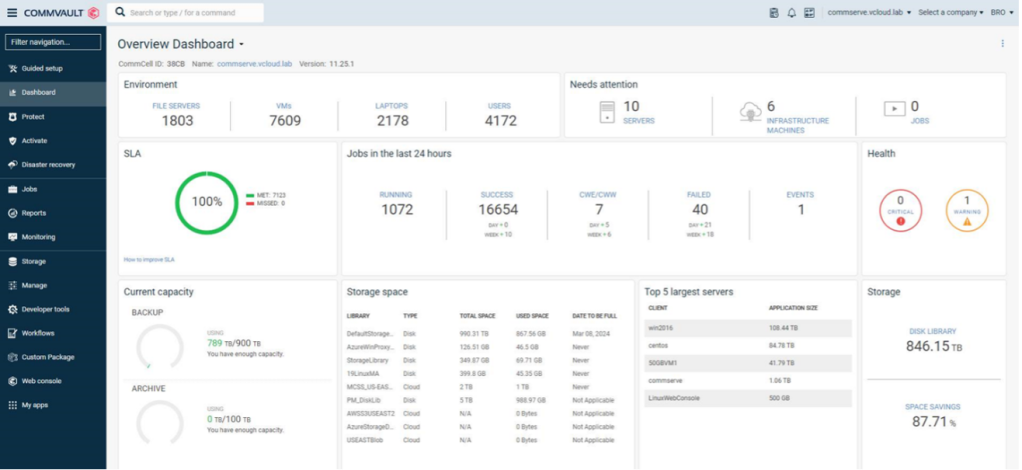
Soprattutto, i responsabili IT hanno bisogno di poter visualizzare lo stato della protezione dei dati in un unico posto. Commvault semplifica la visione d’insieme del proprio ambiente dati grazie a un’unica dashboard. È possibile verificare lo stato di salute dell’organizzazione, eventuali avvisi, le esigenze di storage, lo stato dei backup e il grado di rispetto degli SLA. Una sola dashboard e una vasta gamma di report per soddisfare le esigenze attuali dei dirigenti IT in materia di dati.
Domande chiave per allineare la protezione dei dati e la strategia IT
Quando ti fermi a riflettere sulla tua strategia IT, quanto spazio dedichi alla protezione dei dati? Sarebbe meglio se ti ponessi alcune domande fondamentali.
Quanti prodotti per la protezione dei dati abbiamo? Di quanti ne abbiamo davvero bisogno?
Cosa potremmo risparmiare se consolidassimo i prodotti per la protezione dei dati? Tempo? Denaro? FTE?
Possiamo estendere in modo semplice e veloce la protezione dei dati alle nuove tecnologie, come i servizi cloud?
Come proteggiamo i sistemi critici come il nostro ERP, il CRM e Microsoft 365?
Quali prodotti SaaS sono fondamentali per la nostra attività, ma non sono ancora inclusi nel nostro piano di protezione dei dati?
La strategia IT prevede il backup degli endpoint, in particolare per i lavoratori remoti?
Con il nostro personale attuale, siamo in grado di garantire la continuità operativa in caso di attacco ransomware o di necessità di Recovery?
Se queste domande destano preoccupazione, potrebbe essere il momento di sedersi a un tavolo con il proprio fornitore di soluzioni, l’integratore di sistemi globale e Commvault. È possibile definire un piano di protezione dei dati in linea con la propria strategia IT.
Disponete di un team IT in grado di garantire la protezione dei dati e l’innovazione informatica?
Conosciamo tutti i titoli dei giornali: le persone stanno lasciando il proprio lavoro. Che si tratti di una posizione migliore, del pensionamento o della realizzazione di un sogno di una vita, i dipendenti stanno abbandonando i lavori nel settore tecnologico. La situazione del vostro personale IT potrebbe cambiare da un giorno all’altro.
Considerate questi dati:
Il 68% del settore tecnologico australiano e neozelandese sta affrontando una carenza di competenze 1
Il 57% dei dirigenti del settore tecnologico intervistati ha affermato che trovare dipendenti qualificati è attualmente la principale preoccupazione per la propria azienda, più grave dei problemi legati alla catena di approvvigionamento e delle minacce alla sicurezza informatica 2
Solo il 29% dei lavoratori del settore tecnologico intervistati nel Regno Unito ha dichiarato che manterrà il proprio ruolo attuale nei prossimi 12 mesi³
Un modo per fidelizzare il personale e attrarre nuovi leader nel settore IT è fornire loro gli strumenti migliori per svolgere il proprio lavoro. Riuscirete ad attrarre i candidati migliori se scoprono di dover imparare a utilizzare quattro o cinque diversi prodotti per la protezione dei dati? Meglio ancora, aspettate che scoprano che ognuno di essi ha interfacce diverse.
In un recente sondaggio, il 49% degli intervistati ha dichiarato che lascerebbe il proprio lavoro se la tecnologia fosse obsoleta o difficile da utilizzare. I responsabili IT possono ridurre l’onere amministrativo e gestionale legato alla protezione dei dati per fidelizzare il personale e rendere il lavoro più piacevole.
Il CIO di Commvault, Reza Morakabati, definisce questo approccio come l’eliminazione del “lavoro estenuante”. Nel corso di una tavola rotonda organizzata da Gartner IOCS con i responsabili IT delle grandi aziende, ha condiviso alcune idee per ridurre il tempo e lo sforzo necessari per la protezione dei dati aziendali.
Il vostro ambiente VMware potrebbe risultare meno costoso e richiedere meno lavoro se si optasse per il backup su cloud anziché su nastro?
Quanto tempo risparmieresti se potessi eseguire il backup e il ripristino direttamente in ServiceNow? L’integrazione di Commvault con prodotti ITSM come ServiceNow ti consente inoltre di configurare gli avvisi di Commvault in modo da generare incidenti in ServiceNow.
Come è possibile ottimizzare la protezione dei dati nel cloud? La gestione dei dati nel cloud – o tra diversi cloud – potrebbe essere molto più semplice con una soluzione di gestione dei dati dotata di integrazione nativa con Microsoft Azure, AWS e Google Cloud Platform. Con Commvault, l’accesso al cloud è disponibile direttamente dalla dashboard principale. Per un accesso al cloud ancora più semplice, è possibile eseguire backup nel cloud senza alcuna esperienza pregressa utilizzando l’integrazione con Metallic™ Cloud Storage Service, anch’essa disponibile direttamente dalla dashboard di Commvault.
I vostri team possono essere più produttivi, dedicando meno tempo alle attività manuali e più tempo al lavoro strategico. Le moderne soluzioni di protezione dei dati dovrebbero includere Features chiave che contribuiscano a semplificare la giornata lavorativa.
Automazione per velocizzare le attività. Elimina il lavoro manuale ripetitivo – e il rischio di errori umani – grazie all’automazione moderna.
Integrazione per ottimizzare il lavoro. Che si tratti di integrarsi con il vostro cloud pubblico, con i fornitori di soluzioni di archiviazione o con la piattaforma ITSM, l’integrazione consente di risparmiare tempo e fatica.
Avvisi – avvisi affidabili – per informare i team dei problemi e delle possibili soluzioni.
Più di ogni altra cosa, i team IT hanno bisogno di affidabilità. I backup funzioneranno? Riusciremo a ripristinare i dati? Riavremo i nostri fine settimana? Dormiremo sonni tranquilli la notte?
Risparmia riducendo il numero di sistemi di Backup and Recovery
Le aziende si trovano talvolta a dover gestire una serie di sistemi di Backup and Recovery ormai obsoleti. Che tali sistemi siano stati introdotti da un precedente dirigente o siano entrati a far parte dell’organizzazione a seguito di fusioni e acquisizioni, le aziende si trovano a dover sostenere costi elevati.
Piani di manutenzione e rinnovamento multipli, diversi team di assistenza clienti e un numero esorbitante di interfacce: queste sfide comportano costi e richiedono tempo al personale. Oggi nessuno dispone di personale, tempo o denaro in eccesso.
Spesso parliamo con i responsabili IT delle aziende che rimangono sorpresi dagli elevati costi dovuti alla presenza di questi sistemi multipli. Talvolta le organizzazioni si rendono conto di dover sostenere i costi di un gateway cloud aggiuntivo per trasferire i dati nel cloud, di un’Appliance esterna per la deduplicazione nel cloud o di un prodotto completamente diverso per il backup SaaS.
Il costo elevato del rinnovo di tutti questi prodotti eterogenei rappresenta spesso una spiacevole sorpresa per i responsabili IT che non hanno ancora visto il ritorno sull’investimento dell’acquisto iniziale.
I responsabili IT concordano sul fatto che questi prodotti di backup siano complessi e non necessariamente ben integrati. Questa mancanza di allineamento limita la scalabilità e crea silos che riducono la visibilità sui dati, diminuendo la produttività dell’IT e aumentando il rischio complessivo.
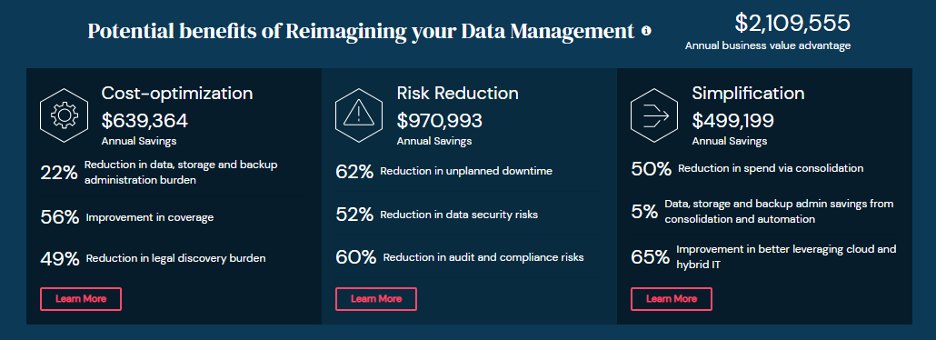
Le organizzazioni iniziano confrontando la loro situazione attuale con quella futura. Il primo passo consiste nel confrontare i costi e le possibili opzioni utilizzando i calcolatori di valore di Commvault; successivamente, collaborano con Commvault e i nostri partner di servizi per discutere del ritorno sull’investimento (ROI).
Idee per ridurre i costi del cloud
Grazie a una migliore protezione dei dati, è possibile risparmiare sul cloud. Alcune aziende hanno ottenuto risparmi significativi grazie a una deduplicazione e a una compressione ottimizzate. Altre hanno realizzato risparmi assicurandosi che i carichi di lavoro fossero assegnati al livello di archiviazione più adeguato. Sembra semplice, ma si tratta di una grande opportunità.
In molti casi, vi viene chiesto di gestire una maggiore complessità e un volume maggiore di dati con un budget insufficiente per far fronte a tali problemi. E se fosse possibile risparmiare grazie a metodi più efficienti di protezione dei dati?
Il cloud è probabilmente una delle voci di spesa più consistenti del vostro budget. Le migliori pratiche in materia di protezione dei dati possono aiutarvi a ridurre la spesa per lo storage cloud di basso livello, in modo da reindirizzare tali risorse verso servizi cloud di livello superiore. Anziché spendere troppo per lo storage di basso livello, reindirizzate tale spesa verso servizi innovativi che contribuiscano a soddisfare le esigenze di innovazione della vostra organizzazione.
Se gestisci correttamente i dati nel tuo ambiente multi-cloud, puoi ridurre i costi di archiviazione nel cloud e di trasferimento in uscita.
In che modo? Innanzitutto, grazie alla deduplicazione e alla compressione: in locale, prima della migrazione e persino nel cloud. Abbiamo visto aziende ridurre drasticamente i costi di archiviazione nel cloud. Possono quindi destinare quel budget a servizi cloud di maggior valore.
Ricordate che potete estendere la deduplicazione anche ai livelli di archiviazione. Commvault supporta diversi livelli di archiviazione “cold” e “very cold”, come Amazon Glacier Deep Archive. Sebbene si tratti di un servizio di archiviazione a costi molto contenuti, è possibile ridurre ulteriormente i costi grazie alla deduplicazione.
E un’ultima cosa: con Commvault la deduplicazione è integrata – nessuna Appliance separata, niente di separato. La deduplicazione è integrata e accessibile.
È possibile ridurre i costi di elaborazione: Commvault consente di scalare dinamicamente e di gestire il consumo energetico, oltre a scrivere direttamente su uno storage a oggetti senza requisiti di elaborazione aggiuntivi. Commvault ottimizza le risorse utilizzando tecniche di machine learning che riducono i costi del cloud.
Inoltre, è possibile controllare chi ha il potere decisionale nel proprio ambiente cloud. Ad esempio, Commvault supporta l’uso delle autorizzazioni basate sul principio del “privilegio minimo” di AWS e si integra con le definizioni dei ruoli di AWS Identity & Access Management (IAM) per casi d’uso comuni quali il Backup and Recovery o la conversione delle macchine virtuali.
E, ancora una volta, Commvault lo fa grazie all’integrazione nativa con i principali servizi cloud — Azure, AWS, GCP e altri — quindi non è necessario acquistare alcun gateway né subire rallentamenti nel processo.
A fronte di una crescita significativa dei dati, le organizzazioni cercano di scalare lo storage in modo più dinamico e di “pagare in base alla crescita”. Commvault consente ai clienti di estendere la protezione dei dati nel cloud a diverse classi di storage cloud, ottenendo risparmi sui costi ove possibile.
È importante comprendere l’andamento della crescita dei dati e l’utilizzo dei dati multi-cloud da un’unica console. Grazie a una visione chiara del proprio ambiente, è possibile prendere le decisioni necessarie per pianificare strategicamente la futura crescita dello storage, ottimizzare i costi e ridurre i rischi.
Sostenere l’innovazione nel settore IT con una protezione completa dei dati
Promuovere l’innovazione è l’obiettivo principale dei CIO nei prossimi 3 anni.5 I team IT devono dedicare meno tempo alle attività obsolete e più tempo a sostenere l’innovazione.
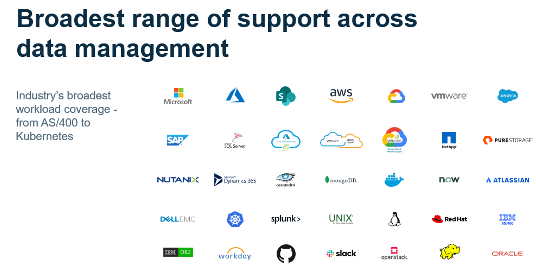
Non è raro che ci venga chiesto di fornire supporto per AS/400 in seguito a una nuova acquisizione e di proteggere i dati in un nuovo progetto Kubernetes. Gestisci tecnologie vecchie e nuove con un’unica dashboard Commvault.
Nota per il supporto immediato dei nuovi servizi cloud e delle classi di archiviazione, Commvault collabora con i principali fornitori di cloud pubblici e privati per garantire la protezione dei dati in ambienti multi-cloud e edge. Scopri la gamma di tecnologie supportate da Commvault.
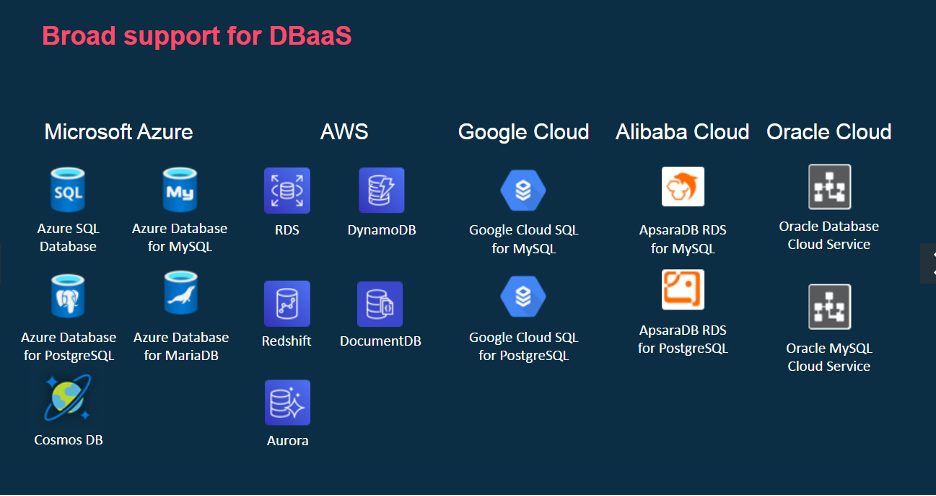
Le aziende si affidano sempre più ai servizi basati sul cloud per soddisfare le esigenze dei clienti, sviluppare nuovi prodotti e accelerare il time-to-market. Grazie alla più ampia gamma di supporto per il Database-as-a-Service (DBaaS), Commvault vi aiuta a prepararvi alle esigenze di innovazione all’avanguardia della vostra organizzazione.
Non tutti i prodotti di backup sono in grado di supportare servizi cloud all’avanguardia, soprattutto su larga scala. Commvault semplifica l’estensione della protezione a questi nuovi servizi basati sul cloud e la loro integrazione senza soluzione di continuità nei piani di protezione dei dati esistenti.
Inizia a risparmiare tempo, a ridurre i costi e a promuovere l’innovazione grazie a una protezione strategica dei dati
È il momento giusto per aggiornare la vostra strategia di protezione dei dati. Iniziate a elaborare un piano per disattivare i vostri vecchi prodotti di protezione dei dati e consolidarli in un’unica piattaforma completa, flessibile e moderna.
Fissa un appuntamento per discutere della tua strategia di protezione dei dati con un partner Commvault o con il team Commvault.
Riferimenti
1. ZDNet, “La carenza di competenze IT persiste in Australia e Nuova Zelanda a causa della chiusura delle frontiere”, maggio 2021 – 2. CNBC, “La carenza di manodopera supera le minacce informatiche come principale fonte di preoccupazione per le aziende tecnologiche”, ottobre 2021 – 3. CW Jobs, La fiducia e la soddisfazione lavorativa tra i professionisti del settore tecnologico del Regno Unito rimangono elevate nel 2021, luglio 2021 – 4. Adobe, Lo stato del lavoro nel 2021 – 5. Lo stato dei CIO nel 2021, IDG
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
È di nuovo quel periodo dell’anno in cui CRN pubblica la sua “Partner Program Guide”, che presenta i programmi di partnership più prestigiosi del settore. Per il nono anno consecutivo, sono lieto di annunciare che il Commvault Partner Advantage Program ha ottenuto una valutazione a 5 stelle in questa prestigiosa classifica.
La guida annuale ai programmi di partnership di CRN mette in evidenza i programmi di partnership più significativi dei principali fornitori di tecnologia del settore, che offrono prodotti innovativi e servizi flessibili attraverso il canale IT. Il rating a 5 stelle viene assegnato solo a fornitori selezionati che offrono il meglio del meglio, andando ben oltre le aspettative nei loro programmi di partnership per contribuire a promuovere la crescita e un cambiamento positivo.
Per quanto riguarda il programma Commvault Partner Advantage, il nostro obiettivo principale è quello di sviluppare costantemente un programma di partnership che si evolva insieme ai nostri partner e alle loro esigenze. Chiediamo regolarmente ai nostri partner un feedback su ciò che funziona e su ciò di cui hanno maggiormente bisogno. Apportiamo miglioramenti mirati ad affrontare alla radice le sfide dei nostri partner e creiamo un ambiente che favorisca il successo reciproco.
Basta dare un’occhiata al nostro programma “Partner Advantage” per l’anno fiscale 2022, nell’ambito del quale abbiamo lanciato iniziative mirate rivolte ai fornitori di servizi gestiti (MSP) e agli aggregatori, al fine di accelerare l’adozione delle pratiche di protezione dei dati come servizio (DPaaS) presso i fornitori. Abbiamo inoltre potenziato la nostra struttura di sconti per i Solution Provider, al fine di premiare i risultati relativi alle opportunità generate dai partner, e abbiamo migliorato l’esperienza complessiva dei partner attraverso il nostro portale dedicato. Queste sono le aree che sono state e continuano ad essere più importanti per i nostri partner.
Ciò di cui andiamo più fieri nel nostro programma di partnership è la possibilità offerta ai partner di sviluppare competenze approfondite nei rispettivi settori di specializzazione. Offriamo incentivi mirati legati alla crescita, all’acquisizione di nuovi clienti e all’utilizzo delle licenze software, consentendo ai partner di ottenere ricompense sostanziose. I partner possono inoltre sviluppare la propria attività, stimolare la domanda dei clienti, collaborare alle vendite e conquistare nuovi clienti, oltre a fornire assistenza ai propri clienti.
È fondamentale aiutare i nostri partner a rafforzare le loro aree di competenza e, di conseguenza, garantire che siano in grado di fornire i nostri servizi di gestione intelligente dei dati, i migliori del settore, che proteggono, ottimizzano e recuperano i dati, sia in locale che nel cloud o in entrambi gli ambienti. Insieme ai nostri partner, offriamo ai clienti la possibilità di ottenere risultati eccezionali con i propri dati – e non potremmo desiderare nulla di meglio.
Per saperne di più sulla Guida al Programma Partner CRN 2022, consulta il numero di aprile 2022 della rivista CRN e visita il sito www.CRN.com/PPG.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Che cos’è il ransomware? Come proteggersi e ripristinare i dati in caso di attacco.
Il tempo accelera durante un attacco ransomware
Un attacco ransomware è un classico esempio di situazione in cui il tempo stringe. I tuoi dati aziendali critici sono stati improvvisamente presi in ostaggio. Gli hacker hanno utilizzato una crittografia avanzata per renderli inaccessibili e ora chiedono denaro per decrittografarli. Come reagirai? Puoi garantire la sicurezza dei tuoi dati se ti rifiuti di pagare, o anche se lo fai? Mentre valuti le opzioni a tua disposizione, la tua organizzazione rimane paralizzata. Ogni minuto che passa aumenta la pressione per prendere la decisione giusta.
Questa situazione ha già colpito aziende di ogni dimensione in tutti i settori a livello mondiale. La vostra potrebbe essere la prossima. Siete pronti?
Il panorama delle minacce informatiche, compreso il ransomware, è ormai arrivato al punto in cui non si tratta più di chiedersi “se” accadrà, ma “quando”. Per assicurarti di poter recuperare i tuoi dati, hai bisogno della soluzione giusta, con la tecnologia migliore, le persone giuste e i processi adeguati.
Si prevede che entro il 2031 gli attacchi ransomware contro le aziende avverranno ogni 2 secondi, rispetto agli attuali 11 secondi del 2021.1
Le organizzazioni necessitano di strumenti (quali il rilevamento delle anomalie, i backup immutabili, l’air gap e i controlli di autenticazione a più fattori (MFA)) per misurare e proteggere costantemente il proprio stato di Readiness per il ripristino. Lo fanno per individuare e risolvere i problemi, verificare la recuperabilità dei propri dati e delle applicazioni aziendali e migliorare la propria sicurezza al fine di ridurre il proprio profilo di rischio. In caso di attacco riuscito, sono necessari ripristini rapidi per riprendere tempestivamente le operazioni aziendali.
Una soluzione di Recovery è praticabile solo se è resiliente rispetto a diverse modalità di guasto. Uno scenario potrebbe essere un’operazione di Recovery volta a ripristinare le istanze precedenti al danneggiamento. Allo stesso tempo, un altro scenario potrebbe richiedere il ripristino completo delle applicazioni aziendali in una nuova sede. Progettare la ripristinabilità in tutti gli ambienti e fornire un’automazione semplificata per testare e convalidare ogni scenario contribuisce a garantire la Readiness al ripristino. Sapere che i dati e le applicazioni mission-critical sono già stati convalidati per il ripristino tramite un processo automatizzato garantisce il livello necessario di sicurezza, conformità e tranquillità. Scopri di più con questo eBook: Ransomware 101.
Che cos’è un attacco ransomware?
Gartner definisce il ransomware come «una forma di estorsione informatica che si verifica quando un software dannoso si infiltra nei sistemi informatici e crittografa i dati, tenendoli in ostaggio fino a quando la vittima non paga un riscatto».2
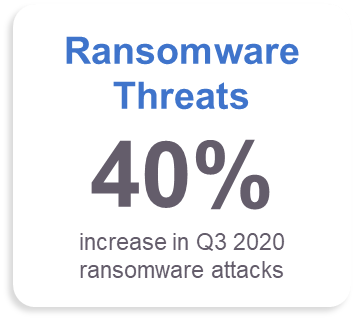
C’è un motivo per cui il ransomware fa notizia. È il tipo di attacco che attira l’attenzione: è improvviso, brutale e lascia la vittima in uno stato di impotenza. Negli ultimi anni, la rapida diffusione del ransomware ha gettato un’ombra di ansia sulle organizzazioni. Le aziende allarmate e i responsabili IT e della sicurezza non sono semplicemente paranoici. Nel terzo trimestre del 2021 si è registrato un aumento del 36,8% degli attacchi ransomware.3
Quali sono i tipi di ransomware?
È facile dare per scontato che tutti i ransomware siano simili, e non è raro pensare che esista un approccio unico valido per tutti in termini di prevenzione e preparazione. Tuttavia, poiché ogni tipo di ransomware viene solitamente sviluppato per attaccare reti diverse e specifiche, il loro funzionamento può variare notevolmente. È fondamentale comprendere i diversi tipi attualmente in uso (tenendo presente che è anche possibile combinare più tipi di ransomware). Supponiamo che la vostra organizzazione subisca un attacco e che non disponiate di un piano di difesa contro i diversi tipi di ransomware. In tal caso, è probabile che l’attacco abbia un impatto significativo sulla vostra azienda.
Ecco sei tipi di ransomware:
CryptoWall – è responsabile di un’elevata percentuale di attacchi ransomware. In genere, CryptoWall colpisce i propri bersagli tramite e-mail di phishing. Il virus ransomware WannaCry è un derivato della famiglia Crypto ed è stato al centro dei più grandi attacchi informatici mai perpetrati. Purtroppo, gli autori di CryptoWall continuano a rilasciare nuove versioni progettate per aggirare le misure di sicurezza.
Locky – come suggerisce il nome stesso – fa esattamente ciò che promette (blocca l’accesso ai file e li sostituisce con file con estensione .lockey). Tuttavia, il suo nome non rende conto dell’aspetto più dannoso di questo tipo di ransomware: la sua velocità. Locky si distingue per la sua capacità di diffondersi ad altri file in rete più rapidamente rispetto ad altre varianti di ransomware.
Crysis – porta gli attacchi informatici a un nuovo livello – di fatto “rapendo” i vostri dati e trasferendoli in una nuova posizione virtuale. L’importanza di questo aspetto dell’attacco risiede nel fatto che, se la vostra azienda tratta dati personali, tale evento costituisce una violazione; le organizzazioni devono contattare chiunque possa disporre di informazioni presenti sulla vostra rete per garantire la conformità alle linee guida locali, statali e federali.
Samsan – attacca i server applicativi WildFly privi di patch nella porzione di rete esposta a Internet. Una volta all’interno della rete, il ransomware cerca altri sistemi da attaccare.
Cerber – attacca i processi del server del database per ottenere l’accesso, invece di prendere di mira direttamente i file. I suoi creatori vendono il software ransomware ai criminali in cambio di una percentuale del riscatto riscosso, ovvero il cosiddetto “Ransomware-as-a-Service”.
Maze – è una variante di ransomware che rappresenta la tendenza nota come “leakware”. Dopo aver crittografato i dati, i malintenzionati minacciano di divulgare sul dark web i dati privati oggetto del riscatto, a meno che non venga pagato il riscatto.
La prevenzione del ransomware e la conoscenza in materia devono rimanere al centro delle iniziative di sicurezza delle organizzazioni. Purtroppo, dato che gli hacker diventano sempre più abili nel crittografare i dati e nello sviluppare nuovi ransomware, è necessario monitorare costantemente tali sviluppi.
Chi sono questi malintenzionati?
Gli attori malintenzionati esterni sono, in parole povere, i cattivi. Si tratta di hacker o altre persone che cercano di infiltrarsi nella vostra organizzazione per i propri scopi malvagi.
L’avidità. Guadagnare denaro è un fattore motivante fondamentale. Ad esempio, il cryptojacking è diventato un metodo diffuso per sottrarre risorse di calcolo all’interno di un’organizzazione al fine di estrarre criptovalute.
Politico. Gli autori di attacchi malevoli possono essere spinti da motivazioni politiche, tra cui l’uso del ransomware per finanziare il terrorismo.
Concorrenziale. Alcuni malintenzionati potrebbero voler cancellare dati, divulgare informazioni o compromettere i servizi aziendali.
A prescindere dalle loro intenzioni, spesso ricorrono a tecniche di “password spraying” per ottenere un accesso non autorizzato a un’organizzazione o a un sistema. Oppure potrebbero cercare di sfruttare vulnerabilità, introdurre botnet e rootkit per rubare o cancellare dati oppure compromettere il funzionamento di un’organizzazione.
È qui che entra in gioco il ransomware. In un attacco tipico, l’hacker utilizza un software dannoso (malware) per crittografare i dati dell’utente, spesso diffuso tramite un allegato infetto o un link contenuto in un’e-mail. Proprio come in una situazione di ricatto nella vita reale, l’hacker richiede quindi il pagamento: altrimenti non si rivedranno mai più i propri dati! Senza una strategia di Recovery efficace, si potrebbe pensare che l’unica opzione sia pagare il riscatto e sperare per il meglio.
Come si diffonde il ransomware?
Il ransomware si diffonde spesso tramite messaggi di phishing inviati via e-mail che contengono link dannosi o tramite il cosiddetto “drive-by download”. Il drive-by download si verifica quando un utente visita involontariamente un sito infetto e il malware viene scaricato sul suo computer o dispositivo mobile. Il drive-by download sfrutta solitamente un browser, un’applicazione o un sistema operativo non aggiornato o che presenta una falla di sicurezza. Il ransomware utilizza quindi queste vulnerabilità per individuare altri sistemi in cui diffondersi.
10 consigli per ridurre al minimo il rischio di attacchi ransomware
L’obiettivo è ridurre i rischi e minimizzare gli effetti del ransomware. La mitigazione del ransomware richiede una combinazione di best practice e costante vigilanza, insieme a un approccio di sicurezza a più livelli. Le misure per ridurre al minimo il ransomware includono:
Pianificare, pianificare e ancora pianificare per la protezione dal ransomware e il Recovery: prepararsi al peggio e sperare di non dover mai ricorrere a tali misure. È fondamentale disporre di una strategia di sicurezza a più livelli e ricordare che la Readiness al Recovery è essenziale.
I dipendenti sono fondamentali per una difesa efficace; organizzate corsi di formazione sulla sicurezza per i dipendenti: istruite i dipendenti su come evitare il ransomware e individuare le campagne di phishing, i siti web sospetti e altre truffe. Nonostante le loro migliori intenzioni, i dipendenti rimangono una delle principali cause di diffusione del malware.
Assicurati che le patch siano aggiornate e rimangano tali: mantieni aggiornati software, firmware e applicazioni per ridurre il rischio che il ransomware sfrutti le vulnerabilità più comuni.
Installa una protezione antivirus e anti-malware: utilizza un software antivirus dotato di monitoraggio attivo, progettato per contrastare gli attacchi malware avanzati.
Implementa l’autenticazione a più fattori: il processo di autenticazione richiede che ogni utente disponga di una serie unica di criteri per ottenere l’accesso. L’abilitazione dei metodi di autenticazione a più fattori (MFA) rende altamente improbabile che un account utente valido possa essere oggetto di usurpazione di identità.
Segmentate le vostre reti per impedire i movimenti laterali: se un attacco informatico va a buon fine, non concedete agli aggressori un accesso illimitato all’interno della vostra rete. Suddividete la rete in segmenti più piccoli per impedire i movimenti laterali e contenere i danni.
Conoscere i propri dati per proteggerli: identificate i dati critici per l’azienda e quelli sensibili presenti in tutto l’ambiente. Successivamente, determinate se tali dati sono esposti a vulnerabilità. Grazie alle informazioni ricavate dai dati, è possibile mitigare efficacemente questi rischi rimuovendo, spostando o proteggendo i dati esposti, al fine di ridurre il rischio di costose violazioni e attacchi ransomware.
Eseguire backup regolari: adottare una soluzione di Backup and Recovery che offra un’architettura a più livelli per la protezione, il monitoraggio e il ripristino in caso di minacce. La soluzione deve supportare una strategia di backup 3-2-1 per un ripristino rapido e copie sicure nel cloud per una protezione aggiuntiva. La strategia 3-2-1 prevede 3 copie dei dati su 2 tipi diversi di supporti, con una copia fuori sede e preferibilmente isolata fisicamente (air-gapped).
Test, test e ancora test: una volta messo a punto il piano, insieme alle procedure e alle tecnologie necessarie per attuarlo, assicurati che funzioni come previsto. Esegui test frequenti per verificare di riuscire a rispettare gli SLA che hai definito per i dati e le applicazioni critiche e ad alta priorità.
Attiva la dashboard di valutazione dello stato di sicurezza (se sei un cliente Commvault): utilizza la dashboard di valutazione dello stato di sicurezza per identificare, valutare, mitigare e monitorare i controlli di sicurezza all’interno dell’ambiente di protezione dei dati Commvault.
La prevenzione del ransomware non deve necessariamente essere complessa. Con una preparazione adeguata, che parta dalla definizione di un piano, dal monitoraggio costante e da una solida soluzione di Backup and Recovery, è possibile ridurre il rischio di ransomware.
Come sbarazzarsi del ransomware?
Quando si verifica un attacco ransomware, l’approccio migliore consiste nel ripristinare rapidamente una copia convalidata dei dati di backup per riprendere le operazioni aziendali. Le organizzazioni necessitano di un approccio di sicurezza a più livelli che comprenda diversi strumenti di sicurezza, risorse, controlli, best practice e strategie per garantire una copia dei dati di backup affidabile e protetta. Questi controlli di sicurezza vengono applicati all’interno e intorno all’infrastruttura di protezione dei dati per garantire che i dati di backup siano protetti e recuperabili. Queste misure offrono la certezza che, in caso di attacco, i dati di backup siano protetti e pronti all’uso.
Quali sono i rischi legati al pagamento del riscatto?
Il pagamento di un riscatto è un argomento molto dibattuto, e solo tu puoi decidere cosa sia meglio per la tua organizzazione. Fattori da considerare:
Molti servizi di sicurezza governativi raccomandano di non pagare e, in alcuni paesi, il pagamento del riscatto potrebbe essere illegale. Ad esempio, negli Stati Uniti, il Dipartimento del Tesoro ha emanato un avviso sulle sanzioni associate al pagamento del riscatto.4
I kit per il ransomware as a Service spesso finanziano la criminalità organizzata.
I malintenzionati forniranno le chiavi per recuperare i tuoi file? Lasceranno in giro del malware pronto a colpire di nuovo? È facile dare per scontato che tutti i ransomware siano simili, e non è raro pensare che esista un unico approccio valido per tutti in termini di prevenzione e preparazione.
Se si tratta di un caso di «leak-ware», il Regolamento generale sulla protezione dei dati (GDPR) lo considera una violazione dei dati una volta scoperto, e si hanno 72 ore di tempo per elaborare un piano e segnalarlo.
La tua disponibilità a pagare ti rende un potenziale bersaglio?
Ricorda che, anche se paghi il riscatto, non c’è alcuna garanzia di poter recuperare tutti i tuoi dati. Il 35% dei dati rimane crittografato anche dopo il pagamento del riscatto.5. E anche con le chiavi di crittografia, potrebbero volerci diversi giorni, settimane o addirittura mesi per ripristinare tutto.
Come Commvault combatte il ransomware
La protezione e il Recovery dei dati di Commvault possono rappresentare una componente preziosa della vostra strategia anti-ransomware. La sicurezza multilivello di Commvault si basa sui principi Zero Trust e sul quadro di riferimento per la sicurezza informatica del National Institute of Standards and Technology (NIST), al fine di proteggere i dati e garantire un Recovery rapido in caso di attacco ransomware. Commvault contribuisce a proteggere e isolare i vostri dati, fornisce monitoraggio proattivo e avvisi e consente ripristini rapidi. Tecnologie avanzate basate sull’intelligenza artificiale e sull’apprendimento automatico, tra cui gli honeypot, consentono di rilevare e segnalare potenziali attacchi nel momento stesso in cui si verificano, in modo da poter reagire rapidamente. Mantenendo i backup al sicuro e garantendo il ripristino entro i tempi previsti dai vostri accordi sul livello di servizio (SLA), potrete ridurre al minimo l’impatto anche di un attacco ransomware riuscito, in modo da poter riprendere immediatamente l’attività (ed evitare di pagare costosi riscatti).
Proteggere e isolare le copie di backup è fondamentale per l’integrità e la sicurezza dei dati. Pertanto, Commvault ha adottato un approccio indipendente all’immutabilità. Con Commvault, non sono necessari hardware speciale o account di archiviazione cloud per proteggere i dati di backup dalle minacce del ransomware. Se si dispone di hardware che supporta le tecnologie WORM (Write-Once, Read Many), il blocco degli oggetti o gli snapshot (che Commvault supporta pienamente), è comunque possibile utilizzare le funzionalità di blocco integrate di Commvault per integrare e potenziare i controlli di sicurezza esistenti. La possibilità di sovrapporre controlli di sicurezza su diversi tipi di infrastruttura pone la soluzione immutabile di Commvault un passo avanti rispetto alla concorrenza. Per saperne di più su Commvault Cloud Cyber Resilience
I livelli di protezione di sicurezza di Commvault
Poiché ogni ambiente presenta un mix di infrastrutture diverse, proteggere i dati di backup da modifiche casuali e non autorizzate può sembrare un compito arduo. Proprio come quando si mette in sicurezza la propria casa, è necessario identificare i rischi e attivare le funzionalità di protezione e monitoraggio più adatte alle proprie esigenze.
Molti esperti raccomandano di adottare una strategia a più livelli contro malware e ransomware. Commvault ha integrato queste funzionalità di sicurezza nel proprio software e nelle proprie politiche di protezione dei dati senza comportare ulteriori oneri gestionali. La piattaforma di protezione e gestione dei dati di Commvault comprende cinque livelli di sicurezza:
Identificare e mitigare i rischi relativi ai dati di backup tramite un’unica interfaccia
Proteggere i dati applicando misure di sicurezza basate sugli standard leader del settore
Monitoraggio di ransomware, minacce interne e altre minacce
Rispondere alle minacce e intervenire di conseguenza, verificando costantemente i dati di backup
Recuperare rapidamente i dati in diversi ambienti on-premise, cloud e ibridi
La sicurezza multilivello di Commvault è costituita da insiemi di funzionalità, linee guida e best practice volte a gestire i rischi legati alla sicurezza informatica e a garantire la pronta disponibilità dei dati. È fondamentale comprendere che queste funzionalità fanno parte dell’esperienza di piattaforma principale di Commvault, Commvault Complete™ Data Protection. Non sono previste licenze speciali, costi aggiuntivi né hardware o software obbligatori. La profondità della sicurezza a più livelli è potenziata grazie a una maggiore integrazione con Metallic™ e Commvault Grid per quei clienti che cercano, rispettivamente, la semplicità del Backup as a Service o di un’Appliance per la protezione dei dati.
Opportunità e rischi: questa è la realtà odierna per le aziende e per chi si occupa della gestione dei dati. Un singolo attacco ransomware può mettere a rischio i profitti o segnare il destino di una carriera. Come prepararsi, quindi? Assicurandosi di essere pronti al Recovery. Per saperne di più, visita il sito https://www.commvault.com/use-cases/ransomware-and-cyber-defense.
Note a piè di pagina
1 CYBERSECURITY VENTURES, Si prevede che i costi globali dei danni causati dal ransomware supereranno i 265 miliardi di dollari entro il 2031, David Braue, 3 giugno 2021.
2 Gartner, “6 modi per difendersi da un attacco ransomware”, di Manasi Sakpal, 16 novembre 2020.
3 Digital Shadows_, Panoramica sul ransomware nel quarto trimestre, Ivan Righi, 19 gennaio 2022.
4 Dipartimento del Tesoro, Avviso sui potenziali rischi di sanzioni per aver facilitato il pagamento di riscatti in caso di attacchi ransomware, 1° ottobre 2020. https://home.treasury.gov/policy-issues/financial-sanctions/recent-actions/20201001
5 SOPHOS, “The State of Ransomware 2021”, 19 aprile 2021.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Una politica di conservazione dei dati è un insieme di linee guida che definiscono per quanto tempo devono essere conservati specifici tipi di dati e quando devono essere eliminati. È importante che le organizzazioni dispongano di una politica di conservazione dei dati non solo per conformarsi ai requisiti normativi, ma anche per ridurre i rischi legali, gestire i costi di archiviazione e garantire la pertinenza dei dati esistenti. La creazione di una politica di conservazione dei dati richiede l’identificazione dei requisiti legali e aziendali, la valutazione dei diversi tipi di dati, la definizione delle responsabilità e la revisione e l’aggiornamento periodici della politica stessa.
Le normative sulla conservazione dei dati sono incentrate sia sulla facilità di accesso ai dati dei clienti sia sulla loro sicurezza. Il rispetto delle leggi in materia di protezione dei dati, quali il GDPR, l’HIPAA o il California Privacy Act, è obbligatorio per ogni settore aziendale; tuttavia, il settore della vendita al dettaglio, le istituzioni accademiche, gli enti governativi, i servizi finanziari e le strutture sanitarie devono soddisfare ulteriori requisiti specifici.
Data la crescente moltitudine di norme e regolamenti che richiedono l’utilizzo dei dati, per le agenzie e le imprese di ogni dimensione e settore può risultare difficile garantire la conformità.
Possibili difficoltà relative alla conservazione dei dati nel cloud
Sebbene molte organizzazioni stiano ormai adottando soluzioni di protezione dei dati nel cloud per garantire la sicurezza dei propri dati in cloud, la conformità normativa in materia di conservazione dei dati sta diventando sempre più complessa e costosa.
Tra questi potenziali problemi figurano:
Politiche numerose e complesse – Le politiche di conservazione variano da uno Stato all’altro e a livello internazionale, e a diversi tipi di dati corrispondono regole diverse che devono essere rispettate. Inoltre, le organizzazioni devono tenere traccia di quali dati possono conservare, quali possono essere cancellati e quando i dati conservati devono essere eliminati. Quando vengono aggiunte nuove risorse, le organizzazioni devono applicare loro nuove politiche. Se l’organizzazione commette un errore di qualsiasi tipo, può essere soggetta a multe e persino ad azioni legali, anche solo per aver conservato i dati oltre la data prevista.
Costi – La conservazione dei dati comporta ovviamente la loro archiviazione. Nel cloud, i costi possono aumentare rapidamente se non vengono utilizzate le giuste soluzioni di protezione dei dati. Ad esempio, le organizzazioni che optano per backup basati su snapshot nativi del cloud possono vedere i propri costi di archiviazione salire alle stelle man mano che i nuovi dati vengono conservati e duplicati nel tempo.
Sicurezza – Le normative in materia di conservazione dei dati e di conformità riguardano anche la sicurezza dei dati archiviati. L’organizzazione è tenuta a garantire la sicurezza dei dati ed è responsabile della loro protezione. Sebbene le violazioni della sicurezza e le fughe di dati possano verificarsi a causa di errori umani, la minaccia costante degli attacchi ransomware ha creato un panorama di sicurezza particolarmente pericoloso.
Fortunatamente, problemi come questi possono essere mitigati o addirittura evitati del tutto ricorrendo a una soluzione di backup su cloud che non solo gestisce la conformità e offre visibilità sulle politiche, ma aiuta anche a controllare i costi, il tutto garantendo al contempo un livello di sicurezza di prim’ordine per le copie di backup dei dati stessi.
La soluzione completa per la gestione dei dati, la loro protezione e il rispetto delle normative
Clumio è una soluzione di backup basata su cloud e completamente sicura che offre alle organizzazioni un servizio completo di backup e protezione dei dati, fornendo al contempo una visione chiara delle politiche di sicurezza dei dati grazie a diversi strumenti all’avanguardia.
Grazie a Clumio, la vostra azienda può usufruire di
Un’interfaccia utente intuitiva che offre una panoramica completa di tutti gli elementi e i materiali di consumo
La capacità di riconoscere autonomamente gli account AWS, catalogare le risorse esistenti e applicare regole coerenti alle nuove risorse nel momento in cui vengono incluse nei backup
Notifiche tempestive quando l’aderenza alla terapia potrebbe essere compromessa
Ottenimento di certificazioni quali ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA e PCI DSS
Archiviazione dei backup lontano dai sistemi operativi per proteggersi dagli attacchi ransomware ricorrendo all’air-gap.
Costi fissi per il backup su cloud e la conservazione dei dati, abbinati a un sistema di tariffazione basato sull’utilizzo che prevede il riporto dei crediti
Ridurre i tempi di inattività e la perdita di dati per garantire la continuità operativa in caso di eventi imprevisti
Strumenti per individuare possibili riduzioni dei costi nei servizi cloud
Scopri di persona i vantaggi di un sistema di archiviazione cloud completo e integrato. Fissa subito un appuntamento per capire come proteggere i tuoi dati e rispettare le normative con il leader indiscusso nel settore del backup su cloud AWS: bastano solo 15 minuti, senza bisogno di installare nuove tecnologie o software né di effettuare alcuna preparazione preliminare.
Scopri di più sulla politica di conservazione dei dati
Conservazione dei dati HIPAA nel cloud : scopri come il backup su cloud possa semplificare la conformità alle norme HIPAA e proteggere la tua organizzazione dalle responsabilità relative alla conservazione dei dati previste da tali norme.
Conformità normativa grazie al backup su cloud: garantire il rispetto dei requisiti normativi può rivelarsi complesso e soggetto a errori se si utilizzano strumenti non adeguati. Scopri come Clumio può eliminare la complessità e i rischi legati alla conformità per la tua organizzazione.
Perché la protezione dei dati è fondamentale per la conservazione dei dati? La conformità alle politiche di conservazione dei dati va ben oltre la semplice distinzione tra i dati che un’organizzazione può e non può conservare: anche la sicurezza dei dati è un requisito essenziale. Scopri come il backup su cloud può offrire una protezione di altissimo livello per tutti i dati della tua organizzazione.
Panoramica sugli aspetti da considerare nella definizione delle politiche di conservazione dei dati: sono molti i fattori da tenere in considerazione nella definizione delle politiche di conservazione dei dati. Scopri alcuni spunti di partenza e le migliori pratiche per definire le politiche della tua organizzazione.
Gestione dei dati come servizio: perché Clumio è migliore di Cohesity La gestione dei dati ha subito una netta svolta verso un approccio “cloud-first”, abbandonando la complessità dell’hardware a favore di scalabilità e agilità.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Il decreto presidenziale del presidente Biden sulla sicurezza informatica è chiaro come il sole… L’architettura Zero Trust e un’infrastruttura modernizzata sono fondamentali per proteggere i dati della nazione da un panorama di minacce sempre più dilagante. Ne abbiamo constatato in prima persona gli effetti devastanti con un attacco ransomware che ha interrotto la distribuzione di benzina, causando interruzioni del servizio e un aumento dei prezzi in tutti gli Stati Uniti. Si tratta di un problema globale che, statisticamente, sta aumentando mese dopo mese rispetto allo scorso anno. https://www.blackfog.com/the-state-of-ransomware-in-2021/
In questo post del blog spiegherò perché lo Zero Trust è importante, cos’è e come rendere più solida la vostra infrastruttura adottando i principi dello Zero Trust con Commvault e Metallic.
Che cos’è lo “Zero Trust”?
Il modello Zero Trust non è una singola tecnologia o funzionalità. Il modello Zero Trust è un insieme di principi di progettazione per l’infrastruttura IT che applica un approccio basato sul principio “non fidarsi di nessuno; verificare sempre l’affidabilità” per l’accesso ai dati.
Un ottimo modo per comprendere l’architettura Zero Trust è pensare alla sicurezza domestica. Intorno al perimetro della tua casa ci sono telecamere, serrature, sensori alle finestre e una recinzione. In sostanza, tutti i tuoi beni sono al sicuro all’interno del perimetro della casa. Tuttavia, se inviti amici e conoscenti a prendere un caffè, concedi loro l’accesso alla tua abitazione: a quel punto, i tuoi effetti personali diventano accessibili e sono a rischio di furto.
L’esempio sopra riportato illustra perfettamente un approccio tradizionale alla sicurezza, in cui i firewall garantiscono la sicurezza perimetrale (tenendo fuori i malintenzionati) e le autorizzazioni degli utenti controllano l’accesso. Una volta che un malintenzionato riesce a entrare e ad accedere a credenziali privilegiate (cosa che spesso accade), spesso agisce indisturbato mentre si sposta lateralmente all’interno dell’ambiente causando danni.
Con un approccio Zero Trust, l’accesso privilegiato viene continuamente messo alla prova, limitando la capacità degli attori malintenzionati di muoversi e operare efficacemente. Tornando all’esempio della casa, anche se sono autorizzato ad accedere all’interno, le casseforti a combinazione, le serrature delle porte interne e le telecamere interne forniscono molteplici livelli di controllo e verifica. Quindi, pur essendo autorizzato ad accedere alla casa, devo continuare a dimostrare la mia identità fornendo la combinazione della cassaforte o le chiavi delle porte delle camere da letto se volessi spostarmi all’interno della casa.
Principi fondamentali dello Zero Trust
La pubblicazione SP 800-207 del National Institute of Standards and Technology (NIST) rappresenta la guida di riferimento definitiva per l’architettura Zero Trust (ZTA). Molti dei principi delineati nella pubblicazione del NIST sono stati implementati sotto forma di Features e best practice, consentendo alla piattaforma Commvault di essere pienamente integrata in un’architettura Zero Trust. Inoltre, Metallic™ Data Management as a Service (DMaaS) è interamente progettato nel cloud, adottando fin dall’inizio i principi Zero Trust. Alcuni dei principi chiave delineati dal NIST sono l’accesso con privilegi minimi, l’autenticazione a più fattori e la microsegmentazione. Approfondiamo l’argomento.
Accesso con il minimo privilegio – NIST SP 800-207, Sezione 2.1
Il concetto di accesso con privilegi minimi garantisce agli utenti e/o agli account le funzionalità strettamente necessarie per svolgere il proprio lavoro e nient’altro. Ciò riduce al minimo l’esposizione in caso di compromissione dell’account e limita le fughe di dati. Commvault è in grado di proteggere i dati di backup utilizzando controlli di accesso basati sui ruoli e speciali blocchi per la privacy dei dati. È facile limitare gli utenti a funzionalità specifiche, come il solo ripristino o la sola visualizzazione. È inoltre possibile limitare l’accesso alla navigazione e al ripristino ai soli proprietari dei dati, sostituendo esclusivamente eventuali autorizzazioni amministrative a livello globale. L’ulteriore integrazione con piattaforme di gestione degli accessi privilegiati (PAM) come CyberArk® migliora ulteriormente il livello di sicurezza attraverso la gestione degli account basata su policy, la rotazione delle credenziali e la gestione delle sessioni con privilegi.
Autenticazione a più fattori – NIST SP 800-207, sezione 2.1
L’autenticazione a più fattori (MFA) è un altro concetto fondamentale del modello Zero Trust. Poiché la fiducia deve essere continuamente convalidata, l’MFA fornisce un ulteriore livello di verifica per ogni richiesta di autenticazione, rendendo difficile per un attore malintenzionato ottenere l’accesso ai dati. Commvault e Metallic BaaS supportano implementazioni moderne dell’MFA attraverso il proprio framework di autenticazione basato su SAML. Utilizzando Azure AD, ADFS, Okta o altri IDP, Commvault consente ai clienti di implementare strumenti MFA basati su PIN e dispositivi di autenticazione hardware per controllare l’accesso ai dati nei backup.
Le implementazioni on-premises che utilizzano account AD o account locali dispongono di autenticazione a due fattori (2FA) integrata, consentendo alle organizzazioni di utilizzare qualsiasi applicazione per la generazione di PIN basata sull’algoritmo Time-based One-Time Password (TOTP) specificato nella RFC 6238, come Google Authenticator, Microsoft Authentication e molte altre.
Secondo le linee guida del NIST sull’identità digitale (NIST 800-63), a cui si fa riferimento nella pubblicazione ZTA, le tecnologie di autenticazione hardware offrono uno degli standard più elevati per l’autenticazione a più fattori (MFA), garantendo il livello 3 di sicurezza dell’autenticatore (Authenticator Assurance Level 3). Ciò include le tecnologie MFA che utilizzano specifiche moderne come FIDO/FIDO2. Commvault è completamente integrato con i dispositivi MFA FIDO/FIDO2, come quelli offerti tramite YubiKey di Yubico e le Common Access Card basate su PKI. Ciò massimizza completamente il livello di protezione dai tentativi di autenticazione illegittimi e garantisce la compatibilità futura del vostro ambiente di protezione dei dati.
Una volta effettuato l’accesso all’interfaccia di gestione, il sistema di autorizzazione dei comandi verifica la validità delle azioni eseguite all’interno dell’interfaccia stessa. Indipendentemente dal ruolo dell’utente, qualsiasi richiesta di cancellazione, ripristino o configurazione richiede l’autorizzazione da parte di un responsabile dell’approvazione. Ciò garantisce protezione dalle minacce interne, sia dolose che accidentali, e tutela i dati da azioni distruttive.
La microsegmentazione è un altro principio fondamentale dello Zero Trust. La microsegmentazione è la tecnica che consiste nel separare le risorse sia a livello logico che fisico, al fine di rendere l’accesso estremamente restrittivo e controllato.
Le configurazioni on-premises possono utilizzare tecniche di segmentazione della rete per isolare e separare fisicamente (air gap) le destinazioni di archiviazione all’interno della rete. Una volta segmentata l’architettura di rete, applicare le topologie di rete Commvault per bloccare le connessioni in entrata verso la destinazione di archiviazione e automatizzare le politiche di accesso basate su whitelist, consentendo solo connessioni autenticate in uscita per trasferire i dati nel data vault sicuro. Molti dei nostri clienti scelgono inoltre di segmentare i dati nel cloud, sfruttando i controlli di archiviazione WORM offerti dal fornitore di servizi cloud.
Il servizio Metallic Cloud Storage Service (MCSS) offre un approccio “air gap” ancora più semplice, che non richiede alcuna modifica all’infrastruttura. MCSS è una destinazione di archiviazione cloud gestita tramite Metallic, che offre funzionalità di protezione dei dati offsite e sicure con “air gap” per la piattaforma Commvault. I dati protetti in MCSS sono immutabili e non possono essere consultati né esposti sull’account cloud di backend. I dati sono protetti nell’ambiente di Metallic, progettato secondo l’architettura zero-trust. Ciò fornisce un metodo semplice per segmentare e separare i dati da un ambiente on-premise.
Oltre alla segmentazione fisica, la gestione dei dati può essere effettuata anche a livello logico. Grazie ai controlli di multi-tenancy, l’accesso ai dati viene segmentato e compartimentato, riducendo il rischio di esposizione dei dati.
La gestione delle chiavi di crittografia può inoltre essere suddivisa tra diversi sistemi KMS, quali AWS Key Management Service, Azure KeyVault e uno dei numerosi fornitori certificati KMIP, garantendo così livelli più elevati di protezione contro l’accesso ai dati.
Architettura DMaaS metallica
Per una piattaforma gestita interamente basata sul modello Zero Trust, Metallic è la scelta ideale. Metallic è una piattaforma SaaS multi-tenant con segregazione integrata tra i tenant. I dati dei clienti sono completamente isolati e archiviati in sedi separate, creando un “air-gap” virtuale tra gli ambienti di origine e le copie di backup dei dati. La sicurezza rafforzata e i controlli di accesso Zero Trust, tra cui l’autenticazione a più fattori, l’accesso basato sui ruoli, la crittografia avanzata dei dati e i blocchi di privacy, impediscono l’accesso non autorizzato ai dati e la loro diffusione laterale. Metallic soddisfa inoltre i più rigorosi standard di sicurezza del settore e garantisce la conformità alle normative HIPAA, ISO 27001, GDPR e SOC 2, oltre ad essere l’unica soluzione SaaS per la protezione dei dati ad aver ottenuto la certificazione FedRAMP High In Process – In PMO Review.
Conclusione
Come potete vedere, sia che si tratti di una soluzione Commvault on-premise, dell’utilizzo di Metallic DMaaS o di qualsiasi combinazione delle opzioni sopra citate, la piattaforma Commvault è protetta secondo i principi dell’architettura Zero Trust.
Per saperne di più, partecipa al prossimo webinar di Commvault “Going beyond Zero Trust”, in programma il 23 marzo.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Oggi più che mai, le organizzazioni fanno affidamento sui dati per far progredire la propria attività. La necessità di una trasformazione digitale è evidente, a causa dei continui cambiamenti che la vostra azienda e il vostro ambiente IT hanno subito a seguito dell’aumento del numero di dipendenti che lavorano da casa. Tuttavia, è difficile mettere i dati al servizio dei clienti e dell’innovazione quando questi sono sparsi in tutto il mondo in silos, nel cloud e in sistemi di archiviazione on-premise, il tutto gestito con diversi prodotti di Backup and Recovery. È necessaria una strategia moderna di protezione dei dati che garantisca agilità e flessibilità in tutto l’ambiente, non solo in una parte di esso. Una soluzione in grado di unificare generazioni di carichi di lavoro dispersi, in modo che l’ambiente risulti consolidato e semplice, accelerando al contempo la trasformazione digitale.
Nel loro percorso verso una protezione dei dati all’avanguardia, i nostri clienti hanno dovuto affrontare alcuni ostacoli comuni che ne hanno impedito il successo:
Rapida crescita dei dati
Ambienti eterogenei
Modernizzazione per adeguarsi ai cambiamenti del mercato
Abbiamo selezionato un campione dei nostri clienti che rappresentasse diversi settori, aree geografiche e dimensioni aziendali, per offrirvi una visione concreta delle loro difficoltà, ma anche dei successi che è possibile ottenere con le soluzioni Commvault. I cinque clienti che prenderemo in esame sono Laing O’Rourke, Woodward Inc., Nashville Wire, Linamar Corporation e Optima Italia. Esamineremo inoltre alcuni altri ostacoli che questi clienti hanno dovuto affrontare e che potrebbero ancora influire sul vostro percorso verso la modernizzazione. Analizziamo innanzitutto questi ostacoli comuni e vediamo come Commvault sia riuscita a risolvere tali problemi e ad accompagnare questi clienti nel loro percorso verso una strategia moderna di gestione dei dati.
Negli ultimi anni la rapida crescita dei dati ha subito un’ulteriore accelerazione per tutti e, per stare al passo con questa evoluzione, le infrastrutture hanno dovuto modernizzarsi e trasformarsi in un ambiente più flessibile e incentrato sul cloud.
Laing O’Rourke, un’azienda leader nel settore delle costruzioni e dell’ingegneria con data center protetti da soluzioni puntuali, ha ottenuto risultati alterni e ha dovuto affrontare un vero e proprio incubo gestionale a causa della sua rapida crescita. La rapida crescita dei dati era dovuta ai requisiti di conservazione a lungo termine imposti dalla normativa e stava rendendo il loro ambiente ibrido sempre più complesso e oneroso.
“La crescita dei nostri dati procede in un’unica direzione e Commvault si è dimostrata un partner competente e prezioso nel nostro percorso di trasformazione verso un ambiente IT ibrido sempre più complesso.” – Gareth Burton, CIO Europa, Laing O’Rourke
Un altro esempio è Woodward, Inc., azienda americana che progetta, produce e fornisce servizi relativi a sistemi di controllo e componenti per motori aeronautici, motori industriali e sistemi di alimentazione. L’azienda ha registrato una crescita significativa in decine di sedi distribuite in tutto il mondo, con un’espansione esponenziale dei dati che ha quadruplicato il volume dei dati e dei server sottoposti a backup. Ciò ha comportato un aumento dei costi di archiviazione e tempi di ripristino troppo lunghi per soddisfare i requisiti di RPO/RTO.
Commvault è riuscita a tenere sotto controllo la complessità causata dalla crescita accelerata dei dati grazie alla nostra soluzione unica e unificata che protegge tutti i carichi di lavoro nel loro ambiente cloud ibrido, fornendo a Laing O’Rourke una soluzione semplice e pulita per la gestione dei dati, scalabile dall’ambiente on-premise a soluzioni ibride e persino completamente cloud. Nonostante la continua crescita dei dati – nel caso di Woodward, quadruplicati – Commvault è riuscita comunque a scalare senza intoppi e ad aiutare Woodward a espandersi in modo sicuro nel cloud AWS. Questo approccio ibrido ha fornito a Woodward un modo per scalare e far fronte alla propria rapida crescita senza preoccuparsi delle spese in conto capitale.
Gli ambienti eterogenei sono causati dalla crescita esponenziale dei dati e dalla dispersione dei carichi di lavoro nell’ambiente di dati, il che porta alla frammentazione dei dati e alla creazione di punti di errore, complicando l’automazione e rallentando i processi di trasformazione digitale.
Una strategia per la trasformazione digitale consiste nell’integrare i processi tradizionali di un’azienda con nuove soluzioni digitali all’avanguardia. Nashville Wire, un’azienda a conduzione familiare produttrice di prodotti per la movimentazione dei materiali, sta aprendo la strada proprio con questo approccio. L’azienda gestisce i dati dei propri 900 dipendenti distribuiti in 15 sedi negli Stati Uniti e in Messico.
Oltre a registrare una rapida crescita dei dati, i dati critici di Laing O’Rourke erano anche distribuiti in 150 sedi diverse, con una gestione locale anziché centralizzata dei backup, del Disaster Recovery (DR) e della conservazione dei dati. La gestione rappresentava un’attività complessa, poiché era necessario che vi fossero persone presenti in ogni sede remota per gestire costantemente i backup su nastro.
Commvault ha fornito un sistema di backup centralizzato per tutte le sedi, sia on-premise che nel cloud, compreso uno spazio di archiviazione pressoché illimitato per gli archivi a lungo termine. Ciò ha consentito a questi clienti di migrare e utilizzare i dati indipendentemente dalla loro ubicazione, grazie a servizi dati integrati trasversalmente a carichi di lavoro e ambienti diversi. Questa maggiore connettività si tradurrà in un miglior servizio clienti, spazio per lo sviluppo di nuovi prodotti e opportunità di crescita per l’azienda.
“Commvault Grid Appliance, con le sue funzionalità integrate di Backup and Recovery complete Commvault, è in grado di proteggere tutti i loro ambienti e consente all’azienda di eseguire il backup e il ripristino di file e server in sedi remote da una console centrale. Gli agenti Commvault ospitati su server distribuiti consentono a Nashville Wire di gestire la protezione in remoto su più siti. «Commvault Command Center™ è davvero fantastico! Coordina gli agenti in modo da permetterci di gestire la protezione a livello centrale su diverse sedi e risorse.» – Monica Stancik, Direttrice del reparto Information Technology | Nashville Wire
Adattarsi ai cambiamenti del mercato può risultare difficile quando i clienti hanno priorità diverse, ma la rapida evoluzione del modo in cui lavoriamo e operiamo negli ultimi due anni ha accelerato la necessità di stare al passo. Questo cambiamento costante introduce anche nuovi rischi nel vostro ambiente, poiché non tutte le piattaforme offrono l’agilità necessaria per affrontare il cambiamento, ad esempio per passare da un giorno all’altro al lavoro da remoto. Sapete che è necessario intervenire per modernizzare e migliorare il vostro ambiente, ma sul mercato esistono troppe opzioni e soluzioni puntuali che risolvono solo una parte dei vostri problemi, creando lacune che rendono il vostro ambiente vulnerabile e ostacolano la vostra capacità di crescita.
Optima Italia è un’azienda leader nel settore delle “Digital Utility” che offre pacchetti completi di servizi per l’energia (elettricità e gas) e le telecomunicazioni (Internet, telefono e telefonia mobile) a clienti aziendali e privati in tutta Italia e in alcuni paesi dell’Europa meridionale. Poiché le informazioni sui clienti sono fondamentali per l’attività, Optima desiderava replicare le proprie copie di backup e archiviarle fuori sede. Ciò al fine di garantire la disponibilità dei dati in diverse aree geografiche e rispondere più rapidamente alle operazioni di Recovery. Per raggiungere questo obiettivo, l’azienda necessitava di una soluzione moderna e agile per rafforzare la propria strategia di protezione dei dati e garantire un ripristino rapido in caso di attacchi informatici o calamità naturali.
“La combinazione di Commvault Backup and Recovery e Metallic Cloud Storage Service ci offre una scalabilità illimitata nella protezione dei nostri dati critici e ci permette di beneficiare di un’assistenza continua.” – Ugo Morra, Responsabile dell’infrastruttura IT | Optima Italia
Un altro esempio è Linamar Corporation, un’azienda manifatturiera globale diversificata e leader mondiale nella progettazione, nello sviluppo e nella produzione di prodotti altamente ingegnerizzati. Linamar ha recentemente effettuato il passaggio da Microsoft® Exchange on-premises a O365 basato su cloud per i suoi oltre 7.000 utenti in tutto il mondo, ma la loro attuale soluzione di backup basata su nastro non lo supportava. La protezione dei dati integrata in O365 era un primo passo, ma non riusciva a far fronte alle esigenze in rapida espansione imposte dalla rete globale su cui operava Linamar. Il passaggio a Metallic O365 Backup and Recovery ha aiutato l’organizzazione a modernizzarsi e ha ridotto notevolmente il tempo dedicato alle attività amministrative manuali. Scalabilità e disponibilità ora si adattano facilmente per gestire fino a 15.000 caselle di posta uniche, eseguendone il backup almeno tre volte al giorno.
La migrazione dei dati è un aspetto che non tutte le aziende devono affrontare durante questa transizione, ma l’idea di un cambiamento completo dell’infrastruttura può risultare scoraggiante se non supportata da misure di protezione dei dati. Per sostenere le proprie ambizioni digitali, Nashville Wire ha scelto di migrare da VMware all’infrastruttura iperconvergente Acropolis offerta da Nutanix. «Dobbiamo essere in grado di gestire volumi di dati in crescita, oltre ai sistemi IT legacy e a quelli nuovi», spiega Monica Stancik, direttrice del reparto Information Technology presso Nashville Wire. La soluzione legacy di Backup and Recovery dell’azienda non era in grado di proteggere il suo nuovo ambiente virtuale.
“Avevamo bisogno di una soluzione per la protezione dei dati moderna, scalabile, affidabile e di facile gestione, che ci consentisse di proteggere le nuove fonti di dati di produzione man mano che potenziamo le capacità digitali nei nostri impianti di produzione”, afferma Stancik. “Commvault era l’unica soluzione sul mercato in grado di supportare sia Acropolis che VMware – e gode inoltre di un’ottima reputazione.”
Per accelerare la trasformazione digitale, anziché ostacolarla, Commvault offre servizi Intelligent Data che rappresentano un approccio ai dati radicalmente semplice e infinitamente scalabile, con un modello di fornitura flessibile che consente ai clienti di utilizzare e implementare soluzioni in base alle proprie esigenze aziendali. Questi clienti, insieme a migliaia di altri in tutto il mondo, sono stati in grado di trasformare le proprie attività grazie a una solida soluzione di gestione dei dati. Con Commvault possono consolidare le soluzioni legacy e quelle puntuali in un’unica piattaforma completa che semplifica la gestione dei dati, indipendentemente da dove si trovino. I servizi di gestione intelligente dei dati di Commvault offrono la flessibilità di cui i clienti hanno bisogno per gestire il cambiamento continuo e superare gli ostacoli che molti stanno affrontando durante la trasformazione digitale.
C’è grande fermento intorno al comunicato stampa e al post sul blog pubblicati questa settimana da Hitachi Vantara. Nel caso ve lo foste perso, l’azienda offre ora ai propri clienti una soluzione integrata e scalabile per la protezione dei dati basata sulla tecnologia Commvault Grid. Hitachi Vantara è orgogliosa di accompagnare i clienti dal presente verso il futuro – ed è chiaro che Commvault Grid, implementato sull’hardware Hitachi leader del settore, rappresenta il futuro nel mondo della protezione dei dati scalabile.
Si tratta dell’ultima novità in una lunga storia di collaborazione e innovazione tra le due aziende, entrambe riconosciute da Gartner come leader nei rispettivi settori. La partnership dura ormai da oltre 17 anni – con oltre 1.200 clienti in comune – e il lancio di Commvault Grid dimostra che non ci sono segni di rallentamento all’orizzonte.
https://play.vidyard.com/m7WFciMSrLhARL2Es9Ndk2
Commvault Grid è un prodotto di punta di Commvault, che coniuga un’innovativa architettura scale-out basata su Distributed Storage con funzionalità di protezione e gestione dei dati leader del settore, grazie al portafoglio Intelligent Data Services di Commvault. Il risultato è una soluzione appositamente progettata per modernizzare il modo in cui i clienti gestiscono i propri dati, sia on-premise che nel cloud. Tra le caratteristiche principali di Commvault Grid figurano:
Backup and Recovery ad alte prestazioni con bilanciamento automatico del carico che ottimizza l’efficienza e le prestazioni e migliora le capacità di Recovery
Protezione per i carichi di lavoro moderni, quali container, IaaS/PaaS cloud-native e applicazioni SaaS
Scalabilità ottimizzata che supporta l’espansione a nodo singolo, evitando costi superflui causati dal sovradimensionamento delle risorse
Mobilità nel cloud per spostare in modo nativo carichi di lavoro e dati grazie all’automazione basata su criteri
Resilienza in grado di resistere a guasti hardware multipli e di ridurre i tempi di inattività
Protezione avanzata e multistrato contro il ransomware, con rilevamento avanzato delle anomalie e archiviazione immutabile per garantire la recuperabilità
Hitachi Vantara integra ora Commvault Grid nel proprio portafoglio di soluzioni per la protezione dei dati (con il nome di Commvault Grid for Hitachi Data Protection Suite), offrendo questa moderna architettura scale-out come soluzione integrata e preconfigurata (basata su server Hitachi Advanced Server HA820) spedita direttamente dai propri centri di distribuzione. I clienti potranno beneficiare di un time-to-value accelerato, nonché dell’affidabilità e del servizio di fiducia offerti da Hitachi Vantara. Ciò rende il processo di implementazione, già di per sé semplice, ancora più agevole e prevedibile, conferendo alla soluzione una qualità simile a quella di un’Appliance, pur mantenendo la flessibilità in termini di scalabilità e manutenzione.
Anche i nostri partner di lunga data sono entusiasti della notizia. Kim King, vicepresidente senior del reparto Partner strategici e alleanze di Hitachi Vantara, ha espresso la sua opinione in merito all’annuncio:
https://play.vidyard.com/PZ6VtDRihe3Hu72SgrJUhp
“Commvault Grid si integra perfettamente nel nostro portafoglio di soluzioni per la protezione dei dati, affiancandosi ad altri prodotti integrati con Commvault, come HCP for CloudScale e la nostra pluripremiata piattaforma VSP.”
«Grazie a una vasta gamma di soluzioni differenziate come queste», ha aggiunto, «siamo estremamente fiduciosi di poter risolvere le sfide dei nostri clienti in materia di gestione dei dati e di offrire loro una soluzione che li aiuti non solo a proteggere i propri dati, ma anche a utilizzarli per innovare e far crescere la propria attività».
Siamo d’accordo con Kim e con i nostri amici di Hitachi: questo annuncio su Commvault Grid è sicuramente un motivo di festa. Per i clienti di Hitachi Vantara, rappresenta un’opportunità per innovare e far crescere la propria attività grazie a una soluzione moderna per la protezione dei dati che unisce il meglio di due leader del settore. E per noi di Commvault, è un momento di orgoglio poter far parte dell’iniziativa “What’s Next” di Hitachi, arricchendo e rafforzando la nostra fantastica partnership, fondata sulla risoluzione delle sfide dei clienti attraverso l’innovazione.
Dagli ospedali alle scuole, dai governi statali ai dolciumi di Halloween, il ransomware ha sconvolto le nostre vite proprio quando pensavamo che la situazione non potesse peggiorare. Le organizzazioni sono costrette a rivalutare il proprio livello di sicurezza e a definire processi e controlli per garantire che i sistemi e i dati rimangano sicuri e resilienti contro il ransomware. Man mano che gli ambienti si espandono verso modelli ibridi e si integrano nel cloud, i vettori di attacco si moltiplicano. Un approccio sistematico è il modo migliore per ridurre la complessità della protezione contro il ransomware, concentrandosi sul monitoraggio dei dati in tempo reale.
Per aiutare le organizzazioni a ridurre al minimo i rischi legati alla sicurezza, Commvault offre il Security Health Assessment Dashboard per identificare e ridurre i rischi all’interno dell’ambiente di protezione e gestione dei dati Commvault. La dashboard “Security Health Assessment” è un’interfaccia unificata basata su framework di gestione dei rischi leader del settore e sui principi Zero Trust. Aiuta le organizzazioni a gestire e proteggere i propri dati riducendo la superficie di attacco e rafforzando al contempo il proprio livello di sicurezza. Soprattutto, le organizzazioni possono concentrarsi sulla correzione delle lacune per ridurre il rischio di attacchi ransomware.
Che cos’è il dashboard di valutazione dello stato di sicurezza di Commvault?
Riquadro “Valutazione della sicurezza di Commvault”
Il dashboard di valutazione dello stato di sicurezza di Commvault è disponibile all’interno del report sullo stato di Commvault Command Center™ per tutti i clienti esistenti che utilizzano la versione 11.20 o successive. È inoltre disponibile una versione cloud per le organizzazioni che monitorano lo stato di CommCell nel cloud di Commvault. Man mano che vengono apportate modifiche ai controlli di sicurezza, queste vengono riportate quotidianamente nel report sullo stato per garantire un monitoraggio continuo.
È possibile visualizzare il rapporto sullo stato della dashboard del Command Center e individuare il riquadro “Valutazione della sicurezza”, come illustrato nella Figura 1. Se si desiderano maggiori dettagli, è possibile fare clic sul riquadro “Dashboard della sicurezza”.
Analisi e attuazione delle misure di sicurezza
La dashboard di valutazione dello stato di sicurezza consente alle organizzazioni di identificare, valutare, mitigare e monitorare i controlli di sicurezza all’interno dell’ambiente di protezione dei dati Commvault (Figura 2). Per sua natura, la dashboard identifica i controlli disponibili in Commvault CommCell e fornisce punteggi e note per consentire alle organizzazioni di valutare correttamente il rischio e monitorare continuamente lo stato di sicurezza. Non tutti i controlli sono adatti a tutte le organizzazioni. Ad esempio, alcune organizzazioni potrebbero avvalersi di provider di identità esterni dotati di controlli multifattoriali integrati e di logiche di complessità delle password. Altre, invece, potrebbero fare affidamento su account Commvault locali per segmentare l’accesso dal proprio ambiente principale. In entrambi i casi, la dashboard fornirà informazioni utili per intraprendere le azioni appropriate.
Per mitigare i rischi, seguire le azioni previste per il controllo specifico. Tali azioni comprendono la documentazione mirata, report più approfonditi, flussi di lavoro, nonché applicazioni e strumenti disponibili nello store del software. L’applicazione delle soluzioni è semplificata e ottimizzata per ridurre al minimo il passaggio da una finestra all’altra dell’interfaccia.
Pannello di controllo per la valutazione dello stato di sicurezza
Inoltre, la dashboard di valutazione dello stato di sicurezza garantisce un monitoraggio costante nei casi in cui eventuali blocchi, avvisi e controlli non siano applicati o siano disabilitati. Ciò include anche eventuali nuove funzionalità che potrebbero diventare disponibili in futuro e che Commvault potrebbe raccomandare.
Per ulteriori dettagli sull’utilizzo del report e sulle azioni da intraprendere, consultare la sezione “Report di valutazione della sicurezza” nella documentazione online di Commvault.
Migliora oggi stesso il tuo livello di sicurezza
La dashboard “Security Health Assessment” di Commvault rappresenta il punto di partenza per migliorare il livello di sicurezza all’interno dell’ambiente di protezione e gestione dei dati di Commvault. Grazie alla sua interfaccia unificata, alla capacità di fornire automaticamente approfondimenti e best practice e alle azioni interattive intuitive, la dashboard contribuisce a semplificare la complessità legata all’implementazione e alla gestione della sicurezza. Per vedere la dashboard in azione, guarda il video di Commvault “Hai tutto sotto controllo: proteggi il tuo ambiente di gestione dei dati con Commvault”.
More related posts
Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock