Skip to content

Em um mundo marcado por uma concorrência saudável e onipresente, nosso setor está em constante evolução — e tem como foco principal oferecer valor contínuo aos nossos clientes. Esse ambiente estimula a inovação, que beneficia nossos clientes, nossa empresa e o mercado como um todo. 

É nestes momentos que tenho o prazer de informar que, hoje, a Commvault e a Rubrik chegaram a um acordo sobre todos os processos judiciais pendentes relacionados a patentes entre nossas empresas, que tiveram início na primavera passada.

Chegamos a um acordo amigável que respeita nossa propriedade intelectual mútua e atende aos melhores interesses da nossa empresa e dos acionistas.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O reconhecimento por meio de prêmios é um trabalho em equipe na Commvault e, quando a premiada é uma integrante da sua equipe, a notícia é ainda mais gratificante. É por isso que tenho orgulho de compartilhar que a CRN®, uma marca da The Channel Company, nomeou Kalesha Wiley, Gerente de Negócios com Parceiros, para sua lista de 2021 das “Rising Female Stars” (Mulheres em Ascensão). Essa lista homenageia mulheres promissoras e talentosas do setor de TI, cujas contribuições estão moldando o futuro do setor por meio de sua liderança, dedicação incansável e ideias inovadoras.

Selecionada pela equipe editorial da CRN, a 2ª edição anual da lista “Rising Female Stars” é composta por candidatas excepcionais à liderança no canal. As homenageadas são escolhidas por sua experiência única, conhecimento especializado, impacto sobre seus parceiros e dedicação ao canal de TI. Essas mulheres desempenham papéis fundamentais ao ajudar suas organizações a manter e expandir seus programas de parceria de canal em diversas áreas, incluindo marketing, gestão de programas e engajamento de parceiros.

Com mais de 12 anos de experiência em gestão de canais, trabalhando com parceiros nacionais, VARs, GSIs e distribuidores, Kalesha é parte integrante de nossa equipe de Vendas de Canal. Ela é a líder da equipe encarregada de desenvolver a estratégia geral de entrada no mercado da Commvault com a CDW e, nos últimos dois anos, tem sido responsável pelo crescimento, engajamento e capacitação de mais de 3.000 vendedores parceiros da CDW nos Estados Unidos e no Canadá.

“A lista ‘Rising Female Stars 2021’ da CRN reconhece profissionais que demonstram um compromisso inabalável com o crescimento e a excelência do canal. Essas futuras líderes estão impulsionando as inovações de amanhã para as organizações de hoje”, afirmou Blaine Raddon, CEO da The Channel Company. “Em nome da The Channel Company, parabenizamos todas as homenageadas. O que essas mulheres estão realizando hoje definirá o canal de TI por muitos anos.”

Um dos momentos de maior destaque de Kalesha ocorreu durante um evento marcante para a Commvault: o lançamento do Metallic, em outubro de 2019. Tendo a CDW como parceira de lançamento, Kalesha trabalhou incansavelmente na preparação para o anúncio, aproveitando sua dedicação aos negócios da Commvault, sua atenção aos detalhes e sua execução focada para identificar oportunidades de crescimento na CDW e ampliar o portfólio de soluções SaaS do Metallic.

Seu sucesso não passou despercebido, e Kalesha já está acostumada a conquistas. No ano fiscal de 2021, ela foi nomeada, juntamente com um grupo de colegas, a “Equipe de Canal do Ano” da Commvault e conquistou uma vaga muito cobiçada no Infinity Club da Commvault. Basta dizer que a inclusão de Kalesha na lista de “Rising Female Stars” da CRN fala por si só.

Para saber mais sobre Kalesha e conferir a lista completa das “Estrelas Femininas em Ascensão” de 2021, acesse www.CRN.com/risingstars.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por que você precisa de um plano de continuidade de negócios de TI?

Não é segredo que os dados e a infraestrutura de rede estão no centro das operações das empresas modernas. Um plano de continuidade de negócios de TI é essencial para manter uma organização em funcionamento durante um evento de desastre, como uma interrupção na nuvem ou um ataque cibernético malicioso, como o ransomware. Trata-se, essencialmente, de um plano dentro de um plano maior, pois abrange todos os aspectos relacionados à TI, desde manter os servidores online até recuperar e restaurar dados perdidos ou roubados. E, durante um evento de desastre potencialmente devastador, a velocidade com que você consegue recuperar e restaurar os dados faz toda a diferença.

Como habilitar a recuperação rápida de dados em um plano de continuidade de negócios de TI

Embora todos os dados sejam importantes para uma organização, nem todos são necessariamente iguais ou essenciais para a manutenção das operações comerciais. Quando a Recovery de desastres está em andamento, é importante dispor de um método para identificar e priorizar a restauração de conjuntos de dados e cargas de trabalho específicos em detrimento de outros.

Se sua organização migrou para a nuvem, saiba que sua capacidade de recuperação depende, em última instância, da escolha da plataforma de backup em nuvem.

A restauração de dados completos e instâncias de cargas de trabalho por meio de backup em nuvem pode ser demorada e pode diminuir a velocidade da recuperação, colocando em risco os parâmetros de Tempo Objetivo de Recuperação (RTO) e Ponto Objetivo de Recuperação (RPO) de uma organização e causando uma interrupção na continuidade dos negócios. É possível obter uma recuperação rápida de dados com recursos como a recuperação granular, que permite selecionar e priorizar dados e instâncias específicas para restauração enquanto uma recuperação completa é iniciada, em vez de esperar que todos os dados corporativos sejam restaurados, independentemente da importância.

Obtenha uma restauração rápida com o Clumio

O serviço de backup em nuvem líder do setor da Clumio oferece às empresas todas as ferramentas necessárias para garantir a restauração rápida de dados durante um desastre. Com recursos como recuperação granular, recuperação flexível e pesquisa global, a Clumio permite que os usuários identifiquem dados e cargas de trabalho específicos de missão crítica para serem restaurados em primeiro lugar, além de oferecer a capacidade de restaurar instantaneamente a partir de qualquer região que não tenha sido afetada pela interrupção ou pelo desastre.

Outras características incluem:

  • Backups instantâneos dos dados da AWS em toda a sua organização
  • Armazenamento de backup isolado da rede para oferecer proteção contra ransomware e outros ataques maliciosos
  • Conformidade simplificada dos dados com as políticas globais
  • Backups otimizados e informações sobre possíveis economias

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Por que você precisa de um plano de continuidade de negócios de TI?

Não é segredo que os dados e a infraestrutura de rede estão no centro das operações das empresas modernas. Um plano de continuidade de negócios de TI é essencial para manter uma organização em funcionamento durante um evento de desastre, como uma interrupção na nuvem ou um ataque cibernético malicioso, como o ransomware. Trata-se, essencialmente, de um plano dentro de um plano maior, pois abrange todos os aspectos relacionados à TI, desde manter os servidores online até recuperar e restaurar dados perdidos ou roubados. E, durante um evento de desastre potencialmente devastador, a velocidade com que você consegue recuperar e restaurar os dados faz toda a diferença.

Como habilitar a recuperação rápida de dados em um plano de continuidade de negócios de TI

Embora todos os dados sejam importantes para uma organização, nem todos são necessariamente iguais ou essenciais para a manutenção das operações comerciais. Quando a Recovery de desastres está em andamento, é importante dispor de um método para identificar e priorizar a restauração de conjuntos de dados e cargas de trabalho específicos em detrimento de outros.

Se sua organização migrou para a nuvem, saiba que sua capacidade de recuperação depende, em última instância, da escolha da plataforma de backup em nuvem.

A restauração de dados completos e instâncias de cargas de trabalho por meio de backup em nuvem pode ser demorada e pode diminuir a velocidade da recuperação, colocando em risco os parâmetros de Tempo Objetivo de Recuperação (RTO) e Ponto Objetivo de Recuperação (RPO) de uma organização e causando uma interrupção na continuidade dos negócios. É possível obter uma recuperação rápida de dados com recursos como a recuperação granular, que permite selecionar e priorizar dados e instâncias específicas para restauração enquanto uma recuperação completa é iniciada, em vez de esperar que todos os dados corporativos sejam restaurados, independentemente da importância.

Obtenha uma restauração rápida com o Clumio

O serviço de backup em nuvem líder do setor da Clumio oferece às empresas as ferramentas necessárias para a restauração rápida de dados durante uma situação de desastre. Com recursos como recuperação granular, recuperação flexível e pesquisa global, a Clumio permite que os usuários identifiquem dados e cargas de trabalho específicos de missão crítica para serem restaurados em primeiro lugar, além de oferecer a capacidade de restaurar instantaneamente a partir de qualquer região que não tenha sido afetada pela interrupção ou pelo desastre.

Outras características incluem:

  • Backups instantâneos dos dados da AWS em toda a sua organização
  • Armazenamento de backup isolado da rede para oferecer proteção contra ransomware e outros ataques maliciosos
  • Conformidade simplificada dos dados com as políticas globais
  • Backups otimizados e informações sobre possíveis economias


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Os ataques de ransomware estão se tornando cada vez mais frequentes e sofisticados com o passar do tempo; por isso, é importante saber quais medidas tomar para a Recovery. “70% dos ataques de ransomware envolveram a ameaça de divulgação dos dados exfiltrados”.1

É o pior cenário possível, constantemente redefinido. Normalmente, as empresas gastam centenas de milhares de dólares para pagar o resgate. “O valor médio pago em casos de ransomware é de US$ 154.108”.1

O processo de Recovery é importante porque as organizações querem se concentrar em retomar suas atividades. É difícil compreender o processo, a menos que você ou sua organização já tenham passado por isso. Estas etapas vão ajudá-lo a entender o que envolve a Recovery após um ataque de ransomware e como lidar com isso.

  1. Entre em contato com o suporte ao cliente
  2. Atualize e instale softwares de proteção contra vírus e ransomware
  3. Recuperar o Commvault CommServe
  4. Recuperar os MediaAgents da Commvault
  5. Criar uma lista de prioridades de Recovery dos clientes
  6. Iniciar os processos de Recovery

O primeiro passo para a Recovery após um ataque de ransomware é entrar em contato com o Suporte ao Cliente da Commvault. Isso ajudará a determinar o nível de impacto causado pelo ataque e a definir, em conjunto, um plano de ação.

O segundo passo consiste em atualizar e instalar softwares antivírus e de proteção contra ransomware. Esse passo tem como objetivo impedir a propagação de vírus de ransomware.

A recuperação do Commvault CommServe e a desativação das programações de backup constituem a terceira etapa do processo. A empresa também precisará desativar temporariamente todos os planos de backup e backups programados para evitar que ocorram danos adicionais.  

A quarta etapa destina-se à recuperação dos MediaAgents da Commvault e ao acesso às bibliotecas. É fundamental garantir que os MediaAgents estejam acessíveis e funcionando corretamente.

A quinta etapa é a lista de prioridades de Recovery do cliente. É nessa etapa que sua organização elaborará uma lista de sistemas e aplicativos essenciais e determinará o que é mais importante para retomar as atividades.

A sexta e última etapa consiste em iniciar as Recuperações. A organização deve prestar atenção ao momento específico para garantir que ele seja anterior à infecção. Dessa forma, você não estará recuperando a partir de um momento que inclua os arquivos do ransomware.    

É importante ressaltar que você deve começar sua preparação hoje mesmo, pois cada pequeno passo faz diferença. No Commvault Command Center™, há ferramentas e painéis valiosos para entender seus dados e seus recursos de proteção e recuperação de dados. Um ótimo recurso é o Relatório de Readiness para Recovery da Commvault, que permite avaliar seus níveis de serviço RPO e RTO.

Essas seis etapas vão ajudá-lo a se preparar melhor e a se recuperar de ataques cibernéticos, que têm se tornado cada vez mais sofisticados com o passar do tempo.

Fontes

1 Relatório Trimestral sobre Ransomware da Coveware, 1º de fevereiro de 2021

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Quando sua empresa recebe constantemente um amplo reconhecimento de liderança — desde o data center até a nuvem —, você sabe que está atendendo às necessidades dos seus clientes ao longo de toda a sua transformação digital. É por isso que estou animado em compartilhar que temos o orgulho de receber dois prêmios Gold Globee na 16ª edição do IT World Awards deste ano — a Commvault na categoria “Backup and Recovery de Data Center” e a Metallic na categoria “Computação em Nuvem/SaaS” —, exemplificando o “The Power of And” que nosso portfólio oferece aos nossos clientes!

Para mim, esses prêmios destacam a confiança que nossos clientes depositam em nossa liderança tecnológica para resolver seus desafios mais complexos de gerenciamento de dados. Basta perguntar ao Arvest Bank, o banco mais antigo e maior do Arkansas, sobre o backup e a proteção de dados da Commvault. Josh Kimes, engenheiro de sistemas de rede do Arvest, disse: “As ferramentas de backup que administrei no passado estavam definitivamente muito atrás em relação à Commvault. Outros produtos que já utilizei não parecem inovar e atualizar seu software para oferecer suporte a backups para novas tecnologias com a mesma rapidez que a Commvault.” É por isso que, como cliente de longa data da Commvault, quando o Arvest decidiu implementar o Microsoft Teams para impulsionar sua colaboração remota, o Metallic SaaS foi a escolha óbvia para proteger esses dados. São histórias como essa que demonstram nosso verdadeiro compromisso em estar sempre um passo à frente das necessidades de nossos clientes.

Líder tanto em Recovery de desastres quanto em proteção de dados SaaS

O IT World Awards deste ano é mais um exemplo perfeito de como continuamos a liderar o setor de proteção de dados, oferecendo soluções preparadas para o futuro. Aberto a todas as organizações de Tecnologia da Informação e Segurança Cibernética do mundo inteiro e aos usuários finais de seus produtos e serviços, o IT World Awards é um dos onze principais programas de prêmios empresariais e listas de classificação organizados pelo Globee Awards, sendo avaliado por mais de 65 especialistas do setor de todo o mundo.

Na categoria “Backup and Recovery de Data Center”, o Commvault Disaster Recovery conquistou o Golden Globe por garantir a continuidade dos negócios e verificar a capacidade de recuperação nos data centers, na nuvem e em outros ambientes de nossos clientes, por meio de uma orquestração simplificada e automatizada da recuperação de desastres, replicação flexível e Readiness de recuperação comprovada — um suporte que nossos clientes buscam agora mais do que nunca.

Por exemplo, para lidar com o aumento dos ataques de ransomware no setor de saúde, Sang-seok Park, chefe do Departamento de Estratégia de Informação do SAM Medical Center, recorreu à Commvault para atualizar a infraestrutura de backup da instituição e evitar a perda de dados. Park afirmou: “A Commvault é o único fornecedor que encontramos que oferece uma solução completa para Backup and Recovery. A Commvault nos dá a confiança de que podemos responder imediatamente a eventos inesperados, como um ataque de ransomware ou perda de dados causada por erros dos usuários.”

Além disso, na categoria Computação em Nuvem/SaaS, ganhamos o Golden Globee pelo nosso portfólio Metallic Backup as a Service (BaaS). Desde o lançamento, em outubro de 2019, a Metallic tem registrado um forte crescimento – estamos presentes em 24 países, e esse número continua aumentando, com flexibilidade e amplitude de cobertura inigualáveis em cargas de trabalho, incluindo VMs, terminais, Office 365, Salesforce e Microsoft Dynamics. Mais recentemente, lançamos o Metallic Government Cloud com certificação FedRAMP High “In Process – In PMO Review” – tornando o Metallic a única solução abrangente de proteção de dados SaaS que, atualmente, atende aos mais altos padrões de confidencialidade, integridade e disponibilidade reconhecidos pelo governo dos Estados Unidos. Certamente tem sido uma jornada vertiginosa e emocionante da qual fazemos parte.

Liderança que surge no momento em que nossos clientes mais precisam dela

Como vimos, especialmente no último ano, a recuperação de desastres e o ransomware estão em ascensão, sendo a segurança cibernética uma das principais prioridades para organizações de todos os portes. De acordo com San Madan, copresidente do Globee Awards, “O setor de tecnologia da informação continua demonstrando sua resiliência. O setor de tecnologia é robusto e inovador. E a pandemia mudou a maneira como as pessoas vivem, trabalham, fazem compras e se socializam, acelerando assim a demanda por novas tecnologias e inovações em todos os lugares.”

Tenho o prazer de afirmar que, com nosso portfólio de Serviços Inteligentes de Dados, incluindo o Commvault Disaster Recovery e o Metallic BaaS, nossos clientes têm opções – soluções de nível empresarial simples, flexíveis e escaláveis para recuperar de forma rápida e confiável o data center e outras cargas de trabalho que tenham ficado bloqueadas ou perdidas devido a um desastre, seja no local ou na nuvem. Tenho orgulho do trabalho que realizamos este ano — e continuamos realizando — para proporcionar tranquilidade aos nossos clientes e parceiros.

Para saber mais sobre os vencedores do IT World Awards 2021, acesse: https://globeeawards.com/it-world-awards/winners/

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como espero que vocês já tenham visto, anunciamos hoje que a Commvault alcançou o status “High Readiness” do Programa Federal de Gestão de Riscos e Autorizações (FedRAMP) para nosso portfólio Metallic Backup-as-a-Service (BaaS) e nossas ofertas do Metallic Cloud Storage Service (MCSS), além de termos apresentado nossas novas ofertas Metallic Government Cloud para órgãos federais. Como a única solução de proteção de dados em SaaS que atualmente atende aos padrões da Certificação FedRAMP Classe D (Alta) “Em Processo – Em Análise pelo PMO”, estamos muito entusiasmados em poder oferecer o padrão de excelência em proteção de dados fornecida por SaaS aos clientes federais, atendendo aos protocolos mais rigorosos estabelecidos pelo governo dos EUA.

Tenho o prazer de informar que os dias de intermináveis tempos de espera em frente aos órgãos públicos para obter serviços podem estar chegando ao fim. Os órgãos governamentais responsáveis por serviços regionais, estaduais ou municipais estão, aos poucos, seguindo os passos das empresas privadas, concentrando-se na migração para a nuvem a fim de oferecer serviços sólidos aos cidadãos, considerados “clientes”.

Nosso status de certificação FedRAMP Classe D (Alta) em andamento — em análise pelo PMO — é uma prova do forte foco da Commvault e da Metallic em garantir a mais alta segurança para todos os nossos clientes, em um momento em que o risco está em níveis sem precedentes — e, embora a proteção contra ransomware e a capacidade de recuperação de dados sejam essenciais para qualquer setor, há uma urgência ainda maior para nossos clientes federais. A Commvault está empenhada em fornecer às nossas agências governamentais a tecnologia de gerenciamento de dados líder do setor diante de ameaças críticas contra acessos indesejados e perda de dados causados por agentes mal-intencionados. E com o aumento dos ataques cibernéticos — prevê-se, por exemplo, que ataques de ransomware ocorram a cada 11 segundos em 2021 —, fica claro que as agências governamentais precisam da melhor tecnologia para ajudar a mitigar o risco.

A Commvault sempre considerou a segurança uma prioridade, e isso é mais uma prova do nosso compromisso em liderar o caminho para nossos clientes em todos os setores. À medida que os órgãos governamentais continuam a impulsionar a transformação digital, a proteção de dados em SaaS deve ser parte integrante dessa estratégia. Estamos muito entusiasmados por poder reunir o que há de melhor em proteção de dados e em SaaS – para ajudar nossos clientes do setor público a terem tranquilidade enquanto colhem os benefícios da adoção da nuvem.

Então, quais são esses benefícios? Vamos falar primeiro sobre a aquisição de soluções tecnológicas, já que esse é um grande problema no setor público. Muitas vezes prejudicada pela burocracia e pelos ciclos orçamentários, a aquisição de tecnologias de proteção de dados líderes do mercado para manter os dados governamentais a salvo contra perda, ataques ou exclusão é uma tarefa difícil e ingrata. Mas há maneiras de tornar essa transição mais tranquila.

A importância de investir na solução certa. A migração para a computação em nuvem é, sem dúvida, o próximo passo lógico para órgãos governamentais com visão de futuro. Isso também significa que o grande volume de dados críticos que está sendo armazenado na nuvem trouxe um foco renovado na segurança de alto nível. Violações de rede, ransomware e outros ataques cibernéticos ameaçam tudo, desde as operações governamentais até a segurança nacional.

Tudo começa com a forma como você toma a decisão de compra. No setor público, às vezes, o maior desafio a ser superado é descobrir como realizar uma compra de TI. Mesmo com requisitos bem definidos e o orçamento disponível, o comprador público ainda enfrenta aquele último obstáculo, às vezes difícil de superar: como adquirir uma solução do ponto de vista contratual.

O Metallic foi projetado para atender exatamente a essa necessidade – tornando o processo de compra o mais fácil e flexível possível, para que qualquer cliente possa migrar para a nuvem sem esforço, com confiança e segurança. Nossas soluções Metallic são seguras e oferecidas como proteção de dados de nível empresarial em um modelo simples, prático e baseado em assinatura. Assim como um contrato de celular, você pode usar um modelo simples de pagamento conforme o uso para adquirir tecnologia comprovada, confiável e em conformidade com as normas de segurança e regulamentações governamentais necessárias, conforme demonstrado por nosso status de certificação FedRAMP Classe D (Alta) “Em processo – Em revisão pelo PMO”. Você pode até mesmo solicitar uma versão de teste, usar um cartão de crédito do governo para gerenciamento e cancelar facilmente a qualquer momento.

Uma estratégia de compras bem planejada é o primeiro passo para que os órgãos governamentais alcancem suas metas e garantam a eficiência operacional. É nesse ponto que a parceria com um provedor de tecnologia certificado pelo FedRAMP Classe D (Alto) — em processo de certificação, sob análise do PMO — se mostra mais útil. Quando esse processo estiver concluído, da próxima vez que alguém perguntar se sua infraestrutura em nuvem é segura, escalável e confiável, você poderá responder: “SIM!”

E, com o anúncio de hoje, essa solução pode ser o Metallic Office 365 Backup for Government Cloud, a primeira oferta de proteção de dados em SaaS da Commvault com certificação FedRAMP Classe D (Alta) “em processo” — pronta para análise pelo PMO —, destinada a apoiar órgãos federais, estaduais e locais que utilizam ambientes Office 365 GCC High na Government Cloud do Azure. Nas próximas semanas e meses, pretendemos continuar adicionando novas cargas de trabalho, bem como o Metallic Cloud Storage, oferecendo aos clientes do setor público um verdadeiro portfólio de soluções que atenda às suas necessidades e cumpra rigorosos padrões de segurança.

Além disso, nas próximas semanas, vamos nos aprofundar em como o Metallic SaaS pode facilitar sua vida, tornar seu orçamento mais estável e fazer com que suas preocupações com a proteção de dados na nuvem sejam coisa do passado.

Você pode encontrar mais informações sobre como as tecnologias SaaS e de nuvem da Metallic e da MCSS estão ajudando governos locais, estaduais e regionais a garantir operações seguras e prestar melhores serviços aos cidadãos acessando a página Government Cloud em nosso site.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Para o serviço de backup Clumio Protect, utilizamos o Amazon Elastic Kubernetes Service (EKS) para gerenciar nossos clusters do Kubernetes. A principal vantagem de usar um Kubernetes gerenciado é a integração estreita com outros serviços do seu provedor de nuvem. Especificamente, quando você cria um novo serviço do Kubernetes, um controlador de serviço — fornecido pela AWS e instalado no cluster — cria uma nova instância do Elastic Load Balancer (ELB) e a configura para encaminhar o tráfego para o serviço. Ao mesmo tempo, esse controlador gerencia todo o ciclo de vida do balanceador de carga correspondente: ele fornece uma configuração correta para suas verificações de integridade e mantém o grupo de destinos do balanceador de carga atualizado quando você adiciona ou remove nós do cluster. Por fim, ele exclui o balanceador de carga quando você exclui seu serviço do Kubernetes do cluster.

Embora seja muito prático utilizar os serviços do Kubernetes com o suporte dos balanceadores de carga da AWS, há várias questões que devemos levar em consideração.

A arquitetura nativa da nuvem da Clumio

Nossa arquitetura é baseada em microsserviços, e cada um dos nossos clusters do Kubernetes conta com várias dezenas desses serviços. O número de serviços é especialmente notável em nossos clusters de desenvolvimento, onde hospedamos o maior número possível de ambientes de desenvolvimento isolados em um único cluster. Em alguns clusters de desenvolvimento, temos mais de 300 serviços, e esse número continua aumentando. Não é preciso dizer que cada balanceador de carga da AWS tem um custo, e não seria razoável termos mais de 300 balanceadores de carga da AWS apenas para um único cluster de desenvolvimento. Outra questão é o limite de balanceadores de carga que cada cluster EKS pode suportar. Esse limite está relacionado ao número máximo de regras no Grupo de Segurança do EC2. Especificamente, nosso cluster EKS médio não poderia ter mais do que 60 balanceadores de carga clássicos. Para resolver essa questão, decidimos usar o Kubernetes Ingress para a maioria dos nossos serviços. O mecanismo do Ingress nos permite compartilhar um único ELB entre vários serviços em um cluster EKS, o que reduz a utilização de recursos e os custos.

Por que adicionar o Ingress do Kubernetes

A criação de um novo balanceador de carga da AWS geralmente leva algum tempo. Esse atraso é aceitável para a maioria das operações; no entanto, para certas alterações — como, por exemplo, a implantação simultânea de vários microsserviços —, queríamos minimizar o tempo necessário para que ficassem na Readiness. Para atender a esse caso de uso, a adição de um novo Ingress do Kubernetes proporciona uma operação instantânea. Dependendo da implementação específica, um controlador de Ingress precisa recarregar a nova configuração, de forma semelhante aos controladores de Ingress do Nginx, ou aplicar a nova configuração em tempo de execução, de forma semelhante aos controladores de Ingress baseados no Envoy.

Ao trabalhar com serviços, espera-se que cada um deles tenha um nome DNS, possivelmente externo. Com a abordagem de um ELB por serviço, não é possível criar um nome DNS até que o ELB seja criado. Com um único ELB pré-alocado para o controlador de ingress, é possível atribuir antecipadamente quantos aliases DNS forem necessários a esse ELB, de modo que todos os nossos serviços fiquem disponíveis assim que criarmos definições de Ingress para eles.

Alguns de nossos serviços expõem uma API REST, mas a grande maioria deles possui endpoints gRPC. Precisávamos de um controlador Ingress que suportasse tanto HTTPS quanto gRPC ao mesmo tempo, e queríamos que o TLS fosse encerrado no próprio controlador Ingress. Este último não era um requisito estrito, e consideramos usar sidecars do Istio para encerrar o TLS diretamente em um pod de microsserviço. No entanto, decidimos usar o controlador Ingress para encerrar o TLS porque é mais simples de gerenciar e, em geral, exige menos sobrecarga para o cluster. Outro requisito que tínhamos era poder implantar várias instâncias do controlador Ingress no mesmo cluster. Uma definição específica do Ingress pode ter uma anotação kubernetes.io/ingress.class para especificar qual controlador de Ingress deve ser utilizado.

Testamos vários controladores Ingress e descobrimos que foi surpreendentemente difícil encontrar aquele que atendesse a todos os requisitos. Alguns controladores não funcionavam corretamente com o gRPC, outros não ofereciam suporte a múltiplas instâncias de controlador nos mesmos clusters. Por fim, descobrimos que o controlador Ingress do NGINX funciona para nós. Tivemos que fazer apenas um pequeno ajuste na configuração para aumentar o tamanho do buffer do gRPC e, assim, fazer com que funcionasse com nossa pilha de gRPC.

Aprimoramos constantemente nossos serviços de infraestrutura para dimensionar nossa infraestrutura e otimizar os custos de manutenção. Inicialmente, utilizávamos um balanceador de carga dedicado por serviço, mas logo atingimos o limite de balanceadores de carga por cluster. Nesse momento, atualizamos nossa infraestrutura para utilizar controladores Ingress hospedados para a conectividade externa de nossos serviços e reduzimos significativamente o número de balanceadores de carga clássicos da AWS necessários para o produto. Usar o AWS Application Load Balancer (ALB) não era uma opção naquele momento, pois o ALB não oferecia suporte a gRPC. No final de 2020, a AWS anunciou que havia adicionado suporte para HTTP/2 de ponta a ponta e gRPC ao Application Load Balancer. Agora podemos usar o controlador AWS Load Balancer, anteriormente conhecido como “AWS ALB Ingress Controller”, que foi doado ao Grupo de Interesse Especial do Kubernetes da AWS (SIG-AWS) para permitir que a AWS e outros colaboradores do SIG-AWS mantenham oficialmente o projeto. Estamos ansiosos para utilizar esse controlador Ingress em nossa infraestrutura. Outro foco de nosso interesse é a Kubernetes Gateway API, uma nova API do Kubernetes que está em fase de desenvolvimento pelo Grupo de Interesse Especial em Rede (SIG-Network). Em comparação com a API Ingress, a API Gateway expõe uma API mais geral para proxy, que pode ser usada para mais protocolos além do HTTP, e modela mais componentes de infraestrutura para oferecer melhores opções de implantação e gerenciamento aos operadores de cluster. Estamos ansiosos para experimentar futuros controladores do Kubernetes que implementem a API Gateway.

Redução do uso de recursos e dos custos

O mecanismo Ingress do Kubernetes nos ajuda a reduzir a utilização de recursos e os custos. Não estamos mais limitados pelos restrições do EC2 e do EKS no que diz respeito ao número de serviços implantados em um único cluster gerenciado do Kubernetes. Alguns dos controladores Ingress de código aberto funcionam com serviços gRPC de forma nativa, mas exigem uma verificação adicional para confirmar se são adequados a um caso de uso específico. A comunidade do Kubernetes fornece e aprimora constantemente as APIs do Kubernetes, como a API do Ingress ou a API do Gateway, enquanto fornecedores comerciais e de código aberto oferecem diversas implementações dessas APIs. Isso permite escolher a implementação certa para um caso de uso específico e substituir implementações sem grandes alterações no nível da aplicação.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ataques de ransomware, malware, erros humanos e interrupções nos serviços em nuvem são apenas algumas das ameaças que podem tirar uma organização do ar instantaneamente — colocando assim em risco a integridade e a disponibilidade de seus dados.

Recovery de desastres é a resposta coletiva a tais eventos. Parte dessa resposta inclui a restauração dos dados e aplicativos necessários para manter a continuidade dos negócios. Quando planejado e executado com sucesso, um plano de Recovery de desastres pode minimizar ou evitar totalmente o tempo de inatividade que poderia acarretar perda permanente de dados, paralisar processos internos e causar transtornos aos clientes e usuários finais.

Durante um evento de desastre e a Recovery subsequente, a rapidez é de extrema importância — apenas alguns minutos podem fazer a diferença entre a infraestrutura vital de uma organização ficar fora do ar ou permanecer operacional, com pouco ou nenhum impacto nos processos e nos usuários finais.

Requisitos essenciais para uma recuperação mais rápida após desastres na nuvem

Como muitas organizações atualmente hospedam seus aplicativos e cargas de trabalho na nuvem, a maioria também passou a adotar soluções de backup nativas da nuvem para proteger seus dados — deixando para trás soluções legadas, como o backup físico no local. Se ocorrer um incidente que resulte na perda, corrupção ou comprometimento dos dados, a solução de backup na nuvem pode iniciar a recuperação dos dados e restaurar a cópia mais recente a partir de qualquer local.

No entanto, nem todas as soluções de backup em nuvem são iguais em termos de Features e funcionalidades. O uso de uma solução de backup em nuvem não garante automaticamente que os dados estarão seguros, intactos ou que poderão ser restaurados com uma velocidade que assegure a continuidade dos negócios.

A verdade é esta: a eficácia das capacidades de recuperação de desastres da sua organização depende diretamente da qualidade das ferramentas que ela utiliza. Para que uma solução de backup em nuvem facilite uma recuperação de desastres de TI rápida e eficaz, ela deve ser capaz de:

  • Faça backup e armazene dados de forma eficiente
  • Garanta a segurança dos backups contra ameaças como ransomware e malware, isolando-os fisicamente
  • Restaure rapidamente dados e cargas de trabalho essenciais à missão, necessários para a continuidade dos negócios

Você precisa não apenas de uma maneira de manter os dados de backup protegidos contra ameaças, mas também de uma forma de restaurar rapidamente os dados específicos necessários para manter suas operações em andamento, em vez de ficar esperando que todos os dados sejam restaurados. Veja a seguir como o Clumio atende diretamente a essas necessidades.

Obtenha uma recuperação de desastres mais rápida com o Clumio

Desenvolvido nativamente na nuvem, o Clumio é uma plataforma pioneira no setor de backup como serviço na nuvem, que oferece às organizações uma ampla gama de Features inovadores de backup, proteção e restauração de dados.

Clumio oferece uma recuperação de desastres otimizada na nuvem, criando backups instantâneos de dados em toda a sua organização e armazenando-os em um ambiente criptografado e isolado fisicamente, fora da conta principal, para protegê-los contra ameaças como ransomware. Isso garante que você sempre tenha uma cópia de backup válida para restaurar os dados.

Caso seja necessária a recuperação de dados, a Clumio utiliza Features de recuperação granular e flexível de arquivos que restauram rapidamente os arquivos e cargas de trabalho específicos de importância crítica, agilizando o processo de recuperação de desastres e garantindo que você cumpra o RTO (objetivo de tempo de recuperação) para manter a continuidade dos negócios.

Uma recuperação mais rápida após desastres pode ser a diferença entre um tempo de inatividade oneroso e uma continuidade de negócios ininterrupta. Agende uma demonstração hoje mesmo e descubra como sua empresa pode começar a usar o Clumio em menos de 15 minutos e reduzir seu RTO, sem a necessidade de instalar nova infraestrutura ou software, nem de realizar qualquer planejamento prévio.

Mais informações sobre Recovery de desastres

Três práticas recomendadas de recuperação de desastres Cloud

Recovery baseada na nuvem é, atualmente, a melhor opção para qualquer entidade que hospede seus dados e cargas de trabalho na nuvem. Descubra três práticas recomendadas para garantir um plano de Recovery ideal, que aproveite ao máximo o que a nuvem tem a oferecer.

Aproveitando o backup em nuvem em um plano de recuperação de desastres de TI

Um plano específico de recuperação de desastres de TI é essencial para as organizações que desejam garantir a viabilidade e a funcionalidade da infraestrutura de TI de missão crítica durante um evento de desastre. Saiba mais sobre o papel crucial que o backup na nuvem desempenha em um plano robusto de recuperação de desastres de TI.

Examinando a função do backup na Cloud em um modelo de plano de recuperação de desastres

Recuperação de desastres é, de fato, um processo complexo; por isso, um modelo de plano de recuperação de desastres pode ajudar na elaboração de um plano que não deixe nada de fora. Descubra por que o backup na nuvem deve ser o ponto central de todo plano de recuperação de desastres — e qual modelo usar para criar um.

Um plano de recuperação de desastres pode proteger contra os efeitos dos ataques de ransomware?

O ransomware é apenas uma das muitas ameaças potenciais que podem comprometer a integridade dos dados de uma organização a qualquer momento, criando um efeito dominó que pode resultar em paralisações onerosas e interrupções tanto nos processos internos quanto para os usuários finais.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Em 1996, a Commvault tornou-se uma empresa independente e constituída, como resultado de uma cisão dos laboratórios da AT&T Bell. Pouco mais de um ano depois, Bob Hammer e Al Bunte decidiram arriscar e ingressaram nessa pequena empresa — Bob como presidente do conselho e diretor executivo, e Al como diretor de operações. Eles apostaram em uma premissa fundamental: os dados continuarão a crescer.

“Nossa hipótese era que, se os dados continuassem crescendo de forma vertiginosa, esse seria um bom segmento”, disse Al.

No fim das contas, eles estavam certos. Eles criaram uma empresa dedicada a oferecer aos clientes a melhor tecnologia para suas necessidades de dados, conduziram essa empresa à abertura de capital e construíram uma base de clientes fiéis ao longo dos últimos 25 anos.

A Commvault de hoje impulsiona essa visão. Oferecemos aos nossos clientes a tranquilidade que lhes permite fazer coisas incríveis com os dados. Simplificamos e gerenciamos a complexidade dos dados dos nossos clientes, revelando insights, acelerando seu crescimento e ajudando a garantir a integridade fundamental de seus negócios. Com a excelência tecnológica como nosso eixo central, continuamos a liderar o mercado com nossa Plataforma Inteligente de Serviços de Dados.

Sob a direção do CEO Sanjay Mirchandani, que ingressou na empresa em fevereiro de 2019, a Commvault continuou a se transformar para atender aos ambientes de dados cada vez maiores e em constante evolução de nossos clientes. Criamos um portfólio de software como serviço (SaaS) de nível empresarial, o Metallic, que está crescendo rapidamente. De fato, no ano fiscal de 2021, anunciado recentemente, o Metallic dobrou seu número de clientes a cada trimestre. Adquirimos a Hedvig, líder em armazenamento definido por software, e, mais recentemente, alcançamos o melhor ano fiscal da história da empresa no ano fiscal de 2021. O mercado está prestando atenção — a Commvault está aqui!

Ao longo de nossa rica trajetória de 25 anos, temos estado na vanguarda da inovação e reconhecemos que os clientes precisam de flexibilidade e opções. Hoje, oferecemos nossos Serviços Inteligentes de Dados como software instalado no local; na nuvem; como serviço gerenciado por meio de parceiros; ou como SaaS — um diferencial fundamental no mercado. A oportunidade de ajudarmos nossos clientes nunca foi tão grande.

Fazemos tudo isso, guiados por nossos valores fundamentais — Conectar, Inspirar, Cuidar e Cumprir — e proporcionamos a tranquilidade que permite que as pessoas façam coisas incríveis com dados.

Neste 25º aniversário, queremos agradecer a toda a nossa comunidade de pioneiros que ajudaram a Commvault a se tornar a empresa incrível que somos hoje. Não teríamos conseguido nada disso sem vocês.

Conheça nossa história:

Os primórdios: os fundadores da Commvault, Bob Hammer e Al Bunte.
  • Confira aqui o vídeo do nosso 25º aniversário.
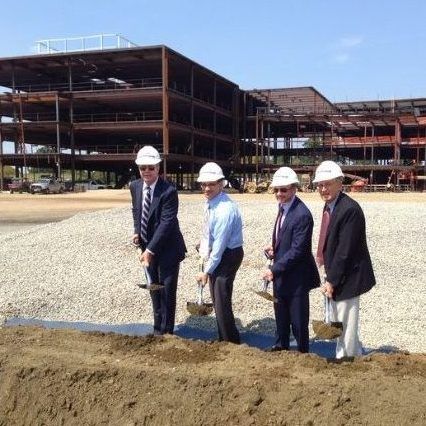
Em 2013, demos início às obras da nova sede da
empresa em Tinton Falls, NJ.
  • Conheça as histórias de clientes que confiam na Commvault há décadas:

Norfolk Southern

Estado do Oregon

Olymp

Universidade de Leicester

  • Nosso colega Don Foster conversa com a Coca-Cola.
  • Ouça as opiniões dos analistas do setor Steve Duplessie e Christophe Bertrand, da ESG, e Phil Goodwin, da IDC.

  • Confira Sanjay e sua equipe da Bloomberg no dia em que anunciamos a aquisição da Hedvig.
  • Saiba como celebramos nossos funcionários de longa data e acolhemos novas ideias para impulsionar a inovação, a diversidade e uma cultura de solidariedade.

  • Por falar em cuidado, conseguimos tudo isso ao vivermos de verdade nossos valores todos os dias. Veja como nossos funcionários colocam nossos valores em prática no dia a dia.
  • Em consonância com nossos valores, as questões ambientais, sociais e de governança corporativa são importantes para nós. Confira aqui algumas de nossas iniciativas.
  • No nosso 25º aniversário, nosso grupo diversificado de funcionários em todo o mundo compartilha nosso lema para o futuro, que é alimentado pelo nosso incrível passado.
  • Nosso destemido líder, Sanjay Mirchandani, fala sobre como continuamos a investir em inovação para oferecer o portfólio mais robusto aos nossos clientes e, em última análise, proporcionar-lhes a tranquilidade de que precisam.

O futuro nunca pareceu tão promissor e as oportunidades nunca foram tão grandes. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Entendendo o Amazon EC2

Uma analogia para entender o Amazon EC2 é pensar nele como um serviço de aluguel de carros. Assim como você aluga um carro por um período específico, escolhe o tamanho e o tipo de carro de acordo com suas necessidades e o devolve após o uso, o Amazon EC2 permite que você alugue servidores conforme a necessidade. É quase como pagar apenas pelo que você usa, e nada mais.

Além disso, como o Amazon EC2 está integrado à maioria dos serviços da AWS, ele oferece aos desenvolvedores uma ampla gama de opções de recursos de computação. Esses serviços incluem a execução de tarefas de processamento de big data, como clusters Hadoop; o lançamento de microsserviços escaláveis com balanceadores de carga do Elastic Load Balancing (ELB); e a configuração de bancos de dados sem necessidade de infraestrutura usando o Amazon Aurora.

Por exemplo, digamos que uma empresa precise de servidores adicionais para lidar com o aumento repentino de tráfego durante as promoções de fim de ano. Em vez de investir em hardware físico que ficará ocioso durante o resto do ano, essa empresa pode usar o Amazon EC2 para ativar servidores automaticamente nos horários de pico de tráfego, garantindo que os clientes tenham a melhor experiência de compra.

Além disso, ao criar uma instância no Amazon EC2, você tem controle total sobre ela — o que significa que pode gerenciar seu desempenho diretamente e, ao mesmo tempo, aproveitar as vantagens do ecossistema da Amazon Web Services. Esse controle personalizado oferece aos desenvolvedores flexibilidade para escolher suas próprias medidas de segurança, como desativar o acesso root ou desligar automaticamente instâncias subutilizadas.

Para enfatizar ainda mais o controle do usuário sobre o gerenciamento de desempenho nas instâncias do Amazon EC2, vou dar um exemplo: quando o Houseparty ganhou destaque na primavera passada como o aplicativo de videochamada preferido de todos durante o confinamento, os servidores do aplicativo não se saíram muito bem diante do alto tráfego. Seus engenheiros tiveram que ajustar o número de instâncias que estavam usando no Amazon EC2 e fazer outras alterações na infraestrutura. Esse é apenas um exemplo de como o Amazon EC2 pode oferecer aos usuários controle total sobre seu desempenho.

Agora que já estabelecemos uma compreensão básica do que é o Amazon EC2, é hora de nos aprofundarmos em outro aspecto fundamental do serviço: os ambientes virtuais de computação.

  • De acordo com uma pesquisa realizada em 2020 pela Flexera, a Amazon Web Services (AWS) domina o mercado de computação em nuvem com uma participação de 67%, sendo que o Amazon EC2 desempenha um papel fundamental nesse contexto.
  • Um estudo realizado pelo Synergy Research Group em 2021 revelou que a AWS detém uma participação de 32% no segmento de mercado de Infraestrutura como Serviço (IaaS) pública, sendo o Amazon EC2 um dos principais serviços de IaaS oferecidos pela AWS.
  • Em um estudo de 2018 publicado pela Stratoscale, foi relatado que empresas de todos os tamanhos, desde startups até grandes corporações, estão utilizando instâncias do Amazon EC2, sendo que 77% optam por instâncias sob demanda, enquanto o restante opta por instâncias reservadas ou instâncias spot.

Ambientes de computação virtual

Uma das vantagens mais interessantes do Amazon EC2 é que ele permite que os usuários criem e configurem ambientes virtuais de computação semelhantes a computadores físicos, mas que são utilizados virtualmente na nuvem. Essas máquinas virtuais são chamadas de instâncias e utilizam aplicativos e sistemas operacionais pré-configurados, compatíveis com a grande maioria dos aplicativos baseados em servidor existentes, o que torna o serviço fácil de usar.

Por exemplo, seu ambiente de computação virtual pode ser o sistema operacional Windows ou Linux e estar instalado em qualquer tipo de instância que atenda aos recursos de servidor exigidos pelo seu aplicativo. Você também pode adicionar volumes adicionais para atender às necessidades de armazenamento, associar um endereço IP elástico para facilitar a conectividade e configurar grupos de segurança para gerenciar as regras de tráfego de entrada.

Essas máquinas virtuais oferecem aos usuários uma variedade de opções baseadas no desempenho, incluindo diversos tipos de instâncias, como configurações otimizadas para memória ou para CPU, que atendem às cargas de trabalho das empresas, como análise de dados ou processamento de transações localizadas. Os usuários podem escolher exatamente quais recursos precisam ao criar novas instâncias, de modo que nunca tenham capacidade disponível em excesso ou insuficiente, de acordo com as necessidades da empresa.

No entanto, não podemos esquecer que a configuração desses ambientes de computação virtuais acarreta responsabilidades por parte dos usuários. Embora a Amazon Web Services ofereça modelos prontos para uso, a partir dos quais é possível começar do zero, é essencial mantê-los sempre atualizados, bem como aplicar as atualizações de patches dos aplicativos, pois software desatualizado pode representar riscos à segurança das operações da sua empresa.

Isso também me faz lembrar da diferença entre alugar um apartamento e comprá-lo. Embora o aluguel ofereça flexibilidade e a possibilidade de se mudar com facilidade, ele tem suas desvantagens, como a liberdade limitada para personalização em comparação com a situação em que você é o proprietário do imóvel. Da mesma forma, embora o uso de instâncias do EC2 ofereça controle total sobre o gerenciamento de desempenho e a escalabilidade, você ainda está, de certa forma, sujeito a cumprir as atualizações da Amazon nos modelos.

Agora que já abordamos os ambientes de computação virtual, é hora de ver como podemos aproveitar ainda mais nossas instâncias do EC2, integrando-as a outros serviços da AWS disponíveis no mercado.

Recursos escaláveis e flexíveis

À medida que as empresas crescem, suas necessidades de computação em nuvem também tendem a aumentar. Felizmente, o Amazon EC2 oferece um serviço escalável que permite ampliar ou reduzir a capacidade de computação com facilidade. Por exemplo, se você tem um site de comércio eletrônico que enfrenta picos de tráfego em determinados horários do dia ou do ano, pode precisar de capacidade adicional de servidor para lidar com o aumento do volume de tráfego. Com o Amazon EC2, você pode criar rapidamente novas instâncias quando necessário e encerrá-las quando não forem mais necessárias. Esse nível de escalabilidade permite que sua empresa ajuste seus recursos com base na demanda em tempo real.

Imagine que você é proprietário de uma pequena empresa que administra uma loja de arte online. Durante a época de festas, a demanda dos consumidores por suas obras de arte exclusivas dispara. A infraestrutura atual do seu site não é suficiente para acompanhar esse aumento na demanda, causando atrasos operacionais e perda de receita. Ao integrar o Amazon EC2, você pode facilmente ativar um novo servidor com maior capacidade para lidar com o tráfego extra na web durante as festas de fim de ano.

O Amazon EC2 oferece diversas Features flexíveis que permitem aos usuários personalizar e configurar seus servidores virtuais de acordo com suas necessidades. Os desenvolvedores têm à disposição uma variedade de sistemas operacionais, pacotes de software, configurações de CPU, tipos de memória e opções de armazenamento. Além disso, caso sejam necessários novos recursos em curto prazo, os usuários podem iniciar rapidamente servidores virtuais em questão de minutos, utilizando modelos pré-configurados.

No entanto, alguns usuários podem argumentar que o aumento rápido da capacidade em momentos de tráfego excessivo na web pode se tornar um processo caro e ineficiente. Realizar ajustes rápidos nos servidores virtuais exige um investimento inicial significativo em recursos de hardware. Esses recursos podem ficar ociosos por longos períodos após a demanda diminuir. Contudo, com o recurso de escalabilidade dinâmica do Amazon EC2, reduzir a capacidade de computação é sempre tão fácil quanto aumentá-la.

A flexibilidade oferecida pelo Amazon EC2 não para por aí. Para saber mais sobre as Features avançadas de segurança da Amazon, incluindo o Amazon RDS, o ECS e o CloudWatch, continue lendo.

Integração do EC2 com os serviços da AWS

Uma das principais vantagens do Amazon EC2 é sua capacidade de integração com outros serviços da AWS. Isso significa que, ao migrar para o serviço de computação em nuvem Amazon EC2, você passa a ter acesso a uma variedade de ferramentas poderosas que podem aprimorar as operações da sua empresa. Aqui estão três serviços que se integram perfeitamente ao Amazon EC2.

Pense no uso de um carrinho de compras: ele geralmente vem com uma série de compartimentos e espaços projetados especificamente para acomodar diferentes itens, visando a conveniência e a funcionalidade. Da mesma forma, ao integrar vários serviços na mesma plataforma, os usuários podem obter maior eficiência das diferentes ferramentas necessárias para diversas tarefas, sem a necessidade de ficar alternando constantemente entre sistemas.

O Amazon Relational Database Service (Amazon RDS) atua em parceria com o Amazon EC2 para fornecer acesso a bancos de dados relacionais, como servidores SQL ou bancos de dados Oracle, na nuvem. Com o RDS, os usuários não precisam mais se preocupar com o gerenciamento manual de infraestruturas complexas de bancos de dados. Em vez disso, podem concentrar sua atenção no desenvolvimento de aplicativos, o que gera valor para seus negócios.

O Amazon Elastic Container Service (Amazon ECS) é outra ferramenta que simplifica a execução de aplicativos em uma rede de nuvem pública. O ECS permite que os desenvolvedores criem aplicativos em contêineres de alto desempenho e os executem em grande escala na infraestrutura segura e robusta da Amazon.

O Amazon CloudWatch é outro componente essencial disponível para integração com o EC2, oferecendo aos usuários métricas de monitoramento abrangentes para suas aplicações e recursos em execução no ecossistema da AWS.

Por exemplo, digamos que você tenha hospedado um site de comércio eletrônico por meio do Amazon EC2 na região Oeste dos EUA e tenha enfrentado problemas de desempenho devido ao tráfego do site proveniente de todo o mundo acessando o site ao mesmo tempo. A AWS oferece recursos adicionais, como os serviços de Elastic Load Balancing em diferentes regiões do mundo, capazes de direcionar o tráfego entre diferentes locais, garantindo que os usuários desfrutem de velocidades de navegação rápidas a partir de um servidor local.

No entanto, embora existam diversas ferramentas disponíveis para uma integração perfeita com o Amazon EC2, os usuários poderiam argumentar que a migração para um ambiente de nuvem desconhecido pode acarretar complicações ou custos elevados. Embora isso possa, potencialmente, ser verdade, a AWS oferece diversos recursos e opções de migração altamente confiáveis para usuários que estão começando a utilizar o ambiente de nuvem, tornando a transição o mais tranquila possível.

De modo geral, é essencial considerar como as mudanças e os aprendizados que discutimos ao longo desta postagem do blog podem ajudar empresas de qualquer tamanho a tornar suas operações mais eficientes, utilizando os serviços do Amazon EC2 em conjunto com outras ferramentas da AWS.

Amazon RDS, ECS e CloudWatch

O Amazon EC2 é um poderoso serviço web que permite aos usuários acessar recursos de computação escaláveis e flexíveis na nuvem. Mas o EC2 não é um serviço isolado; ele pode ser integrado a uma ampla variedade de outros serviços da AWS para criar soluções ainda mais complexas e poderosas.

Um desses serviços é o Amazon RDS (Relational Database Service), que oferece instâncias gerenciadas de bancos de dados na nuvem. Com o RDS, é possível escolher entre vários motores de banco de dados populares, como MySQL, PostgreSQL, Oracle, SQL Server e MariaDB. O RDS cuida de todas as tarefas de gerenciamento de back-end, como aplicação de patches, backup, replicação e escalabilidade, sem a intervenção do usuário. Ao integrar o EC2 com o RDS, você pode criar um ambiente de aplicativos em várias camadas, no qual seus aplicativos nas instâncias do EC2 interagem com bancos de dados nas instâncias do RDS. Essa integração cria uma solução de alto desempenho para dimensionar aplicativos, garantindo desempenho confiável e resiliência.

Outro serviço essencial que se integra bem ao Amazon EC2 é o Amazon Elastic Container Service (ECS). O ECS é um serviço avançado de gerenciamento de contêineres que facilita a execução e o dimensionamento de contêineres Docker na nuvem com segurança. Com o ECS, você pode iniciar e parar aplicativos compatíveis com Docker em execução em clusters de instâncias do EC2. Você gerencia seu cluster usando o console do ECS ou a API, caso deseje automatizar o gerenciamento da infraestrutura por meio de modelos do AWS CloudFormation. Assim, ao integrar o ECS à sua arquitetura, os contêineres do Amazon EC2 — em vez de máquinas virtuais — tornam-se menores e iniciam mais rapidamente, permitindo um ciclo de implantação mais ágil.

O CloudWatch é um serviço de monitoramento que auxilia na coleta de logs e métricas em diversos recursos da AWS. Ele oferece visibilidade em todo o sistema sobre a utilização de recursos, tanto em termos de poder de computação quanto de capacidade de armazenamento — por exemplo, volumes ou buckets do S3 —, além do tráfego de rede. Quando você combina isso com instâncias do Amazon EC2 executando aplicativos que acessam bancos de dados do Amazon RDS por meio do Amazon Elastic Load Balancing, como você pode ver, a integração do EC2 com outros serviços da AWS permite criar soluções ainda mais poderosas, adequadas às necessidades da sua organização. O Amazon RDS, o ECS e o CloudWatch são apenas alguns exemplos dos muitos serviços que podem ser usados em conjunto com o EC2 para criar uma solução robusta de computação em nuvem. Mas e quanto aos preços?

Opções de preços do Amazon EC2

No que diz respeito às estruturas de custo disponíveis no Amazon EC2, os clientes têm duas opções principais: instâncias sob demanda e planos de economia.

O modelo de preços sob demanda é ideal para usuários que precisam de flexibilidade e não querem assumir compromissos de longo prazo. Com as instâncias sob demanda, os usuários pagam apenas pelos recursos que utilizam, com cobrança por hora ou por segundo, sem qualquer compromisso prévio. Esse modelo permite que você amplie sua infraestrutura instantaneamente, conforme a necessidade.

Para aqueles que estiverem dispostos a assumir compromissos ou contratos de longo prazo, no entanto, os Planos de Poupança podem oferecer uma melhor relação custo-benefício. Os Planos de Poupança funcionam de maneira semelhante à compra de instâncias reservadas, mas sem a aquisição de um tipo ou tamanho específico de instância; em vez disso, o cliente assume um compromisso com regiões específicas dentro de sua área geográfica e recebe tarifas com desconto de acordo com o uso de recursos no mês anterior.

Outros fatores que influenciam a configuração de preços incluem a zona de disponibilidade e a localização, o tipo de instância (capacidade de computação), as opções de licenciamento de software e outros.

Pense na conta de energia elétrica – a maioria dos usuários sabe que, se deixarem as luzes acesas durante a noite, os custos de energia serão maiores do que se as desligassem completamente ao saírem de um cômodo. De certa forma, a tarifação sob demanda poderia ser interpretada como pagar por cada lâmpada acesa e apagada ao longo do dia. Muitos clientes preferirão desligar certas “luzes” periodicamente, mas manter as principais acesas a noite toda, adquirindo horas reservadas em grandes quantidades de maneira previsível e a um preço fixo.

Embora o custo seja, sem dúvida, um fator crítico a ser considerado, os usuários não devem escolher a AWS baseando-se exclusivamente no preço. As instâncias sob demanda oferecem a vantagem da flexibilidade e a capacidade de escalar de acordo com as necessidades do cliente. Como as cargas de trabalho são imprevisíveis, os clientes podem preferir a alocação dinâmica de recursos oferecida pelas instâncias sob demanda. No entanto, os usuários que desejam manter seus custos baixos podem optar por opções mais avançadas, como as instâncias Spot ou as instâncias reservadas do EC2. As Instâncias Reservadas são otimizadas para consistência e previsibilidade, tornando-as uma excelente escolha para aplicações com padrões de uso estáveis, capazes de prever corretamente o tráfego futuro.

Além disso, serviços da AWS como o Elastic Load Balancing (ELB) oferecem suporte a ambos os tipos de classes de instância — On-Demand e Instâncias Reservadas —, que podem ser autoescalonadas de acordo com as necessidades. Ele também oferece funções de AutoScaling para lidar com picos de tráfego em grande escala ou excesso de demanda, minimizando os custos. É essencial analisar a carga de trabalho e determinar a classe de instância mais eficiente, equilibrando flexibilidade e consistência.

A estrutura de preços do Amazon EC2 oferece modelos flexíveis capazes de atender a qualquer orçamento ou necessidade empresarial, incluindo instâncias sob demanda e planos de economia com diversos esquemas de pagamento em todas as regiões. Ao avaliar detalhadamente os requisitos de sua carga de trabalho e as tendências de uso, você pode selecionar a melhor combinação que atenda às funcionalidades necessárias para sua organização.

Planos sob demanda e de economia

Um dos principais benefícios do Amazon EC2 são suas opções flexíveis de preços, que o tornam acessível a usuários com diferentes orçamentos e necessidades de uso. Dois modelos populares de preços da AWS são as instâncias sob demanda e os planos de economia.

As instâncias sob demanda são mais adequadas para cargas de trabalho de curto prazo ou necessidades de computação que variam bastante, como ambientes de teste e desenvolvimento. Elas não têm custos iniciais nem compromissos de longo prazo, de modo que os usuários pagam apenas pelo que usam. A estrutura de preços sob demanda permite que os usuários iniciem instâncias quando necessário e as encerrem assim que a tarefa for concluída, minimizando os custos.

Os Planos de Economia, por outro lado, são voltados para usuários que executam cargas de trabalho consistentes regularmente. Eles proporcionam uma economia de até 72% em comparação com os preços do modelo On-Demand e oferecem uma maneira de os usuários economizarem dinheiro ao se comprometerem com o uso da AWS. Com os Planos de Economia, os usuários se comprometem a utilizar uma determinada quantidade de recursos de computação ao longo de um ou três anos em troca de tarifas por hora significativamente mais baixas.

Por exemplo, vamos supor que uma organização precise de 2.000 horas de instâncias t2.micro por ano. Ela pode optar pelo preço On-Demand (US$ 0,0116 por hora) ou por um plano de economia com compromisso de um ano (US$ 0,0031 por hora). Se a empresa optasse pelo preço On-Demand para o ano inteiro, o custo anual seria de US$ 23.200, enquanto um plano de economia de um ano reduziria esse valor para US$ 6.200.

Embora os Planos de Economia gerem uma redução significativa de custos a longo prazo, seus compromissos rígidos podem não ser adequados para ambientes em nuvem com necessidades altamente imprevisíveis ou que exijam ajustes frequentes de escala (scale-in/out).

No entanto, à medida que avançamos em direção a estruturas de nuvem mais ágeis, que diversificam os recursos de TI entre vários provedores e, ao mesmo tempo, eliminam a dependência de um único fornecedor, o compromisso com os serviços de um único provedor (incluindo os Planos de Economia) por alguns anos pode se tornar menos atraente.

Adquirir um AWS Savings Plan é semelhante a assinar uma academia. Embora possa parecer um investimento inteligente, que exige que o associado se comprometa com um determinado nível de uso, pode ser difícil cumprir esse compromisso se as circunstâncias ou necessidades da pessoa mudarem.

Agora que já exploramos o modelo de preços oferecido pelo Amazon EC2, vamos analisar mais detalhadamente a segurança e a confiabilidade do serviço.

  • O Amazon EC2 oferece opções flexíveis de preços que atendem a uma variedade de orçamentos e requisitos de uso. As instâncias sob demanda são adequadas para cargas de trabalho de curto prazo, enquanto os Planos de Economia são ideais para usuários com cargas de trabalho consistentes. Embora os Planos de Economia proporcionem uma economia significativa de custos ao longo do tempo, eles vêm acompanhados de compromissos rígidos que podem não ser adequados para todos os ambientes de nuvem. É essencial considerar os benefícios e as limitações de cada modelo de preço antes de se comprometer com um plano.

Segurança e confiabilidade no EC2

Segurança e confiabilidade são fatores essenciais para as empresas que operam na nuvem, já que mesmo pequenas interrupções ou violações de dados podem causar prejuízos financeiros e danos à reputação significativos. O Amazon EC2 possui diversas Features que garantem que os dados dos usuários permaneçam privados, protegidos e acessíveis apenas a pessoas autorizadas.

A AWS adota uma abordagem de responsabilidade compartilhada no que diz respeito à segurança. Ela opera, controla, mantém e protege a infraestrutura na qual seus serviços são executados, ao mesmo tempo em que fornece aos usuários ferramentas para ajudar a proteger seus dados de acordo com suas necessidades específicas.

Por exemplo, o AWS Identity and Access Management (IAM) ajuda a proteger as credenciais dos usuários, enquanto os Elastic Load Balancers distribuem o tráfego entre instâncias em diferentes zonas de disponibilidade, proporcionando maior tolerância a falhas.

Apesar de dispor de vastos recursos, a AWS nunca está imune a violações de segurança. As organizações que estão migrando ou que dependem principalmente de serviços em nuvem devem monitorar continuamente as novidades sobre ameaças de segurança específicas da nuvem.

Para garantir a máxima transparência, a AWS passa por rigorosas certificações e relatórios de terceiros como parte de seus programas de conformidade. Suas auditorias incluem a certificação PCI DSS Nível 1, relatórios SOC 1/2/3 e conformidade com a HIPAA, entre outros.

O Amazon EC2 oferece proteção no nível da rede por meio de grupos de segurança que atuam como firewalls virtuais, controlando o tráfego de entrada e saída das instâncias conectadas a eles com base em regras predefinidas.

Proteger dados na nuvem é como proteger itens valiosos em um cofre de alta segurança. Isso exige várias camadas de segurança, sistemas integrados e o compromisso de toda a organização para alcançar o máximo de segurança.

Como você pode ver, o Amazon EC2 oferece opções flexíveis de preços e garante infraestrutura confiável e segurança aos seus usuários. Na próxima seção, abordaremos as integrações da AWS com outros serviços, como o Amazon RDS, o ECS e o CloudWatch.

Segurança na nuvem e alta disponibilidade

Quando se trata de computação em nuvem, segurança e confiabilidade são duas das principais preocupações das empresas. O Amazon EC2 leva essas preocupações a sério e oferece diversas Features projetadas para garantir que seus dados estejam sempre protegidos e acessíveis.

A segurança na nuvem na AWS está entre as principais prioridades, com investimentos contínuos nessa área. O Nitro System, a nova arquitetura de servidores da AWS, foi desenvolvido utilizando hardware e software dedicados à segurança, oferecendo proteção aprimorada contra possíveis ameaças. Além disso, o Nitro Hypervisor é otimizado especificamente para hospedar cargas de trabalho na nuvem, com uma superfície de ataque menor do que os hipervisores tradicionais.

O Amazon EC2 também oferece controles granulares sobre o acesso aos seus recursos por meio do Gerenciamento de Identidade e Acesso (IAM). Com o IAM, você pode gerenciar usuários individuais ou grupos de usuários e conceder a eles acesso apenas aos recursos necessários para o desempenho de suas funções. Além disso, o EC2 oferece suporte ao isolamento de rede por meio da Nuvem Privada Virtual (VPC), que permite criar uma parte logicamente isolada da nuvem da AWS, na qual você pode iniciar recursos em uma rede virtual definida por você.

Embora o EC2 ofereça um conjunto robusto de ferramentas e Features de segurança, cabe, em última instância, ao usuário garantir que suas aplicações estejam seguras e devidamente configuradas. Configurações incorretas podem ser responsáveis por muitas violações de segurança em ambientes de nuvem; portanto, é fundamental que os usuários permaneçam atentos ao configurar sua infraestrutura no Amazon EC2. Também é importante, no desenvolvimento de software atual, adotar práticas de DevSecOps, como “Segurança desde a concepção” e testes automatizados, em conjunto com as tecnologias de segurança da AWS.

Além disso, embora o EC2 ofereça garantias de alta disponibilidade para cada região do Amazon EC2, ainda ocorrem interrupções no serviço. Embora sejam raras, é importante levar em conta essa possibilidade ao planejar a adoção de qualquer serviço de computação em nuvem.

Para ajudar a mitigar riscos e proteger contra possíveis perdas de dados ou interrupções em caso de falha, o EC2 oferece a capacidade de armazenar e sincronizar dados em várias Zonas de Disponibilidade (AZs). Isso ajuda a garantir que, caso uma AZ sofra uma falha, seus dados continuem disponíveis em outra região em questão de minutos.

Pense nisso como um paraquedista que guarda um paraquedas de reserva. Embora a probabilidade de precisar abrir esse paraquedas de reserva seja baixa, o fato de tê-lo à disposição proporciona tranquilidade e um plano de contingência caso o paraquedas principal falhe.

Em conclusão, o Amazon EC2 leva a segurança e a confiabilidade na nuvem muito a sério, investindo fortemente no Nitro System e oferecendo uma variedade de ferramentas para ajudar a garantir que seus dados permaneçam acessíveis e seguros. No entanto, é importante que os usuários estejam cientes da necessidade de uma configuração adequada e considerem planos de contingência para possíveis interrupções no sistema. Em última análise, ao utilizar adequadamente as ferramentas fornecidas pelo Amazon EC2 e manter-se a par das melhores práticas para computação em nuvem, as empresas podem migrar com confiança sua infraestrutura para a nuvem, garantindo ao mesmo tempo a segurança e a alta disponibilidade de seus aplicativos.

Respostas às perguntas mais frequentes, com explicações

Quais são algumas alternativas ao Amazon EC2 para computação em nuvem?

À medida que a demanda por serviços de computação em nuvem continua a crescer, surgiram muitos concorrentes oferecendo alternativas ao Amazon EC2. Algumas das alternativas mais populares incluem:

1. Microsoft Azure – com uma participação de mercado estimada em 16% em 2019, essa plataforma de computação em nuvem oferece uma ampla gama de serviços e é frequentemente considerada a concorrente mais próxima da Amazon Web Services (AWS).

2. Google Cloud – embora tenha uma participação de mercado menor em comparação com a AWS e o Azure, a plataforma de computação em nuvem do Google vem crescendo rapidamente, graças a Features inovadoras e preços competitivos.

3. IBM Cloud – essa plataforma oferece uma ampla gama de serviços voltados para setores específicos, como saúde e finanças.

4. Alibaba Cloud – voltada principalmente para o mercado interno da China, a Alibaba Cloud está expandindo rapidamente sua presença global com uma ampla infraestrutura e preços competitivos.

Vale ressaltar que, embora essas plataformas alternativas possam oferecer serviços comparáveis aos do Amazon EC2, cada uma delas possui seus pontos fortes e fracos específicos, dependendo das necessidades do usuário. Em última análise, a escolha entre essas alternativas deve ser feita com base em fatores como custo, escalabilidade, confiabilidade, segurança e suporte.

Qual é o nível de segurança do Amazon EC2?

No que diz respeito à segurança, o Amazon EC2 é altamente seguro. Ele utiliza diversas técnicas para proteger a confidencialidade, a integridade e a disponibilidade dos seus recursos. Vamos conhecer algumas das maneiras pelas quais o Amazon EC2 foi projetado para manter seus dados protegidos.

Em primeiro lugar, o Amazon EC2 permite que você controle o acesso às suas instâncias por meio de um amplo conjunto de recursos de segurança, incluindo grupos de segurança, ACLs de rede e gerenciamento de identidade e acesso (IAM). Combinado com opções de criptografia para dados em repouso e em trânsito, você pode alcançar um alto nível de segurança para suas aplicações em execução no EC2.

Além disso, o Amazon EC2 oferece recursos como o AWS Shield e o AWS WAF, que ajudam a proteger contra ataques de negação de serviço distribuída (DDoS) e ataques a aplicativos web. De fato, de acordo com o Relatório de Segurança em Nuvem de 2021 da AWS, os clientes que utilizaram o AWS Shield observaram uma redução de 37% na frequência de ataques DDoS em comparação com aqueles que não utilizaram o serviço.

Além disso, o Amazon EC2 está em conformidade com diversas certificações e normas reconhecidas pelo setor, como PCI DSS Nível 1, HIPAA, ISO 27001, SOC 1/2/3 e outras. Isso significa que a infraestrutura que hospeda o EC2 foi auditada por organizações independentes para verificar a conformidade com rigorosos requisitos de segurança.

De modo geral, com base nas medidas implementadas pelo Amazon EC2 e em sua conformidade com diversas normas de conformidade, é seguro afirmar que o Amazon EC2 oferece serviços de computação em nuvem altamente seguros.

Como funciona o Amazon EC2?

O Amazon Elastic Compute Cloud (EC2) é um serviço na web que oferece capacidade de computação segura e ajustável na nuvem. Basicamente, o EC2 permite que você alugue máquinas virtuais de diferentes tamanhos e especificações, de acordo com suas necessidades.

Ao iniciar uma instância usando o EC2, é criado um servidor virtual na nuvem que pode ser acessado de qualquer lugar com conexão à Internet. As instâncias do Amazon EC2 são altamente personalizáveis e vêm com sistemas operacionais e softwares aplicativos pré-instalados. Além disso, é possível adicionar mais pacotes de software de acordo com os requisitos do seu projeto.

Uma das principais vantagens de usar o Amazon EC2 é que você paga apenas pelo que usa. Você pode facilmente aumentar ou reduzir sua capacidade computacional de acordo com a demanda, sem precisar se preocupar com infraestrutura física ou custos de manutenção. Isso não só é econômico, como também garante que você tenha o poder de computação disponível instantaneamente sempre que precisar.

Além disso, o Amazon EC2 também oferece diversos recursos, como escalonamento automático, balanceamento de carga e grupos de segurança, que garantem que suas aplicações sejam executadas de forma tranquila e segura em todos os momentos.

Em conclusão, o Amazon EC2 funciona fornecendo máquinas virtuais sob demanda com especificações personalizadas para atender às necessidades dos usuários. Ele oferece flexibilidade e escalabilidade a custos baixos, mantendo altos níveis de confiabilidade e segurança.

Referências:

– “O que é o Amazon EC2?” Amazon Web Services. https://aws.amazon.com/ec2/

– “Instâncias de computação – Amazon Elastic Compute Cloud (EC2).” Documentação da AWS. https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/Instances.html

Quais são os benefícios de usar o Amazon EC2 para as empresas?

O Amazon Elastic Compute Cloud (EC2) é um exemplo de referência em computação em nuvem, oferecendo às empresas a capacidade de acessar recursos de computação seguros, escaláveis e econômicos sob demanda. Uma das principais vantagens do uso do Amazon EC2 para as empresas é a flexibilidade que ele oferece em termos de recursos de computação. Com o EC2, as empresas podem expandir ou reduzir rapidamente sua infraestrutura de computação para atender às demandas em constante mudança, sem se preocupar com investimentos em infraestrutura. Isso significa que elas pagam apenas pelo que usam, o que é muito mais econômico do que a infraestrutura de TI tradicional.

Além disso, o uso do Amazon EC2 garante alta disponibilidade e confiabilidade, já que a Amazon assegura um tempo de atividade de 99,99%. A AWS também conta com vários data centers distribuídos em diferentes locais ao redor do mundo, garantindo excelente desempenho em termos de latência e recursos de Recovery de desastres.

Outra vantagem do EC2 é que ele permite que as empresas se concentrem em suas competências essenciais, em vez de se dedicarem ao gerenciamento da infraestrutura de TI. Ao utilizar os serviços gerenciados da AWS, como o Auto Scaling, o Elastic Load Balancing e o Amazon RDS, as empresas podem automatizar muitas tarefas operacionais e liberar tempo das equipes de TI para que se dediquem a trabalhos mais estratégicos.

As estatísticas mostram que o uso da AWS ajudou as empresas a reduzir significativamente seus custos. Uma pesquisa recente realizada pela IDC revelou que as organizações que utilizam a AWS economizaram, em média, US$ 1,6 milhão por ano por aplicativo, ao mesmo tempo em que aumentaram a receita em 44%. Além disso, a AWS foi classificada como o provedor de nuvem mais utilizado entre os varejistas online da América do Norte em 2021, com mais de 50% de participação de mercado, de acordo com a Statista.

Em conclusão, o uso do Amazon EC2 permite que as empresas tenham acesso a uma ampla gama de benefícios, como economia, flexibilidade, alta disponibilidade e confiabilidade, recursos de Recovery de desastres e a liberação de recursos de TI para tarefas mais críticas. Portanto, toda empresa que busque aprimorar sua eficiência operacional deve considerar a utilização do Amazon EC2 para suas necessidades de infraestrutura de computação.

O Amazon EC2 pode ser usado para análise de dados e aprendizado de máquina?

Com certeza! O Amazon EC2 é uma das plataformas de computação em nuvem mais populares utilizadas para tarefas de análise de dados e aprendizado de máquina. Com uma grande variedade de serviços de armazenamento e processamento de dados oferecidos pela Amazon Web Services (AWS), as instâncias do EC2 podem ser facilmente integradas a diversas estruturas de aprendizado de máquina, como TensorFlow, PyTorch e Scikit-learn.

De fato, de acordo com um estudo realizado pelo Synergy Research Group em 2021, a AWS detém uma participação impressionante de 33% no mercado global de infraestrutura em nuvem, em grande parte devido à sua ampla gama de ofertas nas áreas de inteligência artificial e aprendizado de máquina.

Além disso, as instâncias do EC2 oferecem escalabilidade e desempenho inigualáveis para o tratamento de grandes conjuntos de dados, graças à sua capacidade de se ajustar automaticamente conforme a demanda. Isso permite que cientistas de dados e engenheiros realizem experimentos rapidamente, sem precisarem se preocupar com o gerenciamento da infraestrutura ou com gargalos.

Portanto, quer você esteja treinando redes neurais profundas ou realizando análises estatísticas complexas em terabytes de dados, o Amazon EC2 continua sendo uma excelente opção para todas as suas necessidades de análise de dados e aprendizado de máquina.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O que aconteceu?

Alteramos o nome do produto Hedvig, que passou de “Hedvig Distributed Storage Platform™” para “Commvault® Distributed Storage”.

Observe que não incluímos mais a palavra “Platform” na descrição e que não há mais o símbolo ™ no final do nome. O símbolo ® vem após a palavra Commvault, assim como nos outros produtos (por exemplo, Commvault® Backup and Recovery, Commvault® Disaster Recovery).

Quando isso aconteceu?

A alteração ocorreu em 15 de março de 2021, em consonância com o lançamento da versão FR 11.23/Hedvig 4.3.

Não houve nenhuma ação formal de divulgação à imprensa em relação a essa mudança de nome; simplesmente atualizamos o Portal de Parceiros e os principais recursos para refletir a mudança de nome.

Por que fizemos isso?

Fizemos essa mudança para incorporar totalmente a Hedvig à marca principal da Commvault. Já se passaram cerca de 18 meses desde a aquisição e queríamos esperar para mudar o nome até que a tecnologia da Hedvig estivesse totalmente integrada ao portfólio Commvault Grid. Essa integração ocorreu inicialmente com a Appliance em julho de 2020 e, em seguida, com os projetos de referência em novembro. Essas integrações não apenas melhoraram significativamente o desempenho, a resiliência e a escalabilidade do produto, mas também representaram o momento lógico para realizar a mudança de nome.

Há alguma outra mudança ocorrendo junto com isso?

Embora os recursos do produto não estejam mudando, estamos ajustando a forma como posicionamos o Commvault Distributed Storage. Até o momento, focamos em quatro casos de uso, tanto no armazenamento primário quanto no secundário: virtualização e contêineres para o armazenamento primário, e backup e armazenamento de objetos para o armazenamento secundário.

Considerando a integração da tecnologia da Hedvig com o Commvault Grid e o fato de que o Commvault Grid é nosso principal produto para backup, vamos destacar o Commvault Grid para o caso de uso de backup. Isso simplifica nossa proposta.

Os demais casos de uso permanecem inalterados. Daqui para frente, buscaremos aumentar nossa presença na mente do público em relação ao armazenamento primário e, mais especificamente, ao armazenamento para virtualização e contêineres, o que nos permitirá direcionar melhor nossas mensagens para públicos-alvo como o DevOps.

Para obter mais informações, consulte a página “Commvault Distributed Storage” no portal de parceiros ou no site commvault.com.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A HIPAA, a PCI, a Lei de Privacidade do Consumidor da Califórnia (CCPA) e o Regulamento Geral sobre a Proteção de Dados (RGPD) da Europa apresentam seus próprios desafios no que diz respeito à conformidade regulatória e à retenção de dados, devido à complexidade e às variações entre os diferentes estados e países. Por exemplo, existe um período mínimo de retenção federal de seis anos para registros protegidos pela HIPAA, mas os requisitos estaduais variam entre cinco e dez anos.

Independentemente das complexidades (e das aparentes inconsistências) das normas de conformidade, cabe sempre à organização cumprir essas normas.

O Modelo de Responsabilidade Compartilhada em Conformidade Regulatória

A maioria dos provedores de nuvem — incluindo a AWS — opera com o que é conhecido como modelo de responsabilidade compartilhada. Isso significa que, embora o provedor de nuvem seja responsável pelo cumprimento das regulamentações relativas à sua infraestrutura e plataforma, a entidade que utiliza os serviços do provedor de nuvem é responsável por cumprir as regulamentações relacionadas à forma como utiliza os serviços em nuvem, hospeda aplicativos e armazena dados.

Esse modelo também se aplica à segurança. O provedor de nuvem é responsável pela segurança da nuvem (ou seja, a infraestrutura do serviço em nuvem), enquanto a organização é responsável pela segurança na nuvem (ou seja, aplicativos, softwares ou utilitários instalados pelo cliente nas instâncias, acesso aos terminais utilizados para armazenar e recuperar dados e gerenciamento de dados).

E isso não é tudo. O usuário também precisa classificar os ativos e utilizar ferramentas de gerenciamento de identidade e acesso (IAM) para aplicar as permissões adequadas e cumprir os acordos de nível de serviço (SLAs) com os clientes.

Custos ocultos e métodos manuais ultrapassados de conformidade

Métodos ineficientes de manter a conformidade regulatória podem resultar em custos ocultos que se acumulam com o tempo e levam a uma carga administrativa insustentável — especialmente quando se utilizam instantâneos como estratégia de backup. Essa abordagem gera a necessidade de armazenar vários volumes de instantâneos, aumentando os custos de armazenamento de forma incremental à medida que o tempo passa.

Alguns podem optar por uma abordagem manual para a gestão de conformidade, que normalmente depende de várias ferramentas ou scripts escritos manualmente para criar e manter um conjunto de políticas. No entanto, esse método pode se tornar cada vez mais complexo e oneroso de manter. Além disso, abre ampla margem para erros humanos, o que pode, eventualmente, comprometer a conformidade da organização e expô-la a graves consequências.

O backup em nuvem certo pode eliminar a complexidade e os riscos relacionados à conformidade

Certamente há muito em jogo quando se trata de conformidade. Se sua organização sofrer uma falha de conformidade por qualquer motivo — como, por exemplo, um ataque cibernético, tipo ransomware —, você poderá ser multado, perder a confiança dos clientes e sofrer danos de longo prazo à sua reputação.

Felizmente, manter a conformidade não precisa ser algo complexo, mesmo com as leis de retenção de dados em constante mudança e evolução.

Clumio é uma solução de backup como serviço na nuvem totalmente segura, que oferece retenção de dados orientada pela conformidade por meio de automação sem intervenção manual. Ao aproveitar inovações líderes do setor, a plataforma define políticas de backup e monitora a conformidade em tempo real em todo o ambiente AWS da sua organização.

Os recursos do Clumio incluem:

  • Uma interface simples que oferece uma visão única e integrada de todos os seus ativos da AWS
  • A capacidade de detectar automaticamente contas da AWS e indexar recursos existentes e futuros com as mesmas políticas uniformes
  • Alertas imediatos quando a conformidade está em risco
  • Certificações ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA e PCI DSS
  • Armazenamento isolado de backups fora dos ambientes de produção, garantindo proteção contra ameaças como ransomware e ataques de agentes mal-intencionados
  • Custos previsíveis de backup na nuvem e armazenamento de dados, combinados com um modelo de consumo do tipo “pague conforme usar”, que permite o acúmulo de créditos

Elimine a complexidade e os gastos excessivos que muitas vezes acompanham a manutenção da conformidade em sua organização. Veja por si mesmo por que a Clumio é a líder em inovação do setor em backup na nuvem da AWS. Agende uma demonstração hoje mesmo para saber como sua organização pode ficar totalmente protegida pela Clumio em menos de 15 minutos — sem a necessidade de instalar nenhuma nova infraestrutura ou software.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como pudemos constatar no ano passado, é quase impossível prever totalmente quais desafios poderemos enfrentar. No entanto, uma coisa que sempre se manteve constante na Commvault é nossa dedicação total à criação de serviços de dados inteligentes que promovam mudanças em nossos clientes e os preparem digitalmente para garantir a sustentabilidade de seus negócios no futuro. Por exemplo, basta dar uma olhada no Metallic – em um ano e meio, lançamos um portfólio de soluções SaaS em constante crescimento em 24 países, e esse número continua aumentando. À medida que as necessidades de nossos clientes mudam, o mesmo ocorre com nossas ofertas, para melhor apoiá-los em sua jornada para a nuvem. Como afirmou Bob Iger, da The Walt Disney Company, em sua famosa frase: “Inovar ou morrer”. Nós realmente seguimos esse mantra e, de fato, é exatamente essa visão que já nos rendeu um forte reconhecimento em todo o setor, tanto para a Commvault quanto para a Metallic, apenas quatro meses após o início de 2021.

Começamos o ano com importantes conquistas de prêmios para a Commvault e a Metallic, incluindo Features no TrustRadius Best of Awards na categoria Segurança, na lista das 20 empresas mais inovadoras de armazenamento em nuvem de 2021 da CRN, no TOP 5 de soluções de backup SaaS online para Office 365 da DCIG e na lista dos Channel Chiefs 2021 da CRN, onde três de nossos líderes da Organização Global de Parceiros foram homenageados por suas contribuições ao canal. Em seguida, recebemos reconhecimento por nossas soluções de Backup and Recovery no Peer Award 2021 da IT Central Station e uma classificação de cinco estrelas no Guia de Programas de Parceria da CRN; agora, tenho orgulho de compartilhar nossa mais recente conquista como uma das “20 Empresas Mais Inovadoras de Gerenciamento de Dados de 2021” da CRN, dentro da lista Storage 100.

Escolhidas por um painel de respeitados editores da CRN, as empresas incluídas na lista Storage 100 de 2021 foram selecionadas por sua perseverança em ampliar os limites da inovação por meio de tecnologia de ponta e parcerias estratégicas. A lista em si é um recurso valioso para provedores de soluções que buscam fornecedores capazes de apoiá-los em um mercado complexo de armazenamento, com ofertas líderes do setor em áreas como armazenamento definido por software, proteção de dados, gerenciamento de dados e componentes de armazenamento.

O prêmio é concedido anualmente às empresas por seus próprios clientes, com base na experiência e na satisfação deles durante o ano civil anterior. O reconhecimento da Commvault como uma das “20 empresas mais inovadoras em gerenciamento de dados de 2021” demonstra, de fato, nossa determinação em garantir a satisfação do cliente.

A satisfação do cliente é fundamental para o nosso negócio

A experiência do cliente é, sem dúvida, um dos temas mais importantes no cenário de TI. De fato, ao longo de nossos mais de 25 anos de atuação, aprendemos duas lições valiosas: “a mudança é a única constante” e “para se manter relevante, é preciso ter o cliente como prioridade e estar focado nos parceiros”. Nossos clientes são mais do que compradores; eles são nossos parceiros, e nosso relacionamento é um trabalho em equipe. Por meio de nosso foco incansável na satisfação do cliente, estamos construindo nossa base com o objetivo de desenvolver soluções de ponta que tornem as infraestruturas virtualizadas altamente escaláveis, rápidas e fáceis de gerenciar da melhor maneira possível.

Como disse recentemente nosso CEO, Sanjay Mirchandani: “Nunca os dados foram tão valiosos nem tão vulneráveis”, e, à medida que a migração para a nuvem se tornou um pré-requisito para que as organizações acompanhem as constantes mudanças que alimentam a avalanche de dados e seu uso, há uma demanda sem precedentes por gerenciamento de dados.

Os clientes buscam estabelecer parcerias com um parceiro tecnológico mais versátil e durável, que lhes permita escalar sem limites. Por exemplo, compreendendo esse desafio específico, a Commvault lançou no ano passado a última geração de nossa tecnologia local, o Commvault Grid, uma tecnologia de gerenciamento de dados de armazenamento totalmente integrada que otimiza a escalabilidade, a flexibilidade e a simplicidade para todas as cargas de trabalho, incluindo contêineres, máquinas virtuais, bancos de dados e muito mais. Com proteção integrada contra ransomware, o Commvault Grid é a solução perfeita que simplifica e acelera a adoção da nuvem híbrida.

Em poucas palavras, a combinação de produtos excelentes, como o Commvault Grid, o apoio da equipe e o incrível envolvimento dos parceiros nos ajudou a alcançar resultados incríveis neste ano que tem sido muito desafiador. Sabemos, porém, que isso não é o fim, e que ainda temos um longo caminho pela frente e muito a conquistar para oferecer os melhores serviços inteligentes de dados aos nossos clientes.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Seu plano de recuperação de desastres está pronto para atender às demandas de dados na nuvem, no local e em ambientes híbridos? Os eventos imprevisíveis do ano passado suscitaram muitas dúvidas sobre a recuperação de desastres. 

De fato, 89% dos clientes da Commvault Cloud que utilizam soluções de proteção de dados em nuvem e foram consultados afirmaram que a recuperação de desastres foi uma das principais prioridades durante a pandemia global.1

À medida que a pandemia global levou as organizações a migrarem rapidamente para a nuvem, as equipes trabalharam em ritmo acelerado para garantir que os dados estivessem disponíveis para atender aos clientes, proteger os funcionários e manter as empresas em funcionamento. Às vezes, na pressa de migrar para a nuvem, os planos de recuperação de desastres não foram atualizados.

Grandes ataques de ransomware, desastres naturais e crises inesperadas colocaram os planos de Recovery de desastres à prova como nunca antes.

Agora é o momento de desenvolver um plano de recuperação de desastres que inclua todos os seus dados – na nuvem, no local e aqueles dados híbridos que podem estar sendo transferidos entre locais hoje ou amanhã.

O que é recuperação de desastres?

Hoje, a recuperação de desastres pode significar a capacidade de recuperar aplicativos, bancos de dados, ambientes inteiros de máquinas virtuais ou ambientes completos de TI. Pode envolver o failover de um aplicativo, de uma fábrica ou de todas as suas operações de TI em um país.

Recovery de desastres pode ocorrer para a nuvem, a partir da nuvem, entre nuvens ou entre regiões de nuvem. Cargas de trabalho na nuvem podem ser recuperadas no local, e cargas de trabalho no local podem ser recuperadas a partir da nuvem.

Com as necessidades de negócios em rápida mudança, é importante trabalhar com um fornecedor de software que atenda aos seus requisitos de Recovery na nuvem – hoje e no futuro.

Elaboração de um plano abrangente de recuperação de desastres

Existem várias etapas para o desenvolvimento de um plano abrangente de recuperação de desastres. Algumas organizações optam por trabalhar com um provedor de soluções, integrador de sistemas ou outro parceiro de serviços para desenvolver o plano de recuperação de desastres. Outras empresas gerenciam a recuperação de desastres na nuvem internamente, coordenando-se com os responsáveis pelas linhas de negócios para dar suporte a novos aplicativos DBaaS ou SaaS à medida que são adotados. 

A Commvault oferece serviços de consultoria especializados para ajudar os clientes a estabelecer e manter um estado de Readiness para Recovery. Clique aqui para saber mais sobre os serviços de Readiness para Recovery da Commvault.

Como sua organização pode economizar tempo e dinheiro com uma estratégia abrangente de Recovery na nuvem? 

Lista de verificação para o desenvolvimento de um plano de recuperação de desastres na nuvem

Pronto para começar a elaborar um plano de recuperação de desastres na nuvem?

Primeiro, analise as cargas de trabalho que precisam ser incluídas no plano de recuperação de desastres. Quais cargas de trabalho estão atualmente no local, na nuvem ou na borda? Onde essas cargas de trabalho devem ser recuperadas?

Comece pelo essencial – os aplicativos e bancos de dados baseados na nuvem que fazem sua empresa funcionar. Se você não atualizou seu plano de recuperação de desastres há um ano, analise os novos aplicativos e bancos de dados baseados na nuvem que foram adicionados à organização.

Atualizações do plano de recuperação de desastres Perguntas a serem feitas Exemplos
Quais aplicativos de linha de negócios mudaram recentemente? Existem aplicativos que foram esquecidos e não constam no plano?
Aplicativos de marketing baseados em SaaS• Aplicativos de atendimento ao cliente, como
chatbots• Migração de sistemas locais para CRM ou ERP baseados em SaaS
Quem já implementou bancos de dados como serviço? Quais implementações de banco de dados como serviço processam dados críticos? • Azure Cosmos DB, Azure Database for MariaDB •
AWS Redshift, Amazon Aurora, Amazon DynamoDB •
Google Cloud SQL para MySQL, Google Cloud SQL para PostgreSQL

Agora, considere seu ambiente de armazenamento em nuvem, armazenamento local e plano híbrido. Para muitas organizações, o patrimônio de dados atual está distribuído entre locais locais, de borda, de nuvem privada e de nuvem pública.

Com 76% das organizações adotando estratégias multicloud (ESG, 2019), a recuperação de desastres baseada na nuvem é mais importante do que nunca. Nessas emergências, o tempo é fundamental, portanto, automação, flexibilidade e escalabilidade são requisitos essenciais.

Quais são os locais que você poderia escolher para a recuperação de desastres na nuvem?

Híbrido – local e multicloud:

Prepare-se para o ambiente de nuvem atual – e para as tecnologias de que você precisará no futuro. A Commvault oferece suporte a mais de 40 opções de armazenamento em nuvem e vários hipervisores. Veja a lista completa de tecnologias compatíveis.

Por que a nuvem múltipla ou híbrida funciona para a recuperação de desastres

Como vimos em emergências recentes, é importante contar com uma equipe geograficamente diversificada, capaz de realizar o failover de aplicativos e bancos de dados essenciais.

Durante a tempestade de gelo e a queda de energia ocorridas no Texas em fevereiro de 2021, alguns clientes de bancos não conseguiram acessar seus aplicativos de banco online. Tanto o banco quanto a infraestrutura do aplicativo estavam localizados em áreas sem energia elétrica. Sem o aplicativo, os clientes do Texas não podiam pagar contas nem usar seus cartões de débito para itens essenciais, como alimentação ou transporte. Até mesmo clientes fora do estado ficaram impossibilitados de usar o aplicativo de banco online.  A satisfação do cliente foi um problema, com clientes expressando abertamente seu descontentamento nas redes sociais.

Em março de 2021, o incêndio no data center em nuvem da OHV, na França, destacou a necessidade de estratégias de recuperação de desastres multirregionais ou multicloud. O incêndio destruiu um dos data centers de Estrasburgo, danificou outro e fez com que dois data centers adicionais fossem desligados como medida de precaução. Empresas e órgãos governamentais ficaram sem acesso a dados, e-mails e aplicativos por vários dias. Muitos relataram perda total de dados.

Muitas organizações estão optando por serviços baseados em nuvem que podem ser migrados para outra nuvem ou outra região de nuvem. Aplicativos locais ou de borda poderiam ser transferidos para a nuvem pública — ou para regiões de nuvem pública em outras zonas geográficas.

Atualizações do plano de recuperação de desastres Perguntas a serem feitas Exemplos
Inclua opções para transferir dados de, para, entre e através de nuvens Quando os dados precisam ser transferidos de um local de nuvem — ou de um provedor de nuvem — para outro? Quanto custará recuperar os dados? Recupere dados e cargas de trabalho entre hipervisores e
nuvens • Microsoft Azure •

AWS • Google
Cloud
Garanta que os dispositivos de borda tenham um backup Temos um backup para os dados na nuvem híbrida ou nos dispositivos de borda? • Microsoft Azure Stack e Azure Stack
HCI• AWS Outposts

Certifique-se de considerar o RTO e o RPO da recuperação de desastres na nuvem

O planejamento de recuperação de desastres inclui antecipar-se para realizar exercícios de recuperação. Certifique-se de testar seus objetivos de tempo de recuperação (RTO) e objetivos de ponto de recuperação (RPO). Você consegue comprovar que é capaz de recuperar serviços críticos nos prazos exigidos?

Os clientes da Commvault estão trabalhando com várias metas de RTO e RPO para cargas de trabalho virtualizadas, aplicativos, bancos de dados, sistemas de arquivos e muito mais. A flexibilidade para gerenciar RTO e RPO com base em vários fatores significa opções escaláveis e personalizadas de Recovery para atender às necessidades comerciais em constante mudança.

O que vem por aí para a recuperação de desastres na nuvem?

2021 já começou como um ano de altos e baixos. Por um lado, já vemos a necessidade de prestar atenção a desastres naturais, acidentes e emergências de dados causadas pelo homem, como ataques cibernéticos. Por outro lado, as organizações que se mostraram resilientes ao longo de 2020 aceleraram suas iniciativas de transformação digital. 

Com a transformação digital mudando tudo rapidamente, mais empresas estão buscando opções de recuperação de desastres na nuvem.

Considere começar com um vídeo de demonstração de 2 minutos sobre a recuperação de desastres na Commvault Cloud. Veja como a orquestração, a automação e a capacidade de recuperação verificável funcionam em ambientes locais e na nuvem.

https://play.vidyard.com/yFCP4XA5m1essCJFZ8bGwe
A Commvault oferece uma solução de software de recuperação de desastres fácil de usar, com orquestração, automação e capacidade de recuperação verificável para garantir a continuidade dos negócios em ambientes locais e na nuvem.

Produtos de recuperação de desastres da Commvault

Referência
1: TechValidate, outubro de 2020

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A cada passo que ressoa, você percebe que não se trata apenas de um cofre; trata-se de um backup de dados em conformidade com a HIPAA, que oferece segurança sólida como uma rocha para o que há de mais valioso para os prestadores de serviços de saúde — os dados dos pacientes. Agora imagine que, sem a necessidade de chaves físicas ou códigos complexos, esse cofre é tão virtual quanto o ar que respiramos, mas resistente como o aço. Bem-vindo ao tema central de nossa discussão de hoje: soluções de backup em conformidade com a HIPAA que garantem não apenas a proteção de informações confidenciais de saúde, mas também a segurança e a confiança dos pacientes.

Assim como uma bússola aponta para o norte, vamos nos concentrar diretamente em um aspecto menos discutido, mas essencial, da tecnologia na área da saúde: as soluções de backup em conformidade com a HIPAA. Lembre-se: um pequeno descuido na proteção dos dados pode levar a uma queda catastrófica na confiança do público e a multas pesadas. Então, prepare-se, pois vamos iluminar seu caminho rumo a uma gestão da saúde mais segura e protegida!

O backup em conformidade com a HIPAA refere-se a uma solução de backup de dados que atende aos rigorosos requisitos da Lei de Portabilidade e Responsabilidade do Seguro Saúde (HIPAA), que impõe padrões rigorosos de segurança e privacidade para organizações da área da saúde. Isso é importante porque garante a proteção e a confidencialidade das informações eletrônicas de saúde protegidas (ePHI) em caso de desastre ou emergência, bem como a conformidade com as regulamentações federais. Uma solução de backup em conformidade com a HIPAA deve incluir criptografia, testes regulares e revisão dos planos de contingência, protocolos de transmissão seguros e Acordos de Parceria Comercial assinados com fornecedores de backup em nuvem para garantir os mais altos níveis de segurança de dados.

Entendendo a conformidade com a HIPAA

A Lei de Portabilidade e Responsabilidade do Seguro Saúde (HIPAA) é uma lei federal que estabelece normas nacionais para a proteção de informações confidenciais sobre a saúde dos pacientes. As entidades abrangidas pela lei, como prestadores de serviços de saúde, seguradoras e seus parceiros comerciais, são obrigadas a cumprir os regulamentos para garantir a confidencialidade, a integridade e a disponibilidade das informações de saúde protegidas (PHI).

Uma analogia que pode ser usada para entender a conformidade com a HIPAA é a de um cofre. Assim como um cofre protege documentos confidenciais e objetos de valor, as medidas de conformidade com a HIPAA são implementadas para proteger as informações médicas dos pacientes. Isso inclui medidas de segurança físicas, administrativas e técnicas, como monitorar e controlar o acesso às Informações Médicas Protegidas (PHI), criptografar dispositivos eletrônicos que contenham PHI, realizar avaliações de risco e oferecer treinamento aos membros da equipe.

Para ilustrar por que a conformidade com a HIPAA é importante, considere um cenário em que o laptop não criptografado de um profissional de saúde, contendo dados de pacientes, fosse roubado. Se os dados não estivessem devidamente protegidos ou tivessem um backup, poderiam ser perdidos para sempre ou cair em mãos erradas. Isso poderia resultar em sérias consequências tanto para o profissional quanto para seus pacientes, variando de penalidades legais a danos à reputação.

O descumprimento das normas da HIPAA pode acarretar graves consequências financeiras e legais. Os prestadores de serviços de saúde que violarem as leis de privacidade do paciente podem enfrentar penalidades civis ou criminais impostas pelo Escritório de Direitos Civis (OCR), que pode aplicar multas de até US$ 1,5 milhão por categoria de violação durante uma investigação.

Com isso em mente, vamos examinar mais de perto os requisitos e regulamentações essenciais estabelecidos pela HIPAA.

Requisitos e regulamentações essenciais

A conformidade com a HIPAA exige que as entidades abrangidas e seus parceiros comerciais cumpram regras específicas relativas à coleta, ao uso, à divulgação, ao armazenamento e ao descarte de Informações de Saúde Protegidas (PHI).

Um dos componentes mais importantes da conformidade com a HIPAA é a manutenção da confidencialidade das Informações de Saúde Protegidas (PHI). Isso significa que as organizações de saúde devem restringir o acesso às PHI apenas às pessoas que realmente precisam delas e implementar controles de acesso seguros para proteger contra acessos não autorizados.

Outra exigência fundamental da HIPAA é o backup de dados e o planejamento de Recovery em caso de desastres. As entidades abrangidas devem dispor de um plano de backup de dados que lhes permita manter cópias exatas e recuperáveis das PHI eletrônicas, garantindo que os dados possam ser recuperados em caso de desastre ou ataque cibernético.

Além dessas medidas, as entidades abrangidas são obrigadas a realizar análises de risco regulares para identificar vulnerabilidades e ameaças potenciais às Informações de Saúde Protegidas (PHI). Com base nos resultados da análise, elas devem implementar medidas de proteção adequadas para se protegerem contra esses riscos.

Algumas organizações de saúde podem argumentar que a conformidade com a HIPAA impõe uma carga excessiva às suas operações ou limita sua capacidade de utilizar os dados dos pacientes para fins de pesquisa. No entanto, a proteção da privacidade e da segurança dos pacientes deve sempre ter prioridade sobre os interesses comerciais. Além disso, a HIPAA exige apenas o uso ou a divulgação estritamente necessários das Informações de Saúde Protegidas (PHI) para fins de tratamento, pagamento e operações de saúde.

Agora que adquirimos uma compreensão mais profunda da conformidade com a HIPAA e de seus requisitos e regulamentos essenciais, vamos explorar como as organizações podem elaborar uma estratégia de backup em conformidade com a HIPAA.

Elaboração de uma estratégia de backup em conformidade com a HIPAA

No setor de saúde, as violações de dados não são incomuns. Criptografar e proteger informações confidenciais de pacientes é essencial para todas as organizações que lidam com Informações de Saúde Protegidas (PHI). Embora existam regulamentos de conformidade com a HIPAA, muitas organizações ainda sofrem com violações de dados ou perda de dados críticos de saúde devido a estratégias inadequadas de backup.

Para evitar tais riscos, as organizações da área da saúde devem criar uma estratégia de backup bem elaborada e em conformidade com a HIPAA. Esse plano deve não apenas garantir a disponibilidade das informações de saúde protegidas, mas também assegurar que essas informações estejam em conformidade com todas as normas e regulamentações de segurança vigentes.

A rede de um hospital ficou totalmente fora do ar por 24 horas devido a um ataque de ransomware. A equipe do hospital teve que recorrer a prontuários em papel para acompanhar o atendimento aos pacientes, enquanto a equipe de TI se esforçava para recuperar os dados. A equipe de TI restaurou os backups após pagar uma quantia astronômica aos hackers. Como resultado, muitos pacientes sofreram graves consequências para a saúde, pois seus tratamentos foram adiados ou comprometidos durante essas 24 horas.

Para evitar tais situações, as instituições de saúde devem investir em um plano robusto de Backup and Recovery que esteja em conformidade com a HIPAA. Isso exige uma análise cuidadosa dos componentes essenciais e das considerações necessárias para tal plano.

Em primeiro lugar, qualquer estratégia de backup em conformidade com a HIPAA deve contar com métodos de criptografia confiáveis e seguros, além de controles de acesso sofisticados, para proteger de forma eficaz as informações confidenciais de saúde.

Em segundo lugar, é fundamental desenvolver políticas relacionadas à frequência dos backups, ao local de armazenamento e aos processos de restauração do sistema. Isso pode envolver o uso de esquemas de backup redundantes ou de diversos tipos de soluções tecnológicas de backup que mitiguem os riscos em caso de falha de hardware.

Em terceiro lugar, é fundamental elaborar um plano adequado de resposta a incidentes para agir rapidamente quando ocorrerem eventos imprevistos, como ataques de ransomware.

Em quarto lugar, é altamente recomendável testar regularmente todo o processo de backup and recovery. Isso inclui a realização de testes tanto para as etapas automatizadas quanto para as manuais nos processos de backup and recovery. É melhor tornar os testes uma parte essencial da sua estratégia, para que você possa identificar quaisquer vulnerabilidades antes que elas afetem a organização.

Cada componente mencionado acima é essencial para o desenvolvimento de um plano de backup abrangente e em conformidade com a HIPAA. No entanto, para garantir um sistema de backup eficaz, toda organização da área da saúde deve também levar em conta várias considerações fundamentais.

  • O setor de saúde deve priorizar o desenvolvimento de uma estratégia robusta de backup em conformidade com a HIPAA para evitar violações de dados ou a perda de dados críticos de saúde. Isso inclui métodos confiáveis de criptografia, políticas relativas à frequência dos backups e ao local de armazenamento, o desenvolvimento de um plano de resposta a incidentes e testes regulares do processo de backup. Ao implementar tal plano, as organizações podem garantir que o atendimento ao paciente não seja comprometido ou atrasado durante eventos imprevistos e que estejam em conformidade com todas as normas e regulamentações de segurança vigentes.

Componentes essenciais e considerações

O desenvolvimento de componentes adequados para um plano de backup em conformidade com a HIPAA exige mais do que simplesmente implementar criptografia e seguir as normas estabelecidas. Aqui estão algumas considerações essenciais adicionais:

Pense nas soluções de backup como uma arma em seu arsenal, um pelotão de fuzilamento, se preferir. Um resultado bem-sucedido exige várias mãos firmes, todas mirando exatamente no mesmo alvo. Cada uma delas deve desempenhar seu papel com perfeição, desde a execução de backups de dados adequados até a garantia de um armazenamento seguro — somente assim o resultado final poderá ser bem-sucedido.

Para começar, é fundamental identificar todos os backups necessários e os requisitos de recuperação de desastres antes de selecionar uma solução. A frequência dos backups, os protocolos de segurança e as medidas de controle de acesso são aspectos essenciais que precisam ser devidamente analisados nessa etapa.

Em segundo lugar, a escolha entre servidores físicos ou virtuais é outra consideração fundamental para um sistema de backup em conformidade com a HIPAA. Embora ambas sejam opções em conformidade com a HIPAA, algumas organizações da área da saúde podem constatar que sua infraestrutura de TI específica torna uma solução mais adequada do que a outra.

Em terceiro lugar, a escolha do fornecedor certo é fundamental na tomada de decisões relacionadas à tecnologia e aos serviços necessários para backups seguros. Os fornecedores devem estar em conformidade com a HIPAA, ter experiência no tratamento de estratégias de proteção de PHI e ser capazes de ajudar os clientes a definir minuciosamente suas necessidades de backup e identificar possíveis lacunas.

Em quarto lugar, a acessibilidade é outra área crítica no desenvolvimento de uma estratégia sólida de backup para dados de informações de saúde protegidas (PHI). As soluções de backup baseadas em nuvem oferecem inúmeras vantagens em relação aos métodos tradicionais de armazenamento externo. Ao permitir que o pessoal autorizado tenha acesso fácil aos dados criptografados a qualquer momento e de qualquer lugar do mundo por meio de canais seguros, como conexões SSL VPN, serviços de proxy ou soluções baseadas em tecnologias semelhantes, como o Acesso à Rede Zero Trust (ZTNA).

Um debate comum sobre estratégias de backup em conformidade com a HIPAA gira em torno da retenção de dados. Embora seja verdade que manter backups mais antigos possa ser oneroso e exigir mais espaço de armazenamento, isso pode ser benéfico caso ocorra algum problema e a organização da área da saúde precise consultar versões anteriores de seus dados. Por outro lado, não há um consenso claro sobre por quanto tempo os backups devem ser mantidos. A melhor solução nesse caso é personalizar o período de retenção com base nas regulamentações específicas do seu setor ou nos requisitos legais.

Com a tecnologia em constante evolução e os avanços na nuvem, é uma decisão inteligente para as organizações da área da saúde obterem o suporte necessário de fornecedores confiáveis e equipes de TI capazes de oferecer a elas conhecimento especializado em backup para conformidade com a HIPAA.

Soluções adequadas de backup para conformidade com a HIPAA

Quando se trata de soluções de backup para conformidade com a HIPAA, há várias opções disponíveis no mercado. No entanto, nem todas as soluções de backup são iguais, e algumas podem não atender aos rigorosos requisitos estabelecidos pela HIPAA. É essencial encontrar uma solução que seja eficiente e, ao mesmo tempo, esteja em conformidade com todas as regulamentações pertinentes.

Uma das melhores soluções de backup para conformidade com a HIPAA é o backup baseado em nuvem. O backup baseado em nuvem é uma maneira simples e segura de armazenar e proteger dados médicos. Ao escolher uma solução de backup baseada em nuvem para sua organização, é fundamental garantir que o provedor cumpra todos os requisitos regulatórios necessários.

Outra opção para soluções de backup são os backups locais. Os backups locais consistem no armazenamento de cópias de segurança dos dados em servidores localizados nas instalações da organização. Os backups locais podem ser mais econômicos do que os baseados na nuvem, mas apresentam suas limitações. As empresas devem dispor de sistemas adequados para manter a integridade e a segurança de seus backups locais.

Para empresas que precisam de mais controle sobre seus backups, os backups híbridos são outra opção adequada. Os backups híbridos permitem que as empresas combinem backups na nuvem e locais, resultando em uma proteção mais robusta contra desastres ou violações de dados.

É fundamental observar que nem todas as soluções de backup atendem a todos os requisitos exigidos pelas normas da HIPAA, mas encontrar uma que ofereça criptografia de arquivos reforçará a segurança geral dos seus dados. Além disso, de acordo com as normas da HIPAA, as empresas devem celebrar um Acordo de Parceria Comercial (Business Associate Agreement) assinado com seu provedor de backup em nuvem.

Para cumprir integralmente as normas da HIPAA relativas ao tratamento e armazenamento de dados, fornecedores como o MSP360 Backup foram desenvolvidos especificamente para prestadores de serviços de saúde ou provedores de serviços gerenciados (MSPs) que lidam com o armazenamento e a proteção de informações de saúde. O software garante que a transmissão de informações de pacientes esteja em conformidade com as regulamentações da HIPAA, atendendo aos requisitos de criptografia de informações eletrônicas de saúde protegidas (ePHI).

Os estoques locais costumam ser subutilizados devido aos custos e ao trabalho envolvidos em mantê-los. Infelizmente, as soluções de armazenamento local podem causar problemas de segurança devido a práticas como a realização de backups em locais desprotegidos ou a falta de criptografia adequada dos arquivos.

Embora as soluções de backup baseadas em nuvem sejam uma opção cada vez mais popular entre as instituições médicas, os backups locais ainda têm seu lugar na conformidade com a HIPAA. As organizações médicas contam com o benefício adicional de poderem verificar se os procedimentos de backup são seguros e gerenciáveis quando realizados localmente, em vez de dependerem do suporte de terceiros. Com os backups locais, as empresas podem acompanhar quem mantém acesso aos dados confidenciais dentro da própria organização.

  • Pesquisas demonstraram que, até 2023, cerca de 60% das instituições de saúde terão adotado soluções de backup na nuvem em conformidade com a HIPAA como parte integrante de sua estratégia de gerenciamento de dados.
  • Um relatório do Escritório de Direitos Civis (OCR) de 2021 mostra que houve um aumento de 22% nas investigações relacionadas ao descumprimento dos requisitos de backup da HIPAA, o que ressalta a importância cada vez maior de procedimentos de backup de dados seguros e em conformidade com as normas.
  • De acordo com a empresa de pesquisa Markets and Markets, espera-se que o mercado global de computação em nuvem para o setor de saúde, incluindo serviços de backup em nuvem em conformidade com a HIPAA, cresça a uma taxa composta de crescimento anual (CAGR) de aproximadamente 17,2% entre 2020 e 2025, refletindo um aumento na demanda por esses serviços por parte dos prestadores de serviços de saúde.

Opções preferidas baseadas na nuvem

O backup baseado em nuvem está se tornando uma opção popular entre os prestadores de serviços de saúde para armazenar informações de pacientes sem a necessidade de grandes investimentos em infraestrutura ou pessoal. Ele também permite uma rápida recuperação de dados e uma escalabilidade excepcional. Ao escolher a melhor solução de backup baseada em nuvem, é preciso levar em conta vários recursos específicos.

Um aspecto crucial de um backup adequado baseado em nuvem é que ele deve ser criptografado. Todas as informações armazenadas devem contar com mecanismos de criptografia seguros, de modo que apenas pessoas autorizadas, portadoras de uma chave de criptografia, possam acessá-las com segurança. Algumas normas incluem a criptografia AES-256, bem como a criptografia SSL/TLS de ponta a ponta em todos os pontos de transferência de dados.

Um sistema de orquestração robusto é outro recurso essencial. Uma boa solução de backup deve contar com um conjunto abrangente de painéis de controle, capaz de otimizar processos administrativos, como agendar backups, definir políticas de retenção e implementar restaurações com facilidade.

Além disso, escolha um provedor de serviços em nuvem com controles de transparência adequados, que ofereça informações úteis sobre as ePHI da sua organização e cumpra regulamentações rigorosas, como a conformidade com a HIPAA. O provedor de armazenamento precisa ser confiável e rigoroso o suficiente para impedir que outros clientes sobrecarreguem seus servidores.

Investir em soluções de backup em conformidade com a HIPAA é como construir uma fortaleza em torno dos dados críticos da sua instituição contra ameaças cibernéticas, da mesma forma que guardar seus objetos de valor dentro de um cofre trancado a chave — assim como uma solução de backup segura. As opções de backup baseadas em nuvem oferecem o benefício adicional de criar uma cópia dos dados confidenciais que fica facilmente acessível em caso de perda de dados ou outras emergências.

Depois de compreender o que implica a conformidade com a HIPAA e as diversas opções de soluções de backup disponíveis, é hora de examinar algumas armadilhas comuns que os prestadores de serviços de saúde podem deixar passar despercebidas ao implementar suas estratégias de backup em conformidade com a HIPAA.

Como evitar erros comuns no backup de dados sob a HIPAA

Quando se trata de proteger as informações confidenciais dos pacientes, é importante tomar todas as medidas possíveis. É por isso que é fundamental evitar cometer erros comuns ao fazer backups, que podem levar a violações de segurança e outros problemas de conformidade. Aqui estão alguns dos erros mais comuns relacionados a backups na HIPAA e como evitá-los.

Uso de dispositivos não protegidos para backup

Um dos maiores erros em relação ao backup na HIPAA é usar dispositivos desprotegidos para fazer backup de dados. Isso inclui o uso de celulares, laptops ou tablets pessoais sem medidas de segurança adequadas. Esses dispositivos geralmente não possuem criptografia, o que permite que pessoas não autorizadas tenham acesso a dados confidenciais. Uma solução melhor é usar um dispositivo de backup dedicado e seguro, com métodos robustos de criptografia.

Não testar os backups regularmente

Outro erro que as organizações da área da saúde cometem é não testar seus backups regularmente. Algumas organizações presumem que seus backups estão funcionando conforme o esperado, só descobrindo o contrário quando ocorre um desastre. Testes regulares podem identificar possíveis problemas e garantir que tudo esteja funcionando conforme o esperado. Os testes também devem incluir um processo de restauração para verificar se os arquivos recuperados correspondem ao seu estado original.

Métodos de controle de acesso pouco claros

Outro erro comum é manter métodos de controle de acesso pouco claros. Isso significa, essencialmente, que não há diretrizes claras sobre quem tem permissão para acessar determinadas informações médicas, incluindo arquivos de backup. As organizações precisam adotar uma abordagem proativa, estabelecendo mecanismos robustos de autenticação e restringindo os privilégios de acesso com base nas funções e responsabilidades de cada cargo.

Treinamento inadequado dos funcionários

É essencial treinar os funcionários sobre as melhores práticas em relação à segurança de dados e aos backups regulares, mas isso costuma ser negligenciado pelas organizações. Os funcionários devem compreender os riscos envolvidos em erros de conformidade com a HIPAA, especialmente no que diz respeito aos backups. Pode ser útil apresentar exemplos de ataques bem-sucedidos a sistemas de saúde ocorridos recentemente, para deixar bem clara a gravidade das falhas na conformidade com a HIPAA.

Não manter os contratos de parceria comercial atualizados

Conforme mencionamos anteriormente neste artigo, as normas da HIPAA determinam que as empresas devem ter um Acordo de Parceria Comercial assinado com seu provedor de backup em nuvem. Além disso, esses acordos devem refletir os requisitos legais atuais, os padrões de segurança em constante evolução e as mudanças organizacionais ou atualizações de software ou hardware. É importante revisar regularmente esses contratos e assumir um papel ativo na negociação dos termos com seu provedor de backup em conformidade com a HIPAA.

Tomar medidas para evitar erros comuns relacionados à HIPAA no que diz respeito aos backups de dados pode contribuir significativamente para a proteção de informações confidenciais dos pacientes. Ao adotar uma abordagem proativa em relação aos backups de dados, testá-los regularmente, implementar controles de acesso robustos para as partes envolvidas e garantir que seus contratos de parceria comercial estejam em conformidade com os padrões do setor, você pode reduzir significativamente os riscos e aumentar suas chances de alcançar a conformidade com a HIPAA.

Perguntas frequentes e respostas

É necessário ter um sistema de backup especializado para dados sujeitos à HIPAA?

Com certeza! Na verdade, isso é exigido por lei. As normas da HIPAA (Lei de Portabilidade e Responsabilidade em Seguros de Saúde) determinam que qualquer organização que lide com informações de saúde protegidas (PHI) deve dispor de um sistema de backup seguro e confiável para proteção contra perda ou corrupção de dados. O objetivo é garantir a confidencialidade, a integridade e a disponibilidade das PHI.

De acordo com um estudo recente do Ponemon Institute, 91% das organizações da área da saúde sofreram pelo menos uma violação de dados nos últimos dois anos, sendo que 39% sofreram duas ou mais. A perda de dados pode ser atribuída a diversos fatores, como desastres naturais, erros humanos, falhas de hardware ou ataques cibernéticos.

Portanto, contar com um sistema de backup especializado para dados sujeitos à HIPAA não é apenas necessário, mas também crucial para que as organizações da área da saúde garantam a conformidade, minimizem o tempo de inatividade e reduzam o risco de perda ou violação de dados. Uma solução de backup em conformidade com a HIPAA funciona como uma apólice de seguro que protege você contra riscos potenciais de multas por não conformidade e ações judiciais.

Em resumo, investir em uma solução especializada de backup em conformidade com a HIPAA é uma medida essencial para qualquer organização da área da saúde que busque proteger as Informações de Saúde Protegidas (PHI) e, ao mesmo tempo, demonstrar conformidade com os requisitos regulatórios.

Os backups em conformidade com a HIPAA são essenciais para organizações da área da saúde que desejam proteger seus dados confidenciais e garantir a privacidade dos pacientes. Os requisitos legais para backups em conformidade com a HIPAA estão descritos na Regra de Segurança da HIPAA e incluem a implementação de medidas de proteção administrativas, físicas e técnicas adequadas.

As medidas de segurança administrativas podem incluir a elaboração de políticas e procedimentos, a atribuição de responsabilidades de segurança, a realização de avaliações de risco e o treinamento da equipe sobre como manter a conformidade com a HIPAA. As medidas de segurança físicas podem incluir a proteção ou a segurança física de dispositivos eletrônicos utilizados para armazenar ou fazer backup de informações de saúde protegidas (PHI), como servidores, discos rígidos ou fitas de backup. As medidas de segurança técnicas podem incluir o uso de software de criptografia para proteger as PHI durante a transmissão de dados e enquanto elas estiverem armazenadas em backups.

Os custos decorrentes do descumprimento da HIPAA podem ser astronômicos. Somente em 2020, as violações de dados na área da saúde afetaram mais de 21 milhões de pacientes apenas nos Estados Unidos, custando, em média, US$ 7,13 milhões por violação. Felizmente, existem várias soluções de backup em conformidade com a HIPAA que podem ajudar a evitar que esses incidentes onerosos ocorram.

Em conclusão, os prestadores de serviços de saúde e seus parceiros comerciais devem cumprir os requisitos legais estabelecidos pela Regra de Segurança da HIPAA ao implementar soluções de backup. Isso inclui a implementação de medidas de proteção administrativas, físicas e técnicas adequadas para garantir a privacidade dos pacientes e evitar violações de dados que podem acarretar custos elevados.

Quais são alguns erros comuns que podem levar à não conformidade ao fazer backup de dados sujeitos à HIPAA?

Existem vários erros comuns que os profissionais de saúde cometem ao fazer backup de dados sujeitos à HIPAA, o que pode resultar em graves problemas de não conformidade. Aqui estão alguns dos mais significativos:

1. Falha na criptografia de backups: a criptografia é um elemento essencial da conformidade com a HIPAA e é particularmente importante ao fazer backups de dados confidenciais de pacientes. No entanto, muitos prestadores de serviços de saúde não criptografam seus backups adequadamente, deixando os dados dos pacientes vulneráveis a roubo ou acesso não autorizado.

2. Uso de mídias de armazenamento inseguras: Muitos profissionais da área da saúde ainda dependem de mídias de armazenamento sem segurança, como pen drives ou discos rígidos portáteis, para fazer backup de seus dados. No entanto, esses dispositivos são altamente suscetíveis a perda ou roubo e podem colocar em risco dados confidenciais dos pacientes.

3. Manter backups por mais tempo do que o necessário: as normas da HIPAA exigem que os prestadores de serviços de saúde mantenham os dados dos pacientes por um determinado período; no entanto, uma vez decorrido esse período, os dados devem ser excluídos de forma segura e definitiva. Contudo, alguns prestadores podem manter backups por mais tempo do que o necessário, o que poderia aumentar o risco de não conformidade em caso de violação de segurança.

4. Deixar de testar os backups regularmente: Por fim, um dos erros mais graves que podem levar à não conformidade é deixar de testar os backups regularmente. Se um backup falhar ou não funcionar corretamente quando necessário, isso pode gerar sérios problemas de conformidade ou causar atrasos no acesso a dados críticos dos pacientes.

Ao evitar esses erros comuns e implementar soluções de backup em conformidade com a HIPAA, os prestadores de serviços de saúde podem proteger as informações confidenciais de seus pacientes e, ao mesmo tempo, garantir o cumprimento das regulamentações federais.

Com que frequência devem ser realizados backups em conformidade com a HIPAA?

Os backups em conformidade com a HIPAA devem ser realizados regularmente, sendo que a frequência depende do tamanho da sua organização de saúde e da quantidade de dados gerados.

Como regra geral, recomenda-se que as instituições de saúde realizem backups diários de sistemas e dados críticos, como prontuários de pacientes e informações financeiras. No entanto, algumas instituições menores podem precisar apenas de backups semanais ou quinzenais.

Nunca é demais enfatizar a importância de fazer backup dos dados. De acordo com estudos recentes, 60% das pequenas empresas que sofrem um ataque cibernético fecham as portas em até seis meses. Além disso, a perda de dados pode ter sérias consequências para a segurança e a confidencialidade dos pacientes, razão pela qual as normas da HIPAA exigem que as organizações da área da saúde mantenham soluções de backup seguras e em conformidade com a legislação.

Para garantir que sua organização esteja em total conformidade com as normas da HIPAA, é importante trabalhar com fornecedores que ofereçam soluções de backup em conformidade com a HIPAA e que atendam a todos os requisitos de segurança necessários. Essas soluções devem incluir testes e monitoramento regulares para garantir que os backups estejam funcionando de maneira adequada e segura.

Em conclusão, as organizações da área da saúde devem priorizar a realização regular de backups em conformidade com a HIPAA, a fim de garantir a segurança dos dados dos pacientes e manter a conformidade regulatória. A frequência desses backups deve ser determinada pelo tamanho e pelas necessidades da sua organização, mas devem ser envidados todos os esforços para garantir que sejam realizados com frequência e de forma segura.

O armazenamento em nuvem pode ser usado para backups em conformidade com a HIPAA? E, se sim, quais medidas de segurança devem ser adotadas?

Com certeza! O armazenamento em nuvem pode ser usado para backups em conformidade com a HIPAA. Na verdade, as soluções de backup em nuvem vêm ganhando popularidade nos últimos anos devido à sua conveniência e boa relação custo-benefício. No entanto, é importante garantir que o provedor de armazenamento em nuvem escolhido esteja em conformidade com a HIPAA para evitar quaisquer violações legais ou éticas.

Uma solução de backup em nuvem em conformidade com a HIPAA deve contar com medidas de segurança administrativas, físicas e técnicas adequadas para proteger a privacidade e a segurança dos dados. Isso inclui medidas como criptografia de dados em repouso e em trânsito, controles rigorosos de acesso por meio de autenticação multifatorial, backups regulares e procedimentos de Recovery de desastres, além de data centers seguros com monitoramento 24 horas por dia, 7 dias por semana.

Algumas opções populares de armazenamento em nuvem em conformidade com a HIPAA incluem o Microsoft Azure, o AWS S3 e o Google Cloud Storage. É fundamental investigar minuciosamente a situação de conformidade de cada provedor e solicitar seu Acordo de Parceria Comercial (BAA) antes de contratar o serviço.

De acordo com uma pesquisa realizada pela HIMSS Analytics em 2020, mais de 50% das instituições de saúde utilizam atualmente a tecnologia em nuvem para fins de Backup and Recovery de desastres. A mesma pesquisa também revelou que 90% das instituições de saúde planejam aumentar o uso da nuvem nos próximos anos.

Em conclusão, o armazenamento em nuvem certamente pode ser utilizado para backups em conformidade com a HIPAA, desde que sejam adotadas as medidas de segurança necessárias. Desde que os prestadores de serviços de saúde tomem as devidas precauções ao escolher um provedor em conformidade e sigam as melhores práticas de proteção de dados, eles poderão desfrutar dos benefícios de backups de fácil acesso, mantendo ao mesmo tempo as informações de seus pacientes em segurança.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

As ameaças cibernéticas estão em constante evolução, a um ritmo acelerado. O ransomware costuma ser o principal adversário, deixando as organizações paralisadas e à mercê dos cibercriminosos. A Commvault ajuda as organizações a proteger e recuperar dados para retomar rapidamente as operações comerciais. No entanto, à medida que as ameaças evoluem, até mesmo as plataformas de Backup and Recovery ficam expostas ao risco de ransomware. Isso levou ao surgimento de controles de segurança de última geração, como a imutabilidade e a autenticação multifatorial, para mitigar essas ameaças invasivas. E quanto às soluções tradicionais de “air gap”? O “air gap” é uma solução viável contra ameaças de ransomware? Em alguns casos, o “air gap” por si só pode não ser proteção suficiente contra ameaças; por outro lado, a imutabilidade e a autenticação multifatorial (MFA) também podem não ser proteção suficiente. No entanto, a combinação de imutabilidade, MFA e os controles modernizados de “air gap” da Commvault oferece uma solução altamente eficaz para mitigar ameaças. Vamos nos aprofundar nesse assunto.

Entendendo os conceitos básicos do ransomware

Primeiro, vamos entender como o ransomware funciona em linhas gerais. Gosto de pensar no ransomware como um sintoma, mas não necessariamente como o catalisador. A maioria das variantes comuns de ransomware que vemos hoje começou como uma Ameaça Persistente Avançada (APT) introduzida no ambiente por meio de um ataque de phishing direcionado, baseado em engenharia social. Por exemplo, você pode receber um e-mail que parece vir de uma fonte legítima (como uma empresa ou um banco) que o induz a baixar um aplicativo malicioso que introduz a APT. A APT permanece oculta no ambiente, percorrendo-o para fazer reconhecimento, como procurar contas de usuário e dados para roubar, além de localizar recursos para infectar. As APTs utilizam ferramentas “prontas para uso”, integradas a muitos sistemas operacionais, para permanecerem ocultas, auxiliar na coleta de dados e disseminar o ransomware. Elas se aproveitam de protocolos expostos e vulneráveis para se deslocarem pelo ambiente. Também se sabe que as APTs derrubam aplicativos e dados de backup, como você pode ver na análise do ransomware Ryuk. Ameaças que se movem e se espalham pela rede são chamadas de ameaças de movimentação lateral. Assim que a APT cumpre sua função, o ransomware é liberado como uma bomba-relógio.

Isso é fundamental para compreender como o isolamento físico (air gap) oferece uma camada eficaz de segurança. Parte-se do pressuposto de que um ransomware infectará seu ambiente caso haja qualquer exposição a redes públicas, como a internet. Isso se aplica especialmente durante a pandemia da COVID-19, quando as organizações adotaram políticas de “trabalho em casa”, permitindo que os usuários finais se conectassem aos ambientes de trabalho, criando mais exposição e pontos de entrada para ameaças. No entanto, os destinos de armazenamento de backup que estão isolados fisicamente dentro da organização ficam protegidos contra ameaças de propagação lateral.

O que é o “air gapping” tradicional?

Constatamos que o isolamento físico (air gap) tem valor. Ao pensar em isolamento físico, você pode se lembrar imediatamente dos backups em fita ou do clássico “dark site” governamental. Ambas as soluções oferecem proteção contra o movimento lateral de ameaças, já que as fitas são removidas da biblioteca e os dark sites são isolados e não possuem conexões persistentes com redes públicas. No entanto, ambas as soluções são lentas e ineficazes para ambientes modernos que exigem acessibilidade e Recovery rápida. As organizações buscam a aplicação dos princípios do “air gap” ao armazenamento moderno, incluindo destinos na nuvem, para limitar o movimento lateral de ameaças e, ao mesmo tempo, proporcionar uma experiência de Recovery contínua quando necessário.

O “air gap” modernizado da Commvault

A abordagem da Commvault em relação ao isolamento físico permite que as organizações mantenham objetivos eficientes de ponto de recuperação e tempo de recuperação, ao mesmo tempo em que reduzem o impacto de ameaças que se propagam lateralmente. 

A solução de air gap mais acessível oferecida pela Commvault é o Metallic™ Cloud Storage Service (MCSS). Com o MCSS, não há conexões persistentes com o armazenamento, já que todos os dados residem na Metallic Cloud e só são acessados por meio de chamadas de API autenticadas. O acesso direto ao armazenamento em nuvem não é possível, pois as credenciais não são expostas. O armazenamento é seguro, escalável e acessível. Quando um ransomware infecta o ambiente, ele não se espalha para o armazenamento em nuvem, uma vez que este está virtualmente isolado (air-gap), reduzindo as ameaças laterais. O MCSS está integrado às soluções de proteção de dados da Commvault e vem pré-configurado. É tão simples quanto aplicar uma licença e selecionar o armazenamento; não há necessidade de infraestrutura ou configurações adicionais.

Para organizações que não podem utilizar a nuvem, é possível implementar o isolamento físico (air gap) por meio das topologias de rede da Commvault e da inteligência integrada para gerenciar conexões persistentes com o armazenamento. Essa solução local segmenta e compartimenta o armazenamento; todas as comunicações recebidas pelo armazenamento são bloqueadas, e os dados são transferidos para o armazenamento isolado. A comunicação é isolada por meio do controle automático do gerenciamento de energia para gateways virtuais ou ferramentas de transferência de dados. Essa solução requer infraestrutura mínima; no entanto, pode ser aplicada às ofertas locais da Commvault On-Prem e a praticamente qualquer tipo de armazenamento.

Para proteger o conteúdo do backup, a estrutura de aprendizado de máquina da Commvault detecta atividades anômalas e alterações no conteúdo. Eventos e notificações são acionados automaticamente para que os clientes possam agir de forma proativa. Remover ameaças do conteúdo é tão simples quanto navegar pelo conteúdo e selecionar a ameaça a ser apagada. Confira esta demonstração em vídeo no YouTube, “Evite a reinfecção por ransomware com a Commvault”, para ver como isso funciona. Isso garante que os dados de backup estejam limpos e prontos para Recovery.

Reunindo os elementos de segurança para obter a máxima proteção contra ransomware

Nesse momento, você pode estar se perguntando: por que me preocupar com uma solução de air gap se já tenho um armazenamento imutável protegido por controles de autenticação multifatorial (MFA)? Não há dúvida de que a imutabilidade e a MFA são parte integrante da solução em camadas; no entanto, elas não combatem as ameaças de movimentação lateral.  

Vamos usar a analogia de um cofre com combinação. Se sua carteira de bitcoins offline estiver guardada em um cofre, será que é mais seguro deixá-la à vista de todos, para que um invasor possa vê-la facilmente, ou seria melhor que o cofre estivesse bem protegido e escondido em sua casa? Mesmo que seu cofre esteja trancado e protegido, por que você o exporia a um risco adicional? Você não precisa da combinação para abrir o cofre; precisa de uma maneira de explorá-lo. Faz todo o sentido que a opção mais segura seja manter sua carteira de bitcoins em um cofre guardado em uma instalação remota e protegida, como um banco — onde ela fica isolada da rede e inacessível. Agora você eliminou completamente a possível exposição a um intruso. 

O mesmo se aplica aos backups; seu armazenamento deve ser imutável e protegido por controles de autenticação multifatorial (MFA). Ao segmentar, isolar e criar um isolamento físico, você reduz ainda mais o risco, garantindo a proteção máxima.

Combate ao ransomware com a abordagem de segurança em camadas da Commvault

Adotar uma abordagem em camadas para proteger os dados de backup oferece a melhor proteção geral contra ameaças como o ransomware. A abordagem modernizada da Commvault para o isolamento físico (air gap) não é apenas simples, mas também oferece o nível máximo de segurança necessário para proteger contra ameaças de movimentação lateral, de modo que os clientes possam ter a certeza de que seus dados estão prontos para recuperação.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Durante o EMEA Commvault Virtual Connections de dezembro, fiquei impressionado com a sensação de estar em uma conferência presencial. Tivemos um grande envolvimento com clientes e especialistas – foi ótimo interagir com tantas pessoas sobre os tópicos mais importantes para os clientes, como cloud, contêineres e, é claro, ransomware.

Infelizmente, como acontece com todos os bons eventos, não tivemos tempo de responder a todas as perguntas. Mesmo assim, queríamos garantir que vocês recebessem as respostas da Commvault necessárias para aproveitar ao máximo seus dados. Confira abaixo as respostas da nossa equipe de especialistas da Commvault às suas perguntas.

CLIENTE:

Quando a Commvault fala em proteger o Kubernetes, está se referindo aos contêineres e ao armazenamento? Ou a Commvault também pode fazer backup do registro, da configuração do namespace e da configuração do Ingress? Além disso, existe alguma maneira de coletar/proteger o STDOUT/STDERR do Kubernetes? Vocês também farão backup desses dados ao proteger o contêiner? 

 Marek Kedzierski, engenheiro sênior de vendas da Commvault:

O agente da Commvault para o Kubernetes pode proteger tanto aplicativos quanto volumes persistentes. Um aplicativo pode ser um pod, uma implantação, um stateful set ou uma carga de trabalho. Nosso agente protege automaticamente todos os recursos associados a um aplicativo, como segredos e configmaps. Nosso processo de backup de volumes persistentes utiliza instantâneos CSI. Portanto, nossa recomendação é implantar nosso agente em clusters do Kubernetes nos quais os volumes persistentes sejam provisionados com uma classe de armazenamento baseada no driver CSI. 

Registros de contêineres, configuração de namespace e de ingress, bem como STDOUT/STDERR gerados por pods, não são suportados atualmente pelo nosso agente. No entanto, nosso agente é atualizado constantemente, e esses recursos poderão ser suportados no futuro (é claro, sem garantias).

https://share.vidyard.com/watch/54ZZKoXFt8LWLNW4VM3tLn?
A Commvault protege um aplicativo Kubernetes local e o migra para o Google Kubernetes Engine (GKE). Por meio da integração nativa da nuvem com o Kubernetes e o CSI, a Recovery é totalmente automatizada e o autoatendimento é habilitado a partir do Commvault Command Center™.

CLIENTE:

Vocês têm um portal exclusivo para configurar backups para os clientes que acessam o portal na nuvem?

Marek Kedzierski, engenheiro sênior de vendas da Commvault:

Se a pergunta se referir ao Metallic, cada cliente tem controle total sobre o que e como seus sistemas e dados são protegidos na nuvem, por meio de uma interface web fácil de usar.

Se a pergunta se referir ao software Commvault em um serviço compartilhado, ele pode ser implantado em uma configuração multilocatária destinada a atender a várias empresas distintas, ou “locatários”, ao mesmo tempo em que separa com segurança o acesso aos dados e aos sistemas.

Um modelo multilocatário tem como objetivo consolidar as necessidades de gerenciamento de dados de várias organizações, empresas ou locatários distintos. Um locatário é normalmente identificado como uma entidade jurídica separada, dotada de uma infraestrutura de gerenciamento de identidade própria (domínio do Active Directory, usuários e grupos). O Commvault Command Center oferece controles de acesso baseados em funções e administração por empresa aos seus locatários.

Em um ambiente com vários locatários – um usuário de uma empresa não pode visualizar os sistemas ou dados de outro locatário/empresa.

Além disso, com o uso de servidores de identidade fornecidos pelo locatário, este mantém controle total sobre quem pode acessar o sistema de gerenciamento de dados. Caso um funcionário se desligue da empresa, sua conta pode ser desativada, e ele perde imediatamente o acesso aos sistemas da Commvault.

Para os clientes que utilizam o Commvault para fins próprios em uma nuvem híbrida, os consoles de autoatendimento baseados em funções são rápidos e fáceis de adicionar ao seu catálogo de serviços.

Saiba mais: Multilocação na Commvault

CLIENTE:

A Commvault consegue proteger cargas de trabalho nas plataformas do Azure Stack? E quanto à integração e à simplicidade?

Marek Kedzierski, engenheiro sênior de vendas da Commvault:

O Commvault pode ser facilmente integrado tanto à plataforma Azure Stack Hub quanto à plataforma Azure Stack HCI. 

Com nossa interface intuitiva baseada na web, você pode:

  • Fazer backup de máquinas virtuais com reconhecimento de aplicativos
  • Recupere facilmente arquivos e pastas de máquinas virtuais, máquinas virtuais completas ou discos de máquinas virtuais
  • Converta máquinas virtuais de uma plataforma de virtualização diferente, como o VMware, com conversão no nível da imagem para o Azure Stack
  • Replicar VMs para Recovery de desastres com orquestração para failovers
  • Configure o backup com desduplicação global, compactação e criptografia
  • Proteja os dados armazenados no Azure Stack Block Storage

Recursos adicionais: Commvault para Microsoft® Azure Stack

CLIENTE:

A Commvault oferece suporte à integração perfeita com plataformas de nuvem (OpenStack ou VMware Cloud Director)?

 Christian Kubik, engenheiro-chefe de vendas da Commvault:

A Commvault oferece suporte a uma ampla variedade de plataformas de nuvem pública e privada para backups de IaaS/máquinas virtuais. Isso inclui não apenas o VMware vCloud Director e o OpenStack, mas também o Azure Stack HCI e o Azure Stack Hub como plataformas privadas, bem como o Microsoft Azure, a Amazon AWS, o Google Cloud e outros provedores de nuvem pública. Uma visão geral das plataformas compatíveis pode ser encontrada aqui: Virtualização e Nuvem

A Commvault também se integra a um grande número de plataformas de armazenamento em nuvem e de armazenamento de objetos — uma lista completa pode ser encontrada em nossa documentação aqui: Informações sobre provedores de nuvem

CLIENTE:

Uma cópia de backup em uma biblioteca na nuvem, como o S3, é considerada um backup offline oficial, comparável a um backup em fita? 

Os backups na nuvem da Commvault Cloud são isolados fisicamente (air-gapped) para oferecer proteção extra. Portanto, se forem utilizadas a chave de acesso e a chave secreta, o ransomware não deve conseguir acessar facilmente um bucket do S3, pois precisaria descobrir essas informações de alguma forma. Se for desejada proteção adicional, podemos utilizar a funcionalidade WORM fornecida pela Amazon para oferecer proteção extra. Há um novo fluxo de trabalho disponível que permite ativar a proteção WORM em bibliotecas na nuvem.

CLIENTE:

O Commvault oferece suporte a backups de clientes em computadores de mesa e laptops? Como o Commvault consegue fazer isso por meio da WAN para proteger os dados dos usuários que estão, de fato, trabalhando remotamente?

 Ronnie Kaftal, engenheiro sênior de vendas da Commvault:

A Commvault oferece suporte ao backup de desktops como uma solução de software (Commvault Backup and Recovery) ou como um serviço (Metallic Desktop and Laptop Backup as a Service, com tecnologia da Commvault). 

Ambas as soluções oferecem proteção de dados baseada em blocos e incremental para sempre, com deduplicação e criptografia no lado da fonte, para garantir que apenas blocos de dados únicos sejam transferidos pela WAN.

A Commvault consegue atingir altos níveis de eficiência, pois nos baseamos em tecnologias comprovadas que vêm sendo utilizadas há mais de uma década em empresas de todos os portes em todo o mundo. 

O serviço de backup para desktops e laptops da Metallic vai um passo além. Ao contrário dos softwares tradicionais de backup locais, o serviço da Metallic é fornecido no Microsoft Azure a partir de uma região próxima a você; assim, os dados dos desktops não precisam passar pelo firewall corporativo nem sobrecarregam os concentradores de VPN do cliente.

O agente instalado pelo serviço na área de trabalho do usuário cuidará da autenticação e da criptografia dos dados antes que eles saiam do sistema do usuário final; além disso, utilizará um agendamento inteligente que só será executado quando houver energia e largura de banda suficientes disponíveis para o backup. Na prática, os usuários finais provavelmente nem perceberão que sua área de trabalho está sendo protegida regularmente. 

Experimente gratuitamente aqui: Proteja todos os seus pontos vulneráveis com a proteção de terminais

Adoraríamos receber seu feedback sobre sua experiência. 

CLIENTE:  

Como o Metallic é executado no Microsoft Azure, qual é a vantagem de usar o Metallic em vez do backup nativo do Azure?

 Ronnie Kaftal, engenheiro de vendas sênior da Commvault:

O Metallic oferece um nível mais alto de proteção de dados e granularidade de Recovery. Ao fazer o backup dos dados do locatário do Azure do cliente para o locatário do nosso serviço, podemos garantir que os dados sejam recuperáveis caso o locatário do cliente seja comprometido ou fique indisponível por qualquer outro motivo. Além disso, com a proteção de dados entre locatários e o armazenamento de blobs com redundância geográfica do Azure, também podemos indexar a VM que protegemos para que o cliente possa navegar e recuperar arquivos individuais em qualquer ponto no tempo do backup e até mesmo recuperar dados para um local fora do Azure sem cobranças de saída de tráfego.  

Experimente gratuitamente aqui: VM & Kubernetes Backup

Adoraríamos receber seu feedback sobre sua experiência. 

CLIENTE:

O Metallic também é capaz de proteger um ambiente local?

Ronnie Kaftal, engenheiro sênior de vendas da Commvault:

Nossa solução híbrida Metallic oferece suporte total para cargas de trabalho locais, como máquinas virtuais, bancos de dados e servidores de arquivos Windows e Linux.

Os assinantes do Metallic podem optar por proteger seu serviço local em uma Appliance de armazenamento Commvault instalada no local, em seus próprios dispositivos de armazenamento ou diretamente na nuvem do Azure. 

Muitos assinantes optam por uma combinação de destinos de armazenamento para garantir que os dados estejam protegidos em pelo menos duas cópias, sendo que uma delas está isolada fisicamente e localizada longe do local de origem.   

Confira as diferentes opções de backup para cargas de trabalho locais em nosso site aqui: Proteção de dados simples, inteligente e segura como serviço

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone