Skip to content

Com o ransomware e outras ameaças cibernéticas ganhando destaque nas manchetes em todo o mundo, a versão 11.26 da Commvault inclui inúmeras melhorias de segurança em nossa plataforma de gerenciamento inteligente de dados, considerada a melhor da categoria, que ajudam a fortalecer a infraestrutura contra ataques e a aprimorar a capacidade de recuperação. E como o modelo multicloud é a tendência atual, facilitamos o aproveitamento total dos principais provedores de nuvem para oferecer o máximo em flexibilidade e eficiência de custos. Com disponibilidade geral a partir de 15 de fevereiro de 2022, segue uma lista parcial dos novos recursos que concretizam nosso compromisso contínuo de oferecer uma plataforma preparada para o futuro, destinada a proteger, gerenciar e recuperar seus dados e cargas de trabalho. 

A Proteção de Dados tem como objetivo proteger seus dados e cargas de trabalho e ajudar a garantir uma rápida recuperabilidade… seja no local, em ambientes híbridos, na nuvem e até mesmo em várias nuvens. As melhorias incluem:
  • Aproveitar ao máximo as APIs nativas da nuvem, como a gravação direta no Amazon Elastic Block Store (EBS) e os instantâneos incrementais do Changed Block Tracking (CBT) do Azure Stack, ajuda a aumentar o desempenho e reduzir a dependência de nós de acesso à nuvem
  • Ampliação da orquestração da Recovery de desastres da Commvault® para incluir armazenamento de objetos e sistemas de arquivos de big data, como o Hadoop
  • Proteger e preservar a marcação de metadados na nuvem das cargas de trabalho para simplificar a conversão e a migração entre o Microsoft Azure e a Amazon Web Services (AWS)

A segurança de dados consiste em fortalecer suas defesas para detectar, prevenir e se recuperar de ataques de ransomware e outras violações de dados. As melhorias incluem:

  • O uso de tokens de segurança baseados em hardware, como os oferecidos pela YubiKey e pelo Departamento de Defesa dos EUA, aliado ao suporte a cartões de acesso padrão, ajuda a fortalecer sua postura de segurança
  • Aproveitando métodos de autenticação em nuvem altamente seguros, incluindo o AWS Key Management System (KMS) e o Azure Key Vault

A Conformidade e Governança de Dados tem como objetivo fornecer novas ferramentas para gerenciar o acesso aos dados e garantir a conformidade com um cenário regulatório em constante evolução. As melhorias incluem:

  • Permitir o uso de classificadores externos, como o Azure Form Recognizer, para simplificar a governança de dados
  • Promover a eficiência operacional por meio da migração e do aproveitamento de índices existentes em soluções de governança de dados e eDiscovery 

A Transformação de Dados oferece a capacidade de transferir dados de forma integrada entre ambientes distintos para a modernização de aplicativos, além de possibilitar novas cargas de trabalho e processos. As melhorias incluem:

  • Acelerando a recuperação de desastres entre regiões na nuvem da AWS por meio do uso das APIs de gravação direta do Amazon EBS
  • Permitir que os provedores de serviços ofereçam facilmente o Commvault® Disaster Recovery as a Service (DRaaS) aos seus clientes

O Data Insights aplica inteligência artificial (IA) e aprendizado de máquina (AM) aos seus dados para ajudar a gerar economia de custos e eficiência operacional. As melhorias incluem:

  • Um mecanismo aprimorado de extração de entidades reduz os requisitos de memória e aumenta o desempenho das operações de eDiscovery e conformidade 
  • Utilização de insights de dados baseados em aprendizado de máquina (ML) no contexto da governança de dados para calcular avaliações de risco de dados confidenciais e identificar anomalias no comportamento dos usuários

Aqui está uma análise mais detalhada de alguns recursos adicionais dignos de destaque:

Proteção de Dados

  • Recovery de desastres para o Amazon EC2 usando APIs diretas do EBS. O Commvault® Disaster Recovery agora utiliza as APIs diretas do Amazon Elastic Block Store (EBS) ao realizar réplicas de instâncias do Amazon EC2. Isso elimina a necessidade de criar e conectar volumes a um nó de acesso à nuvem na região de destino. A replicação periódica, possibilitada pelas APIs diretas do EBS, permite restaurações de instâncias completas do Amazon EC2 e restaurações por meio da função “Attach Volume”, tanto dentro da mesma região quanto entre várias regiões, otimizando as velocidades de transferência para maior eficiência.
  • Solução MetroCluster e replicação para o mecanismo de snapshot TimeFinder SnapVX (SYMCLI) da Dell EMC. O SnapVX da Dell EMC oferece a capacidade de gerenciar cópias consistentes em um determinado momento para grupos de armazenamento com uma única operação. Agora é possível criar instantâneos do TimeFinder SnapVX em matrizes PowerMax/VMAX3/VMAX em configurações autônomas, de metro cluster e de replicação, utilizando o mecanismo TimeFinder SnapVX (SYMCLI).
  • Reiniciando backups NDMP com múltiplos fluxos em servidores de arquivos Isilon. Quando os backups com múltiplos fluxos falham nos servidores de arquivos Dell EMC Isilon/PowerScale OneFS, o software Commvault pode concluir rapidamente esses backups. Durante a tarefa de backup inicial, o software OneFS cria pontos de verificação que o Commvault utiliza para reiniciar automaticamente o backup que falhou.

Segurança de dados 

  • Utilização de uma chave de segurança para autenticação de dois fatores sem senha. Agora, os usuários podem usar chaves de segurança de hardware compatíveis com o FIDO2 (protocolo de autenticação de dois fatores Fast Identity Online 2) — como a YubiKey da Yubico — como método de autenticação multifatorial para acessar redes locais e o Active Directory. A autenticação de dois fatores Fast Identity Online 2 (FIDO2) permite que o usuário faça login sem precisar digitar uma senha. Depois que a autenticação de dois fatores for habilitada no Commvault, os usuários poderão usar a ferramenta de geração de PIN ou configurar sua chave de segurança de hardware como método principal de autenticação multifatorial. Se a Security Assertion Markup Language (SAML) tiver sido configurada por meio do provedor de autenticação, também será possível usar a YubiKey para logins baseados em SAML.
  • Autenticação por Cartão de Acesso Comum (CAC). A autenticação por CAC agora é compatível para o login tanto no Commvault Command Center™ quanto no Console Java. A autenticação por CAC está em conformidade com as diretrizes de segurança do Departamento de Defesa dos EUA, e os usuários agora podem usar seu cartão para uma experiência de autenticação sem senha.

Transformação de dados 

  • A catalogação de snapshots em um array de armazenamento NetApp utiliza o SnapDiff v3. Para arrays de armazenamento NetApp com o software de gerenciamento de dados corporativo ONTAP (a partir da versão 9.8), o SnapDiff v3 é utilizado para catalogar snapshots. O SnapDiff é um mecanismo interno do ONTAP que identifica rapidamente as diferenças entre arquivos e diretórios em duas cópias de snapshot, a fim de otimizar o gerenciamento de snapshots.
  • Implantação de um VMware Access Node ou FREL para Linux. Agora é possível implantar um VMware Linux Access Node ou um VMware File Recovery Enabler (FREL) diretamente do Commvault Command Center™. É possível adicionar um VMware Access Node para Linux a um hipervisor e utilizá-lo tanto para operações de backup quanto de restauração. Ao iniciar a implantação de um FREL, o software Commvault utiliza seu modelo Open Virtual Appliance (OVA) para criar uma VM que contém o FREL. Em seguida, é possível usar o FREL para navegar pelos dados da Máquina Virtual (VM) a partir de um backup de uma VM Linux de origem. Isso simplifica as operações de backup e restauração.
  • Utilização do Oracle Linux como VMware Access Node ou FREL para Linux. Agora é possível usar uma máquina com Oracle Linux 8 para criar um VMware Access Node ou FREL diretamente a partir do Commvault Command Center™. Isso simplifica as operações de backup e restauração.
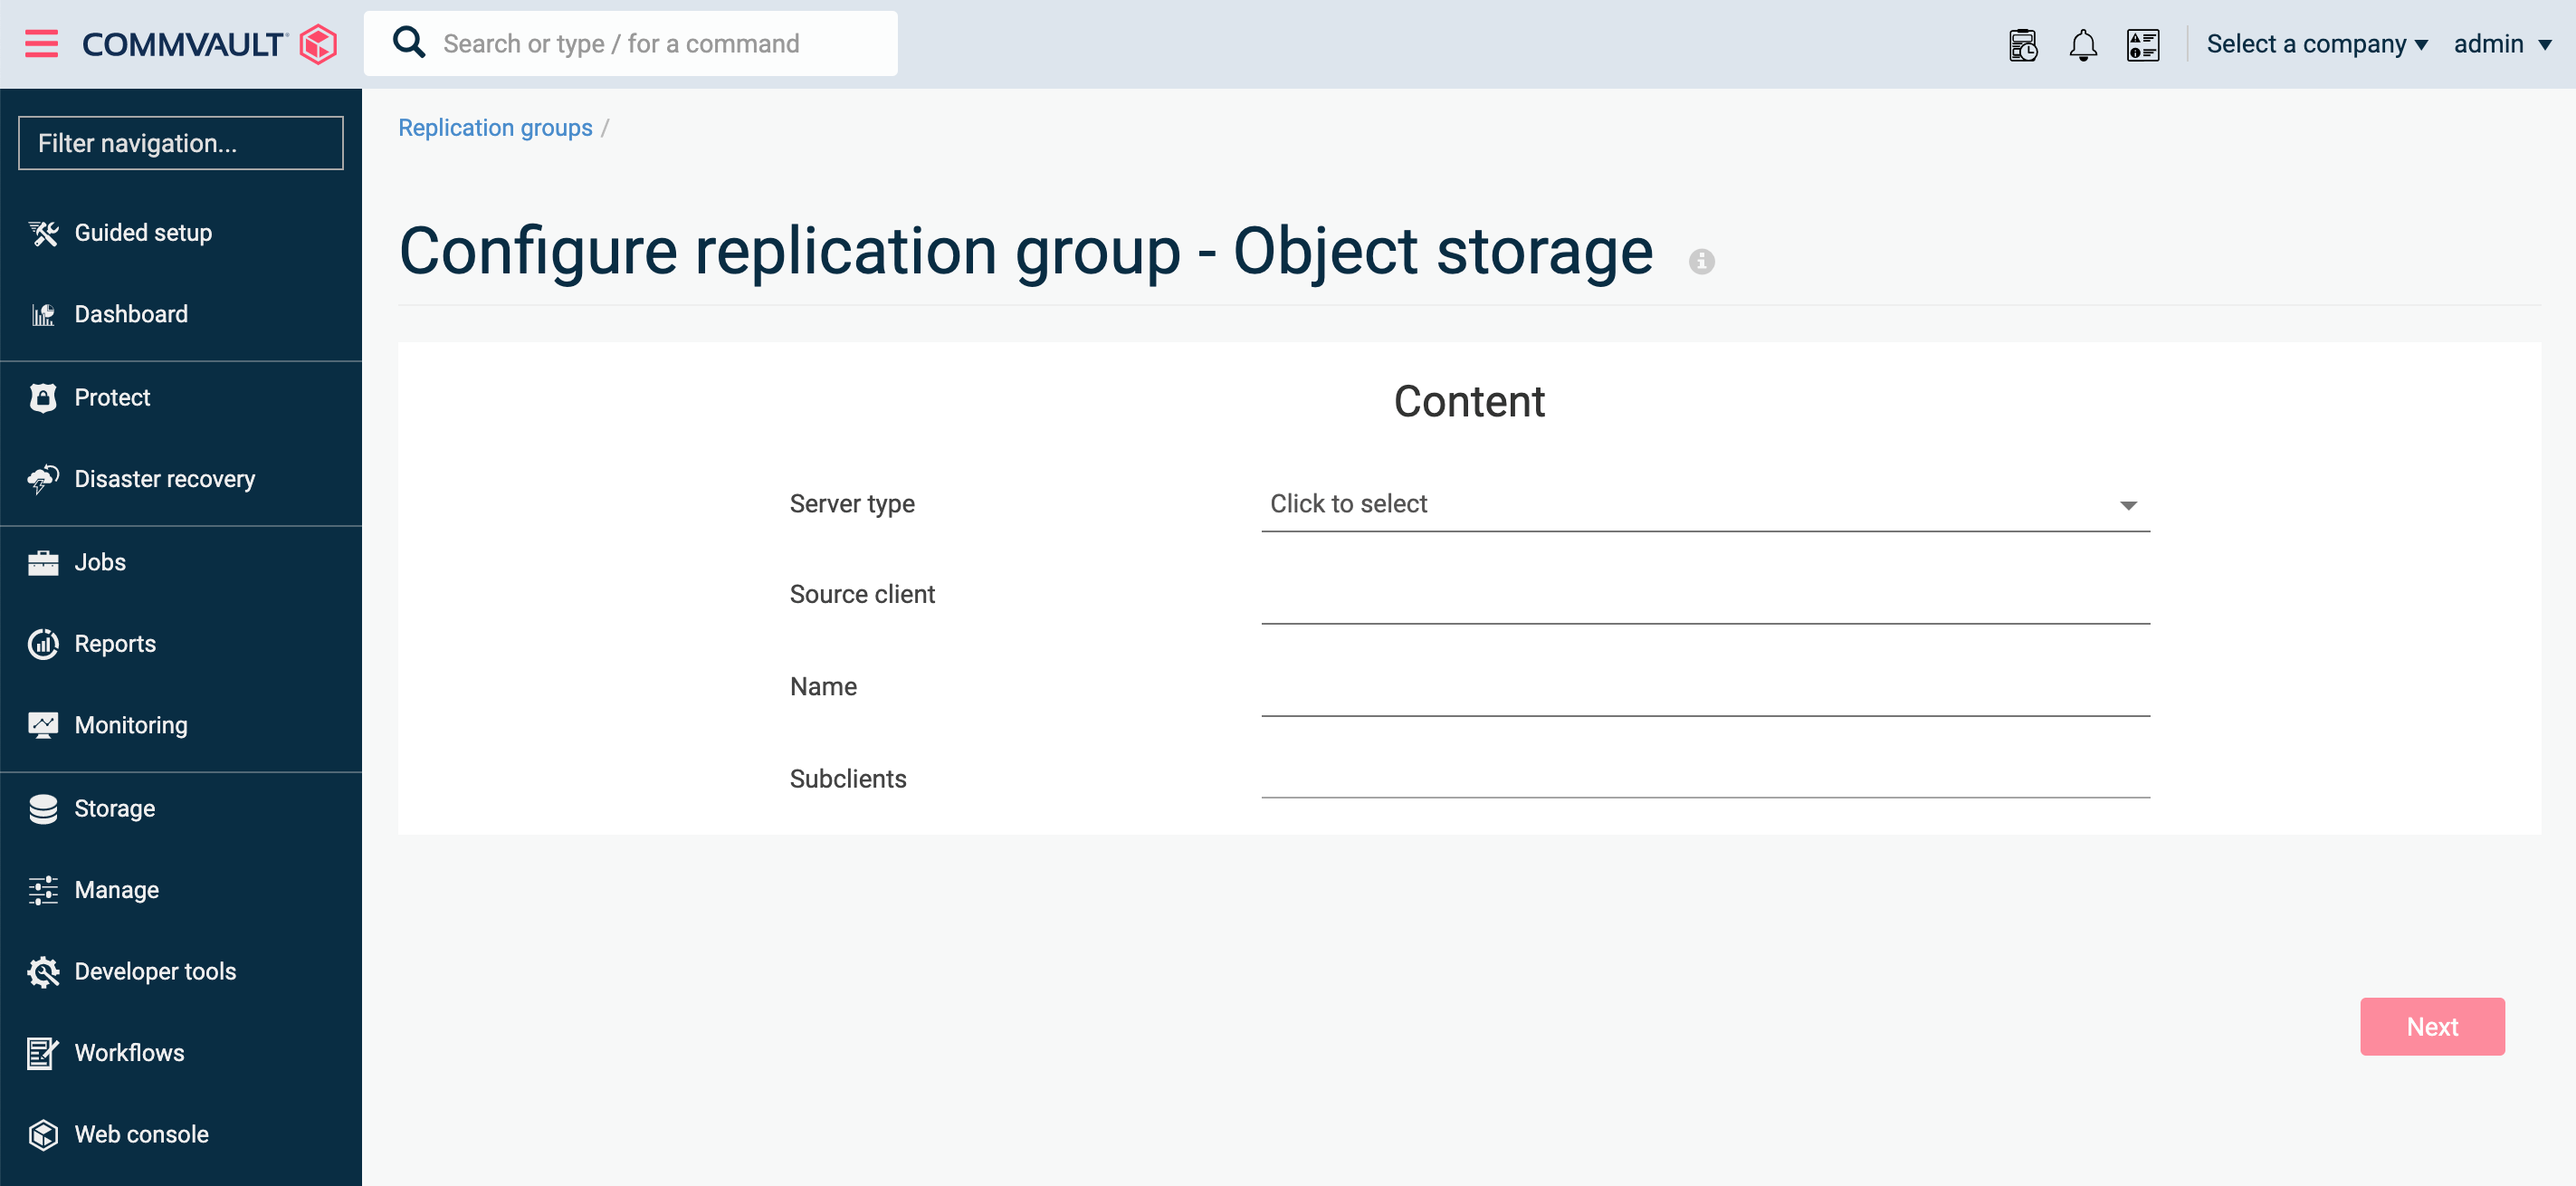
  • Nova ferramenta de configuração para armazenamento de objetos e replicação de big data. Agora você pode configurar a replicação para locais de destino de armazenamento de objetos e big data usando uma ferramenta que simplifica e agiliza todo o processo. A ferramenta de configuração orienta você na configuração dos locais de origem e de destino para recuperação de desastres (DR), ajudando a gerenciar o armazenamento, as configurações de rede, o transporte de dados e as cópias secundárias.

Análises de dados

  • Adição em massa de fontes de dados para a Otimização de Armazenamento de Arquivos. Agora é possível adicionar fontes de dados de servidores de arquivos em massa para análise de dados usando a File Storage Optimization. É possível especificar e adicionar fontes de dados individualmente a partir do Commvault Command Center™, ou especificar e adicionar fontes de dados em massa por meio de um arquivo CSV. 
  • Melhoria na gestão de recursos ao analisar dados confidenciais no Microsoft Exchange. Agora é possível utilizar o mesmo servidor de indexação ao indexar o conteúdo de fontes de dados do Exchange, tanto no âmbito da Governança de Dados Confidenciais quanto durante uma operação de backup. A reutilização do servidor de indexação reduz os custos com hardware e aumenta a eficiência operacional.

À medida que a Commvault comemora mais de 25 anos de sucesso e inovação em gerenciamento de dados, ajudando empresas de todos os portes a proteger e gerenciar seus dados, nosso ritmo constante de lançamentos de Features demonstra nosso compromisso com a inovação. É essa inovação que permite que nossos clientes atendam às suas necessidades em constante mudança de proteção e recuperação de dados por meio da evolução contínua da nossa Plataforma de Gerenciamento Inteligente de Dados – um conjunto de ferramentas que ajuda as organizações a gerenciar dados corporativos e acelerar o crescimento dos negócios. Essas melhorias contínuas oferecem um forte incentivo para que os clientes mantenham suas implantações da Commvault atualizadas.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O ransomware, juntamente com o malware, grandes falhas nos servidores e até mesmo simples erros humanos, é apenas uma das muitas ameaças potenciais que podem comprometer a integridade dos dados da sua organização a qualquer momento. Qualquer uma dessas ameaças pode rapidamente causar um efeito dominó, resultando em tempo de inatividade dispendioso e interrupções em tudo, desde os processos internos até os usuários finais.

E, embora essas ameaças tenham origens e alcances diferentes, todas elas podem paralisar sua organização e causar consequências duradouras se você não estiver preparado para se recuperar rapidamente e restaurar dados perdidos ou comprometidos. É aí que entra o plano de Recovery de desastres.

O que é um plano de recuperação de desastres?

Um plano de recuperação de desastres é um componente essencial de um plano de continuidade de negócios e tem como foco objetivos como a restauração de dados e cargas de trabalho essenciais, minimizando ao mesmo tempo qualquer tempo de inatividade causado por um evento de desastre. No ambiente empresarial atual, centrado em dados, essas são frequentemente as primeiras medidas para garantir a continuidade dos negócios.

O que um plano de recuperação de desastres pode fazer para proteger contra os efeitos dos ataques de ransomware?

Os ataques de ransomware vêm aumentando há anos e não mostram sinais de diminuir.

Quando ocorre um ataque de ransomware, a rede de uma organização é infectada por malware capaz de causar estragos na infraestrutura de rede e comprometer dados essenciais. O objetivo do ataque é paralisar os processos da organização e interromper a continuidade dos negócios. O autor do ataque exige o pagamento de um resgate para (supostamente) reverter os efeitos e devolver quaisquer dados roubados ou bloqueados, permitindo que a organização retome suas operações após o recebimento do pagamento.

Como você pode imaginar, os custos decorrentes dessa situação podem ser amplos, abrangendo desde o próprio pagamento do resgate até a realização de análises forenses de TI. E isso sem contar a eventual perda de dados e os custos decorrentes do tempo de inatividade.

Sim, sua organização pode (e deve) se empenhar para se proteger contra desastres, como ataques de ransomware, impedindo que eles ocorram, mas, como vimos nos últimos anos, isso simplesmente não é suficiente. Na verdade, ter um plano robusto de Recovery de desastres em vigor pode ser mais importante do que apenas tomar medidas para se proteger contra desastres.

Portanto, embora um plano de recuperação de desastres não possa impedir uma ameaça maliciosa, como um ataque de ransomware — ou qualquer outro tipo de desastre, aliás —, ele pode proteger sua organização contra danos duradouros decorrentes da perda de dados e do tempo de inatividade.

Como o backup na nuvem se integra à recuperação de desastres

Como os dados estão agora no centro das operações de todas as organizações, o principal objetivo de um plano de recuperação de desastres é recuperar e restaurar os dados. Embora o backup de dados fosse, antigamente, realizado principalmente com hardware local, o backup em nuvem surgiu como o método mais eficiente e abrangente para criar e armazenar automaticamente cópias de backup de todos os dados na nuvem. Essas cópias de backup, constantemente atualizadas, permanecem prontas para o caso de ser necessária uma restauração de dados. Se isso ocorrer, a plataforma de backup em nuvem pode iniciar instantaneamente um processo de Recovery que restaura a cópia mais recente dos dados, garantindo assim a continuidade dos negócios.

No entanto, nem toda solução de backup em nuvem inclui todos os recursos necessários para garantir uma recuperação rápida e completa em caso de desastre causado por um ataque direcionado, como um ransomware.

Possíveis limitações de alguns backups na nuvem geram risco de perda de dados e tempo de inatividade

Criar e armazenar cópias de backup dos dados já não é suficiente para protegê-los contra o aumento acentuado e a eficácia dos ataques de ransomware — as próprias cópias de backup também correm o risco de serem roubadas ou comprometidas. Se um ataque de ransomware atingir com sucesso tanto seus dados primários quanto os de backup, simplesmente não há nada que você possa fazer.

Também vale a pena destacar que o processo de restauração pode levar um tempo extremamente longo se a sua solução de backup em nuvem só puder restaurar instâncias inteiras de dados, em vez de priorizar os dados e as cargas de trabalho essenciais necessários para manter as operações em andamento. Se o tempo de restauração ultrapassar o seu Objetivo de Ponto de Recuperação (RPO) e o Objetivo de Tempo de Recuperação (RTO), você corre o risco de perda permanente de dados e de um tempo de inatividade oneroso para a infraestrutura vital.

Se você realmente deseja uma maneira de proteger seus dados de backup e garantir um tempo de recuperação rápido, precisa de uma solução de backup em nuvem que seja capaz de:

  1. Armazene os dados de backup em um ambiente seguro, separado dos dados primários
  2. Oferecer uma maneira de priorizar dados e cargas de trabalho essenciais à missão durante a Recovery

Otimize seu plano de recuperação de desastres com o melhor serviço de backup em nuvem do setor

O sucesso e a rapidez na recuperação de desastres dependem, em última instância, das ferramentas que você utiliza. A solução de backup como serviço (BaaS) nativa da nuvem e líder do setor da Clumio permite que organizações de todos os tamanhos façam backup de dados e cargas de trabalho com segurança na nuvem, de onde podem ser rapidamente recuperados e restaurados caso ocorra um desastre — seja por ransomware ou por qualquer outra causa.

A Clumio consegue isso armazenando, em primeiro lugar, cópias de backup em um ambiente seguro, criptografado e isolado fisicamente, fora da conta de dados principal da organização. Os recursos de recuperação rápida da Clumio são capazes de identificar e restaurar rapidamente os dados e aplicativos essenciais à operação necessários para manter a continuidade dos negócios.

Não coloque seus dados essenciais em risco diante de ameaças catastróficas, como o ransomware. Descubra por si mesmo por que a Clumio é líder em inovação no setor de Backup and Recovery em nuvem e recuperação rápida após desastres agendando uma demonstração hoje mesmo. Vamos mostrar como sua empresa pode voltar a operar em pleno funcionamento com

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nota do editor: Esta publicação foi originalmente divulgada em fevereiro de 2022. Desde então, a tecnologia de engano da TrapX foi integrada à nossa plataforma de segurança e resiliência de dados, aprimorando a forma como ajudamos os clientes a proteger, defender e se recuperar de ameaças. Saiba mais sobre a detecção de ameaças com o Threatwise.


Conforme já compartilhamos anteriormente, queremos que nossos clientes fiquem tranquilos, sabendo que cuidamos de seus dados e estamos constantemente inovando para sermos um parceiro ativo em sua luta contra as ameaças cibernéticas. Hoje, estamos muito entusiasmados em dar as boas-vindas à TrapX, uma empresa de segurança cibernética com sede em Israel, à família Commvault, acelerando nossa jornada de inovação em segurança de dados. A TrapX é pioneira e líder em tecnologia de engano e tem ajudado empresas de todos os tamanhos ao redor do mundo a neutralizar a ameaça de ataques de ransomware potencialmente devastadores. Com tecnologia de ponta e escala massiva, a TrapX expõe com maestria até mesmo os ataques de dia zero mais furtivos, que escapam à tecnologia de detecção convencional e contornam os controles de segurança.    

O cyberdeception surgiu como um elemento essencial nas estratégias de segurança cibernética em camadas, oferecendo ferramentas sofisticadas que detectam e desviam ataques antes que causem danos. Acreditamos que essa nova aquisição diferenciará a Commvault como o único fornecedor do nosso setor a oferecer aos clientes recursos de gerenciamento ativo de dados integrados aos seus investimentos em segurança. 

Seja ajudando um hospital do estado de Massachusetts a detectar imediatamente o Wannacry em um analisador de gases sanguíneos; identificando um ransomware em um controlador de pressão que poderia ter causado uma falha perigosa para uma empresa de manufatura; ou auxiliando consistentemente os clientes a proteger suas redes contra prestadores de serviços que atuam fora das políticas críticas de segurança, a TrapX permite que clientes de diversos setores mantenham seus negócios funcionando com segurança. 

Ataques de amplo alcance, como os que temos visto com cada vez mais frequência nas manchetes, estão forçando as empresas a pensar de maneira diferente. As equipes de TI, Segurança, DevOps e até mesmo de Operações precisam trabalhar juntas para antecipar e minimizar os riscos, e não há hoje nenhum fornecedor que ofereça a gama adequada de recursos, em um momento em que as abordagens convencionais de segurança precisam ser repensadas. Para avançar na transformação digital, as empresas precisam de soluções inteligentes, inovadoras e baseadas na nuvem para lidar com as ameaças que enfrentam. 

Estamos ansiosos para compartilhar mais novidades nos próximos meses, à medida que incorporamos essa tecnologia ao portfólio da Metallic SaaS. Permitiremos que os clientes ampliem seus recursos de segurança de dados como nunca antes — em um momento em que isso nunca foi tão importante. 

O que aconteceu após a aquisição da TrapX

Desde que recebemos a TrapX na família Commvault em 2022, aprimoramos nossas ofertas de segurança e resiliência de várias maneiras:

  • Integração da tecnologia de engano cibernético: as ferramentas de engano cibernético da TrapX foram integradas à plataforma de segurança da Commvault, proporcionando às organizações detecção mais precoce de ameaças e maior visibilidade.
  • Resposta ampliada a ameaças: esses recursos complementam a proteção de dados da Commvault, ajudando os clientes a acelerar a resposta e reduzir o tempo de permanência das ameaças quando ocorrem ataques.
  • Maior resiliência cibernética: a aquisição da TrapX estabeleceu as bases para a inovação contínua em engano cibernético, detecção de ameaças internas e estratégias de defesa proativas dentro de nosso portfólio.

Hoje, esses avanços constituem uma parte essencial da missão da Commvault: capacitar as organizações a proteger, defender e recuperar seus dados com confiança.

Saiba mais sobre nossa Commvault Cloud Platform para ver como continuamos a evoluir.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nota do editor: Este artigo foi publicado originalmente em janeiro de 2022. Desde então, a tecnologia de engano da TrapX foi integrada à nossa plataforma de segurança e resiliência de dados, aprimorando a forma como ajudamos os clientes a proteger, defender e se recuperar de ameaças. Saiba mais sobre a detecção de ameaças com o Threatwise.


Há mais de uma década, Sanjay e eu fazíamos parte da equipe de liderança que conduziu a RSA Security durante um dos ataques cibernéticos mais notórios da atualidade, perpetrado por um Estado-nação — algo que não desejaríamos nem aos nossos piores inimigos. Infelizmente, como vimos nos últimos dois anos, ataques como esse se tornaram comuns na forma de ransomware e estão mais frequentes, sofisticados e prejudiciais às empresas do que nunca. E embora um sistema ou serviço de proteção de dados bem implementado, com recursos como isolamento físico (air-gap) e controles de segurança integrados, seja a última linha de defesa de uma empresa, nós da Commvault sabemos que a detecção precoce é a diferença entre um susto e um desastre. É por isso que estou animado em compartilhar que a Commvault adquiriu a TrapX, uma empresa especializada em cyber deception, para aprimorar a capacidade dos clientes da Commvault de detectar, defender-se e se recuperar proativamente de ameaças desconhecidas, conforme anunciado em nossa teleconferência sobre os resultados financeiros do terceiro trimestre do ano fiscal de 2022.

Protegendo os ativos mais valiosos contra o conhecido e o desconhecido

Os dados são o ativo mais valioso da sua empresa e é exatamente isso que os criminosos buscam. A proteção de dados sempre foi fundamental para a continuidade dos negócios e a conformidade, bem como para o controle de custos e a produtividade. Agora, o diálogo com nossos clientes se expandiu, passando de uma discussão sobre operações e infraestrutura de TI para uma questão de segurança, com as equipes de TI e de segurança alinhando suas estratégias. Com o aumento alarmante dos ataques cibernéticos, a imensa pressão para dar suporte a uma força de trabalho que opera de qualquer lugar e a necessidade de lidar com ambientes híbridos cada vez mais complexos, cresce a pressão para alcançar uma segurança abrangente em todas as camadas da pilha de tecnologia. Isso requer um conjunto de serviços de gerenciamento de dados muito mais ativo e ampliado do que a maioria das empresas possui atualmente.  

Na Commvault e na Metallic, sabemos como é fundamental implementar as medidas certas para proteger seus dados. Já é difícil lidar com ameaças conhecidas, mas e aquelas que permanecem ocultas até que seja tarde demais? Os clientes precisam detectar e se proteger contra as ameaças que enxergam, bem como contra aquelas que lhes escapam. Todos os especialistas em segurança concordam: as defesas serão violadas. O que importa é a rapidez com que você fica sabendo disso e o que faz a seguir.

Segurança de dados – com um toque de SaaS

O cyber deception surgiu como uma peça vital nas estratégias de segurança cibernética em camadas, oferecendo ferramentas sofisticadas que detectam e desviam ataques antes que causem danos. Acreditamos que essa nova aquisição diferenciará a Commvault como o único fornecedor em nosso setor a oferecer aos clientes recursos de gerenciamento ativo de dados integrados aos seus investimentos em segurança.

Os novos recursos que estamos integrando ao nosso portfólio são apenas o próximo passo em nosso foco preciso na criação e no fornecimento de serviços diferenciados de segurança de dados, incluindo nossas ofertas de SaaS da Metallic. Entre elas estão o Metallic Cloud Storage Service, projetado para proteção contra ransomware em ambientes isolados (air-gapped), bem como o Security IQ, que ajuda os clientes da Metallic a se anteciparem às ameaças em constante evolução com ferramentas avançadas de segurança e insights. Além disso, a Metallic alcançou a certificação FedRAMP High In Process – In PMO Review – sendo a única solução em nosso setor a atender a todos os 420 controles de segurança exigidos.

Sabemos que as empresas precisam do gerenciamento simplificado e da infraestrutura reduzida que soluções SaaS inteligentes podem oferecer. Estamos ansiosos para aproveitar essa nova tecnologia para lançar no mercado o próximo serviço de segurança de dados fornecido por SaaS, com disponibilidade ainda este ano. Queremos que nossos clientes fiquem tranquilos, sabendo que seus dados estão protegidos – além de quaisquer modismos como “Beyond Trust”, imutabilidade ou garantias de recuperabilidade.

O que aconteceu após a aquisição da TrapX   

Desde que recebemos a TrapX na família Commvault em 2022, aprimoramos nossas ofertas de segurança e resiliência de várias maneiras:   

  • Integração da tecnologia de engano cibernético: as ferramentas de engano cibernético da TrapX foram integradas à plataforma de segurança da Commvault, proporcionando às organizações detecção antecipada de ameaças e maior visibilidade.   
  • Resposta ampliada a ameaças: esses recursos complementam a proteção de dados da Commvault, ajudando os clientes a acelerar a resposta e reduzir o tempo de permanência das ameaças quando ocorrem ataques.   
  • Maior resiliência cibernética: a aquisição da TrapX estabeleceu as bases para a inovação contínua em engano cibernético, detecção de ameaças internas e estratégias de defesa proativas dentro de nosso portfólio.   

Hoje, esses avanços constituem parte essencial da missão da Commvault: capacitar as organizações a proteger, defender e recuperar seus dados com confiança.    

Saiba mais sobre nossa Commvault Cloud Platform para ver como continuamos a evoluir.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

É claro que não é possível ter um processo de recuperação de desastres em vigor sem um planejamento adequado para tal. Ao traçar o plano com antecedência e garantir que você tenha as ferramentas certas à disposição, é possível desenvolver um plano de recuperação capaz de proteger seus dados, sua empresa e seus clientes em caso de um desastre, como uma interrupção no serviço de nuvem ou um ataque cibernético, como um ransomware.

O que devemos incluir em nosso planejamento de recuperação de desastres?

Backup Cloud

Recovery começa com a identificação cuidadosa de como você fará o backup dos dados, aplicativos e cargas de trabalho da sua empresa, para que possam ser recuperados e restaurados quando necessário.

O serviço de backup em nuvem oferece backups automáticos, escalabilidade ilimitada, segurança atualizada regularmente e não exige novos softwares ou hardwares — o que torna essa solução o método mais eficaz e simplificado para criar e armazenar backups para Recovery.

Nem todas as soluções de backup em nuvem são iguais. Certifique-se de que seu plano de recuperação de desastres utilize uma solução de backup em nuvem que ofereça o seguinte:

  • Backups armazenados fora da conta do usuário
  • Recuperação granular
  • Recuperação rápida
Objetivo do tempo de recuperação

Além da capacidade de fazer backup e restaurar dados de aplicativos, o planejamento de recuperação de desastres também envolve o estabelecimento de certas métricas. A primeira delas é o objetivo de tempo de recuperação, ou RTO. Esse tempo é definido como o período que uma organização considera aceitável para se recuperar de um desastre, geralmente com o objetivo de que a recuperação ocorra antes que a interrupção das operações gere consequências significativas.

Por exemplo, digamos que uma organização tenha definido um RTO de quatro horas e, posteriormente, sofra uma interrupção que inutilize sua infraestrutura. Nesse cenário, a organização deve ter suas aplicações de volta em operação em até quatro horas; caso contrário, o tempo de inatividade causará uma grave interrupção na continuidade dos negócios.

Objetivo do ponto de recuperação

A segunda métrica fundamental em um plano de recuperação de desastres é o objetivo de ponto de recuperação, ou RPO. Trata-se da quantidade máxima aceitável de perda de dados durante um desastre ou interrupção, antes que a quantidade de dados perdidos exceda o limite máximo estabelecido no plano de continuidade de negócios. Em termos simples, é a quantidade aceitável de dados que pode ser perdida antes que as operações internas e os usuários finais sejam afetados, mas expressa em termos de tempo.

Por exemplo, suponha que uma organização faça backup automático de seus dados por meio de backup na nuvem a cada cinco horas e, posteriormente, sofra uma interrupção que dure três horas. A duração da interrupção não ultrapassou o último ponto de backup dos dados; portanto, a organização cumpriu seu RPO, uma vez que pode recuperar dados suficientes para retomar as operações sem grandes interrupções ou perda de dados críticos.

Simplifique o planejamento de Recovery de desastres com o Clumio

A eficácia das capacidades de recuperação de desastres de uma empresa depende diretamente das ferramentas que ela utiliza. A plataforma de backup como serviço em nuvem da Clumio, líder do setor, oferece recuperação de desastres rápida e eficiente por meio de recursos inovadores de restauração rápida que mantêm e garantem a continuidade dos negócios diante de um evento de desastre — tudo isso ao cumprir os RTOs e RPOs. Esses recursos incluem:

  • Backups rápidos de dados da AWS de qualquer região em toda a sua organização
  • Backups fisicamente isolados, armazenados fora da conta principal e da região, oferecendo proteção segura contra ransomware e outros ataques cibernéticos
  • Restauração granular e flexível de dados para uma Recovery mais rápida

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A cadência trimestral de lançamentos de recursos da Commvault nos permite trazer continuamente novas funcionalidades e maravilhas gerais à nossa premiada platform de proteção de dados. Essa inovação constante é a base de nosso conjunto de Intelligent Data Services, que ajuda nossos clientes a resolver seus desafios de dados mais difíceis e críticos para os negócios. E, embora seja certamente bom ter uma tecnologia excelente, ela não vale nada se não melhorar de fato a experiência do usuário. E o Lançamento de Recursos 11.25 faz exatamente isso. Disponível ao público desde 15 de novembro, ele já está se mostrando útil para alguns de nossos clientes pioneiros, e eis o motivo: esta rodada de aprimoramentos tem como objetivo ajudar a reduzir os custos da nuvem, ao mesmo tempo em que simplifica a implantação e o gerenciamento de cargas de trabalho baseadas na nuvem, além de oferecer suporte ampliado a cargas de trabalho, novas funcionalidades do Command Center e poderosos aprimoramentos de segurança.

Gestão e Proteção de Dados

Assim como em cada lançamento de Features, a versão FR 11.25 atende tanto às necessidades do mercado quanto às solicitações dos clientes. Nosso CommServe para Linux, agora modernizado, permite que as organizações aproveitem os benefícios de redução de custos do sistema operacional Linux. Além disso, facilitamos a implantação e a migração de cargas de trabalho de bancos de dados baseadas em nuvem com aprimoramentos do Cloud AWS PaaS para Oracle RDS e MS SQL. Para nossos parceiros provedores de serviços, simplificamos significativamente a proteção e o gerenciamento de dados para seus clientes com um gerenciamento robusto, unificado e centralizado por meio do Commvault Command Center™. Veja a seguir um detalhamento de alguns dos novos recursos.

Sistemas operacionais

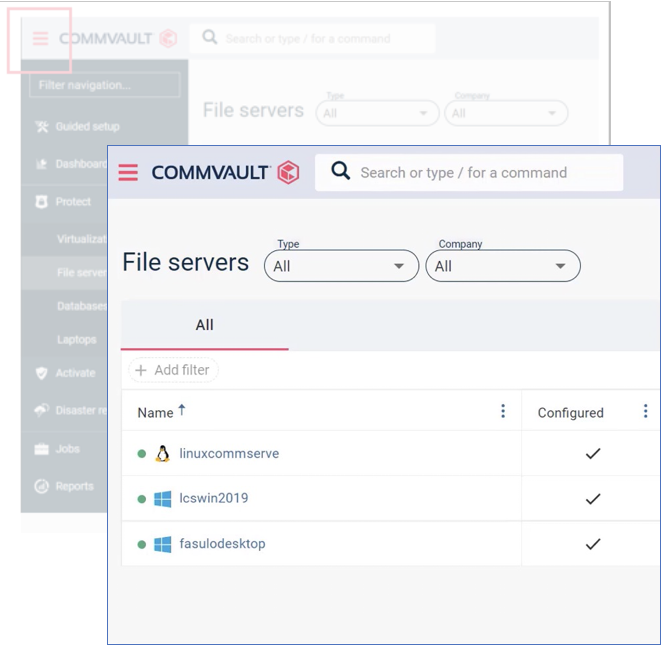
  • Software CommServe® no Linux – Algumas organizações optam pelo Linux em vez do Windows para aproveitar os benefícios de custos reduzidos, melhor desempenho e, como o Linux é menos visado por ameaças cibernéticas, maior segurança. O CommServe para Linux também ajuda organizações dos setores de serviços financeiros; governo federal; e estadual, municipal e educacional (SLED) a manter a conformidade em cenários que exigem ambientes baseados em Linux.

Nuvem e virtualização

  • A indexação V2 para o Hyper-V e o Azure Stack Hub oferece aos administradores maior controle e permite a realização de backup, Recovery, gerenciamento de versões antigas e geração de relatórios no nível da máquina virtual, o que é particularmente útil para ajudar os clientes a cumprir SLAs exigentes. Também simplificamos a migração de hipervisores da versão V1 para a V2, permitindo que os clientes aproveitem ao máximo esse novo recurso.
  • O VirtualizeMe para o Azure Stack Hub permite que o usuário converta computadores físicos em instâncias de máquinas virtuais dentro da plataforma do hipervisor. Isso possibilita uma solução totalmente automatizada de Recovery e migração, tanto para servidores físicos quanto para máquinas virtuais, por meio do File System Agent, diretamente para o Azure Stack Hub.
  • O suporte ao Amazon EBS Direct-Read permite que os usuários protejam e recuperem dados do Amazon EC2 e do Elastic Block Store (EBS) da maneira mais eficiente. Isso simplifica a Recovery de arquivos e pastas, sem a necessidade de indexação e pesquisa trabalhosas. Ele também foi ampliado para permitir a navegação em tempo real em instâncias convidadas do Linux, além de restaurações de volume com gravação direta tanto para o EC2 quanto para o EBS. Com esse novo recurso baseado em API, você pode recuperar dados diretamente para onde precisar, sem a necessidade de nós de acesso ou infraestrutura adicional.
  • O suporte do AWS Graviton2 para MediaAgents (para instâncias M6g e R6g) e Cloud Access Nodes (para instâncias C6g, M6g e R6g) permite melhor desempenho e economia de custos em relação às ofertas baseadas em Intel ou AMD no Amazon EC2. Esse é apenas o exemplo mais recente do investimento da Commvault na otimização de custos por meio de uma infraestrutura modernizada para os ambientes em nuvem de nossos clientes.

Recuperação de Desastres

O Commvault Disaster Recovery é uma solução abrangente para atender às necessidades de recuperação de desastres (DR) de clientes com cargas de trabalho tanto no local quanto na nuvem, bem como em ambientes híbridos, ajudando-os a atender às suas necessidades de transformação para a nuvem e de continuidade de negócios. As melhorias na versão FR 11.25 incluem:

  • Aprimoramentos contínuos na replicação, como filtragem no nível de bloco, para tempos de sincronização mais rápidos e menor consumo de espaço no pool de armazenamento do lado da origem.
  • Suporte à replicação do VMware para o Google Cloud, com o objetivo de melhorar a portabilidade das aplicações locais para os clientes tanto da VMware quanto do Google Cloud.
  • Teste a capacidade de failover da Replicação da AWS, permitindo failovers periódicos para testes de recuperação de desastres sem afetar o ambiente de produção.
  • Replicação utilizando vários nós de acesso para permitir uma taxa de transferência ideal e maior escalabilidade em ambientes de maior porte.
  • Aprimoramentos no Painel de Recuperação de Desastres, incluindo visualizações contextuais que destacam seu ambiente, seus SLAs, as estatísticas do mês anterior, o status da replicação e seus principais hipervisores, permitindo que você trabalhe com mais rapidez e precisão.
  • Recuperação de Desastres como Serviço (DRaaS) para Provedores de Serviços Gerenciados (MSPs), permitindo que os MSPs ofereçam a solução de Recuperação de Desastres como Serviço da Commvault. Seus clientes agora podem aproveitar ao máximo a robusta tecnologia de recuperação de desastres da Commvault, incluindo Objetivos de Ponto de Recuperação (RPO) inferiores a um minuto e Objetivos de Tempo de Recuperação (RTO) próximos de zero para replicação contínua ou periódica em praticamente qualquer escala, em ambientes locais, na nuvem, multicloud e híbridos. O monitoramento aprimorado permite que um MSP acompanhe o consumo, enquanto as opções de cobrança por uso e por assinatura permitem que eles atendam melhor às necessidades financeiras específicas de seus clientes.

Aprimoramentos no Commvault Command Center™ e na experiência geral do usuário

As atualizações do Commvault Command Center™ incluem a migração para a estrutura React, baseada em JavaScript, o que nos permite modernizar a aparência, a experiência do usuário e a usabilidade em todas as áreas, além de uma barra de navegação recolhível que amplia o espaço útil na tela, proporcionando mais espaço para tarefas funcionais importantes.

A funcionalidade de pesquisa foi ampliada para incluir a Barra de Pesquisa de Entidades e a trilha de navegação, ajudando a simplificar e agilizar a navegação em todo o aplicativo. Além disso, muitos itens de menu que apareciam como “menus suspensos à direita” foram substituídos por “assistentes” em tela cheia, proporcionando, mais uma vez, uniformidade e otimizando o espaço na tela para simplificar a criação e o gerenciamento de muitas tarefas rotineiras.

Integração do Metallic Backup como Serviço (SaaS) para provedores de serviços

Isso permite que os provedores de serviços vinculem assinaturas individuais do Metallic aos seus locatários no Commvault Command Center™ e amplia o Metallic BaaS como mais um serviço que pode ser oferecido — e rapidamente implantado — por nossos parceiros provedores de serviços. Ele oferece um gerenciamento intuitivo de cargas de trabalho por meio de um único painel, independentemente de onde elas estejam: no local, na nuvem, em múltiplas nuvens ou em ambientes híbridos. Os locatários agora podem utilizar os serviços do Metallic, bem como os serviços locais, tudo diretamente por meio do Commvault Command Center™

Segurança de dados

Com o aumento dos ataques de ransomware – o FBI relata um aumento de 300% nos crimes cibernéticos registrados desde o início da pandemia da Covid –, estima-se que pelo menos 75% das organizações de TI venham a sofrer um ataque de ransomware nos próximos 3 anos. E como a situação só tende a piorar, a Commvault leva a segurança de dados muito a sério… e você também deveria. Embora seja prudente fazer todo o possível para se proteger contra ataques cibernéticos, a premissa é que é provável que você sofra um ataque, independentemente do nível de proteção que possua. Portanto, a verdadeira questão é: com que rapidez – e com que eficácia – você consegue se recuperar de um ataque? Pois ser capaz de se recuperar – e rapidamente – é a diferença entre uma interrupção mínima nos negócios e um fracasso empresarial potencialmente catastrófico. Assim, aqui estão algumas das melhorias de segurança que estamos trazendo a você com a Versão de Recursos 11.25:

  • Fortificação de Nível 1 do CIS para o Microsoft Office Validation Assistant (OVA) – O Center for Internet Security (CIS) fornece à comunidade global de TI práticas recomendadas reconhecidas para proteger dados e sistemas de TI. Os padrões de referência do CIS são guias de configuração de segurança baseados em consenso, desenvolvidos e aceitos como referência preferencial nos setores governamental, empresarial, industrial e acadêmico. O Nível 1 do CIS oferece um fortalecimento básico do ambiente de TI, reduz a superfície de ataque potencial e, ao mesmo tempo, minimiza os impactos negativos no desempenho. Na versão 11.25, introduzimos uma imagem pré-fortalecida do CommServe, uma imagem virtual fácil de implantar. Isso reduz a superfície de ataque da infraestrutura da Commvault e ajuda a mitigar táticas comuns de ameaças, incluindo movimentos laterais e execução maliciosa de código. Isso também ajuda as organizações a manterem a conformidade com políticas baseadas em outros padrões de segurança, incluindo a Estrutura de Cibersegurança (CSF) do Instituto Nacional de Padrões e Tecnologia (NIST), bem como a ISO 27000, PCI DSS, HIPAA e outros.
  • As melhorias na proteção contra ransomware para os Windows Media Agents foram projetadas para ajudar a garantir que os backups estejam protegidos contra métodos comuns e recém-identificados, utilizados para obter acesso e destruir backups que possam ser utilizados em um cenário de Recovery. Ao utilizar a estrutura imutável da Commvault para rejeitar alterações não autorizadas na rede e no armazenamento conectado localmente ao Media Agent, conseguimos oferecer um nível adicional de proteção e ajudar a garantir que você tenha um backup intacto a partir do qual possa recuperar seus dados. Quando combinado com o isolamento físico (air-gapping) e uma estratégia de backup 3-2-1, isso proporciona tanto excelente proteção quanto um caminho para a recuperabilidade em caso de um ataque cibernético.
  • Aprimoramentos no gerenciamento de chaves de criptografia. A exfiltração tornou-se uma tática frequentemente empregada por cibercriminosos para roubar dados e credenciais. As técnicas de mitigação incluem a criptografia de dados e o gerenciamento seguro das chaves de criptografia. O Sistema de Gerenciamento de Chaves (KMS) integrado da Commvault armazena todas as chaves no banco de dados CommServe®. No entanto, reconhecemos que isso pode não atender aos requisitos de segurança de certos tipos de clientes. Os novos recursos de gerenciamento de chaves na versão 11.25 incluem proteção aprimorada para chaves de criptografia, a fim de restringir o acesso não autorizado aos dados de backup.

Também separamos as credenciais do KMS do banco de dados do CommServe para restringir o acesso a pessoas não autorizadas. Além disso, adicionamos novas opções que permitem um nível mais alto de controle e segurança. Outras melhorias relacionadas ao gerenciamento de chaves incluem:

  • Função de Gerenciamento de Identidade e Acesso (IAM) para o Sistema de Gerenciamento de Chaves da AWS (KMS)
  • Autenticação por identidade gerenciada para o Azure Key Vault
  • Capacidade de configurar nós de acesso para autenticação via KMS
  • Capacidade de utilizar arquivos de credenciais para configurações do AWS KMS
  • Opção de usar sua própria chave (BYOK)
  • A topologia de gateway de encaminhamento unidirecional isola e segmenta os destinos de armazenamento de dados, reduzindo o acesso a sistemas e serviços críticos. Nossa nova topologia de rede encaminha os dados em apenas uma direção por meio do proxy ou gateway, em vez de exigir que ambos os lados passem pelo gateway. Isso proporciona maior flexibilidade na forma como arquitetamos topologias de rede para provedores de serviços. O isolamento de dados é uma estratégia eficaz para mitigar ameaças de propagação lateral. A metodologia da Commvault permite uma abordagem simples e orientada por políticas para isolar dados.
  • O modo restrito para cargas de trabalho incorpora a autenticação multifatorial, bem como controles duplos de autorização para a exclusão ou desativação de fluxos de trabalho. Isso reduz os riscos decorrentes de ameaças internas (ou mesmo de um simples erro do usuário) que obtenham acesso a credenciais válidas e, posteriormente, excluam ou desativem fluxos de trabalho.
  • As otimizações de segurança da plataforma, incluindo uma atualização para o Python 3.9.2, juntamente com a detecção automatizada de ransomware e a otimização da consulta de chaves de criptografia, aumentam a segurança, ajudam a validar nossos mecanismos de proteção e melhoram o desempenho das restaurações.

Conformidade e Governança de Dados

À medida que o volume de conteúdo eletrônico que as organizações geram, recebem e armazenam continua a crescer rapidamente, o desafio do eDiscovery e da manutenção da conformidade regulatória se amplia junto com ele. Em 2020, somente a SEC instaurou mais de 7 ações de fiscalização por descumprimento, totalizando quase US$ 4,7 bilhões em multas – o maior valor já registrado. Para ajudar nossos clientes a enfrentar esses desafios, a Commvault auxilia na otimização da coleta e identificação de informações armazenadas eletronicamente para investigações, questões jurídicas e de conformidade, bem como para solicitações relacionadas à Lei de Liberdade de Informação (FIOA) e de acesso a registros públicos. No FR 11.25, o Compliance Archiver agora está disponível diretamente no Commvault Command Center™. Também adicionamos suporte para Gerenciamento de Dados do Cliente (CDM) para Oracle. Há novas entidades de governança de dados para apoiar iniciativas de privacidade e segurança de dados. Há a File Storage Optimization para AWS, Azure e Google Cloud. E adicionamos a imutabilidade do sistema de arquivos para complementar e ampliar nossa capacidade de proteger os dados dos clientes, independentemente de como – e onde – você esteja usando a Commvault: no local, na nuvem, em múltiplas nuvens ou em ambientes híbridos.  

Transformação de dados

A modernização da infraestrutura de dados está na mente de todos atualmente, com quase 75% dos entrevistados informando que pelo menos 1 em cada 4 aplicativos está passando por um processo de modernização, enquanto 65% afirmam estar no meio de uma jornada ativa de transformação digital. Para ajudar a facilitar essas iniciativas, as melhorias da Versão de Recursos 11.25 incluem:

  • Proteção do Google Cloud Spanner – O Google Cloud Spanner é um serviço de banco de dados relacional totalmente gerenciado e de missão crítica que oferece consistência transacional em escala global. Ele é utilizado por bancos e instituições de serviços financeiros para o rastreamento de transações; na indústria de jogos para microtransações; e no varejo para precificação dinâmica e atendimento just-in-time. Ao expandir nosso portfólio de Banco de Dados como Serviço (DBaaS) com o suporte ao Google Cloud Spanner, estamos oferecendo aos administradores de bancos de dados uma interface de usuário simples para iniciar, gerenciar e monitorar backups e restaurações, com várias opções de retenção e agendamento.
  • Suporte do Commvault Command Center para backup do Gluster e do Lustre. O sistema de arquivos Gluster é um sistema de arquivos em rede escalável, adequado para tarefas que envolvem grande volume de dados, como armazenamento em nuvem e streaming de mídia. O sistema de arquivos Lustre é um sistema de arquivos em cluster de alto desempenho que permite o acesso paralelo aos dados em vários nós do cluster para cargas de trabalho que exigem velocidade, como em aprendizado de máquina ou processamento de vídeo.

Já há algum tempo oferecemos a possibilidade de arquivar dados do GPFS, HDFS e Lustre em nosso CommCell Console, mas, ao integrá-los ao Commvault Command Center™, estamos oferecendo uma maneira muito mais simples e eficiente de gerenciá-los todos.

  • O IBM Spectrum Scale (General Parallel File System ou GPFS) é um sistema de arquivos em rede de grande escala, adequado para cargas de trabalho avançadas, como computação de alto desempenho e Big Data.
  • O Hadoop (HDFS) é um sistema de arquivos distribuído que lida com grandes conjuntos de dados e pode ser executado em hardware comum. Ele possui uma ampla variedade de casos de uso, como a análise de dados.
  • O sistema de arquivos Lustre é um sistema de arquivos em cluster de alto desempenho que permite o acesso paralelo aos dados em vários nós do cluster para cargas de trabalho que exigem velocidade, como em aprendizado de máquina ou processamento de vídeo.

Com esses agentes já disponíveis para backup no Commvault Command Center, era natural que os usuários desejassem o recurso de arquivamento de arquivos do Command Center, colocando tudo isso sob o controle de uma única interface.

  • Suporte do Commvault VTL 2.0 para IBMi – A Biblioteca Virtual de Fitas (VTL) 2.0 da Commvault é um substituto direto para o armazenamento em fita, reduzindo o custo tanto do armazenamento físico quanto do transporte. É útil para cópias externas destinadas à Recovery de desastres e, quando combinada com conexões Fibre Channel, oferece backup rápido, com desduplicação integrada para reduzir o espaço ocupado no armazenamento. Além disso, contorna as limitações padrão da IBM de “salvar enquanto ativo” que acompanham a metodologia padrão de backup por streaming.
  • Licenciamento e geração de relatórios otimizados para o Kubernetes – A versão 11.25 apresenta relatórios otimizados do Kubernetes relacionados ao licenciamento de contêineres. O novo Relatório de Resumo de Licenças já está disponível no Commvault Command Center™.

Bancos de dados

Os bancos de dados estão no centro da infraestrutura de TI das empresas. Com a ampla variedade de bancos de dados em uso atualmente, você precisa de uma abordagem unificada que permita migrar cargas de trabalho para a nuvem mais rapidamente, fazer backup de seus bancos de dados com mais eficiência e otimizar o acesso aos dados, tudo isso enquanto oferece suporte a recursos como o gerenciamento de cópias de dados. A Commvault facilita isso com suporte a uma ampla variedade de bancos de dados, incluindo Oracle, Microsoft SQL Server, SAP, MySQL, IBM DB2, PostgreSQL, Informix e Sybase, além de proteção para aplicativos distribuídos, como MongoDB, Cassandra, Greenplum, Hadoop e IBM Spectrum Scale. Na versão FR 11.25, adicionamos:

  • Backups e restaurações completas de instâncias de bancos de dados MySQL usando o Percona XtraBackup. Isso permite que o usuário realize um backup “a quente”, mesmo enquanto o sistema está em execução. Dessa forma, é possível realizar backups mais rápidos de bancos de dados MySQL InnoDB e de instâncias de bancos de dados ao usar mecanismos de armazenamento mistos, o que é particularmente útil se sua instância do MySQL for composta por muitos bancos de dados InnoDB menores.
  • As melhorias de desempenho nos snapshots do IntelliSnap® incluem a habilitação de restaurações em múltiplos fluxos a partir de cada ponto de montagem do snapshot. Isso permite que as restaurações de arquivos sejam distribuídas por vários fluxos para qualquer ponto de montagem, contribuindo para melhorar os SLAs.
  • Os backups baseados em extensões para o SAP HANA® dividem arquivos de dados de grande porte em blocos menores (extensões) para permitir backups paralelos em fluxos, visando tempos de Recovery mais rápidos e melhores SLAs. Outras melhorias para o SAP HANA® incluem o armazenamento em buffer de blocos de dados de tamanhos não uniformes e a deduplicação para otimizar as gravações no destino do backup, bem como o acompanhamento do andamento das operações de backup e restauração.

Esses são apenas alguns dos destaques entre os diversos novos recursos lançados com a Versão 11.25, o que representa um forte incentivo para que os clientes mantenham suas implantações da Commvault atualizadas.

Serviços de Dados Inteligentes da Commvault

Não é segredo: os dados e as cargas de trabalho se expandiram e evoluíram ao longo do tempo, levando a uma proliferação de dados multigeracional que traz novos riscos para sua empresa. O resultado? Uma lacuna na integridade dos negócios, ou seja, a diferença entre onde os ambientes de dados das organizações se encontram hoje — prejudicados pelos desafios da proliferação de dados — e onde esses ambientes deveriam estar, a fim de prosperar, acelerar e modernizar a forma como os dados são utilizados em seus negócios.

A plataforma Intelligent Data Services da Commvault oferece uma variedade de ferramentas para ajudar a superar esses desafios, preenchendo essa lacuna de integridade nos negócios e permitindo que as organizações acelerem o crescimento dos negócios. Desde o gerenciamento e a proteção de dados até a segurança, conformidade e governança de dados, passando pela transformação e análise de dados, a Commvault oferece uma arquitetura flexível e preparada para o futuro, que proporciona aos clientes uma variedade sem precedentes de modelos de consumo: como solução local, via SaaS com o Metallic, por meio de uma Appliance integrada com o Commvault Grid, como software corporativo ou como um serviço totalmente gerenciado por meio de um de nossos parceiros globais.

Os Serviços Inteligentes de Dados da Commvault ajudam a resolver desafios reais dos clientes e proporcionam benefícios tangíveis. Nosso foco incansável na experiência do usuário é o motivo pelo qual investimos a cada trimestre na ampliação da cobertura de cargas de trabalho, na implantação de soluções multicloud na periferia e na evolução constante de nossas estratégias de defesa contra ransomware e Recovery.

Quer saber mais? Confira a documentação oficial do FR 11.25 em https://documentation.commvault.com/essential/index.html

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como você está? Uma pergunta comum, à qual costumamos responder de forma casual com um “bem” ou “ótimo”.  Mas como sabemos realmente como estamos? Consultamos um especialista. Contamos com a orientação do nosso médico, oftalmologista, dentista ou consultor financeiro. Fazemos exames de rotina para garantir que nossa saúde e nossas finanças estejam em ordem. Nem sempre gostamos do que ouvimos (por exemplo, usar fio dental apenas nas duas semanas antes da consulta no dentista não é suficiente), mas isso nos faz perceber quais medidas corretivas devemos tomar. 

Se fazemos isso em nossas vidas pessoais, por que não fazemos o mesmo em nossas vidas profissionais? Você tem certeza de que sua organização está protegida e é capaz de se recuperar de um ataque de ransomware?

Avaliação da proteção e Recovery contra ransomware da Commvault

Para ajudar as organizações a determinar seu nível de proteção contra ransomware e de Recovery, a Commvault criou uma ferramenta de avaliação. A Avaliação de Risco de Ransomware da Commvault consiste em uma série de perguntas sobre seu ambiente atual. Com base em suas respostas, ela apresenta uma solução recomendada e Features adicionais para aprimorar sua proteção contra ransomware e seus recursos de Recovery. 

A avaliação é rápida, fácil e não é necessário comparecer ao consultório

A Avaliação de Ransomware é composta por 15 perguntas e, em menos tempo do que leva para preparar uma xícara de café (ou 3,5 minutos), você já poderá conferir seus resultados. Ao contrário de uma consulta no dentista ou no médico, a Avaliação permite que você altere suas respostas e veja como essas alterações afetam seus resultados.

Torne isso empolgante e peça para outras pessoas da sua equipe fazerem a Avaliação para comparar os resultados de vocês.

Uma solução 3-2-1 para maior proteção e Recovery

Para proteção contra ransomware e Recovery, a Commvault recomenda uma solução 3-2-1, combinada com um sistema de backup externo isolado da rede: três cópias dos seus dados, dois tipos diferentes de mídia e uma cópia externa isolada da rede.

Com a Commvault, você permitirá que sua organização:

  • Reduza sua superfície de ataque disponível para diminuir o risco
  •  Detecte comportamentos incomuns antes que uma ameaça afete seu ambiente de TI e seus negócios
  • Recupere dados rapidamente em caso de um ataque

Por meio de nossa plataforma inteligente de proteção de dados, a Commvault protege todo o seu ambiente de gerenciamento de dados. Com recursos de monitoramento em tempo real voltados para malware — incluindo ransomware —, a Commvault ajuda a garantir que seus dados estejam protegidos, seguros e sempre prontos para Recovery. Seguindo os padrões estabelecidos pela Estrutura de Cibersegurança do Instituto Nacional de Padrões e Tecnologia (NIST), complementados por melhores práticas do mundo real e controles de segurança em toda a sua pilha de Backup and Recovery, a abordagem em múltiplas camadas da Commvault oferece a proteção e recuperação de dados mais abrangente disponível atualmente.

Para uma execução bem-sucedida, é necessária uma equipe com um plano

Embora contar com um ambiente de TI adequado seja fundamental para a proteção contra ransomware e para a recuperação, também é necessário um plano de Recovery de ransomware documentado e bem elaborado, além de uma equipe treinada e qualificada para colocá-lo em prática. E, com as ameaças cibernéticas se tornando cada vez mais frequentes e sofisticadas, realizar uma revisão periódica de sua infraestrutura e do seu plano pode significar a diferença entre o sucesso e um desastre total. Para ajudar nessa área, as Soluções de Readiness da Commvault podem auxiliá-lo no planejamento adequado, na implementação especializada e na resposta rápida para acelerar o retorno às operações normais da empresa.

Comece a utilizar a Avaliação de Risco de Ransomware da Commvault

As ameaças cibernéticas continuam a evoluir em um ritmo sem precedentes. À medida que surgem ameaças novas e mais sofisticadas, o desafio de se proteger contra — e se recuperar de — um ataque de ransomware é maior do que nunca. Não se trata mais de “se”, mas de “quando”. Você está preparado? Descubra fazendo a Avaliação de Risco de Ransomware da Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Os dados são o ativo mais importante de uma empresa — eles ajudam as organizações a gerar receita, realizar gastos e identificar ineficiências em suas operações. Mas como as empresas estão gerenciando seus dados de maneira eficaz atualmente?

O novo White Paper da IDC, patrocinado pela Commvault, intitulado “Quantificando o valor comercial do software da Commvault: análise de pesquisa mundial com clientes”, analisa em profundidade a experiência dos clientes com o gerenciamento de dados por meio das soluções da Commvault.

Com mais de 18 meses de incerteza em relação aos acontecimentos mundiais e aos desafios empresariais — e com mais por vir —, a área de TI enfrenta, neste momento, um cenário caótico, marcado por ameaças em constante evolução, como o ransomware, obstáculos como a falta de agilidade e a necessidade geral de resiliência dos dados.

Estamos lançando uma série de posts sobre essa pesquisa para revelar os maiores desafios dos clientes e como eles estão aproveitando os Serviços Inteligentes de Dados da Commvault para superá-los. A pesquisa abrange mais de 470 clientes da Commvault e suas dificuldades para gerenciar e proteger dados, independentemente de onde estejam armazenados. A pesquisa de 2021 atualiza pesquisas semelhantes realizadas pela IDC a pedido da Commvault em 2016 e 2018.

De acordo com a pesquisa, os principais benefícios da Commvault se enquadram em três categorias:

  • Simplificação: otimização dos processos de dados por meio da automação e da consolidação
  • Redução de riscos: mitigação de riscos por meio da redução de tempo de inatividade e perda de dados, melhoria na velocidade de Recovery e fornecimento de suporte em processos judiciais
  • Aumento da produtividade: possibilitando ganhos tanto em operações táticas quanto no planejamento estratégico

Isso significa que a eficiência, a proteção e a produtividade geral aumentam com a Commvault. Os números não mentem, então vamos ver como isso se reflete nos ambientes dos nossos clientes:

  • Redução de 50% no tempo de inatividade não planejado anual
  • Redução de mais de 60% na exposição anual a falhas de conformidade, falhas em auditorias e/ou roubo ou violação de dados
  • Melhoria de 30% nos tempos de Recovery de VMs e de 19% no tempo médio de Recovery de aplicativos de banco de dados
  • Redução líquida de 78% no custo por TB para suporte da equipe de TI em gerenciamento de dados
  • Mais de 80% dos clientes pesquisados afirmaram que as soluções da Commvault permitiram que suas organizações fossem mais ágeis na adaptação às condições de mercado do ano passado

Os clientes da Commvault têm conseguido prosperar em tempos de incerteza graças a uma gestão eficaz dos dados e a uma proteção e Recovery extremamente confiáveis — o que resulta no controle de custos, entre outros resultados positivos.

Esta pesquisa analisa criticamente os fatores que impulsionam o mercado da tecnologia da Commvault e sua eficácia em ambientes reais. Fique ligado na próxima edição, que abordará o aspecto da simplicidade em detalhes.

Para ler o white paper da IDC, acesse: IDC: White paper sobre a quantificação do valor comercial do software da Commvault

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Atualmente, todas as organizações estão preocupadas com a segurança e com a inevitabilidade de um ataque de ransomware. 64% dos CISOs entrevistados consideram que correm o risco de sofrer um ataque cibernético significativo nos próximos 12 meses. Com a proliferação de dados de várias gerações, que amplia a superfície de ataque, recuperar-se de um ataque malicioso de maneira consistente torna-se cada vez mais difícil.

Por meio da abordagem em múltiplas camadas da Commvault para segurança de dados e da plataforma Intelligent Data Services, as organizações podem gerenciar melhor o risco de ransomware e garantir que seus dados estejam preparados para o crescimento dos negócios. A profunda interoperabilidade da Commvault com aplicativos, bancos de dados, nuvem, ambientes virtuais e plataformas de contêineres garante que uma grande variedade de cargas de trabalho seja protegida (daí o lema da Commvault: “Nunca deixe uma carga de trabalho para trás”).   Essa interoperabilidade requer credenciais privilegiadas especiais, e é por isso que a Commvault e a CyberArk estão unindo forças para ajudar as organizações a manter seus dados seguros e recuperáveis diante de qualquer ameaça.

O desafio de gerenciar credenciais privilegiadas

O gerenciamento de credenciais privilegiadas é um grande desafio para as organizações e, quando mal conduzido, pode levar à exploração de contas para fins maliciosos, como exfiltração de dados, perda de dados e corrupção de dados.

O ransomware é especialmente conhecido por se valer de credenciais comprometidas para se espalhar e se propagar dentro de um ambiente. Isso coloca em risco tanto os dados de produção quanto os dados de backup. Políticas agressivas de rotação oferecem um melhor nível de segurança; no entanto, há um risco maior de comprometer a interoperabilidade entre aplicativos que dependem dessas credenciais. 

Protegendo o caminho privilegiado

Juntas, a Commvault e a CyberArk estão ajudando as organizações a enfrentar de frente esse problema de segurança cada vez maior.

A CyberArk, líder global em segurança de identidade, foi pioneira no gerenciamento de acesso privilegiado (PAM), uma camada essencial da segurança de TI para proteger dados, infraestrutura e ativos em toda a empresa, na nuvem e ao longo de todo o pipeline de DevOps. À medida que os invasores buscam cada vez mais explorar credenciais privilegiadas e acesso elevado para comprometer dados de alto valor, a CyberArk tem estado na vanguarda da proteção de organizações e de seus ativos mais sensíveis.  A empresa conta com a confiança das principais organizações do mundo, incluindo mais de 50% das empresas da Fortune 500.

Com a Commvault e a CyberArk, as organizações podem reduzir o risco de comprometimento de contas privilegiadas por meio do gerenciamento centralizado de credenciais e da aplicação de políticas rigorosas de retenção e rotação de senhas, sem afetar a interoperabilidade dentro da plataforma da Commvault. Os plug-ins de gerenciamento de sessões privilegiadas da CyberArk são compatíveis com qualquer conta de aplicativo utilizada na Commvault, bem como com quaisquer contas de administrador local.

Gerenciamento de sessões privilegiadas para uma administração segura

CyberArk também integrou seus recursos de gerenciamento de sessões privilegiadas com a Commvault. Isso proporciona acesso administrativo seguro à interface de gerenciamento da Commvault sem nunca expor as credenciais administrativas. Isso pode ser entendido como uma sessão de login sem senha que isola os usuários finais do acesso direto aos sistemas de destino, além de monitorar e registrar as atividades que ocorrem dentro da sessão privilegiada. As equipes de SecOP podem gerenciar as credenciais administrativas locais da Commvault, o que lhes permite implementar requisitos mais rigorosos de complexidade de senha e fornecer acesso administrativo à Commvault sem nunca expor as senhas ao usuário final.

RTO e RPO aprimorados

Com essas integrações essenciais da CyberArk, as equipes de #SecOps agora têm controle total para aplicar as políticas necessárias para manter a organização segura e em conformidade, sem qualquer impacto nas operações da Commvault. Isso melhora significativamente os objetivos de ponto e tempo de recuperação na Commvault, ao mesmo tempo em que aprimora a postura de segurança da organização.

Esses plug-ins da CyberArk estão disponíveis no CyberArk Marketplace para os clientes da CyberArk. Eles são compatíveis com as plataformas Commvault 11.19 e versões posteriores. Para baixar os plug-ins, acesse o CyberArk Marketplace.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Importância dos dados

Proteger os dados tornou-se hoje mais essencial do que nunca, em um momento em que os crimes cibernéticos estão em ascensão e a transformação digital está alterando todos os aspectos dos negócios. De acordo com uma pesquisa¹ realizada pelo FBI, houve um aumento de 300% nos crimes cibernéticos durante a pandemia. E, com a crescente adoção de tecnologias digitais e formas de trabalho remoto, o ransomware está claramente aqui para ficar.

As empresas destinam muitos recursos à criação de seus bancos de dados, e a última coisa de que precisam é perder seus valiosos ativos digitais devido a crimes desse tipo. Então, existe uma maneira de gerenciar e proteger nossos dados? Contar com uma estratégia robusta de proteção de dados pode ajudar as empresas a proteger seus dados — ou seja, um sistema capaz de armazenar e gerenciar seus dados, que podem estar espalhados por vários locais ou dispositivos.

Gerenciando e protegendo seu ativo mais importante

As soluções de armazenamento e gerenciamento de dados da HPE protegem todas as suas cargas de trabalho por meio de uma única solução, sem a necessidade de múltiplas e complexas pilhas de tecnologia. No mês passado, a HPE anunciou sua próxima geração de sistemas HPE StoreOnce para oferecer desempenho aprimorado em Backup and Recovery com simplicidade e agilidade. O HPE StoreOnce não apresenta dependência de fornecedor, oferece recuperação rápida no local, no data center, arquivamento de baixo custo na nuvem, velocidade de transferência acelerada e maior capacidade de disco. Desenvolvido com base na plataforma HPE Proliant Gen 10+, o HPE StoreOnce é uma solução de desduplicação baseada em disco altamente escalável que moderniza a proteção de dados para ambientes de nuvem híbrida ao neutralizar ameaças e oferece o mesmo nível de integração com parceiros ISV, como a Commvault. 

A Commvault, que possui a maior amplitude e profundidade de cobertura nos portfólios de servidores e armazenamento da HPE, considera o HPE StoreOnce uma excelente opção de backup para clientes que buscam uma arquitetura escalável. Após um esforço significativo de desenvolvimento, anunciamos a integração completa com o HPE StoreOnce Catalyst em 2019, o que permite aos usuários transferir dados de backup de forma nativa, confiável e econômica para a nuvem pública, privada ou híbrida. Essa integração foi um esforço coordenado entre as equipes de engenharia da Commvault e da HPE, em consonância com nosso compromisso de “criar soluções sob medida para as necessidades dos clientes”. Lideramos a integração e o suporte a Features à frente de nossos concorrentes, e nossos esforços foram reconhecidos por muitos. Já ouvi várias vezes que “ninguém se integra ao StoreOnce Catalyst como a Commvault”.

Os sistemas HPE StoreOnce se integram perfeitamente ao Commvault CommServe por meio da API do HPE StoreOnce Catalyst, permitindo a transferência de dados desduplicados em toda a empresa, de um sistema HPE StoreOnce para outro. O Catalyst Clone permite backups completos sintéticos altamente eficientes e rápidos, enquanto o HPE Cloud Bank Storage, um recurso opcional para clientes do StoreOnce, oferece retenção de longo prazo em nuvens públicas ou privadas de baixo custo. A integração do acelerador de armazenamento suporta o modo de baixa largura de banda e a desduplicação no lado do cliente.

A Commvault conquistou o prêmio “Parceiro de Tecnologia do Ano” de 2019, seguido pelo prêmio “Parceiro do Ano do HPE Momentum” de 2020 e pelo prêmio “Parceiro do Ano do HPE GreenLake Momentum” de 2021 — esses prêmios são uma prova de nossa integração profunda e abrangente com o portfólio de servidores e armazenamento da HPE, que continua sendo uma importante oferta de soluções combinadas.

Nossas equipes de engenharia estão comprometidas em continuar oferecendo suporte e integração total à medida que novos e empolgantes recursos e funcionalidades da HPE forem lançados, fortalecendo ainda mais nossa parceria para fornecer proteção e segurança de dados líderes do setor para o cenário de dados em constante mudança de nossos clientes. Juntas, a HPE e a Commvault oferecem um portfólio de soluções integradas com flexibilidade de consumo, desde uma oferta tradicional no local até um backup como serviço baseado em consumo. Os clientes podem confiar na HPE e na Commvault para todas as suas necessidades de proteção e gerenciamento de dados. 

Saiba mais sobre como podemos proteger e gerenciar seus dados por meio das novas soluções StoreOnce e das nossas soluções integradas da Commvault e da HPE aqui.

1 Notícias sobre a COVID-19: FBI registra aumento de 300% nos crimes cibernéticos denunciados

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Minha trajetória

Em junho de 2016, concluí meu Bacharelado em Engenharia Elétrica pela Universidade Nirma, na Índia. Meus estudos de graduação me ajudaram a desenvolver uma paixão por aprender sobre tecnologia da informação e software. Isso me motivou a seguir com estudos de pós-graduação em engenharia. Vim para os Estados Unidos em janeiro de 2018 para estudar na Universidade Estadual de San José e cursar meu Mestrado em Engenharia Elétrica, com ênfase em redes de computadores. A pós-graduação me deu a oportunidade de aprender sobre as áreas de segurança de redes, computação em nuvem, virtualização, redes definidas por software, IoT e muito mais. Além disso, estudei por conta própria linguagens de programação como Python para aprimorar minhas habilidades de engenharia.

Minha primeira experiência no setor foi um estágio como engenheiro de garantia de qualidade na Nuage Networks. Esse estágio se estendeu por todo o meu último semestre da pós-graduação e me deixou muito animado para alcançar conquistas ainda maiores com as oportunidades de trabalho em tempo integral que se apresentariam no futuro.

Ao conversar com amigos, familiares e mentores, compreendi a importância de escolher a empresa certa para dar o pontapé inicial na minha carreira. Ao me formar, tive a sorte de ter três oportunidades de trabalho únicas: desde um cargo de engenheiro no maior provedor de nuvem, passando por uma vaga de engenheiro de controle de qualidade em uma pequena empresa de segurança na nuvem, até a oportunidade de ingressar na equipe de Engenharia de Suporte ao Cliente da Clumio. Fiz uma análise cuidadosa, conversando com colegas do setor e gerentes de contratação para avaliar essas oportunidades.

No fim das contas, decidi ingressar na Clumio pelos seguintes motivos:

  1. A oportunidade de ingressar em uma startup em rápido crescimento como um dos primeiros engenheiros
  2. A oportunidade de crescer tecnicamente trabalhando com tecnologias de ponta na nuvem
  3. Oportunidades de crescimento profissional na equipe de Atendimento ao Cliente
  4. Um pacote de remuneração competitivo e, por último, mas não menos importante,
  5. Um ambiente de trabalho e uma equipe que eu sabia que se tornariam minha segunda família

Minha trajetória na Clumio

Minha trajetória de crescimento, que começou como engenheiro na equipe de Suporte ao Cliente da Clumio, superou todas as minhas expectativas. Minha função inicial consistia em trabalhar com nossos clientes e equipes de engenharia para resolver problemas técnicos complexos. Minha função se expandiu rapidamente à medida que as necessidades do negócio nos levaram a uma maior automação em nossos fluxos de trabalho de suporte. Meu gerente me deu a oportunidade de liderar uma grande iniciativa de automação que ajudaria a ampliar nossos processos de suporte proativo.

Para me ajudar a aprimorar minhas habilidades em desenvolvimento de software, um dos nossos líderes de engenharia de software me ofereceu um treinamento intensivo de duas semanas. O treinamento abrangeu conhecimentos básicos sobre nossos processos de back-end e me ajudou a me familiarizar com tecnologias e conceitos como GoLang, CI/CD, Kubernetes, microsserviços, APIs, bancos de dados e muito mais. A parte mais empolgante e desafiadora desse processo de crescimento foi o fato de eu ter sido responsável por tarefas de atendimento ao cliente enquanto aprendia tudo isso!

Meu gerente sempre me orientou e reconheceu o impacto, tanto a curto quanto a longo prazo, que eu estava causando na direção estratégica da equipe e na experiência do cliente. Em julho de 2021, fui oficialmente nomeado líder de Engenharia de Automação e Ferramentas da equipe de Suporte ao Cliente.

Causando impacto

Nossa equipe oferece suporte de nível empresarial 24 horas por dia, 7 dias por semana, 365 dias por ano a clientes em todo o mundo. Para diferenciar nossa oferta de suporte da concorrência, oferecemos suporte proativo totalmente automatizado (APS), que nossos clientes adoram!

Com nosso APS, as falhas de backup e restauração dos clientes são prontamente identificadas, e os tickets são gerados automaticamente. Na maioria dos casos, detectamos, classificamos e resolvemos os problemas antes mesmo que os próprios clientes percebam. Isso é possível graças ao fato de a plataforma Clumio ser 100% nativa da nuvem. Automatizar totalmente esse processo significa que somos capazes de continuar oferecendo uma experiência única e de nível internacional à medida que nossa base de clientes cresce.

Para saber o que clientes reais estão dizendo sobre nosso suporte, confira estas avaliações no G2: https://www.g2.com/products/clumio/reviews


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A maioria dos casos de uso de Recovery que ouvimos de nossos clientes envolve a recuperação de um único objeto ou de vários objetos. Vários objetos podem ser um prefixo inteiro, um bucket inteiro ou até mesmo vários buckets ao mesmo tempo. Nenhum cliente quer que algo ruim aconteça ao seu ambiente de produção, mas, se isso ocorrer, a capacidade de restaurar vários buckets torna-se realmente crucial. Com o Clumio, os clientes podem usar o recurso de Pesquisa Global ou selecionar um Momento Específico para recuperar objetos de um Grupo de Proteção. Vamos começar pela Pesquisa Global:

Os clientes podem acessar a página de detalhes do ativo do Grupo de Proteção clicando em seu nome. Nessa página, os clientes podem clicar em “Pesquisar objetos nos backups”, conforme mostrado abaixo:

Para realizar pesquisas nos backups, os clientes podem especificar uma variedade de opções de pesquisa, como:

  • A chave do objeto contém
  • A chave do objeto começa com
  • Backup selecionado (backup mais recente ou todos os backups)
  • ID da versão
  • Tipo de objeto
  • Tamanho do objeto (mínimo e máximo)
  • Classe de armazenamento
  • ETag
  • Nome do balde

Depois que os critérios de pesquisa forem definidos e os clientes clicarem em “Visualizar”, eles poderão ver uma prévia rápida dos primeiros 100 objetos que correspondem aos critérios de pesquisa. Se o número de resultados for menor do que isso, você verá apenas uma quantidade limitada de objetos, conforme mostrado abaixo:

Essa é uma experiência semelhante à Pesquisa do Google, na qual os clientes geralmente não acessam a segunda página, mas continuam refinando seus critérios de busca para encontrar aquela agulha no palheiro das cópias de segurança. Assim que encontrarem o que procuram, podem selecionar esse objeto específico e clicar em “Próximo: Versão”

Por padrão, será selecionada a versão mais recente que atender aos critérios de pesquisa, mas os clientes também podem alternar para a opção “Todas as versões”, que exibirá todas as versões que atendam aos critérios de pesquisa. A partir daí, os clientes podem selecionar várias versões do mesmo objeto para serem restauradas. Os clientes podem clicar em “Próximo: Resumo” para configurar as opções de restauração:

Seleção das opções de restauração

A partir dessa configuração, os clientes podem especificar em qual conta/região/bucket o objeto (com ou sem várias versões) deve ser restaurado. Eles podem adicionar um prefixo para diferenciar esses dados restaurados ou deixar o campo em branco para restaurá-los em seu local original. A chave completa do objeto será restaurada para que o objeto retorne ao seu local original. O Clumio adiciona tags como “Versão” e “Hora da última modificação” para que os clientes possam diferenciar esses objetos de outros, caso eles sejam restaurados em seu local original. Os clientes também podem especificar a classe de armazenamento para os objetos restaurados, e os dados serão restaurados de acordo com essa especificação. Eles receberão uma estimativa do número de créditos que serão cobrados pela realização dessa restauração.

Restauração a partir de um Grupo de Proteção usando o recurso “Point in Time”

Isso representa o fluxo da Pesquisa Global. Além disso, os clientes podem usar um “Ponto no Tempo” para restaurar um único objeto ou vários objetos, conforme mostrado abaixo:

Na visualização do calendário mostrada acima, os clientes podem escolher uma data específica e, em seguida, selecionar a opção “Restaurar um objeto” ou “Restaurar vários objetos”. A restauração de um objeto segue um fluxo semelhante ao da Pesquisa Global, conforme explicado acima. A restauração de vários objetos também segue um fluxo semelhante, no qual os clientes podem especificar seus critérios de pesquisa. Caso desejem restaurar buckets inteiros, não precisam especificar nenhum critério, bastando selecionar os buckets que gostariam de restaurar, conforme mostrado abaixo:

Se os critérios de pesquisa estiverem de fato configurados, os clientes não precisam selecionar um objeto específico; todos os objetos que corresponderem aos critérios de pesquisa serão restaurados, conforme mostrado a seguir:

Os clientes podem visualizar os primeiros 100 objetos e confirmar se eles estão corretos ou não. Se nenhum critério de pesquisa for especificado, todos os objetos que estavam nos buckets serão restaurados.

Além de todas as opções disponíveis na Pesquisa Global, os clientes podem especificar se desejam restaurar apenas a versão mais recente ou todas as versões dos objetos.

Resumindo, os clientes podem usar a opção “Pesquisa Global” ou o recurso “Ponto no Tempo” para localizar objetos específicos rapidamente e restaurá-los na conta ou no local de sua escolha. Se isso não te impressionar, talvez a gente precise de um gênio de verdade 🙂

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O mundo ao nosso redor está mudando rapidamente, e tudo está sendo oferecido e consumido como um serviço — inclusive o ransomware. O ransomware como serviço (RaaS) está se revelando o “vírus” (trocadilho intencional) que está forçando a evolução das estratégias de segurança adotadas pelas organizações.

As organizações encontram-se em diferentes estágios de sua jornada para a nuvem, que está se tornando ainda mais desafiadora devido a agentes mal-intencionados e vetores de ameaça. Somam-se a isso as preocupações com relação a configurações incorretas na nuvem, que os analistas de mercado apontaram como uma das principais vulnerabilidades que os agentes mal-intencionados tendem a explorar em primeiro lugar.

No atual cenário de TI, com a ameaça do ransomware cada vez mais presente, a arquitetura Zero Trust tornou-se fundamental para a postura de segurança de todas as empresas. “Desafiar e verificar” todas as vias de comunicação e acesso entre os componentes do ambiente de TI é o princípio central de uma arquitetura Zero Trust, o que, quando disponível em uma plataforma de fácil uso, a torna uma proposta atraente.

A arquitetura Zero Trust representa uma mudança de paradigma em relação aos conceitos de “persistência” da conexão que conhecíamos no passado. Ela começa com o estabelecimento das bases para a microsegmentação do ambiente de TI, com acesso limitado de acordo com o princípio do privilégio mínimo, e com toda a comunicação para e entre os microsegmentos sendo autenticada, auditada e verificada. O uso da microsegmentação ajuda a criar zonas de microcontenção em caso de desastre, a fim de minimizar o movimento lateral dos vetores de ameaça.

No entanto, apesar dos planos mais bem elaborados, vemos organizações sendo vítimas de ataques de ransomware e sofrendo dupla extorsão. Nesses casos, a capacidade de uma organização de minimizar o tempo de inatividade dos negócios depende fortemente de suas cópias de backup seguras e da recuperação com segurança, na velocidade, no desempenho e no custo ideais. Isso está se mostrando a apólice de seguro na qual os clientes confiam.

Sempre em sintonia com as mudanças dos tempos, a Commvault, com 25 anos de experiência na área de proteção e gerenciamento de dados, ajuda os clientes a recuperar seus dados e se reerguer após crises cibernéticas e de recuperação de desastres (DR) por meio de uma abordagem de segurança em várias camadas. Essas histórias de sucesso apenas reforçam a importância de cópias de backup preparadas para ameaças cibernéticas e para a recuperação!


Ser capaz de reunir todas as cargas de trabalho isoladas — reduzindo assim a superfície de ataque — em uma estrutura unificada que se integre facilmente ao ecossistema híbrido atual dos clientes, com presença local e de SaaS, e que ofereça de forma consistente o mais alto nível de proteção e garantia de Recovery em todas as camadas de interação, é hoje o padrão de excelência em recuperabilidade cibernética. Para a Commvault, o cumprimento dos SLAs de negócios é de máxima prioridade e um parâmetro inegociável.

Por meio de nossa Plataforma de Serviços de Dados Inteligentes, os clientes contam com uma ampla gama de opções para dar suporte às suas cargas de trabalho e garantir flexibilidade de implantação. Os clientes da Commvault desfrutam de uma experiência integrada de proteção e gerenciamento de dados em ambientes locais, na nuvem e em plataformas SaaS.

  • O Commvault HyperScale X é a solução de infraestrutura hiperconvergente (HCI) da Commvault que utiliza o Commvault Distributed Storage. Os clientes se beneficiam de padrões uniformemente elevados de segurança, segmentação e facilidade de implantação. O HyperScale X também oferece aos clientes opções de integração perfeita com a nuvem.
  • O Metallic Cloud Storage Services (MCSS) é uma oferta emblemática da Commvault/Metallic desenvolvida com base nos serviços do Azure. O Metallic Hub oferece flexibilidade de SaaS para o Microsoft 365 e o Salesforce.com, além de várias outras cargas de trabalho centradas na nuvem. Da mesma forma, os serviços de armazenamento em nuvem da Metallic complementam os casos de uso híbridos de clientes corporativos que buscam a tão necessária segmentação lógica e isolamento físico dos dados em uma cópia secundária ou terciária. O armazenamento MCSS oferece aos clientes tranquilidade e a garantia de que, com a abstração do acesso e camadas adicionais de segurança, além da criptografia de dados em repouso e em trânsito, seus dados são imutáveis.

Como as cópias de backup estão se tornando a “apólice de seguro” para que as empresas possam se recuperar, a imutabilidade dos dados é fundamental.

Os clientes têm à disposição uma gama de recursos integrados ao software da Commvault que complementam os mecanismos de detecção de anomalias e notificação, tornando-o uma solução de proteção de dados segura e preparada para o ambiente cibernético. Conforme descrito pela Estrutura de Cibersegurança do NIST, as empresas estão se alinhando rapidamente à estratégia de “Defesa em Profundidade”. Quando aplicada aos ambientes de proteção e gerenciamento de dados, essa mesma estrutura ajuda a atingir os níveis desejados de imutabilidade e segurança sem comprometer a Recovery, o desempenho e o custo.

Melhores práticas para segurança e imutabilidade dos dados de backup

A imutabilidade é definida como a capacidade de quaisquer dados serem mantidos em um estado não fungível por um período específico de tempo. A imutabilidade dos dados pode ser alcançada por meio de vários métodos que atuam em conjunto.

Aqui estão as principais práticas recomendadas pela Commvault para garantir a segurança e a imutabilidade dos dados de backup:

1. Reforçar os controles de acesso baseados em funções (RBAC) para garantir que apenas recursos dentro da organização tenham acesso aos repositórios de backup. Em conjunto com a autenticação multifatorial (MFA) e a autenticação por várias pessoas, isso garante proteção contra administradores mal-intencionados ou credenciais de administrador comprometidas. Responder a perguntas básicas como “Quem tem acesso a quê e por quê?” ajuda a orientar os princípios do Controle de Acesso Baseado em Função (RBAC). Isso está alinhado com as diretrizes de acesso com privilégios mínimos.

2. Proteja-se contra “administradores mal-intencionados” ou “credenciais de administrador comprometidas” que possam causar estragos em seu ambiente Commvault, ativando o Commvault Retention Lock nas políticas (anteriormente conhecido como WORM Copy). Uma vez ativada em uma política, essa configuração de bloqueio no nível do software ajuda a proteger contra exclusões ou alterações acidentais ou intencionais na retenção da política, tarefas excluídas ou bibliotecas desmontadas/removidas, por qualquer pessoa, incluindo administradores.

3. A criptografia é uma configuração padrão do Commvault. Os dados em repouso e em trânsito são criptografados, o que garante que os dados de backup, mesmo que sejam exfiltrados, se tornem inúteis para agentes mal-intencionados sem as chaves de descriptografia. Além disso, como os dados gravados pelo Commvault são organizados em blocos desduplicados, esses blocos de dados não têm utilidade alguma para agentes mal-intencionados no caso de ameaças de ransomware de dupla extorsão.

A integração e o suporte da Commvault a servidores de gerenciamento de chaves de terceiros oferecem uma camada adicional de segurança.

4. O Ransomware Lock da Commvault protege os caminhos de montagem do Data Mover local, sempre que for o caso. Isso garante que os dados possam ser gravados no armazenamento em disco de destino apenas pela Commvault e por processos aprovados pela Commvault, tornando assim o caminho de montagem inacessível para leitura, gravação e atualização por qualquer processo que não seja da Commvault, o que o torna imutável.

5. Com o Commvault HyperScale X, os clientes obtêm uma proteção de dados mais rigorosa no nível do sistema operacional, que impede que usuários e/ou ataques de ransomware contornem outras camadas de segurança por meio de controles de acesso. Nos bastidores, o HyperScale X utiliza o SELinux para aprimorar a imutabilidade, fornecendo políticas de acesso que restringem modificações em arquivos ou atividades no nível do disco, como a reformatação de unidades. Mais importante ainda, o HyperScale X, equipado com o sistema de arquivos escalável integrado da Commvault, oferece imutabilidade adicional na camada de armazenamento. Isso garante que os dados nos repositórios de backup não possam ser modificados ou criptografados no nível do sistema de arquivos. Esse recurso está habilitado por padrão.

6. O acesso aos serviços de armazenamento em nuvem é autenticado imediatamente antes do acionamento das tarefas de backup. Isso também está em estreita consonância com a arquitetura Zero Trust, que exige que todos os canais de comunicação sejam “desafiados” e, em seguida, “verificados”, eliminando assim a noção de persistência.

7. A Commvault também permite o uso do bloqueio de retenção baseado em tempo (bloqueio imutável WORM) no armazenamento de objetos na nuvem e no armazenamento de objetos local que ofereçam suporte a esse recurso. As cópias de backup armazenadas na nuvem, onde é aplicado um bloqueio de retenção baseado em tempo, não podem ser excluídas ou atualizadas por nenhum processo ou pessoa, incluindo fornecedores de IaaS na nuvem, até que o período de retenção seja cumprido.

8. As topologias de rede recomendadas pela Commvault enfatizam a arquitetura “Pull” em vez da “Push”, aderindo, assim, aos princípios da arquitetura Zero Trust. A arquitetura “Push” depende da persistência da conexão e apresenta o risco de infiltração de malware por meio dessa conexão sempre ativa; no entanto, na arquitetura “Pull”, a conexão com os clientes é periódica, o que exige uma solicitação de acesso, a autenticação desse acesso e, por fim, resulta na “extração” de dados e eventos.

9. Nos Serviços de Armazenamento em Nuvem da Metallic (MCSS), a assinatura do armazenamento da Metallic é abstraída dos clientes, uma vez que eles têm visibilidade apenas de sua conta de armazenamento da Metallic e não da assinatura da Metallic. Essa camada de abstração, quando utilizada em conjunto com o Commvault Retention Lock, fornece uma cópia segura e imutável dos dados no MCSS.

Principais considerações arquitetônicas sobre imutabilidade

Uma das perguntas mais frequentes é: como podemos projetar a arquitetura mais adequada para um determinado ambiente, considerando todos esses recursos? Quais são as principais considerações de arquitetura ao projetar um ambiente híbrido, buscando equilibrar os parâmetros de segurança, custo e desempenho?

Inclua esses elementos em sua arquitetura de imutabilidade

  1. Bloqueie o acesso para isolar o repositório de cópias contra ransomware
  2. Imutabilidade com bloqueios de ciclo de vida para reduzir riscos, equilibrando-se com o impacto no consumo
  3. Rede de isolamento por entrelaçamento de ar e controles
  4. Governança de configuração para proteção contra alterações intencionais ou acidentais
  5. Desempenho simultâneo da Recovery — reduzir a latência, levando em consideração a velocidade e o impacto nos custos
  6. Aplicação automática de patches para manter a infraestrutura atualizada, simplificando o gerenciamento e a manutenção da infraestrutura de proteção de dados
  7. Cópia 3-2-1 em cofre externo

A imagem abaixo ilustra esses pontos principais, que podem servir como um guia rápido e prático.

Para saber mais sobre a imutabilidade da Commvault, leia o artigo sobre a arquitetura de infraestrutura imutável da Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Conforme destacado em uma das publicações recentes sobre o Clumio Protect para Amazon S3, os clientes enfrentam vários desafios para diferenciar com sucesso os dados críticos dos não críticos e conseguir proteger apenas os dados críticos. Esse desafio de classificação de dados é resolvido pelo Clumio por meio de um conceito inovador chamado “Grupos de Proteção”. Vou abordar mais a fundo como os Grupos de Proteção podem ser usados não apenas para ajudar a classificar dados críticos, mas também para protegê-los, gerando uma economia significativa de custos.

O Protection Groups oferece uma camada de abstração para gerenciar buckets e prefixos em todas as suas contas da AWS. Ele fornece um mecanismo para classificar dados entre buckets em todas as suas contas da AWS, a fim de ajudar a proteger dados críticos de acordo com os requisitos de negócios.

A configuração de grupos de proteção é um processo simples de três etapas

Passo 1: Depois de atribuir um nome intuitivo, você pode decidir quais buckets adicionar aos Grupos de Proteção. Esses buckets podem pertencer a uma conta específica da AWS ou podem estar distribuídos por todas as suas contas da AWS. Em breve, você também poderá adicionar buckets por meio de tags, para que sejam incluídos automaticamente nos Grupos de Proteção!

Etapa 2: Decida se todo o bucket ou apenas um subconjunto dele será adicionado ao Grupo de Proteção. Você pode usar três critérios diferentes para selecionar quais dados serão protegidos. São eles:

  • Prefixo: É possível configurar para incluir prefixos específicos ou excluí-los, dependendo do que você deseja proteger. Por exemplo: vários clientes armazenam seus logs de banco de dados em um prefixo específico e desejam que esses dados sejam protegidos. Eles podem configurar /dblogs/ para proteger todos os objetos contidos nesse prefixo. Se necessário, podem até mesmo excluir um prefixo para que ele não seja protegido.
  • Classe de armazenamento: É possível configurar quais objetos serão incluídos no backup, dependendo de sua classe de armazenamento. Por exemplo, é possível configurar para fazer backup apenas de objetos nas classes “Padrão” e “Acesso pouco frequente”, sem proteger os objetos na classe “Glacier”. Isso reduzirá significativamente o tempo e o custo, já que os objetos armazenados em classes de armazenamento mais remotas demoram para serem recuperados e são caros de se extrair.
  • Versão: É possível definir se deseja proteger todas as versões ou apenas as versões mais recentes dos objetos.

Etapa 3: Aplicar uma política ao Grupo de Proteção para que os dados possam ser protegidos de acordo com os requisitos de negócios.

E pronto!! É isso aí!! Seus dados do Amazon S3 estão protegidos em um ambiente com isolamento físico, o que oferece proteção contra eventos como ransomware ou pessoas mal-intencionadas que possam excluir ou alterar seu ambiente da AWS.

Vários clientes precisam representar o estado de seu bucket em um determinado momento. Eles presumiram que o S3 Object Versioning fosse capaz de fazer o mesmo, mas, na verdade, não é. Criamos uma tabela simples a seguir para destacar as diferenças entre os dois:

Escopo Controle de versões do AWS S3 Grupo de Proteção do Clumio
Granularidade da proteção Apenas buckets Uma para várias contas
Uma para vários buckets
Uma para vários prefixos
Pontos de recuperação Alterações em objetos Momento
específico Diário, mensal, anual
Granularidade de Recovery Apenas objetos Buckets
um-para-muitos Prefixos
um-para-muitos Objetos um-para-muitos
Local de recuperação Apenas conta local Qualquer bucket em qualquer conta
da AWS Restauração para qualquer prefixo, existente ou novo

Como você pode ver, o Clumio ajuda a facilitar a vida dos clientes ao… mas também ajuda a facilitar a restauração desses dados.

No entanto, qualquer backup só é eficaz na medida em que sua recuperação for eficaz, e os clientes exigem flexibilidade para recuperar um objeto específico, um prefixo inteiro, um bucket inteiro ou até mesmo vários buckets ao mesmo tempo. Com os grupos de proteção, o Clumio permite que você faça tudo isso, graças à nossa capacidade exclusiva de realizar uma Pesquisa Global em todos os seus dados críticos armazenados em diferentes contas da AWS. Fique de olho em um futuro post no blog, no qual abordarei a recuperação de dados do Amazon S3 combinada com a Pesquisa Global e mostrarei como a Clumio pode ajudá-lo a recuperar seus dados.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Os dados são a força vital das organizações em plena atividade. Estima-se que, globalmente, os dados cresçam exponencialmente até atingir 175 zettabytes até 2025, representando uma taxa de crescimento anual composta (CAGR) de 61%¹. Prevê-se que 51% desses dados estejam em data centers e que 49% provavelmente estejam na nuvem. Em 2025, 90 ZB desses dados serão provenientes de dispositivos de IoT. Além disso, prevê-se que 80% dos dados sejam não estruturados até 2025 Com esse crescimento exponencial e essa dependência dos dados, a importância de proteger os dados essenciais nunca foi tão grande.

A necessidade de desenvolver resiliência para evitar interrupções nas operações

Atualmente, as organizações enfrentam perturbações digitais quase diariamente. Ameaças crescentes à segurança cibernética. Desastres naturais imprevisíveis. Falhas de energia. Falhas nos equipamentos. E por aí vai. O Backup and Recovery protege dados, aplicativos e sistemas críticos contra perdas permanentes que podem causar grandes interrupções nos negócios.

Como um prestador de serviços de segurança gerenciada “como serviço” bastante ativo, atendendo clientes em todo o país, nossas equipes da Magna5 sempre orientam nossos clientes a estarem preparados para o inesperado. Recentemente, um de nossos clientes, um fornecedor que atua em vários estados e atua na área de sistemas técnicos de movimento e controle e soluções de lubrificação industrial, foi vítima de um ataque de ransomware. Felizmente, eles conseguiram se recuperar rapidamente. Estávamos fornecendo backups baseados em imagens VMware com replicação off-site utilizando o software Commvault. Como resultado, recuperamos vários sistemas Windows, incluindo servidores web e servidores Microsoft SQL, em nossa plataforma de hospedagem localizada em nossos datacenters seguros da Iron Mountain. O cliente também possuía uma cópia off-site isolada dos dados, o que permitiu que ele se recuperasse totalmente e retomasse as operações comerciais após o ataque de ransomware.

Muitas organizações não têm essa sorte. Pesquisas mostram que, em 2021, uma empresa será vítima de um ataque de ransomware a cada 11 segundos.3 O custo médio de uma violação de dados é de US$ 3,86 milhões.4 Aproximadamente 40% a 60% das empresas de médio porte nunca reabrem após um desastre.[adicionar referência] Ainda mais revelador… 90% das empresas que sofrem um desastre e não retomam as operações em cinco dias fecham as portas no primeiro ano. Com backups regulares de dados, as organizações podem garantir a segurança dos dados e a continuidade dos negócios em caso de perda de dados. Para se recuperar rapidamente em caso de desastre, uma estratégia de backup como serviço totalmente gerenciada faz muito sentido para evitar tempo de inatividade quando ocorre uma catástrofe.

Que perguntas você deve fazer ao escolher o serviço de backup ideal para a sua organização?

  • Com que rapidez preciso voltar a ficar online em caso de uma interrupção no serviço? Qual o nível de perda de dados que posso tolerar? A solução atenderá a essas necessidades?
  • Meu ambiente pode ser gerenciado e monitorado 24 horas por dia, 7 dias por semana, com objetivos de tempo de recuperação (RTO), objetivos de ponto de recuperação (RPO) ou acordos de nível de serviço?
  • Posso oferecer uma governança de dados em conformidade com as normas de Readiness, para que as organizações possam otimizar a coleta e o tratamento de informações? Meus processos permitem a contextualização, a aplicação de regras e a implementação de requisitos regulatórios para atender ao GDPR, HIPAA, PCI, CCPA e outros?
  • Tenho redundâncias integradas e recursos de failover para evitar tempo de inatividade? Essas conexões são afetadas se, por exemplo, as linhas de energia forem interrompidas em caso de desastre natural? 
  • Posso restaurar dados em vários tipos de camadas de dados e locais — ambientes locais, nuvens públicas e privadas?
  • Tenho um cronograma de testes para garantir que a Recovery de backups funcione? Com que frequência os backups de dados devem ser realizados?

Uma lista de verificação para você começar

Para evitar interrupções nos negócios ou paralisações, segue uma boa lista de verificação para ajudar a garantir que sua organização possa responder rapidamente quando ocorrer um desastre.

  1. Defina sua tolerância a tempo de inatividade e perda de dados.
    Saiba com antecedência quais redes, aplicativos e dados são essenciais para a operação. Quais precisam ser restaurados em questão de milissegundos e quais podem esperar para serem restaurados em algumas horas? Por exemplo: se você é um banco de nível 1 com aplicativos de alto volume de transações, não pode se dar ao luxo de ter um RPO alto. Você precisa de um RTO curto para que seus negócios voltem a operar a toda velocidade. Os tipos de dados podem ser atribuídos a vários níveis com RPO/RTO específicos, priorizando a Recovery dos dados essenciais aos negócios e restaurando os dados não essenciais posteriormente.
  2. Incorpore redundâncias e failovers para reduzir o tempo de inatividade.
    Em um desastre natural típico, as linhas de energia podem estar fora de serviço, os prédios inundados, as conexões de internet lentas ou a rede privada virtual (VPN) pode não conseguir lidar com a carga de trabalho extra. Certifique-se de ter várias camadas de conectividade WAN para fazer o failover para links não afetados, garantindo operações de rede sem interrupções. A orquestração dinâmica de tráfego integrada também pode fazer a diferença ao redirecionar conexões de tráfego com dificuldades para uma conexão melhor, sem interrupção da sessão.
  3. Garanta que os backups sejam externos e estejam desconectados.
    Uma solução hospedada de Backup and Recovery como serviço (DRaaS) em um ambiente de nuvem copia seus dados para um data center seguro, desconectado da sua rede. Os dados copiados podem ser armazenados localmente e replicados para um data center externo ou enviados diretamente de seus servidores para o data center. Você pode especificar a Recovery de um ambiente virtual inteiro ou de sistemas específicos de usuários finais, aplicativos em nuvem e infraestruturas corporativas.
  4. Verifique se é possível restaurar dados em vários tipos de camadas de dados e locais.
    Seu Backup and Recovery devem ser implantados de e para várias plataformas – ambientes locais, nuvens públicas e privadas. Verifique se é possível recuperar tanto o estado quanto os dados dentro dos hipervisores. Escolha a rota mais rápida para a Recovery – Recovery completa versus reconstrução – e preencha os dados.
  5. Revise e teste regularmente seu backup de dados e sua recuperação de desastres.
    Você ficaria surpreso com a quantidade de planos de backup de dados e recuperação de desastres que estão acumulando poeira na prateleira, cobrindo sistemas com cinco anos de idade, de quando a empresa tinha metade do tamanho atual. Quando se trata de recuperação de desastres, sua eficácia depende do resultado do seu último teste! Um cronograma de testes é a parte mais importante de qualquer plano de backup de dados e recuperação de desastres. Lembre-se: um teste com falha não é algo ruim, pois alerta você sobre problemas antecipadamente, em vez de descobri-los durante uma crise. É importante que seu plano de Backup and Recovery esteja atualizado para os sistemas atuais e tenha sido testado pelo menos uma vez por ano. Dessa forma, você pode ter certeza de que sua empresa poderá se recuperar totalmente, sem perda de dados ou problemas, no caso de um desastre de dados real.
  6. Monitore os backups para garantir que funcionem.
    Cada vez mais empresas estão contando com provedores de serviços gerenciados para gerenciar e dar suporte aos processos de agendamento, alertas e testes de suas organizações 24 horas por dia, 7 dias por semana, 365 dias por ano. Eles podem facilmente realizar failover e fazer backup de máquinas virtuais ou de um site inteiro, sem perda de dados e com o mínimo de interrupção.

Conclusão

Proteger seus dados com um backup confiável não deve ser um campo de batalha. O serviço gerenciado de backup de dados com Recovery integrada pode oferecer às organizações maior garantia de que seus dados e a Recovery da rede estão em boas mãos. Se você precisa contar com um parceiro de confiança, não espere que ocorra um desastre. Deixe que os especialistas da Magna5 assumam o trabalho pesado de gerenciar e monitorar suas atividades de backup de dados para proteger os ativos críticos da sua organização… no local, na nuvem ou onde quer que seus dados estejam armazenados.

A Magna5 oferece soluções gerenciadas de TI, voz e conectividade para clientes de médio porte e grandes empresas em todo o país, incluindo líderes nos setores de educação, saúde, governo, serviços financeiros e outros segmentos da indústria. Dentro de sua oferta de serviços gerenciados, a Magna5 fornece serviços de segurança, backup de dados, gerenciamento de recuperação de desastres, serviços de hospedagem e consultoria em TI a partir de seu Centro de Operações, que funciona 24 horas por dia, 7 dias por semana, 365 dias por ano, com equipe completa. A empresa também oferece serviços de voz e dados, bem como uma ampla gama de serviços em nuvem “acima da rede”, e opera uma rede própria e segura, projetada para aproveitar operadoras e infraestrutura diversificadas em pontos de presença (PoPs) específicos em todo o território dos Estados Unidos — uma estratégia fundamental para a confiabilidade da rede. Com sede em Frisco, Texas, a Magna5 atua em todo o país e possui escritórios em Pittsburgh; San Antonio; Seattle; e Troy, Nova York. 

Referências

1 IDC, “Data Age 2025” [Seagate] [Aparavi]

2 IDC, conforme citado pela Data Management Solution Review: “80% dos seus dados serão não estruturados em cinco anos” [Solutions Review] [Aparavi]

3. O crime cibernético custará ao mundo US$ 10,5 trilhões por ano até 2025 [Cybersecurity Ventures]

4 Custo médio de uma violação de dados em 2020: US$ 3,86 milhões [Dark Reading]

5. Um bom líder empresarial se prepara para uma catástrofe. Veja como [Environmental Defense Fund]

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

A conformidade de uma organização com as normas regulatórias relativas ao uso de aplicativos e ao armazenamento de dados deve estar em conformidade com as diretrizes do setor e com as leis locais, nacionais e internacionais.
A falta de conformidade pode acarretar diversas consequências, incluindo multas elevadas, prejuízo à reputação da empresa e até mesmo a possibilidade de interrupção do funcionamento de sua infraestrutura de rede, causando graves perturbações em seus processos e para os usuários finais.

Vamos ver o que envolve a conformidade na AWS e algumas soluções que as organizações podem adotar para garantir que continuem em conformidade.

Normas de conformidade na AWS

Ambientes em nuvem, como a AWS, têm se tornado cada vez mais populares à medida que mais organizações percebem sua escalabilidade e eficiência de custos. No entanto, à medida que essas organizações intensificam suas migrações para a nuvem, elas também precisam compreender o aumento do escopo de conformidade que estão assumindo — especialmente porque provedores de nuvem como a AWS não oferecem os requisitos necessários de proteção de dados e segurança para garantir a conformidade total em todos os aspectos.

Lembre-se de que a conformidade não se resume apenas ao cumprimento dos requisitos para processos em tempo real; proteger os dados da empresa e seus backups é um aspecto essencial que, muitas vezes, pode se mostrar ainda mais complicado. Se sua organização utiliza atualmente a AWS para suas cargas de trabalho e dados, você deve estar preparado para atender a todos os diversos requisitos de conformidade, tanto agora quanto à medida que eles forem mudando no futuro.

Embora a AWS ofereça um certo nível de conformidade por parte dela, a conformidade total da organização se enquadra no que é conhecido como modelo de responsabilidade compartilhada.

O que é o modelo de responsabilidade compartilhada da AWS?

De acordo com o modelo de responsabilidade compartilhada da AWS, a AWS é responsável pelo cumprimento de quaisquer regulamentações relativas à camada de hospedagem e à infraestrutura física, enquanto as organizações que utilizam a AWS são responsáveis pelas regulamentações pertinentes à forma como utilizam os serviços em nuvem, hospedam aplicativos e armazenam dados.
Essas responsabilidades compartilhadas de conformidade são conhecidas como “segurança da nuvem” e “segurança na nuvem”.

A AWS é responsável pela segurança da própria nuvem — a infraestrutura que hospeda seus serviços em nuvem, como hardware, software, rede e instalações.

As organizações que utilizam a AWS são responsáveis por garantir a segurança na nuvem. Essas responsabilidades dependem dos serviços específicos que a organização está utilizando e podem incluir qualquer aplicativo, software ou utilitário instalado pelo cliente nas instâncias, o acesso aos pontos de extremidade utilizados para armazenar e recuperar dados, bem como o gerenciamento dos dados, o que inclui quaisquer opções de criptografia que estejam sendo implementadas.

As responsabilidades da organização não param por aí; ela também precisa classificar seus ativos e utilizar ferramentas de gerenciamento de identidade e acesso (IAM) para aplicar as permissões adequadas. E tudo isso além de cumprir os acordos de nível de serviço (SLAs) com seus clientes.

Embora a AWS ofereça às organizações suas próprias ferramentas nativas de conformidade, isso não diminui o fato de que o processo pode ser complicado e oneroso quando realizado manualmente de forma contínua.

Os desafios para garantir a conformidade na AWS

As organizações enfrentam muitos desafios ao buscar atender aos requisitos de conformidade na AWS.

Em primeiro lugar, há uma ampla gama de regulamentações governamentais e setoriais, incluindo a HIPAA, a PCI, a Lei de Privacidade do Consumidor da Califórnia (CCPA) e o Regulamento Geral de Proteção de Dados (RGPD) da União Europeia. Esses requisitos se somam às complexidades relacionadas à proteção das informações de identificação pessoal (PII) dos consumidores.

Essas regulamentações também estão sujeitas a alterações a qualquer momento. Para complicar ainda mais a situação, há inconsistências entre as regulamentações estaduais, federais e internacionais. Por exemplo, existe um prazo mínimo de retenção federal de seis anos para registros protegidos pela HIPAA, mas os requisitos estaduais podem variar de cinco a dez anos.

Há também a questão dos custos ocultos e do choque com os preços que podem ocorrer ao se buscar a conformidade na AWS. As organizações que utilizam grandes volumes de snapshots para fazer backup de dados e atender aos requisitos de retenção podem ver seus custos aumentarem exponencialmente com o tempo, à medida que os snapshots se acumulam.

Além disso, as organizações que optam por uma abordagem manual em relação à conformidade precisam utilizar várias ferramentas ou scripts escritos manualmente para reunir suas políticas — um processo que é muito complexo de implementar e manter. Isso se torna ainda mais difícil quando se tenta acompanhar as mudanças nas regulamentações ou conter os custos crescentes de armazenamento.

Qual é a melhor maneira de garantir a conformidade na AWS?

Contar com a conformidade manual é complicado, oneroso, dispendioso e deixa muito espaço para erros. Esse ambiente gera um alto risco de falha na conformidade, o que pode rapidamente se traduzir em fracasso empresarial.

Escolher uma solução de conformidade da AWS que atenda aos períodos de retenção de dados, às medidas de segurança, à eficiência de custos e aos requisitos de recuperação de dados necessários é a maneira mais eficaz de ajudá-lo não apenas a cumprir, mas também a continuar atendendo aos requisitos à medida que eles mudam.

Clumio simplifica a proteção de dados e a conformidade na AWS com uma solução pronta para uso

O Clumio é um serviço de backup totalmente seguro que oferece proteção contra ransomware por meio de isolamento físico (air-gap) e retenção de dados orientada à conformidade para aplicativos da AWS. Ele permite a automação simples até mesmo das tarefas de conformidade mais tediosas, liberando sua equipe de TI e de desenvolvimento para que se concentrem em outros aspectos das operações da organização.

Com o Clumio, sua organização conta com uma solução centralizada de backup que define políticas de backup e monitora a conformidade em tempo real em todo o seu ambiente AWS — e em todos os seus SLAs. O Clumio também permite que os custos de backup em nuvem e armazenamento de dados sejam previsíveis, eliminando os custos indiretos crescentes e os choques financeiros associados à criação constante de instantâneos de dados.

Clumio consegue isso da seguinte forma:

  • Oferece uma interface simples que proporciona uma visão única e integrada de todos os seus ativos da AWS e elimina a complexidade ao detectar automaticamente as contas da AWS e indexar quaisquer recursos que exijam proteção de conformidade por meio de políticas uniformes. Além disso, novos recursos são detectados automaticamente e têm as mesmas políticas aplicadas.
  • Oferece criptografia, compactação e gerenciamento de recursos, além de alertas imediatos quando a conformidade estiver em risco.
  • Armazenar backups em um ambiente isolado (air-gap) e fora dos ambientes de produção para ajudar a proteger contra violações de contas, como ataques de ransomware e condutas mal-intencionadas.
  • A Clumio concluiu diversos processos rigorosos de certificação, incluindo ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA e PCI DSS. Esses testes rigorosos tornam a Clumio uma das plataformas mais seguras da AWS.
  • Elimina a necessidade de escrever scripts de automação provisórios graças à solução orientada por políticas da Clumio, que ajuda as organizações a cumprir as exigências relacionadas a dados e governança, permitindo a aplicação de políticas uniformes a todos os ativos. A Clumio permite que as políticas sejam criadas usando tags da AWS, o que facilita sua integração aos fluxos de trabalho existentes.

Clumio auxilia na conformidade com a AWS

Desenvolvido nativamente na AWS, o Clumio oferece escalabilidade automática, monitoramento e suporte 24 horas por dia, 7 dias por semana, tudo por meio de uma interface ágil e intuitiva, com um processo de integração rápido.

Agende uma demonstração hoje mesmo ou clique aqui para testar o Clumio na sua empresa.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

O governo impõe certos requisitos. Principalmente, com o aumento de ameaças como malware e ransomware, as empresas devem adotar medidas que priorizem a segurança. Determinar a tolerância da sua organização à perda de dados e o tempo de recuperação pode minimizar ou até mesmo mitigar totalmente as repercussões de uma possível interrupção em seus projetos ou em aplicativos e bancos de dados essenciais à missão. Isso também deve incluir reavaliações periódicas que levem em conta ameaças novas e emergentes aos seus dados e à sua infraestrutura — permitindo que sua organização continue funcionando mesmo em caso de interrupção. Mas vamos examinar mais de perto o RTO e o RPO.

Qual é a diferença entre RTO e RPO?

O Tempo Objetivo de Recuperação (RTO) e o Ponto Objetivo de Recuperação (RPO) são dois dos parâmetros mais importantes de uma estratégia eficaz de recuperação de desastres. Para que as empresas possam proteger seus projetos e atender aos requisitos governamentais de segurança, é fundamental compreender o que cada um deles significa, como são calculados e quais ferramentas você pode utilizar para garantir que atinja ou supere cada um deles.

Entendendo o Tempo Objetivo de Recuperação (RTO) e o Ponto Objetivo de Recuperação (RPO)

Embora RPO e RTO estejam, de certa forma, interligados, cada um deles se refere a aspectos totalmente diferentes da recuperação de desastres no âmbito de um plano de continuidade de negócios. Veja a seguir como eles são definidos:

Objetivo do tempo de recuperação (RTO)

O RTO é o tempo aceitável que uma organização estabeleceu para se recuperar de um desastre, antes que o tempo de inatividade cause consequências graves devido a uma interrupção na continuidade dos negócios.

Por exemplo, suponha que uma organização regulamentada pelo governo tenha definido um RTO de cinco horas e enfrente um incidente que provoque a interrupção de sua infraestrutura. Nesse caso, ela precisará ter sua infraestrutura de volta em funcionamento dentro desse prazo de cinco horas, antes que a interrupção cause problemas graves em suas operações e/ou projetos.

Objetivo do ponto de recuperação (RPO)

RPO refere-se ao período de tempo que pode transcorrer durante um evento de desastre até que a quantidade de dados perdidos ultrapasse o limite máximo estabelecido pelos requisitos de segurança governamentais do plano de continuidade de negócios. Em outras palavras, qual é a quantidade admissível de dados que pode ser perdida antes que a perda de dados interfira efetivamente nas operações ou nos usuários finais?

Normalmente, os backups dos dados de uma organização são realizados automaticamente de acordo com a programação definida. Por exemplo, digamos que uma organização faça backup automático de seus dados a cada 10 horas e, posteriormente, sofra uma interrupção no serviço que dure oito horas. Como a duração da interrupção não excedeu o último backup de dados

Nesse ponto, a organização atinge seu RPO e consegue recuperar dados suficientes para retomar as operações de maneira aceitável, sem interrupções e perdas significativas. Isso é fundamental para que as empresas cumpram os requisitos de segurança estabelecidos e para o bom andamento de seus projetos.

Diferenças entre RTO e RPO

Embora o RTO e o RPO sejam, ambos, aspectos essenciais de um plano de continuidade de negócios, as principais diferenças residem em seus respectivos objetivos dentro do plano.

O RTO abrange uma escala muito maior no contexto da recuperação de desastres, pois envolve a totalidade das operações, projetos e aplicativos da organização, bem como o tempo que ela consegue permanecer em funcionamento durante um período de inatividade antes que suas operações — incluindo o trabalho em projetos — sejam prejudicadas. Comparativamente, o RPO concentra-se exclusivamente nos dados e na resiliência da organização diante da perda desses dados.

Como calcular o RTO

O RTO de uma organização depende de diversos fatores, desde a natureza de suas atividades até o escopo total de sua infraestrutura.

Aqui estão algumas etapas gerais frequentemente utilizadas pelas organizações para ajudar a definir um RTO:

  • Elabore uma lista de todos os sistemas e aplicativos que a organização utiliza durante as operações normais de negócios e, em seguida, identifique todas as equipes e usuários finais que seriam prejudicados caso esses sistemas e aplicativos sofressem uma interrupção.
  • Calcule quais seriam as perdas caso esses sistemas e aplicativos deixassem de funcionar, como a perda de receita e quaisquer despesas adicionais decorrentes da perda de acesso a eles.
  • Se sua organização administra os dados de seus clientes, você também precisará levar em consideração os contratos de prestação de serviços que mantém com eles, o que pode influenciar no tempo disponível para recuperar os dados desses clientes.
  • Identifique quaisquer aplicativos que seriam afetados caso ocorresse uma falha no banco de dados.
  • Anote todos os serviços voltados para o cliente que ficariam indisponíveis e poderiam gerar reações negativas e possíveis prejuízos financeiros.

Depois de analisar todos os aplicativos, avalie qual deles causaria o maior prejuízo caso ficasse indisponível e, em seguida, utilize o tempo de Recovery desse aplicativo como o RTO de referência da sua organização. Se todos os aplicativos forem igualmente importantes, você pode calcular a média de cada RTO e utilizá-la como referência.

Como calcular o RPO

O RPO de cada organização será único e dependerá de diversas variáveis, especialmente quando há vários sistemas, aplicativos e projetos envolvidos. No entanto, há fatores comuns relacionados aos requisitos de segurança do governo que devem ser considerados ao determinar qual é o ponto de recuperação efetivo, tais como:

  • A quantidade máxima de perda de dados que sua organização pode suportar sem deixar de funcionar
  • Os custos previstos associados a essa perda de dados e a quaisquer serviços que tenham ficado indisponíveis em consequência disso
  • O custo das soluções de recuperação de software
  • Cumprimento dos acordos de nível de serviço (SLAs)
  • Implicações para os clientes e usuários finais
  • Necessidades específicas do setor e de cada área de atuação

A análise conjunta desses fatores pode ajudar uma organização, seja ela governamental ou privada, a identificar o nível aceitável de perda de dados que também esteja alinhado com o orçamento destinado ao backup dos dados. Isso ajudará a determinar a frequência com que os dados devem ser copiados e a definir um RPO concreto, garantindo segurança e continuidade em qualquer situação.

O que é mais importante: RTO ou RPO?

O RTO e o RPO são componentes essenciais de qualquer plano de continuidade de negócios, mas será que um deles é realmente mais importante do que o outro? Esse debate contínuo é fundamental para as empresas que buscam manter seus protocolos de segurança e, ao mesmo tempo, atender aos rigorosos requisitos estabelecidos pelo governo.Não há uma resposta objetiva, pois as necessidades específicas de cada organização — tanto em termos de processos internos quanto de experiência do usuário final — são sempre determinadas pelos serviços que oferecem, pelo setor em que atuam e pela rede ou comunidade a que atendem. Cada uma dessas categorias requer uma aplicação diferente da tecnologia, e os detalhes complexos de cada processo variam de acordo com isso.

Atinja ou supere os RTOs e RPOs com o Clumio

Contar com um plano eficaz de Recovery é sempre fundamental para manter a continuidade dos negócios. Isso é especialmente importante em uma comunidade impulsionada pela tecnologia, na qual os detalhes do funcionamento do hardware e do software estão interligados e são essenciais para as operações.

Esses planos têm como objetivo garantir a continuidade das operações da sua organização em caso de interrupções causadas por ataques, exclusões acidentais, falhas de hardware ou problemas periódicos com a hospedagem em nuvem. Essa preparação, viabilizada pela tecnologia mais recente, sempre incluirá a definição de um RTO e um RPO viáveis.

Os recursos de recuperação rápida da Clumio permitem a restauração ágil de dados a partir de sua plataforma de proteção de dados nativa da nuvem. Ao oferecer recursos para restaurar uma instância inteira, bem como para recuperar de forma granular arquivos, registros ou caixas de correio individuais, a Clumio otimiza o processo de recuperação de dados para ajudar a cumprir ou minimizar seus RTOs existentes. Essa tecnologia permite uma recuperação de rede sem interrupções, ajudando a diminuir o impacto das interrupções nos negócios.

Com o Clumio Protect, você pode implementar políticas globais em todo o seu ambiente AWS para fazer backup de suas aplicações com a frequência adequada, ajudando a cumprir seus SLAs de Recovery e suas necessidades de conformidade. Além disso, o mecanismo de otimização de backup do Clumio Discover oferece relatórios aprimorados e maior visibilidade sobre o status atual e histórico dos backups da AWS. Essa tecnologia permite que as organizações determinem a quantidade adequada de snapshots necessária para atender ao seu RPO, evitando custos desnecessários decorrentes da criação e do armazenamento excessivos e desnecessários de snapshots. Essas informações detalhadas são um recurso valioso para a comunidade de usuários da AWS.

Agende uma demonstração para que possamos mostrar como a Clumio, líder em tecnologia de Recovery, permite uma recuperação mais rápida de dados de cargas de trabalho da AWS, como EC2, EBS, RDS, DynamoDB etc.

Aproveite esta oportunidade para interagir com nossa comunidade de usuários satisfeitos.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Hoje, à medida que as equipes administrativas das empresas são desafiadas a fazer mais com menos, a demanda por autoatendimento nunca foi tão grande. Transferir tarefas rotineiras, como backups solicitados por usuários e restaurações de arquivos, libera tempo para que a equipe principal de TI se concentre em tarefas mais essenciais. No entanto, a concessão de acesso a essas ferramentas poderosas, que abrigam os dados mais críticos da sua empresa, deve ser rigidamente controlada para atender às exigências de conformidade de dados e evitar quaisquer consequências indesejadas ou maliciosas.

Então, como conceder acesso aos usuários para que possam executar essas funções válidas, mas evitar consequências indesejadas ou prejudiciais? Simples: uma combinação de RBAC e EBAC permite que você conceda acesso aos usuários de forma que esteja em conformidade com os requisitos de conformidade de dados da sua organização.

O que é RBAC e como usá-lo?

O Controle de Acesso Baseado em Funções (RBAC) existe há muito tempo, e os administradores estão bastante familiarizados com o conceito. Em sua forma mais simples, é possível conceder a usuários específicos acesso somente leitura, gravação ou leitura/gravação. Antigamente, quando se tratava de compartilhamentos simples de arquivos, isso atendia às necessidades da maioria das pessoas. No entanto, no mundo corporativo atual, precisamos de uma granularidade muito mais precisa.

Os dias em que se concedia acesso de superadministrador total a todos já ficaram para trás. Apenas alguns usuários selecionados devem ter essa permissão de nível “divino”, e ela deve ser rigorosamente monitorada e auditada. Por outro lado, o acesso somente para leitura pode ser muito restritivo e impedir que os usuários realizem as tarefas necessárias, levando-os a abrir tickets com a equipe de TI. Deve ser possível encontrar um meio-termo satisfatório.

Na Clumio, oferecemos aos administradores a possibilidade de atribuir aos usuários finais funções específicas e predefinidas que se alinhem melhor às suas funções profissionais, sem serem nem muito amplas nem muito restritivas. À primeira vista, a lista de funções abaixo deve atender a 99% dos níveis de permissão que os administradores desejam conceder aos usuários, sem “entregar as chaves do castelo”.

Além disso, cada função conta com controles detalhados.

O que é o EBAC e como usá-lo

O Controle de Acesso Baseado em Entidade, ou EBAC, é um conceito relativamente mais recente que permite estabelecer limites em torno de recursos específicos e agrupá-los para controlar ainda mais o que seus usuários têm acesso. Esse conceito funciona muito bem com empresas e até mesmo com MSPs (Provedores de Serviços Gerenciados), pois permite um suporte mais eficaz para oferecer uma experiência mais voltada para o autoatendimento em relação às solicitações básicas dos usuários.

A abordagem da Clumio ao EBAC introduz o conceito de Unidade Organizacional (OU). Os administradores podem criar essas OUs e, em seguida, alocar usuários e recursos específicos dentro delas para garantir o isolamento, restringir o acesso externo e reduzir o alcance do impacto em caso de acesso não autorizado. Vamos usar um exemplo prático para demonstrar como o RBAC e o EBAC funcionam em conjunto para oferecer um mecanismo simples, porém poderoso, de gerenciamento do acesso aos dados.

Como o RBAC e o EBAC funcionam em conjunto

No diagrama abaixo, criamos três Unidades Organizacionais (OUs) diferentes: Equipe AWS, Equipe VMC e Equipe M365. Dentro de cada uma dessas OUs, há recursos específicos, como contas da AWS, SDDCs do VMware Cloud on AWS e domínios do M365.

Por exemplo: quando o usuário Dennis faz login, ele só pode ver os recursos na UO à qual pertence, que são os dois domínios do M365. Dennis é administrador da UO, portanto tem controle total sobre tudo o que está dentro da UO do M365 Team, mas não tem acesso nem visibilidade das UOs do VMC Team ou do AWS Team.

Por outro lado, Jim trabalha no Suporte Técnico e sua conta de usuário está presente nas três UOs. Quando Jim faz login, ele tem acesso aos recursos dentro das três UOs, mas suas permissões restritas de suporte técnico permitem que ele execute apenas funções específicas em cada uma das UOs das quais é membro.

Em resumo, o RBAC controla o que você pode fazer, enquanto o EBAC controla o que você pode ver. Ao combinar esses dois métodos de controle, é possível conceder acesso com segurança a ferramentas corporativas avançadas, como o Clumio, e atender às suas necessidades de conformidade de dados.

Confira esta demonstração para ver como você pode definir rapidamente controles de acesso no Clumio.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone