Skip to content

En un mundo en el que impera una competencia sana y omnipresente, nuestro sector está en constante evolución, y su objetivo principal es ofrecer un valor añadido continuo a nuestros clientes. Este entorno fomenta la innovación, lo que beneficia a nuestros clientes, a nuestra empresa y al mercado en general. 

Es precisamente en estos momentos cuando me complace comunicar que, hoy, Commvault y Rubrik han llegado a un acuerdo sobre todos los procedimientos judiciales pendientes en materia de patentes entre nuestras empresas, que se iniciaron la pasada primavera.

Hemos llegado a un acuerdo amistoso que respeta nuestra propiedad intelectual mutua y redunda en beneficio de nuestra empresa y de nuestros accionistas.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

El reconocimiento de premios es un deporte de equipo en Commvault y cuando el galardonado es un miembro de tu equipo, la noticia es aún más dulce, por lo que me enorgullece compartir que CRN®, una marca de The Channel Company, ha incluido a Kalesha Wiley, Partner Business Manager, en su lista 2021 de Rising Female Stars. Esta lista rinde homenaje a las mujeres prometedoras y con talento del sector de las tecnologías de la información, cuyas contribuciones están dando forma al futuro de este sector gracias a su liderazgo, su incansable dedicación y sus ideas innovadoras.

Seleccionada por el equipo editorial de CRN, la segunda edición anual de la lista «Rising Female Stars» está compuesta por candidatas excepcionales para puestos de liderazgo en el canal. Las galardonadas son seleccionadas por su experiencia única, sus conocimientos especializados, su impacto en sus socios y su dedicación al canal de TI. Estas mujeres desempeñan un papel clave a la hora de ayudar a sus organizaciones a mantener y hacer crecer sus programas de socios de canal en una gran variedad de disciplinas, entre las que se incluyen el marketing, la gestión de programas y la relación con los socios.

Con más de 12 años de experiencia en gestión de canales trabajando con socios nacionales, VAR, GSI y distribuidores, Kalesha es una pieza clave de nuestro equipo de ventas de canal. Es la responsable de equipo encargada de desarrollar la estrategia global de comercialización de Commvault con CDW y, durante los últimos dos años, ha sido responsable del crecimiento, la implicación y la capacitación de más de 3.000 comerciales asociados a CDW en Estados Unidos y Canadá.

«La lista “Rising Female Stars” de CRN de 2021 reconoce a las profesionales que demuestran un compromiso inquebrantable con el crecimiento y la excelencia del canal. Estas futuras líderes están impulsando las innovaciones del mañana para las organizaciones de hoy», afirmó Blaine Raddon, director ejecutivo de The Channel Company. «En nombre de The Channel Company, felicitamos a todas las galardonadas. Lo que estas mujeres están logrando hoy definirá el canal de las tecnologías de la información durante muchos años».

Uno de los momentos más destacados de Kalesha tuvo lugar durante un acontecimiento trascendental para Commvault: el lanzamiento de Metallic en octubre de 2019. Con CDW como socio de lanzamiento, Kalesha trabajó sin descanso en los preparativos previos al anuncio, aprovechando su dedicación al negocio de Commvault, su atención al detalle y su ejecución metódica para identificar oportunidades de crecimiento en CDW y ampliar la cartera de soluciones SaaS de Metallic.

Su éxito no ha pasado desapercibido y Kalesha ya está acostumbrada a los logros. En el ejercicio fiscal 2021, fue nombrada, junto con un grupo de compañeros, «Equipo del Año de Canal» de Commvault y se ganó un codiciado puesto en el Infinity Club de Commvault. Basta decir que la inclusión de Kalesha en la lista de «Rising Female Stars» de CRN habla por sí sola.

Para saber más sobre Kalesha y consultar la lista completa de «Rising Female Stars» de 2021, visita www.CRN.com/risingstars.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¿Por qué es necesario contar con un plan de continuidad del negocio en el ámbito de las tecnologías de la información?

No es ningún secreto que los datos y la infraestructura de red constituyen el núcleo de las operaciones de las empresas modernas. Un plan de continuidad de las operaciones de TI es fundamental para que una organización siga funcionando durante un incidente grave, como una interrupción del servicio en la nube o un ciberataque malicioso, como el ransomware. Se trata, en esencia, de un plan dentro de un plan más amplio, ya que abarca todos los aspectos relacionados con las tecnologías de la información, desde mantener los servidores en línea hasta recuperar y restaurar los datos perdidos o sustraídos. Y durante un incidente grave que pueda paralizar la actividad, la rapidez con la que se puedan recuperar y restaurar los datos marca la diferencia.

Cómo activar la recuperación rápida de datos en un plan de continuidad del negocio de TI

Aunque todos los datos son importantes para una organización, no todos tienen necesariamente la misma importancia ni son fundamentales para mantener las operaciones empresariales. Cuando se lleva a cabo una Recovery ante desastres, es importante disponer de un método que permita identificar y dar prioridad a la restauración de conjuntos de datos y cargas de trabajo específicos frente a otros.

Si tu organización ha migrado a la nube, ten en cuenta que tu capacidad de Recovery depende, en última instancia, de la plataforma de copias de seguridad en la nube que elijas.

La restauración de datos completos e instancias de cargas de trabajo mediante copias de seguridad en la nube puede llevar mucho tiempo y ralentizar la velocidad de recuperación, lo que podría poner en peligro los parámetros del Objetivo de Tiempo de Recuperación (RTO) y del Objetivo de Punto de Recuperación (RPO) de una organización y provocar una interrupción en la continuidad del negocio. Se puede lograr una recuperación rápida de los datos gracias a funciones como la recuperación granular, que permite seleccionar y priorizar datos e instancias específicos para su restauración mientras se inicia una Recovery completa, en lugar de esperar a que se restauren todos los datos de la empresa, independientemente de su importancia.

Consigue una recuperación rápida con Clumio

El servicio de copias de seguridad en la nube de Clumio, líder en el sector, proporciona a las empresas todas las herramientas necesarias para garantizar una rápida recuperación de los datos en caso de desastre. Gracias a funciones como la recuperación granular, la recuperación flexible y la búsqueda global, Clumio permite a los usuarios identificar con precisión los datos y las cargas de trabajo específicos y críticos para la misión que deben recuperarse en primer lugar, además de ofrecer la posibilidad de realizar una recuperación instantánea desde cualquier región que no se haya visto afectada por la interrupción del servicio o el desastre.

Otras características son:

  • Copias de seguridad instantáneas de los datos de AWS en toda tu organización
  • Almacenamiento de copias de seguridad físicamente aislado para ofrecer protección frente al ransomware y otros ataques maliciosos
  • Cumplimiento simplificado de las políticas globales en materia de datos
  • Copias de seguridad optimizadas e información sobre posibles ahorros de costes

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¿Por qué es necesario contar con un plan de continuidad del negocio en el ámbito de las tecnologías de la información?

No es ningún secreto que los datos y la infraestructura de red constituyen el núcleo de las operaciones de las empresas modernas. Un plan de continuidad de las operaciones de TI es fundamental para que una organización siga funcionando durante un incidente grave, como una interrupción del servicio en la nube o un ciberataque malicioso, como el ransomware. Se trata, en esencia, de un plan dentro de un plan más amplio, ya que abarca todos los aspectos relacionados con las tecnologías de la información, desde mantener los servidores en línea hasta recuperar y restaurar los datos perdidos o sustraídos. Y durante un incidente grave que pueda paralizar la actividad, la rapidez con la que se puedan recuperar y restaurar los datos marca la diferencia.

Cómo activar la recuperación rápida de datos en un plan de continuidad del negocio de TI

Aunque todos los datos son importantes para una organización, no todos tienen necesariamente la misma importancia ni son fundamentales para mantener las operaciones empresariales. Cuando se lleva a cabo una Recovery ante desastres, es importante disponer de un método que permita identificar y dar prioridad a la restauración de conjuntos de datos y cargas de trabajo específicos frente a otros.

Si tu organización ha migrado a la nube, ten en cuenta que tu capacidad de Recovery depende, en última instancia, de la plataforma de copias de seguridad en la nube que elijas.

La restauración de datos completos e instancias de cargas de trabajo mediante copias de seguridad en la nube puede llevar mucho tiempo y ralentizar la velocidad de recuperación, lo que podría poner en peligro los parámetros del Objetivo de Tiempo de Recuperación (RTO) y del Objetivo de Punto de Recuperación (RPO) de una organización y provocar una interrupción en la continuidad del negocio. Se puede lograr una recuperación rápida de los datos gracias a funciones como la recuperación granular, que permite seleccionar y priorizar datos e instancias específicos para su restauración mientras se inicia una Recovery completa, en lugar de esperar a que se restauren todos los datos de la empresa, independientemente de su importancia.

Consigue una recuperación rápida con Clumio

El servicio de copia de seguridad en la nube de Clumio, líder en el sector, proporciona a las empresas las herramientas necesarias para restaurar rápidamente los datos en caso de desastre. Con funciones como la recuperación granular, la recuperación flexible y la búsqueda global, Clumio permite a los usuarios identificar con precisión los datos y las cargas de trabajo específicos de carácter crítico que deben restaurarse en primer lugar, además de ofrecer la posibilidad de restaurarlos al instante desde cualquier región que no se haya visto afectada por la interrupción del servicio o el desastre.

Otras características son:

  • Copias de seguridad instantáneas de los datos de AWS en toda tu organización
  • Almacenamiento de copias de seguridad físicamente aislado para ofrecer protección frente al ransomware y otros ataques maliciosos
  • Cumplimiento simplificado de las políticas globales en materia de datos
  • Copias de seguridad optimizadas e información sobre posibles ahorros de costes


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Los ataques de ransomware son cada vez más frecuentes y sofisticados con el paso del tiempo, por lo que es importante conocer las medidas que hay que tomar para Recovery. «El 70 % de los ataques de ransomware incluían la amenaza de filtrar los datos sustraídos».1

Es el peor de los escenarios posibles, que se redefinen constantemente. Por lo general, a las empresas les cuesta cientos de miles de dólares pagar el rescate. «El pago medio por un ataque de ransomware es de 154 108 dólares».¹

El proceso de Recovery es importante porque las organizaciones quieren centrarse en retomar su actividad. Es difícil comprender el proceso a menos que tú o tu organización lo hayáis vivido en primera persona. Estos pasos te ayudarán a entender en qué consiste la Recovery tras un ataque de ransomware y cómo abordarla.

  1. Ponte en contacto con el servicio de atención al cliente
  2. Actualiza e instala software de protección contra virus y ransomware
  3. Recupera Commvault CommServe
  4. Recuperar los MediaAgents de Commvault
  5. Crear una lista de prioridades de recuperación de clientes
  6. Iniciar los procedimientos de Recovery

El primer paso para la Recovery tras un ataque de ransomware es ponerse en contacto con el servicio de atención al cliente de Commvault. Esto ayudará a determinar el alcance del impacto que ha tenido el ataque y a establecer conjuntamente un plan.

El segundo paso consiste en actualizar e instalar programas antivirus y contra el ransomware. Este paso tiene como objetivo evitar que los virus de ransomware vuelvan a propagarse.

El tercer paso del proceso consiste en recuperar el Commvault CommServe y desactivar las programaciones de copias de seguridad. La empresa también deberá desactivar temporalmente todos los planes de copia de seguridad y las copias de seguridad programadas para evitar que se produzcan más daños.  

El cuarto paso consiste en recuperar los MediaAgents de Commvault y el acceso a las bibliotecas. Es fundamental asegurarse de que se pueda acceder a los MediaAgents y de que funcionen correctamente.

El quinto paso es la lista de prioridades de Recovery del cliente. En esta fase, tu organización elaborará una lista de los sistemas y aplicaciones críticos y determinará qué es lo más importante para reanudar la actividad empresarial.

El sexto y último paso consiste en iniciar los procesos de Recovery. La organización debe prestar atención al momento concreto elegido para asegurarse de que sea anterior a la infección. De este modo, no se recuperará a partir de un momento que incluya los archivos afectados por el ransomware.    

Es importante destacar que debes empezar a prepararte hoy mismo, ya que cada pequeño paso te ayudará. En Commvault Command Center™, encontrarás valiosas herramientas y paneles de control que te permitirán comprender tus datos y tus capacidades de protección y recuperación de los mismos. Un recurso muy útil es el Informe de Readiness para la Recovery de Commvault, que te permite evaluar tus niveles de servicio RPO y RTO.

Estos seis pasos te ayudarán a prepararte mejor y a recuperarte de los ciberataques, que se han vuelto cada vez más sofisticados con el paso del tiempo.

Fuentes

1. Informe trimestral sobre ransomware de Coveware, 1 de febrero de 2021

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Cuando tu empresa recibe de forma constante un amplio reconocimiento por su liderazgo —desde el centro de datos hasta la nube—, sabes que estás satisfaciendo las necesidades de tus clientes a lo largo de todo su proceso de transformación digital. Por eso me complace anunciar que hemos tenido el honor de recibir dos premios Globee de oro en la 16.ª edición de los IT World Awards de este año —Commvault en la categoría «Backup and Recovery de centros de datos» y Metallic en la categoría «Computación en la nube/SaaS»—, lo que pone de manifiesto «El poder de la combinación» que nuestra cartera ofrece a nuestros clientes.

Para mí, estos premios ponen de relieve la confianza que depositan nuestros clientes en nuestro liderazgo tecnológico a la hora de resolver sus retos más complejos en materia de gestión de datos. Basta con preguntar a Arvest Bank, el banco más antiguo y más grande de Arkansas, sobre las soluciones de copia de seguridad y protección de datos de Commvault. Josh Kimes, ingeniero de sistemas de red de Arvest, afirmó: «Las herramientas de copia de seguridad que he gestionado en el pasado se quedaban claramente muy atrás en comparación con Commvault. Otros productos que he utilizado no parecen innovar ni actualizar su software para dar soporte a las copias de seguridad de las nuevas tecnologías con la misma rapidez que lo hace Commvault». Por eso, como cliente de Commvault desde hace mucho tiempo, cuando Arvest decidió implementar Microsoft Teams para impulsar su colaboración a distancia, Metallic SaaS fue la elección clara para proteger esos datos. Son historias como esta las que demuestran nuestro verdadero compromiso de ir un paso por delante de las necesidades de nuestros clientes.

Líder tanto en Recovery como en protección de datos SaaS

Los premios IT World Awards de este año son otro ejemplo perfecto de cómo seguimos liderando el sector de la protección de datos al ofrecer soluciones preparadas para el futuro. Abiertos a todas las organizaciones de tecnología de la información y ciberseguridad de todo el mundo, así como a los usuarios finales de sus productos y servicios, los premios IT World Awards son uno de los once programas de premios empresariales de primer nivel y listas de clasificación organizados por Globee Awards, y cuentan con un jurado compuesto por más de 65 expertos del sector procedentes de todo el mundo.

En la categoría «Backup and Recovery de centros de datos», Commvault Disaster Recovery se ha hecho con el Globo de Oro por garantizar la continuidad del negocio y verificar la capacidad de recuperación en los centros de datos, la nube y otros entornos de nuestros clientes, gracias a una coordinación optimizada y automatizada de la recuperación ante desastres, una replicación flexible y una Readiness contrastada: un apoyo que nuestros clientes buscan ahora más que nunca.

Por ejemplo, para hacer frente al aumento de los ataques de ransomware en el sector sanitario, Sang-seok Park, jefe del Departamento de Estrategia de la Información del Centro Médico SAM, recurrió a Commvault para actualizar la infraestructura de copias de seguridad del centro y evitar la pérdida de datos. Park afirmó: «Commvault es el único proveedor que hemos encontrado que ofrece una solución integral para Backup and Recovery. Commvault nos da la confianza de que podemos responder de inmediato ante incidentes inesperados, como un ataque de ransomware o la pérdida de datos provocada por errores de los usuarios».

Además, en la categoría de computación en la nube/SaaS, hemos ganado el Golden Globee por nuestra cartera de productos «Metallic Backup as a Service» (BaaS). Desde su lanzamiento en octubre de 2019, Metallic ha experimentado un fuerte crecimiento: estamos presentes en 24 países y seguimos sumando, con una flexibilidad y una amplitud de cobertura inigualables en todo tipo de cargas de trabajo, incluidas máquinas virtuales, terminales, Office 365, Salesforce y Microsoft Dynamics. Recientemente, hemos lanzado Metallic Government Cloud con la certificación FedRAMP High «In Process – In PMO Review», lo que convierte a Metallic en la única solución integral de protección de datos SaaS que cumple actualmente con los más altos estándares de confidencialidad, integridad y disponibilidad reconocidos por el Gobierno de EE. UU. Sin duda, ha sido un viaje vertiginoso y emocionante del que nos sentimos orgullosos de formar parte.

Un liderazgo que llega en el momento en que nuestros clientes más lo necesitan

Como hemos visto, especialmente durante el último año, la recuperación ante desastres y el ransomware están en auge, y la ciberseguridad se ha convertido en una de las principales prioridades para las organizaciones de todos los tamaños. Según San Madan, copresidente de los Globee Awards, «El sector de las tecnologías de la información sigue demostrando su resiliencia. El sector tecnológico es sólido e innovador. Y la pandemia ha cambiado la forma en que las personas viven, trabajan, compran y se relacionan, lo que ha acelerado la demanda de nuevas tecnologías e innovaciones en todas partes».

Me complace decir que, gracias a nuestra cartera de servicios de datos inteligentes, que incluye Commvault Disaster Recovery y Metallic BaaS, nuestros clientes disponen de opciones: soluciones de nivel empresarial sencillas, flexibles y escalables para recuperar de forma rápida y fiable los centros de datos y otras cargas de trabajo que hayan quedado bloqueadas o se hayan perdido a causa de un desastre, ya sea en las propias instalaciones o en la nube. Me siento orgulloso del trabajo que hemos realizado este año, y que seguimos realizando, para ofrecer tranquilidad a nuestros clientes y socios.

Para obtener más información sobre los ganadores de los IT World Awards 2021, visita: https://globeeawards.com/it-world-awards/winners/

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Como espero que ya hayáis podido comprobar, hoy hemos anunciado que Commvault ha obtenido la calificación «High Ready» del Programa Federal de Gestión de Riesgos y Autorizaciones (FedRAMP) para nuestra cartera de productos Metallic Backup-as-a-Service (BaaS) y nuestras ofertas de Metallic Cloud Storage Service (MCSS), y hemos presentado nuestras nuevas ofertas de Metallic Government Cloud para organismos federales. Como única solución de protección de datos SaaS que cumple actualmente con los estándares de FedRAMP Clase D (Alto) «Certified In Process – In PMO Review», estamos encantados de poder ofrecer el estándar de referencia en protección de datos mediante SaaS a los clientes federales, cumpliendo con los protocolos más estrictos establecidos por el Gobierno de EE. UU.

Me alegra poder decir que los días de interminables tiempos de espera frente a las oficinas públicas para obtener servicios podrían estar llegando a su fin. Los organismos públicos responsables de los servicios regionales, estatales o locales están siguiendo poco a poco los pasos de las empresas privadas, centrándose en la migración a la nube para ofrecer servicios sólidos a los «clientes» ciudadanos.

El hecho de que nuestra certificación FedRAMP Clase D (Alta) se encuentre «en proceso» —en fase de revisión por parte de la PMO— es una prueba del firme compromiso de Commvault y Metallic por garantizar la máxima seguridad a todos nuestros clientes en un momento en el que el riesgo ha alcanzado niveles sin precedentes; y, si bien la protección contra el ransomware y la capacidad de recuperación de datos son fundamentales para cualquier sector, existe una urgencia aún mayor para nuestros clientes federales. Commvault se dedica a proporcionar a nuestras agencias gubernamentales la tecnología de gestión de datos líder del sector frente a amenazas críticas como el acceso no autorizado y la pérdida de datos a manos de actores malintencionados. Y dado el aumento de los ciberataques —se prevé, por ejemplo, que en 2021 se produzca un ataque de ransomware cada 11 segundos—, está claro que las agencias gubernamentales necesitan tecnología de vanguardia para ayudar a mitigar el riesgo.

Commvault siempre ha dado prioridad a la seguridad, y esto no hace más que demostrar una vez más nuestro compromiso de marcar el camino a nuestros clientes de todos los sectores. A medida que las agencias gubernamentales siguen impulsando la transformación digital, la protección de datos en el modelo SaaS debe formar parte integral de esta estrategia. Estamos encantados de poder aunar lo mejor de la protección de datos y lo mejor del modelo SaaS, para ayudar a nuestros clientes del sector público a disfrutar de tranquilidad mientras se benefician de las ventajas de la adopción de la nube.

Entonces, ¿cuáles son esas ventajas? Hablemos primero de la adquisición de soluciones tecnológicas, ya que se trata de un gran problema en el sector público. A menudo lastrada por la burocracia y los ciclos presupuestarios, la adquisición de tecnologías de protección de datos líderes en el sector para mantener a salvo los datos gubernamentales frente a pérdidas, ataques o eliminaciones es una tarea difícil y poco gratificante. Pero hay formas de facilitar la transición.

La importancia de invertir en la solución adecuada. La migración a la computación en la nube es, sin duda, el siguiente paso lógico para los organismos públicos con visión de futuro. Esto también significa que la avalancha de datos críticos que se almacenan en la nube ha reavivado el interés por una seguridad de alto nivel. Las brechas de seguridad en las redes, el ransomware y otros ciberataques amenazan todo, desde las operaciones gubernamentales hasta la seguridad nacional.

Todo empieza por la forma en que se toma la decisión de compra. En el sector público, a veces el mayor reto al que hay que hacer frente es averiguar cómo realizar una compra de TI. Aunque se cuente con unos requisitos bien definidos y un presupuesto disponible, el comprador público sigue enfrentándose a ese último obstáculo, a veces difícil de superar, que es cómo adquirir una solución desde el punto de vista contractual.

Metallic se ha diseñado precisamente para dar respuesta a esta preocupación: hacer que el proceso de compra sea lo más sencillo y flexible posible, de modo que cualquier cliente pueda migrar a la nube sin esfuerzo, con confianza y de forma segura. Nuestras soluciones Metallic son seguras y ofrecen protección de datos de nivel empresarial en un modelo sencillo, sin complicaciones y basado en suscripción. Al igual que con un contrato de telefonía, puede utilizar un sencillo modelo de pago por uso para adquirir tecnología probada, fiable y que cumple con las normativas de seguridad y gubernamentales necesarias, tal y como demuestra nuestro estado de certificación FedRAMP Clase D (Alta) «En proceso — En revisión por la PMO». Incluso puede solicitar una prueba, utilizar una tarjeta de crédito del gobierno para la gestión y cancelar fácilmente en cualquier momento.

Una estrategia de compras bien planificada es el primer paso que deben dar los organismos públicos para alcanzar sus objetivos y garantizar una eficiencia operativa segura. Es aquí donde resulta de gran ayuda colaborar con un proveedor tecnológico que cuente con la certificación FedRAMP Clase D (Alta), actualmente en proceso de revisión por parte de la Oficina de Gestión de Proyectos (PMO). Una vez completado este proceso, la próxima vez que alguien te pregunte si tu infraestructura en la nube es segura, escalable y fiable, podrás responder: «¡SÍ!».

Y con el anuncio de hoy, esa solución puede ser «Metallic Office 365 Backup for Government Cloud», la primera oferta de protección de datos SaaS de Commvault con certificación FedRAMP Clase D (Alta) «En proceso» —lista para su revisión por la PMO— destinada a apoyar a los organismos federales, estatales y locales que utilizan entornos Office 365 GCC High en Azure Government Cloud. En las próximas semanas y meses, tenemos la intención de seguir incorporando nuevas cargas de trabajo, así como Metallic Cloud Storage, para ofrecer a los clientes del sector público una auténtica cartera de soluciones que satisfaga sus necesidades y cumpla con los estrictos estándares de seguridad.

Además, en las próximas semanas profundizaremos en cómo Metallic SaaS puede facilitarte la vida, estabilizar tu presupuesto y hacer que tus preocupaciones sobre la protección de datos en la nube sean cosa del pasado.

Para obtener más información sobre cómo las tecnologías SaaS y en la nube de Metallic y MCSS ayudan a las administraciones locales, autonómicas y regionales a garantizar la seguridad de sus operaciones y a ofrecer mejores servicios a los ciudadanos, visita la página «Government Cloud» en nuestra web.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Para el servicio de copias de seguridad Clumio Protect, utilizamos Amazon Elastic Kubernetes Service (EKS) para gestionar nuestros clústeres de Kubernetes. La principal ventaja de utilizar un Kubernetes gestionado es que se consigue una estrecha integración con otros servicios de tu proveedor de nube. En concreto, cuando creas un nuevo servicio de Kubernetes, un controlador de servicios —proporcionado por AWS e instalado en el clúster— crea una nueva instancia de Elastic Load Balancer (ELB) y la configura para que redirija el tráfico hacia el servicio. Al mismo tiempo, ese controlador gestiona todo el ciclo de vida del equilibrador de carga correspondiente: proporciona una configuración correcta para sus comprobaciones de estado y mantiene actualizado el grupo de destino del equilibrador de carga cuando se añaden o eliminan nodos del clúster. Por último, elimina el equilibrador de carga cuando se elimina el servicio de Kubernetes del clúster.

Aunque resulta muy práctico utilizar los servicios de Kubernetes respaldados por los equilibradores de carga de AWS, hay varios aspectos que debemos tener en cuenta.

La arquitectura nativa de la nube de Clumio

Nuestra arquitectura se basa en microservicios, y cada uno de nuestros clústeres de Kubernetes cuenta con varias docenas de estos servicios. El número de servicios es especialmente notable en nuestros clústeres de desarrollo, donde alojamos tantos entornos de desarrollo aislados como podemos en un único clúster. En algunos clústeres de desarrollo, tenemos más de 300 servicios y la cifra sigue aumentando. Huelga decir que cada equilibrador de carga de AWS tiene un coste y no sería razonable que tuviéramos más de 300 equilibradores de carga de AWS solo para un único clúster de desarrollo. Otro problema es el límite de equilibradores de carga que puede admitir cada clúster de EKS. Este límite está relacionado con el número máximo de reglas en el grupo de seguridad de EC2. Concretamente, nuestro clúster de EKS medio no podría tener más de 60 equilibradores de carga clásicos. Para resolver este problema, decidimos utilizar Kubernetes Ingress para la mayoría de nuestros servicios. El mecanismo de Ingress nos permite compartir un único ELB entre varios servicios de un clúster de EKS, lo que reduce el consumo de recursos y los costes.

¿Por qué añadir Kubernetes Ingress?

La creación de un nuevo equilibrador de carga de AWS suele llevar cierto tiempo. Este retraso es aceptable para la mayoría de las operaciones; sin embargo, para determinados cambios —como, por ejemplo, el despliegue simultáneo de varios microservicios—, queríamos reducir al mínimo el tiempo necesario para que estuvieran en Readiness. Para dar respuesta a este caso de uso, la incorporación de un nuevo Ingress de Kubernetes permite una puesta en marcha inmediata. Dependiendo de la implementación específica, un controlador de Ingress debe recargar la nueva configuración, al igual que los controladores de Ingress de Nginx, o bien aplicar la nueva configuración en tiempo de ejecución, al igual que los controladores de Ingress basados en Envoy.

Cuando se trabaja con servicios, se espera que cada uno de ellos tenga un nombre DNS, que puede ser externo. Con el enfoque de un ELB por servicio, no se puede crear un nombre DNS hasta que se haya creado el ELB. Con un único ELB preasignado para el controlador de Ingress, es posible asignar por adelantado tantos alias DNS como se desee a ese ELB, de modo que todos nuestros servicios estén disponibles tan pronto como creemos las definiciones de Ingress correspondientes.

Algunos de nuestros servicios exponen una API REST, pero la gran mayoría de ellos cuentan con puntos finales gRPC. Necesitábamos un controlador Ingress que admitiera tanto HTTPS como gRPC al mismo tiempo, y queríamos que el controlador Ingress se encargara de la terminación de TLS. Esto último no era un requisito estricto, y barajamos la posibilidad de utilizar sidecars de Istio para terminar el TLS directamente en un pod de microservicio. Sin embargo, decidimos utilizar el controlador de Ingress para terminar el TLS porque es más sencillo de gestionar y, en general, supone menos sobrecarga para el clúster. Otro requisito que teníamos era poder desplegar varias instancias del controlador de Ingress en el mismo clúster. Una definición específica de Ingress puede incluir una anotación kubernetes.io/ingress.class para especificar qué controlador de Ingress debe utilizarse.

Hemos probado varios controladores de Ingress y nos ha resultado sorprendentemente difícil encontrar uno que cumpliera todos los requisitos. Algunos controladores no funcionaban correctamente con gRPC, mientras que otros no admitían múltiples instancias de controlador en los mismos clústeres. Finalmente, descubrimos que el controlador de Ingress de NGINX se adapta a nuestras necesidades. Solo tuvimos que realizar un pequeño ajuste en su configuración para aumentar el tamaño del búfer de gRPC y que funcionara con nuestra pila de gRPC.

Mejoramos constantemente nuestros servicios a nivel de infraestructura para ampliarla y optimizar los costes de mantenimiento. Al principio, utilizábamos un equilibrador de carga dedicado por servicio, pero muy pronto alcanzamos el límite de equilibradores de carga por clúster. En ese momento, actualizamos nuestra infraestructura para utilizar controladores Ingress alojados para la conectividad externa de nuestros servicios y redujimos significativamente el número de equilibradores de carga clásicos de AWS necesarios para el producto. Utilizar el Application Load Balancer (ALB) de AWS no era una opción en aquel momento, ya que el ALB no era compatible con gRPC. A finales de 2020, AWS anunció que había añadido compatibilidad con HTTP/2 de extremo a extremo y gRPC para el Application Load Balancer. Ahora podemos utilizar el controlador AWS Load Balancer, anteriormente conocido como «AWS ALB Ingress Controller», que fue cedido al Grupo de Interés Especial de Kubernetes de AWS (SIG-AWS) para permitir que AWS y otros colaboradores del SIG-AWS mantengan oficialmente el proyecto. Estamos deseando utilizar este controlador de Ingress en nuestra infraestructura. Otro de nuestros principales intereses es la API de Kubernetes Gateway, una nueva API de Kubernetes que se encuentra en fase de desarrollo a cargo del Grupo de Interés Especial en Redes (SIG-Network). En comparación con la API de Ingress, la API de Gateway ofrece una interfaz más general para el proxy que puede utilizarse con más protocolos además de HTTP, y modela más componentes de la infraestructura para proporcionar mejores opciones de implementación y gestión a los operadores de clústeres. Estamos deseando probar los futuros controladores de Kubernetes que implementen la API de Gateway.

Reducción del consumo de recursos y de los costes

El mecanismo Ingress de Kubernetes nos ayuda a reducir el consumo de recursos y los costes. Ya no estamos limitados por las restricciones de EC2 y EKS en cuanto al número de servicios desplegados en un único clúster gestionado de Kubernetes. Algunos de los controladores Ingress de código abierto funcionan con servicios gRPC de forma predeterminada, pero requieren una verificación adicional para comprobar si son adecuados para un caso de uso específico. La comunidad de Kubernetes proporciona y mejora constantemente las API de Kubernetes, como la API de Ingress o la API de Gateway, mientras que los proveedores comerciales y de código abierto ofrecen diversas implementaciones de dichas API. Esto permite elegir la implementación adecuada para un caso de uso concreto y sustituirlas sin necesidad de realizar cambios importantes a nivel de la aplicación.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Los ataques de ransomware, el malware, los errores humanos y las interrupciones en el servicio de la nube son solo algunas de las amenazas que pueden dejar a una organización fuera de línea al instante, poniendo así en riesgo la integridad y la disponibilidad de sus datos.

La recuperación ante desastres es la respuesta colectiva ante este tipo de sucesos. Parte de esta respuesta consiste en restaurar los datos y las aplicaciones necesarios para mantener la continuidad del negocio. Cuando se planifica y se ejecuta con éxito, un plan de recuperación ante desastres puede minimizar o evitar por completo el tiempo de inactividad que podría suponer una pérdida permanente de datos, la paralización de los procesos internos y la interrupción del servicio a los clientes y usuarios finales.

Durante una situación de catástrofe y la posterior Recovery, la rapidez es de suma importancia: tan solo unos minutos pueden marcar la diferencia entre que la infraestructura vital de una organización quede fuera de servicio o siga operativa sin que ello afecte, o apenas afecte, a los procesos y a los usuarios finales.

Requisitos clave para una recuperación ante desastres más rápida en la nube

Dado que muchas de las organizaciones actuales alojan sus aplicaciones y cargas de trabajo en la nube, la mayoría también ha optado por soluciones de copia de seguridad nativas de la nube para proteger sus datos, dejando atrás soluciones heredadas como las copias de seguridad físicas y locales. Si se produce un incidente que provoque la pérdida, la corrupción o el compromiso de los datos, la solución de copia de seguridad en la nube puede iniciar la Recovery y restaurar la copia más reciente de los mismos desde cualquier ubicación.

Sin embargo, no todas las soluciones de copia de seguridad en la nube son iguales en cuanto a características y prestaciones. El uso de una solución de copia de seguridad en la nube no garantiza automáticamente que los datos estén a salvo, no estén dañados o se puedan restaurar a una velocidad que asegure la continuidad del negocio.

Esta es la realidad: la eficacia de las capacidades de recuperación ante desastres de tu organización depende directamente de las herramientas que utilice. Para que una solución de copia de seguridad en la nube permita una recuperación rápida y eficaz ante desastres informáticos, debe ser capaz de:

  • Realizar copias de seguridad y almacenar datos de forma eficiente
  • Garantiza la seguridad de las copias de seguridad frente a amenazas como el ransomware y el malware mediante su aislamiento físico (air-gap).
  • Recupera rápidamente los datos y las cargas de trabajo esenciales para la continuidad del negocio.

No solo necesitas una forma de proteger los datos de copia de seguridad frente a las amenazas, sino que también necesitas una forma de restaurar rápidamente los datos específicos necesarios para mantener tus operaciones en marcha, en lugar de tener que esperar a que se restauren todos los datos. A continuación te explicamos cómo Clumio da respuesta directamente a estas necesidades.

Consigue una recuperación ante desastres más rápida con Clumio

Desarrollada de forma nativa en la nube, Clumio es una plataforma pionera en el sector de copias de seguridad en la nube como servicio que ofrece a las organizaciones una amplia gama de Features innovadoras de copia de seguridad, protección y restauración de datos.

Clumio ofrece una recuperación ante desastres en la nube optimizada mediante la creación de copias de seguridad instantáneas de los datos de toda tu organización y el almacenamiento de dichos datos en un entorno cifrado y aislado físicamente, fuera de la cuenta principal, para protegerlos frente a amenazas como el ransomware. De este modo, te aseguras de disponer siempre de una copia de seguridad válida desde la que restaurar los datos.

Si es necesario recuperar datos, Clumio utiliza Features de recuperación de archivos granulares y flexibles que restauran rápidamente los archivos y las cargas de trabajo específicos de carácter crítico, lo que agiliza el proceso de recuperación ante desastres y garantiza el cumplimiento del RTO (objetivo de tiempo de recuperación) para mantener la continuidad del negocio.

Una recuperación más rápida tras un desastre puede marcar la diferencia entre un costoso tiempo de inactividad y una continuidad del negocio sin interrupciones. Solicita una demostración hoy mismo y descubre cómo tu empresa puede empezar a utilizar Clumio en menos de 15 minutos y reducir tu tiempo de recuperación (RTO), sin necesidad de instalar nueva infraestructura o software ni de realizar ninguna planificación previa.

Más información sobre la recuperación ante desastres

Tres buenas prácticas de recuperación ante desastres Cloud

La recuperación ante desastres basada en la nube es, en la actualidad, la mejor opción para cualquier entidad que aloje sus datos y cargas de trabajo en la nube. Descubre tres prácticas recomendadas para garantizar un plan de recuperación ante desastres óptimo que aproveche al máximo las ventajas que ofrece la nube.

Aprovechar las copias de seguridad en la nube en un plan de recuperación ante desastres de TI

Contar con un plan específico de recuperación ante desastres informáticos es esencial para las organizaciones que deseen garantizar la viabilidad y el funcionamiento de la infraestructura informática crítica durante una situación de desastre. Descubre el papel fundamental que desempeña la copia de seguridad en la nube en un plan sólido de recuperación ante desastres informáticos.

Examinar el papel de la copia de seguridad Cloud en una plantilla de plan de recuperación ante desastres

Recovery ante desastres es, sin duda, un proceso complejo, por lo que una plantilla de plan de recuperación ante desastres puede ayudar a elaborar un plan que no deje nada fuera. Descubre por qué las copias de seguridad en la nube deben ser un elemento fundamental de todo plan de recuperación ante desastres, y cuál es la plantilla que se utiliza para crear uno.

¿Puede un plan de recuperación ante desastres proteger contra los efectos de los ataques de ransomware?

El ransomware es solo una de las muchas amenazas potenciales que pueden poner en peligro la integridad de los datos de una organización en cualquier momento, provocando un efecto dominó que puede dar lugar a costosos tiempos de inactividad y a trastornos tanto en los procesos internos como para los usuarios finales.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

En 1996, Commvault se convirtió en una sociedad anónima independiente, como escisión de AT&T Bell Labs. Poco más de un año después, Bob Hammer y Al Bunte se arriesgaron y se incorporaron a aquella pequeña empresa: Bob como presidente y consejero delegado, y Al como director de operaciones. Apostaron por una premisa fundamental: los datos seguirán creciendo.

«Nuestra idea era que, si los datos siguen creciendo a un ritmo vertiginoso, este va a ser un buen sector», dijo Al.

Al final, resultaron tener razón. Crearon una empresa dedicada a ofrecer a los clientes la mejor tecnología para sus necesidades en materia de datos, llevaron a esa empresa a salir a bolsa y se han ganado una base de clientes fieles a lo largo de los últimos 25 años.

La Commvault actual impulsa esa visión. Ofrecemos a nuestros clientes la tranquilidad que les permite hacer cosas increíbles con los datos. Simplificamos y gestionamos la complejidad de los datos de nuestros clientes, sacando a la luz información valiosa, acelerando su crecimiento y contribuyendo a garantizar la integridad fundamental de su negocio. Con la excelencia tecnológica como eje central, seguimos liderando el mercado con nuestra plataforma Intelligent Data Services.

Bajo la dirección del director ejecutivo Sanjay Mirchandani, que se incorporó a la empresa en febrero de 2019, Commvault ha seguido transformándose para adaptarse a los entornos de datos cada vez más amplios y cambiantes de nuestros clientes. Hemos creado una cartera de software como servicio (SaaS) de nivel empresarial, Metallic, que está creciendo rápidamente. De hecho, en el ejercicio fiscal 2021, anunciado recientemente, Metallic duplicó su número de clientes cada trimestre. Adquirimos a Hedvig, líder en almacenamiento definido por software, y, más recientemente, conseguimos el mejor ejercicio financiero de la historia de la empresa en el ejercicio fiscal 2021. El mercado se está dando cuenta: ¡Commvault está aquí!

A lo largo de nuestros 25 años de historia, nos hemos mantenido a la vanguardia de la innovación y somos conscientes de que los clientes necesitan flexibilidad y variedad de opciones. En la actualidad, ofrecemos nuestros servicios de datos inteligentes como software instalado en las propias instalaciones; en la nube; como servicio gestionado a través de socios; o como SaaS, lo que supone un factor diferenciador clave en el mercado. Nunca antes habíamos tenido tantas oportunidades para ayudar a nuestros clientes.

Hacemos todo esto guiándonos por nuestros valores fundamentales —Conectar, Inspirar, Cuidar y Cumplir— y ofrecemos la tranquilidad que permite a las personas hacer cosas increíbles con los datos.

En este 25 aniversario, queremos dar las gracias a toda nuestra comunidad de pioneros que han ayudado a Commvault a construir la increíble empresa que somos hoy. No podríamos haber hecho nada de esto sin vosotros.

Descubre nuestra historia:

Los inicios: los fundadores de Commvault, Bob Hammer y Al Bunte.
  • Echa un vistazo aquí al vídeo de nuestro 25.º aniversario.
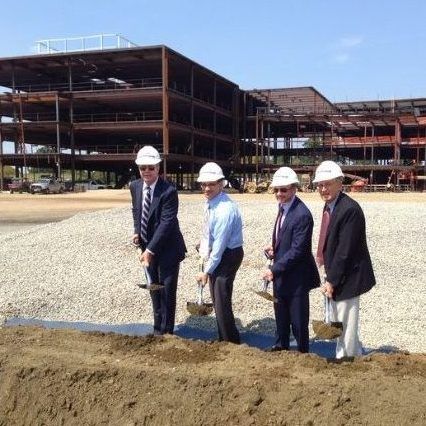
En 2013 iniciamos las obras de la nueva sede central de la
empresa en Tinton Falls, Nueva Jersey.
  • Disfruta de los testimonios de clientes que llevan décadas confiando en Commvault:

Norfolk Southern

Estado de Oregón

Olymp

Universidad de Leicester

  • Nuestro compañero Don Foster charla con Coca-Cola.
  • Escucha las opiniones de los analistas del sector Steve Duplessie y Christophe Bertrand, de ESG, y Phil Goodwin, de IDC.

  • Echa un vistazo a Sanjay y su equipo en Bloomberg el día que anunciamos la adquisición de Hedvig.
  • Descubre cómo homenajeamos a nuestros empleados más veteranos y acogemos nuevas ideas para impulsar la innovación, la diversidad y una cultura solidaria.

  • Hablando de compromiso, logramos todo esto poniendo en práctica nuestros valores de verdad cada día. Descubre cómo nuestros empleados ponen en práctica nuestros valores a diario.
  • En consonancia con nuestros valores, el medio ambiente, lo social y el gobierno corporativo son importantes para nosotros. Echa un vistazo aquí a algunas de nuestras iniciativas.
  • Con motivo de nuestro 25.º aniversario, nuestro variado grupo de empleados de todo el mundo comparte nuestro lema para el futuro, impulsado por nuestro increíble pasado.
  • Nuestro intrépido líder, Sanjay Mirchandani, habla de cómo seguimos invirtiendo en innovación para ofrecer la cartera más sólida a nuestros clientes y, en última instancia, proporcionarles la tranquilidad que necesitan.

El futuro nunca ha sido tan prometedor y las oportunidades nunca han sido tan grandes. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Introducción a Amazon EC2

Una forma de entender Amazon EC2 es compararlo con un servicio de alquiler de coches. Al igual que cuando alquilas un coche durante un periodo determinado, eliges el tamaño y el tipo de vehículo en función de tus necesidades y lo devuelves una vez que lo has utilizado, Amazon EC2 te permite alquilar servidores según tus necesidades. Es casi como pagar solo por lo que utilizas, y nada más.

Además, dado que Amazon EC2 está integrado con la mayoría de los servicios de AWS, ofrece a los desarrolladores una amplia gama de opciones en cuanto a recursos informáticos. Entre estos servicios se incluyen la ejecución de tareas de procesamiento de big data, como clústeres de Hadoop; el lanzamiento de microservicios escalables con equilibradores de carga de Elastic Load Balancing (ELB); y la configuración de bases de datos sin necesidad de infraestructura mediante Amazon Aurora.

Por ejemplo, supongamos que una empresa necesita servidores adicionales para gestionar el aumento del tráfico durante las rebajas navideñas. En lugar de invertir en hardware físico que permanecerá sin utilizar durante el resto del año, esta empresa puede utilizar Amazon EC2 para poner en marcha automáticamente servidores durante las horas de mayor tráfico, garantizando así que los clientes disfruten de la mejor experiencia de compra.

Además, al crear una instancia en Amazon EC2, se tiene control total sobre ella, lo que significa que se puede gestionar su rendimiento directamente, al tiempo que se aprovecha el ecosistema de Amazon Web Services. Este control personalizado ofrece a los desarrolladores flexibilidad a la hora de elegir sus propias medidas de seguridad, como desactivar el acceso de root o apagar automáticamente las instancias infrautilizadas.

Para destacar aún más el control que tiene el usuario sobre la gestión del rendimiento en las instancias de Amazon EC2, permíteme ponerte un ejemplo: cuando Houseparty saltó a los titulares la pasada primavera como la aplicación de videochat preferida por todo el mundo durante el confinamiento, los servidores de la aplicación no aguantaron muy bien el alto volumen de tráfico. Sus ingenieros tuvieron que ajustar el número de instancias que utilizaban en Amazon EC2 y realizar otros cambios en la infraestructura. Este es solo un ejemplo de cómo Amazon EC2 puede proporcionar a los usuarios un control total sobre su rendimiento.

Ahora que ya hemos adquirido una comprensión básica de en qué consiste Amazon EC2, es el momento de profundizar en otro aspecto fundamental del servicio: los entornos informáticos virtuales.

  • Según una encuesta realizada en 2020 por Flexera, Amazon Web Services (AWS) domina el mercado de la computación en la nube con una cuota del 67 %, en el que Amazon EC2 desempeña un papel fundamental.
  • Un estudio realizado por Synergy Research Group en 2021 reveló que AWS cuenta con una cuota del 32 % en el segmento de mercado de la infraestructura como servicio (IaaS) pública, siendo Amazon EC2 uno de los principales servicios de IaaS que ofrece AWS.
  • En un estudio de 2018 publicado por Stratoscale, se señaló que empresas de todos los tamaños, desde startups hasta grandes empresas, utilizan instancias de Amazon EC2; el 77 % opta por instancias bajo demanda, mientras que el resto elige instancias reservadas o instancias spot.

Entornos informáticos virtuales

Una de las ventajas más interesantes de Amazon EC2 es que permite a los usuarios crear y configurar entornos informáticos virtuales similares a los ordenadores físicos, pero que se utilizan de forma virtual en la nube. Estas máquinas virtuales se denominan «instancias» y utilizan aplicaciones y sistemas operativos preconfigurados compatibles con la gran mayoría de las aplicaciones existentes basadas en servidor, lo que las hace muy fáciles de usar.

Por ejemplo, tu entorno informático virtual podría ser un sistema operativo Windows o Linux e instalarse en cualquier tipo de instancia que cumpla con los requisitos de recursos de servidor de tu aplicación. También puedes añadir volúmenes adicionales para satisfacer tus necesidades de almacenamiento, asignar una dirección IP elástica para facilitar la conectividad y configurar grupos de seguridad para gestionar las reglas de tráfico entrante.

Estas máquinas virtuales ofrecen a los usuarios una amplia gama de opciones basadas en el rendimiento, entre las que se incluyen diversos tipos de instancias, como configuraciones optimizadas para memoria o para CPU, que se adaptan a las cargas de trabajo de las empresas, como el análisis de datos o el procesamiento de transacciones localizadas. Los usuarios pueden elegir con precisión los recursos que necesitan al crear nuevas instancias, de modo que nunca dispongan de demasiada ni de muy poca capacidad, en función de las necesidades de su empresa.

Sin embargo, no olvidemos que la configuración de estos entornos informáticos virtuales conlleva una responsabilidad por parte de los usuarios. Aunque Amazon Web Services ofrece plantillas listas para usar con las que se puede empezar desde cero, es fundamental mantenerlas siempre actualizadas, así como instalar las actualizaciones de parches de las aplicaciones, ya que disponer de software obsoleto podría suponer riesgos de seguridad para las operaciones de tu empresa.

Esto también me recuerda a la diferencia entre alquilar un piso y comprarlo. Aunque el alquiler ofrece flexibilidad y la posibilidad de mudarse con facilidad, también tiene sus inconvenientes, como una libertad limitada a la hora de personalizarlo en comparación con lo que supone ser propietario. Del mismo modo, aunque el uso de instancias de EC2 te ofrece un control total sobre la gestión del rendimiento y la escalabilidad, sigues estando sujeto, en cierta medida, a cumplir con las actualizaciones de Amazon en las plantillas.

Ahora que ya hemos abordado los entornos informáticos virtuales, es el momento de ver cómo podemos sacar aún más partido a nuestras instancias de EC2 integrándolas con otros servicios de AWS disponibles en el mercado.

Recursos escalables y flexibles

A medida que las empresas crecen, sus necesidades de computación en la nube también tienden a aumentar. Afortunadamente, Amazon EC2 ofrece un servicio escalable que permite ampliar o reducir la capacidad informática con facilidad. Por ejemplo, si tienes una página de comercio electrónico que registra picos de tráfico en determinados momentos del día o del año, es posible que necesites capacidad adicional en los servidores para gestionar el aumento del volumen de tráfico. Con Amazon EC2, puedes crear rápidamente nuevas instancias cuando sea necesario y eliminarlas cuando ya no las necesites. Este nivel de escalabilidad permite a tu empresa ajustar sus recursos en función de la demanda en tiempo real.

Imagina que eres el propietario de una pequeña empresa que gestiona una tienda de arte en línea. Durante la temporada navideña, la demanda de los consumidores por tus obras de arte exclusivas se dispara. La infraestructura actual de tu página web no es suficiente para hacer frente a este aumento de la demanda, lo que provoca retrasos operativos y pérdida de ingresos. Al integrar Amazon EC2, puedes poner en marcha fácilmente un nuevo servidor con mayor capacidad para gestionar el tráfico web adicional durante las fiestas.

Amazon EC2 ofrece numerosas funciones flexibles que permiten a los usuarios personalizar y configurar sus servidores virtuales según sus necesidades. Los desarrolladores pueden elegir entre una amplia variedad de sistemas operativos, paquetes de software, configuraciones de CPU, tipos de memoria y opciones de almacenamiento. Además, si se necesitan nuevos recursos con poca antelación, los usuarios pueden poner en marcha rápidamente servidores virtuales en cuestión de minutos utilizando plantillas preconfiguradas.

Sin embargo, algunos usuarios podrían argumentar que ampliar la capacidad rápidamente en momentos de tráfico web excesivo puede convertirse en un proceso costoso e ineficiente. Realizar ajustes rápidos en los servidores virtuales requiere una inversión inicial significativa en recursos de hardware. Estos recursos podrían quedar sin utilizar durante largos periodos una vez que la demanda disminuya. Sin embargo, gracias a la función de escalabilidad horizontal de Amazon EC2, reducir la potencia de cálculo es tan fácil como aumentarla.

La flexibilidad que ofrece Amazon EC2 no se queda ahí. Para obtener más información sobre las características de seguridad avanzadas de Amazon, como Amazon RDS, ECS y CloudWatch, sigue leyendo.

Integración de EC2 con los servicios de AWS

Una de las ventajas más importantes de Amazon EC2 es su capacidad para integrarse con otros servicios de AWS. Esto significa que, al migrar al servicio de computación en la nube EC2 de Amazon, obtienes acceso a una amplia gama de potentes herramientas que pueden mejorar las operaciones de tu empresa. A continuación, te presentamos tres servicios que se integran a la perfección con Amazon EC2.

Piensa en un carrito de la compra: suele contar con una serie de compartimentos y espacios diseñados específicamente para guardar diferentes artículos, lo que facilita su uso. Del mismo modo, al integrar varios servicios en una misma plataforma, los usuarios pueden sacar mayor partido a las distintas herramientas necesarias para diversas tareas sin tener que cambiar constantemente de sistema.

Amazon Relational Database Service (Amazon RDS) funciona en colaboración con Amazon EC2 para proporcionar acceso a bases de datos relacionales, como servidores SQL u Oracle, en la nube. Con RDS, los usuarios ya no tienen que preocuparse por gestionar manualmente infraestructuras complejas de bases de datos. En su lugar, pueden centrar su atención en el desarrollo de aplicaciones que generen valor para sus empresas.

Amazon Elastic Container Service (Amazon ECS) es otra herramienta que simplifica la ejecución de aplicaciones en una red de nube pública. ECS permite a los desarrolladores crear aplicaciones en contenedores de alto rendimiento y ejecutarlas a gran escala en la infraestructura segura y robusta de Amazon.

Amazon CloudWatch es otro componente esencial que se puede integrar en EC2 y que ofrece a los usuarios métricas de supervisión exhaustivas para sus aplicaciones y recursos que se ejecutan en el ecosistema de AWS.

Por ejemplo, supongamos que tienes un sitio web de comercio electrónico alojado en Amazon EC2, en la región del Oeste de EE. UU., y has experimentado problemas de rendimiento debido al tráfico del sitio web procedente de todo el mundo que accede al mismo tiempo. AWS ofrece recursos adicionales, como los servicios de Elastic Load Balancing en diferentes regiones de todo el mundo, capaces de distribuir el tráfico entre distintas ubicaciones, lo que garantiza que los usuarios disfruten de velocidades de navegación rápidas desde un servidor local.

Sin embargo, aunque existen múltiples herramientas disponibles para una integración perfecta con Amazon EC2, los usuarios podrían argumentar que migrar a un entorno en la nube con el que no están familiarizados puede acarrear complicaciones o costes elevados. Si bien esto podría ser cierto, AWS ofrece múltiples recursos y opciones de migración altamente fiables para los usuarios que se inician en el entorno en la nube, lo que hace que la transición sea lo más fluida posible.

En general, es fundamental tener en cuenta cómo los cambios y las conclusiones que hemos analizado a lo largo de esta entrada del blog pueden ayudar a las empresas de cualquier tamaño a mejorar la eficiencia de sus operaciones mediante el uso de los servicios de Amazon EC2 junto con otras herramientas de AWS.

Amazon RDS, ECS y CloudWatch

Amazon EC2 es un potente servicio web que permite a los usuarios acceder a recursos informáticos escalables y flexibles en la nube. Pero EC2 no es un servicio aislado; se puede integrar con una amplia variedad de otros servicios de AWS para crear soluciones aún más complejas y potentes.

Uno de estos servicios es Amazon RDS (Relational Database Service), que ofrece instancias de bases de datos gestionadas en la nube. Con RDS, puedes elegir entre varios motores de bases de datos populares, como MySQL, PostgreSQL, Oracle, SQL Server y MariaDB. RDS se encarga de todas las tareas de gestión del backend, como la aplicación de parches, las copias de seguridad, la replicación y la escalabilidad, sin necesidad de intervención por parte del usuario. Al integrar EC2 con RDS, puedes crear un entorno de aplicaciones de varios niveles en el que tus aplicaciones en instancias de EC2 interactúen con bases de datos en instancias de RDS. Esta integración crea una solución de alto rendimiento para escalar aplicaciones, garantizando un rendimiento fiable y resiliencia.

Otro servicio esencial que se integra perfectamente con Amazon EC2 es Amazon Elastic Container Service (ECS). ECS es un servicio avanzado de gestión de contenedores que facilita la ejecución y el escalado de contenedores Docker en la nube de forma segura. Con ECS, puedes iniciar y detener aplicaciones compatibles con Docker que se ejecutan en clústeres de instancias de EC2. Puedes gestionar tu clúster mediante la consola de ECS o la API si deseas automatizar la gestión de la infraestructura utilizando plantillas de AWS CloudFormation. Así, al integrar ECS en tu arquitectura sobre Amazon EC2, los contenedores, en lugar de las máquinas virtuales, son más pequeños y se inician más rápido, lo que permite un ciclo de implementación más ágil.

CloudWatch es un servicio de supervisión que ayuda a recopilar registros y métricas de múltiples recursos de AWS. Ofrece una visión global del sistema sobre la utilización de los recursos, tanto en lo que respecta a la potencia de cálculo como a la capacidad de almacenamiento —por ejemplo, volúmenes o buckets de S3— y al tráfico de red. Si a esto le sumas instancias de Amazon EC2 que ejecutan aplicaciones que acceden a bases de datos de Amazon RDS a través de Amazon Elastic Load Balancing, como puedes ver, la integración de EC2 con otros servicios de AWS te permite crear soluciones aún más potentes adaptadas a las necesidades de tu organización. Amazon RDS, ECS y CloudWatch son solo algunos ejemplos de los numerosos servicios que se pueden utilizar junto con EC2 para crear una solución sólida de computación en la nube. Pero, ¿qué hay de los precios?

Opciones de precios de Amazon EC2

En lo que respecta a las estructuras de costes disponibles en Amazon EC2, los clientes tienen dos opciones principales: las instancias bajo demanda y los planes de ahorro.

La tarificación bajo demanda es ideal para usuarios que necesitan flexibilidad y no desean asumir ningún compromiso a largo plazo. Con las instancias bajo demanda, los usuarios pagan únicamente por los recursos que utilizan, con facturación por horas o por segundos, sin ningún compromiso previo. Este modelo te permite ampliar tu infraestructura al instante, según tus necesidades.

Sin embargo, para aquellos que estén dispuestos a comprometerse con contratos a más largo plazo, los planes de ahorro pueden resultar más ventajosos. Los planes de ahorro funcionan de forma similar a la compra de instancias reservadas, pero sin adquirir ningún tipo o tamaño de instancia concreto; en su lugar, el cliente se compromete a utilizar el servicio en regiones específicas dentro de su área geográfica y recibe tarifas con descuento en función del uso de recursos del mes anterior.

Otros factores que influyen en la configuración de los precios son la zona de disponibilidad y la ubicación, el tipo de instancia (capacidad de cálculo), las opciones de licencia de software y otros.

Pensemos en una factura de la luz: la mayoría de los usuarios saben que, si dejan las luces encendidas toda la noche, el coste de la electricidad será mayor que si las apagan por completo al salir de una habitación. En cierto sentido, la tarificación «bajo demanda» podría interpretarse como pagar por cada bombilla que se enciende y se apaga a lo largo del día. Muchos clientes preferirán apagar ciertas «luces» periódicamente, pero mantener encendidas las más importantes toda la noche, y adquirir horas reservadas al por mayor de forma predecible y a un precio fijo.

Aunque el coste es, sin duda, un factor fundamental a tener en cuenta, los usuarios no deben elegir AWS basándose únicamente en el precio. Las instancias bajo demanda ofrecen la ventaja de la flexibilidad y la capacidad de escalar según las necesidades del cliente. Dado que las cargas de trabajo son impredecibles, es posible que los clientes prefieran la asignación dinámica de recursos que ofrecen las instancias bajo demanda. Sin embargo, los usuarios que deseen mantener sus costes bajos pueden optar por opciones más avanzadas, como las instancias Spot o las instancias reservadas de EC2. Las instancias reservadas optimizan la consistencia y la previsibilidad, lo que las convierte en una excelente opción para aplicaciones con patrones de uso estables que pueden prever correctamente el tráfico futuro.

Además, los servicios de AWS, como Elastic Load Balancing (ELB), admiten ambos tipos de clases de instancias —On-Demand e Instancias Reservadas—, que pueden escalarse automáticamente según las necesidades. También ofrece funciones de Auto-Scaling para gestionar picos de tráfico a gran escala o un exceso de demanda, al tiempo que se minimizan los costes. Es fundamental analizar la carga de trabajo y determinar la clase de instancia más eficiente, buscando un equilibrio entre flexibilidad y consistencia.

Los precios de Amazon EC2 ofrecen modelos flexibles que se adaptan a cualquier presupuesto o necesidad empresarial, incluyendo instancias «On-Demand» y planes de ahorro con diversas modalidades de pago en todas las regiones. Al evaluar detalladamente los requisitos de tu carga de trabajo y las tendencias de uso, podrás seleccionar la combinación más adecuada que satisfaga las necesidades funcionales de tu organización.

Planes bajo demanda y de ahorro

Una de las ventajas más importantes de Amazon EC2 son sus opciones de precios flexibles, que lo hacen accesible a usuarios con distintos presupuestos y necesidades de uso. Dos modelos de precios muy utilizados de AWS son las instancias bajo demanda y los planes de ahorro.

Las instancias bajo demanda son ideales para cargas de trabajo a corto plazo o necesidades informáticas muy variables, como los entornos de pruebas y desarrollo. No conllevan costes iniciales ni compromisos a largo plazo, por lo que los usuarios solo pagan por lo que utilizan. La tarificación bajo demanda permite a los usuarios iniciar instancias cuando las necesitan y cerrarlas una vez finalizada la tarea, lo que minimiza los costes.

Por su parte, los planes de ahorro están pensados para usuarios que ejecutan cargas de trabajo constantes de forma regular. Ofrecen un ahorro de hasta el 72 % en comparación con las tarifas bajo demanda y permiten a los usuarios ahorrar dinero al comprometerse a utilizar AWS. Con los planes de ahorro, los usuarios se comprometen a utilizar una determinada cantidad de recursos informáticos durante uno o tres años a cambio de tarifas por hora considerablemente más bajas.

Por ejemplo, supongamos que una organización necesita 2.000 horas de instancias t2.micro al año. Puede optar por la tarifa «On-Demand» (0,0116 dólares por hora) o por un plan de ahorro con compromiso de un año (0,0031 dólares por hora). Si la empresa eligiera la tarifa «On-Demand» para todo el año, el coste anual ascendería a 23 200 $, mientras que con un plan de ahorro de un año se reduciría a 6 200 $.

Aunque los planes de ahorro permiten un ahorro significativo de costes a largo plazo, es posible que sus compromisos rígidos no se adapten a entornos en la nube con necesidades muy impredecibles o que requieran ampliar o reducir la capacidad con frecuencia.

Sin embargo, a medida que avanzamos hacia estructuras en la nube más ágiles que diversifican los recursos informáticos entre varios proveedores y, al mismo tiempo, eliminan la dependencia de un único proveedor, comprometerse con los servicios de un único proveedor (incluidos los planes de ahorro) durante unos años puede resultar menos atractivo.

Contratar un AWS Savings Plan es similar a hacerse socio de un gimnasio. Aunque pueda parecer una inversión inteligente, que exige al socio comprometerse a un determinado volumen de uso, puede resultar difícil cumplir con ese compromiso si cambian las circunstancias o las necesidades de la persona.

Ahora que hemos analizado el modelo de precios que ofrece Amazon EC2, veamos más detenidamente la seguridad y la fiabilidad del servicio.

  • Amazon EC2 ofrece opciones de precios flexibles que se adaptan a una amplia gama de presupuestos y necesidades de uso. Las instancias bajo demanda son adecuadas para cargas de trabajo a corto plazo, mientras que los planes de ahorro son ideales para usuarios con cargas de trabajo constantes. Aunque los planes de ahorro permiten un ahorro significativo a largo plazo, conllevan compromisos rígidos que pueden no ser adecuados para todos los entornos en la nube. Es fundamental tener en cuenta las ventajas y las limitaciones de cada modelo de precios antes de comprometerse con un plan.

Seguridad y fiabilidad en EC2

Amazon EC2 cuenta con varias Features que garantizan que los datos de los usuarios se mantengan privados, protegidos y accesibles únicamente para las personas autorizadas.

AWS adopta un enfoque de responsabilidad compartida en materia de seguridad. La empresa gestiona, controla, mantiene y protege la infraestructura en la que se ejecutan sus servicios, al tiempo que proporciona a los usuarios herramientas que les ayudan a proteger sus datos de acuerdo con sus requisitos específicos.

Por ejemplo, AWS Identity and Access Management (IAM) ayuda a proteger las credenciales de los usuarios, mientras que los equilibradores de carga elásticos distribuyen el tráfico entre instancias situadas en diferentes zonas de disponibilidad para lograr una mayor tolerancia a fallos.

A pesar de contar con enormes recursos a su disposición, AWS nunca está a salvo de las brechas de seguridad. Las organizaciones que están migrando o que dependen principalmente de los servicios en la nube deben estar al tanto en todo momento de las novedades relacionadas con las amenazas de seguridad específicas de la nube.

Para garantizar la máxima transparencia, AWS se somete a rigurosas certificaciones e informes de terceros como parte de sus programas de cumplimiento normativo. Sus auditorías incluyen la certificación PCI DSS de nivel 1, los informes SOC 1/2/3 y el cumplimiento de la HIPAA, entre otros.

Amazon EC2 ofrece protección a nivel de red mediante grupos de seguridad que actúan como cortafuegos virtuales y controlan el tráfico entrante y saliente de las instancias conectadas a ellos según unas reglas predefinidas.

Proteger los datos en la nube es como proteger objetos de valor en una cámara acorazada de alta seguridad. Requiere múltiples capas de seguridad, sistemas integrados y el compromiso de toda la organización para alcanzar la máxima seguridad.

Como puedes ver, Amazon EC2 ofrece opciones de precios flexibles y garantiza a sus usuarios una infraestructura fiable y segura. En la siguiente sección, analizaremos las integraciones de AWS con otros servicios, como Amazon RDS, ECS y CloudWatch.

Seguridad en la nube y alta disponibilidad

En lo que respecta a la computación en la nube, la seguridad y la fiabilidad son dos de las preocupaciones más importantes para las empresas. Amazon EC2 se toma muy en serio estas preocupaciones y ofrece una serie de Features diseñadas para garantizar que tus datos estén siempre protegidos y sean accesibles.

La seguridad en la nube de AWS es una de las principales prioridades, y se realizan inversiones continuas en este ámbito. El sistema Nitro, la nueva arquitectura de servidores de AWS, se ha desarrollado utilizando hardware y software dedicados a la seguridad, lo que proporciona una protección mejorada frente a posibles amenazas. Además, el hipervisor Nitro está optimizado específicamente para alojar cargas de trabajo en la nube, con una superficie de ataque menor que la de los hipervisores tradicionales.

Amazon EC2 también ofrece controles detallados sobre el acceso a tus recursos a través de la Gestión de Identidades y Accesos (IAM). Con IAM, puedes gestionar usuarios individuales o grupos de usuarios y concederles acceso únicamente a los recursos que necesitan para desempeñar sus funciones laborales. Además, EC2 admite el aislamiento de red a través de la Nube Privada Virtual (VPC), que te permite crear una parte lógicamente aislada de la nube de AWS en la que puedes poner en marcha recursos dentro de una red virtual definida por ti.

Aunque EC2 ofrece un sólido conjunto de herramientas y Features de seguridad, en última instancia es responsabilidad del usuario garantizar que sus aplicaciones sean seguras y estén correctamente configuradas. Una configuración incorrecta puede ser la causa de muchas brechas de seguridad en entornos en la nube, por lo que es fundamental que los usuarios se mantengan alerta a la hora de configurar su infraestructura en Amazon EC2. Asimismo, en el desarrollo de software actual es importante utilizar prácticas de DevSecOps, como la «seguridad desde el diseño» y las pruebas automatizadas, junto con las tecnologías de seguridad de AWS.

Además, aunque EC2 ofrece garantías de alta disponibilidad para cada región de Amazon EC2, siguen produciéndose interrupciones del servicio. Aunque son poco frecuentes, es importante tener en cuenta esta posibilidad a la hora de planificar la contratación de cualquier servicio de computación en la nube.

Para ayudar a mitigar el riesgo y protegerte frente a una posible pérdida de datos o interrupción del servicio en caso de fallo, EC2 ofrece la posibilidad de almacenar y sincronizar datos en varias zonas de disponibilidad (AZ). De este modo, se garantiza que, si una zona de disponibilidad sufre un fallo, tus datos seguirán estando disponibles en otra región en cuestión de minutos.

Piensa en ello como en un paracaidista que lleva un paracaídas de reserva. Aunque la probabilidad de tener que utilizar ese paracaídas de reserva es baja, el hecho de tenerlo ahí te da tranquilidad y te ofrece un plan de contingencia en caso de que falle el paracaídas principal.

En conclusión, Amazon EC2 se toma muy en serio la seguridad y la fiabilidad en la nube, invirtiendo de forma significativa en el sistema Nitro y ofreciendo una amplia gama de herramientas para garantizar que tus datos sigan siendo accesibles y estén seguros. Sin embargo, es importante que los usuarios sean conscientes de la necesidad de una configuración adecuada y tengan en cuenta los planes de contingencia ante posibles interrupciones del sistema. En definitiva, al utilizar adecuadamente las herramientas que ofrece Amazon EC2 y tener en cuenta las mejores prácticas para la computación en la nube, las empresas pueden migrar con confianza su infraestructura a la nube, garantizando al mismo tiempo la seguridad y la alta disponibilidad de sus aplicaciones.

Respuestas a las preguntas más frecuentes con explicaciones

¿Qué alternativas hay a Amazon EC2 para la computación en la nube?

A medida que sigue creciendo la demanda de servicios de computación en la nube, han surgido muchos competidores que ofrecen alternativas a Amazon EC2. Entre las alternativas más populares se encuentran:

1. Microsoft Azure: con una cuota de mercado estimada del 16 % en 2019, esta plataforma de computación en la nube ofrece una amplia gama de servicios y suele considerarse el competidor más directo de Amazon Web Services (AWS).

2. Google Cloud: aunque cuenta con una cuota de mercado menor en comparación con AWS y Azure, la plataforma de computación en la nube de Google ha experimentado un rápido crecimiento gracias a sus Features innovadoras y a sus precios competitivos.

3. IBM Cloud: esta plataforma ofrece una amplia gama de servicios dirigidos a sectores específicos, como el sanitario y el financiero.

4. Alibaba Cloud: aunque se dirige principalmente al mercado nacional chino, Alibaba Cloud está ampliando rápidamente su presencia a nivel mundial gracias a su amplia infraestructura y a sus precios competitivos.

Cabe señalar que, aunque estas plataformas alternativas pueden ofrecer servicios comparables a los de Amazon EC2, cada una tiene sus propias ventajas e inconvenientes en función de las necesidades del usuario. En última instancia, la elección entre estas alternativas debe basarse en factores como el coste, la escalabilidad, la fiabilidad, la seguridad y la asistencia técnica.

¿Qué nivel de seguridad ofrece Amazon EC2?

En lo que respecta a la seguridad, Amazon EC2 es un servicio muy seguro. Utiliza diversas técnicas para proteger la confidencialidad, la integridad y la disponibilidad de tus recursos. Veamos algunas de las formas en que Amazon EC2 está diseñado para mantener tus datos a salvo.

En primer lugar, Amazon EC2 te permite controlar el acceso a tus instancias mediante un amplio conjunto de funciones de seguridad, entre las que se incluyen los grupos de seguridad, las listas de control de acceso (ACL) de red y la gestión de identidades y accesos (IAM). En combinación con las opciones de cifrado para los datos en reposo y en tránsito, puedes alcanzar un alto nivel de seguridad para tus aplicaciones que se ejecutan en EC2.

Además, Amazon EC2 ofrece funciones como AWS Shield y AWS WAF que ayudan a proteger contra los ataques de denegación de servicio distribuido (DDoS) y los ataques a aplicaciones web. De hecho, según el Informe de seguridad en la nube de AWS de 2021, los clientes que utilizaban AWS Shield experimentaron una reducción del 37 % en la frecuencia de los ataques DDoS en comparación con aquellos que no utilizaban el servicio.

Además, Amazon EC2 cumple con varias certificaciones y normas reconocidas en el sector, como PCI DSS Nivel 1, HIPAA, ISO 27001, SOC 1/2/3 y otras. Esto significa que la infraestructura en la que se ejecuta EC2 ha sido auditada por organismos independientes para garantizar el cumplimiento de estrictos requisitos de seguridad.

En general, teniendo en cuenta las medidas aplicadas por Amazon EC2 y su cumplimiento de diversas normas de conformidad, se puede afirmar con seguridad que Amazon EC2 ofrece servicios de computación en la nube de gran seguridad.

¿Cómo funciona Amazon EC2?

Amazon Elastic Compute Cloud (EC2) es un servicio web que ofrece capacidad de cálculo segura y adaptable en la nube. Básicamente, EC2 te permite alquilar máquinas virtuales de diferentes tamaños y especificaciones según tus necesidades.

Al iniciar una instancia mediante EC2, se crea un servidor virtual en la nube al que se puede acceder desde cualquier lugar con conexión a Internet. Las instancias de Amazon EC2 son altamente personalizables y vienen con sistemas operativos y aplicaciones preinstaladas. Además, puedes añadir más paquetes de software según los requisitos de tu proyecto.

Una de las principales ventajas de utilizar Amazon EC2 es que solo pagas por lo que utilizas. Puedes ampliar o reducir fácilmente tu capacidad de cálculo en función de la demanda sin tener que preocuparte por la infraestructura física ni por los costes de mantenimiento. Esto no solo resulta rentable, sino que también te garantiza disponer de potencia de cálculo al instante siempre que la necesites.

Además, Amazon EC2 ofrece también varias características, como el escalado automático, el equilibrio de carga y los grupos de seguridad, que garantizan que tus aplicaciones funcionen sin problemas y de forma segura en todo momento.

En conclusión, Amazon EC2 funciona proporcionando máquinas virtuales bajo demanda con especificaciones personalizadas para satisfacer las necesidades de los usuarios. Ofrece flexibilidad y escalabilidad a bajo coste, al tiempo que mantiene altos niveles de fiabilidad y seguridad.

Referencias:

– «¿Qué es Amazon EC2?», Amazon Web Services. https://aws.amazon.com/ec2/

– «Instancias de cómputo – Amazon Elastic Compute Cloud (EC2)». Documentación de AWS. https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/Instances.html

¿Cuáles son las ventajas de utilizar Amazon EC2 para las empresas?

Amazon Elastic Compute Cloud (EC2) es un ejemplo destacado de computación en la nube, que ofrece a las empresas la posibilidad de acceder a recursos informáticos seguros, escalables y rentables bajo demanda. Una de las ventajas más importantes de utilizar Amazon EC2 para las empresas es la flexibilidad que ofrece en cuanto a recursos informáticos. Con EC2, las empresas pueden ampliar o reducir rápidamente su infraestructura informática para adaptarse a las demandas cambiantes sin tener que preocuparse por las inversiones en infraestructura. Esto significa que solo pagan por lo que utilizan, lo que resulta mucho más rentable que la infraestructura de TI tradicional.

Además, el uso de Amazon EC2 garantiza una alta disponibilidad y fiabilidad, ya que Amazon asegura un tiempo de actividad del 99,99 %. AWS cuenta asimismo con múltiples centros de datos repartidos por diferentes ubicaciones de todo el mundo, lo que garantiza un excelente rendimiento en cuanto a latencia y unas capacidades de recuperación ante desastres.

Otra ventaja de EC2 es que permite a las empresas centrarse en sus competencias principales en lugar de dedicarse a gestionar la infraestructura informática. Al aprovechar los servicios gestionados de AWS, como Auto Scaling, Elastic Load Balancing y Amazon RDS, las empresas pueden automatizar muchas tareas operativas y liberar tiempo a los equipos de TI para que se dediquen a tareas más estratégicas.

Las estadísticas muestran que el uso de AWS ha ayudado a las empresas a reducir sus costes de forma significativa. Una encuesta reciente realizada por IDC reveló que las organizaciones que utilizan AWS ahorraron una media de 1,6 millones de dólares al año por aplicación, al tiempo que aumentaron sus ingresos en un 44 %. Además, AWS se situó como el proveedor de servicios en la nube más utilizado entre los minoristas online de Norteamérica en 2021, con una cuota de mercado superior al 50 %, según Statista.

En conclusión, el uso de Amazon EC2 permite a las empresas acceder a una amplia gama de ventajas, como la rentabilidad, la flexibilidad, la alta disponibilidad y fiabilidad, las capacidades de Recovery ante desastres y la liberación de recursos de TI para tareas más críticas. Por lo tanto, toda empresa que aspire a mejorar su eficiencia operativa debería plantearse utilizar Amazon EC2 para satisfacer sus necesidades de infraestructura informática.

¿Se puede utilizar Amazon EC2 para el análisis de datos y el aprendizaje automático?

¡Por supuesto! Amazon EC2 es una de las plataformas de computación en la nube más populares que se utilizan para tareas de análisis de datos y aprendizaje automático. Gracias a la amplia gama de servicios de almacenamiento y procesamiento de datos que ofrece Amazon Web Services (AWS), las instancias de EC2 se pueden integrar fácilmente con diversos marcos de aprendizaje automático, como TensorFlow, PyTorch y Scikit-learn.

De hecho, según un estudio realizado por Synergy Research Group en 2021, AWS cuenta con una impresionante cuota del 33 % del mercado mundial de infraestructuras en la nube, debido en gran medida a su amplia gama de servicios en los ámbitos de la inteligencia artificial y el aprendizaje automático.

Además, las instancias de EC2 ofrecen una escalabilidad y un rendimiento inigualables para gestionar grandes conjuntos de datos, gracias a su capacidad para escalar automáticamente según la demanda. Esto permite a los científicos de datos y a los ingenieros llevar a cabo experimentos con rapidez sin tener que preocuparse por la gestión de la infraestructura ni por los cuellos de botella.

Así pues, tanto si estás entrenando redes neuronales profundas como si estás realizando análisis estadísticos complejos sobre terabytes de datos, Amazon EC2 sigue siendo una opción excelente para todas tus necesidades de análisis de datos y aprendizaje automático.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¿Qué pasó?

Cambiamos el nombre del producto Hedvig de Hedvig Distributed Storage Platform™ a Commvault® Distributed Storage.

Ten en cuenta que ya no incluimos la palabra «Platform» en la descripción y que ya no aparece el símbolo ™ al final del nombre. El símbolo ® aparece después de la palabra «Commvault», al igual que en los demás productos (por ejemplo, Commvault® Backup and Recovery, Commvault® Disaster Recovery).

¿Cuándo ocurrió esto?

El cambio se produjo el 15 de marzo de 2021, coincidiendo con el lanzamiento de la versión FR 11.23/Hedvig 4.3.

No se organizó ninguna rueda de prensa oficial en torno a este cambio de nombre; simplemente actualizamos el Portal de socios y los recursos principales para reflejar el cambio de nombre.

¿Por qué lo hicimos?

Hemos realizado este cambio para integrar plenamente Hedvig en la marca principal de Commvault. Han pasado unos 18 meses desde la adquisición y queríamos esperar a cambiar el nombre hasta que la tecnología de Hedvig se hubiera integrado plenamente en la cartera de Commvault Grid. Esta integración se llevó a cabo inicialmente con la Appliance en julio de 2020 y, posteriormente, con los diseños de referencia en noviembre. Estas integraciones no solo mejoraron significativamente el rendimiento, la resiliencia y la escalabilidad del producto, sino que también supusieron el momento lógico para realizar el cambio de nombre.

¿Hay algún otro cambio que se esté produciendo junto con esto?

Aunque las prestaciones del producto no van a cambiar, estamos ajustando la forma en que posicionamos Commvault Distributed Storage. Hasta ahora, nos hemos centrado en cuatro casos de uso en el ámbito del almacenamiento primario y secundario: virtualización y contenedores para el almacenamiento primario, y copias de seguridad y almacenamiento de objetos para el almacenamiento secundario.

Dada la integración de la tecnología de Hedvig con Commvault Grid y teniendo en cuenta que Commvault Grid es nuestro producto estrella para las copias de seguridad, apostaremos por Commvault Grid para el caso de uso de las copias de seguridad. Esto simplifica nuestro argumento de venta.

El resto de casos de uso no sufren cambios. De cara al futuro, intentaremos aumentar nuestra presencia en el mercado del almacenamiento primario y, más concretamente, en el almacenamiento para virtualización y contenedores, lo que nos permitirá orientar mejor nuestros mensajes a perfiles como los de DevOps.

Para obtener más información, consulta la página de Commvault Distributed Storage en el portal de socios o en commvault.com.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La HIPAA, la norma PCI, la Ley de Privacidad del Consumidor de California (CCPA) y el Reglamento General de Protección de Datos (RGPD) de la Unión Europea plantean sus propios retos en lo que respecta al cumplimiento normativo y la conservación de datos, debido a su complejidad y a las diferencias que existen entre los distintos estados y a nivel internacional. Por ejemplo, existe un periodo mínimo de conservación federal de seis años para los registros protegidos por la HIPAA, pero los requisitos a nivel estatal oscilan entre los cinco y los diez años.

Independientemente de las complejidades (y las aparentes incoherencias) de las normas de cumplimiento, la responsabilidad de cumplirlas recae siempre en la organización.

El modelo de responsabilidad compartida en materia de cumplimiento normativo

La mayoría de los proveedores de servicios en la nube —incluido AWS— funcionan según lo que se conoce como «modelo de responsabilidad compartida». Esto significa que, si bien el proveedor de servicios en la nube es responsable de cumplir con la normativa relativa a su infraestructura y plataforma, la entidad que utiliza dichos servicios es la encargada de cumplir con la normativa relacionada con el uso que hace de los servicios en la nube, el alojamiento de aplicaciones y el almacenamiento de datos.

Este modelo también se aplica a la seguridad. El proveedor de la nube es responsable de la seguridad de la nube (es decir, la infraestructura del servicio en la nube), mientras que la organización es responsable de la seguridad dentro de la nube (es decir, las aplicaciones, el software o las utilidades instaladas por el cliente en las instancias, el acceso a los terminales utilizados para almacenar y recuperar datos, y la gestión de los datos).

Y eso no es todo. El usuario también tiene que clasificar los activos y utilizar herramientas de gestión de identidades y accesos (IAM) para aplicar los permisos adecuados y cumplir con los acuerdos de nivel de servicio (SLA) con los clientes.

Costes ocultos y métodos manuales obsoletos de cumplimiento normativo

Los métodos ineficaces para garantizar el cumplimiento normativo pueden generar costes ocultos que se acumulan con el tiempo y dan lugar a unos gastos generales insostenibles, sobre todo cuando se utilizan instantáneas como estrategia de copia de seguridad. Este enfoque obliga a almacenar varios volúmenes de instantáneas, lo que aumenta los costes de almacenamiento de forma progresiva a medida que pasa el tiempo.

Es posible que algunas empresas opten por una estrategia manual para la gestión del cumplimiento normativo, que suele basarse en múltiples herramientas o scripts escritos a mano para crear y mantener un conjunto de políticas. Sin embargo, este método puede volverse cada vez más complejo y oneroso de mantener. Además, deja un amplio margen para el error humano, lo que, a la larga, puede comprometer el cumplimiento normativo de una organización y exponerla a graves consecuencias.

Una copia de seguridad en la nube adecuada puede eliminar la complejidad y los riesgos relacionados con el cumplimiento normativo

Sin duda, hay mucho en juego en lo que respecta al cumplimiento normativo. Si tu organización incumple la normativa por cualquier motivo —por ejemplo, a causa de un ciberataque, como el ransomware—, podrías enfrentarte a multas, perder la confianza de los clientes y sufrir un daño a largo plazo en tu reputación.

Afortunadamente, garantizar el cumplimiento normativo no tiene por qué ser complicado, aunque las leyes sobre conservación de datos sigan cambiando y evolucionando.

Clumio es una solución de copias de seguridad en la nube como servicio totalmente segura que garantiza la retención de datos conforme a la normativa mediante una automatización que no requiere intervención manual. Gracias a una innovación líder en el sector, la plataforma define políticas de copia de seguridad y supervisa el cumplimiento de la normativa en tiempo real en todo el entorno de AWS de su organización.

Entre las características de Clumio se incluyen:

  • Una interfaz sencilla que ofrece una visión única y coherente de todos tus activos de AWS
  • La capacidad de detectar automáticamente cuentas de AWS e indexar los recursos actuales y futuros con las mismas políticas uniformes
  • Alertas inmediatas cuando el cumplimiento normativo se ve amenazado
  • Certificaciones ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA y PCI DSS
  • Almacenamiento de copias de seguridad físicamente aislado de los entornos de producción, lo que garantiza la protección frente a amenazas como el ransomware y los ataques de actores malintencionados
  • Costes predecibles de las copias de seguridad en la nube y el almacenamiento de datos, junto con un modelo de consumo de pago por uso que permite la transferencia de créditos

Elimina la complejidad y el gasto excesivo que suelen conllevar las tareas de cumplimiento normativo en tu organización. Descubre por ti mismo por qué Clumio es el líder en innovación del sector en copias de seguridad en la nube de AWS. Solicita una demostración hoy mismo para saber cómo Clumio puede proteger tu organización al 100 % en menos de 15 minutos, sin necesidad de instalar ninguna infraestructura ni software nuevo.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Tal y como hemos vivido este último año, es casi imposible predecir completamente los retos a los que nos podemos enfrentar. Sin embargo, una cosa en Commvault que siempre ha sido una constante es nuestra absoluta dedicación a crear servicios de datos inteligentes que provoquen cambios en nuestros clientes y los preparen digitalmente para preparar su negocio para el futuro. Por ejemplo, basta con echar un vistazo a Metallic: en apenas un año y medio, hemos lanzado una cartera de soluciones SaaS en continuo crecimiento en 24 países, y la cifra sigue aumentando. A medida que cambian las necesidades de nuestros clientes, también lo hacen nuestras ofertas para apoyarles de la mejor manera posible en su transición a la nube. Como dijo acertadamente Bob Iger, de The Walt Disney Company: «Innovar o morir». Seguimos fielmente este lema y, de hecho, es precisamente esta visión la que ya nos ha valido un gran reconocimiento en todo el sector, tanto para Commvault como para Metallic, cuando apenas llevamos cuatro meses de 2021.

Hemos comenzado el año con importantes premios para Commvault y Metallic, entre los que destacan las Features en los «Best of Awards» de TrustRadius en la categoría de seguridad, la lista de CRN de las 20 empresas de almacenamiento en la nube más innovadoras de 2021, la selección de DCIG de las 5 mejores soluciones SaaS de copia de seguridad en línea para Office 365 y la lista «Channel Chiefs» de CRN de 2021, en la que tres de nuestros líderes de la Organización Global de Socios fueron reconocidos por sus contribuciones al canal. A esto le siguió el reconocimiento a nuestras soluciones de Backup and Recovery en los «Peer Awards» de IT Central Station de 2021 y una calificación de cinco estrellas en la «Partner Program Guide» de CRN; y ahora, me enorgullece compartir nuestro último logro al figurar entre las «20 empresas de gestión de datos más innovadoras de 2021» de CRN, dentro de la lista «Storage 100».

Las empresas incluidas en la lista «Storage 100» de 2021, elegidas por un jurado compuesto por prestigiosos editores de CRN, han sido seleccionadas por su perseverancia a la hora de ampliar los límites de la innovación mediante tecnología de vanguardia y alianzas estratégicas. La propia lista constituye un valioso recurso para los proveedores de soluciones que buscan proveedores capaces de apoyarles en un mercado de almacenamiento complejo con ofertas líderes en el sector en áreas como el almacenamiento definido por software, la protección de datos, la gestión de datos y los componentes de almacenamiento.

El premio lo otorgan anualmente los propios clientes a las empresas, basándose en su experiencia y satisfacción durante el año natural anterior. El reconocimiento de Commvault como una de las «20 empresas más innovadoras en gestión de datos de 2021» pone de manifiesto nuestro compromiso con la satisfacción del cliente.

La satisfacción del cliente es lo más importante para nuestra empresa

Podría decirse que la experiencia del cliente es uno de los temas más importantes en el panorama de las tecnologías de la información. De hecho, a lo largo de nuestros más de 25 años en el sector, hemos aprendido dos valiosas lecciones: «el cambio es la única constante» y «para seguir siendo relevante, hay que estar obsesionado con el cliente y centrado en los socios». Nuestros clientes son más que simples compradores: son nuestros socios, y nuestra relación es un trabajo en equipo. Gracias a nuestro incansable compromiso con la satisfacción del cliente, estamos sentando las bases para crear soluciones de vanguardia que hagan que las infraestructuras virtualizadas sean altamente escalables, rápidas y fáciles de gestionar de la mejor manera posible.

Como dijo recientemente nuestro director general, Sanjay Mirchandani: «Nunca antes los datos habían sido tan valiosos ni tan vulnerables», y dado que la transición a la nube se ha convertido en un requisito imprescindible para que las organizaciones puedan hacer frente al cambio constante que alimenta el aluvión y el uso de datos, existe una demanda de gestión de datos sin precedentes.

Los clientes buscan asociarse con un socio tecnológico más versátil y duradero que les permita escalar sin límites. Por ejemplo, consciente de este problema concreto, Commvault lanzó el año pasado la última generación de nuestra tecnología on-prem, Commvault Grid, una tecnología de gestión de datos de almacenamiento totalmente integrada que optimiza la escalabilidad, la flexibilidad y la simplicidad para todas las cargas de trabajo, incluidos contenedores, máquinas virtuales, bases de datos y mucho más. Con protección integrada contra el ransomware, Commvault Grid es la solución perfecta que simplifica y acelera la adopción de la nube híbrida.

En pocas palabras, la combinación de productos excelentes como Commvault Grid, el apoyo del equipo y la magnífica colaboración con nuestros socios nos ha ayudado a lograr resultados increíbles en lo que ha sido un año muy complicado. Sin embargo, sabemos que esto no es el final, y que aún nos queda un largo camino por recorrer y mucho más por lograr a la hora de ofrecer los mejores servicios de datos inteligentes a nuestros clientes.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

¿Está tu plan de recuperación ante desastres preparado para las necesidades de datos en la nube, en las propias instalaciones y en entornos híbridos? Los acontecimientos imprevisibles del último año han suscitado muchas preguntas sobre la recuperación ante desastres. 

De hecho, el 89 % de los clientes de Commvault Cloud que utilizan soluciones de protección de datos en la nube y que participaron en la encuesta afirmaron que la recuperación ante desastres fue una de las principales prioridades durante la pandemia mundial.1

A medida que la pandemia mundial obligaba a las organizaciones a migrar rápidamente a la nube, los equipos trabajaron con celeridad para garantizar que los datos estuvieran disponibles con el fin de atender a los clientes, proteger a los empleados y mantener el funcionamiento de las empresas. En ocasiones, con las prisas por migrar a la nube, no se actualizaron los planes de recuperación ante desastres.

Los ataques masivos de ransomware, los desastres naturales y las crisis inesperadas han puesto a prueba los planes de Recovery ante desastres como nunca antes.

Ahora es el momento de desarrollar un plan de recuperación ante desastres que incluya todos sus datos: los que están en la nube, los locales y esos datos híbridos que pueden estar moviéndose entre ubicaciones hoy o mañana.

¿Qué es la recuperación ante desastres?

Hoy en día, la recuperación ante desastres puede significar la capacidad de recuperar aplicaciones, bases de datos, entornos completos de máquinas virtuales o entornos informáticos completos. Puede consistir en la conmutación por error de una aplicación, una planta de fabricación o todas sus operaciones informáticas en un país.

Recovery puede realizarse hacia la nube, desde la nube, entre nubes o entre regiones de la nube. Las cargas de trabajo en la nube pueden recuperarse en las instalaciones, y las cargas de trabajo locales pueden recuperarse desde la nube.

Dado que las necesidades empresariales cambian rápidamente, es importante trabajar con un proveedor de software que satisfaga sus requisitos de recuperación ante desastres en la nube, tanto hoy como en el futuro.

Elaboración de un plan integral de recuperación ante desastres

Hay varios pasos para desarrollar un plan integral de recuperación ante desastres. Algunas organizaciones optan por trabajar con un proveedor de soluciones, un integrador de sistemas u otro socio de servicios para desarrollar el plan de recuperación ante desastres. Otras empresas gestionan la recuperación ante desastres en la nube de forma interna, coordinándose con los responsables de las líneas de negocio para dar soporte a las nuevas aplicaciones DBaaS o SaaS a medida que se adoptan. 

Commvault ofrece servicios de consultoría especializados para ayudar a los clientes a establecer y mantener un estado de Readiness para la recuperación. Haz clic aquí para obtener más información sobre los servicios de Readiness para la recuperación de Commvault.

¿Cómo puede su organización ahorrar tiempo y dinero con una estrategia integral de recuperación ante desastres en la nube? 

Lista de comprobación para elaborar un plan de recuperación ante desastres en la nube

¿Está listo para empezar con un plan de recuperación ante desastres en la nube?

En primer lugar, reflexione sobre las cargas de trabajo que deben incluirse en el plan de recuperación ante desastres. ¿Qué cargas de trabajo se encuentran actualmente en las instalaciones, en la nube o en el perímetro? ¿Dónde deberían recuperarse esas cargas de trabajo?

Empieza por lo esencial: las aplicaciones y bases de datos en la nube que hacen funcionar tu empresa. Si no has actualizado tu plan de recuperación ante desastres en un año, piensa en las nuevas aplicaciones y bases de datos en la nube que se han incorporado a la organización.

Actualizaciones del plan de recuperación ante desastres Preguntas que debe plantearse Ejemplos
¿Qué aplicaciones de negocio han cambiado recientemente? ¿Hay alguna aplicación que se haya pasado por alto y no figure en el plan?
Aplicaciones de marketing basadas en SaaS • Aplicaciones de atención al cliente, como los
chatbots • La migración de sistemas CRM o ERP locales a sistemas basados en SaaS
¿Quién ha implementado bases de datos como servicio? ¿Qué implementaciones de «bases de datos como servicio» gestionan datos críticos? • Azure Cosmos DB, Azure Database for
MariaDB• AWS Redshift, Amazon Aurora, Amazon DynamoDB•
Google Cloud SQL para MySQL, Google Cloud SQL para PostgreSQL

Ahora, plantéate tu entorno de almacenamiento en la nube, el almacenamiento local y tu plan híbrido. Para muchas organizaciones, el patrimonio de datos actual se distribuye entre ubicaciones locales, en el perímetro, en la nube privada y en la nube pública.

Dado que el 76 % de las organizaciones adoptan estrategias multicloud (ESG, 2019), la recuperación ante desastres basada en la nube es más importante que nunca. En estas situaciones de emergencia, el tiempo es fundamental, por lo que la automatización, la flexibilidad y la escalabilidad son requisitos fundamentales.

¿Qué ubicaciones podría elegir para la recuperación ante desastres en la nube?

Híbrido: en las propias instalaciones y multicloud:

Prepárate para el entorno de nube actual y para las tecnologías que necesitarás en el futuro. Commvault es compatible con más de 40 opciones de almacenamiento en la nube y múltiples hipervisores. Consulta la lista completa de tecnologías compatibles.

Por qué la nube multicloud o híbrida es adecuada para la recuperación ante desastres

Como hemos visto en emergencias recientes, es importante contar con un equipo distribuido geográficamente que pueda realizar la conmutación por error de aplicaciones y bases de datos esenciales.

Durante la tormenta de hielo y el corte de electricidad que azotaron Texas en febrero de 2021, algunos clientes bancarios no pudieron acceder a su aplicación de banca online. Tanto el banco como la infraestructura de la aplicación se encontraban en ubicaciones sin suministro eléctrico. Sin su aplicación, los clientes de Texas no podían pagar facturas ni utilizar su tarjeta de débito para cubrir necesidades básicas como la comida o el transporte. Incluso los clientes fuera del estado se vieron imposibilitados de utilizar la aplicación de banca online.  La satisfacción de los clientes se vio afectada, y algunos de ellos expresaron abiertamente su descontento en las redes sociales.

En marzo de 2021, el incendio del centro de datos en la nube de OHV en Francia puso de relieve la necesidad de estrategias de recuperación ante desastres multirregionales o multinube. El incendio destruyó uno de los centros de datos de Estrasburgo, dañó otro y provocó el cierre de otros dos centros de datos como medida de precaución. Las empresas y las organizaciones gubernamentales perdieron el acceso a los datos, el correo electrónico y las aplicaciones durante varios días. Muchas informaron de una pérdida total de datos.

Muchas organizaciones están optando por servicios basados en la nube que pueden trasladarse a otra nube o a otra región de la nube. Las aplicaciones locales o en el perímetro podrían transferirse a la nube pública, o a regiones de la nube pública en otras zonas geográficas.

Actualizaciones del plan de recuperación ante desastres Preguntas que hay que plantearse Ejemplos
Incluir opciones para trasladar datos hacia, desde, a través y entre nubes ¿Cuándo es necesario trasladar los datos de una ubicación en la nube —o de un proveedor de nube— a otra? ¿Cuánto costará recuperar los datos? Recuperar datos y cargas de trabajo entre hipervisores y nubes
: • Microsoft
Azure •
AWS • Google
Cloud
Asegurarse de que los dispositivos periféricos cuenten con una copia de seguridad ¿Disponemos de una copia de seguridad de los datos en la nube híbrida o en los dispositivos periféricos? • Microsoft Azure Stack y Azure Stack
HCI• AWS Outposts

Asegúrese de tener en cuenta el RTO y el RPO de la recuperación ante desastres en la nube

La planificación de la recuperación ante desastres implica anticiparse a los ejercicios de recuperación. Asegúrate de probar tus objetivos de tiempo de recuperación (RTO) y tus objetivos de punto de recuperación (RPO). ¿Puedes demostrar que eres capaz de recuperar los servicios críticos en los plazos requeridos?

Los clientes de Commvault trabajan con múltiples objetivos de RTO y RPO para cargas de trabajo virtualizadas, aplicaciones, bases de datos, sistemas de archivos y mucho más. La flexibilidad para gestionar el RTO y el RPO en función de múltiples factores se traduce en opciones de recuperación ante desastres escalables y personalizadas que se adaptan a las necesidades cambiantes de la empresa.

¿Qué nos depara el futuro de la recuperación ante desastres en la nube?

El año 2021 ya ha comenzado con un panorama mixto. Por un lado, ya vemos la necesidad de prestar atención a los desastres naturales, los accidentes y las emergencias relacionadas con los datos provocadas por el ser humano, como los ciberataques. Por otro lado, las organizaciones que se mostraron resilientes a lo largo de 2020 han acelerado sus iniciativas de transformación digital. 

Dado que la transformación digital lo está cambiando todo rápidamente, cada vez más empresas se plantean opciones de recuperación ante desastres en la nube.

Plantéate empezar con un vídeo de demostración de 2 minutos sobre la recuperación ante desastres en Commvault Cloud. Descubre cómo funcionan la orquestación, la automatización y la recuperabilidad verificable tanto en entornos locales como en la nube.

https://play.vidyard.com/yFCP4XA5m1essCJFZ8bGwe
Commvault ofrece una solución de software de recuperación ante desastres fácil de usar, con orquestación, automatización y capacidad de recuperación verificable para garantizar la continuidad del negocio tanto en entornos locales como en la nube.

Productos de recuperación ante desastres de Commvault

Referencia
1: TechValidate, octubre de 2020

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Con cada paso resonando, te das cuenta de que esto no es solo una cámara acorazada; es una solución de copia de seguridad de datos que cumple con la HIPAA y ofrece una seguridad a toda prueba para el bien más preciado de los proveedores sanitarios: los datos de los pacientes. Ahora imagina que, sin necesidad de llaves físicas ni códigos complicados, esta cámara acorazada es tan virtual como el aire que respiramos, pero tan resistente como el acero. Bienvenidos al tema central de nuestro debate de hoy: las soluciones de copia de seguridad que cumplen con la HIPAA y que garantizan no solo la protección de la información sanitaria confidencial, sino también la seguridad y la confianza de los pacientes.

Al igual que una brújula señala el norte, centrémonos directamente en un aspecto de la tecnología sanitaria del que se habla poco, pero que resulta fundamental: las soluciones de copia de seguridad que cumplen con la HIPAA. Recuerda que un pequeño descuido a la hora de proteger los datos podría provocar una caída catastrófica de la confianza pública y sanciones muy elevadas. ¡Así que prepárate mientras te iluminamos el camino hacia una gestión sanitaria más segura y protegida!

El término «copia de seguridad conforme a la HIPAA» hace referencia a una solución de copia de seguridad de datos que cumple los rigurosos requisitos de la Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA), que exige estrictas normas de seguridad y privacidad a las organizaciones sanitarias. Es importante porque garantiza la protección y la confidencialidad de la información sanitaria protegida electrónica (ePHI) en caso de desastre o emergencia, así como el cumplimiento de la normativa federal. Una solución de copia de seguridad conforme a la HIPAA debe incluir cifrado, pruebas periódicas y revisión de los planes de contingencia, protocolos de transmisión seguros y acuerdos de socio comercial firmados con los proveedores de copias de seguridad en la nube para garantizar los más altos niveles de seguridad de los datos.

Comprender el cumplimiento de la HIPAA

La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA) es una ley federal que establece normas nacionales para la protección de la información sanitaria sensible de los pacientes. Las entidades afectadas, como los proveedores de asistencia sanitaria, las compañías de seguros y sus socios comerciales, están obligadas a cumplir con la normativa para garantizar la confidencialidad, la integridad y la disponibilidad de la información sanitaria protegida (PHI).

Una analogía que puede servir para entender el cumplimiento de la HIPAA es la de una caja de seguridad. Del mismo modo que una caja de seguridad protege documentos confidenciales y objetos de valor, las medidas de cumplimiento de la HIPAA se establecen para proteger la información médica de los pacientes. Esto incluye medidas de seguridad físicas, administrativas y técnicas, como la supervisión y el control del acceso a la información médica protegida (PHI), el cifrado de los dispositivos electrónicos que contienen dicha información, la realización de evaluaciones de riesgos y la formación de los miembros del personal.

Para ilustrar por qué es importante el cumplimiento de la HIPAA, imaginemos una situación en la que le roben a un profesional sanitario un ordenador portátil sin cifrar que contenga datos de pacientes. Si los datos no estuvieran debidamente protegidos o no se hubiera realizado una copia de seguridad, podrían perderse para siempre o caer en manos equivocadas. Esto podría acarrear graves consecuencias tanto para el profesional como para sus pacientes, que podrían ir desde sanciones legales hasta daños a la reputación.

El incumplimiento de la normativa de la HIPAA puede acarrear graves consecuencias económicas y legales. Los profesionales sanitarios que incumplan las leyes sobre la privacidad de los pacientes pueden enfrentarse a sanciones civiles o penales impuestas por la Oficina de Derechos Civiles (OCR), que puede imponer multas de hasta 1,5 millones de dólares por cada categoría de infracción durante una investigación.

Teniendo esto en cuenta, analicemos con más detalle los requisitos y normativas fundamentales que establece la HIPAA.

Requisitos y normativas fundamentales

El cumplimiento de la HIPAA exige que las entidades sujetas a la ley y sus socios comerciales respeten unas normas específicas relativas a la recogida, el uso, la divulgación, el almacenamiento y la eliminación de la información médica protegida (PHI).

Uno de los aspectos más importantes del cumplimiento de la HIPAA es mantener la confidencialidad de la información médica protegida (PHI). Esto significa que las organizaciones sanitarias deben restringir el acceso a la PHI solo a quienes necesiten conocerla e implementar controles de acceso seguros para protegerla frente a accesos no autorizados.

Otro requisito fundamental de la HIPAA es la realización de copias de seguridad de los datos y la planificación de la recuperación ante desastres. Las entidades sujetas a la normativa deben contar con un plan de copias de seguridad de datos que les permita conservar copias exactas y recuperables de la información médica protegida (PHI) en formato electrónico, garantizando así que los datos puedan recuperarse en caso de desastre o ciberataque.

Además de estas medidas, las entidades afectadas están obligadas a realizar análisis de riesgos periódicos para identificar vulnerabilidades y posibles amenazas para la información sanitaria protegida (PHI). En función de los resultados de dichos análisis, deben aplicar las medidas de seguridad adecuadas para protegerse frente a dichos riesgos.

Algunas organizaciones sanitarias pueden argumentar que el cumplimiento de la HIPAA supone una carga excesiva para sus operaciones o limita su capacidad para utilizar los datos de los pacientes con fines de investigación. Sin embargo, la protección de la privacidad y la seguridad de los pacientes siempre debe tener prioridad sobre los intereses comerciales. Además, la HIPAA solo exige los usos o divulgaciones de la información médica protegida (PHI) que sean estrictamente necesarios para el tratamiento, el pago y las operaciones sanitarias.

Ahora que hemos adquirido una comprensión más profunda del cumplimiento de la HIPAA y de sus requisitos y normativas fundamentales, veamos cómo pueden las organizaciones diseñar una estrategia de copias de seguridad que cumpla con la HIPAA.

Elaboración de una estrategia de copias de seguridad que cumpla con la HIPAA

En el sector sanitario, las filtraciones de datos no son infrecuentes. Cifrar y proteger la información confidencial de los pacientes es fundamental para cualquier organización que maneje información sanitaria protegida (PHI). Aunque existen normativas de cumplimiento de la HIPAA, muchas organizaciones siguen sufriendo filtraciones de datos o la pérdida de datos sanitarios críticos debido a estrategias de copia de seguridad inadecuadas.

Para prevenir estos riesgos, las organizaciones sanitarias deben elaborar una estrategia de copias de seguridad bien estructurada y conforme a la HIPAA. Dicho plan no solo debe garantizar la disponibilidad de la información sanitaria protegida, sino también asegurar que dicha información cumpla con todas las normas y regulaciones de seguridad vigentes.

Un hospital se quedó sin conexión en toda su red durante 24 horas a causa de un ataque de ransomware. El personal del hospital tuvo que recurrir a las historias clínicas en papel para llevar un seguimiento de la atención a los pacientes, mientras el equipo de TI se esforzaba por recuperar los datos. El equipo de TI restauró las copias de seguridad tras pagar una enorme suma de dinero a los piratas informáticos. Como consecuencia, muchos pacientes sufrieron graves consecuencias para su salud, ya que su atención se retrasó o se vio comprometida durante esas 24 horas.

Para evitar este tipo de situaciones, las organizaciones sanitarias deben invertir en un plan sólido de Backup and Recovery que cumpla con la normativa HIPAA. Esto requiere un análisis minucioso de los componentes esenciales y los aspectos que hay que tener en cuenta a la hora de elaborar dicho plan.

En primer lugar, cualquier estrategia de copia de seguridad que cumpla con la HIPAA debe contar con métodos de cifrado fiables y seguros, así como con controles de acceso sofisticados, para proteger de forma eficaz la información sanitaria confidencial.

En segundo lugar, es fundamental elaborar políticas relativas a la frecuencia de las copias de seguridad, la ubicación del almacenamiento y los procesos de restauración del sistema. Esto puede implicar el uso de sistemas de copias de seguridad redundantes o de diversos tipos de soluciones tecnológicas de copia de seguridad que mitiguen el riesgo en caso de fallo del hardware.

En tercer lugar, es fundamental elaborar un plan de respuesta ante incidentes adecuado para poder reaccionar con rapidez cuando se produzcan acontecimientos imprevistos, como ataques de ransomware.

En cuarto lugar, es muy recomendable realizar pruebas periódicas de todo el proceso de copia de seguridad. Esto incluye llevar a cabo pruebas tanto de los pasos automatizados como de los manuales dentro de los procesos de Backup and Recovery. Lo mejor es que las pruebas formen parte imprescindible de tu estrategia, de modo que puedas detectar cualquier vulnerabilidad antes de que afecte a la organización.

Cada uno de los componentes mencionados anteriormente es fundamental para desarrollar un plan de copias de seguridad integral que cumpla con la HIPAA. Sin embargo, para garantizar la eficacia del sistema de copias de seguridad, todas las organizaciones sanitarias deben tener en cuenta también una serie de aspectos fundamentales.

  • El sector sanitario debe dar prioridad al desarrollo de una estrategia de copias de seguridad sólida y conforme a la HIPAA para evitar filtraciones o la pérdida de datos sanitarios críticos. Esto incluye métodos de cifrado fiables, políticas sobre la frecuencia de las copias de seguridad y la ubicación del almacenamiento, la elaboración de un plan de respuesta ante incidentes y la realización de pruebas periódicas del proceso de copias de seguridad. Mediante la implementación de dicho plan, las organizaciones pueden garantizar que la atención al paciente no se vea comprometida ni retrasada ante situaciones imprevistas, y cumplir con todas las normas y reglamentos de seguridad vigentes.

Componentes y aspectos fundamentales

El desarrollo de componentes adecuados para un plan de copias de seguridad que cumpla con la HIPAA requiere algo más que limitarse a implementar el cifrado y cumplir con la normativa estándar. A continuación se indican otras consideraciones esenciales:

Piensa en las soluciones de copia de seguridad como un arma de tu arsenal, un pelotón de fusilamiento, por así decirlo. Para lograr un resultado satisfactorio se necesitan varias manos firmes que apunten con precisión al mismo objetivo. Cada mano debe desempeñar su función a la perfección, desde realizar copias de seguridad adecuadas de los datos hasta garantizar un almacenamiento seguro; solo así se podrá alcanzar el resultado final deseado.

Para empezar, es fundamental identificar todas las copias de seguridad necesarias y los requisitos de Recovery antes de seleccionar una solución. La frecuencia de las copias de seguridad, los protocolos de seguridad y las medidas de control de acceso son aspectos clave que deben analizarse adecuadamente durante esta fase.

En segundo lugar, la elección entre servidores físicos o virtuales es otro factor clave a tener en cuenta para un sistema de copias de seguridad que cumpla con la HIPAA. Aunque ambas opciones cumplen con la HIPAA, es posible que algunas organizaciones sanitarias consideren que, dada su infraestructura de TI específica, una de las soluciones resulte más adecuada que la otra.

En tercer lugar, es fundamental elegir al proveedor adecuado a la hora de tomar decisiones sobre la tecnología y los servicios necesarios para realizar copias de seguridad seguras. Los proveedores deben cumplir con la normativa HIPAA, tener experiencia en estrategias de protección de la información médica protegida (PHI) y ser capaces de ayudar a los clientes a definir a fondo sus necesidades de copia de seguridad e identificar posibles deficiencias.

En cuarto lugar, la accesibilidad es otro aspecto fundamental a la hora de desarrollar una estrategia sólida de copias de seguridad para los datos de información médica protegida (PHI). Las soluciones de copias de seguridad basadas en la nube ofrecen numerosas ventajas frente a los métodos tradicionales de almacenamiento externo. Permiten al personal autorizado acceder fácilmente a los datos cifrados en cualquier momento y desde cualquier parte del mundo a través de canales seguros, como conexiones SSL VPN, servicios proxy o soluciones basadas en tecnologías similares, como el acceso a la red de confianza cero (ZTNA).

Un debate habitual en torno a las estrategias de copia de seguridad que cumplen con la HIPAA gira en torno a la retención de datos. Si bien es cierto que conservar copias de seguridad antiguas puede resultar costoso y requerir más espacio de almacenamiento, hacerlo puede resultar beneficioso si surge algún problema y la organización sanitaria necesita consultar versiones anteriores de sus datos. Por el contrario, no existe un consenso claro sobre cuánto tiempo deben conservarse las copias de seguridad. La mejor solución en este caso es adaptar el periodo de retención en función de la normativa específica de su sector o de los requisitos legales.

Dada la continua evolución de la tecnología y los avances en la nube, resulta una decisión acertada que las organizaciones sanitarias cuenten con el apoyo necesario por parte de proveedores de confianza y equipos de TI que puedan ofrecerles conocimientos especializados en materia de copias de seguridad para el cumplimiento de la HIPAA.

Soluciones de copia de seguridad adecuadas para el cumplimiento de la HIPAA

En lo que respecta a las soluciones de copia de seguridad para el cumplimiento de la HIPAA, existen varias opciones disponibles en el mercado. Sin embargo, no todas las soluciones de copia de seguridad son iguales, y es posible que algunas no cumplan los estrictos requisitos establecidos por la HIPAA. Es fundamental encontrar una solución que sea a la vez eficiente y que cumpla con todas las normativas pertinentes.

Una de las mejores soluciones de copia de seguridad para cumplir con la normativa HIPAA es la copia de seguridad en la nube. La copia de seguridad en la nube es una forma sencilla y segura de almacenar y proteger los datos médicos. A la hora de elegir una solución de copia de seguridad en la nube para su organización, es fundamental asegurarse de que el proveedor cumpla todos los requisitos normativos necesarios.

Otra opción en cuanto a soluciones de copia de seguridad son las copias de seguridad locales. Las copias de seguridad locales consisten en realizar copias de seguridad de los datos en servidores ubicados en las propias instalaciones de una organización. Las copias de seguridad locales pueden resultar más económicas que las basadas en la nube, pero tienen sus limitaciones. Las empresas deben contar con los sistemas adecuados para mantener la integridad y la seguridad de sus copias de seguridad locales.

Para las empresas que necesitan un mayor control sobre sus copias de seguridad, las copias de seguridad híbridas son otra opción adecuada. Las copias de seguridad híbridas permiten a las empresas combinar copias de seguridad en la nube y locales, lo que se traduce en una protección más sólida frente a cualquier desastre o fuga de datos.

Es fundamental tener en cuenta que no todas las soluciones de copia de seguridad cumplen todos los requisitos exigidos por la normativa HIPAA, pero encontrar una que admita el cifrado de archivos reforzará la seguridad general de tus datos. Además, como parte de la normativa HIPAA, las empresas deben firmar un acuerdo de socio comercial (Business Associate Agreement) con su proveedor de servicios de copia de seguridad en la nube.

Para cumplir plenamente con las normas de la HIPAA en materia de tratamiento y almacenamiento de datos, se han desarrollado soluciones como MSP360 Backup, diseñadas específicamente para proveedores de asistencia sanitaria o proveedores de servicios gestionados (MSP) que se dedican al almacenamiento y la protección de la información sanitaria. El software garantiza que la transmisión de la información de los pacientes cumpla con la normativa de la HIPAA, satisfaciendo los requisitos de cifrado de la información sanitaria protegida en formato electrónico (ePHI).

Los inventarios locales suelen estar infrautilizados debido al coste y las complicaciones que supone su mantenimiento. Lamentablemente, las soluciones de almacenamiento local pueden plantear problemas de seguridad debido a prácticas como realizar copias de seguridad en ubicaciones desprotegidas o no cifrar los archivos adecuadamente.

Aunque las soluciones de copia de seguridad basadas en la nube son una opción cada vez más popular entre las instituciones médicas, las copias de seguridad locales siguen teniendo su lugar en el cumplimiento de la HIPAA. Las organizaciones médicas obtienen la ventaja añadida de poder verificar que los procedimientos de copia de seguridad son seguros y fáciles de gestionar cuando se realizan de forma local, en lugar de depender de la asistencia de terceros. Con las copias de seguridad locales, las empresas pueden llevar un control de quién tiene acceso a los datos confidenciales dentro de la organización.

  • Las encuestas han revelado que, para 2023, alrededor del 60 % de las organizaciones sanitarias habrán adoptado soluciones de copias de seguridad en la nube que cumplan con la HIPAA como parte integral de su estrategia de gestión de datos.
  • Un informe de la Oficina de Derechos Civiles (OCR) de 2021 revela que se ha producido un aumento del 22 % en las investigaciones relacionadas con el incumplimiento de los requisitos de la HIPAA en materia de copias de seguridad, lo que pone de relieve la creciente importancia de contar con procedimientos de copia de seguridad de datos seguros y que cumplan con la normativa.
  • Según la consultora Markets and Markets, se prevé que el mercado mundial de la computación en la nube aplicada a la sanidad, incluidos los servicios de copias de seguridad en la nube que cumplen con la HIPAA, crezca a una tasa de crecimiento anual compuesta (CAGR) de aproximadamente el 17,2 % entre 2020 y 2025, lo que refleja una mayor demanda de dichos servicios por parte de los proveedores sanitarios.

Opciones preferidas basadas en la nube

Las copias de seguridad en la nube se están convirtiendo en una opción muy popular entre los profesionales sanitarios para almacenar la información de los pacientes sin necesidad de realizar grandes inversiones en infraestructura ni en personal. Además, permiten una rápida recuperación de datos y una escalabilidad excepcional. A la hora de elegir la mejor solución de copias de seguridad en la nube, hay que tener en cuenta varias características específicas.

Un aspecto fundamental de una copia de seguridad adecuada basada en la nube es que debe estar cifrada. Toda la información almacenada debe contar con mecanismos de cifrado seguros, de modo que solo las personas autorizadas que dispongan de una clave de cifrado puedan acceder a ella de forma segura. Algunas normas incluyen el cifrado AES-256, así como el cifrado SSL/TLS de extremo a extremo en todos los puntos de transferencia de datos.

Otro aspecto esencial es contar con un sistema de orquestación robusto. Una buena solución de copias de seguridad debe disponer de un conjunto completo de paneles de control capaz de agilizar los procesos administrativos, como programar copias de seguridad, definir políticas de retención y llevar a cabo restauraciones sin esfuerzo.

Además, elige un proveedor de servicios en la nube que cuente con controles de transparencia adecuados, que ofrezca información útil sobre la ePHI de tu organización y que cumpla con normativas estrictas, como la HIPAA. El proveedor de almacenamiento debe ser lo suficientemente fiable y riguroso como para evitar que otros clientes sobrecarguen sus servidores.

Invertir en soluciones de copia de seguridad que cumplan con la normativa HIPAA es como construir una fortaleza alrededor de los datos críticos de tu institución para protegerlos frente a las ciberamenazas, algo similar a guardar tus objetos de valor en una caja fuerte bajo llave, tal y como hace una solución de copia de seguridad segura. Las opciones de copia de seguridad basadas en la nube ofrecen la ventaja adicional de crear una copia de los datos confidenciales a la que se puede acceder fácilmente en caso de pérdida de datos u otras emergencias.

Una vez comprendido en qué consiste el cumplimiento de la HIPAA y cuáles son las distintas opciones de soluciones de copia de seguridad disponibles, es el momento de analizar algunos errores habituales que los proveedores de asistencia sanitaria pueden pasar por alto a la hora de implementar sus estrategias de copia de seguridad conformes con la HIPAA.

Cómo evitar los errores más comunes en las copias de seguridad según la HIPAA

A la hora de proteger la información confidencial de los pacientes, es importante tomar todas las medidas posibles. Por eso es fundamental evitar cometer errores habituales en la realización de copias de seguridad que podrían dar lugar a filtraciones y otros problemas de cumplimiento normativo. A continuación, te presentamos algunos de los errores más comunes en las copias de seguridad relacionadas con la HIPAA y cómo evitarlos.

Uso de dispositivos no seguros para realizar copias de seguridad

Uno de los mayores errores en materia de copias de seguridad según la HIPAA es utilizar dispositivos desprotegidos para realizar copias de seguridad de los datos. Esto incluye el uso de teléfonos móviles, ordenadores portátiles o tabletas personales sin las medidas de seguridad adecuadas. Estos dispositivos suelen carecer de cifrado, lo que permite que personas no autorizadas accedan a datos confidenciales. Una solución más adecuada es utilizar un dispositivo de copia de seguridad específico y seguro, dotado de métodos de cifrado sólidos.

No comprobar las copias de seguridad con regularidad

Otro error que cometen las organizaciones sanitarias es no comprobar periódicamente sus copias de seguridad. Algunas organizaciones dan por sentado que sus copias de seguridad funcionan correctamente y solo se dan cuenta de lo contrario cuando se produce un desastre. Las comprobaciones periódicas permiten detectar cualquier problema y garantizar que todo funciona según lo previsto. Las comprobaciones también deben incluir un proceso de restauración para verificar si los archivos recuperados coinciden con su estado original.

Métodos de control de acceso poco claros

Otro error habitual es mantener métodos de control de acceso poco claros. Esto significa, en esencia, que no existen directrices claras sobre quién tiene permiso para acceder a determinada información médica, incluidos los archivos de copia de seguridad. Las organizaciones deben adoptar un enfoque proactivo estableciendo mecanismos de autenticación sólidos y restringiendo los privilegios de acceso en función de los puestos de trabajo y las responsabilidades.

Formación insuficiente del personal

Es fundamental formar al personal en las mejores prácticas en materia de seguridad de los datos y copias de seguridad periódicas, aunque las organizaciones suelen pasar esto por alto. Los empleados deben comprender los riesgos que conllevan los errores en el cumplimiento de la HIPAA, especialmente en lo que respecta a las copias de seguridad. Puede resultar útil ofrecer ejemplos de ataques exitosos contra sistemas sanitarios ocurridos recientemente, para dejar claro de forma contundente la gravedad de las deficiencias en el cumplimiento de la HIPAA.

No mantener actualizados los acuerdos con socios comerciales

Como hemos mencionado anteriormente en este artículo, la normativa HIPAA establece que las empresas deben contar con un acuerdo de socio comercial firmado con su proveedor de copias de seguridad en la nube. Además, estos acuerdos deben reflejar los requisitos legales vigentes, la evolución de las normas de seguridad y los cambios organizativos o las actualizaciones de software o hardware. Es importante revisar periódicamente estos contratos y participar activamente en la negociación de las condiciones con tu proveedor de copias de seguridad que cumpla con la HIPAA.

Tomar medidas para evitar los errores habituales relacionados con la HIPAA en lo que respecta a las copias de seguridad de datos puede contribuir en gran medida a proteger la información confidencial de los pacientes. Si adopta un enfoque proactivo en materia de copias de seguridad de datos, las comprueba de forma rutinaria, implementa controles de acceso sólidos para las partes implicadas y se asegura de que sus acuerdos con socios comerciales cumplan con los estándares del sector, podrá reducir significativamente los riesgos y mejorar sus posibilidades de cumplir con la HIPAA.

Preguntas frecuentes y respuestas

¿Es necesario contar con un sistema de copias de seguridad especializado para los datos sujetos a la HIPAA?

¡Por supuesto! De hecho, es obligatorio por ley. La normativa de la HIPAA (Ley de Portabilidad y Responsabilidad del Seguro Médico) exige que cualquier organización que maneje información sanitaria protegida (PHI) cuente con un sistema de copias de seguridad seguro y fiable para protegerse contra la pérdida o la corrupción de datos. El objetivo es garantizar la confidencialidad, la integridad y la disponibilidad de la PHI.

Según un estudio reciente del Instituto Ponemon, el 91 % de las organizaciones sanitarias ha sufrido al menos una filtración de datos en los últimos dos años, y el 39 % ha sufrido dos o más. La pérdida de datos puede atribuirse a numerosos factores, como desastres naturales, errores humanos, fallos de hardware o ciberataques.

Por lo tanto, contar con un sistema de copias de seguridad especializado para los datos sujetos a la HIPAA no solo es necesario, sino también fundamental para que las organizaciones sanitarias garanticen el cumplimiento normativo, reduzcan al mínimo el tiempo de inactividad y mitiguen el riesgo de pérdida o filtración de datos. Una solución de copias de seguridad que cumpla con la HIPAA actúa como una póliza de seguro que te protege frente a los posibles riesgos de multas por incumplimiento y demandas judiciales.

En resumen, invertir en una solución de copias de seguridad especializada y conforme a la HIPAA es una medida esencial para cualquier organización sanitaria que desee proteger la información médica protegida (PHI) y, al mismo tiempo, demostrar el cumplimiento de los requisitos normativos.

Las copias de seguridad que cumplen con la HIPAA son imprescindibles para las organizaciones sanitarias que desean proteger sus datos confidenciales y garantizar la privacidad de los pacientes. Los requisitos legales para las copias de seguridad que cumplen con la HIPAA se recogen en la Norma de Seguridad de la HIPAA e incluyen la implementación de medidas de seguridad administrativas, físicas y técnicas adecuadas.

Las medidas de seguridad administrativas pueden incluir la elaboración de políticas y procedimientos, la asignación de responsabilidades en materia de seguridad, la realización de evaluaciones de riesgos y la formación del personal para garantizar el cumplimiento de la HIPAA. Las medidas de seguridad físicas pueden incluir la protección o la seguridad física de los dispositivos electrónicos utilizados para almacenar o realizar copias de seguridad de la información sanitaria protegida (PHI), como servidores, discos duros o cintas de copia de seguridad. Las medidas de seguridad técnicas pueden incluir el uso de software de cifrado para proteger la PHI durante la transmisión de datos y mientras se encuentra almacenada en copias de seguridad.

Las consecuencias económicas de incumplir la HIPAA pueden ser abrumadoras. Solo en 2020, las filtraciones de datos sanitarios afectaron a más de 21 millones de pacientes solo en Estados Unidos, con un coste medio de 7,13 millones de dólares por cada filtración. Afortunadamente, existen varias soluciones de copia de seguridad que cumplen con la HIPAA y que pueden ayudar a evitar que se produzcan estos costosos incidentes.

En conclusión, los proveedores de asistencia sanitaria y sus socios comerciales deben cumplir los requisitos legales establecidos en la Norma de Seguridad de la HIPAA a la hora de implementar soluciones de copia de seguridad. Esto incluye la implementación de medidas de seguridad administrativas, físicas y técnicas adecuadas para garantizar la privacidad de los pacientes y evitar costosas filtraciones de datos.

¿Cuáles son algunos de los errores más comunes que pueden dar lugar a incumplimientos a la hora de realizar copias de seguridad de datos sujetos a la HIPAA?

Existen varios errores habituales que cometen los profesionales sanitarios al realizar copias de seguridad de los datos sujetos a la HIPAA, lo que puede dar lugar a graves problemas de incumplimiento normativo. A continuación se enumeran algunos de los más importantes:

1. No cifrar las copias de seguridad: El cifrado es un elemento esencial para el cumplimiento de la HIPAA, y resulta especialmente importante a la hora de realizar copias de seguridad de datos confidenciales de los pacientes. Sin embargo, muchos profesionales sanitarios no cifran adecuadamente sus copias de seguridad, lo que deja los datos de los pacientes expuestos al robo o al acceso no autorizado.

2. Uso de soportes de almacenamiento poco seguros: Muchos profesionales sanitarios siguen recurriendo a soportes de almacenamiento poco seguros, como memorias USB o discos duros portátiles, para realizar copias de seguridad de sus datos. Sin embargo, estos dispositivos son muy propensos a sufrir pérdidas o robos, lo que podría poner en riesgo los datos confidenciales de los pacientes.

3. Conservar las copias de seguridad más tiempo del necesario: la normativa de la HIPAA exige a los proveedores sanitarios que conserven los datos de los pacientes durante un periodo determinado, pero, una vez transcurrido dicho periodo, los datos deben eliminarse de forma segura y definitiva. Sin embargo, es posible que algunos proveedores conserven las copias de seguridad más tiempo del necesario, lo que podría aumentar el riesgo de incumplimiento normativo en caso de que se produzca una filtración de datos.

4. No comprobar las copias de seguridad con regularidad: Por último, uno de los errores más graves que pueden dar lugar a incumplimientos normativos es no comprobar las copias de seguridad con regularidad. Si una copia de seguridad falla o no funciona correctamente cuando se necesita, puede generar graves problemas de cumplimiento normativo o provocar retrasos en el acceso a datos críticos de los pacientes.

Al evitar estos errores habituales y adoptar soluciones de copia de seguridad que cumplan con la HIPAA, los profesionales sanitarios pueden proteger la información confidencial de sus pacientes y, al mismo tiempo, garantizar el cumplimiento de la normativa federal.

¿Con qué frecuencia deben realizarse copias de seguridad que cumplan con la normativa HIPAA?

Es necesario realizar copias de seguridad que cumplan con la normativa HIPAA de forma periódica; la frecuencia dependerá del tamaño de su organización sanitaria y de la cantidad de datos que se generen.

Como regla general, se recomienda que las organizaciones sanitarias realicen copias de seguridad diarias de los sistemas y datos críticos, como los historiales de los pacientes y la información financiera. Sin embargo, es posible que algunas organizaciones más pequeñas solo necesiten copias de seguridad semanales o quincenales.

Nunca se insistirá lo suficiente en la importancia de realizar copias de seguridad de los datos. Según estudios recientes, el 60 % de las pequeñas empresas que sufren un ciberataque cierran en un plazo de seis meses. Además, la pérdida de datos puede tener graves consecuencias para la seguridad y la confidencialidad de los pacientes, razón por la cual la normativa HIPAA exige a las organizaciones sanitarias que dispongan de soluciones de copia de seguridad seguras y que cumplan con la normativa.

Para garantizar que su organización cumpla plenamente con la normativa HIPAA, es importante trabajar con proveedores que ofrezcan soluciones de copia de seguridad conformes con la HIPAA y que cumplan todos los requisitos de seguridad necesarios. Estas soluciones deben incluir pruebas y supervisión periódicas para garantizar que las copias de seguridad funcionen de forma adecuada y segura.

En conclusión, las organizaciones sanitarias deben dar prioridad a la realización periódica de copias de seguridad que cumplan con la normativa HIPAA, con el fin de garantizar la seguridad de los datos de los pacientes y mantener el cumplimiento normativo. La frecuencia de estas copias de seguridad debe determinarse en función del tamaño y las necesidades de su organización, pero deben tomarse todas las medidas necesarias para garantizar que se realicen con frecuencia y de forma segura.

¿Se puede utilizar el almacenamiento en la nube para las copias de seguridad conforme a la HIPAA? Y, en caso afirmativo, ¿qué medidas de seguridad deberían adoptarse?

¡Por supuesto! El almacenamiento en la nube se puede utilizar para realizar copias de seguridad que cumplan con la HIPAA. De hecho, las soluciones de copias de seguridad en la nube han ido ganando popularidad en los últimos años debido a su comodidad y a su buena relación calidad-precio. Sin embargo, es importante asegurarse de que el proveedor de almacenamiento en la nube elegido cumpla con la HIPAA para evitar cualquier infracción legal o ética.

Una solución de copia de seguridad en la nube que cumpla con la HIPAA debe contar con las medidas de seguridad administrativas, físicas y técnicas adecuadas para proteger la privacidad y la seguridad de los datos. Esto incluye medidas como el cifrado de los datos en reposo y en tránsito, controles de acceso estrictos mediante autenticación multifactorial, copias de seguridad periódicas y procedimientos de Recovery, así como centros de datos seguros con supervisión las 24 horas del día, los 7 días de la semana.

Entre las opciones más populares de almacenamiento en la nube que cumplen con la HIPAA se encuentran Microsoft Azure, AWS S3 y Google Cloud Storage. Es fundamental analizar a fondo el estado de cumplimiento de cada proveedor y solicitar su Acuerdo de Colaboración Empresarial (BAA) antes de contratar su servicio.

Según una encuesta realizada por HIMSS Analytics en 2020, más del 50 % de las organizaciones sanitarias utilizan actualmente la tecnología en la nube para realizar copias de seguridad y para la Recovery. La misma encuesta reveló también que el 90 % de las organizaciones sanitarias tiene previsto aumentar su uso de la nube en los próximos años.

En conclusión, el almacenamiento en la nube puede utilizarse sin duda para realizar copias de seguridad conforme a la HIPAA, siempre que se apliquen las medidas de seguridad necesarias. Siempre que los profesionales sanitarios actúen con la debida diligencia a la hora de elegir un proveedor que cumpla con la normativa y de seguir las mejores prácticas en materia de protección de datos, podrán disfrutar de las ventajas de unas copias de seguridad de fácil acceso, al tiempo que mantienen a salvo la información de sus pacientes.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Las amenazas cibernéticas evolucionan continuamente a un ritmo acelerado. El ransomware suele ser el principal enemigo, ya que deja a las organizaciones paralizadas y a merced de los ciberdelincuentes. Commvault ayuda a las organizaciones a proteger y recuperar datos para reanudar rápidamente sus operaciones empresariales. Sin embargo, a medida que las amenazas evolucionan, incluso las plataformas de Backup and Recovery corren el riesgo de sufrir ataques de ransomware. Esto ha dado lugar a controles de seguridad de última generación, como la inmutabilidad y la autenticación multifactorial, para mitigar estas amenazas invasivas. ¿Qué hay de las soluciones tradicionales de «air gap»? ¿Es el «air gap» una solución viable contra las amenazas de ransomware? En algunos casos, el «air gap» por sí solo puede no ser suficiente para protegerse contra las amenazas; por el contrario, es posible que la inmutabilidad y la autenticación multifactorial (MFA) tampoco sean suficientes. Sin embargo, la combinación de inmutabilidad, MFA y los controles modernizados de «air gap» de Commvault ofrece una solución muy eficaz para mitigar las amenazas. Profundicemos en este tema.

Conocer los conceptos básicos del ransomware

En primer lugar, veamos cómo funciona el ransomware a grandes rasgos. Me gusta pensar en el ransomware como un síntoma, pero no necesariamente como el catalizador. La mayoría de las variedades de ransomware más comunes que vemos hoy en día comenzaron como una amenaza persistente avanzada (APT) introducida en el entorno a través de un ataque de phishing dirigido mediante ingeniería social. Por ejemplo, puedes recibir un correo electrónico de lo que parece ser una fuente legítima (como una empresa o un banco) que te engaña para que descargues una aplicación maliciosa que introduce la APT. La APT permanece oculta en el entorno, moviéndose para realizar tareas de reconocimiento, como buscar cuentas de usuario y datos que robar, así como localizar recursos que infectar. Las APT utilizan herramientas «listas para usar» integradas en muchos sistemas operativos para permanecer ocultas, ayudar a recopilar datos y propagar el ransomware. Aprovechan los protocolos expuestos y vulnerables para desplazarse por el entorno. También se sabe que las APT desactivan aplicaciones y datos de copia de seguridad, como se puede ver en el análisis del ransomware Ryuk. Las amenazas que se desplazan y propagan por la red se denominan «amenazas de movimiento lateral». Tan pronto como la APT ha cumplido su cometido, el ransomware se activa como una bomba de relojería.

Esto es fundamental para comprender cómo el «air gap» proporciona una capa de seguridad eficaz. Se parte de la base de que el ransomware infectará tu entorno si existe alguna exposición a redes públicas, como Internet. Esto es especialmente cierto durante la pandemia de la COVID, en la que las organizaciones adoptaron políticas de «teletrabajo», permitiendo a los usuarios finales conectarse a los entornos de trabajo, lo que generó una mayor exposición y más puntos de entrada para las amenazas. Sin embargo, los destinos de almacenamiento de copias de seguridad que están aislados mediante «air gap» dentro de la organización quedan protegidos frente a las amenazas de movimiento lateral.

¿En qué consiste el «air gapping» tradicional?

Hemos constatado que el «air gap» tiene su valor. Al pensar en el «air gap», quizá lo primero que te venga a la mente sean las copias de seguridad en cinta o el clásico «sitio oscuro» de las administraciones públicas. Ambas soluciones ofrecen protección frente al movimiento lateral de las amenazas, ya que las cintas se retiran de la biblioteca y los sitios oscuros están aislados y carecen de conexiones permanentes con redes públicas. Sin embargo, ambas soluciones son lentas e ineficaces para los entornos modernos, que requieren accesibilidad y una recuperación rápida. Las organizaciones buscan aplicar los principios del «air gap» al almacenamiento moderno, incluidos los destinos en la nube, para limitar el movimiento lateral de las amenazas y, al mismo tiempo, ofrecer una experiencia de Recovery fluida cuando sea necesario.

El «air gap» modernizado de Commvault

El enfoque de Commvault respecto al «air gap» permite a las organizaciones mantener unos objetivos de punto de recuperación y de tiempo de recuperación eficaces, al tiempo que reduce el impacto de las amenazas de propagación lateral. 

La solución de «air gap» más accesible que ofrece Commvault es el Metallic™ Cloud Storage Service (MCSS). Con el MCSS, no hay conexiones persistentes con el almacenamiento, ya que todos los datos residen en Metallic Cloud y solo se accede a ellos mediante llamadas a la API autenticadas. No es posible el acceso directo al almacenamiento en la nube, ya que las credenciales no quedan expuestas. El almacenamiento es seguro, escalable y accesible. Cuando un ransomware infecta el entorno, no se propaga al almacenamiento en la nube, ya que este está prácticamente aislado (air-gap), lo que reduce las amenazas laterales. El MCSS está integrado en las soluciones de protección de datos de Commvault y viene preconfigurado. Es tan sencillo como aplicar una licencia y seleccionar el almacenamiento; no se requiere ninguna infraestructura ni configuración adicional.

Las organizaciones que no puedan utilizar la nube pueden implementar un «air gap» mediante las topologías de red de Commvault y la inteligencia integrada para gestionar las conexiones persistentes con el almacenamiento. Esta solución local segmenta y compartimenta el almacenamiento; se bloquea toda la comunicación entrante hacia el almacenamiento y los datos se transfieren al almacenamiento aislado. La comunicación se aísla mediante un «air gap» controlando automáticamente la gestión de la alimentación de las pasarelas virtuales o los transferidores de datos. Esta solución requiere una infraestructura mínima; sin embargo, puede aplicarse a las ofertas locales de Commvault On-Prem y a prácticamente cualquier sistema de almacenamiento.

Para proteger el contenido de las copias de seguridad, el marco de aprendizaje automático de Commvault detecta actividades anómalas y cambios en el contenido. Se activan automáticamente eventos y notificaciones para que los clientes puedan responder de forma proactiva. Eliminar las amenazas del contenido es tan sencillo como navegar por él y seleccionar la amenaza que se desea borrar. Echa un vistazo a este vídeo de demostración en YouTube, «Evita la reinfección por ransomware con Commvault», para ver cómo funciona. De este modo, se garantiza que los datos de las copias de seguridad estén limpios y listos para su Recovery.

Combinar las distintas medidas de seguridad para lograr la máxima protección contra el ransomware

Llegados a este punto, quizá te preguntes: «¿Para qué molestarse en utilizar una solución de «air gap» si ya cuento con un almacenamiento inmutable protegido con controles de autenticación multifactorial (MFA)?». No hay duda de que la inmutabilidad y la autenticación multifactorial (MFA) son parte integral de una solución por capas; sin embargo, no abordan las amenazas de movimiento lateral.  

Usemos la analogía de una caja fuerte con combinación. Si tu monedero de bitcoins «offline» está guardado en una caja fuerte, ¿es más seguro dejarlo a la vista, donde un intruso pueda verlo fácilmente, o sería mejor que la caja fuerte estuviera bien protegida y escondida en tu casa? Aunque tu caja fuerte esté cerrada con llave y bien protegida, ¿por qué la expondrías a un riesgo adicional? No necesitas la combinación para abrir la caja fuerte; lo que necesitas es una forma de forzar la caja fuerte. Es lógico pensar que la opción más segura sería guardar tu monedero de bitcoins en una caja de seguridad almacenada en unas instalaciones remotas y protegidas, como un banco, donde esté aislada físicamente y fuera del alcance de nadie. De este modo, habrás eliminado por completo la posible exposición a un intruso. 

Lo mismo se aplica a las copias de seguridad: tu almacenamiento debe ser inmutable y estar protegido con controles de autenticación multifactorial (MFA). En cuanto segmentas, aíslas y aplicas el «air gap», reduces aún más el riesgo para garantizar la máxima protección.

Lucha contra el ransomware con el enfoque de seguridad por capas de Commvault

Adoptar un enfoque por capas para proteger los datos de copia de seguridad ofrece la mejor protección global frente a amenazas como el ransomware. El enfoque modernizado de Commvault respecto al «air gap» no solo es sencillo, sino que también proporciona el máximo nivel de seguridad necesario para protegerse contra las amenazas de movimiento lateral, de modo que los clientes puedan tener la seguridad de que sus datos están listos para la Recovery.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Durante el Commvault Virtual Connections EMEA de diciembre, me sorprendió lo mucho que se parecía a una conferencia en persona. Tuvimos una gran participación de clientes y expertos: fue estupendo interactuar con tanta gente sobre los temas candentes de los clientes: cloud, los contenedores y, por supuesto, el ransomware.

Por desgracia, como ocurre con todos los buenos eventos, no tuvimos tiempo de responder a todas las preguntas. Aun así, queríamos asegurarnos de que recibierais las respuestas de Commvault que necesitáis para sacar el máximo partido a vuestros datos. A continuación, podéis consultar las respuestas de nuestro equipo de expertos de Commvault a vuestras preguntas.

CLIENTE:

Cuando Commvault habla de proteger Kubernetes, ¿se refiere a los contenedores y al almacenamiento? ¿O Commvault también puede realizar copias de seguridad del registro, la configuración de los espacios de nombres y la configuración de Ingress? Además, ¿hay alguna forma de recopilar o proteger los datos de STDOUT y STDERR de Kubernetes? ¿Se incluirá eso en la copia de seguridad al proteger el contenedor? 

 Marek Kedzierski, ingeniero comercial sénior de Commvault:

El agente de Commvault para Kubernetes puede proteger tanto aplicaciones como volúmenes persistentes. Una aplicación puede ser un pod, un despliegue, un conjunto con estado o una carga de trabajo. Nuestro agente protege automáticamente todos los recursos asociados a una aplicación, como los secretos y los mapas de configuración. Nuestro proceso de copia de seguridad de volúmenes persistentes utiliza instantáneas CSI. Por lo tanto, recomendamos implementar nuestro agente en clústeres de Kubernetes en los que los volúmenes persistentes se aprovisionen con una clase de almacenamiento respaldada por el controlador CSI. 

Nuestro agente no admite actualmente los registros de contenedores, la configuración de espacios de nombres y de Ingress, ni los flujos STDOUT/STDERR generados por los pods. No obstante, nuestro agente se actualiza de forma constante, por lo que es posible que estos recursos se incluyan en el futuro (aunque, por supuesto, no hay garantías).

¿https://share.vidyard.com/watch/54ZZKoXFt8LWLNW4VM3tLn?
Commvault protege una aplicación de Kubernetes local y la migra a Google Kubernetes Engine (GKE). Gracias a la integración nativa en la nube con Kubernetes y CSI, la recuperación está totalmente automatizada y se habilita el autoservicio desde Commvault Command Center™.

CLIENTE:

¿Dispones de un portal específico para configurar las copias de seguridad de los clientes que acceden al portal en la nube?

Marek Kedzierski, ingeniero comercial sénior de Commvault:

Si la pregunta se refiere a Metallic, cada cliente tiene pleno control sobre qué y cómo se protegen sus sistemas y datos en la nube, a través de una interfaz web fácil de usar.

Si la pregunta se refiere al software de Commvault en un servicio compartido, este puede implementarse en una configuración multitenant destinada a prestar servicio a varias empresas o «inquilinos» distintos, al tiempo que se separa de forma segura el acceso a los datos y a los sistemas.

El modelo multitenant tiene como objetivo consolidar las necesidades de gestión de datos de varias organizaciones, empresas o inquilinos distintos. Un inquilino suele identificarse como una entidad jurídica independiente, con una infraestructura de gestión de identidades propia (dominio de Active Directory, usuarios y grupos). El Commvault Command Center ofrece a sus inquilinos controles de acceso basados en roles y una administración específica para cada empresa.

En un entorno multicliente, un usuario de una empresa no puede ver los sistemas ni los datos de otro cliente o empresa.

Además, al utilizar servidores de identidad proporcionados por el cliente, este mantiene el control total sobre quién puede acceder al sistema de gestión de datos. En caso de que un empleado abandone la empresa, se puede desactivar su cuenta y perderá inmediatamente el acceso a los sistemas de Commvault.

Para los clientes que utilizan Commvault para sus propios fines en una nube híbrida, las consolas de autoservicio basadas en roles se pueden añadir de forma rápida y sencilla a su catálogo de servicios.

Más información: Multitenencia en Commvault

CLIENTE:

¿Puede Commvault proteger las cargas de trabajo en las plataformas de Azure Stack? ¿Y qué hay de la integración y la facilidad de uso?

Marek Kedzierski, ingeniero comercial sénior de Commvault:

Commvault se puede integrar fácilmente tanto con la plataforma Azure Stack Hub como con la plataforma Azure Stack HCI. 

Con nuestra interfaz web intuitiva, podrás:

  • Copia de seguridad de máquinas virtuales con reconocimiento de aplicaciones
  • Recupere fácilmente archivos y carpetas de máquinas invitadas, máquinas virtuales completas o discos de máquinas virtuales
  • Convierta máquinas virtuales procedentes de otra plataforma de virtualización, como VMware, a Azure Stack mediante la conversión a nivel de imagen
  • Replicar máquinas virtuales para la recuperación ante desastres mediante la coordinación de conmutaciones por error
  • Configurar la copia de seguridad con deduplicación global, compresión y cifrado
  • Proteja los datos almacenados en Azure Stack Block Storage

Recursos adicionales: Commvault para Microsoft® Azure Stack

CLIENTE:

¿Ofrece Commvault una integración perfecta con plataformas en la nube (OpenStack o VMware Cloud Director)?

 Christian Kubik, ingeniero jefe de ventas de Commvault:

Commvault es compatible con una amplia variedad de plataformas de nube pública y privada para copias de seguridad de IaaS y máquinas virtuales. Esto incluye no solo VMware vCloud Director y OpenStack, sino también Azure Stack HCI y Azure Stack Hub como plataformas privadas, así como Microsoft Azure, Amazon AWS, Google Cloud y otros proveedores de nube pública. Aquí puede consultar una descripción general de las plataformas compatibles: Virtualización y nube

Commvault también se integra con un gran número de plataformas de almacenamiento en la nube y de almacenamiento de objetos; puede consultar una lista completa en nuestra documentación aquí: Información sobre proveedores de servicios en la nube

CLIENTE:

¿Se considera una copia de seguridad en una biblioteca en la nube como S3 una copia de seguridad oficial sin conexión, comparable a una copia de seguridad en cinta? 

Las copias de seguridad en la nube de Commvault Cloud cuentan con un aislamiento físico para mayor protección. Por lo tanto, si se utilizan una clave de acceso y una clave secreta, el ransomware no debería poder acceder fácilmente a un depósito de S3, ya que tendría que averiguar esta información de alguna manera. Si se desea una protección adicional, podemos utilizar la funcionalidad WORM que ofrece Amazon para proporcionar una protección adicional. Hay un nuevo flujo de trabajo disponible que permite habilitar la protección WORM en las bibliotecas en la nube.

CLIENTE:

¿Admite Commvault las copias de seguridad de clientes de ordenadores de sobremesa y portátiles? ¿Cómo puede Commvault lograrlo a través de la WAN para proteger los datos de los usuarios que trabajan de forma remota?

 Ronnie Kaftal, ingeniero comercial sénior de Commvault:

Commvault ofrece soporte para las copias de seguridad y los ordenadores de sobremesa, ya sea como solución de software (Commvault Backup and Recovery) o como servicio (Metallic Desktop and Laptop Backup as a Service, con tecnología de Commvault). 

Ambas soluciones ofrecen una protección de datos incremental permanente basada en bloques, con deduplicación y cifrado en origen, para garantizar que solo se transfieran bloques de datos únicos a través de la WAN.

Commvault es capaz de alcanzar altos niveles de eficiencia, ya que nos basamos en tecnologías contrastadas que se llevan utilizando desde hace más de una década en empresas de todos los tamaños en todo el mundo. 

El servicio de copias de seguridad para ordenadores de sobremesa y portátiles de Metallic va un paso más allá. A diferencia del software tradicional de copias de seguridad local, el servicio de Metallic se presta a través de Microsoft Azure desde una región cercana a ti, por lo que los datos de los ordenadores de sobremesa no tienen que pasar por el cortafuegos corporativo ni afectan a los concentradores VPN de los clientes.

El agente que el servicio instala en el ordenador del usuario se encargará de la autenticación y el cifrado de los datos antes de que salgan del sistema del usuario final; además, utilizará una programación inteligente que solo se activará cuando haya suficiente potencia y ancho de banda disponibles para la copia de seguridad. En realidad, es probable que los usuarios finales ni siquiera se den cuenta de que su ordenador está siendo protegido de forma regular. 

Pruébalo gratis aquí: Cubre todas tus necesidades con la protección de dispositivos finales

Nos encantaría que nos contaras tu experiencia. 

CLIENTE:  

Dado que Metallic se ejecuta en Microsoft Azure, ¿qué ventaja tiene utilizar Metallic en lugar de la copia de seguridad nativa de Azure?

 Ronnie Kaftal, ingeniero comercial sénior de Commvault:

Metallic ofrece un mayor nivel de protección de datos y un mayor grado de detalle en la Recovery. Al realizar copias de seguridad de los datos del inquilino de Azure del cliente en nuestro inquilino de servicio, podemos garantizar que los datos sean recuperables en caso de que el inquilino del cliente se vea comprometido o no esté disponible por cualquier otro motivo. Además, gracias a la protección de datos entre inquilinos y al almacenamiento de blobs con redundancia geográfica de Azure, también podemos indexar la máquina virtual que protegemos, de modo que el cliente pueda explorar y recuperar archivos individuales en cualquier momento de la copia de seguridad e incluso recuperar datos en una ubicación fuera de Azure sin costes de salida.  

Pruébalo gratis aquí: VM & Kubernetes Backup

Nos encantaría que nos contaras tu experiencia. 

CLIENTE:

¿Metallic también es capaz de proteger un entorno local?

Ronnie Kaftal, ingeniero comercial sénior de Commvault:

Nuestra solución híbrida Metallic es totalmente compatible con cargas de trabajo locales, como máquinas virtuales, bases de datos y servidores de archivos de Windows y Linux.

Los suscriptores de Metallic pueden elegir entre proteger su servicio local en una Appliance de almacenamiento Commvault instalada en sus propias instalaciones, en sus propios dispositivos de almacenamiento o directamente en la nube de Azure. 

Muchos suscriptores optan por una combinación de destinos de almacenamiento para garantizar que los datos estén protegidos en al menos dos copias, una de las cuales está aislada físicamente y se encuentra lejos de la ubicación de origen.   

Consulta las diferentes opciones de copia de seguridad para cargas de trabajo locales en nuestra página web aquí: Protección de datos como servicio: sencilla, inteligente y segura

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone