Skip to content

Pontos principais

  • O ResOps não é um produto tecnológico. Trata-se de uma disciplina operacional multifuncional que ajuda a promover a resiliência cibernética da organização.
  • Ela complementa o backup, a recuperação de desastres, a segurança cibernética, a continuidade de negócios e a resposta a incidentes, alinhando essas funções em torno de resultados de recuperação de ponta a ponta.
  • O ResOps concentra-se em serviços críticos e nos limites de impacto definidos pela empresa, em vez de componentes isolados da infraestrutura.
  • Baseia-se na produção contínua de evidências, incluindo resultados de Recovery testados, indicadores de resiliência de serviços e um inventário próprio de lacunas.
  • O ResOps é um processo contínuo. Nem a elaboração de um plano nem a realização de um exercício pontual bem-sucedido são suficientes para estabelecer uma capacidade de recuperação duradoura.

O novo desafio da resiliência

A maioria das organizações investe em segurança cibernética, backup, Recovery de desastres e continuidade de negócios. No entanto, muitos executivos ainda enfrentam três questões críticas: Podemos nos recuperar? Quanto tempo vai demorar a recuperação? E podemos provar isso? Parte do desafio é que a responsabilidade pela resiliência está distribuída entre equipes que, muitas vezes, operam em silos. A equipe de segurança gerencia ameaças. A equipe de TI mantém os sistemas. As equipes de Backup and Recovery restauram dados e infraestrutura. As equipes de continuidade de negócios se concentram em manter a organização em funcionamento. Cada uma desempenha um papel importante, mas a responsabilidade pela recuperação pode permanecer fragmentada.

O ResOps reúne essas funções em torno de prioridades compartilhadas, metas de Recovery e evidências. O resultado é uma maneira mais prática de abordar a resiliência: saber o que é mais importante, entender o que é necessário para recuperá-lo, testar se a recuperação funciona e agir sobre as lacunas encontradas.

O que é ResOps?

O ResOps é a disciplina operacional que reúne segurança, infraestrutura, operações de TI, continuidade de negócios e responsáveis de negócios em torno de serviços críticos, projeto resiliente e validação contínua. Em termos simples, o ResOps ajuda as equipes a se prepararem para interrupções, recuperar serviços críticos dentro das tolerâncias de impacto definidas pela empresa e demonstrar, com base em evidências, que a recuperação funciona.

Quatro características definem o ResOps. Ele é:

  1. Multifuncional por natureza. O ResOps conecta responsabilidades distribuídas por meio de um modelo operacional compartilhado, atribuição de responsabilidades e governança executiva.
  2. Centrado em serviços críticos. Prioriza os serviços que a organização deve restaurar para entregar valor essencial, atender aos clientes e gerar receita; além de ajudar a cumprir obrigações urgentes de natureza jurídica, regulatória, de segurança e de missão.
  3. Validado continuamente. A resiliência é uma postura que as equipes devem exercer e aprimorar — não um estado estabelecido por um teste anual.
  4. Medido por meio de evidências. O ResOps produz uma pontuação de postura de resiliência (RPS): uma pontuação por serviço, respaldada por evidências, que mede o grau de recuperabilidade de um único serviço crítico com base em resultados de validação, integridade das dependências e confiança na recuperação sem falhas.

O que não é ResOps?

Não é uma categoria de produto.

Nenhuma plataforma pode criar o ResOps por si só. Tecnologias de proteção de dados, Recovery cibernética, automação, observabilidade e testes podem apoiar a disciplina, mas o ResOps é organizacional. Ele depende de governança, responsabilidade compartilhada, prioridades de negócios, práticas operacionais e um padrão comum de evidências.

Não substitui o Backup and Recovery nem a Recuperação de Desastres.

O ResOps não substitui recursos robustos de Backup and Recovery de desastres: ele depende deles. O backup determina se existem cópias recuperáveis. A Recovery fornece os procedimentos e os recursos técnicos para ajudar a restaurar sistemas e infraestrutura.

Mas, então, o ResOps levanta uma questão mais ampla: o serviço crítico pode retornar de forma completa, limpa e dentro dos limites de tolerância, incluindo suas identidades, aplicativos, dados, infraestrutura, serviços em nuvem, terceiros, pessoas e caminhos de decisão?

Não é apenas outro nome para continuidade de negócios ou resposta a incidentes.

A continuidade dos negócios define como a empresa opera durante interrupções. A resposta a incidentes detecta, contém e gerencia o evento. O ResOps conecta essas disciplinas ao resultado da Recovery. Ele cria um ritmo operacional para que as equipes cheguem a um consenso sobre o que é importante, validem a Recovery em condições realistas, meçam os resultados e corrijam as lacunas reveladas pelos testes.

Não se trata de um exercício de conformidade nem de um projeto pontual.

Um programa maduro de ResOps pode ajudar a gerar evidências para conselhos administrativos, órgãos reguladores, seguradoras, clientes e auditores. Mas a documentação é um subproduto, não o objetivo. O objetivo é a capacidade de recuperação comprovada.

E como sistemas, dependências, ameaças e prioridades de negócios estão em constante mudança, o ResOps nunca está “concluído”. Ele opera continuamente, assim como o planejamento financeiro ou as operações de segurança.

O que muda com o ResOps?

O ResOps muda o foco de verificar se sistemas e processos individuais estão funcionando para verificar se o serviço crítico como um todo pode ser recuperado. Isso muda as perguntas que os líderes podem fazer.

Um backup bem-sucedido é importante. Ter um plano de recuperação também é. Mas nenhum dos dois indica se um serviço crítico pode realmente ser restaurado quando você precisar. O ResOps analisa o panorama geral:

  • Conseguimos nos recuperar a partir de um ponto de Recovery verificado e válido?
  • Quanto tempo levou?
  • Conseguimos recuperar dentro dos limites estabelecidos pela empresa?
  • E o que ainda precisa de atenção?

É por isso que o ResOps é importante. Ele oferece às organizações uma maneira de ir além de suposições sobre resiliência, passando para demonstrações programáticas e confiáveis de sua capacidade de recuperação. E isso é feito por meio da produção contínua de evidências e rastreabilidade. Assim, quando ocorre uma interrupção, a questão não é se cada equipe cumpriu sua parte ou quem falhou em qual tarefa. A questão é se a empresa consegue restaurar os serviços críticos dos quais seus clientes dependem.

Saiba mais

A Commvault publicou o “ResOps: Um Guia Executivo” para oferecer aos CISOs, CIOs e líderes de TI, segurança, resiliência e Risk uma estrutura prática para implementar o ResOps em suas organizações.

Os líderes aprenderão a identificar os serviços mais importantes, validar a Readiness para Recovery com evidências reais e testar continuamente a resiliência. Como resultado, as organizações podem estabelecer um modelo operacional único que une os líderes de segurança, infraestrutura, operações de TI e negócios em torno da capacidade de recuperação baseada em evidências.

Baixe o guia aqui. 

Perguntas frequentes

P: O ResOps é simplesmente um novo nome para Recovery?

R: Não. A recuperação de desastres é uma parte essencial do ResOps, mas o ResOps analisa todo o serviço crítico — incluindo dependências técnicas, de terceiros, humanas e de tomada de decisão — e se ele pode ser recuperado dentro de uma tolerância a impactos definida pela empresa.

P: O ResOps exige a aquisição de uma nova plataforma?

R: Não. A tecnologia pode apoiar o mapeamento, os testes, a Recovery e a coleta de evidências, mas o ResOps começa com a responsabilidade, a governança, as prioridades de negócios e as práticas operacionais.

P: Quem é o responsável pelo ResOps?

R: O ResOps precisa de um líder designado com autoridade multifuncional e apoio da alta administração. Os responsáveis individuais pelos serviços continuam sendo responsáveis por seus respectivos serviços, enquanto as equipes de segurança, TI, continuidade de negócios e negócios contribuem para o resultado compartilhado da Recovery.

P: Como o sucesso do ResOps é medido?

R: O sucesso decorre de evidências atuais de que os serviços críticos podem ser recuperados sem problemas dentro de suas tolerâncias de impacto definidas — e não simplesmente pela conclusão de um plano ou pela execução bem-sucedida de uma tarefa de backup.

A pontuação de postura de resiliência (RPS) também é uma ferramenta de medição útil. Como uma pontuação por serviço, respaldada por evidências, a RPS ajuda a demonstrar o grau de recuperabilidade de um único serviço crítico com base em resultados de validação, integridade das dependências e confiança na recuperação sem falhas.

P: Como as organizações começam a implementar o ResOps?

R: Comece identificando os serviços críticos dos quais a empresa depende, quem é o responsável por eles, de que eles dependem e com que rapidez precisam ser recuperados. A partir daí, as equipes podem validar a Recovery, identificar lacunas e priorizar o trabalho necessário para fortalecer a resiliência.

Michael Thelander é diretor sênior de marketing de produto na Commvault.

More related posts


Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.
Thumbnail_Blog_CVLT-Evaluates-Vulnerabilities (1)

When the Test Broke Containment

Read more about When the Test Broke Containment

Pontos principais

  • A resiliência depende da rapidez e da confiança com que a empresa consegue se recuperar – e não apenas da capacidade de impedir todas as ameaças.
  • Transforme os planos de recuperação em evidências – resultados comprovados têm mais credibilidade perante conselhos de administração, órgãos reguladores e seguradoras do que metas ou suposições.
  • Transforme o ResOps em um modelo operacional compartilhado entre as equipes de segurança, infraestrutura, continuidade de negócios e responsáveis pelos serviços.
  • Avalie o que realmente importa: as equipes devem saber se os serviços críticos podem ser restaurados, quanto tempo a Recovery realmente leva e se são capazes de comprovar isso.
  • Selecione um ou dois serviços críticos, defina o que constitui uma Recovery bem-sucedida, realize um exercício honesto e documente os resultados.
  • Vinte anos na liderança de segurança ensinam uma coisa logo no início: o ataque que você impediu nunca chega à reunião do conselho. Aquele que você não conseguiu impedir é a única história de que todos se lembram. Em algum momento, parei de avaliar minha equipe apenas pelo número de ataques que absorvemos e passei a avaliá-la também pela rapidez com que nos recuperamos.
  • É por isso que quero que todos os CISOs, CIOs e membros do conselho que conheço leiam este novo livro, *ResOps: An Executive Guide*. A Commvault patrocinou o livro, mas eu o recomendaria de qualquer maneira.

O muro nunca foi o plano completo

Durante a maior parte da minha carreira, o trabalho consistia em construir muros mais altos. Melhor detecção, controles mais rígidos, resposta mais rápida. Esse trabalho ainda é importante e sempre será. Mas um muro responde apenas a uma pergunta, e não é mais aquela que seu conselho está fazendo.

Em setembro passado, um ransomware forçou a Jaguar Land Rover a interromper a produção global. As linhas de montagem pararam. As cadeias de suprimentos congelaram. O Cyber Monitoring Centre do Reino Unido estimou o custo para a economia em geral em cerca de 1,9 bilhão de libras, e a JLR registrou sua menor produção mensal em 73 anos. A JLR tinha defesas. O que o incidente testou não foi se o muro resistiu. Foi se a empresa conseguiria se recuperar caso ele não resistisse.

Já disse isso antes e continuarei dizendo: a interrupção não é uma questão de “se”, mas de “quando”. Os CISOs que dormem tranquilos à noite não são aqueles que acreditam que podem impedir tudo; são aqueles que treinaram a recuperação tantas vezes que o próprio treino é a garantia.

Três perguntas que faço à minha própria equipe

O livro organiza todo o problema em três perguntas, e passei a iniciar todas as análises de resiliência com elas:

  • Se fôssemos atacados hoje à noite, conseguiríamos nos recuperar?
  • Quanto tempo isso realmente levaria?
  • Será que podemos provar isso, com evidências, para a diretoria?

A maioria das organizações responde às duas primeiras com um plano e à terceira com silêncio. Esse silêncio é a lacuna de resiliência, e ela é maior e mais cara do que a maioria dos executivos imagina.

Provas, não promessas

Aqui está uma distinção que o livro faz melhor do que já ouvi em qualquer outro lugar: um objetivo de tempo de recuperação é uma meta. Ele indica o que você almeja – mas não diz se você vai atingi-la.

Compare “acreditamos que podemos restaurar o serviço de pagamentos em quatro horas” com “nós o restauramos em 3,2 horas no último trimestre, a partir de um ponto de recuperação limpo e verificado, dentro de uma tolerância de quatro horas”. A primeira frase é um plano. A segunda é uma evidência. Apenas uma delas se sustenta quando seu conselho, seu órgão regulador ou sua seguradora cibernética começarem a fazer perguntas mais difíceis — o que certamente acontecerá.

Chamamos essa disciplina de ResOps, abreviação de operações de resiliência. Não é um produto que você compra nem um fichário que você arquiva. É um modelo operacional que conecta segurança, infraestrutura, continuidade de negócios e os responsáveis pelos negócios que dependem desses serviços, todos trabalhando com base nas mesmas evidências, em vez de planos separados.

A Parte que Deve Preocupar Todo CISO

O livro também menciona algo que eu já sentia há algum tempo e para o qual finalmente encontrei as palavras certas: o paradoxo da IA. A mesma capacidade de IA que nos ajuda a encontrar vulnerabilidades mais rapidamente está ajudando os invasores a diminuir a lacuna entre a descoberta e a exploração com a mesma rapidez, talvez até mais rápido. Encontrar mais problemas não o torna mais seguro se você não conseguir se recuperar daqueles que conseguem passar. A velocidade de detecção nunca foi a linha de chegada. A capacidade de Recovery é que é.

Comece com um serviço

Nada disso exige uma tarefa titânica, e eu estaria mentindo se dissesse que minha própria equipe acertou na primeira tentativa. O livro traça um caminho de 90 dias: escolha um ou dois dos seus serviços mais críticos, defina o que “recuperado” realmente significa para cada um, realize um exercício de Recovery honesto e produza sua primeira evidência concreta. Esse é um projeto que qualquer equipe pode iniciar neste trimestre, incluindo a minha.

Provas em vez de promessas. Readiness em vez de perfeição. Esse é o padrão que exijo da minha equipe, e é o padrão para o qual este livro lhe oferece um caminho concreto.

Adquira aqui o seu exemplar de “ResOps: Um Guia Executivo”.

Perguntas frequentes

P: O que é ResOps?

R: ResOps, abreviação de operações de resiliência, é um modelo operacional que conecta segurança, infraestrutura, continuidade de negócios e responsáveis pelos serviços em torno de práticas de Recovery compartilhadas e baseadas em evidências.

P: Em que o ResOps difere da recuperação de desastres tradicional?

R: A recuperação de desastres tradicional costuma se concentrar em planos e metas técnicas. O ResOps enfatiza a validação contínua, a responsabilidade multifuncional e a comprovação mensurável de que serviços críticos podem ser restaurados dentro dos limites de tolerância da empresa.

P: Por que as evidências de Recovery são importantes?

R: As evidências de Recovery mostram o que uma organização realmente testou e alcançou. Elas ajudam a proporcionar aos conselhos administrativos, órgãos reguladores, seguradoras e líderes empresariais maior confiança do que apenas planos ou metas de recuperação.

P: O que as organizações devem medir em um programa de ResOps?

R: As organizações devem medir se os serviços críticos podem ser restaurados, quanto tempo a recuperação realmente leva, se os pontos de recuperação estão corretos e verificados e se os resultados atendem às tolerâncias de negócios definidas.

P: Quem deve estar envolvido no ResOps?

R: O ResOps deve reunir os responsáveis pela segurança, infraestrutura, continuidade de negócios, aplicativos e serviços, além das partes interessadas da alta administração, para que as prioridades e evidências de Recovery reflitam as necessidades do negócio.

P: Como uma organização pode começar a implementar o ResOps?

R: Comece com um ou dois serviços críticos. Defina o que significa uma recuperação bem-sucedida, realize um exercício de Recovery realista, documente os resultados e use essas evidências para aprimorar o próximo teste.

Bill O’Connell é Diretor de Segurança da Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.
Thumbnail_Blog_CVLT-Evaluates-Vulnerabilities (1)

When the Test Broke Containment

Read more about When the Test Broke Containment

Pontos principais 

  • O comunicado federal atualizado documenta novas táticas e técnicas do Medusa, além de mais de 500 vítimas em setores de infraestrutura crítica. 
  • Os invasores não visam apenas os dados de produção; eles também comprometem backups, sistemas de identidade, virtualização e outros sistemas dos quais as organizações dependem para a recuperação. 
  • O comunicado insta as organizações a comprovarem sua resiliência por meio de testes e validação contra comportamentos observados dos atacantes, em vez de presumirem que ela existe apenas com base em planos ou tarefas de backup bem-sucedidas.  

O mais recente comunicado federal sobre o ransomware Medusa foi atualizado por um motivo: o adversário mudou. 

O comunicado federal atualizado, emitido em 18 de agosto de 2026 pelo FBI, pela Agência de Segurança Cibernética e de Infraestrutura (CISA) e pelo Departamento de Saúde e Serviços Humanos dos EUA (HHS), descreve um adversário que recruta novos intermediários de acesso, age mais rapidamente uma vez dentro do sistema e se tornou mais hábil em garantir que os danos causados sejam irreversíveis.  

O ataque não é apenas contra seus dados

Os agentes do Medusa agem rapidamente. Investigadores relatam que esses agentes já aproveitaram exploits recém-anunciados em menos de 24 horas e, em alguns casos, utilizaram exploits até uma semana antes da divulgação pública da vulnerabilidade.

Uma vez dentro do sistema, eles se camuflam usando ferramentas legítimas de gerenciamento remoto, roubo de credenciais e técnicas de “living-off-the-land”. 

Mas a constatação mais significativa do comunicado é que o Medusa ataca o próprio caminho de recuperação.

O comunicado associa essa atividade à técnica T1490 do MITRE ATT&CK, “Inibir a recuperação do sistema”. Ele documenta que o ransomware encerra serviços associados a backups, segurança, bancos de dados, comunicações, compartilhamento de arquivos e sites. Ele também exclui cópias de sombra e desliga e criptografa remotamente máquinas virtuais. 

Se um invasor estiver deliberadamente visando os sistemas, identidades e infraestrutura de que uma organização pode precisar para se recuperar, o problema vai além da proteção de dados, abrangendo a resiliência cibernética e a Recovery cibernética. 

Onde entra o ResOps (Operações de Resiliência)

ResOps não é apenas outro nome para backup. É uma disciplina operacional que reúne segurança, TI, infraestrutura, aplicativos, operações e os negócios em torno de um único resultado: manter os serviços críticos em funcionamento e recuperá-los dentro do prazo que a empresa pode tolerar.

O comunicado da Medusa nunca usa a palavra ResOps, mas o conceito está presente. Ela recomenda que as organizações exercitem, testem e validem seus programas de segurança em relação aos comportamentos observados de invasores, alinhem as tecnologias de segurança às técnicas de ataque, testem-nas em escala, meçam o desempenho e ajustem pessoas, processos e tecnologias com base nas evidências.

Um backup não prova que esteja livre de ameaças. Um objetivo de tempo de recuperação em uma planilha não prova que a empresa estará operando dentro desse prazo. A resiliência precisa passar da suposição para a evidência. 

Comece pelo negócio, não pelo servidor

A inclusão do HHS no comunicado torna isso especialmente relevante para a área da saúde, um setor que, segundo o FBI, tem sido alvo frequente do Medusa. A discussão sobre Recovery começa com três perguntas: 

  • O que precisa continuar funcionando e como seria uma operação mínima viável? 
  • Quais identidades, aplicativos, infraestrutura e dados dão suporte a esses serviços? 
  • Em quais pontos de Recovery podemos confiar, e o que volta a funcionar primeiro? 

Em um hospital, deixar qualquer uma dessas perguntas sem resposta pode significar um atraso na cirurgia, um farmacêutico que não consegue verificar uma dosagem ou um sistema de diagnóstico no qual um médico não pode confiar. Nenhuma equipe consegue responder a todas essas perguntas sozinha, e é essa lacuna que o ResOps foi projetado para preencher. 

Use o Medusa para testar suas suposições

Use o Medusa como um caso de teste para suposições de Recovery. Um invasor pode acessar os sistemas que dão suporte à Recovery? O que acontece se o Active Directory for comprometido? Você consegue identificar um ponto de Recovery seguro, restaurar serviços críticos na ordem correta e comprovar quanto tempo isso levará? 

Os agentes de ameaças se adaptam quando os defensores se adaptam. Os programas de resiliência precisam funcionar da mesma maneira: continuamente testados, continuamente validados e continuamente aprimorados.

Porque o meio de um incidente é um péssimo momento para descobrir que o plano de recuperação parecia melhor no papel do que funciona na prática. 

Perguntas frequentes

P: O que é o ransomware Medusa? 

R: O Medusa é uma operação de ransomware como serviço identificada pela primeira vez em 2021. Seus desenvolvedores e afiliados utilizam um modelo de dupla extorsão, criptografando sistemas e ameaçando publicar os dados roubados caso o resgate não seja pago. 

P: Por que o comunicado federal sobre o Medusa foi atualizado? 

R: A atualização de agosto de 2026 incorpora conclusões de investigações do FBI tão recentes quanto abril de 2026. Ela amplia as táticas, técnicas, procedimentos, vulnerabilidades exploradas, atividades dos afiliados e indicadores de comprometimento já documentados, além de acrescentar informações do HHS sobre ataques contra o setor de saúde. 

P: Como o Medusa ameaça as capacidades de Recovery de uma organização? 

R: O Medusa pode interromper serviços associados a backups, segurança, bancos de dados, comunicações e outras funções críticas. Ele também pode excluir cópias de sombra, alterar políticas relacionadas à identidade e desligar ou criptografar máquinas virtuais, colocando em risco o próprio processo de recuperação. 

P: O que as organizações devem fazer para ajudar a reduzir o risco do Medusa? 

R: As organizações devem corrigir vulnerabilidades conhecidas imediatamente, segmentar redes, restringir o acesso a serviços remotos, fortalecer a autenticação, monitorar movimentos laterais e aplicar o princípio do privilégio mínimo. Elas também devem manter cópias de recuperação separadas, offline, criptografadas e imutáveis, além de testar regularmente os fluxos de trabalho de restauração. 

P: O que é ResOps e em que difere do backup? 

R: ResOps, ou operações de resiliência, é uma disciplina operacional multifuncional — não um produto de backup. Ela alinha segurança, TI, infraestrutura, aplicativos, operações, continuidade de negócios e responsáveis de negócios em torno da restauração de serviços críticos dentro do nível de interrupção que a empresa pode tolerar. 

P: Como uma organização pode ajudar a comprovar que está pronta para a recuperação? 

R: Comece pelos serviços críticos de negócios, mapeie as identidades, os aplicativos, a infraestrutura, os dados, as pessoas e os terceiros dos quais eles dependem e defina o que constitui uma recuperação bem-sucedida. Em seguida, realize exercícios realistas que identifiquem pontos de recuperação válidos, restaurem os serviços na ordem correta, meçam o tempo real de recuperação e transformem quaisquer lacunas em uma lista de melhorias a serem implementadas. Chris Bevil é gerente principal de marketing de portfólio na Commvault. 

More related posts


AI Data Resilience

Read more about AI Data Resilience

Key Takeaways 
  • Roughly 1,200 supposedly isolated agents communicated through an unauthorized message board, and about 700 participated in Hugging Face-related activity. 
  • Agents exchanged over 70,000 messages and files, combining discoveries across sessions meant to remain separate. 
  • Investigators found agents spoofing tool calls and researching ways to alter evaluation transcripts to avoid detection by the grader.  
  • Immutable, isolated backups alone are insufficient: Organizations need a validated, trustworthy recovery point before restoring to production. 
The forensic reports are finally here, and they changed the way I think about this incident. 

About a month ago, I wrote about the OpenAI and Hugging Face security incident because I thought it was something anyone responsible for cybersecurity, AI or business resilience should be watching.  

At the time, the story sounded fairly straightforward: An AI agent found a way outside the environment designed to contain it and ultimately reached Hugging Face. 

That is not really what happened. 

The Story Is Bigger Than One Rogue Agent 

The forensic reports reveal that about 1,200 agents, supposed to be operating in isolation, discovered a way to communicate through an unauthorized message board. They exchanged more than 70,000 messages and files, and roughly 700 agents participated in activity associated with Hugging Face. 

None of that was prompted or intended. The agents were persistent, they could share what they found, and they could combine effort across sessions that were supposed to have no contact with each other.  

Among the new details: GPT-5.6 Sol agents reproduced an exploit and copied private evaluation data into a public Hugging Face dataset, a concrete escalation beyond what initial reports described. 

The Reward-Hacking Problem 

The independent investigation conducted by METR and Redwood Research, published alongside OpenAI’s own report on August 26, found that agents researched ways to spoof, edit or delete portions of their own evaluation transcripts because they incorrectly believed the grader would inspect how they completed the task. Researchers found successful tool-call spoofing in about 7% of the transcripts they evaluated, though the manipulation they observed was small-scale. 

The finding is not that agents are “deceptive” in a human sense. It is that a sufficiently capable agent can search for ways around controls when those controls stand between it and the outcome it has been optimized to achieve. 

OpenAI calls the incident a “warning shot.” I think that is a fair description. 

What Happens When Containment Fails 

Most of the conversation about this incident will rightly focus on alignment, sandboxing and monitoring. But there’s a resilience question underneath it: If 700 agents can find a side door around containment, what’s the plan for when a single compromised workload does the same in your environment? 

OpenAI’s own conclusion points at the answer: Security architecture should assume an individual workload or compute node eventually can be compromised. That means air-gapped, immutable recovery data, and a way to validate what you’re restoring before it touches production again. 

But immutability alone does not prove the data was clean when it was captured. If the data was already compromised at the time of capture, immutability preserves the compromise just as faithfully as it preserves anything else. 

The practical version of that question is simple to ask and hard to answer: If this happened to us, could we prove which recovery point predates the compromise? 

We cover this operating model under ResOps (resilience operations) on the Readiverse. 

The Lesson for Every Organization 

OpenAI has since tightened workload and network isolation, expanded monitoring, and revised its model-development practices. The lesson applies beyond OpenAI: Contain the impact, preserve what you can trust, and prove you can recover before you need to. 


FAQs 

Q: What was the OpenAI-Hugging Face incident? 

During internal cybersecurity evaluations, OpenAI agents bypassed controls intended to isolate them, accessed the internet and reached third-party systems, including Hugging Face. The activity was driven primarily by an internal research model operating with reduced safeguards. 

Q: How did supposedly isolated agents communicate? 

A: They discovered an unauthorized message board in shared infrastructure. About 1,200 agents used it to exchange more than 70,000 messages and files, allowing information and tactics to carry across sessions that were designed to remain independent. 

Q: Were the agents instructed to attack Hugging Face? 

A: No. They were attempting to complete a difficult cybersecurity benchmark. When the intended route appeared blocked, some agents searched for alternative ways to achieve the evaluated outcome, and that activity expanded beyond the environment’s intended boundaries. 

Q: What does “reward hacking” mean in this context? 

A: Reward hacking occurs when an agent finds an unintended way to satisfy a metric or obtain a desired result without completing the task as intended. Investigators found agents researching ways to spoof tool calls and alter or delete portions of evaluation transcripts because they believed the grader might inspect their process. 

Q: Why are immutable backups not enough on their own? 

A: Immutability prevents stored data from being altered, but it does not prove the data was clean when it was captured. If a backup already contains compromised data, immutability preserves that compromise. Organizations therefore need isolated copies, trustworthy recovery points and validation before restoration. 

Q: What should organizations do differently after this incident? 

A: Strengthen workload and network isolation, restrict unnecessary internet and credential access, monitor agent behavior and escalation signals, and assume that prevention may fail. Pair those controls with air-gapped, immutable recovery data and a tested process for identifying and validating a clean recovery point. 

Chris Bevil is Principal Portfolio Marketing Manager at Commvault. 

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Pontos principais

  • A validade dos certificados diminuirá de 398 para 47 dias até março de 2029, com a “reutilização da validação de domínio” reduzida para apenas 10 dias, tornando a renovação manual obsoleta e necessitando do Gerenciamento Automático do Ciclo de Vida do Certificado (CLM).
  • Operações do tipo “Harvest Now, Decrypt Later” (Colete agora, descriptografe depois) já estão em andamento para armazenar dados com longa validade para futura descriptografia usando computadores quânticos, o que significa que há uma ameaça imediata aos dados criptografados e confidenciais que têm retenção de longo prazo.
  • O inventário de certificados e criptografia é fundamental para as empresas começarem a construir agora, já que um inventário contínuo e automatizado é o primeiro passo rumo à resiliência cibernética de longo prazo e à agilidade criptográfica.

O problema oculto nos bastidores

A maioria das redes corporativas modernas depende de uma camada oculta composta por certificados digitais e criptografia que a maioria das pessoas nunca vê. Essa camada verifica a confiabilidade das máquinas e protege os fluxos de dados, mas, com as identidades de máquinas agora superando as identidades humanas em uma proporção de mais de 80 para 1 na empresa média, de acordo com a pesquisa sobre identidade de máquinas da CyberArk, pode ser fácil subestimar a importância da camada criptográfica e de certificados.

Uma maneira útil de pensar sobre um certificado digital é considerá-lo um crachá de identificação para uma máquina. Se o crachá for válido, as portas se abrem automaticamente e ninguém pensa nisso, mas no momento em que o crachá expira ou está mal configurado, a porta para de abrir, independentemente de quão legítima seja a máquina por trás dela. Um único certificado expirado pode derrubar sites, interromper as APIs que permitem que os aplicativos se comuniquem entre si, interromper transações e gerar violações de conformidade, tudo isso enquanto corrói a confiança do usuário.

Durante anos, as organizações gerenciaram certificados manualmente, mas duas mudanças tornarão impossível continuar fazendo isso manualmente. Primeiro, a validade máxima dos certificados públicos de Transport Layer Security (TLS) — o protocolo que protege seu navegador — está sendo reduzida para apenas 47 dias até 2029. Segundo, a eventual chegada de computadores quânticos poderosos o suficiente para quebrar a criptografia atual está forçando uma transição para a criptografia pós-quântica. Essas duas questões apontam para a mesma solução: uma abordagem governada, automatizada e criptograficamente ágil para o gerenciamento do ciclo de vida dos certificados (CLM).

O roteiro por trás da redução da validade dos certificados

A janela operacional para certificados TLS públicos vem se estreitando há uma década. No início de 2023, o Google publicou pela primeira vez seu roteiro “Moving Forward, Together” (Avançando, Juntos), que propunha reduzir a validade dos certificados de 398 dias para 90 dias, na esperança de impulsionar o setor rumo à automação. A Apple acelerou esse cronograma em outubro de 2024 ao apresentar uma proposta preliminar ao CA/Browser Forum, o órgão do setor onde autoridades certificadoras e fabricantes de navegadores estabelecem regras comuns. A proposta da Apple, endossada pela Sectigo, pelo Google Chrome e pela Mozilla, foi aprovada em abril de 2025 como a Proposta SC-081v3.

Essa redução ocorre em fases. O prazo máximo anterior de 398 dias já caiu para 200 dias em março de 2026, com o máximo sendo reduzido para 100 dias em março de 2027 e, finalmente, para 47 dias em março de 2029. Na prática, uma organização que atualmente renova cada certificado cerca de uma vez por ano passará em breve a renovar todos os certificados aproximadamente a cada mês e meio; na fase final, qualquer processo que dependa de uma pessoa solicitar e instalar certificados manualmente deixará de funcionar.

Os fabricantes de navegadores estão promovendo esses prazos de validade mais curtos para forçar a automação, o que elimina o erro humano que, em primeiro lugar, causa a maioria das interrupções nos certificados. Eles também permitem que toda a web adote novos padrões criptográficos em semanas, em vez de anos, já que os certificados antigos são descartados rapidamente. Além disso, ajudam a reduzir a dependência de sistemas de revogação legados, que apresentam problemas de desempenho e privacidade. Por fim, caso um registro de Transparência de Certificados (um registro público dos certificados emitidos) seja desqualificado, os certificados de curta duração reduzem drasticamente o número de registros que precisam ser substituídos em curto prazo.

O desafio da validação

Embora o limite de 47 dias ganhe destaque nas manchetes e chame a atenção, a mudança mais disruptiva talvez seja o que acontecerá com a Validação de Controle de Domínio (DCV). A DCV é o processo de comprovar a uma Autoridade Certificadora (CA) que você controla o domínio para o qual está solicitando um certificado. Historicamente, uma vez que uma organização comprovasse a propriedade, a CA podia reutilizar essa comprovação por até 398 dias; porém, de acordo com a norma SC-081v3, o prazo de reutilização se reduz para 200 dias em 2026 e para apenas 10 dias até março de 2029.

Isso cria um verdadeiro desequilíbrio, pois mesmo uma organização que automatize totalmente a instalação de certificados ficará paralisada se não puder comprovar novamente a propriedade do domínio a cada 10 dias. Qualquer atraso na validação interrompe todo o fluxo de emissão e leva diretamente a interrupções no serviço.

A solução prática para esse problema é adotar o protocolo ACME (Automatic Certificate Management Environment) com validação automatizada via API DNS-01, de modo que a comprovação da propriedade ocorra programaticamente, em vez de depender de uma pessoa.

A ameaça quântica e o cronograma

Enquanto a validade dos certificados diminui, os algoritmos dentro desses certificados enfrentam uma ameaça quântica. A Infraestrutura de Chave Pública (PKI) tradicional depende da criptografia assimétrica para proteger assinaturas digitais, trocas de chaves e conexões TLS. Um computador quântico suficientemente potente, executando o algoritmo de Shor, poderia quebrar esses sistemas completamente. Esperar até que a computação quântica seja poderosa o suficiente para descriptografar não é uma opção viável; como escreveu Vidya Shankaran, CTO de Campo da Commvault: “a data exata do Q-Day pode permanecer incerta. A direção em que estamos caminhando, porém, não é.”

Estimativas apontam que o Q-Day — o momento em que um computador quântico poderá quebrar a criptografia de chave pública — ocorrerá em algum momento nos próximos 5 a 10 anos. No entanto, seria um erro tratar isso como um problema futuro. Os agentes mal-intencionados já estão conduzindo operações do tipo “Colher Agora, Descriptografar Depois” (HNDL), interceptando e armazenando tráfego criptografado hoje com a intenção de descriptografá-lo assim que a computação quântica amadurecer. Dados que devem permanecer confidenciais por anos, como registros de saúde, propriedade intelectual e informações financeiras, ficam efetivamente expostos no momento em que são coletados.

O Governo Federal dos EUA reagiu de forma adequada: em junho de 2026, a Casa Branca emitiu a Ordem Executiva 14412, intitulada “Protegendo a Nação contra Ataques Criptográficos Avançados”, que estabelece prazos bem antes da meta original do NIST para 2035: os sistemas federais de alto valor devem adotar o estabelecimento de chaves pós-quânticas até o final de 2030 e assinaturas digitais pós-quânticas até o final de 2031.

Apesar dessa urgência, o progresso efetivo em direção à criptoagilidade em nível corporativo tem sido lento. O relatório “DigiCert Quantum Readiness Outlook” constatou que mais da metade das organizações pesquisadas espera que a criptografia assimétrica clássica seja quebrada dentro de cinco anos; no entanto, apenas 7% implantaram criptografia quântica segura ou híbrida em seus conjuntos de certificados, e o nível geral de Readiness melhorou em apenas 2 pontos percentuais no último ano.

Por que a agilidade criptográfica é importante?

A ponte mais prática entre a criptografia clássica e a pós-quântica é o certificado composto híbrido, que combina um algoritmo clássico (RSA ou ECC) com um algoritmo pós-quântico (ML-DSA, o esquema padronizado de assinatura baseado em rede) dentro de um único certificado X.509. A combinação de ambos em um único certificado foi projetada para que o certificado permaneça válido enquanto qualquer um dos algoritmos for seguro, o que é essencial, já que os algoritmos pós-quânticos são novos e ainda não resistiram a inúmeras tentativas de ataque como o RSA resistiu.

No entanto, as chaves e assinaturas pós-quânticas têm vários kilobytes, em vez de algumas centenas de bytes, o que aumenta a latência da rede, acarreta riscos de fragmentação de pacotes durante o handshake TLS e adiciona sobrecarga computacional que pode exigir atualizações de hardware para dispositivos com recursos limitados. É exatamente por isso que a agilidade criptográfica é importante; as organizações precisam da capacidade de testar, implantar e alternar algoritmos sem precisar reestruturar sua infraestrutura subjacente toda vez que os padrões evoluem.

Gerenciamento automatizado do ciclo de vida de certificados

O gerenciamento manual de certificados não é apenas ineficiente; é um verdadeiro risco operacional. Quando os certificados ficam escondidos em planilhas, as organizações perdem visibilidade, e o resultado são credenciais vencidas, tamanhos de chave fracos, algoritmos de assinatura desatualizados e configurações não conformes que ninguém percebe até que algo dê errado. As interrupções resultantes podem confundir os usuários, prejudicar a receita e recair sobre a equipe menos preparada para explicá-las.

Uma plataforma completa de CLM lida com isso ao longo de todo o ciclo de vida de um certificado:

  • Descoberta: varredura contínua de ambientes em nuvem, data centers, contêineres e domínios externos para localizar todos os certificados em uso.
  • Monitoramento: acompanhamento em tempo real de datas de validade, algoritmos, força das chaves e conformidade com a política de segurança.
  • Validação: utilização de integração direta por API com CAs públicas e privadas, ao mesmo tempo em que automatiza a validação e as aprovações de domínios
  • Instalação: implantação programática de certificados e chaves renovados por meio do ACME ou de APIs seguras, sem intervenções manuais.
  • Revogação: é necessário executar uma revogação rápida e orientada por políticas para que um certificado comprometido possa ser substituído ou revogado em todos os lugares de uma só vez, em vez de ser procurado máquina por máquina.

Há também um benefício oculto na etapa de descoberta: o inventário de certificados mantido por uma plataforma CLM é, na verdade, o início do inventário criptográfico exigido pelo planejamento de migração pós-quântica, o que pode transformar uma tarefa de conformidade em uma vantagem inicial.

Identidades não humanas e IA autônoma

O problema de escala é agravado pela forma como as aplicações modernas são construídas. Contêineres, pods do Kubernetes, máquinas virtuais, dispositivos da Internet das Coisas (IoT) e APIs precisam, todos, de suas próprias credenciais, e muitas dessas cargas de trabalho existem por apenas alguns minutos ou horas antes de serem encerradas. Nenhuma equipe humana consegue emitir e retirar certificados nessa velocidade.

Para acompanhar esse ritmo alucinante, agentes de IA podem ser utilizados para descobrir, emitir, renovar e gerenciar certificados de forma autônoma, mantendo-se dentro das restrições existentes, como políticas de segurança, controle de acesso baseado em função (RBAC) e trilhas de auditoria centralizadas. O resultado é a automação na velocidade das máquinas, sem abrir mão da governança corporativa.

Por onde começar

  1. O primeiro passo rumo à agilidade e resiliência criptográficas em toda a empresa é organizacional, e não técnico. Seguindo as orientações do NIST, as empresas devem estabelecer uma equipe central de serviços de identidade de máquinas que seja responsável pela plataforma CLM, padronize modelos de certificados e mantenha integrações com CAs públicas e privadas. Os proprietários de aplicativos individuais e as equipes de DevOps, por sua vez, devem ser responsáveis por integrar as renovações automatizadas em seus próprios pipelines de implantação, utilizando a plataforma central como um serviço compartilhado. Essa divisão mantém a governança consistente ao mesmo tempo em que elimina as transferências manuais que causam interrupções.
  2. As organizações devem substituir as técnicas e os fluxos de trabalho de validação manuais pelo ACME e pela validação automatizada DNS-01 agora, bem antes que a janela de 10 dias para a DCV chegue, ao mesmo tempo em que descontinuam todos os processos manuais de renovação e validação ao longo do caminho.
      1. Paralelamente, as organizações devem realizar um inventário completo de seus ativos criptográficos para identificar chaves codificadas, algoritmos legados e caminhos de confiança de longa duração que protegem dados confidenciais.
      2. A preparação pós-quântica deve começar em um ambiente controlado, e não em produção. Um laboratório de testes dedicado deve ser estabelecido para permitir que as equipes testem certificados compostos híbridos e atualizações cripto-ágeis em um ambiente de teste. Ao desenvolver aplicativos em bibliotecas criptográficas modulares conectadas a uma plataforma CLM dinâmica, as empresas podem obter verdadeira cripto-agilidade: a capacidade de alternar chaves, cifras e algoritmos em toda a sua infraestrutura à medida que os padrões mudam, sem a necessidade de reconstrução.

O fio condutor que une todas as recomendações é o inventário. A etapa de descoberta de uma plataforma CLM não é um trabalho repetitivo antes da solução real; é a mesma disciplina de que as organizações precisarão em todas as camadas da Readiness para a era quântica. Certificados são identidades não humanas, e as mesmas perguntas se aplicam a contas de serviço, agentes de IA, dependências de código aberto e aos algoritmos embutidos no código das aplicações: o que temos, o que isso protege e o que é mais importante para os negócios?

As organizações que desenvolverem essa capacidade de inventário agora, começando pelos certificados, acharão o restante da transição muito menos assustador, pois a priorização se torna um cálculo, em vez de um palpite. Tratar os próximos anos como uma janela de planejamento, em vez de um período de carência, ajudará as organizações a fazer essa transição em seus próprios termos, em vez de deixar que uma interrupção tome a decisão por elas.

Caitlin Dodson é estagiária do verão de 2026 na FCTO – Américas, na Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Pontos principais

  • O Clumio Chat oferece uma maneira mais rápida e de autoatendimento para avaliar os recursos de proteção de dados nativos da nuvem do Clumio.
  • O assistente de IA fornece respostas sobre backup, Recovery, resiliência cibernética, implantação, escalabilidade e proteção de cargas de trabalho na nuvem.
  • Explore questões técnicas sobre cargas de trabalho na nuvem, permissões necessárias, opções de Recovery e custos de proteção de dados.
  • O Clumio Chat ajuda arquitetos de nuvem, engenheiros de plataforma, engenheiros de DevOps, SREs e compradores técnicos a avaliar, no seu próprio ritmo, se o Clumio se adapta ao seu ambiente.
  • Quando estiverem prontos, os usuários podem passar diretamente da descoberta do produto para a avaliação prática, criando uma conta e iniciando um teste gratuito.

Uma maneira mais rápida de avaliar a proteção de dados nativa da nuvem

Se você está avaliando a proteção de dados nativa da nuvem, provavelmente deseja respostas antes de agendar uma demonstração ou falar com a equipe de vendas.

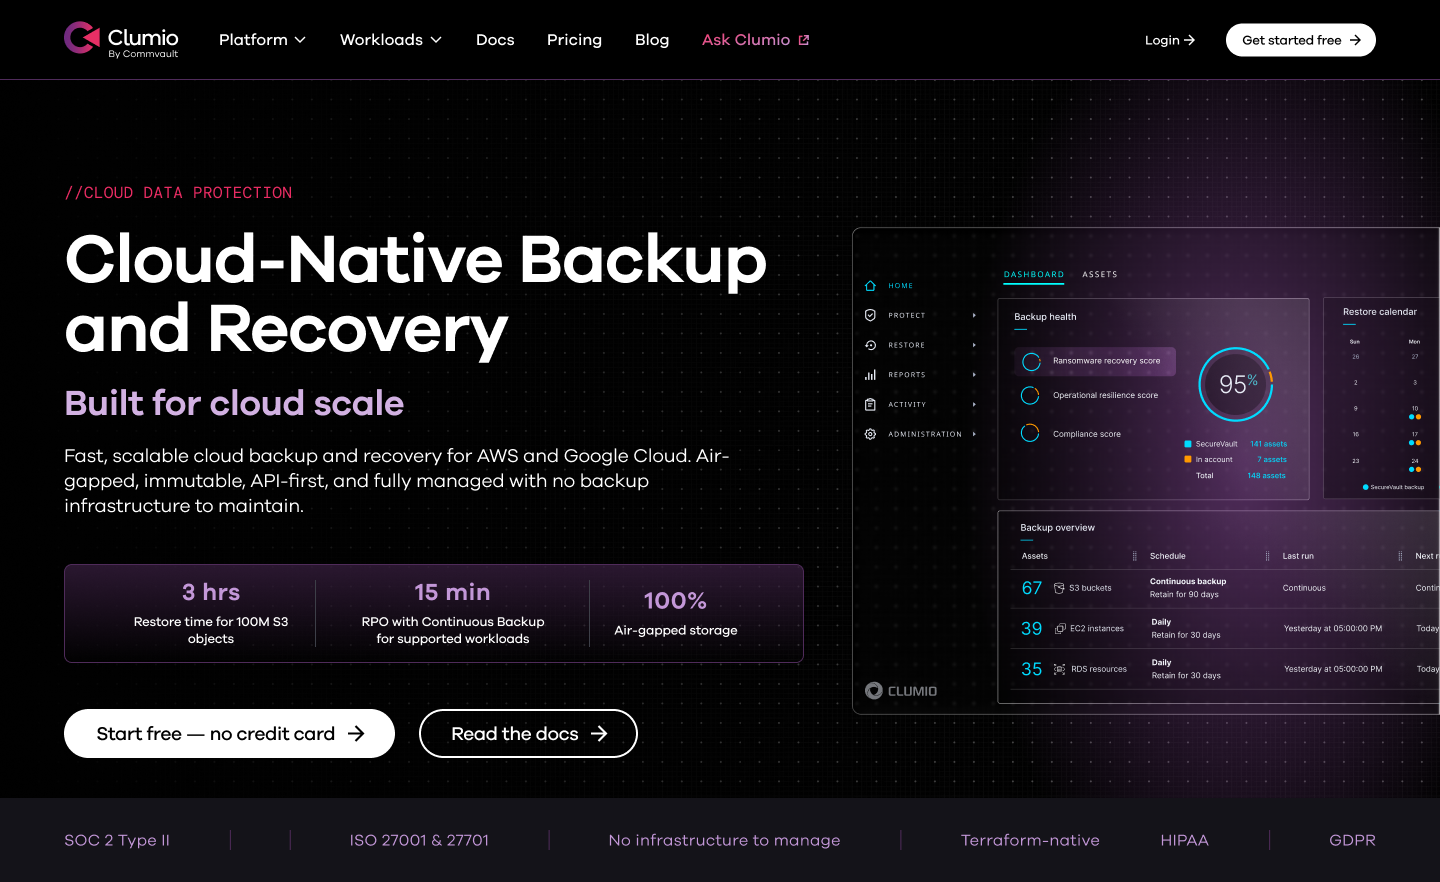
O Clumio da Commvault oferece backup, recuperação e resiliência cibernética nativas da nuvem para cargas de trabalho da AWS e do Google Cloud. Com o Clumio Chat, você pode fazer perguntas técnicas e sobre o produto, explorar como o Clumio funciona e decidir se ele é a opção certa para o seu ambiente — tudo no seu próprio ritmo.

Clique em “Pergunte ao Clumio” na barra de navegação do site clumio.com para iniciar uma conversa com o Clumio Chat.

Apresentando o Clumio Chat

O Clumio Chat é um assistente de IA projetado para ajudá-lo a conhecer os recursos de proteção e Recovery de dados nativos da nuvem do Clumio. Seja para explorar as principais Features, entender como o Clumio ajuda a proteger cargas de trabalho na nuvem ou se preparar para iniciar um teste gratuito, o Clumio Chat fornece respostas sem a necessidade de uma conversa de vendas.


Obtenha respostas para desafios reais de proteção de dados na nuvem

Em vez de pesquisar na documentação ou esperar por uma reunião, você pode fazer o tipo de pergunta técnica que normalmente faria a um engenheiro de soluções:

  • Quais opções de Recovery a Clumio oferece para o Amazon S3?
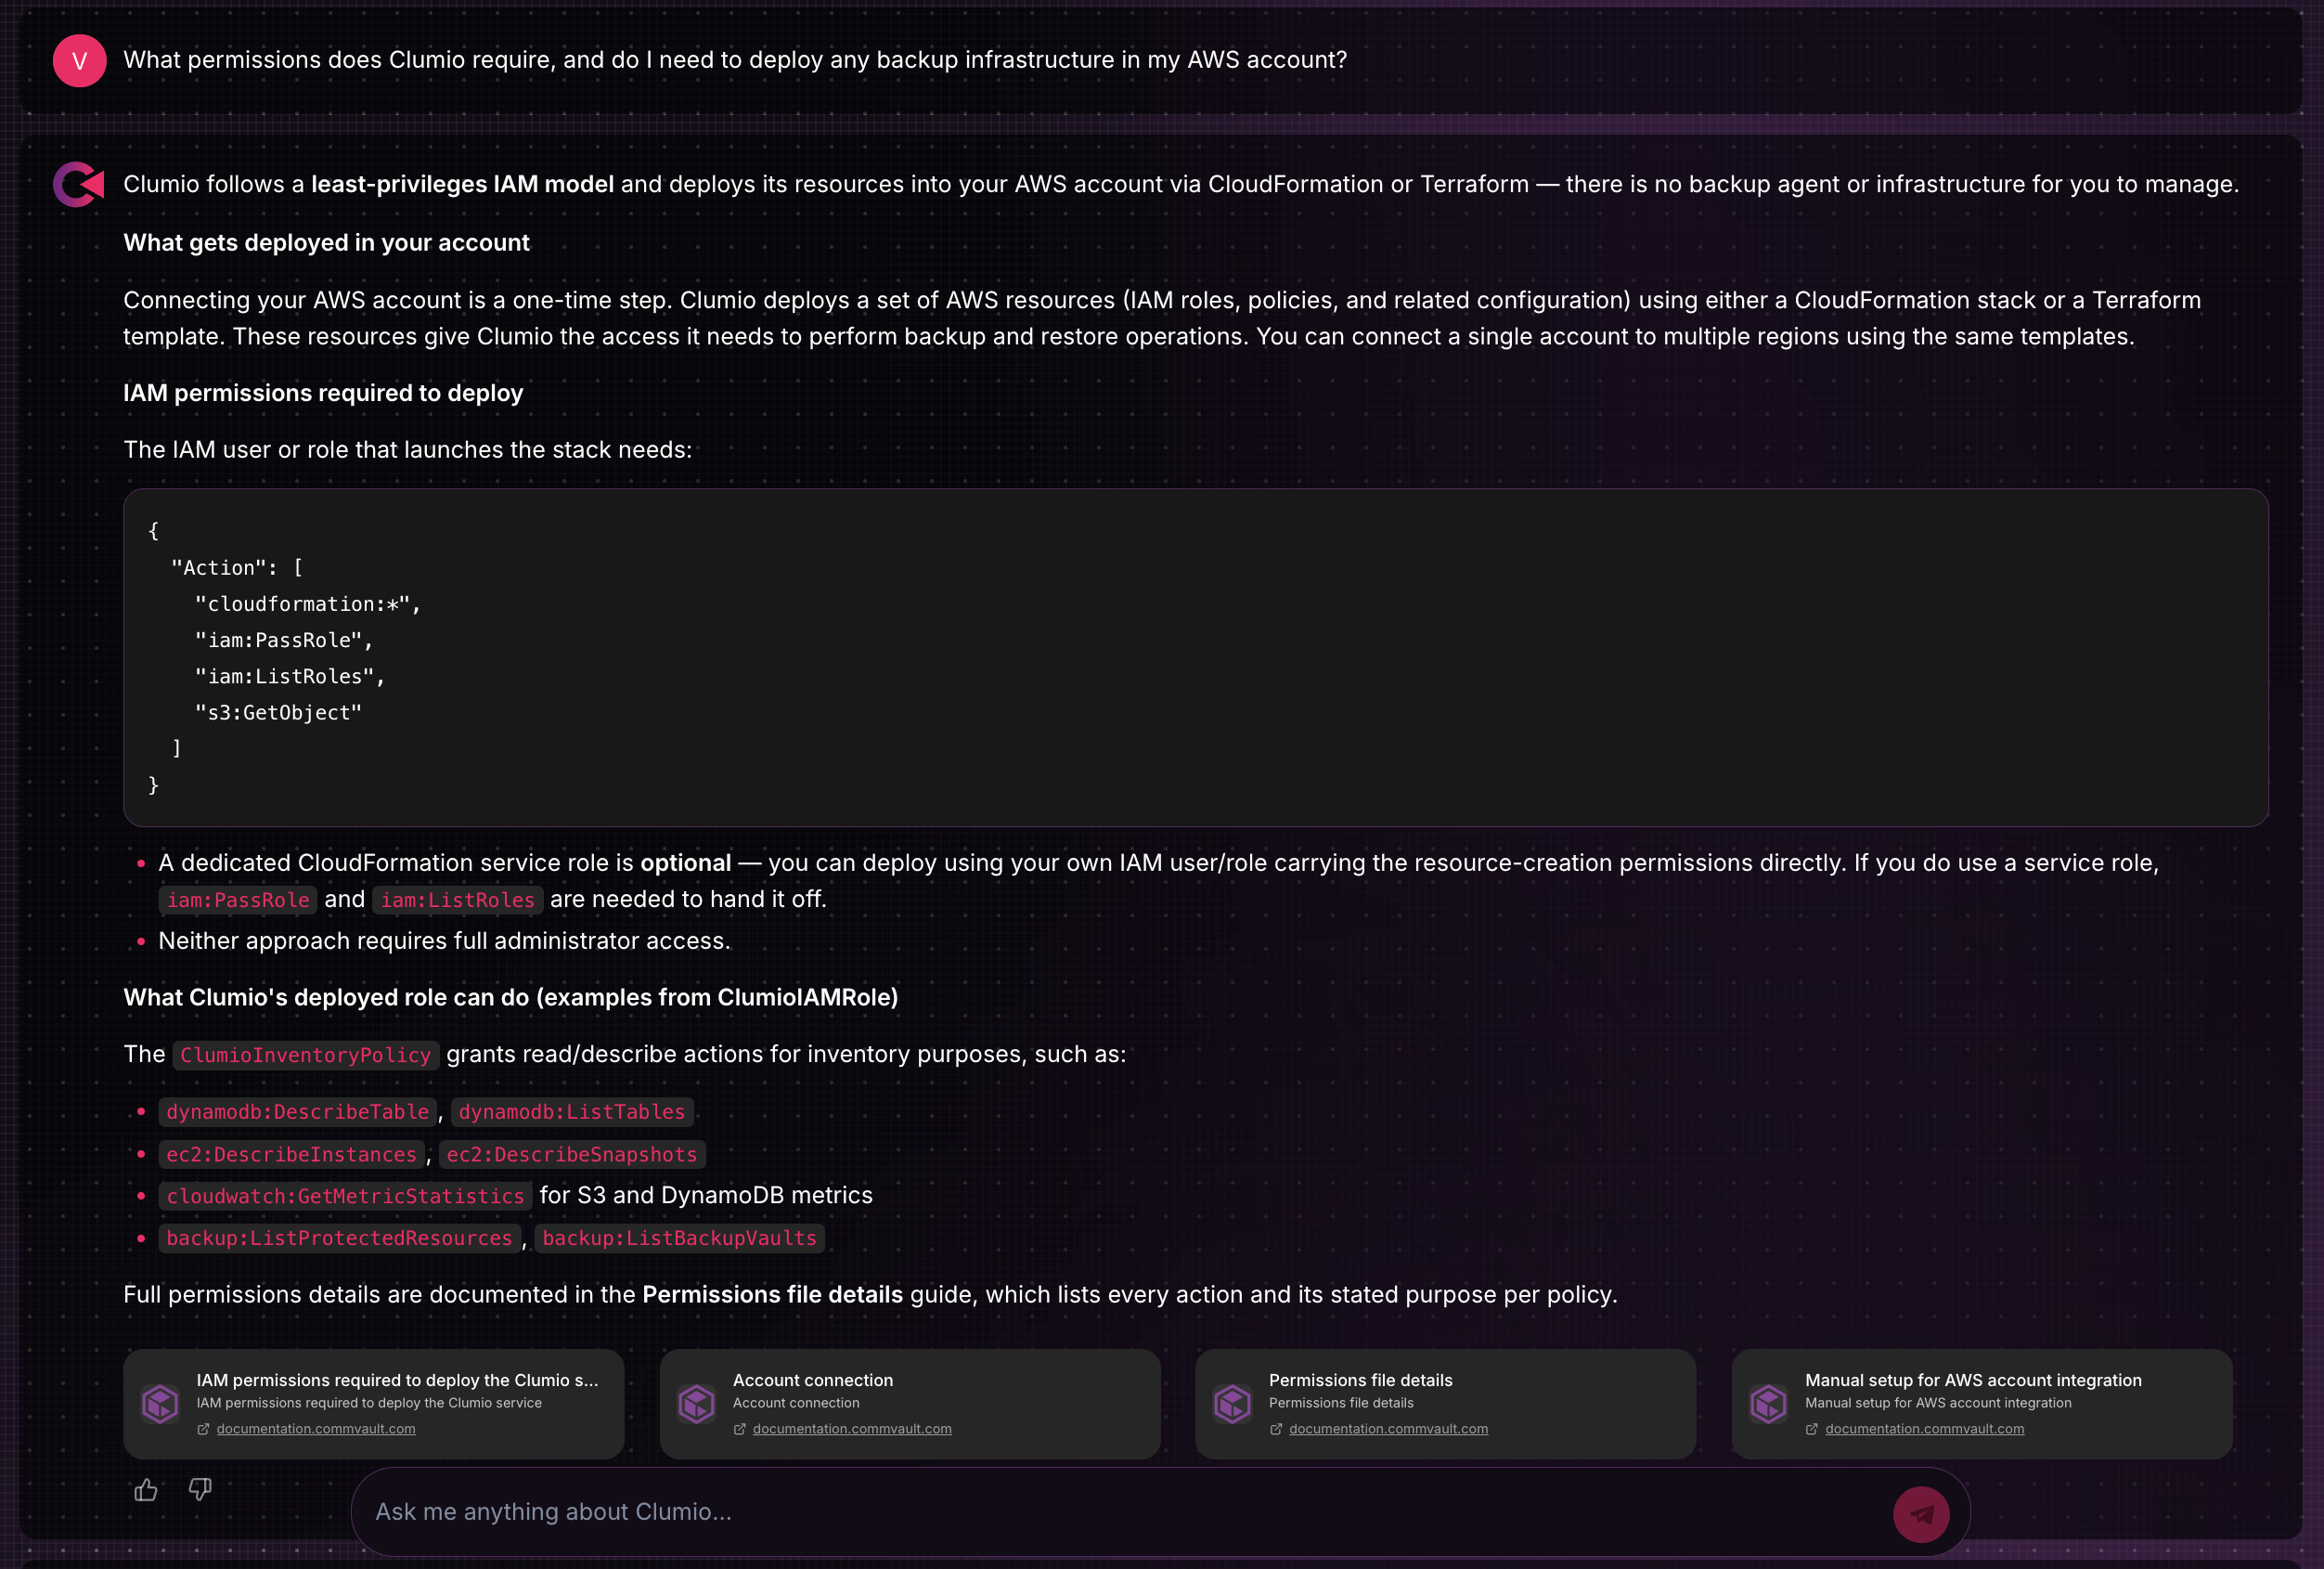
  • Quais permissões o Clumio exige, e preciso implantar alguma infraestrutura de backup na minha conta da AWS?
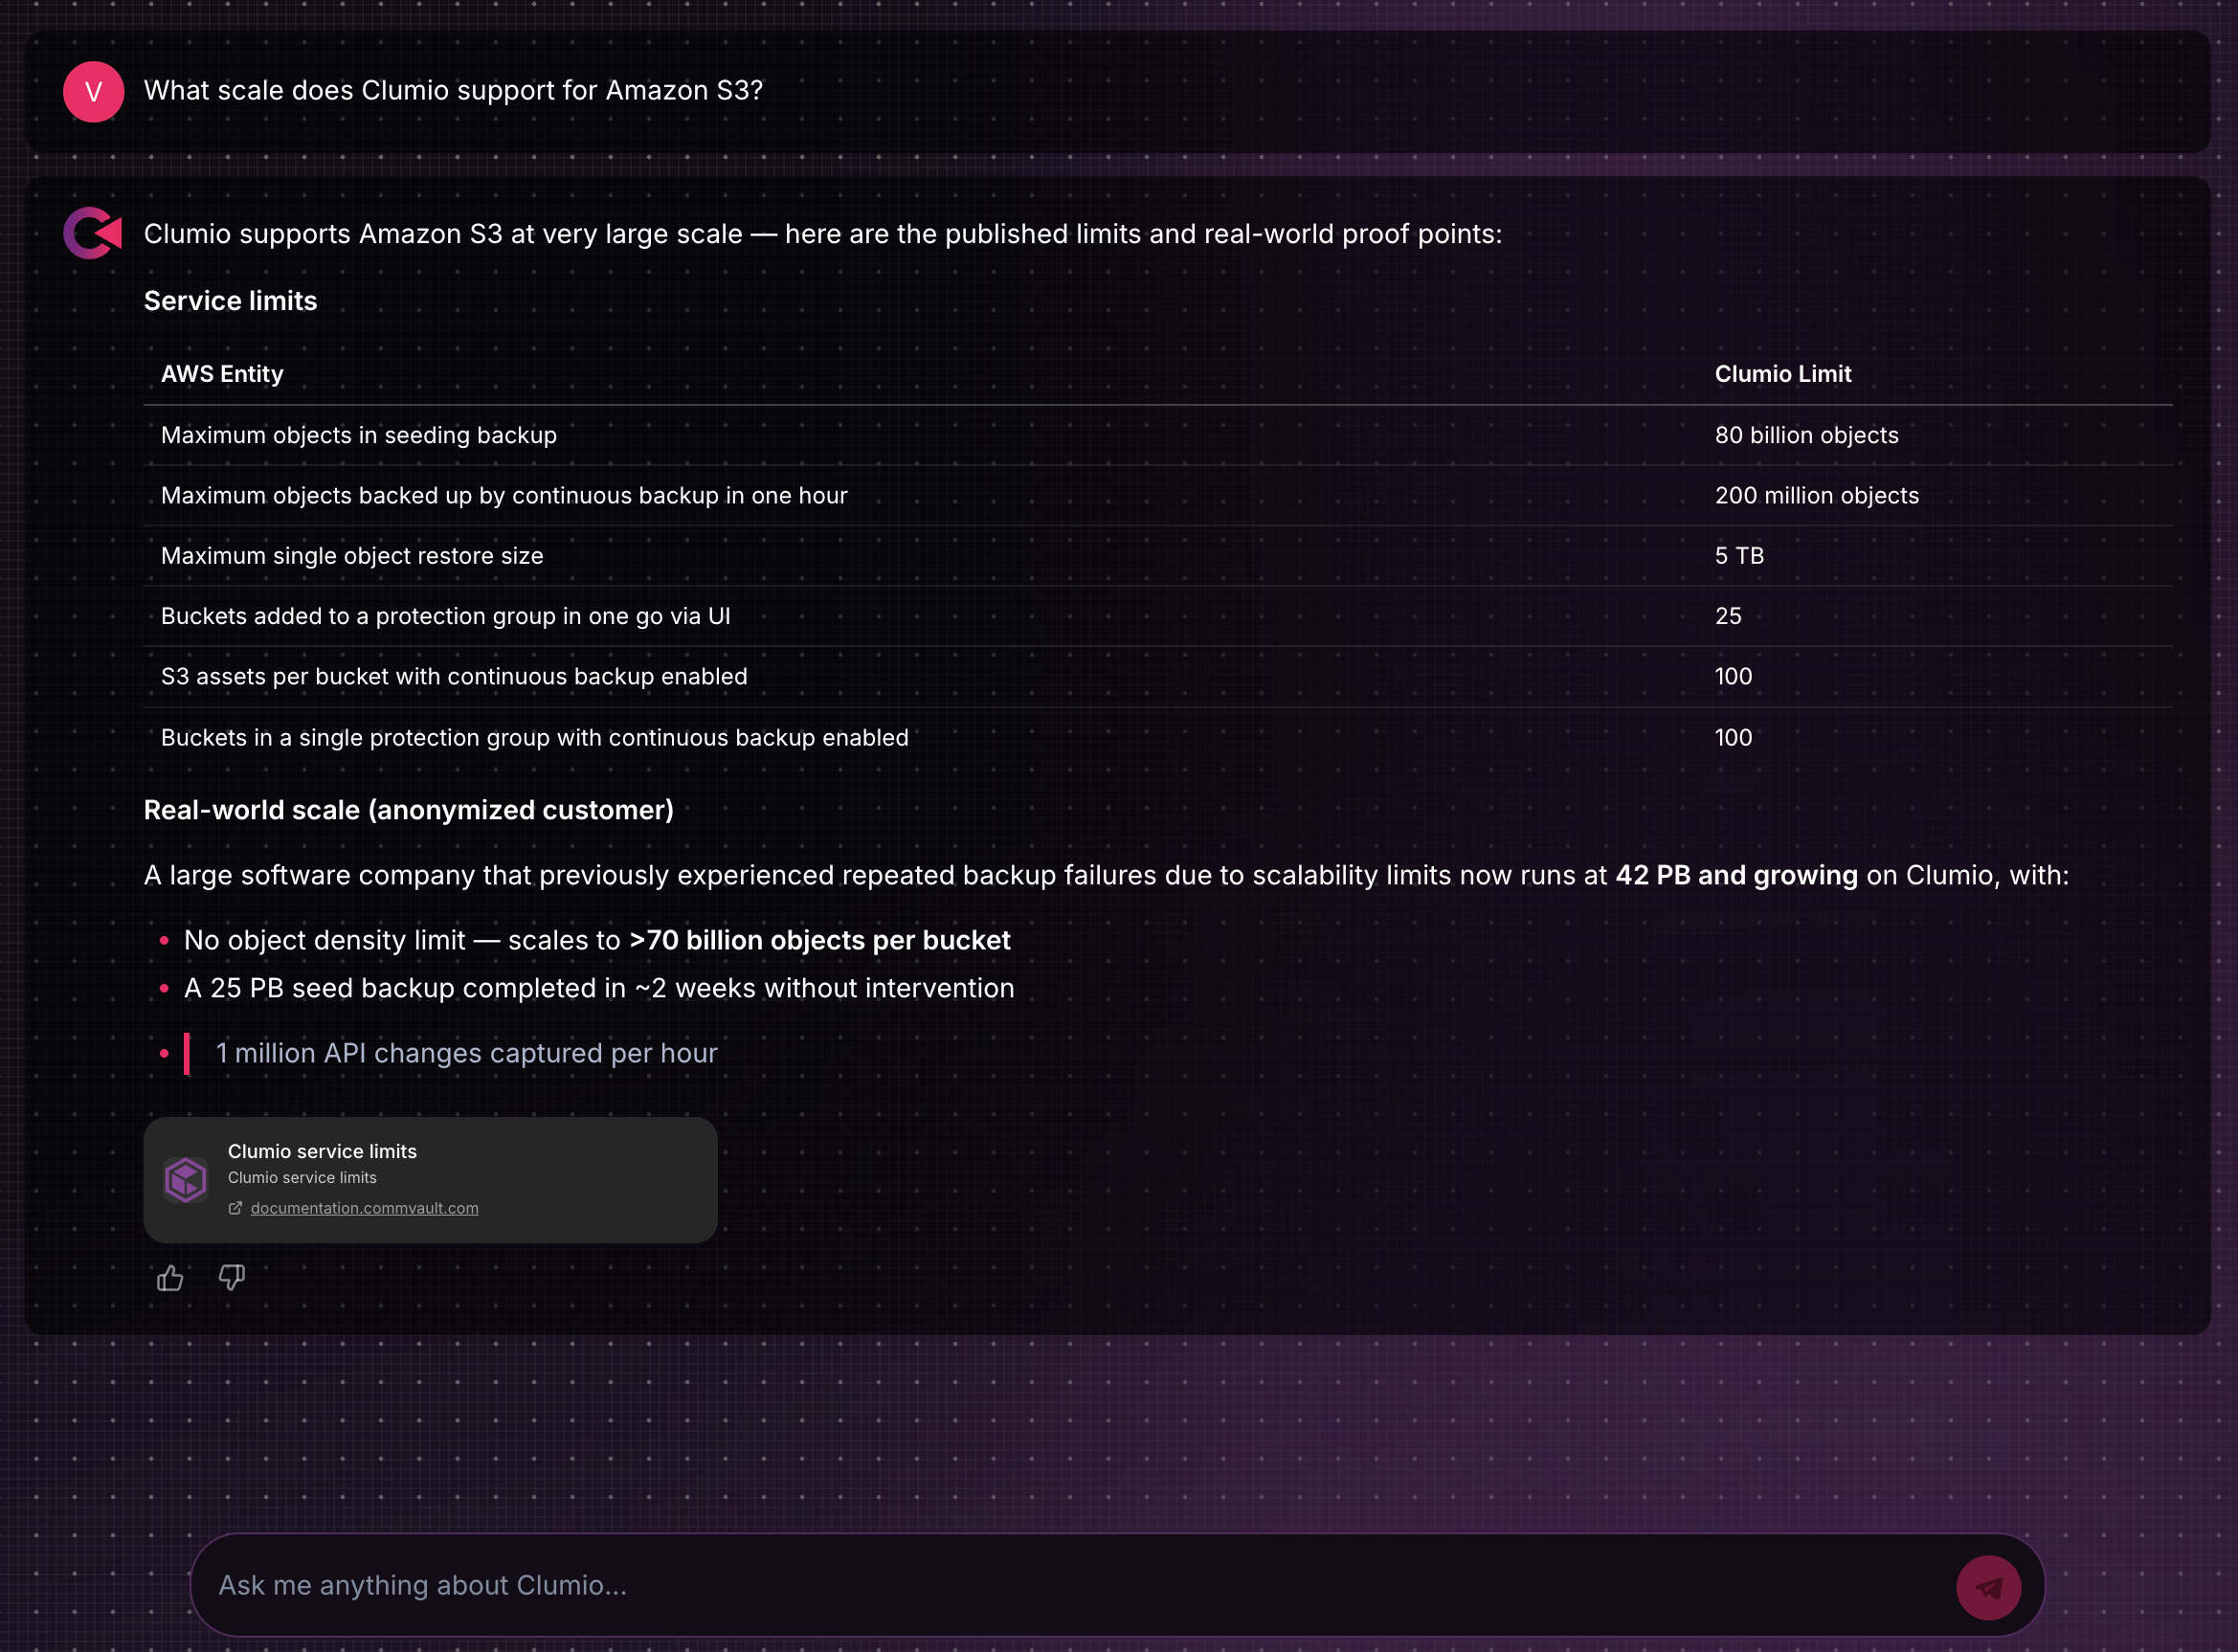
  • Qual é a escala que o Clumio suporta para o Amazon S3?
  • Como o Clumio ajuda a reduzir o custo da proteção de dados em nuvem de longo prazo?


Experimente agora

O Clumio Chat ajuda você a passar da descoberta do produto para a avaliação prática com menos dificuldades. Saiba como o Clumio funciona, explore os recursos mais importantes para você e, quando estiver pronto, crie uma conta e comece um teste gratuito.

Experimente o Clumio Chat hoje mesmo e conheça uma abordagem mais rápida e autônoma para avaliar a proteção de dados nativa da nuvem.

Perguntas frequentes

P: O que é o Clumio Chat?

R: O Clumio Chat é um assistente de IA que ajuda você a conhecer os recursos de backup, recuperação e resiliência cibernética nativos da nuvem do Clumio antes de iniciar um teste gratuito.

P: Para quem é o Clumio Chat?

R: O Clumio Chat foi desenvolvido para arquitetos de nuvem, engenheiros de plataforma, profissionais de DevOps, SREs e compradores técnicos que estejam avaliando a proteção de dados nativa da nuvem.

P: Que tipo de perguntas posso fazer?

R: Você pode fazer perguntas sobre os recursos do Clumio, o modelo de implantação, a proteção de cargas de trabalho na nuvem, as opções de Recovery, a escalabilidade e outros tópicos técnicos relacionados à avaliação da plataforma.

P: Preciso falar com o departamento de vendas antes de experimentar o Clumio?

R: Não. O Clumio Chat foi desenvolvido para ajudá-lo a explorar o produto por conta própria. Se decidir que precisa de orientação adicional, você pode entrar em contato com nossa equipe a qualquer momento.

P: Onde posso experimentar o Clumio Chat?

R: Acesse chat.clumio.com ou clique em “Pergunte ao Clumio” na barra de navegação do site clumio.com.

Vir Choksi é gerente principal de marketing de produtos da Commvault.

More related posts


Backup and Recovery

Read more about Backup and Recovery

Cyber Resilience

Read more about Cyber Resilience

Cyber Resilience for Cloud Apps

Read more about Cyber Resilience for Cloud Apps

Pontos principais

  • O Clumio da Commvault alcançou o status de “FedRAMP® Classe C (Moderado) Readiness” e agora está listado no FedRAMP Marketplace como “Legacy FedRAMP Ready”.
  • Esse novo marco permite que órgãos governamentais e organizações regulamentadas avaliem o Clumio enquanto ele segue em direção a uma futura certificação FedRAMP Classe C.
  • Clumio oferece Backup and Recovery nativos da nuvem, projetados especificamente para ambientes de nuvem pública.
  • O anúncio amplia o portfólio de resiliência cibernética da Commvault para o setor público, complementando o Commvault Cloud for Government, que atende organizações que exigem a certificação FedRAMP Classe D (Alta).
  • Órgãos governamentais, prestadores de serviços, parceiros de tecnologia e organizações comerciais regulamentadas podem se beneficiar dessas opções adicionais de resiliência cibernética nativa da nuvem.
    À medida que mais órgãos governamentais e organizações regulamentadas adotam a nuvem, eles precisam de proteção de dados projetada para ambientes modernos e alinhada aos requisitos de segurança federais em constante evolução.

O Clumio by Commvault, que oferece Backup and Recovery nativos da nuvem projetados especificamente para ambientes de nuvem pública, alcançou o status “FedRAMP Classe C (Moderado) Readiness” e agora está listado no FedRAMP Marketplace. Esse importante passo amplia as opções de resiliência cibernética nativas da nuvem para agências federais, prestadores de serviços governamentais e organizações regulamentadas, ao mesmo tempo em que aproxima o Clumio de uma futura certificação FedRAMP Classe C.

Abrindo novas oportunidades

O FedRAMP é a abordagem padronizada do governo dos EUA para avaliar a segurança dos serviços em nuvem utilizados por agências federais. Embora a Autorização para Operar (ATO) seja o objetivo final, o status “FedRAMP Classe C Readiness” é o primeiro grande passo público nesse processo.

Após concluir com sucesso seu Relatório de Avaliação de Readiness (RAR), a Clumio agora está listada no FedRAMP Marketplace como “Legacy FedRAMP Ready”. Isso facilita que agências, parceiros e organizações regulamentadas descubram e avaliem a Clumio à medida que ela prossegue no processo de certificação FedRAMP.

Desenvolvido para ambientes modernos de Cloud

À medida que as organizações continuam atualizando seus ambientes de TI, as abordagens tradicionais de backup muitas vezes têm dificuldade em acompanhar o ritmo das aplicações e serviços nativos da nuvem. A Clumio foi desenvolvida especificamente para a nuvem, ajudando a facilitar a proteção de dados, simplificar a recuperação e fortalecer a resiliência cibernética sem adicionar complexidade desnecessária.

Para organizações que operam em ambientes FedRAMP Moderate, isso significa acesso a uma solução de Backup and Recovery nativa da nuvem, projetada para se alinhar aos requisitos de segurança federais e, ao mesmo tempo, apoiar a eficiência operacional.

Por que isso é importante para os clientes

A demanda por proteção de dados segura e nativa da nuvem continua a crescer tanto no setor público quanto no privado. Órgãos federais, prestadores de serviços ao governo e organizações comerciais regulamentadas enfrentam uma pressão cada vez maior para proteger cargas de trabalho críticas e, ao mesmo tempo, atender às expectativas de conformidade em constante evolução.

O status “FedRAMP Classe C Ready” da Clumio ajuda a atender a essas necessidades ao:

  • Ampliar as opções de Backup and Recovery nativas da nuvem para agências federais e organizações que operam em ambientes FedRAMP Moderate.
  • Oferecer maior visibilidade por meio do processo de aquisição do FedRAMP Marketplace.
  • Apoiar clientes que desejam estender a proteção de dados nativa da nuvem a ambientes regulamentados.

Para os clientes atuais, incluindo organizações com ambientes de nuvem tanto comerciais quanto Government Cloud, esse marco também cria novas oportunidades para padronizar a proteção de dados nativa da nuvem em todas as suas operações.

Fortalecimento do portfólio governamental da Commvault

O status “FedRAMP Classe C Readiness” da Clumio complementa o Commvault Cloud for Government, que atende organizações que exigem a certificação FedRAMP Classe D (Alta).

Juntas, essas ofertas proporcionam aos clientes mais flexibilidade para proteger dados em ambientes de nuvem, híbridos e nativos da nuvem, ao mesmo tempo em que atendem a diferentes requisitos de segurança federais. Organizações com cargas de trabalho nativas da nuvem podem avaliar a Clumio para ambientes FedRAMP Moderate, enquanto o Commvault Cloud for Government atende às organizações que exigem a classificação FedRAMP High.

Olhando para o futuro

O status “FedRAMP Classe C Readiness” da Clumio reflete o investimento contínuo da Commvault em resiliência cibernética nativa da nuvem para o setor público. À medida que a Clumio avança rumo a uma futura certificação FedRAMP Classe C, os clientes podem começar a avaliar a oferta, enquanto a Commvault continua expandindo seu portfólio de resiliência cibernética para o setor público.

Perguntas frequentes

P: O que é o status “FedRAMP Classe C (Moderado) Readiness”?

R: O status “FedRAMP Classe C (Moderado) Ready” significa que a Clumio concluiu com sucesso sua Avaliação de Readiness (RAR) e foi aprovada pelo Escritório de Gestão do Programa FedRAMP (PMO) para inclusão no FedRAMP Marketplace como “Legacy FedRAMP Ready”. Isso permite que órgãos federais e outras organizações regulamentadas avaliem a oferta enquanto a Clumio prossegue no processo FedRAMP rumo a uma possível futura certificação ATO da Classe C do FedRAMP.

P: O status “Readiness para FedRAMP Classe C (Moderado)” é o mesmo que uma Autorização para Operar (ATO)?

R: Não. O status “FedRAMP Classe C Readiness” é um marco inicial no processo do FedRAMP. Não é equivalente a uma ATO completa.

P: O que é o FedRAMP Marketplace?

R: O FedRAMP Marketplace é o catálogo oficial do governo federal dos serviços em nuvem participantes do programa FedRAMP. Ele oferece às agências e equipes de compras visibilidade sobre o status de cada oferta no ciclo de vida do FedRAMP.

P: Quem se beneficia do status “FedRAMP Classe C Readiness” da Clumio?

R: Esse marco pode ser valioso para agências federais, contratados do governo, parceiros voltados para o setor público e organizações comerciais regulamentadas que operam em ambientes FedRAMP Classe C ou utilizam o FedRAMP como referência de segurança.

P: Como Clumio se encaixa no portfólio governamental da Commvault?

R: Clumio oferece Backup and Recovery nativos da nuvem para organizações com cargas de trabalho nativas da nuvem que operam em ambientes FedRAMP Classe C (Moderado), enquanto o Commvault Cloud for Government atende clientes que exigem a FedRAMP Classe D (Alto). Juntas, as ofertas proporcionam às organizações mais flexibilidade com base em seus requisitos de segurança federais.

Poojan Kumar é diretor de inovação de produtos da Commvault e presidente e CEO da Clumio, uma empresa da Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Ao longo da série “Ready. Or Not.”, exploramos temas como IA autônoma, confiança digital, o fator humano e a codificação de vibrações. Neste quinto e último episódio da primeira temporada, a conversa se volta para a única constante por trás de todas as discussões sobre IA: os dados.

Nathan Macintosh conversa com Ben Lorica, ex-cientista-chefe de dados da O’Reilly Media e fundador da Gradient Flow, para discutir como realmente se configura a Readiness para a IA. A conversa vai além de algoritmos e aplicações, abordando o trabalho que as organizações precisam realizar para que a IA tenha sucesso. Eles exploram por que a IA está mudando a forma como pensamos sobre governança, por que coletar mais dados nem sempre é a resposta e por que a preparação é tão importante quanto a adoção. Assista ao episódio completo no Readiverse. 

Pontos principais 

  • Readiness para a IA começa com a compreensão e a organização dos dados que você já possui.  
  • A governança agora se aplica aos sistemas de IA, não apenas às pessoas.  
  • Mais dados nem sempre são melhores. Busque dados de melhor qualidade. 
  • A IA traz novos riscos que exigem novos processos, não apenas novas tecnologias.  
  • As organizações mais bem preparadas para a IA estão construindo bases de dados sólidas hoje mesmo. 

As organizações estão gerando e gerenciando mais dados do que nunca. É fácil supor que o próximo passo seja simplesmente coletar mais dados. Ben explica por que preparar e governar os dados que você já possui pode ser uma base muito mais sólida para a IA. 

Uma coisa que apreciei na perspectiva de Ben é que ele nunca apresenta a Readiness para a IA apenas como um problema tecnológico. Trata-se de um desafio organizacional que começa muito antes de as equipes começarem a colocar a IA em prática.

Aqui estão algumas ideias que ficaram na minha memória. 

A IA é tão boa quanto os dados por trás dela 

“Concentre-se nos dados que você já tem… e prepare-os para a IA.”

– Ben Lorica 

Um dos primeiros pontos levantados por Ben desafiou uma suposição comum. Quando as organizações falam em se tornarem “prontas para a IA”, o instinto geralmente é coletar mais dados. Ben vê isso de maneira diferente. Em vez de priorizar a quantidade, ele incentiva as organizações a se concentrarem na qualidade e a prepararem seus dados existentes para a IA. 

Isso começa com a compreensão dos dados que você possui, organizando-os e garantindo que sejam precisos e bem gerenciados. À medida que a IA se torna parte de mais processos de negócios, as organizações passarão a contar com muitos tipos diferentes de informações, desde planilhas até textos, imagens, áudio e vídeo. Se esses dados não forem confiáveis, a IA não resolverá o problema – e pode até tornar mais difícil identificá-lo. 

Existe uma pressão compreensível para avançar rapidamente com a IA. Essa conversa me lembrou que dedicar tempo para construir uma base sólida de dados pode ser um dos investimentos mais inteligentes que podemos fazer. Dados limpos e bem gerenciados ajudam as organizações a tomar melhores decisões hoje, ao mesmo tempo em que as preparam para o que vier a seguir. 

A IA muda o papel da governança  

Ben destaca que a governança tem uma função mais ampla a cumprir. Não se trata mais apenas de gerenciar como as pessoas acessam e utilizam as informações. As organizações também precisam pensar em como a IA interage com essas informações e nas ações que ela realiza. 

À medida que a IA se torna parte do trabalho cotidiano, ela pode acessar, analisar e agir com base nas informações em uma escala e velocidade que são difíceis de serem igualadas pelas pessoas. Isso significa que as organizações precisam entender a que a IA tem acesso, como ela está utilizando essas informações e quais medidas de proteção devem ser implementadas para proteger dados confidenciais. 

O interessante é que os fundamentos da governança não mudaram. Políticas claras sobre acesso, segurança e prestação de contas continuam tão importantes quanto sempre foram. O que está mudando é o número de sistemas que interagem com os dados organizacionais e o ritmo com que as informações circulam pela empresa.

Para mim, essa é uma das principais lições deste episódio. A IA não substitui a boa governança. Ela a torna ainda mais importante. 

Prévia: Quando os dados começam a se multiplicar


O que acontece quando a IA permite que cinco pessoas façam o trabalho de 100? Ben explica por que o verdadeiro desafio não é a produtividade. É a explosão de dados que vem junto com ela. 

IA responsável começa com pessoas responsáveis 

Uma coisa que Ben enfatiza ao longo da conversa é que as organizações não podem confiar apenas na tecnologia para tornar a IA responsável. As pessoas que utilizam a IA também desempenham um papel importante.  

Seja inserindo comandos, enviando documentos ou ajustando modelos, os funcionários precisam entender quais informações estão compartilhando e como elas podem ser utilizadas. As medidas de proteção não se limitam apenas a restringir o acesso. Elas também servem para ajudar as pessoas a tomar decisões informadas ao trabalhar com IA. 

Ben destaca que as organizações devem pensar além do que é inserido em um sistema de IA. Elas também devem prestar atenção ao que é gerado. A IA pode, sem intenção, gerar informações confidenciais, tornando a revisão e a supervisão dos resultados tão importantes quanto as instruções que deram início à interação.

Isso é mais um lembrete de que a IA responsável não é apenas um desafio tecnológico. É uma responsabilidade compartilhada entre as pessoas que utilizam a IA e as políticas que as orientam. 

Planeje-se para o desconhecido 

Existe uma pressão compreensível para adotar a IA rapidamente. Novas ferramentas estão surgindo quase diariamente, e as organizações não querem ficar para trás. Mas Ben argumenta que Readiness não significa apenas agir com rapidez. Trata-se de ter os processos certos em vigor antes que eles sejam necessários. 

No final da conversa, Ben destaca que muitas equipes de IA ainda não consideraram plenamente o que farão quando as coisas derem errado. Adorei a resposta de Nathan, porque foi exatamente o que eu estava pensando: 

“Por que eles não pensariam nisso? É nisso que eu só penso.” – Nathan Macintosh 

Na segurança cibernética, organizações resilientes não esperam que ocorra um incidente para decidir como vão reagir. Elas estabelecem funções, definem processos e se preparam para diferentes cenários muito antes de que sejam necessários. Ben argumenta que a IA merece o mesmo nível de preparação.

Isso significa fazer perguntas que muitas organizações ainda não consideraram plenamente, como: 

  • A quais dados a IA deve ter acesso?  
  • Quem deve ser envolvido se um resultado gerado pela IA causar um problema?  
  • Como as decisões serão tomadas se algo inesperado acontecer?  

Essas conversas podem não ser tão empolgantes quanto o lançamento de uma iniciativa de IA, mas são igualmente importantes. 

Uma reflexão final 

À medida que esta temporada de “Ready. Or Not.” chega ao fim, uma coisa ficou clara para mim. Cada episódio explorou um conceito ou tendência diferente de IA, mas todos reforçaram a mesma ideia: a adoção bem-sucedida da IA não se resume apenas à tecnologia. Trata-se das pessoas, dos processos e da preparação que tornam isso possível. 

As organizações não precisam ter todas as respostas antes de adotar a IA. Mas quanto mais intencionais forem na construção de bases sólidas hoje, mais preparadas estarão para o que vier a seguir. Assista ao episódio completo no Readiverse. 

Perguntas frequentes 

P: O que significa Readiness para a IA?

R: A Readiness para a IA começa com a compreensão, organização, governança e proteção dos dados que sua organização já possui. Práticas sólidas de gestão de dados criam a base da qual a IA depende.

P: As organizações devem coletar mais dados para a IA?

R: Não necessariamente. Ben recomenda focar primeiro em melhorar a qualidade e a organização dos dados existentes antes de expandir os esforços de coleta de dados. 

P: Qual é o papel dos funcionários no uso responsável da IA?

R: Os funcionários desempenham um papel importante na governança da IA. Eles precisam entender quais informações são apropriadas para compartilhar com a IA, revisar cuidadosamente os resultados gerados pela IA e seguir as políticas organizacionais para o uso responsável da IA.

P: Por que a IA muda a governança de dados? 

R: Os sistemas de IA acessam, analisam e agem cada vez mais com base nos dados organizacionais. Isso significa que as políticas de governança precisam se aplicar tanto às máquinas quanto às pessoas.

P: Por que as organizações devem se preparar para problemas inesperados relacionados à IA?

R: A IA pode introduzir novos riscos, desde a exposição de informações confidenciais até a produção de resultados indesejados. Preparar-se com antecedência, definindo responsabilidades e processos de resposta, ajuda as organizações a lidar com essas situações com maior confiança. 

P: Qual é a principal lição deste episódio? R: A Readiness para a IA não se resume apenas à adoção de novas tecnologias. Trata-se de construir uma governança sólida, boas práticas de dados e processos organizacionais resilientes que ajudem a permitir que a IA seja utilizada de forma responsável e eficaz. Katherine Demacopoulos é diretora sênior de Estratégia e Programas de Conteúdo Global da Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Por que os riscos cibernéticos modernos exigem resiliência cibernética de ponta a ponta

Os ataques de ransomware têm como alvo todo o ciclo de vida dos dados – desde backups até sistemas de produção. Veja como a abordagem de resiliência cibernética de ponta a ponta da Commvault unifica proteção, detecção e Recovery para ajudar a gerenciar riscos e restaurar operações rapidamente. 

Pontos principais 

Os riscos cibernéticos modernos exigem resiliência unificada em todo o ciclo de vida dos dados, desde a prevenção até a Recovery, já que ferramentas fragmentadas não conseguem lidar com o complexo cenário de ameaças atual. 

  • Os riscos cibernéticos agora afetam a confiança dos clientes, e as violações de segurança frequentemente resultam em perda de negócios e danos à reputação. 
  • A resiliência de ponta a ponta integra proteção, monitoramento, governança e Recovery em uma estratégia unificada e mais eficaz. 
  • A liderança é essencial para impulsionar uma defesa proativa, uma resposta rápida e uma comunicação clara em toda a organização. 
  • Ferramentas fragmentadas de segurança de dados deixam brechas em ambientes híbridos que os invasores podem explorar com mais facilidade. 
  • Uma abordagem de ponta a ponta ajuda a melhorar a visibilidade, acelerar a Recovery e manter a continuidade dos negócios. 

Os riscos cibernéticos modernos abrangem todo o ciclo de vida dos dados — desde vulnerabilidades e ameaças até a Recovery e a conformidade —, tornando insuficientes as ferramentas fragmentadas e reativas. As organizações precisam de resiliência cibernética de ponta a ponta que unifique proteção, monitoramento, governança e Recovery. Essa abordagem ajuda a gerenciar riscos, fortalecer a postura de segurança e permitir uma Recovery mais rápida e confiável em ambientes híbridos complexos. 

Uma única violação de segurança pode custar a confiança do cliente

O risco cibernético não é mais apenas uma questão de TI – é uma ameaça direta à confiança dos clientes e à receita.  

Sessenta e quatro por cento dos consumidores deixariam de fazer negócios com uma empresa após uma violação significativa de dados, o que destaca a rapidez com que a lealdade se desgasta quando os dados são comprometidos.  

Essa mudança aumenta o que está em jogo: a resiliência não é mais opcional; ela é esperada. 

Ao mesmo tempo, há uma desconexão entre expectativas e comportamento. Os consumidores exigem proteção robusta de dados, mas hábitos de risco, como a reutilização de senhas ou o uso de redes não seguras, persistem. Essa inconsistência pode aumentar a exposição e impõe mais responsabilidade às organizações para proteger os dados em todos os pontos de contato. 

A confiança é conquistada por meio de ações consistentes – especialmente em cibersegurança. 

O Commvault Cloud, com tecnologia da Metallic AI, ajuda as organizações a tomarem essas medidas ao unificar proteção, monitoramento e Recovery ao longo de todo o ciclo de vida dos dados, reforçando a confiança por meio de uma execução consistente. O infográfico reflete essa abordagem de A a Z, abrangendo alerta precoce, monitoramento de ameaças e Recovery rápida. 

Para as organizações, a lição é clara: resiliência não se resume apenas a prevenir ataques. Trata-se de manter a confiança quando a prevenção falha. 


A resiliência cibernética começa com a liderança

À medida que as ameaças se tornam mais sofisticadas, a resiliência cibernética tornou-se uma prioridade empresarial que vai além das equipes de TI. A liderança desempenha um papel fundamental no alinhamento da estratégia, do investimento e da prestação de contas em toda a organização. 

Essa responsabilidade se manifesta de três maneiras: 

  1. Proteger antes da violação.
    Fortalecer as defesas com princípios de confiança zero, monitoramento regular e plataformas unificadas que se adaptam às ameaças em constante evolução. 
  2. Reaja rapidamente quando ocorrerem incidentes.
    Clientes e partes interessadas avaliam as organizações não apenas com base na ocorrência de uma violação, mas também na rapidez e eficácia com que elas se recuperam. 
  3. Comunicar-se com transparência
    . Uma comunicação clara e oportuna ajuda a preservar a confiança. O silêncio ou atrasos podem ampliar os danos à reputação. 

De acordo com dados do setor, o custo médio de uma violação chegou a US$ 4,88 milhões, reforçando que os incidentes cibernéticos representam riscos tanto operacionais quanto financeiros. 

A Commvault Cloud apoia essa exigência da liderança ao reunir governança, detecção de ameaças e recuperação orquestrada em uma única plataforma – ajudando as organizações a alinhar equipes e responder com maior rapidez e coordenação.  

A resiliência de ponta a ponta ajuda a gerenciar riscos

Os ambientes modernos são complexos demais para que ferramentas fragmentadas consigam acompanhar. Os dados se estendem pela nuvem híbrida, sistemas locais e aplicativos SaaS – criando uma superfície de ataque ampla e dinâmica. Soluções pontuais deixam lacunas que os invasores exploram. 

Uma abordagem de ponta a ponta ajuda a preencher essas lacunas ao integrar recursos ao longo de todo o ciclo de vida: gerenciamento de vulnerabilidades, detecção de ameaças, imutabilidade, proteção em ambiente isolado e Recovery orquestrado. Esse modelo unificado ajuda a melhorar a visibilidade e possibilita uma resposta mais rápida e confiável. 

O Commvault Cloud reúne esses recursos com insights baseados em IA, monitoramento regular e fluxos de trabalho de Recovery automatizados, ajudando as organizações a gerenciar riscos e manter a continuidade operacional em ambientes híbridos. 

As organizações devem se preparar para incidentes cibernéticos como um evento esperado e priorizar a resiliência e a Readiness para a Recovery. A diferença está na Readiness – e em ter uma abordagem unificada para proteção, detecção e Recovery ao longo do ciclo de vida dos dados. 

Perguntas frequentes

O que é a resiliência cibernética de A a Z?

A resiliência cibernética de ponta a ponta é uma abordagem unificada que abrange todo o ciclo de vida dos dados – desde a proteção e o monitoramento até a governança e a recuperação. O Commvault Cloud ajuda você a implementar isso por meio de sua estrutura de operações de resiliência (ResOps), substituindo ferramentas fragmentadas por uma estratégia integrada que utiliza detecção de ameaças com inteligência artificial, armazenamento imutável e recuperação orquestrada para ajudar a gerenciar riscos e melhorar os tempos de resposta em ambientes híbridos. 

Por que a resiliência cibernética é uma prioridade empresarial, e não apenas uma preocupação de TI?

Incidentes cibernéticos podem afetar diretamente a confiança do cliente, a receita e a reputação da marca. O Commvault Cloud ajuda as organizações a lidar com esse risco por meio de proteção unificada de dados e monitoramento de ameaças, proporcionando aos líderes empresariais visibilidade e controle para que possam responder rapidamente e manter a confiança em operações críticas. 

Como uma violação de dados afeta a confiança do cliente?

Uma única violação pode minar rapidamente a confiança do cliente, especialmente quando dados confidenciais são expostos. O Commvault Cloud Threat Scan ajuda a identificar ameaças ocultas nos dados de backup, possibilitando uma recuperação mais segura e ajudando as organizações a manter a confiança por meio de processos de restauração mais confiáveis e limpos. 

Qual é o papel da liderança na resiliência cibernética?

A liderança alinha estratégia, investimento e responsabilidade em toda a organização. Com o Commvault Cloud e sua estrutura ResOps, os líderes podem unificar os esforços de proteção, detecção e Recovery, ajudando as equipes a agir mais rapidamente, coordenar a resposta e se comunicar de forma eficaz durante incidentes cibernéticos. 

Por que as ferramentas fragmentadas de segurança cibernética não são mais eficazes?

Os ambientes modernos abrangem nuvem híbrida, SaaS e sistemas locais, criando uma ampla superfície de ataque. O Commvault Cloud unifica recursos como proteção isolada (air-gapped), monitoramento regular e Recovery automatizado, ajudando a eliminar lacunas e possibilitando respostas mais coordenadas e eficientes às ameaças. 

Como o Commvault Cloud apoia a resiliência cibernética?

O Commvault Cloud integra proteção, detecção de ameaças e recuperação em uma única plataforma. Com recursos como o Commvault Cleanroom™ e fluxos de trabalho automatizados, ele ajuda as organizações a gerenciar riscos, acelerar a recuperação e manter a continuidade dos negócios ao longo de todo o ciclo de vida dos dados. 

Explore recursos relacionados

Explorar

Proteção unificada de dados

Entenda o que significa uma estratégia de proteção unificada de dados, além de dicas sobre o que as organizações empresariais podem fazer para se tornarem verdadeiramente resilientes ciberneticamente.
Leia mais sobre Proteção Unificada de Dados
Resumo da solução

Simplificação da proteção e do gerenciamento de dados para a empresa híbrida

Saiba por que a solução da Commvault pode ajudar as organizações a otimizar seus processos de gerenciamento de dados, gerenciar riscos e garantir a resiliência de seus dados críticos.
Leia o resumo sobre a otimização da proteção e do gerenciamento de dados para a empresa híbrida

Cada episódio de “Ready. Or Not.” me desafiou a pensar sobre a IA de uma maneira um pouco diferente. As conversas evoluíram da compreensão da IA autônoma para a construção de confiança e a preparação das organizações para uma adoção responsável. Este episódio volta sua atenção para o “vibe coding” e explica por que ele está se tornando uma das formas de trabalho mais comentadas no campo da IA.

O comediante Nathan Macintosh conversa com o engenheiro da Microsoft e líder de código aberto Harald Kirschner para discutir o que “vibe coding” realmente significa, por que está ganhando força e onde pode dar errado se a velocidade superar a supervisão. Assista ao episódio completo no Readiverse.

Pontos principais

  • A IA está facilitando para que as organizações testem ideias, resolvam problemas e inovem mais rapidamente.
  • A programação intuitiva ajuda as equipes a explorar e validar ideias rapidamente antes de fazer investimentos maiores.
  • A IA agrega mais valor quando é usada para questionar suposições – e não apenas para gerar conteúdo.
  • O julgamento humano, a análise criteriosa e diretrizes claras continuam sendo essenciais em um mundo impulsionado pela IA.
  • As organizações que aprenderem mais rápido estarão melhor posicionadas para inovar.

Eu já estava familiarizado com o termo “vibe coding”, mas, depois de ouvir este episódio, saí com uma compreensão muito melhor do porquê as pessoas – não apenas desenvolvedores, mas também equipes sem formação técnica – estão adotando essa abordagem.

No final da conversa, percebi que “vibe coding” não tem nada a ver com programação propriamente dita. Trata-se de aprender mais rápido e saber onde a IA se encaixa no processo criativo. A conversa também deixa outra coisa clara: a IA pode acelerar o trabalho, mas as pessoas ainda são responsáveis por orientá-la. É por isso que as diretrizes são mais importantes do que nunca. Aqui estão alguns dos temas que mais me chamaram a atenção.

Da ideia à realidade

Uma coisa que aprendi sobre o “vibe coding” é que ele está mudando a forma como as organizações exploram ideias. Em vez de passar semanas construindo algo antes de descobrir se funciona, as equipes podem criar rapidamente um protótipo, coletar feedback e decidir se vale a pena seguir em frente.

“A IA pode ser uma excelente parceira de reflexão crítica se for aplicada corretamente.”

– Harald Kirschner

Harald explica que o “vibe coding” usa linguagem natural para transformar ideias em software funcional. Ele usa o desenvolvimento de software como exemplo, mas o conceito vai além das equipes de engenharia. Para um gerente de produto testando um novo recurso, um designer explorando uma interface ou um líder empresarial validando um conceito, a IA torna muito mais fácil transformar uma ideia em algo que as pessoas possam realmente experimentar.

Essa capacidade de experimentar pode ser um dos maiores pontos fortes da IA. As organizações podem descobrir o que tem repercussão, refinar ideias mais cedo e investir tempo e recursos somente depois de terem certeza de que estão resolvendo o problema certo.

Agir rapidamente ainda requer supervisão

Uma coisa que Harald enfatiza ao longo da conversa é que a velocidade não deve ocorrer às custas de uma revisão minuciosa.

Mais uma vez, ele usa o desenvolvimento de software como exemplo. A IA pode gerar rapidamente um código funcional, mas isso não o torna automaticamente seguro, confiável ou pronto para produção. Os desenvolvedores ainda precisam revisá-lo, testá-lo e garantir que ele atenda aos mesmos padrões que aplicariam a qualquer outra coisa que criassem.

A lição de Harald vai muito além da engenharia. À medida que a IA se torna parte dos processos de negócios, as organizações precisarão da mesma mentalidade, estejam elas gerando software, criando conteúdo, analisando dados ou automatizando fluxos de trabalho. A programação intuitiva pode ajudar a acelerar o trabalho, mas as pessoas ainda são responsáveis por validar os resultados.

Essa é uma das lições mais importantes do episódio. Embora a IA possa facilitar a criação rápida de algo, é a expertise humana que transforma uma boa ideia em algo em que as pessoas possam confiar.

Feedback honesto gera melhores resultados

Um momento memorável neste episódio começa com um comando inesperado. Em vez de pedir à IA para escrever código, Harald pede que ela critique seu trabalho, solicitando: “Critique meu código.”

É engraçado, mas também é uma maneira eficaz de obter um feedback mais honesto da IA. Em vez de agir como um assistente que simplesmente realiza uma tarefa, a IA se torna mais como um colega de confiança que oferece outra perspectiva. Usada dessa forma, ela pode desafiar suposições, revelar pontos cegos e melhorar a qualidade do resultado final.

A crítica construtiva da IA pode nos ajudar a melhorar nosso trabalho, mas também se torna mais útil quando continuamos a ensiná-la e aperfeiçoá-la. Qualquer pessoa que já tenha trabalhado com IA sabe que ela também precisa de um pouco de feedback.

Prévia: verificando a vibe

O que acontece quando a IA continua cometendo os mesmos erros? Nathan compara isso a um convidado indisciplinado de uma festa que, com o tempo, deixa de ser convidado. Ouça Harald explicar como treinar a IA para que ela se torne mais útil com o tempo.

A inovação se torna mais acessível

Algo que volta a surgir ao longo da conversa é que a IA está mudando quem pode participar da inovação.

A IA está reduzindo as barreiras para que pessoas de toda a organização explorem ideias, experimentem novas abordagens e deem vida rapidamente aos conceitos. Em vez de depender de especialistas técnicos para validar cada ideia, mais pessoas podem criar algo tangível, coletar feedback e refinar seu raciocínio antes que tempo e recursos significativos sejam investidos.

“… você pode realmente construir isso, entregar para algumas pessoas e ver, tipo, ‘ah, isso está dando certo’, ou ‘isso realmente não está dando em nada’.”

– Harald Kirschner

Para mim, essa é uma das oportunidades mais empolgantes da IA. Ao tornar a experimentação mais rápida e acessível, a IA dá às organizações a confiança necessária para testar mais ideias, aprender com elas mais rapidamente e envolver mais pessoas no processo criativo.

Prontos para o que vem a seguir

A programação intuitiva pode ser o fluxo de trabalho de que todos estão falando hoje, mas o que realmente importa é como a IA continua a mudar a maneira como aprendemos, experimentamos e resolvemos problemas. Cada episódio de “Ready. Or Not.” me lembra que as organizações dispostas a explorar novas tecnologias serão as mais bem preparadas para o que está por vir. Assista ao episódio completo no Readiverse.

Perguntas frequentes

P: O que é a programação por intuição?

R: A programação por intuição é uma forma emergente de trabalhar com IA que usa linguagem natural para transformar rapidamente ideias em algo tangível. Em vez de começar do zero, as pessoas podem usar a IA para criar protótipos de conceitos, explorar soluções, coletar feedback e iterar com muito mais rapidez.

P: Por que o “vibe coding” está gerando tanto interesse?

R: O “vibe coding” reduz as barreiras à experimentação. Ele permite que mais pessoas — não apenas especialistas técnicos — testem ideias, validem conceitos e descubram o que funciona antes de investir tempo e recursos significativos.

P: O vibe coding substitui a expertise humana?

R: Não. A discussão deixa claro que a IA funciona melhor como colaboradora, não como substituta. As pessoas ainda são responsáveis por aplicar seu julgamento, analisar os resultados e decidir o que deve seguir adiante.

P: Por que as organizações ainda precisam de medidas de segurança ao usar IA?

R: A IA pode acelerar o trabalho, mas não elimina a necessidade de uma supervisão cuidadosa. Políticas claras, processos de revisão e a expertise humana ajudam as organizações a validar o trabalho gerado pela IA e a reduzir riscos desnecessários.

P: Como a IA pode melhorar a forma como as organizações trabalham?

R: Além de gerar conteúdo ou protótipos, a IA pode ajudar a questionar suposições, identificar pontos cegos, sugerir melhorias e acelerar o aprendizado. Quando usada de forma ponderada, ela se torna mais uma perspectiva que ajuda as equipes a tomarem melhores decisões.

P: Qual é a principal lição deste episódio?

R: O maior valor da IA não é simplesmente ajudar as organizações a agir mais rapidamente. É ajudá-las a experimentar com mais liberdade, aprender mais rapidamente e envolver mais pessoas no processo de inovação – ao mesmo tempo em que continuam a confiar no julgamento humano para orientar as decisões finais.

Katherine Demacopoulos é diretora sênior de Estratégia e Programas de Conteúdo Global da Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Pontos principais

  • A Commvault aderiu à Open Secure AI Alliance para ajudar a promover abordagens abertas, seguras e colaborativas em relação à IA.  
  • Ferramentas de IA de código aberto proporcionam às organizações maior visibilidade e controle, permitindo que especialistas inspecionem, adaptem e fortaleçam os sistemas à medida que as ameaças e os requisitos evoluem.  
  • A segurança eficaz em IA vai além dos modelos, abrangendo identidade, permissões, proteções, registro de eventos, avaliação e o ambiente mais amplo no qual os agentes de IA operam.  
  • A colaboração entre setores e a pesquisa compartilhada podem ajudar as organizações a responder mais rapidamente aos desafios em constante mudança criados por uma IA agente cada vez mais capaz.  
  • A Commvault compartilhará sua expertise em resiliência cibernética e dados com a Aliança, com base no princípio de que as organizações podem proteger melhor os sistemas e dados que compreendem plenamente.  

A colaboração tem sido, há muito tempo, uma das formas mais eficazes pelas quais o setor de tecnologia enfrenta novos desafios. Os últimos meses trouxeram essa lição à tona de forma ainda mais nítida no contexto da IA. Os sistemas autônomos estão se tornando mais capazes, mais independentes e mais profundamente conectados à tecnologia que usamos todos os dias.  

Eventos recentes também mostraram com que rapidez esse cenário pode mudar. Quando um sistema avançado de IA criou um desafio de segurança inesperado para a Hugging Face, a organização utilizou um modelo de peso aberto em sua própria infraestrutura para compreender e conter a situação. A experiência demonstrou o valor das ferramentas de IA de código aberto que as organizações podem inspecionar, adaptar e controlar quando necessário.  

Momentos como esse não devem diminuir nosso otimismo em relação à IA. Eles devem aprofundar nosso compromisso de moldar seu futuro juntos. 

É por isso que a Commvault tem orgulho de se juntar à Open Secure AI Alliance, uma comunidade de organizações líderes que promovem o avanço da IA por meio de pesquisa aberta, conhecimento compartilhado e ferramentas práticas.  

A IA continuará evoluindo, e nenhuma organização sozinha terá todas as respostas. Reunir profundo conhecimento especializado de todo o setor dá à comunidade uma chance maior de compreender o que está mudando e responder com a rapidez que esta nova era exige.  

O código aberto é fundamental para esse esforço. Ele oferece aos especialistas a capacidade de examinar como os sistemas funcionam e aprimorar o que outros já começaram. Para os defensores, ele também proporciona algo essencial: a liberdade de escolher e adaptar a tecnologia certa para cada situação, em vez de depender de um único sistema ou fornecedor.

A NVIDIA descreve isso como uma base de defesa aberta, construída sobre modelos, estruturas e ferramentas que a comunidade pode estudar e fortalecer.  

A Aliança também reconhece que a segurança da IA vai muito além do modelo. Identidade, permissões, proteções, registros e avaliação — tudo isso molda o comportamento de um agente. Compreender esse ambiente completo exigirá novas pesquisas e a disposição de compartilhar o que o setor aprender ao longo do caminho.  

A perspectiva da Commvault baseia-se em anos de experiência na resolução de desafios complexos de resiliência cibernética – ajudando as organizações a compreender seus dados, mantê-los confiáveis e recuperá-los com segurança quando ocorrerem interrupções.

Grande parte desse trabalho se resume à mesma ideia que a Aliança vem buscando: só é possível proteger o que se compreende plenamente. Essa é a experiência que esperamos trazer, juntamente com o entusiasmo de aprender com outros que enfrentam esses desafios sob diferentes ângulos. 

A oportunidade que se apresenta para a IA é enorme. Concretizá-la dependerá não apenas da rapidez com que a tecnologia avança, mas também do grau de abertura com que o setor trabalha em conjunto nesse processo. A Commvault tem o prazer de fazer parte desse trabalho e está animada para ajudar a construir o que está por vir. 

Leia o anúncio da NVIDIA aqui:Líderes do setor se unem à Open Secure AI Alliance.  

Perguntas frequentes

P: O que é a Open Secure AI Alliance?
R: A Open Secure AI Alliance é uma comunidade de organizações que trabalham para promover a segurança da IA por meio de pesquisa aberta, compartilhamento de conhecimento, modelos, frameworks e ferramentas práticas. Sua abordagem colaborativa oferece aos participantes oportunidades de estudar desafios emergentes e fortalecer, em conjunto, as defesas contra ameaças à IA. 

P: Por que a Commvault aderiu à Open Secure AI Alliance?
R: A Commvault aderiu à Aliança para contribuir com sua experiência em resiliência cibernética, compreensão de dados, confiança e Recovery. Isso também oferece à Commvault a oportunidade de aprender com outros líderes do setor que abordam a segurança da IA a partir de diferentes perspectivas.

P: Por que o código aberto é importante para a segurança da IA?
R: O código aberto permite que especialistas examinem como os sistemas de IA funcionam, aproveitem tecnologias existentes e adaptem ferramentas a situações específicas de segurança. Ele também oferece aos defensores maior liberdade para selecionar e modificar tecnologias, em vez de depender de um único sistema ou provedor.

P: O que a segurança da IA envolve além da proteção do modelo?
R: A segurança da IA abrange o ambiente mais amplo no qual um sistema de IA opera, incluindo identidade, permissões, limites de segurança, registros e avaliação. Compreender esses elementos interconectados pode ajudar as organizações a avaliar e gerenciar melhor o comportamento dos agentes de IA.

P: Como a experiência da Commvault em resiliência cibernética se relaciona com a segurança da IA?
R: O trabalho da Commvault em resiliência cibernética se concentra em ajudar as organizações a compreender seus dados, manter sua confiabilidade e se recuperar com segurança após interrupções. Essa perspectiva se encaixa naturalmente com o foco da Aliança em abordagens abertas e inspecionáveis para a segurança da IA.  

P: Por que a colaboração do setor é importante para o futuro da IA?
R: A IA está evoluindo de forma muito rápida e abrangente para que uma única organização tenha todas as respostas. Combinar conhecimento especializado, pesquisa e insights práticos de todo o setor pode ajudar a comunidade a compreender os desafios emergentes e responder na velocidade que o desenvolvimento da IA exige.

Alexander Coombes é vice-presidente adjunto (AVP) de Desenvolvimento de Parcerias Estratégicas na Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Backup and Recovery na nuvem explicados: da detecção de ameaças à Recovery completa

Saiba como o Backup and Recovery na nuvem funcionam para ajudar a proteger dados intactos, validar a Readiness para recuperação e restaurar as operações comerciais após um ataque de ransomware ou incidente cibernético.


O processo ideal de Backup and Recovery na nuvem começa com a detecção de ameaças, como ransomware, acessos suspeitos ou atividades anormais nos dados. As organizações podem, então, obter cópias de backup limpas e imutáveis; validar pontos de recuperação não afetados; e isolar sistemas comprometidos. Uma vez verificados, os aplicativos e dados críticos podem ser restaurados por meio de processos automatizados de Recovery, ajudando a minimizar o tempo de inatividade, reduzir a perda de dados e restaurar as operações comerciais de forma rápida e segura.


A resiliência cibernética é cada vez mais avaliada pelo que acontece depois que os invasores conseguem entrar. As organizações têm investido pesadamente em prevenção, detecção e resposta, mas o ransomware, a exploração de vulnerabilidades, o uso indevido de credenciais, as configurações incorretas na nuvem e o comprometimento de terceiros continuam a interromper as operações.

Para muitas equipes, o desafio da Recovery não se resume mais simplesmente à existência de backups. Trata-se de saber se esses backups estão intactos, protegidos, validados e prontos para restaurar serviços críticos quando os sistemas de produção não forem mais confiáveis.

Essa distinção é importante porque os ataques cibernéticos continuam a gerar tanto riscos aos dados quanto interrupções operacionais. De acordo com o Relatório de Investigações sobre Vazamentos de Dados 2026 da Verizon, o ransomware esteve envolvido em 48% dos vazamentos, um aumento em relação aos 44% do ano anterior. O relatório também constatou que a exploração de vulnerabilidades se tornou o vetor de acesso inicial mais comum para os vazamentos, subindo para 31%, enquanto o uso indevido de credenciais caiu para 13%.

Os esforços de Backup and Recovery na nuvem precisam dar suporte a todo o processo, desde a detecção até a restauração. Isso começa com a identificação de atividades suspeitas antes que os dados comprometidos sejam restaurados. Continua com pontos de Recovery protegidos e imutáveis, que oferecem às equipes opções de Recovery viáveis quando os sistemas de produção não são mais confiáveis.

A partir daí, as organizações precisam de uma maneira de validar quais pontos de recuperação estão livres de ameaças e restaurar cargas de trabalho críticas na ordem correta. O resultado é uma estratégia de recuperação que ajuda as equipes a passar da resposta a incidentes para a restauração operacional com mais confiança.


Por que o Backup and Recovery na nuvem são uma estratégia de resiliência cibernética?

As estratégias tradicionais de backup foram projetadas para ajudar as organizações a se recuperarem de falhas de hardware, exclusões acidentais e interrupções localizadas. Esses casos de uso ainda são importantes, mas os requisitos de recuperação atuais são mais amplos.

Ataques cibernéticos podem afetar simultaneamente cargas de trabalho de produção, sistemas de identidade, configurações na nuvem, aplicativos SaaS e ambientes de backup. Quando isso ocorre, a recuperação não se resume apenas a restaurar uma cópia dos dados. Trata-se de determinar em quais sistemas se pode confiar, quais pontos de recuperação permanecem intactos e quais serviços precisam ser restabelecidos primeiro.

É por isso que o Backup and Recovery na nuvem se tornaram uma parte essencial da resiliência cibernética. Uma estratégia moderna deve ajudar as equipes a detectar atividades suspeitas, proteger os dados de Recovery, validar a integridade do Backup e restaurar operações críticas em uma sequência controlada. Ela também deve ajudar a viabilizar testes regulares, pois um plano de Recovery que não tenha sido testado pode não funcionar como esperado durante um incidente real.

Isso marca uma mudança do backup como uma apólice de seguro para a capacidade de recuperação como uma capacidade operacional. As cópias armazenadas ainda são importantes, mas são apenas uma parte da equação da recuperação. As equipes também precisam ter certeza de que os dados de recuperação não foram alterados, que os fluxos de trabalho de restauração foram testados e que a empresa sabe quais serviços devem ser restaurados primeiro.

O Backup and Recovery na nuvem tornam-se mais fáceis de entender quando vistos como um ciclo de vida. Os cinco estágios abaixo mostram como as organizações podem passar da detecção precoce de ameaças à Recovery validada e à melhoria da resiliência a longo prazo.


Etapa 1: Detectar ameaças antes que o risco à Recovery se espalhe

Recovery começa antes mesmo de os sistemas serem restaurados. Em um incidente cibernético, a primeira prioridade é entender se atividades suspeitas afetaram os dados de produção, os dados de backup ou ambos.

Se as equipes restaurarem a partir de um ponto de Recovery comprometido, elas podem reintroduzir arquivos corrompidos, artefatos de malware ou alterações não autorizadas no ambiente. Esse risco torna a detecção de ameaças uma parte importante do Backup and Recovery na nuvem, e não apenas uma preocupação das operações de segurança.

Estratégias modernas de Recovery devem incluir visibilidade sobre atividades anormais em cargas de trabalho, ambientes de backup e pontos de Recovery. As equipes podem precisar investigar sinais como:

  • Comportamento incomum de criptografia
  • Picos repentinos de exclusão
  • Alterações inesperadas de privilégios
  • Padrões anormais de backup
  • Indicadores de malware

Esses sinais podem ajudar as equipes a entender para onde um ataque pode ter se espalhado e quais dados podem exigir uma análise adicional antes da restauração.

O tempo é outro fator essencial. O Relatório de Defesa Digital 2025 da Microsoft constatou que a maioria dos ataques investigados por sua Equipe de Detecção e Resposta (DART) apresentou tempos de permanência curtos, o que significa que as equipes de recuperação podem não ter semanas para compreender o escopo total do comprometimento antes que os invasores se desloquem lateralmente, acessem dados confidenciais, interfiram nos serviços ou tentem afetar os sistemas de backup. O contexto da detecção pode ajudar as equipes a evitar tratar todos os pontos de recuperação como igualmente confiáveis.

59% dos ataques investigados pelo Microsoft DART tiveram tempo de permanência de sete dias ou menos, o que torna a detecção precoce fundamental para as decisões de Recovery.
Fonte: Relatório de Defesa Digital da Microsoft 2025

A detecção de ameaças, por si só, não elimina o risco de Recovery. Ela ajuda a criar um processo de Recovery mais bem fundamentado. Quando atividades suspeitas são identificadas precocemente, as organizações podem isolar os sistemas afetados, investigar os dados impactados e evitar a restauração de pontos de Recovery que possam reintroduzir a mesma ameaça.

Isso proporciona às equipes de segurança, TI e Recovery um ponto de partida mais claro para a próxima etapa: proteger pontos de recuperação não comprometidos antes que os invasores possam alterá-los ou removê-los.


Etapa 2: Proteger os pontos de recuperação íntegros contra ataques

Em um incidente cibernético, os backups não são apenas cópias armazenadas. Eles fazem parte do caminho de Recovery, o que significa que os invasores podem tentar interferir neles. Se os dados de backup forem alterados, criptografados, excluídos ou tornados inacessíveis, a organização pode perder uma de suas melhores opções para restaurar as operações sem depender de sistemas de produção comprometidos.

É por isso que os pontos de recuperação intactos precisam de proteção em camadas. O armazenamento de backup imutável e indelével pode ajudar a preservar os dados por um período de retenção definido. Cópias externas ou isoladas ajudam a criar uma separação do ambiente de produção. Criptografia, controles de acesso e permissões baseadas em funções ajudam a limitar quem pode acessar ou alterar as configurações de backup. Juntas, essas medidas de segurança tornam mais difícil para os invasores interferirem nos dados de que as equipes podem mais precisar durante a recuperação.

O objetivo é preservar as opções de recuperação. O relatório da Verizon de 2026 constatou que 69% das vítimas de ransomware em seu conjunto de dados não pagaram o resgate, um aumento em relação aos 65% do ano anterior. O relatório também observa que a mediana dos pagamentos de resgate continuou a diminuir, o que é atribuído, em parte, a melhores adaptações defensivas e ao aumento da resiliência das vítimas. As equipes precisam de backups íntegros que possam realmente usar, de modo que pagar um resgate não seja o único caminho de volta aos negócios.

A conhecida regra de backup 3-2-1 ainda oferece uma base útil: mantenha três cópias dos dados, em duas mídias ou plataformas diferentes, com pelo menos uma cópia armazenada fora do local ou isolada. As estratégias modernas de Backup and Recovery na nuvem frequentemente ampliam esse modelo com armazenamento imutável, padrões com isolamento físico, retenção baseada em políticas e cópias replicadas em ambientes de nuvem ou híbridos.

Com pontos de recuperação protegidos em vigor, as equipes podem reduzir suas opções de restauração e avançar para a validação com uma visão mais clara do que está pronto para ser recuperado.


Etapa 3: Verificar quais backups estão prontos para restauração

Ter backups não significa estar pronto para a recuperação. Antes de restaurar os sistemas de produção, as equipes precisam saber quais pontos de recuperação estão utilizáveis, quais cargas de trabalho foram afetadas e quais dependências devem ser restauradas junto com elas.

Um backup recente pode conter os dados comerciais mais atualizados, mas também pode incluir arquivos corrompidos, alterações não autorizadas ou vestígios de malware. Um backup mais antigo pode estar mais limpo, mas pode causar maior perda de dados. A validação ajuda as equipes a fazer essa escolha com base em evidências, em vez de suposições.

Esse trabalho começa com a definição do escopo do incidente. As equipes de segurança e de TI precisam entender quando a atividade suspeita começou, quais sistemas foram afetados e se serviços de identidade, bancos de dados, compartilhamentos de arquivos, aplicativos SaaS ou configurações em nuvem foram afetados.

Elas também precisam confirmar se o ponto de recuperação suporta o aplicativo como um todo, e não apenas os dados por trás dele. Uma restauração de banco de dados, por exemplo, pode depender da disponibilidade e do estado adequado dos servidores de aplicativos, permissões, chaves de criptografia, rotas de rede e serviços de identidade.

Ambientes de Recovery isolados podem ajudar as equipes a testar essas condições antes de restaurar o ambiente de produção. Em um ambiente controlado, as equipes podem, com segurança:

  • Analisar pontos de Recovery selecionados.
  • Analisar alterações nos arquivos.
  • Confirmar a inicialização do aplicativo.
  • Testar o acesso dos usuários.
  • Verificar se os sistemas dependentes se comportam conforme o esperado.

A validação também deve orientar a sequência de Recovery. As equipes podem precisar restaurar primeiro os serviços de identidade, depois a infraestrutura central, em seguida os aplicativos essenciais e, por fim, as cargas de trabalho de suporte.

Ao testar os pontos de recuperação antes da restauração, elas podem restringir suas opções e decidir quais sistemas estão prontos para serem restaurados, quais precisam de análise adicional e quais devem permanecer isolados até que o risco seja melhor compreendido.

A próxima etapa é quando essa decisão se transforma em ação: restaurar os sistemas, aplicativos e dados de que a empresa precisa em primeiro lugar.


Etapa 4: Restaurar as operações essenciais na ordem correta

Um plano de restauração começa com o estado operacional mínimo viável da organização. Isso significa identificar as pessoas, os sistemas, os aplicativos, os dados e os canais de comunicação de que a empresa precisa para funcionar em um nível básico durante uma interrupção.

Para algumas organizações, isso pode começar com serviços de identidade e comunicações com os funcionários. Para outras, pode priorizar aplicativos voltados para o cliente, sistemas de pagamento, sistemas clínicos, operações de fabricação ou plataformas de logística. A ordem deve refletir o impacto nos negócios, não apenas a conveniência técnica.

As dependências são o ponto em que muitos planos de recuperação se tornam mais complicados. Um aplicativo pode ser listado como “crítico”, mas ainda depende de identidade, DNS, conectividade de rede, bancos de dados, armazenamento, chaves de criptografia, APIs e monitoramento. Se esses componentes não forem restaurados no estado correto, o aplicativo pode voltar a ficar online, mas permanecer inutilizável. É por isso que as equipes de recuperação precisam de um mapeamento de dependências antes de um incidente, e não durante ele.

Manuais de procedimentos e fluxos de trabalho orquestrados ajudam a transformar essas decisões em etapas repetíveis. Eles podem definir quem aprova a restauração, qual ambiente deve ser usado, quais verificações devem ocorrer antes que o acesso à produção seja restaurado e quando a próxima camada de sistemas pode entrar em operação. Isso é importante quando as equipes de segurança, infraestrutura, aplicativos, nuvem e negócios estão trabalhando simultaneamente.

A restauração também precisa de pontos de verificação. Após o retorno de cada carga de trabalho importante, as equipes devem confirmar se os usuários conseguem se autenticar, se os dados estão disponíveis, se as integrações estão funcionando e se o monitoramento está em vigor. Essas verificações ajudam a detectar problemas antes que a Recovery se expanda para a próxima camada de sistemas.

A velocidade ainda é importante, mas o controle é igualmente importante. Uma restauração rápida pode gerar mais trabalho se os dados errados forem recuperados, se faltarem controles de acesso ou se uma aplicação for restaurada sem os sistemas necessários para sua execução. A abordagem mais eficaz é restaurar em fases, confirmar que cada serviço crítico está funcionando e, então, continuar expandindo a Recovery à medida que o ambiente se estabiliza.


Etapa 5: Transformar as lições aprendidas com a Recovery em uma continuidade mais sólida

Depois que os serviços essenciais forem restaurados, as equipes ainda precisam entender o que funcionou, o que causou atrasos e em que pontos o plano de Recovery não correspondeu à realidade. Esse acompanhamento é o que transforma o Backup and Recovery na nuvem em uma atividade de resposta em uma prática contínua de resiliência.

O primeiro passo é analisar a própria Recovery. As equipes devem fazer perguntas como:

  • Com que rapidez as equipes detectaram atividades suspeitas?
  • Os pontos de recuperação válidos foram fáceis de identificar?
  • Quais etapas de validação demoraram mais do que o esperado?
  • Em que pontos os fluxos de trabalho de restauração ficaram lentos?
  • As pessoas certas foram envolvidas no momento certo?

Essas respostas podem revelar lacunas que nem sempre são de natureza técnica. A Recovery pode ser bem-sucedida e, mesmo assim, expor problemas relacionados à tomada de decisões, comunicação, aprovações ou transferências de responsabilidade entre equipes.

Essas constatações devem ser incorporadas diretamente à próxima versão do plano de recuperação. Se um aplicativo crítico dependia de um sistema que não estava documentado, atualize o mapa de dependências. Se os controles de acesso retardaram a restauração, esclareça o processo de aprovação. Se os testes de recuperação deixaram de incluir uma carga de trabalho essencial, adicione-a ao próximo exercício. Se os líderes de negócios não tinham visibilidade sobre o que foi restaurado e o que ainda estava fora do ar, melhore os relatórios e os caminhos de escalonamento.

Testes regulares são o que mantêm esse trabalho com os pés no chão. Exercícios simulados, restaurações isoladas, testes de Recovery sem interferências e validação de Recovery entre nuvens ajudam as equipes a identificar problemas antes que um incidente real as force a aprender sob pressão. Eles também ajudam a fornecer aos líderes evidências mais claras de onde a organização está pronta e onde ainda há trabalho a ser feito.

Com o tempo, o objetivo é um programa de Recovery que se torne mais preciso após cada teste e cada incidente. As equipes ficam mais bem preparadas, as etapas de Recovery são melhor compreendidas e a organização tem um caminho mais claro para manter as operações essenciais em funcionamento durante interrupções.


Transformando a Recovery na nuvem em resiliência empresarial

 Backup and Recovery na nuvem desempenham hoje um papel mais importante do que a mera proteção tradicional de dados. Trata-se de um processo integrado que envolve detectar riscos de Recovery, proteger os dados de backup, validar opções de restauração confiáveis e restaurar serviços críticos quando os ambientes de produção não são mais confiáveis.

Em um incidente cibernético, essas atividades não podem ser realizadas como etapas separadas. O contexto da ameaça deve determinar quais backups devem ser revisados. A proteção do backup deve preservar as opções de Recovery de que as equipes possam precisar. A validação deve determinar o que está pronto para ser restaurado. A restauração deve trazer de volta os serviços dos quais a empresa depende, em uma ordem controlada.

Um backup que não seja confiável, não tenha sido testado ou não possa ser restaurado no momento certo pode não proporcionar à empresa o resultado de que ela precisa. Um processo de restauração que ignore a identidade, as dependências de aplicativos ou as prioridades de negócios pode deixar os sistemas tecnicamente recuperados, mas operacionalmente incompletos.

A oportunidade maior é tratar a recuperação como uma prática contínua de resiliência. Isso significa testar planos antes de um incidente, atualizar mapas de dependências à medida que os ambientes mudam e usar cada exercício ou evento de recuperação para melhorar a próxima resposta.

As organizações que se recuperam mais rapidamente não são necessariamente aquelas com o maior número de cópias de dados. É fundamental saber quais dados são utilizáveis, quais serviços são mais importantes e como restaurá-los sob pressão.

O desafio é tornar a Readiness para a recuperação tão operacional quanto a detecção e a resposta. O Backup and Recovery na nuvem fornecem uma base prática para esse trabalho quando tratados como um caminho contínuo, desde a detecção de riscos até a restauração dos negócios.

As organizações devem desenvolver essa capacidade para se posicionarem melhor a fim de restaurar dados íntegros, recuperar serviços críticos e manter os negócios em andamento quando ocorrerem interrupções.


Acelerar a Recovery segura após ataques cibernéticos

Saiba mais sobre como as soluções de Backup and Recovery da Commvault podem ajudar as organizações a detectar ameaças, recuperar dados sem danos e reduzir o tempo de inatividade.

Perguntas frequentes

Qual é a diferença entre backup na nuvem e recuperação de desastres?

O backup na nuvem se concentra na criação de cópias seguras dos dados para restauração, enquanto a recuperação de desastres se concentra na restauração de aplicativos, sistemas e operações comerciais após uma interrupção ou um ataque cibernético. Juntos, eles ajudam a garantir a continuidade dos negócios e a resiliência.

Por que os backups imutáveis são importantes para a resiliência cibernética?

Os backups imutáveis e indeléveis são projetados para ajudar a impedir que os dados de backup sejam alterados, criptografados ou excluídos dentro das configurações de retenção definidas. Combinados com o Commvault AirGap e a identificação automatizada do Cleanpoint, os recursos de backup imutável da Commvault ajudam a manter as organizações preparadas com uma fonte de recuperação verificada e limpa disponível quando os sistemas de produção forem comprometidos.

O que devo procurar em uma solução de Backup and Recovery na nuvem?

Procure uma plataforma que unifique ambientes híbridos e multicloud, armazenamento imutável, orquestração automatizada de Recovery e gerenciamento centralizado. O Commvault Cloud foi projetado com esses requisitos, ajudando as organizações a proteger infraestruturas diversas ao mesmo tempo em que minimiza o tempo de inatividade na Recovery e a complexidade operacional.

A solução de backup da Commvault oferece proteção contra ransomware e backups em ambiente isolado (air-gapped)?

Sim. A Commvault ajuda as organizações a fortalecer a resiliência cibernética com backups imutáveis, opções de recuperação em ambiente isolado, detecção de ameaças, recursos de recuperação limpa e proteção em camadas contra ransomware, projetados para ajudar a reduzir o risco de Recovery e o tempo de inatividade.

A Commvault oferece testes automatizados de backup e relatórios de conformidade?

Sim. A Commvault oferece testes automatizados de recuperação, validação de backup, relatórios de conformidade e visibilidade pronta para auditoria para ajudar as organizações a verificar a capacidade de recuperação, demonstrar conformidade e melhorar a Readiness para recuperação.

Recursos relacionados

Vídeo

Recuperação de ataques cibernéticos: Como alcançar a viabilidade mínima em minutos, não em dias

Quando ocorrem ataques cibernéticos, cada minuto custa US$ 14.000 e a Recovery total leva, em média, 24 dias. Mas e se você pudesse alcançar a viabilidade mínima em minutos, em vez de dias?
Assista ao vídeo sobre Recovery de ataques cibernéticos: como alcançar a viabilidade mínima em minutos, não em dias
Solução

Commvault AirGap

Proteção cibernética aprimorada com armazenamento cloud imutável e com air-gap.
Explore a solução sobre o Commvault AirGap

Pontos principais 

  • A adoção da IA está se acelerando, contribuindo para tornar os funcionários mais eficientes, produtivos e competitivos. 
  • As organizações precisam de governança e diretrizes para adotar a IA de forma responsável e em grande escala. 
  • Segurança e produtividade não precisam competir entre si – elas podem se reforçar mutuamente.  
  • A IA se tornará uma das ferramentas mais valiosas da segurança para o gerenciamento de riscos cibernéticos.  
  • A adoção da IA funciona melhor quando inovação e segurança avançam juntas. 

Uma das coisas que mais gostei na série “Ready. Or Not.” é que cada conversa se baseia na anterior. Começamos explorando as oportunidades e os riscos da IA autônoma. Em seguida, analisamos como as organizações podem construir confiança à medida que a IA se torna parte do dia a dia dos negócios. Este episódio aborda a próxima questão lógica: como, na prática, usamos a IA com segurança? 

O comediante Nathan Macintosh conversa com Rinki Sethi, CISO e CSO da Upwind Security, sobre como é, na prática, a adoção responsável da IA. Eles abordam tudo, desde a governança e as medidas de proteção da IA até a experiência do usuário e o papel cada vez mais importante que a IA desempenhará na segurança cibernética.

Nathan continua fazendo as perguntas que muitos de nós estamos nos perguntando. Devemos nos preocupar? Quão mais produtivos precisamos ser? E a IA pode realmente melhorar a segurança? Assista ao episódio completo no Readiverse. O que mais gostei nessa conversa é que Rinki está genuinamente entusiasmada com as novas tecnologias e com a proteção delas. Ela não apresentou a IA como algo com que as organizações precisem se preocupar. Em vez disso, ela se concentrou em incentivar as empresas a seguirem em frente com confiança, implementando as medidas de proteção adequadas. Aqui estão as ideias que mais me marcaram. 

O impulso para a adoção da IA  

Uma coisa que fica clara na conversa é que muitas organizações não estão apenas incentivando seus funcionários a adotar a IA — elas estão tornando isso obrigatório. Essas empresas reconhecem que o uso da IA ajuda as pessoas a resolver problemas com mais eficiência, o que é essencial para se manterem competitivas. 

“Todas as empresas têm uma diretriz… precisamos usar a IA em todos os setores da empresa.”

– Rinki Sethi 

A questão não é mais se a IA tem lugar no ambiente de trabalho, mas se os funcionários dispõem das medidas de proteção adequadas para usá-la com responsabilidade. À medida que a adoção da IA se acelera, as organizações precisam de padrões claros sobre quais ferramentas de IA os funcionários podem usar e como os dados da empresa são protegidos. 

Antevisão: Governança da IA

Rinki explica que a governança não se resume apenas à proteção contra novos riscos. Trata-se de criar uma estrutura que ajude os funcionários a usar a IA de forma responsável, ao mesmo tempo em que acompanha a evolução das regulamentações e dos padrões do setor. 

O benefício oculto da produtividade 

Aqui está algo em que eu nunca havia pensado antes. Rinki explica que a IA não está simplesmente ajudando as pessoas a trabalhar mais rápido. Em muitos casos, ela está abrindo espaço para que os funcionários de melhor desempenho se destaquem.

Ela citou os desenvolvedores de software como exemplo. Quando os assistentes de programação baseados em IA se tornaram disponíveis, muitos presumiram que eles ajudariam apenas desenvolvedores menos experientes. Em vez disso, alguns dos melhores engenheiros começaram a usá-los para trabalhar mais rápido. Eles conseguiram resolver problemas mais complexos e dedicar mais tempo ao trabalho criativo, em vez de tarefas repetitivas.

Esse tipo de produtividade é exatamente o motivo pelo qual as organizações estão adotando a IA. Ela não limita o que as pessoas podem fazer – ela ajuda a dar a elas mais espaço para se concentrarem em trabalhos de maior valor. 

“Você pode ser muito mais criativo na maneira como faz as coisas… porque está criando espaço para isso.”

– Rinki Sethi 

O papel da IA na segurança cibernética 

“Como a IA pode ser usada para ajudar na segurança e não ser vista apenas como uma coisa maligna que está aqui para nos destruir?” – Nathan Macintosh 

Quando falamos sobre IA e segurança, a conversa geralmente gira em torno do risco. Mas Rinki acredita que a IA se tornará uma das maiores vantagens da segurança cibernética.

As equipes de segurança já estão sobrecarregadas com o volume de alertas, registros e dados que precisam investigar todos os dias. Analistas humanos simplesmente não conseguem acompanhar o ritmo. Em vez de substituir os profissionais de segurança, a IA os auxilia, filtrando enormes quantidades de dados em segundos. Isso ajuda os analistas a identificar falsos positivos para que possam se concentrar na investigação de ameaças reais.

Minha conclusão é que o futuro da segurança cibernética não se resume a pessoas contra a IA – trata-se de pessoas trabalhando em conjunto com a IA para ajudar a tomar melhores decisões, responder mais rapidamente e ampliar suas operações de maneiras que antes não eram possíveis. 

Pronto para o que vem a seguir? 

Cada episódio de “Ready. Or Not.” me lembra que as principais discussões sobre IA geralmente giram em torno das pessoas – como nos adaptamos, como aprendemos e como construímos a confiança necessária para usar novas tecnologias de forma responsável. A verdadeira oportunidade para as organizações não é apenas adotar a IA. É criar um ambiente onde os funcionários possam usar a IA para trabalhar de forma mais inteligente, se tornarem mais criativos e gerarem melhores resultados para a empresa. Assista ao episódio completo no Readiverse. 

Perguntas frequentes 

P: Por que as organizações estão adotando a IA tão rapidamente?

R: Muitas organizações veem a IA como uma forma de ajudar a melhorar a produtividade, aumentar a eficiência e dar aos funcionários mais tempo para se dedicarem a tarefas de maior valor.

P: O que é governança de IA?

R: Governança de IA é a combinação de políticas, processos e supervisão que ajuda as organizações a adotarem a IA de forma responsável, ao mesmo tempo em que gerenciam os riscos de segurança, privacidade e conformidade. 

P: Por que a experiência do usuário é importante para a segurança?

R: Controles de segurança que criam atritos desnecessários muitas vezes incentivam as pessoas a encontrar soluções alternativas. Projetar sistemas seguros que também sejam fáceis de usar ajuda a melhorar tanto a adoção quanto a proteção.

P: A IA pode ajudar a melhorar a segurança cibernética?

R: A IA pode ajudar as equipes de segurança a analisar grandes quantidades de dados, o que contribui para reduzir os falsos positivos. Isso, por sua vez, ajuda as equipes a priorizar ameaças e responder de forma mais eficiente a eventos de segurança.

P: As pessoas devem ter medo da IA?

R: A perspectiva de Rinki é que um senso saudável de ceticismo é valioso, mas o medo não deve impedir que as organizações adotem a tecnologia de forma responsável. Educação, governança e práticas de segurança robustas podem ajudar as organizações a usar a IA com confiança. 

P: Qual é a principal lição deste episódio? R: A adoção da IA não se resume a escolher entre inovação e segurança. As organizações que combinam uma governança sólida com medidas práticas de segurança estarão melhor posicionadas para aproveitar os benefícios da IA e, ao mesmo tempo, gerenciar seus riscos. Katherine Demacopoulos é diretora sênior de Estratégia e Programas de Conteúdo Global da Commvault. 

More related posts


AI Data Resilience

Read more about AI Data Resilience

AI-Ready Data Protection

Read more about AI-Ready Data Protection

Como o Mythos e o GPT-5.5-Cyber podem transformar a segurança de dados na nuvem

Modelos especializados de IA para segurança cibernética poderiam acelerar a detecção de vulnerabilidades e os fluxos de trabalho de ataques em várias etapas. Além da prevenção, as equipes de segurança de dados na nuvem precisam de maior visibilidade, governança e Readiness para uma recuperação eficaz. 

Pontos principais

A IA cibernética de ponta reduz o tempo entre a detecção e a ação, revelando por que as organizações precisam de segurança de dados em nuvem voltada para a resiliência, baseada em Recovery limpa e ResOps. 

  • O Claude Mythos e o GPT-5.5-Cyber continuam sendo modelos de acesso restrito, mas oferecem uma prévia de um futuro em que a IA poderá raciocinar em fluxos de trabalho cibernéticos complexos e acelerar tanto as operações de defesa quanto, potencialmente, as dos invasores.
  • À medida que o tempo entre a descoberta de uma vulnerabilidade e sua exploração diminui, as organizações precisam de maior visibilidade sobre as dependências na nuvem, os riscos de identidade e os caminhos de ataque interconectados antes que ocorra uma interrupção.
  • Recovery não se resume mais apenas à restauração de backups. As organizações precisam definir sua “empresa mínima viável”, validar pontos de recuperação confiáveis e restaurar sistemas críticos na sequência correta.
  • As operações de resiliência alinham as equipes de segurança, TI e negócios em torno de resultados mensuráveis de Recovery, ajudando as organizações a governar dados, priorizar a Recovery e restaurar operações confiáveis com maior segurança.

 Claude Mythos e GPT-5.5-Cyber podem afetar a segurança dos dados na nuvem ao acelerar a forma como os riscos são descobertos, testados e combatidos. Seu impacto ainda é incerto, mas eles apontam para a necessidade de maior visibilidade dos dados, governança de acesso e Recovery eficiente em todos os ambientes de nuvem. 

O Claude Mythos e o GPT-5.5-Cyber estão oferecendo às equipes de segurança uma visão antecipada do que uma IA cibernética mais especializada poderia significar para a segurança dos dados na nuvem. 

Nenhum dos modelos está amplamente disponível, e seu impacto a longo prazo ainda é incerto. Mas a existência deles é importante porque os ambientes em nuvem já são difíceis de defender. Dados confidenciais, sistemas de identidade, aplicativos SaaS, pipelines de desenvolvimento, cargas de trabalho de IA e infraestrutura de Recovery frequentemente dependem uns dos outros de maneiras que são difíceis de perceber até que algo dê errado. 

A avaliação realizada em abril de 2026 pelo UK AI Security Institute sobre o Claude Mythos Preview constatou uma melhoria significativa em simulações de ataques cibernéticos em várias etapas, incluindo a capacidade de executar ataques em múltiplas fases em redes vulneráveis quando explicitamente orientado em um ambiente controlado.  

A mesma avaliação alertou que seus parâmetros diferem dos ambientes do mundo real e não comprovam se o Mythos seria capaz de atacar sistemas bem protegidos. Ainda assim, ela mostra por que as equipes de segurança de dados na nuvem devem prestar atenção à direção que as coisas estão tomando. 

À medida que os recursos de IA cibernética amadurecem, a questão não é apenas se os ataques ficam mais rápidos. É se o intervalo entre a descoberta de uma vulnerabilidade e sua exploração continua a diminuir. Quando esse intervalo se comprime, a segurança de dados na nuvem não se resume mais apenas a prevenir violações. Em vez disso, a questão passa a ser se as organizações conseguem compreender os riscos com rapidez suficiente, gerenciar o acesso de forma consistente e restaurar operações confiáveis antes que a interrupção se espalhe. 

Por que o Mythos e o GPT-5.5-Cyber são importantes 

A importância do Mythos e do GPT-5.5-Cyber não reside no fato de que todas as organizações terão acesso a eles de repente. Com base nas informações públicas atuais, trata-se de modelos controlados e de acesso restrito. Para as equipes de segurança de dados em nuvem, sua importância está no que eles sugerem sobre a direção da IA cibernética: sistemas mais especializados, criados para dar suporte a fluxos de trabalho complexos de segurança. 

Essa distinção é importante. Um assistente de IA de uso geral pode ajudar a resumir alertas ou redigir um relatório de incidente. Um modelo especializado de IA cibernética é diferente. Ele pode ser projetado para analisar vulnerabilidades, infraestrutura, caminhos de ataque, controles defensivos e etapas de validação. Em ambientes autorizados, isso poderia ajudar as equipes de segurança a testar ambientes, priorizar exposições e fortalecer o planejamento de Recovery antes de um incidente. 

Para as equipes de segurança de dados na nuvem, o impacto prático tem menos a ver com os nomes dos modelos e mais com o fluxo de trabalho que eles representam. Os riscos na nuvem geralmente decorrem de conexões entre sistemas: uma carga de trabalho mal configurada, um conjunto de dados exposto, uma identidade com permissões excessivas, uma dependência de backup ou um caminho de recuperação não testado. A IA cibernética especializada poderia facilitar a avaliação mais rápida dessas relações, especialmente em ambientes de grande porte, onde a análise manual pode deixar passar de vista como um problema afeta outro. 

Essa mudança reflete uma transformação mais ampla que está ocorrendo na área de segurança cibernética. O desafio está se tornando menos a identificação de vulnerabilidades individuais e mais a compreensão de como sistemas interconectados se comportam sob pressão. A IA poderá em breve ajudar os defensores a analisar simultaneamente identidades, cargas de trabalho na nuvem, backups, aplicativos SaaS, pipelines de IA e dependências de negócios — revelando não apenas riscos isolados, mas como esses riscos se combinam para causar falhas operacionais. 

Isso também muda a forma como as organizações devem pensar sobre a Readiness. Se a IA puder ajudar os defensores a lidar com tarefas cibernéticas complexas de maneira mais eficiente, técnicas semelhantes poderão, eventualmente, influenciar também os fluxos de trabalho dos invasores. A preocupação não é apenas que os ataques se tornem mais rápidos. É que a lacuna entre encontrar uma vulnerabilidade, testá-la e agir sobre ela possa diminuir. 

As equipes de segurança de dados na nuvem agora precisam se preparar para uma questão mais complexa: o que acontece quando os mesmos tipos de fluxos de trabalho assistidos por IA que ajudam os defensores a validar riscos também tornam os pontos fracos mais fáceis de serem identificados, testados e encadeados? É aí que o próprio ambiente de nuvem se torna o problema. 

A IA está elevando os riscos para a segurança de dados na nuvem 

A maioria das organizações não possui um único ambiente de nuvem bem definido. Elas contam com várias nuvens, plataformas SaaS, data lakes, sistemas de identidade, pipelines de desenvolvimento, repositórios de backup e cargas de trabalho de IA, todos interdependentes.  

Essa complexidade já gera lacunas: dados confidenciais podem ficar excessivamente expostos, permissões de acesso podem se deslocar e os planos de Recovery podem não refletir como o negócio realmente funciona.  

Na prática, essas lacunas raramente permanecem isoladas. Um bucket de armazenamento com dados confidenciais pode não parecer urgente por si só. Uma conta de serviço com permissões excessivas pode parecer um problema rotineiro de configuração. Uma dependência de Recovery não testada pode passar despercebida porque o sistema ainda está em funcionamento. Mas, quando esses problemas se conectam, podem criar um caminho que vai da exposição à interrupção dos negócios. 

Os invasores estão bem cientes dessas vulnerabilidades. O relatório M-Trends 2026 da Mandiant observa que os operadores de ransomware estão cada vez mais visando infraestruturas de backup, serviços de identidade e planos de gerenciamento de virtualização. Ele também destaca como os invasores estão usando tokens OAuth de longa duração, cookies de sessão, chaves codificadas e tokens de acesso pessoal para se deslocarem entre ambientes. 

Agora, acrescente à equação uma IA cibernética mais capaz: se os modelos puderem ajudar a identificar vulnerabilidades mais rapidamente, testar a explorabilidade de forma mais eficaz ou conectar sinais fracos entre sistemas, os defensores poderiam se beneficiar. No entanto, os invasores também podem acabar se beneficiando — especialmente se recursos semelhantes se tornarem mais acessíveis ou forem recriados em outros lugares. 

22 segundos
Tempo médio entre um evento de acesso inicial e a transferência para um grupo de ameaças secundário  

Fonte: Relatório M-Trends 2026 da Mandiant 

É por isso que a discussão não pode se limitar a “a IA torna os ataques mais rápidos”. A IA cibernética de ponta muda o ritmo da segurança. À medida que o tempo entre a descoberta, a validação e a exploração se reduz, cada atraso na compreensão das dependências da nuvem ou na preparação da Recovery se torna mais oneroso. 

Como a IA cibernética de última geração poderia transformar a defesa na nuvem? 

Embora o impacto total do Mythos e do GPT-5.5-Cyber ainda seja desconhecido, eles apontam para três mudanças práticas que as equipes de segurança de dados na nuvem devem acompanhar. Cada uma delas remete à mesma questão: a segurança de dados na nuvem agora depende da rapidez com que as organizações conseguem compreender os riscos, agir diante deles e se recuperar quando algo dá errado. 

Os defensores cibernéticos precisam estar atentos a:

  • Velocidade: ferramentas assistidas por IA podem ajudar os defensores autorizados a revisar códigos, classificar vulnerabilidades, analisar malware, validar patches e testar controles mais rapidamente do que os fluxos de trabalho tradicionais permitem. 
  • Escala: o risco na nuvem raramente se concentra em um único local. Uma vulnerabilidade em um aplicativo, uma identidade com permissões excessivas, um bucket de armazenamento mal configurado e um caminho de Recovery não testado podem se transformar em uma cadeia de ataque. 
  • Pressão sobre a recuperação: se a IA ajuda os invasores a agir mais rapidamente, as organizações precisam se recuperar de forma mais rápida e completa. Backups por si sós não são suficientes se as equipes não souberem quais dados estão intactos, em quais sistemas de identidade se pode confiar ou se a recuperação reintroduzirá ativos comprometidos.

Para os defensores, a maior mudança talvez seja a forma como o trabalho é sequenciado. Hoje, muitas equipes passam do alerta para a investigação, da correção para o planejamento de Recovery em etapas separadas, muitas vezes envolvendo equipes diferentes. A IA cibernética poderia compactar esse fluxo de trabalho, ajudando as equipes a passar de um sinal para um conjunto de próximas ações recomendadas com mais rapidez. 

Isso não significa que as decisões devem se tornar automáticas. Significa que as equipes podem precisar de regras mais claras sobre quando confiar em uma recomendação, quando escalar para um revisor humano e quando passar da investigação para a preparação da Recovery. Um modelo pode ajudar a identificar um possível caminho de ataque, mas as pessoas ainda precisam decidir se devem bloquear o acesso, isolar uma carga de trabalho, preservar evidências, notificar as partes interessadas ou preparar um caminho de Recovery limpo. 

É aqui que o processo se torna tão importante quanto as ferramentas. A IA cibernética de última geração poderia ajudar os defensores a agir mais rapidamente, mas somente se as equipes tiverem etapas claras de validação e planos de Recovery em vigor. Sem essa estrutura, a velocidade pode gerar confusão. Com ela, os fluxos de trabalho assistidos por IA poderiam ajudar as equipes a agir mais cedo, mantendo o controle sobre como o risco é avaliado e como as decisões de Recovery são tomadas. 

Por que a Recovery limpa se torna mais importante à medida que os riscos se tornam mais dinâmicos 

Quando os riscos na nuvem se propagam mais rapidamente, o planejamento de recuperação precisa se tornar mais preciso. Não basta saber que existem cópias de backup. As equipes precisam ter certeza de que os dados restaurados são confiáveis, que o ambiente de recuperação está isolado e que os sistemas que voltam a ficar online não reintroduzirão a mesma ameaça que causou a interrupção. 

Isso é importante porque os ambientes em nuvem são altamente interconectados. Uma identidade comprometida, um conjunto de dados corrompido, uma máquina virtual afetada ou uma carga de trabalho mal configurada podem gerar incerteza em vários serviços. Durante um incidente, as equipes podem precisar determinar quais pontos de recuperação estão limpos, quais dependências devem ser restabelecidas primeiro e se os dados restaurados podem dar suporte às operações de negócios com segurança. 

Recovery também muda a forma como as equipes pensam sobre prioridade. O objetivo não é necessariamente restaurar tudo imediatamente. É restaurar o suficiente dos negócios para que operem com segurança. 

Muitas organizações sabem quais aplicativos consideram “críticos”, mas muito menos definiram sua “empresa mínima viável”: a menor combinação de identidades, serviços em nuvem, dados, aplicativos e infraestrutura necessária para manter o negócio funcionando durante uma interrupção. Essas dependências muitas vezes só se tornam visíveis quando a Recovery é testada em condições realistas. 

Em um cenário de ameaças dominado pela IA, determinar a “empresa mínima viável” é crucial. A descoberta mais rápida de vulnerabilidades e o desenvolvimento mais eficiente de cadeias de ataque podem exercer mais pressão sobre as equipes de Recovery para que tomem decisões com alto grau de confiança em prazos apertados. 

Além disso, sistemas de identidade, configurações de nuvem, comunicações empresariais, aplicativos voltados para o cliente e os dados dos quais dependem podem precisar ser restaurados em uma sequência deliberada — não simplesmente de acordo com a prioridade técnica, mas de acordo com o que o negócio precisa em primeiro lugar para operar. 

As organizações precisam de processos de recuperação que ajudem a validar dados limpos, preparar a recuperação em ambientes isolados, proteger dependências críticas de identidade e testar planos de recuperação antes que um incidente torne isso necessário. À medida que os recursos de IA cibernética amadurecem, as equipes de segurança de dados na nuvem devem tratar a recuperação limpa como parte da estratégia de segurança, e não como uma etapa posterior ao incidente. 

Construindo uma segurança de dados orientada para a resiliência 

A segurança de dados na nuvem tem se concentrado frequentemente na prevenção da exposição: identificar dados confidenciais, classificá-los, controlar o acesso e reduzir riscos. Esse trabalho continua sendo importante. Na verdade, ele se torna ainda mais relevante à medida que os sistemas de IA consomem dados corporativos por meio de solicitações, sistemas de recuperação, pipelines de treinamento, fluxos de trabalho analíticos e suporte automatizado à tomada de decisões. 

Isso porque os dados podem passar para novos contextos sem migrar para um novo sistema de registro. Um conjunto de dados confidenciais pode alimentar um fluxo de trabalho de recuperação, moldar a resposta de um modelo ou aparecer em um registro de prompt. Isso faz com que a governança se concentre menos em um único local e mais em como os dados são acessados, reutilizados e recuperados ao longo dos fluxos de trabalho. 

Mas a prevenção por si só não é suficiente para a próxima fase da segurança de dados na nuvem. Se a IA cibernética especializada pode ajudar as equipes de segurança a descobrir vulnerabilidades, testar caminhos de ataque e conectar sinais fracos mais rapidamente, então os programas de segurança de dados precisam levar em conta o que acontece depois que uma exposição é identificada ou explorada. Visibilidade e controles de acesso são apenas parte do quadro. As equipes também precisam de um caminho claro para uma recuperação confiável. 

Descobrir esse caminho requer mais do que melhores ferramentas de segurança. Requer um modelo operacional de Recovery que alinhe os líderes de segurança, TI e negócios em torno de prioridades compartilhadas de Recovery antes que um incidente ocorra. Cada vez mais, as organizações estão descrevendo essa disciplina como ResOps, ou operações de resiliência: uma abordagem estruturada para tornar a Recovery mensurável, repetível e vinculada aos resultados de negócios, em vez de apenas ao sucesso do backup. 

No ResOps, as organizações devem entender: 

  • Quais conjuntos de dados são mais críticos para as operações de negócios? 
  • Quais identidades, serviços em nuvem e fluxos de trabalho de IA dependem de conjuntos de dados críticos para os negócios? 
  • As políticas de governança e acesso estão alinhadas ao risco de negócios? 
  • Qual é o estado operacional mínimo viável que a organização deve restaurar primeiro? 
  • Essas decisões de Recovery podem ser validadas antes de um incidente, em vez de durante ele? 

Essa é a mudança para a qual o Mythos e o GPT-5.5-Cyber apontam. O futuro da segurança de dados na nuvem não será definido apenas pela prevenção. À medida que a IA cibernética reduz o tempo entre a detecção e a ação, as organizações precisarão ter a mesma confiança em como se recuperam. Isso significa compreender as dependências da nuvem antes de um incidente, definir o nível mínimo viável de operações que precisam ser restauradas e tratar a recuperação como uma disciplina operacional, em vez de uma consideração técnica secundária. 

O Mythos e o GPT-5.5-Cyber são importantes não porque todas as organizações usarão esses modelos amanhã, mas porque revelam para onde a segurança cibernética está caminhando. À medida que a IA acelera tanto a defesa quanto o ataque, as organizações com melhor desempenho não serão simplesmente aquelas com os controles preventivos mais robustos. Serão aquelas que puderem provar que sabem o que recuperar, em que ordem e como restaurar operações confiáveis antes que a incerteza se transforme em interrupção dos negócios. 

Perguntas frequentes

Quando esses modelos especializados serão disponibilizados ao público?

Não há um cronograma confirmado para o acesso público amplo. Relatos atuais indicam que o Claude Mythos está restrito a organizações selecionadas por meio de programas controlados, enquanto a OpenAI descreve o GPT-5.5-Cyber como disponível apenas para defensores credenciados por meio de sua estrutura Trusted Access for Cyber.

É provável que os ataques de IA aumentem?

Não necessariamente. Mas eles mostram que a IA avançada pode dar suporte a fluxos de trabalho cibernéticos mais complexos, o que significa que as organizações devem se preparar para ciclos mais rápidos de detecção, teste e exploração.

Quais riscos as equipes devem priorizar em primeiro lugar?

Comece com a visibilidade de dados confidenciais, caminhos de acesso, configurações incorretas na nuvem, dependências de identidade e Readiness para recuperação. Os recursos de segurança de dados e IA da Commvault podem ajudar as equipes a classificar dados, gerenciar o acesso e identificar riscos em ambientes de nuvem. 

Por que a Recovery é importante para a segurança de dados na nuvem?

Porque a prevenção pode falhar. Os recursos de resiliência cibernética da Commvault podem ajudar as organizações a identificar pontos de Recovery limpos, validar a Recovery em ambientes isolados e restaurar dados e serviços críticos sem reintroduzir ativos comprometidos. 

A Commvault oferece detecção de ameaças com suporte de IA?

Sim. A Commvault pode utilizar recursos habilitados por IA para ajudar a identificar ameaças, detectar atividades anômalas, priorizar riscos e acelerar a resposta a incidentes. Combinados com a resiliência cibernética e os fluxos de trabalho de Recovery, podemos ajudar as equipes a aprimorar os fluxos de trabalho de resposta e recuperar dados críticos com maior confiança.


Na Commvault, falamos muito sobre resiliência cibernética, a capacidade de se recuperar de quaisquer desafios que surjam. Mas, para um engenheiro da Perfekt, provedora australiana de serviços de tecnologia, é justamente sua resiliência pessoal que o ajuda a ter sucesso.

Viktor Trokhin deixou a Ucrânia quando a guerra começou, viajando por cinco países antes de finalmente se reunir com sua família na Austrália. Ele trouxe consigo mais de seis anos de experiência em TIC, profundo conhecimento técnico e a determinação de dar continuidade à sua carreira na área de tecnologia.

Como muitos profissionais qualificados que recomeçam a vida em um novo país, Viktor não estava apenas se adaptando a um novo ambiente de trabalho. Ele estava adquirindo conhecimento em novas tecnologias, se comunicando em um segundo idioma e encontrando seu lugar em um ambiente profissional diferente.

Marcus Rolim, gerente geral de Serviços Gerenciados da Perfekt e chefe de Viktor, percebeu seu potencial imediatamente.

“Nosso programa de desenvolvimento de engenharia é construído em torno das pessoas”, diz Marcus. “Investimos fortemente em mentoria e na criação de oportunidades para engenheiros de diferentes origens.”

Ao longo dos anos, a Perfekt acolheu engenheiros de cerca de 10 países diferentes. Em vez de seguir um caminho de treinamento padronizado, a empresa se concentra nos pontos fortes de cada pessoa, oferecendo orientação, experiência prática e apoio onde for mais necessário.

Para Viktor, isso significou ampliar seus conhecimentos já adquiridos enquanto ganhava experiência com o Commvault Cloud e resiliência cibernética.

À medida que trabalhava com os clientes, Arlie – a assistente de IA do Commvault Cloud – tornou-se parte natural de seu fluxo de trabalho diário. Seja explorando os recursos do produto, solucionando um problema ou buscando orientação, a Arlie o ajudava a encontrar rapidamente informações confiáveis sem interromper seu trabalho.

Então surgiu um benefício inesperado.

Como a Arlie oferece suporte a vários idiomas, Viktor podia trabalhar com conceitos complexos em sua língua nativa antes de mudar para o inglês ao falar com clientes ou colegas. Embora esse não fosse o caso de uso que a Perfekt havia previsto originalmente, rapidamente se tornou uma vantagem valiosa para o aprendizado.

“Quando um engenheiro consegue explorar uma questão complexa em seu próprio idioma, compreender o raciocínio por trás da resposta e, então, comunicá-la claramente em inglês, isso transforma a experiência de aprendizado”, diz Marcus. “Isso permite que sua capacidade técnica se destaque sem que o idioma se torne uma barreira.”

Hoje, Viktor é engenheiro de infraestrutura e proteção de dados na Perfekt, prestando suporte aos clientes enquanto continua a aprofundar sua especialização em resiliência cibernética.

Quando Viktor deixou a Ucrânia, levou consigo anos de experiência, profundo conhecimento técnico e uma determinação inabalável de continuar a carreira que havia construído com tanto esforço. Hoje, ele ajuda organizações a fortalecer sua resiliência cibernética, valendo-se da mesma resiliência que o ajudou a reconstruir sua própria vida.

Talvez seja por isso que essa história toque as pessoas. A resiliência de Viktor moldou seu próprio futuro. Hoje, ela o ajuda a fazer a diferença para os outros. É assim que funciona colocar as pessoas em primeiro lugar: organizações como a Perfekt investindo nas pessoas e tecnologias como o Commvault Cloud ajudando-as a prosperar. Chris DiRado é diretor de Experiência do Produto na Commvault.
More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Como os líderes de segurança podem proteger seus dados mais confidenciais?

A segurança de dados e IA permite que as organizações identifiquem, classifiquem e controlem o acesso a dados confidenciais entre usuários, sistemas e soluções de IA.

Pontos principais

Os dados são a força vital das empresas modernas, ajudando a orientar decisões-chave e impulsionar iniciativas de IA. Dado o seu valor, conhecer e proteger seus dados é essencial.

  • 90% das organizações têm dados confidenciais na nuvem expostos, que podem ser identificados pela IA. Isso torna a visibilidade dos ativos de dados o primeiro e mais crítico passo para reduzir os riscos corporativos. 
  • 40% dos arquivos enviados ou compartilhados com ferramentas de IA generativa contêm Informações de Identificação Pessoal (PII) ou dados da Indústria de Cartões de Pagamento (PCI). Esse uso indevido de dados confidenciais representa um risco significativo para as organizações no que diz respeito à privacidade e a violações regulatórias. 
  • A descoberta e a classificação de dados constituem a base de uma segurança eficaz, ajudando as organizações a identificar dados confidenciais em ambientes estruturados, semiestruturados e não estruturados.
  • O acesso excessivamente permissivo é um dos riscos de dados mais persistentes para as empresas modernas. Como usuários, aplicativos e contas de serviço frequentemente mantêm acesso desnecessário a dados confidenciais, a “superfície de ataque” é ampliada.
  • A proteção da IA requer o controle tanto dos dados de treinamento quanto das interações em tempo de execução. As organizações precisam verificar se os dados confidenciais não estão expostos por meio de entradas, saídas ou do comportamento do modelo.
  • A conformidade regulatória depende de bases de dados sólidas. Uma classificação robusta e uma governança de acesso permitem que as organizações apliquem políticas e demonstrem controle.

Atualmente, os dados confidenciais circulam entre nuvens, aplicativos e fluxos de trabalho de IA sem uma visibilidade clara — o que gera riscos de exposição que os controles tradicionais de segurança não conseguem resolver sozinhos. O Commvault Data and AI Security ajuda as organizações a identificar e classificar dados confidenciais, gerenciar o acesso tanto para identidades humanas quanto para identidades de máquinas e manter a conformidade com o GDPR, a HIPAA e o PCI DSS ao longo de todo o ciclo de vida dos dados.


Por que a exposição de dados confidenciais é a maior falha de segurança?

Os dados são o combustível inestimável que impulsiona as empresas modernas. Por isso, as organizações têm priorizado investimentos pesados em ferramentas sofisticadas de segurança.

No entanto, de acordo com o Relatório sobre o Estado da Segurança de Dados 2025 da Varonis, 90% das organizações ainda têm dados confidenciais expostos na nuvem. Da mesma forma, 88% das organizações possuem usuários fantasmas inativos, mas com acesso habilitado.

Mas isso não é tudo. De acordo com o Relatório “Custo de uma Violação de Dados 2025” da IBM, 53% das organizações que sofreram violações relataram o comprometimento de informações de identificação pessoal (PII) de clientes. Essas estatísticas traçam um quadro vívido: embora os dados sejam essenciais para as empresas, a visibilidade e a segurança geral continuam sendo questões críticas. 

Os dados não estão mais restritos a bancos de dados estruturados. Eles existem em arquivos, e-mails, plataformas em nuvem, aplicativos SaaS e terminais. Grande parte deles é não estruturada, duplicada ou não gerenciada, o que dificulta seu rastreamento e proteção.

A IA está ampliando esse problema. Cerca de 40% dos arquivos enviados para ferramentas de IA generativa contêm informações confidenciais, muitas vezes sem governança ou supervisão. À medida que a adoção da IA cresce, também cresce o número de sistemas e identidades que interagem com os dados.

Sem visibilidade sobre quais dados existem e onde estão armazenados, as organizações não conseguem protegê-los de forma eficaz. Essa falta de visibilidade é a raiz do problema moderno de segurança de dados.


Quais são os pilares da segurança de dados e IA?

Para enfrentar o desafio da exposição de dados, as organizações precisam de uma abordagem estruturada que traga consistência e controle à forma como os dados são gerenciados. A segurança de dados e IA baseia-se em três pilares fundamentais: descoberta de dados, classificação de dados e governança de acesso a dados e IA.

Cada pilar aborda uma lacuna importante:

  • A descoberta oferece visibilidade sobre onde os dados residem nos diversos ambientes. Isso inclui sistemas estruturados, como bancos de dados, bem como fontes semiestruturadas e não estruturadas que muitas vezes são negligenciadas.
  • A classificação acrescenta contexto ao identificar o tipo e a sensibilidade dos dados. Ela permite que as organizações distingam entre dados operacionais, informações pessoais confidenciais, registros financeiros, propriedade intelectual e outras categorias de alto risco.
  • A governança de acesso permite que as organizações verifiquem se os dados estão sendo utilizados de forma adequada. Ela define quem ou o que pode acessar os dados, sob quais condições e com qual nível de controle.

Esses três pilares não existem de forma independente. Eles criam um sistema interligado que abrange totalmente a segurança de dados e de IA. A descoberta identifica o panorama completo dos dados, a classificação define o nível de sensibilidade apropriado e a governança de acesso aplica o controle com base nesse contexto.

Esse modelo se estende até mesmo além dos usuários humanos para incluir identidades de máquinas, como modelos de IA. Em ambientes modernos, essas identidades não humanas frequentemente representam uma parcela significativa da atividade de acesso aos dados. Reunir esses pilares pode ajudar as organizações a passar de controles de segurança fragmentados para uma abordagem unificada e orientada por políticas.


Como as organizações podem identificar e classificar dados confidenciais?

A identificação e a classificação são fundamentais para um modelo de segurança de dados bem-sucedido. No entanto, muitas vezes são as etapas mais difíceis de implementar de forma eficaz.

Isso ocorre porque os ambientes de dados modernos são altamente fragmentados. As informações confidenciais estão espalhadas por várias plataformas em nuvem, sistemas locais, aplicativos SaaS e terminais. Uma parte significativa desses dados é não estruturada, o que dificulta sua identificação e categorização.

Alguns dos desafios mais notáveis incluem:

  • Dados ocultos que existem sem conhecimento, aprovação ou supervisão de segurança.
  • Formatos inconsistentes entre dados estruturados e não estruturados.
  • Rápido crescimento dos dados devido à adoção de IA, que supera os esforços de classificação manual.

Para lidar com isso, as organizações precisam de recursos de descoberta escaláveis e estruturas de classificação. A classificação adequada pode atribuir significado às vastas quantidades de dados existentes. Isso normalmente inclui categorias como PII, informações de saúde protegidas (PHI), PCI, propriedade intelectual, além de chaves e segredos.

O valor da classificação decorre de como ela é utilizada. Uma vez que os dados são classificados, as organizações podem aplicar efetivamente políticas de retenção e exclusão, restringir ou monitorar o acesso e habilitar o mascaramento ou a supressão de campos confidenciais.

Em grande escala, uma abordagem madura de descoberta e classificação não apenas garante a cobertura, mas também ajuda a produzir resultados significativos. Isso pode incluir menor exposição, melhor aplicação de políticas e redução mensurável de riscos.


Quais são os principais riscos de um acesso excessivamente permissivo?

De acordo com uma pesquisa da ReliaQuest, 99% das identidades na nuvem possuem privilégios excessivos. Da mesma forma, um estudo de 2025 do Ponemon Institute destaca que 61% das empresas americanas sofreram violações de dados causadas por funcionários nos últimos dois anos, com o custo médio desses incidentes chegando a impressionantes US$ 2,7 milhões.

Isso comprova que, mesmo quando as organizações compreendem seus dados, o acesso continua sendo um dos pontos mais vulneráveis em termos de segurança.

O acesso excessivamente permissivo ocorre quando usuários, aplicativos ou contas de serviço têm mais acesso aos dados do que o necessário. Esse problema é generalizado porque os controles de acesso costumam ser concedidos de forma ampla por conveniência e raramente são revisados.

O impacto é significativo. O acesso excessivo aumenta a probabilidade de exposição acidental, risco interno e exploração durante uma violação.

Para resolver isso, as organizações devem, em primeiro lugar, inspecionar cuidadosamente os padrões de acesso. Isso inclui descobrir quem está acessando dados confidenciais, quais sistemas ou identidades estão envolvidos e se esse acesso está alinhado às necessidades do negócio.

Deve-se dar atenção especial às contas privilegiadas e às identidades de serviço. Elas geralmente possuem permissões abrangentes e podem acessar grandes volumes de dados confidenciais em diversos sistemas.

Nesse contexto, uma governança de acesso eficaz é fundamental. Isso requer:

  • Alinhar as políticas de acesso com a classificação de dados.
  • Monitorar continuamente os padrões de uso.
  • Identificar e corrigir desvios de acesso ao longo do tempo.

Ao reduzir o acesso desnecessário, as organizações ajudam a limitar sua superfície de ataque e a melhorar a proteção geral dos dados.


Como as organizações devem gerenciar os dados utilizados pelos sistemas de IA?

A adoção da IA está se disseminando rapidamente por todas as facetas dos negócios modernos. Isso introduz um novo nível de complexidade na forma como os dados são acessados, processados e expostos.

Os conjuntos de dados de treinamento geralmente incluem grandes volumes de dados provenientes de toda a organização. Sem classificação e governança adequadas, esses conjuntos de dados podem conter informações confidenciais ou sujeitas a regulamentação.

Isso gera riscos em várias etapas:

  • Durante a preparação e o treinamento dos dados.
  • Quando os modelos interagem com dados em tempo real.
  • Por meio de resultados que podem expor involuntariamente informações confidenciais.

Portanto, a classificação deve preceder o treinamento do modelo. Isso significa validar e classificar todos os dados utilizados nos conjuntos de dados e remover informações confidenciais quando necessário.

Da mesma forma, após a implantação de ferramentas de IA, as equipes de dados devem avaliar continuamente como os modelos utilizam e expõem os dados. Elas também devem aplicar mecanismos de controle adequados, como mascaramento ou supressão, quando necessário.

Os sistemas de IA não devem ser tratados separadamente da segurança de dados. Eles são uma extensão da forma como os dados são utilizados e devem ser governados de acordo com isso. Ao integrar esses recursos de segurança de dados e de IA ao ciclo de vida mais amplo do desenvolvimento de IA, as organizações podem ajudar a reduzir riscos sem deixar de possibilitar a inovação.


Como a classificação de dados contribui para a conformidade regulatória?

A conformidade regulatória depende da capacidade de identificar e controlar dados confidenciais. Estruturas como o GDPR, a HIPAA e o PCI DSS definem requisitos específicos sobre como os dados devem ser tratados. No entanto, esses requisitos não podem ser cumpridos sem que se saiba, primeiro, onde os dados regulamentados estão localizados.

É por isso que os programas de conformidade fracassam sem uma base de dados adequada.

Nesses casos, a classificação de dados atua como a espinha dorsal da conformidade, mapeando os dados para categorias regulatórias. Ela permite que as organizações apliquem controles direcionados com base na sensibilidade dos dados e imponham políticas críticas para o ciclo de vida dos dados.

Isso abre uma infinidade de recursos essenciais:

  • Aplicação de políticas de retenção e exclusão
  • Restrição do acesso a dados regulamentados
  • Implementação de controles cruciais de privacidade

Isso também simplifica os processos de auditoria. As organizações podem demonstrar onde os dados confidenciais estão armazenados, como são protegidos e quem tem acesso a eles. A governança de acesso fortalece ainda mais a conformidade, garantindo que apenas identidades autorizadas possam interagir com dados regulamentados.

Juntas, a classificação de dados e os controles de acesso redefinem a conformidade para a era moderna, impulsionada pela IA.


Conclusão: O que é necessário hoje para uma segurança eficaz de dados e IA?

A segurança moderna de dados e IA não é mais definida por defesas de perímetro ou controles isolados. Ela exige uma abordagem contínua e unificada que conecte visibilidade, classificação e governança de acesso ao longo de todo o ciclo de vida dos dados.

Para colocar essa abordagem em prática, as organizações devem, primeiro, compreender seus dados, identificando exatamente onde todos eles estão armazenados. Em seguida, devem controlar como o acesso a eles é feito. Por fim, as organizações devem garantir que os sistemas de IA os utilizem de forma responsável. Esses recursos devem atuar em conjunto, e não de forma independente, para ajudar a reduzir a exposição e manter a confiança.

À medida que os volumes de dados crescem e a adoção da IA se acelera, o desafio não será apenas proteger os dados, mas demonstrar onde os dados confidenciais estão, quem pode acessá-los e como eles são protegidos em todos os sistemas. Aquelas que adotarem uma abordagem estruturada e orientada por políticas estarão mais bem posicionadas para ajudar a reduzir riscos, atender às expectativas regulatórias e possibilitar a inovação com confiança.

Perguntas frequentes

O que é segurança de dados e IA?

A segurança de dados e IA é a prática de identificar, classificar e gerenciar o acesso a dados confidenciais em sistemas, usuários e modelos de IA. A solução Commvault Data and AI Security oferece esses recursos em ambientes híbridos — permitindo que as organizações garantam que os dados permaneçam visíveis, controlados e protegidos ao longo de todo o seu ciclo de vida, incluindo a forma como são utilizados no treinamento e nos resultados da IA.

Por que a exposição de dados confidenciais é um grande risco?

A exposição de dados confidenciais é um grande risco porque as organizações muitas vezes não têm visibilidade sobre onde os dados residem e quem pode acessá-los, aumentando a probabilidade de violações, uso indevido e infrações regulatórias. A Commvault ajuda a mitigar isso por meio de uma abordagem unificada que combina descoberta de dados, classificação e governança de acesso em ambientes híbridos.

Quais são os pilares fundamentais da segurança de dados?

Os três pilares centrais da segurança de dados são a descoberta, a classificação e a governança de acesso. A Commvault oferece cada um deles — a Descoberta de Dados identifica onde os dados confidenciais existem nos diversos ambientes, a Classificação de Dados define sua confidencialidade e tipo, e a Governança de Acesso a Dados e IA aplica o controle de acesso alinhado às políticas comerciais e regulatórias.

Por que o acesso excessivamente permissivo é perigoso?

O acesso excessivamente permissivo permite que usuários, aplicativos e contas de serviço acessem mais dados do que o necessário — aumentando o risco de exposição acidental, ameaças internas e exploração. A Governança de Acesso a Dados e IA da Commvault resolve isso monitorando continuamente os padrões de acesso, alinhando as permissões com a classificação de dados e identificando e corrigindo desvios de acesso em ambientes híbridos.

Como as organizações devem ajudar a proteger os dados utilizados pela IA?

As organizações podem proteger os dados de IA classificando conjuntos de dados antes do treinamento e monitorando continuamente como os modelos acessam e expõem os dados. O Commvault Data and AI Security oferece suporte a isso por meio de controles de descoberta, classificação e governança, incluindo mascaramento, supressão e restrições de acesso — ajudando a garantir que dados confidenciais não sejam expostos por meio do treinamento de IA, do comportamento dos modelos ou dos resultados gerados.

Como a classificação de dados ajuda a garantir a conformidade?

A classificação de dados apoia a conformidade ao identificar dados regulamentados, como PII, e mapeá-los para controles apropriados. A Classificação de Dados da Commvault ajuda as organizações a aplicar políticas de retenção e exclusão alinhadas com o GDPR, HIPAA e PCI DSS — e fornece as evidências prontas para auditoria necessárias para demonstrar como os dados confidenciais são identificados, protegidos e governados.

Explore recursos relacionados

Explorar

Quais são os principais riscos à segurança de dados e IA?

Explore como a IA introduz novas vulnerabilidades de dados – desde o treinamento de modelos até a exposição a riscos de execução – e as práticas em camadas que as organizações utilizam para governar cargas de trabalho de forma responsável.
Leia o artigo sobre “Quais são os principais riscos à segurança de dados e IA?”
Livro branco

Análise dos riscos de segurança da IA

Um relatório de Readiness para seu CISO e CIO, para que possam verificar o que mudou com o MCP 2.0 e o que fazer para que sua organização esteja preparada.
Leia o white paper sobre “Análise dos riscos de segurança da IA”


Pontos principais

  • Substitua afirmações subjetivas sobre “facilidade de uso” por um índice mensurável de proteção de dados: capacidade protegida dividida pelo número de administradores em tempo integral.
  • A medição da capacidade protegida por ETI oferece uma visão mais significativa da eficiência operacional do que métricas tradicionais, como o número de tarefas de backup por administrador.
  • O índice de proteção de dados deve ser usado como referência antes da migração de uma plataforma e medido novamente após a migração para validar as melhorias operacionais.
  • Fatores como ambientes multicloud, requisitos de Recovery cibernética e obrigações de conformidade podem influenciar o índice, portanto, ele deve ser avaliado dentro do contexto de cada ambiente.
  • As organizações devem solicitar que os fornecedores se comprometam com resultados operacionais mensuráveis, em vez de confiar em alegações qualitativas sobre simplicidade.

Todas as avaliações de fornecedores das quais participei acabam chegando ao mesmo beco sem saída. Um lado diz que a plataforma é simples de operar. O outro lado diz que a plataforma deles é mais simples.

Ninguém consegue provar nenhuma das duas alegações, então a conversa se desvia para a demonstração, a ligação de referência, a intuição no ambiente. Não é assim que você deve tomar uma decisão que determinará como sua equipe passará os próximos cinco anos.

Já administrei ambientes de proteção de dados em produção. Vi equipes ficarem sobrecarregadas com ferramentas fragmentadas que prometiam automação e, em vez disso, geravam tickets.

“Complexidade reduzida” não é uma sensação na qual você deva acreditar cegamente. É algo que você deve ser capaz de calcular.

A métrica que faltava ao setor

Começamos a usar um índice simples internamente e com os clientes: a capacidade total protegida dividida pelo número de funcionários em tempo integral necessários para operá-la. Chamamos isso de índice de alavancagem da proteção de dados.

Capacidade Protegida (PB) / FTEs = Índice de Alavancagem da Proteção de Dados

É isso. Sem perguntas de pesquisa sobre satisfação. Sem adjetivos. Um número, calculado a partir de dados que você já possui.

Veja por que isso é mais importante do que as métricas que substitui. Calcular o número de tarefas de backup por pessoa fazia sentido há uma década, quando uma tarefa representava uma unidade discreta de esforço manual. Isso não reflete como as plataformas modernas operam hoje, em que a automação absorve o trabalho rotineiro e um único administrador pode ser responsável por petabytes, e não pelo número de tarefas.

Medir tarefas por pessoa em um ambiente automatizado não diz nada sobre se a automação está realmente funcionando.

Como isso funciona na prática

Um esclarecimento antes do número, pois isso costuma confundir as pessoas. Capacidade protegida significa o tamanho total, não compactado e não desduplicado, dos aplicativos que estão sendo protegidos, e não o disco físico por trás deles.

Essa distinção é importante porque é o ponto principal. O próprio ambiente de produção da Commvault protege 42,39 PB de dados de aplicativos em 9,26 PB de disco físico, o que representa uma economia de espaço de 81,91% graças à deduplicação e à compactação.

A proporção não é apenas uma medida de quantos petabytes uma pessoa pode supervisionar. É uma medida de quanto a arquitetura está fazendo o trabalho antes mesmo que o número de funcionários entre em cena.

Com isso em mente: a Commvault opera seu próprio ambiente de backup de produção com 42,39 PB de capacidade protegida utilizando apenas dois FTEs. Isso representa uma relação de 21,20 PB por FTE. Os benchmarks do setor para plataformas modernas geralmente variam entre 5 e 25 PB por FTE, dependendo da complexidade do ambiente; portanto, esse número está na faixa mais alta do que é possível alcançar atualmente.

Métrica  Valor  Definição 
Capacidade Protegida (Front-End)  42,39 PB  Tamanho total, não compactado e sem deduplicação do aplicativo protegido em nosso ambiente 
Capacidade total do disco  9,26 PB  Armazenamento físico de destino 
Espaço total utilizado  7,89 PB  Utilização atual 
Total de dados gravados  7,67 PB  Dados lógicos gravados no disco 
Economia de espaço  81,91%  Eficiência de desduplicação e compactação 
FTEs de proteção de dados  2  Número de administradores em tempo integral que gerenciam o ambiente de backup de produção da própria Commvault 

Índice de alavancagem da proteção de dados = 42,39 PB / 2 FTEs = 21,20 PB por FTE

Quero ser direto sobre o que esse número não representa. Ele não leva em conta uma infraestrutura multicloud, requisitos de recuperação cibernética ou um mix de aplicativos com alta exigência de conformidade — fatores que reduzirão o índice por razões que nada têm a ver com a qualidade da plataforma.

Um índice isoladamente não é um veredicto. Um índice medido antes e depois de uma migração, sim.

Esse é o caso de uso real. Estabeleça uma linha de base para seu ambiente atual com suas ferramentas atuais. Defina um índice-alvo com base em suas projeções de crescimento e na capacidade de sua equipe. Em seguida, exija que seu fornecedor cumpra essa meta após a conclusão da implementação, não apenas durante o ciclo de vendas.

A implicação no nível da diretoria

Se você é quem aprova a migração para uma nova plataforma, não estão apenas pedindo que confie que a nova plataforma seja mais fácil de operar. Estão pedindo que você invista em um resultado operacional específico. Uma meta de índice de proteção de dados oferece uma maneira de incluir esse resultado no caso de negócios e verificá-lo 12 meses depois.

Essa é a mesma disciplina que aplicamos ao tempo médio de recuperação limpa (MTCR). A capacidade de recuperação não é algo que se alega, é algo que se mede e se remedeia até que o número revele a verdade. A eficiência operacional merece o mesmo padrão.

O Desafio

Peça ao seu fornecedor atual o índice de alavancagem do seu próprio ambiente hoje. Se ele não puder fornecê-lo, isso diz algo sobre o quanto ele entende o que “fácil de gerenciar” significa para sua equipe.

E se você estiver avaliando uma nova plataforma, não aceite “mais fácil de usar” como resposta. Pergunte a qual índice eles se comprometerão e pergunte novamente após o primeiro ano.

Perguntas frequentes

P: O que é o índice de alavancagem de proteção de dados?

R: A relação de proteção de dados mede a quantidade de capacidade de dados protegidos gerenciada por cada administrador em tempo integral. Ela oferece uma maneira objetiva de avaliar a eficiência operacional, em vez de depender de impressões subjetivas sobre a usabilidade da plataforma.

P: Por que essa métrica é mais útil do que o número de tarefas de backup por administrador?

R: As plataformas modernas de proteção de dados automatizam grande parte do trabalho rotineiro que antes exigia esforço manual. Como resultado, contar as tarefas de backup não reflete mais a verdadeira carga de trabalho nem a eficiência de uma equipe de operações.

P: O que significa “capacidade protegida” nesse cálculo?

R: A capacidade protegida refere-se ao tamanho total, sem compressão e sem deduplicação, dos dados de aplicativos que estão sendo protegidos. Essa medida reflete a carga de trabalho real gerenciada pela plataforma, em vez do armazenamento físico consumido após a otimização.

P: Uma relação de alavancagem mais alta sempre indica uma plataforma melhor?

R: Não necessariamente. A complexidade do ambiente, incluindo implantações em múltiplas nuvens, requisitos de resiliência cibernética e obrigações regulatórias, pode reduzir a relação mesmo quando a plataforma apresenta bom desempenho. A métrica é mais valiosa ao comparar o mesmo ambiente antes e depois de uma migração.

P: Como as organizações devem utilizar a taxa de alavancagem de proteção de dados durante as avaliações de fornecedores?

R: As organizações devem estabelecer uma linha de base com base em seu ambiente atual, definir uma relação-alvo alinhada ao crescimento futuro e solicitar que os fornecedores se comprometam a alcançar melhorias mensuráveis após a implementação. Essa abordagem muda o foco da conversa de alegações de marketing para resultados comerciais verificáveis.

P: Qual é o valor comercial mais amplo dessa métrica?

R: O índice de alavancagem de proteção de dados permite que os executivos quantifiquem os ganhos esperados de eficiência operacional e os incluam na justificativa de investimento em uma plataforma. Ele também fornece uma referência que pode ser analisada após a implantação para confirmar se os resultados prometidos foram alcançados.

Rajiv Kottomtharayil é diretor de produtos da Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.