Skip to content

Da Ransomware und andere Cyberbedrohungen weltweit für Schlagzeilen sorgen, enthält das Commvault Feature Release 11.26 zahlreiche Sicherheitsverbesserungen für unsere branchenführende Intelligent Data Management Platform, die dazu beitragen, die Infrastruktur widerstandsfähiger gegen Angriffe zu machen und die Wiederherstellbarkeit zu verbessern. Und da Multi-Cloud mittlerweile das Maß aller Dinge ist, haben wir es einfacher gemacht, die Vorteile der großen Cloud-Anbieter voll auszuschöpfen, um ein Höchstmaß an Flexibilität und Kosteneffizienz zu erzielen. Das Release ist ab dem 15. Februar 2022 allgemein verfügbar. Hier finden Sie eine Auswahl der neuen Features, die unser kontinuierliches Engagement untermauern, eine zukunftssichere Plattform zum Schutz, zur Verwaltung und zur Wiederherstellung Ihrer Daten und Workloads bereitzustellen. 

Beim Datenschutz geht es darum, Ihre Daten und Workloads zu schützen und eine schnelle Wiederherstellung zu gewährleisten … ganz gleich, ob vor Ort, in hybriden Umgebungen, in der Cloud oder sogar über mehrere Clouds hinweg. Zu den Verbesserungen gehören:
  • Die umfassende Nutzung von Cloud-nativen APIs wie „Direct Write“ von Amazon Elastic Block Store (EBS) und inkrementellen Snapshots mit „Changed Block Tracking“ (CBT) von Azure Stack trägt dazu bei, die Leistung zu steigern und die Abhängigkeit von Cloud-Zugangsknoten zu verringern.
  • Erweiterung der Commvault®-Disaster-Recovery-Orchestrierung um Objektspeicher und Big-Data-Dateisysteme wie Hadoop
  • Schutz und Erhalt der Metadaten-Tagging-Informationen von Workloads in der Cloud, um die Konvertierung und Migration zwischen Microsoft Azure und Amazon Web Services (AWS) zu vereinfachen

Bei der Datensicherheit geht es darum, Ihre Abwehrmaßnahmen zu stärken, um Ransomware-Angriffe und andere Datenverletzungen zu erkennen, zu verhindern und die Folgen zu beheben. Zu den Verbesserungen gehören:

  • Der Einsatz hardwarebasierter Sicherheitstoken, wie sie beispielsweise von YubiKey und dem US-Verteidigungsministerium angeboten werden, in Verbindung mit der Unterstützung von Common-Access-Karten trägt dazu bei, Ihre Sicherheit zu stärken.
  • Nutzung hochsicherer Cloud-Authentifizierungsmethoden, darunter das AWS Key Management System (KMS) und Azure Key Vault

Bei „Data Compliance & Governance“ geht es darum, neue Tools bereitzustellen, mit denen der Datenzugriff verwaltet und die Einhaltung der sich ständig weiterentwickelnden regulatorischen Rahmenbedingungen gewährleistet werden kann. Zu den Verbesserungen gehören:

  • Ermöglichung der Nutzung externer Klassifikatoren wie Azure Form Recognizer zur Vereinfachung der Datenverwaltung
  • Steigerung der betrieblichen Effizienz durch die Migration und Nutzung bestehender Indizes in Data-Governance- und eDiscovery-Lösungen 

Die Datentransformation ermöglicht die nahtlose Übertragung von Daten zwischen unterschiedlichen Umgebungen im Rahmen der Anwendungsmodernisierung und eröffnet zudem neue Arbeitsabläufe und Prozesse. Zu den Verbesserungen gehören:

  • Beschleunigung der regionenübergreifenden Disaster Recovery in der AWS-Cloud durch den Einsatz der Amazon EBS-Direktschreib-APIs
  • Dienstleistern die Möglichkeit bieten, ihren Kunden Commvault® Disaster Recovery as a Service (DRaaS) auf einfache Weise bereitzustellen

Data Insights nutzt künstliche Intelligenz (KI) und maschinelles Lernen (ML) für Ihre Daten, um Kosteneinsparungen und betriebliche Effizienzsteigerungen zu erzielen. Zu den Verbesserungen gehören:

  • Eine optimierte Engine zur Entitätsextraktion senkt den Speicherbedarf und steigert die Leistung bei eDiscovery- und Compliance-Prozessen 
  • Nutzung von ML-gestützten Erkenntnissen im Rahmen der Daten-Governance zur Berechnung von Risikobewertungen für sensible Daten und zur Identifizierung von Anomalien im Nutzerverhalten

Im Folgenden gehen wir näher auf einige weitere bemerkenswerte Features ein:

Datenschutz

  • Notfall-Recovery für Amazon EC2 mithilfe von EBS-Direct-APIs. Commvault® Disaster Recovery nutzt nun die Amazon Elastic Block Store (EBS)-Direct-APIs bei der Replikation von Amazon EC2-Instanzen. Dadurch entfällt die Notwendigkeit, Volumes zu erstellen und an einen Cloud-Zugriffsknoten in der Zielregion anzuhängen. Die regelmäßige Replikation über EBS-Direct-APIs ermöglicht die Wiederherstellung kompletter Amazon EC2-Instanzen sowie die Wiederherstellung einzelner Volumes sowohl innerhalb derselben Region als auch regionenübergreifend, wodurch die Durchsatzgeschwindigkeiten für eine höhere Effizienz optimiert werden.
  • MetroCluster-Lösung und Replikation für die Dell EMC TimeFinder SnapVX (SYMCLI) Snapshot-Engine. Dell EMC SnapVX bietet die Möglichkeit, konsistente Point-in-Time-Kopien für Speichergruppen mit einem einzigen Vorgang zu verwalten. Sie können nun TimeFinder SnapVX-Snapshots auf PowerMax-/VMAX3-/VMAX-Arrays in Standalone-, Metro-Cluster- und Replikationskonfigurationen mithilfe der TimeFinder SnapVX (SYMCLI)-Engine erstellen.
  • Neustart von NDMP-Multi-Stream-Backups auf Isilon-Dateiservern. Wenn Multi-Stream-Backups auf Dell EMC Isilon/PowerScale OneFS-Dateiservern fehlschlagen, kann die Commvault-Software diese Multi-Stream-Backups zügig abschließen. Während des ersten Backup-Auftrags erstellt die OneFS-Software Checkpoints, die Commvault nutzt, um das fehlgeschlagene Backup automatisch neu zu starten.

Datensicherheit 

  • Verwendung eines Sicherheitsschlüssels für die passwortlose Zwei-Faktor-Authentifizierung. Benutzer können nun FIDO2-konforme (Fast Identity Online 2-Faktor-Authentifizierungsprotokoll) Hardware-Sicherheitsschlüssel (wie beispielsweise den YubiKey von Yubico) als Multi-Faktor-Authentifizierungsmethode für die Anmeldung in lokalen Netzwerken und bei Active Directory verwenden. Die Fast Identity Online 2-Faktor-Authentifizierung (FIDO2) ermöglicht es einem Benutzer, sich anzumelden, ohne ein Passwort eingeben zu müssen. Sobald die Zwei-Faktor-Authentifizierung in Commvault aktiviert wurde, können Benutzer das Tool zur PIN-Generierung nutzen oder ihren Hardware-Sicherheitsschlüssel als primäre Multi-Faktor-Authentifizierungsmethode einrichten. Wenn Security Assertion Markup Language (SAML) über den Authentifizierungsanbieter konfiguriert wurde, können Sie den YubiKey auch für SAML-basierte Anmeldungen verwenden.
  • Authentifizierung über die Common Access Card (CAC). Die CAC-Authentifizierung wird nun sowohl für die Anmeldung beim Commvault Command Center™ als auch bei der Java-Konsole unterstützt. Die CAC-Authentifizierung entspricht den Sicherheitsrichtlinien des US-Verteidigungsministeriums, und Benutzer können ihre Karte nun für eine passwortlose Authentifizierung verwenden.

Datentransformation 

  • Die Katalogisierung von Snapshots auf einem NetApp-Speicherarray erfolgt mithilfe von SnapDiff v3. Bei NetApp-Speicherarrays mit der ONTAP-Software für das Unternehmensdatenmanagement (ab Version 9.8) wird SnapDiff v3 zur Katalogisierung von Snapshots verwendet. SnapDiff ist eine interne ONTAP-Engine, die schnell die Unterschiede bei Dateien und Verzeichnissen zwischen zwei Snapshot-Kopien ermittelt, um die Snapshot-Verwaltung zu optimieren.
  • Bereitstellung eines VMware Access Node oder FREL für Linux. Sie können nun einen VMware Linux Access Node oder einen VMware File Recovery Enabler (FREL) direkt aus dem Commvault Command Center™ heraus bereitstellen. Sie können einen VMware Linux Access Node zu einem Hypervisor hinzufügen und ihn sowohl für Sicherungs- als auch für Wiederherstellungsvorgänge nutzen. Wenn Sie die Bereitstellung eines FREL initiieren, verwendet die Commvault-Software ihre Open Virtual Appliance (OVA)-Vorlage, um eine virtuelle Maschine (VM) zu erstellen, die den FREL enthält. Anschließend können Sie den FREL nutzen, um Daten der virtuellen Maschine (VM) aus einer Sicherung einer Quell-Linux-VM zu durchsuchen. Dies vereinfacht Sicherungs- und Wiederherstellungsvorgänge.
  • Einsatz von Oracle Linux als VMware Access Node oder FREL für Linux. Sie können nun einen Oracle Linux 8-Rechner nutzen, um direkt aus dem Commvault Command Center™ heraus einen VMware Access Node oder FREL anzulegen. Dies vereinfacht die Sicherungs- und Wiederherstellungsvorgänge.
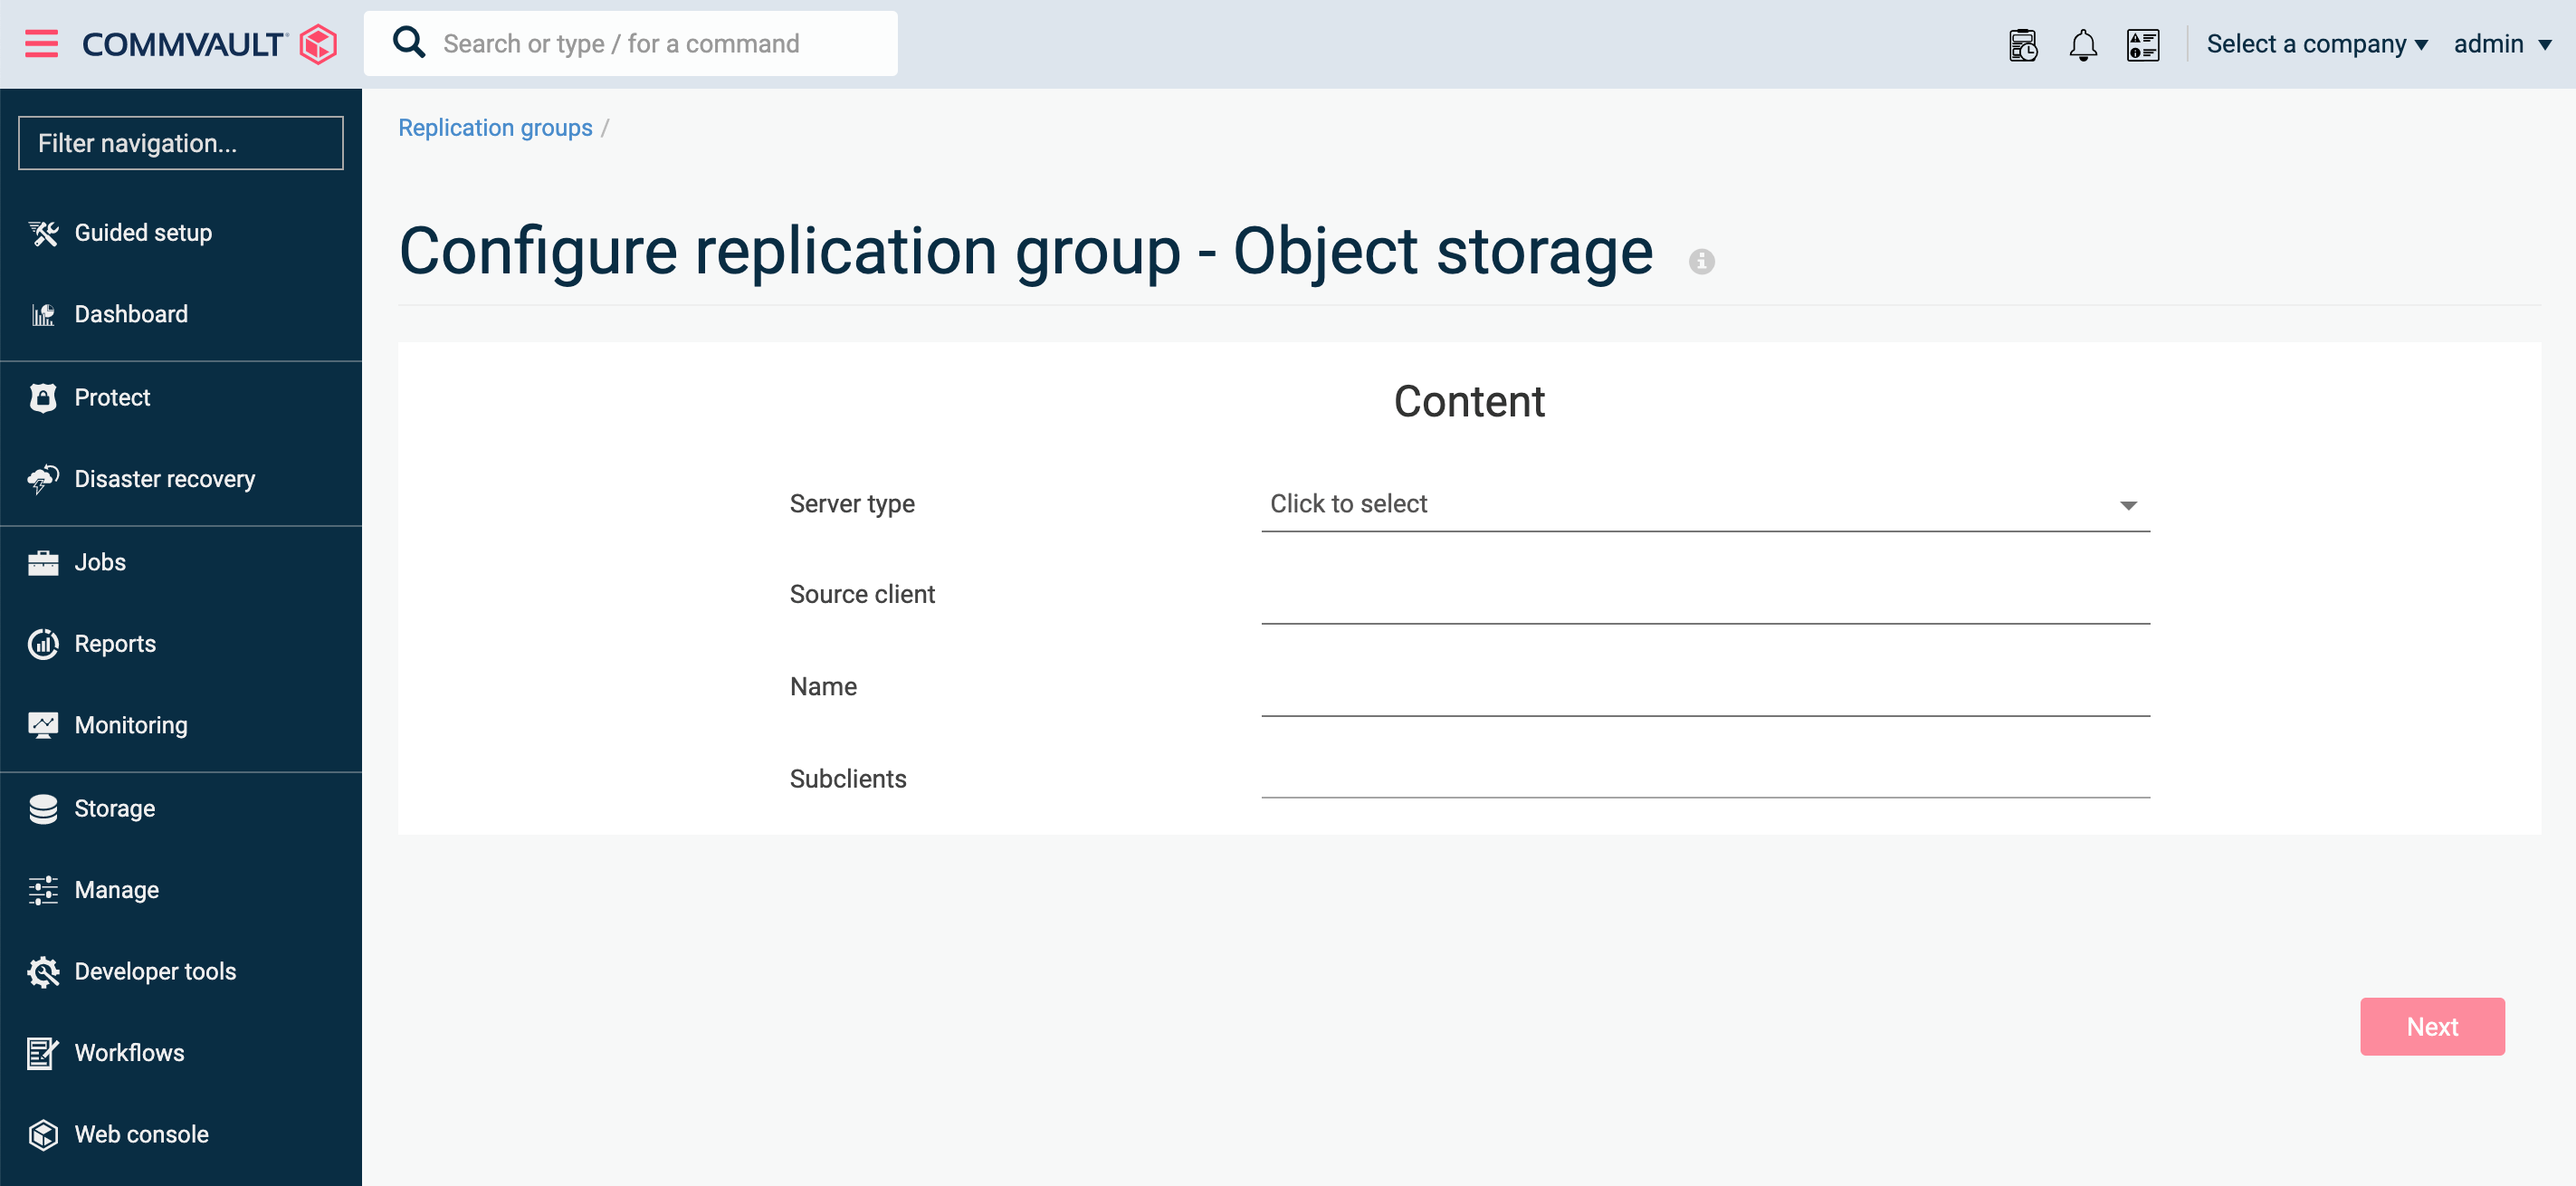
  • Neues Konfigurationstool für Objektspeicher und Big-Data-Replikation. Sie können nun die Replikation für Objektspeicher und Big-Data-Zielstandorte mithilfe eines Tools konfigurieren, das den gesamten Prozess vereinfacht und optimiert. Das Konfigurationstool führt Sie durch die Einrichtung sowohl der Quell- als auch der Zielstandorte für die Notfallwiederherstellung (DR) und unterstützt Sie bei der Verwaltung von Speicher, Netzwerkeinstellungen, Datentransport und Sekundärkopien.

Dateneinblicke

  • Datenquellen im Massenverfahren hinzufügen, um die Dateispeicherung zu optimieren. Sie können nun Dateiserver-Datenquellen im Massenverfahren für die Datenanalyse mithilfe von File Storage Optimization hinzufügen. Sie können Datenquellen einzeln im Commvault Command Center™ festlegen und hinzufügen oder sie im Massenverfahren über eine CSV-Datei festlegen und hinzufügen. 
  • Verbessertes Ressourcenmanagement bei der Analyse sensibler Daten in Microsoft Exchange. Sie können nun denselben Indexserver verwenden, wenn Sie Exchange-Datenquellen sowohl im Rahmen der „Sensitive Data Governance“ als auch während eines Sicherungsvorgangs indizieren. Die Wiederverwendung des Indexservers senkt die Hardwarekosten und steigert die betriebliche Effizienz.

Commvault blickt auf mehr als 25 Jahre Erfolg und Innovation im Bereich Datenmanagement zurück und unterstützt Unternehmen jeder Größe dabei, ihre Daten zu schützen und zu verwalten. Unsere regelmäßigen Feature-Releases unterstreichen unser Engagement für Innovation. Diese Innovation ermöglicht es unseren Kunden, ihren sich ständig ändernden Anforderungen an Datensicherheit und Recovery durch die kontinuierliche Weiterentwicklung unserer „Intelligent Data Management Platform“ gerecht zu werden – einer Suite von Tools, die Unternehmen dabei unterstützt, ihre Unternehmensdaten zu verwalten und das Geschäftswachstum zu beschleunigen. Diese fortlaufenden Verbesserungen bieten Kunden einen starken Anreiz, ihre Commvault-Implementierungen auf dem neuesten Stand zu halten.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ransomware ist – ebenso wie Malware, schwerwiegende Serverausfälle und sogar einfache menschliche Fehler – nur eine von vielen potenziellen Bedrohungen, die die Integrität der Daten Ihres Unternehmens von einem Moment auf den anderen gefährden können. Jede dieser Bedrohungen kann schnell einen Dominoeffekt auslösen, der zu kostspieligen Ausfallzeiten und Störungen in allen Bereichen führt – von internen Prozessen bis hin zu den Endnutzern.

Auch wenn sich diese Bedrohungen hinsichtlich ihrer Ursache und ihres Ausmaßes unterscheiden, können sie Ihr Unternehmen dennoch lahmlegen und langfristige Folgen nach sich ziehen, wenn Sie nicht darauf vorbereitet sind, verlorene oder kompromittierte Daten schnell wiederherzustellen. Hier kommt der Notfall-Recovery-Plan ins Spiel.

Was ist ein Recovery-Plan?

Ein Notfall-Recovery-Plan ist ein zentraler Bestandteil eines Geschäftskontinuitätsplans und konzentriert sich auf Ziele wie die Wiederherstellung wichtiger Daten und Arbeitsabläufe bei gleichzeitiger Minimierung der durch ein Katastrophenereignis verursachten Ausfallzeiten. In der heutigen datenzentrierten Geschäftswelt sind dies oft die ersten Schritte zur Aufrechterhaltung der Geschäftskontinuität.

Wie kann ein Notfallwiederherstellungsplan vor den Auswirkungen von Ransomware-Angriffen schützen?

Ransomware-Angriffe nehmen seit Jahren zu und es gibt keine Anzeichen dafür, dass sich dieser Trend verlangsamen könnte.

Bei einem Ransomware-Angriff wird das Netzwerk eines Unternehmens mit Malware infiziert, die die Netzwerkinfrastruktur schwer schädigen und wichtige Daten gefährden kann. Ziel des Angriffs ist es, die Prozesse des Unternehmens lahmzulegen und den Geschäftsbetrieb zu stören. Der Täter fordert ein Lösegeld, um (angeblich) die Auswirkungen rückgängig zu machen und gestohlene oder unzugängliche Daten zurückzugeben, sodass das Unternehmen nach Eingang der Zahlung seinen Betrieb wieder aufnehmen kann.

Wie Sie sich vorstellen können, können die Kosten, die durch eine solche Situation entstehen, sehr vielfältig sein und reichen von der Lösegeldzahlung selbst bis hin zur Durchführung von IT-Forensik. Hinzu kommen noch etwaige Datenverluste und Kosten, die durch Betriebsausfälle entstehen.

Ja, Ihr Unternehmen kann (und sollte) Maßnahmen ergreifen, um sich von vornherein vor Katastrophenereignissen wie Ransomware-Angriffen zu schützen, aber wie wir in den letzten Jahren gesehen haben, reicht das einfach nicht aus. Tatsächlich kann ein solider Plan für die Recovery sogar wichtiger sein als bloße Vorsorgemaßnahmen gegen Katastrophenereignisse.

Ein Recovery-Plan kann zwar eine böswillige Bedrohung wie einen Ransomware-Angriff – oder jedes andere Katastrophenereignis – nicht verhindern, aber er kann Ihr Unternehmen vor dauerhaften Schäden schützen, die durch Datenverlust und Ausfallzeiten entstehen.

Wie sich Cloud-Backups in die Notfall-Recovery einfügen

Da Daten mittlerweile das Herzstück der Geschäftsabläufe jedes Unternehmens bilden, besteht das vorrangige Ziel eines Notfall-Recovery-Plans darin, Daten wiederherzustellen und zu sichern. Während die Datensicherung früher hauptsächlich mit lokaler Hardware erfolgte, hat sich die Cloud-Sicherung als die effizienteste und umfassendste Methode etabliert, um automatisch Sicherungskopien aller Daten in der Cloud zu erstellen und zu speichern. Diese ständig aktualisierten Sicherungskopien stehen bereit, falls eine Datenwiederherstellung erforderlich wird. In einem solchen Fall kann die Cloud-Backup-Plattform sofort einen Recovery-Prozess einleiten, der die aktuellste Kopie der Daten wiederherstellt und so die Geschäftskontinuität sicherstellt.

Allerdings verfügt nicht jede Cloud-Backup-Lösung über den gesamten Funktionsumfang, der erforderlich ist, um im Falle eines gezielten Angriffs wie beispielsweise durch Ransomware eine schnelle und vollständige Recovery-Prozedur zu gewährleisten.

Mögliche Einschränkungen einiger Cloud-Backups bergen das Risiko von Datenverlusten und Ausfallzeiten

Das Erstellen und Speichern von Sicherungskopien reicht nicht mehr aus, um Daten vor der rasanten Zunahme und Wirksamkeit von Ransomware-Angriffen zu schützen – auch die Sicherungskopien selbst sind der Gefahr ausgesetzt, gestohlen oder kompromittiert zu werden. Wenn ein Ransomware-Angriff sowohl Ihre Primärdaten als auch Ihre Sicherungsdaten erfolgreich angreift, können Sie schlichtweg nichts mehr tun.

Es ist außerdem wichtig zu beachten, dass der Wiederherstellungsprozess extrem lange dauern kann, wenn Ihre Cloud-Backup-Lösung nur ganze Dateninstanzen wiederherstellen kann, anstatt den geschäftskritischen Daten und Workloads Vorrang einzuräumen, die für die Aufrechterhaltung des Betriebs erforderlich sind. Wenn die Wiederherstellungszeit außerhalb Ihres Recovery Point Objective (RPO) und Ihres Recovery Time Objective (RTO) liegt, riskieren Sie einen dauerhaften Datenverlust und kostspielige Ausfallzeiten bei Ihrer wichtigen Infrastruktur.

Wenn Sie wirklich nach einer Möglichkeit suchen, Ihre Backup-Daten zu schützen und eine schnelle Recovery-Zeit zu gewährleisten, benötigen Sie eine Cloud-Backup-Lösung, die Folgendes leisten kann:

  1. Speichern Sie Sicherungsdaten in einer gesicherten Umgebung, getrennt von den Primärdaten.
  2. Stellen Sie eine Möglichkeit bereit, geschäftskritische Daten und Workloads während der Recovery zu priorisieren

Optimieren Sie Ihren Notfall-Recovery-Plan mit dem branchenweit besten Cloud-Backup

Eine erfolgreiche und zeitnahe Notfallwiederherstellung hängt letztendlich von den verwendeten Tools ab. Die cloudnative, branchenführende „Cloud Backup-as-a-Service“-Lösung von Clumio ermöglicht es Unternehmen jeder Größe, Daten und Workloads sicher in der Cloud zu sichern, wo sie im Falle eines Notfalls – sei es durch Ransomware oder andere Ursachen – schnell wiederhergestellt werden können.

Clumio erreicht dies, indem es Sicherungskopien zunächst in einer sicheren, verschlüsselten und vom Netzwerk isolierten Umgebung außerhalb des primären Datenkontos eines Unternehmens speichert. Die Features zur schnellen Wiederherstellung von Clumio können die geschäftskritischen Daten und Anwendungen identifizieren und zügig wiederherstellen, die für die Aufrechterhaltung der Geschäftskontinuität erforderlich sind.

Setzen Sie Ihre wichtigen Daten nicht katastrophalen Bedrohungen wie Ransomware aus. Erleben Sie selbst, warum Clumio der branchenweit führende Innovator für Cloud-Backups und schnelle Disaster Recovery ist – vereinbaren Sie noch heute einen Termin für eine Demo. Wir zeigen Ihnen, wie Ihr Unternehmen im Handumdrehen wieder einsatzbereit sein kann –

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Anmerkung der Redaktion: Dieser Beitrag wurde ursprünglich im Februar 2022 veröffentlicht. Seitdem wurde die Täuschungstechnologie von TrapX in unsere Plattform für Datensicherheit und Ausfallsicherheit integriert, wodurch wir unsere Kunden noch besser dabei unterstützen können, ihre Daten zu schützen, sich gegen Bedrohungen zu verteidigen und sich von diesen zu erholen. Erfahren Sie mehr über die Erkennung von Bedrohungen mit Threatwise.


Wie wir bereits erwähnt haben, möchten wir, dass unsere Kunden beruhigt sein können – in dem Wissen, dass ihre Daten bei uns gut aufgehoben sind und wir ständig innovativ daran arbeiten, ein aktiver Partner in ihrem Kampf gegen Cyberbedrohungen zu sein. Wir freuen uns sehr, heute TrapX, ein in Israel ansässiges Cybersicherheitsunternehmen, in der Commvault-Familie willkommen zu heißen und damit unseren Innovationsprozess im Bereich Datensicherheit voranzutreiben. TrapX ist ein Pionier und Marktführer im Bereich der Täuschungstechnologie und hat Unternehmen jeder Größe weltweit dabei geholfen, die Gefahr potenziell verheerender Ransomware-Angriffe zu neutralisieren. Mit modernster Technologie und enormer Reichweite deckt TrapX selbst die heimlichsten Zero-Day-Angriffe auf, die herkömmliche Erkennungstechnologien umgehen und Sicherheitskontrollen aushebeln.    

Cyber-Deception hat sich zu einem wesentlichen Bestandteil mehrschichtiger Cybersicherheitsstrategien entwickelt und bietet ausgefeilte Tools, mit denen Angriffe erkannt und abgewehrt werden können, bevor sie Schaden anrichten. Wir sind davon überzeugt, dass sich Commvault durch diese neue Akquisition als einziger Anbieter in unserer Branche profilieren wird, der seinen Kunden Funktionen für das aktive Datenmanagement bietet, die in ihre Sicherheitslösungen integriert sind. 

Ob es darum geht, einem Krankenhaus in Massachusetts dabei zu helfen, „WannaCry“ in einem Blutgasanalysegerät sofort zu entdecken, Ransomware in einem Druckregler aufzuspüren, die zu einem gefährlichen Ausfall bei einem Produktionsunternehmen hätte führen können, oder Kunden konsequent dabei zu unterstützen, ihre Netzwerke vor Auftragnehmern zu schützen, die gegen wichtige Sicherheitsrichtlinien verstoßen – TrapX ermöglicht es Kunden aus allen Branchen, ihren Geschäftsbetrieb sicher aufrechtzuerhalten. 

Umfassende Angriffe, wie wir sie immer häufiger in den Schlagzeilen sehen, zwingen Unternehmen dazu, umzudenken. IT, Sicherheit, DevOps und sogar der Betrieb müssen zusammenarbeiten, um Risiken zu antizipieren und zu minimieren, und es gibt heute keinen einzigen Anbieter, der die erforderliche Bandbreite an Funktionen bietet – gerade in einer Zeit, in der herkömmliche Sicherheitsansätze überdacht werden müssen. Um die digitale Transformation voranzutreiben, benötigen Unternehmen intelligente und innovative, cloudbasierte Lösungen, um den Bedrohungen zu begegnen, denen sie ausgesetzt sind. 

Wir freuen uns darauf, in den kommenden Monaten mehr darüber zu berichten, wenn wir diese Technologie in das Metallic-SaaS-Portfolio integrieren. Wir werden unseren Kunden ermöglichen, ihre Datensicherheitsfunktionen wie nie zuvor zu erweitern – in einer Zeit, in der dies wichtiger denn je ist. 

Was geschah nach der Übernahme von TrapX

Seit wir TrapX im Jahr 2022 in der Commvault-Familie willkommen geheißen haben, haben wir unser Angebot in den Bereichen Sicherheit und Ausfallsicherheit auf verschiedene Weise weiterentwickelt:

  • Integration von Täuschungstechnologie: Die Cyber-Täuschungstools von TrapX wurden in die Sicherheitsplattform von Commvault integriert und ermöglichen Unternehmen eine frühzeitigere Erkennung von Bedrohungen sowie mehr Transparenz.
  • Erweiterte Reaktion auf Bedrohungen: Diese Funktionen ergänzen den Datenschutz von Commvault und helfen Kunden, im Falle eines Angriffs schneller zu reagieren und die Verweildauer der Bedrohung zu verkürzen.
  • Stärkere Cyber-Resilienz: Die Übernahme von TrapX legte den Grundstein für kontinuierliche Innovationen in den Bereichen Cyber-Täuschung, Erkennung von Insider-Bedrohungen und proaktive Verteidigungsstrategien innerhalb unseres Portfolios.

Heute bilden diese Fortschritte einen zentralen Bestandteil der Mission von Commvault: Unternehmen in die Lage zu versetzen, ihre Daten sicher zu schützen, zu verteidigen und wiederherzustellen.

Erfahren Sie mehr über unsere Commvault Cloud Platform und sehen Sie, wie wir uns weiterentwickeln.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Anmerkung der Redaktion: Dieser Beitrag wurde ursprünglich im Januar 2022 veröffentlicht. Seitdem wurde die Täuschungstechnologie von TrapX in unsere Plattform für Datensicherheit und Ausfallsicherheit integriert, wodurch wir unseren Kunden noch besser dabei helfen können, ihre Systeme zu schützen, zu verteidigen und sich von Bedrohungen zu erholen. Erfahren Sie mehr über die Erkennung von Bedrohungen mit Threatwise.


Vor mehr als einem Jahrzehnt gehörten Sanjay und ich zum Führungsteam, das RSA Security durch einen der aufsehenerregendsten staatlich gestützten Hackerangriffe unserer Zeit führte – einen, den wir nicht einmal unseren schlimmsten Feinden wünschen würden. Leider sind solche Angriffe, wie wir in den letzten zwei Jahren gesehen haben, in Form von Ransomware zum Alltag geworden und treten häufiger auf, sind ausgefeilter und schädlicher für Unternehmen als je zuvor. Und während ein gut implementiertes Datenschutzsystem oder ein entsprechender Dienst mit Funktionen wie Air-Gapping und integrierten Sicherheitskontrollen die letzte Verteidigungslinie für ein Unternehmen darstellt, wissen wir bei Commvault, dass die frühzeitige Erkennung den Unterschied zwischen einer knappen Sache und einer Katastrophe ausmacht. Deshalb freue ich mich, Ihnen mitteilen zu können, dass Commvault TrapX, ein auf Cyber-Täuschung spezialisiertes Unternehmen, übernommen hat, um die Fähigkeit der Commvault-Kunden zu verbessern, unbekannte Bedrohungen proaktiv zu erkennen, abzuwehren und sich von ihnen zu erholen, wie in unserer Telefonkonferenz zum dritten Quartal des Geschäftsjahres 22 angekündigt.

Schutz der Kronjuwelen vor Bekanntem und Unbekanntem

Daten sind das Kronjuwel Ihres Unternehmens, und genau darauf haben es böswillige Akteure abgesehen. Der Datenschutz war schon immer von zentraler Bedeutung für die Geschäftskontinuität und Compliance sowie für die Kostenkontrolle und Produktivität. Mittlerweile hat sich der Dialog mit unseren Kunden von Themen rund um den IT-Betrieb und die Infrastruktur hin zu Sicherheitsfragen erweitert, wobei IT- und Sicherheitsteams ihre Strategien zunehmend aufeinander abstimmen. Angesichts des erschreckenden Anstiegs von Cyberangriffen, des immensen Drucks, eine Belegschaft zu unterstützen, die von überall aus arbeitet, und der Notwendigkeit, sich in immer komplexeren hybriden Umgebungen zurechtzufinden, wächst der Druck, umfassende Sicherheit über alle Ebenen des Tech-Stacks hinweg zu gewährleisten. Dies erfordert ein weitaus aktiveres und umfangreicheres Angebot an Datenmanagement-Services, als es die meisten Unternehmen derzeit einsetzen.  

Wir bei Commvault und Metallic wissen, wie entscheidend es ist, die richtigen Maßnahmen zum Schutz Ihrer Daten zu ergreifen. Es ist schon schwierig genug, bekannte Bedrohungen zu bewältigen – aber was ist mit Bedrohungen, die verborgen bleiben, bis es zu spät ist? Kunden müssen sowohl die Bedrohungen erkennen und abwehren, die sie sehen, als auch jene, für die sie blind sind. Alle Sicherheitsexperten sind sich einig: Verteidigungsmechanismen werden durchbrochen. Entscheidend ist, wie schnell Sie davon erfahren und welche Schritte Sie als Nächstes unternehmen.

Datensicherheit – mit einem Hauch von SaaS

Cyber-Deception hat sich als wesentlicher Bestandteil mehrschichtiger Cybersicherheitsstrategien etabliert und bietet ausgefeilte Tools, die Angriffe erkennen und ablenken, bevor sie Schaden anrichten. Wir sind überzeugt, dass sich Commvault durch diese neue Akquisition als einziger Anbieter in unserer Branche hervorheben wird, der seinen Kunden aktive Datenmanagement-Funktionen anbietet, die in ihre Sicherheitsinvestitionen integriert sind.

Die neuen Funktionen, die wir in unser Portfolio integrieren, sind nur der nächste Schritt in unserem konsequenten Fokus auf die Entwicklung und Bereitstellung differenzierter Datensicherheitsdienste, einschließlich unserer Metallic-SaaS-Angebote. Dazu gehören der Metallic Cloud Storage Service, der für den Air-Gapped-Schutz vor Ransomware konzipiert ist, sowie Security IQ, das Metallic-Kunden mit fortschrittlichen Sicherheitstools und Einblicken dabei hilft, sich vor sich entwickelnden Bedrohungen zu schützen. Darüber hinaus hat Metallic den Status „FedRAMP High In Process – In PMO Reviewerreicht – als einzige Lösung in unserem Bereich, die alle 420 erforderlichen Sicherheitskontrollen erfüllt.

Wir wissen, dass Unternehmen die vereinfachte Verwaltung und die reduzierte Infrastruktur benötigen, die intelligente SaaS-Lösungen bieten können. Wir freuen uns darauf, diese neue Technologie zu nutzen, um den nächsten SaaS-basierten Datensicherheitsdienst auf den Markt zu bringen, der noch in diesem Jahr verfügbar sein wird. Wir möchten, dass unsere Kunden beruhigt sein können, da sie wissen, dass ihre Daten bei uns gut aufgehoben sind – jenseits aller Schlagworte wie „Zero Trust“, „Unveränderlichkeit“ oder Garantien zur Wiederherstellbarkeit.

Was geschah nach der Übernahme von TrapX   

Seit wir TrapX im Jahr 2022 in der Commvault-Familie willkommen geheißen haben, haben wir unser Angebot an Sicherheits- und Ausfallsicherheitslösungen in mehrfacher Hinsicht weiterentwickelt:   

  • Integration von Täuschungstechnologie: Die Cyber-Täuschungstools von TrapX wurden in die Sicherheitsplattform von Commvault integriert und ermöglichen Unternehmen eine frühzeitigere Erkennung von Bedrohungen sowie mehr Transparenz.   
  • Erweiterte Reaktion auf Bedrohungen: Diese Funktionen ergänzen den Datenschutz von Commvault und helfen Kunden, ihre Reaktionszeit zu verkürzen und die Verweildauer von Angreifern im System zu reduzieren, wenn Angriffe auftreten.   
  • Stärkere Cyber-Resilienz: Die Übernahme von TrapX legte den Grundstein für kontinuierliche Innovationen in den Bereichen Cyber-Täuschung, Erkennung von Insider-Bedrohungen und proaktive Verteidigungsstrategien innerhalb unseres Portfolios.   

Heute bilden diese Fortschritte einen zentralen Bestandteil der Mission von Commvault: Unternehmen in die Lage zu versetzen, ihre Daten sicher zu schützen, zu verteidigen und wiederherzustellen.    

Erfahren Sie mehr über unsere Commvault Cloud Platform und sehen Sie, wie wir uns kontinuierlich weiterentwickeln.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Natürlich lässt sich ein Recovery-Prozess nicht ohne eine ordnungsgemäße Notfallplanung umsetzen. Indem Sie den Plan im Voraus festlegen und sicherstellen, dass Sie über die richtigen Tools verfügen, können Sie einen Recovery-Plan entwickeln, der Ihre Daten, Ihr Unternehmen und Ihre Kunden im Falle einer Katastrophe – wie beispielsweise eines Cloud-Ausfalls oder eines Cyberangriffs durch Ransomware – schützt.

Was sollten wir in unsere Notfall-Recovery-Planung aufnehmen?

Cloud

Die Disaster Recovery beginnt damit, sorgfältig zu ermitteln, wie Sie die Daten, Anwendungen und Workloads Ihres Unternehmens sichern, damit diese bei Bedarf wiederhergestellt werden können.

Cloud-Backup-as-a-Service bietet automatische Backups, unbegrenzte Skalierbarkeit und regelmäßig aktualisierte Sicherheitsmaßnahmen und erfordert weder neue Software noch neue Hardware – damit ist diese Lösung die effektivste und effizienteste Methode, um Backups für die Recovery zu erstellen und zu speichern.

Nicht alle Cloud-Backup-Lösungen sind gleich. Stellen Sie sicher, dass Ihre Notfallwiederherstellungsplanung eine Cloud-Backup-Lösung nutzt, die Folgendes bietet:

  • Sicherungen, die außerhalb des Benutzerkontos gespeichert sind
  • Granulare Wiederherstellung
  • Schnelle, flexible Recovery
Ziel der Wiederherstellungszeit

Neben der Möglichkeit, Anwendungsdaten zu sichern und wiederherzustellen, umfasst die Planung der Notfallwiederherstellung auch die Festlegung bestimmter Kennzahlen. Die erste davon ist das „Recovery Time Objective“ (RTO). Darunter versteht man die Zeitspanne, die ein Unternehmen für die Wiederherstellung nach einem Ausfall als akzeptabel erachtet, wobei in der Regel angestrebt wird, dass die Wiederherstellung erfolgt, bevor die Ausfallzeit erhebliche Folgen nach sich zieht.

Nehmen wir zum Beispiel an, ein Unternehmen hat eine RTO von vier Stunden festgelegt und erlebt später einen Ausfall, der seine Infrastruktur lahmlegt. In diesem Szenario muss das Unternehmen seine Anwendungen innerhalb von vier Stunden wieder in Betrieb nehmen, da die Ausfallzeit andernfalls zu einer schwerwiegenden Unterbrechung der Geschäftskontinuität führen würde.

Wiederherstellungspunkt Zielsetzung

Die zweite wichtige Kennzahl in einem Notfallwiederherstellungsplan ist das Recovery Point Objective (RPO). Dabei handelt es sich um den maximal akzeptablen Datenverlust während eines Notfalls oder einer Betriebsunterbrechung, bevor die Menge der verlorenen Daten den im Geschäftskontinuitätsplan festgelegten Höchstwert überschreitet. Einfach ausgedrückt ist dies die akzeptable Datenmenge, die verloren gehen darf, bevor interne Abläufe und Endnutzer beeinträchtigt werden – ausgedrückt als Zeitspanne.

Nehmen wir beispielsweise an, ein Unternehmen sichert seine Daten automatisch alle fünf Stunden über ein Cloud-Backup und es kommt später zu einem Ausfall, der drei Stunden andauert. Die Dauer des Ausfalls ging nicht über den Zeitpunkt der letzten Datensicherung hinaus, sodass das Unternehmen seinen RPO eingehalten hat, da es genügend Daten wiederherstellen kann, um den Betrieb ohne größere Unterbrechungen oder kritische Datenverluste wieder aufzunehmen.

Vereinfachen Sie die Planung der Notfall-Recovery mit Clumio

Die Disaster-Recovery-Fähigkeiten eines Unternehmens sind nur so gut wie die eingesetzten Tools. Die branchenführende Cloud-Backup-as-a-Service-Plattform von Clumio ermöglicht eine schnelle und effiziente Notfallwiederherstellung durch innovative Funktionen zur schnellen Wiederherstellung, die die Geschäftskontinuität im Katastrophenfall gewährleisten und unterstützen – und dabei die RTOs und RPOs einhalten. Zu diesen Features gehören:

  • Schnelle Backups von AWS-Daten aus beliebigen Regionen für Ihr gesamtes Unternehmen
  • Air-Gapped-Backups, die außerhalb des Hauptkontos und der Region gespeichert werden und somit einen sicheren Schutz vor Ransomware und anderen Cyberangriffen bieten
  • Detaillierte und flexible Datenwiederherstellung für eine schnellere Recovery

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die vierteljährlichen Feature Releases von Commvault ermöglichen es uns, unsere preisgekrönte Datensicherungslösung platform kontinuierlich mit neuen Funktionen und allgemeinem Nutzen zu erweitern. Diese ständige Innovation ist die Grundlage für unser Angebot an intelligenten Datenservices, die unseren Kunden helfen, ihre schwierigsten und geschäftskritischsten Datenprobleme zu lösen. Und obwohl großartige Technologie sicherlich schön zu haben ist, nützt sie nichts, wenn sie die Benutzererfahrung nicht tatsächlich verbessert. Und genau das leistet das Feature-Release 11.25. Es ist seit dem 15. November allgemein verfügbar und erweist sich bereits als nützlich für einige unserer Early-Adopter-Kunden – und zwar aus folgenden Gründen: Bei dieser Runde von Verbesserungen geht es vor allem darum, die Cloud-Kosten zu senken und gleichzeitig die Bereitstellung und Verwaltung von cloudbasierten Workloads zu optimieren. Hinzu kommen eine erweiterte Workload-Unterstützung, neue Funktionen des Command Center sowie leistungsstarke Sicherheitsverbesserungen.

Datenverwaltung und Datenschutz

Wie bei jedem Feature-Release erfüllt auch FR 11.25 sowohl die Anforderungen des Marktes als auch die Wünsche unserer Kunden. Mit unserer modernisierten CommServe-Lösung für Linux können Unternehmen die kostensparenden Vorteile des Linux-Betriebssystems nutzen. Darüber hinaus erleichtern wir die Bereitstellung und Migration von Cloud-basierten Datenbank-Workloads durch AWS-PaaS-Erweiterungen für Oracle RDS und MS SQL. Für unsere Service-Provider-Partner haben wir die Datensicherung und -verwaltung für ihre Kunden durch eine robuste, einheitliche Verwaltung über eine zentrale Benutzeroberfläche – das Commvault Command Center™ – erheblich vereinfacht. Hier finden Sie einen detaillierteren Überblick über einige der neuen Features.

Betriebssysteme

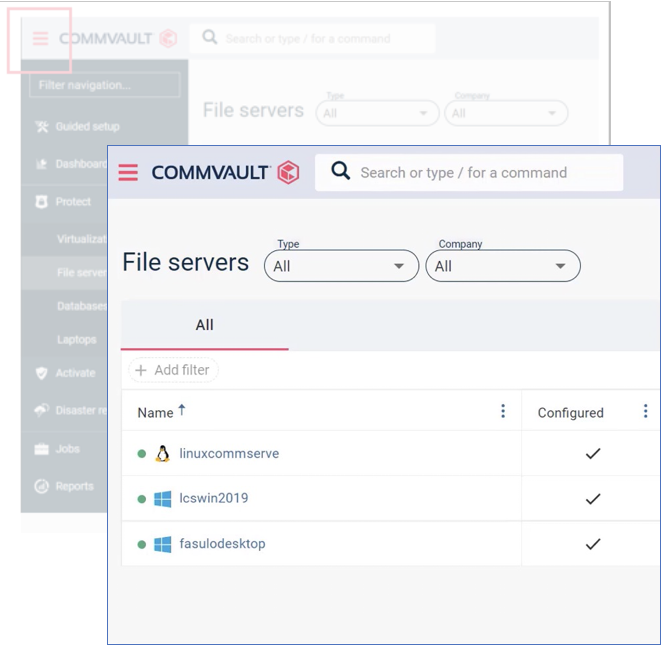
  • CommServe®-Software unter Linux – Einige Unternehmen entscheiden sich für Linux anstelle von Windows, um von geringeren Kosten, einer höheren Leistung und – da Linux seltener Ziel von Cyberbedrohungen ist – einer erhöhten Sicherheit zu profitieren. CommServe für Linux unterstützt zudem Unternehmen aus den Bereichen Finanzdienstleistungen, Bundesbehörden sowie Landes-, Kommunal- und Bildungsbehörden (SLED) dabei, die Compliance-Anforderungen in Szenarien einzuhalten, die Linux-basierte Umgebungen erfordern.

Cloud und Virtualisierung

  • Die V2-Indizierung für Hyper-V und Azure Stack Hub bietet Administratoren mehr Kontrolle und ermöglicht Backups, Recovery, Langzeitarchivierung sowie die Berichterstellung auf der Ebene der virtuellen Maschinen – was besonders hilfreich ist, um Kunden bei der Einhaltung anspruchsvoller SLAs zu unterstützen. Außerdem haben wir die Migration von V1- auf V2-Hypervisoren vereinfacht, sodass Kunden diese neue Funktion in vollem Umfang nutzen können.
  • Mit „VirtualizeMe to Azure Stack Hub“ kann ein Benutzer physische Computer in eine virtuelle Maschineninstanz innerhalb der Hypervisor-Plattform umwandeln. Dies ermöglicht eine vollautomatische Lösung für die Notfall-Recovery- und Migration sowohl von physischen Servern als auch von virtuellen Maschinen über den Dateisystem-Agenten direkt in Azure Stack Hub.
  • Mit der Unterstützung für Amazon EBS Direct Read können Nutzer Daten aus Amazon EC2 und Elastic Block Store (EBS) äußerst effizient schützen und wiederherstellen. Dies vereinfacht die Recovery von Dateien und Ordnern, ohne dass eine aufwendige Indizierung und Suche erforderlich ist. Die Funktion wurde zudem erweitert und ermöglicht nun das Live-Durchsuchen von Linux-Gastinstanzen sowie die Wiederherstellung von Volumes per „Direct Write“ sowohl für EC2 als auch für EBS. Mit dieser neuen API-gesteuerten Funktion können Sie Daten direkt an den Ort Ihrer Wahl wiederherstellen, ohne dass Zugriffsknoten oder zusätzliche Infrastruktur erforderlich sind.
  • Die AWS Graviton2-Unterstützung für MediaAgents (für M6g- und R6g-Instanzen) und Cloud Access Nodes (für C6g-, M6g- und R6g-Instanzen) ermöglicht eine verbesserte Leistung und Kosteneinsparungen gegenüber Intel- oder AMD-basierten Angeboten innerhalb von Amazon EC2. Dies ist nur das jüngste Beispiel dafür, wie Commvault durch eine modernisierte Infrastruktur in die Kostenoptimierung für die Cloud-Umgebungen unserer Kunden investiert.

Katastrophen-Wiederherstellung

Commvault Disaster Recovery ist eine umfassende Lösung, die die DR-Anforderungen von Kunden mit Workloads sowohl vor Ort als auch in der Cloud sowie in Hybridumgebungen erfüllt und ihnen dabei hilft, ihre Ziele im Hinblick auf die Cloud-Transformation und die Geschäftskontinuität zu erreichen. Zu den Neuerungen in FR 11.25 gehören:

  • Laufende Verbesserungen der Replikation, wie beispielsweise die Filterung auf Blockebene, um die Synchronisierungszeiten zu verkürzen und den Speicherbedarf im quellseitigen Speicherpool zu reduzieren.
  • Unterstützung für die Replikation von VMware nach GCP zur Verbesserung der Portabilität von On-Premise-Anwendungen für Kunden von VMware und Google Cloud.
  • Testen der Failover-Fähigkeit für die AWS-Replikation, um regelmäßige Failovers für DR-Tests zu ermöglichen, ohne die Produktionsumgebung zu beeinträchtigen.
  • Replikation unter Verwendung mehrerer Zugriffsknoten, um einen optimalen Durchsatz und eine verbesserte Skalierbarkeit in größeren Umgebungen zu ermöglichen.
  • Erweiterungen des Disaster-Recovery-Dashboards, darunter kontextbezogene Ansichten, die Ihre Umgebung, Ihre SLAs, die Statistiken des Vormonats, Ihren Replikationsstatus und Ihre größten Hypervisoren hervorheben, damit Sie schneller und präziser arbeiten können.
  • Disaster Recovery as a Service (DRaaS) für Managed Service Provider, mit dem MSPs „Commvault Disaster Recovery as a Service“ anbieten können. Ihre Kunden können nun die Vorteile der robusten Disaster-Recovery-Technologie von Commvault voll ausschöpfen, einschließlich Recovery Point Objectives im Sub-Minuten-Bereich und Recovery Time Objectives nahe Null für kontinuierliche oder periodische Replikation in nahezu jedem Umfang – in On-Premise-, Cloud-, Multi-Cloud- und Hybrid-Umgebungen. Dank einer verbesserten Verbrauchsmessung können MSPs den Verbrauch nachverfolgen, während Abrechnungsoptionen nach Verbrauch oder im Abonnement es ihnen ermöglichen, den individuellen finanziellen Anforderungen ihrer Kunden besser gerecht zu werden.

Verbesserungen am Commvault Command Center™ und der gesamten Benutzererfahrung

Zu den Neuerungen im Commvault Command Center™ gehört die Umstellung auf das JavaScript-basierte React-Framework, wodurch wir das Erscheinungsbild und die Bedienung in allen Bereichen modernisieren konnten. Hinzu kommt eine einklappbare Navigationsleiste, die den nutzbaren Bildschirmbereich vergrößert und so mehr Platz für wichtige Funktionen bietet.

Die Suchfunktionalität wurde um die Entitäts-Suchleiste und die Breadcrumb-Navigation erweitert, was die Navigation in der gesamten Anwendung vereinfacht und beschleunigt. Darüber hinaus wurden viele Menüelemente, die als „Fly-in“-Menü auf der rechten Seite angezeigt wurden, durch ganzseitige „Assistenten“ ersetzt, was ebenfalls für Einheitlichkeit sorgt und den Platz auf dem Bildschirm optimal nutzt, um die Erstellung und Verwaltung vieler Routineaufgaben zu vereinfachen.

Metallic Backup as a Service (SaaS)-Anbindung für Dienstleister

Dies ermöglicht es Serviceanbietern, einzelne Metallic-Abonnements innerhalb des Commvault Command Center™ mit ihren Mandanten zu verknüpfen, und erweitert Metallic BaaS um einen weiteren Dienst, der von unseren Serviceanbieter-Partnern angeboten – und schnell bereitgestellt – werden kann. Es ermöglicht ein intuitives Workload-Management über eine zentrale Oberfläche, unabhängig davon, wo sich die Workloads befinden: vor Ort, in der Cloud, in mehreren Clouds oder in hybriden Umgebungen. Mandanten können nun sowohl Metallic-Dienste als auch On-Premise-Dienste nutzen – alles direkt über das Commvault Command Center™

Datensicherheit

Angesichts der zunehmenden Verbreitung von Ransomware – das FBI meldet einen Anstieg der dokumentierten Cyberverbrechen um 300 % seit Beginn der Covid-Pandemie – wird erwartet, dass mindestens 75 % der IT-Organisationen innerhalb der nächsten drei Jahre mit einem Ransomware-Angriff konfrontiert werden. Und da sich die Lage nur noch verschlimmern wird, nimmt Commvault die Datensicherheit sehr ernst … und das sollten Sie auch tun. Es ist zwar ratsam, alles in Ihrer Macht Stehende zu tun, um sich vor Cyberangriffen zu schützen, doch man muss davon ausgehen, dass Sie wahrscheinlich dennoch Opfer eines Angriffs werden, unabhängig davon, wie gut Sie geschützt sind. Die eigentliche Frage lautet also: Wie schnell – und wie gründlich – können Sie sich von einem Angriff erholen? Denn die Fähigkeit, sich zu erholen – und zwar schnell –, macht den Unterschied zwischen einer geringfügigen Betriebsunterbrechung und einem potenziell katastrophalen Geschäftsausfall aus. Dementsprechend finden Sie hier einige der Sicherheitsverbesserungen, die wir Ihnen mit dem Feature-Release 11.25 zur Verfügung stellen:

  • CIS-Level-1-Absicherung für den Microsoft Office Validation Assistant (OVA) – Das Center for Internet Security (CIS) stellt der globalen IT-Community anerkannte Best Practices zur Sicherung von Daten und IT-Systemen zur Verfügung. CIS-Benchmarks sind konsensbasierte Leitfäden zur Sicherheitskonfiguration, die entwickelt wurden und als Maßstab der Wahl in Regierung, Wirtschaft, Industrie und Wissenschaft anerkannt sind. CIS Level 1 sorgt für eine grundlegende Absicherung der IT-Umgebung, verringert die potenzielle Angriffsfläche und minimiert gleichzeitig negative Auswirkungen auf die Leistung. In Version 11.25 haben wir ein vorab gesichertes Image von CommServe eingeführt, ein einfach bereitzustellendes virtuelles Image. Dies reduziert die Angriffsfläche für die Commvault-Infrastruktur und trägt dazu bei, gängige Bedrohungstaktiken wie laterale Bewegungen und die böswillige Ausführung von Code abzuwehren. Zudem unterstützt es Unternehmen dabei, die Einhaltung von Richtlinien sicherzustellen, die auf anderen Sicherheitsstandards basieren, darunter das Cybersecurity Framework (CSF) des National Institute of Standards and Technology (NIST) sowie ISO 27000, PCI DSS, HIPAA und andere.
  • Die Verbesserungen beim Ransomware-Schutz für Windows Media Agents sollen dazu beitragen, dass Backups vor gängigen und neu identifizierten Methoden geschützt sind, mit denen versucht wird, Zugriff auf Backups zu erlangen und diese zu zerstören – Backups, die möglicherweise in einem Recovery-Szenario benötigt werden. Durch den Einsatz des unveränderlichen Frameworks von Commvault, das unbefugte Änderungen an Netzwerk- und lokal angeschlossenen Speichersystemen auf dem Media Agent verhindert, können wir eine zusätzliche Schutzebene bieten und sicherstellen, dass Sie über ein einwandfreies Backup verfügen, aus dem Sie eine Wiederherstellung durchführen können. In Verbindung mit Air-Gapping und einer 3-2-1-Backup-Strategie bietet dies sowohl hervorragenden Schutz als auch die Möglichkeit zur Wiederherstellung im Falle eines Cyberangriffs.
  • Verbesserungen bei der Verwaltung von Verschlüsselungsschlüsseln. Die Exfiltration ist zu einer häufig angewandten Taktik von Cyberkriminellen geworden, um Daten und Anmeldedaten zu stehlen. Zu den Maßnahmen zur Risikominderung gehören die Verschlüsselung von Daten und die sichere Aufbewahrung von Verschlüsselungsschlüsseln. Das integrierte Schlüsselverwaltungssystem (KMS) von Commvault speichert alle Schlüssel in der CommServe®-Datenbank. Wir sind uns jedoch bewusst, dass dies den Sicherheitsanforderungen bestimmter Kundengruppen möglicherweise nicht gerecht wird. Zu den neuen Features der Schlüsselverwaltung in Feature Release 11.25 gehört ein verbesserter Schutz für Verschlüsselungsschlüssel, um unbefugten Zugriff auf Backup-Daten zu verhindern.

Außerdem haben wir die KMS-Anmeldedaten von der CommServe-Datenbank entkoppelt, um den Zugriff durch unbefugte Personen zu verhindern. Darüber hinaus haben wir neue Optionen hinzugefügt, die ein höheres Maß an Kontrolle und Sicherheit ermöglichen. Zu den weiteren Verbesserungen im Bereich der Schlüsselverwaltung gehören:

  • Identitäts- und Zugriffsmanagement (IAM)-Rolle für das AWS Key Management System (KMS)
  • Authentifizierung über verwaltete Identitäten für Azure Key Vault
  • Möglichkeit, Access Nodes für die KMS-Authentifizierung zu konfigurieren
  • Möglichkeit, Berechtigungsdateien für AWS KMS-Konfigurationen zu verwenden
  • Möglichkeit, einen eigenen Schlüssel mitzubringen (BYOK)
  • Eine Gateway-Topologie mit Einweg-Weiterleitung isoliert und segmentiert Datenspeicherziele und schränkt so den Zugriff auf kritische Systeme und Dienste ein. Unsere neue Netzwerktopologie leitet Daten nur in eine Richtung über den Proxy oder das Gateway weiter, anstatt dass beide Seiten das Gateway passieren müssen. Dies bietet Dienstanbietern mehr Flexibilität bei der Gestaltung von Netzwerktopologien. Die Datenisolierung ist eine wirksame Strategie zur Abwehr von Bedrohungen, die sich seitlich ausbreiten. Die Methodik von Commvault ermöglicht einen einfachen, richtliniengesteuerten Ansatz zur Isolierung von Daten.
  • Der eingeschränkte Modus für Workloads umfasst eine Multi-Faktor-Authentifizierung sowie doppelte Autorisierungsprüfungen beim Löschen oder Deaktivieren von Workflows. Dadurch werden Risiken gemindert, die entstehen, wenn Insider (oder auch durch einen einfachen Benutzerfehler) Zugriff auf gültige Anmeldedaten erhalten und anschließend Workflows löschen oder deaktivieren.
  • Optimierungen der Plattformsicherheit, darunter ein Upgrade auf Python 3.9.2, sowie automatisierte interne Textnachrichten bei Ransomware-Angriffen und die Optimierung der Suche nach Verschlüsselungsschlüsseln erhöhen die Sicherheit, tragen zur Überprüfung unserer Schutzmechanismen bei und verbessern die Leistung bei der Datenwiederherstellung.

Datenschutz und Datenverwaltung

Da das Volumen der elektronischen Inhalte, die Unternehmen generieren, empfangen und speichern, weiterhin rasant wächst, nehmen auch die Herausforderungen im Bereich eDiscovery und bei der Einhaltung gesetzlicher Vorschriften entsprechend zu. Im Jahr 2020 leitete allein die SEC mehr als 7 Durchsetzungsverfahren wegen Nichteinhaltung von Vorschriften ein, die zu Strafen in Höhe von insgesamt fast 4,7 Milliarden US-Dollar führten – der höchste jemals verzeichnete Betrag. Um unsere Kunden bei der Bewältigung dieser Herausforderungen zu unterstützen, hilft Commvault dabei, die Erfassung und Identifizierung elektronisch gespeicherter Informationen für Untersuchungen, rechtliche und Compliance-Angelegenheiten sowie Anfragen gemäß dem Freedom of Information Act (FOIA) und dem Open Records Act zu optimieren. In FR 11.25 ist der Compliance Archiver nun direkt im Commvault Command Center™ verfügbar. Außerdem haben wir Unterstützung für Customer Data Management (CDM) für Oracle hinzugefügt. Es gibt neue Data-Governance-Entitäten zur Unterstützung von Initiativen zum Datenschutz und zur Datensicherheit. Es gibt die File Storage Optimization für AWS, Azure und Google Cloud. Und wir haben die Unveränderlichkeit des Dateisystems hinzugefügt, um unsere Möglichkeiten zum Schutz von Kundendaten zu ergänzen und zu erweitern – unabhängig davon, wie und wo Sie Commvault nutzen: vor Ort, in der Cloud, über mehrere Clouds hinweg oder in hybriden Umgebungen.  

Datentransformation

Die Modernisierung der Dateninfrastruktur ist derzeit in aller Munde: Fast 75 % der Befragten gaben an, dass derzeit mindestens jede vierte Anwendung modernisiert wird, und 65 % erklärten, dass sie sich mitten in einem aktiven digitalen Transformationsprozess befinden. Um diese Initiativen zu unterstützen, umfasst das Feature-Release 11.25 folgende Verbesserungen:

  • Google Cloud Spanner Protection – Cloud Spanner ist ein vollständig verwalteter, geschäftskritischer relationaler Datenbankdienst, der transaktionale Konsistenz auf globaler Ebene bietet. Er wird von Banken und Finanzdienstleistern zur Transaktionsverfolgung, in der Gaming-Branche für Mikrotransaktionen sowie im Einzelhandel für dynamische Preisgestaltung und Just-in-Time-Abwicklung genutzt. Durch die Erweiterung unseres „Database as a Service“ (DBaaS)-Portfolios um die Unterstützung von Google Cloud Spanner bieten wir Datenbankadministratoren eine einfache Benutzeroberfläche zum Starten, Verwalten und Überwachen von Backups und Wiederherstellungen mit zahlreichen Optionen für Aufbewahrungsfristen und Zeitpläne.
  • Unterstützung von Gluster- und Lustre-Backups über das Commvault Command Center. Das Gluster-Dateisystem ist ein skalierbares Netzwerk-Dateisystem, das sich für datenintensive Aufgaben wie Cloud-Speicher und Medien-Streaming eignet. Das Lustre-Dateisystem ist ein leistungsstarkes Cluster-Dateisystem, das den parallelen Datenzugriff über mehrere Cluster-Knoten hinweg ermöglicht – ideal für Workloads, bei denen es auf Geschwindigkeit ankommt, wie beispielsweise beim maschinellen Lernen oder bei der Videoverarbeitung.

Wir bieten bereits seit einiger Zeit die Möglichkeit, GPFS-, HDFS- und Lustre-Daten über unsere CommCell-Konsole zu archivieren. Durch die Integration dieser Daten in das Commvault Command Center™ bieten wir nun eine wesentlich einfachere und effizientere Möglichkeit, sie alle zu verwalten.

  • IBM Spectrum Scale (General Parallel File System oder GPFS) ist ein groß angelegtes Netzwerk-Dateisystem, das sich für anspruchsvolle Anwendungsfälle wie Hochleistungsrechnen und Big Data eignet.
  • Hadoop (HDFS) ist ein verteiltes Dateisystem, das große Datensätze verarbeitet und auf handelsüblicher Hardware ausgeführt werden kann. Es bietet eine Vielzahl von Anwendungsmöglichkeiten, beispielsweise im Bereich der Datenanalyse.
  • Das Lustre-Dateisystem ist ein leistungsstarkes Cluster-Dateisystem, das den parallelen Datenzugriff über mehrere Cluster-Knoten hinweg ermöglicht – ideal für Anwendungsfälle, bei denen es auf Geschwindigkeit ankommt, wie beispielsweise im Bereich des maschinellen Lernens oder der Videoverarbeitung.

Da diese Agenten im Commvault Command Center bereits für die Datensicherung zur Verfügung standen, war es nur naheliegend, dass die Benutzer die Dateiarchivierung im Command Center wünschten, um all dies über eine einzige Benutzeroberfläche zu steuern.

  • Commvault VTL 2.0-Unterstützung für IBMi – Die Commvault Virtual Tape Library (VTL) 2.0 ist ein direkter Ersatz für Bandspeicher und senkt sowohl die Kosten für den physischen Speicher als auch für den Transport. Sie eignet sich für externe Kopien im Rahmen der Notfall-Recovery und bietet in Verbindung mit Fibre-Channel-Verbindungen schnelle Backups mit integrierter Deduplizierung, um den Speicherbedarf zu reduzieren. Zudem umgeht sie die üblichen IBM-Einschränkungen beim „Speichern während des Betriebs“, die mit der standardmäßigen Streaming-Backup-Methode einhergehen.
  • Optimierte Lizenzierung und Berichterstellung für Kubernetes – Mit dem Feature-Release 11.25 wird die Berichterstellung für Kubernetes im Bereich der Container-Lizenzierung optimiert. Der neue Lizenzübersichtsbericht ist nun im Commvault Command Center™ verfügbar.

Datenbanken

Datenbanken bilden das Herzstück der IT-Infrastruktur von Unternehmen. Angesichts der Vielzahl der heute verwendeten Datenbanken benötigen Sie einen einheitlichen Ansatz, mit dem Sie Workloads schneller in die Cloud migrieren, Ihre Datenbanken effizienter sichern und den Datenzugriff optimieren können – und das alles bei gleichzeitiger Unterstützung von Funktionen wie dem Kopierdatenmanagement. Commvault macht dies ganz einfach durch die Unterstützung einer Vielzahl von Datenbanken, darunter Oracle, Microsoft SQL Server, SAP, MySQL, IBM DB2, PostgreSQL, Informix und Sybase, sowie durch den Schutz verteilter Anwendungen wie MongoDB, Cassandra, Greenplum, Hadoop und IBM Spectrum Scale. In FR 11.25 haben wir Folgendes hinzugefügt:

  • Vollständige Sicherungen und Wiederherstellungen von MySQL-Datenbanken mit Percona XtraBackup. Damit kann ein Benutzer sogar bei laufendem System eine Hot-Sicherung durchführen. Dies ermöglicht schnellere Sicherungen von MySQL-InnoDB-Datenbanken und Datenbankinstanzen bei Verwendung gemischter Speicher-Engines, was besonders nützlich ist, wenn Ihre MySQL-Instanz aus vielen kleineren InnoDB-Datenbanken besteht.
  • Zu den Leistungsverbesserungen bei IntelliSnap®-Snapshots gehört die Unterstützung von Wiederherstellungen über mehrere Streams hinweg von jedem Snapshot-Mountpunkt aus. Dadurch können Dateiwiederherstellungen für einen bestimmten Mountpunkt auf mehrere Streams verteilt werden, was zur Verbesserung der SLAs beiträgt.
  • Bei den „Extent-Based Backups“ für SAP HANA® werden große Datendateien in kleinere Blöcke (Extents) unterteilt, um parallele Sicherungen über mehrere Streams hinweg zu ermöglichen und so schnellere Recovery-Zeiten sowie verbesserte SLAs zu erzielen. Zu den weiteren Verbesserungen für SAP HANA® gehören die Pufferung von Datenblöcken unterschiedlicher Größe und die Deduplizierung zur Optimierung der Schreibvorgänge auf ein Sicherungsziel sowie die Fortschrittsverfolgung von Sicherungs- und Wiederherstellungsvorgängen.

Dies sind nur einige der Highlights der zahlreichen neuen Features, die mit dem Feature Release 11.25 eingeführt wurden und für Kunden einen starken Anreiz darstellen, ihre Commvault-Bereitstellungen auf dem neuesten Stand zu halten.

Commvault Intelligent Data Services

Es ist kein Geheimnis: Datenmengen und Arbeitslasten haben im Laufe der Zeit zugenommen und sich weiterentwickelt, was zu einer Datenflut über mehrere Generationen hinweg geführt hat, die neue Risiken für Ihr Unternehmen mit sich bringt. Das Ergebnis? Eine Lücke in der Geschäftsintegrität – die Kluft zwischen dem aktuellen Stand der Datenumgebungen von Unternehmen, die durch die Herausforderungen der Datenflut beeinträchtigt sind, und dem Zustand, den ihre Datenumgebungen haben sollten, um erfolgreich zu sein, das Wachstum zu beschleunigen und die Nutzung von Daten im Unternehmen zu modernisieren.

Die „Intelligent Data Services“-Plattform von Commvault bietet eine Vielzahl von Tools, die dabei helfen, diese Herausforderungen zu meistern, die Lücke in der Geschäftsintegrität zu schließen und Unternehmen in die Lage zu versetzen, ihr Wachstum zu beschleunigen. Von Datenmanagement und -schutz über Datensicherheit, Daten-Compliance und -Governance bis hin zu Datentransformation und Datenanalysen bietet Commvault eine flexible, zukunftssichere Architektur, die Kunden eine beispiellose Auswahl an Nutzungsmodellen ermöglicht: als On-Premise-Lösung, als SaaS-Lösung mit Metallic, als integrierte Appliance mit Commvault Grid, als Unternehmenssoftware oder als vollständig verwalteter Service über einen unserer globalen Partner.

Die Commvault Intelligent Data Services tragen dazu bei, echte Herausforderungen unserer Kunden zu lösen und greifbare Vorteile zu bieten. Unser unermüdlicher Fokus auf die Benutzererfahrung ist der Grund, warum wir jedes Quartal in den Ausbau unserer Workload-Abdeckung investieren, Multi-Cloud-Lösungen bis an den Rand des Netzwerks ausweiten und unsere Strategien zur Abwehr von Ransomware sowie zur Recovery kontinuierlich weiterentwickeln.

Möchten Sie sich näher damit befassen? Dann werfen Sie einen Blick in die offizielle Dokumentation zu FR 11.25 unter https://documentation.commvault.com/essential/index.html

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Wie geht es dir? Eine häufig gestellte Frage, auf die wir oft beiläufig mit „gut“ oder „prima“ antworten.  Aber woher wissen wir eigentlich wirklich, wie es uns geht? Wir fragen einen Experten. Wir verlassen uns auf den Rat unseres Arztes, Augenarztes, Zahnarztes oder Finanzberaters. Wir lassen regelmäßige Vorsorgeuntersuchungen durchführen, um sicherzustellen, dass unsere Gesundheit und unsere Finanzen in Ordnung sind. Die Ergebnisse gefallen uns vielleicht nicht immer (z. B. reicht es nicht aus, erst in den zwei Wochen vor dem Zahnarzttermin Zahnseide zu benutzen), aber sie machen uns bewusst, welche Korrekturmaßnahmen wir ergreifen sollten. 

Wenn wir das in unserem Privatleben tun, warum tun wir es dann nicht auch im Berufsleben? Wie sicher sind Sie, dass Ihr Unternehmen geschützt ist und sich von einem Ransomware-Angriff erholen kann?

Die Commvault-Bewertung zum Schutz vor Ransomware und zur Recovery

Um Unternehmen dabei zu helfen, den Stand ihres Schutzes vor Ransomware und ihrer Recovery-Fähigkeiten zu ermitteln, hat Commvault ein Bewertungs-Tool entwickelt. Das „Commvault Ransomware Risk Assessment“ besteht aus einer Reihe von Fragen zu Ihrer aktuellen Umgebung. Auf der Grundlage Ihrer Antworten werden eine empfohlene Lösung sowie zusätzliche Features vorgeschlagen, mit denen Sie Ihren Schutz vor Ransomware und Ihre Recovery-Fähigkeiten verbessern können. 

Die Untersuchung ist schnell und einfach, und ein Besuch in der Praxis ist nicht erforderlich.

Die Ransomware-Bewertung basiert auf 15 Fragen, und in weniger Zeit, als man braucht, um eine Tasse Kaffee zu kochen (also 3,5 Minuten), können Sie bereits Ihre Ergebnisse einsehen. Anders als bei einem Zahnarzt- oder Arztbesuch können Sie bei dieser Bewertung Ihre Antworten ändern und sehen, wie sich diese Änderungen auf Ihre Ergebnisse auswirken.

Machen Sie es spannend und lassen Sie andere Mitglieder Ihres Teams den Test absolvieren, um Ihre Ergebnisse zu vergleichen.

Eine 3-2-1-Lösung für mehr Schutz und bessere Recovery

Zum Schutz vor Ransomware und zur Recovery-Phase empfiehlt Commvault eine 3-2-1-Lösung in Verbindung mit einer externen, luftisolierten Sicherheitskopie: drei Kopien Ihrer Daten, zwei verschiedene Medientypen und eine externe, luftisolierte Kopie.

Mit Commvault ermöglichen Sie Ihrem Unternehmen Folgendes:

  • Verringern Sie Ihre Angriffsfläche, um das Risiko zu senken
  •  Erkennen Sie ungewöhnliches Verhalten, bevor eine Bedrohung Ihre IT-Umgebung und Ihr Unternehmen beeinträchtigt
  • Stellen Sie Daten im Falle eines Angriffs schnell wieder her

Mit unserer intelligenten Datensicherungsplattform schützt Commvault Ihre gesamte Datenverwaltungsumgebung. Dank Echtzeit-Überwachungsfunktionen, die speziell auf Malware – einschließlich Ransomware – ausgerichtet sind, trägt Commvault dazu bei, dass Ihre Daten sicher und geschützt sind und jederzeit für Recovery bereit sind. In Übereinstimmung mit den Standards des Cybersecurity Framework des National Institute of Standards and Technology (NIST), ergänzt durch bewährte Verfahren aus der Praxis und Sicherheitskontrollen über Ihre gesamte Infrastruktur für Backup and Recovery hinweg, bietet der mehrschichtige Ansatz von Commvault den derzeit umfassendsten Datenschutz und die umfassendste Recovery, die es gibt.

Für eine erfolgreiche Umsetzung braucht es ein Team mit einem Plan

Eine geeignete IT-Umgebung ist zwar für den Schutz vor Ransomware und die Recovery nach einem Angriff von entscheidender Bedeutung, doch erfordert dies zudem einen dokumentierten, gut durchdachten Plan zur Recovery nach einem Ransomware-Angriff sowie geschultes, sachkundiges Personal, das diesen Plan umsetzen kann. Angesichts immer häufiger auftretender und ausgefeilterer Cyberbedrohungen kann eine regelmäßige Überprüfung Ihrer Infrastruktur und Ihres Plans den Unterschied zwischen Erfolg und einer regelrechten Katastrophe ausmachen. Um Sie in diesem Bereich zu unterstützen, helfen Ihnen die Commvault Readiness Solutions bei der richtigen Planung, der fachgerechten Umsetzung und der schnellen Reaktion, damit Sie den normalen Geschäftsbetrieb so schnell wie möglich wieder aufnehmen können.

Erste Schritte mit der Commvault-Ransomware-Risikobewertung

Cyberbedrohungen entwickeln sich weiterhin in einem beispiellosen Tempo weiter. Angesichts neuer und immer raffinierterer Bedrohungen ist die Herausforderung, sich vor Ransomware-Angriffen zu schützen und sich von ihnen zu erholen, größer denn je. Es geht nicht mehr um die Frage „ob“, sondern um die Frage „wann“. Sind Sie darauf vorbereitet? Finden Sie es heraus – mit dem Commvault Ransomware Risk Assessment.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Daten sind das wichtigste Kapital eines Unternehmens – sie helfen Organisationen dabei, Geld zu verdienen, Geld auszugeben und Ineffizienzen in ihren Abläufen aufzudecken. Doch wie gehen Unternehmen heute effektiv mit ihren Daten um?

Das neue, von Commvault gesponserte IDC-Whitepaper mit dem Titel „Quantifying the Business Value of Commvault Software: Worldwide Customer Survey Analysis“ befasst sich eingehend mit den Erfahrungen der Kunden beim Datenmanagement mit Commvault-Lösungen.

Angesichts von mehr als 18 Monaten voller Unsicherheit hinsichtlich weltweiter Ereignisse und geschäftlicher Herausforderungen – und weiterer, die noch bevorstehen – sieht sich die IT derzeit mit einem chaotischen Umfeld konfrontiert, das von sich ständig weiterentwickelnden Bedrohungen wie Ransomware, Hindernissen wie mangelnder Agilität und dem allgemeinen Bedarf an Datenresilienz geprägt ist.

Wir starten eine Blogreihe zu dieser Umfrage, um die größten Herausforderungen unserer Kunden aufzudecken und zu zeigen, wie sie die „Intelligent Data Services“ von Commvault nutzen, um diese zu bewältigen. Die Umfrage umfasst mehr als 470 Commvault-Kunden und befasst sich mit ihren Schwierigkeiten bei der Verwaltung und dem Schutz von Daten, unabhängig davon, wo diese gespeichert sind. Die Umfrage aus dem Jahr 2021 knüpft an ähnliche Umfragen an, die IDC im Auftrag von Commvault in den Jahren 2016 und 2018 durchgeführt hat.

Der Umfrage zufolge lassen sich die wichtigsten Vorteile von Commvault in drei Kategorien einteilen:

  • Vereinfachung: Optimierung der Datenprozesse durch Automatisierung und Konsolidierung
  • Risikominderung: Risikominimierung durch Reduzierung von Ausfallzeiten und Datenverlusten, Verbesserung der Recovery-Geschwindigkeit und Unterstützung bei Rechtsstreitigkeiten
  • Produktivitätssteigerungen: Erzielung von Verbesserungen sowohl im operativen Geschäft als auch in der strategischen Planung

Das bedeutet, dass sich mit Commvault die Effizienz, die Datensicherheit und die Gesamtproduktivität steigern lassen. Zahlen lügen nicht – schauen wir uns also einmal an, wie sich das in den Umgebungen unserer Kunden auswirkt:

  • 50 % Reduzierung der jährlichen ungeplanten Ausfallzeiten
  • Reduzierung des jährlichen Risikos durch Compliance-Verstöße, Audit-Mängel und/oder Datendiebstahl oder -verletzungen um mehr als 60 %
  • 30 % Verbesserung der Recovery-Zeiten für virtuelle Maschinen und 19 % Verbesserung der durchschnittlichen Recovery-Zeit für Datenbankanwendungen
  • 78 % Netto-Kostensenkung pro TB für den Support durch IT-Mitarbeiter im Bereich Datenmanagement
  • Mehr als 80 % der befragten Kunden gaben an, dass die Lösungen von Commvault es ihren Unternehmen ermöglichten, sich agiler an die Marktbedingungen des vergangenen Jahres anzupassen

Commvault-Kunden konnten sich dank effektiver Datenverwaltung, absolut zuverlässiger Datensicherung und Recovery auch in unsicheren Zeiten erfolgreich behaupten – was unter anderem zu einer besseren Kostenkontrolle führte.

Diese Studie wirft einen kritischen Blick auf die Markttreiber für die Technologie von Commvault und deren Wirksamkeit in realen Umgebungen. Seien Sie gespannt auf den nächsten Teil, in dem der Aspekt der Einfachheit ausführlich behandelt wird.

Um das IDC-Whitepaper zu lesen, besuchen Sie: IDC: Whitepaper „Quantifizierung des geschäftlichen Nutzens von Commvault-Software“

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Jedes Unternehmen macht sich heutzutage Gedanken über die Sicherheit und die Unvermeidbarkeit eines Ransomware-Angriffs. 64 % der befragten CISOs sehen sich dem Riskio ausgesetzt, in den nächsten 12 Monaten Opfer eines schwerwiegenden Cyberangriffs zu werden. Angesichts der über mehrere Generationen hinweg gewachsenen Datenflut, die die Angriffsfläche vergrößert, wird es immer schwieriger, sich nach einem böswilligen Angriff auf einheitliche Weise wieder zu erholen.

Dank des mehrschichtigen Ansatzes von Commvault für Datensicherheit und der „Intelligent Data Services“-Plattform können Unternehmen das Ransomware-Risiko besser bewältigen und sicherstellen, dass ihre Daten für das Geschäftswachstum bereit sind. Die umfassende Interoperabilität von Commvault mit Anwendungen, Datenbanken, Cloud-, Virtualisierungs- und Container-Plattformen gewährleistet, dass eine große Vielfalt an Workloads geschützt ist (daher auch das Commvault-Motto „Never leave a workload behind“).   Diese Interoperabilität erfordert jedoch spezielle privilegierte Zugangsdaten, und deshalb arbeiten Commvault und CyberArk zusammen, um Unternehmen dabei zu helfen, ihre Daten sicher zu halten und sie vor jeder Bedrohung wiederherstellen zu können.

Die Herausforderung bei der Verwaltung privilegierter Zugangsdaten

Die Verwaltung privilegierter Zugangsdaten stellt für Unternehmen eine große Herausforderung dar und kann bei unsachgemäßer Handhabung dazu führen, dass Konten für böswillige Zwecke wie Datenexfiltration, Datenverlust und Datenbeschädigung missbraucht werden.

Ransomware ist insbesondere dafür bekannt, dass sie sich zur Verbreitung und Ausbreitung innerhalb einer Umgebung missbrauchte Anmeldedaten zunutze macht. Dadurch sind sowohl Produktionsdaten als auch Sicherungsdaten gefährdet. Aggressive Richtlinien zur regelmäßigen Änderung von Anmeldedaten bieten ein höheres Maß an Sicherheit; allerdings besteht dabei ein erhöhtes Risiko, dass die Interoperabilität innerhalb von Anwendungen beeinträchtigt wird, die auf diese Anmeldedaten angewiesen sind. 

Sicherung des privilegierten Zugangswegs

Gemeinsam unterstützen Commvault und CyberArk Unternehmen dabei, dieses wachsende Sicherheitsproblem direkt anzugehen.

CyberArk, weltweit führender Anbieter im Bereich Identitätssicherheit, hat das Privileged Access Management (PAM) entwickelt – eine entscheidende Ebene der IT-Sicherheit zum Schutz von Daten, Infrastruktur und Ressourcen im gesamten Unternehmen, in der Cloud und entlang der gesamten DevOps-Pipeline. Da Angreifer zunehmend versuchen, privilegierte Zugangsdaten und erweiterte Zugriffsrechte auszunutzen, um an wertvolle Daten zu gelangen, ist CyberArk seit jeher Vorreiter beim Schutz von Unternehmen und deren sensibelsten Ressourcen.  Das Unternehmen genießt das Vertrauen weltweit führender Unternehmen, darunter mehr als 50 Prozent der Fortune-500-Unternehmen.

Mit Commvault und CyberArk können Unternehmen das Risiko einer Kompromittierung privilegierter Konten verringern, indem sie Anmeldedaten zentral verwalten und strenge Richtlinien zur Passwortaufbewahrung und -rotation durchsetzen, ohne dabei die Interoperabilität innerhalb der Commvault-Plattform zu beeinträchtigen. Die Plugins von CyberArk für die Verwaltung privilegierter Sitzungen unterstützen alle in Commvault verwendeten Anwendungskonten sowie alle lokalen Administratorkonten.

Verwaltung privilegierter Sitzungen für eine sichere Administration

CyberArk hat zudem seine Funktionen zur Verwaltung privilegierter Sitzungen in Commvault integriert. Dies ermöglicht einen sicheren administrativen Zugriff auf die Commvault-Verwaltungsoberfläche, ohne dass administrative Anmeldedaten jemals offengelegt werden. Man kann sich dies als eine passwortlose Anmeldesitzung vorstellen, die Endbenutzer vom direkten Zugriff auf Zielsysteme abschirmt und gleichzeitig die Aktivitäten innerhalb der privilegierten Sitzung überwacht und aufzeichnet. Die SecOP-Teams können die lokalen Commvault-Administratorzugangsdaten verwalten, wodurch sie strengere Anforderungen an die Passwortkomplexität umsetzen und Administratorzugriff auf Commvault gewähren können, ohne die Passwörter jemals dem Endbenutzer offenzulegen.

Verbesserte RTO- und RPO-Werte

Dank dieser wichtigen CyberArk-Integrationen haben #SecOps-Teams nun die volle Kontrolle darüber, die erforderlichen Richtlinien durchzusetzen, um die Sicherheit und Compliance eines Unternehmens zu gewährleisten, ohne den Betrieb von Commvault zu beeinträchtigen. Dies verbessert die Wiederherstellungsziele (Recovery Point Objectives und Recovery Time Objectives) innerhalb von Commvault erheblich und stärkt gleichzeitig die Sicherheitslage des Unternehmens.

Diese CyberArk-Plugins stehen CyberArk-Kunden im CyberArk Marketplace zur Verfügung. Sie werden auf Commvault-Plattformen ab Version 11.19 unterstützt. Um die Plugins herunterzuladen, besuchen Sie den CyberArk Marketplace.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Kritikalität der Daten

Der Schutz von Daten ist heute wichtiger denn je, da Cyberkriminalität zunimmt und die digitale Transformation jeden Aspekt der Geschäftswelt verändert. Laut einer vom FBI durchgeführten Umfrage¹ ist die Zahl der Cyberverbrechen während der Pandemie um 300 % gestiegen. Und angesichts der zunehmenden Verbreitung digitaler Technologien und von Remote-Arbeitsmodellen ist klar, dass Ransomware uns noch lange begleiten wird.

Unternehmen wenden erhebliche Ressourcen für den Aufbau ihrer Datenbanken auf, und das Letzte, was sie brauchen, ist der Verlust ihrer wertvollen digitalen Vermögenswerte durch solche Straftaten. Gibt es also eine Möglichkeit, unsere Daten zu verwalten und zu schützen? Eine solide Datenschutzstrategie kann Unternehmen dabei helfen, ihre Daten zu schützen – insbesondere ein System, mit dem sich Ihre Daten speichern und verwalten lassen, auch wenn diese über mehrere Standorte oder Geräte verteilt sind.

Verwaltung und Schutz Ihres wichtigsten Vermögenswerts

Datenspeicher- und Datenmanagement-Lösungen von HPE schützen alle Ihre Workloads mit einer einzigen Lösung, ohne dass mehrere komplexe Technologie-Stacks erforderlich sind. Im vergangenen Monat kündigte HPE seine HPE StoreOnce-Systeme der nächsten Generation an, die eine verbesserte Leistung bei Backup and Recovery bei einfacher Handhabung und hoher Agilität bieten. HPE StoreOnce zeichnet sich durch keine Herstellerabhängigkeit, schnelle Recovery-Prozesse vor Ort im Rechenzentrum, kostengünstige Archivierung in der Cloud, beschleunigte Übertragungsgeschwindigkeiten und erhöhte Festplattenkapazitäten aus. HPE StoreOnce basiert auf der HPE Proliant Gen 10+ Plattform und ist eine hochskalierbare, festplattenbasierte Deduplizierungslösung, die den Datenschutz für Hybrid-Cloud-Umgebungen modernisiert, indem sie Bedrohungen neutralisiert, und die gleiche Integrationsfähigkeit mit ISV-Partnern wie Commvault bietet. 

Commvault, das über die größte Breite und Tiefe an Unterstützung für das gesamte HPE-Server- und Speicherportfolio verfügt, betrachtet HPE StoreOnce als hervorragende Backup-Option für Kunden, die eine Scale-up-Architektur wünschen. Nach umfangreichen Entwicklungsarbeiten haben wir 2019 die vollständige Integration mit HPE StoreOnce Catalyst angekündigt, die es Anwendern ermöglicht, Backup-Daten nativ, zuverlässig und kostengünstig in die öffentliche, private oder hybride Cloud zu übertragen. Diese Integration war das Ergebnis einer koordinierten Zusammenarbeit zwischen den Entwicklungsteams von Commvault und HPE und steht im Einklang mit unserem Anspruch, „Lösungen zu entwickeln, die genau auf die Anforderungen unserer Kunden zugeschnitten sind“. Wir haben die Integration und die Unterstützung der Features vor unseren Mitbewerbern vorangetrieben, und unsere Bemühungen wurden von vielen anerkannt. Ich habe schon oft gehört, dass „niemand so gut mit StoreOnce Catalyst integriert wie Commvault“.

HPE StoreOnce-Systeme sind über die HPE StoreOnce Catalyst API eng mit Commvault CommServe integriert, um die Bewegung deduplizierter Daten im gesamten Unternehmen von einem HPE StoreOnce-System zu einem anderen zu ermöglichen. Der Catalyst Clone ermöglicht hocheffiziente und schnelle synthetische Vollsicherungen, während HPE Cloud Bank Storage, ein optionales Feature für StoreOnce-Kunden, die langfristige Aufbewahrung in kostengünstigen öffentlichen oder privaten Clouds ermöglicht. Die Integration des Speicherbeschleunigers unterstützt den Modus für geringe Bandbreite sowie die clientseitige Deduplizierung.

Commvault wurde 2019 als „Technologiepartner des Jahres“ ausgezeichnet, gefolgt von den Auszeichnungen „HPE Momentum-Partner des Jahres“ 2020 und „HPE GreenLake Momentum-Partner des Jahres 2021 – diese Auszeichnungen sind ein Beleg für unsere tiefgreifende und umfassende Integration in das Server- und Speicherportfolio von HPE, das nach wie vor ein wichtiges gemeinsames Lösungsangebot darstellt.

Unsere Entwicklerteams sind bestrebt, auch weiterhin umfassende Unterstützung und Integration zu gewährleisten, sobald neue und spannende Features und Möglichkeiten von HPE veröffentlicht werden. Damit stärken wir unsere Partnerschaft weiter, um unseren Kunden branchenführenden Datenschutz und Datensicherheit für ihre sich ständig verändernde Datenlandschaft zu bieten. Gemeinsam bieten HPE und Commvault ein Portfolio integrierter Lösungen mit flexiblen Nutzungsmodellen an, das von einem traditionellen On-Premise-Angebot bis hin zu einem nutzungsbasierten „Backup as a Service“ reicht. Kunden können sich darauf verlassen, dass HPE und Commvault alle ihre Anforderungen an Datenschutz und Datenmanagement erfüllen. 

Erfahren Sie hier mehr darüber, wie wir Ihre Daten mithilfe der neuen StoreOnce-Lösungen sowie unserer integrierten Lösungen von Commvault und HPE schützen und verwalten können.

1 COVID-19-Nachrichten: FBI meldet 300-prozentigen Anstieg der gemeldeten Cyberverbrechen

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Mein Werdegang

Im Juni 2016 schloss ich mein Bachelorstudium der Elektrotechnik an der Nirma University in Indien mit dem Titel „Bachelor of Science“ ab. Während meines Bachelorstudiums entwickelte ich eine Leidenschaft für Computertechnik und Software. Dies motivierte mich, ein Masterstudium im Bereich Ingenieurwesen aufzunehmen. Im Januar 2018 kam ich in die Vereinigten Staaten, um an der San Jose State University meinen Master of Science in Elektrotechnik mit Schwerpunkt Computernetzwerke zu absolvieren. Das Masterstudium bot mir die Gelegenheit, mich mit den Bereichen Netzwerksicherheit, Cloud Computing, Virtualisierung, softwaredefinierte Netzwerke, IoT und vielem mehr auseinanderzusetzen. Darüber hinaus habe ich mir Programmiersprachen wie Python im Selbststudium angeeignet, um meine technischen Fähigkeiten auszubauen.

Meine ersten Berufserfahrungen sammelte ich im Rahmen eines Praktikums als Qualitätssicherungsingenieur bei Nuage Networks. Dieses Praktikum erstreckte sich über mein letztes Semester im Masterstudium und weckte in mir die Begeisterung, mit den sich bietenden Vollzeitstellen noch Größeres zu erreichen.

Im Gespräch mit Freunden, meiner Familie und meinen Mentoren wurde mir klar, wie wichtig es ist, das richtige Unternehmen zu wählen, um meine Karriere in Schwung zu bringen. Nach meinem Abschluss hatte ich das Glück, drei einzigartige Stellenangebote zu erhalten: eine Position als Ingenieur beim größten Cloud-Anbieter, eine Stelle als QA-Ingenieur bei einem kleinen Cloud-Sicherheitsunternehmen und die Möglichkeit, dem Customer-Support-Engineering-Team bei Clumio beizutreten. Ich habe mich gründlich informiert, indem ich mit Branchenkollegen und Personalverantwortlichen gesprochen habe, um die Angebote zu bewerten.

Letztendlich habe ich mich aus folgenden Gründen dafür entschieden, bei Clumio einzusteigen:

  1. Die Chance, als einer der ersten Ingenieure bei einem schnell wachsenden Start-up einzusteigen
  2. Die Möglichkeit, sich durch die Arbeit mit modernsten Cloud-Technologien fachlich weiterzuentwickeln
  3. Karrierechancen im Kundensupport-Team
  4. Ein wettbewerbsfähiges Vergütungspaket und nicht zuletzt
  5. ein Arbeitsumfeld und ein Team, von denen ich wusste, dass sie meine zweite Familie werden würden

Meine Reise mit Clumio

Mein beruflicher Werdegang, der als Ingenieur im Clumio-Kundensupportteam begann, hat alle meine Erwartungen übertroffen. In meiner anfänglichen Position lag der Schwerpunkt auf der Zusammenarbeit mit unseren Kunden und den Entwicklungsteams, um komplexe technische Probleme zu lösen. Mein Aufgabenbereich erweiterte sich schnell, da uns die geschäftlichen Anforderungen zu einer stärkeren Automatisierung unserer Support-Abläufe veranlassten. Mein Vorgesetzter gab mir die Gelegenheit, eine umfangreiche Automatisierungsinitiative in Angriff zu nehmen, die dazu beitragen sollte, unsere proaktiven Supportprozesse zu skalieren.

Um meine Fähigkeiten in der Softwareentwicklung weiter auszubauen, bot mir einer unserer leitenden Softwareentwickler ein zweiwöchiges Bootcamp an. Dabei wurden mir Grundkenntnisse über unsere Backend-Prozesse vermittelt und ich konnte mich mit Technologien und Konzepten wie GoLang, CI/CD, Kubernetes, Microservices, APIs, Datenbanken und vielem mehr vertraut machen. Das Spannendste und Herausforderndste an dieser Weiterentwicklung war, dass ich während des Lernprozesses gleichzeitig Aufgaben im Kundensupport übernehmen musste!

Mein Vorgesetzter hat mich kontinuierlich gefördert und sowohl meinen kurzfristigen als auch meinen langfristigen Einfluss auf die strategische Ausrichtung des Teams und das Kundenerlebnis anerkannt. Im Juli 2021 wurde ich offiziell zum Leiter für Automatisierung und Werkzeugentwicklung im Kundensupport-Team ernannt.

Etwas bewirken

Unser Team bietet Kunden weltweit Support auf Unternehmensniveau rund um die Uhr, 365 Tage im Jahr. Um unser Supportangebot von dem der Mitbewerber abzuheben, bieten wir einen vollautomatisierten proaktiven Support (APS) an, den unsere Kunden sehr schätzen!

Mit unserem APS werden Fehler bei der Datensicherung und -wiederherstellung unserer Kunden umgehend erkannt und Tickets automatisch erstellt. In den meisten Fällen erkennen, priorisieren und beheben wir Probleme, noch bevor die Kunden selbst davon Kenntnis erlangen. Möglich wird dies durch die Tatsache, dass die Clumio-Plattform zu 100 % cloud-nativ ist. Durch die vollständige Automatisierung dieses Prozesses sind wir in der Lage, auch bei wachsendem Kundenstamm weiterhin ein einzigartiges Erlebnis auf Weltklasseniveau zu bieten.

Um zu erfahren, was echte Kunden über unseren Support sagen, lesen Sie diese G2-Bewertungen: https://www.g2.com/products/clumio/reviews


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die meisten Anwendungsfälle für die Recovery, von denen wir von unseren Kunden gehört haben, beziehen sich entweder auf die Recovery eines einzelnen Objekts oder mehrerer Objekte. Bei mehreren Objekten kann es sich um ein gesamtes Präfix, einen gesamten Bucket oder sogar um mehrere Buckets gleichzeitig handeln. Kein Kunde möchte, dass seiner Produktionsumgebung etwas zustößt, doch sollte dies dennoch geschehen, ist die Möglichkeit, mehrere Buckets wiederherzustellen, von entscheidender Bedeutung. Mit Clumio können Kunden entweder die globale Suchfunktion nutzen oder zu einem bestimmten Zeitpunkt zurückgehen, um Objekte aus einer Schutzgruppe wiederherzustellen. Beginnen wir zunächst mit der globalen Suche:

Kunden können die Detailseite der Schutzgruppe aufrufen, indem sie auf deren Namen klicken. Auf der Detailseite der Schutzgruppe können Kunden auf „Objekte in Backups suchen“ klicken, wie unten dargestellt:

Um in Backups zu suchen, können Kunden verschiedene Suchoptionen festlegen, wie zum Beispiel:

  • Der Objektschlüssel enthält
  • Der Objektschlüssel beginnt mit
  • Ausgewählte Sicherung (neueste Sicherung oder alle Sicherungen)
  • Versions-ID
  • Objekttyp
  • Objektgröße (Minimum und Maximum)
  • Speicherklasse
  • ETag
  • Name des Buckets

Sobald die Suchkriterien festgelegt sind und die Kunden auf „Vorschau“ klicken, erhalten sie eine kurze Vorschau der ersten 100 Objekte, die den Suchkriterien entsprechen. Wenn weniger Treffer vorhanden sind, werden nur eine begrenzte Anzahl von Objekten angezeigt, wie unten dargestellt:

Dies ist ein Erlebnis ähnlich wie bei der Google-Suche, bei dem Kunden in der Regel nicht auf die zweite Seite wechseln, sondern ihre Suchkriterien immer weiter verfeinern, um die Nadel im Heuhaufen der Backups zu finden. Sobald sie gefunden haben, wonach sie suchen, können sie das betreffende Objekt auswählen und auf „Weiter: Version“ klicken.

Standardmäßig wird die neueste Version ausgewählt, die den Suchkriterien entspricht. Kunden können jedoch auch zu „Alle Versionen“ wechseln, wodurch alle Versionen angezeigt werden, die den Suchkriterien entsprechen. Von dort aus können Kunden mehrere Versionen desselben Objekts zur Wiederherstellung auswählen. Kunden können auf „Weiter: Zusammenfassung“ klicken, um die Wiederherstellungsoptionen zu konfigurieren:

Wählen der Wiederherstellungsoptionen

In dieser Konfiguration können Kunden festlegen, in welches Konto, welche Region und welchen Bucket das Objekt (mit oder ohne mehrere Versionen) wiederhergestellt werden soll. Sie können ein Präfix hinzufügen, um diese wiederhergestellten Daten zu kennzeichnen, oder das Feld leer lassen, um die Daten an ihrem ursprünglichen Speicherort wiederherzustellen. Der gesamte Objektschlüssel wird wiederhergestellt, sodass das Objekt an seinen ursprünglichen Speicherort zurückkehrt. Clumio fügt Tags wie „Version“ und „Letzte Änderungszeit“ hinzu, damit Kunden diese Objekte von anderen Objekten unterscheiden können, falls die Objekte an ihren ursprünglichen Speicherort wiederhergestellt werden. Kunden können außerdem die Speicherklasse für wiederhergestellte Objekte festlegen, woraufhin die Daten entsprechend wiederhergestellt werden. Sie erhalten eine Schätzung der Anzahl der Credits, die ihnen für die Durchführung dieser Wiederherstellung in Rechnung gestellt werden.

Wiederherstellung aus einer Schutzgruppe mithilfe von „Point in Time“

Dies stellt den Ablauf der globalen Suche dar. Darüber hinaus können Kunden einen Zeitpunkt nutzen, um entweder ein einzelnes Objekt oder mehrere Objekte wiederherzustellen, wie unten dargestellt:

In der oben gezeigten Kalenderansicht können Kunden ein bestimmtes Datum auswählen und anschließend die Option „Ein Objekt wiederherstellen“ oder „Mehrere Objekte wiederherstellen“ wählen. Die Wiederherstellung eines Objekts erfolgt ähnlich wie beim oben beschriebenen Ablauf der globalen Suche. Auch die Wiederherstellung mehrerer Objekte verläuft ähnlich, wobei Kunden ihre Suchkriterien festlegen können. Wenn sie ganze Buckets wiederherstellen möchten, müssen sie keine Kriterien angeben, sondern lediglich die Buckets auswählen, die sie wiederherstellen möchten, wie unten gezeigt:

Wenn die Suchkriterien tatsächlich konfiguriert sind, müssen Kunden kein bestimmtes Objekt auswählen, sondern es werden alle Objekte, die ihren Suchkriterien entsprechen, wiederhergestellt, wie unten dargestellt:

Kunden können sich die ersten 100 Objekte in einer Vorschau ansehen und bestätigen, ob die Objekte in Ordnung sind oder nicht. Wenn keine Suchkriterien angegeben werden, werden alle Objekte wiederhergestellt, die sich im Status „Buckets“ befanden.

Zusätzlich zu allen Optionen, die in der globalen Suche verfügbar sind, können Kunden festlegen, ob sie nur die aktuellste Version oder alle Versionen der Objekte wiederherstellen möchten.

Insgesamt können Kunden entweder die Option „Globale Suche“ oder das Feature „Point in Time“ nutzen, um bestimmte Objekte schnell zu finden und sie auf ein Konto oder an einen Ort ihrer Wahl wiederherzustellen. Wenn Sie das nicht beeindruckt, müssen wir uns vielleicht doch einen echten Flaschengeist besorgen 🙂

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die Welt um uns herum verändert sich rasant, und alles wird mittlerweile als Dienstleistung angeboten und genutzt – einschließlich Ransomware. Ransomware-as-a-Service (RaaS) erweist sich als der „Virus“ (Wortspiel beabsichtigt), der Unternehmen dazu zwingt, ihre Sicherheitsstrategien weiterzuentwickeln.

Unternehmen befinden sich in unterschiedlichen Phasen ihrer Cloud-Umstellung, die durch böswillige Akteure und Bedrohungsvektoren zusätzlich erschwert wird. Hinzu kommen Bedenken hinsichtlich Fehlkonfigurationen in der Cloud, die von Marktanalysten als eine der wichtigsten Schwachstellen bezeichnet wurden, die böswillige Akteure in der Regel als Erstes ausnutzen.

Angesichts der aktuellen IT-Lage, in der die Bedrohung durch Ransomware immer größer wird, hat die Zero-Trust-Architektur eine zentrale Rolle für die Sicherheitsstrategie jedes Unternehmens eingenommen. Die „Überprüfung und Authentifizierung“ aller Kommunikations- und Zugriffspfade zwischen den Komponenten der IT-Landschaft ist das Kernprinzip einer Zero-Trust-Architektur, die – wenn sie auf einer benutzerfreundlichen Plattform verfügbar ist – zu einem äußerst attraktiven Angebot wird.

Die Zero-Trust-Architektur stellt einen Paradigmenwechsel gegenüber den bisher bekannten Konzepten der „Persistenz“ von Verbindungen dar. Ausgangspunkt ist die Schaffung der Grundlagen für eine Mikrosegmentierung der IT-Landschaft, wobei der Zugriff nach dem Prinzip der geringsten Berechtigungen eingeschränkt wird und die gesamte Kommunikation zu und zwischen den Mikrosegmenten authentifiziert, überwacht und verifiziert wird. Der Einsatz von Mikrosegmentierung trägt dazu bei, im Katastrophenfall Mikro-Eindämmungszonen zu schaffen, um die laterale Ausbreitung von Bedrohungsvektoren zu minimieren.

Doch trotz bester Vorkehrungen erleben wir immer wieder, dass Unternehmen Opfer von Ransomware-Angriffen werden und doppelter Erpressung ausgesetzt sind. In solchen Fällen hängt die Fähigkeit eines Unternehmens, Betriebsausfälle zu minimieren, in hohem Maße von sicheren Backup-Kopien und einer sicheren Wiederherstellung bei optimaler Geschwindigkeit, Leistung und Kosten ab. Dies erweist sich als die Absicherung, auf die sich Kunden verlassen.

Mit 25 Jahren Erfahrung im Bereich Datensicherung und -management ist Commvault stets auf der Höhe der Zeit und unterstützt seine Kunden bei der Wiederherstellung ihrer Daten und der Bewältigung von Cyber- und Disaster-Recovery-Krisen durch einen mehrschichtigen Sicherheitsansatz. Diese Erfolgsgeschichten unterstreichen einmal mehr, wie wichtig Backup-Kopien sind, die für Cyberangriffe gewappnet und für die Recovery bereit sind!


Die Fähigkeit, alle isolierten Workloads – und damit die Angriffsfläche zu verringern – in ein einheitliches Framework zu integrieren, das sich nahtlos in das bestehende hybride Ökosystem der Kunden mit On-Premise- und SaaS-Komponenten einfügt und auf jeder Interaktionsebene durchgängig ein Höchstmaß an Schutz und Recovery-Sicherheit gewährleistet, gilt heute als Goldstandard im Bereich der Cyber-Recoverability. Für Commvault hat die Einhaltung geschäftlicher SLAs höchste Priorität und ist ein unverhandelbarer Parameter.

Über unsere „Intelligent Data Services“-Plattform stehen Kunden zahlreiche Optionen zur Verfügung, um ihre Workloads zu unterstützen und eine flexible Bereitstellung zu gewährleisten. Commvault-Kunden profitieren von einer nahtlosen Lösung für die Sicherung und Verwaltung von Daten auf lokalen Systemen, in der Cloud und auf SaaS-Plattformen.

  • Commvault HyperScale X ist das Hyperkonvergente-Infrastruktur-Angebot (HCI) von Commvault, das auf Commvault Distributed Storage basiert. Kunden profitieren von durchgehend hohen Standards in den Bereichen Sicherheit, Segmentierung und einfacher Bereitstellung. Darüber hinaus bietet HyperScale X den Kunden nahtlose Optionen zur Cloud-Integration.
  • Metallic Cloud Storage Services (MCSS) ist ein Flaggschiff-Angebot von Commvault/Metallic, das auf Azure-Diensten basiert. Metallic Hub bietet SaaS-Flexibilität für Microsoft 365 und Salesforce.com sowie für verschiedene andere cloudbasierte Workloads. Ebenso ergänzen die Metallic Cloud Storage Services hybride Anwendungsszenarien von Unternehmenskunden, die auf die dringend benötigten, logisch segmentierten und durch einen Luftspalt isolierten Daten einer sekundären oder tertiären Kopie angewiesen sind. Der MCSS-Speicher bietet Kunden die Gewissheit und Sicherheit, dass ihre Daten dank der Abstraktion des Zugriffs und zusätzlicher Sicherheitsschichten – einschließlich der Verschlüsselung der Daten im Ruhezustand und während der Übertragung – unveränderlich sind.

Da Sicherungskopien für Unternehmen zur „Versicherung“ für die Wiederherstellung geworden sind, ist die Unveränderlichkeit der Daten von entscheidender Bedeutung.

Kunden verfügen über eine Vielzahl von in die Commvault-Software integrierten Funktionen, die die Mechanismen zur Erkennung von Anomalien und zur Benachrichtigung ergänzen und die Lösung so zu einer sicheren und cyber-tauglichen Datensicherungslösung machen. Wie im NIST-Cybersicherheits-Framework beschrieben, richten sich Unternehmen zunehmend an der Strategie der „Defense in Depth“ aus. Bei der Ausweitung auf Datensicherungs- und -verwaltungsumgebungen trägt dasselbe Framework dazu bei, das gewünschte Maß an Unveränderlichkeit und Sicherheit zu erreichen, ohne dabei die Recovery, die Leistung und die Kosten zu beeinträchtigen.

Bewährte Verfahren für Sicherheit und die Unveränderlichkeit von Sicherungsdaten

Unveränderlichkeit ist definiert als die Fähigkeit, beliebige Daten für einen bestimmten Zeitraum in einem nicht austauschbaren Zustand zu erhalten. Die Unveränderlichkeit von Daten lässt sich durch verschiedene, miteinander kombinierte Methoden erreichen.

Im Folgenden finden Sie die wichtigsten von Commvault empfohlenen Best Practices zur Gewährleistung der Sicherheit und Unveränderlichkeit von Backup-Daten:

1. Sorgen Sie für eine strengere Rollebasierte Zugriffskontrolle (RBAC), um sicherzustellen, dass nur Ressourcen innerhalb der Organisation Zugriff auf Backup-Repositorys haben. In Verbindung mit der Multi-Faktor-Authentifizierung (MFA) und der Mehrpersonen-Authentifizierung gewährleistet dies Schutz vor böswilligen Administratoren oder kompromittierten Administratorzugangsdaten. Die Beantwortung grundlegender Fragen wie „Wer hat Zugriff auf was und warum?“ hilft dabei, die Prinzipien der rollenbasierten Zugriffskontrolle (RBAC) umzusetzen. Dies steht im Einklang mit den Richtlinien zum Prinzip der geringsten Berechtigungen.

2. Schützen Sie Ihre Commvault-Umgebung vor „böswilligen Administratoren“ oder „kompromittierten Administratorzugangsdaten“, die dort Chaos anrichten könnten, indem Sie in den Richtlinien die Funktion „Commvault Retention Lock“ (früher als „WORM Copy“ bezeichnet) aktivieren. Sobald diese Konfiguration auf Softwareebene in einer Richtlinie aktiviert ist, schützt sie vor versehentlichen oder absichtlichen Löschungen oder Änderungen an der Aufbewahrungsdauer der Richtlinie, gelöschten Aufträgen oder getrennten/gelöschten Bibliotheken – und zwar durch jeden, einschließlich Administratoren.

3. Die Verschlüsselung ist bei Commvault standardmäßig aktiviert. Sowohl gespeicherte als auch übertragene Daten werden verschlüsselt, wodurch sichergestellt wird, dass die Sicherungsdaten – selbst wenn sie abgezogen werden – für Angreifer ohne die Entschlüsselungsschlüssel unbrauchbar sind. Da die von Commvault geschriebenen Daten zudem in deduplizierten Blöcken vorliegen, sind diese Datenblöcke für Angreifer im Falle von „Double-Extortion“-Ransomware-Bedrohungen nutzlos.

Die Integration von Commvault in Schlüsselverwaltungsserver von Drittanbietern sowie die Unterstützung dieser Server bieten eine zusätzliche Sicherheitsebene.

4. Der „Ransomware Lock“ von Commvault schützt die Einhängepfade des lokalen Datenübertragungsprogramms, wo immer dies erforderlich ist. Dadurch wird sichergestellt, dass Daten nur von Commvault und von Commvault genehmigten Prozessen auf den Zielspeicher geschrieben werden können, wodurch der Einhängepfad für Lese-, Schreib- und Aktualisierungsvorgänge durch Prozesse, die nicht von Commvault stammen, unzugänglich und somit unveränderlich wird.

5. Mit Commvault HyperScale X profitieren Kunden von einem strengeren Datenschutz auf Betriebssystemebene, der verhindert, dass Benutzer und/oder Ransomware-Angriffe andere Sicherheitsebenen durch Zugriffskontrollen umgehen können. Im Hintergrund nutzt HyperScale X SELinux, um die Unveränderlichkeit zu verbessern, indem es Zugriffsrichtlinien bereitstellt, die Dateiänderungen oder Aktivitäten auf Festplattenebene – wie beispielsweise das Neuformatieren von Laufwerken – einschränken. Vor allem aber bietet HyperScale X, das auf dem integrierten Scale-out-Dateisystem von Commvault basiert, zusätzliche Unveränderlichkeit auf der Speicherebene. Dies stellt sicher, dass Daten in Backup-Repositorys auf Dateisystemebene weder geändert noch verschlüsselt werden können. Diese Funktion ist standardmäßig aktiviert.

6. Der Zugriff auf Cloud-Speicherdienste wird unmittelbar vor dem Start von Sicherungsaufträgen authentifiziert. Dies steht zudem in engem Einklang mit der Zero-Trust-Architektur, die vorschreibt, dass alle Kommunikationskanäle zunächst „abgefragt“ und anschließend „verifiziert“ werden müssen, wodurch das Konzept der Persistenz hinfällig wird.

7. Commvault ermöglicht zudem die Nutzung einer zeitbasierten Aufbewahrungssperre (WORM-Sperre) für Cloud-Objektspeicher und lokale Objektspeicher, die diese Funktion unterstützen. Sicherungskopien, die in einem Cloud-Speicher abgelegt sind, auf den eine zeitbasierte Aufbewahrungssperre angewendet wird, können bis zum Ablauf der Aufbewahrungsfrist weder von Prozessen noch von Personen – einschließlich Cloud-IaaS-Anbietern – gelöscht oder aktualisiert werden.

8. Die von Commvault empfohlenen Netzwerktopologien legen den Schwerpunkt auf eine „Pull“-Architektur im Gegensatz zu einer „Push“-Architektur und folgen damit den Prinzipien der Zero-Trust-Architektur. Die „Push“-Architektur basiert auf einer dauerhaften Verbindung und birgt das Risiko, dass Malware über diese stets aktive Verbindung eindringen kann; bei der „Pull“-Architektur hingegen erfolgt die Verbindung zu den Clients nur periodisch, was eine Zugriffsanfrage und eine Authentifizierung erfordert und schließlich zum „Abrufen“ von Daten und Ereignissen führt.

9. Bei den Metallic Cloud Storage Services wird das Metallic-Speicherabonnement gegenüber den Kunden abstrahiert, da diese nur Einblick in ihr Metallic-Speicherkonto haben, nicht jedoch in das Metallic-Abonnement. Diese Abstraktionsebene sorgt in Verbindung mit Commvault Retention Lock für eine sichere und unveränderliche Kopie der Daten auf MCSS.

Wichtige architektonische Überlegungen zur Unveränderlichkeit

Eine der häufig gestellten Fragen lautet: Wie gestalten wir mit all diesen Funktionen die passende Architektur für eine bestimmte Umgebung? Was sind die wichtigsten architektonischen Aspekte, die es bei der Gestaltung einer hybriden Umgebung zu berücksichtigen gilt, um ein Gleichgewicht zwischen Sicherheit, Kosten und Leistungsparametern herzustellen?

Beziehen Sie diese Elemente in Ihre Unveränderlichkeitsarchitektur ein

  1. Zugriffsbeschränkungen einrichten, um den Kopierspeicher vor Ransomware zu schützen
  2. Unveränderlichkeit durch Lebenszyklus-Sperren zur Risikominderung, abgewogen gegen die Auswirkungen auf den Verbrauch
  3. Luftspaltisoliertes Netz und Steuerungen
  4. Konfigurationssteuerung zum Schutz vor absichtlichen oder versehentlichen Änderungen
  5. Parallele Recovery-Leistung – Reduzierung der Latenz unter gebührender Berücksichtigung der Auswirkungen auf Geschwindigkeit und Kosten
  6. Automatische Patches gewährleisten Aktualität und vereinfachen die Verwaltung und Wartung der Datensicherheitsinfrastruktur
  7. 3-2-1 Externe Kopie im Tresor

Die folgende Abbildung veranschaulicht diese wesentlichen Punkte und kann als schnelle und einfache Orientierungshilfe dienen.

Weitere Informationen zur Unveränderlichkeit bei Commvault finden Sie im Artikel „Die Architektur der unveränderlichen Infrastruktur von Commvault“.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Wie in einem der letzten Beiträge zu Clumio Protect für Amazon S3 hervorgehoben wurde, stehen Kunden vor mehreren Herausforderungen, um erfolgreich zwischen kritischen und nicht-kritischen Daten zu unterscheiden und nur kritische Daten schützen zu können. Diese Herausforderung der Datenklassifizierung wird von Clumio durch ein innovatives Konzept namens Protection Groups gelöst. Ich werde näher darauf eingehen, wie Schutzgruppen nicht nur zur Klassifizierung kritischer Daten beitragen, sondern diese auch schützen und dabei enorme Kosteneinsparungen ermöglichen.

„Protection Groups“ bietet eine Abstraktionsschicht zur Verwaltung von Buckets und Präfixen über alle Ihre AWS-Konten hinweg. Es stellt einen Mechanismus bereit, um Daten über alle Buckets in Ihren AWS-Konten hinweg zu klassifizieren und so den Schutz kritischer Daten gemäß den geschäftlichen Anforderungen zu gewährleisten.

Die Konfiguration von Schutzgruppen erfolgt in drei einfachen Schritten

Schritt 1: Nachdem Sie einen intuitiven Namen vergeben haben, können Sie festlegen, welche Buckets Sie den Schutzgruppen hinzufügen möchten. Diese Buckets können entweder zu einem bestimmten AWS-Konto gehören oder sich über alle Ihre AWS-Konten erstrecken. In naher Zukunft werden Sie Buckets auch über Tags hinzufügen können, sodass sie automatisch zu den Schutzgruppen hinzugefügt werden!

Schritt 2: Legen Sie fest, ob der gesamte Bucket oder nur ein Teil davon zur Schutzgruppe hinzugefügt werden soll. Sie können anhand von drei verschiedenen Kriterien auswählen, welche Daten geschützt werden sollen. Diese sind:

  • Präfix: Sie können festlegen, ob bestimmte Präfixe einbezogen oder ausgeschlossen werden sollen, je nachdem, was Sie schützen möchten. Beispielsweise speichern einige Kunden ihre Datenbankprotokolle unter einem bestimmten Präfix und möchten, dass diese Daten geschützt werden. Sie können „/dblogs/“ so konfigurieren, dass alle Objekte innerhalb dieses Präfixes geschützt werden. Bei Bedarf können Sie sogar ein Präfix ausschließen, damit es nicht geschützt wird.
  • Speicherklasse: Je nach Speicherklasse können Sie festlegen, welche Objekte gesichert werden sollen. So können Sie beispielsweise festlegen, dass nur Objekte in den Speicherklassen „Standard“ und „Infrequent Access“ gesichert werden, während Objekte in „Glacier“ nicht gesichert werden. Dies führt zu einer erheblichen Zeit- und Kostenersparnis, da Objekte, die in kälteren Speicherklassen gespeichert sind, erst wieder „aufgetaut“ werden müssen und deren Abruf mit hohen Kosten verbunden ist.
  • Version: Sie können festlegen, ob alle Versionen oder nur die neuesten Versionen der Objekte geschützt werden sollen.

Schritt 3: Anwenden einer Richtlinie auf die Schutzgruppe, damit die Daten gemäß den geschäftlichen Anforderungen geschützt werden können.

Und voilà!! Das war’s schon!! Ihre Amazon S3-Daten sind in einer Air-Gap-Umgebung geschützt, was Ihnen Sicherheit vor Ereignissen wie Ransomware oder böswilligen Akteuren bietet, die Ihre AWS-Umgebung löschen oder verändern könnten.

Einige Kunden haben den Wunsch, den Zustand ihres Buckets zu einem bestimmten Zeitpunkt darzustellen. Sie gingen davon aus, dass sich dies mit der S3-Objektversionierung erreichen lässt, doch das ist tatsächlich nicht der Fall. Wir haben unten eine einfache Tabelle erstellt, um die Unterschiede zwischen den beiden Funktionen aufzuzeigen:

Geltungsbereich AWS S3-Versionierung Clumio-Schutzgruppe
Granularität des Schutzes Nur Buckets Eins-zu-vielen-Konten
Eins-zu-vielen-Buckets
Eins-zu-vielen-Präfixen
Recovery-Punkte Änderungen an Objekten Zeitpunkt
Täglich, monatlich, jährlich
Recovery-Granularität Nur Objekte Eins-zu-Viele-Buckets
Eins-zu-Viele-Präfixe
Eins-zu-Viele-Objekte
Recovery Location Nur lokales Konto Beliebiger Bucket in einem beliebigen AWS-Konto
Wiederherstellung in ein beliebiges Präfix (bestehend oder neu)

Wie Sie sehen können, erleichtert Clumio den Kunden nicht nur …, sondern hilft auch dabei, diese wiederherzustellen.

Allerdings ist jede Sicherung nur so gut wie ihre Recovery, und Kunden benötigen Flexibilität, um ein bestimmtes Objekt, ein gesamtes Präfix, einen gesamten Bucket oder sogar mehrere Buckets gleichzeitig wiederherzustellen. Mit Schutzgruppen ermöglicht Clumio Ihnen all dies – unsere einzigartige Fähigkeit, eine globale Suche über alle Ihre kritischen Daten hinweg durchzuführen, die sich in verschiedenen AWS-Konten befinden. Halten Sie Ausschau nach einem kommenden Blogbeitrag, in dem ich näher auf die Daten-Recovery-Funktionen bei Amazon S3 in Verbindung mit der globalen Suche eingehe und zeige, wie Clumio Ihnen bei der Wiederherstellung Ihrer Daten helfen kann.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Daten sind das Lebenselixier geschäftiger Unternehmen. Weltweit wird erwartet, dass das Datenvolumen bis 2025 explosionsartig auf 175 Zettabyte ansteigen wird, was einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 61 % entspricht.¹ 51 % der Daten werden voraussichtlich in Rechenzentren gespeichert sein, 49 % hingegen in der Cloud. 90 ZB dieser Daten werden im Jahr 2025 von IoT-Geräten stammen. Zudem wird prognostiziert, dass 80 % der Daten bis 2025 unstrukturiert sein werden Angesichts dieses exponentiellen Wachstums und der Abhängigkeit von Daten ist der Schutz geschäftskritischer Daten wichtiger denn je.

Die Notwendigkeit, Widerstandsfähigkeit aufzubauen, um Ausfallzeiten zu vermeiden

Unternehmen sind heutzutage fast täglich mit digitalen Umbrüchen konfrontiert. Zunehmende Bedrohungen der Cybersicherheit. Unvorhersehbare Naturkatastrophen. Stromausfälle. Geräteausfälle. Die Liste ließe sich beliebig fortsetzen. Backup and Recovery schützen wichtige Daten, Anwendungen und Systeme vor einem dauerhaften Verlust, der zu erheblichen Betriebsstörungen führen kann.

Als vielbeschäftigter Anbieter von Managed-Security-Lösungen „as-a-Service“ mit Kunden im ganzen Land raten unsere Teams bei Magna5 unseren Kunden regelmäßig, auf das Unerwartete vorbereitet zu sein. Vor kurzem wurde einer unserer Kunden, ein in mehreren Bundesstaaten tätiger Anbieter von technischen Bewegungs- und Steuerungssystemen sowie industriellen Schmierstofflösungen, Opfer eines Ransomware-Angriffs. Glücklicherweise konnte das Unternehmen den Betrieb schnell wieder aufnehmen. Wir stellten VMware-Image-basierte Backups mit Offsite-Replikation unter Verwendung von Commvault-Software bereit. Dadurch konnten wir mehrere Windows-Systeme, darunter Webserver und Microsoft SQL-Server, auf unserer Hosting-Plattform in unseren sicheren Iron Mountain-Rechenzentren wiederherstellen. Der Kunde verfügte zudem über eine offsite gespeicherte, luftisolierte Kopie seiner Daten, die es ihm ermöglichte, nach dem Ransomware-Angriff den Geschäftsbetrieb vollständig wiederherzustellen und fortzusetzen.

Viele Unternehmen haben nicht so viel Glück. Untersuchungen zeigen, dass im Jahr 2021 alle 11 Sekunden ein Unternehmen Opfer eines Ransomware-Angriffs wird.3 Die durchschnittlichen Kosten einer Datenpanne belaufen sich auf 3,86 Millionen US-Dollar.4 Etwa 40 bis 60 % der mittelständischen Unternehmen nehmen nach einer Katastrophe den Betrieb nie wieder auf.[Quellenangabe hinzufügen] Noch erschreckender ist … dass 90 % der Unternehmen, die von einer Katastrophe betroffen sind und ihren Betrieb nicht innerhalb von fünf Tagen wieder aufnehmen, innerhalb des ersten Jahres insolvent werden. Durch regelmäßige Datensicherungen können Unternehmen im Falle eines Datenverlusts die Datensicherheit und die Geschäftskontinuität gewährleisten. Um im Katastrophenfall schnell wieder handlungsfähig zu sein, ist eine vollständig verwaltete „Backup-as-a-Service“-Strategie äußerst sinnvoll, um Ausfallzeiten zu vermeiden, wenn eine Katastrophe eintritt.

Welche Fragen sollten Sie sich stellen, wenn Sie das richtige „Backup-as-a-Service“-Angebot für Ihr Unternehmen auswählen?

  • Wie schnell muss ich im Falle eines Ausfalls wieder online sein? Wie viel Datenverlust kann ich tolerieren? Wird die Lösung diesen Anforderungen gerecht?
  • Kann meine Umgebung rund um die Uhr verwaltet und überwacht werden – unter Berücksichtigung von Recovery Time Objective (RTO), Recovery Point Objective (RPO) oder Service Level Agreements?
  • Kann ich eine konformitätsfähige Datenverwaltung bereitstellen, damit Unternehmen ihre Datenerfassung und -verarbeitung optimieren können? Ermöglichen meine Prozesse die Kontextualisierung, die Anwendung von Regeln und die Umsetzung gesetzlicher Anforderungen zur Einhaltung von DSGVO, HIPAA, PCI, CCPA und weiteren Vorschriften?
  • Verfüge ich über integrierte Redundanzen und Failover-Fähigkeiten, um Ausfallzeiten zu verhindern? Sind solche Verbindungen beeinträchtigt, wenn beispielsweise bei einer Naturkatastrophe Stromleitungen ausfallen? 
  • Kann ich Daten über verschiedene Datenschichten und Standorte hinweg wiederherstellen – in lokalen Umgebungen, öffentlichen und privaten Clouds?
  • Verfüge ich über einen Testplan, um sicherzustellen, dass die Recovery-Prozesse aus Backups funktionieren? Wie oft sollten Datensicherungen durchgeführt werden?

Eine Checkliste für den Einstieg

Um Betriebsstörungen oder Ausfallzeiten zu vermeiden, finden Sie hier eine nützliche Checkliste, die dazu beiträgt, dass Ihr Unternehmen im Katastrophenfall schnell reagieren kann.

  1. Legen Sie Ihre Toleranz für Ausfallzeiten und Datenverluste fest.
    Ermitteln Sie im Voraus, welche Netzwerke, Anwendungen und Daten geschäftskritisch sind. Welche müssen innerhalb von Millisekunden wiederhergestellt werden, und bei welchen kann die Wiederherstellung bis zu mehreren Stunden warten? Ein Beispiel: Als Tier-1-Bank mit Anwendungen mit hohem Transaktionsaufkommen können Sie sich kein hohes RPO leisten. Sie benötigen ein kurzes RTO, um Ihren Geschäftsbetrieb wieder auf Hochtouren zu bringen. Datentypen können mehreren Ebenen mit spezifischen RPO/RTO-Werten zugeordnet werden, wodurch die Recovery zunächst auf geschäftskritische Daten ausgerichtet wird und nichtkritische Daten erst später wiederhergestellt werden.
  2. Bauen Sie Redundanzen und Failover ein, um Ausfallzeiten zu reduzieren.
    Bei einer typischen Naturkatastrophe können Stromleitungen ausfallen, Gebäude überflutet werden, Internetverbindungen verlangsamt sein oder das virtuelle private Netzwerk die zusätzliche Arbeitslast nicht bewältigen. Stellen Sie sicher, dass Sie über mehrere Ebenen der WAN-Konnektivität verfügen, um auf nicht betroffene Verbindungen umzuschalten und einen reibungslosen Netzwerkbetrieb zu gewährleisten. Eine integrierte dynamische Verkehrssteuerung kann ebenfalls entscheidend dazu beitragen, überlastete Verkehrsverbindungen ohne Sitzungsabbruch auf eine bessere Verbindung umzuleiten.
  3. Stellen Sie sicher, dass Backups extern und netzwerkunabhängig gespeichert werden.
    Eine gehostete Backup- und Disaster-Recovery-as-a-Service-Lösung in einer Cloud-Umgebung kopiert Ihre Daten in ein sicheres Rechenzentrum, das von Ihrem Netzwerk getrennt ist. Gesicherte Daten können lokal gespeichert und in ein externes Rechenzentrum repliziert oder direkt von Ihren Servern an das Rechenzentrum gesendet werden. Sie können die Recovery-Funktion für eine gesamte virtuelle Umgebung oder für bestimmte Endbenutzersysteme, Cloud-Anwendungen und Unternehmensinfrastrukturen festlegen.
  4. Stellen Sie sicher, dass Sie Daten über verschiedene Datenschichten und Standorte hinweg wiederherstellen können.
    Ihre Datensicherung und Recovery sollte auf und von mehreren Plattformen aus bereitgestellt werden – in lokalen Umgebungen, öffentlichen und privaten Clouds. Prüfen Sie, ob Sie sowohl den Zustand als auch die Daten innerhalb von Hypervisoren wiederherstellen können. Wählen Sie den schnellsten Weg zur Recovery – vollständige Recovery vs. Neuaufbau – und füllen Sie die Daten ein.
  5. Überprüfen und testen Sie Ihre Datensicherung und Notfallwiederherstellung regelmäßig.
    Sie würden sich wundern, wie viele Datensicherungs- und Notfallwiederherstellungspläne im Regal verstauben und Systeme abdecken, die fünf Jahre alt sind, als das Unternehmen noch halb so groß war. Wenn es um die Notfallwiederherstellung geht, sind Sie nur so gut wie Ihr letzter Test! Ein Testplan ist der wichtigste Bestandteil jedes Backup and Recovery-Plans. Denken Sie daran: Ein fehlgeschlagener Test ist nichts Schlimmes, denn er macht Sie frühzeitig auf Probleme aufmerksam, anstatt dass diese erst in einer Krise entdeckt werden. Es ist wichtig, dass Ihr Plan für Datensicherung und Recovery auf dem aktuellen Stand der Systeme ist und mindestens einmal im Jahr getestet wird. So können Sie sicher sein, dass Ihr Unternehmen im Falle einer echten Datenkatastrophe ohne Datenverlust oder Probleme vollständig wiederhergestellt werden kann.
  6. Überwachen Sie die Backups, um sicherzustellen, dass sie funktionieren.
    Immer mehr Unternehmen vertrauen auf Managed-Service-Anbieter, die die Planungs-, Alarmierungs- und Testprozesse ihrer Organisation rund um die Uhr an 365 Tagen im Jahr verwalten und unterstützen. Diese können virtuelle Maschinen oder einen gesamten Standort problemlos umschalten und sichern – ohne Datenverlust und mit minimalen Unterbrechungen.

Schlussfolgerung

Der Schutz Ihrer Daten durch zuverlässige Backups sollte kein Kampf sein. Ein verwalteter Daten-Backup-as-a-Service mit nahtloser Recovery kann Unternehmen die Gewissheit geben, dass ihre Daten und die Recovery ihres Netzwerks in guten Händen sind. Wenn Sie eine Zusammenarbeit mit einem vertrauenswürdigen Partner benötigen, warten Sie nicht, bis eine Katastrophe eintritt. Überlassen Sie den Experten von Magna5 die mühsame Arbeit der Verwaltung und Überwachung Ihrer Datensicherungsaktivitäten, um die kritischen Ressourcen Ihres Unternehmens zu schützen … vor Ort, in der Cloud oder wo auch immer sich Ihre Daten befinden.

Magna5 bietet mittelständischen und Großunternehmen in den gesamten USA Managed-IT-, Sprach- und Konnektivitätslösungen an, darunter führende Unternehmen aus den Bereichen Bildung, Gesundheitswesen, öffentliche Verwaltung, Finanzdienstleistungen und anderen Branchen. Im Rahmen seines Managed-Services-Angebots stellt Magna5 Sicherheitsdienste, Datensicherung, Disaster-Recovery-Management, Hosting-Dienste und IT-Beratung von seinem rund um die Uhr (24/7/365) voll besetzten Operations Center aus bereit. Das Unternehmen bietet zudem Sprach- und Datendienste sowie eine Vielzahl von „Above-the-Net“-Cloud-Diensten an und betreibt ein eigenes, sicheres Netzwerk, das darauf ausgelegt ist, verschiedene Netzbetreiber und Infrastrukturen an gezielten Präsenzpunkten (Points of Presence, PoPs) in den gesamten Vereinigten Staaten zu nutzen – eine Schlüsselstrategie für die Netzwerkzuverlässigkeit. Magna5 hat seinen Hauptsitz in Frisco, Texas, ist landesweit tätig und unterhält Niederlassungen in Pittsburgh, San Antonio, Seattle und Troy, New York. 

Referenzen

1 IDC, „Data Age 2025“ [Seagate] [Aparavi]

2 IDC, zitiert von Data Management Solution Review: „In fünf Jahren werden 80 Prozent Ihrer Daten unstrukturiert sein“ [Solutions Review] [Aparavi]

3 Cyberkriminalität wird die Welt bis 2025 jährlich 10,5 Billionen US-Dollar kosten [Cybersecurity Ventures]

4 Durchschnittliche Kosten einer Datenpanne im Jahr 2020: 3,86 Mio. US-Dollar [Dark Reading]

5. Eine gute Führungskraft bereitet sich auf eine Katastrophe vor. So geht’s [Environmental Defense Fund]

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die Einhaltung der regulatorischen Standards für die Anwendungsnutzung und Datenspeicherung durch ein Unternehmen muss stets im Einklang mit den Branchenrichtlinien sowie den lokalen, nationalen und internationalen Gesetzen stehen.
Die Nichteinhaltung dieser Vorschriften kann verschiedene Konsequenzen nach sich ziehen, darunter hohe Geldstrafen, Rufschädigung für das Unternehmen und sogar mögliche Ausfallzeiten der Netzwerkinfrastruktur, was zu schwerwiegenden Störungen der Geschäftsprozesse und Beeinträchtigungen für die Endnutzer führen kann.

Schauen wir uns einmal an, was Compliance bei AWS bedeutet und welche Lösungen Unternehmen nutzen können, um sicherzustellen, dass sie die Compliance-Anforderungen erfüllen.

Compliance-Vorschriften innerhalb von AWS

Cloud-Umgebungen wie AWS erfreuen sich zunehmender Beliebtheit, da immer mehr Unternehmen ihre Skalierbarkeit und Kosteneffizienz erkennen. Da diese Unternehmen jedoch zunehmend auf die Cloud umsteigen, müssen sie sich auch über den damit verbundenen erhöhten Umfang an Compliance-Anforderungen im Klaren sein – zumal Cloud-Anbieter wie AWS nicht die erforderlichen Datenschutz- und Sicherheitsanforderungen erfüllen, um eine lückenlose Compliance in allen Bereichen zu gewährleisten.

Denken Sie daran, dass es bei der Compliance nicht nur darum geht, die Anforderungen für Echtzeitprozesse zu erfüllen; die Sicherung von Unternehmensdaten und deren Backups ist ein wesentlicher Aspekt, der sich oft als noch komplizierter erweisen kann. Wenn Ihr Unternehmen derzeit AWS für seine Workloads und Daten nutzt, müssen Sie in der Lage sein, alle unterschiedlichen Compliance-Anforderungen zu erfüllen – sowohl jetzt als auch bei künftigen Änderungen.

Zwar gewährleistet AWS seinerseits ein gewisses Maß an Compliance, doch die vollständige Einhaltung der Vorschriften durch das Unternehmen fällt unter das sogenannte Modell der geteilten Verantwortung.

Was ist das AWS-Modell der geteilten Verantwortung?

Im Rahmen des Modells der geteilten Verantwortung von AWS ist AWS für die Einhaltung aller Vorschriften in Bezug auf die Host-Ebene und die physische Infrastruktur verantwortlich, während die Unternehmen, die AWS nutzen, für die Einhaltung der Vorschriften verantwortlich sind, die sich auf ihre Nutzung der Cloud-Dienste, das Hosten von Anwendungen und die Speicherung von Daten beziehen.
Diese geteilten Verantwortlichkeiten hinsichtlich der Compliance werden als „Sicherheit der Cloud“ und „Sicherheit in der Cloud“ bezeichnet.

AWS ist für die Sicherheit der Cloud selbst verantwortlich – also für die Infrastruktur, auf der die Cloud-Dienste laufen, wie beispielsweise Hardware, Software, Netzwerke und Einrichtungen.

Unternehmen, die AWS nutzen, sind für die Aufrechterhaltung der Sicherheit in der Cloud verantwortlich. Diese Verantwortlichkeiten hängen von den tatsächlich vom Unternehmen genutzten Diensten ab und können alle vom Kunden auf den Instanzen installierten Anwendungen, Softwareprogramme oder Dienstprogramme, den Zugriff auf die Endpunkte, die zum Speichern und Abrufen von Daten verwendet werden, sowie die Verwaltung der Daten umfassen, wozu auch alle eingesetzten Verschlüsselungsoptionen gehören.

Die Aufgaben der Organisation enden damit jedoch noch nicht; sie muss zudem ihre Ressourcen klassifizieren und mithilfe von IAM-Tools (Identity and Access Management) die entsprechenden Berechtigungen zuweisen. Und all dies zusätzlich zur Einhaltung der Service Level Agreements (SLAs) gegenüber ihren Kunden.

Zwar bietet AWS Unternehmen eigene native Compliance-Tools an, doch ändert dies nichts daran, wie kompliziert und aufwendig der Prozess sein kann, wenn er fortlaufend manuell durchgeführt wird.

Die Herausforderungen bei der Einhaltung von Compliance-Vorgaben in AWS

Unternehmen müssen zahlreiche Hürden überwinden, wenn sie die Compliance-Anforderungen innerhalb von AWS erfüllen wollen.

Erstens gibt es eine Vielzahl staatlicher und branchenspezifischer Vorschriften, darunter HIPAA, PCI, der California Consumer Privacy Act (CCPA) und die europäische Datenschutz-Grundverordnung (DSGVO). Diese Anforderungen kommen zu den Komplexitäten hinzu, die mit dem Schutz personenbezogener Daten (PII) von Verbrauchern verbunden sind.

Auch solche Vorschriften können sich jederzeit ändern. Erschwerend kommen zudem die Unstimmigkeiten zwischen den Vorschriften auf Landes-, Bundes- und internationaler Ebene hinzu. So gilt beispielsweise auf Bundesebene eine Mindestaufbewahrungsfrist von sechs Jahren für HIPAA-geschützte Unterlagen, während die Anforderungen auf Landesebene zwischen fünf und zehn Jahren liegen können.

Hinzu kommt das Problem der versteckten Kosten und des „Sticker-Schocks“, der bei der Einhaltung von Vorschriften innerhalb von AWS auftreten kann. Unternehmen, die große Mengen an Snapshots zur Datensicherung und zur Erfüllung von Aufbewahrungspflichten nutzen, können feststellen, dass ihre Kosten im Laufe der Zeit lawinenartig ansteigen, da sich die Snapshots summieren.

Darüber hinaus müssen Unternehmen, die bei der Compliance auf manuelle Verfahren setzen, mehrere Tools oder selbst geschriebene Skripte einsetzen, um ihre Richtlinien zusammenzustellen – ein Prozess, dessen Umsetzung und Pflege sehr komplex ist. Dies gestaltet sich noch schwieriger, wenn es darum geht, mit sich ändernden Vorschriften Schritt zu halten oder steigende Speicherkosten einzudämmen.

Wie lässt sich die Compliance in AWS am besten sicherstellen?

Sich auf manuelle Compliance-Maßnahmen zu verlassen, ist kompliziert, aufwändig, kostspielig und birgt ein hohes Fehlerrisiko. Dieses Umfeld führt zu einem hohen Risiko von Compliance-Verstößen, die schnell zum Scheitern des Unternehmens führen können.

Die Wahl einer AWS-Compliance-Lösung, die die erforderlichen Datenaufbewahrungsfristen, Sicherheitsmaßnahmen, Kosteneffizienz und Anforderungen an die Recovery-Prozesse erfüllt, ist der effektivste Weg, um sicherzustellen, dass Sie die Anforderungen nicht nur erfüllen, sondern auch weiterhin einhalten können, wenn sich diese ändern.

Clumio vereinfacht den Datenschutz und die Compliance bei AWS mit einer schlüsselfertigen Lösung

Clumio ist ein absolut sicherer Backup-as-a-Service-Dienst, der Schutz vor Ransomware durch Air-Gap-Lösungen sowie eine compliance-orientierte Datenaufbewahrung für AWS-Anwendungen bietet. Er ermöglicht die einfache Automatisierung selbst der mühsamsten Compliance-Aufgaben, sodass sich Ihre IT- und Entwicklungsmitarbeiter auf andere Aspekte des Unternehmensbetriebs konzentrieren können.

Mit Clumio verfügt Ihr Unternehmen über eine zentralisierte Backup-Lösung, die Backup-Richtlinien definiert und die Einhaltung dieser Richtlinien in Ihrer gesamten AWS-Umgebung – sowie aller Ihrer SLAs – in Echtzeit überwacht. Clumio sorgt zudem für vorhersehbare Kosten für Cloud-Backups und Datenspeicherung und verhindert so explodierende Gemeinkosten und böse Überraschungen bei den Kosten, die mit der ständigen Erstellung von Daten-Snapshots verbunden sind.

Clumio erreicht dies durch:

  • Die Lösung bietet eine einfache Benutzeroberfläche, die einen einheitlichen Überblick über alle Ihre AWS-Ressourcen ermöglicht und die Komplexität verringert, indem sie AWS-Konten automatisch erkennt und alle Ressourcen, die Compliance-Schutz erfordern, anhand einheitlicher Richtlinien indexiert. Zudem werden neue Ressourcen automatisch erkannt und unterliegen denselben Richtlinien.
  • Bietet Verschlüsselung, Komprimierung und Ressourcenverwaltung sowie sofortige Benachrichtigungen, wenn die Einhaltung von Vorschriften gefährdet sein könnte.
  • Speicherung von Backups hinter einer Luftsperre und außerhalb von Produktionsumgebungen zum Schutz vor Kontokompromittierungen wie Ransomware-Angriffen und böswilligen Handlungen.
  • Clumio hat zahlreiche strenge Zertifizierungsverfahren durchlaufen, darunter ISO 27001, ISO 27701, SOC 2 Typ 2, HIPAA und PCI DSS. Dank dieser strengen Prüfungen zählt Clumio zu den sichersten Plattformen in AWS.
  • Dank der richtliniengesteuerten Lösung von Clumio, die Unternehmen dabei unterstützt, Daten- und Governance-Vorgaben zu erfüllen, indem sie die einheitliche Anwendung von Richtlinien auf alle Assets ermöglicht, entfällt die Notwendigkeit, Automatisierungsskripte als Workaround zu schreiben. Clumio ermöglicht die Erstellung von Richtlinien mithilfe von AWS-Tags und lässt sich somit in bestehende Arbeitsabläufe integrieren.

Clumio unterstützt bei der Einhaltung von AWS-Vorschriften

Clumio ist nativ in AWS integriert und bietet automatische Skalierbarkeit sowie Überwachung und Support rund um die Uhr – und das alles über eine reaktionsschnelle und intuitive Benutzeroberfläche mit einem schnellen Onboarding-Prozess.

Vereinbaren Sie noch heute einen Termin für eine Demo oder klicken Sie hier, um Clumio für Ihr Unternehmen zu testen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Die Regierung schreibt bestimmte Anforderungen vor. Vor allem angesichts zunehmender Bedrohungen wie Malware und Ransomware sollten Unternehmen Maßnahmen ergreifen, bei denen die Sicherheit im Vordergrund steht. Die Festlegung der Toleranz Ihrer Organisation hinsichtlich Datenverlust und Recovery-Zeit kann die Auswirkungen einer potenziellen Störung auf ihre projekt- oder geschäftskritischen Anwendungen und Datenbanken minimieren oder sogar vollständig abfedern. Dies sollte auch regelmäßige Neubewertungen umfassen, die neue und aufkommende Bedrohungen für Ihre Daten und Infrastruktur berücksichtigen – damit Ihre Organisation auch im Falle einer Störung funktionsfähig bleibt. Aber schauen wir uns RTO und RPO einmal genauer an.

Was ist der Unterschied zwischen RTO und RPO?

Das Recovery Time Objective (RTO) und das Recovery Point Objective (RPO) sind zwei der wichtigsten Parameter einer effektiven Notfallwiederherstellungsstrategie. Damit Unternehmen ihre Projekte schützen und die behördlichen Sicherheitsanforderungen erfüllen können, ist es entscheidend zu verstehen, was diese Begriffe bedeuten, wie sie berechnet werden und welche Tools Sie nutzen können, um sicherzustellen, dass Sie die jeweiligen Vorgaben erfüllen oder sogar übertreffen.

Das Recovery Time Objective (RTO) und das Recovery Point Objective (RPO) verstehen

Obwohl RPO und RTO in gewisser Weise miteinander verknüpft sind, beziehen sich beide Begriffe auf völlig unterschiedliche Aspekte der Notfallwiederherstellung im Rahmen eines Geschäftskontinuitätsplans. Hier sind die Definitionen:

Ziel der Wiederherstellungszeit (RTO)

RTO ist der von einer Organisation festgelegte akzeptable Zeitraum, der für die Wiederherstellung nach einem Ausfall zur Verfügung steht, bevor die Ausfallzeit aufgrund einer Unterbrechung der Geschäftskontinuität schwerwiegende Folgen nach sich zieht.

Nehmen wir beispielsweise an, eine staatlich regulierte Organisation hat einen RTO von fünf Stunden festgelegt und es kommt zu einem Vorfall, der zu einem Ausfall ihrer Infrastruktur führt. In diesem Fall muss die Infrastruktur innerhalb dieser fünf Stunden wieder betriebsbereit sein, bevor die Ausfallzeit schwerwiegende Probleme für den Betrieb und/oder die Projekte der Organisation verursacht.

Wiederherstellungspunkt-Ziel (RPO)

RPO bezeichnet den Zeitraum, der während eines Notfallereignisses vergehen darf, bis die Menge der verlorenen Daten den maximalen Schwellenwert überschreitet, der in den behördlichen Sicherheitsanforderungen des Business-Continuity-Plans festgelegt ist. Mit anderen Worten: Wie groß darf der Datenverlust sein, bevor er den Betrieb oder die Endnutzer effektiv beeinträchtigt?

In der Regel werden die Daten eines Unternehmens automatisch gemäß dem festgelegten Sicherungsplan gesichert. Nehmen wir beispielsweise an, ein Unternehmen sichert seine Daten automatisch alle 10 Stunden und es kommt später zu einem Ausfall, der acht Stunden dauert. Da die Dauer des Ausfalls die Zeit seit der letzten Datensicherung nicht überschritten hat,

In diesem Fall hat die Organisation ihr RPO erreicht und kann genügend Daten wiederherstellen, um den Betrieb in akzeptabler Weise ohne nennenswerte Unterbrechungen und Verluste wieder aufzunehmen. Dies ist für Unternehmen von entscheidender Bedeutung, um die festgelegten Sicherheitsanforderungen zu erfüllen und einen reibungslosen Ablauf ihrer Projekte zu gewährleisten.

Unterschiede zwischen RTO und RPO

Obwohl sowohl RTO als auch RPO wesentliche Bestandteile eines Geschäftskontinuitätsplans sind, liegen die Hauptunterschiede in ihren jeweiligen Zwecken innerhalb des Plans.

RTO hat im Rahmen der Recovery eine weitaus größere Tragweite, da es den gesamten Betrieb, alle Projekte und Anwendungen des Unternehmens umfasst und angibt, wie lange das Unternehmen während eines Ausfalls funktionsfähig bleibt, bevor seine Abläufe – einschließlich der Projektarbeit – beeinträchtigt werden. Im Vergleich dazu konzentriert sich RPO ausschließlich auf Daten und die Widerstandsfähigkeit des Unternehmens gegenüber dem Verlust dieser Daten.

So berechnen Sie die RTO

Die RTO eines Unternehmens hängt von verschiedenen Faktoren ab, die von der Art seiner Geschäftstätigkeit bis hin zum gesamten Umfang seiner Infrastruktur reichen.

Im Folgenden finden Sie einige allgemeine Schritte, die von Organisationen häufig angewendet werden, um ein RTO genau zu bestimmen:

  • Erstellen Sie eine Liste aller Systeme und Anwendungen, die das Unternehmen im normalen Geschäftsbetrieb nutzt, und erfassen Sie anschließend alle Teams und Endnutzer, deren Arbeit beeinträchtigt würde, falls es bei diesen Systemen und Anwendungen zu einem Ausfall käme.
  • Berechnen Sie, wie hoch die Verluste wären, wenn diese Systeme und Anwendungen ausfallen würden, beispielsweise in Form von Umsatzausfällen und etwaigen zusätzlichen Kosten, die durch den fehlenden Zugriff darauf entstehen würden.
  • Wenn Ihre Organisation für die Daten ihrer Kunden verantwortlich ist, müssen Sie auch die Dienstleistungsverträge berücksichtigen, die Sie mit Ihren Kunden abgeschlossen haben, da diese Einfluss darauf haben können, wie viel Zeit Ihnen für die Wiederherstellung der Daten zur Verfügung steht.
  • Ermitteln Sie alle Anwendungen, die von einem Datenbankausfall betroffen wären.
  • Notieren Sie alle kundenbezogenen Dienste, die nicht mehr verfügbar wären und zu negativen Reaktionen sowie möglichen finanziellen Einbußen führen würden.

Nachdem Sie alle Anwendungen berücksichtigt haben, überlegen Sie, welche davon den größten Verlust verursachen würde, wenn sie nicht verfügbar wäre, und legen Sie dann deren Recovery-Zeit als Basis-RTO Ihres Unternehmens fest. Wenn alle Anwendungen gleich wichtig sind, können Sie den Durchschnitt der einzelnen RTOs bilden und diesen als Basiswert verwenden.

So berechnen Sie den RPO

Der RPO jedes Unternehmens ist einzigartig und hängt von verschiedenen Faktoren ab, insbesondere wenn mehrere Systeme, Anwendungen und Projekte beteiligt sind. Es gibt jedoch gemeinsame Faktoren im Zusammenhang mit behördlichen Sicherheitsanforderungen, die bei der Festlegung des tatsächlichen Recovery-Punkts berücksichtigt werden sollten, wie zum Beispiel:

  • Der maximale Datenverlust, den Ihre Organisation verkraften kann, ohne dass ihre Funktionsfähigkeit beeinträchtigt wird
  • Die voraussichtlichen Kosten im Zusammenhang mit diesem Datenverlust und den dadurch nicht mehr verfügbaren Diensten
  • Die Kosten für Lösungen zur Datenwiederherstellung
  • Einhaltung von Service Level Agreements (SLAs)
  • Auswirkungen auf Kunden und Endnutzer
  • Branchen- und anwendungsspezifische Anforderungen

Die Abwägung all dieser Faktoren kann einer Organisation – sei es im öffentlichen oder privaten Sektor – dabei helfen, das akzeptable Ausmaß an Datenverlust zu ermitteln, das zudem mit dem für die Datensicherung vorgesehenen Budget vereinbar ist. Auf diese Weise lässt sich festlegen, wie oft die Daten gesichert werden sollten, und ein konkreter RPO bestimmen, wodurch Sicherheit und Kontinuität unter allen Umständen gewährleistet werden.

Was ist wichtiger: RTO oder RPO?

RTO und RPO sind beide wesentliche Bestandteile jedes Geschäftskontinuitätsplans, aber ist einer davon wirklich wichtiger als der andere? Diese anhaltende Debatte ist von zentraler Bedeutung für Unternehmen, die ihre Sicherheitsprotokolle aufrechterhalten und gleichzeitig die strengen Anforderungen der Regierung erfüllen wollen.Es gibt keine objektive Antwort, da die individuellen Bedürfnisse jeder Organisation – sowohl hinsichtlich interner Prozesse als auch der Endnutzererfahrung – stets von den angebotenen Dienstleistungen, der Branche, in der sie tätig ist, sowie dem Netzwerk oder der Zielgruppe, die sie bedient, bestimmt werden. Jede dieser Kategorien erfordert einen anderen Einsatz von Technologie, und die komplexen Details der einzelnen Prozesse variieren entsprechend.

Erfüllen oder übertreffen Sie RTOs und RPOs mit Clumio

Ein wirksamer Plan für die Recovery-Tätigkeiten ist stets von entscheidender Bedeutung für die Aufrechterhaltung der Geschäftskontinuität. Dies gilt insbesondere in einer technologieorientierten Gemeinschaft, in der die Funktionsweise von Hardware und Software eng miteinander verflochten und für den Betrieb von entscheidender Bedeutung ist.

Diese Pläne zielen darauf ab, den fortlaufenden Betrieb Ihres Unternehmens im Falle von Ausfällen zu gewährleisten, die durch Angreifer, versehentliche Löschungen, Hardwarefehler oder periodisch auftretende Probleme beim Cloud-Hosting verursacht werden. Diese Vorbereitung, die durch modernste Technologie ermöglicht wird, umfasst stets die Festlegung eines realistischen RTO und RPO.

Die Funktionen zur schnellen Recovery-Fähigkeit von Clumio ermöglichen eine zügige Datenwiederherstellung über die cloudnative Datensicherungsplattform des Unternehmens. Durch die Möglichkeit, sowohl eine gesamte Instanz als auch einzelne Dateien, Datensätze oder Postfächer granular wiederherzustellen, optimiert Clumio den Datenwiederherstellungsprozess, um Ihre bestehenden RTOs einzuhalten oder zu minimieren. Diese Technologie ermöglicht eine nahtlose Netzwerk-Recovery und trägt dazu bei, die Auswirkungen von Betriebsunterbrechungen zu verringern.

Mit Clumio Protect können Sie globale Richtlinien in Ihrer gesamten AWS-Umgebung implementieren, um Ihre Anwendungen in angemessenen Abständen zu sichern und so die Einhaltung Ihrer Recovery-SLAs und Compliance-Anforderungen zu gewährleisten. Darüber hinaus bietet die Backup-Optimierungs-Engine von Clumio Discover erweiterte Berichtsfunktionen und einen tieferen Einblick in den aktuellen und historischen Status von AWS-Backups. Diese Technologie ermöglicht es Unternehmen, die geeignete Anzahl an Snapshots zu ermitteln, die zur Einhaltung ihres RPO erforderlich ist, und gleichzeitig unnötige Kosten zu vermeiden, die durch übermäßige, unnötige Erstellung und Speicherung von Snapshots entstehen können. Solche detaillierten Einblicke sind eine wertvolle Ressource für die AWS-Nutzergemeinschaft.

Vereinbaren Sie eine Demo, damit wir Ihnen zeigen können, wie Clumio, ein führender Anbieter von Recovery-Technologien, eine schnellere Datenwiederherstellung von AWS-Workloads wie EC2, EBS, RDS, DynamoDB usw. ermöglicht.

Nutzen Sie diese Gelegenheit, um sich mit unserer Community zufriedener Nutzer zu vernetzen.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Da von den Verwaltungsteams in Unternehmen heute verlangt wird, mit weniger Ressourcen mehr zu leisten, ist der Druck, Selbstbedienungslösungen einzuführen, größer denn je. Durch die Auslagerung routinemäßiger Aufgaben wie von Benutzern angeforderter Backups und Dateiwiederherstellungen wird dem Kern-IT-Team Zeit freigesetzt, damit es sich auf geschäftskritischere Aufgaben konzentrieren kann. Die Gewährung des Zugriffs auf diese leistungsstarken Tools, in denen die wichtigsten Daten Ihres Unternehmens gespeichert sind, sollte jedoch streng kontrolliert werden, um die Anforderungen an die Datenkonformität zu erfüllen und unbeabsichtigte oder böswillige Folgen zu verhindern.

Wie können Sie also Benutzern Zugriff auf diese zulässigen Funktionen gewähren und gleichzeitig unbeabsichtigte oder schädliche Folgen verhindern? Ganz einfach: Durch eine Kombination aus RBAC und EBAC können Sie Benutzern Zugriff gewähren, der den Daten-Compliance-Anforderungen Ihres Unternehmens entspricht.

Was ist RBAC und wie wird es eingesetzt?

Die rollenbasierte Zugriffskontrolle (RBAC) gibt es schon seit jeher, und Systemadministratoren sind mit diesem Konzept bestens vertraut. In ihrer einfachsten Form können bestimmten Benutzern Lese-, Schreib- oder Lese-/Schreibzugriffsrechte gewährt werden. In den alten Zeiten einfacher Dateifreigaben reichte dies für die meisten Anforderungen aus. In der heutigen Unternehmenswelt benötigen wir jedoch eine wesentlich feinere Granularität.

Die Zeiten, in denen jedem uneingeschränkte Super-Admin-Rechte gewährt wurden, sind längst vorbei. Nur wenige ausgewählte Benutzer sollten über diese „Gott-Rechte“ verfügen, und deren Nutzung sollte streng überwacht und geprüft werden. Andererseits kann der reine Lesezugriff zu einschränkend sein und Benutzer daran hindern, ihre Aufgaben zu erledigen, was dazu führt, dass sie Supportanfragen beim IT-Team stellen. Ein guter Mittelweg muss möglich sein.

Bei Clumio bieten wir Administratoren die Möglichkeit, ihren Endnutzern bestimmte vordefinierte Rollen zuzuweisen, die besser auf deren Aufgabenbereich abgestimmt sind, ohne dabei zu weit gefasst oder zu restriktiv zu sein. Die folgende Liste von Rollen sollte auf einen Blick 99 % der Berechtigungsstufen abdecken, die Administratoren ihren Nutzern gewähren möchten, ohne dabei „die Schlüssel zum Schloss aus der Hand zu geben“.

Zudem verfügt jede Rolle über detaillierte Steuerungsmöglichkeiten.

Was ist EBAC und wie wird es verwendet?

Die entitätsbasierte Zugriffskontrolle (Entity Based Access Control, EBAC) ist ein relativ neues Konzept, mit dem Sie bestimmte Ressourcen durch Schutzmaßnahmen absichern und diese zu Gruppen zusammenfassen können, um noch genauer zu steuern, auf welche Ressourcen Ihre Benutzer Zugriff haben. Dieses Konzept eignet sich hervorragend für Unternehmen und sogar für MSPs (Managed Services Provider), da es eine bessere Unterstützung ermöglicht und so bei einfachen Benutzeranfragen ein stärkeres Self-Service-Erlebnis bietet.

Der EBAC-Ansatz von Clumio führt das Konzept der Organisationseinheit (Organizational Unit, OU) ein. Administratoren können diese Organisationseinheiten erstellen und dann bestimmte Benutzer und Ressourcen diesen Organisationseinheiten zuordnen, um eine Isolierung zu schaffen, den Zugriff von außen zu beschränken und im Falle eines unbefugten Zugriffs den Schadensumfang zu verringern. Anhand eines Beispiels aus der Praxis wollen wir veranschaulichen, wie RBAC und EBAC zusammenwirken, um einen einfachen, aber leistungsstarken Mechanismus zur Verwaltung des Datenzugriffs bereitzustellen.

Wie RBAC und EBAC in Cohesion zusammenwirken

In der folgenden Abbildung haben wir drei verschiedene Organisationseinheiten (OUs) erstellt: „AWS-Team“, „VMC-Team“ und „M365-Team“. In jeder dieser Organisationseinheiten befinden sich bestimmte Ressourcen wie AWS-Konten, VMware Cloud on AWS-SDDCs und M365-Domänen.

Beispiel: Wenn sich der Benutzer Dennis anmeldet, kann er nur die Ressourcen in der Organisationseinheit (OU) sehen, zu der er gehört, d. h. die beiden M365-Domänen. Dennis ist OU-Administrator und hat daher die volle Kontrolle über alles innerhalb seiner M365-Team-OU, hat jedoch keinen Zugriff auf die OUs des VMC-Teams oder des AWS-Teams und kann diese auch nicht einsehen.

Jim hingegen arbeitet im Helpdesk und sein Benutzerkonto ist in allen drei Organisationseinheiten (OUs) angelegt. Wenn Jim sich anmeldet, hat er Zugriff auf Ressourcen in allen drei OUs, doch aufgrund seiner eingeschränkten Helpdesk-Berechtigungen kann er innerhalb jeder der OUs, denen er angehört, nur bestimmte Funktionen ausführen.

Zusammenfassend lässt sich sagen: RBAC regelt, was Sie tun dürfen, und EBAC regelt, was Sie sehen dürfen. Durch die Kombination dieser beiden Kontrollmethoden können Sie sicher Zugriff auf leistungsstarke Unternehmenstools wie Clumio gewähren und gleichzeitig Ihre Anforderungen an die Datenkonformität erfüllen.

Sehen Sie sich diese Demo an, um zu erfahren, wie Sie in Clumio schnell Zugriffskontrollen einrichten können.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone