Skip to content

Con il ransomware e altre minacce informatiche che fanno notizia in tutto il mondo, la versione 11.26 di Commvault include numerosi miglioramenti alla sicurezza della nostra piattaforma di gestione intelligente dei dati, leader nel settore, che contribuiscono a rafforzare l’infrastruttura contro gli attacchi e a migliorare la recuperabilità. E poiché il multi-cloud è ormai la norma, abbiamo reso più semplice sfruttare appieno i principali provider cloud per ottenere il massimo in termini di flessibilità ed efficienza dei costi. Disponibile al pubblico dal 15 febbraio 2022, ecco un elenco parziale delle nuove funzionalità che concretizzano il nostro impegno costante nel fornire una piattaforma a prova di futuro per la protezione, la gestione e il ripristino dei vostri dati e carichi di lavoro. 

La protezione dei dati mira a salvaguardare i dati e i carichi di lavoro degli utenti e a garantire un ripristino rapido… sia in ambienti on-premise, sia in ambienti ibridi, sia nel cloud e persino su più cloud. Tra i miglioramenti figurano:
  • Sfruttare appieno le API cloud-native, come la scrittura diretta su Amazon Elastic Block Store (EBS) e le istantanee incrementali di Azure Stack Changed Block Tracking (CBT), contribuisce ad aumentare le prestazioni e a ridurre la dipendenza dai nodi di accesso al cloud
  • Estensione dell’orchestrazione del Recovery di Commvault® per includere l’Object Storage e i file system per i Big Data come Hadoop
  • Proteggere e conservare i tag dei metadati cloud dei carichi di lavoro per semplificare la conversione e la migrazione tra Microsoft Azure e Amazon Web Services (AWS)

La sicurezza dei dati consiste nel rafforzare le difese per individuare, prevenire e ripristinare il sistema in seguito ad attacchi ransomware e altre violazioni dei dati. I miglioramenti includono:

  • L’utilizzo di token di sicurezza basati su hardware, come quelli offerti da YubiKey e dal Dipartimento della Difesa degli Stati Uniti, insieme al supporto per le Common Access Card, contribuisce a rafforzare il vostro livello di sicurezza
  • Sfruttando metodi di autenticazione cloud altamente sicuri, tra cui AWS Key Management System (KMS) e Azure Key Vault

La conformità e la governance dei dati mirano a fornire nuovi strumenti per gestire l’accesso ai dati e garantire la conformità a un quadro normativo in continua evoluzione. Tra i miglioramenti figurano:

  • Consentire l’uso di classificatori esterni come Azure Form Recognizer per semplificare la governance dei dati
  • Migliorare l’efficienza operativa attraverso la migrazione e l’utilizzo degli indici esistenti nelle soluzioni di Data Governance ed eDiscovery 

La trasformazione dei dati consente di trasferire i dati senza soluzione di continuità tra ambienti eterogenei, a supporto della modernizzazione delle applicazioni e dell’implementazione di nuovi carichi di lavoro e processi. Tra i miglioramenti figurano:

  • Accelerare il Recovery di emergenza tra regioni nel cloud AWS grazie all’uso delle API di scrittura diretta di Amazon EBS
  • Consentire ai fornitori di servizi di offrire facilmente ai propri clienti la soluzione Commvault® Disaster Recovery as a Service (DRaaS)

Data Insights applica l’intelligenza artificiale (AI) e l’apprendimento automatico (ML) ai vostri dati per aiutarvi a ridurre i costi e migliorare l’efficienza operativa. Tra i miglioramenti figurano:

  • Un motore di estrazione delle entità aggiornato riduce i requisiti di memoria e migliora le prestazioni delle operazioni di eDiscovery e di conformità 
  • Utilizzo dell’analisi dei dati basata sull’apprendimento automatico nell’ambito della governance dei dati per calcolare le valutazioni di rischio relative ai dati sensibili e individuare anomalie nel comportamento degli utenti

Ecco un’analisi più approfondita di alcune altre caratteristiche degne di nota:

Protezione dei dati

  • Ripristino di emergenza per Amazon EC2 tramite le API EBS Direct. Commvault® Disaster Recovery sfrutta ora le API EBS Direct (Amazon Elastic Block Store) per eseguire le repliche delle istanze Amazon EC2. Ciò elimina la necessità di creare e collegare volumi a un nodo di accesso al cloud nella regione di destinazione. La replica periodica basata sulle API dirette di EBS consente il ripristino completo delle istanze Amazon EC2 e il ripristino tramite “Attach Volume” sia all’interno della stessa regione che tra più regioni, ottimizzando la velocità di trasmissione per una maggiore efficienza.
  • Soluzione MetroCluster e replica per il motore di snapshot TimeFinder SnapVX (SYMCLI) di Dell EMC. SnapVX di Dell EMC offre la possibilità di gestire copie coerenti a un determinato istante per i gruppi di storage con un’unica operazione. È ora possibile creare snapshot TimeFinder SnapVX sugli array PowerMax/VMAX3/VMAX in configurazioni standalone, metro cluster e di replica utilizzando il motore TimeFinder SnapVX (SYMCLI).
  • Riavvio dei backup NDMP multi-stream sui file server Isilon. Quando i backup multi-stream non vanno a buon fine sui file server Dell EMC Isilon/PowerScale OneFS, il software Commvault è in grado di completare rapidamente tali backup multi-stream. Durante il processo di backup iniziale, il software OneFS crea dei checkpoint che Commvault utilizza per riavviare automaticamente il backup che non è andato a buon fine.

Sicurezza dei dati 

  • Utilizzo di una chiave di sicurezza per l’autenticazione a due fattori senza password. Gli utenti possono ora utilizzare chiavi di sicurezza hardware conformi allo standard FIDO2 (protocollo di autenticazione a due fattori Fast Identity Online), come ad esempio la YubiKey di Yubico, come metodo di autenticazione multifattoriale per l’accesso alle reti locali e ad Active Directory. L’autenticazione a due fattori Fast Identity Online 2 (FIDO2) consente a un utente di effettuare l’accesso senza dover inserire una password. Una volta abilitata l’autenticazione a due fattori in Commvault, gli utenti possono utilizzare lo strumento di generazione del PIN oppure configurare la propria chiave di sicurezza hardware come metodo di autenticazione multifattoriale principale. Se il Security Assertion Markup Language (SAML) è stato configurato tramite il provider di autenticazione, è possibile utilizzare YubiKey anche per gli accessi basati su SAML.
  • Autenticazione tramite Common Access Card (CAC). L’autenticazione CAC è ora supportata sia per l’accesso a Commvault Command Center™ che alla console Java. L’autenticazione CAC è conforme alle linee guida di sicurezza del Dipartimento della Difesa degli Stati Uniti e gli utenti possono ora utilizzare la propria tessera per un’autenticazione senza password.

Trasformazione dei dati 

  • La catalogazione degli snapshot su un array di storage NetApp utilizza SnapDiff v3. Per gli array di storage NetApp dotati del software di gestione dei dati aziendali ONTAP (a partire dalla versione 9.8), SnapDiff v3 viene utilizzato per la catalogazione degli snapshot. SnapDiff è un motore interno di ONTAP che identifica rapidamente le differenze tra file e directory presenti in due copie di snapshot, al fine di semplificare la gestione degli snapshot.
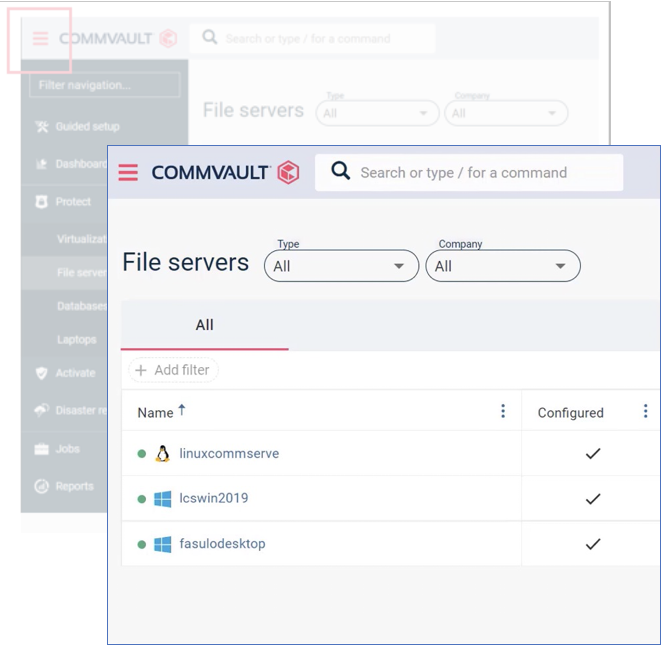
  • Distribuzione di un nodo di accesso VMware o di un FREL per Linux. Ora è possibile distribuire un nodo di accesso VMware per Linux o un VMware File Recovery Enabler (FREL) direttamente dal Commvault Command Center™. È possibile aggiungere un nodo di accesso VMware per Linux a un hypervisor e utilizzarlo sia per le operazioni di backup che di ripristino. Quando si avvia la distribuzione di un FREL, il software Commvault utilizza il proprio modello Open Virtual Appliance (OVA) per creare una macchina virtuale (VM) contenente il FREL. È quindi possibile utilizzare il FREL per esaminare i dati della macchina virtuale (VM) da un backup di una VM Linux di origine. Ciò semplifica le operazioni di backup e ripristino.
  • Utilizzo di Oracle Linux come VMware Access Node o FREL per Linux. Ora è possibile utilizzare una macchina Oracle Linux 8 per creare un VMware Access Node o un FREL direttamente dal Commvault Command Center™. Ciò semplifica le operazioni di backup e ripristino.
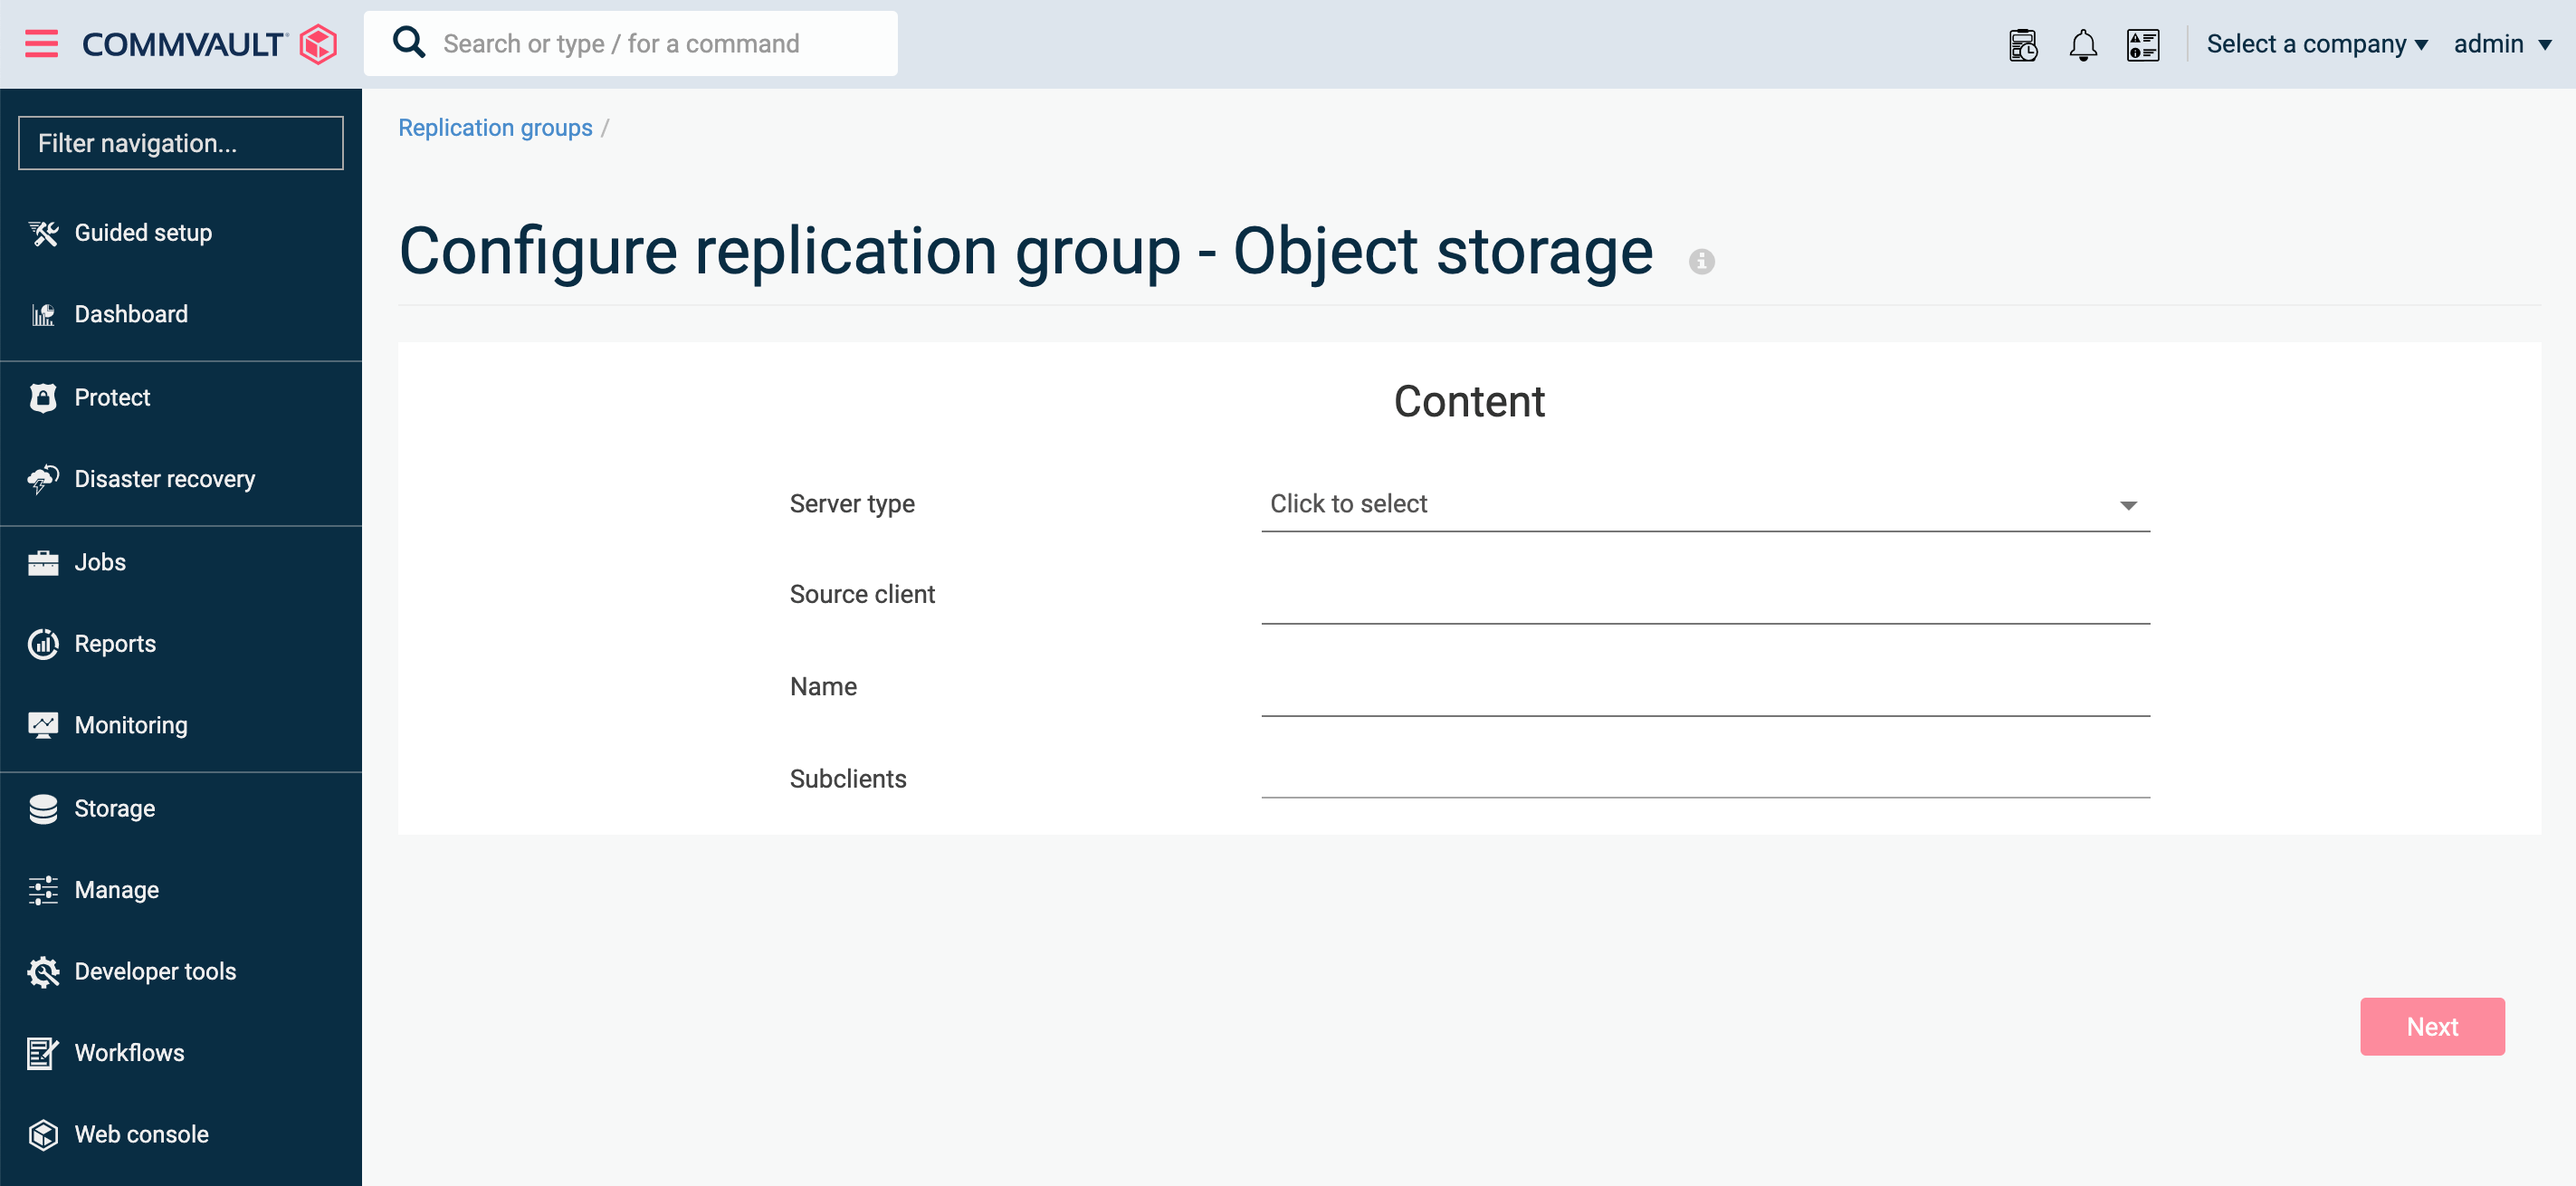
  • Nuovo strumento di configurazione per lo storage a oggetti e la replica dei big data. Ora è possibile configurare la replica per lo storage a oggetti e i siti di destinazione dei big data utilizzando uno strumento che semplifica e ottimizza l’intero processo. Lo strumento di configurazione guida l’utente nella configurazione dei siti di origine e di destinazione per il DR, aiutandolo a gestire lo storage, le impostazioni di rete, il trasporto dei dati e le copie secondarie.

Analisi dei dati

  • Aggiunta in blocco di origini dati per l’ottimizzazione dell’archiviazione dei file. È ora possibile aggiungere in blocco origini dati dei file server per l’analisi dei dati utilizzando File Storage Optimization. È possibile specificare e aggiungere le origini dati singolarmente dall’interno di Commvault Command Center™, oppure specificarle e aggiungerle in blocco tramite un file CSV. 
  • Gestione ottimizzata delle risorse durante l’analisi dei dati sensibili in Microsoft Exchange. Ora è possibile utilizzare lo stesso server di indicizzazione sia per l’indicizzazione dei contenuti delle origini dati di Exchange nell’ambito della governance dei dati sensibili, sia durante le operazioni di backup. Il riutilizzo del server di indicizzazione riduce i costi hardware e aumenta l’efficienza operativa.

Mentre Commvault festeggia oltre 25 anni di successi e innovazioni nella gestione dei dati, aiutando le aziende di ogni dimensione a proteggere e gestire i propri dati, il nostro ritmo costante di rilascio di nuove Features dimostra il nostro impegno verso l’innovazione. È proprio questa innovazione che consente ai nostri clienti di soddisfare le loro esigenze in continua evoluzione in materia di protezione e Recovery dei dati, grazie alla continua evoluzione della nostra piattaforma di gestione intelligente dei dati (Intelligent Data Management Platform): una suite di strumenti che aiuta le organizzazioni a gestire i dati aziendali e ad accelerare la crescita del business. Questi continui miglioramenti rappresentano un potente incentivo per i clienti a mantenere aggiornate le loro implementazioni Commvault.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il ransomware, insieme al malware, ai gravi guasti ai server e persino a semplici errori umani, è solo una delle tante potenziali minacce che possono mettere a rischio l’integrità dei dati della vostra organizzazione da un momento all’altro. Ognuna di queste minacce può innescare rapidamente un effetto domino, causando costosi tempi di inattività e interruzioni che interessano ogni aspetto dell’attività, dai processi interni agli utenti finali.

E sebbene queste minacce differiscano per origine e portata, possono tutte paralizzare la vostra organizzazione e causare conseguenze a lungo termine se non siete preparati a recuperare e ripristinare rapidamente i dati persi o compromessi. È qui che entra in gioco il piano di Recovery di emergenza.

Che cos’è un piano di Recovery di emergenza?

Un piano di Recovery di emergenza è una componente fondamentale di un piano di continuità operativa e si concentra su obiettivi quali il ripristino dei dati e dei carichi di lavoro critici, riducendo al minimo i tempi di inattività causati da un evento di emergenza. Nell’odierno contesto aziendale incentrato sui dati, questi sono spesso i primi passi per garantire la continuità operativa.

In che modo un piano di disaster recovery può proteggere dagli effetti di un attacco ransomware?

Gli attacchi ransomware sono in aumento da anni e non mostrano segni di rallentamento.

Quando si verifica un attacco ransomware, la rete di un’organizzazione viene infettata da malware in grado di causare gravi danni all’infrastruttura di rete e compromettere i dati primari. L’obiettivo dell’attacco è quello di paralizzare i processi dell’organizzazione e interrompere la continuità operativa. L’autore dell’attacco richiede il pagamento di un riscatto per (presumibilmente) annullare gli effetti dell’attacco e restituire i dati rubati o resi inaccessibili, consentendo all’organizzazione di riprendere le operazioni una volta ricevuto il pagamento.

Come potete immaginare, i costi derivanti da questa situazione possono essere di varia natura e comprendere ogni aspetto, dal pagamento del riscatto stesso alle indagini informatiche forensi. A ciò si aggiungono l’eventuale perdita di dati e i costi derivanti dai tempi di inattività.

Sì, la vostra organizzazione può (e dovrebbe) adoperarsi per proteggersi fin dall’inizio da eventi disastrosi come gli attacchi ransomware, ma, come abbiamo visto negli ultimi anni, ciò semplicemente non basta. Infatti, disporre di un solido piano di Recovery di emergenza potrebbe essere più importante che limitarsi ad adottare misure di prevenzione contro tali eventi.

Pertanto, sebbene un piano di Recovery di emergenza non possa impedire una minaccia dolosa come un attacco ransomware — né, del resto, qualsiasi altro evento catastrofico — può proteggere la vostra organizzazione dai danni permanenti derivanti dalla perdita di dati e dai tempi di inattività.

Come il backup su cloud si integra con il ripristino di emergenza

Poiché i dati sono ormai al centro delle operazioni di ogni organizzazione, l’obiettivo principale di un piano di disaster recovery è garantire il recupero e il ripristino dei dati. Mentre un tempo il backup dei dati veniva effettuato principalmente tramite hardware in loco, il backup su cloud si è affermato come il metodo più efficiente e completo per creare e archiviare automaticamente copie di backup di tutti i dati nel cloud. Queste copie di backup, costantemente aggiornate, sono pronte all’uso nel caso in cui sia necessario un ripristino dei dati. In tal caso, la piattaforma di backup su cloud può avviare immediatamente un processo di Recovery che riporta la copia più recente dei dati, garantendo così la continuità operativa.

Tuttavia, non tutte le soluzioni di backup su cloud offrono tutte le funzionalità necessarie per garantire un ripristino rapido e completo in caso di attacco mirato, come quello di un ransomware.

I potenziali limiti di alcuni backup su cloud comportano il rischio di perdita dei dati e di interruzioni del servizio

Creare e archiviare copie di backup dei dati non è più sufficiente per proteggere i dati dal forte aumento e dall’efficacia degli attacchi ransomware: anche le copie di backup stesse rischiano di essere rubate o compromesse. Se un attacco ransomware riesce a colpire sia i dati primari che quelli di backup, non c’è semplicemente nulla che si possa fare.

Vale inoltre la pena sottolineare che il processo di ripristino può richiedere tempi estremamente lunghi se la soluzione di backup su cloud è in grado di ripristinare solo intere istanze di dati, anziché dare priorità ai dati e ai carichi di lavoro mission-critical necessari per garantire la continuità operativa. Se il tempo di ripristino supera i valori previsti dal Recovery Point Objective (RPO) e dal Recovery Time Objective (RTO), si rischia la perdita definitiva dei dati e costosi tempi di inattività delle infrastrutture vitali.

Se vuoi davvero trovare un modo per proteggere i tuoi dati di backup e garantire tempi di Recovery rapidi, hai bisogno di una soluzione di backup su cloud in grado di:

  1. Archiviare i dati di backup in un ambiente protetto, separato dai dati primari
  2. Fornire un metodo per assegnare priorità ai dati e ai carichi di lavoro critici per la missione durante la Recovery

Ottimizza il tuo piano di Recovery di emergenza con il miglior servizio di backup su cloud del settore

Il successo e la tempestività del ripristino di emergenza dipendono, in ultima analisi, dagli strumenti utilizzati. La soluzione di backup-as-a-service cloud-native di Clumio, leader del settore, consente alle organizzazioni di qualsiasi dimensione di eseguire il backup in modo sicuro dei dati e dei carichi di lavoro nel cloud, da dove possono poi essere rapidamente recuperati e ripristinati in caso di emergenza, che si tratti di un attacco ransomware o di qualsiasi altra causa.

Clumio raggiunge questo obiettivo archiviando innanzitutto le copie di backup in un ambiente sicuro, crittografato e isolato fisicamente (air-gapped) al di fuori dell’account dati principale dell’organizzazione. Le funzionalità di ripristino rapido di Clumio consentono di identificare e ripristinare rapidamente i dati e le applicazioni mission-critical necessari per garantire la continuità operativa.

Non mettere a rischio i tuoi dati fondamentali a causa di minacce catastrofiche come il ransomware. Scopri in prima persona perché Clumio è il leader del settore nell’innovazione per il backup su cloud e il ripristino rapido in caso di disastri: prenota oggi stesso una demo. Ti mostreremo come la tua azienda possa tornare operativa in

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nota dell’editore: questo articolo è stato pubblicato originariamente nel febbraio 2022. Da allora, la tecnologia di inganno di TrapX è stata integrata nella nostra piattaforma di sicurezza e resilienza dei dati, migliorando il modo in cui aiutiamo i clienti a proteggere i propri dati, difenderli e riprendersi dalle minacce. Scopri di più sul rilevamento delle minacce con Threatwise.


Come abbiamo già detto in precedenza, vogliamo che i nostri clienti stiano tranquilli sapendo che i loro dati sono al sicuro e che innoviamo costantemente per essere un partner attivo nella loro lotta contro le minacce informatiche. Oggi siamo entusiasti di dare il benvenuto a TrapX, un’azienda di sicurezza informatica con sede in Israele, nella famiglia Commvault, accelerando così il nostro percorso di innovazione nella sicurezza dei dati. TrapX è un’azienda pioniera e leader nella tecnologia di inganno (deception) e ha aiutato aziende di ogni dimensione in tutto il mondo a neutralizzare la minaccia di attacchi ransomware potenzialmente devastanti. Grazie a una tecnologia all’avanguardia e a una portata su vasta scala, TrapX smaschera con competenza anche gli attacchi zero-day più furtivi, in grado di eludere le tecnologie di rilevamento convenzionali e aggirare i controlli di sicurezza.    

Il cyber deception si è affermato come un elemento fondamentale nelle strategie di sicurezza informatica a più livelli, offrendo strumenti sofisticati in grado di individuare e deviare gli attacchi prima che possano causare danni. Riteniamo che questa nuova acquisizione consentirà a Commvault di distinguersi come unico fornitore del nostro settore in grado di offrire ai clienti funzionalità di gestione attiva dei dati integrate con i loro investimenti in sicurezza. 

Che si tratti di aiutare un ospedale con sede nel Massachusetts a individuare immediatamente Wannacry in un analizzatore di gas ematici; di individuare un ransomware in un regolatore di pressione che avrebbe potuto causare un guasto pericoloso per un’azienda manifatturiera; o di aiutare costantemente i clienti a proteggere le reti da appaltatori che operano al di fuori delle politiche di sicurezza fondamentali, TrapX consente ai clienti di tutti i settori di garantire il funzionamento sicuro delle loro attività. 

Gli attacchi su larga scala, che come abbiamo visto riempiono sempre più spesso i titoli dei giornali, stanno costringendo le aziende a cambiare mentalità. I reparti IT, Sicurezza, DevOps e persino Operazioni devono collaborare per anticipare e ridurre al minimo i rischi; oggi non esiste un unico fornitore in grado di offrire la giusta gamma di funzionalità in un momento in cui è necessario riconsiderare gli approcci convenzionali alla sicurezza. Per portare avanti la trasformazione digitale, le aziende hanno bisogno di soluzioni intelligenti, innovative e basate sul cloud per affrontare le minacce a cui sono esposte. 

Non vediamo l’ora di condividere ulteriori dettagli nei prossimi mesi, man mano che integreremo questa tecnologia nel portafoglio Metallic SaaS. Consentiremo ai clienti di ampliare le proprie capacità di sicurezza dei dati come mai prima d’ora, in un momento in cui ciò è più importante che mai. 

Cosa è successo dopo l’acquisizione di TrapX

Da quando abbiamo accolto TrapX nella famiglia Commvault nel 2022, abbiamo potenziato le nostre offerte in materia di sicurezza e resilienza in diversi modi:

  • Integrazione della tecnologia di inganno informatico: gli strumenti di inganno informatico di TrapX sono stati integrati nella piattaforma di sicurezza di Commvault, offrendo alle organizzazioni un rilevamento precoce delle minacce e una maggiore visibilità.
  • Risposta alle minacce potenziata: queste funzionalità integrano la protezione dei dati di Commvault, aiutando i clienti ad accelerare la risposta e a ridurre il tempo di permanenza degli attacchi quando questi si verificano.
  • Maggiore resilienza informatica: l’acquisizione di TrapX ha gettato le basi per un’innovazione continua nei settori del cyber deception, del rilevamento delle minacce interne e delle strategie di difesa proattiva all’interno del nostro portafoglio.

Oggi, questi progressi costituiscono una parte fondamentale della missione di Commvault: consentire alle organizzazioni di proteggere, difendere e recuperare i propri dati con fiducia.

Scopri di più sulla nostra Commvault Cloud Platform per vedere come continuiamo a evolverci.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nota dell’editore: questo articolo è stato pubblicato originariamente nel gennaio 2022. Da allora, la tecnologia di inganno di TrapX è stata integrata nella nostra piattaforma di sicurezza e resilienza dei dati, migliorando il modo in cui aiutiamo i clienti a proteggere i propri sistemi, difenderli e riprendersi dalle minacce. Scopri di più sul rilevamento delle minacce con Threatwise.


Più di un decennio fa, Sanjay ed io facevamo parte del team dirigenziale che ha guidato RSA Security attraverso una delle violazioni da parte di uno Stato-nazione più eclatanti dei nostri tempi – una situazione che non augureremmo nemmeno ai nostri peggiori nemici. Purtroppo, come abbiamo visto negli ultimi due anni, attacchi di questo tipo sono diventati all’ordine del giorno sotto forma di ransomware e sono più frequenti, sofisticati e dannosi per le aziende che mai. E sebbene un sistema o un servizio di protezione dei dati ben implementato, dotato di funzionalità quali l’air-gap e controlli di sicurezza integrati, rappresenti l’ultima linea di difesa per un’azienda, noi di Commvault sappiamo che il rilevamento tempestivo fa la differenza tra un pericolo scampato e un disastro. Ecco perché sono lieto di annunciare che Commvault ha acquisito TrapX, un’azienda specializzata in cyber deception, per potenziare la capacità dei clienti Commvault di rilevare, difendersi e riprendersi in modo proattivo da minacce sconosciute, come annunciato durante la nostra conference call sui risultati finanziari del terzo trimestre dell’anno fiscale 2022.

Proteggere i gioielli della corona da minacce note e sconosciute

I dati sono il “gioiello della corona” della vostra azienda, ed è proprio ciò che cercano i malintenzionati. La protezione dei dati è sempre stata fondamentale per la continuità operativa e la conformità, oltre che per il controllo dei costi e la produttività. Oggi, il dialogo con i nostri clienti si è esteso dalle operazioni e dall’infrastruttura IT alla sicurezza, con i team IT e di sicurezza che stanno allineando le proprie strategie. Con l’incredibile aumento degli attacchi informatici, l’enorme pressione per supportare una forza lavoro che opera da qualsiasi luogo e la necessità di gestire ambienti ibridi sempre più complessi, cresce l’urgenza di garantire una sicurezza completa a tutti i livelli dello stack tecnologico. Ciò richiede una serie di servizi di gestione dei dati molto più attiva ed estesa rispetto a quella attualmente in uso nella maggior parte delle aziende.  

Noi di Commvault e Metallic sappiamo quanto sia fondamentale mettere in atto le misure giuste per salvaguardare i vostri dati. È già abbastanza difficile gestire le minacce note, ma che dire di quelle che rimangono nascoste finché non è troppo tardi? I clienti devono individuare e proteggersi sia dalle minacce visibili, sia da quelle a cui non riescono a prestare attenzione. Tutti gli esperti di sicurezza concordano: le difese verranno violate. Ciò che conta è la rapidità con cui ve ne accorgete e le azioni che intraprendete in seguito.

Sicurezza dei dati – con un tocco di SaaS

Il cyber-deception si è affermato come un elemento fondamentale nelle strategie di sicurezza informatica a più livelli, offrendo strumenti sofisticati che rilevano e deviano gli attacchi prima che causino danni. Riteniamo che questa nuova acquisizione distinguerà Commvault come l’unico fornitore nel nostro settore a offrire ai clienti funzionalità di gestione attiva dei dati integrate con i loro investimenti in sicurezza.

Le nuove funzionalità che stiamo integrando nel nostro portafoglio rappresentano solo l’ennesimo passo avanti nel nostro impegno mirato a sviluppare e fornire servizi di sicurezza dei dati differenziati, comprese le nostre offerte SaaS Metallic. Tra queste figurano il Metallic Cloud Storage Service, progettato per la protezione contro il ransomware in ambienti air-gapped, e Security IQ, che aiuta i clienti Metallic a stare al passo con le minacce in continua evoluzione grazie a strumenti di sicurezza avanzati e approfondimenti. Inoltre, Metallic ha ottenuto la certificazione FedRAMP High In Process – In PMO Reviewl’unica soluzione nel nostro settore a soddisfare tutti i 420 controlli di sicurezza richiesti.

Sappiamo che le aziende hanno bisogno della gestione semplificata e dell’infrastruttura ridotta che le soluzioni SaaS intelligenti sono in grado di offrire. Non vediamo l’ora di sfruttare questa nuova tecnologia per lanciare sul mercato il prossimo servizio di sicurezza dei dati fornito tramite SaaS, che sarà disponibile entro la fine dell’anno. Vogliamo che i nostri clienti stiano tranquilli sapendo che i loro dati sono al sicuro – al di là di qualsiasi termine di moda come “zero trust”, “immutabilità” o garanzie di recuperabilità.

Cosa è successo dopo l’acquisizione di TrapX   

Da quando abbiamo accolto TrapX nella famiglia Commvault nel 2022, abbiamo potenziato la nostra offerta in materia di sicurezza e resilienza in diversi modi:   

  • Integrazione della tecnologia di inganno informatico: gli strumenti di inganno informatico di TrapX sono stati integrati nella piattaforma di sicurezza di Commvault, garantendo alle organizzazioni un rilevamento precoce delle minacce e una maggiore visibilità.   
  • Risposta alle minacce ampliata: queste funzionalità integrano la protezione dei dati di Commvault, aiutando i clienti ad accelerare la risposta e a ridurre il tempo di permanenza degli attacchi quando questi si verificano.   
  • Maggiore resilienza informatica: l’acquisizione di TrapX ha gettato le basi per un’innovazione continua nei settori del cyber deception, del rilevamento delle minacce interne e delle strategie di difesa proattiva all’interno del nostro portafoglio.   

Oggi, questi progressi costituiscono una parte fondamentale della missione di Commvault: consentire alle organizzazioni di proteggere, difendere e ripristinare i propri dati in tutta sicurezza.    

Scopri di più sulla nostra Commvault Cloud Platform per vedere come continuiamo a evolverci.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ovviamente, non è possibile disporre di una procedura di Recovery in caso di emergenza senza un’adeguata pianificazione in tal senso. Definendo il piano in anticipo e assicurandosi di disporre degli strumenti adeguati, è possibile elaborare un piano di Recovery in grado di proteggere i dati, l’azienda e i clienti in caso di emergenza, come un’interruzione del servizio cloud o un attacco informatico, ad esempio un ransomware.

Cosa dovremmo includere nel nostro piano di Recovery in caso di calamità?

Backup Cloud

Il piano di Recovery di emergenza inizia con un’attenta valutazione delle modalità con cui verranno eseguiti i backup dei dati, delle applicazioni e dei carichi di lavoro della vostra azienda, in modo che possano essere recuperati e ripristinati quando necessario.

Il servizio di backup su cloud offre backup automatici, scalabilità illimitata, aggiornamenti regolari dei sistemi di sicurezza e non richiede l’installazione di nuovo software o hardware: ciò rende questa soluzione il metodo più efficace e semplificato per creare e archiviare backup a scopo di Recovery.

Non tutte le soluzioni di backup su cloud sono uguali. Assicurati che il tuo piano di ripristino di emergenza preveda l’utilizzo di una soluzione di backup su cloud che offra quanto segue:

  • Backup archiviati al di fuori dell’account dell’utente
  • Recupero granulare
  • Recupero rapido
Obiettivo del tempo di recupero

Oltre alla capacità di eseguire il backup e il ripristino dei dati delle applicazioni, la pianificazione del disaster recovery prevede anche la definizione di alcuni parametri. Il primo di questi è l’obiettivo di tempo di ripristino (Recovery Time Objective, RTO). Si tratta del lasso di tempo che un’organizzazione ritiene accettabile per il ripristino a seguito di un disastro, con l’obiettivo, di norma, che tale ripristino avvenga prima che il tempo di inattività provochi conseguenze significative.

Ad esempio, supponiamo che un’organizzazione abbia stabilito un RTO di quattro ore e che in seguito subisca un’interruzione che metta fuori uso la propria infrastruttura. In questo scenario, l’organizzazione deve ripristinare il funzionamento delle proprie applicazioni entro quattro ore; in caso contrario, il tempo di inattività causerà una grave interruzione della continuità operativa.

Obiettivo del punto di recupero

Il secondo indicatore chiave in un piano di ripristino di emergenza è l’obiettivo di punto di ripristino (Recovery Point Objective, RPO). Si tratta della quantità massima accettabile di perdita di dati durante un evento di emergenza o un’interruzione di servizio, prima che tale quantità superi la soglia massima prevista dal piano di continuità operativa. In parole povere, è la quantità accettabile di dati che può andare persa prima che le operazioni interne e gli utenti finali ne risentano, espressa però in termini di tempo.

Ad esempio, supponiamo che un’organizzazione esegua automaticamente il backup dei propri dati tramite il cloud ogni cinque ore e che in seguito subisca un’interruzione del servizio della durata di tre ore. Poiché la durata dell’interruzione non ha superato il punto dell’ultimo backup dei dati, l’organizzazione ha rispettato il proprio RPO, in quanto è in grado di recuperare dati sufficienti per riprendere le operazioni senza interruzioni significative né perdite critiche di dati.

Semplifica la pianificazione del ripristino di emergenza con Clumio

L’efficacia delle capacità di ripristino di emergenza di un’azienda dipende dagli strumenti che utilizza. La piattaforma di backup-as-a-service su cloud di Clumio, leader del settore, garantisce un ripristino di emergenza rapido ed efficiente grazie a innovative funzionalità di ripristino rapido che mantengono e supportano la continuità operativa in caso di evento di emergenza, il tutto nel rispetto degli RTO e degli RPO. Queste funzionalità includono:

  • Backup rapidi dei dati AWS da qualsiasi regione all’interno dell’organizzazione
  • Backup “air-gapped” archiviati al di fuori dell’account principale e della regione, che garantiscono una protezione sicura da ransomware e altri attacchi informatici
  • Ripristino granulare e flessibile dei dati per un Recovery più rapido

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La cadenza trimestrale dei rilasci di funzionalità di Commvault ci consente di introdurre continuamente nuove funzionalità e novità generali nella nostra pluripremiata protezione dei dati platform. Questa costante innovazione è alla base della nostra suite di Intelligent Data Services, che aiuta i nostri clienti a risolvere le sfide più difficili e critiche per i dati aziendali. E sebbene disporre di una tecnologia eccellente sia certamente un vantaggio, essa non ha alcun valore se non migliora effettivamente l’esperienza utente. Ed è proprio questo l’obiettivo del Feature Release 11.25. Disponibile al pubblico dal 15 novembre, si sta già rivelando utile per alcuni dei nostri clienti che lo hanno adottato in anteprima, ed ecco perché: questa serie di miglioramenti è interamente incentrata sulla riduzione dei costi del cloud, ottimizzando al contempo l’implementazione e la gestione dei carichi di lavoro basati sul cloud, oltre a offrire un supporto esteso per i carichi di lavoro, nuove funzionalità del Command Center e potenti miglioramenti in termini di sicurezza.

Gestione e protezione dei dati

Come ogni versione con nuove Features, la FR 11.25 risponde sia alle esigenze del mercato che alle richieste dei clienti. La nostra versione modernizzata di CommServe per Linux consente alle organizzazioni di sfruttare i vantaggi in termini di risparmio offerti dal sistema operativo Linux. Inoltre, facilitiamo l’implementazione e la migrazione dei carichi di lavoro dei database basati sul cloud grazie ai miglioramenti apportati alla piattaforma PaaS AWS per Oracle RDS e MS SQL. Per i nostri partner fornitori di servizi, abbiamo notevolmente semplificato la protezione e la gestione dei dati per i loro clienti grazie a una gestione robusta, unificata e centralizzata tramite il Commvault Command Center™. Ecco una panoramica più dettagliata di alcune delle nuove funzionalità.

Sistemi operativi

  • Il software CommServe® su Linux – Alcune organizzazioni preferiscono Linux a Windows per beneficiare di costi ridotti, prestazioni migliori e, dato che Linux è meno spesso bersaglio di minacce informatiche, di una maggiore sicurezza. CommServe per Linux aiuta inoltre le organizzazioni operanti nei settori dei servizi finanziari, federale, statale, locale e dell’istruzione (SLED) a garantire la conformità normativa in contesti che richiedono ambienti basati su Linux.

Cloud e virtualizzazione

  • L’indicizzazione V2 per Hyper-V e Azure Stack Hub offre agli amministratori un maggiore controllo e consente di eseguire operazioni di backup, Recovery, archiviazione e reportistica a livello di macchina virtuale, il che risulta particolarmente utile per aiutare i clienti a rispettare SLA molto rigorosi. Abbiamo inoltre semplificato la migrazione dagli hypervisor V1 a quelli V2, consentendo ai clienti di sfruttare appieno questa nuova funzionalità.
  • VirtualizeMe su Azure Stack Hub consente agli utenti di convertire i computer fisici in istanze di macchine virtuali all’interno della piattaforma dell’hypervisor. Ciò garantisce una soluzione di migrazione e Recovery di emergenza completamente automatizzata sia per i server fisici che per le macchine virtuali, tramite File System Agent, direttamente su Azure Stack Hub.
  • Il supporto di Amazon EBS Direct-Read consente agli utenti di proteggere e ripristinare i dati di Amazon EC2 ed Elastic Block Store (EBS) nel modo più efficiente possibile. Ciò semplifica il processo di Recovery di file e cartelle senza la necessità di operazioni di indicizzazione e ricerca che richiedono un notevole impiego di risorse. È stato inoltre esteso per consentire la navigazione in tempo reale per le istanze guest Linux, insieme al ripristino dei volumi tramite Direct Write sia per EC2 che per EBS. Grazie a questa nuova funzionalità basata su API, è possibile ripristinare i dati direttamente dove necessario, senza bisogno di nodi di accesso o infrastrutture aggiuntive.
  • Il supporto di AWS Graviton2 per MediaAgents (per le istanze M6g e R6g) e Cloud Access Nodes (per le istanze C6g, M6g e R6g) garantisce prestazioni migliorate e risparmi sui costi rispetto alle offerte basate su Intel o AMD all’interno di Amazon EC2. Questo è solo l’ultimo esempio dell’impegno di Commvault nell’ottimizzazione dei costi attraverso un’infrastruttura modernizzata per gli ambienti cloud dei nostri clienti.

Recupero dai Disastri

Commvault Disaster Recovery è una soluzione completa pensata per soddisfare le esigenze di disaster recovery dei clienti con carichi di lavoro sia on-premise che nel cloud, nonché in ambienti ibridi, aiutandoli a rispondere alle loro esigenze di trasformazione verso il cloud e di continuità operativa. I miglioramenti introdotti nella versione FR 11.25 includono:

  • Miglioramenti continui alla replica, come il filtraggio a livello di blocco per tempi di sincronizzazione più rapidi e un minor consumo di spazio nel pool di archiviazione sul lato sorgente.
  • Supporto per la replica da VMware a Google Cloud, per una migliore portabilità delle applicazioni on-premise a vantaggio dei clienti sia di VMware che di Google Cloud.
  • Verifica della funzionalità di failover per la replica AWS, consentendo failover periodici per i test di ripristino di emergenza senza influire sull’ambiente di produzione.
  • Replica tramite più nodi di accesso per garantire una velocità di trasmissione ottimale e una maggiore scalabilità in ambienti di grandi dimensioni.
  • Miglioramenti apportati alla dashboard del Disaster Recovery, tra cui viste contestuali che mettono in evidenza il tuo ambiente, i tuoi SLA, le statistiche del mese precedente, lo stato della replica e i tuoi hypervisor più grandi, consentendoti di lavorare in modo più rapido e con maggiore precisione.
  • Disaster Recovery as a Service (DRaaS) per i fornitori di servizi gestiti (MSP), che consente agli MSP di offrire il servizio di Disaster Recovery as a Service di Commvault. I loro clienti possono ora sfruttare appieno la solida tecnologia di disaster recovery di Commvault, che include obiettivi di punto di ripristino (RPO) inferiori al minuto e obiettivi di tempo di ripristino (RTO) prossimi allo zero per la replica continua o periodica praticamente su qualsiasi scala, in ambienti on-premise, cloud, multi-cloud e ibridi. La misurazione avanzata consente agli MSP di tenere traccia dei consumi, mentre le opzioni di fatturazione a consumo e in abbonamento permettono loro di soddisfare al meglio le specifiche esigenze finanziarie dei propri clienti.

Miglioramenti apportati a Commvault Command Center™ e all’esperienza utente complessiva

Gli aggiornamenti apportati a Commvault Command Center™ includono la migrazione al framework React basato su JavaScript, che ci consente di modernizzare l’aspetto grafico e l’esperienza d’uso in tutte le aree, oltre all’introduzione di una barra di navigazione a scomparsa che amplia lo spazio utile sullo schermo, lasciando più spazio alle attività funzionali importanti.

La funzionalità di ricerca è stata ampliata per includere la barra di ricerca delle entità e il percorso di navigazione (breadcrumb), contribuendo a semplificare e velocizzare la navigazione all’interno dell’intera applicazione. Inoltre, molte voci di menu “a comparsa sul lato destro” sono state sostituite da “procedure guidate” a schermo intero, garantendo ancora una volta uniformità e ottimizzando lo spazio disponibile sullo schermo per semplificare la creazione e la gestione di numerose attività di routine.

Integrazione di Metallic Backup as a Service (SaaS) per i fornitori di servizi

Ciò consente ai fornitori di servizi di associare i singoli abbonamenti Metallic ai propri tenant all’interno del Commvault Command Center™ ed estende Metallic BaaS come ulteriore servizio che può essere offerto – e implementato rapidamente – dai nostri partner fornitori di servizi. Offre una gestione intuitiva dei carichi di lavoro da un’unica interfaccia, indipendentemente da dove si trovino: on-premise, nel cloud, in più cloud o in ambienti ibridi. I tenant possono ora usufruire dei servizi Metallic oltre che dei servizi on-premise, il tutto direttamente tramite il Commvault Command Center™

Sicurezza dei dati

Con il ransomware in forte aumento – l’FBI segnala un incremento del 300% dei crimini informatici documentati dall’inizio della pandemia di Covid – si prevede che almeno il 75% delle organizzazioni IT subirà un attacco ransomware nei prossimi 3 anni. E poiché la situazione è destinata a peggiorare, Commvault prende molto sul serio la sicurezza dei dati… e anche voi dovreste farlo. Sebbene sia prudente fare tutto il possibile per proteggersi dagli attacchi informatici, si parte dal presupposto che probabilmente subirete un attacco indipendentemente dal livello di protezione di cui disponete. Quindi la vera domanda è: con quanta rapidità – e con quanta completezza – potete riprendervi da un attacco? Perché essere in grado di riprendersi – e in fretta – fa la differenza tra una lieve interruzione dell’attività e un fallimento aziendale potenzialmente catastrofico. Di conseguenza, ecco alcuni dei miglioramenti alla sicurezza che vi offriamo con la versione 11.25:

  • Rafforzamento della sicurezza CIS Livello 1 per Microsoft Office Validation Assistant (OVA) – Il Center for Internet Security (CIS) fornisce alla comunità IT globale le migliori pratiche riconosciute per la protezione dei dati e dei sistemi IT. I benchmark CIS sono guide di configurazione della sicurezza basate sul consenso, sviluppate e accettate come punto di riferimento all’interno di enti governativi, aziende, industria e mondo accademico. Il livello 1 del CIS garantisce un rafforzamento di base dell’ambiente IT, riduce la potenziale superficie di attacco e minimizza al contempo gli impatti negativi sulle prestazioni. Nella versione 11.25 abbiamo introdotto un’immagine pre-rafforzata di CommServe, un’immagine virtuale di facile implementazione. Ciò riduce la superficie di attacco per l’infrastruttura Commvault e contribuisce a mitigare le tattiche di minaccia più comuni, tra cui i movimenti laterali e l’esecuzione malevola di codice. Aiuta inoltre le organizzazioni a rimanere conformi alle politiche incentrate su altri standard di sicurezza, tra cui il Cybersecurity Framework (CSF) del National Institute of Standards and Technology (NIST), nonché ISO 27000, PCI DSS, HIPAA e altri.
  • I miglioramenti alla protezione contro il ransomware per Windows Media Agent sono stati progettati per garantire che i backup siano protetti dai metodi più comuni e di recente individuazione utilizzati per accedere e distruggere i backup che potrebbero essere impiegati in uno scenario di Recovery. Utilizzando il framework immutabile di Commvault per impedire modifiche non autorizzate alle risorse di archiviazione collegate in rete e localmente sul Media Agent, siamo in grado di fornire un ulteriore livello di protezione e di garantire la disponibilità di un backup integro da cui effettuare il ripristino. Se abbinato all’air-gapping e a una strategia di backup 3-2-1, questo approccio offre sia un’eccellente protezione sia un percorso verso la ripristinabilità in caso di attacco informatico.
  • Miglioramenti alla gestione delle chiavi di crittografia. L’esfiltrazione è diventata una tattica utilizzata frequentemente dai criminali informatici per rubare dati e credenziali. Le tecniche di mitigazione includono la crittografia dei dati e la conservazione sicura delle chiavi di crittografia. Il sistema di gestione delle chiavi (KMS) integrato in Commvault archivia tutte le chiavi nel database CommServe®. Tuttavia, siamo consapevoli che ciò potrebbe non soddisfare i requisiti di sicurezza di determinati tipi di clienti. Le nuove funzionalità di gestione delle chiavi introdotte nella versione 11.25 includono una protezione avanzata delle chiavi di crittografia per limitare l’accesso non autorizzato ai dati di backup.

Abbiamo inoltre separato le credenziali KMS dal database di CommServe per limitare l’accesso al personale non autorizzato. Abbiamo inoltre aggiunto nuove opzioni che consentono un livello più elevato di controllo e sicurezza. Altri miglioramenti relativi alla gestione delle chiavi includono:

  • Ruolo di gestione delle identità e degli accessi (IAM) per AWS Key Management System (KMS)
  • Autenticazione con identità gestita per Azure Key Vault
  • Possibilità di configurare i nodi di accesso per l’autenticazione KMS
  • Possibilità di utilizzare file di credenziali per le configurazioni di AWS KMS
  • Possibilità di utilizzare la propria chiave (BYOK)
  • La topologia gateway con inoltro unidirezionale isola e segmenta le destinazioni di archiviazione dei dati, limitando l’accesso a sistemi e servizi critici. La nostra nuova topologia di rete prevede l’inoltro in un’unica direzione attraverso il proxy o il gateway, anziché richiedere che entrambe le parti passino attraverso il gateway. Ciò garantisce una maggiore flessibilità nella progettazione delle topologie di rete per i fornitori di servizi. L’isolamento dei dati è una strategia efficace per mitigare le minacce che si propagano lateralmente. La metodologia di Commvault consente un approccio semplice e basato su policy per l’isolamento dei dati.
  • La modalità con restrizioni per i carichi di lavoro introduce l’autenticazione a più fattori, oltre a controlli di doppia autorizzazione relativi alla cancellazione o alla disattivazione dei flussi di lavoro. Ciò riduce i rischi derivanti da minacce interne (o anche da un semplice errore dell’utente) che potrebbero ottenere l’accesso a credenziali valide e, di conseguenza, cancellare o disattivare i flussi di lavoro.
  • Le ottimizzazioni alla sicurezza della piattaforma, tra cui l’aggiornamento a Python 3.9.2, insieme all’invio automatico di messaggi interni in caso di attacchi ransomware e all’ottimizzazione della ricerca delle chiavi di crittografia, aumentano la sicurezza, contribuiscono a convalidare i nostri meccanismi di protezione e migliorano le prestazioni dei ripristini.

Conformità e governance dei dati

Poiché il volume dei contenuti elettronici che le organizzazioni generano, ricevono e archiviano continua a crescere rapidamente, la sfida dell’eDiscovery e del mantenimento della conformità normativa si amplifica di conseguenza. Nel 2020, la sola SEC ha avviato più di 7 azioni di contrasto per inadempienza, per un totale di quasi 4,7 miliardi di dollari USA in sanzioni – l’importo più alto mai registrato. Per aiutare i nostri clienti ad affrontare queste sfide, Commvault contribuisce a semplificare la raccolta e l’identificazione delle informazioni archiviate elettronicamente per indagini, questioni legali e di conformità, nonché per le richieste ai sensi del Freedom of Information Act (FIOA) e dell’Open Records Act. In FR 11.25, Compliance Archiver è ora disponibile direttamente dall’interno del Commvault Command Center™. Abbiamo inoltre aggiunto il supporto per la gestione dei dati dei clienti (CDM) per Oracle. Sono state introdotte nuove entità di governance dei dati a sostegno delle iniziative di privacy e sicurezza dei dati. È disponibile File Storage Optimization per AWS, Azure e Google Cloud. Abbiamo inoltre aggiunto l’immutabilità del file system per integrare ed estendere la nostra capacità di proteggere i dati dei clienti, indipendentemente da come e dove si utilizzi Commvault: on-premise, nel cloud, su più cloud o in ambienti ibridi.  

Trasformazione dei dati

La modernizzazione dell’infrastruttura dei dati è oggi al centro dell’attenzione di tutti: quasi il 75% degli intervistati ci ha riferito che almeno 1 applicazione su 4 è attualmente in fase di modernizzazione, mentre il 65% ha dichiarato di essere nel pieno di un percorso di trasformazione digitale. Per facilitare tali iniziative, i miglioramenti introdotti nella Feature Release 11.25 includono:

  • Google Cloud Spanner Protection – Cloud Spanner è un servizio di database relazionale completamente gestito e di importanza critica che offre coerenza transazionale su scala globale. Viene utilizzato dalle banche e dagli istituti finanziari per il monitoraggio delle transazioni; nel settore dei videogiochi per le microtransazioni; e nel settore della vendita al dettaglio per la determinazione dinamica dei prezzi e l’evasione degli ordini just-in-time. Ampliando il nostro portafoglio di servizi Database as a Service (DBaaS) con il supporto di Google Cloud Spanner, offriamo agli amministratori di database un’interfaccia utente intuitiva per avviare, gestire e monitorare backup e ripristini, con diverse opzioni di conservazione dei dati e pianificazione.
  • Supporto di Commvault Command Center per il backup di Gluster e Lustre. Il file system Gluster è un file system di rete scalabile, adatto ad attività ad alta intensità di dati quali l’archiviazione nel cloud e lo streaming multimediale. Il file system Lustre è un file system clusterizzato ad alte prestazioni che consente l’accesso parallelo ai dati su più nodi del cluster per carichi di lavoro che richiedono velocità, come nel Machine Learning o nell’elaborazione video.

Già da tempo, all’interno della nostra CommCell Console, offriamo la possibilità di archiviare dati GPFS, HDFS e Lustre, ma integrandoli nel Commvault Command Center™, forniamo un modo molto più semplice ed efficiente per gestirli tutti.

  • IBM Spectrum Scale (General Parallel File System o GPFS) è un file system di rete su larga scala adatto a carichi di lavoro avanzati, quali il calcolo ad alte prestazioni e i Big Data.
  • Hadoop (HDFS) è un file system distribuito in grado di gestire grandi insiemi di dati e di funzionare su hardware standard. Presenta un’ampia varietà di casi d’uso, come ad esempio l’analisi dei dati.
  • Il file system Lustre è un file system clusterizzato ad alte prestazioni che consente l’accesso parallelo ai dati su più nodi del cluster per carichi di lavoro che richiedono velocità, come nel Machine Learning o nell’elaborazione video.

Poiché questi agenti erano già disponibili come soluzione di backup all’interno del Commvault Command Center, era del tutto naturale che gli utenti desiderassero la funzione di archiviazione dei file del Command Center, in modo da poter gestire tutto ciò tramite un’unica interfaccia.

  • Supporto Commvault VTL 2.0 per IBMi – La Commvault Virtual Tape Library (VTL) 2.0 sostituisce direttamente l’archiviazione su nastro, riducendo i costi sia dello storage fisico che del trasporto. È utile per le copie fuori sede ai fini del Disaster Recovery e, se abbinata a connessioni Fibre Channel, garantisce un backup veloce, con deduplicazione integrata per ridurre lo spazio di archiviazione occupato. Inoltre, aggira le limitazioni standard IBM relative alla funzione “salva mentre è attivo” che accompagnano la metodologia standard di backup in streaming.
  • Licenze e reportistica ottimizzate per Kubernetes – La versione 11.25 introduce una reportistica ottimizzata per Kubernetes relativa alle licenze dei container. Il nuovo report di riepilogo delle licenze è ora disponibile all’interno del Commvault Command Center™.

Database

I database sono il cuore dell’infrastruttura IT aziendale. Data l’ampia gamma di database oggi in uso, è necessario un approccio unificato che consenta di migrare più rapidamente i carichi di lavoro sul cloud, eseguire il backup dei database in modo più efficiente e semplificare l’accesso ai dati, il tutto supportando al contempo funzionalità quali la gestione dei dati di copia. Commvault semplifica tutto ciò grazie al supporto di un’ampia gamma di database, tra cui Oracle, Microsoft SQL Server, SAP, MySQL, IBM DB2, PostgreSQL, Informix e Sybase, oltre alla protezione di applicazioni distribuite quali MongoDB, Cassandra, Greenplum, Hadoop e IBM Spectrum Scale. Nella versione FR 11.25 abbiamo aggiunto:

  • Backup completi dell’istanza e ripristini dei database MySQL tramite Percona XtraBackup. Ciò consente all’utente di eseguire un backup a caldo anche mentre il sistema è in esecuzione. In questo modo è possibile eseguire backup più rapidi dei database MySQL InnoDB e delle istanze di database quando si utilizzano motori di archiviazione misti, il che risulta particolarmente utile se l’istanza MySQL è composta da molti database InnoDB di piccole dimensioni.
  • Tra i miglioramenti alle prestazioni degli snapshot IntelliSnap® figura la possibilità di eseguire ripristini multi-stream da ciascun punto di montaggio dello snapshot. Ciò consente di distribuire i ripristini dei file su più stream per ogni singolo punto di montaggio, contribuendo a migliorare gli SLA.
  • I backup basati sugli extent per SAP HANA® suddividono i file di dati di grandi dimensioni in blocchi più piccoli (extent) per consentire l’esecuzione di backup in parallelo su più flussi, garantendo tempi di Recovery più rapidi e migliori SLA. Ulteriori miglioramenti per SAP HANA® includono il buffering di blocchi di dati di dimensioni non uniformi e la deduplicazione per ottimizzare le operazioni di scrittura su una destinazione di backup, oltre al monitoraggio dello stato di avanzamento delle operazioni di Backup and Recovery.

Queste sono solo alcune delle novità più importanti tra le numerose Features introdotte con la versione 11.25, che rappresentano un forte incentivo per i clienti a mantenere aggiornate le proprie implementazioni di Commvault.

Commvault Servizi dati intelligenti

Non è un segreto: i dati e i carichi di lavoro si sono ampliati ed evoluti nel tempo, portando a una proliferazione dei dati che coinvolge più generazioni e introduce nuovi rischi per la vostra azienda. Il risultato? Un divario nell’integrità aziendale, ovvero il divario tra lo stato attuale degli ambienti dati delle organizzazioni – ostacolati dalle sfide poste dalla proliferazione dei dati – e lo stato in cui dovrebbero trovarsi, per poter prosperare, accelerare e modernizzare il modo in cui i dati vengono utilizzati nella loro attività.

La piattaforma Intelligent Data Services di Commvault offre una vasta gamma di strumenti per aiutare ad affrontare queste sfide, colmando il divario nell’integrità aziendale e consentendo alle organizzazioni di accelerare la crescita del business. Dalla gestione e protezione dei dati alla sicurezza, alla conformità e alla governance dei dati, alla trasformazione dei dati e all’analisi dei dati, Commvault offre un’architettura flessibile e a prova di futuro che garantisce ai clienti una scelta senza precedenti in termini di modelli di utilizzo: come soluzione on-premise, tramite SaaS con Metallic, attraverso un’Appliance integrata con Commvault Grid, come software aziendale o come servizio completamente gestito tramite uno dei nostri partner globali.

I servizi Commvault Intelligent Data Services aiutano a risolvere le sfide concrete dei clienti e offrono vantaggi tangibili. La nostra costante attenzione all’esperienza utente è il motivo per cui, ogni trimestre, investiamo nell’ampliamento della copertura dei carichi di lavoro, nell’estensione del multi-cloud fino all’edge e nel continuo sviluppo delle nostre strategie di difesa dal ransomware e di Recovery.

Vuoi approfondire l’argomento? Consulta la documentazione ufficiale relativa alla versione FR 11.25 all’indirizzo https://documentation.commvault.com/essential/index.html

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Come va? Una domanda comune, alla quale spesso rispondiamo con disinvoltura con un “bene” o “tutto bene”.  Ma come facciamo a sapere davvero come stiamo? Chiediamo a un esperto. Ci affidiamo al nostro medico, all’oculista, al dentista o al consulente finanziario per avere un consiglio. Facciamo controlli regolari per assicurarci che la nostra salute e le nostre finanze siano al sicuro. Magari non sempre ci piacciono le notizie che riceviamo (ad esempio, usare il filo interdentale solo nelle due settimane prima dell’appuntamento dal dentista non è sufficiente), ma ci rendono consapevoli delle misure correttive che dovremmo adottare. 

Se lo facciamo nella nostra vita privata, perché non lo facciamo anche in quella professionale? Quanto sei sicuro che la tua organizzazione sia protetta e in grado di riprendersi da un attacco ransomware?

Valutazione della protezione e del Recovery in caso di attacchi ransomware di Commvault

Per aiutare le organizzazioni a determinare il proprio livello di protezione e Recovery in caso di attacchi ransomware, Commvault ha creato uno strumento di valutazione. Il “Commvault Ransomware Risk Assessment” consiste in una serie di domande relative al vostro ambiente attuale. Sulla base delle vostre risposte, lo strumento fornisce una soluzione consigliata e Features aggiuntive per migliorare le vostre capacità di protezione e Recovery in caso di attacchi ransomware. 

La valutazione è rapida, semplice e non richiede alcuna visita in ambulatorio

Il test di valutazione sul ransomware si basa su 15 domande e, in meno tempo di quanto ci voglia per preparare una tazza di caffè (ovvero 3,5 minuti), potrai già leggere i risultati. A differenza di una visita dal dentista o dal medico, il test ti permette di modificare le tue risposte e vedere come tali modifiche influenzano i risultati.

Rendilo entusiasmante: invita gli altri membri del tuo team a sostenere il test e confronta i vostri risultati.

Una soluzione 3-2-1 per una maggiore protezione e un Recovery più efficace

Per la protezione dai ransomware e la Recovery, Commvault raccomanda una soluzione 3-2-1, abbinata a un sistema di backup off-site con isolamento fisico: tre copie dei dati, due diversi tipi di supporto e una copia off-site con isolamento fisico.

Con Commvault, consentirete alla vostra organizzazione di:

  • Riducete la superficie di attacco esposta per diminuire il rischio
  •  Individua comportamenti anomali prima che una minaccia abbia ripercussioni sul tuo ambiente IT e sulla tua attività
  • Recupera rapidamente i dati in caso di attacco

Grazie alla nostra piattaforma intelligente per la protezione dei dati, Commvault garantisce la sicurezza dell’intero ambiente di gestione dei dati. Con funzionalità di monitoraggio in tempo reale mirate al malware – compreso il ransomware – Commvault contribuisce a garantire che i dati siano al sicuro, protetti e sempre pronti per la Recovery. Seguendo gli standard stabiliti dal Cybersecurity Framework del National Institute of Standards and Technology (NIST), integrati dalle migliori pratiche concrete e dai controlli di sicurezza applicati all’intera infrastruttura di Backup and Recovery, l’approccio multilivello di Commvault offre la protezione e il ripristino dei dati più completi oggi disponibili.

Per garantire il successo dell’operazione è necessario un team dotato di un piano

Sebbene disporre di un ambiente IT adeguato sia fondamentale per la protezione dal ransomware e il Recovery, è necessario anche un piano di Recovery da ransomware documentato e ben congegnato, oltre a personale qualificato e competente in grado di attuarlo. Inoltre, con le minacce informatiche che diventano sempre più frequenti e sofisticate, una revisione periodica dell’infrastruttura e del piano può fare la differenza tra il successo e un disastro senza precedenti. Per fornire supporto in questo ambito, Commvault Readiness Solutions può assistervi nella pianificazione adeguata, nell’implementazione da parte di esperti e nella risposta rapida, al fine di accelerare il ritorno alla normale operatività aziendale.

Inizia con la valutazione dei rischi legati al ransomware di Commvault

Le minacce informatiche continuano ad evolversi a un ritmo senza precedenti. Con l’emergere di minacce nuove e sempre più sofisticate, la sfida di proteggersi da un attacco ransomware – e di riprendersi da esso – è più grande che mai. Non si tratta più di chiedersi “se”, ma “quando”. Siete pronti? Scopritelo compilando il questionario di valutazione del rischio ransomware di Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

I dati rappresentano la risorsa più importante per un’azienda: aiutano le organizzazioni a generare profitti, a gestire le spese e a individuare le inefficienze nelle proprie operazioni. Ma in che modo le aziende gestiscono efficacemente i propri dati al giorno d’oggi?

Il nuovo white paper di IDC, sponsorizzato da Commvault, intitolato “Quantifying the Business Value of Commvault Software: Worldwide Customer Survey Analysis” (Quantificazione del valore aziendale del software Commvault: analisi di un sondaggio condotto a livello mondiale tra i clienti), approfondisce l’esperienza dei clienti nella gestione dei dati tramite le soluzioni Commvault.
Con oltre 18 mesi di incertezza legati agli avvenimenti mondiali e alle sfide aziendali — e altri ancora all’orizzonte — il settore IT si trova attualmente ad affrontare un panorama caotico, caratterizzato da minacce in continua evoluzione come il ransomware, ostacoli quali la mancanza di agilità e l’esigenza generale di resilienza dei dati.

Iniziamo una serie di articoli sul blog dedicati a questo sondaggio per scoprire quali sono le principali sfide dei clienti e in che modo stanno sfruttando gli Intelligent Data Services di Commvault per superarle. Il sondaggio coinvolge oltre 470 clienti Commvault e analizza le loro difficoltà nella gestione e nella protezione dei dati, indipendentemente dalla loro ubicazione. Il sondaggio del 2021 aggiorna sondaggi simili condotti da IDC su incarico di Commvault nel 2016 e nel 2018.

Secondo il sondaggio, i principali vantaggi offerti da Commvault si possono suddividere in tre categorie:

  • Semplificazione: ottimizzazione dei processi di gestione dei dati attraverso l’automazione e il consolidamento
  • Riduzione dei rischi: mitigazione dei rischi attraverso la riduzione dei tempi di inattività e della perdita di dati, il miglioramento della velocità di Recovery e il supporto in caso di contenzioso
  • Aumento della produttività: ottenere miglioramenti sia nelle operazioni tattiche che nella pianificazione strategica

Ciò significa che con Commvault si ottengono maggiore efficienza, protezione e produttività complessiva. I numeri non mentono, quindi vediamo come si traduce tutto ciò negli ambienti dei nostri clienti:

  • Riduzione del 50% dei tempi di inattività non pianificati annuali
  • Riduzione di oltre il 60% dell’esposizione annuale a violazioni di conformità, fallimenti degli audit e/o furti o violazioni dei dati
  • Miglioramento del 30% nei tempi di Recovery delle VM e del 19% nel tempo medio di Recovery per le applicazioni di database
  • Riduzione netta del 78% del costo per TB per il supporto del personale IT addetto alla gestione dei dati
  • Oltre l’80% dei clienti intervistati ha affermato che le soluzioni Commvault hanno consentito alle loro organizzazioni di essere più agili nell’adattarsi alle condizioni di mercato dell’ultimo anno

I clienti di Commvault sono riusciti a prosperare in tempi di incertezza grazie a una gestione efficace dei dati e a una protezione e una Recovery estremamente affidabili, che hanno consentito, tra gli altri risultati positivi, di tenere sotto controllo i costi.

Questa indagine analizza in modo critico i fattori trainanti del mercato per la tecnologia di Commvault e la sua efficacia in contesti reali. Restate sintonizzati per la prossima puntata, che tratterà in dettaglio l’aspetto della semplicità.

Per leggere il white paper di IDC, visita: IDC: White paper “Quantificare il valore aziendale del software Commvault”

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Oggi ogni organizzazione è preoccupata per la sicurezza e per l’inevitabilità di un attacco ransomware. Il 64% dei CISO intervistati ritiene di essere a rischio di subire un attacco informatico di grave entità nei prossimi 12 mesi. A causa della proliferazione dei dati su più generazioni, che amplia la superficie di attacco, diventa sempre più difficile riprendersi da un attacco malevolo in modo coerente.

Grazie all’approccio multilivello di Commvault alla sicurezza dei dati e alla piattaforma Intelligent Data Services, le organizzazioni possono gestire meglio il rischio di ransomware e garantire che i propri dati siano pronti per la crescita aziendale. La profonda interoperabilità di Commvault con applicazioni, database, cloud, piattaforme virtuali e container garantisce la protezione di un’ampia varietà di carichi di lavoro (da qui il mantra di Commvault: “Non lasciare mai indietro un carico di lavoro”).   Tale interoperabilità richiede credenziali privilegiate specifiche, ed è per questo che Commvault e CyberArk stanno unendo le forze per aiutare le organizzazioni a mantenere i propri dati al sicuro e recuperabili da qualsiasi minaccia.

La sfida legata alla gestione delle credenziali privilegiate

La gestione delle credenziali privilegiate rappresenta una sfida complessa per le organizzazioni e, se gestita in modo improprio, può portare allo sfruttamento degli account per scopi dolosi, quali l’esfiltrazione dei dati, la perdita di dati e la loro corruzione.

Il ransomware è particolarmente noto per il fatto di sfruttare credenziali compromesse per diffondersi e propagarsi all’interno di un ambiente. Ciò mette a rischio sia i dati di produzione che quelli di backup. Le politiche di rotazione aggressive garantiscono un livello di sicurezza più elevato; tuttavia, comportano un rischio maggiore di compromettere l’interoperabilità all’interno delle applicazioni che fanno affidamento su tali credenziali. 

Protezione del percorso privilegiato

Insieme, Commvault e CyberArk stanno aiutando le organizzazioni ad affrontare di petto questo problema di sicurezza sempre più grave.

CyberArk, leader mondiale nella sicurezza delle identità, è stata pioniera nella gestione degli accessi privilegiati (PAM), un livello fondamentale della sicurezza IT per proteggere dati, infrastrutture e risorse in tutta l’azienda, nel cloud e lungo l’intera pipeline DevOps. Mentre gli autori degli attacchi cercano sempre più spesso di sfruttare credenziali privilegiate e accessi con privilegi elevati per compromettere dati di alto valore, CyberArk è in prima linea nella protezione delle organizzazioni e delle loro risorse più sensibili.  L’azienda gode della fiducia delle principali organizzazioni mondiali, tra cui oltre il 50% delle società incluse nella classifica Fortune 500.

Grazie a Commvault e CyberArk, le organizzazioni possono ridurre il rischio di compromissione degli account privilegiati gestendo centralmente le credenziali e applicando rigide politiche di conservazione e rotazione delle password, senza compromettere l’interoperabilità all’interno della piattaforma Commvault. I plugin di gestione delle sessioni privilegiate di CyberArk supportano qualsiasi account applicativo utilizzato all’interno di Commvault, nonché qualsiasi account amministratore locale.

Gestione delle sessioni privilegiate per un’amministrazione sicura

CyberArk ha inoltre integrato le proprie funzionalità di gestione delle sessioni privilegiate con Commvault. Ciò garantisce un accesso amministrativo sicuro all’interfaccia di gestione di Commvault senza mai esporre le credenziali amministrative. Si tratta, in sostanza, di una sessione di accesso senza password che isola gli utenti finali dall’accesso diretto ai sistemi di destinazione, oltre a monitorare e registrare l’attività che si svolge all’interno della sessione privilegiata. I team SecOP possono gestire le credenziali amministrative locali di Commvault, il che consente loro di applicare requisiti più rigorosi in materia di complessità delle password e di fornire l’accesso amministrativo a Commvault senza mai rivelare le password all’utente finale.

Miglioramento degli obiettivi RTO e RPO

Grazie a queste integrazioni chiave con CyberArk, i team #SecOps dispongono ora del pieno controllo necessario per applicare le politiche richieste a garanzia della sicurezza e della conformità dell’organizzazione, senza alcun impatto sulle operazioni di Commvault. Ciò migliora notevolmente gli obiettivi relativi al punto di ripristino e al tempo di ripristino all’interno di Commvault, rafforzando al contempo il livello di sicurezza dell’organizzazione.

Questi plug-in CyberArk sono disponibili nel CyberArk Marketplace per i clienti CyberArk. Sono supportati sulle piattaforme Commvault 11.19 e versioni successive. Per scaricare i plug-in, visita il CyberArk Marketplace.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Criticità dei dati

La protezione dei dati è oggi più che mai fondamentale, in un contesto in cui i crimini informatici sono in aumento e la trasformazione digitale sta cambiando ogni aspetto del mondo degli affari. Secondo un sondaggio1 condotto dall’FBI, durante la pandemia si è registrato un aumento del 300% dei crimini informatici. E con la crescente diffusione delle tecnologie digitali e delle modalità di lavoro da remoto, è chiaro che il ransomware è destinato a rimanere una realtà.

Le aziende destinano molte risorse alla creazione dei propri database e l’ultima cosa di cui hanno bisogno è perdere le loro preziose risorse digitali a causa di tali reati. Esiste quindi un modo per gestire e proteggere i nostri dati? Disporre di una solida strategia di protezione dei dati può aiutare le aziende a tutelare le proprie informazioni: in particolare, un sistema in grado di archiviare e gestire i dati, che potrebbero essere distribuiti su più sedi o dispositivi.

Gestire e proteggere la vostra risorsa più importante

Le soluzioni di archiviazione e gestione dei dati di HPE proteggono tutti i vostri carichi di lavoro attraverso un’unica soluzione, senza la necessità di stack tecnologici multipli e complessi. Il mese scorso HPE ha annunciato i sistemi HPE StoreOnce di nuova generazione, progettati per offrire prestazioni di Backup and Recovery potenziate con semplicità e agilità. HPE StoreOnce garantisce l’assenza di vincoli di fornitura, un ripristino rapido in loco nel data center, un’archiviazione a basso costo nel cloud, velocità di trasferimento accelerate e maggiori capacità dei dischi. Basato sulla piattaforma HPE Proliant Gen 10+, HPE StoreOnce è una soluzione di deduplicazione basata su disco altamente scalabile che modernizza la protezione dei dati per gli ambienti cloud ibridi neutralizzando le minacce e offre lo stesso livello di integrazione con partner ISV come Commvault. 
Commvault, che vanta la più ampia e approfondita copertura dei portafogli di server e storage HPE, considera HPE StoreOnce un’ottima opzione di backup per i clienti che desiderano un’architettura scalabile. Dopo un notevole impegno nello sviluppo, nel 2019 abbiamo annunciato la piena integrazione con HPE StoreOnce Catalyst, che consente agli utenti di trasferire i dati di backup in modo nativo, affidabile ed economico verso il cloud pubblico, privato o ibrido. Questa integrazione è stata il risultato di uno sforzo coordinato tra i team di ingegneri di Commvault e HPE, in linea con il nostro impegno a «creare soluzioni su misura per le esigenze dei clienti». Abbiamo guidato l’integrazione e il supporto delle funzionalità con un passo avanti rispetto alla concorrenza e i nostri sforzi sono stati riconosciuti da molti. Ho sentito dire più volte che «nessuno si integra con StoreOnce Catalyst come fa Commvault».

I sistemi HPE StoreOnce si integrano perfettamente con Commvault CommServe attraverso HPE StoreOnce Catalyst API per consentire lo spostamento dei dati deduplicati in tutta l’azienda, da un sistema HPE StoreOnce all’altro. Catalyst Clone consente di eseguire backup completi sintetici in modo estremamente efficiente e veloce, mentre HPE Cloud Bank Storage, una funzionalità opzionale per i clienti StoreOnce, garantisce la conservazione a lungo termine in cloud pubblici o privati a basso costo. L’integrazione dell’acceleratore di storage supporta la modalità a bassa larghezza di banda e la deduplicazione lato client.

Commvault ha vinto il premio “Technology Partner of the Year” nel 2019, seguito dal premio “HPE Momentum Partner of the Year” nel 2020 e dal premio “HPE GreenLake Momentum Partner of the Year” nel 2021: questi riconoscimenti testimoniano la nostra profonda e ampia integrazione con il portafoglio di server e soluzioni di storage di HPE, che continua a rappresentare un’importante offerta di soluzioni combinate.

I nostri team di ingegneri si impegnano a garantire un supporto e un’integrazione completi man mano che HPE rilascia nuove ed entusiasmanti funzionalità e capacità, rafforzando ulteriormente la nostra partnership per fornire protezione e sicurezza dei dati leader del settore nel panorama dei dati in continua evoluzione dei nostri clienti. Insieme, HPE e Commvault offrono un portafoglio di soluzioni integrate con flessibilità di utilizzo, che spazia da un’offerta tradizionale on-premise a un servizio di backup basato sul consumo. I clienti possono affidarsi con fiducia a HPE e Commvault per tutte le loro esigenze di protezione e gestione dei dati. 

Scopri di più su come possiamo proteggere e gestire i tuoi dati grazie alle nuove soluzioni StoreOnce e alle nostre offerte integrate Commvault e HPE qui.

1 Notizie sul COVID-19: l’FBI segnala un aumento del 300% dei reati informatici denunciati

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il mio percorso

Nel giugno 2016 ho conseguito la laurea triennale in Ingegneria Elettrica presso la Nirma University in India. Il mio percorso di studi universitari mi ha aiutato a sviluppare una passione per l’apprendimento delle tecnologie informatiche e del software. Questo mi ha spinto a proseguire gli studi post-laurea in ingegneria. Sono arrivato negli Stati Uniti nel gennaio 2018 per frequentare la San Jose State University e conseguire il Master of Science in Ingegneria Elettrica, con specializzazione in reti informatiche. Il corso di laurea magistrale mi ha offerto l’opportunità di approfondire settori quali la sicurezza delle reti, il cloud computing, la virtualizzazione, le reti definite dal software, l’IoT e altro ancora. Inoltre, ho studiato autonomamente linguaggi di programmazione come Python per potenziare le mie competenze ingegneristiche.

La mia prima esperienza nel settore è stata uno stage come ingegnere addetto al controllo qualità presso Nuage Networks. Questo stage è durato per tutto il mio ultimo semestre di studi universitari e mi ha trasmesso grande entusiasmo all’idea di poter realizzare cose ancora più grandi grazie alle opportunità di lavoro a tempo pieno che mi attendevano.

Parlando con amici, familiari e mentori, ho compreso l’importanza di scegliere l’azienda giusta per dare il via alla mia carriera. Dopo la laurea, ho avuto la fortuna di ricevere tre opportunità lavorative uniche: un ruolo di ingegnere presso il più grande fornitore di servizi cloud, un ruolo di ingegnere addetto al controllo qualità in una piccola azienda specializzata nella sicurezza cloud e l’opportunità di entrare a far parte del team di ingegneri dell’assistenza clienti presso Clumio. Ho valutato attentamente queste opportunità parlando con colleghi del settore e responsabili delle assunzioni.

Alla fine ho deciso di entrare a far parte di Clumio per i seguenti motivi:

  1. L’opportunità di entrare a far parte di una start-up in rapida crescita come ingegnere fin dalle prime fasi
  2. La possibilità di crescere dal punto di vista tecnico lavorando su tecnologie cloud all’avanguardia
  3. Opportunità di crescita professionale all’interno del team di assistenza clienti
  4. Un pacchetto retributivo competitivo e, non da ultimo,
  5. Un ambiente di lavoro e un team che sapevo sarebbero diventati la mia seconda famiglia

Il mio percorso con Clumio

Il mio percorso di crescita, iniziato come ingegnere nel team di assistenza clienti di Clumio, ha superato tutte le mie aspettative. Il mio ruolo iniziale era incentrato sulla collaborazione con i nostri clienti e i team di ingegneri per risolvere complesse problematiche tecniche. Il mio ruolo si è rapidamente ampliato man mano che le esigenze aziendali ci spingevano verso una maggiore automazione dei nostri flussi di lavoro di assistenza. Il mio responsabile mi ha dato l’opportunità di occuparmi di un’importante iniziativa di automazione che avrebbe contribuito a potenziare i nostri processi di assistenza proattiva.

Per aiutarmi a potenziare le mie competenze nello sviluppo software, uno dei nostri responsabili dell’ingegneria del software mi ha offerto un corso intensivo di due settimane. Il corso ha trattato le nozioni di base sui nostri processi di backend e mi ha aiutato a familiarizzare con tecnologie e concetti quali GoLang, CI/CD, Kubernetes, microservizi, API, database e molto altro ancora. L’aspetto più entusiasmante e stimolante di questo percorso di crescita è stato il fatto che, mentre imparavo tutto questo, ero anche responsabile dell’assistenza clienti!

Il mio responsabile mi ha costantemente guidato, riconoscendo l’impatto che stavo avendo, sia nell’immediato che nel lungo termine, sulla direzione strategica del team e sull’esperienza dei clienti. Nel luglio 2021 sono stato ufficialmente nominato responsabile dell’ingegneria dell’automazione e degli strumenti per il team di assistenza clienti.

Lasciare il segno

Il nostro team offre assistenza di livello aziendale 24 ore su 24, 7 giorni su 7, 365 giorni all’anno ai clienti di tutto il mondo. Per distinguere la nostra offerta di assistenza da quella dei concorrenti, forniamo un’assistenza proattiva completamente automatizzata (APS) che i nostri clienti hanno imparato ad apprezzare!

Grazie al nostro APS, gli errori relativi al backup e al ripristino dei dati dei clienti vengono individuati tempestivamente e vengono generati automaticamente dei ticket. Nella maggior parte dei casi, individuiamo, classifichiamo e risolviamo i problemi prima ancora che i clienti se ne rendano conto. Ciò è reso possibile dal fatto che la piattaforma Clumio è al 100% cloud-native. L’automazione completa di questo processo ci consente di continuare a offrire un’esperienza unica e di livello mondiale man mano che la nostra base clienti cresce.

Per scoprire cosa dicono i nostri clienti reali sul nostro servizio di assistenza, dai un’occhiata a queste recensioni su G2: https://www.g2.com/products/Clumio/reviews


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La maggior parte dei casi d’uso relativi alla Recovery segnalati dai nostri clienti riguarda la Recovery di un singolo oggetto o di più oggetti. Per “più oggetti” si può intendere un intero prefisso, un intero bucket o persino più bucket contemporaneamente. Nessun cliente desidera che accada qualcosa di grave al proprio ambiente di produzione, ma se ciò dovesse verificarsi, la possibilità di ripristinare più bucket diventa davvero fondamentale. Con Clumio, i clienti possono utilizzare la funzione di ricerca globale oppure selezionare un momento specifico nel tempo per recuperare gli oggetti da un gruppo di protezione. Iniziamo innanzitutto con la ricerca globale:

I clienti possono accedere alla pagina dei dettagli delle risorse del Gruppo di protezione cliccando sul relativo nome. Nella pagina dei dettagli delle risorse, i clienti possono cliccare su “Cerca oggetti nei backup”, come illustrato di seguito:

Per effettuare ricerche nei backup, i clienti possono specificare una serie di diverse opzioni di ricerca, quali:

  • La chiave dell’oggetto contiene
  • La chiave dell’oggetto inizia con
  • Backup selezionato (ultimo backup o tutti i backup)
  • ID versione
  • Tipo di oggetto
  • Dimensioni dell’oggetto (minime e massime)
  • Classe di archiviazione
  • ETag
  • Nome del bucket

Una volta specificati i criteri di ricerca e dopo che i clienti avranno cliccato su “Anteprima”, potranno visualizzare un’anteprima rapida dei primi 100 oggetti che corrispondono ai criteri di ricerca. Se i risultati corrispondenti sono meno di 100, verranno visualizzati solo alcuni oggetti, come mostrato di seguito:

Si tratta di un’esperienza simile a quella offerta da Google Search, in cui i clienti solitamente non visitano la seconda pagina, ma continuano ad affinare i propri criteri di ricerca per trovare quell’ago nel pagliaio dei backup. Una volta trovato ciò che stanno cercando, possono selezionare quell’oggetto specifico e cliccare su “Avanti: Versione”.

Per impostazione predefinita, verrà selezionata l’ultima versione che corrisponde ai criteri di ricerca, ma i clienti possono anche passare alla voce “Tutte le versioni”, che mostrerà tutte le versioni corrispondenti ai criteri di ricerca. Da lì, i clienti possono selezionare più versioni dello stesso oggetto da ripristinare. I clienti possono fare clic su “Avanti: Riepilogo” per configurare le opzioni di ripristino:

Selezione delle opzioni di ripristino

Da questa configurazione, i clienti possono specificare in quale account/regione/bucket deve essere ripristinato l’oggetto (con o senza versioni multiple). Possono aggiungere un prefisso per differenziare i dati ripristinati oppure lasciarlo vuoto per ripristinarli nella posizione originale. Verrà ripristinata l’intera chiave dell’oggetto, in modo che l’oggetto torni nella sua posizione originale. Clumio aggiunge tag come “Versione” e “Data dell’ultima modifica” in modo che i clienti possano distinguere questi oggetti da altri nel caso in cui vengano ripristinati nella loro posizione originale. I clienti possono inoltre specificare la classe di archiviazione per gli oggetti ripristinati e i dati verranno ripristinati di conseguenza. Riceveranno una stima del numero di crediti che verranno addebitati per l’esecuzione di questo ripristino.

Ripristino da un gruppo di protezione utilizzando la funzione “Point in Time”

Questo rappresenta il flusso di ricerca globale. Inoltre, i clienti possono utilizzare un “Point in Time” per ripristinare un singolo oggetto o più oggetti, come illustrato di seguito:

Nella vista calendario mostrata sopra, i clienti possono scegliere una data specifica e quindi selezionare l’opzione per ripristinare un oggetto o più oggetti. Il ripristino di un oggetto segue un flusso simile a quello della ricerca globale descritto in precedenza. Anche il ripristino di più oggetti segue un flusso simile, in cui i clienti possono specificare i propri criteri di ricerca. Se desiderano ripristinare interi bucket, non è necessario specificare alcun criterio, ma è sufficiente selezionare i bucket che si desidera ripristinare, come mostrato di seguito:

Se i criteri di ricerca sono effettivamente configurati, i clienti non devono selezionare un oggetto specifico, ma vengono ripristinati tutti gli oggetti che corrispondono ai loro criteri di ricerca, come mostrato di seguito:

I clienti possono visualizzare in anteprima i primi 100 oggetti e verificare se sono corretti o meno. Se non vengono specificati criteri di ricerca, verranno ripristinati tutti gli oggetti presenti nei bucket.

Oltre a tutte le opzioni disponibili nella Ricerca globale, i clienti possono specificare se desiderano ripristinare solo l’ultima versione o tutte le versioni degli oggetti.

In sintesi, i clienti possono utilizzare l’opzione “Ricerca globale” oppure la funzione “Point in Time” per individuare rapidamente oggetti specifici e ripristinarli nell’account o nella posizione di loro scelta. Se questo non vi stupisce, forse dovremo ricorrere a un vero genio 🙂

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il mondo che ci circonda sta cambiando rapidamente: tutto viene offerto e consumato come servizio, compreso il ransomware. Il ransomware as a Service (RaaS) si sta rivelando il “virus” (gioco di parole voluto) che sta costringendo le organizzazioni a evolvere le proprie strategie di sicurezza.

Le organizzazioni si trovano in fasi diverse del loro percorso verso il cloud, reso ancora più complesso da malintenzionati e vettori di minaccia. A ciò si aggiungono le preoccupazioni relative alle configurazioni errate nel cloud, che gli analisti di mercato hanno definito una delle principali vulnerabilità che i malintenzionati tendono a sfruttare per prime.

Nell’attuale contesto informatico, con la minaccia del ransomware che incombe, l’architettura Zero Trust è diventata fondamentale per la strategia di sicurezza di tutte le aziende. “Verificare e autenticare” tutte le comunicazioni e i percorsi di accesso tra i componenti dell’infrastruttura IT è il principio fondamentale di un’architettura Zero Trust, che, se disponibile su una piattaforma di facile utilizzo, la rende una proposta davvero allettante.

L’architettura Zero Trust rappresenta un cambiamento di paradigma rispetto ai concetti di “persistenza” della connessione a cui eravamo abituati in passato. Si parte dalla creazione delle basi per la microsegmentazione del panorama IT, con accessi limitati secondo il principio del “privilegio minimo” e tutte le comunicazioni verso e tra i microsegmenti sottoposte ad autenticazione, controllo e verifica. L’utilizzo della microsegmentazione contribuisce a creare zone di microcontenimento in caso di emergenza, al fine di ridurre al minimo il movimento laterale dei vettori di minaccia.

Tuttavia, nonostante i piani più accurati, assistiamo a casi in cui le organizzazioni cadono vittime di attacchi ransomware e subiscono una doppia estorsione. In tali casi, la capacità di un’organizzazione di ridurre al minimo i tempi di inattività dell’attività dipende in larga misura dalla disponibilità di copie di backup sicure e dalla possibilità di ripristinare i dati in modo sicuro, con velocità, prestazioni e costi ottimali. Questa si sta rivelando la polizza assicurativa su cui i clienti fanno affidamento.

Costantemente al passo con i tempi, Commvault, forte di 25 anni di esperienza nel campo della protezione e della gestione dei dati, aiuta i clienti a recuperare i propri dati e a riprendersi da crisi informatiche e di disaster recovery (DR) attraverso un approccio di sicurezza a più livelli. Queste storie di successo non fanno che sottolineare l’importanza di copie di backup pronte per affrontare gli attacchi informatici e per il Recovery!


Riuscire a riunire tutti i carichi di lavoro isolati – riducendo così la superficie di attacco – in un framework unificato in grado di integrarsi facilmente nell’attuale ecosistema ibrido dei clienti, che comprende sia soluzioni on-premise che SaaS, e garantire costantemente il massimo livello di protezione e di affidabilità nel Recovery a ogni livello di interazione, rappresenta oggi lo standard di riferimento nella cyber-recuperabilità. Per Commvault, il rispetto degli SLA aziendali è una priorità assoluta e un parametro non negoziabile.

Grazie alla nostra piattaforma Intelligent Data Services, i clienti hanno a disposizione un’ampia gamma di opzioni per gestire i propri carichi di lavoro e garantire flessibilità di implementazione. I clienti Commvault beneficiano di un’esperienza senza soluzione di continuità nella protezione e nella gestione dei dati su piattaforme on-premise, cloud e SaaS.

  • Commvault HyperScale X è la soluzione di infrastruttura iperconvergente (HCI) di Commvault che sfrutta la tecnologia Commvault Distributed Storage. I clienti beneficiano di standard uniformemente elevati in termini di sicurezza, segmentazione e facilità di implementazione. HyperScale X offre inoltre ai clienti opzioni di integrazione con il cloud senza soluzione di continuità.
  • Metallic Cloud Storage Services (MCSS) è un’offerta di punta di Commvault/Metallic basata sui servizi Azure. Metallic Hub offre la flessibilità del modello SaaS per Microsoft 365 e Salesforce.com, oltre a numerosi altri carichi di lavoro incentrati sul cloud. Allo stesso modo, i servizi Metallic Cloud Storage integrano i casi d’uso ibridi delle aziende alla ricerca di dati segmentati logicamente e isolati fisicamente (air-gapped), fondamentali per una copia secondaria o terziaria. Lo storage MCSS offre ai clienti la tranquillità e la garanzia che, grazie all’astrazione dell’accesso e a livelli di sicurezza aggiuntivi, integrati dalla crittografia dei dati sia in fase di archiviazione che in fase di trasmissione, i loro dati siano immutabili.

Poiché le copie di backup sono diventate la “polizza assicurativa” che consente alle aziende di ripristinare i dati, l’immutabilità dei dati è fondamentale.

I clienti hanno a disposizione una vasta gamma di funzionalità integrate nel software Commvault che integrano i meccanismi di rilevamento delle anomalie e di notifica, rendendolo una soluzione di protezione dei dati sicura e pronta ad affrontare le minacce informatiche. Come descritto dal Cybersecurity Framework del NIST, le aziende si stanno rapidamente allineando alla strategia della “difesa in profondità”. Quando esteso agli ambienti di protezione e gestione dei dati, lo stesso framework aiuta a raggiungere i livelli desiderati di immutabilità e sicurezza senza compromettere il Recovery, le prestazioni e i costi.

Migliori pratiche per la sicurezza e l’immutabilità dei dati di backup

L’immutabilità è definita come la capacità di qualsiasi dato di essere mantenuto in uno stato non fungibile per un determinato periodo di tempo. L’immutabilità dei dati può essere ottenuta attraverso vari metodi che operano in sinergia tra loro.

Ecco le principali best practice raccomandate da Commvault per garantire la sicurezza e l’immutabilità dei dati di backup:

1. Rafforzare i controlli di accesso basati sui ruoli (RBAC) per garantire che solo le risorse interne all’organizzazione abbiano accesso agli archivi di backup. In combinazione con l’autenticazione a più fattori (MFA) e l’autenticazione multipla, ciò garantisce protezione contro amministratori malintenzionati o credenziali di amministratore compromesse. Rispondere a domande fondamentali come «Chi ha accesso a cosa e perché?» aiuta a orientarsi nei principi del controllo degli accessi basato sui ruoli (RBAC). Ciò è in linea con le linee guida relative all’accesso con il minimo privilegio.

2. Proteggetevi dal rischio che un “amministratore malintenzionato” o “credenziali amministrative compromesse” causino gravi danni al vostro ambiente Commvault abilitando Commvault Retention Lock sulle policy (precedentemente noto come WORM Copy). Una volta abilitata su una policy, questa configurazione di blocco a livello software aiuta a proteggere da cancellazioni o modifiche accidentali o intenzionali alla conservazione della policy, ai processi cancellati o alle librerie smontate/eliminate, da parte di chiunque, compresi gli amministratori.

3. La crittografia è un’impostazione predefinita di Commvault. I dati inattivi e in transito vengono crittografati, garantendo che i dati di backup, anche se sottratti, risultino inutilizzabili per i malintenzionati in assenza delle chiavi di decrittografia. Inoltre, poiché i dati scritti da Commvault sono organizzati in blocchi deduplicati, tali blocchi non hanno alcuna utilità per i malintenzionati in caso di minacce ransomware di tipo “doppia estorsione”.
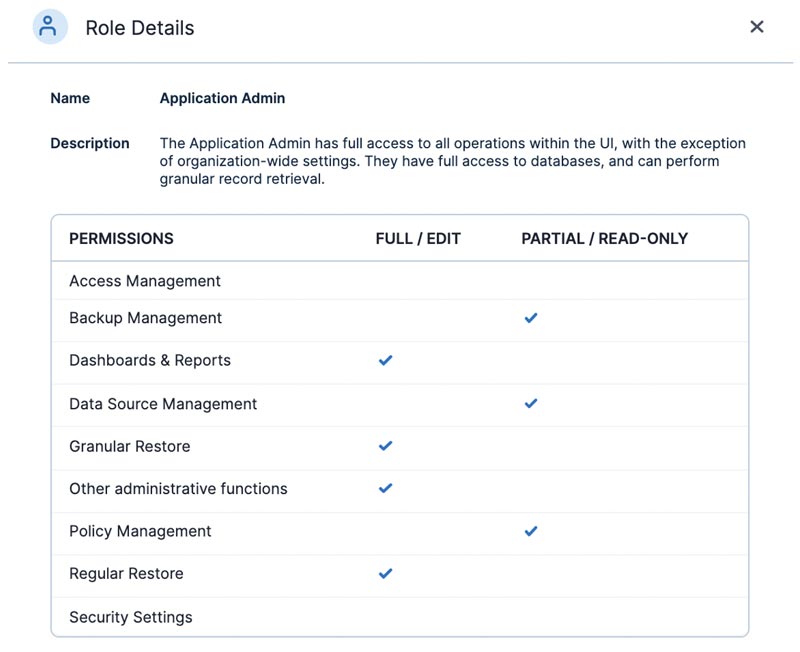
L’integrazione e il supporto offerti da Commvault per i server di gestione delle chiavi di terze parti garantiscono un ulteriore livello di sicurezza.

4. La funzionalità Ransomware Lock di Commvault protegge i percorsi di montaggio dei data mover on-premise, ove applicabile. Ciò garantisce che i dati possano essere scritti sul disco di destinazione solo da Commvault e dai processi approvati da Commvault, rendendo così il percorso di montaggio inaccessibile alla lettura, alla scrittura e all’aggiornamento da parte di qualsiasi processo non Commvault, rendendolo quindi immutabile.

5. Con Commvault HyperScale X, i clienti ottengono una protezione dei dati più rigorosa a livello di sistema operativo, che impedisce agli utenti e/o agli attacchi ransomware di aggirare altri livelli di sicurezza tramite i controlli di accesso. A livello tecnico, HyperScale X integra SELinux per migliorare l’immutabilità, fornendo politiche di accesso che limitano le modifiche ai file o le attività a livello di disco, come la riformattazione delle unità. Ma soprattutto, HyperScale X, basato sul file system scalabile integrato di Commvault, garantisce un’ulteriore immutabilità a livello di storage. Ciò assicura che i dati presenti nei repository di backup non possano essere modificati o crittografati a livello di file system. Questa funzionalità è abilitata per impostazione predefinita.

6. L’accesso ai servizi di archiviazione cloud viene autenticato immediatamente prima dell’avvio delle operazioni di backup. Ciò è inoltre in stretta sintonia con l’architettura Zero Trust, che impone che tutti i canali di comunicazione siano prima “sottoposti a verifica” e poi “convalidati”, annullando così il concetto di persistenza.

7. Commvault consente inoltre di avvalersi del blocco di conservazione basato sul tempo (blocco immutabile WORM) sui sistemi di archiviazione a oggetti nel cloud e su quelli on-premise che lo supportano. Le copie di backup archiviate nel cloud, dove viene applicato un blocco di conservazione basato sul tempo, non possono essere eliminate o aggiornate da alcun processo o persona, compresi i fornitori di servizi IaaS cloud, fino al raggiungimento del periodo di conservazione previsto.

8. Le topologie di rete raccomandate da Commvault privilegiano l’architettura “Pull” rispetto a quella “Push”, aderendo così ai principi dell’architettura Zero Trust. L’architettura “Push” si basa sulla persistenza della connessione e presenta il rischio che il malware si infiltri attraverso questa connessione sempre attiva; nell’architettura “Pull”, invece, la connessione ai client è periodica e richiede una richiesta di accesso, l’autenticazione dell’accesso e, infine, il “recupero” di dati ed eventi.

9. Per i servizi Metallic Cloud Storage (MCSS), l’abbonamento a Metallic Storage viene nascosto ai clienti, poiché questi ultimi hanno visibilità solo sul proprio account Metallic Storage e non sull’abbonamento Metallic. Questo livello di astrazione, se utilizzato in combinazione con Commvault Retention Lock, garantisce una copia sicura e immutabile dei dati su MCSS.

Considerazioni chiave sull’architettura in materia di immutabilità

Una delle domande più frequenti è: come si fa a progettare l’architettura più adatta a un determinato ambiente, tenendo conto di tutte queste funzionalità? Quali sono gli aspetti chiave da considerare nella progettazione di un ambiente ibrido, cercando di trovare il giusto equilibrio tra sicurezza, costi e prestazioni?

Includi questi elementi nella tua architettura basata sull’immutabilità

  1. Bloccare l’accesso per proteggere il copy store dal ransomware
  2. Immutabilità con blocchi legati al ciclo di vita per ridurre i rischi, bilanciata con l’impatto sui consumi
  3. Rete di isolamento con intercapedine d’aria e sistemi di controllo
  4. Governance della configurazione a tutela da modifiche intenzionali o accidentali
  5. Prestazioni di Recovery in parallelo: ridurre la latenza tenendo in debita considerazione l’impatto sulla velocità e sui costi
  6. Aggiornamenti automatici per garantire la massima attualità, semplificando la gestione e la manutenzione dell’infrastruttura di protezione dei dati
  7. 3-2-1 Copia di sicurezza in una sede esterna

L’immagine qui sotto illustra questi punti salienti e può fungere da guida rapida e semplice.

Per saperne di più sull’immutabilità di Commvault, consulta la guida sull’architettura dell’infrastruttura immutabile di Commvault.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Come evidenziato in uno dei recenti post su Clumio Protect per Amazon S3, i clienti devono affrontare diverse sfide per distinguere con successo i dati critici da quelli non critici ed essere in grado di proteggere solo quelli critici. Questa sfida di classificazione dei dati viene risolta da Clumio utilizzando un concetto innovativo chiamato Gruppi di protezione. Approfondirò come i Gruppi di protezione possano essere utilizzati non solo per aiutare a classificare i dati critici, ma anche per proteggerli, generando al contempo notevoli risparmi sui costi.

Protection Groups offre un livello di astrazione per la gestione dei bucket e dei prefissi in tutti i tuoi account AWS. Fornisce un meccanismo per classificare i dati presenti nei bucket di tutti i tuoi account AWS, al fine di proteggere i dati critici in base alle esigenze aziendali.

La configurazione dei gruppi di protezione è una procedura semplice in tre passaggi

Passaggio 1: dopo aver assegnato un nome intuitivo, puoi decidere quali bucket aggiungere all’interno dei gruppi di protezione. Questi bucket possono appartenere a un account AWS specifico oppure essere distribuiti su tutti i tuoi account AWS. Nel prossimo futuro, potrai anche aggiungere bucket tramite tag, in modo che vengano inseriti automaticamente nei gruppi di protezione!

Passaggio 2: decidere se aggiungere al gruppo di protezione l’intero bucket o solo una parte di esso. È possibile utilizzare 3 criteri diversi per selezionare i dati da proteggere. Essi sono:

  • Prefisso: è possibile configurare il sistema in modo da includere o escludere prefissi specifici a seconda di ciò che si desidera proteggere. Ad esempio, diversi clienti salvano i log del database in un prefisso specifico e desiderano che tali dati siano protetti. Possono configurare /dblogs/ per proteggere tutti gli oggetti presenti all’interno di quel prefisso. Se necessario, possono anche escludere un prefisso affinché non venga protetto.
  • Classe di archiviazione: è possibile configurare quali oggetti sottoporre a backup in base alla loro classe di archiviazione. Ad esempio, è possibile impostare il backup solo per gli oggetti presenti nelle classi “Standard” e “Infrequent Access”, tralasciando quelli presenti nella classe “Glacier”. Ciò consentirà di ridurre notevolmente i tempi e i costi, poiché gli oggetti archiviati nelle classi di archiviazione a più basso accesso richiedono tempo per essere recuperati e il loro recupero comporta costi elevati.
  • Versione: è possibile scegliere se proteggere tutte le versioni o solo quelle più recenti degli oggetti.

Fase 3: Applicazione di una politica al gruppo di protezione in modo che i dati possano essere protetti in base alle esigenze aziendali.

Ed ecco fatto!! È tutto!! I tuoi dati su Amazon S3 sono protetti in un ambiente “air gap”, garantendoti protezione da eventi quali attacchi ransomware o malintenzionati che potrebbero cancellare o modificare il tuo ambiente AWS.

Diversi clienti hanno l’esigenza di rappresentare lo stato del proprio bucket in un determinato momento. Pensavano che la funzione “Object Versioning” di S3 fosse in grado di soddisfare questa esigenza, ma in realtà non è così. Abbiamo creato una semplice tabella qui di seguito per evidenziare le differenze tra le due funzionalità:

Ambito di applicazione Controllo delle versioni di AWS S3 Gruppo di protezione Clumio
Granularità della protezione Solo bucket Da uno a più account
Da uno a più bucket
Da uno a più prefissi
Punti di Recovery Modifiche agli oggetti Punto nel tempo
Giornaliero, mensile, annuale
Granularità di Recovery Solo oggetti Da uno a più bucket
Da uno a più prefissi
Da uno a più oggetti
Posizione di Recovery Solo account locale Qualsiasi bucket in qualsiasi account
AWS Ripristino su qualsiasi prefisso esistente o nuovo

Come potete vedere, Clumio aiuta i clienti a … ma contribuisce anche a semplificarne il ripristino.

Tuttavia, l’efficacia di qualsiasi backup dipende dalla sua capacità di Recovery e i clienti necessitano di flessibilità per recuperare un oggetto specifico, un intero prefisso, un intero bucket o persino più bucket contemporaneamente. Grazie ai gruppi di protezione, Clumio consente di eseguire tutte queste operazioni, oltre alla nostra esclusiva funzionalità di ricerca globale (Global Search) su tutti i dati critici presenti in diversi account AWS. Restate sintonizzati per un prossimo articolo del blog in cui approfondirò il recupero dei dati da Amazon S3 in combinazione con la ricerca globale e vi mostrerò come Clumio può aiutarvi a recuperare i vostri dati.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

I dati sono la linfa vitale delle organizzazioni più attive. Si prevede che a livello mondiale il volume dei dati raggiungerà i 175 zettabyte entro il 2025, con un tasso di crescita annuale composto (CAGR) del 61%¹. Si stima che il 51% dei dati sarà ospitato nei data center, mentre il 49% sarà probabilmente nel cloud. Nel 2025, 90 ZB di questi dati proverranno dai dispositivi IoT. Inoltre, si prevede che entro il 2025 l’80% dei dati sarà di natura non strutturata Con una crescita così esponenziale e una dipendenza dai dati così marcata, la posta in gioco nella protezione dei dati mission-critical non è mai stata così alta.

La necessità di rafforzare la resilienza per evitare tempi di inattività

Oggi le organizzazioni subiscono quasi quotidianamente sconvolgimenti legati alla trasformazione digitale. Minacce alla sicurezza informatica in aumento. Catastrofi naturali imprevedibili. Interruzioni di corrente. Guasti alle apparecchiature. E chi più ne ha, più ne metta. Il Backup and Recovery protegge i dati, le applicazioni e i sistemi critici dalla perdita definitiva, che può causare gravi interruzioni dell’attività aziendale.

In qualità di fornitore di servizi di sicurezza gestiti “as-a-service” molto impegnato, al servizio di clienti in tutto il Paese, i nostri team di Magna5 raccomandano regolarmente ai nostri clienti di essere preparati agli imprevisti. Recentemente, uno dei nostri clienti, un fornitore operante in diversi stati di sistemi tecnici di movimento e controllo e di soluzioni di lubrificazione industriale, è stato vittima di un attacco ransomware. Fortunatamente, è riuscito a riprendersi rapidamente. Stavamo fornendo backup basati su immagini VMware con replica off-site utilizzando il software Commvault. Di conseguenza, abbiamo ripristinato diversi sistemi Windows, inclusi server web e server Microsoft SQL, sulla nostra piattaforma di hosting situata nei nostri data center sicuri di Iron Mountain. Il cliente disponeva inoltre di una copia dei propri dati off-site isolata fisicamente (air-gapped), che gli ha permesso di ripristinare completamente i sistemi e riprendere le operazioni aziendali dopo l’attacco ransomware.

Molte organizzazioni non sono così fortunate. Le ricerche indicano che nel 2021 un’azienda sarà vittima di un attacco ransomware ogni 11 secondi.3 Il costo medio di una violazione dei dati è di 3,86 milioni di dollari.4 Circa il 40-60% delle medie imprese non riapre mai i battenti dopo un disastro.[aggiungere citazione della fonte] Ancora più sorprendente… il 90% delle aziende che subiscono un disastro e non riprendono l’attività entro cinque giorni cessano l’attività entro il primo anno. Grazie a backup regolari dei dati, le organizzazioni possono garantire la sicurezza dei dati e la continuità operativa in caso di perdita dei dati. Per riprendersi rapidamente in caso di disastro, una strategia di backup-as-a-service completamente gestita è la scelta più sensata per evitare tempi di inattività quando si verifica una catastrofe.

Quali domande dovresti porre per individuare il servizio di backup-as-a-service più adatto alla tua organizzazione?

  • In quanto tempo devo ripristinare la connessione in caso di interruzione del servizio? Qual è il livello di perdita di dati che posso tollerare? La soluzione soddisferà tali esigenze?
  • Il mio ambiente può essere gestito e monitorato 24 ore su 24, 7 giorni su 7, con obiettivi di tempo di ripristino (RTO), obiettivi di punto di ripristino (RPO) o accordi sul livello di servizio?
  • Posso garantire una governance dei dati conforme alle normative, in modo che le organizzazioni possano semplificare la raccolta e la gestione delle informazioni? I miei processi consentono la contestualizzazione, l’applicazione delle regole e l’adeguamento ai requisiti normativi per soddisfare GDPR, HIPAA, PCI, CCPA e altro ancora?
  • Dispongo di ridondanze integrate e funzionalità di failover per prevenire i tempi di inattività? Tali connessioni risentono, ad esempio, di un’interruzione delle linee elettriche causata da un disastro naturale? 
  • Sono in grado di ripristinare i dati su più tipi di livelli di dati e in diverse ubicazioni – ambienti on-premise, cloud pubblici e privati?
  • Dispongo di un programma di test per garantire il corretto funzionamento del ripristino dei backup? Con quale frequenza dovrebbero essere eseguiti i backup dei dati?

Una lista di controllo per iniziare

Per evitare interruzioni dell’attività o tempi di inattività, ecco una utile lista di controllo che vi aiuterà a garantire che la vostra organizzazione sia in grado di reagire rapidamente in caso di emergenza.

  1. Definisci la tua tolleranza nei confronti dei tempi di inattività e della perdita di dati.
    Individua in anticipo quali reti, applicazioni e dati sono mission-critical. Quali devono essere ripristinati nel giro di pochi millisecondi rispetto a quelli che possono attendere di essere ripristinati entro poche ore? Ad esempio: se sei una banca di primo livello con applicazioni ad alto volume di transazioni, non puoi permetterti un RPO elevato. Hai bisogno di un RTO breve per riportare la tua attività a funzionare a pieno regime. I tipi di dati possono essere assegnati a più livelli con RPO/RTO specifici, personalizzando la Recovery in modo da dare priorità ai dati critici per l’azienda e ripristinando successivamente quelli non critici.
  2. Incorporate ridondanze e meccanismi di failover per ridurre i tempi di inattività.
    In un tipico disastro naturale, le linee elettriche potrebbero essere interrotte, gli edifici allagati, le connessioni Internet rallentate oppure la rete privata virtuale potrebbe non essere in grado di gestire il carico di lavoro aggiuntivo. Assicuratevi di disporre di più livelli di connettività WAN per il failover verso collegamenti non interessati dal guasto, garantendo così un funzionamento regolare della rete. L’orchestrazione dinamica del traffico integrata può inoltre fare la differenza nel reindirizzare le connessioni con difficoltà verso una connessione migliore senza interruzione della sessione.
  3. Assicuratevi che i backup siano fuori sede e scollegati.
    Una soluzione ospitata di Backup and Recovery-as-a-service in un ambiente cloud copia i vostri dati in un data center sicuro, scollegato dalla vostra rete. I dati di backup possono essere archiviati localmente e replicati in un data center fuori sede oppure inviati direttamente al data center dai vostri server. È possibile specificare il Recovery per un intero ambiente virtuale o per specifici sistemi degli utenti finali, applicazioni cloud e infrastrutture aziendali.
  4. Verificate di poter ripristinare i dati su più tipi di livelli di dati e in diverse ubicazioni.
    Il Backup and Recovery dovrebbe essere implementato da e verso più piattaforme: ambienti on-premise, cloud pubblici e privati. Verificate di poter ripristinare sia lo stato che i dati all’interno degli hypervisor. Scegliete il percorso più rapido per il ripristino – ripristino completo o ricostruzione – e popolate i dati.
  5. Rivedete e testate regolarmente il backup dei dati e il piano di ripristino di emergenza.
    Rimarrete sorpresi dal numero di piani di backup e di ripristino di emergenza che raccolgono polvere su uno scaffale, relativi a sistemi vecchi di cinque anni, quando l’azienda era grande la metà di oggi. Quando si tratta di ripristino di emergenza, la vostra efficacia dipende dall’ultimo test effettuato! Un programma di test è la parte più importante di qualsiasi piano di Backup and Recovery. Ricordate: un test fallito non è un male, poiché vi avvisa tempestivamente dei problemi invece di scoprirli durante una crisi. È importante che il vostro piano di Backup and Recovery sia aggiornato ai sistemi attuali e sia stato testato almeno una volta all’anno. In questo modo potrete essere certi che la vostra azienda sia in grado di riprendersi completamente, senza perdita di dati o problemi, nel caso di un vero e proprio disastro informatico.
  6. Monitorate i backup per assicurarvi che funzionino.
    Sempre più aziende si affidano a fornitori di servizi gestiti per gestire e supportare i processi di pianificazione, allerta e test delle loro organizzazioni 24 ore su 24, 7 giorni su 7, 365 giorni all’anno. Questi fornitori sono in grado di eseguire facilmente il failover e il backup di macchine virtuali o di un intero sito, senza alcuna perdita di dati e con interruzioni minime.

Conclusione

La protezione dei dati tramite un backup affidabile non dovrebbe trasformarsi in una battaglia. Un servizio gestito di backup dei dati con Recovery senza interruzioni può offrire alle organizzazioni la certezza che i propri dati e il Recovery della rete siano in buone mani. Se avete bisogno di collaborare con un partner di fiducia, non aspettate che si verifichi un disastro. Lasciate che gli esperti di Magna5 si occupino del lavoro più impegnativo, ovvero la gestione e il monitoraggio delle vostre attività di backup dei dati, per proteggere le risorse critiche della vostra organizzazione… in sede, nel cloud o ovunque si trovino i vostri dati.

Magna5 fornisce soluzioni gestite di IT, telefonia e connettività a clienti di medie dimensioni e grandi aziende su tutto il territorio nazionale, tra cui aziende leader nei settori dell’istruzione, della sanità, della pubblica amministrazione, dei servizi finanziari e in altri segmenti industriali. Nell’ambito dell’offerta di servizi gestiti, Magna5 fornisce servizi di sicurezza, backup dei dati, gestione del disaster recovery, servizi di hosting e consulenza IT dal proprio Centro Operativo, attivo 24 ore su 24, 7 giorni su 7, 365 giorni all’anno, con personale completo. L’azienda fornisce inoltre servizi voce e dati, oltre a una vasta gamma di servizi cloud “above the net”, e gestisce una rete proprietaria e sicura progettata per sfruttare operatori e infrastrutture diversificati in punti di presenza (PoP) strategici in tutti gli Stati Uniti, una strategia fondamentale per garantire l’affidabilità della rete. Con sede a Frisco, in Texas, Magna5 opera a livello nazionale e dispone di uffici a Pittsburgh, San Antonio, Seattle e Troy, nello Stato di New York. 

Riferimenti

1 IDC, “Data Age 2025” [Seagate] [Aparavi]

2 IDC, come riportato da Data Management Solution Review: «L’80% dei vostri dati sarà non strutturato tra cinque anni» [Solutions Review] [Aparavi]

3. Entro il 2025, la criminalità informatica costerà al mondo 10,5 trilioni di dollari all’anno [Cybersecurity Ventures]

4 Costo medio di una violazione dei dati nel 2020: 3,86 milioni di dollari [Dark Reading]

5. Un buon leader aziendale si prepara ad affrontare un’emergenza. Ecco come [Environmental Defense Fund]

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La conformità di un’organizzazione alle norme regolamentari relative all’utilizzo delle applicazioni e all’archiviazione dei dati deve rimanere in linea con le linee guida del settore e con le leggi locali, nazionali e internazionali.
Il mancato rispetto di tale conformità può comportare diverse conseguenze, tra cui multe salate, danni alla reputazione aziendale e persino il rischio di interruzioni dell’infrastruttura di rete, con gravi ripercussioni sui processi aziendali e sugli utenti finali.

Vediamo in cosa consiste la conformità in AWS e quali soluzioni possono adottare le organizzazioni per garantire il mantenimento della conformità.

Normative di conformità all’interno di AWS

Gli ambienti cloud come AWS stanno diventando sempre più diffusi, poiché un numero crescente di organizzazioni ne riconosce la scalabilità e l’efficienza in termini di costi. Tuttavia, man mano che queste organizzazioni intensificano le migrazioni verso il cloud, devono anche comprendere l’ampiezza crescente degli obblighi di conformità che si assumono, soprattutto perché i fornitori di servizi cloud come AWS non offrono i requisiti necessari in materia di protezione dei dati e sicurezza per garantire la piena conformità sotto ogni aspetto.

Ricordate che la conformità non riguarda solo il rispetto dei requisiti relativi ai processi in tempo reale; la protezione dei dati aziendali e dei relativi backup è un aspetto essenziale che spesso può rivelarsi ancora più complesso. Se la vostra organizzazione utilizza attualmente AWS per i propri carichi di lavoro e dati, dovete essere in grado di soddisfare tutti i vari requisiti di conformità, sia attuali che futuri, man mano che questi cambiano.

Sebbene AWS garantisca un certo livello di conformità da parte propria, la piena conformità dell’organizzazione rientra in quello che è noto come modello di responsabilità condivisa.

Che cos’è il modello di responsabilità condivisa di AWS?

In base al modello di responsabilità condivisa di AWS, AWS è responsabile della conformità a tutte le normative relative al livello di hosting e all’infrastruttura fisica, mentre le organizzazioni che utilizzano AWS sono responsabili delle normative relative alle modalità di utilizzo dei servizi cloud, di hosting delle applicazioni e di archiviazione dei dati.
Queste responsabilità condivise in materia di conformità sono denominate “sicurezza del cloud” e “sicurezza nel cloud”.

AWS è responsabile della sicurezza del cloud stesso, ovvero dell’infrastruttura su cui girano i suoi servizi cloud, quali hardware, software, rete e strutture.

Le organizzazioni che utilizzano AWS sono responsabili del mantenimento della sicurezza nel cloud. Tali responsabilità dipendono dai servizi effettivamente utilizzati dall’organizzazione e possono includere qualsiasi applicazione, software o utility installata dal cliente sulle istanze, l’accesso agli endpoint utilizzati per archiviare e recuperare i dati, nonché la gestione dei dati, comprese eventuali opzioni di crittografia implementate.

Le responsabilità dell’organizzazione non si fermano qui; essa deve infatti anche classificare le proprie risorse e utilizzare strumenti di gestione delle identità e degli accessi (IAM) per applicare le autorizzazioni appropriate. Il tutto, oltre a dover rispettare gli accordi sul livello di servizio (SLA) stipulati con i propri clienti.

Sebbene AWS offra alle organizzazioni strumenti di conformità nativi propri, ciò non toglie che il processo possa risultare complesso e gravoso se svolto manualmente su base continuativa.

Le sfide legate al raggiungimento della conformità in AWS

Le organizzazioni devono affrontare numerosi ostacoli quando cercano di soddisfare i requisiti di conformità all’interno di AWS.

In primo luogo, esiste un’ampia gamma di normative governative e settoriali, tra cui l’HIPAA, lo standard PCI, il California Consumer Privacy Act (CCPA) e il Regolamento generale sulla protezione dei dati (GDPR) dell’Unione Europea. Questi requisiti si aggiungono alle complessità legate alla protezione dei dati personali identificativi (PII) dei consumatori.

Tali normative sono inoltre soggette a modifiche in qualsiasi momento. A complicare ulteriormente la situazione vi sono le incongruenze tra le normative statali, federali e internazionali. Ad esempio, per i documenti protetti dall’HIPAA è previsto un periodo minimo di conservazione federale di sei anni, mentre i requisiti a livello statale possono variare da cinque a dieci anni.

C’è poi la questione dei costi nascosti e dello shock da prezzi che può verificarsi quando si cerca di garantire la conformità all’interno di AWS. Le organizzazioni che utilizzano grandi volumi di snapshot per eseguire il backup dei dati e soddisfare i requisiti di conservazione possono vedere i propri costi aumentare a dismisura nel tempo, man mano che gli snapshot si accumulano.

Inoltre, le organizzazioni che adottano un approccio manuale alla conformità devono ricorrere a diversi strumenti o script scritti manualmente per mettere insieme le proprie politiche: un processo molto complesso da implementare e mantenere. Ciò risulta ancora più difficile quando si cerca di stare al passo con le normative in continua evoluzione o di contenere i costi di archiviazione in aumento.

Qual è il modo migliore per garantire la conformità su AWS?

Affidarsi alla conformità gestita manualmente è complicato, oneroso, costoso e lascia ampio margine di errore. Questo contesto comporta un elevato rischio di mancata conformità che può rapidamente tradursi in un fallimento aziendale.

Scegliere una soluzione di conformità AWS che soddisfi i periodi di conservazione dei dati, le misure di sicurezza, l’efficienza in termini di costi e i requisiti di Recovery dei dati necessari è il modo più efficace per aiutarti non solo a raggiungere tali requisiti, ma anche a continuare a soddisfarli man mano che cambiano.

Clumio semplifica la protezione dei dati e la conformità su AWS con una soluzione chiavi in mano

Clumio è un servizio di backup completamente sicuro che offre protezione contro il ransomware tramite air gap e conservazione dei dati in linea con i requisiti di conformità per le applicazioni AWS. Consente di automatizzare in modo semplice anche le attività di conformità più noiose, consentendo al personale IT e di sviluppo di dedicarsi ad altri aspetti delle operazioni aziendali.

Con Clumio, la vostra organizzazione dispone di una soluzione di backup centralizzata che definisce le politiche di backup e monitora la conformità in tempo reale nell’intero ambiente AWS, nel rispetto di tutti i vostri SLA. Clumio garantisce inoltre costi prevedibili per il backup e l’archiviazione dei dati nel cloud, eliminando i costi generali in forte aumento e le spese inaspettate associate alla creazione costante di snapshot dei dati.

Clumio raggiunge questo obiettivo:

  • Offre un’interfaccia intuitiva che fornisce una visione unica e coerente di tutte le risorse AWS ed elimina la complessità individuando automaticamente gli account AWS e indicizzando tutte le risorse che richiedono protezione in materia di conformità secondo politiche uniformi. Inoltre, le nuove risorse vengono rilevate automaticamente e sono soggette alle stesse politiche.
  • Offre funzionalità di crittografia, compressione e gestione delle risorse, oltre a avvisi immediati qualora la conformità dovesse essere a rischio.
  • Archiviazione dei backup in un ambiente fisicamente isolato (air-gap) ed esterno agli ambienti di produzione, al fine di garantire protezione contro la compromissione degli account, ad esempio a causa di attacchi ransomware e comportamenti dolosi.
  • Clumio ha completato numerose e rigorose procedure di certificazione, tra cui ISO 27001, ISO 27701, SOC 2 Tipo 2, HIPAA e PCI DSS. Questi rigorosi test rendono Clumio una delle piattaforme più sicure su AWS.
  • Elimina la necessità di scrivere script di automazione provvisori grazie alla soluzione basata su policy di Clumio, che aiuta le organizzazioni a soddisfare i requisiti in materia di dati e governance consentendo l’applicazione di policy uniformi a tutte le risorse. Clumio consente di definire le policy utilizzando i tag AWS, integrandosi così nei flussi di lavoro esistenti.

Clumio: un supporto per la conformità AWS

Realizzato in modo nativo su AWS, Clumio offre scalabilità automatica, monitoraggio e assistenza 24 ore su 24, 7 giorni su 7, il tutto all’interno di un’interfaccia reattiva e intuitiva con un processo di onboarding rapido.

Prenota oggi stesso una demo oppure clicca qui per provare Clumio nella tua azienda.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il governo impone determinati requisiti. In particolare, con l’aumento di minacce quali malware e ransomware, le aziende dovrebbero adottare misure che diano priorità alla sicurezza. Determinare la tolleranza della propria organizzazione alla perdita di dati e il tempo di ripristino può ridurre al minimo o addirittura mitigare completamente le ripercussioni di una potenziale interruzione sui progetti o sulle applicazioni e sui database mission-critical. Ciò dovrebbe includere anche rivalutazioni periodiche che tengano conto delle minacce nuove ed emergenti ai dati e all’infrastruttura, consentendo all’organizzazione di rimanere operativa in caso di interruzione. Ma esaminiamo più da vicino il rapporto tra RTO e RPO.

Qual è la differenza tra RTO e RPO?

Il Recovery Time Objective (RTO) e il Recovery Point Objective (RPO) sono due dei parametri più importanti di una strategia efficace di disaster recovery. Affinché le aziende possano salvaguardare i propri progetti e soddisfare i requisiti di sicurezza previsti dalla normativa, è fondamentale comprendere il significato di ciascuno di essi, le modalità di calcolo e gli strumenti a disposizione per garantire il rispetto o il superamento di tali parametri.

Comprendere l’obiettivo di tempo di Recovery (RTO) e l’obiettivo di punto di Recovery (RPO)

Sebbene i concetti di RPO e RTO siano in qualche modo correlati, ciascuno di essi si riferisce ad aspetti completamente diversi del ripristino di emergenza nell’ambito di un piano di continuità operativa. Ecco come vengono definiti:

Obiettivo del tempo di recupero (RTO)

L’RTO è il tempo massimo accettabile che un’organizzazione ha stabilito per riprendersi da un disastro, prima che il periodo di inattività provochi gravi conseguenze dovute a un’interruzione della continuità operativa.

Ad esempio, supponiamo che un’organizzazione soggetta a regolamentazione governativa abbia stabilito un RTO di cinque ore e si trovi ad affrontare un evento che provochi il blocco della propria infrastruttura. In tal caso, dovrà ripristinare il funzionamento della propria infrastruttura entro le cinque ore previste, prima che il periodo di inattività causi gravi problemi alle proprie operazioni e/o ai propri progetti.

Obiettivo del punto di recupero (RPO)

Il termine RPO indica il periodo di tempo che può trascorrere durante un evento disastroso prima che la quantità di dati persi superi la soglia massima stabilita dai requisiti di sicurezza governativi previsti dal piano di continuità operativa. In altre parole, qual è la quantità di dati che è consentito perdere prima che la perdita di dati comprometta effettivamente le operazioni o gli utenti finali?

In genere, i backup dei dati di un’organizzazione vengono eseguiti automaticamente in base alla pianificazione dei backup che è stata impostata. Ad esempio, supponiamo che un’organizzazione esegua automaticamente il backup dei propri dati ogni 10 ore e che in seguito subisca un’interruzione del servizio della durata di otto ore. Poiché la durata dell’interruzione non ha superato quella dell’ultimo backup dei dati

A questo punto, l’organizzazione ha raggiunto il proprio RPO ed è in grado di recuperare una quantità di dati sufficiente a riprendere le operazioni in modo accettabile, senza interruzioni né perdite significative. Ciò è fondamentale affinché le aziende possano soddisfare i requisiti di sicurezza stabiliti e garantire il regolare svolgimento dei propri progetti.

Differenze tra RTO e RPO

Sebbene l’RTO e l’RPO siano entrambi aspetti essenziali di un piano di continuità operativa, le principali differenze riguardano le rispettive finalità all’interno del piano.

L’RTO riguarda un ambito molto più ampio nell’ambito del disaster recovery, poiché coinvolge l’insieme delle operazioni, dei progetti e delle applicazioni dell’organizzazione, nonché il tempo per cui questa può continuare a funzionare durante un periodo di inattività prima che le sue operazioni, compreso il lavoro sui progetti, ne risentano. In confronto, l’RPO si concentra esclusivamente sui dati e sulla resilienza dell’organizzazione di fronte alla perdita di tali dati.

Come calcolare l’RTO

L’RTO di un’organizzazione dipende da diversi fattori, dalla natura della sua attività all’intera portata della sua infrastruttura.

Di seguito sono riportati alcuni passaggi generali che le organizzazioni utilizzano spesso per individuare con precisione un RTO:

  • Stilare un elenco di tutti i sistemi e le applicazioni utilizzati dall’organizzazione nel corso delle normali attività operative, quindi individuare tutti i team e gli utenti finali che subirebbero disagi qualora tali sistemi e applicazioni subissero un’interruzione.
  • Calcolare quali sarebbero le perdite nel caso in cui tali sistemi e applicazioni smettessero di funzionare, ad esempio in termini di mancato guadagno e di eventuali spese aggiuntive derivanti dall’impossibilità di accedervi.
  • Se la vostra organizzazione gestisce i dati dei propri clienti, dovrete anche tenere conto dei contratti di servizio stipulati con i vostri clienti, che potrebbero influire sui tempi necessari per il recupero dei loro dati.
  • Individuare tutte le applicazioni che potrebbero subire ripercussioni in caso di guasto del database.
  • Prendete nota di eventuali servizi rivolti ai clienti che potrebbero diventare indisponibili e causare reazioni negative e possibili perdite finanziarie.

Dopo aver preso in considerazione tutte le applicazioni, valuta quale di esse causerebbe le perdite maggiori se non fosse disponibile, quindi utilizza il relativo tempo di Recovery come RTO di riferimento per la tua organizzazione. Se tutte le applicazioni hanno la stessa importanza, puoi calcolare la media di ciascun RTO e utilizzarla come valore di riferimento.

Come calcolare l’RPO

L’RPO di ogni organizzazione sarà unico e dipenderà da diverse variabili, soprattutto quando sono coinvolti più sistemi, applicazioni e progetti. Tuttavia, esistono fattori comuni legati ai requisiti di sicurezza governativi che dovrebbero essere presi in considerazione nel determinare quale sia il punto di ripristino effettivo, quali:

  • La quantità massima di perdita di dati che la vostra organizzazione è in grado di gestire pur continuando a operare
  • I costi previsti connessi a tale perdita di dati e all’eventuale indisponibilità dei servizi che ne deriva
  • Il costo delle soluzioni di recupero dati
  • Rispetto degli accordi sul livello di servizio (SLA)
  • Conseguenze per i clienti e gli utenti finali
  • Esigenze specifiche del settore e dei mercati verticali

Valutare questi fattori nel loro insieme può aiutare un’organizzazione, sia essa pubblica o privata, a individuare il livello accettabile di perdita di dati che sia anche in linea con il budget stanziato per il backup dei dati. Ciò contribuirà a determinare la frequenza con cui effettuare il backup dei dati e a definire un RPO concreto, garantendo sicurezza e continuità in qualsiasi circostanza.

Cos’è più importante, l’RTO o l’RPO?

RTO e RPO sono entrambi componenti essenziali di qualsiasi piano di continuità operativa, ma uno è davvero più importante dell’altro? Questo dibattito in corso è fondamentale per le aziende che mirano a mantenere i propri protocolli di sicurezza rispettando al contempo i rigorosi requisiti stabiliti dal governo.Non esiste una risposta oggettiva, poiché le esigenze specifiche di ciascuna organizzazione — sia in termini di processi interni che di esperienza dell’utente finale — sono sempre determinate dai servizi offerti, dal settore in cui opera e dalla rete o comunità a cui si rivolge. Ciascuna di queste categorie richiede un’applicazione diversa della tecnologia e i dettagli complessi di ogni processo variano di conseguenza.

Raggiungere o superare gli RTO e gli RPO con Clumio

Disporre di un piano di Recovery efficace è sempre fondamentale per garantire la continuità operativa. Ciò è particolarmente importante in una comunità basata sulla tecnologia, in cui i dettagli relativi al funzionamento di hardware e software sono strettamente interconnessi e fondamentali per le operazioni.

Questi piani mirano a garantire la continuità operativa della vostra organizzazione in caso di interruzioni causate da attacchi informatici, cancellazioni accidentali, guasti hardware o problemi periodici legati all’hosting cloud. Questa preparazione, resa possibile dalle tecnologie più avanzate, prevede sempre la definizione di valori RTO e RPO realistici.

Le funzionalità di ripristino rapido di Clumio consentono di ripristinare rapidamente i dati dalla sua piattaforma di protezione dei dati cloud-native. Offrendo la possibilità di ripristinare un’intera istanza, nonché di recuperare in modo granulare singoli file, record o caselle di posta, Clumio ottimizza il processo di recupero dei dati per aiutarti a rispettare o ridurre al minimo i tuoi RTO esistenti. Questa tecnologia consente un ripristino della rete senza interruzioni, contribuendo a ridurre l’impatto delle interruzioni dell’attività.

Con Clumio Protect è possibile implementare politiche globali in tutto l’ambiente AWS per eseguire il backup delle applicazioni con la giusta frequenza, contribuendo a soddisfare gli SLA di Recovery e i requisiti di conformità. Inoltre, il motore di ottimizzazione dei backup di Clumio Discover offre reportistica avanzata e una visibilità più approfondita sullo stato attuale e storico dei backup AWS. Questa tecnologia offre alle organizzazioni la possibilità di determinare il numero adeguato di snapshot necessari per soddisfare il proprio RPO, evitando al contempo i costi superflui derivanti dalla creazione e dall’archiviazione eccessiva e non necessaria di snapshot. Queste informazioni dettagliate rappresentano una risorsa preziosa per la comunità degli utenti AWS.

Fissate un appuntamento per una demo e vi mostreremo come Clumio, leader nel settore delle tecnologie di Recovery, consenta un recupero più rapido dei dati dei carichi di lavoro AWS quali EC2, EBS, RDS, DynamoDB, ecc.

Cogli questa opportunità per entrare in contatto con la nostra comunità di utenti soddisfatti.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Oggi, dato che ai team amministrativi aziendali viene chiesto di fare di più con meno risorse, la tendenza verso il self-service non è mai stata così forte. Delegare attività di routine, come i backup richiesti dagli utenti e il ripristino dei file, consente al team IT principale di dedicare più tempo alle attività più critiche per l’azienda. Tuttavia, la concessione dell’accesso a questi potenti strumenti, che ospitano i dati più sensibili della vostra azienda, deve essere rigorosamente controllata al fine di soddisfare i requisiti di conformità dei dati e prevenire conseguenze indesiderate o dolose.

Come si fa, quindi, a consentire agli utenti di eseguire queste funzioni legittime evitando al contempo conseguenze indesiderate o dannose? Semplice: una combinazione di RBAC ed EBAC consente di fornire agli utenti un accesso conforme ai requisiti di conformità dei dati della propria organizzazione.

Che cos’è l’RBAC e come si usa?

Il controllo degli accessi basato sui ruoli (RBAC) esiste da sempre e gli amministratori conoscono molto bene questo concetto. Nella sua forma più semplice, a determinati utenti possono essere concessi diritti di accesso in sola lettura, in scrittura o in lettura/scrittura. Ai tempi delle semplici condivisioni di file, ciò soddisfaceva le esigenze della maggior parte delle persone. Tuttavia, nel mondo aziendale odierno è necessaria una granularità molto più precisa.

I tempi in cui si assegnavano privilegi di superamministratore a tutti sono ormai lontani. Solo pochi utenti selezionati dovrebbero disporre di questi privilegi “divini”, che dovrebbero essere sottoposti a un rigoroso monitoraggio e a controlli accurati. D’altra parte, l’accesso in sola lettura può risultare troppo restrittivo e impedire agli utenti di svolgere le attività necessarie, costringendoli a aprire ticket presso il team IT. Deve essere possibile trovare un giusto compromesso.

Noi di Clumio offriamo agli amministratori la possibilità di assegnare ai propri utenti finali ruoli specifici e predefiniti, che rispecchino più fedelmente le loro mansioni lavorative senza risultare né troppo generici né troppo restrittivi. A prima vista, l’elenco dei ruoli riportato di seguito dovrebbe coprire il 99% dei livelli di autorizzazione che gli amministratori desiderano assegnare ai propri utenti senza “consegnare le chiavi del castello”.

Inoltre, ogni ruolo dispone di controlli molto dettagliati.

Che cos’è l’EBAC e come si usa

Il controllo degli accessi basato sulle entità (EBAC) è un concetto relativamente recente che consente di definire dei limiti attorno a risorse specifiche e di raggrupparle per controllare in modo più preciso a cosa possono accedere gli utenti. Questo approccio si rivela particolarmente efficace per le grandi aziende e persino per gli MSP (Managed Services Providers), poiché offre un supporto più efficace per garantire un’esperienza di self-service più completa per le richieste di base degli utenti.

L’approccio di Clumio all’EBAC introduce il concetto di “unità organizzativa” (OU). Gli amministratori possono creare queste OU e poi inserirvi utenti e risorse specifici per garantire l’isolamento, limitare l’accesso dall’esterno e ridurre l’entità dell’impatto in caso di accesso non autorizzato. Prendiamo un esempio concreto per illustrare come RBAC ed EBAC funzionino insieme per offrire un meccanismo semplice ma potente per la gestione dell’accesso ai dati.

Come funzionano RBAC ed EBAC in Cohesion

Nel diagramma riportato di seguito abbiamo creato 3 diverse unità organizzative (OU): AWS Team, VMC Team e M365 Team. All’interno di ciascuna di queste OU sono presenti risorse specifiche quali account AWS, SDDC VMware Cloud on AWS e domini M365.

Ad esempio: quando l’utente Dennis effettua l’accesso, può visualizzare solo le risorse presenti nell’unità organizzativa (OU) a cui appartiene, ovvero i due domini M365. Dennis è un amministratore dell’OU, quindi ha il pieno controllo su tutto ciò che si trova all’interno della sua OU “M365 Team”, ma non ha alcun accesso né visibilità sulle OU “VMC Team” o “AWS Team”.

D’altra parte, Jim lavora all’Helpdesk e il suo account utente è presente in tutte e tre le unità organizzative (OU). Quando Jim effettua l’accesso, ha visibilità sulle risorse all’interno di tutte e tre le OU, ma le sue autorizzazioni limitate relative all’Helpdesk gli consentono solo di svolgere funzioni specifiche all’interno di ciascuna delle OU di cui fa parte.

In sintesi, il modello RBAC regola ciò che è possibile fare, mentre il modello EBAC regola ciò che è possibile visualizzare. Combinando questi due metodi di controllo, è possibile concedere in tutta sicurezza l’accesso a potenti strumenti aziendali come Clumio e soddisfare i propri requisiti di conformità dei dati.

Guarda questa demo per scoprire come impostare rapidamente i controlli di accesso in Clumio.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone