Skip to content

Der Herbst steht vor der Tür! Das bedeutet: Es ist wieder Zeit für Pumpkin Spiced Latte, und der Monat der Cybersicherheit steht kurz bevor. Dies ist ein guter Zeitpunkt, um Ihr Handbuch zur Reaktion auf Sicherheitsvorfälle zu überprüfen, insbesondere die Phase der Recovery. Denken Sie daran: Ihr Cloud-Anbieter ist für die Beständigkeit und Verfügbarkeit seines Dienstes verantwortlich, aber Ihre Daten – deren Ausfallsicherheit, Integrität und Sicherheit – liegen in Ihrer Verantwortung.

Backups – Ihre letzte Verteidigungslinie in der Cloud

Risikoprofile für Cloud-Daten umfassen eine Reihe von Szenarien, darunter unbeabsichtigtes Löschen von Daten aufgrund menschlicher Fehler, fehlerhafte Software-Löschvorgänge, böswillige Datenlöschungen, Insider-Bedrohungen durch verärgerte oder ausscheidende Mitarbeiter sowie gezielte Ransomware-Kampagnen. Eine robuste Strategie für Backup and Recovery, ergänzt durch Features wie Datenversionierung, Verschlüsselung und Air Gaps, dient dazu, die Datenresilienz des Unternehmens zu stärken. Dieser mehrschichtige Ansatz zielt darauf ab, die Auswirkungen negativer Datenvorfälle durch eine schnelle und sichere Datenwiederherstellung zu minimieren und so Betriebsausfälle und finanzielle Verluste zu begrenzen.

Air-Gapped-Backups können Ihr Unternehmen retten

Snapshots, die häufig in Produktionskonten gespeichert werden, unterliegen denselben Risiken wie Produktionsdaten. Auch kontoübergreifende Snapshots reichen nicht aus, da sie weiterhin unter die primäre Sicherheitsdomäne des Unternehmens fallen. Erlangt ein Angreifer beispielsweise Zugriff auf die richtige Workload oder die richtigen Administrator-Anmeldedaten, können oft alle Daten manipuliert werden. Ein sichererer Ansatz besteht darin, eine virtuelle Luftbrücke zwischen dem Hauptkonto und dem Backup-Speicher zu schaffen, die eine „Out-of-Band“-Abwehrschicht gegen Ransomware und andere Cyberangriffe bietet.

Vorteile von Backups mit Luftspalt

  • Widerstandsfähigkeit gegen Ransomware: Air-Gapped-Backups gewährleisten die Wiederherstellbarkeit von Daten, selbst wenn die primären Datensätze kompromittiert wurden.
  • Datenintegrität: Unbefugter Zugriff und Datenmanipulation werden insbesondere durch unveränderliche Sicherungskopien verhindert.
  • Einhaltung gesetzlicher Vorschriften: Cybersicherheitsversicherungen und branchenspezifische Vorschriften schreiben häufig „Air-Gapped“-Backups vor, um sowohl den Datenschutz als auch die Einhaltung der Richtlinien zu gewährleisten.
  • Schnelle Recovery: „Air-Gapped“-Backups ermöglichen eine schnelle Recovery, wodurch Ausfallzeiten verkürzt und negative Auswirkungen gemindert werden.
  • Sicherheit: Sichere Backups sorgen für ein beruhigendes Gefühl und ermöglichen es den IT-Mitarbeitern, sich auf andere geschäftskritische Aufgaben zu konzentrieren.

Mehr Schutz ohne zusätzliche Kosten oder Komplexität

Ein besserer Datenschutz durch „Air-Gapped“-Backups, deren Inhalte nicht verändert werden können, ist nur einer der Gründe, warum sich Kunden für Clumio entscheiden. Mit dem Ausbau ihrer Cloud-Präsenz steht Unternehmen die Bewältigung einer weiteren Herausforderung bevor: die Kostenkontrolle. IT-Teams haben die Aufgabe, die Cloud-Kosten zu senken, wissen jedoch oft nicht genau, wo sie ihre AWS-Rechnung reduzieren können, ohne die geschäftliche Innovation einzuschränken.

Das Analystenunternehmen ESG hat festgestellt, dass Clumio seinen Kunden durch eine einzigartig konzipierte Lösung, die Backup and Recovery-Prozesse optimiert, dabei hilft, ihre Kosten um durchschnittlich 30 % zu senken. Nutzungsberichte unterstützen IT-Teams zusätzlich, indem sie aufzeigen, wo Unternehmen die höchsten Ausgaben für ihre AWS-Backups tätigen, sodass sie ihre Speicherausgaben besser verwalten können. Clumio-Kunden sind in der Regel in der Lage, ihre Backup-Kosten zu senken und gleichzeitig ihre Datensicherheit zu erhöhen.

Clumio auf dem Gartner IT Symposium, 16. bis 19. Oktober 2023

Besuchen Sie uns auf dem Gartner IT Symposium in Orlando, Florida, am Stand Nr. 147. Kommen Sie vorbei und sprechen Sie mit mir oder unserem Field CTO darüber, wie Clumio in Ihre AWS-Datensicherungsstrategie passt und dabei Ihre Budgetvorgaben einhält.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Datenschutz, Cloud-Migration und Recovery – oh je! Erleben Sie all das mit Commvault auf der Oracle CloudWorld, Stand Nr. 23, vom 19. bis 21. September in Las Vegas.

Es sind nur noch wenige Wochen bis zur Messe, und wir haben ein randvolles Programm für Kunden, Partner und Messebesucher auf die Beine gestellt!

Zunächst einmal unsere Vorträge und Workshops. Tragt diese Termine in euren Kalender ein, bevor es zu spät ist!

  • Dienstag, 19. September, um 17:00 Uhr PDT – OCI-Datensicherheit: Entwicklung von Strategien zur Cyber-Reaktion zur Senkung von Risiken – und der Gesamtbetriebskosten (TCO)
    • Risiken und Kosten senken! Erfahren Sie, wie Commvault und Oracle die moderne Datensicherung für die Oracle Cloud Infrastructure (OCI) neu definieren.
  • Mittwoch, 20. September, um 13:00 Uhr PDT – Migration Ihrer VMware-Umgebung: Behalten Sie die Kontrolle und maximieren Sie die Sicherheit
    • Es ist kinderleicht! Folgen Sie dieser Schritt-für-Schritt-Anleitung, um VMware-Workloads mithilfe der Commvault-Datensicherung nahtlos auf OCVS (Oracle Cloud VMware Solution) bereitzustellen und zu migrieren.
  • Mittwoch, 20. September, 15:55 Uhr PDT – Partner: Das Ransomware-Handbuch – warum Firewalls und Backups nicht ausreichen
    • Achtung, Partner: Jetzt ist der richtige Zeitpunkt, sich als Held zu profilieren und Ihren Kunden dabei zu helfen, ihre größte Bedrohung zu besiegen – Ransomware.
  • Donnerstag, 21. September, 8:30 Uhr PDT – OCI und Commvault arbeiten zusammen, um Ihre Hybridumgebung zu sichern, zu schützen und wiederherzustellen
    • Möchten Sie das Geheimnis der Kosteneinsparungen kennenlernen? Vereinfachen Sie die Verwaltung, optimieren Sie Ihre Cloud-Strategien, reduzieren Sie Sicherheitsrisiken und verbessern Sie die Geschäftskontinuität mit Commvault.
  • Donnerstag, 21. September, 13:05 Uhr PDT – Wie Commvault dazu beiträgt, den Datenschutz für Oracle-Partner und -Kunden neu zu definieren
    • Partner, das hier ist für Sie! Entdecken Sie Möglichkeiten, die Erwartungen Ihrer Kunden zu übertreffen und ihnen gleichzeitig dabei zu helfen, ihre wertvollste Ressource – ihre Daten – zu sichern, zu schützen und wiederherzustellen.

Schauen Sie anschließend unbedingt am Commvault-Stand (Stand Nr. 23) vorbei, wo Sie aus erster Hand die besten Lösungen für den Datenschutz bei einer Vielzahl von Workloads erleben können. Wir sind hier, um Sie auf Ihrem Weg zu OCI zu unterstützen – mit einem hervorragenden Preis-Leistungs-Verhältnis, integrierten erweiterten Sicherheitsfunktionen sowie vereinfachter Recovery- und Verwaltung.

  • Sind Sie ein planungsorientierter Mensch? Dann müssen Sie sich während der Messe nicht hetzen. Vereinbaren Sie im Voraus einen Termin, und wir halten Ihren Platz frei.
  • Bevorzugen Sie einen eher spontanen Ansatz? An allen Messetagen veranstalten wir kurze 10-minütige Sessions. Das ist Ihre Gelegenheit, schnell die Feinheiten einer vereinfachten Backup-Strategie kennenzulernen … und vielleicht gewinnen Sie dabei sogar ein paar coole Preise.
  • Wie wäre es, wenn Sie die Technologie selbst ausprobieren? Wir bieten Ihnen Demos, in denen das schnelle Backup and Recovery von Cloud- und lokalen Workloads sowie die „Metallic Recovery Reserve“ auf OCI für einen Air-Gapped-Schutz vorgestellt werden. 

Sind Sie schon davon überzeugt, dass der Commvault-Stand Nr. 23 der richtige Ort für Sie ist? Wir sehen uns in Las Vegas!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

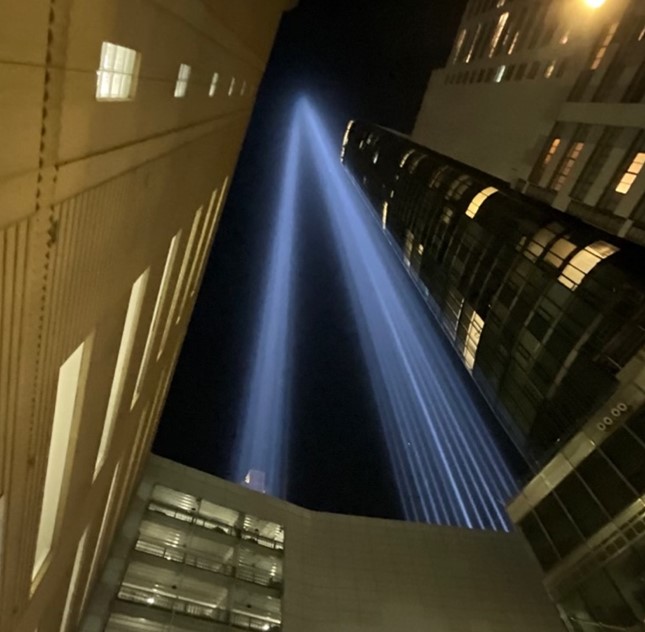
Montag, der 11. September, ist in den Vereinigten Staaten der „Patriot Day“ und ein nationaler Tag des Engagements und des Gedenkens, an dem wir des 22. Jahrestags der Terroranschläge vom 11. September (9/11) gedenken.  

Der 11. September 2001 war ein Verlust, der weltweit zu spüren war. Heute gedenken wir derer, die an diesem Tag ihr Leben verloren haben, danken den mutigen Ersthelfern, die ihr Leben aufs Spiel gesetzt haben, und ehren die Opfer, die zum Schutz unserer Freiheit gebracht wurden.  

Wenn ich an diesen Tag zurückdenke, fällt mir immer wieder besonders auf, wie unsere Gemeinschaften zusammengewachsen sind. Wir haben unsere Differenzen beiseite gelegt und uns zusammengeschlossen, um füreinander da zu sein, einander zu unterstützen und Hoffnung zu vermitteln; ich bezeichne das gerne als Mitgefühl. Diese Bemühungen hallen noch heute in mir nach – jedes Mal, wenn ich aus meiner Haustür trete und mich den alltäglichen Herausforderungen stelle, die uns alle umgeben. Jede Begegnung, bei der wir der Gemeinschaft mehr Mitgefühl entgegenbringen können, hilft. 

Als Veteran der US-Marine bin ich stolz darauf, hier bei Commvault als leitender Pate unserer Mitarbeitergruppe VALOR (Veterans) zu fungieren. Anlässlich des Jahrestags des 11. September veranstaltete unsere VALOR-ERG unsere jährliche „Commvault Climbs“-Challenge, bei der „Vaulters“ auf der ganzen Welt dazu aufgefordert sind, bis zu 104 Treppenläufe zu bewältigen, um die mutigen Feuerwehrleute und Rettungskräfte zu ehren, die die Treppen der Zwillingstürme des World Trade Centers hinaufstiegen, um das Leben der dort eingeschlossenen Menschen zu retten. Jedes Jahr werde ich daran erinnert, welch unglaubliche Unterstützung in unserem gesamten Unternehmen herrscht, wenn wir unseren Wert der Fürsorge leben. Nehmen

wir uns heute die Zeit, derer zu gedenken, die am 11. September ihr Leben verloren haben, über den Mut der Ersthelfer in jenen Momenten nachzudenken und diejenigen zu ehren, die sich als Freiwillige gemeldet haben, um ihrem Land als Reaktion auf die Tragödie zu dienen. 

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Cyberbedrohungen entwickeln sich ständig weiter und werden immer hartnäckiger. Die weltweiten Ausgaben für Sicherheitslösungen und -dienste werden im Jahr 2026 voraussichtlich fast 300 Milliarden US-Dollar erreichen¹ – ein Anstieg von 37 % gegenüber den aktuellen Ausgaben, was auf ein zunehmendes Bedrohungsniveau hindeutet. Überraschenderweise haben 83 % der Unternehmen trotz größerer Sensibilisierung und höherer Investitionen im Laufe ihrer Existenz bereits mehr als einen Datenverstoß erlebt². Diese Zahlen unterstreichen die entscheidende Notwendigkeit einer guten Recovery-Readiness, wobei die Datensicherheit ein zentrales Anliegen ist, da Cloud-Speicher zur beliebten Option für externe Backups wird.

Die Notwendigkeit der Unveränderlichkeit

Unveränderlichkeit wird definiert als „die Fähigkeit, beliebige Daten für einen bestimmten Zeitraum in einem nicht austauschbaren Zustand zu erhalten“. Die Unveränderlichkeit von Daten lässt sich durch verschiedene, miteinander kombinierte Methoden erreichen. Eine unveränderliche Architektur ist somit ein Modell, bei dem keine Aktualisierungen, Sicherheitspatches oder Konfigurationsänderungen „vor Ort“ auf Produktionssystemen vorgenommen werden. Ist eine Änderung erforderlich, wird eine neue Version der Architektur erstellt und in der Produktion bereitgestellt.  Die Unveränderlichkeit bietet Schutz sowohl innerhalb als auch außerhalb der Backup-Lösung.

Unternehmen benötigen eine unveränderliche Architektur, um sicherzustellen, dass ihre Daten sicher und geschützt sind und – was noch wichtiger ist – jederzeit zur Verfügung stehen, wenn sie wiederhergestellt werden müssen. Unveränderlichkeit ist eine bewährte Methode, um Cyberangriffe auf Sicherungsdaten zu reduzieren und sicherzustellen, dass Sicherungskopien in keiner Weise verändert werden.

Der beste Indikator dafür, dass Sie über eine zuverlässige Backup-Lösung verfügen, ist Ihre Fähigkeit, Daten schnell wiederherzustellen. Dies hängt zum Teil von der richtigen Planung und Architektur Ihrer Backup and Recovery-Lösung ab. Dies kann jedoch eine große Herausforderung sein, wenn Ihre Daten so vielen Gefahren ausgesetzt sind. In der Vergangenheit waren Hardwareausfälle, Naturkatastrophen und menschliches Versagen wahrscheinlich die „vorrangigen“ Ausfallrisiken. Heute haben Ransomware und Insider-Bedrohungen diese Rolle als größte Sorgenfaktoren übernommen. Es ist offensichtlich, dass Planung und Architekturentwurf allein nicht ausreichen; die heutige Lösung für Backup and Recovery muss unveränderlich sein, damit Sie die Gewissheit haben, dass Ihre Daten sicher sind.

Veränderlich vs. Unveränderlich

Beim Schutz wertvoller Daten gibt es einen wesentlichen Unterschied zwischen veränderbarer und unveränderbarer Infrastruktur. Die herkömmliche, veränderbare Infrastruktur ist flexibler und ermöglicht schnelle Aktualisierungen und Integrationen, doch dies kann es Cyberkriminellen auch erleichtern, auf Daten zuzugreifen und diese zu manipulieren.

Diese Kriminellen greifen Unternehmen häufig über Datenlecks an, was schwerwiegende Folgen wie Reputationsschäden, Umsatzverluste und rechtliche Probleme nach sich ziehen kann. Hier kommt eine unveränderliche Architektur ins Spiel, die eine sicherere und manipulationssichere Lösung zum Schutz der Daten vor internen und externen Bedrohungen bietet.

Unveränderlichkeit zur Einhaltung gesetzlicher Vorschriften

Unveränderlicher Speicher ist für jedes Unternehmen unverzichtbar, um geschäftskritische oder vertrauliche Daten zu schützen. Dies ist besonders wichtig für Branchen wie das Gesundheitswesen, den Finanzsektor und die Rechtsbranche, in denen strenge gesetzliche und behördliche Anforderungen gelten, um sensible Daten vor unbefugtem Zugriff oder Manipulationen zu schützen. Unveränderlicher Speicher hilft Unternehmen dabei, Anforderungen wie die der SEC, CFTC und FINRA hinsichtlich der Erfassung, Speicherung und Aufbewahrung elektronischer Unterlagen zu erfüllen, und ermöglicht eine einfache Recovery im Falle eines Datenverlusts oder einer Datenbeschädigung.

Commvault Cloud ist standardmäßig unveränderlich

Da jede Umgebung über eine eigene Infrastruktur verfügt, kann es eine Herausforderung sein, Backup-Daten vor zufälligen, unbefugten Änderungen zu schützen. Aus diesem Grund verfolgt Commvault einen plattformunabhängigen Ansatz in Bezug auf Unveränderlichkeit. Durch einen robusten, mehrschichtigen Ansatz zum Datenschutz bieten wir zuverlässige Kontrollmechanismen, die verschiedene Arten von Bedrohungen für Backup-Daten verhindern und sicherstellen, dass Kopien auch nach versehentlichem Löschen oder böswilligen Angriffen in hohem Maße wiederherstellbar sind. Von Haus aus werden alle Backup-Daten auf Speicherebene geschützt. Backup-Kopien und -Vorgänge befinden sich an einem virtuell luftisolierten Standort in einer isolierten Sicherheitsdomäne, die von den Quellumgebungen entkoppelt ist. Zudem können Aufbewahrungssperren angewendet werden, um unberechtigte Änderungen an den Datenaufbewahrungsrichtlinien zu verhindern.

Mit Commvault Cloud benötigen Sie keine spezielle Hardware oder Cloud-Speicherkonten, um Ihre Backup-Daten vor Ransomware-Bedrohungen zu schützen. Sollten Sie über Hardware verfügen, die WORM (Write-Once, Read Many), Objektsperren oder Snapshots unterstützt (was Commvault vollständig unterstützt), können Sie dennoch die integrierten Sperrfunktionen von Commvault nutzen, um bestehende Sicherheitsmaßnahmen zu ergänzen und zu verstärken. Die Möglichkeit, Sicherheitsmaßnahmen über verschiedene Infrastrukturtypen hinweg zu kombinieren, ist es, was die unveränderliche Lösung von Commvault von der Konkurrenz abhebt.

Mehrfaktor-Authentifizierung, AES-256-Bit-Verschlüsselung im Ruhezustand, Firewalls und andere Zero-Trust-Zugriffskontrollen verhindern den internen und externen Datentransfer durch unbefugte Personen. Alle eingesetzten Sicherheitsprotokolle entsprechen den Best Practices im Bereich Sicherheit und basieren auf den Richtlinien und Compliance-Anforderungen von NIST 800-53, SOC 2 Typ II und ISO 27001:2013.

Dank integrierter Zero-Trust-Sicherheitsprotokolle erfüllt Commvault Cloud die strengsten Standards hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit – sowohl für Behörden als auch für Unternehmen.

Die unveränderliche Infrastruktur-Architektur von Commvault Cloud

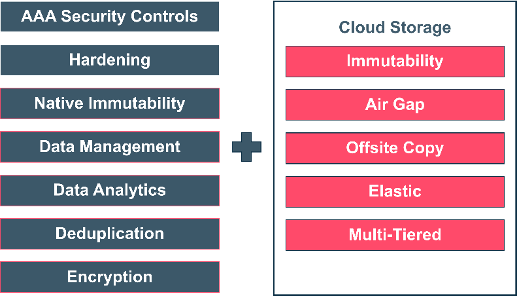
Die Machine-Learning-Plattform von Commvault erweitert die Funktionen zum unveränderlichen Schutz, indem sie eine proaktive Plattform zur Erkennung von Bedrohungen und zur entsprechenden Reaktion darauf bereitstellt. Wir setzen einen mehrschichtigen Ansatz ein, um vor verschiedenen Bedrohungsvektoren zu schützen und die Sicherheit der Daten zu gewährleisten. Dazu gehören eine Speichersperre zur Abwehr von Ransomware sowie Zero-Trust-AAA-Kontrollen entlang des gesamten Stacks für Backup and Recovery, um einen umfassenden Schutz zu gewährleisten. Zur Isolierung und zur Schaffung von Air Gaps kommen TLS-verschlüsselte Netzwerktopologien zum Einsatz, und die Infrastruktur wird gehärtet, um die Angriffsfläche zu verringern.

Auf hoher Ebene umfasst die Commvault Cloud Platform diese sieben Schichten in Kombination mit unveränderlichem Cloud-Speicher:

Cloud-Speicher bietet erweiterte Möglichkeiten zum Schutz, zur Sicherung und zur Wiederherstellung Ihrer Daten. Da die Daten standardmäßig unveränderlich sind, ergibt sich daraus die flexibelste Datensicherung, die Sie überall und in beliebigem Umfang für jede Arbeitslast einsetzen können.

Ihr Schutz, ganz nach Ihren Vorstellungen: Unveränderlichkeit für Software und SaaS

Commvault Grid erleichtert die Implementierung einer unveränderlichen Architektur als integrierte Appliance oder Referenzdesign für eine All-in-One-Lösung. Es bietet umfassendes Datenmanagement für alle Workloads über eine einzige, erweiterbare Plattform. Commvault Cloud nutzt einen mehrschichtigen Ansatz, um vor verschiedenen Bedrohungsvektoren zu schützen und die Sicherheit der Daten zu gewährleisten. Die unveränderliche Architektur von Commvault besteht aus:

  • Software (Compliance Lock)
    • Szenario: Der Backup-Administrator versucht, die Aufbewahrungsdauer zu verkürzen, und löscht dabei versehentlich einen Backup-Auftrag, eine Richtlinie oder eine Bibliothek
    • Aktion: Durch Compliance-Sperre verweigert
  • Betriebssystem (Zugriffskontrollen)
    • Versuch: Ein berechtigter Benutzer versucht, Dateien zu verschlüsseln, zu verschieben oder zu löschen oder eine Festplatte neu zu formatieren
    • Maßnahme: Das Betriebssystem blockiert Benutzer und/oder Ransomware-Angriffe durch Zugriffskontrollen
  • Dateisystem (Unveränderlichkeit auf Speicherebene)
    • Versuch: Ein autorisierter oder böswilliger Benutzer versucht, geschützte Sicherungsdaten zu ändern oder zu verschlüsseln
    • Maßnahme: Ein unveränderliches Dateisystem verhindert, dass Sicherungsdaten verändert oder verschlüsselt werden

Commvault AirGap ist ein vollständig verwaltetes Cloud-Speicherziel für das Commvault-SaaS-Hybrid-Cloud-Portfolio sowie für „Backup and Recovery“ und „Commvault Grid“. Die Umstellung auf die Cloud wird durch optimierte Speicheroptionen und „Air-Gapped“-Kopien der Daten beschleunigt, um die Wiederherstellung nach einem Ransomware-Angriff zu gewährleisten.

Commvault AirGap ist eine optimierte Lösung für die Datensicherung in der Cloud und bietet:

  • Kurz- oder langfristige Cloud-Speicherung bei einem Anbieter, verwaltet über eine einzige Benutzeroberfläche
  • Kostenkontrolle durch optimierte Speicherung
  • Einheitliche Benennung für alle Cloud-Speicher

Mit Commvault AirGap können Sie sowohl primäre als auch sekundäre Sicherungskopien für alle Ihre Workloads in den folgenden Speicherebenen erstellen:

  • Azure Hot
  • Azure Cool
  • OCI-Standard (nur Commvault Cloud SaaS)
  • OCI – Seltener Zugriff (nur Commvault Cloud SaaS)

Und während alle oben genannten Lösungen Ihre Strategie zur Cyber-Resilienz verbessern können, sorgen sie zudem für erhebliche Kosteneinsparungen. Das Air-Gapping, die Unveränderlichkeit und – was noch wichtiger ist – die Fähigkeit von Commvault Cloud, eine Umgebung effektiv wiederherzustellen, können im Rahmen der 3-Jahres-Analyse zu einem Vorteil in Höhe von 1,06 Millionen US-Dollar im Zusammenhang mit Ransomware führen.3

Schlussfolgerung

Datenbedrohungen werden immer raffinierter, und es lässt sich nicht leugnen, dass Backup and Recovery-Plattformen heutzutage einen besseren Schutz vor Cyberbedrohungen bieten müssen. Commvault löst dieses Problem mit einer unveränderlichen Architektur, die umfassende Datensicherheit und eine schnelle Recovery-Prozesse für jede Workload gewährleistet – unabhängig davon, wo diese sich befindet. Unser mehrschichtiger Ansatz reduziert Risiken und hilft Unternehmen dabei, Compliance-Anforderungen zu erfüllen, ohne dabei Leistungseinbußen hinnehmen zu müssen.

Jetzt ist es an der Zeit, Ihrem Anbieter für Datensicherheit kritische Fragen zu stellen, damit Sie sich voll und ganz darauf verlassen können, dass Ihre Daten sicher, geschützt und konform sind. Entdecken Sie noch heute unsere unveränderliche Architektur und erfahren Sie, wie es mit der richtigen Lösung noch nie so einfach und sicher war, potenziellen Bedrohungen einen Schritt voraus zu sein.


Referenzen

1. IDC Worldwide Security Spending Guide – 2. IBM-Bericht „Cost of a Data Breach“ 2022 – 3. Analyse der wirtschaftlichen Vorteile der Datensicherung mit Commvault auf Microsoft Azure


More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Im fortwährenden Kampf eines Unternehmens gegen Ransomware-Bedrohungen ist der Schutz personenbezogener Daten (PII) – also Daten, die sensible persönliche Informationen umfassen und deren Kompromittierung schwerwiegende rechtliche, finanzielle und rufschädigende Folgen nach sich ziehen kann – von entscheidender Bedeutung. Da Ransomware-Angriffe immer ausgefeilter werden, ist der Schutz personenbezogener Daten für wirksame Abwehrstrategien von größter Bedeutung geworden.

  • Minderung rechtlicher und finanzieller Risiken: Nach einem Ransomware-Angriff kann die Offenlegung personenbezogener Daten Unternehmen erheblichen rechtlichen und finanziellen Risiken aussetzen. Datenpannen können zu hohen Geldbußen, behördlichen Sanktionen und Sammelklagen führen. Um die Anfälligkeit für solche Haftungsrisiken zu verringern, müssen Unternehmen personenbezogene Daten proaktiv ermitteln und schützen und damit ihr Engagement für Datenschutz und Privatsphäre unter Beweis stellen.
  • Verhinderung von Datenexfiltration: Ransomware-Angreifer drohen häufig damit, gestohlene Daten zu veröffentlichen oder zu verkaufen, um die Opfer zur Zahlung von Lösegeld zu zwingen. Die Identifizierung und Sicherung personenbezogener Daten ist erforderlich, um kritische Ressourcen zu ermitteln, die Angreifer möglicherweise für eine Exfiltration ins Visier nehmen könnten. Robuste Zugriffskontrollen, Verschlüsselungsmaßnahmen und Protokolle zur Verhinderung von Datenverlusten wirken als wirksame Abschreckung gegen unbefugte Datenexfiltration.
  • Maßgeschneiderter Schutz durch Priorisierung personenbezogener Daten: Da nicht alle Daten den gleichen Wert haben, sollten Unternehmen einen strategischen Ansatz für den Datenschutz verfolgen. Personenbezogene Daten erfordern aufgrund ihrer hohen Anfälligkeit für Identitätsdiebstahl und Betrug besondere Aufmerksamkeit. Durch sorgfältige Erfassung und Kategorisierung können Unternehmen Ressourcen zur Absicherung ihrer sensibelsten und wertvollsten Daten einsetzen und so die Wirksamkeit ihrer gesamten Cybersicherheitsmaßnahmen verbessern.

Der erste Schritt besteht darin, die Notwendigkeit eines wirksamen Schutzes personenbezogener Daten anzuerkennen. Der zweite Schritt besteht darin, eine Lösung zu finden, um diese Aufgabe zu bewältigen.

Commvault-Risk Analysis: KI als Retter in der Not

Commvault Risk Analysis ist eine umfassende Lösung, die Unternehmen dabei unterstützt, datenbezogene Risiken zu erkennen, zu bewerten, zu überwachen und Maßnahmen zu deren Minimierung umzusetzen. Durch den gewonnenen Einblick in diese Risiken können Unternehmen sensible Daten leicht identifizieren und kategorisieren, um potenzielle Datenverstöße zu minimieren und eine effiziente funktionsübergreifende Zusammenarbeit zu fördern. Commvault Risk Analysis bildet das Rückgrat intelligenter, proaktiver Datenmanagementstrategien, die darauf ausgelegt sind, Risiken und Kosten zu reduzieren.

Die Erkennung sensibler Daten stützt sich in hohem Maße auf KI-Verfahren, die riesige Datenmengen schnell und präzise verarbeiten können, und Commvault Risk Analysis wurde mit solchen Funktionen modernisiert. Diese KI-gestützten Techniken verbessern die Genauigkeit und Effizienz bei der Identifizierung sensibler Informationen in großen und vielfältigen Datensätzen erheblich.

  • Umfassendes PII-Management: Der Risk Analysis Entity Manager bietet Unternehmen ein vielseitiges Toolset zur Verwaltung verschiedener PII-Typen, die durch Inhaltsanalysen identifiziert wurden. Diese Funktion umfasst vordefinierte PII-Entitäten sowie die Flexibilität, benutzerdefinierte Entitäten zu erstellen, um das Modell für bestimmte Datensätze und Datentypen genau anzupassen. Diese Entitäten umfassen spezifische PII-Kategorien und ermöglichen die Anpassung des Sensitivitätsgrades sowie die Zuordnung entsprechender Schlüsselwörter. Das System ermöglicht die Konfiguration von Standard- und benutzerdefinierten Entitätstypen und bildet damit die Grundlage für ein effektives PII-Management.
  • KI-gestütztes kontextbezogenes Lernen für die Datenklassifizierung: Durch den Einsatz von KI-gestütztem kontextbezogenem Lernen ermöglicht Commvault Risk Analysis eine präzise Datenklassifizierung. Im Gegensatz zu herkömmlichen Methoden nutzen KI-gestützte Ansätze Algorithmen des maschinellen Lernens, um den Kontext zu verstehen und sich an sich verändernde Datenmuster anzupassen. Durch die Berücksichtigung von umgebendem Text, Metadaten und kontextbezogenen Hinweisen werden Fehlalarme und Fehlausfälle reduziert. Diese Systeme identifizieren sensible Daten effizient und automatisieren die Klassifizierung, wodurch Datensicherheit, Compliance und Governance gestärkt werden.
  • Optimierung der Datenklassifizierung durch Trainingsmodelle: Das Trainieren von Klassifizierungsmodellen mit benutzerdefinierten Datensätzen ist für die genaue Identifizierung von Dokumenttypen unerlässlich. Dazu müssen repräsentative Dateien hochgeladen werden, die die gewünschten Kategorien widerspiegeln, damit das Modell eine solide Grundlage aufbauen kann. Eine kontinuierliche Verfeinerung ist möglich, indem zusätzliche Dokumente hinzugefügt werden, die das Klassifizierungsmodell verfeinern und so zu einer genaueren Erkennung sensibler Daten führen.
  • Azure Cognitive Services für Einblicke in die Datenklassifizierung: Durch die Integration von Azure Cognitive Services in Commvault Risk Analysis wird die Erkennung unterschiedlicher Datentypen innerhalb sensibler Datensätze weiter verbessert. KI-gesteuerte Algorithmen können komplexe Muster identifizieren, die verschiedene Datenkategorien und Geschäftsbereiche definieren. Die Deep-Learning- und Textanalysefunktionen von Azure Cognitive Services steigern die Genauigkeit, Effizienz und Compliance der Datenklassifizierung selbst bei komplexen, unstrukturierten Daten. Die Synergie zwischen den Azure Cognitive Services und den Funktionen zur Verwaltung sensibler Daten von Risk Analysis bietet eine einheitliche und integrierte Lösung, die nicht nur eine genauere Datenverwaltung ermöglicht, sondern auch einen modernen, KI-gestützten Deep-Learning-Ansatz, der sich kontinuierlich an die Entwicklung der Datensätze anpasst.

In der heutigen digitalen Landschaft, die von Ransomware-Gefahren geprägt ist, ist der Schutz personenbezogener Daten nicht nur eine Notwendigkeit, sondern eine Verpflichtung. Durch den Einsatz KI-gestützter intelligenter Technologien und das Bekenntnis zu einem robusten Datenschutzkonzept für sensible Daten können Unternehmen ihre Abwehrmaßnahmen gegen Ransomware-Angriffe stärken und die Sicherheit sowie den Datenschutz der von ihnen gespeicherten sensiblen Daten gewährleisten.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Fans von Science-Fiction wissen, dass künstliche Intelligenz (KI) ein immer wiederkehrendes Thema ist – und das schon seit geraumer Zeit. Filme, Bücher und sogar Videospiele greifen sie als fortschrittliche Technologie auf, die Roboter, Cyborgs, Raumschiffe und was auch immer antreibt. Und im Zentrum des Mythos der KI steht, dass sie auf eine Weise denkt, die von der eines Menschen nicht zu unterscheiden ist, während sie gleichzeitig mit der Geschwindigkeit und Intelligenz eines Computers arbeitet.

So weit sind wir noch nicht; so sehr ich mir auch meine eigene Version von Tony Starks Mark-V-Rüstung wünschen würde, muss ich mich vorerst damit begnügen, Alexa nach Fakten über Chuck Norris zu fragen. Aber wir machen rasante Fortschritte – ich habe kürzlich erfahren, dass eine beliebte Online-Tech-Publikation seit Monaten KI zur Erstellung von Artikeln einsetzt – und dank ChatGPT und anderer großer Sprachmodelle (LLMs) habe ich davon nichts mitbekommen.  

Große Sprachmodelle (LLMs) versprechen, die Art und Weise, wie wir privat und beruflich miteinander interagieren, zu revolutionieren. Wir beobachten ein enormes Interesse und enorme Investitionen in ihre Entwicklung – und das ist erst der Anfang. In der heutigen Geschäftswelt gilt KI als Schlüssel zu technologischem Fortschritt, Wettbewerbsvorteilen und damit auch zur Rentabilität.

Deshalb haben Technologiegiganten wie Microsoft, Meta und Google in ihren jüngsten Bilanzpressekonferenzen jeweils fast 50 Mal auf KI Bezug genommen. Daher fragen Sie sich vielleicht: „Was wäre, wenn KI meinem Unternehmen helfen könnte …“

  • Bessere Entscheidungen treffen?
  • Effizienter arbeiten?
  • Kosten sparen?
  • Kundenbeziehungen verbessern?

Die gute Nachricht ist, dass es all das ohne Weiteres leisten kann.

Die schlechte Nachricht? KI ist nicht kostenlos. Ganz im Gegenteil.

Die Kosten der KI

KI muss, wie alles, was noch in den Kinderschuhen steckt, erst lernen. Wie bringt man also ChatGPT und anderen großen Sprachmodellen bei, wie sie funktionieren sollen? Ganz einfach: mit Geld. Mit Geld wie Tony Stark.

Es wurde berichtet, dass ChatGPT für sein Training über 10.000 GPUs (Graphic Processing Units) genutzt hat. (Jetzt wissen wir, wo all die Grafikkarten in den letzten zwei Jahren geblieben sind.) Und die leistungsstärkste GPU der Welt kostet 30.000 Dollar. Das bedeutet, dass ChatGPT eine furchtbar teure Kindheit hatte. Aber das ist noch nicht alles. Schätzungen zufolge kostet der Betrieb von ChatGPT täglich mehr als 700.000 Dollar. Warum? Nun ja …

KI erfordert eine Cloud-Infrastruktur

Wenn die Entwicklung von KI so einfach wäre wie die Nutzung der Grafikleistung von Nvidia oder AMD, würde sie sich noch schneller verbreiten als derzeit. Doch um KI bereitzustellen, benötigt man zusätzliche Hardware und Infrastruktur. Das bedeutet Server – sehr, sehr viele Server. Und es ist kein Zufall, dass moderne Unternehmen genau das benötigen, um ihre Anforderungen an den Datenschutz zu erfüllen. Und wohin wenden sie sich dafür? An die Cloud.

Das ist richtig – dieselbe Infrastruktur, die Ihre Daten verteidigt, schützt und sichert, wird nun genutzt, um KI der breiten Masse zugänglich zu machen. Sie treibt LLMs, maschinelles Lernen und Automatisierung voran, um nur einige Beispiele zu nennen. Diese Anwendungsfälle werden exponentiell zunehmen, da KI die Rechenleistung und Skalierbarkeit in hohem Maße nutzt. Und da sich die Dinge umso weniger ändern, je mehr sie sich ändern – in diesem Fall geht es darum, die Kosten für KI zu senken, um ein gesundes Geschäftsergebnis für Ihr Unternehmen zu gewährleisten.

Zusätzlicher ROI durch Ihre Datenschutzplattform

Der natürliche Verlauf von Innovation und technischer Ökonomie beinhaltet das Experimentieren, um einen Weg zu finden, einen Anwendungsfall in der Hardware (Siliziumprozessoren) zu optimieren und ihn anschließend in Software (ChatGPT) zu übertragen, damit alle davon profitieren können. Nach dieser Logik nutzen Sie wahrscheinlich bereits die Cloud – oder sogar mehrere Clouds. Um die Vorteile dieses Paradigmas zu nutzen, müssen Sie kosteneffiziente Lösungen implementieren, die die Integrität Ihres Datensatzes gewährleisten.

Eine Möglichkeit hierfür ist der Einsatz von „Data Protection as a Service“ (DPaaS), um Ihre Betriebskosten für die Cloud-Infrastruktur zu senken und so die steigenden KI-Kosten besser finanzieren zu können. Sie optimieren Ihr Unternehmen bereits auf vielfältige Weise; diese Vorgehensweise fügt sich nahtlos in diesen Prozess ein. Es entsteht ein positiver Kreislauf: Sie bauen Ihr Geschäft aus, indem Sie vorhandene Ressourcen nutzen, um Kosten zu senken, die dann wieder in das Unternehmen investiert werden.

Die Senkung der heutigen Gesamtbetriebskosten ist erst der Anfang

Wenn es um DPaaS geht, steht für Unternehmen zu Recht die Sicherheit an erster Stelle, dicht gefolgt von den Gesamtbetriebskosten (TCO). Da die TCO quantitativer Natur sind, kann es schwierig sein, die Angaben der Anbieter richtig einzuschätzen. Letztendlich sind dies die aktuellen Grundvoraussetzungen:

  • Deduplizierung und Data Tiering: Maximieren Sie die Speichereffizienz und kontrollieren Sie die Cloud-Kosten.
  • Cloud-nativer Speicher: Die Speicherkosten sollten stets sinken, wenn Sie neben Ihrem Cloud-Anbieter auch einen DPaaS-Anbieter nutzen.
  • Proaktive Ransomware-Überwachung und -Warnung: Dazu gehören auch durchgängige Datenverschlüsselung und Datenunveränderlichkeit.
  • Multi-Cloud-Datensicherung: Unternehmen sollten die Cloud-Technologie einsetzen, die ihren geschäftlichen Anforderungen am besten entspricht. Und Anbieter sollten DPaaS-Lösungen bereitstellen, die alle diese Technologien unterstützen.
  •  Breites Spektrum an Workloads: Unternehmen nutzen eine Mischung aus SaaS-, IaaS- und lokalen Ressourcen – Ihre DPaaS-Lösung muss all dies unterstützen.
  • Robuste Berichterstellung: Umfasst Compliance-Analysen, um auf dem neuesten Stand zu bleiben und zukünftige Anforderungen bedarfsgerecht proaktiv zu erfüllen.

Wenn Sie alle oben genannten Punkte abhaken können, sind Sie auf dem besten Weg, die Kosten Ihrer Investitionen in die Datensicherung zu senken. Nun ist es an der Zeit, darüber nachzudenken, wie es weitergeht und wo Sie diese Einsparungen reinvestieren können.

Die Zukunft des Datenschutzes

Der KI-gestützte Datenschutz wird kontinuierliche Innovationen ermöglichen, die auf maschinellem Lernen und anderen Fortschritten basieren, die von den Anforderungen moderner Unternehmen vorangetrieben werden. Und da wir uns an der Schnittstelle zwischen Datenschutz in der Cloud und vor Ort befinden, benötigen wir eine einzigartige Perspektive darauf, wie dies aussehen könnte. Was wäre, wenn Sie Folgendes könnten:

  • Aufgaben automatisieren, um die Effizienz zu steigern?
  • Daten kontinuierlich analysieren und die Ursachen von Problemen sofort ermitteln?
  • Mit weniger Ressourcen effizienter arbeiten?
  • Ihre Daten nutzen, um bessere Entscheidungen zu treffen?
  • Hochpräzise Sicherheitswarnungen erhalten?
  • Datengestützte Erkenntnisse nutzen, um die Bedürfnisse von Kunden oder Mitarbeitern automatisch zu verstehen und zum richtigen Zeitpunkt das richtige Ergebnis zu erzielen?

Bald werden dies die neuen Grundvoraussetzungen sein. Ihr Datenschutz ist – ob Sie es wissen oder nicht – der direkte Schlüssel dazu, KI kostengünstig nutzen zu können.

Es sind IHRE Daten. Was werden Sie damit machen?

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Wir bei Commvault sind davon überzeugt, dass Investitionen in unsere Mitarbeiter bei der nächsten Generation von Führungskräften beginnen.

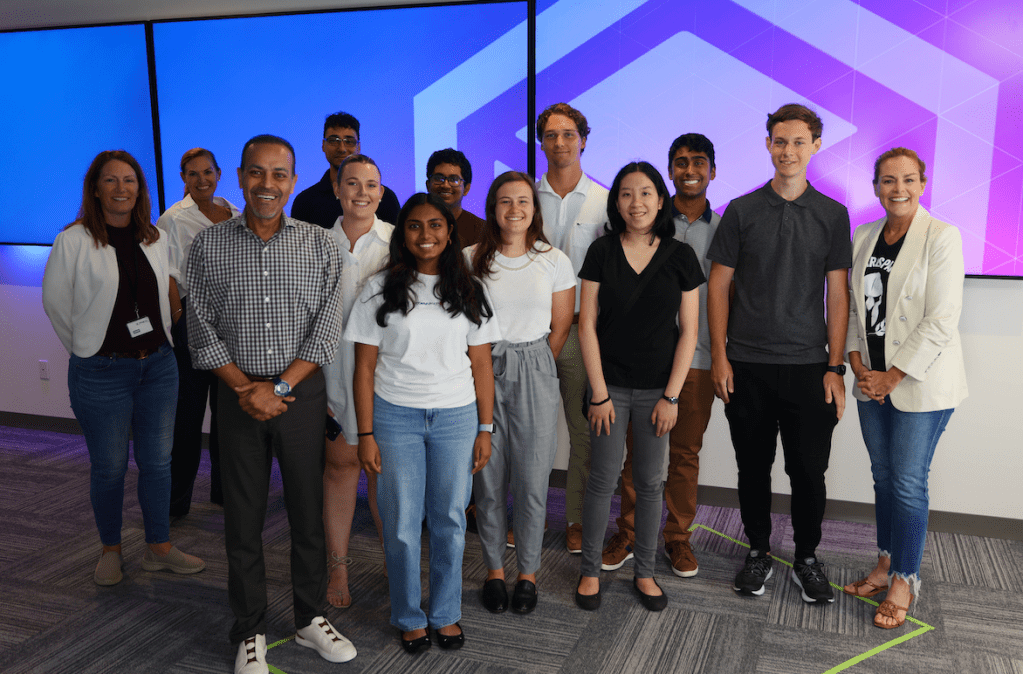
Unser Sommerpraktikumsprogramm in den USA ist kürzlich zu Ende gegangen, und ich bin unglaublich stolz auf die Arbeit, die unsere Praktikanten in den letzten Monaten geleistet haben! Unser Praktikumsprogramm bietet Studierenden wertvolle Berufserfahrungen und ermöglicht es diesen angehenden Fachkräften, sich bei Commvault weiterzuentwickeln und dazuzulernen. Und dank unserer hybriden Arbeitsumgebung lässt sich unser „Remote-First“-Ansatz auch auf die Förderung der nächsten Generation von Talenten übertragen.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Im Mittelpunkt dieses Programms stehen die Zusammenarbeit mit Führungskräften, Mentoring und Networking-Möglichkeiten sowie Schulungen und praktische Erfahrungen, die es unseren Praktikanten ermöglichen, ihr berufliches Netzwerk und ihre fachlichen Kompetenzen zu erweitern. Das sind die Köpfe, die die Zukunft für uns alle mitgestalten werden!

Das Praktikumsprogramm endet mit einem Projektwettbewerb, der unseren Praktikanten die spannende Gelegenheit bietet, einer Jury aus unseren Führungskräften verschiedener Fachbereiche eine Produktidee, eine Prozessverbesserung oder Umfrageergebnisse vorzustellen, die einen Bezug zu ihrem Studienfach haben. Und ich kann Ihnen versichern: Die Innovationen, die wir jedes Jahr durch diese Projekte erleben, sind außergewöhnlich! Die diesjährigen Projekte reichten von entwickelten Anwendungen über Dimensionierungstools bis hin zu vielem mehr!

Jedes Jahr wird mir wieder bewusst, wie wichtig es ist, Mentoren zu haben, die Einblicke in neue Innovationen und Perspektiven am Arbeitsplatz vermitteln. Unsere Kultur des kontinuierlichen Lernens ermöglicht es uns, die Ideen aller Mitglieder unserer globalen Vaulter-Community anzunehmen und zu würdigen!

Wir werden auch weiterhin unsere nächste Generation von Führungskräften inspirieren und ihnen während ihrer Zeit hier eine außergewöhnliche Erfahrung bieten. Ich möchte mich ganz herzlich bei unseren Sommerpraktikanten des Jahrgangs 2023 aus den USA für all ihre großartigen Beiträge bei Commvault bedanken. Herzlichen Glückwunsch an alle!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Vor kurzem fand der fünfte jährliche AWS Storage Day statt – eine virtuelle Veranstaltung, die auf Twitch übertragen wurde und bei der Amazon Web Services (AWS) die neuesten Nachrichten und Innovationen rund um sein Speicherportfolio vorstellte. Die Veranstaltung ist eine Hommage an kundenorientierte Innovation – etwas, worauf wir bei Commvault besonders stolz sind. Deshalb fühlen wir uns geehrt, von AWS zur Teilnahme an den diesjährigen Feierlichkeiten eingeladen worden zu sein.

Als wir den Vorträgen zuhörten, war es für uns keine Überraschung (angesichts unserer Führungsposition im Bereich Datenschutz – tatsächlich bereits zum zwölften Mal in Folge), dass Daten im Mittelpunkt jeder Diskussion standen. Die neuesten Features und Möglichkeiten, die während des Storage Day vorgestellt wurden, bieten Kunden und Anwendungsentwicklern neue Optionen, um grenzenlos innovativ zu sein, indem sie die Elastizität und Skalierbarkeit von AWS-Speicher nutzen und dabei gleichzeitig die so wichtige Kosteneffizienz gewährleisten. Es ist offensichtlich, dass diese neuen Verbesserungen und die mehr als 17 Jahre Innovation, die ihnen vorausgingen – bei Amazon S3, Amazon EBS und vielen weiteren Diensten –, die nächste Generation generativer KI-Anwendungen vorantreiben werden, die derzeit entwickelt werden.

Zu den Ankündigungen, die wir als besonders spannend empfanden, gehörten unter anderem:

Dann gibt es noch eine Neuerung, die uns ganz besonders am Herzen liegt: Kunden können Daten aus Amazon S3 Glacier nun bis zu 85 % schneller wiederherstellen und so den Wert ihrer archivierten Daten noch weiter steigern. Wir sind hier vielleicht ein wenig voreingenommen, da unser Kollege Michael Fasulo gemeinsam mit Nitish Pandey, einem Produktmanager im Amazon S3-Team, bei einer Veranstaltung im Rahmen des Storage Day genau zu diesem Thema einen Vortrag gehalten hat (den Sie sich hier noch einmal ansehen können).

Wir haben uns sehr gefreut, das neueste Beispiel für die großartige Zusammenarbeit und Innovation vorstellen zu können, die Commvault und AWS unseren gemeinsamen Kunden bieten – damit können diese ihre Daten deutlich schneller und ohne zusätzliche Kosten aus der äußerst kostengünstigen, langfristigen, sicheren und langlebigen Speicherklasse „Amazon S3 Glacier Flexible Retrieval“ wiederherstellen. Im Grunde geht es darum, unseren Kunden dabei zu helfen, ihre Daten zu schützen und sie wiederherzustellen, wenn ihr Unternehmen sie am dringendsten benötigt. Und dank Partnern wie AWS, die diese Vision teilen und ebenso kundenorientiert sind wie wir, können wir gemeinsam Bemerkenswertes erreichen. Mehr über diese gemeinsame Lösung und warum wir so begeistert davon sind, erfahren Sie im AWS Storage Blog: Verkürzung der Recovery-Zeit und Optimierung der Speicherkosten durch schnellere Wiederherstellungen aus den Amazon S3 Glacier-Speicherklassen und Commvault.

Der „Storage Day“ bestand jedoch nicht nur aus neuen Ankündigungen. Es gab auch einige hervorragende Einführungen zu Amazon S3, die uns allen die Gewissheit gaben, dass Sicherheit für AWS und die Daten seiner Kunden weiterhin oberste Priorität hat, während gleichzeitig bei allen Aktivitäten rund um den Kundenspeicher unermüdlich der Schwerpunkt auf der Datendauerhaftigkeit liegt. Diese Themen finden auch bei uns großen Anklang, da wir uns intensiv darauf konzentrieren, die Daten unserer Kunden über AWS und ihre gesamte Datenlandschaft hinweg zu sichern, zu schützen und wiederherzustellen. Und wenn Sie mehr darüber erfahren möchten, wie wir gemeinsam daran arbeiten, die Sicherheitslage unserer Kunden zu stärken und ihre Ausfallsicherheit zu verbessern, haben Sie Glück.  

Wir haben es bereits während unseres Streams angedeutet, aber jetzt können Sie sich für unsere „Technology Touchdowns“-Veranstaltung am 6. September anmelden, bei der wir unser Playbook ausführlich vorstellen und Ihnen zeigen, wie „Game-Winning Data Protection“ mit Commvault und AWS aussieht. Zu uns gesellt sich sogar Peyton Manning – zweifacher Super-Bowl-Sieger, fünfmaliger NFL-MVP und Mitglied der Pro Football Hall of Fame – für ein offenes Gespräch über Teamwork, Führung und Erfahrungen aus seiner erfolgreichen Karriere. Wir freuen uns darauf, die Dynamik dieses „Storage Day“-Events fortzusetzen und noch tiefer einzutauchen in das, was unsere Partnerschaft mit AWS für Kunden so spannend macht. 

Schnellzugriff:

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Im Rahmen unseres Versprechens, unseren Kunden nicht nur bei der Umsetzung zu helfen, sondern auch eine nachhaltigere Welt zu schaffen, freue ich mich, die Einführung unseres CO₂-Emissionsreduktionsrechners bekannt zu geben. Dieser ist ab sofort auf unserem Command Center-Dashboard verfügbar und bietet einen Überblick über die Einsparungen beim CO₂-Fußabdruck, die unsere Kunden potenziell mit der Deduplizierung und Komprimierung von Commvault erzielen können.

Rechenzentren sind große Energieverbraucher und können daher erheblich zu den weltweiten Kohlendioxidemissionen beitragen. Daher kann die Umsetzung von Energieeffizienzmaßnahmen – wie beispielsweise die Umstellung auf effizientere Hardware, die Verbesserung von Kühlsystemen und die Optimierung der Serverauslastung sowie der Einsatz von Technologien wie Deduplizierung und Komprimierung, die unter anderem dazu beitragen, den Gesamtspeicherbedarf des Rechenzentrums zu senken – den CO₂-Fußabdruck eines Rechenzentrums erheblich verringern.

Da sich die Verbraucher zunehmend der Umweltauswirkungen ihrer Kaufentscheidungen bewusst werden, kann die Verringerung des CO₂-Fußabdrucks ein wichtiges Verkaufsargument für Unternehmen sein, die Wert auf Nachhaltigkeit legen. Die Einführung nachhaltiger Praktiken und Technologien sowie die Verringerung des CO₂-Fußabdrucks können nicht nur zu einem gesünderen Planeten beitragen, sondern auch zu Kosteneinsparungen führen und das Ansehen der Marke stärken. 

Ein Rechner zur Ermittlung der Einsparungen beim CO₂-Fußabdruck im Zusammenhang mit Rechenzentren kann Unternehmen dabei helfen, ihre Umweltauswirkungen zu bewerten und fundierte Entscheidungen über die Einführung nachhaltiger Verfahren und Technologien zu treffen, die zur Verringerung ihres gesamten CO₂-Fußabdrucks beitragen können. Bei der Berechnung der Einsparungen beim CO₂-Fußabdruck in einem Rechenzentrum berücksichtigen unsere Kunden in der Regel Faktoren wie den Standort, die Größe, den Energieverbrauch und die Stromquelle des Rechenzentrums. All diese Faktoren basieren auf branchenweit etablierten Messgrößen.

Unser Rechner zur CO₂-Reduzierung ermittelt den Speicherplatzbedarf und den Energieverbrauch vor und nach der Deduplizierung und Komprimierung durch Commvault und stellt diese Informationen in Form von besser nachvollziehbaren Äquivalenzwerten dar, wie beispielsweise der Anzahl der verbrauchten Barrel Öl, der Anzahl der aufgeladenen Smartphones oder der Anzahl der Personenkraftwagen, die damit hätten betrieben werden können, usw.

Bei Commvault ist es Teil unseres Engagements im Bereich Umwelt, Soziales und Unternehmensführung (ESG), unseren Kunden und Partnern dabei zu helfen, ihre Daten nachhaltiger zu verwalten. 

Mit unserem CO₂-Reduktionsrechner helfen wir unseren Kunden nicht nur dabei, ihre Daten zu verwalten und zu schützen, sondern unterstützen sie auch dabei, durch nachhaltigere Geschäftspraktiken einen Beitrag zum Umweltschutz zu leisten.  

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Bei Commvault revolutionieren wir die Art und Weise, wie Unternehmen Risiken bewältigen, wertvolle Daten schützen und bessere Geschäftsergebnisse erzielen. Am 6. Juni haben wir unsere bahnbrechenden Innovationen vorgestellt, die es Unternehmen jeder Größe ermöglichen, mit einem mehrschichtigen Schutzkonzept proaktiv vorzugehen.

Doch unser Engagement für die Datensicherheit geht noch weiter. Wir freuen uns, die Einführung der Commvault Platform Release 2023E bekannt zu geben – unsere neueste Version, die weitere Verbesserungen für die Verwaltung und den Schutz Ihrer gesamten Datenlandschaft bietet.

Globales Datenmanagement über Metallic- und Commvault-Implementierungen hinweg

Commvault PR 2023E stellt „https://www.commvault.com/platform/products/cloud-command“ vor – unsere neue SaaS-basierte Plattform, die Echtzeit-Einblicke, einheitliche Dashboards und konsolidierte Übersichten über Ihre Daten in allen Bereitstellungsformen bietet. Alles an einem praktischen Ort!

 Unsere neue Lösung erweitert die Funktionen des Commvault Command Center, optimiert Prozesse und macht manuelle Überprüfungen sowie wiederholte Dashboard-Kontrollen überflüssig. Verfolgen und analysieren Sie Datentrends mühelos, bereiten Sie sich auf zukünftige Risiken vor und identifizieren Sie Schwachstellen über alle Bereitstellungsoptionen hinweg mithilfe umfassender Sicherheitskennzahlen. Profitieren Sie von verbesserter Transparenz und umsetzbaren Erkenntnissen, um Ihr Datenmanagement zu optimieren.

Weniger Rätselraten. Automatisieren Sie die Erkennung latenter Bedrohungen und die Recovery-Prozesse für intakte Dateien.

Commvault PR 2023E umfasst die allgemeine Verfügbarkeit (GA) unseres neuen Produkts „Threat Scan“, das IT-Administratoren die Gewissheit gibt, dass ihre Backup-Daten fehlerfrei, sicher und wiederherstellbar sind.

Ransomware-Bedrohungen sind uns allen ein Begriff, und wir wissen, wie verheerende Folgen sie für Unternehmen haben können. Alles beginnt mit dem ersten Zugriff, der in der Regel über Phishing, gestohlene Zugangsdaten oder einen Exploit erfolgt. Anschließend breitet sich die Bedrohung lateral aus, bevor es zu den schwerwiegenden Folgen kommt – Datenvernichtung, Verschlüsselung und Datenexfiltration.

Im Durchschnitt verweilt eine Bedrohung etwa 20 bis 52 Tage¹ in einer Umgebung, je nachdem, wie ausgereift die Abwehrmaßnahmen des Unternehmens sind. Doch hier liegt der Haken: Backups werden ständig erstellt, und Bedrohungen können sich darin verstecken, noch bevor sie überhaupt entdeckt werden. Das bedeutet, dass infizierte Backups die Datenwiederherstellung gefährden. Es dauert nicht nur länger, bis saubere Daten wiederhergestellt sind, sondern es besteht auch die Gefahr einer erneuten Infektion.

Hier kommt Commvault Threat Scan ins Spiel: IT-Administratoren können die Kontrolle übernehmen und ihre Backup-Daten schützen, indem sie Malware-Bedrohungen proaktiv identifizieren, um eine erneute Infektion während der Recovery zu vermeiden. Threat Scan analysiert Backup-Daten automatisch auf verschlüsselte oder beschädigte Dateien, sodass Benutzer vertrauenswürdige Versionen ihrer Daten schnell wiederherstellen können. Verdächtige Bedrohungen können isoliert und unter Quarantäne gestellt werden, was eine weitere Analyse durch Forensik-Teams in einer sicheren Umgebung ermöglicht.

Datenschutz und Sicherheit vereinen

Aufbauend auf dem bestehenden SIEM-Konnektor von Commvault bietet PR2023E nun Unterstützung für die bidirektionale Integration mit Microsoft Sentinel und Palo Alto XSOAR, um die Zusammenarbeit zu verbessern und die Reaktionszeit bei Vorfällen durch automatisierte Koordination und kombinierte Erkenntnisse zu verkürzen.

SecOps-Teams stehen vor der ständigen Herausforderung, eine große Menge an Sicherheitsereignissen zu bewältigen. Um effektiv auf Cyberbedrohungen reagieren und diese minimieren zu können, müssen sie daher auf Automatisierung setzen. Zwar werden spezielle Tools zur Erfassung von Sicherheitsereignissen, Protokollen und Warnmeldungen eingesetzt, doch besteht eine erhebliche Lücke, da diese Tools wichtige Informationen aus Datenschutzplattformen nicht erfassen. Dieser Mangel an Transparenz führt dazu, dass SecOps-Teams einen toten Winkel in ihrer gesamten Verteidigungsstrategie haben.

Unsere neueste Integration vereint die Leistungsfähigkeit und Transparenz von Datenschutz- und Sicherheitsplattformen und verbessert so die interne Zusammenarbeit sowie die allgemeine Sicherheitslage. Mit unseren Runbooks lassen sich Maßnahmen über eine sichere Verbindung sofort und ganz einfach automatisieren. Schluss mit der Arbeit in Silos! SecOps und ITOps können nun gemeinsam Sicherheitsvorfälle bewältigen und Maßnahmen wie das Entziehen von Zugriffsrechten, das Deaktivieren der Datenalterung oder andere Datenrichtlinien automatisieren.

Besserer Datenschutz durch neue Integrationen für Dell Powerprotect Data Domain

Kunden, die PowerProtect Data Domain nutzen, können ihre Daten nun ganz einfach über dieselben nativen Komprimierungs-, Deduplizierungs- und Replikationsprozesse verwalten. Dieses spannende Update sorgt für eine engere Integration zwischen Commvault und PowerProtect Data Domain – eine Funktion, die sich unsere Kunden schon lange gewünscht haben.

Dank der neuesten Funktionen können Kunden nun den Data Domain Boost Client für die native Integration mit PowerProtect Data Domain nutzen. Ganz gleich, ob Sie bereits unsere native SDK-Unterstützung mit Commvault-Komprimierung und -Deduplizierung nutzen oder gerade erst damit beginnen, PowerProtect Data Domain als Zielsystem zu schützen und einzusetzen – Sie haben die Flexibilität, selbst zu entscheiden. Greifen Sie über die PowerProtect-Dashboards auf erweiterte Features zu und profitieren Sie von Features wie der nativen Replikation.

Commvault nutzt sichere APIs für die Kommunikation mit PowerProtect Data Domain, und unsere Integration auf Datenebene gewährleistet einen nahtlosen Zugriff für alle Workloads.

Dies sind nur einige der großartigen Features, die wir in der Plattformversion 2023E bieten. Weitere Informationen zu den neuesten Features finden Sie auf unserer Seite „What’s New“ für Plattformversionen. Tauschen Sie sich mit unserem Produktmanagement-Team und anderen Mitgliedern unserer Communities aus, um alle aktuellen Neuigkeiten und Informationen zu den neuen Versionen zu erhalten. 

Referenzen

1. Sophos-Leitfaden zu aktiven Angreifern 2022

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Der Schutz vor Ransomware und die Recovery nach einem Angriff sind eine nie endende Herausforderung. Unternehmen investieren in die Verbesserung ihrer Cybersicherheit, während Cyberkriminelle neue Hacks und Taktiken einsetzen, um Schwachstellen in Netzwerken und Systemen aufzuspüren und auszunutzen. Es ist ein ständiges Katz-und-Maus-Spiel, dem sich jedes Unternehmen stellen muss. Da sich diese Cyberbedrohungen ständig weiterentwickeln, benötigen Unternehmen die richtigen Tools, um ihre Daten zu schützen und sicherzustellen, dass diese im Falle eines Angriffs oder eines Systemausfalls zuverlässig wiederhergestellt werden können. Sie benötigen eine moderne Datensicherungslösung mit integrierten Sicherheits- und Abwehrfunktionen sowie schneller Recovery, um sich vor den raffiniertesten Bedrohungen zu schützen.

Datenschutz neu definiert

In der heutigen digitalen Landschaft werden Cyberbedrohungen immer raffinierter, weshalb Unternehmen einen proaktiven Ansatz beim Datenschutz verfolgen müssen. Diese Lösungen kommen oft erst nach einem Vorfall zum Einsatz, nachdem Angreifer Daten kompromittiert haben und bereits Schaden entstanden ist. Um dem entgegenzuwirken, müssen Unternehmen über herkömmliche Sicherheitstools hinausdenken und Maßnahmen ergreifen, um die Ausfallsicherheit ihrer Daten zu gewährleisten. Commvault bietet die richtige Bandbreite an Erkennungs-, Sicherheits- und Recovery-Funktionen, um Daten in Produktions- und Backup-Umgebungen umfassend aktiv zu schützen, zu verteidigen und wiederherzustellen.

Die drei Säulen des Datenschutzes

Die A-bis-Z-Datensicherung von Commvault bietet mehrschichtigen Schutz für Workloads in der Cloud, vor Ort und im SaaS-Bereich. Dies erreichen wir durch unsere drei Säulen der Datensicherung: „Secure“, „Defend“ und „Recover“. Sicherung von Daten durch eine gehärtete, Zero-Trust- und unveränderliche Architektur mit integrierten Sicherheitsprotokollen, um unerwünschten Zugriff zu verhindern und die Compliance angesichts sich ständig weiterentwickelnder Cyberbedrohungen zu gewährleisten. Wir verteidigen Daten mit Frühwarnsystemen der nächsten Generation und einer umfassenden Überwachung, um Zero-Day- und Insider-Bedrohungen aufzudecken und zu neutralisieren, bevor sie Schaden anrichten. Wir stellen Daten proaktiv und zuverlässig wieder her – mit der branchenweit breitesten Abdeckung von Workloads –, was nachweislich Ausfallzeiten reduziert, Datenverluste verhindert und Reaktionszeiten verkürzt, um eine unübertroffene Geschäftskontinuität zu gewährleisten.

Datenschutz von A bis Z

Die Schaffung einer sicheren Umgebung ist für jedes Unternehmen unerlässlich, und ein klar definierter Plan zum Schutz der Daten ist wichtiger denn je. Commvault bietet eine breite Palette an Datensicherungsfunktionen, die Daten vor internen und externen Bedrohungen schützen. Diese Funktionen bieten Unternehmen zahlreiche Vorteile in Bezug auf Sicherheit, Datenintegrität und Zuverlässigkeit. Verbesserte Sicherheitsmaßnahmen sorgen dafür, dass vertrauliche Informationen vor unbefugtem Zugriff oder böswilligen Angriffen geschützt sind. Eine verbesserte Datenintegrität gewährleistet, dass Kundendaten korrekt und auf dem neuesten Stand bleiben. Darüber hinaus hilft die erhöhte Zuverlässigkeit Unternehmen dabei, die Einhaltung branchenspezifischer Vorschriften sicherzustellen. Robuste, von Grund auf sicher konzipierte Protokolle umfassen „Air-Gapped“-Sicherungskopien, bei denen Cloud-Sicherheit mit restriktivem Kontozugriff und Datenisolierung kombiniert wird. Stellen Sie sicher, dass Ihre Sicherungsdaten unveränderbar sind – mit Sicherheitskontrollen, die verhindern, dass Daten manipuliert, gelöscht, modifiziert oder verändert werden. Im Falle eines Cyberangriffs, bei dem Ihr Unternehmensnetzwerk infiziert wird, bleiben die „Air-Gapped“-Sicherungskopien isoliert, unberührt und für eine Wiederherstellung verfügbar.

Eine schnelle und reibungslose Recovery-Prozedur ist für die Geschäftskontinuität unerlässlich. Alle Ihre Datensicherungslösungen müssen einem mehrschichtigen Sicherheitsmodell und einem Zero-Trust-Architekturkonzept folgen, um Ihre Angriffsfläche zu verringern und Sicherheitslücken in Ihrer Infrastruktur zu beseitigen.

Durch den Einsatz dieser Technologien und die Umsetzung von Maßnahmen zur Schaffung einer sicheren Umgebung können Unternehmen bei der Abwehr neu auftretender Bedrohungen immer einen Schritt voraus sein und sicherstellen, dass ihre Systeme stets vor Cyberbedrohungen geschützt sind.

Vom Air Gap bis hin zu Zero-Trust-Prinzipien – Commvault bietet Ihnen umfassende Unterstützung von A bis Z mit den Kernfunktionen „Daten sichern“, „Daten schützen“ und „Daten wiederherstellen“. Mit Commvault sind Sie bestens gerüstet, um sich vor Ransomware zu schützen und Daten wiederherzustellen. Lesen Sie dazu unsere Lösungsübersicht von A bis Z und die Infografik von A bis Z.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

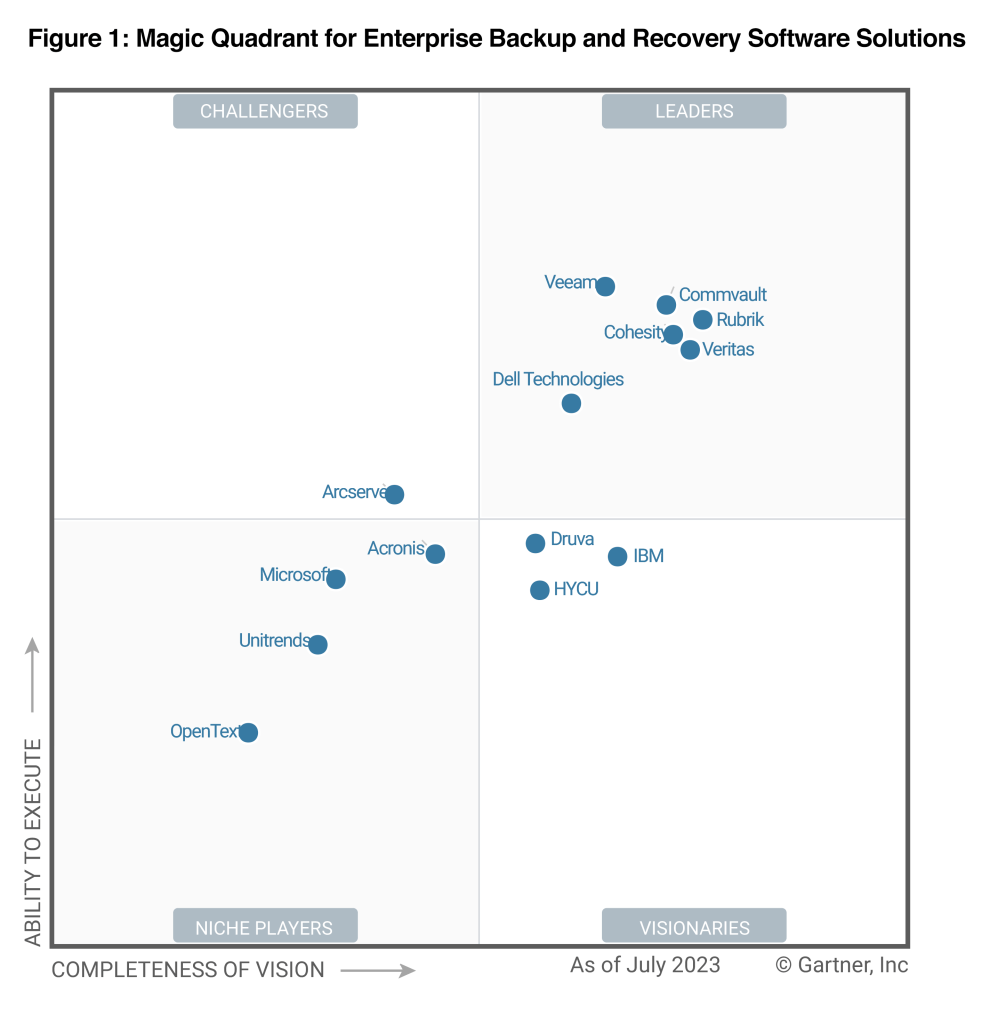
Es ist uns eine Ehre, zum zwölften Mal in Folge im Gartner® Magic Quadrant™ 2023 für Backup and Recovery-Softwarelösungen für Unternehmen als „Leader“ ausgezeichnet worden zu sein. Und als Chief Marketing Officer und Chief Product Officer von Commvault müssen wir sagen: Das ist immer wieder ein tolles Gefühl.

Aus unserer Sicht bestätigt eine solche Auszeichnung einmal mehr, dass Commvault weiterhin innovativ ist und die ausfallsichere Datensicherung bietet, auf die sich CIOs, CISOs und ihre Teams heute verlassen.

In seinem jüngsten Bericht hat Gartner Commvault aufgrund unserer Umsetzungsfähigkeit und der Vollständigkeit unserer Vision als „Leader“ ausgezeichnet, wobei unsere Software- und SaaS-Angebote bewertet wurden. Lesen Sie den Bericht, um mehr über die identifizierten Stärken und Schwachstellen der einzelnen anerkannten Anbieter auf dem Markt zu erfahren.

Aber wie sieht es mit der Zukunft aus? In jüngsten Gesprächen mit Kunden und Partnern haben wir immer wieder dasselbe gehört: Die Komplexität und die Kosten für den Datenschutz in einer hybriden Umgebung überfordern Sicherheits- und IT-Teams überall.

Warum? Das liegt vor allem an den modernen Bedrohungen, die von der neuen Welle allgegenwärtiger, sich rasant ausbreitender und zunehmend autonomer Bedrohungen ausgehen, mit denen wir täglich konfrontiert sind. Die Angriffe mögen neu sein, doch der Ansatz, mit dem die meisten versuchen, sie zu stoppen, ist es nicht. Es bedarf eines moderneren Ansatzes, der Schutz und Cyber-Resilienz vereint und die Leistungsfähigkeit von KI mit der Flexibilität und Benutzerfreundlichkeit von SaaS verbindet. So bieten beispielsweise unsere neuesten Funktionen für Threatwise den Kunden zusätzlich zum herkömmlichen Schutz Cyber-Täuschungstaktiken, die dabei helfen, unbekannte Bedrohungen aufzudecken, Angriffsfenster einzudämmen und zu begrenzen sowie Ransomware-Aktivitäten zu erkennen, bevor sie sich ausbreiten können.

Dies ist nicht nur der einzige Weg, um sicherzustellen, dass moderne Hybrid-Unternehmen einen einheitlichen Schutz für alle ihre Daten und Workloads genießen – unabhängig davon, wo diese sich befinden –, sondern senkt auch die Infrastrukturkosten und die Komplexität erheblich. Mit einer einzigen Datensicherungsplattform, die Software und SaaS umfasst, können Sie Ihre gesamte Umgebung zentral verwalten. Und dank der in unsere Lösungen integrierten Automatisierung und des maschinellen Lernens können Kunden ihre Daten im Falle eines Problems einfacher wiederherstellen.

Es ist eine neue Vision davon, wie Datenschutz aussehen sollte und muss, während sich die moderne Bedrohungslandschaft ständig weiterentwickelt. Eine Vision, die durch umfangreiche Investitionen in Innovationen gestützt wird, die wir in den kommenden Monaten in Form einiger spannender neuer Funktionen vorstellen werden. Bleiben Sie dran.


Gartner, Magic Quadrant für Backup- und Recovery-Softwarelösungen für Unternehmen, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7. August 2023. Dieser Magic Quadrant-Bericht wurde zuvor unter dem Titel „Magic Quadrant für Backup- und Recovery-Lösungen für Rechenzentren“ (2016–2017; 2019–2020); „Magic Quadrant für Backup-Software und integrierte Appliances für Unternehmen“ (2014–2015); „Magic Quadrant für Backup-/Recovery-Software für Unternehmen“ (2012–2013) sowie „Magic Quadrant für festplattenbasierte Backup-/Recovery-Lösungen für Unternehmen“ (2011).

GARTNER ist eine eingetragene Marke und Dienstleistungsmarke von Gartner, Inc. und/oder deren Tochtergesellschaften in den USA und international. Magic Quadrant™ ist eine eingetragene Marke von Gartner, Inc. und/oder deren Tochtergesellschaften und wird hier mit Genehmigung verwendet. Alle Rechte vorbehalten.

Gartner unterstützt keine der in seinen Forschungsberichten genannten Anbieter, Produkte oder Dienstleistungen und rät Technologieanwendern nicht dazu, ausschließlich Anbieter mit den höchsten Bewertungen oder anderen Auszeichnungen auszuwählen. Die Forschungsberichte von Gartner geben die Meinungen der Forschungsorganisation von Gartner wieder und sollten nicht als Tatsachenbehauptungen ausgelegt werden. Gartner lehnt jegliche ausdrückliche oder stillschweigende Gewährleistung in Bezug auf diese Forschungsergebnisse ab, einschließlich jeglicher Gewährleistung der Marktgängigkeit oder der Eignung für einen bestimmten Zweck.

Diese Grafik wurde von Gartner, Inc. als Teil eines umfassenderen Forschungsberichts veröffentlicht und sollte im Kontext des gesamten Dokuments betrachtet werden. Der Gartner-Bericht ist auf Anfrage bei Commvault erhältlich.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Hier bei Commvault sind unsere Werte – wir verbinden, wir inspirieren, wir kümmern uns, wir liefern – die Grundlage für alles, was wir tun.

Diese Woche haben wir unsere vierteljährliche interne „Global Town Hall“-Veranstaltung abgehalten und die „Living Our Values Awards“ unseres CEO verliehen. Dieses vierteljährliche Auszeichnungsprogramm hilft uns dabei, unsere „Vaulters“ weltweit für ihre großartige Arbeit zu würdigen und zu feiern, da sie unsere Werte jeden Tag vorleben.

Ich bin sehr stolz darauf, die Preisträger des „CEO Living Our Values Award“ für das erste Quartal des Geschäftsjahres 24 bekannt zu geben:

Craig Glover

Lindsey Keenan

Talent-Team

Krisenstab

Team für wettbewerbsorientierte Marketingkampagnen

All diese Gewinner sind ein inspirierendes Vorbild und verkörpern, was es wirklich bedeutet, ein „Vaulter“ zu sein!

Um mehr darüber zu erfahren, wie es ist, bei Commvault zu arbeiten, besuchen Sie unsere Karriereseite.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Wenn Sie glauben, ein Ransomware-Angriff sei das Schlimmste, was Ihrem Unternehmen passieren kann, muss ich Ihnen leider sagen: Das ist erst der Anfang.

Verstehen Sie mich nicht falsch – ein Angriff ist schrecklich. Aber nach einem Angriff sind Sie so etwas wie eine verwundete Gazelle, um die sich die Raubtiere scharen. Auch wenn Sie vielleicht nicht für den Angriff selbst verantwortlich sind: Wenn Sie die Recovery, die regulatorischen Anforderungen und die Kommunikation falsch handhaben, drohen Ihnen Geldstrafen und Klagen. Und als ob das noch nicht genug wäre: Angreifer, Wettbewerber und sogar potenzielle Übernehmer und Aktivisten könnten die Gelegenheit nutzen, um zuzuschlagen.

Aus diesem Grund bin ich als Chief Legal and Compliance Officer und unabhängiges Vorstandsmitglied der Überzeugung, dass Sie einen bewährten, in der Praxis erprobten Datenschutzplan benötigen, lange bevor Ihre Daten gefährdet sind. Um Ihnen dabei zu helfen, finden Sie hier vier Schritte, die ich bei der Einschätzung und Bewältigung eines Angriffs unternehmen würde:

#1 Sichern Sie Ihren Perimeter. Beim ersten Anzeichen eines Angriffs müssen Sie die Tür zuschlagen und den Schaden eindämmen. CrowdStrike schätzt, dass das Zeitfenster für einen Angriff 84 Minuten beträgt. So viel Zeit bleibt Ihnen, bevor Daten unbrauchbar gemacht, abgezogen oder zerstört werden. Sie haben keine Zeit für Diskussionen, und in dem Moment, in dem Sie alle Ein- und Zugangspunkte zu Ihrem Unternehmen schließen müssen, darf ein Ransomware-Angriff nicht der erste Anlass sein, bei dem Sie das funktionsübergreifende Team aus IT, Sicherheit, Recht und anderen Bereichen zusammenbringen. Sie müssen wie eine gut geölte Maschine funktionieren und schnell handeln. Üben Sie dies wie eine Übung. Wissen Sie, über welche Ressourcen Sie verfügen, worauf diese zugreifen – und seien Sie darauf vorbereitet, alles abzuschalten.  

#2 Ermitteln Sie den Schaden. Sobald der Perimeter gesichert ist, müssen Sie den Schaden ermitteln. Welche Daten wurden offengelegt oder entwendet? Welcher Schaden ist entstanden? Welche vertraglichen Verpflichtungen haben Sie hinsichtlich der Pflege und des Schutzes von Kunden- oder Nutzerdaten? Wie wirkt sich dies auf Sie im Hinblick auf branchenbezogene, Landes-, Bundes- und internationale Vorschriften aus? Es zeichnen sich weitere Offenlegungspflichten ab, und wie PwC kürzlich in seiner Umfrage „Global Digital Trust Insights 2023“ feststellte, „sind nur 9 % der Befragten sehr zuversichtlich, dass sie alle Offenlegungspflichten effektiv erfüllen können.“ Je früher Ihr Team in den Planungs-, Bewertungs- und Behebungsprozess eingebunden wird, desto besser.

#3 Waren Sie ein Opfer oder haben Sie fahrlässig gehandelt? Haben Sie den Sicherheitsbereich ungesichert gelassen? Gab es Lücken bei den Zugangskontrollen oder Sicherheitsmaßnahmen? Verfügen Sie über einen Datenschutzplan? Wann fanden Ihre letzten Simulationsübungen oder Systemtests statt? Gab es geeignete Kontrollmaßnahmen, um den Angriff zu verhindern (oder schnell zu erkennen)? Bieten Sie Ihren Mitarbeitern Schulungen zur Sensibilisierung für Cybersicherheit an, damit sie lernen, Phishing-Versuche zu erkennen? Kunden erwarten, dass Sie ihre Daten schützen, wenn sie Ihnen diese anvertrauen. Die Einrichtung eines Datenschutzplans oder einer Datenschutzlösung gehört zu den unvermeidbaren Kosten der Geschäftstätigkeit. Ohne diese Maßnahmen sind Sie kein Opfer.

#4 Kommunizieren. Kommunizieren. Kommunizieren. Seien Sie gegenüber Ihren wichtigsten Stakeholdern transparent. Der richtige Zeitpunkt für die Offenlegung kann eine heikle Gratwanderung sein, da Sie noch dabei sind, die Auswirkungen zu bewerten, die Ursache zu ermitteln und Abhilfemaßnahmen zu ergreifen. Selbstverständlich müssen Ihr CEO und die Führungskräfte der C-Suite so schnell wie möglich informiert werden, und Sie werden Ihren Vorstand in Kenntnis setzen. Die wichtigsten Personen, mit denen Sie kommunizieren müssen, sind jedoch diejenigen, die von dem Vorfall betroffen sind, wie beispielsweise Ihre Kunden, Partner oder Mitarbeiter. Sie müssen diese so schnell wie möglich benachrichtigen.

Fazit: Die Angreifer sind bereits im Anmarsch, sie werden von Tag zu Tag schlauer, und die Zeit arbeitet gegen Sie. Diese Maßnahmen helfen Ihnen dabei, Angriffe schneller zu erkennen und sich schneller davon zu erholen, und geben Ihnen die Gewissheit, dass Sie verantwortungsbewusste und fundierte Schritte zum Schutz Ihrer Daten unternommen haben.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

KI: Eine transformative Kraft in verschiedenen Branchen

Künstliche Intelligenz (KI) leitet heute weltweit einen tiefgreifenden Wandel ein und revolutioniert verschiedene Aspekte unseres Alltags und der Wirtschaft. Von der Art und Weise, wie wir kommunizieren, bis hin zu den Dienstleistungen, die wir nutzen – KI ist zu einer allgegenwärtigen Kraft geworden.

  • Im Gesundheitswesen unterstützt KI die Diagnose und Behandlung, verbessert die Patientenversorgung und beschleunigt die medizinische Forschung.
  • KI-gesteuerte virtuelle Assistenten sind zu unseren zuverlässigen Begleitern geworden, die Aufgaben rationalisieren und unsere Häuser smarter machen. Sie gestalten die Zukunft des Verkehrs durch selbstfahrende Fahrzeuge und fördern Effizienz und Sicherheit auf den Straßen.
  • Im Finanzwesen optimieren KI-gesteuerte Algorithmen Investitionen und erkennen betrügerische Aktivitäten, wodurch unsere Finanztransaktionen gesichert werden.
  • KI spielt zudem eine entscheidende Rolle bei der Bewältigung globaler Herausforderungen wie dem Klimawandel, indem sie den Energieverbrauch optimiert und Wettervorhersagen verbessert.

Dank ihrer Fähigkeit, riesige Datenmengen zu verarbeiten und aus Erfahrungen zu lernen, entwickelt sich die KI ständig weiter und eröffnet unbegrenzte Möglichkeiten für Innovation und Fortschritt.

Je tiefer die KI in unsere Gesellschaft vordringt, desto deutlicher werden ihre transformativen Auswirkungen, die die Welt, in der wir leben, neu definieren und eine Zukunft mit grenzenlosen Möglichkeiten inspirieren.

KI als Motor des Datenschutzes: Stärkung der Abwehrmaßnahmen gegen Cyberbedrohungen

Die Möglichkeiten in der Datenschutzbranche werden durch die transformative Kraft der KI noch erweitert. Dank der beispiellosen Fähigkeit der KI, riesige Datenmengen zu analysieren und zu verarbeiten, können Unternehmen ihre Abwehrmaßnahmen gegen sich ständig weiterentwickelnde Cyberbedrohungen stärken. KI-gestützte Lösungen ermöglichen die Erkennung von Bedrohungen in Echtzeit, wobei potenzielle Sicherheitsverletzungen und Anomalien identifiziert werden, bevor sie eskalieren, und bieten zudem einen automatisierten Ansatz zur Recovery für den Fall eines Zwischenfalls.

Automatisierter Datenschutz mit Backup and Recovery gewährleistet die Datenintegrität, während die prädiktiven Analysen der KI nicht nur Hardwareausfälle vorhersagen und das Speichermanagement optimieren, sondern auch die Möglichkeit bieten, den Datenschutz und die Recovery-Vorgänge proaktiv und intelligent zu optimieren und an die geschäftlichen SLAs anzupassen, da die KI kontinuierlich aus historischen Daten lernt und ihre Vorhersagefähigkeiten im Laufe der Zeit verbessert.

Diese Verschmelzung von menschlichem Fachwissen und KI-gestützten Erkenntnissen versetzt die Datenschutzbranche in die Lage, stets einen Schritt voraus zu sein, sensible Informationen zu schützen und die Widerstandsfähigkeit gegenüber Cyberangriffen und Katastrophen zu stärken. Der Einsatz von KI im Datenschutz ist nicht nur eine Möglichkeit, sondern eine leistungsstarke Realität, die den Weg für eine sicherere digitale Zukunft ebnet.

Demokratisierung der KI: Commvaults Engagement für Innovation

Angesichts der sich ständig weiterentwickelnden globalen Technologielandschaft hat sich KI (Künstliche Intelligenz) rasch zu einem Eckpfeiler der Innovation entwickelt. Wir bei Commvault setzen uns für die Demokratisierung dieser bahnbrechenden Technologie ein, um sie Unternehmen jeder Größe und aus verschiedenen Branchen zugänglich zu machen.

Das Ziel besteht nicht nur darin, KI zur Optimierung der Betriebsabläufe einzusetzen, sondern auch darin, damit das Nutzererlebnis sowie die Art und Weise zu revolutionieren, wie Sicherheitsteams mit Datenschutzteams interagieren und zusammenarbeiten, um eine nahtlose Recovery-Prozesse für Daten und IT-Abläufen zu gewährleisten und so Ausfallzeiten bei Cyberangriffen oder Katastrophen auf ein Minimum zu reduzieren. Die Integration von KI in die Datenschutzplattform von Commvault ist ein Beleg für dieses Engagement.

Datenschutz: Der Schutz des Lebenselixiers von Organisationen

Für alle Unternehmen ist es von entscheidender Bedeutung, die Bedeutung von Datenschutz, Backup and Recovery in der heutigen Welt zu erkennen. Diese Aspekte spielen eine zentrale Rolle bei der Planung der Geschäftskontinuität und der Notfallwiederherstellung (BCDR) eines Unternehmens.

Da die KI verschiedene Branchen revolutioniert, ist es von entscheidender Bedeutung, sich der Wichtigkeit des Datenschutzes bewusst zu sein. Daten sind das Lebenselixier jedes Unternehmens, und ohne robuste Schutzmaßnahmen steigt das Risiko von Datenverlusten, Cyberbedrohungen und Betriebsstörungen erheblich. Durch das Verständnis der Grundlagen von Datenschutz, Backup and Recovery können Einzelpersonen aktiv zur Widerstandsfähigkeit und Vorsorge ihres Unternehmens im Hinblick auf potenzielle Katastrophen beitragen.

Da KI Innovationen in den Bereichen Technologie und Datenmanagement vorantreibt, versetzt uns das gemeinsame Bewusstsein für die entscheidende Rolle des Datenschutzes in die Lage, die Kontinuität und den Fortbestand unserer Organisationen in einer sich ständig weiterentwickelnden digitalen Landschaft zu sichern.

KI-gesteuerte Automatisierung: Neudefinition von Datenschutzprozessen

Datenschutztechnologien liefern die dringend benötigten datenschutzkonformen Kopien der Unternehmensdaten und dienen als „Versicherungspolice“, die den Unternehmen hilft, sich nach einem Cyberangriff oder einer Naturkatastrophe wieder zu erholen. Diese Technologien schützen wertvolle Daten und gewährleisten den fortlaufenden Betrieb auch im Falle von Katastrophen, Cyberangriffen oder Systemausfällen.

Die herkömmlichen Prozesse des Backup and Recovery sind zwar unverzichtbar, jedoch oft zeitaufwendig und mit erheblichem manuellem Aufwand verbunden. Hier kommt KI ins Spiel. Mit den KI-gestützten Funktionen der Commvault-Plattform unterstützt Commvault die Automatisierung von Routineaufgaben, steigert die Systemeffizienz und reduziert die technische Verschuldung.

KI-gestützte Erkenntnisse: Steigerung der Effizienz beim Datenschutz

Die Plattform von Commvault nutzt KI für das Management nach Ausnahmen und analysiert den Status und die Fertigstellungszeit von Tausenden täglicher Backup-Jobs, um typische Verhaltensmuster zu erkennen und Anomalien zu identifizieren. Die Plattform bietet detaillierte Übersichten bis hinunter auf die Ebene einzelner Jobs/Ereignisse und liefert eine kuratierte Ansicht einzigartiger oder ungewöhnlicher Ereignisse, sortiert nach Häufigkeit, Schweregrad und Art, wodurch der operative Aufwand reduziert wird. Dies trägt zu einer schnelleren Einstufung bei, da die bereitgestellten Datenpunkte nicht durch Fehlalarme verfälscht sind.

Zu den KI-Funktionen von Commvault gehören außerdem die Erkennung von Dateianomalien als „Angriffsindikatoren“ sowie die Entropieanalyse zur Ermittlung von „Kompromittierungsindikatoren“, um potenzielle Ransomware-Angriffe oder Dateikompromittierungen zu identifizieren.

Verbesserung der Benutzererfahrung: KI-gestützte Analysen und Berichte

Bei Commvault geht die Vision von KI über die reine Automatisierung hinaus. Commvault hat es sich zum Ziel gesetzt, KI zur Verbesserung der Benutzererfahrung einzusetzen. Unsere KI-gestützten Lösungen liefern aufschlussreiche Analysen und umfassende Berichte, die es Administratoren und Entscheidungsträgern ermöglichen, datengestützte Geschäftsentscheidungen zu treffen.

Eine intelligentere Lösung für den Datenschutz der Zukunft

Wir sind begeistert von den Perspektiven, die die KI für uns und unsere Kunden bietet. Gemeinsam ebnen wir den Weg für eine intelligentere, effizientere Datenschutzlösung, die zukunftsfähig und zukunftssicher ist.

Seien Sie gespannt auf unsere nächsten Blogbeiträge, in denen wir uns eingehend mit den fortschrittlichen Funktionen von Commvault befassen, die durch KI/ML unterstützt werden und es Unternehmen ermöglichen, ihre wertvollen Daten mit der Gewissheit zu schützen, dass sie bei einem Notfall in der Lage sind, sie wiederherzustellen – für absolute Sicherheit!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Unternehmen jeder Größe haben auf Cloud-basierte Technologien umgestellt, diese standardisiert und intensiv genutzt. Ob privat oder öffentlich – die Cloud bietet die einzigartige Möglichkeit, die IT-Infrastruktur sowie die Art und Weise, wie wir Anwendungen entwickeln und nutzen, neu zu gestalten. Doch wie bei jedem Modernisierungsprozess gibt es auch hier Herausforderungen.

Der Schutz von Daten innerhalb einzelner Clouds und über verschiedene Clouds hinweg kann schwierig sein.

Native Tools bieten zwar grundlegende Funktionen, doch Cloud-Plattformen sind nicht speziell für den Datenschutz konzipiert. Zwar stellen führende IaaS- (Infrastructure as a Service) und SaaS- (Software as a Service) Anbieter robuste, langlebige und leistungsstarke Plattformen für die Nutzung von Cloud-Diensten bereit, doch sind diese nicht auf ein umfassendes Backup and Recovery von Daten ausgelegt.

Angesichts der zunehmenden Cyberbedrohungen müssen Unternehmen heutzutage ihre Rolle beim Schutz der in der Cloud gespeicherten Daten verstehen und sich der Risiken bewusst sein, die eine übermäßige Abhängigkeit von nativen Tools für ihr Unternehmen (und ihre Daten) mit sich bringt.

Gesetze zum Schutz von Cloud-Daten

Zunächst einmal ist es wichtig, die Rolle Ihres Unternehmens beim Datenschutz zu verstehen. Ob am Netzwerkrand, im Rechenzentrum oder (Trommelwirbel…) auf einer Ihrer neuen Lieblings-SaaS- oder IaaS-Plattformen – das Modell der geteilten Verantwortung sieht vor, dass der Schutz der Daten stets in der Verantwortung des Kunden liegt. Schließlich handelt es sich um IHRE Daten.

Dieses allgemeine Prinzip hat viele Unternehmen dazu veranlasst, Backup-Tools in Betracht zu ziehen, die in nativen Plattformen integriert sind. Moderne Unternehmen stellen jedoch häufig fest, dass sie mehr benötigen. Sie benötigen spezielle Sicherheitstools, die das Risiko eines Angriffs auf ihre Daten minimieren. Sie benötigen schnelle Reaktionsmöglichkeiten, die die Geschäftskontinuität gewährleisten und Verluste mindern. Sie benötigen standardisierte Verwaltung, Compliance und Schutzmaßnahmen, die sich über unterschiedliche Cloud- und On-Premise-Umgebungen erstrecken.

Wie funktionieren also spezielle Datenschutzlösungen? Hier sind drei unverzichtbare Elemente des Schutzes Ihrer Cloud-Daten durch Drittanbieter:

  1. Isolation und Unveränderlichkeit
    : Best Practices im Datenschutz drehen sich um die Erhaltung und Pflege makelloser Datenkopien. Dies ist besonders wichtig, wenn es zu Datenverlusten durch hochentwickelte Cyberbedrohungen, böswillige Administratoren oder versehentliches Löschen durch Benutzer kommt. Im Kern erfordert der Schutz von Daten in der Cloud eine quellseitige Datenisolierung.

    Bei nativen Tools befinden sich Produktions- und Tertiärkopien innerhalb derselben Sicherheitsgrenze – was bedeutet, dass betroffene Produktionsumgebungen Backup-Instanzen oder Datenkopien selbst unschädlich machen könnten. Wie könnte ich meine Daten effektiv wiederherstellen, wenn meine kompromittierte Umgebung auch meine Backups enthält? Durch das „Air-Gapping“ von Daten außerhalb der Quellumgebungen werden Backup-Daten in eine separate Sicherheitsdomäne ausgelagert. Das bedeutet, dass Ereignisse, die in und um Cloud-Plattformen herum auftreten, nicht auf Backup-Kopien übergreifen können. Darüber hinaus stellen „Immutable-by-Design“-Architekturen sicher, dass Daten unverändert und unmanipuliert bleiben und nicht manipuliert werden können. Dies reduziert das Risiko von Auswirkungen weiter und wendet einen Zero-Trust-Ansatz an, um sicherzustellen, dass saubere Daten jederzeit verfügbar und wiederherstellbar sind.

  2. Schutz, Wiederherstellbarkeit und Compliance
    Cloud-Dienstleister haben viel zu bewältigen. Von Verfügbarkeit und Betriebszeit bis hin zu Zugriff und Leistung bieten erstklassige Angebote zuverlässige Umgebungen für den Betrieb Ihrer Anwendungen und Ihres Unternehmens. Doch sie können nicht allen alles bieten. Im Falle eines Datenverlusts müssen Unternehmen auf bewährte Lösungen vertrauen können, um Daten schnell und ohne Kompromisse wiederherzustellen.

    Spezielle Datensicherungslösungen bieten überragende Leistung in den Bereichen Sicherung, Aufbewahrung und Wiederherstellbarkeit. Damit lassen sich strukturierte oder unstrukturierte Cloud-Daten in großem Maßstab schützen, um eine umfassende und tiefgehende Abdeckung einzigartiger Datentypen in unterschiedlichen Workloads und Anwendungen zu gewährleisten. Die integrierte Langzeitaufbewahrung bietet erweiterten Schutz für aktive und gelöschte Daten über die Grenzen des Papierkorbs und der Tombstone-Speicherung hinaus. Eine granulare und flexible Recovery ermöglicht sowohl Recovery auf Versionsebene als auch umfassende, umgebungsweite Recoverys. Spezielle Kontrollmechanismen tragen dazu bei, die Einhaltung lokaler, behördlicher und interner Vorschriften zu gewährleisten.

    Dieses Maß an Präzision, Geschwindigkeit und Kontrolle ermöglicht es Unternehmen, Backup and Recovery-SLAs auf einzigartige Weise zu erfüllen und gleichzeitig die strengsten Standards hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit einzuhalten – sowohl für Behörden als auch für Unternehmen.

  3. Cloud-unabhängige Abdeckung
    Unternehmen agieren in einer Hybrid- und Multi-Cloud-Umgebung. Die Einführung neuer Anwendungen, Fusionen und Übernahmen sowie geschäftsspezifische Anforderungen haben zu einer Vielzahl von Cloud-Anwendungen und -Infrastrukturen geführt – alle mit unterschiedlich ausgestatteten nativen Backup-Funktionen. Diese Uneinheitlichkeit zwischen den Umgebungen birgt Risiken, da Daten in der Cloud isoliert vorliegen, eine Einzelfallprüfung erfordern und deren Schutz zusätzlichen IT-Aufwand verursacht.

    Der Schutz und die Verwaltung von Cloud-Datenbeständen erfordern eine einheitliche Plattform, die über isolierte Cloud- und SaaS-Umgebungen hinweg reicht und Lücken schließt. Dies vereinfacht die Workflows zur Datensicherung und reduziert blinde Flecken, indem Backups, Compliance und Recovery unter einem Dach konsolidiert werden. Es ermöglicht eine zentralisierte Steuerung und kann zudem die Cloud-Einführung beschleunigen, da Unternehmen wissen, dass sie über eine einheitliche Lösung verfügen, um Daten über bestehende und zukünftige Investitionen hinweg einheitlich zu schützen.

Befinden sich Ihre Daten in der Cloud? Weitere Informationen zum Schutz von Cloud- und SaaS-Workloads finden Sie auf der folgenden Seite.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Das digitale Zeitalter hat eine ganze Reihe neuer Herausforderungen mit sich gebracht, insbesondere den unerwünschten und unerbittlichen Angriff durch Ransomware und andere Bedrohungen. Hinzu kommen die Pandemie und das hybride Arbeitsmodell, wodurch sich die Angriffsfläche für Phishing und andere Social-Engineering-Angriffe, die auf die Heimarbeitsplätze und Daten der Mitarbeiter abzielen, vergrößert hat.

Das betrifft nicht nur das Unternehmen, sondern auch den Einzelnen.

Als Sicherheits- und IT-Experten haben wir alles in unserer Macht Stehende getan, um unsere Umgebung entsprechend abzusichern. Wir haben unsere Perimeter-Sicherheit verstärkt, unsere Endpunktkontrollen und Sicherheitspatches stets auf dem neuesten Stand gehalten, die Zero-Trust-Leitprinzipien umgesetzt und proaktivere sowie strengere Datenschutzstrategien eingeführt. Es ist ein sich ständig weiterentwickelndes Schlachtfeld voller Komplexitäten und Herausforderungen. Wir tun dies im Tempo des Geschäftsbetriebs und achten dabei gleichzeitig auf unsere Ausgaben, um Risiken zu managen und unseren Kunden einen hervorragenden Service zu bieten.

Aber seien wir ehrlich: Heutzutage sind Sie in den meisten Fällen der Sicherheits- oder IT-Verantwortliche Ihrer Familie. Und Daten (und die damit verbundenen Bedrohungen) begleiten unsere Mitarbeiter überallhin – ein Grund mehr, Aufklärungs- und Schulungsprogramme zum Thema Cybersicherheit über das Büro hinaus auszuweiten, um sicherzustellen, dass unsere Mitarbeiter bereit sind, unsere erste Verteidigungslinie zu bilden.

Als CISO möchte ich Ihnen dazu folgende Empfehlungen geben:

Erstens: Falls dies nicht bereits der Fall ist, muss die Investition in kontinuierliche Sensibilisierungsprogramme im Jahr 2023 zu Ihren Prioritäten gehören. Schutz beschränkt sich nicht auf eine Person oder ein Team. Ein CISO und sein Team aus Sicherheitsexperten sind zwar das Herzstück eines Sicherheitsprogramms, doch die wahre Stärke liegt in der Gemeinschaft. Mit anderen Worten: Indem Unternehmen ihre gesamte Belegschaft in Bezug auf Online-Sicherheitsprotokolle schulen und einbinden, können sie sich besser gegen Cyberbedrohungen wappnen. Dies beginnt damit, den Mitarbeitern beizubringen, wie sie Phishing-E-Mails oder bösartige Links mit Malware erkennen, Techniken zur Verhinderung von Identitätsdiebstahl anwenden und bewährte Verfahren für Verschlüsselung und Passwörter nutzen.

Als Nächstes sollten Sie sie dazu ermutigen, proaktive Maßnahmen zum Schutz ihrer Heim- und Büronetzwerke zu ergreifen. Dazu gehören auch Wachsamkeit in Bezug auf die physische Sicherheit, indem sie ihre Geräte schützen und ihre Umgebung aufmerksam beobachten. Außerdem sollten sie regelmäßig Software-Updates und Sicherheitspatches installieren, ihre WLAN-Netzwerke zu Hause absichern, sensible Daten und Dateien verschlüsseln, um den autorisierten Zugriff zu gewährleisten, sichere und einzigartige Passwörter festlegen sowie die Multi-Faktor-Authentifizierung als zusätzliche Schutzebene nutzen. Ehrlich gesagt ist das eine gute Sicherheitspraxis sowohl für die Arbeit als auch für zu Hause.

Zu guter Letzt müssen auch Sie als CISO oder IT-Experte eine persönliche Note einbringen, indem Sie ein Umfeld schaffen, in dem sich die Mitarbeiter wohlfühlen und ohne Scheu Fragen zum Datenschutz stellen können. Dieses Gefühl der Sicherheit, das Vertrauen und der offene Kommunikationskanal sind entscheidend dafür, dass sich die Mitarbeiter mit ihrem Arbeitsplatz identifizieren und sich die Sicherheitsmaßnahmen zu eigen machen.

Es reicht nicht aus, darauf zu hoffen, dass Sie von einem Vorfall oder einer Sicherheitsverletzung verschont bleiben. Das ist unwahrscheinlich. Schließlich ist es nur eine Frage der Zeit, bis Sie angegriffen werden. Und Cyberangriffe werden immer raffinierter: Böswillige Akteure nutzen eine Vielzahl von Taktiken, um Zugriff auf Ihre Ressourcen und sensiblen Daten zu erlangen und so Ihr Geschäfts- oder Privatleben zu stören. Phishing-E-Mails, Ransomware-Kampagnen und Malware-Downloads sind nur der Anfang. Stellen Sie daher sicher, dass Ihre Mitarbeiter geschult, engagiert und bereit sind für jeden kleinen Teufel, der zu Hause, im Büro oder unterwegs auftaucht.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Als langjähriger Microsoft-Partner ist die Microsoft Inspire – die diese Woche (18. bis 19. Juli) stattfindet – eines der am meisten erwarteten Ereignisse des Jahres. Da Cyberbedrohungen, KI und Hybrid-Cloud-Umgebungen die aktuelle Geschäftswelt weiterhin grundlegend verändern, wird ein besonderer Schwerpunkt auf allen Aspekten rund um Daten liegen.

Und außerdem der Schutz dieser Daten.

Kunden stehen heute vor erheblichen Herausforderungen im Bereich Datenschutz. Unternehmen stehen unter enormem Druck, ihr Geschäft vor internen und externen Angriffen zu schützen. Angesichts wachsender Risiken benötigen Unternehmen heute bewährte Technologien und Partner mit erprobten Lösungen, auf die sie sich verlassen können. Lösungen, die ihre Daten umfassend vor neuen und aufkommenden Bedrohungen schützen. Ein Schutz, der sich über Rechenzentren, Clouds und darüber hinaus erstreckt – für zukunftssicheren Schutz heute und morgen.

Dieser Bedarf hat Commvault dazu veranlasst, Datensicherungs- und Sicherheitsfunktionen der nächsten Generation in Verbindung mit den Innovationen von Microsoft anzubieten.

Tatsächlich erläutern Kunden in der kürzlich veröffentlichten ESG-Studie „Analyzing the Economic Benefits of Data Protection with Commvault on Azure“ (Analyse der wirtschaftlichen Vorteile des Datenschutzes mit Commvault auf Azure), warum sie Commvault vertrauen und warum die Partnerschaft zwischen Commvault und Microsoft für sie so wichtig ist. Ein Kunde fasste es am besten zusammen, als er sagte: „Mit Microsoft und Commvault sind Veränderungen in der Cloud für uns kein Problem.“ Aus diesem Grund wenden sich mehr Ihrer Kunden als je zuvor an Commvault, um ihre Daten zu schützen – und erhalten so das nötige Vertrauen, um ihre Cloud-Transformation zu beschleunigen.

Innovationen für moderne Unternehmen vorantreiben

Ständige Innovation ist seit über zwei Jahrzehnten der Motor der Partnerschaft zwischen Commvault und Microsoft, um einzigartige Funktionen für eine zukunftssichere und auf alle Eventualitäten vorbereitete Datensicherungsstrategie bereitzustellen. Nathan McAfee, Senior Economic Analyst bei ESG, kommentiert dies wie folgt: „Die gemeinsamen Roadmaps beider Unternehmen geben die Gewissheit, dass die Lösung mit sich ändernden Anforderungen mitwächst und den erweiterten Anforderungen an die Datensicherung gerecht wird.“ Oder, wie es ein anderer Kunde so treffend formulierte: „Wir müssen uns keine Sorgen machen, dass Commvault oder Microsoft vom Markt verschwinden könnten. Wir schlafen nachts ruhiger, weil wir wissen, dass diese beiden Unternehmen hinter unserem wichtigsten Vermögenswert stehen – unserem geistigen Eigentum (unseren Daten).“ Hier ein kurzer Überblick über die jüngsten Innovationen im Bereich Datenschutz:

  • Cloud-native Datensicherung: Moderne Datensicherung muss agil sein. Die cloudbasierte Lösung von Commvault (Metallic) bietet Datensicherung auf Unternehmensniveau mit der Einfachheit von SaaS. Commvault nutzt die Beständigkeit und Skalierbarkeit von Azure und bietet preisgekrönten Schutz und Sicherheit für alle Datenbestände – ohne Infrastrukturkosten, kostspieligen Verwaltungsaufwand oder routinemäßige Wartungsarbeiten und Upgrades. Als EINZIGER Datensicherungsanbieter, der den Status „FedRAMP High In Process – In PMO Review“ erreicht hat, bietet Commvault einen robusten, mehrschichtigen Ansatz zum Schutz von Daten vor komplexen Bedrohungen.
  • Umfassende Abdeckung der Microsoft-Cloud: Verabschieden Sie sich von Einzellösungen. Die umfassende Abdeckung von Microsoft-Cloud-Workloads durch Commvault bietet Schutz für Ihre kritischsten Umgebungen aus einer Hand. Vom Rechenzentrum bis zum Edge entwickeln wir uns ständig weiter und fügen Unterstützung für neue und aufkommende Workloads hinzu. Dies bietet Kunden Einfachheit und Benutzerfreundlichkeit – mit der Gewissheit, dass kritische Daten in Microsoft 365 (einschließlich GCC-High-Umgebungen), Dynamics 365 (einschließlich der Power Platform) und Microsoft Azure (einschließlich neuer Azure-PaaS-Workloads wie CosmosDB, MariaDB, SQL und mehr) sicher, konform und aus einer einzigen Quelle wiederherstellbar sind.
  • Verbesserte Sicherheit und Reaktionsfähigkeit: Datenschutz sollte früher ansetzen. Commvault hat erheblich in proaktive Cybersicherheitsfunktionen investiert, die Daten schützen, Bedrohungen erkennen und Angriffe minimieren, um das Risiko von Datenkompromittierungen zu verringern. Darauf aufbauend haben wir Anfang des Sommers neue bidirektionale Integrationen mit Microsoft Sentinel angekündigt. Diese Integration erhöht die Transparenz, automatisiert Gegenmaßnahmen und beschleunigt die Reaktion zwischen den Systemen, um die Cyber-Reaktionsfähigkeit zu verstärken und IT- sowie Sicherheitsteams zusammenzubringen. Sie baut auf unseren einzigartigen Datensicherheitsfunktionen auf, wie beispielsweise Threatwise™, unserem patentierten Frühwarnsystem, das versteckte und hochentwickelte Cyberbedrohungen in der Produktion aufdeckt – noch bevor Daten kompromittiert werden.

Nutzung neuer Microsoft 365-APIs

Auf der Inspire-Veranstaltung in dieser Woche wurden neue Innovationen von Syntex zur Unterstützung von Microsoft 365 vorgestellt. Zu diesen Ankündigungen gehörte auch „Microsoft 365 Backup“, das hochleistungsfähige Recovery-Funktionen für umfangreiche Datenwiederherstellungen bietet. Wir freuen uns sehr, zu den ersten Mitgliedern des zugehörigen Partnerprogramms zu gehören und diese Funktionen in unser preisgekröntes Metallic-Angebot zu integrieren, mit dem wir Unternehmen jeder Größe dabei unterstützen, ihre kritischen Daten sicher, konform und vor Bedrohungen geschützt zu halten sowie im Bedarfsfall wiederherstellen zu können.

Wir freuen uns darauf, Ihnen in den kommenden Wochen weitere Details mitzuteilen, wenn wir diese neuen Funktionen nutzen, um die Commvault-Lösung für Microsoft 365 Backup weiter zu verbessern. In der Zwischenzeit:

  • Sie erreichen uns unter microsoft@commvault.com
  • Seien Sie am 26. Juli dabei und erhalten Sie einen exklusiven Einblick in die Ergebnisse der ESG-Studie: „Führt Ihr Datenschutz in der Hybrid Cloud zu geschäftlichen Risiken?“ – hier registrieren
  • Laden Sie noch heute die vollständige ESG-Studie herunter

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It