Skip to content

¡Ya está aquí el otoño! Lo que significa que es la temporada del café con leche con sabor a calabaza y que el Mes de la Concienciación sobre la Ciberseguridad está a la vuelta de la esquina. Es un buen momento para revisar tu plan de respuesta ante incidentes, sobre todo la fase de Recovery. Recuerda que tu proveedor de servicios en la nube es responsable de la durabilidad y el tiempo de actividad de su servicio, pero tus datos —su resiliencia, integridad y seguridad— son responsabilidad tuya.

Las copias de seguridad: tu última línea de defensa en la nube

Los perfiles de riesgo de los datos en la nube abarcan una amplia gama de escenarios, entre los que se incluyen la eliminación involuntaria de datos debido a un error humano, eliminaciones erróneas por parte del software, borrados maliciosos, amenazas internas por parte de empleados descontentos o que abandonan la empresa, y campañas de ransomware dirigidas. Una estrategia sólida de Backup and Recovery, reforzada con características como el control de versiones de los datos, el cifrado y los «air gaps», sirve para mejorar la resiliencia de los datos de la organización. Este enfoque multicapa tiene como objetivo minimizar el impacto de los incidentes adversos relacionados con los datos, proporcionando una restauración rápida y segura de los mismos, mitigando así el tiempo de inactividad operativa y las pérdidas económicas.

Las copias de seguridad aisladas físicamente pueden salvar a tu empresa

Las instantáneas, que suelen almacenarse en cuentas de producción, comparten el mismo riesgo que los datos de producción. Las instantáneas entre cuentas tampoco son suficientes, ya que siguen perteneciendo al dominio de seguridad principal de la organización. Por ejemplo, si un atacante consigue acceder a la carga de trabajo adecuada o a las credenciales de administrador correctas, a menudo puede manipular todos los datos. Un enfoque más seguro consiste en crear un «air gap» virtual entre la cuenta principal y el almacenamiento de copia de seguridad, lo que ofrece una capa de defensa fuera de banda contra el ransomware y otros ciberataques.

Ventajas de las copias de seguridad con aislamiento físico

  • Resiliencia frente al ransomware: las copias de seguridad en un entorno aislado garantizan la recuperabilidad de los datos, incluso cuando los conjuntos de datos principales se ven comprometidos.
  • Integridad de los datos: Se minimizan los riesgos de acceso no autorizado y manipulación de datos, especialmente gracias a las copias de seguridad inmutables.
  • Cumplimiento normativo: los seguros de ciberseguridad y las normativas específicas del sector suelen exigir copias de seguridad físicamente aisladas, lo que garantiza tanto la protección de los datos como el cumplimiento de las políticas.
  • Rápida recuperación: las copias de seguridad físicamente aisladas facilitan la rápida restauración de los datos, lo que reduce el tiempo de inactividad y mitiga los efectos negativos.
  • Garantía: Las copias de seguridad fiables aportan tranquilidad y permiten que los recursos de TI se centren en otras operaciones de importancia crítica.

Aportar protección sin aumentar los costes ni la complejidad

Una mayor protección de los datos gracias a copias de seguridad inmutables y aisladas físicamente es solo una de las razones por las que los clientes recurren a Clumio. A medida que las organizaciones amplían su presencia en la nube, el control de los costes se convierte en otro reto al que hay que hacer frente. Los equipos de TI tienen la misión de reducir los costes de la nube, pero a menudo carecen de visibilidad sobre en qué aspectos pueden recortar su factura de AWS sin limitar la innovación empresarial.

La consultora ESG ha constatado que Clumio ayuda a los clientes a reducir los costes en un 30 % de media gracias a una solución con una arquitectura única que optimiza los procesos de Backup and Recovery. Los informes de consumo ayudan además a los equipos de TI a identificar en qué aspectos las organizaciones gastan más en sus copias de seguridad de AWS, lo que les permite gestionar mejor sus gastos en almacenamiento. Por lo general, los clientes de Clumio consiguen reducir sus costes de Backup and Recovery al tiempo que aumentan la seguridad de sus datos.

Clumio en el Simposio de TI de Gartner, del 16 al 19 de octubre de 2023

Acompáñanos en el Simposio de TI de Gartner en Orlando, Florida, en el stand n.º 147. Pásate por allí para charlar conmigo o con nuestro director técnico de campo sobre cómo Clumio encaja en tu estrategia de protección de datos de AWS sin salirse de tu presupuesto.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

¡Protección de datos, migración a la nube y planificación de la recuperación, vaya! Descúbrelo todo con Commvault en Oracle CloudWorld, stand n.º 23, del 19 al 21 de septiembre en Las Vegas.

¡Ya solo quedan unas semanas para la feria y, vaya, tenemos un programa repleto de actividades para clientes, socios y asistentes a la feria!

Para empezar, nuestras charlas y tutoriales. ¡Apúntalos en tu agenda antes de que sea demasiado tarde!

  • Martes, 19 de septiembre, a las 17:00 h PDT – Protección de datos en OCI: cómo desarrollar estrategias de respuesta cibernética para reducir el riesgo y el coste total de propiedad (TCO)
    • ¡Reduzca los riesgos y los costes! Descubra cómo Commvault y Oracle están redefiniendo la protección de datos moderna para Oracle Cloud Infrastructure (OCI).
  • Miércoles, 20 de septiembre, a las 13:00 h PDT – Migración de tu entorno VMware: mantén el control y maximiza la seguridad
    • ¡Es tan fácil como contar hasta tres! Sigue este tutorial paso a paso para implementar y migrar sin problemas las cargas de trabajo de VMware a OCVS (Oracle Cloud VMware Solution), utilizando la protección de datos de Commvault.
  • Miércoles, 20 de septiembre, a las 15:55 h (PDT) – Socios: La guía sobre el ransomware: por qué los cortafuegos y las copias de seguridad no son suficientes
    • Atención, socios: ha llegado el momento de convertiros en héroes y ayudar a vuestros clientes a vencer su mayor amenaza: el ransomware.
  • Jueves, 21 de septiembre, a las 8:30 h PDT – OCI y Commvault se alían para garantizar la seguridad, la protección y la recuperación de tu entorno híbrido
    • ¿Quieres conocer el secreto para ahorrar costes? Simplificar la gestión, optimizar las estrategias en la nube, reducir los riesgos de seguridad y mejorar la continuidad del negocio con Commvault.
  • Jueves, 21 de septiembre, a las 13:05 h (PDT) – Cómo Commvault ayuda a redefinir la protección de datos para los socios y clientes de Oracle
    • ¡Socios, esto va para vosotros! Descubrid cómo superar las expectativas de vuestros clientes al tiempo que les ayudáis a proteger, defender y recuperar su recurso más valioso: sus datos.

A continuación, no dejes de pasar por el stand de Commvault (stand n.º 23), donde podrás conocer de primera mano lo mejor en protección de datos para una amplia variedad de cargas de trabajo. Estamos aquí para ayudarte a acelerar tu transición a OCI, ofreciéndote una relación calidad-precio superior, seguridad mejorada integrada y una Recovery y gestión simplificadas.

  • ¿Eres de los que planifican todo? No hace falta que vayas con prisas durante la feria. Concierta una reunión con antelación y te reservaremos una plaza.
  • ¿Prefieres un enfoque más espontáneo? Organizaremos breves sesiones de 10 minutos a lo largo de los días de la feria. Esta es tu oportunidad para conocer rápidamente todos los entresijos de cómo simplificar tu estrategia de copias de seguridad… y quizá te lleves algún que otro premio muy interesante.
  • ¿Qué te parece probar la tecnología por ti mismo? Tenemos todo lo que necesitas: demostraciones que muestran la rapidez del Backup and Recovery de cargas de trabajo en la nube y locales, así como Metallic Recovery Reserve en OCI para una protección totalmente aislada. 

¿Ya te has convencido de que el stand n.º 23 de Commvault es el lugar al que hay que acudir? ¡Nos vemos en Las Vegas!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

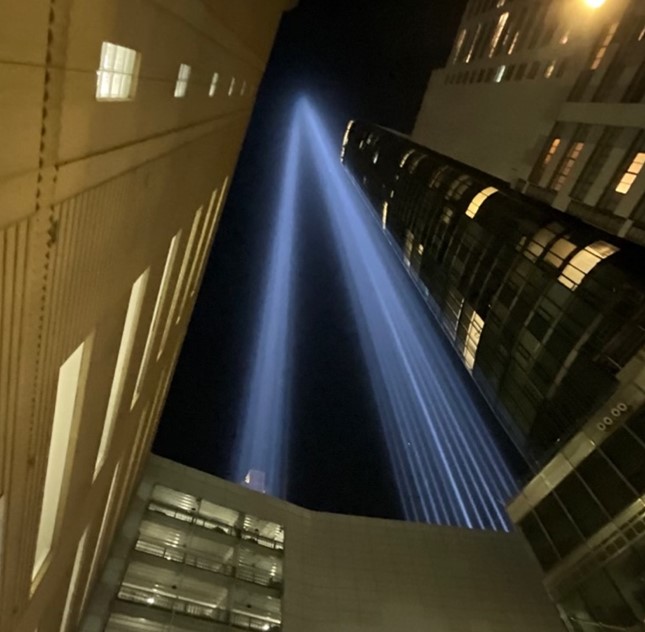
El lunes 11 de septiembre es el Día de los Patriotas y el Día Nacional del Servicio y el Recuerdo en Estados Unidos, en el que conmemoramos el 22.º aniversario de los atentados terroristas del 11 de septiembre (9/11).  

El 11 de septiembre de 2001 fue una pérdida que se sintió en todo el mundo. Hoy, recordamos a los que perdieron la vida ese día, agradecemos a los valientes equipos de primera respuesta que arriesgaron sus vidas y honramos los sacrificios realizados para proteger nuestra libertad.  

Cuando pienso en aquel día, lo que siempre me llama la atención es cómo nuestras comunidades se unieron. Dejamos a un lado nuestras diferencias y nos unimos para cuidarnos unos a otros, apoyarnos mutuamente y transmitir esperanza; suelo describir esto como compasión. Esos esfuerzos siguen resonando en mí hoy y cada vez que salgo por la puerta de mi casa y me enfrento a las complejidades cotidianas que nos rodean a todos. Cada interacción en la que podamos aportar más compasión a la comunidad ayuda. 

Como veterano de la Marina de los Estados Unidos, me enorgullece ser el patrocinador ejecutivo de nuestro Grupo de Recursos para Empleados (ERG) VALOR (Veteranos) aquí en Commvault. Para conmemorar el aniversario del 11-S, nuestro Grupo de Recursos para Empleados VALOR organizó nuestro reto anual «Commvault Climbs», en el que los empleados de Commvault de todo el mundo tienen el reto de subir hasta 104 tramos de escaleras en homenaje a los valientes bomberos y equipos de primera intervención que subieron las escaleras de las Torres Gemelas del World Trade Center para salvar las vidas de quienes se encontraban atrapados. Cada año, vuelvo a darme cuenta del increíble apoyo que hay en toda nuestra empresa al poner en práctica nuestro valor de «cuidar de los demás».

Dediquemos hoy un momento a recordar a quienes perdieron la vida el 11 de septiembre, a reflexionar sobre la valentía de los equipos de primera intervención en aquellos momentos y a honrar a quienes se ofrecieron voluntarios para servir a su país en respuesta a la tragedia. 

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Las amenazas cibernéticas siguen evolucionando y se vuelven cada vez más persistentes. Se prevé que el gasto mundial en soluciones y servicios de seguridad alcance casi 300 000 millones de dólares en 2026¹ —un aumento del 37 % respecto al gasto actual—, lo que indica un nivel de amenaza cada vez mayor. Sorprendentemente, a pesar de una mayor concienciación e inversión, el 83 % de las organizaciones ha sufrido más de una filtración de datos a lo largo de su historia². Estas cifras ponen de relieve la necesidad crucial de Readiness, siendo la seguridad de los datos una de las principales preocupaciones, ya que el almacenamiento en la nube se está convirtiendo en la opción más popular para las copias de seguridad externas.

La necesidad de la inmutabilidad

La inmutabilidad se define como «la capacidad de cualquier dato de mantenerse en un estado no fungible durante un periodo de tiempo específico». La inmutabilidad de los datos puede lograrse mediante diversos métodos que funcionan de forma conjunta. Una arquitectura inmutable es, por tanto, un modelo en el que no se producen actualizaciones, parches de seguridad ni cambios de configuración «in situ» en los sistemas de producción. Si es necesario realizar algún cambio, se crea una nueva versión de la arquitectura y se implementa en producción.  La inmutabilidad protege tanto dentro como fuera de la solución de copia de seguridad.

Las organizaciones necesitan una arquitectura inmutable para garantizar que sus datos estén a salvo y, lo que es más importante, disponibles siempre que necesiten restaurarlos. La inmutabilidad es una técnica probada que se utiliza para reducir los ciberataques contra los datos de copia de seguridad y garantizar que las copias de seguridad no sufran ningún tipo de modificación.

El mejor indicador de que dispones de una solución de Backup and Recovery fiable es tu capacidad para recuperar datos rápidamente. Esto se debe, en parte, a una planificación y un diseño adecuados de tu solución de Backup and Recovery. Sin embargo, esto puede suponer un reto difícil cuando tus datos se enfrentan a tantas amenazas. En el pasado, los fallos de hardware, los desastres naturales y los errores humanos eran probablemente las principales amenazas de interrupción del servicio. Hoy en día, el ransomware y las amenazas internas han pasado a ser las principales preocupaciones. Es evidente que la planificación y el diseño de la arquitectura no son suficientes; la solución de Backup and Recovery actual debe ser inmutable, para que puedas estar tranquilo sabiendo que tus datos están a salvo.

Mutables frente a inmutables

Existe una distinción fundamental entre la infraestructura mutable y la inmutable a la hora de proteger datos valiosos. La infraestructura mutable tradicional es más flexible y permite realizar actualizaciones e integraciones con rapidez, pero esto también puede facilitar que los ciberdelincuentes accedan a los datos y los manipulen.

Estos delincuentes suelen atacar a las empresas mediante filtraciones de datos, lo que puede acarrear graves consecuencias, como daños a la reputación, pérdida de ingresos y problemas legales. Aquí es donde entra en juego una arquitectura inmutable, que ofrece una solución más segura y a prueba de manipulaciones para proteger los datos frente a amenazas internas y externas.

Inmutabilidad para el cumplimiento normativo

El almacenamiento inmutable es esencial para que cualquier organización proteja sus datos críticos para el negocio o de carácter privado. Esto reviste especial importancia en sectores como la sanidad, las finanzas y el derecho, que deben cumplir estrictos requisitos legales y normativos para proteger los datos sensibles frente al acceso no autorizado o la manipulación. El almacenamiento inmutable ayuda a las organizaciones a cumplir requisitos como los establecidos por la SEC, la CFTC y la FINRA en relación con el registro, el almacenamiento y la conservación de registros electrónicos, y facilita la Recovery en caso de pérdida o corrupción de datos.

Commvault Cloud es inmutable por defecto

Dado que cada entorno cuenta con su propia combinación de infraestructuras, proteger los datos de copia de seguridad frente a cambios aleatorios no autorizados puede parecer un reto. Por ello, Commvault ha adoptado un enfoque agnóstico respecto a la inmutabilidad. Aprovechando un enfoque reforzado y de múltiples capas para la protección de datos, ofrecemos controles robustos que previenen diversos tipos de amenazas a los datos de copia de seguridad y garantizan que las copias sean altamente recuperables en caso de eliminación accidental o ataque malicioso. De forma nativa, todos los datos de copia de seguridad están protegidos a nivel de almacenamiento. Las copias de seguridad y las operaciones se encuentran en una ubicación virtualmente aislada («air-gap»), dentro de un dominio de seguridad aislado, desacoplado de los entornos de origen. También se pueden aplicar bloqueos de retención para evitar modificaciones injustificadas en las políticas de retención de datos.

Con Commvault Cloud, no necesitas hardware especial ni cuentas de almacenamiento en la nube para proteger los datos de las copias de seguridad frente a las amenazas de ransomware. Si dispone de hardware compatible con WORM (Write-Once, Read Many), bloqueo de objetos o instantáneas (tecnologías con las que Commvault es totalmente compatible), puede seguir utilizando las funciones de bloqueo integradas de Commvault para complementar y reforzar los controles de seguridad existentes. La capacidad de combinar controles de seguridad en diferentes tipos de infraestructura es lo que sitúa a la solución inmutable de Commvault por delante de la competencia.

La autenticación multifactorial, el cifrado AES de 256 bits en reposo, los cortafuegos y otros controles de acceso de «confianza cero» impiden el movimiento de datos, tanto interno como externo, por parte de personas no autorizadas. Todos los protocolos de seguridad empleados se ajustan a las mejores prácticas en materia de seguridad y se basan en las directrices y los requisitos de cumplimiento de las normas NIST 800-53, SOC 2 Tipo II e ISO 27001:2013.

Gracias a sus protocolos de seguridad «zero-trust» integrados, Commvault Cloud cumple con los estándares más exigentes de confidencialidad, integridad y disponibilidad, tanto para organismos públicos como para empresas.

Arquitectura de infraestructura inmutable de Commvault Cloud

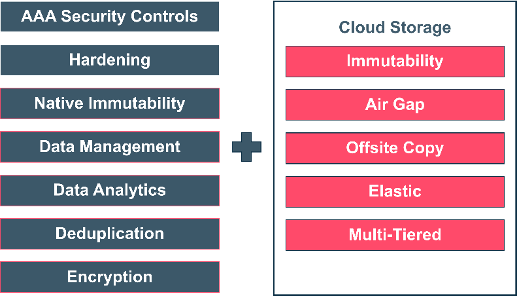
La plataforma de aprendizaje automático de Commvault amplía las capacidades de protección inmutable al ofrecer una plataforma proactiva para detectar amenazas y responder a ellas de forma adecuada. Empleamos un enfoque multicapa para protegernos frente a diversos vectores de amenaza y garantizar la seguridad de los datos; además, incluimos el bloqueo del almacenamiento para combatir el ransomware y controles AAA de «cero confianza» en toda la pila de Backup and Recovery, con el fin de proporcionar una protección integral. El aislamiento y el «air gap» utilizan topologías de red cifradas mediante TLS, y la infraestructura está reforzada para reducir la superficie de ataque.

A grandes rasgos, la plataforma de Commvault incluye estas siete capas, combinadas con un almacenamiento en la nube inmutable:

El almacenamiento en la nube ofrece opciones mejoradas para proteger, asegurar y restaurar tus datos. Al ser inmutable por defecto, todo ello se traduce en la protección de datos más flexible que puedes implementar en cualquier lugar y a gran escala para cualquier carga de trabajo.

Tu protección, a tu manera: inmutabilidad para software y SaaS

Commvault Grid facilita la implementación de una arquitectura inmutable, ya sea como Appliance integrada o como diseño de referencia para una solución «todo en uno». Ofrece una gestión integral de los datos para todas las cargas de trabajo desde una única plataforma ampliable. Commvault Cloud emplea un enfoque multicapa para proteger contra diversos vectores de amenaza y garantizar la seguridad de los datos. La arquitectura inmutable de Commvault consta de:

  • Software (Compliance Lock)
    • Intento: el administrador de copias de seguridad intenta reducir el período de retención o eliminar accidentalmente una tarea de copia de seguridad, una política o una biblioteca.
    • Acción: denegada por el bloqueo de cumplimiento
  • Sistema operativo (controles de acceso)
    • Intento: un usuario autorizado intenta cifrar, mover o eliminar archivos, o formatear un disco.
    • Acción: el sistema operativo bloquea a los usuarios y/o los ataques de ransomware mediante controles de acceso.
  • Sistema de archivos (inmutabilidad en la capa de almacenamiento)
    • Intento: un usuario autorizado o malintencionado intenta modificar o cifrar datos de copia de seguridad protegidos
    • Acción: el sistema de archivos inmutable impide que los datos de la copia de seguridad se modifiquen o se cifren.

Commvault AirGap es un destino de almacenamiento en la nube totalmente gestionado para la cartera de soluciones de nube híbrida SaaS de Commvault, así como para Backup and Recovery y Commvault Grid. La adopción de la nube se acelera gracias a opciones de almacenamiento optimizadas y a copias de los datos aisladas físicamente, lo que garantiza la recuperación en caso de ataque de ransomware.

Commvault AirGap es una solución optimizada de protección de datos en la nube que ofrece:

  • Almacenamiento en la nube a corto o largo plazo, de un único proveedor, gestionado desde una única interfaz
  • Control de costes mediante un almacenamiento optimizado
  • Nomenclatura unificada para todos los servicios de almacenamiento en la nube

Con Commvault AirGap, puedes disponer de copias de seguridad tanto primarias como secundarias para todas tus cargas de trabajo en los siguientes niveles de almacenamiento:

  • Azure Hot
  • Azure Cool
  • Estándar OCI (solo Commvault Cloud SaaS)
  • OCI de acceso poco frecuente (solo Commvault Cloud SaaS)

Y, si bien todas las soluciones mencionadas anteriormente pueden mejorar tu estrategia de ciberresiliencia, también suponen un importante ahorro de costes. El aislamiento físico (air-gap), la inmutabilidad y, lo que es más importante, la capacidad de Commvault Cloud para restaurar eficazmente un entorno pueden suponer un ahorro de 1,06 millones de dólares frente al ransomware durante el periodo de análisis de tres años

Conclusión

Las amenazas a los datos son cada vez más sofisticadas, y es innegable que, hoy en día, las plataformas de Backup and Recovery deben ofrecer una mayor protección frente a las ciberamenazas. Commvault resuelve este problema con una arquitectura inmutable que garantiza la seguridad total de los datos y una rápida Recovery de cualquier carga de trabajo, independientemente de dónde se encuentre. Nuestro enfoque por capas reduce el riesgo y, al mismo tiempo, ayuda a las organizaciones a cumplir los requisitos de cumplimiento normativo sin sacrificar el rendimiento.

Ahora es el momento de plantear las preguntas difíciles sobre tu proveedor de seguridad de datos para que puedas tener plena confianza en que tus datos están a salvo, protegidos y cumplen con la normativa. Empieza hoy mismo a explorar nuestra arquitectura inmutable y descubre cómo adelantarse a las posibles amenazas con la solución adecuada nunca ha sido tan fácil ni tan seguro.


Referencias

1. Guía de IDC sobre el gasto mundial en seguridad – 2. Informe de IBM sobre el coste de una filtración de datos de 2022 – 3. Analizar los beneficios económicos de la protección de datos con Commvault en Microsoft Azure


More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

En la lucha constante de una organización contra las amenazas de ransomware, la protección de la información de identificación personal (PII) —es decir, los datos que incluyen información personal sensible cuya filtración puede acarrear graves consecuencias legales, económicas y para la reputación— es una necesidad imperiosa. A medida que los ataques de ransomware siguen ganando en sofisticación, la protección de los datos de PII se ha convertido en un elemento fundamental para las estrategias de defensa eficaces.

  • Mitigación de los riesgos jurídicos y financieros: Tras un ataque de ransomware, la divulgación de datos de carácter personal puede exponer a las organizaciones a importantes riesgos jurídicos y financieros. Las filtraciones de datos pueden acarrear cuantiosas multas, sanciones reglamentarias y demandas colectivas. Para reducir su vulnerabilidad ante tales responsabilidades, las organizaciones deben identificar y proteger de forma proactiva los datos de carácter personal, demostrando así su compromiso con la protección de datos y la privacidad.
  • Prevención de la filtración de datos: Los autores de ataques de ransomware suelen amenazar con publicar o vender los datos robados para obligar a las víctimas a pagar rescates. Es necesario identificar y proteger los datos de carácter personal (PII) para determinar cuáles son los activos críticos que los atacantes podrían intentar sustraer. Unos controles de acceso sólidos, medidas de cifrado y protocolos de prevención de pérdida de datos actúan como potentes medidas disuasorias frente a la extracción no autorizada.
  • Protección a medida mediante la priorización de los datos de identificación personal (PII): Al reconocer que no todos los datos tienen el mismo valor, las organizaciones deben adoptar un enfoque estratégico en materia de protección. Los datos de identificación personal (PII), dada su elevada vulnerabilidad al robo de identidad y al fraude, requieren una atención especial. Mediante un proceso meticuloso de identificación y categorización, las organizaciones pueden destinar recursos a reforzar la protección de sus datos más sensibles y valiosos, mejorando así la eficacia de las medidas generales de ciberseguridad.

Reconocer la necesidad de proteger adecuadamente los datos de carácter personal es la primera parte. Encontrar una solución para llevar a cabo esta tarea es la segunda pieza del rompecabezas.

Risk Analysis de Commvault: la IA al rescate

Commvault Risk Analysis es una solución integral que ayuda a las organizaciones a detectar, evaluar, supervisar y aplicar medidas para minimizar los riesgos relacionados con los datos. Al obtener visibilidad sobre estos riesgos, las organizaciones pueden identificar y clasificar fácilmente los datos confidenciales, lo que contribuye a mitigar posibles filtraciones de datos y a fomentar una colaboración interfuncional eficaz. Commvault Risk Analysis constituye la columna vertebral de estrategias de gestión de datos inteligentes y proactivas, diseñadas para reducir riesgos y costes.

La detección de datos confidenciales se basa en gran medida en métodos de inteligencia artificial capaces de procesar grandes cantidades de datos con rapidez y precisión, y Commvault Risk Analysis se ha modernizado incorporando estas capacidades. Estas técnicas basadas en la inteligencia artificial mejoran significativamente la precisión y la eficiencia a la hora de identificar información confidencial dentro de conjuntos de datos grandes y diversos.

  • Gestión integral de la información de carácter personal (PII): Risk Analysis Entity Manager proporciona a las organizaciones un conjunto de herramientas versátil para gestionar diversos tipos de PII identificados mediante el análisis de contenidos. Esta función incluye entidades de PII predefinidas y la flexibilidad necesaria para crear entidades personalizadas con el fin de ajustar el modelo a conjuntos de datos y tipos de datos específicos. Estas entidades abarcan categorías específicas de PII, lo que permite ajustar los niveles de sensibilidad y las palabras clave asociadas. Este sistema permite configurar tipos de entidades predeterminados y personalizados, lo que constituye la base para una gestión eficaz de la PII.
  • Aprendizaje contextual basado en IA para la clasificación de datos: Gracias al aprendizaje contextual impulsado por la IA, Commvault Risk Analysis puede lograr una clasificación precisa de los datos. A diferencia de los métodos tradicionales, los enfoques basados en la IA utilizan algoritmos de aprendizaje automático para comprender el contexto y adaptarse a los patrones de datos en constante evolución. Esto reduce los falsos positivos y los falsos negativos al tener en cuenta el texto circundante, los metadatos y las pistas contextuales. Estos sistemas identifican de forma eficaz los datos sensibles y automatizan la clasificación, lo que refuerza la seguridad, el cumplimiento normativo y la gobernanza de los datos.
  • Potenciar la clasificación de datos mediante modelos de entrenamiento: El entrenamiento de modelos de clasificación con conjuntos de datos personalizados es esencial para identificar con precisión los tipos de documentos. Esto implica cargar archivos representativos que reflejen las categorías deseadas, lo que permite al modelo sentar unas bases sólidas. Es posible un perfeccionamiento continuo añadiendo documentos adicionales que ajusten el modelo de clasificación, lo que conduce a una detección más precisa de los datos sensibles.
  • Azure Cognitive Services para la clasificación de datos: La integración de Azure Cognitive Services con Commvault Risk Analysis mejora aún más el reconocimiento de diversos tipos de datos dentro de conjuntos de datos confidenciales. Los algoritmos basados en IA pueden identificar patrones complejos que definen diversas categorías de datos y ámbitos empresariales. Las capacidades de aprendizaje profundo y análisis de texto de Azure Cognitive Services mejoran la precisión, la eficiencia y el cumplimiento normativo en la clasificación de datos, incluso en el caso de datos no estructurados complejos. La sinergia entre Azure Cognitive Services y las capacidades de gobernanza de datos confidenciales de Risk Analysis ofrece una experiencia coherente e integrada que no solo facilita una gobernanza de datos más precisa, sino que también proporciona un enfoque moderno de aprendizaje profundo basado en la IA que se adapta continuamente a medida que evolucionan los conjuntos de datos.

En el panorama digital actual, plagado de amenazas de ransomware, proteger los datos de carácter personal no es solo una necesidad, sino también una responsabilidad. Al adoptar tecnologías inteligentes basadas en la inteligencia artificial y comprometerse a aplicar un sólido marco de protección de datos en torno a la información confidencial, las organizaciones pueden reforzar sus defensas frente a los ataques de ransomware y garantizar la seguridad y la privacidad de los datos confidenciales que almacenan.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Los aficionados a la ciencia ficción saben que la inteligencia artificial (IA) es un tema recurrente, y lo ha sido desde hace bastante tiempo. Las películas, los libros e incluso los videojuegos la presentan como una tecnología avanzada que da vida a robots, ciborgs, naves espaciales… lo que se te ocurra. Y un elemento fundamental del mito de la IA es que piensa de una manera indistinguible de la de un ser humano, al tiempo que funciona con la velocidad y la inteligencia de un ordenador.

Aún no hemos llegado a ese punto; por mucho que me gustaría tener mi propia versión de la armadura Mark V de Tony Stark, tendré que conformarme con poder preguntarle a Alexa cosas sobre Chuck Norris. Pero estamos avanzando a buen ritmo: hace poco me enteré de que una popular publicación tecnológica en línea llevaba meses utilizando la IA para generar artículos, y yo no me había dado cuenta, gracias a ChatGPT y otros modelos de lenguaje a gran escala (LLM).  

Los modelos de lenguaje grande (LLM) prometen revolucionar la forma en que interactuamos tanto en el ámbito personal como en el profesional. Estamos siendo testigos de un interés y una inversión increíbles en su desarrollo, y esto no ha hecho más que empezar. En el mundo empresarial actual, la inteligencia artificial se considera la clave para impulsar el avance tecnológico, la ventaja competitiva y, a su vez, la rentabilidad.

Por eso, gigantes tecnológicos como Microsoft, Meta y Google mencionaron la IA casi 50 veces cada uno en sus recientes conferencias sobre resultados. Por ello, quizá te estés preguntando: «¿Y si la IA pudiera ayudar a mi empresa…?»

  • ¿Tomar mejores decisiones?
  • ¿Funcionar de forma más eficiente?
  • ¿Ahorrar costes?
  • ¿Mejorar las relaciones con los clientes?

La buena noticia es que, sin duda alguna, puede hacer todo lo mencionado anteriormente.

¿La mala noticia? La IA no es gratis. Más bien al contrario, de hecho.

El coste de la IA

La IA, como cualquier cosa que se encuentra en sus inicios, requiere un proceso de aprendizaje. Entonces, ¿cómo se enseña a ChatGPT y a otros modelos de lenguaje grande (LLM) a funcionar? En pocas palabras: con dinero. Dinero al estilo de Tony Stark.

Se ha informado de que ChatGPT utilizó más de 10.000 GPU (unidades de procesamiento gráfico) para su entrenamiento. (Ahora ya sabemos dónde han ido a parar todas las tarjetas gráficas en los últimos dos años.) Y la GPU más potente del planeta te costará 30.000 dólares. Lo que significa que ChatGPT tuvo una infancia tremendamente cara. Pero eso no es todo. Se calcula que el funcionamiento de ChatGPT cuesta más de 700 000 dólares al día. ¿Por qué? Bueno…

La IA requiere una infraestructura en la nube

Si desarrollar IA fuera tan sencillo como aprovechar la potencia de procesamiento gráfico de Nvidia o AMD, veríamos cómo se extendía a un ritmo aún mayor del actual. Pero para ofrecer IA se necesita hardware e infraestructura adicionales. Eso significa servidores: muchísimos servidores. Y no es casualidad que las empresas actuales necesiten lo mismo para satisfacer sus necesidades de protección de datos. ¿Y a dónde recurren para ello? A la nube.

Así es: la misma infraestructura que defiende, protege y garantiza la seguridad de tus datos se está utilizando ahora para poner la IA al alcance de todos. Impulsa los modelos de lenguaje grande (LLM), el aprendizaje automático y la automatización, por citar solo algunos ejemplos. Esos casos de uso van a aumentar exponencialmente porque la IA aprovecha al máximo la potencia de cálculo bruta y la escalabilidad. Y como cuanto más cambian las cosas, más permanecen igual, en este caso estamos hablando de reducir el coste de la IA para garantizar unos resultados financieros sólidos para tu empresa.

Mayor rentabilidad de la inversión gracias a tu plataforma de protección de datos

La evolución natural de la innovación y la economía técnica pasa por experimentar para encontrar la forma de optimizar un caso de uso en hardware (procesadores de silicio) y, a continuación, trasladarlo al software (ChatGPT) para que todo el mundo pueda beneficiarse de ello. Siguiendo esa lógica, probablemente ya estés en la nube. Es más probable que estés en varias nubes. Para sacar partido a este paradigma, debes implementar soluciones rentables que garanticen la integridad de tu conjunto de datos.

Una forma de hacerlo es utilizando la «Protección de datos como servicio» (DPaaS) para reducir los gastos operativos en infraestructura en la nube y así poder hacer frente a las crecientes facturas relacionadas con la IA. Ya estás optimizando tu negocio de mil y una formas; esta metodología encaja a la perfección. Se trata de un círculo virtuoso: haz crecer tu negocio utilizando los recursos existentes para reducir costes, que luego se reinvierten en el propio negocio.

Reducir el coste total de propiedad (TCO) actual es solo el principio

En lo que respecta al DPaaS, las empresas se centran, con razón, en primer lugar en la seguridad, seguida muy de cerca por el TCO (coste total de propiedad). El TCO es de naturaleza cuantitativa, por lo que puede resultar difícil saber cómo evaluar las afirmaciones de los proveedores. A fin de cuentas, estos son los requisitos mínimos actuales:

  • Desduplicación y organización de datos por niveles: maximiza la eficiencia del almacenamiento y controla los costes de la nube.
  • Almacenamiento nativo en la nube: los costes de almacenamiento siempre deberían reducirse al utilizar un proveedor de DPaaS junto con su proveedor de servicios en la nube.
  • Supervisión proactiva y alertas de ransomware: esto también incluye el cifrado de datos de extremo a extremo y la inmutabilidad de los datos.
  • Protección de datos multicloud: las empresas deben utilizar la tecnología en la nube adecuada que se adapte a sus necesidades empresariales. Y los proveedores deben ofrecer soluciones DPaaS que sean compatibles con todas ellas.
  •  Amplio espectro de cargas de trabajo: las empresas utilizan una combinación de recursos SaaS, IaaS y locales; su solución DPaaS debe ser compatible con todos ellos.
  • Generación de informes sólidos: incluye análisis de cumplimiento normativo para mantenerse al día y abordar de forma proactiva futuras solicitudes bajo demanda.

Si puedes marcar todas las casillas anteriores, vas por buen camino para reducir el coste de tu inversión en protección de datos. Ahora es el momento de empezar a pensar en cuál es el siguiente paso y en dónde reinvertir ese ahorro.

El futuro de la protección de datos

La protección de datos potenciada por la inteligencia artificial ofrecerá una innovación continua, basada en el aprendizaje automático y otros avances impulsados por las necesidades de las organizaciones modernas. Y dado que nos encontramos en la encrucijada de la protección de datos, no solo en la nube, sino también en las instalaciones, necesitamos una perspectiva única sobre cómo podría ser eso. ¿Y si pudieras:

  • ¿Automatizar tareas para mejorar la eficiencia?
  • ¿Analizar datos de forma continua e identificar al instante la causa raíz de los problemas?
  • ¿Ser más eficiente con menos recursos?
  • ¿Utilizar tus datos para tomar mejores decisiones?
  • ¿Recibir alertas de seguridad de alta fiabilidad?
  • ¿Utilizar información basada en datos para comprender automáticamente las necesidades de los clientes o empleados y generar el resultado adecuado en el momento oportuno?

Pronto, estos serán los nuevos requisitos mínimos. La protección de tus datos, lo sepas o no, es la vía directa para que puedas aprovechar la IA de forma asequible.

Son TUS datos. ¿Qué vas a hacer con ellos?

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

En Commvault, creemos que invertir en nuestro personal empieza por la próxima generación de líderes.

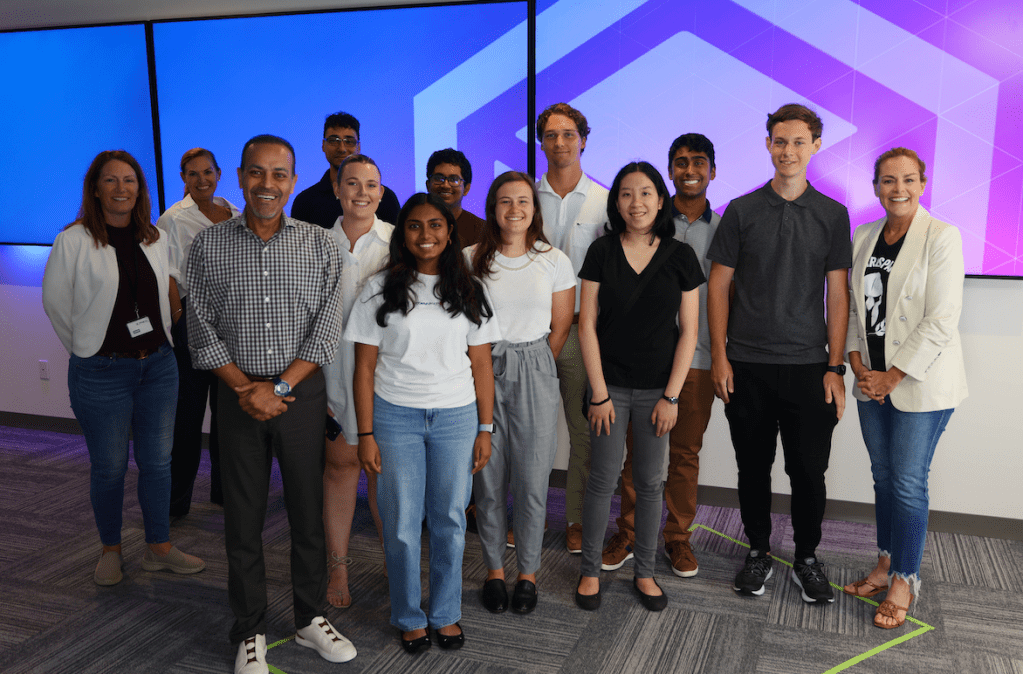
Nuestro programa de prácticas de verano en EE. UU. acaba de concluir, ¡y estoy increíblemente orgulloso del trabajo realizado por nuestro grupo de becarios durante estos últimos meses! Nuestro programa de prácticas ofrece a los estudiantes experiencias laborales enriquecedoras, al tiempo que empoderamos a estos futuros profesionales para que crezcan y aprendan con nosotros en Commvault. Además, nuestro entorno de trabajo híbrido permite que nuestro enfoque de «teletrabajo como prioridad» se extienda al desarrollo de la próxima generación de talentos.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Damos prioridad a la colaboración con los directivos, a la tutoría y a las oportunidades para establecer contactos; ofrecer formación y experiencia directa que permita a nuestros becarios ampliar su red profesional y sus competencias técnicas es un elemento fundamental de este programa. ¡Estas son las mentes que nos ayudarán a forjar el futuro de todos nosotros!

El programa de prácticas culmina con un concurso de proyectos, que supone una oportunidad emocionante para que nuestros becarios presenten ante un jurado compuesto por nuestros líderes de diferentes departamentos una idea de producto, una mejora de procesos o los resultados de una encuesta relacionados con su campo de estudio. Y déjame decirte que la innovación que vemos cada año a través de estos proyectos es excepcional. ¡Los proyectos de este año abarcaron desde aplicaciones desarrolladas hasta herramientas de dimensionamiento, y mucho más!

Cada año me doy cuenta de lo importante que es contar con mentores que nos aporten ideas y perspectivas sobre las innovaciones en el ámbito laboral. ¡Nuestra cultura de aprendizaje continuo nos permite acoger y celebrar las ideas de todos los miembros de nuestra comunidad global de Vaulter!

Seguimos inspirando siempre a nuestra próxima generación de líderes y ofreciéndoles una experiencia excepcional durante su estancia aquí. Quiero expresar mi más sincero agradecimiento a nuestra promoción de becarios de verano de 2023 en EE. UU. por todas sus increíbles aportaciones a Commvault. ¡Enhorabuena a todos!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Recientemente se celebró la quinta edición anual del AWS Storage Day, un evento virtual retransmitido en Twitch durante el cual Amazon Web Services (AWS) comparte las últimas novedades e innovaciones relacionadas con su cartera de soluciones de almacenamiento. El evento es una celebración de la innovación centrada en el cliente, algo de lo que en Commvault nos enorgullecemos, y por eso nos sentimos honrados de haber sido invitados por AWS a participar en las celebraciones de este año.

Al escuchar las sesiones, no nos sorprendió en absoluto (dada nuestra posición de liderazgo en el ámbito de la protección de datos —12 veces consecutivas, de hecho—) que los datos fueran el eje central de todos los debates. Las nuevas características y funcionalidades anunciadas durante el Storage Day ofrecen nuevas opciones a los clientes y a los desarrolladores de aplicaciones para innovar sin límites, aprovechando la elasticidad y la escalabilidad del almacenamiento de AWS, sin dejar de mantener esa rentabilidad tan importante en todo momento. Está claro que estas nuevas mejoras y los más de 17 años de innovación que las han precedido —en Amazon S3, Amazon EBS y muchos otros servicios— impulsarán la próxima generación de aplicaciones de IA generativa que se están desarrollando en estos momentos.

Algunos de los anuncios que nos parecieron especialmente interesantes fueron:

Y luego está la novedad que más nos ilusiona: ahora los clientes pueden recuperar datos de Amazon S3 Glacier hasta un 85 % más rápido, lo que maximiza aún más el valor de sus activos archivados. Aunque quizá seamos un poco parciales, ya que nuestro compañero Michael Fasulo habló sobre este mismo tema junto a Nitish Pandey, responsable de producto del equipo de Amazon S3, en una sesión celebrada durante el Storage Day (que podéis volver a ver aquí).

Estábamos muy ilusionados por compartir el último ejemplo de la magnífica colaboración e innovación que Commvault y AWS están ofreciendo a nuestros clientes comunes, lo que les permite recuperar sus datos de forma significativamente más rápida, sin coste adicional, desde la clase de almacenamiento «Amazon S3 Glacier Flexible Retrieval», que es de coste ultrabajo, a largo plazo, segura y duradera. En pocas palabras, se trata de ayudar a nuestros clientes a proteger sus datos y a poder recuperarlos cuando su empresa más lo necesite. Y contar con socios como AWS, que comparten esa visión y esa obsesión por el cliente, nos permite lograr juntos cosas extraordinarias. Puedes leer más sobre esta solución conjunta y por qué nos entusiasma tanto en el blog de almacenamiento de AWS: «Reduce el tiempo de Recovery y optimiza los costes de almacenamiento con restauraciones más rápidas gracias a las clases de almacenamiento de Amazon S3 Glacier y Commvault».

Ahora bien, el Storage Day no se limitó a los nuevos anuncios. También hubo algunas excelentes sesiones introductorias sobre Amazon S3 que nos ayudaron a confirmar que la seguridad sigue siendo la máxima prioridad para AWS y los datos de sus clientes, al tiempo que se mantiene un enfoque inquebrantable en la durabilidad de los datos en todo lo que hacen en relación con el almacenamiento de los clientes. Estos temas también nos interesan especialmente, ya que estamos totalmente centrados en proteger, defender y recuperar los datos de nuestros clientes en AWS y en todo su entorno de datos. Y si quieres saber más sobre cómo estamos colaborando para reforzar la seguridad de nuestros clientes y mejorar su resiliencia, estás de suerte.  

Ya lo adelantamos durante la retransmisión de nuestra sesión, pero ya puedes inscribirte en nuestro evento «Technology Touchdowns», que tendrá lugar el 6 de septiembre, donde profundizaremos en nuestra estrategia y te mostraremos cómo es la protección de datos decisiva con Commvault y AWS. Incluso contaremos con la presencia de Peyton Manning —dos veces campeón de la Super Bowl, cinco veces MVP de la NFL y miembro del Salón de la Fama del Fútbol Americano Profesional— para mantener una charla sincera sobre el trabajo en equipo, el liderazgo y las experiencias de su exitosa carrera. Estamos deseando dar continuidad al impulso generado por este evento «Storage Day» y profundizar en lo que hace que nuestra colaboración con AWS resulte tan interesante para los clientes. 

Enlaces rápidos:

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Como parte de nuestro compromiso no solo de ayudar a nuestros clientes a cumplir sus objetivos, sino también de crear un mundo más sostenible, me complace anunciar el lanzamiento de nuestra calculadora de reducción de emisiones de carbono. Ya disponible en el panel de control de nuestro Command Center, ofrecemos una visión general de la reducción de la huella de carbono que nuestros clientes pueden llegar a conseguir gracias a la deduplicación y la compresión de Commvault.

Los centros de datos son grandes consumidores de energía y, como tales, pueden contribuir de manera significativa a las emisiones globales de dióxido de carbono. Por lo tanto, la aplicación de medidas de eficiencia energética —como la actualización a hardware más eficiente, la mejora de los sistemas de refrigeración y la optimización de la utilización de los servidores, así como el uso de tecnologías como la deduplicación y la compresión, que ayudan a reducir, entre otras cosas, las necesidades generales de almacenamiento del centro de datos— puede reducir significativamente la huella de carbono de un centro de datos.

A medida que los consumidores son cada vez más conscientes del impacto medioambiental de sus decisiones de compra, la reducción de la huella de carbono puede convertirse en un importante argumento de venta para las empresas que dan prioridad a la sostenibilidad. La adopción de prácticas y tecnologías sostenibles, así como la reducción de la huella de carbono, no solo pueden contribuir a un planeta más saludable, sino que también pueden generar un ahorro de costes y mejorar la reputación de la marca. 

Una calculadora de reducción de la huella de carbono en el contexto de un centro de datos puede ayudar a las organizaciones a evaluar su impacto medioambiental y a tomar decisiones fundamentadas sobre la implantación de prácticas y tecnologías sostenibles que contribuyan a reducir su huella de carbono global. Para calcular la reducción de la huella de carbono en un centro de datos, nuestros clientes suelen tener en cuenta factores como la ubicación del centro de datos, su tamaño, el consumo energético y la fuente de electricidad. Todos estos factores se basan en métricas establecidas por el sector.

Nuestra calculadora de reducción de emisiones de carbono mide la cantidad de almacenamiento en disco y el consumo energético necesarios antes y después de la deduplicación y la compresión, tal y como las proporciona Commvault, y presenta esta información en términos de valores equivalentes más fáciles de entender, como el número de barriles de petróleo consumidos, el número de smartphones recargados o el número de turismos a los que habría podido dar energía, etc.

En Commvault, parte de nuestro compromiso con los aspectos medioambientales, sociales y de gobernanza (ESG) consiste en ayudar a nuestros clientes y socios a gestionar sus datos de forma más sostenible. 

Con nuestra calculadora de reducción de emisiones de carbono, no solo ayudamos a nuestros clientes a gestionar y proteger sus datos, sino que también les ayudamos a contribuir a la protección del medio ambiente mediante prácticas empresariales más sostenibles.  

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

En Commvault, estamos revolucionando la forma en que las empresas abordan los riesgos, protegen sus datos valiosos y obtienen mejores resultados empresariales. El 6 de junio presentamos nuestras innovaciones revolucionarias, que permiten a las empresas de cualquier tamaño adoptar un enfoque proactivo con una protección por capas.

Pero nuestro compromiso con la seguridad de los datos no se queda ahí. Nos complace anunciar el lanzamiento de la versión 2023E de Commvault Platform, nuestra última versión, que incorpora nuevas mejoras para gestionar y proteger todo su conjunto de datos.

Gestión global de datos en entornos de Metallic y Commvault

Commvault PR 2023E presenta «https://www.commvault.com/platform/products/cloud-command», nuestra nueva plataforma basada en SaaS que ofrece información en tiempo real, paneles unificados y vistas consolidadas de tus datos en todos los tipos de implementación. ¡Todo en un único y práctico lugar!

 Al mejorar las capacidades de Commvault Command Center, nuestra nueva solución agiliza los procesos y elimina las comprobaciones manuales y las revisiones múltiples de los paneles de control. Realiza un seguimiento y analiza fácilmente las tendencias de los datos, prepárate para riesgos futuros e identifica rápidamente las vulnerabilidades en todas las opciones de entrega mediante métricas de seguridad exhaustivas. Disfruta de una mayor visibilidad y de información útil para optimizar la gestión de tus datos.

Elimina las conjeturas. Automatiza la detección de amenazas latentes y la Recovery de archivos limpios.

Commvault PR 2023E incluye la disponibilidad general (GA) de nuestro nuevo producto Threat Scan, que garantiza a los administradores de TI que sus datos de copia de seguridad están limpios, seguros y son recuperables.

Todos hemos oído hablar de las amenazas de ransomware y sabemos lo devastadoras que pueden ser para las organizaciones. Todo comienza con el acceso inicial, que suele producirse mediante phishing, credenciales robadas o un exploit. A continuación, la amenaza se propaga lateralmente, antes de provocar el gran impacto: la destrucción, el cifrado y la exfiltración de datos.

De media, el tiempo de permanencia de una amenaza en un entorno oscila entre los 20 y los 52 días¹, dependiendo del nivel de sofisticación de las defensas de la organización. Pero aquí está el problema: las copias de seguridad se realizan constantemente, y las amenazas pueden acechar en ellas antes incluso de que se detecten. Esto significa que las copias de seguridad infectadas ponen en riesgo la recuperación de datos. No solo se tarda más en recuperar datos limpios, sino que también existe el riesgo de reinfección.

Ahí es donde entra en juego Commvault Threat Scan: los administradores de TI pueden tomar el control y proteger sus datos de copia de seguridad identificando de forma proactiva las amenazas de malware para evitar la reinfección durante la Recovery. Threat Scan analiza automáticamente los datos de copia de seguridad para detectar archivos cifrados o dañados, lo que permite a los usuarios recuperar rápidamente versiones fiables de sus datos. Las amenazas sospechosas pueden aislarse y ponerse en cuarentena, lo que permite un análisis más detallado por parte de los equipos forenses en un entorno seguro.

Unificar la protección de datos y la seguridad

Partiendo del conector SIEM ya existente de Commvault, la versión PR2023E introduce la compatibilidad con la integración bidireccional para Microsoft Sentinel y Palo Alto XSOAR, con el fin de mejorar la colaboración y reducir el tiempo de respuesta ante incidentes gracias a la orquestación automatizada y a la combinación de información.

Los equipos de SecOps se enfrentan al reto constante de gestionar un gran volumen de incidentes de seguridad, lo que les obliga a adoptar la automatización para responder de forma eficaz a las ciberamenazas y minimizarlas. Aunque se utilizan herramientas específicas para recopilar incidentes de seguridad, registros y alertas, existe una laguna importante, ya que estas herramientas no recogen información relevante de las plataformas de protección de datos. Esta falta de visibilidad deja a los equipos de SecOps con un punto ciego en su defensa global.

Nuestra última integración aúna la potencia y la visibilidad de las plataformas de protección de datos y seguridad, lo que mejora la colaboración interna y el nivel general de seguridad. Nuestros manuales de procedimientos facilitan la automatización de acciones desde el primer momento a través de una conexión segura. ¡Se acabó el trabajar de forma aislada! Los equipos de SecOps e ITOps ahora pueden unir fuerzas para hacer frente a los incidentes de seguridad y automatizar acciones como revocar el acceso, desactivar la caducidad de los datos u otras políticas relacionadas con los datos.

Protege mejor los datos con las nuevas integraciones de Dell Powerprotect Data Domain

Los clientes que utilizan PowerProtect Data Domain ya pueden gestionar fácilmente sus datos mediante los mismos procesos nativos de compresión, deduplicación y replicación. Esta interesante actualización ofrece una integración más estrecha entre Commvault y PowerProtect Data Domain, algo que nuestros clientes llevaban tiempo solicitando con entusiasmo.

Gracias a las nuevas funciones, los clientes ya pueden aprovechar el Data Domain Boost Client para una integración nativa con PowerProtect Data Domain. Tanto si ya utilizas nuestra compatibilidad nativa con el SDK para la compresión y la deduplicación de Commvault, como si acabas de empezar a proteger y utilizar PowerProtect Data Domain como destino, tienes la flexibilidad de elegir. Accede a funciones mejoradas a través de los paneles de control de PowerProtect y disfruta de características como la replicación nativa.

Commvault utiliza API seguras para comunicarse con PowerProtect Data Domain, y nuestra integración en el plano de datos garantiza un acceso fluido para todas las cargas de trabajo.

Estas son solo algunas de las fantásticas Features que incluye la versión 2023E de la plataforma. Puedes obtener más información sobre las últimas novedades en nuestra página What’s New de las versiones de la plataforma. Ponte en contacto con nuestro equipo de gestión de productos y con otros miembros de nuestras comunidades para conocer las últimas noticias e información sobre las versiones. 

Referencias

1. Guía de Sophos sobre adversarios activos 2022

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

La protección contra el ransomware y la Recovery son un reto constante. Las organizaciones invierten en mejorar su ciberseguridad, mientras que los ciberdelincuentes aprovechan nuevas técnicas y tácticas para descubrir y explotar las vulnerabilidades de las redes y los sistemas. Se trata de un juego continuo de «carrera de saltos» cibernético al que se enfrenta toda organización. A medida que estas ciberamenazas siguen evolucionando, las empresas necesitan las herramientas adecuadas para proteger sus datos y garantizar que puedan recuperarse de forma fiable en caso de ataque o fallo del sistema. Necesitas una solución moderna de protección de datos con seguridad, defensa y Recovery rápidos integrados para protegerte frente a las amenazas más avanzadas.

La protección de datos redefinida

En el panorama digital actual, las ciberamenazas se han vuelto cada vez más sofisticadas, por lo que las organizaciones deben adoptar un enfoque proactivo en materia de protección de datos. A menudo, estas soluciones solo entran en juego una vez se ha producido el impacto, cuando los atacantes ya han comprometido los datos y el daño ya está hecho. Para hacer frente a esta situación, las organizaciones deben ir más allá de las herramientas de seguridad convencionales y tomar medidas para garantizar la resiliencia de los datos. Commvault ofrece la gama adecuada de capacidades de detección, seguridad y Recovery para proteger, defender y recuperar de forma activa los datos de manera integral en entornos de producción y de copia de seguridad.

Los tres pilares de la protección de datos

La protección de datos integral de Commvault ofrece una protección por capas para cargas de trabajo en la nube, locales y SaaS. Lo hacemos a través de nuestros tres pilares de protección de datos: Proteger, Defender y Recuperar. Protegemos los datos mediante una arquitectura reforzada, de confianza cero e inmutable, con protocolos de seguridad integrados para evitar el acceso no autorizado y garantizar el cumplimiento normativo ante las ciberamenazas en constante evolución. Defendemos los datos mediante sistemas de alerta temprana de última generación y una supervisión exhaustiva para detectar y neutralizar las amenazas de «día cero» y las amenazas internas antes de que causen daños. Recuperamos los datos con una capacidad de recuperación proactiva y fiable que abarca la gama más amplia de cargas de trabajo del sector, lo que ha demostrado reducir el tiempo de inactividad, evitar la pérdida de datos y acelerar los tiempos de respuesta para lograr una continuidad del negocio sin igual.

La protección de datos de la A a la Z

Crear un entorno seguro es esencial para cualquier organización, y contar con un plan bien definido para proteger los datos es más importante que nunca. Commvault ofrece una amplia gama de funciones de protección de datos que los protegen frente a amenazas internas y externas. Estas funciones aportan diversas ventajas a las organizaciones en términos de seguridad, integridad de los datos y fiabilidad. La mejora de las medidas de seguridad garantiza que la información confidencial esté a salvo de accesos no autorizados o ataques maliciosos. La mayor integridad de los datos asegura que los registros de los clientes se mantengan precisos y actualizados. Además, una mayor fiabilidad ayuda a las organizaciones a cumplir con la normativa del sector. Los protocolos reforzados y seguros desde su diseño incluyen copias de seguridad con aislamiento físico (air-gapped), que combinan la seguridad en la nube con un acceso restringido a las cuentas y el aislamiento de los datos. Asegúrate de que tus datos de copia de seguridad sean inmutables mediante controles de seguridad que impidan que los datos sean manipulados, eliminados, modificados o alterados. En caso de ciberataque, si su red corporativa resultara infectada, las copias de seguridad con aislamiento físico permanecerán aisladas, intactas y disponibles para su restauración.

Una Recovery rápida y segura es esencial para la continuidad del negocio. Todas tus soluciones de protección de datos deben seguir un modelo de seguridad multicapa y un marco de arquitectura «Zero Trust» para ayudar a reducir tu superficie de ataque y eliminar cualquier brecha de seguridad en tu infraestructura.

Al utilizar estas tecnologías y adoptar medidas para crear un entorno seguro, las organizaciones pueden mantenerse a la vanguardia a la hora de defenderse de las amenazas emergentes y garantizar que sus sistemas estén siempre protegidos frente a las ciberamenazas.

Desde el «air gap» hasta los principios de «Zero Trust», Commvault te ofrece una cobertura completa, de la A a la Z, con las capacidades fundamentales de «Datos protegidos», «Datos defendidos» y «Datos recuperados». Con Commvault, estarás preparado para protegerte y recuperarte ante un ataque de ransomware. Lee nuestro resumen de soluciones de la A a la Z y consulta nuestra infografía de la A a la Z.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

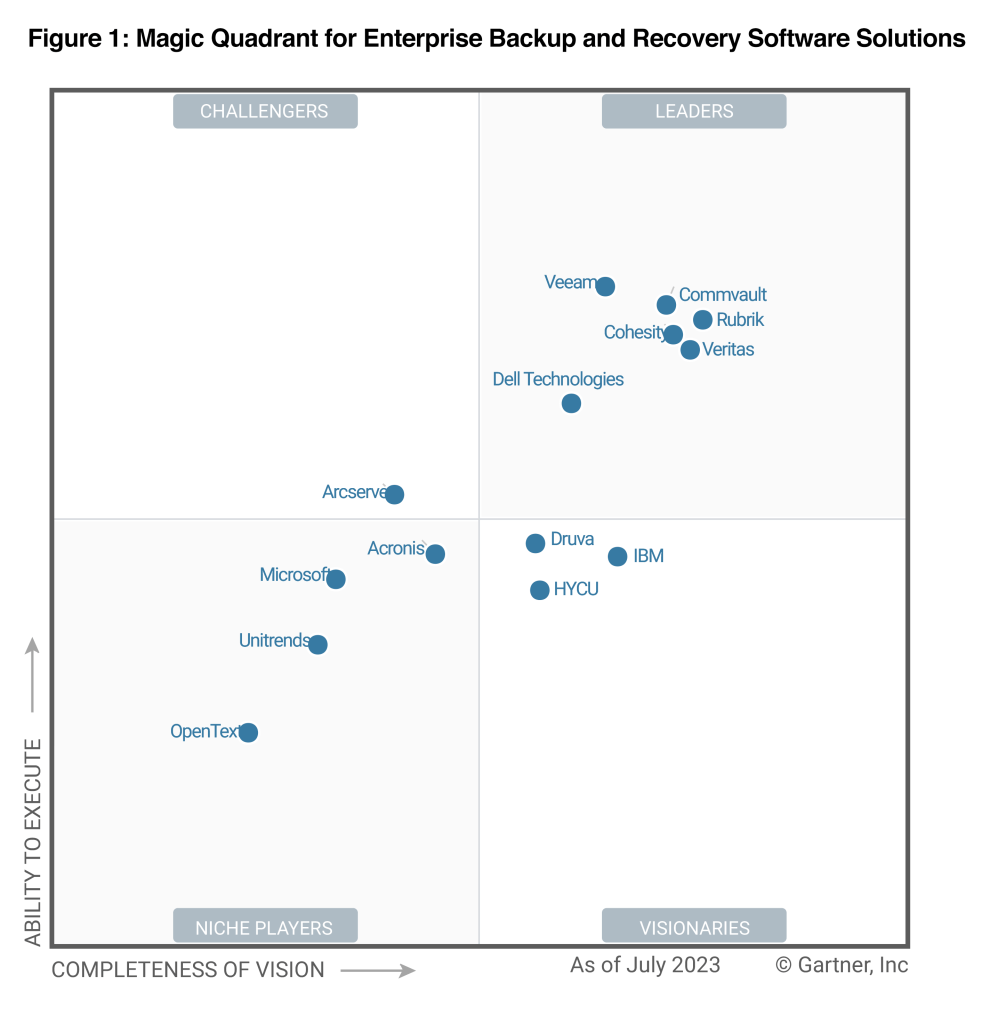
Es un honor para nosotros haber sido reconocidos como líderes en el «Gartner® Magic Quadrant™» de 2023 para soluciones de software de Backup and Recovery empresarial por duodécimo año consecutivo. Y, como directores de marketing y de producto de Commvault, debemos decir que esto nunca deja de emocionarnos.

Desde nuestro punto de vista, un reconocimiento como este reafirma que Commvault sigue innovando y ofreciendo la protección de datos resiliente y el apoyo en los que confían hoy en día los directores de sistemas de información (CIO), los directores de seguridad de la información (CISO) y sus equipos.

En su último informe, Gartner ha reconocido a Commvault como líder por nuestra capacidad de ejecución y la exhaustividad de nuestra visión, tras evaluar nuestras ofertas de software y SaaS. Lee el informe para obtener más información sobre los puntos fuertes y las consideraciones señaladas para cada proveedor reconocido del mercado.

Pero, ¿qué nos depara el futuro? En conversaciones recientes con clientes y socios, hemos oído una y otra vez lo mismo: la complejidad y el coste que supone proteger los datos en un entorno híbrido están desbordando a los equipos de seguridad y de TI de todo el mundo.

¿Por qué? En gran parte tiene que ver con las amenazas modernas que provienen de la nueva ola de amenazas generalizadas, que se propagan rápidamente y son cada vez más autónomas, a las que nos enfrentamos a diario. Puede que los ataques sean nuevos, pero el enfoque que se suele adoptar para detenerlos no lo es. Se requiere un enfoque más moderno que abarque tanto la protección como la ciberresiliencia y que aúne el poder de la IA con la flexibilidad y la facilidad de uso del SaaS. Por ejemplo, nuestras últimas funcionalidades para Threatwise proporcionan a los clientes tácticas de ciberengaño, además de la protección tradicional, lo que ayuda a descubrir amenazas desconocidas, contener y limitar las ventanas de exposición, y detectar la actividad del ransomware antes de que se afiance.

No solo es la única forma de garantizar que las empresas híbridas actuales cuenten con una protección uniforme para todos sus datos y cargas de trabajo, independientemente de dónde se encuentren, sino que además reduce considerablemente los costes y la complejidad de la infraestructura. Contar con una única plataforma de protección de datos que combine software y SaaS te permite gestionar toda tu experiencia en todo tu entorno. Además, la automatización y el aprendizaje automático que hemos integrado en nuestras soluciones facilitan a los clientes la recuperación de sus datos en caso de que surja algún problema.

Se trata de una nueva visión de lo que debería y debe llegar a ser la protección de datos a medida que el panorama de amenazas actual sigue evolucionando. Una visión respaldada por una importante inversión en innovación que iremos desvelando a través de nuevas y emocionantes funcionalidades en los próximos meses. Estad atentos.


Gartner®, Magic Quadrant™ de soluciones de software de Backup and Recovery para empresas, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 de agosto de 2023. Este informe del Magic Quadrant se publicó anteriormente como «Magic Quadrant™ de soluciones de Backup and Recovery para centros de datos» (2016-2017; 2019-2020); «Magic Quadrant para software de copia de seguridad empresarial y Appliances» (2014-2015); «Magic Quadrant para software de copia de seguridad y Recovery empresarial» (2012-2013); y «Magic Quadrant para copia de seguridad y Recovery empresarial basada en disco» (2011).

GARTNER es una marca comercial registrada y una marca de servicio de Gartner, Inc. y/o sus filiales en Estados Unidos y a nivel internacional. Magic Quadrant™ es una marca comercial registrada de Gartner, Inc. y/o sus filiales y se utiliza en este documento con permiso. Todos los derechos reservados.

Gartner no respalda a ningún proveedor, producto o servicio mencionado en sus publicaciones de investigación, ni aconseja a los usuarios de tecnología que elijan únicamente a aquellos proveedores con las calificaciones más altas u otras distinciones. Las publicaciones de investigación de Gartner reflejan las opiniones de su organización de investigación y no deben interpretarse como afirmaciones de hecho. Gartner renuncia a toda garantía, expresa o implícita, con respecto a esta investigación, incluidas las garantías de comerciabilidad o de idoneidad para un fin determinado.

Este gráfico ha sido publicado por Gartner, Inc. como parte de un documento de investigación más amplio y debe interpretarse en el contexto de dicho documento en su totalidad. El documento de Gartner está disponible previa solicitud a Commvault.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Aquí en Commvault, nuestros valores -conectamos, inspiramos, cuidamos, entregamos- son fundamentales en todo lo que hacemos.

Esta semana hemos celebrado nuestra reunión interna trimestral «Global Town Hall» y hemos entregado los premios «Living Our Values» de nuestro director general. Este programa de premios trimestral nos ayuda a reconocer y celebrar a nivel mundial a nuestros «Vaulters» por su increíble trabajo, ya que ponen en práctica nuestros valores cada día.

Me enorgullece enormemente anunciar a los ganadores del premio «Living Our Values» para el primer trimestre del ejercicio fiscal 2024, otorgado por el director general:

Craig Glover

Lindsey Keenan

Equipo de talento

Equipo de Situaciones Críticas

Equipo de campañas de marketing competitivas

¡Todos estos ganadores son un ejemplo inspirador y encarnan lo que realmente significa ser un «Vaulter»!

Para obtener más información sobre cómo es trabajar en Commvault, visita nuestro sitio de empleo.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Si crees que un ataque de ransomware es lo peor que le puede pasar a tu organización, lamento decirte que eso es solo el principio.

No me malinterpretes: un ataque es terrible. Pero tras un ataque, te encuentras en una situación similar a la de una gacela herida y los depredadores empiezan a rodearte. Aunque quizá no seas responsable del ataque en sí, si gestionas mal la Recovery, los requisitos normativos y la comunicación, podrías enfrentarte a multas y demandas. Y por si fuera poco: los atacantes, los competidores e incluso los posibles compradores y activistas podrían aprovechar la oportunidad para abalanzarse sobre ti.

Por eso, en mi calidad de directora jurídica y de cumplimiento normativo y de miembro independiente del consejo de administración, considero que es necesario contar con un plan de protección de datos contrastado y probado mucho antes de que tus datos se vean comprometidos. Para ayudarte en este proceso, a continuación te indico cuatro pasos que yo seguiría a la hora de evaluar y responder ante un ataque:

N.º 1: Protege tu perímetro. Ante el primer indicio de un ataque, debes cerrar la puerta de un portazo y detener la hemorragia. CrowdStrike estimó recientemente que la ventana de ataque es de 84 minutos. Ese es el tiempo del que dispones antes de que los datos queden inutilizados, sean sustraídos o destruidos. No hay tiempo para deliberar y, en el momento en que haya que cerrar todos los puntos de entrada y acceso a tu empresa, un ataque de ransomware no puede ser la primera ocasión en la que reúnas al equipo multifuncional formado por los departamentos de TI, Seguridad, Asuntos Jurídicos y otros. Debes funcionar como una máquina bien engrasada y actuar con rapidez. Ensaya esto como si fuera un simulacro. Conoce qué activos tienes, a qué tienen acceso, y estate preparado para cerrarlo todo.  

#2 Evaluar los daños. Una vez que el perímetro esté seguro, debes evaluar los daños. ¿Qué datos se han visto expuestos o han sido sustraídos? ¿Qué daños se han producido? ¿Cuál es tu obligación contractual en cuanto al mantenimiento y la protección de los datos de los clientes o usuarios? ¿Cómo te afecta esto en lo que respecta a la normativa del sector, estatal, federal e internacional? Se avecinan más requisitos de divulgación y, tal y como señaló recientemente PwC en su encuesta «Global Digital Trust Insights 2023», «solo el 9 % de los encuestados se muestra muy seguro de poder cumplir eficazmente todos los requisitos de divulgación». Cuanto antes se implique tu equipo en el proceso de planificación, evaluación y corrección, mejor.

#3 ¿Fuiste víctima o hubo negligencia por tu parte? ¿Dejaste el perímetro sin proteger? ¿Tenías controles de acceso o de seguridad deficientes? ¿Cuentas con un plan de protección de datos? ¿Cuándo fue tu último ejercicio de simulación o tus últimas pruebas del sistema? ¿Se aplicaban los controles adecuados para prevenir (o detectar rápidamente) el ataque? ¿Ofreces formación en concienciación sobre ciberseguridad a los empleados para que aprendan a identificar los intentos de phishing? Los clientes esperan que, cuando te faciliten sus datos, los protejas. Contar con un plan o una solución de protección de datos es el precio que hay que pagar por hacer negocios. Sin ello, no eres una víctima.

N.º 4: Comunícate. Comunícate. Comunícate. Sé transparente con tus partes interesadas clave. La rapidez con la que se divulga la información puede suponer un delicado equilibrio, ya que aún se está evaluando el impacto, identificando la causa raíz y aplicando medidas correctivas. Evidentemente, tu director general y los altos directivos deben saberlo lo antes posible, y deberás informar a tu consejo de administración. Pero las personas más importantes con las que debes comunicarte son aquellas afectadas por la violación de seguridad, como tus clientes, socios o empleados. Debes notificárselo lo antes posible.

En resumen: los atacantes están al acecho, cada día son más astutos y el tiempo no juega a tu favor. Estas medidas te ayudarán a detectar un ataque y a recuperarte más rápidamente, y te darán la seguridad de que has tomado medidas responsables y bien fundamentadas para proteger tus datos.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

IA: una fuerza transformadora en diversos sectores

La inteligencia artificial está propiciando hoy en día una profunda transformación en todo el mundo, revolucionando diversos aspectos de nuestra vida cotidiana y de los sectores económicos. Desde la forma en que nos comunicamos hasta los servicios que utilizamos, la inteligencia artificial se ha convertido en una fuerza omnipresente.

  • En el ámbito sanitario, la IA contribuye al diagnóstico y al tratamiento, mejorando la atención al paciente y acelerando la investigación médica.
  • Los asistentes virtuales basados en la IA se han convertido en nuestros compañeros de confianza, agilizando las tareas y haciendo que nuestros hogares sean más inteligentes. Está dando forma al futuro del transporte a través de los vehículos autónomos, promoviendo la eficiencia y la seguridad en las carreteras.
  • En el ámbito financiero, los algoritmos basados en la IA optimizan las inversiones y detectan actividades fraudulentas, lo que garantiza la seguridad de nuestras transacciones financieras.
  • La IA también desempeña un papel fundamental a la hora de abordar retos globales, como el cambio climático, mediante la optimización del consumo energético y la predicción meteorológica.

Gracias a su capacidad para procesar enormes cantidades de datos y aprender de la experiencia, la IA está en constante evolución, lo que ofrece oportunidades ilimitadas para la innovación y el progreso.

A medida que la inteligencia artificial se va integrando cada vez más en nuestra sociedad, su impacto transformador se hace cada vez más evidente, redefiniendo el mundo en el que vivimos e inspirando un futuro de posibilidades ilimitadas.

La IA como motor de la protección de datos: reforzar las defensas contra las amenazas cibernéticas

El arte de lo posible en el sector de la protección de datos se ve potenciado por el poder transformador de la IA. Gracias a la capacidad sin igual de la IA para analizar y procesar enormes cantidades de datos, las organizaciones pueden reforzar sus defensas frente a unas amenazas cibernéticas en constante evolución. Las soluciones basadas en la IA permiten la detección de amenazas en tiempo real, identificando posibles brechas de seguridad y anomalías antes de que se agraven, y cuentan además con un enfoque automatizado para la Recovery ante cualquier eventualidad.

La protección automatizada de los datos, con procesos de Backup and Recovery, garantiza la integridad de los datos, mientras que el análisis predictivo de la IA no solo anticipa los fallos de hardware y optimiza la gestión del almacenamiento, sino que también permite adoptar un enfoque proactivo e inteligente a la hora de optimizar las operaciones de protección y Recovery de datos, en consonancia con los acuerdos de nivel de servicio (SLA) de la empresa, ya que la IA aprende continuamente de los datos históricos, mejorando sus capacidades predictivas con el paso del tiempo.

Esta convergencia entre la experiencia humana y los conocimientos derivados de la inteligencia artificial permite al sector de la protección de datos ir un paso por delante, protegiendo la información confidencial y fomentando la resiliencia ante ciberataques y catástrofes. La incorporación de la inteligencia artificial a la protección de datos no es solo una posibilidad, sino una realidad poderosa que allana el camino hacia un futuro digital más seguro y protegido.

La democratización de la IA: el compromiso de Commvault con la innovación

A medida que el panorama tecnológico mundial sigue evolucionando, la IA (inteligencia artificial) se ha convertido rápidamente en una piedra angular de la innovación. En Commvault, creemos en la democratización de esta tecnología revolucionaria, para que sea accesible a organizaciones de todos los tamaños y de diversos sectores.

El objetivo no es solo aprovechar la inteligencia artificial para optimizar las operaciones, sino también utilizarla para revolucionar la experiencia del usuario y la forma en que los equipos de seguridad interactúan y colaboran con los equipos de protección de datos, con el fin de garantizar una recuperación fluida de los datos y las operaciones de TI, minimizando así el tiempo de inactividad ante ciberataques o desastres. La integración de la inteligencia artificial en la plataforma de protección de datos de Commvault es una prueba de este compromiso.

Protección de datos: salvaguardar el alma de las organizaciones

Es fundamental que todas las organizaciones reconozcan la importancia de la protección de datos, el Backup and Recovery y la recuperación en el mundo actual. Estos aspectos desempeñan un papel fundamental en la planificación de la continuidad del negocio y la recuperación ante desastres (BCDR) de una organización.

A medida que la inteligencia artificial revoluciona diversos sectores, resulta fundamental comprender la importancia de proteger los datos. Los datos son el alma de cualquier organización y, sin medidas de protección sólidas, el riesgo de pérdida de datos, amenazas cibernéticas e interrupciones operativas aumenta considerablemente. Al comprender la esencia de la protección, Backup and Recovery, las personas pueden contribuir activamente a la resiliencia y la preparación de su organización ante posibles desastres.

A medida que la inteligencia artificial impulsa las innovaciones en tecnología y gestión de datos, fomentar una conciencia colectiva sobre el papel fundamental que desempeña la protección de datos nos permite a todos garantizar la continuidad y la perdurabilidad de nuestras organizaciones en un panorama digital en constante evolución.

Automatización basada en la inteligencia artificial: redefinición de los procesos de protección de datos

Las tecnologías de protección de datos proporcionan las copias protegidas de los datos de las organizaciones, tan necesarias, y actúan como una «póliza de seguro» que les ayuda a recuperarse tras un ciberataque o una catástrofe natural. Estas tecnologías protegen los datos valiosos y mantienen las operaciones en funcionamiento incluso ante desastres, ciberataques o fallos del sistema.

Los procesos tradicionales de Backup and Recovery, aunque son esenciales, suelen requerir mucho tiempo y suponen un esfuerzo manual considerable. Aquí es donde entra en juego la IA. Gracias a las funciones basadas en IA de la plataforma Commvault, Commvault ayuda a automatizar las tareas rutinarias, mejorando la eficiencia del sistema y reduciendo la deuda técnica.

Análisis basados en la inteligencia artificial: mejora de la eficiencia en la protección de datos

La plataforma de Commvault utiliza la inteligencia artificial para la gestión por excepción, analizando el estado y el tiempo de finalización de miles de tareas de copia de seguridad diarias con el fin de aprender el comportamiento habitual e identificar anomalías. La plataforma puede ofrecer vistas detalladas, llegando incluso a nivel de tareas o eventos, con una visión seleccionada de los eventos únicos o inusuales en función de su frecuencia, gravedad y tipo, lo que reduce los gastos operativos. Esto facilita una clasificación más rápida, ya que los datos proporcionados no están contaminados con falsos positivos.

Las capacidades de inteligencia artificial de Commvault también incluyen la detección de anomalías en los archivos como «indicadores de ataque» y el análisis de entropía para detectar «indicadores de compromiso», con el fin de identificar posibles ataques de ransomware o vulnerabilidades en los archivos.

Mejorar la experiencia del usuario: análisis e informes basados en la inteligencia artificial

En Commvault, nuestra visión de la inteligencia artificial va más allá de la automatización. Commvault se compromete a utilizar la inteligencia artificial para mejorar la experiencia del usuario. Nuestras soluciones basadas en inteligencia artificial ofrecen análisis detallados e informes exhaustivos, lo que permite a los administradores y a los responsables de la toma de decisiones adoptar decisiones empresariales basadas en datos.

Una solución de protección de datos más inteligente para el futuro

Estamos entusiasmados con las perspectivas que la inteligencia artificial nos ofrece a nosotros y a nuestros clientes. Juntos, estamos allanando el camino hacia una solución de protección de datos más inteligente y eficiente, preparada para el futuro y a prueba de el.

¡No te pierdas las próximas entradas del blog, en las que profundizaremos en las funciones avanzadas de Commvault, potenciadas por la IA y el aprendizaje automático, que permiten a las organizaciones proteger sus valiosos datos con la confianza de que estarán preparados para la Readiness de recuperación y que aportan tranquilidad a las empresas!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Las empresas de todos los tamaños han recurrido a la tecnología basada en la nube, la han adoptado de forma generalizada y han apostado por ella. Desde la nube privada hasta la pública, esta ofrece la capacidad única de replantearse la infraestructura de TI y la forma en que desarrollamos y utilizamos las aplicaciones. Pero, como ocurre con cualquier proceso de modernización, no está exento de retos.

Proteger los datos dentro de las nubes y entre ellas puede resultar complicado.

Las herramientas nativas ofrecen funciones básicas, pero las plataformas en la nube no están diseñadas específicamente para la protección de datos. Aunque los principales proveedores de IaaS (infraestructura como servicio) y SaaS (software como servicio) ofrecen plataformas robustas, duraderas y de alto rendimiento para utilizar los servicios en la nube, no están especializadas en la realización de Backup and Recovery de datos.

Ante el aumento de las amenazas cibernéticas emergentes, las empresas actuales deben comprender su papel en la protección de los datos almacenados en la nube, así como las vulnerabilidades que supone para su negocio (y sus datos) una dependencia excesiva de las herramientas nativas.

La legislación sobre la protección de los datos en la nube

Para empezar, es importante comprender el papel que desempeña tu empresa en la protección de datos. Ya sea en el perímetro, en el centro de datos o (redoble de tambores…) en cualquiera de tus nuevas plataformas SaaS o IaaS favoritas, el modelo de responsabilidad compartida establece que la protección de los datos es siempre responsabilidad del cliente. Al fin y al cabo, son TUS datos.

Este principio común ha llevado a muchas empresas a plantearse el uso de utilidades de copia de seguridad integradas en las plataformas nativas. Sin embargo, lo que suelen descubrir las empresas modernas es que necesitan algo más. Necesitan herramientas de seguridad específicas que minimicen el riesgo de un ataque a los datos. Necesitan capacidades de respuesta rápida que garanticen la continuidad del negocio y mitiguen las pérdidas. Necesitan una gestión, un cumplimiento normativo y una protección estandarizados que abarquen entornos dispares, tanto en la nube como locales.

Entonces, ¿qué aportan las soluciones específicas de protección de datos? A continuación te presentamos tres elementos imprescindibles de la protección de terceros para tus datos en la nube:

  1. Aislamiento e inmutabilidad
    : Las mejores prácticas en materia de protección de datos giran en torno a la conservación y el mantenimiento de copias de datos impecables. Esto resulta especialmente importante ante la pérdida de datos provocada por ciberamenazas avanzadas, administradores malintencionados o el borrado accidental por parte de los usuarios. En esencia, la protección de los datos en la nube exige el aislamiento de los datos en el origen.

    Con las herramientas nativas, las copias de producción y terciarias se encuentran dentro del mismo perímetro de seguridad, lo que significa que los entornos de producción afectados podrían neutralizar las copias de seguridad o las propias copias de datos. ¿Cómo podría recuperarme de forma eficaz si mi entorno comprometido también contuviera mis copias de seguridad? El aislamiento físico de los datos fuera de los entornos de origen separa los datos de copia de seguridad en un dominio de seguridad independiente. Esto significa que los incidentes que se produzcan en las plataformas en la nube o en su entorno no pueden extenderse a las copias de seguridad. Además, las arquitecturas inmutables por diseño garantizan que los datos permanezcan sin modificar, sin alteraciones y a salvo de manipulaciones. Esto reduce aún más el riesgo de impacto, aplicando un enfoque de «confianza cero» para garantizar que se disponga de datos limpios y recuperables en cualquier momento.

  2. Protección, recuperabilidad y cumplimiento
    normativo Los proveedores de servicios en la nube tienen mucho entre manos. Desde la disponibilidad y el tiempo de actividad hasta el acceso y el rendimiento, las mejores ofertas del mercado proporcionan entornos fiables para ejecutar sus aplicaciones y gestionar su negocio. Pero no pueden serlo todo para todos. Ante un incidente de pérdida de datos, las empresas deben contar con confianza y soluciones probadas para recuperar los datos rápidamente, sin concesiones.

    Las soluciones específicas de protección de datos ofrecen un rendimiento superior en materia de copias de seguridad, retención y capacidad de recuperación. Se trata de la capacidad de proteger datos en la nube, tanto estructurados como no estructurados, a gran escala, para lograr una cobertura completa y profunda de tipos de datos únicos presentes en diversas cargas de trabajo y aplicaciones. La retención integrada a largo plazo ofrece una protección ampliada de los datos activos y eliminados, más allá de los límites de la papelera de reciclaje y de los registros de eliminación. La recuperación granular y flexible permite recuperaciones a nivel de versión y restauraciones masivas en todo el entorno. Además, los controles específicos ayudan a garantizar el cumplimiento normativo de los datos con respecto a las regulaciones locales, normativas e internas.

    Este nivel de precisión, velocidad y control permite a las empresas cumplir de forma única los acuerdos de nivel de servicio (SLA) de Backup and Recovery, al tiempo que se adhieren a los estándares más rigurosos de confidencialidad, integridad y disponibilidad, tanto para organismos públicos como para empresas privadas.

  3. Cobertura
    independiente de la nube Las empresas operan en un mundo híbrido y multicloud. La adopción de aplicaciones, las fusiones y adquisiciones, y las necesidades de las líneas de negocio han dado lugar a una miríada de aplicaciones e infraestructuras en la nube, todas ellas con distintos niveles de utilidades de copia de seguridad nativas. Esta disparidad entre entornos supone un riesgo, ya que los datos en la nube quedan aislados en silos, requieren una supervisión caso por caso y suponen una carga administrativa para el departamento de TI a la hora de protegerlos.

    Proteger y gestionar los activos de datos en la nube requiere una plataforma uniforme que abarque entornos de nube y SaaS inconexos y elimine las lagunas. Esto simplifica los flujos de trabajo de protección de datos y reduce los puntos ciegos al consolidar las copias de seguridad, el cumplimiento normativo y las recuperaciones en una única solución. Permite una gobernanza centralizada y también puede acelerar la adopción de la nube, al saber que las empresas cuentan con una experiencia única para proteger los datos de manera uniforme en todas sus inversiones actuales y futuras.

¿Tus datos están almacenados en la nube? Para obtener más información sobre cómo proteger las cargas de trabajo en la nube y de SaaS, visita la siguiente página.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

La era digital ha traído consigo toda una serie de nuevos retos, especialmente el ataque indeseado e implacable del ransomware y otras amenazas. A esto se han sumado la pandemia y el modelo de trabajo híbrido, lo que ha ampliado la superficie de ataque para el phishing y otros ataques de ingeniería social dirigidos a las oficinas en casa y a los datos de los empleados.

No es solo una cuestión empresarial, es algo personal.

Como profesionales de la seguridad y las tecnologías de la información, hemos hecho todo lo posible por reforzar nuestro entorno en consecuencia. Hemos fortalecido nuestro perímetro, nos hemos mantenido al día con los controles de los terminales y la aplicación de parches de seguridad, hemos adoptado los principios rectores del modelo «zero-trust» y hemos introducido estrategias de protección de datos más proactivas y rigurosas. Se trata de un campo de batalla en constante evolución, lleno de complejidades y retos. Hacemos todo esto al ritmo que exige el negocio, sin perder de vista nuestros gastos para gestionar el riesgo y ofrecer un servicio excelente a nuestros clientes.

Pero seamos realistas. Hoy en día, en la mayoría de los casos, tú eres el responsable de seguridad o de TI de tu familia. Y los datos (y las amenazas que conllevan) van allá donde van nuestros empleados, lo que supone una razón más para ampliar los programas de concienciación y formación en ciberseguridad más allá de la oficina, con el fin de garantizar que nuestra gente esté preparada para ser nuestra primera línea de defensa.

Como CISO, estas son mis recomendaciones para llevarlo a cabo:

En primer lugar, si aún no lo es, invertir en programas de concienciación continuos debe ser una de vuestras prioridades en 2023. La protección no se limita a una sola persona o a un solo equipo. Un CISO y su equipo de profesionales de la seguridad son fundamentales para un programa de seguridad; sin embargo, la verdadera fuerza reside en el número. En otras palabras, al formar e implicar a toda la organización en los protocolos de seguridad en línea, las empresas pueden estar mejor preparadas para hacer frente a las ciberamenazas. Esto comienza por enseñarles a reconocer los correos electrónicos de phishing o los enlaces maliciosos que contienen malware; las técnicas de prevención del robo de identidad; y el uso de las mejores prácticas en materia de cifrado y contraseñas.

A continuación, debes animarles a que tomen medidas proactivas para proteger sus redes domésticas y de la oficina, lo que incluye la vigilancia de la seguridad física mediante la protección de sus dispositivos y el control de su entorno. Mantener al día las actualizaciones de software y los parches de seguridad; proteger sus redes inalámbricas domésticas; cifrar los datos y archivos confidenciales para garantizar que solo tengan acceso las personas autorizadas; establecer contraseñas seguras y únicas; y utilizar la autenticación multifactorial como una capa adicional de protección. Francamente, se trata de buenas prácticas tanto para el trabajo como para el hogar.

Por último, pero no por ello menos importante, como responsable de seguridad de la información (CISO) o profesional de TI, tú también debes implicarte personalmente creando un ambiente en el que los empleados se sientan cómodos a la hora de plantear preguntas sobre la protección de datos. Esa sensación de comodidad, la confianza y una línea de comunicación abierta son fundamentales para fomentar la implicación en el lugar de trabajo y para que los empleados se hagan cargo de sus propias medidas de seguridad.

No basta con esperar que no te veas afectado por un incidente o una filtración. Es poco probable. Al fin y al cabo, es solo cuestión de tiempo que te ataquen. Y los ciberataques se han vuelto cada vez más sofisticados: los actores maliciosos utilizan una amplia gama de tácticas para acceder a tus activos y a tu información confidencial con el fin de perturbar tu vida empresarial o personal. Los correos electrónicos de phishing, las campañas de ransomware y las descargas de malware son solo el principio, así que asegúrate de que tus empleados estén informados, comprometidos y preparados para cualquier amenaza que se presente en casa, en la oficina o mientras viajan.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Como socio de Microsoft desde hace mucho tiempo, uno de los eventos más esperados del año es Microsoft Inspire, que se celebra esta semana (del 18 al 19 de julio). Dado que las ciberamenazas, la inteligencia artificial y los entornos de nube híbrida siguen transformando el panorama empresarial actual, se prestará especial atención a todo lo relacionado con los datos.

Y, además, proteger esos datos.

Los clientes de hoy en día se enfrentan a importantes retos en materia de datos. Las organizaciones se ven sometidas a una enorme presión para proteger su negocio frente a ataques internos y externos. A medida que aumentan los riesgos, las organizaciones actuales necesitan tecnologías de confianza y socios con soluciones contrastadas en las que puedan confiar. Soluciones que protejan de forma uniforme sus datos frente a amenazas nuevas y emergentes. Una cobertura que abarque centros de datos, la nube y más allá, para una protección preparada para el futuro, tanto hoy como mañana.

Esta necesidad es la que ha impulsado a Commvault a ofrecer capacidades de protección y seguridad de datos de última generación, junto con las innovaciones de Microsoft.

De hecho, en el estudio de ESG publicado recientemente, titulado «Análisis de los beneficios económicos de la protección de datos con Commvault en Azure», los clientes explican por qué confían en Commvault y por qué la relación entre Commvault y Microsoft es tan importante para ellos. Un cliente lo resumió a la perfección al afirmar: «Con Microsoft y Commvault, los cambios en la nube no suponen ningún problema para nosotros». Por eso, cada vez son más los clientes que recurren a Commvault para proteger sus datos, lo que les proporciona la confianza que necesitan para acelerar su transición a la nube.

Impulsando la innovación en las empresas actuales

La innovación constante ha impulsado la colaboración entre Commvault y Microsoft durante más de dos décadas para ofrecer capacidades únicas que garanticen una estrategia de protección de datos preparada para el futuro y capaz de hacer frente a cualquier situación. Como comenta Nathan McAfee, analista económico sénior de ESG: «Las hojas de ruta compartidas entre ambas organizaciones garantizan que, a medida que cambien las necesidades, la solución evolucione para satisfacer los requisitos cada vez más amplios de protección de datos». O, como lo expresó de forma tan elocuente otro cliente: «Nunca tenemos que preocuparnos de que Commvault o Microsoft dejen de existir. Dormimos más tranquilos sabiendo que contamos con estas dos empresas respaldando nuestro activo más importante: nuestra propiedad intelectual (nuestros datos)». A continuación, ofrecemos un breve resumen de las últimas innovaciones en materia de protección de datos:

  • Protección de datos nativa en la nube: la protección de datos moderna debe ser ágil. La solución de Commvault basada en la nube (Metallic) ofrece protección de datos de nivel empresarial con la simplicidad del SaaS. Desarrollada aprovechando la durabilidad y la escalabilidad de Azure, Commvault proporciona una protección y seguridad galardonadas en todos los entornos de datos sin necesidad de gastos de infraestructura, costes generales elevados ni mantenimiento ni actualizaciones rutinarias. Además, como ÚNICO proveedor de protección de datos que ha alcanzado el estatus «FedRAMP High In Process – In PMO Review», Commvault ofrece un enfoque reforzado y de múltiples capas para proteger los datos frente a amenazas avanzadas.
  • Cobertura integral de Microsoft Cloud: despídete de las soluciones puntuales. La amplia cobertura de Commvault para las cargas de trabajo de Microsoft Cloud ofrece protección mediante una única solución para tus entornos más críticos. Desde el centro de datos hasta el perímetro, evolucionamos constantemente, incorporando compatibilidad con cargas de trabajo nuevas y emergentes. Esto proporciona a los clientes simplicidad y facilidad de uso, con la tranquilidad de saber que los datos críticos de Microsoft 365 (incluidos los entornos GCC High), Dynamics 365 (incluida la Power Platform) y Microsoft Azure (incluidas las nuevas cargas de trabajo PaaS de Azure, como CosmosDB, MariaDB, SQL y otras) están seguros, cumplen con la normativa y se pueden recuperar desde una única fuente.
  • Mayor seguridad y capacidad de respuesta: la protección de datos debe comenzar antes. Commvault ha realizado importantes inversiones para ofrecer capacidades proactivas de ciberseguridad que defienden los datos, detectan amenazas y minimizan los ataques, con el fin de reducir el riesgo de que los datos se vean comprometidos. Partiendo de esta base, a principios de este verano anunciamos nuevas integraciones bidireccionales con Microsoft Sentinel. Esta integración aumenta la visibilidad, automatiza las contramedidas y acelera la respuesta entre sistemas para potenciar la respuesta cibernética y unificar a los equipos de TI y de seguridad. Se basa en nuestras capacidades únicas de seguridad de datos, como Threatwise™, nuestro sistema patentado de alerta temprana que detecta amenazas cibernéticas ocultas y avanzadas en el entorno de producción, antes de que los datos se vean comprometidos.

Aprovechamiento de las nuevas API de Microsoft 365

En el evento Inspire de esta semana se han anunciado nuevas innovaciones de Syntex para dar soporte a Microsoft 365. Entre esos anuncios se encuentra Microsoft 365 Backup, que ofrece capacidades de recuperación de alto rendimiento para restauraciones de grandes volúmenes de datos. Nos complace ser uno de los primeros miembros del programa de socios asociado e integrar estas capacidades en nuestra galardonada solución Metallic, con la que ayudamos a empresas de todos los tamaños a mantener sus datos críticos seguros, conformes con la normativa y recuperables ante cualquier amenaza.

Estamos deseando compartir más detalles en las próximas semanas, a medida que aprovechemos estas nuevas funcionalidades para mejorar aún más la solución de protección de datos «Commvault’s Microsoft 365 Backup». Mientras tanto:

  • Puedes ponerte en contacto con nosotros en microsoft@commvault.com
  • Únete a nosotros el 26 de julio para conocer en exclusiva las conclusiones del estudio de ESG: «¿Supone un riesgo para tu negocio la protección de datos en tu nube híbrida?». Regístrate aquí
  • Descarga hoy mismo el estudio completo de ESG

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It