Skip to content

O outono já está aí! Isso significa que é época do latte com sabor de abóbora e que o Mês da Conscientização sobre Segurança Cibernética está chegando. É um bom momento para revisar seu manual de resposta a incidentes, especialmente a fase de Recovery. Lembre-se: seu provedor de nuvem é responsável pela durabilidade e pelo tempo de atividade do serviço, mas seus dados — sua resiliência, integridade e segurança — são de sua responsabilidade.

Backups — sua última linha de defesa na nuvem

Os perfis de risco para dados na nuvem abrangem uma variedade de cenários, incluindo exclusão acidental de dados devido a erro humano, exclusões errôneas por software, apagamentos maliciosos, ameaças internas por parte de funcionários insatisfeitos ou que estão deixando a empresa e campanhas direcionadas de ransomware. Uma estratégia robusta de Backup and Recovery, reforçada com Features como controle de versões dos dados, criptografia e isolamentos físicos, serve para aumentar a resiliência dos dados da organização. Essa abordagem em várias camadas visa minimizar o impacto de incidentes adversos relacionados aos dados, proporcionando uma restauração rápida e segura dos dados, mitigando assim o tempo de inatividade operacional e as perdas financeiras.

Backups isolados fisicamente podem salvar sua empresa

Os snapshots, frequentemente armazenados em contas de produção, apresentam o mesmo risco que os dados de produção. Os snapshots entre contas também não são suficientes, pois ainda se enquadram no domínio de segurança principal da organização. Por exemplo, se um agente mal-intencionado obtiver acesso à carga de trabalho correta ou às credenciais corretas de administrador, todos os dados podem, muitas vezes, ser manipulados. Uma abordagem mais segura envolve a criação de um “air gap” virtual entre a conta principal e o armazenamento de backup, oferecendo uma camada de defesa fora da banda contra ransomware e outros ataques cibernéticos.

Benefícios dos backups isolados fisicamente

  • Resiliência contra ransomware: os backups em ambiente isolado garantem a recuperabilidade dos dados, mesmo quando os conjuntos de dados primários são comprometidos.
  • Integridade dos dados: o acesso não autorizado e a adulteração de dados são minimizados, especialmente por meio de backups imutáveis.
  • Conformidade regulatória: os seguros de segurança cibernética e as regulamentações específicas do setor frequentemente exigem backups fisicamente isolados, garantindo tanto a proteção dos dados quanto o cumprimento das normas.
  • Recovery rápida: os backups fisicamente isolados facilitam a restauração rápida dos dados, reduzindo o tempo de inatividade e minimizando os impactos negativos.
  • Garantia: backups seguros proporcionam tranquilidade e permitem que as equipes de TI se concentrem em outras operações essenciais.

Adicionar proteção sem aumentar os custos nem a complexidade

Uma proteção de dados mais robusta por meio de backups imutáveis e isolados fisicamente é apenas uma das razões pelas quais os clientes optam pela Clumio. À medida que as organizações ampliam sua presença na nuvem, o controle de custos se torna outro desafio a ser enfrentado. As equipes de TI têm a missão de reduzir os custos com a nuvem, mas muitas vezes não têm visibilidade sobre onde podem cortar gastos com a AWS sem limitar a inovação nos negócios.

A empresa de análise ESG constatou que a Clumio ajuda os clientes a reduzir os custos em 30%, em média, por meio de uma solução com arquitetura exclusiva que otimiza os processos de Backup and Recovery. Os relatórios de consumo auxiliam ainda mais as equipes de TI, identificando onde as organizações estão gastando mais com seus backups na AWS, para que possam gerenciar melhor seus gastos com armazenamento. Os clientes da Clumio geralmente conseguem reduzir seus custos com backup e, ao mesmo tempo, aumentar a segurança de seus dados.

A Clumio no Gartner IT Symposium, de 16 a 19 de outubro de 2023

Junte-se a nós no Gartner IT Symposium, em Orlando, Flórida, no estande nº 147. Venha nos visitar para conversar comigo ou com nosso CTO de campo sobre como a Clumio se encaixa na sua estratégia de proteção de dados da AWS, ao mesmo tempo em que atende às suas restrições orçamentárias.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Proteção de dados, migração para a nuvem e planejamento de Recovery… Nossa! Conheça tudo isso com a Commvault na Oracle CloudWorld, no estande nº 23, de 19 a 21 de setembro, em Las Vegas.

Faltam apenas algumas semanas para a feira e, cara, temos uma programação bem cheia para clientes, parceiros e participantes do evento!

Para começar, nossas palestras e tutoriais. Anote tudo na sua agenda antes que seja tarde demais!

  • Terça-feira, 19 de setembro, às 17h PDT – Proteção de dados na OCI: criando estratégias de resposta a ameaças cibernéticas para reduzir riscos — e o TCO
    • Reduza riscos e custos! Saiba como a Commvault e a Oracle estão redefinindo a proteção de dados moderna para a Oracle Cloud Infrastructure (OCI).
  • Quarta-feira, 20 de setembro, às 13h PDT – Migração do seu ambiente VMware: mantenha o controle e maximize a segurança
    • É tão fácil quanto 1, 2, 3! Siga este tutorial passo a passo para implantar e migrar cargas de trabalho VMware para o OCVS (Oracle Cloud VMware Solution) de maneira integrada, utilizando a proteção de dados da Commvault.
  • Quarta-feira, 20 de setembro, às 15h55 PDT – Parceiros: O Guia sobre Ransomware – por que firewalls e backups não são suficientes
    • Atenção, parceiros: agora é a hora de se tornarem heróis e ajudarem seus clientes a derrotar sua maior ameaça – o ransomware.
  • Quinta-feira, 21 de setembro, às 8h30 PDT – OCI e Commvault firmam parceria para garantir a segurança, proteger e recuperar seu ambiente híbrido
    • Quer saber o segredo para economizar custos? Simplificar o gerenciamento, otimizar estratégias de nuvem, reduzir riscos de segurança e melhorar a continuidade dos negócios com a Commvault.
  • Quinta-feira, 21 de setembro, às 13h05 PDT – Como a Commvault ajuda a redefinir a proteção de dados para parceiros e clientes da Oracle
    • Parceiros, esta apresentação é para vocês! Descubram maneiras de superar as expectativas de seus clientes, ao mesmo tempo em que os ajudam a proteger, defender e recuperar seu recurso mais precioso: seus dados.

Em seguida, não deixe de visitar o estande da Commvault (estande nº 23), onde você poderá conhecer em primeira mão o que há de melhor em proteção de dados para a mais ampla variedade de cargas de trabalho. Estamos aqui para ajudar a acelerar sua jornada na OCI, oferecendo excelente custo-benefício, segurança aprimorada integrada e Recovery e gerenciamento simplificados.

  • Você gosta de se planejar? Não precisa ficar correndo durante a feira. Agende uma reunião com antecedência e nós reservaremos um horário para você.
  • Você prefere uma abordagem mais espontânea? Estaremos realizando breves sessões de 10 minutos durante todos os dias do evento. Essa é a sua oportunidade de aprender rapidamente os detalhes sobre como simplificar sua estratégia de backup… e você ainda pode ganhar alguns prêmios bem legais.
  • Que tal testar a tecnologia por conta própria? Temos tudo o que você precisa: demonstrações que mostram o Backup and Recovery rápido de cargas de trabalho na nuvem e no local, além do Metallic Recovery Reserve no OCI para proteção com isolamento físico. 

Você já está convencido de que o estande nº 23 da Commvault é o lugar certo para estar? Nos vemos em Las Vegas!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

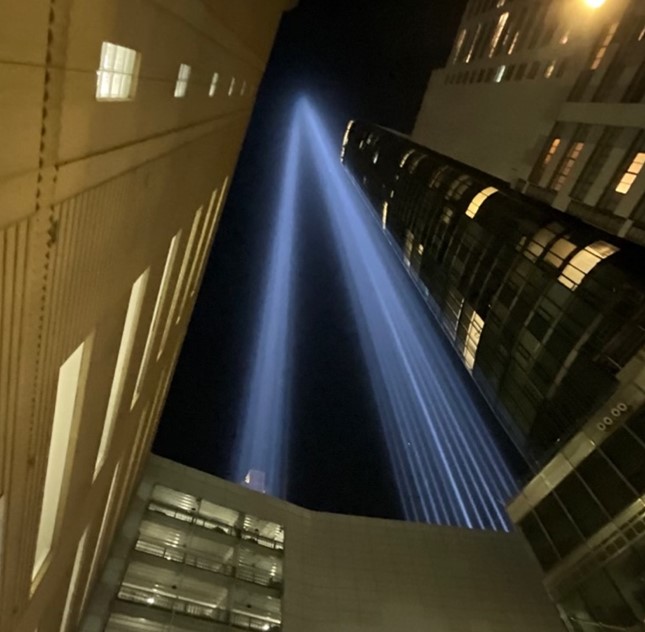
Segunda-feira, 11 de setembro, é o Dia do Patriota e o Dia Nacional do Serviço e da Memória nos Estados Unidos, quando comemoramos o 22º aniversário dos ataques terroristas de 11 de setembro (11/9).  

O dia 11 de setembro de 2001 foi uma perda sentida em todo o mundo. Hoje, lembramos aqueles que perderam suas vidas naquele dia, agradecemos aos corajosos socorristas que arriscaram suas vidas e honramos os sacrifícios feitos para proteger nossa liberdade.  

Ao refletir sobre aquele dia, o que sempre me chama a atenção é como nossas comunidades se uniram. Deixamos de lado nossas divisões e nos unimos para cuidar uns dos outros, apoiar-nos mutuamente e transmitir esperança; costumo descrever isso como compaixão. Esses esforços ainda ressoam em mim hoje e sempre que saio pela porta da frente e me deparo com as complexidades do dia a dia que nos cercam. Cada interação na qual podemos trazer mais compaixão para a comunidade faz a diferença. 

Como veterano da Marinha dos Estados Unidos, tenho orgulho de ser o patrocinador executivo do nosso Grupo de Recursos para Funcionários (ERG) VALOR (Veteranos) aqui na Commvault. Para homenagear o aniversário do 11 de setembro, nosso ERG VALOR realizou nosso desafio anual “Commvault Climbs”, no qual os funcionários da Commvault em todo o mundo são desafiados a subir até 104 lances de escada em homenagem aos bravos bombeiros e socorristas que subiram as escadas das Torres Gêmeas do World Trade Center para salvar a vida daqueles que estavam presos. A cada ano, sou lembrado do incrível apoio em toda a nossa empresa, à medida que vivemos nosso valor de solidariedade.

Vamos reservar um momento hoje para lembrar aqueles que perderam a vida no 11 de setembro, refletir sobre a coragem dos socorristas naqueles momentos e homenagear aqueles que se ofereceram para servir ao seu país em resposta à tragédia. 

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

As ameaças cibernéticas continuam a evoluir e a se tornar mais persistentes. Estima-se que os gastos mundiais com soluções e serviços de segurança atinjam quase US$ 300 bilhões em 2026¹ — um aumento de 37% em relação aos gastos atuais, o que indica o aumento do nível de ameaça. Surpreendentemente, apesar da maior conscientização e dos maiores investimentos, 83% das organizações já sofreram mais de uma violação de dados ao longo de sua existência². Esses números destacam a necessidade crucial de Readiness para a recuperação, sendo a segurança dos dados uma das principais preocupações, à medida que o armazenamento em nuvem se torna a opção mais popular para backups externos.

A necessidade de imutabilidade

A imutabilidade é definida como “a capacidade de quaisquer dados serem mantidos em um estado não fungível por um período específico de tempo”. A imutabilidade dos dados pode ser alcançada por meio de vários métodos que atuam em conjunto. Uma arquitetura imutável, portanto, é um modelo no qual nenhuma atualização, patch de segurança ou alteração de configuração ocorre “no local” nos sistemas de produção. Se for necessária alguma alteração, uma nova versão da arquitetura é criada e implantada em produção.  A imutabilidade protege tanto dentro quanto fora da solução de backup.

As organizações precisam de uma arquitetura imutável para garantir que seus dados estejam seguros e protegidos e, mais importante ainda, prontos sempre que for necessário restaurá-los. A imutabilidade é uma técnica comprovada, utilizada para reduzir os ataques cibernéticos aos dados de backup e garantir que as cópias de backup não sofram nenhuma alteração.

O melhor indicador de que você possui uma solução de backup confiável é a sua capacidade de recuperar dados rapidamente. Isso decorre, em parte, do planejamento e da arquitetura adequados da sua solução de Backup and Recovery. No entanto, isso pode ser um grande desafio quando seus dados enfrentam tantas ameaças. No passado, falhas de hardware, desastres naturais e erros humanos eram provavelmente as principais ameaças de interrupção em que se pensava. Hoje, o ransomware e as ameaças internas assumiram o papel de principais preocupações. É evidente que o planejamento e o projeto da arquitetura não são suficientes; a solução de Backup and Recovery atual deve ser imutável, para que você tenha a tranquilidade de saber que seus dados estão seguros.

Mutável x Imutável

Existe uma distinção essencial entre infraestrutura mutável e imutável na proteção de dados valiosos. A infraestrutura mutável tradicional é mais flexível e permite que atualizações e integrações sejam realizadas rapidamente, mas isso também pode facilitar o acesso e a manipulação dos dados por parte de cibercriminosos.

Esses agentes mal-intencionados costumam atacar empresas por meio de violações de dados, o que pode acarretar consequências graves, como prejuízo à reputação, perda de receita e problemas legais. É aí que entra em cena uma arquitetura imutável, oferecendo uma solução mais segura e à prova de adulterações para proteger os dados contra ameaças internas e externas.

Imutabilidade para conformidade regulatória

O armazenamento imutável é essencial para que qualquer organização proteja seus dados críticos para os negócios ou de caráter privado. Isso é especialmente importante para setores como saúde, finanças e direito, que enfrentam rigorosos requisitos legais e regulatórios para proteger dados confidenciais contra acesso não autorizado ou adulteração. O armazenamento imutável ajuda as organizações a cumprir requisitos como os estabelecidos pela SEC, CFTC e FINRA relacionados ao registro, armazenamento e retenção de registros eletrônicos, além de facilitar a recuperação em caso de perda ou corrupção de dados.

O Commvault Cloud é imutável por padrão

Como cada ambiente possui sua própria combinação de infraestrutura, proteger os dados de backup contra alterações aleatórias e não autorizadas pode parecer um desafio. Por isso, a Commvault adotou uma abordagem agnóstica em relação à imutabilidade. Aproveitando uma abordagem reforçada e em várias camadas para a proteção de dados, oferecemos controles robustos que impedem diversos tipos de ameaças aos dados de backup e garantem que as cópias sejam altamente recuperáveis em caso de exclusão acidental ou ataque malicioso. Por padrão, todos os dados de backup são protegidos no nível do armazenamento. As cópias de backup e as operações residem em um local virtualmente isolado, em um domínio de segurança isolado, separado dos ambientes de origem. Também é possível aplicar bloqueios de retenção para impedir modificações indevidas nas políticas de retenção de dados.

Com o Commvault Cloud, você não precisa de hardware específico nem de contas de armazenamento em nuvem para proteger os dados de backup contra ameaças de ransomware. Caso você disponha de hardware compatível com WORM (Write-Once, Read Many), bloqueio de objetos ou snapshots (tecnologias totalmente suportadas pela Commvault), ainda poderá usar os recursos de bloqueio integrados da Commvault para complementar e reforçar os controles de segurança existentes. A capacidade de sobrepor controles de segurança em diferentes tipos de infraestrutura é o que coloca a solução imutável da Commvault à frente da concorrência.

A autenticação multifatorial, a criptografia AES de 256 bits em repouso, os firewalls e outros controles de acesso do modelo “zero trust” impedem a movimentação interna e externa de dados por parte de pessoas não autorizadas. Todos os protocolos de segurança empregados seguem as melhores práticas de segurança e se baseiam nas diretrizes e nos requisitos de conformidade da norma NIST 800-53, da certificação SOC 2 Tipo II e da norma ISO 27001:2013.

Com protocolos de segurança “zero-trust” integrados, o Commvault Cloud atende aos mais rigorosos padrões de confidencialidade, integridade e disponibilidade, tanto para órgãos governamentais quanto para empresas.

Arquitetura de infraestrutura imutável da Commvault Cloud

A plataforma de aprendizado de máquina da Commvault amplia os recursos de proteção imutável, oferecendo uma plataforma proativa para detectar ameaças e responder a elas de forma adequada. Adotamos uma abordagem em várias camadas para proteger contra diversos vetores de ameaças e garantir a segurança dos dados, incluindo o bloqueio de armazenamento para combater ransomware e controles AAA de Zero Trust em toda a pilha de Backup and Recovery, a fim de oferecer proteção abrangente. O isolamento e o air gap utilizam topologias de rede criptografadas por TLS, e a infraestrutura é reforçada para reduzir a superfície de ataque.

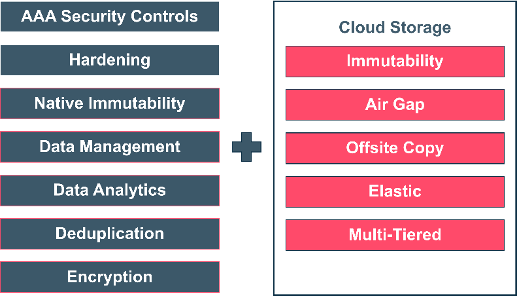
Em linhas gerais, a plataforma da Commvault inclui essas sete camadas combinadas com armazenamento imutável na nuvem:

O armazenamento em nuvem oferece opções aprimoradas para proteger, garantir a segurança e restaurar seus dados. Imutável por padrão, tudo isso resulta na proteção de dados mais flexível que você pode implantar em qualquer lugar e em escala para qualquer carga de trabalho.

Sua proteção, do seu jeito: imutabilidade para software e SaaS

O Commvault Grid facilita a implementação de uma arquitetura imutável como uma Appliance integrada ou projeto de referência para uma solução completa. Ele oferece gerenciamento abrangente de dados para todas as cargas de trabalho a partir de uma única plataforma extensível. O Commvault Cloud adota uma abordagem em várias camadas para proteger contra diversos vetores de ameaças e garantir a segurança dos dados. A arquitetura imutável da Commvault consiste em:

  • Software (Compliance Lock)
    • Tentativa: O administrador de backup tenta reduzir o período de retenção ou excluir acidentalmente uma tarefa de backup, uma política ou uma biblioteca
    • Ação: Negada devido ao bloqueio de conformidade
  • Sistema operacional (Controles de acesso)
    • Tentativa: Um usuário autorizado tenta criptografar, mover ou excluir arquivos, ou reformatar um disco
    • Ação: O sistema operacional bloqueia usuários e/ou ataques de ransomware por meio de controles de acesso
  • Sistema de arquivos (imutabilidade na camada de armazenamento)
    • Tentativa: Um usuário autorizado ou mal-intencionado tenta modificar ou criptografar dados de backup protegidos
    • Ação: O sistema de arquivos imutável impede que os dados de backup sejam modificados ou criptografados

O Commvault AirGap é um destino de armazenamento em nuvem totalmente gerenciado para o portfólio de nuvem híbrida SaaS da Commvault, bem como para o Backup and Recovery e o Commvault Grid. A adoção da nuvem é acelerada por meio de opções de armazenamento otimizadas e cópias dos dados em ambiente isolado (air gap), a fim de garantir a recuperação em caso de ataque de ransomware.

O Commvault AirGap é uma solução otimizada de proteção de dados na nuvem, que oferece:

  • Armazenamento em nuvem de curto ou longo prazo, de um único fornecedor, gerenciado por meio de uma única interface
  • Custos controlados por meio de armazenamento otimizado
  • Nomenclatura unificada para todos os serviços de armazenamento em nuvem

Com o Commvault AirGap, você pode ter cópias de backup primárias e secundárias para todas as suas cargas de trabalho nos seguintes níveis de armazenamento:

  • Azure Hot
  • Azure Cool
  • Padrão OCI (apenas Commvault Cloud SaaS)
  • Acesso pouco frequente à OCI (apenas Commvault Cloud SaaS)

E, embora todas as soluções acima possam aprimorar sua estratégia de resiliência cibernética, elas também proporcionam uma economia significativa de custos. O isolamento físico (air-gap), a imutabilidade e, mais importante ainda, a capacidade do Commvault Cloud de restaurar efetivamente um ambiente podem representar uma economia de US$ 1,06 milhão em relação a ataques de ransomware ao longo do período de análise de três anos.3

Conclusão

As ameaças aos dados estão se tornando cada vez mais sofisticadas, e não há como negar que, atualmente, as plataformas de Backup and Recovery devem oferecer maior proteção contra ameaças cibernéticas. A Commvault resolve esse problema com uma arquitetura imutável que garante segurança total dos dados e recuperação rápida de qualquer carga de trabalho, independentemente de onde ela esteja localizada. Nossa abordagem em camadas reduz os riscos e, ao mesmo tempo, ajuda as organizações a cumprir os requisitos de conformidade sem comprometer o desempenho.

Agora é o momento de fazer as perguntas difíceis sobre seu provedor de segurança de dados, para que você possa ter total confiança de que seus dados estão protegidos, seguros e em conformidade. Comece a explorar nossa arquitetura imutável hoje mesmo e descubra como se antecipar a possíveis ameaças com a solução certa nunca foi tão fácil nem tão seguro.


Referências

1. Guia Mundial de Gastos com Segurança da IDC – 2. Relatório da IBM sobre o Custo de uma Violação de Dados 2022 – 3. Analisando os benefícios econômicos da proteção de dados com a Commvault no Microsoft Azure


More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Na batalha contínua de uma organização contra as ameaças de ransomware, proteger as Informações de Identificação Pessoal (PII) — os dados que abrangem informações pessoais confidenciais cuja violação pode levar a graves consequências legais, financeiras e de reputação — é um imperativo fundamental. À medida que os ataques de ransomware continuam a se tornar cada vez mais sofisticados, proteger os dados PII tornou-se essencial para estratégias de defesa eficazes.

  • Mitigação de riscos jurídicos e financeiros: Após um ataque de ransomware, a divulgação de dados de identificação pessoal (PII) pode expor as organizações a riscos jurídicos e financeiros significativos. As violações de dados podem resultar em multas pesadas, sanções regulatórias e ações coletivas. Para reduzir a vulnerabilidade a tais responsabilidades, as organizações devem identificar e proteger proativamente os dados de identificação pessoal (PII), demonstrando seu compromisso com a proteção de dados e a privacidade.
  • Impedindo a exfiltração de dados: Os autores de ataques de ransomware frequentemente ameaçam publicar ou vender dados roubados para coagir as vítimas a pagar resgates. É necessário identificar e proteger os dados de identificação pessoal (PII) para localizar os ativos críticos que os invasores possam ter como alvo para exfiltração. Controles de acesso robustos, medidas de criptografia e protocolos de prevenção contra perda de dados atuam como fortes medidas dissuasórias contra a extração não autorizada.
  • Proteção personalizada com priorização dos dados de identificação pessoal (PII): Reconhecendo que nem todos os dados têm o mesmo valor, as organizações devem adotar uma abordagem estratégica para a proteção. Os dados de identificação pessoal (PII), devido à sua alta vulnerabilidade ao roubo de identidade e à fraude, exigem atenção especial. Por meio de uma análise e categorização meticulosas, as organizações podem alocar recursos para fortalecer seus dados mais confidenciais e valiosos, aumentando assim a eficácia das medidas gerais de segurança cibernética.

Reconhecer a necessidade de uma proteção robusta dos dados de identificação pessoal (PII) é a primeira parte. Identificar uma solução para realizar essa tarefa é a segunda peça do quebra-cabeça.

Risk Analysis da Commvault: a IA vem ao resgate

O Commvault Risk Analysis é uma solução abrangente que auxilia as organizações a identificar, avaliar, supervisionar e implementar medidas para minimizar os riscos relacionados aos dados. Ao obter visibilidade sobre esses riscos, as organizações podem identificar e categorizar facilmente os dados confidenciais, o que ajuda a mitigar possíveis violações de dados e promove uma colaboração interfuncional eficiente. O Commvault Risk Analysis constitui a espinha dorsal de estratégias inteligentes e proativas de gerenciamento de dados, projetadas para reduzir riscos e custos.

A detecção de dados confidenciais depende fortemente de métodos de IA capazes de processar grandes volumes de dados com rapidez e precisão, e o Commvault Risk Analysis foi modernizado com esses recursos. Essas técnicas baseadas em IA aumentam significativamente a precisão e a eficiência na identificação de informações confidenciais em conjuntos de dados grandes e diversificados.

  • Gerenciamento abrangente de PII: O Risk Analysis Entity Manager oferece às organizações um conjunto versátil de ferramentas para gerenciar diversos tipos de PII identificados por meio da análise de conteúdo. Esse recurso inclui entidades de PII predefinidas e a flexibilidade de criar entidades personalizadas para ajustar o modelo a conjuntos de dados e tipos de dados específicos. Essas entidades abrangem categorias específicas de PII, permitindo ajustes no nível de sensibilidade e palavras-chave associadas. Esse sistema permite a configuração de tipos de entidades padrão e personalizadas, formando a base para um gerenciamento eficaz de PII.
  • Aprendizado contextual baseado em IA para classificação de dados: Ao aproveitar o aprendizado contextual impulsionado por IA, o Commvault Risk Analysis consegue realizar uma classificação precisa dos dados. Ao contrário dos métodos tradicionais, as abordagens baseadas em IA utilizam algoritmos de aprendizado de máquina para compreender o contexto e se adaptar a padrões de dados em constante evolução. Isso reduz os falsos positivos e os falsos negativos, levando em consideração o texto circundante, os metadados e as pistas contextuais. Esses sistemas identificam com eficiência os dados confidenciais e automatizam a classificação, reforçando a segurança, a conformidade e a governança dos dados.
  • Potencializando a classificação de dados por meio de modelos de treinamento: O treinamento de modelos de classificação com conjuntos de dados personalizados é essencial para a identificação precisa dos tipos de documentos. Isso envolve o envio de arquivos representativos que reflitam as categorias desejadas, permitindo que o modelo construa uma base sólida. É possível realizar um aprimoramento contínuo por meio da adição de documentos adicionais que refinem o modelo de classificação, levando a uma detecção mais precisa de dados confidenciais.
  • Insights do Azure Cognitive Services para classificação de dados: a integração do Azure Cognitive Services com o Commvault Risk Analysis aprimora ainda mais o reconhecimento de diversos tipos de dados em conjuntos de dados confidenciais. Algoritmos baseados em IA são capazes de identificar padrões complexos que definem várias categorias de dados e domínios de negócios. Os recursos de aprendizado profundo e análise de texto do Azure Cognitive Services aumentam a precisão, a eficiência e a conformidade da classificação de dados, mesmo em dados não estruturados complexos. A sinergia entre o Azure Cognitive Services e os recursos de governança de dados confidenciais do Risk Analysis oferece uma experiência coesa e integrada, que não apenas facilita uma governança de dados mais precisa, mas também proporciona uma abordagem moderna de aprendizado profundo habilitada por IA que se adapta continuamente à medida que os conjuntos de dados evoluem.

No cenário digital atual, repleto de ameaças de ransomware, proteger os dados de identificação pessoal (PII) não é apenas uma necessidade, mas uma responsabilidade. Ao adotar tecnologias inteligentes baseadas em IA e se comprometer com uma estrutura robusta de proteção de dados para informações confidenciais, as organizações podem fortalecer suas defesas contra ataques de ransomware e garantir a segurança e a privacidade dos dados confidenciais que armazenam.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Os fãs de ficção científica sabem que a Inteligência Artificial (IA) é um tema recorrente — e já há bastante tempo. Filmes, livros e até mesmo videogames a apresentam como uma tecnologia avançada que dá vida a robôs, ciborgues, naves espaciais — o que você quiser. E um elemento central do mito da IA é que ela pensa de uma maneira indistinguível da de um ser humano, ao mesmo tempo em que opera com a velocidade e a inteligência de um computador.

Ainda não chegamos lá; por mais que eu queira ter minha própria versão da armadura Mark V do Tony Stark, vou ter que me contentar em poder perguntar à Alexa curiosidades sobre o Chuck Norris. Mas estamos avançando rapidamente — descobri recentemente que uma publicação popular de tecnologia na internet vinha usando IA para gerar artigos há meses — e eu nem percebi, graças ao ChatGPT e a outros Grandes Modelos de Linguagem (LLMs).  

Os LLMs prometem revolucionar a forma como interagimos, tanto na esfera pessoal quanto na profissional. Estamos vendo um interesse incrível e um grande volume de investimentos sendo direcionados ao seu desenvolvimento – e isso é apenas o começo. No mundo dos negócios atual, a IA é vista como a chave para o avanço tecnológico, a vantagem competitiva e, por sua vez, a lucratividade.

É por isso que gigantes da tecnologia como a Microsoft, a Meta e o Google mencionaram a IA quase 50 vezes cada um em suas recentes teleconferências sobre resultados financeiros. Com isso, você pode estar se perguntando: “E se a IA pudesse ajudar minha empresa…”

  • Tomar decisões melhores?
  • Operar com mais eficiência?
  • Reduzir custos?
  • Melhorar o relacionamento com os clientes?

A boa notícia é que ele é perfeitamente capaz de fazer tudo isso.

A má notícia? A IA não é de graça. Muito pelo contrário, na verdade.

O custo da IA

A IA, como qualquer coisa que está dando os primeiros passos, precisa aprender. Então, como se faz para ensinar o ChatGPT e outros LLMs a funcionar? Resumindo: dinheiro. Dinheiro do tipo do Tony Stark.

Foi divulgado que o ChatGPT utilizou mais de 10.000 GPUs (Unidades de Processamento Gráfico) para seu treinamento. (Agora sabemos para onde foram todas as placas de vídeo nos últimos dois anos.) E a GPU mais potente do planeta custa US$ 30.000. O que significa que o ChatGPT teve uma infância extremamente cara. Mas isso não é tudo. Estima-se que a operação do ChatGPT custe mais de US$ 700.000 por dia. Por quê? Bem…

A IA requer infraestrutura em nuvem

Se a criação de IA fosse tão simples quanto aproveitar o poder de processamento gráfico da Nvidia ou da AMD, veríamos essa tecnologia se proliferar a um ritmo ainda maior do que o atual. Mas, para implementar a IA, é necessário hardware e infraestrutura adicionais. Isso significa servidores — muitos, muitos servidores. E não por acaso, as empresas de hoje precisam do mesmo para atender às suas necessidades de proteção de dados. E aonde elas recorrem para fazer isso? À nuvem.

É isso mesmo – a mesma infraestrutura que defende, protege e garante a segurança dos seus dados agora está sendo usada para disponibilizar a IA para o grande público. Ela impulsiona os LLMs, o aprendizado de máquina e a automação, só para citar alguns exemplos. Esses casos de uso vão aumentar exponencialmente, pois a IA aproveita ao máximo o poder bruto de computação e a escalabilidade. E como quanto mais as coisas mudam, mais elas permanecem as mesmas – neste caso, estamos falando sobre reduzir o custo da IA para garantir resultados financeiros sólidos para sua empresa.

Retorno sobre o investimento adicional com sua plataforma de proteção de dados

A evolução natural da inovação e da economia técnica envolve a realização de experimentos para encontrar uma maneira de otimizar um caso de uso em hardware (processadores de silício) e, em seguida, transferi-lo para o software (ChatGPT), de modo que todos possam se beneficiar disso. Seguindo essa lógica, você provavelmente já está na nuvem. Ou, mais provavelmente, em várias nuvens. Para aproveitar esse paradigma, é preciso implementar soluções econômicas que garantam a integridade do seu conjunto de dados.

Uma maneira de fazer isso é utilizar a Proteção de Dados como Serviço (DPaaS) para reduzir seus gastos operacionais com infraestrutura em nuvem, o que ajuda a arcar com essas contas cada vez maiores relacionadas à IA. Você já está otimizando seus negócios de inúmeras maneiras; essa metodologia se encaixa perfeitamente nesse contexto. É um ciclo virtuoso: expanda seus negócios utilizando os recursos existentes para reduzir custos, que são então reinvestidos na empresa.

Reduzir o TCO atual é apenas o começo

No que diz respeito ao DPaaS, as empresas estão, com razão, focadas primeiro na segurança, com o TCO (Custo Total de Propriedade) em segundo lugar, logo em seguida. O TCO é de natureza quantitativa, por isso pode ser difícil saber como avaliar as alegações dos fornecedores. No fim das contas, estes são os requisitos básicos atuais:

  • Desduplicação e hierarquização de dados: maximize a eficiência do armazenamento e controle os custos da nuvem.
  • Armazenamento nativo da nuvem: os custos de armazenamento devem sempre diminuir ao utilizar um provedor de DPaaS em conjunto com seu provedor de nuvem.
  • Monitoramento e alertas proativos contra ransomware: isso também inclui criptografia de dados de ponta a ponta e imutabilidade dos dados.
  • Proteção de dados em múltiplas nuvens: as empresas devem usar a tecnologia de nuvem adequada às suas necessidades de negócios. E os fornecedores devem oferecer soluções DPaaS que ofereçam suporte a todas elas.
  •  Amplo espectro de cargas de trabalho: as empresas utilizam uma combinação de recursos SaaS, IaaS e locais — sua solução DPaaS precisa oferecer suporte a todos eles.
  • Relatórios robustos: Inclui análises de conformidade para se manter atualizado e atender proativamente a futuras solicitações sob demanda.

Se você puder marcar todas as opções acima, estará no caminho certo para reduzir o custo do seu investimento em proteção de dados. Agora é hora de começar a pensar no que vem a seguir e onde reinvestir essa economia.

O Futuro da Proteção de Dados

A proteção de dados aprimorada por IA oferecerá inovação contínua, com base no aprendizado de máquina e em outros avanços impulsionados pelas necessidades das organizações modernas. E, como estamos na interseção entre a proteção de dados não apenas na nuvem, mas também no ambiente local, precisamos de uma perspectiva única sobre como isso poderia ser. E se você pudesse:

  • Automatizar tarefas para aumentar a eficiência?
  • Analisar dados continuamente e identificar a causa raiz dos problemas instantaneamente?
  • Ser mais eficiente com menos recursos?
  • Utilizar seus dados para tomar melhores decisões?
  • Receber alertas de segurança de alta precisão?
  • Usar insights baseados em dados para compreender automaticamente as necessidades dos clientes ou funcionários e gerar o resultado certo, no momento certo?

Em breve, esses serão os novos requisitos mínimos. A proteção dos seus dados, quer você saiba disso ou não, é o caminho direto para que você consiga aproveitar a IA de maneira econômica.

São os SEUS dados. O que você vai fazer com eles?

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Na Commvault, acreditamos que investir em nosso pessoal começa com a próxima geração de líderes.

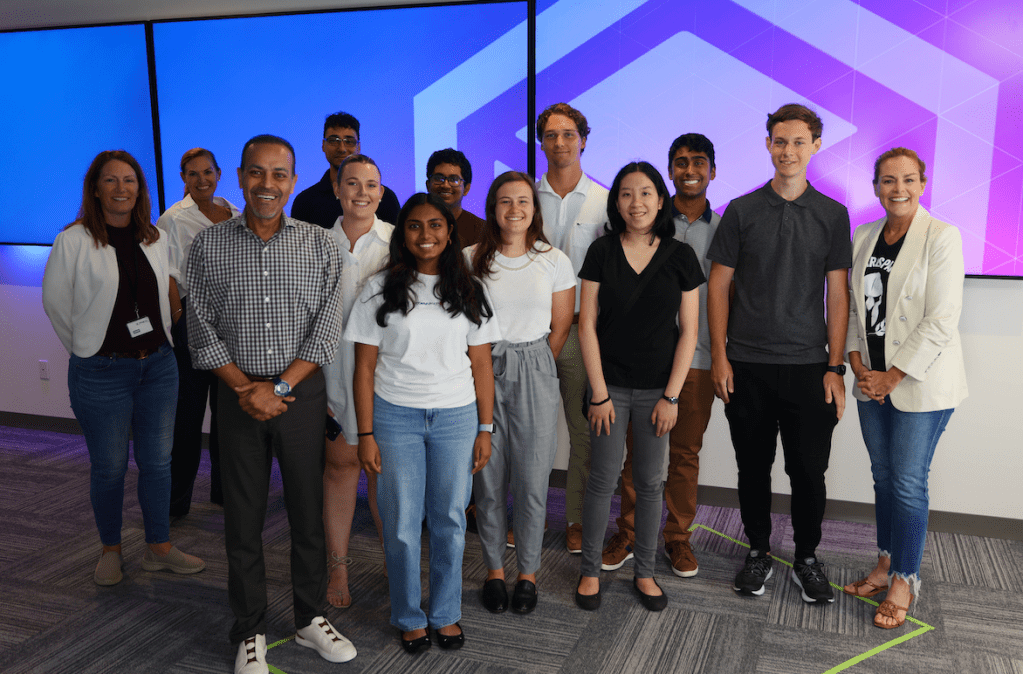
Nosso programa de estágio de verão nos EUA foi concluído recentemente, e estou extremamente orgulhoso do trabalho realizado por nosso grupo de estagiários nos últimos meses! Nosso programa de estágio oferece aos estudantes experiências profissionais significativas, à medida que capacitamos esses aspirantes a profissionais a crescer e aprender conosco na Commvault. E nosso ambiente de trabalho híbrido permite que nossa abordagem de “trabalho remoto em primeiro lugar” se estenda ao desenvolvimento da próxima geração de talentos.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Priorizamos a colaboração com a liderança, a orientação e as oportunidades de networking, oferecendo treinamento e experiência prática que permitem aos nossos estagiários ampliar sua rede de contatos profissionais e suas habilidades técnicas — tudo isso é fundamental para este programa. São essas mentes que ajudarão a moldar o futuro de todos nós!

O programa de estágio é encerrado com um concurso de projetos, que representa uma oportunidade empolgante para nossos estagiários apresentarem uma ideia de produto, uma melhoria de processo ou resultados de pesquisa relacionados à sua área de estudo a um painel de nossos líderes de diversas áreas. E, acredite, a inovação que vemos a cada ano por meio desses projetos é excepcional! Os projetos deste ano abrangeram desde aplicativos desenvolvidos até ferramentas de dimensionamento e muito mais!

Todos os anos, percebo a importância de contar com mentores que nos ofereçam insights sobre inovações e novas perspectivas no ambiente de trabalho. Nossa cultura de aprendizagem contínua nos permite acolher e valorizar as ideias de todos os membros da nossa comunidade global Vaulter!

Continuamos sempre a inspirar nossa próxima geração de líderes e a proporcionar a eles uma experiência excepcional durante o tempo que passam aqui. Gostaria de expressar meu enorme agradecimento à nossa turma de estagiários de verão de 2023 dos EUA por todas as suas incríveis contribuições à Commvault. Parabéns a todos!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Recentemente, foi realizada a quinta edição anual do AWS Storage Day – um evento virtual transmitido pelo Twitch, durante o qual a Amazon Web Services (AWS) compartilha as últimas novidades e inovações relacionadas ao seu portfólio de armazenamento. O evento é uma celebração da inovação voltada para o cliente, algo de que nós, da Commvault, nos orgulhamos; é por isso que nos sentimos honrados por termos sido convidados pela AWS a participar das comemorações deste ano.

Ao acompanhar as sessões, não foi surpresa para nós (dada nossa posição de liderança na área de proteção de dados – 12 vezes consecutivas, na verdade) que os dados estivessem no centro de todas as discussões. Os recursos e funcionalidades mais recentes anunciados durante o Storage Day oferecem novas opções aos clientes e desenvolvedores de aplicativos para inovar sem limites, aproveitando a elasticidade e a escalabilidade do armazenamento da AWS, ao mesmo tempo em que mantêm essa importantíssima eficiência de custo ao longo do processo. Fica claro que essas novas melhorias e os mais de 17 anos de inovação que as antecederam – no Amazon S3, no Amazon EBS e em muitos outros serviços – impulsionarão a próxima geração de aplicativos de IA generativa que estão em desenvolvimento neste momento.

Alguns dos anúncios que consideramos especialmente empolgantes incluíram:

E há ainda uma novidade que nos é especialmente querida: agora, os clientes podem recuperar dados do Amazon S3 Glacier até 85% mais rápido, maximizando ainda mais o valor de seus ativos arquivados. Talvez estejamos sendo um pouco tendenciosos, no entanto, já que nosso colega Michael Fasulo fez uma apresentação sobre esse mesmo tema ao lado de Nitish Pandey, líder de produto da equipe do Amazon S3, em uma sessão durante o Storage Day (que você pode assistir novamente aqui).

Ficamos muito animados em compartilhar o mais recente exemplo da excelente colaboração e inovação que a Commvault e a AWS estão oferecendo aos nossos clientes em comum — permitindo que eles recuperem seus dados de forma significativamente mais rápida, sem custo adicional, a partir da classe de armazenamento Amazon S3 Glacier Flexible Retrieval, que é de custo ultrabaixo, de longo prazo, segura e durável. Em termos simples, o objetivo é ajudar nossos clientes a proteger seus dados e a recuperá-los quando seus negócios mais precisarem. E ter parceiros como a AWS, que estão alinhados com essa visão e compartilham essa obsessão pelo cliente, nos permite realizar coisas notáveis juntos. Você pode ler mais sobre essa solução conjunta e por que estamos tão entusiasmados com ela no Blog de Armazenamento da AWS: Reduza o tempo de Recovery e otimize os custos de armazenamento com restaurações mais rápidas a partir das classes de armazenamento do Amazon S3 Glacier e da Commvault.

Bem, o Storage Day não se resumiu apenas a novos anúncios. Houve também excelentes apresentações introdutórias sobre o Amazon S3 que nos ajudaram a ter certeza de que a segurança continua sendo a principal prioridade para a AWS e para os dados de seus clientes, ao mesmo tempo em que a empresa mantém um foco incansável na durabilidade dos dados em tudo o que faz em relação ao armazenamento dos clientes. Esses temas também ressoam conosco, já que estamos totalmente focados em proteger, defender e recuperar os dados de nossos clientes na AWS e em todo o seu ambiente de dados. E se você quer saber mais sobre como estamos trabalhando juntos para fortalecer a postura de segurança de nossos clientes e melhorar sua resiliência, está com sorte.  

Demos uma prévia disso durante a transmissão ao vivo da nossa sessão, mas agora você já pode se inscrever no nosso evento “Technology Touchdowns”, que acontecerá no dia 6 de setembro, onde vamos explorar a fundo nosso manual de estratégias e mostrar como funciona a proteção de dados decisiva com a Commvault e a AWS. Teremos até a presença de Peyton Manning — bicampeão do Super Bowl, cinco vezes MVP da NFL e membro do Hall da Fama do Futebol Americano Profissional — para uma conversa franca sobre trabalho em equipe, liderança e experiências de sua carreira de sucesso. Estamos ansiosos para dar continuidade ao impulso gerado por este evento Storage Day e nos aprofundar ainda mais no que torna nossa parceria com a AWS tão empolgante para os clientes. 

Links rápidos:

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Como parte do nosso compromisso não apenas de ajudar nossos clientes a cumprir suas metas, mas também de criar um mundo mais sustentável, tenho o prazer de anunciar o lançamento da nossa Calculadora de Redução de Emissões de Carbono. Agora disponível no painel do Command Center, oferecemos uma visão geral da redução na pegada de carbono que nossos clientes podem potencialmente alcançar com a deduplicação e a compactação da Commvault.

Os data centers são grandes consumidores de energia e, como tal, podem contribuir significativamente para as emissões globais de dióxido de carbono. Portanto, a implementação de medidas de eficiência energética — como a atualização para hardware mais eficiente, o aprimoramento dos sistemas de refrigeração e a otimização da utilização dos servidores, além do uso de tecnologias como a deduplicação e a compactação, que ajudam a reduzir as necessidades gerais de armazenamento do data center, entre outras coisas — pode reduzir significativamente a pegada de carbono de um data center.

À medida que os consumidores se tornam cada vez mais conscientes do impacto ambiental de suas decisões de compra, a redução da pegada de carbono pode ser um importante argumento de venda para empresas que priorizam a sustentabilidade. A adoção de práticas e tecnologias sustentáveis e a redução da pegada de carbono podem não apenas contribuir para um planeta mais saudável, mas também gerar economia de custos e melhorar a reputação da marca. 

Uma calculadora de redução da pegada de carbono no contexto de um data center pode ajudar as organizações a avaliar seu impacto ambiental e a tomar decisões informadas sobre a implementação de práticas e tecnologias sustentáveis que possam contribuir para a redução de sua pegada de carbono geral. Para calcular a redução da pegada de carbono em um data center, nossos clientes geralmente levam em consideração fatores como a localização, o tamanho, o consumo de energia e a fonte de eletricidade do data center. E todos esses fatores se baseiam em métricas estabelecidas pelo setor.

Nossa Calculadora de Redução de Emissões de Carbono mede a quantidade de armazenamento em disco e o consumo de energia necessários antes e depois da deduplicação e da compactação, conforme fornecido pela Commvault, e apresenta essas informações em termos de valores equivalentes mais fáceis de compreender, como o número de barris de petróleo consumidos, o número de smartphones recarregados, o número de veículos de passageiros que poderiam ter sido movidos com essa energia, etc.

Na Commvault, parte do nosso compromisso com as questões ambientais, sociais e de governança (ESG) consiste em ajudar nossos clientes e parceiros a gerenciar seus dados de forma mais sustentável. 

Com nossa Calculadora de Redução de Emissões de Carbono, não estamos apenas ajudando nossos clientes a gerenciar e proteger seus dados, mas também a contribuir para o bem do meio ambiente por meio de práticas comerciais mais sustentáveis.  

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Na Commvault, estamos revolucionando a maneira como as empresas lidam com riscos, protegem dados valiosos e alcançam melhores resultados comerciais. No dia 6 de junho, apresentamos nossas inovações revolucionárias que capacitam empresas de todos os tamanhos a adotar uma abordagem proativa com proteção em camadas.

Mas nosso compromisso com a segurança dos dados não para por aí. Temos o prazer de anunciar o lançamento da versão 2023E da Commvault Platform – nossa versão mais recente, que traz melhorias adicionais para o gerenciamento e a proteção de todo o seu conjunto de dados.

Gerenciamento global de dados em ambientes Metallic e Commvault

O Commvault PR 2023E apresenta o https://www.commvault.com/platform/products/cloud-command, nossa nova plataforma baseada em SaaS que oferece insights em tempo real, painéis unificados e visões consolidadas dos seus dados em todas as formas de implantação. Tudo em um único local prático!

 Ao aprimorar os recursos do Commvault Command Center, nossa nova solução agiliza os processos e elimina verificações manuais e análises repetidas nos painéis. Acompanhe e analise com facilidade as tendências dos dados, prepare-se para riscos futuros e identifique rapidamente vulnerabilidades em todas as opções de entrega por meio de métricas de segurança abrangentes. Desfrute de maior visibilidade e insights práticos para otimizar seu gerenciamento de dados.

Reduza as suposições. Automatize a detecção de ameaças latentes e a Recovery de arquivos limpos.

O Commvault PR 2023E inclui o lançamento geral (GA) do nosso novo produto Threat Scan, que garante que os administradores de TI possam ter certeza de que seus dados de backup estão livres de ameaças, seguros e recuperáveis.

As ameaças de ransomware são algo de que todos já ouvimos falar, e sabemos o quanto podem ser devastadoras para as organizações. Tudo começa com o acesso inicial, geralmente por meio de phishing, credenciais roubadas ou uma vulnerabilidade. Em seguida, a ameaça se espalha lateralmente, antes de causar o grande impacto: destruição, criptografia e exfiltração de dados.

Em média, o tempo de permanência de uma ameaça em um ambiente gira em torno de 20 a 52 dias¹, dependendo do nível de avanço das defesas da organização. Mas eis o problema: os backups são feitos o tempo todo, e as ameaças podem se esconder neles antes mesmo de serem descobertas. Isso significa que backups infectados colocam a recuperação de dados em risco. Não só leva mais tempo para recuperar dados limpos, como também há o risco de reinfecção.

É aí que entra o Commvault Threat Scan; os administradores de TI podem assumir o controle e proteger seus dados de backup, identificando proativamente ameaças de malware para evitar reinfecções durante a Recovery. O Threat Scan analisa automaticamente os dados de backup para localizar arquivos criptografados ou corrompidos, permitindo que os usuários recuperem rapidamente versões confiáveis de seus dados. Ameaças suspeitas podem ser isoladas e colocadas em quarentena, possibilitando uma análise mais aprofundada por equipes forenses em um ambiente seguro.

Unificar proteção e segurança de dados

Com base no conector SIEM já existente da Commvault, o PR2023E introduz suporte à integração bidirecional com o Microsoft Sentinel e o Palo Alto XSOAR para melhorar a colaboração e reduzir o tempo de resposta a incidentes por meio da orquestração automatizada e de análises combinadas.

As equipes de SecOps enfrentam o desafio constante de lidar com um grande volume de eventos de segurança, o que exige que adotem a automação para responder de forma eficaz às ameaças cibernéticas e minimizá-las. Embora sejam utilizadas ferramentas específicas para coletar eventos de segurança, logs e alertas, existe uma lacuna significativa, pois essas ferramentas não conseguem coletar informações importantes das plataformas de proteção de dados. Essa falta de visibilidade deixa as equipes de SecOps com um ponto cego em sua defesa geral.

Nossa mais recente integração reúne o poder e a visibilidade das plataformas de proteção de dados e segurança, aprimorando a colaboração interna e a postura geral de segurança. Nossos manuais operacionais facilitam a automação de ações prontas para uso por meio de uma conexão segura. Chega de trabalhar em silos! As equipes de SecOps e ITOps agora podem unir forças para lidar com incidentes de segurança e automatizar ações como revogar acesso, desativar o envelhecimento de dados ou aplicar outras políticas de dados.

Proteja melhor os dados com as novas integrações do Dell Powerprotect Data Domain

Os clientes que utilizam o PowerProtect Data Domain agora podem gerenciar facilmente seus dados por meio dos mesmos processos nativos de compactação, desduplicação e replicação. Essa atualização empolgante traz uma integração mais estreita entre o Commvault e o PowerProtect Data Domain, algo que nossos clientes vinham solicitando ansiosamente.

Com os recursos mais recentes, os clientes agora podem aproveitar o Data Domain Boost Client para integração nativa com o PowerProtect Data Domain. Quer você já esteja utilizando nosso suporte nativo ao SDK com compressão e desduplicação da Commvault, quer esteja apenas começando a proteger e utilizar o PowerProtect Data Domain como destino, você tem a flexibilidade de escolher. Acesse recursos aprimorados por meio dos painéis do PowerProtect e aproveite funcionalidades como a replicação nativa.

A Commvault utiliza APIs seguras para se comunicar com o PowerProtect Data Domain, e nossa integração no plano de dados garante acesso contínuo para todas as cargas de trabalho.

Essas são apenas algumas das incríveis funcionalidades que oferecemos na Versão 2023E da Plataforma. Você pode conhecer mais sobre as funcionalidades mais recentes em nossa página “What’s New” para as versões da Plataforma. Entre em contato com nossa equipe de gerenciamento de produtos e com outros membros de nossas comunidades para ficar por dentro das últimas notícias e informações sobre lançamentos. 

Referências

1. Manual da Sophos sobre Adversários Ativos 2022

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

A proteção contra ransomware e a Recovery são um desafio sem fim. As organizações investem na melhoria de sua segurança cibernética, enquanto os cibercriminosos utilizam novos métodos e táticas para descobrir e explorar vulnerabilidades na rede e nos sistemas. Trata-se de um jogo contínuo de “pular corda cibernético” que todas as organizações enfrentam. À medida que essas ameaças cibernéticas continuam a evoluir, as empresas precisam das ferramentas certas para proteger seus dados e garantir que eles possam ser recuperados de forma confiável em caso de um ataque ou falha do sistema. Você precisa de uma solução moderna de proteção de dados com segurança, defesa e Recovery rápidos integrados para se proteger contra as ameaças mais avançadas.

A Proteção de Dados Redefinida

No cenário digital atual, as ameaças cibernéticas têm se tornado cada vez mais sofisticadas, e as organizações precisam adotar uma abordagem proativa em relação à proteção de dados. Essas soluções geralmente só entram em ação após o impacto, quando os agentes mal-intencionados já comprometeram os dados e o dano já está feito. Para combater isso, as organizações devem ir além das ferramentas de segurança convencionais e tomar medidas para garantir a resiliência dos dados. A Commvault oferece o escopo adequado de recursos de detecção, segurança e Recovery para proteger, defender e recuperar ativamente os dados de forma abrangente em ambientes de produção e backup.

Os três pilares da proteção de dados

A proteção de dados completa da Commvault oferece proteção em camadas para cargas de trabalho na nuvem, no local e em SaaS. Oferecemos isso por meio de nossos três pilares de proteção de dados: Proteger, Defender e Recuperar. Protegemos os dados com uma arquitetura reforçada, de confiança zero e imutável, com protocolos de segurança integrados para impedir acessos indesejados e garantir a conformidade diante das ameaças cibernéticas em constante evolução. Defendemos os dados com alertas antecipados de última geração e monitoramento aprofundado para identificar e neutralizar ameaças de dia zero e internas antes que causem danos. Recuperamos os dados com capacidade de recuperação proativa e confiável, abrangendo a mais ampla cobertura de cargas de trabalho do setor, comprovadamente capaz de reduzir o tempo de inatividade, impedir a perda de dados e acelerar os tempos de resposta para uma continuidade de negócios inigualável.

Proteção de dados de A a Z

Criar um ambiente seguro é essencial para qualquer organização, e ter um plano bem definido para proteger os dados é mais importante do que nunca. A Commvault oferece uma ampla gama de recursos de proteção de dados que protegem as informações contra ameaças internas e externas. Esses recursos proporcionam diversos benefícios às organizações em termos de segurança, integridade dos dados e confiabilidade. Medidas de segurança aprimoradas garantem que as informações confidenciais fiquem protegidas contra acesso não autorizado ou ataques maliciosos. A integridade de dados reforçada assegura que os registros dos clientes permaneçam precisos e atualizados. Além disso, a maior confiabilidade ajuda as organizações a manter a conformidade com as regulamentações do setor. Protocolos reforçados e seguros desde a concepção incluem cópias de backup em ambiente isolado (air-gapped), combinando segurança na nuvem com acesso restrito às contas e isolamento de dados. Garanta que seus dados de backup sejam imutáveis por meio de controles de segurança para impedir que sejam adulterados, excluídos, modificados ou alterados. No caso de um ataque cibernético, se a rede corporativa for infectada, as cópias de backup isoladas permanecerão isoladas, intocadas e disponíveis para restauração.

Uma recuperação rápida e segura é essencial para a continuidade dos negócios. Todas as suas soluções de proteção de dados devem seguir um modelo de segurança em várias camadas e uma arquitetura Zero Trust para ajudar a reduzir sua superfície de ataque e eliminar quaisquer brechas de segurança em sua infraestrutura.

Ao utilizar essas tecnologias e adotar medidas para criar um ambiente seguro, as organizações podem se manter à frente das tendências na defesa contra ameaças emergentes e garantir que seus sistemas estejam sempre protegidos contra ameaças cibernéticas.

Desde o “air gap” até os princípios do Zero Trust, a Commvault oferece suporte completo, de A a Z, com os recursos essenciais de “Dados protegidos”, “Dados defendidos” e “Dados recuperados”. Com a Commvault, você estará pronto para se proteger e se recuperar de ataques de ransomware. Leia nosso resumo de soluções de A a Z e o infográfico de A a Z.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

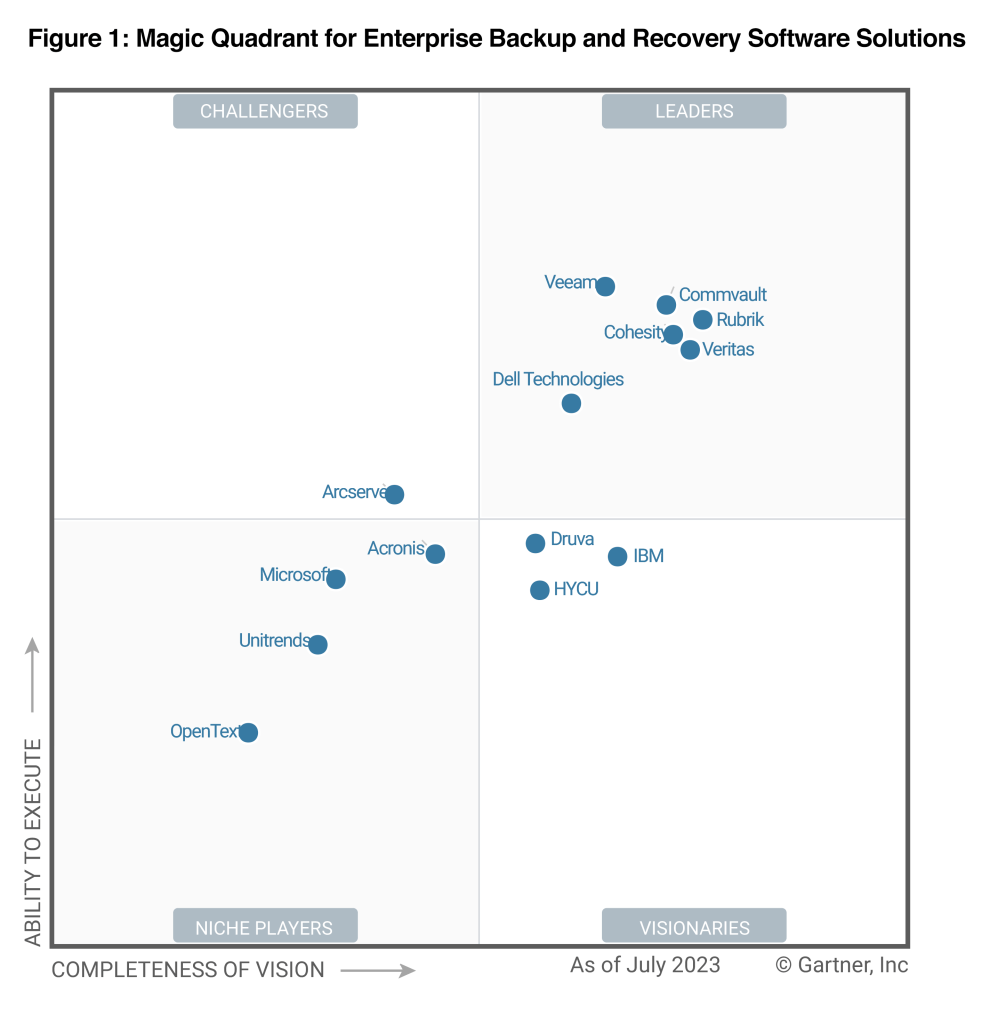
É uma honra sermos reconhecidos como Líder no Gartner® Magic Quadrant™ 2023 para Soluções de Software de Backup and Recovery Corporativa pelo 12º ano consecutivo. E, como diretores de marketing e de produto da Commvault, temos que admitir que essa sensação nunca perde o encanto.

Do nosso ponto de vista, um reconhecimento como esse reforça ainda mais que a Commvault continua inovando e oferecendo a proteção de dados resiliente e o suporte dos quais os CIOs, CISOs e suas equipes dependem atualmente.

Em seu último relatório, a Gartner reconheceu a Commvault como Líder por nossa Capacidade de Execução e Abrangência da Visão, tendo sido avaliadas nossas ofertas de software e SaaS. Leia o relatório para saber mais sobre os pontos fortes e as recomendações identificadas para cada fornecedor reconhecido no mercado.

Mas e quanto ao futuro? Em conversas recentes com clientes e parceiros, temos ouvido constantemente uma coisa: a complexidade e os custos da proteção de dados em um ambiente híbrido estão sobrecarregando as equipes de segurança e de TI em todos os lugares.

Por quê? Muito disso tem a ver com as ameaças modernas provenientes da nova onda de ameaças generalizadas, que se proliferam rapidamente e são cada vez mais autônomas, as quais vemos todos os dias. Os ataques podem ser novos, mas a abordagem que a maioria adota para detê-los não é. Eles exigem uma abordagem mais moderna que abranja proteção e resiliência cibernética e una o poder da IA com a flexibilidade e a facilidade do SaaS. Por exemplo, nossos recursos mais recentes para o Threatwise oferecem aos clientes táticas de engano cibernético, além da proteção tradicional, ajudando a descobrir ameaças desconhecidas, conter e limitar as janelas de exposição e sinalizar atividades de ransomware antes que elas se consolidem.

Essa não é apenas a única maneira de garantir que as empresas híbridas de hoje tenham proteção uniforme para todos os seus dados e cargas de trabalho, independentemente de onde estejam armazenados, mas também reduz drasticamente os custos e a complexidade da infraestrutura. Contar com uma única plataforma de proteção de dados que inclui software e SaaS permite que você gerencie toda a sua experiência em todo o seu ambiente. Além disso, a automação e o aprendizado de máquina que incorporamos às nossas soluções facilitam a recuperação dos dados pelos clientes em caso de algum problema.

É uma nova visão sobre o que a proteção de dados deve e precisa se tornar, à medida que o cenário atual de ameaças continua a evoluir. Uma visão respaldada por um grande investimento em inovações que revelaremos por meio de novos e empolgantes recursos nos próximos meses. Fiquem ligados.


Gartner®, Magic Quadrant™ para Soluções de Software de Backup and Recovery Corporativas, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 de agosto de 2023. Este relatório do Magic Quadrant foi publicado anteriormente como Magic Quadrant™ para Soluções de Backup and Recovery para Data Center (2016-2017; 2019-2020); Magic Quadrant para Software de Backup Corporativo e Appliances (2014-2015); Magic Quadrant para Software de Backup/Recovery Corporativo (2012-2013); e Magic Quadrant para Backup/Recovery Corporativo Baseado em Disco (2011).

GARTNER é uma marca registrada e marca de serviço da Gartner, Inc. e/ou suas afiliadas nos Estados Unidos e internacionalmente. Magic Quadrant é uma marca registrada da Gartner, Inc. e/ou suas afiliadas e é usada aqui com permissão. Todos os direitos reservados.

A Gartner não endossa nenhum fornecedor, produto ou serviço mencionado em suas publicações de pesquisa e não aconselha os usuários de tecnologia a selecionarem apenas os fornecedores com as melhores classificações ou outras designações. As publicações de pesquisa da Gartner refletem as opiniões da organização de pesquisa da Gartner e não devem ser interpretadas como declarações de fato. A Gartner isenta-se de todas as garantias, expressas ou implícitas, com relação a esta pesquisa, incluindo quaisquer garantias de comercialização ou adequação a uma finalidade específica.

Este gráfico foi publicado pela Gartner, Inc. como parte de um documento de pesquisa mais abrangente e deve ser analisado no contexto do documento como um todo. O documento da Gartner está disponível mediante solicitação à Commvault.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Aqui na Commvault, nossos valores – nós nos conectamos, inspiramos, cuidamos entregamos – são fundamentais para tudo o que fazemos.

Nesta semana, realizamos nossa reunião interna trimestral “Global Town Hall” e entregamos os prêmios “Living Our Values” do nosso CEO. Esse programa trimestral de prêmios nos ajuda a reconhecer e celebrar, em nível global, nossos “Vaulters” pelo trabalho incrível que realizam ao colocar nossos valores em prática todos os dias.

Tenho muito orgulho de anunciar os vencedores do Prêmio “Living Our Values” do CEO para o primeiro trimestre do ano fiscal de 2024:

Craig Glover

Lindsey Keenan

Equipe de Talentos

Equipe de Situações Críticas

Equipe de Campanhas de Marketing Competitivo

Todos esses vencedores são um exemplo inspirador e representam o que realmente significa ser um Vaulter!

Para saber mais sobre como é trabalhar na Commvault, consulte nosso site de carreiras.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Se você acha que um ataque de ransomware é a pior coisa que pode acontecer à sua organização, lamento informar: isso é apenas o começo.

Não me interpretem mal – um ataque é terrível. Mas, após um ataque, você fica como uma gazela ferida, e os predadores começam a circular ao seu redor. Embora você possa não ser responsável pelo ataque em si, se não lidar adequadamente com a Recovery, os requisitos regulatórios e a comunicação, poderá ser alvo de multas e ações judiciais. E como se isso não bastasse: invasores, concorrentes e até mesmo potenciais compradores e ativistas podem aproveitar a oportunidade para atacar.

É por isso que, na qualidade de Diretor Jurídico e de Conformidade e de membro independente do conselho administrativo, acredito que vocês precisam de um plano de proteção de dados comprovado e testado na prática muito antes de seus dados serem comprometidos. Para ajudá-los nessa questão, eis quatro etapas que eu seguiria ao avaliar e responder a um ataque:

#1 Proteja seu perímetro. Ao primeiro sinal de um ataque, você precisa fechar a porta com força e estancar o dano. A CrowdStrike estimou recentemente que a janela de ataque é de 84 minutos. Esse é o tempo que você tem antes que os dados sejam corrompidos, exfiltrados ou destruídos. Você não tem tempo para hesitar e, no momento em que precisar fechar todos os pontos de entrada e acesso à sua empresa, um ataque de ransomware não pode ser a primeira vez que você reúne a equipe multifuncional de TI, Segurança, Jurídico e outros setores. Você precisa ser uma máquina bem sincronizada e agir rapidamente. Pratique isso como se fosse um exercício de simulação. Saiba quais ativos você possui, a que eles têm acesso – e esteja preparado para desligar tudo.  

#2 Avalie os danos. Assim que o perímetro estiver protegido, você deve avaliar os danos. Quais dados foram expostos ou roubados? Que danos ocorreram? Qual é a sua obrigação contratual em relação à manutenção e proteção dos dados de clientes ou usuários? Como isso afeta você em termos de regulamentações setoriais, estaduais, federais e internacionais? Há mais exigências de divulgação se aproximando e, como a PwC observou recentemente em sua pesquisa “Global Digital Trust Insights 2023”, “apenas 9% dos entrevistados se sentem altamente confiantes de que poderão cumprir efetivamente todas as exigências de divulgação”. Quanto mais cedo sua equipe se envolver no processo de planejamento, avaliação e correção, melhor.

#3 Você foi vítima ou houve negligência? Você deixou o perímetro desprotegido? Os controles de acesso ou de segurança estavam fracos? Você possui um plano de proteção de dados em vigor? Quando foi o seu último exercício simulado ou teste de sistema? Havia os controles adequados em vigor para prevenir (ou detectar rapidamente) o ataque? Você oferece treinamento de conscientização em segurança cibernética aos funcionários para que eles aprendam a identificar tentativas de phishing? Os clientes esperam que, ao fornecerem seus dados a você, você os proteja. Ter um plano ou solução de proteção de dados em vigor é o custo de se fazer negócios. Sem isso, você não é uma vítima.

#4 Comunique. Comunique. Comunique. Seja transparente com suas principais partes interessadas. A rapidez com que você divulga a informação pode exigir um equilíbrio delicado, pois você ainda está avaliando o impacto, identificando a causa raiz e implementando medidas corretivas. Obviamente, seu CEO e os líderes da diretoria executiva precisam ser informados o mais rápido possível, e você deverá alertar seu Conselho de Administração. Mas as pessoas mais importantes com quem você precisa se comunicar são aquelas afetadas pela violação, como seus clientes, parceiros ou funcionários. Você precisa notificá-los o mais rápido possível.

Conclusão: os invasores estão à espreita, ficam cada vez mais espertos e o tempo não está a seu favor. Essas medidas vão ajudá-lo a detectar um ataque e se recuperar mais rapidamente, além de lhe dar a certeza de que tomou medidas responsáveis e bem fundamentadas para proteger seus dados.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

IA: Uma força transformadora em diversos setores

Atualmente, a IA está promovendo uma profunda transformação em todo o mundo, revolucionando diversos aspectos de nosso dia a dia e dos setores econômicos. Desde a forma como nos comunicamos até os serviços que utilizamos, a IA tornou-se uma força onipresente.

  • Na área da saúde, a IA auxilia no diagnóstico e no tratamento, aprimorando o atendimento ao paciente e acelerando a pesquisa médica.
  • Os assistentes virtuais baseados em IA tornaram-se nossos companheiros confiáveis, simplificando tarefas e tornando nossas casas mais inteligentes. Ela está moldando o futuro do transporte por meio de veículos autônomos, promovendo eficiência e segurança nas estradas.
  • No setor financeiro, algoritmos baseados em IA otimizam investimentos e detectam atividades fraudulentas, garantindo a segurança de nossas transações financeiras.
  • A IA também desempenha um papel fundamental no enfrentamento de desafios globais, como as mudanças climáticas, ao otimizar o consumo de energia e as previsões meteorológicas.

Com sua capacidade de processar grandes quantidades de dados e aprender com a experiência, a IA está em constante evolução, oferecendo oportunidades ilimitadas para inovação e progresso.

À medida que a IA se torna cada vez mais presente em nossa sociedade, seu impacto transformador está se tornando cada vez mais evidente, redefinindo o mundo em que vivemos e inspirando um futuro de possibilidades ilimitadas.

IA potenciando a proteção de dados: fortalecendo as defesas contra ameaças cibernéticas

A arte do possível no setor de proteção de dados é ampliada pelo poder transformador da IA. Com a capacidade incomparável da IA de analisar e processar grandes volumes de dados, as organizações podem fortalecer suas defesas contra ameaças cibernéticas em constante evolução. As soluções baseadas em IA permitem a detecção de ameaças em tempo real, identificando possíveis violações e anomalias antes que se agravem, além de oferecerem uma abordagem automatizada para a Recovery em caso de qualquer imprevisto.

A proteção automatizada de dados, por meio de processos de Backup and Recovery, garante a integridade dos dados, enquanto a análise preditiva da IA não apenas antecipa falhas de hardware e otimiza o gerenciamento de armazenamento, mas também oferece a capacidade de tornar-se uma iniciativa proativa e inteligente na otimização das operações de proteção e Recovery de dados, alinhadas aos SLAs da empresa, já que a IA aprende continuamente com os dados históricos, aprimorando suas capacidades preditivas ao longo do tempo.

Essa convergência entre a expertise humana e os insights gerados pela IA permite que o setor de proteção de dados se mantenha um passo à frente, protegendo informações confidenciais e promovendo a resiliência diante de ataques cibernéticos e desastres. A adoção da IA na proteção de dados não é apenas uma possibilidade; é uma realidade poderosa que abre caminho para um futuro digital mais seguro e protegido.

Democratizando a IA: o compromisso da Commvault com a inovação

À medida que o cenário tecnológico global continua a evoluir, a IA (Inteligência Artificial) tornou-se rapidamente um pilar fundamental da inovação. Na Commvault, acreditamos na democratização dessa tecnologia revolucionária, tornando-a acessível a organizações de todos os tamanhos e em diversos setores.

O objetivo não é apenas aproveitar a IA para otimizar as operações, mas também utilizá-la para revolucionar a experiência do usuário e a forma como as operações de segurança interagem e colaboram com as equipes de proteção de dados, visando uma recuperação integrada dos dados e das operações de TI, minimizando assim o tempo de inatividade diante de ataques cibernéticos ou desastres. A integração da IA à Plataforma de Proteção de Dados da Commvault é uma prova desse compromisso.

Proteção de dados: salvaguardando a força vital das organizações

É fundamental que todas as organizações reconheçam a importância da proteção de dados, do Backup and Recovery no mundo atual. Esses aspectos desempenham um papel fundamental no planejamento de Continuidade de Negócios e Recuperação de Desastres (BCDR) de uma organização.

À medida que a IA revoluciona diversos setores, compreender a importância de proteger os dados torna-se fundamental. Os dados são a força vital de qualquer organização e, sem medidas robustas de proteção, o risco de perda de dados, ameaças cibernéticas e interrupções operacionais aumenta significativamente. Ao compreender a essência da proteção, do Backup and Recovery, as pessoas podem contribuir ativamente para a resiliência e a preparação de suas organizações diante de possíveis desastres.

À medida que a IA impulsiona inovações na tecnologia e na gestão de dados, promover uma conscientização coletiva sobre o papel fundamental que a proteção de dados desempenha nos capacita a todos a garantir a continuidade e a longevidade de nossas organizações em um cenário digital em constante evolução.

Automação impulsionada por IA: redefinindo os processos de proteção de dados

As tecnologias de proteção de dados fornecem as tão necessárias cópias protegidas dos dados das organizações, servindo como uma “apólice de seguro” para ajudá-las a se recuperar após um ataque cibernético ou uma calamidade natural. Essas tecnologias protegem dados valiosos e mantêm as operações em funcionamento mesmo diante de desastres, ataques cibernéticos ou falhas no sistema.

Os processos tradicionais de Backup and Recovery, embora essenciais, costumam ser demorados e exigem um esforço manual considerável. É aí que a IA entra em cena. Com os recursos baseados em IA da plataforma Commvault, a Commvault ajuda a automatizar tarefas rotineiras, aumentando a eficiência do sistema e reduzindo a dívida técnica.

Insights baseados em IA: aumentando a eficiência da proteção de dados

A plataforma da Commvault utiliza IA para o gerenciamento por exceção, analisando o status e o tempo de conclusão de milhares de tarefas diárias de backup para aprender o comportamento típico e identificar anomalias. A plataforma pode fornecer visualizações granulares, chegando até mesmo a tarefas/eventos, com uma visão selecionada de eventos únicos ou incomuns com base em sua frequência, gravidade e tipo, reduzindo quaisquer sobrecargas operacionais. Isso contribui para uma triagem mais rápida, já que os pontos de dados fornecidos não são contaminados por falsos positivos.

Os recursos de IA da Commvault também incluem a detecção de anomalias em arquivos como “Indicadores de Ataque” e a análise de entropia para “Indicadores de Comprometimento”, com o objetivo de identificar possíveis ataques de ransomware ou comprometimento de arquivos.

Promovendo a experiência do usuário: análises e relatórios baseados em IA

Na Commvault, a visão da IA vai além da automação. A Commvault está comprometida em utilizar a IA para aprimorar a experiência do usuário. Nossas soluções baseadas em IA oferecem análises detalhadas e relatórios abrangentes, permitindo que administradores e tomadores de decisão tomem decisões de negócios baseadas em dados.

Uma solução mais inteligente de proteção de dados para o futuro

Estamos entusiasmados com as perspectivas que a IA oferece para nós e para nossos clientes. Juntos, estamos abrindo caminho para uma solução de proteção de dados mais inteligente e eficiente, preparada para o futuro e à prova do tempo.

Fique ligado nas próximas publicações do blog, nas quais vamos nos aprofundar nos recursos avançados do Commvault, aprimorados por IA/ML, que capacitam as organizações a proteger seus dados valiosos com a confiança de que estão preparadas para a Recovery e proporcionam tranquilidade às empresas!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Empresas de todos os portes têm adotado, padronizado e aproveitado ao máximo a tecnologia fornecida pela nuvem. Da nuvem privada à pública, a nuvem oferece a capacidade única de repensar a infraestrutura de TI e a forma como desenvolvemos e utilizamos aplicativos. Mas, como em qualquer processo de modernização, isso não ocorre sem desafios.

Proteger dados dentro e entre nuvens pode ser difícil.

As ferramentas nativas oferecem recursos básicos, mas as plataformas em nuvem não são projetadas especificamente para a proteção de dados. Embora os principais provedores de IaaS (Infraestrutura como Serviço) e SaaS (Software como Serviço) ofereçam plataformas robustas, duráveis e de alto desempenho para o uso de serviços em nuvem, eles não são especializados em Backup and Recovery abrangente de dados.

Com o aumento das ameaças cibernéticas emergentes, as empresas de hoje precisam compreender seu papel na proteção dos dados armazenados na nuvem, bem como as vulnerabilidades que a dependência excessiva de ferramentas nativas representa para seus negócios (e seus dados).

As leis de proteção de dados na nuvem

Para começar, é importante compreender o papel da sua empresa na proteção de dados. Seja na periferia, no data center ou (rufem os tambores…) em qualquer uma das suas novas plataformas favoritas de SaaS ou IaaS, o Modelo de Responsabilidade Compartilhada determina que a proteção dos dados é sempre de responsabilidade do cliente. Afinal, são os SEUS dados.

Esse princípio comum levou muitas empresas a considerar o uso de utilitários de backup integrados às plataformas nativas. O que as empresas modernas geralmente percebem é que precisam de mais do que isso. Elas precisam de ferramentas de segurança dedicadas que minimizem o risco de um ataque aos dados. Precisam de recursos de resposta rápida que garantam a continuidade dos negócios e reduzam as perdas. Precisam de gerenciamento, conformidade e proteção padronizados que abranjam ambientes diversos, tanto na nuvem quanto no local.

Então, como funcionam as soluções dedicadas à proteção de dados? Aqui estão três elementos indispensáveis da proteção oferecida por terceiros para seus dados na nuvem:

  1. Isolamento e imutabilidade
    As melhores práticas de proteção de dados giram em torno da preservação e manutenção de cópias de dados intactas. Isso é particularmente importante ao se enfrentar a perda de dados causada por ameaças cibernéticas avançadas, administradores mal-intencionados ou exclusão acidental por parte do usuário. Em essência, proteger dados na nuvem exige o isolamento dos dados na fonte.

    Com ferramentas nativas, as cópias de produção e terciárias residem dentro do mesmo perímetro de segurança — o que significa que ambientes de produção afetados poderiam neutralizar os backups ou as próprias cópias de dados. Como eu poderia recuperar meus dados de forma eficaz se meu ambiente comprometido também contivesse meus backups? O isolamento físico (air-gap) dos dados fora dos ambientes de origem separa os dados de backup em um domínio de segurança distinto. Isso significa que eventos que ocorram nas plataformas de nuvem e em torno delas não podem se espalhar para as cópias de backup. Além disso, arquiteturas imutáveis por design garantem que os dados permaneçam inalterados, sem modificações e à prova de adulteração. Isso reduz ainda mais o risco de impacto, aplicando uma abordagem de confiança zero para garantir que dados limpos estejam disponíveis e sejam recuperáveis a qualquer momento.

  2. Proteção, Recuperabilidade e Conformidade
    Os provedores de serviços em nuvem têm muitas responsabilidades. Desde disponibilidade e tempo de atividade até acesso e desempenho, as melhores ofertas do mercado proporcionam ambientes confiáveis para executar suas aplicações e seus negócios. Mas eles não podem ser tudo para todos. Ao enfrentar um evento de perda de dados, as empresas devem ter confiança e soluções comprovadas para recuperar os dados rapidamente – sem comprometer a segurança.

    Soluções dedicadas de proteção de dados oferecem desempenho elevado nas áreas de backup, retenção e recuperabilidade. Trata-se da capacidade de proteger dados estruturados ou não estruturados na nuvem em grande escala, para uma cobertura abrangente e profunda de tipos de dados exclusivos presentes em diversas cargas de trabalho e aplicativos. A retenção integrada de longo prazo oferece proteção estendida de dados ativos e excluídos, indo além dos limites da lixeira e dos registros de exclusão. A recuperação granular e flexível possibilita recuperações no nível da versão e restaurações em massa em todo o ambiente. Além disso, controles dedicados ajudam a manter a conformidade dos dados com regulamentações locais, normativas e internas.

    Esse nível de precisão, velocidade e controle permite que as empresas cumpram de maneira exclusiva os SLAs de Backup and Recovery, ao mesmo tempo em que cumprem os mais rigorosos padrões de confidencialidade, integridade e disponibilidade, tanto para órgãos governamentais quanto para empresas.

  3. Cobertura
    independente de nuvem As empresas operam em um mundo híbrido e multicloud. A adoção de aplicativos, fusões e aquisições, além das necessidades das linhas de negócios, introduziram uma infinidade de aplicativos e infraestruturas em nuvem — todos com níveis variados de utilitários nativos de backup. Essa disparidade entre os ambientes gera riscos, pois os dados na nuvem ficam isolados em silos, exigem supervisão caso a caso e consomem recursos de TI para serem protegidos.

    Proteger e gerenciar os ativos de dados na nuvem requer uma plataforma uniforme que abranja ambientes de nuvem e SaaS desarticulados e elimine lacunas. Isso simplifica os fluxos de trabalho de proteção de dados e reduz pontos cegos ao consolidar backups, conformidade e Recovery em um único lugar. Permite uma governança centralizada e também pode acelerar a adoção da nuvem, sabendo que as empresas contam com uma experiência única para proteger dados de maneira uniforme em investimentos existentes e futuros.

Seus dados estão armazenados na nuvem? Para obter mais informações sobre como proteger cargas de trabalho na nuvem e de SaaS, acesse a página a seguir.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

A era digital trouxe consigo uma série de novos desafios, especialmente o ataque indesejado e implacável de ransomware e outras ameaças. Isso foi agravado pela pandemia e pelo modelo híbrido de trabalho, que ampliou a superfície de ataque para golpes de phishing e outras táticas de engenharia social que têm como alvo os escritórios domésticos e os dados dos funcionários.

Não se trata apenas de negócios, é uma questão pessoal.

Como profissionais de segurança e TI, fizemos o possível para fortalecer nosso ambiente de acordo com as necessidades. Reforçamos nosso perímetro, mantivemos os controles de terminais em dia, aplicamos patches de segurança, adotamos os princípios orientadores do modelo “zero-trust” e introduzimos estratégias de proteção de dados mais proativas e rigorosas. É um campo de batalha em constante evolução, repleto de complexidades e desafios. Fazemos isso no ritmo dos negócios, sem deixar de lado o controle dos gastos para gerenciar riscos e oferecer um ótimo serviço aos nossos clientes.

Mas sejamos realistas. Hoje, na maioria dos casos, você é o responsável pela segurança ou pela TI da sua família. E os dados (e as ameaças decorrentes) vão aonde quer que nossos funcionários vão, o que é mais um motivo para estender os programas de conscientização e treinamento em segurança cibernética para fora do escritório, a fim de garantir que nossa equipe esteja pronta para ser nossa primeira linha de defesa.

Como CISO, eis minhas recomendações para fazer isso:

Em primeiro lugar, caso ainda não seja, investir em programas contínuos de conscientização precisa ser uma de suas prioridades em 2023. A proteção não se limita a uma única pessoa ou equipe. Um CISO e sua equipe de profissionais de segurança são essenciais para um programa de segurança, mas a verdadeira força está no número de pessoas envolvidas. Em outras palavras, ao educar e envolver toda a organização nos protocolos de segurança online, as empresas podem estar mais bem preparadas para enfrentar as ameaças cibernéticas. Isso começa ensinando-os a reconhecer e-mails de phishing ou links maliciosos contendo malware; técnicas de prevenção contra roubo de identidade; e o uso das melhores práticas de criptografia e senhas.

Em seguida, é preciso incentivá-los a tomar medidas proativas para proteger suas redes domésticas e de escritório, o que inclui vigilância em termos de segurança física, protegendo seus dispositivos e mantendo-se atentos ao ambiente ao redor. Manter atualizações regulares de software e patches de segurança; proteger suas redes sem fio domésticas; criptografar dados e arquivos confidenciais para garantir o acesso autorizado; definir senhas fortes e exclusivas; e usar a autenticação multifatorial como uma camada extra de proteção. Francamente, trata-se de boas práticas tanto para o trabalho quanto para casa.

Por último, mas certamente não menos importante, como CISO ou profissional de TI, você também precisa se envolver pessoalmente, criando um ambiente em que os funcionários se sintam à vontade para fazer perguntas sobre proteção de dados. Esse conforto, essa confiança e essa comunicação aberta são essenciais para criar engajamento no ambiente de trabalho e para que os funcionários se apropriem das medidas de segurança.

Não basta torcer para que você não seja afetado por um incidente ou violação de segurança. Isso é improvável. Afinal, é apenas uma questão de tempo até que você seja atacado. E os ataques cibernéticos têm se tornado cada vez mais sofisticados, com agentes mal-intencionados utilizando uma variedade de táticas para obter acesso aos seus ativos e informações confidenciais, a fim de prejudicar seus negócios ou sua vida pessoal. E-mails de phishing, campanhas de ransomware e downloads de malware são apenas o começo; portanto, certifique-se de que seus funcionários estejam bem informados, engajados e preparados para qualquer ameaça que apareça em casa, no escritório ou em viagem.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Como parceiro de longa data da Microsoft, um dos eventos mais esperados do ano é o Microsoft Inspire — que acontece nesta semana (18 a 19 de julho). À medida que as ameaças cibernéticas, a IA e os ambientes de nuvem híbrida continuam a redesenhar o panorama empresarial atual, haverá um foco significativo em tudo o que diz respeito a dados.

E, além disso, proteger esses dados.

Os clientes de hoje enfrentam desafios significativos relacionados a dados. As organizações estão sob imensa pressão para proteger seus negócios contra ataques internos e externos. À medida que os riscos aumentam, as organizações de hoje precisam de tecnologias confiáveis e de parceiros com soluções comprovadas nas quais possam confiar. Soluções que protejam de maneira uniforme seus dados contra ameaças novas e emergentes. Uma cobertura que abranja data centers, nuvens e muito mais — para uma proteção preparada para o futuro, hoje e amanhã.

Essa necessidade é o que tem motivado a Commvault a oferecer recursos de proteção e segurança de dados de última geração, em conjunto com as inovações da Microsoft.

De fato, no estudo ESG divulgado recentemente, intitulado “Analisando os benefícios econômicos da proteção de dados com a Commvault no Azure”, os clientes explicam por que confiam na Commvault e por que a parceria entre a Commvault e a Microsoft é tão importante para eles. Um cliente resumiu isso da melhor maneira ao afirmar: “Com a Microsoft e a Commvault, as mudanças na nuvem não são um problema para nós”. É por isso que um número cada vez maior de seus clientes está recorrendo à Commvault para proteger seus dados, o que lhes proporciona a confiança necessária para acelerar sua jornada para a nuvem.

Impulsionando inovações para as empresas de hoje

A inovação constante tem impulsionado a parceria entre a Commvault e a Microsoft há mais de duas décadas, proporcionando recursos exclusivos para uma estratégia de proteção de dados preparada para o futuro e pronta para qualquer desafio. Como comenta Nathan McAfee, analista econômico sênior da ESG: “os planos de desenvolvimento compartilhados entre as duas organizações garantem que, à medida que as necessidades mudarem, a solução evoluirá para atender aos requisitos ampliados de proteção de dados”. Ou, como outro cliente afirmou de forma tão eloquente: “Nunca precisamos nos preocupar com a possibilidade de a Commvault ou a Microsoft deixarem de existir. Dormimos mais tranquilos à noite sabendo que temos essas duas empresas protegendo nosso ativo mais importante: nossa propriedade intelectual (nossos dados)”. Aqui está apenas um resumo das inovações recentes em proteção de dados:

  • Proteção de dados nativa da nuvem: a proteção de dados moderna precisa ser ágil. A solução da Commvault fornecida na nuvem (Metallic) oferece proteção de dados de nível empresarial com a simplicidade do SaaS. Desenvolvida com base na durabilidade e na escalabilidade do Azure, a Commvault oferece proteção e segurança premiadas em todos os ambientes de dados, sem a necessidade de despesas com infraestrutura, custos operacionais elevados ou manutenção e atualizações de rotina. E, como o ÚNICO provedor de proteção de dados a alcançar o status “FedRAMP High In Process – In PMO Review”, a Commvault oferece uma abordagem reforçada e em várias camadas para proteger os dados contra ameaças avançadas.
  • Cobertura abrangente da nuvem da Microsoft: Diga adeus às soluções pontuais. A ampla cobertura de cargas de trabalho na nuvem da Microsoft oferecida pela Commvault proporciona proteção por meio de uma única solução para seus ambientes mais críticos. Do data center até a borda, estamos em constante evolução, adicionando suporte a cargas de trabalho novas e emergentes. Isso proporciona aos clientes simplicidade e facilidade de uso – com a certeza de que os dados críticos no Microsoft 365 (incluindo ambientes GCC High), no Dynamics 365 (incluindo a Power Platform) e no Microsoft Azure (incluindo novas cargas de trabalho PaaS do Azure, como CosmosDB, MariaDB, SQL e outras) estão seguros, em conformidade e podem ser recuperados a partir de uma única fonte.
  • Maior segurança e capacidade de resposta: a proteção de dados deve começar mais cedo. A Commvault realizou investimentos significativos no desenvolvimento de recursos proativos de segurança cibernética que defendem os dados, detectam ameaças e minimizam ataques, a fim de reduzir o risco de comprometimento dos dados. Com base nisso, anunciamos novas integrações bidirecionais com o Microsoft Sentinel no início deste verão. Essa integração aumenta a visibilidade, automatiza contramedidas e acelera a resposta entre sistemas para ampliar a resposta cibernética e unir as equipes de TI e de segurança. Ela se baseia em nossos recursos exclusivos de segurança de dados, como o Threatwise™, nosso sistema patenteado de alerta antecipado que identifica ameaças cibernéticas ocultas e avançadas em produção – antes que os dados sejam comprometidos.

Aproveitando as novas APIs do Microsoft 365

Foram anunciadas, no evento Inspire desta semana, novas inovações da Syntex voltadas para o Microsoft 365. Entre esses anúncios estava o Microsoft 365 Backup, que oferece recursos de recuperação de alto desempenho para restaurações de grandes volumes de dados. Estamos entusiasmados por sermos um dos primeiros participantes do Programa de Parceiros associado e por integrar esses recursos à nossa premiada solução Metallic, à medida que ajudamos empresas de todos os tamanhos a manter seus dados críticos seguros, em conformidade com as normas e recuperáveis em caso de ameaças.

Estamos ansiosos para compartilhar mais detalhes nas próximas semanas, à medida que aproveitarmos esses novos recursos para aprimorar ainda mais a solução de proteção de dados do Commvault para Microsoft 365 Backup. Enquanto isso:

  • Entre em contato conosco pelo e-mail microsoft@commvault.com
  • Junte-se a nós para uma análise exclusiva das conclusões do Estudo ESG no dia 26 de julho: “A proteção de dados da sua nuvem híbrida está colocando sua empresa em risco?” — inscreva-se aqui
  • Baixe hoje mesmo o estudo completo da ESG

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It