Rilevamento delle anomalie
Monitora costantemente i sistemi di gestione delle identità per individuare modifiche non autorizzate, escalation di privilegi e modelli di accesso insoliti, in modo da poter mitigare gli attacchi basati sull’identità prima che si aggravino.
COME LO FACCIAMO
Individuiamo rapidamente le minacce all’identità difficili da rilevare
Identifichiamo rapidamente le modifiche non autorizzate, analizziamo i comportamenti sospetti e ricostruiamo con precisione la cronologia delle attività, consentendo un rilevamento rapido delle minacce e una Recovery accurata.

Monitorare e verificare le modifiche
Ottieni una visione d’insieme delle modifiche critiche relative alle identità e delle attività che sono state individuate.

Riduce al minimo il rischio e l’esposizione
Individuare con precisione, indagare e porre rimedio alle attività sospetteper contribuire a ridurre al minimo i potenziali rischi o disagi.

Ridurre al minimo i tempi di inattività
Annulla rapidamente le modifiche indesiderate per bloccare sul nascere gli attacchi in rapida evoluzione.
Rilevamento in tempo reale
Verifica e correzione rapida delle modifiche dannose
Commvault Cloud offre funzionalità di controllo e rilevamento delle anomalie in tempo reale, consentendo di individuare in tempo reale le modifiche dolose alle identità e di scoprire le vulnerabilità nascoste prima che vengano sfruttate.
Controllo delle modifiche in tempo reale
Monitoraggio e tracciamento continui di tutte le modifiche alla sicurezza in Active Directory, con i dettagli su chi le ha apportate, quando e da dove.
Avvisi di anomalie
Ricevi notifiche in tempo reale su azioni irregolari e sospette relative alle identità, quali escalation di privilegi non autorizzate, accessi insoliti e modifiche all’ambito di applicazione delle risorse di Livello 0, non appena si verificano.
Ripristino con un clic
Rileva e ripristina le modifiche dannose dalla stessa schermata.
Cronologie visive delle minacce
Accelera la risposta agli incidenti stabilendo una cronologia accurata delle attività, che ti aiuta a determinare rapidamente quando è iniziato un attacco per selezionare un punto di Recovery ottimale o ripristinare le modifiche dannose per rimuovere le tracce dell’attacco.
REPORT DELL’ANALISTA
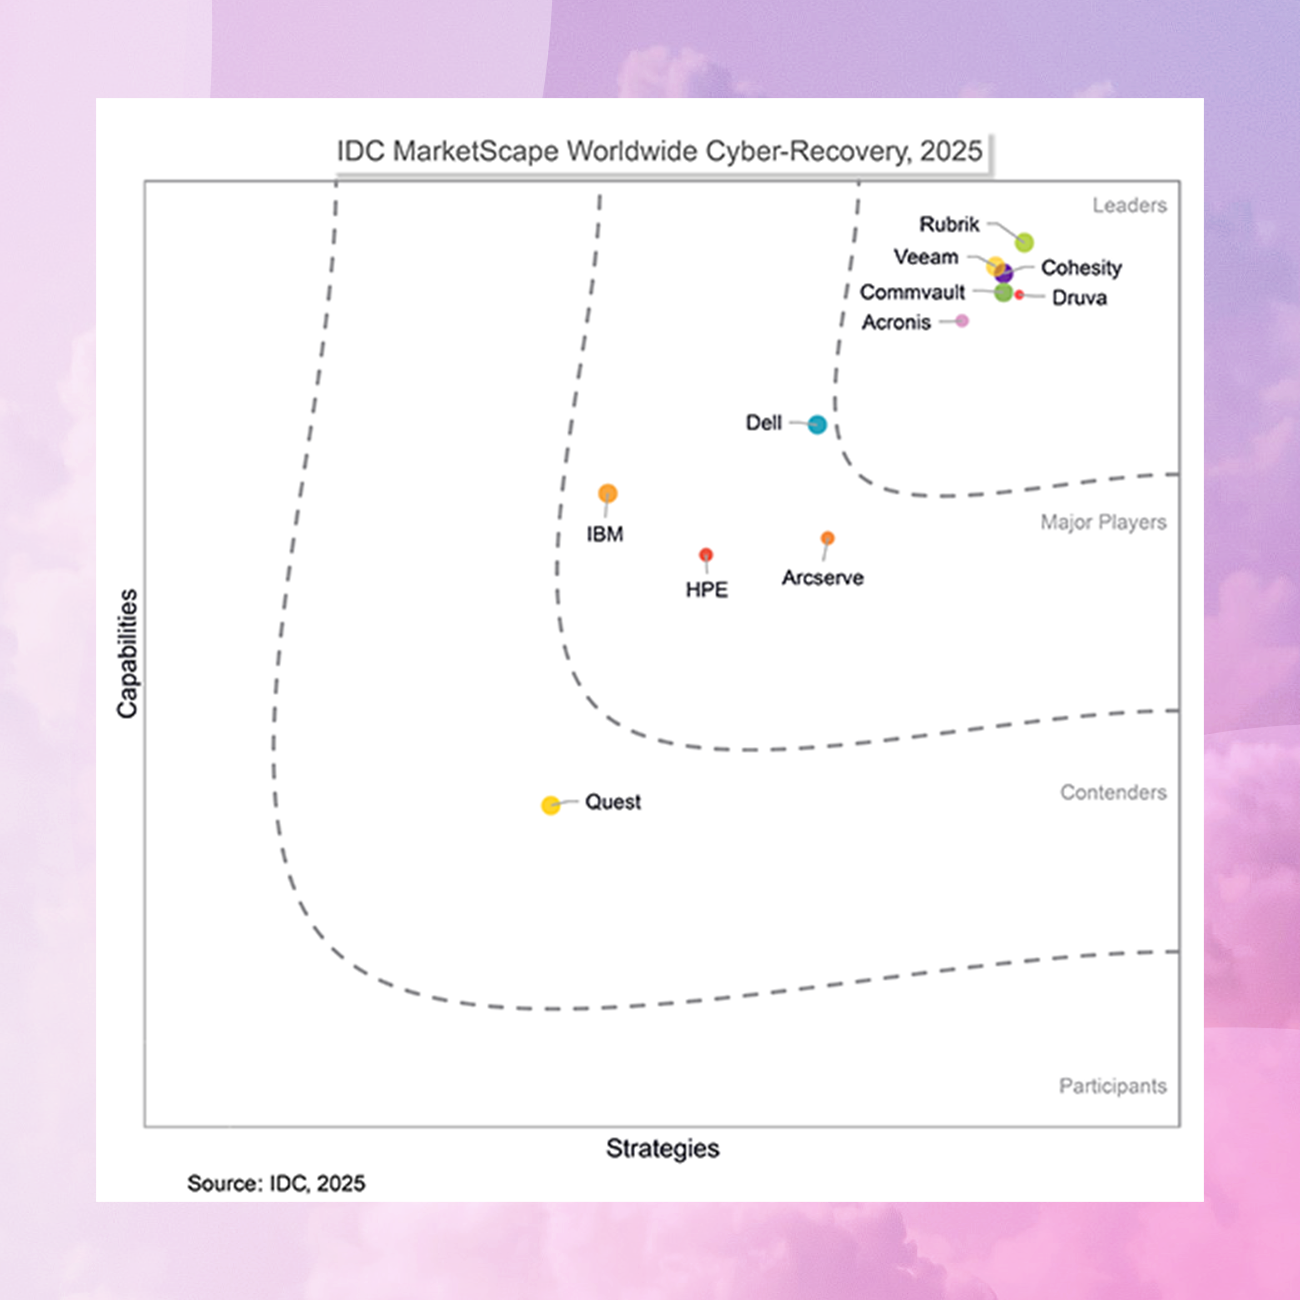
IDC MarketScape
Commvault è stata nominata Leader per i suoi punti di forza nell’architettura di cyber-recupero, platform dell’offerta workload platform , nell’integrazione dell’ecosistema di sicurezza e nella formazione dedicata alla cyber-resilienza.
La nostra Portata
Supportiamo oltre 100.000 aziende

“Eravamo soliti progettare manualmente la ridondanza per evitare la perdita di dati. Commvault offre la flessibilità e la granularità necessarie per ripristini rapidi”.

“Commvault ci dà la certezza che i nostri dati sono al sicuro e che i nostri servizi importanti possono essere operativi rapidamente”.
eBook
Svelata: la verità su Active Directory, resilienza delle identità e ripristino rapido
L’infrastruttura di gestione delle identità della vostra organizzazione è sotto pressione e i metodi tradizionali di backup e ripristino non sono più sufficienti. Scoprite perché questi approcci non sono più all’altezza e come potete garantire la resilienza delle identità con Commvault.
Protezione del nucleo
Proteggi la resilienza e la recuperabilità di Microsoft AD e Entra ID
Verifica dello stato di sicurezza delle identità
Domande frequenti
Perché l’infrastruttura di gestione delle identità è spesso oggetto di attacchi?
I sistemi di gestione delle identità rappresentano un obiettivo primario per gli attacchi, poiché fungono da punto di accesso centralizzato a numerose applicazioni e servizi all’interno dell’organizzazione, rendendoli così un bersaglio allettante per gli aggressori che cercano di ottenere un ampio accesso a informazioni sensibili. Compromettendo un sistema di gestione delle identità, gli aggressori possono potenzialmente ottenere credenziali o token di autenticazione che consentono l’accesso a numerosi sistemi a valle, permettendo loro di muoversi lateralmente all’interno dell’infrastruttura di un’organizzazione.
Che cos’è l’audit delle modifiche alle identità?
L’audit delle modifiche alle identità monitora e registra costantemente le modifiche e gli eventi di autenticazione nei sistemi di gestione delle identità, tracciando chi ha modificato cosa, quando e dove. Questo approccio continuo fornisce una cronologia in tempo reale e avvisi in caso di modifiche sospette.
Perché è importante monitorare Active Directory?
Il monitoraggio di Active Directory offre visibilità sui modelli di autenticazione, sulle modifiche ai privilegi e sulle variazioni delle politiche che potrebbero indicare una violazione.
La capacità di rilevare modifiche non autorizzate ai gruppi di sicurezza, modelli di autenticazione insoliti o modifiche sospette agli account può fare la differenza tra il blocco di un attacco nelle sue fasi iniziali e la gestione di una violazione su larga scala. Il monitoraggio di AD supporta inoltre la conformità ai requisiti normativi fornendo registri delle operazioni amministrative e dei tentativi di accesso.
Fare il passo successivo
Siamo pronti quando lo siete voi
La resilienza è un viaggio continuo. A prescindere dal punto in cui vi trovate nel vostro percorso, vi aiuteremo a fare il passo successivo.
