Detección de anomalías
Supervisa de forma continua los sistemas de identidades en busca de cambios no autorizados, escaladas de privilegios y patrones de acceso inusuales, para que puedas mitigar los ataques basados en identidades antes de que se agraven.
CÓMO LO HACEMOS
Detectamos rápidamente las amenazas a la identidad difíciles de detectar
Identificamos rápidamente las modificaciones no autorizadas, investigamos comportamientos sospechosos y establecemos una cronología precisa de la actividad, lo que permite una detección rápida de amenazas y una Recovery precisa.

Monitor and audit changes
Gain visibility into critical identity changes and activity that have been discovered.

Minimiza el riesgo y la exposición
Pinpoint, investigate, and remediate suspicious activityto help minimize potential risk or disruption.

Minimizar el tiempo de inactividad
Quickly rollback unwanted changes to stop fast moving attacks in their tracks.
Detección en tiempo real
Audita y corrige rápidamente los cambios maliciosos
Commvault Cloud delivers real-time auditing and anomaly detection, helping to detect malicious identity changes in real-time and uncover hidden vulnerabilities before they’re exploited.
Auditoría de cambios en tiempo real
Supervisa y realiza un seguimiento continuo de todos los cambios de seguridad en Active Directory, con detalles sobre quién los realizó, cuándo y desde dónde.
Alertas de anomalías
Reciba notificaciones sobre acciones de identidad irregulares y sospechosas, como escaladas de privilegios no autorizadas, inicios de sesión inusuales y cambios de ámbito en activos de Nivel 0, en el momento en que se produzcan.
Restauración con un solo clic
Detecta y revierte cambios maliciosos desde la misma vista.
Cronologías visuales de las amenazas
Acelera la respuesta ante incidentes estableciendo una línea temporal precisa de la actividad, lo que te ayudará a determinar rápidamente cuándo comenzó un ataque para seleccionar un punto de Recovery óptimo o revertir los cambios maliciosos y eliminar así los rastros del ataque.
INFORME DE LOS ANALISTAS
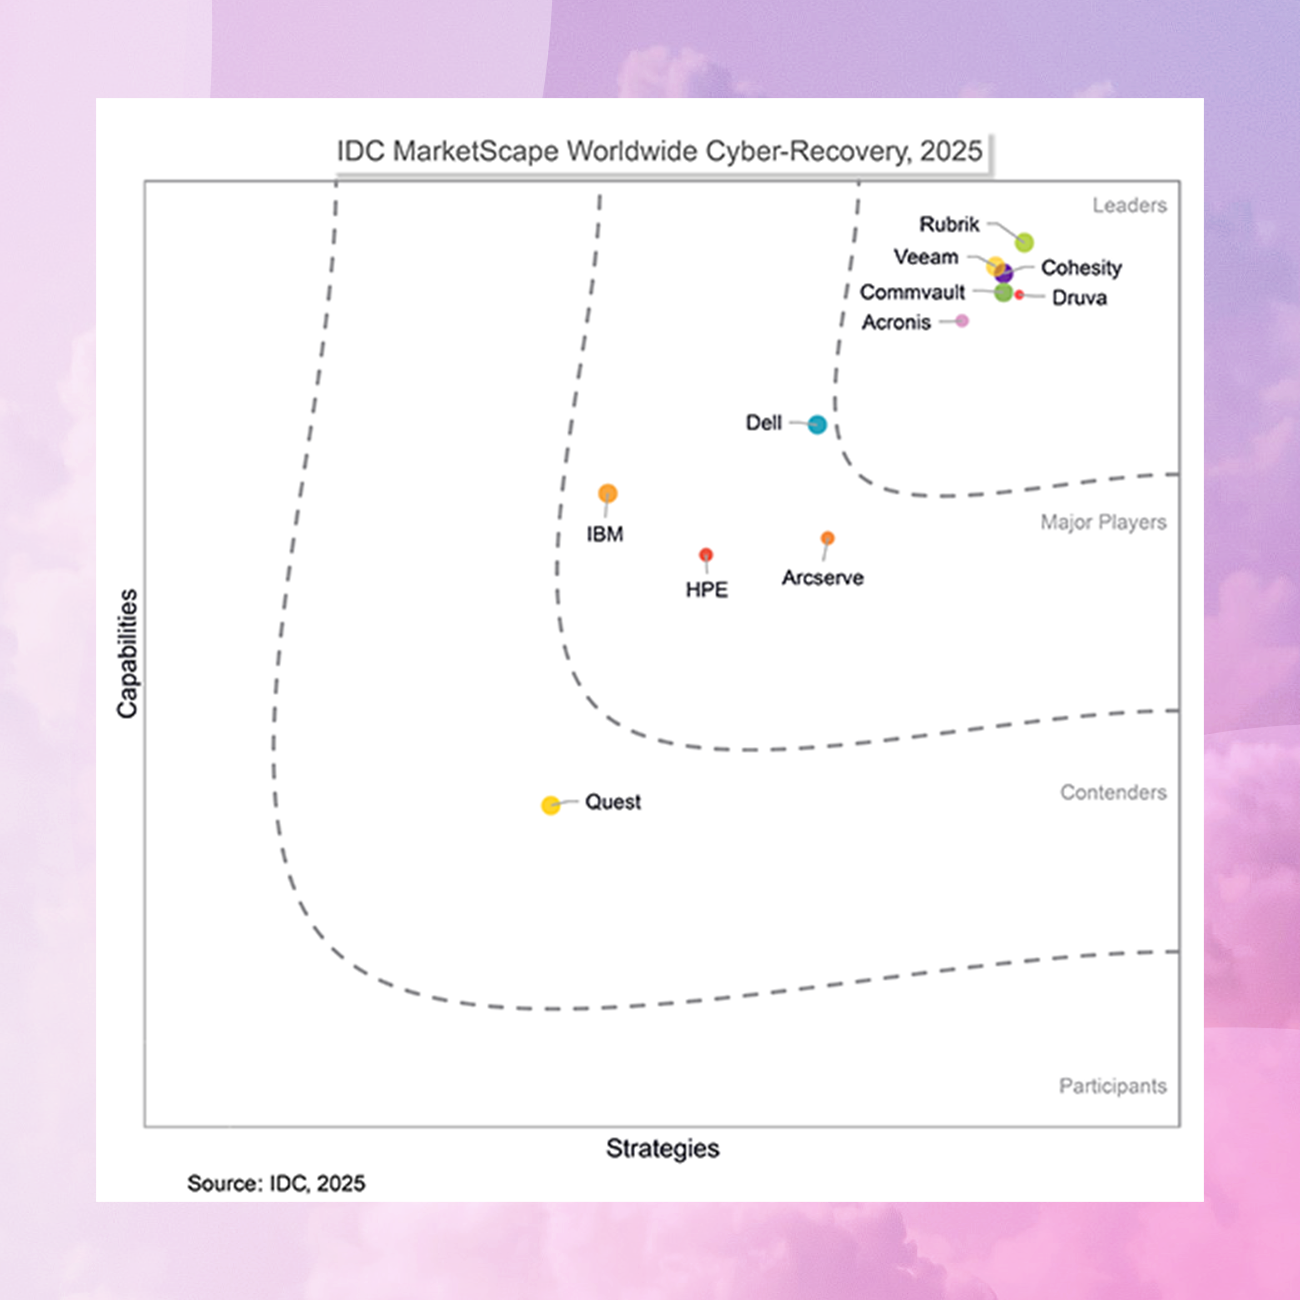
MarketScape de IDC
Commvault ha sido nombrada líder por sus puntos fuertes en arquitectura de recuperación cibernética, platform cargas de trabajo y platform , integración del ecosistema de seguridad y formación especializada en ciberresiliencia.
Nuestro Alcance
Apoyo a más de 100.000 empresas

“We used to manually engineer redundancy to avoid data loss. Commvault provides the needed flexibility and granularity for fast restores.”

“Commvault gives us confidence that our data is safe, and our important services can be up and running quickly.”
eBook
Expuesta: La verdad sobre Active Directory, la resiliencia de la identidad y la recuperación rápida
Your organization’s identity infrastructure is under siege, and traditional backup and recovery methods are no longer sufficient. Learn why these approaches fall short and discover how you can build identity resilience with Commvault.
Securing the Core
Safeguard Microsoft AD and Entra ID Resilience and Recoverability
Evaluación del estado de la seguridad de identidades
Preguntas frecuentes
¿Por qué la infraestructura de identidades es un objetivo frecuente de los ataques?
Identity systems are a prime target for attacks because they serve as a centralized gateway to multiple applications and services across the organization, making them a lucrative target for attackers seeking to gain broad access to sensitive information. By compromising an identity system, attackers can potentially obtain credentials or authentication tokens that grant access to numerous downstream systems, allowing them to move laterally within an organization’s infrastructure.
¿Qué es la auditoría de cambios de identidad?
La auditoría de cambios de identidad supervisa y registra de forma continua las modificaciones y los eventos de autenticación en todos los sistemas de identidad, haciendo un seguimiento de quién cambió qué, cuándo y dónde. Este enfoque continuo proporciona un historial en tiempo real y alertas sobre cambios sospechosos.
¿Por qué es importante supervisar Active Directory?
La supervisión de Active Directory ofrece visibilidad sobre los patrones de autenticación, los cambios de privilegios y las modificaciones de políticas que podrían indicar un compromiso de seguridad.
Su capacidad para detectar cambios no autorizados en los grupos de seguridad, patrones de autenticación inusuales o modificaciones sospechosas en las cuentas puede marcar la diferencia entre detener un ataque en sus primeras fases y tener que hacer frente a una brecha de seguridad a gran escala. La supervisión de AD también contribuye al cumplimiento de los requisitos normativos proporcionando registros de auditoría de las acciones administrativas y los intentos de acceso.
Da el siguiente paso
We’re ready when you are
Resilience is a continuous journey. No matter where you are in your path, we’ll help you take the next step.
