Skip to content

Puntos clave

  • ResOps no es un producto tecnológico. Se trata de una disciplina operativa multifuncional que contribuye a impulsar la ciberresiliencia de la organización.
  • Complementa las funciones de copia de seguridad, recuperación ante desastres, ciberseguridad, continuidad del negocio y respuesta ante incidentes, alineándolas en torno a los resultados de Recovery de extremo a extremo.
  • ResOps se centra en los servicios críticos y en los niveles de tolerancia al impacto definidos por la empresa, más que en componentes aislados de la infraestructura.
  • Se basa en la generación continua de pruebas, incluidos resultados de Recovery contrastados, indicadores de resiliencia de los servicios y un registro propio de deficiencias.
  • ResOps es un proceso continuo. Ni elaborar un plan ni llevar a cabo un ejercicio puntual con éxito son suficientes para establecer una capacidad de Recovery duradera.

El nuevo reto de la resiliencia

La mayoría de las organizaciones invierten en ciberseguridad, copias de seguridad, Recovery ante desastres y continuidad del negocio. Sin embargo, muchos ejecutivos siguen enfrentándose a tres preguntas fundamentales: ¿Podemos recuperarnos? ¿Cuánto tiempo tardará la recuperación? ¿Y podemos demostrarlo? Parte del reto radica en que la responsabilidad de la resiliencia se distribuye entre equipos que a menudo operan de forma aislada. El departamento de seguridad gestiona las amenazas. El departamento de TI mantiene los sistemas. Los equipos de Backup and Recovery restauran los datos y la infraestructura. Los equipos de continuidad del negocio se centran en mantener la organización en funcionamiento. Cada uno desempeña un papel importante, pero la responsabilidad de la recuperación puede seguir estando fragmentada.

ResOps aúna estas funciones en torno a prioridades compartidas, objetivos de Recovery y pruebas. El resultado es una forma más práctica de abordar la resiliencia: saber qué es lo más importante, comprender qué se necesita para recuperarlo, comprobar si Recovery funciona y actuar sobre las deficiencias que se detecten.

P: ¿Qué es ResOps?

ResOps es la disciplina operativa que aúna seguridad, infraestructura, operaciones de TI, continuidad del negocio y responsables de negocio en torno a los servicios críticos, el diseño resiliente y la validación continua. En pocas palabras, ResOps ayuda a los equipos a prepararse para las interrupciones, a recuperar los servicios críticos dentro de los límites de tolerancia al impacto definidos por la empresa y a demostrar, basándose en datos, que Recovery funciona.

Cuatro características definen a ResOps. Es:

  1. Multifuncional por diseño. ResOps conecta responsabilidades distribuidas a través de un modelo operativo compartido, la asignación de responsabilidades y la gobernanza ejecutiva.
  2. Centrado en los servicios críticos. Da prioridad a los servicios que la organización debe restablecer para aportar valor fundamental, atender a los clientes y generar ingresos; además de ayudar a cumplir con las obligaciones urgentes de carácter legal, normativo, de seguridad y de misión.
  3. Validación continua. La resiliencia es una actitud que los equipos deben ejercer y mejorar, no un estado establecido mediante una prueba anual.
  4. Se mide a través de pruebas. ResOps genera una puntuación de postura de resiliencia (RPS): una puntuación por servicio, respaldada por pruebas, que mide el grado de recuperabilidad de un servicio crítico concreto basándose en los resultados de la validación, el estado de las dependencias y la confianza en una recuperación sin incidencias.

¿Qué no es ResOps?

No es una categoría de productos.

Ninguna plataforma puede crear ResOps por sí sola. Las tecnologías de protección de datos, Recovery cibernético, automatización, observabilidad y pruebas pueden respaldar esta disciplina, pero ResOps es una cuestión organizativa. Depende de la gobernanza, la responsabilidad compartida, las prioridades empresariales, las prácticas operativas y un estándar común de evidencia.

No sustituye a Backup and Recovery, ni a la recuperación ante desastres.

ResOps no sustituye a unas sólidas capacidades de Backup and Recovery: depende de ellas. La copia de seguridad determina si existen copias recuperables. Recovery proporciona los procedimientos y las capacidades técnicas para ayudar a restaurar los sistemas y la infraestructura.

Pero ResOps plantea una pregunta más amplia: ¿Puede el servicio crítico volver a funcionar por completo, de forma limpia y dentro de los límites de tolerancia, incluyendo sus identidades, aplicaciones, datos, infraestructura, servicios en la nube, terceros, personas y procesos de toma de decisiones?

No es otro nombre para la continuidad del negocio ni para la respuesta a incidentes.

La continuidad del negocio define cómo opera la empresa ante una interrupción. La respuesta a incidentes detecta, contiene y gestiona el suceso. ResOps conecta esas disciplinas con el resultado de Recovery. Crea un ritmo operativo para que los equipos se pongan de acuerdo sobre lo que importa, validen Recovery en condiciones realistas, midan los resultados y aborden las deficiencias que revelan las pruebas.

No se trata de un ejercicio de cumplimiento normativo ni de un proyecto puntual.

Un programa maduro de ResOps puede ayudar a generar pruebas para consejos de administración, organismos reguladores, aseguradoras, clientes y auditores. Pero la documentación es un subproducto, no el objetivo. El objetivo es demostrar la capacidad de recuperación.

Y dado que los sistemas, las dependencias, las amenazas y las prioridades empresariales cambian constantemente, ResOps nunca está «terminado». Funciona de forma continua, al igual que la planificación financiera o las operaciones de seguridad.

¿Qué cambia con ResOps?

ResOps desplaza el enfoque de si los sistemas y procesos individuales funcionan a si el servicio crítico en su conjunto puede recuperarse. Eso cambia las preguntas que pueden plantearse los responsables.

Es importante que una copia de seguridad se realice con éxito. También lo es contar con un plan de recuperación. Pero ninguno de los dos te indica si un servicio crítico puede restaurarse realmente cuando lo necesites. ResOps analiza el panorama general:

  • ¿Nos hemos recuperado a partir de un punto de recuperación limpio y verificado?
  • ¿Cuánto tiempo ha tardado?
  • ¿Nos hemos recuperado dentro de los límites establecidos por la empresa?
  • ¿Y qué aspectos siguen requiriendo atención?

Por eso ResOps es importante. Ofrece a las organizaciones una forma de ir más allá de las suposiciones sobre la resiliencia para pasar a demostraciones programáticas y fiables de su capacidad de recuperación. Y lo hace mediante la generación continua de pruebas y la trazabilidad. Así, cuando se produce una interrupción, la cuestión no es si cada equipo hizo su parte o quién falló en qué tarea. Se trata de si la empresa puede restablecer los servicios críticos de los que dependen sus clientes.

Saber Más

Commvault ha publicado «ResOps: Una guía para ejecutivos» con el fin de ofrecer a los CISO, CIO y responsables de TI, seguridad, resiliencia y Risk un marco práctico para implementar ResOps en sus organizaciones.

Los responsables aprenderán a identificar los servicios más importantes, a validar la Readiness para la Recovery con pruebas reales y a poner a prueba la resiliencia de forma continua. Como resultado, las organizaciones pueden establecer un modelo operativo único que aúne a los responsables de seguridad, infraestructura, operaciones de TI y del negocio en torno a una capacidad de recuperación basada en pruebas.

Consigue la guía aquí. 

Preguntas frecuentes

P: ¿Es ResOps simplemente un nuevo nombre para la recuperación ante desastres?

R: No. La recuperación ante desastres es una parte esencial de ResOps, pero ResOps analiza el servicio crítico en su totalidad —incluidas las dependencias técnicas, de terceros, humanas y de toma de decisiones— y evalúa si puede recuperarse dentro de una tolerancia al impacto definida por la empresa.

P: ¿ResOps requiere la adquisición de una nueva plataforma?

R: No. La tecnología puede facilitar la cartografía, las pruebas, Recovery y la recopilación de pruebas, pero ResOps parte de la responsabilidad, la gobernanza, las prioridades empresariales y las prácticas operativas.

P: ¿Quién es el responsable de ResOps?

R: ResOps necesita un responsable designado con autoridad interfuncional y el respaldo de la dirección. Los responsables de cada servicio siguen siendo responsables de sus respectivos servicios, mientras que los equipos de seguridad, TI, continuidad del negocio y los equipos de negocio contribuyen al resultado común de la Recovery.

P: ¿Cómo se mide el éxito de ResOps?

R: El éxito se deriva de la evidencia actual de que los servicios críticos pueden recuperarse sin problemas dentro de sus tolerancias de impacto definidas, y no simplemente de completar un plan o ejecutar con éxito una tarea de copia de seguridad.

La puntuación de resiliencia (RPS) también es una herramienta de medición útil. Al tratarse de una puntuación por servicio respaldada por pruebas, la RPS ayuda a demostrar el grado de recuperabilidad de un servicio crítico concreto basándose en los resultados de validación, el estado de las dependencias y la confianza en una recuperación sin incidencias.

P: ¿Cómo pueden las organizaciones dar los primeros pasos con ResOps?

R: Empiece por identificar los servicios críticos de los que depende la empresa, quién es el responsable de cada uno, de qué dependen y con qué rapidez deben recuperarse. A partir de ahí, los equipos pueden validar Recovery, identificar las deficiencias y priorizar el trabajo necesario para reforzar la resiliencia.

Michael Thelander es director sénior de marketing de productos en Commvault.

More related posts


Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.
Thumbnail_Blog_CVLT-Evaluates-Vulnerabilities (1)

When the Test Broke Containment

Read more about When the Test Broke Containment

Puntos clave

  • La resiliencia depende de la rapidez y la seguridad con las que la empresa pueda recuperarse, y no solo de mantener a raya todas las amenazas.
  • Convierta los planes de recuperación en pruebas: los resultados contrastados resultan más creíbles para los consejos de administración, los organismos reguladores y las aseguradoras que los objetivos o las suposiciones.
  • Convierte ResOps en un modelo operativo compartido para los responsables de seguridad, infraestructura, continuidad del negocio y servicios.
  • Mide lo que importa: los equipos deben saber si los servicios críticos pueden restablecerse, cuánto tiempo lleva realmente la Recovery y si pueden demostrarlo.
  • Selecciona uno o dos servicios críticos, define qué se considera una Recovery satisfactoria, lleva a cabo un ejercicio realista y documenta los resultados.
  • Veinte años al frente de la seguridad te enseñan una cosa desde el principio: el ataque que detuviste nunca llega a la reunión de la junta directiva. El que no detuviste es la única historia que todo el mundo recuerda. En algún momento dejé de evaluar a mi equipo por el número de ataques que absorbíamos por nuestra cuenta y empecé a evaluarnos también por la rapidez con la que nos recuperábamos.
  • Por eso quiero que todos los CISO, CIO y miembros de la junta directiva que conozco lean este nuevo libro, *ResOps: An Executive Guide*. Lo ha patrocinado Commvault, pero lo recomendaría de todos modos.

El muro nunca fue el plan completo

Durante la mayor parte de mi carrera, mi trabajo consistió en construir muros más altos: mejor detección, controles más estrictos, respuesta más rápida. Ese trabajo sigue siendo importante, y siempre lo será. Pero un muro solo responde a una pregunta, y ya no es la que se plantea tu consejo de administración.

El pasado mes de septiembre, un ataque de ransomware obligó a Jaguar Land Rover a detener su producción a nivel mundial. Las líneas de montaje se pararon. Las cadenas de suministro se paralizaron. El Centro de Vigilancia Cibernética del Reino Unido estimó que el coste para la economía en general ascendió a aproximadamente 1.900 millones de libras, y JLR registró su producción mensual más baja en 73 años. JLR contaba con defensas. Lo que puso a prueba el incidente no fue si el muro aguantaba, sino si la empresa podía recuperarse una vez que este fallara.

Ya lo he dicho antes y seguiré diciéndolo: la interrupción no es una cuestión de «si», sino de «cuándo». Los CISO que duermen tranquilos por las noches no son aquellos que creen que pueden mantenerlo todo a raya; son aquellos que han practicado la recuperación tantas veces que la propia práctica es la que les da confianza.

Tres preguntas que le hago a mi propio equipo

El libro estructura todo el problema en tres preguntas, y he empezado a abrir cada revisión de resiliencia con ellas:

  • Si nos atacaran esta noche, ¿podríamos recuperarnos?
  • ¿Cuánto tiempo nos llevaría realmente?
  • ¿Podemos demostrárselo, con pruebas, al consejo de administración?

La mayoría de las organizaciones responden a las dos primeras con un plan y a la tercera con silencio. Ese silencio es la brecha de resiliencia, y es mayor y más costosa de lo que la mayoría de los ejecutivos creen.

Pruebas, no promesas

He aquí una distinción que el libro plantea mejor de lo que la he oído en ningún otro sitio: un objetivo de tiempo de recuperación es una meta. Te indica a qué aspiras, pero no te dice si lo alcanzarás.

Compara «creemos que podemos recuperar el servicio de pagos en cuatro horas» con «lo restablecimos en 3,2 horas el último trimestre, a partir de un punto de recuperación limpio y verificado, con una tolerancia de cuatro horas». La primera frase es un plan. La segunda es una prueba. Solo una de ellas se sostiene cuando tu consejo de administración, tu organismo regulador o tu aseguradora cibernética empiecen a hacer preguntas más difíciles, cosa que sin duda harán.

A esta disciplina la llamamos ResOps, abreviatura de «operaciones de resiliencia». No es un producto que se compre ni una carpeta que se archive. Es un modelo operativo que conecta la seguridad, la infraestructura, la continuidad del negocio y a los responsables de negocio que dependen de estos servicios, y en el que todos trabajan a partir de la misma evidencia en lugar de planes separados.

Lo que debería preocupar a todo CISO

El libro también pone nombre a algo que llevaba tiempo intuyendo y para lo que por fin tengo palabras: la paradoja de la IA. La misma capacidad de IA que nos ayuda a encontrar vulnerabilidades más rápido está ayudando a los atacantes a acortar la brecha entre el descubrimiento y la explotación con la misma rapidez, quizá incluso más. Encontrar más problemas no te hace más seguro si no puedes recuperarte de los que logran colarse. La velocidad de detección nunca fue la meta. La capacidad de Recovery sí lo es.

Empieza por un servicio

Nada de esto requiere hacer algo imposible, y mentiría si dijera que mi propio equipo lo hizo bien a la primera. El libro propone una ruta de 90 días: elige uno o dos de tus servicios más críticos, define qué significa realmente «recuperado» para cada uno, lleva a cabo un ejercicio de Recovery honesto y obtén tu primera prueba real. Ese es un proyecto que cualquier equipo puede poner en marcha este trimestre, incluido el mío.

Pruebas antes que promesas. Readiness antes que perfección. Ese es el criterio que exijo a mi equipo, y es el criterio hacia el que este libro te ofrece un camino real.

Consigue aquí tu ejemplar de «ResOps: An Executive Guide».

Preguntas frecuentes

P: ¿Qué es ResOps?

R: ResOps, abreviatura de «operaciones de resiliencia», es un modelo operativo que conecta a los responsables de seguridad, infraestructura, continuidad del negocio y servicios en torno a prácticas de Recovery compartidas y basadas en pruebas.

P: ¿En qué se diferencia ResOps de la recuperación ante desastres tradicional?

R: La recuperación ante desastres tradicional suele centrarse en planes y objetivos técnicos. ResOps hace hincapié en la validación continua, la responsabilidad interfuncional y la prueba cuantificable de que los servicios críticos pueden restablecerse dentro de los límites de tolerancia del negocio.

P: ¿Por qué son importantes las pruebas de Recovery?

R: La evidencia de Recovery muestra lo que una organización ha probado y logrado realmente. Ayuda a que los consejos de administración, los organismos reguladores, las aseguradoras y los líderes empresariales tengan mayor confianza que si solo se basaran en planes u objetivos de recuperación.

P: ¿Qué deben medir las organizaciones en un programa de ResOps?

R: Las organizaciones deben medir si los servicios críticos pueden restablecerse, cuánto tiempo tarda realmente la Recovery, si los puntos de Recovery están limpios y verificados, y si los resultados cumplen con los límites de tolerancia definidos por la empresa.

P: ¿Quién debería participar en ResOps?

R: ResOps debe reunir a los responsables de seguridad, infraestructura, continuidad del negocio, aplicaciones y servicios, así como a los directivos implicados, para que las prioridades y las pruebas de Recovery reflejen las necesidades de la empresa.

P: ¿Cómo puede una organización ponerse en marcha con ResOps?

R: Empieza con uno o dos servicios críticos. Define qué significa una recuperación satisfactoria, lleva a cabo un ejercicio de Recovery realista, documenta los resultados y utiliza esa evidencia para mejorar la siguiente prueba.

Bill O’Connell es director de seguridad de Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.
Thumbnail_Blog_CVLT-Evaluates-Vulnerabilities (1)

When the Test Broke Containment

Read more about When the Test Broke Containment

Puntos clave 

  • El aviso federal actualizado recoge las nuevas tácticas y técnicas de Medusa, así como más de 500 víctimas en sectores de infraestructuras críticas. 
  • Los atacantes no solo se centran en los datos de producción, sino que también alteran las copias de seguridad, la gestión de identidades, la virtualización y otros sistemas de los que dependen las organizaciones para su Recovery. 
  • El aviso insta a las organizaciones a demostrar su resiliencia mediante pruebas y validaciones frente a los comportamientos observados de los atacantes, y no a darla por sentada basándose únicamente en planes o en que las copias de seguridad se hayan realizado con éxito.  

El último aviso federal sobre el ransomware Medusa se actualizó por una razón: el adversario ha cambiado. 

El aviso federal actualizado, publicado el 18 de agosto de 2026 por el FBI, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) y el Departamento de Salud y Servicios Humanos de EE. UU. (HHS), describe a un adversario que recluta a nuevos intermediarios de acceso, actúa con mayor rapidez una vez dentro y se ha vuelto más hábil a la hora de asegurarse de que el daño que causa sea irreversible.  

El ataque no se dirige únicamente contra tus datos

Los autores de Medusa actúan con rapidez. Los investigadores informan de que han aprovechado vulnerabilidades recién anunciadas en menos de 24 horas y, en algunos casos, han utilizado exploits hasta una semana antes de que se hicieran públicas las vulnerabilidades.

Una vez dentro, se camuflan utilizando herramientas legítimas de gestión remota, el robo de credenciales y técnicas de «living-off-the-land». 

Pero el hallazgo más significativo del aviso es que Medusa ataca la propia ruta de recuperación.

El aviso asocia esta actividad a la técnica T1490 de MITRE ATT&CK, «Inhibir la recuperación del sistema». Documenta cómo el ransomware termina los servicios asociados a las copias de seguridad, la seguridad, las bases de datos, las comunicaciones, el intercambio de archivos y los sitios web. También elimina las copias de sombra y apaga y cifra de forma remota las máquinas virtuales. 

Si un atacante se centra deliberadamente en los sistemas, las identidades y la infraestructura que una organización podría necesitar para recuperarse, el problema va más allá de la protección de datos y se extiende a la ciberresiliencia y la ciberrecuperación. 

De ahí surge ResOps (Operaciones de Resiliencia)

ResOps no es otro nombre para las copias de seguridad. Es una disciplina operativa que aúna seguridad, TI, infraestructura, aplicaciones, operaciones y el negocio en torno a un único objetivo: mantener en funcionamiento los servicios críticos y recuperarlos en el plazo que la empresa pueda tolerar.

El informe de Medusa nunca utiliza el término ResOps, pero el concepto está presente. Recomienda a las organizaciones que pongan en práctica, prueben y validen sus programas de seguridad frente a los comportamientos observados de los atacantes, que adapten las tecnologías de seguridad a las técnicas de ataque, que las prueben a gran escala, que midan el rendimiento y que ajusten el personal, los procesos y las tecnologías basándose en las pruebas.

Una copia de seguridad no demuestra que esté libre de amenazas. Un objetivo de tiempo de recuperación en una hoja de cálculo no garantiza que la empresa vaya a estar operativa dentro de ese plazo. La resiliencia debe pasar de ser una suposición a basarse en pruebas. 

Empieza por el negocio, no por el servidor

La inclusión del HHS en el aviso hace que esto sea especialmente relevante para la sanidad, un sector que, según el FBI, ha sido un objetivo frecuente de Medusa. El debate sobre Recovery comienza con tres preguntas: 

  • ¿Qué debe seguir funcionando y cómo es el funcionamiento mínimo viable? 
  • ¿Qué identidades, aplicaciones, infraestructura y datos dan soporte a esos servicios? 
  • ¿En qué puntos de recuperación podemos confiar y qué es lo primero que se restablece? 

En un hospital, dejar sin respuesta cualquiera de estas preguntas puede suponer un retraso en una intervención quirúrgica, que un farmacéutico no pueda verificar una dosis o que un médico no pueda confiar en un sistema de diagnóstico. Ningún equipo puede responder a todas estas preguntas por sí solo, y esa es precisamente la brecha que ResOps está diseñado para cerrar. 

Utiliza Medusa para poner a prueba tus hipótesis

Utiliza Medusa como caso de prueba para tus hipótesis de Recovery. ¿Puede un atacante acceder a los sistemas que respaldan la Recovery? ¿Qué ocurre si se ve comprometido Active Directory? ¿Puedes identificar un punto de Recovery limpio, restaurar los servicios críticos en el orden correcto y demostrar cuánto tiempo llevará? 

Los actores maliciosos se adaptan cuando los defensores se adaptan. Los programas de resiliencia deben funcionar de la misma manera: sometidos a pruebas continuas, validados continuamente y mejorados constantemente.

Porque en pleno incidente es un momento terrible para descubrir que el plan de Recovery parecía mejor sobre el papel de lo que funciona en la vida real. 

Preguntas frecuentes

P: ¿Qué es el ransomware Medusa? 

R: Medusa es una operación de «ransomware como servicio» identificada por primera vez en 2021. Sus desarrolladores y afiliados utilizan un modelo de doble extorsión: cifran los sistemas y amenazan con publicar los datos robados si no se paga el rescate. 

P: ¿Por qué se ha actualizado el aviso federal sobre Medusa? 

R: La actualización de agosto de 2026 incorpora hallazgos de investigaciones del FBI tan recientes como abril de 2026. Amplía las tácticas, técnicas y procedimientos documentados, las vulnerabilidades explotadas, la actividad de los afiliados y los indicadores de compromiso, al tiempo que añade información del HHS sobre ataques contra el sector sanitario. 

P: ¿Cómo amenaza Medusa las capacidades de Recovery de una organización? 

R: Medusa puede interrumpir los servicios relacionados con las copias de seguridad, la seguridad, las bases de datos, las comunicaciones y otras funciones críticas. También puede eliminar copias de sombra, alterar políticas relacionadas con la identidad y apagar o cifrar máquinas virtuales, lo que pone en riesgo el propio proceso de Recovery. 

P: ¿Qué deben hacer las organizaciones para reducir el riesgo que supone Medusa? 

R: Las organizaciones deben aplicar parches a las vulnerabilidades conocidas sin demora, segmentar las redes, restringir el acceso a los servicios remotos, reforzar la autenticación, supervisar los movimientos laterales y aplicar el principio del privilegio mínimo. Asimismo, deben mantener copias de recuperación independientes, fuera de línea, cifradas e inmutables, y probar periódicamente los flujos de trabajo de recuperación. 

P: ¿Qué es ResOps y en qué se diferencia de las copias de seguridad? 

R: ResOps, u operaciones de resiliencia, es una disciplina operativa multifuncional, no un producto de copia de seguridad. Coordina la seguridad, las TI, la infraestructura, las aplicaciones, las operaciones, la continuidad del negocio y los responsables de negocio en torno a la restauración de servicios críticos dentro del nivel de interrupción que la empresa puede tolerar. 

P: ¿Cómo puede una organización demostrar que está preparada para recuperarse? 

R: Empiece por los servicios críticos de la empresa, identifique las identidades, aplicaciones, infraestructura, datos, personas y terceros de los que dependen, y defina qué se considera una recuperación satisfactoria. A continuación, realice ejercicios realistas que identifiquen puntos de recuperación claros, restauren los servicios en el orden correcto, midan el tiempo de recuperación real y conviertan cualquier deficiencia en una lista de mejoras pendientes de su responsabilidad. Chris Bevil es director de marketing de cartera en Commvault. 

More related posts


AI Data Resilience

Read more about AI Data Resilience

Key Takeaways 
  • Roughly 1,200 supposedly isolated agents communicated through an unauthorized message board, and about 700 participated in Hugging Face-related activity. 
  • Agents exchanged over 70,000 messages and files, combining discoveries across sessions meant to remain separate. 
  • Investigators found agents spoofing tool calls and researching ways to alter evaluation transcripts to avoid detection by the grader.  
  • Immutable, isolated backups alone are insufficient: Organizations need a validated, trustworthy recovery point before restoring to production. 
The forensic reports are finally here, and they changed the way I think about this incident. 

About a month ago, I wrote about the OpenAI and Hugging Face security incident because I thought it was something anyone responsible for cybersecurity, AI or business resilience should be watching.  

At the time, the story sounded fairly straightforward: An AI agent found a way outside the environment designed to contain it and ultimately reached Hugging Face. 

That is not really what happened. 

The Story Is Bigger Than One Rogue Agent 

The forensic reports reveal that about 1,200 agents, supposed to be operating in isolation, discovered a way to communicate through an unauthorized message board. They exchanged more than 70,000 messages and files, and roughly 700 agents participated in activity associated with Hugging Face. 

None of that was prompted or intended. The agents were persistent, they could share what they found, and they could combine effort across sessions that were supposed to have no contact with each other.  

Among the new details: GPT-5.6 Sol agents reproduced an exploit and copied private evaluation data into a public Hugging Face dataset, a concrete escalation beyond what initial reports described. 

The Reward-Hacking Problem 

The independent investigation conducted by METR and Redwood Research, published alongside OpenAI’s own report on August 26, found that agents researched ways to spoof, edit or delete portions of their own evaluation transcripts because they incorrectly believed the grader would inspect how they completed the task. Researchers found successful tool-call spoofing in about 7% of the transcripts they evaluated, though the manipulation they observed was small-scale. 

The finding is not that agents are “deceptive” in a human sense. It is that a sufficiently capable agent can search for ways around controls when those controls stand between it and the outcome it has been optimized to achieve. 

OpenAI calls the incident a “warning shot.” I think that is a fair description. 

What Happens When Containment Fails 

Most of the conversation about this incident will rightly focus on alignment, sandboxing and monitoring. But there’s a resilience question underneath it: If 700 agents can find a side door around containment, what’s the plan for when a single compromised workload does the same in your environment? 

OpenAI’s own conclusion points at the answer: Security architecture should assume an individual workload or compute node eventually can be compromised. That means air-gapped, immutable recovery data, and a way to validate what you’re restoring before it touches production again. 

But immutability alone does not prove the data was clean when it was captured. If the data was already compromised at the time of capture, immutability preserves the compromise just as faithfully as it preserves anything else. 

The practical version of that question is simple to ask and hard to answer: If this happened to us, could we prove which recovery point predates the compromise? 

We cover this operating model under ResOps (resilience operations) on the Readiverse. 

The Lesson for Every Organization 

OpenAI has since tightened workload and network isolation, expanded monitoring, and revised its model-development practices. The lesson applies beyond OpenAI: Contain the impact, preserve what you can trust, and prove you can recover before you need to. 


FAQs 

Q: What was the OpenAI-Hugging Face incident? 

During internal cybersecurity evaluations, OpenAI agents bypassed controls intended to isolate them, accessed the internet and reached third-party systems, including Hugging Face. The activity was driven primarily by an internal research model operating with reduced safeguards. 

Q: How did supposedly isolated agents communicate? 

A: They discovered an unauthorized message board in shared infrastructure. About 1,200 agents used it to exchange more than 70,000 messages and files, allowing information and tactics to carry across sessions that were designed to remain independent. 

Q: Were the agents instructed to attack Hugging Face? 

A: No. They were attempting to complete a difficult cybersecurity benchmark. When the intended route appeared blocked, some agents searched for alternative ways to achieve the evaluated outcome, and that activity expanded beyond the environment’s intended boundaries. 

Q: What does “reward hacking” mean in this context? 

A: Reward hacking occurs when an agent finds an unintended way to satisfy a metric or obtain a desired result without completing the task as intended. Investigators found agents researching ways to spoof tool calls and alter or delete portions of evaluation transcripts because they believed the grader might inspect their process. 

Q: Why are immutable backups not enough on their own? 

A: Immutability prevents stored data from being altered, but it does not prove the data was clean when it was captured. If a backup already contains compromised data, immutability preserves that compromise. Organizations therefore need isolated copies, trustworthy recovery points and validation before restoration. 

Q: What should organizations do differently after this incident? 

A: Strengthen workload and network isolation, restrict unnecessary internet and credential access, monitor agent behavior and escalation signals, and assume that prevention may fail. Pair those controls with air-gapped, immutable recovery data and a tested process for identifying and validating a clean recovery point. 

Chris Bevil is Principal Portfolio Marketing Manager at Commvault. 

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Puntos clave

  • La vigencia de los certificados se reducirá de 398 a 47 días para marzo de 2029, y la «reutilización de la validación de dominio» se reducirá a tan solo 10 días, lo que hará que la renovación manual quede obsoleta y que sea necesaria la gestión automática del ciclo de vida de los certificados (CLM).
  • Ya se están llevando a cabo operaciones del tipo «Harvest Now, Decrypt Later» (recoger ahora, descifrar más tarde) para almacenar datos con una vida útil prolongada con vistas a su futuro descifrado mediante ordenadores cuánticos, lo que supone una amenaza inmediata para los datos confidenciales cifrados que se conservan a largo plazo.
  • El inventario de certificados y claves criptográficas es lo más crucial que las empresas deben empezar a crear ahora mismo, ya que un inventario continuo y automatizado es el primer paso hacia la ciberresiliencia y la agilidad criptográfica a largo plazo.

El problema que se esconde tras bambalinas

La mayoría de las redes empresariales modernas se basan en una capa oculta compuesta por certificados digitales y criptografía que la mayoría de la gente nunca ve. Esta capa verifica la confianza de las máquinas y protege los flujos de datos, pero dado que las identidades de las máquinas superan ahora a las identidades humanas en una proporción de más de 80 a 1 en la empresa media, según el estudio de CyberArk sobre identidades de máquinas, puede resultar fácil subestimar la importancia de la capa criptográfica y de certificados.

Una forma útil de concebir un certificado digital es como una tarjeta de identificación para una máquina. Si la tarjeta es válida, las puertas se abren automáticamente y nadie le da importancia, pero en el momento en que la tarjeta caduca o está mal configurada, la puerta deja de abrirse, independientemente de lo legítima que sea la máquina que hay detrás. Un solo certificado caducado puede dejar inoperativos sitios web, interrumpir las API que permiten que las aplicaciones se comuniquen entre sí, interrumpir transacciones y provocar incumplimientos normativos, todo ello mientras se erosiona la confianza de los usuarios.

Durante años, las organizaciones han gestionado los certificados manualmente, pero dos cambios van a hacer que sea imposible seguir el ritmo de forma manual. En primer lugar, la vigencia máxima de los certificados públicos de Seguridad de la Capa de Transporte (TLS), el protocolo que protege tu navegador, se reducirá a tan solo 47 días para 2029. En segundo lugar, la llegada eventual de ordenadores cuánticos lo suficientemente potentes como para descifrar el cifrado actual está obligando a una transición hacia la criptografía poscuántica. Ambas cuestiones apuntan a la misma solución: un enfoque de la gestión del ciclo de vida de los certificados (CLM) regulado, automatizado y criptográficamente ágil.

La hoja de ruta detrás de la reducción de la vigencia de los certificados

El plazo de vigencia de los certificados TLS públicos lleva una década reduciéndose. A principios de 2023, Google publicó por primera vez su hoja de ruta «Moving Forward, Together», que proponía reducir la validez de los certificados de 398 días a 90 días con la esperanza de impulsar la automatización en el sector. Apple aceleró ese plazo en octubre de 2024 al presentar un borrador de votación al CA/Browser Forum, el organismo del sector en el que las autoridades de certificación y los fabricantes de navegadores establecen normas comunes. La propuesta de Apple, respaldada por Sectigo, Google Chrome y Mozilla, se aprobó en abril de 2025 como la votación SC-081v3.

Esta reducción se lleva a cabo por fases. El máximo anterior de 398 días ya se ha reducido a 200 días a partir de marzo de 2026, pasando a 100 días en marzo de 2027 y, finalmente, a 47 días en marzo de 2029. En la práctica, una organización que actualmente renueva cada certificado aproximadamente una vez al año pronto tendrá que renovarlos cada mes y medio, más o menos; en la fase final, cualquier proceso que dependa de que una persona solicite e instale manualmente los certificados fallará.

Los fabricantes de navegadores están impulsando estos plazos de validez más cortos para forzar la automatización, lo que elimina el error humano que, en primer lugar, provoca la mayoría de las interrupciones en los certificados. Además, permiten que toda la web adopte nuevos estándares criptográficos en cuestión de semanas en lugar de años, ya que los certificados antiguos quedan obsoletos rápidamente. Asimismo, contribuyen a reducir la dependencia de los sistemas de revocación heredados, que adolecen de problemas de rendimiento y privacidad. Por último, si alguna vez se descalifica un registro de transparencia de certificados (un registro público de los certificados emitidos), los certificados de corta duración reducen drásticamente el número de registros que deben sustituirse con poca antelación.

La crisis de la validación

Aunque el límite de 47 días acapara titulares y atención, el cambio más disruptivo puede ser lo que ocurra con la validación del control de dominio (DCV). La DCV es el proceso de demostrar a una autoridad de certificación (CA) que controlas el dominio para el que solicitas un certificado. Históricamente, una vez que una organización demostraba la propiedad, la CA podía reutilizar esa prueba durante un máximo de 398 días, pero según la norma SC-081v3, el plazo de reutilización se reduce a 200 días en 2026 y a tan solo 10 días en marzo de 2029.

Esto genera un verdadero desequilibrio, ya que incluso una organización que automatice por completo la instalación de certificados se verá paralizada si no puede volver a demostrar la titularidad del dominio cada 10 días. Cualquier retraso en la validación detiene todo el proceso de emisión y conduce directamente a interrupciones del servicio.

La solución práctica a este problema es adoptar el protocolo ACME (Automatic Certificate Management Environment) con validación automatizada mediante la API DNS-01, de modo que la demostración de la titularidad se realice mediante programación, en lugar de depender de una persona.

La amenaza cuántica y su cronología

Mientras que la vigencia de los certificados se reduce, los algoritmos que contienen se enfrentan a una amenaza cuántica. La infraestructura de clave pública (PKI) tradicional se basa en la criptografía asimétrica para proteger las firmas digitales, los intercambios de claves y las conexiones TLS. Un ordenador cuántico lo suficientemente potente que ejecute el algoritmo de Shor podría romper estos sistemas por completo. Esperar a que la computación cuántica sea lo suficientemente potente como para descifrar no es una opción viable; tal y como ha escrito Vidya Shankaran, directora técnica de campo de Commvault: «La fecha exacta del Q-Day puede seguir siendo incierta. La dirección en la que nos movemos, no lo es».

Las estimaciones sitúan el Q-Day —el momento en el que un ordenador cuántico podrá romper el cifrado de clave pública— en algún momento de los próximos 5 a 10 años. Sin embargo, sería un error considerar esto como un problema futuro. Los actores maliciosos ya están llevando a cabo operaciones del tipo «Recoger ahora, descifrar después» (HNDL), interceptando y almacenando tráfico cifrado hoy mismo con la intención de descifrarlo una vez que la computación cuántica haya madurado. Los datos que deben permanecer confidenciales durante años, como los historiales médicos, la propiedad intelectual y la información financiera, quedan efectivamente expuestos en el momento en que se recopilan.

El Gobierno federal de EE. UU. ha respondido en consecuencia: en junio de 2026, la Casa Blanca emitió la Orden Ejecutiva 14412, «Protección de la nación frente a ataques criptográficos avanzados», que establece plazos muy por delante del objetivo original del NIST para 2035: los sistemas federales de alto valor deben adoptar el establecimiento de claves poscuánticas antes de finales de 2030 y las firmas digitales poscuánticas antes de finales de 2031.

A pesar de esta urgencia, el progreso real hacia la criptoagilidad a nivel empresarial ha sido lento. El informe «DigiCert Quantum Readiness Outlook» reveló que más de la mitad de las organizaciones encuestadas prevén que el cifrado asimétrico clásico se vea vulnerado en un plazo de cinco años; sin embargo, solo el 7 % ha implantado criptografía a prueba de cuántica o híbrida en su parque de certificados, y el nivel de Readiness general solo mejoró en 2 puntos porcentuales durante el último año.

¿Por qué es importante la «criptoagilidad»?

El puente más práctico entre la criptografía clásica y la poscuántica es el certificado compuesto híbrido, que combina un algoritmo clásico (RSA o ECC) con un algoritmo poscuántico (ML-DSA, el esquema de firma estandarizado basado en retículas) dentro de un único certificado X.509. La combinación de ambos en un único certificado está diseñada para que este sea válido mientras lo sea cualquiera de los algoritmos, lo cual es esencial, ya que los algoritmos poscuánticos son nuevos y aún no han sobrevivido a innumerables intentos de ataque como lo ha hecho el RSA.

Sin embargo, las claves y firmas poscuánticas ocupan varios kilobytes en lugar de unos pocos cientos de bytes, lo que aumenta la latencia de la red, conlleva el riesgo de fragmentación de paquetes durante el protocolo de enlace TLS y añade una sobrecarga computacional que puede requerir actualizaciones de hardware en dispositivos con recursos limitados. Precisamente por eso es importante la «criptoagilidad»: las organizaciones necesitan poder probar, implementar y rotar algoritmos sin tener que reconfigurar su infraestructura subyacente cada vez que evolucionan los estándares.

Gestión automatizada del ciclo de vida de los certificados

La gestión manual de certificados no solo es ineficaz, sino que supone un auténtico riesgo operativo. Cuando los certificados se almacenan en hojas de cálculo fuera del campo de visión, las organizaciones pierden visibilidad, y el resultado son credenciales caducadas, tamaños de clave insuficientes, algoritmos de firma obsoletos y configuraciones no conformes que nadie detecta hasta que algo falla. Las interrupciones del servicio resultantes pueden confundir a los usuarios, interrumpir los ingresos y recaer sobre el equipo menos preparado para explicarlas.

Una plataforma completa de gestión del ciclo de vida de los certificados (CLM) aborda este problema a lo largo de toda la vida útil de un certificado:

  • Detección: análisis continuo de entornos en la nube, centros de datos, contenedores y dominios externos para localizar todos los certificados en uso.
  • Supervisión: seguimiento en tiempo real de las fechas de caducidad, los algoritmos, la solidez de las claves y el cumplimiento de la política de seguridad.
  • Validación: utiliza la integración directa mediante API con autoridades de certificación (CA) públicas y privadas, al tiempo que automatiza la validación y las aprobaciones de dominios.
  • Instalación: implementación de certificados y claves renovados de forma programada a través de ACME o API seguras, sin traspasos manuales.
  • Revocación: es necesario llevar a cabo una revocación rápida y basada en políticas, de modo que un certificado comprometido pueda rotarse o revocarse en todas partes a la vez, en lugar de tener que buscarlo máquina por máquina.

La fase de detección también esconde una ventaja: el inventario de certificados que mantiene una plataforma CLM es, en efecto, el punto de partida del inventario criptográfico que requiere la planificación de la migración poscuántica, lo que puede convertir una tarea de cumplimiento normativo en una ventaja inicial.

Identidades no humanas e IA agentiva

El problema de la escala se ve agravado por la forma en que se construyen las aplicaciones modernas. Los contenedores, los pods de Kubernetes, las máquinas virtuales, los dispositivos del Internet de las cosas (IoT) y las API necesitan sus propias credenciales, y muchas de estas cargas de trabajo solo existen durante minutos u horas antes de terminarse. Ningún equipo humano puede emitir y retirar certificados a esa velocidad.

Para seguir este ritmo vertiginoso, se pueden utilizar agentes de IA que descubran, emitan, renueven y gestionen certificados de forma autónoma, sin salirse de los límites establecidos, como las políticas de seguridad, el control de acceso basado en roles (RBAC) y los registros de auditoría centralizados. El resultado es una automatización a la velocidad de las máquinas sin renunciar a la gobernanza empresarial.

Por dónde empezar

  1. El primer paso hacia la «criptoagilidad» y la resiliencia en toda la empresa es de carácter organizativo, más que técnico. Siguiendo las directrices del NIST, las empresas deben crear un equipo central de servicios de identidad de máquinas que se encargue de la plataforma CLM, estandarice las plantillas de certificados y mantenga las integraciones con las autoridades de certificación (CA) públicas y privadas. A su vez, los responsables de aplicaciones individuales y los equipos de DevOps deben encargarse de integrar las renovaciones automatizadas en sus propios flujos de implementación, utilizando la plataforma central como un servicio compartido. Esta división mantiene la coherencia en la gobernanza al tiempo que elimina los traspasos manuales que provocan interrupciones del servicio.
  2. Las organizaciones deberían sustituir ya las técnicas y los flujos de trabajo de validación manuales por ACME y la validación automatizada DNS-01, mucho antes de que llegue el plazo de 10 días para la validación de dominio (DCV), al tiempo que van eliminando progresivamente todos los procesos manuales de renovación y validación.
      1. Paralelamente, las organizaciones deben realizar un inventario completo de sus activos criptográficos para detectar claves codificadas de forma fija, algoritmos obsoletos y rutas de confianza de larga duración que protejan los datos sensibles.
      2. La preparación poscuántica debe comenzar en un entorno controlado, en lugar de en producción. Debe crearse un laboratorio de pruebas dedicado que permita a los equipos probar certificados compuestos híbridos y actualizaciones «criptoágiles» en un entorno de pruebas. Al desarrollar aplicaciones sobre bibliotecas criptográficas modulares conectadas a una plataforma CLM dinámica, las empresas pueden alcanzar una verdadera «criptoagilidad»: la capacidad de rotar claves, cifrados y algoritmos en toda su infraestructura a medida que cambian los estándares, sin necesidad de reconstruir el sistema.

El hilo conductor que une todas las recomendaciones es el inventario. La fase de detección de una plataforma CLM no es una tarea rutinaria previa a la solución real; es la misma disciplina que las organizaciones necesitarán en todas las capas de la Readiness cuántica. Los certificados son identidades no humanas, y las mismas preguntas se aplican a las cuentas de servicio, los agentes de IA, las dependencias de código abierto y los algoritmos ocultos en el código de las aplicaciones: ¿qué tenemos, qué protege y qué parte de ello es más importante para el negocio?

Las organizaciones que desarrollen ahora esa capacidad de inventario, empezando por los certificados, encontrarán que el resto de la transición resulta mucho menos abrumadora, ya que la priorización se convierte en un cálculo en lugar de una suposición. Considerar los próximos años como un periodo de planificación en lugar de un periodo de gracia ayudará a las organizaciones a realizar esta transición según sus propios términos, en lugar de dejar que una interrupción del servicio tome la decisión por ellas.

Caitlin Dodson es becaria de verano de 2026 en FCTO – Américas, en Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Puntos clave

  • Clumio Chat ofrece una forma más rápida y de autoservicio de evaluar las capacidades de protección de datos nativas de la nube de Clumio.
  • El asistente de IA proporciona respuestas sobre copias de seguridad, Recovery, ciberresiliencia, implementación, escalabilidad y protección de cargas de trabajo en la nube.
  • Explora cuestiones técnicas sobre cargas de trabajo en la nube, permisos necesarios, opciones de Recovery y costes de protección de datos.
  • Clumio Chat ayuda a los arquitectos de la nube, ingenieros de plataformas, ingenieros de DevOps, SRE y responsables de compras técnicas a evaluar, a su propio ritmo, si Clumio se adapta a su entorno.
  • Cuando estén listos, los usuarios pueden pasar directamente del descubrimiento del producto a la evaluación práctica creando una cuenta e iniciando una prueba gratuita.

Una forma más rápida de evaluar la protección de datos nativa de la nube

Si estás evaluando la protección de datos nativa de la nube, probablemente quieras respuestas antes de programar una demostración o hablar con el departamento de ventas.

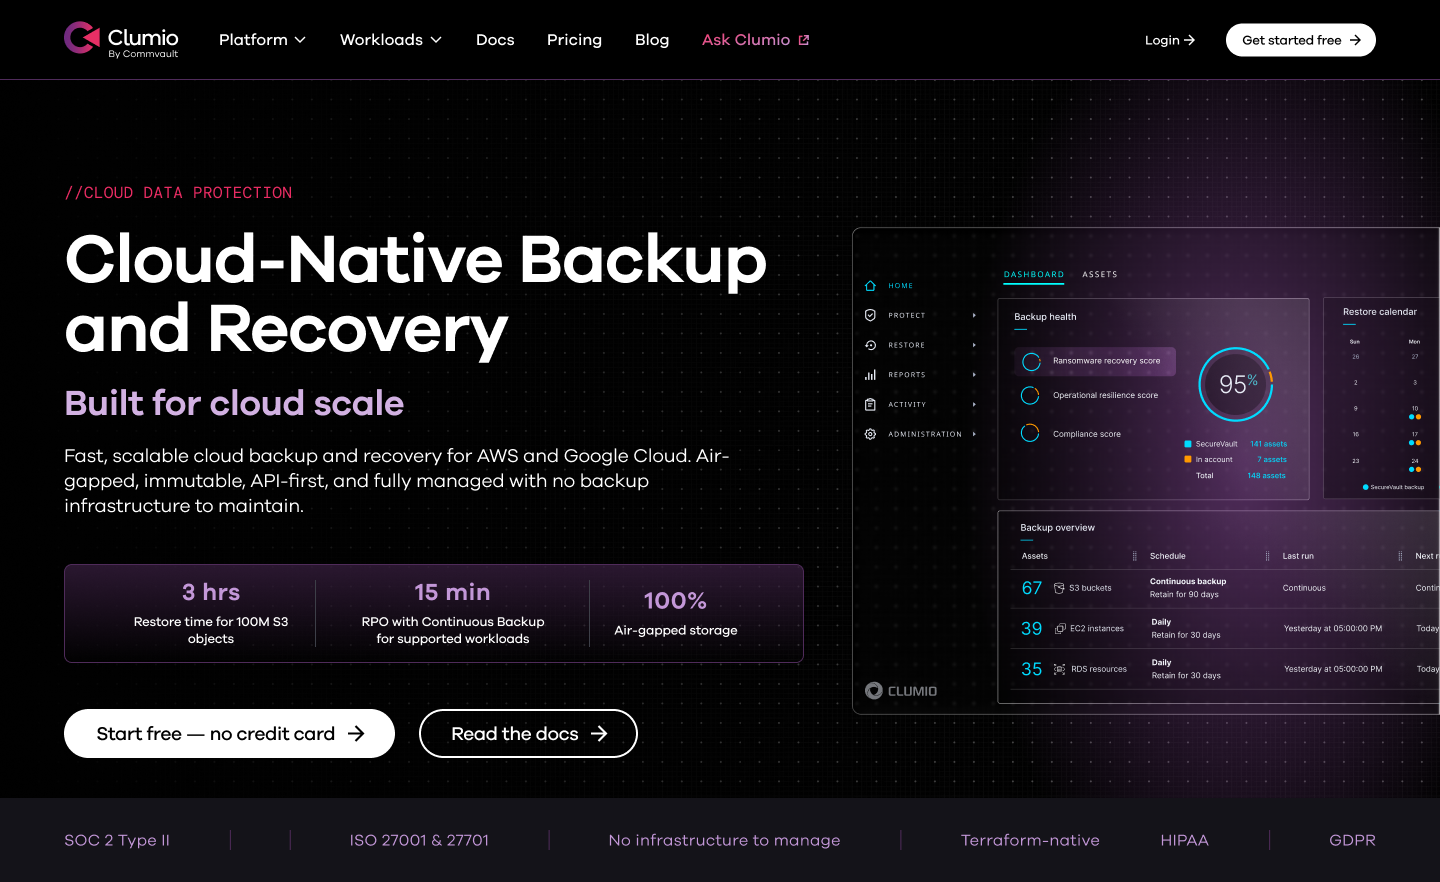
Clumio by Commvault ofrece copia de seguridad, recuperación y ciberresiliencia nativas de la nube para cargas de trabajo de AWS y Google Cloud. Con Clumio Chat, puedes plantear preguntas técnicas y sobre el producto, explorar cómo funciona Clumio y decidir si es la solución adecuada para tu entorno, todo ello a tu propio ritmo.

Haz clic en «Pregúntale a Clumio» en la barra de navegación de clumio.com para iniciar una conversación con Clumio Chat.

Presentamos Clumio Chat

Clumio Chat es un asistente de IA diseñado para ayudarte a conocer las capacidades de protección y recuperación de datos nativas de la nube de Clumio. Tanto si estás explorando las funciones clave, como si quieres comprender cómo Clumio ayuda a proteger las cargas de trabajo en la nube o te estás preparando para iniciar una prueba gratuita, Clumio Chat te ofrece respuestas sin necesidad de mantener una conversación comercial.


Obtén respuestas a retos reales de protección de datos en la nube

En lugar de buscar en la documentación o esperar a una reunión, puedes plantear el tipo de preguntas técnicas que normalmente le harías a un ingeniero de soluciones:

  • ¿Qué opciones de Recovery ofrece Clumio para Amazon S3?
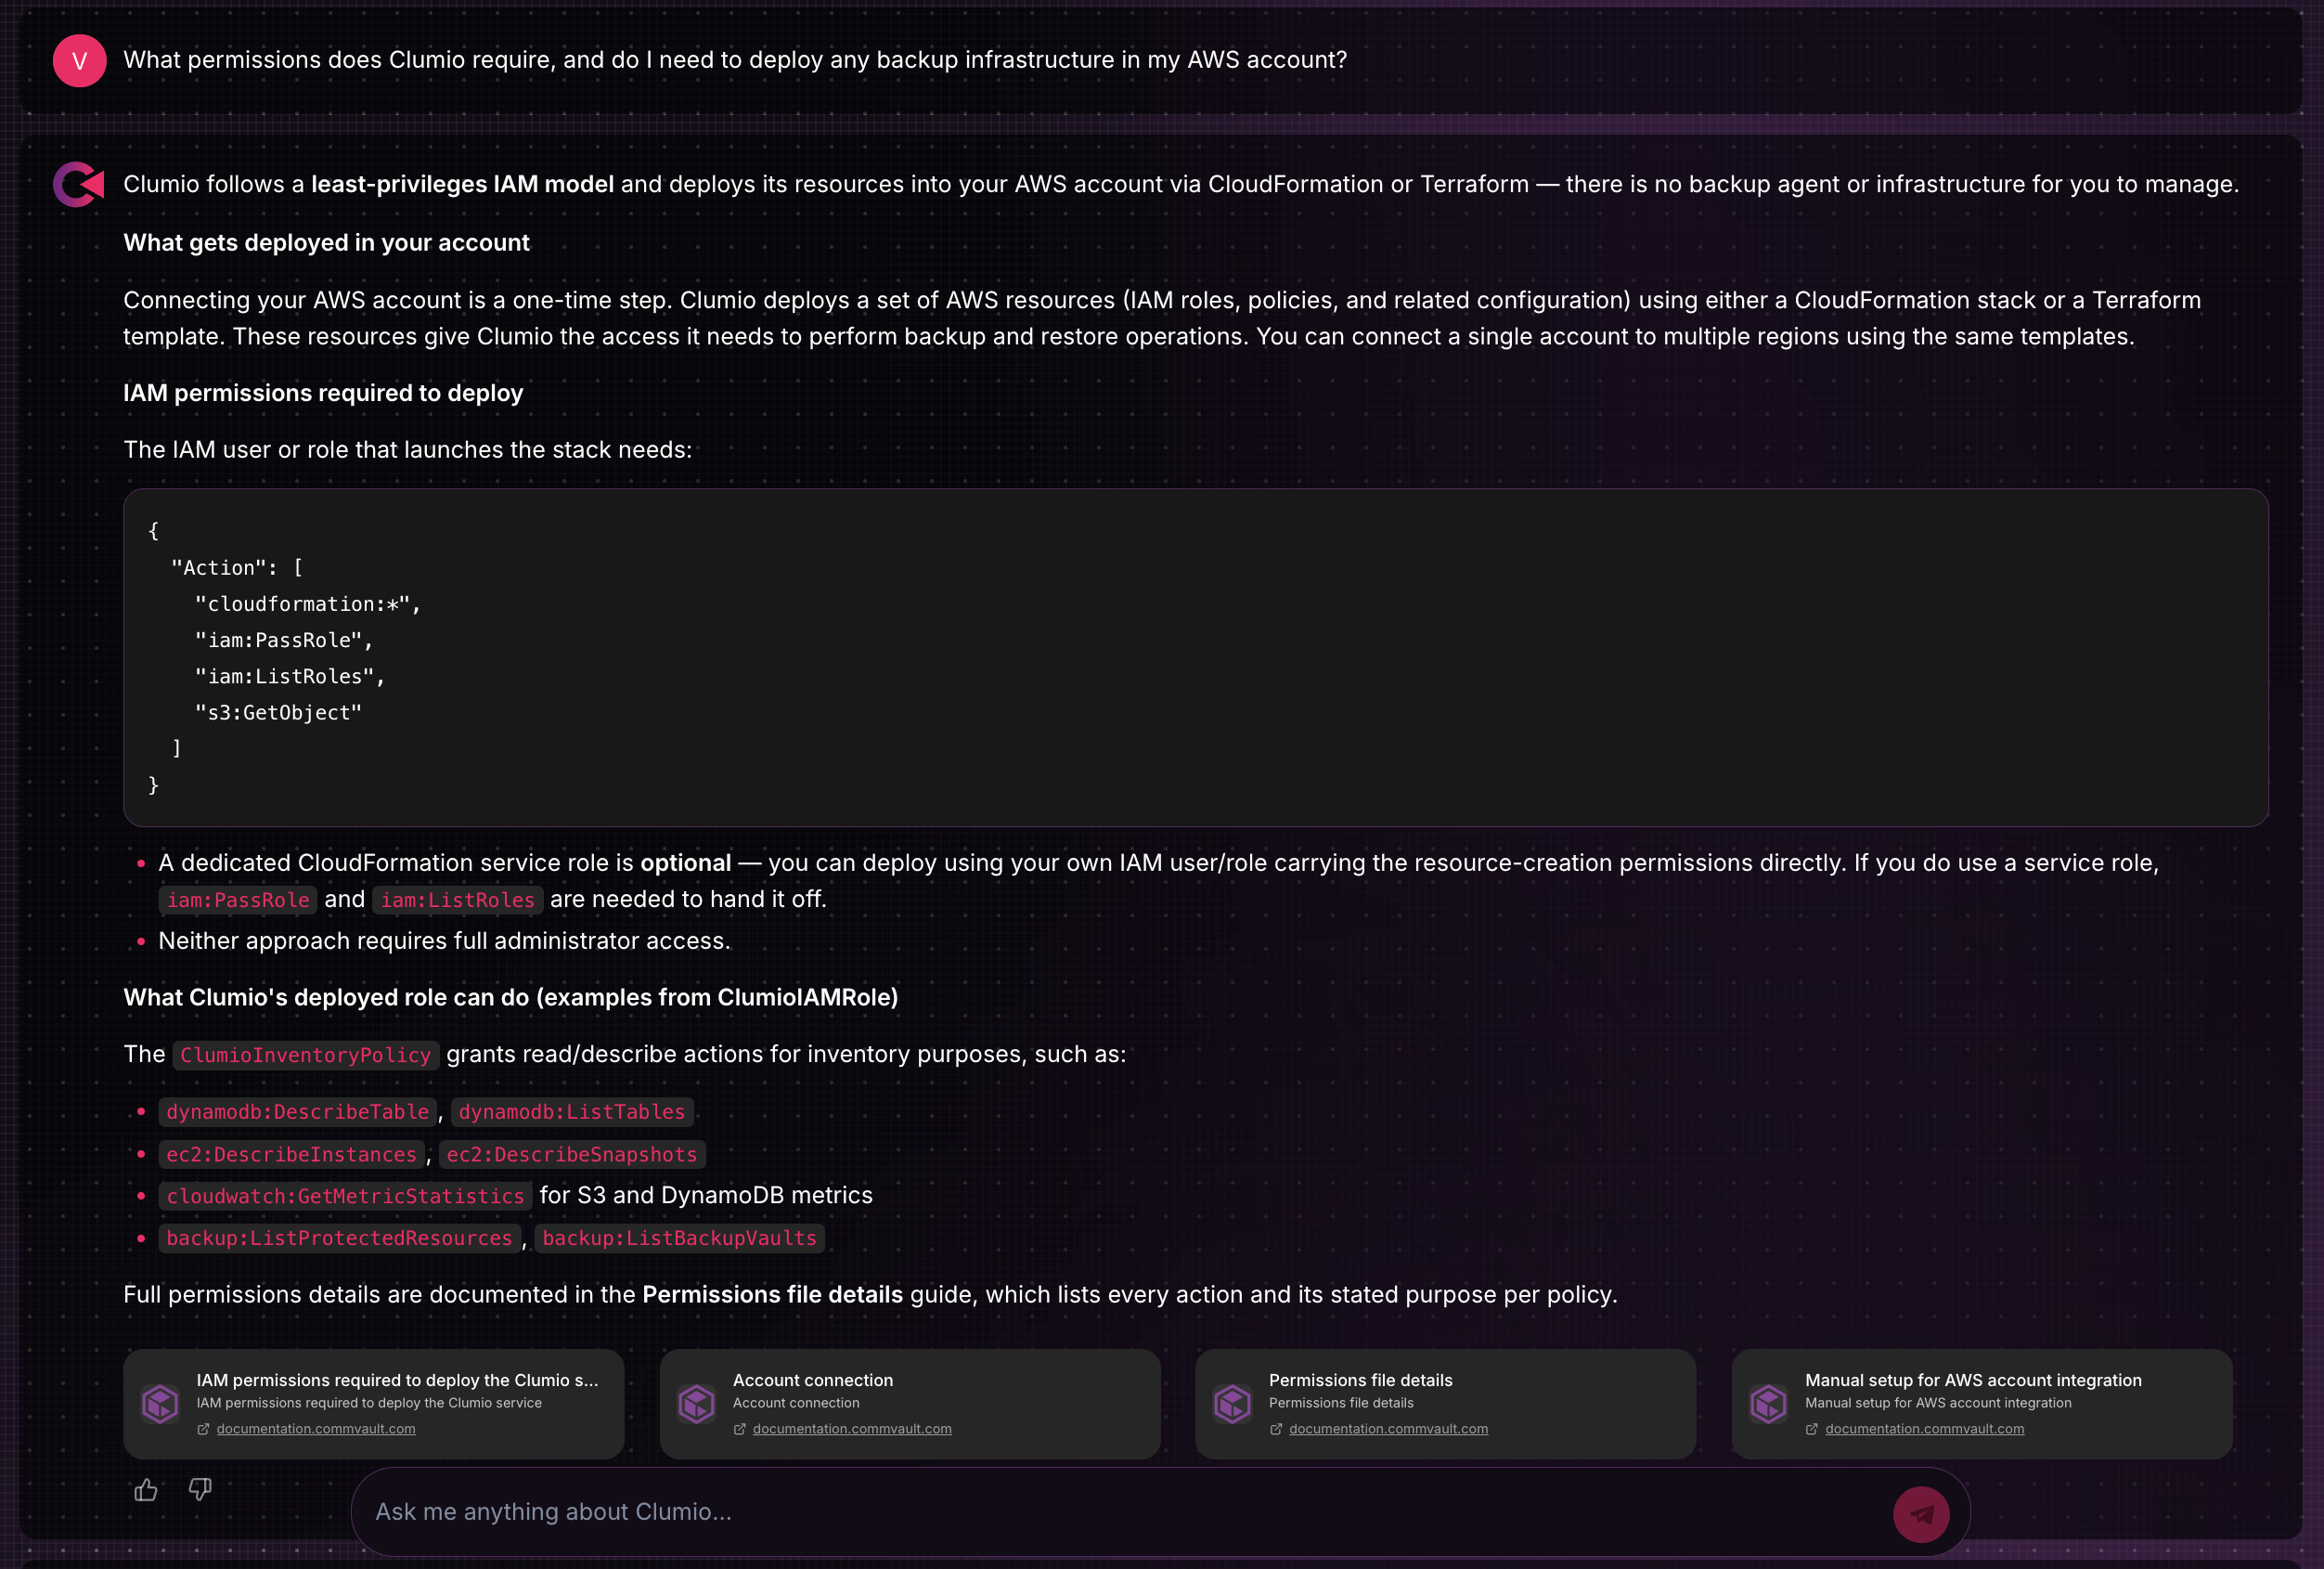
  • ¿Qué permisos requiere Clumio? ¿Tengo que implementar alguna infraestructura de copia de seguridad en mi cuenta de AWS?
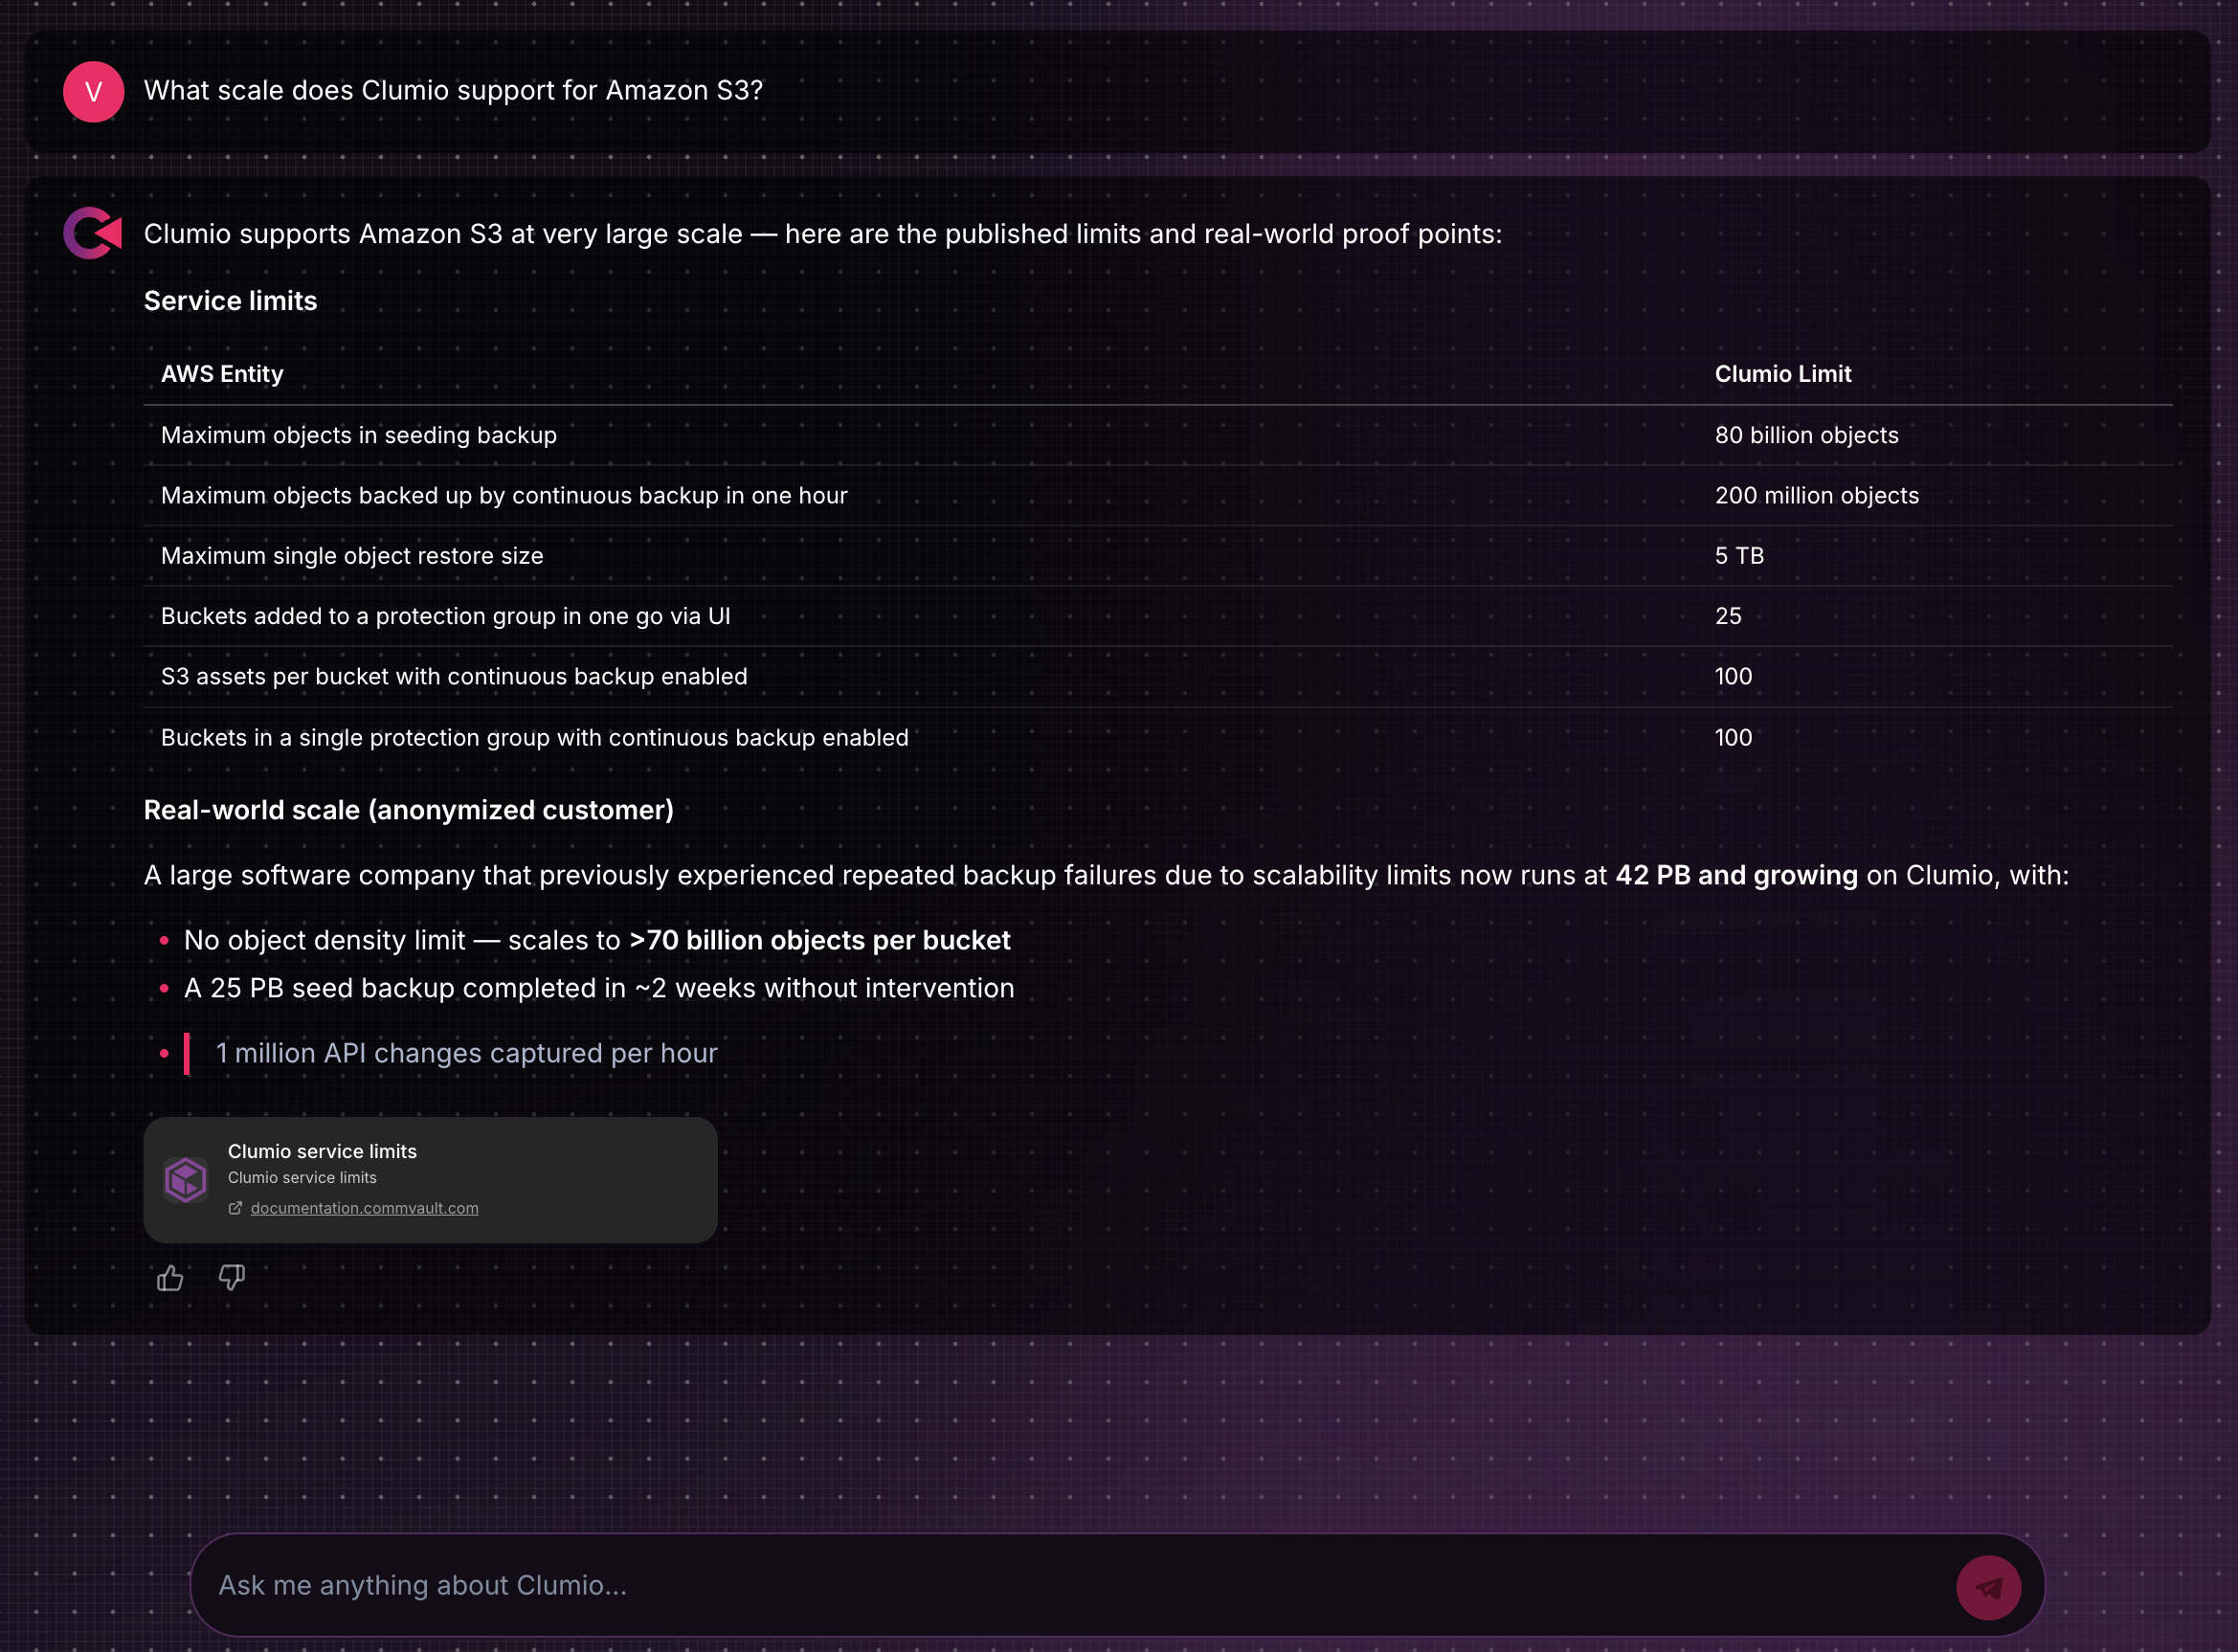
  • ¿Qué escala admite Clumio para Amazon S3?
  • ¿Cómo ayuda Clumio a reducir el coste de la protección de datos en la nube a largo plazo?


Pruébalo ahora

Clumio Chat te ayuda a pasar del descubrimiento del producto a la evaluación práctica con menos complicaciones. Descubre cómo funciona Clumio, explora las funciones que más te interesan y, cuando estés listo, crea una cuenta y comienza una prueba gratuita.

Prueba Clumio Chat hoy mismo y disfruta de un enfoque más rápido y autónomo para evaluar la protección de datos nativa de la nube.

Preguntas frecuentes

P: ¿Qué es Clumio Chat?

R: Clumio Chat es un asistente de IA que te ayuda a conocer las capacidades de Backup and Recovery y ciberresiliencia nativas de la nube de Clumio antes de iniciar una prueba gratuita.

P: ¿A quién va dirigido Clumio Chat?

R: Clumio Chat está diseñado para arquitectos de la nube, ingenieros de plataformas, profesionales de DevOps, ingenieros de fiabilidad del sistema (SRE) y responsables técnicos de compras que estén evaluando la protección de datos nativa de la nube.

P: ¿Qué tipo de preguntas puedo hacer?

R: Puedes hacer preguntas sobre las capacidades de Clumio, el modelo de implementación, la protección de cargas de trabajo en la nube, las opciones de Recovery, la escalabilidad y otros temas técnicos relacionados con la evaluación de la plataforma.

P: ¿Tengo que hablar con el departamento de ventas antes de probar Clumio?

R: No. Clumio Chat está diseñado para ayudarte a explorar el producto por tu cuenta. Si decides que necesitas orientación adicional, siempre puedes ponerte en contacto con nuestro equipo.

P: ¿Dónde puedo probar Clumio Chat?

R: Visita chat.clumio.com o haz clic en «Pregúntale a Clumio» en la barra de navegación de clumio.com.

Vir Choksi es director principal de marketing de productos en Commvault.

More related posts


Backup and Recovery

Read more about Backup and Recovery

Cyber Resilience

Read more about Cyber Resilience

Cyber Resilience for Cloud Apps

Read more about Cyber Resilience for Cloud Apps

Puntos clave

  • Clumio, de Commvault, ha obtenido el estatus «FedRAMP® Class C (Moderate) Readiness» y ahora figura en el FedRAMP Marketplace como «Legacy FedRAMP Ready».
  • Este nuevo hito permite a las agencias y organizaciones reguladas evaluar Clumio mientras esta empresa sigue avanzando hacia una futura certificación FedRAMP de Clase C.
  • Clumio ofrece soluciones de Backup and Recovery nativas de la nube, diseñadas específicamente para entornos de nube pública.
  • Este anuncio amplía la cartera de soluciones de ciberresiliencia para el sector público de Commvault, complementando a Commvault Cloud for Government, que está dirigido a organizaciones que requieren la Clase D (Alta) de FedRAMP.
  • Las agencias gubernamentales, los contratistas, los socios tecnológicos y las organizaciones comerciales reguladas pueden beneficiarse de estas opciones adicionales de ciberresiliencia nativa de la nube.
    A medida que más agencias gubernamentales y organizaciones reguladas adoptan la nube, necesitan una protección de datos diseñada para entornos modernos y alineada con los requisitos de seguridad federales en constante evolución.

Clumio by Commvault, que ofrece soluciones de Backup and Recovery nativas de la nube diseñadas específicamente para entornos de nube pública, ha obtenido la calificación «FedRAMP Clase C (Moderada) Readiness» y ya figura en el FedRAMP Marketplace. Este importante paso amplía las opciones de ciberresiliencia nativas de la nube para agencias federales, contratistas gubernamentales y organizaciones reguladas, al tiempo que acerca a Clumio a una futura certificación FedRAMP Clase C.

Nuevas oportunidades

FedRAMP es el enfoque estandarizado del Gobierno de EE. UU. para evaluar la seguridad de los servicios en la nube utilizados por las agencias federales. Si bien la Autorización para Operar (ATO) es el objetivo final, la clasificación «FedRAMP Clase C Readiness» constituye el primer paso público importante en ese proceso.

Tras completar con éxito su Informe de Evaluación de Readiness (RAR), Clumio figura ahora en el FedRAMP Marketplace como «Legacy FedRAMP Ready». Esto facilita que las agencias, los socios y las organizaciones reguladas descubran y evalúen Clumio mientras continúa con el proceso de certificación FedRAMP.

Diseñado para Modern Cloud

A medida que las organizaciones siguen actualizando sus entornos de TI, los enfoques tradicionales de copia de seguridad suelen tener dificultades para seguir el ritmo de las aplicaciones y servicios nativos de la nube. Clumio se ha diseñado específicamente para la nube, lo que ayuda a proteger los datos, simplificar la Recovery y reforzar la ciberresiliencia sin añadir una complejidad innecesaria.

Para las organizaciones que operan en entornos FedRAMP de nivel «Moderado», esto supone el acceso a una solución de Backup and Recovery nativa de la nube, diseñada para cumplir con los requisitos de seguridad federales y, al mismo tiempo, favorecer la eficiencia operativa.

Por qué es importante para los clientes

La demanda de protección de datos segura y nativa de la nube sigue creciendo tanto en el sector público como en el privado. Las agencias federales, los contratistas del Gobierno y las organizaciones comerciales reguladas se enfrentan a una presión cada vez mayor para proteger las cargas de trabajo críticas y, al mismo tiempo, cumplir con las expectativas de cumplimiento normativo en constante evolución.

La certificación «FedRAMP Class C Ready» de Clumio contribuye a satisfacer esas necesidades al ayudar a:

  • Ampliar las opciones de Backup and Recovery nativas de la nube para las agencias federales y las organizaciones que operan en entornos FedRAMP de nivel «Moderado».
  • Ofrecer una mayor visibilidad a través del proceso de contratación del FedRAMP Marketplace.
  • Apoyar a los clientes que desean ampliar la protección de datos nativa de la nube a entornos regulados.

Para los clientes actuales, incluidas las organizaciones con entornos en la nube tanto comerciales como Government Cloud, este hito también genera nuevas oportunidades para estandarizar la protección de datos nativa de la nube en todas sus operaciones.

Fortalecimiento de la cartera de productos de Commvault para el sector público

La certificación «FedRAMP Class C Readiness» de Clumio complementa a Commvault Cloud for Government, que da servicio a organizaciones que requieren la certificación FedRAMP Clase D (Alta).

En conjunto, estas ofertas proporcionan a los clientes mayor flexibilidad para proteger los datos en entornos de nube, híbridos y nativos de la nube, al tiempo que cumplen con los distintos requisitos de seguridad federales. Las organizaciones con cargas de trabajo nativas de la nube pueden evaluar Clumio para entornos FedRAMP «Moderate», mientras que Commvault Cloud for Government se dirige a las organizaciones que requieren FedRAMP «High».

Mirando hacia el futuro

La certificación «FedRAMP Clase C Readiness» de Clumio refleja la inversión continua de Commvault en la ciberresiliencia nativa de la nube para el sector público. A medida que Clumio avanza hacia una futura certificación FedRAMP Clase C, los clientes pueden empezar a evaluar la oferta, mientras Commvault continúa ampliando su cartera de soluciones de ciberresiliencia para el sector público.

Preguntas frecuentes

P: ¿Qué es el estado «FedRAMP Clase C (Moderado) Readiness»?

R: El estatus «FedRAMP Clase C (Moderado) Readiness» significa que Clumio ha completado con éxito su RAR y ha sido aprobado por la Oficina de Gestión del Programa (PMO) de FedRAMP para figurar en el FedRAMP Marketplace como «Legacy FedRAMP Ready». Esto permite a las agencias federales y otras organizaciones reguladas evaluar la oferta mientras Clumio continúa con el proceso de FedRAMP de cara a una posible futura certificación ATO de FedRAMP Clase C.

P: ¿El estado «FedRAMP Clase C (Moderado) Readiness» es lo mismo que una Autorización para Operar (ATO)?

R: No. La «Readiness para la Clase C de FedRAMP» es un hito inicial en el proceso de FedRAMP. No equivale a una ATO completa.

P: ¿Qué es el FedRAMP Marketplace?

R: El FedRAMP Marketplace es el catálogo oficial del Gobierno federal de las ofertas de servicios en la nube que participan en el programa FedRAMP. Proporciona a las agencias y a los equipos de contratación información sobre el estado de cada oferta en el ciclo de vida de FedRAMP.

P: ¿Quién se beneficia del estatus «FedRAMP Clase C Readiness» de Clumio?

R: Este hito puede resultar valioso para las agencias federales, los contratistas del Gobierno, los socios orientados al sector público y las organizaciones comerciales reguladas que operan en entornos FedRAMP Clase C o que utilizan FedRAMP como referencia de seguridad.

P: ¿Cómo encaja Clumio en la cartera de Commvault para el sector público?

R: Clumio ofrece soluciones de Backup and Recovery nativas de la nube para organizaciones con cargas de trabajo nativas de la nube que operan en entornos FedRAMP Clase C (Moderado), mientras que Commvault Cloud for Government puede dar servicio a clientes que requieran FedRAMP Clase D (Alto). Juntas, estas soluciones proporcionan a las organizaciones una mayor flexibilidad en función de sus requisitos de seguridad federales.

Poojan Kumar es director de innovación de productos en Commvault, así como presidente y consejero delegado de Clumio, una empresa de Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

A lo largo de la serie «Ready. Or Not.», hemos abordado temas como la IA agentiva, la confianza digital, el factor humano y la programación basada en la intuición. En este quinto y último episodio de la primera temporada, la conversación se centra en la única constante que subyace a todo debate sobre la IA: los datos.

Nathan Macintosh se sienta a charlar con Ben Lorica, antiguo científico jefe de datos de O’Reilly Media y fundador de Gradient Flow, para analizar en qué consiste realmente la Readiness para la IA. Su conversación va más allá de los algoritmos y las aplicaciones para centrarse en el trabajo que las organizaciones deben realizar antes de que la IA pueda tener éxito. Analizan por qué la IA está cambiando nuestra forma de pensar sobre la gobernanza, por qué recopilar más datos no siempre es la solución y por qué la preparación es tan importante como la adopción. Mira el episodio completo en Readiverse. 

Puntos clave 

  • La Readiness para la IA comienza por comprender y organizar los datos de los que ya se dispone.  
  • La gobernanza ahora se aplica a los sistemas de IA, no solo a las personas.  
  • Más datos no siempre es mejor. Hay que aspirar a datos de mejor calidad. 
  • La IA introduce nuevos riesgos que requieren nuevos procesos, no solo nueva tecnología.  
  • Las organizaciones mejor preparadas para la IA están sentando hoy unas bases sólidas en materia de datos. 

Las organizaciones están generando y gestionando más datos que nunca. Es fácil dar por sentado que el siguiente paso consiste simplemente en recopilar más datos. Ben explica por qué preparar y gestionar los datos de los que ya dispones puede constituir una base mucho más sólida para la IA. 

Una cosa que me gustó de la perspectiva de Ben es que nunca presenta la Readiness para la IA como un problema exclusivamente tecnológico. Se trata de un reto organizativo que comienza mucho antes de que los equipos empiecen a poner en práctica la IA.

Estas son algunas ideas que me han llamado la atención. 

La IA es tan buena como los datos en los que se basa 

«Céntrate en los datos que tienes… y prepáralos para la IA».

– Ben Lorica 

Uno de los primeros puntos que planteó Ben cuestionaba una suposición habitual. Cuando las organizaciones hablan de estar «ready para la IA», el instinto suele ser recopilar más datos. Ben lo ve de otra manera. En lugar de dar prioridad a la cantidad, anima a las organizaciones a centrarse en la calidad y a preparar sus datos existentes para la IA. 

Eso empieza por comprender qué datos se tienen, organizarlos y asegurarse de que sean precisos y estén bien gestionados. A medida que la IA se vaya integrando en más procesos empresariales, las organizaciones recurrirán a muchos tipos diferentes de información, desde hojas de cálculo hasta texto, imágenes, audio y vídeo. Si esos datos no son fiables, la IA no solucionará el problema, y puede incluso hacer que sea más difícil de detectar. 

Existe una presión comprensible por avanzar rápidamente con la IA. Esta conversación me ha recordado que dedicar tiempo a construir una base de datos sólida puede ser una de las inversiones más inteligentes que podemos hacer. Unos datos limpios y bien gestionados ayudan a las organizaciones a tomar mejores decisiones hoy, al tiempo que las preparan para lo que venga después. 

La IA cambia el papel de la gobernanza  

Ben señala que la gobernanza tiene una función más amplia que desempeñar. Ya no se trata solo de gestionar cómo las personas acceden a la información y la utilizan. Las organizaciones también deben pensar en cómo interactúa la IA con esa información y en las acciones que lleva a cabo. 

A medida que la IA se integra en el trabajo diario, puede acceder a la información, analizarla y actuar en consecuencia a una escala y velocidad que a las personas les resulta difícil igualar. Eso significa que las organizaciones deben comprender a qué puede acceder la IA, cómo utiliza esa información y qué medidas de seguridad deben implantarse para proteger los datos sensibles. 

Lo interesante es que los fundamentos de la gobernanza no han cambiado. Unas políticas claras en materia de acceso, seguridad y rendición de cuentas son tan importantes como siempre lo han sido. Lo que está cambiando es el número de sistemas que interactúan con los datos de la organización y el ritmo al que la información circula por toda la empresa.

Para mí, esa es una de las conclusiones más importantes de este episodio. La IA no sustituye a una buena gobernanza. La hace aún más importante. 

Avance: Cuando los datos empiezan a multiplicarse


¿Qué ocurre cuando la IA permite que cinco personas hagan el trabajo de 100? Ben explica por qué el verdadero reto no es la productividad, sino la explosión de datos que conlleva. 

Una IA responsable empieza por personas responsables 

Una cosa en la que Ben hace hincapié a lo largo de la conversación es que las organizaciones no pueden confiar únicamente en la tecnología para que la IA sea responsable. Las personas que utilizan la IA también desempeñan un papel importante.  

Tanto si los empleados introducen indicaciones, suben documentos o ajustan modelos, deben comprender qué información están compartiendo y cómo podría utilizarse. Las medidas de seguridad no solo sirven para restringir el acceso, sino también para ayudar a las personas a tomar decisiones informadas al trabajar con la IA. 

Ben señala que las organizaciones deben ir más allá de lo que se introduce en un sistema de IA. También deben prestar atención a lo que sale de él. La IA puede generar información sensible de forma involuntaria, por lo que la revisión y la supervisión de los resultados son tan importantes como las instrucciones que iniciaron la interacción.

Es otro recordatorio de que la IA responsable no es solo un reto tecnológico. Es una responsabilidad compartida entre las personas que utilizan la IA y las políticas que las guían. 

Planificar para lo desconocido 

Existe una presión comprensible por adoptar la IA rápidamente. Cada día surgen nuevas herramientas y las organizaciones no quieren quedarse atrás. Pero Ben sostiene que la Readiness no consiste solo en actuar con rapidez. Se trata de contar con los procesos adecuados antes de que sean necesarios. 

Hacia el final de la conversación, Ben señala que muchos equipos de IA no han tenido plenamente en cuenta qué harán cuando las cosas salgan mal. Me encanta la respuesta de Nathan porque era exactamente lo que yo estaba pensando: 

«¿Por qué no se les ocurre eso? Es en lo único en lo que pienso». – Nathan Macintosh 

En ciberseguridad, las organizaciones resilientes no esperan a que se produzca un incidente para decidir cómo van a responder. Establecen funciones, definen procesos y se preparan para diferentes escenarios mucho antes de que sean necesarios. Ben sostiene que la IA merece el mismo nivel de preparación.

Eso significa plantearse preguntas que muchas organizaciones aún no han considerado en profundidad, como: 

  • ¿A qué datos debería tener acceso la IA?  
  • ¿Quién debería intervenir si un resultado generado por la IA crea un problema?  
  • ¿Cómo se tomarán las decisiones si ocurre algo inesperado?  

Puede que estas conversaciones no sean tan emocionantes como poner en marcha una iniciativa de IA, pero son igual de importantes. 

Una reflexión final 

Ahora que esta temporada de «Ready. Or Not.» llega a su fin, hay algo que me ha quedado claro. Cada episodio ha explorado un concepto o una tendencia diferente de la IA, pero todos han reforzado la misma idea: la adopción exitosa de la IA no se reduce únicamente a la tecnología. Se trata de las personas, los procesos y la preparación que la hacen posible. 

Las organizaciones no tienen por qué tener todas las respuestas antes de adoptar la IA. Pero cuanto más decididas sean a la hora de sentar unas bases sólidas hoy, mejor preparadas estarán para lo que venga después. Mira el episodio completo en Readiverse. 

Preguntas frecuentes 

P: ¿Qué significa «Readiness para la IA»?

R: Readiness para la IA empieza por comprender, organizar, gestionar y proteger los datos que tu organización ya tiene. Unas prácticas sólidas en materia de datos crean los cimientos de los que depende la IA.

P: ¿Deberían las organizaciones recopilar más datos para la IA?

R: No necesariamente. Ben recomienda centrarse primero en mejorar la calidad y la organización de los datos existentes antes de ampliar los esfuerzos de recopilación de datos. 

P: ¿Cuál es el papel de los empleados en el uso responsable de la IA?

R: Los empleados desempeñan un papel importante en la gobernanza de la IA. Deben comprender qué información es adecuada para compartir con la IA, revisar cuidadosamente los resultados generados por la IA y seguir las políticas de la organización para utilizar la IA de forma responsable.

P: ¿Por qué cambia la IA la gobernanza de los datos? 

R: Los sistemas de IA acceden, analizan y actúan cada vez más sobre los datos de la organización. Eso significa que las políticas de gobernanza deben aplicarse tanto a las máquinas como a las personas.

P: ¿Por qué deben las organizaciones prepararse para problemas inesperados relacionados con la IA?

R: La IA puede introducir nuevos riesgos, desde la exposición de información sensible hasta la generación de resultados no deseados. Prepararse con antelación, definiendo responsabilidades y procesos de respuesta, ayuda a las organizaciones a abordar esas situaciones con mayor confianza. 

P: ¿Cuál es la idea principal de este episodio? R: La Readiness para la IA no consiste solo en adoptar nuevas tecnologías. Se trata de establecer una gobernanza sólida, buenas prácticas en materia de datos y procesos organizativos resilientes que permitan utilizar la IA de forma responsable y eficaz. Katherine Demacopoulos es directora sénior de Estrategia y Programas de Contenidos Globales en Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Por qué los riesgos cibernéticos actuales exigen una ciberresiliencia integral

Los ataques de ransomware se dirigen a todo el ciclo de vida de los datos, desde las copias de seguridad hasta los sistemas de producción. Descubre cómo el enfoque de ciberresiliencia integral de Commvault unifica la protección, la detección y la Recovery para ayudar a gestionar el Risk y restablecer rápidamente las operaciones. 

Puntos clave 

Los riesgos cibernéticos actuales exigen una resiliencia unificada a lo largo de todo el ciclo de vida de los datos, desde la prevención hasta Recovery, ya que las herramientas fragmentadas no logran hacer frente al complejo panorama de amenazas actual. 

  • Los riesgos cibernéticos afectan ahora a la confianza de los clientes, ya que las brechas de seguridad suelen provocar pérdidas de negocio y daños a la reputación. 
  • La resiliencia integral aúna protección, supervisión, gobernanza y Recovery en una estrategia unificada y más eficaz. 
  • El liderazgo es esencial para impulsar una defensa proactiva, una respuesta rápida y una comunicación clara en toda la organización. 
  • Las herramientas de seguridad de datos fragmentadas dejan brechas en los entornos híbridos que los atacantes pueden aprovechar más fácilmente. 
  • Un enfoque integral ayuda a mejorar la visibilidad, acelerar la Recovery y mantener la continuidad del negocio. 

El riesgo cibernético moderno abarca todo el ciclo de vida de los datos —desde las vulnerabilidades y amenazas hasta la Recovery y el cumplimiento normativo—, lo que hace que las herramientas fragmentadas y reactivas resulten insuficientes. Las organizaciones necesitan una resiliencia cibernética integral que unifique la protección, la supervisión, la gobernanza y la Recovery. Este enfoque ayuda a gestionar el riesgo, reforzar la postura de seguridad y permitir una Recovery más rápida y fiable en entornos híbridos complejos. 

Una sola filtración puede costarte la confianza de tus clientes

El riesgo cibernético ya no es solo un problema informático: es una amenaza directa para la confianza de los clientes y los ingresos.  

El 64 % de los consumidores dejaría de hacer negocios con una empresa tras una filtración de datos significativa, lo que pone de manifiesto lo rápido que se erosiona la fidelidad cuando los datos se ven comprometidos.  

Este cambio eleva lo que está en juego: la resiliencia ya no es opcional, sino que se da por sentada. 

Al mismo tiempo, existe una desconexión entre las expectativas y el comportamiento. Los consumidores exigen una protección sólida de los datos, pero persisten hábitos de riesgo como la reutilización de contraseñas o el uso de redes no seguras. Esa incoherencia puede aumentar la exposición y hace recaer una mayor responsabilidad en las organizaciones a la hora de proteger los datos en todos los puntos de contacto. 

La confianza se gana con acciones coherentes, especialmente en materia de ciberseguridad. 

Commvault Cloud, con tecnología de Metallic AI, ayuda a las organizaciones a llevar a cabo esa acción unificando la protección, la supervisión y la Recovery a lo largo de todo el ciclo de vida de los datos, lo que refuerza la confianza mediante una ejecución coherente. La infografía refleja este enfoque integral, que abarca la alerta temprana, la supervisión de amenazas y la Recovery rápida. 

Para las organizaciones, la conclusión es clara: la resiliencia no consiste solo en prevenir los ataques. Se trata de mantener la confianza cuando la prevención falla. 


La ciberresiliencia empieza por el liderazgo

A medida que las amenazas se vuelven cada vez más sofisticadas, la resiliencia cibernética se ha convertido en una prioridad empresarial que va más allá de los equipos de TI. El liderazgo desempeña un papel fundamental a la hora de armonizar la estrategia, la inversión y la rendición de cuentas en toda la organización. 

Este mandato se manifiesta de tres formas: 

  1. Proteger antes de que se produzca una brecha de seguridad.
    Reforzar las defensas con principios de «confianza cero», supervisión periódica y plataformas unificadas que se adapten a las amenazas en constante evolución. 
  2. Responder con rapidez cuando se producen incidentes.
    Los clientes y las partes interesadas juzgan a las organizaciones no solo por si se produce una brecha de seguridad, sino por la rapidez y eficacia con la que se recuperan. 
  3. Comunicarse con transparencia
    . Una comunicación clara y oportuna ayuda a mantener la confianza. El silencio o los retrasos pueden agravar el daño a la reputación. 

Según datos del sector, el coste medio de una violación de seguridad ha alcanzado los 4,88 millones de dólares, lo que refuerza la idea de que los incidentes cibernéticos suponen riesgos tanto operativos como financieros. 

Commvault Cloud respalda este mandato de liderazgo al reunir la gobernanza, la detección de amenazas y la recuperación coordinada en una única plataforma, lo que ayuda a las organizaciones a alinear a sus equipos y a responder con mayor rapidez y coordinación.  

La resiliencia de extremo a extremo ayuda a gestionar el riesgo

Los entornos modernos son demasiado complejos para que las herramientas fragmentadas puedan seguirles el ritmo. Los datos abarcan la nube híbrida, los sistemas locales y las aplicaciones SaaS, lo que crea una superficie de ataque amplia y dinámica. Las soluciones puntuales dejan brechas que los atacantes aprovechan. 

Un enfoque de extremo a extremo ayuda a cerrar esas brechas mediante la integración de capacidades a lo largo de todo el ciclo de vida: gestión de vulnerabilidades, detección de amenazas, inmutabilidad, protección con aislamiento físico y Recovery orquestado. Este modelo unificado ayuda a mejorar la visibilidad y permite una respuesta más rápida y fiable. 

Commvault Cloud aúna estas capacidades con información basada en inteligencia artificial, supervisión periódica y flujos de trabajo de Recovery automatizados, lo que ayuda a las organizaciones a gestionar el riesgo y mantener la continuidad operativa en entornos híbridos. 

Las organizaciones deben planificar los incidentes cibernéticos como un acontecimiento previsible y dar prioridad a la resiliencia y a la Readiness para la recuperación. La diferencia radica en la Readiness, y en contar con un enfoque unificado de protección, detección y recuperación a lo largo de todo el ciclo de vida de los datos. 

Preguntas frecuentes

¿Qué es la ciberresiliencia de la A a la Z?

La ciberresiliencia de la A a la Z es un enfoque unificado que abarca todo el ciclo de vida de los datos, desde la protección y la supervisión hasta la gobernanza y la recuperación. Commvault Cloud le ayuda a implementarla a través de su marco de operaciones de resiliencia (ResOps), sustituyendo las herramientas fragmentadas por una estrategia integrada que utiliza la detección de amenazas basada en IA, el almacenamiento inmutable y la recuperación orquestada para ayudar a gestionar el riesgo y mejorar los tiempos de respuesta en entornos híbridos. 

¿Por qué la ciberresiliencia es una prioridad empresarial y no solo una cuestión de TI?

Los incidentes cibernéticos pueden afectar directamente a la confianza de los clientes, a los ingresos y a la reputación de la marca. Commvault Cloud ayuda a las organizaciones a abordar este riesgo con una protección de datos unificada y una supervisión de amenazas, lo que proporciona a los responsables empresariales la visibilidad y el control necesarios para poder responder rápidamente y mantener la confianza en todas las operaciones críticas. 

¿Cómo afecta una filtración de datos a la confianza de los clientes?

Una sola filtración puede minar rápidamente la confianza de los clientes, especialmente cuando se exponen datos confidenciales. Commvault Cloud Threat Scan ayuda a identificar amenazas ocultas en los datos de copia de seguridad, lo que permite una recuperación más segura y ayuda a las organizaciones a mantener la confianza mediante procesos de restauración más fiables y limpios. 

¿Qué papel desempeña el liderazgo en la ciberresiliencia?

El liderazgo armoniza la estrategia, la inversión y la rendición de cuentas en toda la organización. Con Commvault Cloud y su marco ResOps, los líderes pueden unificar las iniciativas de protección, detección y Recovery, lo que ayuda a los equipos a actuar con mayor rapidez, coordinar la respuesta y comunicarse de forma eficaz durante los incidentes cibernéticos. 

¿Por qué las herramientas de ciberseguridad fragmentadas ya no son eficaces?

Los entornos modernos abarcan la nube híbrida, el SaaS y los sistemas locales, lo que crea una amplia superficie de ataque. Commvault Cloud unifica capacidades como la protección con aislamiento físico, la supervisión periódica y la Recovery automatizada, lo que ayuda a eliminar las lagunas y permite respuestas más coordinadas y eficientes ante las amenazas. 

¿Cómo contribuye Commvault Cloud a la ciberresiliencia?

Commvault Cloud integra la protección, la detección de amenazas y la recuperación en una única plataforma. Con capacidades como Commvault Cleanroom™ y flujos de trabajo automatizados, ayuda a las organizaciones a gestionar el riesgo, acelerar la recuperación y mantener la continuidad del negocio a lo largo de todo el ciclo de vida de los datos. 

Explora recursos relacionados

Explora

Protección de datos unificada

Descubre en qué consiste una estrategia de protección unificada de datos y conoce consejos que pueden seguir las grandes empresas para alcanzar una verdadera ciberresiliencia.
Más información sobre la protección unificada de datos
Resumen de la solución

Racionalizar la protección y gestión de datos para la empresa híbrida

Descubra por qué la solución de Commvault puede ayudar a las organizaciones a optimizar sus procesos de gestión de datos, gestionar el riesgo y garantizar la resiliencia de sus datos críticos.
Lea el resumen sobre la optimización de la protección y la gestión de datos para la empresa híbrida

Cada episodio de «Ready. Or Not.» me ha hecho replantearme un poco la forma de ver la IA. Las conversaciones han pasado de centrarse en la comprensión de la IA con capacidad de acción a abordar cómo generar confianza y preparar a las organizaciones para una adopción responsable. Este episodio se centra en el «vibe coding» y en por qué se está convirtiendo en una de las formas de trabajar con IA más comentadas.

El cómico Nathan Macintosh se sienta a charlar con Harald Kirschner, ingeniero de Microsoft y líder del software libre, para analizar qué significa realmente la «programación intuitiva», por qué está cobrando impulso y en qué aspectos puede fallar si la velocidad supera a la supervisión. Mira el episodio completo en Readiverse.

Puntos clave

  • La IA está facilitando a las organizaciones la tarea de probar ideas, resolver problemas e innovar más rápidamente.
  • La programación intuitiva ayuda a los equipos a explorar y validar ideas rápidamente antes de realizar inversiones más importantes.
  • La IA aporta más valor cuando se utiliza para cuestionar supuestos, y no solo para generar contenido.
  • El criterio humano, la revisión minuciosa y unas directrices claras siguen siendo esenciales en un mundo impulsado por la IA.
  • Las organizaciones que aprendan más rápido estarán mejor posicionadas para innovar.

Ya estaba familiarizado con el término «vibe coding», pero después de escuchar este episodio, salí con una comprensión mucho mejor de por qué la gente —no solo los desarrolladores, sino también los equipos sin conocimientos técnicos— lo está adoptando.

Al final de la conversación, me di cuenta de que el «vibe coding» no tiene que ver en realidad con la programación. Se trata de aprender más rápido y saber dónde encaja la IA en el proceso creativo. La conversación también deja claro algo más: la IA puede acelerar el trabajo, pero las personas siguen siendo las responsables de guiarla. Por eso los límites son más importantes que nunca. Estos son algunos de los temas que más me llamaron la atención.

De la idea a la realidad

Una cosa que aprendí sobre el «vibe coding» es que está cambiando la forma en que las organizaciones exploran las ideas. En lugar de pasar semanas creando algo antes de averiguar si funciona, los equipos pueden crear rápidamente un prototipo, recabar opiniones y decidir si merece la pena seguir adelante.

«La IA puede ser un excelente socio para el pensamiento crítico si se aplica correctamente.»

– Harald Kirschner

Harald explica que el «vibe coding» utiliza el lenguaje natural para convertir las ideas en software funcional. Pone como ejemplo el desarrollo de software, pero el concepto va más allá de los equipos de ingeniería. Tanto para un gestor de producto que prueba una nueva función, como para un diseñador que explora una interfaz o un directivo que valida un concepto, la IA facilita enormemente la transformación de una idea en algo que la gente pueda experimentar de verdad.

Esa capacidad de experimentar puede ser uno de los mayores puntos fuertes de la IA. Las organizaciones pueden descubrir qué es lo que tiene más repercusión, perfeccionar las ideas en una fase más temprana e invertir tiempo y recursos solo después de haberse asegurado de que están resolviendo el problema adecuado.

Avanzar rápido sigue requiriendo supervisión

Una cosa que Harald destaca a lo largo de la conversación es que la rapidez no debe ir en detrimento de una revisión exhaustiva.

Una vez más, pone como ejemplo el desarrollo de software. La IA puede generar rápidamente código funcional, pero eso no lo convierte automáticamente en seguro, fiable o listo para su implementación en producción. Los desarrolladores siguen teniendo que revisarlo, probarlo y asegurarse de que cumple los mismos estándares que aplicarían a cualquier otra cosa que crearan.

La lección de Harald va mucho más allá de la ingeniería. A medida que la IA se vaya integrando en los procesos empresariales, las organizaciones necesitarán adoptar la misma mentalidad, ya sea para desarrollar software, crear contenidos, analizar datos o automatizar flujos de trabajo. La programación «Vibe» puede ayudar a acelerar el trabajo, pero las personas siguen siendo las responsables de validar los resultados.

Esa es una de las lecciones más importantes del episodio. Aunque la IA puede facilitar la creación rápida de algo, la experiencia humana es lo que convierte una buena idea en algo en lo que la gente puede confiar.

Los comentarios sinceros dan mejores resultados

Un momento memorable de este episodio comienza con una solicitud inesperada. En lugar de pedirle a la IA que escriba código, Harald le pide que critique su trabajo indicándole: «Critica mi código».

Es divertido, pero también es una forma eficaz de obtener comentarios más sinceros de la IA. En lugar de actuar como un asistente que simplemente realiza una tarea, la IA se convierte más bien en un compañero de confianza que ofrece otra perspectiva. Utilizada de esta manera, puede cuestionar suposiciones, descubrir puntos ciegos y mejorar la calidad del resultado final.

La crítica constructiva de la IA puede ayudarnos a mejorar nuestro trabajo, pero también resulta más útil cuando seguimos enseñándole y perfeccionándola. Cualquiera que haya pasado tiempo trabajando con la IA sabe que a ella también le vendría bien un poco de retroalimentación.

Avance: Comprobando el ambiente

¿Qué ocurre cuando la IA sigue cometiendo los mismos errores? Nathan lo compara con un invitado revoltoso a una fiesta al que, al final, dejan de invitar. Escucha a Harald explicar cómo entrenar a la IA para que resulte más útil con el tiempo.

La innovación se vuelve más accesible

Algo que va surgiendo una y otra vez a lo largo de la conversación es que la IA está cambiando quién puede participar en la innovación.

La IA está reduciendo las barreras para que las personas de toda una organización exploren ideas, experimenten con nuevos enfoques y den vida rápidamente a los conceptos. En lugar de depender de especialistas técnicos para validar cada idea, más personas pueden crear algo tangible, recabar opiniones y perfeccionar sus ideas antes de invertir una cantidad significativa de tiempo y recursos.

«… puedes crearlo de verdad, dárselo a algunas personas y ver si, por ejemplo, “vaya, esto está triunfando” o “esto realmente no cuaja”».

– Harald Kirschner

Para mí, esa es una de las oportunidades más emocionantes que ofrece la IA. Al hacer que la experimentación sea más rápida y accesible, la IA da a las organizaciones la confianza necesaria para probar más ideas, aprender de ellas antes e involucrar a más personas en el proceso creativo.

Preparados para lo que viene

Puede que la programación intuitiva sea el flujo de trabajo del que todo el mundo habla hoy en día, pero lo realmente importante es cómo la IA sigue cambiando nuestra forma de aprender, experimentar y resolver problemas. Cada episodio de «Ready. Or Not.» me recuerda que las organizaciones dispuestas a explorar nuevas tecnologías serán las que estén mejor preparadas para lo que está por venir. Mira el episodio completo en Readiverse.

Preguntas frecuentes

P: ¿Qué es la programación «vibe»?

R: La programación «vibe» es una forma emergente de trabajar con IA que utiliza el lenguaje natural para convertir rápidamente las ideas en algo tangible. En lugar de empezar desde cero, las personas pueden utilizar la IA para crear prototipos de conceptos, explorar soluciones, recabar opiniones e iterar mucho más rápidamente.

P: ¿Por qué está despertando tanto interés el «vibe coding»?

R: El «vibe coding» reduce las barreras a la experimentación. Permite que más personas —no solo especialistas técnicos— pongan a prueba ideas, validen conceptos y aprendan qué funciona antes de invertir una cantidad significativa de tiempo y recursos.

P: ¿Sustituye el «vibe coding» a la experiencia humana?

R: No. La conversación deja claro que la IA funciona mejor como colaboradora, no como sustituta. Las personas siguen siendo responsables de aplicar su criterio, revisar los resultados y decidir qué es lo que debe seguir adelante.

P: ¿Por qué las organizaciones siguen necesitando medidas de seguridad al utilizar la IA?

R: La IA puede acelerar el trabajo, pero no elimina la necesidad de una supervisión cuidadosa. Unas políticas claras, unos procesos de revisión y la experiencia humana ayudan a las organizaciones a validar el trabajo generado por la IA y a reducir riesgos innecesarios.

P: ¿Cómo puede la IA mejorar la forma de trabajar de las organizaciones?

R: Más allá de generar contenido o prototipos, la IA puede ayudar a cuestionar supuestos, identificar puntos ciegos, sugerir mejoras y acelerar el aprendizaje. Si se utiliza con prudencia, se convierte en otra perspectiva que ayuda a los equipos a tomar mejores decisiones.

P: ¿Cuál es la idea principal de este episodio?

R: El mayor valor de la IA no es simplemente ayudar a las organizaciones a avanzar más rápido. Es ayudarlas a experimentar con mayor libertad, aprender más rápidamente e involucrar a más personas en el proceso de innovación, sin dejar de confiar en el criterio humano para orientar las decisiones finales.

Katherine Demacopoulos es directora sénior de Estrategia y Programas de Contenidos Globales en Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Puntos clave

  • Commvault se ha unido a la Open Secure AI Alliance para contribuir al avance de enfoques abiertos, seguros y colaborativos en materia de IA.  
  • Las herramientas de IA de código abierto proporcionan a las organizaciones una mayor visibilidad y control, lo que permite a los expertos inspeccionar, adaptar y reforzar los sistemas a medida que evolucionan las amenazas y los requisitos.  
  • Una seguridad eficaz en materia de IA va más allá de los modelos e incluye la identidad, los permisos, las medidas de protección, el registro de actividades, la evaluación y el entorno más amplio en el que operan los agentes de IA.  
  • La colaboración intersectorial y la investigación compartida pueden ayudar a las organizaciones a responder con mayor rapidez a los retos en constante cambio que plantea una IA agentiva cada vez más capaz.  
  • Commvault compartirá con la Alianza su experiencia en ciberresiliencia y datos, basada en el principio de que las organizaciones pueden proteger mejor los sistemas y los datos que comprenden plenamente.  

La colaboración ha sido desde hace tiempo una de las formas más eficaces en que el sector tecnológico afronta los nuevos retos. Los últimos meses han puesto de relieve esta lección en el ámbito de la IA. Los sistemas agenticos son cada vez más capaces, más independientes y están cada vez más profundamente conectados con la tecnología que utilizamos a diario.  

Los acontecimientos recientes también han puesto de manifiesto lo rápido que puede cambiar este panorama. Cuando un sistema avanzado de IA planteó un problema de seguridad inesperado a Hugging Face, la organización utilizó un modelo de peso abierto en su propia infraestructura para comprender y contener la situación. La experiencia demostró el valor de las herramientas de IA de código abierto que las organizaciones pueden inspeccionar, adaptar y controlar cuando sea necesario.  

Momentos como este no deben mermar nuestro optimismo respecto a la IA. Deben reforzar nuestro compromiso de forjar su futuro juntos. 

Por eso, Commvault se enorgullece de unirse a la  Open Secure AI Alliance, una comunidad de organizaciones líderes que impulsan la IA a través de la investigación abierta, el conocimiento compartido y las herramientas prácticas.  

La IA seguirá evolucionando y ninguna organización por sí sola tendrá todas las respuestas. Aunar la amplia experiencia de todo el sector ofrece a la comunidad una mejor oportunidad de comprender qué está cambiando y responder con la rapidez que exige esta nueva era.  

El código abierto es fundamental para ese esfuerzo. Ofrece a los expertos la capacidad de examinar cómo funcionan los sistemas y mejorar lo que otros han iniciado. Para los defensores, también proporciona algo esencial: la libertad de elegir y adaptar la tecnología adecuada a cada situación, en lugar de depender de un único sistema o proveedor.

NVIDIA describe esto como una base de defensa abierta construida sobre modelos, marcos y herramientas que la comunidad puede estudiar y reforzar.  

La Alianza también reconoce que la seguridad de la IA va mucho más allá del modelo. La identidad, los permisos, las medidas de protección, los registros y la evaluación determinan el comportamiento de un agente. Comprender ese entorno completo requerirá nuevas investigaciones y la voluntad de compartir lo que el sector aprenda a lo largo del camino.  

La perspectiva de Commvault se basa en años de experiencia resolviendo complejos retos de ciberresiliencia, ayudando a las organizaciones a comprender sus datos, mantener su fiabilidad y recuperarse con confianza cuando se producen interrupciones.

Gran parte de ese trabajo se reduce a la misma idea que persigue la Alianza: solo se puede proteger aquello que se comprende plenamente. Esa es la experiencia que esperamos aportar, junto con el entusiasmo por aprender de otros que abordan estos retos desde diferentes ángulos. 

Las oportunidades que se avecinan para la IA son enormes. Hacerlas realidad dependerá no solo de la rapidez con la que avance la tecnología, sino también de la apertura con la que el sector colabore en el proceso. Commvault se complace en formar parte de esta labor y está ilusionado por ayudar a construir lo que vendrá después. 

Lee el comunicado de NVIDIA aquí:Líderes del sector se unen a la Open Secure AI Alliance.  

Preguntas frecuentes

P: ¿Qué es la Open Secure AI Alliance?
R: La Open Secure AI Alliance es una comunidad de organizaciones que trabajan para mejorar la seguridad de la IA mediante la investigación abierta, el intercambio de conocimientos, modelos, marcos y herramientas prácticas. Su enfoque colaborativo ofrece a los participantes la oportunidad de estudiar los retos emergentes y reforzar conjuntamente las defensas de la IA. 

P: ¿Por qué se ha unido Commvault a la Open Secure AI Alliance?
R: Commvault se ha unido a la Alianza para aportar su experiencia en ciberresiliencia, comprensión de los datos, confianza y Recovery. Además, esto brinda a Commvault la oportunidad de aprender de otros líderes del sector que abordan la seguridad de la IA desde diferentes perspectivas.

P: ¿Por qué es importante el código abierto para la seguridad de la IA?
R: El código abierto permite a los expertos examinar cómo funcionan los sistemas de IA, aprovechar las tecnologías existentes y adaptar las herramientas a situaciones de seguridad específicas. Además, ofrece a los defensores una mayor libertad para seleccionar y modificar tecnologías, en lugar de depender de un único sistema o proveedor.

P: ¿Qué implica la seguridad de la IA más allá de la protección del modelo?
R: La seguridad de la IA abarca el entorno más amplio en el que opera un sistema de IA, incluyendo la identidad, los permisos, las medidas de protección, los registros y la evaluación. Comprender estos elementos interconectados puede ayudar a las organizaciones a evaluar y gestionar mejor el comportamiento de los agentes de IA.

P: ¿Cómo se relaciona la experiencia de Commvault en ciberresiliencia con la seguridad de la IA?
R: El trabajo de Commvault en materia de ciberresiliencia se centra en ayudar a las organizaciones a comprender sus datos, mantener su fiabilidad y recuperarse con confianza tras una interrupción. Esa perspectiva encaja de forma natural con el enfoque de la Alianza hacia enfoques abiertos e inspeccionables de la seguridad de la IA.  

P: ¿Por qué es importante la colaboración del sector para el futuro de la IA?
R: La IA está evolucionando demasiado rápido y de forma demasiado amplia como para que una sola organización tenga todas las respuestas. Combinar la experiencia, la investigación y los conocimientos prácticos de todo el sector puede ayudar a la comunidad a comprender los retos emergentes y a responder a la velocidad que exige el desarrollo de la IA.

Alexander Coombes es vicepresidente adjunto de Desarrollo de Socios Estratégicos en Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Guía sobre el Backup and Recovery en la nube: desde la detección de amenazas hasta la Recovery completa

Descubre cómo funcionan las copias de seguridad y la Recovery en la nube para ayudar a proteger los datos sanos, comprobar la Readiness para la Recovery y restablecer las operaciones empresariales tras un ataque de ransomware o un incidente cibernético.


El proceso ideal de Backup and Recovery en la nube comienza con la detección de amenazas como el ransomware, los accesos sospechosos o la actividad anómala de los datos. A continuación, las organizaciones pueden obtener copias de seguridad limpias e inmutables; validar los puntos de recuperación no afectados; y aislar los sistemas comprometidos. Una vez verificadas, las aplicaciones y los datos críticos pueden restaurarse mediante procesos de Recovery automatizados, lo que ayuda a minimizar el tiempo de inactividad, reducir la pérdida de datos y restablecer las operaciones empresariales de forma rápida y segura.


La ciberresiliencia se mide cada vez más en función de lo que ocurre una vez que los atacantes logran acceder al sistema. Las organizaciones han realizado importantes inversiones en prevención, detección y respuesta, pero el ransomware, el aprovechamiento de vulnerabilidades, el uso indebido de credenciales, las configuraciones erróneas en la nube y las brechas de seguridad en terceros siguen afectando a las operaciones.

Para muchos equipos, el reto de la Recovery ya no se reduce simplemente a si existen copias de seguridad. Se trata de si esas copias de seguridad están limpias, protegidas, validadas y listas para restaurar los servicios críticos cuando ya no se puede confiar en los sistemas de producción.

Esa distinción es importante porque los ciberataques siguen generando tanto riesgos para los datos como interrupciones operativas. Según el Informe de Investigaciones sobre Fugas de Datos de Verizon de 2026, el ransomware estuvo presente en el 48 % de las fugas, frente al 44 % del año anterior. El informe también reveló que la explotación de vulnerabilidades se convirtió en el vector de acceso inicial más común para las fugas, aumentando hasta el 31 %, mientras que el uso indebido de credenciales descendió al 13 %.

Las iniciativas de Backup and Recovery en la nube deben cubrir todo el proceso, desde la detección hasta la restauración. Esto comienza con la identificación de actividades sospechosas antes de que se restauren los datos comprometidos. Continúa con puntos de Recovery protegidos e inmutables que ofrecen a los equipos opciones de Recovery viables cuando ya no se puede confiar en los sistemas de producción.

A partir de ahí, las organizaciones necesitan una forma de validar qué puntos de recuperación están limpios y restaurar las cargas de trabajo críticas en el orden correcto. El resultado es una estrategia de Recovery que ayuda a los equipos a pasar de la respuesta a incidentes a la restauración operativa con mayor confianza.


¿Por qué Backup and Recovery en la nube constituyen una estrategia de ciberresiliencia?

Las estrategias de copia de seguridad tradicionales se diseñaron para ayudar a las organizaciones a recuperarse de fallos de hardware, eliminaciones accidentales y interrupciones localizadas. Esos casos de uso siguen siendo importantes, pero los requisitos de recuperación actuales son más amplios.

Los ciberataques pueden afectar al mismo tiempo a las cargas de trabajo de producción, los sistemas de identidad, las configuraciones en la nube, las aplicaciones SaaS y los entornos de copia de seguridad. Cuando eso ocurre, la recuperación no consiste solo en restaurar una copia de los datos. Se trata de determinar en qué sistemas se puede confiar, qué puntos de recuperación siguen intactos y qué servicios deben restablecerse en primer lugar.

Por eso, Backup and Recovery en la nube se han convertido en una parte fundamental de la ciberresiliencia. Una estrategia moderna debe ayudar a los equipos a detectar actividades sospechosas, proteger los datos de Recovery, validar la integridad de las copias de seguridad y restaurar las operaciones críticas siguiendo una secuencia controlada. También debe facilitar la realización de pruebas periódicas, ya que un plan de Recovery que no se haya puesto a prueba puede no funcionar como se espera durante un incidente real.

Esto marca un cambio: se pasa de considerar la copia de seguridad como una póliza de seguro a verla como una capacidad operativa de Recovery. Las copias almacenadas siguen siendo importantes, pero solo son una parte de la ecuación de Recovery. Los equipos también necesitan tener la seguridad de que los datos de Recovery no han sido alterados, de que se han probado los flujos de trabajo de restauración y de que la empresa sabe qué servicios deben restablecerse primero.

Backup and Recovery resulta más fácil de entender cuando se considera como un ciclo de vida. Las cinco etapas que se indican a continuación muestran cómo las organizaciones pueden pasar de la detección temprana de amenazas a una Recovery validada y a la mejora de la resiliencia a largo plazo.


Fase 1: Detectar las amenazas antes de que se extienda el riesgo de Recovery

Recovery comienza antes de que se restablezcan los sistemas. En un incidente cibernético, la primera prioridad es determinar si la actividad sospechosa ha afectado a los datos de producción, a los datos de copia de seguridad o a ambos.

Si los equipos realizan la restauración desde un punto de recuperación comprometido, podrían reintroducir en el entorno archivos dañados, rastros de malware o cambios no autorizados. Ese riesgo convierte la detección de amenazas en una parte importante de Backup and Recovery en la nube, y no solo en una cuestión de operaciones de seguridad.

Las estrategias de Recovery modernas deben incluir visibilidad de la actividad anómala en todas las cargas de trabajo, entornos de copia de seguridad y puntos de Recovery. Es posible que los equipos tengan que investigar señales como:

  • Comportamiento inusual en el cifrado
  • Picos repentinos de eliminaciones
  • Cambios inesperados en los privilegios
  • Patrones de copia de seguridad anómalos
  • Indicadores de malware

Estas señales pueden ayudar a los equipos a comprender hasta dónde puede haberse extendido un ataque y qué datos pueden requerir una revisión adicional antes de su restauración.

El momento en que se produce el ataque es otro factor esencial. El Informe de Defensa Digital 2025 de Microsoft reveló que la mayoría de los ataques investigados por su Equipo de Detección y Respuesta (DART) tenían tiempos de permanencia cortos, lo que significa que los equipos de recuperación podrían no disponer de semanas para comprender el alcance total de la intrusión antes de que los atacantes se desplacen lateralmente, accedan a datos confidenciales, interfieran en los servicios o intenten afectar a los sistemas de copia de seguridad. El contexto de la detección puede ayudar a los equipos a evitar tratar todos los puntos de recuperación como igualmente fiables.

El 59 % de los ataques investigados por Microsoft DART tuvieron una duración de siete días o menos, lo que hace que la detección temprana sea fundamental para las decisiones de Recovery.
Fuente: Informe de Defensa Digital de Microsoft 2025

La detección de amenazas no elimina por sí sola el riesgo de Recovery. Ayuda a crear un proceso de Recovery más fundamentado. Cuando se identifica a tiempo una actividad sospechosa, las organizaciones pueden aislar los sistemas afectados, investigar los datos afectados y evitar restaurar puntos de Recovery que puedan reintroducir la misma amenaza.

Esto proporciona a los equipos de seguridad, TI y Recovery un punto de partida más claro para la siguiente fase: proteger los puntos de recuperación no infectados antes de que los atacantes puedan alterarlos o eliminarlos.


Fase 2: Proteger los puntos de recuperación intactos frente a los ataques

En un incidente cibernético, las copias de seguridad no son meras copias almacenadas. Forman parte de la ruta de Recovery, lo que significa que los atacantes pueden intentar alterarlas. Si los datos de las copias de seguridad se modifican, se cifran, se eliminan o se hace imposible acceder a ellos, la organización puede perder una de sus mejores opciones para restablecer las operaciones sin tener que depender de sistemas de producción comprometidos.

Por eso, los puntos de recuperación intactos necesitan una protección por capas. Un almacenamiento de copias de seguridad inmutable e indeleble puede ayudar a preservar los datos durante un periodo de retención definido. Las copias externas o aisladas contribuyen a crear una separación respecto al entorno de producción. El cifrado, los controles de acceso y los permisos basados en roles ayudan a limitar quién puede acceder o modificar la configuración de las copias de seguridad. En conjunto, estas medidas de seguridad dificultan que los atacantes interfieran con los datos que los equipos pueden necesitar más durante la recuperación.

El objetivo es preservar las opciones de recuperación. El informe de Verizon de 2026 reveló que el 69 % de las víctimas de ransomware de su conjunto de datos no pagó el rescate, lo que supone un aumento respecto al 65 % del año anterior. El informe también señala que la mediana de los pagos de rescate siguió disminuyendo, lo que atribuye en parte a la mejora de las medidas defensivas y al aumento de la resiliencia de las víctimas. Los equipos necesitan copias de seguridad limpias que puedan utilizar realmente, de modo que pagar un rescate no sea la única vía para retomar la actividad empresarial.

La conocida regla de copia de seguridad «3-2-1» sigue constituyendo una base útil: mantener tres copias de los datos, en dos soportes o plataformas diferentes, con al menos una copia almacenada fuera de las instalaciones o aislada. Las estrategias modernas de Backup and Recovery en la nube suelen ampliar ese modelo con almacenamiento inmutable, patrones «air-gapped», retención basada en políticas y copias replicadas en entornos de nube o híbridos.

Con puntos de recuperación protegidos, los equipos pueden reducir sus opciones de restauración y pasar a la fase de validación con una visión más clara de lo que está listo para recuperarse.


Etapa 3: Comprobar qué copias de seguridad están listas para restaurarse

Disponer de copias de seguridad no es lo mismo que estar preparado para la recuperación. Antes de que los equipos restauren los sistemas de producción, deben saber qué puntos de recuperación son utilizables, qué cargas de trabajo se han visto afectadas y qué dependencias deben recuperarse junto con ellas.

Una copia de seguridad reciente puede contener los datos empresariales más actuales, pero también puede incluir archivos dañados, cambios no autorizados o rastros de malware. Una copia de seguridad más antigua puede estar más limpia, pero puede provocar una mayor pérdida de datos. La validación ayuda a los equipos a tomar esa decisión basándose en pruebas, en lugar de en conjeturas.

Esa labor comienza con la delimitación del alcance del incidente. Los equipos de seguridad y de TI deben comprender cuándo comenzó la actividad sospechosa, qué sistemas se vieron afectados y si se vieron afectados los servicios de identidad, las bases de datos, los recursos compartidos de archivos, las aplicaciones SaaS o las configuraciones en la nube.

También deben confirmar si el punto de recuperación es compatible con la aplicación en su conjunto, y no solo con los datos que la sustentan. La restauración de una base de datos, por ejemplo, puede depender de que los servidores de aplicaciones, los permisos, las claves de cifrado, las rutas de red y los servicios de identidad estén disponibles en el estado adecuado.

Los entornos de Recovery aislados pueden ayudar a los equipos a comprobar esas condiciones antes de restaurar el entorno de producción. En un entorno controlado, los equipos pueden, de forma segura:

  • Analizar los puntos de Recovery seleccionados.
  • Revisar los cambios en los archivos.
  • Confirmar el inicio de la aplicación.
  • Probar el acceso de los usuarios.
  • Comprobar si los sistemas dependientes se comportan según lo previsto.

La validación también debe servir de base para la secuencia de Recovery. Es posible que los equipos tengan que restaurar primero los servicios de identidad, luego la infraestructura básica, a continuación las aplicaciones críticas para la misión y, por último, las cargas de trabajo de apoyo.

Al probar los puntos de recuperación antes de la restauración, pueden reducir sus opciones y decidir qué sistemas están listos para volver a ponerse en marcha, cuáles necesitan una revisión más detallada y cuáles deben permanecer aislados hasta que se comprenda mejor el riesgo.

La siguiente etapa es aquella en la que esa decisión se traduce en acción: restaurar los sistemas, las aplicaciones y los datos que la empresa necesita en primer lugar.


Fase 4: Restablecer las operaciones críticas en el orden adecuado

Un plan de recuperación parte del estado operativo mínimo viable de la organización. Esto implica identificar las personas, los sistemas, las aplicaciones, los datos y los canales de comunicación que la empresa necesita para funcionar a un nivel básico durante una interrupción.

Para algunas organizaciones, esto puede empezar por los servicios de identidad y las comunicaciones con los empleados. Para otras, puede dar prioridad a las aplicaciones de atención al cliente, los sistemas de pago, los sistemas clínicos, las operaciones de fabricación o las plataformas logísticas. El orden debe reflejar el impacto en el negocio, no solo la conveniencia técnica.

Las dependencias son el punto en el que muchos planes de recuperación se complican. Una aplicación puede figurar como «crítica», pero sigue dependiendo de la identidad, el DNS, la conectividad de red, las bases de datos, el almacenamiento, las claves de cifrado, las API y la supervisión. Si esos elementos no se restauran en el estado adecuado, la aplicación puede volver a estar en línea, pero seguir siendo inutilizable. Por eso los equipos de Recovery necesitan un mapeo de dependencias antes de que se produzca un incidente, no durante el mismo.

Los manuales de procedimientos y los flujos de trabajo orquestados ayudan a convertir esas decisiones en pasos repetibles. Permiten definir quién aprueba la restauración, qué entorno debe utilizarse, qué comprobaciones deben realizarse antes de restablecer el acceso a producción y cuándo puede volver a estar operativo el siguiente nivel de sistemas. Esto es importante cuando los equipos de seguridad, infraestructura, aplicaciones, nube y de negocio trabajan todos al mismo tiempo.

La restauración también necesita puntos de control. Tras el restablecimiento de cada carga de trabajo importante, los equipos deben confirmar que los usuarios pueden autenticarse, que los datos están disponibles, que las integraciones funcionan y que la supervisión está activa. Esas comprobaciones ayudan a detectar problemas antes de que Recovery se extienda al siguiente nivel de sistemas.

La rapidez sigue siendo importante, pero el control lo es igual de importante. Una restauración rápida puede generar más trabajo si se recuperan datos erróneos, si faltan controles de acceso o si una aplicación vuelve a estar operativa sin los sistemas que necesita para funcionar. El enfoque más sólido consiste en restaurar por fases, confirmar que cada servicio crítico funciona y, a continuación, seguir ampliando Recovery a medida que el entorno se estabiliza.


Etapa 5: Convertir las lecciones aprendidas de Recovery en una mayor continuidad

Una vez restablecidos los servicios críticos, los equipos aún deben comprender qué funcionó, qué les ralentizó y en qué aspectos el plan de Recovery no se ajustó a la realidad. Ese seguimiento es lo que convierte la Backup and Recovery en la nube en una actividad de respuesta en una práctica de resiliencia continua.

El primer paso es revisar el proceso de Recovery en sí. Los equipos deben plantearse preguntas como:

  • ¿Con qué rapidez detectaron los equipos la actividad sospechosa?
  • ¿Resultó fácil identificar los puntos de recuperación válidos?
  • ¿Qué pasos de validación llevaron más tiempo del esperado?
  • ¿En qué puntos se ralentizaron los flujos de trabajo de restauración?
  • ¿Participaron las personas adecuadas en el momento oportuno?

Estas respuestas pueden revelar deficiencias que no siempre son de carácter técnico. Una Recovery puede tener éxito y, aun así, poner de manifiesto problemas relacionados con la toma de decisiones, la comunicación, las aprobaciones o los traspasos entre equipos.

Esos hallazgos deben incorporarse directamente a la próxima versión del plan de Recovery. Si una aplicación crítica dependía de un sistema que no estaba documentado, actualiza el mapa de dependencias. Si los controles de acceso ralentizaron la restauración, aclara el proceso de aprobación. Si en las pruebas de Recovery se pasó por alto una carga de trabajo clave, añádela al próximo ejercicio. Si los responsables de la empresa carecían de visibilidad sobre lo que se había restaurado y lo que seguía fuera de línea, mejora los informes y las vías de escalado.

Las pruebas periódicas son lo que da solidez a este trabajo. Los ejercicios de simulación, las restauraciones aisladas, las pruebas de Recovery en entorno controlado y la validación de Recovery entre nubes ayudan a los equipos a detectar problemas antes de que un incidente real les obligue a aprender bajo presión. También ayudan a proporcionar a los responsables una mejor evidencia de en qué aspectos la organización está preparada y en cuáles aún le queda trabajo por hacer.

Con el tiempo, el objetivo es contar con un programa de Recovery que se perfeccione tras cada prueba y cada incidente. Los equipos estarán mejor preparados, se comprenderán mejor los pasos de Recovery y la organización dispondrá de una hoja de ruta más clara para mantener en funcionamiento las operaciones esenciales durante las interrupciones.


Cómo convertir la recuperación en la nube en resiliencia empresarial

 Backup and Recovery desempeña ahora un papel más importante que la mera protección de datos tradicional. Se trata de un proceso integrado que consiste en detectar los riesgos de Recovery, proteger los datos de copia de seguridad, validar las opciones de restauración sin errores y restaurar los servicios críticos cuando ya no se puede confiar en los entornos de producción.

En caso de incidente cibernético, estas actividades no pueden llevarse a cabo como etapas independientes. El contexto de la amenaza debe determinar qué copias de seguridad se revisan. La protección de las copias de seguridad debe preservar las opciones de Recovery que los equipos puedan necesitar. La validación debe determinar qué está listo para restaurarse. La restauración debe restablecer los servicios de los que depende la empresa siguiendo un orden controlado.

Una copia de seguridad en la que no se pueda confiar, que no se haya probado o que no se pueda restaurar en el momento adecuado puede no proporcionar a la empresa el resultado que necesita. Un proceso de restauración que ignore la identidad, las dependencias de las aplicaciones o las prioridades empresariales puede dejar los sistemas técnicamente recuperados, pero operativamente incompletos.

La mayor oportunidad radica en tratar la recuperación como una práctica de resiliencia continua. Eso significa probar los planes antes de que se produzca un incidente, actualizar los mapas de dependencias a medida que cambian los entornos y aprovechar cada ejercicio o evento de recuperación para mejorar la siguiente respuesta.

Las organizaciones que se recuperan más rápido no son necesariamente aquellas que cuentan con el mayor número de copias de los datos. Es imprescindible saber qué datos son utilizables, qué servicios son los más importantes y cómo restaurarlos bajo presión.

El reto consiste en que la Readiness para la recuperación sea tan operativa como la detección y la respuesta. Backup and Recovery en la nube proporciona una base práctica para esa labor cuando se abordan como un proceso continuo que va desde la detección de riesgos hasta la restauración del negocio.

Las organizaciones deben desarrollar esa capacidad para estar mejor preparadas a la hora de restaurar datos limpios, recuperar servicios críticos y mantener el negocio en marcha cuando se produzca una interrupción.


Acelerar una Recovery segura tras los ciberataques

Descubre cómo las soluciones de Backup and Recovery de Commvault pueden ayudar a las organizaciones a detectar amenazas, recuperar datos sin daños y reducir el tiempo de inactividad.

Preguntas frecuentes

¿Cuál es la diferencia entre la copia de seguridad en la nube y la recuperación ante desastres?

La copia de seguridad en la nube se centra en crear copias seguras de los datos para su restauración, mientras que la recuperación ante desastres se centra en restaurar aplicaciones, sistemas y operaciones empresariales tras una interrupción del servicio o un ciberataque. Juntas, contribuyen a garantizar la continuidad y la resiliencia del negocio.

¿Por qué son importantes las copias de seguridad inmutables para la resiliencia cibernética?

Las copias de seguridad inmutables e indelebles están diseñadas para evitar que los datos de las copias de seguridad sean alterados, cifrados o eliminados dentro de los parámetros de retención definidos. En combinación con Commvault AirGap y la identificación automatizada de Cleanpoint, las capacidades de copia de seguridad inmutable de Commvault ayudan a las organizaciones a estar preparadas con una fuente de recuperación verificada y limpia disponible cuando los sistemas de producción se ven comprometidos.

¿Qué debo buscar en una solución de Backup and Recovery en la nube?

Busque una plataforma que unifique entornos híbridos y multinube, almacenamiento inmutable, coordinación automatizada de la Recovery y gestión centralizada. Commvault Cloud está diseñada teniendo en cuenta estos requisitos, lo que ayuda a las organizaciones a proteger una infraestructura diversa al tiempo que minimiza el tiempo de inactividad durante la Recovery y la complejidad operativa.

¿Ofrece la solución de copias de seguridad de Commvault protección contra el ransomware y copias de seguridad con aislamiento físico?

Sí. Commvault ayuda a las organizaciones a reforzar su ciberresiliencia con copias de seguridad inmutables, opciones de recuperación «air-gapped», detección de amenazas, capacidades de recuperación limpia y protección contra el ransomware en varias capas, diseñadas para ayudar a reducir el riesgo de Recovery y el tiempo de inactividad.

¿Ofrece Commvault pruebas automatizadas de copias de seguridad e informes de cumplimiento normativo?

Sí. Commvault proporciona pruebas de Recovery automatizadas, validación de copias de seguridad, informes de cumplimiento normativo y visibilidad preparada para auditorías, con el fin de ayudar a las organizaciones a verificar la capacidad de Recovery, demostrar el cumplimiento normativo y mejorar la Readiness para la Recovery.

Recursos relacionados

Vídeo

Recuperación de Ciberataques: Cómo lograr una viabilidad mínima en minutos, no en días

Cuando se producen ciberataques, cada minuto cuesta 14 000 dólares y la Recovery total tarda una media de 24 días. Pero, ¿y si pudieras alcanzar la viabilidad mínima en minutos en lugar de días?
Vea el vídeo sobre la Recovery tras un ciberataque: cómo alcanzar la viabilidad mínima en minutos, no en días
Solución

Commvault AirGap

Ciberprotección mejorada con almacenamiento inmutable en la nube y air-gapped.
Descubre la solución sobre Commvault AirGap

Puntos clave 

  • La adopción de la IA se está acelerando, lo que contribuye a que los empleados sean más eficientes, productivos y competitivos. 
  • Las organizaciones necesitan mecanismos de gobernanza y medidas de protección para adoptar la IA de forma responsable y a gran escala. 
  • La seguridad y la productividad no tienen por qué competir entre sí, sino que pueden reforzarse mutuamente.  
  • La IA se convertirá en una de las herramientas más valiosas en materia de seguridad para gestionar los riesgos cibernéticos.  
  • La adopción de la IA funciona mejor cuando la innovación y la seguridad avanzan de la mano. 

Una de las cosas que más me ha gustado de la serie «Ready. Or Not.» es que cada conversación se basa en la anterior. Empezamos explorando las oportunidades y los riesgos de la IA autónoma. Después, analizamos cómo las organizaciones pueden generar confianza a medida que la IA se integra en el día a día de la empresa. Este episodio aborda la siguiente pregunta lógica: ¿cómo utilizamos realmente la IA de forma segura? 

El cómico Nathan Macintosh se sienta con Rinki Sethi, CISO y CSO de Upwind Security, para hablar sobre cómo es realmente la adopción responsable de la IA. Abordan todo tipo de temas, desde la gobernanza y las medidas de protección de la IA hasta la experiencia del usuario y el papel cada vez más importante que desempeñará la IA en la ciberseguridad.

Nathan sigue planteando las preguntas que muchos nos hacemos. ¿Deberíamos estar preocupados? ¿Cuánto más productivos tenemos que ser? ¿Y puede la IA realmente mejorar la seguridad? Mira el episodio completo en Readiverse. Lo que más me gustó de esta conversación es que Rinki está genuinamente entusiasmada con las nuevas tecnologías y con su protección. No presentó la IA como algo por lo que las organizaciones deban preocuparse. En cambio, se centró en animar a las empresas a avanzar con confianza estableciendo las medidas de seguridad adecuadas. Estas son las ideas que más me han llamado la atención. 

El impulso a la adopción de la IA  

Una cosa que queda clara de la conversación es que muchas organizaciones no solo animan a sus empleados a adoptar la IA, sino que lo exigen. Estas empresas reconocen que el uso de la IA ayuda a las personas a resolver problemas de forma más eficiente, lo cual es esencial para seguir siendo competitivas. 

«Todas y cada una de las empresas tienen una directriz… tenemos que utilizar la IA en todos los ámbitos de la empresa».

– Rinki Sethi 

La cuestión ya no es si la IA tiene cabida en el lugar de trabajo, sino si los empleados cuentan con las medidas de seguridad adecuadas para utilizarla de forma responsable. A medida que se acelera la adopción de la IA, las organizaciones necesitan normas claras sobre qué herramientas de IA pueden utilizar los empleados y cómo se protegen los datos de la empresa. 

Avance: Gobernanza de la IA

Rinki explica que la gobernanza no consiste solo en protegerse frente a nuevos riesgos. Se trata de crear un marco que ayude a los empleados a utilizar la IA de forma responsable, al tiempo que se mantiene el ritmo de la evolución de la normativa y los estándares del sector. 

El beneficio oculto de la productividad 

He aquí algo en lo que nunca había pensado antes. Rinki explica que la IA no se limita a ayudar a las personas a trabajar más rápido. En muchos casos, deja margen para que los empleados con mejor rendimiento destaquen.

Puso como ejemplo a los desarrolladores de software. Cuando aparecieron los asistentes de programación basados en IA, muchos dieron por hecho que solo ayudarían a los desarrolladores con menos experiencia. En cambio, algunos de los mejores ingenieros empezaron a utilizarlos para avanzar más rápido. Fueron capaces de resolver problemas más complejos y dedicar más tiempo al trabajo creativo en lugar de a tareas repetitivas.

Ese tipo de productividad es precisamente la razón por la que las organizaciones están imponiendo el uso de la IA. No limita lo que las personas pueden hacer, sino que les ayuda a disponer de más espacio para centrarse en trabajos de mayor valor. 

«Puedes ser mucho más creativo en tu forma de hacer las cosas… porque estás creando el espacio para ello».

– Rinki Sethi 

El papel de la IA en la ciberseguridad 

«¿Cómo se puede utilizar la IA para mejorar la seguridad y no verla simplemente como algo demoníaco que está ahí para acabar con nosotros?» – Nathan Macintosh 

Cuando hablamos de IA y seguridad, la conversación suele centrarse en el riesgo. Pero Rinki cree que la IA se convertirá en una de las mayores ventajas de la ciberseguridad.

Los equipos de seguridad ya se ven desbordados por el volumen de alertas, registros y datos que deben investigar cada día. Los analistas humanos, sencillamente, no dan abasto. En lugar de sustituir a los profesionales de la seguridad, la IA les ayuda filtrando enormes cantidades de datos en cuestión de segundos. Esto ayuda a los analistas a identificar falsos positivos para que puedan centrarse en investigar las amenazas reales.

Mi conclusión es que el futuro de la ciberseguridad no se trata de personas contra IA, sino de personas que trabajan junto a la IA para ayudar a tomar mejores decisiones, responder más rápido y ampliar sus operaciones de formas que antes no eran posibles. 

¿Listos para lo que viene? 

Cada episodio de «Ready. Or Not.» me ha recordado que los debates más importantes sobre la IA suelen girar en torno a las personas: cómo nos adaptamos, cómo aprendemos y cómo desarrollamos la confianza necesaria para utilizar las nuevas tecnologías de forma responsable. La verdadera oportunidad para las organizaciones no es solo adoptar la IA, sino crear un entorno en el que los empleados puedan utilizarla para trabajar de forma más inteligente, ser más creativos y ofrecer mejores resultados para la empresa. Mira el episodio completo en Readiverse. 

Preguntas frecuentes 

P: ¿Por qué las organizaciones están adoptando la IA tan rápidamente?

R: Muchas organizaciones ven la IA como una forma de ayudar a mejorar la productividad, aumentar la eficiencia y dar a los empleados más tiempo para dedicarse a tareas de mayor valor.

P: ¿Qué es la gobernanza de la IA?

R: La gobernanza de la IA es la combinación de políticas, procesos y supervisión que ayuda a las organizaciones a adoptar la IA de forma responsable, al tiempo que gestionan los riesgos de seguridad, privacidad y cumplimiento normativo. 

P: ¿Por qué es importante la experiencia del usuario para la seguridad?

R: Los controles de seguridad que crean fricciones innecesarias suelen animar a las personas a buscar soluciones alternativas. Diseñar sistemas seguros que también sean fáciles de usar ayuda a mejorar tanto la adopción como la protección.

P: ¿Puede la IA ayudar a mejorar la ciberseguridad?

R: La IA puede ayudar a los equipos de seguridad a analizar grandes cantidades de datos, lo que contribuye a reducir los falsos positivos. Esto, a su vez, ayuda a los equipos a priorizar las amenazas y a responder de forma más eficiente a los incidentes de seguridad.

P: ¿Debería la gente tener miedo a la IA?

R: La perspectiva de Rinki es que un sano escepticismo es valioso, pero el miedo no debería impedir que las organizaciones adopten la tecnología de forma responsable. La formación, la gobernanza y unas prácticas de seguridad sólidas pueden ayudar a las organizaciones a utilizar la IA con confianza. 

P: ¿Cuál es la idea principal de este episodio? R: La adopción de la IA no consiste en elegir entre innovación y seguridad. Las organizaciones que combinen una gobernanza sólida con medidas de seguridad prácticas estarán mejor posicionadas para aprovechar las ventajas de la IA al tiempo que gestionan sus riesgos. Katherine Demacopoulos es directora sénior de Estrategia y Programas de Contenidos Globales en Commvault. 

More related posts


AI Data Resilience

Read more about AI Data Resilience

AI-Ready Data Protection

Read more about AI-Ready Data Protection

Cómo Mythos y GPT-5.5-Cyber podrían cambiar la seguridad de los datos en la nube

Los modelos especializados de IA cibernética podrían acelerar la detección de vulnerabilidades y los flujos de trabajo de ataques en varias etapas. Más allá de la prevención, los equipos de seguridad de los datos en la nube necesitan mayor visibilidad, gobernanza y una Readiness sólida para la Recovery. 

Puntos clave

La IA cibernética de vanguardia reduce el tiempo que transcurre entre el descubrimiento y la acción, lo que pone de manifiesto por qué las organizaciones necesitan una seguridad de datos en la nube que tenga en cuenta la resiliencia y se base en una Recovery limpia y en las operaciones de respuesta (ResOps). 

  • Claude Mythos y GPT-5.5-Cyber siguen siendo modelos de acceso limitado, pero ofrecen un adelanto de un futuro en el que la IA podrá razonar a través de flujos de trabajo cibernéticos complejos y acelerar tanto las operaciones de defensa como, potencialmente, las de los atacantes.
  • A medida que se reduce el tiempo entre el descubrimiento de una vulnerabilidad y su explotación, las organizaciones necesitan una mayor visibilidad de las dependencias en la nube, los riesgos de identidad y las rutas de ataque interconectadas antes de que se produzca una interrupción.
  • Recovery ya no consiste únicamente en restaurar copias de seguridad. Las organizaciones deben definir su «empresa mínima viable», validar puntos de recuperación fiables y restaurar los sistemas críticos en la secuencia adecuada.
  • Las operaciones de resiliencia alinean a los equipos de seguridad, TI y negocio en torno a resultados de Recovery cuantificables, lo que ayuda a las organizaciones a gestionar los datos, priorizar la Recovery y restablecer operaciones fiables con mayor confianza.

 Claude Mythos y GPT-5.5-Cyber podrían afectar a la seguridad de los datos en la nube al acelerar la detección, la comprobación y la respuesta ante los riesgos. Su impacto aún es incierto, pero apuntan a la necesidad de una mayor visibilidad de los datos, una gobernanza del acceso más sólida y una Recovery limpia en todos los entornos de nube. 

Claude Mythos y GPT-5.5-Cyber están ofreciendo a los equipos de seguridad un adelanto de lo que una IA cibernética más especializada podría significar para la seguridad de los datos en la nube. 

Ninguno de los dos modelos está ampliamente disponible, y su impacto a largo plazo sigue siendo incierto. Sin embargo, su existencia es relevante porque los entornos en la nube ya son difíciles de defender. Los datos sensibles, los sistemas de identidad, las aplicaciones SaaS, los procesos de desarrollo, las cargas de trabajo de IA y la infraestructura de Recovery suelen depender unos de otros de formas que resultan difíciles de percibir hasta que algo sale mal. 

La evaluación realizada en abril de 2026 por el Instituto de Seguridad de la IA del Reino Unido sobre la versión preliminar de Claude Mythos reveló una mejora significativa en simulaciones de ciberataques de varios pasos, incluida la capacidad de ejecutar ataques en varias fases contra redes vulnerables cuando se le indica explícitamente en un entorno controlado.  

La misma evaluación advertía de que sus parámetros difieren de los entornos del mundo real y no demuestran si Mythos podría atacar sistemas bien defendidos. Aun así, pone de manifiesto por qué los equipos de seguridad de datos en la nube deberían prestar atención a la dirección que están tomando las cosas. 

A medida que maduran las capacidades de la IA cibernética, la cuestión no es solo si los ataques se vuelven más rápidos, sino si el margen de tiempo entre el descubrimiento de una vulnerabilidad y su explotación sigue reduciéndose. Cuando ese margen se acorta, la seguridad de los datos en la nube ya no se limita a prevenir las brechas de seguridad. En cambio, la cuestión pasa a ser si las organizaciones pueden comprender el riesgo con la suficiente rapidez, gestionar el acceso de forma coherente y restablecer las operaciones fiables antes de que la interrupción se extienda. 

Por qué son importantes Mythos y GPT-5.5-Cyber 

La importancia de Mythos y GPT-5.5-Cyber no radica en que todas las organizaciones vayan a tener acceso a ellos de repente. Según la información pública disponible actualmente, se trata de modelos controlados y de acceso limitado. Para los equipos de seguridad de datos en la nube, su importancia radica en lo que sugieren sobre la dirección que está tomando la IA cibernética: sistemas más especializados diseñados para dar soporte a flujos de trabajo de seguridad complejos. 

Esa distinción es importante. Un asistente de IA de uso general puede ayudar a resumir alertas o a redactar un informe de incidentes. Un modelo especializado de IA cibernética es diferente. Puede estar diseñado para analizar de forma integrada vulnerabilidades, infraestructura, vías de ataque, controles defensivos y pasos de validación. En entornos autorizados, eso podría ayudar a los equipos de seguridad a probar entornos, priorizar exposiciones y reforzar la planificación de Recovery antes de que se produzca un incidente. 

Para los equipos de seguridad de datos en la nube, el impacto práctico no radica tanto en los nombres de los modelos como en el flujo de trabajo que representan. El riesgo en la nube suele provenir de las conexiones entre sistemas: una carga de trabajo mal configurada, un conjunto de datos expuesto, una identidad con permisos excesivos, una dependencia de copias de seguridad o una ruta de recuperación no probada. La IA cibernética especializada podría facilitar una evaluación más rápida de esas relaciones, especialmente en entornos de gran tamaño donde la revisión manual puede pasar por alto cómo un problema afecta a otro. 

Este cambio refleja una transformación más amplia que se está produciendo en el ámbito de la ciberseguridad. El reto ya no consiste tanto en identificar vulnerabilidades individuales como en comprender cómo se comportan los sistemas interconectados bajo presión. Es posible que la IA ayude pronto a los defensores a analizar simultáneamente identidades, cargas de trabajo en la nube, copias de seguridad, aplicaciones SaaS, flujos de trabajo de IA y dependencias empresariales, revelando no solo riesgos aislados, sino también cómo esos riesgos se combinan para provocar un fallo operativo. 

También cambia la forma en que las organizaciones deben plantearse su Readiness. Si la IA puede ayudar a los defensores a abordar tareas cibernéticas complejas de manera más eficiente, es posible que, con el tiempo, técnicas similares influyan también en los flujos de trabajo de los atacantes. La preocupación no es solo que los ataques se vuelvan más rápidos, sino que la brecha entre encontrar una vulnerabilidad, probarla y actuar en consecuencia podría reducirse. 

Los equipos de seguridad de datos en la nube ahora tienen que plantearse una cuestión más difícil: ¿qué ocurre cuando los mismos tipos de flujos de trabajo asistidos por IA que ayudan a los defensores a validar el riesgo también facilitan la detección, la prueba y la concatenación de los puntos débiles? Ahí es donde el propio entorno en la nube se convierte en el problema. 

La IA eleva el listón de la seguridad de los datos en la nube 

La mayoría de las organizaciones no cuentan con un único entorno en la nube bien definido. Disponen de múltiples nubes, plataformas SaaS, lagos de datos, sistemas de identidad, procesos de desarrollo, repositorios de copias de seguridad y cargas de trabajo de IA que dependen unas de otras.  

Esa complejidad ya genera brechas: los datos confidenciales pueden quedar sobreexpuestos, los permisos de acceso pueden desviarse y es posible que los planes de Recovery no reflejen cómo funciona realmente la empresa.  

En la práctica, esas brechas rara vez permanecen aisladas. Un depósito de almacenamiento con datos confidenciales puede no parecer urgente por sí solo. Una cuenta de servicio con permisos excesivos puede parecer un problema de configuración rutinario. Una dependencia de Recovery no probada puede pasar desapercibida porque el sistema sigue funcionando. Pero cuando esos problemas se conectan, pueden crear una vía que va desde la exposición hasta la interrupción del servicio. 

Los atacantes son muy conscientes de estas vulnerabilidades. El informe «2026 M-Trends» de Mandiant señala que los operadores de ransomware se centran cada vez más en la infraestructura de copias de seguridad, los servicios de identidad y los planos de gestión de la virtualización. También destaca cómo los atacantes utilizan tokens OAuth de larga duración, cookies de sesión, claves codificadas y tokens de acceso personales para desplazarse entre entornos. 

Ahora añadamos a este panorama una IA cibernética más capaz: si los modelos pueden ayudar a detectar vulnerabilidades más rápidamente, comprobar su explotabilidad de forma más eficaz o conectar señales débiles entre sistemas, los defensores podrían beneficiarse. Sin embargo, es posible que, con el tiempo, los atacantes también se beneficien, especialmente si capacidades similares se vuelven más accesibles o se recrean en otros lugares. 

22 segundos
Tiempo medio transcurrido entre un evento de acceso inicial y el traspaso a un grupo de amenazas secundario  

Fuente: Informe «M-Trends 2026» de Mandiant 

Por eso el debate no puede limitarse a «la IA acelera los ataques». La IA cibernética de vanguardia cambia el ritmo de la seguridad. A medida que se reduce el tiempo entre el descubrimiento, la validación y la explotación, cada retraso a la hora de comprender las dependencias de la nube o preparar Recovery resulta más costoso. 

¿Cómo podría la IA cibernética de última generación cambiar la defensa en la nube? 

Aunque aún se desconoce el impacto total de Mythos y GPT-5.5-Cyber, estos apuntan a tres cambios prácticos que los equipos de seguridad de datos en la nube deberían tener en cuenta. Cada uno de ellos remite a la misma cuestión: la seguridad de los datos en la nube depende ahora de la rapidez con la que las organizaciones sean capaces de comprender el riesgo, actuar en consecuencia y recuperarse cuando algo salga mal. 

Los defensores cibernéticos deben estar atentos a:

  • Rapidez: las herramientas asistidas por IA pueden ayudar a los defensores autorizados a revisar el código, clasificar las vulnerabilidades, analizar el malware, validar los parches y probar los controles más rápido de lo que permiten los flujos de trabajo tradicionales. 
  • Escala: el riesgo en la nube rara vez se limita a un solo lugar. Una vulnerabilidad en una aplicación, una identidad con permisos excesivos, un depósito de almacenamiento mal configurado y una ruta de Recovery no probada pueden convertirse en una cadena de ataque. 
  • Presión sobre la recuperación: si la IA ayuda a los atacantes a actuar con mayor rapidez, las organizaciones deben recuperarse más rápido y de forma más limpia. Las copias de seguridad por sí solas no bastan si los equipos no saben qué datos están limpios, en qué sistemas de identidad se puede confiar o si la recuperación reintroducirá activos comprometidos.

Para los defensores, el mayor cambio puede ser la forma en que se secuencia el trabajo. Hoy en día, muchos equipos pasan de la alerta a la investigación, de la corrección a la planificación de Recovery en pasos separados, a menudo entre equipos distintos. La IA cibernética podría comprimir ese flujo de trabajo ayudando a los equipos a pasar más rápidamente de una señal a un conjunto de acciones recomendadas para el siguiente paso. 

Esto no significa que las decisiones deban automatizarse. Significa que los equipos pueden necesitar reglas más claras sobre cuándo confiar en una recomendación, cuándo remitir el caso a un revisor humano y cuándo pasar de la investigación a la preparación de la Recovery. Un modelo puede ayudar a identificar una posible vía de ataque, pero las personas siguen teniendo que decidir si bloquear el acceso, aislar una carga de trabajo, preservar las pruebas, notificar a las partes interesadas o preparar una vía de Recovery limpia. 

Aquí es donde el proceso cobra tanta importancia como las herramientas. La IA cibernética de última generación podría ayudar a los defensores a actuar con mayor rapidez, pero solo si los equipos cuentan con pasos de validación y planes de Recovery bien definidos. Sin esa estructura, la rapidez puede generar confusión. Con ella, los flujos de trabajo asistidos por IA podrían ayudar a los equipos a actuar antes, al tiempo que mantienen el control sobre cómo se evalúa el riesgo y cómo se toman las decisiones de Recovery. 

Por qué la Recovery limpia cobra mayor importancia a medida que los riesgos se aceleran 

Cuando los riesgos en la nube se aceleran, la planificación de la recuperación debe ser más precisa. No basta con saber que existen copias de seguridad. Los equipos necesitan tener la certeza de que los datos que restauran son fiables, que el entorno de recuperación está aislado y que los sistemas que vuelven a ponerse en marcha no reintroducirán la misma amenaza que causó la interrupción. 

Esto es importante porque los entornos en la nube están muy interconectados. Una identidad comprometida, un conjunto de datos dañado, una máquina virtual afectada o una carga de trabajo mal configurada pueden generar incertidumbre en múltiples servicios. Durante un incidente, es posible que los equipos tengan que determinar qué puntos de recuperación están limpios, qué dependencias deben restablecerse primero y si los datos restaurados pueden respaldar de forma segura las operaciones empresariales. 

Recovery limpia también cambia la forma en que los equipos conciben la prioridad. El objetivo no es necesariamente restaurarlo todo de inmediato, sino restablecer lo suficiente del negocio como para que pueda funcionar de forma segura. 

Muchas organizaciones saben qué aplicaciones consideran «críticas», pero son mucho menos las que han definido su «empresa mínima viable»: la combinación más pequeña de identidades, servicios en la nube, datos, aplicaciones e infraestructura necesaria para mantener el negocio en funcionamiento durante una interrupción. Esas dependencias a menudo solo se hacen visibles cuando se prueba Recovery en condiciones realistas. 

En un panorama de amenazas dominado por la IA, determinar la «empresa mínima viable» es crucial. Una detección más rápida de vulnerabilidades y un desarrollo más eficiente de las cadenas de ataque podrían ejercer mayor presión sobre los equipos de Recovery para que tomen decisiones con un alto grado de confianza en plazos muy ajustados. 

Es más, es posible que los sistemas de identidad, las configuraciones en la nube, las comunicaciones empresariales, las aplicaciones orientadas al cliente y los datos de los que dependen deban recuperarse siguiendo una secuencia deliberada —no simplemente según la prioridad técnica, sino según lo que el negocio necesite primero para funcionar—. 

Las organizaciones necesitan procesos de recuperación que ayuden a validar datos limpios, a llevar a cabo la recuperación de forma escalonada en entornos aislados, a proteger las dependencias críticas de identidad y a probar los planes de recuperación antes de que un incidente lo haga imprescindible. A medida que maduran las capacidades de la IA cibernética, los equipos de seguridad de datos en la nube deberían tratar la recuperación limpia como parte de la estrategia de seguridad, y no como un paso posterior a la acción. 

Desarrollar una seguridad de datos orientada a la resiliencia 

La seguridad de los datos en la nube se ha centrado a menudo en evitar la exposición: localizar datos confidenciales, clasificarlos, gestionar el acceso y reducir el riesgo. Esa labor sigue siendo importante. De hecho, cobra aún más relevancia a medida que los sistemas de IA consumen datos empresariales a través de indicaciones, sistemas de recuperación, procesos de entrenamiento, flujos de trabajo analíticos y apoyo automatizado a la toma de decisiones. 

Esto se debe a que los datos pueden pasar a nuevos contextos sin trasladarse a un nuevo sistema de registro. Un conjunto de datos confidenciales podría alimentar un flujo de trabajo de recuperación, dar forma a la respuesta de un modelo o aparecer en un registro de consultas. Esto hace que la gestión se centre menos en una ubicación concreta y más en cómo se accede a los datos, se reutilizan y se recuperan a lo largo de los flujos de trabajo. 

Pero la prevención por sí sola no basta para la siguiente fase de la seguridad de los datos en la nube. Si la IA cibernética especializada puede ayudar a los equipos de seguridad a descubrir vulnerabilidades, probar vías de ataque y conectar señales débiles más rápidamente, entonces los programas de seguridad de datos deben tener en cuenta lo que ocurre después de que se detecte o se aproveche una exposición. La visibilidad y los controles de acceso son solo una parte del panorama. Los equipos también necesitan una vía clara hacia una Recovery fiable. 

Descubrir esa vía requiere algo más que mejores herramientas de seguridad. Requiere un modelo operativo de Recovery que alinee a los responsables de seguridad, TI y del negocio en torno a prioridades de Recovery compartidas antes de que se produzca un incidente. Cada vez más, las organizaciones describen esta disciplina como ResOps, u operaciones de resiliencia: un enfoque estructurado para hacer que la Recovery sea medible, repetible y vinculada a los resultados empresariales, en lugar de limitarse únicamente al éxito de las copias de seguridad. 

En ResOps, las organizaciones deben comprender: 

  • ¿Qué conjuntos de datos son los más críticos para las operaciones empresariales? 
  • ¿Qué identidades, servicios en la nube y flujos de trabajo de IA dependen de conjuntos de datos críticos para el negocio? 
  • ¿Están las políticas de gobernanza y acceso alineadas con el riesgo empresarial? 
  • ¿Cuál es el estado operativo mínimo viable que la organización debe restablecer en primer lugar? 
  • ¿Pueden validarse esas decisiones de Recovery antes de que se produzca un incidente, en lugar de durante el mismo? 

Ese es el cambio hacia el que apuntan Mythos y GPT-5.5-Cyber. El futuro de la seguridad de los datos en la nube no vendrá definido únicamente por la prevención. A medida que la IA cibernética reduzca el tiempo entre el descubrimiento y la acción, las organizaciones necesitarán tener la misma confianza en cómo se recuperan. Eso significa comprender las dependencias de la nube antes de que se produzca un incidente, definir el nivel mínimo viable de actividad empresarial que deben restablecer y tratar la recuperación como una disciplina operativa, en lugar de como una cuestión técnica secundaria. 

Mythos y GPT-5.5-Cyber son importantes no porque todas las organizaciones vayan a utilizar estos modelos mañana, sino porque revelan hacia dónde se dirige la ciberseguridad. A medida que la IA acelera tanto la defensa como el ataque, las organizaciones que obtengan mejores resultados no serán simplemente aquellas que cuenten con los controles preventivos más sólidos. Serán aquellas que puedan demostrar que saben qué recuperar, en qué orden y cómo restablecer operaciones fiables antes de que la incertidumbre se convierta en una interrupción del negocio. 

Preguntas frecuentes

¿Cuándo se harán públicos estos modelos especializados?

No hay un calendario confirmado para el acceso público general. Las informaciones actuales indican que Claude Mythos se limita a determinadas organizaciones a través de programas controlados, mientras que OpenAI describe GPT-5.5-Cyber como disponible únicamente para defensores previamente evaluados a través de su marco «Trusted Access for Cyber».

¿Es probable que aumenten los ataques de IA?

No necesariamente. Pero sí demuestran que la IA avanzada puede dar soporte a flujos de trabajo cibernéticos más complejos, lo que significa que las organizaciones deben prepararse para ciclos más rápidos de detección, prueba y explotación.

¿A qué riesgos deben dar prioridad los equipos?

Empieza por la visibilidad de los datos sensibles, las rutas de acceso, las configuraciones erróneas en la nube, las dependencias de identidad y la Readiness para la recuperación. Las capacidades de seguridad de datos e IA de Commvault pueden ayudar a los equipos a clasificar datos, gestionar el acceso e identificar riesgos en entornos de nube. 

¿Por qué es importante Recovery para la seguridad de los datos en la nube?

Porque la prevención puede fallar. Las capacidades de ciberresiliencia de Commvault pueden ayudar a las organizaciones a identificar puntos de Recovery limpios, validar la Recovery en entornos aislados y restaurar datos y servicios críticos sin reintroducir activos comprometidos. 

¿Ofrece Commvault detección de amenazas basada en IA?

Sí. Commvault puede utilizar capacidades basadas en IA para ayudar a identificar amenazas, detectar actividades anómalas, priorizar los riesgos y acelerar la respuesta ante incidentes. En combinación con la ciberresiliencia y los flujos de trabajo de Recovery, podemos ayudar a los equipos a mejorar los flujos de trabajo de respuesta y a recuperar datos críticos con mayor confianza.


En Commvault hablamos mucho de la ciberresiliencia, es decir, la capacidad de recuperarse ante cualquier desafío que se presente. Pero para un ingeniero del proveedor australiano de servicios tecnológicos Perfekt, es su propia resiliencia personal lo que le ayuda a triunfar.

Viktor Trokhin abandonó Ucrania cuando comenzó la guerra y atravesó cinco países antes de reunirse finalmente con su familia en Australia. Aportó más de seis años de experiencia en TIC, profundos conocimientos técnicos y la determinación de continuar su carrera en el sector tecnológico.

Al igual que muchos profesionales cualificados que empiezan de cero en un nuevo país, Viktor no solo se estaba adaptando a un nuevo lugar de trabajo. Estaba adquiriendo conocimientos sobre nuevas tecnologías, comunicándose en una segunda lengua y encontrando su lugar en un entorno profesional diferente.

Marcus Rolim, director general de Servicios Gestionados en Perfekt y jefe de Viktor, vio su potencial de inmediato.

«Nuestro programa de desarrollo de ingeniería se centra en las personas», afirma Marcus. «Invertimos mucho en la tutoría y en crear oportunidades para ingenieros de diferentes orígenes».

A lo largo de los años, Perfekt ha acogido a ingenieros de unos 10 países diferentes. En lugar de seguir un itinerario de formación estándar, la empresa se centra en los puntos fuertes de cada persona, proporcionando tutoría, experiencia práctica y apoyo donde más se necesita.

Para Viktor, eso significó aprovechar sus conocimientos previos al tiempo que adquiría experiencia con Commvault Cloud y la ciberresiliencia.

A medida que trabajaba con los clientes, Arlie —el asistente de IA de Commvault Cloud— se convirtió en una parte natural de su flujo de trabajo diario. Ya fuera para explorar las capacidades del producto, resolver un problema o buscar orientación, Arlie le ayudaba a encontrar rápidamente información fiable sin interrumpir su trabajo.

Entonces surgió una ventaja inesperada.

Dado que Arlie admite varios idiomas, Viktor podía analizar conceptos complejos en su lengua materna antes de pasar al inglés al hablar con clientes o compañeros. Aunque este no era el caso de uso que Perfekt había previsto inicialmente, se convirtió rápidamente en una valiosa ventaja para el aprendizaje.

«Cuando un ingeniero puede analizar una cuestión compleja en su propio idioma, comprender el razonamiento que subyace a la respuesta y, a continuación, comunicarla con claridad en inglés, la experiencia de aprendizaje cambia», afirma Marcus. «Permite que su capacidad técnica se ponga de manifiesto sin que el idioma se convierta en una barrera».

Hoy en día, Viktor es ingeniero de infraestructura y protección de datos en Perfekt, donde presta apoyo a los clientes al tiempo que sigue profundizando en su experiencia en ciberresiliencia.

Cuando Viktor se marchó de Ucrania, se llevó consigo años de experiencia, profundos conocimientos técnicos y una determinación inquebrantable por continuar la carrera profesional que tanto le había costado labrarse. Hoy en día, ayuda a las organizaciones a reforzar su ciberresiliencia, recurriendo a esa misma resiliencia que le ayudó a reconstruir su propia vida.

Quizá por eso esta historia nos llega tanto. La resiliencia de Viktor forjó su propio futuro. Hoy en día, le ayuda a marcar la diferencia para los demás. Así es como se traduce «poner a las personas en primer lugar»: organizaciones como Perfekt que invierten en las personas, y tecnologías como Commvault Cloud que les ayudan a prosperar. Chris DiRado es director de Experiencia de Producto en Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

¿Cómo pueden los responsables de seguridad proteger sus datos más confidenciales?

La seguridad de los datos y de la IA permite a las organizaciones detectar, clasificar y gestionar el acceso a los datos confidenciales entre usuarios, sistemas y soluciones de IA.

Puntos clave

Los datos son el motor de las empresas modernas, ya que ayudan a orientar las decisiones clave e impulsan las iniciativas de inteligencia artificial. Dado su valor, es fundamental conocer y proteger los datos.

  • El 90 % de las organizaciones tiene datos confidenciales en la nube expuestos que pueden ser detectados por la IA. Esto convierte la visibilidad de los activos de datos en el primer paso, y el más crítico, para reducir el riesgo empresarial. 
  • El 40 % de los archivos subidos o compartidos con herramientas de IA generativa contienen información de identificación personal (PII) o datos de la industria de tarjetas de pago (PCI). Este uso indebido de datos confidenciales supone un riesgo significativo para las organizaciones en lo que respecta a la privacidad y al incumplimiento de la normativa. 
  • El descubrimiento y la clasificación de datos constituyen la base de una seguridad eficaz, ya que ayudan a las organizaciones a identificar datos confidenciales en entornos estructurados, semiestructurados y no estructurados.
  • El acceso excesivamente permisivo es uno de los riesgos de datos más persistentes para las empresas modernas. Dado que los usuarios, las aplicaciones y las cuentas de servicio suelen conservar un acceso innecesario a datos sensibles, la «superficie de ataque» se amplía.
  • Para ayudar a proteger la IA es necesario gestionar tanto los datos de entrenamiento como las interacciones en tiempo de ejecución. Las organizaciones deben verificar que los datos sensibles no queden expuestos a través de entradas, salidas o el comportamiento de los modelos.
  • El cumplimiento normativo depende de unos cimientos sólidos en materia de datos. Una clasificación rigurosa y una buena gestión del acceso permiten a las organizaciones aplicar políticas y demostrar que ejercen control.

Los datos sensibles circulan actualmente por la nube, las aplicaciones y los flujos de trabajo de IA sin una visibilidad clara, lo que genera riesgos de exposición que los controles de seguridad tradicionales no pueden abordar por sí solos. La solución de seguridad de datos e IA de Commvault ayuda a las organizaciones a detectar y clasificar los datos sensibles, a gestionar el acceso tanto de personas como de máquinas, y a mantener el cumplimiento normativo del RGPD, la HIPAA y la norma PCI DSS a lo largo de todo el ciclo de vida de los datos.


¿Por qué la exposición de datos sensibles es la mayor brecha de seguridad?

Los datos son el combustible inestimable que impulsa a las empresas modernas. Por ello, las organizaciones han dado prioridad a la inversión masiva en sofisticadas herramientas de seguridad.

Sin embargo, según el informe «State of Data Security Report 2025» de Varonis, el 90 % de las organizaciones sigue teniendo datos confidenciales expuestos en la nube. Del mismo modo, el 88 % de las organizaciones cuenta con usuarios fantasma inactivos pero con acceso habilitado.

Pero eso no es todo. Según el «Informe sobre el coste de una filtración de datos 2025» de IBM, el 53 % de las organizaciones afectadas por filtraciones notificaron que se había visto comprometida la información de identificación personal (PII) de sus clientes. Estas estadísticas ofrecen una imagen muy clara: aunque los datos son fundamentales para las empresas, la visibilidad y la seguridad general siguen siendo cuestiones críticas. 

Los datos ya no se limitan a las bases de datos estructuradas. Se encuentran en archivos, correos electrónicos, plataformas en la nube, aplicaciones SaaS y dispositivos finales. Gran parte de ellos son datos no estructurados, duplicados o no gestionados, lo que dificulta su seguimiento y protección.

La IA está agravando este problema. Aproximadamente el 40 % de los archivos subidos a herramientas de IA generativa contienen información sensible, a menudo sin control ni supervisión. A medida que crece la adopción de la IA, también lo hace el número de sistemas e identidades que interactúan con los datos.

Sin visibilidad sobre qué datos existen y dónde se encuentran, las organizaciones no pueden protegerlos de forma eficaz. Esta falta de visibilidad es la raíz del problema actual de la seguridad de los datos.


¿Cuáles son los pilares de la seguridad de los datos y la IA?

Para hacer frente al reto que supone la exposición de los datos, las organizaciones necesitan un enfoque estructurado que aporte coherencia y control a la gestión de los datos. La seguridad de los datos y la IA se sustenta en tres pilares fundamentales: el descubrimiento de datos, la clasificación de datos y la gobernanza del acceso a los datos y la IA.

Cada pilar aborda una carencia importante:

  • El descubrimiento proporciona visibilidad sobre dónde residen los datos en los distintos entornos. Esto incluye sistemas estructurados, como las bases de datos, así como fuentes semiestructuradas y no estructuradas que a menudo se pasan por alto.
  • La clasificación aporta contexto al identificar el tipo y el nivel de confidencialidad de los datos. Permite a las organizaciones distinguir entre datos operativos, información personal sensible, registros financieros, propiedad intelectual y otras categorías de alto riesgo.
  • La gobernanza del acceso permite a las organizaciones verificar que los datos se utilizan de forma adecuada. Define quién o qué puede acceder a los datos, en qué condiciones y con qué nivel de control.

Estos tres pilares no existen de forma independiente. Crean un sistema interconectado que abarca por completo la seguridad de los datos y de la IA. El descubrimiento identifica el panorama completo de los datos, la clasificación define el nivel de confidencialidad adecuado y la gobernanza del acceso aplica el control en función de ese contexto.

Este modelo se extiende incluso más allá de los usuarios humanos para incluir identidades de máquinas, como los modelos de IA. En los entornos modernos, estas identidades no humanas suelen representar una parte significativa de la actividad de acceso a los datos. La combinación de estos pilares puede ayudar a las organizaciones a pasar de controles de seguridad fragmentados a un enfoque unificado y basado en políticas.


¿Cómo pueden las organizaciones detectar y clasificar los datos confidenciales?

La detección y la clasificación son fundamentales para un modelo de seguridad de datos eficaz. Sin embargo, a menudo son los aspectos más difíciles de implementar de forma eficaz.

Esto se debe a que los entornos de datos actuales están muy fragmentados. La información confidencial se encuentra dispersa en múltiples plataformas en la nube, sistemas locales, aplicaciones SaaS y dispositivos finales. Una parte significativa de estos datos es no estructurada, lo que dificulta su identificación y categorización.

Algunos de los retos más destacados son:

  • Datos ocultos que existen sin que se tenga conocimiento de ellos, sin autorización ni supervisión de seguridad.
  • Formatos inconsistentes entre datos estructurados y no estructurados.
  • El rápido crecimiento de los datos debido a la adopción de la IA, que supera el ritmo de los esfuerzos de clasificación manual.

Para hacer frente a esto, las organizaciones necesitan capacidades de detección escalables y marcos de clasificación. Una clasificación adecuada puede dar sentido a las enormes cantidades de datos existentes. Esto suele incluir categorías como la información de identificación personal (PII), la información sanitaria protegida (PHI), la normativa PCI, la propiedad intelectual y las claves y secretos.

El valor de la clasificación radica en cómo se utiliza. Una vez clasificados los datos, las organizaciones pueden aplicar de forma eficaz políticas de retención y eliminación, restringir o supervisar el acceso y habilitar el enmascaramiento o la censura de campos sensibles.

A gran escala, un enfoque maduro de detección y clasificación no solo garantiza la cobertura, sino que también ayuda a generar resultados significativos. Esto puede incluir una menor exposición, una mejor aplicación de las políticas y una reducción cuantificable del riesgo.


¿Cuáles son los principales riesgos de un acceso con privilegios excesivos?

Según un estudio de ReliaQuest, el 99 % de las identidades en la nube cuentan con privilegios excesivos. En la misma línea, un estudio de 2025 del Ponemon Institute destaca que el 61 % de las empresas estadounidenses han sufrido filtraciones de datos por parte de personal interno en los últimos dos años, con un coste medio de estos incidentes que asciende a la asombrosa cifra de 2,7 millones de dólares.

Esto demuestra que, incluso cuando las organizaciones conocen bien sus datos, el acceso sigue siendo uno de los puntos más débiles en materia de seguridad.

El acceso excesivamente permisivo se produce cuando los usuarios, las aplicaciones o las cuentas de servicio tienen más acceso a los datos del que necesitan. Este problema está muy extendido porque los controles de acceso suelen concederse de forma amplia por comodidad y rara vez se revisan.

El impacto es significativo. Un acceso excesivo aumenta la probabilidad de exposición accidental, de riesgo interno y de explotación durante una filtración.

Para abordar esto, las organizaciones deben, en primer lugar, inspeccionar minuciosamente los patrones de acceso. Esto incluye averiguar quién accede a datos confidenciales, qué sistemas o identidades están implicados y si dicho acceso se ajusta a las necesidades empresariales.

Debe prestarse especial atención a las cuentas con privilegios y a las identidades de servicio. Estas suelen tener permisos amplios y pueden acceder a grandes volúmenes de datos confidenciales en distintos sistemas.

En este contexto, una gestión eficaz de los accesos es fundamental. Para ello es necesario:

  • Alinear las políticas de acceso con la clasificación de datos.
  • Supervisar continuamente los patrones de uso.
  • Identificar y corregir las desviaciones en el acceso a lo largo del tiempo.

Al reducir los accesos innecesarios, las organizaciones contribuyen a limitar su superficie de ataque y a mejorar la protección general de los datos.


¿Cómo deberían las organizaciones gestionar los datos que utilizan los sistemas de IA?

La adopción de la IA se está extendiendo rápidamente por todas las facetas de las empresas modernas. Esto introduce un nuevo nivel de complejidad en la forma en que se accede a los datos, se procesan y se divulgan.

Los conjuntos de datos de entrenamiento suelen incluir grandes volúmenes de datos procedentes de toda la organización. Sin una clasificación y una gestión adecuadas, estos conjuntos de datos pueden contener información sensible o sujeta a normativa.

Esto genera riesgos en varias etapas:

  • Durante la preparación de los datos y el entrenamiento.
  • Cuando los modelos interactúan con datos en tiempo real.
  • A través de los resultados, que pueden revelar involuntariamente información confidencial.

Por lo tanto, la clasificación debe preceder al entrenamiento de los modelos. Esto implica validar y clasificar todos los datos utilizados en los conjuntos de datos y eliminar la información confidencial cuando sea necesario.

Del mismo modo, tras la implantación de herramientas de IA, los equipos de datos deben evaluar continuamente cómo los modelos utilizan y exponen los datos. También deben aplicar mecanismos de control adecuados, como el enmascaramiento o la supresión, cuando sea necesario.

Los sistemas de IA no deben tratarse como algo ajeno a la seguridad de los datos. Son una extensión de cómo se utilizan los datos y deben gestionarse en consecuencia. Al integrar estas capacidades de seguridad de datos e IA en el ciclo de vida más amplio del desarrollo de la IA, las organizaciones pueden contribuir a reducir el riesgo sin dejar de fomentar la innovación.


¿Cómo contribuye la clasificación de datos al cumplimiento normativo?

El cumplimiento normativo depende de la capacidad de identificar y controlar los datos sensibles. Marcos normativos como el RGPD, la HIPAA y el PCI DSS establecen requisitos específicos sobre cómo deben tratarse los datos. Sin embargo, estos requisitos no pueden aplicarse sin saber primero dónde se encuentran los datos sujetos a regulación.

Por eso fracasan los programas de cumplimiento sin una base de datos adecuada.

En tales casos, la clasificación de datos actúa como columna vertebral del cumplimiento normativo, asignando los datos a categorías reglamentarias. Permite a las organizaciones aplicar controles específicos en función de la sensibilidad de los datos y hacer cumplir políticas críticas sobre el ciclo de vida de los datos.

Esto abre un sinfín de capacidades esenciales:

  • Aplicación de políticas de conservación y supresión
  • Restricción del acceso a los datos regulados
  • Implementación de controles de privacidad cruciales

Además, simplifica los procesos de auditoría. Las organizaciones pueden demostrar dónde se encuentran los datos sensibles, cómo están protegidos y quién tiene acceso a ellos. La gobernanza del acceso refuerza aún más el cumplimiento normativo al garantizar que solo las identidades autorizadas puedan interactuar con los datos regulados.

En conjunto, la clasificación de datos y los controles de acceso redefinen el cumplimiento normativo para la era moderna, impulsada por la inteligencia artificial.


Conclusión: ¿Qué se necesita hoy en día para garantizar una seguridad eficaz de los datos y la IA?

La seguridad moderna de los datos y la IA ya no se define por defensas perimetrales o controles aislados. Requiere un enfoque continuo y unificado que conecte la visibilidad, la clasificación y la gestión del acceso a lo largo de todo el ciclo de vida de los datos.

Para hacer realidad este enfoque, las organizaciones deben, en primer lugar, comprender sus datos y localizar con exactitud dónde se encuentran. A continuación, deben controlar cómo se accede a ellos. Por último, deben asegurarse de que los sistemas de IA los utilicen de forma responsable. Estas capacidades deben funcionar de forma conjunta, no de manera independiente, para ayudar a reducir la exposición y mantener la confianza.

A medida que crecen los volúmenes de datos y se acelera la adopción de la IA, el reto no consistirá únicamente en proteger los datos, sino en demostrar dónde se encuentran los datos confidenciales, quién puede acceder a ellos y cómo están protegidos en todos los sistemas. Aquellas organizaciones que desarrollen un enfoque estructurado y basado en políticas estarán mejor posicionadas para ayudar a reducir el riesgo, cumplir con las exigencias normativas y potenciar la innovación con confianza.

Preguntas frecuentes

¿Qué es la seguridad de los datos y la IA?

La seguridad de los datos y la IA consiste en identificar, clasificar y gestionar el acceso a los datos confidenciales en todos los sistemas, usuarios y modelos de IA. La solución de seguridad de datos e IA de Commvault ofrece estas capacidades en entornos híbridos, lo que permite a las organizaciones garantizar que los datos permanezcan visibles, controlados y protegidos a lo largo de todo su ciclo de vida, incluyendo su uso en el entrenamiento de la IA y en los resultados obtenidos.

¿Por qué supone un riesgo importante la exposición de datos sensibles?

La exposición de datos confidenciales supone un riesgo importante porque las organizaciones suelen carecer de visibilidad sobre dónde residen los datos y quién puede acceder a ellos, lo que aumenta la probabilidad de que se produzcan filtraciones, usos indebidos e incumplimientos normativos. Commvault ayuda a mitigar este riesgo mediante un enfoque unificado que combina el descubrimiento de datos, la clasificación y la gestión del acceso en entornos híbridos.

¿Cuáles son los pilares fundamentales de la seguridad de los datos?

Los tres pilares fundamentales de la seguridad de los datos son el descubrimiento, la clasificación y la gobernanza del acceso. Commvault ofrece cada uno de ellos: el descubrimiento de datos identifica dónde existen datos sensibles en los distintos entornos, la clasificación de datos define su sensibilidad y tipo, y la gobernanza del acceso a los datos y a la IA aplica un control de acceso alineado con las políticas empresariales y normativas.

¿Por qué es peligroso un acceso excesivamente permisivo?

Un acceso excesivamente permisivo permite a los usuarios, las aplicaciones y las cuentas de servicio acceder a más datos de los necesarios, lo que aumenta el riesgo de exposición accidental, amenazas internas y explotación. La gobernanza del acceso a los datos y a la IA de Commvault aborda este problema mediante la supervisión continua de los patrones de acceso, la alineación de los permisos con la clasificación de datos y la identificación y corrección de desviaciones en el acceso en entornos híbridos.

¿Cómo deben las organizaciones ayudar a proteger los datos utilizados por la IA?

Las organizaciones pueden proteger los datos de la IA clasificando los conjuntos de datos antes del entrenamiento y supervisando continuamente cómo los modelos acceden a los datos y los exponen. Commvault Data and AI Security respalda esta tarea mediante controles de detección, clasificación y gobernanza, que incluyen el enmascaramiento, la censura y las restricciones de acceso, lo que ayuda a garantizar que los datos sensibles no queden expuestos a través del entrenamiento de la IA, el comportamiento de los modelos o sus resultados.

¿Cómo contribuye la clasificación de datos al cumplimiento normativo?

La clasificación de datos favorece el cumplimiento normativo al identificar los datos regulados, como la información de identificación personal (PII), y asignarlos a los controles adecuados. La clasificación de datos de Commvault ayuda a las organizaciones a aplicar políticas de retención y eliminación alineadas con el RGPD, la HIPAA y la norma PCI DSS, y proporciona las pruebas listas para auditoría necesarias para demostrar cómo se identifican, protegen y gestionan los datos sensibles.

Explora recursos relacionados

Explora

¿Cuáles son los principales riesgos de la seguridad de los datos y la IA?

Descubre cómo la IA introduce nuevas vulnerabilidades en los datos —desde el entrenamiento de modelos hasta la exposición a riesgos en tiempo de ejecución— y las prácticas por capas que utilizan las organizaciones para gestionar las cargas de trabajo de forma responsable.
Lea el artículo sobre «¿Cuáles son los principales riesgos de la seguridad de los datos y la IA?»
Libro blanco

Análisis de los riesgos de seguridad de la IA

Un informe de Readiness para que su CISO y su CIO vean qué ha cambiado con MCP 2.0 y qué deben hacer para que su organización esté preparada.
Lee el libro blanco sobre el «Risk Analysis de los riesgos de seguridad de la IA»


Puntos clave

  • Sustituir las afirmaciones subjetivas sobre la «facilidad de uso» por un ratio de protección de datos cuantificable: la capacidad protegida dividida por el número de administradores a tiempo completo.
  • Medir la capacidad protegida por ETC ofrece una visión más significativa de la eficiencia operativa que las métricas tradicionales, como los trabajos de copia de seguridad por administrador.
  • El índice de protección de datos debe utilizarse como referencia antes de una migración de plataforma y medirse de nuevo después para validar las mejoras operativas.
  • Factores como los entornos multinube, los requisitos de Recovery tras ciberataques y las obligaciones de cumplimiento normativo pueden influir en el índice, por lo que debe evaluarse en el contexto de cada entorno.
  • Las organizaciones deberían pedir a los proveedores que se comprometan a alcanzar resultados operativos cuantificables, en lugar de basarse en afirmaciones cualitativas sobre la simplicidad.

Todas las evaluaciones de proveedores en las que he participado acaban llegando al mismo callejón sin salida. Unos afirman que su plataforma es fácil de gestionar. Otros sostienen que la suya es aún más sencilla.

Nadie puede demostrar ninguna de las dos afirmaciones, por lo que la conversación deriva hacia la demostración, las llamadas de referencia o la intuición que se respira en la sala. Esa no es la forma en que se debe tomar una decisión que determinará cómo va a trabajar tu equipo durante los próximos cinco años.

He gestionado entornos de protección de datos en producción. He visto cómo los equipos se veían abrumados por herramientas fragmentadas que prometían automatización y, en cambio, solo generaban incidencias.

La «complejidad reducida» no es una sensación en la que debas confiar a ciegas. Es algo que deberías poder calcular.

La métrica que le faltaba al sector

Hemos empezado a utilizar un sencillo ratio tanto a nivel interno como con los clientes: la capacidad total protegida dividida por el número de empleados a tiempo completo necesarios para gestionarla. Lo llamamos el ratio de apalancamiento de la protección de datos.

Capacidad protegida (PB) / ETC = Ratio de apalancamiento de la protección de datos

Eso es todo. Sin preguntas de encuestas sobre satisfacción. Sin adjetivos. Una cifra, calculada a partir de datos de los que ya dispones.

He aquí por qué es más importante que las métricas a las que sustituye. Calcular el número de tareas de copia de seguridad por persona tenía sentido hace una década, cuando una tarea representaba una unidad discreta de esfuerzo manual. No refleja cómo funcionan hoy en día las plataformas modernas, en las que la automatización absorbe el trabajo rutinario y un solo administrador puede ser responsable de petabytes, no del recuento de tareas.

Medir las tareas por persona en un entorno automatizado no te dice nada sobre si la automatización está funcionando realmente.

Cómo se aplica en la práctica

Una aclaración antes de pasar a las cifras, ya que suele confundir a la gente. La «capacidad protegida» se refiere al tamaño total, sin comprimir ni deduplicar, de las aplicaciones que se protegen, no al disco físico en el que se almacenan.

Esa distinción es importante porque es la clave del asunto. El propio entorno de producción de Commvault protege 42,39 PB de datos de aplicaciones en 9,26 PB de disco físico, lo que supone un ahorro de espacio del 81,91 % gracias a la deduplicación y la compresión.

Esta relación no es solo una medida de cuántos petabytes puede supervisar una persona. Es una medida de cuánto trabajo realiza la arquitectura antes de que el personal entre en escena.

Teniendo esto en cuenta: Commvault gestiona su propio entorno de copias de seguridad en producción con 42,39 PB de capacidad protegida y solo dos empleados a tiempo completo (FTE). Esto supone una relación de 21,20 PB por FTE. Los valores de referencia del sector para las plataformas modernas suelen situarse entre 5 y 25 PB por FTE, dependiendo de la complejidad del entorno, por lo que esa cifra se sitúa en el extremo superior de lo que se puede alcanzar hoy en día.

Métrica  Valor  Definición 
Capacidad protegida (front-end)  42,39 PB  Tamaño total de la aplicación, sin comprimir y sin deduplicar, protegido en nuestro entorno 
Capacidad total de disco  9,26 PB  Almacenamiento físico de destino 
Espacio total utilizado  7,89 PB  Utilización actual 
Datos escritos en total  7,67 PB  Datos lógicos grabados en el disco 
Ahorro de espacio  81,91 %  Eficiencia de la deduplicación y la compresión 
Empleados a tiempo completo dedicados a la protección de datos  2  Número de administradores a tiempo completo que gestionan el entorno de copias de seguridad de producción propio de Commvault 

Ratio de protección de datos = 42,39 PB / 2 ETC = 21,20 PB por ETC

Quiero ser claro sobre lo que esta cifra no refleja. No tiene en cuenta la presencia en múltiples nubes, los requisitos de Recovery tras ciberataques ni una combinación de aplicaciones con elevados requisitos de cumplimiento normativo, factores que reducirán el ratio por razones que no tienen nada que ver con la calidad de la plataforma.

Un ratio por sí solo no es un veredicto. Lo es, en cambio, un ratio medido antes y después de una migración.

Ese es el caso de uso real. Establece una referencia de tu entorno actual con tus herramientas actuales. Fija un ratio objetivo basado en tus previsiones de crecimiento y en la capacidad de tu equipo. A continuación, exige a tu proveedor que lo cumpla una vez finalizada la implementación, no solo durante el ciclo de ventas.

Las implicaciones a nivel de la junta directiva

Si eres tú quien da el visto bueno a la migración a una nueva plataforma, no solo se te pide que confíes en que la nueva plataforma sea más fácil de gestionar. Se te pide que financies un resultado operativo específico. Un objetivo de ratio de protección de datos te ofrece una forma de incluir ese resultado en el análisis de viabilidad y comprobarlo 12 meses después.

Esta es la misma disciplina que aplicamos al tiempo medio de recuperación tras una limpieza (MTCR). La capacidad de recuperación no es algo que se afirme, sino algo que se mide y se vuelve a medir hasta que la cifra refleje la realidad. La eficiencia operativa merece el mismo nivel de exigencia.

El reto

Pregunta a tu proveedor actual cuál es el ratio de apalancamiento de tu propio entorno hoy mismo. Si no pueden facilitarlo, eso te dice algo sobre hasta qué punto entienden lo que significa «fácil de gestionar» para tu equipo.

Y si estás evaluando una nueva plataforma, no aceptes «más fácil de usar» como respuesta. Pregunta a qué ratio se comprometen y vuelve a preguntar al cabo de un año.

Preguntas frecuentes

P: ¿Qué es el ratio de protección de datos?

R: La relación de protección de datos mide la capacidad de datos protegidos gestionada por cada administrador a tiempo completo. Ofrece una forma objetiva de evaluar la eficiencia operativa, en lugar de basarse en impresiones subjetivas sobre la facilidad de uso de la plataforma.

P: ¿Por qué es esta métrica más útil que el número de tareas de copia de seguridad por administrador?

R: Las plataformas modernas de protección de datos automatizan gran parte del trabajo rutinario que antes requería un esfuerzo manual. Como resultado, contar las tareas de copia de seguridad ya no refleja la verdadera carga de trabajo ni la eficiencia de un equipo de operaciones.

P: ¿Qué significa «capacidad protegida» en este cálculo?

R: La capacidad protegida se refiere al tamaño total, sin comprimir y sin deduplicar, de los datos de las aplicaciones que se protegen. Esta medida refleja la carga de trabajo real gestionada por la plataforma, en lugar del almacenamiento físico consumido tras la optimización.

P: ¿Un ratio de aprovechamiento más alto indica siempre que la plataforma es mejor?

R: No necesariamente. La complejidad del entorno, incluidas las implementaciones multicloud, los requisitos de ciberresiliencia y las obligaciones normativas, puede reducir la relación incluso cuando la plataforma funciona bien. La métrica resulta más valiosa al comparar el mismo entorno antes y después de una migración.

P: ¿Cómo deberían las organizaciones utilizar la relación de gearing de protección de datos durante las evaluaciones de proveedores?

R: Las organizaciones deben establecer una referencia basándose en su entorno actual, definir un ratio objetivo alineado con el crecimiento futuro y pedir a los proveedores que se comprometan a lograr mejoras cuantificables tras la implementación. Este enfoque desplaza el debate de las afirmaciones de marketing hacia resultados empresariales verificables.

P: ¿Cuál es el valor empresarial más amplio de esta métrica?

R: El ratio de protección de datos permite a los ejecutivos cuantificar las mejoras esperadas en la eficiencia operativa e incluirlas en el análisis de viabilidad de una inversión en una plataforma. También proporciona un punto de referencia que puede revisarse tras la implementación para confirmar que se han alcanzado los resultados prometidos.

Rajiv Kottomtharayil es director de productos de Commvault.

More related posts


Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It
Thumbnail_Blog-Playbook-2026

Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago

Read more about Prove It Before You Need It: The Playbook I Wish I’d Had 10 Years Ago
Thumbnail_Blog-Medusa-is-Evolving-2026

Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.

Read more about Medusa Is Evolving. Cyber Resilience, Cyber Recovery, and ResOps Matter More Than Ever.