Detección de anomalías
Supervisa de forma continua los sistemas de identidades en busca de cambios no autorizados, escaladas de privilegios y patrones de acceso inusuales, para que puedas mitigar los ataques basados en identidades antes de que se agraven.
CÓMO LO HACEMOS
Detectamos rápidamente las amenazas a la identidad difíciles de detectar
Identificamos rápidamente las modificaciones no autorizadas, investigamos comportamientos sospechosos y establecemos una cronología precisa de la actividad, lo que permite una detección rápida de amenazas y una Recovery precisa.

Supervisar y auditar los cambios
Obtenga información sobre los cambios críticos en las identidades y las actividades que se hayan detectado.

Minimiza el riesgo y la exposición
Localizar con precisión, investigar y subsanar cualquier actividad sospechosapara ayudar a minimizar los posibles riesgos o trastornos.

Minimizar el tiempo de inactividad
Revierte rápidamente los cambios no deseados para detener en seco los ataques que se desarrollan con rapidez.
Detección en tiempo real
Audita y corrige rápidamente los cambios maliciosos
Commvault Cloud ofrece auditoría en tiempo real y detección de anomalías, lo que ayuda a detectar cambios maliciosos en las identidades en tiempo real y a descubrir vulnerabilidades ocultas antes de que sean explotadas.
Auditoría de cambios en tiempo real
Supervisa y realiza un seguimiento continuo de todos los cambios de seguridad en Active Directory, con detalles sobre quién los realizó, cuándo y desde dónde.
Alertas de anomalías
Reciba notificaciones sobre acciones de identidad irregulares y sospechosas, como escaladas de privilegios no autorizadas, inicios de sesión inusuales y cambios de ámbito en activos de Nivel 0, en el momento en que se produzcan.
Restauración con un solo clic
Detecta y revierte cambios maliciosos desde la misma vista.
Cronologías visuales de las amenazas
Acelera la respuesta ante incidentes estableciendo una línea temporal precisa de la actividad, lo que te ayudará a determinar rápidamente cuándo comenzó un ataque para seleccionar un punto de Recovery óptimo o revertir los cambios maliciosos y eliminar así los rastros del ataque.
INFORME DE LOS ANALISTAS
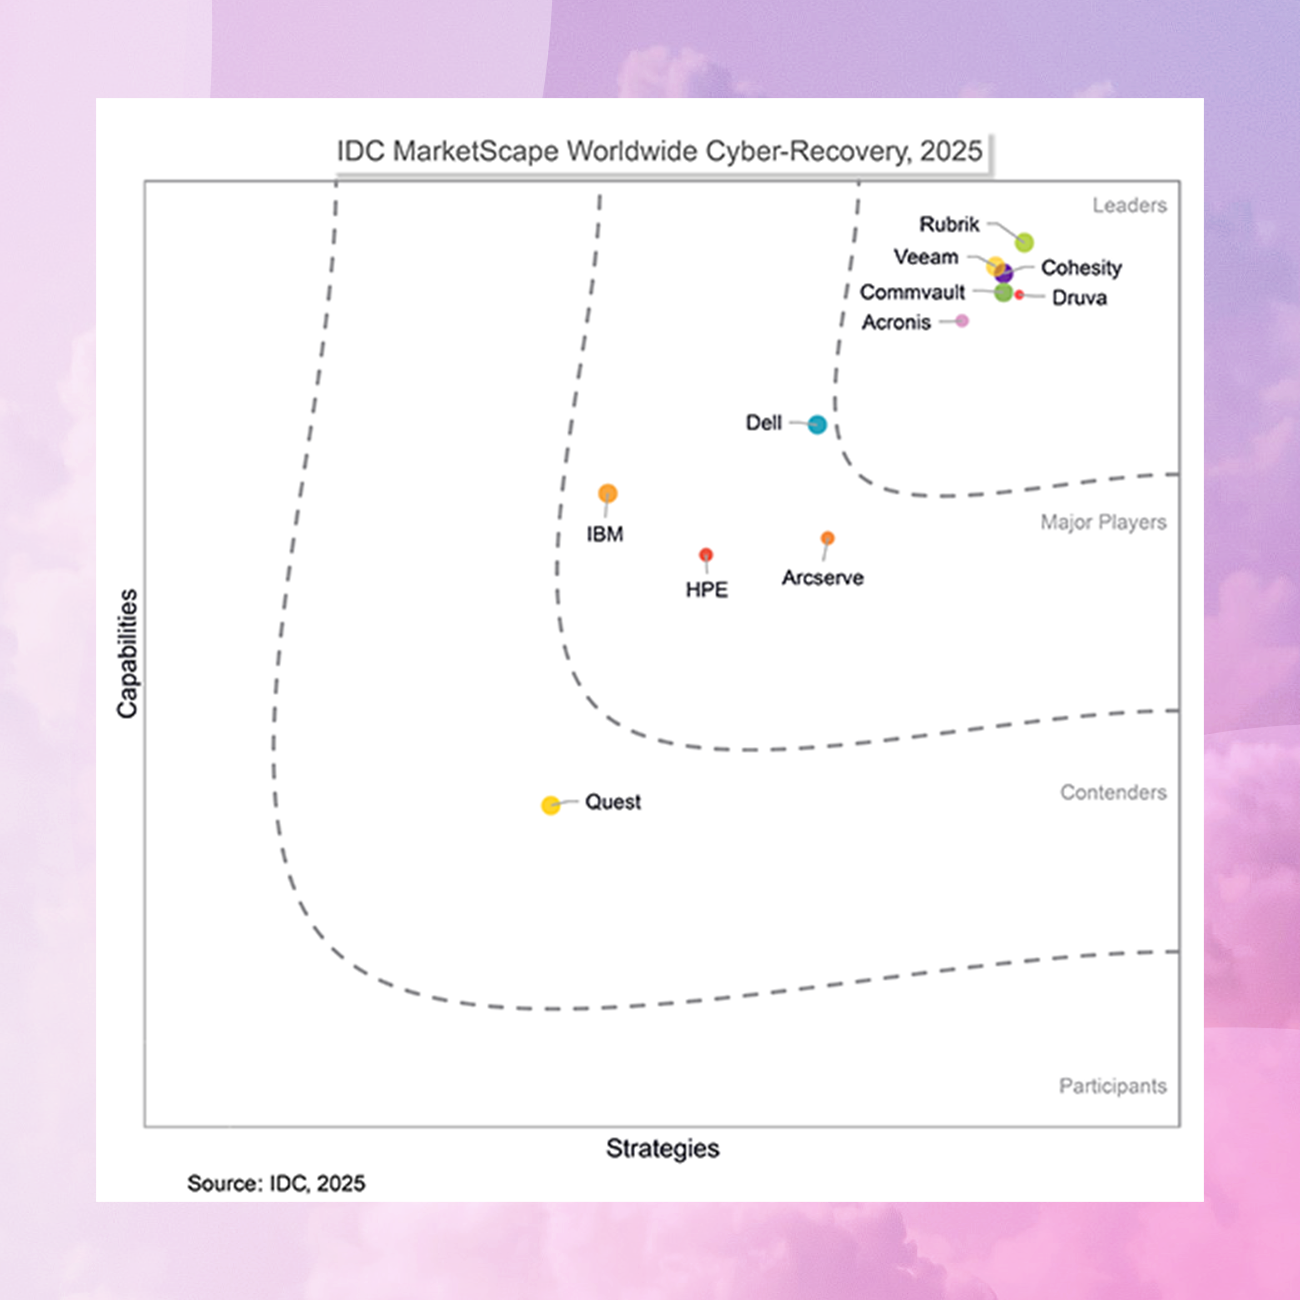
MarketScape de IDC
Commvault ha sido nombrada líder por sus puntos fuertes en arquitectura de recuperación cibernética, platform cargas de trabajo y platform , integración del ecosistema de seguridad y formación especializada en ciberresiliencia.
Nuestro Alcance
Apoyo a más de 100.000 empresas
“Solíamos diseñar manualmente la redundancia para evitar la pérdida de datos. Commvault proporciona la flexibilidad y granularidad necesarias para restauraciones rápidas.”
“Commvault nos da la confianza de que nuestros datos están seguros, y nuestros servicios importantes pueden ponerse en marcha rápidamente”.
eBook
Expuesta: La verdad sobre Active Directory, la resiliencia de la identidad y la recuperación rápida
La infraestructura de identidades de tu organización está bajo amenaza, y los métodos tradicionales backup recuperación ya no son suficientes. Descubre por qué estos enfoques se quedan cortos y cómo puedes reforzar la resiliencia de tus identidades con Commvault.
Proteger el núcleo
Protege la resiliencia y la capacidad de recuperación de Microsoft AD y Entra ID.
Evaluación del estado de la seguridad de identidades
Preguntas frecuentes
¿Por qué la infraestructura de identidades es un objetivo habitual de los ataques?
Los sistemas de identidad son un objetivo prioritario para los ataques, ya que actúan como puerta de acceso centralizada a múltiples aplicaciones y servicios de toda la organización, lo que los convierte en un objetivo muy atractivo para los atacantes que buscan obtener un amplio acceso a información confidencial. Al comprometer un sistema de identidad, los atacantes pueden llegar a obtener credenciales o tokens de autenticación que les concedan acceso a numerosos sistemas subordinados, lo que les permite desplazarse lateralmente dentro de la infraestructura de una organización.
¿Qué es la auditoría de cambios de identidad?
La auditoría de cambios de identidad supervisa y registra de forma continua las modificaciones y los eventos de autenticación en todos sus sistemas de identidad, realizando un seguimiento de quién ha cambiado qué, cuándo y dónde. Este enfoque continuo proporciona un historial en tiempo real y alertas sobre cambios sospechosos.
¿Por qué es importante supervisar Active Directory?
La supervisión de Active Directory ofrece visibilidad sobre los patrones de autenticación, los cambios en los privilegios y las modificaciones de las políticas que podrían indicar una violación de la seguridad.
La capacidad de detectar cambios no autorizados en los grupos de seguridad, patrones de autenticación inusuales o modificaciones sospechosas en las cuentas puede marcar la diferencia entre detener un ataque en sus primeras fases y tener que hacer frente a una brecha de seguridad a gran escala. La supervisión de AD también cumple con los requisitos normativos al proporcionar registros de auditoría de las acciones administrativas y los intentos de acceso.
Da el siguiente paso
Estamos listos cuando tú lo estés
La resiliencia es un viaje continuo. No importa en qué punto de tu camino te encuentres, te ayudaremos a dar el siguiente paso.
