Skip to content

La menace que représentent les ransomwares reste malheureusement une réalité quotidienne pour les informaticiens et les professionnels de la sécurité. Mais avant de céder au pessimisme, il convient de reconnaître le chemin parcouru par le secteur. Je dirais qu’il n’y a pas si longtemps, la plupart des entreprises étaient vulnérables à ce que l’on pourrait qualifier d’attaque par ransomware relativement rudimentaire. Ouverture d’un e-mail → Malware → Propagation sur le réseau → Ransomware →

Grâce aux progrès réalisés principalement dans le domaine des terminaux, à la généralisation du télétravail et à l’application des principes du « zero trust », le secteur a considérablement amélioré sa capacité à se protéger contre ce type d’attaques.

Pourtant, chaque semaine, nous voyons apparaître de nouveaux articles sur des attaques par ransomware qui ont abouti. De nombreux outils de suivi des ransomwares indiquent d’ailleurs une hausse en 2023. Par exemple, le rapport « The State of Ransomware » de Black Fog fait état d’une augmentation de 8 % par rapport à l’année précédente. De plus, nous constatons que les cybercriminels commencent à cibler des environnements de stockage de données qui ne font généralement pas l’objet d’attaques, tels que le stockage dans le cloud et les bases de données cloud.

« Si nous avons réellement fait des progrès dans la lutte contre les ransomwares, pourquoi le nombre d’attaques réussies augmente-t-il ? »

Tout est une question de priorités

En analysant ces attaques qui ont abouti, j’ai identifié deux grandes catégories de failles du système qui permettent aux acteurs malveillants de mener à bien des attaques de type « rançongiciel ».

  1. Le manque d’investissement dans un programme de sécurité de l’information. À première vue, cela semble évident, et ça l’est. On en a pour son argent. Les organisations disposant d’équipes de sécurité dotées de budgets importants subissent moins d’attaques par ransomware (à l’exception mentionnée dans la catégorie suivante). Il est facile de jouer les grincheux et de dire : « Eh bien, les gens n’ont qu’à prendre cela plus au sérieux et à dépenser davantage en sécurité ! » La réalité est que la plupart des attaques dont on entend parler dans les médias et qui résultent d’un manque d’investissement visent les services publics. Beaucoup de ces organisations n’ont tout simplement pas les moyens financiers d’investir dans le personnel, le temps et les technologies « de pointe » capables de contrer les attaques. Je vais m’arrêter là, car cela relèverait d’un autre article consacré à la politique, aux politiques publiques et à l’unification. Les dépenses publiques ne sont pas un sujet que l’on peut passer sous silence. Mais la catégorie suivante est celle que nous, en tant que secteur, pouvons aborder plus facilement.
  2. Nous avons des œillères. Je sais que c’est une affirmation forte, mais lorsque le sujet est abordé correctement, j’entends souvent des personnes affirmer avec conviction que c’est bien le cas.
    Quand je dis que nous avons des œillères, je veux dire que nous n’analysons pas de manière exhaustive le modèle de risque lié aux ransomwares. Nous sommes trop concentrés sur la manière dont des attaques courantes ont réussi pour voir où se trouvent les failles dans nos programmes de sécurité. Nous nous concentrons sur la protection des terminaux, des serveurs et des technologies traditionnelles de stockage de données (SAN, NAS, etc.) et, par conséquent, nous parvenons à protéger ces actifs contre les attaques.

« En fin de compte, un cybercriminel qui souhaite demander une rançon en échange de données n’a qu’une seule chose à faire : empêcher l’accès aux données critiques de l’entreprise. »

De nombreuses entreprises se concentrent davantage sur les mesures de prévention des attaques que sur la mise en œuvre d’une stratégie globale visant à garantir la disponibilité. En d’autres termes, il ne faut pas se limiter aux attaques par ransomware, mais privilégier une stratégie plus générale de protection de la disponibilité, incluant le « chiffrement des données à des fins d’impact » (ATT&CK ID T1486).

Par exemple, de nombreux scénarios d’attaque par ransomware reposent sur l’idée qu’un acteur pourrait exécuter une charge utile binaire et chiffrer des données. Or, avec un accès suffisant, le même résultat pourrait être obtenu simplement en échangeant les clés de chiffrement d’une base de données critique. Le degré de difficulté pour un attaquant de mener à bien cette opération varie considérablement, mais pour de nombreuses organisations, il s’agit d’une voie d’attaque viable. Ne vous empressez pas de faire remarquer que les sauvegardes natives de la base de données, la gestion des versions multiples, etc. peuvent résoudre ce problème. Ce n’est en aucun cas faux, mais la réalité est qu’en raison de leur impact sur les performances des bases de données volumineuses, ces contrôles sont souvent désactivés, que vous en soyez informé ou non. De plus, la gestion de ces méthodes de protection s’effectue souvent à l’aide des mêmes identifiants privilégiés que ceux utilisés pour les activités d’administration courantes, qui sont précisément les identifiants ciblés par les acteurs malveillants.

D’accord… mais qu’est-ce que ça veut dire…

En résumé, cela signifie que vous devriez revoir votre plan d’action contre les ransomwares et envisager d’élaborer un plan d’action de haut niveau en matière de disponibilité si vous n’en disposez pas déjà (si c’est le cas, réexaminez-le sous l’angle des ransomwares). Cette démarche doit être menée de manière transversale. L’équipe de sécurité doit effectuer une première analyse, puis se réunir avec les responsables des données, les équipes chargées de l’infrastructure et les équipes de Recovery après sinistre (DR) et de continuité des activités (BC) afin de réfléchir ensemble aux méthodes de protection et de Recovery les plus réalistes. De nombreuses méthodes de protection et de Recovery impliquent un compromis en termes de performances. La sécurité ne peut ignorer cette réalité, et le service informatique ne peut pas non plus négliger la sécurité au profit des performances. Il n’existe pas de solution universelle.

Les éléments suivants peuvent servir de point de départ, à titre indicatif, pour orienter la réflexion dans le cadre de cette démarche :

  1. Maîtriser l’ensemble des référentiels de données critiques de l’entreprise, notamment :
    • les stockages de données « privés » gérés, les NAS et les SAN
    • les appareils des collaborateurs
    • les bases de données (sur site, dans le cloud classique et « as-a-service »)
    • Stockage dans le cloud
  2. Dressez une liste des tactiques, techniques et procédures susceptibles d’affecter la disponibilité de vos référentiels de données critiques et établissez une correspondance avec le modèle MITRE ATT&CK ; (https://attack.mitre.org/tactics/TA0040/)
    • Exemple 1 : Chiffrement à grande échelle des terminaux
    • Exemple 2 : Vol et suppression de bases de données critiques (dans le cloud et sur site)
  3. Mettre en correspondance les stratégies avec les sources de données, puis les classer en fonction de leur probabilité de survenue.
    • Définir des priorités en fonction des risques juridiques, opérationnels et stratégiques
  4. Évaluer les contrôles et les processus
    • Identifier les possibilités de mise en œuvre de mesures de prévention, de détection, d’intervention et de Recovery, par source de données.
    • Identifier les lacunes
    • Mettre en place de nouveaux processus et contrôles
  5. Mettez à jour votre guide d’intervention face aux ransomwares en y intégrant des méthodes de réponse à toutes les techniques, en vous appuyant sur vos procédures d’intervention et de Recovery définies à l’étape 4.
  6. Organisez simultanément un exercice de simulation sur table (TTX) et un exercice de reprise après sinistre (DR).
    • C’est un véritable défi. Combiner ces deux éléments pour mener un exercice TTX « à livre ouvert » avec quelques intrusions aléatoires permettra vraiment de voir comment les équipes réagissent face à la pression d’un véritable incident lié à un rançongiciel.

Résumé

Les cybercriminels ne cessent d’évoluer pour rester dans la course et préserver leurs revenus. Même si, en tant que secteur, nous sommes désormais assez efficaces pour nous protéger contre les menaces traditionnelles liées aux ransomwares, chaque organisation présente probablement quelques angles morts. 

  • Les attaques par ransomware continuent de faire des ravages. 
  • À mesure que nous parvenons à mieux contrer les attaques traditionnelles, les auteurs de menaces modifient leurs tactiques pour continuer à atteindre leurs objectifs 
  • Les cybercriminels ciblent les référentiels de données tels que les bases de données et les services de stockage dans le cloud 
  • Mettez à jour votre guide d’intervention en y intégrant des options de détection, de prévention, d’intervention et de Recovery permettant de rétablir la disponibilité en dehors des schémas traditionnels
  • Mettez en œuvre des solutions de sauvegarde immuables et performantes pour les bases de données et les ressources cloud.

Comment Clumio peut vous aider

Clumio s’attache à aider ses clients à renforcer la résilience de leurs applications et données dans le cloud. En cas d’attaque par ransomware, Recovery constitue un rempart essentiel pour garantir la disponibilité de vos applications métier. Grâce aux options de sauvegarde proposées par Clumio pour les bases de données telles qu’Amazon RDS, MS-SQL sur EC2 et DynamoDB, ainsi que pour Amazon S3, EC2, EBS et Microsoft 365, vous pouvez mettre en place des stratégies de Recovery performantes qui satisferont à la fois les équipes chargées de l’infrastructure et celles chargées de la sécurité. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dois-je effectuer une sauvegarde de mon environnement AWS ?

Alors que les entreprises s’appuient sur AWS pour leurs opérations critiques, il devient impératif de protéger les données sous-jacentes contre les menaces et de se conformer en permanence aux exigences réglementaires et aux besoins des utilisateurs. Bien qu’AWS soit réputé pour la résilience de son infrastructure, il incombe au client de protéger ses données. AWS propose certes de nombreuses ressources et services pour aider à protéger les données, mais pour de nombreuses organisations, faire appel à un prestataire spécialisé s’avère plus simple et plus économique. Une stratégie de sauvegarde solide peut apporter une tranquillité d’esprit en garantissant que les données de l’entreprise sont en sécurité et peuvent être restaurées en cas de perte.

A cloud shaped drawer full of files being pulled out of a server stack. Represents the customer responsibility for backing up and protecting data within the resilient AWS infrastructure.

Quels services AWS dois-je sauvegarder ?

Même si l’architecture de votre application peut dépendre de nombreux services, les entreprises doivent, dans la plupart des cas, privilégier la protection d’Amazon S3, utilisé pour le stockage d’objets et de fichiers, et d’Amazon EBS, utilisé pour le stockage de données sur des disques virtuels. Amazon RDS, un service de base de données relationnelle gérée, et Amazon DynamoDB, qui propose une solution de base de données NoSQL, constituent les autres services essentiels à sauvegarder. Chacun de ces services peut jouer un rôle essentiel dans le fonctionnement de votre entreprise, et leur sauvegarde vous permettra de vous remettre de toute perte ou corruption de données.

Quelles sont les meilleures pratiques en matière de sécurité sur AWS ?

La méthode la plus efficace pour sauvegarder les services AWS dépend des dépendances de l’application ainsi que de ses politiques de conservation et de Recovery.

Pour les services critiques à l’activité, il est important de sauvegarder les données toutes les quelques minutes et de les conserver aussi longtemps que l’exigent les exigences de conformité les plus strictes. Amazon propose plusieurs moyens d’y parvenir. Par exemple, les instantanés Amazon EBS permettent de sauvegarder les volumes Amazon EBS, tandis que les instantanés Amazon RDS permettent de sauvegarder les bases de données Amazon RDS. De plus, certains services AWS, tels qu’Amazon S3 Glacier, prennent en charge la réplication interrégionale, ce qui vous permet de conserver une copie secondaire de vos données dans une autre région. Cependant, la création d’instantanés ou la réplication de chaque service AWS pourrait ne pas répondre aux objectifs de temps de reprise (RTO) et de point de reprise (RPO) de vos applications. AWS propose également des outils de sauvegarde plus granulaires, tels qu’AWS Backup et la gestion des versions, mais les données issues de ces services resteront stockées au sein du compte AWS de votre organisation, ce qui les expose à un risque en cas de violation de sécurité.

Une approche globale de la sauvegarde AWS consiste à choisir un éditeur de logiciels de sauvegarde SaaS capable de sauvegarder un large éventail de services AWS, sans recourir à la réplication par instantanés, d’identifier les risques et événements potentiels, de s’adapter au volume de données à protéger, quel qu’il soit, et ce, à un prix compétitif. Quelle que soit l’approche choisie, il est important de tester vos sauvegardes pour vous assurer qu’elles peuvent être restaurées.

AWS assure-t-il la protection de mes données ?

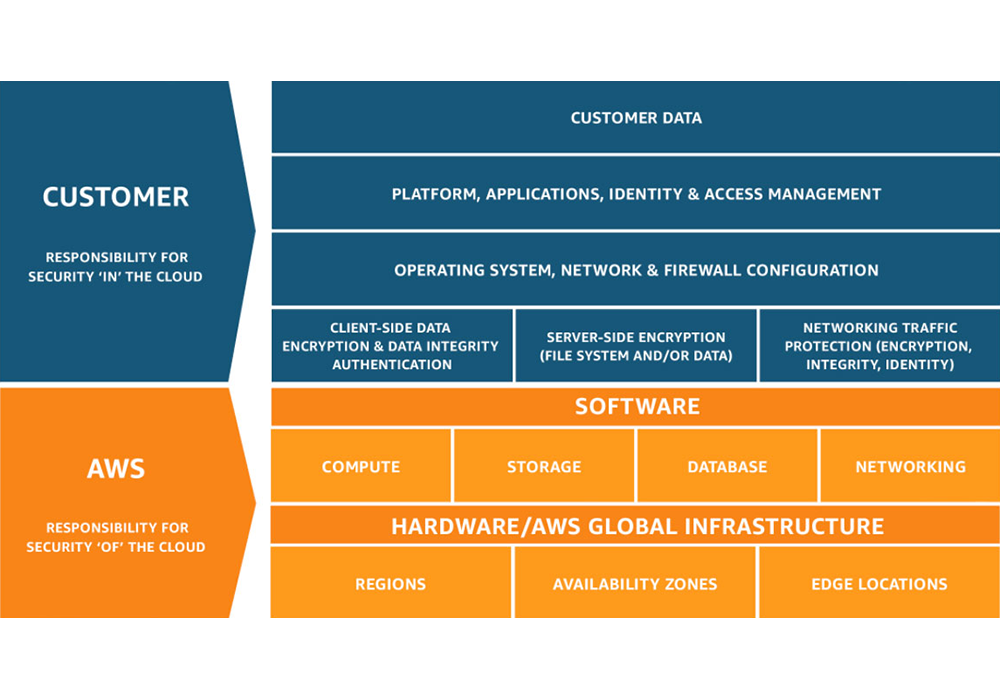
Si AWS se charge de sécuriser l’infrastructure physique et réseau sous-jacente qui prend en charge vos charges de travail et vos données, vous êtes quant à vous responsable de la sécurité des charges de travail et des données que vous déployez sur AWS. Ce principe, appelé « modèle de responsabilité partagée », constitue un élément fondamental du fonctionnement d’AWS. La sécurité des données relève de la responsabilité du client. Cela implique notamment de veiller à ce que les données sensibles soient chiffrées et sauvegardées, ainsi que de mettre en place des contrôles d’accès appropriés pour limiter les personnes autorisées à accéder à vos données. De plus, les clients doivent également s’assurer que leurs applications et leurs systèmes sont mis à jour pour corriger les vulnérabilités connues. AWS propose un certain nombre de services et de Features pour aider les clients à sécuriser leurs données, mais il incombe au client de les mettre en œuvre correctement. AWS prend la sécurité très au sérieux et met tout en œuvre pour protéger les données de ses clients. Il est toutefois important de garder à l’esprit que c’est aux clients qu’incombe la responsabilité première de garantir la sécurité de leurs données.

Qu’est-ce que le modèle de responsabilité partagée d’AWS ?

Le modèle de responsabilité partagée signifie qu’AWS est responsable de la sécurité du cloud, tandis que le client est responsable de la sécurité au sein du cloud. En termes simples, cela signifie que les données relèvent de la responsabilité du client. Le modèle de responsabilité partagée offre aux clients le contrôle de leurs propres données, leur permettant de mettre en œuvre leurs propres politiques de protection et mesures d’isolation physique, ainsi que d’utiliser les outils les plus adaptés pour récupérer leurs données en cas de perte. Le modèle de responsabilité partagée repose sur trois piliers :

  • Sécurité des données : Le client est responsable de la sécurité de ses données. Cela implique notamment de les chiffrer, d’effectuer régulièrement des sauvegardes et d’assurer le contrôle d’accès.
  • Sécurité de l’infrastructure : AWS est chargé d’assurer la sécurité de l’infrastructure sous-jacente que les clients utilisent pour exécuter leurs applications. Cela inclut la sécurité physique, la sécurité réseau et le renforcement de la sécurité des serveurs.
  • Sécurité opérationnelle : AWS et le client sont tous deux responsables de la sécurité opérationnelle. Cela inclut des tâches telles que la gestion des correctifs et la surveillance des journaux.

Quelle est la différence entre les snapshots AWS et les sauvegardes ?

Les sauvegardes sont des copies de données permettant de restaurer des fichiers perdus ou endommagés, tandis que les instantanés sont des copies de l’état d’un système à un moment donné. Les deux présentent des avantages et des inconvénients, et il est important de bien comprendre la différence avant de choisir l’une ou l’autre solution. Les instantanés AWS sont incrémentiels, ce qui signifie que seuls les blocs modifiés depuis le dernier instantané sont copiés. Cela les rend très efficaces en termes d’espace de stockage, mais cela implique également que la restauration complète d’un système à partir de zéro nécessite davantage de travail lorsque l’on utilise des instantanés incrémentiels. Les sauvegardes, en revanche, sont des copies complètes des données qui peuvent être rapidement restaurées en cas de perte de données. Cependant, cela les rend également plus coûteuses à stocker et peut entraîner un temps de Recovery plus long si une grande quantité de données a été perdue. Il existe plusieurs partenaires AWS – tels que Clumio – qui offrent une efficacité exceptionnelle en matière de sauvegardes, permettant de bénéficier de tous les avantages de celles-ci à un prix comparable à celui des instantanés.

Quels sont les facteurs clés à prendre en compte lors de la sauvegarde d’AWS ?

En matière de sauvegarde des données dans le cloud, il y a quelques éléments clés à garder à l’esprit. Premièrement, le délai de restauration et le point de restauration sont essentiels. Dans quel délai devez-vous pouvoir accéder à vos données en cas de panne, et quelle quantité de données pouvez-vous vous permettre de perdre ? Deuxièmement, la solution de sauvegarde que vous choisirez doit être simple à utiliser et à comprendre ; la dernière chose dont vous avez besoin, c’est d’un système complexe et difficile à gérer en cas de crise. Troisièmement, le prix est toujours un facteur à prendre en compte. Combien êtes-vous prêt à dépenser pour la sauvegarde de vos données ? Et si vous souhaitez mettre en place cette solution vous-même, pouvez-vous assumer les coûts d’ingénierie et la complexité qui y sont associés ? En gardant ces facteurs à l’esprit, vous pouvez vous assurer que votre sauvegarde AWS S3 est aussi efficace que possible.

Est-ce que la sauvegarde sur AWS est difficile ?

La sauvegarde des données est un processus qui comporte de nombreuses nuances, et lorsqu’ils mettent en place une solution de sauvegarde sur AWS, les utilisateurs doivent posséder une connaissance approfondie de la plateforme afin de configurer correctement leur plan de sauvegarde. De plus, AWS proposant un large éventail d’options de stockage et de calcul, il peut s’avérer difficile de déterminer quel service est le mieux adapté à la sauvegarde des données. C’est pourquoi de nombreuses entreprises choisissent d’utiliser des outils de sauvegarde SaaS clés en main proposés par des partenaires d’AWS, tels que Clumio. Ces outils offrent une interface conviviale pour configurer les plans de sauvegarde et permettent d’automatiser bon nombre des tâches complexes liées à la protection des données. De plus, ils assurent une isolation physique contre les attaques par ransomware, ainsi qu’une efficacité et une évolutivité de stockage exceptionnelles. La sauvegarde des services AWS n’a pas besoin d’être complexe, mais le choix de la solution adaptée dépend de l’application, de l’expertise de l’utilisateur et des services à protéger.

Comment puis-je effectuer une sauvegarde d’AWS ?

AWS propose un outil propriétaire appelé AWS Backup qui permet de sauvegarder de nombreux services tels que DynamoDB, Amazon EBS, Amazon EC2, Amazon RDS et Amazon S3. Vous pouvez utiliser AWS Backup pour protéger vos bases de données, vos volumes de stockage et vos systèmes de fichiers. AWS Backup utilise des instantanés mis à jour de manière incrémentielle pour permettre une restauration de vos données à un instant donné. Toutefois, si vous souhaitez simplifier votre infrastructure de sauvegarde afin de permettre à vos ingénieurs de se concentrer sur la création de valeur pour l’entreprise, vous pouvez envisager d’utiliser une solution de sauvegarde tierce clé en main telle que Clumio.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nous vivons une époque passionnante, n’est-ce pas ? Les données ont bouleversé le monde des affaires, le fonctionnement des organisations et les attentes des clients. Nous évoluons dans un univers de cloud hybride, où les entreprises disposent de plus de données que jamais, réparties sur davantage d’endroits, d’applications et de plateformes différentes. Et l’intelligence artificielle est sur le point de tout bouleverser de manière profonde. 

Tout cela fait des données votre atout le plus précieux, le cœur même de votre organisation. En bref, rien n’est plus important que d’assurer leur sécurité et leur protection. 

Dommage que ce secteur soit envahi par un battage médiatique et des promesses « à la mode » qui se ressemblent toutes. Pour prendre des décisions éclairées, il faut de la clarté. Mais certains fournisseurs semblent plus enclins à dénigrer leurs concurrents qu’à saisir l’ampleur du problème. Ils tentent de vous convaincre que la seule solution réside dans une approche axée sur le volume : multiplier les solutions, les outils, les sauvegardes ou nouer un nouveau partenariat présenté comme la réponse à un problème client, alors qu’en réalité, cela ne fait que combler une lacune dans les capacités du fournisseur ou résoudre un problème de couverture des charges de travail.

Mais ces affirmations sont-elles vraiment fondées ? Ou bien ne s’appuient-elles que sur une multitude de mots à la mode pour masquer les lacunes de leurs propres offres ? C’est un peu insultant quand on y réfléchit : en tant qu’acheteur avisé de produits technologiques, n’allez-vous pas voir clair dans ce genre de manœuvres ?

Ce sont là des questions qui méritent d’être posées. Je me les suis posées moi-même lorsque j’ai rejoint Commvault. Ma vision du marketing technologique est simple : il faut identifier ce que votre produit fait mieux que ceux de vos concurrents, puis trouver une manière intelligente et convaincante d’en parler. On ne ment pas. On n’exagère pas. On explique.

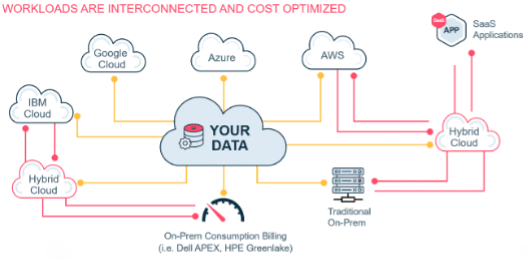
Commençons par préciser que Commvault protège la gamme de charges de travail la plus large de tous les fournisseurs. En tant que solution de protection des données par excellence dans l’environnement actuel de cloud hybride, nous couvrons les environnements sur site, le cloud privé et public, le SaaS, et pratiquement tous les emplacements où se trouvent vos données.

Le premier et le seul

Une solution DPaaS entièrement gérée prenant en charge plusieurs environnements cloud.

1>6

syncreon a réalisé une économie de 500 000 dollars en regroupant six solutions de sauvegarde en une seule.

Ainsi, lorsqu’un nouveau concurrent commence à nous qualifier de « solution de protection des données traditionnelle », vous êtes suffisamment avisé pour comprendre que cela signifie en réalité qu’il tente désespérément de rivaliser avec notre solution SaaS de protection des données multi-cloud, notre « cloud air-gap » et notre technologie intégrée de leurre contre les menaces. 

Quand ils qualifient de « complexe » notre capacité à protéger un large éventail de charges de travail, il ne faut surtout pas confondre flexibilité et complexité. La flexibilité, c’est bien. La complexité, c’est mal. Ironie du sort, ces mêmes fournisseurs obligent également leurs clients à adopter et à gérer des solutions ponctuelles distinctes. Et qu’est-ce que cela entraîne (outre des coûts et des risques) ? Dites-le avec moi : la complexité.

Protection à 100 %

Commvault prend en charge tous les types de charges de travail ; il est littéralement universel. Metallic fonctionne dans le cloud, mais Commvault n’a pas oublié l’importance de protéger les charges de travail sur site.1

Parlons maintenant de sécurité. J’ai vu des entreprises commercialiser leurs produits en les présentant comme la « seule » ou la « meilleure » solution de sécurité Zero Trust. Or, pour commencer, le Zero Trust est une approche globale. Ce n’est pas une simple fonctionnalité ajoutée après coup. Dans un environnement hybride, la sécurité des données ne fonctionne, comme c’est le cas chez Commvault, que lorsqu’elle est intégrée, omniprésente, capable d’assurer une protection au-delà des violations de sécurité et de protéger également les sauvegardes.

5 minutes contre 24 heures

Commvault détecte les menaces plus rapidement.

3 fois moins cher

Coût total de possession (TCO) dans le cloud inférieur à celui de Rubrik et Cohesity.

Ce qui m’amène à mon dernier point. Bon nombre des éléments que certains concurrents qualifient d’« uniques » — immuabilité, approche « zero trust », surveillance des sauvegardes — ne sont en réalité que les éléments indispensables à toute solution solide de protection des données, comme Commvault.

Ne vous contentez pas de nous croire sur parole. Écoutez ce que nos clients ont à dire :

Nous recherchions une offre capable de protéger les nombreuses plates-formes clés déployées dans notre environnement, et Cohesity ne répondait à aucune de ces exigences.

– Jeffrey Day, Architecte de la sécurité informatique au ministère des transports du Nevada


On entend souvent cette affirmation : « Pour évoluer, il faut plus de serveurs, toujours plus ». Mais en matière de protection des données, « plus grand » ne rime pas avec « meilleur », et certainement pas avec « plus intelligent ». Cela ne fait qu’ajouter des éléments dont vous n’avez pas besoin : des coûts, de la complexité et des risques liés à une surface d’attaque cybernétique plus étendue. 

Face à un enjeu aussi crucial pour la réussite de votre entreprise, il n’y a vraiment pas de place pour des promesses vagues ni une mise en œuvre approximative. L’environnement du cloud hybride exige une protection complète des données qui vous offre des options (et non de la complexité), assure une sécurité proactive, une défense active des données et une Recovery rapide via une plateforme unique et sans faille. Sans modules complémentaires, sans extensions et sans ventes incitatives. Il est temps de faire le tri et de proposer des solutions efficaces, afin que vous puissiez vous concentrer sur ce qui compte vraiment : la gestion de votre entreprise.

Rendez-vous sur www.commvault.com/questionit

Sources :

1. Étude ESG (De la sauvegarde des données à l’intelligence des données, janvier 2022)

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

« On est n° 1 ! On est n° 1 ! »

Une fois la poussière retombée après les finales, ce chant résonne dans les stades du monde entier. Le vainqueur, celui qui a marqué le plus de points, brandit le trophée (ou le lance en l’air, si vous êtes Tom Brady), et la fête commence, tandis que Queen encaisse encore plus de droits d’auteur bien mérités.

Mais comment déterminer qui est au sommet de la montagne dans le monde de la protection des données ? Garantir l’intégrité de vos « joyaux de la couronne », que ce soit dans le cloud ou sur site, n’est pas un jeu qui s’achève au bout d’une période prédéfinie : c’est une bataille permanente qui fait rage 24 heures sur 24, 7 jours sur 7, et qui est menée par les RSSI, les responsables informatiques, les administrateurs de bases de données… la liste est longue. C’est un défi complexe qui exige une stratégie adaptable, un engagement sans faille envers la cause et une ambition inébranlable pour venir à bout des acteurs malveillants.

C’est pourquoi il est toujours intéressant d’analyser en détail les affirmations de domination sur ce marché. Certaines sont vraies (mais avec quelques réserves), d’autres sont très discutables, d’autres encore sont fausses, et d’autres enfin relèvent carrément de l’hyperbole. Voyons comment un fournisseur justifie son affirmation selon laquelle il serait le meilleur.

Subjectif vs objectif… vs le monde réel

D’emblée, il faut comprendre que de nombreuses affirmations concernant le cloud reposent sur deux dimensions : subjective (sujette à interprétation) et objective (factuelle). Cependant, n’oublions pas ce que l’on appelle les affirmations « concrètes » : ce sont elles qui ont un impact direct sur votre entreprise et sur la manière dont vous utilisez le cloud pour la gérer. Exemples :

  • Affirmation objective : « 81 % des entreprises du classement Fortune 500 »
    • En supposant que cette affirmation soit exacte d’une certaine manière, aucun contexte ne vient l’étayer. 81 % ont-ils essayé le produit ? L’ont-ils acheté à un moment donné ? L’utilisent-ils depuis plus d’un an ?
    • Votre entreprise figure-t-elle dans le classement Fortune 500 ? Si ce n’est pas le cas, le message devient : « Si cela leur convient, cela vous conviendra aussi. » Vous voyez ? L’affirmation est désormais subjective.
    • Disposez-vous des ressources et du budget d’une entreprise du classement Fortune 500 ? Si ce n’est pas le cas, en quoi cela vous aide-t-il ?
  • Affirmation subjective : « Nous protégeons tout »
    • « Tout » signifie absolument tous les types de données existants, provenant de tous les fournisseurs. Ce qui englobe bien sûr toutes les charges de travail dans le cloud.
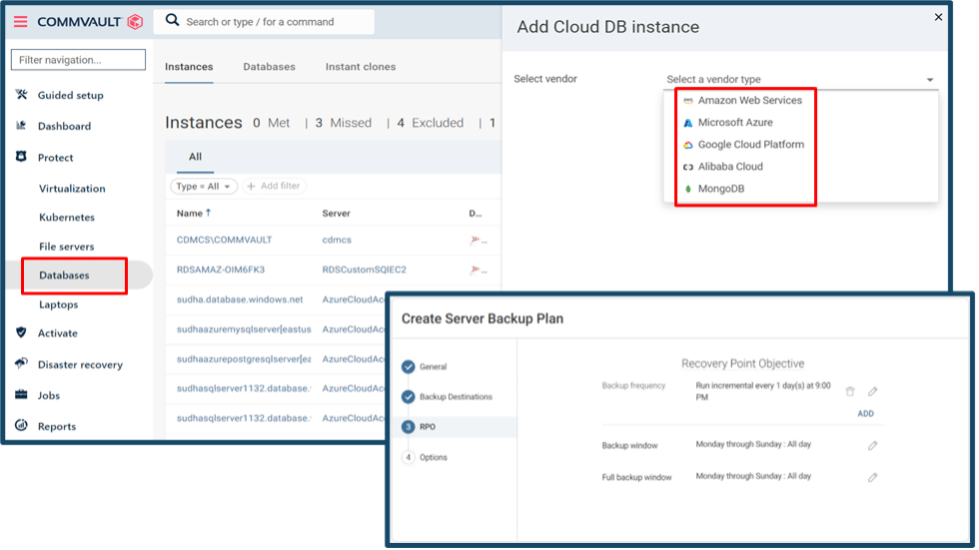
    • Dans ce cas précis, le fournisseur qui avance cet argument ne sauvegarde en réalité pas certaines charges de travail pour les bases de données Azure.
    • Utilisez-vous le cloud Azure ? Si oui, que pensez-vous de cette affirmation ?

Ce qui nous amène à la réalité du terrain. Nous savons que 80 % des entreprises ont adopté une stratégie de cloud hybride¹… et qu’une fois que l’on est dans le cloud, on y reste. Que vous optiez pour un environnement multi-cloud, un cloud public ou un cloud hybride, ne vous y trompez pas : vous vous êtes engagé. Alors pourquoi entend-on des affirmations aussi générales que celle ci-dessus ?

Parce que la certitude est difficile à trouver dans la vie de tous les jours.

Et parce qu’il est plus facile de faire confiance que de vérifier.

14 millions d’utilisateurs de M365 ? Vous êtes-vous déjà demandé combien d’entre eux utilisent la version gratuite de l’application ? C’est un chiffre considérable, ce qui signifie qu’on ne vous donne pas une vision complète de la situation.

Réalité : la tranquillité d’esprit revêt des significations différentes selon les entreprises. Différents clouds, différentes charges de travail, différentes compétences, différents niveaux de sécurité mis en place. Tous ces éléments s’assemblent pour former votre stratégie cloud personnalisée. Et au final, ce qui compte, c’est que vos données puissent être restaurées dans leur état d’avant l’attaque ou l’incident et qu’elles soient intactes à 100 %, quel que soit leur emplacement ou la ou les charges de travail à restaurer.

C’est ça, l’argument qui compte. C’est ça, l’argument concret en faveur du cloud. Point final.

Chez Commvault, nous prenons très, très au sérieux les affirmations que nous formulons concernant nos performances. Toutes nos déclarations sont objectives et s’appuient sur des validations réalisées par des tiers, ainsi que, bien sûr, sur des faits avérés. Il n’y a pas de meilleure façon de faire preuve de transparence, et c’est ce que nous faisons depuis plus de 26 ans. Nos clients et partenaires s’appuient sur cette approche pour défendre, sécuriser et protéger leurs données, jour après jour.

Prenez-vous des décisions qui ont un impact sur votre entreprise en vous basant sur des affirmations qui, au mieux, ne s’appliquent pas à votre cas et, au pire, sont totalement fausses ?

« Juste les faits, madame »

Le concept de protection des données a évolué. Il ne suffit plus de se contenter d’assurer la sauvegarde : les solutions, services et plateformes de protection des données doivent désormais inclure des fonctionnalités telles que la sécurité des données, l’analyse et les informations stratégiques, la gouvernance, la conformité, la gestion des données, la mobilité et la migration des données, la transformation et, bien sûr, la Recovery. De nombreux fournisseurs moins performants ont été contraints d’aborder cette question par le biais de partenariats d’acquisition ou d’accords OEM, ou encore par d’autres approches plus fragmentées faisant appel à de multiples outils.


Commvault, c’est différent.

Nous avons à notre actif une longue liste de réalisations dans le domaine de la protection des données, dont nous avons été les pionniers en étant les premiers à les mettre en œuvre – et, dans certains cas, nous restons encore aujourd’hui le seul fournisseur à le faire. En voici quelques exemples :

  • Premier à lancer une offre DPaaS entièrement gérée prenant en charge plusieurs clouds (Metallic®).
  • Première entreprise à avoir lancé une solution de « cloud air-gapping » (Metallic® Recovery Reserve™).
  • Première solution de protection des données d’entreprise à prendre en charge les conteneurs et Kubernetes (2017).
  • Le seul fournisseur à prendre en charge de nombreuses applications cloud natives (AuroraDB, CosmosDB, OCI, etc.) que les autres fournisseurs ne peuvent pas protéger.
  • Le seul fournisseur à prendre en charge la protection de toutes les bases de données PaaS Azure.
Être n° 1, c’est proposer une sécurité dans le cloud intégrée d’origine, et non ajoutée après coup

De nombreux fournisseurs mettent excessivement en avant leur prise en charge de l’immuabilité (soit directement, soit par l’intermédiaire de tiers) comme une garantie suffisante de sécurité des données, mais si vous ne savez même pas que vous disposez de données corrompues, comment pouvez-vous réellement être « protégé » ?

L’immuabilité est un minimum indispensable, mais elle ne suffit pas. Sans isolation physique, sans détection et sans autres niveaux de sécurité des données, vous vous retrouvez avec des fichiers immuables infectés par un ransomware. Votre solution doit aller au-delà de la simple immuabilité et inclure des éléments tels que :

  • Solution de cyber-leurre et d’alerte précoce Metallic® ThreatWise™.
  • Prise en charge de l’« air gap », y compris les bandes magnétiques.
  • Recovery « propre » granulaire, garantissant que SEULES les données corrompues sont « purgées », tandis que les données saines restent disponibles.
  • Aucun outil supplémentaire ni assistance tierce requise.
  • Extension cloud pour l’immuabilité sans avoir besoin d’Appliances dédiées.
  • Pas besoin de VERROUILLER l’intégralité de la copie de sauvegarde lorsque des données corrompues sont détectées – ce qui signifie que les données saines sont supprimées en même temps que les données corrompues, ce qui équivaut à une perte de données.
Être n° 1, c’est réduire le coût total de possession (ou « Montrez-moi l’argent »)

Enfin, mettons de côté le « marketecture » et le jargon/la rhétorique autour du TCO utilisés par certains fournisseurs pour revendiquer cette place de numéro 1. Aujourd’hui, le TCO arrive en deuxième position, juste derrière la sécurité, parmi vos priorités. Ainsi, même si des affirmations telles que « 1,1 million d’économies en moyenne » sont (encore une fois) très subjectives et dépendent de la taille de votre entreprise, réfléchissez à ce à quoi ressemble réellement le TCO dans une situation donnée :

  • Le véritable SaaS implique l’absence totale d’infrastructure à gérer ; le fait de disposer d’un plan de contrôle dans le cloud ne signifie pas pour autant qu’il s’agisse de SaaS.
  • La déduplication permet de réduire les coûts liés au trafic entrant et sortant.
  • La compression réduit la mobilité des données et permet de réaliser davantage d’économies.
  • La capacité à faire évoluer votre solution à la hausse ET à la baisse en fonction des besoins – et pas seulement à la hausse lorsque la demande diminue ou que les charges de travail sont transférées vers d’autres clouds ou plateformes.
Être n° 1, c’est renforcer les capacités « cloud native »

Le cloud offre une résilience des données, ce qui est essentiel pour garantir la disponibilité permanente de vos données et de vos applications, mais il ne vous protège pas contre la corruption des données, les logiciels malveillants ou d’autres incidents de ce type : vous vous retrouvez alors avec des « données corrompues » hautement résilientes. La protection des données est cruciale pour les applications natives du cloud et celles basées sur le modèle SaaS.

Et comme la capacité à protéger n’importe quelle application est l’enjeu majeur de la protection des données, comment peut-on prétendre être le numéro 1 de la protection moderne des données sans cela ? Commvault offre la meilleure protection des données de sa catégorie pour les applications traditionnelles, hybrides, cloud, modernes et conteneurisées, le tout au sein d’un service et d’une console unifiés, éliminant ainsi le recours à de multiples outils qui se chevauchent. Offrant la couverture de charges de travail la plus large du secteur, Commvault permet aux clients Microsoft de réaliser « de réelles économies », selon ESG. Et le Gartner® Magic Quadrant™ ? Un leader depuis 11 années consécutives. Ajoutez à cela son statut de leader dans le dernier rapport GigaOm Radar sur la protection des données dans le cloud hybride, et vous savez que vous êtes entre de bonnes mains.

Pour conclure, nous ne sommes pas ici pour débattre de notre position dans le classement en matière de protection des données, même si nous estimons avoir de solides arguments pour figurer en tête. Aux yeux de nos plus de 100 000 clients, avec plus de 3,8 EB de données transférées vers le cloud, Commvault est le leader mondial de la protection des données dans le cloud hybride. Nous exerçons cette activité depuis 26 ans, presque exclusivement aux côtés de notre partenaire historique, Microsoft.

En résumé ? Demandez à votre fournisseur si vos données sont sécurisées, protégées et restaurées avec une efficacité de 100 %, pour les charges de travail appropriées, aux bons endroits et par le bon fournisseur – tant aujourd’hui qu’à l’avenir. Vous pourriez être surpris par ce que vous découvrirez.

Essayez Commvault dès aujourd’hui https://www.commvault.com/request-demo

Référence 1
. Rapport « State of the Cloud », Flexera, 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Chez Commvault, nos quatre valeurs – nous nous connectons, nous inspirons, nous prenons soin, nous livrons – sont à la base de tout ce que nous faisons.

Cette semaine, nous avons organisé notre réunion interne trimestrielle « Global Town Hall » et remis les « Living Our Values Awards » décernés par notre PDG. Ce programme de récompenses trimestriel nous permet de reconnaître et de mettre à l’honneur, à l’échelle mondiale, nos collaborateurs « Vaulters » pour leur travail exceptionnel et leur engagement quotidien à incarner nos valeurs.

Je suis très fier d’annoncer les lauréats du prix « Living Our Values » décerné par le PDG pour le quatrième trimestre de l’exercice 2023 :

Stephanie Cunliffe,
directrice | Analyse des systèmes d’entreprise

Jennifer Kelly
, assistante administrative et réceptionniste

Leah Flynne
, directrice | Conformité

David Stupar
, responsable | Réussite client

Équipe chargée de la fiabilité des sites Metallic

Justin Avignone
| Responsable | SRE – Applications

Karunakar Bojjireddy​
Directeur | Opérations cloud SaaS

Peter Coviello​
Directeur principal | Applications, Ingénierie

Prashant Jayram
, architecte senior en solutions de données

Alex Piccolo
, data scientist de niveau 2

Reddi Prasad
, ingénieur SRO

Firoz Sahib,
responsable SRE

Siddhant Saini
, directeur | Opérations SaaS

Shankaar Thiagarajan
, architecte senior


Tous ces lauréats constituent un exemple inspirant et incarnent ce que signifie véritablement être un « Vaulter » !

Pour en savoir plus sur le travail chez Commvault, consultez notre site de carrières.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La résilience des données dans le cloud peut être un concept flou, et les entreprises, selon leur niveau de maturité en matière de cloud et leurs cas d’utilisation, abordent la résilience de différentes manières. Afin d’aider les entreprises ayant adopté le cloud à évaluer leur position par rapport à leurs pairs en matière de protection des données dans le cloud, Clumio a récemment collaboré avec Enterprise Strategy Group (ESG) à la rédaction d’un rapport de recherche intitulé « Data Protection Cloud Strategies at a Crossroads » (Les stratégies de protection des données dans le cloud à la croisée des chemins). Voici quelques points clés pour vous aider à démarrer :

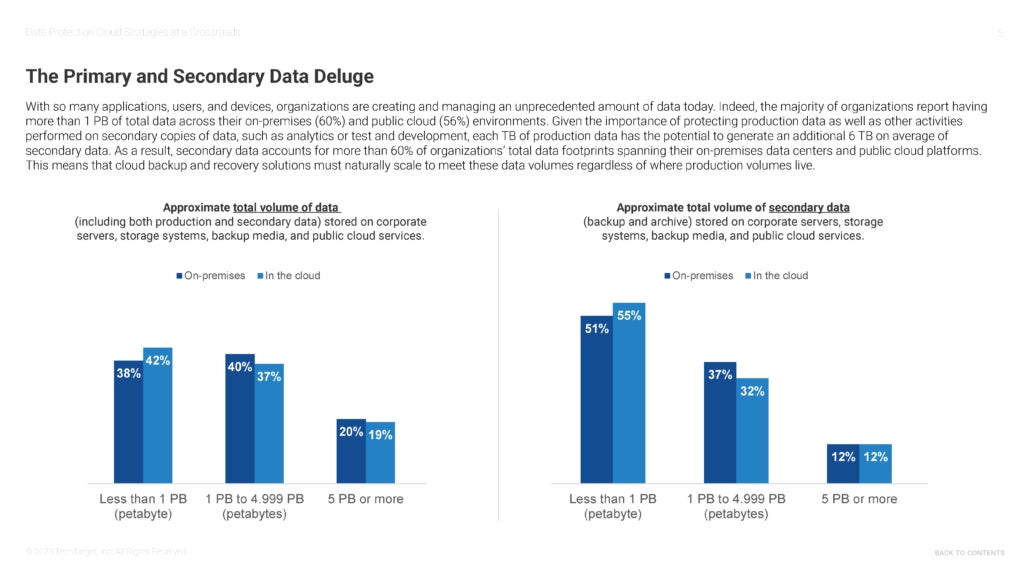
Les données secondaires occupent la première place en termes de volume

La plupart des environnements cloud contiennent davantage de données secondaires que de données primaires ! Environ 61 % de plus, pour être précis.

Source : Enterprise Strategy Group, une division de TechTarget, Inc. Livre électronique de recherche intitulé « Data Protection Cloud Strategies at a Crossroads », mai 2023

Selon les personnes interrogées, la moyenne estimée des données secondaires stockées dans le cloud s’élève à 2,9 PB sur une moyenne estimée de 4,7 PB pour l’ensemble des données stockées dans le cloud, ce qui signifie que les données primaires ne représenteraient qu’environ 1,8 PB !

Cela signifie que pour les entreprises qui cherchent à optimiser leurs coûts liés aux données dans le cloud, les données secondaires constituent un bon point de départ. Vous pourriez y trouver des instantanés orphelins, des répliques inutilisées ou des versions superflues. Il est également judicieux de passer en revue vos dépenses en matière de sauvegarde. Pourriez-vous les gérer plus efficacement ? Nous avons quelques idées à vous proposer. 😉

ABA (Évaluer en permanence)

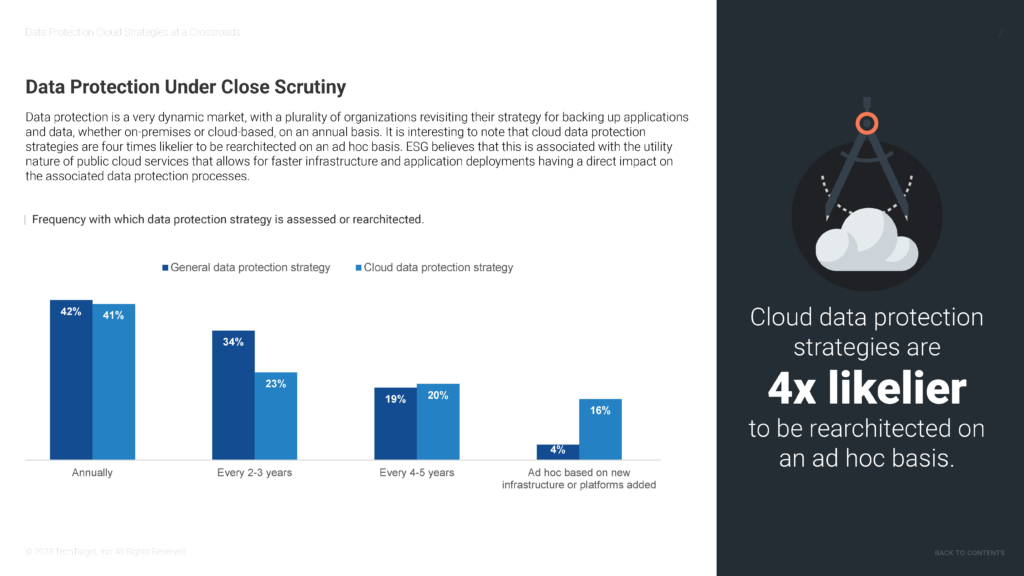
Si vous avez l’impression que votre entreprise réexamine régulièrement sa stratégie en matière de protection des données, vous n’êtes pas le seul.

Source : Enterprise Strategy Group, une division de TechTarget, Inc. Livre électronique de recherche intitulé « Data Protection Cloud Strategies at a Crossroads », mai 2023

41 % des personnes interrogées ont déclaré réévaluer ou repenser chaque année leur stratégie de protection des données dans le cloud, tandis que 16 % ont indiqué le faire de manière ponctuelle. Les entreprises étaient quatre fois plus susceptibles de réévaluer ou de repenser leurs stratégies de protection des données dans le cloud de manière ponctuelle que celles basées sur des infrastructures sur site. Cela n’est guère surprenant, compte tenu de l’évolutivité rapide et de l’innovation constante du cloud.

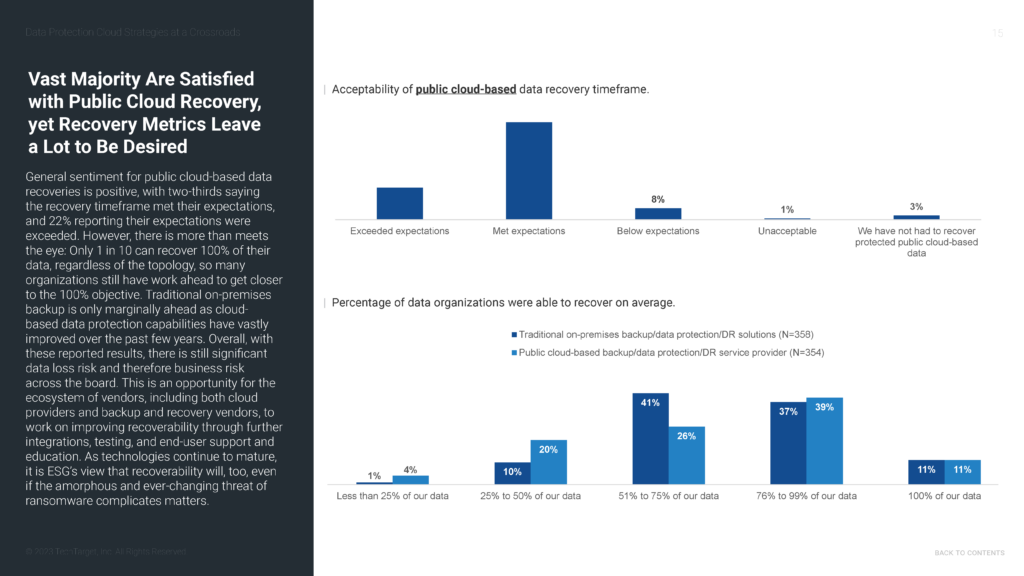
Est-il possible de récupérer toutes vos données ?

Voici une constatation surprenante : seuls 11 % des personnes interrogées ont indiqué avoir réussi, en moyenne, à récupérer 100 % des données lors d’une opération de récupération.

Source : Enterprise Strategy Group, une division de TechTarget, Inc. Livre électronique de recherche intitulé « Data Protection Cloud Strategies at a Crossroads », mai 2023

Conclusion : si vous n’avez pas testé votre système de récupération de données récemment, vous devriez le faire ! Assurez-vous d’être prêt à 100 % à récupérer 100 % de vos données.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le mois dernier, nous avons clôturé nos célébrations de la Journée internationale des femmes et du Mois de l’histoire des femmes par une « conversation courageuse » consacrée aux parents qui travaillent, aux difficultés liées à la fertilité et aux fausses couches. Aujourd’hui marque le début de la Semaine nationale de sensibilisation à l’infertilité ici aux États-Unis ; j’ai donc souhaité vous en dire plus sur notre récent événement et sur la manière dont nous soutenons les femmes de Commvault, ainsi que nos partenaires professionnelles, alors qu’elles font face à ces défis.

Nos « Courageous Conversations » sont des événements virtuels d’envergure mondiale qui constituent un élément central de notre stratégie en matière de diversité, d’équité et d’inclusion (DE&I). Elles nous permettent de créer des liens, de nous soutenir et de nous inspirer mutuellement en menant des discussions ouvertes sur des sujets qui nous tiennent à cœur. Comme le dit toujours Martha Delehanty, notre directrice des ressources humaines : « Il faut engager la conversation pour changer le discours. »

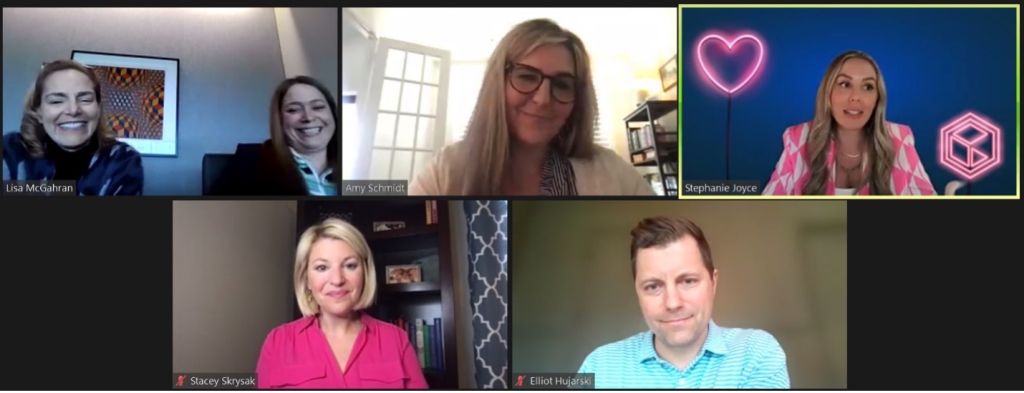
Au cours de cet événement, nos membres Lisa McGahran, Stephanie Joyce et Elliot Hujarski ont pris la parole pour évoquer leur parcours personnel face aux problèmes de fertilité et aux fausses couches. Nous avons également accueilli Stacey Skrysak, conférencière invitée, qui est venue partager son histoire et expliquer comment elle aide les autres en se faisant la porte-parole des personnes confrontées à la prématurité, à la perte d’un enfant et à l’infertilité. Cette « Courageous Conversation » a été un moment très fort et essentiel pour notre communauté Vaulter : nos intervenants ont courageusement ouvert leur cœur pour partager leurs histoires avec nous, tandis que nous discutions de la manière dont le deuil et l’espoir peuvent coexister.


L’infertilité et les fausses couches constituent malheureusement des problèmes bien réels auxquels sont confrontées aujourd’hui de nombreuses femmes actives (ainsi que leurs partenaires) tout en poursuivant leur parcours professionnel. Chez Commvault, nous continuons à manifester notre engagement et notre soutien non seulement envers nos parents actifs, mais aussi envers ceux qui aspirent à devenir parents.

C’est la force de l’espoir, de l’optimisme et du soutien qui nous guide tous au quotidien. Nous sommes fiers de contribuer au bien-être de nos « Vaulters » et de leur offrir les ressources dont ils ont besoin tout au long de leur parcours.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dans le monde actuel, les données constituent votre atout le plus précieux, et les entreprises collectent, traitent et stockent en permanence des volumes considérables de données. Kubernetes est un outil d’orchestration de conteneurs qui connaît un succès croissant pour la gestion et le déploiement d’applications de manière évolutive et innovante. Une récente enquête a révélé que plus de 75 % des entreprises utilisent des conteneurs. Cependant, celles qui adoptent les conteneurs et Kubernetes doivent tenir compte des enjeux liés à la protection et à la sécurité des données.

Dans cet article, nous allons examiner les différents défis auxquels sont confrontées les entreprises lorsqu’elles doivent protéger leurs données dans leur environnement Kubernetes. Nous aborderons également les outils et les techniques permettant d’assurer la protection des données dans l’ensemble de votre environnement Kubernetes.

Kubernetes n’est plus une technologie à venir ou en projet : elle est déjà là. En effet, parmi les entreprises qui ont adopté les conteneurs, la quasi-totalité (94 %) utilise Kubernetes, et la plupart (86 %) le considèrent même comme essentiel à leur fonctionnement. Cela n’a rien de surprenant, puisque nous avons également constaté que Kubernetes contribue à une migration vers le cloud efficace et flexible, à l’orchestration des conteneurs et à la mobilité des charges de travail. Les entreprises constatent également une amélioration de l’évolutivité, de la disponibilité et des processus DevOps lorsqu’elles mettent en œuvre Kubernetes.

Maintenant que nous savons que les entreprises ont véritablement adopté Kubernetes et qu’elles continueront à l’utiliser de plus en plus à l’avenir, voyons à quelles fins elles l’utilisent principalement. En moyenne, plus de la moitié des données d’une entreprise (59 %) sont orchestrées avec Kubernetes, et la quasi-totalité des entreprises (94 %) prévoient d’utiliser davantage Kubernetes au cours des cinq prochaines années pour protéger leurs données. Cependant, la plupart des entreprises (89 %) s’attendent également à devoir redoubler d’efforts pour protéger leurs données dans Kubernetes au cours des cinq prochaines années.

Évaluation de vos besoins en matière de sécurité Kubernetes

Comme pour tout changement ou toute perturbation, les entreprises rencontrent des difficultés pour identifier les vulnérabilités et comprendre pleinement leurs systèmes et leurs besoins lorsqu’elles utilisent Kubernetes. Lors du passage à des applications cloud-native, les clients doivent être conscients que les sauvegardes et la protection des données ne sont pas toujours garanties. La plupart des fournisseurs de services cloud suivent le modèle de responsabilité partagée, selon lequel ils sont chargés de sécuriser leur infrastructure de services, tandis que les clients sont responsables de la sécurité de leurs données et de leurs applications au sein de l’environnement cloud. Environ la moitié des entreprises rencontrent actuellement des difficultés pour identifier les vulnérabilités (52 %), évaluer les sauvegardes (49 %), adapter leurs capacités en fonction de l’ampleur de leurs opérations (49 %) et appréhender la complexité de leurs systèmes (48 %).

L’enquête a également mis en évidence les fonctionnalités les plus importantes pour les entreprises lors de la mise en œuvre de Kubernetes.  Deux tiers des entreprises (64 %) estiment que la sécurité des données est un élément essentiel d’un système complet de protection des données pour Kubernetes. Par ailleurs, la flexibilité des niveaux de Recovery (56 %) et la protection contre les ransomwares (52 %) constituent des fonctionnalités importantes pour plus de la moitié des entreprises. De plus, la quasi-totalité des entreprises (95 %) jugent important de pouvoir sauvegarder leurs données dans Kubernetes.

Quelles sont donc les implications pour l’avenir de Kubernetes et pour la mise en place d’une stratégie solide de protection des données pour vos nouvelles applications K8s avec état ? Vous devez être en mesure de surmonter tous les défis auxquels vous êtes confrontés aujourd’hui et à l’avenir, tels que :

  • Erreur de l’opérateur
  • Pannes matérielles et logicielles
  • Attaques ciblées par des ransomwares ou des logiciels malveillants

Commvault et Kubernetes : protégez vos conteneurs K8s sans vous retrouver à l’étroit

Commvault offre une protection native K8s pour vos applications K8s avec état (et sans état) au sein d’une solution pratique de Backup and Recovery basée sur le modèle SaaS. La protection des applications K8s inclut la sauvegarde de toutes les données de configuration (pods, manifestes, secrets, CRD) ainsi que des données persistantes des applications (volumes persistants, revendications de volumes persistants). La protection de la configuration et des données K8s permet une restauration granulaire de la configuration de l’application, des données persistantes ou de l’application dans son intégralité, vers le cluster d’origine ou vers un nouveau cluster. La Recovery vers des environnements sur site ou dans le cloud offre à votre entreprise la mobilité applicative et l’agilité nécessaires pour adopter le modèle de déploiement et d’exploitation K8s le mieux adapté à vos développeurs. La protection complète des données de votre cluster Kubernetes garantit la Recovery de toutes les applications en cas de perte de données. Et avec Commvault, vous ne serez pas contraint d’utiliser un outil à usage unique. Notre protection K8s s’inscrit dans la stratégie de Commvault visant à sécuriser, défendre et restaurer toutes les données réparties dans le cloud hybride. Voici comment GigaOm décrit cela dans son récent rapport « Kubernetes Data Protection Radar » :

« Commvault Backup and Recovery est une solution de sauvegarde qui ne se limite pas aux charges de travail Kubernetes, ce qui la rend adaptée aux applications hybrides s’exécutant à la fois sur Kubernetes, des machines virtuelles et des services cloud, et permet ainsi de regrouper les opérations de sauvegarde sur une seule et même plateforme. »

GigaOm, 26 janvier 2023

Découvrez pourquoi Commvault fait figure de référence en matière de protection des données Kubernetes : https://www.commvault.com/analyst-reports#gigaom.

Source : Hanover Research, « Kubernetes Attributes and Usage », février 2023

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

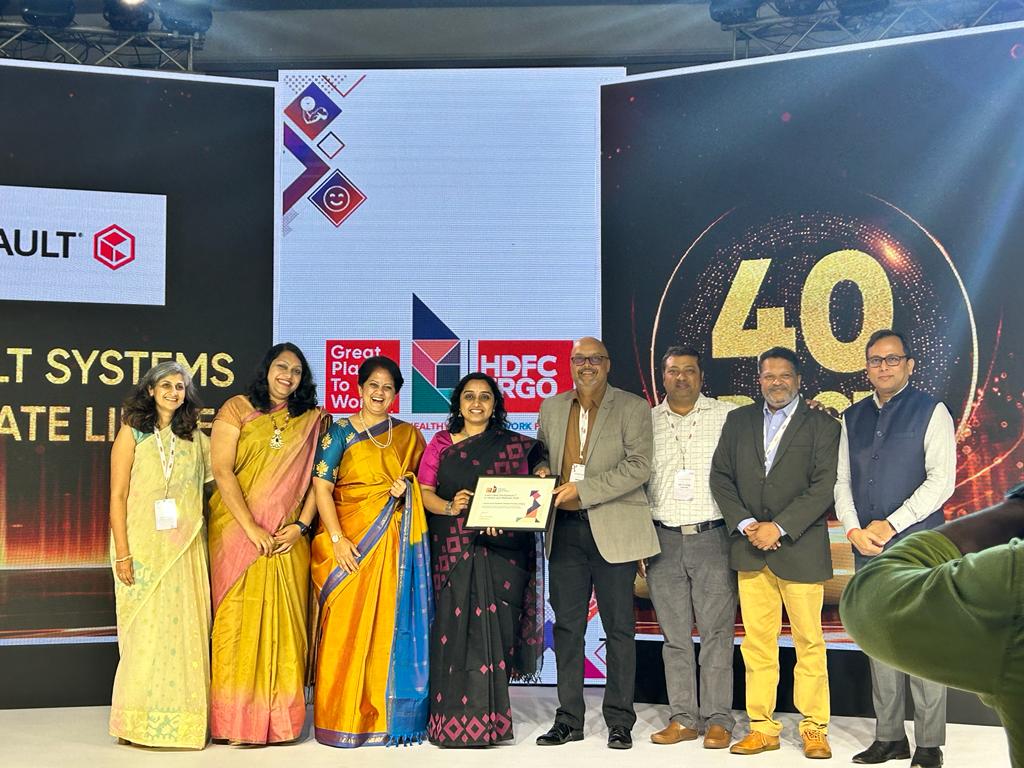
Je suis ravi de vous annoncer que Commvault a été distingué par Great Place to Work® India pour sa culture d’attention et d’appartenance.

Nous avons été classés parmi les « Meilleurs lieux de travail en Inde dans le domaine de la santé et du bien-être » en 2022, à l’issue d’une évaluation exhaustive et rigoureuse visant à identifier les entreprises pionnières en matière de pratiques bien conçues pour le bien-être au travail.

Nous avons également obtenu la certification « Inclusive Practices™ », une initiative en faveur de la diversité, de l’équité et de l’inclusion lancée par le Great Place to Work Institute India. Cette évaluation identifie les organisations qui mettent en œuvre des pratiques internes et externes visant à promouvoir une participation égale et équitable des communautés historiquement exclues (femmes, personnes aux identités de genre diverses, personnes LGBTIQA+, personnes en situation de handicap, anciens combattants, personnes reprenant une activité professionnelle après une interruption de carrière et autres minorités sous-représentées dans le pays) sur le lieu de travail.


Je suis très fier que notre entreprise ait obtenu cette distinction. Chez Commvault, nous continuons à donner la priorité à notre culture axée sur le bien-être global et la diversité, l’équité et l’inclusion (DE&I), tout en nous soutenant mutuellement et en montrant l’importance que nous y accordons.

En matière de santé et de bien-être, nous sommes convaincus que le bien-être global de chacun de nos collaborateurs contribue à bâtir une meilleure entreprise et un monde meilleur. Il est essentiel de trouver un bon équilibre entre vie professionnelle et vie privée, et nous accordons une grande importance à la mise en place d’une culture favorisant cet équilibre et la flexibilité. Nous savons qu’en tant que partenaires de nos clients, nous devons d’abord nous épanouir nous-mêmes… ce qui signifie prendre soin de nous ! Nous continuons également à honorer et à célébrer la diversité de notre communauté Vaulter, et à cultiver un environnement de respect et d’appartenance. En écoutant les expériences et les points de vue des autres, et en apprenant à mieux nous soutenir mutuellement, nous nous donnons les moyens de créer ensemble un avenir plus équitable. 

Félicitations à notre équipe indienne !

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

« Transformateurs », « adaptés au réseau de distribution » et « à la pointe de la technologie » ne sont que quelques-uns des adjectifs utilisés par la rédaction de CRN pour décrire les entreprises qu’elle a sélectionnées comme la crème de la crème – le classement « CRN Storage 100 » 2023 –, une distinction qui récompense les fournisseurs de solutions de stockage leaders du secteur, capables de proposer les meilleurs produits et services adaptés au réseau de distribution que l’industrie ait à offrir.  

Selon cette publication, les entreprises retenues pour le classement « Storage 100 » de cette année ont été sélectionnées par la rédaction de CRN pour leur « persévérance à repousser les limites de l’innovation grâce à des technologies de pointe et à des partenariats stratégiques ». 

Il s’agit sans aucun doute d’un environnement difficile à appréhender, avec un nombre incalculable de fournisseurs. Heureusement, le classement « Storage 100 » constitue une ressource précieuse pour les fournisseurs de solutions à la recherche de partenaires capables de les accompagner sur un marché du stockage complexe, grâce à des offres de pointe dans des domaines tels que la protection, la gestion et la résilience des données, le stockage défini par logiciel et les composants de stockage.  

CRN a souligné que le classement de cette année met également en avant les leaders du secteur des technologies de stockage pouvant être utilisées pour des déploiements sur site ou dans le cloud. C’est un point essentiel. La résilience est primordiale dans un monde où les fournisseurs et les partenaires s’efforcent d’aider leurs clients à garantir la sécurité, l’intégrité et la disponibilité permanente de leurs données, qu’il s’agisse de charges de travail dans le cloud, sur site ou en mode SaaS… C’est là qu’intervient Commvault.  

Récompensés dans la catégorie « Protection, gestion et résilience des données », nous proposons une plateforme de protection des données simple et unifiée qui couvre l’ensemble du parc de données de l’entreprise, quel que soit l’emplacement de ces données. Qu’il s’agisse d’un Distributed Storage défini par logiciel, tel que les conteneurs, d’une Appliance de stockage comme Commvault Grid ou d’un stockage dans le cloud sous la forme de Metallic Recovery Reserve™, Commvault aide ses clients à accélérer leur transformation numérique grâce à une évolutivité, une sécurité et une résilience inégalées.  

Blaine Raddon, PDG de The Channel Company, a fait part de ses impressions sur le programme de cette année, déclarant : « Le classement “Storage 100” 2023 de CRN met à l’honneur les principaux fournisseurs qui apportent des avancées révolutionnaires dans le domaine des technologies de stockage et proposent aux clients et aux fournisseurs de solutions des solutions modernes, conçues pour l’avenir. Nous sommes honorés de saluer leurs contributions en tant qu’acteurs de premier plan dans le domaine des technologies de stockage pour 2023. » 

Tout comme CRN, nous sommes également honorés : honorés d’être reconnus pour notre protection des données à la pointe du secteur, honorés d’être présentés comme un choix recommandé pour les fournisseurs de solutions, et honorés de ne cesser d’innover. 

Le classement « CRN Storage 100 » sera publié dans le numéro d’avril 2023 du magazine CRN et en ligne sur www.crn.com/storage100.  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le printemps est une saison de renouveau et de régénération, où l’on peut enfin se débarrasser du poids de l’hiver et prendre un nouveau départ. Alors que les fleurs s’épanouissent et que les arbres bourgeonnent, c’est le moment idéal pour revoir et améliorer vos plans de protection et de Recovery des données.

Tout comme lorsqu’on aménage un jardin, il est important de faire le point sur ce dont on dispose et ce dont on a besoin. De la même manière qu’on ne planterait pas une fleur dans un sol inadapté ou sans arrosage suffisant, on ne sécuriserait pas ses données avec des outils inadaptés ou sans plan d’action. Comme le dit le proverbe : « Qui ne planifie pas, planifie son échec. » Cela est particulièrement vrai lorsqu’il s’agit de protéger les données de votre organisation.

Les répercussions d’une fuite ou d’une perte de données peuvent être catastrophiques : elles vont de la perte de chiffre d’affaires et de productivité à l’atteinte à la réputation, en passant par des conséquences juridiques. Pour minimiser l’impact de tels événements, il est nécessaire de disposer d’un plan de Readiness complet permettant d’anticiper les pannes potentielles et d’y faire face.

Être prêt pour la Recovery, c’est avoir la confiance et la capacité nécessaires pour restaurer rapidement n’importe quelle donnée dans l’ensemble de votre environnement.

L’entretien régulier est essentiel

L’un des aspects les plus importants pour réussir son jardin est de s’en occuper régulièrement. Il en va de même pour la protection des données. On ne peut pas se contenter de la mettre en place puis de l’oublier. Réviser et mettre à jour régulièrement vos plans vous permettra de vous assurer qu’ils restent efficaces et continuent de répondre aux besoins de votre entreprise. Et compte tenu de la fréquence et de la sophistication croissantes des attaques par ransomware, il n’a jamais été aussi crucial de procéder à des évaluations régulières de votre infrastructure et de votre plan de Readiness.

Heureusement, disposer d’une solution complète de protection des données, soutenue par des experts, peut changer la donne : elle permet de réduire le risque lié aux ransomwares et de garantir une Recovery rapide après une attaque. Grâce aux services professionnels Commvault®, vous bénéficiez des fonctionnalités de protection des données les plus performantes et d’un accompagnement d’experts à chaque étape de votre parcours de protection des données.

De plus, il est essentiel, dans le cadre de vos efforts d’évaluation, de disposer d’une solution de protection des données offrant un ensemble solide de fonctionnalités régulièrement mises à jour et enrichies. La mise en place d’un programme de maintenance régulier pour gérer votre environnement de protection des données vous permet d’intégrer et de mettre à jour des fonctionnalités utiles. Consultez notre page « What’s New » consacrée aux versions de la plateforme pour découvrir nos dernières fonctionnalités et améliorations.

Soyez prêt à tout

Maintenez un état de préparation afin de pouvoir réagir à tout incident susceptible de compromettre vos données. Que votre entreprise ait besoin d’un accompagnement supplémentaire pour élaborer son plan de préparation à la reprise après une attaque par ransomware, pour le maintenir à jour ou pour se remettre d’une attaque, les solutions Commvault Readiness Solutions vous permettent de choisir le niveau de service le mieux adapté à vos besoins métier. L’offre de services comprend :

Ready vous aide à adapter les capacités techniques de Commvault à vos objectifs de Recovery.

Steady vous aide à surveiller et à maintenir un état de préparation à la Recovery.

Respond vous aide à reprendre plus rapidement vos activités habituelles en cas de panne ou de sinistre.

Succès en matière de protection des données de récolte

Tout comme un jardin bien entretenu peut être source de bonheur, un plan solide de protection et de Recovery des données peut vous apporter la tranquillité d’esprit. Profitez donc du printemps pour semer les graines d’un plan solide de protection et de Recovery des données, et regardez-le grandir et s’épanouir au cours des mois à venir.

Discutez avec un représentant pour découvrir comment Commvault peut vous aider à élaborer votre plan d’intervention en cas d’attaque par ransomware.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Nous savons que la protection des données est un sujet sérieux, mais nous sommes là pour lui donner une touche ludique à l’occasion de la Journée mondiale de la sauvegarde ! Êtes-vous prêt à évaluer la manière dont vous protégez vos informations sensibles et à vous poser les questions qui fâchent sur les produits que vous utilisez ?

Chez Commvault, nous sommes conscients de l’importance de la protection des données, et nous sommes là pour vous apporter les réponses que vous méritez. Rejoignez-nous dans cette aventure où nous aborderons six des questions les plus fréquemment posées sur la protection des données, et nous vous montrerons comment assurer la sécurité de votre entreprise.

https://play.vidyard.com/AMTPw7ny3Ahn5Ju3rCTFEr

Les fuites de données et les atteintes à la vie privée peuvent constituer un véritable casse-tête pour les entreprises. Non seulement elles peuvent entraîner des répercussions juridiques et financières, mais elles peuvent également nuire à votre réputation et à la confiance de vos clients. C’est pourquoi il est essentiel de se tenir informé et de faire preuve de vigilance en matière de stratégies de protection des données.

Il est temps de faire la part des choses entre réalité et fiction en matière de protection des données. Ne vous laissez pas séduire par ces arguments marketing ronflants sans avoir d’abord mené vos propres recherches. Ces entreprises innovent-elles au même rythme que la croissance de vos données ? Vous aident-elles à tirer le meilleur parti de votre budget informatique ? Vous vendent-elles un produit alors que ce dont vous avez réellement besoin, c’est d’une plateforme ? Voilà les questions que vous devez vous poser !

Faites appel à un prestataire de confiance spécialisé dans la protection des données, tel que Commvault, pour garantir que vos informations sensibles soient toujours en sécurité. Contactez-nous dès aujourd’hui pour en savoir plus sur nos solutions de protection des données, et laissez-nous vous aider à protéger votre entreprise et les informations de vos clients.

N’oubliez pas : la protection des données ne doit pas forcément être ennuyeuse. Avec la bonne attitude et un peu d’humour, vous pouvez rester informé et en sécurité tout en veillant à la prospérité de votre entreprise !

Suivez Commvault sur les réseaux sociaux pour découvrir d’autres informations sur la #JournéeMondialeDeLaSauvegarde !

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Alors que le Mois de l’histoire des femmes touche à sa fin, chez Commvault, nous continuons à mettre les femmes à l’honneur tout au long de l’année ! En tant que mère active et fière co-responsable de notre groupe d’affinité des employés « Family Support Network » (EAG), je souhaitais partager mon expérience dans l’espoir d’encourager les mères (et les pères !) qui travaillent partout dans le monde.

J’ai débuté ma carrière dans les ressources humaines (RH) il y a plus de 25 ans, et je travaille chez Commvault depuis 11 ans. J’ai toujours été une personne axée sur les relations humaines, et mon métier dans les RH m’a permis de mettre en avant la dimension humaine de l’entreprise et de me concentrer sur les personnes, qui constituent le capital le plus précieux d’une entreprise. Tisser des liens solides et donner aux gens les moyens de s’épanouir et de progresser, voilà ce qui m’a inspirée tout au long de ma carrière.

Faire preuve d’empathie a toujours fait partie intégrante de mon rôle de responsable des ressources humaines, mais mon niveau d’empathie a complètement évolué lorsque je suis devenue maman. J’ai la chance d’avoir deux magnifiques fils dans ma vie – Jake, 8 ans, et Ryan, 6 ans –, mais mon parcours n’a pas été sans difficultés. En 2016, j’ai appris que j’étais enceinte de jumeaux identiques. Après le choc initial à l’idée d’avoir 42 ans avec trois enfants de moins de deux ans, j’étais folle de joie ! Suite à des complications survenues à la 24e semaine de grossesse, j’ai fini par accoucher prématurément de Ryan et Max. Le lendemain, Max s’est éteint paisiblement dans les bras de mon mari. J’étais complètement abasourdie par cette tragédie, mais j’avais encore un nouveau-né dans un état critique à l’hôpital et un enfant de 19 mois à la maison, pour lesquels je devais rester positive (et reconnaissante). 129 jours et trois opérations plus tard, Ryan a pu quitter l’hôpital, un jour après la date prévue pour son accouchement. C’est aujourd’hui un petit garçon heureux et en bonne santé.

En tant que maman, on change après avoir eu des enfants. Et après avoir perdu un enfant, j’ai changé encore davantage. Cela m’a fait prendre conscience qu’on ne connaît jamais toute l’histoire d’une personne – c’est pourquoi il est essentiel de toujours faire preuve d’empathie et d’attention pour nouer des relations et créer un environnement de travail positif et solidaire. C’est pourquoi je suis si passionnée non seulement par mon travail dans les ressources humaines, mais aussi par mon engagement au sein de notre réseau de soutien familial EAG. Il s’agit d’un groupe de soutien destiné aux parents et aux aidants qui travaillent, couvrant tous les aspects de la vie familiale – qu’il s’agisse de devenir parent pour la première fois ou de s’occuper de tout-petits, de préadolescents, d’adolescents ou de parents âgés.  

Dans l’esprit de rendre hommage aux mères qui travaillent (et à tous les parents qui travaillent !), j’ai souhaité partager quelques conseils et astuces que j’ai appris de mes collègues de Vault et qui m’ont aidée à devenir une meilleure mère active :

  • Apprenez à vous déconnecter du travail. Se déconnecter est plus facile à dire qu’à faire, mais nous devons tous nous déconnecter à un moment ou à un autre, sous peine de finir par nous épuiser. N’oubliez pas : prendre le temps de se ressourcer est essentiel pour nous permettre de revenir au travail le lendemain, revigorés et pleins d’énergie. Pour m’aider à me déconnecter du travail, j’éteins mon téléphone le soir à partir d’une certaine heure.
  • Parlez de votre travail à vos enfants. Travailler et vivre à la maison, c’est la réalité pour beaucoup d’entre nous dans ce nouveau monde du travail hybride. Les jeunes enfants ne comprennent souvent pas pourquoi maman est à la maison mais ne peut pas passer de temps avec eux à certaines heures. Expliquer votre métier à vos enfants peut les aider à mieux vous comprendre, vous et le concept de cette nouvelle façon de travailler à distance.
  • Misez sur l’organisation. Chaque fois qu’une semaine chargée s’annonce, j’établis un planning et j’anticipe pour réduire le stress. Pour moi, un point essentiel : planifier les dîners. Cela m’évite de perdre du temps à réfléchir à ce que nous allons manger après une journée mouvementée et me permet de passer plus de temps de qualité avec mes enfants.
  • N’oubliez pas qu’il est normal de se sentir coupable. Trouver un équilibre entre le rôle de parent et le travail restera toujours un défi. Nous aurons sans doute toujours des moments où le travail prend le dessus et où nous nous sentons coupables de ne pas pouvoir passer du temps avec nos enfants. À l’inverse, nous pouvons aussi nous sentir coupables de nous éloigner du travail pour faire quelque chose avec nos enfants. Trouvez une routine qui vous convient le mieux et n’oubliez pas de ne pas être trop dur(e) avec vous-même !

Les essais et les erreurs sont la clé du succès dans de nombreux aspects de notre vie, en particulier dans l’éducation des enfants. Je peux vous dire par expérience que la vie nous réserve de nombreux obstacles, et au bout du compte, il est important de réaliser que nous sommes tous humains. Se féliciter et se soutenir mutuellement en tant que parents et aidants, c’est ce qui nous aide à garder les pieds sur terre et à rester motivés ; alors continuons à cultiver le pouvoir de l’empathie ! Lorsque nous ouvrons notre esprit et notre cœur pour mieux nous comprendre les uns les autres, cela nous rend meilleurs non seulement sur le plan professionnel, mais aussi sur le plan personnel. Je suis très reconnaissante envers ma communauté mondiale Vaulter et notre réseau de soutien aux familles de me permettre de partager mon histoire et d’apprendre des autres chaque jour.

Pour en savoir plus sur la culture d’entreprise de Commvault, axée sur la bienveillance, cliquez ici.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La protection des données est un travail d’équipe. Nous sommes fiers de notre réseau d’alliés et de partenaires technologiques, et il ne fait aucun doute que le fait de collaborer pour proposer des solutions plus intégrées et plus efficaces apporte une valeur ajoutée à nos clients.

Mais il y a une chose que nous ne faisons pas (contrairement à certains que nous pourrions citer…) : nous ne nouons pas de partenariats dans le but de combler et de masquer des lacunes, pour ensuite présenter cela comme un avantage pour les clients.

Il n’y a ni intégration, ni valeur ajoutée, juste des opérations de relations publiques et une complexité supplémentaire… Et c’est le client qui en fait les frais.

Qu’est-ce que cela signifie pour le client ?

Soyons honnêtes, la plupart des fournisseurs du marché de la sauvegarde excellent dans un nombre limité ou restreint de domaines :  Ils excellent dans le VM Backup, dans les gros Appliances de sauvegarde, dans la protection de Salesforce, de M365, d’Oracle ou de Kubernetes Backup, mais ils maîtrisent rarement BEAUCOUP de domaines… ce qui leur laisse des lacunes dans leurs capacités de solution, un peu à côté de la plaque, un manque de cohésion, ou tout simplement une envie folle – à vous de choisir l’expression qui s’applique le mieux.

Ce problème se pose véritablement lorsque les clients se rendent compte que leur entreprise a évolué au point d’avoir besoin de nouvelles fonctionnalités de protection des données, telles que la protection d’Azure Active Directory, d’Oracle Cloud ou une sécurité des données plus proactive. 

Tous les fournisseurs n’ont pas la clairvoyance nécessaire pour anticiper ces innovations et l’évolution des besoins des entreprises, ni pour les intégrer à leurs solutions ; ils se retrouveront donc contraints de tenter de rattraper leur retard, sous peine d’être laissés pour compte.  Cela oblige le fournisseur à faire le point sur sa propre pile technologique (ou sa dette technique) et à prendre conscience que le changement est trop important ou prendra trop de temps pour qu’il puisse le mettre en œuvre seul. Dans ce cas, il doit soit renoncer à répondre à ce besoin, soit partir à la recherche d’une entreprise qu’il pourra racheter ou avec laquelle il pourra s’associer pour intégrer cette fonctionnalité.  

Malgré toute la « marketecture », au bout du compte, on se retrouve avec deux solutions, voire plus, complètement différentes, avec peu ou pas d’interopérabilité entre elles, gérées par plusieurs équipes commerciales, et on finit par se retrouver avec davantage de ce que l’on ne souhaite pas dans son environnement : des coûts, de la complexité, des frictions et des risques. 

Vous vous retrouvez désormais face à d’autres questions :

  • Mais qui faut-il appeler quand quelque chose tombe en panne ?
  • Comment peut-on rationaliser ou automatiser les processus alors qu’on ne cesse d’ajouter des pièces au puzzle ?
Franchement, ça met Mando en colère !

Alors, qu’est-ce que « LA VOIE » ?

On peut s’accorder à dire que plus il y a de produits, plus les coûts sont élevés, plus la complexité est grande et plus les risques sont importants, n’est-ce pas ?

En fait, la solution à ce problème est assez évidente — et bien plus simple : aborder la protection des données à l’aide d’une solution unique et unifiée. Multicloud, sur site, SaaS, hybride… Une seule solution pour gérer toutes vos données ! 

[Commvault rejoint la discussion]

Plutôt que de compter sur des tiers pour faire le travail à notre place, nous avons développé la plateforme Commvault de A à Z, ce qui nous a permis de faire évoluer facilement la solution pour répondre à de nouveaux défis et besoins, tels que la gouvernance des données, la transformation des données et les évolutions vers des environnements cloud multiples ou hybrides chez nos clients.   

Depuis longtemps, nous sommes à l’écoute de nos clients et anticipons leurs besoins. 

Pour ne citer que quelques exemples :

Lorsque nos clients ont eu besoin d’une solution de déduplication pour réduire leurs coûts de stockage, nous
l’avons intégrée directement au logiciel. En effet, nous avons été les premiers à proposer une solution de
déduplication logicielle intégrée, sans avoir recours à des Appliances propriétaires coûteuses.
Anticipant le potentiel futur des conteneurs, nous avons mis en place dès 2017 des mécanismes de protection
pour les charges de travail conteneurisées.
Conscients de la tendance vers le SaaS, nous avons développé Metallic, le premier (et toujours le seul) service de sauvegarde SaaS entièrement
géré dédié à la protection des
données multicloud, SaaS, des terminaux et des environnements hybrides. Fonctionnant comme une plateforme unifiée, Metallic et Commvault offrent aux clients la
flexibilité et la valeur ajoutée nécessaires pour choisir la solution la mieux adaptée à leur environnement
et évoluer au fur et à mesure que leurs besoins se développent.
Conscients de la nécessité de renforcer la sécurité des données face à des menaces de plus en plus nombreuses, nous avons intégré à la plateforme un système de détection des
ransomwares.
Quelques années plus tard, nous avons lancé Metallic Recovery Reserve, la première solution
cloud « air-gap » dédiée au marché de la protection des données. Tous nos concurrents nous ont
emboîté le pas au cours des 24 mois qui ont suivi.

Être propriétaire du code

Le fait d’être propriétaires du code nous permet également d’adapter et d’étendre facilement les services de la plateforme afin d’intégrer de nouvelles charges de travail telles que le cloud, le DBaaS et le SaaS. Cela nous permet en outre de tirer parti des dernières innovations en matière d’infrastructure, comme le stockage objet, les conteneurs et les technologies de calcul et de stockage dans le cloud (par exemple : AWS Graviton), afin de fournir efficacement ces services selon vos besoins.   

Cette approche unifiée permet également d’atteindre un niveau d’automatisation plus élevé dans l’ensemble de l’environnement et offre une meilleure visibilité sur les risques et menaces potentiels pesant sur les données. Automatiser. Sécurité. Réagir. Toutes ces tâches deviennent plus faciles lorsque vous pouvez rationaliser et réduire les frictions en limitant le nombre d’outils et de points d’intervention nécessaires à la gestion de votre environnement de données de plus en plus diversifié.

Ainsi, si votre environnement était hier composé uniquement de systèmes virtuels et physiques, Commvault répond à vos besoins.  Et si vous y avez ajouté le cloud et M365 aujourd’hui, Commvault a la solution qu’il vous faut. Et lorsque vous devrez y ajouter demain des conteneurs, de nouvelles applications cloud-native et bien plus encore, devinez quoi ? Commvault a toujours la solution qu’il vous faut. Inutile de réinventer la roue ou d’ajouter d’autres produits ponctuels pour répondre à l’évolution de VOS besoins en matière de données : vous pouvez compter sur Commvault pour vous offrir une protection cohérente de vos données, quels que soient leur nature et leur emplacement.

En conclusion

POSEZ-VOUS LA QUESTION – Lorsque vous examinez en détail COMMENT un ou plusieurs fournisseurs vont concrètement mettre en œuvre leur solution et répondre à vos besoins métier, afin de déterminer s’il ne s’agit que de belles paroles ou si cette solution est réellement capable de tenir toutes ses promesses. 

Posez-vous la question suivante : « Devriez-vous vraiment faire appel à un prestataire de services de protection des données qui n’est pas en mesure de protéger vos données SaaS ? »

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le mois de mars est pour nous l’occasion de rendre hommage aux femmes, puisque nous célébrons à la fois le Mois de l’histoire des femmes et la Journée internationale des femmes.

En tant que « Vaulter » et membre de notre groupe de ressources pour les employés « Women in Technology » (ERG), j’ai récemment eu le grand honneur et le privilège d’animer un groupe d’étudiants au San Diego City College à l’occasion de la conférence « City Women Rock », organisée pour célébrer la Journée internationale des femmes le 8 mars. Cette conférence a pour objectif de motiver, d’inspirer, d’autonomiser et d’encourager les étudiantes – dont beaucoup sont confrontées à d’importantes difficultés, telles que la pauvreté, la violence domestique et liée aux gangs, ainsi que des épreuves personnelles. Au cours de cet événement, notre communauté locale s’est réunie pour partager des récits de réussite, en rendant hommage aux nombreuses réalisations des femmes à travers l’histoire et en proposant un modèle permettant non seulement d’atteindre ses objectifs, mais aussi d’aider les autres à progresser en chemin. «City Women Rock» s’appuie sur les stratégies clés suivantes pour donner aux femmes les moyens d’atteindre leurs objectifs :

  • La pratique de la gratitude
  • Tenir un journal
  • Privilégier son bien-être personnel
  • Exprimer ses rêves
  • Se fixer des objectifs
  • Affirmations positives 
  • Demander de l’aide 
  • Transformer la peur en source de motivation 
  • Surmonter les croyances limitantes 

Ces stratégies trouvent un véritable écho en moi, et j’ai eu l’honneur d’intervenir lors de cette conférence pour en dire plus à ce sujet et partager mon histoire personnelle : comment j’ai surmonté un trouble alimentaire, une addiction et une faible estime de soi au début de mon adolescence. Ces épreuves m’ont finalement conduite vers un parcours de 15 ans marqué par la guérison, la transformation et l’épanouissement. Je peux dire avec fierté que j’en suis sortie avec un amour de soi inébranlable et une confiance intérieure solide. La mise en œuvre de ces changements positifs m’a permis de devenir la femme, la mère, la fille, la sœur, l’amie et la dirigeante que j’ai toujours voulu être.

Je suis extrêmement reconnaissante envers ma communauté locale et envers les opportunités qu’offrent des organisations telles que City Women Rock aux femmes, afin de nous permettre de donner le meilleur de nous-mêmes. Je suis également reconnaissante envers ma communauté Vaulter et notre groupe d’intérêt employé « Women in Technology ». Ce groupe rassemble à la fois des femmes et des alliés afin de promouvoir et de faire progresser l’égalité des genres dans le secteur des technologies, et de rendre hommage aux femmes inspirantes de Commvault qui sont chaque jour le moteur de notre innovation et de notre croissance.

Nous avons tous des histoires personnelles à partager, qui témoignent de notre force, de notre stabilité et de notre capacité à surmonter l’adversité. Alors que nous continuons à célébrer les femmes tout au long du mois de mars, rappelons-nous combien il est important de nous donner les moyens, ainsi qu’aux autres, de nous soutenir, de nous inspirer et de nous encourager mutuellement pour atteindre l’EXCELLENCE.

Pour en savoir plus sur la culture d’entreprise de Commvault et ses groupes d’intérêt employés (ERG), cliquez ici.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’essor du cloud computing a révolutionné la manière dont les entreprises gèrent leurs données et est rapidement devenu la méthode privilégiée pour stocker et consulter les informations critiques. Avant la pandémie, l’adoption du cloud pour les bases de données connaissait une croissance exponentielle, de plus en plus d’entreprises se tournant vers un seul fournisseur de cloud. Après la pandémie, l’adoption des bases de données dans le cloud continue de progresser, mais à mesure que les clients maîtrisent mieux le cloud, la plupart des entreprises adoptent une approche multicloud et/ou hybride afin de tirer le meilleur parti des deux (ou plusieurs) mondes pour leurs charges de travail liées aux bases de données.

Selon un rapport de Flexera, 89 % des entreprises ont recours au multicloud, tandis que 80 % d’entre elles ont mis en place une stratégie de cloud hybride associant un ou plusieurs clouds.

Une stratégie de base de données hybride ou multicloud comporte ses propres défis –

  • Complexité – Gérer plusieurs outils pour plusieurs environnements cloud et plusieurs types de bases de données.
  • Coût – Les coûts redondants augmentent à mesure que les équipes au sein d’une organisation utilisent leurs propres outils, ce qui entraîne parfois un double emploi des fonctionnalités et de l’infrastructure.
  • Sécurité – Les équipes de sécurité doivent se prémunir contre de nouvelles menaces tout en gérant des services de bases de données et des outils cloud qui varient d’un fournisseur à l’autre. La sécurité devient un défi de plus en plus difficile à relever face à une surface d’attaque en constante expansion.

Voici comment Commvault contribue à surmonter ces défis liés à la protection des bases de données dans le cloud –

  • Une gestion simplifiée
    : une interface utilisateur unique et une approche « API-first » offrant un contrôle simplifié et unifié, grâce à une intégration native dans le cloud permettant de détecter, protéger et gérer automatiquement le cycle de vie des copies de bases de données. Possibilité de définir des politiques de RPO uniformes dans les environnements cloud hybrides et multicloud, en combinant des instantanés et des sauvegardes. Possibilité de protéger des instances, des régions entières ou plusieurs régions.
  • Prise en charge étendue des charges de travail, du cloud et de la portabilité multicloud :
    Commvault offre la prise en charge la plus étendue du marché en matière de cloud, de charges de travail de bases de données et de portabilité multicloud par rapport à tous les autres fournisseurs de solutions de sauvegarde actuels, répondant ainsi aux besoins des clients en matière de protection des données, quelle que soit leur étape dans leur transition vers le multicloud.
  • Réduction
    des coûts : La plupart des fournisseurs de solutions de sauvegarde utilisent les « snaps » comme stratégie de sauvegarde pour leurs bases de données dans le cloud. Ils proposent une orchestration des « snaps » qui, bien qu’elle allège la charge administrative, ne réduit pas les coûts de stockage liés à ces « snaps ». Commvault, en revanche, offre à ses clients une méthode unique permettant de combiner les sauvegardes par « snaps » et celles par exportation, ce qui se traduit par une réduction significative des coûts de protection des bases de données dans le cloud par rapport aux autres solutions.
  • Sécurité
    : assurez un accès sécurisé à l’environnement Commvault grâce à un contrôle basé sur le modèle RBAC et à l’authentification multifactorielle. Garantissez l’inviolabilité des sauvegardes grâce au chiffrement et à l’immuabilité assurée par une isolation physique. 

En conclusion, Commvault permet de gérer les bases de données sur site et dans plusieurs environnements cloud à partir d’une seule et même plateforme. Nous continuons à innover et à proposer de nouveaux produits et solutions adaptés à un écosystème de bases de données en constante évolution, afin d’offrir des fonctionnalités de protection et de Recovery des données simples, complètes, sécurisées et rentables là où nos clients en ont le plus besoin.

Pour en savoir plus :

Références

1- Source : https://www.flexera.com/blog/cloud/cloud-computing-trends-2022-state-of-the-cloud-report/

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

L’ère du Cloud moderne.

Cela semble tellement spectaculaire et officiel, comme une sorte de relève de la garde comparable au passage du Jurassique au Crétacé, mais qu’est-ce que cela signifie réellement ?

Cela signifie que les défis et les opportunités liés à l’adoption généralisée du cloud ont donné naissance à un monde où, loin des « dinosaures », l’adoption du cloud hybride et du multicloud est devenue la norme. Presque toutes les entreprises de la planète utilisent au moins un type de cloud, et nombreuses sont celles qui adoptent des stratégies formelles de diversification pour tirer parti des approches hybrides et multicloud. Cette diversification peut toutefois entraîner une complexité qui pose de nouveaux défis en matière d’optimisation des coûts et d’atténuation des risques.

L’ère du cloud moderne consiste à évoluer dans l’univers de la transformation numérique, où chaque entreprise et chaque service s’appuie sur des outils modernes pour mener à bien ses missions. Dans ce nouvel environnement, on ne saurait trop insister sur l’importance d’organiser et de gérer de manière centralisée les données et les charges de travail dans le cadre d’une stratégie multiplateforme ciblée, afin d’atteindre les objectifs métier tout en optimisant la rentabilité et en minimisant les risques. Lorsqu’elles sont correctement mises en œuvre, les stratégies hybrides et multicloud peuvent déboucher sur une amélioration de l’efficacité opérationnelle, un renforcement des capacités de gestion des données et de conformité, ainsi qu’une plus grande évolutivité de l’activité. En revanche, si elles sont mal gérées, elles peuvent créer des silos de données artificiels, accroître la demande en main-d’œuvre qualifiée et nécessiter des heures supplémentaires pour leur mise en œuvre et leur maintenance.


Nous avons récemment eu le privilège d’accueillir César Cid de Rivera, notre vice-président de l’ingénierie des solutions, et Vincenzo Costantino, directeur senior de l’ingénierie des solutions, qui ont animé une conférence sur la meilleure façon de naviguer dans les eaux de cette nouvelle ère du cloud moderne. Ensemble, César et Vincenzo ont mis en avant trois avantages principaux liés à la mise en œuvre réussie d’une stratégie hybride et multicloud, ainsi que quelques conseils pour y parvenir.

Voici quelques-uns des principaux avantages auxquels vous pouvez vous attendre :

  • Amélioration de l’efficacité opérationnelle de vos processus et de l’exécution des tâches par votre personnel
  • Fonctionnalités améliorées en matière de gestion des données et de conformité
  • Amélioration de l’agilité et de l’évolutivité de l’entreprise 


1. Gains
d’efficacité opérationnelle : Trouver du personnel disposant d’un large éventail de compétences dans de multiples interfaces cloud natives peut s’avérer difficile et coûteux. En tirant parti de plateformes centralisées qui offrent une gestion unifiée de tous les clouds et de tous les types de charges de travail, vous pouvez lever cet obstacle et laisser la plateforme se charger des tâches les plus lourdes. Commvault Command Center est un exemple de plateforme qui offre une gestion native de tous les fournisseurs de cloud et de tous les types de charges de travail en quelques clics, ce qui permet d’économiser du temps et de l’argent tout en réduisant le besoin de faire appel à des talents spécialisés et coûteux.

Un autre défi lié à l’amélioration de l’efficacité opérationnelle réside dans le risque de temps d’arrêt, de perte de productivité et de non-conformité potentielle résultant d’erreurs humaines involontaires. L’automatisation basée sur des règles peut s’avérer salvatrice dans ces scénarios, offrant aux équipes informatiques la tranquillité d’esprit d’une approche « configurez-le et n’y pensez plus » pour les mouvements de charges de travail critiques et les procédures de basculement. Le Commvault Command Center permet aux équipes informatiques de créer et de configurer facilement des plans d’automatisation, soit à partir de zéro, soit à partir d’un modèle existant.

2. Capacités
renforcées en matière de gestion des données et de conformité. À l’ère du cloud moderne, caractérisée par une migration rapide des charges de travail et des formats entre les différents clouds et supports, la prolifération des données peut devenir un problème majeur. Cette prolifération dépasse toutefois le simple cadre des préoccupations liées à la capacité de stockage et a de graves implications : elle contribue à la création involontaire d’une surface d’attaque plus vaste pour les acteurs malveillants, tout en faisant grimper les frais facturés par les fournisseurs de cloud. 

Pour maîtriser la prolifération des données, il faut tout d’abord s’assurer que les données pertinentes se trouvent sur les niveaux de stockage appropriés et qu’elles ont été dédupliquées et optimisées dans l’ensemble des environnements et des charges de travail. La déduplication et la compression peuvent générer des économies pouvant atteindre 80 %, tandis que l’optimisation des niveaux de stockage peut augmenter ces économies de 35 % supplémentaires. Cette approche peut entraîner des avantages en aval, tels qu’une réduction du délai de reprise (RTO) et une diminution de la surface d’attaque susceptible d’être ciblée par des acteurs malveillants.

3. Gagner en agilité et en évolutivité
. Le manque de visibilité sur TOUTES les données, quel que soit leur emplacement, constitue le fondement essentiel de toute opération hybride ou multicloud réussie. Surmonter cet obstacle est crucial pour la réussite et peut être réalisé en utilisant une plateforme véritablement centralisée pour tous vos environnements de charge de travail. La bonne nouvelle, c’est que Commvault offre une expérience unifiée pour l’ensemble de votre stratégie de protection des données, améliorant rapidement votre agilité opérationnelle face aux pannes, aux audits et aux incidents, sans impact sur la production.


Pour un aperçu détaillé de ce sujet et pour obtenir davantage d’informations sur la manière dont la puissante suite technologique de Commvault permet d’y parvenir et bien plus encore, veuillez consulter notre site web.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Il n’y a pas de réponse toute faite, principalement parce qu’il est impossible de résumer les solutions de sauvegarde dans le cloud à une ou deux caractéristiques principales. Voici cinq des aspects les plus importants à prendre en compte lorsque vous évaluez les différentes options proposées par les fournisseurs de sauvegarde dans le cloud.

5 éléments à prendre en compte lors du choix d’une solution de sauvegarde dans le cloud

Direction

De nombreux utilisateurs de solutions de sauvegarde dans le cloud ont tendance à penser que l’architecture cloud facilitera la gestion des sauvegardes, mais ce n’est pas toujours le cas. Outre la gestion proprement dite des sauvegardes (planification, exécution de tests de restauration, etc.), il faut également tenir compte de la planification de l’utilisation des données, des mises à niveau, de l’application des correctifs et de la sécurité.

La simplicité et la facilité d’utilisation sont essentielles ; il vaut donc mieux éviter les produits dotés de plusieurs consoles de gestion ou nécessitant du matériel supplémentaire.

Optez plutôt pour un service de sauvegarde tout-en-un doté d’une interface intuitive qui vous offre une visibilité claire sur l’ensemble des processus dont vous avez la responsabilité, tout en éliminant, dans la mesure du possible, les incertitudes et les opérations manuelles.

Échelle

L’architecture cloud offre aux entreprises des ressources de stockage et de traitement pratiquement illimitées, mais toutes les solutions de sauvegarde ne parviennent pas à exploiter pleinement ces capacités. À cela s’ajoute la difficulté de prévoir l’utilisation des ressources de calcul et la demande de stockage, ce qui peut facilement conduire à un surprovisionnement ou à un sous-provisionnement. Dans le premier cas, vous risquez de dépenser trop, tandis que dans le second, cela peut entraîner des goulots d’étranglement au niveau des performances, des lacunes dans la protection des données et des restaurations compromises.

Optez pour une solution de sauvegarde « cloud-native » et « serverless » capable de s’adapter rapidement à l’augmentation des besoins en stockage, tout en vous évitant d’avoir à prévoir votre consommation future. Problème résolu.

Conformité

Le paysage actuel de la conformité est complexe et en constante évolution en raison de l’émergence de lois spécifiques à certaines juridictions concernant la conservation des données des utilisateurs. En termes plus simples, les enjeux sont considérables, et vous devez vous assurer d’être en conformité avec toutes les exigences, qu’il s’agisse des lois sur la protection des données ou de la nécessité de prouver la sécurité et la fréquence de vos sauvegardes lors des audits d’assurance.

Pour garantir la conformité, trois éléments sont essentiels : comprendre vos exigences spécifiques en matière de conformité, disposer d’une visibilité claire sur votre niveau de conformité et bénéficier d’une sécurité des données à toute épreuve.

Il est préférable d’opter pour une solution de sauvegarde dans le cloud qui offre une vue d’ensemble de votre état de conformité, vous alerte lorsque les sauvegardes ne sont pas conformes et propose des fonctionnalités permettant de démontrer rapidement et facilement cette conformité en cas d’audit, grâce à l’extraction de données spécifiques et pertinentes. Votre solution de sauvegarde dans le cloud doit également pouvoir stocker les sauvegardes en dehors des environnements de production et offrir un chiffrement de bout en bout afin de répondre aux exigences de sécurité en matière de conformité.

Sécurité

Sécuriser les données des clients et les protéger contre des menaces telles que les ransomwares est primordial, mais loin d’être simple. La sécurité des données implique généralement des décisions complexes portant sur de multiples ressources d’infrastructure cloud. Et il faut que toutes ces décisions soient les bonnes. Non seulement vous devez respecter les exigences de gouvernance des données liées à la sécurité (telles que les normes ISO/IEC 27001, SSAE 18, HIPAA et PCI), mais vous devez également gérer et mettre à jour fréquemment les droits d’accès tout en veillant à ce qu’il n’y ait aucune faille.

Ne négligez pas cet aspect ! Optez pour un fournisseur de solutions de sauvegarde dans le cloud qui accorde la priorité à la sécurité et qui soit en mesure de répondre à vos besoins en la matière, plutôt que pour un fournisseur qui se contente de proposer cette fonctionnalité en option. Cela inclut la possibilité de stocker les sauvegardes dans un environnement isolé (air-gap) et à l’écart des comptes principaux, le chiffrement de bout en bout de toutes les sauvegardes, ainsi que la possibilité de changer de clés à tout moment.

Coût

Le cloud est censé offrir des économies en matière de sauvegarde et de stockage, mais choisir une mauvaise solution de sauvegarde dans le cloud peut avoir l’effet inverse. Cela est souvent dû à des frais imprévus, tels que les frais de sortie de données, de bande passante et de stockage. À cela s’ajoute le problème de l’accumulation de dépenses liées à la création, au stockage et à l’utilisation inefficaces des instantanés. Pour ne rien arranger, de nombreux fournisseurs proposent des modèles tarifaires confus et excessivement compliqués, ce qui rend difficile toute estimation du coût total de possession (TCO).

Vous pouvez éviter des dépenses excessives liées au cloud en choisissant un prestataire de sauvegarde dans le cloud proposant un modèle tarifaire simple et clair, qui précise clairement les frais récurrents.

Clumio : la solution de sauvegarde dans le cloud par excellence

Clumio est une solution sécurisée de sauvegarde dans le cloud AWS destinée aux entreprises, qui simplifie la gestion des logiciels et du matériel tout en tirant parti de l’évolutivité, de la rentabilité et de l’élasticité du cloud.

Plus important encore, Clumio répond à tous les enjeux liés à la sauvegarde dans le cloud mentionnés ci-dessus (gestion, évolutivité, conformité, sécurité et coût) en proposant des fonctionnalités telles que :

  • Protection clé en main contre les ransomwares grâce à un stockage « air-gapped » des sauvegardes, isolé des comptes de production
  • Une visibilité et une gestion claires des exigences de conformité
  • Chiffrement de bout en bout des sauvegardes
  • Utilisation d’une infrastructure à l’échelle du cloud pour prendre en charge des environnements de toute taille
  • Analyses proposant des recommandations pour optimiser les sauvegardes AWS
  • Outil d’analyse des coûts permettant de réduire les dépenses inutiles liées au cloud

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone