Skip to content

Les 25 ans de collaboration technique entre Microsoft et Commvault seront mis à l’honneur lors de la conférence Microsoft Ignite, avec un accent particulier sur une solution unique et facile à déployer pour la continuité des activités et la reprise après sinistre (BCDR).

Lors d’une récente conversation avec un client de longue date, ses remarques sur l’état actuel de Backup and Recovery (ou de la « protection des données », comme on l’appelle plus communément) résument assez bien la situation : « Tout à coup, c’est devenu la priorité absolue pour tout le monde au sein de l’entreprise – et ce n’est plus un sujet ennuyeux ! » 

Alors que les acteurs malveillants trouvent sans cesse de nouveaux moyens d’accéder à vos données, et que les plus hautes instances de chaque organisation exercent une pression pour garantir que ces données soient protégées et récupérables en cas d’incident, l’importance accordée à la protection des données est indéniable. L’agilité et la capacité à garder une longueur d’avance sont les clés du succès.

Lors de la conférence Microsoft Ignite, qui se tiendra du 12 au 14 octobre, le partenariat entre Commvault et Microsoft sera à l’honneur. Nous y présenterons les meilleures pratiques éprouvées depuis plus de deux décennies, que nous avons mises à profit pour créer une solution puissante fonctionnant sur Azure. Solution unique en son genre, l’offre conjointe de Commvault et Microsoft protège l’intégralité de votre parc de données, quel que soit leur emplacement, vous offrant ainsi la confiance nécessaire pour innover plus rapidement tout en vous évitant d’avoir à gérer et à maintenir plusieurs solutions.

Si vous devez relever ces cinq défis liés aux données, ne manquez pas de profiter de tout ce qu’Ignite a à offrir :

Battez les malfaiteurs à leur propre jeu : trompez ceux qui trompent

Metallic, l’offre « Data Management as a Service » (DMaaS) de Commvault, va au-delà de la simple récupération des données menacées par les ransomwares grâce à l’introduction de Threatwise™. Considérez-le comme votre système d’alerte précoce. Il s’agit d’une innovation inédite dans le secteur proposée par Commvault : nous mettons en œuvre une technologie brevetée de « cyber-dissimulation » pour identifier, tromper et détecter les menaces « zero-day » et inconnues dès le début d’une attaque par ransomware, avant même que vos données ne soient compromises.

Nous vous accompagnons à chaque étape de votre transition vers le cloud

Votre transition vers le cloud est unique, tout comme vos besoins. Commvault vous offre la flexibilité dont vous avez besoin, quelle que soit l’étape à laquelle vous vous trouvez dans votre transition vers le cloud. Nous protégeons et gérons l’ensemble de vos données grâce à une solution unique qui couvre à la fois les environnements sur site, le cloud hybride et le SaaS. Nous vous aiderons à simplifier vos processus, ce qui vous permettra de réduire vos coûts et la complexité de vos opérations.

La certitude de savoir que, quelle que soit la charge de travail, vous êtes prêt pour le cloud

La prise en charge des charges de travail par Commvault, leader du secteur – qu’il s’agisse d’applications Microsoft, de bases de données ou d’autres solutions –, vous permet d’accélérer votre transition vers le cloud. Que vous souhaitiez migrer vos premières charges de travail vers Azure ou vos charges de travail stratégiques (d’Oracle à SAP HANA, en passant par vos applications spécifiques à votre secteur d’activité et vos bases de données PaaS Azure), Commvault vous permet de transférer, de protéger et d’exploiter vos données, tout en vous offrant la tranquillité d’esprit et l’agilité dont vous avez besoin. 

Une transition en douceur vers le SaaS : l’avenir de la protection globale des données et de leur mobilité

Sous l’effet combiné des priorités liées à la pandémie et des menaces liées aux ransomwares, la transition vers le SaaS bat son plein. Selon les principaux analystes, cette solution deviendra bientôt la norme en matière de déploiement de la protection des données. Metallic DMaaS peut vous aider à sécuriser vos données de manière exhaustive tout en réduisant les coûts et en éliminant le besoin de compétences spécialisées dans le cloud. Avec Metallic, qui s’appuie sur la technologie éprouvée de Commvault, votre transition vers le DMaaS est simplifiée et fluide. Vous pouvez ainsi planifier la rapidité et l’exhaustivité de votre migration vers le cloud, tout en bénéficiant d’une interface unique et d’une vue d’ensemble de vos données via le Commvault/Metallic Command Center. Oui, l’avenir de la protection des données est déjà là – et il n’est proposé que par Commvault.

Découvrez Commvault et Metallic lors de la conférence Ignite

Profitez d’Ignite pour découvrir Commvault et Metallic en action. Ne manquez pas la session à la demande intitulée « BCDR moderne avec Metallic DMaaS et Azure », animée par le duo exceptionnel de directeurs techniques que sont Dave Totten (Microsoft) et David Ngo (Metallic). Cette discussion a pour objectif de vous aider à relever vos plus grands défis en matière de BCDR et à assurer la pérennité de la protection de vos données.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

La saison annuelle des événements informatiques bat son plein, à commencer par Microsoft Ignite (12-13 octobre), où David Ngo, « magicien » de Metallic et directeur technique chez Commvault, se joindra à Dave Totten, directeur technique de Microsoft pour les partenaires américains, afin d’aborder les stratégies de continuité d’activité et de reprise après sinistre (BCDR), la sécurité, la gestion des données Metallic en tant que service (DMaaS) et bien d’autres sujets encore (pour en savoir plus, cliquez ici).

Ignite n’est pas seulement un lieu idéal où les professionnels de la technologie peuvent suivre les dernières formations et découvrir, directement auprès des ingénieurs de Microsoft, les toutes dernières technologies de cloud hybride ; c’est également le premier d’une série effrénée d’événements majeurs du secteur, riches en conseils concrets sur la transformation vers le cloud.

Ajoutez à cela le fait que c’est le Mois international de la sensibilisation à la cybersécurité et que nous célébrons le troisième anniversaire de la gamme Metallic DMaaS de Commvault : c’est le moment idéal pour découvrir les innovations les plus prometteuses issues de notre partenariat étroit avec Microsoft et pour comprendre comment nous ouvrons la voie dans le secteur en proposant des services intelligents de gestion et de protection des données.

La dernière version de la plateforme Commvault regorge de nouvelles fonctionnalités, d’intégrations, d’améliorations et de mises à niveau de sécurité destinées à lutter contre les cybermenaces dans les environnements cloud et cloud hybrides. Outre la prise en charge de trois des plateformes les plus populaires du cloud Microsoft – Azure, Dynamics 365 et O365 –, Commvault propose une multitude de nouvelles fonctionnalités dans l’ensemble de son portefeuille de logiciels et de services SaaS, conçues pour sécuriser et protéger les données dans le cloud Microsoft :

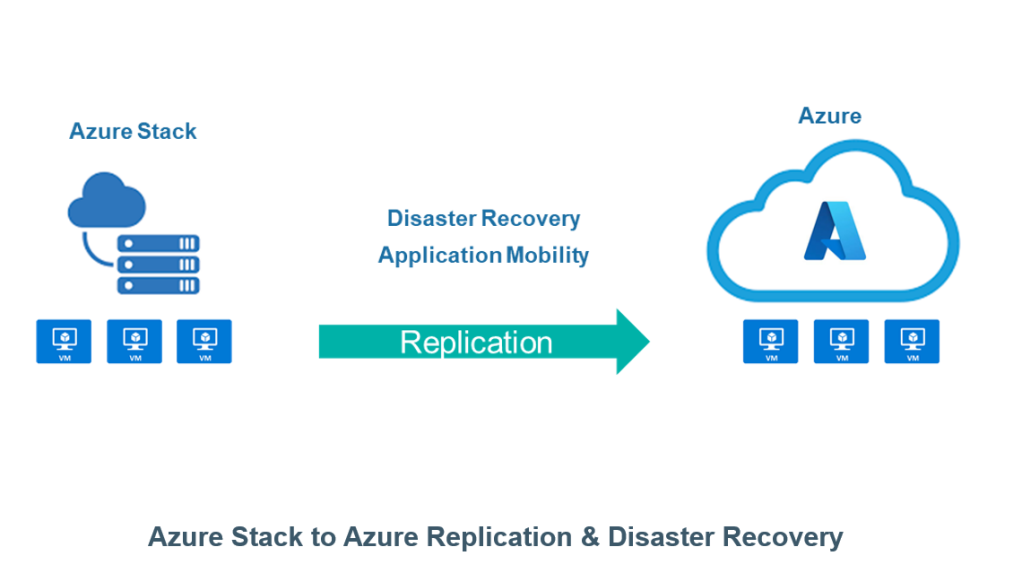
What’s New : réplication et reprise après sinistre entre Azure Stack et Azure

Pourquoi : de nouvelles fonctionnalités de reprise après sinistre et de mobilité des applications pour les clients d’Azure Stack et d’Azure

En quoi est-ce différent ? :

  • Simplifiez votre stratégie de cloud hybride grâce à la reprise après sinistre et à la mobilité des applications entre les déploiements Azure Stack et Azure
  • Améliorez vos objectifs RPO/RTO par rapport aux objectifs de niveau de service standard en matière de sauvegarde
  • Configurez, gérez et surveillez facilement vos groupes de réplication via l’interface d’administration existante de Commvault Command Center

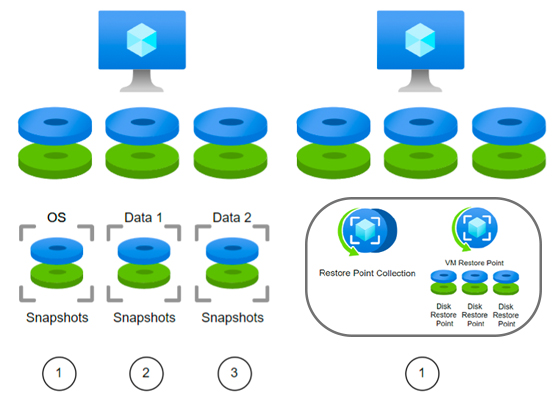
What’s New : fonctionnalités améliorées avec les points de restauration Azure

Pourquoi : les nouveaux points de restauration des machines virtuelles Azure créent des collections d’instantanés de points de restauration couvrant l’ensemble des volumes gérés au sein d’une machine virtuelle

En quoi est-ce différent ? :

  • Une conception simplifiée s’appuyant sur la plateforme Commvault pour permettre une protection et une Recovery des données évolutives en un seul clic
  • Une résilience améliorée garantissant la cohérence entre les applications et le système d’exploitation lors de la création de ces collections au niveau de l’instance native
  • Meilleure rentabilité grâce à l’hébergement des points de collecte sur des niveaux de stockage moins redondants

What’s New : Metallic prend désormais en charge la plus large gamme de bases de données Azure parmi toutes les solutions DMaaS

Pourquoi : Étendre les fonctionnalités natives de Microsoft grâce à une protection dédiée pour des bases de données Azure multimodales, entièrement gérées et réparties à l’échelle mondiale

En quoi est-ce différent ? :  

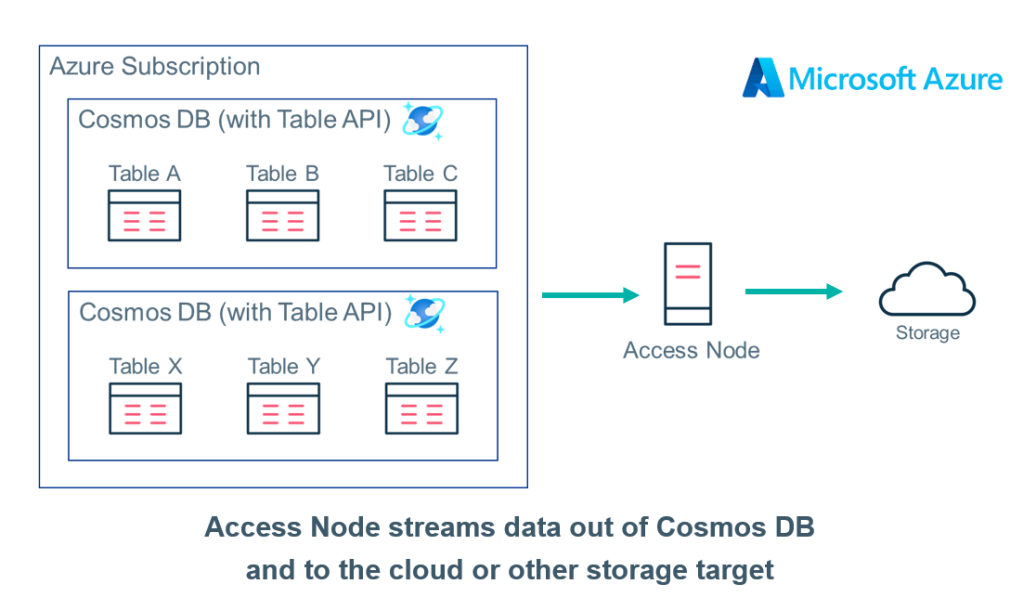
  • Une solution de protection unique pour les bases de données Azure critiques, notamment SQL Server, SQL Managed Instance, Cosmos DB, MariaDB, MySQL et PostgreSQL
  • Une protection spécialement conçue pour les initiatives de développement dans le cloud et de modernisation des applications
  • Une architecture « air-gapped » pour protéger les données contre la suppression, la corruption ou les attaques
  • Rétention prolongée à long terme avec une récupération rapide

Et comme si cela ne suffisait pas, nous poursuivrons le dialogue avec Microsoft dans quelques semaines à peine lors de Commvault Connections, un véritable événement consacré à la gestion des données dans le cloud, où Microsoft animera une discussion sur le thème « Protégez vos actifs informatiques critiques avec Azure ». Au cours de cette session, les participants à l’événement en apprendront davantage sur les solutions conjointes de cloud hybride proposées par Commvault et Microsoft, ainsi que sur la manière dont elles peuvent être utilisées pour élaborer un plan de continuité d’activité et de reprise après sinistre protégeant les machines virtuelles critiques, les bases de données, les services PaaS et SaaS (tels que M365), et bien plus encore.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

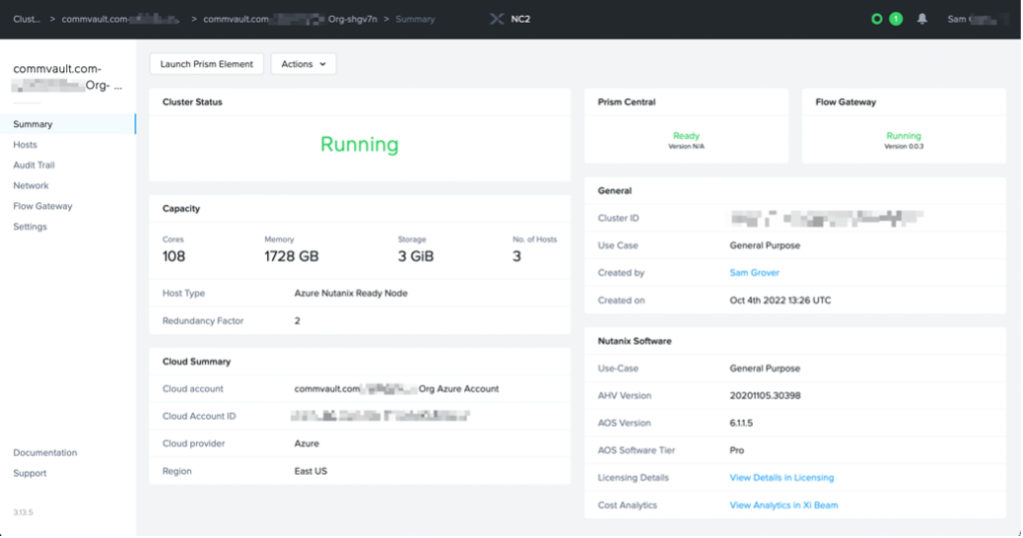
Lors de la conférence Microsoft Ignite, Nutanix a annoncé la prise en charge de Nutanix Cloud Clusters (NC2) sur Microsoft Azure. Cela permettra aux clients de Nutanix d’accélérer leur transition vers le cloud grâce à une gestion unifiée et à une mobilité transparente des applications, des données et des licences entre les environnements sur site et Azure.1 Cette plateforme permettra aux clients de Nutanix de transférer leurs charges de travail Nutanix depuis et vers leurs environnements sur site vers un cluster NC2 basé sur Azure, en tant qu’extension de leur écosystème Nutanix existant.

La plateforme de pointe de Commvault assure une protection et une gestion transparentes des données pour NC2 sur Azure. Les clients qui souhaitent étendre leur plateforme de protection existante au cloud peuvent évoluer vers un modèle de cloud hybride, voire mettre en place une toute nouvelle plateforme de protection des données basée sur le cloud afin de sécuriser les environnements NC2 sur Azure nouvellement déployés. Les clients peuvent exploiter en toute transparence les ressources des machines virtuelles Azure pour mettre en place leur plateforme de gestion des données et utiliser facilement les options de stockage Azure pour conserver des copies de leurs données, sans avoir besoin de ressources supplémentaires fonctionnant sur NC2 sur Azure.

Facile à configurer et à utiliser

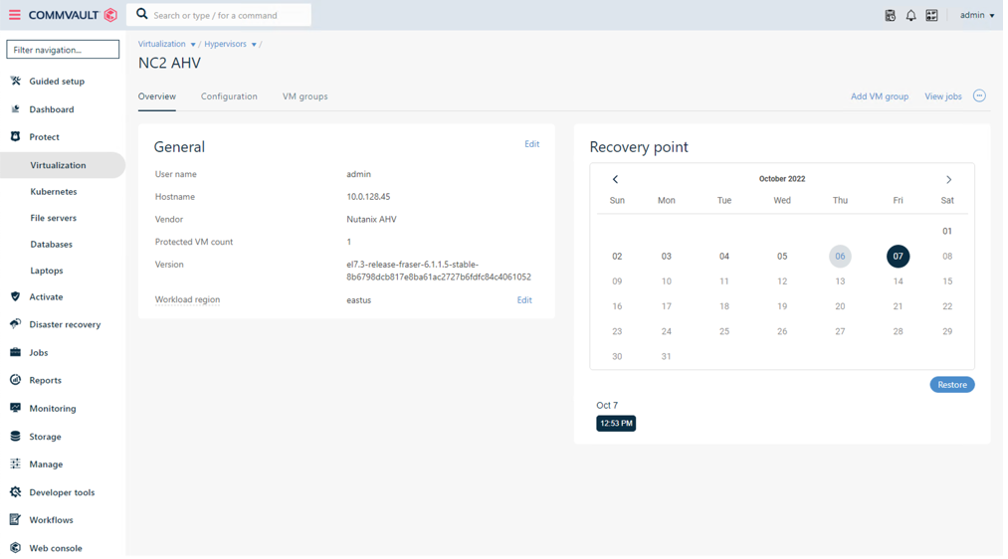
Une fois NC2 déployé sur Azure, les clients peuvent créer un sous-réseau au sein du réseau virtuel (VNet) de gestion Prism Central créé dans Azure, ce qui permet une communication directe entre les ressources de protection des données Azure et NC2 sur Azure. Une fois ce sous-réseau configuré, les clients peuvent y déployer des ressources Commvault. Cela peut inclure CommServe, MediaAgent, les nœuds d’accès et bien d’autres éléments, qui bénéficieront tous d’un accès direct à l’environnement NC2 sur Azure. Commvault propose même une offre sur Azure Marketplace qui permet de déployer toutes les ressources nécessaires pour le client en un simple clic.

Une fois la plateforme Commvault configurée, l’installation de l’hyperviseur Nutanix AHV ne prend que quelques secondes et la protection des données peut commencer immédiatement. Les opérations de protection des données peuvent tirer parti de la méthode de transport Direct NFS pour Nutanix AHV, ce qui réduit les besoins en ressources sur la plateforme NC2 sur Azure.

La simplicité en matière de protection et de Recovery des données

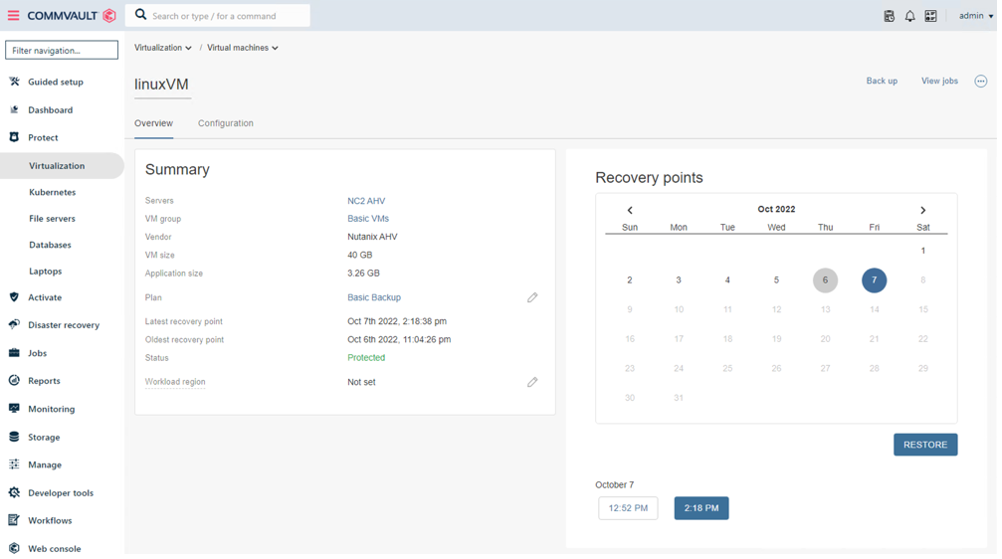
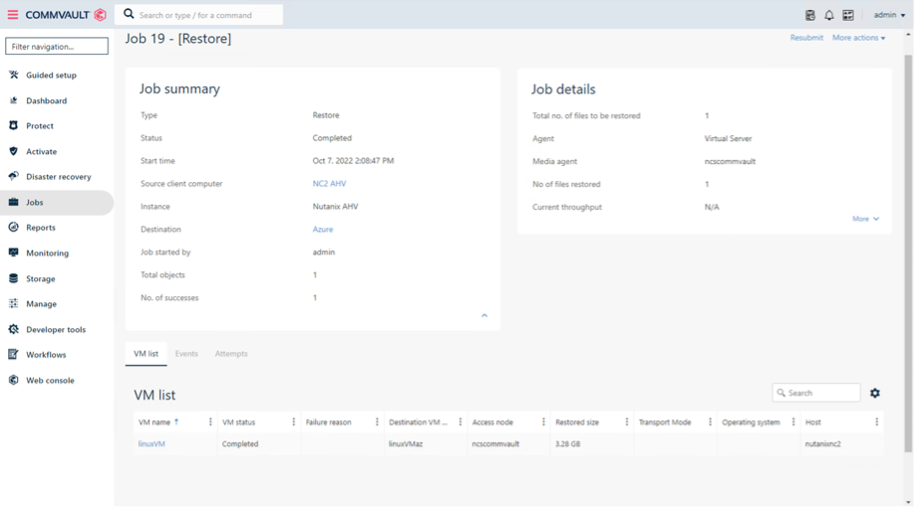
Commvault permet également à ses clients de transférer rapidement et facilement des charges de travail entre des environnements sur site et NC2 sur Azure, tout en facilitant leur migration – via une simple opération de Recovery – vers des plateformes natives du cloud telles qu’Azure VM.

Petit récapitulatif

Nutanix Cloud Clusters sur Azure permet aux clients d’accélérer leur transition vers le cloud hybride. Et Commvault est prêt à protéger leurs données et leurs charges de travail, où qu’elles se trouvent : sur site, dans le cloud et dans des environnements hybrides. Outre la protection des données sur Nutanix Cloud Clusters sur Azure, Commvault est le leader du secteur en matière de protection des machines virtuelles Azure, d’Azure Storage et de pratiquement toutes les autres charges de travail au sein d’un environnement d’entreprise.

Commvault offre des performances de pointe en matière d’évolutivité de la protection des données, de transformation des données, de gestion des données et de déduplication.

Référence

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Pour poursuivre notre programme très chargé du mois d’octobre, l’équipe Commvault se trouve cette semaine à Las Vegas à l’occasion de l’Oracle CloudWorld. Nous sommes ravis d’être l’un des sponsors « Gold » de cet événement, mais Commvault et Oracle sont bien plus que de simples sponsors : nous sommes également des partenaires « multi-cloud » ! En effet, nous avons élargi notre partenariat stratégique avec Oracle il y a quelques mois afin d’y inclure l’ensemble du portefeuille d’offres Metallic Data Management as a Service (DMaaS) sur Oracle Cloud Infrastructure (OCI). 

L’équation est simple : OCI + Metallic DMaaS = gestion des données d’entreprise, protection contre les menaces et Recovery faciles à mettre en œuvre. Mais qu’est-ce que cela signifie exactement ? Les clients Oracle peuvent désormais protéger leurs charges de travail critiques dans le cloud ou sur site en conservant une flexibilité totale, qu’il s’agisse d’un stockage géré par le service informatique ou d’une protection des données fournie via un service SaaS pour un stockage cloud géré. La simplicité réside dans l’interface. Toutes les données protégées et sécurisées dans des environnements hybrides et multicloud sont gérées via une console web unique.

Mais ce n’est qu’un début. Commvault et Oracle ont déjà bien avancé dans notre tout nouveau parcours DMaaS multi-cloud, proposé en mode SaaS. Cette semaine encore, Commvault a déployé de nouvelles fonctionnalités et un nouveau support pour la gamme Metallic DMaaS, spécialement conçus pour étendre la prise en charge d’OCI.

Plus précisément, Metallic assure désormais la protection d’Oracle Database Cloud Service (DBCS) et d’Oracle Exadata Database Service sur OCI, ainsi que d’OCI Object Storage. Ces charges de travail viennent s’ajouter à notre prise en charge existante d’Oracle, d’Oracle RAC, d’Oracle Container Engine for Kubernetes (OKE) et des machines virtuelles OCI. Metallic prend en charge à la fois Metallic Recovery Reserve pour le stockage OCI et BYO OCI Storage pour une protection en mode « air-gapped ». 

Comme l’a mentionné mon collègue Jeff dans son compte-rendu des événements de la semaine dernière, le dialogue ne s’arrête pas à CloudWorld. Oracle mettra son expertise au service de nos meilleurs talents lors du prochain événement Commvault Connections 22. Joe Corvaia, vice-président général d’Oracle chargé des ventes aux éditeurs de logiciels indépendants (ISV), aux fournisseurs de services de gestion (MGS) et aux fournisseurs de services gérés (MSP) pour la région NACT, se joindra à Alan Atkinson, directeur des partenariats chez Commvault, pour discuter des meilleures pratiques en matière de protection contre les ransomwares dans un environnement multicloud. L’événement aura lieu dans quelques semaines à peine et je peux vous assurer que ce sera une expérience cloud d’exception. Inscrivez-vous dès aujourd’hui à Connections et réservez dès maintenant votre place pour cette session spéciale dédiée aux partenaires !

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

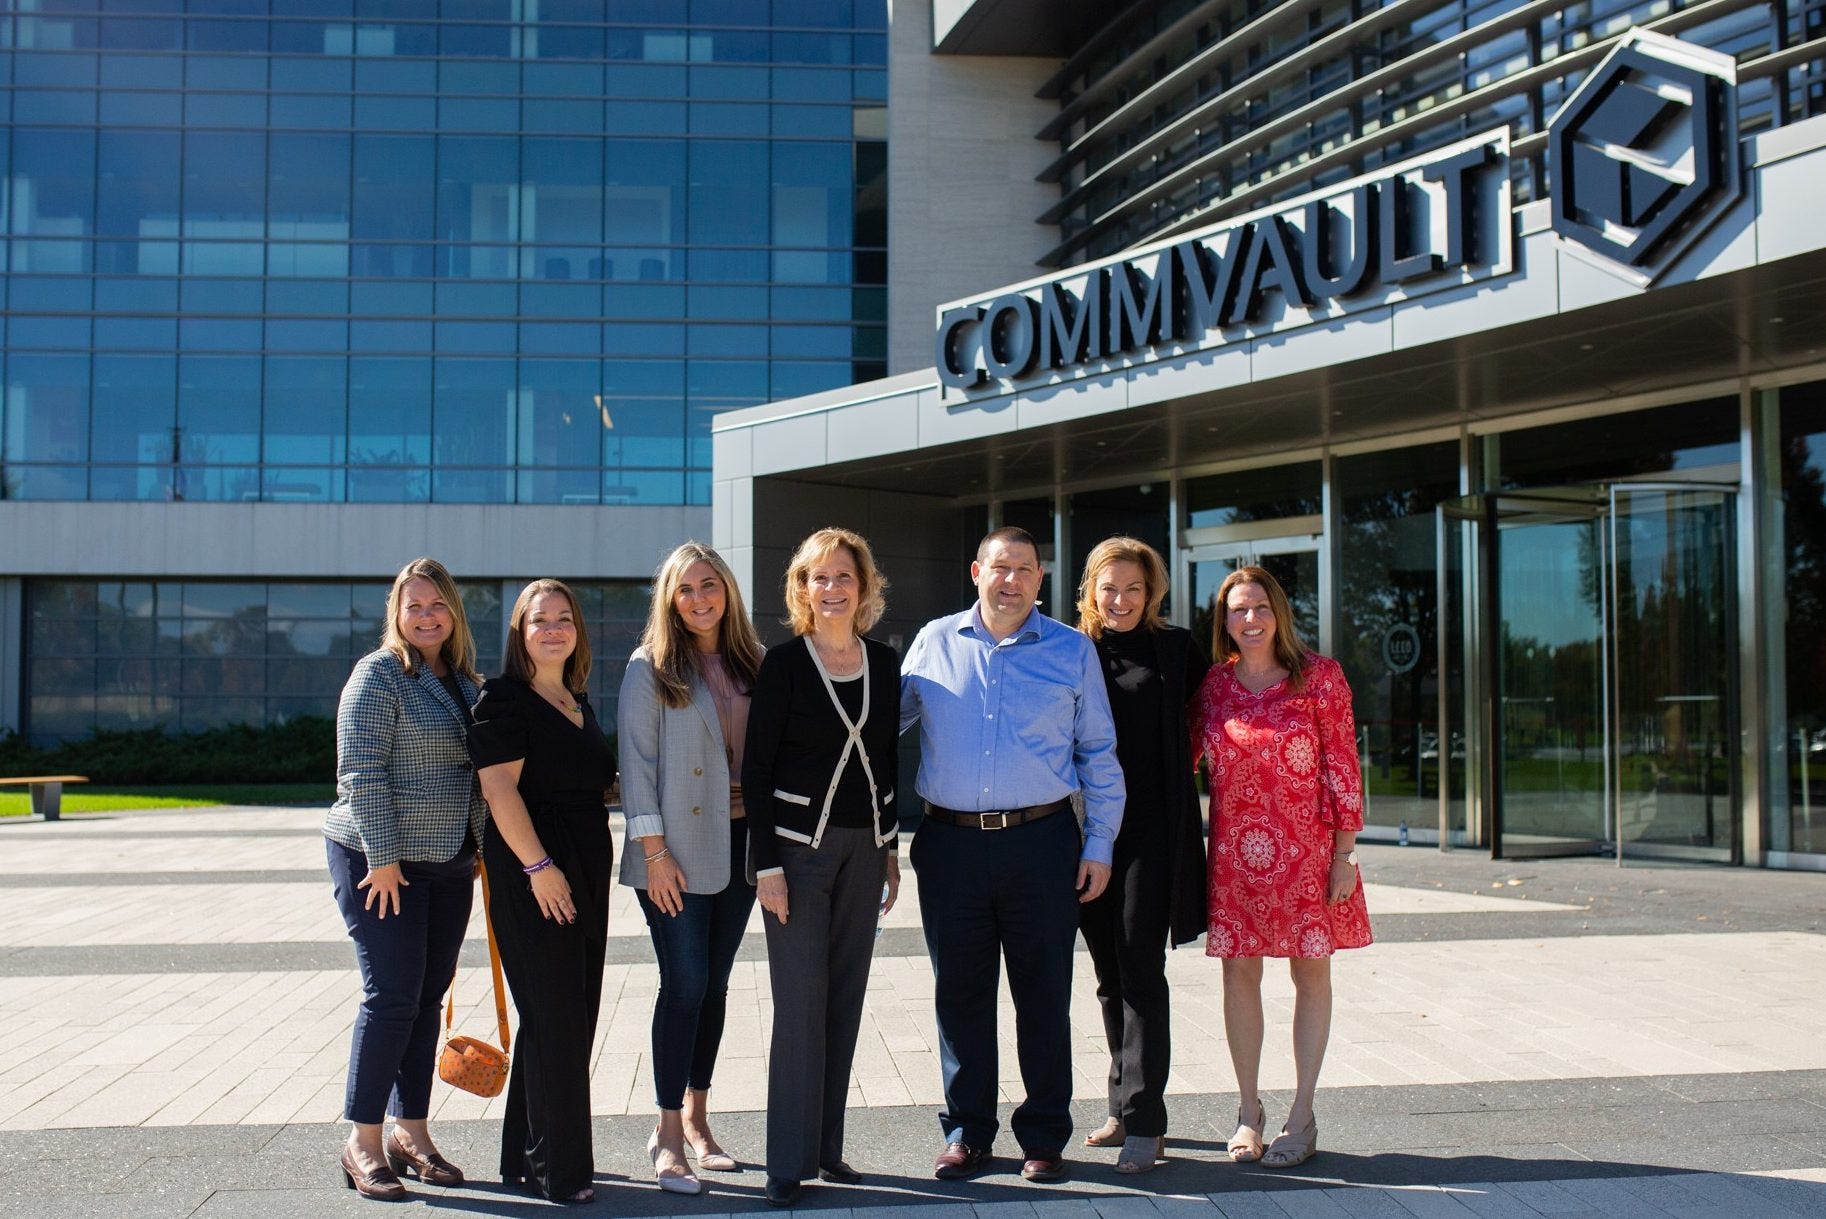
Alors que nous poursuivons les festivités du « Commvault Cares Month », nous souhaitons sensibiliser le public à des causes qui nous tiennent à cœur.

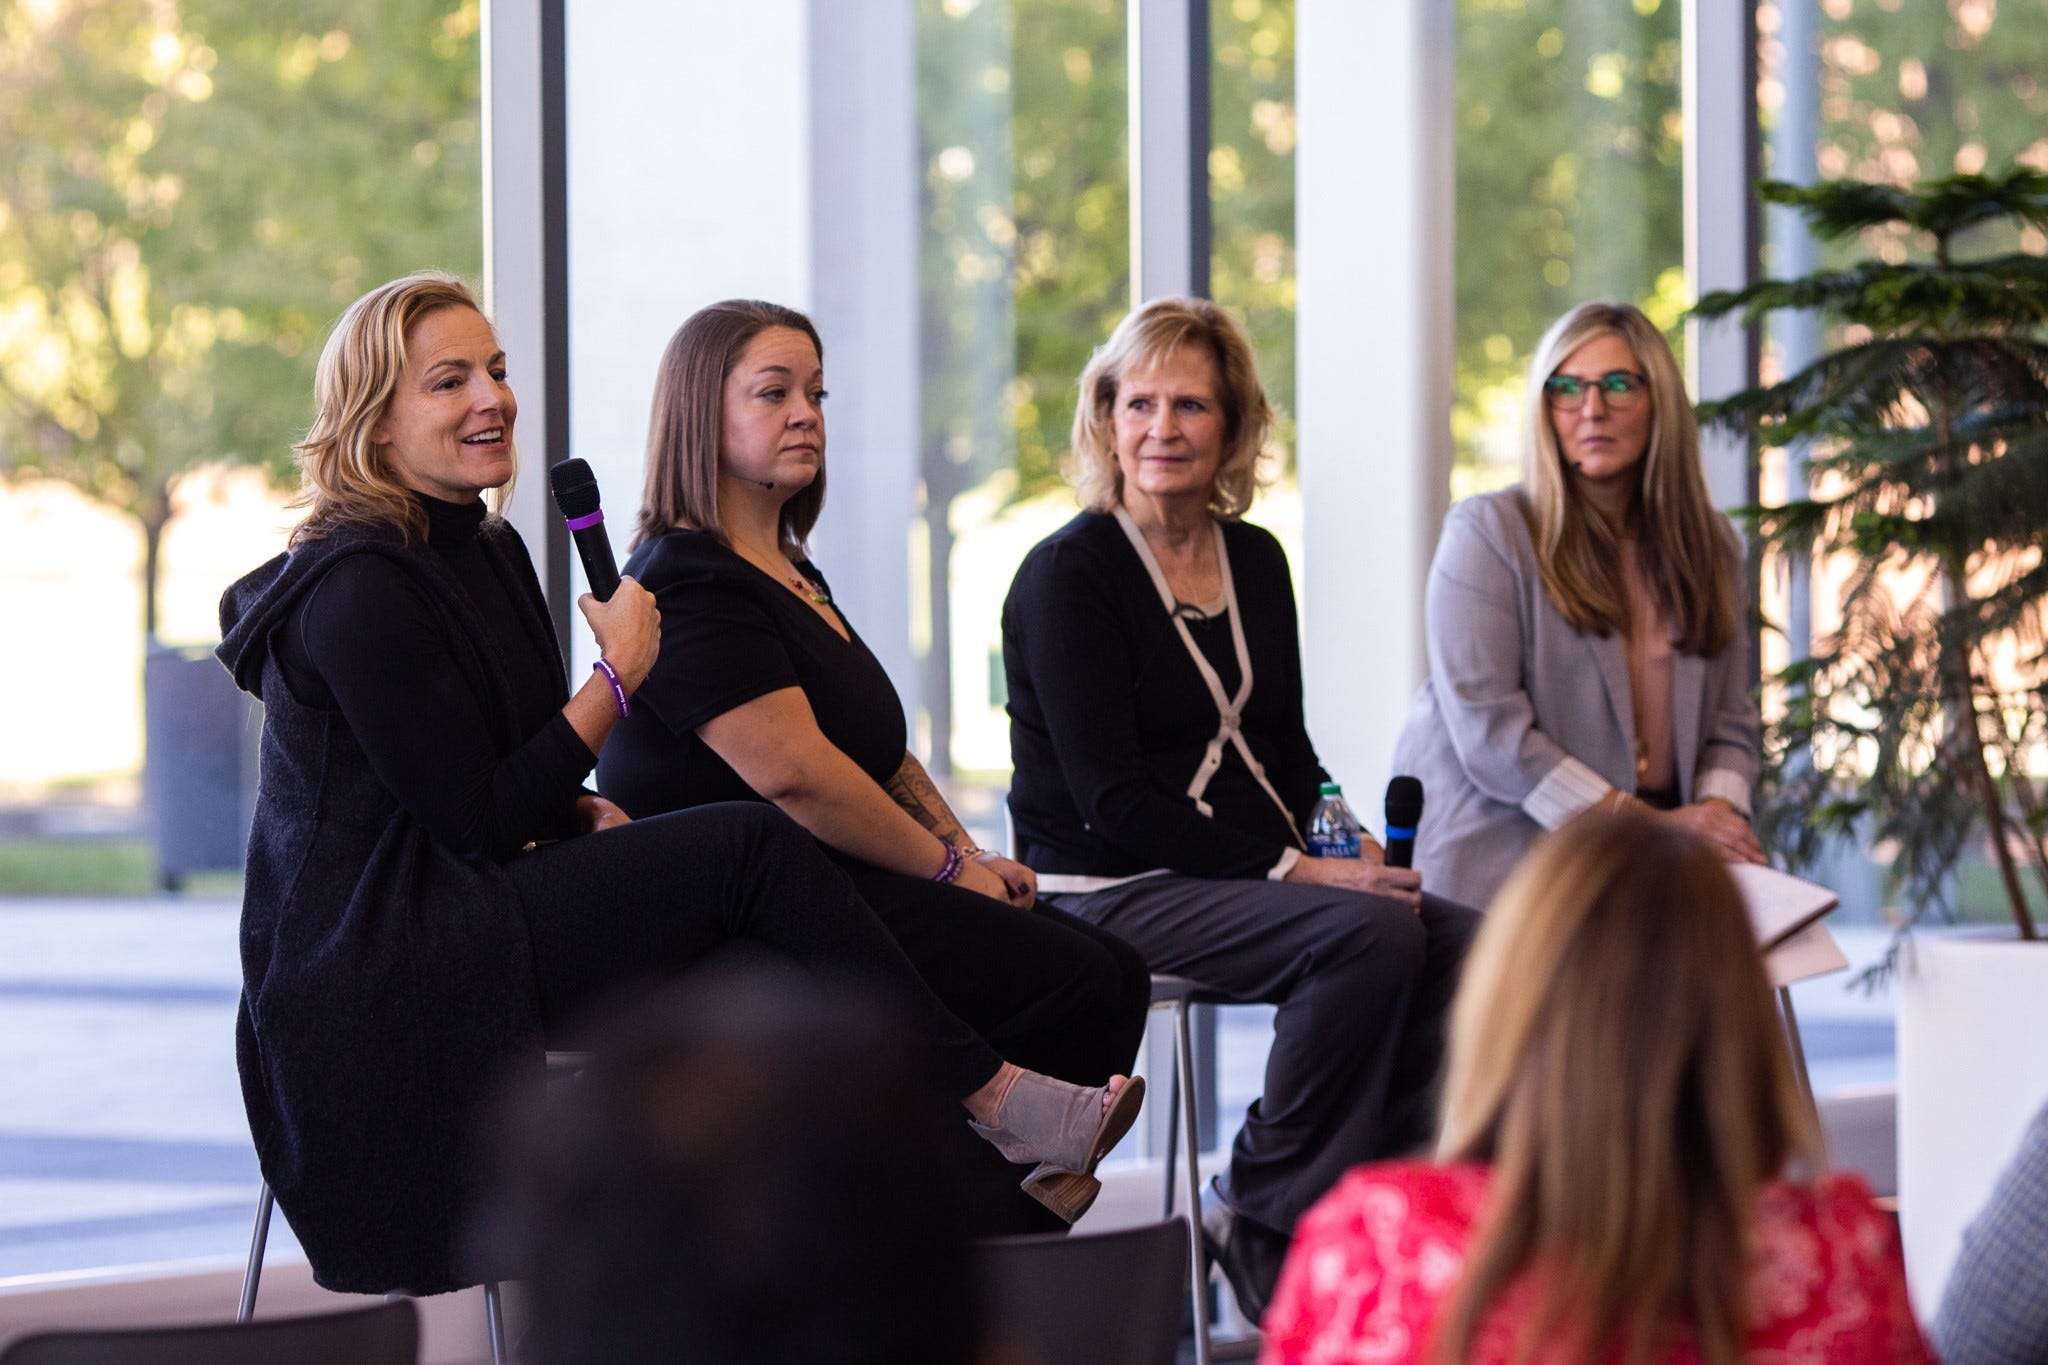
Cette semaine, j’ai eu l’honneur d’animer une « Courageous Conversation » consacrée à la sensibilisation à la violence conjugale. Notre plateforme « Courageous Conversation » nous permet d’aborder des sujets difficiles qui comptent vraiment – et celle-ci n’a certainement pas déçu !

Lors de notre « Courageous Conversation », j’ai reçu les invitées spéciales Anna Diaz-White, Caitlin Tamayo et Randi Zamkotowicz, de l’association « 180 Turning Lives Around », une organisation locale à but non lucratif de la région du New Jersey qui aide les victimes et les familles touchées par la violence conjugale et les agressions sexuelles à trouver le courage et la force de changer le cours de leur vie. Nous avons également accueilli Bill Appleton, de notre Programme d’aide aux employés (PAE), qui nous a présenté plus en détail les ressources et le soutien dont nous disposons en tant que collaborateurs de Vault. Disponible 24 heures sur 24, 7 jours sur 7, 365 jours par an, notre PAE met les participants en relation avec des conseillers spécialisés dans divers domaines, dont beaucoup concernent la santé mentale.

Nous avons diffusé en direct depuis notre siège social notre « Conversation courageuse » sur la violence conjugale afin que tous nos collaborateurs puissent participer à la discussion. Au cours de cet événement, nous avons mis l’accent sur trois moyens de sensibiliser à la violence conjugale – comment la reconnaître, y réagir et orienter les personnes concernées –, que ce soit pour nous-mêmes, nos collègues, nos amis ou notre famille :

  1. Apprenez à reconnaître les signes de violence conjugale et à mieux comprendre à quel point ce phénomène est répandu. La réalité est que n’importe qui peut être victime de violence conjugale, quels que soient sa race, son âge, son origine ethnique, son orientation sexuelle ou sa situation économique. Si vous vous interrogez sur la manière dont votre partenaire vous traite, je vous encourage à consulter cette liste de contrôle établie par la Coalition nationale contre la violence conjugale. Et lorsqu’il s’agit de repérer les signes de violence conjugale chez un collègue, un ami ou un membre de votre famille, il est important d’être attentif aux changements de comportement et de style vestimentaire, et de prendre de ses nouvelles si vous pensez qu’une personne pourrait se trouver dans une situation dangereuse.  
  2. Réagissez en élaborant un plan de sécurité visant à réduire le risque d’être blessé par votre partenaire. Il s’agit d’une série de mesures à suivre en cas de violence, lors de la préparation du départ ou après le départ de la victime. Disposer d’un plan de sécurité est particulièrement important dans les moments de crise, lorsque le stress rend très difficile toute réflexion lucide. Un exemple de ces mesures consiste à préparer à l’avance un « sac d’urgence ». Ainsi, en cas d’urgence, la personne victime de violences pourra partir immédiatement avec le strict nécessaire.
  3. Consultez les ressources locales et/ou celles de l’entreprise pour obtenir de l’aide en matière de sécurité et de soutien. À l’instar de nombreuses organisations locales aux États-Unis et dans le monde entier, l’association « 180 Turning Lives Around » dispose de lignes d’assistance téléphonique, d’un refuge et de conseillers prêts à venir en aide aux victimes de violences conjugales. Chez Commvault, notre équipe des ressources humaines et notre programme d’aide aux employés (PAE) sont là pour aider tous nos collaborateurs à surmonter les difficultés de la vie.

Et bien que le mois d’octobre soit consacré à la sensibilisation à la violence conjugale aux États-Unis, nous continuons à aborder ce sujet d’une importance capitale tout au long de l’année, en célébrant les journées de sensibilisation à la violence conjugale organisées partout dans le monde.

Nous pensons qu’il faut engager le dialogue pour faire évoluer les mentalités. Et chaque conversation, qu’elle soit importante ou anodine, peut faire la différence. Je suis très fière de notre communauté Vaulter, qui continue à mener des discussions ouvertes tout en soutenant notre culture fondée sur le respect, la bienveillance et le sentiment d’appartenance.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Ces attaques peuvent servir à bloquer l’accès à des données professionnelles essentielles — voire à les dérober purement et simplement —, parmi lesquelles figurent souvent les données de sauvegarde et de restauration stockées notamment dans des solutions telles qu’Amazon Cloud Backup (AWS Backup). Les auteurs de ces attaques chiffrent ensuite les données et les retiennent jusqu’à ce que l’entreprise verse une rançon, ou menacent de les supprimer définitivement si celle-ci refuse de céder à leurs exigences.

Les attaques par ransomware peuvent semer le chaos au sein d’une organisation en raison des perturbations de service, de la perte de données essentielles aux fonctions opérationnelles clés, de la divulgation d’informations confidentielles sur les clients et de la perte de crédibilité auprès du public. Et le problème ne fait que s’aggraver.

Selon le Financial Crimes Enforcement Network (FinCEN) américain, le nombre d’attaques par ransomware en 2021 dépassera largement celui de 2020. Le coût de ces attaques ne cesse également d’augmenter : le coût moyen des transactions liées à des ransomwares signalées chaque mois en 2021 s’élevait à 102,3 millions de dollars.

Vous vous demandez peut-être quelle est la place des sauvegardes dans le cloud et des instantanés dans tout cela. Après tout, ne suffirait-il pas, en cas d’attaque, de restaurer simplement les données volées à partir d’une sauvegarde ou d’un instantané ? En théorie, oui. Mais les auteurs d’attaques par ransomware ciblent également les sauvegardes de données d’une entreprise ; c’est pourquoi il est essentiel de sécuriser ces sauvegardes afin d’éviter de payer des rançons exorbitantes, tout en garantissant la continuité des activités et une reprise rapide.

Vulnérabilités d’Amazon Cloud Backup

​​Bien que les instantanés de sauvegarde dans le cloud soient très efficaces pour les restaurations opérationnelles, ils n’offrent pas une protection complète contre les menaces telles que les ransomwares. Lorsqu’elles sont utilisées telles quelles, les vulnérabilités des sauvegardes AWS comprennent :

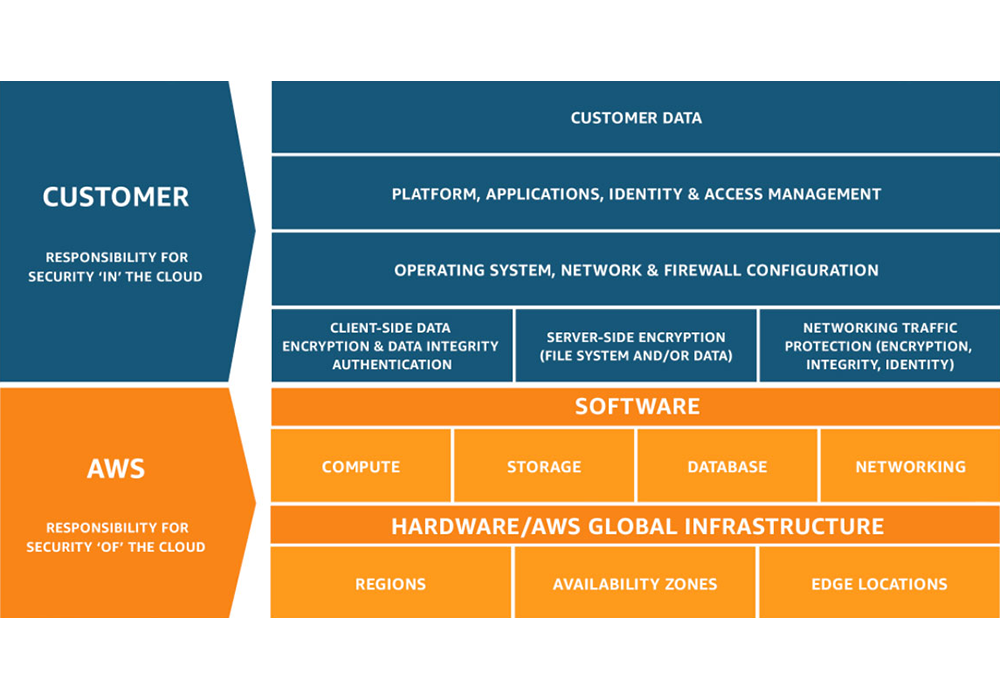
  • Absence de protection « air-gap » : les snapshots AWS sont, par défaut, créés dans le même compte que les sources de données principales. Dans ce scénario, si le compte principal est compromis, les snapshots le sont également. Et si les snapshots sont compromis, il n’y a aucun moyen de récupérer les données supprimées ou chiffrées par des tiers.
  • Les sauvegardes ne sont pas automatiquement immuables : AWS ne rend pas à lui seul les snapshots immuables, et les sauvegardes modifiables peuvent être altérées, voire, dans certains cas, supprimées par inadvertance.
  • Recovery lente – Le manque de souplesse d’AWS en matière de restauration affecte la vitesse de Recovery et peut entraîner des perturbations dans la continuité des activités en cas d’attaque nécessitant une restauration des données.
  • Risques d’erreurs de script – La reproduction des instantanés sur tous les comptes AWS nécessite des scripts complexes, écrits manuellement. Ce processus est évidemment chronophage et sujet à l’erreur humaine, ce qui peut exposer les instantanés à des risques en cas d’attaque.

Comment protéger les sauvegardes AWS contre les ransomwares

Les vulnérabilités potentielles inhérentes aux sauvegardes AWS peuvent exposer vos copies de données à des acteurs malveillants. Et bien qu’AWS propose certains outils et solutions natifs pour sécuriser les sauvegardes, ceux-ci peuvent s’avérer fastidieux à utiliser tout en n’offrant pas une protection totale.

Voici quelques mesures essentielles à prendre pour protéger vos données et vos sauvegardes précieuses contre les ransomwares et autres attaques :

  • Isolation physique – Les sauvegardes doivent être physiquement isolées et stockées en dehors du compte principal et de la région du client. En cas d’attaque, cela empêche les pirates informatiques et les acteurs malveillants de corrompre ou de supprimer les copies de sauvegarde ainsi que les données actives.
  • Sauvegardes immuables – Les copies de sauvegarde des données doivent être rendues immuables (c’est-à-dire qu’elles ne doivent pouvoir être ni modifiées ni supprimées), ce qui permet de conserver les données dans un format empêchant toute altération.
  • Chiffrement des données au repos et en transit – Que ce soit au repos ou en transit, les données doivent être chiffrées, idéalement à l’aide de clés de chiffrement propres à l’utilisateur, et protégées au niveau de la plateforme grâce à des fonctionnalités de sécurité de pointe, conformément à des certifications telles que ISO 27001, SOC II Type 1, SOC II Type 2 et PCI DSS.
  • Testez régulièrement vos capacités de Recovery des données – En cas d’intrusion ou de perturbation affectant vos données et vos charges de travail, il est essentiel de savoir que vous êtes en mesure de restaurer rapidement vos données et d’assurer la continuité de vos activités. Les entreprises doivent tester régulièrement leur capacité à restaurer les données à partir de leurs sauvegardes.

(Vos données sont-elles entièrement protégées contre les ransomwares ? Cliquez ici pour consulter notre liste de contrôle complète sur les ransomwares.)

Protégez vos sauvegardes AWS contre les ransomwares en quelques minutes seulement grâce à Clumio

La plateforme innovante de Clumio, référence du secteur, a été conçue dans le cloud pour protéger le cloud.

Avec Clumio, vos sauvegardes AWS bénéficient d’une protection immédiate grâce à l’« air-gap », qui permet de stocker vos précieuses données de sauvegarde « hors site », en dehors des environnements de production et des autres comptes.

Les données sont également chiffrées à l’aide de la clé de chiffrement de votre choix avant de quitter l’un de vos comptes cloud. La vérification d’intégrité intégrée, l’immuabilité totale de vos fichiers de sauvegarde et les tests de restauration des données ne sont qu’à quelques clics grâce à l’interface intuitive.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Importance de la conformité et de la sécurité des données

Non seulement les entreprises doivent protéger leurs propres informations sensibles, mais elles doivent également préserver les données personnelles de leurs clients. Le non-respect des réglementations en vigueur peut entraîner des préjudices financiers et nuire à leur réputation, ainsi que des conséquences juridiques potentielles.

Prenons par exemple les récentes fuites de données qui ont touché de nombreuses entreprises de premier plan. Ces incidents ont non seulement entraîné des amendes coûteuses, mais ont également ébranlé la confiance des clients et porté atteinte à la réputation de la marque. En effet, selon une récente enquête menée par Edelman, une agence de communication internationale, 81 % des consommateurs cesseraient d’acheter auprès d’une entreprise s’il s’avérait qu’elle ne gère pas correctement ses données.

Le respect de la réglementation peut contribuer à réduire les risques liés à la sécurité et à la confidentialité, à aligner les exigences en matière de cybersécurité sur les processus métier, à maintenir des programmes de cybersécurité efficaces, à renforcer la confiance des clients et à améliorer la réputation de l’entreprise. Par conséquent, les entreprises doivent accorder la priorité à la fois à la conformité et à la sécurité des données afin de rester compétitives sur le marché actuel.

Pour illustrer davantage l’importance de la conformité et de la sécurité des données, prenons l’exemple du secteur de la santé. Les prestataires de soins doivent respecter diverses lois et réglementations relatives à la vie privée des patients et à la protection des informations confidentielles, telles que la loi HIPAA (Health Insurance Portability and Accountability Act), qui tient les organisations pour responsables en cas de protection insuffisante des dossiers médicaux. Le non-respect de ces lois pourrait entraîner une perte de confiance de la part des clients, voire, dans le pire des cas, des poursuites judiciaires pour manquement aux obligations de confidentialité.

De plus, la mise en place de mesures de conformité adéquates garantit la confidentialité des informations sensibles de l’entreprise auprès des parties prenantes qui en ont besoin au quotidien, tout en empêchant l’accès à ces données par des personnes non autorisées. Cela renforce le sentiment de sécurité chez les employés chargés de traiter des informations confidentielles, ce qui permet de réduire les cas de fuites de données susceptibles d’entraîner de graves préjudices financiers.

Cependant, certains pourraient faire valoir que le coût lié au respect de ces normes de conformité pourrait l’emporter sur certains des avantages qui en découlent. Cela est tout à fait faux, car les avantages liés au respect des réglementations en matière de protection des données l’emportent sur les coûts grâce aux économies à long terme et à la protection qu’elles garantissent.

  • Selon une étude réalisée en 2020 par Statista, environ 45 % des entreprises à travers le monde ont augmenté leurs dépenses consacrées à la protection des données et à la mise en conformité.
  • Un rapport de recherche publié en 2021 par le Ponemon Institute a révélé que le coût moyen d’une fuite de données aux États-Unis s’élevait à 8,64 millions de dollars, soulignant ainsi l’importance de disposer de solutions de sauvegarde fiables pour garantir la conformité réglementaire.
  • Dans une enquête menée par Spiceworks en 2019, environ 42 % des entreprises ont déclaré utiliser une combinaison d’environnements de cloud public, de cloud privé et de cloud hybride pour la sauvegarde de leurs données, afin d’assurer une meilleure conformité et une meilleure redondance.

Le rôle des sauvegardes dans la conformité réglementaire

En matière de sécurité des données, les sauvegardes jouent un rôle crucial pour garantir la conformité réglementaire et la continuité d’activité. La conformité réglementaire peut s’avérer extrêmement complexe, car elle implique le respect de directives strictes afin d’éviter des sanctions financières, des conséquences juridiques et une atteinte à la réputation. Disposer d’un plan de sauvegarde fiable peut aider les entreprises à rester en conformité avec des réglementations telles que le RGPD (Règlement général sur la protection des données), qui établit des règles pour la protection des données à caractère personnel des résidents de l’Union européenne ; les normes PCI (Payment Card Industry) pour le traitement et le stockage sécurisés des informations relatives aux cartes de paiement ; et les normes HIPAA (Health Insurance Portability and Accountability Act) pour la protection des informations de santé.

Outre le respect des exigences réglementaires, les sauvegardes aident également les entreprises à garantir la continuité de leurs activités. Les catastrophes naturelles, les coupures de courant, les cyberattaques et autres événements imprévus peuvent entraîner la perte ou la corruption des données. Sans plan de sauvegarde efficace, les entreprises risquent de perdre des données importantes ainsi que la confiance de leurs clients.

Pour mieux comprendre l’importance des sauvegardes, prenons l’exemple d’une entreprise victime d’une attaque par ransomware. Un ransomware est un type de logiciel malveillant qui menace de divulguer des données sensibles si le rançon n’est pas versée.

Si l’entreprise ne dispose pas d’un plan de sauvegarde solide, elle pourrait se retrouver contrainte de payer la rançon sous peine de perdre une quantité importante de données précieuses. En revanche, si elle a sauvegardé ses fichiers régulièrement et respecté scrupuleusement les protocoles de Recovery recommandés lors de la mise en œuvre de son processus de sauvegarde — ce qui implique notamment des sauvegardes complètes et partielles effectuées aussi fréquemment que possible, parmi d’autres Features proposées par des services de premier ordre tels que Rewind Backup Tool, conformément à la solution de conformité SaaS —, elle serait alors en mesure de récupérer ses fichiers critiques sans avoir à payer les cybercriminels pour récupérer les fichiers piratés ni à épuiser ses ressources.

Ainsi, le fait de disposer d’une infrastructure robuste, conforme aux exigences en matière de sauvegarde, permet aux entreprises d’atténuer les risques qui, sans cela, pourraient entraîner une perte de données, une interruption de service pour les clients, le paiement d’amendes coûteuses, des poursuites judiciaires de la part des parties lésées, sans compter la perte de confiance entre l’entreprise et ses clients.

Certains pourraient faire valoir que les sauvegardes ne sont pas nécessaires si les données sont déjà stockées en toute sécurité. Cependant, les accidents arrivent, et lorsqu’ils se produisent, certains prestataires ne seraient pas en mesure de fournir des services de récupération des données sans avoir sauvegardé le système de leur client. Mieux vaut prévenir que guérir lorsqu’il s’agit de données sensibles, dont la fuite pourrait entraîner des conséquences juridiques.

  • Les sauvegardes sont essentielles pour permettre aux entreprises de se conformer aux réglementations et d’assurer la continuité de leurs activités. Les réglementations en matière de conformité peuvent être complexes, et des directives strictes doivent être respectées pour éviter les sanctions financières, les conséquences juridiques et l’atteinte à la réputation. Des sauvegardes fiables aident également les entreprises à se prémunir contre la perte ou la corruption de données dues à des catastrophes naturelles, des cyberattaques ou d’autres événements imprévus. Investir dans un plan de sauvegarde robuste, comprenant notamment des sauvegardes complètes et partielles effectuées aussi fréquemment que possible, parmi d’autres fonctionnalités proposées par des services de premier ordre tels que Rewind Backup Tool, conformément à la solution de conformité SaaS, peut contribuer à atténuer les risques qui, sans cela, entraîneraient une perte de données, une interruption de service pour les clients, le paiement d’amendes coûteuses, des poursuites judiciaires de la part des parties lésées et une perte de confiance entre l’entreprise et ses clients. En fin de compte, les accidents arrivent ; il vaut donc mieux prévenir que guérir lorsqu’il s’agit de données sensibles dont la violation pourrait entraîner des conséquences juridiques.

Conséquences sur la continuité des activités

On ne saurait trop insister sur l’impact de la conformité et de la sécurité des données sur la continuité d’activité. En effet, sans plan de secours solide, les entreprises s’exposent à un risque important de préjudice irréversible pour leurs activités et leur réputation. Le nombre de cyberattaques augmentant chaque année, il est essentiel que les entreprises prennent des mesures proactives pour protéger leurs données et garantir le bon fonctionnement de leurs systèmes en cas d’attaque.

Imaginons, par exemple, qu’une entreprise soit victime d’une attaque par ransomware qui chiffrerait l’ensemble de ses données et de ses sauvegardes. En l’absence d’un plan de sauvegarde adéquat, elle perdrait l’accès à tous ses fichiers et données essentiels à la continuité de ses activités. Elle serait alors contrainte de repartir de zéro, ce qui entraînerait un temps d’indisponibilité prolongé, une perte de chiffre d’affaires due à l’arrêt des opérations et une atteinte à sa réputation.

Un plan de secours garantit qu’en cas d’attaque de ce type, l’entreprise pourra rétablir rapidement le bon fonctionnement de ses systèmes sans perturber de manière significative ses activités. Cela revêt une importance particulière pour les entreprises soumises à des obligations de conformité ou celles qui traitent des informations sensibles ou confidentielles.

Les sauvegardes aident également les entreprises à préserver la confiance de leurs clients et à renforcer leur réputation. Les entreprises qui subissent régulièrement des interruptions de service ou des fuites de données risquent de perdre des clients, qui se tourneront vers la concurrence. En mettant en place un plan de sauvegarde fiable, les entreprises peuvent démontrer leur engagement à protéger les informations sensibles de leurs clients tout en assurant la continuité de leurs services.

Certaines entreprises pourraient faire valoir qu’il n’est pas nécessaire de mettre en place un plan de sauvegarde solide, car sa mise en œuvre nécessite trop de temps et de ressources. Elles pourraient y voir un coût supplémentaire sans retour sur investissement immédiat significatif. Cependant, les risques liés à l’absence d’un tel plan l’emportent largement sur les coûts perçus. Le coût de la reprise après une cyberattaque, en l’absence de sauvegardes adéquates, dépasse largement l’investissement requis pour mettre en œuvre un plan de sauvegarde efficace.

Principales réglementations et certifications

Plusieurs réglementations régissent la manière dont les organisations traitent les données sensibles ; il est donc essentiel de comprendre les conséquences d’un manquement à ces réglementations et de savoir quelles certifications sont nécessaires pour atténuer ces risques.

Des réglementations telles que le RGPD, la norme PCI et la loi HIPAA imposent aux entreprises de protéger les informations sensibles de leurs clients. Plus précisément, le RGPD s’applique aux données à caractère personnel des citoyens de l’Union européenne (UE), tandis que la conformité à la norme PCI concerne le traitement des données relatives aux cartes de paiement. De même, la loi HIPAA régit le traitement des informations de santé protégées (PHI). Le non-respect de ces réglementations peut entraîner de graves conséquences juridiques et financières.

Lorsque les entreprises se conforment à ces réglementations, elles alignent leurs exigences en matière de cybersécurité sur leurs processus métier, mettent en place des programmes de cybersécurité efficaces qui garantissent la sécurité des données clients, réduisent les risques liés à la sécurité et à la confidentialité, et améliorent leur réputation.

L’obtention de certifications telles que l’ISO 27001 et le SOC 2 atteste qu’une organisation a mis en place des audits rigoureux visant à vérifier sa conformité en matière de sécurité des données. La norme ISO 27001 est une certification en matière de gestion de la sécurité de l’information qui exige d’une entreprise qu’elle respecte des normes strictes en matière de protection des données. De son côté, la norme SOC 2 impose le respect de critères spécifiques concernant la sécurité des systèmes, la disponibilité, la confidentialité, l’intégrité du traitement et la protection de la vie privée. Ces certifications couvrent différents aspects de la conformité, mais s’articulent entre elles pour garantir des pratiques efficaces en matière de sécurité des données.

RGPD, PCI et HIPAA

En matière de conformité et de sécurité des données, il existe un certain nombre de réglementations et de certifications que les entreprises doivent connaître afin de s’assurer que leur plan de sauvegarde est à jour et efficace. Parmi celles-ci, trois normes importantes sont le Règlement général sur la protection des données (RGPD), la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) et la loi sur la portabilité et la responsabilité en matière d’assurance maladie (HIPAA).

Le RGPD, entré en vigueur en mai 2018, a pour objectif de protéger les données à caractère personnel des citoyens de l’Union européenne. Toute organisation qui collecte ou traite les données de citoyens de l’UE doit se conformer à ces réglementations strictes. Tout manquement à ces obligations peut entraîner de lourdes amendes, une atteinte à la réputation ou des poursuites judiciaires. Pour se conformer au RGPD, les entreprises doivent disposer d’un système de gestion des données solide, comprenant notamment des sauvegardes adéquates contenant les données à caractère personnel.

La norme PCI DSS s’applique spécifiquement aux entreprises qui traitent des informations relatives aux cartes de paiement. Elle régit la manière dont les entreprises doivent traiter les informations sensibles des clients, telles que les numéros de carte bancaire, afin de prévenir la fraude et le piratage informatique. La norme PCI DSS impose des audits annuels réalisés par un évaluateur de sécurité qualifié (QSA) agréé, ainsi que des revues régulières des politiques de sauvegarde.

La loi HIPAA constitue une autre réglementation essentielle pour les établissements de santé. Elle impose des mesures strictes pour assurer la sécurité des dossiers médicaux, tant sur support papier que sous forme électronique. Cette loi permet également aux patients d’accéder à leur propre dossier médical, tout en exigeant des prestataires de soins qu’ils respectent des pratiques appropriées en matière de protection de la vie privée.

Le respect de ces réglementations s’apparente au fait d’attacher sa ceinture de sécurité avant de prendre la route : la sécurité avant tout ! Ces réglementations fournissent à votre entreprise les outils nécessaires pour protéger les informations sensibles et éviter les fuites de données, tout en préservant la confiance de vos clients.

ISO 27001 et SOC 2

Outre les exigences réglementaires, il existe des certifications qui attestent d’un engagement en faveur des meilleures pratiques en matière de gestion de la cybersécurité. L’Organisation internationale de normalisation (ISO) propose à la fois des lignes directrices et des certifications relatives à la sécurité de l’information. La norme ISO 27001 porte spécifiquement sur la mise en place d’un système de gestion de la sécurité de l’information (SGSI) au sein de toute organisation.

La mise en œuvre de la norme ISO 27001 implique d’évaluer les risques et d’élaborer des politiques et des procédures visant à garantir la sécurité des données à tout moment, y compris celles issues des sauvegardes. Cela comprend des exigences spécifiques en matière de redondance des données, de planification de la reprise après sinistre, ainsi que la validation de ces politiques, notamment dans le cadre de sauvegardes hors site.

Par ailleurs, le rapport d’audit SOC 2 est une évaluation indépendante réalisée par un tiers qui apporte une assurance quant à l’efficacité de la mise en œuvre de vos contrôles. Les rapports SOC 2 se concentrent sur les contrôles non financiers d’une entreprise, dans la mesure où ils concernent des questions clés de conformité et de sécurité.

L’obtention de ce type de certifications peut être comparée à l’obtention du permis de conduire : il faut faire preuve de persévérance pour apprendre le code de la route avant de pouvoir conduire en toute sécurité là où l’on doit aller. Grâce à ces certifications, les entreprises démontrent leur engagement en faveur des meilleures pratiques en matière de gestion de la cybersécurité, qui permettent de protéger les informations sensibles de leurs clients.

Élaborer un plan de sauvegarde fiable

Lorsqu’il s’agit d’élaborer un plan de sauvegarde solide pour garantir la conformité et la sécurité des données, les entreprises doivent prendre en compte de nombreux facteurs. Un plan de sauvegarde complet doit non seulement assurer la protection des données sensibles, mais aussi permettre de restaurer les informations perdues ou corrompues en cas d’attaque ou de perte de données. Dans cette section, nous aborderons certains des éléments clés à prendre en considération pour élaborer un plan de sauvegarde solide.

Avant toute chose, votre organisation doit déterminer le type de sauvegardes qu’elle va utiliser. Cela peut impliquer de mettre en place à la fois des sauvegardes complètes et partielles aussi souvent que possible, en fonction du niveau de criticité de vos données. Les sauvegardes complètes sont conçues pour capturer toutes les données d’un système, tandis que les sauvegardes partielles ne capturent que des sous-ensembles plus restreints de données. La fréquence des sauvegardes variera en fonction de facteurs tels que la rapidité avec laquelle les données évoluent au sein de votre organisation et le volume de données que vous gérez.

Une fois que vous avez déterminé le type et la fréquence des sauvegardes que votre entreprise utilisera, vous devez décider où celles-ci seront stockées. Il existe de nombreuses options, notamment les solutions de sauvegarde dans le cloud et les périphériques de stockage physiques tels que les disques durs et les bandes magnétiques. Les sauvegardes stockées à plusieurs endroits sont généralement plus sûres que celles stockées à un seul endroit.

Un autre aspect important à prendre en compte lors de l’élaboration d’un plan de sauvegarde consiste à déterminer la durée de conservation des sauvegardes. Si, dans certains cas, les exigences réglementaires dictent les politiques de conservation, les organisations peuvent choisir de conserver leurs sauvegardes plus longtemps que ne l’exigent les réglementations si la continuité de leurs activités risquait d’être compromise sans cela. En résumé, la conservation d’un plus grand nombre de copies a un coût – elle nécessite un investissement en espace de stockage supplémentaire et des efforts de gestion –, mais le fait de disposer de ces copies supplémentaires offre un niveau supplémentaire d’atténuation des risques.

Il est important de garder à l’esprit que la mise en place d’un plan de sauvegarde solide revient à créer un filet de sécurité pour les données sensibles de votre organisation. En cas de problème, la mise en place d’un tel plan permettra à votre organisation de se remettre rapidement sur pied et de restaurer les données perdues ou endommagées.

Voyons ensemble quelques-uns des éléments clés à prendre en compte pour choisir les outils de sauvegarde adaptés à votre entreprise.

Choisir les bons outils de sauvegarde

Lors du choix des outils de sauvegarde adaptés, il est essentiel de trouver une solution qui réponde aux besoins spécifiques de votre organisation. Plusieurs facteurs doivent être pris en compte avant de prendre une décision définitive, notamment la fréquence à laquelle les sauvegardes doivent être effectuées, la manière dont elles sont créées et gérées (que ce soit via un mécanisme automatisé ou des solutions manuelles) et le type d’algorithmes de chiffrement que vous préférez pour protéger les informations sensibles.

La scalabilité et la fiabilité constituent deux facteurs essentiels à prendre en compte lors du choix d’outils de sauvegarde. Les entreprises qui prévoient une croissance future doivent opter pour des solutions capables de s’adapter à l’évolution de leurs besoins. Il convient de privilégier les solutions automatisées telles que Clumio, car elles offrent davantage de flexibilité pour gérer les augmentations imprévues du volume de données sans surcharger le personnel informatique. Grâce à des outils évolutifs, les utilisateurs bénéficient d’une plateforme stable tout en minimisant les interruptions et en garantissant la continuité des activités.

De plus, les outils de sauvegarde doivent être conçus dans une optique de sécurité. Ils doivent être mis à jour régulièrement afin de garantir que toute vulnérabilité connue soit corrigée immédiatement, tout en intégrant des méthodes de chiffrement robustes pour protéger les données sensibles sur l’ensemble des canaux de communication tout au long du cycle de vie de la sauvegarde.

Parmi les autres critères essentiels à prendre en compte lors du choix d’un outil de sauvegarde figurent le rapport qualité-prix et la facilité de gestion. Ces aspects sont particulièrement cruciaux pour les entreprises disposant de budgets serrés et dont les ressources sont parfois limitées. Avant de prendre une décision concernant un outil de sauvegarde, vérifiez s’il offre un bon rapport qualité-prix tout en garantissant une maintenance, un déploiement et une administration faciles, en plus de fournir les fonctions de sécurité adéquates requises par votre entreprise.

Choisir le bon outil de sauvegarde, c’est comme trouver la paire de chaussures idéale. Tout comme trouver une bonne paire de chaussures nécessite d’évaluer soigneusement le confort, le style et le rapport qualité-prix sur le long terme, trouver la solution idéale implique de prendre en compte des facteurs clés, notamment l’évolutivité, la sécurité, la rentabilité et les besoins en matière de gestion, tout en sélectionnant la solution la mieux adaptée à votre organisation.

Maintenant que nous avons passé en revue certains des aspects essentiels à prendre en compte lors de l’élaboration d’un plan de sauvegarde, passons à la surveillance et au reporting en matière de conformité.

Mise en place de sauvegardes complètes et partielles

En matière de mise en place de sauvegardes à des fins de conformité et de sécurité des données, il n’existe pas de solution universelle. Ce sont les besoins spécifiques de votre organisation qui détermineront le type de stratégie de sauvegarde le mieux adapté à votre situation. Les sauvegardes complètes sont idéales si vous avez besoin de copies intégrales de toutes vos données à intervalles réguliers. Toutefois, des sauvegardes partielles peuvent également s’avérer nécessaires pour garantir la protection de vos données les plus critiques.

Prenons l’exemple d’un site de commerce en ligne générant un volume important de ventes quotidiennes. Dans ce cas de figure, vous auriez tout intérêt à mettre en place à la fois des sauvegardes complètes et des sauvegardes partielles. Une sauvegarde complète pourrait être effectuée une fois par semaine ou par mois, tandis que les sauvegardes partielles auraient lieu plusieurs fois par jour, garantissant ainsi la protection permanente des données commerciales essentielles.

Les sauvegardes partielles s’avèrent également indispensables dans une entreprise de recherche en biotechnologie menant des expériences complexes. Dans ce contexte, les données en temps réel jouent un rôle crucial dans les expériences ; c’est pourquoi des sauvegardes toutes les heures constituent la meilleure solution pour garantir la restauration de toute information perdue en cas d’incident imprévu.

De plus, la mise en œuvre de plusieurs types de stratégies de sauvegarde peut offrir des niveaux supplémentaires de redondance, ce qui permet de garantir la protection des données en cas de défaillance d’une sauvegarde. Par exemple, le recours à la fois à des sauvegardes incrémentielles et différentielles signifie que seuls les fichiers modifiés depuis la dernière sauvegarde sont enregistrés. Cette approche réduit l’espace de stockage nécessaire et minimise le temps requis pour chaque sauvegarde.

En revanche, les sauvegardes complètes prennent plus de temps, mais permettent une restauration plus rapide, car elles incluent l’ensemble des fichiers système en une seule fois. Bien que le fait de passer d’un type à l’autre puisse accroître la complexité, le recours à ces deux méthodes offre une protection contre les pertes importantes.

L’un des éléments clés lors de la mise en œuvre d’un plan de sauvegarde consiste à envisager des options de stockage hors site, telles que les services dans le cloud ou des sites distants sécurisés. Cette étape permet de garantir la disponibilité des fichiers de sauvegarde en cas d’événement catastrophique survenant sur le site principal.

Suivi et rapports en matière de conformité

Il est essentiel de disposer d’informations de suivi sur chaque stratégie de sauvegarde pour respecter les normes de conformité. Une surveillance régulière des processus et des résultats de sauvegarde permet d’identifier les sauvegardes qui ont échoué et de réduire le risque de perte de données.

Pour garantir le respect de la réglementation, il est essentiel de définir des indicateurs permettant de mesurer les performances des sauvegardes au fil du temps. Qu’il s’agisse de mesurer l’espace de stockage total utilisé pour le processus de sauvegarde ou de suivre la durée nécessaire à une restauration complète du système, disposer de statistiques aide votre organisation à rester en phase avec ses objectifs tout en garantissant la conformité.

De plus, grâce à des outils logiciels d’automatisation, les responsables peuvent recevoir des rapports quotidiens sur l’état des sauvegardes sans aucune intervention manuelle. Ces outils fournissent des informations en temps réel sur les sauvegardes, notamment pour savoir s’il y a eu un accès non autorisé ou une modification des fichiers. Aujourd’hui, les journaux constituent un moyen simple de consulter ces informations.

Les évaluations des performances de sauvegarde sont essentielles pour permettre aux entreprises de vérifier leur conformité aux réglementations en vigueur, telles que le RGPD, la loi HIPAA et la norme PCI DSS. Il est nécessaire d’élaborer des politiques précisant les types de tests requis et leur fréquence ; ces politiques doivent être réexaminées régulièrement lors des audits.

Si certaines méthodes de sauvegarde consistent à utiliser des bandes externes pour stocker les données de manière redondante, ces méthodes ne conviennent pas toujours aux grandes entreprises ayant des besoins de traitement plus importants ou disposant de plusieurs sites. Cette approche peut entraîner des délais de restauration longs, susceptibles de nuire à la continuité des activités.

Ainsi, la mise en place d’un système de sauvegarde fiable et efficace s’avère ici extrêmement efficace, car elle permet de réduire les temps d’arrêt liés à la corruption des données ou aux pannes de serveurs. Par conséquent, il est plus judicieux de définir une « durée de conservation des sauvegardes » planifiée, au cours de laquelle les professionnels de l’informatique évaluent les risques potentiels et prennent les mesures nécessaires pour remplacer les équipements en temps opportun, plutôt que de recourir à des sauvegardes récurrentes.

C’est un peu comme construire un bâtiment suffisamment solide pour résister aux catastrophes naturelles, au lieu de se contenter de compter les seaux quand l’eau vous arrive aux genoux !

Indicateurs de performance des sauvegardes

L’un des aspects les plus critiques de la planification des sauvegardes réside dans la surveillance et le reporting. Dans un contexte où la conformité est primordiale, les entreprises doivent être en mesure de prouver qu’elles respectent les réglementations et protègent les données des utilisateurs. Les indicateurs de performance des sauvegardes jouent un rôle essentiel pour garantir le respect des réglementations et éviter les fuites de données.

Par exemple, les indicateurs de performance des sauvegardes peuvent fournir des informations sur le temps nécessaire à la création des sauvegardes, leur fréquence ou le nombre de sauvegardes effectuées par jour ou par semaine. En cas de problèmes liés au processus de sauvegarde, ces indicateurs peuvent être utilisés pour les identifier et y remédier avant qu’ils ne deviennent un véritable problème.

Par ailleurs, les indicateurs de performance des sauvegardes peuvent également servir de preuve du respect des exigences réglementaires. Par exemple, des réglementations telles que la loi HIPAA imposent aux organisations de conserver une piste d’audit indiquant qui a accédé aux dossiers des patients et à quel moment. De même, le RGPD exige des organisations qu’elles fournissent une piste d’audit en cas de violation de données. Les indicateurs de performance des sauvegardes peuvent aider les organisations à satisfaire à ces exigences en apportant la preuve que des sauvegardes régulières et des tests de Recovery sont effectués.

Il est toutefois essentiel de noter que les indicateurs de performance de sauvegarde ne suffisent pas à eux seuls à garantir la conformité. La conformité implique la mise en œuvre d’un large éventail de procédures de sécurité, notamment la planification de la reprise après sinistre, les évaluations des risques, la surveillance des contrôles de sécurité et l’intégration des meilleures pratiques en matière de sécurité dans les processus opérationnels quotidiens. Si les indicateurs de performance de sauvegarde constituent un élément essentiel du suivi et du reporting en matière de conformité, ils doivent être utilisés en complément d’autres mesures de sécurité.

Cela étant dit, comment les organisations peuvent-elles s’assurer que leur plan de secours est conforme ?

Garantir le respect de la réglementation

Pour garantir le respect de la réglementation, les organisations doivent adopter une approche globale de leur plan de sauvegarde. Voici quelques étapes clés à prendre en compte :

Tout d’abord, choisissez des outils de sauvegarde conformes aux normes du secteur. Des outils de sauvegarde de données de pointe, tels que Clumio, peuvent simplifier le processus complexe de mise en conformité et de sécurité des données en automatisant les sauvegardes quotidiennes et en garantissant la possibilité de restaurer les données, tout en respectant les normes de sécurité les plus strictes.

Voyez les choses ainsi : choisir les bons outils de sauvegarde, c’est comme choisir la bonne serrure pour votre porte d’entrée. Tout comme vous souhaitez une serrure difficile à forcer, vous avez besoin d’outils de sauvegarde difficiles à pirater. Les bons outils vous permettent de vous assurer que vos données sont stockées en toute sécurité et conformément aux réglementations du secteur.

Ensuite, effectuez des sauvegardes complètes et partielles aussi souvent que possible. Les sauvegardes complètes doivent être réalisées régulièrement (par exemple, chaque semaine ou chaque mois) afin de garantir que toutes les données soient sauvegardées. Les sauvegardes partielles doivent être effectuées plus fréquemment (par exemple, chaque jour) afin de garantir que les modifications apportées aux données soient prises en compte.

Par exemple, si vous disposez d’un site de commerce en ligne, vous pouvez effectuer des sauvegardes complètes tous les mois, mais aussi des sauvegardes partielles chaque nuit afin de sauvegarder les nouvelles commandes.

Enfin, testez régulièrement vos sauvegardes afin de vous assurer qu’elles peuvent être restaurées en cas d’attaque ou de perte de données. Ces tests doivent inclure des tests de basculement (c’est-à-dire vérifier si votre système de sauvegarde peut prendre le relais en cas de défaillance de votre système principal) et des tests de retour en production (c’est-à-dire vérifier si votre système principal peut reprendre le contrôle une fois que le système de sauvegarde a été utilisé).

Il est toutefois important de garder à l’esprit que la mise en œuvre d’un plan de sauvegarde conforme n’est pas une opération ponctuelle, mais un processus continu. À mesure que la réglementation évolue et que de nouvelles menaces apparaissent, les organisations doivent continuer à évaluer et à affiner leurs plans de sauvegarde afin de maintenir leur conformité réglementaire et de protéger les données des utilisateurs.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le plan de reprise après sinistre constitue l’un des éléments essentiels d’un plan de continuité d’activité solide et, au final, efficace. En effet, même si une entreprise met tout en œuvre pour se prémunir contre un sinistre — tel qu’une attaque par ransomware, une panne du cloud ou la corruption de données —, elle a tout de même besoin d’un plan à toute épreuve pour restaurer ses données et ses charges de travail en cas de perturbation qui se produirait malgré tout.

Qu’est-ce que la reprise après sinistre ?

Bien que l’expression « reprise après sinistre » soit souvent utilisée de manière interchangeable avec celle de « continuité d’activité », il s’agit en réalité d’un sous-ensemble de la gestion de la continuité d’activité qui consiste principalement à restaurer les données et les opérations essentielles tout en minimisant les temps d’arrêt causés par un sinistre.

La mise en place d’un plan de reprise après sinistre est essentielle pour toute entreprise. Sans cela, les conséquences d’un sinistre peuvent dégénérer et exposer l’entreprise à une perte définitive de données ainsi qu’à une interruption de ses activités, ce qui finit par avoir des répercussions sur tous les aspects de son fonctionnement, du chiffre d’affaires à la clientèle.

Sauvegarde dans le cloud et optimisation de la reprise après sinistre

Le plan de reprise après sinistre d’une entreprise doit prévoir un moyen d’identifier toutes les données stratégiques auxquelles il convient d’accorder la priorité lors d’une restauration, ainsi qu’un moyen de récupérer et de restaurer rapidement les données perdues à partir des sauvegardes, tout en assurant la continuité des opérations essentielles pendant la phase de reprise. À cela s’ajoute la nécessité de déterminer le nombre adéquat de sauvegardes nécessaires pour respecter l’objectif de point de reprise (RPO), tout en évitant les coûts excessifs liés à la création et au stockage de sauvegardes superflues.

Tout commence par l’utilisation d’un service de sauvegarde dans le cloud pour répliquer et stocker en continu les données de l’entreprise. Voici trois fonctionnalités de reprise après sinistre à rechercher dans une solution de sauvegarde dans le cloud, qui apporteront des avantages considérables lors de la reprise après sinistre :

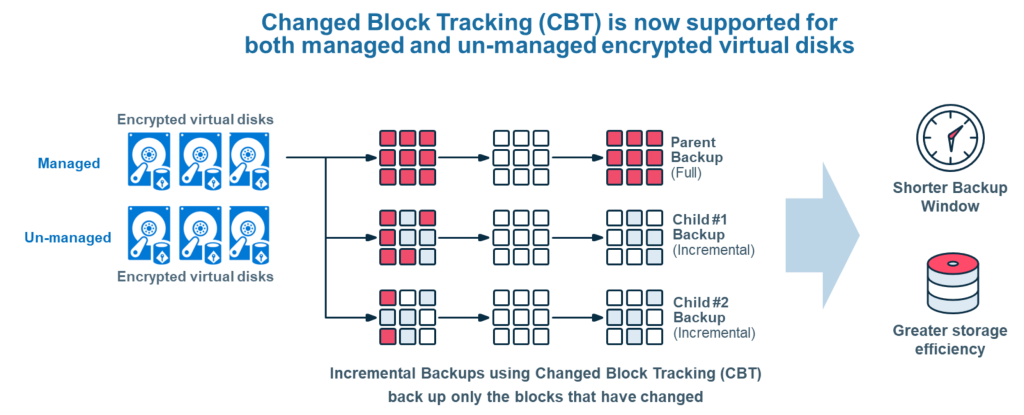
Sauvegarde incrémentielle permanente

La sauvegarde incrémentielle permanente est un type de sauvegarde incrémentielle qui utilise une méthode appelée « récupération des blocs modifiés ». Cela simplifie le processus de restauration, évitant ainsi aux équipes informatiques d’avoir à passer en revue les sauvegardes pour déterminer quelles copies doivent être restaurées afin de récupérer les données les plus récentes.

La sauvegarde incrémentielle permanente accélère le processus de restauration en ne restaurant que les dernières versions des blocs appartenant à une sauvegarde restaurée, ce qui permet d’obtenir des restaurations nettement plus rapides.

Récupération de granulés

Lors d’une reprise après sinistre, la vitesse réelle de restauration des données est au cœur du RTO d’une organisation. Cependant, pendant la reprise, certaines données sont plus importantes que d’autres — en particulier les données et processus critiques dont l’organisation a besoin pour rester opérationnelle pendant que la reprise complète est en cours. La restauration d’une instance entière peut prendre beaucoup de temps et représenter un risque pour la continuité d’activité.

La fonctionnalité de restauration granulaire apporte la solution à ce problème flagrant, car elle permet aux équipes informatiques de lancer une restauration au niveau des fichiers et des enregistrements à partir d’une seule opération de sauvegarde, sans avoir à attendre la restauration complète de l’instance. Cela permet d’identifier et de hiérarchiser certaines données et charges de travail critiques afin de maintenir le bon fonctionnement des processus et opérations essentiels, tout en accélérant considérablement la restauration.

Flexible Recovery

Flexible recovery is another useful feature to integrate into your disaster recovery plan via your cloud backup solution. With flexible recovery, you can restore your data to any account or region that has not been affected by the disaster event, and quickly resume your activities.

Une solution de reprise après sinistre de pointe avec Clumio

Conçu dans le cloud, Clumio permet une gestion optimisée de la continuité d’activité et de la reprise après sinistre grâce à des fonctionnalités telles que la restauration granulaire, la sauvegarde incrémentielle en continu, la restauration flexible, et bien d’autres encore. Les capacités de Recovery rapide de Clumio, parmi les meilleures du secteur, offrent aux entreprises de toutes tailles des restaurations de données ultra-rapides, capables de maintenir et d’assurer la continuité d’activité en cas de sinistre.

Outre des fonctionnalités optimisées de reprise après sinistre, Clumio propose également :

  • Sauvegardes instantanées des données AWS depuis n’importe quelle région, à l’échelle de toute votre entreprise
  • Protection contre les ransomwares et autres attaques malveillantes grâce à des sauvegardes « air gap »
  • Conformité simplifiée des données aux politiques mondiales
  • Modèle de consommation flexible, basé sur le paiement à l’utilisation
  • Réductions de coûts grâce à une analyse approfondie des dépenses de l’entreprise liées au cloud

Clumio est le leader du secteur en matière d’innovation dans le domaine de la sauvegarde dans le cloud AWS.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le Mois de la sensibilisation à la cybersécurité est arrivé et, comme vous pouvez l’imaginer, ce sujet fait toujours partie de nos discussions ici chez Commvault, et tout particulièrement dans le cadre de mes fonctions de responsable de la sécurité des systèmes d’information.  

La protection des données de nos clients est au cœur de notre identité en tant qu’entreprise.    

Nous savons tous que les données n’ont jamais été aussi précieuses, ni aussi vulnérables, qu’elles ne le sont aujourd’hui dans le paysage numérique. Les entreprises sont confrontées à un environnement de données de plus en plus instable, avec des cyberattaques qui ne cessent d’augmenter d’année en année. C’est pourquoi il est si important pour nous d’être plus proactifs que jamais : nous y parvenons en déployant des technologies telles que Metallic Threatwise, une solution de cyber-déception de nouvelle génération qui détecte et neutralise immédiatement les menaces dès leur apparition, mais aussi en responsabilisant nos collaborateurs. Nous abordons quotidiennement les questions de protection des données, de Recovery et de rançongiciels avec nos partenaires et nos clients, mais il est essentiel que nos collaborateurs comprennent qu’ils constituent la première ligne de défense pour atténuer les risques de sécurité. 

Au sein de Commvault, lorsque nous examinons la manière dont nous abordons ce sujet avec nos « Vaulters », la mise en place d’une culture d’apprentissage continu et de dialogue sur les questions de cybersécurité fait partie intégrante de notre stratégie de sécurité. Nous venons de mener à bien notre formation annuelle à la sécurité, qui nous aide à renforcer la posture de sécurité de notre entreprise et donne à nos « Vaulters » les moyens d’assumer pleinement leur rôle de première ligne de défense face aux cybermenaces. Notre priorité absolue est de veiller à ce que nos équipes sachent identifier, atténuer et répondre aux risques de sécurité susceptibles de mettre en danger Commvault, nos données et d’avoir un impact sur nos parties prenantes. Commvault est fière d’être l’un des « Champions » du Mois de la sensibilisation à la cybersécurité 2022 et, au cours des prochaines semaines, nous proposerons à nos « Vaulters » de nouvelles ressources et opportunités d’apprentissage sur ce sujet crucial.   

Et au-delà de Commvault, nous continuons bien sûr à accorder une grande importance à la cybersécurité. Nous poursuivons ce débat lors de Connections, notre événement consacré à la gestion des données dans le cloud. Rejoignez-moi pour animer notre session intitulée « Rétrospective sur les ransomwares : accompagner la Recovery », l’un des trois volets consacrés aux solutions de lutte contre les ransomwares qui seront proposés lors de notre événement. Venez écouter les témoignages concrets de clients sur leur Recovery, présentés par notre équipe Commvault® Support & Services, qui partagera avec vous les bons, les mauvais et les très mauvais moments. Découvrez pourquoi certaines restaurations se sont bien déroulées et pourquoi d’autres ont échoué. Profitez de cet échange privilégié avec l’équipe Commvault® Support & Services, qui a aidé des entreprises à se remettre rapidement sur pied et à maintenir un état de Readiness à la restauration ainsi qu’une réactivité constante. L’importance des stratégies de protection des données et de la sensibilisation à la cybersécurité ne cessera de croître : assurez-vous que votre entreprise et vos collaborateurs soient parés pour réussir, ce mois-ci et au-delà. 

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Qu’est-ce qu’un modèle de plan de Recovery après sinistre ?

La reprise après sinistre est un volet du plan de continuité d’activité. Elle vise à rétablir les opérations essentielles tout en minimisant ou en évitant les temps d’arrêt causés par un sinistre. Dans l’environnement professionnel actuel, axé sur les données, le volet informatique d’un plan de reprise après sinistre constitue généralement le cœur d’un plan de continuité d’activité moderne. Il a pour objectif de garantir que les opérations essentielles restent opérationnelles lorsqu’un sinistre — tel qu’une attaque par rançongiciel, une catastrophe naturelle ou une coupure d’électricité prolongée — menace d’interrompre la continuité de l’activité.

De nombreuses organisations ont recours à un modèle de plan de reprise après sinistre afin de s’assurer qu’elles prennent en compte le moindre détail lors de l’élaboration de leur plan. Ce document aborde des aspects allant du maintien de l’alimentation électrique aux voies de communication de secours, en passant par la garantie du bon fonctionnement des systèmes informatiques.

Nous allons maintenant nous intéresser à ce qui constitue sans doute l’élément le plus important d’un modèle de plan de reprise après sinistre pour les organisations ayant migré leurs données et leurs charges de travail vers le cloud : la sauvegarde dans le cloud.

Comment intégrer la sauvegarde dans le cloud à un modèle de plan de reprise après sinistre

Le volet informatique d’un plan de reprise après sinistre vise principalement à récupérer et à restaurer les données et les charges de travail essentielles à la mission, nécessaires pour garantir la continuité d’activité. Par exemple, si votre entreprise a été victime d’une attaque par ransomware et a perdu l’accès à ses données principales, le plan de reprise après sinistre définit les étapes nécessaires à la restauration de ces données afin que les opérations essentielles puissent se poursuivre.

Si votre entreprise a migré vers le cloud, une solution de sauvegarde dans le cloud constitue la méthode idéale pour faciliter une restauration, car elle permet de tirer parti de l’évolutivité et de l’élasticité du cloud. La solution de sauvegarde dans le cloud vous permet de sauvegarder automatiquement vos données selon un calendrier personnalisé, puis de les stocker. En cas de besoin de récupération des données, la solution peut restaurer celles-ci à partir de la sauvegarde la plus récente.

Il est essentiel de noter que les données ne peuvent être récupérées et restaurées que s’il existe une copie de sauvegarde valide à partir de laquelle effectuer la restauration, ce qui rend la sécurité des données de sauvegarde primordiale. Si votre copie de sauvegarde n’est pas sécurisée et qu’elle est exposée, vous risquez de ne pas pouvoir récupérer les données. De plus, la continuité d’activité étant une question de temps, le plan de reprise après sinistre doit permettre de restaurer en priorité les données et les charges de travail les plus importantes, afin que vos opérations et processus essentiels puissent se poursuivre sans entrave pendant la restauration complète.

Par conséquent, un modèle de plan de reprise après sinistre efficace pour une entreprise « cloud-native » devrait inclure :

  • Une solution de sauvegarde dans le cloud fiable
  • Un moyen de garantir la sécurité des sauvegardes
  • Une méthode permettant d’identifier et de hiérarchiser les données essentielles à la mission nécessaires pour garantir la continuité des activités

Cependant, toutes les solutions de sauvegarde dans le cloud ne répondent pas à tous ces critères. L’outil de sauvegarde dans le cloud que vous choisirez aura une incidence directe sur les capacités de reprise après sinistre de votre organisation.

Bénéficiez d’une sauvegarde sécurisée dans le cloud et d’une reprise après sinistre rapide grâce à Clumio

La plateforme de sauvegarde sécurisée dans le cloud de Clumio optimise la reprise après sinistre grâce à des fonctionnalités conçues pour simplifier la restauration des données, permettant ainsi à une entreprise d’atteindre, voire de dépasser, son objectif de délai de reprise (RTO) en cas de sinistre.

Clumio protège les copies de sauvegarde en les stockant dans une solution de sauvegarde chiffrée et isolée physiquement, en dehors du compte principal. Ainsi, même si vos données principales sont consultées ou compromises, la sauvegarde reste en sécurité. Lorsqu’une restauration des données s’avère nécessaire, les capacités de Recovery granulaires et flexibles de Clumio permettent d’identifier et de restaurer rapidement les données et applications stratégiques spécifiques nécessaires au maintien de la continuité d’activité, en attendant que la restauration complète soit terminée.

La sauvegarde dans le cloud est la clé d’un modèle de plan de reprise après sinistre efficace. Découvrez pourquoi Clumio est le leader du secteur en matière d’innovation dans le domaine de la sauvegarde dans le cloud et de la reprise rapide après sinistre en prenant rendez-vous dès aujourd’hui pour une démonstration.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Notre valeur – « We Connect » – est un principe directeur qui guide mon travail au quotidien chez Commvault.

Depuis que j’ai rejoint Commvault il y a sept ans, j’ai eu la grande chance de travailler avec une équipe de « Vaulters » incroyablement motivés et travailleurs.

J’ai rejoint Commvault en tant que chef de projet numérique au sein de l’équipe marketing, où j’ai aidé l’équipe de marketing numérique à planifier et à mettre en œuvre des campagnes multicanaux. Lorsque nous avons lancé Metallic en 2019, j’ai été recrutée pour rejoindre l’équipe. C’est fou de penser qu’à l’époque, l’équipe Metallic n’était qu’un petit groupe de « Vaulters » agiles et débrouillards, évoluant dans une culture de start-up, qui créaient et développaient notre nouvelle offre de logiciel en tant que service (SaaS). Et aujourd’hui, plus de trois ans plus tard, elle est devenue une activité générant 50 millions de dollars de chiffre d’affaires annuel récurrent (ARR) pour Commvault.

Aujourd’hui, en tant que directrice de la gestion de programmes chez Metallic, je suis principalement chargée de gérer la feuille de route globale, les calendriers et la coordination interfonctionnelle au sein de toute l’équipe Metallic. Dans le cadre d’une activité SaaS, tous les membres de l’équipe — de nos ingénieurs à nos spécialistes du marketing — doivent être en lien les uns avec les autres afin d’offrir une expérience client irréprochable. Mon équipe de gestion de programmes et moi-même favorisons la communication et veillons à ce que toutes les équipes disposent des ressources nécessaires pour proposer des solutions innovantes, mener des campagnes efficaces et offrir une expérience client optimisée.

Une grande partie de mon travail consiste à mettre en relation différentes personnes et équipes, et j’ai le privilège de constater directement les avantages de notre collaboration pour obtenir des résultats de manière efficace. Tout récemment, Commvault a racheté TrapX et lancé Metallic® Threatwise™, un nouveau service de sécurité des données qui permet aux clients de détecter les menaces à un stade précoce. Ce n’est qu’un exemple parmi d’autres de la manière dont nous réunissons des esprits brillants pour résoudre des problèmes complexes pour nos clients — et nous prenons beaucoup de plaisir à le faire !

Si vous souhaitez en savoir plus sur la vie professionnelle chez Commvault, consultez ce récent article de blog rédigé par David pour découvrir son point de vue !  

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Avec l’annonce faite aujourd’hui concernant le service Metallic Threatwise Cyber Deception, Commvault change la donne en matière de lutte contre les menaces de sécurité, notamment les ransomwares. Mais nos innovations visant à renforcer la sécurité des données ne s’arrêtent pas là. Nous avons également récemment lancé la version 2022E de la plateforme Commvault, qui apporte de nouvelles améliorations pour aider nos clients à mieux protéger leurs données. Cette nouvelle version introduit plusieurs nouvelles fonctionnalités visant à simplifier la gestion des données. Dans cet article, je me concentrerai sur les nouvelles fonctionnalités de sécurité des données incluses dans cette version.

Une stratégie « Zero Loss » est conçue pour vous protéger contre les attaques par rançongiciel et repose sur trois piliers : une visibilité de bout en bout sur les données, une protection maximale des charges de travail et une réactivité accrue de l’entreprise, le tout fondé sur les principes du « Zero Trust ». La visibilité de bout en bout sur les données vous permet de détecter les menaces avant qu’elles n’affectent vos données. Outre Metallic Threatwise, qui assure une détection précoce grâce à la cyber-dissimulation, nous avons également étendu notre cadre de détection des anomalies de fichiers afin d’identifier les applications malveillantes susceptibles de contourner les méthodes de détection traditionnelles en se faisant passer pour des types de fichiers inoffensifs.

Une analyse plus approfondie de l’activité suspecte des fichiers permet une meilleure détection et une réaction plus rapide face aux menaces potentielles pesant sur vos données


Cette fonctionnalité permet une réaction plus rapide de l’entreprise grâce à des alertes immédiates en cas d’activité suspecte, ainsi qu’à une restauration automatique et efficace des données à partir de versions saines issues de sauvegardes non affectées. Mais ce n’est pas tout : nous avons également étendu nos capacités de gouvernance des données afin de prendre désormais en charge le stockage objet pour Azure, AWS et GCP, éliminant ainsi une autre source courante de fuites de données.

Une autre amélioration que nous avons apportée est la prise en charge du suivi des blocs modifiés (CBT) pour le chiffrement de disque Azure. Le CBT améliore les performances de sauvegarde tout en réduisant les coûts, grâce à une consommation moindre de stockage et de bande passante pour les sauvegardes incrémentielles. Historiquement, cependant, la possibilité d’effectuer un chiffrement tout en utilisant le CBT était limitée, ce qui obligeait les clients à faire un choix difficile entre sécurité et économies. En étroite collaboration avec Microsoft, nous sommes ravis de vous présenter désormais les gains d’efficacité du CBT avec le chiffrement de disque Azure pour les disques chiffrés gérés et non gérés. Vous n’avez plus à choisir entre sécurité, performances et rentabilité !

Enfin, et ce n’est pas le moins important, je suis ravi de vous annoncer que nous avons désormais obtenu la certification Sec17a conforme à la norme WORM pour Commvault Grid. Cette certification vient s’ajouter à notre liste déjà bien fournie de certifications de sécurité, notamment FIPS 140-2, FedRAMP High In Process (en cours d’examen par le PMO) et bien d’autres encore, et vient compléter les capacités du système de fichiers immuable de Commvault Grid.

Ce ne sont là que quelques-unes des nouvelles fonctionnalités de sécurité des données disponibles dans la version 2022E de la plateforme Commvault, une version riche en nouveautés et en innovations, qui témoigne de notre engagement continu en faveur des services de données intelligents.

Pour plus d’informations sur cette version, consultez cette page et restez à l’écoute : nous aborderons plus en détail les nouvelles fonctionnalités passionnantes de la version 2022E de la plateforme Commvault lors de notre événement virtuel « Connections », les 2 et 3 novembre.


More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Le 22 septembre, Commvault fera une présentation en direct depuis San José, dans le cadre du Cloud Field Day 15. 

Pour ceux qui ne le savent pas encore, le Cloud Field Day fait partie de la célèbre série « Field Day », qui comprend également le Tech Field Day et le Security Field Day. 

Animé par Stephen Foskett, cet événement rassemble des représentants d’entreprises à la pointe de l’innovation, notamment Commvault, qui partagent en direct leurs dernières actualités produits et innovations avec un groupe d’influenceurs triés sur le volet. Il en résulte généralement un débat animé, qui se prolonge également sur les réseaux sociaux.

Lors de ce Cloud Field Day, nous présenterons aux participants les toutes dernières innovations en matière de sécurité des données, notamment un premier aperçu détaillé de Metallic Threatwise, un nouveau service de sécurité des données qui offre aux clients une détection précoce des menaces, indispensable aujourd’hui. Les points forts de la version 2022E de la plateforme Commvault, récemment lancée, seront également présentés afin de mettre en avant l’étendue des services de données intelligents de Commvault.

Nous diffuserons cette session en direct ici même, sur ce blog, ainsi que sur les comptes LinkedIn de Commvault.

Rendez-vous le jeudi 22 septembre à 13 h 30 (heure du Pacifique). Participez à la conversation sur les réseaux sociaux en utilisant le hashtag #CFD15. Ne manquez pas cet événement !

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Microsoft 365 est un élément essentiel de l’environnement de données des entreprises d’aujourd’hui. Pourtant, de nombreuses organisations omettent de l’intégrer dans leur plan de protection des données. Cela s’explique en partie par l’idée fausse selon laquelle les fournisseurs de services cloud seraient responsables à la fois de l’administration de la solution et de la protection des données créées et stockées au sein de celle-ci. Or, ce n’est pas le cas.

Vos données, votre responsabilité

Microsoft propose une plateforme hautement résiliente et met tout en œuvre pour sécuriser les données stockées au sein de son application. Cependant, à l’instar de nombreux fournisseurs de services cloud, l’entreprise applique ce que l’on appelle le « modèle de responsabilité partagée » : elle est chargée d’assurer la continuité de service, la disponibilité et l’accès à la solution, tandis que le client est responsable de la protection des données créées et stockées au sein de cette solution. Aujourd’hui plus que jamais, vos données Microsoft 365 doivent être protégées et récupérables face aux menaces émergentes.

Ce n’est un secret pour personne : les cyberattaques sont en hausse, et les applications SaaS n’y échappent pas. Or, au-delà des risques liés aux ransomwares, d’autres menaces pèsent sur les données. La suppression accidentelle de données, les vulnérabilités du réseau et les fuites internes sont autant de causes de perte de données dans les applications SaaS.

Les mesures de protection visant à prévenir la perte de données ne se limitent pas à la compréhension du modèle de responsabilité partagée. Elles nécessitent des outils spécialement conçus pour vous aider à protéger vos données contre les menaces actuelles.

Vous avez besoin de solutions dédiées à la protection et à la Recovery des données

Bien que Microsoft propose des fonctionnalités natives pour la réplication des données, les entreprises d’aujourd’hui ont besoin d’une conservation à long terme, d’une séparation des données, ainsi que d’outils garantissant la conformité aux accords de niveau de service (SLA) et la récupérabilité. Vous avez besoin d’une solution de sauvegarde tierce dédiée, offrant les fonctionnalités essentielles pour protéger et sécuriser vos données.

Voici quelques exemples de composants pour lesquels la protection offerte par une solution de sauvegarde tierce va au-delà des fonctionnalités natives afin d’assurer une protection avancée contre les menaces actuelles :

  • Isolation des données
  • Conservation à long terme
  • Restauration flexible
  • Respect des accords de niveau de service

Commvault renforce la protection des données Microsoft 365

Que vous soyez déjà client de Commvault ou que vous envisagiez d’utiliser Commvault à l’avenir, nous proposons une solution de protection des données Microsoft 365 via Commvault Complete Data Protection et Metallic SaaS Backup. Vous pouvez ainsi choisir la solution la mieux adaptée aux besoins spécifiques de votre entreprise.

Vous recherchez une solution SaaS offrant des déploiements rapides, un espace de stockage illimité et une conservation des données incluse, sans nécessiter d’infrastructure supplémentaire ? Dans ce cas, Metallic for Microsoft 365 est la solution qu’il vous faut.

Vous recherchez une solution de protection des données sur site ou souhaitez tirer parti de votre propre infrastructure ? Avez-vous des besoins spécifiques en matière de conservation à long terme ou de migration entre Exchange sur site et Microsoft 365 ? Dans ce cas, optez pour la protection sur site grâce à Commvault Complete Data Protection for Microsoft 365.

Pour en savoir plus sur la manière dont Commvault renforce la protection des données Microsoft 365, rendez-vous sur commvault.com/microsoft-365.

En savoir plus sur le principe de responsabilité partagée de Microsoft.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

https://play.vidyard.com/HSrWMH7cRstsFT42QdpTua.jpg

Vos équipes connaissent-elles leurs rôles et leurs responsabilités en cas de cyberattaque réelle ?

Vos équipes ont-elles le pouvoir de prendre des décisions à la volée, ou doivent-elles organiser des réunions sur Zoom pour obtenir l’autorisation de mettre des serveurs hors service ?

Vos équipes opérationnelles chargées de l’informatique, des réseaux et de la sécurité ont-elles une vision commune des responsabilités de chacune, des moments où elles doivent intervenir et de ceux où elles ne doivent pas le faire ?

Selon un récent rapport de Gartner, les équipes pluridisciplinaires qui allient expertise technologique ou analytique et expertise métier, et qui partagent la responsabilité des résultats commerciaux et technologiques, favorisent l’innovation collaborative en vue de la mise en œuvre numérique. Ces équipes « fusion » sont composées de collaborateurs issus des métiers et de l’informatique : chefs de produit, Scrum Masters, développeurs et experts métier. Elles contribuent à éliminer les frictions et à répondre aux enjeux et aux besoins à l’échelle de l’entreprise.1

Un village

Compte tenu de la multitude de facteurs liés aux ransomwares, c’est souvent dans un contexte anodin qu’une personne clique simplement sur un lien, infectant ainsi l’ensemble du réseau d’une organisation avec un logiciel malveillant. De nombreux aspects doivent être pris en compte pour se prémunir contre cette menace très répandue. Se défendre contre les ransomwares constitue un défi majeur – et aucune équipe ne peut y faire face seule. Il faut une communauté bien équipée, préparée et aguerrie pour faire face avec succès à des menaces complexes – une communauté qui comprend :

Personnes

Il est essentiel de coordonner les actions des équipes internes et externes avant, pendant et après une attaque par rançongiciel afin d’accélérer la Recovery, ce qui leur permet de réagir plus rapidement et de limiter les coûts liés aux temps d’arrêt.

Processus

Il est important que les équipes internes et externes connaissent leurs responsabilités et les procédures à suivre en cas d’attaque par ransomware, et qu’elles soient sur la même longueur d’onde à ce sujet. Testez, testez et testez encore vos procédures, car la rapidité sera essentielle, et vous ne voulez surtout pas avoir à les tester pendant une attaque.

Technologie

Suivez le cadre de cybersécurité de l’Institut national des normes et des technologies (NIST) pour faciliter votre préparation. L’adoption d’un cadre de sécurité à plusieurs niveaux permet de garantir que vos données sont prêtes à être restaurées et réduit le risque de perte.

Appel à l’action

La perte de données et l’impossibilité de les récupérer rapidement feront perdre du temps et de l’argent à votre entreprise et mettront en péril votre réputation et votre activité.

  • Identifier les principales parties prenantes : déterminer qui doit être impliqué en cas de cyberattaque.
  • Identifiez les éléments clés : sachez distinguer ce qui est important de ce qui ne l’est pas.
  • Organisez un exercice de simulation : passez en revue vos plans de manière proactive et communiquez-les.
  • Analyse rétrospective et mise en œuvre des changements : identifier les axes d’amélioration et mettre en œuvre ces changements.

Pour en savoir plus, nous vous invitons à consulter notre livre numérique intitulé « Comprendre les rôles et les responsabilités de l’équipe dans la lutte contre les ransomwares ».

Ce contenu est tiré de l’événement Commvault Connections 2021. Regardez la présentation de Dave Martin ici.


  1. Gartner, « I&O; Forward : à la tête de la prochaine phase de croissance », 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Quelques exemples de l’effet Mandela :

  • Même si la plupart des gens se souviennent que le personnage de leur enfance, Curious George, était représenté avec une queue, il n’en a pas.
  • Beaucoup de gens pensent qu’il existe une marque de beurre de cacahuète appelée « Jiffy », mais ce n’est pas le cas. Il y a bien Jif et Skippy, mais pas Jiffy.
  • Dans la scène emblématique du film « Le Silence des agneaux », Hannibal Lecter ne dit pas « Bonjour Clarice », comme beaucoup le croient. Il dit simplement « Bonjour ».

L’effet Mandela dans le cloud

L’effet Mandela n’est pas seulement un phénomène de culture populaire ; il existe également dans le monde des technologies d’entreprise. On croit souvent à tort que les données stockées dans le cloud font automatiquement l’objet d’une sauvegarde. En réalité, les fournisseurs de services cloud fonctionnent selon un modèle de responsabilité partagée, dans lequel le fournisseur est responsable de la sécurité des logiciels, du matériel et de l’infrastructure, mais pas de celle des données des clients.

Modèle de responsabilité partagée d’AWS

Par exemple, lorsque AWS évoque la grande fiabilité de son service Amazon S3, il est vrai que la plateforme est extrêmement fiable, ce qui signifie que vous ne devriez pas rencontrer de problèmes avec ses systèmes ou son infrastructure. Cependant, cela n’a rien à voir avec la protection de vos données contre les suppressions accidentelles, les attaques par ransomware ou les menaces internes. Selon le modèle de responsabilité partagée, c’est à vous qu’il incombe de vous en charger.

Mesures à prendre pour protéger vos données dans le cloud

Les clients apprécient particulièrement de travailler avec Clumio, car cette solution leur offre une protection des données isolée physiquement et immuable, avec un retour sur investissement extrêmement rapide, tandis que la simplicité propre aux solutions SaaS garantit une ingestion, un catalogage, une recherche et une Recovery rapides et faciles, quelle que soit l’échelle. Clumio permet aux clients d’automatiser la protection de leurs données AWS et Microsoft 365, ce qui leur fait gagner du temps et des ressources. Ils peuvent ainsi se concentrer sur des initiatives stratégiques et réduire leur coût total de possession (TCO) par rapport à d’autres solutions.

Ne laissez pas les idées reçues sur la protection des données vous exposer à des risques.

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Dans cet article, nous allons aborder les points suivants :

Conteneurisation

Qu’est-ce qu’un conteneur ?

  • Un conteneur est une unité logicielle de base qui regroupe le code et toutes ses dépendances afin qu’une application puisse s’exécuter sans problème dans n’importe quel environnement. Chaque conteneur se compose d’un matériel, d’un système d’exploitation, d’un moteur de conteneurs, de bibliothèques, de dépendances et, enfin, de l’application. Tout ce dont l’application a besoin pour fonctionner se trouve à l’intérieur du conteneur, ce qui signifie qu’il peut être créé et supprimé rapidement grâce à l’automatisation.
    • D’ici 2025, 85 % des entreprises mondiales utiliseront des applications conteneurisées en production¹

Orchestration des conteneurs

  • L’orchestration des conteneurs désigne l’automatisation des charges de travail conteneurisées. Elle joue un rôle essentiel dans l’utilisation des conteneurs, car c’est elle qui permet de déployer une même application dans différents environnements sans avoir à la repenser.

Kubernetes

Qu’est-ce que Kubernetes (ou K8s) ?

  • Kubernetes est un logiciel open source d’orchestration de conteneurs conçu pour le déploiement, la gestion et la mise à l’échelle des conteneurs. Qu’est-ce que cela signifie concrètement ? En substance, il élimine une grande partie des processus manuels nécessaires au déploiement et à la mise à l’échelle des charges de travail conteneurisées, même dans divers types d’environnements physiques, virtuels et cloud.
  • Selon une récente enquête menée par la Cloud Native Computing Foundation, sur les 3 800 personnes interrogées, 96 % des entreprises utilisent ou évaluent actuellement Kubernetes²

Le saviez-vous ?

  • Le nom « Kubernetes » vient du mot grec « κυβερνήτης » (kubernḗtēs), qui signifie « pilote » ou « timonier » ; c’est pourquoi le logo de Kubernetes représente une barre de navigation. Kubernetes est souvent abrégé en « K8s », car il y a 8 lettres entre le « K » et le « S ».
  • Kubernetes a été initialement développé et conçu par des ingénieurs de Google, puis cédé à la CNCF en 2015.

Comment ça marche ?

  • Kubernetes est un concept composé de plusieurs éléments distincts. Bien que la mise en œuvre de Kubernetes comporte de nombreux éléments et cas d’utilisation, les concepts principaux à comprendre sont les suivants : le plan de contrôle, les pods et les nœuds.
    • Le plan de contrôle est constitué d’éléments et de processus API qui coordonnent les charges de travail et les communications, permettant ainsi une circulation fluide de l’information et une allocation optimale des ressources dans l’ensemble de l’environnement.
    • Les pods constituent l’élément de base de Kubernetes. Un pod est composé d’un ou plusieurs conteneurs, hébergés sur le même nœud.
    • Un nœud (également appelé « minion » ou « worker ») est une machine sur laquelle sont déployés des conteneurs. Chaque nœud doit exécuter un moteur d’exécution de conteneurs tel que Docker, CoreOS rkt, Containerd, etc. Plusieurs nœuds peuvent être regroupés en clusters.

Votre environnement informatique et Kubernetes

  • En raison de l’évolution des pratiques informatiques modernes, les utilisateurs s’attendent à ce que les applications soient disponibles 24 heures sur 24, 7 jours sur 7, et on attend parfois des développeurs qu’ils soient capables de déployer de nouvelles versions des applications plusieurs fois par jour. De plus, les environnements informatiques sont de plus en plus hybrides et reposent sur des approches multicloud, intégrant des ressources sur site à des clouds publics ou privés provenant de différents fournisseurs. Si les systèmes de conteneurs ont permis aux développeurs de rendre les logiciels plus portables et de regrouper tous les paquets nécessaires à l’exécution d’un service, ils restaient toutefois limités par la charge de travail manuelle nécessaire pour provisionner et modifier chaque conteneur au sein d’un environnement.
  • Kubernetes peut aider les entreprises à mieux gérer leurs charges de travail et à réduire les risques. Kubernetes permet d’automatiser les opérations de gestion des conteneurs et d’optimiser l’utilisation des ressources informatiques. Il peut même redémarrer les conteneurs orphelins, arrêter ceux qui ne sont pas utilisés et les recréer. Kubernetes automatise le déploiement des conteneurs sans que les équipes DevOps aient à intervenir manuellement à chaque étape. Cela permet aux développeurs de déployer plus fréquemment de nouvelles versions d’applications spécifiques, de les mettre en production et de les mettre à jour sans temps d’arrêt, même sur plusieurs environnements (par exemple, Dev, Test, Prod).

Avantages de Kubernetes

  • Les principaux avantages de Kubernetes peuvent se résumer ainsi : réduction des délais de développement et de mise en production des applications, optimisation des coûts informatiques, amélioration de l’évolutivité et de la disponibilité des logiciels, flexibilité dans les environnements multicloud et portabilité vers le cloud.
  • Charges de travail portables
    • Kubernetes étant une solution open source, vos charges de travail deviennent portables : vous pouvez ainsi tirer parti d’environnements sur site, hybrides et multicloud, tout en garantissant la cohérence entre chacun d’entre eux.
  • Flexibilité
    • Quel que soit l’endroit où vous utilisez Kubernetes, celui-ci offre une grande flexibilité dans les environnements hybrides et multicloud, ce qui permet de déployer sans difficulté n’importe laquelle de nos applications dans n’importe quel environnement, qu’il soit public ou privé.
  • Automatisation
    • Kubernetes permet d’automatiser les environnements conteneurisés en jouant le rôle de système d’exploitation. Pour ce faire, il automatise les opérations nécessaires au bon fonctionnement des charges de travail conteneurisées.
  • Évolutivité et disponibilité
    • Kubernetes permet de définir des applications conteneurisées complexes et de les déployer sur des clusters de serveurs. En ajustant la capacité des applications en fonction de l’état souhaité, Kubernetes surveille et garantit automatiquement le bon fonctionnement des conteneurs.

Architecture de Kubernetes 

  • Plan de contrôle Kubernetes : également appelé « machine maître », il s’agit de la couche d’orchestration des conteneurs qui met à disposition l’API et les interfaces permettant de définir, de déployer et de gérer le cycle de vie des conteneurs ainsi que des nœuds hébergeant les applications conteneurisées. Il garantit que chaque cluster est maintenu dans l’état souhaité.

Les composants du plan de contrôle

  • Serveur API : L’interface de programmation d’application (API) constitue la façade de Kubernetes. C’est là que les clients envoient leur première requête concernant un objet ou un ensemble d’objets ; le serveur API vérifie la validité de la requête, puis la traite. Le serveur API sert également à transmettre, créer et configurer des données au sein des clusters K8.
  • Planificateur K8s : le planificateur surveille et gère les pods nouvellement créés, puis les affecte à un nœud afin qu’ils puissent s’y exécuter sans encombre.
  • Gestionnaire de contrôleurs : au sein du plan de contrôle, il existe plusieurs contrôleurs ; il s’agit de boucles de contrôle conçues pour surveiller l’état de votre cluster et effectuer ou demander des modifications lorsque cela s’avère nécessaire.
  • Etcd : il s’agit d’une base de données dans laquelle sont stockés tous vos conteneurs de stockage. Il s’agit d’un magasin de données clé-valeur distribué et fortement cohérent qui stocke et gère les informations essentielles au fonctionnement des systèmes.
  • Cluster
    • NŒUD : (également appelé « minion » ou « worker ») désigne une machine sur laquelle sont déployés des conteneurs. Chaque nœud doit exécuter un moteur de conteneurs tel que Docker, CoreOS rkt, Containerd, etc. Plusieurs nœuds peuvent être regroupés en clusters.
    • Les pods constituent l’élément de base de Kubernetes. Un pod est composé d’un ou plusieurs conteneurs et est hébergé sur des nœuds.
      • C’est ici que sont conservées toutes vos informations importantes

Modernisez-vous avec Kubernetes

  • Kubernetes permet de simplifier et d’accélérer la migration des applications depuis un environnement sur site vers des clouds publics ou privés, proposés par n’importe quel fournisseur. La migration des applications vers le cloud peut s’effectuer selon différentes méthodologies :
    • la simple transposition de l’application, sans aucune modification du code (Lift & Shift) ;
    • les modifications minimales nécessaires pour permettre à l’application de fonctionner dans de nouveaux environnements (migration vers une nouvelle plateforme) ;
    • la refonte en profondeur de la structure et des fonctionnalités de l’application (refactoring).
  • Modernisez votre environnement plus facilement que jamais grâce à l’adoption de Kubernetes. Plus besoin de vous demander où se trouvent vos données : toutes vos données sont stockées au même endroit. Le stockage Kubernetes repose sur des volumes. Ces volumes peuvent être persistants ou non persistants. Au sein des pods, les conteneurs nécessitent davantage d’espace de stockage.
    • Kubernetes peut être configuré une seule fois, puis déployé n’importe où. Cela signifie que, quel que soit l’endroit où vous configurez votre cluster (sur site ou dans le cloud), vous n’avez pas besoin de reconfigurer la solution : il vous suffit de déployer un autre cluster.

Défi

  • Les clusters Kubernetes peuvent être exposés à des attaques par ransomware, comme n’importe quelle autre charge de travail. Dans certains cas, un pirate informatique peut accéder au contenu de votre pod et ainsi obtenir des informations critiques sur votre organisation. Il est donc essentiel de sauvegarder vos clusters et d’assurer la protection de vos données lorsque vous déplacez vos charges de travail.

Sauvegarde Kubernetes

  • Il s’agit du processus de sauvegarde de tous les composants fonctionnant au sein d’une plateforme d’orchestration Kubernetes, qui comprend l’ensemble des applications conteneurisées de l’organisation. Étant donné qu’un cluster Kubernetes comporte un grand nombre de composants (pods, nœuds, plan de contrôle et volumes), chacun d’entre eux nécessite un certain niveau de protection. La protection est essentielle pour un cluster, d’autant plus que les entreprises s’appuient de plus en plus sur Kubernetes. La sauvegarde d’un cluster Kubernetes garantit que les données, les configurations et les fichiers sont protégés contre toute attaque. C’est pourquoi vous avez besoin d’une solution capable de sauvegarder l’intégralité de votre cluster.
  • Les principales étapes de la sauvegarde de Kubernetes sont les suivantes :
    • Discovery
    • Recenser les ressources
    • Sauvegarde
      • Selon le rapport 2022 de Red Hat sur l’état de la sécurité de Kubernetes, 93 % des personnes interrogées ont connu au moins un incident de sécurité dans leurs environnements Kubernetes au cours des 12 derniers mois, ce qui a parfois entraîné une perte de chiffre d’affaires ou de clients³

La solution de Kubernetes Backup de Commvault et Metallic

Commvault et la protection des données Kubernetes

  • Contrairement à la plupart des solutions qui ne permettent de sauvegarder que vos conteneurs, Commvault est capable de sauvegarder l’intégralité de votre cluster. Commvault assure la protection des données stockées de manière persistante dans vos applications avec état. La solution Commvault automatise la sauvegarde de ces données à partir d’une plateforme unique, ce qui améliore la visibilité et les capacités de gestion de l’ensemble de votre environnement. Notre solution vous offre la flexibilité nécessaire pour migrer et déployer des conteneurs depuis l’infrastructure sur site vers le cloud, d’un cloud à un autre, voire de retour vers l’infrastructure sur site, en toute transparence et en toute simplicité. Elle offre également une prise en charge étendue des machines virtuelles, des services de données et des services cloud au sein d’une seule et même plateforme. Elle est par ailleurs compatible avec toutes les distributions certifiées CNCF et intégrée à CSI pour les sauvegardes basées sur des instantanés.
  • Commvault a été désigné par le rapport GigaOm 2022 comme « leader et acteur performant » dans le domaine de la protection des données Kubernetes, grâce à notre architecture de déploiement flexible et à notre interface unique couvrant plusieurs déploiements. Le rapport souligne également que nos mesures de sécurité et de protection contre les ransomwares sont très complètes, ce qui rend notre solution particulièrement adaptée aux grandes entreprises.

Comment Commvault s’y prend-il ?

  • Commvault prévoit de créer un groupe de travailleurs temporaires pour effectuer le transfert de données. Les paramètres indiquent un registre de conteneurs privé dans lequel vous stockez une image que Commvault peut télécharger. Cela vous permet de regrouper des clusters, de simplifier la migration entre clusters et d’optimiser la gestion du cycle de vie des clusters.

Les défis auxquels Commvault doit faire face

  • Avant l’arrivée de Commvault, les entreprises devaient faire face à la multiplication des clusters, gérer leur cycle de vie et les consolider. Commvault vous aide à relever ces défis en vous permettant de migrer facilement vos applications Kubernetes vers n’importe quel cloud.

Sauvegarde de Metallic et Kubernetes Backup

  • Metallic propose une solution de sauvegarde matérielle des machines virtuelles et de Kubernetes. Il s’agit du seul service SaaS de protection des données offrant une couverture complète des charges de travail hybrides, garantissant ainsi la sécurité permanente de vos conteneurs.
  • La solution VM & Kubernetes Backup de Metallic vous permet d’étendre facilement vos environnements aux conteneurs afin de moderniser vos applications en toute confiance, tout en continuant à protéger vos applications traditionnelles. Que vous soyez sur site ou dans le cloud, Metallic prend en charge toutes les distributions Kubernetes certifiées par la Cloud Native Computing Foundation, telles qu’Azure Kubernetes Service (AKS), Amazon EKS, VMware, Rancher et bien d’autres encore.
  • Metallic permet de protéger les bases de données dans le cloud ou sur site, les systèmes de gestion du code source, les registres d’images et le stockage d’objets natif du cloud.
  • Grâce à la flexibilité inégalée, à la sécurité optimale et à la gestion simplifiée de cette solution, toutes vos charges de travail sont prises en charge.

Conclusion

Kubernetes, c’est l’avenir : c’est maintenant qu’il faut vous assurer que toutes vos charges de travail sont protégées et peuvent migrer en toute sécurité vers le cloud. Commvault s’impose comme le choix évident. Nous avons été désignés comme leader et « outperformer » dans le rapport GigaOm 2022 sur la protection des données Kubernetes grâce à notre large prise en charge des charges de travail, à notre compatibilité avec les distributions certifiées CNCF et à nos contrôles approfondis contre les ransomwares. Alors faites vos valises, le navire met le cap sur le cloud dès aujourd’hui.

Références

1. Bonnes pratiques pour l’exécution de conteneurs et de Kubernetes en production – 4 août 2020 – ID Gartner G00730344 – 2. CNCF 2021, enquête annuelle – 3. Red Hat 2022, rapport sur l’état de la sécurité de Kubernetes

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Les entreprises d’aujourd’hui sont intrinsèquement hétérogènes : elles exécutent des applications et gèrent des charges de travail à la fois sur site, en périphérie et dans plusieurs clouds. À mesure que les entreprises accélèrent leur transformation informatique, cette présence hybride multi-cloud est appelée à se développer davantage. Il est donc impératif que les solutions de protection et de gestion des données d’entreprise excellent dans tous ces domaines : sur site, en périphérie et dans plusieurs clouds.

Le rapport « Critical Capabilities » de Gartner évalue ces types de solutions selon divers aspects clés tels que la sécurité, l’efficacité, l’évolutivité et les performances, l’écosystème des centres de données, ainsi que le reporting et l’analyse dans les principaux cas d’utilisation : sur site, en périphérie et dans le cloud. D’après mes échanges avec des DSI, des responsables informatiques et des architectes, ce sont précisément ces aspects clés qui les préoccupent lorsqu’ils conçoivent leur stratégie de gestion des données afin de protéger leurs actifs les plus précieux.

C’est pourquoi nous sommes ravis et honorés que Commvault Backup and Recovery ait obtenu les meilleures notes dans les trois cas d’utilisation du rapport Gartner 2022 « Critical Capabilities for Enterprise Backup and Recovery Software Solutions » : environnements de centres de données (4,23/5), environnements cloud (4,18/5) et environnements périphériques (4,22/5). Avec les notes les plus élevées dans ces trois cas d’utilisation – pour la troisième fois consécutive –, nous considérons cela comme une nouvelle confirmation de notre engagement à être un partenaire de confiance pour nos clients dans la protection de leurs données et de leurs charges de travail, quel que soit leur emplacement.

Environnements de centres de données (4,23/5)
Environnements cloud (4,18/5)
Environnements en périphérie (4,22/5)

Les entreprises ne cessent d’évoluer et de se développer pour répondre à leurs besoins commerciaux. C’est pourquoi un autre facteur clé de la transformation informatique réside dans une solution de gestion des données capable d’évoluer de manière flexible au même rythme que le reste de l’infrastructure informatique.

« Notre démarche d’innovation continue vise à offrir une flexibilité optimale en matière de gestion des données : nous proposons non seulement une solution logicielle d’entreprise, mais aussi la possibilité de gérer et de protéger les données d’entreprise grâce à Commvault Grid, en tant que solution intégrée, ou via Metallic, en tant que solution DMaaS fournie dans le cloud. »


Malheureusement, dans notre secteur, la flexibilité et l’étendue des fonctionnalités se font souvent au détriment de la simplicité. À l’inverse, Commvault rompt avec ce paradigme grâce à son approche « infiniment évolutive et radicalement simple ». Nous regroupons toutes les fonctionnalités de gestion – qu’il s’agisse de notre large éventail de charges de travail prises en charge, de nos formats flexibles ou de notre gamme de services de données intelligents – au sein d’une expérience unique : le Commvault Command Center. Cette simplicité, sans aucun compromis sur la flexibilité et l’étendue des fonctionnalités, permet à nos clients d’accélérer la transformation de leur entreprise en alignant leur gestion des données sur leur stratégie informatique globale. À mesure que les entreprises se modernisent et se transforment, en faisant migrer leurs applications et leurs charges de travail d’un format ou d’un emplacement à un autre (du sur site vers le cloud, par exemple), nous veillons à ce qu’elles restent protégées, quelle que soit l’étape de ce parcours où elles se trouvent.

Ayant été désignés « Leader » à onze reprises dans le Gartner® Magic Quadrant™ et ayant obtenu, deux années consécutives, les meilleures notes dans les trois cas d’utilisation du rapport « Critical Capabilities » de Gartner, nous tenons à remercier nos clients de nous accompagner dans cette démarche d’innovation permanente axée sur le client, ainsi que nos partenaires pour leur contribution à la construction d’un écosystème de données sans frontières. Notre parcours visant à résoudre les problèmes complexes liés à la gestion des données grâce à des solutions élégantes se poursuit… aux côtés de nos chers clients et partenaires !

Gartner, « Magic Quadrant : solutions logicielles de Backup and Recovery pour les entreprises », 28 juillet 2022, Michael Hoeck et al. Gartner, « Capacités essentielles des solutions logicielles de Backup and Recovery pour les entreprises », 22 août 2022, Nik Simpson et al.

Avertissement de Gartner :

**Gartner ne cautionne aucun fournisseur, produit ou service mentionné dans ses publications de recherche et ne conseille pas aux utilisateurs de technologies de choisir uniquement les fournisseurs ayant obtenu les meilleures notes ou d’autres distinctions. Les publications de recherche de Gartner reflètent les opinions de son équipe de recherche et ne doivent pas être interprétées comme des déclarations de fait. Gartner décline toute garantie, expresse ou implicite, concernant cette étude, y compris toute garantie de qualité marchande ou d’adéquation à un usage particulier.**

**GARTNER et Magic Quadrant sont des marques déposées et des marques de service de Gartner, Inc. et/ou de ses filiales aux États-Unis et à l’international et sont utilisées ici avec autorisation. Tous droits réservés.**

Procurez-vous votre exemplaire du rapport « Gartner Critical Capabilities for Enterprise Backup and Recovery Solutions » 2022

More related posts


Thumbnail_Blog-Getting-Ahead-2026

Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock

Read more about Getting Ahead of Shrinking Certificate Lifespans and the Quantum Clock
Thumbnail_Blog-Clumio-Chat-2026

Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection

Read more about Meet Clumio Chat: An AI Assistant to Help Evaluate Cloud-Native Data Protection
Thumbnail_Blog-Clumio-Fedramp-2026

Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone

Read more about Clumio Advances Cloud-Native Cyber Resilience with FedRAMP® Milestone