Skip to content

L’autunno è alle porte! Il che significa che è arrivata la stagione del latte macchiato alla zucca e che il Mese della sensibilizzazione sulla sicurezza informatica è ormai alle porte. È il momento ideale per rivedere il vostro piano di risposta agli incidenti, in particolare la fase di Recovery. Ricordate: il vostro fornitore di servizi cloud è responsabile della durata e della disponibilità del proprio servizio, ma i vostri dati – la loro resilienza, integrità e sicurezza – sono di vostra responsabilità.

I backup: la tua ultima linea di difesa nel cloud

I profili di rischio relativi ai dati nel cloud comprendono una serie di scenari, tra cui la cancellazione involontaria dei dati dovuta a errori umani, cancellazioni errate da parte del software, cancellazioni dolose, minacce interne da parte di dipendenti scontenti o in procinto di lasciare l’azienda e campagne mirate di ransomware. Una solida strategia di Backup and Recovery, potenziata da Features quali il controllo delle versioni dei dati, la crittografia e gli air gap, contribuisce a migliorare la resilienza dei dati aziendali. Questo approccio a più livelli mira a ridurre al minimo l’impatto di incidenti informatici dannosi, garantendo un ripristino dei dati rapido e sicuro, mitigando così i tempi di inattività operativa e le perdite finanziarie.

I backup “air-gapped” possono salvare la tua azienda

Gli snapshot, spesso archiviati in account di produzione, presentano lo stesso rischio dei dati di produzione. Anche gli snapshot tra account non sono sufficienti, poiché rientrano comunque nel dominio di sicurezza primario dell’organizzazione. Ad esempio, se un malintenzionato ottiene l’accesso al carico di lavoro giusto o alle credenziali giuste dell’amministratore, spesso è possibile manipolare tutti i dati. Un approccio più sicuro prevede la creazione di un “air gap” virtuale tra l’account principale e l’archivio di backup, offrendo un livello di difesa fuori banda contro il ransomware e altri attacchi informatici.

Vantaggi dei backup “air-gapped”

  • Resilienza al ransomware: i backup “air-gap” garantiscono la recuperabilità dei dati, anche quando i set di dati primari sono compromessi.
  • Integrità dei dati: gli accessi non autorizzati e la manomissione dei dati vengono limitati, in particolare grazie ai backup immutabili.
  • Conformità normativa: le polizze assicurative sulla sicurezza informatica e le normative specifiche di settore spesso impongono l’utilizzo di backup “air-gapped”, garantendo sia la protezione dei dati che il rispetto delle politiche aziendali.
  • Rapid Recovery: i backup “air-gapped” facilitano la Recovery rapida dei dati, riducendo i tempi di inattività e mitigando gli effetti negativi.
  • Garanzia: i backup sicuri offrono tranquillità e consentono alle risorse IT di concentrarsi su altre operazioni fondamentali per l’azienda.

Aggiungere protezione senza aumentare i costi né la complessità

Una maggiore protezione dei dati grazie a backup immutabili e isolati fisicamente è solo uno dei motivi per cui i clienti scelgono Clumio. Man mano che le organizzazioni ampliano la propria presenza nel cloud, il controllo dei costi diventa un’altra sfida da affrontare. I team IT hanno il compito di ridurre i costi del cloud, ma spesso non dispongono della visibilità necessaria per individuare dove poter tagliare la fattura AWS senza limitare l’innovazione aziendale.

La società di analisi ESG ha rilevato che Clumio aiuta i clienti a ridurre i costi in media del 30% grazie a una soluzione dall’architettura esclusiva che ottimizza i processi di Backup and Recovery. I report sui consumi forniscono ulteriore supporto ai team IT, individuando le aree in cui le organizzazioni sostengono le spese maggiori per i backup su AWS, consentendo loro di gestire meglio i costi relativi allo storage. I clienti di Clumio riescono in genere a ridurre i costi di backup aumentando al contempo la sicurezza dei dati.

Clumio al Gartner IT Symposium, 16-19 ottobre 2023

Venite a trovarci al Gartner IT Symposium di Orlando, in Florida, allo stand n. 147. Passate a trovarci per parlare con me o con il nostro Field CTO di come Clumio possa integrarsi nella vostra strategia di protezione dei dati su AWS, rispettando al contempo i vostri vincoli di budget.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Protezione dei dati, migrazione al cloud e pianificazione del Recovery: che da capogiro! Scopri tutto questo con Commvault all’Oracle CloudWorld, allo stand n. 23, dal 19 al 21 settembre a Las Vegas.

Mancano solo poche settimane alla fiera e, cavolo, abbiamo un programma davvero ricco per clienti, partner e visitatori!

Per cominciare, le nostre conferenze e i nostri tutorial. Segnateli sul calendario prima che sia troppo tardi!

  • Martedì 19 settembre alle 17:00 PDT – Protezione dei dati su OCI: sviluppare strategie di risposta agli attacchi informatici per ridurre i rischi e il TCO
    • Riducete rischi e costi! Scoprite come Commvault e Oracle stanno ridefinendo la protezione dei dati moderna per Oracle Cloud Infrastructure (OCI).
  • Mercoledì 20 settembre alle 13:00 PDT – Migrazione del vostro ambiente VMware: mantenete il controllo e ottimizzate la sicurezza
    • È facile come contare fino a 3! Segui questa guida passo passo per implementare e migrare senza intoppi i carichi di lavoro VMware su OCVS (Oracle Cloud VMware Solution), utilizzando la protezione dei dati di Commvault.
  • Mercoledì 20 settembre alle 15:55 PDT – Partner: La guida al ransomware – perché i firewall e i backup non bastano
    • Attenzione, partner: è giunto il momento di diventare degli eroi e aiutare i vostri clienti a sconfiggere la minaccia più grave: il ransomware.
  • Giovedì 21 settembre alle 8:30 PDT – OCI e Commvault collaborano per garantire la sicurezza, la protezione e il ripristino del vostro ambiente ibrido
    • Volete conoscere il segreto per risparmiare sui costi? Semplificare la gestione, ottimizzare le strategie cloud, ridurre i rischi per la sicurezza e migliorare la continuità operativa con Commvault.
  • Giovedì 21 settembre alle 13:05 PDT – Come Commvault contribuisce a ridefinire la protezione dei dati per i partner e i clienti Oracle
    • Partner, questo è per voi! Scoprite come superare le aspettative dei vostri clienti aiutandoli a proteggere, difendere e recuperare la loro risorsa più preziosa: i dati.

Non dimenticate poi di fare un salto allo stand Commvault (stand n. 23), dove potrete sperimentare in prima persona le migliori soluzioni di protezione dei dati per la più ampia gamma di carichi di lavoro. Siamo qui per aiutarvi ad accelerare il vostro percorso su OCI, offrendovi un rapporto qualità-prezzo eccezionale, sicurezza avanzata integrata e procedure semplificate di Recovery e gestione.

  • Sei una persona che ama pianificare? Non c’è bisogno di correre da una parte all’altra durante la fiera. Fissa un appuntamento in anticipo e ti terremo il posto.
  • Preferisci un approccio più spontaneo? Durante i giorni della fiera organizzeremo brevi sessioni di 10 minuti. È l’occasione giusta per scoprire in poco tempo tutti i dettagli su come semplificare la tua strategia di backup… e potresti anche portare a casa dei premi davvero interessanti.
  • Che ne dici di provare tu stesso questa tecnologia? Abbiamo preparato per te alcune demo che illustrano il Backup and Recovery rapido dei carichi di lavoro sia nel cloud che on-premise, oltre alla Metallic Recovery Reserve su OCI per una protezione “air-gapped”. 

Ti abbiamo già convinto che lo stand n. 23 di Commvault è il posto giusto dove andare? Ci vediamo a Las Vegas!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

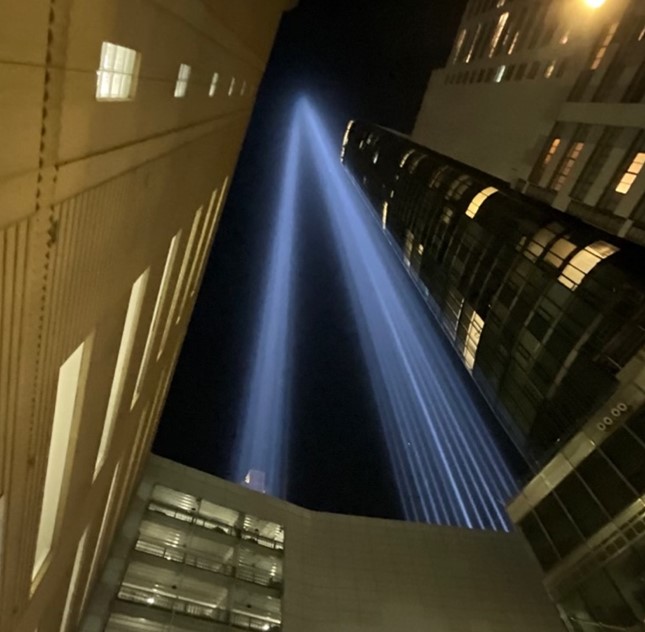
Lunedì 11 settembre è il Patriot Day, Giornata nazionale del servizio e del ricordo negli Stati Uniti, in cui si commemora il 22° anniversario degli attacchi terroristici dell’11 settembre (9/11).  

L’11 settembre 2001 è stato un lutto sentito in tutto il mondo. Oggi ricordiamo coloro che hanno perso la vita quel giorno, ringraziamo i coraggiosi soccorritori che hanno rischiato la propria vita e onoriamo i sacrifici compiuti per proteggere la nostra libertà.  

Quando ripenso a quel giorno, ciò che mi colpisce sempre è il modo in cui le nostre comunità si sono unite. Abbiamo messo da parte le nostre divisioni e ci siamo uniti per prenderci cura gli uni degli altri, sostenerci a vicenda e trasmettere speranza; tendo a descrivere questo atteggiamento come compassione. Quegli sforzi risuonano ancora oggi dentro di me, ogni volta che varco la soglia di casa mia per affrontare le complessità quotidiane che circondano tutti noi. Ogni interazione in cui riusciamo a infondere più compassione nella comunità è di aiuto. 

In qualità di veterano della Marina degli Stati Uniti, sono orgoglioso di essere lo sponsor esecutivo del nostro gruppo di risorse per i dipendenti (ERG) VALOR (Veterani) qui in Commvault. Per commemorare l’anniversario dell’11 settembre, il nostro ERG VALOR ha organizzato la sfida annuale “Commvault Climbs”, in cui i dipendenti Commvault di tutto il mondo sono chiamati a salire fino a 104 rampe di scale per rendere omaggio ai coraggiosi vigili del fuoco e soccorritori che hanno scalato le scale delle Torri Gemelle del World Trade Center per salvare la vita delle persone rimaste intrappolate. Ogni anno mi rendo conto dell’incredibile sostegno che c’è in tutta la nostra azienda mentre mettiamo in pratica il nostro valore della solidarietà.

Prendiamoci oggi il tempo per ricordare coloro che hanno perso la vita l’11 settembre, riflettere sul coraggio dei primi soccorritori in quei momenti e onorare coloro che si sono offerti volontari per servire il proprio Paese in risposta a quella tragedia. 

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Le minacce informatiche continuano a evolversi e a diventare sempre più persistenti. Si prevede che la spesa mondiale per soluzioni e servizi di sicurezza raggiungerà quasi 300 miliardi di dollari nel 2026¹ – un aumento del 37% rispetto alla spesa attuale, a indicare il crescente livello di minaccia. Sorprendentemente, nonostante una maggiore consapevolezza e maggiori investimenti, l’83% delle organizzazioni ha subito più di una violazione dei dati nel corso della propria attività². Questi numeri evidenziano la necessità fondamentale di essere pronti alla Readiness, con la sicurezza dei dati che rappresenta una delle principali preoccupazioni, dato che l’archiviazione su cloud sta diventando l’opzione più diffusa per i backup fuori sede.

La necessità dell’immutabilità

L’immutabilità è definita come «la capacità di qualsiasi dato di essere mantenuto in uno stato non fungibile per un determinato periodo di tempo». L’immutabilità dei dati può essere ottenuta tramite vari metodi che operano in sinergia tra loro. Un’architettura immutabile, quindi, è un modello in cui nessun aggiornamento, patch di sicurezza o modifica alla configurazione avviene «in loco» sui sistemi di produzione. Se è necessaria una modifica, viene creata una nuova versione dell’architettura e distribuita in produzione.  L’immutabilità garantisce protezione sia all’interno che all’esterno della soluzione di backup.

Le organizzazioni hanno bisogno di un’architettura immutabile per garantire che i propri dati siano al sicuro e, soprattutto, pronti all’uso ogni volta che sia necessario ripristinarli. L’immutabilità è una tecnica collaudata utilizzata per ridurre gli attacchi informatici ai dati di backup e garantire che le copie di backup non vengano modificate in alcun modo.

Il miglior indicatore della presenza di una soluzione di Backup and Recovery affidabile è la capacità di recuperare rapidamente i dati. Ciò deriva in parte da una corretta pianificazione e progettazione della soluzione di Backup and Recovery. Tuttavia, questa può rivelarsi una sfida ardua quando i dati devono affrontare così tante minacce. In passato, i guasti hardware, i disastri naturali e gli errori umani erano probabilmente le minacce di interruzione del servizio più temute. Oggi, il ransomware e le minacce interne hanno preso il sopravvento come principali motivi di preoccupazione. È evidente che la pianificazione e la progettazione dell’architettura non sono sufficienti; le soluzioni di Backup and Recovery odierne devono essere immutabili, in modo da garantire la tranquillità che i dati siano al sicuro.

Mutabile vs. Immutabile

Quando si tratta di proteggere dati di valore, esiste una distinzione fondamentale tra infrastruttura mutabile e immutabile. L’infrastruttura mutabile tradizionale è più flessibile e consente di effettuare rapidamente aggiornamenti e integrazioni, ma ciò può anche rendere più facile per i criminali informatici accedere ai dati e manipolarli.

Questi malintenzionati prendono spesso di mira le aziende attraverso violazioni dei dati, che possono avere gravi conseguenze quali danni alla reputazione, perdita di ricavi e problemi legali. È qui che entra in gioco un’architettura immutabile, che offre una soluzione più sicura e a prova di manomissione per proteggere i dati dalle minacce interne ed esterne.

Immutabilità ai fini della conformità normativa

L’archiviazione immutabile è essenziale per qualsiasi organizzazione che intenda proteggere i propri dati critici per l’attività o riservati. Ciò è particolarmente importante per settori quali quello sanitario, finanziario e legale, che devono rispettare rigorosi requisiti legali e normativi volti a salvaguardare i dati sensibili da accessi non autorizzati o manomissioni. L’archiviazione immutabile aiuta le organizzazioni a conformarsi a requisiti quali quelli stabiliti dalla SEC, dalla CFTC e dalla FINRA in materia di registrazione, archiviazione e conservazione dei documenti elettronici e facilita il Recovery dei dati in caso di perdita o danneggiamento.

Commvault Cloud è immutabile per impostazione predefinita

Poiché ogni ambiente presenta una propria combinazione di infrastrutture, proteggere i dati di backup da modifiche casuali non autorizzate può sembrare una sfida. Per questo motivo, Commvault ha adottato un approccio agnostico all’immutabilità. Sfruttando un approccio rinforzato e multistrato alla protezione dei dati, forniamo controlli robusti che prevengono vari tipi di minacce ai dati di backup e garantiscono che le copie siano altamente recuperabili in caso di cancellazione accidentale o attacco doloso. Per impostazione predefinita, tutti i dati di backup sono protetti a livello di archiviazione. Le copie di backup e le operazioni risiedono in una posizione virtualmente isolata (air-gap), all’interno di un dominio di sicurezza isolato, disaccoppiato dagli ambienti di origine. È inoltre possibile applicare blocchi di conservazione per impedire modifiche ingiustificate alle politiche di conservazione dei dati.

Con Commvault Cloud, non servono hardware specifico né account di archiviazione cloud per proteggere i dati di backup dalle minacce ransomware. Se si dispone di hardware che supporta le tecnologie WORM (Write-Once, Read Many), il blocco degli oggetti o gli snapshot (che Commvault supporta pienamente), è comunque possibile utilizzare le funzionalità di blocco integrate di Commvault per integrare e potenziare i controlli di sicurezza esistenti. La possibilità di sovrapporre controlli di sicurezza su diversi tipi di infrastruttura è ciò che pone la soluzione immutabile di Commvault un passo avanti rispetto alla concorrenza.

L’autenticazione a più fattori, la crittografia AES a 256 bit dei dati inattivi, i firewall e altri controlli di accesso “zero-trust” impediscono il trasferimento dei dati, sia interno che esterno, da parte di soggetti non autorizzati. Tutti i protocolli di sicurezza adottati sono conformi alle migliori pratiche in materia e si basano sulle linee guida e sui requisiti di conformità previsti dagli standard NIST 800-53, SOC2 Tipo II e ISO 27001:2013.

Grazie ai protocolli di sicurezza “zero-trust” integrati, Commvault Cloud soddisfa i più rigorosi standard di riservatezza, integrità e disponibilità sia per le agenzie governative che per le aziende.

L’architettura dell’infrastruttura immutabile di Commvault Cloud

La piattaforma di machine learning di Commvault amplia le funzionalità di protezione immutabile, fornendo una piattaforma proattiva per il rilevamento delle minacce e la risposta adeguata. Adottiamo un approccio multilivello per proteggere dai vari vettori di minaccia e garantire la sicurezza dei dati; includiamo il blocco dello storage per contrastare il ransomware e controlli AAA Zero Trust a tutti i livelli dello stack di Backup and Recovery, al fine di fornire una protezione completa. L’isolamento e l’air gap utilizzano topologie di rete crittografate con TLS e l’infrastruttura è rafforzata per ridurre la superficie di attacco.

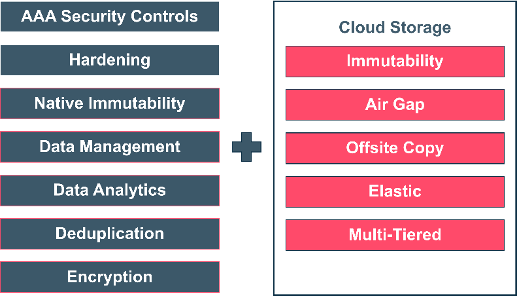
A livello generale, la piattaforma Commvault comprende questi sette livelli, integrati con uno storage cloud immutabile:

L’archiviazione su cloud offre opzioni avanzate per la protezione, la sicurezza e il ripristino dei dati. Essendo immutabile per impostazione predefinita, garantisce la protezione dei dati più flessibile che si possa implementare ovunque e su larga scala per qualsiasi carico di lavoro.

La tua protezione, a modo tuo: immutabilità per software e SaaS

Commvault Grid semplifica l’implementazione di un’architettura immutabile sotto forma di Appliance integrata o progetto di riferimento per una soluzione “tutto in uno”. Offre una gestione completa dei dati per tutti i carichi di lavoro da un’unica piattaforma estensibile. Commvault Cloud adotta un approccio multistrato per proteggere dai vari vettori di minaccia e garantire la sicurezza dei dati. L’architettura immutabile di Commvault è costituita da:

  • Software (Compliance Lock)
    • Tentativo: l’amministratore dei backup cerca di ridurre il periodo di conservazione o di eliminare accidentalmente un processo di backup, una politica o una libreria
    • Azione: rifiutata dal blocco di conformità
  • Sistema operativo (Controlli di accesso)
    • Tentativo: un utente autorizzato tenta di crittografare, spostare o eliminare file oppure di riformattare un disco
    • Azione: il sistema operativo blocca gli utenti e/o gli attacchi ransomware tramite controlli di accesso
  • File system (immutabilità a livello di archiviazione)
    • Tentativo: un utente autorizzato o malintenzionato tenta di modificare o crittografare i dati di backup protetti
    • Azione: il file system immutabile impedisce che i dati di backup vengano modificati o crittografati

Commvault AirGap è una soluzione di archiviazione cloud completamente gestita, destinata al portafoglio di soluzioni cloud ibride SaaS di Commvault, nonché alle soluzioni di Backup and Recovery e a Commvault Grid. L’adozione del cloud viene accelerata grazie a opzioni di archiviazione ottimizzate e a copie dei dati in modalità “air gap”, che garantiscono il ripristino in caso di attacchi ransomware.

Commvault AirGap è una soluzione ottimizzata per la protezione dei dati nel cloud che offre:

  • Archiviazione cloud a breve o lungo termine, da un unico fornitore, gestita tramite un’unica interfaccia
  • Costi sotto controllo grazie a una gestione ottimizzata delle scorte
  • Denominazione unificata per tutti i servizi di archiviazione cloud

Con Commvault AirGap, è possibile disporre di copie di backup primarie e secondarie per tutti i carichi di lavoro nei seguenti livelli di archiviazione:

  • Azure Hot
  • Azure Cool
  • OCI Standard (solo Commvault Cloud SaaS)
  • OCI Accesso sporadico (solo Commvault Cloud SaaS)

E sebbene tutte le soluzioni sopra citate possano migliorare la vostra strategia di resilienza informatica, esse consentono anche un notevole risparmio sui costi. L’air-gap, l’immutabilità e, soprattutto, la capacità di Commvault Cloud di ripristinare efficacemente un ambiente possono comportare un risparmio di 1,06 milioni di dollari in caso di attacco ransomware nell’arco dei tre anni oggetto dell’analisi.3

Conclusione

Le minacce ai dati stanno diventando sempre più sofisticate ed è innegabile che oggi le piattaforme di Backup and Recovery debbano offrire una maggiore protezione contro le minacce informatiche. Commvault risolve questo problema grazie a un’architettura immutabile che garantisce la completa sicurezza dei dati e il ripristino rapido di qualsiasi carico di lavoro, indipendentemente dalla sua ubicazione. Il nostro approccio a più livelli riduce i rischi, aiutando al contempo le organizzazioni a soddisfare i requisiti di conformità senza compromettere le prestazioni.

È giunto il momento di porre le domande più scottanti al vostro fornitore di servizi di sicurezza dei dati, in modo da poter avere la piena certezza che i vostri dati siano al sicuro, protetti e conformi alle normative. Iniziate oggi stesso a esplorare la nostra architettura immutabile e scoprite come, grazie alla soluzione giusta, anticipare le potenziali minacce non sia mai stato così facile e sicuro.


Riferimenti

1. Guida IDC alla spesa globale per la sicurezza – 2. Rapporto IBM sul costo delle violazioni dei dati 2022 – 3. Analisi dei vantaggi economici della protezione dei dati con Commvault su Microsoft Azure


More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Nella lotta continua di un’organizzazione contro le minacce del ransomware, la tutela delle informazioni di identificazione personale (PII) – ovvero quei dati che comprendono informazioni personali sensibili la cui compromissione può comportare gravi conseguenze legali, finanziarie e reputazionali – è un imperativo fondamentale. Poiché gli attacchi ransomware continuano a evolversi in termini di sofisticazione, la tutela dei dati PII è diventata fondamentale per strategie di difesa efficaci.

  • Riduzione dei rischi legali e finanziari: a seguito di un attacco ransomware, la divulgazione di dati personali identificativi (PII) può esporre le organizzazioni a rischi legali e finanziari significativi. Le violazioni dei dati possono comportare multe salate, sanzioni normative e azioni legali collettive. Per ridurre la vulnerabilità a tali responsabilità, le organizzazioni devono individuare e proteggere in modo proattivo i dati personali identificativi (PII), dimostrando il proprio impegno a favore della protezione dei dati e della privacy.
  • Prevenire l’esfiltrazione dei dati: gli autori degli attacchi ransomware minacciano spesso di pubblicare o vendere i dati rubati per costringere le vittime a pagare il riscatto. È necessario identificare e proteggere i dati personali (PII) per individuare le risorse critiche che gli autori degli attacchi potrebbero prendere di mira per l’esfiltrazione. Controlli di accesso rigorosi, misure di crittografia e protocolli di prevenzione della perdita dei dati fungono da potenti deterrenti contro l’estrazione non autorizzata.
  • Protezione su misura attraverso la prioritizzazione dei dati PII: riconoscendo che non tutti i dati hanno lo stesso valore, le organizzazioni dovrebbero adottare un approccio strategico alla protezione. I dati PII, data la loro elevata vulnerabilità al furto di identità e alle frodi, richiedono un’attenzione particolare. Attraverso un’accurata identificazione e classificazione, le organizzazioni possono destinare risorse al rafforzamento dei propri dati più sensibili e preziosi, migliorando così l’efficacia delle misure complessive di sicurezza informatica.

Riconoscere la necessità di una protezione efficace dei dati personali è la prima parte. Individuare una soluzione per raggiungere questo obiettivo è il secondo tassello del puzzle.

Risk Analysis di Commvault: l’intelligenza artificiale in soccorso

Commvault Risk Analysis è una soluzione completa che aiuta le organizzazioni a individuare, valutare, monitorare e attuare misure volte a ridurre al minimo i rischi legati ai dati. Grazie alla maggiore visibilità su tali aspetti, le organizzazioni possono identificare e classificare facilmente i dati sensibili, contribuendo così a mitigare potenziali violazioni dei dati e a promuovere una collaborazione interfunzionale efficiente. Commvault Risk Analysis costituisce la colonna portante di strategie di gestione dei dati intelligenti e proattive, progettate per ridurre rischi e costi.

Il rilevamento dei dati sensibili si basa in larga misura su metodi di intelligenza artificiale in grado di elaborare grandi quantità di dati in modo rapido e accurato, e Commvault Risk Analysis è stato aggiornato con tali funzionalità. Queste tecniche basate sull’intelligenza artificiale migliorano significativamente l’accuratezza e l’efficienza nell’identificazione delle informazioni sensibili all’interno di set di dati di grandi dimensioni e eterogenei.

  • Gestione completa delle informazioni personali identificabili (PII): Risk Analysis Entity Manager fornisce alle organizzazioni una suite di strumenti versatile per la gestione dei vari tipi di PII identificati tramite l’analisi dei contenuti. Questa funzionalità include entità PII predefinite e la flessibilità necessaria per creare entità personalizzate, al fine di ottimizzare il modello per specifici set di dati e tipi di dati. Queste entità comprendono categorie specifiche di PII, consentendo di regolare i livelli di sensibilità e le parole chiave associate. Il sistema permette di configurare tipi di entità predefiniti e personalizzati, gettando le basi per una gestione efficace delle PII.
  • Apprendimento contestuale basato sull’intelligenza artificiale per la classificazione dei dati: grazie all’apprendimento contestuale basato sull’intelligenza artificiale, Commvault Risk Analysis è in grado di garantire una classificazione precisa dei dati. A differenza dei metodi tradizionali, gli approcci basati sull’intelligenza artificiale utilizzano algoritmi di apprendimento automatico per comprendere il contesto e adattarsi all’evoluzione dei modelli dei dati. Ciò riduce i falsi positivi e i falsi negativi, tenendo conto del testo circostante, dei metadati e degli indizi contestuali. Questi sistemi identificano in modo efficiente i dati sensibili e automatizzano la classificazione, rafforzando la sicurezza dei dati, la conformità e la governance.
  • Ottimizzazione della classificazione dei dati tramite modelli di addestramento: l’addestramento dei modelli di classificazione con set di dati personalizzati è fondamentale per identificare con precisione i tipi di documento. Ciò comporta il caricamento di file rappresentativi che rispecchino le categorie desiderate, consentendo al modello di costruire una solida base. È possibile un perfezionamento continuo aggiungendo ulteriori documenti che ottimizzino il modello di classificazione, portando a un rilevamento più accurato dei dati sensibili.
  • Azure Cognitive Services per la classificazione dei dati: l’integrazione di Azure Cognitive Services con Commvault Risk Analysis migliora ulteriormente il riconoscimento di diversi tipi di dati all’interno di set di dati sensibili. Gli algoritmi basati sull’intelligenza artificiale sono in grado di identificare modelli complessi che definiscono varie categorie di dati e ambiti aziendali. Le funzionalità di deep learning e analisi testuale di Azure Cognitive Services migliorano l’accuratezza, l’efficienza e la conformità della classificazione dei dati anche in presenza di dati non strutturati complessi. La sinergia tra Azure Cognitive Services e le funzionalità di governance dei dati sensibili di Risk Analysis offre un’esperienza coerente e integrata, che non solo facilita una governance dei dati più accurata, ma anche un moderno approccio di deep learning basato sull’intelligenza artificiale che si adatta continuamente all’evoluzione dei set di dati.

Nell’attuale panorama digitale, caratterizzato dai pericoli legati al ransomware, la protezione dei dati personali (PII) non è solo una necessità, ma una responsabilità. Adottando tecnologie intelligenti basate sull’intelligenza artificiale e impegnandosi a garantire una solida protezione dei dati sensibili, le organizzazioni possono rafforzare le proprie difese contro gli attacchi ransomware e garantire la sicurezza e la privacy dei dati sensibili che conservano.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Gli appassionati di fantascienza sanno bene che l’intelligenza artificiale (IA) è un tema ricorrente, e lo è ormai da parecchio tempo. Film, libri e persino videogiochi la presentano come una tecnologia avanzata che alimenta robot, cyborg, astronavi e chi più ne ha più ne metta. E al centro del mito dell’IA c’è l’idea che essa pensi in modo indistinguibile da quello umano, pur operando con la velocità e l’intelligenza di un computer.

Non siamo ancora arrivati a quel punto; per quanto mi piacerebbe avere la mia versione dell’armatura Mark V di Tony Stark, dovrò accontentarmi di poter chiedere ad Alexa informazioni su Chuck Norris. Ma stiamo facendo rapidi progressi: recentemente ho scoperto che una nota testata online di tecnologia utilizzava da mesi l’intelligenza artificiale per generare articoli, e io non ne avevo la minima idea, grazie a ChatGPT e ad altri modelli linguistici di grandi dimensioni (LLM).  

I modelli di linguaggio di grandi dimensioni (LLM) promettono di rivoluzionare il modo in cui interagiamo sia a livello personale che professionale. Stiamo assistendo a un incredibile interesse e a ingenti investimenti destinati al loro sviluppo – e siamo solo all’inizio. Nel mondo degli affari odierno, l’intelligenza artificiale è considerata la chiave per sbloccare il progresso tecnologico, il vantaggio competitivo e, di conseguenza, la redditività.

È per questo che giganti della tecnologia come Microsoft, Meta e Google hanno menzionato l’IA quasi 50 volte ciascuno durante le loro recenti conferenze sui risultati finanziari. Di conseguenza, potresti chiederti: «E se l’IA potesse aiutare la mia azienda…?»

  • Prendere decisioni migliori?
  • Operare in modo più efficiente?
  • Risparmiare sui costi?
  • Migliorare i rapporti con i clienti?

La buona notizia è che è assolutamente in grado di fare tutto quanto sopra.

La brutta notizia? L’intelligenza artificiale non è gratuita. Anzi, è proprio il contrario.

Il costo dell’intelligenza artificiale

L’intelligenza artificiale, come ogni cosa agli albori, ha bisogno di imparare. Quindi, come si fa a insegnare a ChatGPT e ad altri modelli di linguaggio di grandi dimensioni (LLM) come funzionare? In poche parole: con i soldi. Soldi alla Tony Stark.

È stato riferito che ChatGPT abbia utilizzato oltre 10.000 GPU (unità di elaborazione grafica) per il proprio addestramento. (Ora sappiamo dove sono finite tutte le schede grafiche negli ultimi due anni.) E la GPU più potente del pianeta costa 30.000 dollari. Il che significa che ChatGPT ha avuto un’infanzia terribilmente costosa. Ma non è tutto. Si stima che il funzionamento di ChatGPT costi oltre 700.000 dollari al giorno. Perché? Beh…

L’intelligenza artificiale richiede un’infrastruttura cloud

Se la creazione di sistemi di intelligenza artificiale fosse semplice come sfruttare la potenza di elaborazione grafica di Nvidia o AMD, assisteremmo a una sua diffusione a un ritmo ancora più elevato di quello attuale. Ma per implementare l’intelligenza artificiale sono necessari hardware e infrastrutture aggiuntivi. Ciò significa server: moltissimi server. E non a caso, le aziende odierne hanno bisogno proprio di questo per soddisfare le loro esigenze in materia di protezione dei dati. E a chi si rivolgono per farlo? Al cloud.

Esatto: la stessa infrastruttura che difende, protegge e mette al sicuro i vostri dati viene ora utilizzata per rendere l’IA accessibile a tutti. È alla base dei modelli di linguaggio di grandi dimensioni (LLM), dell’apprendimento automatico e dell’automazione, solo per citarne alcuni. Questi casi d’uso sono destinati ad aumentare in modo esponenziale perché l’intelligenza artificiale sfrutta al meglio la potenza di calcolo grezza e la scalabilità. E poiché più le cose cambiano, più rimangono uguali – in questo caso, stiamo parlando di ridurre il costo dell’intelligenza artificiale per garantire un risultato economico positivo per la vostra azienda.

Un ROI aggiuntivo dalla tua piattaforma di protezione dei dati

Il naturale percorso dell’innovazione e dell’economia tecnica prevede di sperimentare per trovare un modo di ottimizzare un caso d’uso nell’hardware (processori al silicio) e poi trasferirlo nel software (ChatGPT), in modo che tutti possano trarne vantaggio. Seguendo questa logica, probabilmente state già utilizzando il cloud. Anzi, molto probabilmente state utilizzando più cloud. Per trarre vantaggio da questo paradigma, è necessario implementare soluzioni economicamente vantaggiose che garantiscano l’integrità del vostro set di dati.

Un modo per farlo è utilizzare il Data Protection as a Service (DPaaS) per ridurre i costi operativi legati all’infrastruttura cloud e contribuire così a far fronte alle crescenti spese legate all’intelligenza artificiale. State già ottimizzando la vostra attività in mille modi diversi; questa metodologia si inserisce perfettamente in tale contesto. Si tratta di un circolo virtuoso: fate crescere la vostra attività utilizzando le risorse esistenti per ridurre i costi, che vengono poi reinvestiti nell’azienda stessa.

Ridurre il TCO odierno è solo l’inizio

Per quanto riguarda il DPaaS, le aziende puntano giustamente in primo luogo sulla sicurezza, mentre il TCO (costo totale di proprietà) occupa un secondo posto di rilievo. Il TCO è di natura quantitativa, quindi può risultare difficile capire come valutare le affermazioni dei fornitori. In definitiva, questi sono gli elementi fondamentali da considerare:

  • Deduplicazione e tiering dei dati: ottimizza l’efficienza dello storage e controlla i costi del cloud.
  • Archiviazione cloud-native: i costi di archiviazione dovrebbero sempre diminuire quando si utilizza un fornitore DPaaS insieme al proprio provider cloud.
  • Monitoraggio proattivo e avvisi relativi al ransomware: ciò include anche la crittografia end-to-end dei dati e l’immutabilità dei dati.
  • Protezione dei dati multi-cloud: le aziende dovrebbero utilizzare la tecnologia cloud più adatta alle proprie esigenze aziendali. E i fornitori dovrebbero offrire soluzioni DPaaS in grado di supportarle tutte.
  •  Ampio spettro di carichi di lavoro: le aziende utilizzano una combinazione di risorse SaaS, IaaS e on-premise; la soluzione DPaaS deve supportarle tutte.
  • Reportistica completa: include analisi di conformità per rimanere aggiornati e affrontare in modo proattivo le future richieste su richiesta.

Se riesci a spuntare tutte le caselle sopra elencate, sei sulla buona strada per ridurre i costi del tuo investimento nella protezione dei dati. Ora è il momento di iniziare a pensare a quali saranno i prossimi passi e a dove reinvestire tali risparmi.

Il futuro della protezione dei dati

La protezione dei dati potenziata dall’intelligenza artificiale offrirà un’innovazione continua, basata sull’apprendimento automatico e su altri progressi dettati dalle esigenze delle organizzazioni moderne. E poiché ci troviamo al crocevia tra la protezione dei dati non solo nel cloud, ma anche in locale, abbiamo bisogno di una prospettiva unica su come potrebbe presentarsi tale scenario. E se fosse possibile:

  • Automatizzare le attività per migliorare l’efficienza?
  • Analizzare continuamente i dati e individuare immediatamente la causa principale dei problemi?
  • Essere più efficienti con meno risorse?
  • Utilizzare i dati per prendere decisioni migliori?
  • Ricevere avvisi di sicurezza altamente affidabili?
  • Utilizzare approfondimenti basati sui dati per comprendere automaticamente le esigenze dei clienti o dei dipendenti e generare il risultato giusto al momento giusto?

Presto questi saranno i nuovi requisiti minimi. La protezione dei vostri dati, che ne siate consapevoli o meno, è la chiave di accesso diretta alla vostra capacità di sfruttare l’intelligenza artificiale in modo conveniente.

Sono i TUOI dati. Cosa ne farai?

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Noi di Commvault crediamo che investire nelle nostre persone significhi innanzitutto puntare sulla prossima generazione di leader.

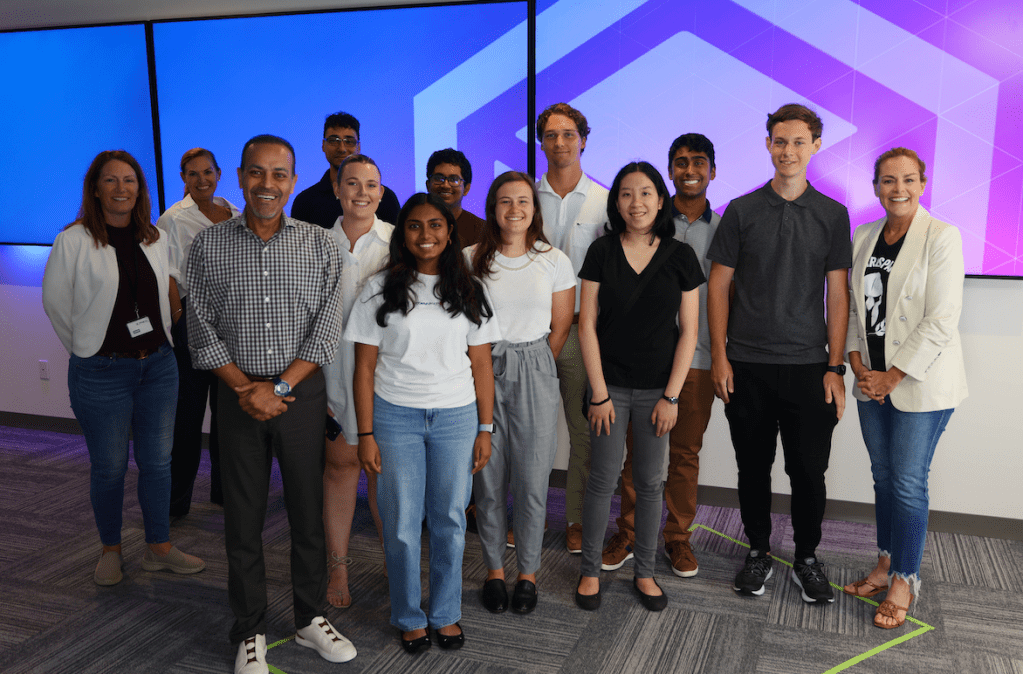
Il nostro programma di tirocini estivi negli Stati Uniti si è appena concluso e sono incredibilmente orgoglioso del lavoro svolto dai nostri tirocinanti negli ultimi mesi! Il nostro programma di tirocini offre agli studenti esperienze lavorative significative, consentendo a questi aspiranti professionisti di crescere e imparare insieme a noi in Commvault. Inoltre, il nostro ambiente di lavoro ibrido permette al nostro approccio “remote-first” di estendersi anche alla formazione della prossima generazione di talenti.

https://play.vidyard.com/Qkt2ixrpHZMpyKoaC6R2mb

Diamo priorità alla collaborazione con i vertici aziendali, al tutoraggio e alle opportunità di networking, offrendo formazione ed esperienza diretta che consentono ai nostri stagisti di ampliare la propria rete professionale e le proprie competenze tecniche: tutti elementi fondamentali di questo programma. Sono proprio queste menti che contribuiranno a plasmare il futuro di tutti noi!

Il programma di tirocinio si conclude con un concorso di progetti, che rappresenta un’entusiasmante opportunità per i nostri tirocinanti di presentare a una giuria composta dai nostri dirigenti interfunzionali un’idea di prodotto, un miglioramento di processo o i risultati di un sondaggio legati al proprio ambito di studio. E, credetemi, l’innovazione che vediamo ogni anno in questi progetti è eccezionale! I progetti di quest’anno spaziavano da applicazioni sviluppate a strumenti di dimensionamento e molto altro ancora!

Ogni anno mi rendo conto di quanto sia importante poter contare su dei mentori che mi aiutino a comprendere meglio le innovazioni e le nuove prospettive nel mondo del lavoro. La nostra cultura dell’apprendimento continuo ci permette di accogliere e valorizzare le idee di tutti i membri della nostra comunità globale di Vaulter!

Continuiamo a essere fonte di ispirazione per la nostra prossima generazione di leader e a offrire loro un’esperienza straordinaria durante il loro percorso qui con noi. Desidero rivolgere un enorme ringraziamento ai nostri tirocinanti estivi statunitensi del 2023 per tutti i loro straordinari contributi a Commvault. Congratulazioni a tutti!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Di recente si è tenuta la quinta edizione dell’AWS Storage Day, un evento virtuale trasmesso in streaming su Twitch durante il quale Amazon Web Services (AWS) presenta le ultime novità e innovazioni relative al proprio portafoglio di soluzioni di storage. L’evento celebra l’innovazione orientata al cliente, un aspetto di cui noi di Commvault andiamo fieri; per questo motivo siamo onorati di essere stati invitati da AWS a partecipare alle celebrazioni di quest’anno.

Ascoltando le sessioni, non ci ha sorpreso affatto (data la nostra posizione di leadership nel settore della protezione dei dati – 12 volte di fila, per la precisione) che i dati fossero al centro di ogni discussione. Le nuove funzionalità e capacità annunciate durante lo Storage Day offrono ai clienti e agli sviluppatori di applicazioni nuove opzioni per innovare senza limiti, sfruttando l’elasticità e la scalabilità dello storage AWS, pur mantenendo quella fondamentale efficienza in termini di costi. È chiaro che questi nuovi miglioramenti e gli oltre 17 anni di innovazione che li hanno preceduti – su Amazon S3, Amazon EBS e molti altri servizi – daranno impulso alla prossima generazione di applicazioni di IA generativa attualmente in fase di sviluppo.

Tra gli annunci che abbiamo ritenuto particolarmente entusiasmanti figurano:

E poi c’è la novità che ci sta più a cuore: i clienti possono ora recuperare i dati da Amazon S3 Glacier con una velocità superiore fino all’85%, massimizzando ulteriormente il valore delle loro risorse archiviate. Forse siamo un po’ di parte, però, dato che il nostro Michael Fasulo ha tenuto una presentazione proprio su questo argomento insieme a Nitish Pandey, responsabile di prodotto del team Amazon S3, in una sessione durante lo Storage Day (che potete rivedere qui).

Eravamo davvero entusiasti di condividere l’ultimo esempio della straordinaria collaborazione e innovazione che Commvault e AWS stanno offrendo ai nostri clienti comuni, consentendo loro di recuperare i propri dati in modo significativamente più rapido, senza costi aggiuntivi, dalla classe di archiviazione Amazon S3 Glacier Flexible Retrieval, caratterizzata da costi estremamente contenuti, lunga durata, sicurezza e affidabilità. In sostanza, si tratta di aiutare i nostri clienti a proteggere i propri dati e a poterli recuperare quando la loro azienda ne ha più bisogno. E avere partner come AWS, che condividono questa visione e la stessa attenzione al cliente, ci permette di realizzare insieme risultati straordinari. Potete leggere ulteriori informazioni su questa soluzione congiunta e sul motivo per cui ne siamo così entusiasti sul blog AWS Storage: Riducete i tempi di Recovery e ottimizzate i costi di archiviazione con ripristini più rapidi grazie alle classi di archiviazione Amazon S3 Glacier e a Commvault.

Ora, lo Storage Day non è stato solo una serie di nuovi annunci. Ci sono state anche alcune ottime presentazioni introduttive su Amazon S3 che ci hanno aiutato a confermare che la sicurezza rimane la priorità assoluta per AWS e per i dati dei propri clienti, pur mantenendo un’attenzione costante alla durabilità dei dati in ogni aspetto della gestione dello storage dei clienti. Questi temi trovano riscontro anche in noi, poiché siamo fortemente concentrati sulla protezione, la difesa e il recupero dei dati dei nostri clienti su AWS e nell’intero patrimonio di dati. E se volete saperne di più su come stiamo collaborando per rafforzare la sicurezza dei nostri clienti e migliorarne la resilienza, siete nel posto giusto.  

Ne abbiamo accennato durante lo streaming della nostra sessione, ma ora potete iscrivervi al nostro evento “Technology Touchdowns” del 6 settembre, dove approfondiremo il nostro playbook e vi mostreremo come funziona la protezione dei dati decisiva per il successo con Commvault e AWS. Avremo anche l’onore di ospitare Peyton Manning — due volte vincitore del Super Bowl, cinque volte MVP della NFL e membro della Pro Football Hall of Fame — per una discussione schietta sul lavoro di squadra, la leadership e le esperienze della sua brillante carriera. Non vediamo l’ora di dare seguito allo slancio generato da questo evento “Storage Day” e di approfondire ciò che rende la nostra partnership con AWS così entusiasmante per i clienti. 

Collegamenti rapidi:

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Nell’ambito del nostro impegno non solo ad aiutare i nostri clienti a raggiungere i loro obiettivi, ma anche a creare un mondo più sostenibile, sono lieto di annunciare il lancio del nostro Calcolatore di riduzione delle emissioni di carbonio. Ora disponibile nella dashboard del nostro Command Center, questo strumento offre una panoramica dei risparmi in termini di impronta di carbonio che i nostri clienti possono potenzialmente ottenere grazie alla deduplicazione e alla compressione di Commvault.

I data center sono grandi consumatori di energia e, in quanto tali, possono contribuire in modo significativo alle emissioni globali di anidride carbonica. Pertanto, l’adozione di misure di efficienza energetica, quali l’aggiornamento a hardware più efficiente, il miglioramento dei sistemi di raffreddamento e l’ottimizzazione dell’utilizzo dei server, nonché l’impiego di tecnologie quali la deduplicazione e la compressione che contribuiscono, tra l’altro, a ridurre i requisiti complessivi di archiviazione dei data center, può ridurre in modo significativo l’impronta di carbonio di un data center.

Poiché i consumatori sono sempre più consapevoli dell’impatto ambientale delle loro decisioni di acquisto, la riduzione dell’impronta di carbonio può rappresentare un importante punto di forza per le aziende che danno priorità alla sostenibilità. L’adozione di pratiche e tecnologie sostenibili e la riduzione dell’impronta di carbonio non solo possono contribuire a un pianeta più sano, ma anche portare a risparmi sui costi e migliorare la reputazione del marchio. 

Un calcolatore della riduzione dell’impronta di carbonio nel contesto dei data center può aiutare le organizzazioni a valutare il proprio impatto ambientale e a prendere decisioni informate sull’adozione di pratiche e tecnologie sostenibili che possano contribuire a ridurre la loro impronta di carbonio complessiva. Per calcolare la riduzione dell’impronta di carbonio in un data center, i nostri clienti prendono in considerazione, in genere, fattori quali l’ubicazione del data center, le sue dimensioni, il consumo energetico e la fonte di energia elettrica. Tutti questi fattori si basano su metriche misurate e consolidate nel settore.

Il nostro calcolatore di riduzione delle emissioni di carbonio misura la quantità di spazio su disco e il consumo energetico necessari prima e dopo la deduplicazione e la compressione, secondo i dati forniti da Commvault, e presenta queste informazioni sotto forma di valori equivalenti più facilmente comprensibili, come il numero di barili di petrolio consumati, il numero di smartphone ricaricati, il numero di autovetture che avrebbero potuto essere alimentate, ecc.

In Commvault, parte del nostro impegno in materia ambientale, sociale e di governance (ESG) consiste nell’aiutare i nostri clienti e partner a gestire i propri dati in modo più sostenibile. 

Con il nostro Calcolatore di riduzione delle emissioni di carbonio, non solo aiutiamo i nostri clienti a gestire e proteggere i propri dati, ma li aiutiamo anche a fare del bene all’ambiente grazie a pratiche aziendali più sostenibili.  

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Noi di Commvault stiamo rivoluzionando il modo in cui le aziende affrontano i rischi, proteggono i dati preziosi e ottengono risultati aziendali migliori. Il 6 giugno abbiamo presentato le nostre innovazioni rivoluzionarie che consentono alle aziende di ogni dimensione di adottare un approccio proattivo grazie a una protezione a più livelli.

Ma il nostro impegno per la sicurezza dei dati non si ferma qui. Siamo lieti di annunciare il lancio della versione 2023E della piattaforma Commvault, la nostra ultima versione che introduce ulteriori miglioramenti per la gestione e la protezione dell’intero patrimonio di dati.

Gestione globale dei dati nelle implementazioni Metallic e Commvault

Commvault PR 2023E presenta “https://www.commvault.com/platform/products/cloud-command“, la nostra nuova piattaforma basata su SaaS che offre analisi in tempo reale, dashboard unificate e viste consolidate dei vostri dati in tutte le forme di implementazione. Il tutto in un’unica comoda posizione!

 Ampliando le funzionalità di Commvault Command Center, la nostra nuova soluzione semplifica i processi ed elimina i controlli manuali e le revisioni multiple delle dashboard. È possibile monitorare e analizzare facilmente l’andamento dei dati, prepararsi ai rischi futuri e identificare rapidamente le vulnerabilità in tutte le opzioni di distribuzione utilizzando metriche di sicurezza complete. Approfittate di una maggiore visibilità e di informazioni utili per ottimizzare la gestione dei dati.

Riduci le incertezze. Automatizza il rilevamento delle minacce latenti e la Recovery dei file integri.

Commvault PR 2023E include il lancio ufficiale (GA) del nostro nuovo prodotto Threat Scan, che garantisce agli amministratori IT la certezza che i propri dati di backup siano integri, sicuri e recuperabili.

Le minacce ransomware sono un fenomeno di cui tutti abbiamo sentito parlare e sappiamo quanto possano essere devastanti per le organizzazioni. Tutto inizia con l’accesso iniziale, solitamente tramite phishing, credenziali rubate o un exploit. La minaccia si diffonde poi lateralmente, prima di provocare il danno principale: la distruzione, la crittografia e l’esfiltrazione dei dati.

In media, il tempo di permanenza di una minaccia in un ambiente è di circa 20-52 giorni¹, a seconda del livello di avanzamento delle difese dell’organizzazione. Ma ecco il problema: i backup vengono eseguiti continuamente e le minacce possono annidarsi al loro interno prima ancora di essere individuate. Ciò significa che i backup infetti mettono a rischio il recupero dei dati. Non solo ci vuole più tempo per recuperare dati puliti, ma c’è anche il rischio di una reinfezione.

È qui che entra in gioco Commvault Threat Scan: gli amministratori IT possono assumere il controllo e proteggere i propri dati di backup identificando in modo proattivo le minacce malware, al fine di evitare una reinfezione durante il Recovery. Threat Scan analizza automaticamente i dati di backup per individuare file crittografati o danneggiati, consentendo agli utenti di ripristinare rapidamente versioni affidabili dei propri dati. Le minacce sospette possono essere isolate e messe in quarantena, consentendo un’ulteriore analisi da parte dei team forensi in un ambiente sicuro.

Unificare protezione e sicurezza dei dati

Basandosi sul connettore SIEM già esistente di Commvault, PR2023E introduce il supporto all’integrazione bidirezionale con Microsoft Sentinel e Palo Alto XSOAR per migliorare la collaborazione e ridurre i tempi di risposta agli incidenti grazie all’orchestrazione automatizzata e all’analisi combinata dei dati.

I team SecOps devono affrontare la sfida costante di gestire un elevato volume di eventi di sicurezza, il che li obbliga ad adottare soluzioni di automazione per rispondere in modo efficace alle minacce informatiche e ridurne al minimo l’impatto. Sebbene vengano utilizzati strumenti specifici per raccogliere eventi di sicurezza, log e avvisi, esiste una lacuna significativa, poiché tali strumenti non riescono a raccogliere informazioni importanti dalle piattaforme di protezione dei dati. Questa mancanza di visibilità crea un punto cieco nella difesa complessiva dei team SecOps.

La nostra ultima integrazione unisce la potenza e la visibilità delle piattaforme dedicate alla protezione dei dati e alla sicurezza, migliorando la collaborazione interna e il livello complessivo di sicurezza. I nostri runbook consentono di automatizzare facilmente le azioni fin da subito tramite una connessione sicura. Basta lavorare in silos! I team SecOps e ITOps possono ora unire le forze per affrontare gli incidenti di sicurezza e automatizzare azioni quali la revoca dell’accesso, la disattivazione della scadenza dei dati o altre politiche relative ai dati.

Proteggi meglio i dati grazie alle nuove integrazioni per Dell Powerprotect Data Domain

I clienti che utilizzano PowerProtect Data Domain possono ora gestire facilmente i propri dati attraverso gli stessi processi nativi di compressione, deduplicazione e replica. Questo entusiasmante aggiornamento garantisce una maggiore integrazione tra Commvault e PowerProtect Data Domain, come da richiesta dei nostri clienti.

Grazie alle nuove funzionalità, i clienti possono ora avvalersi di Data Domain Boost Client per un’integrazione nativa con PowerProtect Data Domain. Sia che stiate già utilizzando il nostro supporto SDK nativo con la compressione e la deduplicazione di Commvault, sia che stiate appena iniziando a proteggere e utilizzare PowerProtect Data Domain come destinazione, avete la possibilità di scegliere. Accedete alle funzionalità avanzate tramite le dashboard di PowerProtect e approfittate di caratteristiche come la replica nativa.

Commvault utilizza API sicure per comunicare con PowerProtect Data Domain e la nostra integrazione a livello di piano dati garantisce un’accessibilità senza soluzione di continuità per tutti i carichi di lavoro.

Queste sono solo alcune delle straordinarie Features incluse nella versione 2023E della piattaforma. Per saperne di più sulle ultime novità, consulta la nostra pagina “What’s New” dedicata alle versioni della piattaforma. Entra in contatto con il nostro team di gestione dei prodotti e con gli altri membri delle nostre comunità per ricevere tutte le ultime notizie e informazioni sulle versioni. 

Riferimenti

1. Guida strategica Sophos sugli avversari attivi 2022

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

La protezione dal ransomware e il Recovery rappresentano una sfida senza fine. Le organizzazioni investono nel miglioramento della propria sicurezza informatica, mentre i criminali informatici sfruttano nuovi metodi di attacco e nuove tattiche per individuare e sfruttare le vulnerabilità delle reti e dei sistemi. Si tratta di un continuo gioco al gatto e al topo che ogni organizzazione deve affrontare. Poiché queste minacce informatiche continuano ad evolversi, le aziende hanno bisogno degli strumenti giusti per proteggere i propri dati e garantire che possano essere ripristinati in modo affidabile in caso di attacco o guasto del sistema. È necessaria una soluzione moderna per la protezione dei dati, dotata di funzionalità integrate di sicurezza, difesa e Recovery rapido, per proteggersi dalle minacce più avanzate.

Una nuova definizione della protezione dei dati

Nell’attuale panorama digitale, le minacce informatiche sono diventate sempre più sofisticate e le organizzazioni devono adottare un approccio proattivo alla protezione dei dati. Spesso queste soluzioni entrano in gioco solo a posteriori, dopo che i malintenzionati hanno compromesso i dati e il danno è già stato fatto. Per contrastare questa situazione, le organizzazioni devono guardare oltre gli strumenti di sicurezza convenzionali e adottare misure volte a garantire la resilienza dei dati. Commvault offre la giusta gamma di funzionalità di rilevamento, sicurezza e Recovery per proteggere, difendere e recuperare attivamente i dati in tutti gli ambienti di produzione e di backup.

I tre pilastri della protezione dei dati

La protezione dei dati “dalla A alla Z” di Commvault offre una difesa a più livelli per i carichi di lavoro su cloud, on-premise e SaaS. Raggiungiamo questo obiettivo attraverso i nostri tre pilastri della protezione dei dati: Sicurezza, Difesa e Ripristino. Proteggiamo i dati grazie a un’architettura rinforzata, zero-trust e immutabile, dotata di protocolli di sicurezza integrati per impedire accessi non autorizzati e garantire la conformità di fronte a minacce informatiche in continua evoluzione. Difendiamo i dati con sistemi di allerta precoce di nuova generazione e un monitoraggio approfondito per individuare e neutralizzare le minacce zero-day e quelle provenienti dall’interno prima che possano causare danni. Recuperiamo i dati con una capacità di ripristino proattiva e affidabile che copre la più ampia gamma di carichi di lavoro del settore; tale capacità ha dimostrato di ridurre i tempi di inattività, prevenire la perdita di dati e accelerare i tempi di risposta, garantendo una continuità operativa senza pari.

La protezione dei dati dalla A alla Z

La creazione di un ambiente sicuro è essenziale per qualsiasi organizzazione e disporre di un piano ben definito per proteggere i dati è più cruciale che mai. Commvault offre un’ampia gamma di funzionalità di protezione dei dati che li salvaguardano da minacce interne ed esterne. Queste funzionalità offrono alle organizzazioni numerosi vantaggi in termini di sicurezza, integrità dei dati e affidabilità. Misure di sicurezza potenziate garantiscono che le informazioni riservate siano al riparo da accessi non autorizzati o attacchi dannosi. Una maggiore integrità dei dati assicura che i dati dei clienti rimangano accurati e aggiornati. Inoltre, una maggiore affidabilità aiuta le organizzazioni a mantenere la conformità alle normative di settore. I protocolli rinforzati e progettati per garantire la sicurezza includono copie di backup “air-gapped”, ottenute combinando la sicurezza del cloud con un accesso limitato agli account e l’isolamento dei dati. Assicuratevi che i vostri dati di backup siano immutabili grazie a controlli di sicurezza che impediscano la manomissione, la cancellazione, la modifica o l’alterazione dei dati. In caso di attacco informatico, se la rete aziendale dovesse essere compromessa, le copie di backup isolate (air-gapped) rimarranno isolate, intatte e disponibili per il ripristino.

Un Recovery rapido e sicuro è fondamentale per garantire la continuità operativa. Tutte le vostre soluzioni di protezione dei dati devono seguire un modello di sicurezza a più livelli e un’architettura Zero Trust, al fine di ridurre la superficie di attacco ed eliminare eventuali lacune di sicurezza all’interno della vostra infrastruttura.

Utilizzando queste tecnologie e adottando misure volte a creare un ambiente sicuro, le organizzazioni possono mantenere un vantaggio competitivo nella difesa contro le minacce emergenti e garantire che i propri sistemi siano sempre protetti dalle minacce informatiche.

Dall’air gap ai principi Zero Trust, Commvault ti offre una copertura completa, dalla A alla Z, grazie alle funzionalità fondamentali di “Data secured”, “Data defended” e “Data recovered”. Con Commvault, sei pronto a proteggerti dal ransomware e a ripristinare i dati in caso di attacco: leggi la nostra guida alle soluzioni dalla A alla Z e l’infografica dalla A alla Z.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

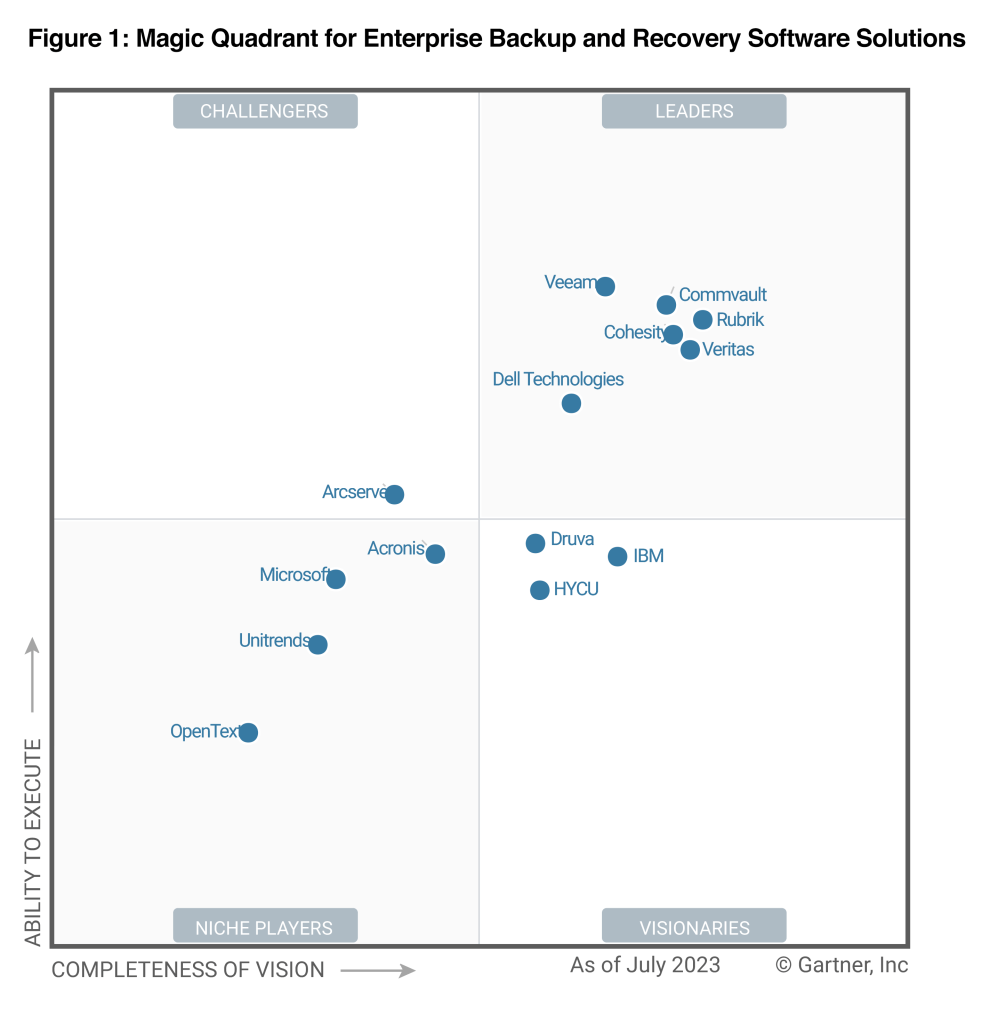
Siamo onorati di essere stati riconosciuti come leader nel Gartner® Magic Quadrant™ 2023 per le soluzioni software di Backup and Recovery aziendali per il dodicesimo anno consecutivo. E, in qualità di Chief Marketing Officer e Chief Product Officer di Commvault, dobbiamo ammettere che è sempre una grande soddisfazione.

Dal nostro punto di vista, un riconoscimento come questo conferma ulteriormente che Commvault continua a innovare e a fornire quella protezione dei dati resiliente e quel supporto su cui oggi fanno affidamento i CIO, i CISO e i loro team.

Nel suo ultimo rapporto, Gartner ha riconosciuto Commvault come leader per la nostra “capacità di esecuzione” e la “completezza della visione”, sulla base della valutazione delle nostre offerte software e SaaS. Leggi il rapporto per saperne di più sui punti di forza e sugli aspetti da tenere in considerazione relativi a ciascun fornitore riconosciuto sul mercato.

Ma cosa ci riserva il futuro? Nelle recenti conversazioni con clienti e partner, abbiamo sentito ripetere costantemente una cosa: la complessità e i costi legati alla protezione dei dati in un ambiente ibrido stanno mettendo a dura prova i team di sicurezza e IT di tutto il mondo.

Perché? In gran parte ciò è dovuto alle minacce moderne provenienti dalla nuova ondata di pericoli pervasivi, in rapida proliferazione e sempre più autonomi a cui assistiamo ogni giorno. Gli attacchi possono essere nuovi, ma l’approccio adottato dalla maggior parte delle aziende per fermarli non lo è. È necessario un approccio più moderno che abbracci sia la protezione che la resilienza informatica e che unisca la potenza dell’intelligenza artificiale alla flessibilità e alla semplicità del SaaS. Ad esempio, le nostre ultime funzionalità per Threatwise offrono ai clienti tattiche di cyber-inganno oltre alla protezione tradizionale, aiutandoli a scoprire minacce sconosciute, a contenere e limitare le finestre di esposizione e a segnalare l’attività del ransomware prima che prenda piede.

Non solo questo è l’unico modo per garantire che le aziende ibride di oggi dispongano di una protezione uniforme su tutti i propri dati e carichi di lavoro, indipendentemente dalla loro ubicazione, ma riduce anche notevolmente i costi e la complessità dell’infrastruttura. Disporre di un’unica piattaforma di protezione dei dati che integra software e SaaS consente di gestire l’intera esperienza in tutto l’ambiente. Inoltre, l’automazione e l’apprendimento automatico che abbiamo integrato nelle nostre soluzioni rendono più semplice per i clienti il recupero dei propri dati in caso di problemi.

Si tratta di una nuova visione di ciò che la protezione dei dati dovrebbe e deve diventare, alla luce della continua evoluzione del panorama delle minacce moderne. Una visione sostenuta da un ingente investimento nell’innovazione, che sveleremo nei prossimi mesi attraverso alcune nuove ed entusiasmanti funzionalità. Restate sintonizzati.


Gartner®, Magic Quadrant™ per le soluzioni software di Backup and Recovery aziendali, Michael Hoeck, Nik Simpson, Jerry Rozeman, Jason Donham, 7 agosto 2023. Il presente rapporto Magic Quadrant™ era stato precedentemente pubblicato con il titolo “Magic Quadrant™ per le soluzioni di Backup and Recovery dei data center” (2016-2017; 2019-2020); “Magic Quadrant per il software di backup aziendale e le Appliance integrate” (2014-2015); “Magic Quadrant per il software di backup e Recovery aziendale” (2012-2013); e “Magic Quadrant per il backup e il Recovery aziendale su disco” (2011).

GARTNER è un marchio registrato e un marchio di servizio di Gartner, Inc. e/o delle sue affiliate negli Stati Uniti e a livello internazionale. Magic Quadrant è un marchio registrato di Gartner, Inc. e/o delle sue affiliate ed è utilizzato nel presente documento previa autorizzazione. Tutti i diritti riservati.

Gartner non promuove alcun fornitore, prodotto o servizio citato nelle proprie pubblicazioni di ricerca e non consiglia agli utenti di tecnologia di scegliere esclusivamente i fornitori con le valutazioni più elevate o altre designazioni. Le pubblicazioni di ricerca di Gartner riflettono le opinioni dell’organizzazione di ricerca di Gartner e non devono essere interpretate come affermazioni di fatto. Gartner declina ogni garanzia, espressa o implicita, in relazione alla presente ricerca, incluse eventuali garanzie di commerciabilità o idoneità per uno scopo particolare.

Questo grafico è stato pubblicato da Gartner, Inc. nell’ambito di un documento di ricerca più ampio e va valutato nel contesto dell’intero documento. Il documento di Gartner è disponibile su richiesta presso Commvault.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

In Commvault, i nostri valori – connettiamo, ispiriamo, curiamo, consegniamo – sono fondamentali per tutto ciò che facciamo.

Questa settimana abbiamo tenuto la nostra riunione interna trimestrale “Global Town Hall” e abbiamo consegnato i premi “Living Our Values” del nostro CEO. Questo programma di premi trimestrale ci aiuta a riconoscere e celebrare a livello globale i nostri “Vaulters” per il loro incredibile lavoro, grazie al quale mettono in pratica i nostri valori ogni giorno.

Sono davvero orgoglioso di annunciare i vincitori del premio “Living Our Values Award” del CEO per il primo trimestre dell’anno fiscale 2024:

Craig Glover

Lindsey Keenan

Team dei talenti

Squadra per le situazioni critiche

Team per le campagne di marketing competitive

Tutti questi vincitori rappresentano un esempio fonte di ispirazione e incarnano il vero significato di essere un Vaulter!

Per saperne di più su cosa significa lavorare in Commvault, visitate il nostro sito dedicato alle carriere.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Se pensate che un attacco ransomware sia la cosa peggiore che possa capitare alla vostra organizzazione, mi dispiace dirvelo, ma è solo l’inizio.

Non fraintendetemi: un attacco è terribile. Ma dopo un attacco, vi ritrovate un po’ come una gazzella ferita, con i predatori che iniziano a girarvi intorno. Anche se potreste non essere responsabili dell’attacco in sé, se gestite in modo errato la Recovery, gli adempimenti normativi e la comunicazione, potreste andare incontro a multe e azioni legali. E come se non bastasse: gli autori degli attacchi, i concorrenti e persino potenziali acquirenti e attivisti potrebbero cogliere l’occasione per sferrare il colpo.

Ecco perché, in qualità di responsabile legale e della conformità e membro indipendente del consiglio di amministrazione, ritengo che sia necessario disporre di un piano di protezione dei dati collaudato e ben rodato ben prima che i dati vengano compromessi. Per aiutarvi in questo senso, ecco quattro passaggi che adotterei per valutare e rispondere a un attacco:

#1 Proteggete il vostro perimetro. Al primo segnale di attacco, dovete chiudere la porta a chiave e fermare l’emorragia. CrowdStrike ha recentemente stimato che la finestra di attacco sia di 84 minuti. È il tempo a vostra disposizione prima che i dati vengano compromessi, sottratti o distrutti. Non c’è tempo per discutere e, nel momento in cui dovete chiudere tutti i punti di ingresso e di accesso alla vostra azienda, un attacco ransomware non può essere l’occasione per riunire per la prima volta il team interfunzionale composto da IT, Sicurezza, Ufficio Legale e altri reparti. Dovete essere una macchina ben oliata e agire rapidamente. Esercitatevi come se fosse un’esercitazione. Sapete quali risorse avete, a cosa danno accesso – e siate pronti a disattivarle tutte.  

#2 Valutare i danni. Una volta messo in sicurezza il perimetro, è necessario valutare i danni. Quali dati sono stati esposti o sottratti? Quali danni sono stati causati? Qual è il vostro obbligo contrattuale in materia di manutenzione e protezione dei dati dei clienti o degli utenti? Quali sono le ripercussioni in termini di normative di settore, statali, federali e internazionali? All’orizzonte si profilano ulteriori obblighi di divulgazione e, come ha recentemente osservato PwC nel suo sondaggio “Global Digital Trust Insights 2023”, “solo il 9% degli intervistati si dichiara altamente fiducioso di poter soddisfare efficacemente tutti gli obblighi di divulgazione”. Quanto prima il vostro team si impegnerà nel processo di pianificazione, valutazione e rimedio, tanto meglio sarà.

#3 Sei stato vittima di un attacco o hai agito con negligenza? Hai lasciato il perimetro non protetto? I controlli di sicurezza o di accesso erano insufficienti? Hai un piano di protezione dei dati in atto? Quando hai effettuato l’ultima simulazione o gli ultimi test di sistema? Erano in atto i controlli adeguati per prevenire (o rilevare rapidamente) l’attacco? Hai messo in atto corsi di formazione sulla sicurezza informatica per i dipendenti, affinché abbiano imparato a identificare i tentativi di phishing? I clienti si aspettano che, quando ti affidano i loro dati, tu li protegga. Disporre di un piano o di una soluzione per la protezione dei dati è il prezzo da pagare per fare affari. Senza di esso, non sei una vittima.

#4 Comunicare. Comunicare. Comunicare. Siate trasparenti con i vostri stakeholder chiave. La tempistica con cui divulgate l’informazione può richiedere un delicato equilibrio, poiché state ancora valutando l’impatto, identificando la causa principale e ponendo rimedio. Ovviamente, il vostro CEO e i dirigenti di alto livello devono esserne informati il prima possibile e dovrete avvisare il vostro Consiglio di Amministrazione. Ma le persone più importanti con cui dovete comunicare sono quelle colpite dalla violazione, come i vostri clienti, partner o dipendenti. Dovete informarli il prima possibile.

In sintesi: gli hacker sono alle porte, diventano ogni giorno più astuti e il tempo non gioca a vostro favore. Queste misure vi aiuteranno a individuare un attacco e a riprendervi più rapidamente, oltre a darvi la certezza di aver adottato misure responsabili e consapevoli per proteggere i vostri dati.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

IA: una forza di trasformazione in diversi settori

L’intelligenza artificiale sta oggi determinando una profonda trasformazione in tutto il mondo, rivoluzionando vari aspetti della nostra vita quotidiana e dei vari settori industriali. Dal modo in cui comunichiamo ai servizi che utilizziamo, l’intelligenza artificiale è diventata una forza onnipresente.

  • Nel settore sanitario, l’intelligenza artificiale (IA) contribuisce alla diagnosi e al trattamento, migliorando l’assistenza ai pazienti e accelerando la ricerca medica.
  • Gli assistenti virtuali basati sull’IA sono diventati nostri fidati compagni, semplificando le attività e rendendo le nostre case più intelligenti. L’IA sta plasmando il futuro dei trasporti attraverso i veicoli a guida autonoma, promuovendo l’efficienza e la sicurezza sulle strade.
  • Nel settore finanziario, gli algoritmi basati sull’IA ottimizzano gli investimenti e individuano le attività fraudolente, garantendo la sicurezza delle nostre transazioni finanziarie.
  • L’IA svolge inoltre un ruolo fondamentale nell’affrontare le sfide globali, come il cambiamento climatico, ottimizzando il consumo energetico e le previsioni meteorologiche.

Grazie alla sua capacità di elaborare enormi quantità di dati e di imparare dall’esperienza, l’intelligenza artificiale è in continua evoluzione, offrendo opportunità illimitate di innovazione e progresso.

Man mano che l’intelligenza artificiale si diffonde sempre più profondamente nella nostra società, il suo impatto trasformativo diventa sempre più evidente, ridefinendo il mondo in cui viviamo e ispirando un futuro dalle possibilità illimitate.

L’intelligenza artificiale al servizio della protezione dei dati: rafforzare le difese contro le minacce informatiche

L’arte del possibile nel settore della protezione dei dati è amplificata dal potere trasformativo dell’intelligenza artificiale. Grazie alla capacità senza pari dell’intelligenza artificiale di analizzare ed elaborare enormi quantità di dati, le organizzazioni possono rafforzare le proprie difese contro minacce informatiche in continua evoluzione. Le soluzioni basate sull’intelligenza artificiale consentono il rilevamento delle minacce in tempo reale, identificando potenziali violazioni e anomalie prima che si aggravino, il tutto integrato da un approccio automatizzato al Recovery in caso di qualsiasi evenienza.

La protezione automatizzata dei dati, grazie ai processi di Backup and Recovery, garantisce l’integrità dei dati, mentre l’analisi predittiva basata sull’intelligenza artificiale (IA) non solo anticipa i guasti hardware e ottimizza la gestione dello storage, ma offre anche la possibilità di adottare un approccio proattivo e intelligente nel semplificare le operazioni di protezione e Recovery dei dati, in linea con gli SLA aziendali; ciò è possibile poiché l’IA apprende continuamente dai dati storici, migliorando nel tempo le proprie capacità predittive.

Questa convergenza tra le competenze umane e le intuizioni fornite dall’intelligenza artificiale consente al settore della protezione dei dati di rimanere un passo avanti, garantendo la sicurezza delle informazioni sensibili e rafforzando la resilienza di fronte agli attacchi informatici e agli eventi catastrofici. L’adozione dell’intelligenza artificiale nella protezione dei dati non è solo una possibilità, ma una realtà concreta che pone le basi per un futuro digitale più sicuro e protetto.

Democratizzare l’IA: l’impegno di Commvault a favore dell’innovazione

Con la continua evoluzione del panorama tecnologico globale, l’IA (Intelligenza Artificiale) è diventata in breve tempo un pilastro fondamentale dell’innovazione. Noi di Commvault crediamo nella democratizzazione di questa tecnologia rivoluzionaria, rendendola accessibile alle organizzazioni di tutte le dimensioni e in vari settori.

L’obiettivo non è solo quello di sfruttare l’intelligenza artificiale per ottimizzare le operazioni, ma anche di utilizzarla per rivoluzionare l’esperienza utente e il modo in cui le operazioni di sicurezza interagiscono e collaborano con i team di protezione dei dati, al fine di garantire un ripristino senza interruzioni dei dati e delle operazioni IT, riducendo così al minimo i tempi di inattività in caso di attacchi informatici o disastri. L’integrazione dell’intelligenza artificiale nella piattaforma di protezione dei dati di Commvault è una dimostrazione di questo impegno.

Protezione dei dati: salvaguardare la linfa vitale delle organizzazioni

È fondamentale che tutte le organizzazioni riconoscano l’importanza della protezione dei dati, del Backup and Recovery nel mondo odierno. Questi aspetti svolgono un ruolo cruciale nella pianificazione della continuità operativa e del Recovery di emergenza (BCDR) di un’organizzazione.

Mentre l’intelligenza artificiale sta rivoluzionando diversi settori, comprendere l’importanza della protezione dei dati diventa fondamentale. I dati sono la linfa vitale di qualsiasi organizzazione e, senza solide misure di protezione, il rischio di perdita dei dati, minacce informatiche e interruzioni operative aumenta in modo significativo. Comprendendo l’essenza della protezione dei dati, del Backup and Recovery, ogni individuo può contribuire attivamente alla resilienza e alla preparazione della propria organizzazione di fronte a potenziali disastri.

Mentre l’intelligenza artificiale guida le innovazioni nel campo della tecnologia e della gestione dei dati, promuovere una consapevolezza collettiva del ruolo fondamentale che riveste la protezione dei dati ci consente di garantire la continuità e la longevità delle nostre organizzazioni in un panorama digitale in continua evoluzione.

Automazione basata sull’intelligenza artificiale: ridefinire i processi di protezione dei dati

Le tecnologie di protezione dei dati forniscono le copie protette dei dati delle organizzazioni, di cui c’è grande bisogno, fungendo da “polizza assicurativa” per aiutarle a riprendersi dopo un attacco informatico o una calamità naturale. Queste tecnologie salvaguardano i dati preziosi e garantiscono la continuità operativa anche in caso di disastri, attacchi informatici o guasti di sistema.

I processi tradizionali di Backup and Recovery, pur essendo essenziali, richiedono spesso molto tempo e un notevole impegno manuale. È qui che entra in gioco l’intelligenza artificiale. Grazie alle funzionalità basate sull’intelligenza artificiale della piattaforma Commvault, Commvault contribuisce ad automatizzare le attività di routine, migliorando l’efficienza del sistema e riducendo il debito tecnico.

Analisi basate sull’intelligenza artificiale: migliorare l’efficienza della protezione dei dati

La piattaforma di Commvault utilizza l’intelligenza artificiale per la gestione per eccezione, analizzando lo stato e i tempi di completamento di migliaia di processi di backup giornalieri per apprendere i comportamenti tipici e identificare le anomalie. La piattaforma è in grado di fornire viste granulari, fino al livello di singoli processi/eventi, con una panoramica curata degli eventi unici o insoliti in base alla loro frequenza, gravità e tipologia, riducendo così i costi operativi. Ciò contribuisce a una valutazione più rapida, poiché i dati forniti non sono viziati da falsi positivi.

Le funzionalità di intelligenza artificiale di Commvault includono anche il rilevamento delle anomalie nei file come “Indicatori di attacco” e l’analisi dell’entropia per gli “Indicatori di compromissione”, al fine di identificare potenziali attacchi ransomware o compromissioni dei file.

Migliorare l’esperienza utente: analisi e report basati sull’intelligenza artificiale

In Commvault, la visione dell’intelligenza artificiale va oltre l’automazione. Commvault si impegna a utilizzare l’intelligenza artificiale per migliorare l’esperienza utente. Le nostre soluzioni basate sull’intelligenza artificiale forniscono analisi approfondite e report completi, consentendo agli amministratori e ai responsabili delle decisioni di prendere decisioni aziendali basate sui dati.

Una soluzione più intelligente per la protezione dei dati del futuro

Siamo entusiasti delle prospettive che l’intelligenza artificiale offre a noi e ai nostri clienti. Insieme, stiamo aprendo la strada a una soluzione di protezione dei dati più intelligente ed efficiente, pronta per il futuro e a prova di futuro.

Restate sintonizzati per i prossimi post sul blog, in cui approfondiremo le funzionalità avanzate di Commvault, potenziate dall’intelligenza artificiale e dall’apprendimento automatico, che consentono alle organizzazioni di proteggere i propri dati preziosi con la certezza di poterli recuperare in qualsiasi momento, garantendo così la massima tranquillità alle aziende!

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

Le aziende di ogni dimensione hanno adottato, standardizzato e sfruttato appieno la tecnologia basata sul cloud. Dal cloud privato a quello pubblico, il cloud offre la capacità unica di ripensare l’infrastruttura IT e il modo in cui sviluppiamo e utilizziamo le applicazioni. Tuttavia, come ogni processo di modernizzazione, anche questo presenta delle sfide.

Proteggere i dati all’interno dei cloud e tra un cloud e l’altro può risultare difficile.

Gli strumenti nativi offrono funzionalità di base, ma le piattaforme cloud non sono progettate specificamente per la protezione dei dati. Sebbene i principali fornitori di servizi IaaS (Infrastructure as a Service) e SaaS (Software as a Service) offrano piattaforme robuste, affidabili e altamente performanti per l’utilizzo dei servizi cloud, non sono specializzati nel Backup and Recovery completo dei dati.

Con l’aumento delle minacce informatiche emergenti, le aziende odierne devono comprendere il proprio ruolo nella protezione dei dati archiviati nel cloud e le vulnerabilità che un eccessivo affidamento sugli strumenti nativi comporta per la loro attività (e per i dati).

Le leggi sulla protezione dei dati nel cloud

Per cominciare, è importante comprendere il ruolo della tua azienda nella protezione dei dati. Che si tratti dell’edge, del data center o (rullo di tamburi…) di una qualsiasi delle tue nuove piattaforme SaaS o IaaS preferite, il modello di responsabilità condivisa stabilisce che la protezione dei dati sia sempre responsabilità del cliente. Dopotutto, si tratta dei TUOI dati.

Questo principio comune ha portato molte aziende a prendere in considerazione l’utilizzo di strumenti di backup integrati nelle piattaforme native. Ciò che le aziende moderne spesso scoprono, però, è che hanno bisogno di qualcosa di più. Hanno bisogno di strumenti di sicurezza dedicati che riducano al minimo il rischio di attacchi ai dati. Hanno bisogno di capacità di risposta rapida che garantiscano la continuità operativa e mitigino le perdite. Hanno bisogno di gestione, conformità e protezione standardizzate che si applichino in modo stratificato a diversi ambienti cloud e on-premise.

Ma quali sono i vantaggi offerti dalle soluzioni dedicate alla protezione dei dati? Ecco tre elementi indispensabili della protezione fornita da terze parti per i vostri dati nel cloud:

  1. Isolamento e immutabilità
    : le migliori pratiche di protezione dei dati ruotano attorno alla conservazione e al mantenimento di copie dei dati integre. Ciò è particolarmente importante quando si deve affrontare la perdita di dati causata da minacce informatiche avanzate, amministratori malintenzionati o cancellazioni accidentali da parte degli utenti. In sostanza, la salvaguardia dei dati nel cloud richiede l’isolamento dei dati a livello di origine.

    Con gli strumenti nativi, le copie di produzione e quelle terziarie risiedono all’interno dello stesso perimetro di sicurezza – il che significa che gli ambienti di produzione compromessi potrebbero neutralizzare le operazioni di backup o le copie dei dati stesse. Come potrei ripristinare efficacemente i dati se il mio ambiente compromesso contenesse anche i miei backup? L’air-gap dei dati al di fuori degli ambienti di origine separa i dati di backup in un dominio di sicurezza distinto. Ciò significa che gli eventi che si verificano all’interno e intorno alle piattaforme cloud non possono estendersi alle copie di backup. Inoltre, le architetture immutabili per progettazione garantiscono che i dati rimangano inalterati, non modificati e non possano essere manomessi. Ciò riduce ulteriormente il rischio di impatto, applicando un approccio zero-trust per garantire che dati integri siano disponibili e recuperabili in qualsiasi momento.

  2. Protezione, recuperabilità e conformità
    I fornitori di servizi cloud hanno molte responsabilità. Dalla disponibilità e dal tempo di attività, all’accesso e alle prestazioni, le offerte di eccellenza garantiscono ambienti affidabili per l’esecuzione delle applicazioni e delle attività aziendali. Tuttavia, non possono soddisfare ogni esigenza. Quando si trovano ad affrontare un evento di perdita di dati, le aziende devono poter contare su soluzioni collaudate per recuperare rapidamente i dati, senza compromessi.

    Le soluzioni dedicate alla protezione dei dati offrono prestazioni elevate nell’ambito del backup, della conservazione e della recuperabilità. Si tratta della capacità di salvaguardare dati cloud strutturati o non strutturati su larga scala, per una copertura completa e approfondita di tipi di dati unici presenti in carichi di lavoro e applicazioni diverse. La conservazione integrata a lungo termine offre una protezione estesa dei dati attivi ed eliminati oltre i limiti del cestino e dei tombstone. Il recupero granulare e flessibile consente ripristini a livello di versione e ripristini di massa a livello di ambiente. Inoltre, i controlli dedicati aiutano a garantire la conformità dei dati alle normative locali, regolamentari e interne.

    Questo livello di precisione, velocità e controllo consente alle aziende di soddisfare in modo unico gli SLA di Backup and Recovery, rispettando al contempo i più rigorosi standard di riservatezza, integrità e disponibilità, sia per le agenzie governative che per le imprese.

  3. Copertura
    indipendente dal cloud Le aziende operano in un mondo ibrido e multi-cloud. L’adozione di applicazioni, le fusioni e acquisizioni e le esigenze delle linee di business hanno introdotto una miriade di applicazioni e infrastrutture cloud, tutte con livelli variabili di utilità di backup native. Questa disparità tra gli ambienti comporta dei rischi, poiché i dati nel cloud sono isolati, richiedono una supervisione caso per caso e comportano costi di gestione IT per la loro protezione.

    La protezione e la gestione dei patrimoni di dati nel cloud richiedono una piattaforma uniforme che copra ambienti cloud e SaaS disgiunti ed elimini le lacune. Ciò semplifica i flussi di lavoro relativi alla protezione dei dati e riduce i punti ciechi, consolidando backup, conformità e Recovery in un’unica soluzione. Consente una governance centralizzata e può anche accelerare l’adozione del cloud, sapendo che le imprese dispongono di un’unica esperienza per proteggere i dati in modo uniforme su tutti gli investimenti esistenti e futuri.

I tuoi dati sono archiviati nel cloud? Per ulteriori informazioni sulla protezione dei carichi di lavoro nel cloud e SaaS, visita la pagina seguente.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

L’era digitale ha portato con sé una serie di nuove sfide, in particolare l’assalto indesiderato e incessante da parte di ransomware e altre minacce. A ciò si sono aggiunti la pandemia e il modello di lavoro ibrido, che hanno ampliato la superficie di attacco per il phishing e altri attacchi di ingegneria sociale che prendono di mira gli uffici domestici e i dati dei dipendenti.

Non è solo una questione aziendale, è una questione personale.

In qualità di professionisti della sicurezza e dell’IT, abbiamo fatto tutto il possibile per rafforzare il nostro ambiente di conseguenza. Abbiamo potenziato il nostro perimetro, mantenuto sotto controllo gli endpoint, applicato le patch di sicurezza, adottato i principi guida dello zero-trust e introdotto strategie di protezione dei dati più proattive e rigorose. Si tratta di un campo di battaglia in continua evoluzione, caratterizzato da complessità e sfide. Lo facciamo al ritmo del business, prestando al contempo attenzione alle spese per gestire i rischi e fornire un servizio eccellente ai nostri clienti.

Ma ammettiamolo: oggi, nella maggior parte dei casi, sei tu il responsabile della sicurezza o dell’IT della tua famiglia. E i dati (e le conseguenti minacce) seguono i nostri dipendenti ovunque vadano, il che è un motivo in più per estendere i programmi di sensibilizzazione e formazione sulla sicurezza informatica al di fuori dell’ufficio, per garantire che le nostre persone siano pronte a costituire la nostra prima linea di difesa.

In qualità di CISO, ecco i miei consigli su come procedere:

Innanzitutto, se non lo è già, investire in programmi di sensibilizzazione continui deve diventare una delle vostre priorità nel 2023. La protezione non si limita a una sola persona o a un solo team. Un CISO e il suo team di esperti di sicurezza sono fondamentali per un programma di sicurezza, ma la vera forza sta nel numero. In altre parole, formando e coinvolgendo l’intera organizzazione sui protocolli di sicurezza online, le aziende possono essere meglio preparate ad affrontare le minacce informatiche. Questo inizia insegnando loro come riconoscere le e-mail di phishing o i link dannosi contenenti malware; le tecniche di prevenzione del furto di identità; e l’uso delle migliori pratiche di crittografia e gestione delle password.

Successivamente, è necessario incoraggiarli ad adottare misure proattive per proteggere le reti di casa e dell’ufficio, il che include la vigilanza sulla sicurezza fisica, proteggendo i propri dispositivi e prestando attenzione a ciò che li circonda. È importante mantenere aggiornati regolarmente il software e le patch di sicurezza; proteggere le reti wireless domestiche; crittografare i dati e i file sensibili per garantire l’accesso autorizzato; impostare password complesse e uniche; e utilizzare l’autenticazione a più fattori come ulteriore livello di protezione. Francamente, si tratta di buone pratiche sia per il lavoro che per la vita privata.

Infine, ma non per questo meno importante, in qualità di CISO o professionista IT, anche tu devi dimostrare interesse personale creando un’atmosfera in cui i dipendenti si sentano a proprio agio nel porre domande sulla protezione dei dati. Questo senso di sicurezza, fiducia e comunicazione aperta è fondamentale per creare un clima di coinvolgimento sul posto di lavoro e per consentire ai dipendenti di assumersi la responsabilità delle misure di sicurezza.

Non basta sperare di non essere colpiti da un incidente o da una violazione. È improbabile. Dopotutto, è solo questione di tempo prima che si subisca un attacco. E gli attacchi informatici sono diventati sempre più sofisticati: gli autori malintenzionati utilizzano una vasta gamma di tattiche per ottenere l’accesso alle risorse e alle informazioni sensibili dell’azienda, con l’obiettivo di compromettere l’attività aziendale o la vita personale. Le e-mail di phishing, le campagne di ransomware e i download di malware sono solo l’inizio, quindi assicuratevi che i vostri dipendenti siano informati, coinvolti e pronti ad affrontare qualsiasi minaccia si presenti a casa, in ufficio o in viaggio.

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It

In qualità di partner di lunga data di Microsoft, uno degli eventi più attesi dell’anno è il Microsoft Inspire, in programma questa settimana (dal 18 al 19 luglio). Poiché le minacce informatiche, l’intelligenza artificiale e gli ambienti cloud ibridi continuano a ridefinire l’attuale panorama aziendale, l’attenzione sarà fortemente incentrata su tutto ciò che riguarda i dati.

E, inoltre, proteggere tali dati.

I clienti di oggi devono affrontare sfide significative in materia di dati. Le organizzazioni sono sottoposte a una pressione enorme per proteggere la propria attività da attacchi interni ed esterni. Con l’aumentare dei rischi, le organizzazioni odierne hanno bisogno di tecnologie affidabili e di partner con soluzioni collaudate su cui poter contare. Soluzioni in grado di proteggere in modo uniforme i loro dati da minacce nuove ed emergenti. Una copertura che si estende a più livelli tra data center, cloud e oltre, per una protezione a prova di futuro, oggi e domani.

È proprio questa esigenza che ha spinto Commvault a fornire funzionalità di protezione e sicurezza dei dati di nuova generazione, in sinergia con le innovazioni di Microsoft.

Infatti, nello studio ESG pubblicato di recente, intitolato “Analisi dei vantaggi economici della protezione dei dati con Commvault su Azure”, i clienti spiegano perché si affidano a Commvault e perché il rapporto tra Commvault e Microsoft è così importante per loro. Un cliente ha sintetizzato al meglio il concetto affermando: «Con Microsoft e Commvault, i cambiamenti nel cloud non rappresentano un problema per noi». Ecco perché un numero sempre maggiore di clienti si affida a Commvault per proteggere i propri dati, ottenendo così la fiducia necessaria per accelerare il proprio percorso verso il cloud.

Promuovere l’innovazione per le aziende di oggi

L’innovazione costante ha alimentato la partnership tra Commvault e Microsoft per oltre due decenni, consentendo di offrire funzionalità uniche per una strategia di protezione dei dati a prova di futuro e pronta ad affrontare qualsiasi evenienza. Come commenta Nathan McAfee, analista economico senior presso ESG, “le roadmap condivise tra le due organizzazioni garantiscono che, al mutare delle esigenze, la soluzione si evolverà per soddisfare i requisiti di protezione dei dati sempre più estesi”. Oppure, come ha affermato in modo così eloquente un altro cliente: «Non dobbiamo mai preoccuparci che Commvault o Microsoft possano scomparire. Dormiamo sonni più tranquilli sapendo di poter contare su queste due aziende a tutela del nostro bene più prezioso, la nostra proprietà intellettuale (i nostri dati)». Ecco solo una panoramica delle recenti innovazioni in materia di protezione dei dati:

  • Protezione dei dati cloud-native: la protezione dei dati moderna deve essere agile. La soluzione fornita via cloud di Commvault (Metallic) offre una protezione dei dati di livello aziendale con la semplicità del SaaS. Realizzata sfruttando la durabilità e la scalabilità di Azure, Commvault garantisce protezione e sicurezza pluripremiate su tutti i parchi dati senza la necessità di spese infrastrutturali, costi generali onerosi o manutenzione e aggiornamenti periodici. Inoltre, in qualità di UNICO fornitore di protezione dei dati ad aver ottenuto lo status “FedRAMP High In Process – In PMO Review”, Commvault offre un approccio rafforzato e multistrato per proteggere i dati dalle minacce avanzate.
  • Copertura completa del cloud Microsoft: dite addio alle soluzioni puntuali. L’ampia copertura dei carichi di lavoro nel cloud Microsoft offerta da Commvault garantisce la protezione dei vostri ambienti più critici con un’unica soluzione. Dal data center all’edge, siamo in continua evoluzione e aggiungiamo costantemente il supporto per carichi di lavoro nuovi ed emergenti. Ciò garantisce ai clienti semplicità e facilità d’uso, con la certezza che i dati critici in Microsoft 365 (compresi gli ambienti GCC High), Dynamics 365 (compresa la Power Platform) e Microsoft Azure (compresi i nuovi carichi di lavoro PaaS di Azure come CosmosDB, MariaDB, SQL e altri) siano al sicuro, conformi e recuperabili da un’unica fonte.
  • Maggiore sicurezza e reattività: la protezione dei dati deve iniziare prima. Commvault ha effettuato investimenti significativi per fornire funzionalità proattive di sicurezza informatica che difendono i dati, individuano le minacce e riducono al minimo gli attacchi, al fine di diminuire il rischio di compromissione dei dati. Partendo da questa base, all’inizio dell’estate abbiamo annunciato nuove integrazioni bidirezionali con Microsoft Sentinel. Questa integrazione aumenta la visibilità, automatizza le contromisure e accelera la risposta tra i sistemi per potenziare la risposta informatica e riunire i team IT e di sicurezza. Si basa sulle nostre capacità uniche in materia di sicurezza dei dati, come Threatwise™, il nostro sistema brevettato di allerta precoce che individua minacce informatiche nascoste e avanzate in produzione, prima che i dati vengano compromessi.

Sfruttare le nuove API di Microsoft 365

In occasione dell’evento Inspire di questa settimana sono state annunciate le nuove innovazioni di Syntex a supporto di Microsoft 365. Tra queste figurava Microsoft 365 Backup, che offre funzionalità di Recovery ad alte prestazioni per il recupero di grandi volumi di dati. Siamo entusiasti di essere tra i primi membri del relativo programma per i partner e di integrare queste funzionalità nella nostra pluripremiata offerta Metallic, aiutando così le aziende di ogni dimensione a garantire che i propri dati critici siano al sicuro, conformi alle normative e recuperabili in caso di minacce.

Non vediamo l’ora di condividere ulteriori dettagli nelle prossime settimane, man mano che sfrutteremo queste nuove funzionalità per migliorare ulteriormente la soluzione di protezione dei dati Commvault per il Microsoft 365 Backup. Nel frattempo:

  • Contattaci all’indirizzo microsoft@commvault.com
  • Unisciti a noi il 26 luglio per un’anteprima esclusiva dei risultati dello studio ESG: “La protezione dei dati nel tuo cloud ibrido comporta rischi per la tua azienda?” — registrati qui
  • Scarica oggi stesso lo studio completo dell’ESG

More related posts


Thumbnail_Blog-IDC-Resops-2026

Business Continuity Planning for the Cloud-Native Era

Read more about Business Continuity Planning for the Cloud-Native Era
Thumbnail_Blog-Bringing-Trust-to-CVE-2026

Demystifying SOC 2 Data Protection Requirements

Read more about Demystifying SOC 2 Data Protection Requirements
Thumbnail_Blog-What-is-Resops-2026

What Is ResOps – and Why Cyber Resilience Needs It

Read more about What Is ResOps – and Why Cyber Resilience Needs It