AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to atender a requisitos específicos de conformidade. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.
Entendendo o modelo de responsabilidade compartilhada da AWS
O Modelo de Responsabilidade Compartilhada da AWS é uma estrutura que define como as responsabilidades de segurança e conformidade são compartilhadas entre a AWS e seus clientes. É importante que as empresas compreendam esse modelo, pois ele determina quais controles de segurança elas são responsáveis por implementar e quais são gerenciados pela AWS.
Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.
For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.
É importante observar que as responsabilidades podem ser compartilhadas, dependendo dos serviços específicos utilizados por cada cliente. O Modelo de Responsabilidade Compartilhada da AWS fornece diretrizes sobre quais responsabilidades devem ser consideradas ao implantar soluções em um ambiente da AWS.
To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.
Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.
- O Modelo de Responsabilidade Compartilhada da AWS descreve como as responsabilidades de segurança e conformidade são divididas entre a AWS e seus clientes, sendo que a AWS é responsável pela segurança de sua infraestrutura física, e os clientes são responsáveis pela proteção de seus próprios aplicativos e dados dentro de um ambiente da AWS. É importante que as empresas compreendam esse modelo para determinar quais controles de segurança devem implementar. No entanto, as empresas também devem assumir a responsabilidade pela gestão de riscos de segurança na nuvem de sua parte e não depender exclusivamente de provedores como a AWS, embora seguir as melhores práticas fornecidas pelos fornecedores possa reduzir os fatores de risco.
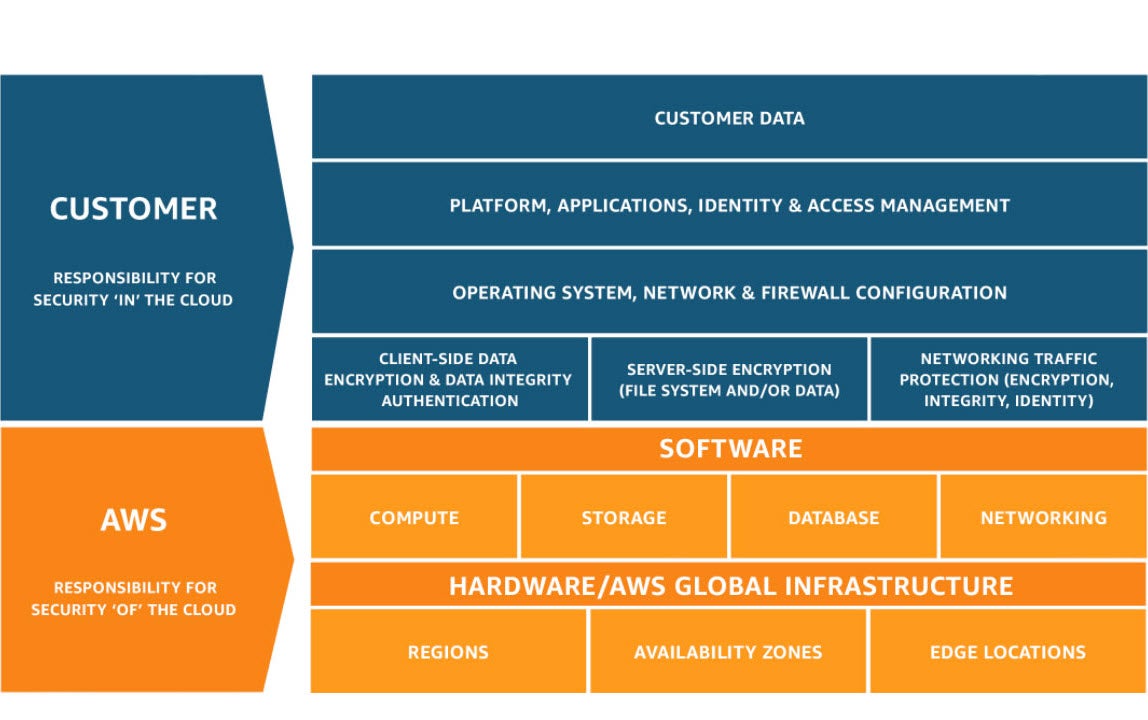
Segurança da nuvem x Segurança na nuvem
Um dos conceitos-chave que os usuários da nuvem devem compreender é a diferença entre segurança da nuvem e segurança na nuvem. Conforme mencionado anteriormente, a AWS é responsável por gerenciar e proteger a infraestrutura subjacente ao seu serviço em nuvem. Isso é conhecido como segurança da nuvem, pois envolve a proteção da infraestrutura física.
Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.
Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.
É importante ressaltar que as empresas não devem ignorar suas responsabilidades em matéria de segurança na nuvem apenas porque a AWS é responsável pela segurança da nuvem. Com esse modelo de responsabilidade compartilhada, a AWS fornece práticas recomendadas e diretrizes sobre como os clientes podem garantir sua própria segurança, além do que a AWS já oferece.
Por exemplo, as instâncias do Amazon EC2 protegidas por um firewall fornecido pela AWS possuem configurações padrão rigorosas, com a opção de personalização. O cliente deve configurar esses firewalls por conta própria, de modo a poder controlar quem pode acessar os ambientes de suas instâncias, além das medidas já implementadas pela AWS.
Os críticos argumentam que basear-se exclusivamente na documentação de melhores práticas pode resultar em proteção inadequada contra ataques. Os usuários da nuvem precisam ser cuidadosos ao configurar seus próprios sistemas de acordo com os padrões atuais e adotar medidas proativas, como sistemas automatizados de aplicação de patches que alertam os administradores de sistema quando novos patches ficam disponíveis.
Implementação do Modelo de Responsabilidade Compartilhada da AWS
O Modelo de Responsabilidade Compartilhada da AWS exige que tanto o cliente quanto a AWS participem da garantia da segurança e da conformidade de seu sistema. A AWS gerencia e controla a pilha de infraestrutura física, enquanto os clientes são responsáveis por proteger suas aplicações, bem como por lidar com o gerenciamento de identidade e acesso (IAM). Portanto, é fundamental que os clientes implementem o modelo de forma eficaz para mitigar quaisquer ameaças potenciais e manter a segurança.
One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.
Outra etapa importante é a seleção de um projeto de arquitetura segura que incorpore controle de acesso, segmentação de rede, registro de eventos, monitoramento, serviços de criptografia e práticas de gerenciamento de vulnerabilidades. O acesso só deve ser concedido com base nas funções e responsabilidades individuais dos usuários, por meio das melhores práticas de IAM. Em todas as etapas da implementação, deve ser instituído um programa de treinamento de conscientização em segurança cibernética para todos os funcionários, a fim de garantir que compreendam seu papel na manutenção de altos níveis de segurança.
For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.
To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.
An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.
- De acordo com uma pesquisa da IDC de 2020, 64% dos profissionais de TI estão adotando a segurança como uma responsabilidade compartilhada com provedores de serviços em nuvem, como a AWS, para manter um ambiente de nuvem seguro.
- Em um relatório da McAfee de 2019, constatou-se que as organizações que utilizam a AWS enfrentaram, em média, mais de 2.700 ameaças à segurança por mês, o que ressalta a importância de seguir o modelo de responsabilidade compartilhada para garantir uma proteção aprimorada.
- A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.
Controle de acesso de usuários e práticas de gerenciamento de dados
Uma área em que os clientes têm uma responsabilidade considerável no modelo compartilhado é a do controle de acesso dos usuários e das práticas de gerenciamento de dados. Ao lidar com dados críticos, as permissões dos clientes devem ser auditadas regularmente como parte de suas melhores práticas de IAM. Dessa forma, você pode garantir que cada usuário tenha acesso apenas ao que precisa e nada além disso.
Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.
Suponha que você tenha uma equipe de desenvolvedores trabalhando em aplicativos críticos em sua infraestrutura. Ao utilizar as políticas do AWS IAM em conjunto com o Amazon CloudWatch Logs Insights, você pode monitorar a atividade dos usuários para descobrir quem acessou quais partes do seu sistema e quando. Com esses dados, é possível determinar se há padrões incomuns ou erros nas tentativas de login que possam indicar uma possível violação de segurança.
Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.
When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.
Vantagens do Modelo de Responsabilidade Compartilhada da AWS
The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.
Outra vantagem é que a AWS gerencia toda a infraestrutura física e de rede, reduzindo os riscos de acesso não autorizado, violações de dados ou interrupções no serviço. Com sua rede global de data centers, a AWS oferece serviços de hospedagem confiáveis e de alto desempenho 24 horas por dia. Esse nível de suporte permite que as empresas aumentem ou reduzam sua capacidade facilmente, conforme necessário, sem precisar gerenciar elas mesmas as atualizações de hardware ou as implementações de rede.
Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.
For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.
Outra vantagem é que as empresas podem aproveitar a escalabilidade e a agilidade oferecidas por plataformas de computação em nuvem, como a AWS. Com a capacidade de provisionar recursos sob demanda e aumentar ou reduzir a capacidade rapidamente, conforme necessário, as empresas podem responder mais prontamente às mudanças nas condições do mercado, evitando custos desnecessários.
Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.
Maior segurança e flexibilidade em conformidade
Segurança e conformidade são componentes essenciais de qualquer infraestrutura de TI, especialmente para empresas que lidam com dados confidenciais ou sujeitos a regulamentações. O Modelo de Responsabilidade Compartilhada da AWS oferece maior flexibilidade em termos de segurança e conformidade, permitindo que as organizações utilizem uma variedade de ferramentas e tecnologias para atender às suas necessidades específicas.
Uma vantagem fundamental é que a AWS oferece várias camadas de controles de segurança que podem ser utilizadas em diversas combinações para atender a necessidades específicas. Por exemplo, os clientes podem usar o Amazon Inspector para avaliar as vulnerabilidades de segurança de suas aplicações, ao mesmo tempo em que aproveitam Features como o AWS Identity and Access Management (IAM) para controlar o acesso dos usuários.
Além disso, a AWS oferece recursos de criptografia de nível empresarial que permitem aos clientes proteger seus dados tanto em repouso quanto em trânsito. Isso inclui suporte a Secure Sockets Layer (SSL)/Transport Layer Security (TLS) para o tráfego da web, ao Key Management Service (KMS) para o gerenciamento de chaves criptográficas e aos Módulos de Segurança de Hardware (HSMs) para maior segurança. Ao disponibilizar essas tecnologias, a AWS permite que os clientes criem arquiteturas altamente seguras em seu ambiente de nuvem.
Outra forma pela qual o modelo de responsabilidade compartilhada contribui para maior segurança e flexibilidade em termos de conformidade é permitindo que as organizações mantenham o controle sobre aspectos-chave de sua infraestrutura de TI. Por exemplo, o uso de serviços da AWS, como o Amazon EC2 Dedicated Hosts, permite que os clientes hospedem instâncias em hardware dedicado exclusivamente ao seu uso, proporcionando assim maior controle sobre seu ambiente de computação e reduzindo os riscos de acesso não autorizado ou outros problemas de segurança.
Uma organização que lida com informações confidenciais pode necessitar de controles mais rigorosos do que aqueles fornecidos por padrão pela arquitetura de tenancy compartilhada. Nesses casos, o uso de uma solução de hospedagem dedicada por meio da AWS garantiria um ambiente de computação mais seguro, sem comprometer a flexibilidade ou o desempenho.
Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.
Na próxima seção, exploraremos alguns dos desafios que as organizações podem enfrentar ao implementar o Modelo de Responsabilidade Compartilhada da AWS.
Enfrentando possíveis desafios no modelo compartilhado
While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.
Um desafio comum que as organizações enfrentam é determinar quais são suas responsabilidades e quais são as responsabilidades da AWS em termos de conformidade. Dependendo dos serviços da AWS utilizados e da integração com o ambiente de TI, diferentes áreas de responsabilidade podem recair sobre diferentes partes. Por exemplo, uma organização pode não ter clareza sobre quais regulamentações se aplicam ao uso dos serviços da AWS ou sobre como configurá-los adequadamente. Uma abordagem útil nesse caso seria consultar a documentação da AWS ou especialistas na área para esclarecer quaisquer pontos de incerteza.
Outro desafio potencial é garantir que os usuários tenham controles de acesso adequados, mantendo, ao mesmo tempo, uma postura de segurança adequada. O Modelo de Responsabilidade Compartilhada exige que os clientes gerenciem suas próprias identidades e políticas de controle de acesso dentro de seus próprios ambientes, utilizando ferramentas de IAM fornecidas pela AWS. Isso significa que os clientes devem garantir que os usuários estejam autorizados a acessar apenas o que precisam para desempenhar suas funções. Além disso, os clientes devem garantir que as funções e permissões sejam atribuídas adequadamente com base na função do cargo, nível hierárquico etc., ao mesmo tempo em que limitam o acesso quando não for necessário. Não abordar adequadamente essas questões pode levar a consequências graves, como perda de dados ou sistemas comprometidos.
Para lidar com essas questões, algumas organizações optam por implementar soluções independentes de gerenciamento de identidade fora da AWS. Embora isso possa simplificar a administração e proporcionar maior controle sobre as políticas de acesso dos usuários, também introduz complexidade adicional em ambientes já complexos. Além disso, muitos fornecedores terceirizados não dispõem de integrações maduras com os serviços da AWS ou podem exigir esforços de desenvolvimento personalizado.
One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.
Outro desafio que pode surgir no âmbito do Modelo de Responsabilidade Compartilhada é garantir que níveis suficientes de segurança sejam mantidos em todos os momentos. Embora a AWS gerencie a segurança de sua camada de infraestrutura e dos serviços abstratos da plataforma, os clientes são responsáveis pela implementação de sistemas operacionais convidados, aplicativos e configurações de dados seguros. Uma analogia útil aqui é pensar na construção de uma casa: assim como os empreiteiros devem garantir que a fundação esteja estável antes de adicionar camadas adicionais de construção, as organizações devem implementar protocolos básicos de segurança adequados antes de Entrustar mais dados ou cargas de trabalho à AWS.
Em conclusão, embora o Modelo de Responsabilidade Compartilhada da AWS ofereça uma excelente estrutura para a divisão de responsabilidades entre provedores e clientes, podem surgir desafios ao implementá-lo na prática. Esses desafios geralmente incluem questões relacionadas a regulamentações de conformidade, controles de acesso de usuários e implementação de políticas de segurança adequadas. Ao utilizar ferramentas existentes da AWS, como o Gerenciamento de Identidade e Acesso (IAM), definir cuidadosamente as áreas de responsabilidade e seguir as melhores práticas em relação ao gerenciamento de configuração de segurança, as organizações podem lidar melhor com esses desafios e colher os benefícios desse modelo ao longo do tempo.
Perguntas frequentes
What are the customer’s responsibilities in the AWS shared responsibility model?
No modelo de responsabilidade compartilhada da AWS, os clientes são responsáveis pela proteção de seus próprios dados e aplicativos até o nível do sistema operacional. Isso inclui configurar as definições de segurança, gerenciar os controles de acesso e realizar avaliações regulares de segurança.
According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.
A AWS oferece uma variedade de ferramentas e recursos para ajudar os clientes a cumprir suas responsabilidades. Entre eles estão recursos de segurança, como o Gerenciamento de Identidade e Acesso (IAM), e serviços como o AWS Config, que permite o monitoramento contínuo e verificações de conformidade.
Em última análise, é fundamental que os clientes compreendam e assumam suas responsabilidades para proteger seus dados e aplicativos na plataforma AWS.
What are the AWS provider’s responsibilities in the shared responsibility model?
In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.
According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.
Além disso, a AWS oferece diversos recursos de segurança aos clientes, incluindo gerenciamento de identidade e acesso, opções de criptografia, ferramentas de segurança de rede e certificações de conformidade. Esses recursos foram projetados para ajudar os clientes a cumprir suas próprias obrigações no âmbito da responsabilidade compartilhada.
However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.
De modo geral, compreender o modelo de responsabilidade compartilhada é fundamental para qualquer organização que utilize serviços em nuvem. Ao trabalhar em conjunto com seu provedor (neste caso, a AWS), os clientes podem garantir que seus dados e ativos estejam devidamente protegidos na nuvem.
Em que o modelo de responsabilidade compartilhada da AWS difere dos modelos de outros provedores de serviços em nuvem?
O modelo de responsabilidade compartilhada da AWS se diferencia de outros provedores de serviços em nuvem ao definir claramente as responsabilidades de segurança tanto do cliente quanto da AWS. Isso significa que os clientes têm mais controle sobre seus dados e infraestrutura, ao mesmo tempo em que continuam se beneficiando das medidas de segurança oferecidas pela AWS.
Ao contrário de outros provedores de serviços em nuvem, a AWS assume a responsabilidade pela segurança física de seus data centers, bem como pela segurança de sua infraestrutura em nuvem. Isso inclui a segurança do hardware, da camada de virtualização, do local de armazenamento e da infraestrutura de rede.
Por outro lado, os clientes são responsáveis por proteger suas aplicações e dados na plataforma da AWS. Isso inclui configurar controles de acesso, gerenciar identidades e permissões de usuários, criptografar dados em trânsito e em repouso e garantir a conformidade com as regulamentações.
According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”
Em resumo, ao definir claramente as responsabilidades de segurança de ambas as partes envolvidas, o modelo de responsabilidade compartilhada da AWS oferece aos clientes maior controle sobre sua própria segurança, ao mesmo tempo em que eles continuam se beneficiando da segurança de infraestrutura em nuvem de nível internacional fornecida pela AWS.
Existem equívocos comuns sobre o modelo de responsabilidade compartilhada da AWS?
Sim, existem equívocos comuns sobre o modelo de responsabilidade compartilhada da AWS. Um dos mais difundidos é que os clientes tendem a acreditar que, ao migrarem para a nuvem, todas as responsabilidades de segurança passam a recair inteiramente sobre a AWS. No entanto, isso não é verdade, e é importante que as empresas compreendam como a responsabilidade é compartilhada ao utilizar a AWS.
De acordo com uma pesquisa realizada pela LogicMonitor em 2019, 66% dos profissionais de TI acreditavam que os provedores de nuvem eram os únicos responsáveis pela segurança dos dados de seus clientes. Além disso, 70% dos entrevistados consideravam que tinham menos responsabilidade pela segurança em um ambiente de nuvem em comparação com as infraestruturas tradicionais de TI locais. Essas estatísticas sugerem que ainda há um mal-entendido em relação à segurança e à responsabilidade na nuvem.
It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.
To quote a statement from AWS’ Shared Responsibility Model whitepaper:
“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”
In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.
Como o modelo de responsabilidade compartilhada afeta a segurança e a conformidade na AWS?
O modelo de responsabilidade compartilhada é um conceito fundamental na AWS que define as diferentes responsabilidades de segurança entre o provedor de serviços em nuvem e seus clientes. Esse modelo permite que os usuários tenham maior controle sobre seus dados, ao mesmo tempo em que possibilita que a AWS mantenha os padrões de segurança necessários.
From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.
No que diz respeito à conformidade, a AWS segue diversos padrões do setor, como a HIPAA para organizações da área da saúde e a PCI DSS para empresas de processamento de cartões de pagamento. No entanto, cabe aos clientes a responsabilidade final de garantir que estejam em conformidade com quaisquer regulamentações relevantes para seu setor ou região.
According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.
Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.


