AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to cumplir con los requisitos específicos de cumplimiento normativo. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.
Comprender el modelo de responsabilidad compartida de AWS
El modelo de responsabilidad compartida de AWS es un marco que describe cómo se reparten las responsabilidades en materia de seguridad y cumplimiento normativo entre AWS y sus clientes. Es importante que las empresas comprendan este modelo, ya que determina qué controles de seguridad les corresponde implementar a ellas y cuáles son gestionados por AWS.
Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.
For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.
Es importante señalar que las responsabilidades pueden compartirse en función de los servicios específicos que utilice cada cliente. El modelo de responsabilidad compartida de AWS ofrece directrices sobre qué responsabilidades deben tenerse en cuenta a la hora de implementar soluciones en un entorno de AWS.
To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.
Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.
- El modelo de responsabilidad compartida de AWS describe cómo se reparten las responsabilidades en materia de seguridad y cumplimiento normativo entre AWS y sus clientes: AWS se encarga de la seguridad de su infraestructura física, mientras que los clientes son responsables de proteger sus propias aplicaciones y datos dentro del entorno de AWS. Es importante que las empresas comprendan este modelo para determinar qué controles de seguridad deben implementar. No obstante, las empresas también deben asumir la responsabilidad de su parte en la gestión de riesgos de seguridad en la nube y no depender exclusivamente de proveedores como AWS, aunque seguir las mejores prácticas proporcionadas por los proveedores puede reducir los factores de riesgo.
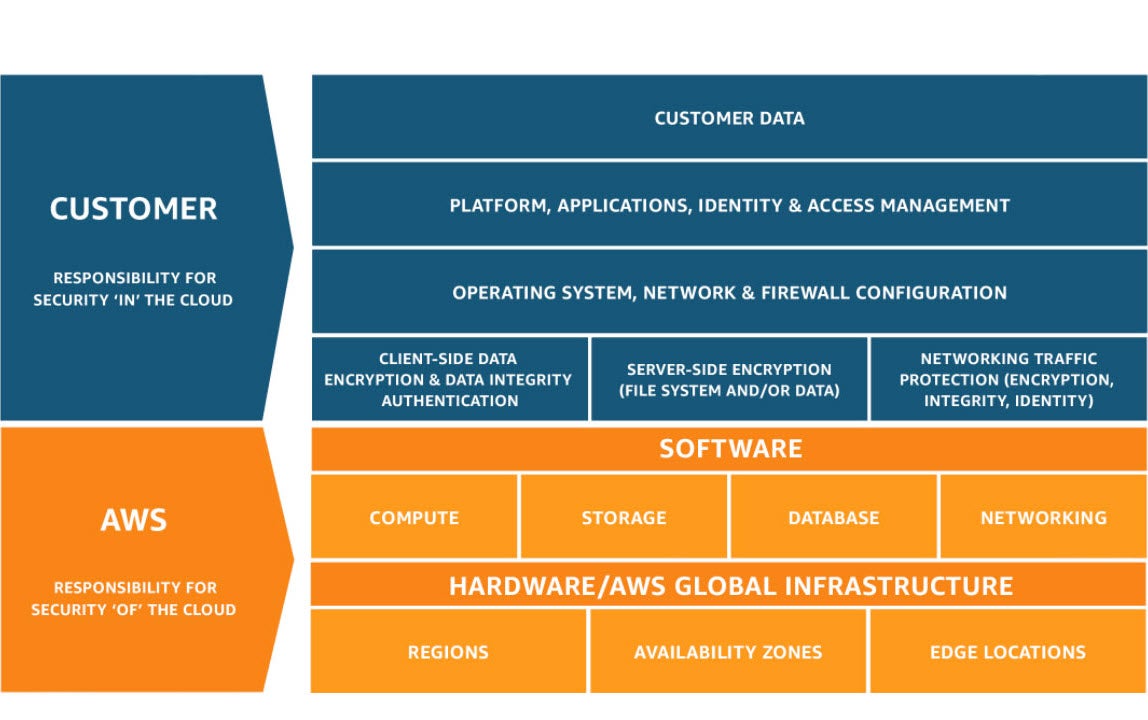
La seguridad de la nube frente a la seguridad en la nube
Uno de los conceptos clave que deben comprender los usuarios de la nube es la diferencia entre la seguridad de la nube y la seguridad en la nube. Como se ha señalado anteriormente, AWS se encarga de gestionar y proteger la infraestructura subyacente de su servicio en la nube. A esto se le denomina «seguridad de la nube», ya que implica proteger la infraestructura física.
Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.
Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.
Es importante señalar que las empresas no deben descuidar sus responsabilidades en materia de seguridad en la nube solo porque AWS se encargue de la seguridad de la nube. Con este modelo de responsabilidad compartida, AWS ofrece buenas prácticas y directrices sobre cómo los clientes pueden garantizar su propia seguridad, además de lo que AWS ya proporciona.
Por ejemplo, las instancias de Amazon EC2 protegidas por un cortafuegos proporcionado por AWS cuentan con una configuración predeterminada estricta, aunque ofrecen la opción de personalizarla. El cliente debe configurar estos cortafuegos por su cuenta, de modo que pueda controlar quién puede acceder a los entornos de sus instancias, además de lo que ya ha establecido AWS.
Los críticos sostienen que basarse únicamente en la documentación sobre buenas prácticas puede dar lugar a una protección insuficiente frente a los ataques. Los usuarios de la nube deben ser rigurosos a la hora de configurar sus propios sistemas de acuerdo con las normas vigentes y adoptar medidas proactivas, como los sistemas de aplicación automática de parches que avisan a los administradores del sistema cuando hay parches disponibles.
Implementación del modelo de responsabilidad compartida de AWS
El modelo de responsabilidad compartida de AWS exige que tanto el cliente como AWS colaboren para garantizar la seguridad y el cumplimiento normativo de su sistema. AWS gestiona y controla la infraestructura física, mientras que los clientes son responsables de proteger sus aplicaciones y de gestionar el control de identidades y accesos (IAM). Por lo tanto, es fundamental que los clientes apliquen el modelo de forma eficaz para mitigar cualquier amenaza potencial y mantener la seguridad.
One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.
Otro paso importante es seleccionar un diseño de arquitectura seguro que incorpore control de acceso, segmentación de la red, registro de actividades, supervisión, servicios de cifrado y prácticas de gestión de vulnerabilidades. El acceso solo debe concederse en función de las funciones y responsabilidades individuales de cada usuario, siguiendo las mejores prácticas de IAM. En cada fase de la implementación, debe ponerse en marcha un programa de formación en concienciación sobre ciberseguridad para todos los empleados, con el fin de garantizar que comprendan su papel a la hora de mantener unos altos niveles de seguridad.
For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.
To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.
An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.
- Según una encuesta de IDC de 2020, el 64 % de los profesionales de TI están aplicando el principio de la seguridad como responsabilidad compartida con los proveedores de servicios en la nube, como AWS, para mantener un entorno en la nube seguro.
- En un informe de McAfee de 2019 se constató que las organizaciones que utilizaban AWS sufrían una media de más de 2.700 amenazas de seguridad al mes, lo que pone de relieve la importancia de cumplir con el modelo de responsabilidad compartida para mejorar la protección.
- A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.
Prácticas de control de acceso de los usuarios y de gestión de datos
Un ámbito en el que los clientes tienen una responsabilidad considerable en el marco del modelo compartido es el del control de acceso de los usuarios y las prácticas de gestión de datos. Cuando se trata de datos críticos, es necesario auditar periódicamente los permisos de los clientes como parte de las buenas prácticas de gestión de identidades y accesos (IAM). De este modo, se garantiza que cada usuario solo tenga acceso a lo que necesita y nada más.
Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.
Imagina que tienes un equipo de desarrolladores que trabaja en aplicaciones críticas de tu infraestructura. Al utilizar las políticas de AWS IAM junto con Amazon CloudWatch Logs Insights, puedes realizar un seguimiento de la actividad de los usuarios para averiguar quién ha accedido a qué partes de tu sistema y cuándo. Con estos datos, puedes determinar si hay patrones inusuales o errores en sus intentos de inicio de sesión que puedan indicar una posible brecha de seguridad.
Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.
When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.
Ventajas del modelo de responsabilidad compartida de AWS
The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.
Otra ventaja es que AWS gestiona toda la infraestructura física y de red, lo que reduce los riesgos de acceso no autorizado, fugas de datos o interrupciones del servicio. Gracias a su red global de centros de datos, AWS ofrece servicios de alojamiento fiables y de alto rendimiento las 24 horas del día. Este nivel de soporte permite a las empresas ampliar o reducir su capacidad fácilmente según sea necesario, sin tener que gestionar por sí mismas las actualizaciones de hardware ni las implementaciones de red.
Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.
For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.
Otra ventaja es que las empresas pueden aprovechar la escalabilidad y la agilidad que ofrecen las plataformas de computación en la nube, como AWS. Gracias a la capacidad de aprovisionar recursos bajo demanda y ampliar o reducir la capacidad rápidamente según sea necesario, las empresas pueden responder con mayor rapidez a las condiciones cambiantes del mercado, evitando al mismo tiempo costes innecesarios.
Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.
Mayor seguridad y flexibilidad en materia de cumplimiento normativo
La seguridad y el cumplimiento normativo son componentes fundamentales de cualquier infraestructura de TI, especialmente para las empresas que gestionan datos confidenciales o sujetos a normativa. El modelo de responsabilidad compartida de AWS ofrece una mayor flexibilidad en materia de seguridad y cumplimiento normativo, ya que permite a las organizaciones utilizar una amplia gama de herramientas y tecnologías para satisfacer sus necesidades específicas.
Una ventaja clave es que AWS ofrece múltiples niveles de controles de seguridad que pueden combinarse de diversas formas para satisfacer necesidades específicas. Por ejemplo, los clientes pueden utilizar Amazon Inspector para evaluar las vulnerabilidades de seguridad de sus aplicaciones, al tiempo que aprovechan Features como AWS Identity and Access Management (IAM) para controlar el acceso de los usuarios.
Además, AWS ofrece capacidades de cifrado de nivel empresarial que permiten a los clientes proteger sus datos tanto en reposo como en tránsito. Esto incluye compatibilidad con Secure Sockets Layer (SSL)/Transport Layer Security (TLS) para el tráfico web, el Servicio de Gestión de Claves (KMS) para la gestión de claves criptográficas y los módulos de seguridad de hardware (HSM) para una mayor seguridad. Al poner a disposición estas tecnologías, AWS permite a los clientes crear arquitecturas de alta seguridad dentro de su entorno en la nube.
Otra forma en la que el modelo de responsabilidad compartida contribuye a mejorar la seguridad y la flexibilidad en materia de cumplimiento normativo es permitiendo a las organizaciones mantener el control sobre aspectos clave de su infraestructura de TI. Por ejemplo, el uso de servicios de AWS como Amazon EC2 Dedicated Hosts permite a los clientes alojar instancias en hardware dedicado exclusivamente a su uso, lo que les proporciona un mayor control sobre su entorno informático y reduce los riesgos de acceso no autorizado u otros problemas de seguridad.
Una organización que maneje información clasificada puede necesitar controles más estrictos que los que ofrece por defecto la arquitectura de alojamiento compartido. En tales casos, el uso de una solución de alojamiento dedicado a través de AWS garantizaría un entorno informático más seguro sin comprometer la flexibilidad ni el rendimiento.
Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.
En la siguiente sección, analizaremos algunos de los retos a los que pueden enfrentarse las organizaciones a la hora de aplicar el modelo de responsabilidad compartida de AWS.
Abordar los posibles retos del modelo compartido
While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.
Un reto habitual al que se enfrentan las organizaciones es determinar cuáles son sus responsabilidades y cuáles corresponden a AWS en materia de cumplimiento normativo. Dependiendo de los servicios de AWS utilizados y de la integración con el entorno informático, las distintas áreas de responsabilidad pueden recaer en diferentes partes. Por ejemplo, una organización puede tener dudas sobre qué normativas son aplicables a su uso de los servicios de AWS o sobre cómo configurarlos correctamente. Un enfoque útil en este caso sería consultar la documentación de AWS o a expertos en la materia para aclarar cualquier aspecto que genere incertidumbre.
Otro posible reto es garantizar que los usuarios dispongan de controles de acceso adecuados sin dejar de mantener un nivel de seguridad adecuado. El modelo de responsabilidad compartida exige que los clientes gestionen sus propias identidades y políticas de control de acceso dentro de su propio entorno utilizando las herramientas de IAM proporcionadas por AWS. Esto significa que los clientes deben asegurarse de que los usuarios estén autorizados a acceder únicamente a lo que necesitan para desempeñar sus funciones. Además, los clientes deben asegurarse de que los roles y los permisos se asignen adecuadamente en función del puesto de trabajo, el nivel jerárquico, etc., al tiempo que limitan el acceso cuando no sea necesario. No abordar adecuadamente estas cuestiones puede acarrear graves consecuencias, como la pérdida de datos o el compromiso de la seguridad de los sistemas.
Para abordar estos problemas, algunas organizaciones optan por implementar soluciones de gestión de identidades independientes fuera de AWS. Aunque esto puede simplificar la administración y proporcionar un mayor control sobre las políticas de acceso de los usuarios, también añade complejidad adicional a entornos que ya de por sí son complejos. Además, muchos proveedores externos carecen de integraciones maduras con los servicios de AWS o pueden requerir esfuerzos de desarrollo a medida.
One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.
Otro reto que puede surgir en el marco del modelo de responsabilidad compartida es garantizar que se mantengan niveles suficientes de seguridad en todo momento. Si bien AWS gestiona la seguridad de su capa de infraestructura y de los servicios de plataforma abstraídos, los clientes son responsables de implementar sistemas operativos invitados, aplicaciones y configuraciones de datos seguras. Una analogía útil en este sentido es pensar en la construcción de una casa: al igual que los contratistas deben asegurarse de que los cimientos sean estables antes de añadir nuevas capas de construcción, las organizaciones deben implementar protocolos de seguridad básicos adecuados antes de Entrustar más datos o cargas de trabajo a AWS.
En conclusión, aunque el modelo de responsabilidad compartida de AWS ofrece un marco excelente para repartir las responsabilidades entre proveedores y clientes, pueden surgir dificultades a la hora de aplicarlo en la práctica. Entre estas dificultades suelen figurar cuestiones relacionadas con el cumplimiento normativo, los controles de acceso de los usuarios y la aplicación de políticas de seguridad adecuadas. Al aprovechar las herramientas existentes de AWS, como la Gestión de Identidades y Accesos (IAM), definir cuidadosamente las áreas de responsabilidad y seguir las mejores prácticas en materia de gestión de la configuración de seguridad, las organizaciones pueden abordar mejor estos retos y aprovechar las ventajas de este modelo con el tiempo.
Preguntas frecuentes
What are the customer’s responsibilities in the AWS shared responsibility model?
En el modelo de responsabilidad compartida de AWS, los clientes son responsables de proteger sus propios datos y aplicaciones hasta el nivel del sistema operativo. Esto incluye configurar los ajustes de seguridad, gestionar los controles de acceso y realizar evaluaciones de seguridad periódicas.
According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.
AWS ofrece una amplia variedad de herramientas y recursos para ayudar a los clientes a cumplir con sus responsabilidades. Entre ellos se incluyen funciones de seguridad, como la Gestión de identidades y accesos (IAM), y servicios como AWS Config, que permite la supervisión continua y las comprobaciones de cumplimiento normativo.
En definitiva, es fundamental que los clientes comprendan y asuman sus responsabilidades para proteger sus datos y aplicaciones en la plataforma de AWS.
What are the AWS provider’s responsibilities in the shared responsibility model?
In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.
According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.
Además, AWS ofrece numerosas funciones de seguridad para los clientes, entre las que se incluyen la gestión de identidades y accesos, opciones de cifrado, herramientas de seguridad de red y certificaciones de cumplimiento normativo. Estas funciones están diseñadas para ayudar a los clientes a cumplir con sus propias obligaciones en materia de responsabilidad compartida.
However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.
En general, comprender el modelo de responsabilidad compartida es fundamental para cualquier organización que utilice servicios en la nube. Al colaborar con su proveedor (en este caso, AWS), los clientes pueden garantizar que sus datos y activos estén debidamente protegidos en la nube.
¿En qué se diferencia el modelo de responsabilidad compartida de AWS de los modelos de otros proveedores de servicios en la nube?
El modelo de responsabilidad compartida de AWS se distingue del de otros proveedores de servicios en la nube al definir claramente las responsabilidades en materia de seguridad tanto del cliente como de AWS. Esto significa que los clientes tienen un mayor control sobre sus datos y su infraestructura, al tiempo que siguen beneficiándose de las medidas de seguridad que ofrece AWS.
A diferencia de otros proveedores de servicios en la nube, AWS se hace responsable de la seguridad física de sus centros de datos, así como de la seguridad de su infraestructura en la nube. Esto incluye la seguridad del hardware, la capa de virtualización, la ubicación del almacenamiento y la infraestructura de red.
Por otra parte, los clientes son responsables de proteger sus aplicaciones y datos dentro de la plataforma de AWS. Esto incluye configurar los controles de acceso, gestionar las identidades y los permisos de los usuarios, cifrar los datos en tránsito y en reposo, y garantizar el cumplimiento de la normativa.
According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”
En resumen, al definir claramente las responsabilidades en materia de seguridad de ambas partes implicadas, el modelo de responsabilidad compartida de AWS ofrece a los clientes un mayor control sobre su propia seguridad, al tiempo que les permite seguir beneficiándose de la seguridad de primera clase que ofrece la infraestructura en la nube de AWS.
¿Existen ideas erróneas comunes sobre el modelo de responsabilidad compartida de AWS?
Sí, existen ideas erróneas muy extendidas sobre el modelo de responsabilidad compartida de AWS. Una de las más comunes es que los clientes tienden a creer que, una vez que se pasan a la nube, todas las responsabilidades en materia de seguridad recaen íntegramente en AWS. Sin embargo, esto no es cierto, y es importante que las empresas comprendan cómo se reparte la responsabilidad al utilizar AWS.
Según una encuesta realizada por LogicMonitor en 2019, el 66 % de los profesionales de TI consideraba que los proveedores de servicios en la nube eran los únicos responsables de garantizar la seguridad de los datos de sus clientes. Además, el 70 % de los encuestados opinaba que su responsabilidad en materia de seguridad era menor en un entorno en la nube que en las infraestructuras de TI tradicionales instaladas en las propias instalaciones. Estas estadísticas sugieren que sigue existiendo un malentendido en torno a la seguridad y la responsabilidad en la nube.
It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.
To quote a statement from AWS’ Shared Responsibility Model whitepaper:
“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”
In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.
¿Cómo afecta el modelo de responsabilidad compartida a la seguridad y al cumplimiento normativo en AWS?
El modelo de responsabilidad compartida es un concepto clave en AWS que establece las diferentes responsabilidades en materia de seguridad entre el proveedor de servicios en la nube y sus clientes. Este modelo permite a los usuarios tener un mayor control sobre sus datos, al tiempo que permite a AWS mantener los estándares de seguridad necesarios.
From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.
En lo que respecta al cumplimiento normativo, AWS cumple con diversas normas del sector, como la HIPAA para las organizaciones sanitarias y la PCI DSS para las empresas de procesamiento de tarjetas de pago. No obstante, son los clientes los que, en última instancia, deben garantizar el cumplimiento de la normativa pertinente para su sector o región.
According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.
Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.


