AWS’s Shared Responsibility Model outlines the division of responsibilities between AWS and its customers when it comes to security and compliance in the cloud. AWS manages the security of the cloud, meaning everything from the infrastructure to the physical facilities, while customers are responsible for securing their own data in the cloud and taking appropriate measures to soddisfare specifici requisiti di conformità. This model allows for a flexible approach to security that can be tailored to each customer’s unique needs.
Comprendere il modello di responsabilità condivisa di AWS
Il modello di responsabilità condivisa di AWS è un quadro di riferimento che definisce come le responsabilità in materia di sicurezza e conformità siano ripartite tra AWS e i suoi clienti. È importante che le aziende comprendano questo modello, poiché determina quali controlli di sicurezza spetta loro implementare e quali invece sono gestiti da AWS.
Under this model, AWS is responsible for security of the cloud, while customers are responsible for security in the cloud. This means that AWS is responsible for the underlying infrastructure, such as data centers and networks, as well as managing access control to those resources. On the other hand, customers are responsible for securing their own applications and data within their AWS environment.
For example, consider a business that uses Amazon EC2 instances to host their web application. AWS is responsible for ensuring that the physical servers on which these instances run are secure, but the business is responsible for configuring firewalls and security groups to protect their own data.
È importante sottolineare che le responsabilità possono essere condivise a seconda dei servizi specifici utilizzati da ciascun cliente. Il Modello di responsabilità condivisa di AWS fornisce linee guida sulle responsabilità da tenere in considerazione quando si implementano soluzioni all’interno di un ambiente AWS.
To further illustrate this point, consider a business that uses both Amazon S3 and Amazon EC2. While AWS manages the physical infrastructure for both services, the responsibility for securing data stored in S3 is mainly on the customer, whereas protecting data on EC2 instances falls under their responsibility.
Some critics argue that there is still confusion around what security risks are being shared. It is important for businesses to take ownership of their end of cloud security risk management so as not to rely solely on providers such as AWS. However, following best practices provided by vendors can go a long way in reducing risk factors in any partnership.
- Il modello di responsabilità condivisa di AWS definisce come le responsabilità in materia di sicurezza e conformità siano ripartite tra AWS e i suoi clienti: AWS è responsabile della sicurezza della propria infrastruttura fisica, mentre i clienti sono responsabili della sicurezza delle proprie applicazioni e dei propri dati all’interno di un ambiente AWS. È importante che le aziende comprendano questo modello per determinare quali controlli di sicurezza debbano implementare. Tuttavia, le aziende dovrebbero anche assumersi la responsabilità della gestione dei rischi legati alla sicurezza del cloud da parte loro e non affidarsi esclusivamente a fornitori come AWS, sebbene seguire le best practice fornite dai fornitori possa ridurre i fattori di rischio.
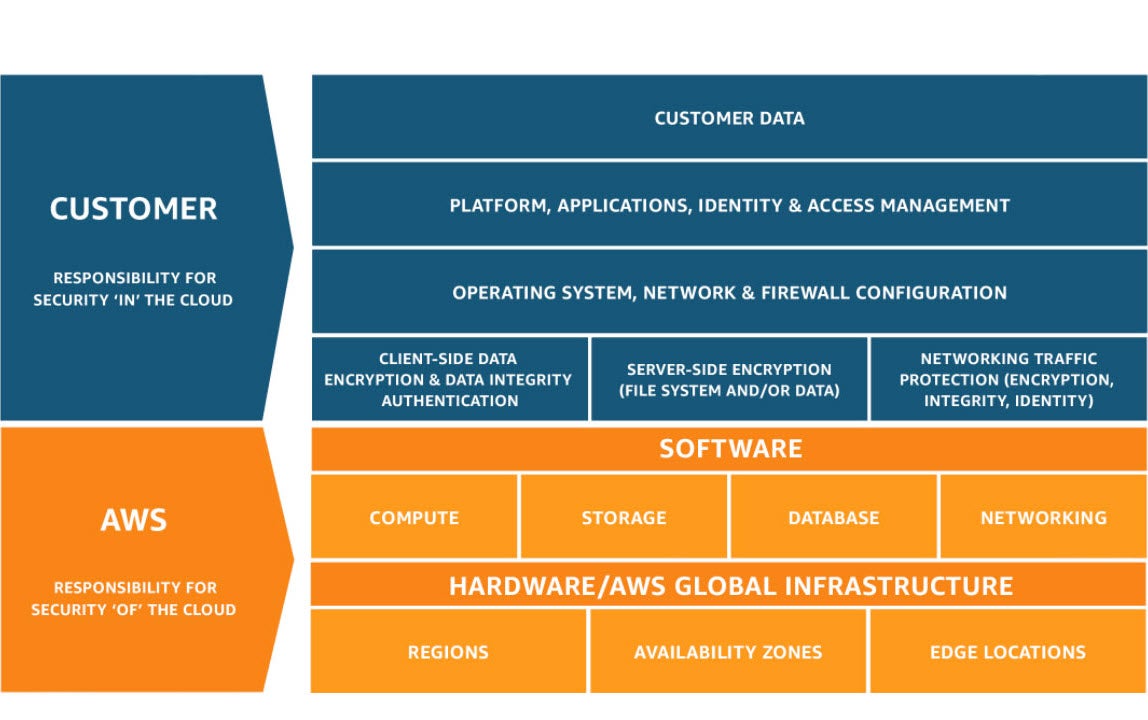
Sicurezza del cloud vs. sicurezza nel cloud
Uno dei concetti chiave che gli utenti del cloud devono comprendere è la differenza tra “sicurezza del cloud” e “sicurezza nel cloud”. Come già detto, AWS è responsabile della gestione e della protezione dell’infrastruttura sottostante del proprio servizio cloud. Si parla in questo caso di “sicurezza del cloud”, poiché riguarda la protezione dell’infrastruttura fisica.
Security in the cloud refers to data protection within a customer’s applications and servers hosted in the cloud. This responsibility falls on customers rather than AWS. It includes managing user access control, network settings and configurations, as well as encryption of sensitive data.
Think of security of the cloud as a hotel’s safe deposit boxes where physical things one keeps are stored. In contrast, security in the cloud is similar to passwords needed to protect one’s one belongings from intruders while inside their hotel room.
È importante sottolineare che le aziende non devono trascurare le proprie responsabilità in materia di sicurezza nel cloud solo perché AWS è responsabile della sicurezza del cloud. Con questo modello di responsabilità condivisa, AWS fornisce best practice e linee guida su come i clienti possano garantire la propria sicurezza, a integrazione di quanto già offerto da AWS.
Ad esempio, le istanze Amazon EC2 protette da un firewall fornito da AWS presentano impostazioni predefinite rigorose, con la possibilità di personalizzarle. Il cliente deve configurare questi firewall dalla propria postazione in modo da poter controllare chi può accedere ai propri ambienti di istanza, oltre alle misure già adottate da AWS.
I critici sostengono che affidarsi esclusivamente alla documentazione sulle migliori pratiche possa comportare una protezione inadeguata contro gli attacchi. Gli utenti del cloud devono prestare la massima attenzione alla configurazione dei propri sistemi in base agli standard attuali e adottare misure proattive, come i sistemi di applicazione automatica delle patch che avvisano gli amministratori di sistema quando sono disponibili nuove patch.
Implementazione del modello di responsabilità condivisa di AWS
Il modello di responsabilità condivisa di AWS prevede che sia il cliente che AWS contribuiscano a garantire la sicurezza e la conformità del proprio sistema. AWS gestisce e controlla l’infrastruttura fisica, mentre i clienti sono responsabili della sicurezza delle proprie applicazioni e della gestione degli accessi e delle identità (IAM). È quindi fondamentale che i clienti implementino il modello in modo efficace per mitigare eventuali minacce e garantire la sicurezza.
One key aspect of implementing the model is identifying and evaluating your organization’s data processing needs. This includes understanding your data, classifying each data type and assigning responsibilities to ensure the secure processing and storage of all data. Any sensitive or regulated data must be stored in controlled environments, with strict access control measures in place.
Un altro passo importante consiste nella scelta di un’architettura sicura che integri il controllo degli accessi, la segmentazione della rete, la registrazione degli eventi, il monitoraggio, i servizi di crittografia e le pratiche di gestione delle vulnerabilità. L’accesso dovrebbe essere concesso esclusivamente in base ai ruoli e alle responsabilità individuali degli utenti, secondo le migliori pratiche in materia di IAM. In ogni fase dell’implementazione, è necessario istituire un programma di formazione sulla sicurezza informatica rivolto a tutti i dipendenti, per garantire che comprendano il proprio ruolo nel mantenimento di elevati livelli di sicurezza.
For instance, let’s say you’re building an application on AWS using Amazon EC2 instances. As per the shared responsibility model of AWS, while AWS takes care of physical security and availability of hardware resources underlying Amazon EC2 instances as well as networks associated with them; it’s your responsibility to manage guest operating systems (including updates) and firewall configurations applied within these machines.
To further solidify this point about user access control, you can use AWS Identity and Access Management (IAM) tools to grant permissions based on what each user needs to do – for instance only allowing read permissions for logs or database queries. IAM also allows for integration with other services such as databases so that users don’t need remote connections – instead they can connect directly within your private network which minimizes exposure points.
An interesting debate that comes up is whether it’s better to be proactive or reactive when it comes to security. The former argues for planning ahead and anticipating potential threats, while the latter involves arriving at solutions after a security breach has already occurred. As with most debates, there are pros and cons to both approaches; however in terms of implementing the AWS Shared Responsibility Model, being proactive is definitely the way to go. This includes conducting periodic vulnerability scans and penetration tests, reviewing logs regularly to identify anomalous activity, and keeping an up-to-date disaster recovery plan ready in case of emergencies.
- Secondo un sondaggio condotto da IDC nel 2020, il 64% dei professionisti IT considera la sicurezza una responsabilità condivisa con i fornitori di servizi cloud come AWS, al fine di garantire un ambiente cloud sicuro.
- In un rapporto McAfee del 2019 è emerso che le organizzazioni che utilizzano AWS hanno subito in media oltre 2.700 minacce alla sicurezza in un mese, il che sottolinea l’importanza di attenersi al modello di responsabilità condivisa per garantire una protezione più efficace.
- A 2018 Gartner report estimates that by 2025, 99% of cloud security failures will be the customer’s fault, highlighting the importance of understanding and managing customer responsibilities within the shared responsibility model.
Controllo degli accessi degli utenti e pratiche di gestione dei dati
Un ambito in cui i clienti hanno una notevole responsabilità nell’ambito del modello condiviso è quello del controllo degli accessi degli utenti e delle pratiche di gestione dei dati. Quando si ha a che fare con dati critici, le autorizzazioni dei clienti devono essere verificate regolarmente nell’ambito delle migliori pratiche IAM. In questo modo è possibile garantire che ogni utente abbia accesso solo a ciò di cui ha bisogno e nient’altro.
Data management best practices require you to enforce strict controls over how data is stored, processed, transmitted, accessed and deleted throughout its lifecycle. Data sensitive environments should be secured by role based access control mechanisms as well as encryption solutions like transport layer security (TLS) which safeguard against eavesdropping and man-in-the-middle attacks.
Supponiamo che tu disponga di un team di sviluppatori che lavora su applicazioni critiche all’interno della tua infrastruttura. Utilizzando le policy IAM di AWS insieme ad Amazon CloudWatch Logs Insights, puoi monitorare l’attività degli utenti per scoprire chi ha effettuato l’accesso a quali parti del tuo sistema e in quale momento. Grazie a questi dati, puoi individuare eventuali modelli insoliti o errori nei tentativi di accesso che potrebbero indicare una potenziale violazione della sicurezza.
Additionally by integrating various AWS services you can create a secure environment where users are prevented from leaking sensitive information outside your organization. An example would be using Amazon Macie along with AWS KMS to manage encryption keys so that valuable data stored on S3 is automatically encrypted when it’s written and decrypted when it’s read. This way, unauthorized access to sensitive information is prevented even if your buckets are accidentally exposed.
When it comes to managing user access controls there’s no one-size-fits-all approach; instead different organizations have different requirements and hence must implement a solution that works best for their use case. However, in order to efficiently implement the AWS Shared Responsibility Model genuine effort needs to be made by customers to maintain an environment which is secure and compliant with industry standards.
Vantaggi del modello di responsabilità condivisa di AWS
The AWS Shared Responsibility Model has numerous advantages for companies seeking to secure their IT infrastructure while maintaining flexibility in deployment. One clear advantage is that the model allows organizations to focus on their core competencies, rather than expending time and resources on IT security. By entrusting AWS with responsibility for “Security of the Cloud,” organizations can instead concentrate on managing their data, applications and other critical business functions.
Un altro vantaggio è che AWS gestisce l’intera infrastruttura fisica e di rete, riducendo i rischi di accessi non autorizzati, violazioni dei dati o interruzioni del servizio. Grazie alla sua rete globale di data center, AWS fornisce servizi di hosting affidabili e ad alte prestazioni 24 ore su 24. Questo livello di supporto consente alle aziende di scalare facilmente la propria infrastruttura in base alle esigenze, senza dover gestire autonomamente gli aggiornamenti hardware o le implementazioni di rete.
Furthermore, both AWS and its customers share control over data management practices, meaning that customers can choose the best tools and technologies to manage their data in a way that aligns with their own compliance requirements. This also means that customers can leverage AWS’s industry-leading security controls and compliance certifications to demonstrate adherence to regulatory frameworks.
For example, a healthcare provider using an electronic health record system could use Amazon RDS to host its database while implementing encryption at rest to meet HIPAA compliance requirements. By leveraging AWS’s expertise in security and compliance controls, the company can avoid many of the challenges of managing its own IT infrastructure while still meeting key regulatory standards.
Un altro vantaggio è che le aziende possono sfruttare la scalabilità e l’agilità offerte dalle piattaforme di cloud computing come AWS. Grazie alla possibilità di allocare risorse su richiesta e di aumentare o ridurre rapidamente la capacità in base alle esigenze, le aziende possono rispondere più prontamente alle mutevoli condizioni di mercato, evitando al contempo costi superflui.
Overall, the shared responsibility model offers a flexible yet robust approach to IT security that is tailored to each organization’s unique needs. By leveraging AWS’s broad range of tools and technologies for security and compliance, companies can implement best practices for data management and application security while focusing on their core competencies.
Maggiore sicurezza e flessibilità in materia di conformità
La sicurezza e la conformità sono elementi fondamentali di qualsiasi infrastruttura IT, in particolare per le aziende che trattano dati sensibili o soggetti a normative specifiche. Il modello di responsabilità condivisa di AWS offre una maggiore flessibilità in termini di sicurezza e conformità, consentendo alle organizzazioni di avvalersi di una vasta gamma di strumenti e tecnologie per soddisfare le proprie esigenze specifiche.
Uno dei vantaggi principali è che AWS offre diversi livelli di controlli di sicurezza che possono essere utilizzati in varie combinazioni per soddisfare esigenze specifiche. Ad esempio, i clienti possono utilizzare Amazon Inspector per valutare le vulnerabilità di sicurezza delle proprie applicazioni, avvalendosi al contempo di Features come AWS Identity and Access Management (IAM) per controllare l’accesso degli utenti.
Inoltre, AWS offre funzionalità di crittografia di livello aziendale che consentono ai clienti di proteggere i propri dati sia in fase di archiviazione che durante il trasferimento. Ciò include il supporto per Secure Sockets Layer (SSL)/Transport Layer Security (TLS) per il traffico web, il Key Management Service (KMS) per la gestione delle chiavi crittografiche e gli Hardware Security Module (HSM) per una maggiore sicurezza. Rendendo disponibili queste tecnologie, AWS consente ai clienti di realizzare architetture altamente sicure all’interno del proprio ambiente cloud.
Un altro modo in cui il modello di responsabilità condivisa favorisce una maggiore sicurezza e flessibilità in materia di conformità consiste nel consentire alle organizzazioni di mantenere il controllo sugli aspetti chiave della propria infrastruttura IT. Ad esempio, l’utilizzo di servizi AWS come Amazon EC2 Dedicated Hosts permette ai clienti di ospitare istanze su hardware dedicato esclusivamente al loro uso, garantendo così un maggiore controllo sul proprio ambiente informatico e riducendo i rischi di accessi non autorizzati o altre problematiche di sicurezza.
Un’organizzazione che gestisce informazioni riservate potrebbe necessitare di controlli più rigorosi rispetto a quelli previsti di default dall’architettura shared tenancy. In tali casi, l’utilizzo di una soluzione di hosting dedicata tramite AWS garantirebbe un ambiente informatico più sicuro senza compromettere la flessibilità o le prestazioni.
Finally, AWS offers a range of compliance certifications that can help organizations meet regulatory or industry-specific requirements. Compliance certifications applicable across different industries include ISO 27001, PCI DSS, SOC 1/2/3, and HIPAA, among others. By leveraging these certifications and other security tools in combination with the shared responsibility model, organizations can build secure and compliant IT infrastructures that meet their specific needs.
Nella prossima sezione analizzeremo alcune delle sfide che le organizzazioni potrebbero dover affrontare nell’implementazione del modello di responsabilità condivisa di AWS.
Affrontare le potenziali sfide del modello condiviso
While the AWS Shared Responsibility Model provides a clear framework for dividing responsibilities between customers and service providers, some challenges can arise. These challenges can include understanding who has responsibility for particular elements of security, managing user access controls, and ensuring that compliance regulations are met. In this section, we’ll explore some common challenges faced by organizations when implementing the Shared Responsibility Model and offer suggestions for addressing them.
Una delle sfide più comuni che le organizzazioni devono affrontare è stabilire quali siano le loro responsabilità e quali quelle di AWS in materia di conformità. A seconda dei servizi AWS utilizzati e dell’integrazione con l’ambiente IT, le aree di responsabilità possono ricadere su soggetti diversi. Ad esempio, un’organizzazione potrebbe non avere chiara quale normativa sia applicabile al proprio utilizzo dei servizi AWS o come configurarli correttamente. Un approccio utile in questo caso sarebbe quello di consultare la documentazione di AWS o esperti del settore per chiarire eventuali punti di incertezza.
Un’altra potenziale sfida consiste nel garantire che gli utenti dispongano di controlli di accesso adeguati, mantenendo al contempo un livello di sicurezza appropriato. Il modello di responsabilità condivisa richiede che i clienti gestiscano le proprie identità e le politiche di controllo degli accessi all’interno del proprio ambiente utilizzando gli strumenti IAM forniti da AWS. Ciò significa che i clienti devono assicurarsi che gli utenti siano autorizzati ad accedere solo a ciò di cui hanno bisogno per svolgere le proprie mansioni. Inoltre, i clienti devono garantire che i ruoli e le autorizzazioni siano assegnati in modo appropriato in base alla mansione lavorativa, al livello gerarchico, ecc., limitando al contempo l’accesso quando non necessario. La mancata gestione adeguata di tali aspetti può comportare gravi conseguenze, quali la perdita di dati o la compromissione dei sistemi.
Per affrontare tali problematiche, alcune organizzazioni scelgono di implementare soluzioni di gestione delle identità separate al di fuori di AWS. Sebbene ciò possa semplificare l’amministrazione e garantire un maggiore controllo sulle politiche di accesso degli utenti, introduce anche ulteriore complessità in ambienti già di per sé complessi. Inoltre, molti fornitori terzi non dispongono di integrazioni mature con i servizi AWS o potrebbero richiedere interventi di sviluppo personalizzati.
One potential solution is for organizations to utilize AWS’ Identity and Access Management (IAM) service. IAM offers a range of tools and services that enable organizations to define, manage, and enforce policies for access control across their AWS environment. Additionally, customers can leverage IAM roles to provide temporary credentials to external users or use federated login options to support single sign-on (SSO) capabilities.
Un’altra sfida che può presentarsi nell’ambito del Modello di Responsabilità Condivisa è garantire che vengano mantenuti livelli di sicurezza adeguati in ogni momento. Mentre AWS gestisce la sicurezza del proprio livello infrastrutturale e dei servizi astratti della piattaforma, i clienti sono responsabili dell’implementazione di sistemi operativi guest, applicazioni e configurazioni dei dati sicuri. Un’analogia utile in questo contesto è quella della costruzione di una casa: proprio come gli appaltatori devono assicurarsi che le fondamenta siano stabili prima di aggiungere ulteriori livelli di costruzione, le organizzazioni devono implementare protocolli di sicurezza di base adeguati prima di Entrustare ulteriori dati o carichi di lavoro ad AWS.
In conclusione, sebbene il modello di responsabilità condivisa di AWS offra un eccellente quadro di riferimento per la ripartizione delle responsabilità tra fornitori e clienti, la sua attuazione pratica può presentare alcune difficoltà. Tra queste figurano comunemente questioni relative alle normative di conformità, ai controlli di accesso degli utenti e all’implementazione di politiche di sicurezza adeguate. Sfruttando gli strumenti AWS esistenti, come Identity and Access Management (IAM), definendo con cura le aree di responsabilità e seguendo le migliori pratiche relative alla gestione della configurazione della sicurezza, le organizzazioni possono affrontare meglio queste sfide e trarre, nel tempo, i vantaggi offerti da questo modello.
Domande frequenti
What are the customer’s responsibilities in the AWS shared responsibility model?
Nel modello di responsabilità condivisa di AWS, i clienti sono responsabili della sicurezza dei propri dati e delle proprie applicazioni fino al livello del sistema operativo. Ciò comprende la configurazione delle impostazioni di sicurezza, la gestione dei controlli di accesso e lo svolgimento di valutazioni periodiche della sicurezza.
According to research conducted by Gartner, “through 2025, 99% of cloud security failures will be the customer’s fault” (Gartner, 2018). This highlights the importance of understanding and fulfilling customer responsibilities in the shared responsibility model.
AWS mette a disposizione una vasta gamma di strumenti e risorse per aiutare i clienti ad adempiere alle proprie responsabilità. Tra questi figurano funzionalità di sicurezza quali Identity and Access Management (IAM) e servizi come AWS Config, che consente il monitoraggio continuo e i controlli di conformità.
In definitiva, è fondamentale che i clienti comprendano e si assumano le proprie responsabilità al fine di proteggere i propri dati e le proprie applicazioni sulla piattaforma AWS.
What are the AWS provider’s responsibilities in the shared responsibility model?
In the AWS Shared Responsibility Model, the provider’s responsibilities include the security and management of the underlying infrastructure that supports the cloud. This includes physical security of data centers, network and firewall configuration, and operational security such as monitoring and incident response.
According to a report by Gartner in 2022, “AWS continues to be recognized as a leader in public cloud IaaS due to its comprehensive service offerings and expertise in running infrastructure at scale.” The report also highlights AWS’ strong position in security and compliance.
Inoltre, AWS offre ai clienti numerose funzionalità di sicurezza, tra cui la gestione delle identità e degli accessi, opzioni di crittografia, strumenti per la sicurezza della rete e certificazioni di conformità. Queste funzionalità sono progettate per aiutare i clienti ad adempiere ai propri obblighi in materia di responsabilità condivisa.
However, it’s important to note that while AWS provides a secure infrastructure, customers are still responsible for securing their applications, data, and other assets within the cloud. This includes configuring access controls appropriately, patching operating systems and applications, and monitoring for potential threats or vulnerabilities.
Nel complesso, comprendere il modello di responsabilità condivisa è fondamentale per qualsiasi organizzazione che utilizzi servizi cloud. Collaborando con il proprio fornitore (in questo caso AWS), i clienti possono garantire che i propri dati e le proprie risorse siano adeguatamente protetti nel cloud.
In che modo il modello di responsabilità condivisa di AWS si differenzia dai modelli di altri fornitori di servizi cloud?
Il modello di responsabilità condivisa di AWS si distingue da quello di altri fornitori di servizi cloud in quanto definisce chiaramente le responsabilità in materia di sicurezza sia del cliente che di AWS. Ciò significa che i clienti hanno un maggiore controllo sui propri dati e sulla propria infrastruttura, pur continuando a beneficiare delle misure di sicurezza fornite da AWS.
A differenza di altri fornitori di servizi cloud, AWS si assume la responsabilità della sicurezza fisica dei propri data center, oltre che della sicurezza della propria infrastruttura cloud. Ciò comprende la sicurezza dell’hardware, del livello di virtualizzazione, dei luoghi di archiviazione e dell’infrastruttura di rete.
D’altra parte, i clienti sono responsabili della sicurezza delle proprie applicazioni e dei propri dati all’interno della piattaforma AWS. Ciò comprende la configurazione dei controlli di accesso, la gestione delle identità e delle autorizzazioni degli utenti, la crittografia dei dati in transito e inattivi e la garanzia della conformità alle normative.
According to a report published by Gartner in 2020, the AWS shared responsibility model played a significant role in helping customers improve their overall security posture. In fact, Gartner stated that “by 2023, 99% of cloud security failures will be the customer’s fault.”
In sintesi, definendo chiaramente le responsabilità in materia di sicurezza di entrambe le parti coinvolte, il modello di responsabilità condivisa di AWS offre ai clienti un maggiore controllo sulla propria sicurezza, consentendo loro al contempo di beneficiare della sicurezza di livello mondiale dell’infrastruttura cloud fornita da AWS.
Esistono idee sbagliate comuni riguardo al modello di responsabilità condivisa di AWS?
Sì, esistono idee errate molto diffuse riguardo al modello di responsabilità condivisa di AWS. Una delle più diffuse è che i clienti tendono a credere che, una volta effettuato il passaggio al cloud, tutte le responsabilità in materia di sicurezza ricadano interamente su AWS. Tuttavia, ciò non è vero ed è importante che le aziende comprendano come viene condivisa la responsabilità quando utilizzano AWS.
Secondo un sondaggio condotto da LogicMonitor nel 2019, il 66% dei professionisti IT riteneva che i fornitori di servizi cloud fossero gli unici responsabili della sicurezza dei dati dei propri clienti. Inoltre, il 70% degli intervistati riteneva di avere minori responsabilità in materia di sicurezza in un ambiente cloud rispetto alle tradizionali infrastrutture IT on-premise. Queste statistiche suggeriscono che permanga ancora un malinteso riguardo alla sicurezza e alle responsabilità nel cloud.
It’s essential to note that while AWS manages physical security and compliance of its infrastructure, customers are responsible for managing security controls within their own accounts. Customers must ensure proper configuration of their applications and infrastructure and implement safeguards such as firewalls, identity access management (IAM), data encryption, patch management, and more.
To quote a statement from AWS’ Shared Responsibility Model whitepaper:
“Customers retain control of what security they choose to implement to protect their content, platform, applications, systems, and networks, no differently than they would in an on-site data center.”
In conclusion, understanding the AWS shared responsibility model is crucial for businesses who use AWS or plan to migrate to the cloud. It’s essential to recognize that although AWS does provide excellent security measures, customers must take responsibility for security controls in their own infrastructures.
In che modo il modello di responsabilità condivisa influisce sulla sicurezza e sulla conformità in AWS?
Il modello di responsabilità condivisa è un concetto fondamentale in AWS che definisce le diverse responsabilità in materia di sicurezza tra il fornitore di servizi cloud e i suoi clienti. Questo modello consente agli utenti di avere un maggiore controllo sui propri dati, permettendo al contempo ad AWS di mantenere gli standard di sicurezza necessari.
From a security standpoint, customers are responsible for securing their applications, data and credentials, as well as managing compliance requirements, while AWS is responsible for the security of its infrastructure. Amazon claims that its infrastructure is designed to be highly secure, and that it has implemented extensive controls to maintain this level of security—such as physical and environmental controls, network and perimeter controls, and access controls. Additionally, AWS provides built-in security measures such as encryption, monitoring tools and identity and access management services.
In termini di conformità, AWS rispetta diversi standard di settore, quali l’HIPAA per le organizzazioni sanitarie e il PCI DSS per le società che gestiscono transazioni con carte di pagamento. Tuttavia, spetta in ultima istanza ai clienti garantire la conformità alle normative pertinenti al proprio settore o alla propria regione.
According to a report by McAfee in 2020, misconfigured cloud storage services were the primary cause of 1.5 billion records being exposed during the first half of the year alone. This highlights the importance of understanding one’s responsibilities in an AWS environment. Following best practices such as using multi-factor authentication (MFA) for user access and keeping sensitive data encrypted can greatly reduce the risk of data breaches.
Ultimately, understanding the shared responsibility model is crucial for proper security and compliance in AWS. By leveraging AWS’ infrastructure capabilities while also implementing effective security practices on one’s own end, businesses can ensure a secure cloud environment.


